CHAPとは?PAP・MS-CHAPv2との違いと仕組みを図解
CHAP(チャップ)とは、PPPの接続で、パスワードそのものを回線に流さずに相手を確かめる認証方式です。
この記事では、チャレンジ・レスポンスの流れとMD5の計算、PAPやMS-CHAPv2との違い、PPPoEやRADIUSでの使われ方、認証に失敗したときの確かめ方を、パケットの中身の例で図解します。

この記事は以下のような人におすすめ!
- CHAPの仕組みをパケットの中身まで知りたい人
- PAPやMS-CHAPv2との違いを整理したい人
- PPPoEやVPNの認証失敗を切り分けたい人
CHAPとは
1-1. PPPで使われるチャレンジ・レスポンス型の認証
ルーターの設定画面で「認証方式:CHAP/PAP」という項目を見て、どちらを選べばよいのか迷ったことはありませんか。
CHAPはChallenge Handshake Authentication Protocolの略で、RFC 1994で決められたPPP(Point-to-Point Protocol)用の認証プロトコルです。
認証する側(オーセンティケーター)が毎回ちがう乱数を送り、認証される側(ピア)がその乱数とシークレットから計算した値を返すことで、相手が正しいシークレットを知っているかを確かめます。
シークレットはパスワードにあたる値で、両側にあらかじめ同じものを登録しておきます。
次の図は、2台のルーターがCHAPで認証するときの全体像を、説明用の名前で示したものです。
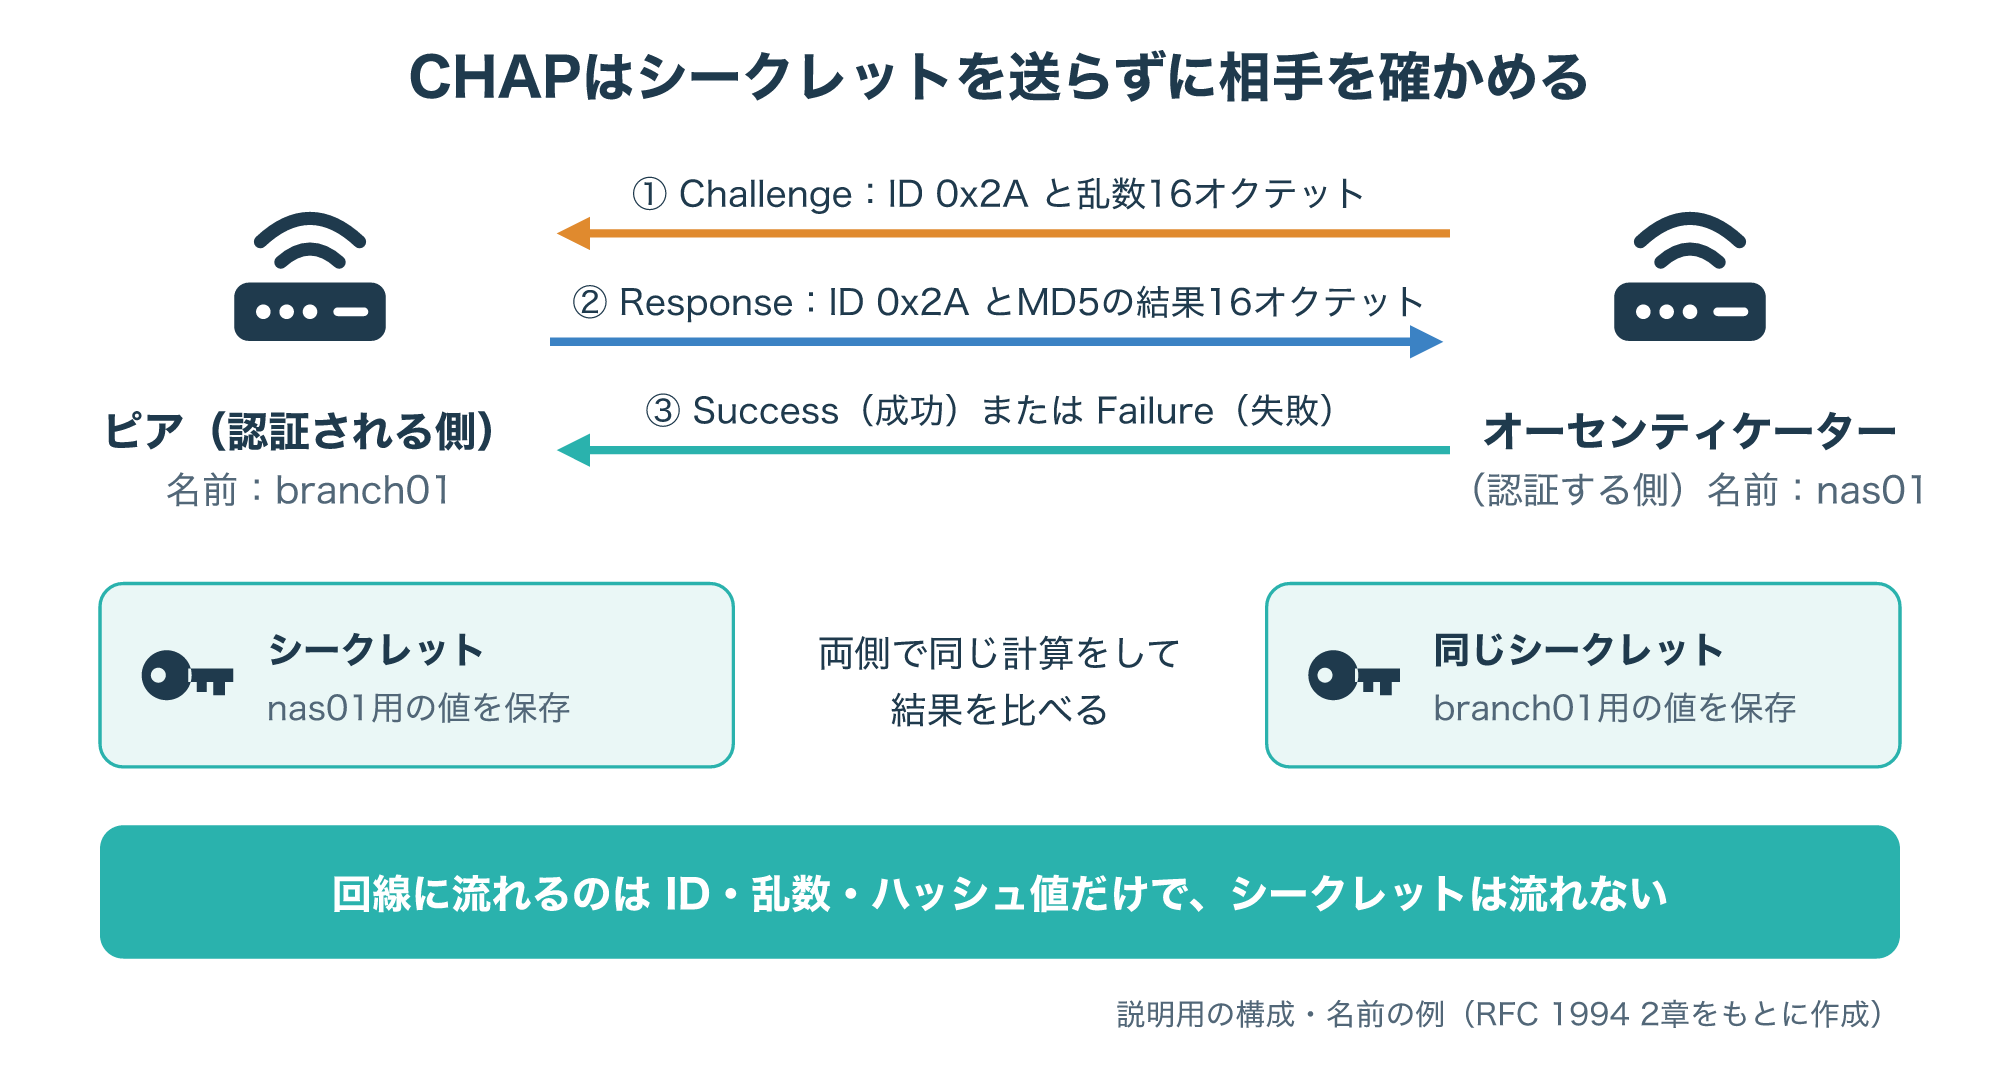
回線に流れるのは、やり取りを対応づけるID、乱数、ハッシュ値(計算の結果)だけです。
RFC 1994も、認証の根拠になるシークレットはリンク上に送られないと明記しています。
認証は一方向が基本ですが、両方向でCHAPを交渉すれば、お互いに相手を確かめる相互認証にもできます。
ただし相互認証にするときは、方向ごとに別のシークレットを使うことが勧められています。
同じ値だと、相手から届いたチャレンジをそのまま送り返し、返ってきた答えを使って認証を通される危険があるためです(参考1)。
チャレンジ・レスポンス認証という考え方そのものは、次の記事で基礎から解説しています。
1-2. PPPのどの段階で動くのか
CHAPは、PPPの接続手順のうち「認証」の段階で動きます。
PPPの接続は、回線の準備ができていない状態(Dead)から始まり、リンクの確立(Establish)、認証(Authenticate)、ネットワーク層の設定(Network)の順に進みます。
リンクを確立するLCP(Link Control Protocol)のやり取りの中で、認証する側が「CHAPで認証してほしい」と相手に伝えます。
このときLCPのConfigure-Requestに入るのが、Authentication-Protocolという設定項目です。
CHAPを求める場合の中身は、種類3・長さ5・プロトコル番号c223(16進数)・アルゴリズム5(MD5)の5オクテットになります。
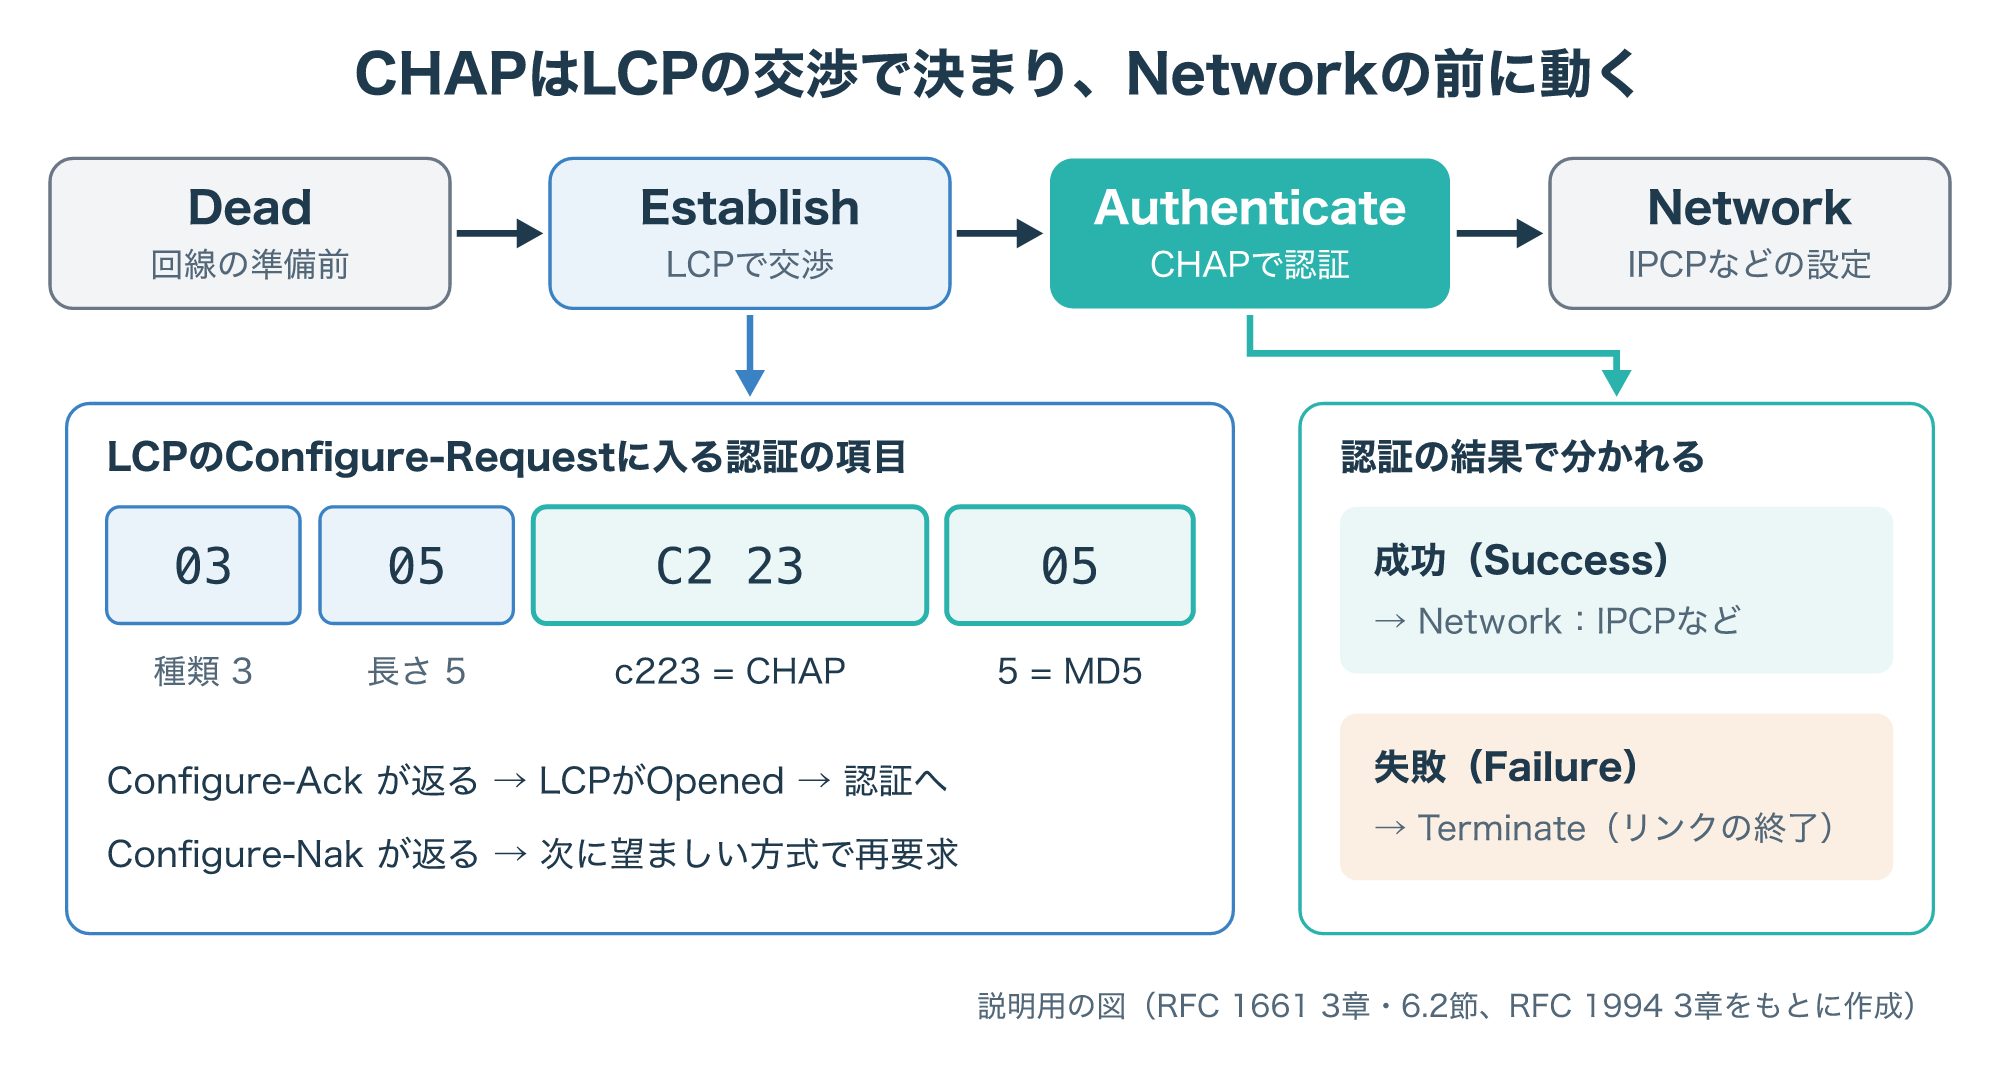
相手がこの項目を受け入れるとConfigure-Ackが返り、LCPがOpened(確立済み)になってから認証が始まります。
相手がCHAPを受け入れずConfigure-Nakを返した場合、要求する側は次に望ましい方式で要求し直すことになっています。
認証が終わるまではIPなどのネットワーク層の通信に進まず、失敗した場合はリンクの終了(Terminate)へ進むことが勧められています(参考2)。
ただし実装によっては、失敗してもリンクを切らず、通信の種類を絞ってつなぎ続けるものもあるとRFC 1994は書いています(参考1)。
CHAPの仕組み
2-1. 3回のやり取りの流れ(Challenge・Response・Success/Failure)
CHAPは、3回のメッセージで認証を終える「3ウェイハンドシェイク」の方式です。
まず認証する側が、Codeを1(Challenge)にしたパケットに、IDと乱数(チャレンジの値)を入れて送ります。
次に認証される側が、Codeを2(Response)にしたパケットに、同じIDと計算した応答値、自分の名前を入れて返します。
最後に認証する側が、自分でも同じ計算をして値が一致すればCode 3(Success)、違えばCode 4(Failure)を返します。
次の図は、この流れを、IDと値の例を入れた時系列で示したものです。
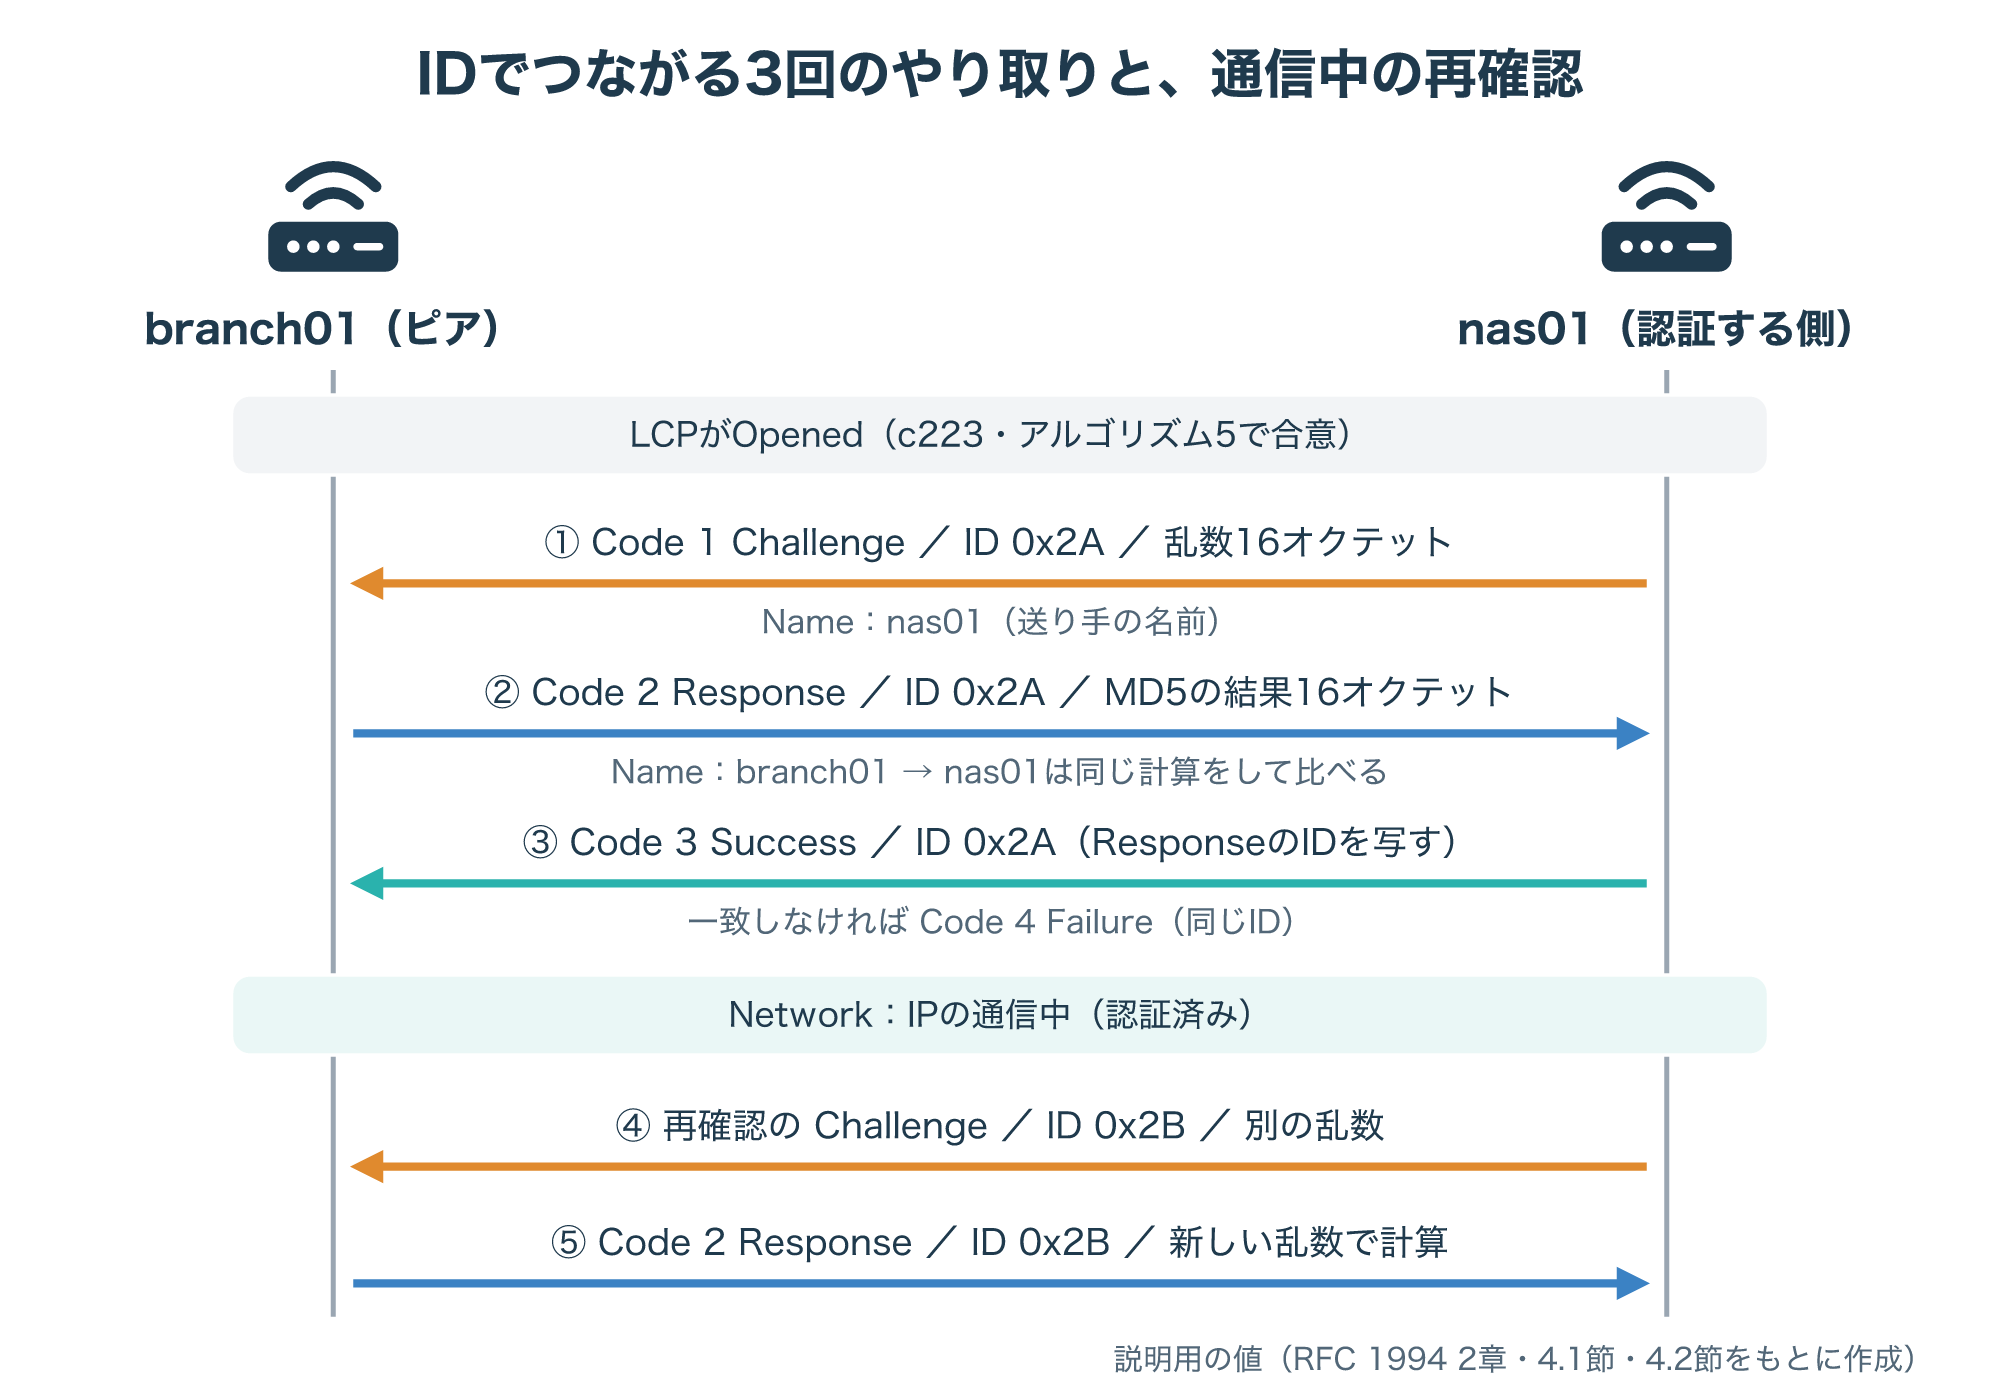
IDは、どのChallengeに対する答えかを対応づけるための番号で、ResponseとSuccessには直前のパケットのIDがそのまま写されます。
CHAPの特徴は、認証が終わったあとの通信中にも、認証する側が好きなタイミングで新しいチャレンジを送れることです。
IDとチャレンジの値は送るたびに変えることになっているため、過去に盗み見た応答を再送するリプレイ攻撃を防ぎやすくなっています。
一方で、通信をリアルタイムに横取りして中継するような能動的な盗聴は防げないと、RFC自身が書いています(参考1)。
2-2. MD5で応答値を計算する仕組み
応答値は、ID(1オクテット)・シークレット・チャレンジの値をこの順につなげたものを、一方向ハッシュ関数に通して求めます。
RFC 1994で実装が求められているアルゴリズムはMD5で、結果は16オクテット(16進数で32桁)になります。
認証する側も、自分が送ったIDとチャレンジ、保存しているシークレットで同じ計算をし、届いた値と比べます。
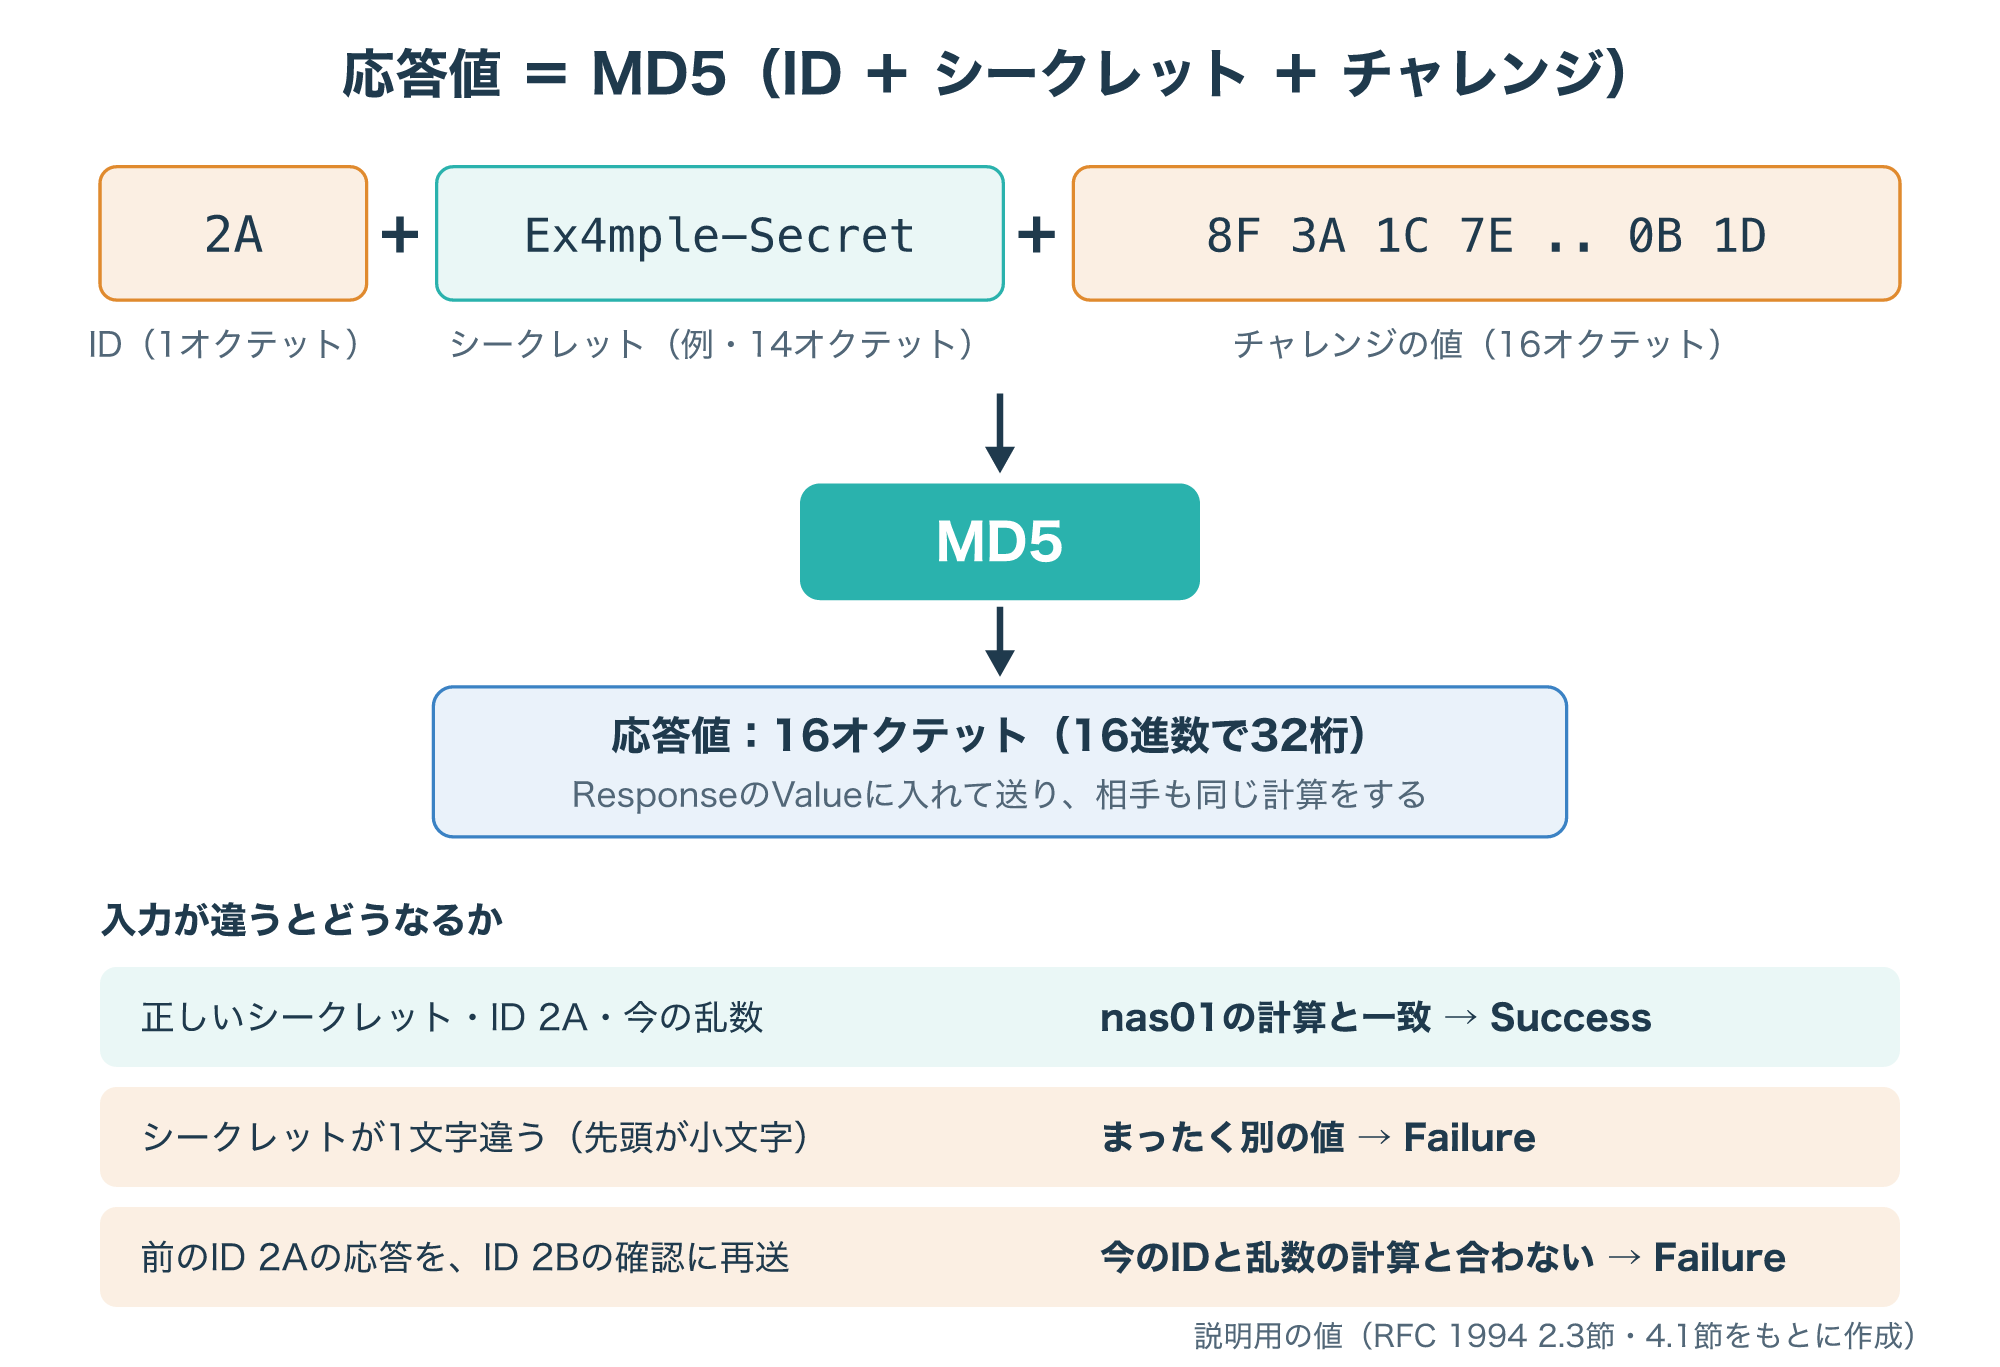
ハッシュ関数は入力が少しでも違うと結果が大きく変わるため、シークレットが1文字違うだけで値は一致しません。
IDも計算に入っているので、同じシークレットと同じ乱数でも、IDが変われば結果が変わります。
RFCは、シークレットを1オクテット以上とし、よく選んだパスワードと同じくらい推測されにくく、できればハッシュの長さ(MD5なら16オクテット)以上にすることを勧めています。
短く推測しやすいシークレットだと、盗み見たチャレンジと応答から総当たりで試される余地が残るためです(参考1)。
アルゴリズムの番号はIANAが管理しており、5がMD5のCHAP、128がMS-CHAP、129がMS-CHAPv2に割り当てられています。
SHA系の番号も登録されていますが、機器がどの番号に対応しているかは製品の資料で確かめる必要があります(参考9)。
2-3. CHAPパケットの中身(フィールドの例)
CHAPのパケットは、PPPフレームのプロトコル番号がc223であることを目印に、その情報部分に1つだけ入ります。
先頭は共通で、Code(1オクテット)・Identifier(1オクテット)・Length(2オクテット)の4オクテットです。
ChallengeとResponseでは、その後ろにValue-Size(値の長さ)・Value(値)・Name(送り手の名前)が続きます。
SuccessとFailureでは、後ろに人が読むためのMessageが入ります。
次の図は、3つのパケットの中身を、オクテット単位の例で並べたものです。
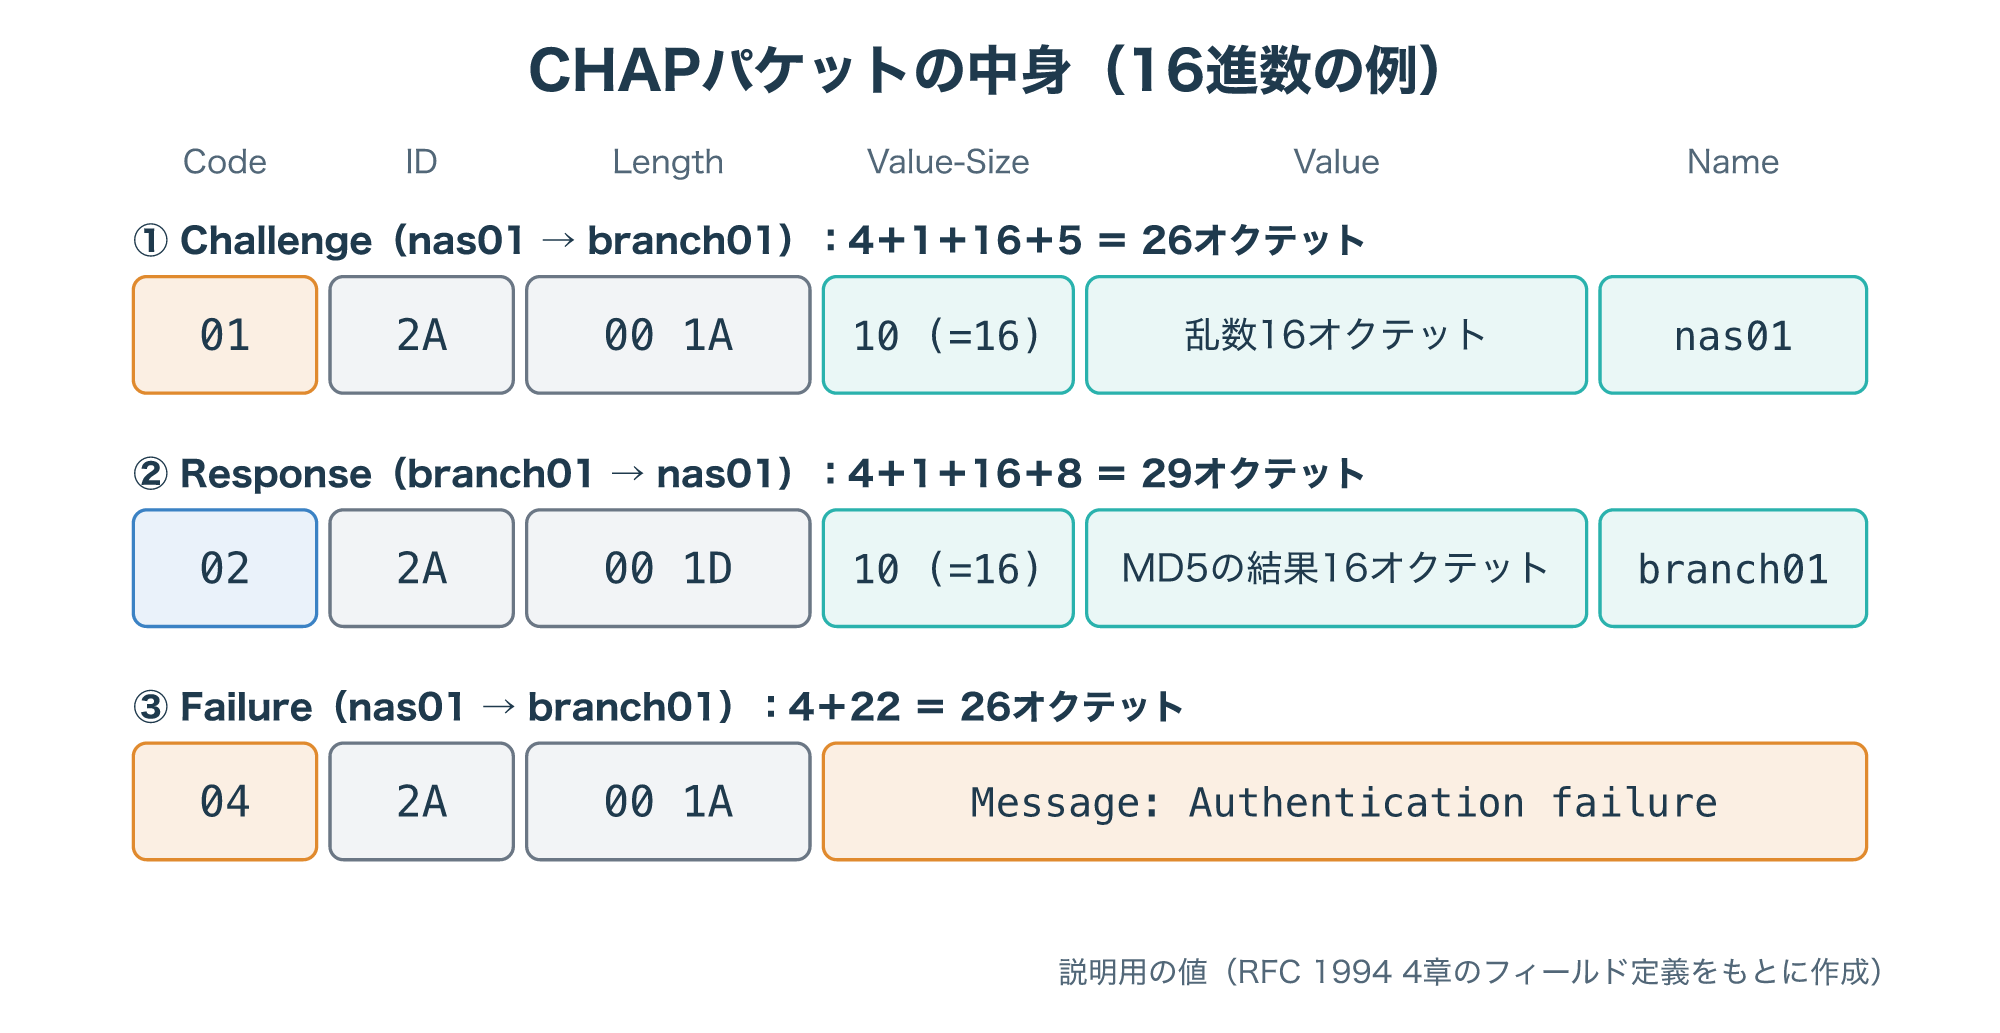
Lengthは先頭の4オクテットも含めた長さで、たとえばResponseは4+1+16+8(branch01の文字数)=29オクテット、16進数で001Dになります。
Nameには送り手の名前が入り、受け取った側はこの名前を手がかりに、保存しているシークレットの表から使う値を探します。
Messageは人が読むための文字で、プロトコルの動きに影響させてはならないと決められています。
また、Successが途中で失われることもあるため、認証する側は同じIDのResponseがもう一度届いたら、前回と同じ結果を返します(参考1)。
CHAPとPAP・MS-CHAPv2の違い
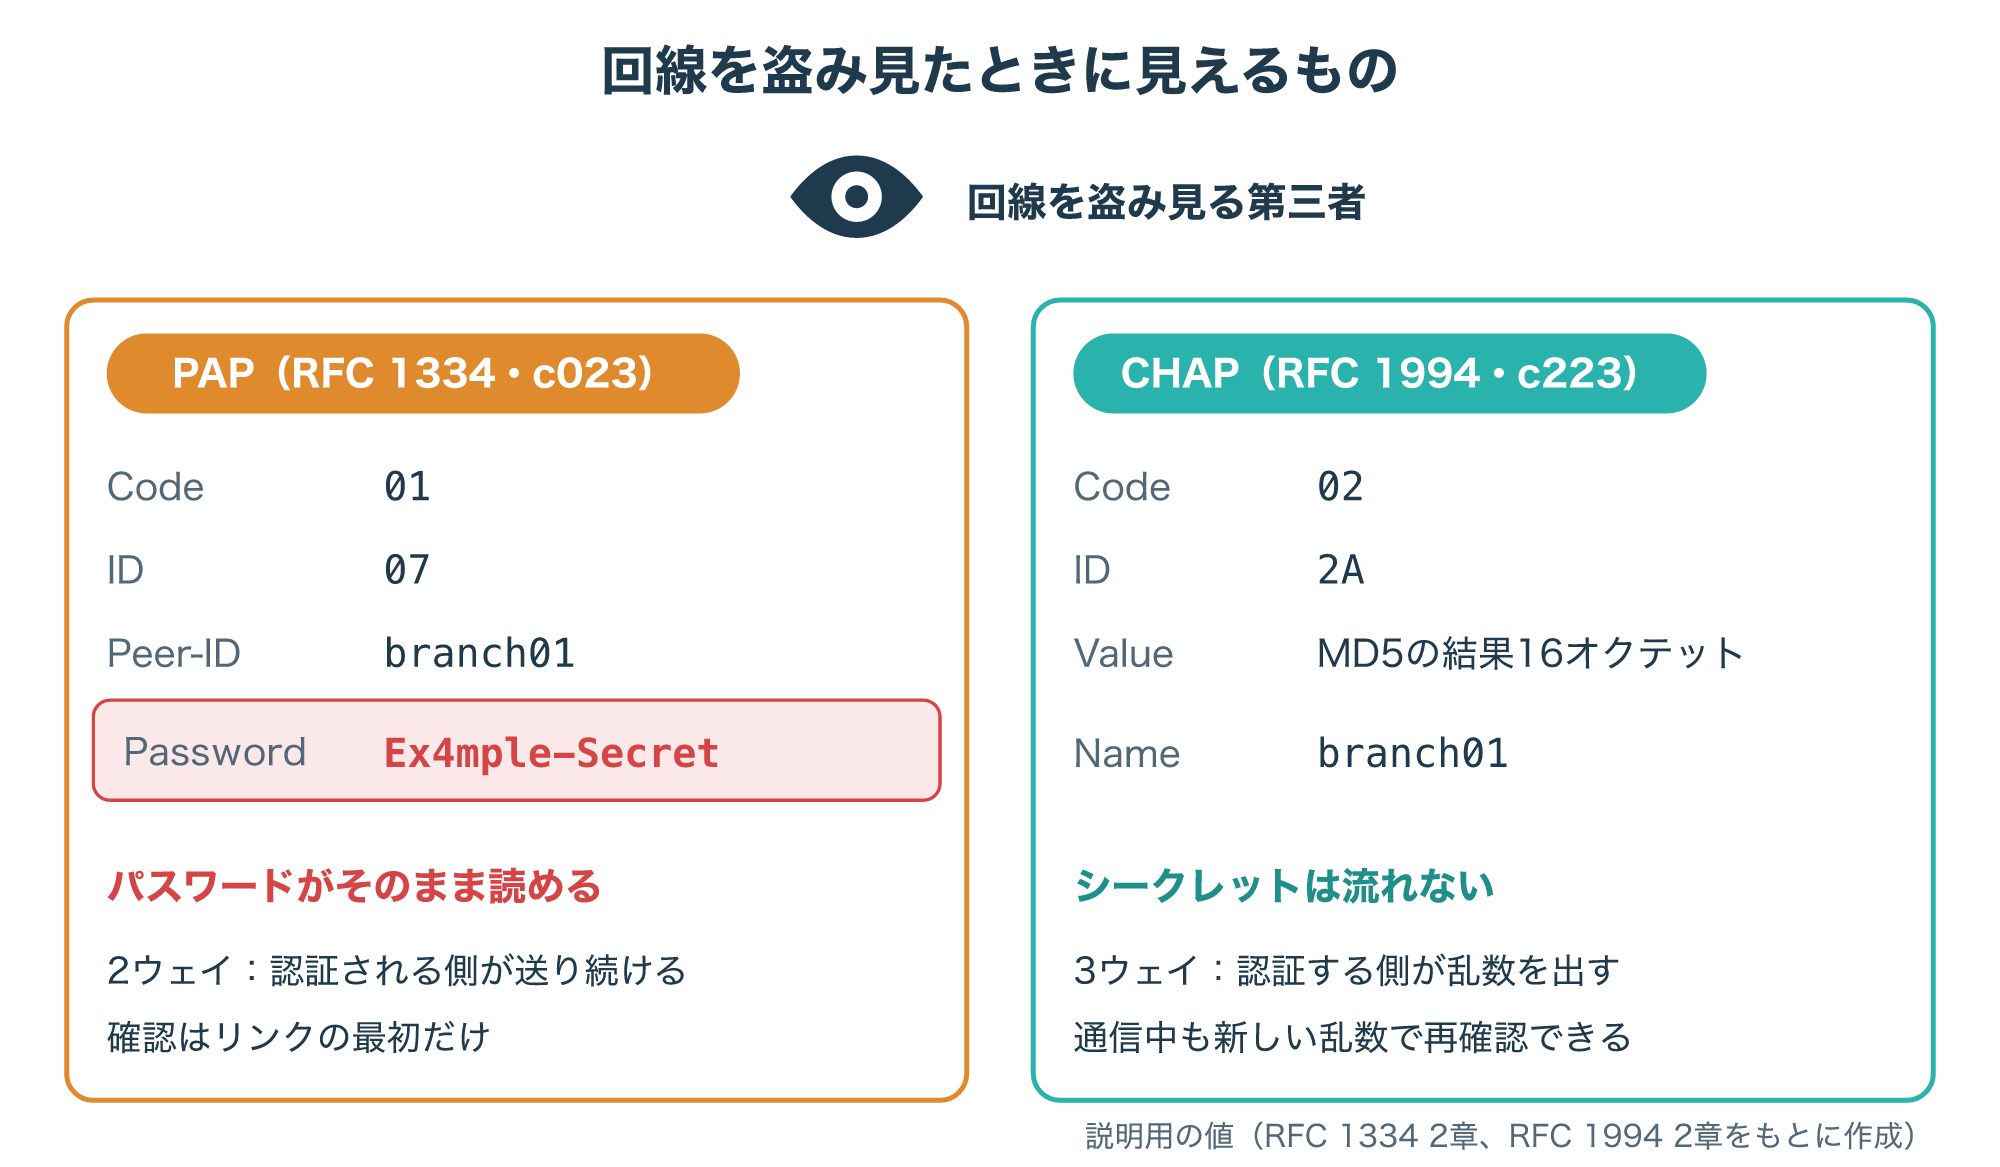
3-1. PAPとの違い:パスワードをそのまま送るか
PAP(Password Authentication Protocol)は、CHAPより前にRFC 1334で決められたPPP用の認証方式で、プロトコル番号はc023です。
PAPでは、認証される側が名前(Peer-ID)とパスワードの組を、認証されるか接続が切れるまで繰り返し送る2ウェイの方式です。
RFC 1334は、PAPのパスワードは回線上を平文で流れ、再送攻撃や繰り返しの総当たりを防ぐ仕組みもないため、強い認証方式ではないと書いています。
そのため、CHAPのようにより強い方式を実装している場合は、PAPより先にそちらを提案しなければならないとされています(参考3)。
ただし、CHAPにも弱点があります。
CHAPでは、認証する側が同じ計算をするためにシークレットを元に戻せる形で持っておく必要があり、一方向に変換したパスワードの保存庫はそのまま使えません。
また、同じユーザー名でPAPとCHAPの両方を受け付けると、攻撃者に弱いPAPを選ばせる攻撃を受けやすくなり、PAPで漏れた値がCHAPでも使われてしまいます。
RFC 1994は、ユーザー名ごとに使う認証方式を1つに決め、方式を分けたいときは別のユーザー名を使うよう勧めています(参考1)。
3-2. MS-CHAPv2の仕組み:相互認証と49オクテットの応答
MS-CHAPv2は、MicrosoftがCHAPを拡張した方式で、RFC 2759として内容が公開されています。
LCPの交渉はCHAPと同じで、Authentication-Protocolの項目のアルゴリズムを5(MD5)ではなく0x81(10進数で129)にします。
認証する側は16オクテットのチャレンジを送り、認証される側はResponseの値の部分に、次の4つを入れて返します。
- Peer-Challenge:認証される側が作る16オクテットの乱数
- 予約:0で埋める8オクテット
- NT-Response:パスワード・ユーザー名・2つのチャレンジから計算する24オクテット
- Flags:0にする1オクテット
合計は16+8+24+1=49オクテットで、CHAPの16オクテットよりかなり長くなります。
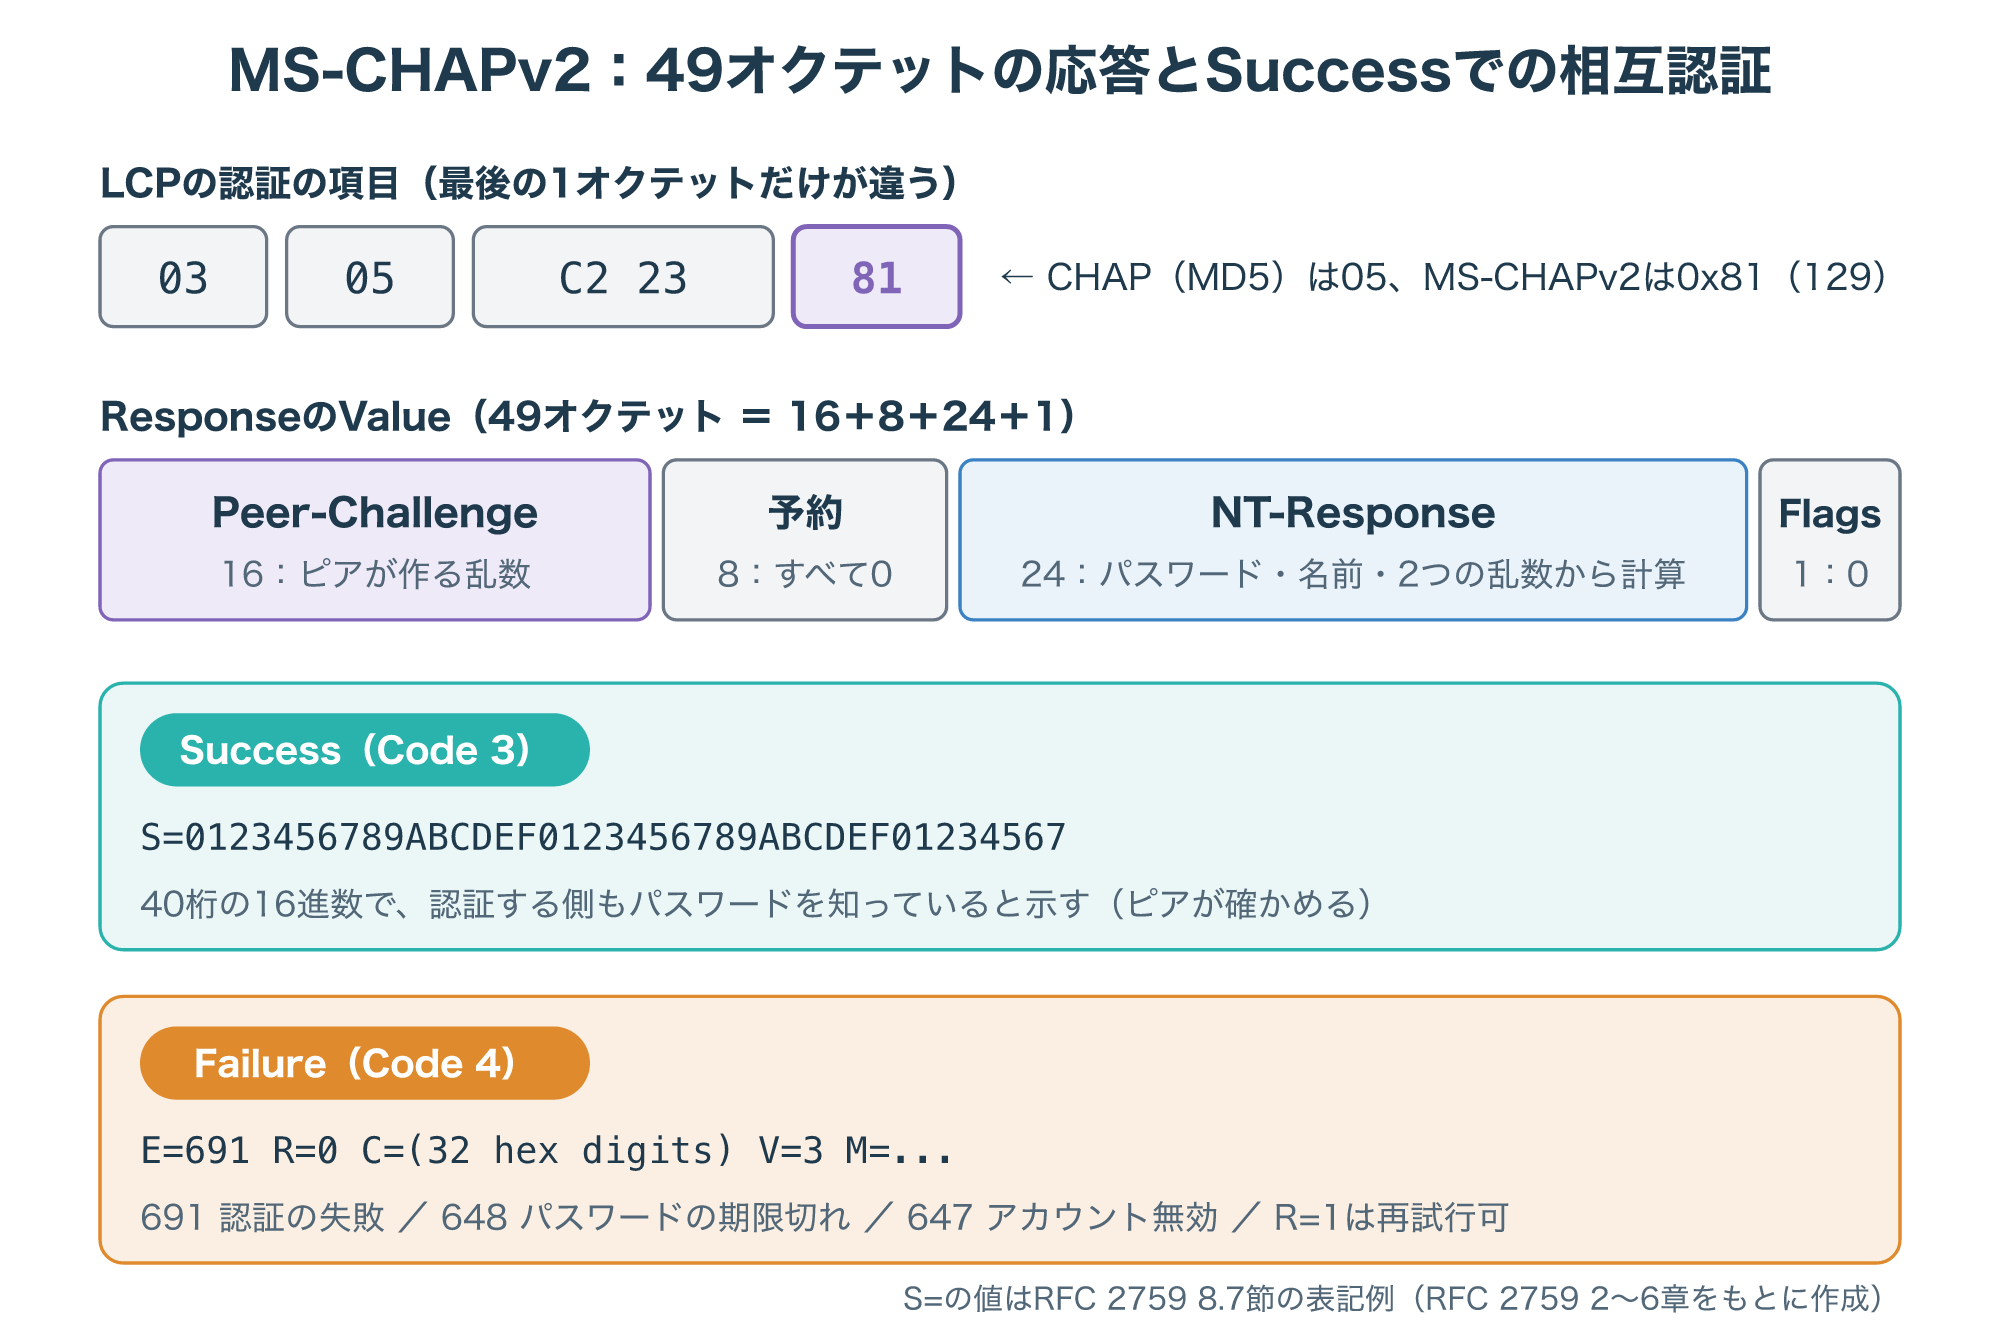
大きな違いは相互認証で、Successのメッセージには「S=」に続けて40桁の16進数(20オクテット)が入ります。
この値は、2つのチャレンジとNT-Response、パスワードから計算されるもので、認証される側はこれを確かめ、値がないか間違っていれば接続を終えなければなりません。
もう1つの違いはFailureのメッセージで、「E=691 R=0 C=…V=3」のように、エラー番号・再試行の可否・次のチャレンジなどを決まった形で伝えます。
エラー番号には、691(認証の失敗)、648(パスワードの期限切れ)、647(アカウントの無効化)、649(ダイヤルインの許可なし)、646(ログオン時間の制限)、709(パスワード変更の失敗)があります(参考4)。
3-3. MS-CHAPv2の既知の弱点とMicrosoftの注意
MS-CHAPv2には、Microsoft自身がセキュリティアドバイザリで注意を呼びかけている弱点があります。
2012年のアドバイザリ2743314で、MicrosoftはMS-CHAPv2の既知の暗号上の弱点を突くコードが詳しく公開されたことを伝えています。
中間者攻撃や暗号化されていない無線の傍受でMS-CHAPv2のやり取りを入手した攻撃者が、利用者の認証情報を得られるおそれがあるという内容です。
影響を受けるのは、PPTPのVPNで、MS-CHAPv2を唯一の認証方式として使っている構成だけとされています。
対策として、PEAPでMS-CHAPv2のやり取りを包むか、L2TP・IKEv2・SSTPのVPNとMS-CHAPv2またはEAP-MS-CHAPv2を組み合わせる方法が挙げられています。
なお、旧版のMS-CHAP(v1)は、すでに非推奨になっています(参考5)。
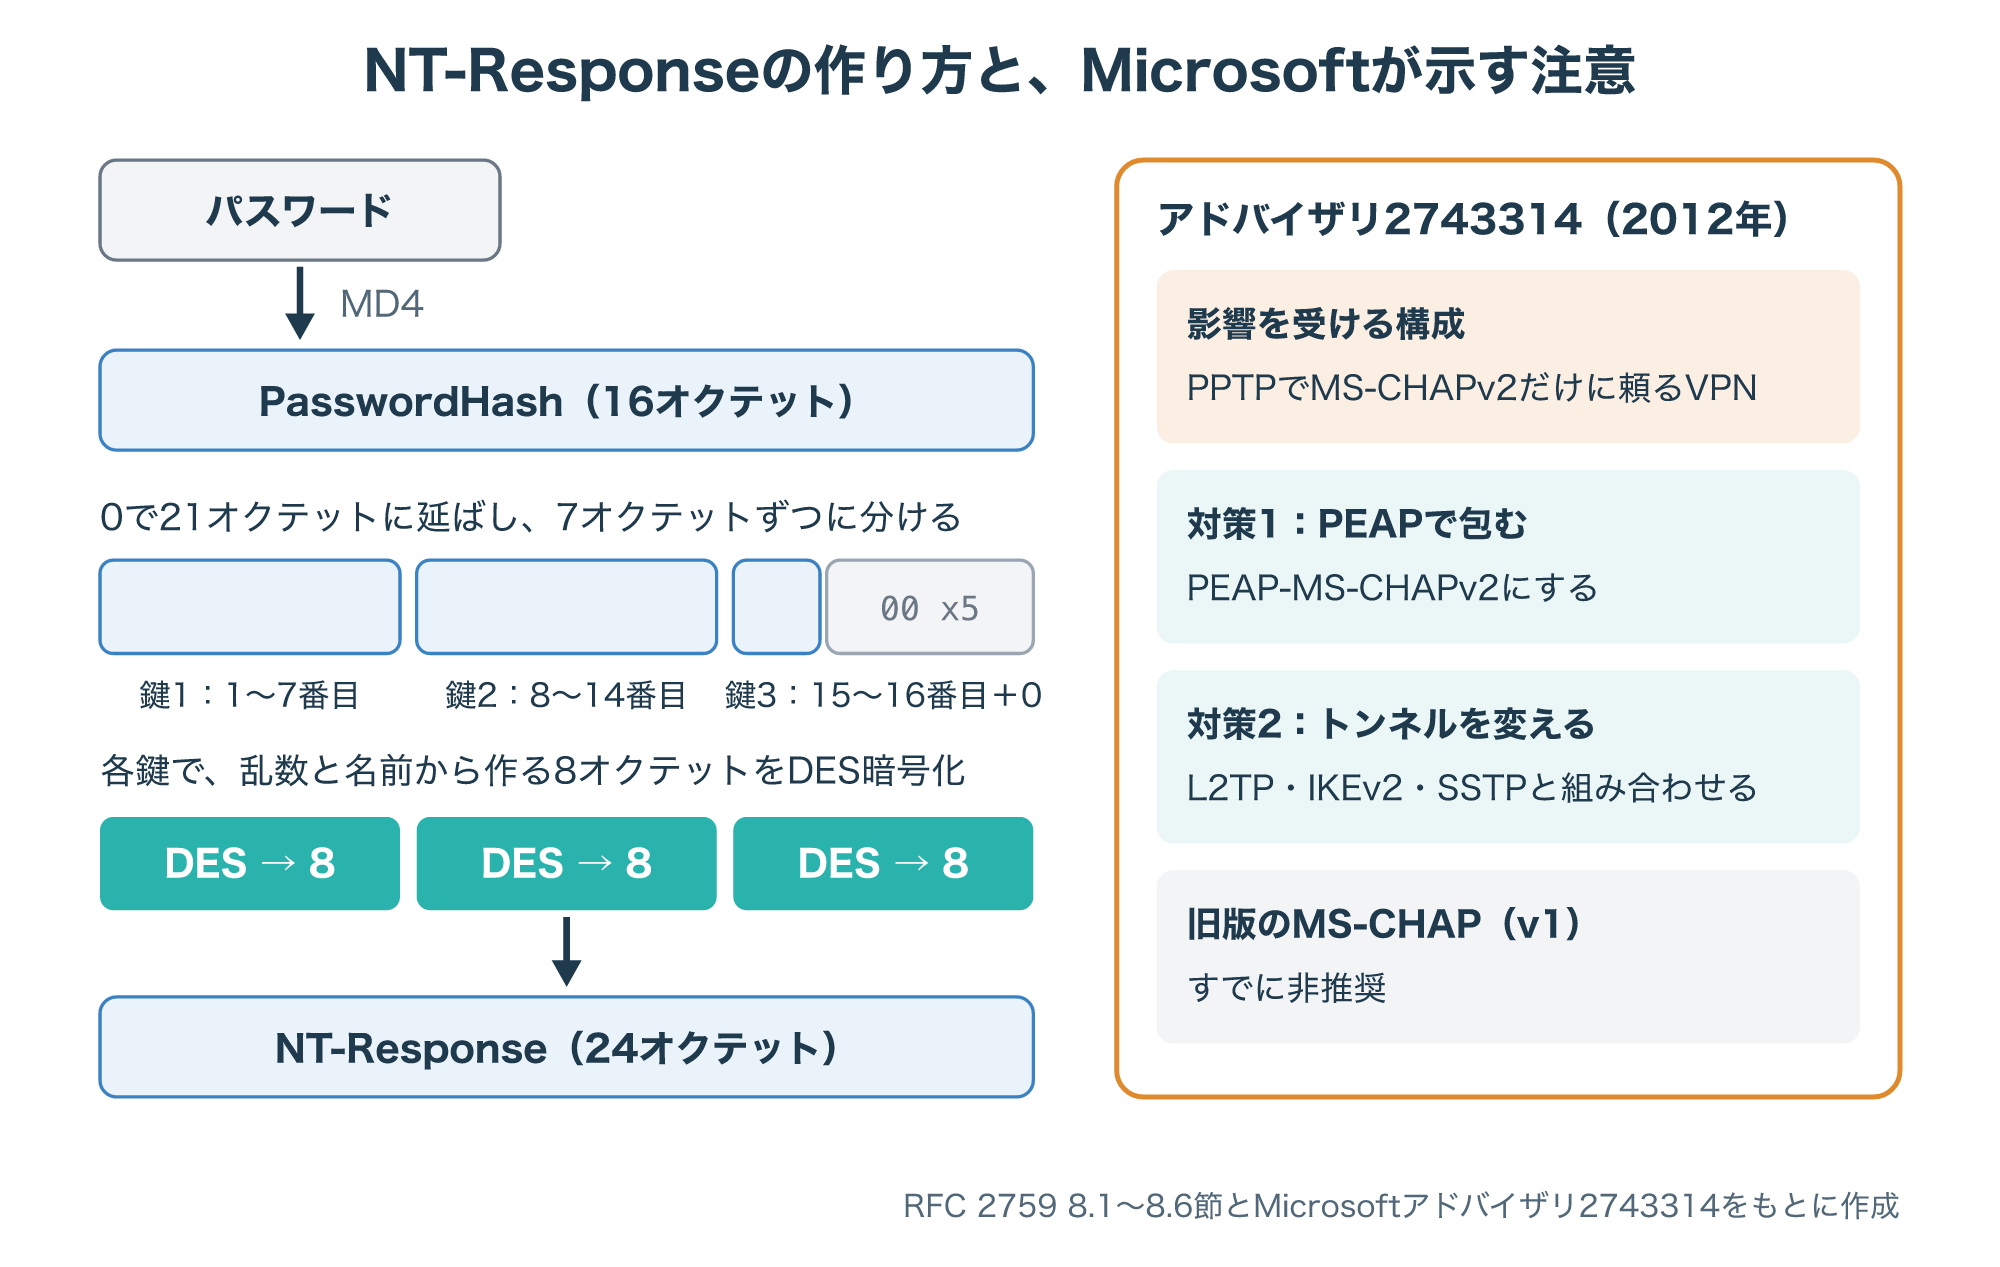
RFC 2759の計算をたどると、NT-Responseは、パスワードのMD4の値(16オクテット)を0で21オクテットに延ばして7オクテットずつ3つのDESの鍵にし、2つのチャレンジとユーザー名からSHA-1で作った8オクテットの値を、それぞれの鍵で暗号化したものです。
3つ目の鍵は、MD4の値の最後の2オクテットと、0で埋めた5オクテットでできています(参考4)。
弱点の詳しい分析は今回の参考資料の範囲外のため、ここでは「Microsoftが既知の暗号上の弱点として扱い、構成の変更で対処するよう案内している」ことを押さえておけば十分です。
PEAPでMS-CHAPv2を包む仕組みは、次の記事で解説しています。
3つの方式の違いを、次の表にまとめます。
| 項目 | PAP | CHAP(MD5) | MS-CHAPv2 |
|---|---|---|---|
| 決めている資料 | RFC 1334 | RFC 1994 | RFC 2759(情報) |
| LCPの値 | c023 | c223・アルゴリズム5 | c223・アルゴリズム0x81 |
| 回線に流れるもの | 名前とパスワード | IDと乱数とMD5の結果 | 2つの乱数とNT-Response |
| やり取り | 2ウェイ・最初だけ | 3ウェイ・通信中も可 | 3ウェイ・相互認証 |
| 主な注意点 | 盗み見で読める | シークレットを平文で保存 | PPTPだけに頼らない |
CHAPが使われる場面
4-1. PPPoE:Ethernetの上でPPPを動かす
家庭や事務所の光回線などで使われるPPPoEは、Ethernetの上でPPPを動かす仕組みで、RFC 2516で決められています。
PPPoEは、相手を見つけるDiscoveryと、PPPをやり取りするSessionの2段階で進みます。
Discoveryでは、Ethernetの種類0x8863のフレームで、PADI(Code 0x09)・PADO(0x07)・PADR(0x19)・PADS(0x65)の4つをやり取りし、PADSでセッションIDが決まります。
Sessionに入ると、種類0x8864のフレームにPPPがそのまま入り、LCP、認証、ネットワーク層の設定という1章で見た順番が始まります(参考6)。
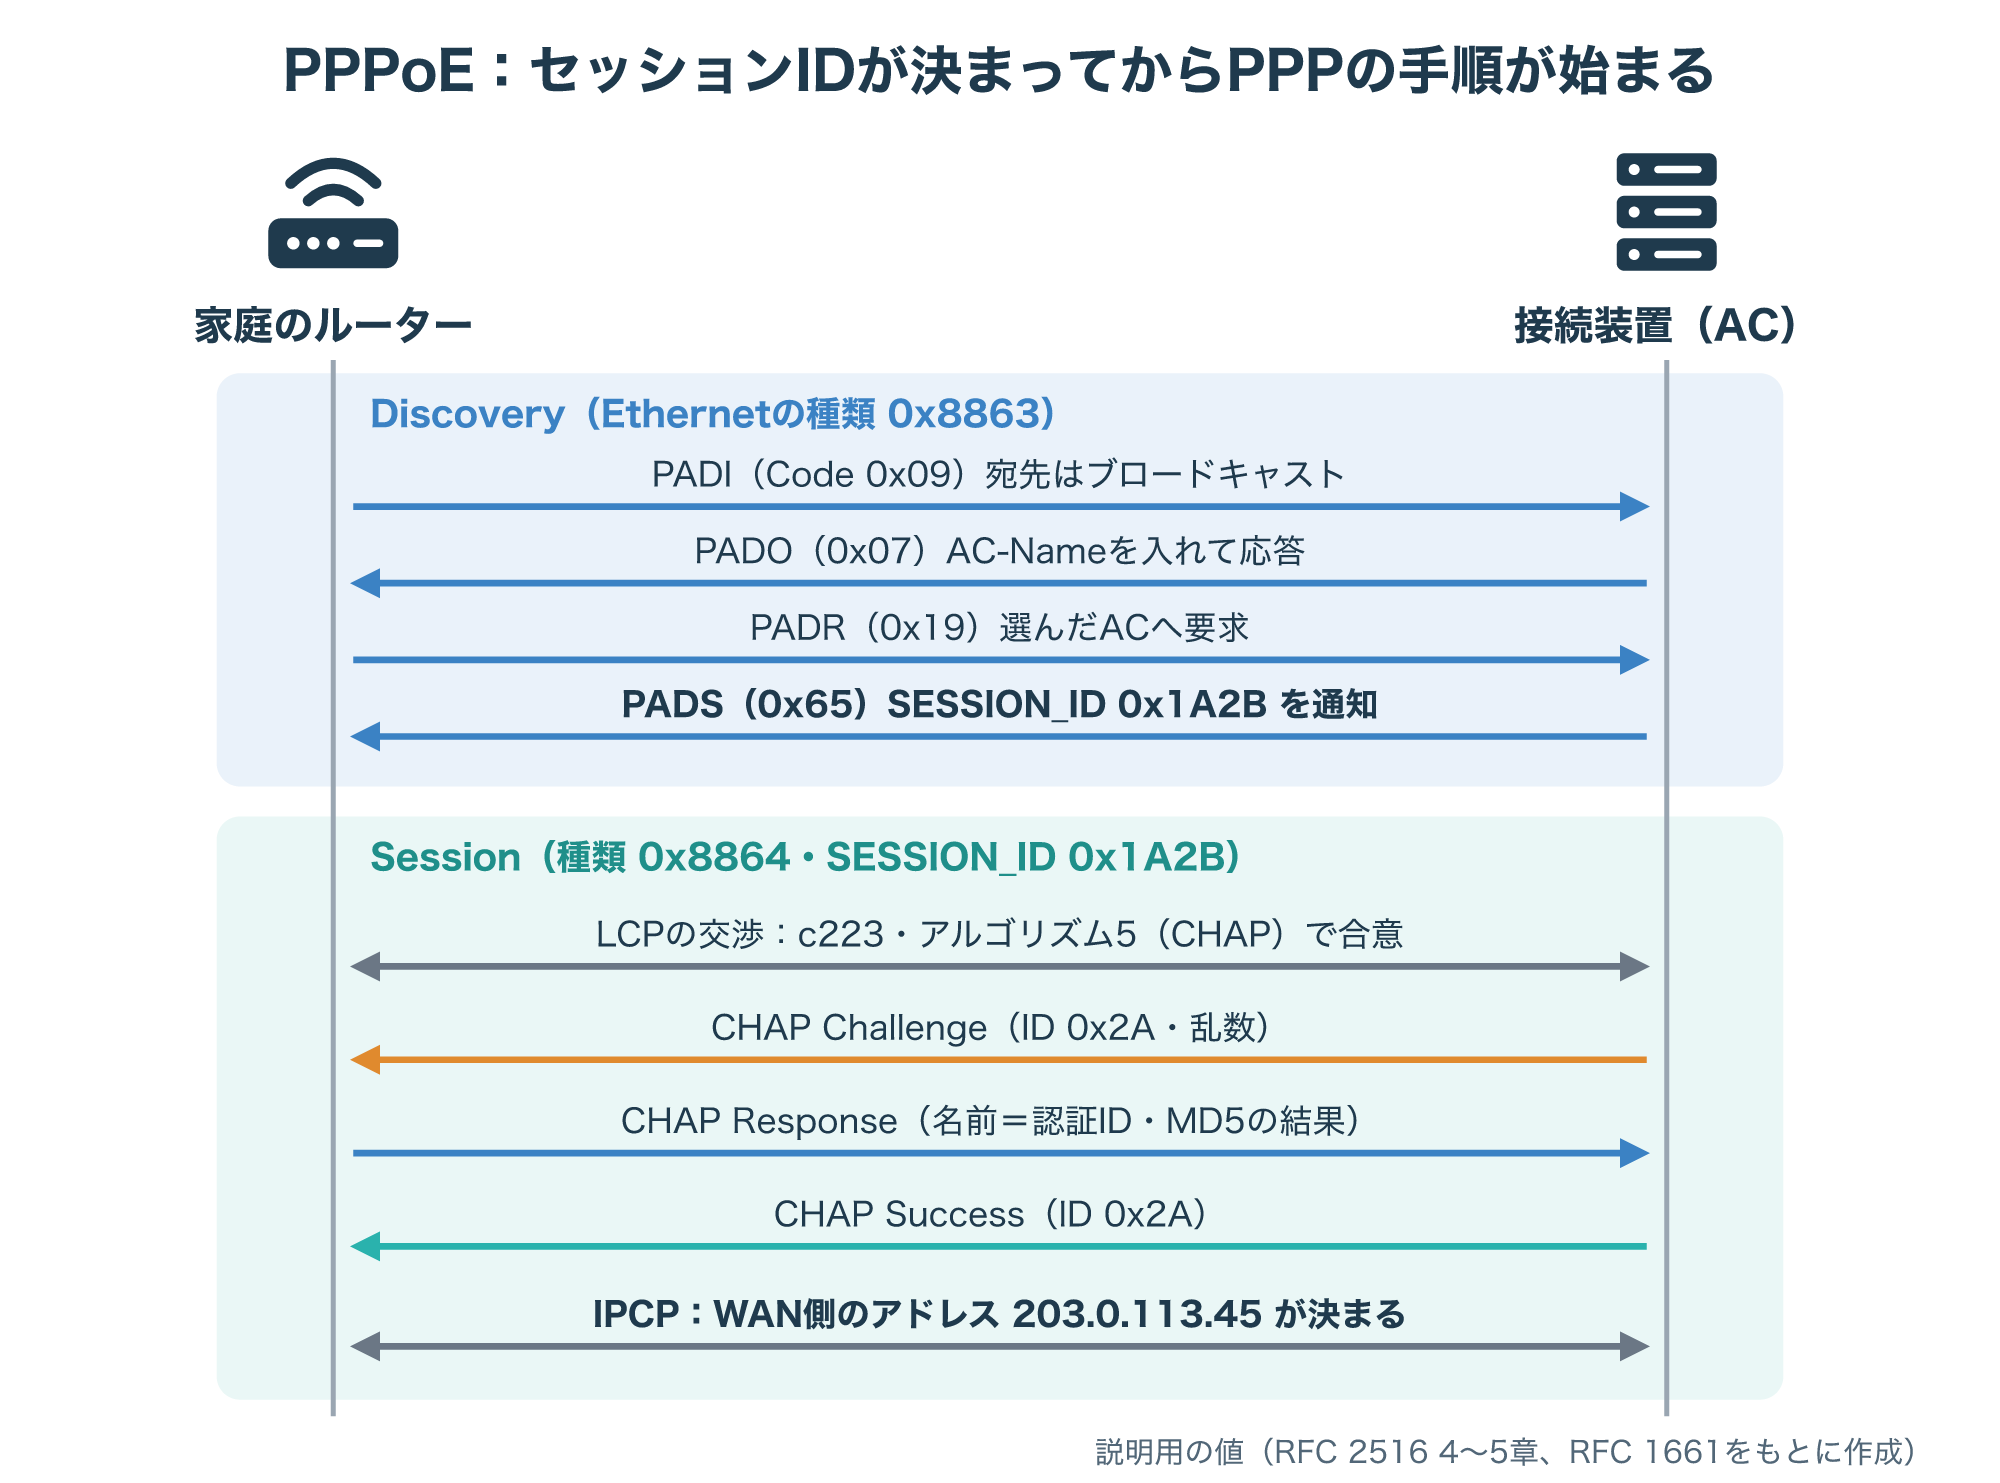
プロバイダから渡される「認証ID」と「パスワード」は、このPPPの認証で使う名前とシークレットにあたります。
PAPとCHAPのどちらで認証するかは、LCPの交渉で決まります。
ルーターに認証方式の選択肢がある場合は、プロバイダの案内に従ったうえで、CHAPを使えればパスワードを平文で回線に流さずに済みます。
認証のあと、IPv4のアドレスはIPCP(プロトコル番号8021)などのネットワーク層の手順で決まります(参考9)。
4-2. RADIUSと組み合わせて集中管理する
利用者が多い環境では、接続を受ける機器(NAS)ごとにシークレットを登録すると管理が大変になります。
RFC 1994も、チャレンジと応答の確認は各NASではなく中央のサーバーで行うことを勧めており、その役目を担う代表がRADIUSです(参考1)。
RFC 2865によると、NASは乱数(16オクテットが望ましい)を利用者に送り、返ってきた応答をRADIUSサーバーへのAccess-Requestに入れて、UDPの1812番で送ります。
- User-Name:CHAPの名前
- CHAP-Password(属性3):長さ19で、CHAPのID 1オクテットと応答値16オクテット
- CHAP-Challenge(属性60):NASが送った乱数
乱数が16オクテットなら、CHAP-Challengeを使わず、Access-Requestの先頭にあるRequest Authenticatorの欄に入れてもよいとされています。
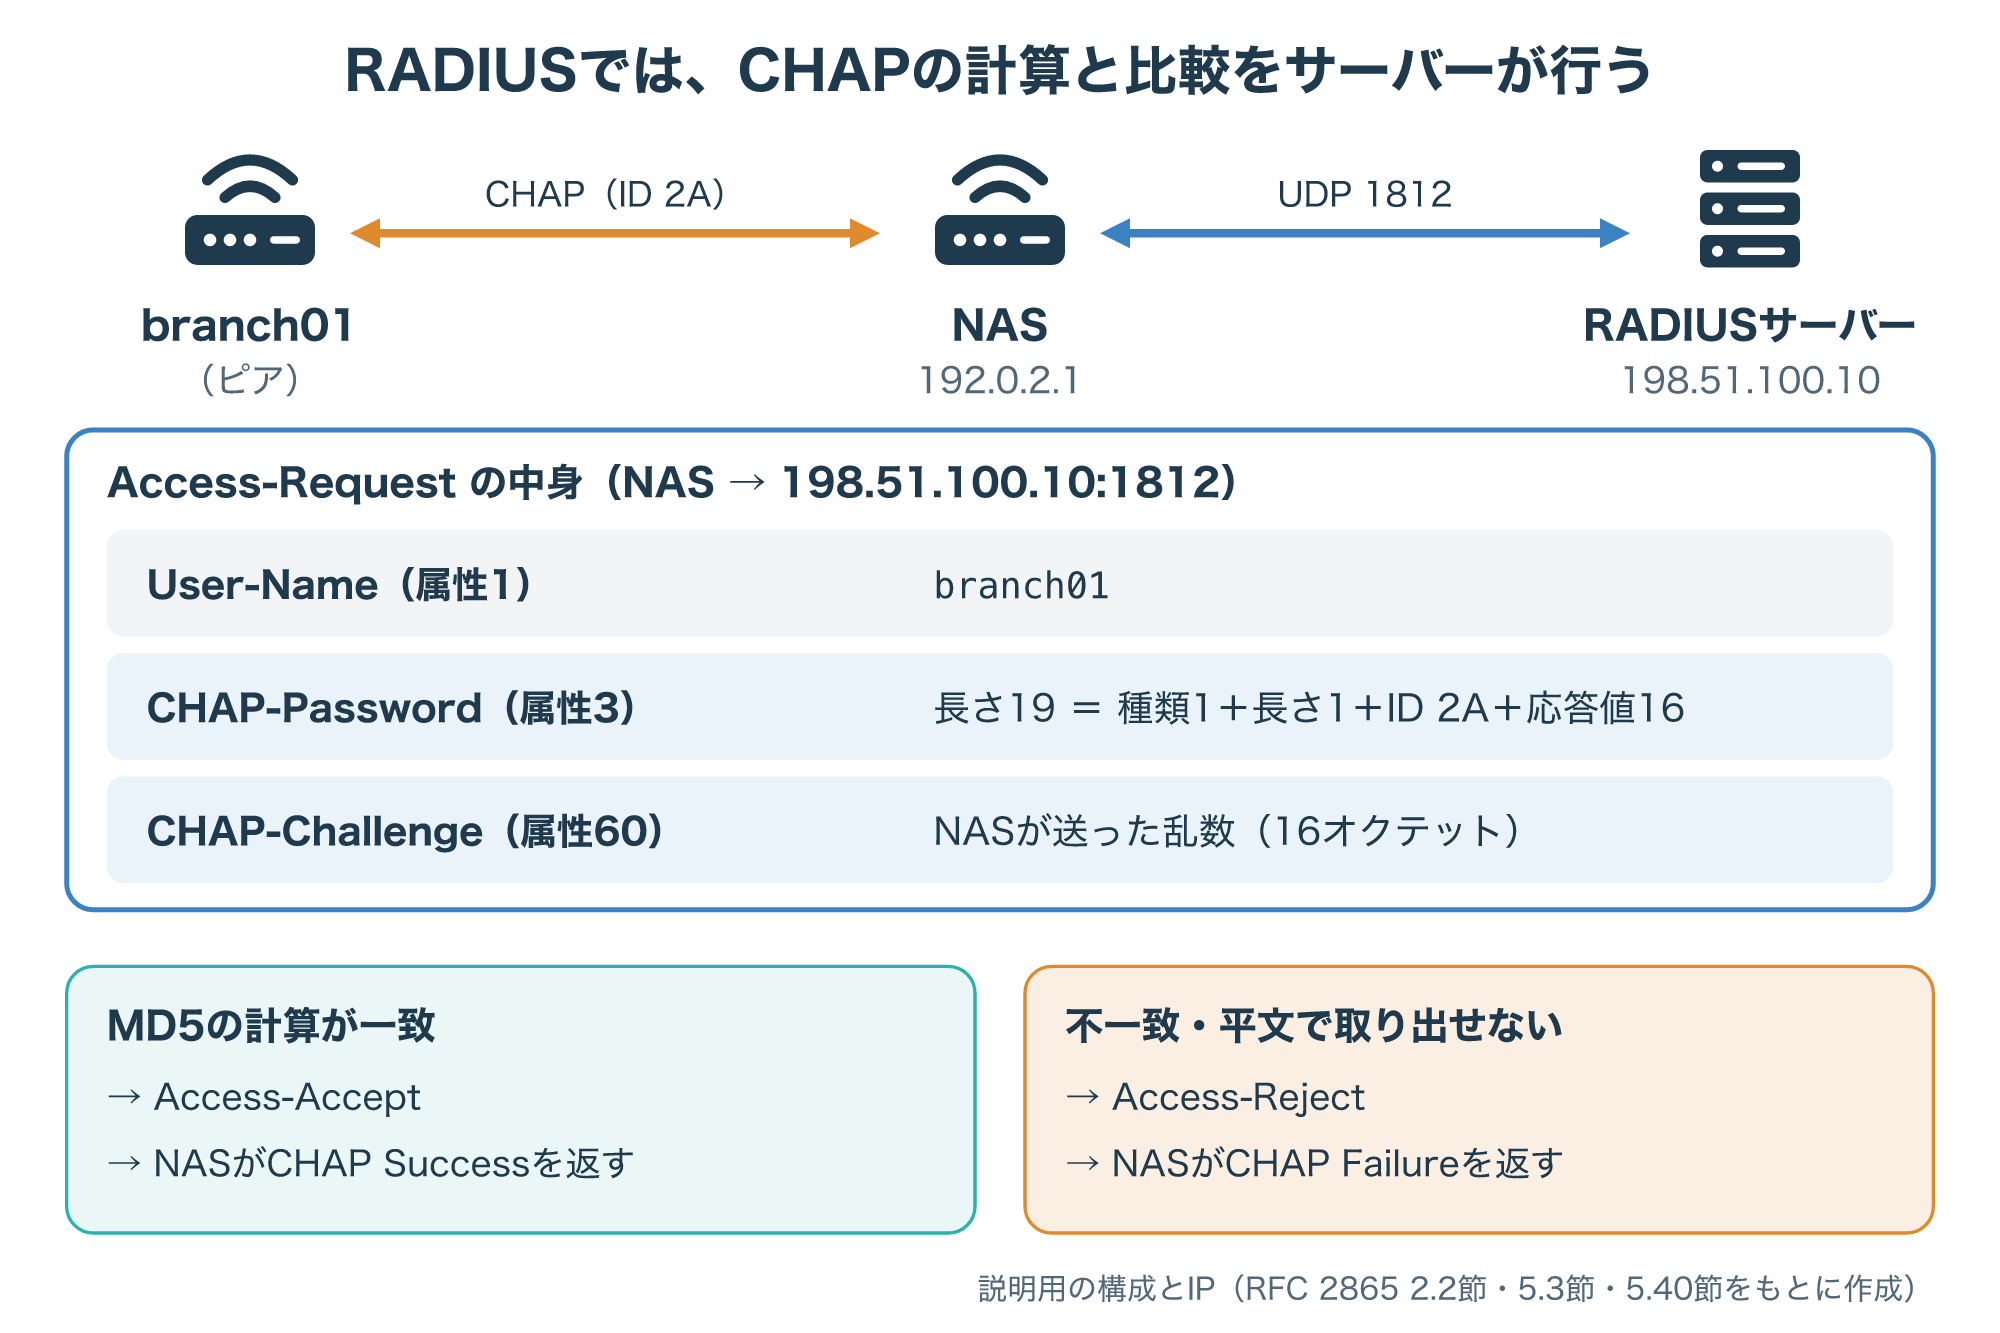
RADIUSサーバーは、User-Nameで探したパスワードとIDと乱数をMD5で計算し、CHAP-Passwordと一致すればAccess-Accept、違えばAccess-Rejectを返します。
注意したいのは、サーバーがパスワードを平文で取り出せないとCHAPの計算ができず、その場合はAccess-Rejectを返さなければならない点です(参考7)。
パスワードを一方向のハッシュでしか保存していない利用者の台帳では、CHAPが通らない原因になります。
RADIUSの属性や設計の全体像は、次の記事で詳しく解説しています。

4-3. VPN(PPTP・L2TP)での使われ方
PPPの認証方式は、PPPを運ぶVPNでも使われます。
Microsoftのアドバイザリは、MS-CHAPv2がPPTPのVPNで認証方式として広く使われていると説明しています。
そのうえで、PPTPとMS-CHAPv2だけに頼る構成を見直し、PEAPで包むか、L2TP・IKEv2・SSTPと組み合わせることを勧めています(参考5)。
Ciscoのルーターでも、PPPの認証方式としてchap・ms-chap・ms-chap-v2・eap・papを指定できます(参考8)。
今のVPNが古いPPTPのまま動いている場合は、認証方式と合わせて、トンネルの方式から見直すことをおすすめします。
CHAPの設定と認証失敗時の確認方法
5-1. 設定する項目:名前・シークレット・認証の向き
CHAPの設定で決めるのは、「自分の名前」「相手の名前と共有するシークレット」「どちらがどちらを認証するか」の3つです。
Ciscoの解説では、PPPを有効にしたインターフェースでCHAPの認証を有効にし、相手のホスト名をユーザー名としてパスワードを登録する手順が紹介されています。
次の図は、nas01がbranch01を一方向で認証する設定の例を、その解説の項目に沿って並べたものです。
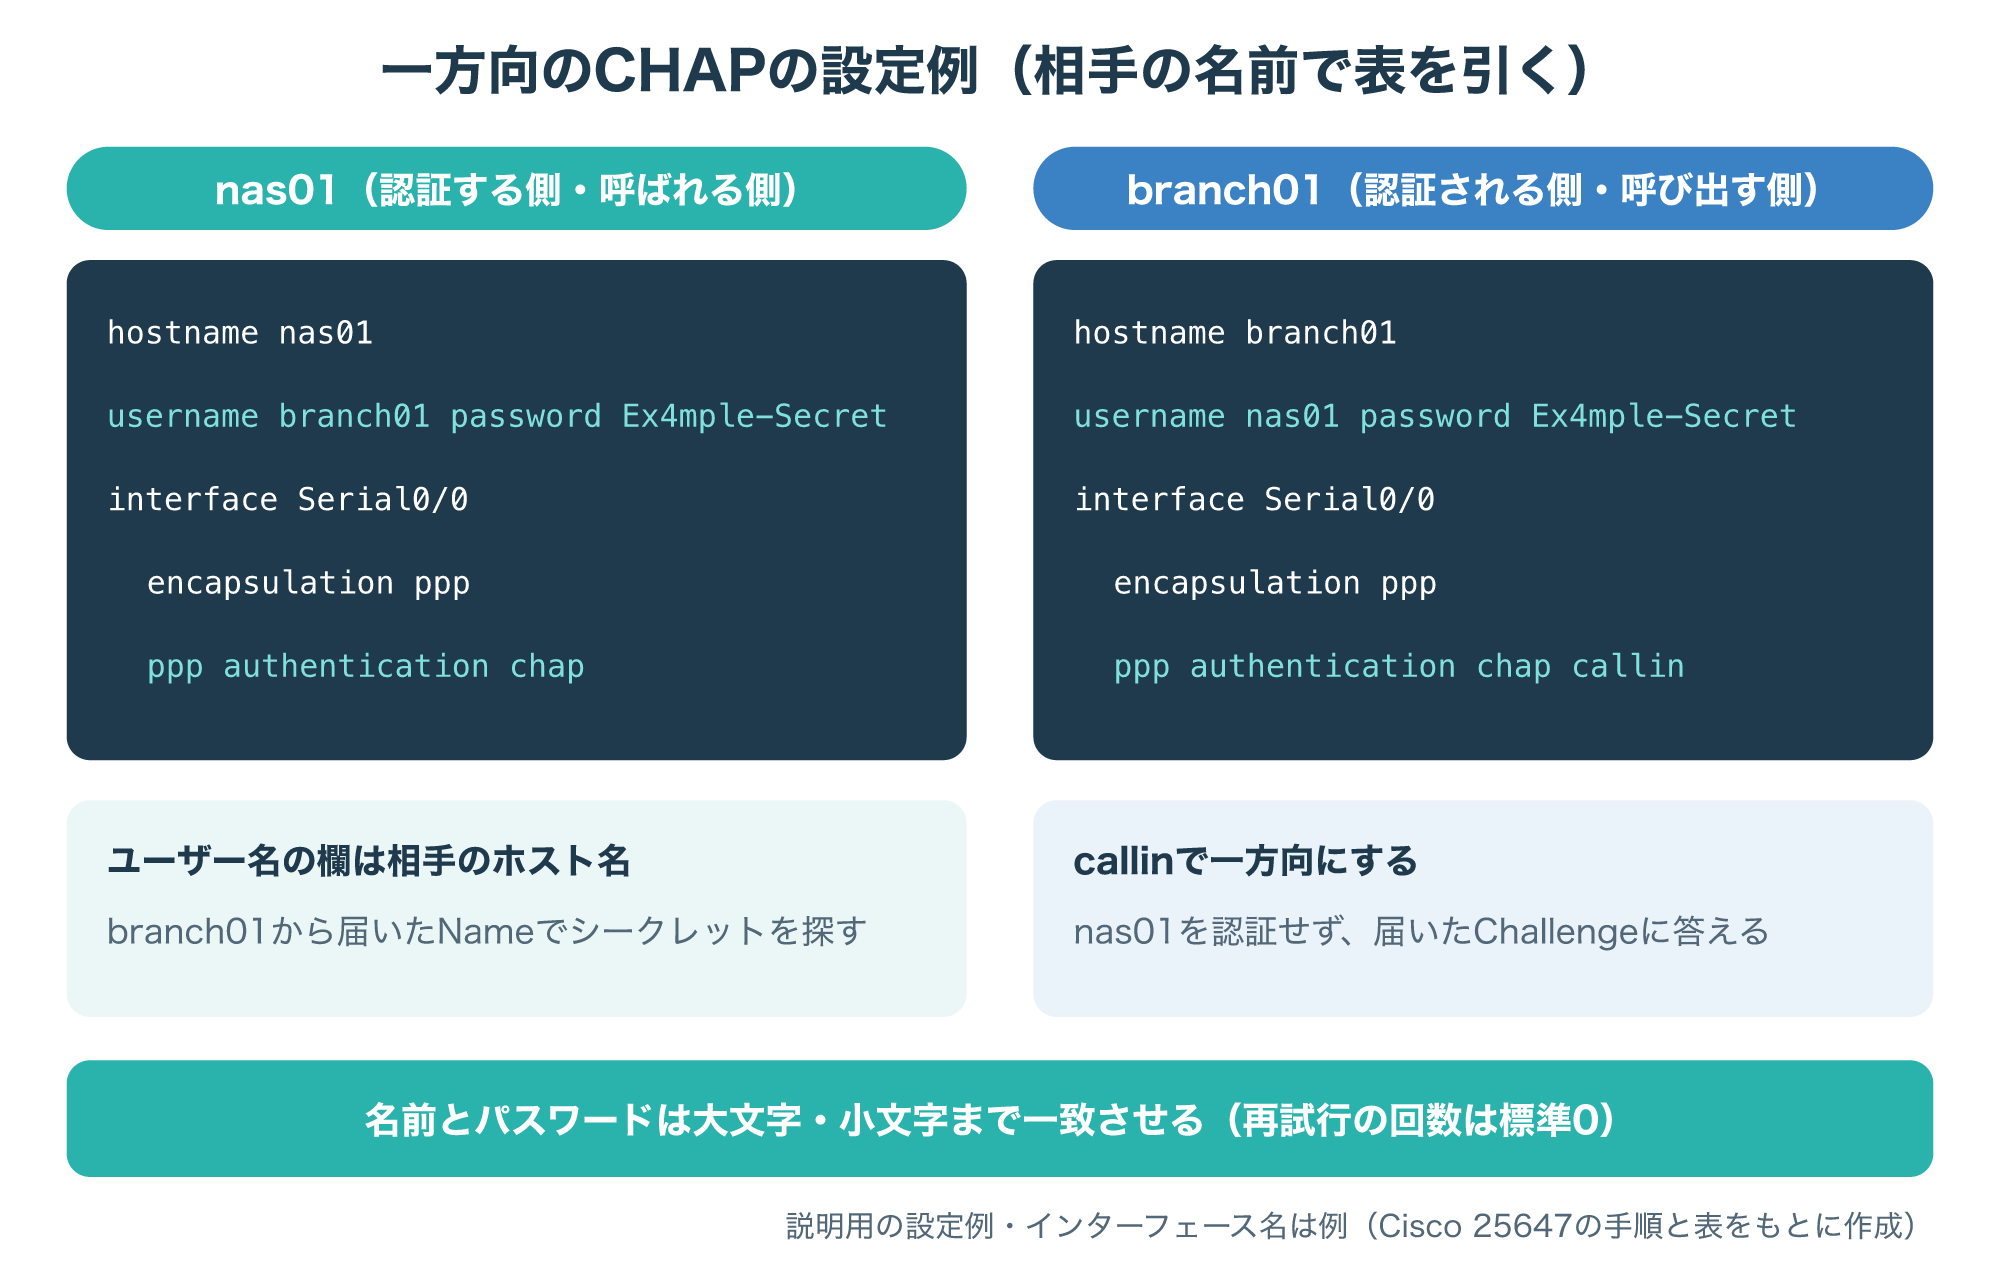
大事なのは、ユーザー名の欄に「相手のホスト名」を書くことと、名前とパスワードは大文字と小文字まで両側で一致させることです。
ルーターは標準ではホスト名を自分の名前として名乗り、別の名前を使いたいときはCHAP用のホスト名を設定できます。
片側だけを認証する一方向の場合は、呼び出す側に「callin」を付け、両方向で認証する場合は両側でCHAPの認証を有効にします。
認証に失敗したときの再試行の回数も設定でき、標準は0回とされています(参考8)。
両方向で認証する場合でも、RFC 1994は方向ごとに別のシークレットを使うよう勧めています。
機器によっては両側で同じパスワードを登録する例が案内されているため、自分の環境でどう分けられるかを、製品の資料で確かめてから設定してください。
5-2. 認証に失敗したときの切り分け
CHAPの認証に失敗したときは、「どの段階で止まったか」を順に確かめると原因を絞り込めます。
Ciscoの解説も、認証はLCPがOpenになってから始まるため、まずLCPが開いているかを確かめ、開いていなければそちらを先に直すよう案内しています(参考8)。
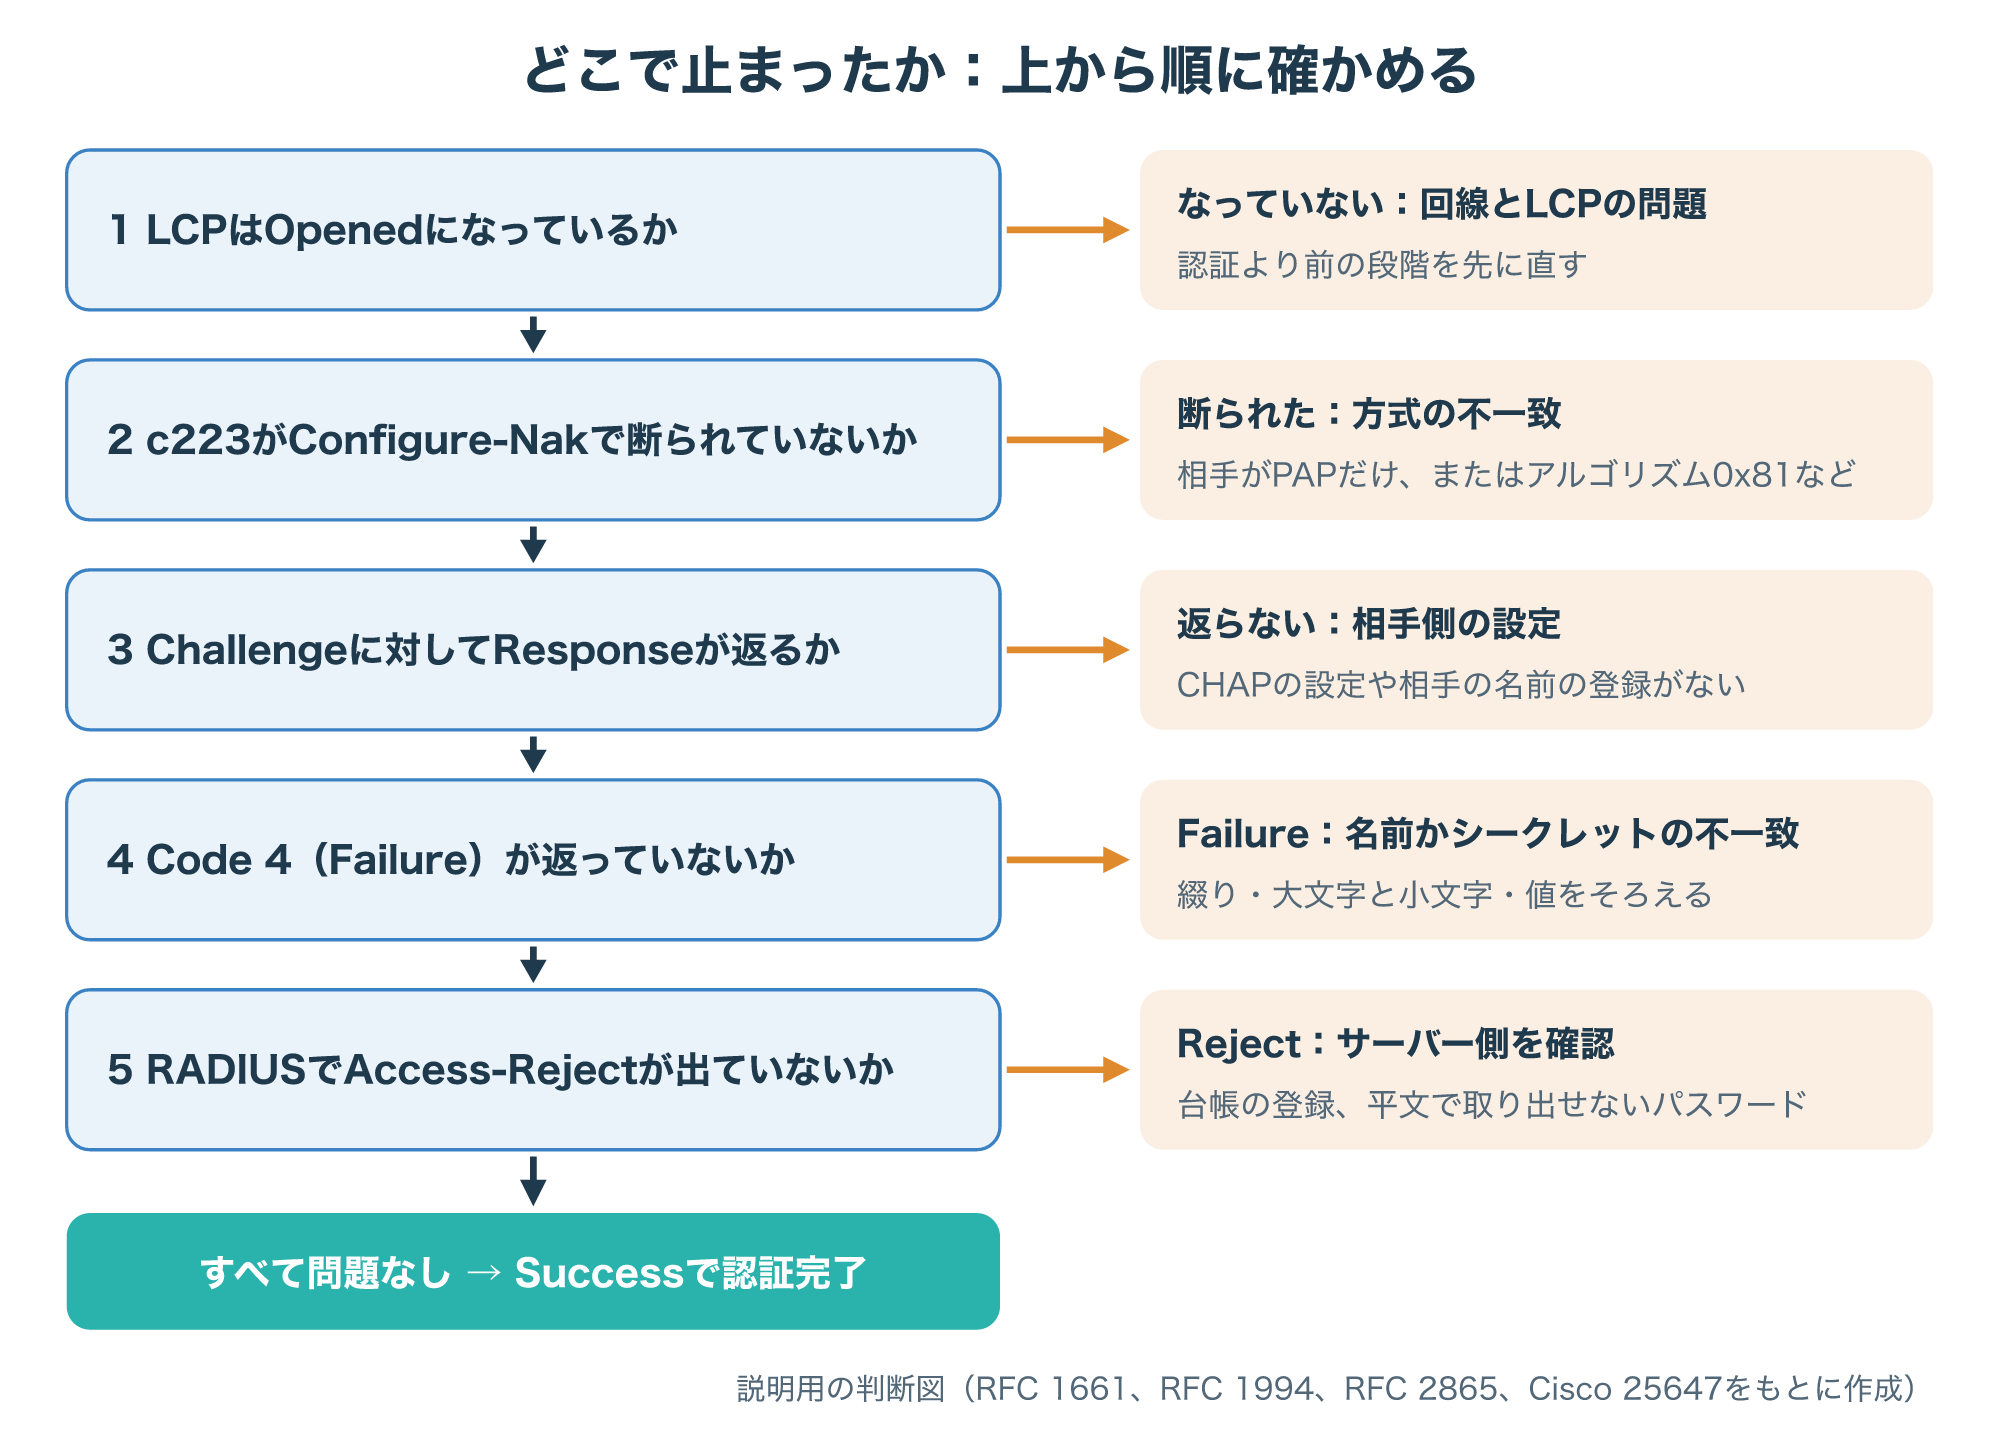
LCPが開いていれば、次はAuthentication-Protocolの交渉で、CHAP(c223)がConfigure-Nakで断られていないかを見ます。
断られている場合は、相手がPAPなど別の方式しか受け付けていないか、MS-CHAPv2との違いのようにアルゴリズムが合っていない可能性があります。
Challengeが届いているのにResponseが返らない場合は、認証される側にCHAPの設定や相手の名前の登録がない可能性を疑います。
ResponseのあとにCode 4(Failure)が返る場合は、名前の綴り、大文字と小文字、シークレットの値の不一致が主な候補です。
RADIUSを使っている場合は、NASの記録でAccess-Rejectが返っていないかを確かめ、サーバー側の台帳やパスワードの保存形式(3-1・4-2)を確認します。
5-3. ログやパケットキャプチャの読み方
どの段階で止まったかを確かめるには、機器のデバッグ出力やパケットキャプチャで、CHAPのパケットを順に読むのが近道です。
見るポイントは、Code・ID・Name・Messageの4つです。
次の図は、Failureになった接続を読み解くときの見方を、フレームの一覧にした例です。
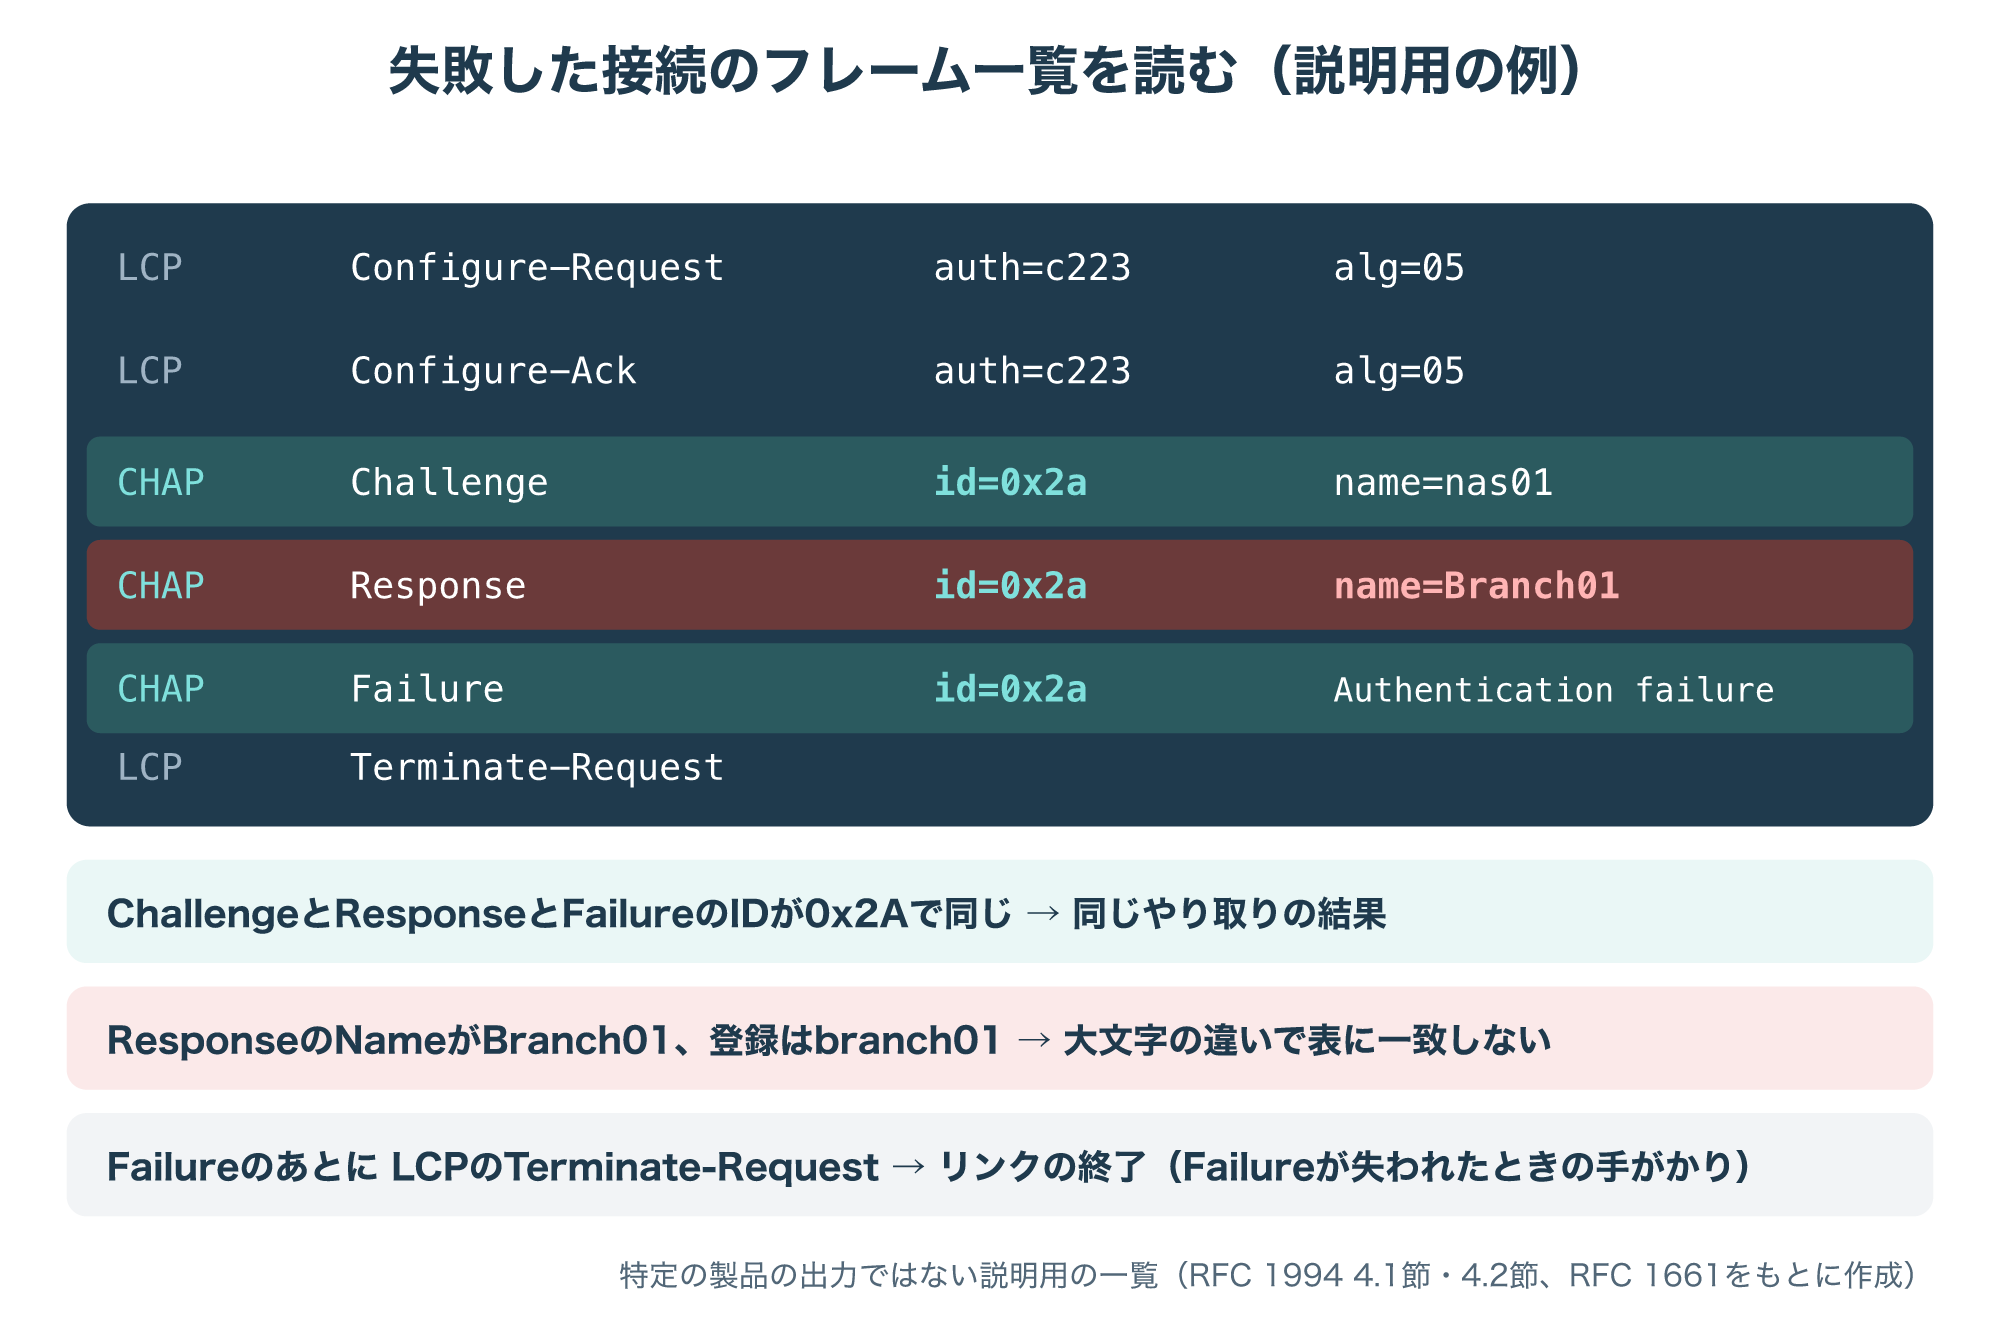
まず、ChallengeとResponseとFailureのIDが同じ値(この例では0x2A)かを見て、同じやり取りの結果であることを確かめます。
次にResponseのNameを見て、認証する側に登録した名前と、大文字と小文字まで一致しているかを確かめます。
この例では、登録はbranch01なのに、ResponseのNameはBranch01になっています。
Failureのあとには、リンクを終えるLCPのTerminate-Requestが続くことがあり、Failureが失われた場合でもこれが認証失敗の別の手がかりになります(参考1)。
MS-CHAPv2なら、FailureのMessageにある「E=」の番号を3-2のエラー番号と照らし合わせると、パスワードの期限切れなのか、単なる不一致なのかを見分けられます(参考4)。
パケットキャプチャには利用者名や認証のやり取りが含まれるため、取得は自分が管理する機器と回線に限り、保存したファイルの扱いにも気をつけてください。
CHAPのよくある質問とまとめ
Q1. CHAPとPAPは、どちらを選べばよいですか?
相手が対応していればCHAPを選ぶと、パスワードを平文で回線に流さずに済みます。
Q2. CHAPなら通信の中身も暗号化されますか?
されません、CHAPは相手を確かめる認証の方式で、認証のあとのデータを暗号化する仕組みは含まれていません。
Q3. CHAPのやり取りを盗み見られると、どんな危険がありますか?
盗み見たチャレンジと応答から短いシークレットを総当たりで試される余地があるので、2-2で見たとおり推測されにくい長さのシークレットにします。
また、認証する側はシークレットを元に戻せる形で持つ必要があるため、3-1のとおりその保存先の守りも欠かせません。
Q4. MS-CHAPv2はもう使わないほうがよいですか?
Microsoftが影響を受けるとしているのはPPTPでMS-CHAPv2だけに頼る構成で、PEAPで包むかL2TP・IKEv2・SSTPと組み合わせる方法が案内されています。
Q5. 設定を変えていないのに、急に認証に失敗するのはなぜですか?
MS-CHAPv2ならFailureのE=648(パスワードの期限切れ)を、RADIUSを使っているならAccess-Rejectが返っていないかを、まず確かめてください。
CHAPは、乱数とシークレットから計算したハッシュ値で相手を確かめる、PPP用の認証方式です。
次の図は、この記事の要点をまとめたものです。
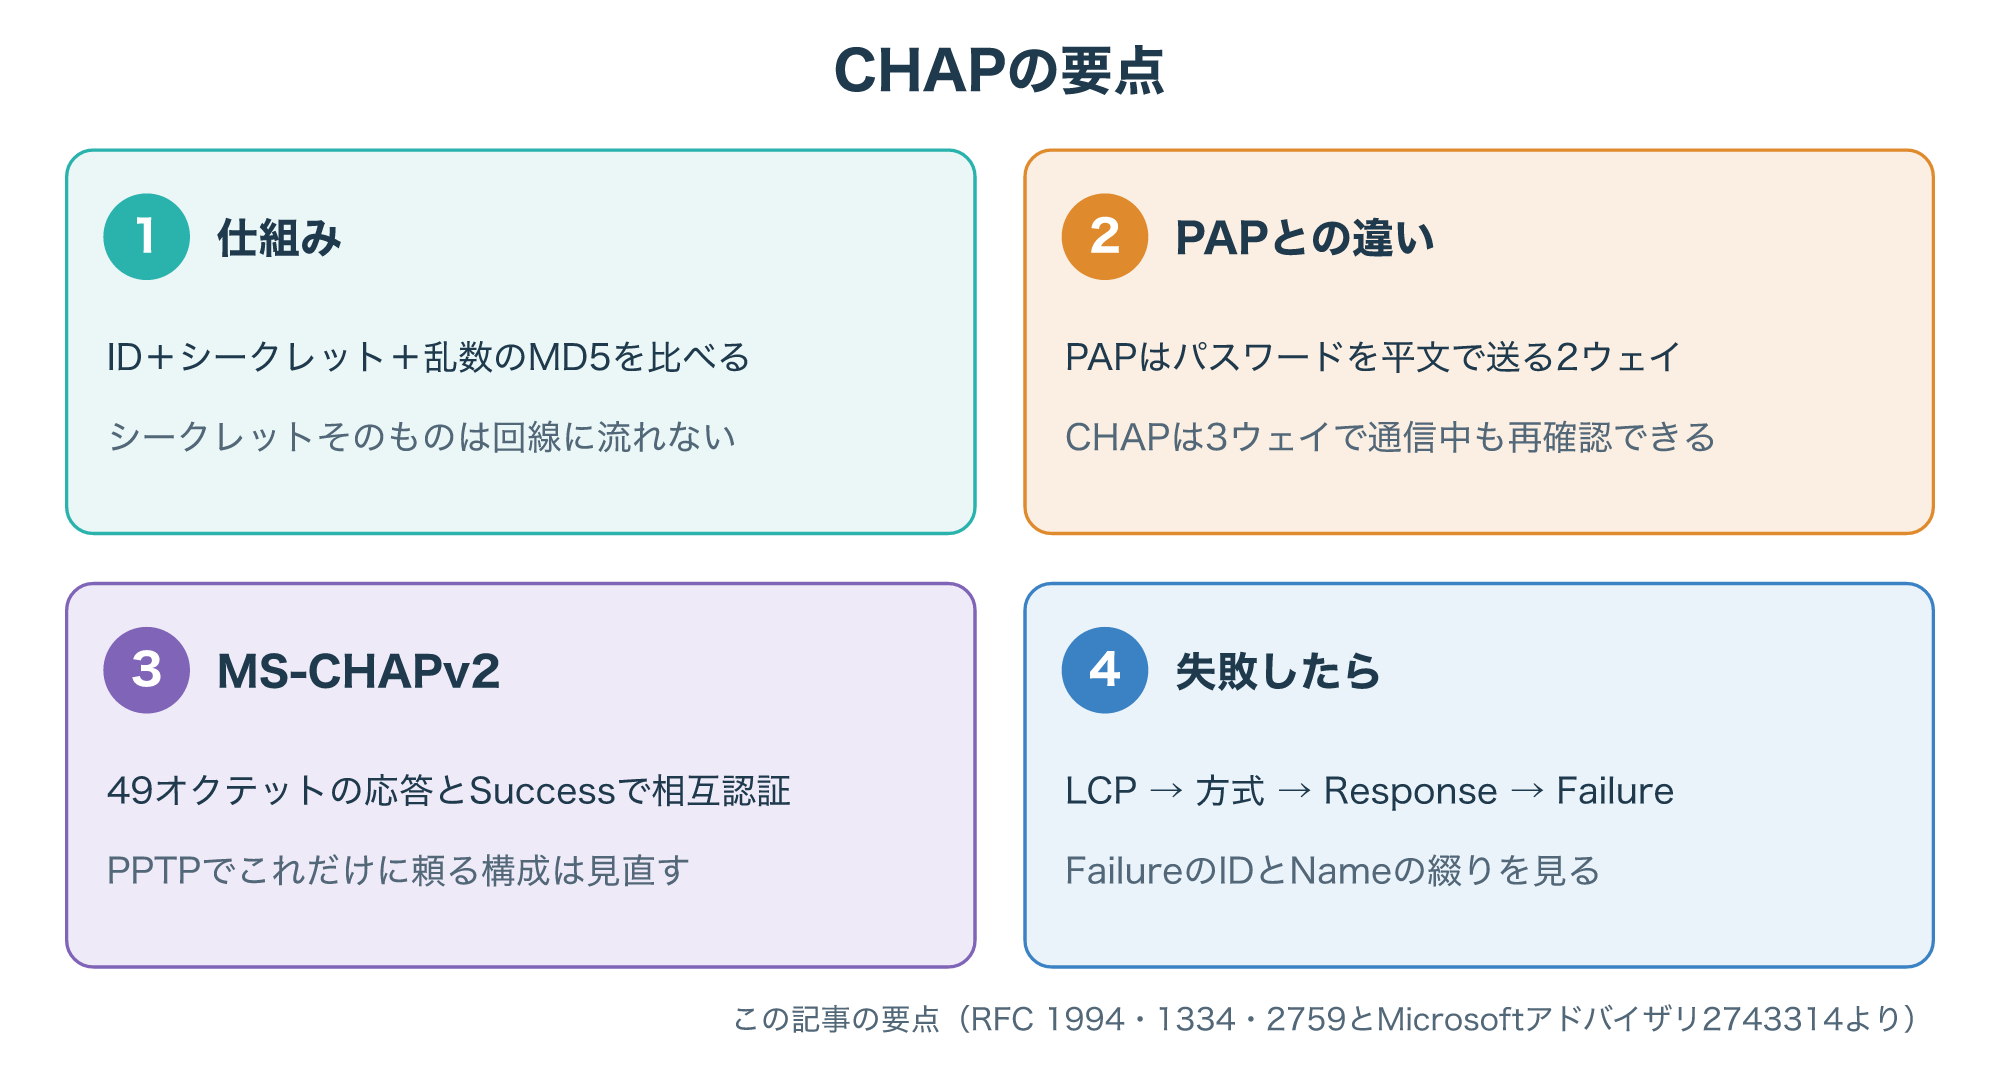
PAPと違ってシークレットそのものは流れず、IDとチャレンジを変えながら通信中にも再確認できます。
MS-CHAPv2は相互認証を加えた拡張ですが、PPTPと組み合わせてそれだけに頼る構成は、Microsoftも見直しを勧めています。
認証に失敗したときは、LCP、方式の交渉、Responseの有無、FailureのIDとNameの順に確かめると、原因を早く絞り込めます。
まずは手元のルーターやVPNの設定画面で、どの認証方式が選ばれているかを確かめるところから始めてみてください。
参考1:RFC 1994 PPP Challenge Handshake Authentication Protocol (CHAP)(IETF、英語)
参考2:RFC 1661 The Point-to-Point Protocol (PPP)(IETF、英語)
参考3:RFC 1334 PPP Authentication Protocols(IETF、英語)
参考4:RFC 2759 Microsoft PPP CHAP Extensions, Version 2(IETF、英語)
参考5:Microsoft Security Advisory 2743314(Microsoft、英語)
参考6:RFC 2516 A Method for Transmitting PPP Over Ethernet (PPPoE)(IETF、英語)
参考7:RFC 2865 Remote Authentication Dial In User Service (RADIUS)(IETF、英語)
参考8:Configure and Understand the PPP CHAP Authentication(Cisco、英語)
参考9:Point-to-Point (PPP) Protocol Field Assignments(IANA、英語)