一次店・二次店とは?メーカー・代理店の違いとIT製品の確認方法
一次店(一次代理店)とはメーカーと直接契約して製品を仕入れる販売会社、二次店(二次代理店)とは一次店から仕入れて利用者や別の販売会社に売る会社のことです。
この記事では、呼び方の違いと、IT製品で請求・ライセンス・サポート・管理権限がどの会社を通るのか、自社の購入経路を確かめる方法を、実際の項目名で図解します。

この記事は以下のような人におすすめ!
- 一次店・二次店の意味と違いを知りたい人
- IT製品のサポート窓口を確かめたい人
- 販売会社に与えた権限を見直したい人
一次店・二次店とは:メーカーから何段目で仕入れるかの呼び方
1-1. 一次店はメーカーと直接契約し、二次店は一次店から仕入れる
一次店(一次代理店)とは、メーカーと直接契約を結び、メーカーから製品を仕入れて販売する会社のことです。
二次店(二次代理店)とは、メーカーとは直接契約せず、一次店から製品を仕入れて、利用者や別の販売会社に売る会社のことです。
つまり「一次」「二次」は会社の大きさや優劣ではなく、メーカーから数えて何段目で仕入れているかを表す呼び方です。
次の図は、ファイアウォール製品を例に、メーカーから利用者までの流れを示したものです。
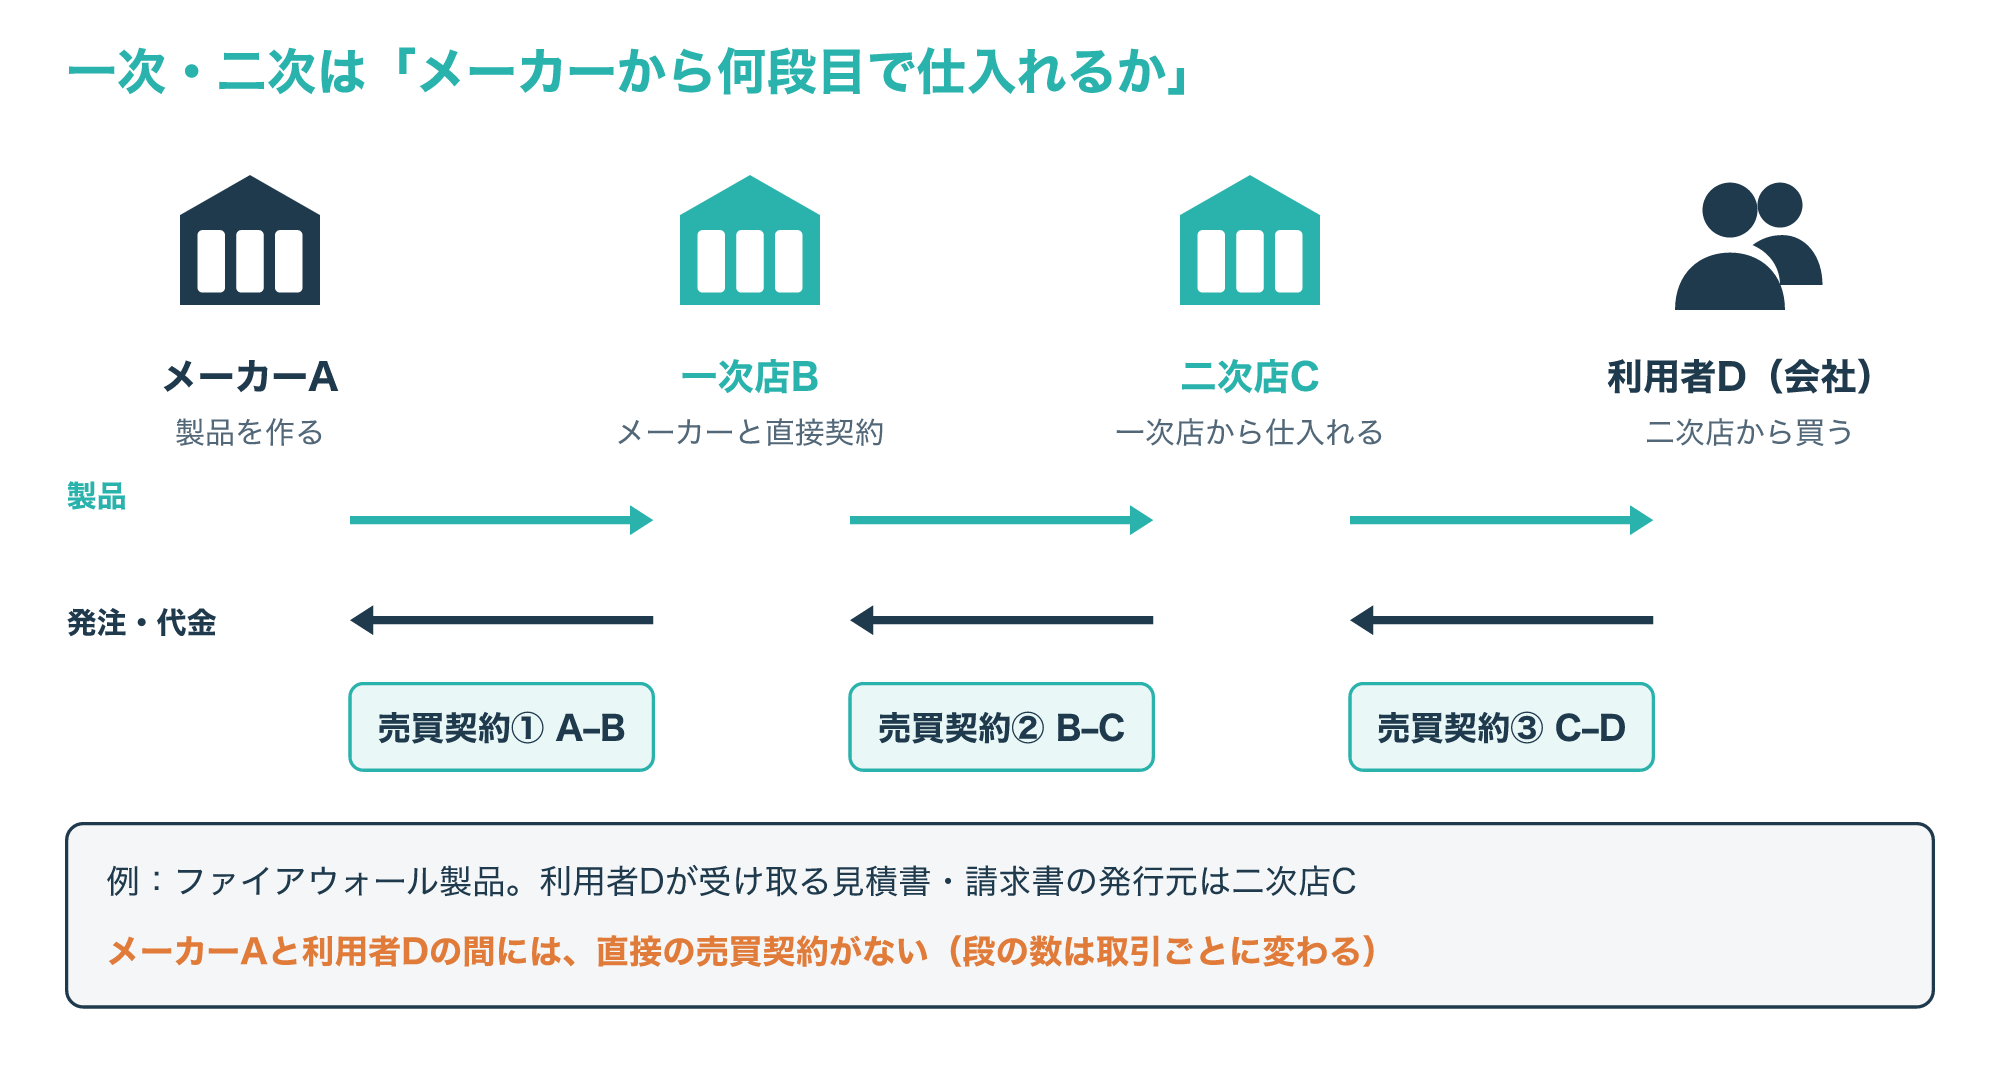
図の例では、メーカーAと契約している一次店Bが製品を仕入れ、一次店Bから仕入れた二次店Cが、利用者Dの会社に見積もりを出して販売します。
利用者Dが受け取る見積書や請求書の発行元は二次店Cで、メーカーAとの間には直接の売買契約がない形になります。
一次店が利用者に直接売ることもあれば、二次店の下にさらに三次店が入ることもあり、段の数は製品や取引ごとに変わります。
メーカーが販売会社を通さず利用者に直接売る形は、直販と呼ばれます。
IT製品では、同じ製品でも、大企業にはメーカーが直販し、中小企業には一次店や二次店を通して販売するというように、売り方を分けることがあります。
どの会社が何段目かは、会社の規模や知名度からは分からず、その取引の契約と請求の流れを見て初めて分かります。
1-2. ディストリビューター・リセラー・SIer:IT業界での呼び方
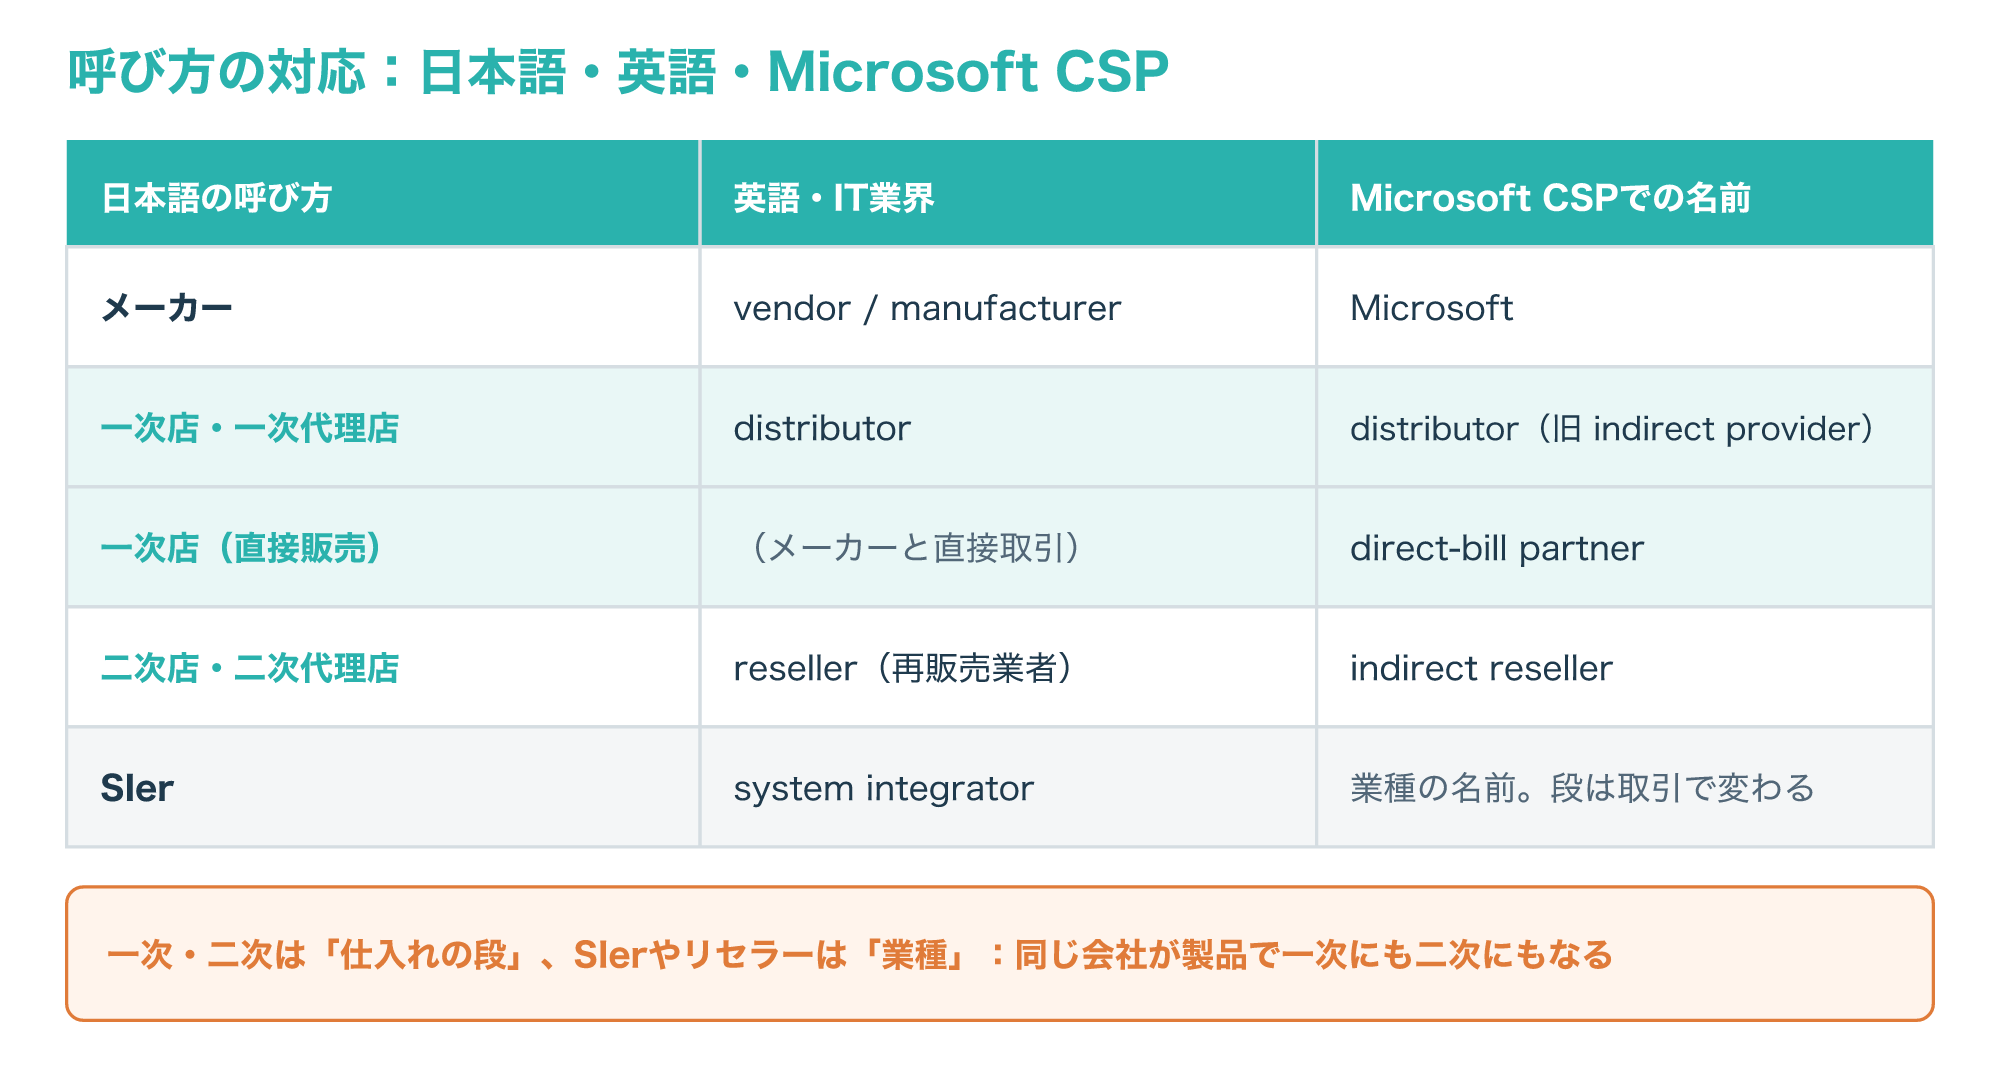
IT業界では、一次店をディストリビューター、二次店をリセラー(再販売業者)と呼ぶことがよくあります。
例えばMicrosoftのクラウド製品を販売するCSP(Cloud Solution Provider)という制度では、販売会社を支える会社を「ディストリビューター」(以前の名称は間接プロバイダー)、ディストリビューターから仕入れて利用者に売る会社を「間接リセラー」と呼んでいます。
この関係は、日本語の一次店と二次店の関係にそのまま当てはまります。
一方で、Microsoftから直接仕入れて利用者に売る「直接請求パートナー」もあり、これは間に別の会社を通さない一次店にあたります。
次の図は、日本語の呼び方と英語やCSPでの呼び方の対応をまとめたものです。
SIer(システムインテグレーター)は、システムの設計や構築を請け負う会社の呼び方で、その会社が製品を仕入れて売るときは、二次店として動くことも一次店として動くこともあります。
SIerやリセラーは会社の業種を表し、一次・二次は取引の段を表すため、同じ会社が製品によって一次店にも二次店にもなります(参考1)。
SIerの仕事の範囲は、次の記事で解説しています。
1-3. 代理店と販売店:呼び方より契約書の中身で決まる
日本語の「代理店」と「販売店」は、日常の会話では区別されずに使われることが多い言葉です。
契約の考え方としては、メーカーの代わりに売り込み、売買契約は利用者とメーカーの間で結ぶ形と、製品を仕入れて自社の商品として売り直す形があり、前者を代理店、後者を販売店と分けて説明されることがあります。
ところがIT製品の取引では、仕入れて売り直している会社が「一次代理店」と名乗ることもあり、名前だけでは契約の形は分かりません。
利用者にとって大事なのは、誰と売買契約を結ぶのか、製品の使用条件(ライセンス)を誰と結ぶのか、故障や障害のときに誰が対応するのかの3点です。
例えば、ライセンスの使用条件はメーカーの利用規約、保守の範囲は販売会社との保守契約というように、1つの製品で契約の相手が複数になることもあります。
これらは契約書や利用規約に書かれているため、責任の範囲を判断するときは呼び方ではなく契約書の文言を確かめ、必要に応じて法務の担当者に相談してください。
一次・二次は「メーカーから何段目か」、代理店・販売店は「どういう契約の形か」を表す言葉で、別の軸の呼び方です。
IT製品で流れる4つのもの:製品・お金・ライセンス・サポート
2-1. 製品とお金は段ごとに流れ、ライセンスはメーカーと結ぶことがある
一次店と二次店の違いを理解するには、メーカーから利用者までの間を流れるものを、製品・お金・ライセンス・サポートの4つに分けて見るのが近道です。
次の図は、二次店から購入したクラウド製品を例に、4つの流れの向きを示したものです。
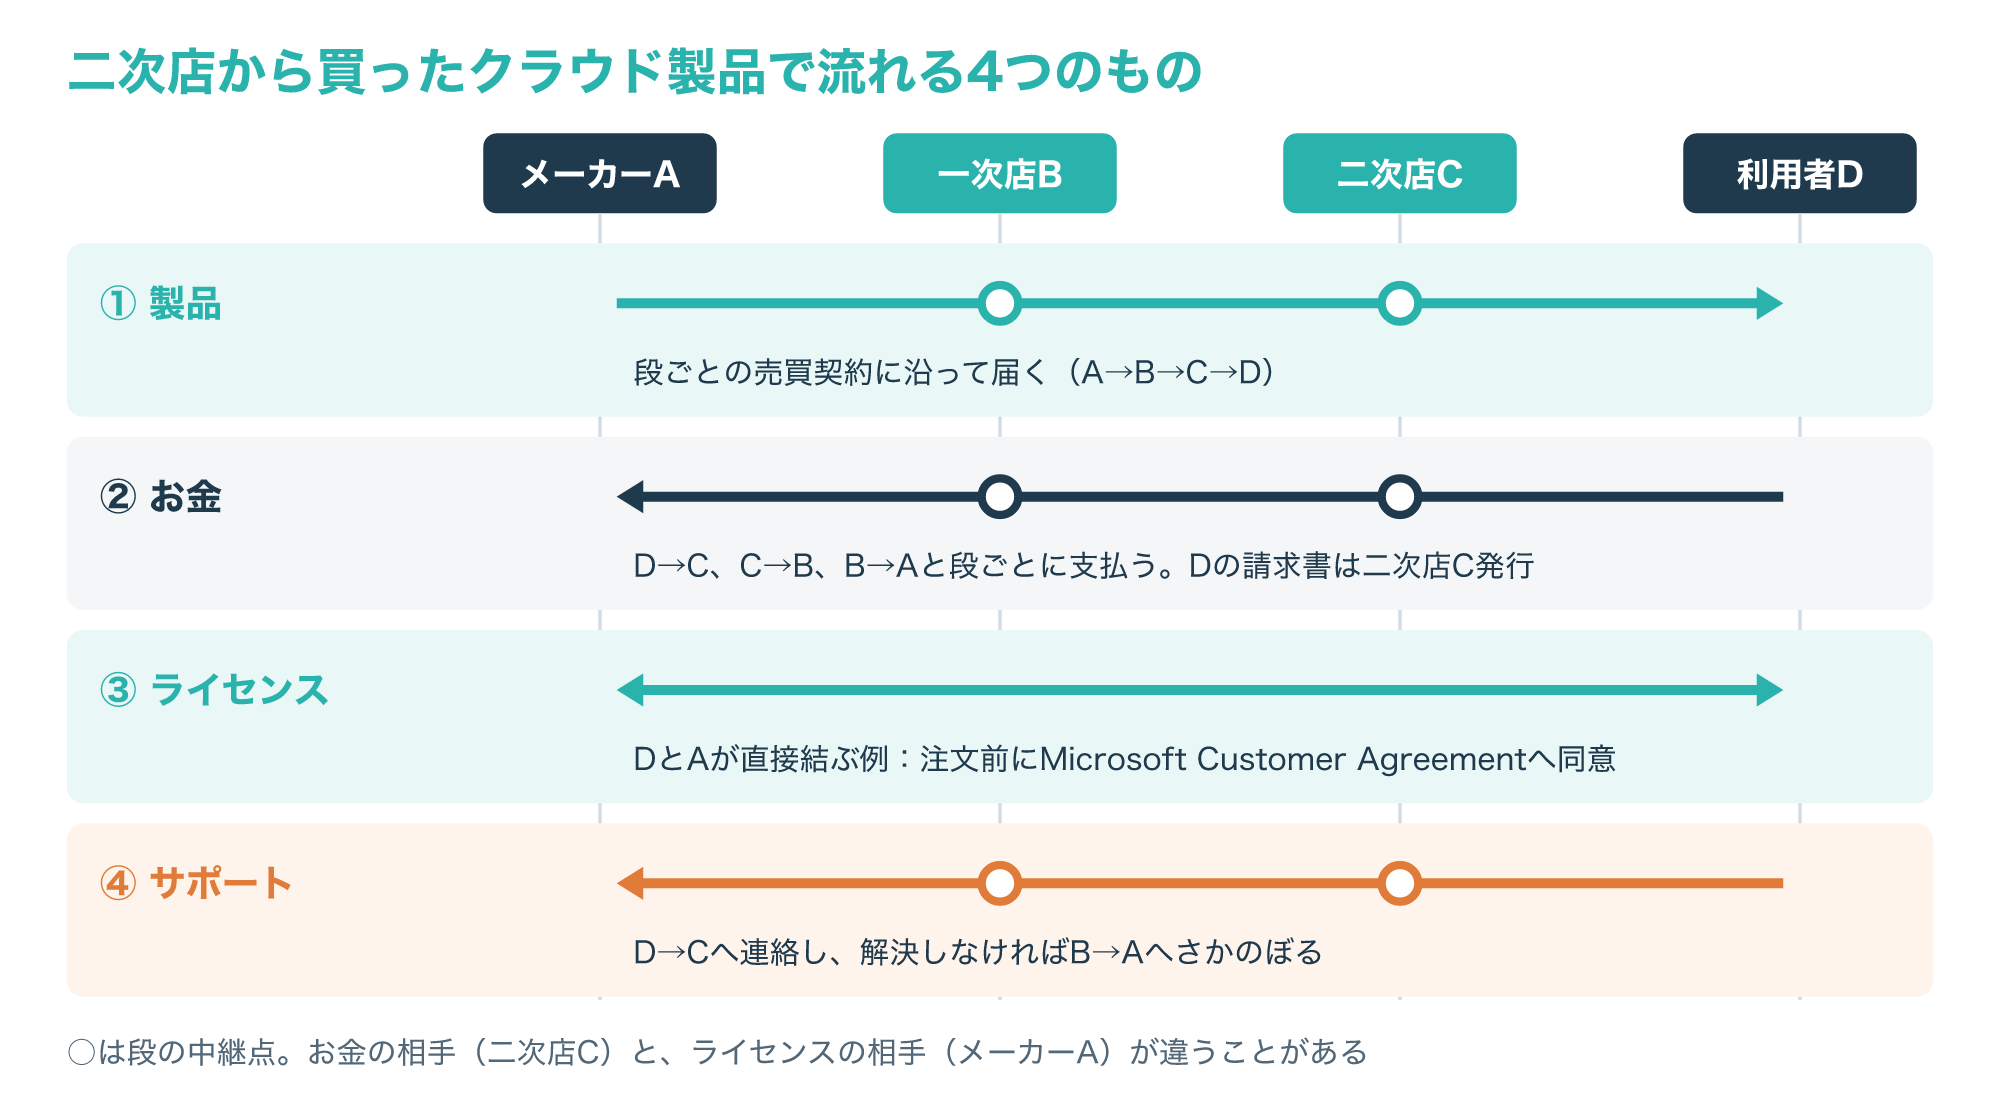
製品とお金は段ごとの売買契約に沿って流れるため、利用者Dは二次店Cに代金を払い、二次店Cは一次店Bに、一次店BはメーカーAに払います。
ライセンスは流れ方が違い、ソフトウェアやクラウドでは、使用条件を利用者とメーカーの間で直接結ぶことがあります。
Microsoftの場合、CSPのパートナーが利用者の代わりに注文する前に、利用者がMicrosoft Customer Agreement(Microsoftの顧客契約)に同意している必要があります。
そのため請求書は二次店から届いても、使用条件の契約相手はMicrosoftという形になり、お金とライセンスで契約の相手が違うことになります(参考1)。
2-2. 価格と情報:段が増えると誰が何を知っているかが変わる
一次店と二次店のどちらから買うかで、価格や受け取れる情報が変わることがあります。
価格は、メーカーと一次店、一次店と二次店のそれぞれの契約条件で決まるため、二次店から買うほうが高いとは一律には言えません。
二次店が構築や運用の作業も請け負う場合は、製品の代金と作業の代金が1枚の見積書にまとまることもあり、比べるときは製品・保守・作業の内訳を分けてもらうと判断しやすくなります。
情報の面では、製品の不具合情報や価格改定、サポート終了の予定などが、メーカーから一次店、二次店へと段を追って伝わることがあります。
自社にどの経路で通知が届くのか、メーカーのサイトや通知サービスに自分でも登録できるのかを購入の時点で確かめておくと、伝わるのが遅れたときの備えになります。
段の数そのものより、自社の窓口になる会社が何を知っていて、何を代わりに行えるかが、利用者にとっての違いになります。
2-3. サポートは窓口から段をさかのぼってメーカーへ届く
障害や不具合が起きたときに利用者が最初に連絡する窓口は、契約で決めた販売会社かメーカーのどちらかです。
販売会社で解決できない問題は、一次店、メーカーへと段をさかのぼって伝えられ、これをエスカレーションと呼びます。
Microsoftは、間接リセラーは利用者の代わりにAzureのサポート要求を作成できず、ディストリビューター(間接プロバイダー)と連携する必要があると説明しています。
次の図は、Azureのサポート要求を出すときに、どの立場の会社がどの権限を使うかを示したものです。
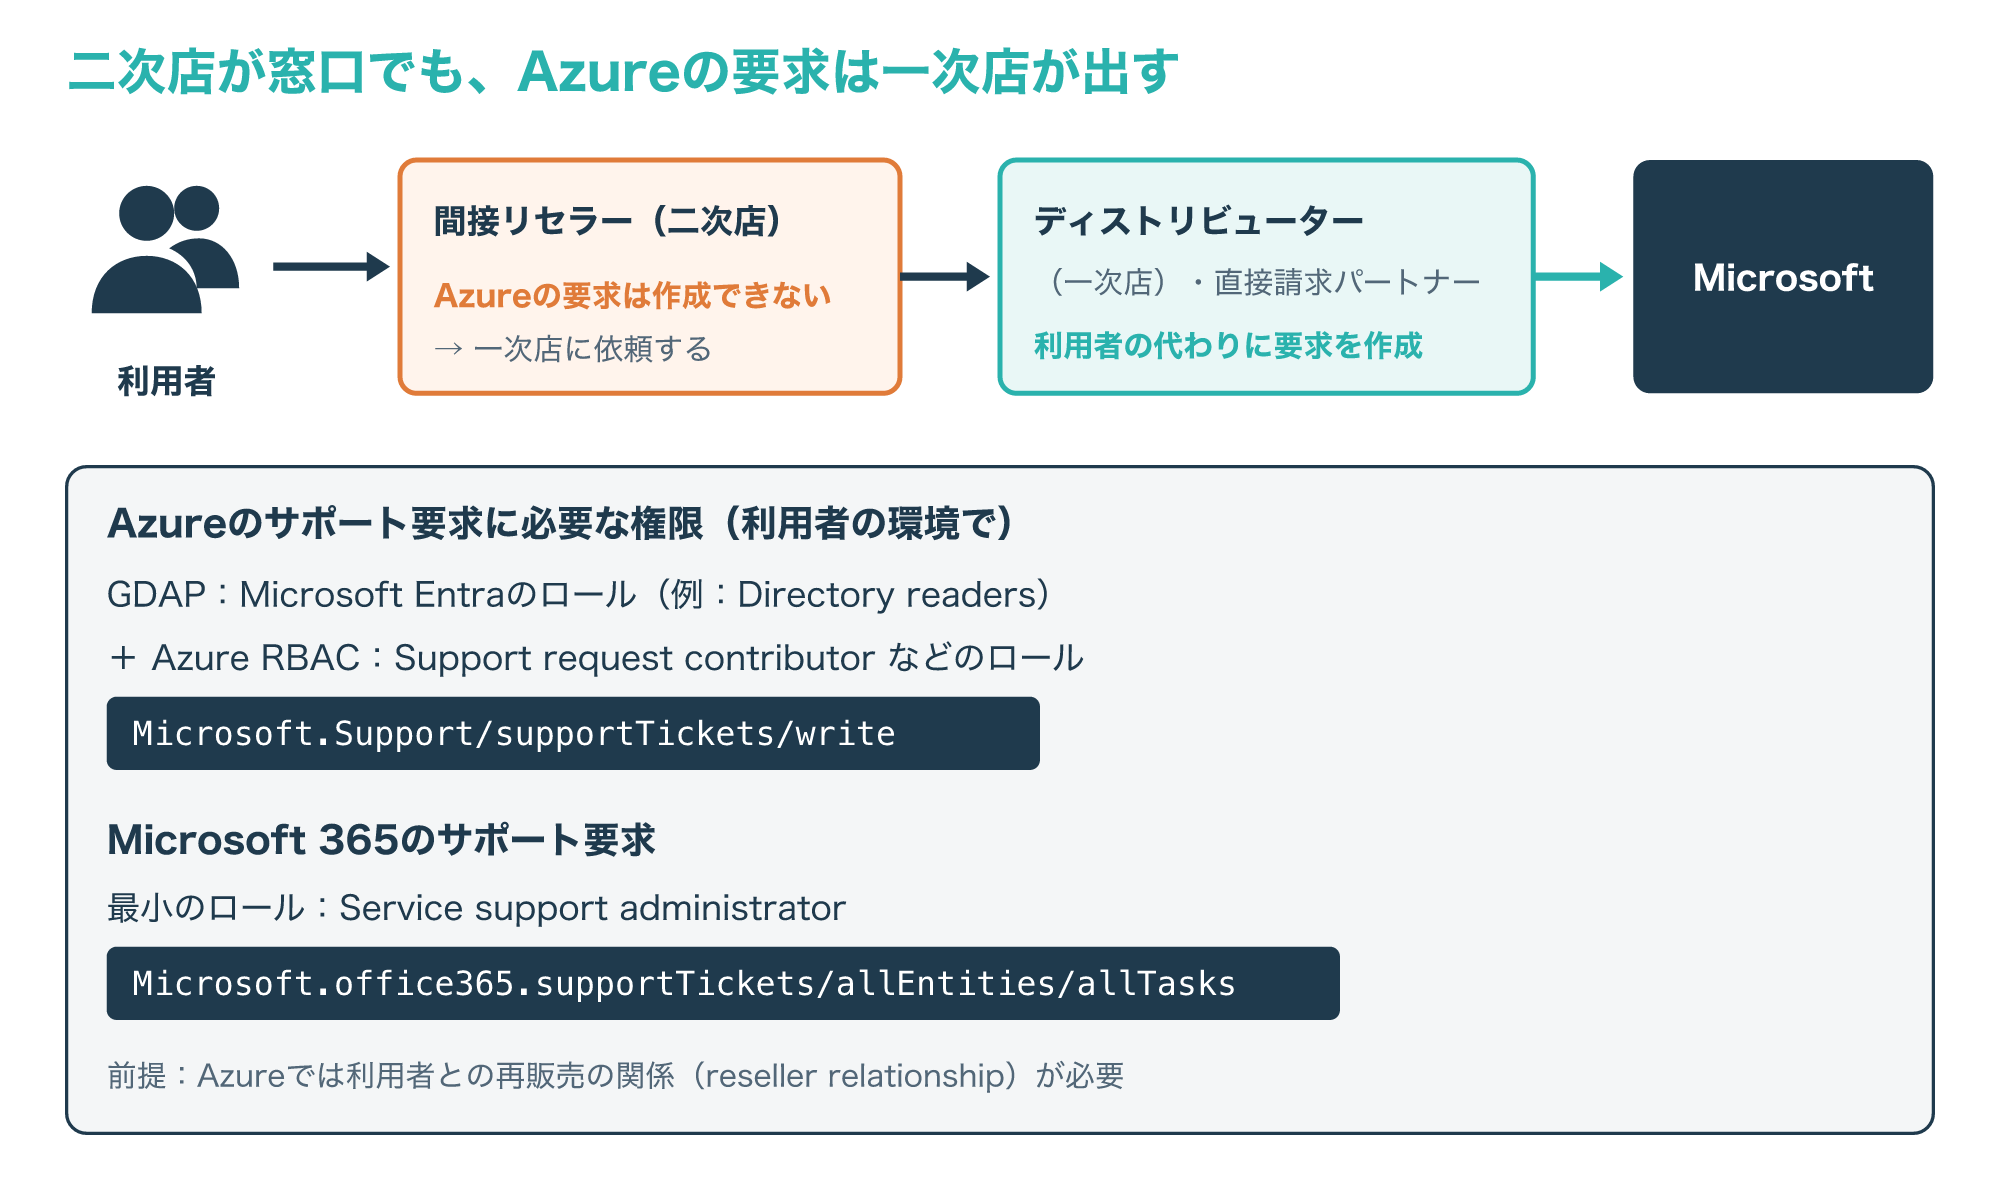
ディストリビューターや直接請求パートナーがAzureのサポート要求を作るには、利用者の環境でDirectory readersなどのMicrosoft Entraのロールに加えて、Support request contributorなどのAzureのロールが必要です。
このAzureのロールに含まれる権限が、サポート要求を書き込むためのMicrosoft.Support/supportTickets/writeです。
Microsoft 365のサポート要求では、Microsoft.office365.supportTickets/allEntities/allTasksの権限を持つService support administratorのロールが、最小の権限として挙げられています。
利用者の環境がMicrosoft Entra ID P1またはP2を使っている場合は、Service support administratorなどのロールでMicrosoft Entra IDのサポート要求を作れるなど、製品や契約の内容ごとに必要な権限が変わります。
このように二次店が窓口でも、メーカーへの問い合わせは一次店が出す分担になることがあるため、障害時の連絡経路と回答までの流れを契約の前に確かめておくと、対応の待ち時間を見積もりやすくなります(参考3)。
Microsoft CSPで見る一次店と二次店の条件
3-1. 間接モデル:ディストリビューターと間接リセラーの役割
一次店と二次店の役割の違いを、メーカーが公開している条件で確かめられる例が、MicrosoftのCSPです。
CSPには、間接モデルと直接請求モデルの2つの販売モデルがあります。
間接モデルでは、間接リセラーがディストリビューターから製品を購入し、ディストリビューターはマーケティング、顧客サポート、請求の面で間接リセラーと協力します。
Microsoftは、間接リセラーとして参加すると、運用の複雑さと投資を抑えて販売を始められると説明しています。
間接リセラーになる条件は、Microsoft AI Cloud Partner Programへの参加と販売する地域のPLA ID、組織として契約に署名できること、認定ディストリビューターとの提携の3つです。
CSPで販売できる国や地域は会社の所在地で決まり、パートナーは自社のCSP用の環境を使って、ほかのCSPパートナーにオンラインサービスを売ることはできないとされています。
また、すべてのCSPパートナーは、メールの所有確認や本人確認などを含む事業者の確認に合格し、毎年の審査を受け続ける必要があります(参考1)。
3-2. 直接請求モデル:メーカーから直接買う一次店の条件
直接請求モデルでは、パートナーがMicrosoftから直接製品を購入し、自社の営業担当者を通じて利用者に販売します。
次の図は、間接モデルと直接請求モデルの条件を並べたものです。
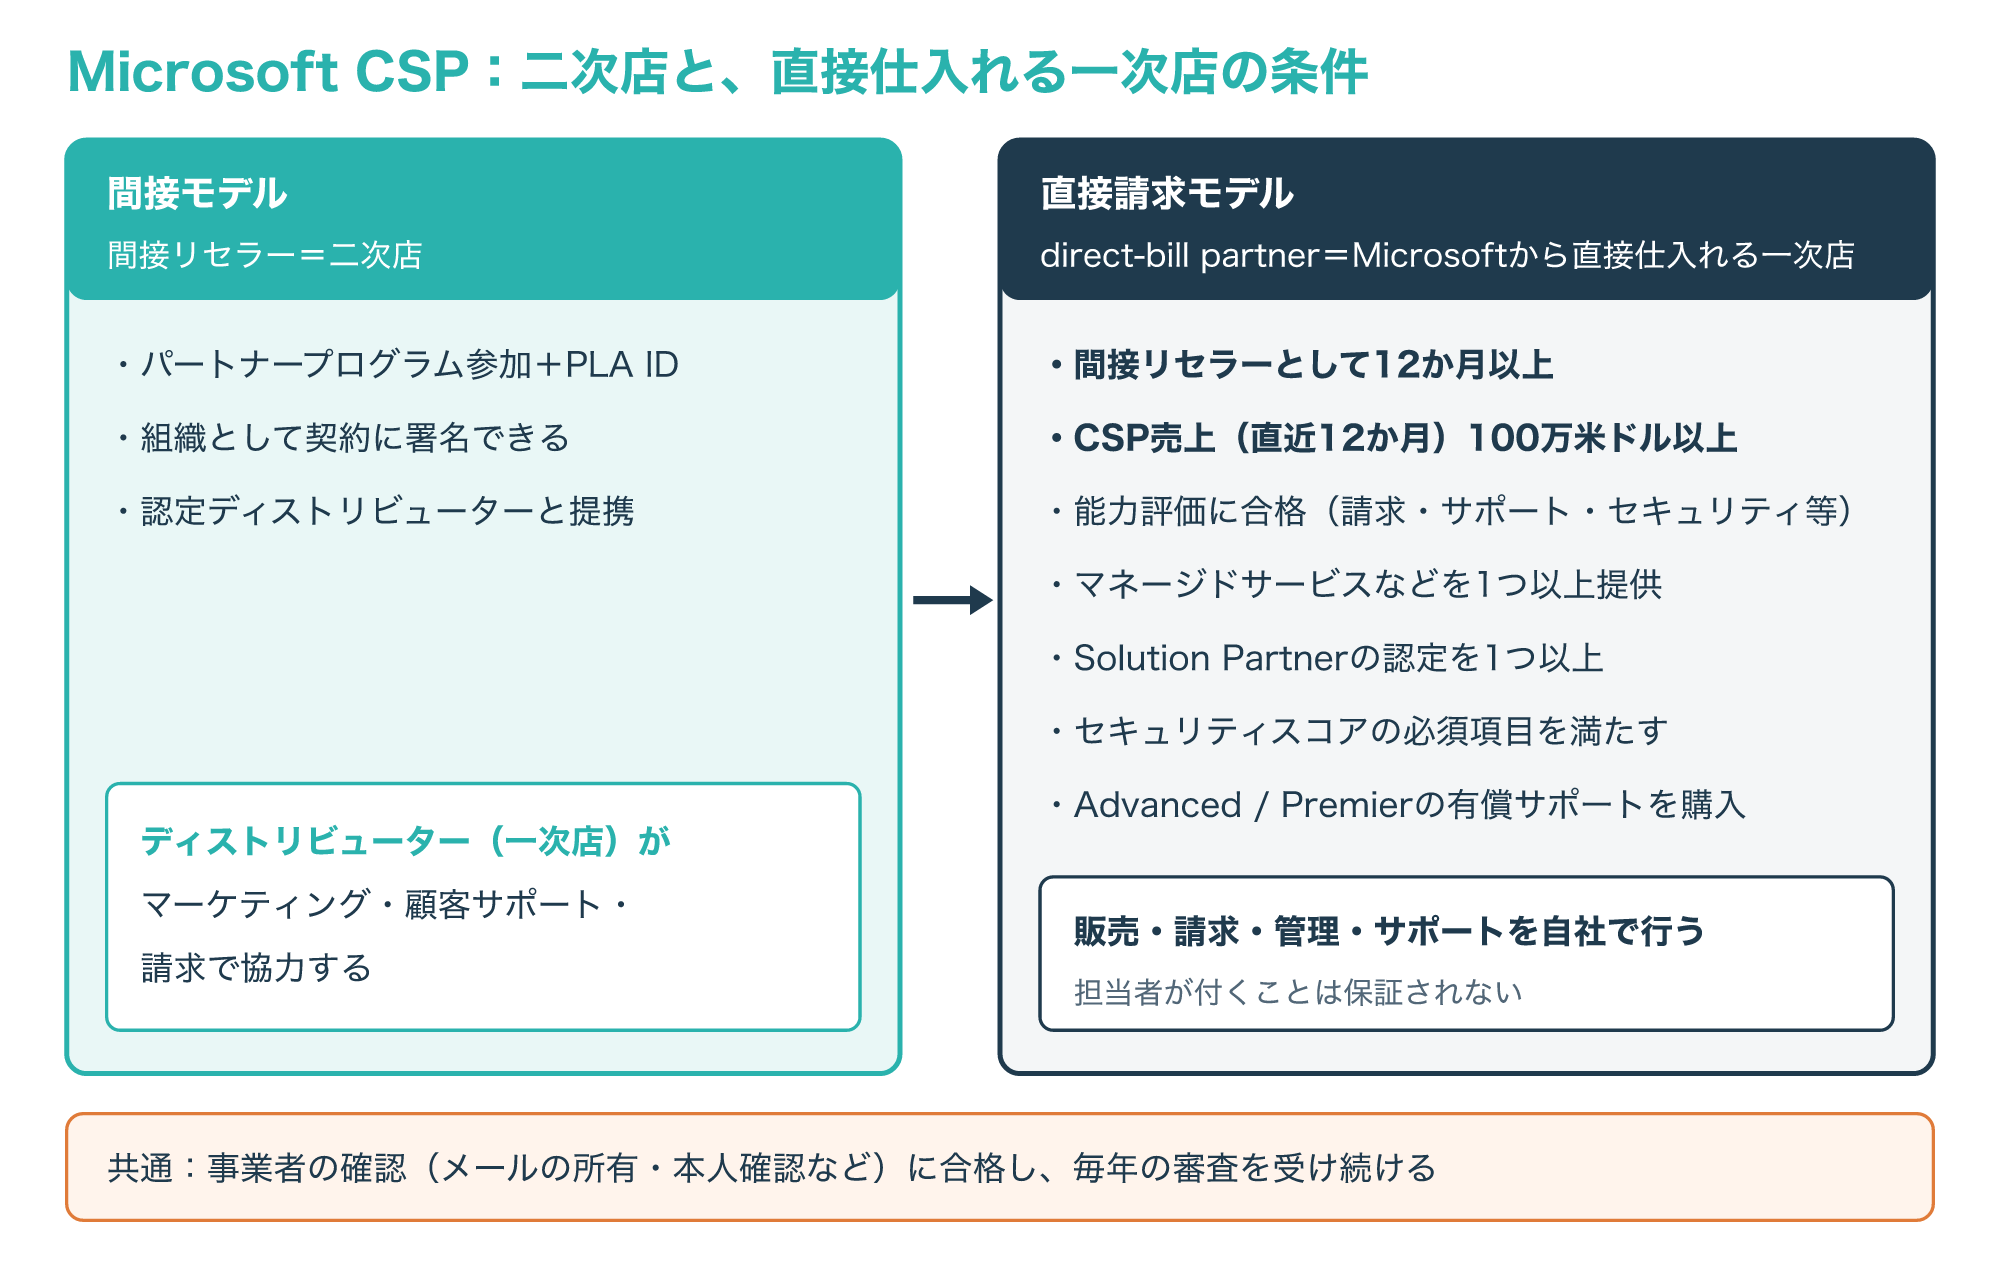
直接請求パートナーになるには、間接リセラーとして直前の12か月以上の実績があり、CSPの取引による直近12か月の売上がパートナーのグローバルアカウント単位で100万米ドル以上あることが求められます。
さらに、請求・プロビジョニング・顧客サポート・コンプライアンス・セキュリティを確かめる能力評価への合格、マネージドサービスなどを1つ以上提供していること、Solution Partnerの認定を1つ以上持つことも条件です。
条件に間接リセラーとしての実績が含まれるため、CSPでは、二次店として実績を積んだ会社が条件を満たすと一次店になれる、という順番になっています。
Partner Centerのセキュリティスコアの必須項目をすべて満たすことと、パートナー向けの有償サポート(AdvancedまたはPremier)の購入も求められます。
直接請求モデルではパートナー自身が利用者への販売・請求・管理・サポートを自力で行う必要があり、CSPの直接請求パートナーは「Microsoftから直接買える会社」であると同時に「サポートまで自社で抱える会社」でもあります。
ただし、間接モデルのディストリビューターのように二次店とサポートを分担する一次店もあり、一次店がどこまで受け持つかは製品や契約によって変わります。
なお、直接請求の資格があってもMicrosoftの担当者が付くことは保証されないと明記されています(参考1)。
販売会社ではなく、MSPやMSSPに運用や監視を任せる場合の違いは、次の記事で解説しています。
管理権限の違い:GDAPで委任するロールを確かめる
4-1. GDAPは利用者が許可する、期限付きで最小の権限
クラウド製品を販売会社から買うと、販売会社が利用者の環境を代わりに設定・管理するための権限(委任された管理権限)を持つことがあります。
MicrosoftのGDAP(Granular Delegated Admin Privileges)は、パートナーに最小限の権限だけを期限付きで与えるための、ゼロトラストの考え方に沿った仕組みです。
GDAPでは、利用者がパートナーに与える権限を明示的に許可する必要があり、利用者の許可なしにパートナーが権限を得ることはできません。
Azureを管理するパートナーも、既定では利用者の環境でGlobal Administrator(全体管理者)のロールを受け取らず、ディレクトリを読む程度の低い権限になります。
一方で、GDAPを使う場合の既定の構成として、Azureを管理するパートナーの担当者は管理エージェント(Admin agents)のグループに属する専用のセキュリティグループに入り、そのグループは利用者のすべてのAzureサブスクリプションに対して所有者(Owner)のRBACのロールを持つと説明されています。
Global Administratorがなくても、Azureの資源については強い権限になるため、どのグループに誰が入っているかを販売会社に確かめておく意味があります。
次の図は、パートナーが利用者の環境で権限を得るまでの流れを示したものです。
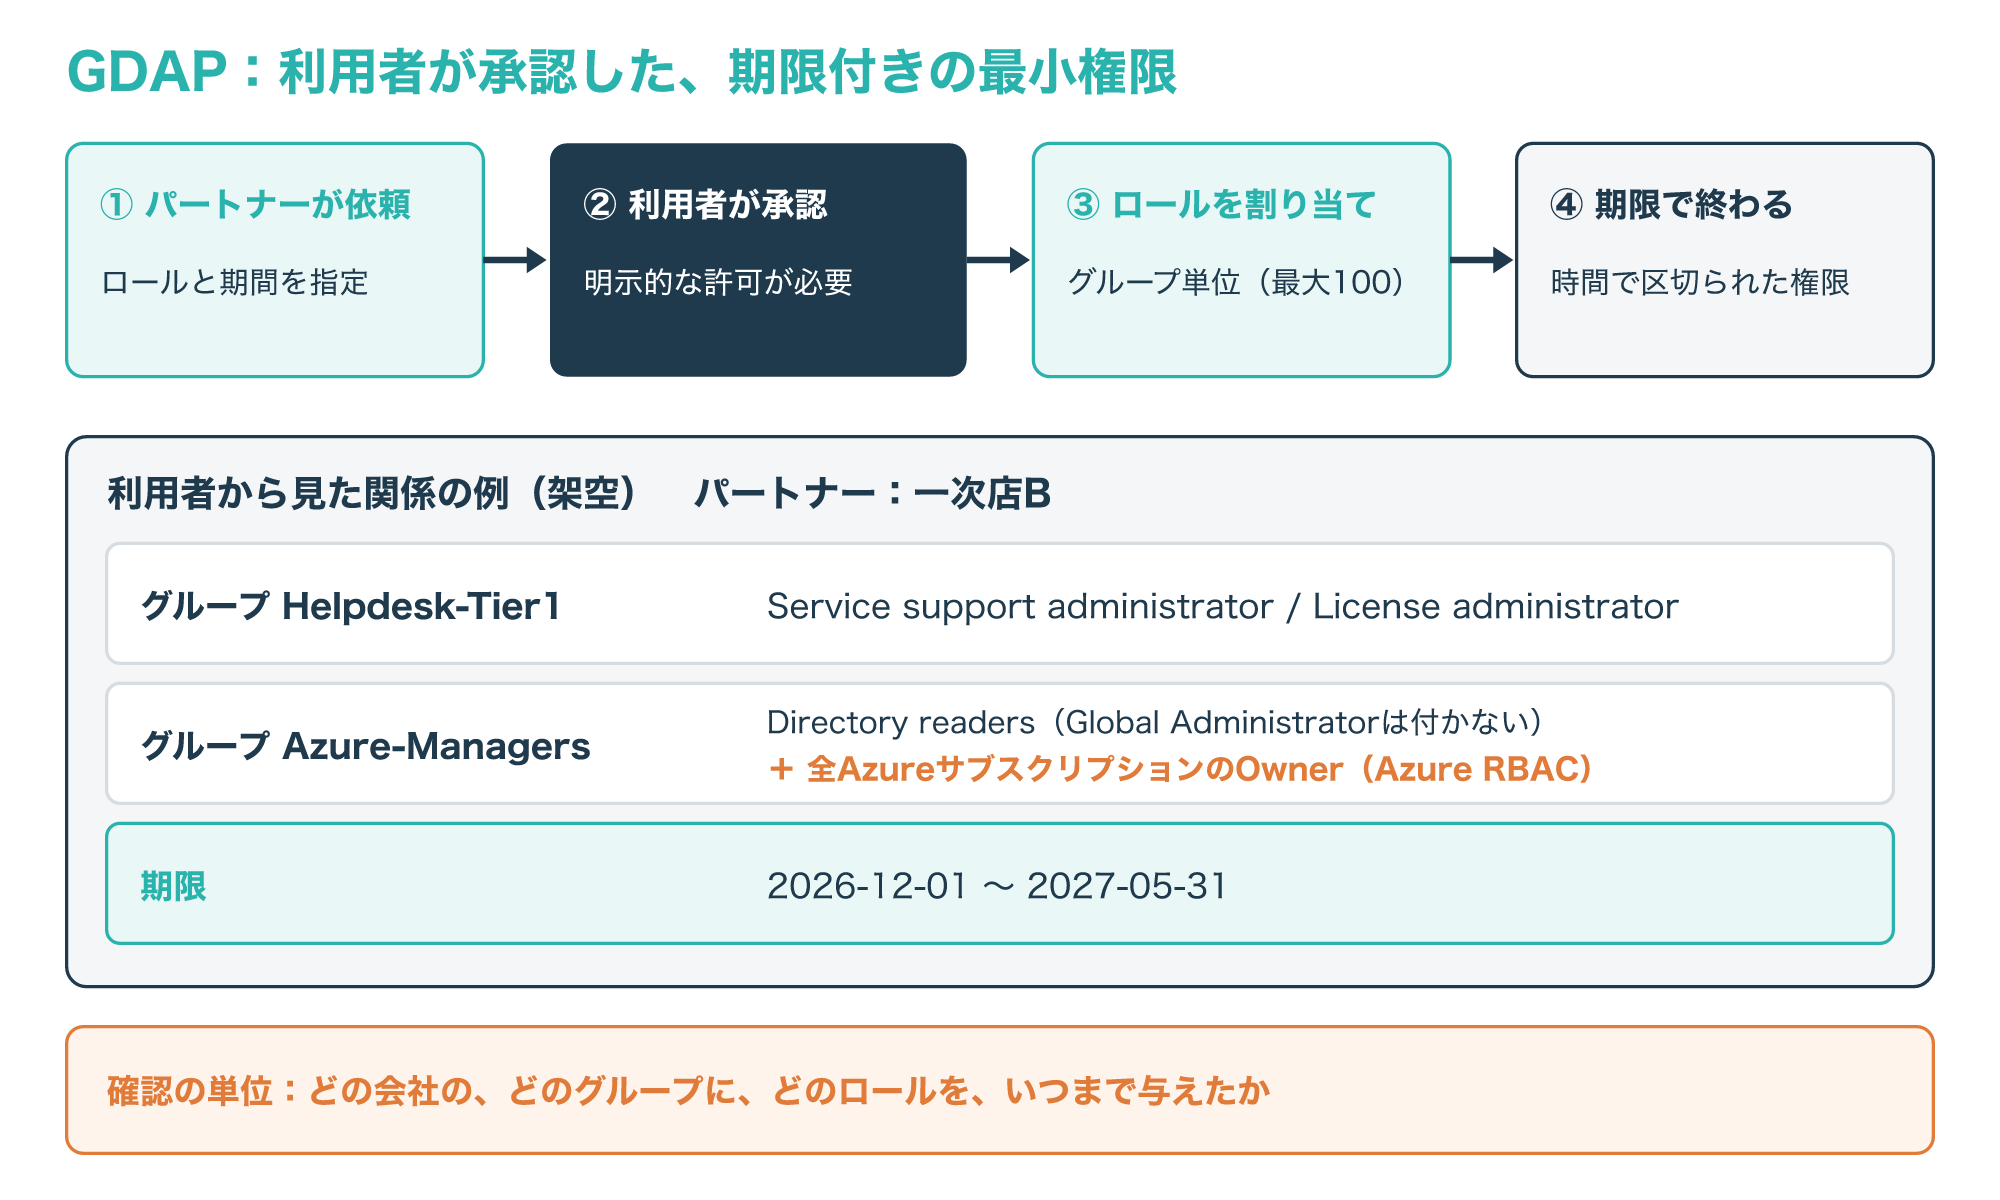
パートナーは作業ごとに社内のセキュリティグループを分け、グループごとにMicrosoft Entraのロールを割り当てますが、1つの利用者あたり使えるセキュリティグループは100個までという上限があります。
権限はグループと期限で区切られるため、利用者から見ると「どの会社の、どの担当グループに、どのロールを、いつまで」与えたかが確認の単位になります(参考2)。
4-2. 作業ごとに必要な最小のロール
委任する権限は、販売会社に頼む作業に合わせて必要最小限のロールにするのが原則です。
Microsoftは、作業ごとに最小のMicrosoft Entraのロールを一覧にしており、次の図はその一部を抜き出したものです。
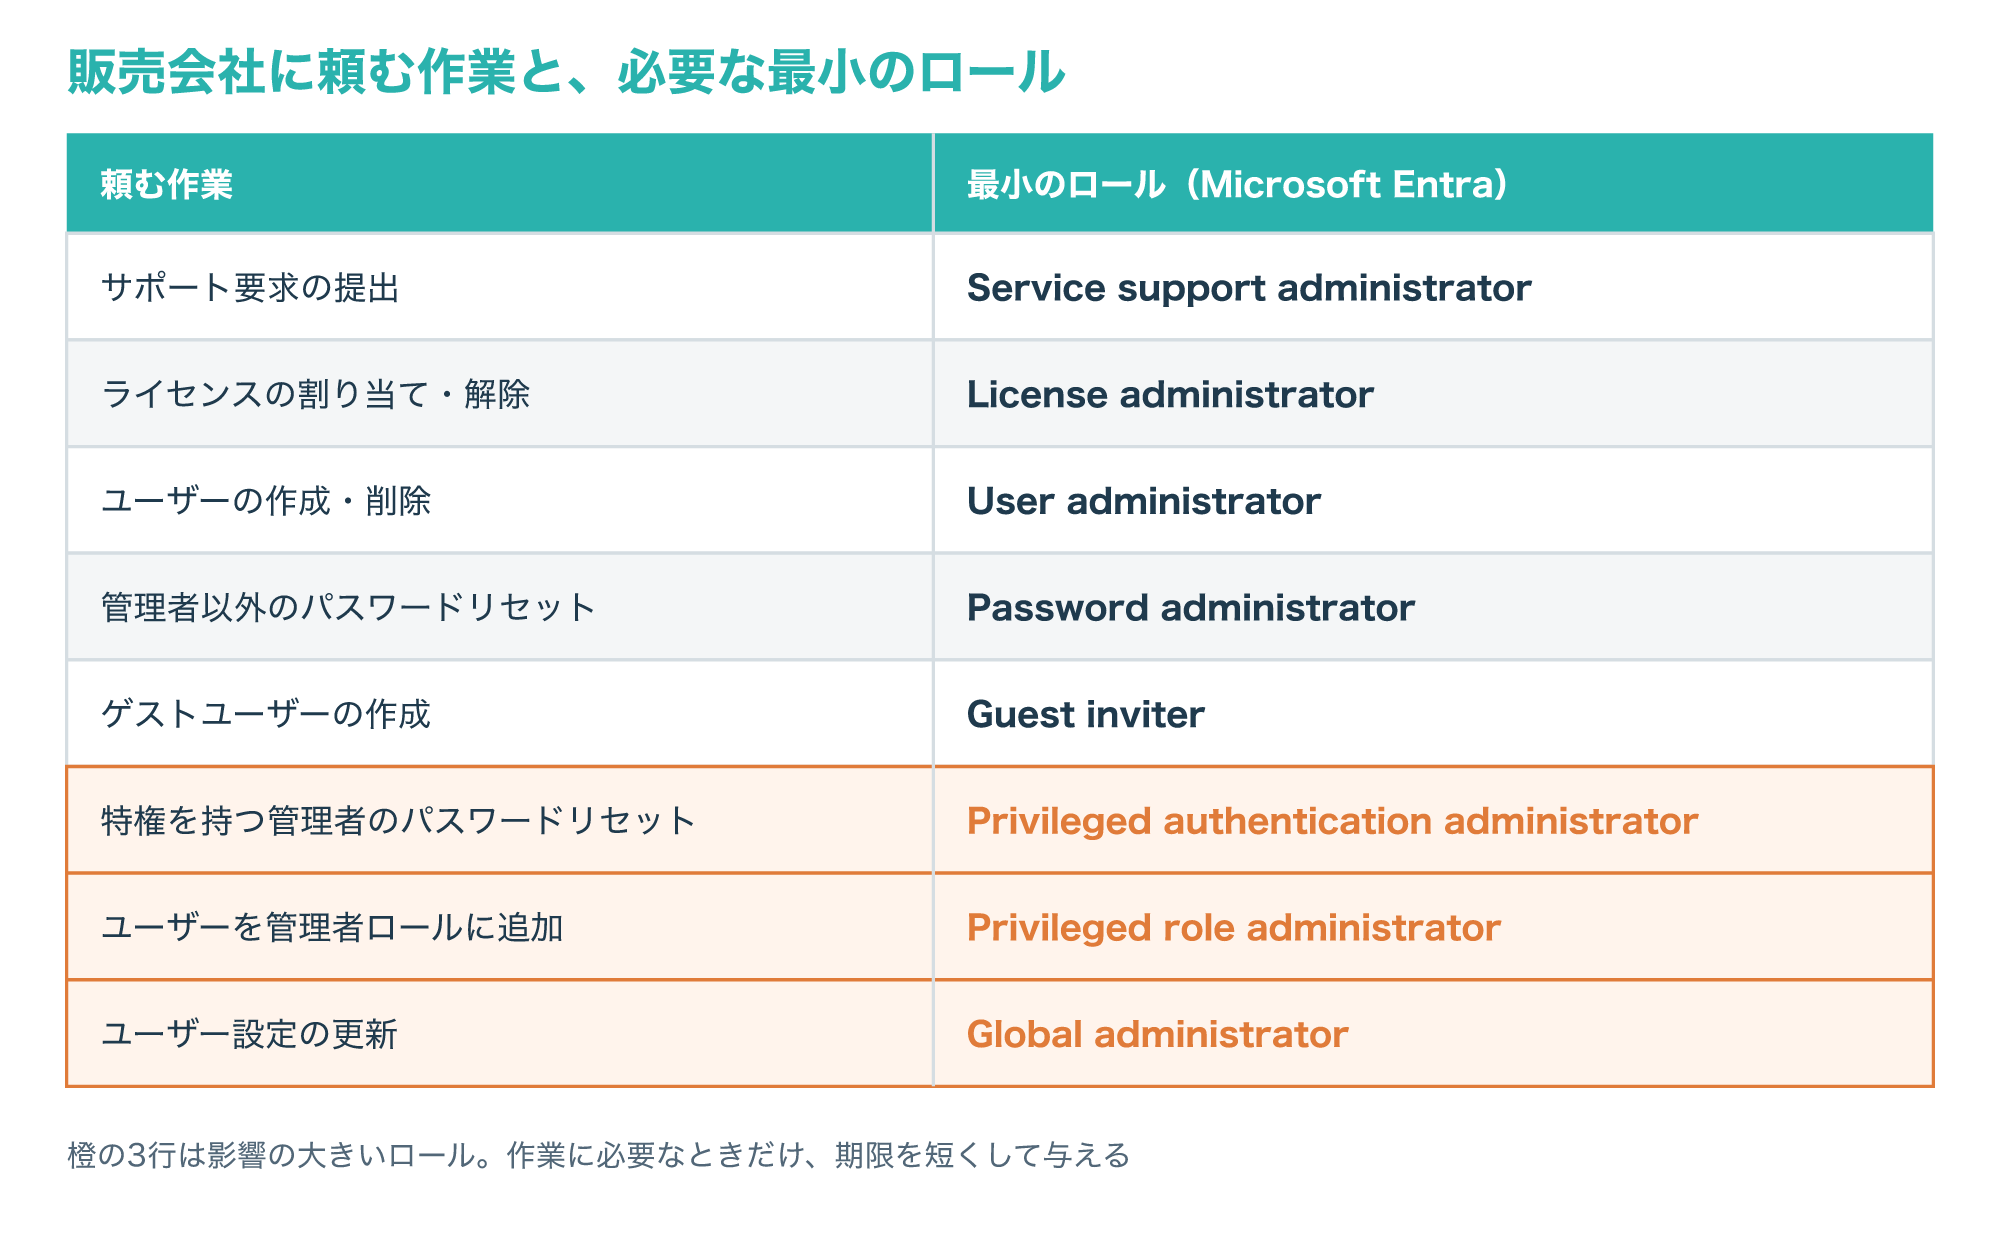
例えば、サポート要求の提出はService support administrator、ライセンスの割り当てと解除はLicense administrator、ユーザーの作成や削除はUser administratorが最小のロールです。
管理者ではないユーザーのパスワードのリセットはPassword administratorで足りますが、特権を持つ管理者のパスワードのリセットにはPrivileged authentication administratorが必要です。
ユーザーを管理者のロールに追加する作業はPrivileged role administrator、ユーザー設定の更新はGlobal administratorが必要で、これらは影響の大きいロールです。
Microsoftは、ディストリビューターが取引や管理のために使うロールとして、Directory readers、Global reader、User administrator、License administrator、Service support administrator、Helpdesk administratorなどを推奨しています。
これらのロールで行う作業として、新しい利用者の環境の作成、再販売の関係の設定、購入、サブスクリプションの管理、アップグレードや切り替え、ユーザーの作成とライセンスの割り当て、利用者の代わりのサポート要求の作成が挙げられています。
また、直接請求パートナーや間接リセラーが、利用者の情報システム部門の代わりに運用まで担うMSP(マネージドサービスプロバイダー)として動く場合は、作業ごとにさらに細かいロールが推奨されています。
例えば、端末の登録やトラブル対応にはIntune administrator、共有メールボックスや転送ルールの管理にはExchange administrator、SharePointのサイトの権限の管理にはSharePoint administratorが挙げられています。
一次店と二次店のどちらに頼む場合でも、頼む作業が増えるほど与えるロールの数と影響の範囲が広がるため、契約の範囲と合わせて確かめておく必要があります(参考3)。
自社の購入経路と委任した権限を確かめる方法
5-1. 請求書と保守契約書で購入経路を見分ける
自社がどの経路で製品を買っているかは、手元の書類で確かめられます。
次の図は、架空の請求書と保守契約書の例で、確認する項目を示したものです。
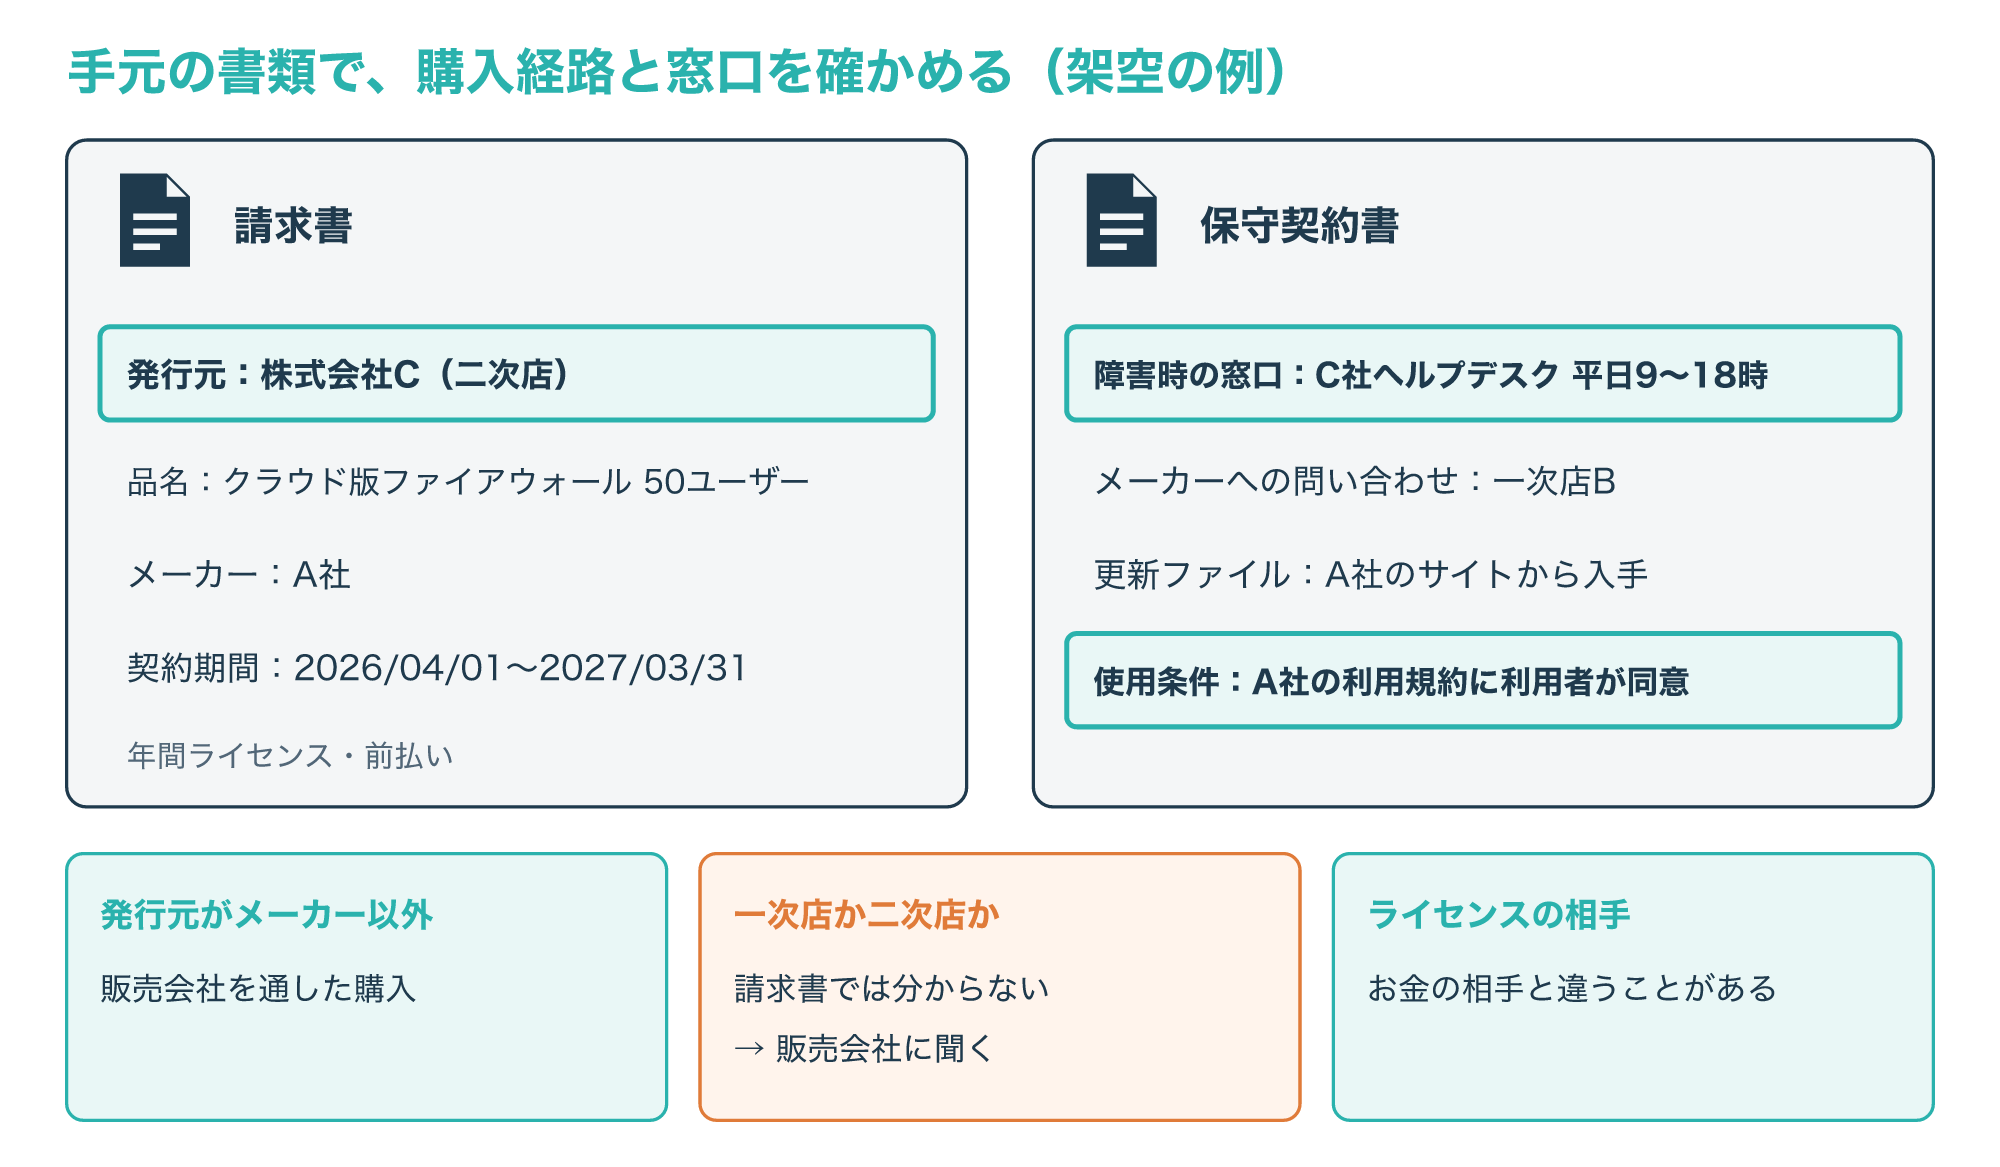
請求書の発行元がメーカーなら直接購入、メーカー以外の会社なら販売会社を通した購入です。
発行元の会社がメーカーと直接契約しているかは請求書だけでは分からないため、販売会社に「メーカーから直接仕入れていますか、それとも一次店を通していますか」と聞くのが早道です。
保守契約書では、障害時の窓口と受付時間、メーカーへの問い合わせを誰が行うか、製品の更新ファイルの入手方法を確かめます。
書類で分からない点は、仕入れの経路、障害時にメーカーへ問い合わせる会社と回答が届く経路、不具合情報やサポート終了の通知を誰がいつ知らせてくれるか、自社の環境で販売会社が持つ管理権限とその期限の4つにまとめて販売会社に聞くと、一度で整理できます。
ソフトウェアやクラウドでは、使用条件がメーカーと利用者の直接の契約になっていることがあるため、契約書や管理画面でライセンスの契約相手も確かめておきます。
販売会社が変わるときや契約を更新するときは窓口と権限を引き継ぐ機会になるため、書類の確認は購入時と更新時の両方で行うとよいでしょう。
5-2. 販売会社に与えたロールを作業と照らし合わせる
販売会社が管理権限を持っている場合は、与えているロールが、実際に頼んでいる作業に見合っているかを確かめます。
GDAPの権限は利用者が明示的に許可したものなので、許可したロールと期限を販売会社に一覧で出してもらうと、作業との照合がしやすくなります。
次の図は、頼んでいる作業と与えているロールを照らし合わせた例です。
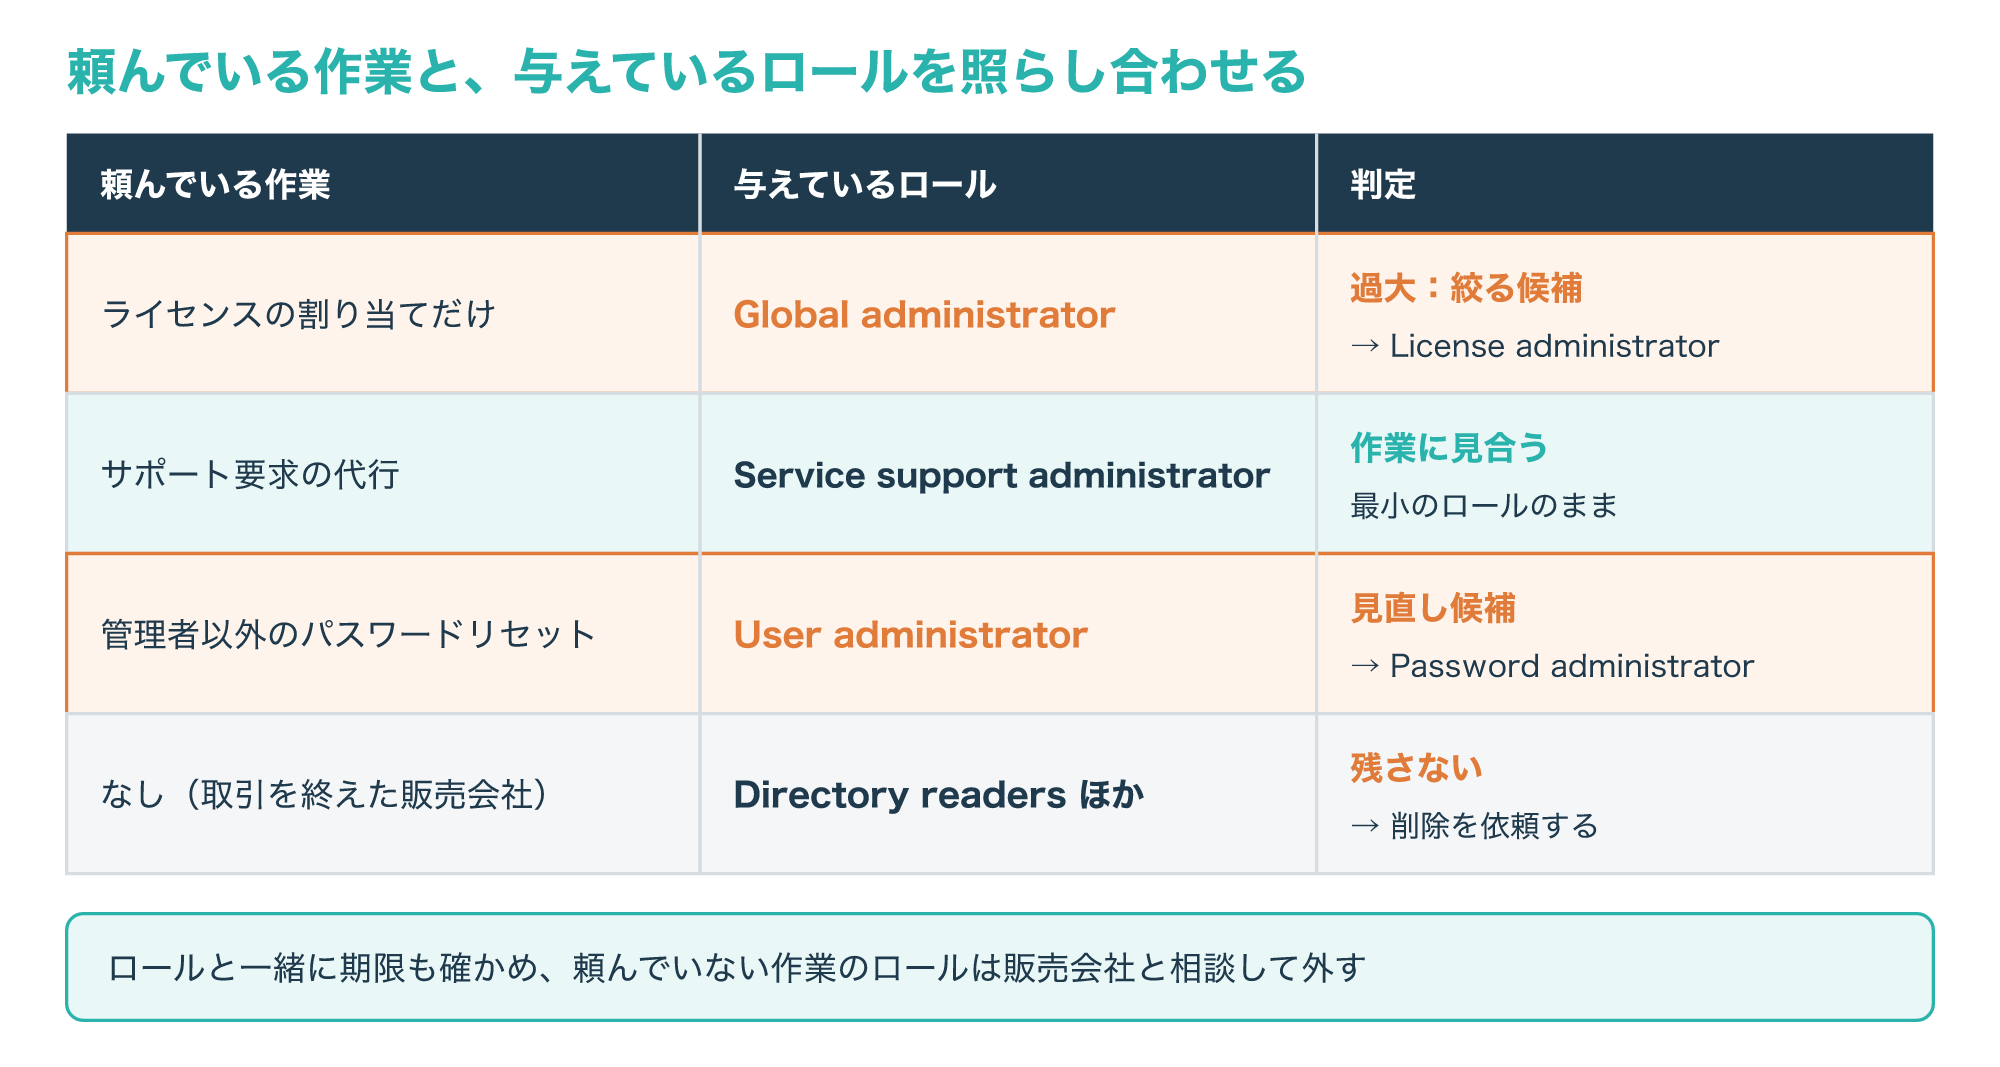
図の例では、ライセンスの割り当てしか頼んでいないのにGlobal administratorが与えられているため、License administratorに絞る候補になります。
頼んでいない作業のロールや期限が長すぎる権限があれば、販売会社と相談して範囲を絞り、取引を終えた販売会社の権限は残さないようにします。
委任した管理権限は、販売会社のアカウントが不正に使われたときに利用者の環境へ入る入口にもなり得るため、最小の権限にしておくことが被害の範囲を小さくすることにつながります(参考2・参考3)。
注意点:正規の流通経路とサプライチェーンのリスク
6-1. 経路をたどれない製品には偽造や改ざんのリスクがある
一次店・二次店という段の仕組みは、メーカーが認めた販売会社をたどって製品が届く、正規の流通経路をつくる役割も持っています。
米国NISTのSP 800-161 Rev. 1は、組織が調達する製品やサービスには、悪意のある機能が仕込まれたもの、偽造品、製造や開発の不備による脆弱性を持つものが含まれるおそれがあると指摘しています。
そのリスクは、調達した技術がどう開発・統合・導入されたかが組織から見えにくくなることと結び付いていると説明されています。
次の図は、経路をたどれる入手と、たどれない入手で、利用者が確かめられることの違いを示したものです。
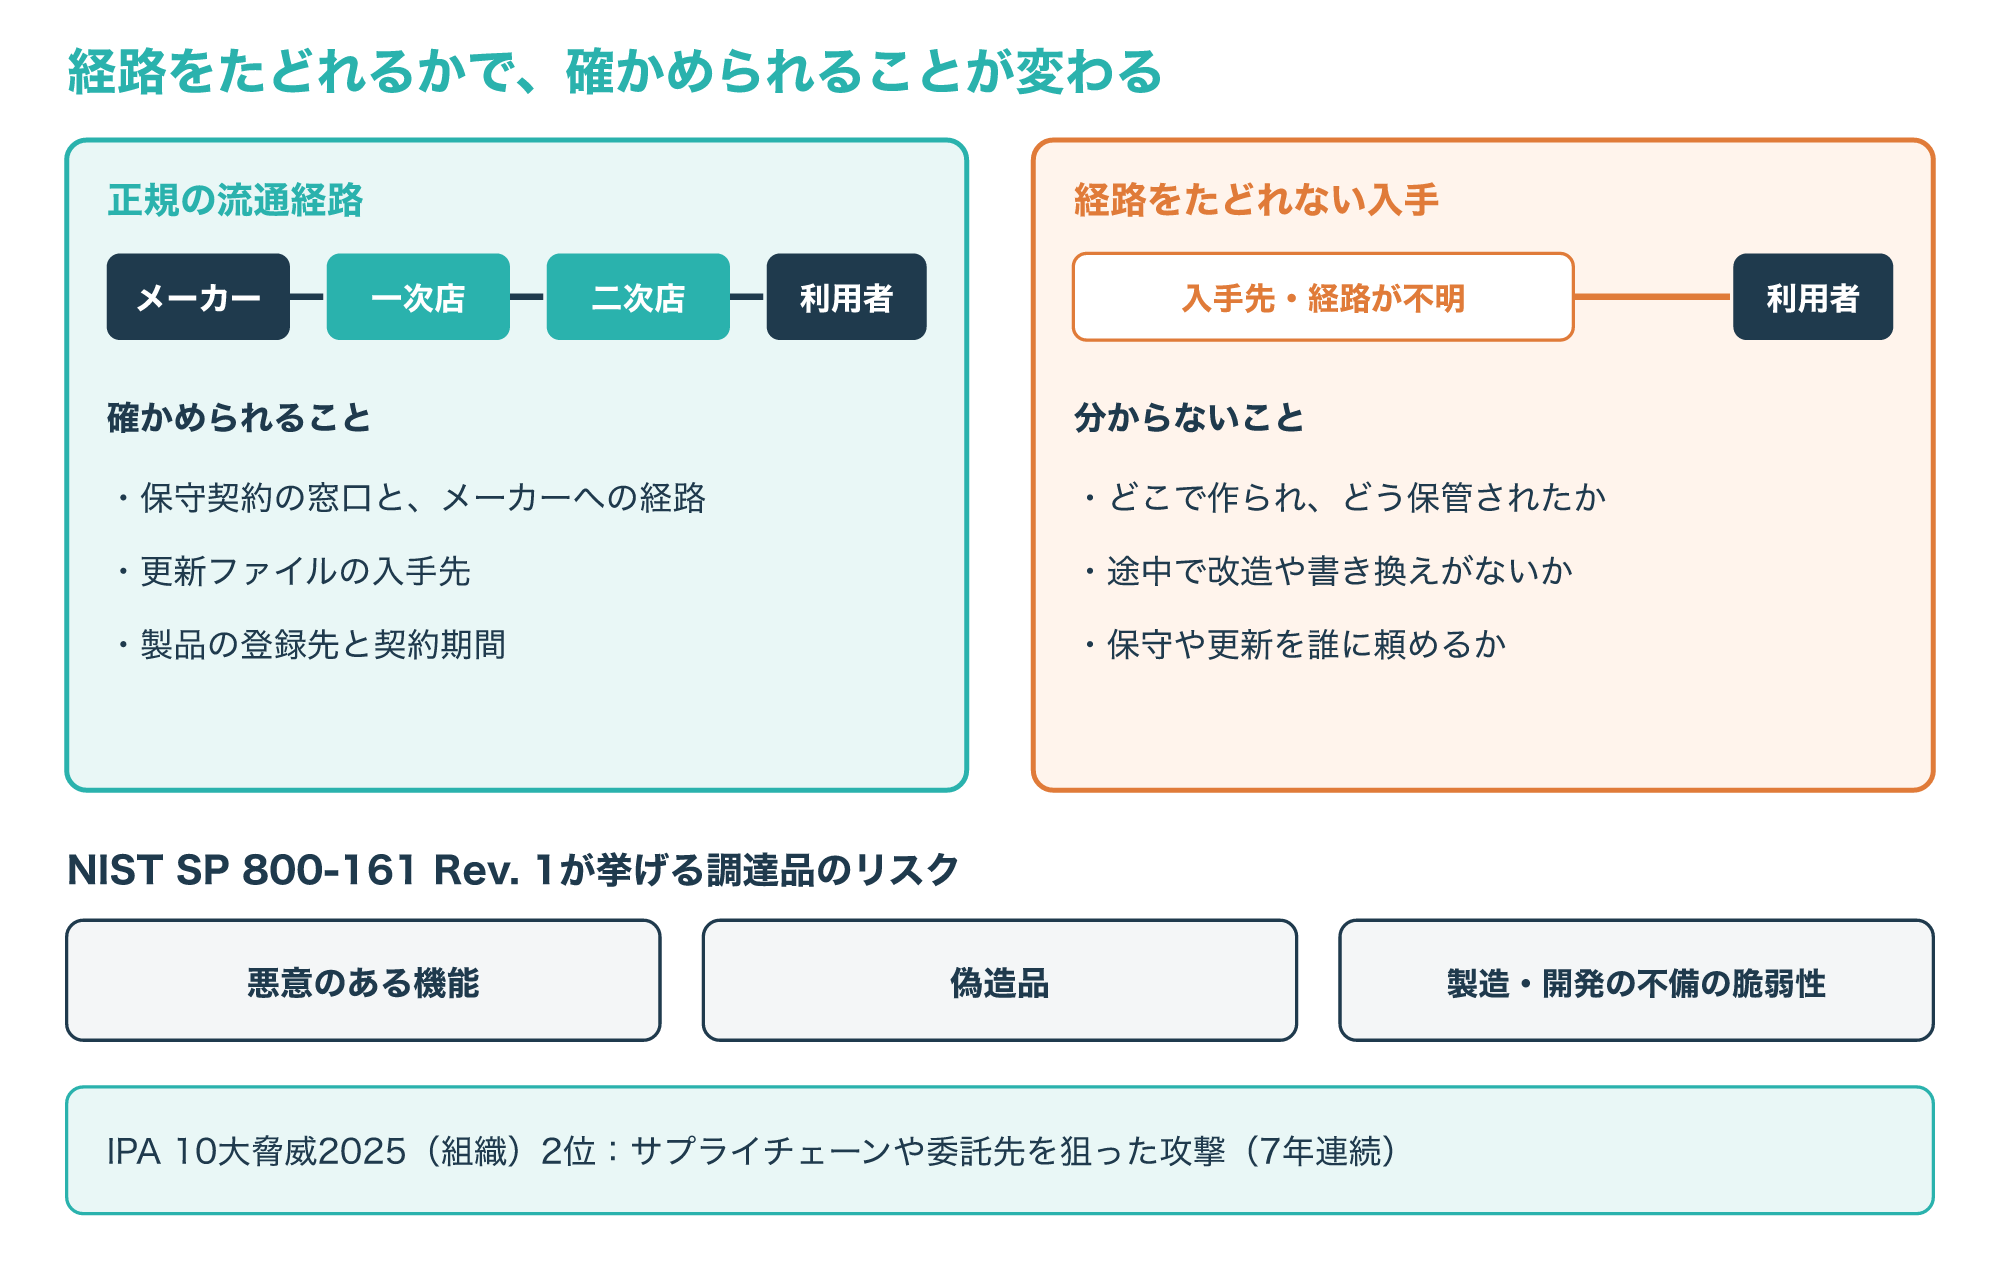
製品の入手経路が分からないと、そのような製品かどうかを利用者が確かめる手がかりが減ります。
価格だけで入手先を選ばず、メーカーや販売会社に正規の経路で供給される製品かを確かめてから購入するのが基本です。
中古品や譲渡された製品を使う場合も、ライセンスや保守を引き継げるかは製品の規約で決まるため、メーカーや販売会社に確かめてから導入します。
NISTの文書は、サプライチェーン全体のリスクを組織のあらゆる階層で見つけ、評価し、減らすための手引きとして作られています(参考4)。
6-2. 販売会社や委託先もサプライチェーンの一部として管理する
一次店や二次店は製品を売るだけでなく、構築や運用、管理権限の代行を通じて、利用者のシステムに深く関わることがあります。
IPAの「情報セキュリティ10大脅威 2025」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位に選ばれており、2019年に初めて選ばれてから7年連続の選出です。
IPAが公開している「サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集」の項目にも、ビジネスパートナーや委託先などを含めたサプライチェーン全体の状況把握と対策が挙げられています。
同じ項目には、ITサービスの委託におけるセキュリティ対策を契約と第三者による検証で担保する、というプラクティスも含まれています(参考5)。
販売会社を選ぶときは、価格や納期に加えて、管理権限を最小にする運用か、担当者のアカウントをどう管理しているかを確かめておくとよいでしょう。
具体的には、販売会社の担当者が自社の環境にサインインするときに多要素認証を使っているか、担当者の異動や退職のときに権限を外す手順があるか、事故があったときに誰からいつ連絡が来るかなどを確かめます。
契約を終えた販売会社の管理権限やアカウントが残っていると、使われていない入口になるため、契約の終了と同時に権限の削除を依頼してください。
サプライチェーン攻撃の手口と事例は、次の記事で解説しています。
よくある質問とまとめ
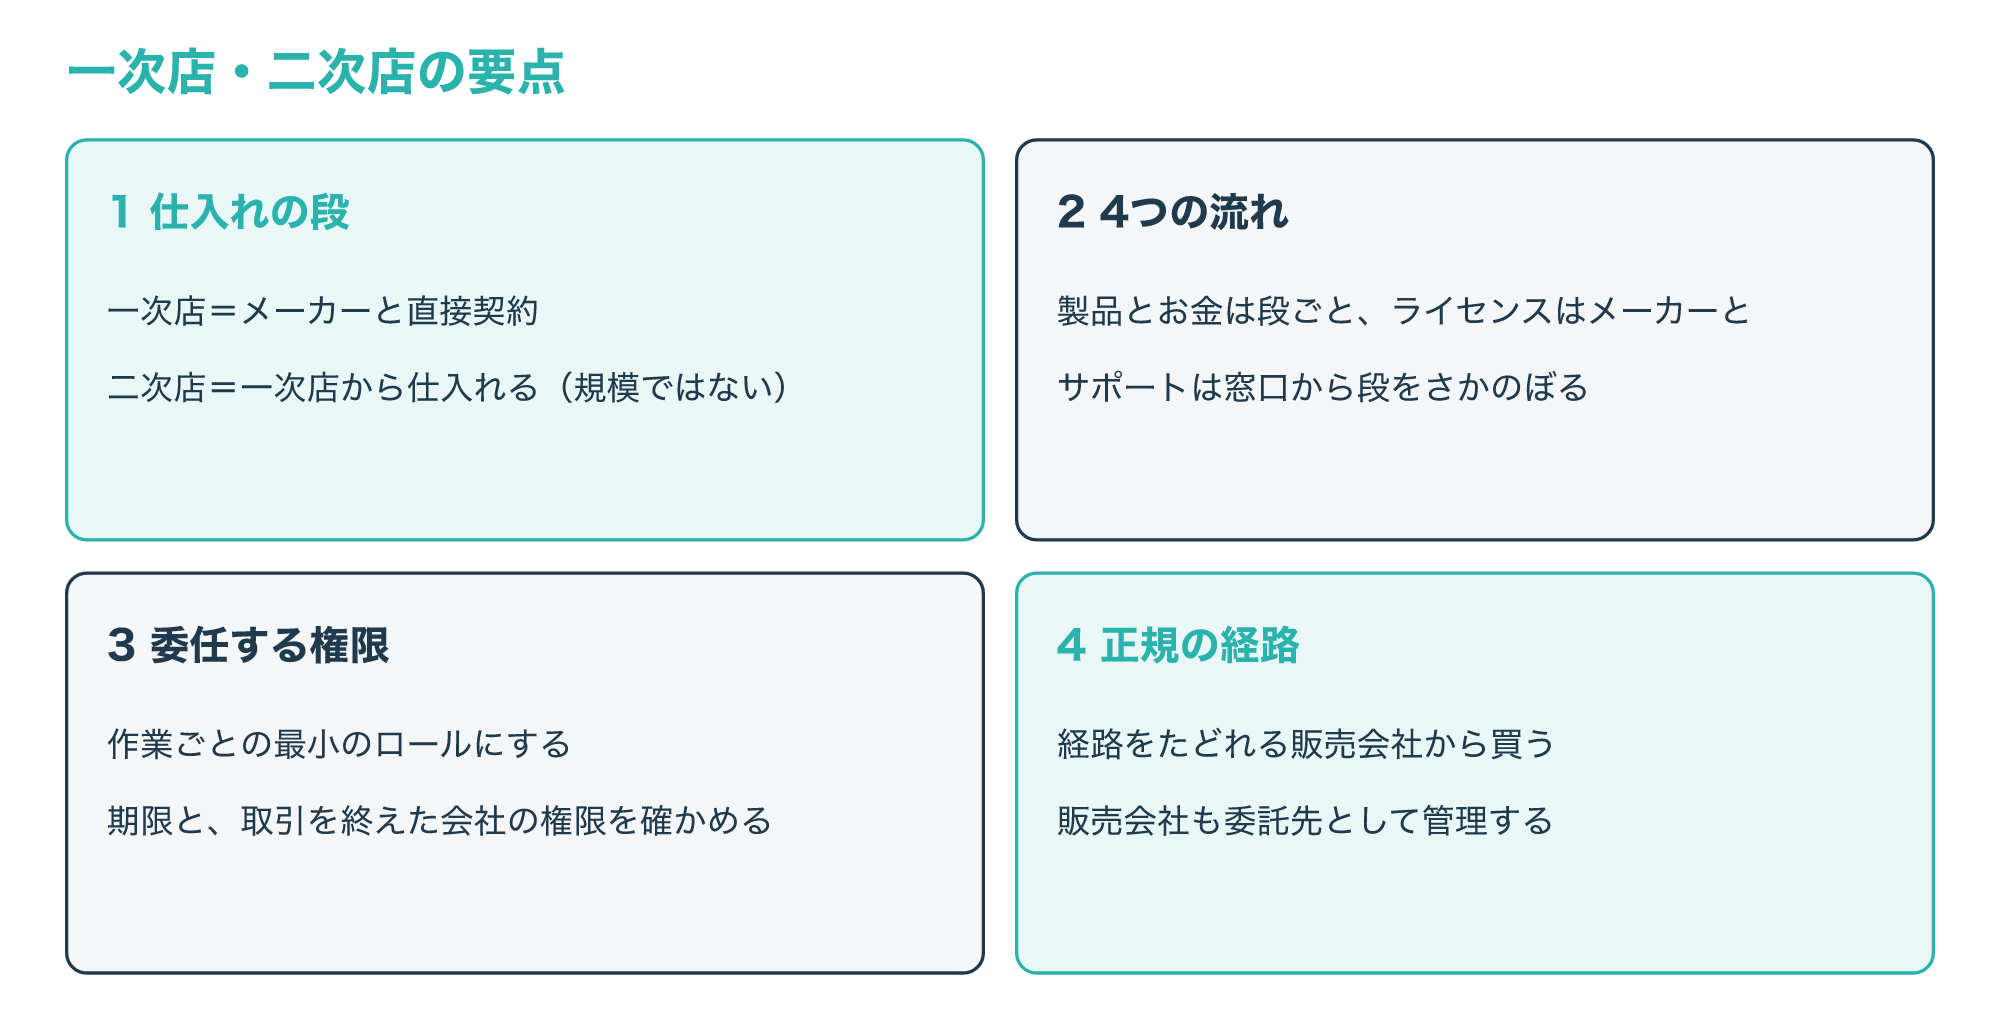
一次店・二次店は、仕入れの段、4つの流れ、管理権限、正規の経路の4つで整理できます。
次の図は、この記事の要点をまとめたものです。
Q1. 一次店と二次店の違いは何ですか?
メーカーと直接契約して仕入れるのが一次店、一次店から仕入れるのが二次店で、違いは会社の規模ではなく、メーカーから数えた取引の段です。
Q2. 一次店と一次代理店、ディストリビューターは同じ意味ですか?
ほぼ同じ意味で使われ、IT業界では一次店をディストリビューター、二次店をリセラーと呼ぶことが多く、MicrosoftのCSPでもディストリビューターと間接リセラーという呼び方をしています。
Q3. 二次店から買うと価格やサポートで不利になりますか?
一律には言えず、価格は各段の契約条件で、サポートは保守契約の窓口とエスカレーションの経路で決まるため、見積の内訳と保守契約書で比べてください。
Q4. 販売会社に与えている管理権限はどう確かめればよいですか?
MicrosoftのGDAPのような仕組みでは権限は利用者が許可したものなので、販売会社にロールと期限の一覧を出してもらい、頼んでいる作業の最小のロールと照らし合わせます。
Q5. 代理店と販売店は法律上どう違いますか?
メーカーの代わりに売る形か、仕入れて売り直す形かで説明されることがありますが、実際の責任は契約書の内容で決まるため、契約書を確かめ、必要なら法務の担当者に相談してください。
まずは手元の請求書と保守契約書を開き、発行元、障害時の窓口、ライセンスの契約相手、販売会社に与えている権限の4点を書き出してみてください。