量子暗号通信とは?仕組み・BB84と耐量子暗号との違いを図解
量子暗号通信とは、光の粒(光子)の性質を使って離れた2地点で暗号の鍵を共有し、その鍵でデータを暗号化して送る通信のことです。
この記事では、BB84で鍵を作る流れと盗聴に気づける理由、耐量子暗号との違い、デメリットと導入時の確認点を、具体的な値の図で解説します。

この記事は以下のような人におすすめ!
- 量子暗号の仕組みを基礎から知りたい人
- 量子暗号と耐量子暗号の違いがあいまいな人
- 量子暗号通信の導入を調べている情シスの人
量子暗号通信とは
1-1. 量子暗号通信の意味と読み方
「量子暗号」は「りょうしあんごう」と読み、英語では quantum cryptography と呼ばれます。
ニュースで「量子暗号通信」と聞くと、データそのものを量子の力で暗号化して送る技術を想像するかもしれません。
実際に量子の性質を使うのは主に「鍵を配る」部分で、この技術を量子鍵配送(QKD:Quantum Key Distribution)と呼びます。
IBMの解説も、QKDを量子暗号の中で最も一般的な種類とし、データそのものの暗号化には通常使わず、共通鍵暗号で使う鍵を2者で共有するための仕組みだと説明しています。
インターネットの研究を担うIRTFの文書RFC 9340も、QKDを量子通信の中で最もよく知られた応用として紹介しています。
量子暗号の周りには、量子の測定の予測できなさを使って乱数を作る量子乱数生成器(QRNG)のような関連技術もあります。
NCSCは、従来の乱数生成器も性能を評価し出力を整えることで長年必要を満たしてきたとしたうえで、量子乱数の利点に、乱数を作る速さと、乱数源の劣化をすばやく見つけられる可能性を挙げています。
量子乱数は鍵を配る技術ではなく、鍵や識別子のもとになる乱数を作る技術なので、QKDとは役割が違います。
この記事では、「量子暗号通信=QKDで鍵を配り、その鍵で暗号化して送る通信」として解説を進めます(参考1・参考2・参考5)。
1-2. QKDで鍵を配り、暗号化は共通鍵で行う
量子暗号通信は、性質の違う2本の通り道を組み合わせて動きます。
1本は光子を送る「量子チャネル」で、多くは光ファイバーが使われます。
もう1本は、ふつうのネットワークで結果を照らし合わせる「古典チャネル」です。
古典チャネルのやり取りを本物の相手と行っているかを確かめる仕組み(認証)が別に必要になる点は、4-1で詳しく解説します。
次の図は、拠点Aと拠点Bが鍵を共有し、その鍵で業務データを暗号化して送るまでを、例示用のIPアドレスで示したものです。
まず、拠点AのQKD装置が光ファイバーで光子を送り、拠点BのQKD装置が受け取ります。
次に、両者が古典チャネルで「どの測り方を使ったか」を照らし合わせ、一致した部分から同じ鍵を作ります。
最後に、その鍵を共通鍵暗号(例:AES)の鍵として使い、拠点A(192.0.2.10)から拠点B(198.51.100.20)へのデータを暗号化して送ります。
つまり、量子の性質が守るのは「鍵を配る区間」で、データの暗号化そのものは従来の共通鍵暗号が担います。
IBMも、QKDで作った鍵は従来の共通鍵暗号で使うためのものだと説明しています(参考5)。
鍵を配る仕組みと、データを速く暗号化する仕組みを分けて組み合わせる考え方は、ハイブリッド暗号方式とよく似ています。
公開鍵暗号で鍵を渡し、共通鍵暗号でデータを送る流れは、次の記事で解説しています。

1-3. 量子通信・量子ネットワークとの関係
「量子通信」は、量子の状態そのものを送ったり、離れた場所どうしで量子もつれを共有したりする通信全体を指す、量子暗号通信より広い言葉です。
RFC 9340は、量子ネットワークを今のネットワークの置き換えではなく、古典と量子を組み合わせて新しい能力を実現するものだと位置づけています。
英国国家サイバーセキュリティセンター(NCSC)は、「量子ネットワーク」という言葉が指すものを次の3つに分けています。
- 従来のセキュリティ機能を量子技術で置き換えるもの(QKDはここに入る)
- 量子センサーなど、量子の部品でしか実現できない機能を今のネットワークに加えるもの
- 量子の装置どうしで量子もつれの状態を配る、本質的に量子のネットワーク
NCSCは、2つ目と3つ目にこそ興味深い応用があると述べています(参考1・参考2)。
量子暗号通信は、この広い「量子通信」の中で、鍵の配送に絞った応用だと考えると整理しやすくなります。
量子暗号通信の仕組み
2-1. 光子の偏光と2つの測り方(基底)
量子鍵配送の説明でよく使われるのが、光子の「偏光」(光の振動の向き)にビットを乗せる方法です。
IBMは、送る側が偏光フィルターで光子1個ずつの向きを決め、受ける側がその向きを読み取り、両者が照らし合わせて一致した組を鍵にすると説明しています。
ここでは、代表的な方式であるBB84の考え方に沿って、具体的な角度で見ていきます。
次の図は、2つの測り方(基底)と、4つの偏光の向きがどのビットに対応するかを示したものです。
「+基底」では0°を0、90°を1とし、「×基底」では45°を0、135°を1とします。
送った光子と同じ基底で測れば、受ける側は送ったとおりのビットを読み取れます。
違う基底で測ると、結果は0と1のどちらにもなり、それぞれ50%の確率でばらつきます。
しかも測った時点で光子の状態が変わるため、測り直して元の値を確かめることもできません。
IBMも、量子の状態は測るだけで変化し、まったく同じ複製は作れないと考えられていると説明しています。
RFC 9340は、未知の量子の状態を完全に複製できないことを「複製不可能定理(no-cloning theorem)」として示しています(参考2・参考5)。
この「測り方を間違えると結果がでたらめになり、元の状態も変わってしまう」という性質が、盗聴に気づける理由の土台です。
なお、角度とビットの対応は説明用の一例で、実際の装置がどの性質に値を乗せるかは方式や製品ごとに異なります。
2-2. BB84で鍵を作る流れ
BB84は、1984年にチャールズ・ベネット氏とジル・ブラッサール氏が考案した量子鍵配送の方式で、2人の頭文字と年が名前の由来です。
送る側をAlice、受ける側をBobと呼ぶのが慣例なので、ここでもその呼び方を使います。
次の図は、8個の光子で鍵を作る流れを、ビットと基底の具体例で示したものです。
① Aliceは、送るビット(0か1)と基底(+か×)を、光子1個ごとにでたらめに選んで送ります。
② Bobも、測る基底を光子ごとにでたらめに選んで測り、結果を記録します。
③ 測り終えたら、2人は古典チャネルで「使った基底」だけを公開して照らし合わせ、ビットの値そのものは公開しません。
基底を知られても、その光子で0と1のどちらを送ったかまではわからないため、照らし合わせで鍵の候補そのものが漏れることはありません(一般的な説明)。
④ 基底が一致した光子だけを残し、一致しなかった光子は捨てます。
図の例では、8個のうち基底が一致した4個(1・3・6・8番目)が残り、「0110」がふるい分け後の鍵の候補になります。
基底が一致する確率は1個あたり50%なので、受け取れた光子のおよそ半分が鍵の候補として残る計算です。
実際には、このあと候補の一部を公開して誤りの割合を調べ、誤りの訂正や、盗み見られたかもしれない情報を減らす処理を経て最終的な鍵にします(一般的な説明)。
IBMは、この方式の考案者と年、偏光で送った光子を照らし合わせて一致した組を鍵にする流れを紹介しています(参考5)。
QKDの方式や装置の種類は、次の記事でさらに詳しく解説しています。
2-3. 盗聴に気づける理由と誤り率
では、途中で光子を盗み見ようとする第三者(Eveと呼びます)がいると、何が起きるのでしょうか。
盗聴の方法はいくつかありますが、最も単純な方法では、Eveは基底を知らないまま自分で基底を選んで測り、その結果の向きで光子を作り直してBobへ送ることになります。
次の図は、Eveがすべての光子をこの方法で盗み見たときに、ふるい分け後の鍵にどれだけ誤りが出るかを計算したものです。
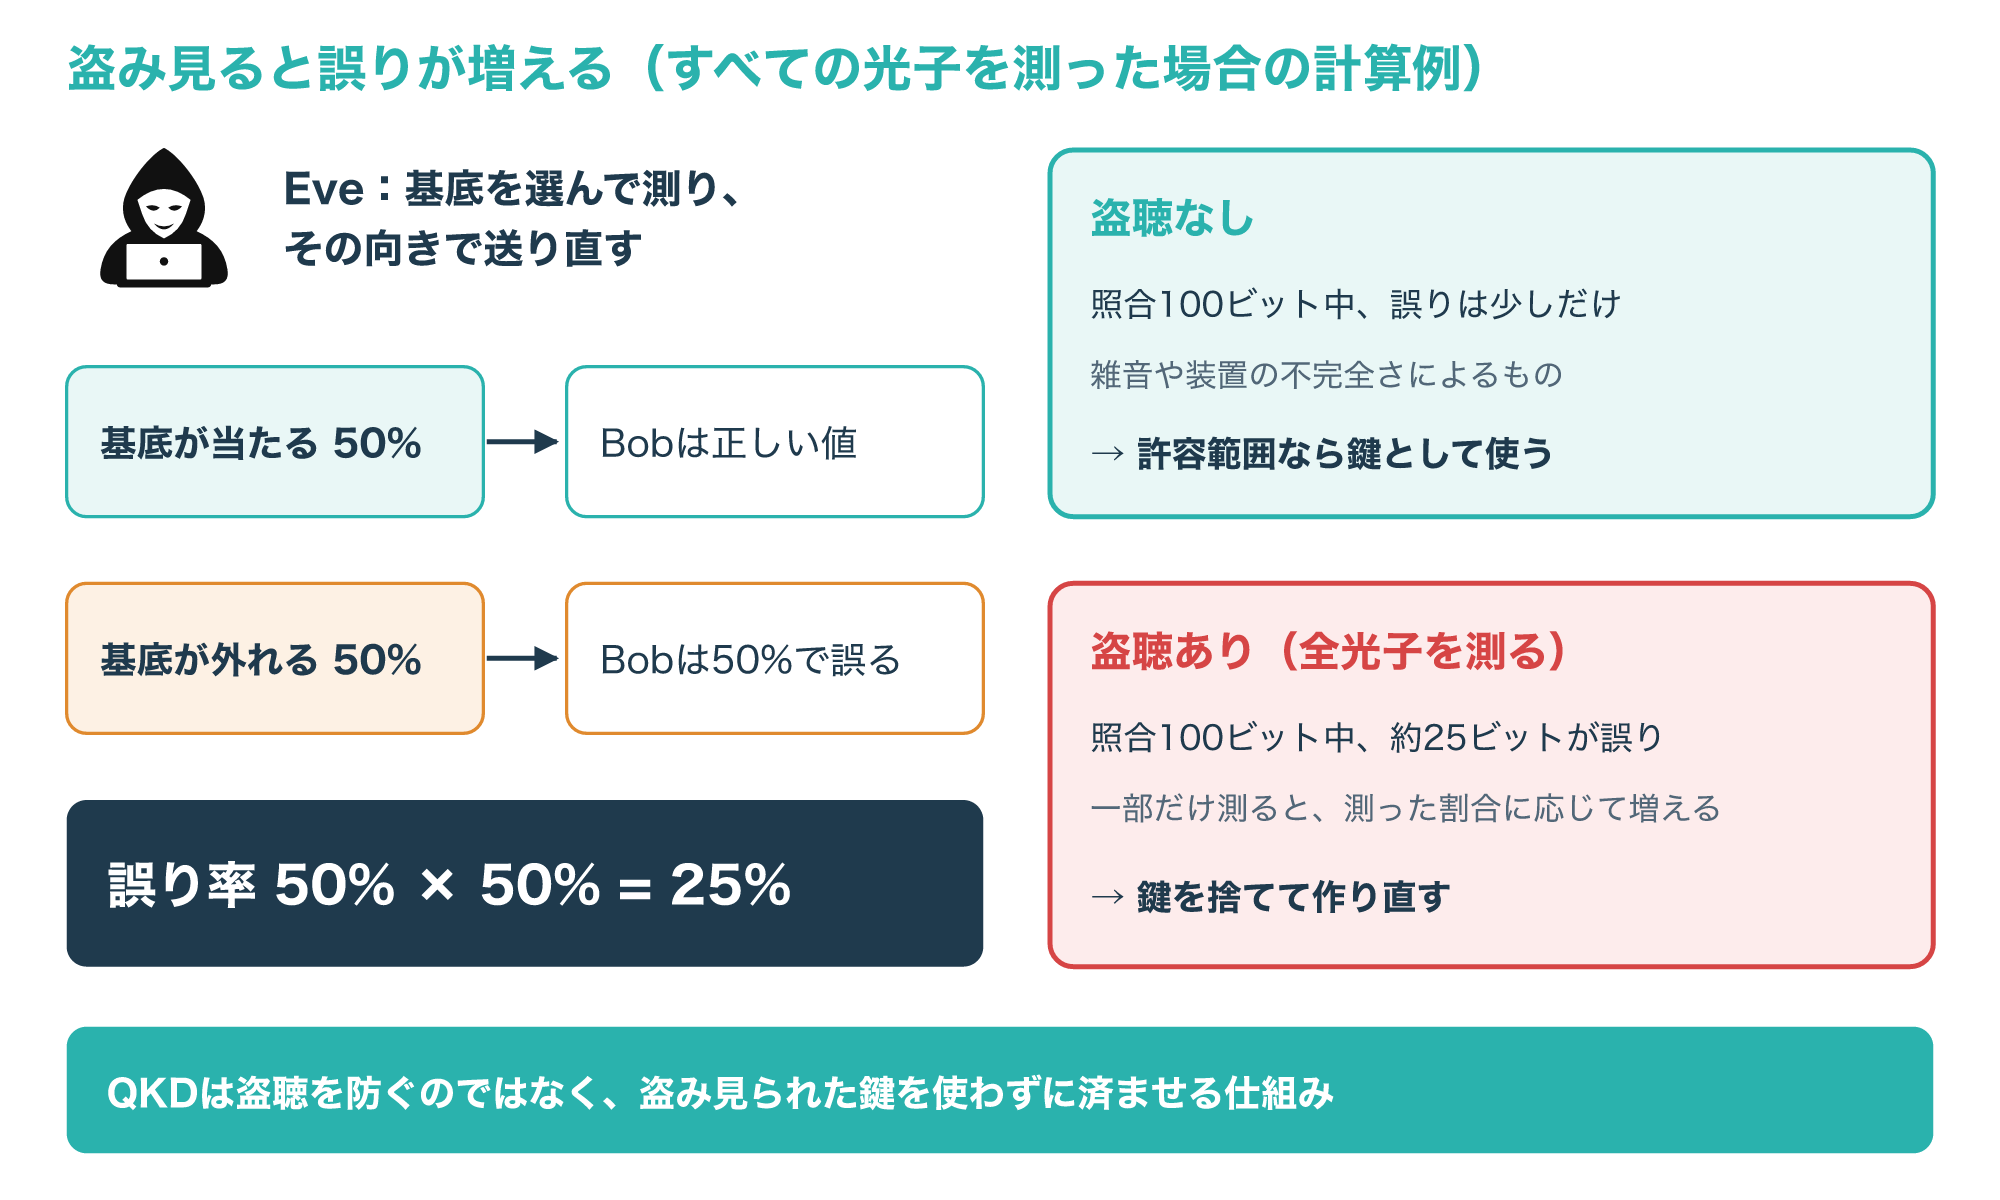
Eveが基底を当てる確率は50%で、当たったときはBobに正しい値が届きます。
外れたときはEveが違う向きの光子を送るため、Bobが正しい基底で測っても、結果は50%の確率で誤りになります。
そのため、ふるい分け後の鍵では 50% × 50% = 25% の割合で誤りが出る計算になります。
2人は鍵の候補から一部(例:100ビット)を公開して照らし合わせ、この例なら25ビット前後が食い違うので、盗聴を疑ってその鍵を捨てます。
照らし合わせのために公開したビットは誰にでも見えているので、盗聴がなかった場合でも鍵には使わず、残りの部分だけを鍵にします(一般的な説明)。
盗聴がなくても、光ファイバーの雑音や装置の不完全さで誤りは少し出るため、どこまでの誤りを許すかは方式と装置の設計で決まります。
NCSCは、QKDを「盗聴者を検知できることが保証された形で鍵を作り共有する仕組み」と説明し、その保証は動作のモデルを前提にした物理法則にもとづくとしています(参考1)。
ここで大事なのは、QKDは盗聴を「防ぐ」のではなく、盗聴された鍵を「使わずに済ませる」仕組みだという点です。
盗み見が続くと鍵を作れない状態が続くため、通信を止める妨害には強くないことも覚えておきましょう(一般的な説明)。
従来の暗号・耐量子暗号との違い
3-1. 量子コンピュータが脅かすのは公開鍵暗号
量子暗号通信が注目される背景には、量子コンピュータの進歩があります。
今のインターネットでは、鍵を受け渡したり署名したりする場面で、RSAや楕円曲線暗号といった公開鍵暗号が広く使われています。
これらは、大きな数の素因数分解などの数学の問題が、ふつうのコンピュータでは現実的な時間で解けないことを安全性の根拠にしています。
HTTPSの例でいえば、ブラウザーとWebサーバーは接続の最初に公開鍵暗号で共通鍵のもとになる値を受け渡し、サーバー証明書の署名でサーバーが本物かを確かめます。
そのあとにやり取りする実際のデータは、受け渡した値から作った共通鍵で暗号化されます。
IBMは、1994年にピーター・ショア氏が、量子コンピュータが従来の暗号にもたらす脅威を示したと説明しています。
次の図は、ふだんのHTTPS通信(TCP 443)で使う暗号の部品のうち、どこが影響を受けやすいかを整理したものです。
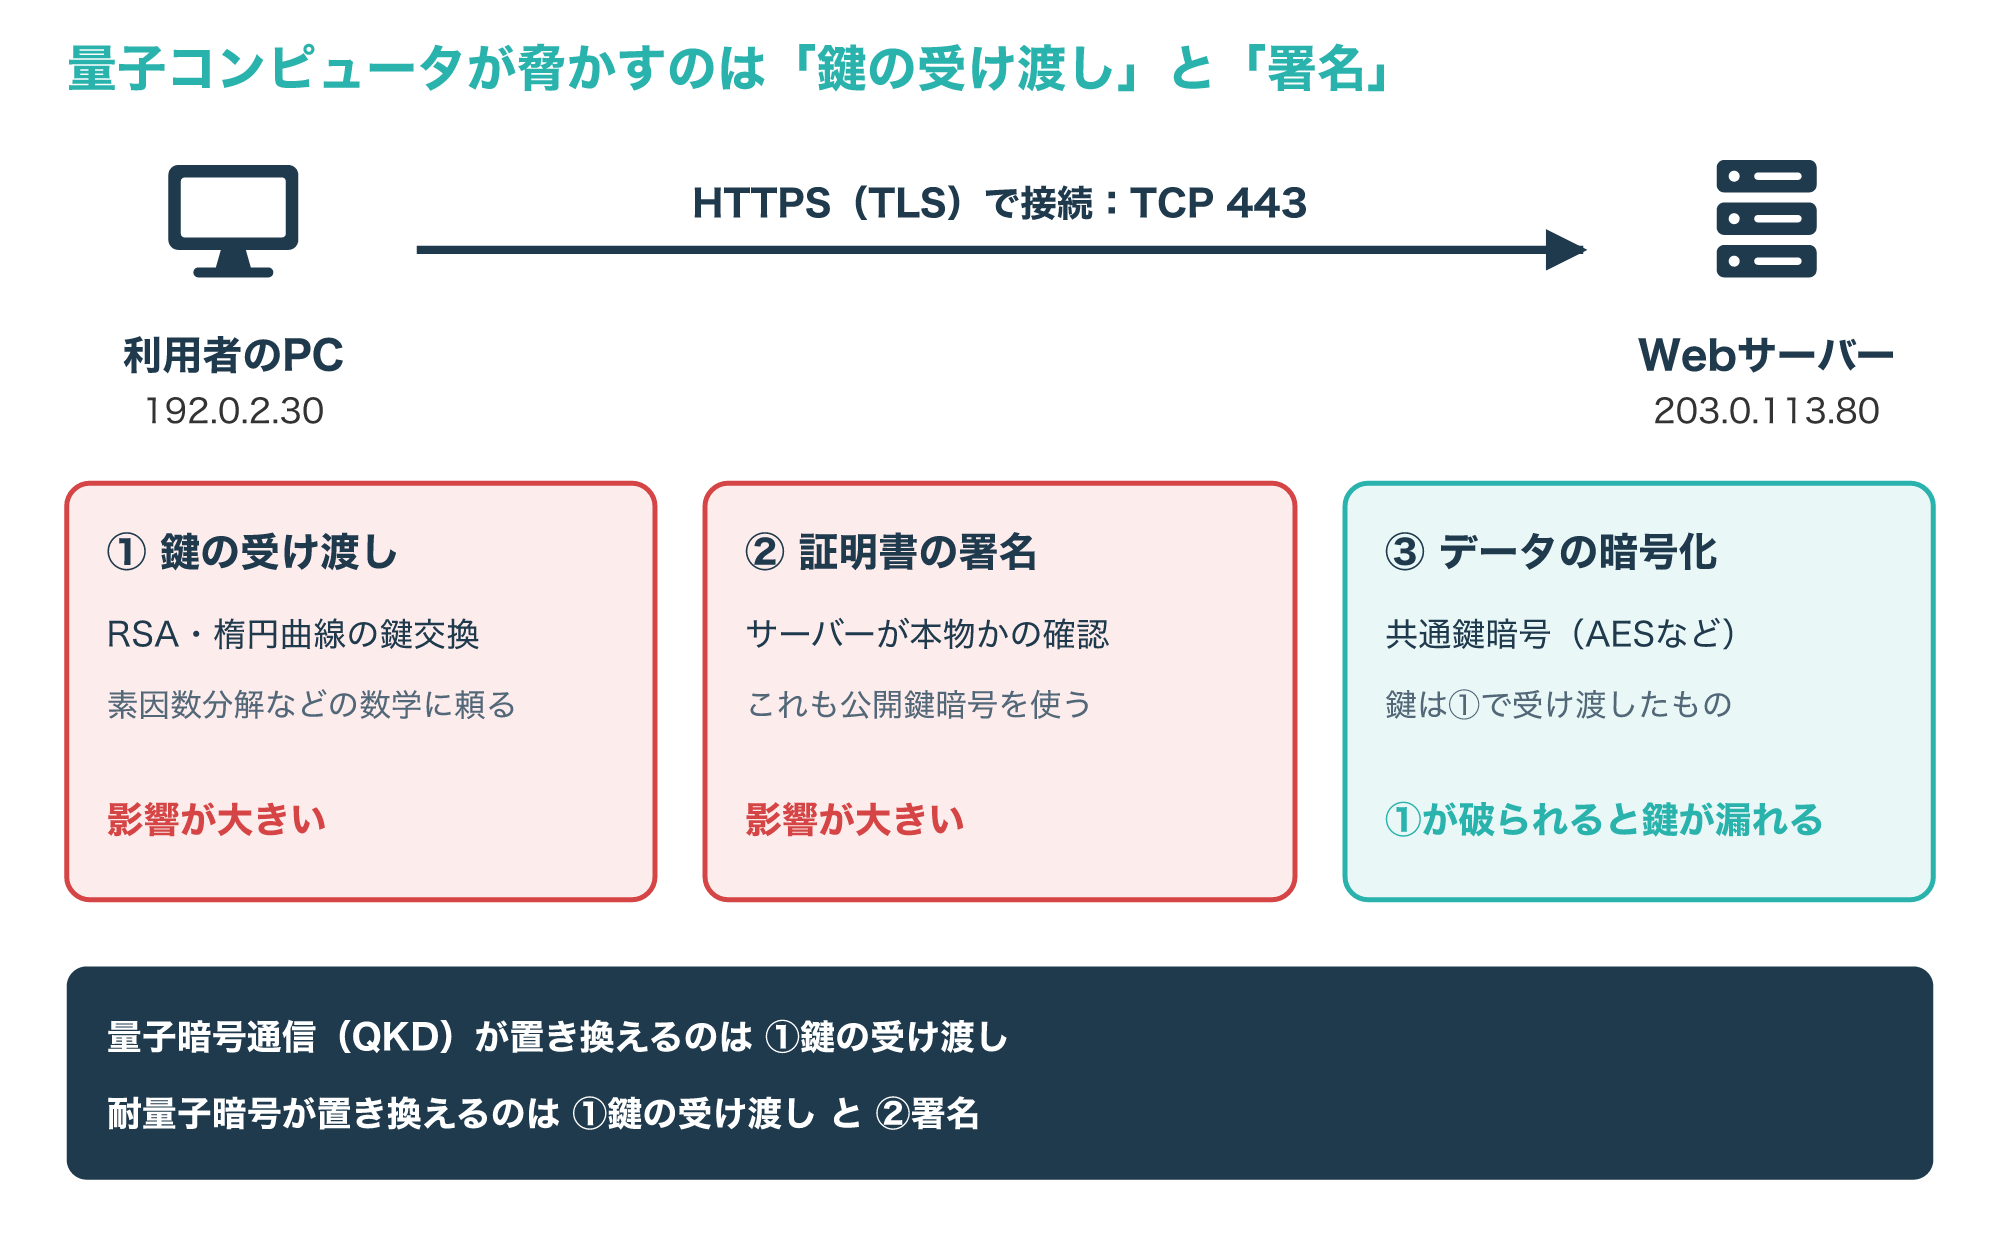
NISTは、十分な能力をもつ量子コンピュータは、今の暗号が頼る数学の問題を非常に速く解いて破れるおそれがあり、10年以内に現れると予測する専門家もいると説明しています。
データの暗号化に使う共通鍵は鍵の受け渡しで届くので、そこが破られると、その鍵で暗号化したデータも読まれるおそれがあります(一般的な説明)。
つまり、守りを固めるべき中心は「鍵の受け渡し」と「署名」で、量子暗号通信は鍵の受け渡しを、耐量子暗号は鍵の受け渡しと署名を置き換えるための対策です(参考1・参考4・参考5)。
公開鍵暗号の仕組みは、次の記事で詳しく解説しています。
3-2. 耐量子暗号(ML-KEM)との違い
量子コンピュータへの対策には、量子暗号通信とは別に「耐量子暗号(PQC:Post-Quantum Cryptography)」があります。
名前が似ていますが、量子暗号は物理の性質を使い、耐量子暗号は量子コンピュータでも解きにくい数学の問題を使うという点で、まったく別の技術です。
NISTは2024年8月13日に、耐量子暗号の最初の標準としてFIPS 203・204・205を公開しました。
このうちFIPS 203のML-KEMは、公開の通信路で2者が共有の秘密鍵を作る「鍵カプセル化メカニズム」で、作った鍵は共通鍵暗号で使います。
ML-KEMには、安全性の強さの順にML-KEM-512・ML-KEM-768・ML-KEM-1024の3つのパラメーターセットがあります。
鍵カプセル化では、受け取る側が公開した鍵を使って送る側が共有の秘密を包み、受け取る側が自分だけが持つ鍵で取り出します(一般的な説明)。
FIPS 203は、ML-KEMの安全性は格子にもとづく数学の問題(Module Learning with Errors)の解きにくさに関係し、現時点では量子コンピュータを持つ相手に対しても安全だと考えられているとしています。
署名には、FIPS 204のML-DSAのほか、ML-DSAに弱点が見つかった場合の予備として、別の数学にもとづくFIPS 205のSLH-DSAも標準化されました。
次の図は、量子暗号通信(QKD)と耐量子暗号を、仕組み・必要なもの・認証・標準の点で比べたものです。
いちばん大きな違いは、耐量子暗号はソフトウェアの更新で今のネットワークにのせられるのに対し、QKDは専用の光ファイバーと装置が必要な点です。
そのため、Webサイトや社内システムの暗号を量子コンピュータに備えて切り替える場面では、多くの場合、耐量子暗号が現実的な選択肢になります。
また、耐量子暗号には署名の標準(FIPS 204のML-DSAなど)もあり、相手の確認(認証)まで含めて置き換えられます。
NISTは、システム管理者に新しい標準への移行をできるだけ早く始めるよう勧めています(参考3・参考4)。
耐量子暗号のアルゴリズムや移行の考え方は、次の記事で解説しています。
3-3. 「絶対に破れない」とは言えない理由
量子暗号通信は、「理論的に解読不可能」「絶対に安全」と紹介されることがあります。
RFC 9340も、QKDの安全性は数学の問題の難しさではなく物理法則に頼っており、数学的に証明できると説明しています。
ただしNCSCは、その証明できる安全性を「動作のモデルを前提にしたとき、守られる保証がある」という意味だと補足しています。
つまり、実際の装置が理論のモデルどおりに動かない部分があれば、そこが弱点になりえます。
例えば、光子を1個ずつ送るはずの装置が同じ状態の光子を複数まとめて出してしまうと、一部を抜き取られても誤りとして表に出にくくなり、理論の前提が崩れます(一般的な説明)。
NCSCは、長期の研究と大きな資源をかける高度な攻撃者に対しても安全なQKDの実装を作ることは、今も続く課題だとしています。
さらに、次の章で見るように、相手が本物かを確かめる認証はQKDだけでは得られません(参考1・参考2)。
「物理法則によって鍵の盗み見に気づける」ことと、「通信システム全体が絶対に安全」であることは、分けて考えましょう。
量子暗号通信のデメリットと課題
4-1. 相手の確認(認証)は別に必要
量子暗号通信のいちばんの注意点は、QKDが「相手が本物か」を確かめる仕組みを持たないことです。
NCSCは、QKDもほかの量子技術も認証を提供しないため、実際にはほかの暗号の仕組みと組み合わせる必要があるとしています。
認証がないと何が起きるかを、例示用の構成で見てみましょう。
攻撃者が拠点Aと拠点Bの間に入り、Aに対してはBのふりを、Bに対してはAのふりをしてQKDを行うと、どちらの側でも誤り率は低いまま鍵ができてしまいます。
このとき攻撃者は、Aとの鍵(鍵1)とBとの鍵(鍵2)をそれぞれ持っているので、データを復号して読み、暗号化し直して渡せます。
誤り率で気づけるのは「同じ通り道の途中で測られたこと」であり、「相手が入れ替わったこと」ではない点が重要です(一般的な説明)。
NCSCは、量子コンピュータの脅威に備えるための選択肢として、次の2つを挙げています。
- 耐量子暗号(PQC)で認証する
- QKDを、事前に共有した共通鍵による認証だけを使うシステムで使う(管理された環境向きで、規模を広げにくい)
事前に共有した共通鍵で認証する方法では、拠点が増えるほど認証用の鍵の配布と管理が難しくなるため、一般的な用途には向かないとされています。
そのうえでNCSCは、量子コンピュータの脅威への主な対策として耐量子暗号を勧めています(参考1)。
4-2. 距離と中継の制約
光子は光ファイバーの中で少しずつ失われるため、量子暗号通信には距離の制約があります。
ふつうのネットワークなら、弱くなった信号を増幅したり再送したりして遠くへ届けられます。
しかしRFC 9340は、複製不可能定理により、量子の状態は増幅や再送のための複製ができないと説明しています。
同じRFC 9340は、量子もつれの組を配る量子ネットワークについて、組を直接作れる割合は人工衛星で空間を通す場合でもおよそ1000kmを超えると実質0になるとしています。
次の図は、距離について一次資料が示す目安と、中継点を使って距離を延ばす場合の考え方を示したものです。
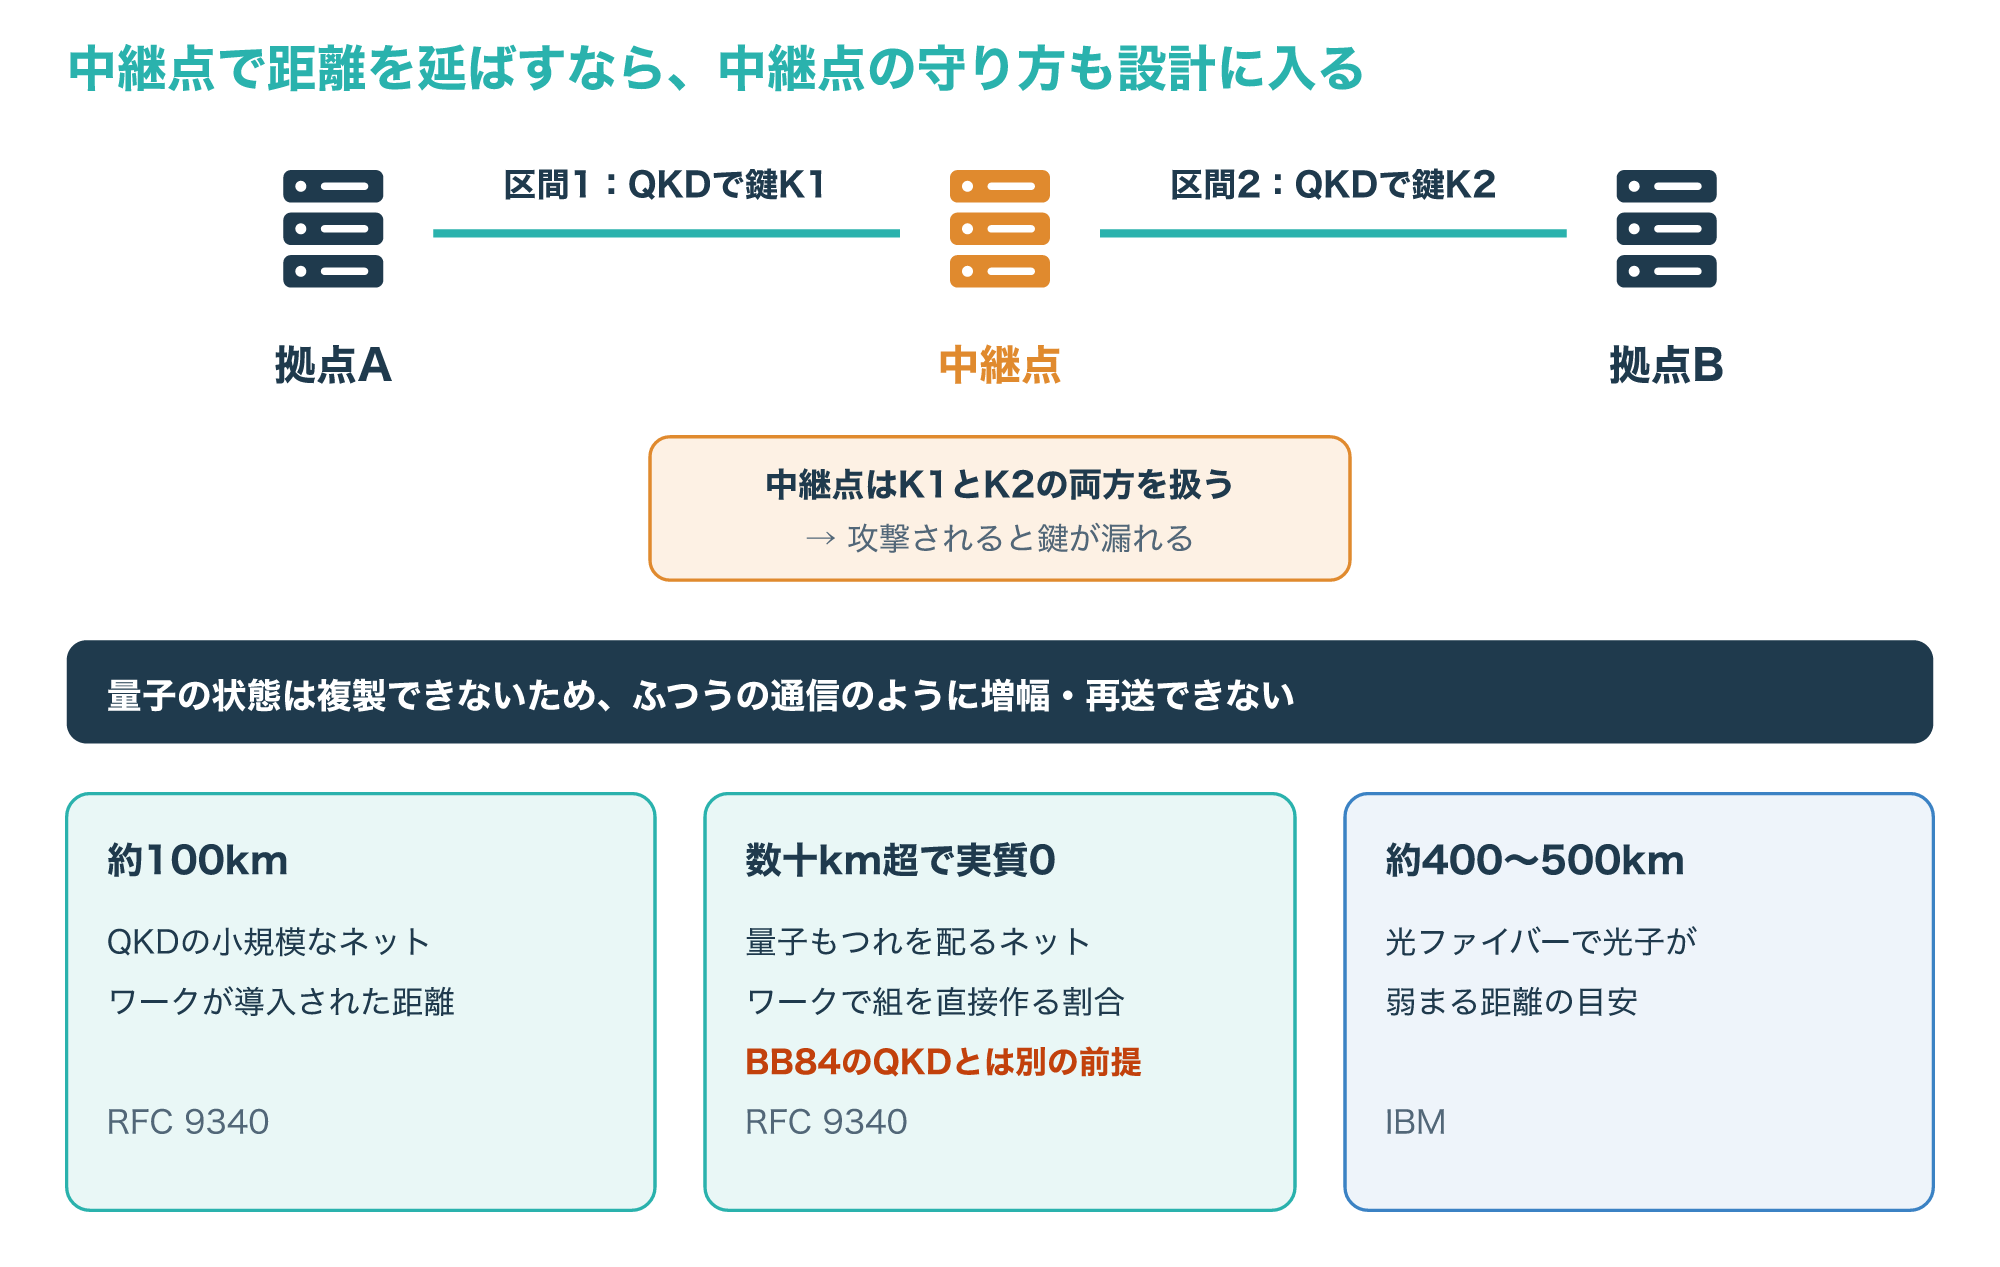
RFC 9340は、QKDが使える小規模なネットワークが、およそ100kmの距離ですでに導入されてきたと紹介しています。
また、量子もつれの組を直接作る場合は、光ファイバーで数十kmを超えると生成の割合が実質0になると説明しています。
この数十km・1000kmは量子もつれを配る量子ネットワークの場合の値で、2章のBB84のように光子を作って送り、受け側で測るQKDとは前提が別です。
IBMは、光ファイバーで送る光子は約400〜500km(248〜310マイル)で弱まるとしたうえで、安全な中継点(secure nodes)や光子の中継器で距離を延ばす取り組みがあると紹介しています(参考2・参考5)。
資料によって示す距離に幅があるのは方式や前提が違うためで、製品の到達距離は装置ごとの仕様で確かめる必要があります。
中継点で鍵をいったん扱う方式では、その中継点が攻撃されると鍵が漏れるため、中継点を物理的にも守る必要があります(一般的な説明)。
量子の状態を壊さずに遠くへ届ける量子中継器(quantum repeater)は、RFC 9340の中でも、量子ネットワークの中心となる部品として議論されている段階です。
4-3. 専用機器のコストと実装の複雑さ
量子暗号通信には、光子を送受信するQKD装置と、量子チャネル用の光ファイバーが必要です。
サーバーやルーターのソフトウェアを更新するだけでは使えず、拠点どうしを結ぶ専用の設備を用意することになります。
NCSCは、量子の部品とふつうの部品を組み合わせ、専用の機器を既存のネットワークにつなぐと、システムの複雑さを管理するのがずっと難しくなると指摘しています。
NCSCは良い設計の原則として、システムの設計と作り込みの両方で不要な複雑さを減らし、攻撃される面を絞ることを挙げています。
量子の装置を加えるほど確かめるべき部品と接続が増えるため、既存の暗号装置・鍵の管理・監視とどうつなぐかまで、導入前に設計しておく必要があります。
そのうえで、QKDを検討する組織には、量子コンピュータに耐える認証をあわせて実装し、複雑さから生じる新たなリスクを管理するよう求めています(参考1)。
費用は装置・回線・運用体制によって大きく変わるため、具体的な金額は提供元の見積もりで確かめてください。
導入を検討するときの確認ポイント
5-1. まず耐量子暗号への移行を考える
「量子コンピュータに備えたい」と考えたとき、多くの組織でまず検討するのは、量子暗号通信の導入ではなく耐量子暗号への移行です。
NCSCは、政府や軍の用途ではQKDの利用を支持せず、耐量子暗号が量子コンピュータの脅威への最善の対策だとしています。
それ以外の分野でも、鍵の生成と配布をQKDだけに頼らないよう勧めています。
次の図は、NCSCとNISTの考え方をもとに、量子コンピュータへの備えをどの順で考えるかを判断の流れにしたものです。
最初の一歩は、自社のシステムがどこで公開鍵暗号を使っているかを洗い出すことです。
例えば、Webサーバー(例:203.0.113.80、TCP 443)のTLS、拠点間VPN、電子署名、社内の認証基盤などが確認の対象になります。
そのうえで、使っている製品やライブラリが、ML-KEMなどの標準化された耐量子暗号に対応しているかを、ベンダーの公式情報で確かめます。
切り替えに時間がかかりやすいのは、更新の手段が限られる機器や、取引先とつながる仕組みのように相手と同時に変える必要があるものです(一般的な説明)。
こうした対象を早めに洗い出しておくと、どこから移行するかの順番を決めやすくなります。
NISTも、完全な移行には時間がかかるため、今すぐ取り入れ始めるよう呼びかけています(参考1・参考4)。
5-2. QKDを検討するときに確かめる項目
それでも特定の拠点間でQKDを試したい場合は、次の項目を先に確かめておくと判断しやすくなります。
| 確認項目 | 確かめる内容 |
|---|---|
| 認証 | 耐量子暗号か事前に共有した共通鍵による認証を併用するか |
| 鍵の頼り方 | 鍵の生成と配布をQKDだけに頼らない構成か |
| 距離 | 拠点間の光ファイバーの距離と、装置の到達距離の仕様 |
| 中継点 | 中継点で鍵を扱うか、その場所をどう守るか |
| 鍵の使い道 | 作った鍵をどの装置のどの共通鍵暗号で使うか |
| 誤りが多いとき | 鍵を捨てて作り直す動きと、その記録の残し方 |
表のとおり、QKDを入れても、認証・鍵の使い道・中継点の守り方は別に設計する必要があります。
距離と中継点の行は、4-2で紹介したとおり資料によって目安に幅があるため、製品の仕様と提供元の説明で確かめてください。
NCSCは、英国のサイバー評価の枠組み(CAF)で、QKDを使っていることを転送中のデータの安全性を示す根拠にしないとしています(参考1)。
体制が整っていない段階では、まず耐量子暗号への移行と、今使っている暗号設定の見直しから進めるのが現実的です。
よくある質問とまとめ
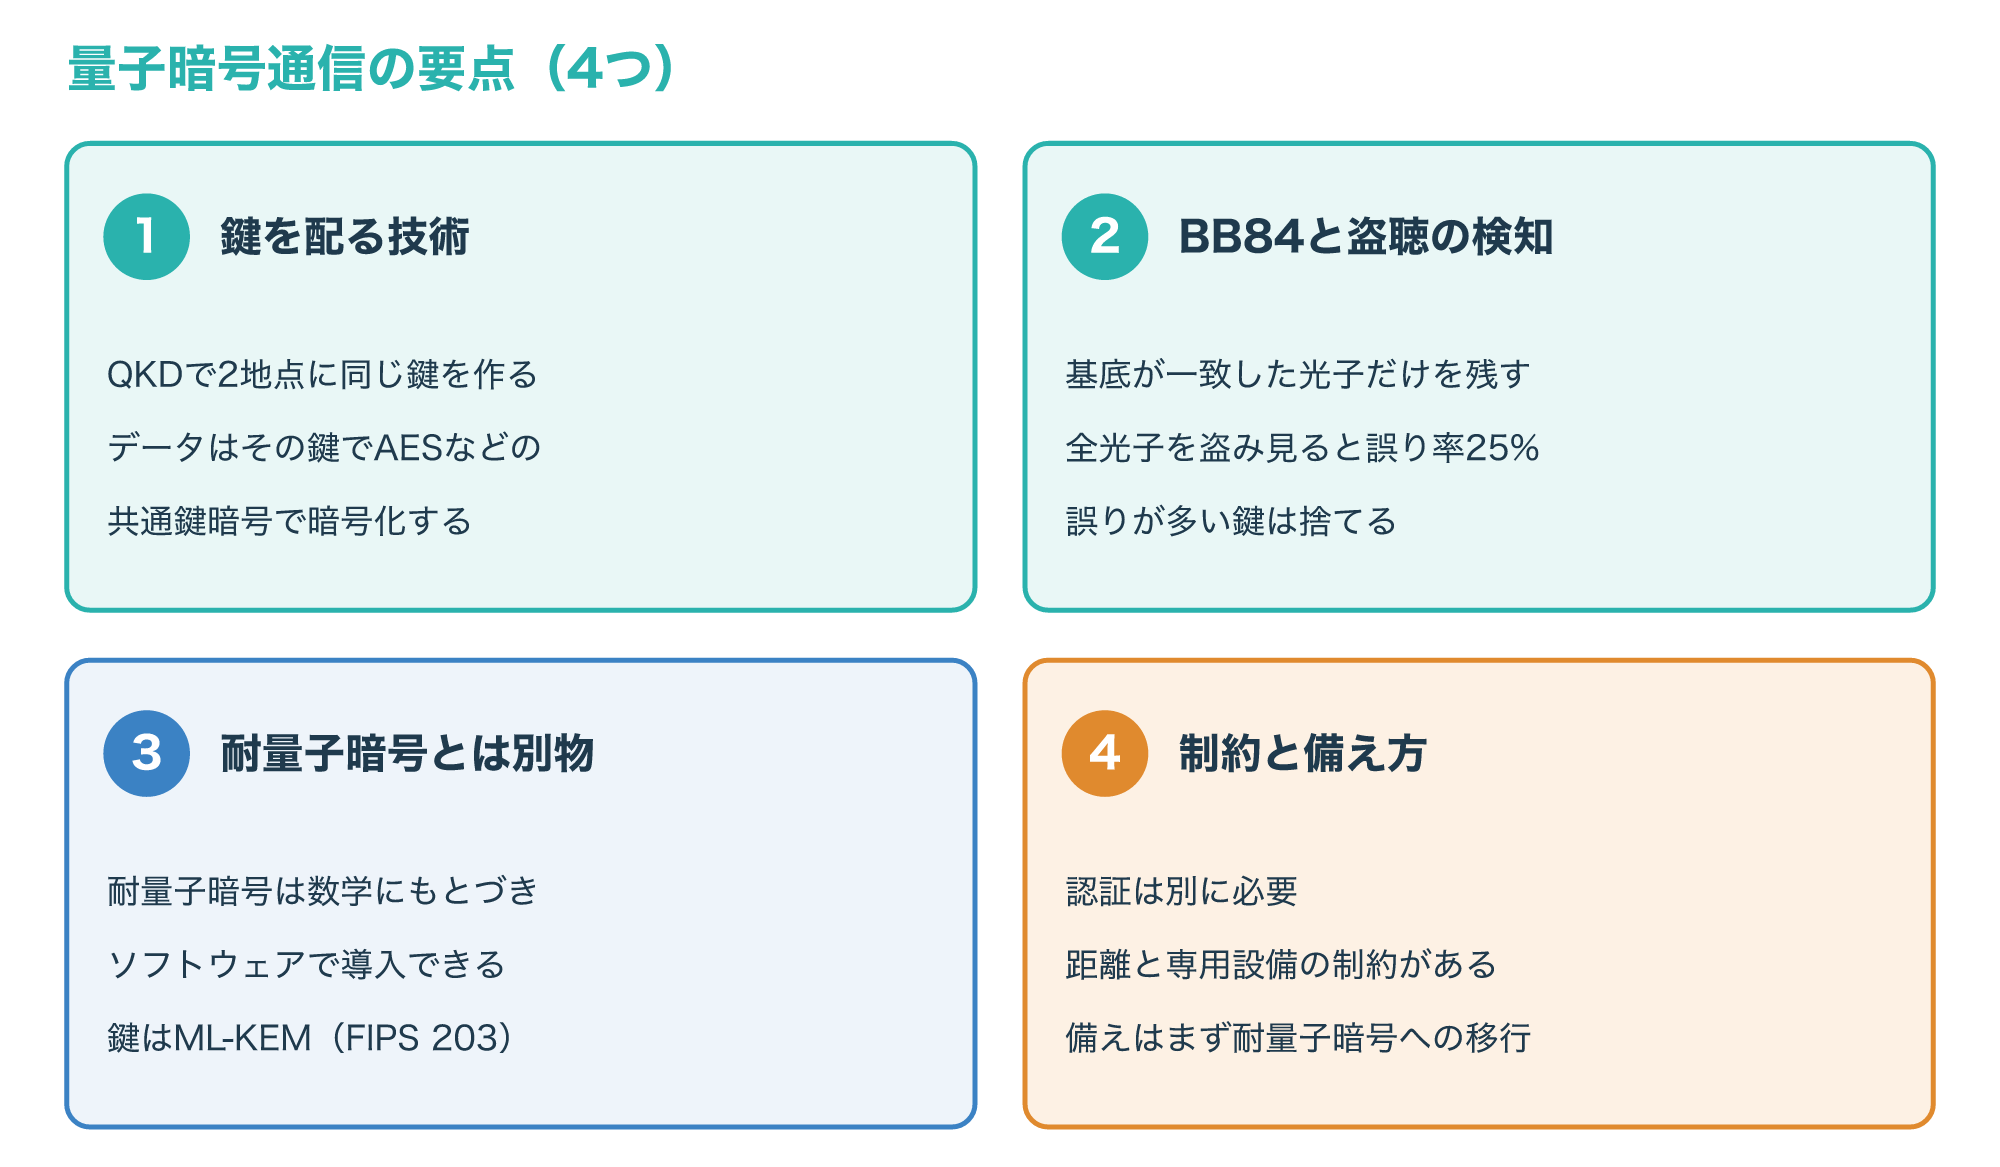
最後に、この記事の要点を1枚にまとめます。
Q1. 量子暗号通信とは何ですか?
光子の性質を使う量子鍵配送(QKD)で2地点に同じ鍵を作り、その鍵を使ってデータを共通鍵暗号で暗号化して送る通信です。
Q2. 量子暗号と耐量子暗号の違いは何ですか?
量子暗号は物理の性質で鍵を配るため専用の光ファイバーと装置が必要で、耐量子暗号は量子コンピュータでも解きにくい数学の問題を使い、ソフトウェアで導入できます。
Q3. 量子暗号通信は絶対に解読されませんか?
盗み見に気づける保証は動作のモデルを前提にしたもので、装置の実装や認証の欠けが弱点になりうるため、絶対とは言えません。
Q4. BB84とは何ですか?
1984年に考案された量子鍵配送の方式で、光子ごとにでたらめな基底でビットを送り、基底が一致した分だけを鍵の候補に残します。
Q5. 量子暗号通信のデメリットは何ですか?
認証を別に用意する必要があること、距離の制約、専用設備の費用、量子と従来の部品を組み合わせる実装の複雑さが主なデメリットです。
量子暗号通信は、鍵を配る区間で盗み見に気づける点が強みですが、認証や距離、設備の面で制約があります。
量子コンピュータへの備えとしては、まず自社で公開鍵暗号を使っている場所を洗い出し、耐量子暗号への移行を計画するところから始めてください。