フォレンジック調査の費用が決まる要素|見積もりの確認点と依頼の流れ
フォレンジック調査の費用に決まった相場はなく、調べる機器の台数と種類、データの量、調べる範囲、急ぎかどうか、報告書の使い道の5つで大きく変わります。
この記事では、見積もりで確かめる項目、相談から報告までの依頼の流れ、依頼の前にやってはいけないこと、警察や公的窓口との違いを、見積もりや記録の例とともに図解します。

この記事は以下のような人におすすめ!
- 調査の費用が気になる人
- 業者に頼むか迷っている人
- 見積もりの見方を知りたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
フォレンジック調査を業者に頼む前に知っておきたいこと
1-1. フォレンジック調査で分かることと、費用がかかる理由
不正アクセスや情報漏えいの疑いが出たとき、業者に調査を頼むといくらかかるのか、そもそも頼むほどのことなのかと迷ってしまいますよね。
フォレンジック調査は、パソコンやスマホ、サーバーに残った記録を証拠として使える形で保全し、何が起きたのかを調べる作業です。
次の図は、調査で使う記録の例と、そこから分かることを示したものです。
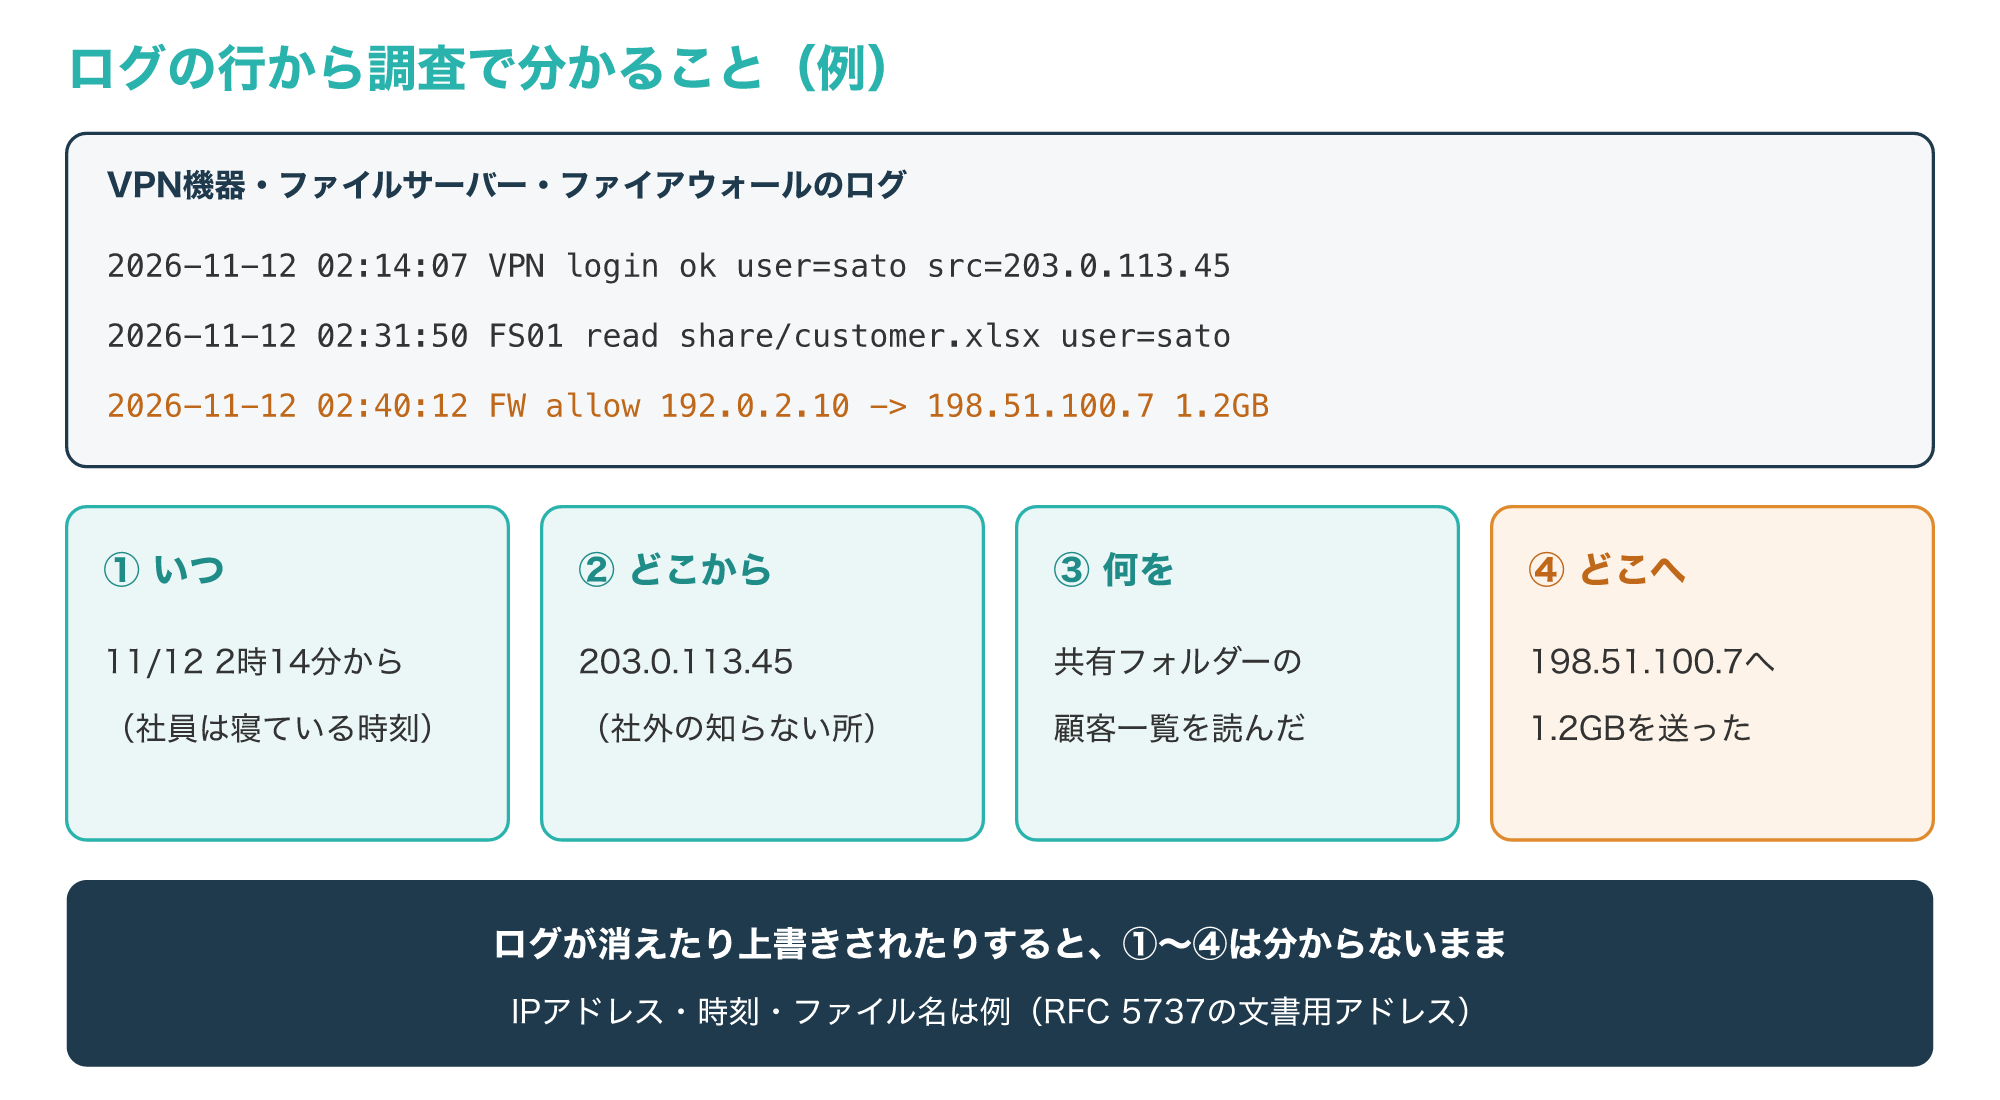
図の例では、VPN機器の記録から深夜2時14分に社外のアドレスからログインがあり、その17分後に顧客一覧が読まれ、さらに外部へ1.2GBが送られたことが読み取れます。
このように別々の機器の記録を時刻でつなぐと、「いつ」「どこから」「何を」「どこへ」という4つの問いに答えられるようになります。
米国のNIST(国立標準技術研究所)の指針も、調査で扱うデータの源として、ファイル、OS、ネットワークの通信、アプリケーションを挙げています(参考5)。
ただし、記録を集めて読み解くには専用の道具と経験が必要で、機器の台数や記録の量に応じて作業の時間が延びていきます。
調査の費用は、この作業の時間と、記録を壊さずに扱うための手間に対してかかる、と考えると分かりやすいでしょう。
JPCERT/CCは、専門家が調査に入っても、必要なログが無い、十分な期間のログが無いといった理由で全容の解明に至らなかった例が少なくないと指摘しています(参考4)。
つまり、費用をかけても分かることには限りがあり、記録が残っているうちに相談するほど、費用に見合った結果を得やすくなります。
1-2. 自分で確かめる範囲と、専門の調査に頼む範囲
不安を感じたすべての場面で業者に頼む必要はなく、自分で確かめられる範囲で済むことも少なくありません。
たとえば、SNSやメールに知らない場所からログインされた場合は、ログイン履歴の画面を保存してからパスワードを変え、サービスの提供会社に連絡するのが基本です。
警察庁も、ログイン履歴が確認できる場合は画面を保存・印字して証拠を保全し、サービスの提供会社とのやりとりも記録しておくよう呼びかけています(参考1)。
自分でできる確認と、専門の調査で分かることの違いは、次の表のとおりです。
| 項目 | 自分で確かめる | 専門の調査 |
|---|---|---|
| 見る記録 | 画面に出るログイン履歴、通知、端末の一覧 | 端末やサーバーの内部の記録、削除された記録 |
| 分かること | 入られたかどうかの目安 | いつ・どこから・何を・どこへ(記録が残っている範囲) |
| 費用 | かからない | 機器と範囲に応じて見積もり |
| 向いている場面 | 1つのアカウントだけで、被害が広がっていない | 送信や脅迫がある、説明の根拠が必要、被害が再発する |
画面に出る履歴は便利ですが、端末の中で何が動いていたのか、削除されたファイルに何が入っていたのかまでは分かりません。
とくに、会社のサーバーや複数の端末が関わる場合や、外部へデータが送られた疑いがある場合は、画面の履歴だけで全体を確かめるのは難しくなります。
会社の場合は、個人情報の漏えいのおそれがあれば、事実関係の調査と原因の究明、影響範囲の特定を行うことが求められます(参考6)。
社内で調べきれないときに、この調査を頼む外部の先として、フォレンジック調査の専門会社が選ばれることがあります。
フォレンジック調査そのものの仕組みや、調査が必要になる場面は、次の記事で詳しく解説しています。
フォレンジック調査の費用が決まる5つの要素
2-1. 対象の機器の台数と種類
調査の費用は、何を、どれだけ、どこまで、いつまでに、何のために調べるかで決まります。
次の図は、見積もりを頼むときに伝える内容の例と、それぞれが費用にどう影響するかをまとめたものです。
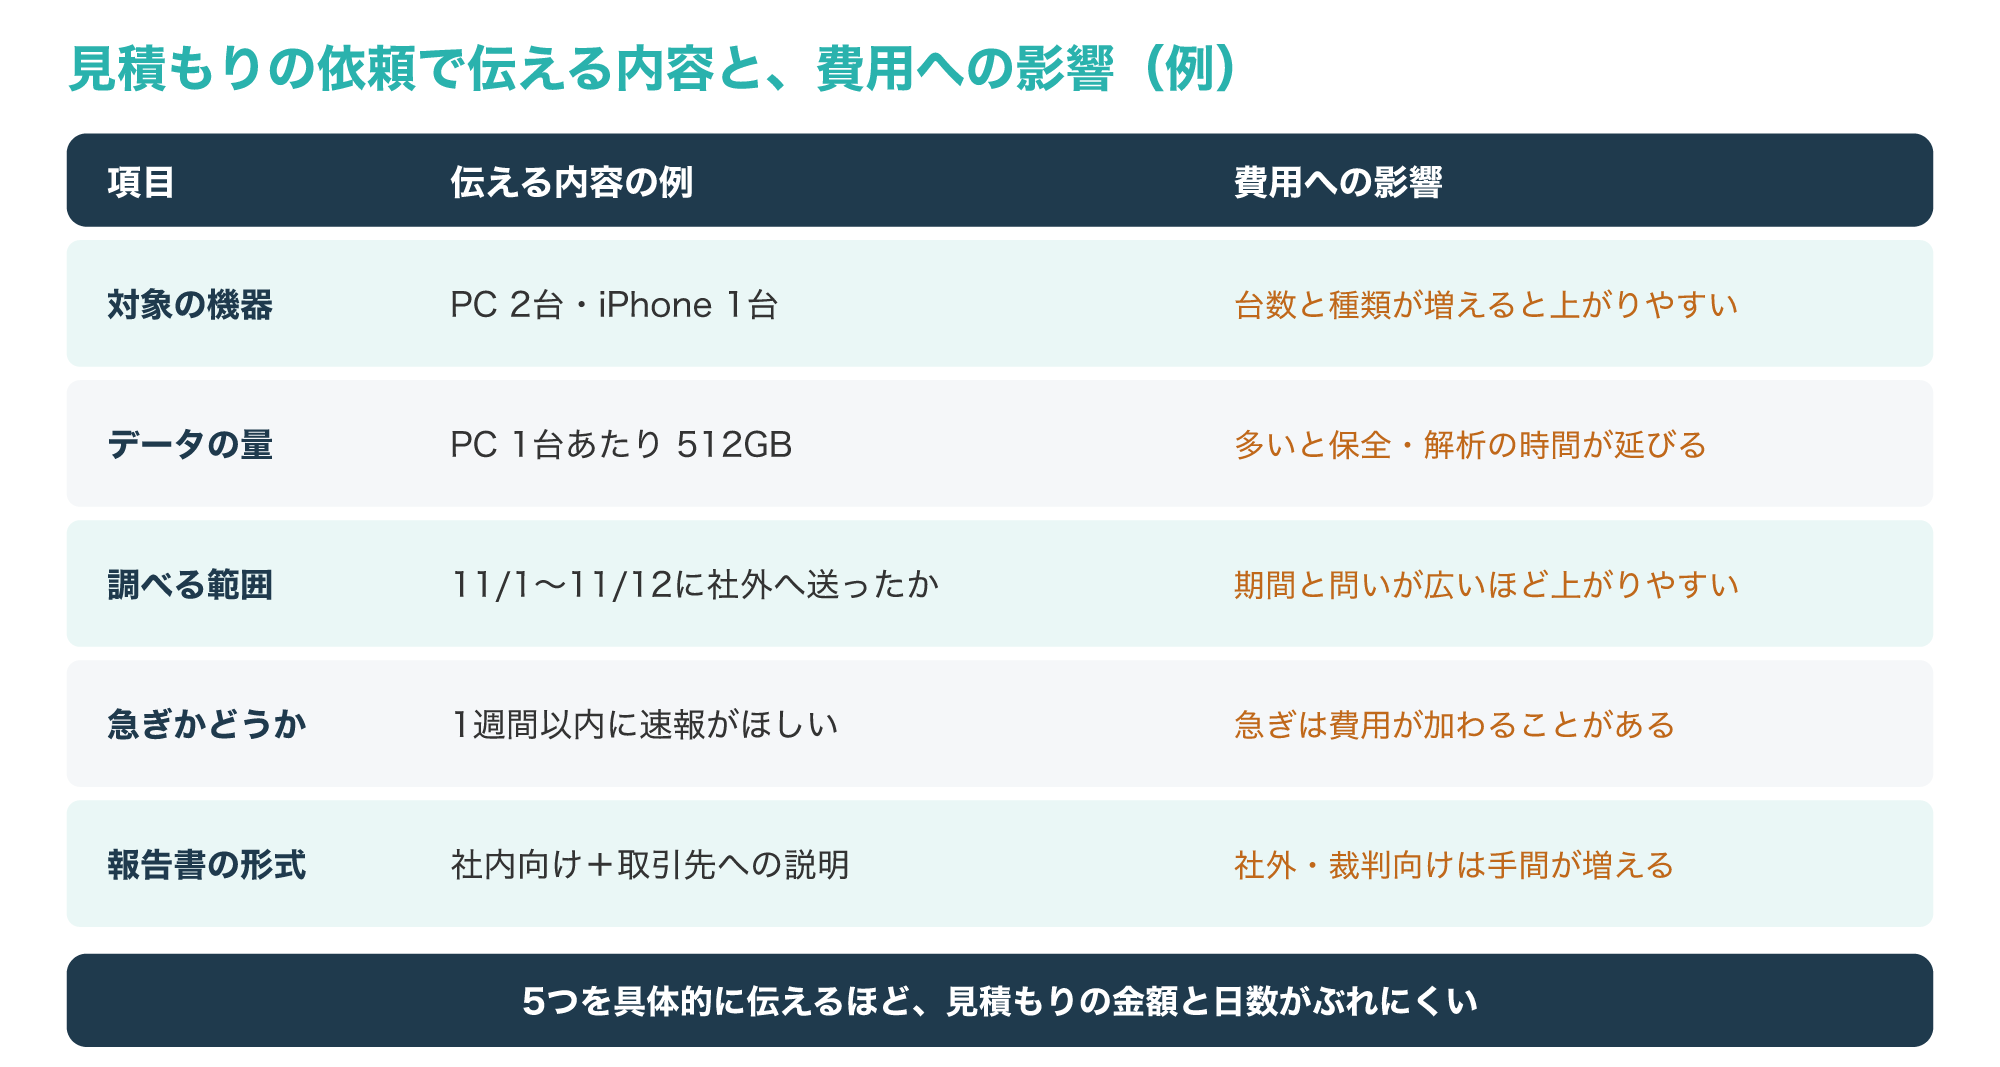
1つめの要素は、調べる機器の台数と種類です。
図の例のようにパソコン2台とiPhone 1台を調べる場合、1台ごとに保全と解析の作業が必要になるため、台数が増えるほど費用も上がりやすくなります。
機器の種類によっても手間は変わり、スマホは機種やOSの版によって取り出せる記録の範囲が違うことがあります。
サーバーやクラウドのサービスでは、管理者の権限や事業者の協力が必要になることがあり、その準備にも時間がかかります。
Microsoft 365やGoogle Workspaceのようなクラウドのサービスでは、記録を残す期間が契約の内容で決まっていて、期間を過ぎると消えてしまうことがあります。
見積もりの前に、調べたい機器を「誰の」「どの種類の」「何台か」まで書き出しておくと、話が早く進みます。
個人のスマホなら、機種名とOSの版、画面ロックを解除できるかどうかも伝えておくと、取り出せる記録の見通しを早く立ててもらえます。
会社の場合は、パソコンだけでなく、VPN機器やファイアウォール、ファイルサーバーの記録も調べる対象に入ることが多いため、機器の一覧をあわせて用意しておくと安心です。
2-2. データの量と、調べる範囲
2つめの要素はデータの量で、図の例では1台あたり512GBのパソコンを想定しています。
保全ではディスクの中身をまるごと複製するため、容量が大きいほど複製と確認に時間がかかります。
機器の容量で見積もるのか、実際に使っている量で見積もるのかは業者によって違うことがあるため、どちらで計算するかも聞いておくと比べやすくなります。
3つめの要素は調べる範囲で、何を知りたいかという問いと、さかのぼる期間の2つで決まります。
図の例のように「11月1日から12日までに、社外へデータを送ったか」と問いを絞れば、調べる記録も絞り込めます。
反対に「怪しいところを全部見てほしい」という頼み方では範囲が決まらず、見積もりが高めになったり、あとから追加の費用がかかったりしやすくなります。
ただし、範囲を絞りすぎると入口になった別の端末を見落とし、あとから調べ直すことになる場合もあります。
JPCERT/CCは、侵入経路を特定するには、影響範囲を絞り込んだうえで機器のログを調べるのが一般的だとしています(参考3)。
最初は被害の範囲を確かめる初期の調査だけを頼み、その結果を見てから詳しい調査を決められるかどうかを、相談のときに聞いておくとよいでしょう。
2-3. 急ぎかどうかと、報告書の使い道
4つめの要素は急ぎかどうかで、取引先への説明の期限が迫っているなど、短い日数で結果がほしい場合は費用が加わることがあります。
5つめの要素は報告書の使い道で、次の図のように、社内向けか、社外への説明か、警察や裁判で使うかで手間が変わります。
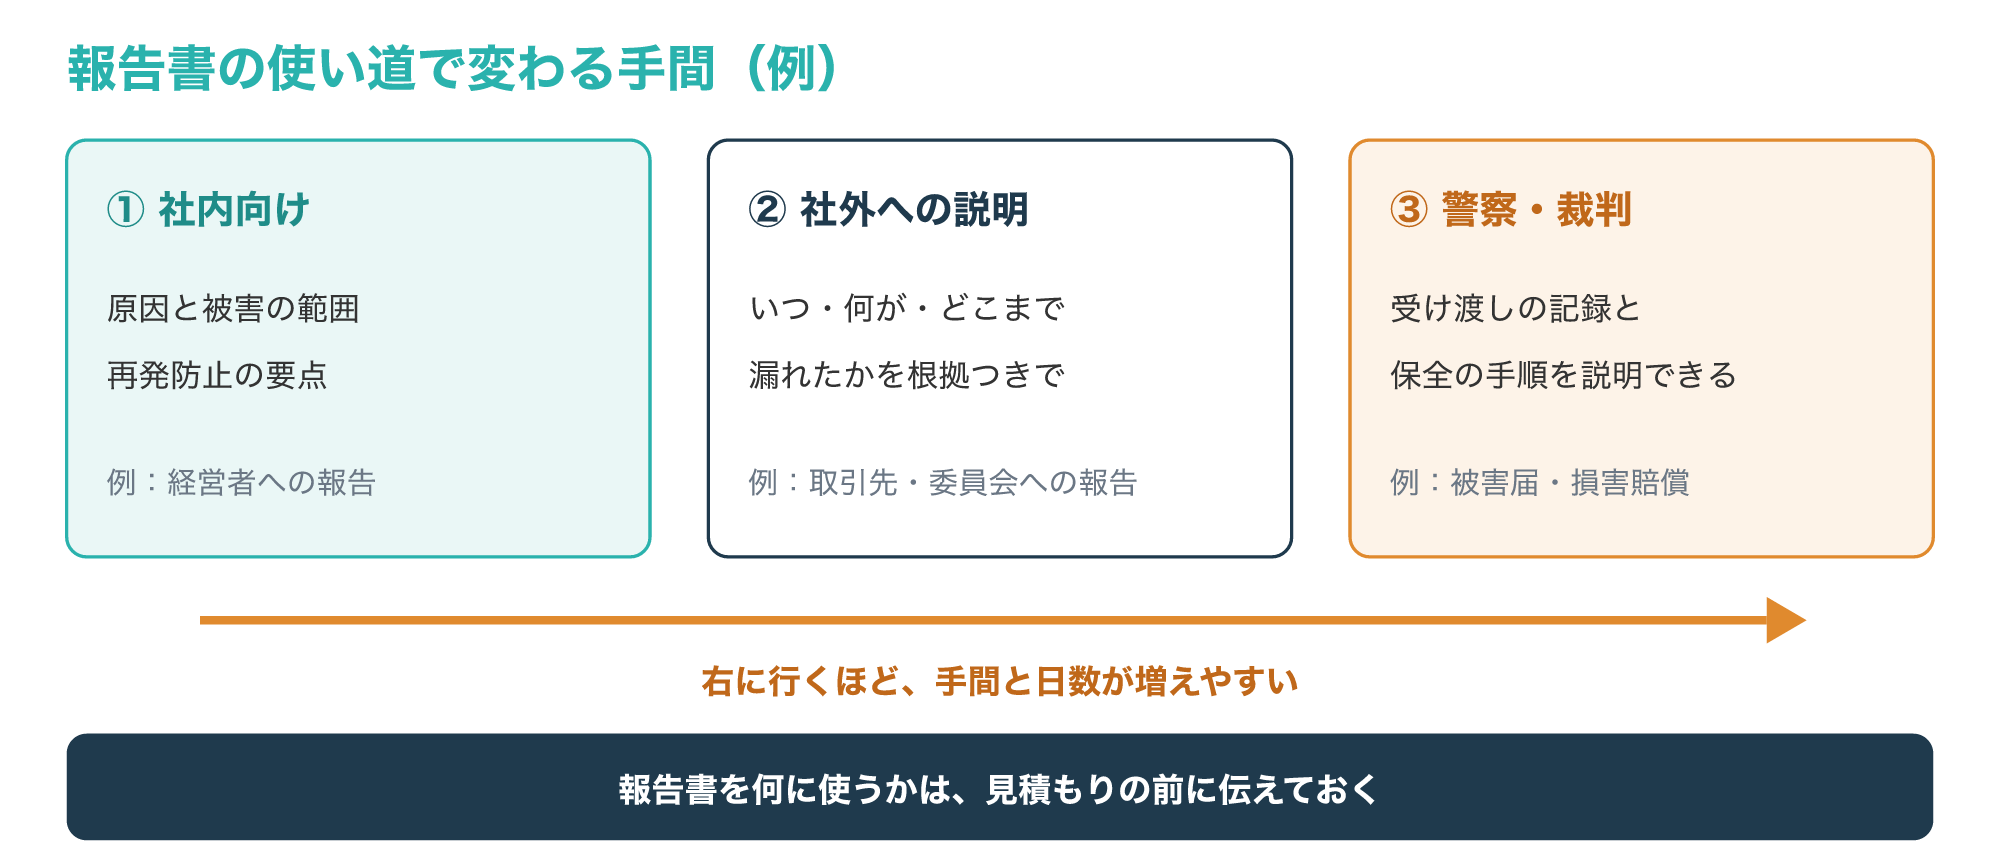
社内向けなら、原因と被害の範囲、再発防止の要点が分かれば足りることが多く、比較的まとめやすい報告書になります。
取引先や個人情報保護委員会への報告に使う場合は、いつ、何が、どこまで漏れたのかを根拠とともに示す必要があります。
個人情報保護委員会のガイドラインでも、漏えい等の事案が発覚した場合は、事実関係の調査と原因の究明、影響範囲の特定、再発防止策の検討を行うことが示されています(参考6)。
警察への被害の相談や裁判で使う可能性がある場合は、機器の受け渡しの記録や保全の手順を、後から説明できる形で残しておくことが大切です。
NISTの指針は、法令への対応は経営層や法律の専門家と相談したうえで進めるよう勧めているため、裁判を考えている場合は弁護士にも早めに相談しましょう(参考5)。
報告書を何に使うかを見積もりの前に伝えておけば、必要以上に重い報告書を頼むことも、足りない報告書を受け取ることも避けられます。
費用の相場の見方と、見積もりで確かめること
3-1. 金額だけで見積もりを比べないほうがよい理由
「フォレンジック調査の相場はいくらか」と気になっても、この記事で確認した公的な資料には料金の目安は示されておらず、業者ごとに料金の組み方も違います。
この記事で金額の目安を出さないのは、同じ「調査一式」という言葉でも、含まれる作業がまったく違うことがあるからです。
次の図は、2つの見積もりの中身を比べた例です。
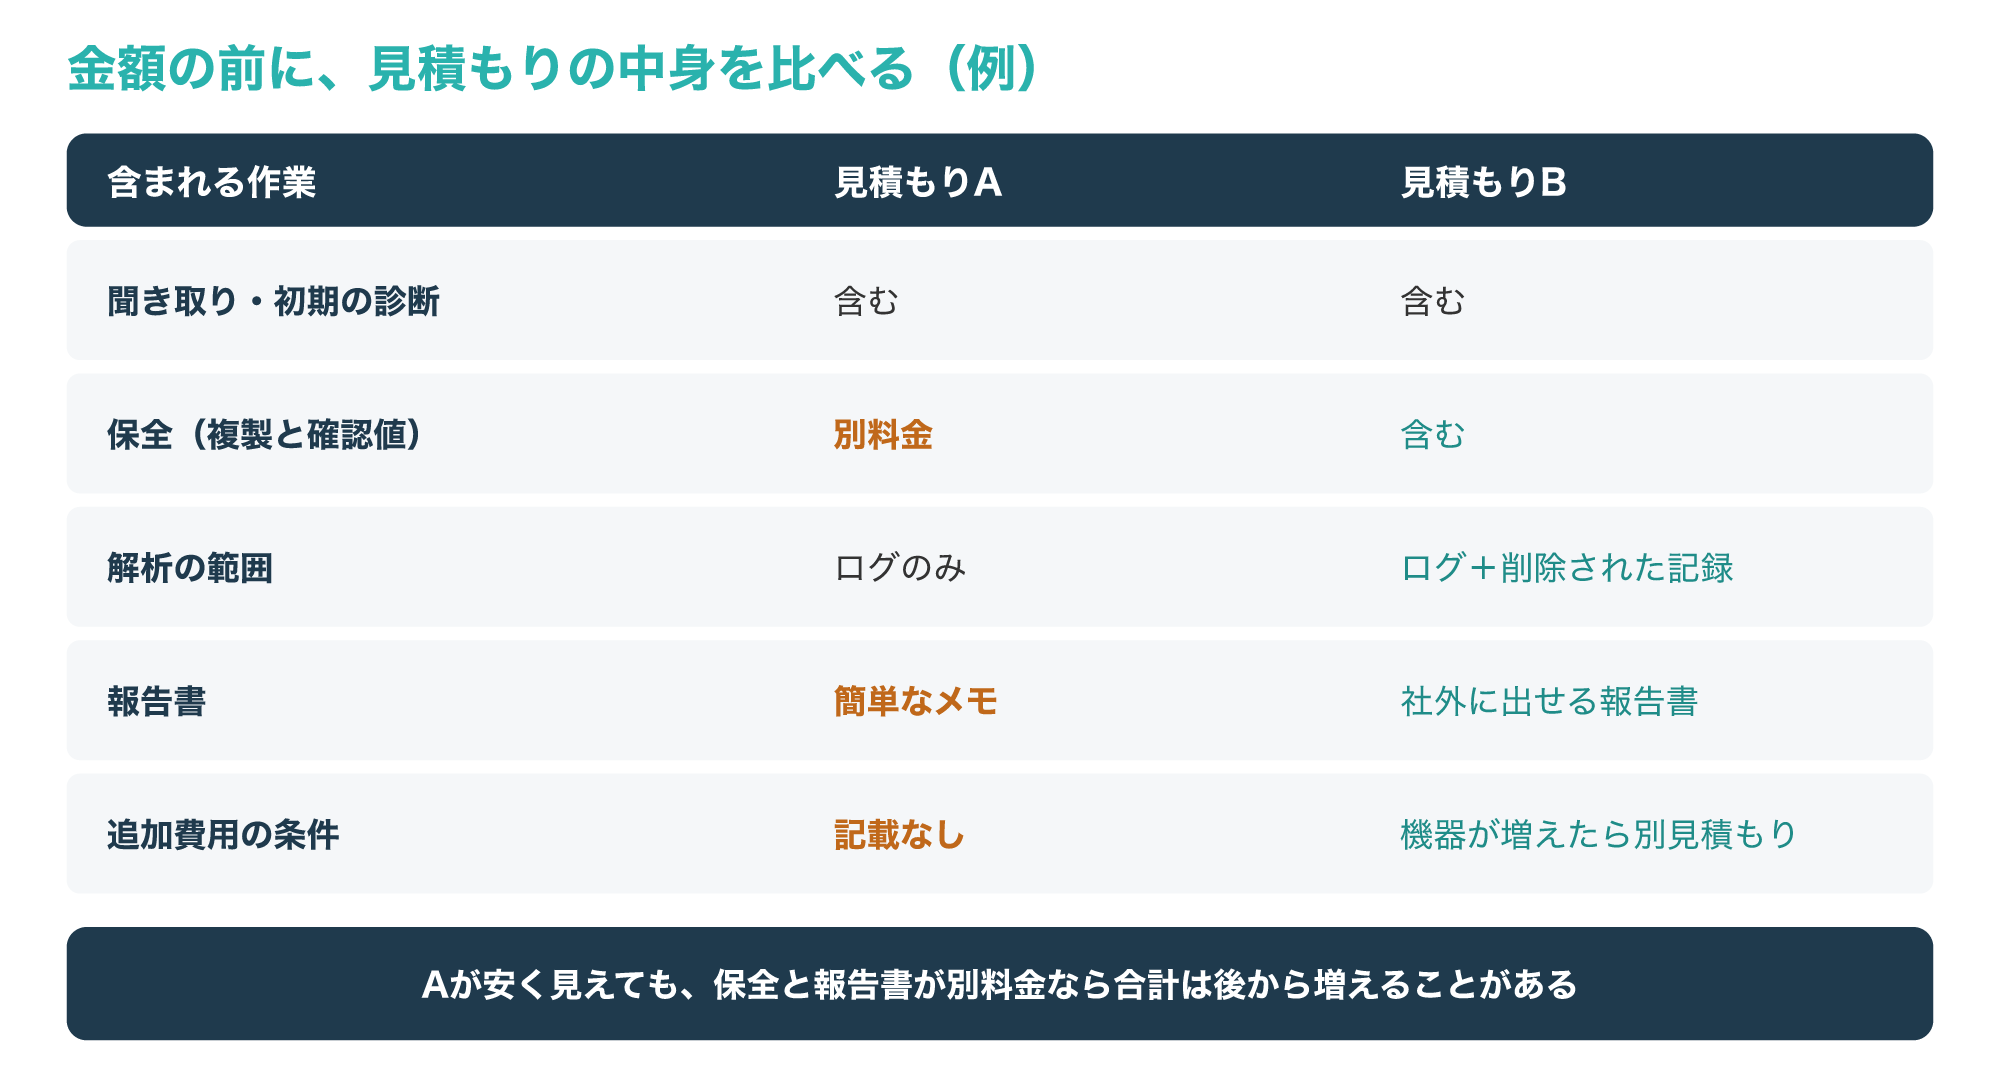
図の例では、見積もりAのほうが安く見えても、証拠の保全が別料金で、報告書は簡単なメモにとどまっています。
社外への説明が必要になってから保全と報告書を足すと、結果として見積もりBより高くなることもあります。
見積もりを比べるときは、合計の金額ではなく、聞き取り、保全、解析、報告書のどこまでが含まれているかを、行ごとにそろえて見ることが大切です。
「初期の診断は無料」という案内があっても、どこから費用がかかるのか、途中でやめた場合の扱いはどうなるのかを、先に確かめておきましょう。
安さだけで選ぶと、必要な記録を保全しないまま解析が進み、後から説明の根拠が足りなくなるおそれもあります。
反対に、高い見積もりが必ずしも丁寧とは限らないため、知りたいことに対して作業が多すぎないかも、あわせて見ておきましょう。
ただし、比べる業者を増やしすぎると、待っている間に記録の保存期間が過ぎてしまうこともあるため、急ぎの場合は比べる数を絞りましょう。
3-2. 見積もりで確かめるチェックリスト
見積もりを受け取ったら、次の8つの項目がそろっているかを確かめます。
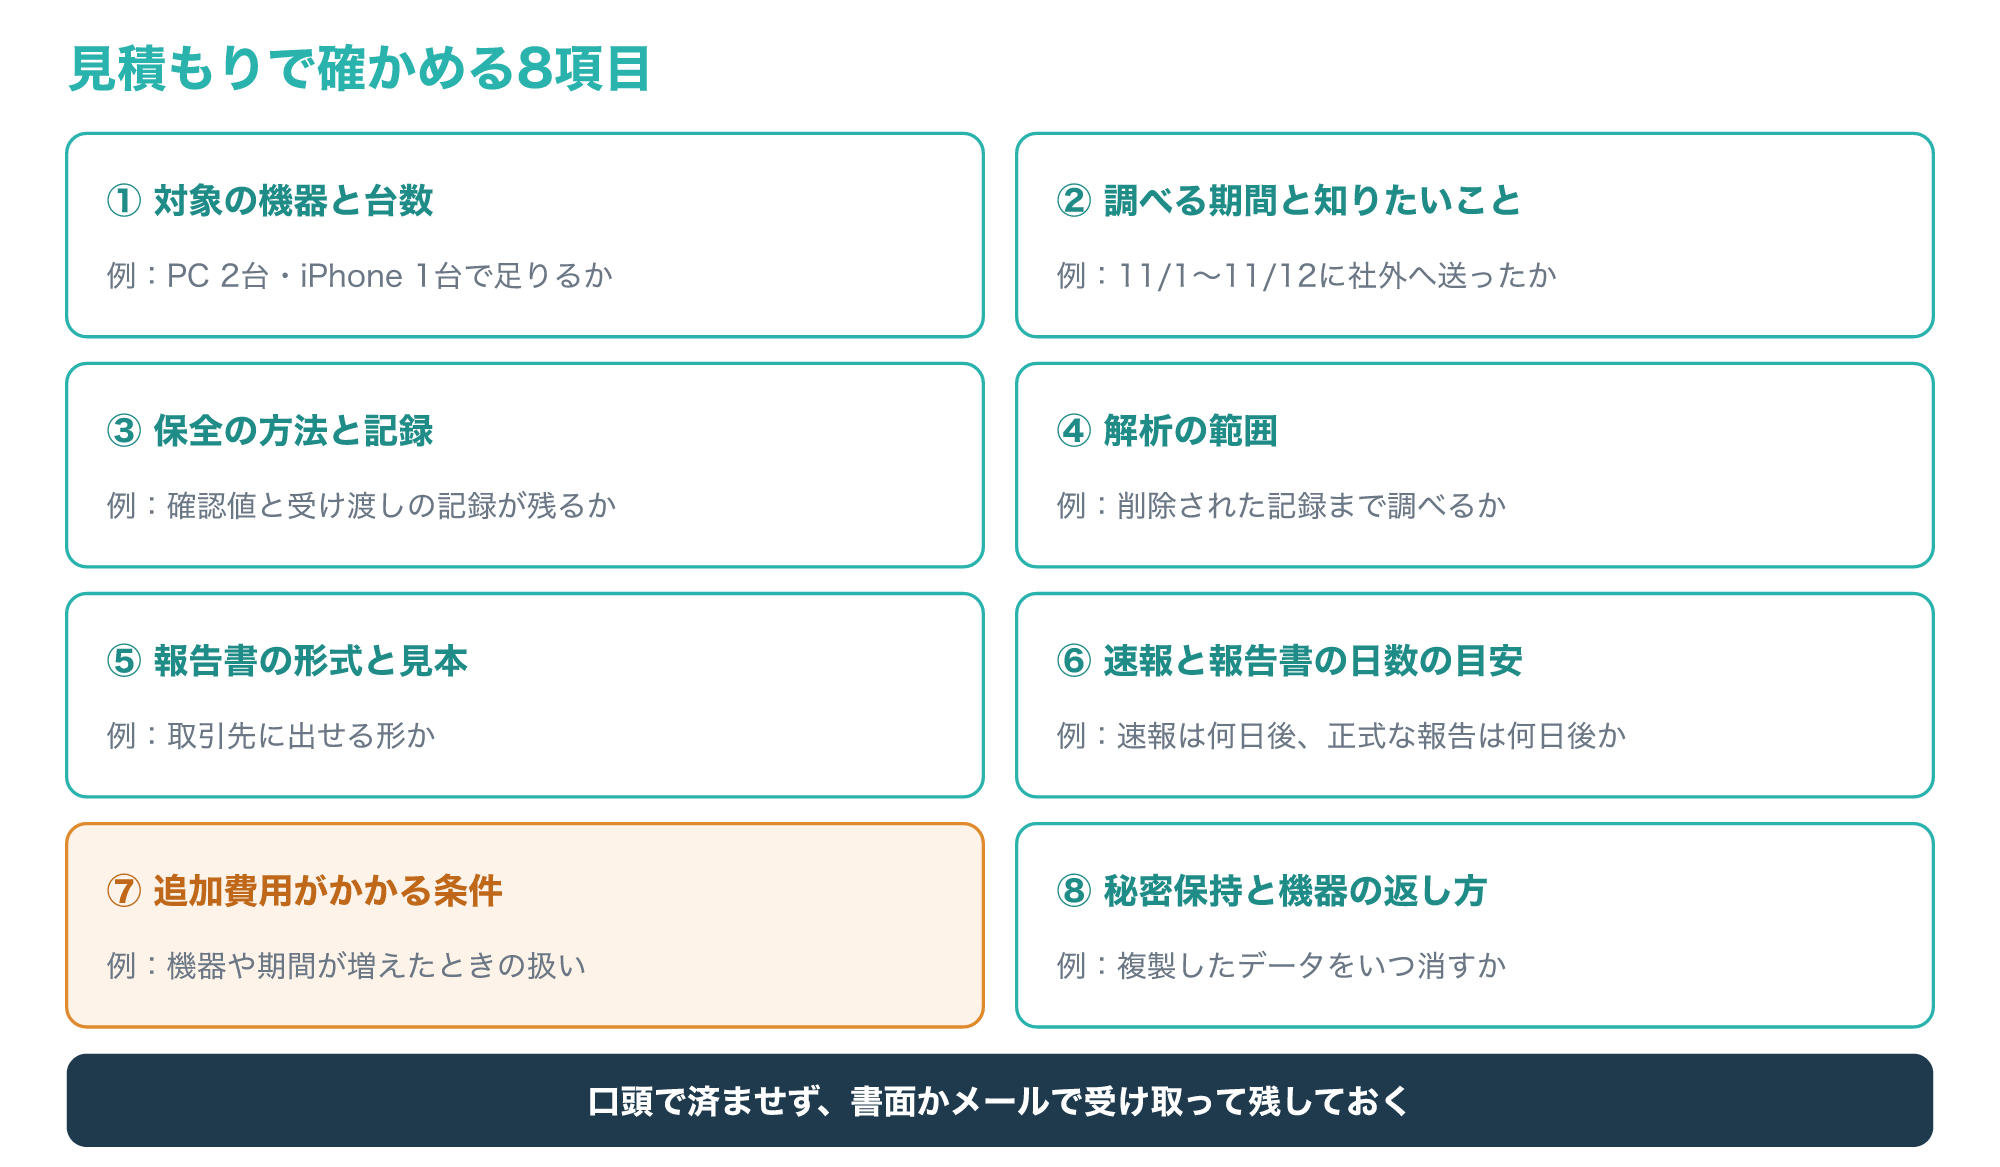
①と②は、調べる対象と問いが、こちらの希望どおりに書かれているかの確認です。
③の保全では、複製を作ったときの確認値(ハッシュ値と呼ばれる、データの指紋のような値)と、機器の受け渡しの記録が残るかを聞いておきます。
④の解析の範囲は、削除された記録まで調べるのか、ログだけを見るのかで、分かることも費用も変わります。
⑤の報告書は、できれば見本を見せてもらい、取引先や委員会への説明に使える内容かを確かめると安心です。
⑥の日数は、最初の速報と正式な報告書でそれぞれ何日かかるのかを分けて聞くと、社内や取引先への説明の予定を立てやすくなります。
⑦の追加費用の条件は、調べる機器や期間が増えたときにどう計算されるのかを、書面で残しておくことが大切です。
⑧の秘密保持と機器の返し方では、複製したデータをいつ、どのように消すのかも確認しておきましょう。
口頭の説明だけで決めずに見積書やメールで受け取っておくと、あとで範囲や費用の食い違いが起きたときに確かめられます。
フォレンジック調査の依頼の流れ
4-1. 相談・ヒアリング・見積もり
依頼の流れは業者によって違いますが、一般的には次の図のような7つの段階で進みます。
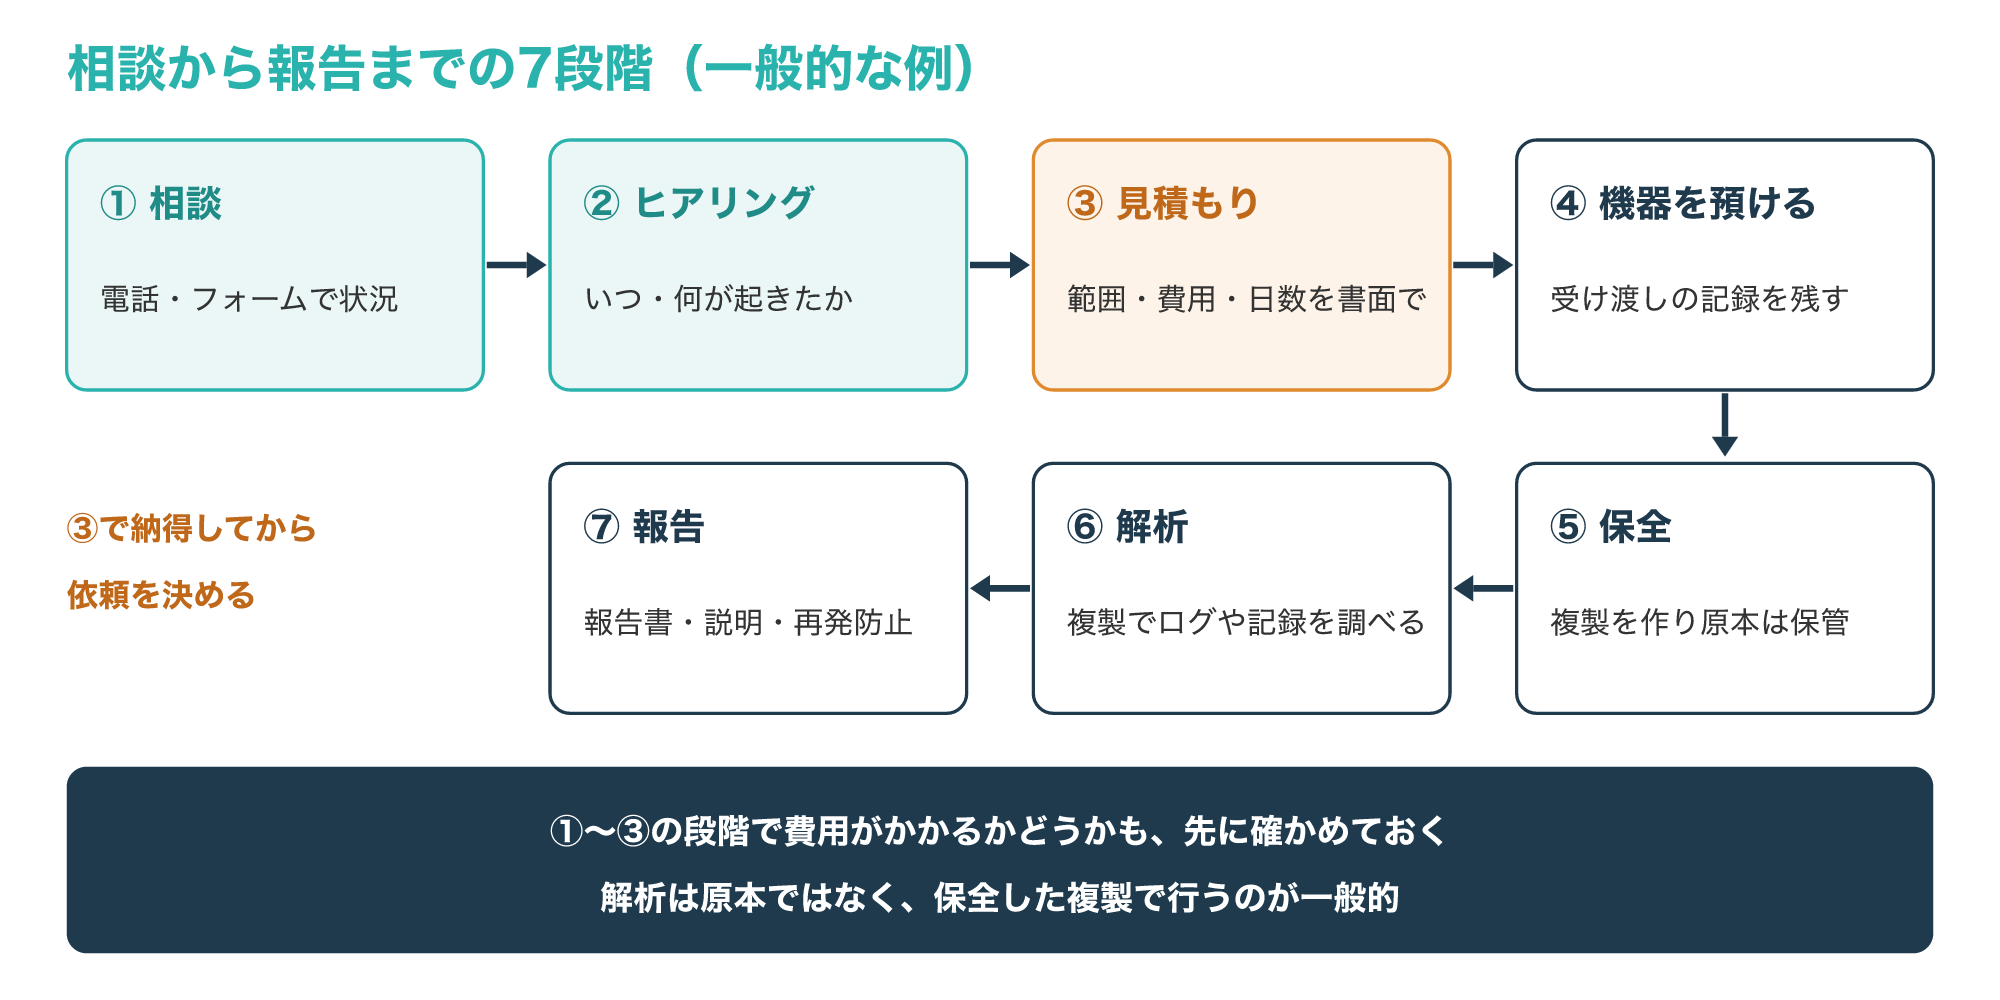
①の相談では、電話や問い合わせフォームで、何が起きたのかと、調べたい機器を伝えます。
②のヒアリングでは、いつ気付いたのか、その後に何をしたのか、どの機器がつながっているのかなどを詳しく聞かれます。
このとき、5章で紹介する経緯のメモがあると、聞き取りが短くなり、調べる範囲も絞りやすくなります。
③の見積もりでは、3章のチェックリストを使って中身を確かめ、納得してから依頼を決めましょう。
急いでいるときほど見積もりを読まずに依頼したくなりますが、範囲と日数を書面で決めておくことが、結果として早く終わる近道です。
会社の場合は、社内の誰が窓口になり、誰が依頼を決めるのかを先に決めておくと、ヒアリングから依頼までが滞りません。
JPCERT/CCも、被害に対応する体制や社内の連絡体制を整え、調査や対応にあたっては外部の専門機関などへの相談も検討するよう勧めています(参考3)。
組織で情報セキュリティの事故に対応するチームの役割と、事故が起きたときの動き方は、次の記事で解説しています。
4-2. 機器の預け方と、保全の記録
依頼が決まったら、④の段階で機器を業者に預けるか、業者の担当者に来てもらってその場で保全してもらいます。
次の図は、機器を預けるときに残しておきたい受け渡しの記録の例です。
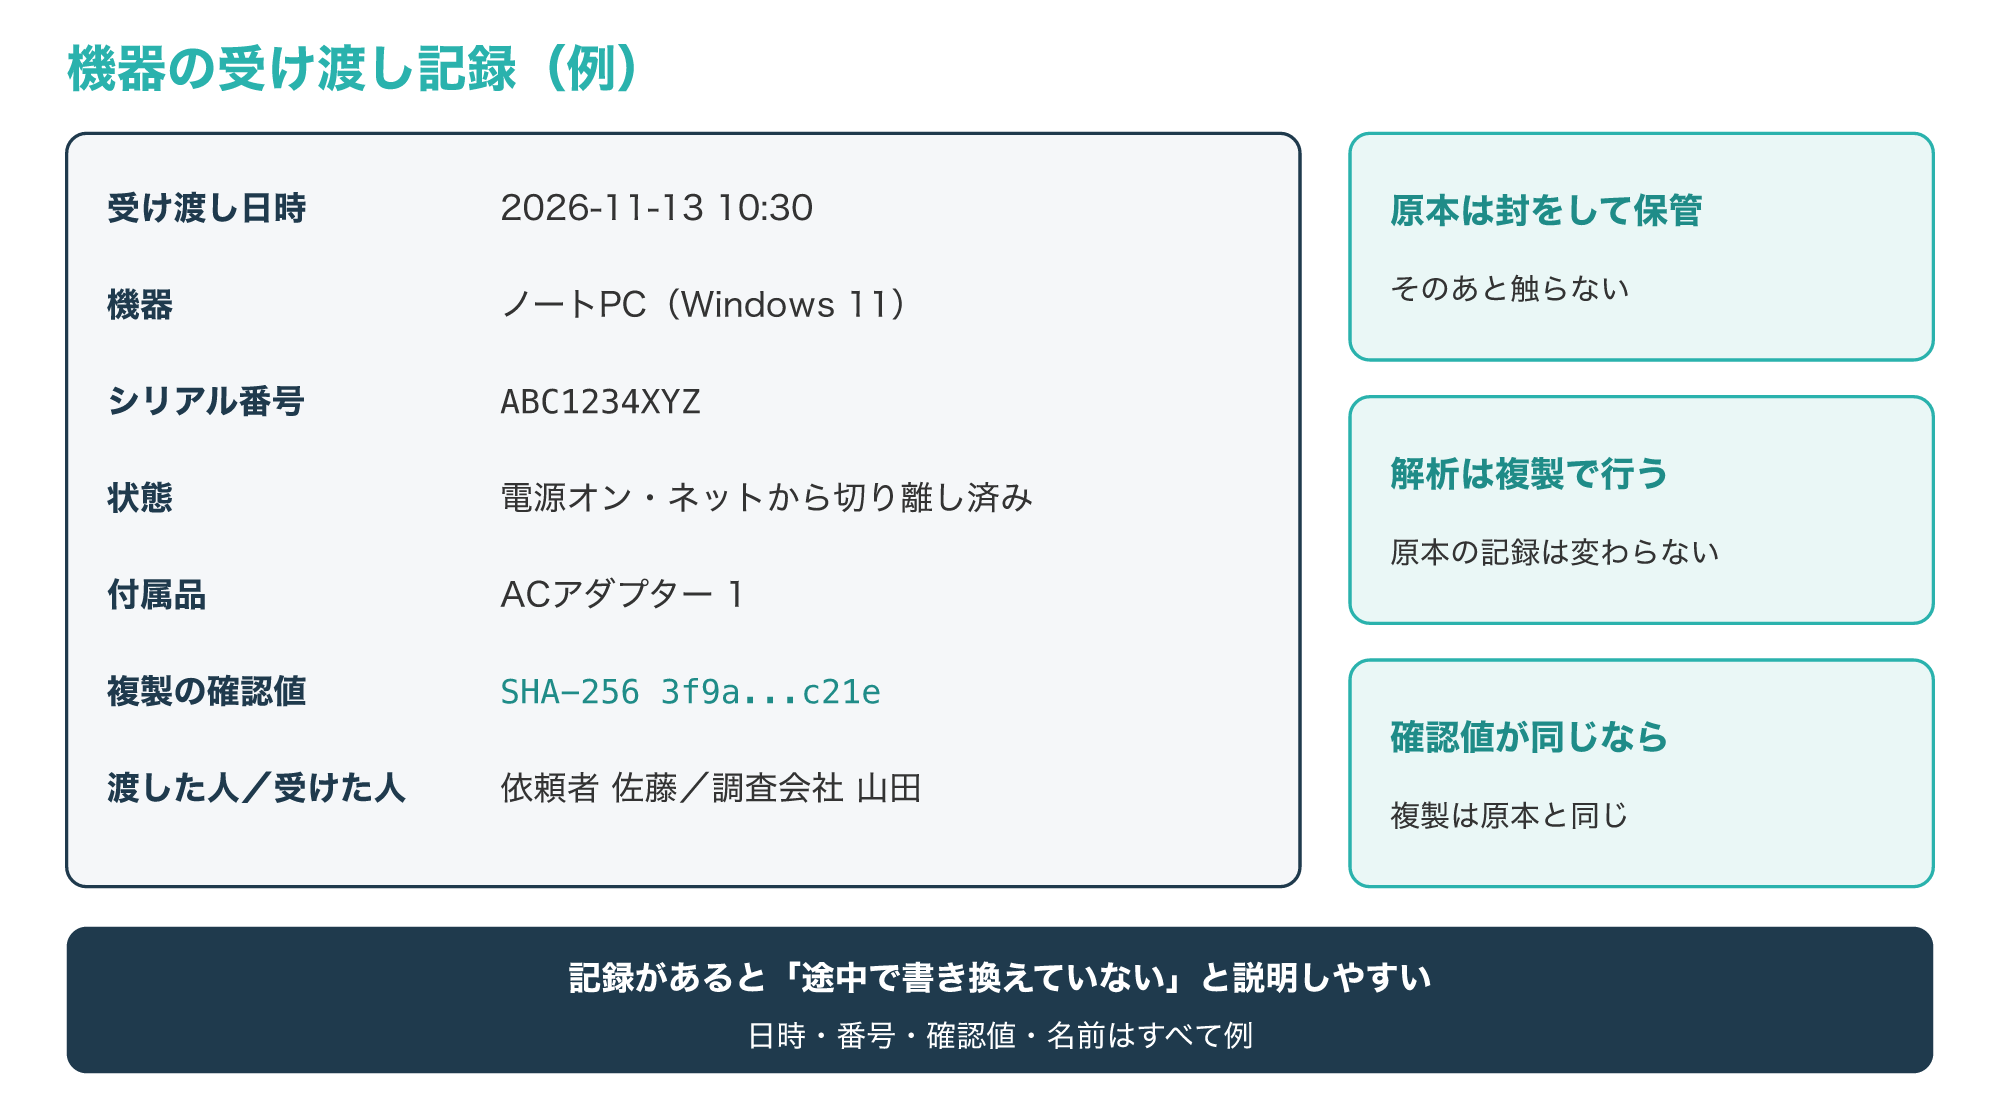
受け渡しの日時、機器の種類とシリアル番号、渡したときの状態、付属品、渡した人と受け取った人を記録しておくと、後から「途中で書き換えていない」と説明しやすくなります。
⑤の保全では、元の機器の中身をまるごと複製して確認値を記録し、原本は手を加えずに保管するのが一般的です。
確認値はデータが1文字でも変わると別の値になるため、複製と原本の確認値が同じであれば、複製が原本と同じ中身だと確かめられます。
機器を送る場合は、梱包の前に画面の状態を撮影し、送り状の控えも残しておきましょう。
送る前に電源を切るか、つけたままにするか、充電しておくかは自分で判断せず、業者の指示に従ってください。
ログインのパスワードやスマホの画面ロックの番号を伝える必要があるときは、メモを機器と一緒に入れず、業者と決めた方法で別に伝えるのが安全です。
預けている間は手元で機器を使えないため、仕事に使う機器なら、代わりの機器をどう用意するかも先に考えておくと慌てずに済みます。
担当者に来てもらって保全する場合と、機器を送る場合とで費用や日数が変わることもあるため、どちらがよいかを見積もりの段階で相談しておきましょう。
4-3. 解析と、報告書の受け取り
⑥の解析は、原本ではなく保全した複製を使って行い、ログや削除された記録、外部との通信の跡などを調べます。
解析の途中で「別の端末も調べたほうがよい」と提案されることがあり、その場合は追加の見積もりを受け取ってから判断します。
⑦の報告では、報告書を受け取るだけでなく、分かったことと分からなかったことを口頭でも説明してもらうと、理解しやすくなります。
報告書には、記録が残っていなかったために分からなかった点が書かれることもあり、それも次の対策を考える大切な材料になります。
報告書を出した後に取引先や委員会から追加の質問が来ることもあるため、報告の後の問い合わせにどこまで応じてもらえるかも確かめておくと安心です。
JPCERT/CCは、被害から復旧する前に侵入経路として考えられる原因はすべて対処するとしているため、報告書で分かった入口は必ずふさいでおきましょう(参考3)。
再発防止の助言を、パスワードの管理やVPN機器の更新、ログの保存期間の見直しに生かせば、調査の費用は次の被害を防ぐための投資にもなります。
依頼する前にやってはいけないことと、残しておく記録
5-1. 初期化・再起動のくり返し・ログの削除をしない
怪しいと感じると、すぐにパソコンを初期化したり何度も再起動したりしたくなりますが、調査を考えているなら、いったん手を止めてください。
次の図は、依頼の前にやってはいけない3つのことと、その理由です。
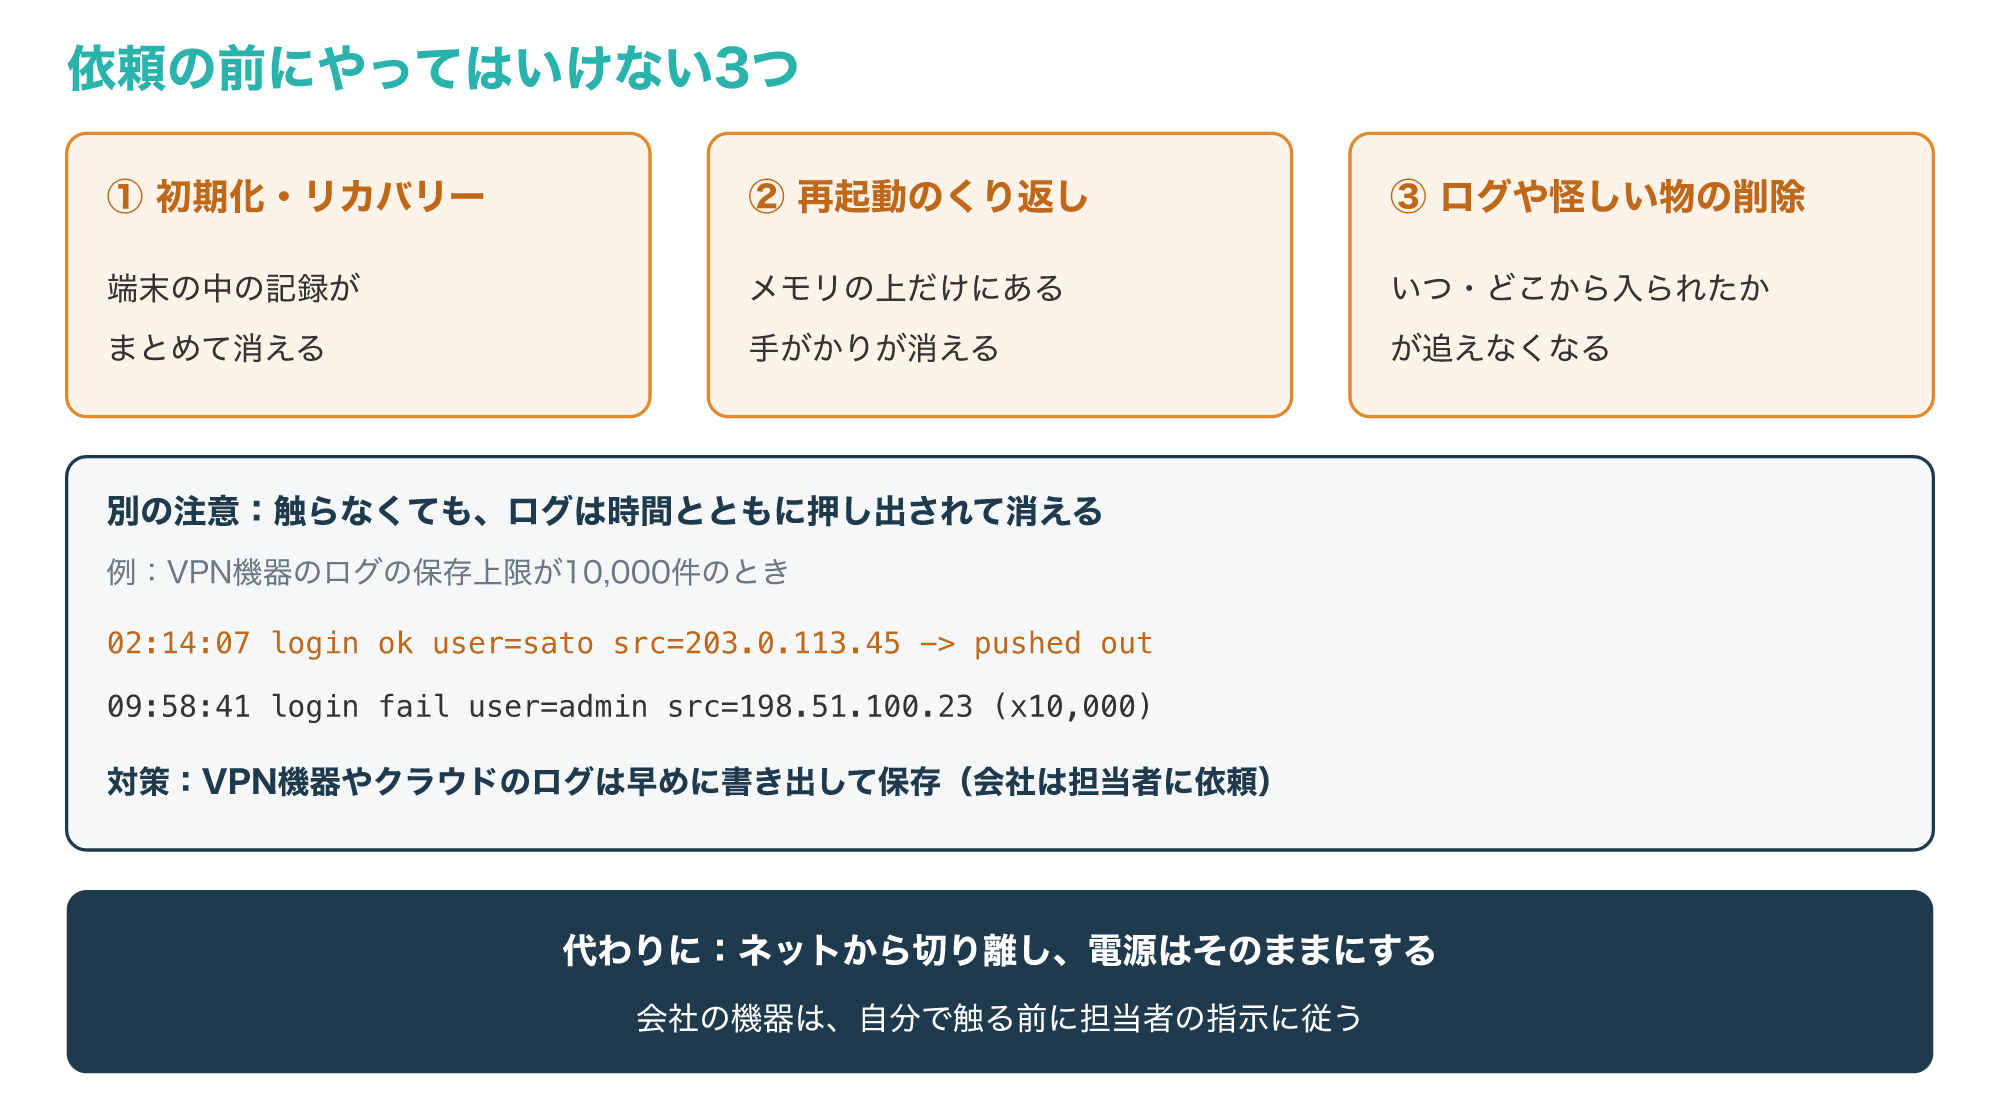
初期化やリカバリーをすると、端末の中の記録がまとめて消え、何が起きたのかを調べる手がかりが失われます。
IPAも、偽のセキュリティ警告に関する注意喚起の中で、デジタルフォレンジックで情報漏えいの調査などを行う場合は、調査の後に初期化を行い、調査が終わるまでは端末を保存しておくよう勧めています(参考2)。
再起動や電源のオンとオフをくり返すと、メモリの上にだけ残っていた手がかりが消えてしまいます。
怪しいファイルやログを自分で消すと、いつ、どこから入られたのかが追えなくなるため、消したくなっても残しておきましょう。
代わりにやることは、LANケーブルを抜くかWi-Fiを切ってネットワークから切り離し、電源は入れたままにしておくことです。
JPCERT/CCも、侵害の可能性があるシステムは、調査や保全の目的に加え、被害の拡大を防ぐため、切り離せるものはすぐにネットワークから隔離するとしています(参考3)。
会社の機器は、自分の判断で触る前に社内の情報システムの担当者へ報告し、その指示に従ってください。
これとは別の注意として、何も触らなくても、時間がたつとログは古いものから押し出されて消えることがあります。
図の下の例のように、VPN機器のログの保存件数に上限があると、失敗したログインの記録が大量に続くだけで、肝心の2時14分の記録が押し出されてしまいます。
VPN機器やクラウドサービスのログは早めに書き出して別の場所に保存し、会社の場合は担当者に依頼しましょう。
5-2. 相談の前に残しておく記録と経緯のメモ
業者や警察に相談するときは、何が起きたのかを時刻の順に書いたメモがあると、話がぐっと早くなります。
次の図は、相談の前にまとめておくメモの例です。
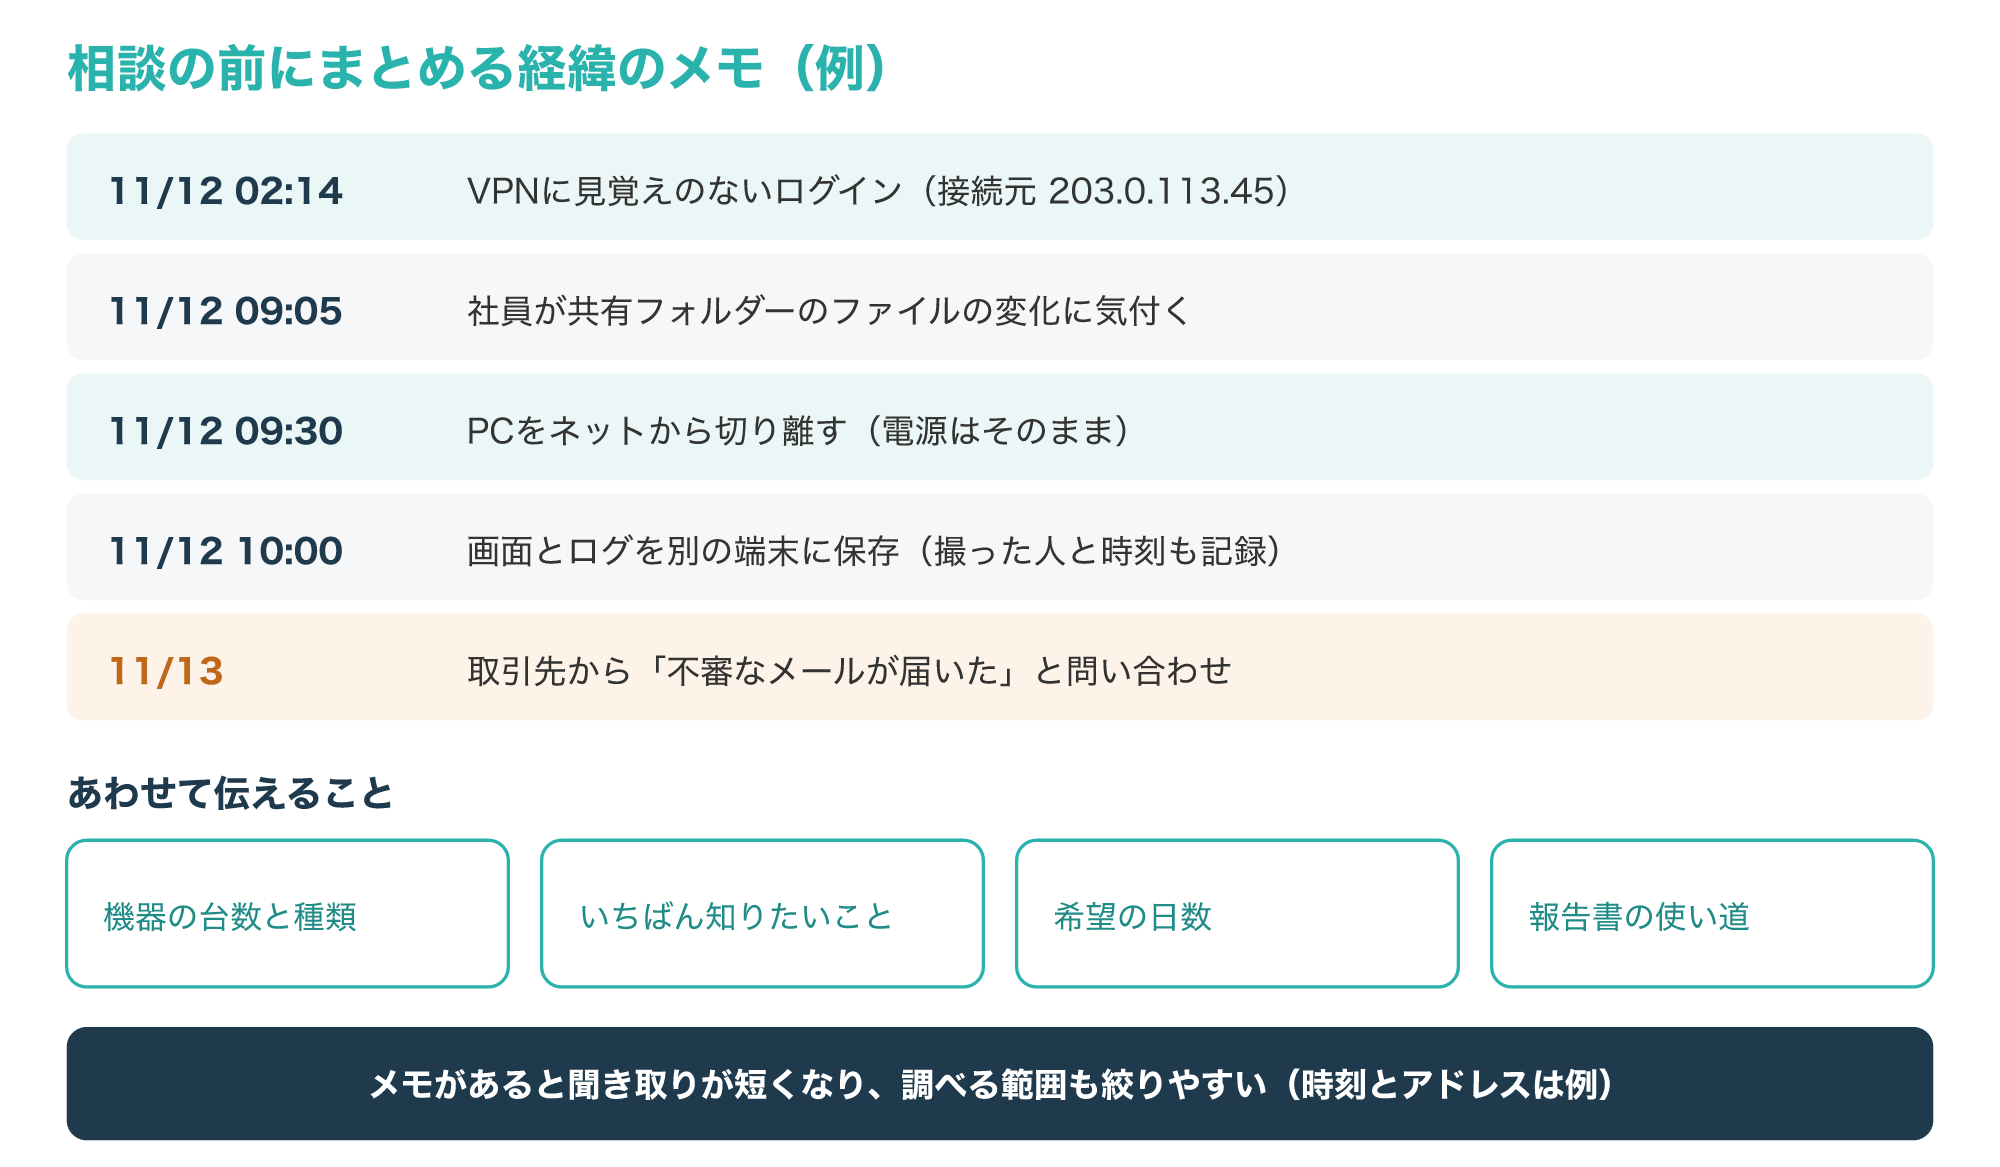
図の例では、見覚えのないログインの時刻と接続元のアドレス、気付いた時刻、ネットワークから切り離した時刻、記録を保存した時刻が並んでいます。
画面の撮影やログの保存は別の端末で行い、撮った人と時刻も一緒に書いておくと、記録としての信頼性が上がります。
自分が何をしたのかも正直に書いておくことが大切で、たとえば再起動を1回した、怪しいアプリを消したといった操作も、調べる人にとって大事な情報です。
あわせて、調べたい機器の台数と種類、いちばん知りたいこと、希望の日数、報告書の使い道の4つを書いておくと、見積もりも正確になります。
スマホの場合は、どのアプリやアカウントに異変があったのかも書いておくと、調べる範囲を決めやすくなります。
社内の不正を調べる場合は、疑いのある人に気付かれて記録を消されないよう、相談していることを知る人を必要な範囲に絞ることも大切です。
スマホがハッキングされたかどうかの見分け方と、相談の前にできる確認は、次の記事で解説しています。
業者に頼むか、警察や公的窓口に相談するかの判断
6-1. 調査会社への相談を考えたほうがよい場面
自分のケースで業者に頼むべきか迷っている方は、次の図の4つの質問で考えてみてください。
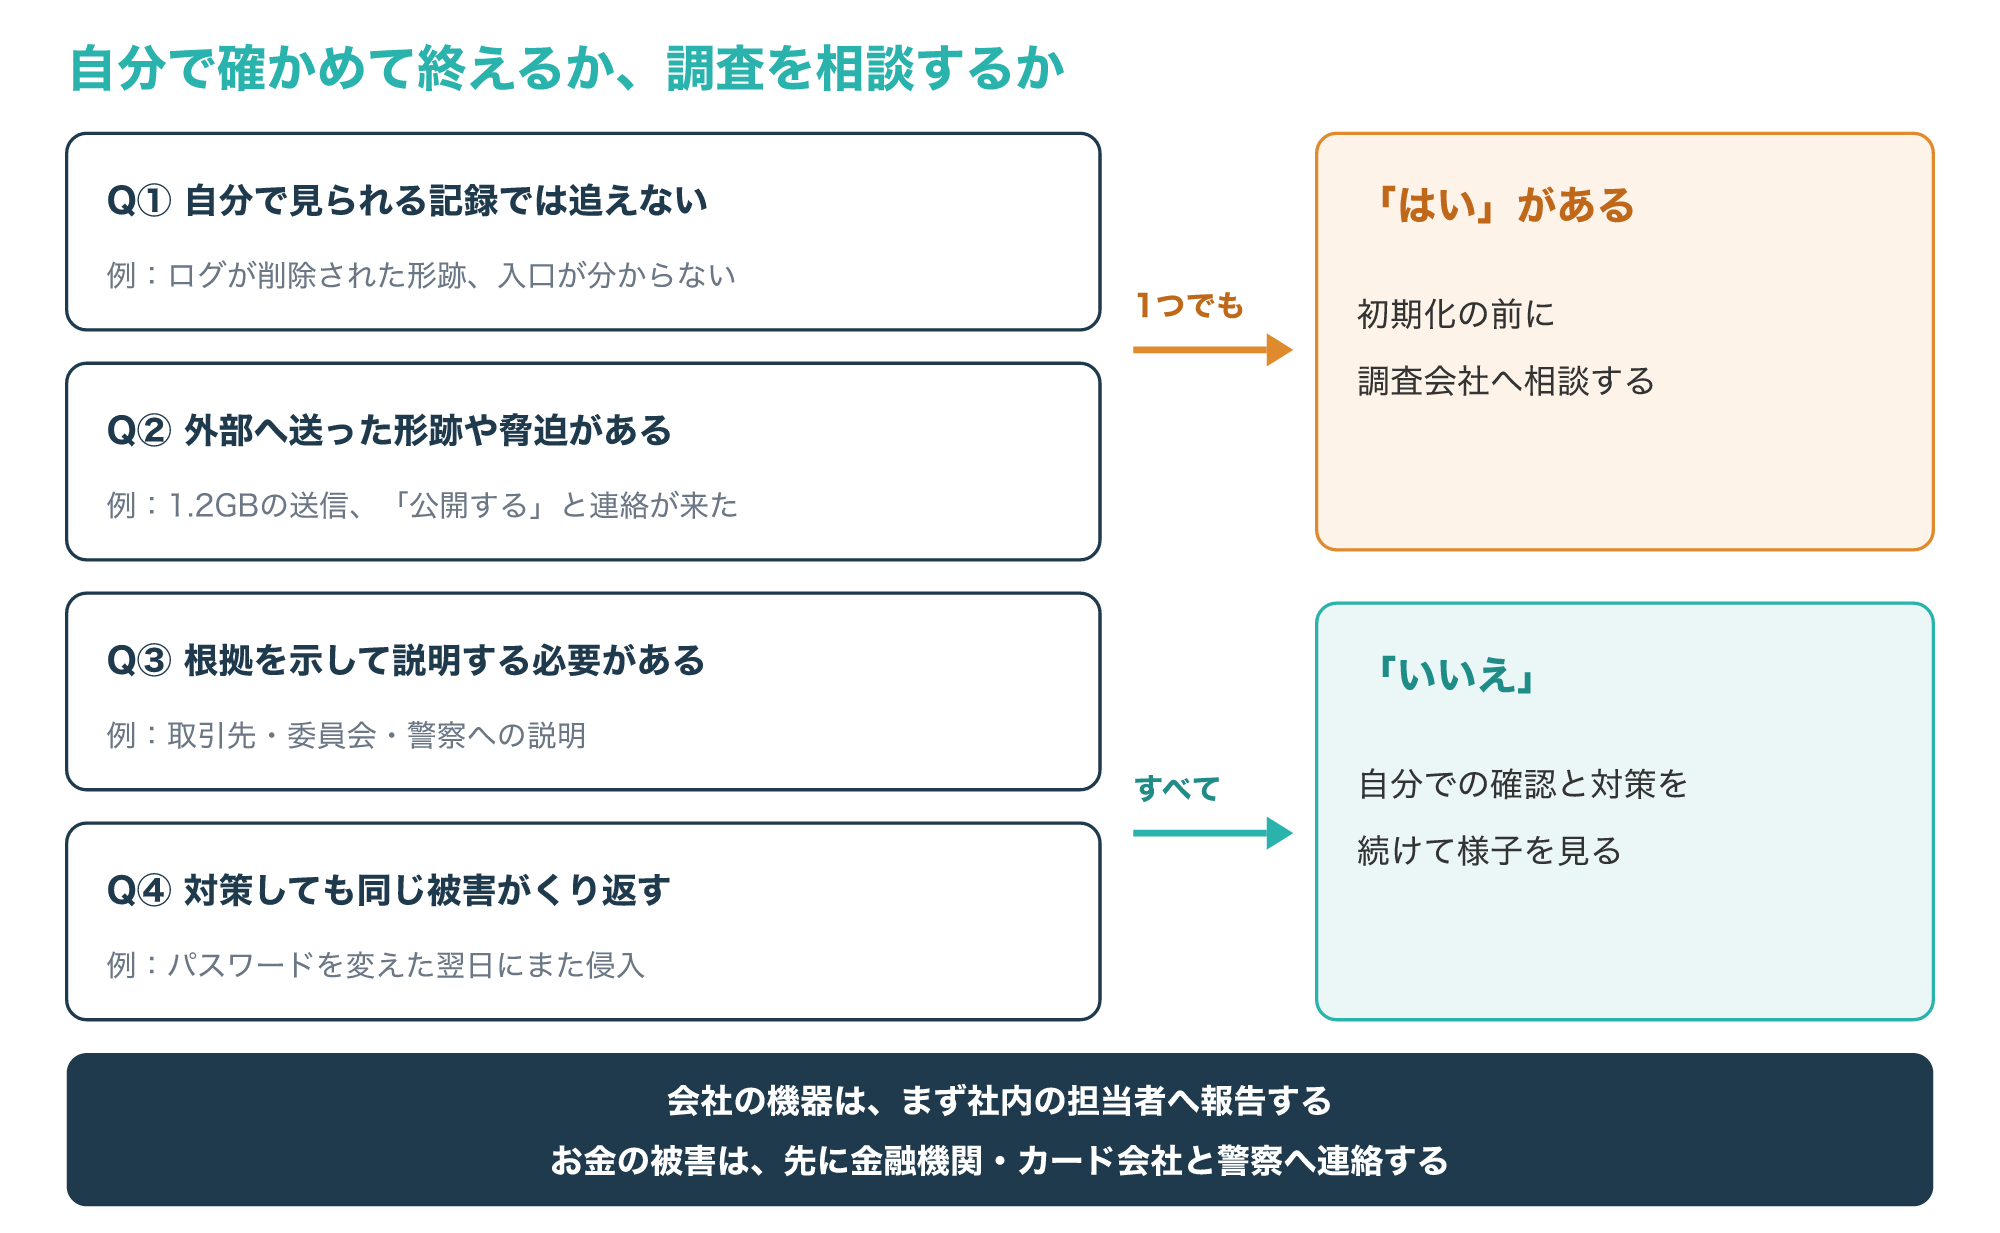
1つめは、自分で見られる記録では入口や時期が追えない場合で、ログが削除された形跡があるときなどが当てはまります。
2つめは、外部へデータを送った形跡や「データを公開する」といった脅迫がある場合で、何がどこまで漏れたのかを確かめる必要があります。
3つめは、取引先や委員会、警察に根拠を示して説明する必要がある場合で、自分で集めた画面だけでは説明が足りないことがあります。
4つめは、パスワードを変えたのにまた侵入されるなど、対策しても同じ被害がくり返す場合で、気付いていない入口が残っているおそれがあります。
放っておくと、記録の保存期間が過ぎて消えてしまったり、残った入口から再び入られたりして、調べられることも防げることも減っていきます。
一方で、4つの質問のどれにも当てはまらず、パスワードを変えた後は異変が止まっている場合は、自分での確認と対策を続けて様子を見るだけで足りることも多くあります。
お金の被害がある場合は、調査より先に金融機関やカード会社、警察へ連絡し、会社の機器であれば、まず社内の担当者に報告してください。
社内の不正の疑いで従業員のパソコンを調べるときは、就業規則や社内の手続きに沿っているかを、人事の担当者や弁護士と先に確かめておくと、後のトラブルを避けやすくなります。
こんな方は調査の相談がおすすめ
次のどれかに当てはまる場合
- 自分で見られる記録では入口や時期が追えない
- 外部へ送った形跡や脅迫がある
- 取引先や警察に説明する根拠が必要
- 対策しても同じ被害がくり返す
会社の機器は、まず社内の担当者へ報告したうえで相談してください。
6-2. 警察や公的窓口への相談と、調査会社の違い
調査会社のほかにも、困りごとの内容によって相談できる窓口があります。
次の図は、困りごとごとの相談先をまとめたものです。
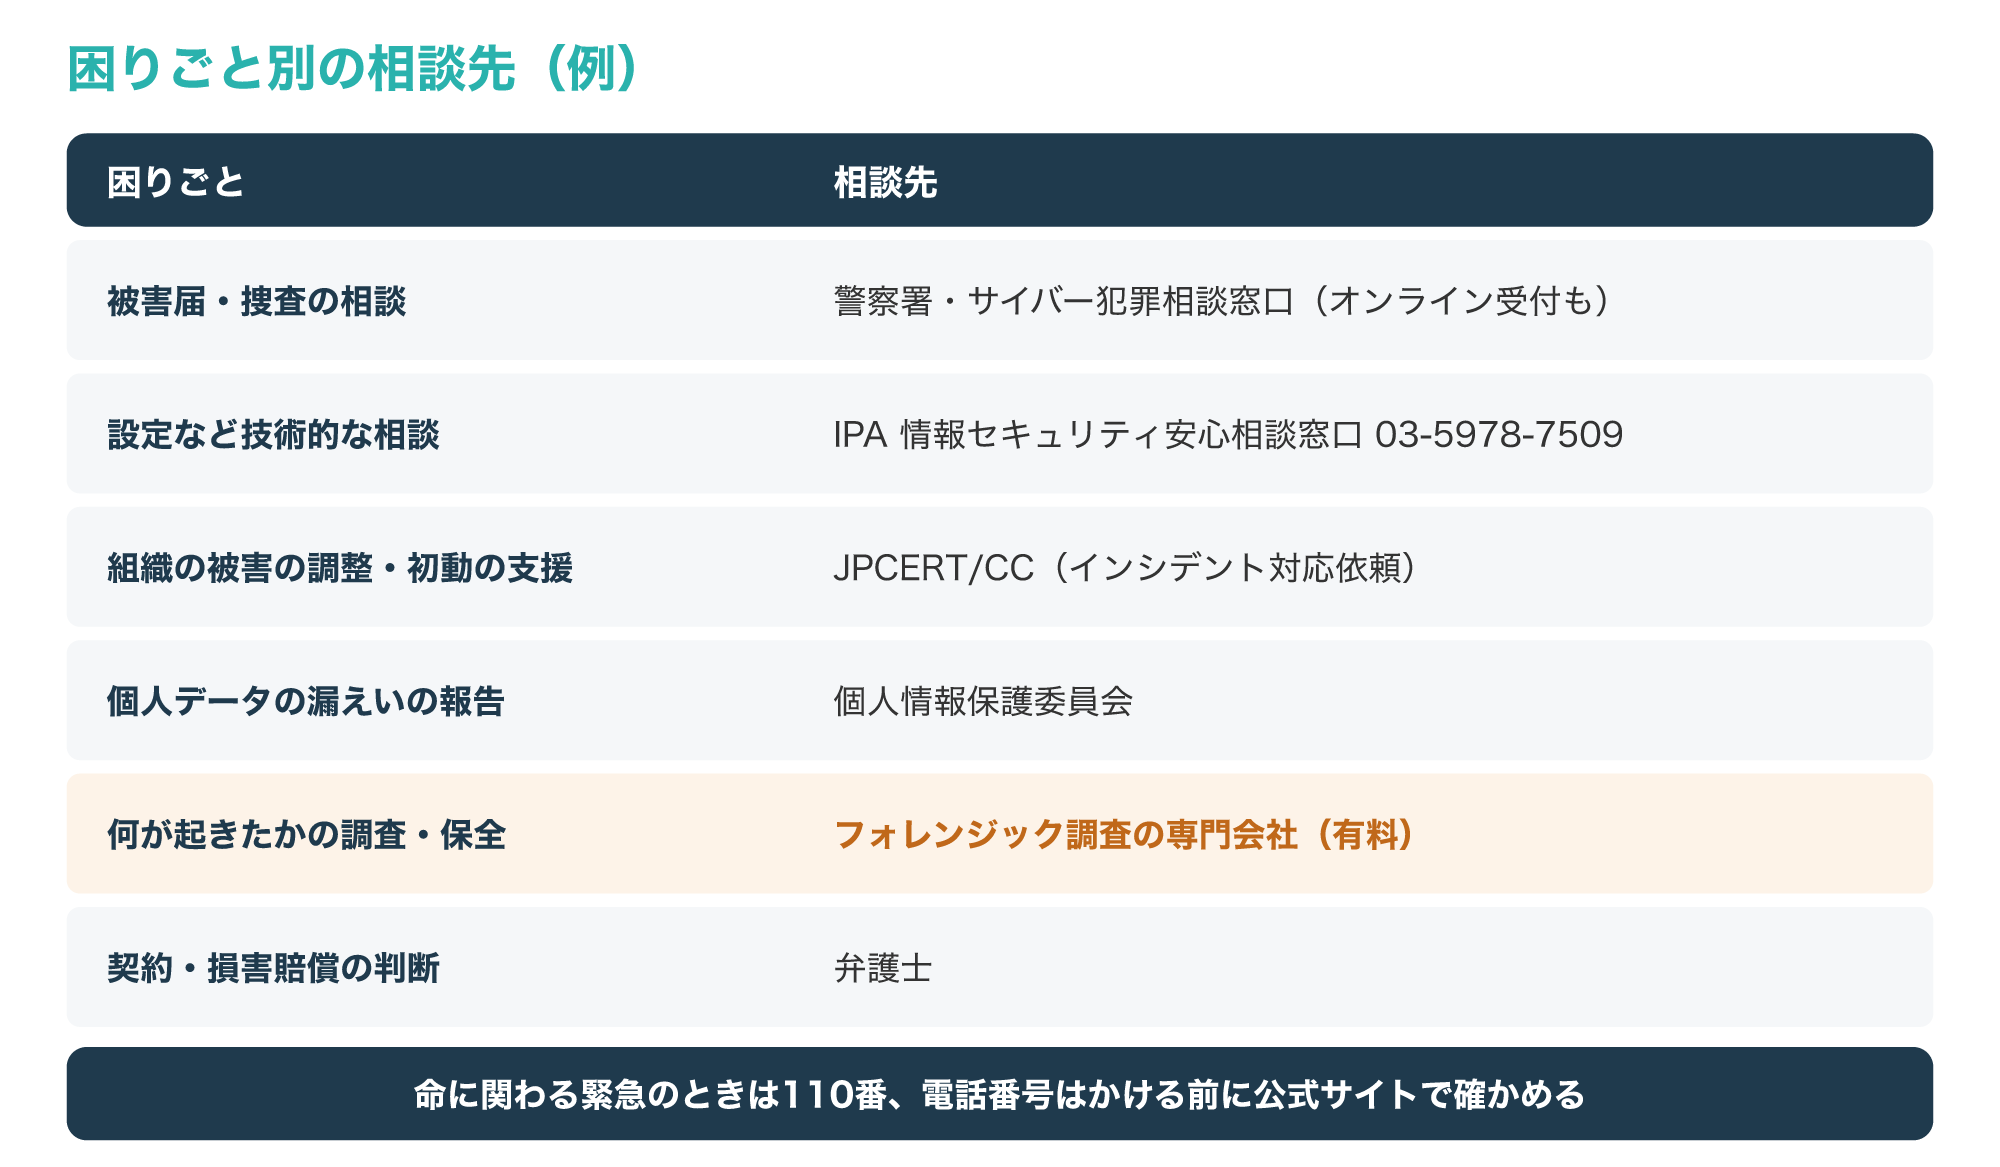
警察庁は、被害届を出す場合は最寄りの警察署などに連絡し、サイバー事案の通報や相談は全国統一のオンライン受付窓口からもできると案内しています。
また、一般的な情報セキュリティの技術的な相談は、IPAの情報セキュリティ安心相談窓口(03-5978-7509)が窓口として紹介されています(参考7)。
警察に相談するときは、保存したログイン履歴などを持参し、事前に電話で日時や持参する資料を調整すると話がスムーズに進むとされています(参考1)。
JPCERT/CCは、インシデントの初動対応のサポートの依頼を受け付けており、深刻度によってはフォレンジック調査などの方法を用いる一方、内容によってはセキュリティベンダーへの相談をお願いする可能性があるとしています(参考8)。
警察は捜査が、公的な窓口は助言や調整が主な役割で、自分の機器の中で何が起きたかを詳しく調べて報告書にまとめる作業は、調査会社に頼むのが一般的です。
それぞれの違いは、次の表のとおりです。
| 相談先 | 主な役割 | 向いている場面 |
|---|---|---|
| 警察 | 被害の相談、被害届、捜査 | 犯罪の被害を届け出たい、脅迫を受けている |
| 公的な窓口(IPA・JPCERT/CC) | 助言、関係先との調整 | 何から手を付ければよいか分からない |
| 調査会社 | 保全、解析、報告書 | 何が起きたかを根拠つきで知りたい、説明に報告書が必要 |
警察への相談と調査会社への依頼はどちらか一方を選ぶものではなく、被害届を出しながら調査会社で記録を調べ、その報告書を説明に使うといった組み合わせもできます。
広告主の案内では、デジタルデータフォレンジックは法人のサイバー攻撃の被害調査や社内不正の調査、個人のハッキング調査に対応しているとされており、対応の範囲や費用は公式サイトで確かめられます。
よくある質問とまとめ
Q1. フォレンジック調査の費用の相場はいくらですか?
公的な料金の目安はなく、機器の台数と種類、データの量、調べる範囲、急ぎかどうか、報告書の使い道で大きく変わるため、見積もりの中身で比べることが大切です。
Q2. 個人でもフォレンジック調査を頼めますか?
個人のパソコンやスマホの調査を受け付けている業者もあるため、対応できる機器と事案を、相談のときに確かめてください。
Q3. 調査の前に、自分でウイルスの駆除をしてもいいですか?
駆除で怪しいファイルが消えると調べられなくなることがあるため、調査を考えているなら、ネットワークから切り離したうえで先に相談するのが安全です。
Q4. 警察に相談すれば、機器の調査もしてもらえますか?
警察は被害の相談や捜査を担い、自分の機器の中で何が起きたかを報告書にまとめる作業は、調査会社に頼むのが一般的です。
Q5. 見積もりでは何を確かめればいいですか?
対象の機器、調べる期間と問い、保全の方法、解析の範囲、報告書の形式、日数、追加費用の条件、秘密保持と機器の返し方の8つを、書面で確かめておきましょう。
何が起きたのか、自分では確かめきれない方へ
入口や時期が追えない、外部へ送った形跡がある、取引先や警察への説明に根拠が必要といったときは、記録が消える前に専門の調査会社へ相談すると、見積もりで範囲と費用を確かめてから落ち着いて次の手を打てます。
フォレンジック調査の費用は、何を、どれだけ、どこまで、いつまでに、何のために調べるかで決まります。
次の図は、この記事で紹介した流れをまとめたものです。
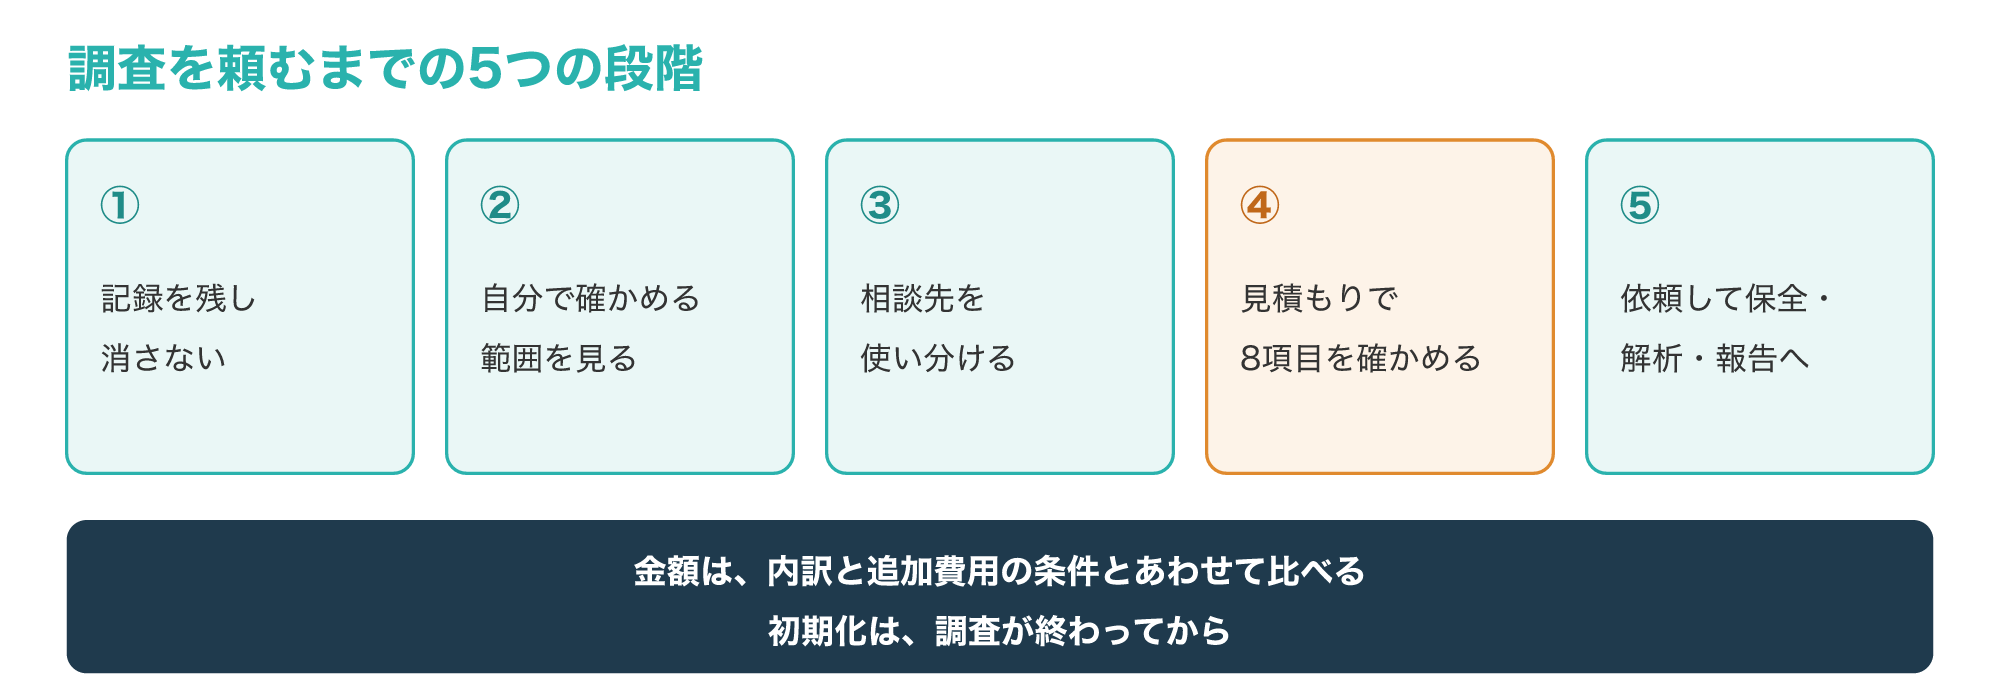
相場の金額を探すより、伝える内容を具体的にして見積もりの中身を比べるほうが、納得できる調査につながります。
そして、相談するかどうかを決める前でも、初期化やログの削除をせず、経緯のメモを残しておくことが、どの窓口に相談するときにも役立ちます。
まずは今日、何が起きたのかを時刻の順に書き出し、調べたい機器の台数と種類をメモにまとめてみてください。