DS-Liteとは?仕組みとMAP-Eとの違い・確認方法を図解
ルーターの画面やプロバイダーの案内で「DS-Lite」を見かけ、何をする仕組みなのか気になっていませんか。
DS-Liteとは、IPv4のパケットをIPv6で包んでプロバイダーの装置まで運び、そこで複数の利用者が1つのIPv4アドレスを共有する方式です。
この記事では、仕組み、MAP-Eとの違い、ポート開放への影響、確認と切り分けの手順を、例示のアドレスとポート番号で図解します。

この記事は以下のような人におすすめ!
- DS-LiteとMAP-E・PPPoEの違いを知りたい人
- ポート開放やVPNがうまくいかない人
- つながらない時の確認手順を知りたい人
DS-Liteとは
1-1. IPv4をIPv6で運び、IPv4アドレスを共有する仕組み
DS-Lite(Dual-Stack Lite)は、IETFがRFC 6333で定めた、IPv6のネットワークの上でIPv4の通信を続けるための方式です。
規格は、IPv4をIPv6で包むトンネル(IPv4-in-IPv6)と、アドレスを変換するNATという、以前からある2つの技術を組み合わせたものだと説明しています。
登場する主な装置は2つです。
1つは利用者側でトンネルの入口になるB4(Basic Bridging BroadBand)で、多くは家庭や事務所のルーターの機能として動きます。
もう1つはプロバイダー側でトンネルの出口になり、IPv4のNATを行うAFTR(Address Family Transition Router)です。
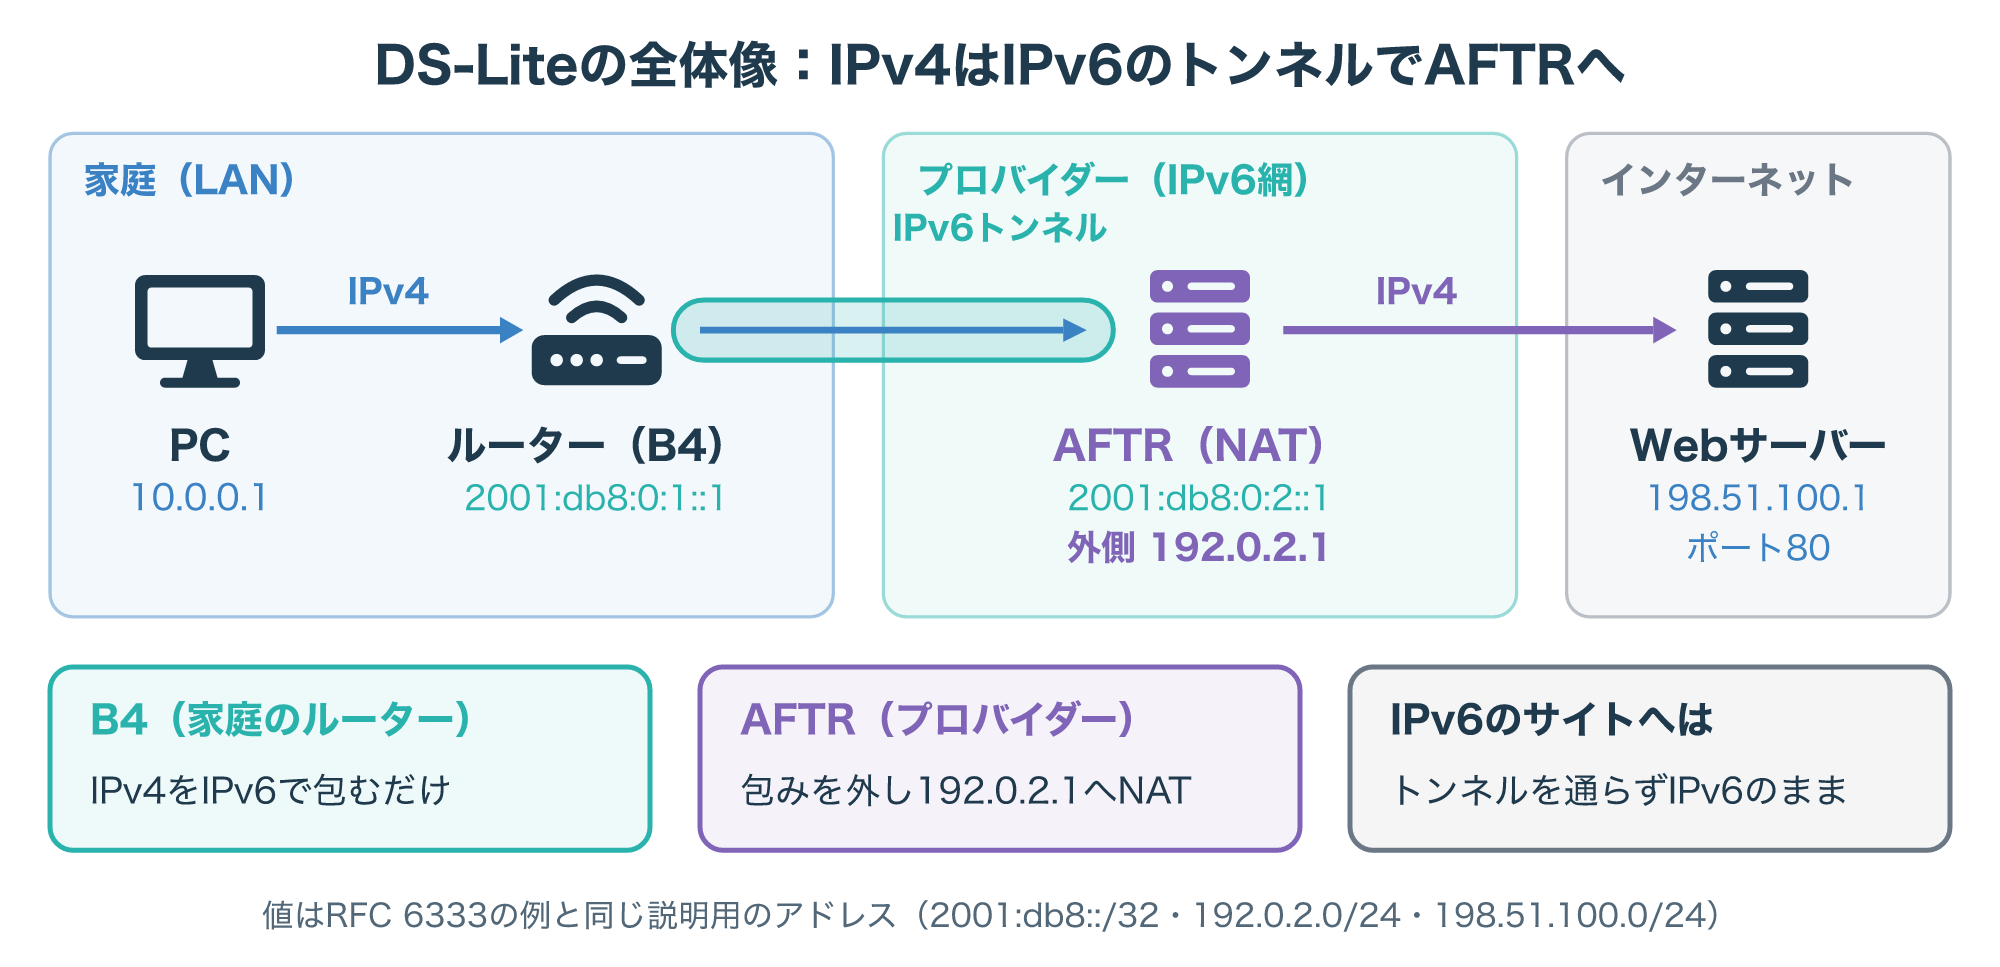
図のように、家庭のPCがIPv4のサイトへアクセスすると、ルーターのB4がそのIPv4パケットをIPv6で包み、プロバイダーのAFTRへ送ります。
AFTRは包みを外し、送信元を共有のIPv4アドレスに変換してから、インターネットへ送り出します。
一方で、IPv6に対応したサイトへの通信はトンネルを通らず、IPv6のまま届きます。
規格は、IPv6の送信元はIPv6の宛先と、IPv4の送信元はIPv4の宛先とだけ通信し、IPv4とIPv6を互いに翻訳しない点を、この方式の特徴に挙げています。
図の2001:db8:で始まるアドレスと、192.0.2.1・198.51.100.1は、RFC 6333の例と同じ値で、IANAが文書の例のために予約したアドレスです。
10.0.0.1は、家庭の中で使うプライベートアドレスの例です(参考1・参考2・参考3)。
1-2. DS-Liteが使われる理由
DS-Liteが使われる背景には、IPv4アドレスの不足があります。
RFC 6333は、ブロードバンドの事業者が利用者の間でIPv4アドレスを共有できるようにすることを、DS-Liteの役割として説明しています。
利用者ごとにグローバルIPv4アドレスを割り当てる代わりに、AFTRが持つ少数のIPv4アドレスを多くの利用者で分け合う形です。
規格は、この形の利点として次の点を挙げています。
- プロバイダーの網をIPv6で作り、インターネット全体や家庭の機器のIPv6対応を待たずに進められる
- 大きなIPv6アドレス空間を使うため、重なったプライベートIPv4アドレスを網の中で管理しなくてよい
- トンネルの終点を網の中のどこにでも置けるため、AFTRを増やして負荷を分けやすい
利用者から見ると、IPv6のネットワークにつながったまま、これまでどおりIPv4のサイトも使える点が大きな特徴です。
その代わり、外から見えるIPv4アドレスを他の利用者と共有するため、ポート開放などに制約が出ます。
この制約は、4章で詳しく見ていきます(参考1)。
IPv6そのものの仕組みは、記事の最後で紹介するIPv6の解説記事で確かめられます。
DS-Liteの仕組み
2-1. B4がIPv4パケットをIPv6で包んでAFTRへ送る
ここからは、RFC 6333の付録にある例の値を使い、1つの通信がどのように運ばれるかを追ってみます。
家庭のPC(10.0.0.1)が、IPv4のWebサーバー(198.51.100.1)のポート80へ、送信元ポート10000で接続する場面です。
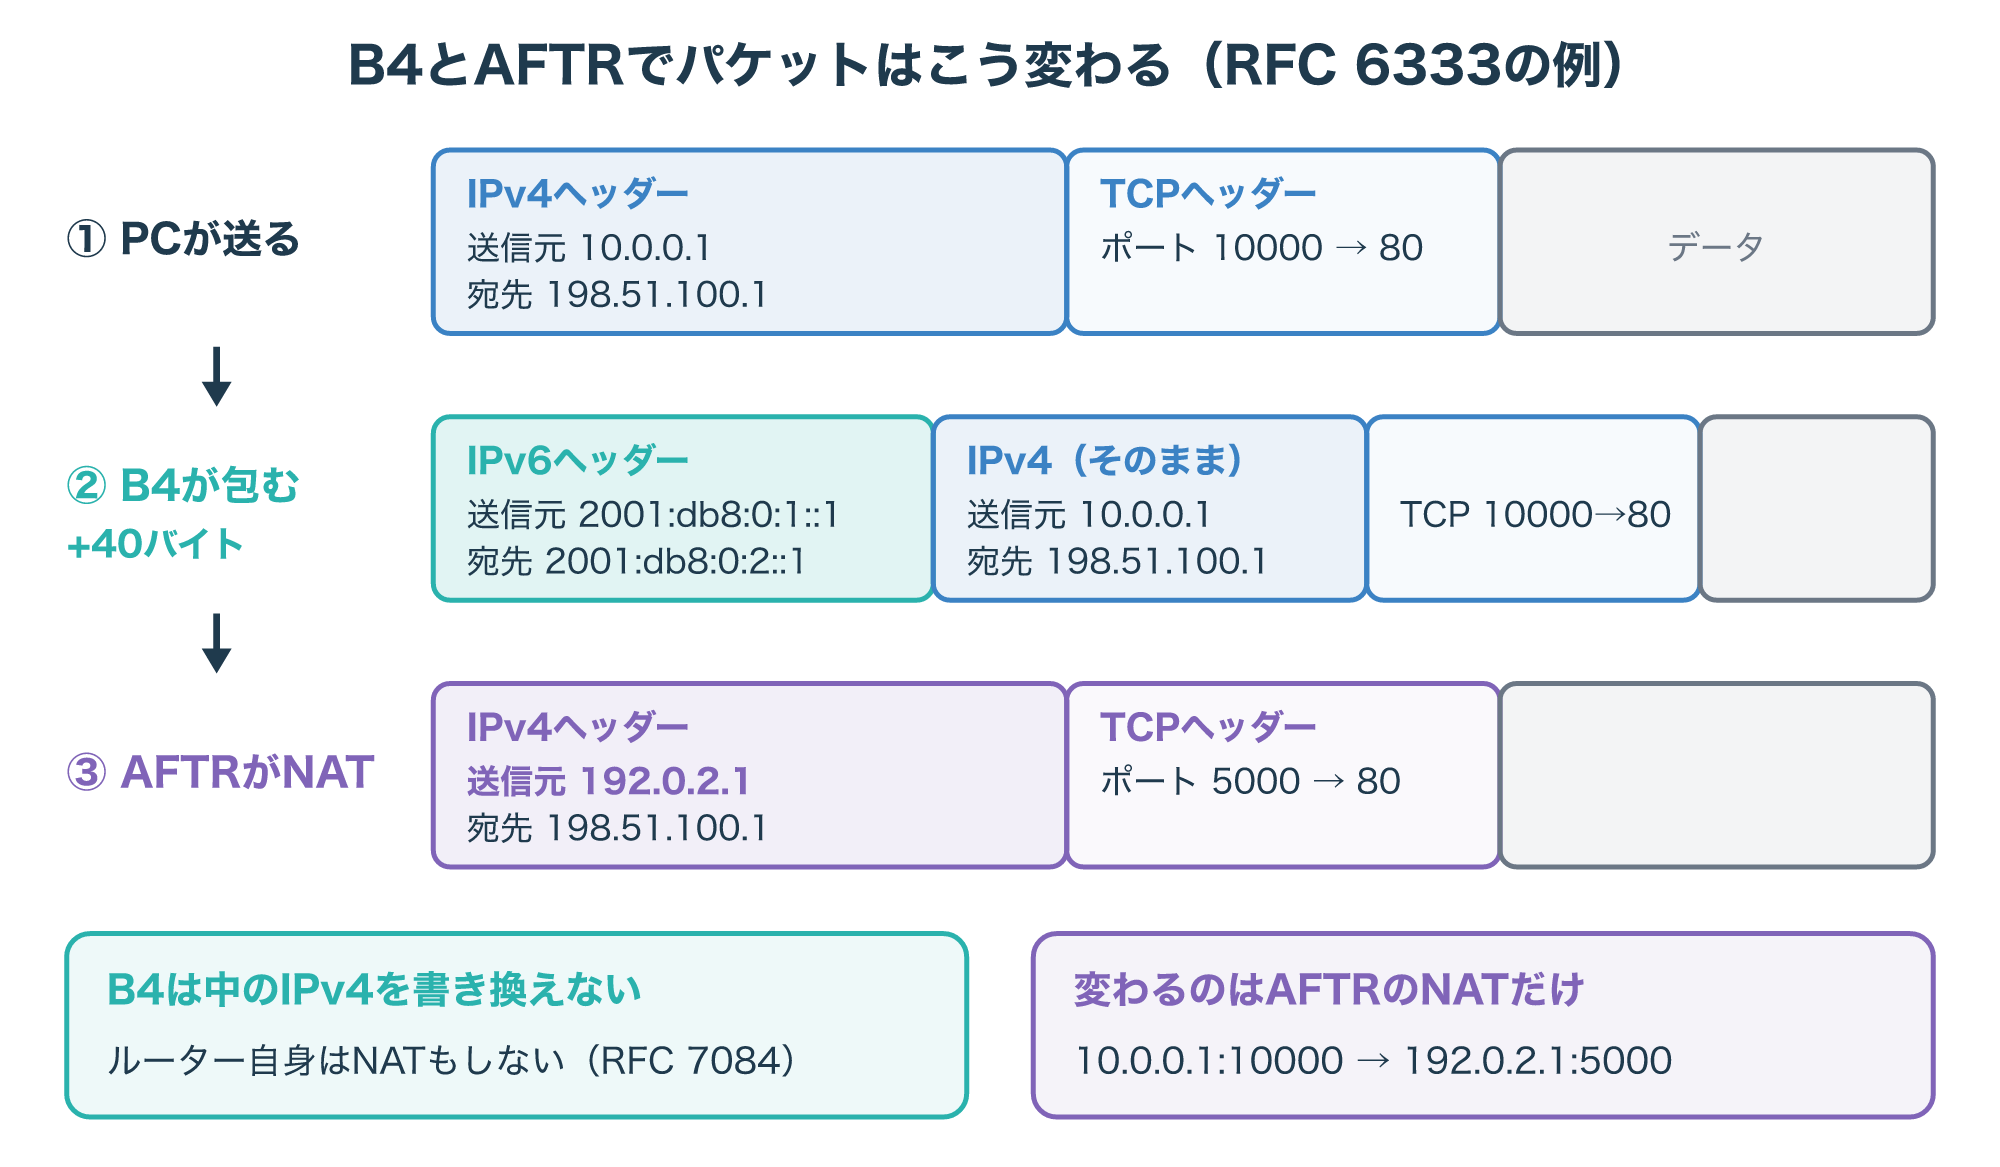
①PCが送るIPv4パケットは、送信元が10.0.0.1の10000番、宛先が198.51.100.1の80番です。
②B4は、このパケットの外側にIPv6のヘッダーを足し、送信元を自分のIPv6アドレス2001:db8:0:1::1、宛先をAFTRの2001:db8:0:2::1にして送ります。
このとき、中のIPv4パケットは書き換えず、そのまま運びます。
IPv6に対応したルーターの要件をまとめたRFC 7084も、DS-Liteで包むIPv4の通信に、ルーター自身がNATをかけてはいけないと定めています。
③AFTRは外側のIPv6を外し、NATで送信元を192.0.2.1の5000番に変換してから、インターネットへ送ります。
宛先は変わらないため、Webサーバーからは「192.0.2.1の5000番から接続が来た」と見えます。
戻りの通信は逆の順で、AFTRが宛先を10.0.0.1の10000番に戻してIPv6で包み、B4が包みを外してPCへ届けます。
包むと、IPv6ヘッダーの分だけパケットが大きくなる点には注意が必要です。
RFC 6333は、B4とAFTRの間の回線のMTUを少なくとも40バイト広げる方法を挙げています。
それができない場合は、B4が包んだ後のIPv6パケットを分割し、中のIPv4パケットは分割しないよう定めています(参考1・参考4)。
2-2. AFTRの拡張NAT表で利用者を見分ける
AFTRには、多くの家庭のB4からトンネルが集まります。
家庭ごとに同じプライベートアドレス(たとえば10.0.0.1)を使っていることもあるため、IPv4アドレスとポートだけでは、どの家庭の通信か区別できません。
そこでAFTRのNAT表は、通常のNATの項目に、トンネルの送信元のIPv6アドレスを加えた形に拡張されています。
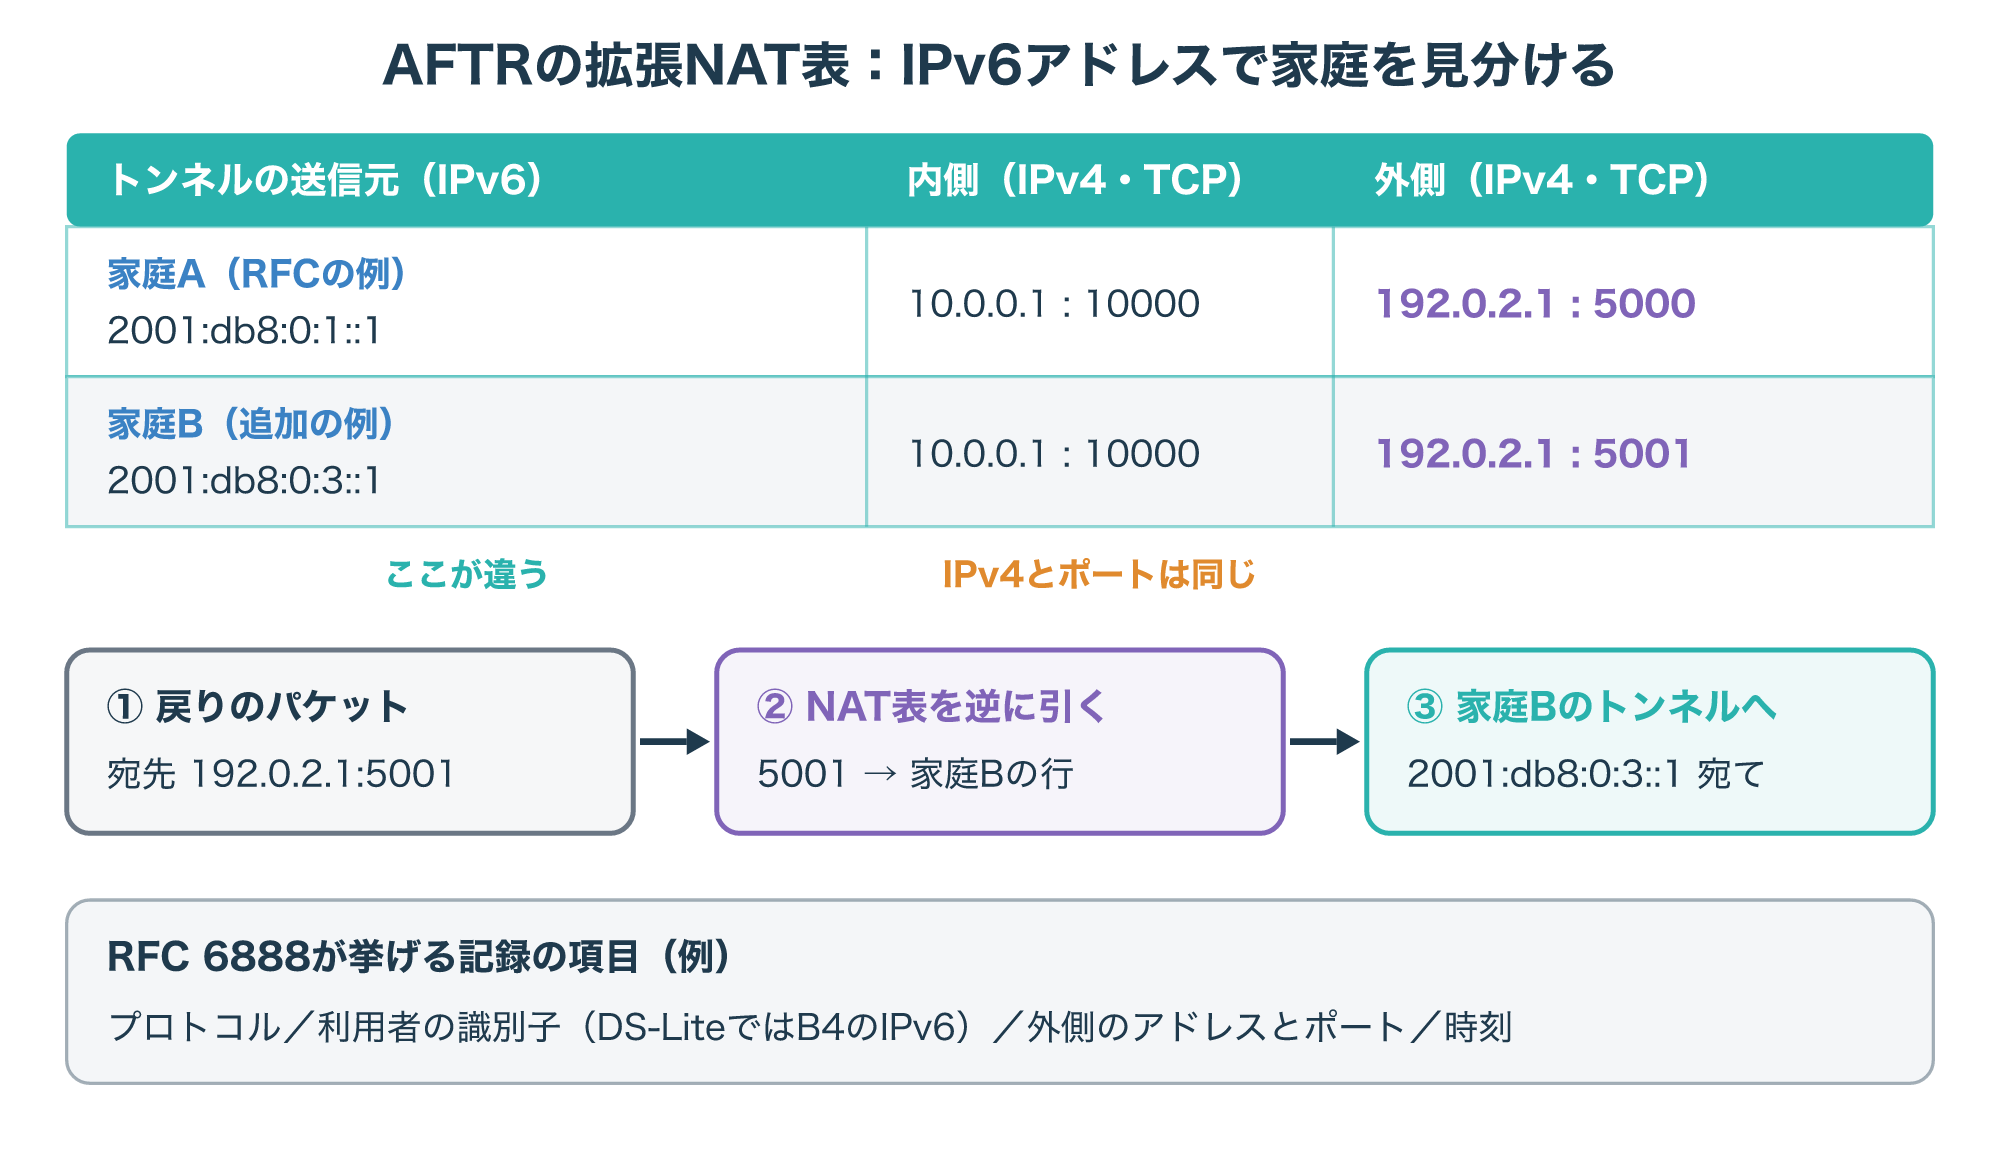
1行目はRFC 6333の例と同じで、2001:db8:0:1::1のトンネルから来た10.0.0.1の10000番を、192.0.2.1の5000番に対応付けています。
2行目は説明のために加えた別の家庭の例で、内側のアドレスとポートが1行目と同じでも、IPv6アドレスが違うため別の行になり、外側では5001番が割り当てられます。
AFTRは、戻ってきたパケットの宛先ポートでこの表を逆に引き、どのトンネルで返せばよいかを決めるため、トンネルごとの固定の設定は要りません。
パソコンなどの端末がB4を直接持つ場合は、どの端末も同じ192.0.0.2を使うことがあり、その場合もIPv6アドレスで端末を区別します。
この192.0.0.0/29は、RFC 6333がDS-Liteのために予約した範囲で、192.0.0.1がAFTR、192.0.0.2がB4用とされています。
IANAの特殊用途アドレスの一覧では、現在この範囲は「IPv4 Service Continuity Prefix」(RFC 7335)として登録されています。
アドレスを共有すると、問題が起きたときにだれの通信かをたどる記録も必要になります。
CGNの要件をまとめたRFC 6888は、記録する項目の例として、プロトコル、利用者の識別子、外側の送信元アドレスとポート、時刻を挙げ、DS-Liteでは利用者の識別子がB4のIPv6アドレスになると説明しています(参考1・参考2・参考5)。
2-3. AFTRの見つけ方とDNSの扱い
B4がトンネルを作るには、出口となるAFTRのIPv6アドレスを知る必要があります。
RFC 6333は、その方法として手動の設定やDHCPv6のオプションなどを挙げ、相互運用のためにRFC 6334のDHCPv6オプションを実装するよう求めています。
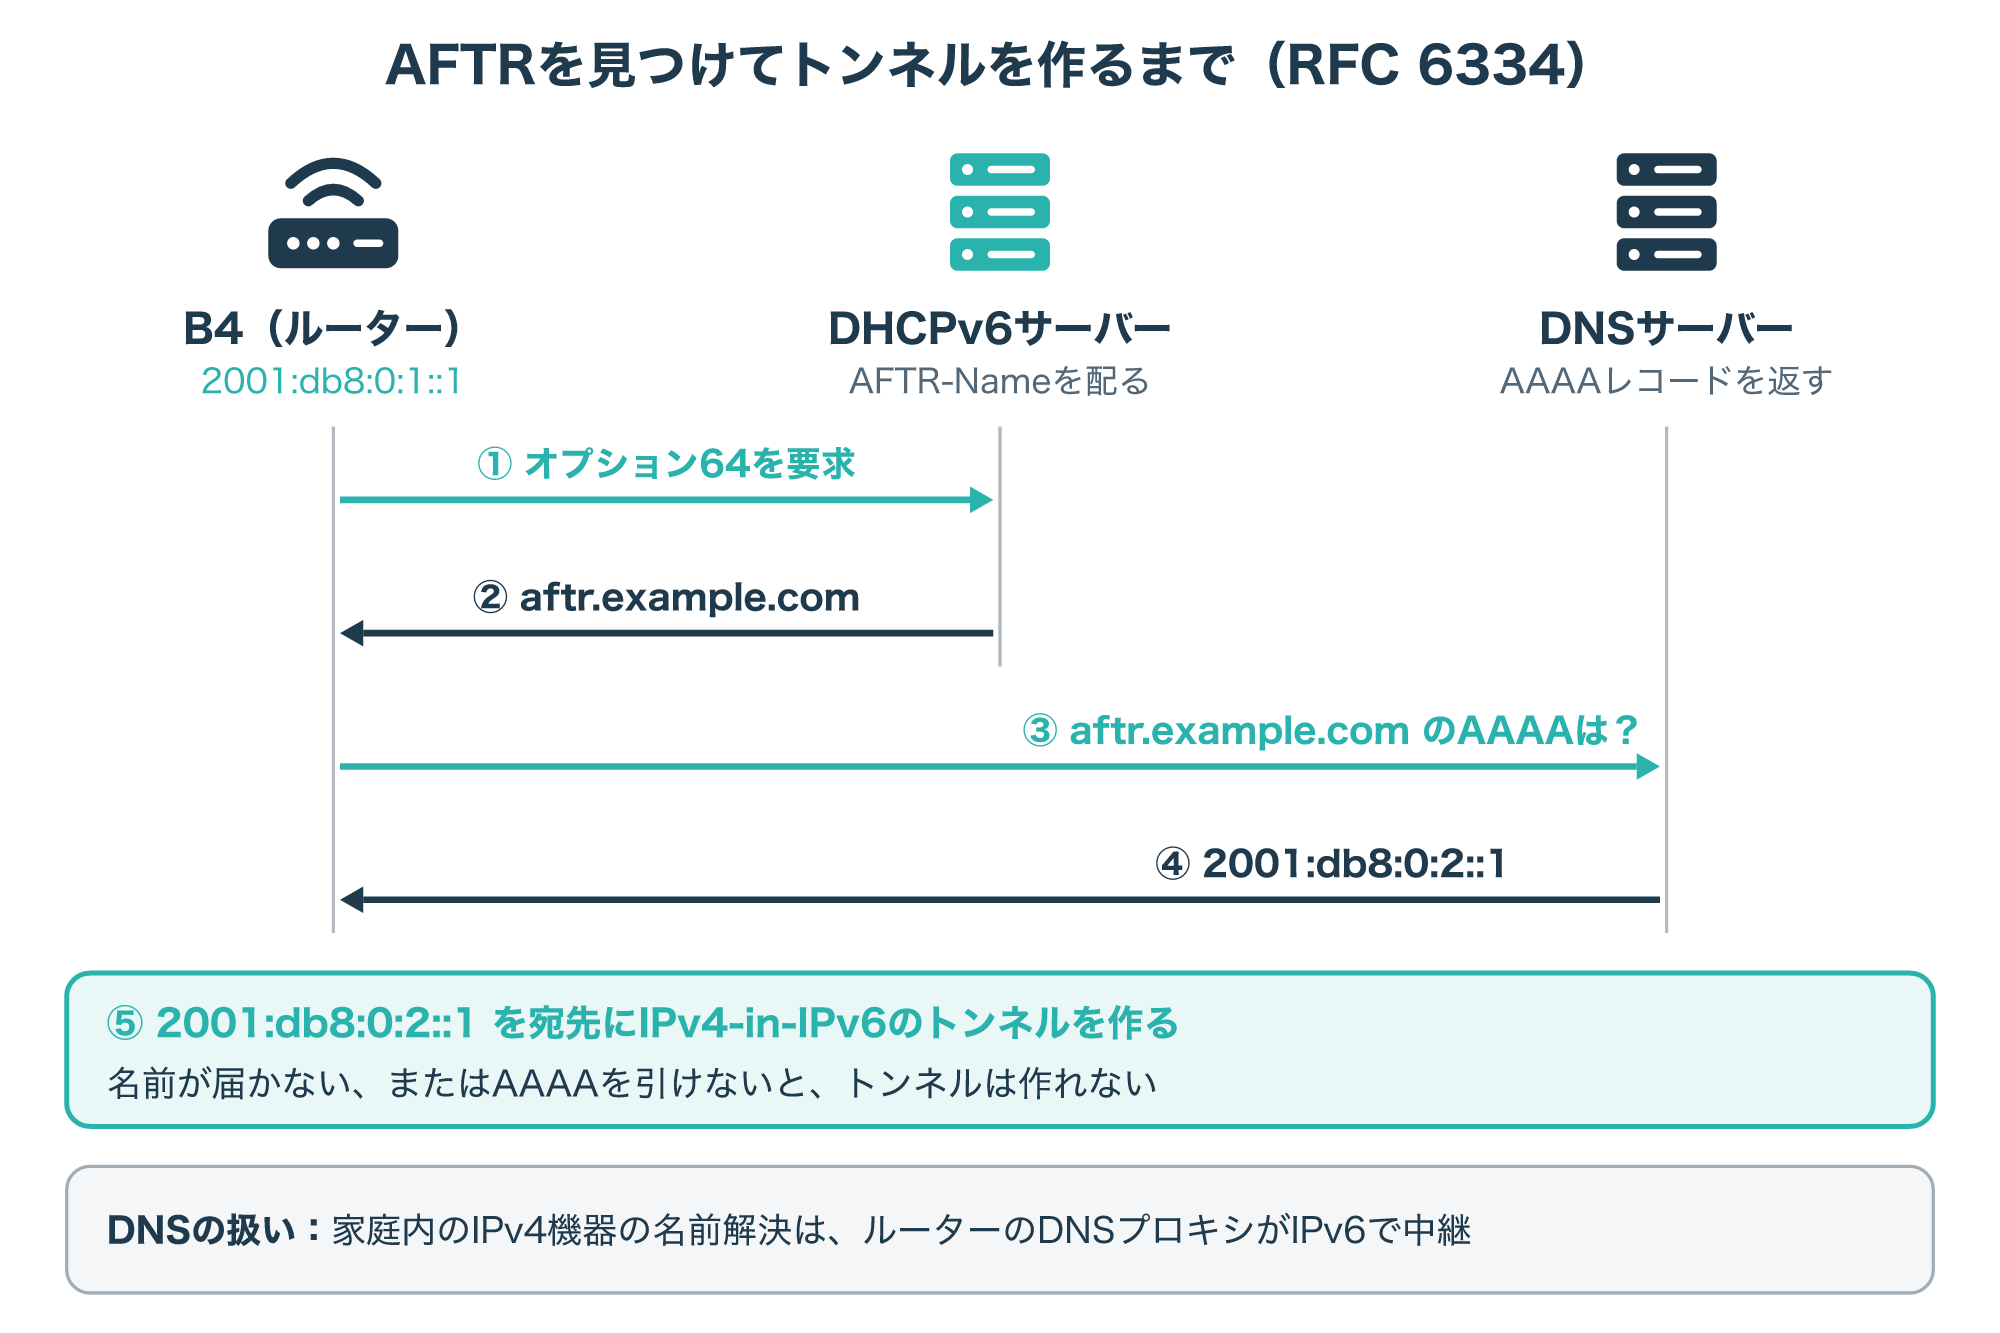
RFC 6334のAFTR-Nameオプションは、オプション番号64で、AFTRのIPアドレスではなく、完全修飾ドメイン名(FQDN)を渡します。
規格の例では、aftr.example.comという名前が使われています。
B4はこの名前のAAAAレコードをDNSで引き、得られたIPv6アドレスをトンネルの宛先にします。
RFC 7084も、DS-Liteに対応するルーターは、このDHCPv6オプションで設定できなければならないと定めています。
DNSの扱いにも特徴があります。
B4はプロバイダーからIPv6だけで設定されるため、DNSサーバーもIPv6で知ることになり、名前解決はIPv6で行われます。
そのためRFC 6333は、家庭内のIPv4だけの機器のために、B4がDNSプロキシを持つよう勧めています。
家庭のPCがルーターのIPv4アドレスをDNSサーバーとして使っていても名前解決ができるのは、このプロキシが中継しているからです。
AFTRの名前を引けないとトンネルを作れないため、5-3の切り分けでは、この名前解決も確認の対象になります(参考1・参考4・参考6)。
PPPoE・IPoE・MAP-Eとの違い
3-1. PPPoE・IPoEとの関係
DS-Liteを調べると、PPPoEやIPoEという言葉も一緒に出てきます。
これらは同じ種類の選択肢ではなく、回線へのつなぎ方と、IPv4の運び方という、別の層の話です。
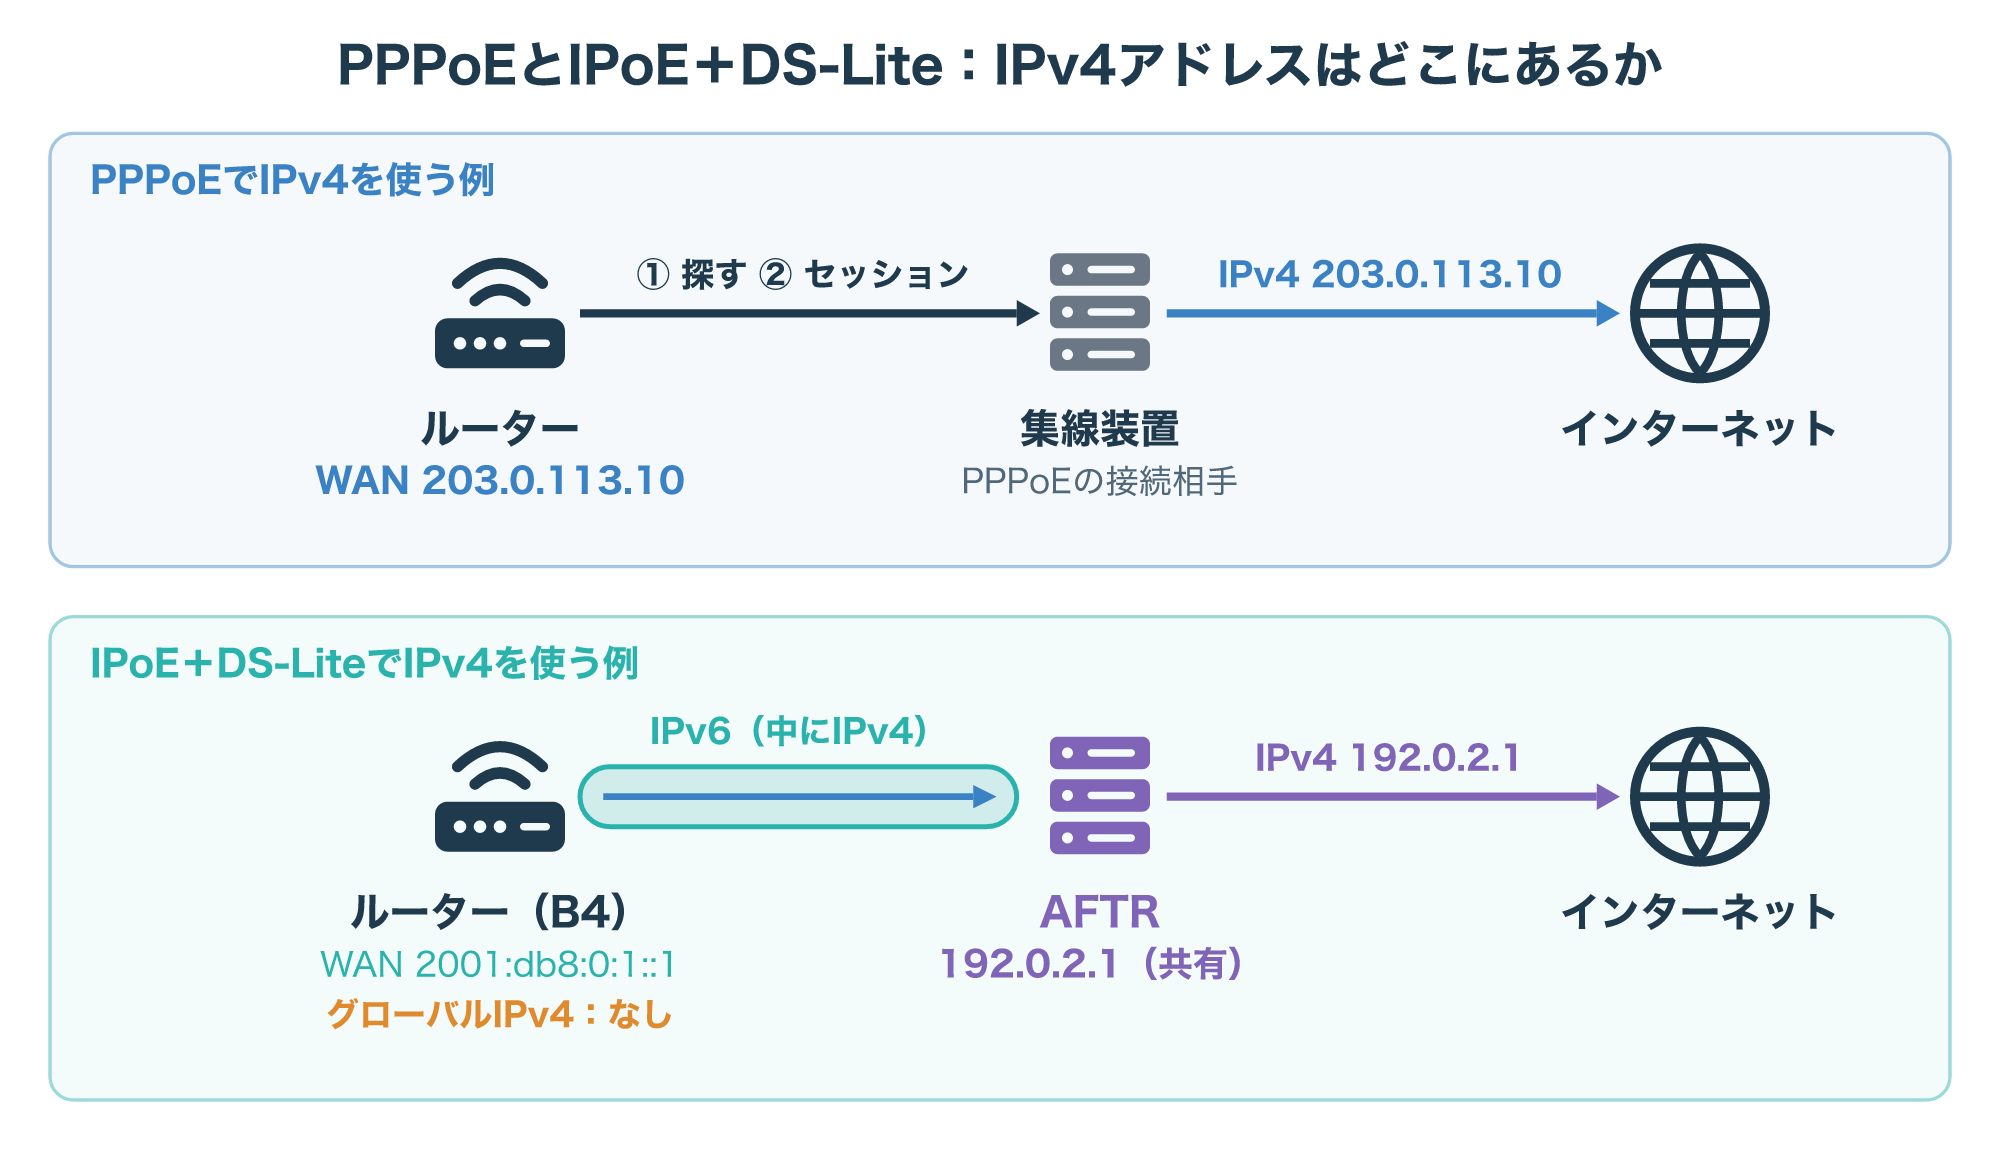
PPPoEは、イーサネットの上でPPPのセッションを張る接続方式です。
RFC 2516は、接続相手の集線装置を見つける段階と、PPPのセッションの段階の2段階で動くと定めています。
PPPoEでIPv4を使う場合は、図の上の段のように、セッションを確立したルーターにグローバルIPv4アドレスが割り当てられる形がよく見られます。
IPoEは、国内の光回線サービスで、PPPのセッションを張らずにIPで直接つなぐ方式を指してよく使われる呼び名です。
IPv6でつなぐ場合、ルーターはRFC 7084にあるように、ルーター広告やDHCPv6でIPv6のアドレスやプレフィックスを受け取ります。
DS-Liteは、このIPv6の接続の上でIPv4の通信を運ぶ方式の1つです。
図の下の段のように、ルーター自身はグローバルIPv4アドレスを持たず、外から見えるIPv4アドレスはAFTRが持つ共有のアドレス(例では192.0.2.1)になります。
つまり、IPv6のIPoEの上でIPv4をDS-Liteで運ぶという関係で、IPoEとDS-Liteは対立するものではありません。
どの方式が使われるかは、契約しているプロバイダーやサービスで決まるため、提供元の案内で確かめてください(参考4・参考7)。
3-2. MAP-Eとの違い:NATをどこで行うか
DS-Liteとよく比べられるのが、同じくIPv4をIPv6で包んで運ぶMAP-E(RFC 7597)です。
大きな違いは、IPv4アドレスとポートの変換を、どこで、どのように行うかです。
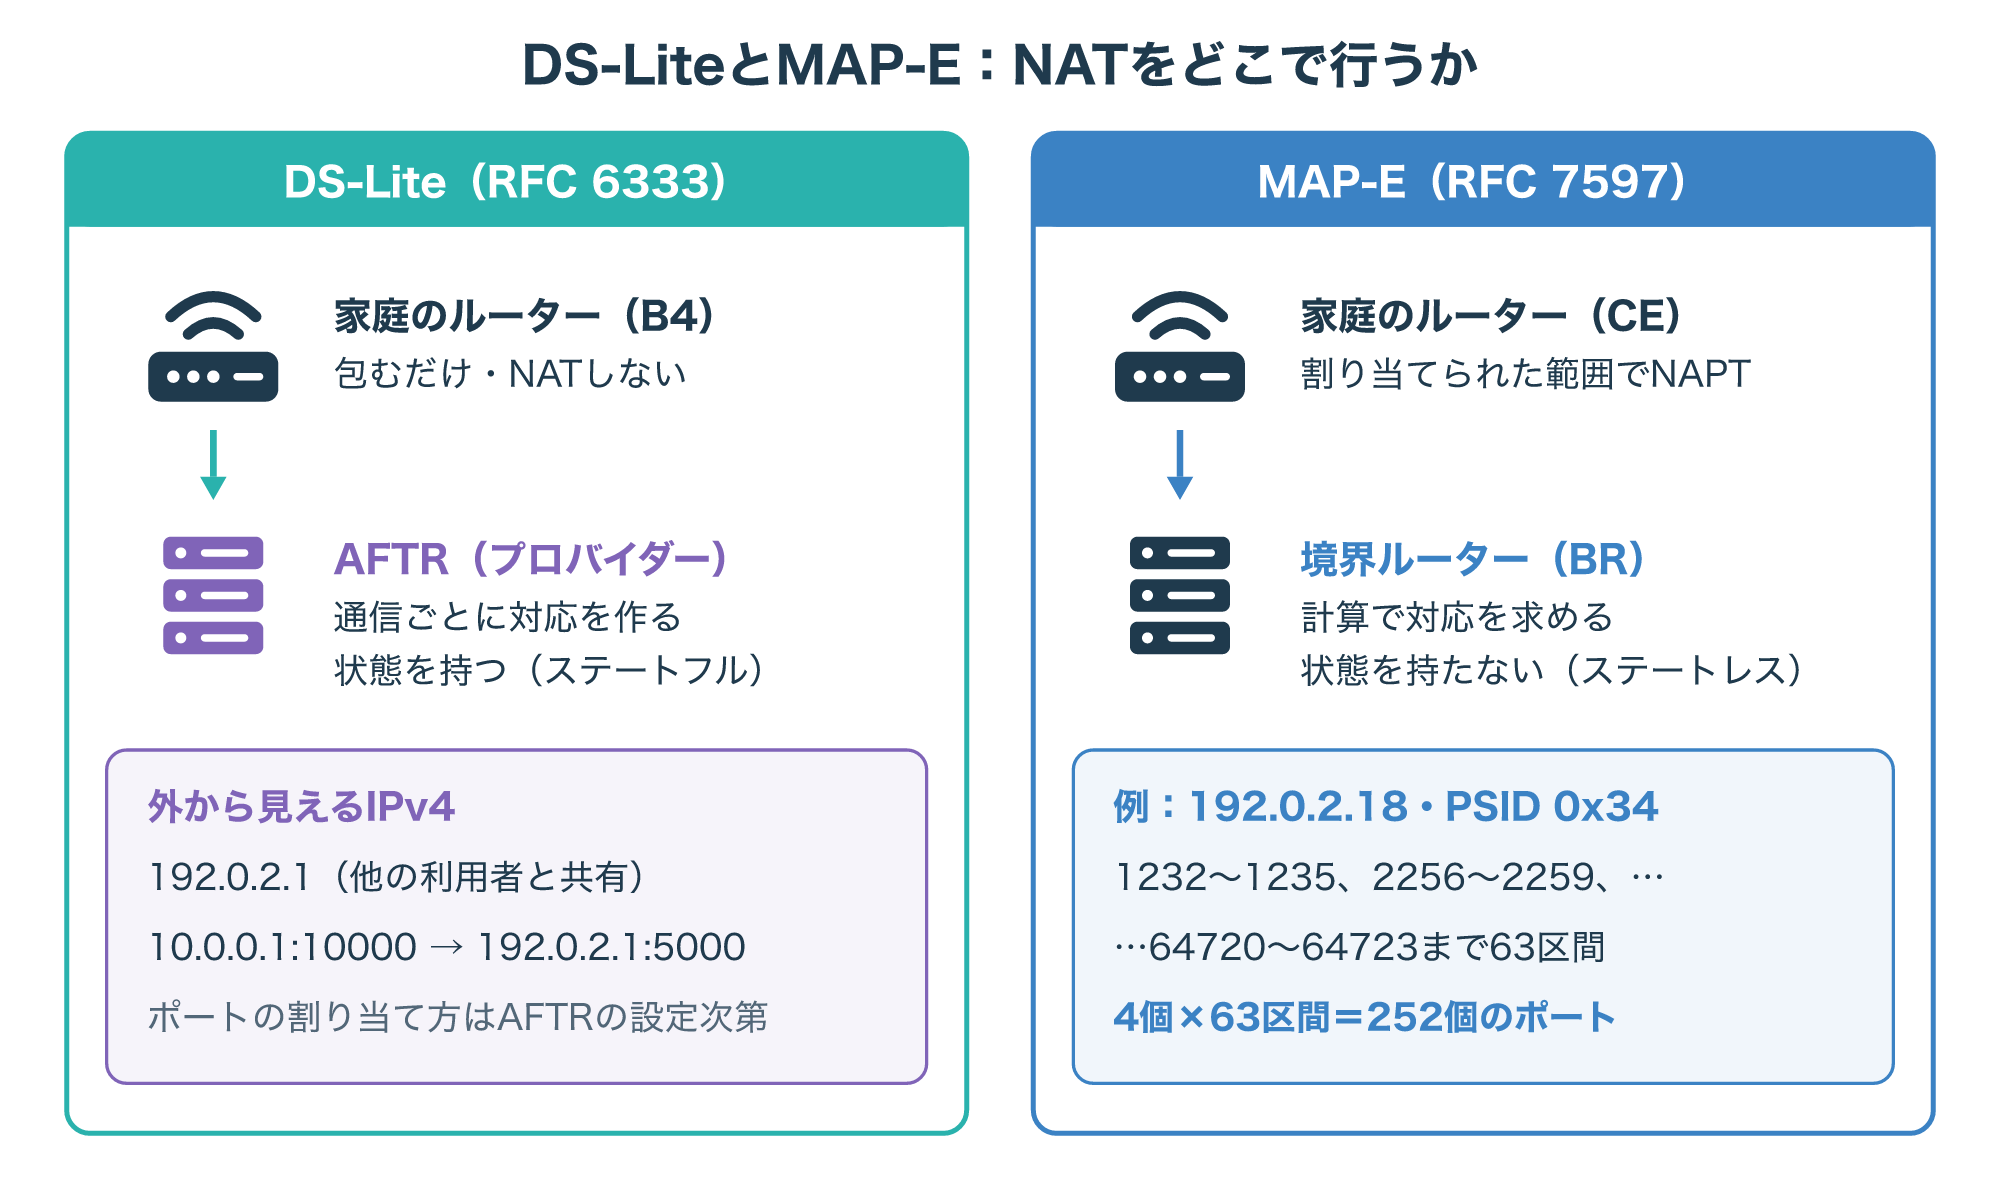
DS-Liteでは、家庭のルーターはNATを行わず、AFTRが通信ごとに共有アドレスのポートとの対応を作り、その対応を表として持ち続けます。
どの範囲のポートをどう割り当てるかは、AFTRの設定によって変わります。
このように通信ごとの状態を持つ方式は、ステートフルと呼ばれます。
MAP-Eでは、家庭のルーター(CE)が自分のNAT(NAPT)を持ち、送信元のポートを、あらかじめ割り当てられたポートの集合の中に収まるように変換します。
RFC 7597の例では、共有アドレス192.0.2.18とPSID(ポートの集合の番号)0x34の組み合わせで、1232〜1235、2256〜2259のように4個ずつのポートが、64720〜64723まで63区間あります。
4個×63区間で、この例の家庭が使える外側のポートは252個です(PSIDの長さ8ビットは、1つのアドレスを256の利用者で分ける設定です)。
規格は、オフセットと呼ぶ先頭のビット数を既定で6にし、0〜1023のシステムポートを集合から外すと説明しています。
プロバイダー側の境界ルーター(BR)は、アドレスとポートの対応を計算で求められるため、通信ごとの状態を持ちません。
まとめると、プロバイダーのAFTRが通信ごとの対応を持つのがDS-Lite、決まった範囲のポートを家庭のルーターが使うのがMAP-Eです。
どちらも、外から見えるIPv4アドレスを他の利用者と共有する点は同じです(参考1・参考8)。
- PPPoE・IPoEは回線へのつなぎ方、DS-Lite・MAP-EはIPv4の運び方
- DS-LiteはプロバイダーのAFTRで、MAP-Eは家庭のルーターでNATする
- どちらも、外から見えるIPv4アドレスは他の利用者と共有する
CGN(ポート共有)による影響
4-1. ルーターでポート開放をしても外から届かない理由
DS-LiteのAFTRのように、プロバイダーの網の中で多くの利用者のNATを行う装置は、CGN(キャリアグレードNAT)と呼ばれます。
CGNの下では、家庭のルーターでポート開放(ポートフォワーディング)を設定しても、外から始まる接続は届きません。
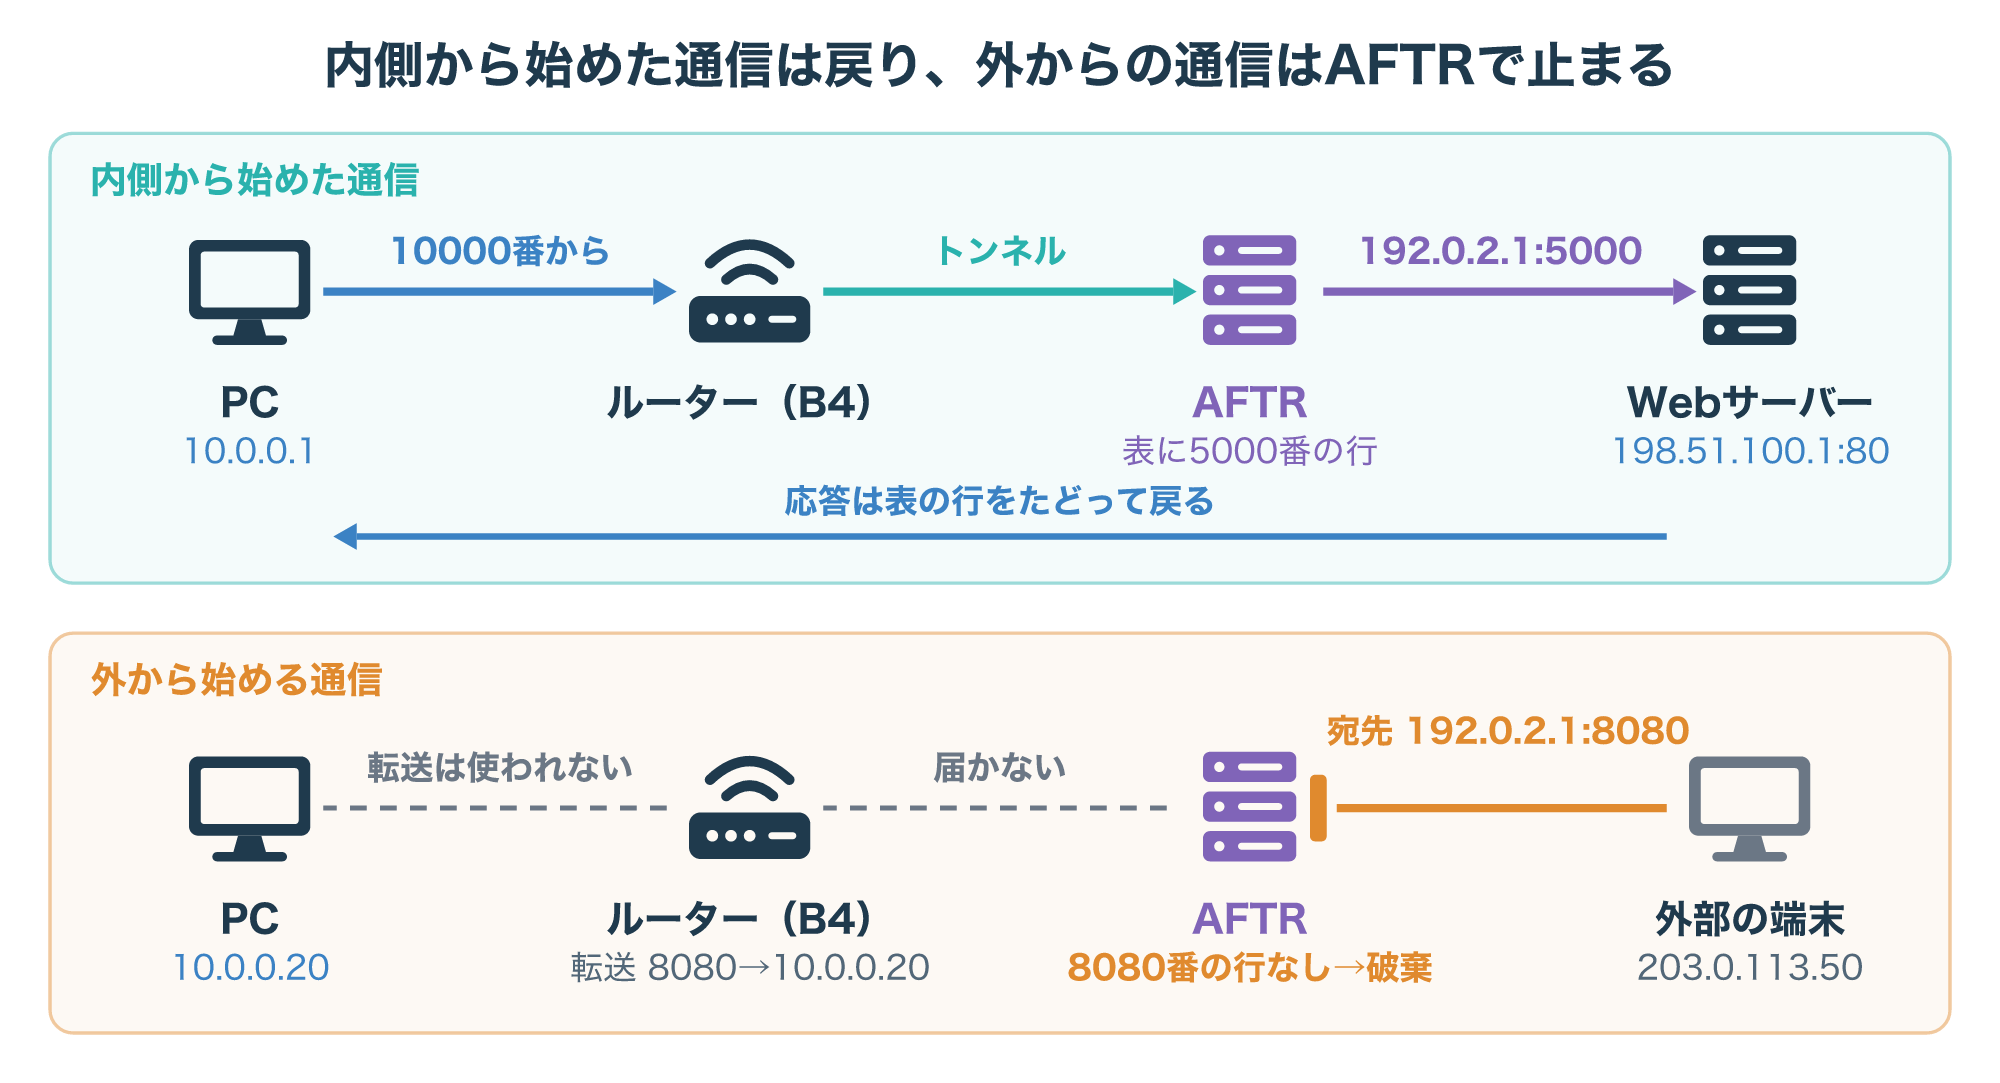
図の上のように、内側から始めた通信では、AFTRのNAT表に行ができるため、応答はその行をたどって戻ってきます。
図の下のように、外の203.0.113.50から192.0.2.1の8080番へ接続しても、AFTRの表には8080番の行がありません。
家庭のルーターに「8080番を10.0.0.20へ転送」と設定していても、手前のAFTRで行き先が分からないため、パケットは家庭まで届きません。
アドレスの共有による問題をまとめたRFC 6269も、CGNがある場合は家庭のルーターだけでなくCGNでもポートを開ける必要があり、その機能はプロバイダーに頼ることになると説明しています。
同じ文書は、共有アドレスの下では、0〜1023のよく知られたポート(たとえばWebの80番)で外からの接続を受けることは、一般には動かないとしています。
RFC 6333とRFC 6888は、アプリケーションがNATに直接ポートの開放を頼むPCP(Port Control Protocol)を挙げていますが、使えるかどうかはプロバイダーの対応次第です(参考1・参考5・参考9)。
NATやポートフォワーディングの基本は、記事の最後で紹介する解説記事で確かめられます。
4-2. オンラインゲーム・P2P・VPNへの影響
CGNの影響は、外から届く通信を受けるアプリケーションほど大きくなります。
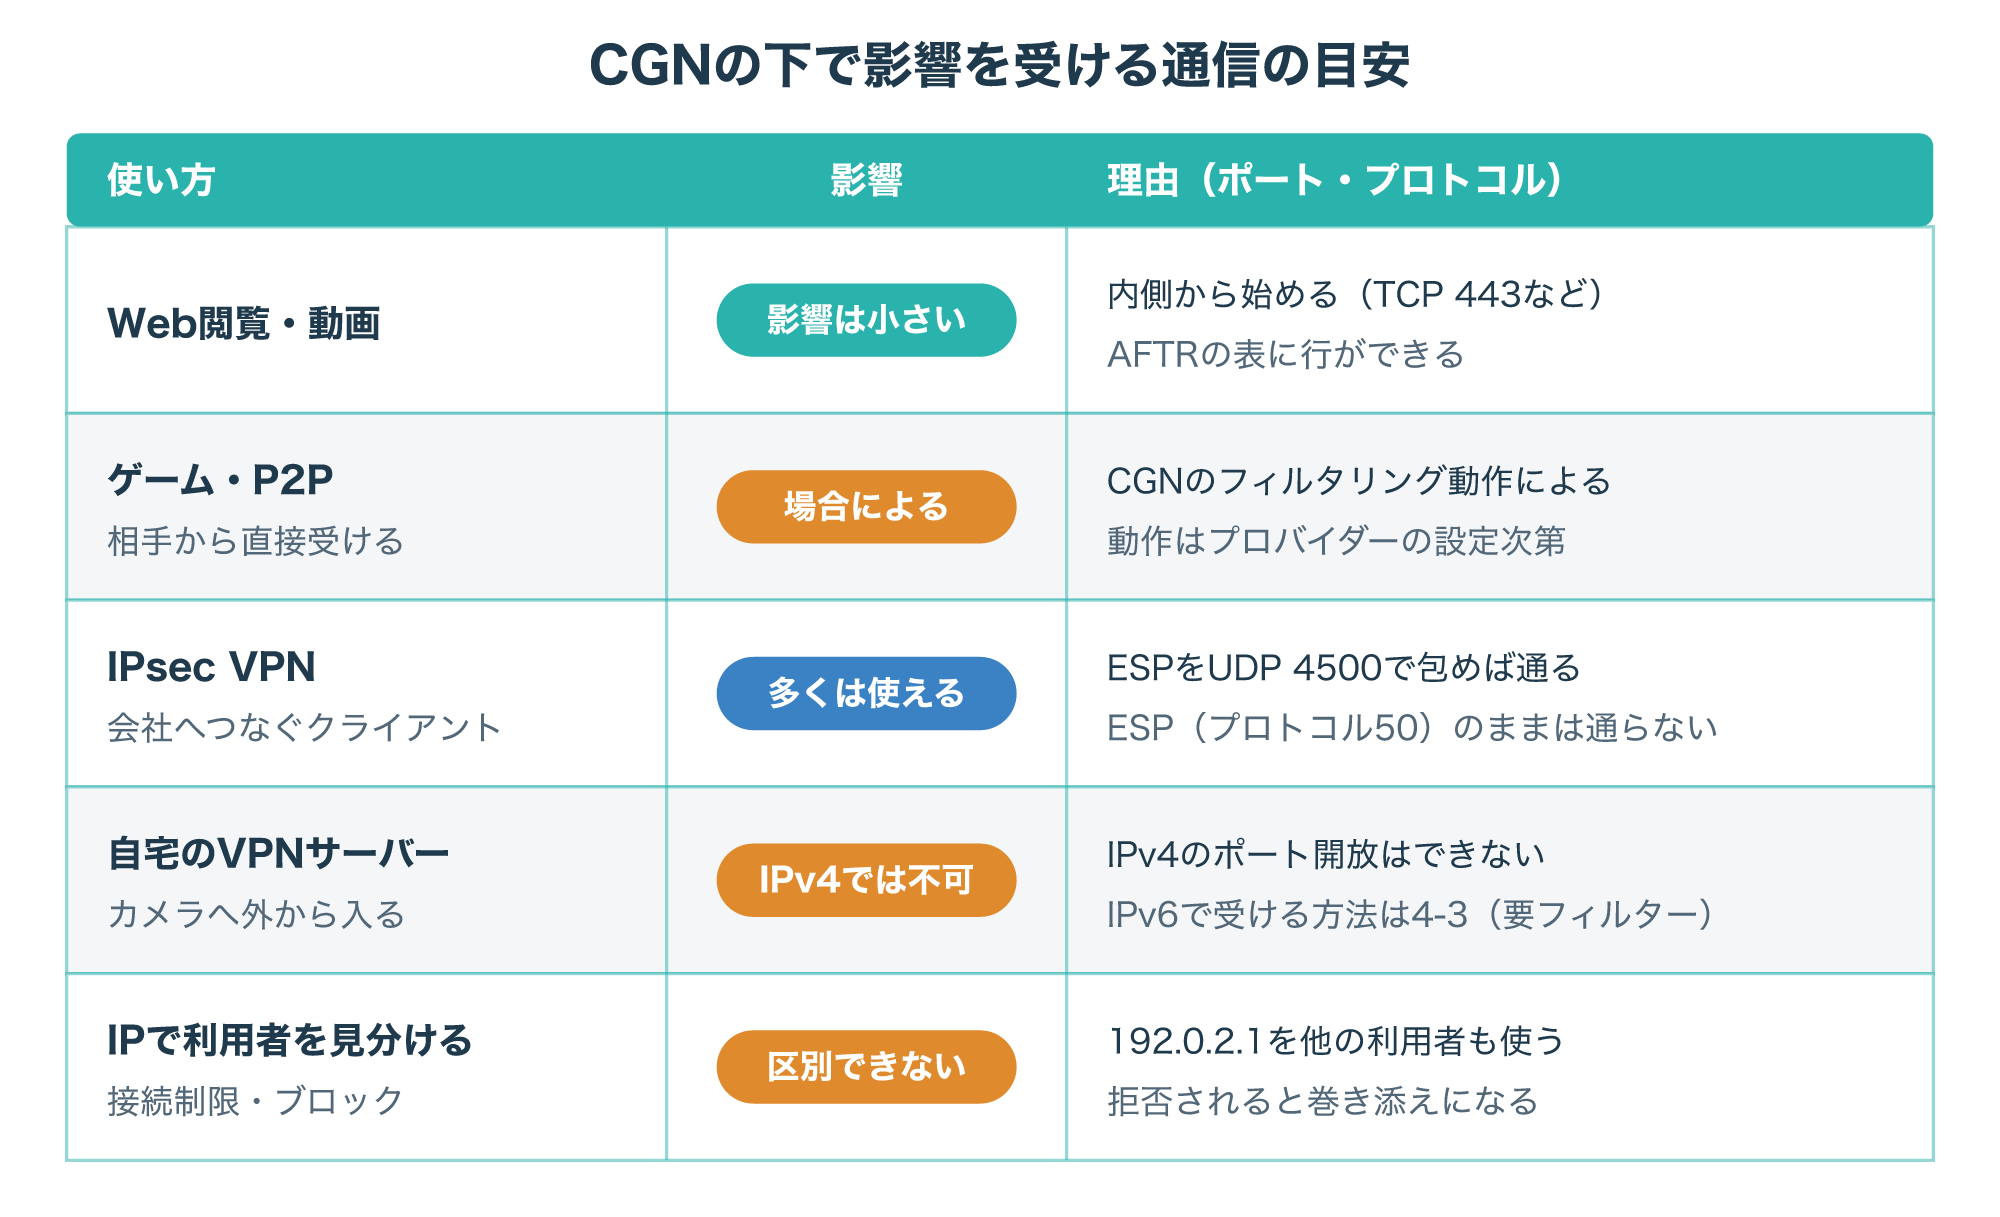
Webの閲覧や動画の視聴のように内側から始める通信は、AFTRの表に行ができるため、影響を受けにくい通信です。
オンラインゲームやP2Pの通信では、相手から直接届く通信を受ける必要がある場合があります。
RFC 6888は、一部のゲームやP2Pのアプリケーションが、NATを越えるために「エンドポイントに依存しないフィルタリング」を必要とすることから、CGNにこの動作を勧めています。
ただし、実際のCGNがどう動くかはプロバイダーの設定によるため、同じDS-Liteでも結果が同じとは限りません。
VPNは、使い方で分けて考えます。
自宅のパソコンから会社のVPNへつなぐ場合、IPsecのVPNは、ESPのパケットをUDPの4500番で包むNAT越えの方法を使えば、NATの下でも多くの場合に使えるとされます。
一方でRFC 6269は、これまでのアドレス共有の方式はTCP・UDP・ICMPに限られ、ESP(プロトコル番号50)のような他のプロトコルは使えないと指摘しています。
自宅にVPNサーバーやネットワークカメラを置き、外から入る使い方は、4-1のとおりIPv4のポート開放ができないため、IPv4ではそのままでは使えません(IPv6で受ける方法は4-3で扱います)。
また、IPアドレスで利用者を見分ける仕組みは、同じアドレスを共有する他の利用者と区別できなくなります。
RFC 6269は、迷惑メール対策などで1つのアドレスが拒否されると、そのアドレスを共有する他の利用者にも影響が及ぶ点も挙げています(参考5・参考9・参考10)。
4-3. 固定IPやサーバー公開が必要なときの考え方
外から接続を受ける必要があるときは、DS-Liteのまま工夫するより、受け方そのものを見直すのが近道です。
1つ目は、IPv6で受ける方法です。
DS-Liteの環境でもIPv6は家庭の機器まで届いているため、相手もIPv6を使えるなら、共有のIPv4アドレスを通らずに接続を受けられる可能性があります。
その場合も、ルーターのIPv6のフィルター機能で、受け付ける通信を必要なものに限る設定が欠かせません。
RFC 7084も、IPv6に対応したルーターには、家庭のネットワークへ入る通信をフィルターする仕組みが期待されるとしています。
2つ目は、プロバイダーが用意する固定IPv4アドレスのサービスや、PCPのようにポートを開ける仕組みを使う方法で、提供の有無や方式は事業者ごとに異なります。
3つ目は、外から入ってもらうのではなく、内側から外の中継サーバーへつなぎに行く形にする方法です。
内側から始める通信なら、4-1で見たとおりAFTRの表に行ができるため、CGNの下でも動きます。
外への公開は攻撃の入口にもなるため、どの方法でも、公開するポートを絞り、認証とソフトウェアの更新をそろえておきましょう(参考4)。
グローバルIPアドレスとプライベートIPアドレスの違いは、記事の最後で紹介する解説記事で確かめられます。
- 職場の回線でポート開放や固定IPが必要なときは、自分で設定を変えず担当部署に相談する
- IPv6で受けるときも、ルーターのフィルターで受け付ける通信を絞る
- 公開するポートは必要なものだけにし、認証と更新をそろえる
DS-Liteの確認方法とつながらない時の切り分け
5-1. ルーターの状態画面で見る項目
自分の回線がDS-Liteで動いているかは、まずルーターの状態画面で確かめます。
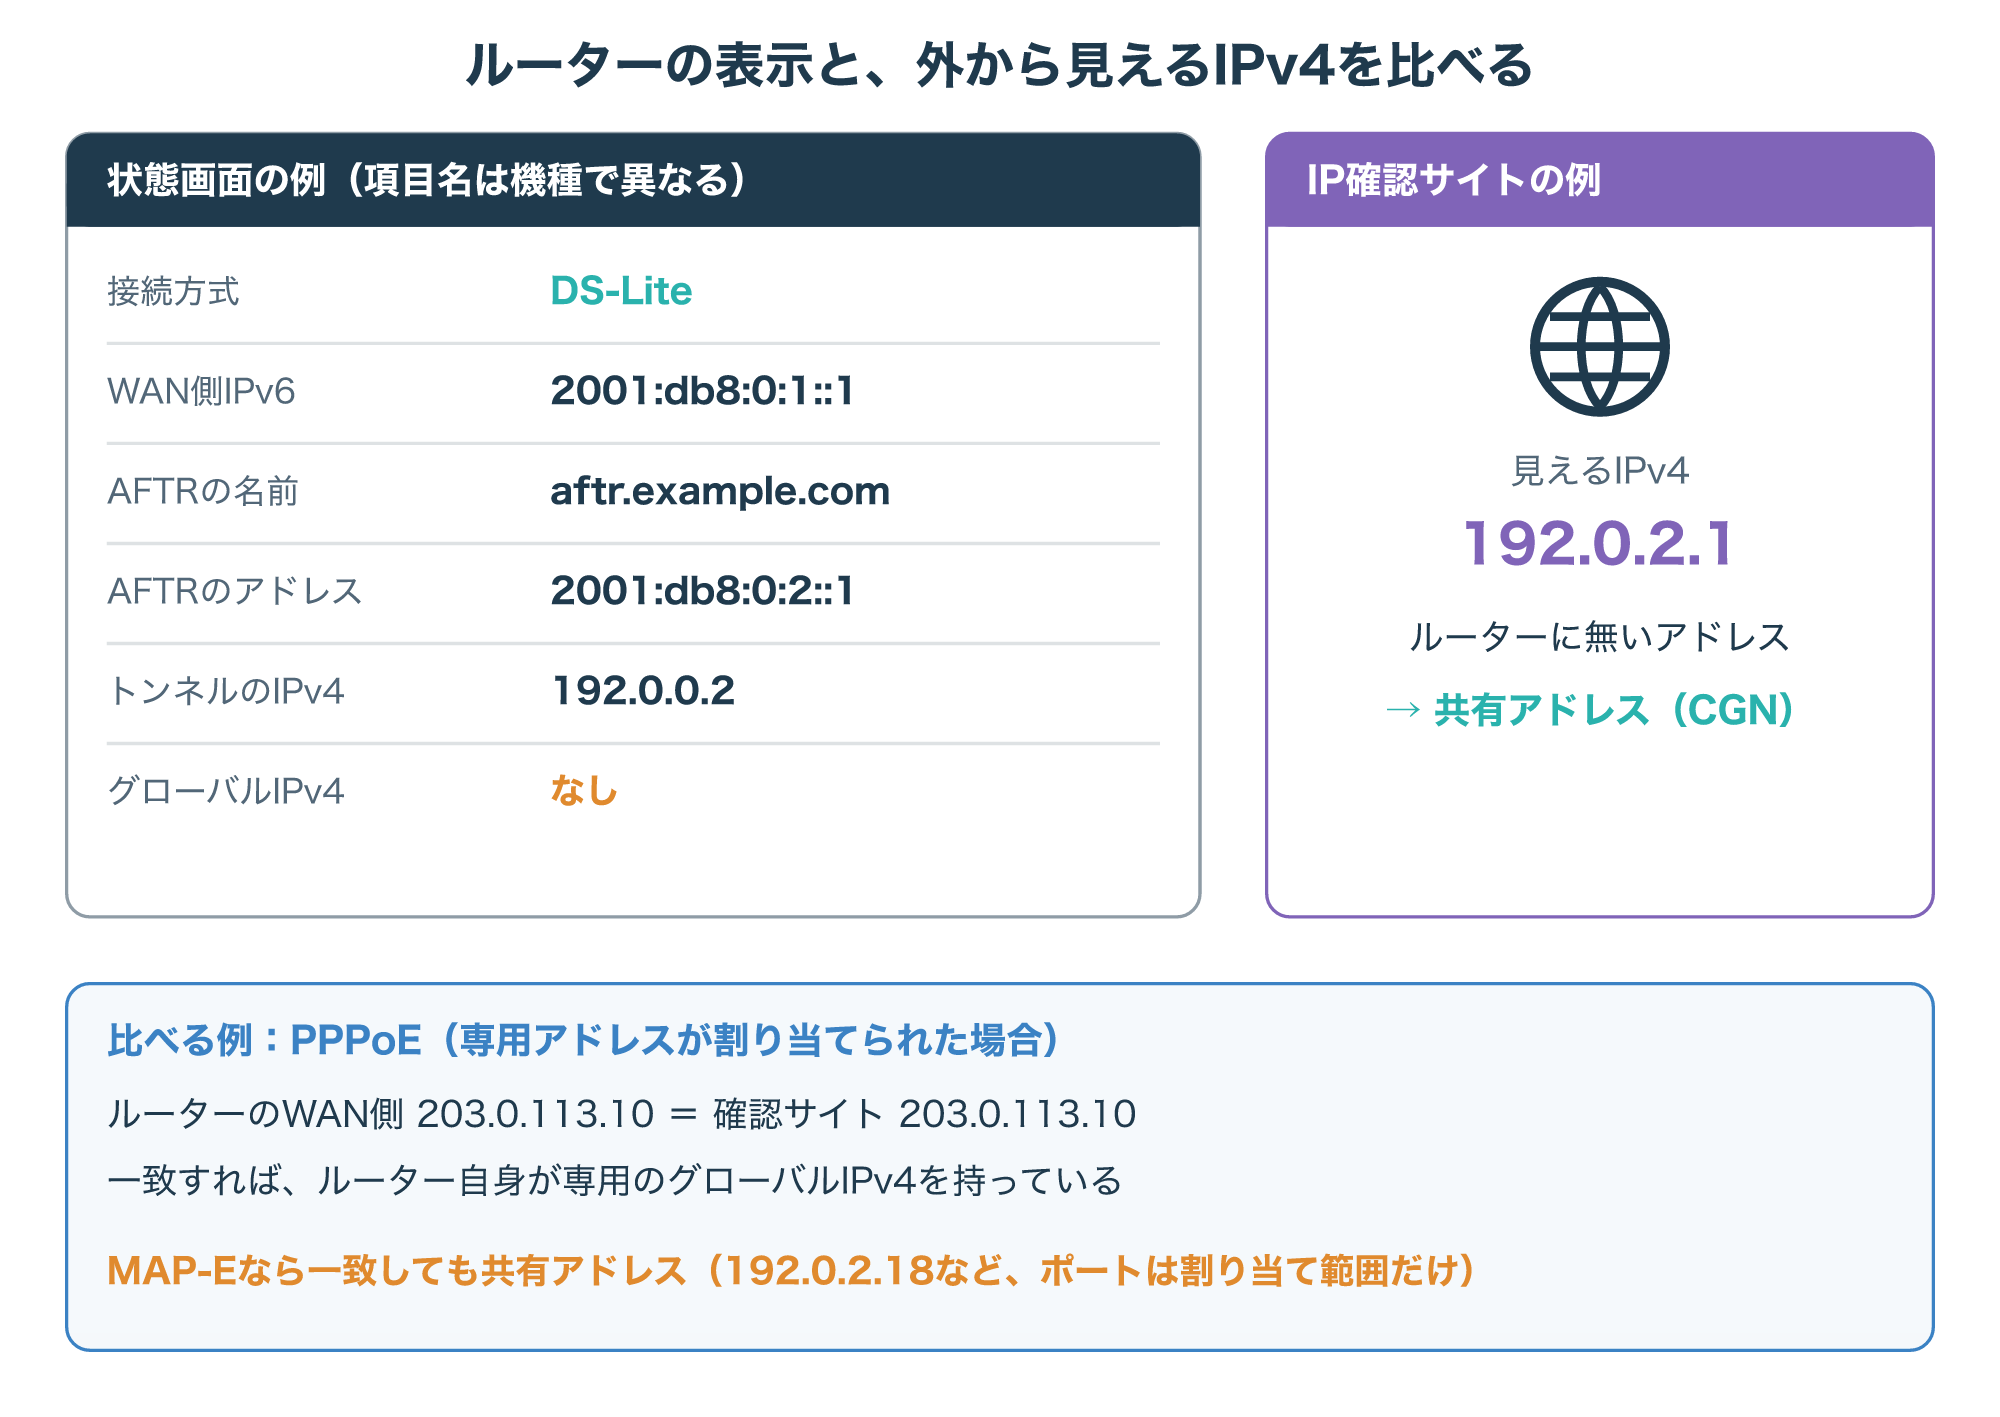
画面の項目名は機種によって違いますが、接続方式としてDS-Liteと表示されるか、AFTRの名前やアドレスが表示されるかを見ます。
WAN側にIPv6アドレスがあり、グローバルなIPv4アドレスが表示されないことも、DS-Liteで動いているときの特徴です。
B4のトンネル用のアドレスとして、192.0.0.0/29の中のアドレス(192.0.0.2など)が表示される機種もあります。
なお、RFC 7084は、ルーターのWAN側にIPv4アドレスが設定された場合はB4の機能を止めるべきだとしています。
そのため、PPPoEなどでIPv4アドレスを得ている間は、DS-Liteが動いていないこともあります(参考1・参考4)。
5-2. 外から見えるIPv4アドレスと比べる
次に、IPアドレスを表示するWebサイトなどで、外から見えるIPv4アドレスを確かめます。
5-1の図の下の段にある、専用アドレスが割り当てられたPPPoEの例のように、ルーターのWAN側のIPv4アドレスと外から見えるアドレスが同じ(例では203.0.113.10)なら、ルーター自身が専用のグローバルアドレスを持っています。
ただし接続方式がMAP-Eなら、ルーター自身が192.0.2.18のような共有のIPv4アドレスを持つため、一致しても共有アドレスで、使えるポートは割り当てられた範囲に限られます。
DS-Liteでは、ルーターにグローバルIPv4アドレスがないのに、外からは192.0.2.1のようなアドレスが見えます。
これはAFTRが持つ共有のアドレスで、同じアドレスを他の利用者も使っています。
ポート番号まで表示するサイトなら、PCが使った10000番ではなく、AFTRが割り当てた5000番のような番号が見えるはずです。
もう1つの手がかりが、100.64.0.0/10という範囲です。
IANAの一覧では、この範囲はRFC 6598の共有アドレス空間(Shared Address Space)として登録されています。
ルーターのWAN側のIPv4アドレスがこの範囲にある場合は、DS-Liteとは別の形で、プロバイダーのNATを通っている可能性があります。
判定の目安は、ルーターにグローバルIPv4アドレスがない、外から見えるアドレスと一致しない、または接続方式がMAP-Eなら、共有アドレスの下にいると考える見方です(参考2・参考8)。
5-3. つながらない時の切り分け手順
DS-Liteの環境で「インターネットにつながらない」ときは、IPv6、AFTR、IPv4の順に、下の層から確かめると原因を絞りやすくなります。
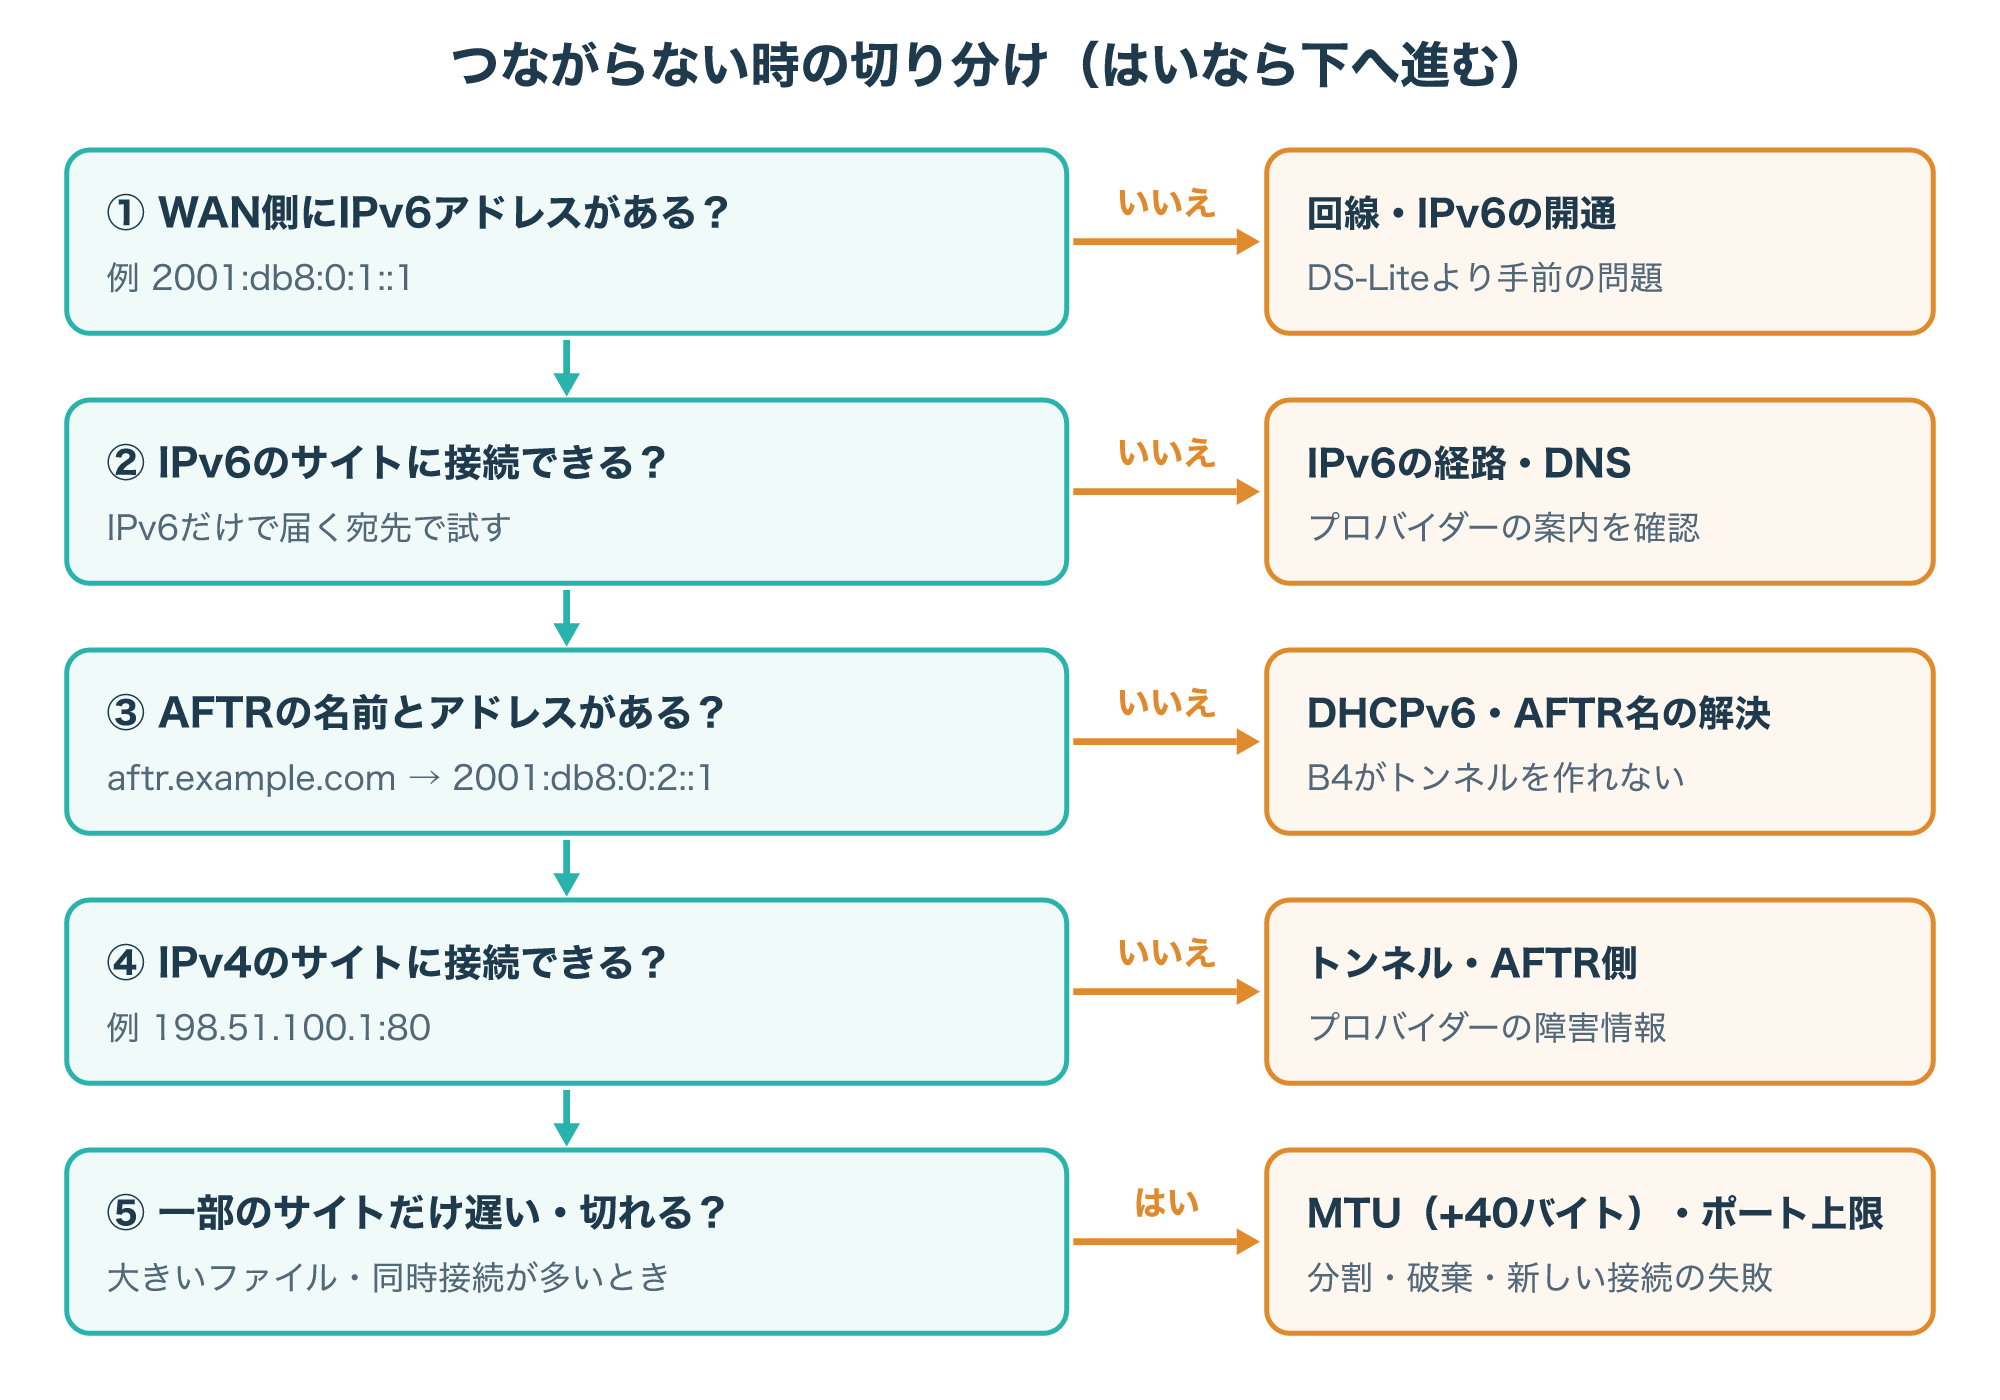
①ルーターのWAN側に、IPv6アドレスとプレフィックスがあるかを見ます。
なければ、DS-Liteより手前の回線やIPv6の開通に問題があります。
②IPv6に対応したサイトへ接続できるかを見ます。
ここでつながらなければ、IPv6の経路やDNSを疑います。
③ルーターの画面で、AFTRの名前とアドレスが表示され、トンネルが確立しているかを見ます。
AFTRの名前が届いていない、または名前からIPv6アドレスを引けない場合、B4はトンネルを作れません。
④IPv4のサイトへ接続できるかを見ます。
IPv6は使えるのにIPv4だけ使えないなら、トンネルかAFTR側の問題が考えられるため、プロバイダーの障害情報も確かめます。
⑤一部のサイトだけ表示が止まる、大きなファイルだけ失敗するといったときは、パケットの大きさを疑います。
2-1で見たとおり、包むと40バイト大きくなるため、回線のMTUが広げられていない環境では、B4での分割や、途中での破棄が起きることがあります。
RFC 6269も、共有アドレスの下ではMTUの情報がずれると、大きすぎるパケットが破棄されることがあると説明しています。
また、RFC 6888は、利用者ごとのポート数の上限などで新しい対応付けを作れないとき、CGNは元のパケットを破棄し、ICMPの宛先到達不能(コード1)を返すべきだとしています。
多くの通信を同時に開くアプリケーションを使っているときに新しい接続だけ失敗するなら、この上限も原因の候補です。
職場の回線やプロバイダーの設定が関わる場合は、自分で設定を変えず、確かめた結果を担当部署やプロバイダーに伝えて相談しましょう(参考1・参考5・参考9)。
DS-Liteのよくある質問
6-1. DS-Liteについてよく出る疑問
最後に、DS-Liteでできることと制約があることを整理してから、よく出る疑問に答えます。
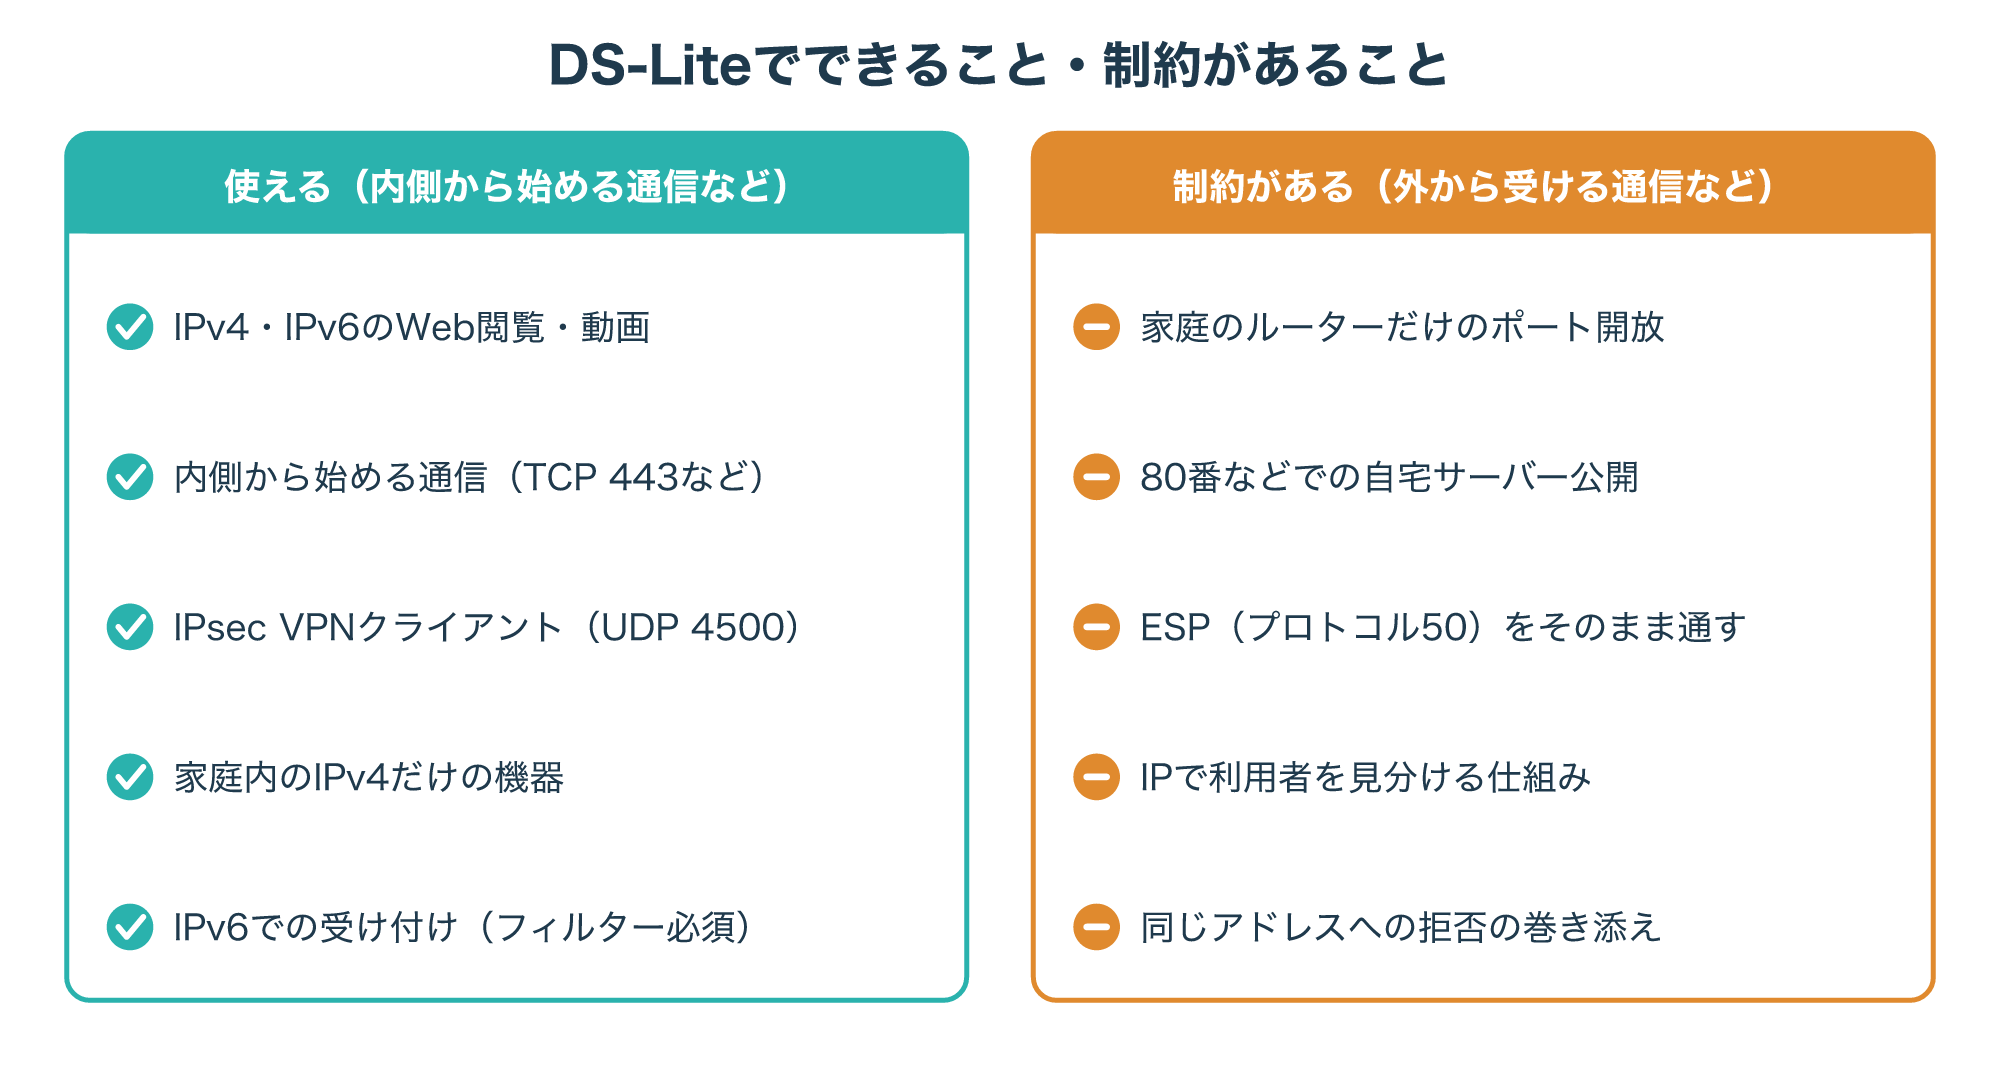
Q1. DS-Liteにすると通信は速くなりますか?
DS-Liteは、IPv4をIPv6で運んでアドレスを共有するための方式で、速さを決める規格ではありません。
体感の速さは、回線やプロバイダーの網、AFTRの混み具合などで変わるため、DS-Liteかどうかだけでは決まりません。
Q2. DS-LiteとMAP-Eは、どちらを選べばよいですか?
どちらも外から見えるIPv4アドレスを共有する点は同じで、違いはNATを行う場所とポートの割り当て方です。
どちらが使えるかは契約するプロバイダーとルーターの対応で決まるため、提供元の案内で、ポート開放や固定IPの扱いも合わせて確かめましょう(参考8)。
Q3. DS-Liteでポート開放はできますか?
家庭のルーターだけの設定では、外から始まる接続は届きません。
プロバイダーの固定IPのサービスやポートを開ける仕組み、IPv6での受け付けなど、4-3の方法を検討します。
Q4. IPv4にしか対応していない古い機器も使えますか?
はい、B4がIPv4を包んで運ぶため、家庭内のIPv4だけの機器もIPv4のサイトを使えます。
名前解決は、ルーターのDNSプロキシが中継します(参考1)。
Q5. IPアドレスを他の人と共有して、セキュリティ上の問題はありませんか?
IPv4では、共有されるのは外から見えるアドレスで、外から始まる接続はAFTRで止まるため、家庭内の機器が他の利用者からIPv4で直接見えるわけではありません。
一方、IPv6は家庭の機器まで届くため、ルーターのIPv6のフィルター機能で、外から始まる通信を必要なものに絞る設定が必要です。
また、同じアドレスの他の利用者が原因でアドレスごと拒否される影響を受けることはあり、プロバイダーは利用者をたどれるよう、外側のアドレス・ポート・時刻と利用者の識別子を記録することがあります(参考4・参考5・参考9)。
ここまで読んでくださって、ありがとうございます。
DS-Liteは、IPv4をIPv6で包んでAFTRまで運び、そこで多くの利用者が1つのIPv4アドレスを共有する方式です。
仕組みを知っておくと、ポート開放ができない理由、MAP-Eとの違い、つながらないときの確かめ方が見えてきます。
今日できることを1つ選ぶなら、ルーターの状態画面で接続方式とWAN側のIPv4アドレスを確かめ、IPアドレスの確認サイトに見えるアドレスと比べてみてください。
関連する仕組みを詳しく知りたい方は、次の記事もどうぞ。
- 参考1:RFC 6333「Dual-Stack Lite Broadband Deployments Following IPv4 Exhaustion」
- 参考2:IANA「IANA IPv4 Special-Purpose Address Registry」
- 参考3:IANA「IANA IPv6 Special-Purpose Address Registry」
- 参考4:RFC 7084「Basic Requirements for IPv6 Customer Edge Routers」
- 参考5:RFC 6888「Common Requirements for Carrier-Grade NATs (CGNs)」
- 参考6:RFC 6334「DHCPv6 Option for Dual-Stack Lite」
- 参考7:RFC 2516「A Method for Transmitting PPP Over Ethernet (PPPoE)」
- 参考8:RFC 7597「Mapping of Address and Port with Encapsulation (MAP-E)」
- 参考9:RFC 6269「Issues with IP Address Sharing」
- 参考10:RFC 3948「UDP Encapsulation of IPsec ESP Packets」