CTEMとは?5段階の進め方と脆弱性管理・ASMとの違いを図解
「CTEMという言葉を見かけたけれど、脆弱性管理と何が違うのか分からない」と感じていませんか。
CTEMは、攻撃者が実際に通れる道を見つけて順番を付け、本当に通れるかを確かめてから直す流れを、回し続ける取り組みです。
この記事では、5つの段階と脆弱性管理・ASMとの違い、始め方を、IPアドレスや攻撃経路の具体例で図解します。

この記事は以下のような人におすすめ!
- CTEMの意味と5つの段階を知りたい人
- 脆弱性管理やASMとの違いがあいまいな人
- 脆弱性が多すぎて何から直すか迷っている人
CTEMとは何か
1-1. CTEMは「攻撃者が通れる道」を減らし続ける取り組み
CTEMは「Continuous Threat Exposure Management」の略で、日本語では「継続的な脅威エクスポージャー管理」と訳されます。
エクスポージャーとは、攻撃者から手が届く状態にある弱点のことで、ソフトウェアの脆弱性だけでなく、設定のミスや必要以上に公開したサービスも含みます。
IBMの解説では、CTEMは脅威へのさらされ具合を継続して評価し、優先順位を付け続けるセキュリティの取り組みとされています。
進め方は、スコーピング・発見・優先順位付け・検証・動員の5つの段階で説明され、この枠組みは調査会社のGartnerが2020年代の初めに打ち出したものです(参考1)。
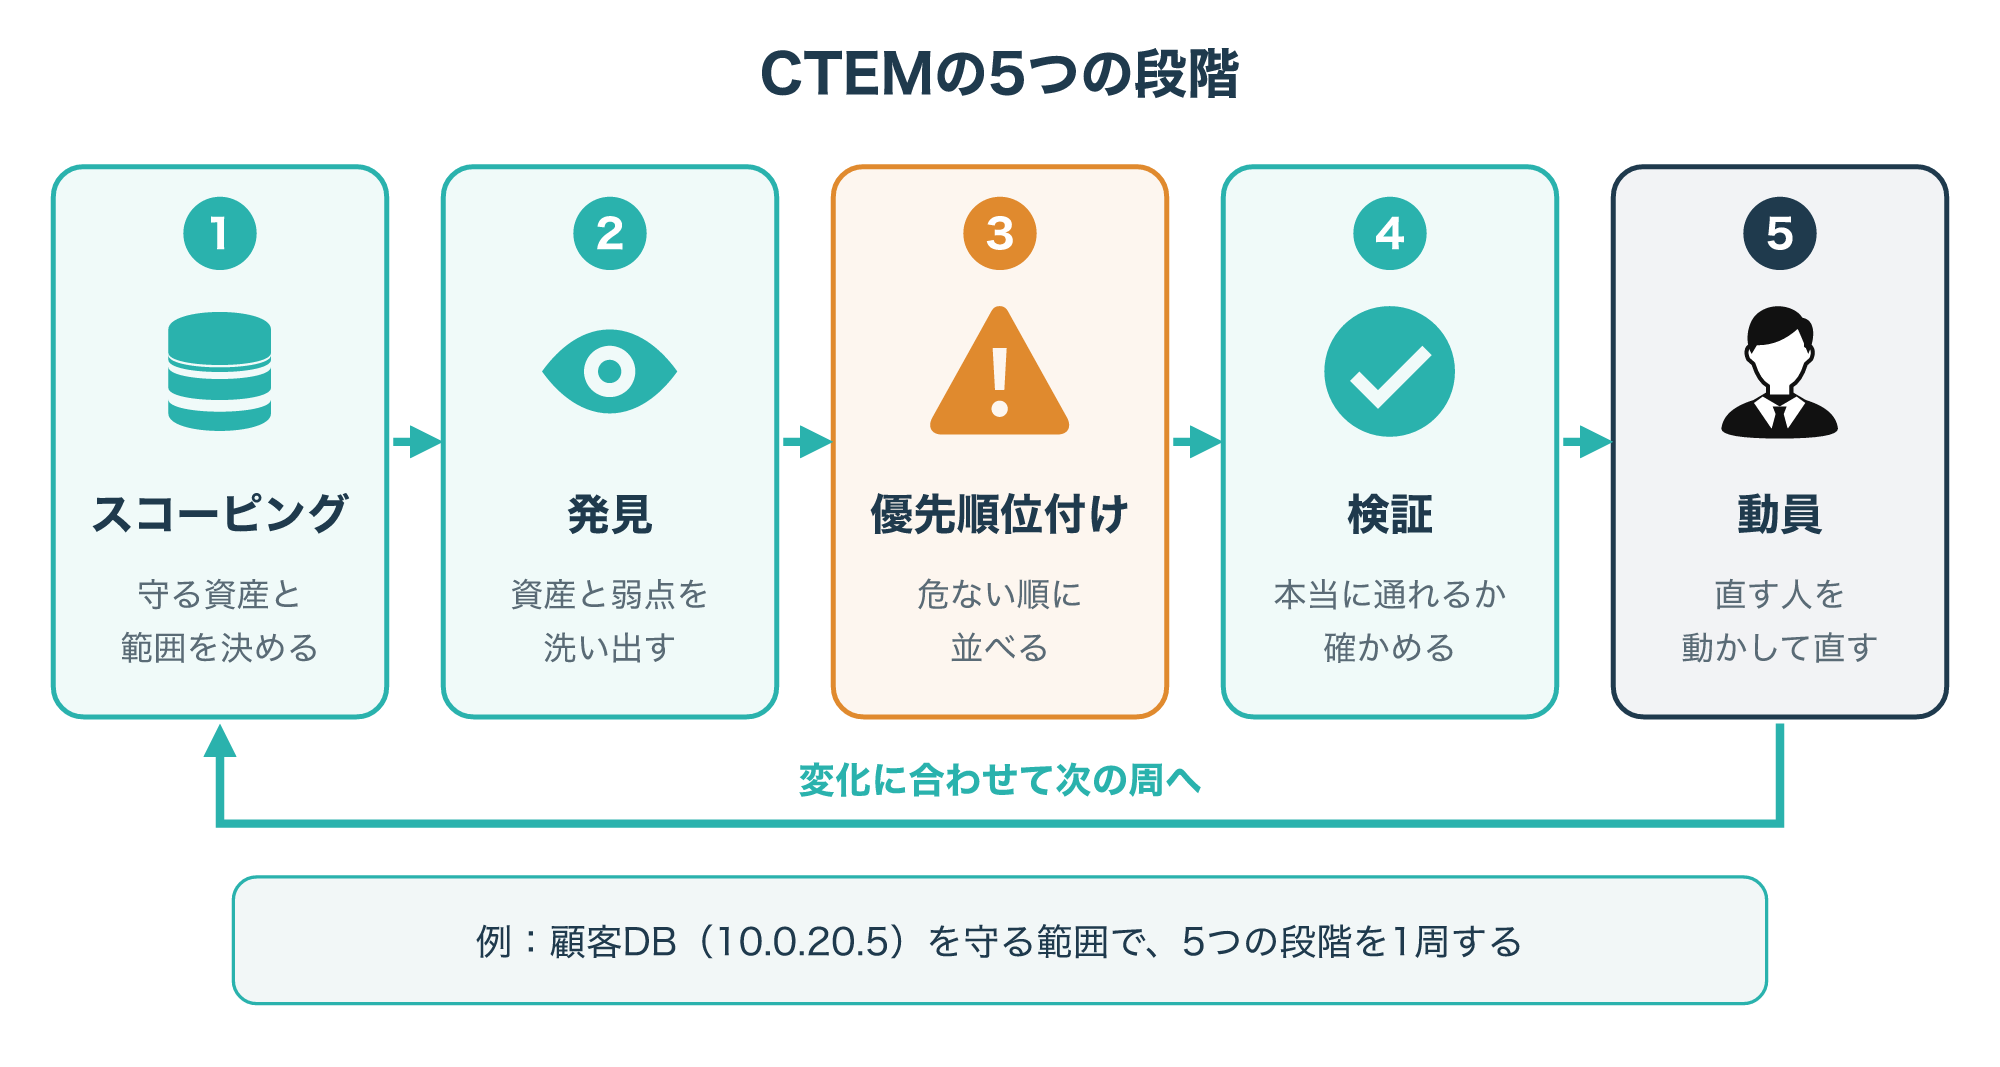
図のように、5つの段階は一度回して終わりではなく、動員で直した結果が次の周のスコーピングと発見につながります。
新しいサーバーを立てたり、クラウドへ移ったりすると、攻撃者から見える範囲も変わるからです。
ここでいう「継続的」は、毎日すべてを調べ直すという意味ではなく、環境の変化に合わせて見直しを続けるという意味です。
大事なのは、見つけた弱点を全部直すことではなく、重要な資産へつながる弱点から順に減らしていくことです。
CTEMは国際規格のような番号付きの手順書ではなく、組織の進め方を示す考え方の枠組みです。
そのため、製品の説明に「CTEM対応」と書かれていても、5つの段階のどこを受け持つ機能なのかは製品ごとに違います。
たとえばMicrosoftは、自社のSecurity Exposure Managementについて、GartnerのCTEMの考え方に沿って資産の見える化とリスク管理を行う製品だと説明しています(参考2)。
ツールを1つ入れればCTEMが完成するわけではなく、範囲を決める人や直す人の動きまで含めた取り組みだと考えておきましょう。
1-2. 脆弱性の数や点数だけでは順番が決まらない理由
CTEMが注目される背景には、見つかる脆弱性の数が多すぎて、どれから直せばよいか決めにくいという悩みがあります。
脆弱性の深刻度を表すCVSSは便利な目安ですが、その脆弱性が自社のどこにあり、攻撃者が届くかどうかまでは表していません。
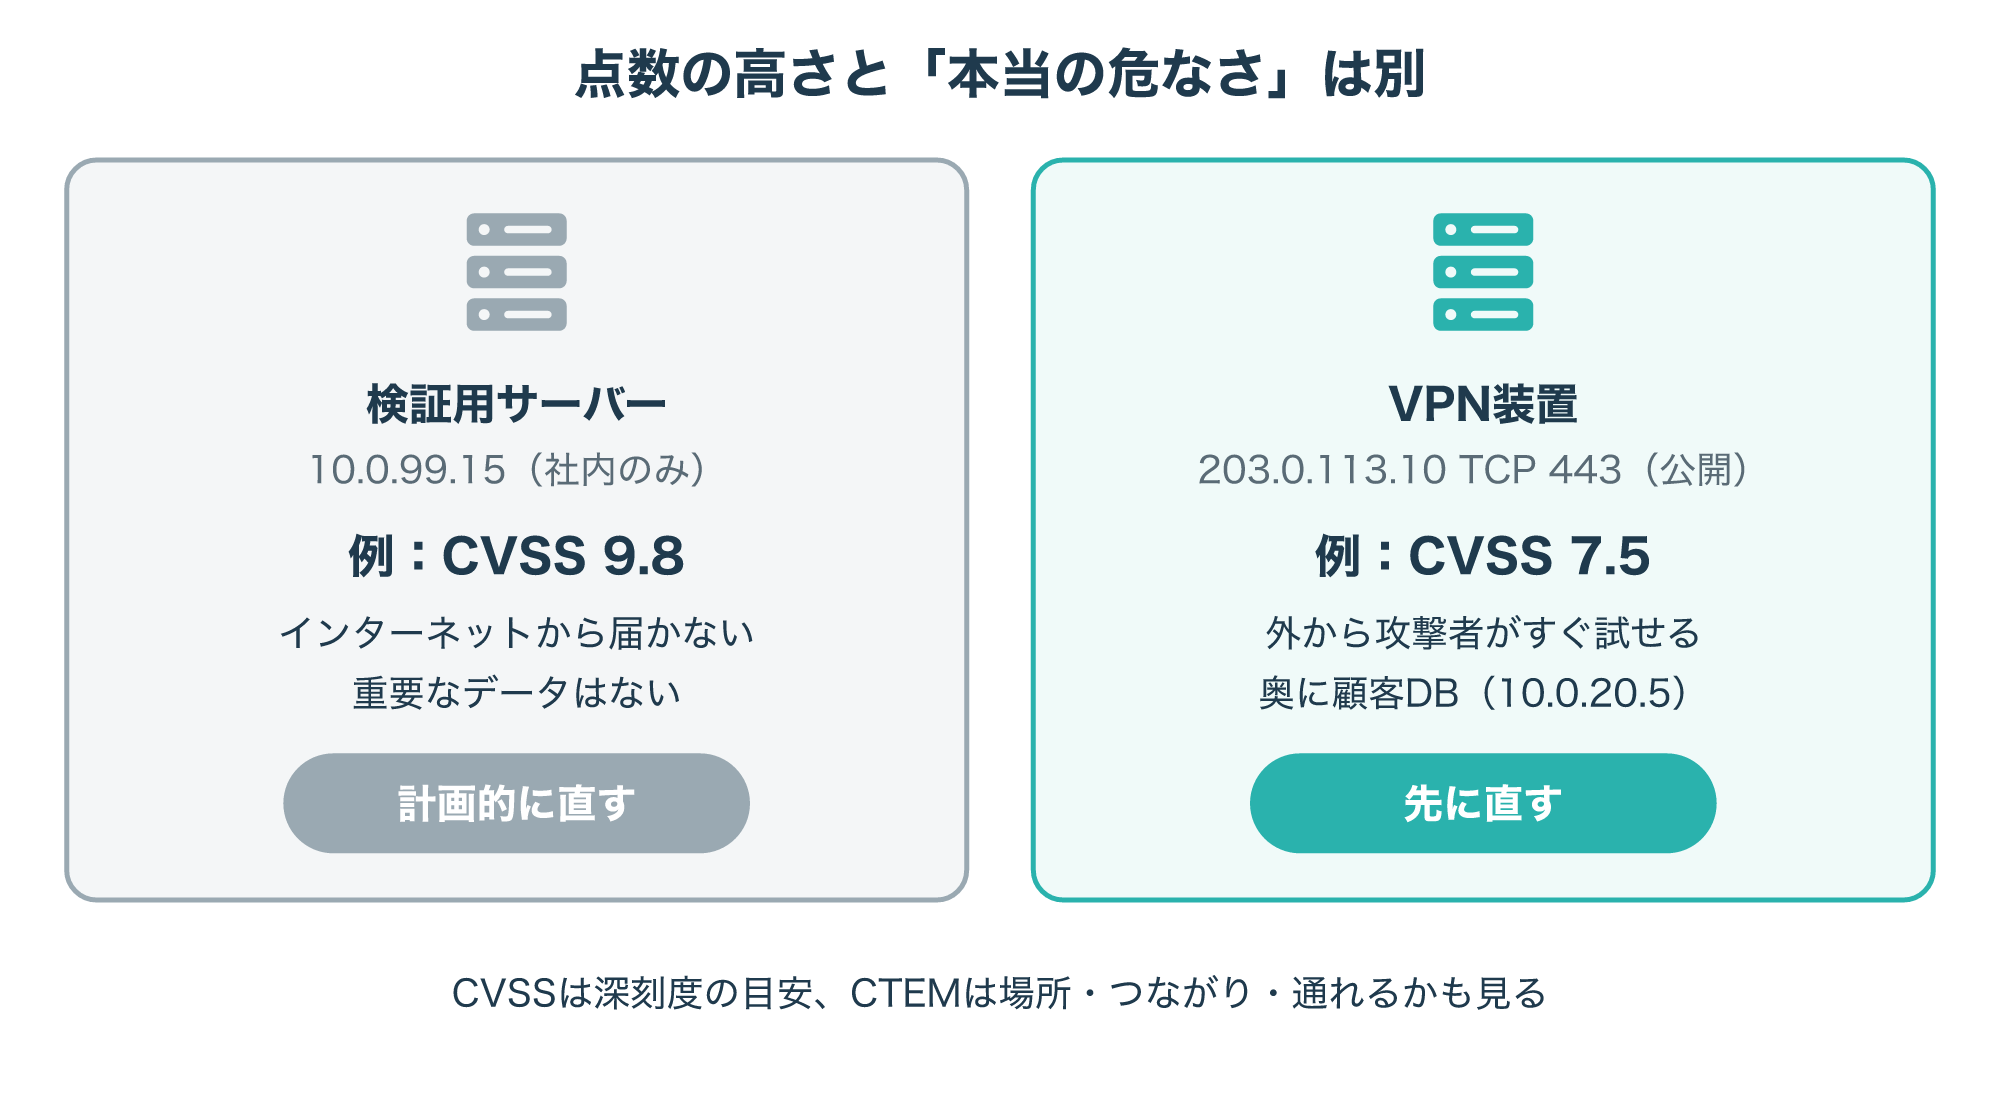
図の左は、社内のネットワークだけにある検証用サーバーで、深刻度の点数は高いものの、インターネットからは届きません。
右は、インターネットに公開されたVPN装置で、点数は左より低くても、攻撃者がすぐに試せる場所にあります。
さらに右のVPN装置の奥には顧客データベースがあり、突破されたときの被害も大きくなります。
MITRE ATT&CKでは、インターネットに公開されたシステムの弱点を突いて最初の侵入口にする手口を「Exploit Public-Facing Application(T1190)」として整理しています。
そこでは、Webサーバーだけでなく、ネットワーク機器の管理用のプロトコルや、守りのソフトを入れにくい境界の機器も狙われると説明されています。
手口の例として、FortiOSの脆弱性CVE-2018-13379を狙った広い範囲への攻撃も挙げられています(参考3)。
このように、点数の高い順に直すだけでは、本当に危ない場所が後回しになることがあります。
CTEMは、点数に「どこにあるか」「どこへつながるか」「実際に通れるか」を加えて順番を決める考え方です。
- CTEMは、攻撃者が通れる道を見つけ、順番を付け、確かめてから直す流れを回し続ける取り組み
- 調査会社のGartnerが打ち出した枠組みで、製品や規格の名前ではない
- 脆弱性の点数だけでなく、公開状態と重要資産へのつながりで順番を決める
CTEMの5つの段階
ここからは、1つの会社の例を使って、5つの段階で何をするのかを順に見ていきます。
例の中のIPアドレスは、説明用に予約された範囲(203.0.113.0/24など)と社内用の範囲を使っています。
2-1. スコーピング:守る資産と範囲を決める
最初の段階は、CTEMで扱う範囲を決めるスコーピングです。
まず資産の一覧を作り、業務に欠かせない「クラウンジュエル(重要資産)」を決めてから、そこへ攻撃者が入り込める面を洗い出します。
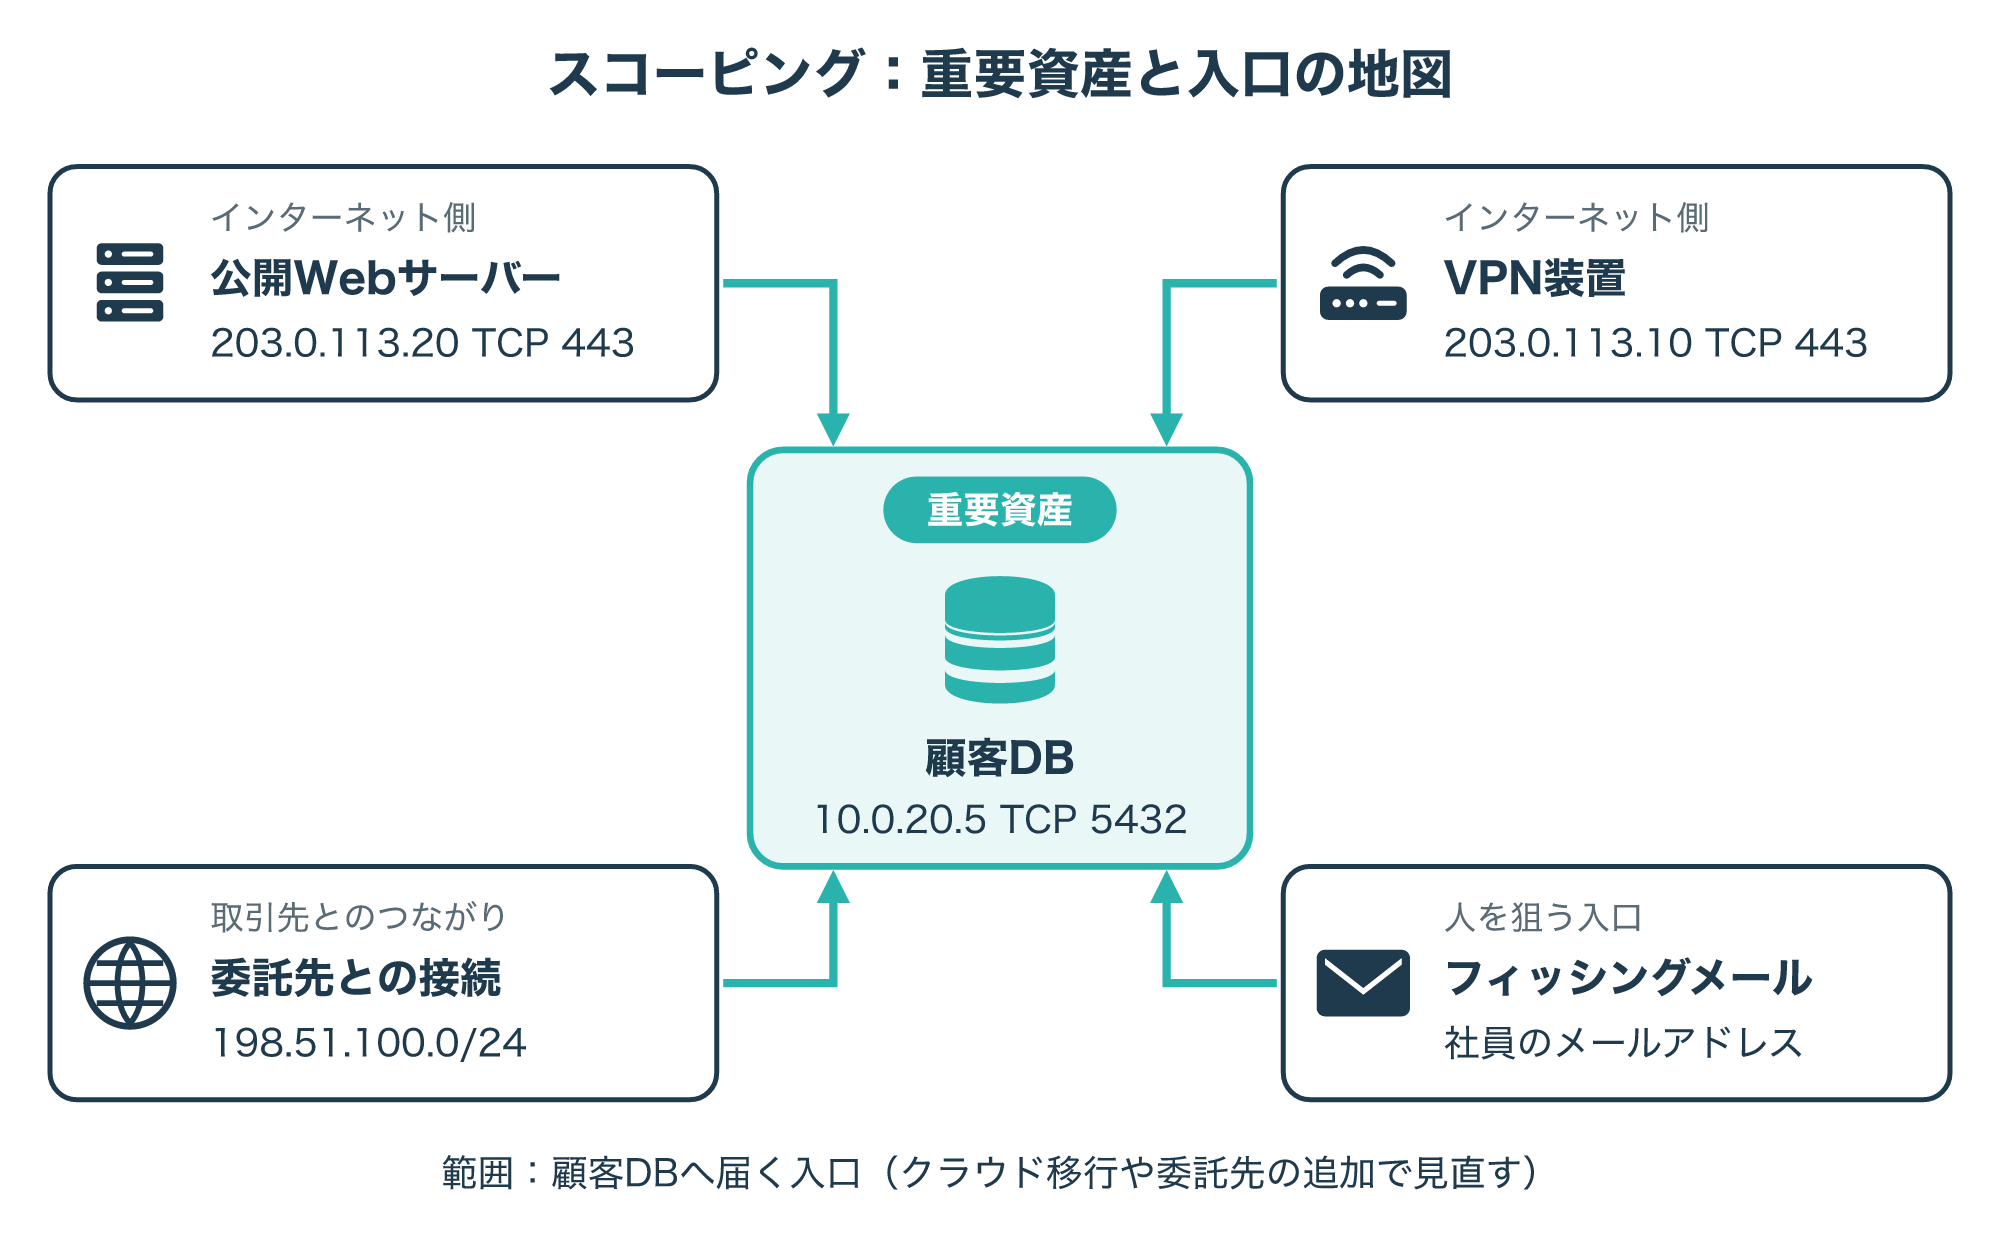
図の例では、顧客データベース(10.0.20.5、TCP 5432)を守るべき重要資産に置き、そこへ届きうる入口を周りに並べています。
公開Webサーバーやリモート接続用のVPN装置のようなインターネット側の入口に加え、委託先との接続や、社員を狙うフィッシングも入口の1つです。
スコーピングの結果は、重要資産の一覧と、それぞれへの入口の地図になり、あとの段階はこの地図をもとに進みます。
範囲を最初から会社全体に広げると、見つかる弱点が多すぎて手が止まりがちです。
「インターネットに公開している資産」や「顧客データにつながるシステム」のように、説明しやすい範囲から始めると進めやすくなります。
IBMの解説では、スコーピングを最も大事な段階の1つとし、クラウドへの移行や新しい委託先の追加など、環境が大きく変わったときに見直すとしています(参考1)。
2-2. 発見:資産と弱点を継続的に洗い出す
2つ目の段階は、範囲の中にある資産と弱点を見つける発見です。
脆弱性スキャンや、攻撃者の目線で入口を探すASM(アタックサーフェスマネジメント)などの道具を組み合わせて、範囲の中を継続的に調べます。
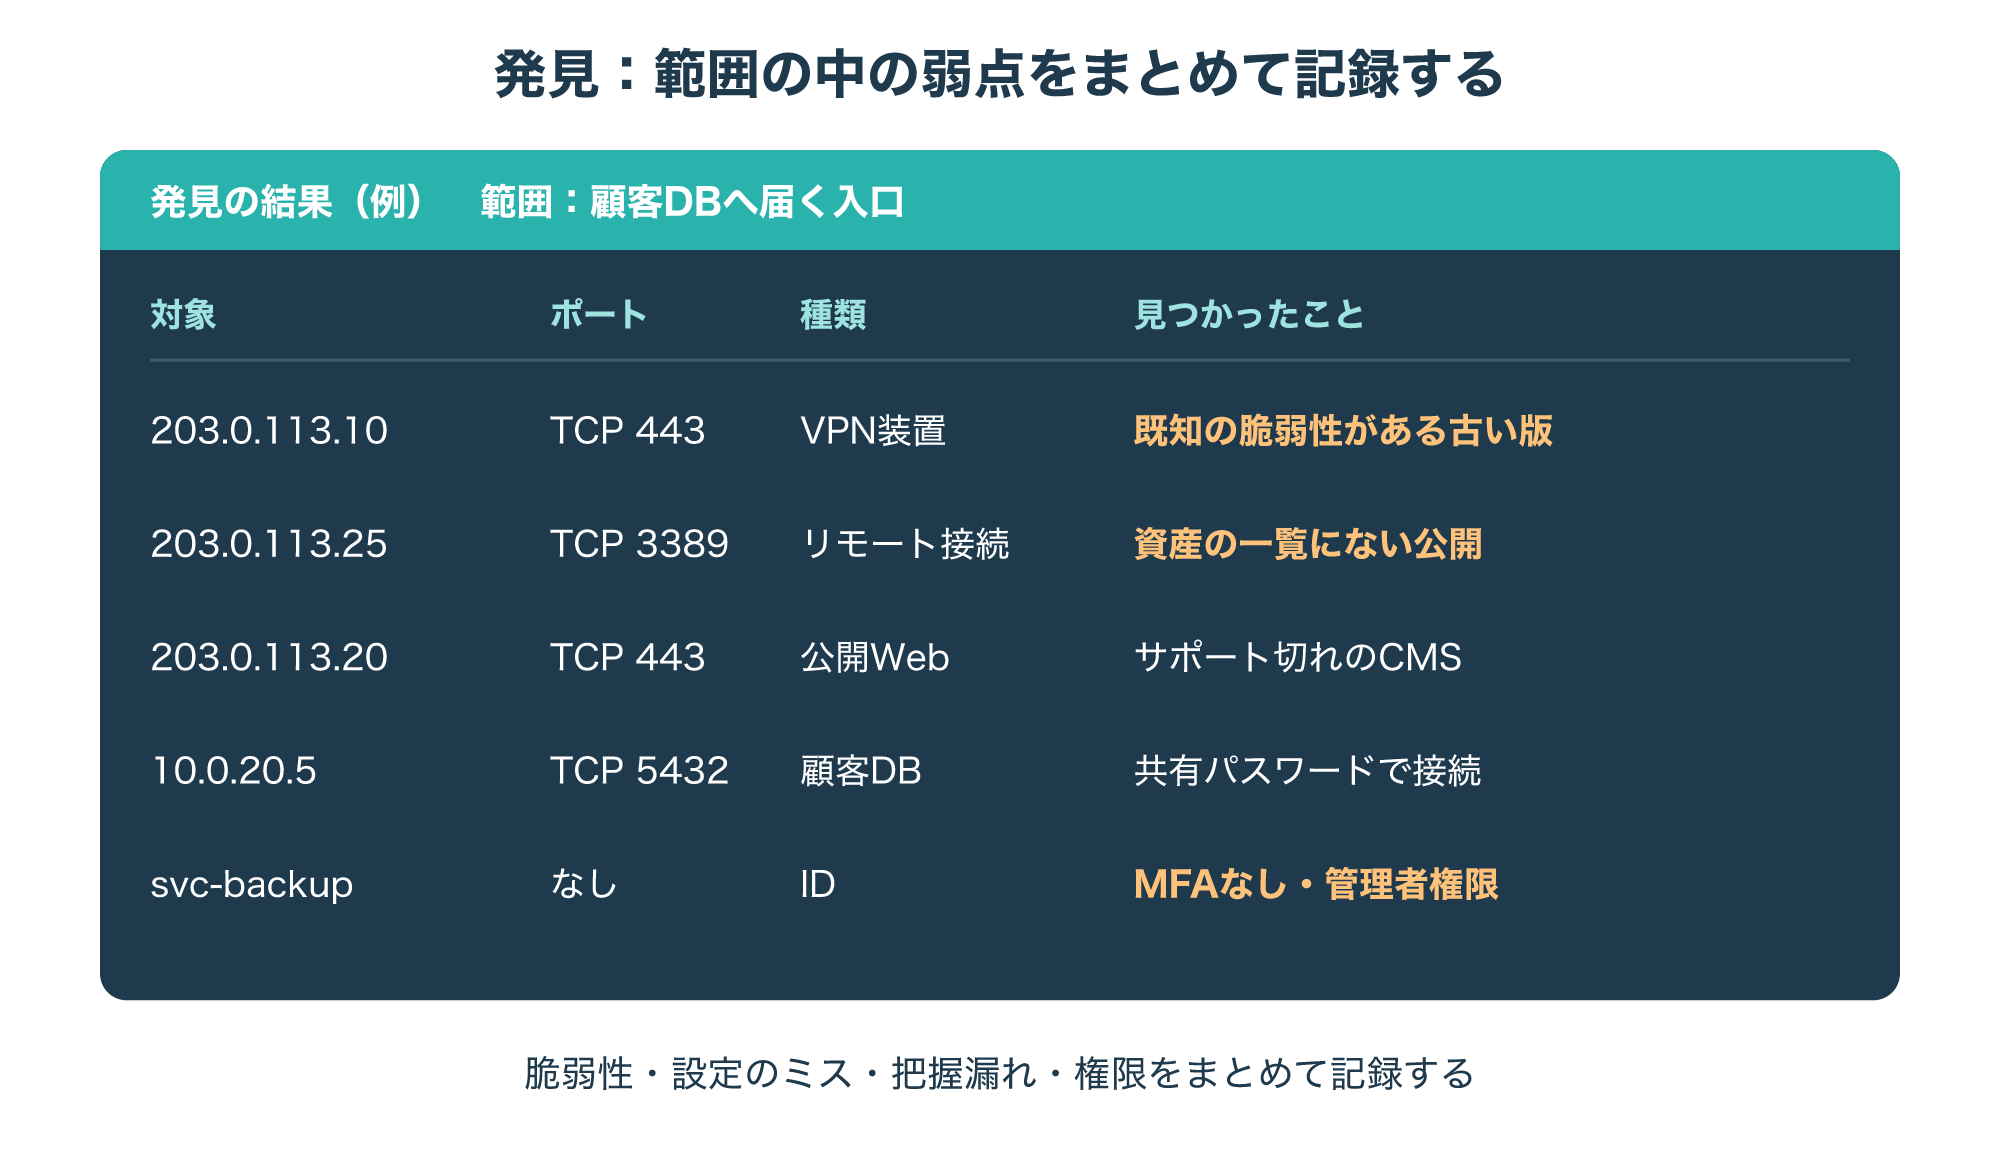
図の結果には、ソフトウェアの脆弱性だけでなく、資産の一覧になかったリモート接続(RDP、TCP 3389)の公開や、権限の広いサービスアカウントも並んでいます。
攻撃者は脆弱性だけでなく、設定のミスや管理されていない資産も入口にするため、発見ではそれらもまとめて記録します。
MITRE ATT&CKの対策でも、公開しているサービスが本当に公開すべきものかを確かめ、社内向けのものはアクセスを制限することが挙げられています(参考3)。
製品の脆弱性情報を調べるときは、IPAの脆弱性対策情報のページから、JVNやJVN iPediaといった脆弱性情報のデータベースや、緊急性の高い「重要なセキュリティ情報」をたどれます(参考4)。
使う道具には、脆弱性スキャンやASMのほか、Webアプリケーションを外から試すDAST、使っている部品の脆弱性を調べるSCA、IDへの攻撃を見つけるITDRなどが挙げられています。
道具ごとに見える範囲が違うため、1つの道具の結果だけで「この範囲に弱点はない」と決めつけないことが大切です。
IBMの解説では、発見で最も大事なのは「継続的」であることとされ、見つかった結果からスコーピングに戻って範囲を見直すこともあるとしています(参考1)。
2-3. 優先順位付け:4つの基準で並べる
3つ目の段階では、見つけた弱点をどの順番で直すかを決めます。
IBMの解説では、よく使われる基準として、悪用のしやすさ・業務での重要度・ほかの資産とのつながり・攻撃者に知られているかという情報の4つが挙げられています。
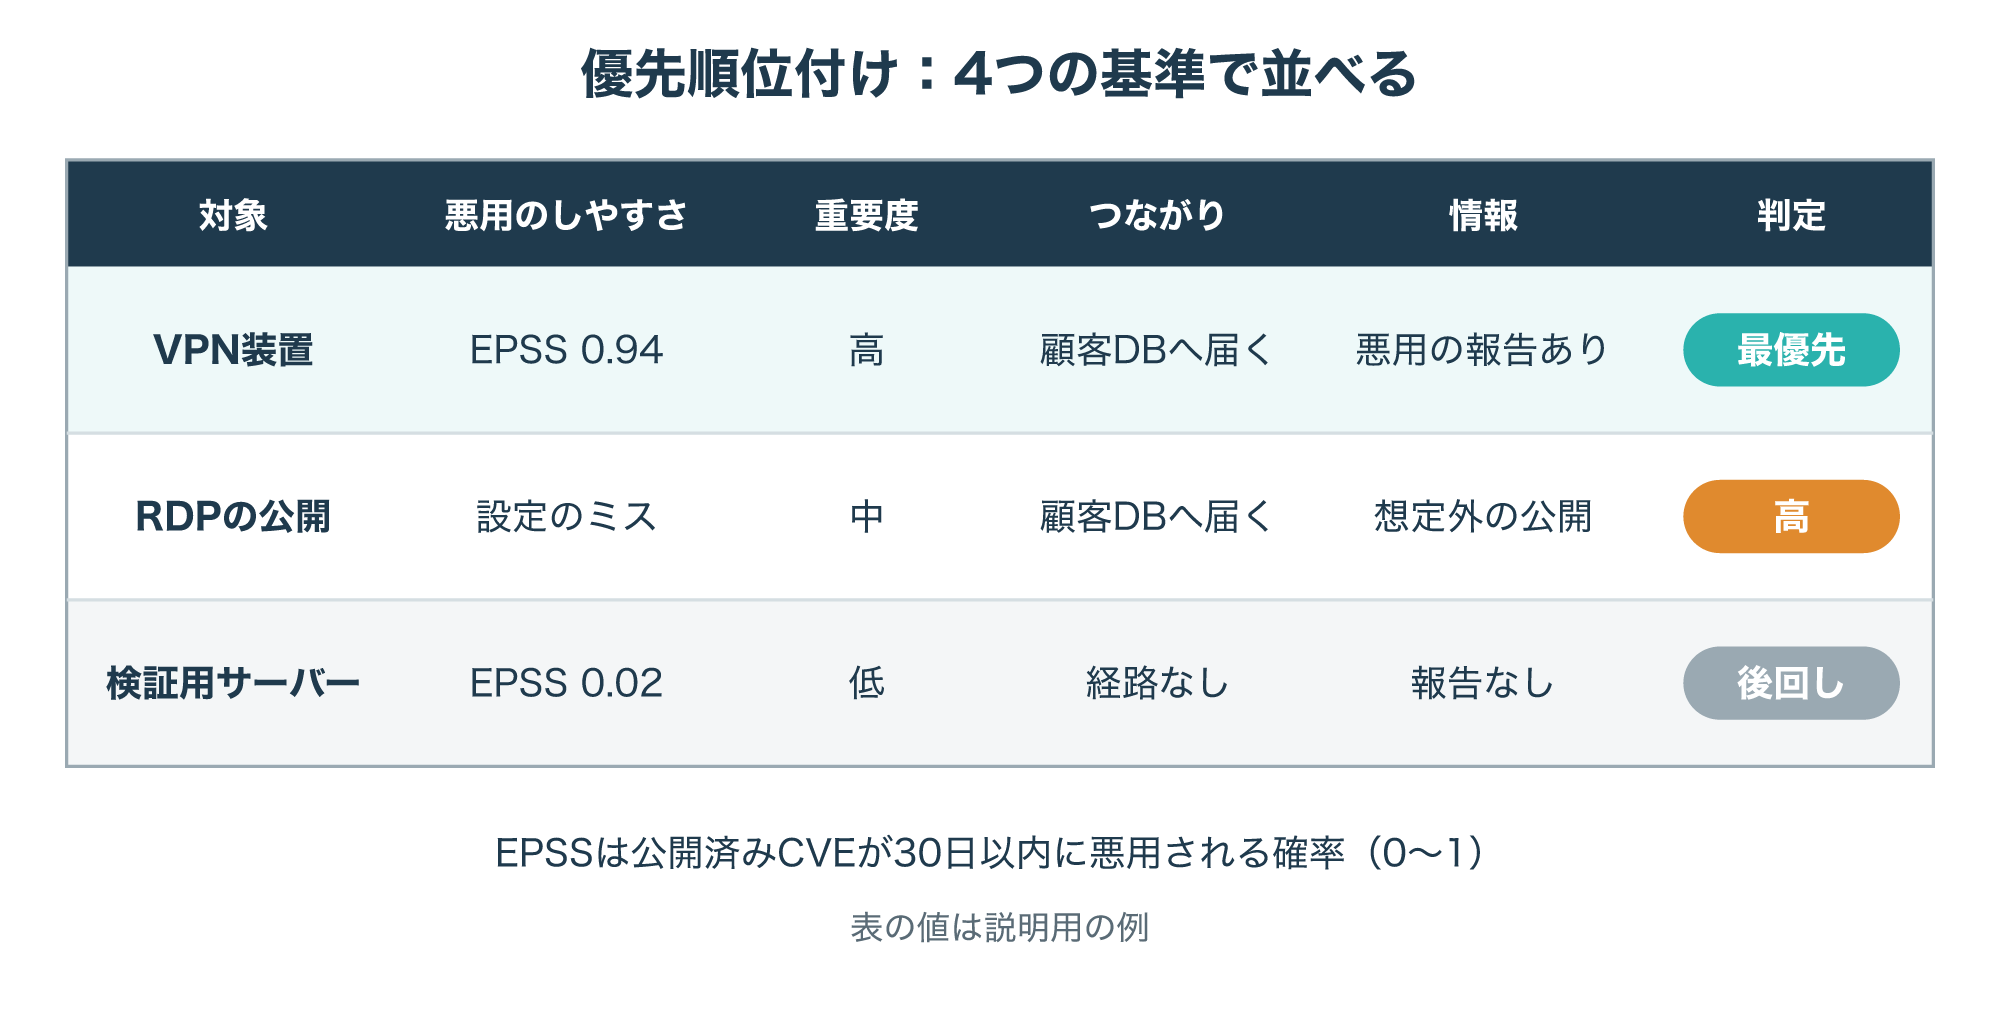
図の表では、VPN装置が4つの基準のすべてで危ない側にあるため、最優先になっています。
悪用のしやすさを数字で見る手がかりの1つが、FIRSTが公開しているEPSSです。
EPSSは、公開済みのCVEが今後30日以内に実際に悪用される確率を0〜1の値で示し、すべてのCVEについて毎日無料で公開されています(参考5)。
ただし、EPSSが付くのはCVEの番号がある脆弱性だけで、リモート接続の公開のような設定のミスには点数がありません。
そのため表の2行目のように、設定のミスは重要度とつながりで判断します。
RDPの公開は脆弱性ではありませんが、インターネットからだれでも接続を試せる状態で、奥の顧客データベースへ届きうる経路もあるため「高」にしています。
「つながり」は、弱点から重要資産までどんな道で届くかを見る基準で、4章で攻撃経路として詳しく扱います。
この段階の「届く」は、構成や権限から見て届きうるという意味で、本当に通れるかは次の検証で確かめます。
IBMの解説でも、つながりの基準には、弱点から重要資産までの連鎖を描く攻撃経路の分析が含まれることが多いとしています。
優先順位付けの成果物は、範囲の中のすべての弱点に順番が付いた一覧です(参考1)。
2-4. 検証:本当に通れるかを確かめる
4つ目の検証は、CTEMを従来の脆弱性管理と分ける大事な段階です。
見つけた弱点が実際に悪用できるのか、今の守りで止まるのかを、攻撃をまねて確かめます。
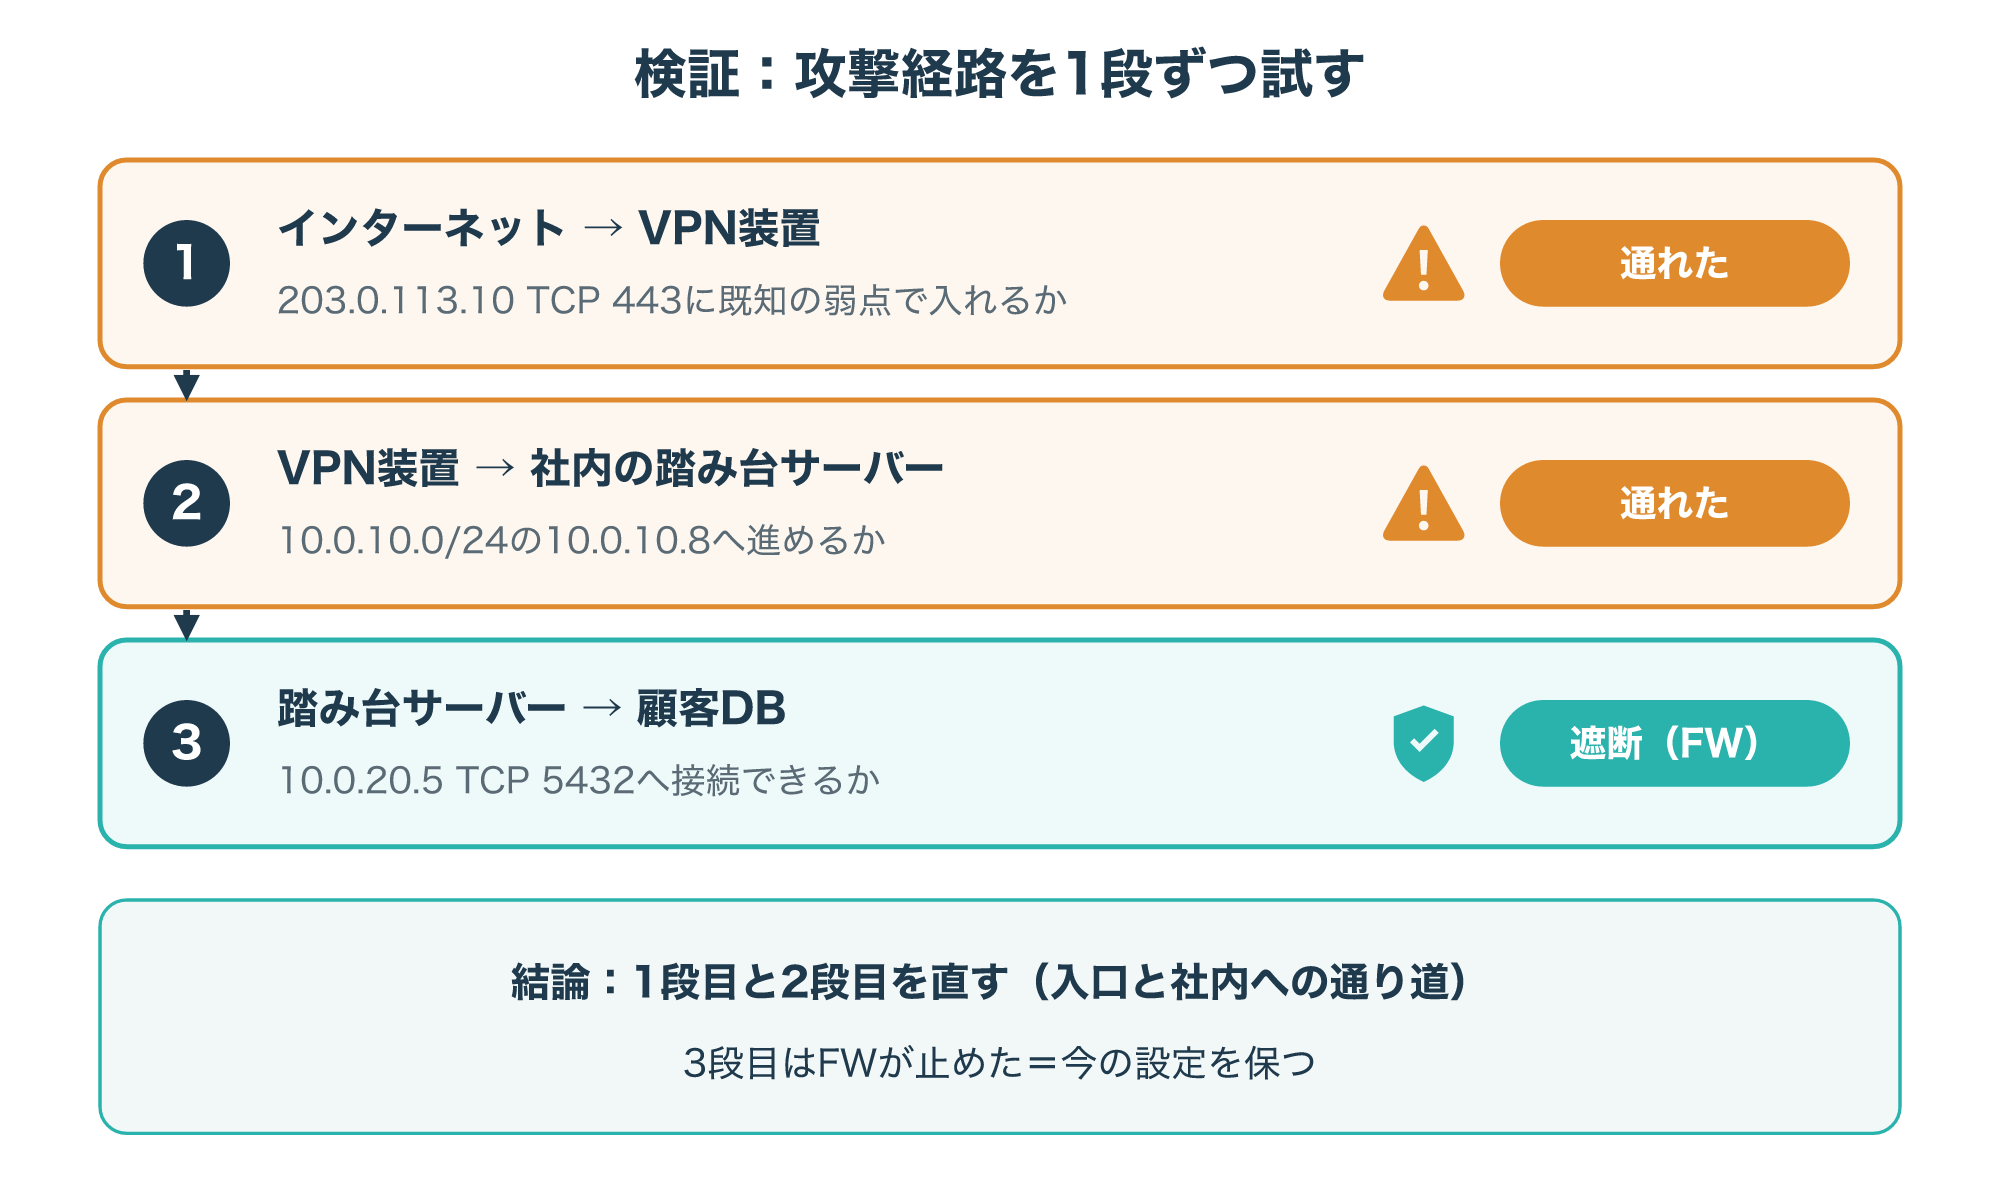
図の例では、インターネットからVPN装置へ入る1段目と、社内の踏み台サーバーへ進む2段目は通れてしまいました。
一方で、踏み台から顧客データベースへの3段目は、ファイアウォールが止めています。
ここで試したのは踏み台を経由するネットワークの経路で、共有のサービスアカウント「svc-backup」の認証情報を使う別の経路は4-1で扱います。
この結果から、直すべき場所は1段目と2段目で、3段目のファイアウォールは今の設定を保つべきだと分かります。
3段目で止まっていても1段目と2段目を残すと、守りがファイアウォール1枚に頼る状態になり、その設定を1つ誤るだけで顧客データベースまで届いてしまうからです。
反対に、入口の段から通れないと分かった弱点は優先度を下げられるので、検証には直す量をしぼる効果もあります。
理論上の弱点ではなく、実際に悪用できる弱点に人手を向けられることが、検証の大きな価値です。
IBMの解説では、検証で確かめることとして、弱点に届くか、ネットワークの条件で悪用できるか、今の守りで足りるか、悪用されたら何が起きるかが挙げられています。
確かめる方法には、人が攻撃者の役をするレッドチームや、自動のペネトレーションテストのツール、またはその組み合わせがあります(参考1)。
NISTのSP 800-115は、技術的なセキュリティテストの計画と実施、結果の分析、対策の立て方をまとめた手引きで、検証の計画を立てるときの参考になります(参考6)。
検証は本番の環境に影響することがあるため、試してよい範囲と時間を前もって決め、責任者の許可を得てから行いましょう。
2-5. 動員:直す人を動かし、直ったことを確かめる
最後の動員は、ここまでの結果をもとに、実際に直す人と仕組みを動かす段階です。
セキュリティの担当者だけでは直せないことが多いため、サーバーやネットワークの担当、業務の責任者を巻き込みます。
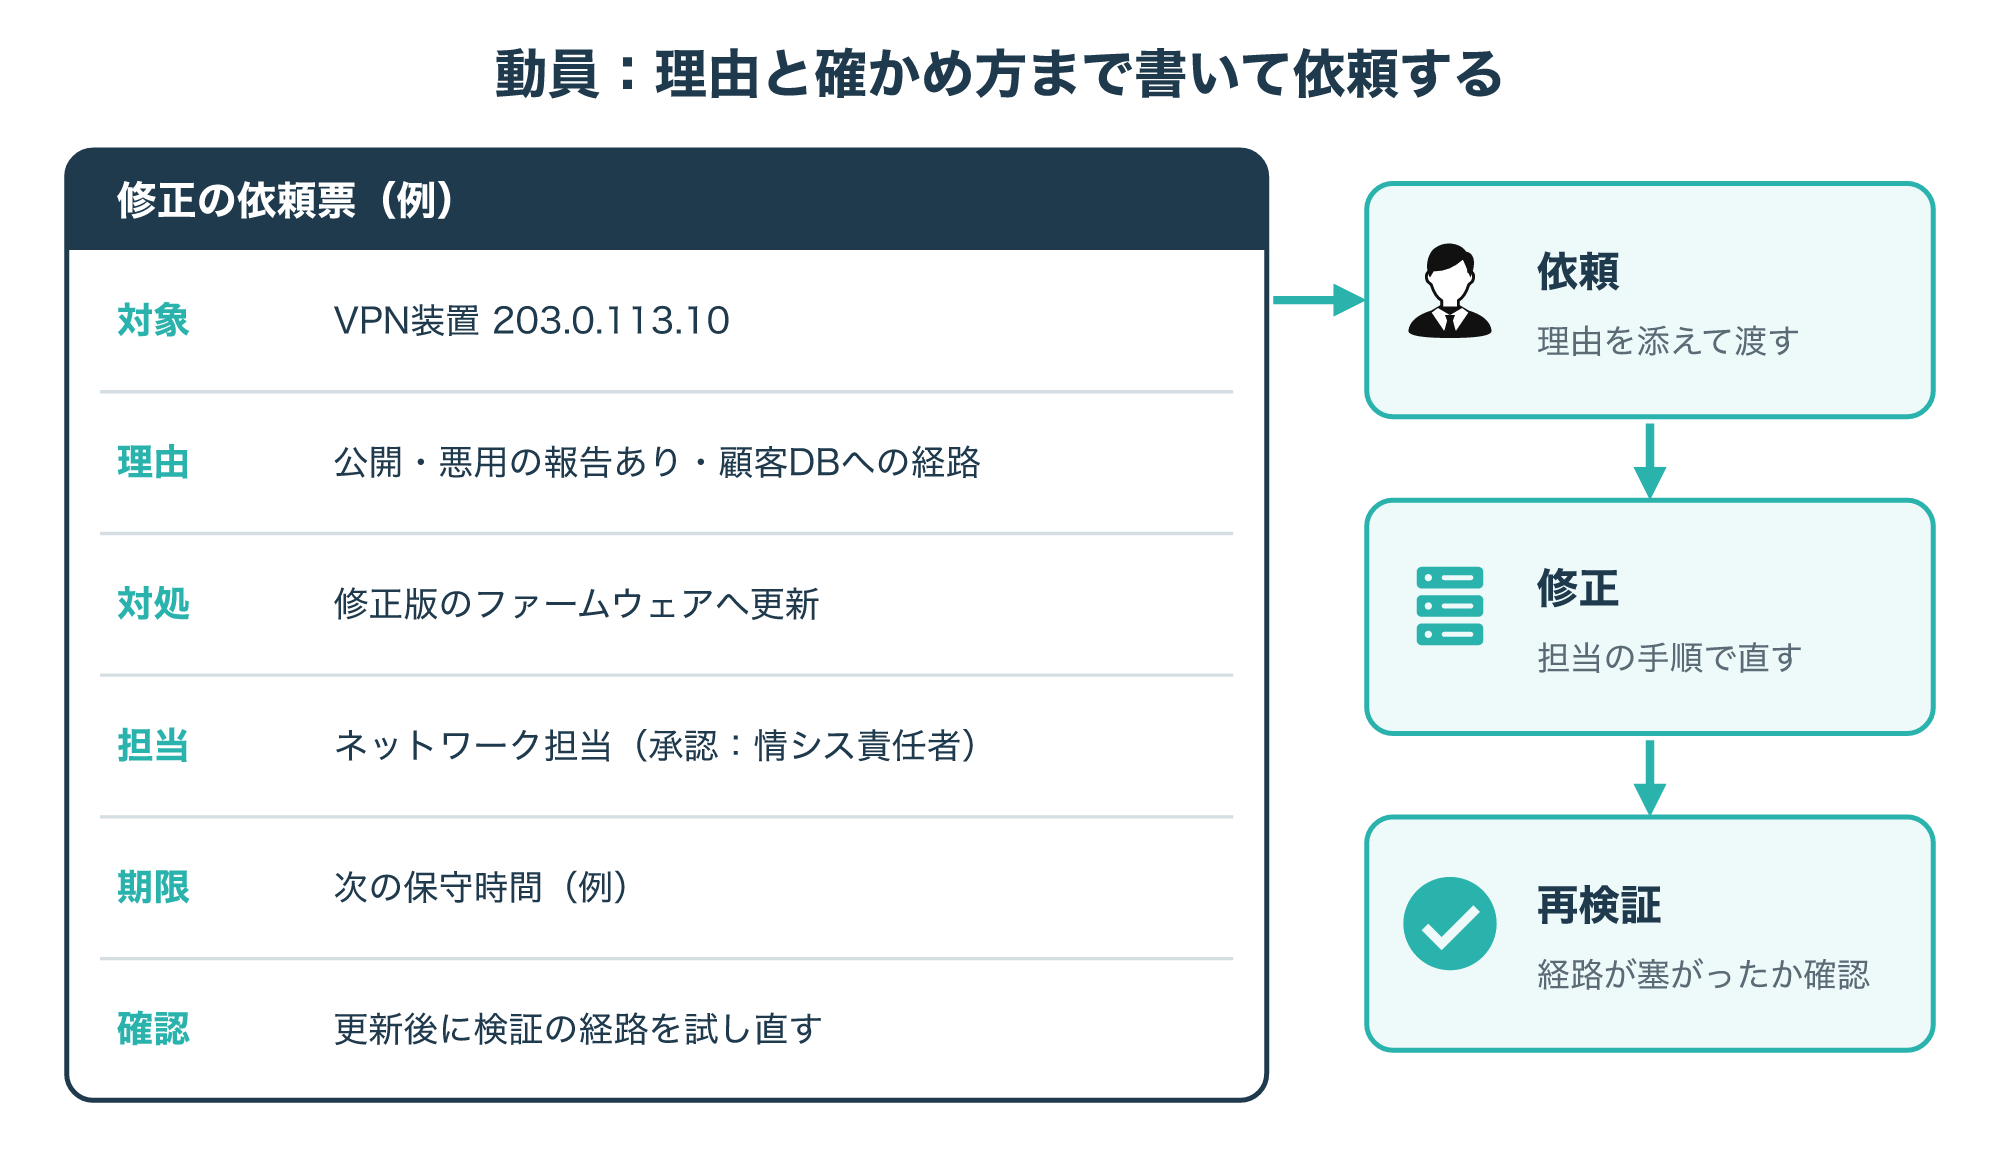
図のように、依頼には対象と対処だけでなく、なぜ先に直すのかという理由と、直ったことをどう確かめるかも書きます。
IBMの解説では、動員ではパッチの版や設定の変更など具体的な直し方を示し、優先した理由を説明して、各チームの仕事の流れに組み込むとしています。
公開されたままの認証情報や開いたままのポートのように、型が決まった弱点は自動化で直せることもあると説明されています(参考1)。
NISTのSP 800-40 Rev. 4は、パッチの管理を、見つける・順番を付ける・入手する・入れる・入ったことを確かめる流れとして整理しています。
同じ文書は、パッチの価値について業務の責任者と技術の担当者の考えが分かれやすいことにも触れ、パッチを予防保守として位置づけています(参考7)。
直したあとは、2-4と同じ経路をもう一度試し、本当に塞がったかを確かめてから依頼を閉じます。
脆弱性管理・ASM・ペネトレーションテストとの違い
3-1. 従来の脆弱性管理との違い
CTEMは脆弱性管理を置きかえるものではなく、脆弱性管理を広げて深めたものと考えると分かりやすくなります。
従来の脆弱性管理でも、見つけた弱点は深刻度に応じて、直す・影響を和らげる・あえて手を付けないのどれかを選び、直ったかを確かめてから報告します。
IBMの解説でも、CTEMは脆弱性管理の多くの要素を取り込みつつ、範囲を広げ、頻度を上げ、焦点をしぼったものと説明されています(参考1)。
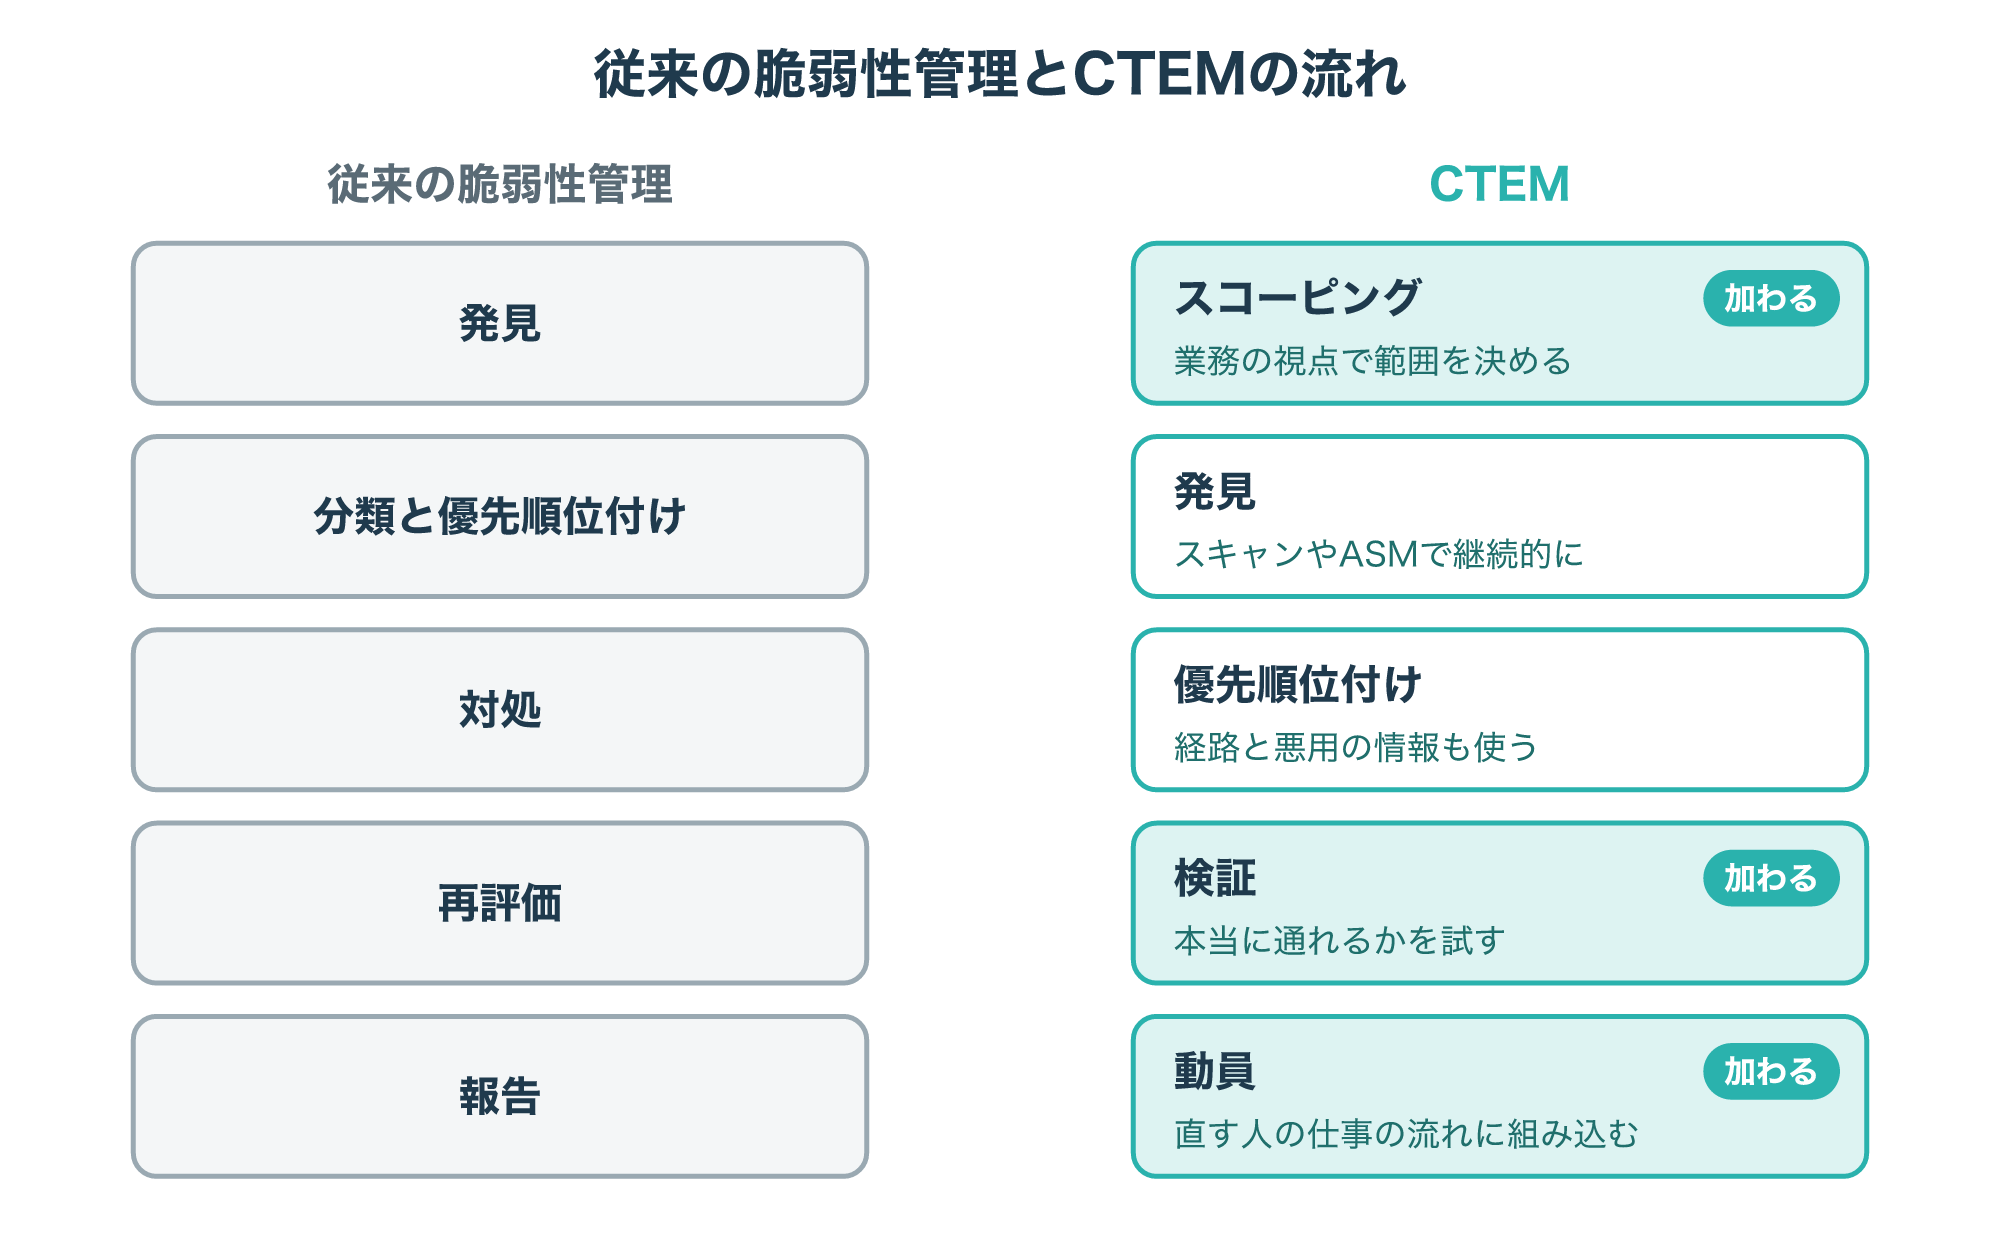
図の左は、IBMの解説に沿った従来の脆弱性管理の流れで、発見から報告までが1本の流れになっています。
右のCTEMでは、最初に業務の視点で範囲を決めるスコーピングがあり、途中に本当に通れるかを試す検証が入ります。
また、報告で終わらず、直す人の仕事の流れに組み込む動員までを1つの周に含めます。
出発点の違いも大きく、従来の脆弱性管理が「見つかった弱点の一覧」から始まるのに対し、CTEMは「守るべき資産」から始まります。
すでに脆弱性スキャンや月例の更新を行っている会社なら、それは発見と動員の一部として、そのままCTEMの土台になります。
3-2. ASM・ペネトレーションテスト・BASとの関係
CTEMを調べると、ASMやペネトレーションテスト、BASといった言葉も一緒に出てきます。
これらはCTEMと並ぶ別の取り組みではなく、CTEMのどこかの段階で使う手段と考えると整理しやすくなります。
| 取り組み | 答える問い | CTEMで主に使う段階 |
|---|---|---|
| 脆弱性アセスメント | どの資産にどんな弱点があるか | 発見 |
| ASM | 攻撃者から見える入口はどこか | スコーピング・発見 |
| ペネトレーションテスト | 弱点を突いて実際に侵入できるか | 検証 |
| BAS | 攻撃をまねたときに守りの仕組みが働くか | 検証 |
| レッドチーム | 組織として攻撃に気づき対応できるか | 検証 |
IBMの解説では、ASMは攻撃者の目線で会社のネットワークを見て入口を探す道具、BAS(侵害と攻撃のシミュレーション)は攻撃を自動で継続的にまねて守りの仕組みを試す道具とされています(参考1)。
ASMで入口を見つけ、脆弱性アセスメントで弱点を調べ、ペネトレーションテストやBASで通れるかを試す、という順につながります。
それぞれの詳しい仕組みは、記事の最後で紹介する解説記事にまとめています。
攻撃経路で優先順位を付ける考え方
4-1. 攻撃経路とチョークポイント
CTEMの優先順位付けで特に役立つのが、弱点を1つずつではなく「道」として見る攻撃経路の考え方です。
攻撃者は1つの弱点だけで目的を果たすとは限らず、入口から社内の機器やIDを伝って重要資産へ近づきます。
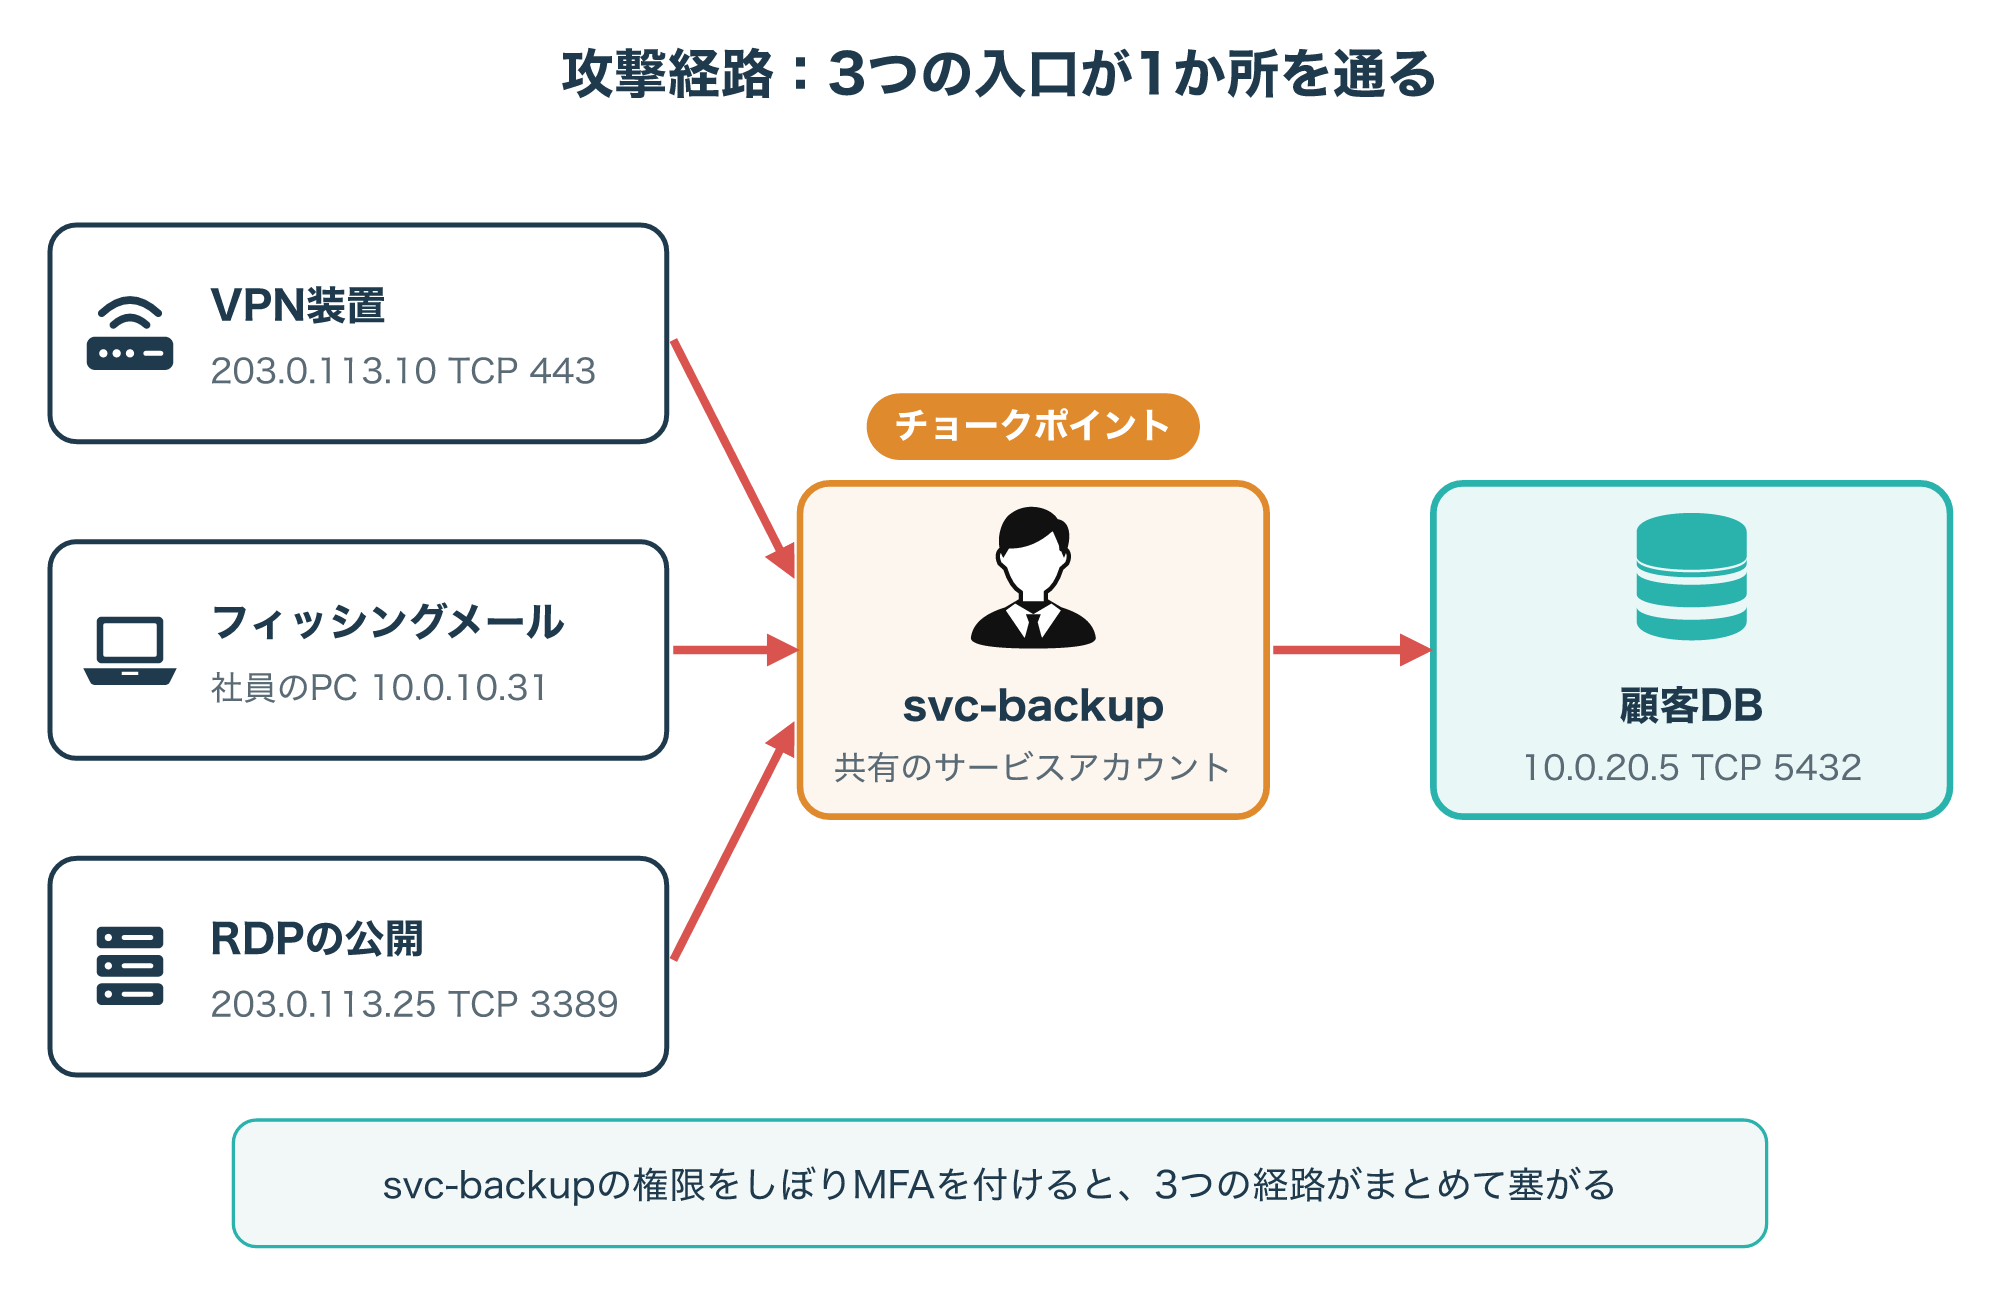
図の例では、VPN装置・社員のPC・リモート接続という3つの入口からの経路が、どれも共有のサービスアカウント「svc-backup」を通って顧客データベースへ届いています。
2-4で試した踏み台からの経路はファイアウォールで止まりましたが、この例ではsvc-backupの認証情報を使うと、ファイアウォールが許可しているバックアップの通信として顧客データベースへ接続できる想定です。
このように多くの経路が通る1か所を、チョークポイントと呼びます。
Microsoftの説明でも、攻撃経路は攻撃者がどのように侵入しうるかを示すものとされ、多くの経路が通るチョークポイントに注目する使い方が紹介されています(参考2)。
この例なら、svc-backupの権限をしぼり、MFAを付けることで、3つの経路をまとめて塞げます。
MITRE ATT&CKの対策でも、サービスアカウントに必要最小限の権限だけを与えることや、公開するサーバーをDMZなどで社内から分けることが挙げられています(参考3)。
チョークポイントを探すときは、図のように入口から重要資産までの経路を書き出し、どの経路にも出てくる機器やアカウントを数えます。
共有のサービスアカウントや、多くの機器に管理者として入れるアカウントは、チョークポイントになりやすい場所です。
入口の弱点を1つずつ直すことも大切ですが、チョークポイントを先に直すと、少ない手間で重要資産までの道を減らせます。
攻撃経路を描くときは、入口、途中で使われる機器やID、重要資産の3つを順に書き出すと整理しやすくなります。
IDや権限の情報も必要になるため、ネットワークの担当だけでなく、IDを管理する担当にも加わってもらいましょう。
4-2. CVSS・EPSS・公開状態を組み合わせて判断する
攻撃経路が描けたら、点数や悪用の情報と組み合わせて、直す順番の決まりを作っておくと判断がぶれにくくなります。
次の図は、3つの問いで優先度を分ける決まりの一例です。
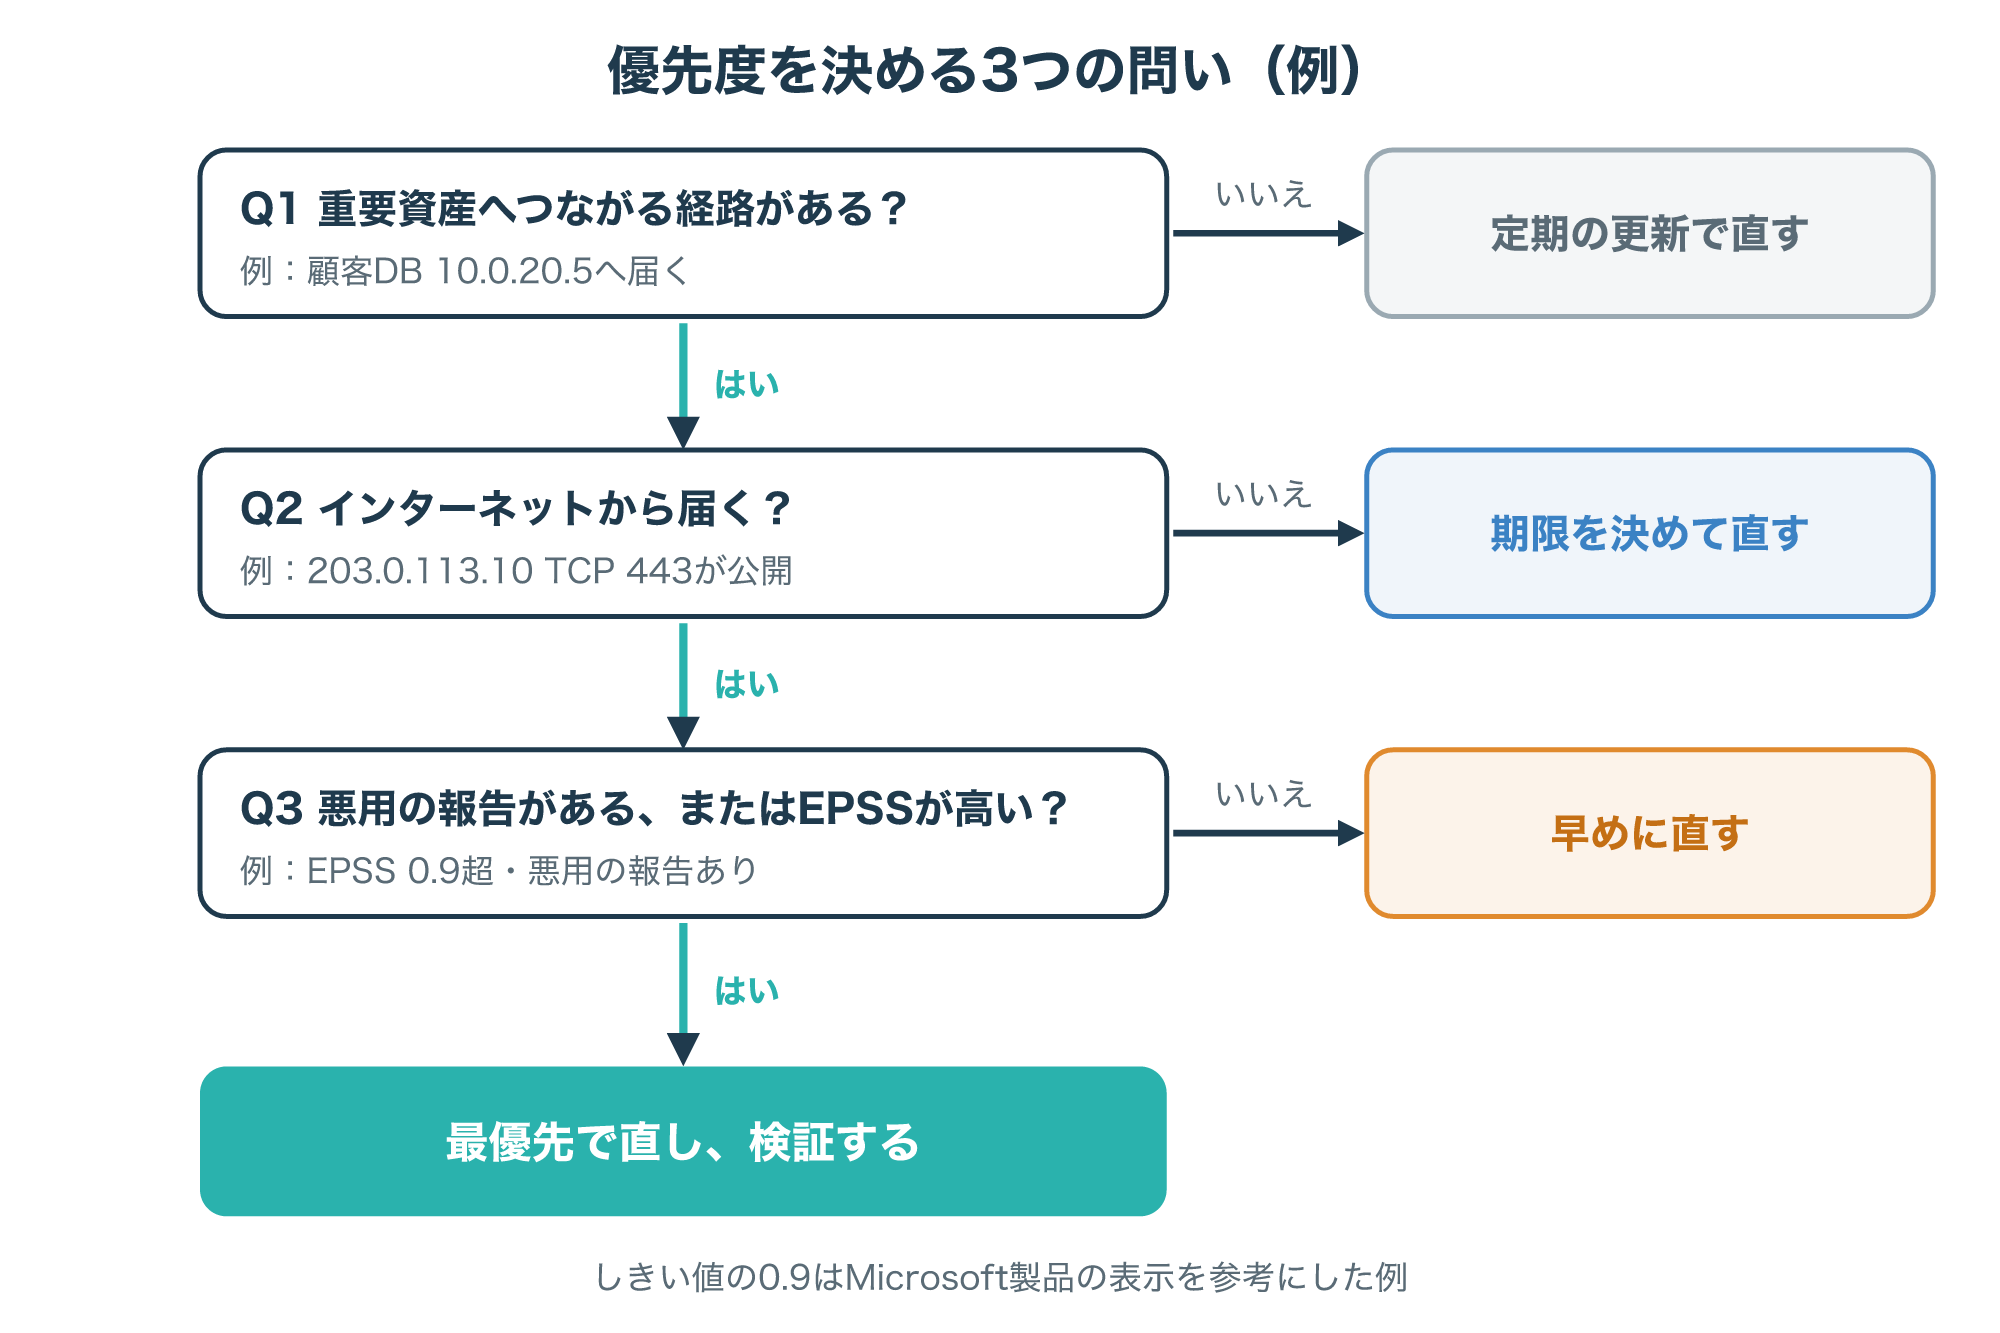
図では、まず重要資産へつながる経路があるかを問い、なければ定期の更新で直す扱いにしています。
経路があってインターネットから届き、さらに悪用の報告があるかEPSSが高い弱点だけを、最優先にしています。
Microsoft Defender Vulnerability Managementの画面では、CVEごとにEPSSの値が表示され、0.9を超えると急いで対処すべきことが分かる表示に変わります。
また、悪用の手段が出回っているかで絞り込んだり、その弱点を持つ機器の台数を確かめたりもできます(参考9)。
FIRSTは、EPSSをCVSSや、すでに悪用が確かめられた脆弱性の一覧(KEV)と組み合わせて使う方法を案内しています(参考5)。
図の0.9は、この製品の表示を参考にした例にすぎず、自社のしきい値は、直せる量や重要資産の数に合わせて決めます。
決まりを作ったら、どの弱点をなぜその順番にしたのかを記録しておくと、あとで見直すときの手がかりになります。
CTEMの始め方と指標
5-1. 小さな範囲で1周回してみる
CTEMを始めるときは、最初から完璧な仕組みを作るより、小さな範囲で5つの段階を1周回してみるのがおすすめです。
英国のNCSCの脆弱性管理の手引きも、最初は見つかる問題の多さに圧倒されやすいので、重要なシステムにしぼるなど小さく始めて広げるよう勧めています。
同じ手引きは、脆弱性管理はIT運用だけでなくセキュリティやリスクの担当も関わる取り組みで、経営層を巻き込む必要があることにも触れています(参考8)。
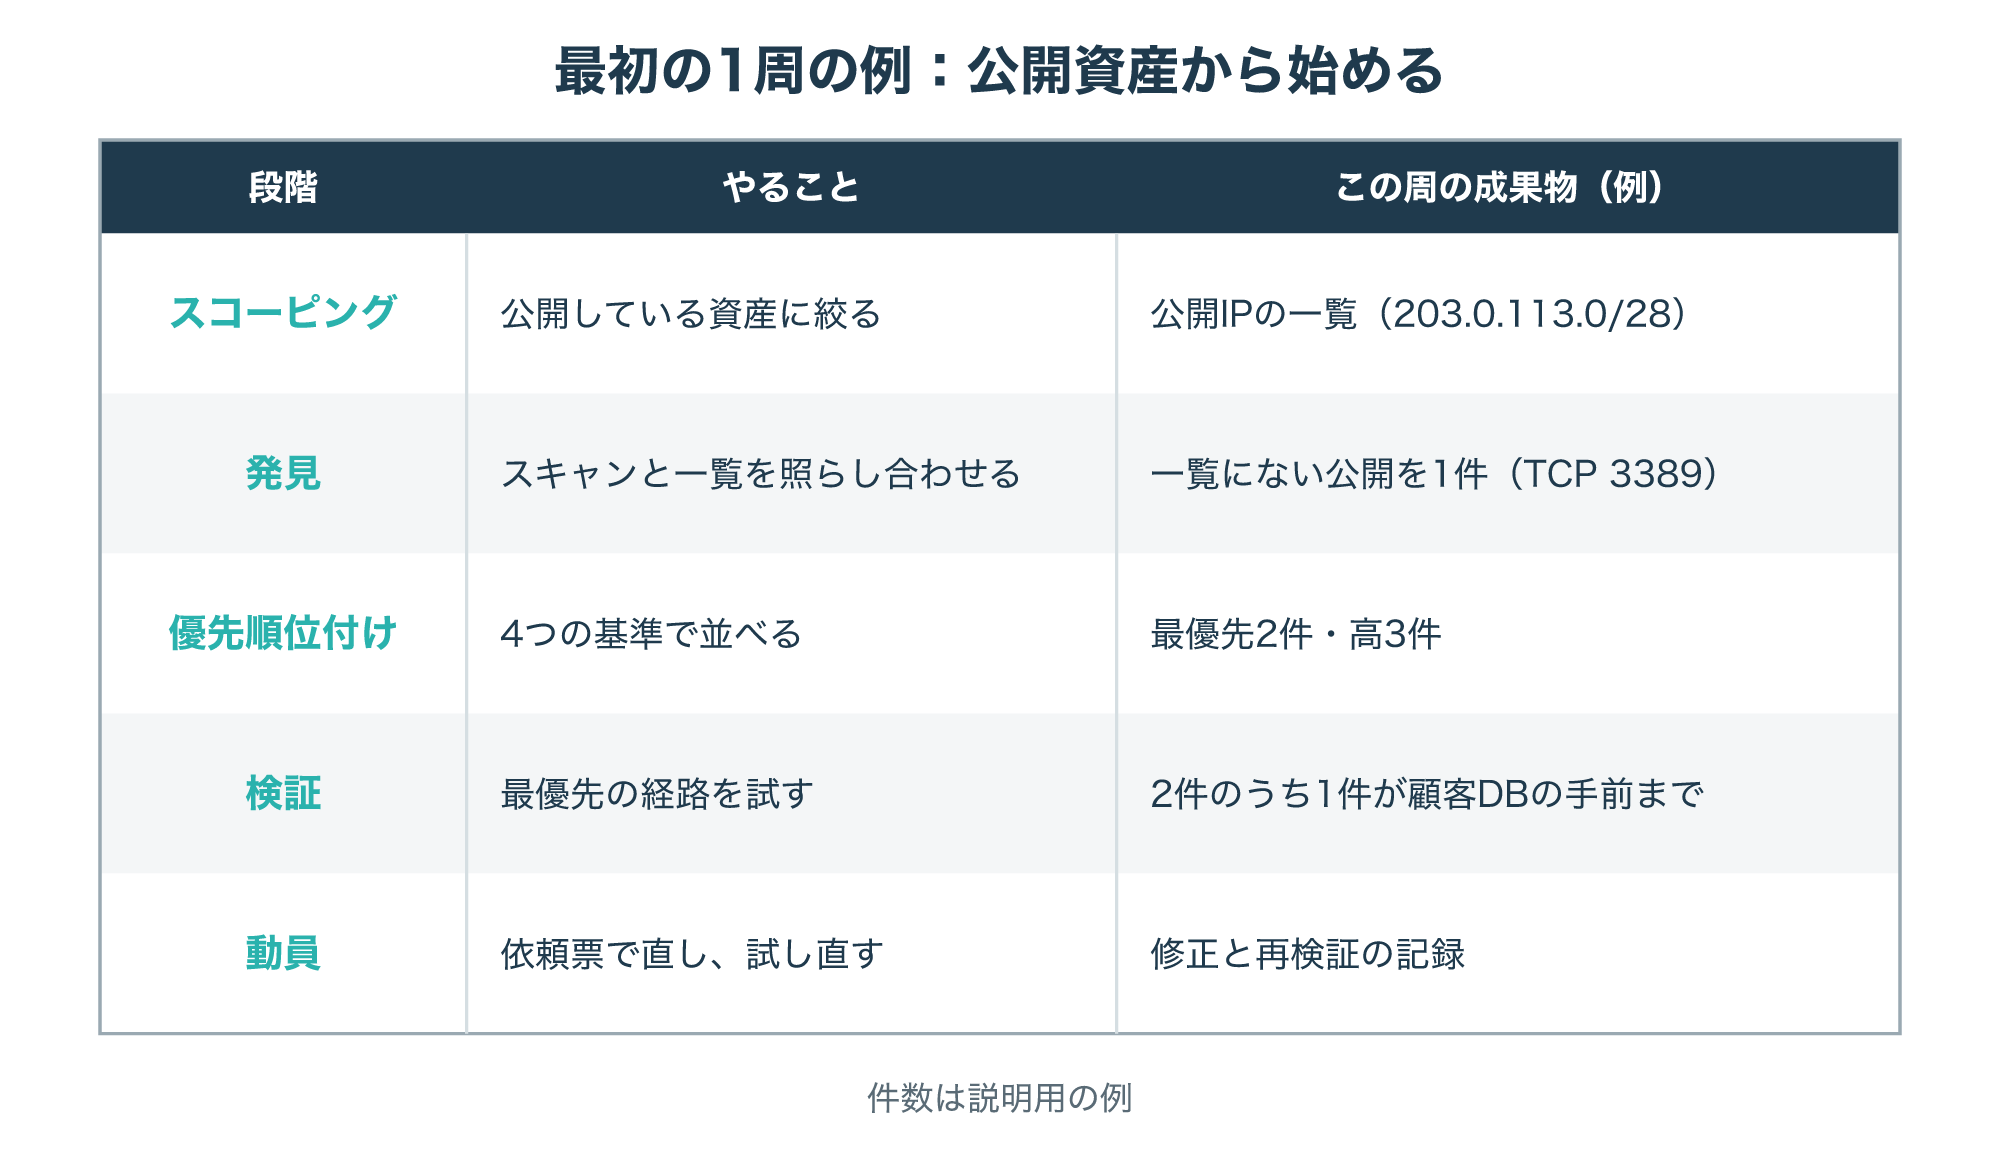
図の例では、インターネットに公開している資産だけにしぼって、1周目を回しています。
公開IPの一覧と、スキャンで見つかった公開ポートを照らし合わせるだけでも、一覧にない公開が見つかることがあります。
1周目で大切なのは、件数を減らすことより、だれが範囲を決め、だれが直し、だれが確かめるかという役割を決めることです。
1周にかかる期間は範囲や体制によって変わるため、最初は期限を細かく決めすぎず、5つの段階を一通り終えることを目標にします。
1周目の記録には、範囲に入れた資産と入れなかった資産、その理由も残しておくと、2周目で範囲を広げるときに判断しやすくなります。
役割が決まれば、2周目からは範囲をクラウドや社内のIDへ広げていけます。
5-2. 進み具合を測る指標と注意点
CTEMの進み具合は、見つけた脆弱性の件数だけで測ると、件数が増えたのか守りが弱くなったのか分からなくなります。
そこで、攻撃者から見た「届きやすさ」がどう変わったかを示す指標を選びます。
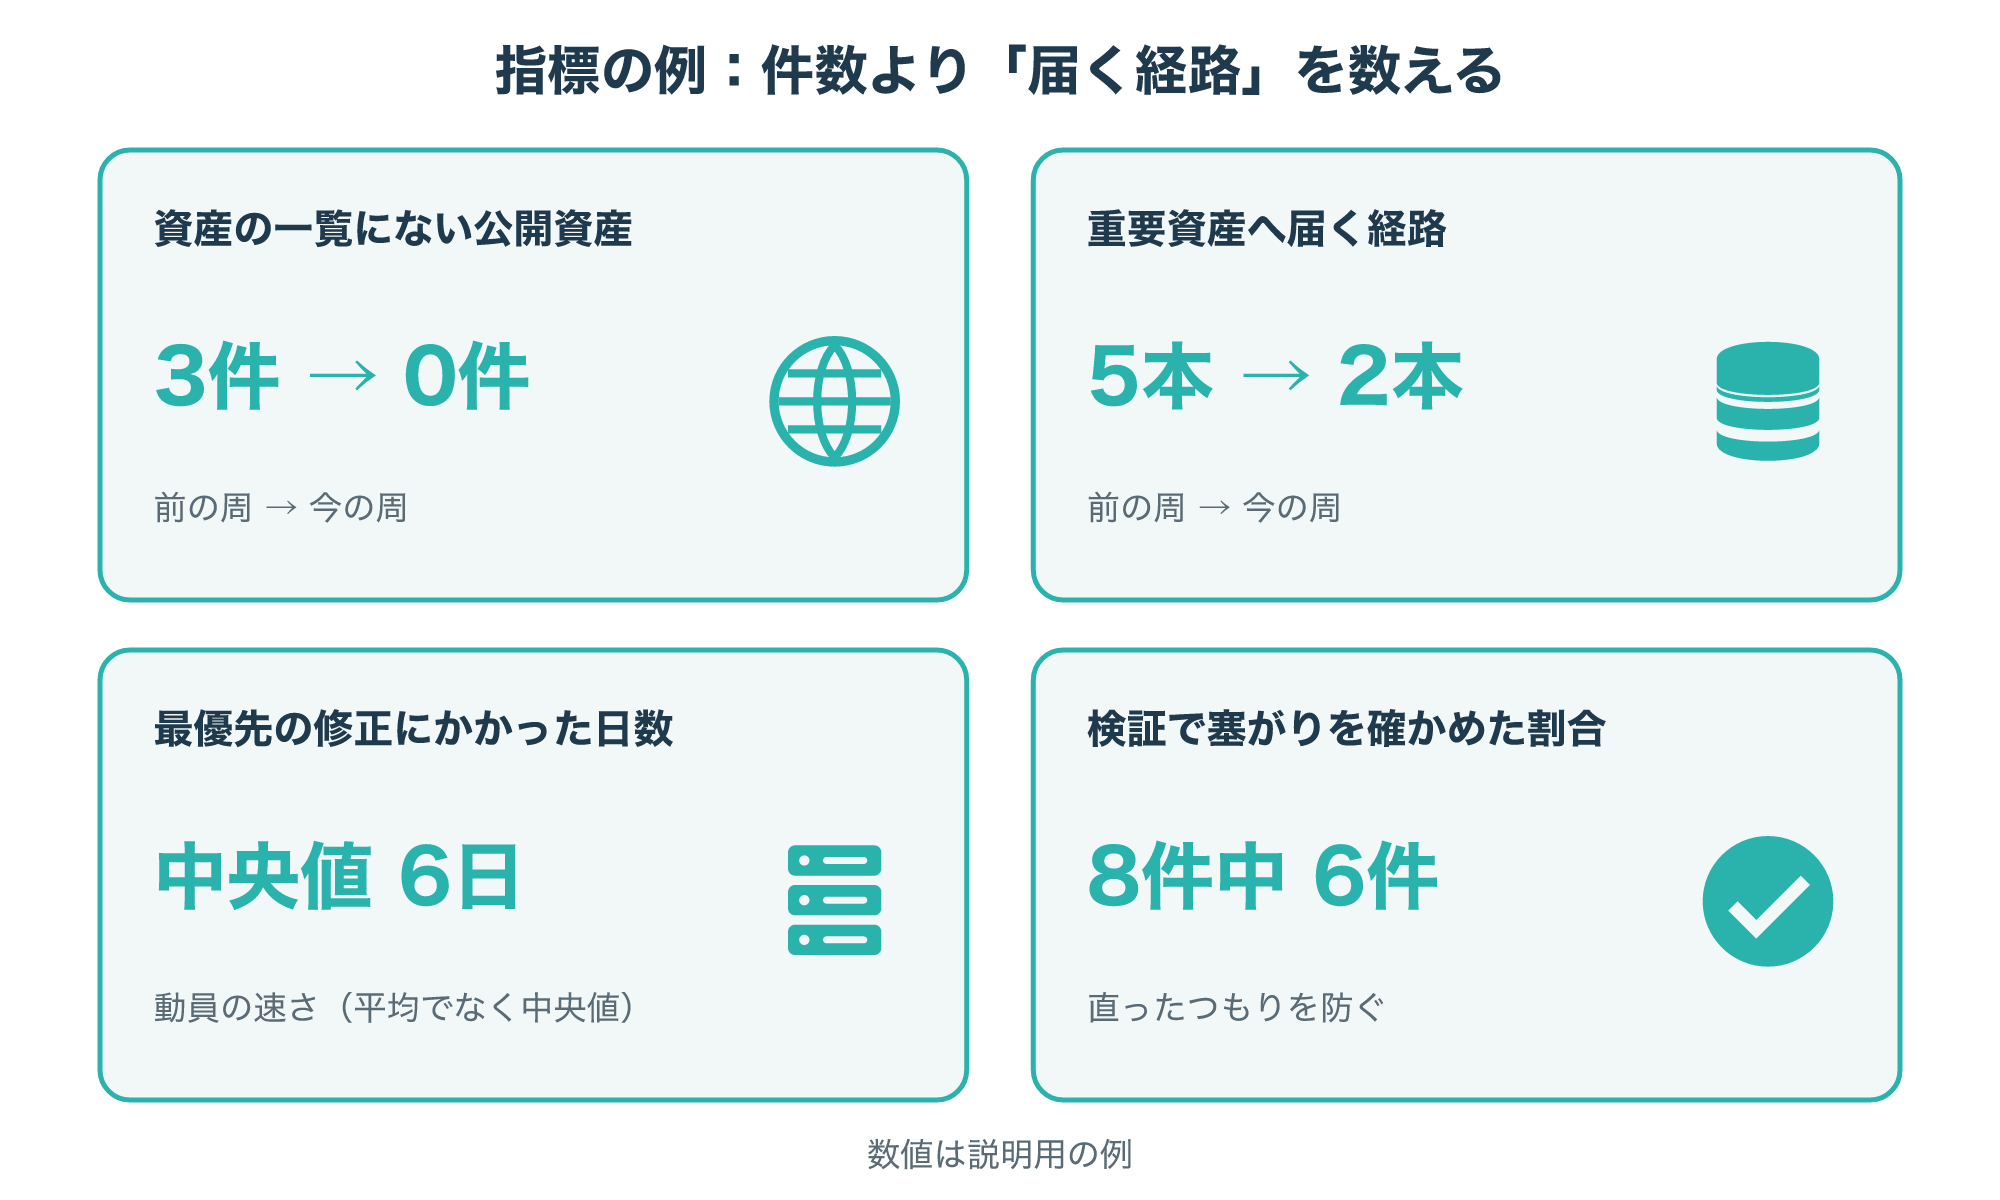
図の値は説明用の例ですが、一覧にない公開資産の数や、重要資産へ届く経路の本数は、CTEMの効果をそのまま表します。
指標は少なく選び、毎周同じ定義で数えることが大切です。
数え方が周ごとに変わると、良くなったのか、数え方が変わっただけなのかを区別できなくなるからです。
IBMの解説は、CTEMの利点として、業務への影響で直す順番を説明できるため、経営層にリスクや必要な投資を伝えやすくなることを挙げています。
また、ときどき撮った点検結果を並べるのではなく、弱点どうしのつながりも含めた今の状態を見られることも利点とされています。
同じ解説では、脆弱性管理の製品が平均検知時間(MTTD)や平均対応時間(MTTR)を報告でき、CTEMはMTTRを短くする助けになるとしています。
図の日数は、長引いた1件に引っ張られにくいよう平均(MTTR)ではなく中央値で示した例で、どちらで数えるかを決めたら毎周そろえます。
一方で、CTEMは継続して回すために道具や人の費用がかかり、中堅の会社には負担が大きいことや、部署をまたぐ調整で修正が滞りやすいことも課題として挙げられています(参考1)。
製品の宣伝には効果の大きな数字が並ぶこともありますが、自社の範囲と指標で、前の周と比べて確かめることが大切です。
NCSCの手引きは、どうしても更新できない理由がある場合、更新しないという判断は経営層が持つリスクの判断だとしています。
同じ手引きは、組織の変化や新しい脅威に合わせて、脆弱性管理の進め方そのものも見直し続けるよう勧めています(参考8)。
- CTEMは製品を入れれば終わりではなく、範囲決め・検証・動員の役割まで決めて回す取り組み
- 検証は本番に影響することがあるため、範囲と時間を決め、責任者の許可を得てから行う
- 指標は件数より、重要資産へ届く経路と直す速さを前の周と比べて見る
よくある質問
6-1. CTEMでよくある質問
Q1. CTEMは製品の名前ですか?
CTEMは製品の名前ではなく、調査会社のGartnerが打ち出した、脅威へのさらされ具合を管理する進め方の枠組みです。
「CTEM対応」とうたう製品は、5つの段階のうちの一部、たとえば発見や優先順位付けを手伝う道具だと考えましょう。
製品を選ぶときは、どの段階を受け持つのかと、自社の範囲に合うのかを確かめることが大切です。
Q2. 中小企業でも取り組めますか?
範囲をしぼれば、規模にかかわらず考え方を取り入れられます。
たとえば、公開しているサーバーや機器の一覧を作り、IPAの脆弱性対策情報や無料で公開されているEPSSの値と照らし合わせるだけでも、優先順位付けの第一歩になります。
すべてを自社で回すのが難しければ、検証の部分だけを外部の専門家に頼む方法もあります。
外部に頼む場合も、試してよい対象と範囲、時間を、前もって書面で決めておきましょう。
Q3. BAS・ペネトレーションテスト・レッドチームはどう使い分けますか?
どれも検証の段階で使う方法ですが、だれが行い、何を確かめるかが違います。
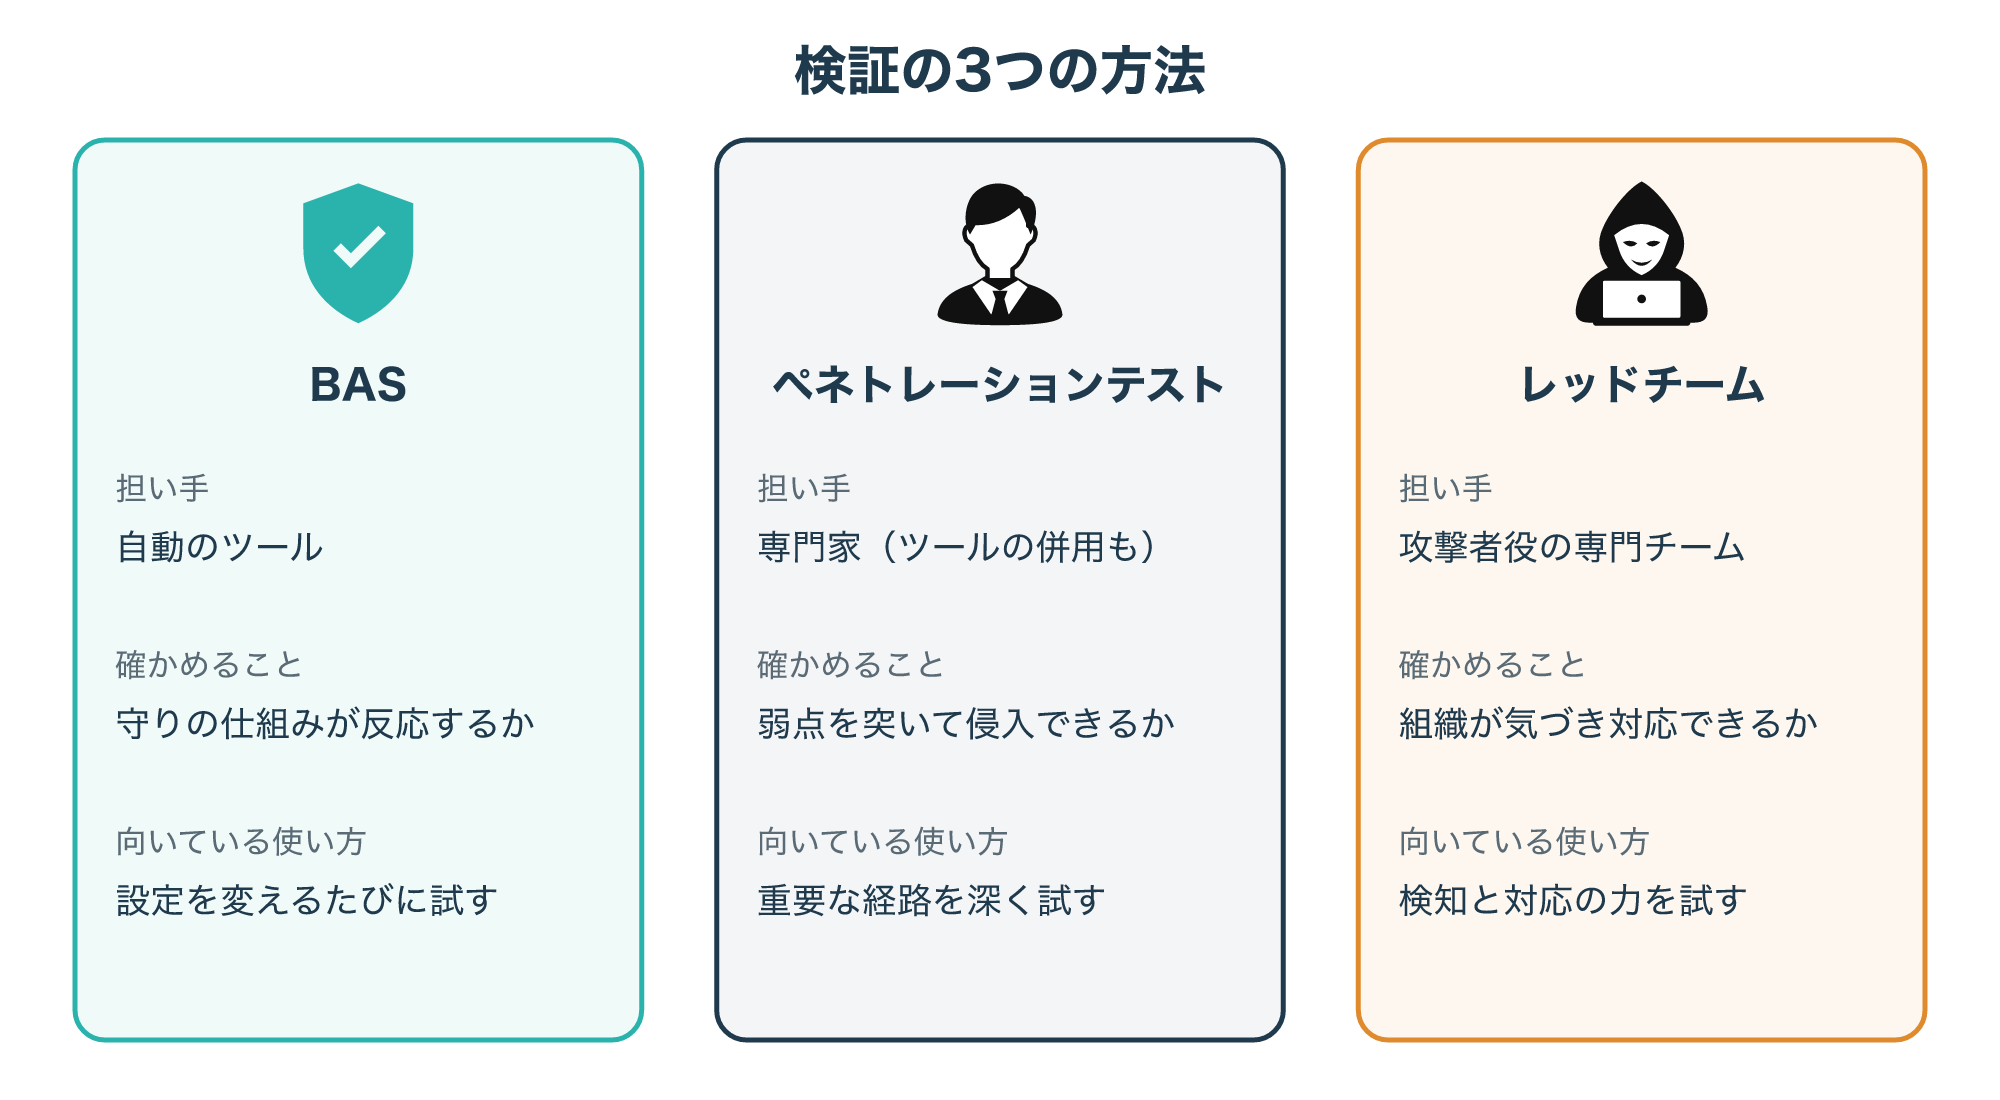
図のように、BASは自動で何度も試せるので、設定を変えたあとに守りが働くかを確かめるのに向いています。
ペネトレーションテストは、専門家が重要な経路を深く試し、実際に侵入できるかを確かめます。
レッドチームは、攻撃に気づいて対応する組織の力まで含めて試す方法です。
まずは重要な経路にペネトレーションテストを使い、変更の多い守りの仕組みをBASで見張る、という組み合わせ方が考えられます。
Q4. CVSSが高い脆弱性を後回しにしてもよいのですか?
後回しにしてよいのは、経路や公開状態を確かめたうえで、すぐには届かないと判断できた場合に限ります。
後回しにした弱点も一覧から消さず、期限を決めて直すか、直さない理由と責任者の判断を記録しておきましょう。
環境が変わると届かなかった弱点が届くようになることもあるため、次の周で見直します。
たとえば1-2の図の検証用サーバーも、設定の変更でインターネットに公開されれば、優先度は一気に上がります。
Q5. 始める前に最低限そろえたいものは何ですか?
最低限そろえたいのは、資産の一覧と、それぞれの担当者が分かる表です。
NCSCの手引きでも、どんなシステムやソフトウェアを持ち、だれが何を担当し、どんな脆弱性があるかを把握することが原則の1つに挙げられています(参考8)。
あわせて、更新は原則としてすぐに当てるという方針を決めておくと、動員の段階で迷いにくくなります。
ここまで読んでくださって、ありがとうございます。
CTEMは、攻撃者が通れる道を見つけ、順番を付け、本当に通れるかを確かめてから直す流れを回し続ける取り組みです。
脆弱性の点数だけでなく、公開状態と重要資産へのつながりで順番を決めるのが、従来の脆弱性管理との大きな違いです。
今日できることを1つ選ぶなら、自社でインターネットに公開しているIPアドレスとサービスを書き出し、資産の一覧と食い違いがないかを確かめてみてください。
CTEMの各段階で使う取り組みを詳しく知りたい方は、次の記事もどうぞ。
- 参考1:IBM「What is continuous threat exposure management (CTEM)?」
- 参考2:Microsoft Learn「What is Microsoft Security Exposure Management?」
- 参考3:MITRE ATT&CK「Exploit Public-Facing Application(T1190)」
- 参考4:IPA「脆弱性対策情報」
- 参考5:FIRST「Exploit Prediction Scoring System (EPSS)」
- 参考6:NIST「SP 800-115 Technical Guide to Information Security Testing and Assessment」
- 参考7:NIST「SP 800-40 Rev. 4 Guide to Enterprise Patch Management Planning」
- 参考8:NCSC「Vulnerability management guidance」
- 参考9:Microsoft Learn「Vulnerabilities in my organization」