SCS評価制度とは?★3・★4の違いと中小企業が今から始める準備
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、取引先に求めるセキュリティ対策の水準を★の段階で示し、対策の実施状況を確かめやすくするための制度です。
この記事では、IPAの公開資料をもとに、★3と★4の違い、評価の流れ、2027年3月に予定される申請受付までの日程、取引先から求められた中小企業が最初にやることを図で解説します。

この記事は以下のような人におすすめ!
- 取引先からSCS評価制度の★を求められた人
- ★3と★4の違いや費用・時期を知りたい人
- 情シスとして何から準備するか整理したい人
SCS評価制度とは?取引先に求める対策を★で示す制度
1-1. SCS評価制度が作られた理由
近年、委託先などのサプライチェーンを通じたセキュリティ事故が相次いでいます。
IPAの説明では、この状況のなかで、委託元と委託先の両方に課題が表面化しつつあるとされています。
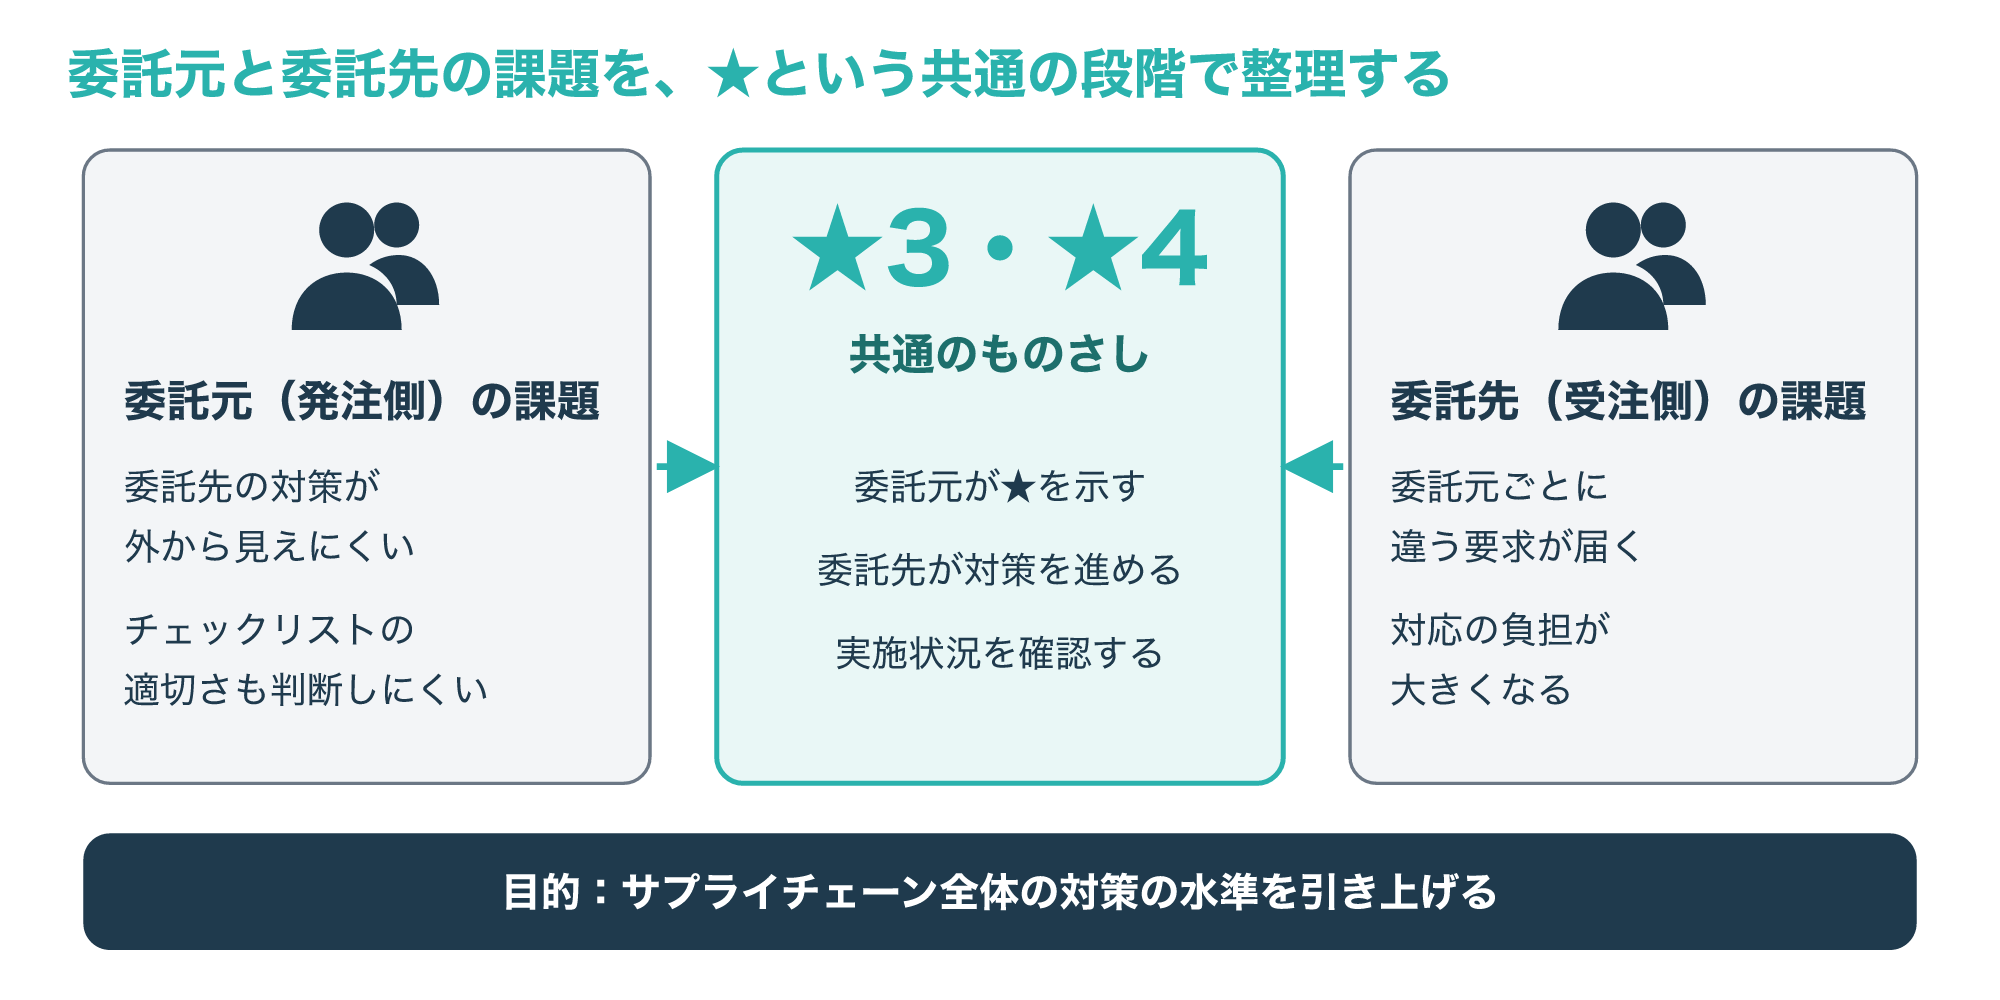
委託元の企業にとっては、委託先の対策が外から見えにくく、自社で作ったチェックリストが適切かどうかも判断しにくいという課題です。
委託先の企業にとっては、複数の委託元からそれぞれ違う要求を求められ、対応の負担が大きくなるという課題です。
次の図は、この2つの課題と、★という共通のものさしで整理する考え方を並べたものです。
SCS評価制度は、マーク(★)の取得を通じて、委託先へのサイバー攻撃による事業の停止や、機密情報の漏えい・改ざん、委託先を踏み台にした不正侵入といったリスクへの対策を促す制度です。
目的は、個々の会社だけでなく、サプライチェーン全体のセキュリティ対策の水準を引き上げることにあります。
IPAは目指す効果として、サプライチェーンの中での立ち位置に応じて必要な対策を示すことで、企業が対策を決めやすくなることを挙げています。
これまで取引先ごとにばらばらだったチェックリストを、共通の段階にそろえていくイメージで考えると分かりやすいでしょう(参考1)。
委託先を踏み台にする攻撃の手口や過去の事例は、次の記事で詳しく解説しています。
1-2. 誰が進めていて、どの会社が対象になるのか
SCS評価制度は、経済産業省と内閣官房国家サイバー統括室が検討を進めてきた制度で、IPAが専用のページで要求事項や申請の情報を公開しています。
IPAのSCS評価制度のページには、制度の詳細情報、要求事項・評価基準、評価機関などの情報、制度規程・委員会、よくある質問がまとめられています。
問い合わせ先はIPAセキュリティセンターのセキュリティ制度グループで、受け付けはメールだけとされています。
対象は業種や企業規模を問わず、中小企業だけでなく大企業も評価を受けられるように設計されています。
取引先から求められていなくても、自社の対策状況を見える形にするために、自主的に★を取得することも考えられるとされています。
IPAは、セキュリティにかけられる人や予算が限られる中小企業ほど、この制度を使う効果が大きいと想定しています。
中小企業にとっては、自社のリスクを踏まえて対策を一から選ぶのはハードルが高く、示された段階に沿って進められることが助けになるという考え方です。
なお、★の取得は任意で、制度そのものが取得を義務付けるものではありません。
★を取引の条件にするかどうかは、契約する会社どうしで決めることになっています(参考1・参考2・参考3)。
★3と★4の違いと評価のしくみ
2-1. ★ごとに想定する攻撃と条件が違う
SCS評価制度で、要求事項や評価の方法が公開されているのは★3と★4です。
★3が想定するのは、広く知られた脆弱性などを悪用する、一般的なサイバー攻撃です。
脆弱性はソフトウェアや設定の弱点のことで、広く知られたものほど、更新をしていない機器が攻撃の入口になりやすくなります。
★4が想定するのは、供給が止まるとサプライチェーンに大きな影響が出る企業への攻撃や、漏えいすると大きな影響が出る機密情報などへの攻撃です。
★5の要求事項や評価の方法、開始時期は、経済産業省と内閣官房国家サイバー統括室で検討中とされています。
次の図は、★3と★4について、想定する攻撃、評価の方法、有効期間、登録料を並べたものです。
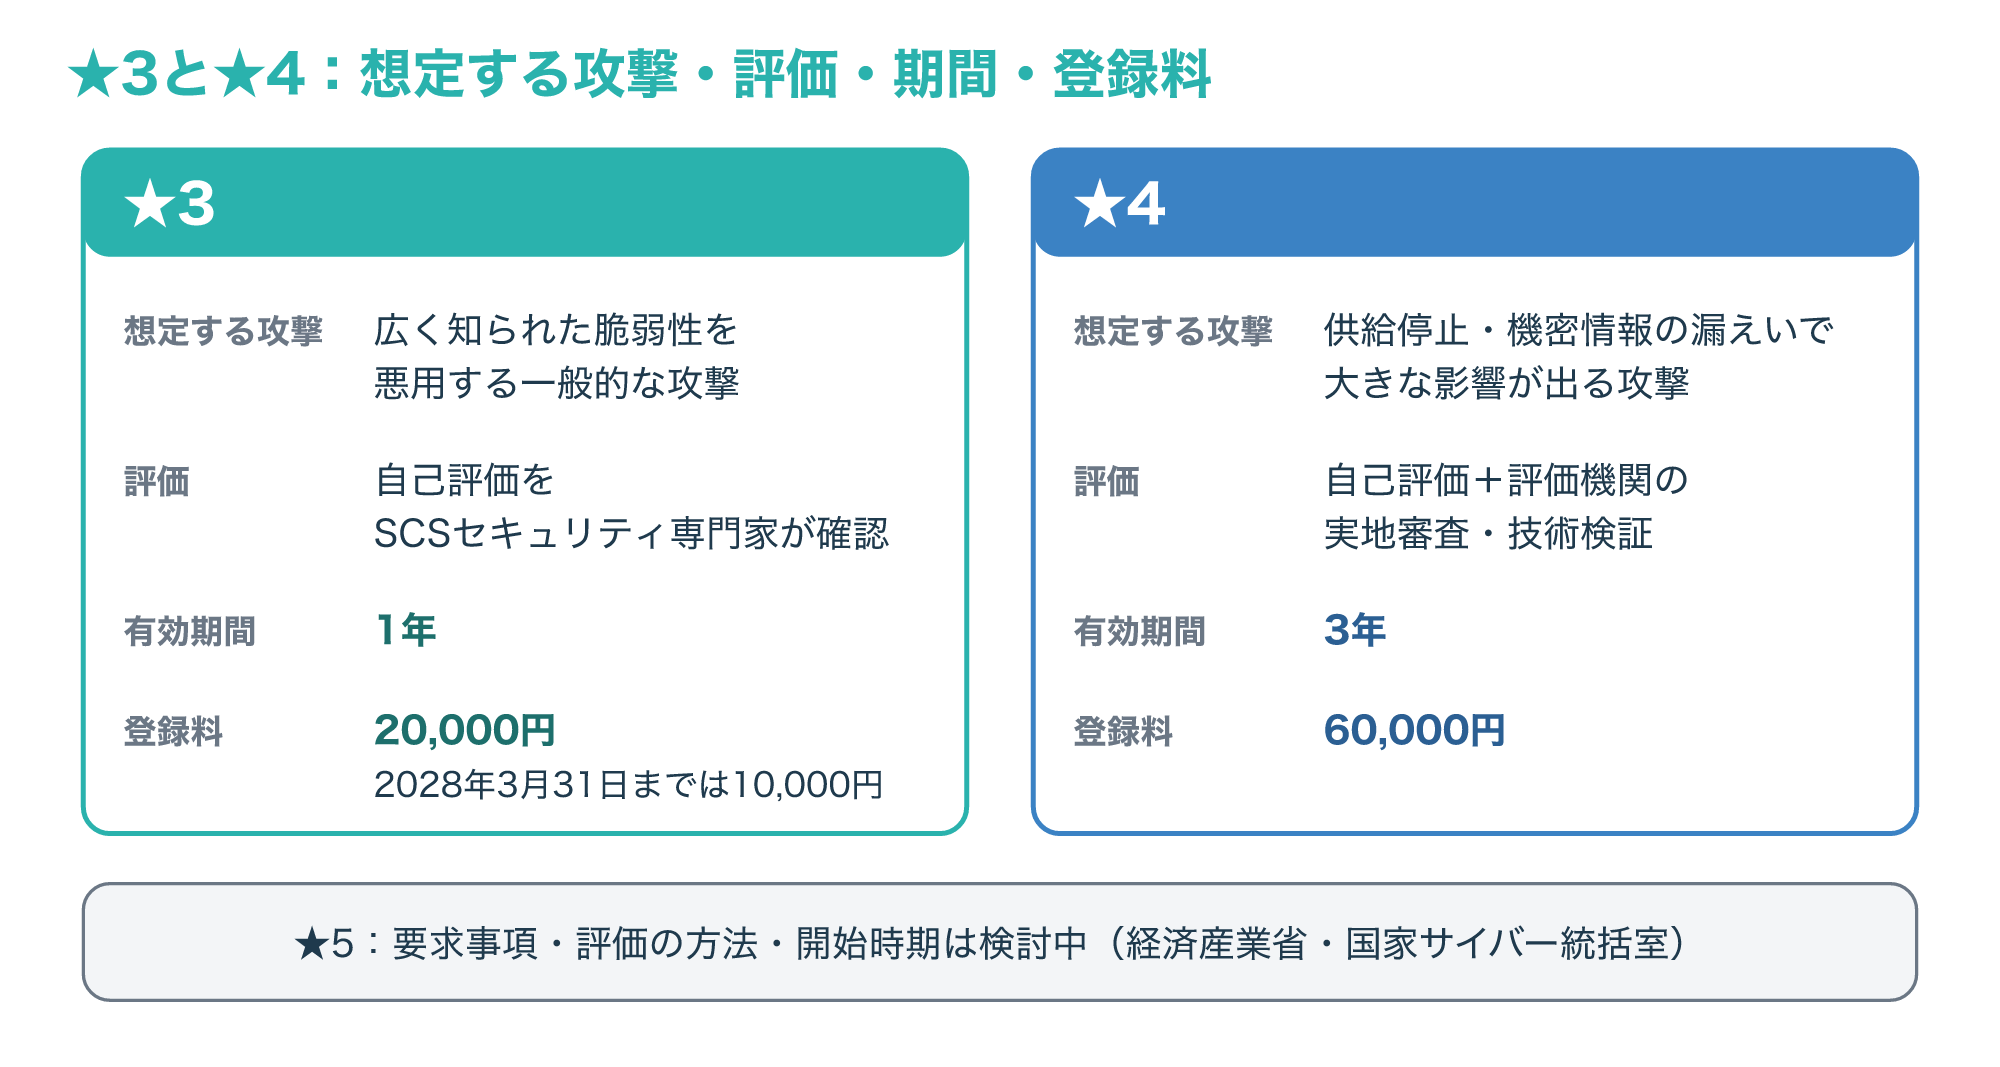
登録料は、★3が20,000円で1年ごとの更新、★4が60,000円で3年ごとの更新です。
★3の登録料には割引があり、2028年3月31日までは10,000円とされています。
よくある質問で示されているのは登録料の金額なので、評価や準備を外部の事業者に頼む場合の費用は、その事業者の案内で確かめましょう。
また、★3・★4を取得するには、その★で定められたすべての要求事項・評価基準を満たす必要があります(参考2)。
2-2. ★3は自己評価、★4は第三者評価が加わる
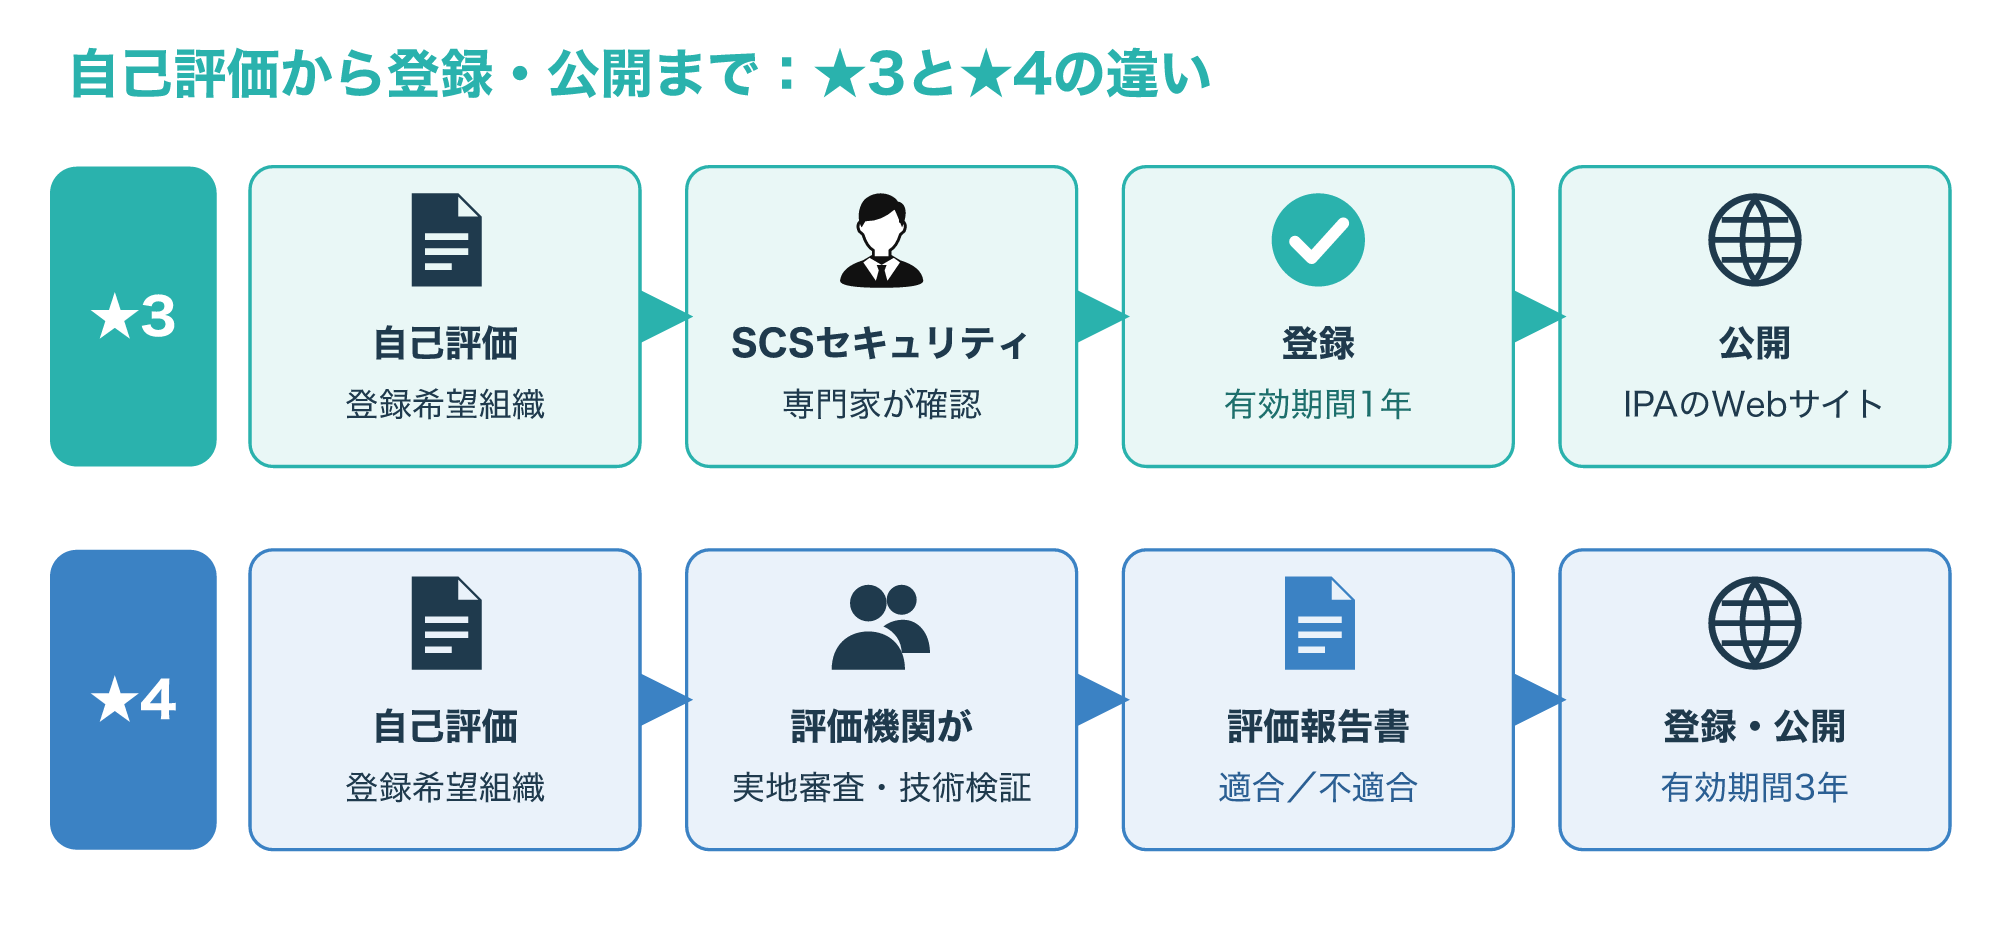
★3と★4の大きな違いは、誰が評価の結果を確かめるかです。
どちらも、まず★を取りたい会社(登録希望組織)が、要求事項・評価基準に沿って自己評価を行います。
★3では、資格と研修の条件を満たして登録された「SCSセキュリティ専門家」が、その自己評価の結果を確認します。
★4では、制度の運営機関から指定を受けた評価機関が、自己評価の結果を評価し、実地審査と技術検証を行います。
評価機関は、要求事項・評価基準に適合しているかどうかの判断をまとめた評価報告書を作り、登録希望組織に渡します。
適合の判定方法は、登録希望組織向けの「★3・★4自己評価等ガイド」と、評価機関向けの「★4第三者評価ガイド」で示されています。
★4を目指す会社は、評価機関がどこを確かめるのかを知るために、第三者評価ガイドにも目を通しておくと準備の見通しが立てやすくなります。
次の図は、自己評価から登録・公開までの流れを、★3と★4で上下に並べたものです。
SCSセキュリティ専門家になれるのは、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISM、CISA、ISO27001主任審査員のいずれかの資格を持ち、IPAと研修事業者の研修を受けて登録した人です。
★3や★4を取得した企業は、IPAのWebサイトで公開されます。
そのため取引先は、相手の会社が★を取得しているかを、IPAの公開情報で確かめられるようになります。
制度を支える事業者には、評価機関のほかに、技術検証事業者と、専門家向けの研修を行う研修事業者があり、いずれも制度の運営機関から指定を受けます。
これらの事業者の新規の指定申請は2026年10月26日に受け付けを終えていて、一覧は2026年12月下旬に公開される予定です。
評価機関や専門家は、中立性・公平性の条件を満たせば、★の取得支援(コンサルティングなど)も行えるとされています(参考1・参考2)。
取引の中でSCS評価制度はどう使われるのか
3-1. 委託元が★を示し、委託先が対策を進める流れ
IPAは、2社の間の取引契約などで、委託元が委託先に適切な★を示し、対策を促して実施状況を確認する使い方を想定しています。
例えば、部品メーカーのA社(委託元)が、設計データを扱う協力会社のB社(委託先)に★3を求める場面を考えてみましょう。
次の図は、この説明用の例で、契約の前後に誰が何をするかを順番に並べたものです。
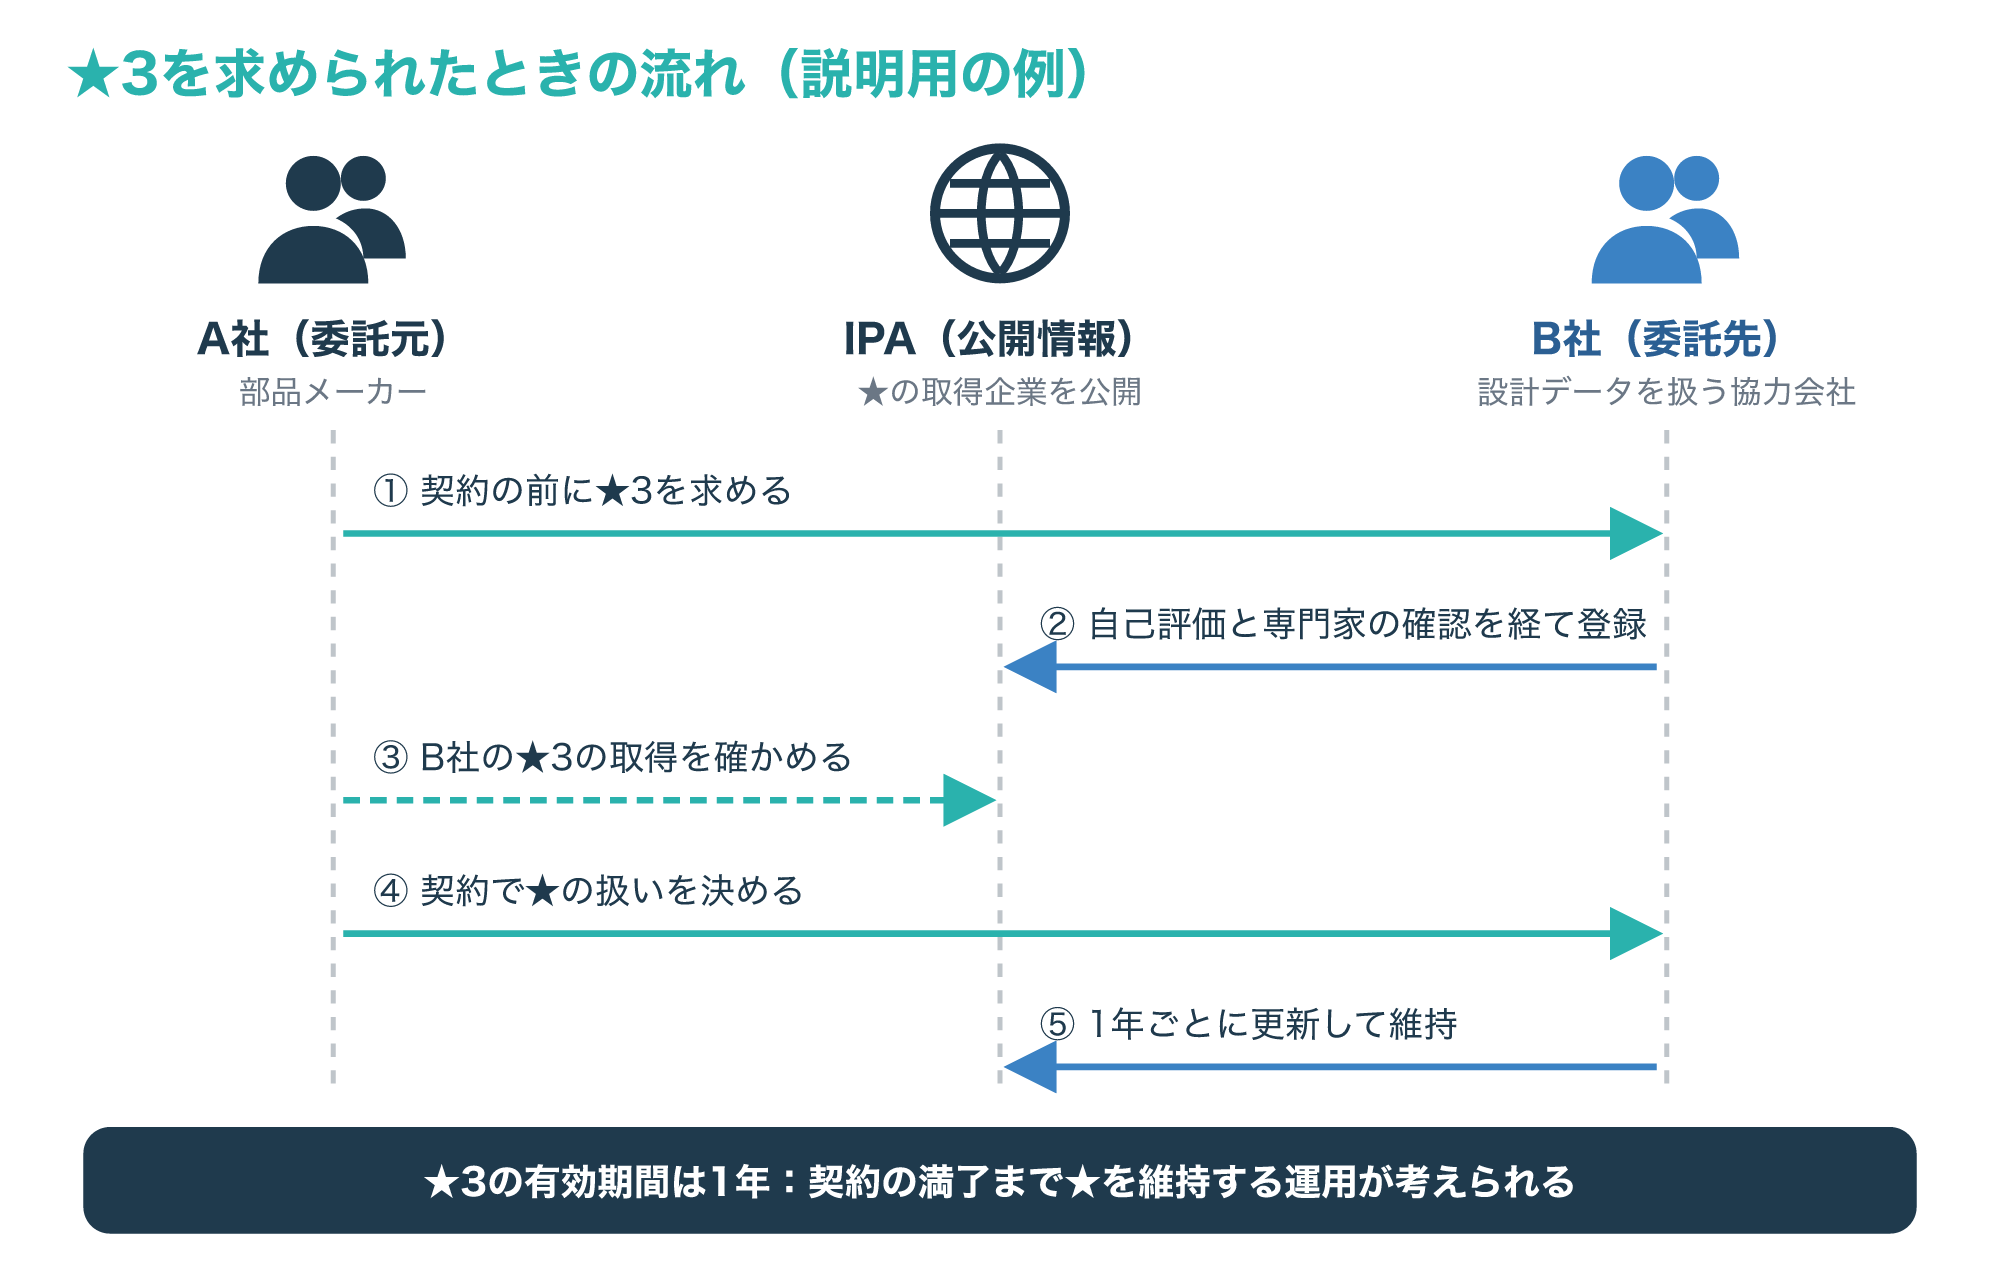
B社は要求事項・評価基準で自己評価を行い、SCSセキュリティ専門家の確認を受けて★3を登録します。
A社は、IPAの公開情報でB社の★3の取得を確かめ、契約の中で★の扱いを決めます。
委託元の立場で読んでいる方は、どちらの★を示すかで迷うかもしれません。
IPAが★ごとに想定する攻撃の違いから考えると、委託先が止まると自社の供給に大きな影響が出る場合や、漏えいすると影響の大きい機密情報を預ける場合は★4、それ以外の一般的な取引は★3が検討の出発点になります。
ただし、どの★を求めるかは最終的に契約の当事者どうしで決めることなので、委託先の規模や準備にかかる期間も含めて話し合うことが大切です。
★3の有効期間は1年なので、取引が1年を超えるときの扱いも気になるところです。
IPAのよくある質問では、例えば契約の満了まで必要な★の評価を維持し続けることを求める、といった運用が考えられると説明されています(参考1・参考2)。
3-2. ★がなくても、すぐに取引停止になるわけではない
「★を取れないと取引を切られるのでは」と心配になる方もいるかもしれません。
IPAは、すべての要求事項・評価基準を満たしていないことを理由に、制度開始後すぐに取引停止などが求められるものではないと説明しています。
★の取得状況を取引の条件としてどう扱うかは、契約の当事者どうしで決めることです。
また、★の有無だけでなく、要求事項・評価基準を共通のチェックリストとして使い、必要な対策の実施状況を確かめる使い方も想定されています。
委託先から見れば、取引先ごとに違う質問票に答えるより、同じ基準で現状を説明できるようになる点が大きな変化です。
公共事業の入札の条件になるかどうかは、調達をする機関の判断によるとされています。
公共の仕事を受けている会社は、発注元の機関の入札案内もあわせて確かめておきましょう。
要求事項に合わせるために、EDRや資産管理システムのような特定の製品を入れることは求められていません。
会社の規模やシステムの構成によって必要な対応が変わるためで、製品の名前より「要求事項を満たせているか」を軸に考えることが大切です(参考2)。
3-3. ISMS・SECURITY ACTION・JC-STARとの違い
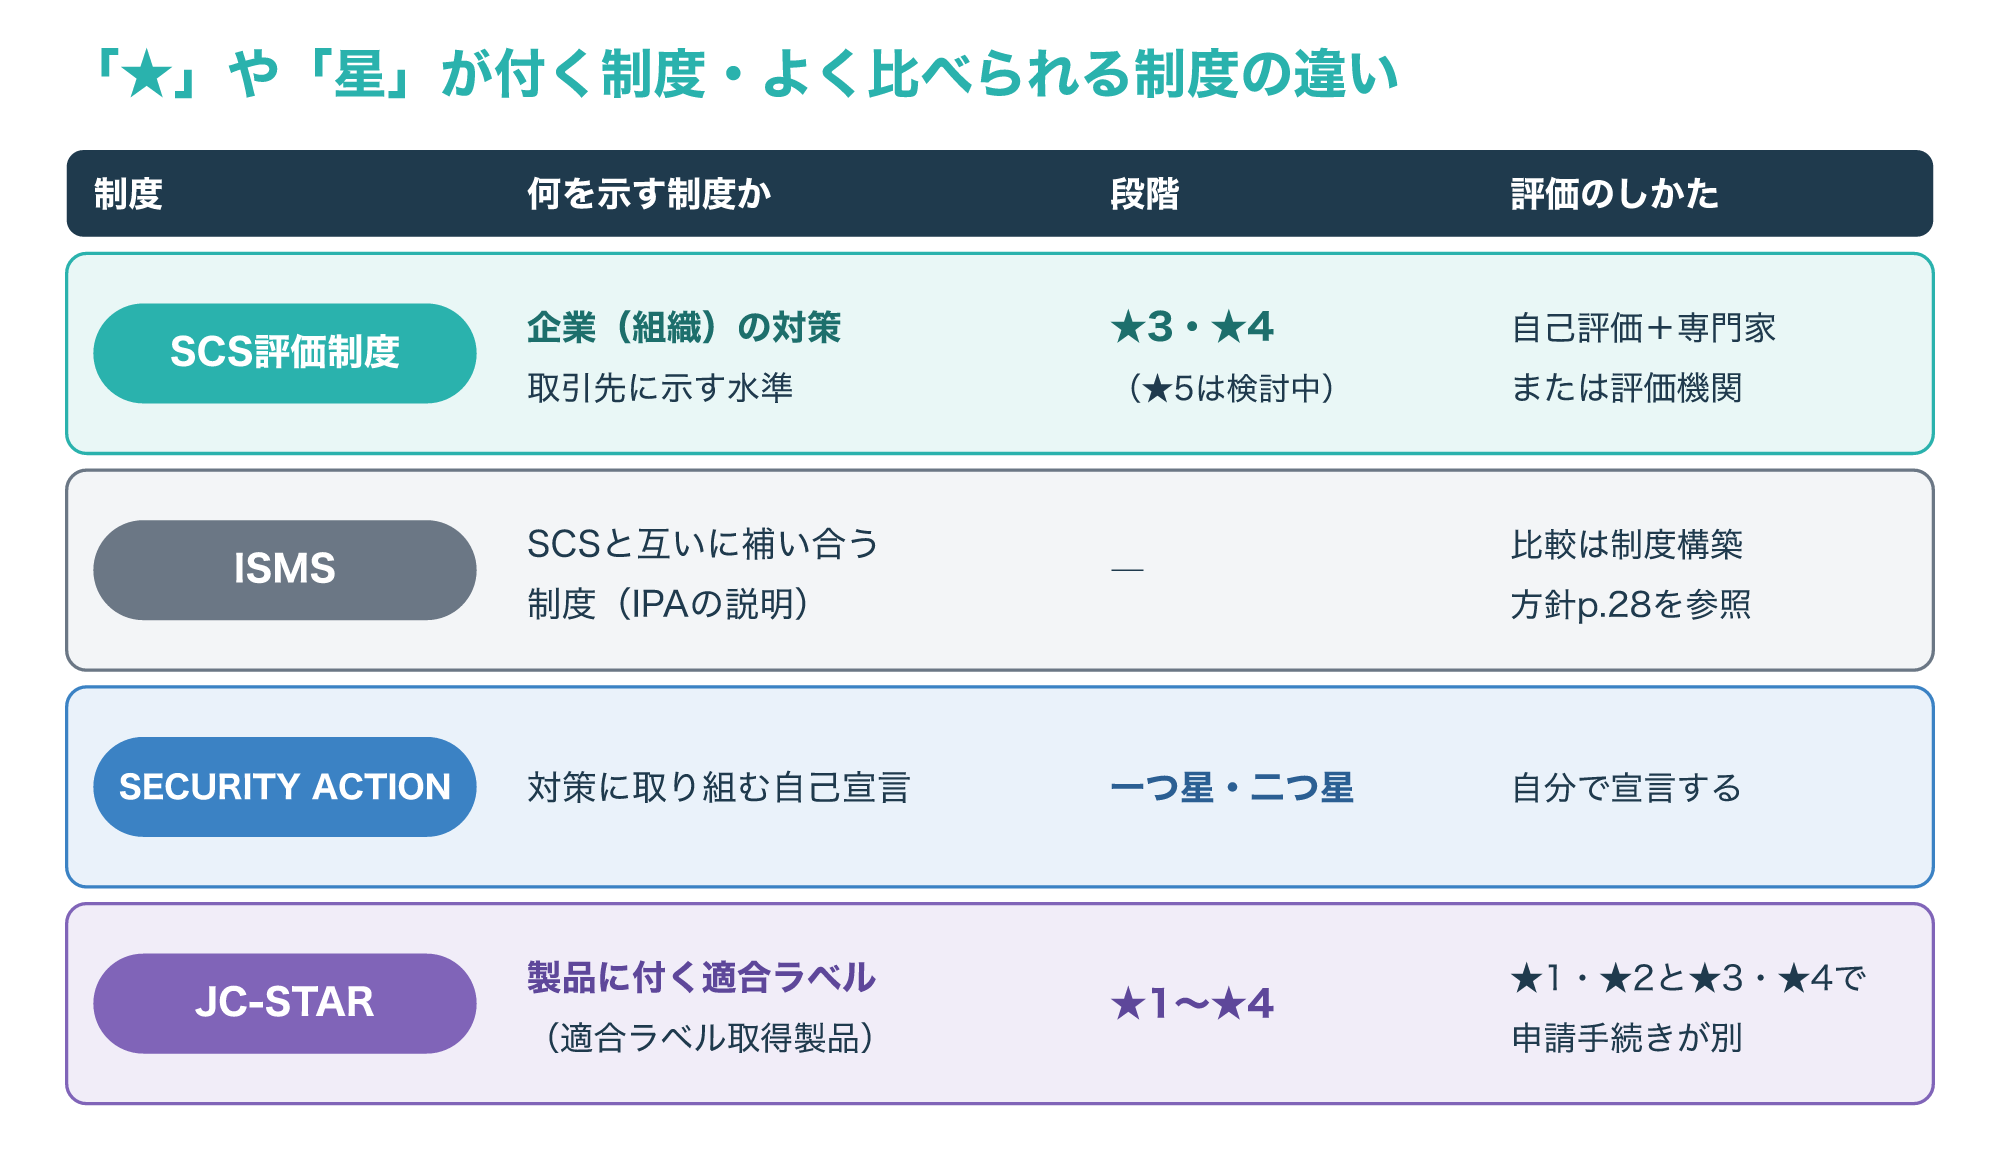
SCS評価制度とよく比べられるのが、ISMS(情報セキュリティマネジメントシステム)です。
IPAは、SCS評価制度の★3と★4を、代表的な脅威を参考に効果の高い管理策を選ぶ「ベースラインアプローチ」の制度と説明しています。
そのうえでISMSとは互いに補い合う制度と位置づけ、詳しい比較は制度構築方針の28ページを見るよう案内しています。
ISMSを取得している会社でも、SCS評価制度の要求事項と重なる部分と足りない部分を、解説書で一つずつ確かめることになります。
IPAには、中小企業が情報セキュリティ対策に取り組むことを自分で宣言する「SECURITY ACTION」という別の制度もあり、「一つ星」と「二つ星」の宣言があります。
さらに、IPAの同じサイトには「JC-STAR(セキュリティ要件適合評価及びラベリング制度)」もあり、こちらにも★1から★4の段階があります。
SECURITY ACTIONの宣言で取り組む中小企業ガイドラインは、第4.0版でSCS評価制度の基本的な考え方に沿った内容になっているため、宣言に向けた取り組みはSCS評価制度の準備の土台としても役立つと考えられます。
ただし、SECURITY ACTIONの宣言をしてもSCS評価制度の★が付くわけではない点は区別しておきましょう。
IPAのページに「適合ラベル取得製品リスト」が並ぶとおり、JC-STARの★は製品に付く適合ラベルの段階で、取引先の企業(組織)の対策を評価するSCS評価制度とは評価する対象が違います。
そのため、SCS評価制度の★3・★4と同じものとして扱わず、JC-STARの対象となる製品の範囲などはIPAのJC-STARのページで確かめましょう(参考1・参考2・参考3・参考4)。
次の図は、4つの制度について、何を示す制度か、段階の名前、評価のしかたを並べたものです。
ISMS認証の仕組みや取得のメリットは、次の記事で解説しています。
申請受付までのスケジュールと、まだ決まっていないこと
4-1. 2027年3月の申請受付までの予定
IPAのよくある質問では、★3・★4の登録申請は2027年3月に受け付けを始める予定とされています。
それまでに、申請方法をまとめた「登録申請の手引」が2026年11月末頃、評価機関・技術検証事業者・研修事業者の一覧が2026年12月下旬に公開される予定です。
SCSセキュリティ専門家の一覧は2027年1月以降に公開予定で、専門家になるための研修も2027年1月以降に指定の研修事業者から提供されます。
次の図は、IPAが公開済みの出来事と、これからの予定を時系列で並べたものです。
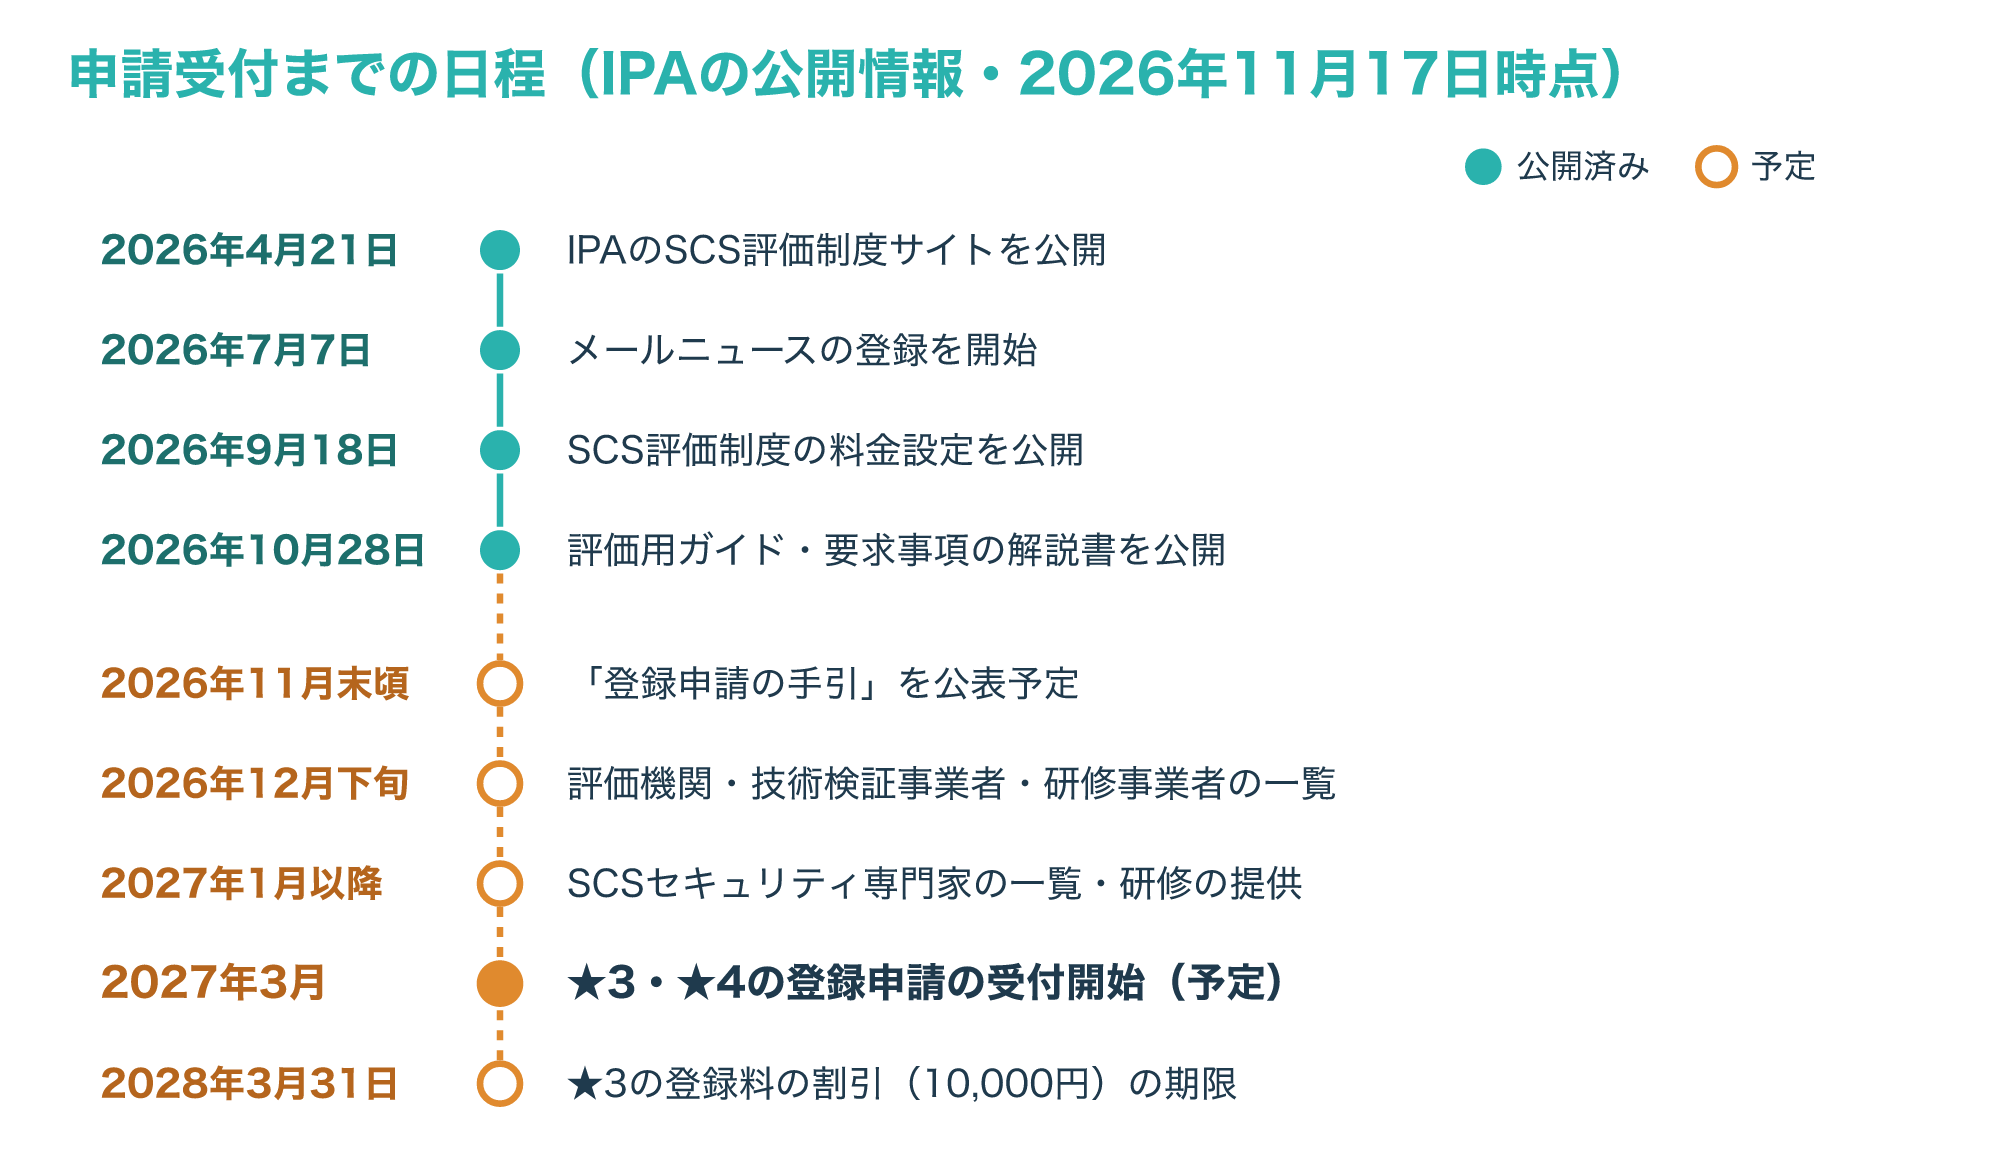
2026年10月28日には、要求事項・評価基準のページに評価用ガイドと解説書が公開されました。
要求事項の中身は、「★3・★4要求事項・評価基準 解説書」と「★3・★4自己評価等ガイド」で確かめられます。
2026年9月18日には料金設定の資料が公開され、評価機関などの新規の指定申請の受け付けは10月26日に終わっています。
制度の決まりごとも順に公開されていて、「制度規程・委員会」のページには、2026年8月28日に基本規程など、9月11日に制度基準と制度手順が追加されました。
同じページには、運営審議委員会と指定委員会の委員名簿や配付資料、議事要旨も載っています。
2026年5月29日には、経済産業省もSCS評価制度の特設サイトを公開したとIPAのお知らせに記載されています。
9月15日には、★3・★4の取得支援を目的とした「サイバーセキュリティお助け隊サービス(新類型)」の実証事業の紹介ページも公開されました。
予定の日付は変わることがあるため、IPAのSCS評価制度のページのお知らせで最新の日付を確かめましょう(参考1・参考2)。
4-2. まだ決まっていない点と最新情報の追い方
2026年11月17日の時点で、IPAの資料が「予定」や「検討中」としている点がいくつかあります。
この記事の日程は、2026年10月30日に最終更新されたよくある質問の時点の予定です。
1つ目は★5で、要求事項や評価の方法、開始時期はまだ検討中です。
2つ目は申請の具体的な手順で、登録申請の手引の公表を待つ必要があります。
3つ目はSCSセキュリティ専門家の登録手続きと公平性の条件で、どちらも2026年12月下旬に公表予定とされています。
英語版の資料も、一部を2027年3月までに英訳して公開する予定です。
最新情報は、IPAが配信しているSCS評価制度のメールニュースに登録すると受け取れます。
また、IPAは2026年4月30日に、SCS評価制度に関する注意喚起を公開しています。
制度に関する案内やサービスの紹介を受けたときは、IPAのページの情報と照らし合わせて確かめましょう(参考1・参考2)。
取引先から求められた中小企業が何から始めるか
5-1. まず取引先に確かめる4つのこと
取引先から「SCS評価制度の★を取ってほしい」と言われたら、最初に要求の中身を確かめることから始めましょう。
★の扱いは契約の当事者どうしで決めることなので、取引先ごとに求める★や時期が違うことがあります。
次の表は、確かめておきたいことと、聞き方の例、その理由をまとめたものです。
| 確かめること | 聞き方の例 | 理由 |
|---|---|---|
| どの★か | ★3と★4のどちらですか | ★によって評価の方法と登録料が違う |
| いつまでか | いつまでに登録が必要ですか | ★3・★4の申請受付は2027年3月の予定 |
| どの範囲か | どの事業や拠点が対象ですか | 適用範囲の考え方は解説書で示されている |
| 準備中の扱い | 登録までの間はどう扱いますか | 未達ですぐ取引停止とはされていない |
表の4つを最初の打ち合わせで聞いておくと、その後の見積もりの依頼や社内の予算の相談を進めやすくなります。
適用範囲の考え方や例は、「★3・★4要求事項・評価基準 解説書」で説明されています。
次の図は、取引先からの依頼を受けてから申請するまでの流れを、判断の分かれ目と一緒に示したものです。
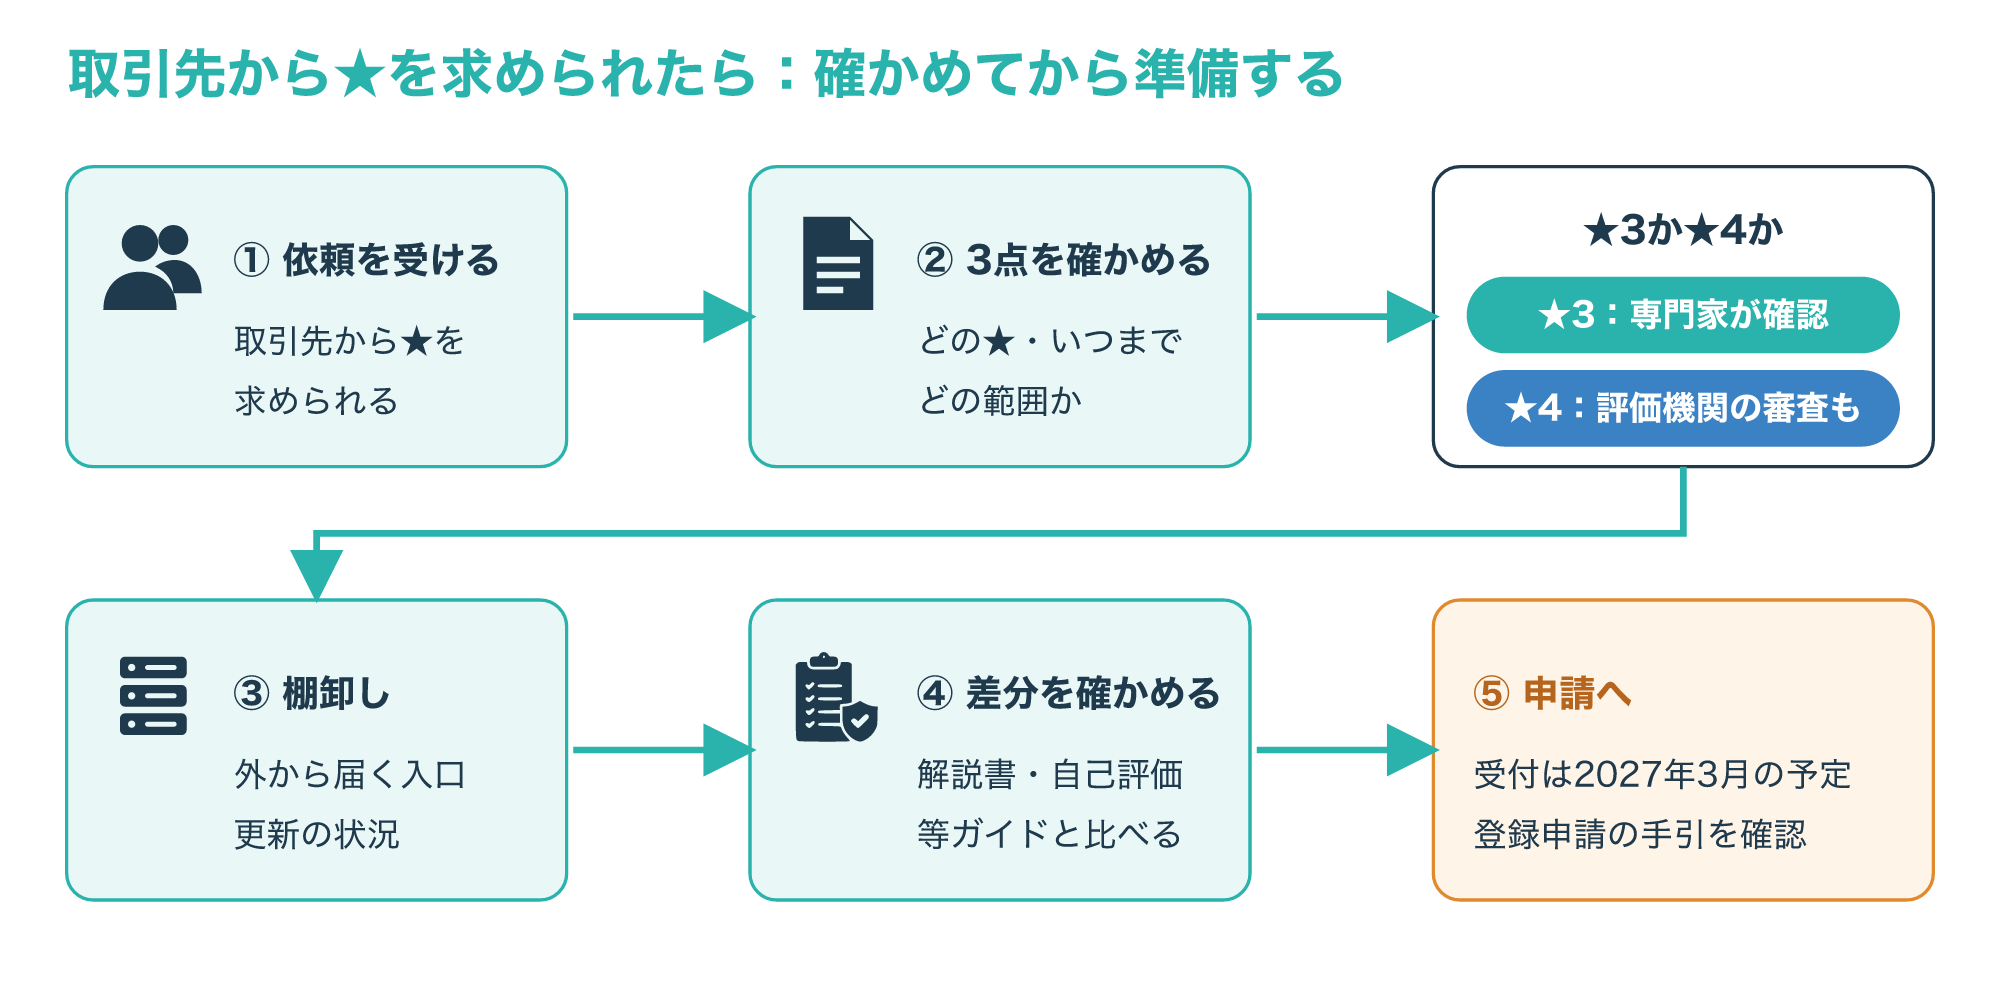
★4を求められた場合は、評価機関による実地審査と技術検証があるため、★3よりも準備に時間がかかると見込んでおくとよいでしょう。
確かめた内容は、メールや議事メモなど、あとから見返せる形で残しておくと、社内での説明や見積もりの依頼に使えます。
社内に担当者がいない場合は、★3・★4の取得支援を目的とした「サイバーセキュリティお助け隊サービス(新類型)」の情報も参考になります。
なお、SCS評価制度の「SCSセキュリティ専門家」と、IPAの「中小企業向けサイバーセキュリティ対策支援者リスト」の専門家は、要件の違う別の専門家です。
支援者リストの専門家は、情報処理安全確保支援士のうち、規程の整備、情報管理・リスク分析、クラウドの安全な利用、インシデント対応、従業員教育などの支援ができる人とされています(参考2)。
5-2. 自社の機器と外から見える入口を棚卸しする
要求事項を読む前に、自社にどんな機器やサービスがあり、どれが外から見えているかを一覧にしておくと、差分を見つけやすくなります。
IPAの中小企業ガイドライン第4.0版は、SCS評価制度の基本的な考え方に沿った内容に改訂されていて、資産管理台帳のサンプルも付録として公開されています。
このガイドラインは経営者編と実践編からなり、個人事業主や小規模事業者も含めた中小企業での利用を想定しています。
同じ改訂で「5分でできる!情報セキュリティ自社診断」に、外部から内部ネットワークへの不要な通信を遮断する、ウェブサイトを安全に運用する、という項目が加わりました。
棚卸しは、次の順番で進めると抜けを減らせます。
- パソコン、サーバー、ネットワーク機器、クラウドサービスを台帳に書き出す
- そのうち、インターネットから届く入口(VPN装置、Webサイト、遠隔操作の窓口など)に印を付ける
- 入口ごとに、IPアドレス、使っているポート、公開が必要な理由を書く
- ソフトウェアやファームウェアの更新日と、担当者を書く
- バックアップの保存先、世代、最後に復元を試した日を書く
外から届くかどうかを確かめるときは、自社が管理している機器と回線だけを対象にしてください。
機器の設定画面やルーターの転送設定を見るのが基本で、他社の機器や契約外の範囲を外から調べることはしないでください。
次の図は、説明用のIPアドレスを使った棚卸しの例で、外から見える入口ごとに確かめる値を並べたものです。
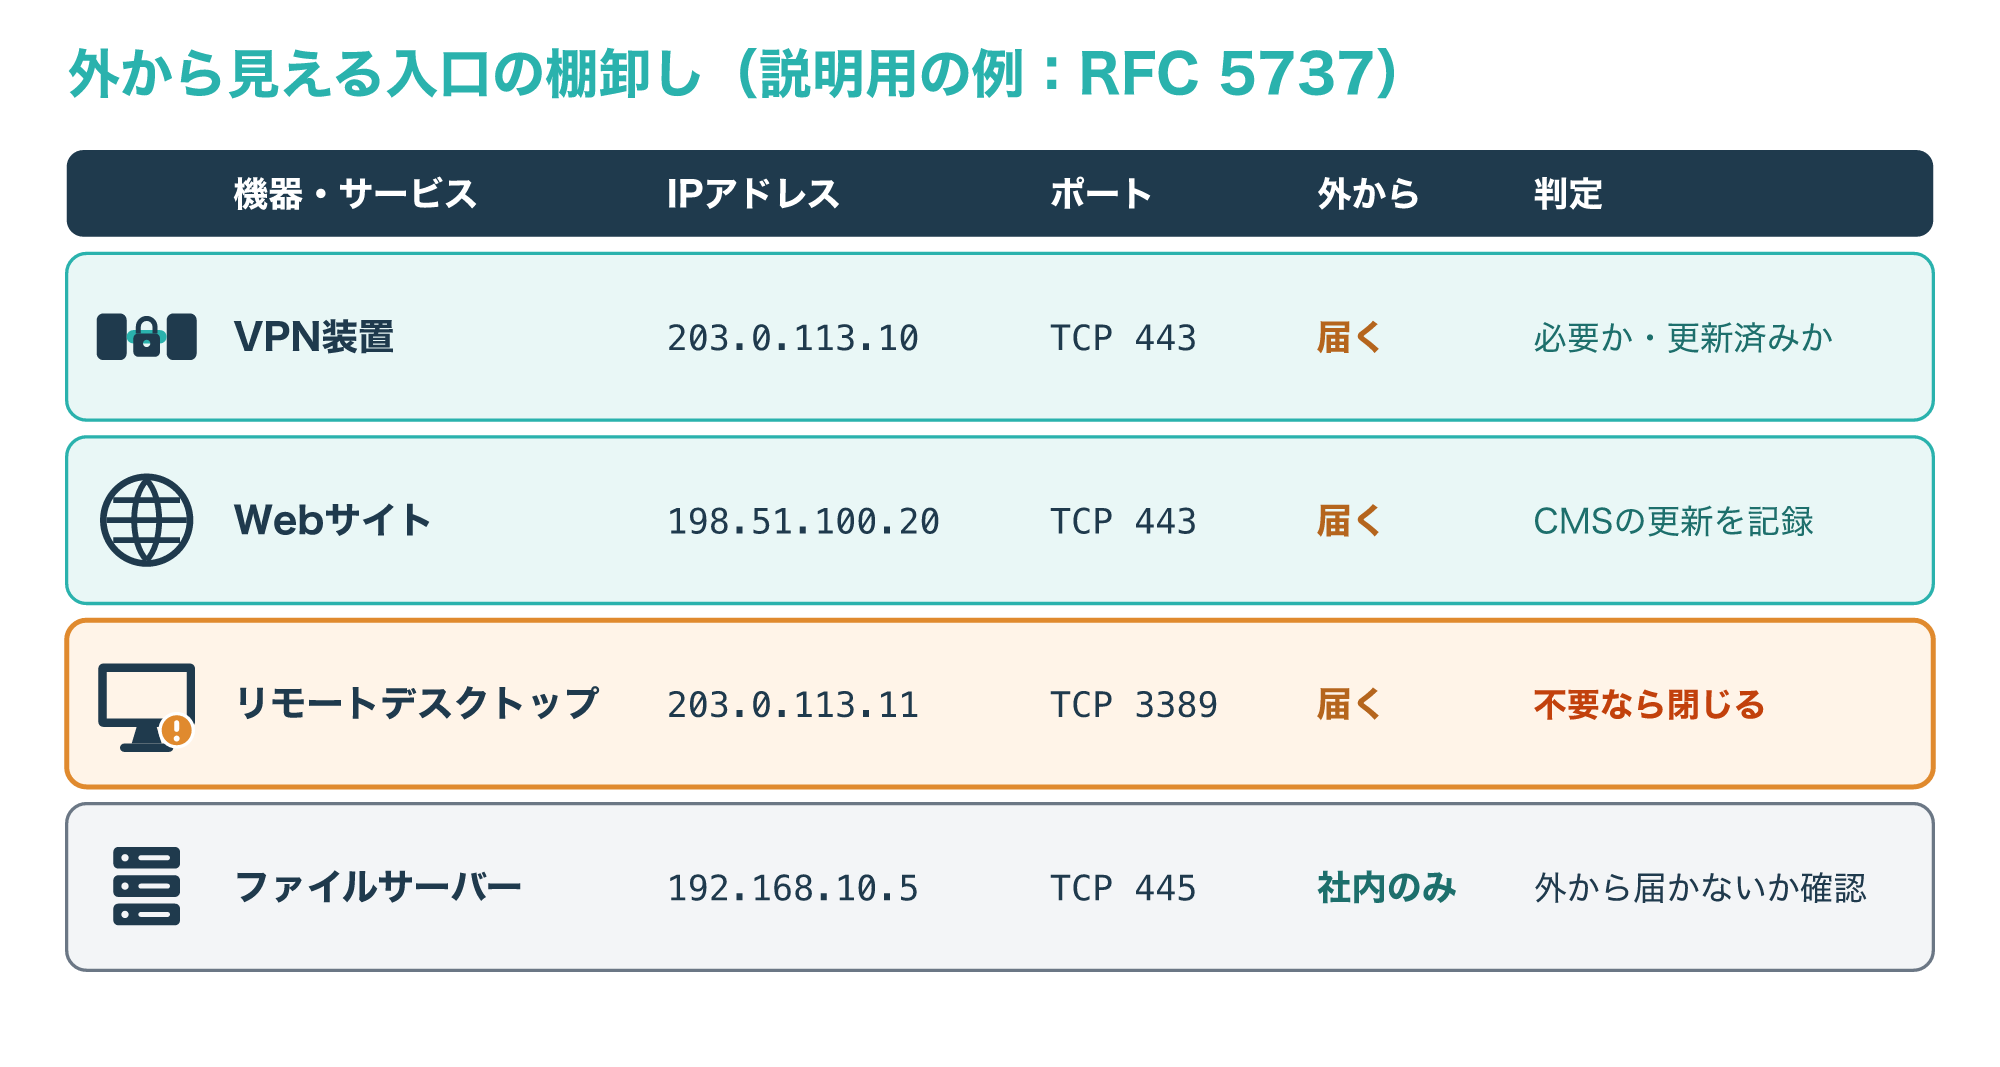
図の値はすべて説明用の例で、実際の機器を調べた結果ではありません。
例えば、社内のファイル共有で使われるTCP 445や、遠隔操作で使われるTCP 3389が外から届く状態なら、本当に必要かを確かめ、不要なら閉じる候補になります。
台帳は一度作って終わりではなく、機器の入れ替えや新しいクラウドサービスの契約のたびに書き足すと、翌年の更新の準備が楽になります。
外部に公開している機器は、更新の状況も一緒に記録しておくと、★3が想定する「広く知られた脆弱性を悪用する攻撃」への備えを確かめやすくなります。
情報セキュリティ6か条には「バックアップを取ろう!」が加わっているので、バックアップの保存先と世代も台帳に入れておきましょう(参考2・参考3)。
公開している機器の弱点を順序立てて洗い出す方法は、次の記事が参考になります。
5-3. 要求事項と比べて、足りない対策と記録をそろえる
棚卸しができたら、「★3・★4要求事項・評価基準 解説書」と「★3・★4自己評価等ガイド」を読み、自社の現状と比べます。
解説書には、要求事項・評価基準の解釈や対応するときの留意点、適用範囲の考え方と例がまとめられています。
★3・★4はすべての要求事項・評価基準を満たす必要があるため、項目ごとに「できている」「一部」「未対応」を分けて記録すると、残りの作業が見えやすくなります。
次の図は、自社で作る差分の管理表の例で、項目ごとに現状、根拠となる記録、担当、期限を並べています。
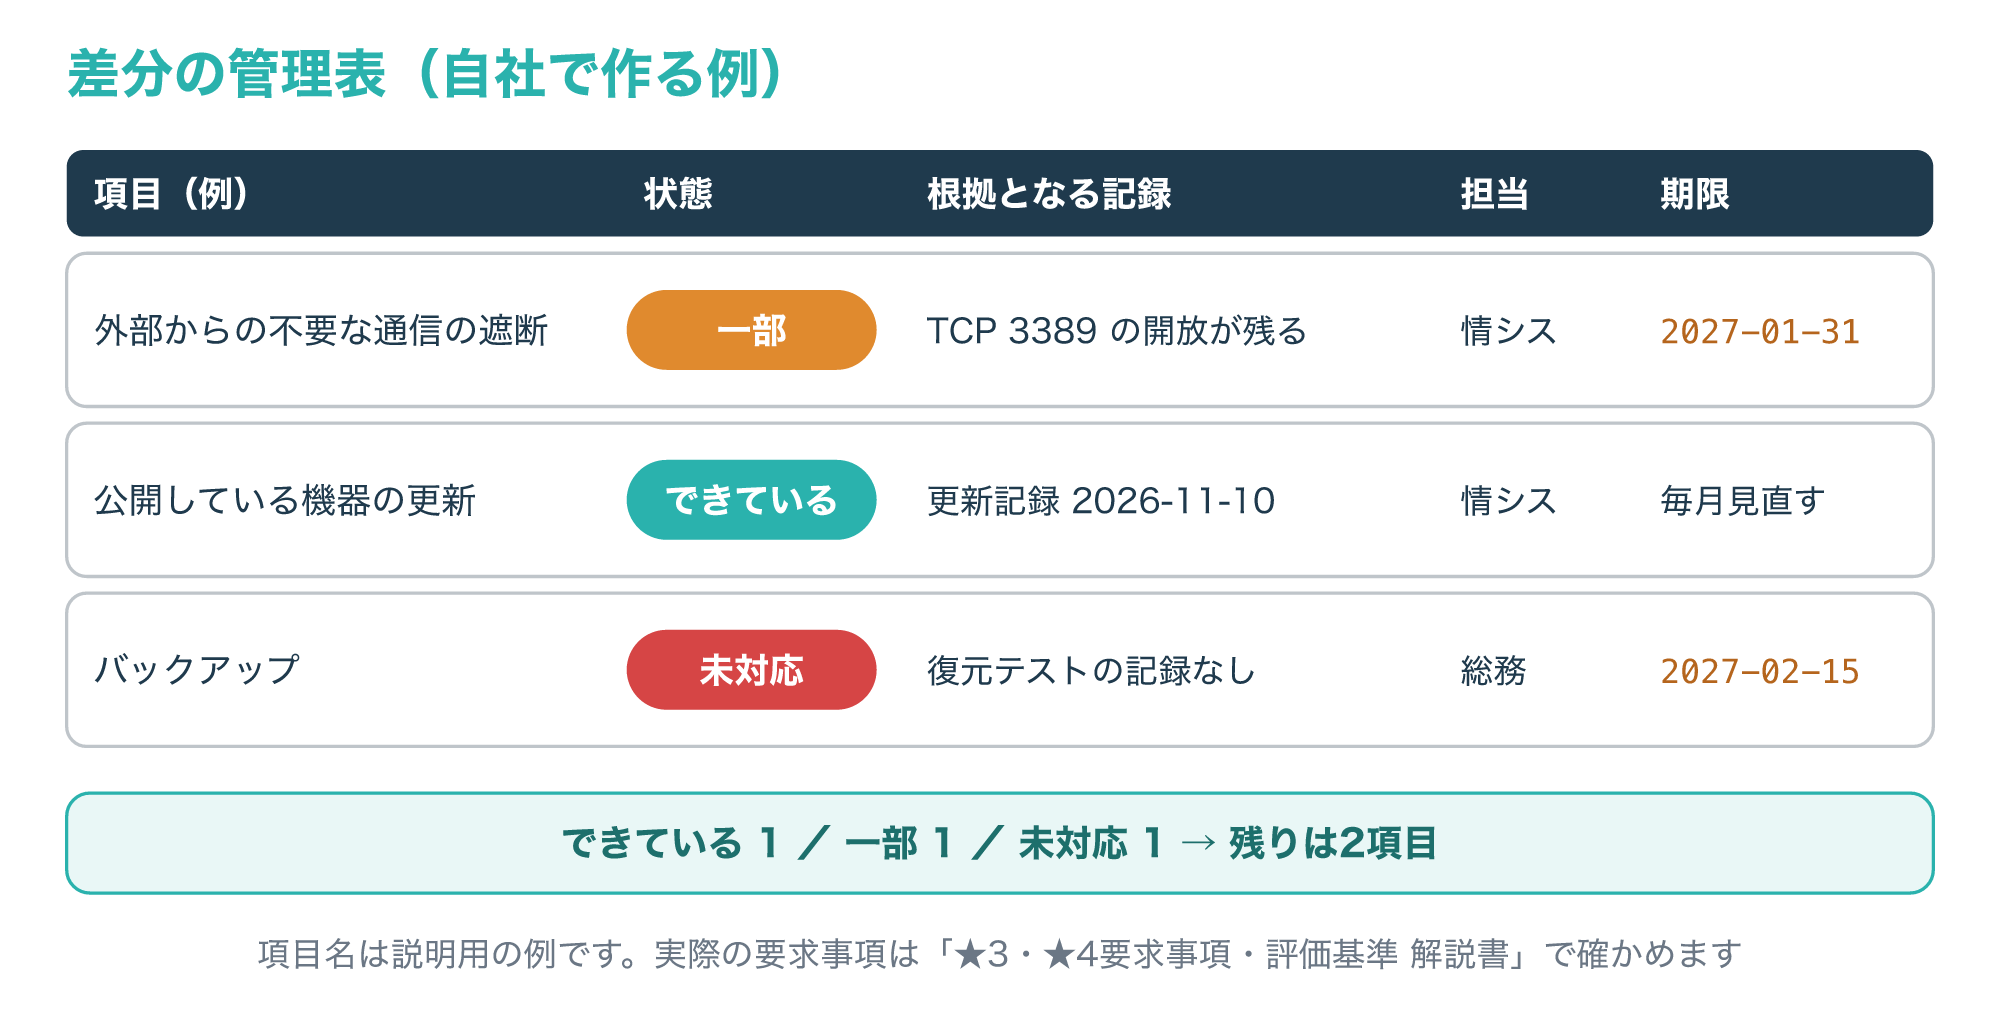
図の項目名は説明用の例で、SCS評価制度の要求事項の文言そのものではありません。
自己評価では、対策を「している」と書くだけでなく、設定画面の記録や手順書のように、ほかの人が確かめられる記録をそろえておくと説明しやすくなります。
規程の整備が必要なら、IPAのガイドラインの付録にある情報セキュリティ基本方針や関連規程のサンプルも使えます。
事故が起きたときの手順がまだない場合は、同じ付録の「中小企業のためのセキュリティインシデント対応の手引き」から整えると始めやすいでしょう。
クラウドサービスを使っている場合は、同じ付録の「中小企業のためのクラウドサービス安全利用の手引き」で、設定や契約の確認点を整理できます。
★3の有効期間は1年なので、登録して終わりにせず、管理表を翌年の更新の準備にも使い続けましょう(参考2・参考3)。
差分を埋める作業でつまずきやすいのは、次の3つです。
- 対象の範囲があいまいなまま進めてしまう(取引先と決めた範囲を解説書の考え方と照らし合わせる)
- 対策はしているのに記録がない(設定画面の写しや更新履歴を項目ごとに残す)
- 登録後の更新を忘れる(★3は1年、★4は3年の有効期間を予定表に入れる)
事故の連絡や対応を受け持つ社内チームの作り方は、次の記事で解説しています。
よくある質問とまとめ
6-1. よくある質問
Q1. SCS評価制度の★は取得しないといけませんか?
いいえ、★の取得は任意で、取引の条件にするかどうかは契約する会社どうしで決めます。
取引先から求められていなくても、自社の対策状況を示すために自主的に取得することも考えられます。
Q2. ★3と★4のいちばんの違いは何ですか?
★3は専門家が自己評価の結果を確認し、★4は評価機関による実地審査と技術検証が加わる点で、想定する攻撃の大きさも違います。
有効期間も違い、★3は1年、★4は3年ごとに更新します。
Q3. いつから申請できますか?
IPAのよくある質問では、★3・★4の登録申請は2027年3月に受け付けを始める予定です。
具体的な申請方法は、2026年11月末頃に公表予定の「登録申請の手引」で確かめてください。
Q4. 登録にはいくらかかりますか?
登録料は★3が20,000円(1年更新、2028年3月31日までは10,000円)、★4が60,000円(3年更新)です。
評価や準備を外部に頼む場合の費用は、依頼先の案内で別に確かめてください。
Q5. ISMSを取得していれば★はいりませんか?
IPAはISMSとSCS評価制度を互いに補い合う制度と位置づけていて、ISMSがあれば★が不要とは説明していないため、取引先が求める★を確かめましょう(参考2)。
6-2. まとめ
SCS評価制度は、委託元が委託先に求める対策の水準を★で示し、サプライチェーン全体の対策を底上げするための制度です。
★3は広く知られた脆弱性を悪用する一般的な攻撃、★4は影響の大きい企業や情報への攻撃を想定していて、★4では評価機関の実地審査と技術検証が加わります。
★の取得は任意ですが、取引先から求められたときに慌てないよう、制度の流れと日程を知っておくと準備を進めやすくなります。
2027年3月の申請受付に向けて、登録申請の手引や評価機関の一覧などがこれから順に公開される予定なので、IPAのお知らせをときどき確かめておきましょう。
次の図で、この記事の流れをふり返っておきましょう。
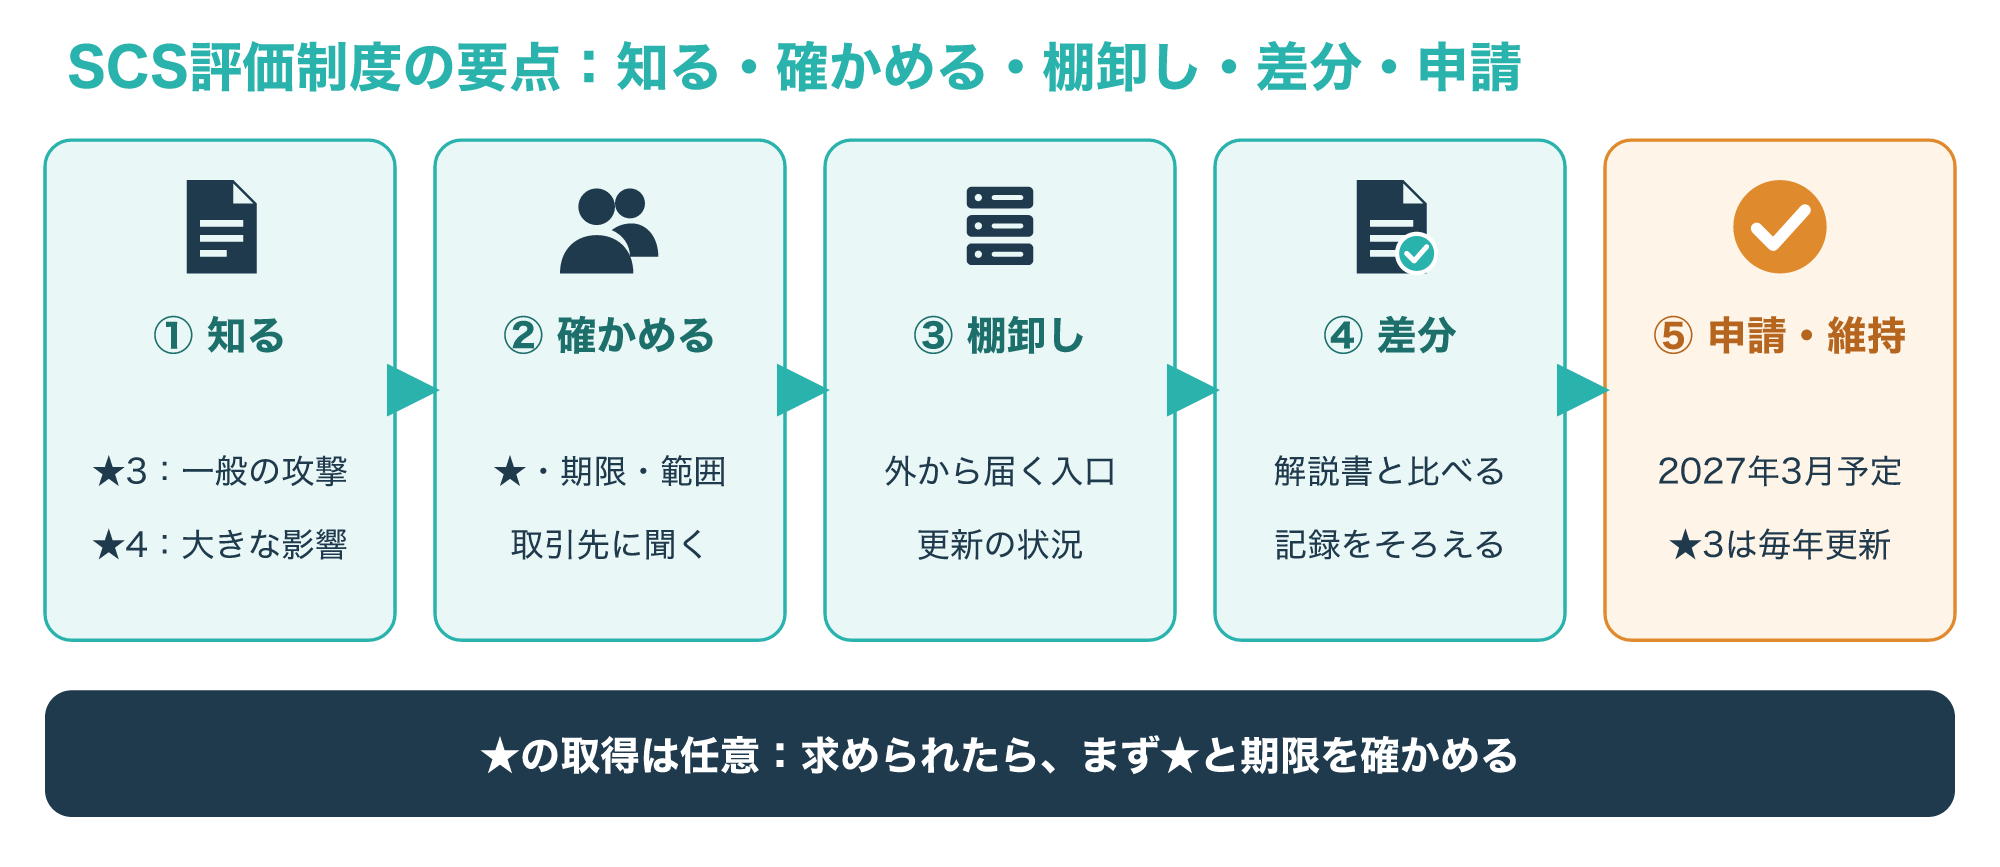
- SCS評価制度は、取引先に求める対策の水準を★で示す制度で、取得は任意
- ★3は一般的な攻撃を想定して専門家が自己評価を確認し、★4は評価機関の審査が加わる
- 登録料は★3が20,000円で1年更新、★4が60,000円で3年更新
- ★3・★4の登録申請は2027年3月に受け付けが始まる予定
- まずは取引先に★・期限・範囲を確かめ、自社の入口を棚卸しして解説書と比べる
まずは、取引先が求めている★と期限を確かめるところから始めてみてください。