BIMIとは?メールにロゴを出す条件・DNSレコード設定と確認方法
BIMIとは、DMARCの認証に合格したメールの差出人の横に、ドメインの持ち主がDNSで指定したブランドのロゴを表示させるための仕組みです。
この記事では、ロゴが出る条件、default._bimiのTXTレコードの書き方、VMCの役割、設定手順と確認方法を、レコード例の図で解説します。

この記事は以下のような人におすすめ!
- BIMIの意味と、SPF・DKIM・DMARCとの違いを知りたい人
- 自社のメールにロゴを表示させる設定を任された人
- BIMIを設定したのにロゴが出ず、原因を探している人
BIMIとは:認証済みのメールにブランドのロゴを表示する仕組み
1-1. BIMIの意味と、ロゴが表示されるまでの流れ
BIMIはBrand Indicators for Message Identificationの略で、直訳すると「メッセージを見分けるためのブランドの目印」という意味です。
ドメインの持ち主はロゴの置き場所をDNSのTXTレコードとして公開し、受信側はメールの認証に成功したときだけ、そのレコードを読みにいきます。
仕様では、受信側のメールサーバー(MTA)が認証とロゴの確認をまとめて行い、メールソフト(MUA)はその結果を受け取って表示するという分担が想定されています。
次の図は、example.comから送られたメールにロゴが表示されるまでの流れを、例示の値で示したものです。
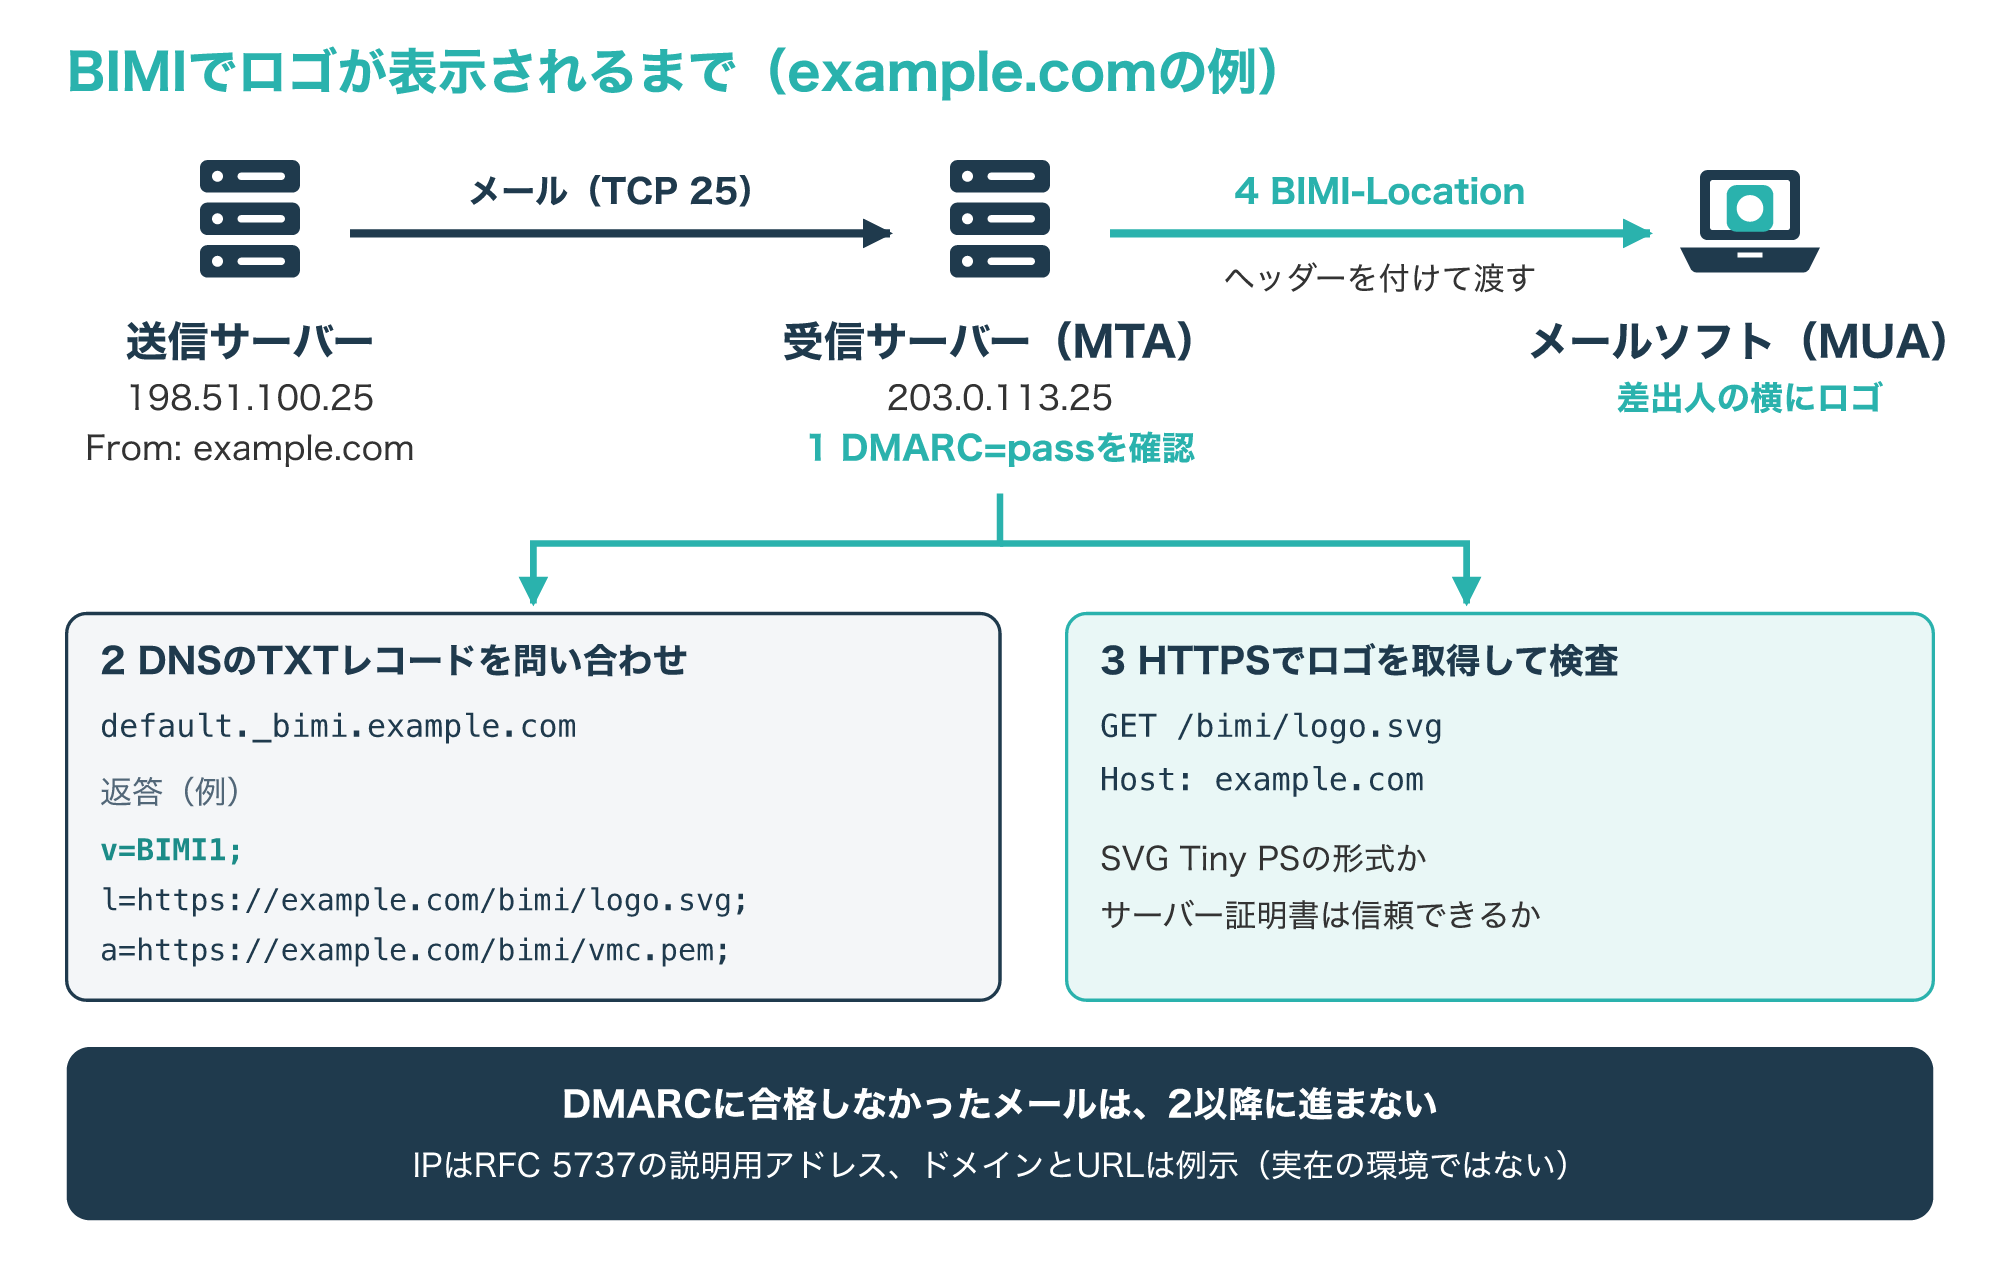
図の1〜4のように、受信側はまずDMARCでFromのドメインが本物かを確かめ、合格したときだけdefault._bimi.example.comのTXTレコードを問い合わせます。
レコードのl=に書かれたHTTPSのURLからSVGのロゴを取得し、検査に通れば、BIMI-Locationなどのヘッダーをメールに付けてメールソフトへ渡します。
送信者が自分でBIMI-Locationヘッダーを付けても、受信側はそれを無視するか取り除く決まりなので、外から偽のロゴを差し込むことはできません。
図のIPアドレスはRFC 5737で説明用に予約された範囲から選んだもので、実在の環境や測定結果ではありません(参考1・参考7)。
1-2. BIMIは認証の仕組みではない:SPF・DKIM・DMARCとの違い
BIMIを理解するうえで大切なのは、BIMI自体はメールを認証する新しい仕組みではないという点です。
BIMIの仕様も、SPF・DKIM・DMARC・ARCといった既存の認証に頼る仕組みであり、新しい認証プロトコルではないと明記しています。
SPFは、送信元のサーバーがそのドメインを名乗ってよいかを、DNSに公開した許可リストとIPアドレスで確かめます。
DKIMは電子署名を使い、メールが途中で書き換えられていないかと、どのドメインが署名したかを確かめます。
DMARCは、SPFかDKIMの合格がFromのドメインと一致(アライメント)しているかを見て、合格しなかったメールの扱いをドメインの持ち主が指定する仕組みです。
次の図は、4つの仕組みが何を確かめ、DNSのどこにレコードを置くかを比べたものです。
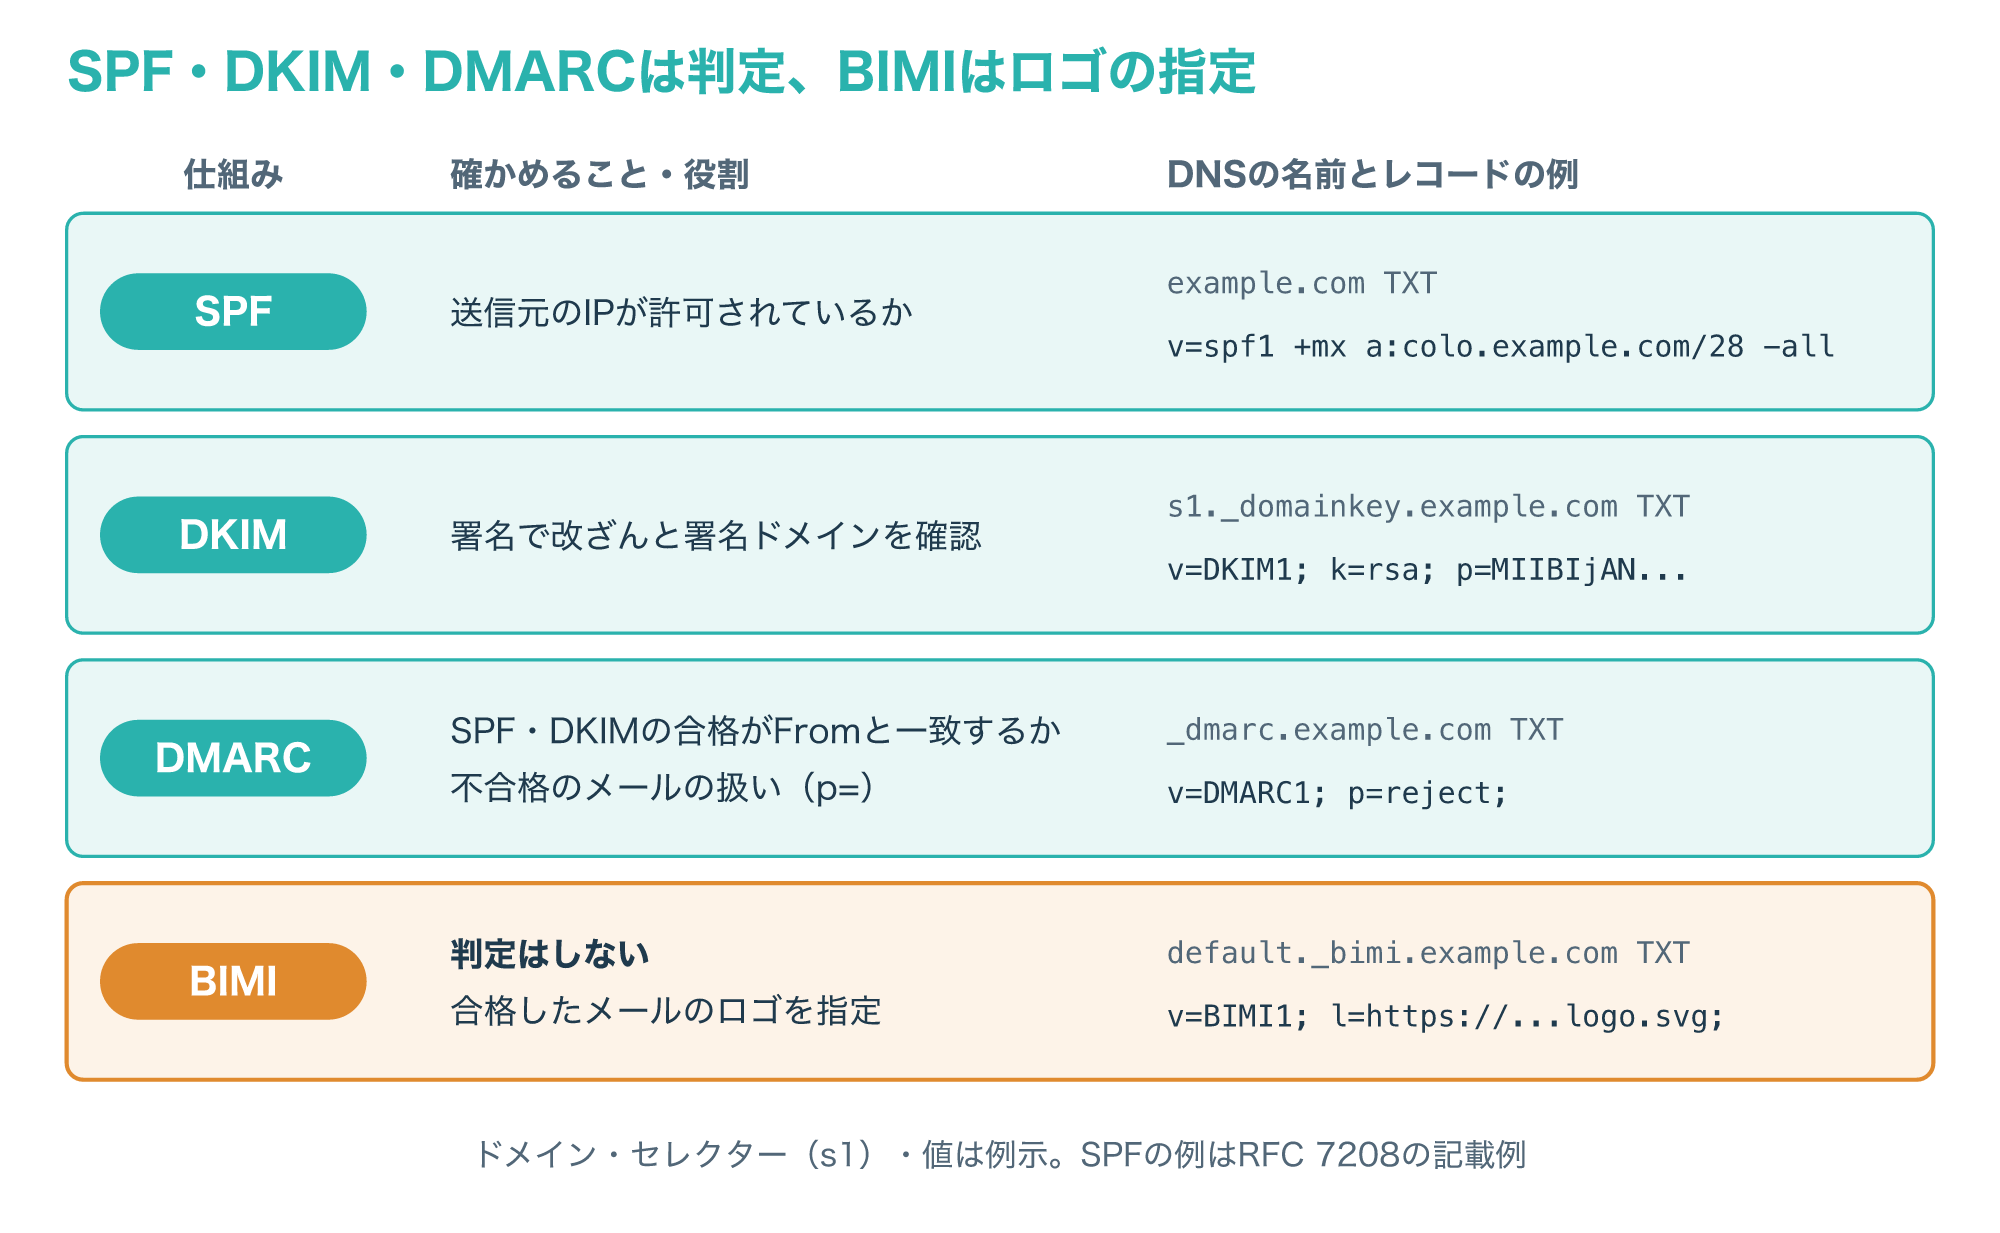
図のとおり、SPF・DKIM・DMARCは「本物かどうか」を判定し、BIMIは判定に合格したメールの見せ方を指定する役割だけを持ちます。
そのため、BIMIを設定してもなりすましメールそのものが減るわけではなく、前提としてSPF・DKIM・DMARCが正しく運用されている必要があります(参考1・参考4・参考6)。
送信ドメイン認証の全体像は、次の記事で解説しています。

1-3. BIMIの位置づけ:仕様はドラフトで、表示を決めるのは受信側
BIMIの仕様は、2026年11月の時点でIETFのインターネットドラフト「draft-brand-indicators-for-message-identification-15」(2026年10月31日更新)として公開されています。
IETFのdatatrackerのページには、このドラフトは個人による提出で、IETFの承認を受けた標準ではないと表示されています。
仕様は、メールソフトはドメインの持ち主の指定に沿うよう努めるものの、どのロゴを表示するか、表示しないかは受信側が最終的に決めてよいとしています。
また、似たドメインを取った悪意のある送信者がロゴを悪用しないよう、受信側は送信ドメインの検証や評判(レピュテーション)の仕組みと組み合わせることが前提になっています。
つまり、仕様の条件をすべて満たしても、ロゴが表示されるかどうかはメールサービスごとの方針に左右されます。
GmailやYahoo!メールなど各サービスの対応状況や追加の条件はこのドラフトには書かれていないため、各サービスの公式ヘルプで確かめてください(参考1)。
BIMIでロゴが表示される条件:DMARCのポリシーとロゴの形式
2-1. DMARCに合格し、ポリシーがquarantineかrejectであること
BIMIの処理に進むには、まずメールのFromヘッダーのドメインでDMARCに合格している必要があります。
仕様の認証の条件では、Fromヘッダーが2つ以上ある場合や、1つのFromに2つ以上のアドレスがある場合も、BIMIの処理をしてはならないとされています。
さらに、DMARCのポリシーが「強い」ことも条件で、p=noneのドメインは、DMARCに合格していてもBIMIの対象になりません。
p=quarantineの場合は、ポリシーを適用する割合を示すpctタグを書くならpct=100でなければならず、p=rejectならpctの値は問われません。
サブドメインのポリシーを示すspタグがある場合は、sp=noneもBIMIの処理を止める条件になります。
次の図は、DMARCのレコードの例ごとに、BIMIの処理に進めるかどうかを判定したものです。
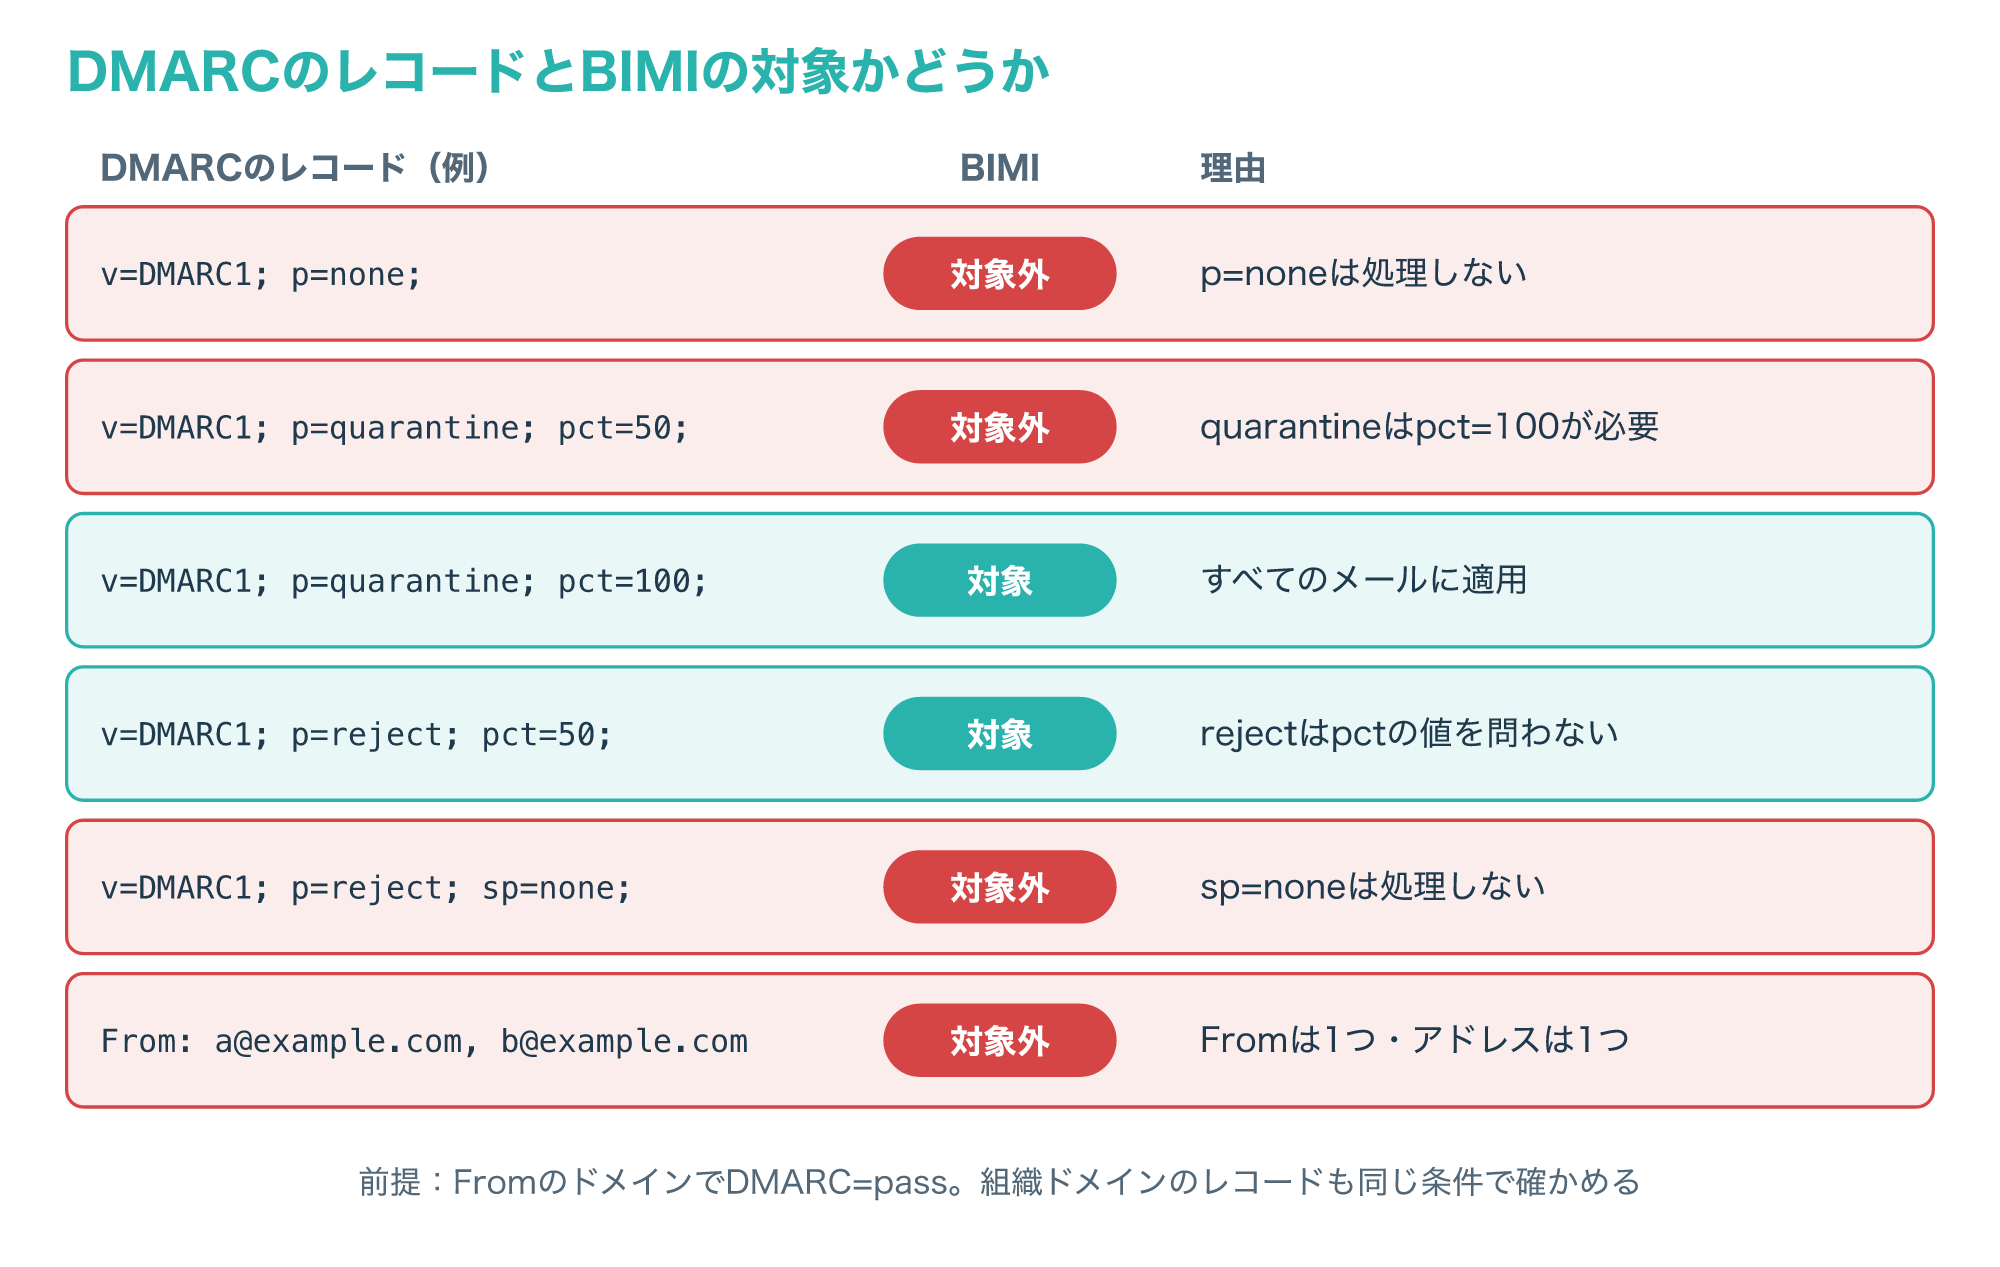
p=quarantineでpct=50のように一部のメールにだけ適用している段階は、BIMIの条件を満たさないため、ロゴは表示されません。
なお、DMARCに合格しなかったメールでも、受信側が信頼できるARCの連鎖などで本物と判断した場合は、合格として扱ってよいという例外も定められています(参考1・参考4)。
DMARCのタグやレポートの読み方は、次の記事で詳しく解説しています。
2-2. 組織ドメインとサブドメインの両方のポリシーを確かめる
条件となるDMARCのポリシーは、Fromのドメインだけでなく、その組織ドメインの側も確かめられます。
例えばFromがnews.example.comなら、news.example.comが送信者のドメイン、example.comが組織ドメインにあたり、どちらかのポリシーがp=noneならBIMIの処理は行われません。
組織ドメインにp=rejectを設定していても、同じレコードにsp=noneを書いてサブドメインを除外していると、条件を満たさなくなる点に注意が必要です。
なお、BIMIのドラフトが引用しているDMARCの仕様RFC 7489は、RFC Editorの情報ページで、RFC 9989などの新しいRFCに置き換えられた(Obsoleted by)と表示されています。
ドラフトの条件はRFC 7489のpタグ・spタグ・pctタグで書かれているため、新しいRFCに合わせてDMARCのレコードを書き換えるときは、受信側の案内とあわせて条件を確かめてください(参考1・参考4)。
2-3. ロゴはSVG Tiny PS、証明はVMCかCMC
ロゴの画像はレコードのl=で指定し、仕様の時点で使える形式はSVGとSVGZ(gzipで圧縮したSVG)だけです。
そのSVGには、SVG Tiny PSという安全のための制限付きの形式が、別のドラフトで定められています。
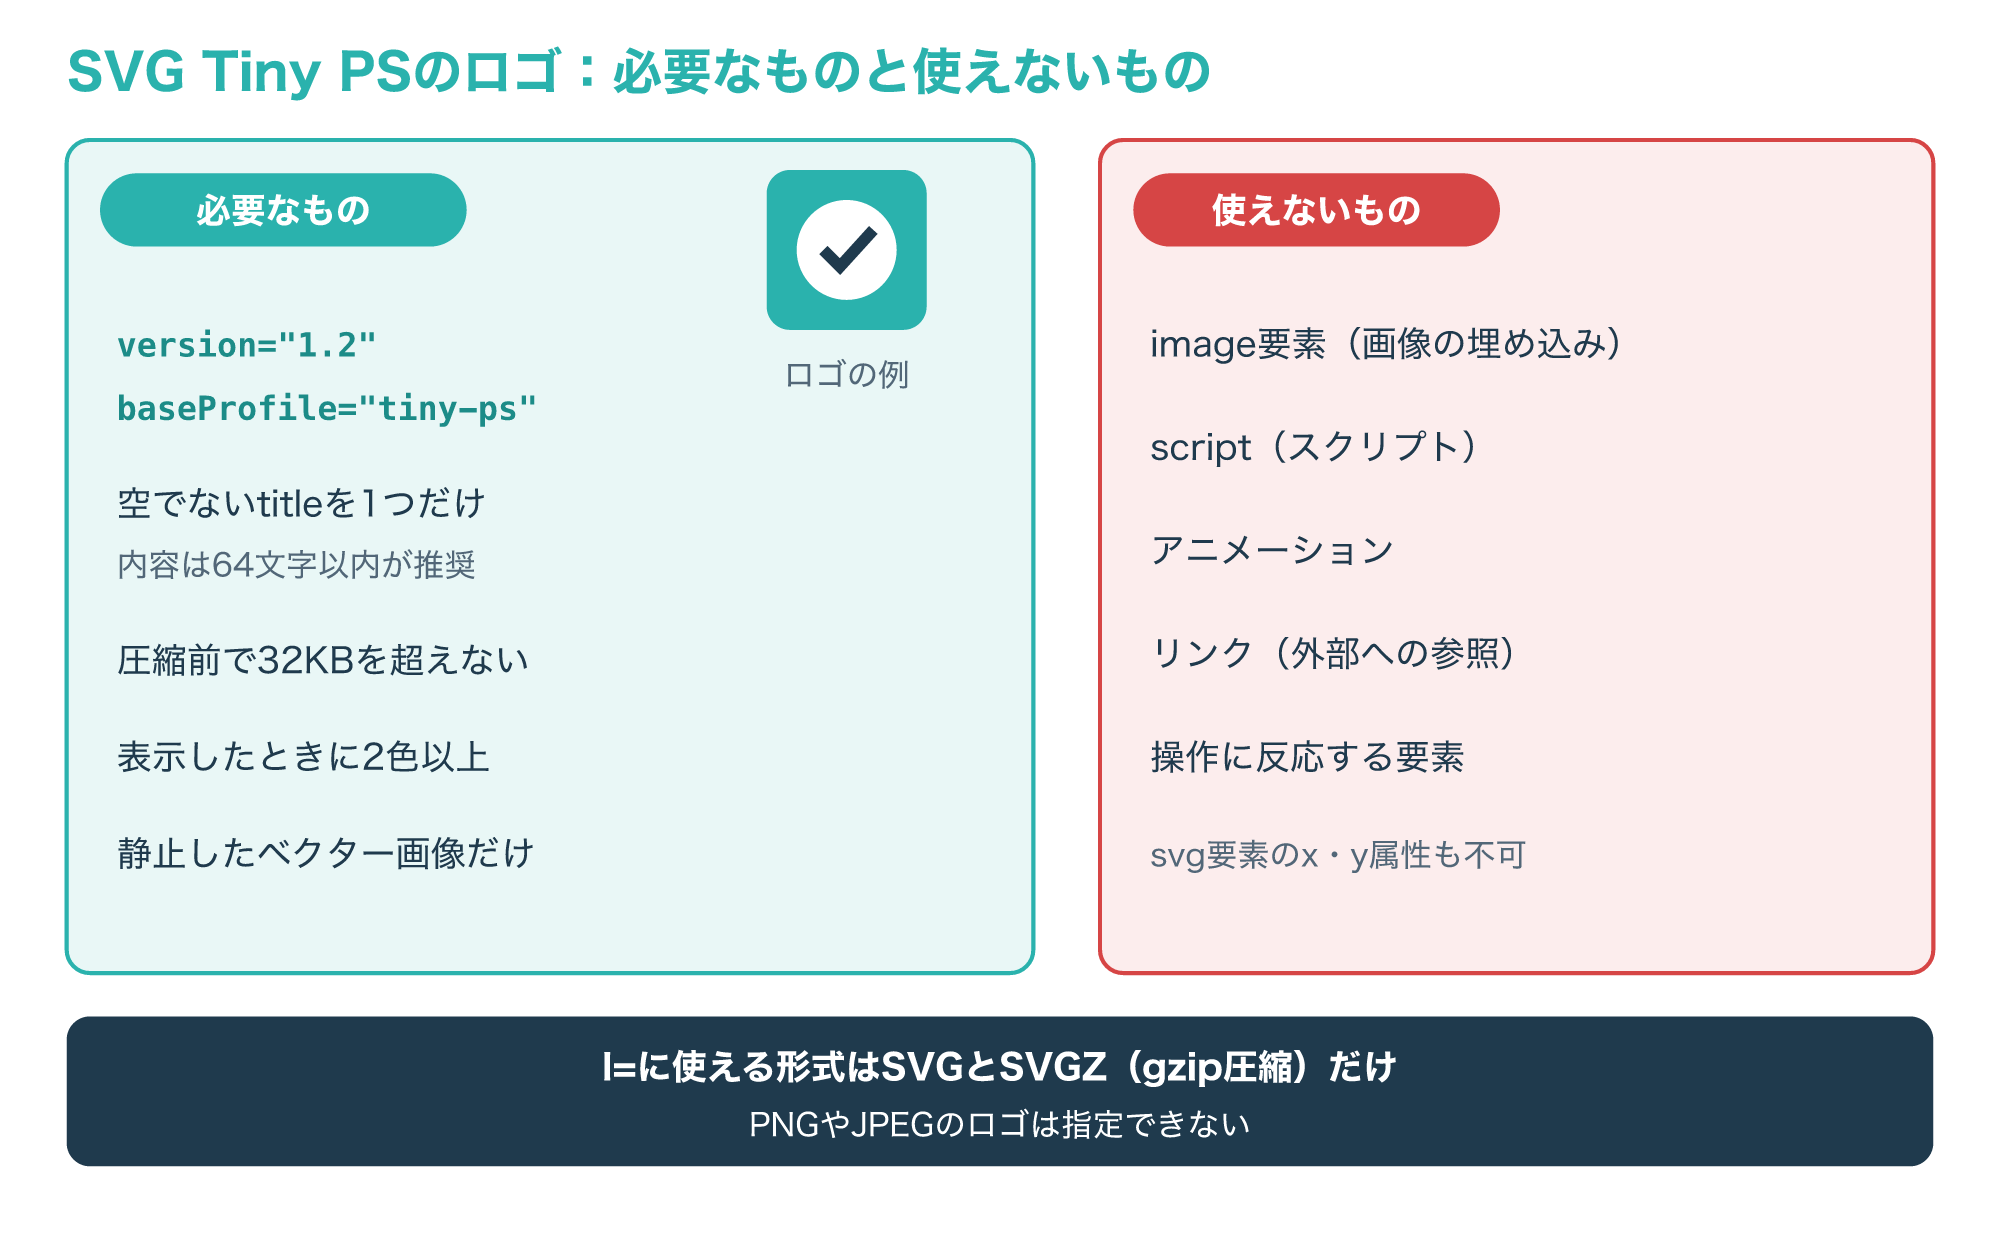
SVG Tiny PSでは、svg要素にversion=”1.2″とbaseProfile=”tiny-ps”を書き、空でないtitle要素を1つだけ入れる必要があり、titleは64文字以内が推奨されています。
一方で、画像の埋め込み(image要素)、スクリプト、アニメーション、リンク、操作に反応する要素は使えません。
ファイルの大きさは圧縮前で32キロバイトを超えないようにすべきとされ、表示したときに2色以上を含めることも求められています。
次の図は、SVG Tiny PSのロゴで必要なものと使えないものを整理したものです。
ロゴが本当にその組織のものかを示す証拠書類(BIMI Evidence Document)として、マーク証明書(Mark Certificate)があります。
仕様は、登録商標や公的なマークのロゴに発行されるものをVMC(Verified Mark Certificate)、先に使用してきたマークや登録商標を変更したロゴに発行されるものをCMC(Common Mark Certificate)と区別しています。
証拠書類はレコードのa=で指定する任意の項目ですが、どの受信側が証明書を求めるかは仕様の外の話なので、使いたいサービスの方針で確かめる必要があります(参考1・参考3)。
BIMIレコードの書き方:default._bimiのTXTレコード
3-1. default._bimiに置くTXTレコードの書式
BIMIのレコードは、DNSのTXTレコードとして「セレクター._bimi.ドメイン」という名前で公開します。
セレクターを指定しない通常の場合はdefaultを使うので、example.comのレコードはdefault._bimi.example.comに置きます。
レコードの中身はDKIMと同じ「タグ=値」をセミコロンで区切る書式で、先頭はv=BIMI1でなければなりません。
l=はロゴのSVGのURLでHTTPSだけが使え、a=はVMCなどの証拠書類のURLで、こちらもHTTPSで完全なドメイン名を含める必要があります。
次の図は、example.comのBIMIレコードの例と、各タグの意味を示したものです。
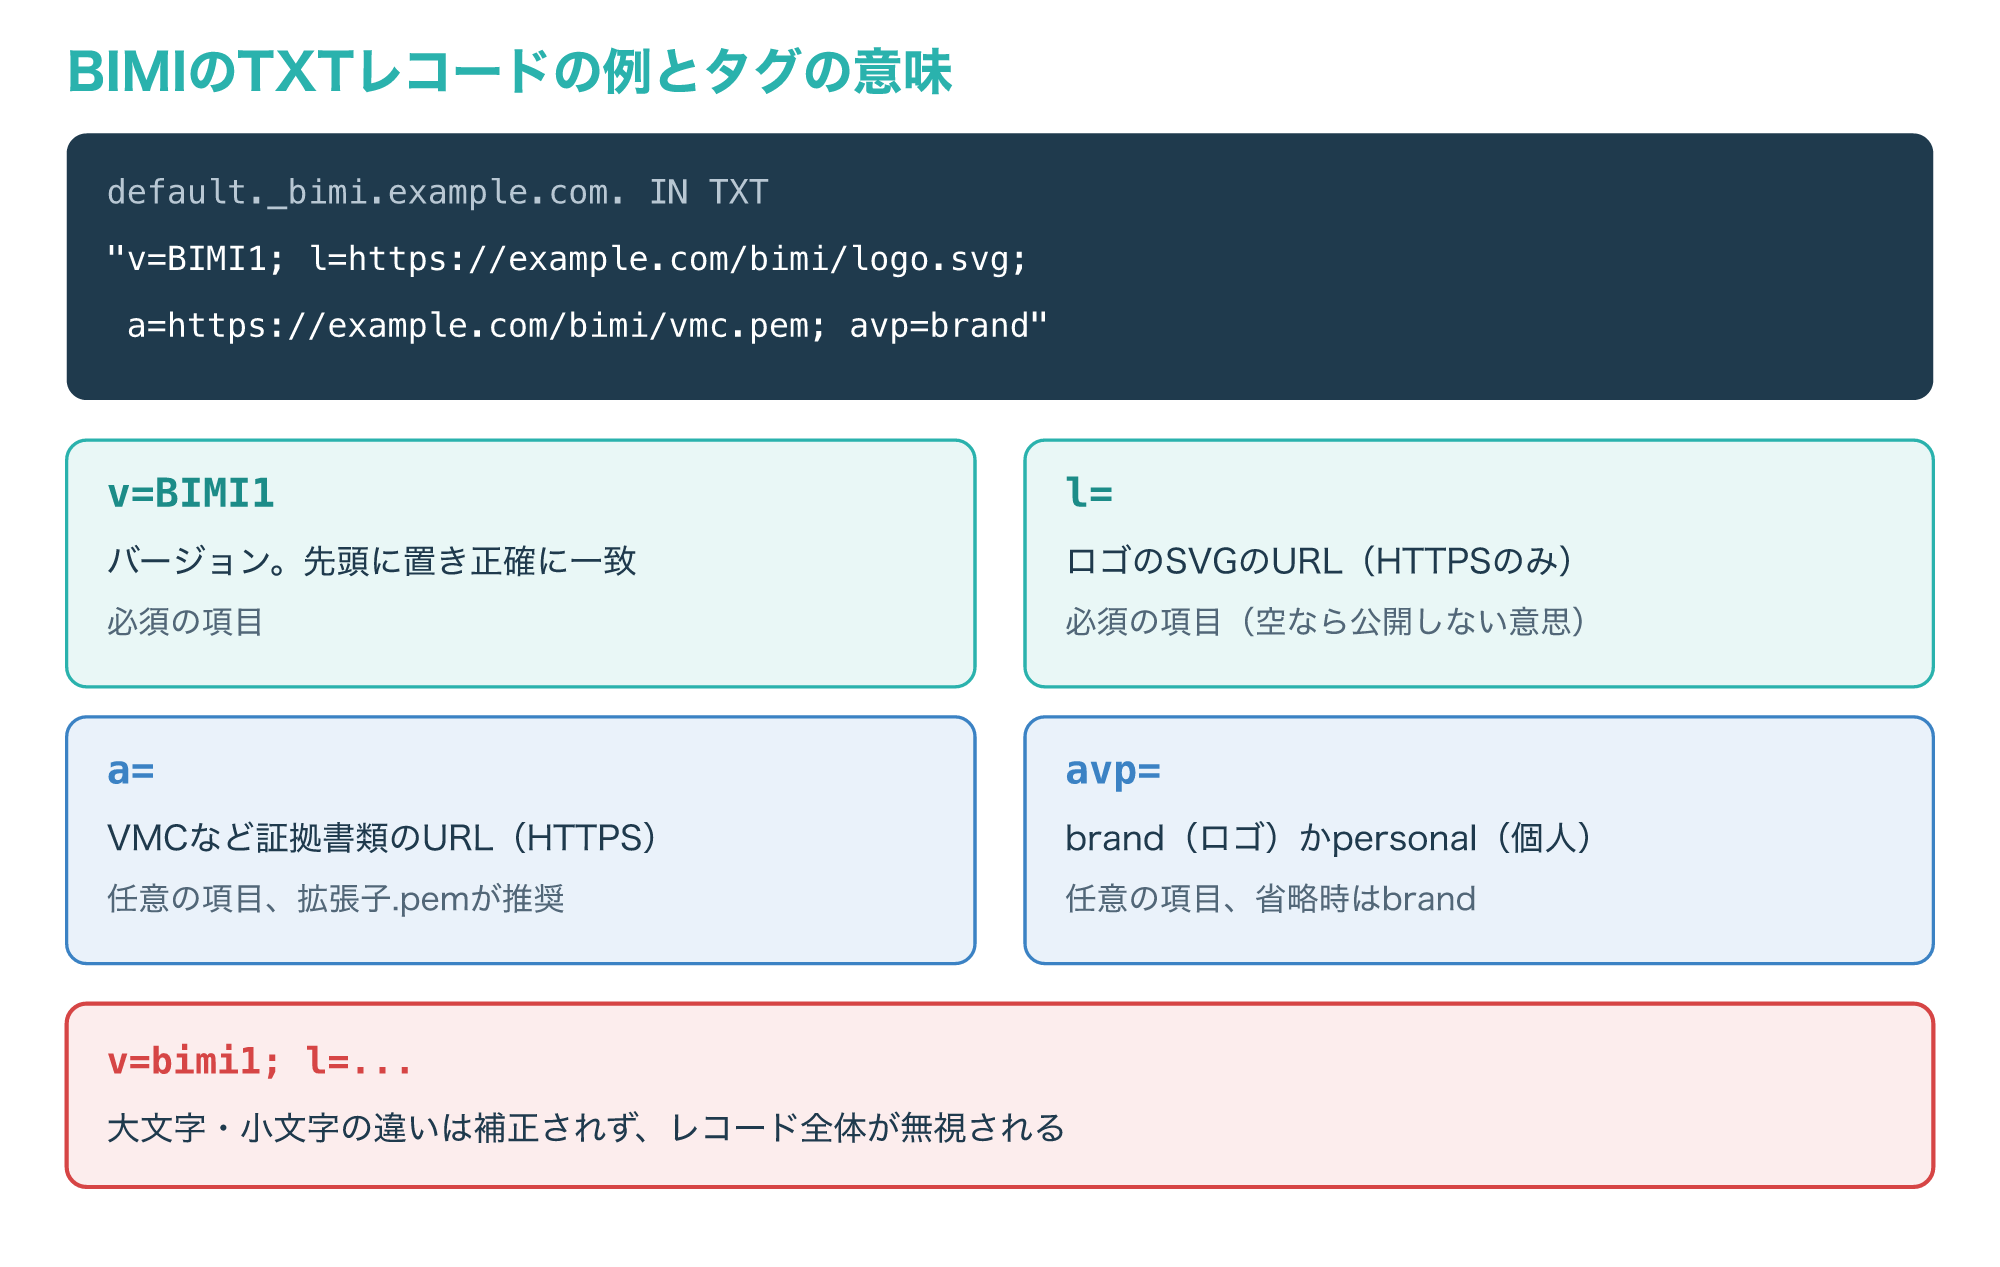
v=BIMI1は大文字と小文字まで正確に一致する必要があり、受信側は書き間違いを補正しない決まりなので、bimi1のように書くとレコード全体が無視されます。
a=を省略した場合は空の値として扱われ、証拠書類を出していない状態になります。
TXTレコードが長くなって複数の文字列に分かれた場合は、SPFと同じく文字列をつなげた1つのレコードとして扱われます(参考1・参考6)。
3-2. セレクターとサブドメインでのレコードの探し方
1つのドメインで複数のロゴを使い分けたい場合は、default以外のセレクターを使えます。
送信者はメールにBIMI-Selectorヘッダー(例:v=BIMI1; s=brand2;)を付け、受信側はbrand2._bimi.example.comを問い合わせます。
このBIMI-Selectorヘッダーは、DMARCの判定に使うDKIM署名の対象に含めるべきで、含まれていない場合は無視されるべきだとされています。
Fromのドメインにレコードがなければ、受信側は組織ドメインの同じセレクターの名前を問い合わせ直し、それでもレコードが1件に絞れなければBIMIの処理を止めます。
次の図は、Fromがnews.example.comでセレクターがdefaultの場合の、問い合わせの順番を示したものです。
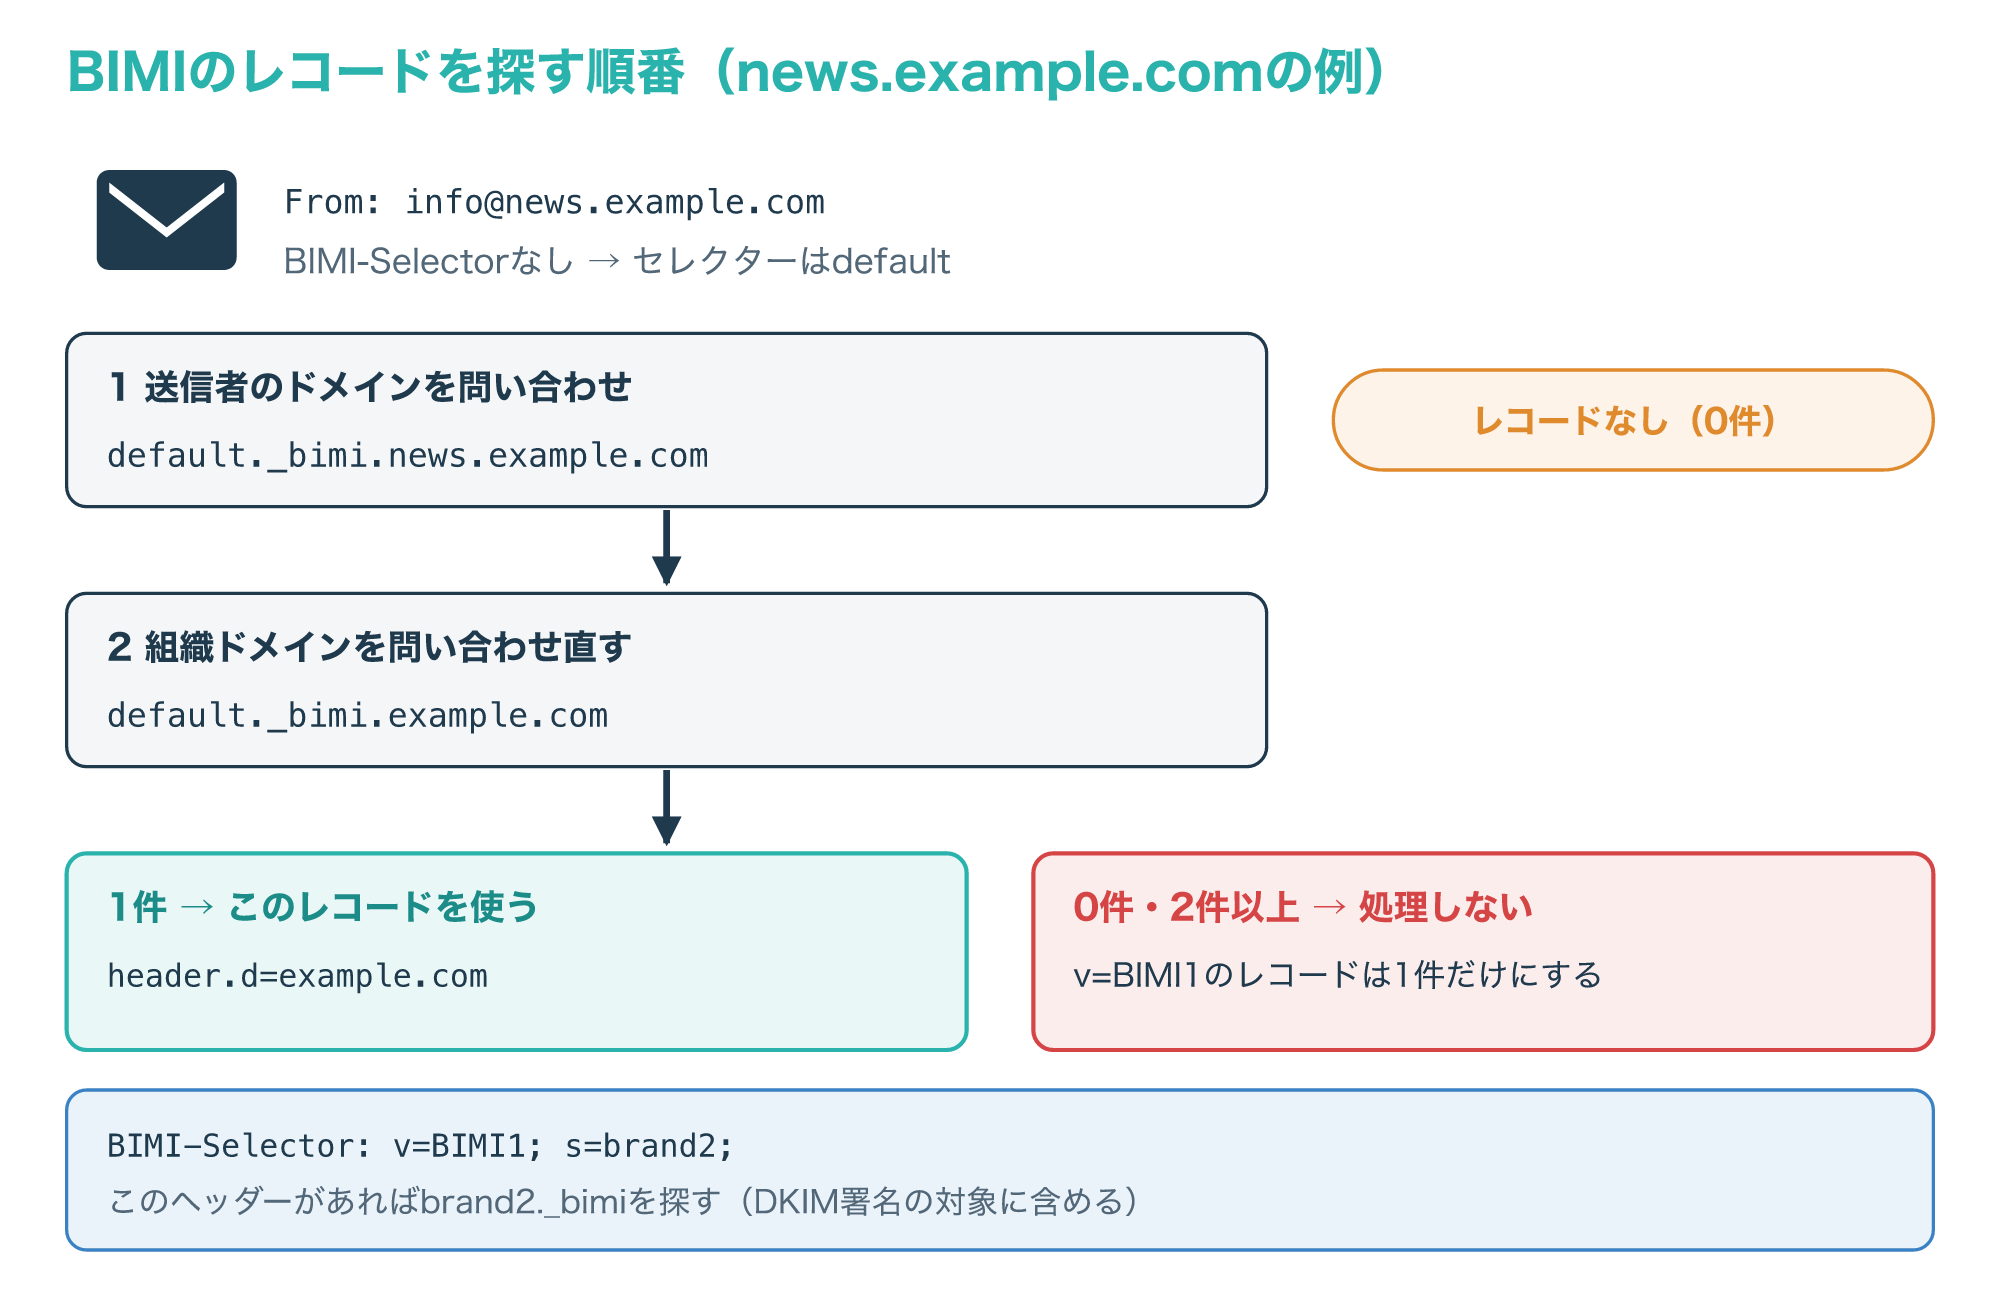
図のように、news.example.comに専用のレコードがなくても、組織ドメインのdefault._bimi.example.comにレコードがあれば、そのロゴが使われます。
逆に、同じ名前にv=BIMI1で始まるレコードを2件公開してしまうと、1件に絞れないため、ロゴは表示されません。
複数のドメインで同じロゴを使う場合は、DNSのCNAMEで1か所のレコードを指す方法が推奨されています(参考1)。
3-3. ロゴを出さない宣言と、avp・lpsタグ
l=とa=の両方を空にした「v=BIMI1; l=; a=;」というレコードは、BIMIへの参加を明示的に断る宣言になります。
これはレコードを公開しないこととは意味が違い、組織ドメインにロゴがある場合に、特定のサブドメインだけロゴを出さないといった使い方ができます。
この宣言を見つけた受信側は、Authentication-Resultsヘッダーにbimi=declinedと記録するとされています。
avp=は、受信側が個人のアイコン(アバター)も表示できる場合に、ブランドのロゴ(brand)と個人のアイコン(personal)のどちらを優先してほしいかを伝えるタグで、省略時はbrandとして扱われます。
lps=は、送信者のアドレスの@より前(ローカルパート)の先頭の文字列によって、使うセレクターを切り替えるためのタグです。
仕様の例では「v=BIMI1; l=; a=; lps=brand-indicators-;」と書くと、通常は参加を断りつつ、ローカルパートがbrand-indicators-で始まるアドレスだけ別のセレクターでレコードを探させることができます(参考1)。
BIMIの設定手順:DMARCの強化からレコードの公開まで
4-1. 手順1:DMARCをp=quarantine(pct=100)かp=rejectまで進める
BIMIの設定は、ロゴを用意するより先に、DMARCのポリシーを条件を満たす強さまで進めるところから始まります。
DMARCのレコードは_dmarc.example.comのTXTレコードで、p=noneの間は、受信側は合格しなかったメールにも特別な扱いをせず、rua=で指定したアドレスへ集計レポートが送られます。
pctタグは、DMARCのポリシーを一部のメールにだけ適用し、段階的に強めるために用意されたタグです。
次の図は、DMARCのレコードをp=noneから条件を満たす状態まで進め、BIMIのレコードを公開するまでの流れを、例示の値で示したものです。
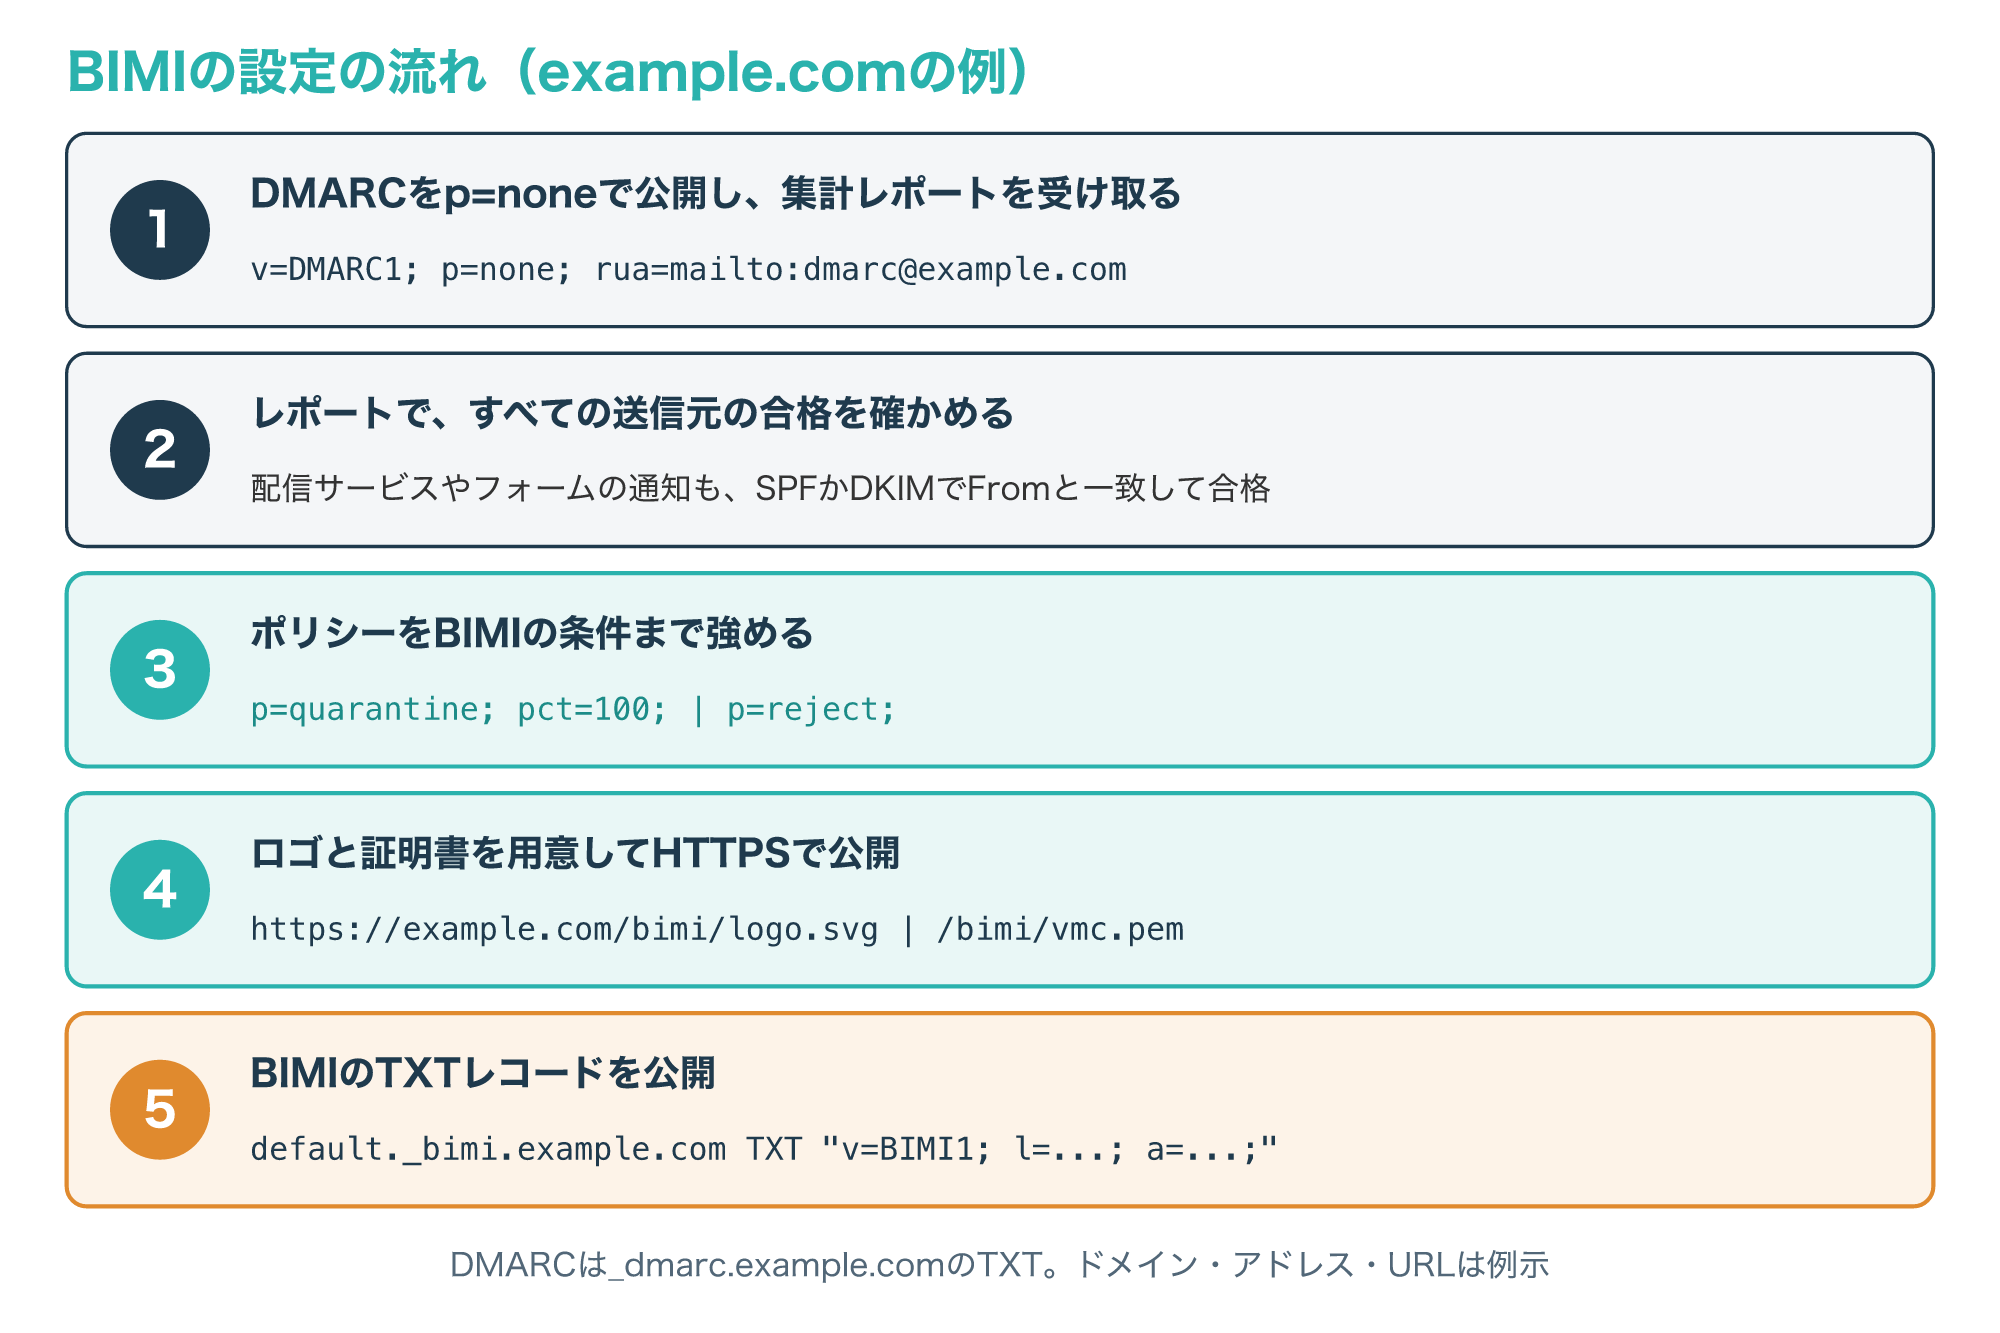
自社のメールサーバーだけでなく、メール配信サービスやWebフォームの通知など、Fromに自社のドメインを使うすべての送信元が、SPFかDKIMでFromと一致して合格している状態にしてから、ポリシーを強めます。
合格していない送信元が残ったままp=rejectにすると、受信側がそのメールを拒否するおそれがあるためです。
集計レポートで、合格していない送信元が残っていないかを確かめながら段階的に進めるのが、pctタグの説明にも沿った進め方です(参考1・参考4)。
SPFのレコードの書き方は、次の記事で詳しく解説しています。
4-2. 手順2:ロゴをSVG Tiny PSで作り、HTTPSで公開する
次に、ロゴをSVG Tiny PSの条件に合わせて作り、Webサーバーで公開します。
SVG Tiny PSのドラフトには、デザインツールのIllustratorはsvg要素にx・y属性を付けてしまい、これは許可されていないという既知の問題が書かれています。
同じドラフトには、形式を検査するためのRNCのスキーマが付いているので、書き出したSVGが条件を満たしているかを検査してから公開すると確実です。
公開するURLはHTTPSで、Webサーバーの証明書が受信側の信頼するルート認証局につながっていないと、ロゴは表示されません。
受信側はロゴのファイルの大きさを確かめ、大きすぎるものは表示しない選択もできるので、圧縮前で32キロバイト以内に収めておきます。
VMCを使う場合、受信側はl=のSVGと証明書に埋め込まれたSVGが同じかを確かめることがあるため、両方に同じファイルを使います(参考1・参考2・参考3)。
4-3. 手順3:VMCを用意してa=に指定し、TXTレコードを公開する
ロゴの証拠書類としてVMCを使う場合は、マーク証明書を発行する認証局から証明書を取得します。
VMCは、ロゴのSVGを、X.509証明書にロゴを入れるためのロゴタイプ拡張(RFC 3709で定義、現在はRFC 9399に置き換え)の中へデータとして埋め込んだ証明書です。
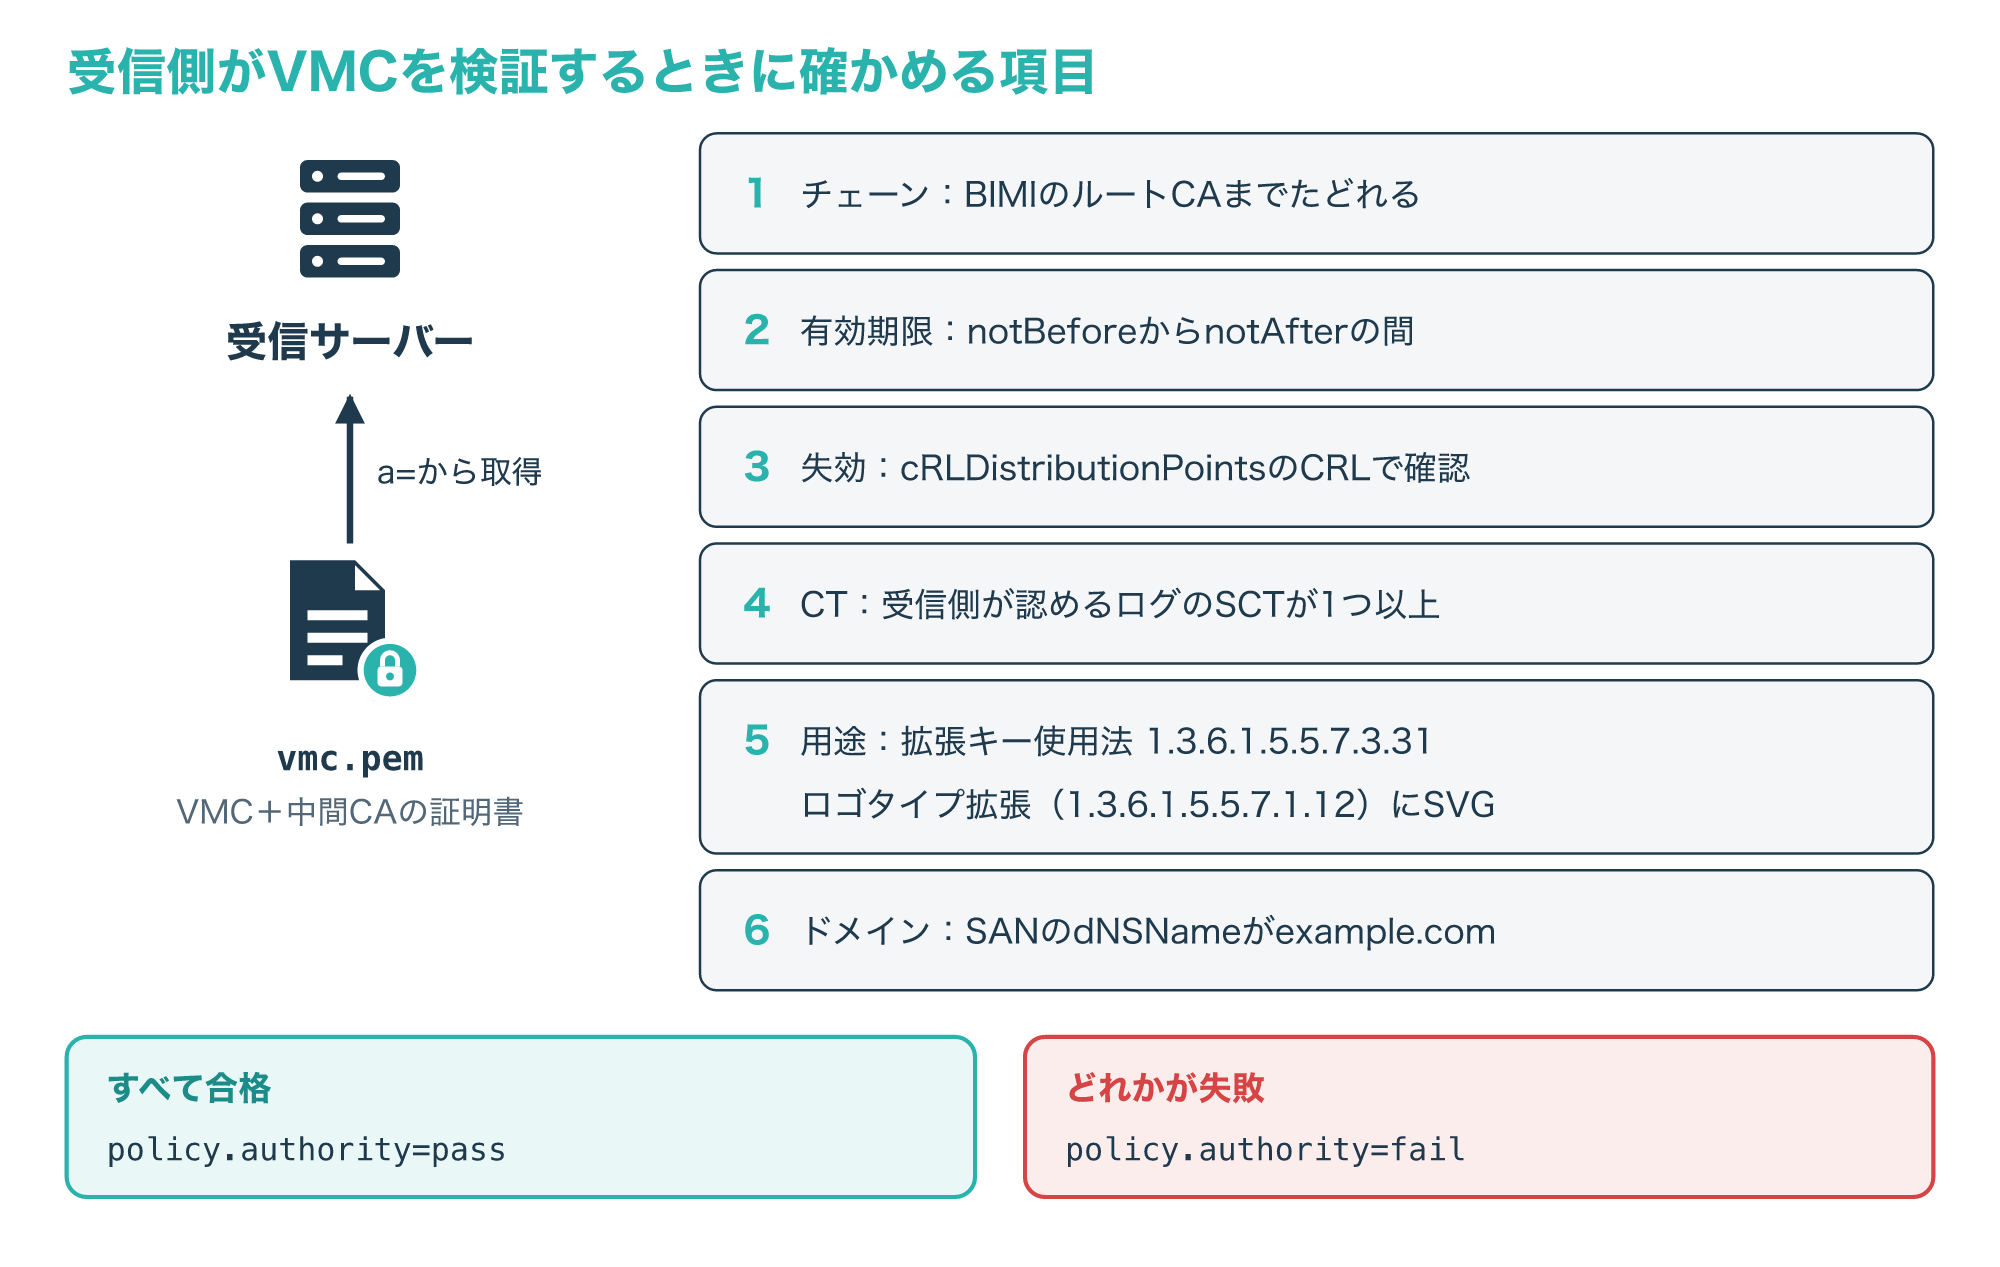
VMCの検証のドラフトは、拡張キー使用法にBIMI用の識別子(1.3.6.1.5.5.7.3.31)を持つこと、SANのdNSNameにBIMIのドメインを含むこと、失効を確かめるCRLの場所と証明書の透明性(CT)の記録を持つことを求めています。
公開するファイルはPEM形式で、VMCから中間の認証局までの証明書を順に並べ、a=のURLの拡張子は.pemにすることが推奨されています。
次の図は、受信側がa=のVMCを検証するときに確かめる項目を、例示の値で示したものです。
最後に、l=とa=を書いたTXTレコードをdefault._bimi.example.comに公開します。
証明書を更新して内容を変えたいときは、受信側のキャッシュを避けるため、新しいURLにファイルを置いてa=を書き換える方法がドラフトで示されています(参考2・参考5)。
BIMIの確認方法とトラブルの切り分け
5-1. DNSのレコードとAuthentication-Resultsヘッダーで確かめる
設定が終わったら、まずDNSにBIMIのレコードが正しく公開されているかを確かめます。
RFC 7489にもdigコマンドでDMARCのTXTレコードを問い合わせる例が載っており、同じ方法でBIMIのレコードも確認できます。
dig +short TXT _dmarc.example.com
dig +short TXT default._bimi.example.com

nslookup -type=TXT _dmarc.example.com
nslookup -type=TXT default._bimi.example.com
上の2行はMacやLinuxの端末向け、下の2行はdigが標準で入っていないWindowsのコマンドプロンプト向けで、問い合わせる名前はどちらも同じです。
出力の形はツールごとに違うため、表示の細かな見た目ではなく、BIMIの側にv=BIMI1で始まるレコードが1件だけ返るかを見ます。
BIMIの側にv=BIMI1で始まる1件だけが返り、DMARCの側にp=quarantine(pct=100)かp=rejectが出ていれば、DNSの準備はできています。
次に、BIMIに対応した受信側の別のアドレスへテストのメールを送り、届いたメールのヘッダーを確かめます。
仕様では、受信側のMTAはBIMIの結果をAuthentication-Resultsヘッダーにbimi=の形で記録するべきだとされています。
次の図は、BIMIに合格したメールのヘッダーの例と、各項目の意味を示したものです。
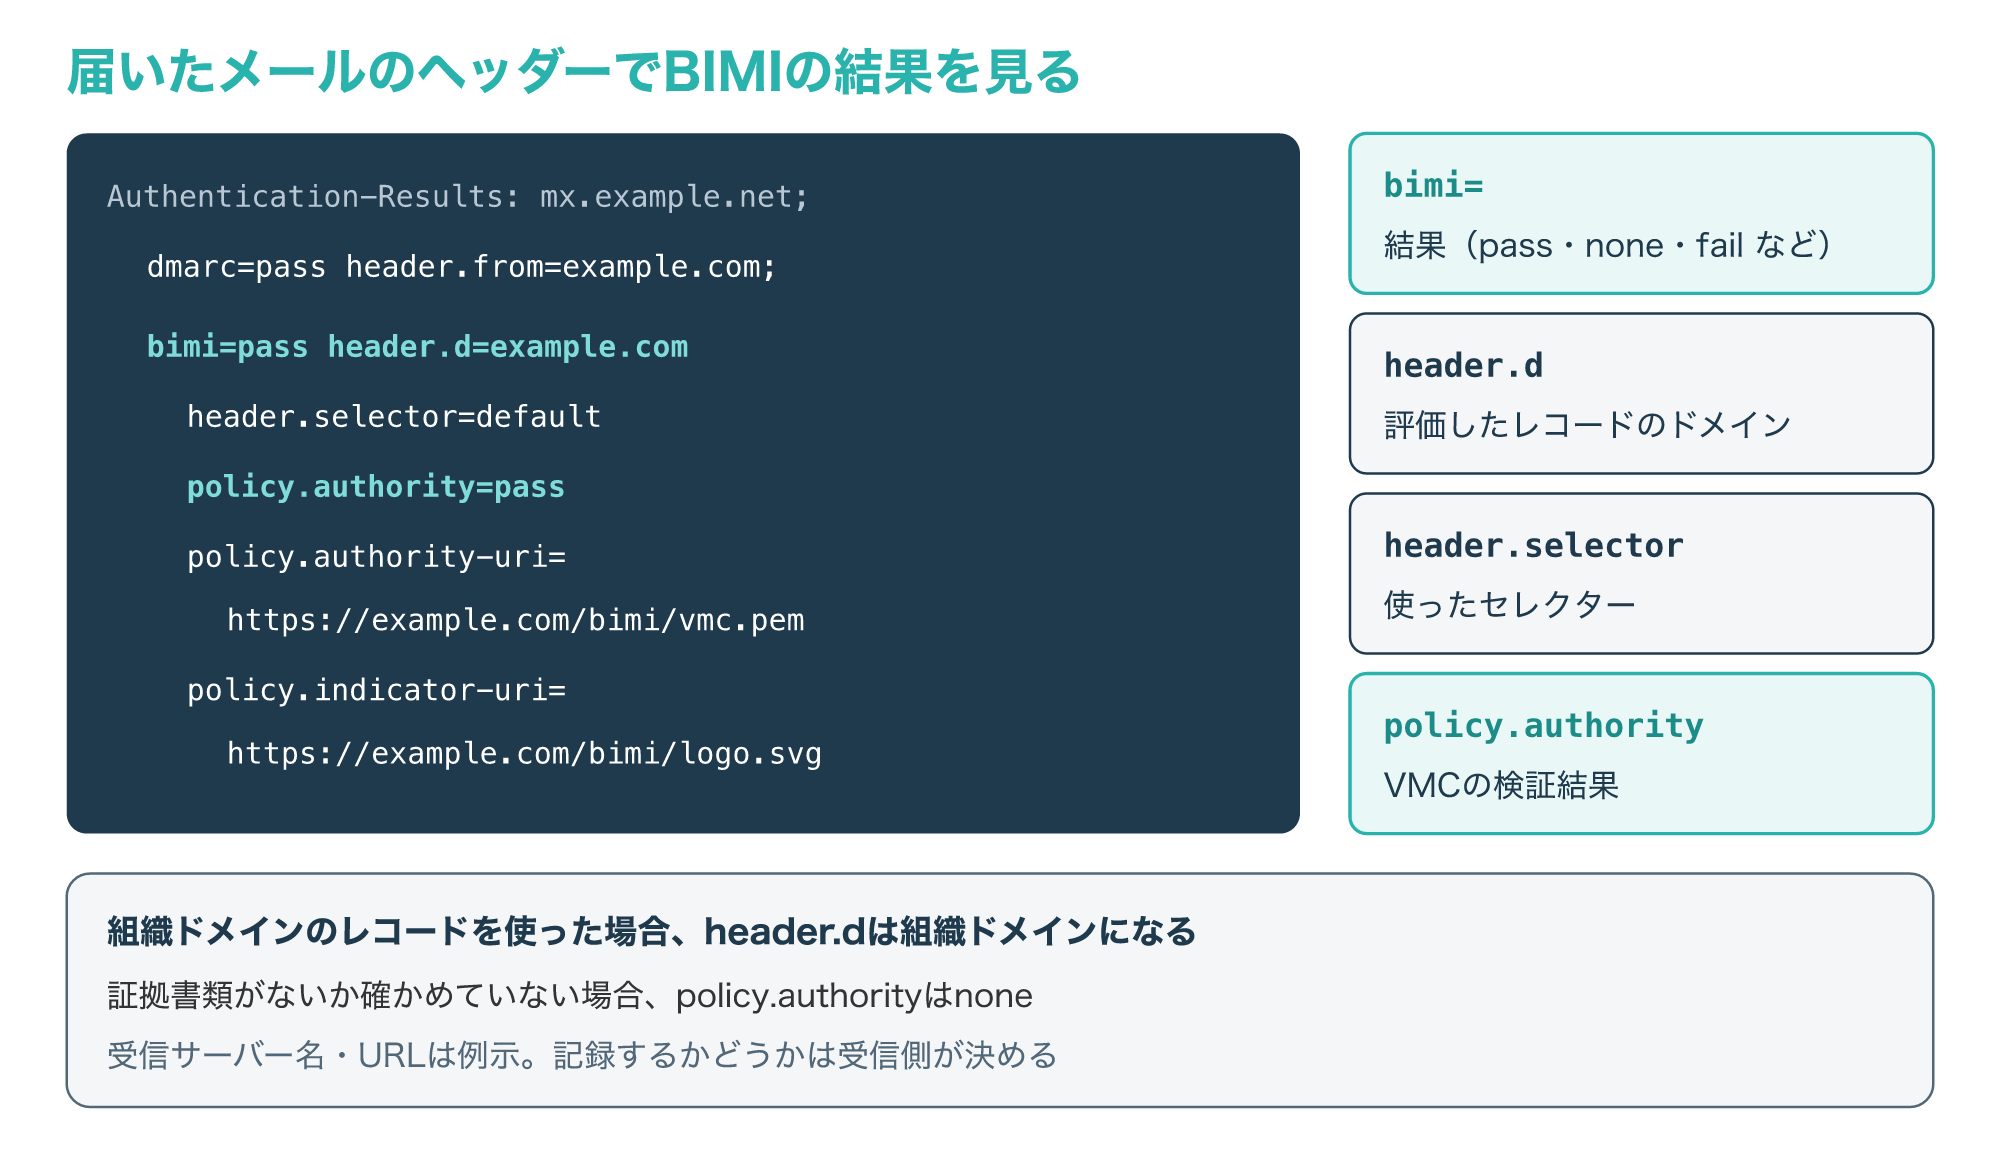
header.dは評価したレコードのドメインで、組織ドメインのレコードを使った場合は組織ドメインになり、header.selectorは使ったセレクターを表します。
policy.authorityは証拠書類を確かめた結果で、VMCの検証に成功すればpass、失敗すればfail、証拠書類がないか確かめていなければnoneになります。
ヘッダーの全文はメールソフトの「メッセージのソースを表示」などのメニューで開けますが、操作はお使いのメールソフトの公式ヘルプで確かめてください(参考1・参考4)。
5-2. bimi=の値から、ロゴが出ない原因を絞る
ロゴが表示されないときは、Authentication-Resultsのbimi=の値を見ると、どの段階で止まったかを絞り込めます。
仕様では、skippedはDMARCの不合格など最低条件を満たさなかった場合、noneはレコードがない場合、failは書式の誤りやロゴの取得・検証の失敗、temperrorはDNSの一時的な問題、declinedは参加を断る宣言を表します。
次の図は、bimi=の値ごとに考えられる原因と、確かめる点をまとめたものです。
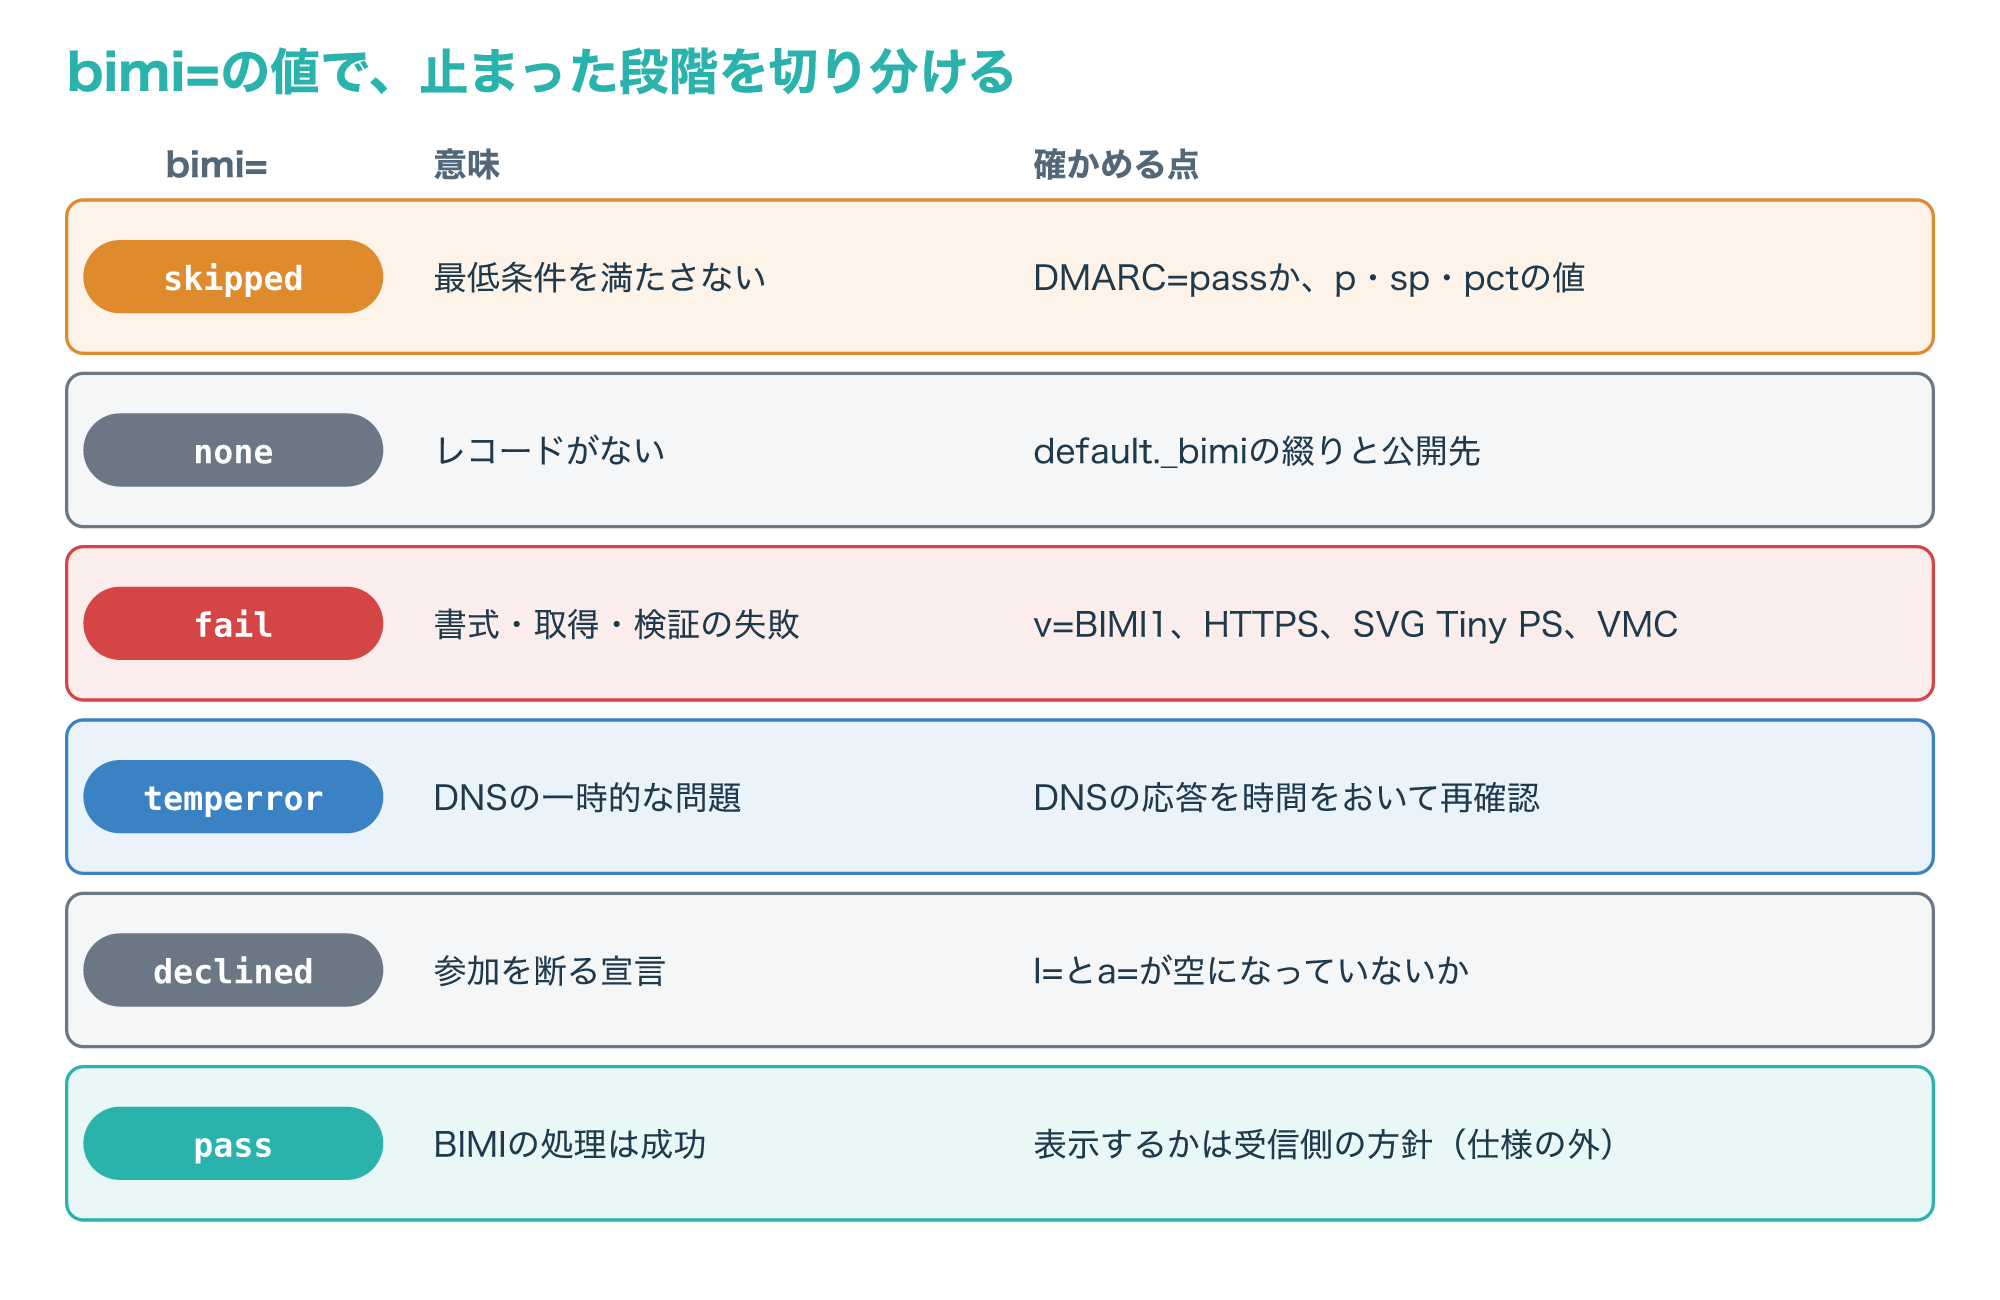
skippedでDMARCに合格していない場合は、DMARCの合格にはSPFかDKIMの少なくとも一方がFromと一致したドメインで合格する必要があるので、SPFの結果とDKIMの署名のドメインがFromと合っているかを確かめます。
bimi=passなのにロゴが出ない場合は、BIMIの処理は成功していても、メールソフトや受信サービスが自分の方針で表示しないと判断している可能性があります。
ヘッダーにbimi=の記録自体がない場合は、受信側がBIMIに対応していないか、結果を記録していない可能性があり、記録するかどうかも受信側の判断に任されています(参考1・参考4)。
DKIMの署名と、署名のドメインの確かめ方は、次の記事で解説しています。
よくある質問とまとめ
Q1. BIMIを設定すれば、なりすましメールを防げますか?
BIMIは認証に合格したメールの見せ方を指定する仕組みで、なりすましを判定して防ぐのはSPF・DKIM・DMARCの役割です。
Q2. VMCがなくてもBIMIは使えますか?
仕様ではa=は任意の項目ですが、証拠書類のないロゴを表示するかは受信側が決めるため、使いたいサービスの公式ヘルプで条件を確かめてください。
Q3. DMARCがp=noneのままでもロゴは出ますか?
BIMIの仕様はp=noneのドメインのメールにBIMIの処理をしてはならないとしているため、p=quarantine(pct=100)かp=rejectまで進める必要があります。
Q4. ロゴの画像はPNGでも使えますか?
仕様の時点でl=に使える形式はSVGとSVGZだけで、さらにSVG Tiny PSの条件に合わせる必要があります。
Q5. BIMIはRFCになっていますか?
2026年11月の時点ではIETFのインターネットドラフト(-15)で、IETFの承認を受けた標準ではないため、今後の版で内容が変わる可能性があります。
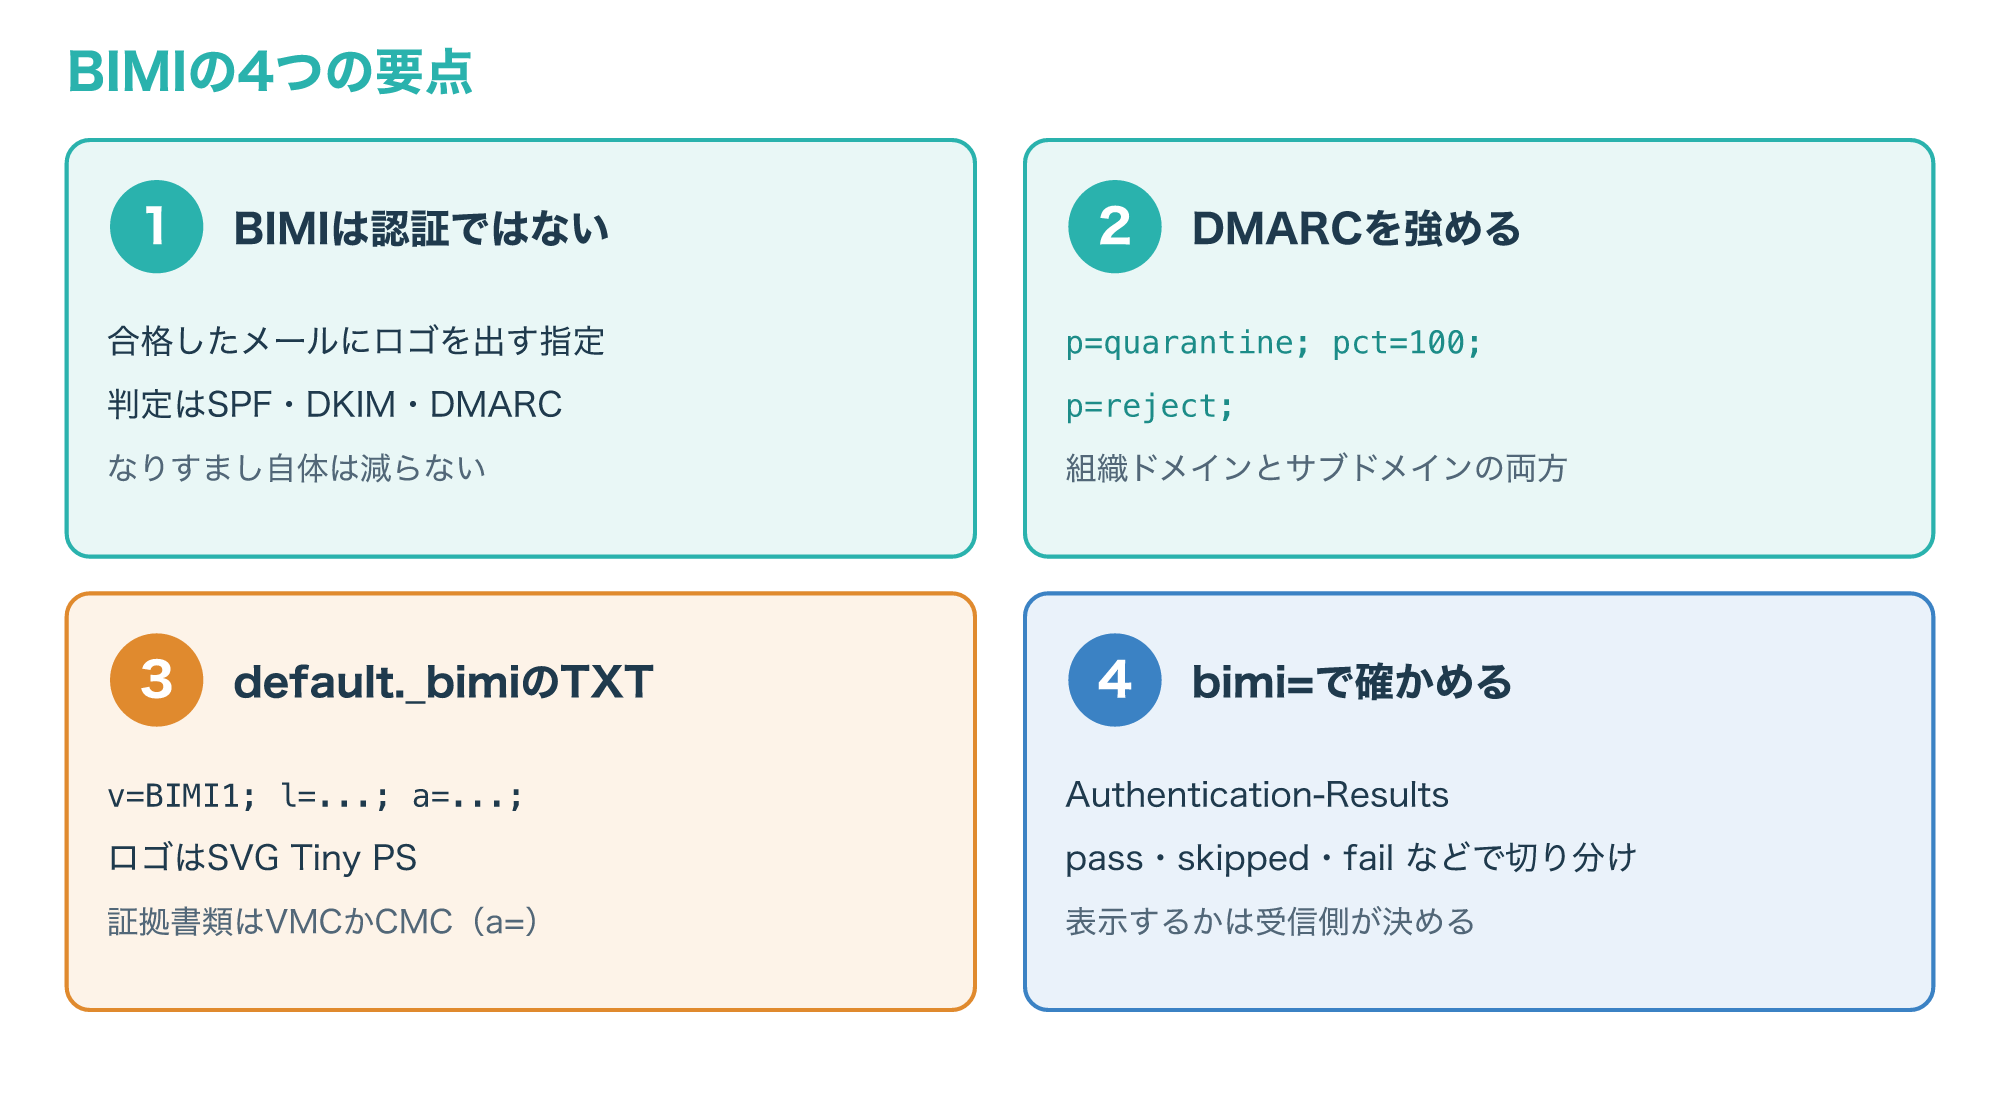
BIMIは、DMARCの強いポリシー、正しい書式のTXTレコード、条件を満たすロゴと証明書の3つがそろって初めて、受信側がロゴを検討できる仕組みです。
次の図は、この記事の要点をまとめたものです。
まずは自社のドメインのDMARCのレコードを確かめ、p=noneのままなら集計レポートを見ながら強めていくところから始めてみてください。
参考3:SVG Tiny Portable/Secure draft-svg-tiny-ps-abrotman-13(IETF Datatracker、英語)
参考4:RFC 7489 Domain-based Message Authentication, Reporting, and Conformance (DMARC)(RFC Editor、英語)
参考5:RFC 3709 Internet X.509 Public Key Infrastructure: Logotypes in X.509 Certificates(RFC Editor、英語)
参考6:RFC 7208 Sender Policy Framework (SPF) for Authorizing Use of Domains in Email(RFC Editor、英語)
参考7:RFC 5737 IPv4 Address Blocks Reserved for Documentation(RFC Editor、英語)