MIBとは?OIDの木構造・MIBファイルの読み方・SNMPでの使い方
MIB(Management Information Base)とは、SNMPで機器から読み書きできる管理情報を、OIDという番号の木で定義した集まりです。
この記事では、OIDの読み方、MIBファイルの書式、ifTableとカウンタの計算、SNMPのバージョンの違いと注意点を、RFCの定義と表示例で図解します。

この記事は以下のような人におすすめ!
- MIBとOIDの関係と読み方を知りたい人
- MIBファイルの中身を読めるようになりたい人
- SNMPで取った値の意味や計算方法を確かめたい人
MIBとは:SNMPで読める管理情報の定義
1-1. MIBの定義とマネージャ・エージェントの関係
RFC 3410によると、SNMPによる管理の仕組みは、管理される機器、管理するアプリケーションを持つマネージャ、両者の間で情報を運ぶプロトコル、そして管理情報の4つで成り立っています。
管理される機器の中で、外から管理情報を読めるようにする部分は、伝統的にエージェントと呼ばれます。
MIBはこのうちの管理情報の定義で、どの情報を、どの名前と番号、どの型で読めるかを決めたものです。
次の図は、監視サーバー(マネージャ)がルーター(エージェント)に稼働時間を問い合わせる例です。
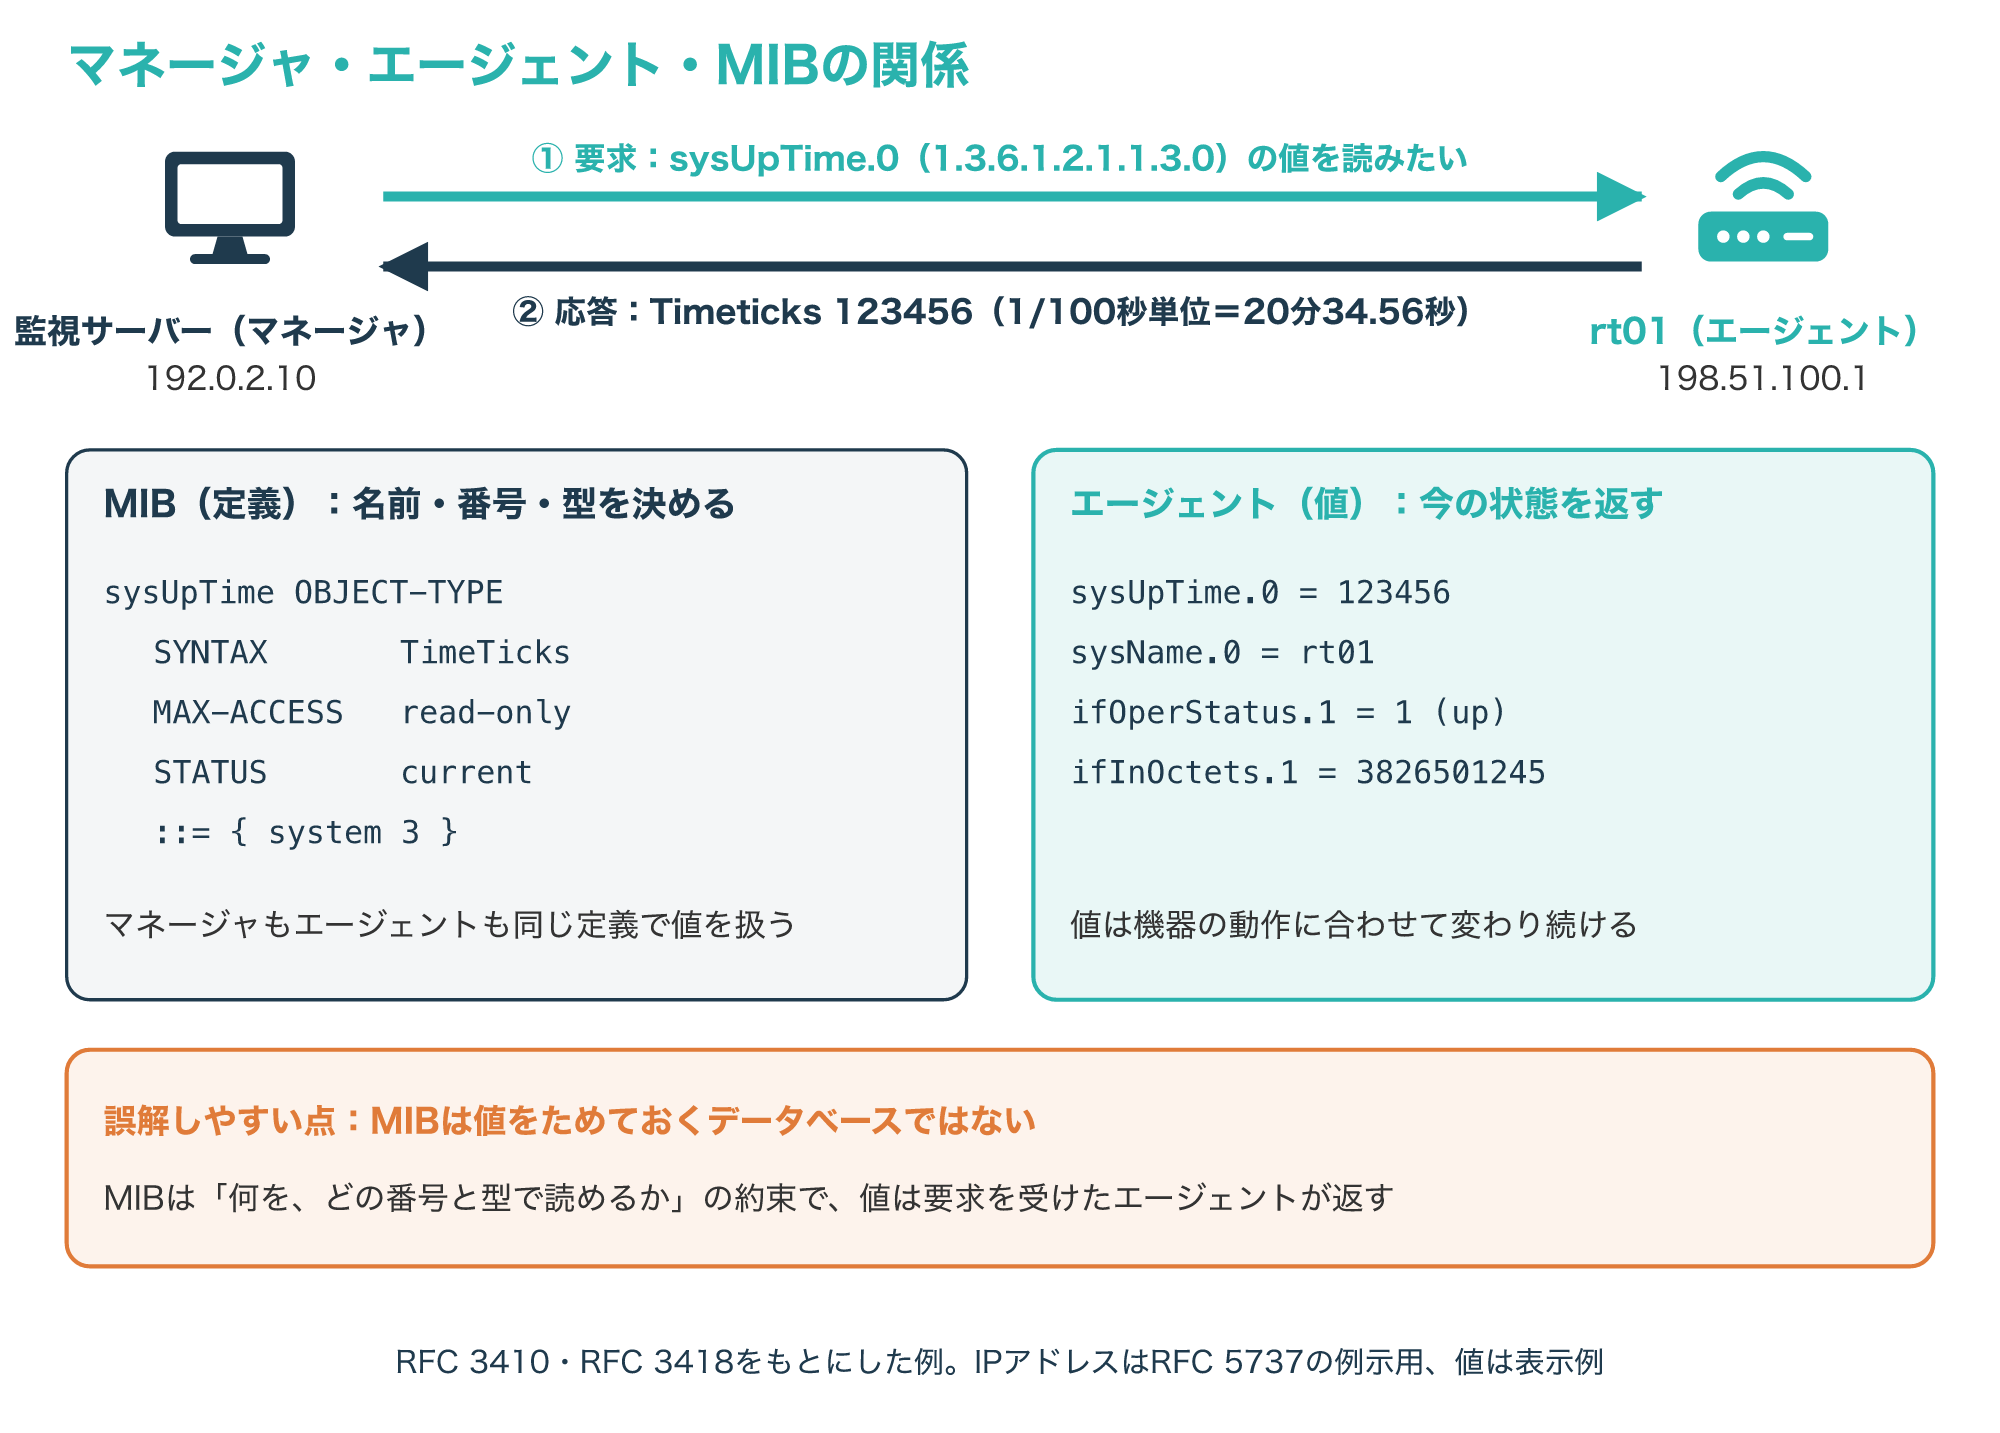
マネージャはMIBで決められた番号(OID)を指定して値を求め、エージェントは機器の今の状態をその番号の値として返します。
図の応答の123456は、sysUpTimeの型であるTimeTicksが100分の1秒単位なので、1234.56秒、つまり約20分34秒と読みます。
MIBは「管理情報ベース」と訳されますが、値をためておく入れ物ではなく、読める項目を定義したものと考えると混乱しません。
RFC 3410は、データの定義の書き方(SMI)、管理情報の定義(MIB)、プロトコル、セキュリティと管理の4つを分けて設計したことで、SNMPのバージョンが変わっても管理情報を定義し直さずに済んだと説明しています(参考1)。
SNMPのマネージャやエージェントの基本は、次の記事で解説しています。
1-2. MIB-IIと、その後のMIBの分かれ方
最初の標準のMIBはRFC 1066のMIB-Iで、その第2版として1991年にRFC 1213のMIB-IIが定められました。
MIB-IIには、system、interfaces、at、ip、icmp、tcp、udp、egp、transmission、snmpというグループがあり、どれもmib-2の下に番号が振られています。
その後は、1つの文書にすべてを書く方法をやめ、分野ごとの専門家が小さなMIBを並行して作る方法に変わりました。
例えば、systemとsnmpのグループはRFC 3418のSNMPv2-MIBで、インターフェースの表はRFC 2863のIF-MIBで改めて定義されています。
定義の書き方も、MIB-IIのSMIv1(RFC 1155など)から、64ビットのカウンタなどを加えたSMIv2(RFC 2578)に移り、IETFは新しいMIBをSMIv2で書くことを求めています。
そのため、「MIB-II=RFC 1213」とだけ覚えるのではなく、同じ名前のオブジェクトでも今の定義はSNMPv2-MIBやIF-MIBにあると知っておくと、資料を読むときに迷いません(参考1・参考3)。
MIBは1つの巨大なファイルではなく、mib-2などの枝の下に、分野ごとのMIBモジュールが並んだ集まりです。
OIDの木構造:1.3.6.1.2.1がmib-2
2-1. OIDを1つずつ分解して読む
OID(オブジェクト識別子)は管理対象に付ける番号で、木の根から枝をたどった番号をドットでつないで表します。
RFC 2578は、インターネット用の枝の根をinternet(1.3.6.1)と定め、その下のmgmt(2)を標準のMIB、experimental(3)をIETFで検討中のMIB、private(4)を各社が独自に定義するMIBに使うとしています。
mgmtのすぐ下にあるのがmib-2(1)なので、標準のMIBの多くは1.3.6.1.2.1で始まります。
次の図は、機器の名前を表すsysNameのOIDを、根から順にたどったものです。
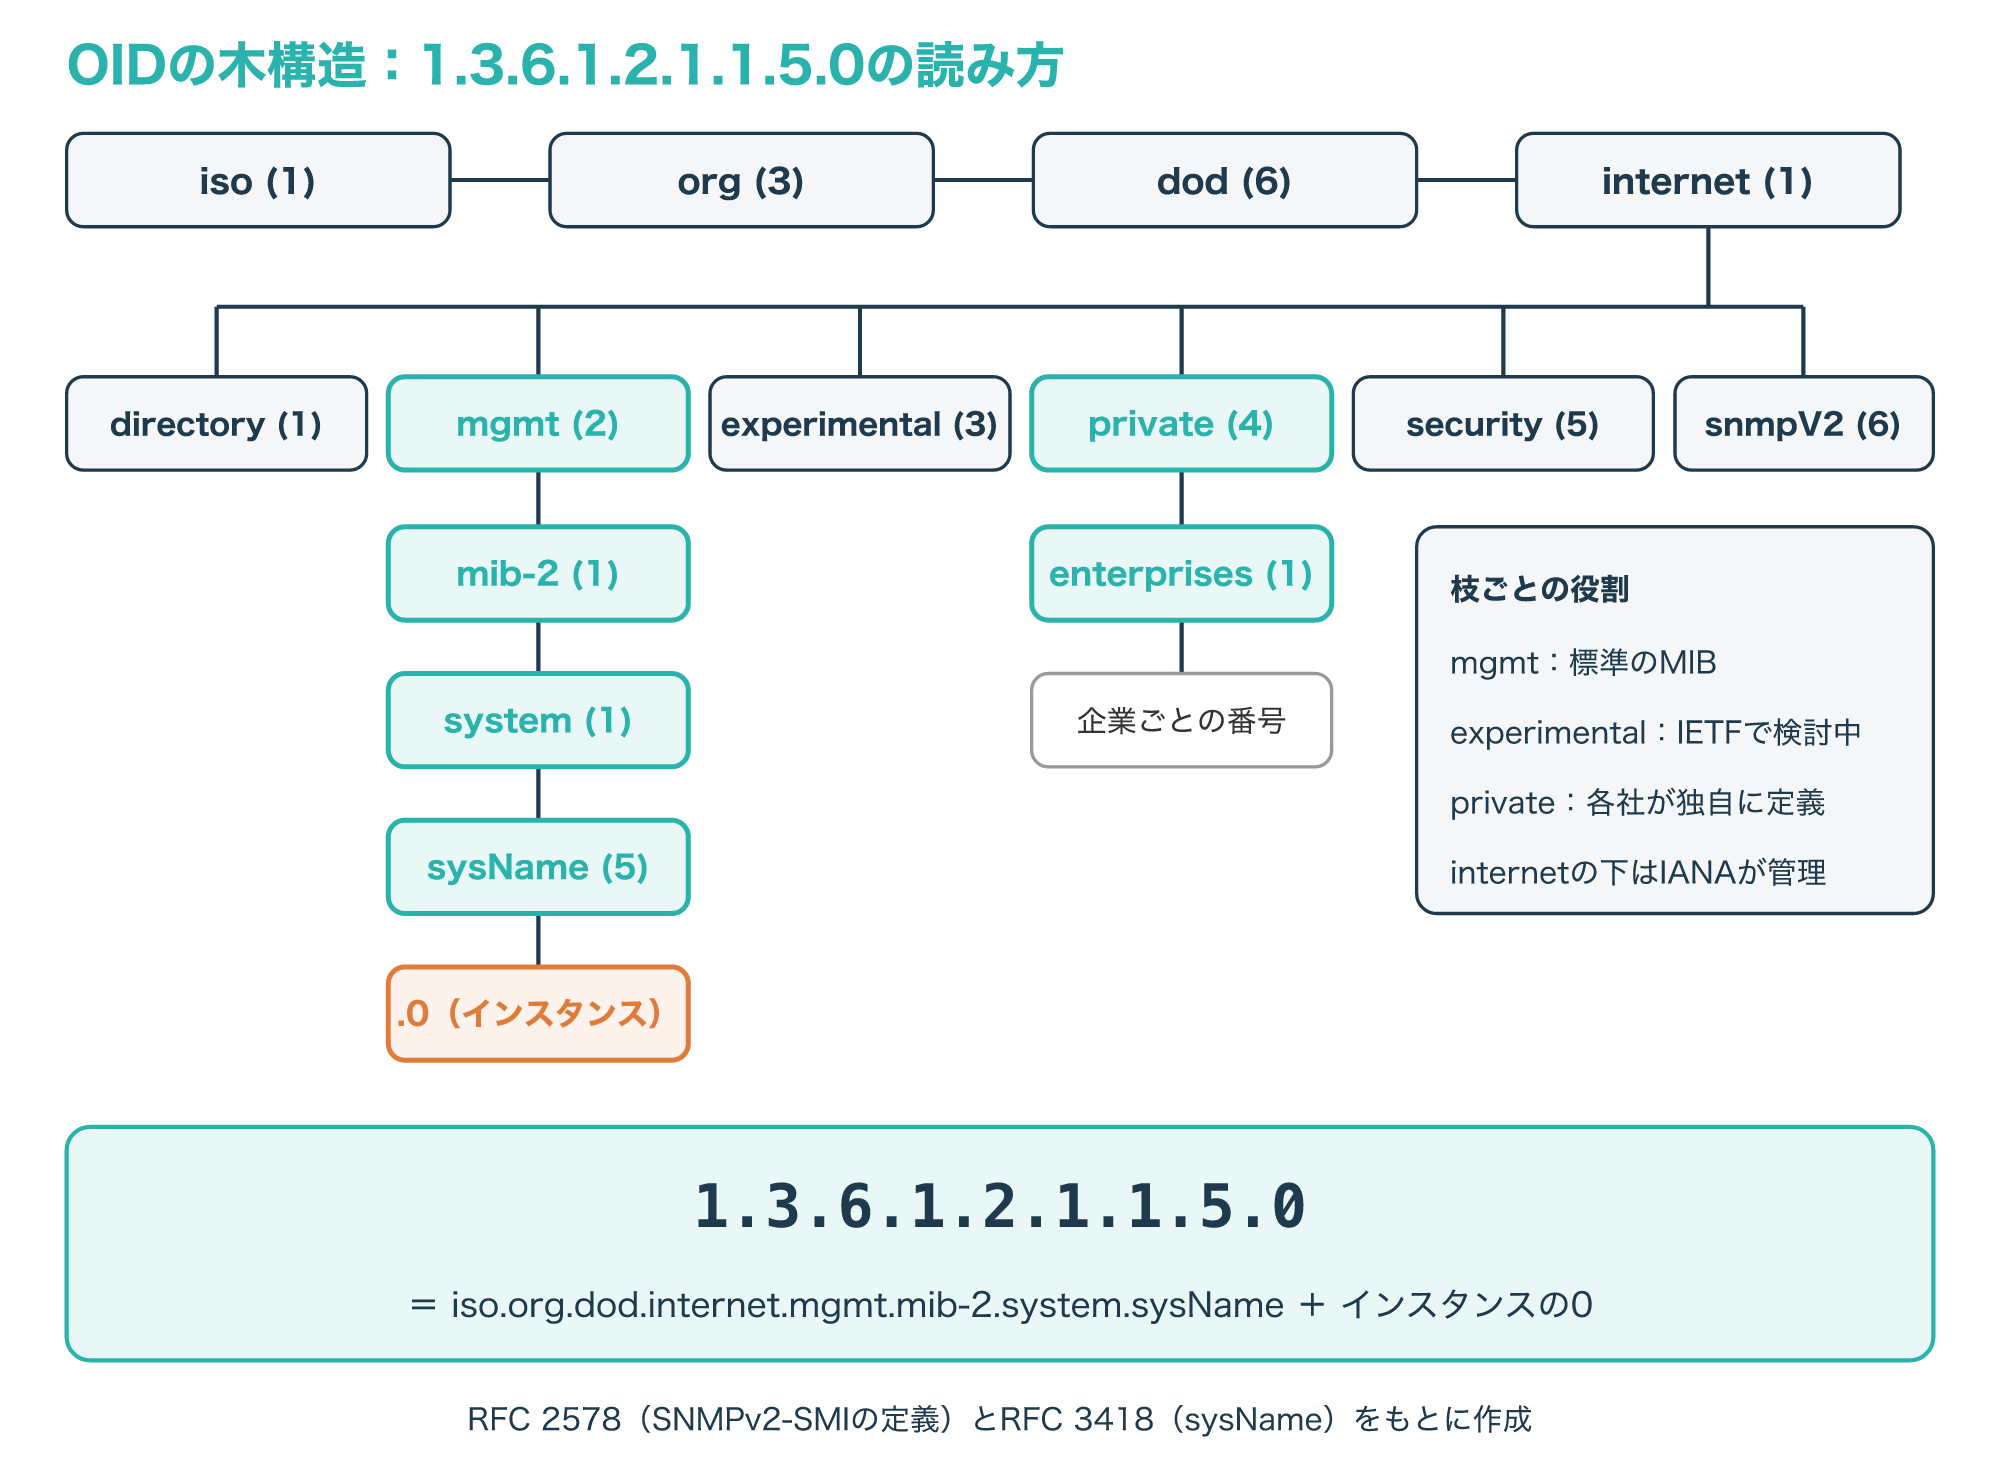
1.3.6.1.2.1.1.5.0は、iso(1)、org(3)、dod(6)、internet(1)、mgmt(2)、mib-2(1)、system(1)、sysName(5)とたどり、最後にインスタンスを表す0を付けた番号です。
名前と番号は1対1に対応しているので、ツールの表示が「sysName.0」のような名前でも、「1.3.6.1.2.1.1.5.0」のような番号でも、同じ値を指しています。
なお、internetより下の枝の番号は、IANA(インターネットの番号を管理する組織)が管理しています(参考2・参考4)。
2-2. スカラーの.0と、表のインデックス
OIDの最後の部分はインスタンスと呼ばれ、同じ種類の値のうちどれを指すかを表します。
RFC 2578では、表に入っていない値(スカラー)は、オブジェクトのOIDの末尾に0を付けて指定します。
表の列にある値は、その表の行を区別するINDEXで決めた値を末尾に付けます。
次の図は、スカラーと表の列のインスタンスの付け方と、INDEXの型による違いを比べたものです。
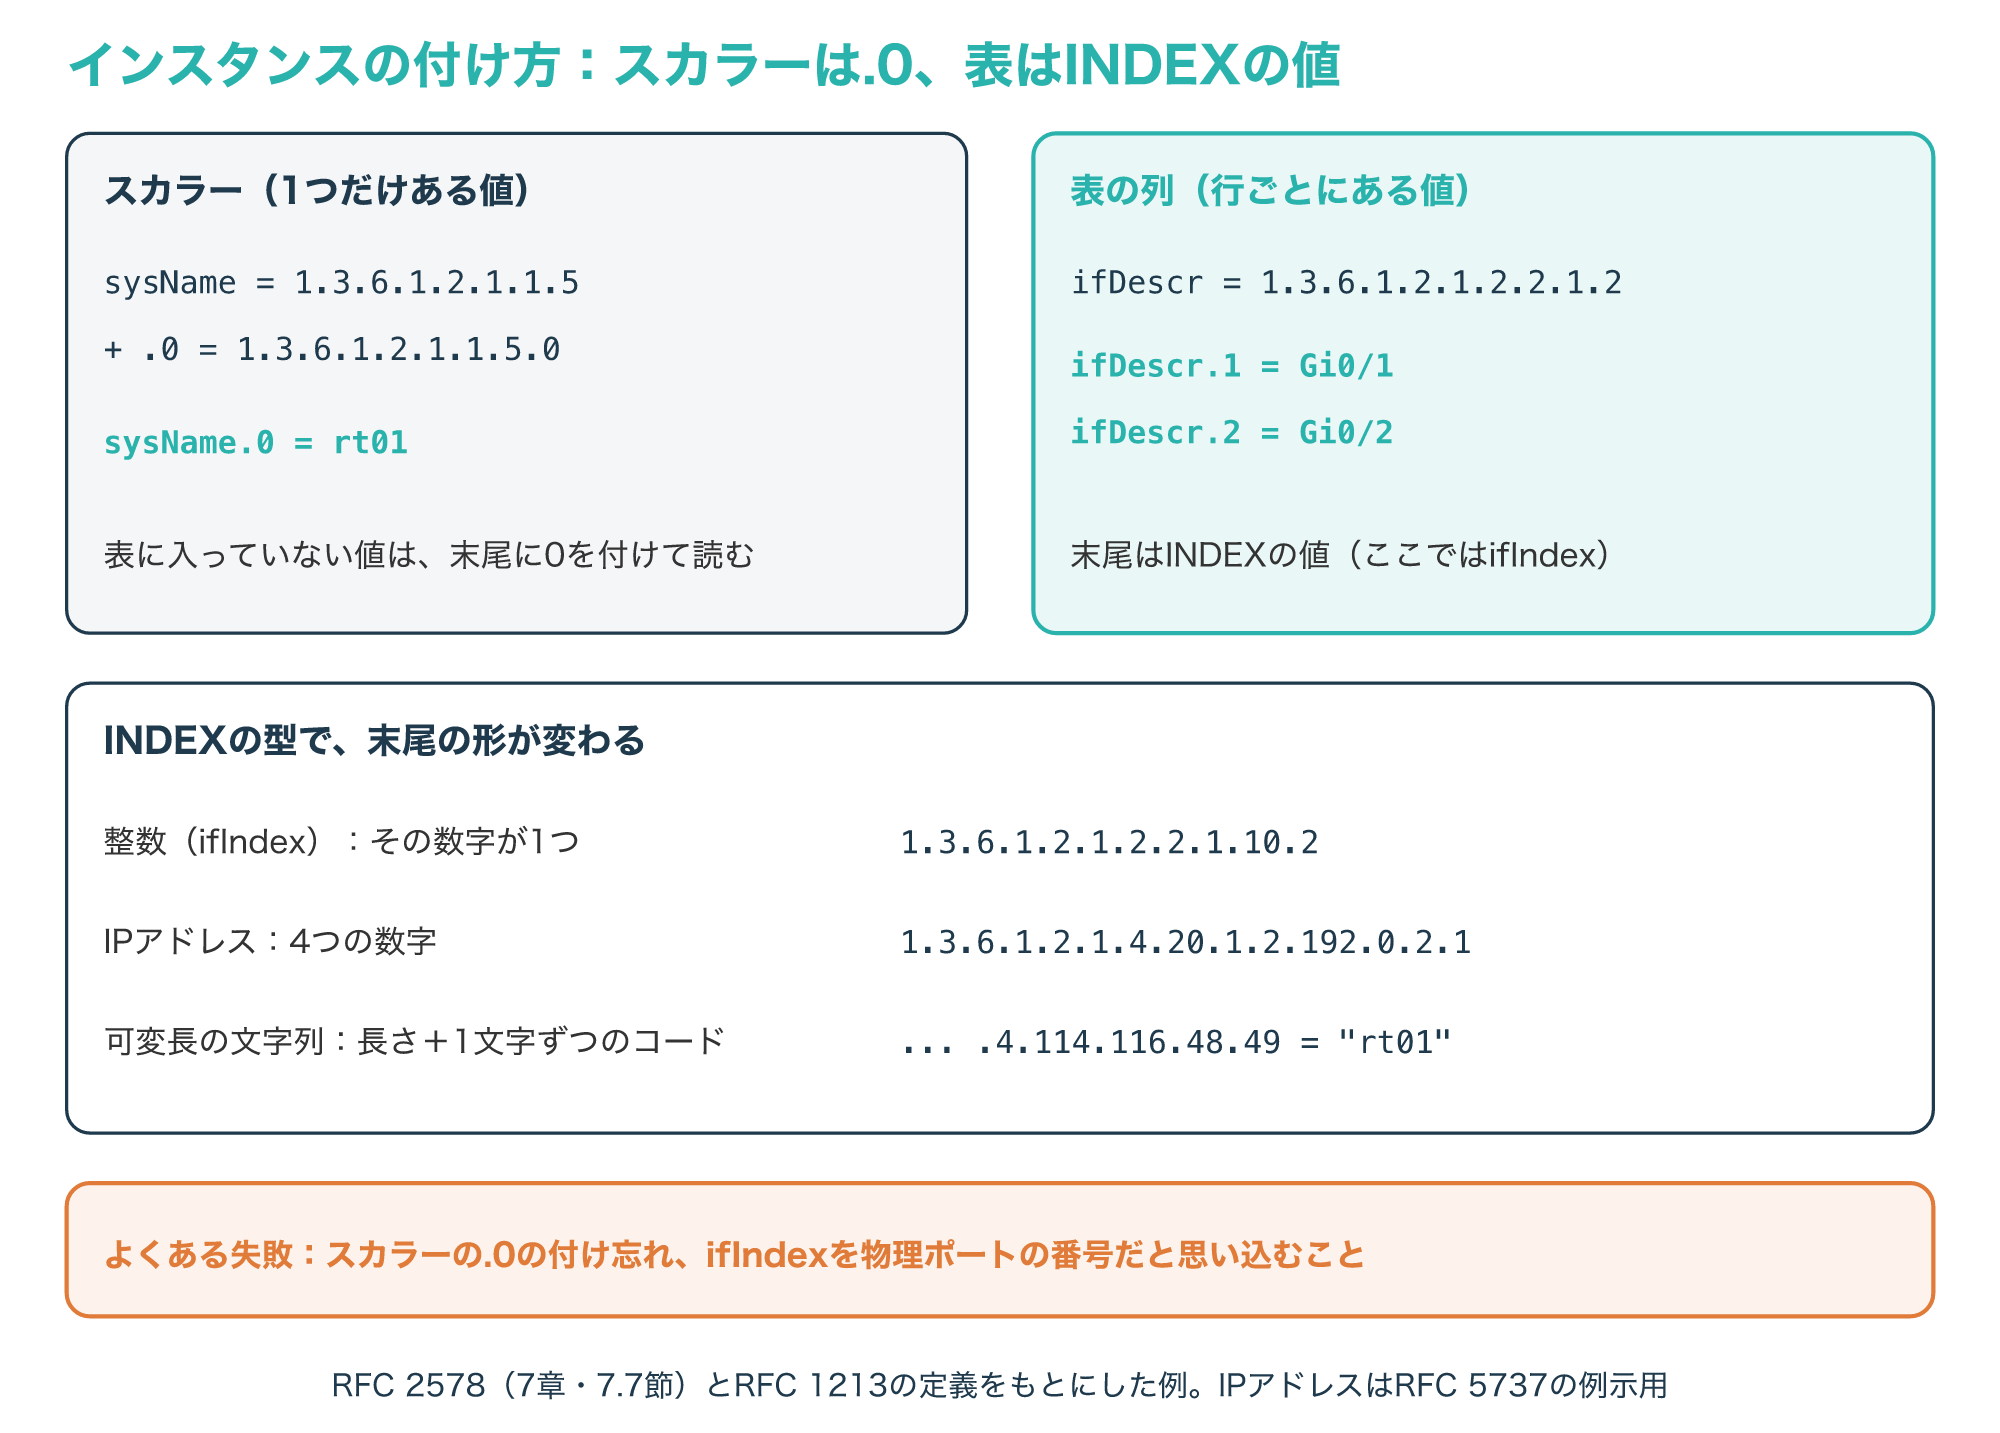
インターフェースの表ではINDEXがifIndexという整数なので、ifDescr.1、ifDescr.2のように行の番号を付けて読みます。
INDEXがIPアドレスのときは4つの数字、長さが決まっていない文字列のときは文字数と1文字ずつのコードが末尾に並びます。
図の下の箱の「IPアドレス」の行では、前半の1.3.6.1.2.1.4.20.1.2がMIB-IIのipAdEntIfIndex(ip=4、ipAddrTable=20、その行の定義=1、2列目)で、末尾の192.0.2.1がINDEXの値なので、192.0.2.1が設定されたインターフェースのifIndexを指します。
.0を付けていないスカラーのOIDは、値そのものではなくオブジェクトの種類を指すため、値を1つ取り出す指定には使えません。
また、ifIndexは機器の中でインターフェースを区別するための番号で、物理ポートの番号と同じとは限らないため、ifDescrやifNameで対応を確かめます(参考2・参考3・参考5)。
代表的な標準MIB:systemグループとifTable
3-1. systemグループで機器の基本情報を読む
systemグループ(1.3.6.1.2.1.1)は、管理されるすべての機器に共通する基本情報で、RFC 3418のSNMPv2-MIBで定義されています。
次の図は、systemグループの7つの値と、その型、値の例です。
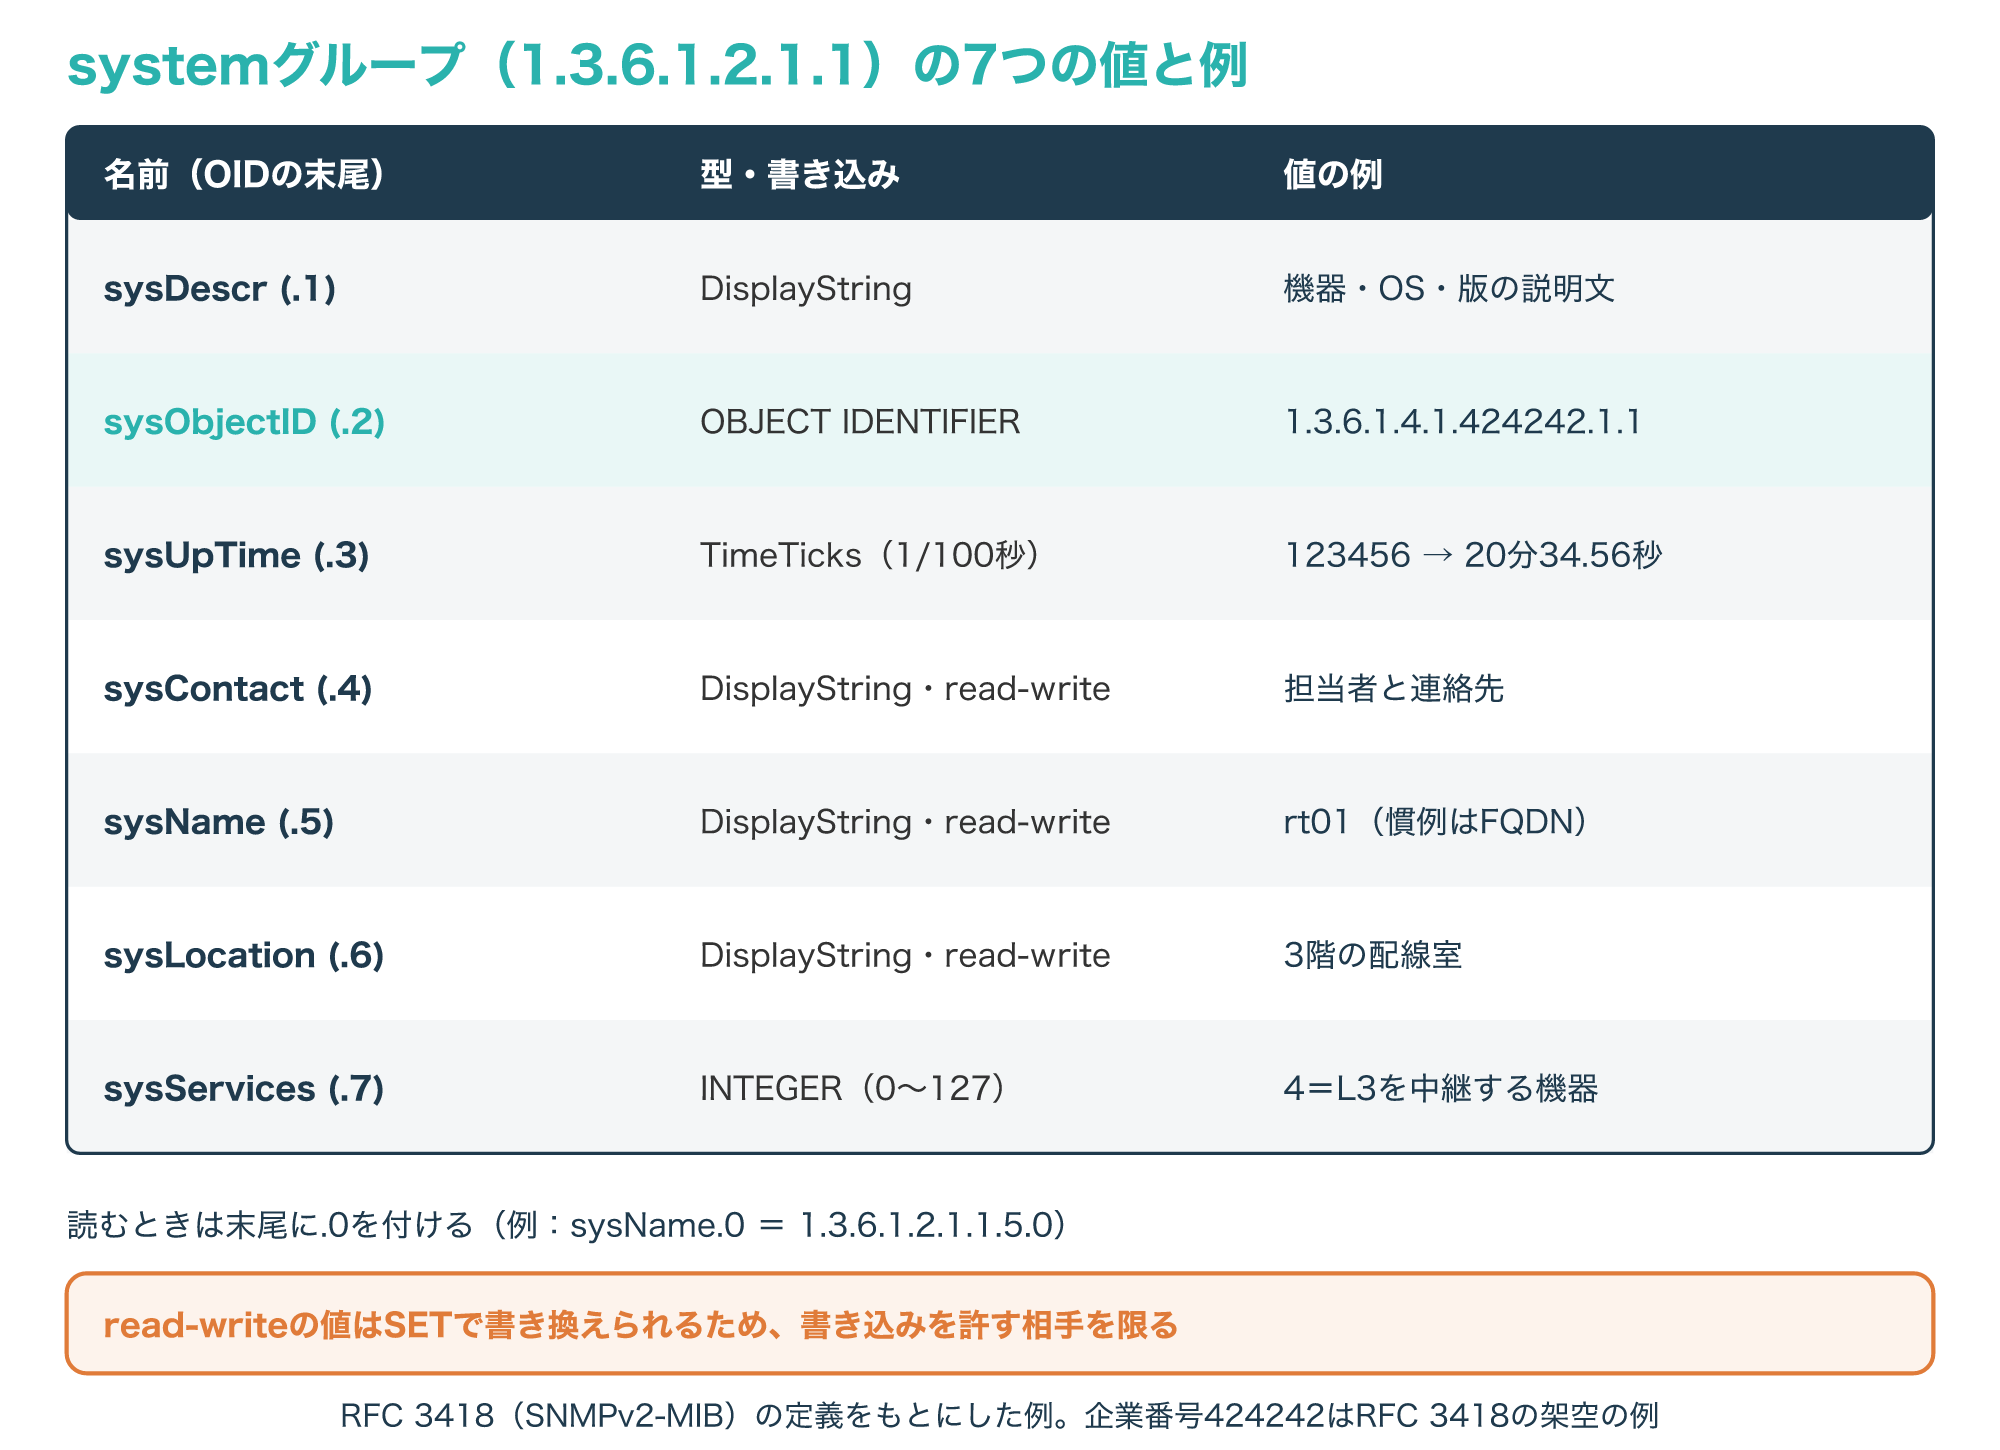
sysDescrは機器の種類やOS、ソフトウェアの版を含む説明文で、sysObjectIDは機器の種類を表すOIDです。
sysObjectIDは企業ごとの枝(1.3.6.1.4.1)の中で割り当てられるため、この値を見れば、どの会社のどの種類の機器かを見分けられます。
sysUpTimeは、機器の管理の仕組みが最後に起動してからの時間を、100分の1秒単位で表します。
sysContact、sysName、sysLocationは管理者が設定する文字列で、sysNameには慣例として機器の完全修飾ドメイン名(FQDN)を入れます。
この3つはMAX-ACCESSがread-writeで、SNMPの書き込み(SET)で変えられる値です。
sysServicesは機器が主に提供する層を足し算で表す値で、L3の中継を主にする機器は4、L4とL7のサービスを提供するホストは72になります(参考4)。
3-2. ifTableとifXTable:インターフェースの表とカウンタ
interfacesグループ(1.3.6.1.2.1.2)のifTableは、機器のインターフェースごとに1行を持つ表で、行の数はifNumberの値と同じです。
表の中の1つの値は、列の番号と行のifIndexを並べたOIDで指定します。
次の図は、ifTableの主な列と、2つのインターフェースの行の表示例です。
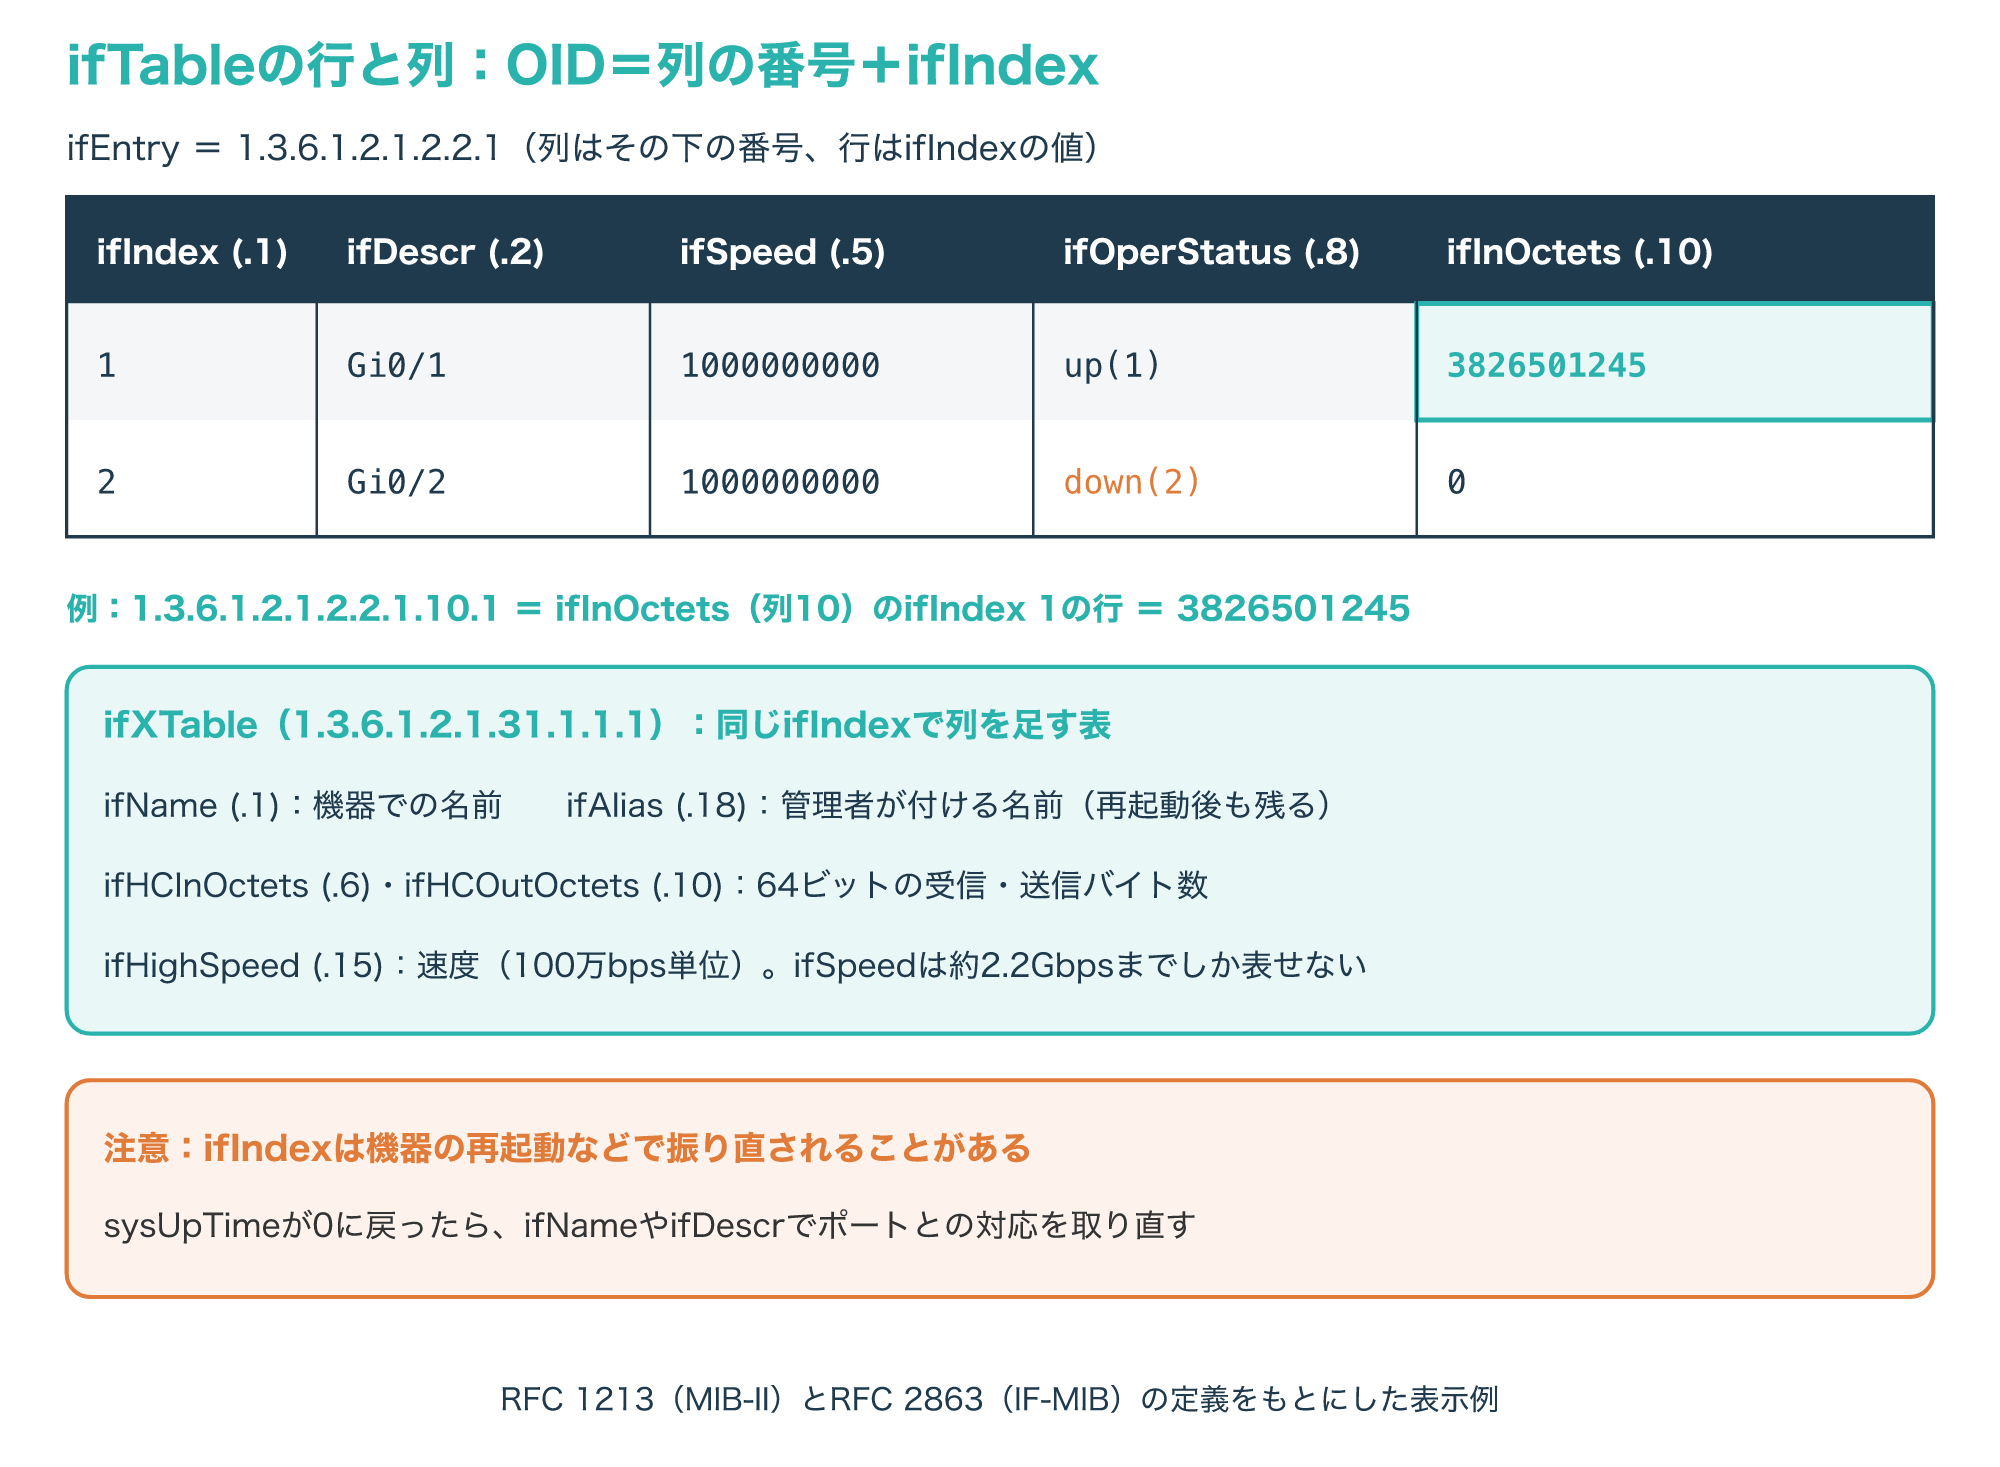
例えばifInOctetsは列の番号が10なので、ifIndexが1の行の受信バイト数は1.3.6.1.2.1.2.2.1.10.1で読めます。
ifOperStatusは今の状態を表し、MIB-IIではup(1)、down(2)、testing(3)の3つでしたが、IF-MIBではunknownやdormant、lowerLayerDownなどの値が加わりました。
IF-MIBのifXTable(1.3.6.1.2.1.31.1.1)は、同じifIndexでifTableに列を足す表で、機器での名前を表すifNameや、管理者が付ける名前のifAliasがあります。
ifSpeedは約2.2Gbpsまでしか表せないため、それより速い回線ではifHighSpeedの値(100万bps単位)を見ます。
ifIndexは機器の再起動などで振り直されることがあり、RFC 2863は、sysUpTimeが0に戻ったときに管理する側が対応を取り直す必要があるとしています。
ifInOctetsなどのカウンタは増え続ける値で、32ビットのCounter32は4294967295の次に0へ戻ります。
次の図は、2回取得したカウンタの差から通信量を計算する例と、32ビットのカウンタが1周する時間です。
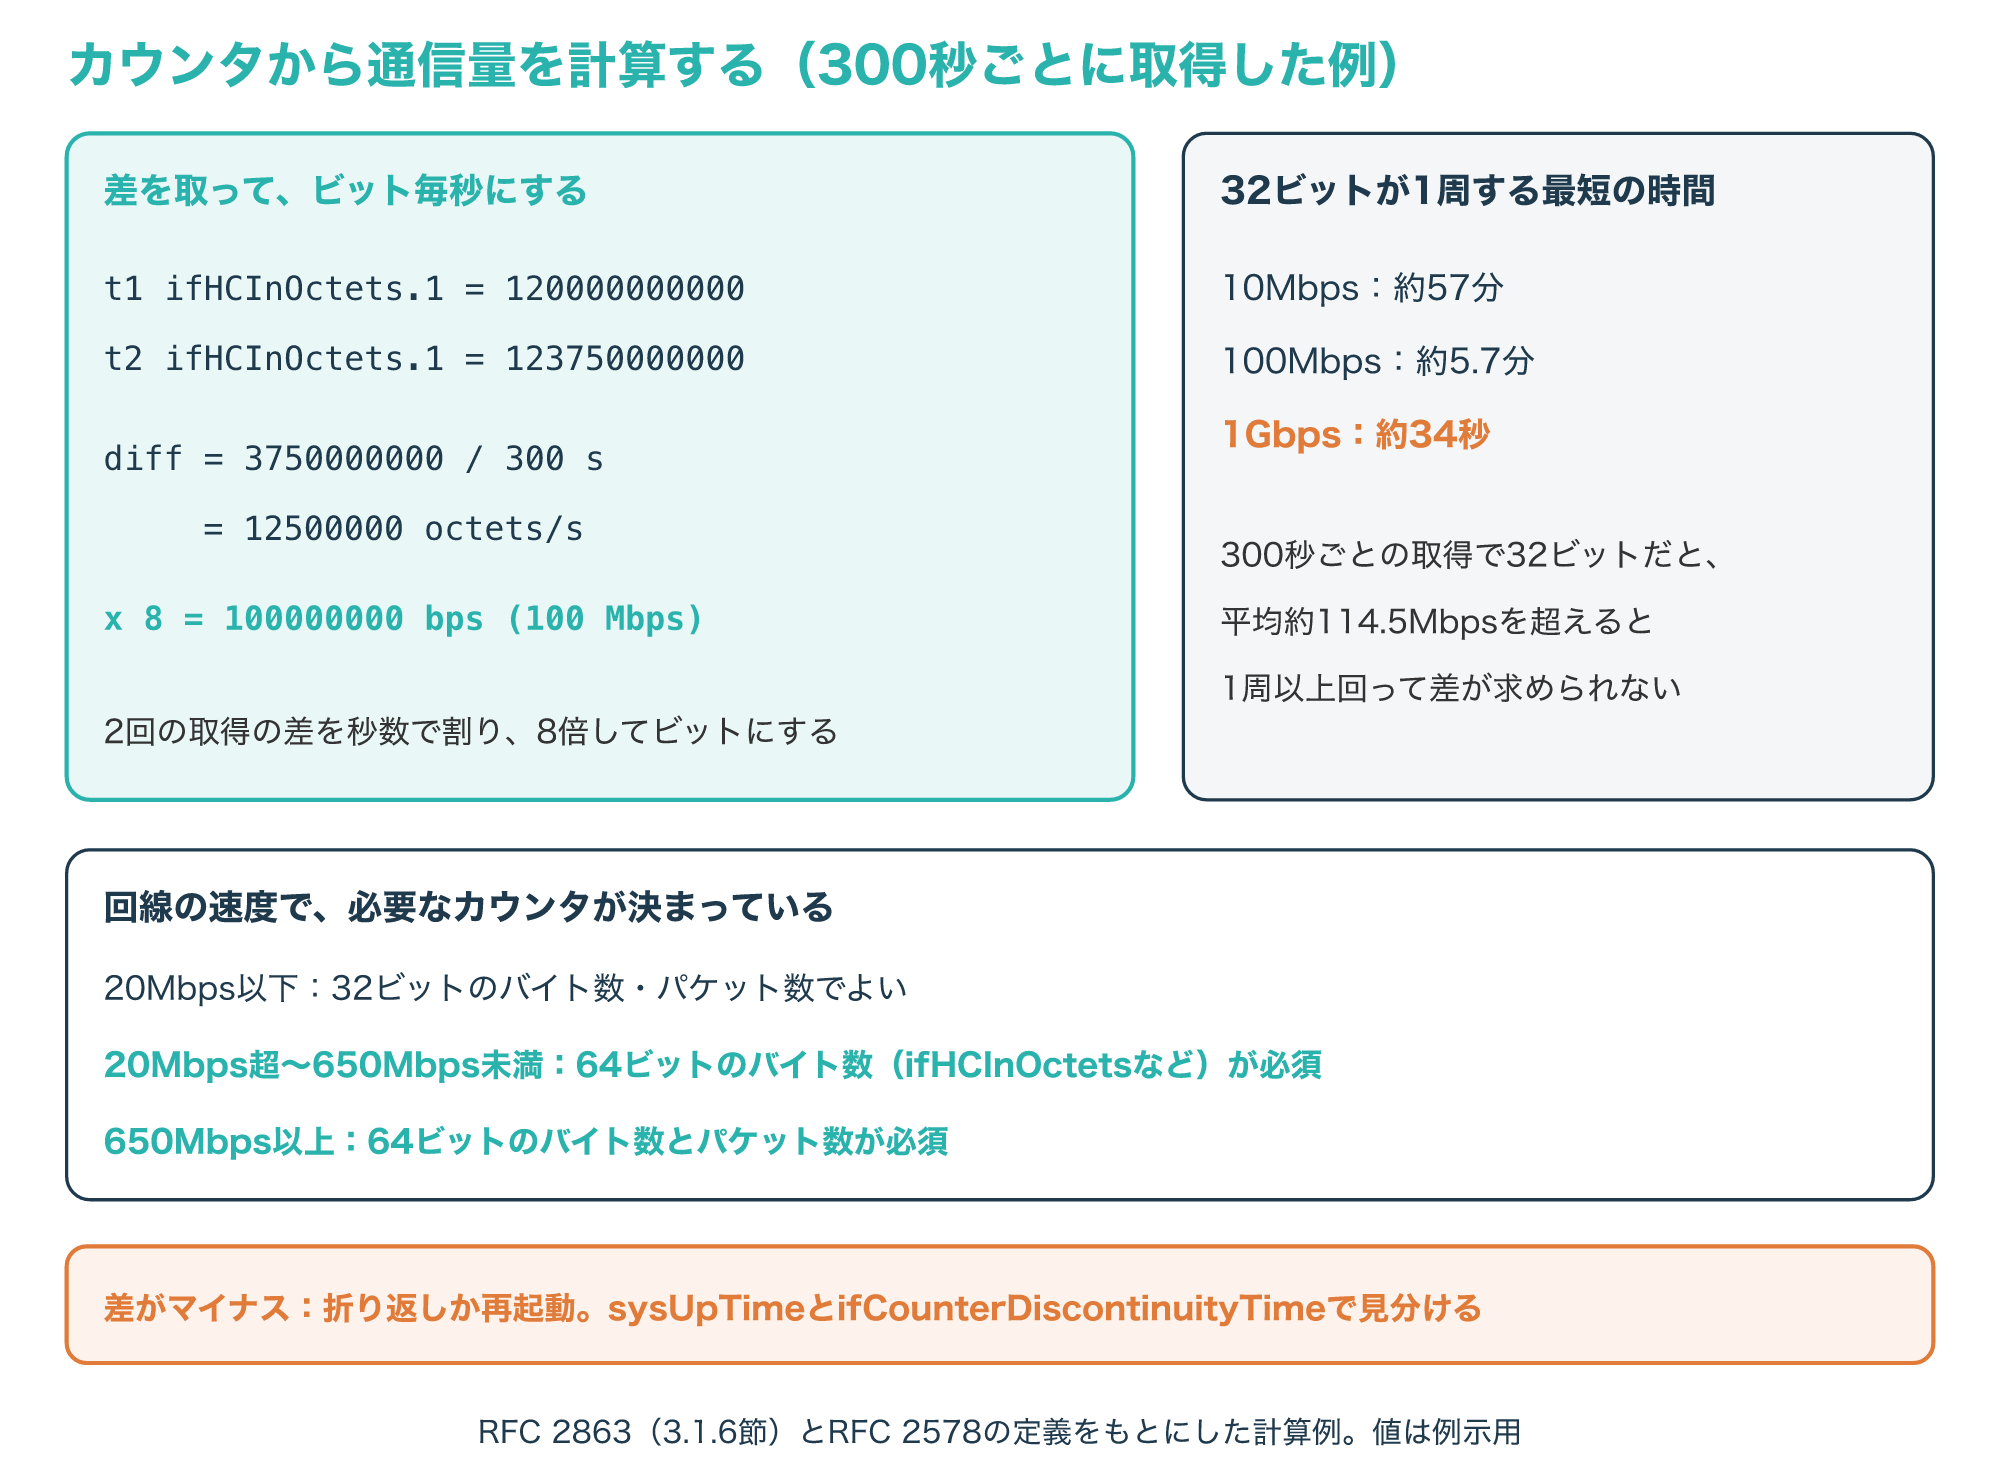
300秒の間に3750000000バイト増えたなら、1秒あたり12500000バイトで、8倍すると100Mbpsになります。
RFC 2863によると、最大の大きさのパケットが続けて流れた場合、32ビットのバイト数のカウンタは10Mbpsで約57分、1Gbpsでは最短で約34秒で1周します。
300秒ごとに取得すると、32ビットのカウンタでは平均で約114.5Mbpsを超えた時点で1周以上回ってしまい、差から正しい値を求められません。
そのためRFC 2863は、20Mbpsを超える回線では64ビットのバイト数のカウンタ(ifHCInOctetsなど)を、650Mbps以上ではパケット数のカウンタも64ビットで用意するよう求めています。
64ビットのカウンタがある場合も32ビットのカウンタは残り、64ビットの値の下位32ビットを表します。
カウンタの値は1回だけでは意味がないので、差がマイナスになったときは、1周したのか、再起動などで値が途切れたのかを、sysUpTimeやifCounterDiscontinuityTimeで確かめます(参考2・参考3・参考5)。
MIBファイルとSMI:OBJECT-TYPEの読み方
4-1. MIBファイルの構成:DEFINITIONSからENDまで
MIBファイルはMIBモジュールをテキストで書いたファイルで、書き方はSMI(管理情報の構造)で決められています。
RFC 2578のSMIv2は、ASN.1という記法の一部を使い、MIBモジュールでは管理対象をOBJECT-TYPE、通知をNOTIFICATION-TYPEという書式で定義すると定めています。
次の図は、RFC 2863のIF-MIBから、ifHCInOctetsの定義を中心に抜き出したものです。
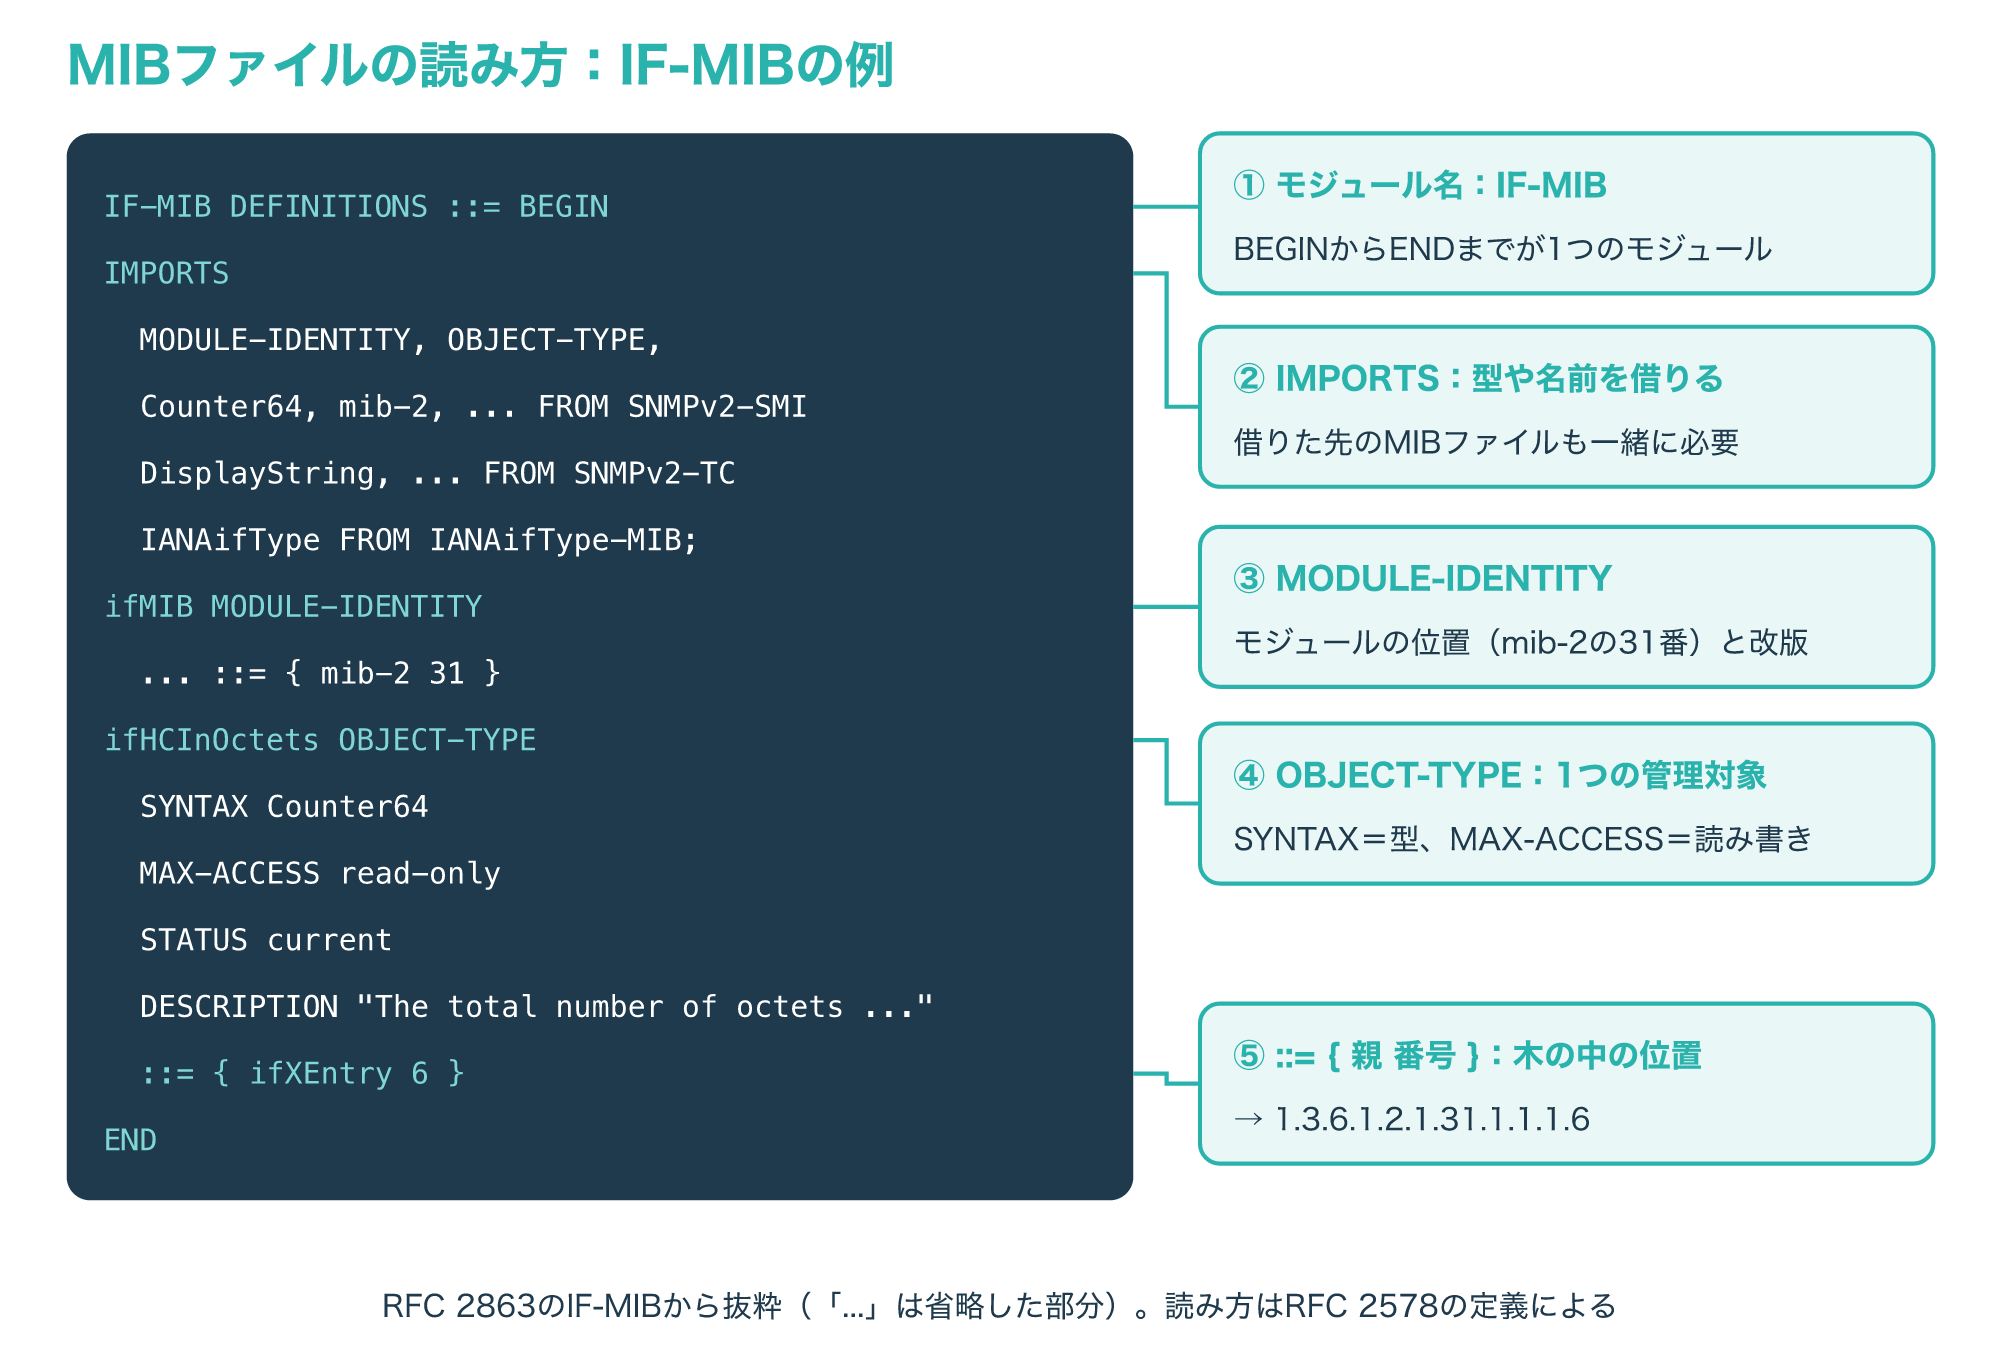
1行目の「IF-MIB DEFINITIONS ::= BEGIN」から最後のENDまでが1つのモジュールで、IF-MIBがモジュール名です。
IMPORTSはほかのモジュールで定義された型や名前を借りる宣言で、IF-MIBはSNMPv2-SMIからCounter64やmib-2を、SNMPv2-TCからDisplayStringを、IANAifType-MIBからIANAifTypeを借りています。
そのため、IF-MIBのファイルだけを監視ツールに読み込んでも、借りた先のファイルがなければ読み込めないことがあります。
MODULE-IDENTITYはモジュールそのものの番号と改版の記録で、ifMIBはmib-2の31番、つまり1.3.6.1.2.1.31に置かれています。
最後の「::= { ifXEntry 6 }」は、このオブジェクトが親のifXEntryの6番であることを表し、木をたどると1.3.6.1.2.1.31.1.1.1.6になります(参考2・参考5)。
4-2. SYNTAX・MAX-ACCESS・STATUSの読み方
OBJECT-TYPEの中で、値を読むときに見ておきたいのが、SYNTAX、MAX-ACCESS、STATUS、DESCRIPTIONの4つです。
次の図は、SMIv2の主な型と、MAX-ACCESSとSTATUSの値をまとめたものです。
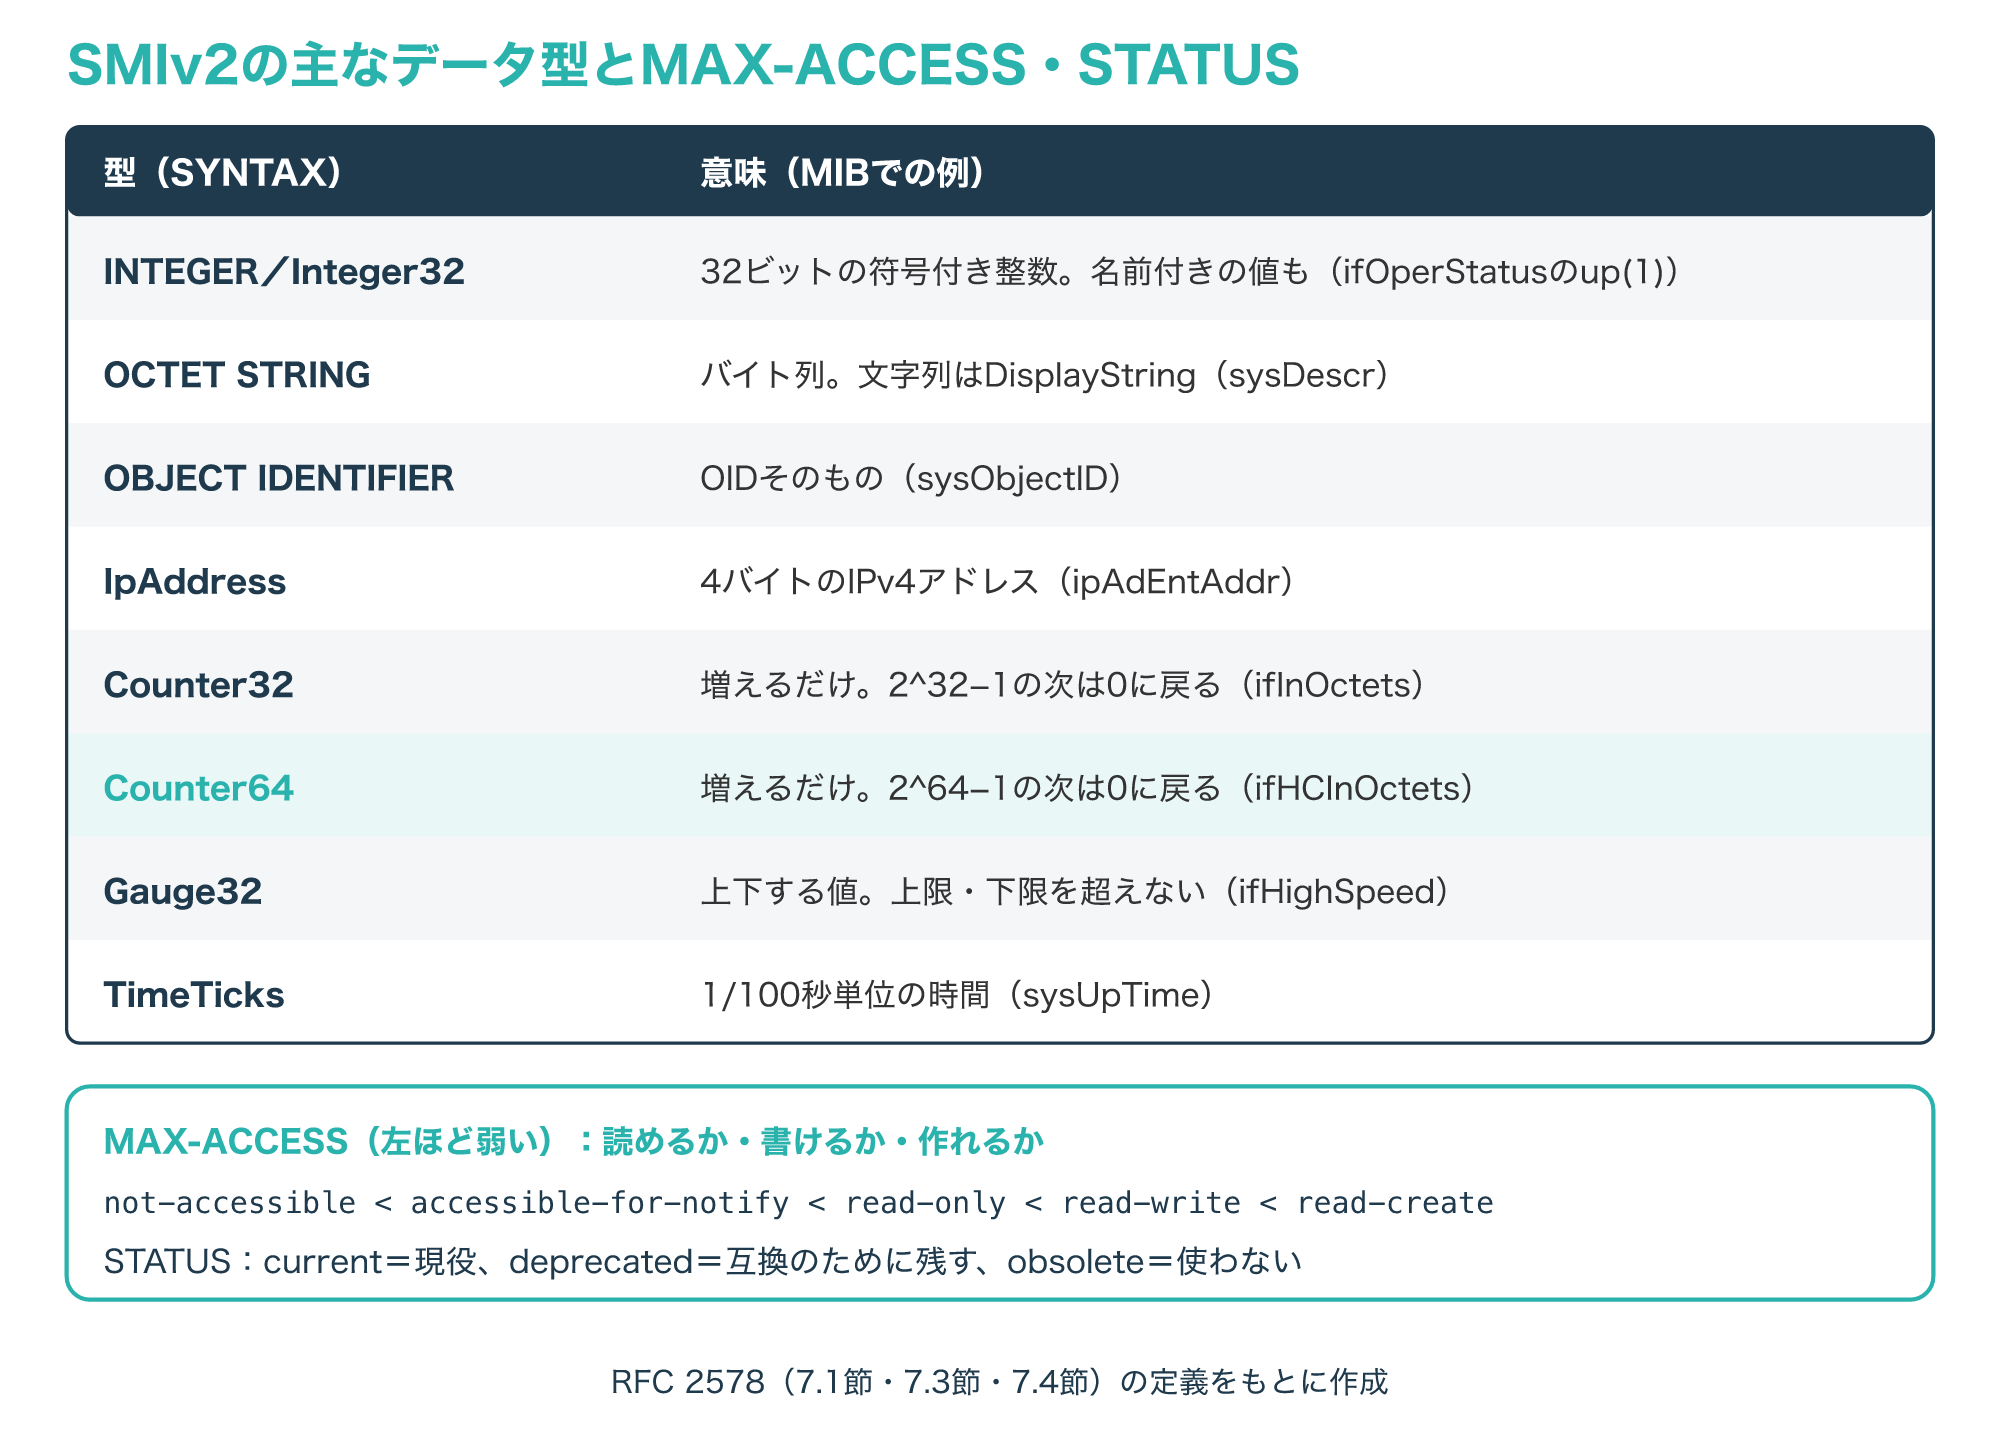
SYNTAXは値の型で、Counter32やCounter64のカウンタは増えるだけの値、Gauge32は上下する値、TimeTicksは100分の1秒単位の時間です。
INTEGERの型では、ifOperStatusのup(1)のように、数字に名前を付けた値も使われます。
MAX-ACCESSは、その値を読めるか、書けるか、行を作れるかの上限で、not-accessible、accessible-for-notify、read-only、read-write、read-createの順に強くなります。
not-accessibleは表や行そのもの、またはINDEXに使う補助の値に付き、直接は読めません。
RFC 2578は、MAX-ACCESSはプロトコルとして意味のある上限で、実際に誰に何を許すかの設定とは別だとしています。
STATUSのcurrentは今も有効な定義、deprecatedは古いが互換のために残す定義、obsoleteは使わない定義です。
DESCRIPTIONには値の意味が文章で書かれていて、カウンタが途切れる条件などもここにあるので、数字だけで判断せずに読んでおくと読み違いを防げます(参考2)。
SNMPv1・v2c・v3の違いとセキュリティ
5-1. コミュニティとUSM:認証と暗号化の違い
MIBで定義された値はどのバージョンのSNMPでも運べますが、守り方はバージョンによって大きく違います。
次の図は、SNMPv1、v2c、v3の認証、暗号化、主な機能、IETFでの扱いを比べたものです。
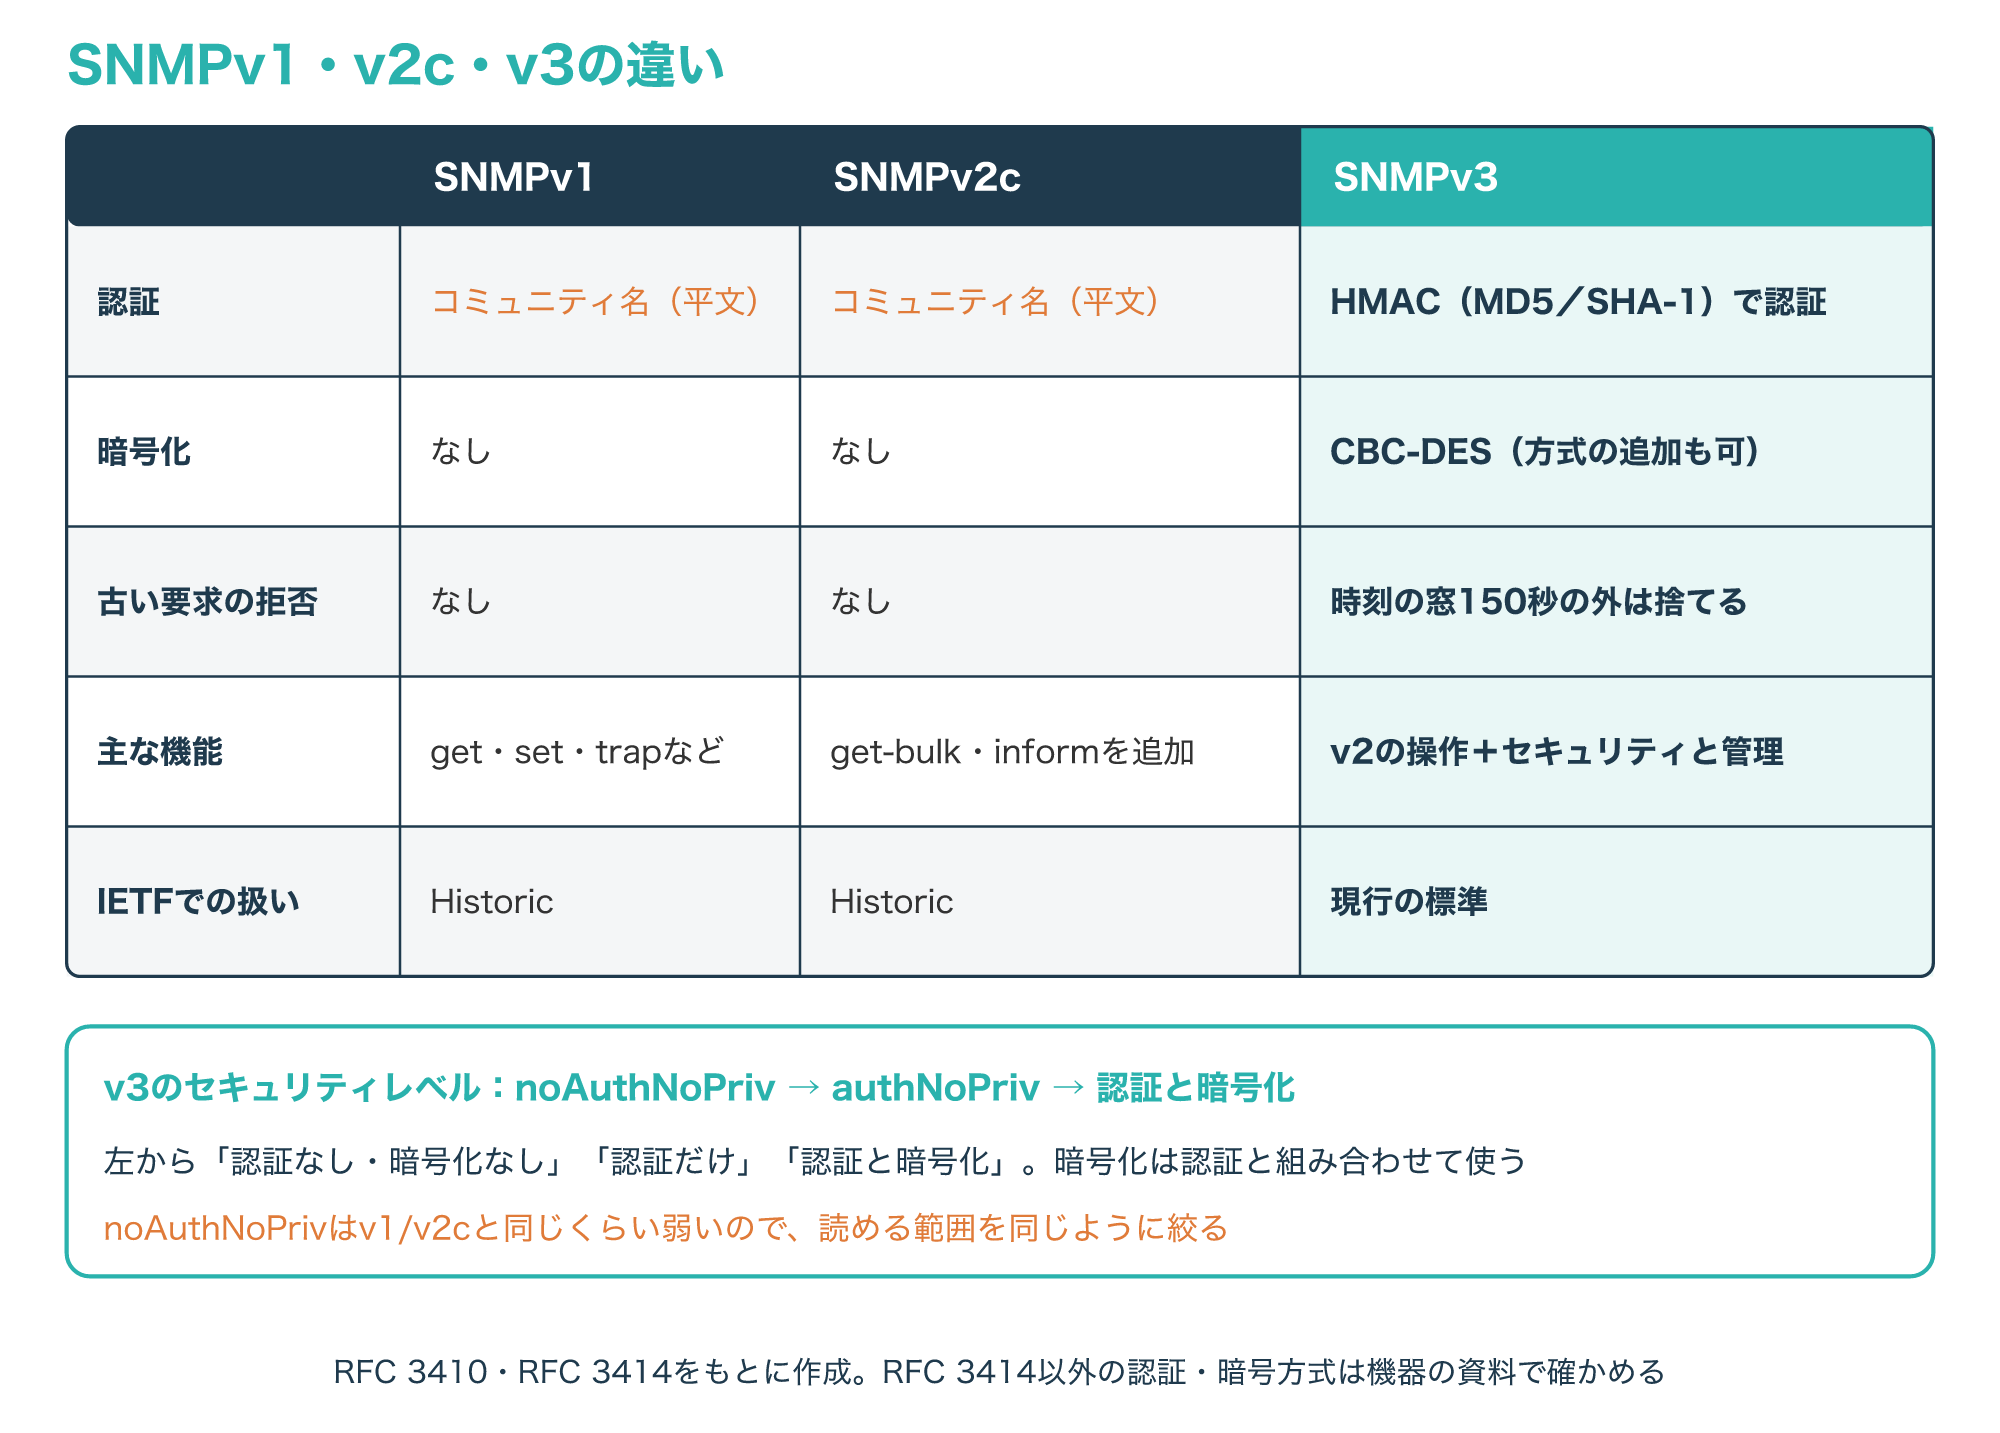
RFC 3410によると、SNMPv1とv2cは平文のコミュニティ名による簡単な認証しか持たないため、根本的に安全ではないとされています。
SNMPv3の仕様が標準になったとき、SNMPv1とv2cはセキュリティの弱さを理由にHistoric(歴史的な仕様)とされました。
v2cはv1に比べて、64ビットのカウンタ、まとめて取得するget-bulk、確認付きの通知informなどが使えます。
なお、Counter64の値はSNMPv1では運べないため、ifHCInOctetsを読むにはv2c以上が必要です。
SNMPv3のUSM(ユーザーベースのセキュリティモデル)は、ユーザーごとの鍵で、メッセージが途中で書き換えられていないこと、送り主が本人であること、古いメッセージでないことを確かめ、必要なら中身を暗号化します。
RFC 3414が定める方式は、認証がHMAC-MD5-96とHMAC-SHA-96、暗号化がCBC-DESで、ほかの方式を追加したり置き換えたりできる作りになっています。
これはRFC 3414が定めた初期の方式で、その後に追加された方式に対応する機器もあるため、機器の資料で使える方式を確かめて新しい方式を選びます。
古いメッセージかどうかは機器の起動回数と起動からの時間で判断し、150秒の時刻の窓から外れたメッセージは受け付けません。
セキュリティレベルは、認証も暗号化もしないnoAuthNoPriv、認証だけのauthNoPriv、認証と暗号化の3段階で、暗号化は認証を使うユーザーでなければ使えません。
パスワードから鍵を作る方式を使う場合、RFC 3414はパスワードを8文字以上にすることを求め、認証と暗号化に同じパスワードを使うのは非常に悪い習慣だとしています(参考1・参考6)。
5-2. v1/v2cを外部に出さないための確認項目
v1やv2cのコミュニティ名は暗号化されずに流れるため、経路の途中で読まれると、読んだ人が同じ権限で機器に問い合わせられます。
次の図は、外部からの問い合わせを止める場所と、確かめる値をまとめたものです。
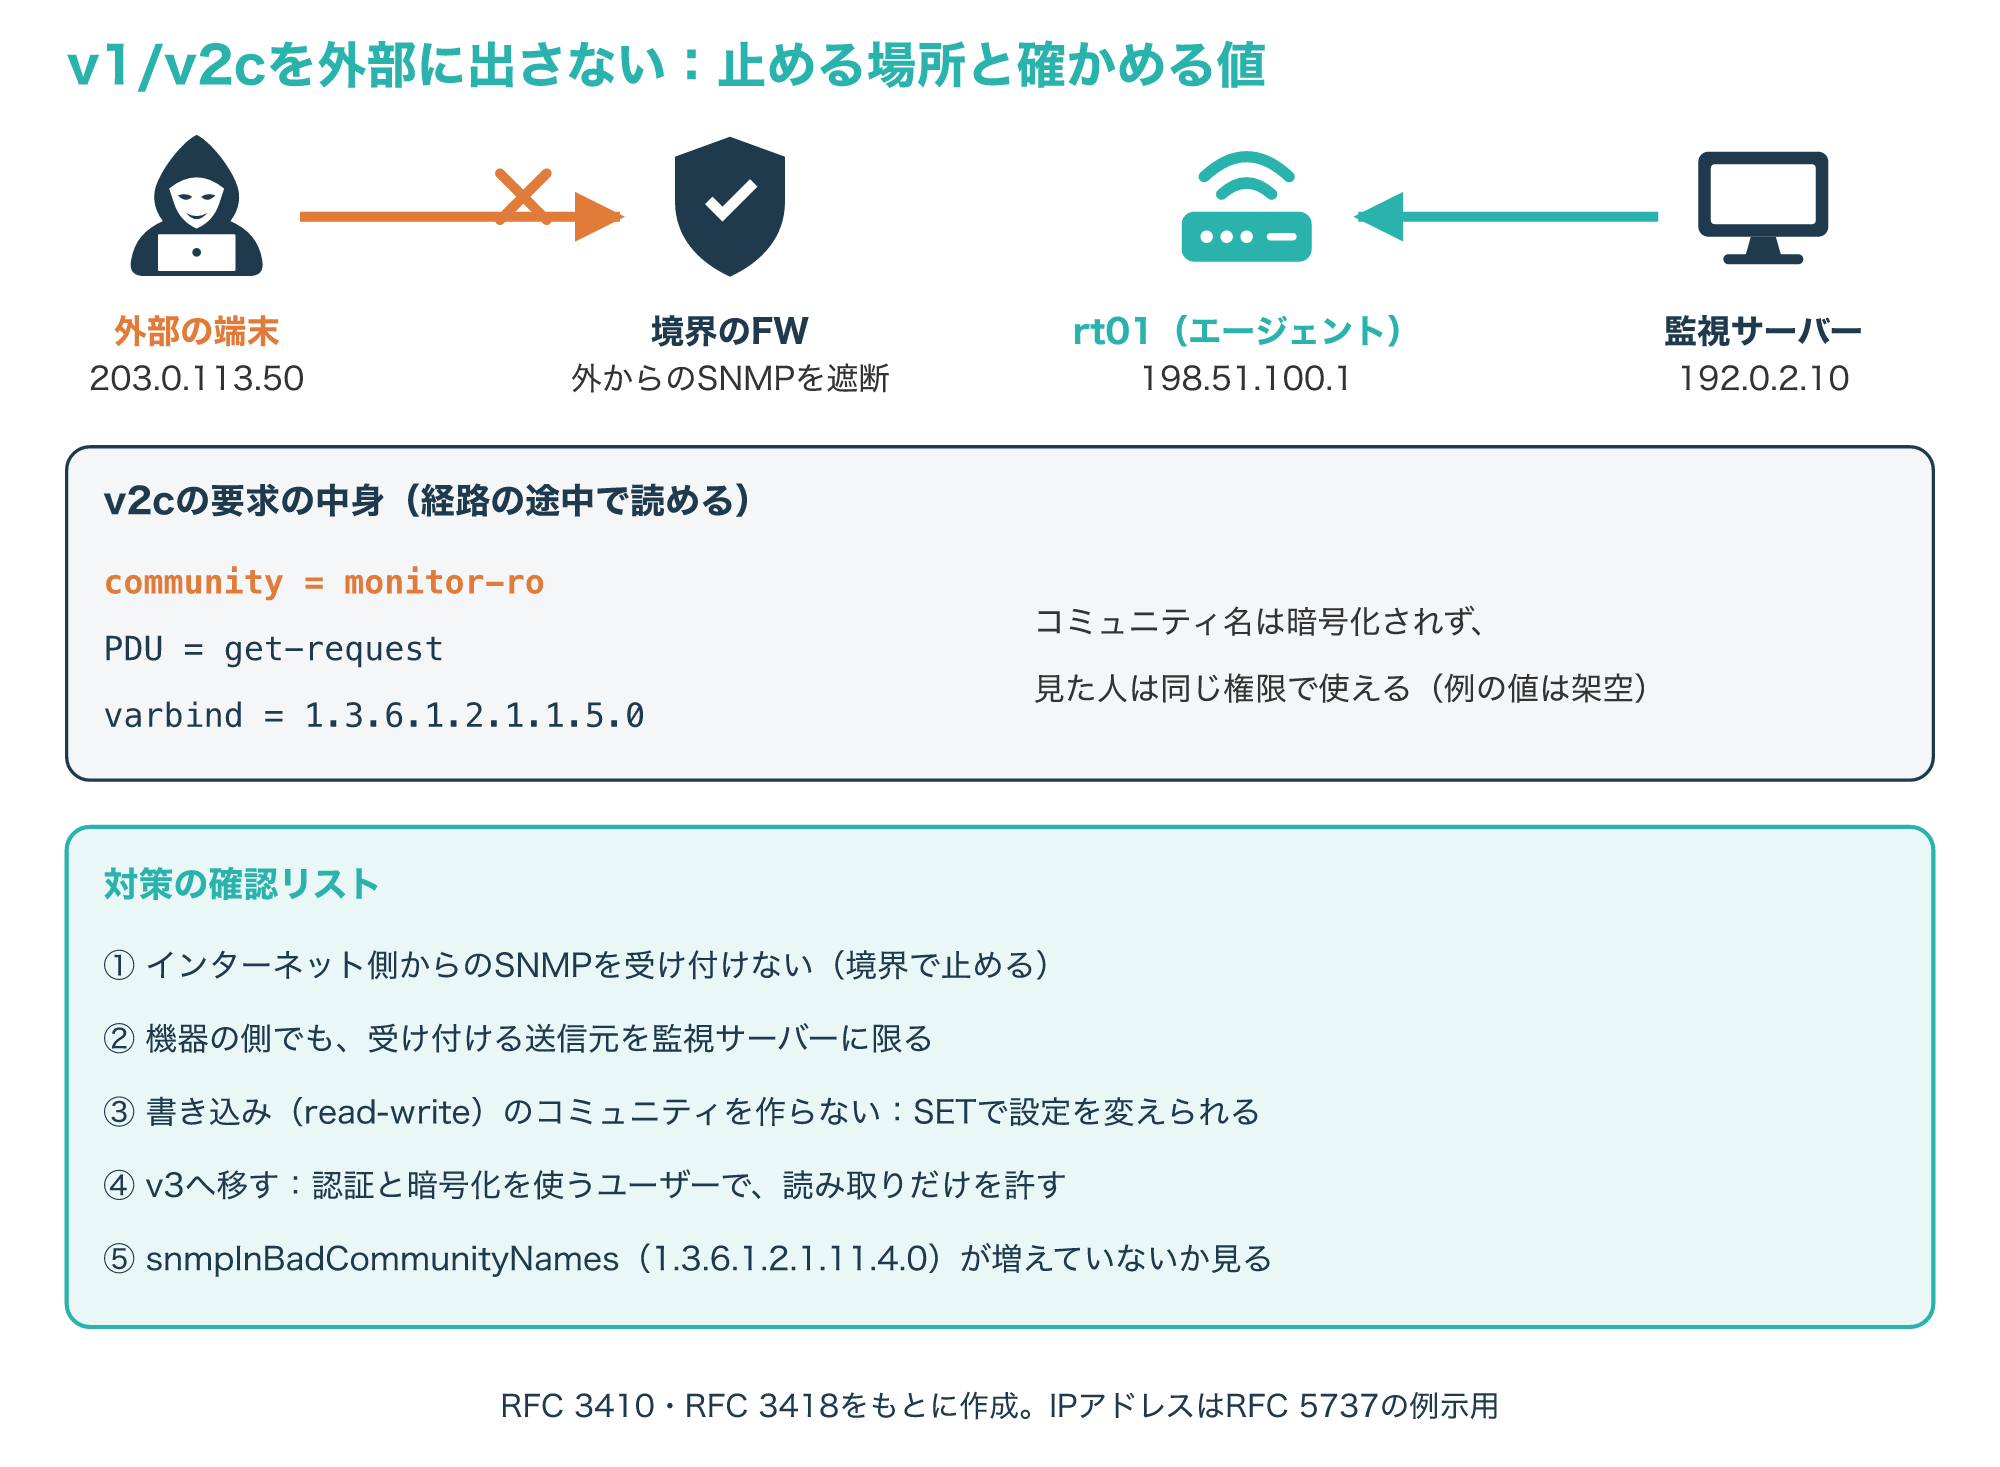
まず、インターネット側からのSNMPを境界のファイアウォールで止め、機器の側でも受け付ける送信元を監視サーバーに限ります。
RFC 3418は、read-writeの値はSETで書き換えられるため、保護のない環境で書き込みを許すとネットワークの運用に悪い影響が出るおそれがあるとしています。
そのため、監視に使うだけなら、書き込みを許すコミュニティやユーザーは作らず、読み取りだけにします。
RFC 3410は、v1とv2cを使い続ける場合も、組織のセキュリティ方針に合わせて利用を絞るよう求め、v1やv2cにv3の認証なしのユーザー以上の権限を与えるのは賢明でないとしています。
機器のsnmpInBadCommunityNames(1.3.6.1.2.1.11.4.0)は、知らないコミュニティ名で届いたメッセージの数で、送信元の確認に失敗したメッセージも含めてよいとされているため、増えていれば問い合わせ元を調べる手がかりになります。
古い機器でv1やv2cしか使えない場合も、管理用のネットワークに分けて送信元を限り、書き込みを許さない設定にしてください。
v3に対応した機器は、認証と暗号化を使うv3のユーザーに、読み取りだけを許す設定に切り替えます(参考1・参考4)。
MIBの値の読み方とプライベートMIBの使い方
6-1. 出力の1行を5つに分けて読む
snmpwalkは、次のOIDの値を求めるget-nextなどの操作を続けて、指定したOIDより下にある値を順に取り出すツールです。
次の図は、ルーターのsystemグループやifTableを読んだときの表示例です。
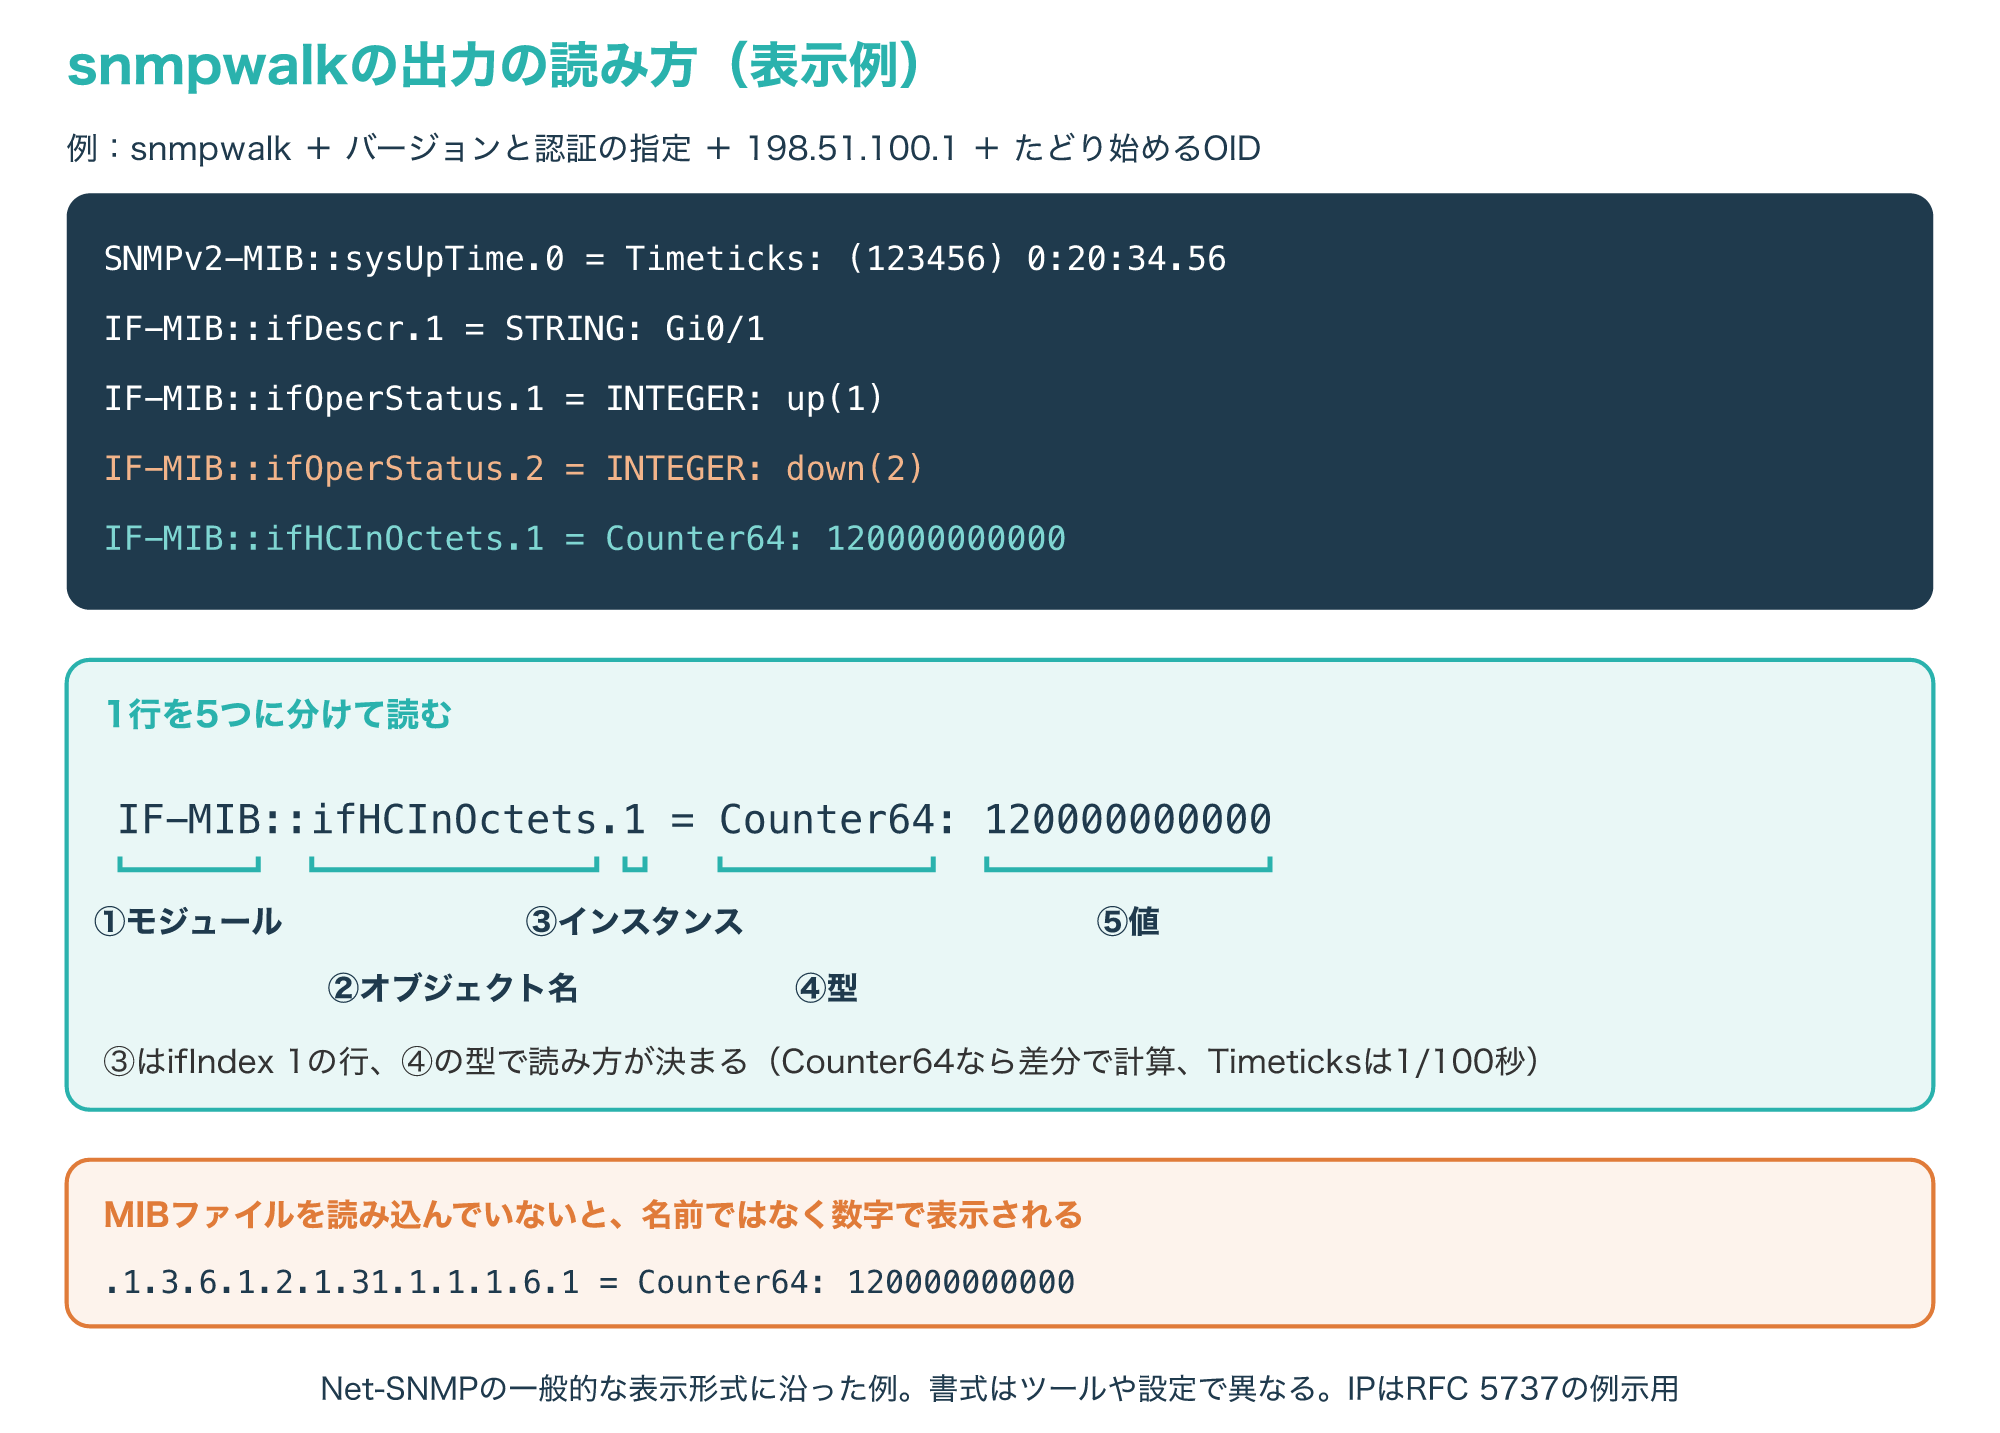
表示の1行は、モジュール名、オブジェクト名、インスタンス、型、値の5つに分けて読めます。
「IF-MIB::ifHCInOctets.1 = Counter64: 120000000000」なら、IF-MIBで定義されたifHCInOctetsの、ifIndexが1の行の値で、型はCounter64です。
カウンタは1回の値だけでは意味がないので、時間をおいて取り直し、3-2の方法で差を計算します。
Timeticksの行は、括弧の中が100分の1秒単位の値で、その後ろの「0:20:34.56」は読みやすい形に直した表示です。
INTEGERの「up(1)」のように名前が出るのは、ツールがMIBファイルの定義から、数字に付けられた名前を引いているためです。
MIBファイルを読み込んでいないと、同じ値でも「.1.3.6.1.2.1.31.1.1.1.6.1」のように数字だけで表示されます。
どちらの表示も同じOIDを指すので、2-1の木と照らし合わせれば、数字だけの表示からでも何の値かを調べられます(参考1・参考2・参考5)。
6-2. 値が取れないときの切り分け
値が取れないときは、届いていないのか、認証で止まっているのか、MIBやOIDの問題なのかを順に分けると、原因を絞り込みやすくなります。
次の図は、よくある症状ごとに、考えられる原因と確かめる値を並べたものです。
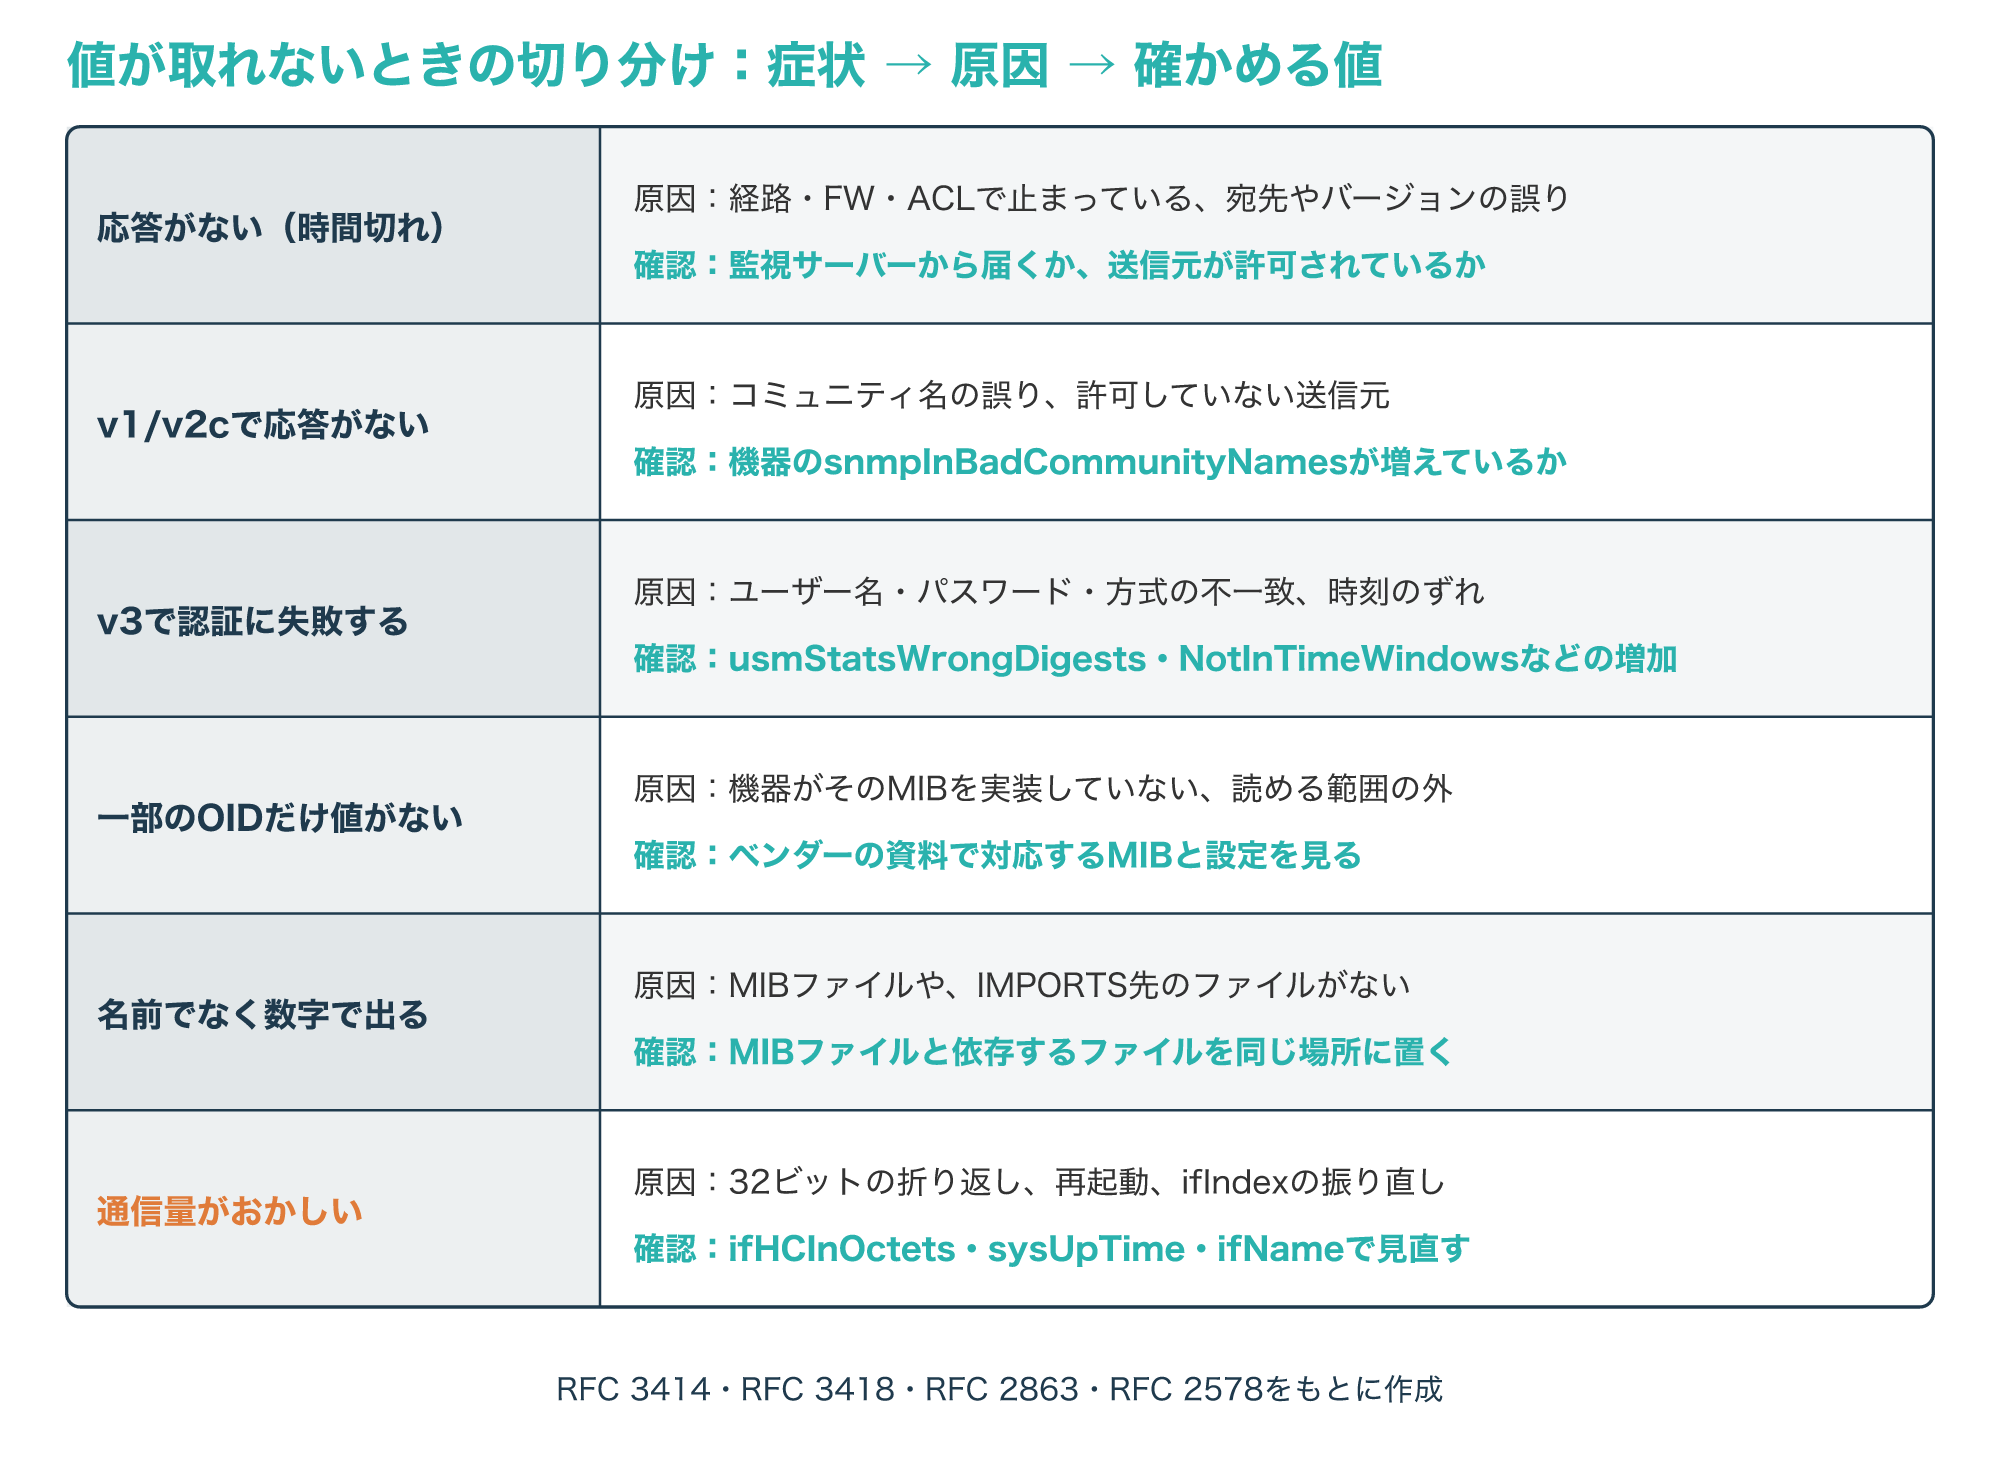
まったく応答がないときは、監視サーバーから機器までの経路、途中のファイアウォールやACL、機器が受け付ける送信元とSNMPのバージョンを確かめます。
v1やv2cでコミュニティ名が違う場合は、機器のsnmpInBadCommunityNamesが増えるので、機器の側からも原因を確かめられます。
v3では、知らないユーザー名はusmStatsUnknownUserNames、認証の値が合わないものはusmStatsWrongDigests、時刻の窓から外れたものはusmStatsNotInTimeWindowsとして数えられます。
一部のOIDだけ値がないときは、機器がそのMIBを実装していないか、設定で読める範囲から外れていることがあるため、ベンダーの資料で対応するMIBを確かめます。
名前でなく数字で表示されるときは、MIBファイルとIMPORTS先のファイルが読み込まれているかを見直します。
通信量のグラフが急に跳ねたりマイナスになったりするときは、32ビットのカウンタの折り返し、機器の再起動、ifIndexの振り直しを疑います(参考4・参考5・参考6)。
SNMPエージェントの仕組みは、次の記事で解説しています。
6-3. プライベートMIB:1.3.6.1.4.1の下の企業ごとの枝
プライベートMIBは、機器メーカーなどが自社の製品のために独自に定義したMIBで、private(1.3.6.1.4)の下のenterprises(1.3.6.1.4.1)に置かれます。
RFC 2578は、privateの枝を各組織が独自に定義するオブジェクトに使い、その下のenterprisesは、ネットワーク機器などの提供者が製品の型を登録するためなどに使うとしています。
次の図は、RFC 3418が説明に使っている架空の企業番号424242を例に、プライベートMIBの位置と、使うまでの手順を示したものです。
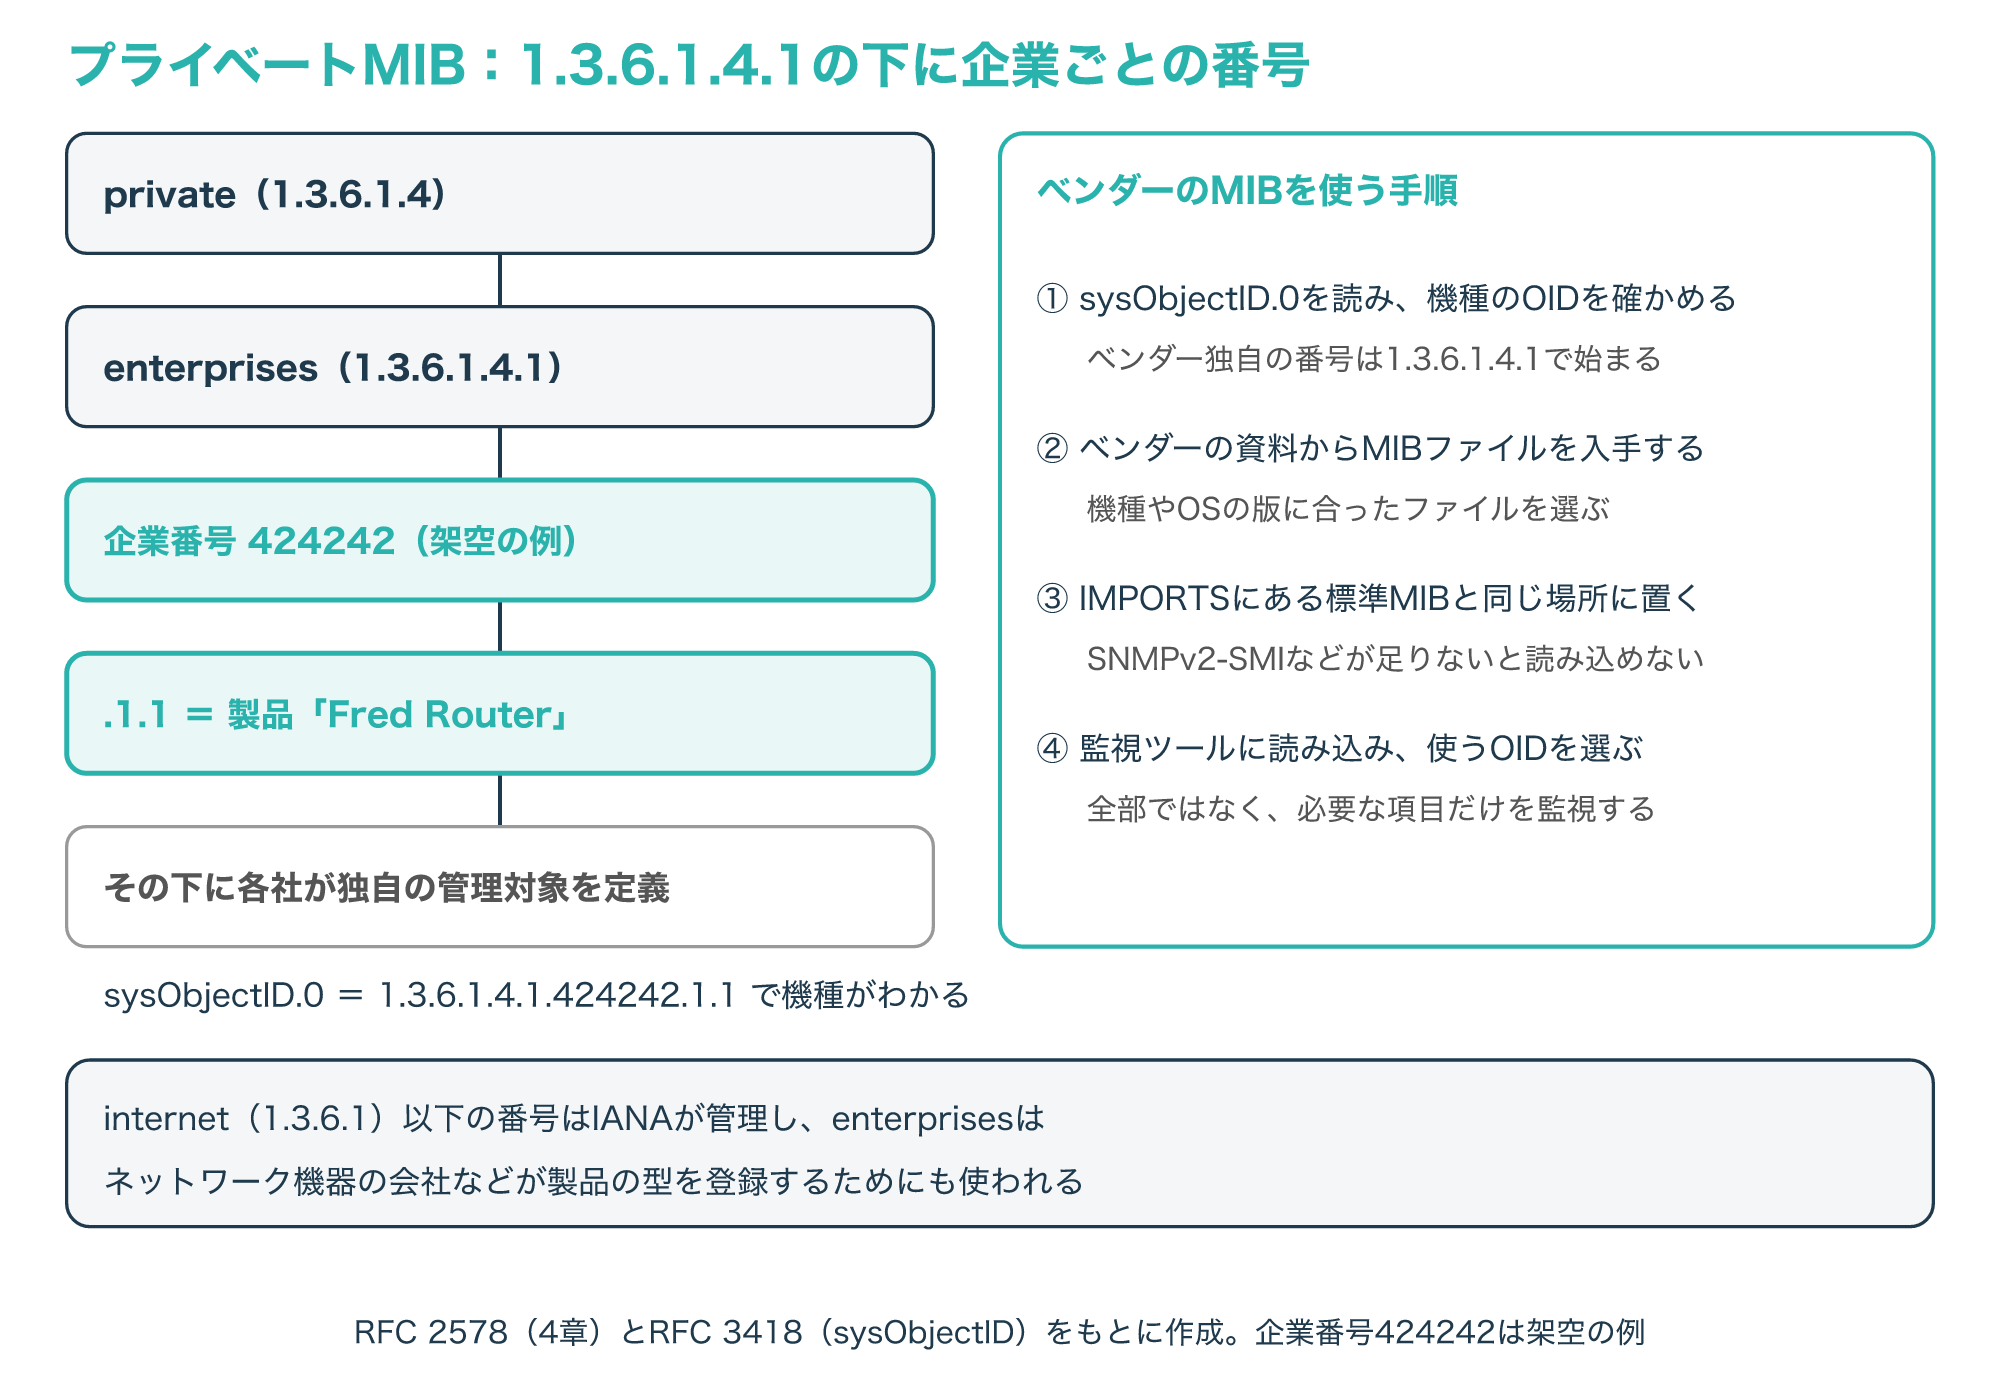
RFC 3418の例では、企業番号424242を割り当てられた会社が、自社のルーター「Fred Router」に1.3.6.1.4.1.424242.1.1を割り当て、その値が機器のsysObjectIDになります。
そのため、まずsysObjectID.0を読めば、その機器がどの会社のどの製品かをOIDで確かめられます。
標準のMIBにない機器固有の情報は、ベンダーが公開するプライベートMIBで定義されていることがあり、その場合はMIBファイルを入手して監視ツールに読み込みます。
プライベートMIBのファイルも、IMPORTSでSNMPv2-SMIなどの標準のモジュールを借りているため、借りた先のファイルと一緒に置きます(参考2・参考4)。
6-4. 監視ツールやMIBブラウザでの使い方
監視ツールにMIBファイルを読み込むと、OIDの番号ではなく名前で監視項目を選べるようになります。
MIBブラウザと呼ばれるツールは、一般に、読み込んだMIBを木の形で表示し、選んだOIDの値をその場で取得して確かめるために使われます。
監視の項目は、すべての値を集めるのではなく、systemグループの稼働時間や、ifTableのifOperStatusと64ビットのカウンタなど、判断に使う値から始めると、取得の負荷やデータの量を抑えられます。
sysUpTimeが前回より小さくなっていれば再起動の可能性、ifOperStatusがdown(2)になっていれば回線の停止というように、値ごとに何を判断するかを決めておくと、アラートの条件にしやすくなります。
ただし、sysUpTimeの型TimeTicksは2の32乗(約497日)で0に戻るため、値が小さくなっただけで再起動と決めず、ほかの値や機器のログと合わせて判断します(参考2)。
また、SNMPは機器の状態を問い合わせて読む仕組みなので、障害の経緯をたどるには、機器が出すログと組み合わせると原因を追いやすくなります。
ログを集めるSyslogの仕組みは、次の記事で解説しています。
よくある質問とまとめ
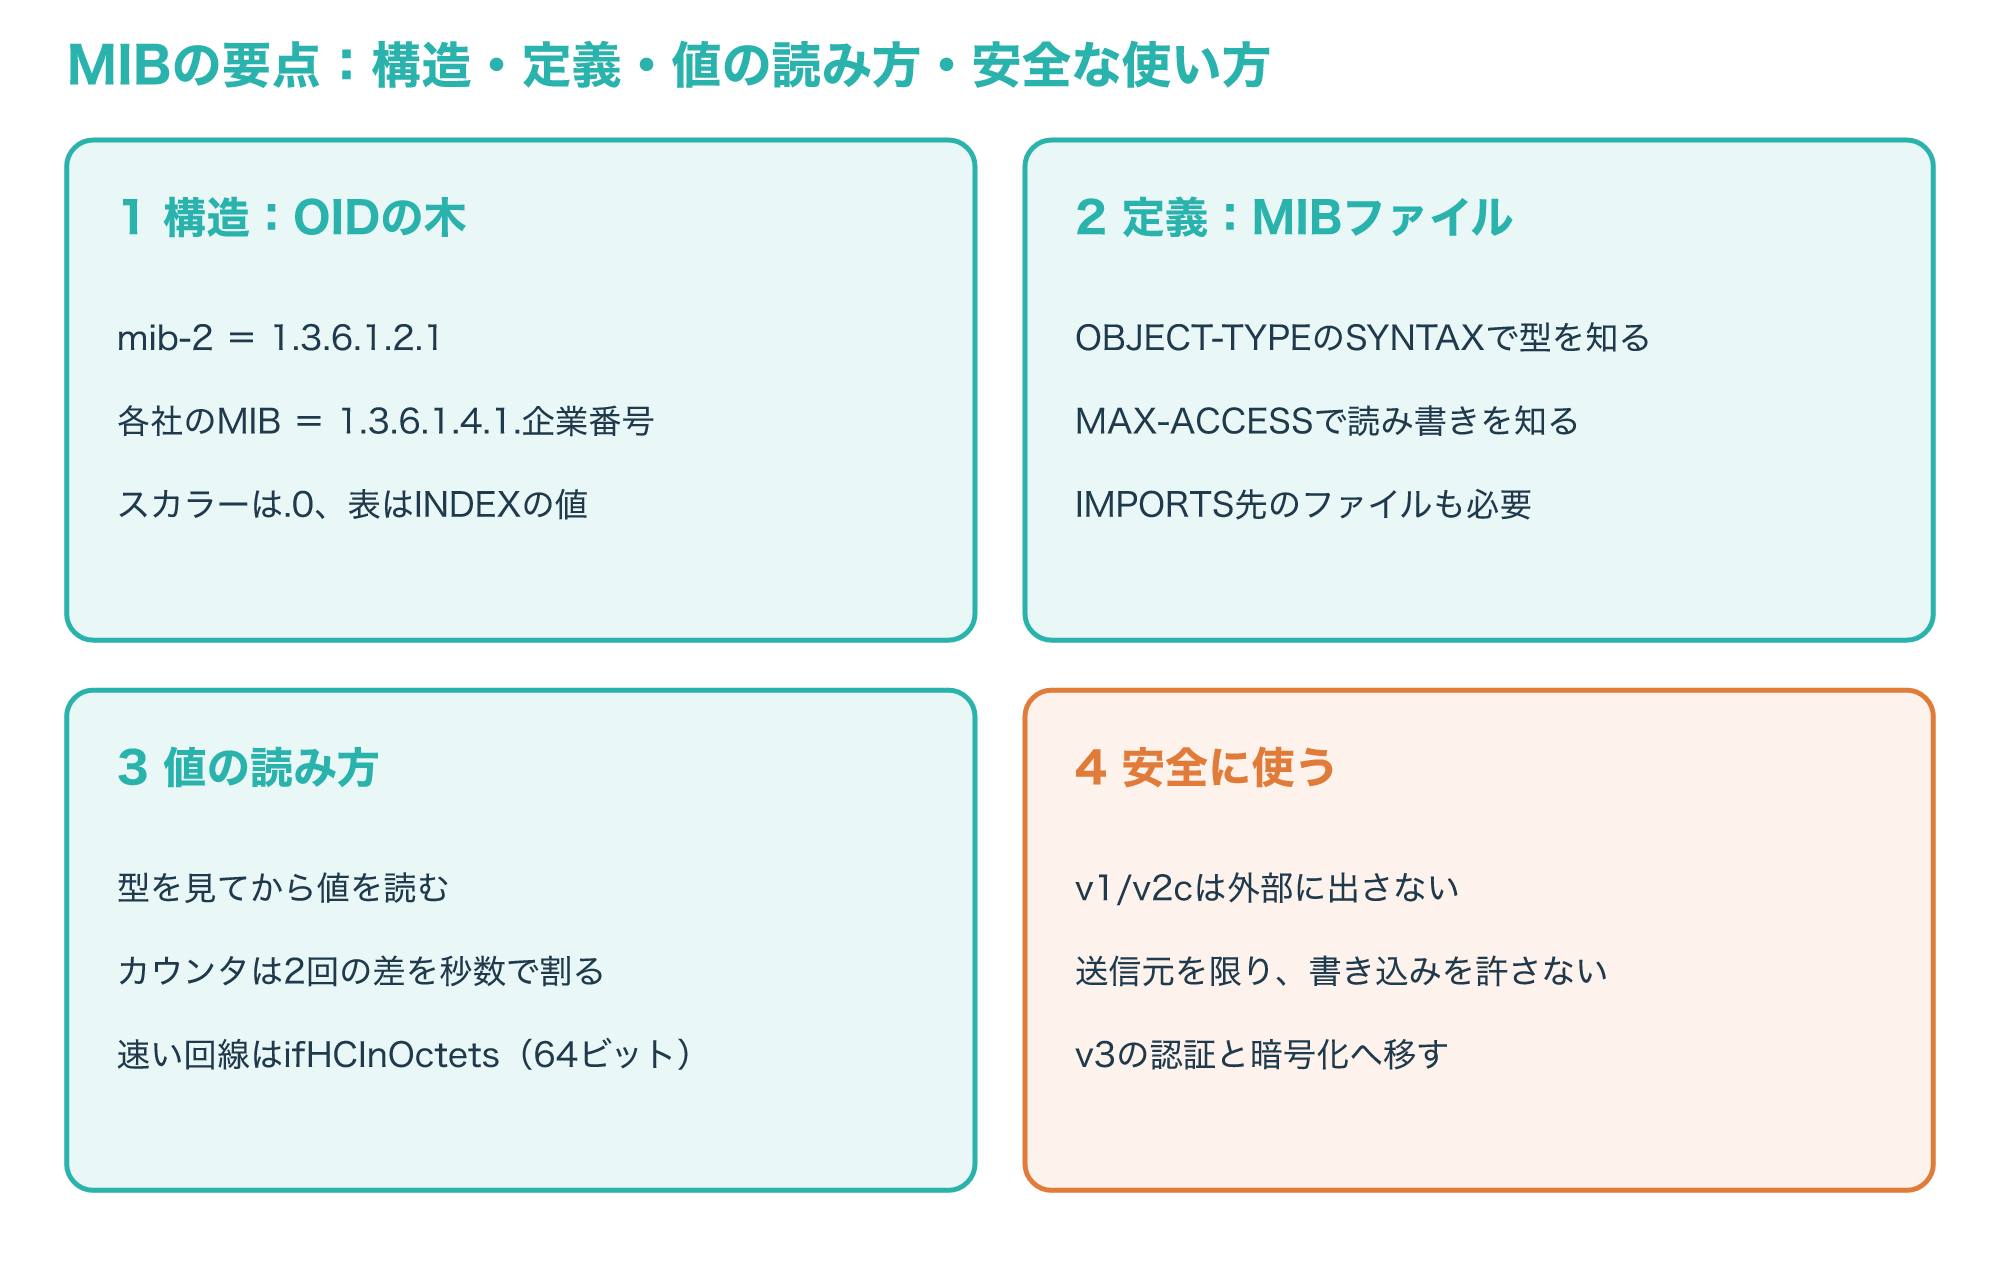
MIBは、構造、定義、値の読み方、安全な使い方の4つを押さえると全体を整理できます。
次の図は、この記事の要点をまとめたものです。
Q1. MIBとは何ですか?
SNMPで機器から読み書きできる管理情報を、OIDという番号の木で定義した集まりで、値そのものは機器のエージェントが返します。
Q2. OIDとMIBの違いは何ですか?
OIDは管理対象に付ける番号で、MIBはその番号と名前、型、読み書きの上限などをまとめた定義です。
Q3. MIBファイルはどう読めばよいですか?
OBJECT-TYPEごとに、SYNTAX(型)、MAX-ACCESS(読み書き)、DESCRIPTION(意味)、最後の「::= { 親 番号 }」(木の中の位置)を順に見ます。
Q4. プライベートMIBとは何ですか?
機器メーカーなどが1.3.6.1.4.1の下の自社の番号に独自に定義したMIBで、標準のMIBにない機器固有の情報を読むときに使います。
Q5. 容量の単位のMiB(メビバイト)と関係はありますか?
記憶容量の単位のMiBは別の言葉で、この記事のMIB(Management Information Base)とは関係ありません。
まずは、監視したい機器のsysObjectID.0とifTableを読み、表示された名前とOIDを図の木と照らし合わせて、どの値を監視に使うかを決めてみてください。