X.509証明書とは?構造・拡張・ファイル形式と確認方法を図解
X.509とは、公開鍵とその持ち主(サーバーの名前や組織など)の結びつきを、認証局(CA)がデジタル署名で保証する電子証明書の標準形式のことです。
この記事では、証明書の項目と拡張の意味、署名と検証の仕組み、PEM・DER・PKCS#12の違い、CSRの流れ、Windowsやブラウザでの確認方法を、例示の値を入れた図で解説します。

この記事は以下のような人におすすめ!
- X.509とは何かを証明書の中身から理解したい人
- SAN・鍵の用途・基本制約などの拡張の意味を知りたい人
- 証明書のファイル形式やエラーの確認方法で迷っている人
X.509とは:公開鍵と持ち主を結びつける証明書の形式
1-1. X.509の意味と、何を保証するデータなのか
暗号化通信や電子署名では相手の公開鍵を使いますが、その公開鍵が本当に相手のものかどうかは、鍵だけを見ても分かりません。
X.509は、この「公開鍵と持ち主の対応」を、第三者である認証局(CA)がデジタル署名で保証するための証明書の形式です。
もとはITU-Tの勧告X.509(ISO/IEC 9594-8)で定められた形式で、インターネットで使うための細かな決まりは、IETFのRFC 5280がまとめています。
RFC 5280は、CAは署名することで証明書の本体の情報が正しいことを証明し、特に公開鍵と証明書の主体(subject)の結びつきを証明すると説明しています。
次の図は、この記事で使う例示の構成で、X.509証明書がどこで作られ、どこで確かめられるかを示したものです。
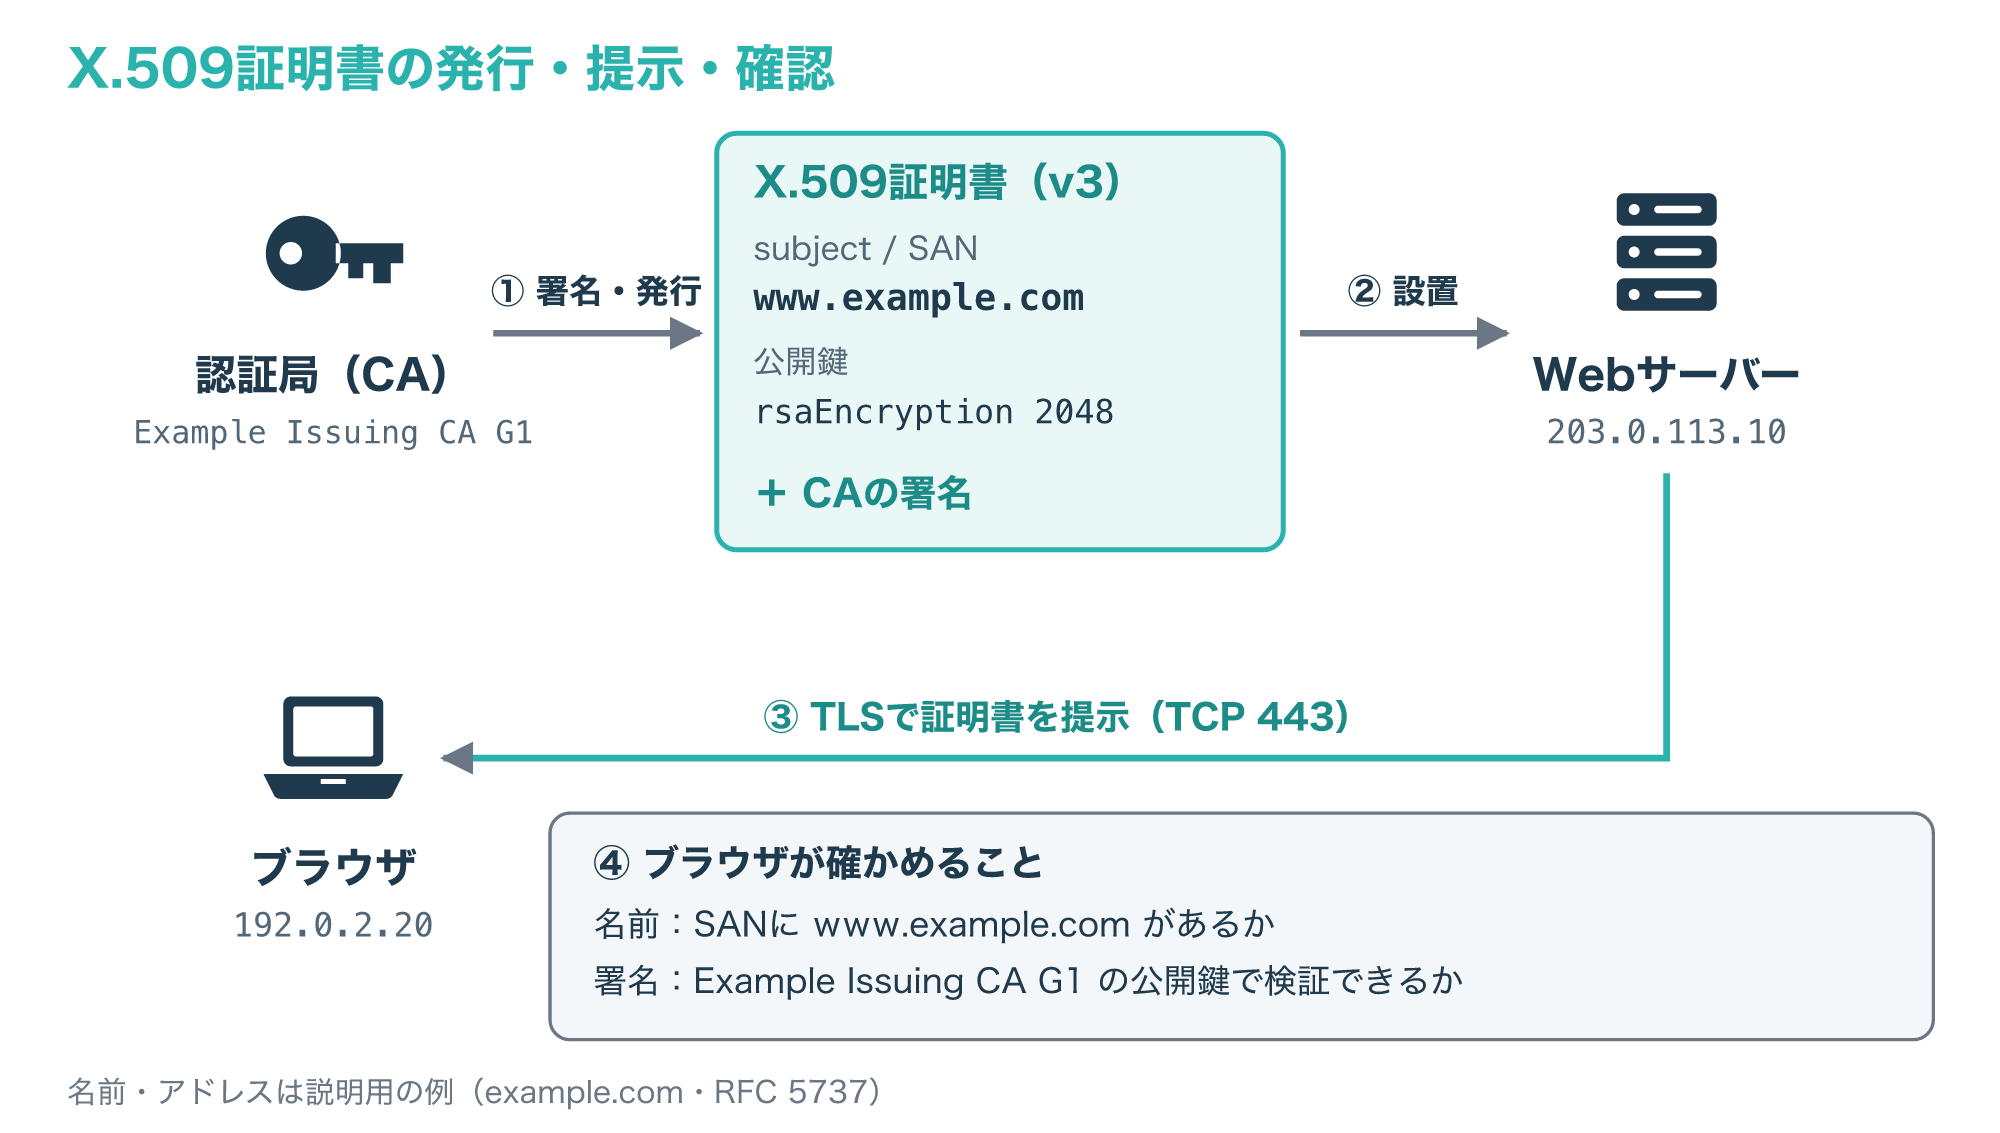
図のように、Webサーバーwww.example.com(203.0.113.10)は、CAから発行されたX.509証明書を持ち、TCP 443番で接続してきたブラウザに提示します。
ブラウザは、証明書に書かれた名前とCAの署名を確かめ、問題がなければ、証明書の中の公開鍵を使ってTLSの通信を続けます。
証明書そのものは公開してよいデータで、RFC 5280も、証明書は信頼できない通信路やサーバーを通して配ってよく、保護されていない場所に保存してもよいと述べています。
一方で、証明書の公開鍵と対になる秘密鍵は持ち主だけが保管し、外へ出してはいけません。
図のアドレスはRFC 5737で説明用に予約された範囲から選んだもので、実在の環境や測定結果ではありません(参考1・参考13)。
X.509を含む電子証明書全体の種類や使い分けは、次の記事で解説しています。
1-2. X.509のバージョン(v1・v2・v3)と現在の証明書
X.509の証明書形式は、1988年の最初の規格がバージョン1(v1)で、1993年の改訂で2つの項目が加わってバージョン2(v2)になりました。
その後、v1とv2では必要な情報を載せきれないことが分かり、追加の情報を「拡張(extensions)」として載せられるバージョン3(v3)が作られ、1996年6月に基本の形式の標準化が完了しています。
現在インターネットで使われる証明書は拡張を使うv3で、RFC 5280は、拡張を使う場合はバージョンを3(データの中の値は2)にしなければならないと定めています。
証明書の中ではv1を0、v2を1、v3を2という値で表すので、画面の表示が「3」でも、データの中の値は2になっています。
RFC 5280に従う実装は少なくともv3の証明書を認識できなければならず、v2の証明書を新しく作ることは想定されていません。
v2で加わった発行者と主体の一意識別子(issuerUniqueID・subjectUniqueID)についても、RFC 5280に従うCAは、これらを含む証明書を作ってはならないとされています。
「v1は初期のSSL/TLS用」のように、バージョンを特定の用途と結びつける説明を見かけることがありますが、バージョンの違いは載せられる項目の違いです。
用途を細かく指定する鍵の用途などの情報は、v3で加わった拡張に入れるもので、3章で詳しく見ていきます(参考1)。
X.509証明書の構造:tbsCertificate・署名アルゴリズム・署名値
2-1. 証明書を構成する3つの部分と主な項目
X.509証明書は、tbsCertificate、signatureAlgorithm、signatureValueという3つの必須の部分を順に並べたデータです。
tbsCertificateは「to be signed(署名される)」の略で、主体と発行者の名前、主体の公開鍵、有効期間など、証明書の本体にあたる情報が入っています。
signatureAlgorithmはCAが署名に使った方式で、tbsCertificateの中のsignatureの項目と同じ値でなければなりません。
signatureValueは、tbsCertificateをDERで符号化したデータに対して、CAが計算したデジタル署名の値です。
次の図は、www.example.comの例示の証明書で、それぞれの項目にどんな値が入るかを示したものです。
serialNumberはCAが証明書ごとに付ける正の整数で、同じCAの中では一意なので、発行者名とシリアル番号の組で1枚の証明書を特定できます。
証明書を使う側は20オクテット(20バイト)までのシリアル番号を扱えなければならず、CAはそれより長い値を使ってはいけません。
validityはnotBeforeからnotAfterまでの期間で、両端の時刻を含み、RFC 5280はこの期間を「CAが証明書の状態の情報を維持すると保証する期間」と定義しています。
日付は2049年まではUTCTime、2050年以降はGeneralizedTimeで書く決まりで、図の260401000000Zは2026年4月1日0時0分0秒(協定世界時)を表します。
subjectPublicKeyInfoには公開鍵の方式(アルゴリズム)と公開鍵の値が入り、図のシリアル番号や日付は説明用の例です(参考1)。
2-2. ASN.1とDERで符号化する理由
X.509証明書の構造は、ASN.1(抽象構文記法1)というデータ構造の書き方で定義されています。
ASN.1は「どんな項目がどんな型で並ぶか」を決めるだけなので、ファイルに保存したり通信で送ったりするときは、決まった規則でバイト列に変換(符号化)する必要があります。
RFC 5280は、署名を計算するために、署名の対象のデータをASN.1のDER(Distinguished Encoding Rules)で符号化すると定めています。
DERは、各要素をタグ(型)・長さ・値の3つの組で表す方式です。
DERは同じデータを常に同じバイト列で表す規則なので、証明書を作るCAと確かめる側が、署名の対象のバイト列を同じ形で再現できます。
署名は1ビットでも違うと一致しないため、この「同じバイト列になる」という性質が欠かせません。
拡張の値(extnValue)も、その拡張の型をDERで符号化したものを、OCTET STRINGという型に入れる決まりになっています。
証明書全体が1つのSEQUENCE(項目の並び)なので、DERの証明書ファイルの先頭のバイトは、SEQUENCEのタグを表す16進数の30になります。
WindowsのcertutilにはASN.1の構造を表示する機能があり、.cerや.derのファイルの中身を項目ごとに確かめられます(参考1・参考8)。
2-3. CAの署名と検証:何に署名し、何を確かめるか
X.509証明書が信頼できるのは、発行したCAの署名が付いているからです。
CAは、tbsCertificateをDERで符号化したバイト列を入力にして自分の秘密鍵で署名を計算し、その結果をsignatureValueに入れます。
証明書を受け取った側は、発行者(issuer)のCAの公開鍵で署名を検証し、tbsCertificateが書き換えられていないことと、そのCAが発行したことを確かめます。
次の図は、発行と検証で、同じtbsCertificateのバイト列がどう使われるかを示したものです。
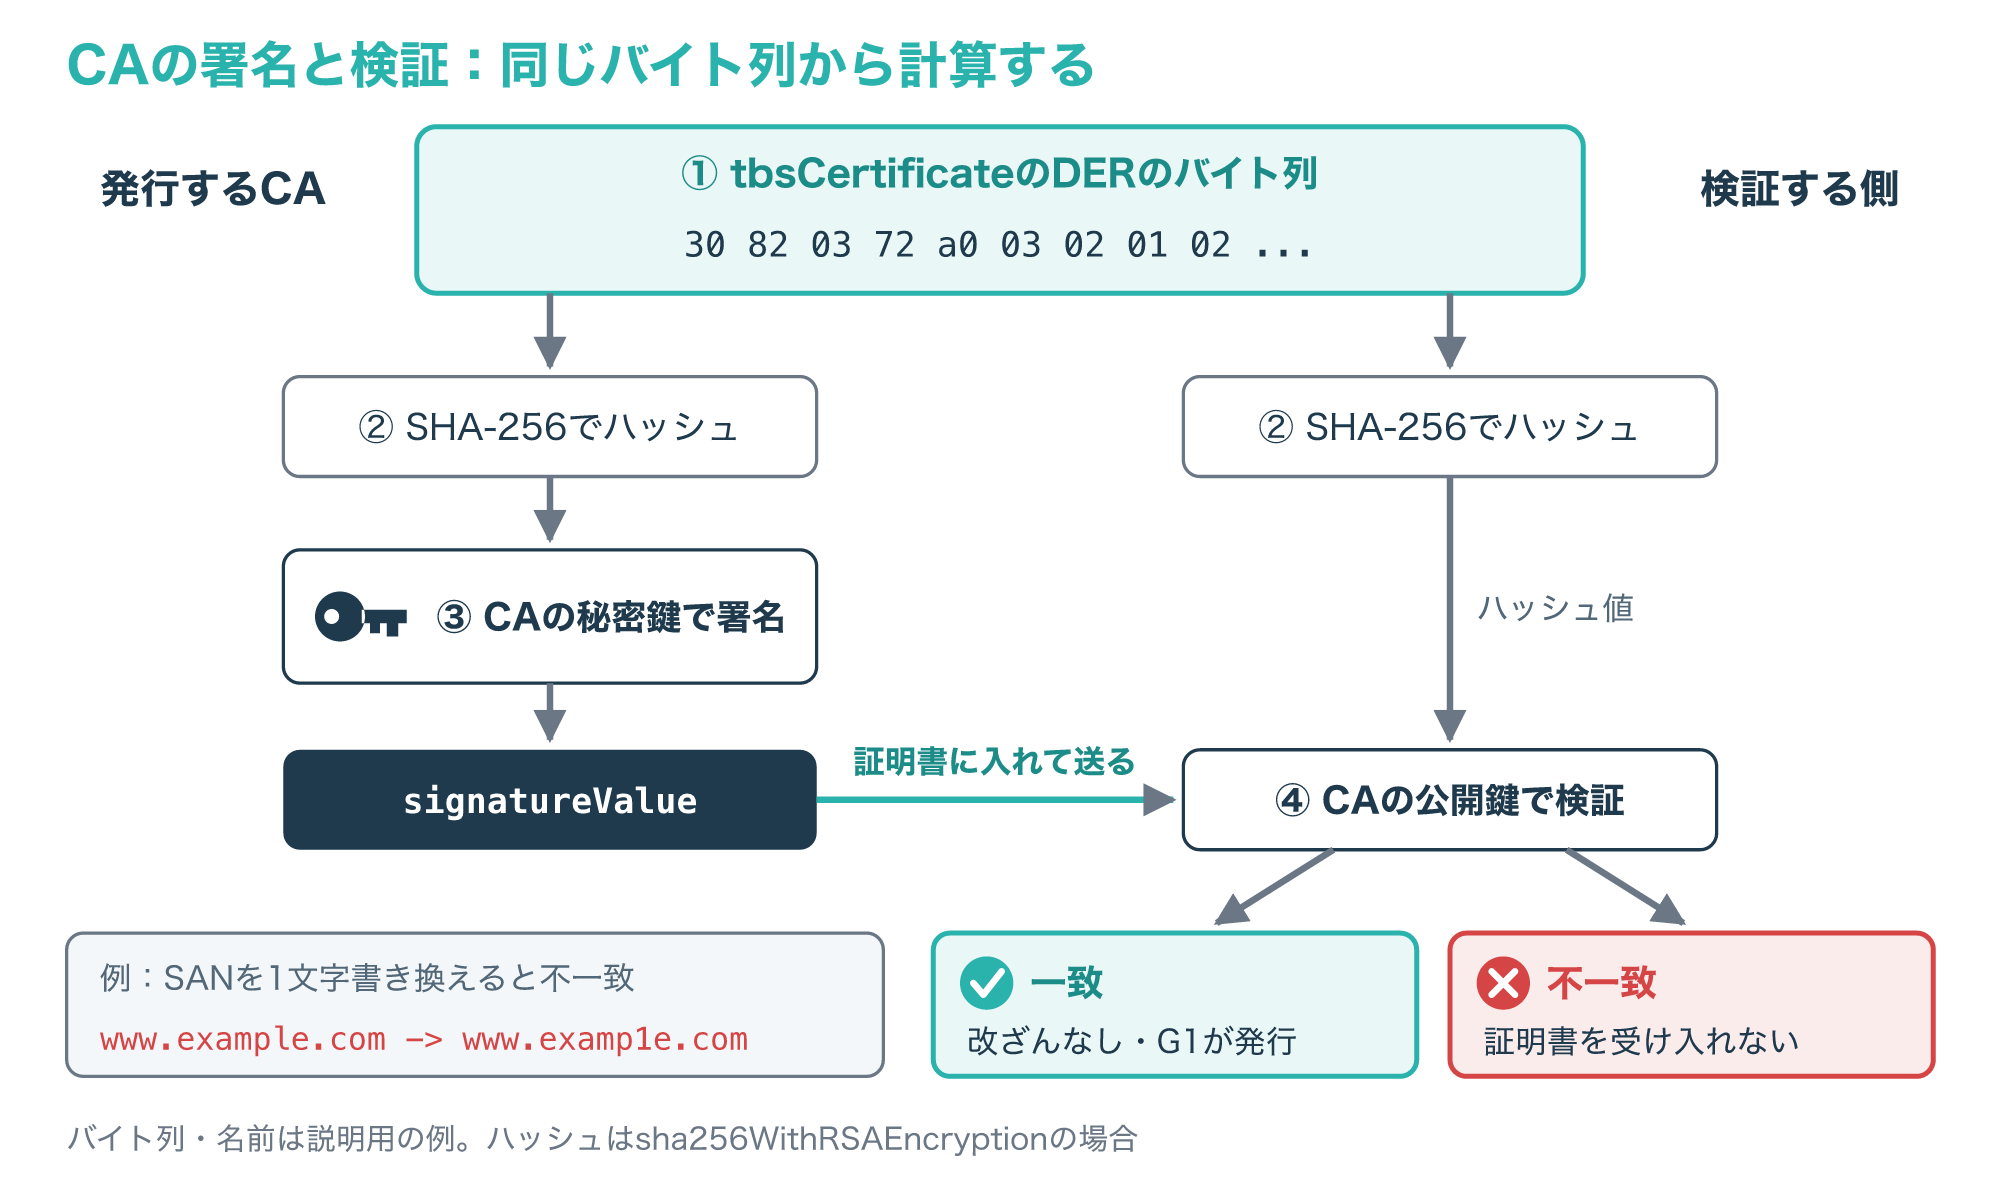
図のように、tbsCertificateのどこか1か所でも書き換えると、検証の計算が合わなくなり、証明書は受け入れられません。
たとえば攻撃者がsubjectAltNameの名前を書き換えても、CAの秘密鍵がなければ、正しい署名を作り直すことはできません。
署名の方式の強さも大切で、TLS 1.3を定めたRFC 8446は、SHA-1を非推奨とし、SHA-1を使う署名で検証しなければならない証明書を受け取ったらハンドシェイクを中止するよう推奨しています。
将来の量子コンピューターへの備えとして、NISTは2024年8月に耐量子暗号の標準FIPS 203・204・205を確定させ、このうちFIPS 204(ML-DSA)とFIPS 205(SLH-DSA)がデジタル署名の方式です(参考1・参考7・参考11)。
デジタル署名の仕組みそのものは、次の記事でも解説しています。
X.509 v3拡張:SAN・鍵の用途・基本制約の意味
3-1. SAN(サブジェクト代替名)とホスト名の照合
SAN(subjectAltName、サブジェクト代替名)は、証明書の主体に、DNS名・IPアドレス・メールアドレス・URIなどの名前を結びつける拡張です。
1枚の証明書に複数の名前を入れられるので、www.example.comとexample.comのように、同じサーバーで使う複数の名前を1枚にまとめられます。
SANの名前は公開鍵と確実に結びつくものとして扱われるため、RFC 5280は、SANのすべての部分をCAが確認しなければならないと定めています。
ブラウザなどのクライアントは、接続先として使った名前(参照識別子)と、証明書のSANにあるDNS名(DNS-ID)を照合して、接続先が正しいかを判定します。
次の図は、www.example.comの例示の証明書で、どの名前なら一致し、どの名前なら一致しないかを示したものです。
ワイルドカードの「*」は、一番左のラベル(ドットで区切った1つ分)全体にだけ使え、1つのラベルにしか一致しません。
そのため、*.example.comはshop.example.comには一致しますが、ラベルが1つ多いa.shop.example.comや、ラベルが1つ少ないexample.comには一致しません。
また、RFC 9525は、主体の名前の中のCN(Common Name)は自由な文字列で解釈があいまいになるため、サービスの識別に使ってはならないとしています。
CSRを作るときは、CNだけでなく、利用者が接続に使うすべてのホスト名がSANに入っているかを確かめましょう(参考1・参考2)。
3-2. 鍵の用途(Key Usage・EKU)と基本制約(Basic Constraints)
拡張にはそれぞれcritical(重要)かどうかの印が付いていて、証明書を使う側は、認識できないcriticalの拡張や、処理できない内容を含むcriticalの拡張を見つけたら、その証明書を拒否しなければなりません。
criticalでない拡張は、認識できなければ無視してよいものの、認識できる場合は処理しなければなりません。
Key Usage(鍵の用途)は、公開鍵を何に使ってよいかを、digitalSignature(署名)、keyEncipherment(鍵の暗号化)、keyCertSign(証明書への署名)などのビットで示す拡張です。
Extended Key Usage(拡張鍵用途、EKU)は、serverAuth(TLSのサーバー認証)、clientAuth(クライアント認証)、codeSigning(コード署名)のように用途をOIDで示し、この拡張がある証明書は、書かれた用途のどれかにしか使えません。
次の図は、サーバー証明書とCA証明書で、この3つの拡張の値がどう違うかを例示したものです。
Basic Constraints(基本制約)は、証明書の主体がCAかどうかをcAという値で示す拡張で、証明書の署名の検証に使う公開鍵を持つCA証明書には、criticalとして入れなければなりません。
pathLenConstraintはその下に続けられる中間CAの数の上限で、0の場合、その下にはサーバーなどのエンドエンティティの証明書しか続けられません。
サーバー証明書の秘密鍵で別の証明書に署名すること自体はできますが、パス検証では発行者の証明書の基本制約にcA TRUEが必要なので、cAがFALSEのサーバー証明書が発行した証明書は検証で受け入れられません(参考1)。
3-3. AIA・CRL配布点・SCTで失効と透明性を確かめる
証明書は、有効期間の途中でも、秘密鍵が漏れた場合などにCAが失効させることがあります。
失効を確かめる場所は拡張に書かれていて、CRL配布点(cRLDistributionPoints)にはCRL(失効した証明書の一覧)の取得先が、AIA(authorityInfoAccess)には発行者のCA証明書の取得先(caIssuers)とOCSPの問い合わせ先(ocsp)が入ります。
OCSPは証明書のシリアル番号を問い合わせて状態を受け取る仕組みで、応答はgood・revoked・unknownの3つです。
goodは、少なくともそのシリアル番号の証明書が失効していないことを示すだけで、その証明書が実際に発行されたことや、有効期間内であることまでは示しません。
unknownは、問い合わせ先がその証明書について知らないという意味です。
次の図は、例示の証明書の拡張から、失効の確認とCTの確認にどうつながるかを示したものです。
CT(Certificate Transparency)は、発行された証明書を、誰でも検査できる追記専用のログに記録する仕組みです。
ログは誤った発行そのものを防ぐのではなく、証明書に名前が書かれた人などが、知らない証明書の発行に気づけるようにするものです。
ログに証明書を登録するとSCT(署名付き証明書タイムスタンプ)が返り、SCTは証明書の拡張(OID 1.3.6.1.4.1.11129.2.4.2)、TLSの拡張、OCSPステープリングのいずれかでクライアントへ渡されます。
なお、CTを定めたRFC 6962は実験的(Experimental)な仕様で、実際にどこまでSCTを求めるかはこの記事の資料の範囲外なので、使うブラウザやOSの公式情報で確かめてください(参考1・参考5・参考6)。
X.509証明書のファイル形式とCSR
4-1. PEM・DER・PKCS#12(.pfx/.p12)の違い
X.509証明書のファイルは、中身が同じ証明書でも、保存の形式がいくつかあります。
DERは2-2で見たバイナリーのままの形式で、拡張子には.derや.cerなどが使われます。
PEMは、DERのバイナリーをBase64という方法で英数字の文字に変換し、始まりと終わりを示す見出しの行で挟んだテキストの形式です。
テキストなので設定ファイルや画面に貼り付けやすく、nginxのssl_certificateも、PEM形式のファイルを指定する決まりです。
PKCS#12は、秘密鍵・証明書・その他の秘密の情報をまとめて運ぶための形式で、拡張子には.pfxや.p12が使われます。
ただしPEMやDERも証明書専用ではなく、5-2で設定するnginxの.keyファイルのように、秘密鍵だけを入れたPEMのファイルもあります。
次の図は、3つの形式の中身と、よく使われる拡張子を比べたものです。
拡張子は慣習で決まっているだけなので、.crtや.cerのファイルがPEMのこともDERのこともあり、迷ったら中身を確かめます。
テキストエディターで開いて英数字の行が並んでいればPEM、読めない文字が並べばDERと考えられ、Windowsのcertutilでは、Base64への変換(-encode)とバイナリーへの戻し(-decode)ができます。
PKCS#12にはパスワードで保護する方式と公開鍵で保護する方式があり、RFC 7292は、パスワードで保護する方式の場合、物理的な保護なしに秘密鍵を運ぶのは賢明でないことがあると述べています(参考4・参考8・参考10)。
.pfxや.p12のファイルだけでなく、PEMやDERの秘密鍵ファイル(nginxの.keyなど)も、メールに添付したり、誰でも開ける共有フォルダーに置いたりしないでください。
会社のサーバーの証明書の場合は、自分で判断して受け渡しをせず、社内の担当者が決めた保管と受け渡しのルールに従ってください。
4-2. CSR(PKCS#10)で証明書を申請する流れ
CAに証明書を発行してもらうときは、CSR(証明書署名要求)というデータを作ってCAに送ります。
CSRの形式はPKCS#10としてRFC 2986にまとめられていて、主体の名前・主体の公開鍵・追加の情報(属性)からなる「申請の情報」と、署名の方式、署名の3つの部分でできています。
申請の情報には、申請者自身の秘密鍵で署名します。
この署名をCSRの中の公開鍵で検証できれば、申請者がその公開鍵と対になる秘密鍵を持っていることを、CAは確かめられます。
次の図は、www.example.comの証明書を申請してから発行されるまでの流れを示したものです。
CAは申請者を確かめてCSRの署名を検証し、問題がなければ、CSRの名前と公開鍵に、発行者名・シリアル番号・有効期間・署名の方式を加えてX.509証明書を作ります。
SANなどの拡張に入れたい情報はCSRの属性のextensionRequestで伝えられ、CAは、その値と自分が知っている情報をもとに拡張を作ることができます。
つまり、CSRに書いた値がそのまま証明書になるとは限らず、最終的な証明書の内容はCAが決めます。
秘密鍵はCSRを作ったサーバーに残ってCAへは送らないので、発行された証明書は、同じサーバーの秘密鍵と組み合わせて設定します(参考3)。
証明書を発行する認証局の役割や種類は、次の記事で詳しく解説しています。
X.509証明書の検証と確認方法
5-1. 証明書チェーンとパス検証で確かめること
サーバー証明書は、ルートCAが直接発行するのではなく、ルートCAから証明書を受けた中間CAが発行することがよくあります。
検証する側は、サーバー証明書→中間CA証明書→ルートCA証明書と、発行者と主体の名前をたどってつなぎ、信頼の起点(トラストアンカー)として登録済みのルートCAまで届くかを確かめます。
RFC 5280のパス検証では、各証明書について、署名を検証できること、現在の時刻が有効期間に含まれること、失効していないこと、発行者名が1つ上の証明書の主体名と一致することを確かめます。
中間CAの証明書では、さらに基本制約のcAがTRUEであること、pathLenConstraintの上限を超えていないこと、鍵の用途があればkeyCertSignを含むことも確かめます。
次の図は、例示のチェーンで、どの証明書のどの値を確かめ、どこで失敗するとどのエラーになるかを示したものです。
TLSで検証に失敗した側はアラートで相手に知らせ、RFC 8446では、期限切れはcertificate_expired、失効はcertificate_revoked、壊れた証明書や署名が合わない場合はbad_certificateと定義されています。
チェーンは受け取れたものの、CAの証明書が見つからないか、信頼できるルートCAと一致しない場合はunknown_caです。
ブラウザの画面のエラーの言葉はブラウザごとに異なりますが、期限・発行元・失効・名前のどれで失敗したかに分けて考えると、原因を探しやすくなります(参考1・参考7)。
5-2. TLSでの証明書の提示とnginxでの設定
TLS 1.3では、サーバーはCertificateというメッセージで証明書を送り、その中身はDERで符号化したX.509証明書の一覧です。
一覧の最初は送る側自身の証明書でなければならず、その後には、直前の証明書を直接証明する証明書を並べることが推奨されています。
トラストアンカー(ルートCA)の証明書は、相手が持っていると分かっていれば、一覧から省いてもよいとされています。
nginxでは、ssl_certificateにPEM形式の証明書のファイルを指定し、中間CA証明書も送る場合は、同じファイルにサーバー証明書、中間CA証明書の順で入れます。
次の図は、203.0.113.10のnginxで、設定ファイルと証明書ファイルの並び、TLSで送られる一覧の対応を示したものです。
中間CA証明書を入れ忘れると、その中間CAの証明書を手元に持っていない端末では、ルートCAまでたどれずにエラーになることがあります。
順番を逆にしてサーバー証明書より前に中間CA証明書を入れると、一覧の最初が自分の証明書でなくなり、RFC 8446の決まりに合わなくなります。
ssl_certificate_keyには、サーバー証明書の公開鍵と対になる秘密鍵のファイルを指定します。
サーバー証明書の要件は、IPAの「TLS暗号設定ガイドライン」でも、プロトコルのバージョンや暗号スイートと並ぶ要求設定の1つとして扱われています(参考7・参考10・参考12)。
TLSのハンドシェイク全体の流れは、次の記事で解説しています。
5-3. certutilとブラウザでX.509証明書を確認する方法
手元の証明書ファイルの中身は、Windowsに入っているcertutilで確認できます。
certutilは、-dumpでファイルの内容、-asnでASN.1の構造、-dumpPFXでPKCS#12(.pfx)の構造を表示できます。
-verifyは証明書・CRL・チェーンを検証する機能で、-urlfetchを付けると、AIAにある発行者の証明書と、CRL配布点のCRLを取得して確かめます。
Microsoftの文書は、certutilを本番のプログラムの中で使うことは推奨せず、開発者や管理者が証明書の内容を見るための道具として位置づけています。
次の図は、確認の方法ごとに、何を確かめられるかをまとめたものです。
ブラウザでは、Microsoft Edgeの場合、開発者ツールのSecurityの概要で「View certificate」を選ぶと証明書ビューアーが開き、各オリジンの詳細では接続・証明書と、ある場合はCTの情報を確認できます。
エラーが出たときは、次の表のように、症状ごとに確かめる項目を分けると原因を絞り込みやすくなります。
| 症状 | 確かめる項目 | 考えられる原因 |
|---|---|---|
| 期限切れの警告 | validityのnotBefore・notAfterと端末の時計 | 証明書の更新漏れ、端末の時刻のずれ |
| 名前の不一致 | SANのDNS名とURLのホスト名 | SANへの入れ忘れ、ワイルドカードの階層の違い |
| 発行元を信頼できない | チェーンの並びとルートCA | 中間CA証明書の設定漏れ、自己署名の証明書 |
| 失効している | CRLやOCSPの応答 | 秘密鍵の漏えいなどによる失効 |
会社で管理しているサーバーや端末でエラーが続く場合は、設定を自分で変える前に、証明書を管理している担当者に症状と確かめた項目を伝えてください(参考8・参考9)。
よくある質問とまとめ
Q1. X.509と電子証明書・SSL証明書の違いは何ですか?
X.509は証明書のデータの形式の名前で、TLSのサーバー証明書(いわゆるSSL証明書)を含む多くの電子証明書が、この形式で作られています。
Q2. CNとSANのどちらにホスト名を入れればよいですか?
クライアントが照合するのはSANのDNS名でCNは使わないとされているので、接続に使うすべてのホスト名をSANに入れます。
Q3. .crtと.cerと.pemは何が違いますか?
拡張子は慣習で決まっているだけなので、中身がBase64のテキストならPEM、バイナリーならDERと、ファイルの中身で判断します。
Q4. 有効期限内なのに証明書のエラーになるのはなぜですか?
名前の不一致、中間CA証明書の不足、失効など、有効期間以外の確認で失敗している可能性があるので、SAN・チェーン・失効の順に確かめます。
Q5. 量子コンピューターが実用化されるとX.509は使えなくなりますか?
問題になるのは証明書の形式ではなく署名と公開鍵の方式で、NISTは2024年8月に、署名用のFIPS 204(ML-DSA)とFIPS 205(SLH-DSA)を含む耐量子暗号の標準を確定させています。
X.509は、公開鍵と持ち主の結びつきをCAの署名で保証する証明書の形式で、tbsCertificate・署名の方式・署名値の3つの部分でできています。
次の図は、この記事の要点をまとめたものです。
まずは自分が管理するサイトの証明書を開いて、SANの名前・有効期間・発行者の3つを確かめるところから始めてみてください。
参考2:RFC 9525 Service Identity in TLS(IETF、英語)
参考3:RFC 2986 PKCS #10: Certification Request Syntax Specification Version 1.7(IETF、英語)
参考4:RFC 7292 PKCS #12: Personal Information Exchange Syntax v1.1(IETF、英語)
参考5:RFC 6962 Certificate Transparency(IETF、英語)
参考6:RFC 6960 X.509 Internet Public Key Infrastructure Online Certificate Status Protocol – OCSP(IETF、英語)
参考7:RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(IETF、英語)
参考8:certutil(Microsoft Learn、英語)
参考9:Understand security issues using the Security tool(Microsoft Learn、英語)
参考10:Module ngx_http_ssl_module(nginx、英語)
参考11:NIST Releases First 3 Finalized Post-Quantum Encryption Standards(NIST、英語)
参考12:TLS暗号設定ガイドライン(IPA)
参考13:RFC 5737 IPv4 Address Blocks Reserved for Documentation(IETF、英語)