VPNの脆弱性対策とは?機器の確認・更新・多要素認証・ログ監視の手順
「VPN機器の脆弱性が公表されたけれど、うちの機器は対象なのか、何から手を付ければいいのか」と迷っていませんか。
VPNの脆弱性対策は、機器と版の把握、JVN・KEV・ベンダー告知での確認、更新(または回避策)と侵害の確認、多要素認証とログ監視による守りの強化という順に進めるのが基本です。
この記事では、IT担当者が今日から使える確認の手順を図と表で解説します。

この記事は以下のような人におすすめ!
- 自社のVPN機器が脆弱性の対象か確かめたいIT担当者
- 脆弱性の告知を見たあとの対応手順を知りたい人
- 多要素認証やログ監視でVPNの守りを固めたい人
VPNの脆弱性とは?VPN機器が狙われる理由
1-1. VPNの脆弱性とは、社外から社内へ入る入口の弱点
VPN(Virtual Private Network)は、自宅や外出先のパソコンから、インターネットを通って社内のネットワークへ安全に接続するための仕組みです。
会社側では、インターネットとの境界にVPN機器(VPN装置やVPNゲートウェイとも呼ばれます)を置き、社外からの接続を受け付けます。
VPNの脆弱性とは、このVPN機器のソフトウェア(ファームウェア)にある、攻撃者に悪用されるおそれのある弱点のことです。
脆弱性の種類によっては、正しいIDやパスワードを持たない攻撃者が機器を操作したり、機器の中にある情報を盗んだりできてしまいます。
脆弱性の内容は製品や版ごとに異なるため、「VPNだから危ない」ではなく「自社の機器のこの版に、どの脆弱性があるか」を確かめることが対策の出発点です。
実際の運用では、ソフトウェアの脆弱性だけでなく、認証や設定の弱さも同じ入口の問題として一緒に見直します。
| 弱点の種類 | 具体例 | 主な対策 |
|---|---|---|
| ソフトウェアの脆弱性 | ログイン前の通信を細工されて、機器に不正な処理を実行される | 修正版への更新(3章) |
| 認証の弱さ | パスワードだけでログインできる、使い回しのパスワード | 多要素認証とアカウントの整理(4章) |
| 設定・運用の不備 | 管理画面をインターネットに公開している、ログを残していない | 設定の見直しとログ監視(4章・5章) |
| サポートの終了 | メーカーの更新が提供されなくなった古い機器 | 機器の入れ替え(2章・3章) |
この記事では、表の4つの弱点への対策をまとめて「VPNの脆弱性対策」として扱います。
VPNの方式には、Webサイトの暗号化と同じTLSを使うSSL-VPNと、IPsecを使うIPsec-VPNがあり、方式の違いは次の記事で解説しています。
IPsecを使う方式の仕組みは、IPsec VPNの仕組みの解説で確認できます。
1-2. VPN機器が侵入口として狙われる理由
VPN機器は、社員が社外から使えるように、インターネットからいつでも接続できる状態で置かれています。
Microsoftは、リモートアクセスの接続を通じて社内のネットワークへ入ることが、ランサムウェア攻撃者の攻撃経路になると説明しています(参考1)。
また、攻撃者は広く知られているのにまだ修正されていない脆弱性を攻撃経路に使う、とも指摘しています(参考1)。
インターネットにさらされた機器は攻撃者にとって一般的な侵入口であり、よく狙われるOSやアプリケーションの脆弱性を防ぐ対策を優先するよう勧めています(参考1)。
攻撃者の本当の目的は、VPN機器そのものよりも、その先にある社内のサーバーやデータです。
ランサムウェアの攻撃者は、常に稼働しているサーバーを管理者として操作できる認証情報を手に入れてから、ランサムウェアを展開しようとします(参考2)。
さらに、見つからないようにセキュリティ機能やログの記録を止めることもあります(参考2)。
下の図は、VPN機器の脆弱性が悪用されたときに攻撃者が社内のどこまで進むかと、それを止める対策の位置を示したものです。
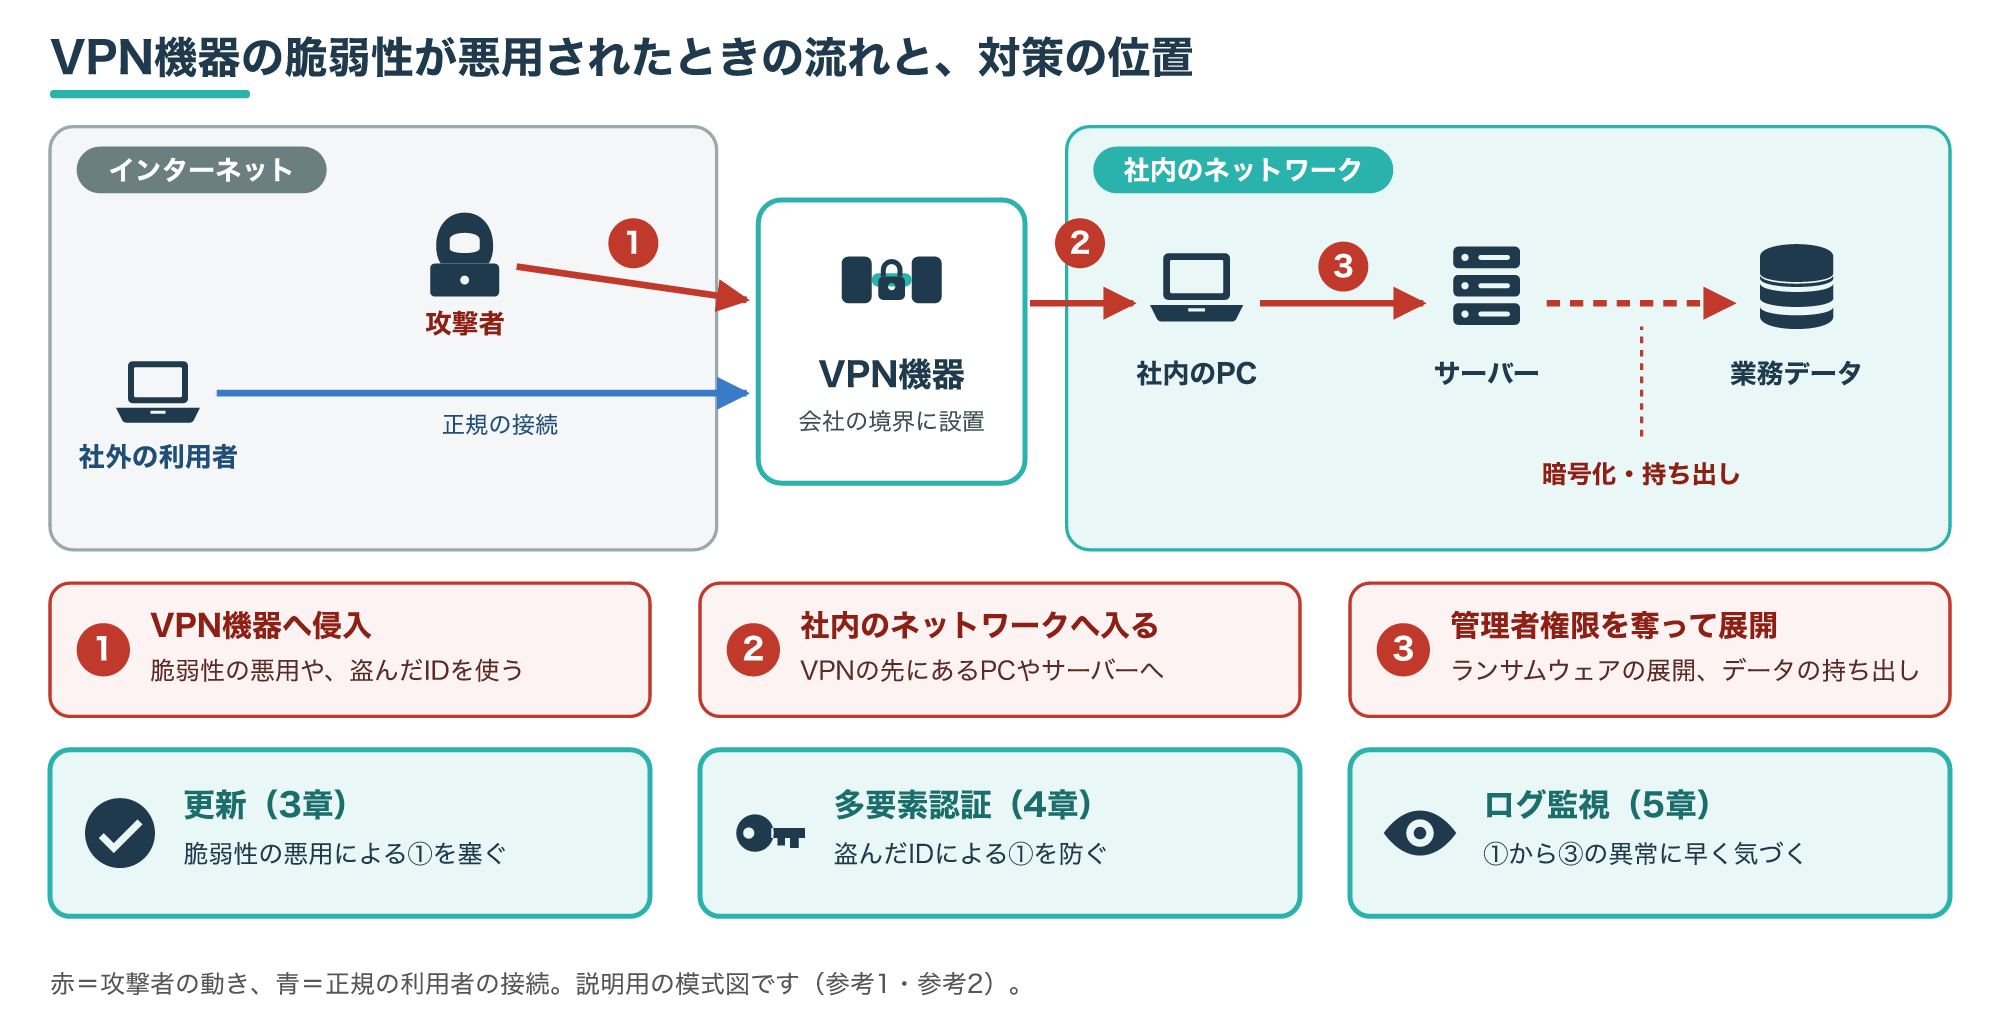
①は脆弱性の悪用や盗まれたIDでVPN機器に入る段階、②は社内のネットワークへの侵入、③は管理者権限の奪取とランサムウェアの展開です。
更新は脆弱性の悪用による①を、多要素認証は盗まれたパスワードによる①を防ぎ、ログ監視は①から③のどこかで異常に気づく役割を担います。
修正版が提供される前の脆弱性を狙う攻撃はゼロデイ攻撃と呼ばれ、更新だけでは防げない期間があるため、ログ監視との組み合わせが欠かせません。
VPN機器は「社外に開いた社内への入口」です。
入口そのものの更新、入る人の確認(多要素認証)、入ったあとの見張り(ログ監視)の3つをそろえて守ります。
自社のVPN機器が対象か確かめる方法(JVN・KEV・ベンダー告知)
脆弱性のニュースを見たら、まず「自社の機器が対象かどうか」を確かめます。
対象かどうかは、製品名とバージョン(版)がわからないと判断できないため、先に機器の一覧を作っておくことが大切です。
2-1. VPN機器の製品名とバージョンを棚卸しする
最初に、社内にあるVPN機器をすべて一覧にします。
本社だけでなく、支社や工場、委託先が管理している拠点の機器、検証用に設置したまま使っていない機器も対象です。
一覧には次の項目を記録しておくと、脆弱性の告知を見たときにすぐ照合できます。
| 項目 | 記録する内容 | 記録する理由 |
|---|---|---|
| 製品名・型番 | メーカー名、製品名、型番 | 告知の「影響を受ける製品」と照合する |
| ソフトウェアの版 | ファームウェアやOSのバージョン番号 | 告知は版の範囲で対象を示すため |
| 有効な機能 | SSL-VPN、IPsec、Webの管理画面など | 特定の機能を有効にしているときだけ対象になる脆弱性があるため |
| 公開の状況 | インターネットから届く機能と、管理画面の公開の有無 | 外から届く機能ほど優先して守るため |
| 保守・サポート | 保守契約の有無、サポートの終了日 | 更新が提供され続けるか判断するため |
| 管理者 | 担当部署・委託先と緊急時の連絡先 | 告知が出たときに誰が更新するか決めておくため |
Microsoftも、ソフトウェアと機器の更新を維持し、メーカーのセキュリティ更新やサポートの状態を見落とさないことを、リモートアクセスを守る最初の項目に挙げています(参考1)。
サポートが終了した機器には新しい脆弱性の修正が提供されないため、一覧にサポートの終了日を入れて、入れ替えの計画を早めに立てておきます。
社内のシステム全体の弱点を定期的に洗い出す方法は、脆弱性アセスメントの解説も参考になります。
2-2. JVN・KEV・ベンダー告知の見方と緊急度の判断
VPN機器の脆弱性の情報は、主に次の3つの場所で確認します。
| 情報源 | どんな情報か | 主な使い方 |
|---|---|---|
| ベンダーの告知(セキュリティアドバイザリ) | メーカーが公開する、影響を受ける製品と版、修正版、回避策 | 対象かどうかと、何をすればよいかの最終確認 |
| JVN(Japan Vulnerability Notes) | JPCERT/CCとIPAが共同で運営する脆弱性情報のポータルサイト | 日本語で概要と対策を確認し、国内製品の情報も探す |
| KEV(Known Exploited Vulnerabilities Catalog) | 米国のCISAが公開する、実際の悪用が確認された脆弱性の一覧 | すでに攻撃に使われているかの判断材料 |
脆弱性には「CVE-西暦-連番」の形式の世界共通の番号(CVE番号)が付くため、3つの情報源を同じ番号で照合できます。
深刻度は、CVSSという0.0から10.0までの点数で示されることが多く、点数が高いほど影響が大きいとされます。
CVE番号の読み方と調べ方は、次の記事で詳しく紹介しています。
緊急度を判断するときは、点数だけでなく「自社が対象か」「インターネットから届く機能か」「すでに悪用されているか」の3点を重ねて考えます。
Microsoftの脆弱性管理の画面でも、CVEごとの深刻度やCVSSの点数に加えて、攻撃コードが公開・確認されているかといった悪用の情報を示し、優先度の判断に使えるようにしています(参考4)。
下の図は、脆弱性の告知を見てから対応の優先度を決めるまでの流れです。
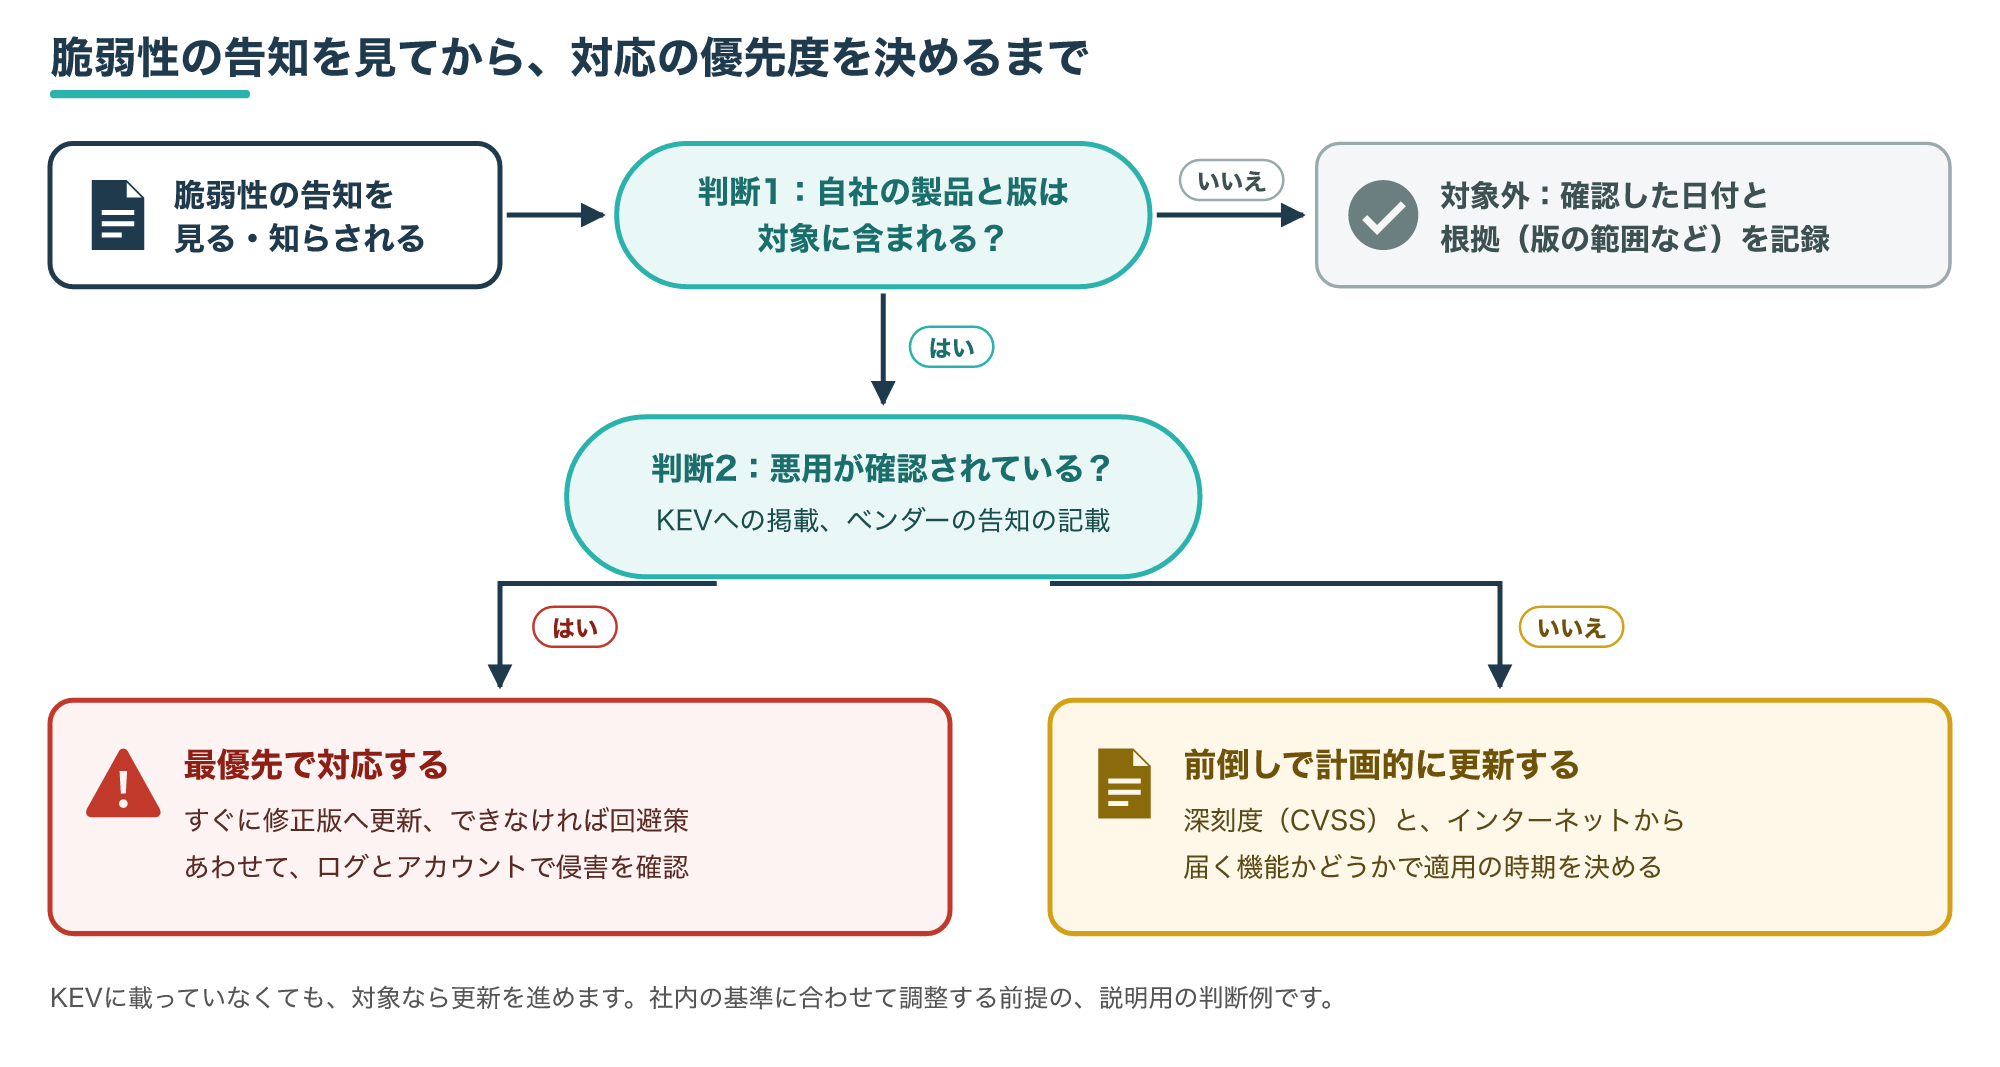
自社の版が対象で、KEVへの掲載やベンダーの告知で悪用が確認されている場合は、最優先で更新か回避策を実施し、侵害の有無も確認します。
対象であっても悪用の報告がない場合は、深刻度と公開の状況を見て、定期の更新より前倒しで計画的に適用します。
対象外だった場合も、確認した日付と根拠(告知の版の範囲など)を記録しておくと、あとから問い合わせを受けたときに説明できます。
KEVに載っていないことは「安全」を意味しません。
悪用が確認されて一覧に載るまでには時間差があるため、自社が対象であれば掲載を待たずに更新を進めてください。
告知や一覧の内容は随時更新されるため、判断の前には必ず公式ページの最新の掲載内容を確認してください。
VPNの脆弱性が見つかったときの対応手順
自社の機器が対象とわかったら、更新と侵害の確認を並行して進めます。
どちらか一方だけでは、入口は塞がっても入り込んだ攻撃者が残っていたり、確認しても入口が開いたままだったりするためです。
3-1. 更新を適用し、すぐできないときは一時的な対策をとる
基本の対策は、ベンダーが公開した修正版のソフトウェア(ファームウェア)へ更新することです。
Microsoftは、まだ修正されていない広く知られた脆弱性が攻撃経路として使われるため、ソフトウェアと機器の更新を維持するよう勧めています(参考1)。
更新の前には、現在の設定のバックアップ、更新の手順と所要時間の確認、利用者への停止の連絡を済ませておきます。
機器の中だけに残るログは更新や再起動で消える場合があるため、更新の前に外部のログサーバーなどへ保存しておきます。
2台で冗長構成にしている機器であれば、1台ずつ更新することで接続が止まる時間を短くできる場合があります。
更新後は、版が告知に書かれた修正版になったこと、VPNに接続できること、多要素認証が働くことを確認します。
修正プログラムを安全に適用する考え方は、修正プログラムの解説も参考にしてください。
業務の都合ですぐに更新できない場合は、ベンダーが告知で示す回避策(対象の機能を無効にする、接続元を制限する、など)を一時的に実施します。
回避策はあくまで更新までのつなぎなので、実施した日と更新の予定日を記録し、更新後に設定を元へ戻すかどうかも決めておきます。
サポートが終了して修正版が提供されない機器は、更新では対処できないため、入れ替えを急ぎます。
更新した日時、更新前と更新後の版、作業者を記録しておくと、次の告知のときに「自社の機器は対象の版か」をすぐに判断できます。
3-2. 更新だけで終わらせず、侵害されていないか確かめる
更新で塞げるのは「これからの侵入」であり、すでに入り込んだ攻撃者を追い出すことはできません。
脆弱性が公表される前や、更新までの間に悪用されていた可能性があるため、更新と並行して侵害の有無を確認します。
Microsoftの調査の手順でも、攻撃が始まった日付の時点で適用されていなかった更新を確かめ、悪用された脆弱性を特定することが重要だとしています(参考2)。
同じ日付に使われたアカウントや、その日以降に新しく作られたアカウントも、確認する項目に挙げられています(参考2)。
VPNのログは侵害の疑いを示す証拠になることがあり、外部の不審なサーバー(C2と呼ばれる攻撃者の指令サーバー)との通信の跡がないかも確かめます(参考2)。
ただし、攻撃者が痕跡を消して証拠を壊す場合もあるため、ログに異常が見つからないことだけで安全とは言い切れません(参考2)。
侵害の確認で見る項目を、作業のときに手元で使える形にまとめると次のとおりです。
| 確認する項目 | 主に見る場所 | 見るポイント |
|---|---|---|
| 攻撃の時点で適用されていなかった更新 | 機器の版の記録とベンダーの告知 | 対象の版のまま、いつから外部に公開されていたか |
| その日に使われたアカウント | VPN機器と認証サーバーのログ | 本人が使ったか、普段と違う接続元や時間帯ではないか |
| その日以降に作られたアカウント | VPN機器と社内の認証の仕組み | 作った管理者と目的を説明できるか |
| 不審な外部への通信 | VPN・ファイアウォール・EDRのログ | 見覚えのない通信先へ、くり返し通信していないか |
| ログの抜け | ログサーバーやSIEM | 記録が途切れている時間帯がないか |
下の図は、脆弱性の告知を見てから、更新、侵害の確認、認証情報の見直しまでの流れを示したもので、③の更新と④の侵害の確認は並行して進めます。
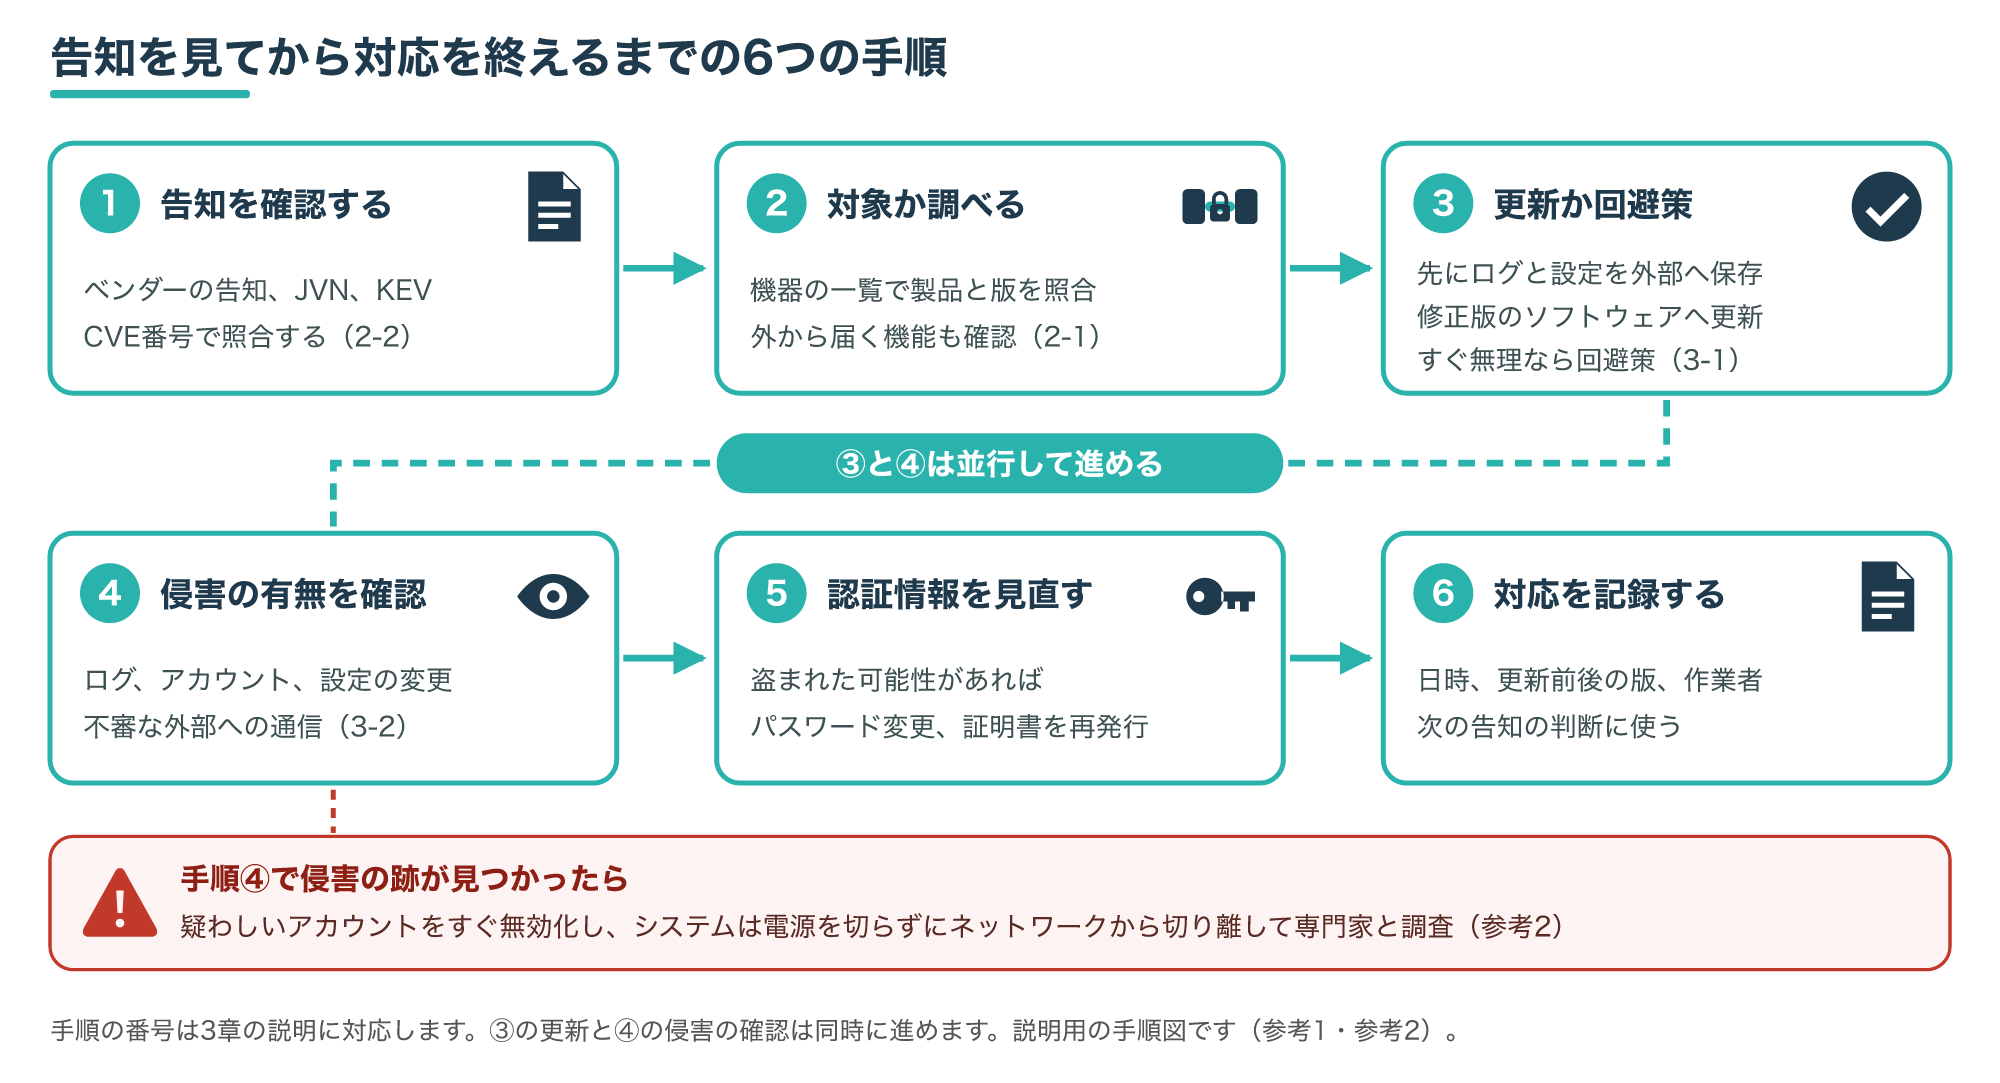
侵害の跡が見つかった場合は、疑わしいアカウントをすぐに無効化し、侵害されたシステムは電源を切らずにネットワークから切り離します(参考2)。
VPN機器に保存されていたパスワードや証明書が盗まれた可能性があるときは、更新を終えたあとにそれらを変更し、証明書は再発行します。
社内での判断が難しい場合は、ベンダーや専門の調査会社、社内のCSIRTと連携して対応してください。
多要素認証とアカウントの見直しでVPNの入口を固める
脆弱性を塞いでも、正しいIDとパスワードが盗まれていれば、攻撃者は利用者のふりをしてVPNへ入れてしまいます。
そこで、入る人を確かめる認証の強化を、更新と同じくらい重視します。
4-1. VPNに多要素認証を設定する
多要素認証(MFA)は、パスワードに加えて、スマートフォンの認証アプリなど別の要素でも本人を確かめる仕組みです。
Microsoftは、VPNを含むすべての外部向けアプリケーションが多要素認証で守られているかを確認するよう勧めています(参考2)。
その際は、安全な端末で動く認証アプリを使う方法が望ましいとしています(参考2)。
また、権限の大きい管理者のアカウントから順に、すべての利用者へ強い多要素認証かパスワードを使わないサインインを適用するよう求めています(参考1)。
VPN機器の多くは、社内の認証サーバーやクラウドの認証サービスと連携させて多要素認証を設定できます。
認証サーバーと連携する仕組みは、RADIUSの解説で詳しく説明しています。
多要素認証の種類や導入の考え方は、次の記事で確認できます。
4-2. 使っていないアカウントと管理画面の公開を見直す
退職者のアカウントや、検証用に作ったまま残っているアカウントは、攻撃者に使われやすい入口になります。
VPNの利用者の一覧を定期的に人事の情報と照合し、不要なアカウントは削除するか無効化します。
侵害が疑われるアカウントを見つけたときは、確認を待たずにすぐ無効化します(参考2)。
VPN機器の管理画面をインターネットから操作できる状態にしていると、管理機能の脆弱性まで狙われるおそれがあります。
管理画面には社内の決まった端末からだけ接続できるように制限し、インターネット側には公開しない設定が一般的です。
管理者のアカウントは利用者用と分け、初期のパスワードのままにしないようにします。
| 見直す項目 | 確認する内容 | 頻度の目安 |
|---|---|---|
| 利用者のアカウント | 退職者・異動者・検証用のアカウントが残っていないか | 毎月 |
| 多要素認証の例外 | 一時的に多要素認証を外したアカウントが残っていないか | 毎月 |
| 管理者のアカウント | 人数、初期パスワードの変更、利用者用との分離 | 四半期ごと |
| 管理画面 | インターネットから接続できない設定になっているか | 設定を変えるたび |
| 接続元の制限 | 利用しない国や地域からの接続を制限できるか | 半年ごと |
表の頻度は一般的な目安なので、利用者の数や異動の多さに合わせて調整してください。
VPNのログ監視で異常に早く気づく
更新と多要素認証で入りにくくしても、すべての侵入を防げるとは限りません。
そこで、ログを集めて見張り、異常に早く気づける状態を作っておきます。
5-1. VPNのログで見るべき異常のサイン
Microsoftは、ウイルス対策やEDRのログと並んで、VPNのログが侵害の疑いを示す証拠になると説明しています(参考2)。
まずは、次のような「普段と違う動き」に注目します。
| 異常のサイン | 考えられること | 確認すること |
|---|---|---|
| ログインの失敗が急に増える | パスワードの総当たりやパスワードスプレー攻撃 | 失敗が集中しているアカウントと接続元 |
| 1つの接続元から多数のアカウントへログインを試す | パスワードスプレー攻撃 | 接続元の遮断と、対象アカウントのパスワード変更 |
| 普段と違う国や時間帯からのログイン | 盗まれたIDの悪用 | 本人の利用か、多要素認証が行われたか |
| 新しいアカウントの作成や設定の変更 | 攻撃者による入口の確保 | 変更した管理者と変更の内容 |
| ログが届かなくなる | 攻撃者による記録の停止や痕跡の隠ぺい | 機器の状態と、記録が止まった時刻 |
| 不審な外部への通信 | 攻撃者の指令サーバー(C2)との通信 | 通信先と、通信している社内の機器 |
攻撃者は見つからないようにログの記録を止めることがあるため、ログが届かなくなったこと自体も異常として扱います(参考2)。
Ciscoは、リモートアクセスVPNを狙うパスワードスプレー攻撃(よく使われる少数のパスワードを多くのアカウントに試す攻撃)について、失敗した試行でも機器の処理能力を消費し、正規の利用者が接続できなくなる場合があると説明しています(参考3)。
この攻撃は、Syslogに記録される認証の失敗などの件数がふだんより多くないかを見ることで見つけられるとしています(参考3)。
ログの種類と分析の基本は、セキュリティログの解説で詳しく紹介しています。
5-2. ログを機器の外に集めて保存する
VPN機器の中だけにログを残していると、機器が乗っ取られたときに消されたり、容量の都合で古いログが上書きされたりします。
そのため、ログはSyslogなどを使って機器の外にあるログサーバーへ送り、別の場所に保存するのが基本です。
Microsoftの調査の手順でも、ログがSIEMに集約されて最新の状態か、どのくらいの期間保存されているかを確認する項目に挙げています(参考2)。
Ciscoも、複数の機器をまたいだ照合や監査のために、外部のSyslogサーバーへログを送る設定を推奨しています(参考3)。
下の図は、VPN機器や認証サーバーのログを機器の外に集め、異常を担当者へ知らせるまでの流れを示したものです。
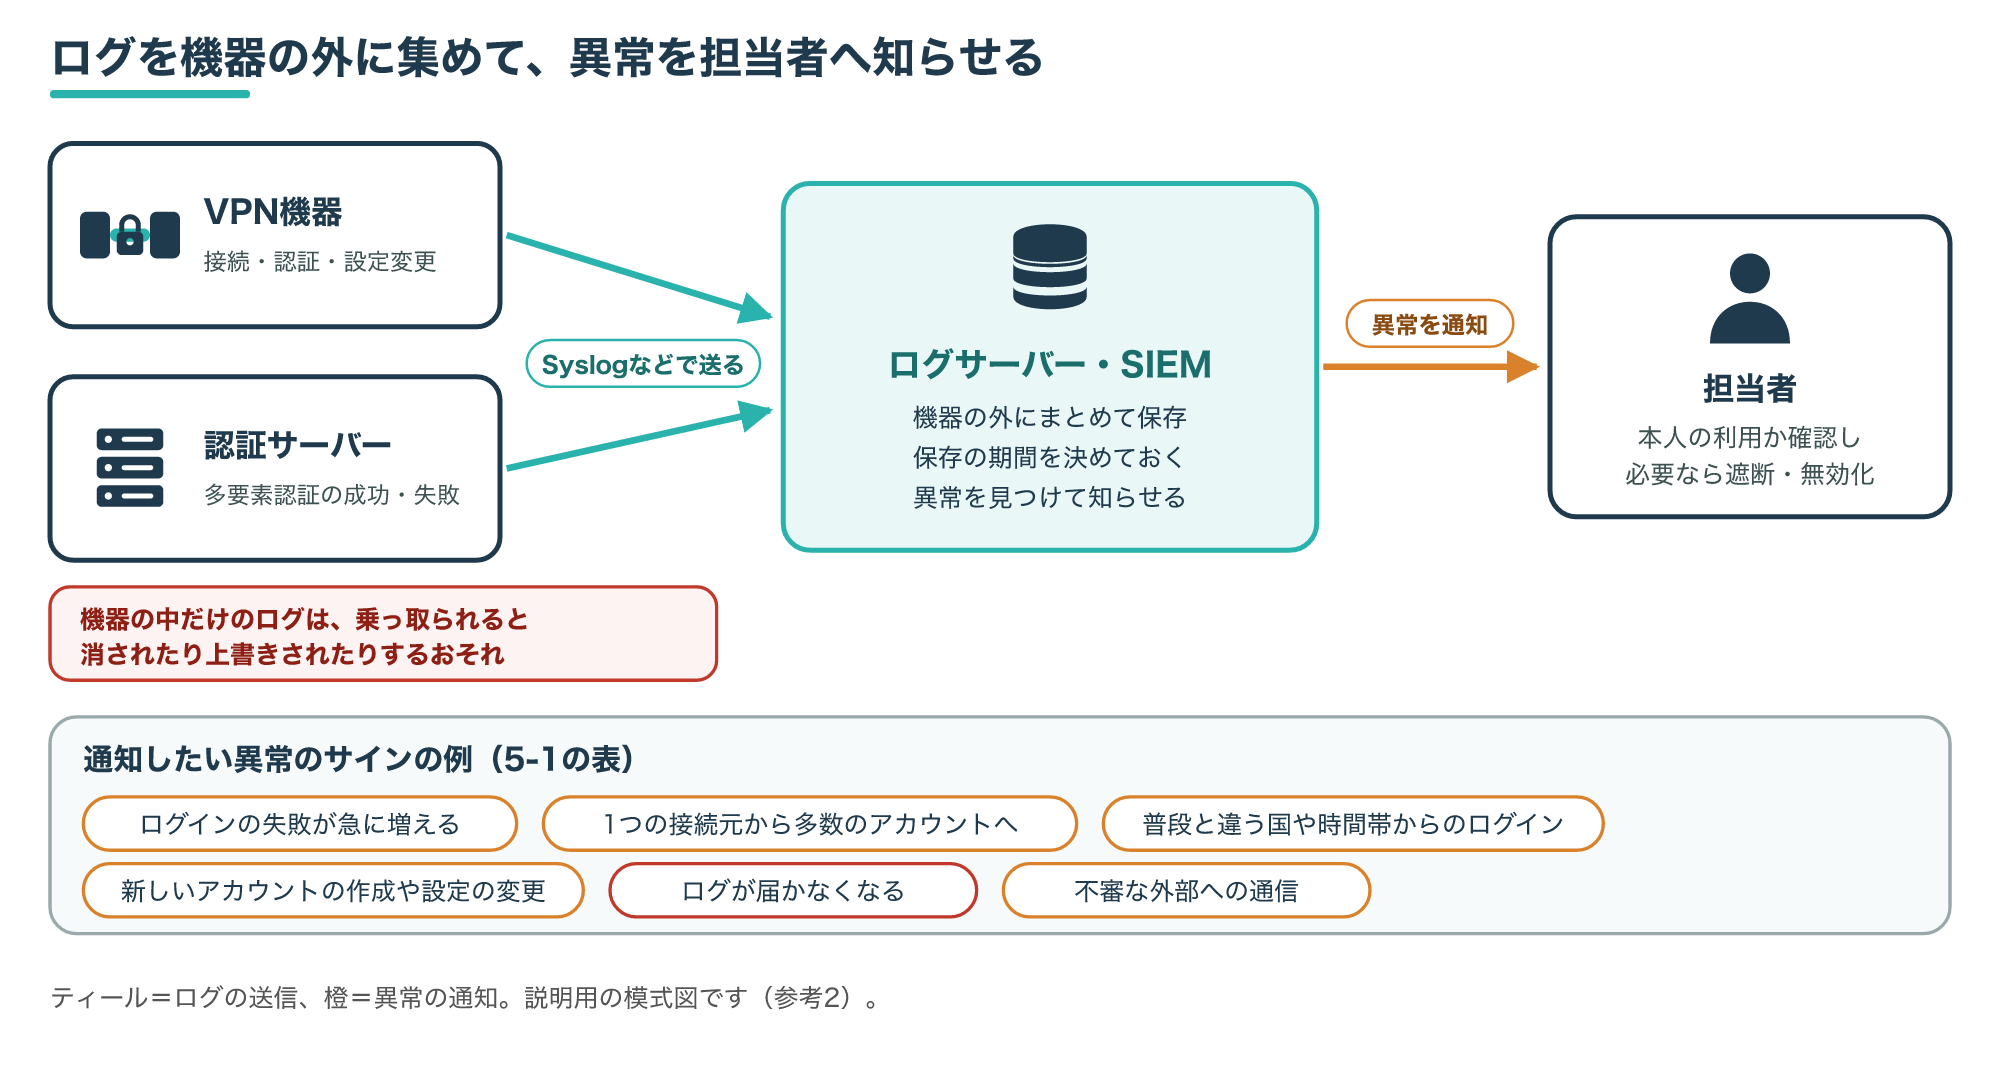
保存の期間は、脆弱性が公表される前の時期までさかのぼって調べられるよう、社内の規程や取引先との契約も踏まえて決めておきます。
Syslogの仕組みと設定の考え方は、Syslogの解説で確認できます。
たくさんのログをまとめて分析し、異常を自動で知らせる仕組みとしてSIEMがあります。
ログは「集める」「残す」「見る」の3つがそろって初めて役に立ちます。
通知を受け取る担当者と、夜間や休日の連絡方法もあわせて決めておきましょう。
VPNの脆弱性対策チェックリストとVPNに頼りすぎない構成
最後に、ここまでの対策を続けるための確認表と、これからの構成の考え方を整理します。
6-1. 定期的に確認したいチェックリスト
ここまでの対策を、担当者が定期的に確認できるチェックリストにまとめました。
| タイミング | 確認すること | 対応する節 |
|---|---|---|
| 毎日 | ログインの失敗が急増していないか、ログが届いているか | 5-1・5-2 |
| 毎週 | ベンダーの告知・JVN・KEVに自社の機器の新しい情報がないか | 2-2 |
| 毎月 | 機器の版が最新か、不要なアカウントや多要素認証の例外がないか | 3-1・4-2 |
| 四半期ごと | 機器の一覧の更新、管理者のアカウントの見直し | 2-1・4-2 |
| 告知が出たとき | 対象の確認、更新か回避策、侵害の確認 | 2-2・3-1・3-2 |
| 年に1回 | サポートの終了日の確認と入れ替えの計画 | 2-1 |
表の頻度は一般的な目安であり、機器の数や担当者の体制に合わせて調整してください。
メーカーが告知のメール配信などの通知の仕組みを用意している場合は、登録しておくと見落としを減らせます。
6-2. VPNに頼りすぎない構成も検討する
VPN機器を守る対策を続ける一方で、社内への入口そのものを減らすという考え方もあります。
Microsoftは、既存のリモートアクセスにMicrosoft Entra IDの条件付きアクセスを組み合わせ、ゼロトラストの考え方で利用者と端末を確かめる方法を挙げています(参考1)。
また、Microsoft Entraアプリケーションプロキシで公開した社内のWebアプリは、リモートアクセスの接続を必要としないと説明しています(参考1)。
Microsoft Entra Private Accessも、条件付きアクセスと組み合わせてVPNを置き換え、社内の資源へアプリ単位で接続させる仕組みとして紹介されています(参考5)。
このように、アプリごとに利用者と端末を確かめてから接続させる考え方は、ゼロトラストと呼ばれます。
ゼロトラストの基本は、次の記事で解説しています。
ただし、構成の変更には時間と費用がかかるため、まずは今のVPN機器の更新、多要素認証、ログ監視を確実にすることが先決です。
新しい仕組みへ移る場合も、移行が終わるまでは古いVPN機器の更新と監視を続けてください。
移行が終わったら古い機器を停止し、使われない入口を残さないようにします。
よくある質問とまとめ
7-1. よくある質問
Q1. VPN機器の脆弱性は、どこで確認すればいいですか?
A. まず使っている機器のメーカーの告知(セキュリティアドバイザリ)を確認し、日本語の概要はJVN、悪用の有無はKEVで補うのが基本です。
Q2. 更新すれば、もう安全と考えてよいですか?
A. 更新で塞げるのはこれからの侵入なので、更新前に入り込まれていないかをログやアカウントで確かめる必要があります(参考2)。
Q3. 多要素認証を入れていれば、更新は後回しでもいいですか?
A. 脆弱性によっては認証を通らずに悪用できるものもあるため、多要素認証と更新はどちらも必要です。
Q4. 担当者が1人しかいない小さな会社は、何から始めればいいですか?
A. まずVPN機器の製品名・版・保守の連絡先を一覧にし、メーカーの告知を受け取れるようにしたうえで、多要素認証の設定から始めるのがおすすめです。
Q5. サポートが終了したVPN機器は使い続けても大丈夫ですか?
A. 古い機器の知られた脆弱性は侵入口として使われるため、入れ替えを計画し、それまでは接続元の制限やログ監視を強めてください(参考1)。
7-2. まとめ
VPNの脆弱性対策は、社外に開いた社内への入口を守るための、続けていく作業です。
この記事で紹介した手順を、もう一度振り返ります。
- VPN機器の製品名・版・公開の状況を一覧にし、告知とすぐ照合できるようにする
- ベンダーの告知・JVN・KEVで、対象かどうかと悪用の有無を確かめて優先度を決める
- 修正版へ更新し、すぐにできないときは回避策でつなぐ
- 更新と並行して、ログとアカウントで侵害の有無を確かめる
- 多要素認証と不要なアカウントの整理で、入口を固める
- ログを機器の外に集めて保存し、異常のサインを見張る
まずは自社のVPN機器の一覧づくりと、メーカーの告知を受け取る設定から始めてみてください。
- 参考1:Microsoft Learn: Defend against ransomware attacks
- 参考2:Microsoft Learn: Microsoft Incident Response team ransomware approach and best practices
- 参考3:Cisco: Mitigate Password Spray Attacks on Remote VPN Secure Firewall
- 参考4:Microsoft Learn: Vulnerabilities in my organization (Microsoft Defender Vulnerability Management)
- 参考5:Microsoft Learn: Learn about Microsoft Entra Private Access