CBCモードとは?AES-CBCの仕組み・IV・パディングと脆弱性
CBCモード(Cipher Block Chaining)とは、データを16バイトなどのブロックに分け、1つ前の暗号文ブロックとXORしてから暗号化することで、ブロック同士を鎖のようにつなげる暗号利用モードです。
この記事では、AES-CBCの暗号化と復号の流れ、IVとパディングの決まり、パディングオラクル攻撃やBEASTの仕組み、TLS 1.3でCBCが外された理由と設定の確かめ方を、実際のブロックの値で図解します。

この記事は以下のような人におすすめ!
- AES-CBCの仕組みを具体的な値で知りたい人
- CBCの脆弱性とTLSでの対策を知りたい人
- CBCを使い続けてよいか判断したい人
CBCモードとは:前の暗号文とつなげて暗号化する方式
1-1. NIST SP 800-38Aが定める5つのモードの1つ
AESのようなブロック暗号は、決まった長さのデータを、鍵を使って同じ長さの暗号文に変える仕組みで、AESのブロックの長さは16バイト(128ビット)です。
それより長いデータを暗号化するには、ブロックをどう並べてつなぐかという「暗号利用モード」を決める必要があります。
米国のNISTが2001年12月に公開したSP 800-38Aは、機密性を守るための暗号利用モードとして、ECB、CBC、CFB、OFB、CTRの5つを定めています。
CBCはその1つで、IPsecでAESを使う方法を定めたRFC 3602も、CBCを「よく定義され、よく理解されたモード」と説明しています。
AES-CBCのブロックは鍵の長さ(128・192・256ビット)にかかわらず16バイトで、鍵の長さによって内部の処理の回数(ラウンド数)が10回・12回・14回と変わります。
CBCモードは暗号化によって中身を隠すための仕組みで、データが書き換えられていないかを確かめる機能は持っていない点が、後の章で扱う攻撃の出発点になります(参考1・参考2)。
AESそのものの仕組みは、次の記事で解説しています。

1-2. ECBとの違い:同じ平文ブロックが同じ暗号文にならない
最も単純なECBモードは、各ブロックを同じ鍵で別々に暗号化するため、同じ内容のブロックは同じ暗号文になります。
次の図は、同じ16バイトの平文ブロックが2回含まれるデータを、ECBとCBCで暗号化した場合の違いを示したものです。
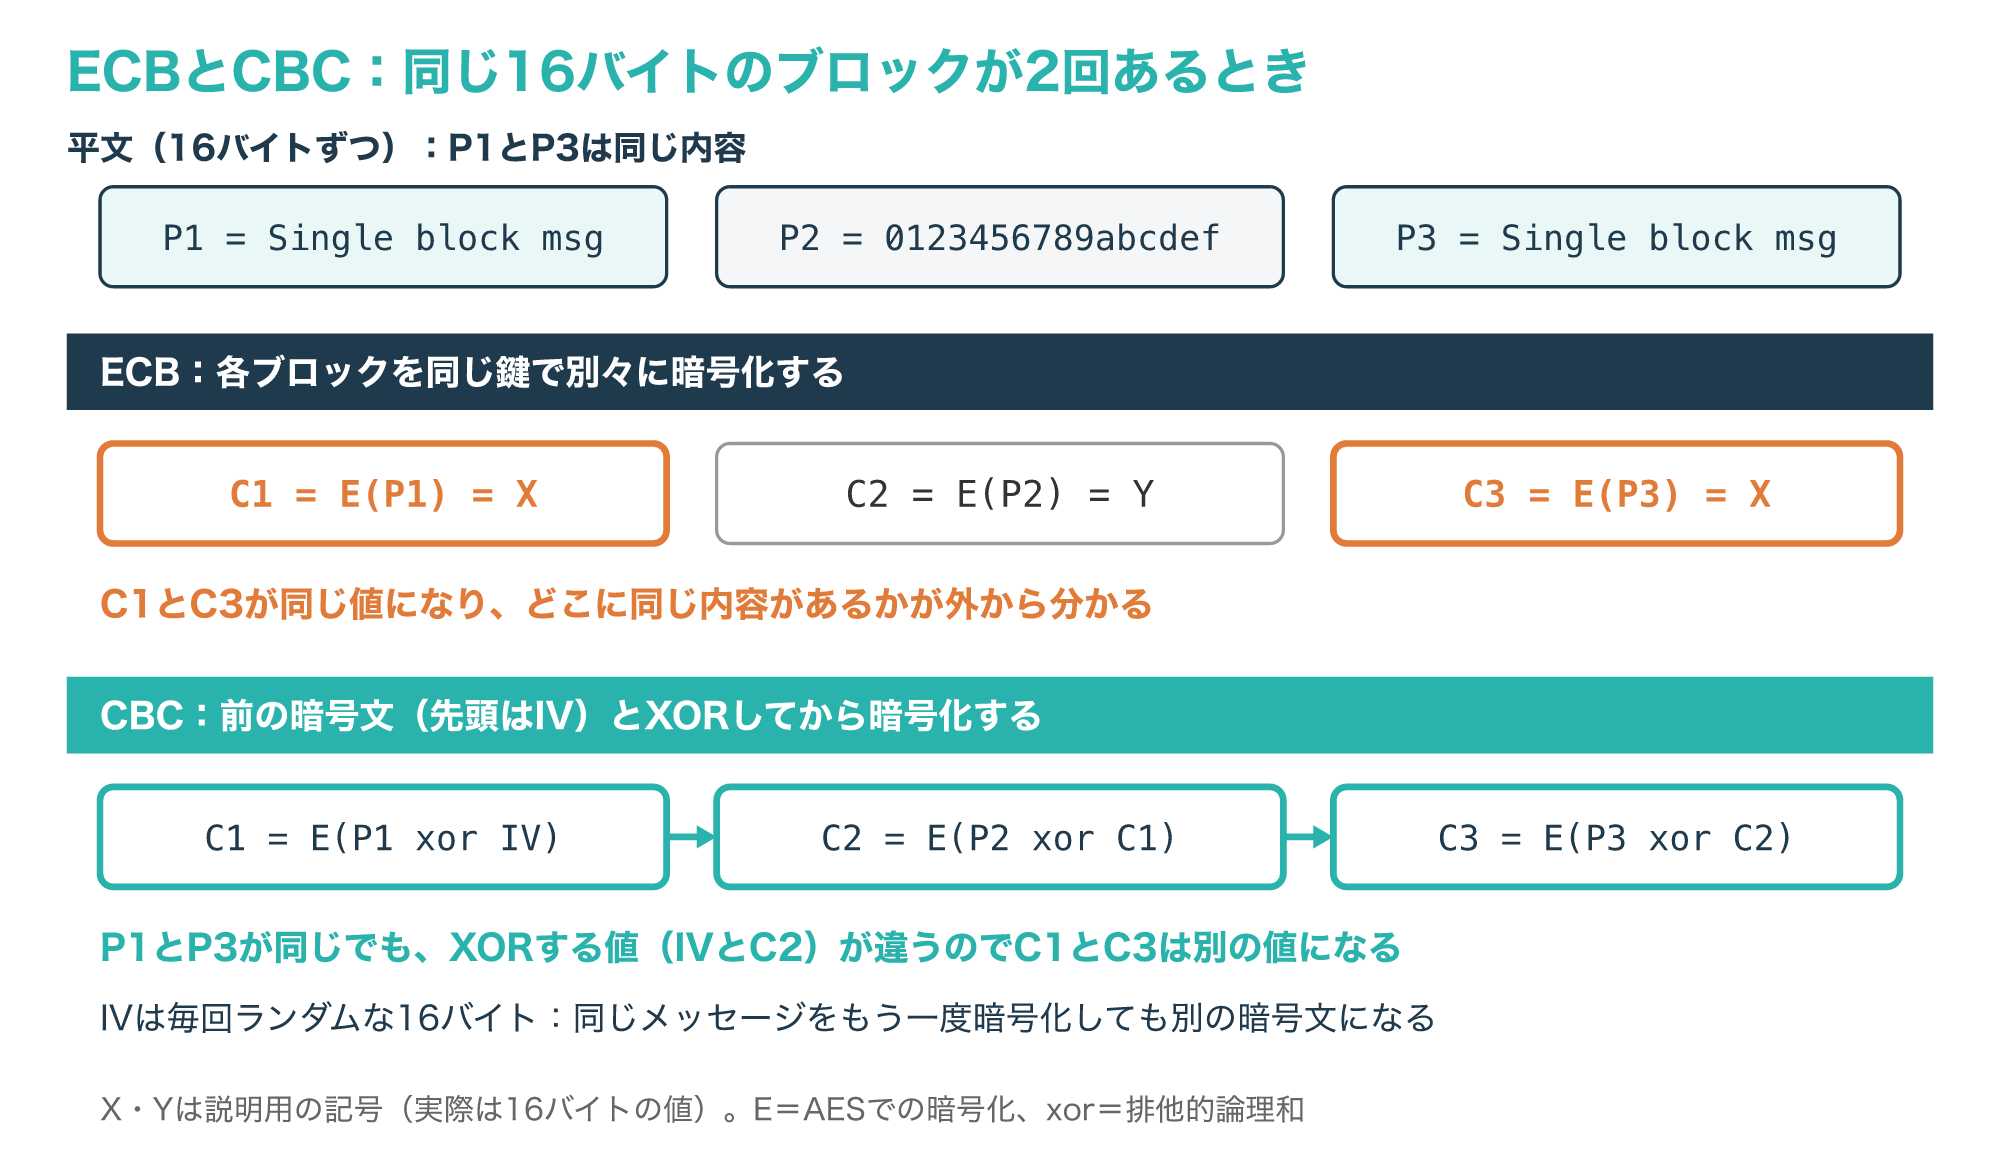
ECBでは、1つ目と3つ目のブロックがどちらも「Single block msg」なら暗号文も同じ値になり、データのどこに同じ内容があるかが外から分かってしまいます。
CBCでは、各ブロックを暗号化する前に1つ前の暗号文ブロックとXORするため、同じ平文ブロックでも、前のブロックが違えば別の暗号文になります。
ただし、これは1つのメッセージの中での働きで、同じメッセージを同じ鍵で何度暗号化しても毎回違う暗号文になるのは、先頭で使うIVを毎回変えるからです。
メッセージの中の同じブロックを隠すのは「前の暗号文との連鎖」、同じメッセージを暗号化し直したときに別の暗号文にするのは「毎回変えるIV」と、役割を分けて覚えると混乱しません。
RFC 3602も、ランダムに作ったIVを使うことで、先頭のブロックが同じパケット同士から同じ暗号文が生まれるのを防げると説明しています(参考2)。
ECBモードの仕組みと危険性は、次の記事で解説しています。
CBCモードの暗号化と復号の流れ
2-1. 暗号化:IVや前の暗号文とXORしてからAESにかける
CBCモードの暗号化では、最初の平文ブロックP1をIVとXORしてからAESで暗号化し、その結果が最初の暗号文ブロックC1になります。
2つ目以降は、平文ブロックPiを1つ前の暗号文ブロックCi−1とXORしてから暗号化するので、式で書くとCi=E(Pi xor Ci−1)、ただしC0=IVです。
次の図は、RFC 3602に載っているAES-CBCのテスト用の値(2ブロックの例)で、暗号化の流れをたどったものです。
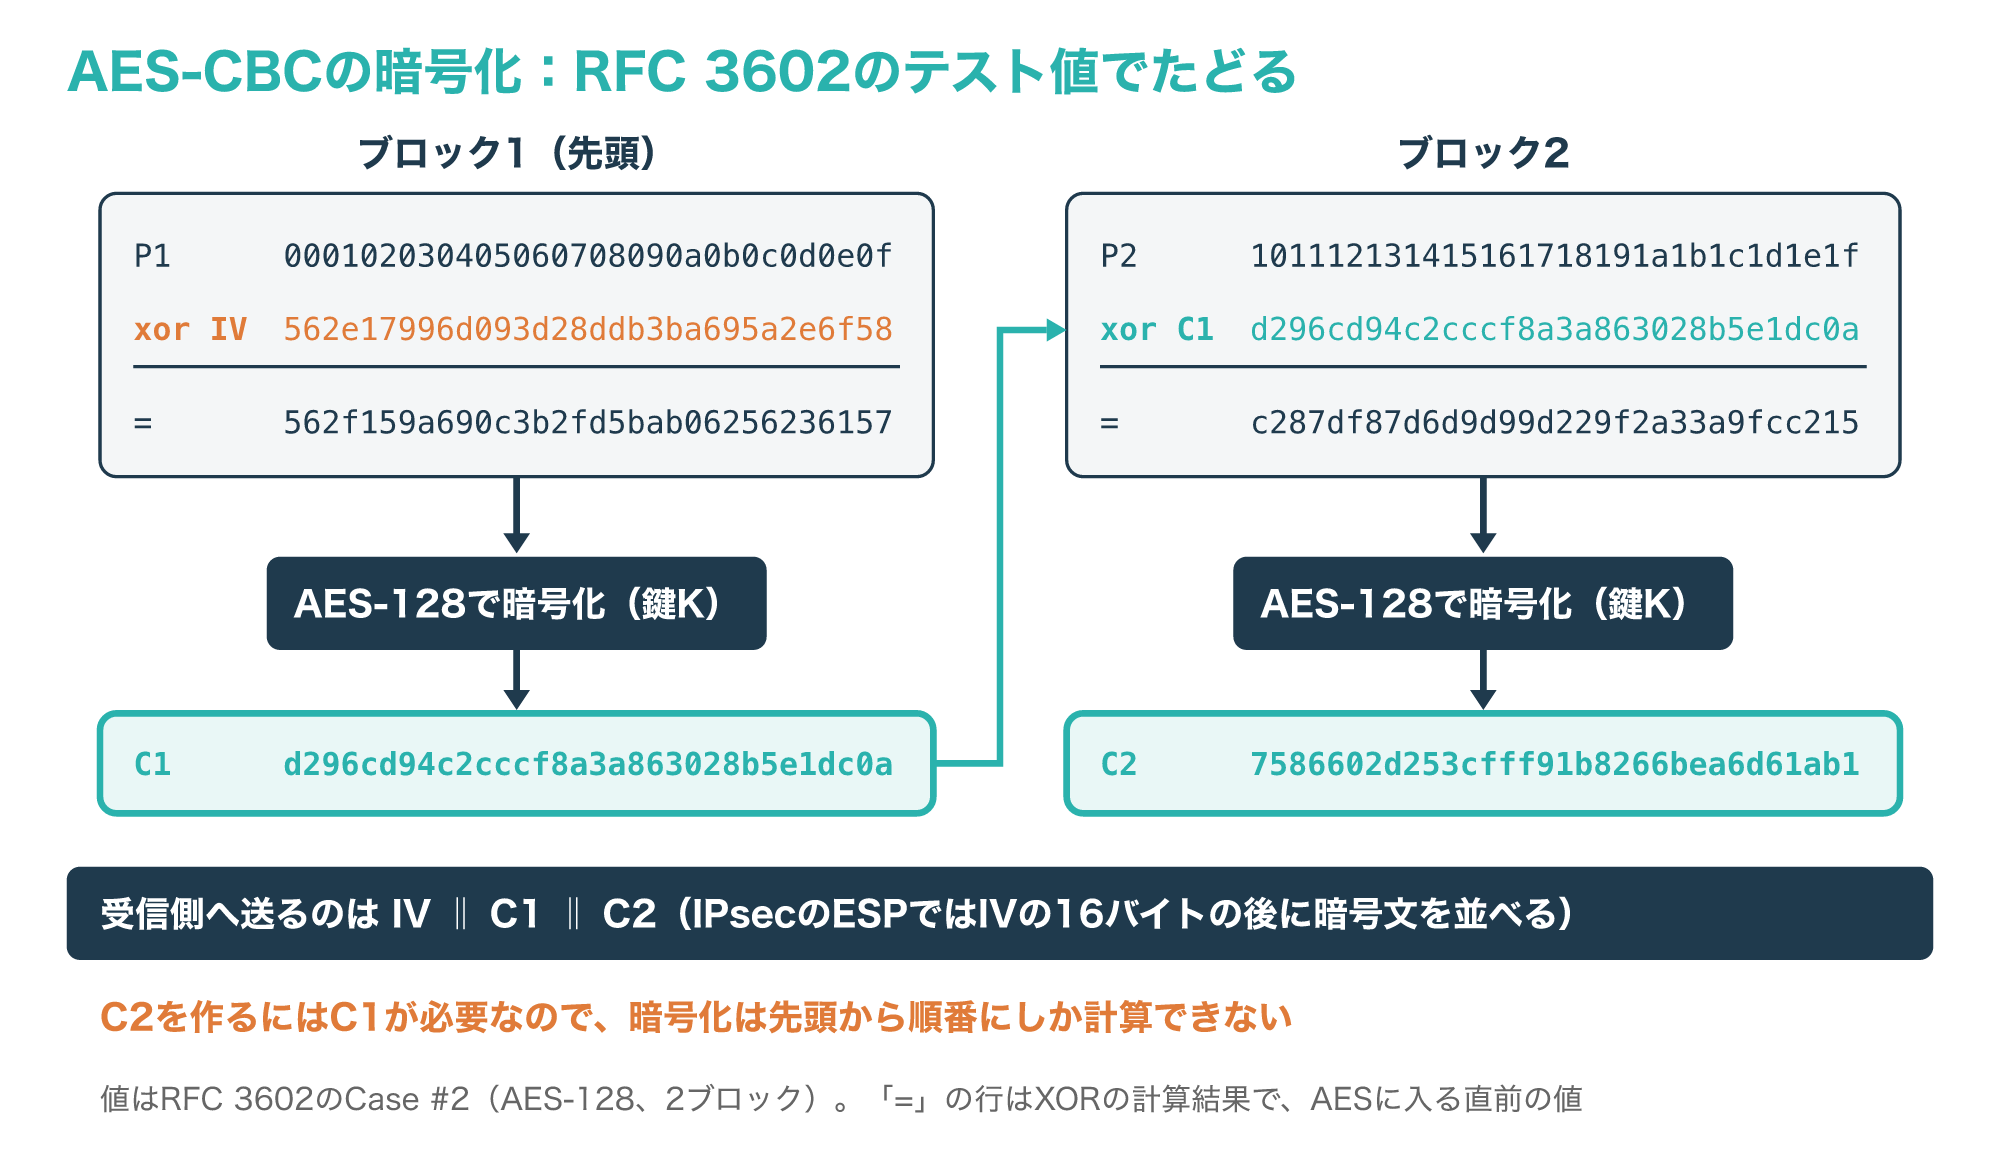
図の例では、IVの「562e1799…」と平文P1の「00010203…」をXORした「562f159a…」をAESで暗号化し、C1の「d296cd94…」が得られます。
次に、C1と平文P2の「10111213…」をXORした「c287df87…」を暗号化して、C2の「7586602d…」が得られます。
このようにCiを作るにはCi−1が必要なので、CBCモードの暗号化は先頭から順番にしか計算できず、複数のブロックを同時に暗号化することはできません。
受信側に渡すのはIVとC1・C2で、IPsecのESPでは、16バイトのIVの後に16バイトの倍数の暗号文を並べて送ります(参考2)。
2-2. 復号:並列に計算でき、誤りは2つのブロックに広がる
復号では、暗号文ブロックCiをAESで復号した値に、1つ前の暗号文ブロックCi−1をXORすると、平文ブロックPiに戻ります。
次の図は、復号の流れと、通信の途中で暗号文の1ビットが変わった場合の影響を示したものです。
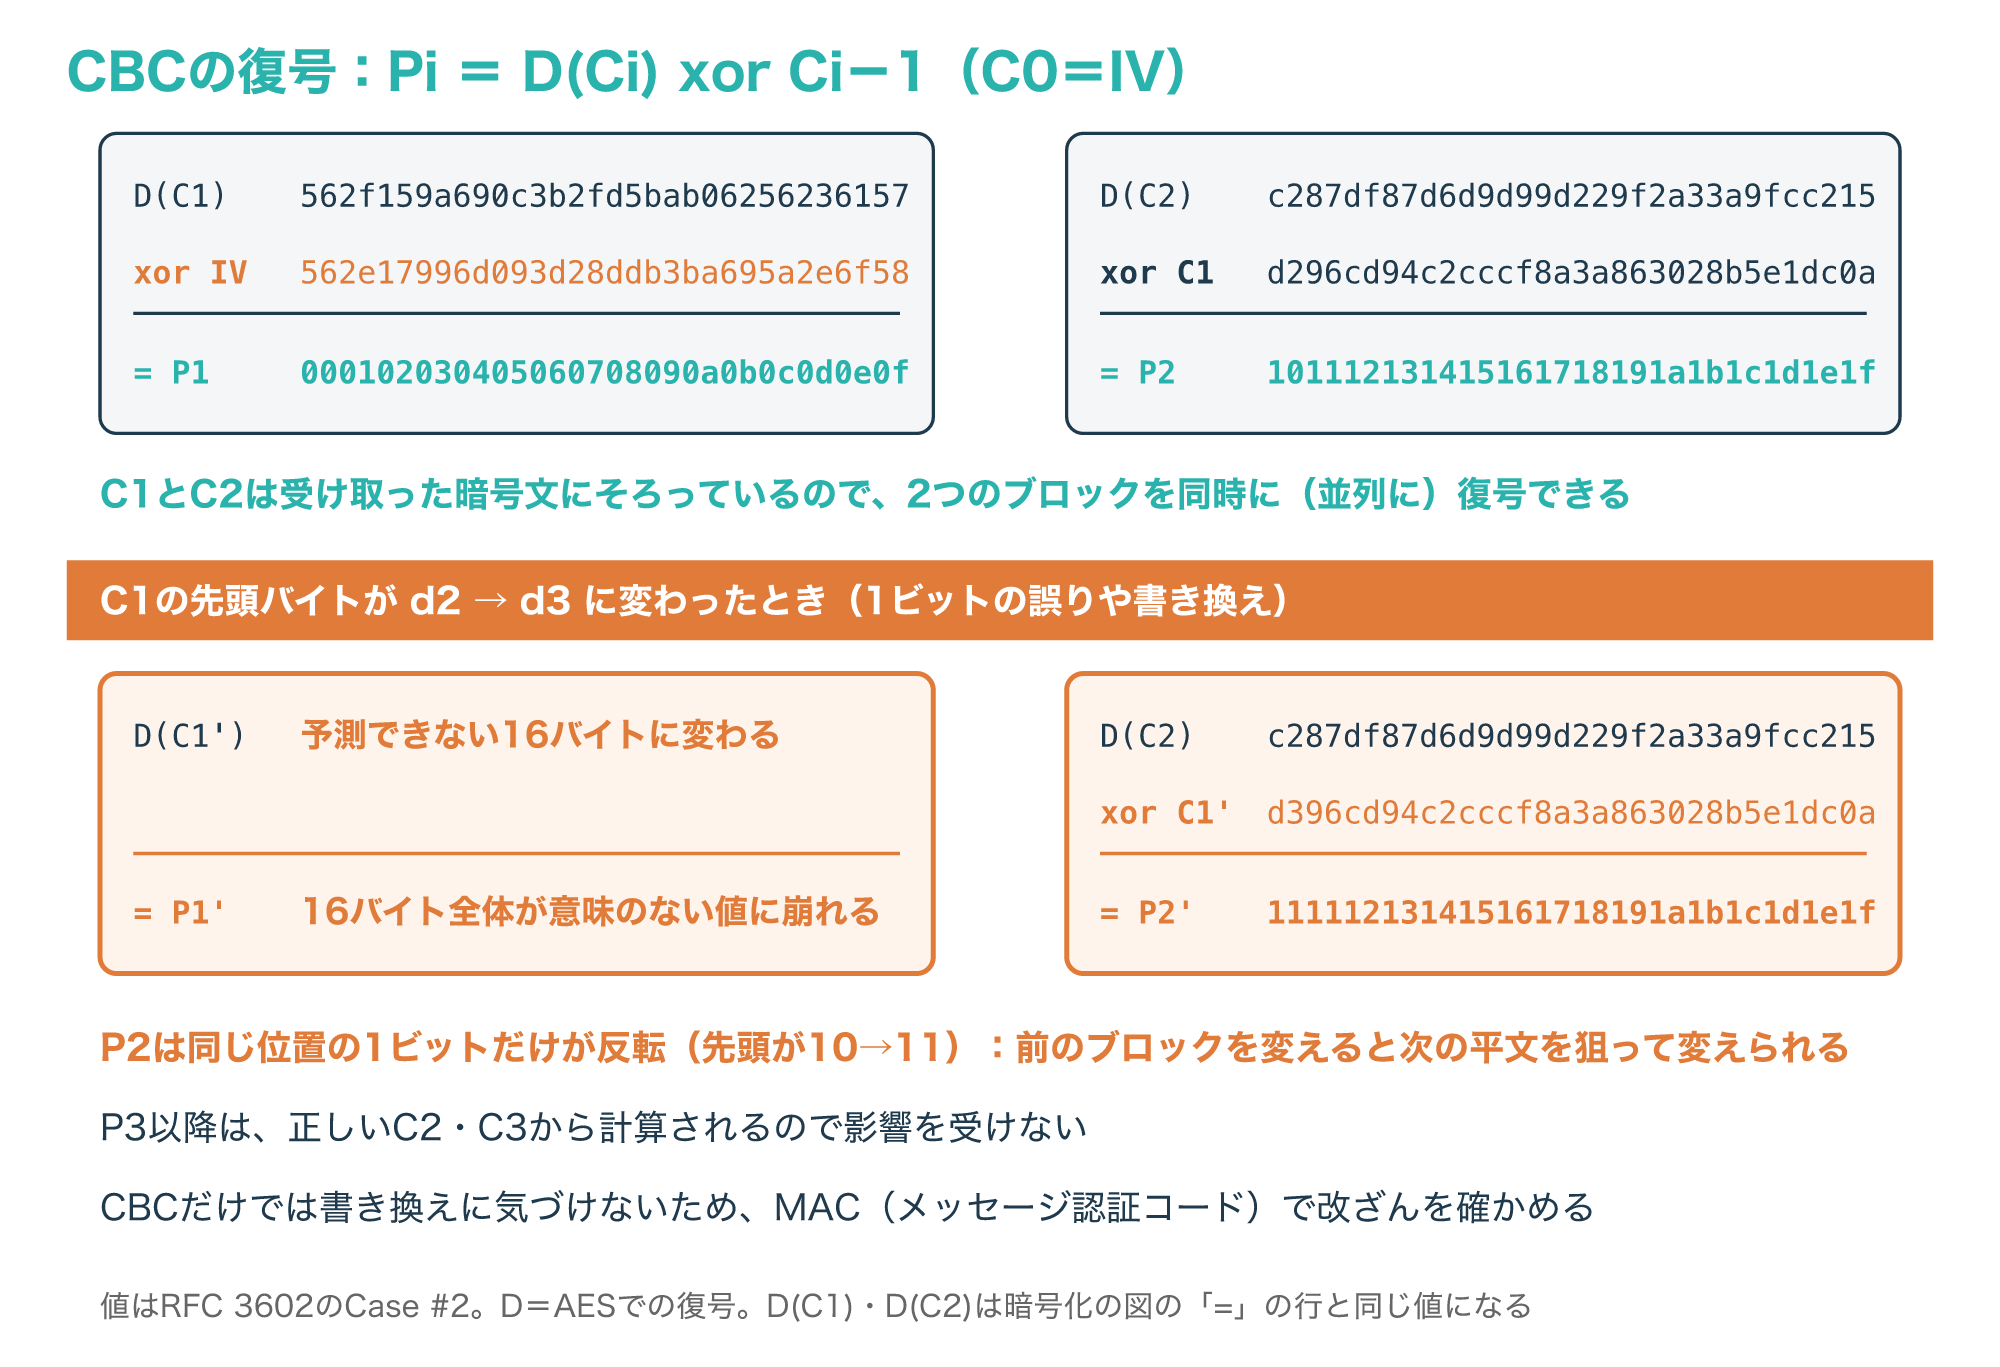
復号に使うCiとCi−1はどちらも受け取った暗号文の中にそろっているため、復号は複数のブロックを同時に(並列に)計算でき、途中のブロックだけを取り出して復号することもできます。
一方で、C1の1ビットが変わると、C1を復号したP1は全体が意味のない値に崩れ、C1とXORして求めるP2では、同じ位置の1ビットだけが反転します。
それより後のP3以降は、正しいC2・C3から計算されるため影響を受けません。
P2の同じ位置のビットが反転するという性質は、攻撃者が前のブロックを書き換えると次のブロックの平文を狙いどおりに変えられることを意味し、4章のパディングオラクル攻撃はこの性質を使います。
CBCモードだけでは書き換えに気づけないため、TLSではCBCで暗号化するデータにMAC(メッセージ認証コード)を加えて、改ざんを見つけています(参考2・参考4)。
2-3. CBCモードのメリットとデメリット
CBCモードのメリットは、同じ平文ブロックの並びが暗号文に表れにくいこと、復号を並列に計算できること、AESと組み合わせた実装が長く広く使われてきたことです。
RFC 7457も、2015年の時点ではAES-CBCとRC4の2つがTLSの通信の大部分で使われていたと説明しています。
デメリットは、暗号化を並列に計算できないこと、データの長さをブロックの倍数にそろえるパディングが必要なこと、予測できないIVを毎回用意しなければならないことです。
さらに、CBCモードは暗号化だけの仕組みなので、改ざんを見つけるためのMACを別に用意し、正しい順序で組み合わせる必要があります。
この「パディング」と「MACとの組み合わせ方」が、後で説明するパディングオラクル攻撃やLucky Thirteenの原因になりました。
次の章では、デメリットに挙げたIVとパディングを、実際のバイトの値で見ていきます(参考5)。
IVとパディング:CBCで決めておく2つの値
3-1. IVは16バイトで、予測できない値にする
IV(初期化ベクトル)は最初の平文ブロックとXORする値で、長さはブロックと同じ、つまりAESでは16バイトです。
RFC 3602は、IVはランダムに選び、予測できない値でなければならないと定め、カウンターのように前の値と少ししか違わない値をIVに使うことを禁じています。
次の図は、IVの作り方の良い例と危険な例を、16バイトの値で比べたものです。
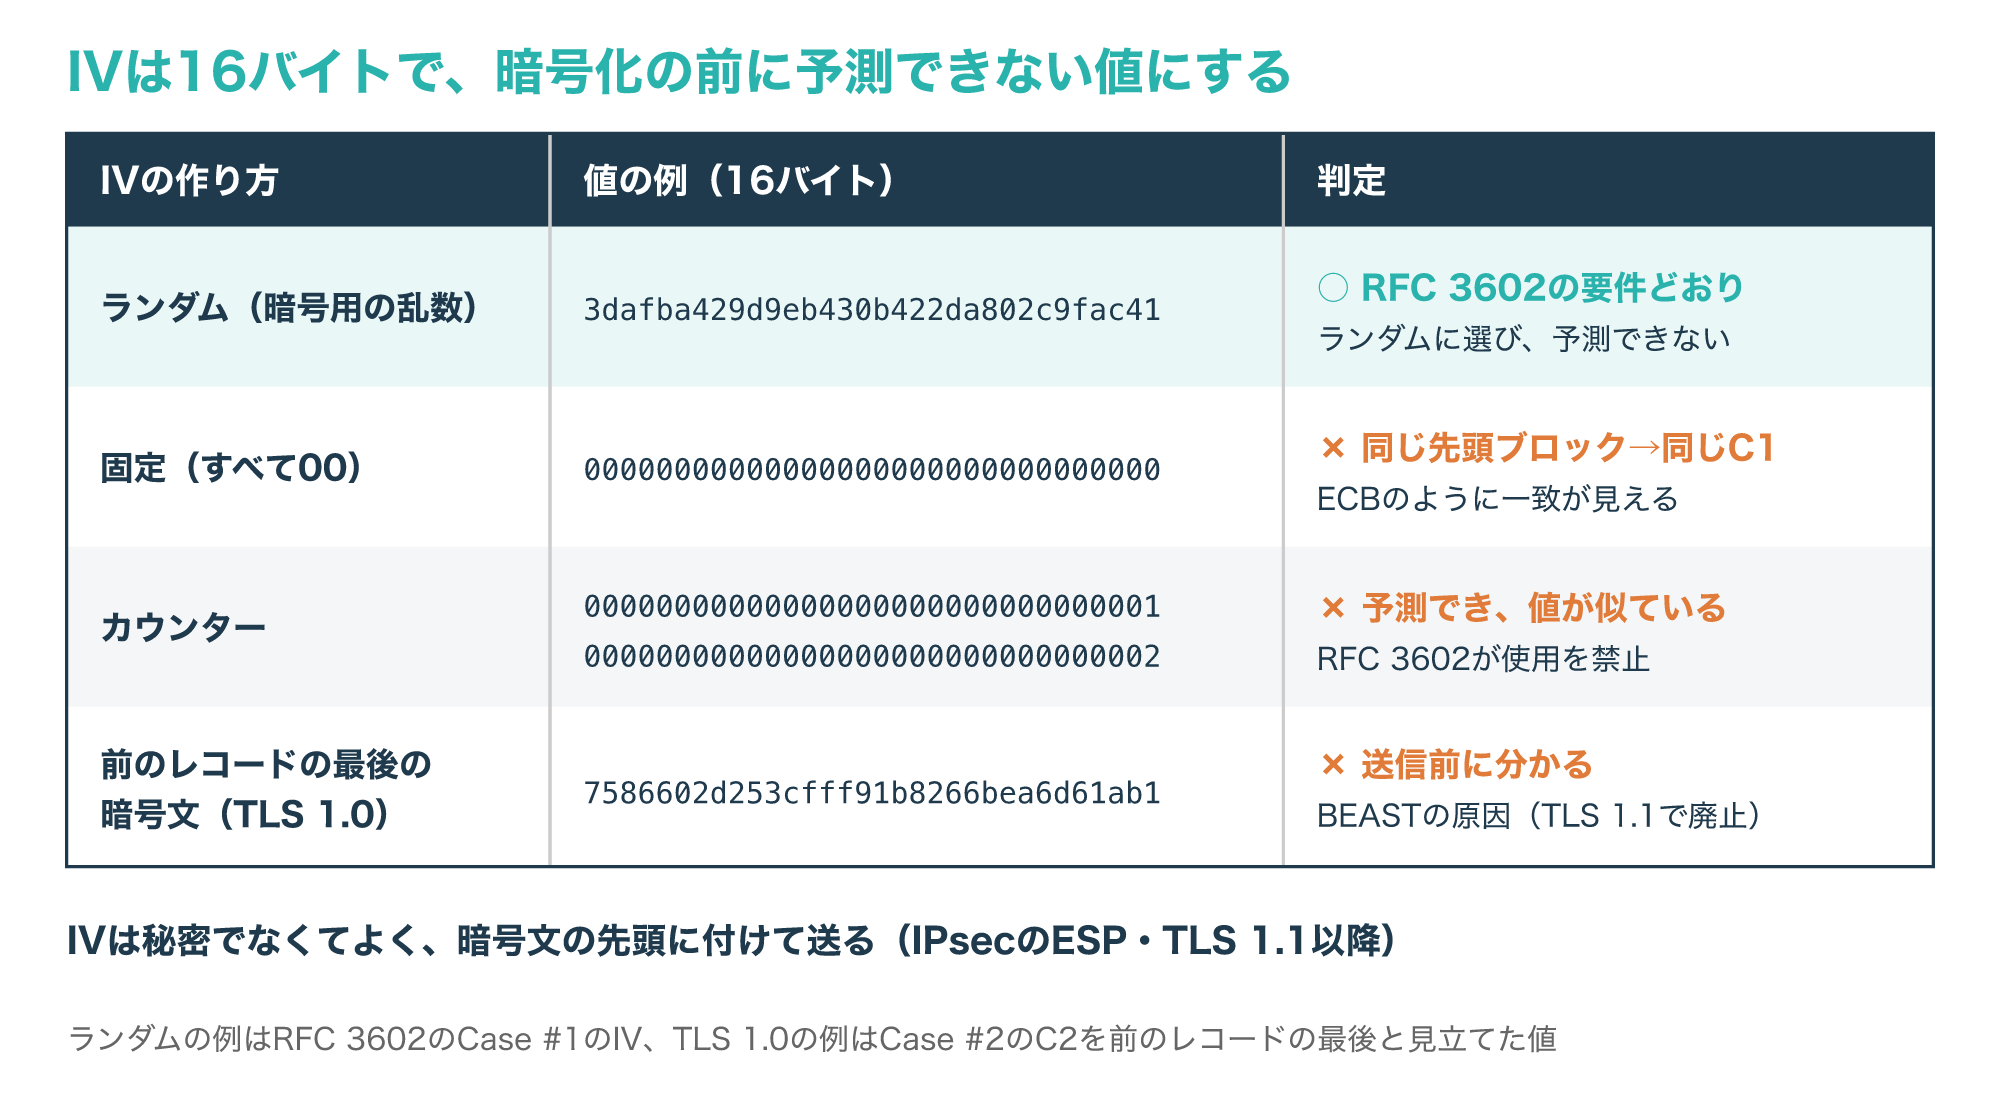
IVは秘密にする必要はなく、IPsecのESPのように暗号文の先頭に付けて送りますが、攻撃者が暗号化の前にその値を知ることができてはいけません。
すべて00のような固定のIVを使うと、同じ鍵で同じ先頭ブロックを暗号化するたびに同じC1になり、ECBと同じように内容の一致が外から分かります。
カウンターは値が予測できるうえに、RFC 3602は、よく似た平文ブロックが別々のパケットで暗号化される状況を避けるために、カウンターのような値をIVに使ってはならないとしています。
TLS 1.0では、前のレコードの最後の暗号文ブロック(CBC residue)を次のレコードのIVに使っていたため、IVが送信前に予測でき、これが4-2で扱うBEASTの原因になりました。
TLS 1.1以降はレコードごとにIVの欄を設けて送る方式に変わり、TLS 1.2の仕様も、IVはランダムに選ぶべきで、予測できない値でなければならないとしています(参考2・参考4)。
3-2. パディング:PKCS#7(CMS)の方式とTLSの方式
CBCモードは16バイト単位でしか暗号化できないため、データの長さが16の倍数でないときは、末尾に詰め物(パディング)を足します。
広く使われるPKCS#7の方式は、現在はCMS(RFC 5652)で定められており、足りないバイト数をnとすると、値がnのバイトをn個足します。
次の図は、13バイト・15バイト・16バイトのデータにパディングを付けた例と、TLS 1.2のレコードの末尾の例を並べたものです。
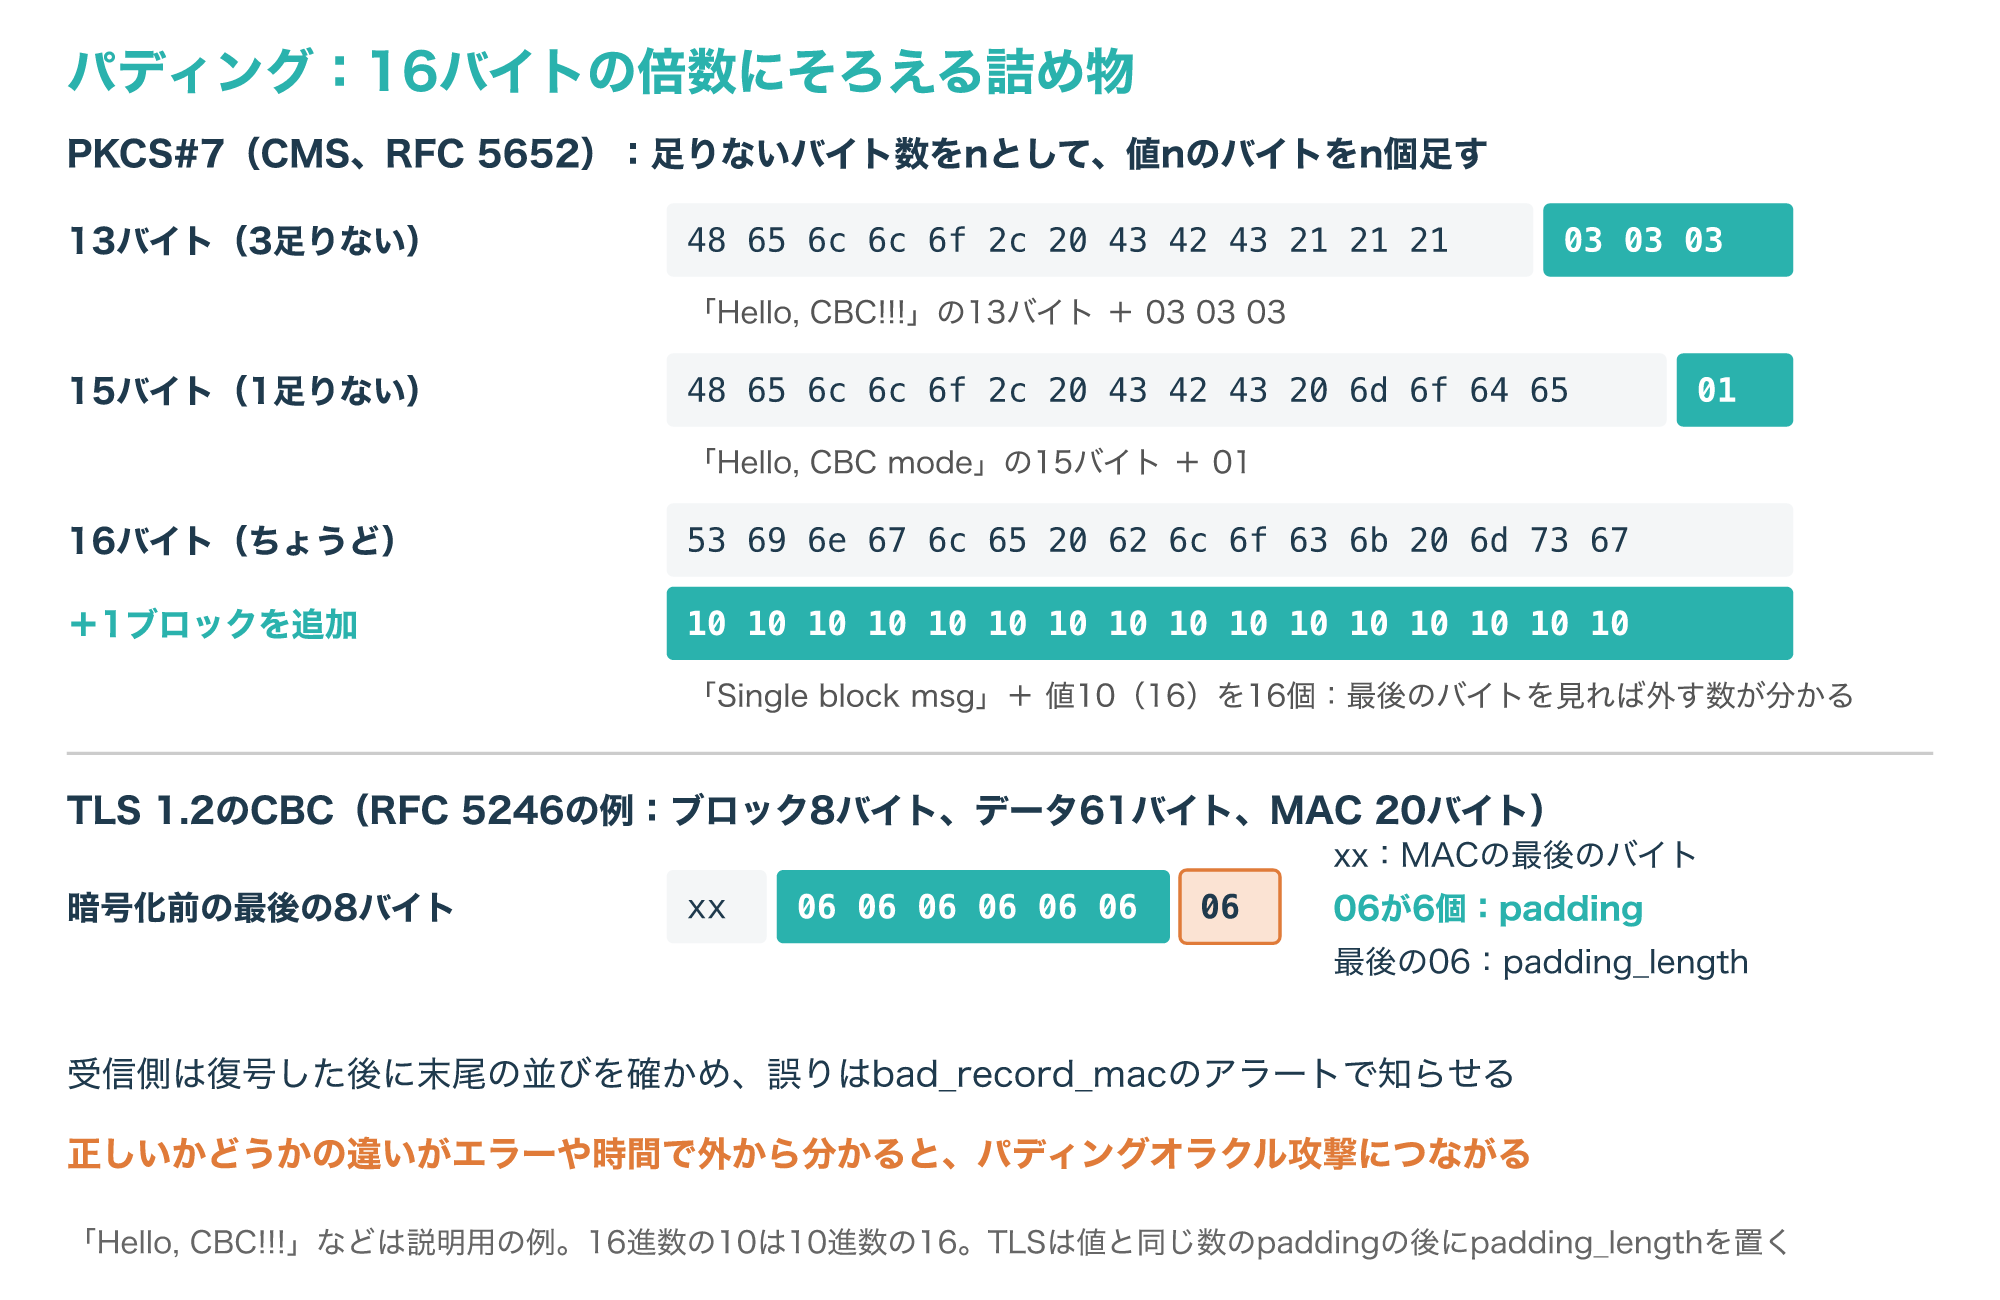
13バイトなら3バイト足りないので「03 03 03」を足し、15バイトなら「01」を1バイト足します。
データがちょうど16バイトのときも、値が「10」(16進数で16)のバイトを16個並べた1ブロックを丸ごと足すため、受信側は最後のバイトを見れば何バイト取り除けばよいかが一意に分かります。
TLS 1.2のCBCでは、平文の後にMACを付け、さらに値がpadding_lengthと同じバイトを並べた後に、padding_length自身の1バイトを置くため、PKCS#7とは数え方が1バイトずれます。
RFC 5246の例では、MACの最後のバイトに続いて「06」が7個並び、最初の6個がパディング、最後の06がpadding_lengthです。
受信側は復号した後にこの並びが正しいかを確かめるため、正しいかどうかの違いが外から観測できると、次の章の攻撃につながります(参考3・参考4)。
CBCモードの脆弱性:パディングオラクル・BEAST・Lucky Thirteen
4-1. パディングオラクル攻撃:1バイトずつ平文を当てる
パディングオラクル攻撃は、受信側が「パディングが正しいかどうか」をエラーの違いや応答時間で漏らしてしまうことを利用して、鍵を知らないまま暗号文を復号する攻撃です。
攻撃者は、狙う暗号文ブロックC2の直前のブロックC1を書き換えたC1’を作り、C1’とC2を受信側に送って、パディングが正しいと判定されるかを観察します。
次の図は、2-1の例のC2について、最後の1バイトを求める手順を示したものです。
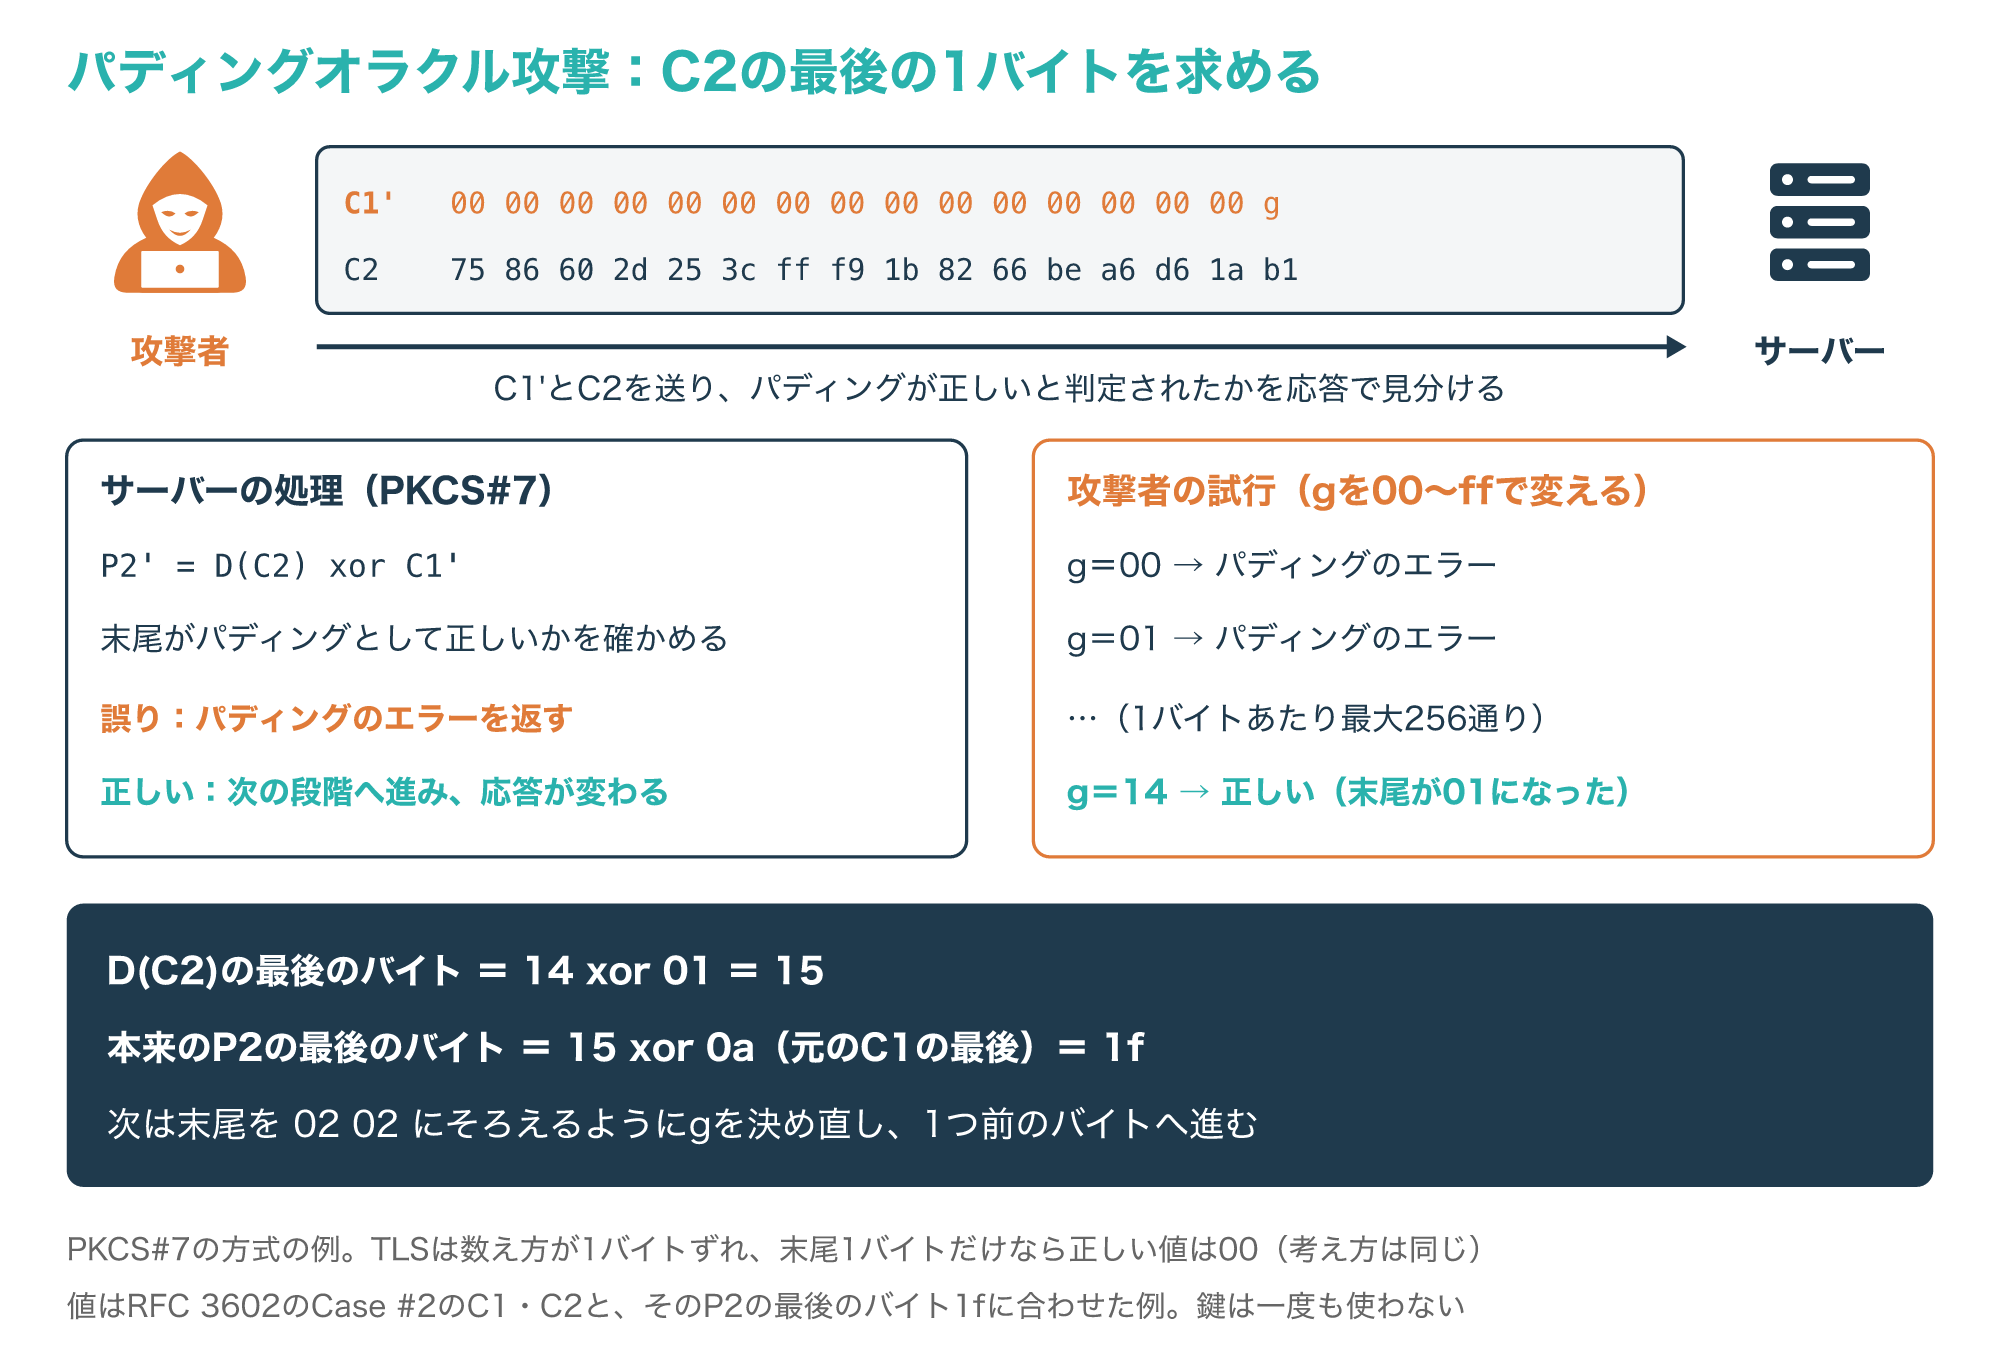
復号ではP2=D(C2) xor C1なので、C1’の最後のバイトgを00からffまで変えていくと、D(C2)の最後のバイトとgのXORが01になったときだけ、正しいパディングの「01」に見えます。
この例は3-2のPKCS#7の方式を前提にしており、TLSでは数え方が1バイトずれるので末尾1バイトだけの正しい値は00になりますが、1バイトずつ当てる考え方は同じです。
図の例ではgが14のときに正しいと判定されたので、D(C2)の最後のバイトは14 xor 01=15と分かり、元のC1の最後のバイト0aとXORして、本来の平文の最後のバイトが15 xor 0a=1fと求まります。
1バイトあたり最大256回の問い合わせで求まり、次は末尾が「02 02」になるようにgを決め直して、同じ手順を1バイトずつ前へ進めます。
RFC 7457は、TLSのMAC-then-encryptという設計の結果としてパディングオラクル攻撃が成り立つと整理しています。
実際に、Microsoftが2010年9月に公開したセキュリティ情報MS10-070は、ASP.NETがパディングの検証で返すエラーの違いから、サーバーが暗号化したビューステートなどのデータを読まれたり、書き換えられたりするおそれがあるとしました。
この脆弱性では、Webサイトのフォルダーにあるweb.configなどのファイルを読まれる可能性も示され、Microsoftは暗号化したデータにすべて署名を加える修正を配布しました(参考5・参考6)。
4-2. BEAST:TLS 1.0の予測できるIVを突く
BEAST(CVE-2011-3389)は、TLS 1.0のCBCでIVが予測できることを利用して、パケットの一部、特にHTTPS上のCookieを復号する攻撃です。
TLS 1.0では前のレコードの最後の暗号文ブロックが次のレコードのIVになるため、通信を見ている攻撃者は、次のレコードのIVを暗号化の前に知ることができます。
次の図は、レコードNの最後の暗号文ブロックがレコードN+1のIVとして使われる様子と、攻撃者が推測を確かめる流れを示したものです。
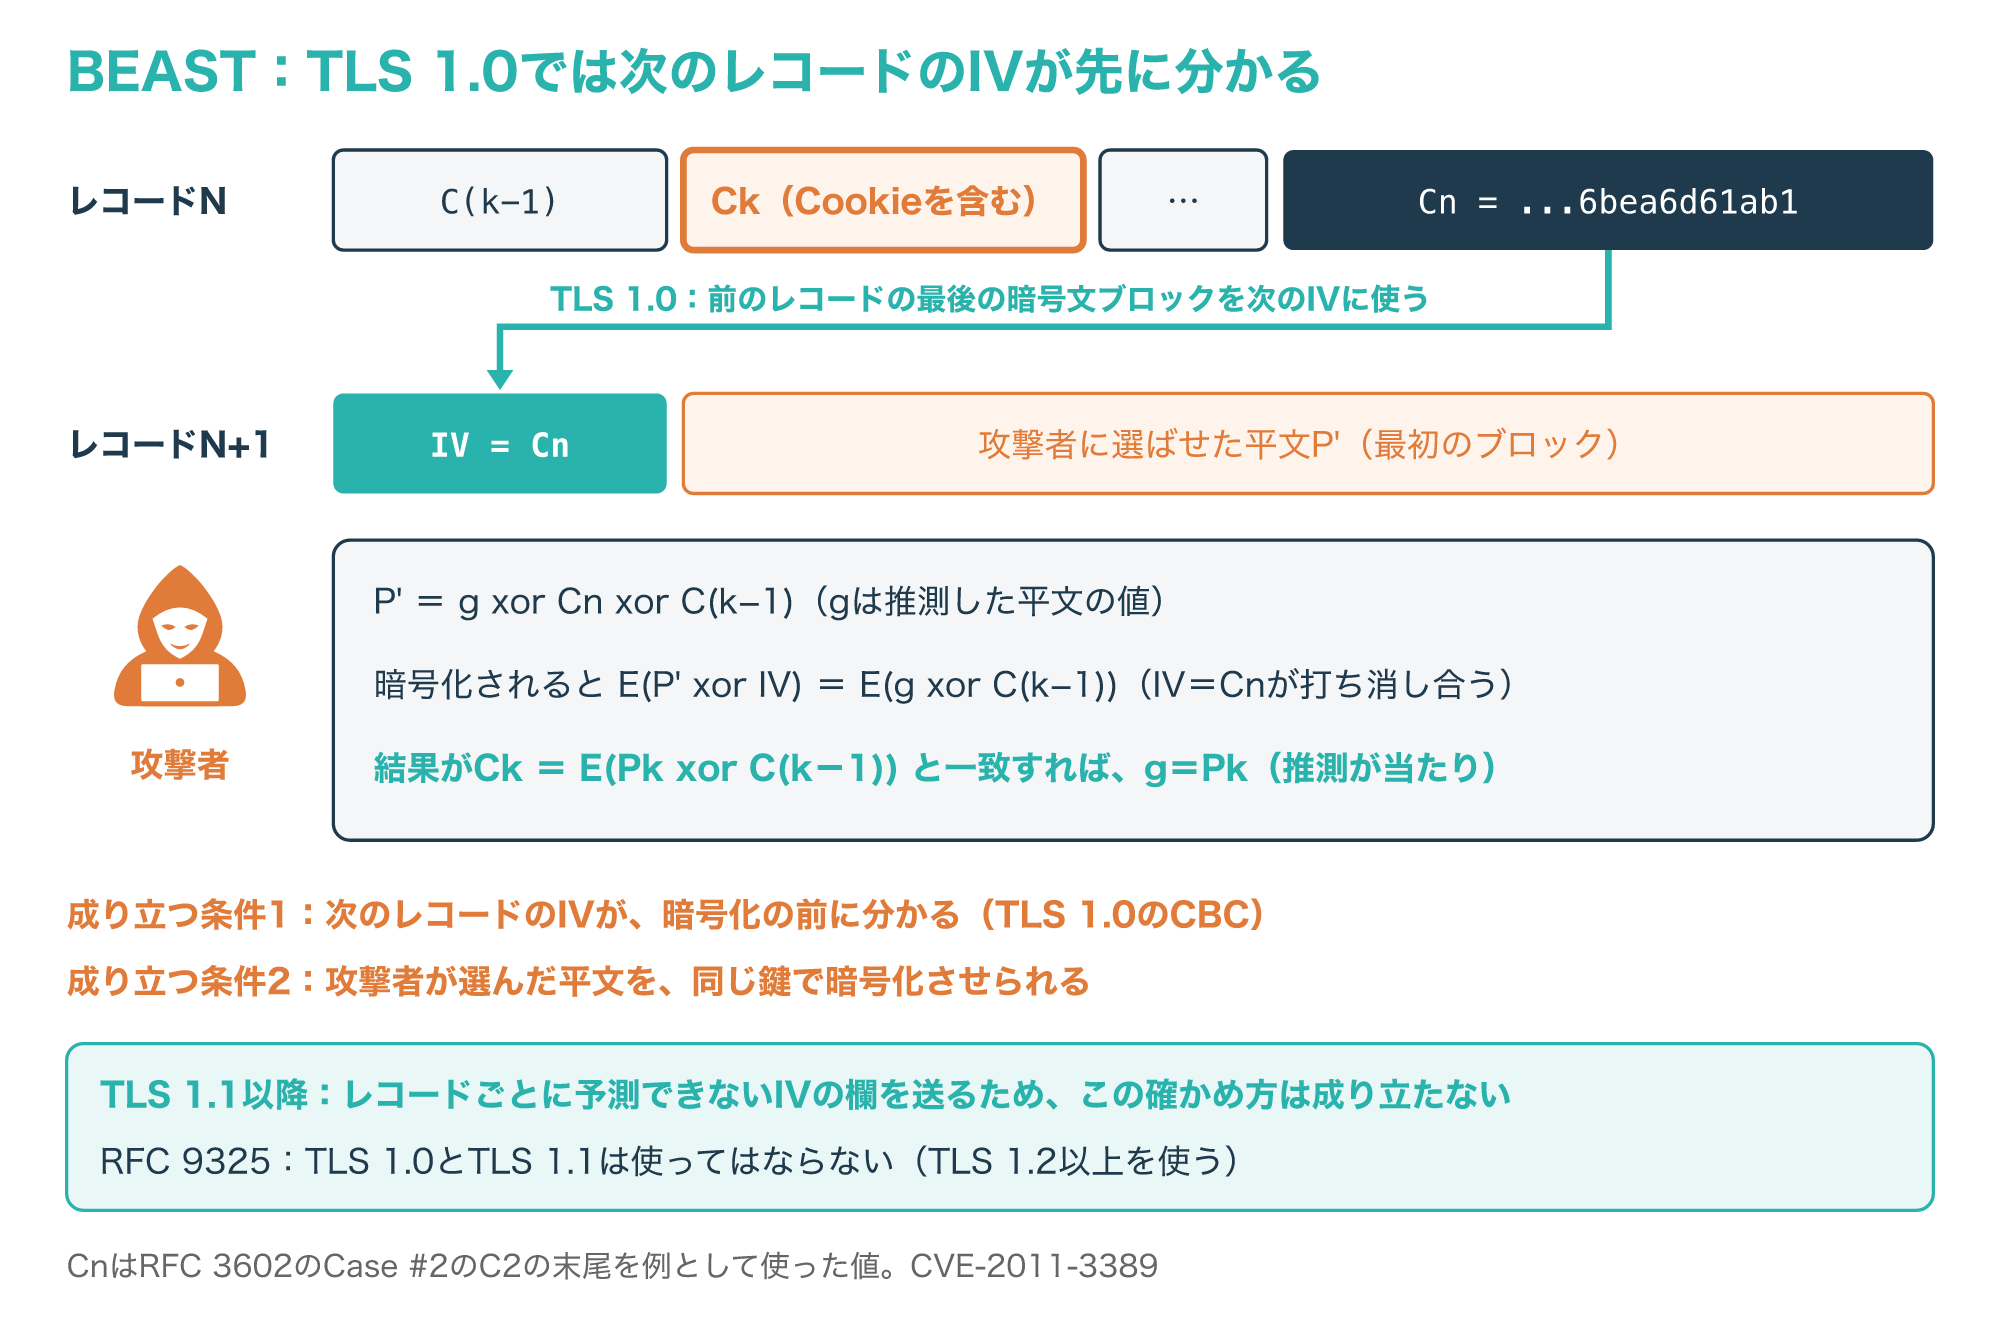
攻撃者は、暗号化させる平文の先頭ブロックを「推測した値 xor 次のIV xor 狙うブロックの直前の暗号文」に調整し、出てきた暗号文が狙うブロックの暗号文と一致すれば、推測が当たったと分かります。
IVの部分が打ち消し合うため、推測が正しいときだけ、狙うブロックを暗号化したときと同じAESへの入力になるからです。
この方法は、暗号化の前にIVが分かり、攻撃者が選んだ平文を同じ鍵で暗号化させられる場合に成り立ちます。
TLS 1.2の仕様は、TLS 1.1でIVの欄を設けたのはこうした攻撃を防ぐためと説明しており、RFC 9325も、TLS 1.0にはレコードごとのIVがないことを理由の1つとして、TLS 1.0とTLS 1.1を使ってはならないとしています(参考4・参考5・参考9)。
4-3. Lucky Thirteen・POODLE:MACとパディングの確認順が招いた攻撃
TLSのCBCでは、送信側が平文にMACを付けてから暗号化する「MAC-then-encrypt」の順序が標準で、受信側は復号してからパディングとMACを確かめます。
Lucky Thirteen(CVE-2013-0169)は、この処理にかかる時間の差を測って任意の暗号文を復号できるとされたタイミング攻撃で、パディングオラクル攻撃の一種です。
TLS 1.2の仕様も、MACの計算時間からパディングの正否が分かる攻撃が示されたとして、パディングが正しくてもそうでなくても処理時間がほぼ同じになるよう実装に求めていますが、小さな時間差が残ることも認めています。
POODLE(CVE-2014-3566)はSSL 3.0に対する時間を使わないパディングオラクル攻撃で、RFC 7457の時点では、SSL 3.0の中で取れる対策がないとされました。
次の図は、この記事で扱った4つの攻撃の対象、使われた弱点、対策をまとめたものです。
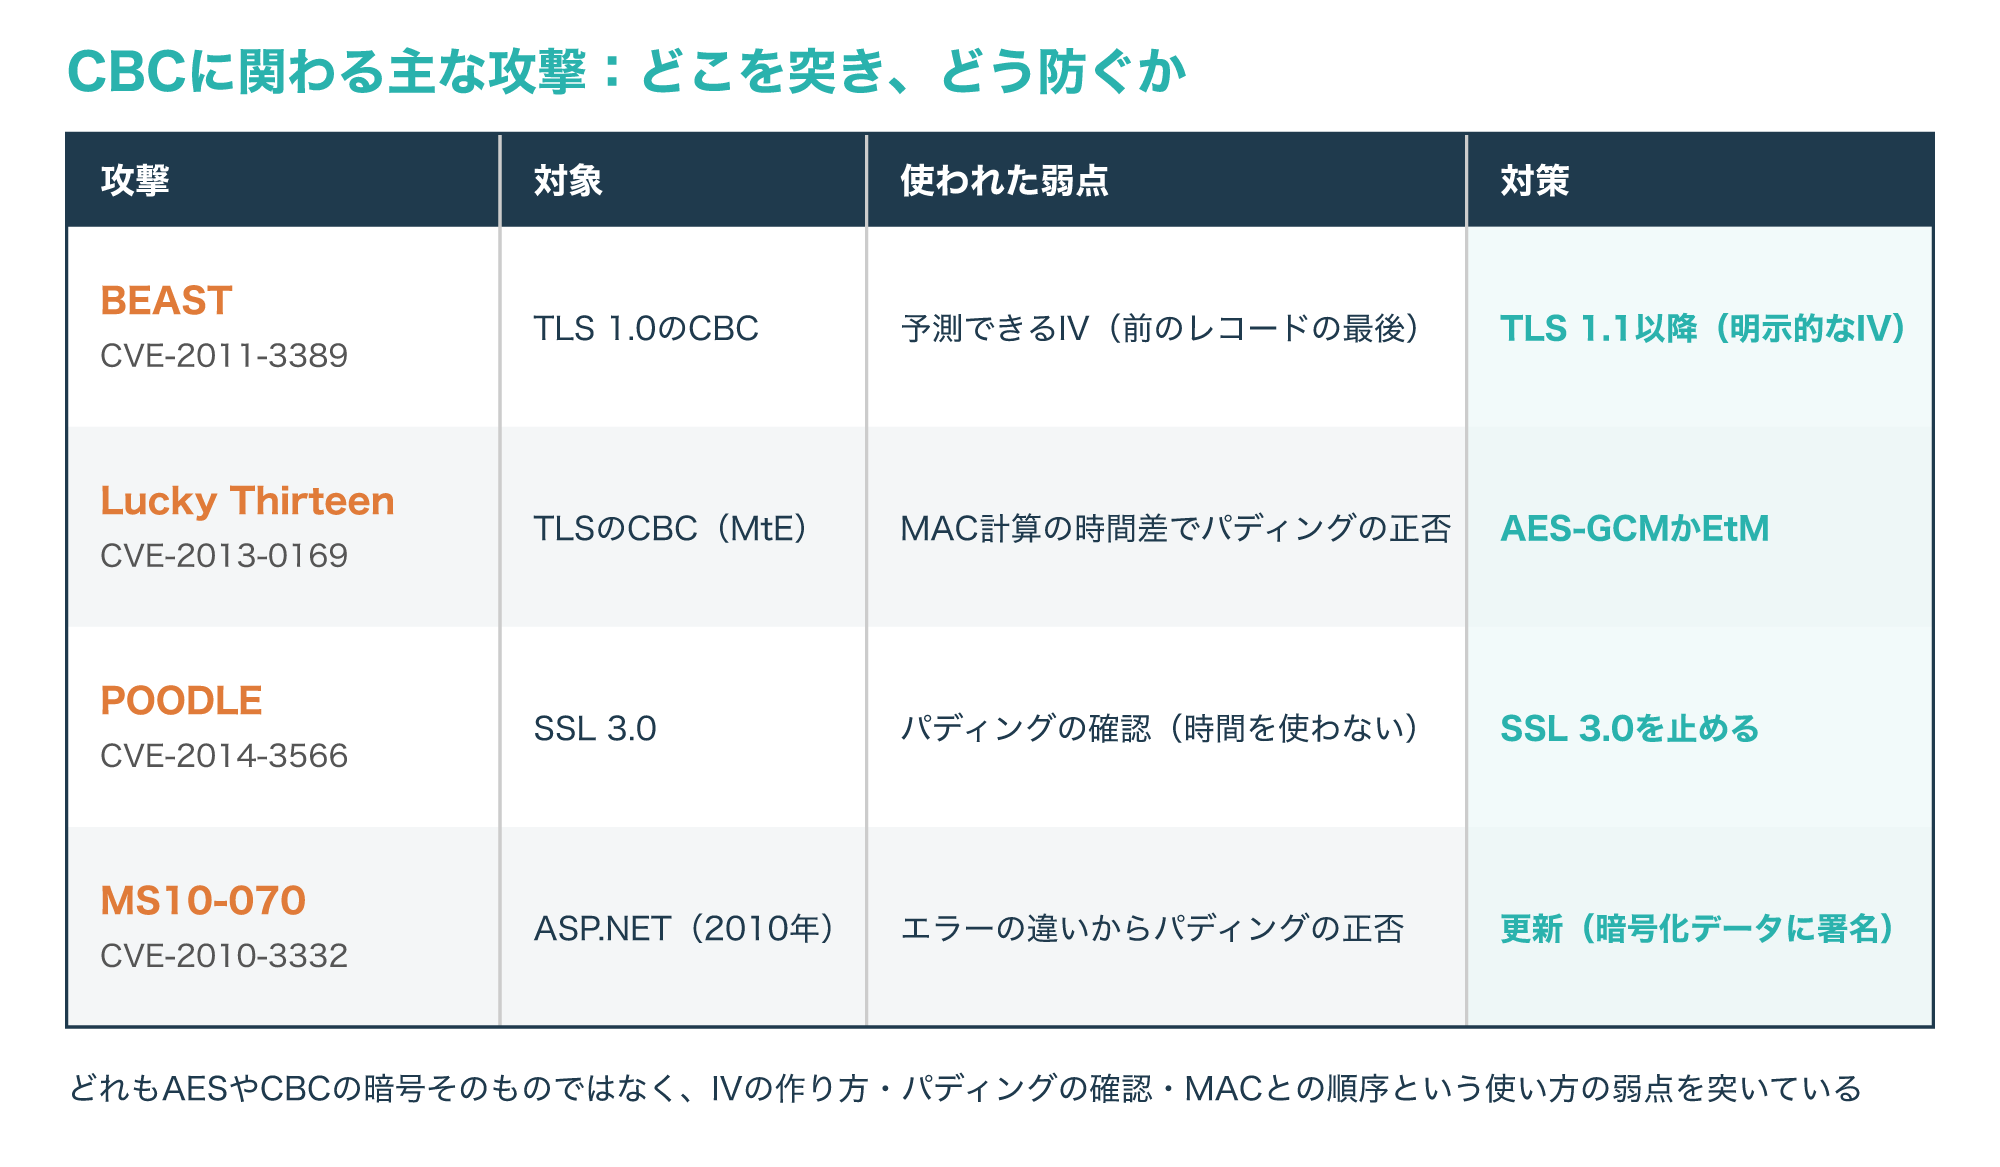
どの攻撃も、AESやCBCの暗号そのものを破ったのではなく、IVの作り方、パディングの確認、MACとの順序といった使い方の弱点を突いている点が共通しています。
そのため対策は、古いプロトコル(SSL 3.0・TLS 1.0・TLS 1.1)を止めることと、MACを先に確かめる方式か、暗号化と認証を一体で行うAEADへ移ることの2つにまとまります(参考4・参考5・参考9)。
TLSでのCBCの扱い:Encrypt-then-MACとTLS 1.3
5-1. Encrypt-then-MAC(RFC 7366):MACを先に確かめる
2014年のRFC 7366は、TLSとDTLSで、MAC-then-encryptの代わりにEncrypt-then-MACを使うための拡張を定めた標準です。
次の図は、2つの方式でTLSのレコードの中身がどう並ぶかと、受信側がどの順で確かめるかを比べたものです。
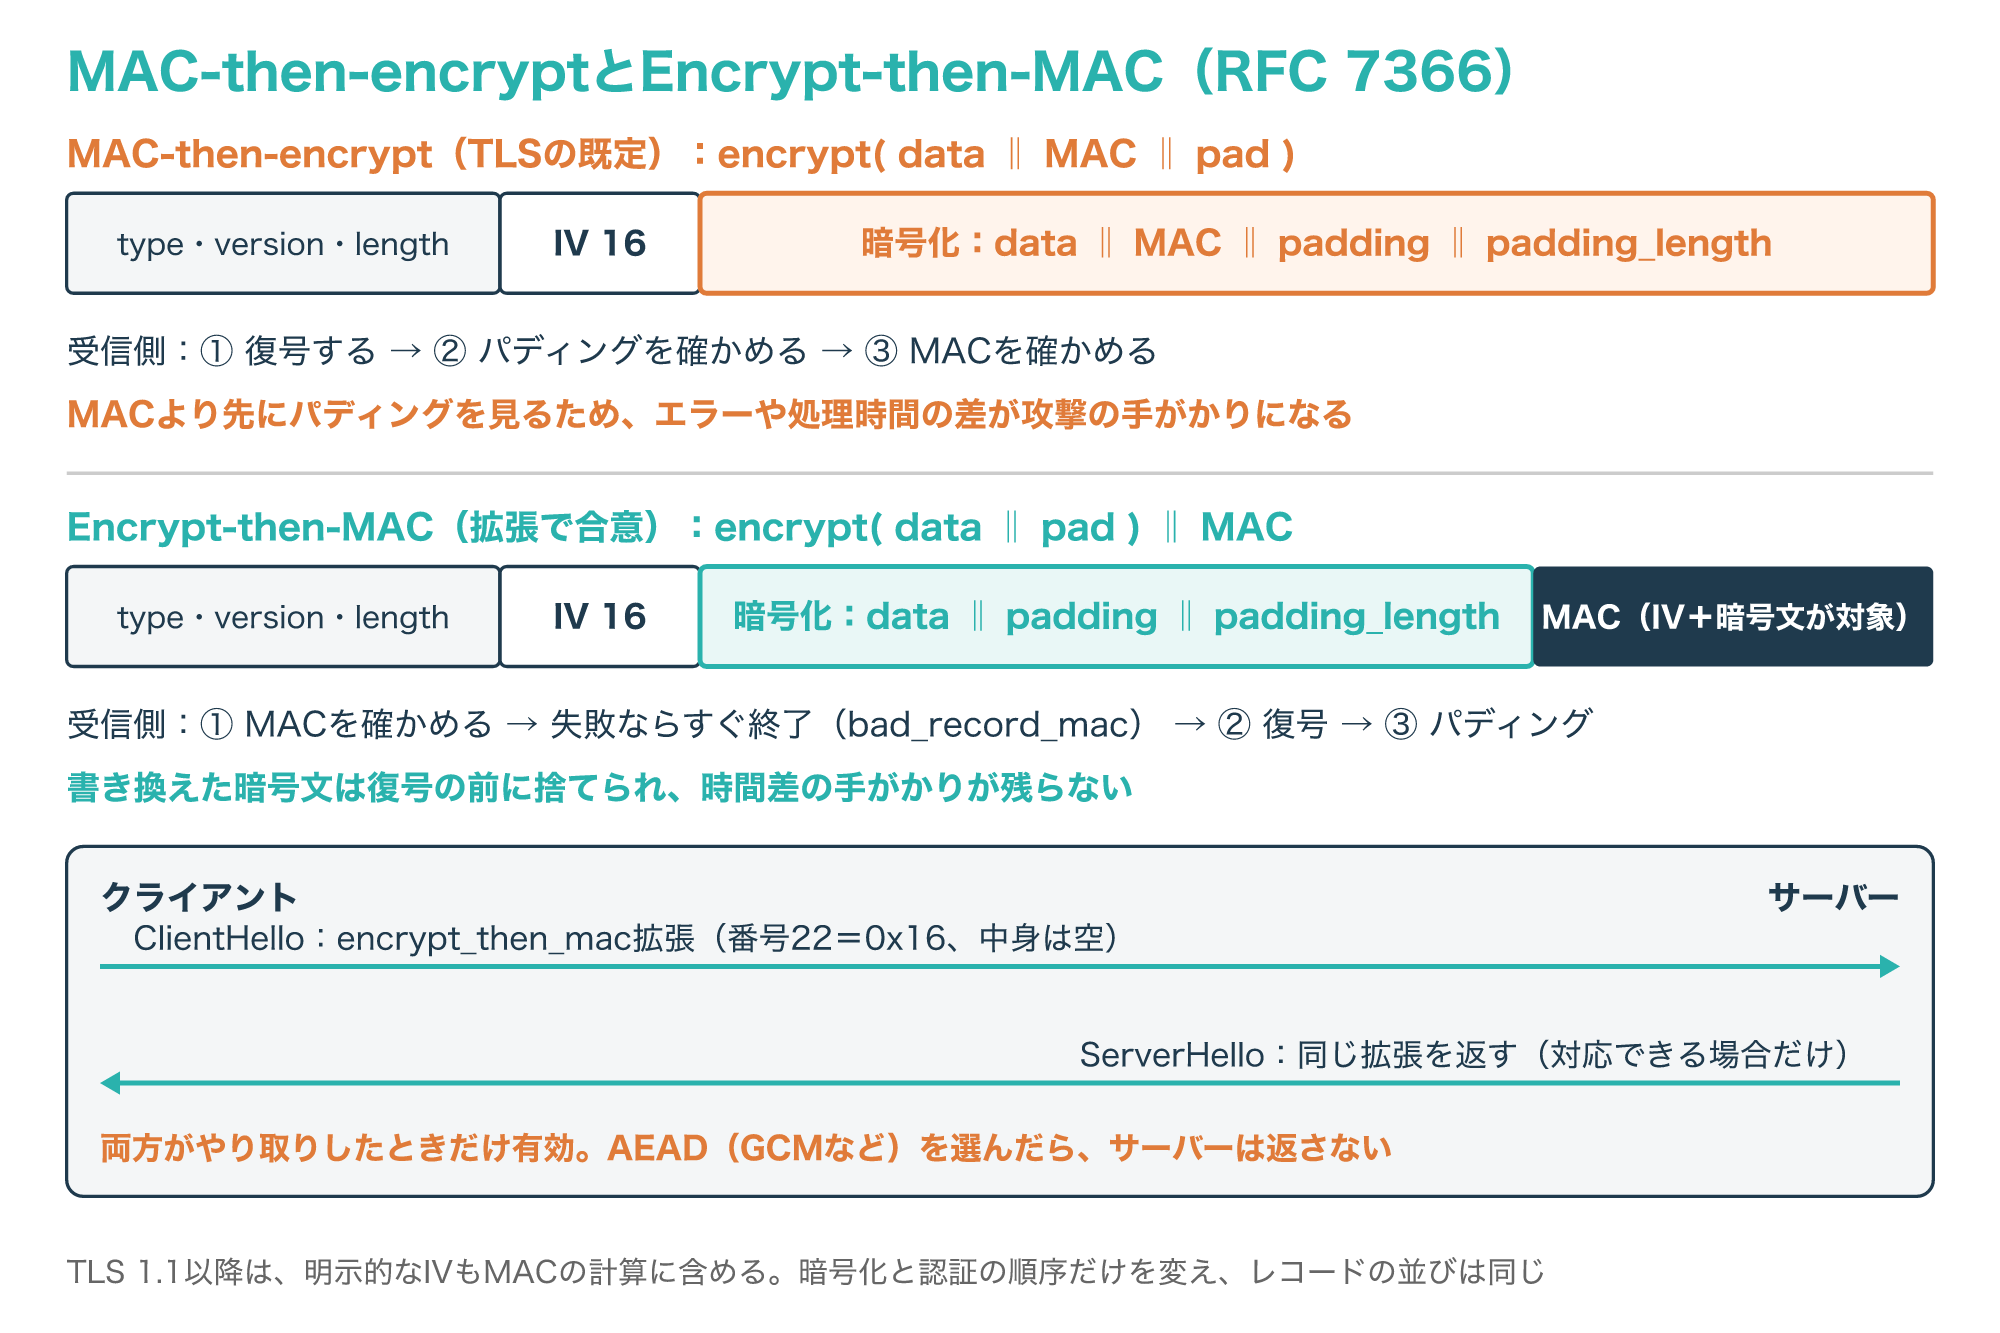
MAC-then-encryptでは「データ、MAC、パディング」をまとめて暗号化するため、受信側は復号してパディングを外すまでMACを確かめられません。
Encrypt-then-MACでは「データとパディング」を暗号化した後に、IVを含む暗号文全体に対するMACを外側に付けるため、受信側は復号する前にMACを確かめられます。
RFC 7366は、MACの検証に失敗したらそれ以上の処理をせずに直ちに終了し、TLSではbad_record_macの致命的なアラートを返すよう定めており、書き換えた暗号文から時間差の手がかりを得る道を断っています。
この方式は、クライアントがClientHelloにencrypt_then_mac拡張(番号22、16進数で0x16)を入れ、サーバーがServerHelloで同じ拡張を返したときだけ使われます。
GCMのようなAEADの暗号スイートには当てはまらず、サーバーはAEADを選んだ場合にこの拡張を返してはならないとされています(参考7)。
5-2. TLS 1.3はAEADだけ:AES-GCMとChaCha20-Poly1305
2018年に公開されたTLS 1.3(RFC 8446)では、古いとみなされた共通鍵暗号がすべて取り除かれ、残ったのは暗号化と認証を一体で行うAEADだけになりました。
AEADでは復号と検証が1つの処理にまとまっており、RFC 8446は、サイドチャネル攻撃を避けるためにも、復号に失敗したときはすべて同じbad_record_macのアラートを使うとしています。
次の図は、TLSのバージョンごとに、CBCのIV、MACの順序、現在の推奨を並べたものです。
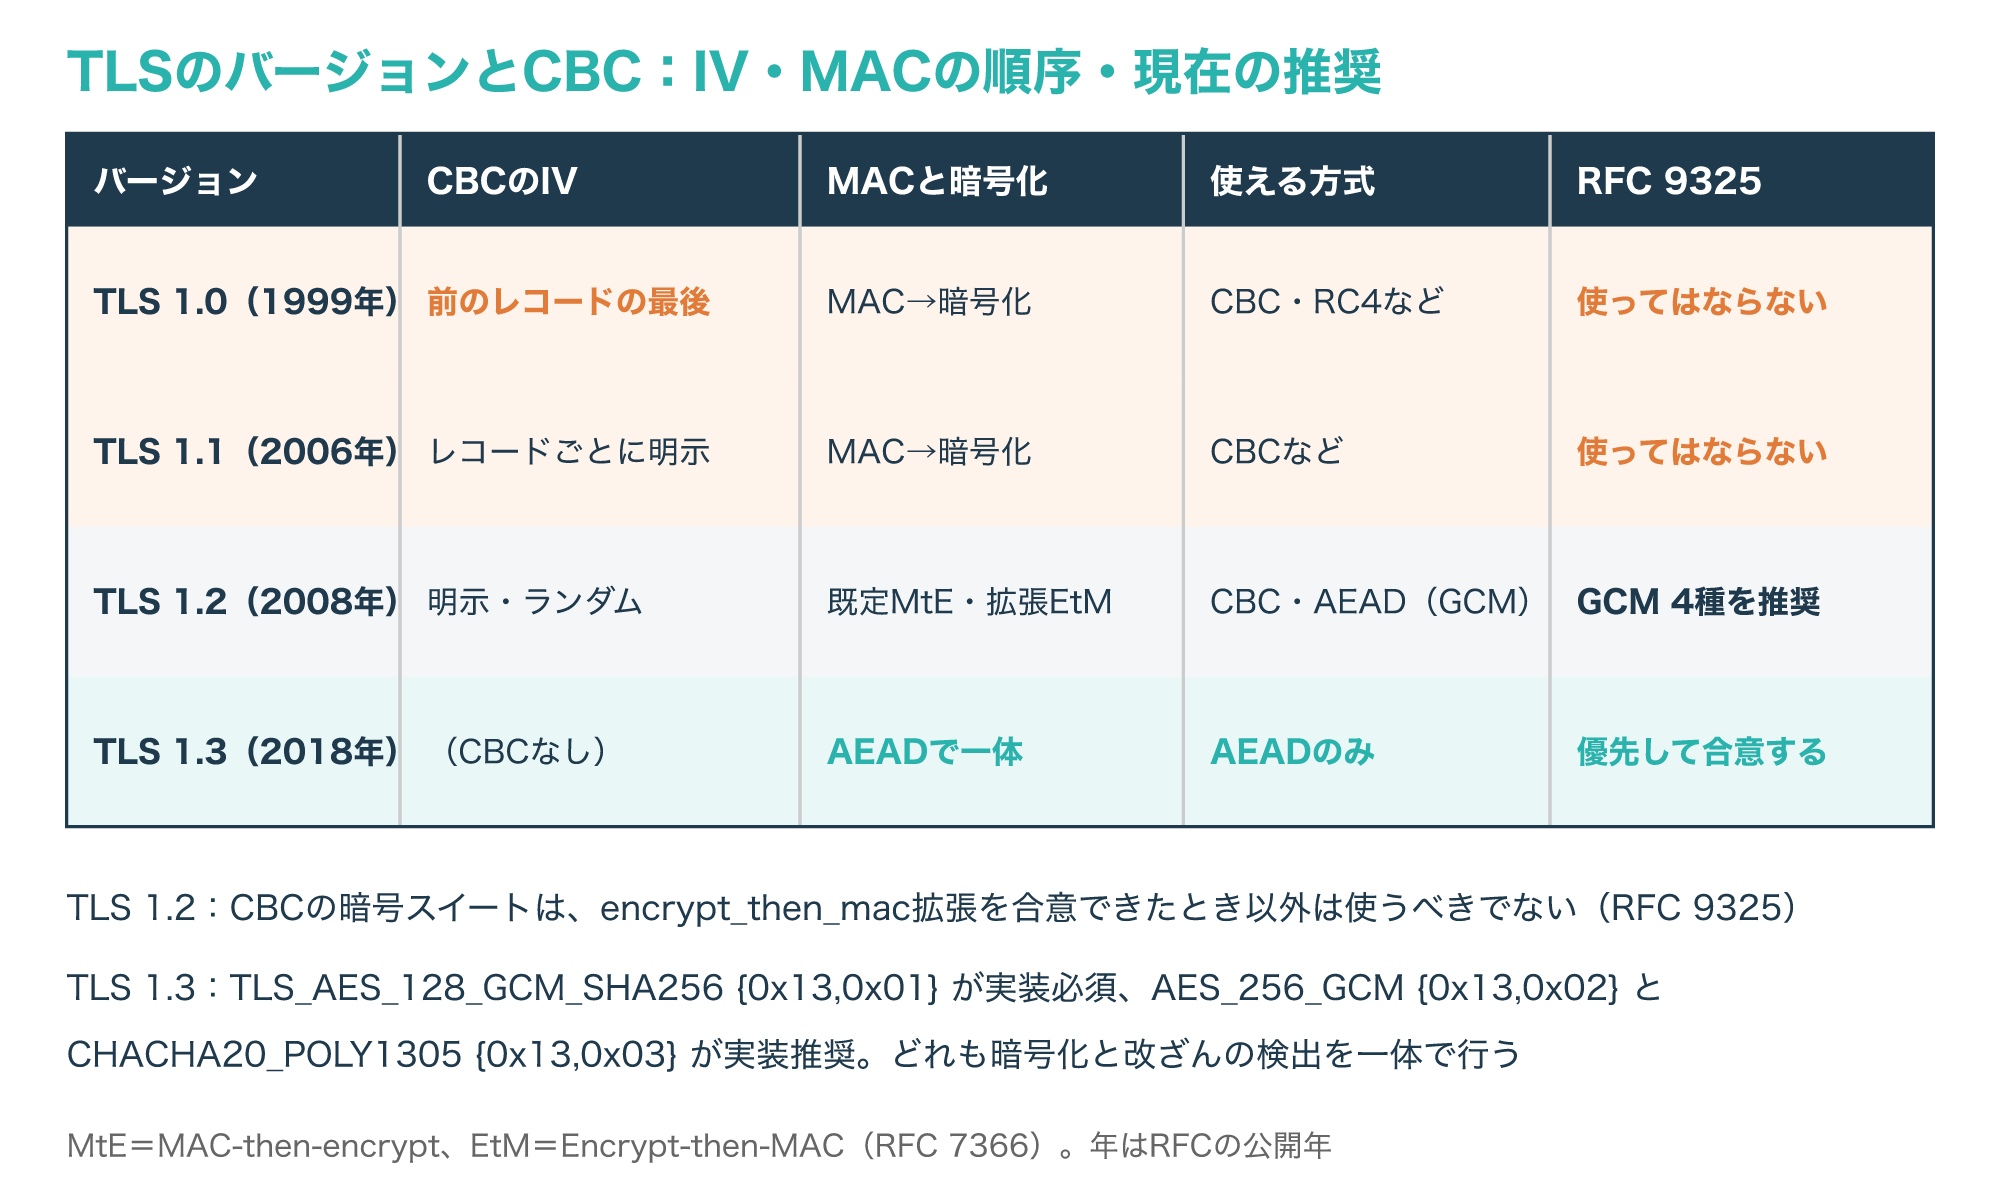
TLS 1.3で実装が必須なのはTLS_AES_128_GCM_SHA256(0x13,0x01)で、TLS_AES_256_GCM_SHA384とTLS_CHACHA20_POLY1305_SHA256は実装が推奨されています。
TLS 1.2を使い続ける場合について、RFC 9325は、ECDHEとAES-GCMを組み合わせた4つの暗号スイートを推奨し、CBCの暗号スイートはencrypt_then_mac拡張を合意できたとき以外は使うべきでないとしています。
RFC 9325は、推奨に従えばTLS 1.2もTLS 1.3と同じように安全に使えるとしつつ、TLS 1.3を実装したらTLS 1.3を優先して合意しなければならないとしています(参考8・参考9)。
TLSの全体の仕組みは、次の記事で解説しています。
CBCを残すときの設定と、アプリでの選び方
6-1. サーバーの設定:TLS 1.2と1.3だけにし、CBCを外す
Webサーバーでは、使うTLSのバージョンと暗号スイートを設定ファイルで決めます。
次の図は、nginxの設定項目を例に、CBCを外すときに見る値をまとめたものです。
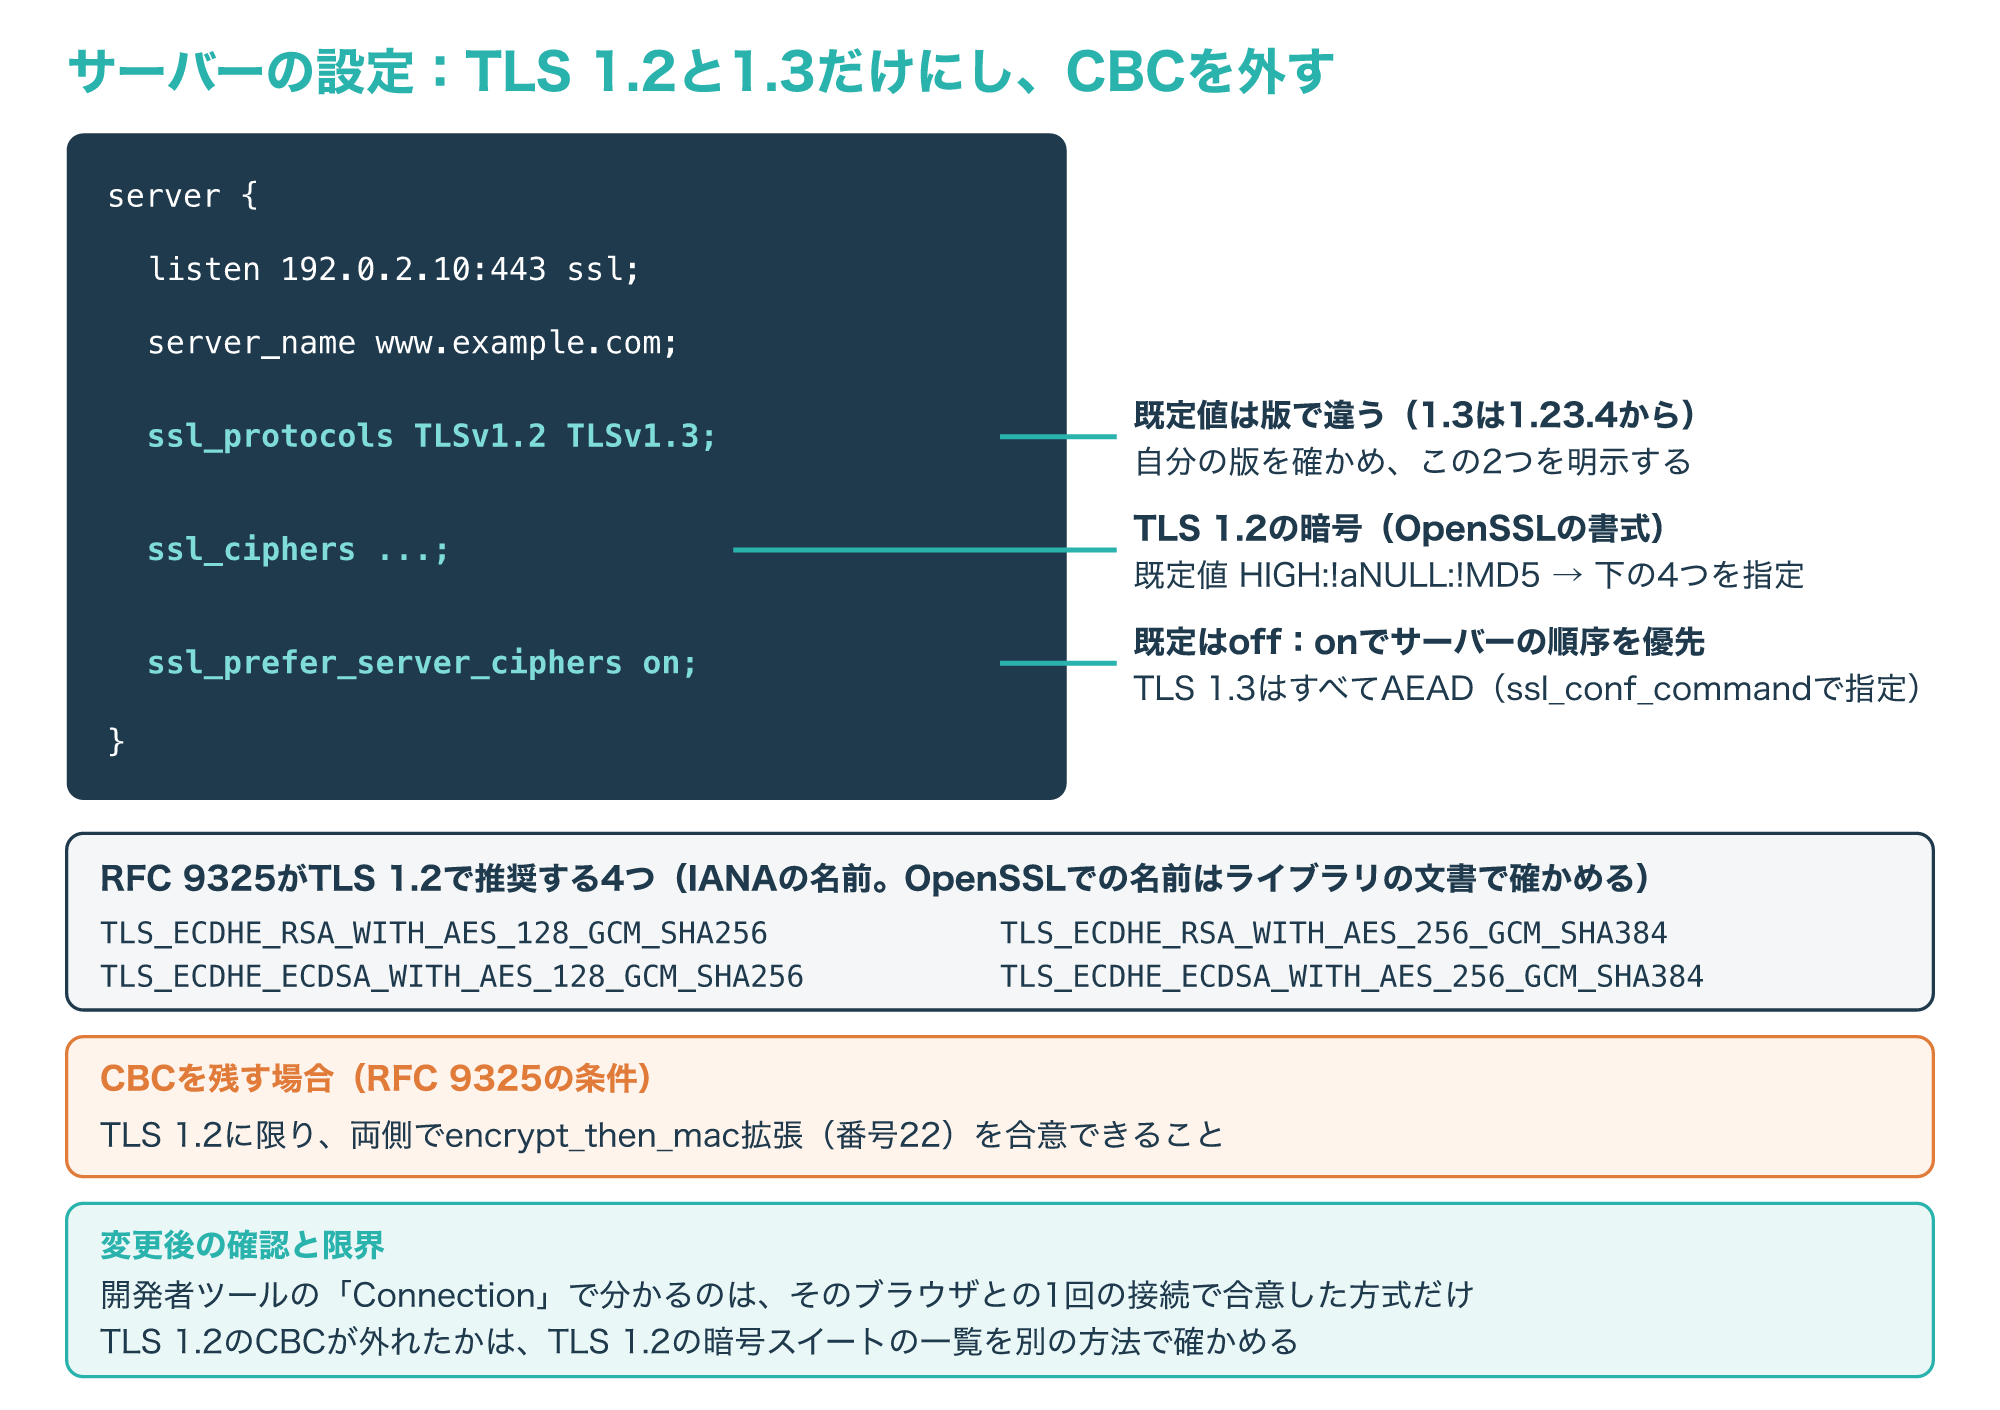
nginxの文書では、使うバージョンを決めるssl_protocolsの既定値は「TLSv1.2 TLSv1.3」ですが、TLSv1.3が既定に入ったのは1.23.4からで、それより前の版では既定値が違います。
版による違いに左右されないよう、自分のnginxの版で既定値を確かめたうえで、ssl_protocolsに「TLSv1.2 TLSv1.3」を明示して書き、TLSv1やTLSv1.1は書きません。
TLS 1.2で使う暗号は、OpenSSLの書式でssl_ciphersに指定し、その既定値は「HIGH:!aNULL:!MD5」です。
既定値のままでは有効になる暗号スイートが使っているOpenSSLの定義で決まるため、CBCを外したい場合は、RFC 9325がTLS 1.2で推奨する4つの暗号スイートを明示して並べます。
4つの名前は、TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256、TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384、TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256、TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384です。
これはRFCで使われる正式な名前で、ssl_ciphersに書くOpenSSLの書式とは表記が違うため、対応する名前は使っているライブラリの文書で確かめます。
ssl_prefer_server_ciphersの既定値はoffで、onにするとクライアントではなくサーバーが並べた順序が優先されます。
TLS 1.3の暗号スイートはすべてAEADなのでCBCを外す設定はいらず、nginxの文書には、ssl_conf_commandでOpenSSLのCiphersuitesを指定する例が載っています。
古い機器との接続のためにCBCを残す場合は、TLS 1.2に限ったうえで、クライアントとサーバーの両方でencrypt_then_mac拡張を合意できることが、RFC 9325の条件です。
設定を変えたら、ブラウザの開発者ツールのセキュリティの画面で接続先の「Connection」の情報を開き、合意したTLSのバージョンと暗号を確かめます。
ただし、ここで分かるのはそのブラウザとの1回の接続で合意した方式だけで、両方がTLS 1.3に対応していればTLS 1.3が優先されるため、TLS 1.2のCBCの暗号スイートが残っているかどうかは分かりません。
CBCを外せたかは、サーバーがTLS 1.2で受け付ける暗号スイートの一覧を、TLS 1.2に限って接続を試せる別の方法で確かめます(参考9・参考10・参考11)。
6-2. アプリで暗号化するとき:AEADを選び、CBCならMACを先に確かめる
アプリケーションの中でデータを暗号化する場合も、考え方はTLSと同じです。
次の図は、暗号利用モードを選ぶときの判断の流れを示したものです。
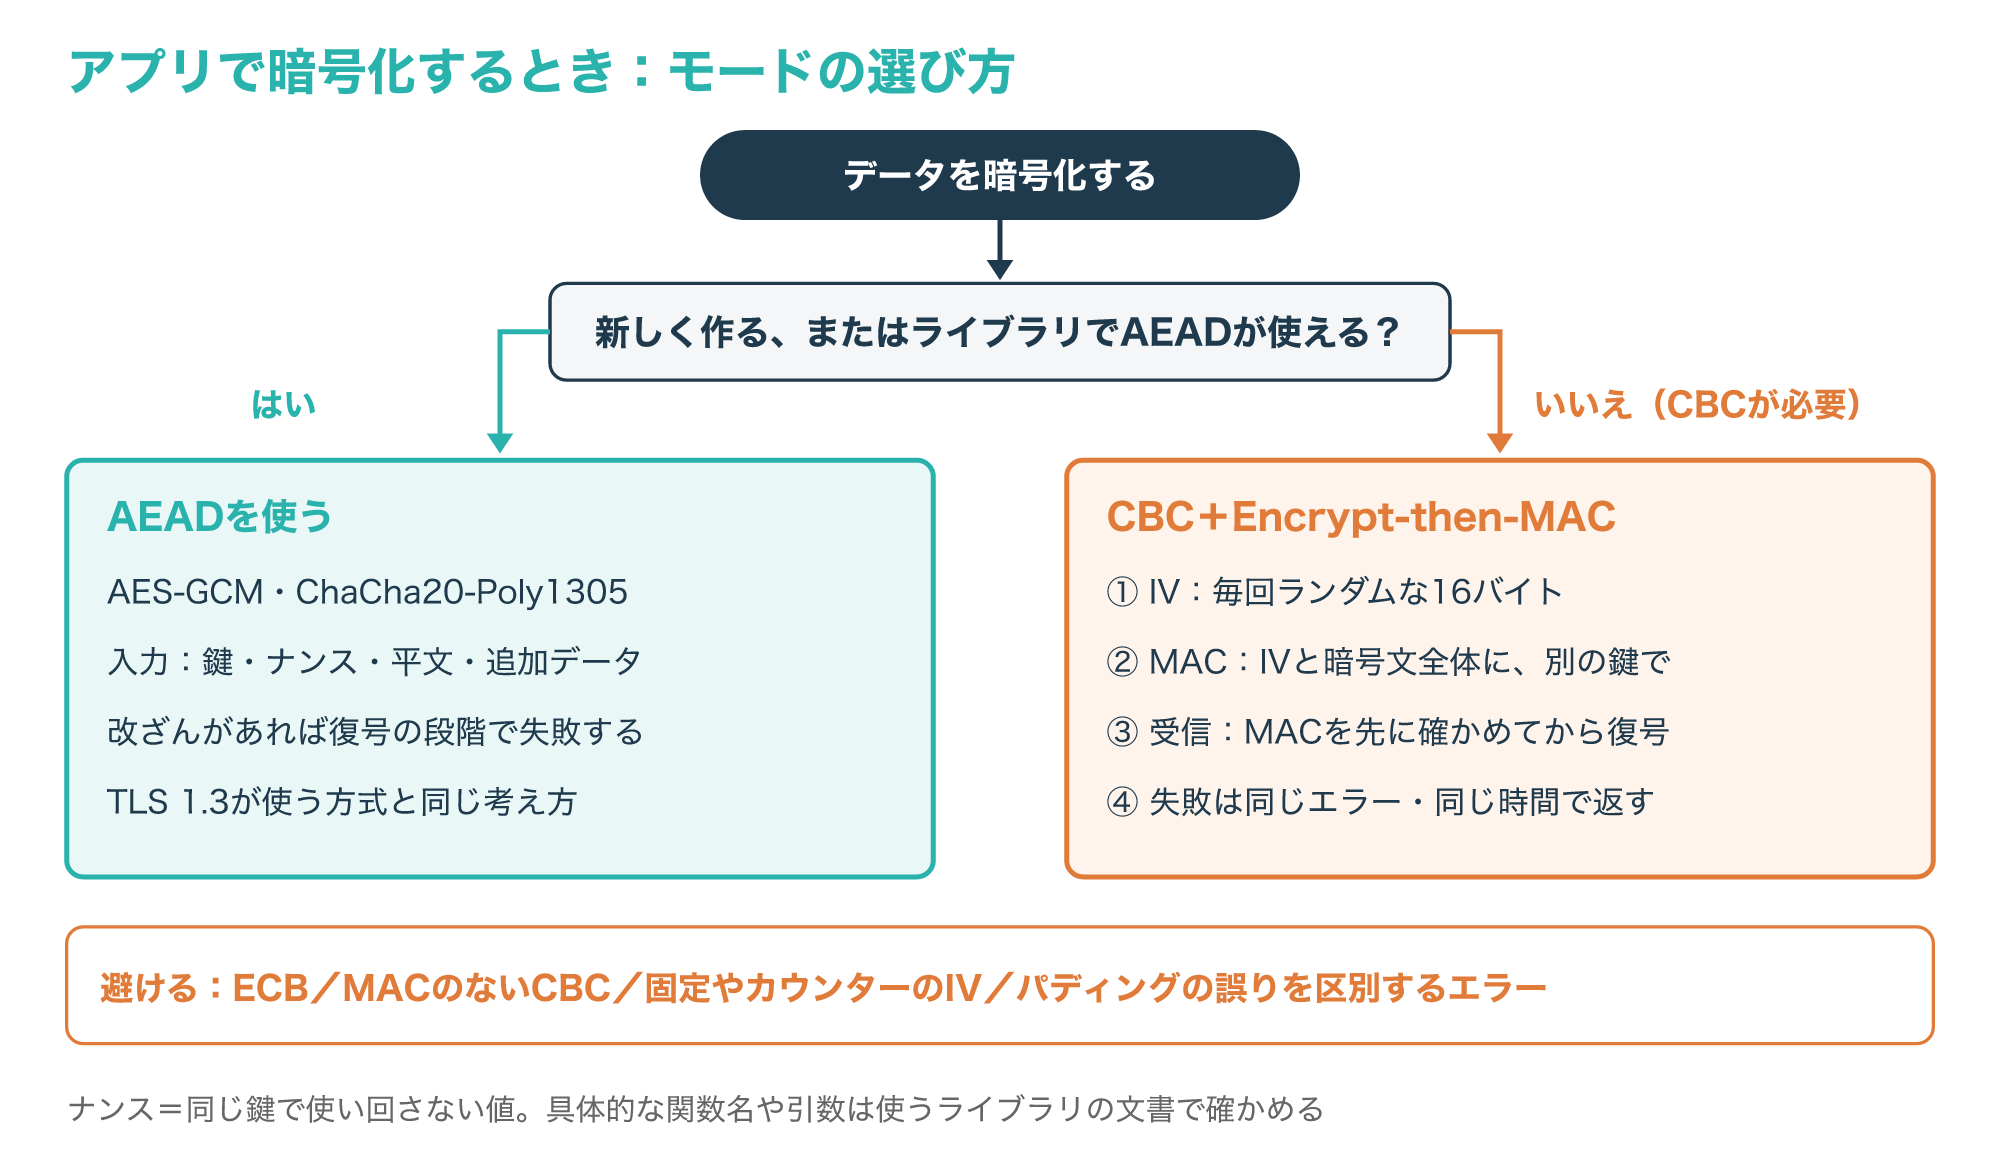
新しく作る場合は、暗号化と改ざんの検出を一度に行えるAES-GCMやChaCha20-Poly1305のようなAEADを選ぶのが、TLS 1.3と同じ方向です。
RFC 8446によると、AEADは鍵、ナンス(同じ鍵で使い回さない値)、平文、追加のデータを入力に取り、改ざんがあれば復号の段階で失敗します。
既存の仕組みとの互換のためにCBCを使う場合は、毎回ランダムで予測できない16バイトのIVを作り、IVを含む暗号文全体にMACを付け、受信側では復号の前にMACを確かめます。
MACの検証に失敗したときは、パディングの誤りかMACの誤りかを区別せず、同じエラーを同じタイミングで返すことで、パディングオラクルの手がかりを与えないようにします。
暗号化の鍵とMACの鍵を分けることも大切で、TLSのCBCでもMACの計算には暗号化とは別のMAC_write_keyが使われます(参考2・参考7・参考8)。
CBCの仕組みを使ってMACを作るCMACと、HMACとの違いは、次の記事で解説しています。
エラーの文言や応答時間でパディングの正否が分かる実装は、AESの鍵がどれだけ長くても復号される危険があるため、エラーの返し方まで含めて確かめてください。
よくある質問とまとめ
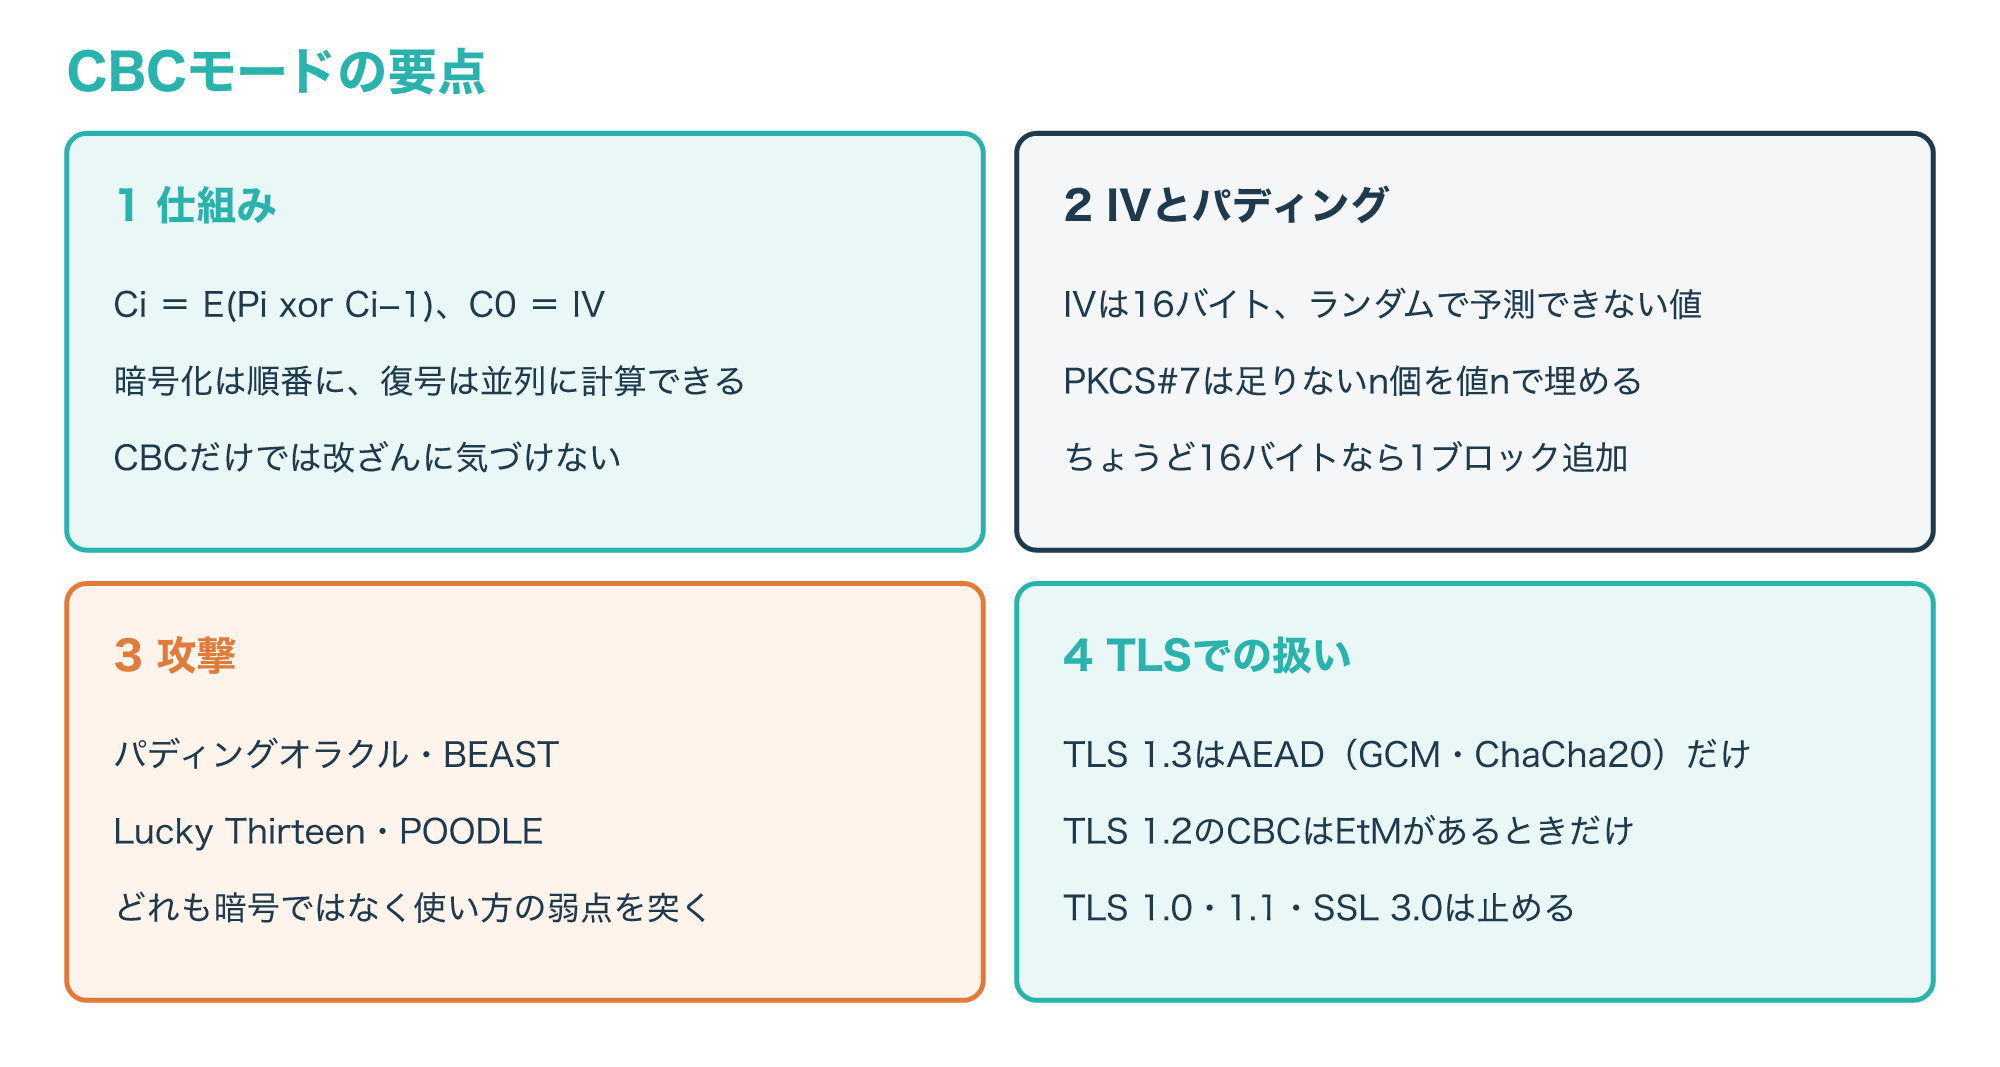
CBCモードは、仕組み、IVとパディング、攻撃、TLSでの扱いの4つを押さえると全体を整理できます。
次の図は、この記事の要点をまとめたものです。
Q1. CBCモードとは何ですか?
平文の各ブロックを1つ前の暗号文ブロック(先頭はIV)とXORしてから暗号化する暗号利用モードで、NIST SP 800-38Aが定める5つのモードの1つです。
Q2. AES-CBCは今でも安全ですか?
AESとCBCの組み合わせ自体が破られたわけではありませんが、TLSでは予測できるIVや、MACより先にパディングを確かめる使い方を突く攻撃が続いたため、TLS 1.3では使えず、TLS 1.2でもEncrypt-then-MACなしでは使うべきでないとされています。
Q3. CBCとGCMの違いは何ですか?
CBCは暗号化だけを行うのでMACと組み合わせる必要があり、GCMは暗号化と改ざんの検出を一体で行うAEADで、TLS 1.3で使えるのはGCMなどのAEADだけです。
Q4. IVは秘密にする必要がありますか?
秘密にする必要はなく暗号文と一緒に送れますが、ブロックと同じ16バイトで、ランダムかつ暗号化の前に予測できない値でなければなりません。
Q5. パディングオラクル攻撃を防ぐにはどうすればよいですか?
AEADを使うか、Encrypt-then-MACで復号の前にMACを確かめ、パディングとMACの誤りを区別できない同じエラーにすることです。
まずは、自分のサーバーやアプリで使っている暗号スイートや暗号利用モードを確かめ、CBCが残っていればEncrypt-then-MACかAEADへの切り替えを検討してみてください。
参考1:SP 800-38A, Recommendation for Block Cipher Modes of Operation(NIST CSRC、英語)
参考2:RFC 3602: The AES-CBC Cipher Algorithm and Its Use with IPsec(RFC Editor、英語)
参考3:RFC 5652: Cryptographic Message Syntax (CMS)(RFC Editor、英語)
参考4:RFC 5246: The Transport Layer Security (TLS) Protocol Version 1.2(RFC Editor、英語)
参考5:RFC 7457: Summarizing Known Attacks on TLS and DTLS(RFC Editor、英語)
参考6:Microsoft Security Bulletin MS10-070(Microsoft Learn、英語)
参考7:RFC 7366: Encrypt-then-MAC for TLS and DTLS(RFC Editor、英語)
参考8:RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3(RFC Editor、英語)
参考9:RFC 9325: Recommendations for Secure Use of TLS and DTLS(RFC Editor、英語)
参考10:Module ngx_http_ssl_module(nginx、英語)
参考11:Understand security issues using the Security tool(Microsoft Learn、英語)