DLPとは?情報漏洩を防ぐ仕組みとDSPM・CASBとの違いを図解
「DLPを入れたほうがいい」と言われたものの、何をしてくれる仕組みなのか、ほかの対策と何が違うのか分からずにいませんか。
ひとことで言えば、DLPは個人情報や機密情報が社外へ出ていく動きを見張り、気づかせたり止めたりする仕組みです。
この記事では、仕組みと見張る場所、DSPMやCASBとの違い、導入の進め方までを図でやさしく解説します。

この記事は以下のような人におすすめ!
- DLPの意味と、何を防げるのかを知りたい人
- DSPMやCASBとの違いがあいまいな人
- DLPの導入を任され、進め方を知りたい人
DLPとは何か
1-1. DLPは大事なデータの「出口」を見張る仕組み
DLPは「Data Loss Prevention」の略で、日本語では「情報漏洩防止」や「データ損失防止」と訳されます。
Microsoftの解説では、機密データを、持つべきではない相手と不適切に共有してしまうのを防ぐ取り組みをDLPと呼んでいます(参考1)。
少しかみくだくと、守るべきデータを決めておき、それが外へ出そうになったときに中身を確かめる仕組みです。
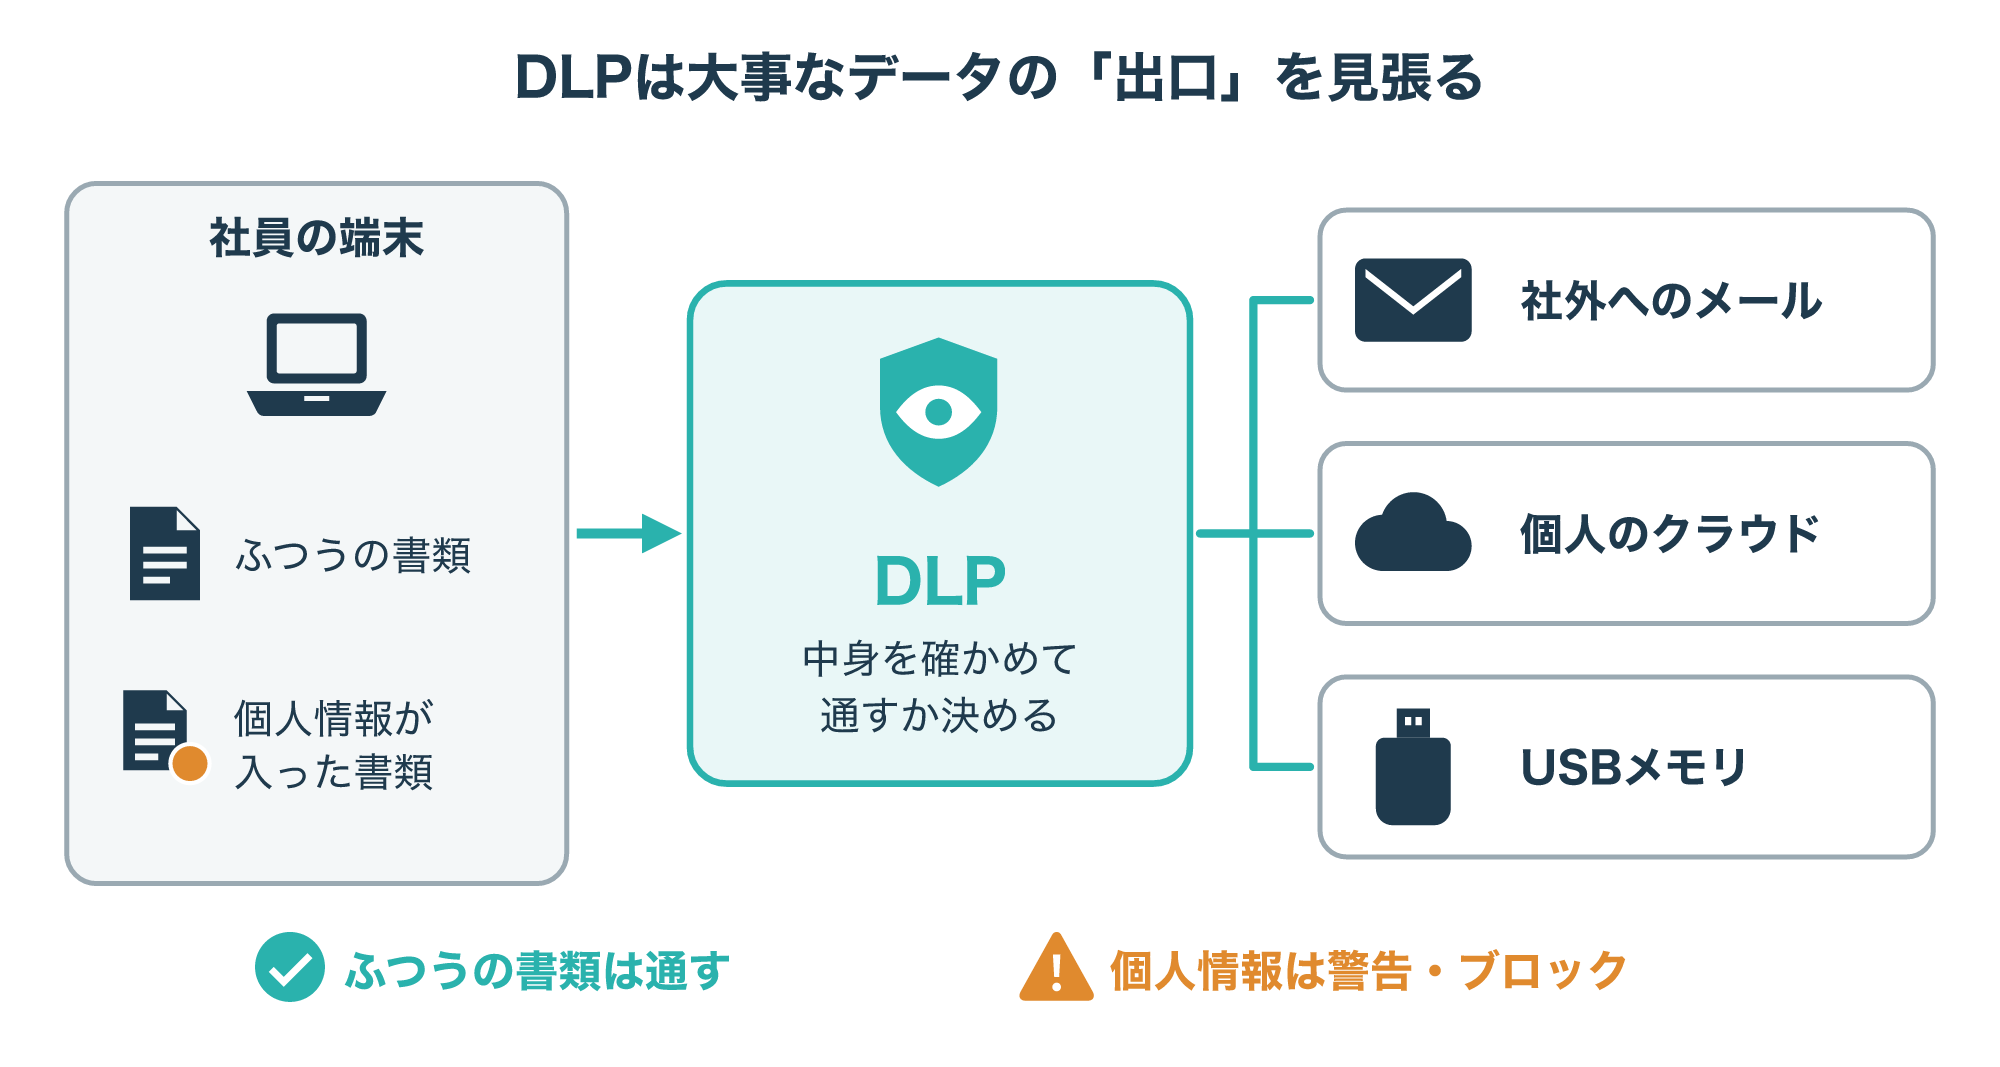
図のように、社員の端末からはメールやクラウド、USBメモリなど、データが外へ出る通り道がいくつもあります。
DLPはその途中で書類の中身を確かめ、ふつうの書類ならそのまま通します。
一方で、顧客の名簿やカード番号のような個人情報が入っていれば、画面に注意を出したり、送信を止めたりします。
空港の手荷物検査にたとえると、乗客をすべて止めるのではなく、持ち込めない物が入ったかばんだけを呼び止めるイメージです。
大事なのは、だれが送るかだけでなく、送ろうとしているデータの中身を見て判断する点です。
ログインやアクセス権の管理だけでは、権限を持つ社員がうっかり送ってしまうミスまでは防げません。
DLPは、そうした「正しく入れる人による持ち出し」に目を配るための仕組みと考えると分かりやすいでしょう。
なお、DLPは特定の製品の名前ではなく、こうした仕組みや機能をまとめて呼ぶ言い方です。
専用の製品として提供されるものもあれば、メールやクラウドのサービスに機能の1つとして組み込まれているものもあります。
1-2. 情報漏洩はなぜ起きるのか
DLPが必要とされる理由を知るために、まずは情報漏洩がどんなきっかけで起きるのかを見ておきましょう。
情報漏洩というと外部からの攻撃を思い浮かべがちですが、社内の人の行動がきっかけになることも少なくありません。
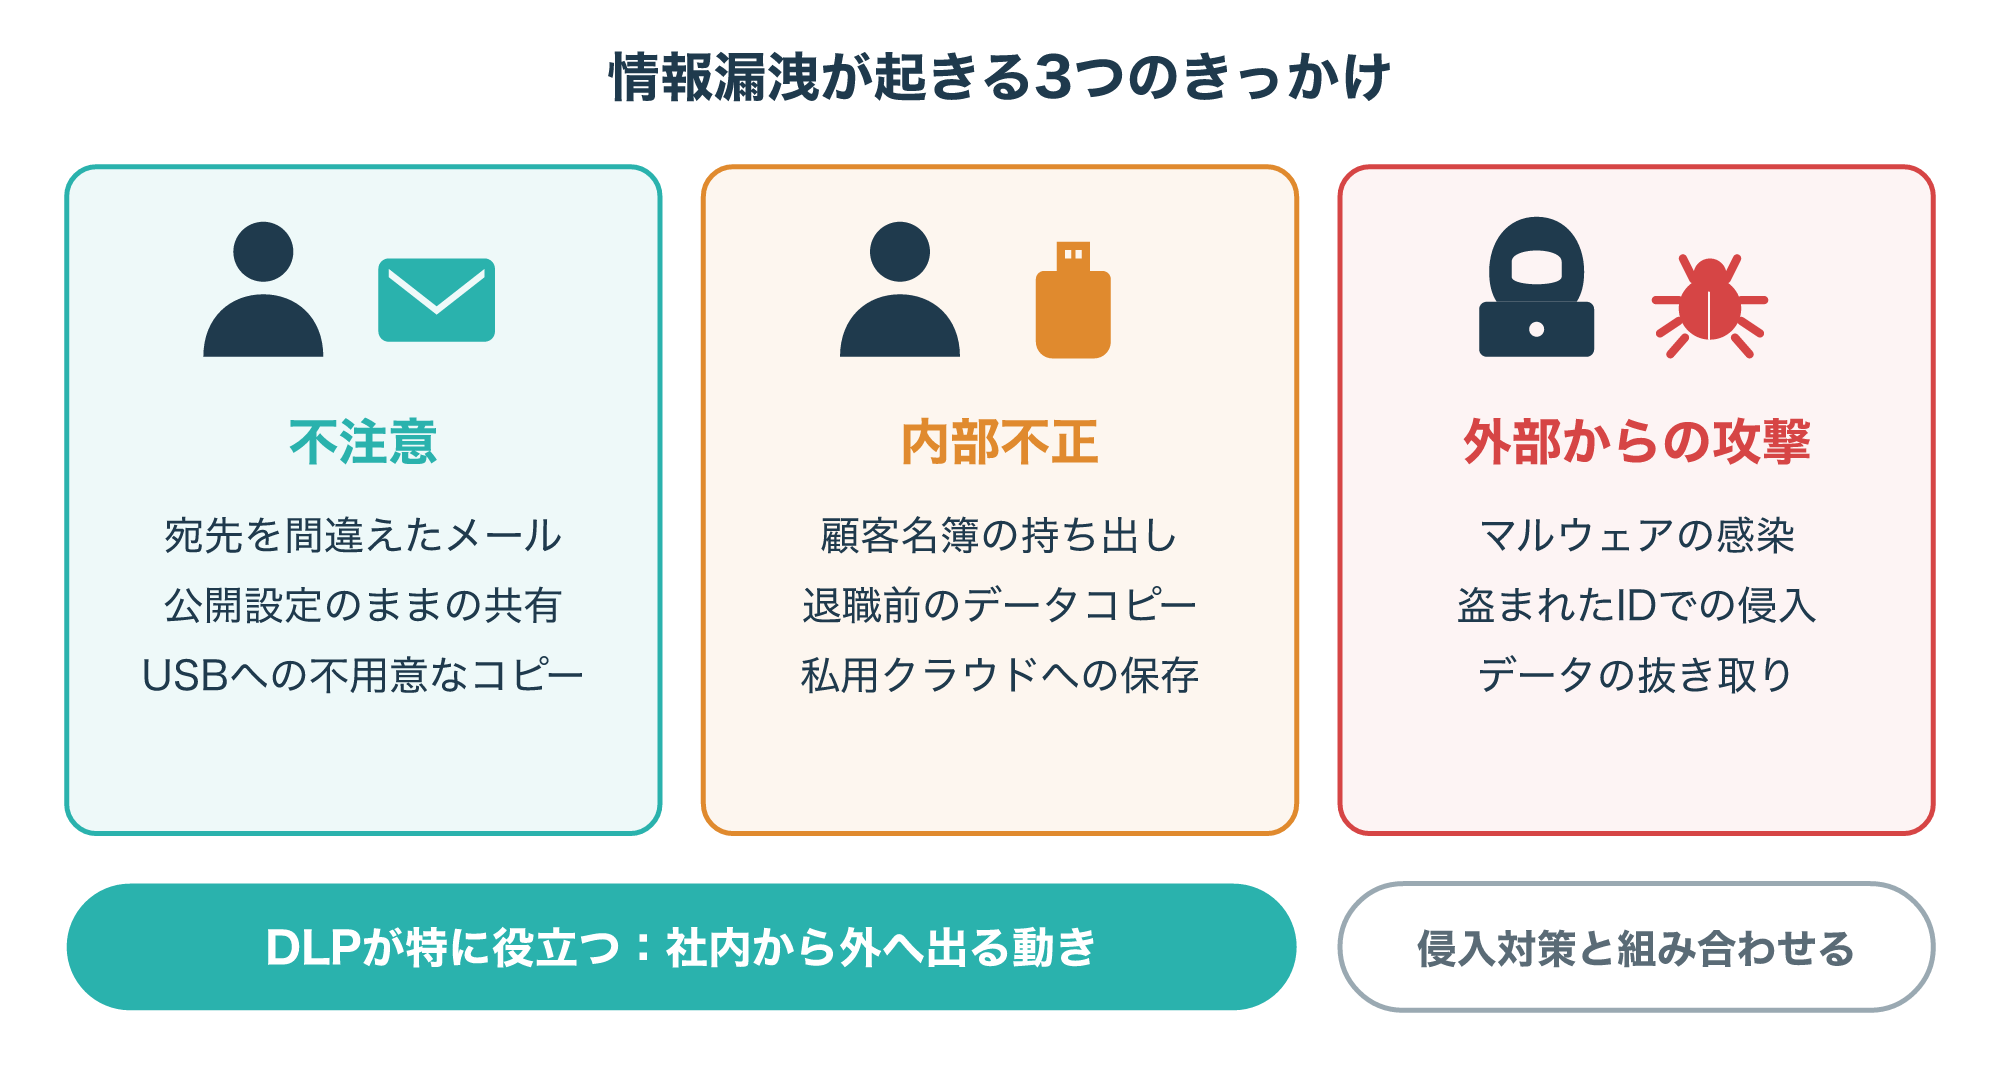
1つ目は不注意で、宛先を間違えたメールや、公開範囲を確かめずに共有したファイルなどが当てはまります。
2つ目は内部不正で、社員や退職者が顧客情報などを無断で持ち出すケースです。
3つ目は外部からの攻撃で、マルウェアの感染や盗まれたIDでの侵入をきっかけにデータを抜き取られます。
IPA(情報処理推進機構)が毎年公表している「情報セキュリティ10大脅威」の組織編にも、内部不正による情報漏えいと、不注意による情報漏えいが並んでいます(参考2)。
不注意による漏洩は悪意がないぶん、本人が気づかないまま時間がたってしまうこともあります。
内部不正は、正規の権限を持つ人が行うため、入口の守りだけでは見つけにくいのがやっかいな点です。
DLPが特に役立つのは、図の左と中央にある、社内から外へデータが出ていく動きです。
外部からの攻撃に対しては、侵入そのものを防ぐ対策と組み合わせて使うのが基本になります。
1-3. DLPが見るデータの3つの状態
DLPを理解するうえでよく出てくるのが、データの「状態」という考え方です。
同じ顧客名簿でも、サーバーに置いてあるときと、メールで送っているときと、パソコンで開いているときでは、守り方が変わります。
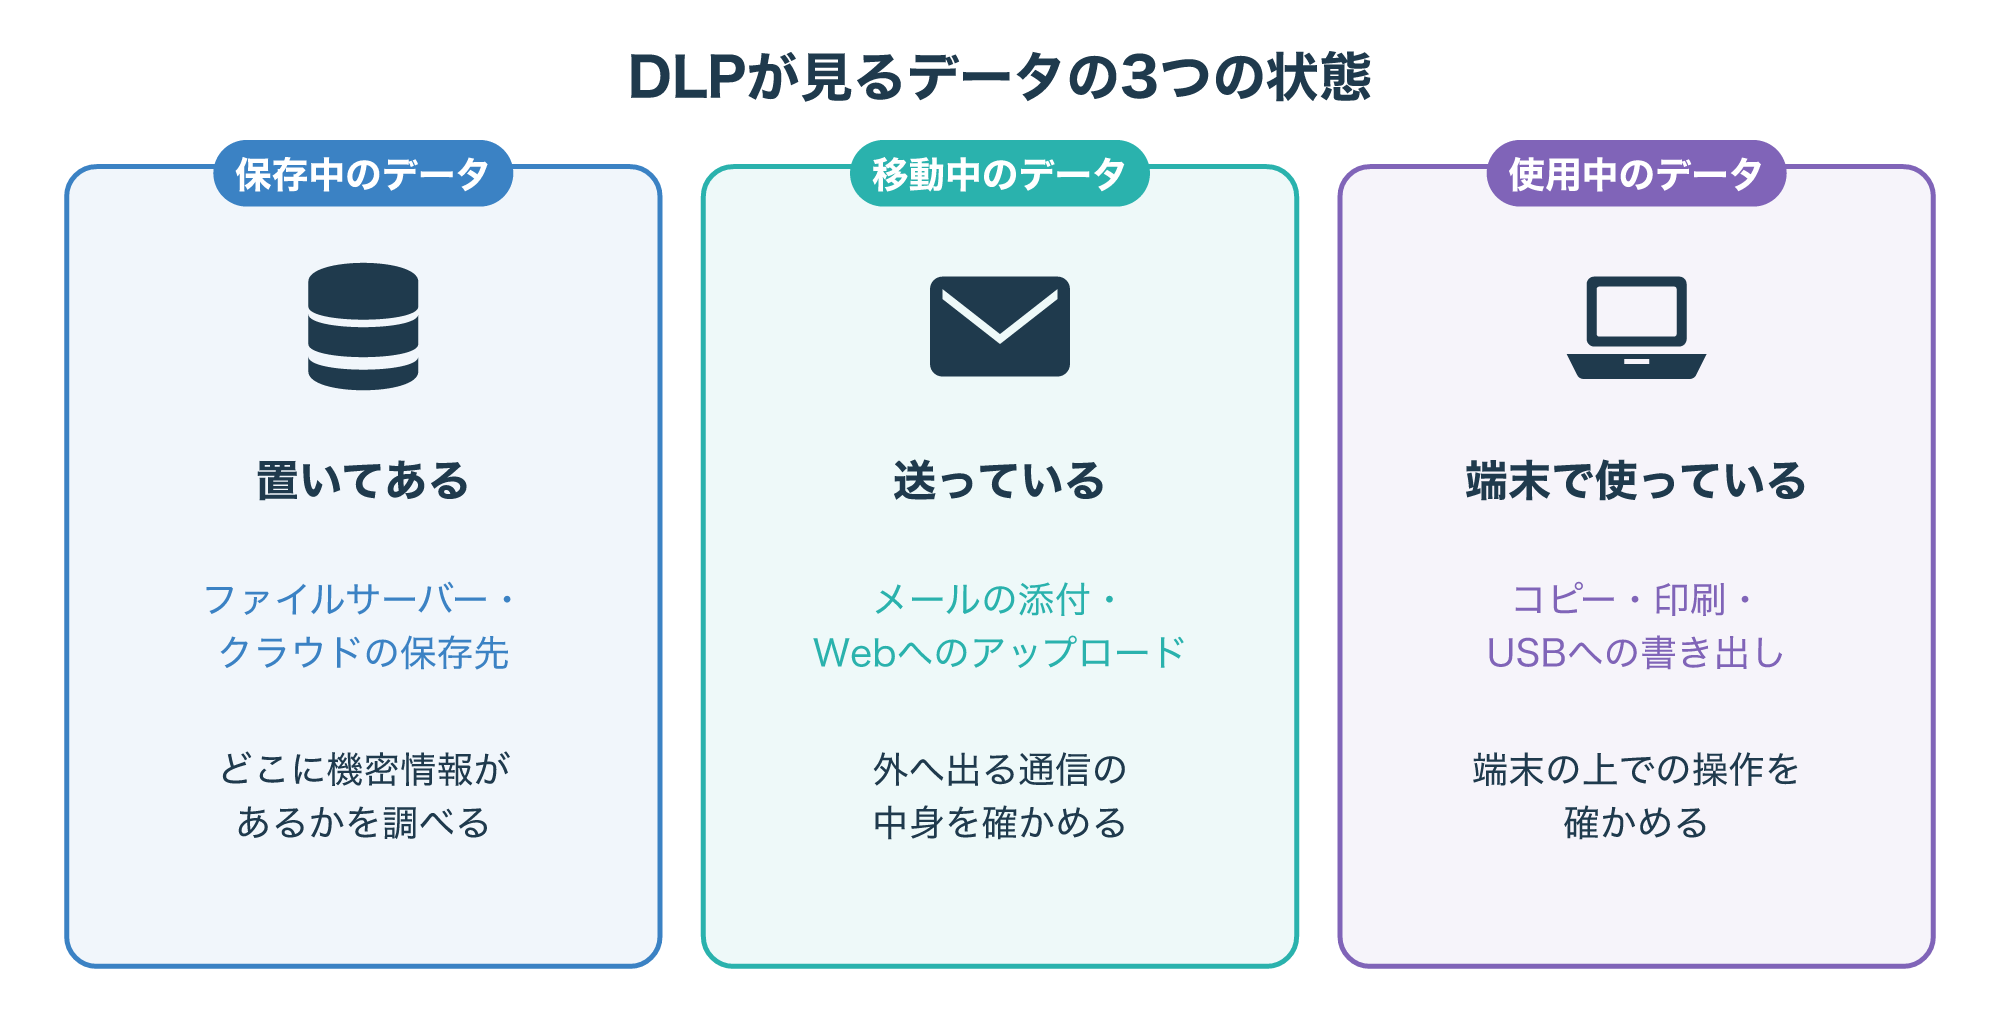
保存中のデータは、ファイルサーバーやクラウドのフォルダーに置かれているデータです。
ここでは、どこに機密情報が保存されているかを調べ、置き場所として適切かを確かめます。
移動中のデータは、メールの添付やWebへのアップロードのように、ネットワークを通って送られているデータです。
使用中のデータは、端末で開かれていて、コピーや印刷、USBメモリへの書き出しなどの操作を受けるデータです。
1-1で紹介したMicrosoftの解説も、保存中・使用中・転送中(移動中)のデータを見張って守れる技術としてDLPを説明しています(参考1)。
たとえば、保存中の見張りで置き場所の問題に気づき、移動中や使用中の見張りで持ち出しを止める、という組み合わせ方ができます。
製品によって得意な状態は違うので、自社で心配な状態がどれかを先に考えておくと、選ぶときに迷いにくくなります。
- DLPは、機密データが外へ出る動きを中身で判断して見張る仕組み
- 情報漏洩のきっかけには、不注意・内部不正・外部からの攻撃がある
- 守るデータは、保存中・移動中・使用中の3つの状態で考える
DLPの仕組み
ここからは、DLPがどうやって機密情報を見分け、どこで見張り、見つけたあとにどう動くのかを順に見ていきます。
2-1. 機密情報をどうやって見分けるのか
DLPがまず行うのは、送ろうとしているデータの中に、機密情報が含まれているかどうかの判断です。
そのために、あらかじめ「何を機密とみなすか」というルールを決めておきます。
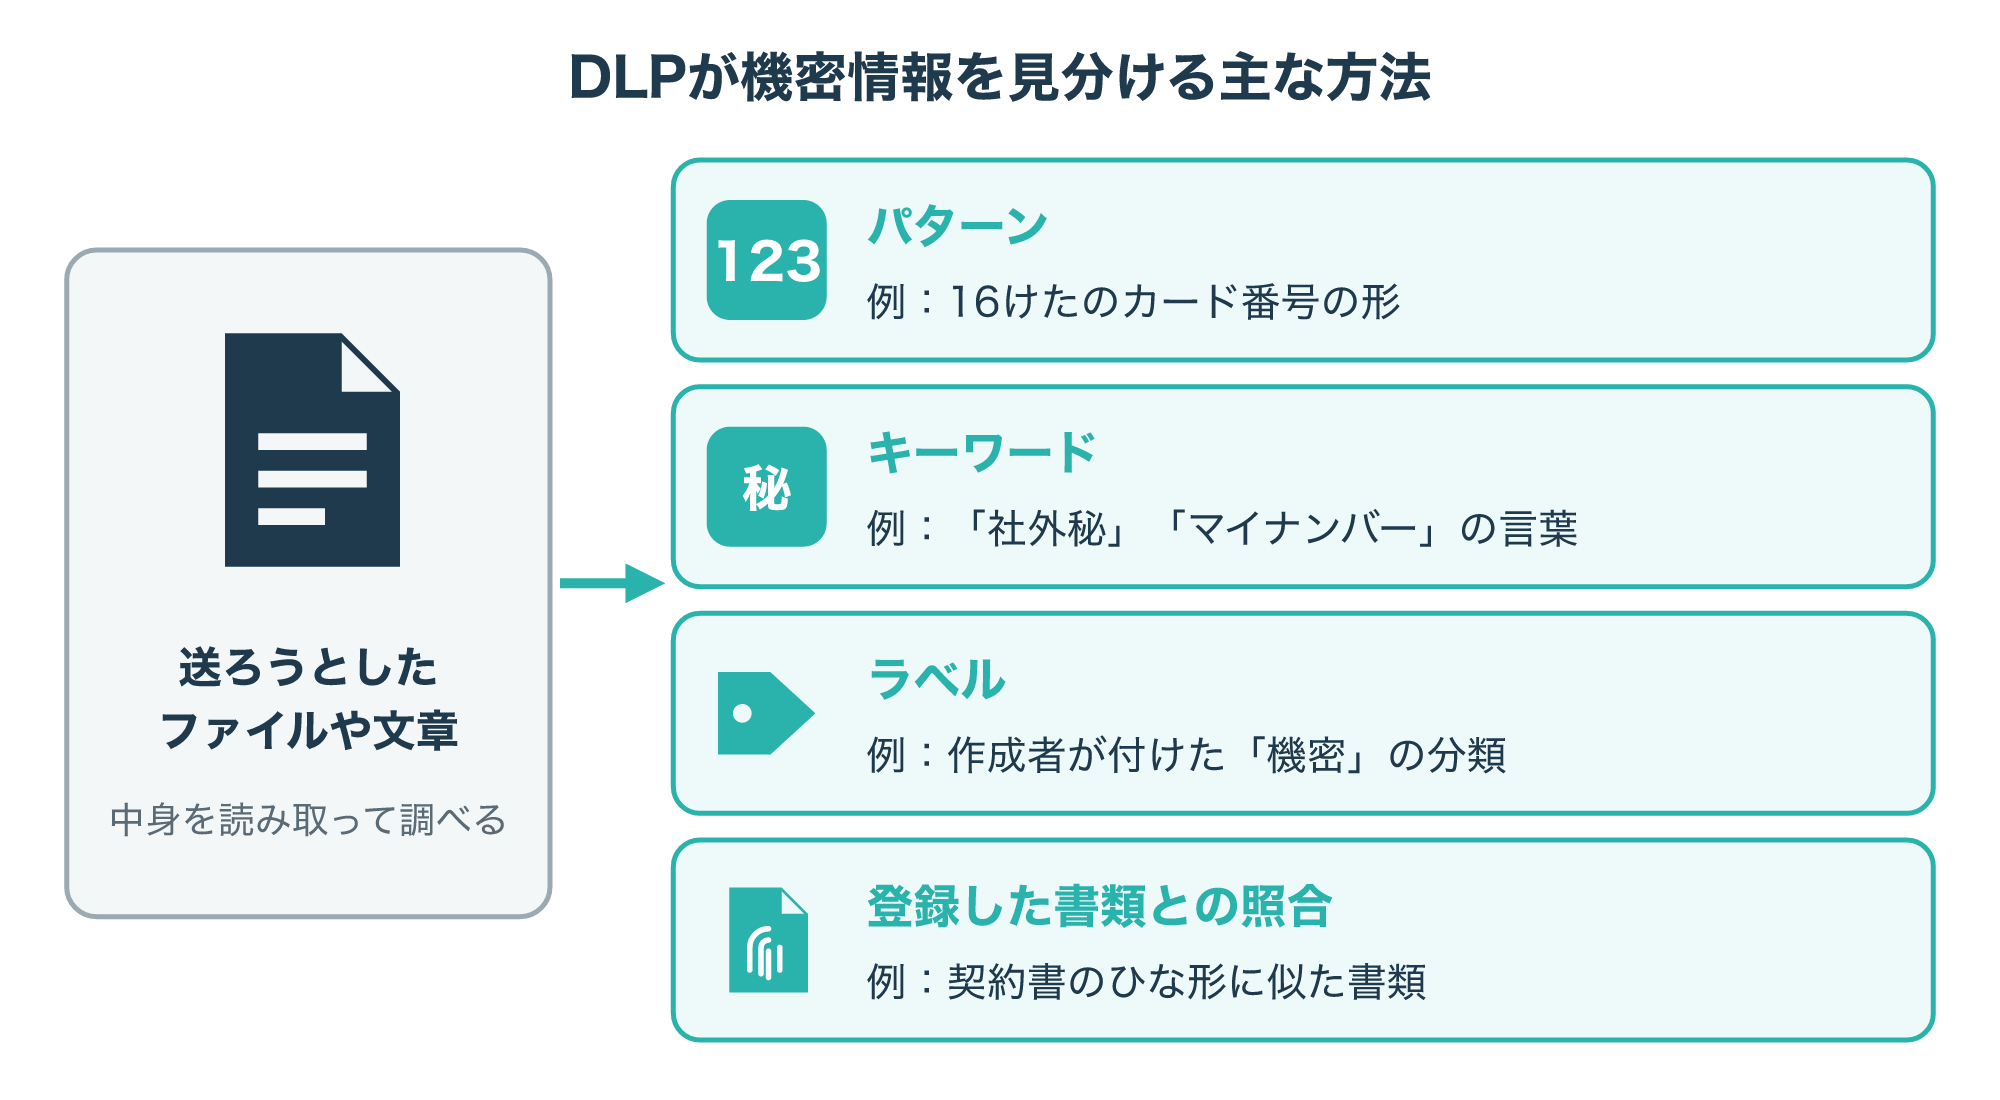
パターンは、クレジットカード番号のように、決まった桁数や並び方を持つ情報を探す方法です。
キーワードは、「社外秘」や「マイナンバー」のような言葉が含まれているかどうかで判断する方法です。
ラベルは、作成者や仕組みが書類に付けた「機密」などの分類を手がかりにする方法です。
登録した書類との照合は、製品によって用意されている方法で、契約書のひな形など守りたい書類の特徴を前もって登録し、それに似た書類を見つけます。
Microsoft Purviewの解説でも、単純な文字の検索ではなく、キーワードとの一致や決まった形のパターン、機械学習などを組み合わせて中身を分析するとされています(参考1)。
1つの方法だけに頼ると、見逃しや誤検知が増えやすいため、実際には複数の方法を組み合わせて使うのが一般的です。
たとえば16けたの数字というパターンだけだと、注文番号まで機密情報と判断してしまうことがあります。
また、ラベルは人が付け忘れることもあるので、中身を調べる方法と組み合わせると見落としを減らせます。
ラベルを使う場合は、だれがどの基準で付けるのかを決めておかないと、人によって付け方がばらつきます。
製品によっては、日本のマイナンバーのような国ごとの情報の形を、あらかじめ用意していることもあります。
こうした誤検知をどう減らすかは、4章の導入の進め方でくわしく扱います。
2-2. DLPが見張る主な場所
機密情報を見分けるルールができたら、次は「どこで見張るか」を決めます。
データが外へ出る通り道は1つではないので、見張る場所の選び方がDLPの効き目を大きく左右します。
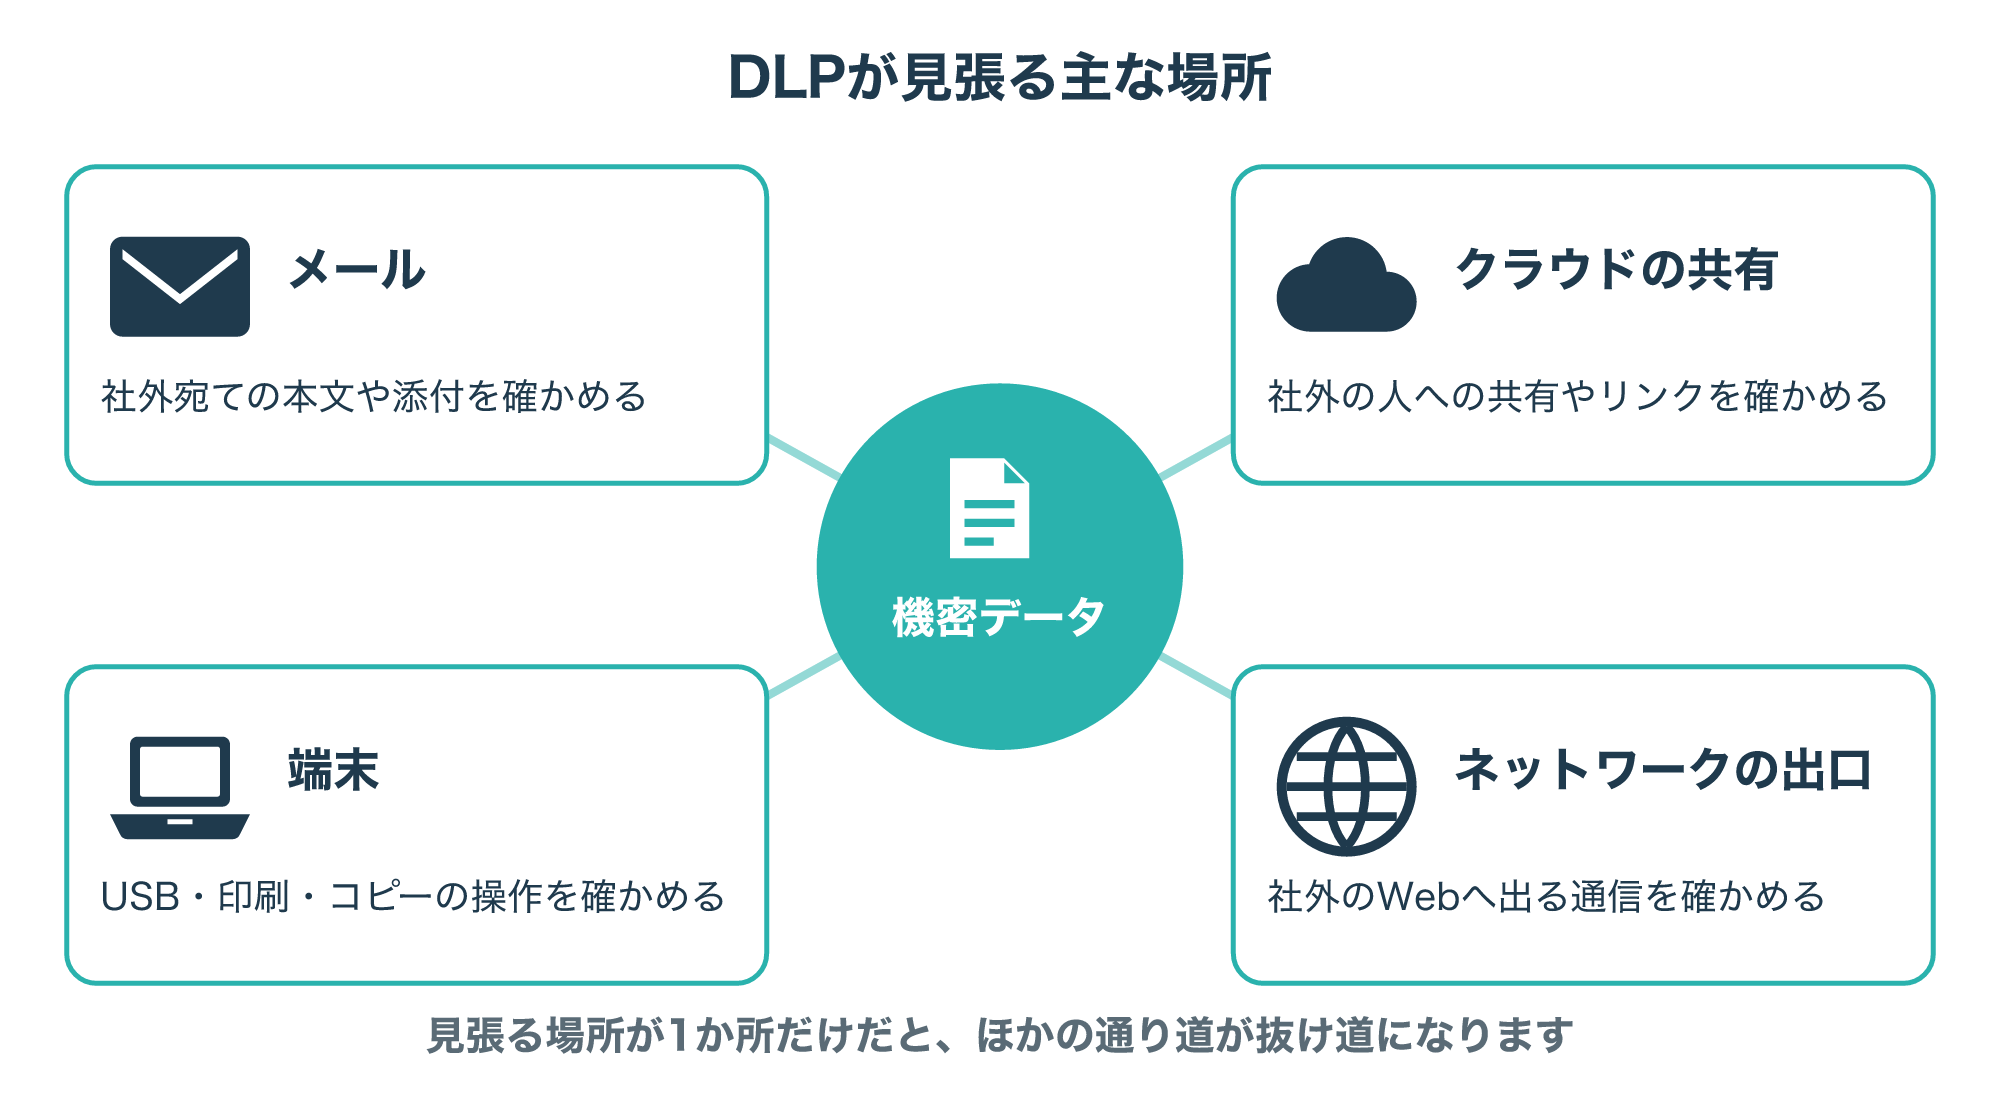
メールでは、社外の宛先へ送る本文や添付ファイルに、機密情報が含まれていないかを確かめます。
クラウドの共有では、社外の人へファイルを共有したり、だれでも開けるリンクを作ったりする操作を確かめます。
端末では、USBメモリへのコピーや印刷、クリップボードへのコピーといった、パソコンの上での操作を確かめます。
ネットワークの出口では、社内から社外のWebサイトへ送られる通信の中身を確かめます。
たとえばMicrosoft Purviewのデータ損失防止では、メールやファイル共有のサービス、Teamsのチャット、パソコンなどの端末を、ポリシーを当てる場所として選べます(参考1)。
テレワークで社外から使うパソコンは、社内のネットワークを通らずにインターネットへつながることがあるため、端末での見張りが役立ちます。
反対に、見張りのソフトを入れられない私物のスマートフォンなどは、クラウドのサービスの側で見張るほうが向いています。
見張る場所が1か所だけだと、メールは止まってもUSBメモリからは持ち出せる、といった抜け道が残ります。
社外とのやり取りが多い会社ほど、メールとクラウドの共有が最初に見張る場所の候補になります。
すべてを一度に見張る必要はありませんが、自社でよく使われている通り道から順に広げていくと安心です。
2-3. 見つけたあとの3つの動き
機密情報が外へ出そうになっているのを見つけたら、DLPはあらかじめ決めた動きをとります。
動きは大きく分けて、記録だけ・警告・ブロックの3段階です。
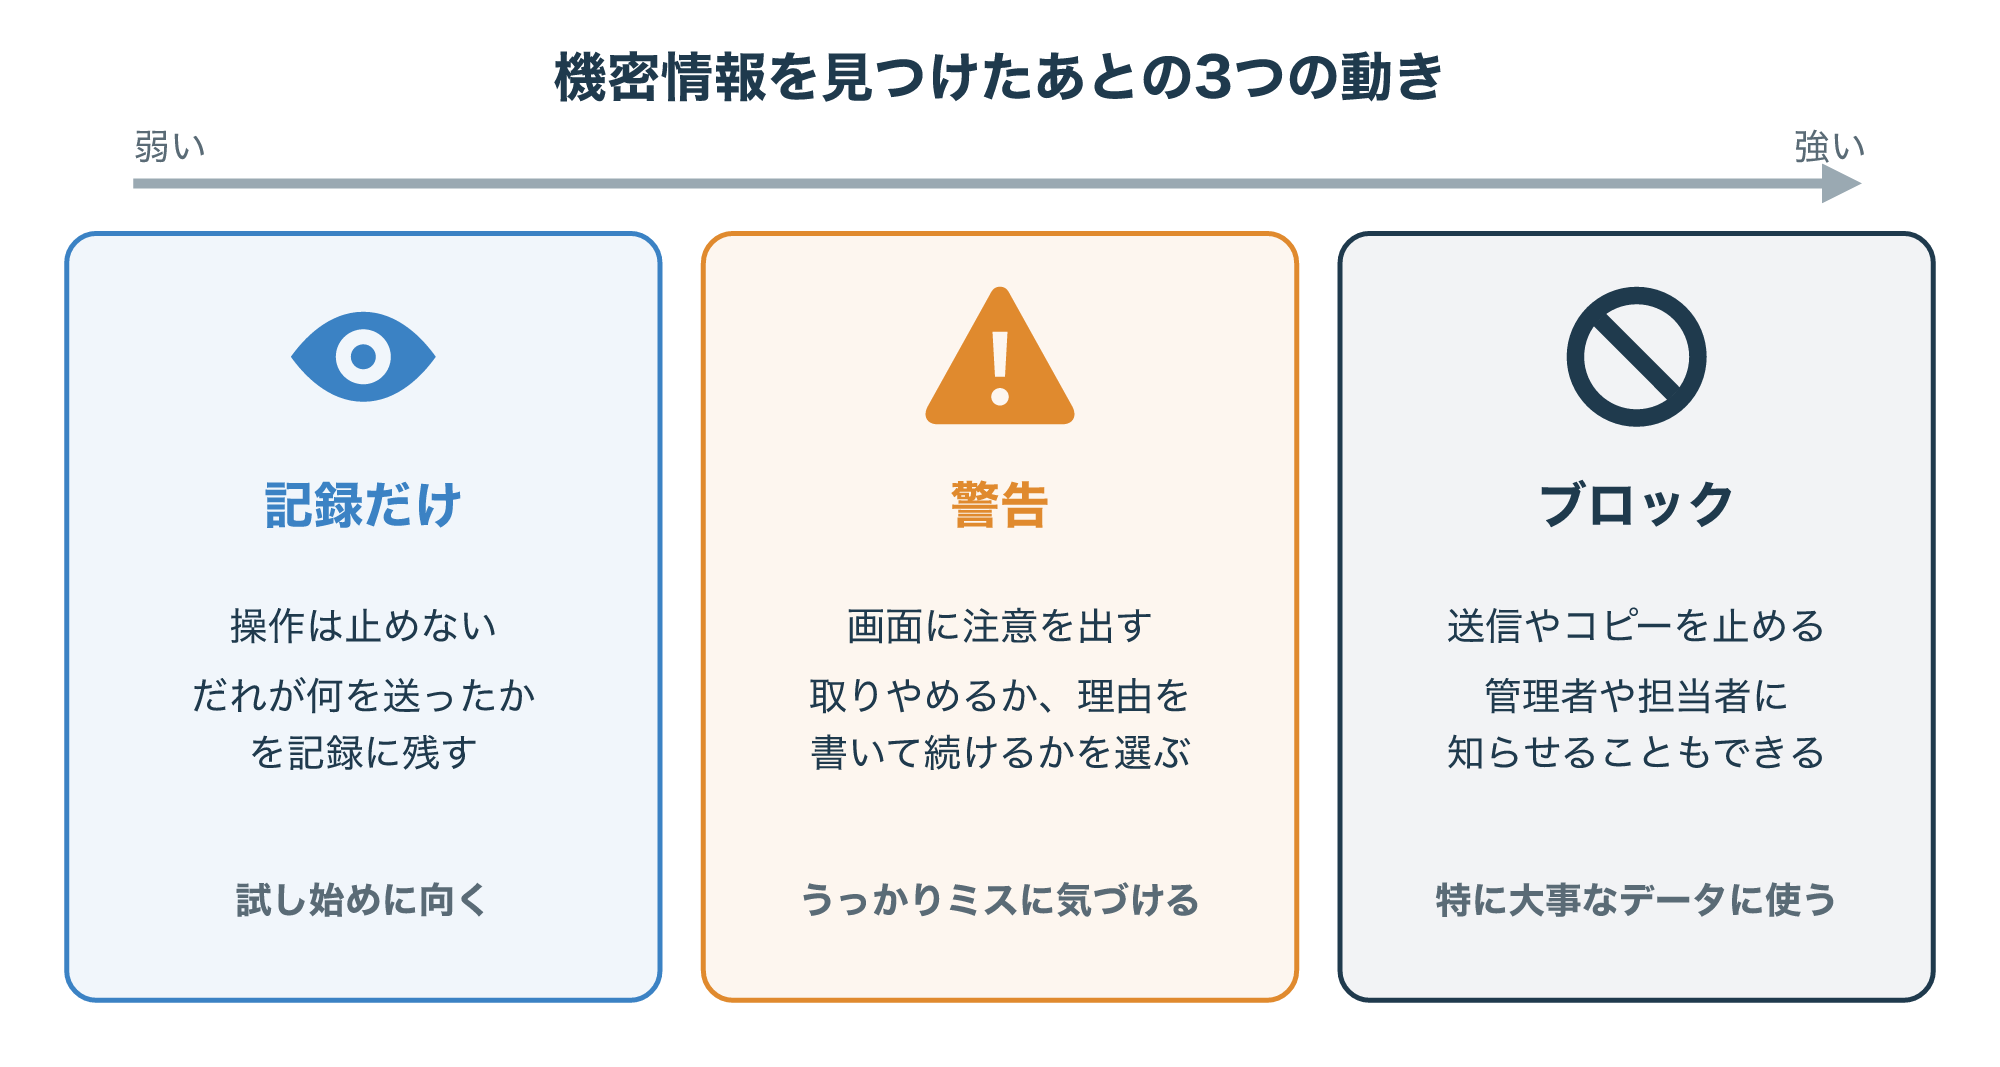
記録だけの場合、利用者の操作は止めずに、だれがどんなデータを送ったかを記録に残します。
警告の場合は、送信の前に画面に注意を表示し、利用者に取りやめるか、理由を書いて続けるかを選んでもらいます。
ブロックの場合は、送信やコピーそのものを止め、必要に応じて管理者や担当者に知らせます。
Microsoftの説明でも、端末でのUSBメモリへのコピーや印刷について、ブロック・警告・監査(記録)を選べるとされています(参考3)。
警告は、うっかりミスに本人がその場で気づけるのが大きな利点です。
送る直前に「機密情報が含まれています」と表示されるだけでも、宛先や添付の間違いに気づくきっかけになります。
一方で、すべてをブロックにすると、正当な業務まで止まってしまい、現場の不満が高まりやすくなります。
製品や設定によっては、警告で理由を書いて続けた操作も記録に残せるので、あとから管理者が確かめられます。
データの大事さに合わせて、どの段階の動きを選ぶかを決めることが大切です。
たとえば、社外秘のラベルが付いた書類は警告にし、カード番号が大量に含まれるファイルはブロックにする、というようにデータの大事さで段階を分けます。
製品によっては、同じデータでも社内の宛先なら記録だけ、社外の宛先なら警告、のように送り先で動きを変えられるものもあります。
ブロックにするときは、止められた人がどこへ相談すればよいかも、あわせて決めておくと現場が困りません。
DLPとDSPM・CASBとの違い
3-1. DSPM・CASBと何が違うのか
DLPを調べていると、DSPMやCASBといった、よく似た略語の仕組みも目に入ってきます。
どれもデータやクラウドを守る仕組みですが、答えようとしている問いが違います。
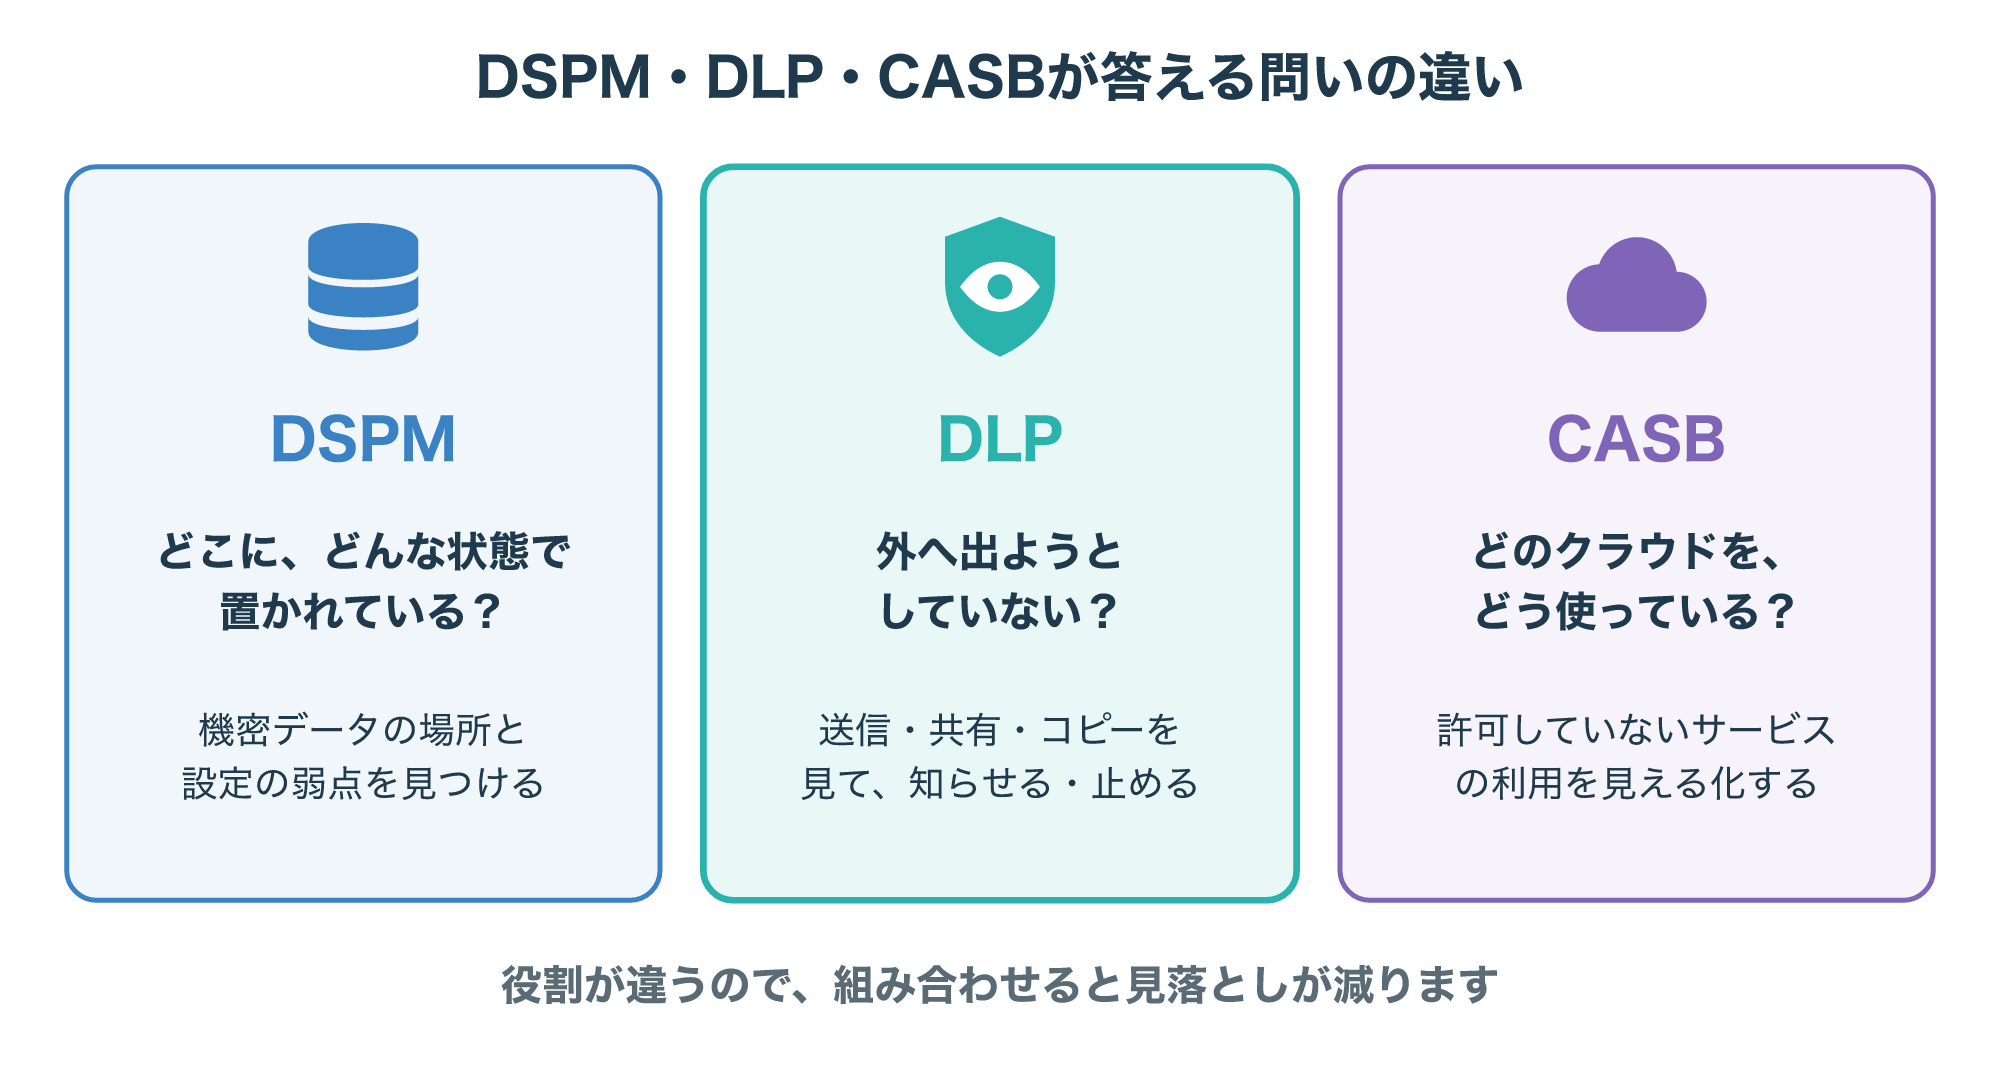
DSPMは、機密データがどこに、どんな状態で置かれているかを把握する仕組みです。
クラウドのあちこちに散らばった機密データを見つけ、公開設定やアクセス権の弱点を洗い出すのが得意です。
DLPは、そうした機密データが外へ出ようとする瞬間を見て、知らせたり止めたりする仕組みです。
CASBは、社員がどのクラウドサービスを、どのように使っているかを見える化し、利用のルールを当てはめる仕組みです。
たとえるなら、DSPMは「金庫の場所と鍵のかかり具合の点検」、DLPは「出口での持ち物検査」、CASBは「出入りする建物の見回り」にあたります。
製品によっては、CASBの機能の一部としてDLPが入っているなど、境目が重なっていることもあります。
名前にこだわるより、自社が「どこにあるか」「出ていかないか」「どこで使われているか」のどれを知りたいのかで考えると整理しやすくなります。
DSPMとCASBのくわしい仕組みは、記事の最後で紹介する解説記事にまとめています。
3-2. アクセス制御・暗号化との組み合わせ
DLPは、ほかの対策の代わりになるものではなく、組み合わせることで効き目を発揮します。
代表的な対策との役割の違いを、表にまとめておきます。
| 対策 | 主な役割 | DLPとの関係 |
|---|---|---|
| アクセス制御 | 見てよい人だけがデータを開けるようにする | 入口で絞り、DLPは出口で確かめる |
| 暗号化 | 盗まれても中身を読めなくする | 持ち出されたあとの被害を減らす |
| DSPM | 機密データの場所と設定の弱点を把握する | DLPで守るべき場所を教えてくれる |
| CASB | クラウドの利用状況を見える化する | 未許可のサービスへの持ち出しに気づける |
アクセス制御で見てよい人を絞っておけば、そもそも機密データに触れる人が減ります。
暗号化しておけば、万が一持ち出されても、鍵がなければ中身を読まれにくくなります。
DLPは、その間にある「正しく見られる人が、外へ出してしまう」場面を受け持つと考えると、役割が重なりにくくなります。
たとえばDSPMで、社外の人も開ける設定のフォルダーに顧客名簿が置かれていると分かれば、そのフォルダーからの共有をDLPで重点的に見張る、という連携ができます。
無断で使われているクラウドサービスの問題は、記事の最後で紹介するシャドーITの記事でも扱っています。
DLP導入の進め方と注意点
4-1. 守るデータと持ち出し経路を洗い出す
DLPの導入でよくある失敗は、製品を入れてから「何を守るのか」を考え始めることです。
まずは図の5つのステップで、全体の流れをつかんでおきましょう。
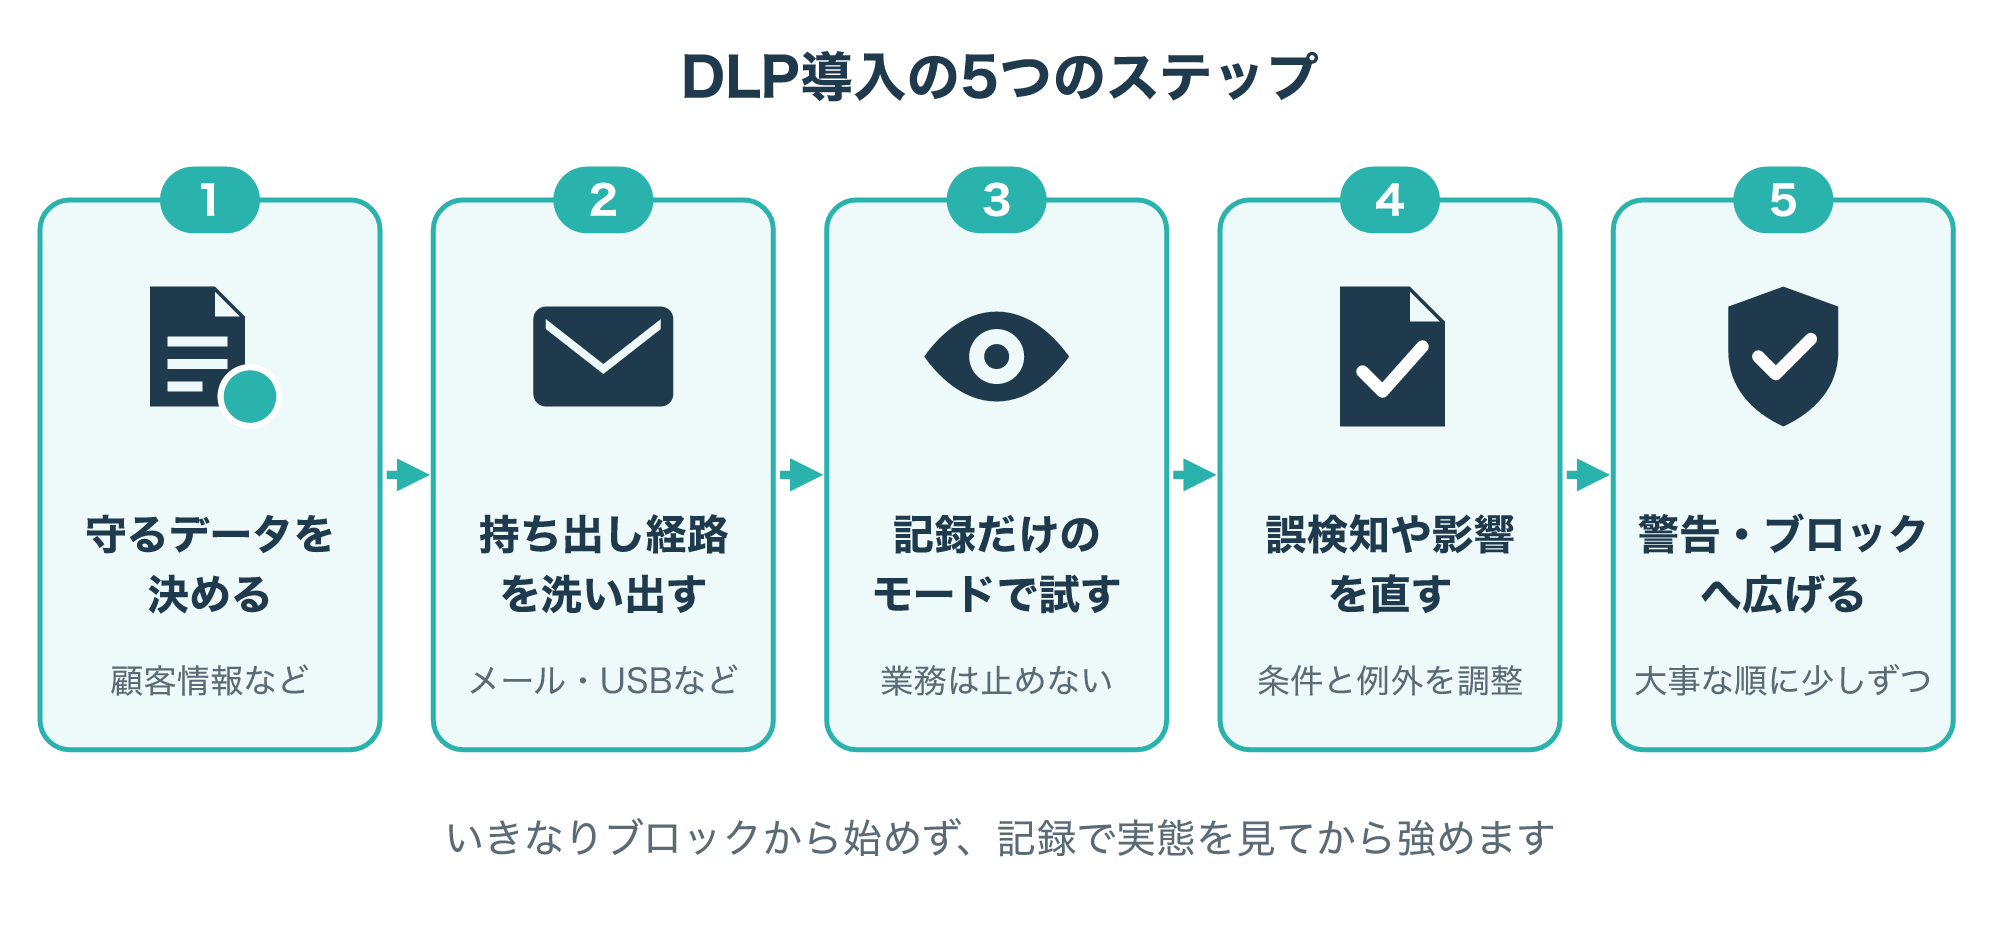
最初のステップは、守るデータを決めることです。
顧客の個人情報、取引先との契約書、設計図など、漏れたときの影響が大きいものから優先順位を付けます。
次に、そのデータがふだんどの通り道で動いているかを洗い出します。
メールで取引先に送っているのか、クラウドで共有しているのか、USBメモリで持ち運んでいるのかによって、見張る場所が決まります。
洗い出した結果は、次のような表にまとめておくと、関係する部署と話し合うときにも役立ちます。
| 守るデータの例 | ふだんの通り道 | DLPで見張る場所 |
|---|---|---|
| 顧客の名簿 | 取引先へのメールの添付 | メール |
| 契約書 | 社外の人とのファイル共有 | クラウドの共有 |
| 設計図 | 工場へのUSBメモリでの持ち運び | 端末 |
| 社員の個人情報 | 給与計算の委託先へのアップロード | ネットワークの出口 |
表の中身は一例なので、自社の業務に合わせて書き換えてください。
このとき、すべてのデータを一度に守ろうとせず、まずは1種類のデータから始めると、ルールの調整がしやすくなります。
この2つが決まっていないと、どの製品のどの機能が必要なのかを判断できません。
どの部署のどの業務で使われるデータかもメモしておくと、あとで例外を決めるときの判断材料になります。
現場の担当者に、ふだんの業務でどんなデータをどこへ送っているかを聞いておくと、後のステップがぐっと楽になります。
4-2. まずは記録だけで試し、誤検知を直す
守るデータと通り道が決まったら、いきなりブロックにせず、まずは記録だけのモードで動かします。
Microsoft Purviewでも、ポリシーをシミュレーションのモードで動かし、影響を確かめてから本番に切り替える進め方が案内されています(参考1)。
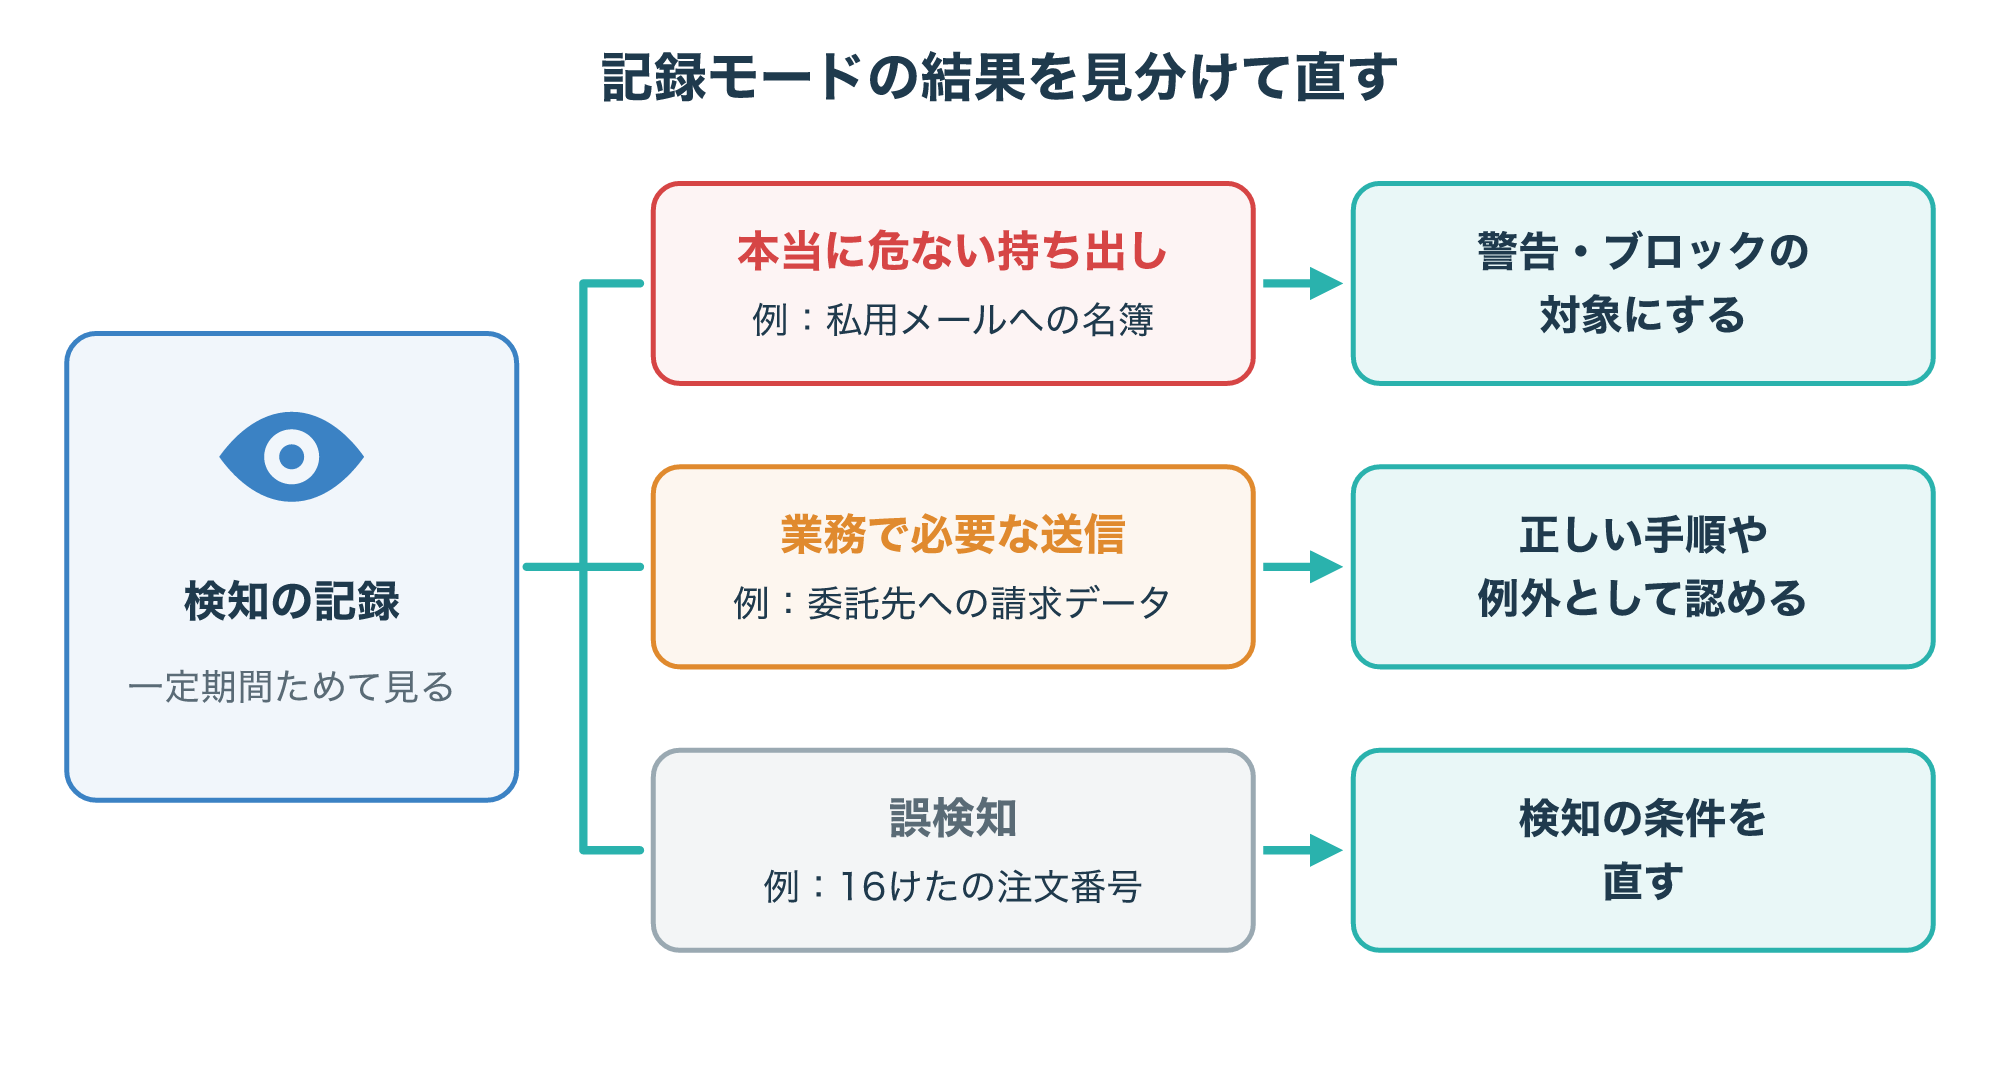
一定期間記録をためたら、図のように、検知された中身を3つに見分けます。
私用のメールアドレスへ名簿を送るような本当に危ない持ち出しは、警告やブロックの対象にします。
委託先へ請求データを送るような業務で必要な送信は、正しい手順として認めるか、例外として登録します。
16けたの注文番号がカード番号と判断されたような誤検知は、検知の条件を見直して減らします。
この見直しを何回か繰り返してから、大事なデータの順に警告やブロックへ広げていくと、業務への影響を抑えられます。
記録だけの期間に検知された件数を週ごとに見ていくと、条件を直した効果も確かめやすくなります。
警告の画面に、なぜ止められたのか、どうすれば正しく送れるのかを書いておくと、現場の戸惑いも減らせます。
ルールを強める前に、いつから何が変わるのかを現場へ知らせておくと、突然止められたという混乱も防げます。
4-3. DLPだけでは防げないこと
DLPは心強い仕組みですが、これを入れればすべての情報漏洩を防げるわけではありません。
たとえば、画面をスマートフォンのカメラで撮影する、紙に書き写す、といった持ち出しは、DLPでは見張りにくい行動です。
Microsoftの説明でも、端末に一度も保存されずにUSBメモリへ直接保存されたデータは、端末のDLPでは調べられないことがあると注意されています(参考3)。
また、機密データが暗号化された状態で送られると、DLPが中身を読めず、判断できない場合があります。
たとえばパスワード付きの圧縮ファイルは中身を確かめられないことがあるので、送り方のルールを決めておくと安心です。
Webメールや個人向けのチャットなど、見張りの対象にしていないサービスを使われると、そこが抜け道になることもあります。
見張る場所や仕組みにはそれぞれ得意・不得意があるので、製品の説明書で「調べられない場面」も確かめておきましょう。
見張りにくい持ち出しと、それを補う対策の例を表にまとめます。
| DLPで見張りにくい持ち出し | 補う対策の例 |
|---|---|
| 画面の撮影や紙への書き写し | 社員への教育、画面ののぞき見を防ぐ工夫 |
| 見張りの対象外のサービスへの送信 | CASBなどで利用状況をつかむ、使ってよいサービスを決める |
| 暗号化されたファイルの送信 | 暗号化したファイルを送るときのルールを決める |
| 端末に保存されないデータ | 保存先のルール、クラウドの側での見張り |
また、ルールが細かすぎると誤検知が増え、ゆるすぎると見逃しが増えるので、記録を見ながら調整を続ける必要があります。
社員の操作を記録することになるため、何のために、どの範囲を記録するのかを社内で説明しておくことも大切です。
記録を見られる担当者を限り、目的以外に使わないルールを決めておくと、社員の安心にもつながります。
DLPの外側の守りとして、社員への教育や、離席時に書類を出しっぱなしにしない習慣づくりも欠かせません。
机の上の書類や画面からの漏洩を防ぐ考え方は、記事の最後で紹介するクリーンデスクの記事でまとめています。
- DLPは「入れれば終わり」ではなく、誤検知の見直しとルールの更新を続ける仕組み
- 撮影や書き写しなど、DLPで見張りにくい持ち出しは教育やルールで補う
- 社員の操作を記録することになるので、目的と範囲を社内であらかじめ周知する
4-4. 漏洩が起きたときの備え
DLPを入れていても、漏洩が起きる可能性はゼロにはなりません。
そのため、漏洩に気づいたときにだれが何をするかを、前もって決めておくことが大切です。
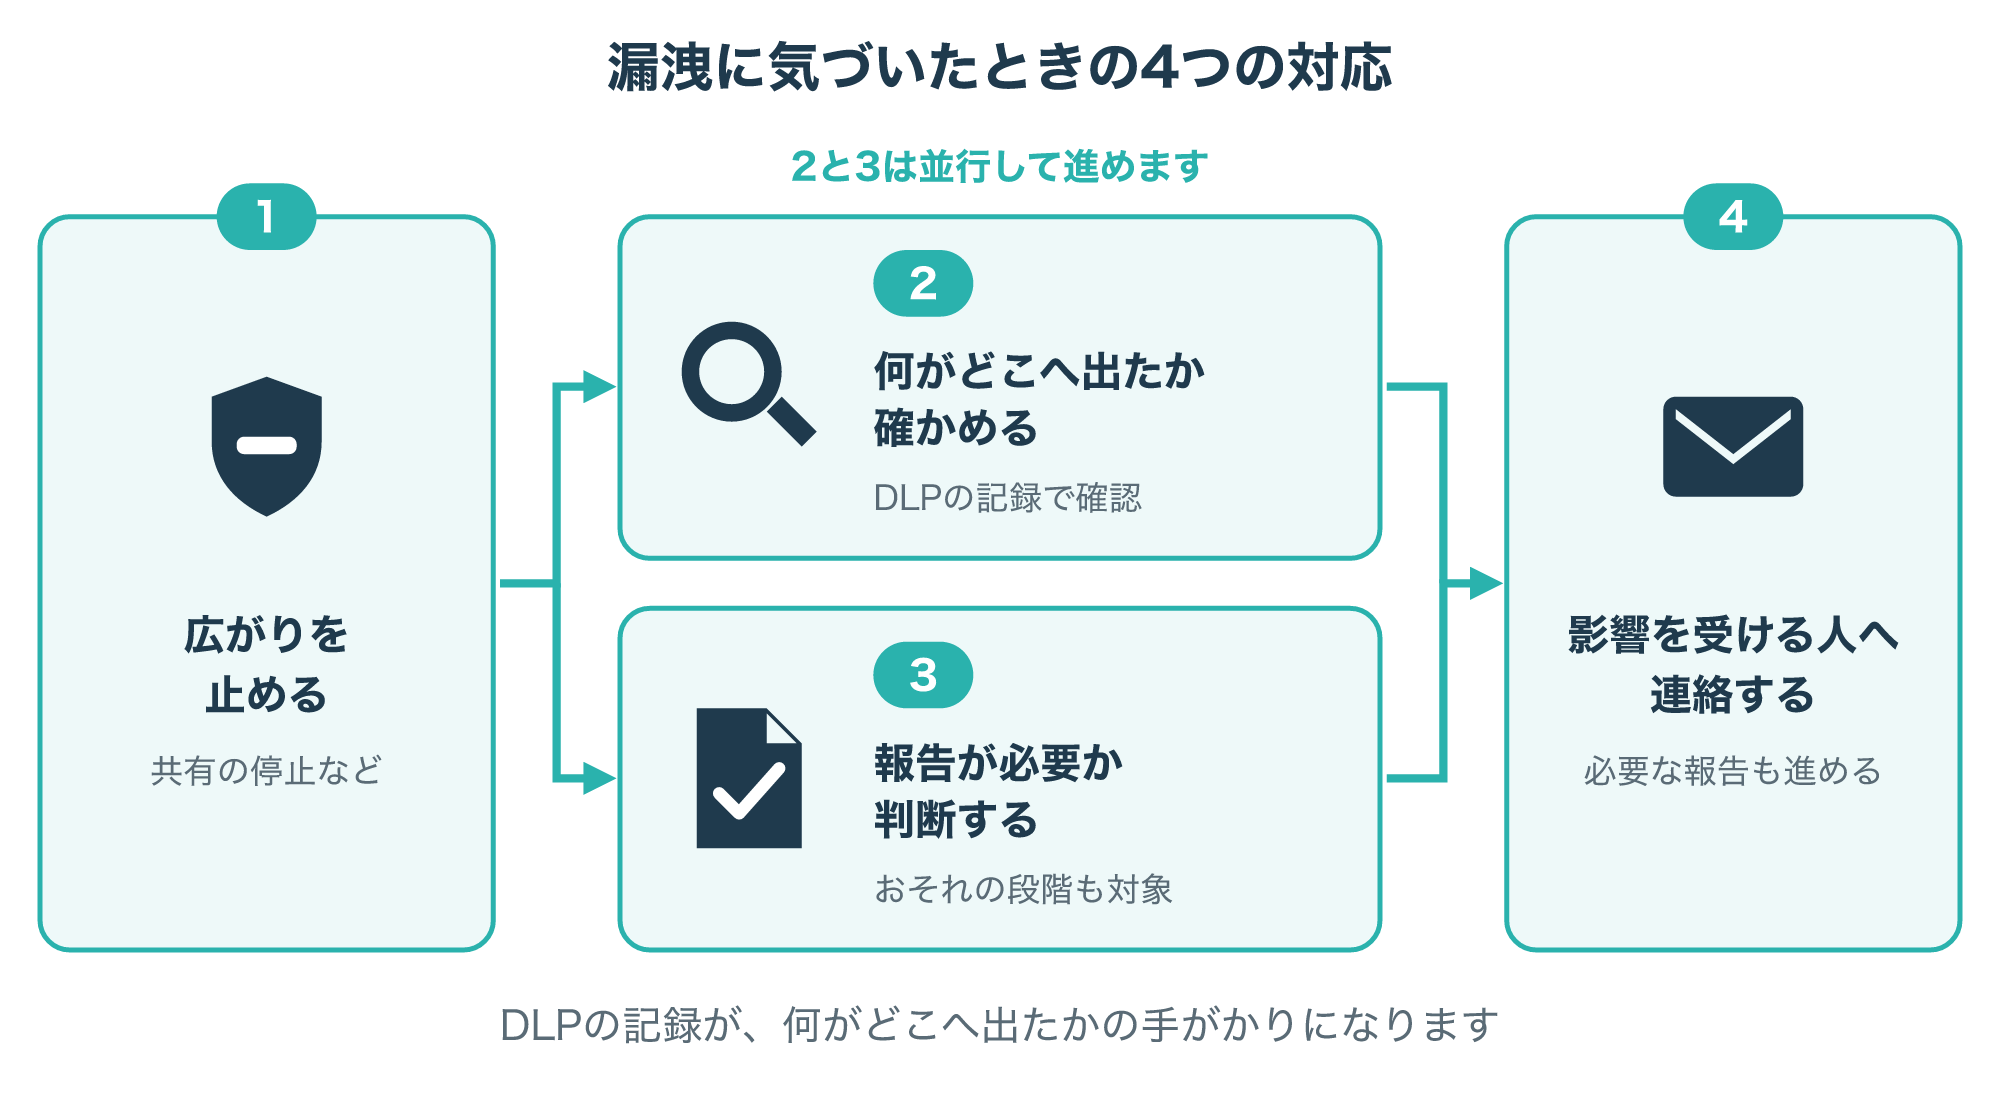
図のように、漏洩に気づいたら、まずは広がりを止め、何がどれだけ、どこへ出たのかを確かめることが出発点になります。
そのうえで、影響を受ける人への連絡や、必要な報告を進めます。
DLPの記録から漏洩に気づいたときは、その操作が本当に外へ出たのかを急いで確かめます。
警告で取りやめた操作や、ブロックで止まった操作は、外へは出ていないこともあるからです。
一方で、記録だけのモードで残った送信は実際に相手へ届いているので、送り先や件数を早めに調べる必要があります。
社内の連絡先や判断する人を一覧にしておくと、いざというときに慌てずにすみます。
日本では、個人データの漏洩などが決められた条件に当てはまると、個人情報保護委員会への報告が義務付けられています。
この報告は漏洩が確定してからではなく、漏洩の「おそれ」がある段階でも対象になり得るので、外へ出たかどうかの確認と並行して判断を進めます。
個人情報保護委員会の案内では、病歴などの要配慮個人情報、悪用で財産の被害が出るおそれがある情報、不正な目的による漏洩、本人が1,000人を超える漏洩などが挙げられています(参考4)。
DLPの記録は、いつ、だれが、どのデータを、どこへ送ったのかを確かめる手がかりになります。
記録をどのくらいの期間残すか、だれが確認できるかも、導入の段階で決めておきましょう。
実際の報告の要否や手順は、個人情報保護委員会の案内を確かめ、必要に応じて専門家に相談してください。
よくある質問
5-1. DLPでよくある質問
Q1. DLPは中小企業や個人にも必要ですか?
守るべき顧客情報や取引先の情報を扱っているなら、規模にかかわらず検討する価値があります。
専用の製品を入れなくても、使っているメールやクラウドのサービスに、DLPに近い機能が含まれていることがあります。
まずは今使っているサービスの管理画面で、機密情報の送信に警告を出す設定があるかを確かめてみましょう。
そうした機能がない場合に、専用の製品を検討する順番でも遅くはありません。
Q2. DLPを入れると、社員のメールや操作はすべて見られるのですか?
DLPは、決めたルールに当てはまる操作を記録したり止めたりする仕組みで、すべての中身を人が読むためのものではありません。
ただし、記録をだれがどこまで見られるかは設定しだいなので、目的と範囲を社内で説明し、記録を見られる人を絞っておくことが大切です。
説明の場では、目的が社員一人ひとりの監視ではなく、会社と顧客の情報を守ることにあると伝えましょう。
Q3. 誤検知が多くて業務が止まりませんか?
いきなりブロックから始めると、誤検知で業務が止まることがあります。
4-2で紹介したように、記録だけのモードで試し、条件と例外を直してから強めていけば、影響を抑えられます。
警告を中心にし、ブロックは特に大事なデータに絞るのも1つの方法です。
誤検知に気づいた社員が連絡できる窓口を決めておくと、条件の見直しに現場の声を生かせます。
Q4. DLPとウイルス対策ソフトは何が違いますか?
ウイルス対策ソフトは、端末に入ってくる悪いプログラムを見つけて止めるのが主な役割です。
DLPは反対に、社内から外へ出ていく大事なデータを見張るのが役割なので、守る向きが違います。
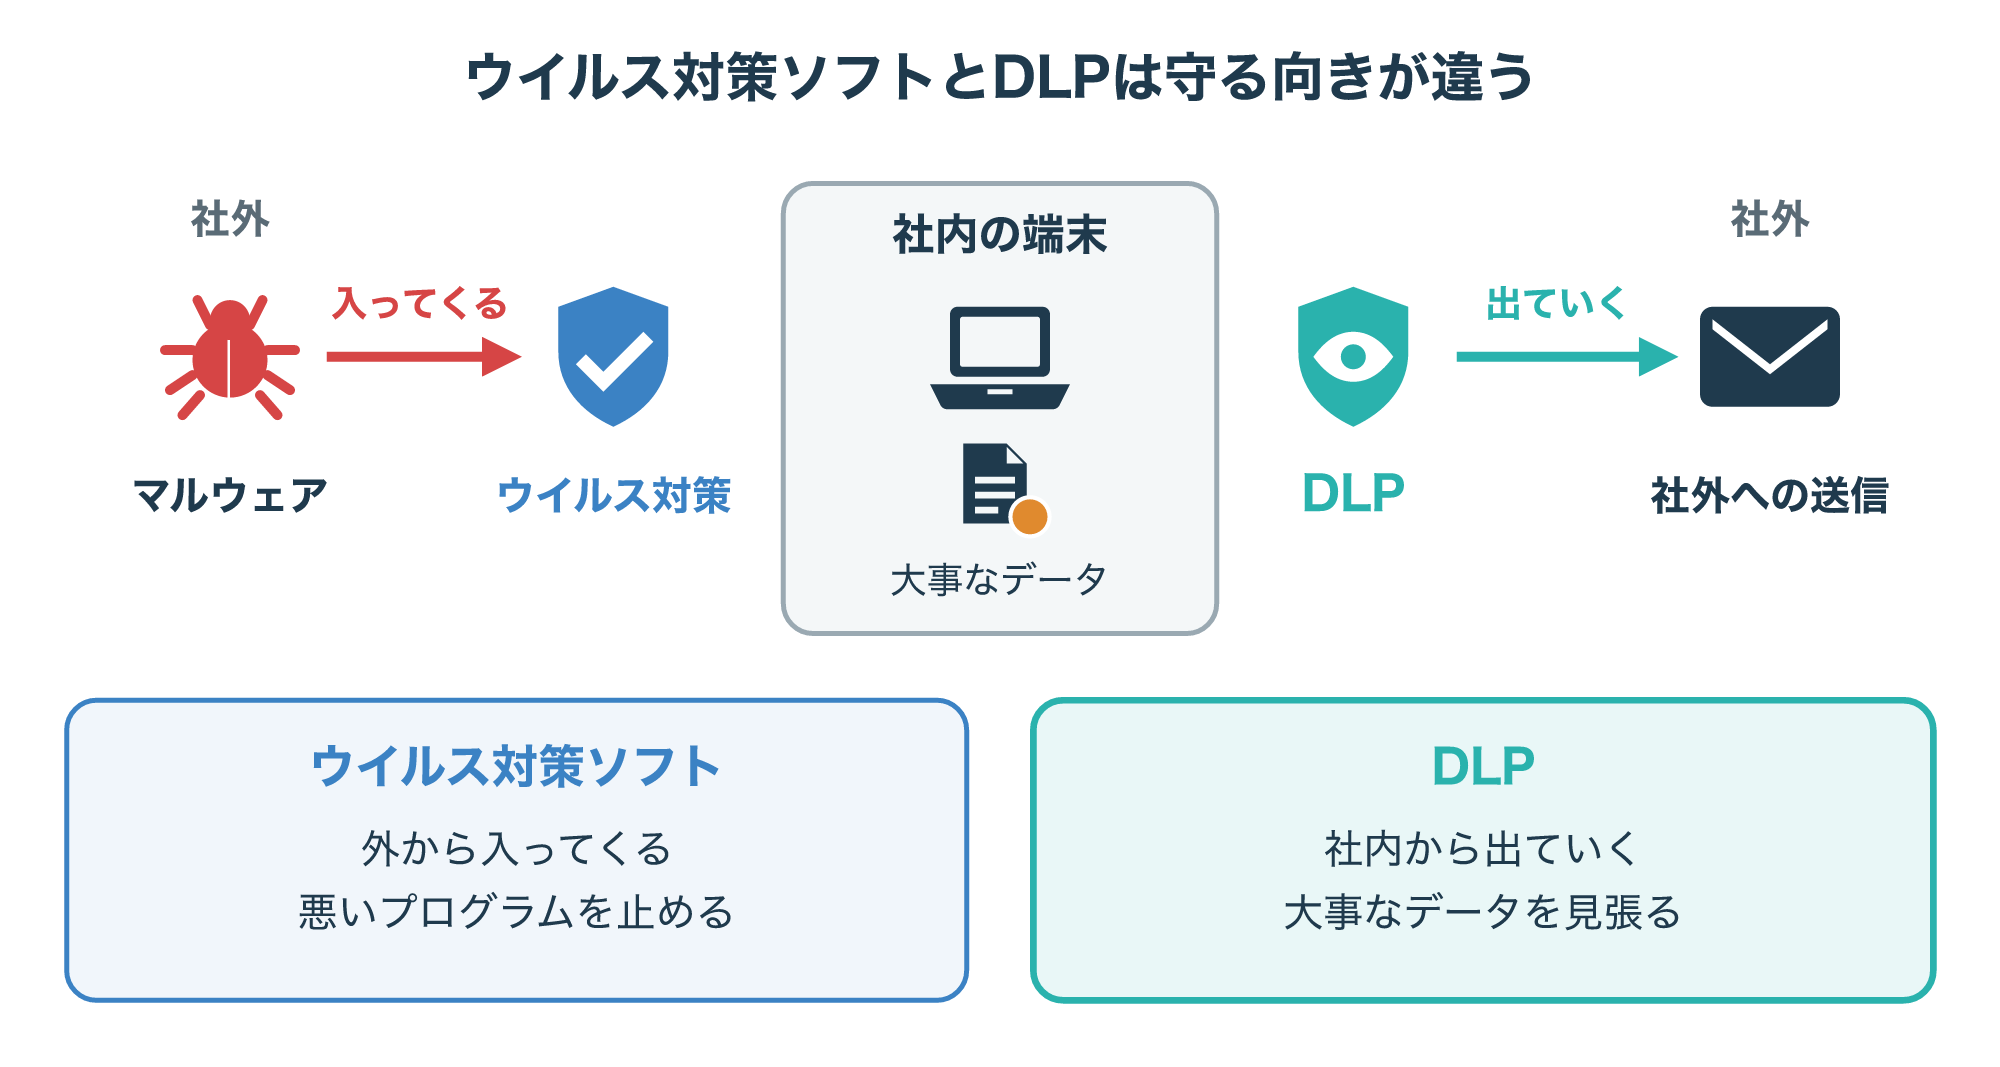
図のように、ウイルス対策ソフトは社外から入ってくるものを、DLPは社内から出ていくものを受け持ちます。
社員がうっかり送るミスや内部不正には悪いプログラムが関わらないため、ウイルス対策ソフトだけでは気づきにくい点も覚えておきましょう。
情報を抜き取るマルウェアが入り込んだ場合に、外へ送る動きをDLPが見つけられることもありますが、侵入そのものを防ぐのはウイルス対策ソフトなどの役割です。
どちらか一方ではなく、両方をそろえておくと守りに抜けが出にくくなります。
Q5. DLPを選ぶときは何を確かめればいいですか?
まず、自社で守りたいデータの通り道(メール・クラウド・端末・ネットワーク)に対応しているかを確かめます。
次に、日本語の書類や、マイナンバーのような日本特有の情報を見分けられるか、記録だけのモードで試せるかも大事な確認点です。
記録の見やすさや、担当者が少ない会社でも続けて運用できるかどうかも、選ぶときの大事な目安になります。
可能であれば、本番と同じ業務で試用し、誤検知の量と現場への影響を確かめてから決めましょう。
すでに使っているメールやクラウドのサービスにDLPの機能がある場合は、新しい製品を足す前に、その機能でどこまで守れるかを確かめると、費用と手間を抑えられます。
ここまで読んでくださって、ありがとうございます。
DLPは、機密データが外へ出ていく瞬間を、中身を見て判断する仕組みです。
見分け方・見張る場所・見つけたあとの動きの3つを押さえると、製品の説明も読みやすくなります。
導入するときは、守るデータと通り道を決め、記録だけのモードで試し、誤検知を直してから少しずつ強めていきましょう。
DSPMやCASB、アクセス制御、教育と組み合わせることで、情報漏洩の抜け道を減らせます。
完璧な設定を目指して手が止まるより、守るデータを1つ決めて、記録だけのモードから始めてみることが大切です。
今日できることを1つ選ぶなら、自社で「漏れたら一番困るデータ」が何で、ふだんどこへ送られているかを書き出してみてください。
データの守り方や、関連する仕組みをもっと知りたい方は、次の記事もどうぞ。