Diameterとは?RADIUSとの違い・通信の仕組みと運用の基本
Diameterは、ネットワークサービスを「誰が使えるか」「どの条件で使えるか」を扱い、利用記録もやり取りするAAAプロトコルです。
RADIUSとの違いは、どの装置が何をやり取りするのかを図で押さえると理解しやすくなります。
要求と応答、メッセージの見方、安全な接続、導入前の確認を、具体例と一緒に見ていきましょう。

この記事は以下のような人におすすめ!
- Diameterの役割や通信の仕組みを基礎から知りたい人
- RADIUSとの違いや、使い分けの判断基準を理解したい人
- 導入前の確認項目や障害調査の進め方を知りたい人
Diameterとは?まずAAAと役割を理解する
Diameterを理解する最初のポイントは、認証の成功だけを見るのではなく、「誰が、何を使えて、何を記録するか」を分けることです。
この区別ができると、ログインできない問題と、接続後に特定サービスだけ使えない問題を別々に調べられます。
1-1. 認証・認可・利用記録は何が違う?
AAAは、Authentication、Authorization、Accountingの頭文字です。
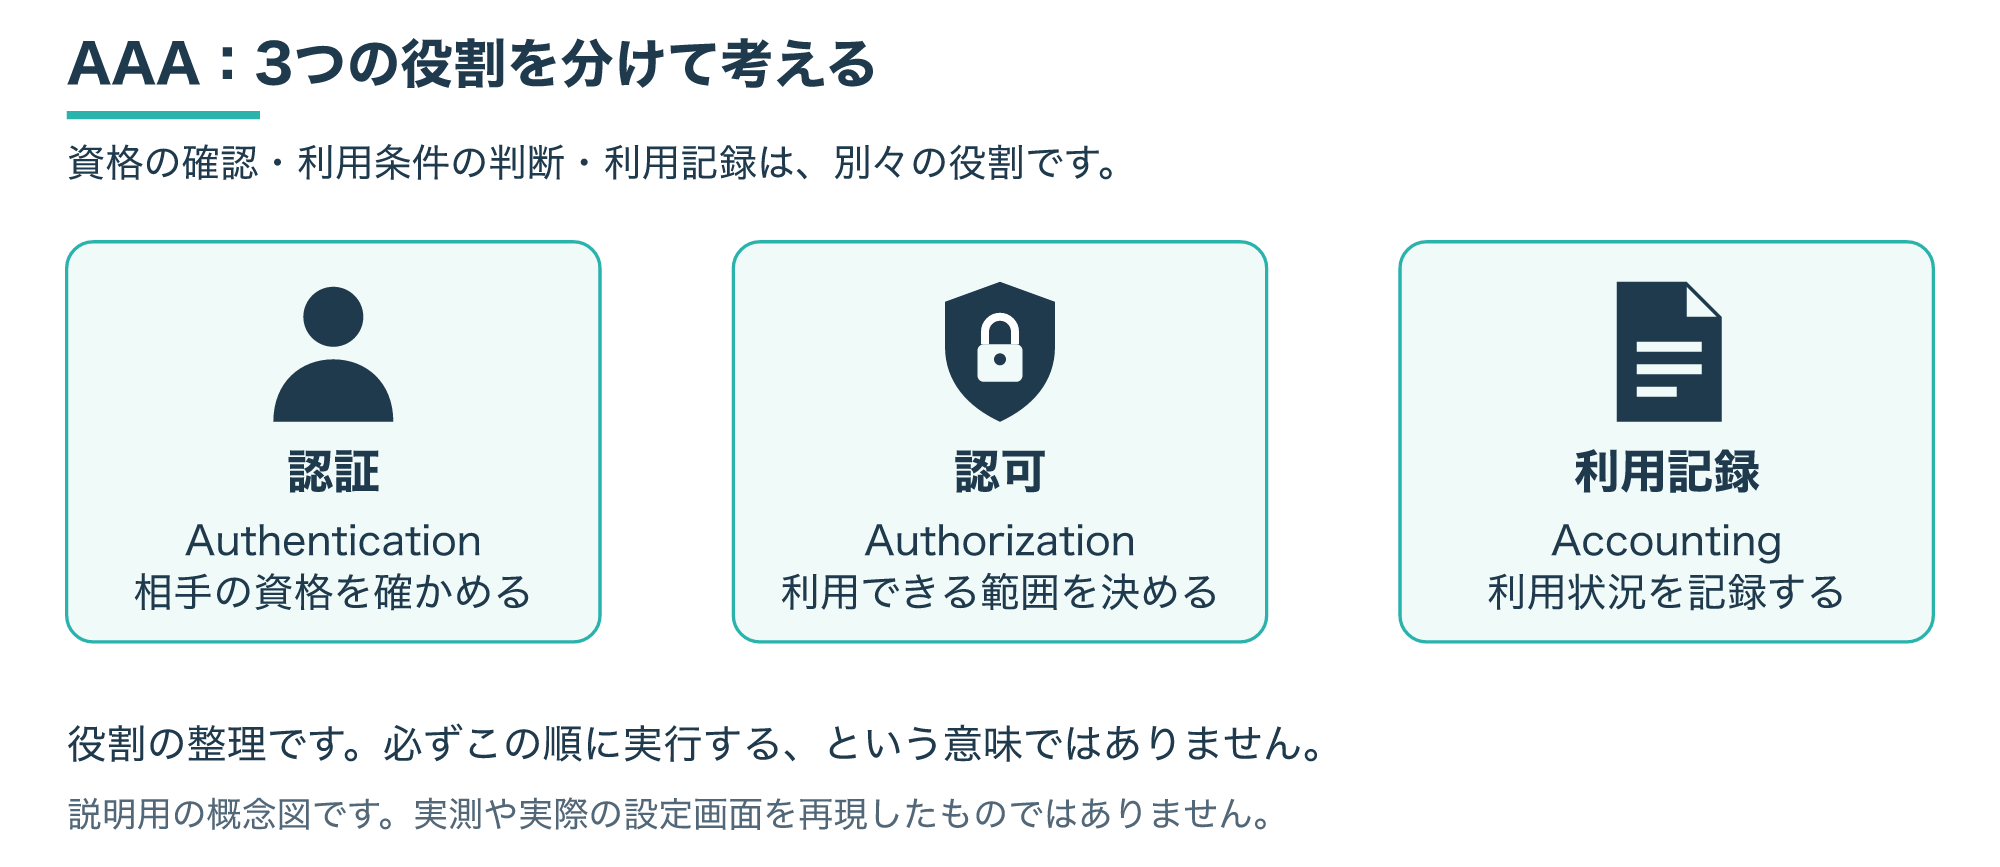
認証は相手の資格を確かめる処理で、認可は利用できるサービスや条件を決める処理です。
Accountingは利用記録を扱い、料金計算や監査の材料に使われる場合があります。
ただし、利用記録を送ることと、最終的な請求書を作ることは同じ処理ではありません。
たとえば、ネットワークサービスの利用を許可するとき、本人の資格が確認できても、契約したサービスの範囲外であれば利用を認めない判断が必要です。
また、接続を許可した後には、いつ利用が始まり、いつ終わったかを記録する要件が考えられます。
この例は役割分担を理解するための仮想例であり、特定の商用ネットワークを再現したものではありません。
| 役割 | 確認すること | 問い合わせや障害調査での例 |
|---|---|---|
| 認証 | 接続元や利用者の資格 | 資格情報が正しいか、想定した相手か |
| 認可 | 利用できる機能と条件 | 認証後も対象サービスの利用が認められるか |
| 利用記録 | 利用状況や処理の記録 | 利用開始・終了を記録する要件を満たすか |
AAAを「パスワードを確認するだけの仕組み」と捉えず、資格確認・利用条件・記録の三つに分けると、設計と調査の対象が明確になります。
利用者の認証を担う端末と、認証要求をサーバーへ送る装置も区別します。
ブラウザやスマートフォンの利用者が、そのままDiameterの通信相手になるとは限りません。
どの装置がDiameterの接続を持つのかを構成図に書き出すことが、パケットの取得位置を決める助けになります。
1-2. 基本プロトコルとアプリケーションの関係
Diameterの基本仕様はRFC 6733にまとめられています。
基本仕様には、メッセージの形式、相手との接続管理、エラーなど、複数の用途で共通して必要になる仕組みがあります。
一方、サービス固有の要求や扱う情報は、Diameterアプリケーションの仕様を確認します。
「Diameter対応」という製品説明だけでは、相手と必要な処理をやり取りできると判断できません。
対応するアプリケーション、コマンド、情報項目を両側で突き合わせる必要があります。
具体的には、製品Aが接続管理を実装していても、製品Bが必要とする課金用の処理まで実装しているとは限りません。
同じ用語で機能を説明していても、対応範囲や追加機能は異なることがあるため、型番とソフトウェア版を対応表に残します。
これは機器を購入する前にも確認したい点です。
機能名の一致だけで選ぶと、接続試験の段階で必要な情報を解釈できず、製品や設定の見直しにつながる可能性があります。
信用制御の仕様例にはRFC 8506があります。
利用に先立ってサービス単位の許可量などを扱う場合と、利用後の記録を残す場合では、必要な仕組みが異なります。
利用記録、利用許可、料金計算を一つの機能名にまとめず、要件ごとに仕様を対応付けてください。
Diameterの通信の流れとメッセージの読み方
通信を読むときは、隣接する相手との接続と、サービスの要求・応答を分けて考えます。
接続が確立したことだけで、利用者の認証や課金処理まで成功したとは判断しません。
2-1. 要求と応答はどのように流れる?
Diameterでは要求に対して応答を返す関係が基本になります。
構成によっては、クライアントとサーバーの間に中継する装置が入ります。
隣り合って直接接続する相手をpeerと呼び、要求の最終的な処理先とは分けて把握します。
たとえば、クライアントAが中継装置Bへ送り、BがサーバーCへ渡す構成を考えます。
AとBの接続が正常でも、BとCの接続や、Cでの要求処理が失敗することがあります。
そのため、「Aから通信できた」という一つの結果だけでは、経路全体の状態は分かりません。
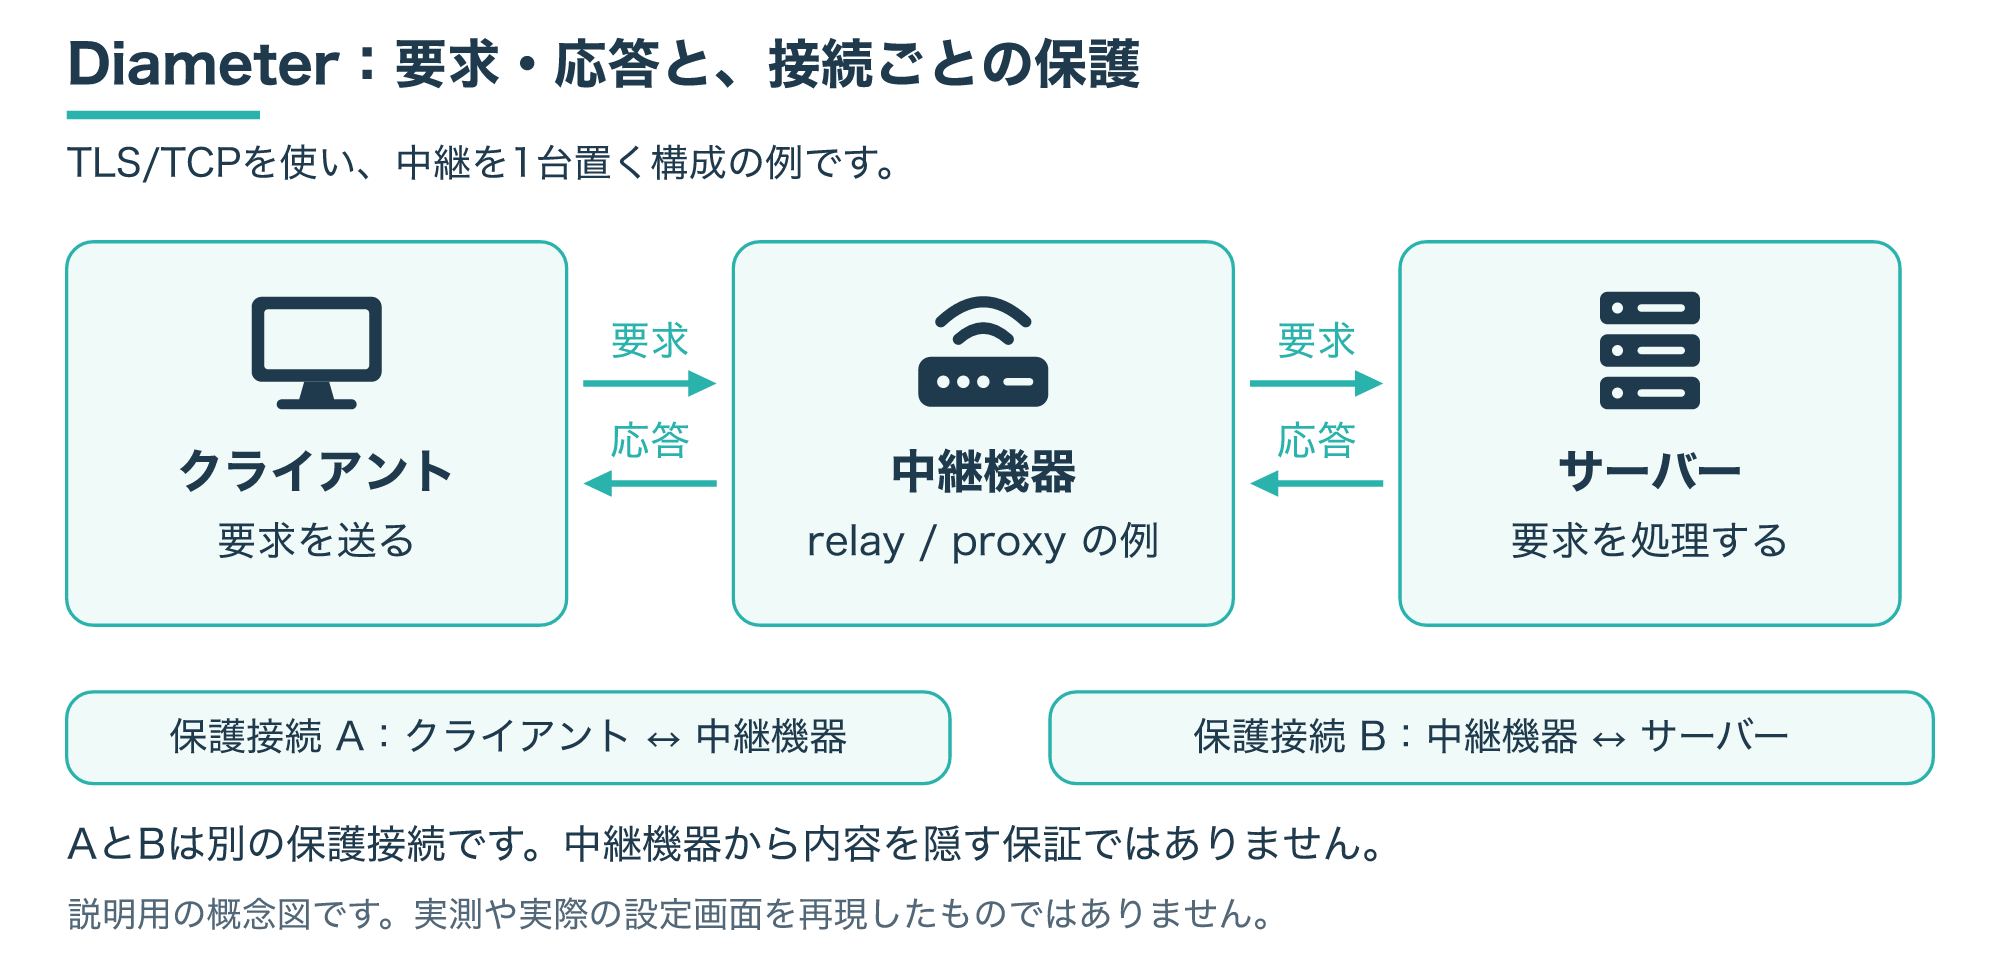
図は、クライアント・中継装置・サーバーの関係を示す概念図です。
接続確立や能力交換の全手順、実装ごとの経路選択を省略しています。
要求の向きと応答の戻る向きを分け、接続ごとの保護が中継装置を越えた暗号化を自動的に意味しないことを読み取ってください。
通信相手が対応機能を知らせるCER/CEAと、接続の状態を調べるDWR/DWAも、サービス本来の要求とは区別して見ます。
前者のやり取りが通っても、後続のアプリケーション要求が必ず処理できるとは限りません。
ログを整理するときは、接続管理で止まったのか、サービスの処理に進んだ後で止まったのかを最初に分けます。
そのうえで、同じ時刻の送信側・中継側・受信側の記録を並べると、調査すべき区間を絞りやすくなります。
2-2. ヘッダーとAVPを分けて読む
Diameterのメッセージは、ヘッダーとAVPからなるバイナリ形式です。
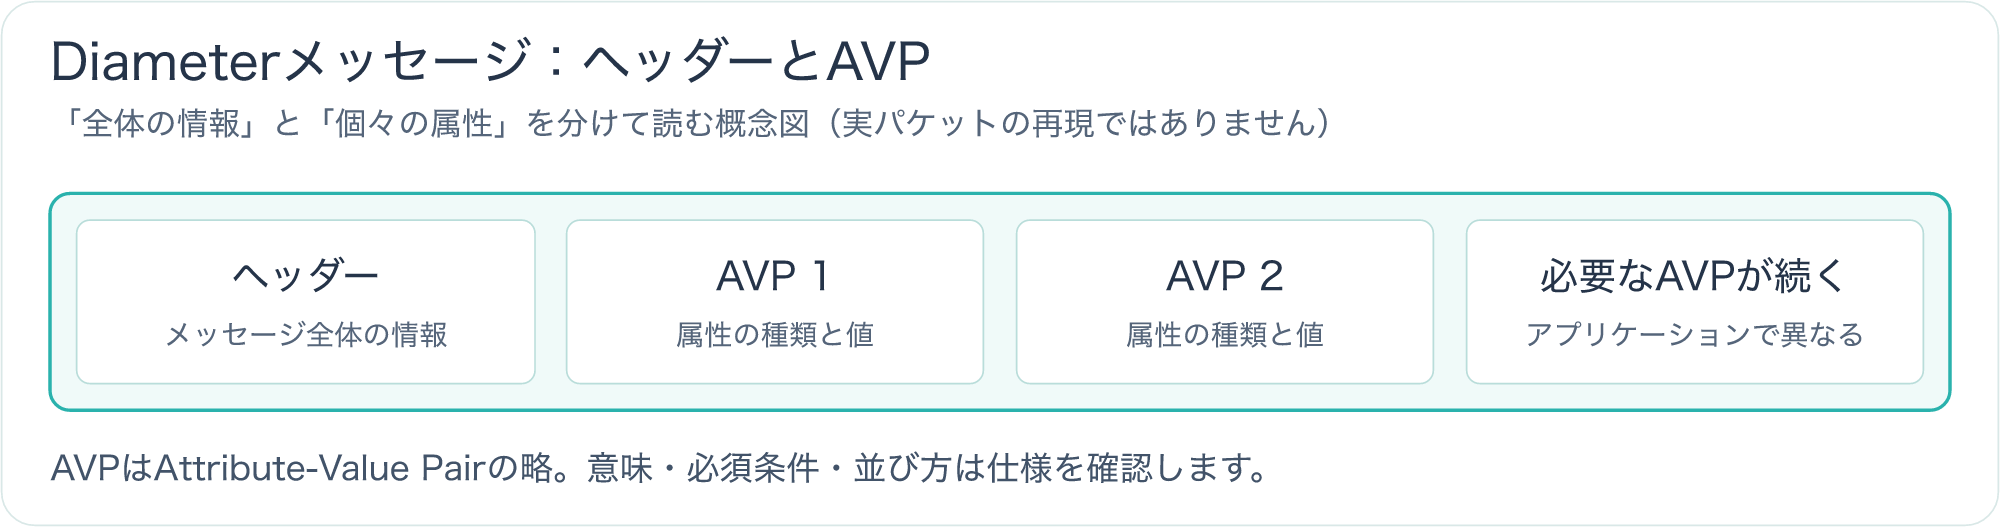
XML文書をそのまま交換するプロトコルではありません。
AVPはAttribute-Value Pairの略で、情報の種類と値などを表します。
メッセージを見るときは、先にどの処理の要求・応答かを確かめ、その後で必要なAVPを確認します。
| 見る場所 | 主な確認内容 | 読み違えを避けるポイント |
|---|---|---|
| コマンドと要求・応答の区別 | 何の処理を行っているか | 接続管理とサービス処理を混同しない |
| Application-ID | どのアプリケーション向けか | 両側の対応仕様と照合する |
| 要求と応答の識別情報 | どの要求に対する応答か | 時刻だけで対応付けない |
| 結果やエラーの情報 | 処理結果と失敗の手掛かり | 数字だけを見ず、定義された意味を読む |
| サービス固有のAVP | 必要な条件や値が届いているか | 型・単位・必須条件を仕様で確認する |
AVPの名前が似ているという理由だけで、同じ意味だと決めないでください。
値の単位、型、使用できる条件、ベンダー拡張の識別などが、相互接続の成否に影響します。
仕様に記載された例と製品のログ表示を対応付けるときも、ログがAVPを省略・整形していないかを確認します。
たとえば、単位を確認せず「100」という値だけを比較しても、両側が同じ量を扱っているかは分かりません。
ここでは任意のAVP名や値を組み合わせた架空の設定を、動作する製品設定として提示することは避けています。
実装時は対象アプリケーションの定義と製品資料から、必須項目を一つずつ確認してください。
2-3. 識別情報・セッション・通信断を混同しない
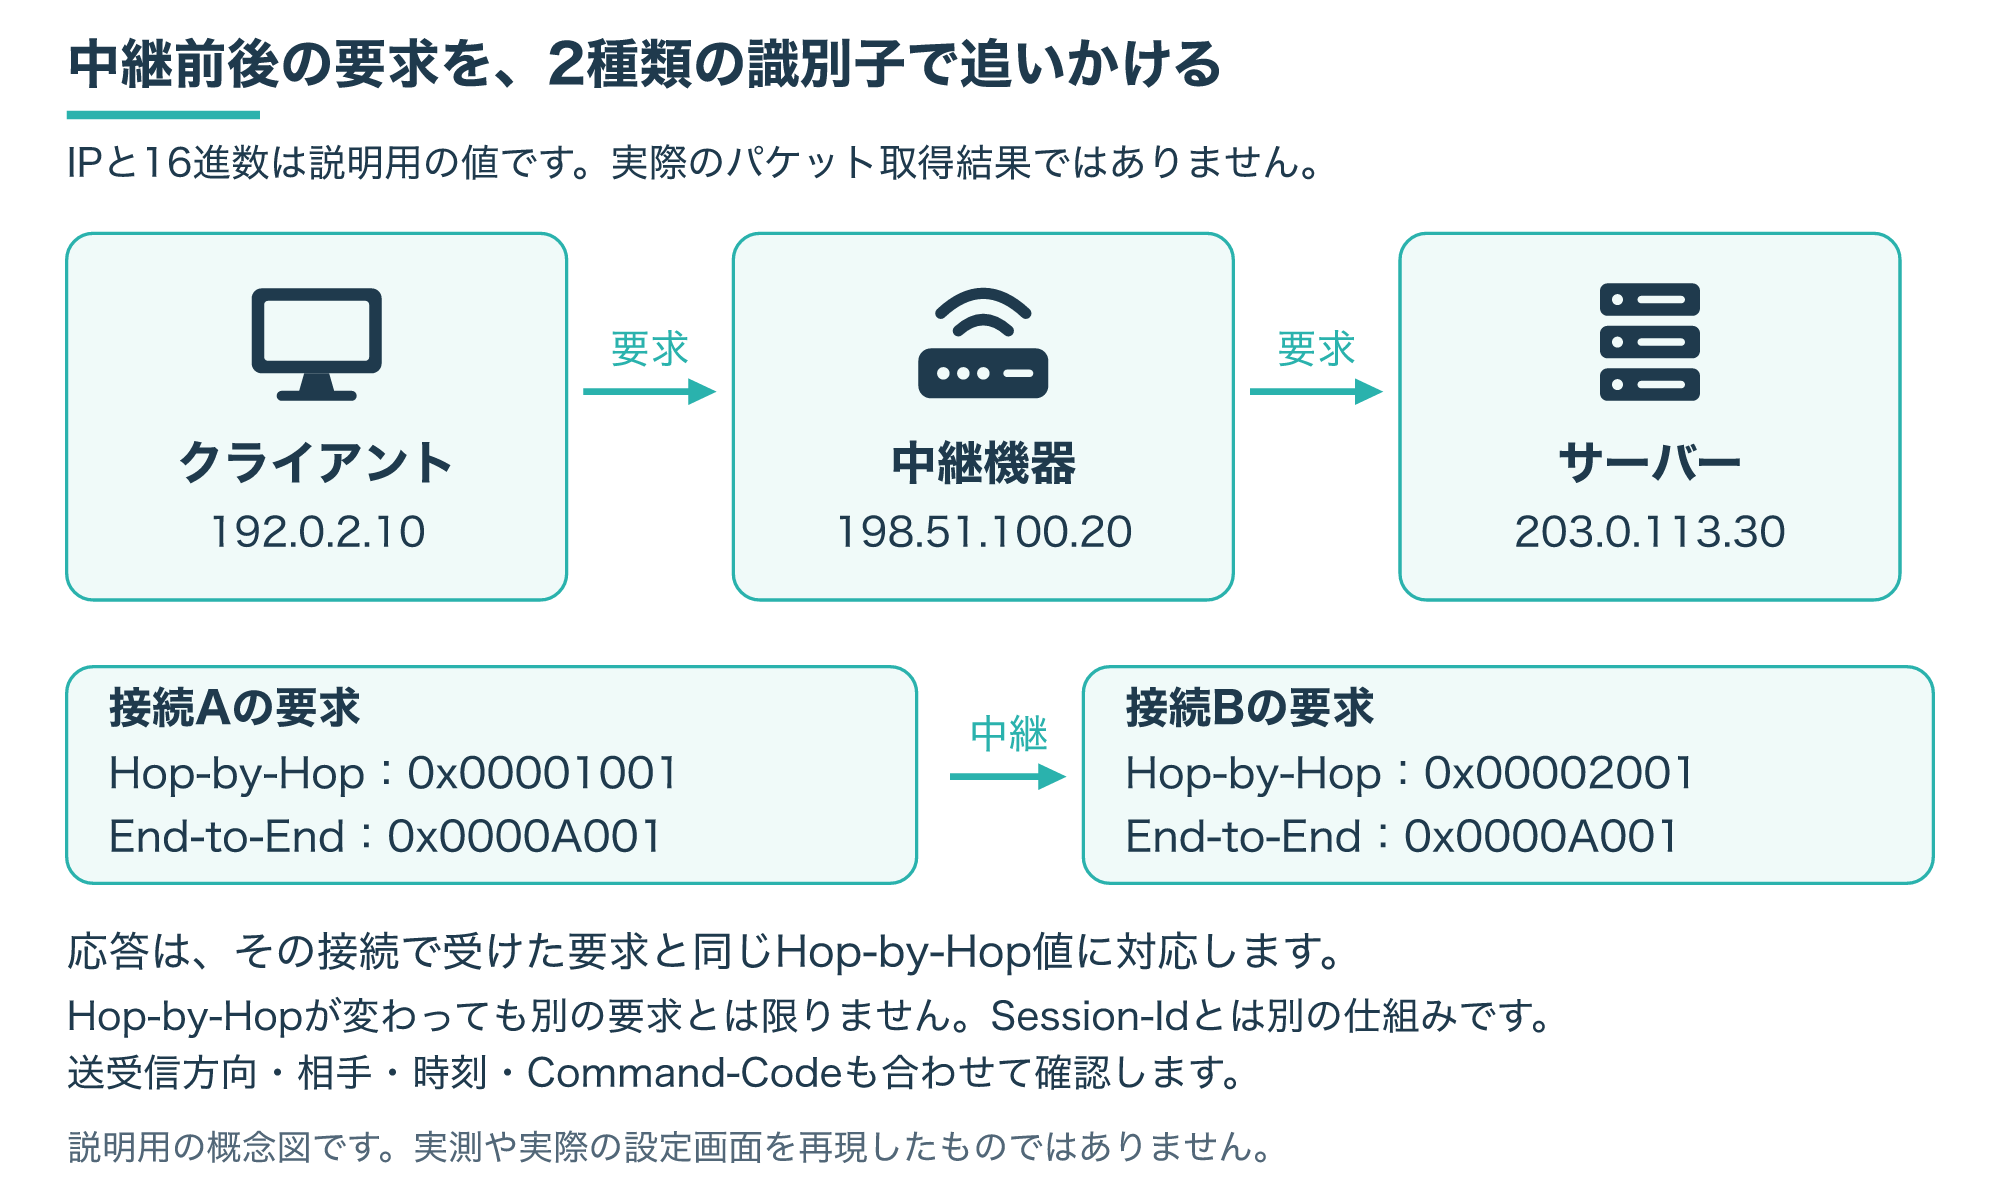
要求と応答を対応付ける識別子と、サービスのセッションを追うための情報は、役割が異なります。
Hop-by-Hop Identifier、End-to-End Identifier、Session-Idを、同じ「通信番号」として一括りにしないことが大切です。
中継を含む調査では、一つの観測地点で見えた識別情報だけで、別区間の通信を無条件に結び付けないようにします。
運用では、観測地点・送信元・接続先・コマンド・時刻・セッション情報を組み合わせて記録します。
ログの時刻がずれていると、正しい対応付けが難しくなるため、時刻同期の状態も確認対象に入れます。
もう一つ重要なのは、接続が切れた後の再送です。
接続元で応答を確認できなかったとしても、受信側では処理が完了している可能性があります。
利用記録や残量に関係する処理を何度も送り直すと、重複した要求の扱いが問題になります。
AAAのトランスポートや障害時の設計は、RFC 3539も参考になります。
「TCPだからアプリケーションの処理まで一度だけ実行される」とは考えず、重複検出、再送、記録の対応を確認してください。
RADIUSとの違いと選び方
Diameterを、あらゆる環境でRADIUSより優れた置き換え先と捉える必要はありません。
必要な機器とサービスに対応し、運用を継続できるかが選択の基準です。
3-1. 基本仕様を比較するときのポイント
RFC 2865のRADIUSはUDPを利用します。
Diameterの基本仕様ではTCPまたはSCTPを利用します。
ただし、RADIUSにはTLSを使う拡張もあるため、「RADIUSは常にUDPだけ」「Diameterだけが暗号化できる」という比較は不正確です。
| 比較項目 | RADIUS側で確認すること | Diameter側で確認すること |
|---|---|---|
| トランスポート | 基本仕様と利用する拡張 | TCP/SCTPと実装が対応する構成 |
| 情報の表現 | 属性と対応拡張 | AVPとアプリケーション固有の定義 |
| 接続先の選択 | 利用装置とサーバーの対応条件 | peer、宛先のrealm、経路と対応機能 |
| 安全性 | 採用する保護方式と製品設定 | TLS/DTLS/IPsecと接続相手の信頼条件 |
| 利用記録 | RADIUS Accountingなどの要件 | 対応アプリケーションと記録・信用制御の要件 |
| 導入判断 | 既存の装置・認証基盤と運用 | 相互接続試験・冗長化・監視体制 |
この表は選定時の確認事項を整理したもので、製品性能の比較試験結果ではありません。
処理性能を比べる場合は、要求の種類、保護方式、遅延、冗長構成、障害時の条件を揃える必要があります。
単一の件数やベンチマーク値を、異なる構成へそのまま当てはめないでください。
RADIUSの属性は、RFC 2865だけでなく使用する拡張の範囲も確認します。
古い基本仕様の制約と、現在利用している実装の対応状況を分けないと、比較が実態から離れます。
RADIUS AccountingはRFC 2866で扱われており、認証の基本仕様とは別に要件を整理できます。
利用記録の用途まで比較するときは、認証用の機能表だけで判断しないようにしてください。
3-2. 既存環境を移行すべきかの判断手順
最初に、現在困っている点を具体化します。
新しいサービスに必要な情報を運べないのか、接続先の制御に課題があるのか、運用負荷を下げたいのかで、比較すべき機能は変わります。
次に、接続する機器・アプリケーション・保護方式・監視要件を一覧にします。
その後で、現行方式の拡張で対応できるか、Diameterを含めた別の構成が必要かを検討します。
手順を逆にして、先に「新しいプロトコルへ移る」と決めると、実際の課題と機能が一致しない可能性があります。
たとえば、現在のWi-Fi機器がRADIUSを前提としている場合、Diameterのサーバーを置くだけで直接接続できるとは考えません。
接続方式の変換が必要なら、その装置がどこまで属性や状態を変換できるかも別の検証項目です。
仕様の違いを装置が自動的に吸収すると仮定せず、必要な認証方式と運用条件を確認してください。
RADIUSの基礎はサイト内の「RADIUS完全ガイド」、接続元装置の役割は「RADIUSクライアント」の解説も参考になります。
RADIUSの基本を先に確認したい方と、認証要求を送る装置の役割を知りたい方は、次の関連記事も参考にしてください。
安全に使うための接続・暗号化・信頼境界
安全性は、採用したプロトコル名ではなく、実際の保護方式と信頼する相手の範囲で確認します。
接続単位の保護と、業務情報を扱ってよい装置の範囲を一緒に設計することが重要です。
4-1. TLS・DTLS・IPsecと相手確認
RFC 6733のセキュリティ規定では、TLS、DTLS、IPsecによる保護が扱われています。
TLS/TCP、DTLS/SCTP、IPsecのどの構成に対応するかを、接続する両側で確認してください。
「Diameterだから自動で暗号化される」と考えず、使用する方式と有効な設定を明記します。
TLSなどを使う場合は、証明書の有効期限だけでなく、信頼する認証局、相手の識別、接続を認める条件を確認します。
証明書の検証に成功したことと、その相手にDiameterの役割を任せてよいことも分けて判断します。
運用では、相手の追加・変更・廃止を誰が承認し、設定と証明書をどの手順で更新するかを決めておくと、責任範囲が曖昧になりにくくなります。
TLSの安全な利用方法は時代とともに更新されます。
古いRFCに記載された暗号スイートを、そのまま現在の推奨設定として使わないでください。
TLSの推奨事項をまとめたRFC 9325などの最新の運用指針と、製品のサポート状況を合わせて確認します。
更新するときは、安全性だけでなく相互接続への影響も試験します。
古い方式を無条件に残すのではなく、対応できない相手の特定、移行手順、必要な例外の期限を明確にします。
接続できない原因を調べるために、証明書検証や相手確認を無効にする方法を標準手順にしないでください。
エラーを解消することと、信頼できる接続を確立することは別の目的です。
4-2. 中継装置と機密情報の取り扱い
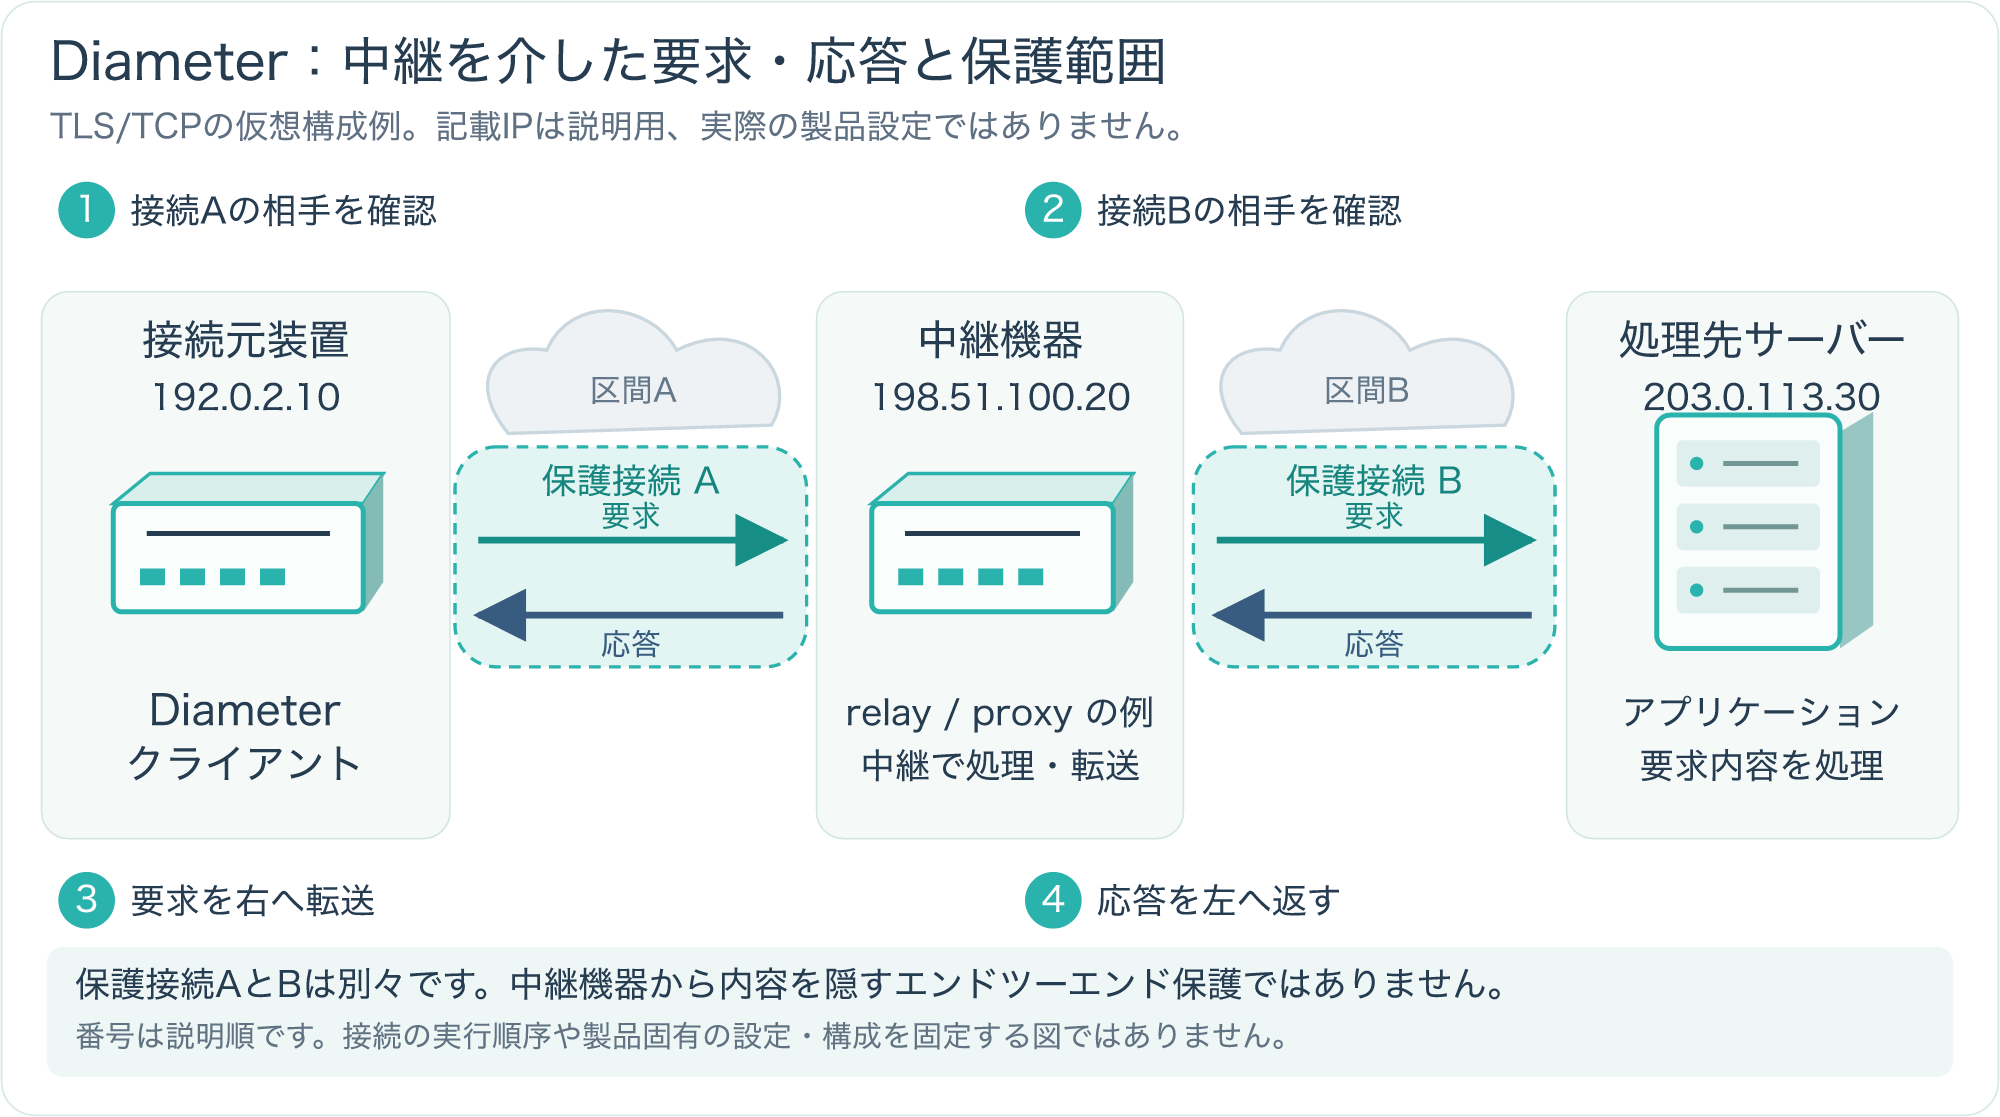
中継装置がある構成では、AとBの間、BとCの間というように、保護される接続を個別に確認します。
接続単位の暗号化だけで、中継装置から情報を見られないと判断してはいけません。
どの情報をどの装置が処理し、保存するかを構成図と運用資料に残します。
この考え方は、障害解析用ログを取得するときにも必要です。
加入者や利用者の識別情報、認証に関係する値、利用状況などを、調査に不要な範囲まで記録しないようにします。
外部へ解析を依頼するときは、送る前に必要な範囲へ絞り、アクセス権と保持期間も確認してください。
マスキングする際は、識別子をすべて同じ文字列に置き換えると、要求の対応関係が失われることがあります。
調査上必要な対応を保ちつつ、実在の値へ戻せない形で加工するなど、社内の情報保護方針に沿って扱います。 $
保護対象と解析目的の整理を先に行うと、再取得が必要になったときも判断しやすくなります。
導入前の確認とトラブルシューティング
Diameterに共通する部分と、製品固有の部分を分けて確認します。
以下は設計・切り分けの考え方と読み取り用の例であり、特定製品での実機検証結果ではありません。
5-1. 接続前に作る対応表と検証計画
相互接続の試験では、正常に接続できることだけでなく、必要な要求が期待する結果になるかを確認します。
接続する両側について、次の項目を整理してください。
| 確認項目 | 記録する内容 | 確認方法の例 |
|---|---|---|
| 対象製品 | 製品名・版・対応アプリケーション | 各製品の公式資料を照合 |
| 接続 | 宛先・方式・待受条件 | 設計資料と実際の接続を比較 |
| 相手の識別 | 自装置と相手の識別、realm | 設定値と受信メッセージを照合 |
| 安全性 | 保護方式・信頼条件・証明書管理 | 両側の設定と接続ログを確認 |
| 要求処理 | 必要なコマンドとAVP | 正常・異常の試験項目を作成 |
| 障害対応 | 再接続・再送・切り替え・負荷時 | 期待する挙動と判定基準を定義 |
realmは、Diameterで要求の配送先を考える際に用いる領域名です。
文字列の表記が同じでも、実際の経路や処理先が期待どおりであることは、接続と要求の両方で確かめます。
試験前に成功条件を決めることも重要です。
「エラーログがない」だけでなく、どの要求にどの応答が返り、利用記録がどこへ残るかまで確認できる項目にします。
試験で使用する識別情報や契約条件は、実利用者の情報を流用せず、許可された検証用データを用意してください。
正常な資格、認めないサービス、存在しない相手、想定外の情報など、目的の異なる試験を一度に混ぜないことも、原因の切り分けに役立ちます。
たとえば、試験計画を次のように分けると、何をもって成功とするかを事前に相談できます。
以下は試験の設計例であり、実施済みの結果や特定製品の保証ではありません。
| 試験の目的 | 与える条件の例 | 確認したい点 |
|---|---|---|
| 正常な要求を確認 | 合意した検証用条件を使用 | 期待する応答と必要な記録を両側で確認できるか |
| 利用条件を区別 | 認めないサービスの条件を用意 | 接続の失敗と利用条件による拒否を区別できるか |
| 障害時の記録を確認 | 許可された試験で接続を中断 | 再送・切り替えと処理済み要求を追跡できるか |
結果を書くときは、観測した事実と評価を別の欄にすると、後から条件を比較しやすくなります。
期待と違う応答が返った場合も、すぐに通信方式全体の問題と結論付けず、試験条件と該当仕様へ戻って確認します。
なお、特定製品の設定ファイルは、その製品と版の公式資料なしには正確に書けません。
ここでは実際に動くと確認していない設定例を作らず、共通して必要になる確認項目を示しています。
5-2. パケットとログでどこから調べる?
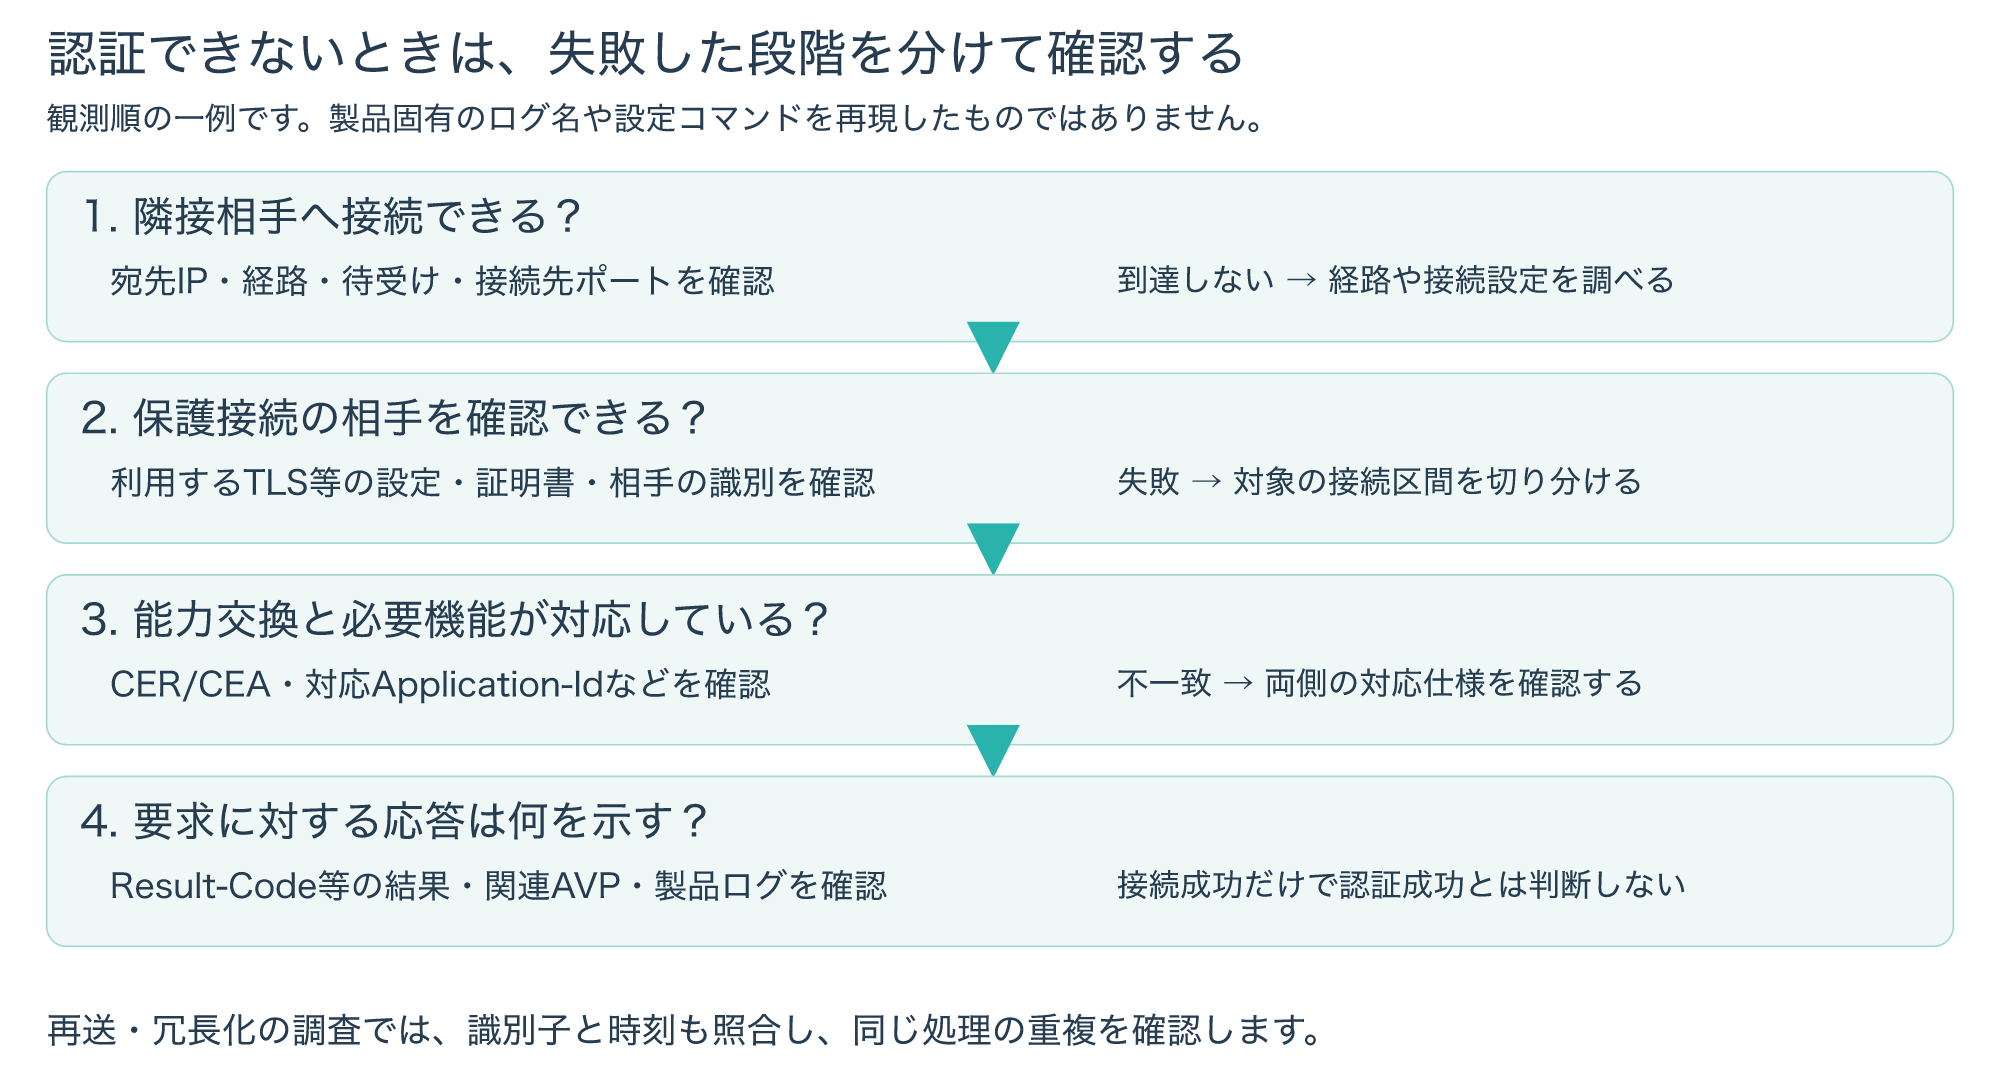
調査は、接続、相手との能力、サービス要求、結果の順に進めます。
最初からAVPの値だけを追うより、通信がどの段階まで進んだかを明らかにする方が、問題の範囲を整理しやすくなります。
Wiresharkでは、Diameterとして解釈されたパケットを絞る表示フィルターの例として、次を使えます。
diameterこれは取得済みパケットの表示を絞る例です。
パケットを新たに取得するコマンドでも、認証の成功を判定する式でもありません。
暗号化された接続では、復号に必要な条件が揃わなければ、アプリケーションの内容をそのまま読むことはできません。
また、認識方法や設定によりDiameterとして表示されない場合があるため、フィルターに何も出ないことだけで「通信していない」と結論付けないでください。
Wireshark公式の表示フィルター資料で、利用する版に対応したフィールドを確認します。
接続状況を調べる場合は、両側のIPアドレス、使用するトランスポート、設定したポートと観測地点を先に確かめます。
| 観測した状況 | 原因候補 | 次に確認するもの |
|---|---|---|
| 接続自体が成立しない | 経路・待受・通信制御・保護方式の不一致 | 両端の接続ログと設計値 |
| 接続後、サービス要求に進まない | 対応機能や接続状態の問題 | 能力交換と対応アプリケーション |
| 要求にエラーが返る | 宛先・AVP・利用条件などの問題 | 応答と該当アプリケーション仕様 |
| 片側で応答が確認できない | 通信断・遅延・処理途中または処理済み | 同じ要求に関する受信側の記録 |
| 負荷時だけ失敗が増える | 処理能力・流量制御・再送の影響 | 要求量、遅延、負荷と失敗の時系列 |
この表は調査の入り口であり、原因を確定するものではありません。
候補を一つずつ確認し、変更前後の時刻と結果を残すことで、複数の設定変更による混乱を避けます。
再現できなかった場合も、確認した条件と確認できなかった条件を分けて記録してください。
5-3. 冗長化・過負荷・再送で注意すること
予備サーバーを置いたことだけで、サービスが無停止になるとは限りません。
切り替え時にどの要求を引き継ぎ、既に処理した要求をどう扱うかを、対象アプリケーションと実装に合わせて確認します。
RFC 7068ではDiameterの過負荷制御に求められる事項が整理されています。
また、RFC 7683はDiameter Overload Indication Conveyanceを扱います。
これらがあることと、利用する全製品が同じ機能に対応することは別の話です。
運用では、過負荷の通知に対応しているか、通知を受けた側がどう流量を調整するかを、相互接続の条件に含めます。
負荷を下げるための再送間隔や上限を決めず、失敗した要求をすぐ送り直すと、負荷を増やす可能性があります。
そのため、要求量だけでなく、再送数、失敗数、処理遅延、利用記録の重複なども合わせて観測します。
冗長化の試験では、正常時と異常時の記録を比較できるよう、装置を切り替えた時刻を残してください。
故障させた区間、期待した切り替え先、実際に要求を受けた相手を記録すると、再送と新規要求を混同しにくくなります。
「接続は正常」「サービス要求は正常」「切り替え後も記録が整合する」は、それぞれ別の試験項目です。
一つが成功しただけで、残りも成功したとは判断しないでください。
Diameterについてよくある質問
6-1. 導入・比較・安全性に関するFAQ
Q1. Diameterを導入すれば、RADIUSは不要になりますか?
不要になるとは限りません。
機器とサービスが必要とする方式に合わせて判断し、RADIUSを使う装置が残る場合は、その接続条件も維持します。
比較表は移行を勧めるためではなく、要件と対応機能を確認するために使ってください。
Q2. Diameterは通信を自動的に暗号化しますか?
プロトコル名だけで、実際の接続が保護されているとは判断できません。
使用するTLS・DTLS・IPsecなどの方式と、相手の確認条件を両側で確かめます。
中継装置が入る場合は、それぞれの区間と信頼境界も確認します。
Q3. DiameterのAccountingは請求処理ですか?
利用記録は料金計算の材料になることがありますが、請求書発行までを一律に意味するものではありません。
利用後の記録と、利用前や利用中の信用制御も分けて、どのアプリケーションが必要かを整理します。
Q4. TCPで接続できれば、認証も成功していますか?
接続の成功と、サービスの要求処理の成功は別です。
対応するアプリケーション、必要なAVP、応答結果、利用条件まで確認してください。
暗号化された通信では、パケットの外側だけを見ても要求結果を確かめられない場合があります。
Q5. 本記事の例をそのまま本番設定へ使えますか?
本記事は基本仕様と確認の考え方を整理したもので、特定製品の完成済み設定集ではありません。
実際の設定や変更は、製品名・版・接続相手を特定して公式資料を確認し、許可された環境で検証してから進めてください。
まとめ:仕様・接続・運用を分けて確認する
7-1. 学習と導入判断のチェックリスト
Diameterを理解する鍵は、AAAの役割、接続、アプリケーション、保護方式を分けることです。
名前が新しいことや、基本仕様に機能があることだけでは、必要な相互接続を保証できません。
- 認証・認可・利用記録のうち、何を実現したいかを言葉にします。
- 接続する装置と、要求を処理する最終的な相手を構成図にします。
- 両側のアプリケーション・コマンド・AVPの対応条件を比較します。
- 保護方式と信頼する相手、ログに残す情報の範囲を決めます。
- 正常時だけでなく、通信断・再送・冗長化・過負荷時の判定基準を用意します。
まず全体像を理解したい方は第1〜3章、障害調査や導入の準備を進めたい方は第4〜5章から読み直すと、目的に沿って整理できます。
関連する通信方式の基礎は、TCPの解説やTLSの解説も参考にしてください。
サイト内記事は学習の補助であり、製品設定や仕様上の要件を確認するときは、以下の一次資料へ戻って判断します。
参考資料・確認範囲
- 参考1:RFC 6733 — Diameter Base Protocol。基本構造、接続管理、セキュリティの確認に使用しました。
- 参考2:RFC 3539 — AAA Transport Profile。トランスポートと障害時の考え方を確認しました。
- 参考3:RFC 2865 — RADIUSとRFC 2866 — RADIUS Accounting。基本仕様と利用記録を分けて参照しました。
- 参考4:RFC 6614 — RADIUS over TLS。RADIUSにもTLS利用の拡張があることを確認しました。
- 参考5:RFC 8506 — Diameter Credit-Control Application。信用制御と利用記録を混同しないために参照しました。
- 参考6:RFC 7068 — Diameter Overload Control RequirementsとRFC 7683 — Diameter Overload Indication Conveyance。過負荷の要件と機能を分けて確認しました。
- 参考7:RFC 9325 — TLS/DTLS利用の推奨事項。古い暗号設定を現行推奨として流用しないために参照しました。
- 参考8:Wireshark公式 Diameter表示フィルター資料。表示フィルターの確認に使用しました。
確認日は2026年11月1日です。
特定製品・実機・本番ネットワークでの接続試験は行っていません。