EAP-TLSとは?仕組み・PEAPとの違い・証明書と設定を図解
EAP-TLSとは、電子証明書を使って、端末と認証サーバーが互いを確かめる802.1X(EAP)の認証方式です。
この記事では、RADIUSを含む認証のシーケンス、TLS 1.3での変化、PEAP・EAP-TTLSとの違い、証明書の要件と設定、失敗したときのログの見方を、例示の値を入れた図で解説します。

この記事は以下のような人におすすめ!
- EAP-TLSの仕組みやシーケンスを基礎から知りたい人
- PEAPやEAP-TTLSとの違いで迷っている人
- 社内のWi-Fiや有線LANに証明書認証を入れる情シスの人
EAP-TLSとは
1-1. EAP-TLSの意味と読み方
EAP-TLSは「イーエーピー・ティーエルエス」と読み、Extensible Authentication Protocol – Transport Layer Securityの略です。
社内のWi-Fiや有線LANにつなぐとき、パスワードの代わりに電子証明書で「つないでよい端末や利用者か」を確かめる認証方式です。
EAPは認証のやり取りを運ぶ共通の枠組みで、その上で「どの方法で確かめるか」をEAPメソッドとして選びます。
EAP-TLSはそのメソッドの1つで、EAPパケットのType欄には13が入ります。
仕様はRFC 5216で定められ、TLS 1.3で使うときの手順はRFC 9190が追加しています。
RFC 5216は、EAP-TLSを「証明書による相互認証と鍵の導出」を提供する方式として定義しています。
相互認証とは、端末がネットワーク側(認証サーバー)を確かめ、ネットワーク側も端末を確かめることです。
鍵の導出とは、認証の結果から、その後の通信を暗号化するための鍵の材料を作ることを指します(参考1・参考2)。
1-2. 802.1Xの3つの登場人物
EAP-TLSは、多くの場合IEEE 802.1Xという「ポート単位の認証」の仕組みの中で使われます。
登場するのは、つなぎたい端末(サプリカント)、スイッチや無線AP(オーセンティケーター)、RADIUSサーバー(認証サーバー)の3者です。
RFC 5216では端末をpeer、証明書を確かめる側をEAPサーバーと呼び、802.1Xではpeerをサプリカントと呼ぶと説明しています。
次の図は、この記事で使う例示の構成です。
端末とスイッチの間は、LANの上でEAPを運ぶEAPOLでやり取りします。
EAPはIPを必要とせずにデータリンク層の上で動くため、まだネットワークに入れていない端末でも認証のやり取りができます。
スイッチは受け取ったEAPを、RADIUSのEAP-Message属性(Type 79)に入れて、認証サーバーのUDP 1812番へ転送します。
このときスイッチは証明書の中身を判断せず、EAPを中継するパススルー役になります。
RADIUSでEAPを運ぶパケットには、改ざんを見分けるMessage-Authenticator属性(Type 80)を付けなければならない決まりです。
RADIUSの認証は、昔はUDP 1645番が使われていましたが、正式な番号は1812番です(参考3・参考4・参考5)。
802.1Xのポート制御そのものの考え方は、次の記事で詳しく解説しています。
1-3. EAP-TLSで確かめられること・確かめられないこと
EAP-TLSが確かめるのは、相手が正しいCAから発行された証明書と、その証明書に対応する秘密鍵を持っていることです。
認証のやり取りでパスワードを送らないため、パスワードの推測や使い回しによる不正な接続は起こりにくくなります。
Microsoftは、EAP-TLSのような証明書ベースの方式は一般に最も高い水準のセキュリティを提供すると説明しています。
WPA3-Enterpriseの192ビットモードでは、限られた暗号スイートでのEAP-TLSの使用が求められます。
ただし、どんな使い方でも安全になるわけではありません。
証明書の秘密鍵が端末から持ち出されれば、持ち出した人はその端末になりすませます。
端末がサーバー証明書の名前を確かめない設定だと、偽の認証サーバーを用意したアクセスポイントにつながってしまうおそれがあります。
RFC 9190も、サーバー名を照合しないとネットワークが正規かどうかの確信が下がり、公開のルートCAと組み合わせると事実上どのサーバーでも信頼されてしまうと注意しています。
EAP-TLSの強さは、証明書の発行・失効・サーバー名の確認といった運用がそろってはじめて生きるものだと考えてください(参考2・参考12)。
EAP-TLSの仕組みとシーケンス
2-1. 認証の流れ(TLS 1.2までのシーケンス)
次の図は、RFC 5216にある相互認証の成功例に、スイッチと認証サーバーの区間を書き足したシーケンスです。
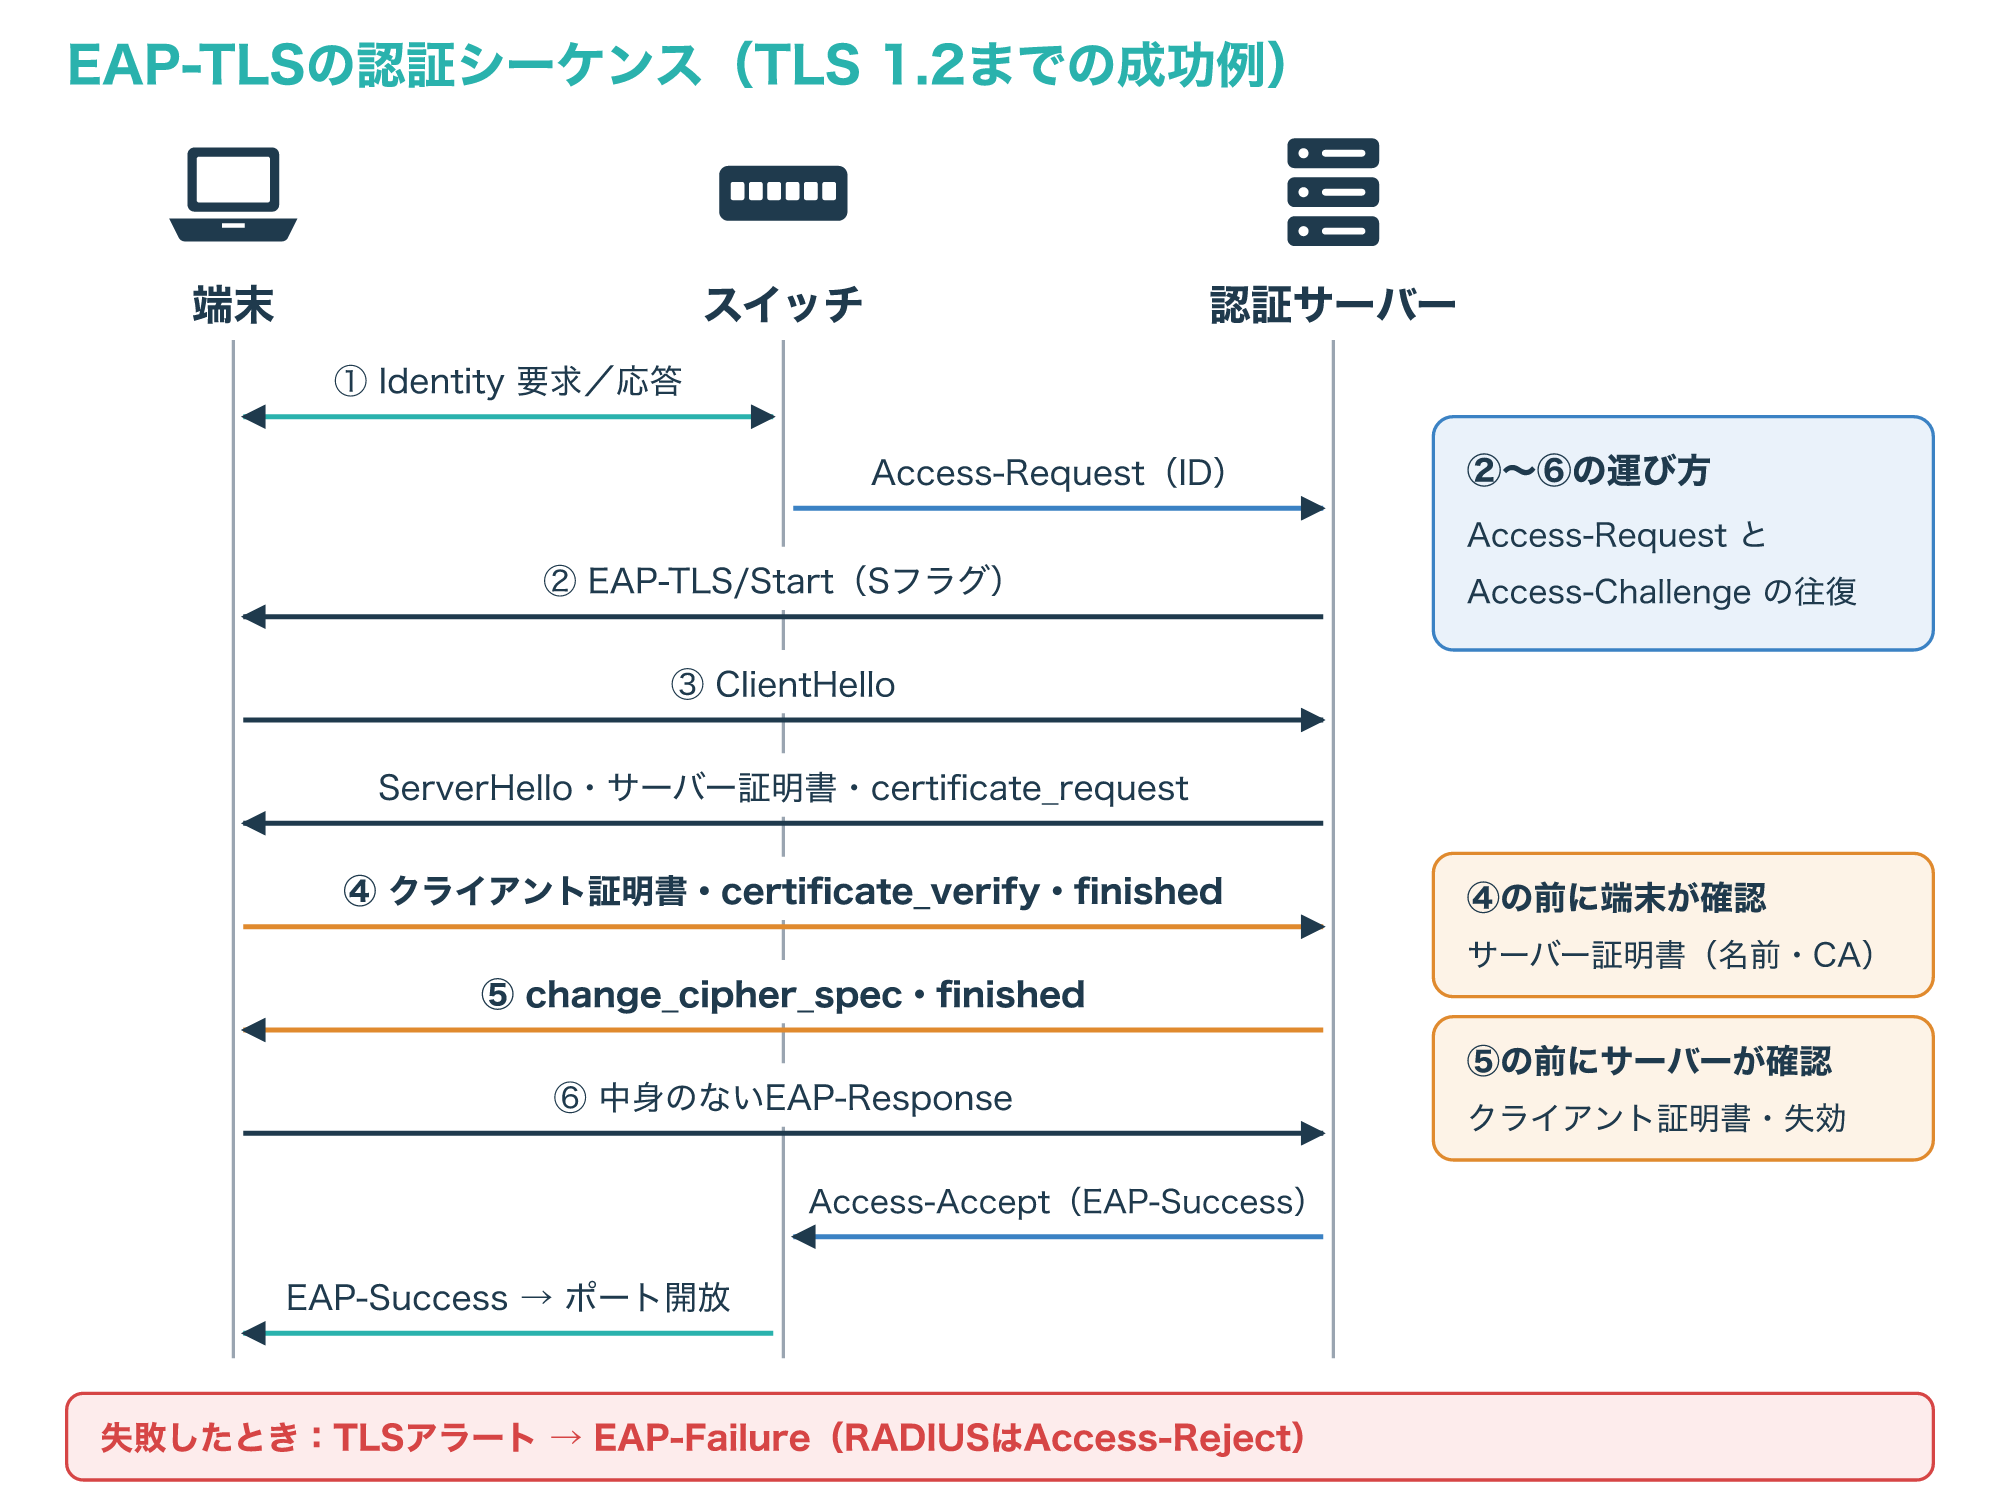
① スイッチが端末に「あなたは誰?」(EAP-Request/Identity)を送り、端末はID(例:user01@example.com)を返します。
② 認証サーバーは、Sフラグを立てたEAP-TLS/Startを送って、TLSを始める合図をします。
③ 端末はTLSのClientHelloを送り、サーバーはServerHello・サーバー証明書・クライアント証明書の要求(certificate_request)を返します。
④ 端末はサーバー証明書を確かめたうえで、自分の証明書と、秘密鍵を持っている証拠(certificate_verify)とfinishedを送ります。
⑤ サーバーはクライアント証明書を確かめ、change_cipher_specとfinishedを返します。
⑥ 端末が中身のないEAP-Responseを返すと、サーバーはEAP-Successを送ります。
スイッチと認証サーバーの間では、②〜⑥の往復がAccess-RequestとAccess-Challengeの繰り返しとして運ばれます。
最後にサーバーがEAP-Successを入れたAccess-Acceptを返すと、スイッチはポートを開いて端末の通信を通します。
途中で端末の証明書が受け入れられなければ、サーバーはTLSのアラート(失敗の理由)を送り、最後はEAP-FailureとAccess-Rejectで終わります(参考1・参考4)。
①で送るIDは、まだ暗号化されていない状態で流れます。
実際に誰かを決めるのは、④で送られるクライアント証明書の中身です。
2-2. TLS 1.3(RFC 9190)で変わったこと
RFC 9190は、EAP-TLSをTLS 1.3で使う方法を定めた仕様で、古いTLSが選ばれたときはRFC 5216がそのまま適用されます。
1つ目の大きな違いは、利用者の身元を見せないプライバシーが必須になり、しかも往復を増やさずに実現される点です。
TLS 1.3では証明書のメッセージも暗号化されるため、クライアント証明書の中身を途中で盗み見されません。
その代わり、最初のIdentityで本当のユーザー名を平文で送ってはならず、「@example.com」のような匿名のID(匿名NAI)を使うことが推奨されています。
2つ目は、証明書の失効確認が必須になり、TLS 1.3に対応するEAP-TLSサーバーはOCSPステープリングに対応しなければならない点です。
3つ目は、成功の合図として、サーバーがTLSのアプリケーションデータ「0x00」を送る点です。
端末がこれに中身のないEAP-Responseを返すと、サーバーがEAP-Successを送ります。
TLS 1.3の完全なハンドシェイクでは、使い捨ての鍵交換(key_share)を使うため、前方秘匿性が常に得られます。
前方秘匿性とは、あとで秘密鍵が漏れても、過去の通信の鍵までは割り出せない性質のことです。
なお、RFC 9190は、管理者が明示的に許可しない限り、TLSの最大バージョンを1.3に制限することも求めています(参考2・参考10)。
2-3. EAP-TLSパケットの形とフラグメント
EAP-TLSのパケットは、Code・Identifier・LengthのあとにType(13)とFlagsが続き、その後ろにTLSのデータが入ります。
Flagsの先頭3ビットはL(長さあり)・M(続きあり)・S(開始)で、残りは予約ビットとして0にします。
証明書を含むTLSのメッセージは、1回で送れる大きさを超えることがあります。
RFC 5216は、1つのTLSレコードが最大16384オクテット、RADIUSパケットの上限が4096オクテットであることを挙げ、EAP-TLS自身が分割と再組み立てに対応しなければならないとしています。
分割するときは、最初の断片にLとMを立てて全体の長さ(TLS Message Length、4オクテット)を入れ、最後の断片だけMを外します。
受け取った側は、Mが立った断片を受け取るたびに中身のない応答を返して「受け取った」と知らせます。
次の図は、例として3000オクテットのTLSメッセージを1000オクテットずつ3つに分けた場合です。
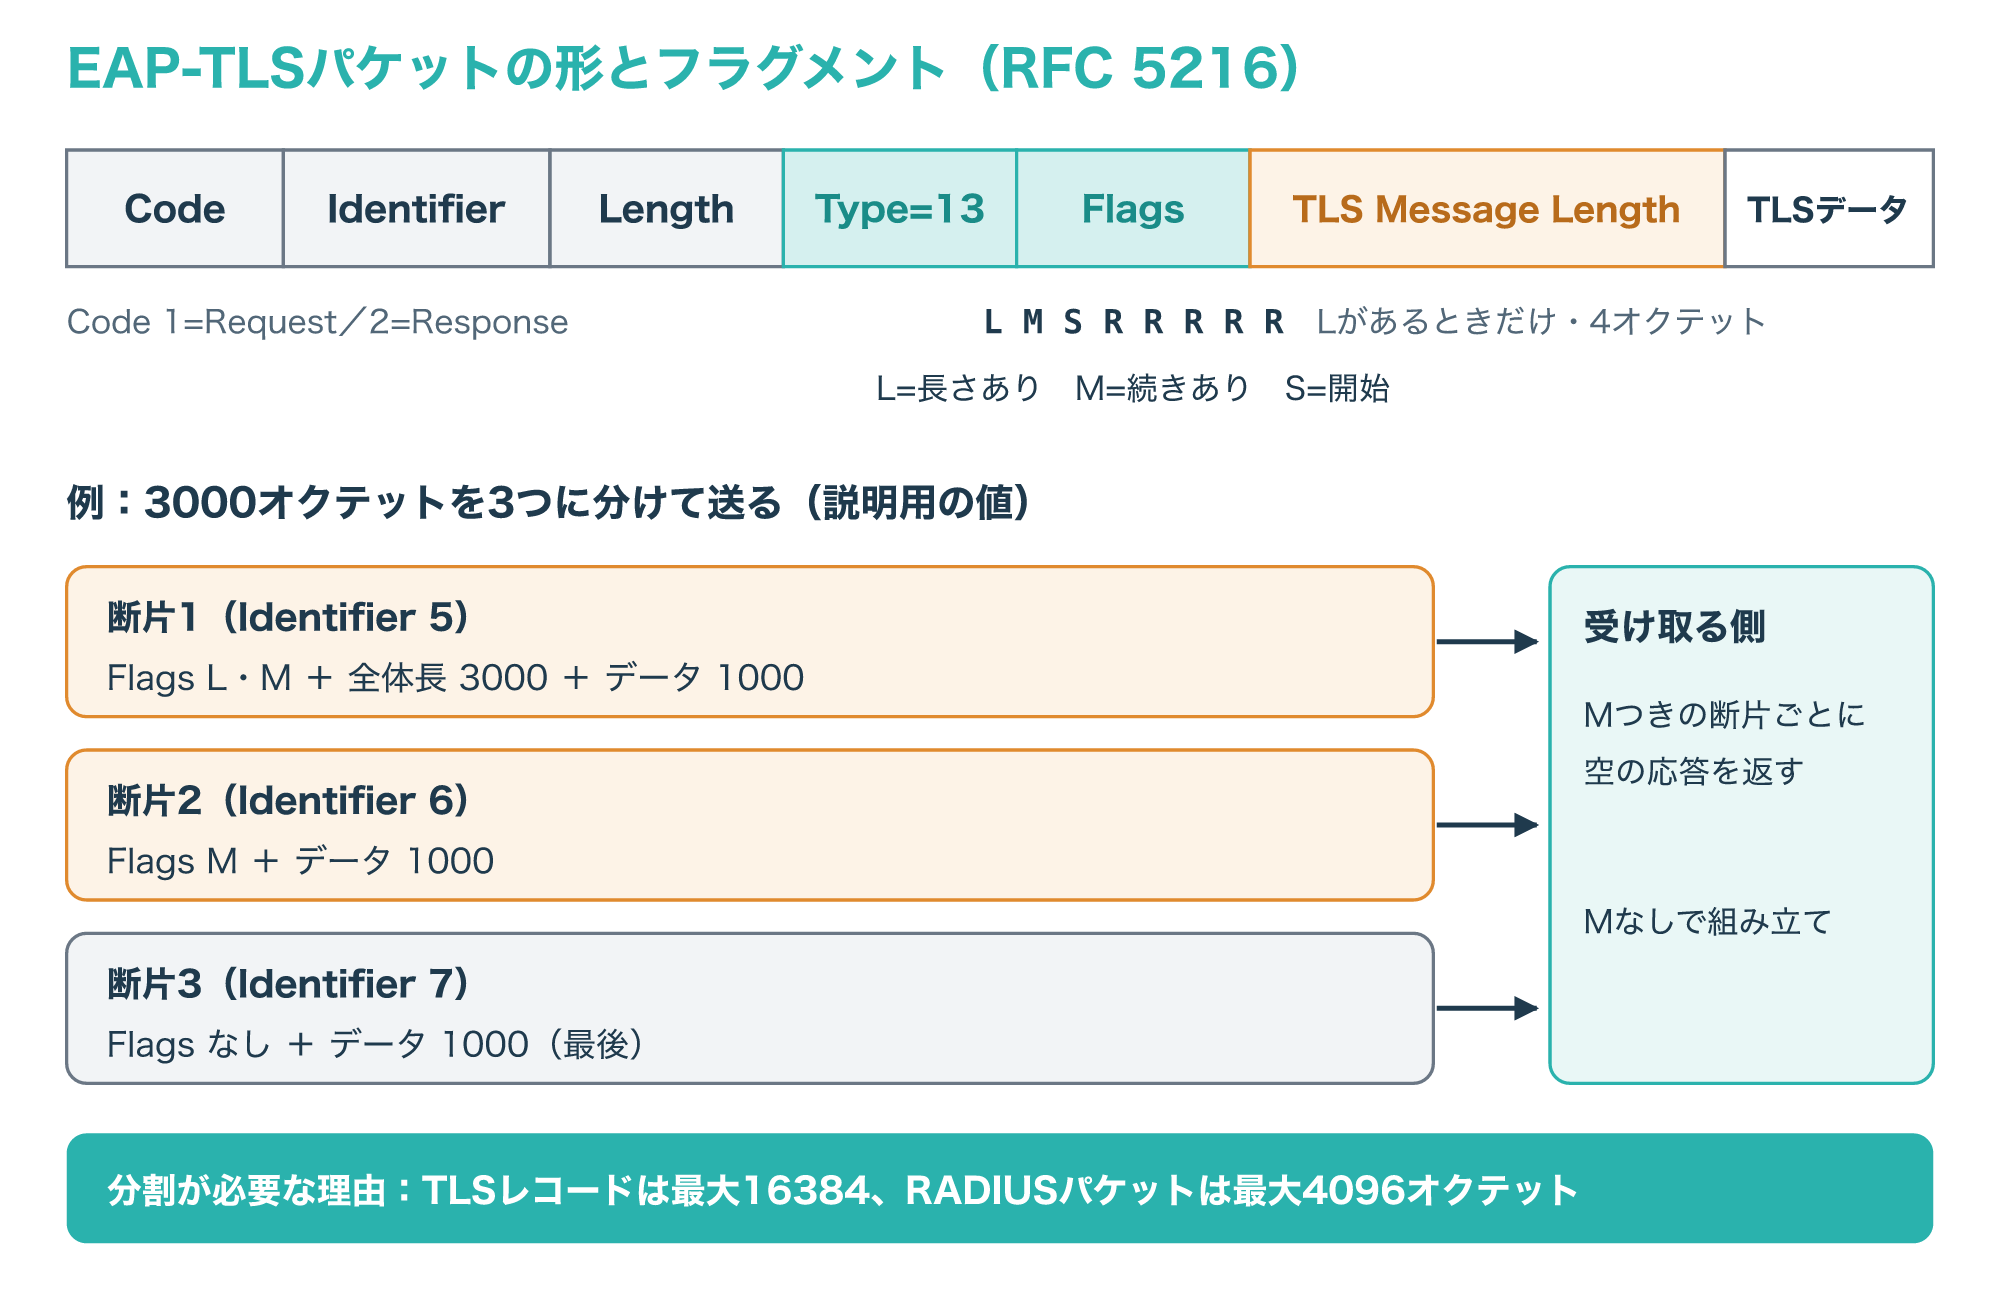
この断片の大きさは説明用の値で、実際は機器と設定によって変わります。
EAPのパケット交換の回数に上限がある機器や網もあるため、RFC 9190は証明書を小さく、証明書チェーンを短く保つことを推奨しています。
中間CAを何段も重ねると、そのぶん断片と往復が増えることを覚えておきましょう(参考1・参考2)。
2-4. 認証のあとに暗号化の鍵ができるまで
EAP-TLSは端末を確かめるだけでなく、その後の通信を暗号化するための鍵の材料も作ります。
RFC 5216では、TLSのマスターシークレットから128オクテットの鍵の材料を作り、前半の64オクテットをMSK、後半の64オクテットをEMSKとします。
TLS 1.3では作り方が変わり、TLS-Exporterという仕組みで同じ128オクテットの材料を作ります。
認証サーバーのような裏側のサーバーがある構成では、下の層で必要な鍵の材料はEAPサーバーからオーセンティケーターへ運ばれます。
無線LANでは、MSKの先頭32オクテットがPMK(ペアワイズマスターキー)として使われます。
APと端末は、このPMKをもとに4ウェイハンドシェイクを行い、実際にデータを暗号化する鍵を作ります。
端末は同じMSKを自分で計算するため、MSKそのものを無線で受け取る必要はありません。
RFC 5216は、マスターシークレットが漏れればMSKとEMSKも漏れると書いており、鍵の強さはTLSのやり取りの安全性に頼っています(参考1・参考2・参考7)。
PEAP・EAP-TTLSとの違い
3-1. 3つの方式の比較
社内のWi-Fiでよく比べられるのが、EAP-TLS・PEAP・EAP-TTLSの3つです。
3つともTLSを使いますが、「端末や利用者を何で確かめるか」が違います。
EAP-TLSは、TLSのハンドシェイクそのものの中で、端末のクライアント証明書を確かめます。
PEAPとEAP-TTLSは、まずサーバー証明書だけでTLSのトンネルを作り、その中で別の方法(パスワードなど)を使って利用者を確かめます。
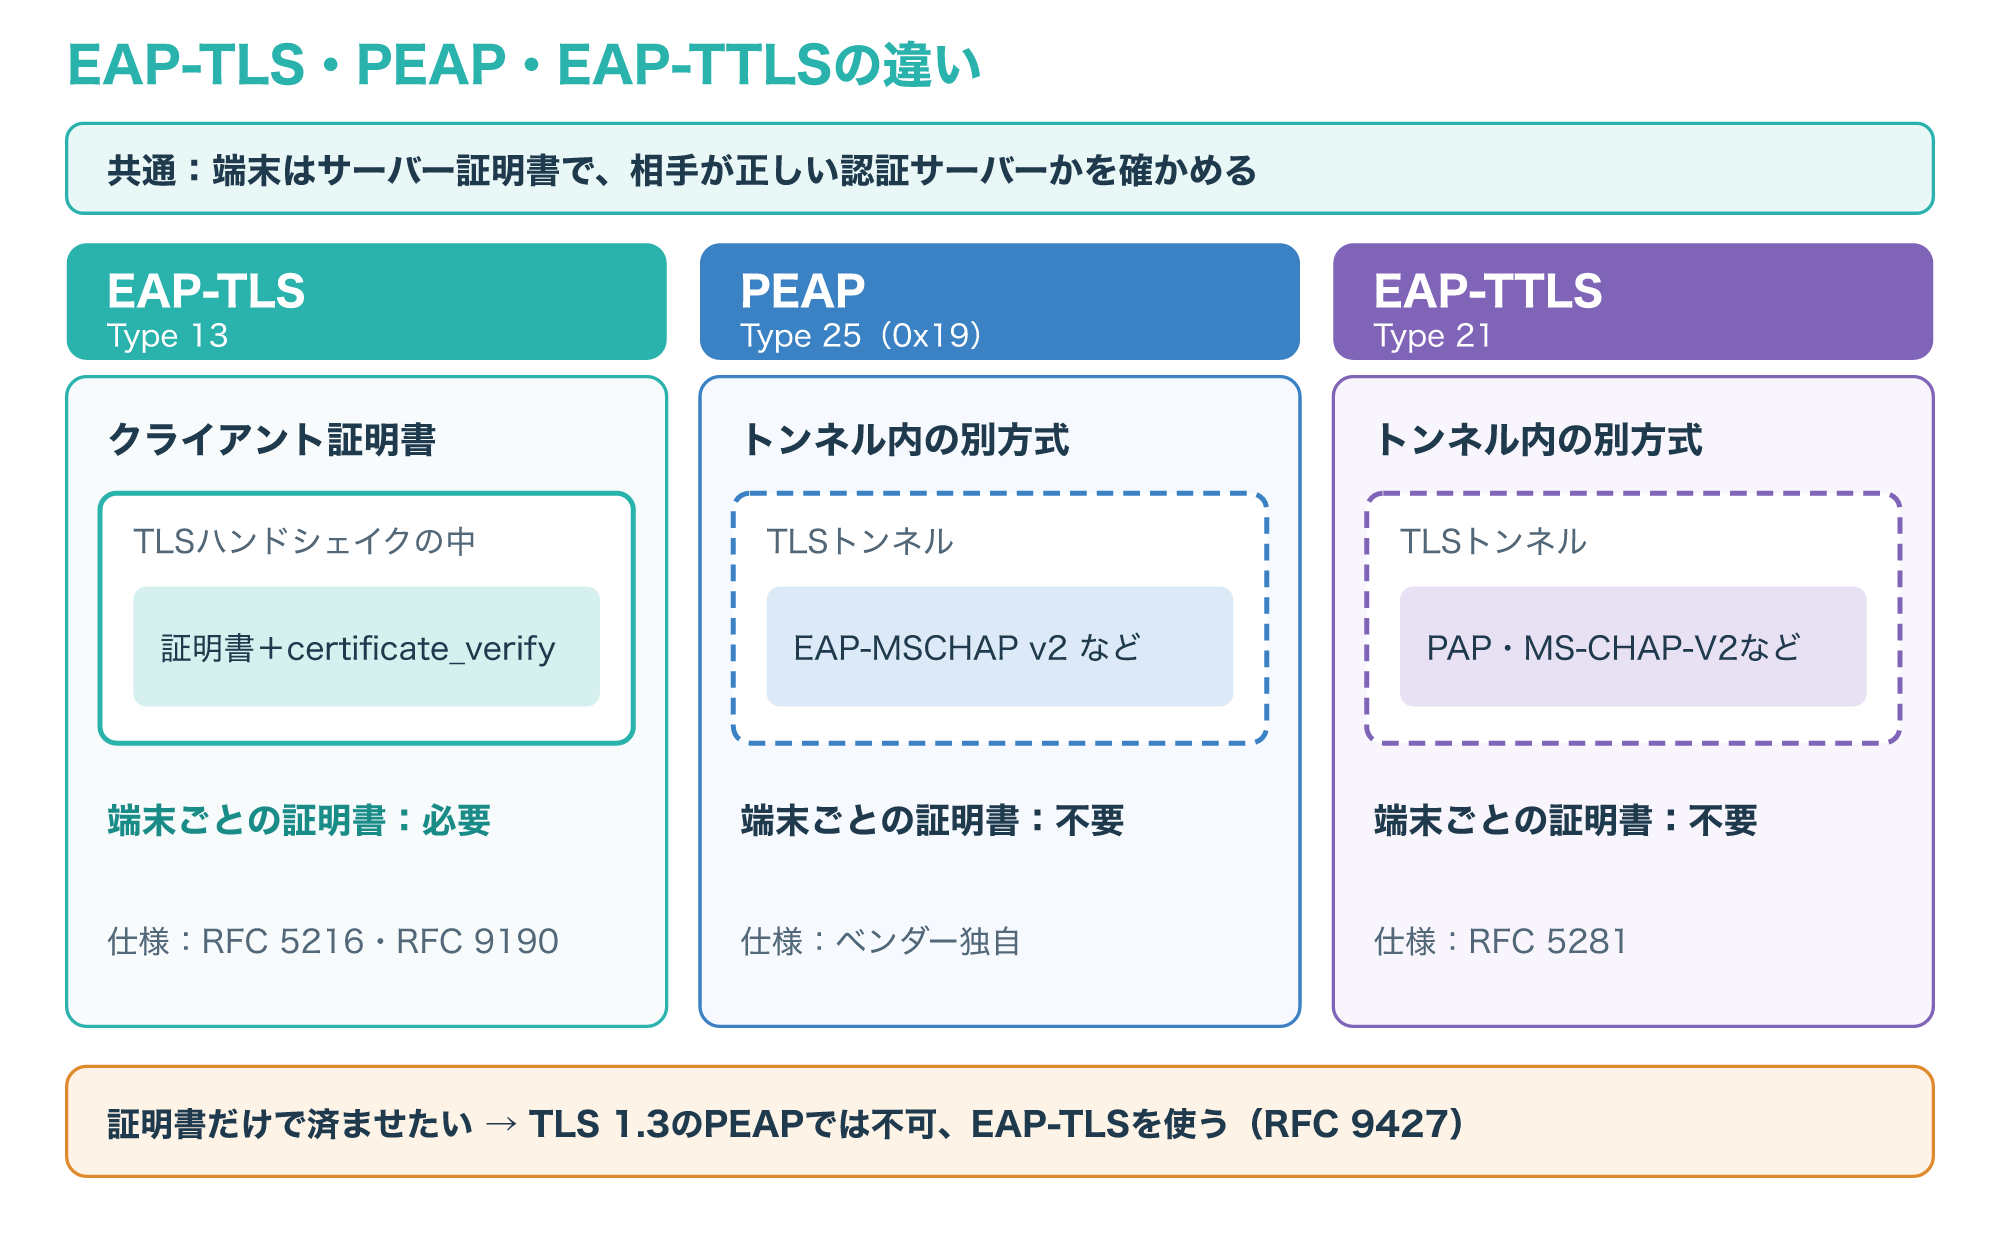
RFC 5281は、EAP-TTLSのトンネルの中で、EAPのほかPAP・CHAP・MS-CHAP・MS-CHAP-V2を使えるとしています。
WindowsのPEAPでは、内側の方式としてEAP-TLSとEAP-MSCHAP v2に対応しています。
PEAPはIETFの標準ではなくベンダー独自の方式で、RFC 9427はPEAPのType値を0x19(10進数で25)と示しています。
| 項目 | EAP-TLS | PEAP | EAP-TTLS |
|---|---|---|---|
| EAPのType | 13 | 25(0x19) | 21 |
| サーバー証明書 | 必要 | 必要 | 必要 |
| 利用者の確かめ方 | クライアント証明書 | トンネル内の別方式(例:EAP-MSCHAP v2) | トンネル内の別方式(例:PAP、MS-CHAP-V2、EAP) |
| 端末ごとの証明書 | 必要 | 不要(併用は可) | 不要(併用は可) |
| 仕様 | RFC 5216・RFC 9190 | ベンダー独自 | RFC 5281 |
表のとおり、サーバー証明書はどの方式でも必要で、違いは利用者側に証明書を配るかどうかです(参考1・参考8・参考9・参考12)。
3-2. どれを選ぶかの考え方
会社が管理する端末に証明書を配れる環境なら、パスワードを使わないEAP-TLSが有力な候補になります。
分かれ目になるのは、MDMやActive Directoryのグループポリシーなどで、証明書を端末へ自動で配れるかどうかです(一般的な説明)。
一方、私物端末が多いなど証明書を配りきれない場合は、既存のIDとパスワードを使えるPEAPやEAP-TTLSのほうが導入しやすいでしょう。
ただしパスワード方式では、偽のアクセスポイントに入力したパスワードを盗まれないよう、サーバー証明書の確認がとくに大切になります。
RFC 9427は、TLS 1.3のPEAPで「内側の方式を使わずクライアント証明書だけで済ませる」使い方を禁止し、その要件ならEAP-TLSを使うべきだとしています。
どの方式でも、端末がサーバー証明書のルートCAとサーバー名を確かめる設定は欠かせません(参考2・参考9)。
PEAPの仕組みと設定は、次の記事で詳しく解説しています。
証明書の要件と設定
4-1. サーバー証明書とクライアント証明書の要件
EAP-TLSでは、認証サーバーと端末の両方が証明書を持ち、互いに確かめます。
RFC 5216は、端末がサーバー証明書の拡張キー使用法(EKU)を見て、EKUがない・anyExtendedKeyUsage・id-kp-serverAuthのいずれかであることを確かめるべきとしています。
サーバーも同じように、クライアント証明書のEKUにid-kp-clientAuthなどが入っているかを確かめます。
Microsoftの要件では、クライアント認証のOIDは1.3.6.1.5.5.7.3.2、サーバー認証のOIDは1.3.6.1.5.5.7.3.1です。
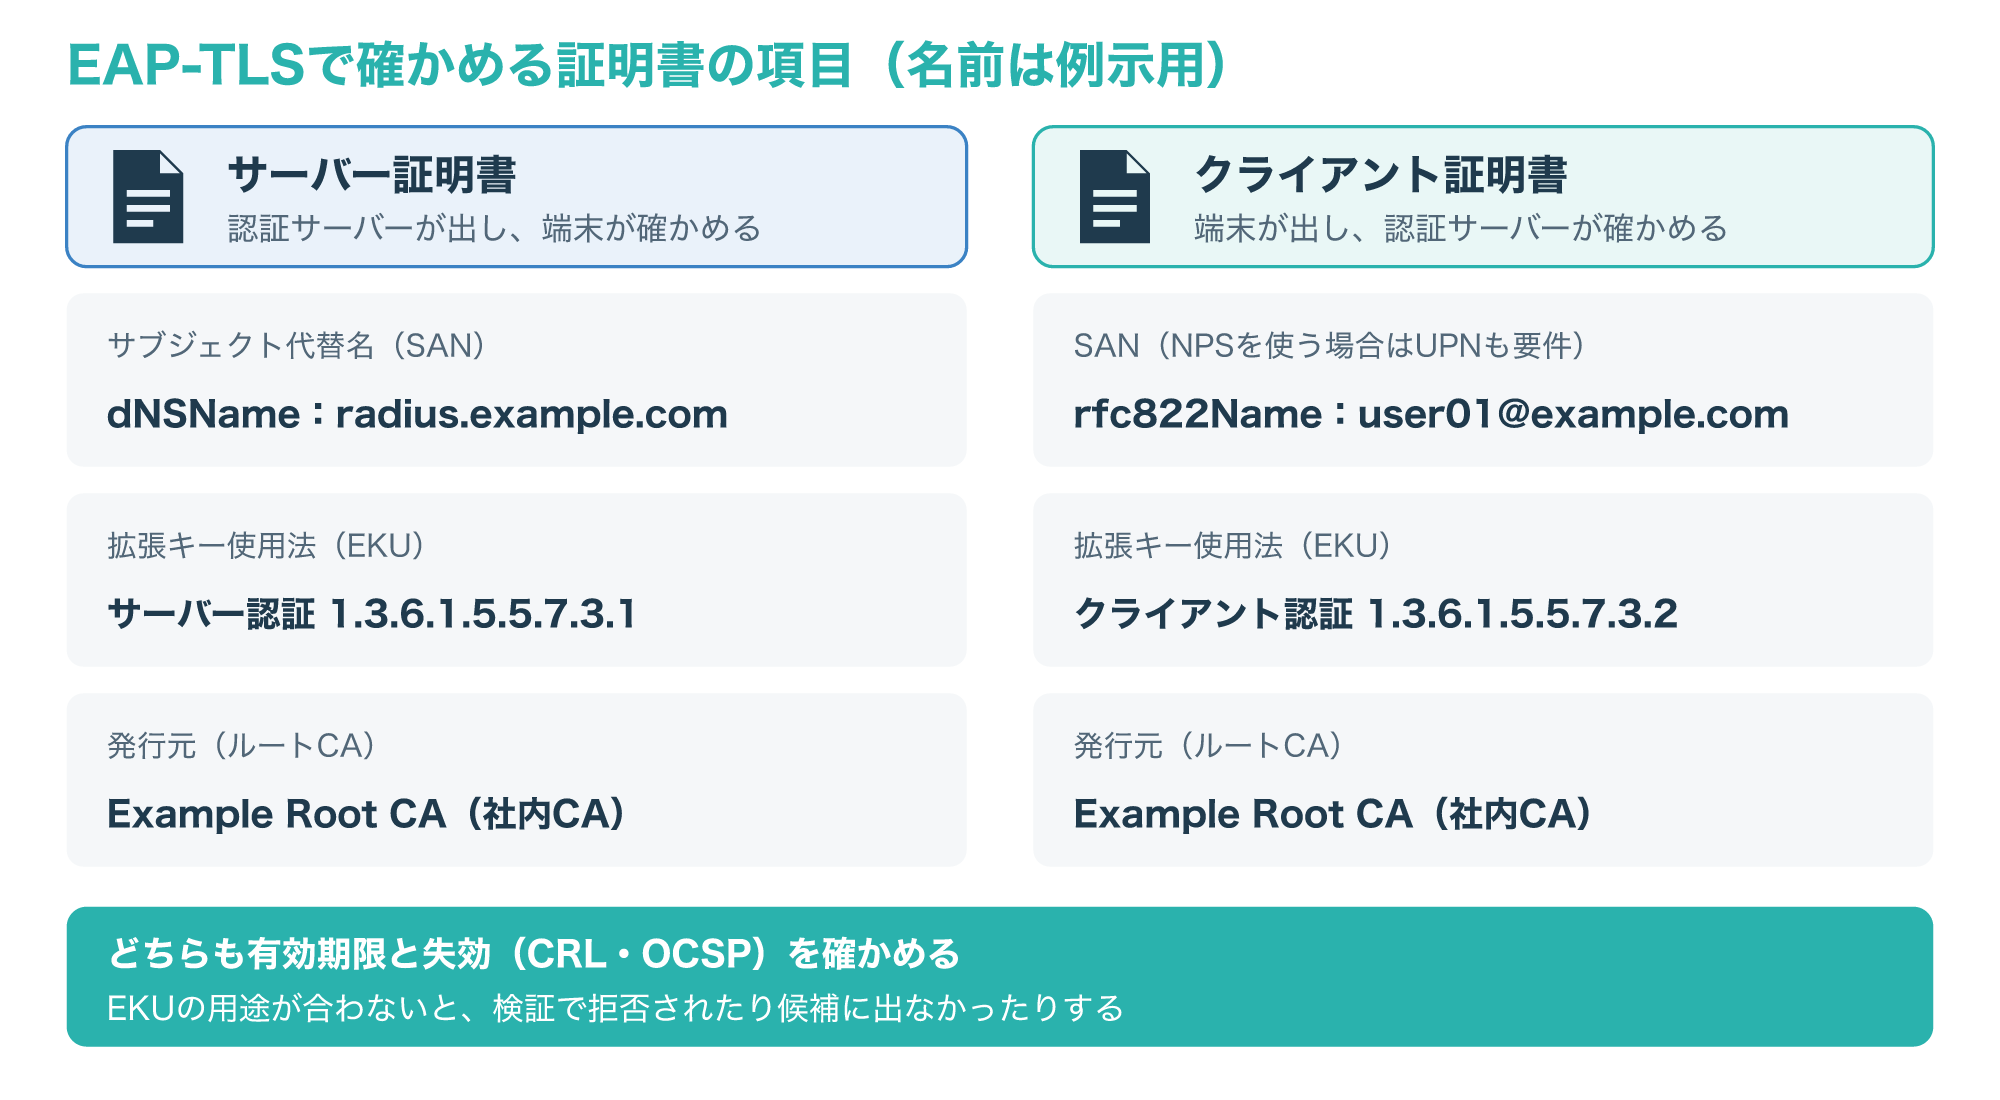
名前の欄については、サーバー証明書のサブジェクト代替名(SAN)に、dNSName(例:radius.example.com)を入れることが推奨されています。
利用者を表すクライアント証明書ではrfc822Name(例:user01@example.com)を、機器を表す場合はdNSNameを使うのが推奨です。
WindowsのNPSでは、ユーザー証明書のSANに利用者のUPNが入っていることが要件の1つです。
失効の確認について、RFC 5216はCRLへの対応を必須、OCSPへの対応を推奨としています。
Windowsのクライアントでは、EKUにクライアント認証の用途がない証明書は、選択肢の一覧にも表示されません(参考1・参考11)。
クライアント証明書の発行や配布の考え方は、次の記事にまとめています。
4-2. 端末側(サプリカント)の設定
端末側でまず確認したいのは、サーバー証明書をどう確かめるかの設定です。
Windowsでは「証明書を検証してサーバーのIDを確認する」をオンにし、「次のサーバーに接続する」に認証サーバーの名前、信頼されたルート証明機関に社内のルートCAを指定します。
Microsoftは、サーバー証明書の検証を外すとサーバーの正当性を確かめられず、気づかないまま不正なネットワークにつながるおそれがあると説明しています。
「次のサーバーに接続する」の名前は、サーバー証明書のサブジェクトの表記どおりに入力するか、アスタリスクを含む正規表現で指定します。
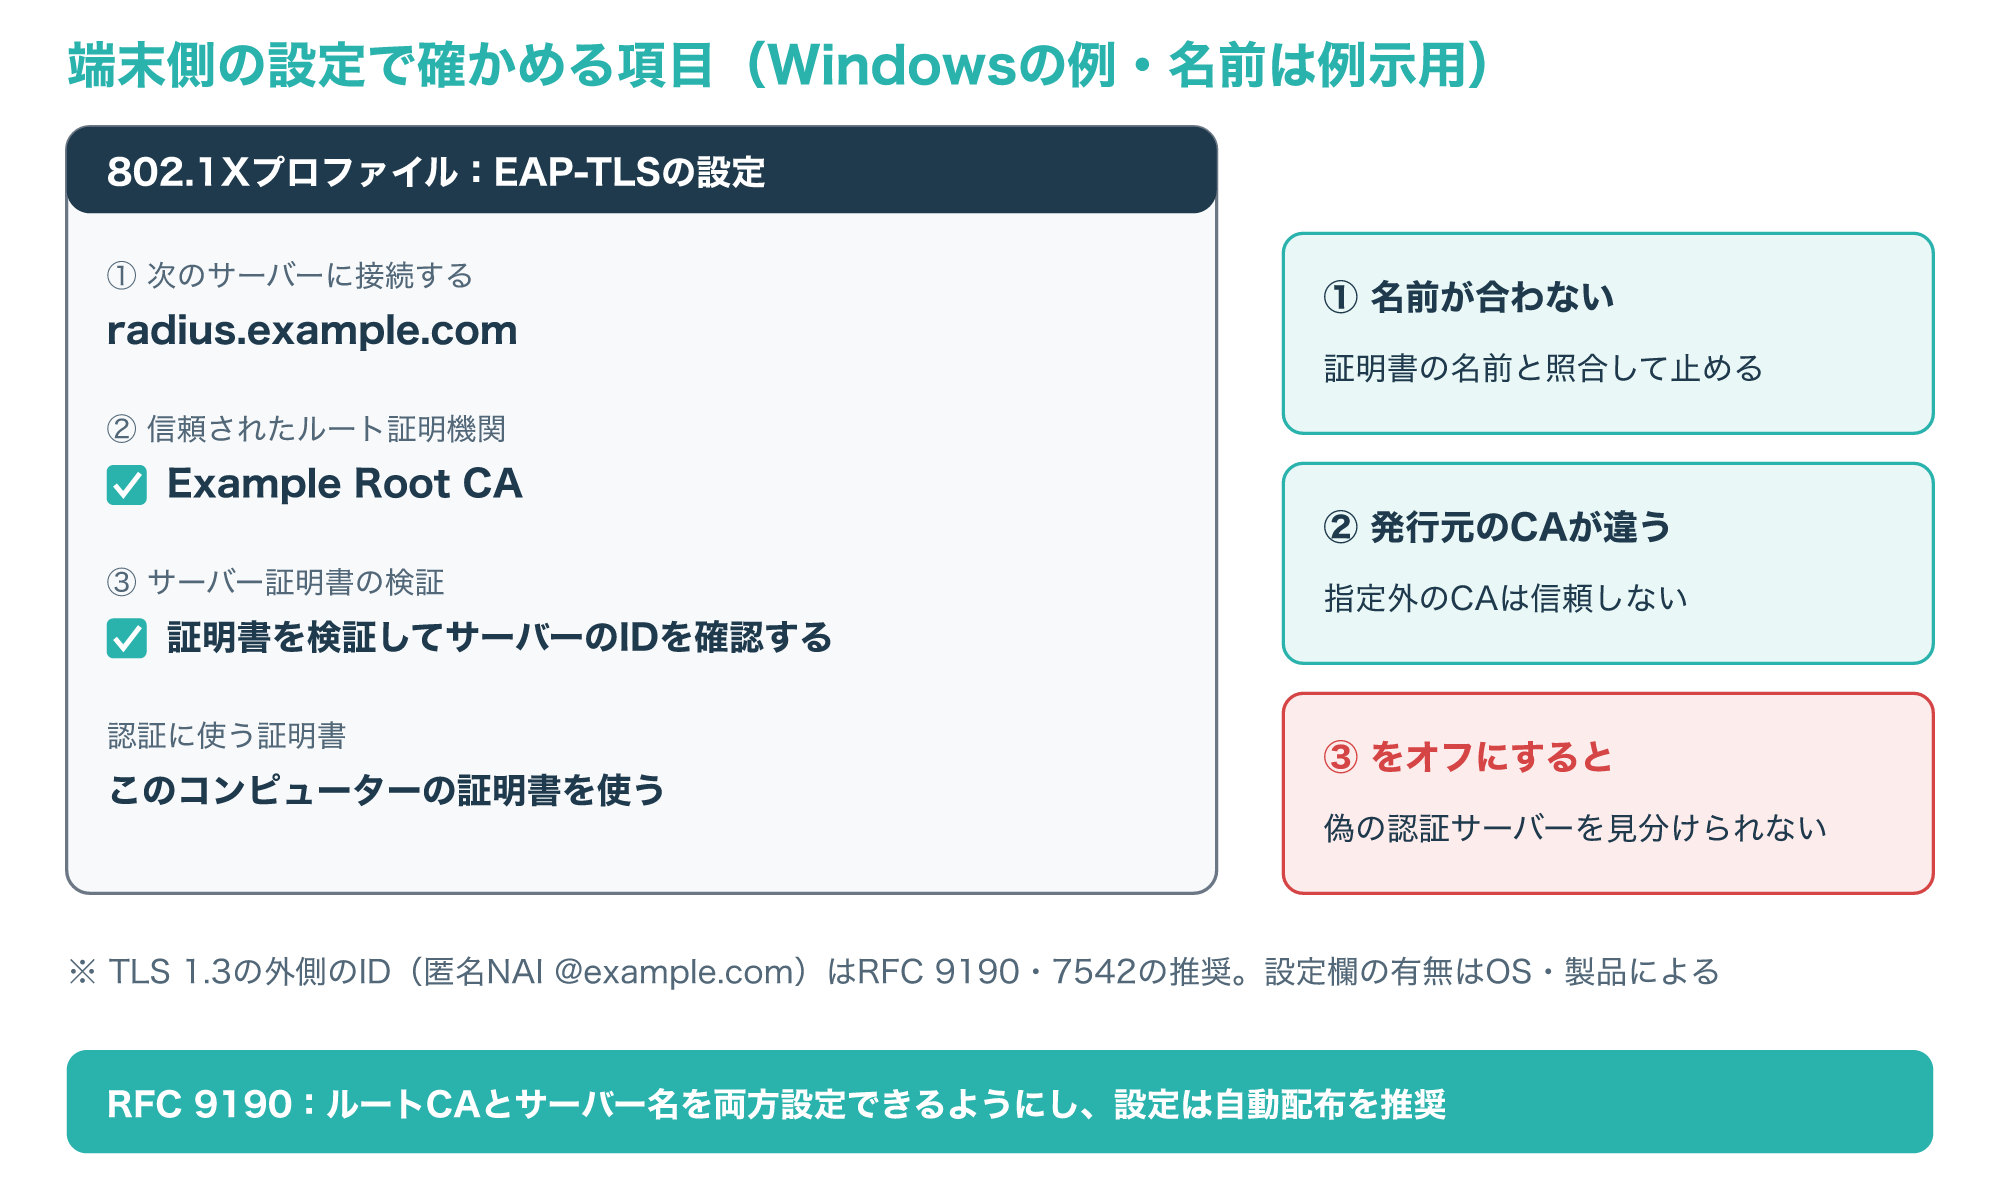
RFC 9190も、端末側で信頼するルートCAと照合するサーバー名を設定できるようにすべきとし、手作業の設定は難しいので自動で配る方法を推奨しています。
TLS 1.3を使う場合、RFC 9190は最初のIdentity(外側のID)に本当のユーザー名ではなく「@example.com」のような匿名NAIを使うよう推奨しています。
ただし、外側のIDを入力する欄があるかどうかはOSやサプリカントによって違うため、使う製品の設定画面や管理者向け資料で確かめてください。
RFC 7542は、ユーザー名の部分を省いた「@realm」の形を推奨しつつ、現在の慣習として「anonymous@realm」も認めています(参考2・参考10・参考12)。
4-3. スイッチとRADIUSサーバーの設定例
ネットワーク機器の側では、スイッチやAPを認証サーバーのRADIUSクライアントとして登録し、共有シークレットを双方に設定します。
次の図は、CiscoのCatalyst 9300の設定ガイドにある手順を、この記事の例示アドレスに置き換えたものです。
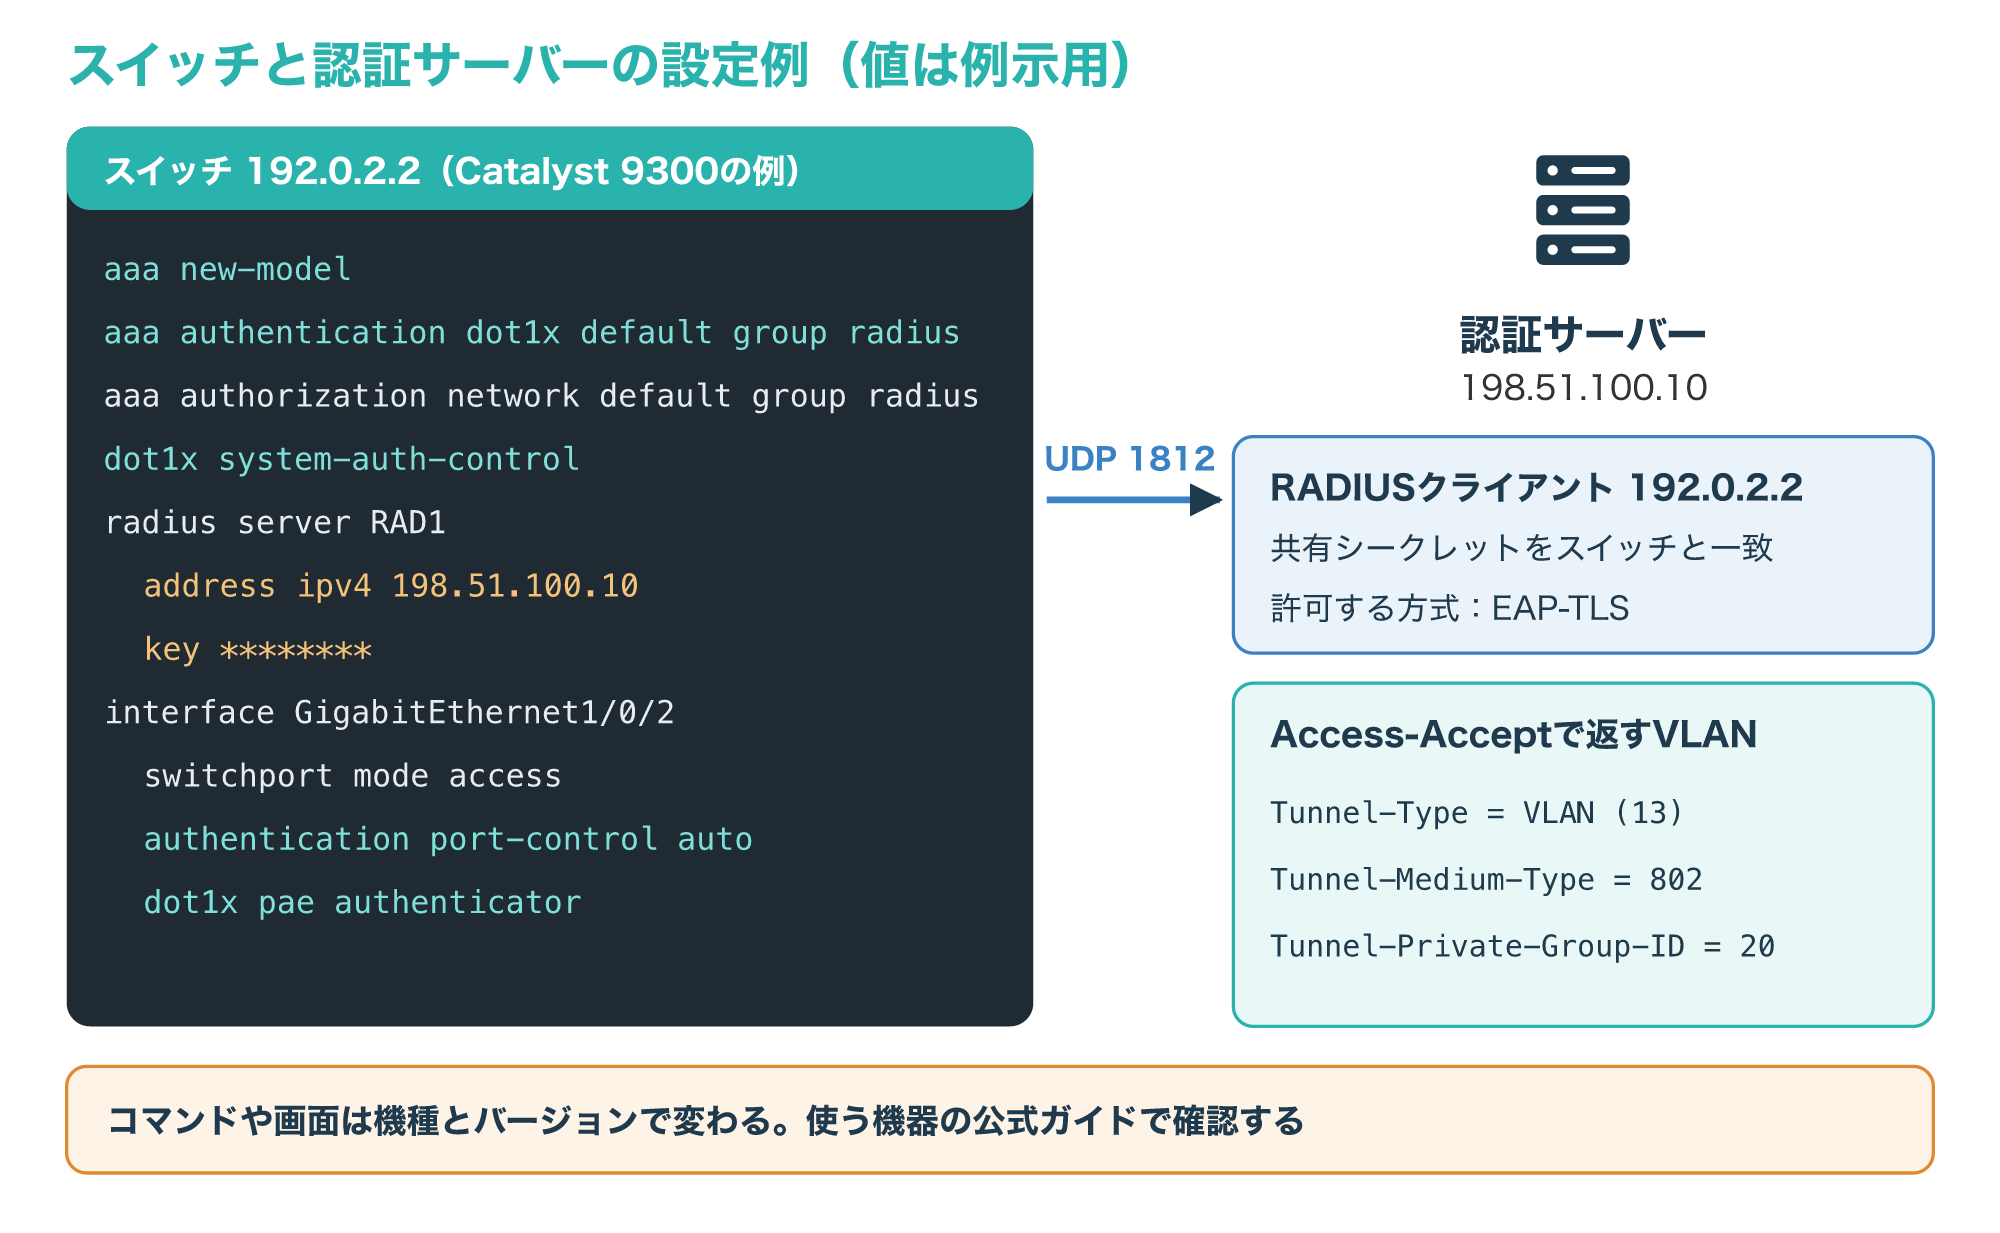
aaa new-modelでAAAを有効にし、aaa authentication dot1x default group radiusで802.1Xの認証先をRADIUSにします。
dot1x system-auth-controlで、スイッチ全体の802.1Xを有効にします。
radius serverの設定では、認証サーバーのアドレスと共有シークレット(key)を指定します。
端末をつなぐポートでは、authentication port-control autoとdot1x pae authenticatorを設定します。
認証のあとにVLANを切り替えたいときは、aaa authorization networkも設定し、認証サーバーがAccess-AcceptにTunnel-Type=VLAN(13)、Tunnel-Medium-Type=802、Tunnel-Private-Group-ID(例:20)を入れて返します。
VLANの番号は1〜4094の範囲で指定します。
認証サーバー側では、EAP-TLSを許可する方式に加え、サーバー証明書と、クライアント証明書を発行したCAを信頼するよう設定します(一般的な説明)。
コマンドや画面の項目は機種とバージョンで変わるため、使う機器の公式ガイドで確認してください(参考6・参考14)。
RADIUSの仕組みや冗長化の考え方は、次の記事で詳しく解説しています。
確認方法とトラブルシューティング
5-1. どこで失敗したかを切り分ける
「つながらない」ときは、認証の流れのどこで止まったかを順に確かめるのが近道です。
Microsoftも、802.1Xのトラブルでは認証の流れを理解したうえで、どこで壊れているかを突き止めることが大切だとしています。
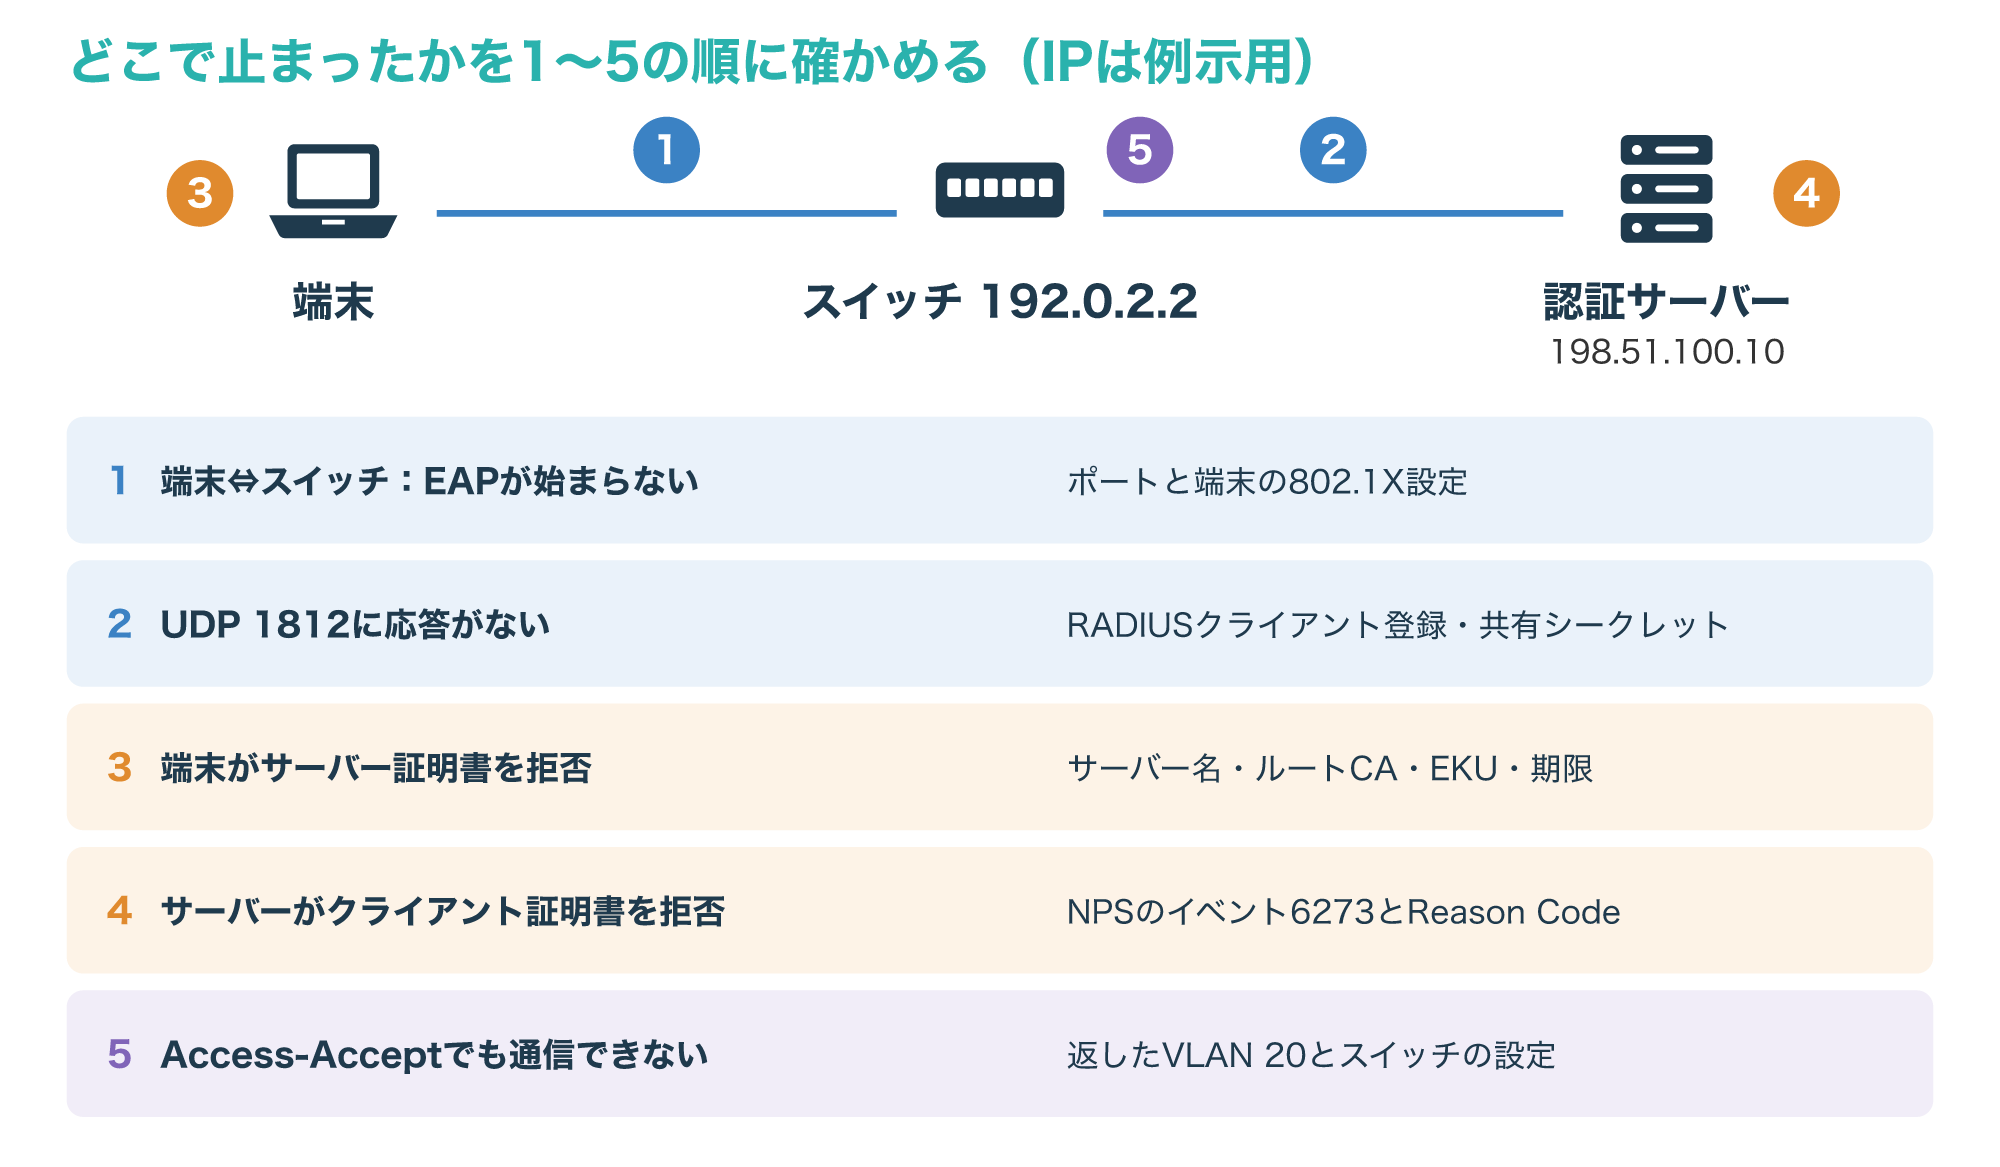
① 端末とスイッチの間では、ポートで802.1Xが有効か、端末側で802.1Xの認証が有効かを確かめます。
② スイッチと認証サーバーの間では、RADIUSクライアントの登録と共有シークレットが一致しているかを確かめます。
RFC 3579では、Message-Authenticatorが正しくないパケットは黙って捨てる決まりなので、共有シークレットが違うと「応答がない」ように見えます。
③ 端末がサーバー証明書を受け入れないときは、サーバー名とルートCAの設定、サーバー証明書のEKUと有効期限を確かめます。
④ 認証サーバーがクライアント証明書を受け入れないときは、EKU、発行元のCA、有効期限、失効の状態を確かめます。
⑤ 認証は通ったのに通信できないときは、返したVLANの番号とスイッチの設定が合っているかを確かめます(参考4・参考13)。
つながらないからといって、端末側でサーバー証明書の検証をオフにして試すのは避けましょう。
偽の認証サーバーを見分けられなくなり、問題の切り分けにもなりません。
5-2. ログで確認するポイント
WindowsのNPSを認証サーバーにしている場合は、セキュリティログでイベントID 6272(許可)と6273(拒否)を確認します。
6273の場合は、イベントの一番下にあるReason Code(理由コード)とその説明を見ると、拒否された理由がわかります。
端末側では、無線ならWLAN-AutoConfig、有線ならWired-AutoConfigの操作ログに、認証が失敗した理由が記録されます。
証明書が原因のときは、既定では無効になっているCAPI2のログを有効にすると、チェーンの検証や失効確認の失敗を追いやすくなります。
Microsoftは、802.1Xの認証の問題の多くは、無効な証明書・期限切れ・チェーンの検証失敗・失効確認の失敗といった証明書の問題だとしています。
Ciscoのスイッチでは、ポートごとの認証の状態をshow authentication sessionsで確認できます(参考13・参考14)。
| 症状 | 主な原因 | 確認する場所 |
|---|---|---|
| EAPのやり取りが始まらない | ポートまたは端末で802.1Xが無効 | スイッチのポート設定、端末のネットワーク設定 |
| 応答がなくタイムアウトする | 共有シークレットの不一致、RADIUSクライアントの未登録、UDP 1812の遮断 | 認証サーバーのRADIUSクライアント設定、経路上のフィルター |
| 端末がサーバーを信頼できないと表示する | サーバー名やルートCAの設定違い、サーバー証明書のEKU不足 | 端末のプロファイル、サーバー証明書 |
| 6273で拒否される | クライアント証明書の期限切れ・失効・EKU不足・発行元CAの違い | NPSのReason Code、CAPI2ログ |
| 認証は成功するが通信できない | VLAN属性の値の誤り | Access-Acceptの属性、スイッチのVLAN設定 |
表の上から順に確かめると、端末・ネットワーク・証明書のどこに原因があるかを絞り込みやすくなります。
よくある質問とまとめ
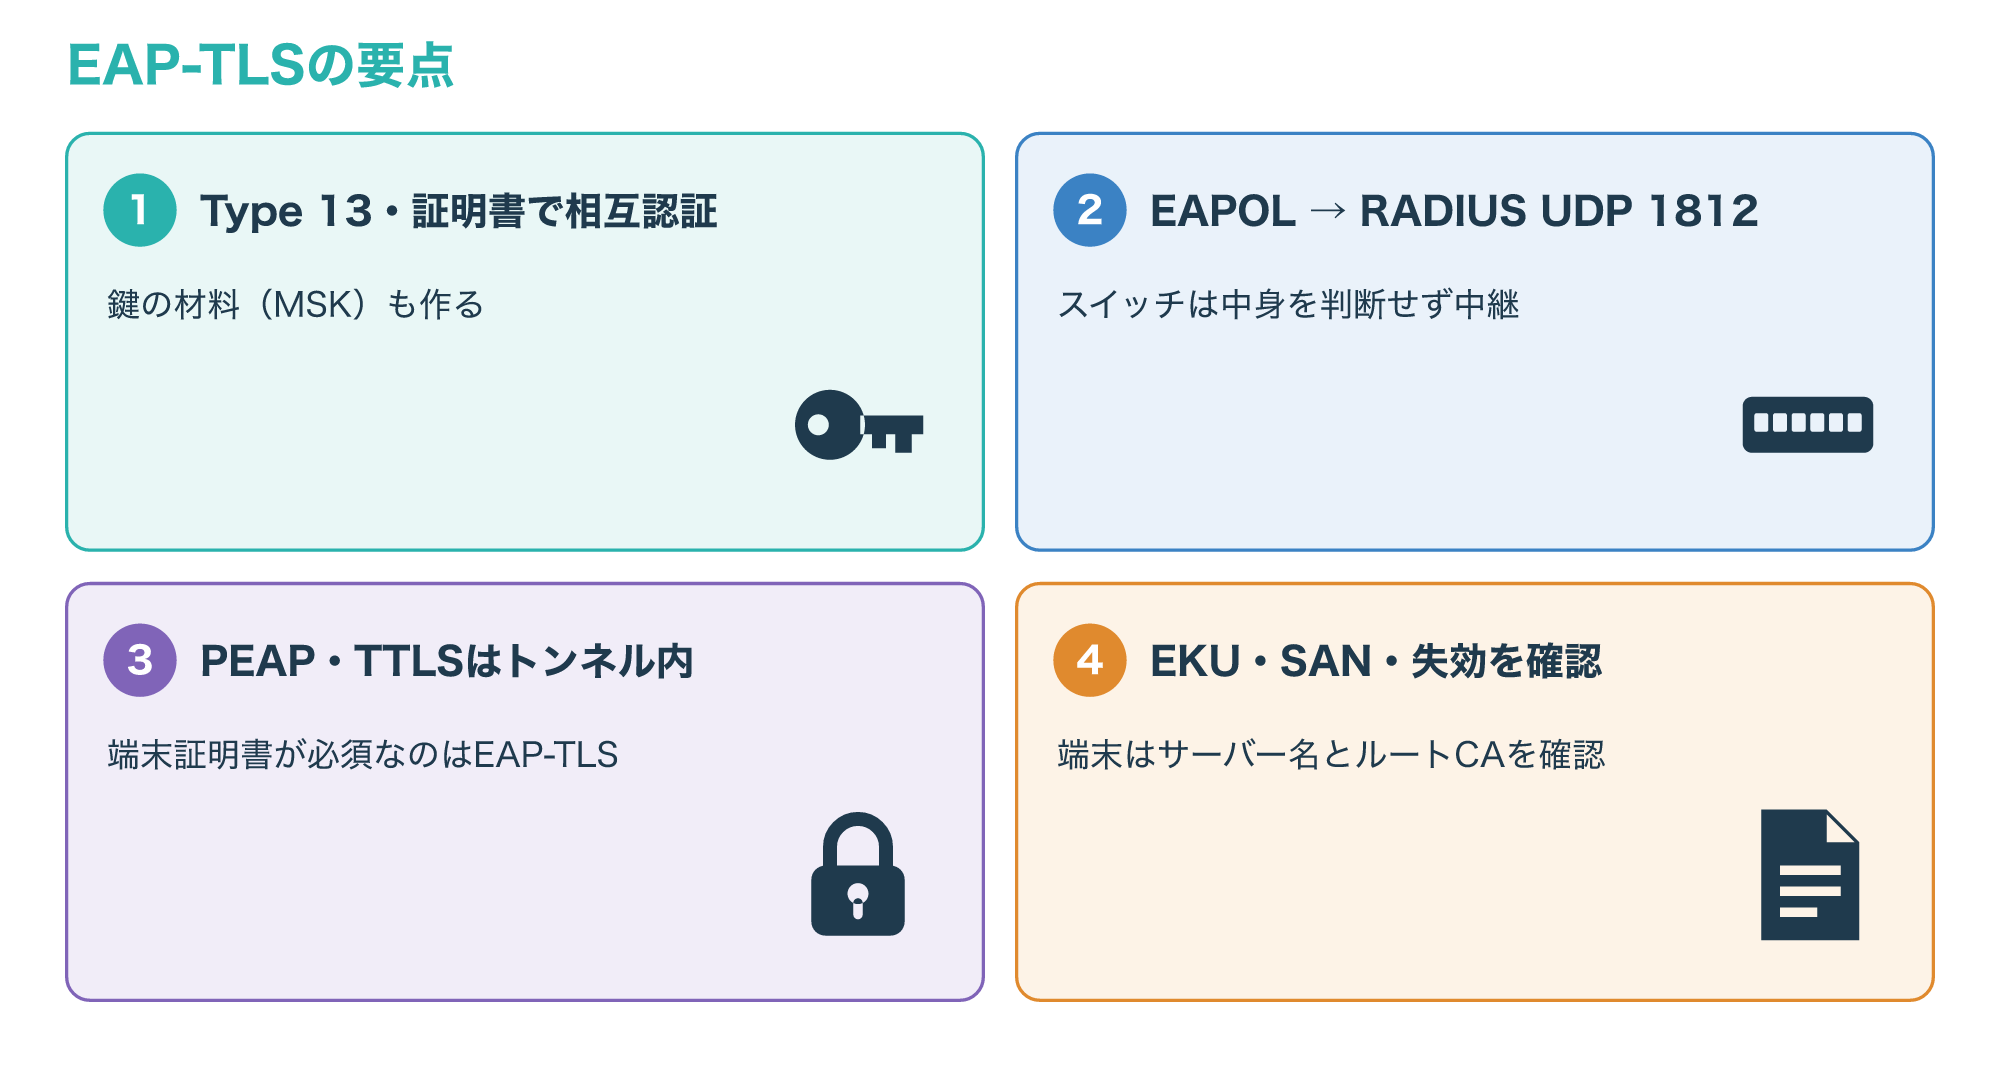
最後に、この記事の要点を1枚にまとめます。
Q1. EAP-TLSとは何ですか?
電子証明書を使って、端末と認証サーバーが互いを確かめるEAPの認証方式で、EAPのTypeは13、仕様はRFC 5216とRFC 9190です。
Q2. EAP-TLSとPEAPの違いは何ですか?
EAP-TLSは端末のクライアント証明書で確かめ、PEAPはサーバー証明書で作ったトンネルの中でパスワードなど別の方法を使って確かめます。
Q3. EAP-TLSにパスワードは必要ですか?
認証のやり取りにパスワードは使いませんが、端末に入れた秘密鍵を持ち出されないよう、端末そのものの保護は別に必要です。
Q4. EAP-TLSはTLS 1.3で使えますか?
RFC 9190でTLS 1.3での使い方が定められていますが、実際に使えるかは端末のOS、認証サーバー、機器それぞれの対応状況によります。
Q5. EAP-TLSで使うポート番号は何番ですか?
端末とスイッチの間はEAPOLでIPのポート番号を使わず、スイッチと認証サーバーの間はRADIUSのUDP 1812番(認証)を使います。
EAP-TLSは、パスワードを使わずに証明書で端末とネットワークが互いを確かめられる方式ですが、その強さは証明書の運用に支えられています。
導入するときは、EKUとSANを満たす証明書を用意し、端末側でサーバー名とルートCAを確かめる設定を配り、失効の確認とログでの切り分けまで準備してから始めてください。
参考1:RFC 5216 The EAP-TLS Authentication Protocol(IETF、英語)
参考2:RFC 9190 EAP-TLS 1.3(IETF、英語)
参考3:RFC 3748 Extensible Authentication Protocol(IETF、英語)
参考4:RFC 3579 RADIUS Support For EAP(IETF、英語)
参考5:RFC 2865 Remote Authentication Dial In User Service(IETF、英語)
参考6:RFC 3580 IEEE 802.1X RADIUS Usage Guidelines(IETF、英語)
参考7:RFC 5247 EAP Key Management Framework(IETF、英語)
参考8:RFC 5281 EAP-TTLSv0(IETF、英語)
参考9:RFC 9427 TLS-Based EAP Types and TLS 1.3(IETF、英語)
参考10:RFC 7542 The Network Access Identifier(IETF、英語)
参考11:Certificate requirements when you use EAP-TLS or PEAP with EAP-TLS(Microsoft、英語)
参考12:Extensible Authentication Protocol (EAP) for network access(Microsoft、英語)
参考13:Troubleshoot 802.1X authentication issues(Microsoft、英語)
参考14:Configuring IEEE 802.1X Port-Based Authentication, Catalyst 9300(Cisco、英語)