ISMAPとは?読み方・仕組み・費用の内訳とISMSとの違い
ISMAP(イスマップ)とは、政府が求めるセキュリティ要求を満たしているクラウドサービスを、あらかじめ評価してリストに登録する日本政府の制度です。
正式名称は「政府情報システムのためのセキュリティ評価制度」で、登録されているかどうかは公式サイトのクラウドサービスリストで確かめます。
この記事では、仕組み・確認方法・費用の内訳・ISMSとの違いを図で解説します。

この記事は以下のような人におすすめ!
- ISMAPの意味と読み方を知りたい人
- 使うクラウドが登録済みか確かめたい人
- ISMSとの違いや費用の内訳を知りたい人
ISMAPとは:読み方・正式名称・目的
1-1. ISMAPは政府のクラウド調達のための評価制度
ISMAPは、政府機関がクラウドサービスを調達するときのセキュリティ水準をそろえるための制度です。
IPA(情報処理推進機構)は、ISMAPを「政府が求めるセキュリティ要求を満たしているクラウドサービスを予め評価・登録する」制度と説明しています。
ポイントは「あらかじめ」という言葉で、政府機関が使いたくなってから調べるのではなく、評価を済ませたサービスを先にリストへ載せておく仕組みです。
Microsoftの解説によると、ISMAPは2020年5月26日に正式に発表されました(参考1・参考2)。
次の図は、ISMAPに関わる立場と、リストを中心にした情報の流れを示したものです。
図のとおり、ISMAPの中心にあるのは「ISMAPクラウドサービスリスト」です。
クラウド事業者は評価を受けてこのリストに載ることを目指し、政府機関はこのリストを調達先選びの土台にします。
Microsoftの解説でも、政府向けの調達に参加するクラウド事業者は登録を「申請できる」と書かれており、ISMAPは政府機関に使ってもらいたい事業者が申請する仕組みです。
クラウドの基本的な考え方から確認したい方は、次の記事が参考になります。
https://study-sec.com/cloud/1-2. 読み方は「イスマップ」、正式名称と英語名
ISMAPの読み方は「イスマップ」です。
アルファベットを1文字ずつ「アイ・エス・エム・エー・ピー」と読む人もいますが、IPAは通称を「ISMAP(イスマップ)」と紹介しています。
日本語の正式名称は「政府情報システムのためのセキュリティ評価制度」で、英語名は「Information system Security Management and Assessment Program」です。
英語名を読むと、Security Management(セキュリティ管理)とAssessment(評価)を行うProgram(制度)だと分かります(参考1)。
図のように、英語名で大文字から始まる語の頭文字をつなぐと「ISMAP」になります。
なお、Microsoftの日本語ページでは「情報システム セキュリティ管理および評価プログラム」と訳されていて、資料によって日本語の表記が異なります(参考2)。
検索や社内資料で表記がそろわないときは、略称のISMAPと、IPAが示す正式名称を並べて書くと誤解が減ります。
略称が似ているISMS(情報セキュリティマネジメントシステム)とは別のもので、違いは4章で説明します。
1-3. なぜ作られたのか:政府機関ごとの評価の手間をなくす
ISMAPがない場合、政府機関はクラウドサービスを使うたびに、そのサービスが十分に安全かを自分たちで調べる必要があります。
同じサービスを複数の機関が使えば、同じような評価が機関の数だけくり返されることになります。
Microsoftの解説では、ISMAPに登録されたクラウドサービス事業者から調達することで、政府機関は個別に独自の評価を行う必要がなくなると説明されています。
IPAも、制度の目的を「政府のクラウドサービス調達におけるセキュリティ水準の確保」と「クラウドサービスの円滑な導入」と書いています(参考1・参考2)。
つまりISMAPは、評価を一度にまとめて行い、その結果を政府全体で使い回せるようにするための仕組みです。
例えば、同じクラウドサービスを3つの機関が使う場合、ISMAPがなければ3回の評価が必要ですが、登録済みであれば同じ評価の結果を3つの機関が共通に使えます。
政府機関の側から見ると、ISMAPは「どのクラウドなら使ってよいか」を判断する手間を減らす仕組みで、クラウド事業者の側から見ると、政府向けの調達に参加するための入口になります。
一方で、ISMAPの登録は「政府のセキュリティ要求を基準にした評価を経た」という意味であり、どんな使い方でも事故が起きないことを示すものではありません。
この点は、5章で利用者側に残る責任として改めて説明します。
ISMAPの仕組み:誰が評価し、何が登録されるか
2-1. 登場する3者:クラウド事業者・監査機関・政府機関
ISMAPの流れをつかむには、クラウド事業者・監査機関・政府機関の3者の役割を分けて考えると分かりやすくなります。
クラウド事業者は、政府向けの調達に参加したい場合にISMAPへの登録を申請する立場です。
監査機関は、ISMAPが承認した独立した第三者の監査会社で、申請されたサービスを評価します。
評価のあと、誰がどの手続きで登録を判断するかは確認した資料に書かれていないため、登録の判断の手続きは公式サイトで確認してください。
政府機関は、評価を経て登録されたサービスの中から調達先を選ぶ立場です(参考2)。
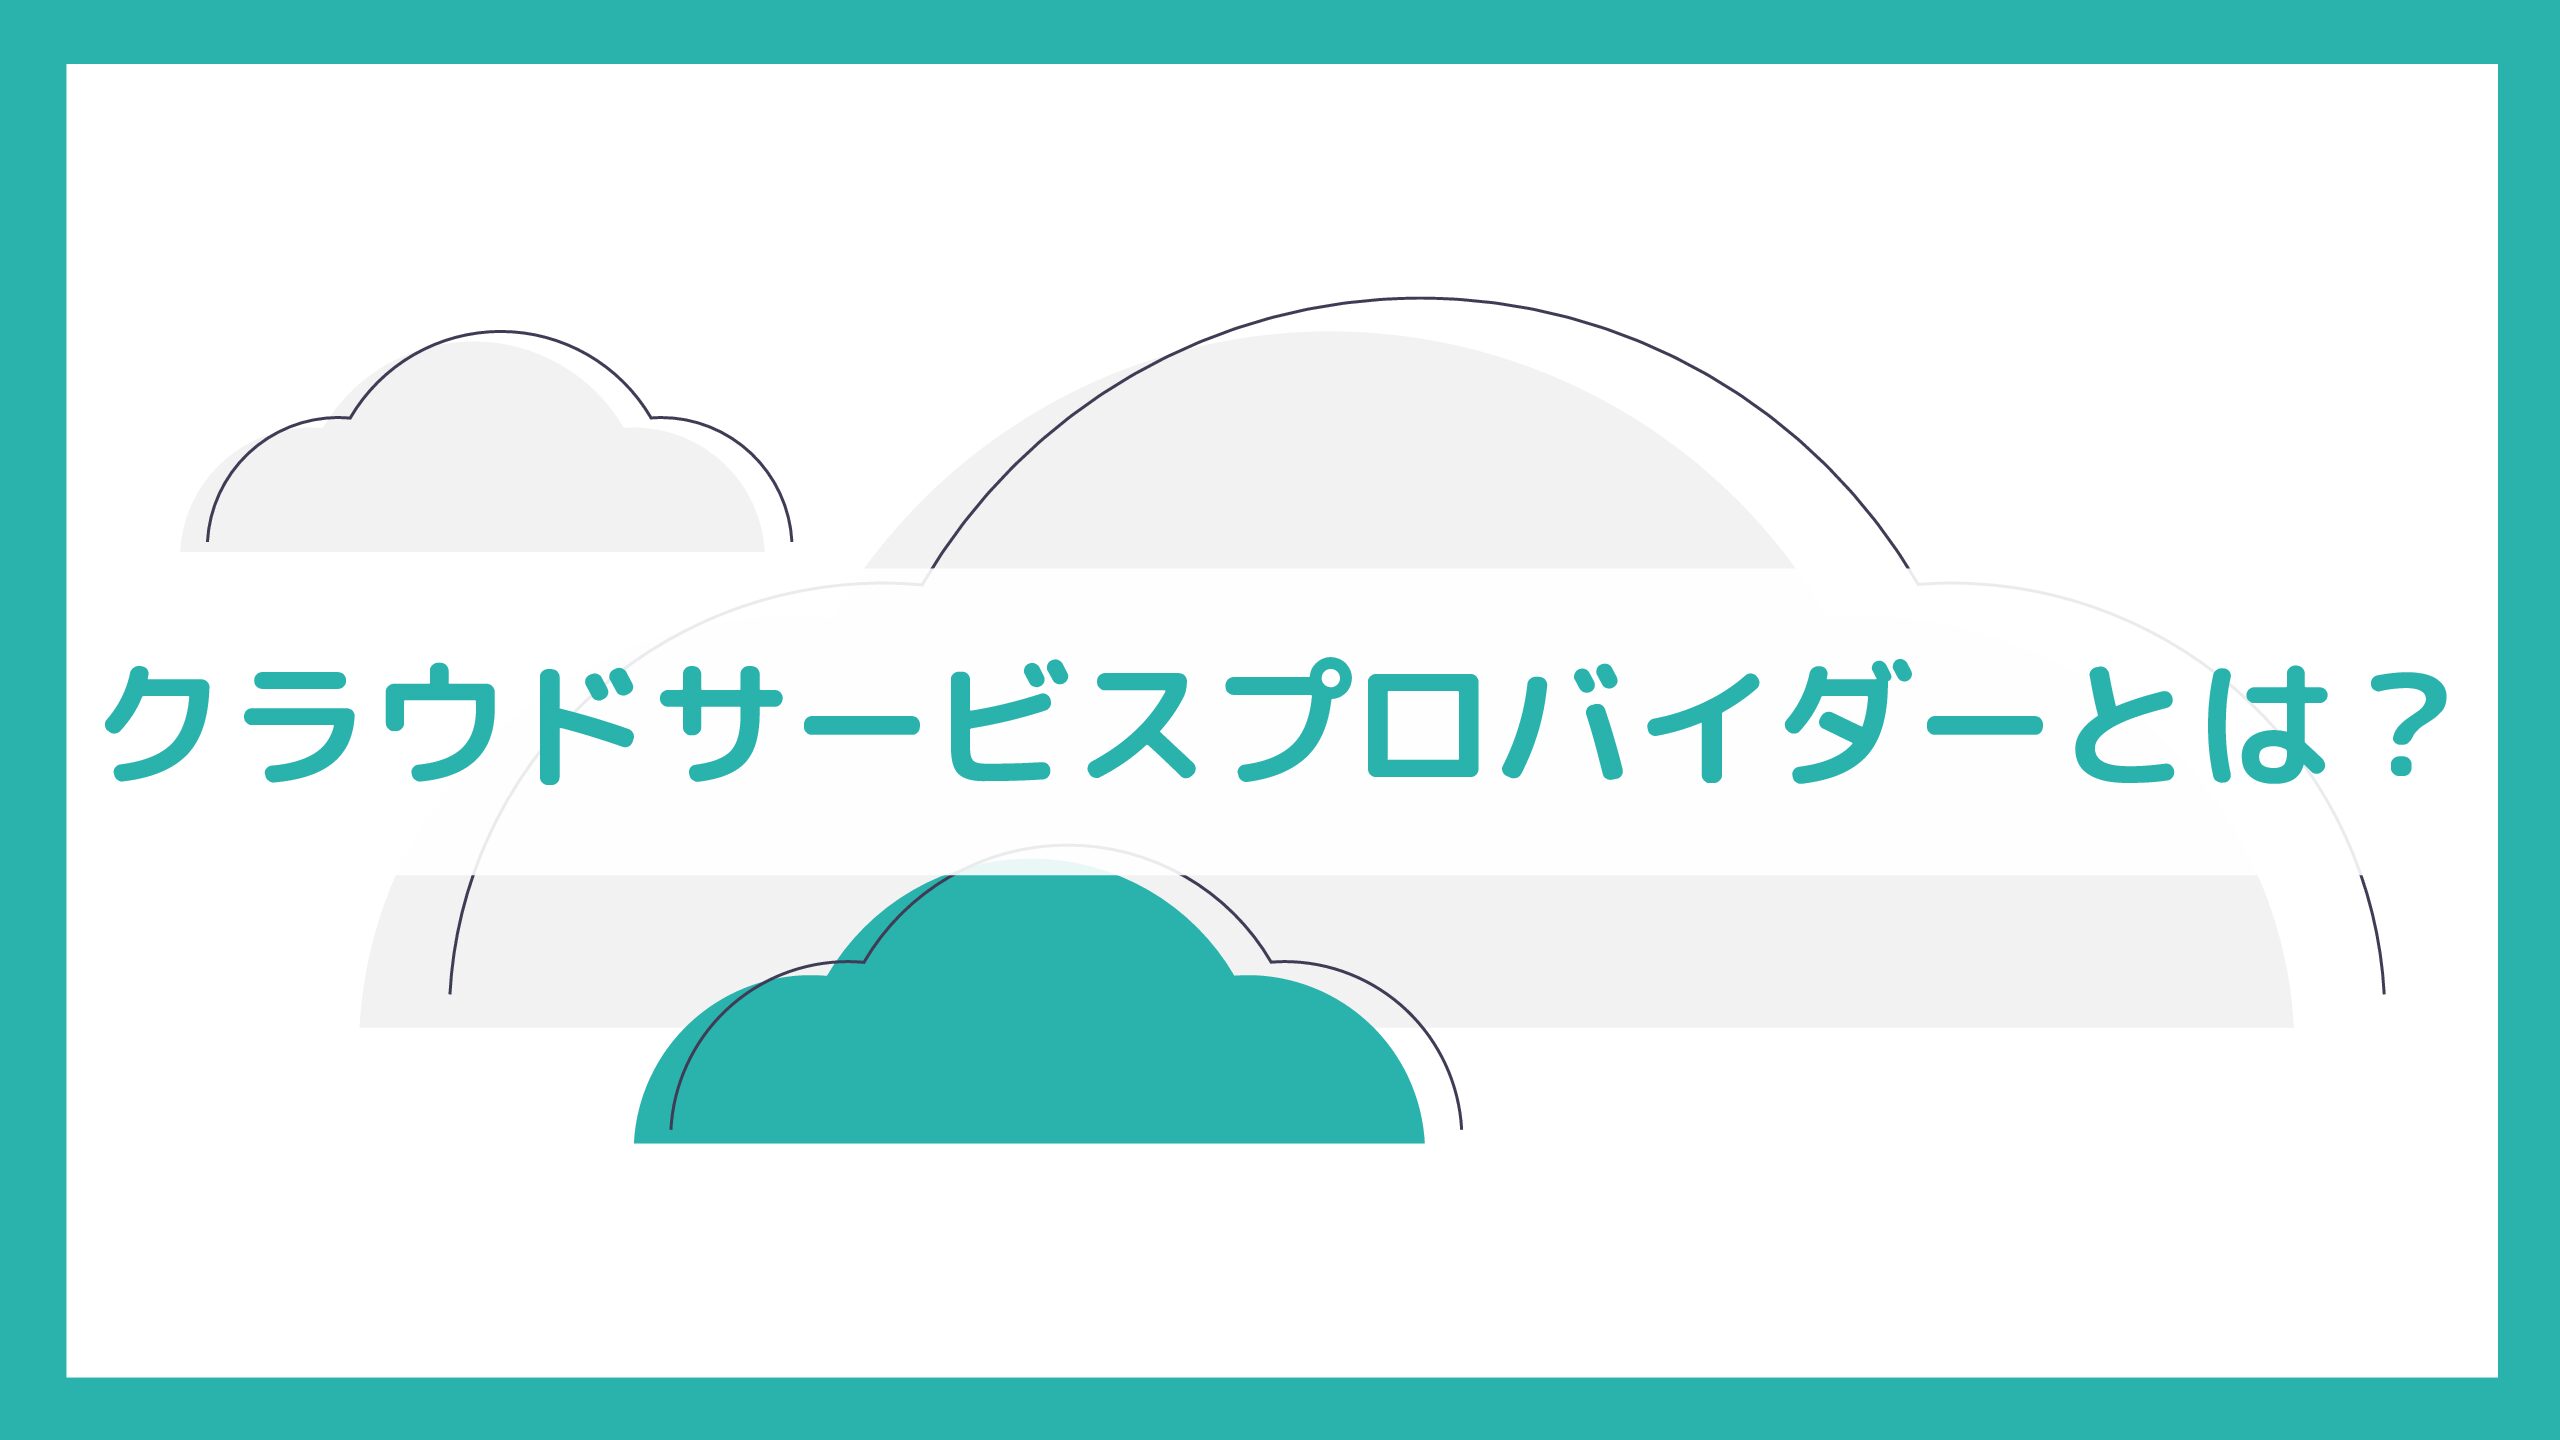
次の図は、説明用の架空のサービス「Example Cloud」が申請してから政府機関に選ばれるまでを、順番に並べたものです。
図の2番目で評価するのは、クラウド事業者が自分で選んだ相手ではなく、ISMAPに承認された監査機関だという点が大切です。
第三者の評価を経ていることが、政府機関が個別の評価を省ける理由になっています。
事業者が自分で選んだ相手の評価だけでは、政府機関は結果をそのまま信頼してよいかを改めて確かめる必要が出てきます。
評価の基準となる管理項目の詳細や、登録の有効期間・更新の手続きは、本記事で確認した資料には書かれていないため、申請を考える場合は公式サイトの最新の文書で確かめてください(参考2・参考6)。
クラウドサービスを提供する事業者の役割は、次の記事で詳しく解説しています。
2-2. リストに載るのは「サービス」と「対象範囲」
ISMAPのリストは、会社そのものではなく、クラウドサービスと、その対象範囲を単位にして見るのが基本です。
例えばMicrosoftは、ISMAPの対象になるAzureのリージョンとして東日本・西日本を挙げ、そのほかに日本の顧客が契約で使える世界の40のリージョンを加えたと説明しています。
同じページでは、Azure GovernmentとAzure Chinaのリージョンが対象から除かれていることも書かれています。
対象のサービスとしては、Azure、Microsoft Dynamics 365、その他のMicrosoftオンラインサービス、Office 365サービスが挙げられています(参考2)。
このように、同じ事業者のサービスでも、リージョンやサービスによって対象に入るかどうかが分かれます。
「この会社はISMAPに登録されている」と会社単位で覚えてしまうと、対象外のリージョンやサービスを使っていても気づけません。
確認するときは、使うサービスの名前とリージョンまで照らし合わせると見落としを防げます。
2-3. SaaS向けの枠組み「ISMAP-LIU」
ISMAPには、SaaS(インターネット経由で使うアプリケーション)向けの枠組みとして「ISMAP-LIU」があります。
デジタル庁は、政府機関等で安全なSaaSサービスの利用を広げるために、「ISMAP-LIU登録促進のための特別措置」を設けたと公表しています。
デジタル庁のサイバーセキュリティの取り組みの中でも、ISMAP-LIUの登録促進は安全なクラウドサービスの利用拡大のための施策として挙げられています(参考3)。
ISMAP-LIUの対象となるサービスの条件や、通常のISMAPとの評価の違いは、本記事で確認した資料には書かれていません。
SaaSを提供していてどちらに当たるか迷う場合は、ISMAPポータルとデジタル庁の案内で最新の条件を確かめてください(参考6)。
SaaSという提供形態そのものについては、次の記事で解説しています。
https://study-sec.com/saas/ISMAPに登録されているか確認する方法
3-1. 公式のクラウドサービスリストで確かめる
あるクラウドサービスがISMAPに登録されているかは、公式サイトのISMAPクラウドサービスリストで確かめます。
Microsoftも、自社のISMAP登録の証拠は公式のISMAPクラウドサービスの一覧で確認できると案内しています(参考2)。
リストでは、次の3つを順番に確かめると、見落としが減ります。
- サービス名:使う予定のサービスの正式な名前が載っているか
- 事業者名:契約する相手の会社と一致しているか
- 対象範囲:使うリージョンや機能が範囲に含まれているか
次の図は、確認する項目と、説明用の値を書き込んだ確認メモの例です。
確認したら、図のように確認日と確認先を書き残しておくと、あとで社内に説明するときに役立ちます。
リストの内容は登録や更新によって変わることがあるため、調達や契約のたびに最新のリストを見直すのが安全です。
なお、ポータルの画面構成やリストの欄の名前は本記事では確かめていないので、実際の項目名はポータルの表示に合わせて読み替えてください(参考6)。
リストで目的のサービスが見つからないときは、すぐに未登録と決めつけず、次の点を確かめます。
- サービス名の表記の違い:英語名・旧名称や、製品群の名前でまとめて載っていないか
- 事業者名の違い:日本法人と海外の本社のどちらの名前で載っているか
- SaaSの場合:ISMAP-LIUとして登録されていないか
それでも分からない場合は、事業者にリストでの登録名と対象範囲を問い合わせ、その回答を公式のリストと照らし合わせます。
3-2. 使い方が登録範囲に入っているかを照らし合わせる
リストにサービス名があっても、自分たちの使い方がその範囲に入っていなければ、ISMAPで評価された構成とは言えません。
特に見落としやすいのが、データを置くリージョンと、実際に使う個別のサービスです。
2-2で紹介したAzureの例では、東日本・西日本は対象ですが、Azure GovernmentやAzure Chinaのリージョンは対象外とされています。
また、同じ例で「日本の顧客が契約で使える世界の40のリージョン」も含まれているように、対象範囲が日本国内のリージョンだけとは限りません(参考2)。
データを国内に置くことを組織の方針で決めている場合は、ISMAPの対象かどうかとは別に、保存先のリージョンを自分たちで指定して確かめます。
次の図は、説明用の契約内容をリストの範囲と照らし合わせ、どこで「範囲外」になるかを示したものです。
図の例では、保存先とバックアップ先のリージョンは範囲内ですが、リストに名前がない追加サービスは範囲外の可能性があります。
「範囲外の可能性」としたのは、範囲外と決まったわけではなく、リストの記載だけでは判断できない状態だからです。
このような部分を使う場合は、事業者に対象範囲を問い合わせるか、その部分について別に評価する必要があります。
バックアップや災害対策のために別のリージョンへデータを複製する設定がある場合は、複製先のリージョンも忘れずに照らし合わせましょう。
自分たちの使い方は、契約しているサービスの一覧、管理画面で指定した保存先のリージョン、バックアップや複製の設定の3か所から書き出すと漏れが減ります。
書き出した一覧を図のような表にして、1行ずつリストの範囲と見比べると、範囲外の部分を社内で説明しやすくなります。
3-3. ベンダーの公式ページを読むときの注意
クラウド事業者の多くは、自社の公式ページでISMAPへの対応を紹介しています。
こうしたページは対象範囲の説明が詳しく便利ですが、最終的な確認は公式のリストで行うのが基本です。
理由の1つは、ベンダーのページの更新日とリストの更新が一致するとは限らないことです。
もう1つは言葉の違いで、ベンダーの資料では「ISMAP認定」「certification」と書かれることがありますが、IPAの説明では制度の中身は「評価・登録」です。
実際、MicrosoftのISMAPのページ自体も、登録の証拠は公式のリストで確認できると案内しています(参考1・参考2)。
社内の資料に書くときは「ISMAPクラウドサービスリストに登録(確認日・確認先)」のように、確かめた事実の形で記録すると誤解が生まれにくくなります。
ベンダーに問い合わせるときは、リストでの登録名、範囲に含まれるリージョンとサービス、自社の契約している構成がその範囲に入るかの3つを聞くと、答えを公式のリストで照らし合わせやすくなります。
ISMS(ISO 27001)・ISO 27017との違い
4-1. 比較表で見る3つの違い
ISMAPと混同されやすいのが、ISMS(ISO/IEC 27001)とISO/IEC 27017です。
ISO/IEC 27001は、組織の情報セキュリティマネジメントシステム(ISMS)の要求事項を定めた国際規格で、ISMSをどう実装し、監視し、維持し、改善するかを求めています。
ISO/IEC 27017:2015は、クラウドサービス向けの情報セキュリティ管理策の実践規範で、ISO/IEC 27002:2013の37の管理策にクラウド固有の手引きを加え、さらに7つの新しい管理策を定めています。
37という数は2013年版の27002を基にした数なので、それより新しい版の27002の管理策の数や構成と同じとは限りません。
これに対してISMAPは、日本政府のセキュリティ要求を基準に、政府調達の対象となるクラウドサービスを評価して登録する制度です(参考1・参考2)。
| 項目 | ISMAP | ISMS(ISO/IEC 27001) | ISO/IEC 27017:2015 |
|---|---|---|---|
| 何か | 日本政府のクラウド評価・登録制度 | 組織のISMSの国際規格 | クラウド向け管理策の国際規格 |
| 対象 | 政府調達向けのクラウドサービス | 組織の管理の仕組み | クラウドの提供者と利用者 |
| 基準の中身 | 日本政府のセキュリティ要求 | ISMSの実装・監視・維持・改善の要求事項 | 27002:2013の37の管理策への手引きと7つの新しい管理策 |
| 評価と結果 | ISMAPが承認した監査機関が評価し、リストに登録 | 認定を受けた認証機関が審査し、認証 | 規格としては手引き(評価の形は認証機関で確認) |
表の27017の「評価と結果」の欄は、本記事で確認した資料に評価の形の記載がないため、認証機関に確かめる項目として示しています。
次の図は、3つの対象と評価の流れを並べて比べたものです。
図のとおり、ISMAPはクラウドサービスを、ISMSは組織の管理の仕組みを主な対象にしている点が大きな違いです。
MicrosoftはAzureについて、ISO/IEC 27001への適合を第三者の認定された認証機関から年1回監査されていると説明しています(参考4)。
ISO/IEC 27017は、提供者と利用者の両方に向けた手引きを含む点が特徴で、クラウドでの責任の分担を理解する助けになります(参考5)。
同じ解説では、27017の7つの新しい管理策が扱う領域として、次のものが挙げられています。
- クラウド環境での役割と責任の分担
- 契約終了時の、利用者の資産の削除と返却
- ほかの利用者の仮想環境からの保護と分離
- 業務に合わせた仮想マシンの堅牢化
- クラウド環境の管理操作の手順
- 利用者がクラウド内の関連する活動を監視できること
- 仮想ネットワークと物理ネットワークのセキュリティ管理の整合
このように27017は、クラウドを提供する側と使う側が気をつける点を管理策として示したもので、政府調達向けにサービスを登録するISMAPとは役割が違います。
4-2. ISMSやISO 27017の認証があってもISMAPの登録とは別
よくある誤解が「ISMSの認証を持っているクラウドなら、ISMAPにも対応している」という考え方です。
ISMSやISO 27017の認証と、ISMAPの登録は、評価する機関も結果の示し方も違う別の仕組みです。
そのため、ISMSの認証書があっても、ISMAPクラウドサービスリストに載っていなければ、ISMAPに登録されたサービスとしては扱われません。
逆に、ISMAPに登録されたサービスであっても、そのサービスを使う自社の業務やISMSの適用範囲が自動的に整うわけではありません。
Microsoftも、自社のシステムでISO/IEC 27001の認証が必要な場合、認証済みのサービスの上に作った部分でも、自社の管理策と実装は利用者自身が審査を受ける必要があると説明しています(参考4)。
どれを確認すればよいかは、目的によって変わります。
政府機関の調達ならISMAPのリスト、民間企業が委託先のクラウドを評価するなら、ISMSやISO 27017の認証書と適用範囲に加えてISMAPのリストも材料の一つにする、という使い分けができます。
ISMSの考え方や認証の流れは、次の記事で詳しく解説しています。
ISMAPの費用と、登録・利用の注意点
5-1. 費用の内訳:監査・準備・維持の3つ
「ISMAPの登録にいくらかかるのか」は、よく調べられる疑問です。
ただし、本記事で確認したIPA・デジタル庁・Microsoftの資料には、登録や監査の金額は書かれていません。
監査はISMAPが承認した第三者の監査会社が行うため、監査の費用はその監査会社との契約で決まると考えられます。
そのため、この記事では金額の目安を示さず、どんな費用が発生しうるかという内訳の考え方を整理します。
1つ目の監査の費用は、評価を受けるサービスの数や範囲によって変わると考えられ、監査会社に見積もりを依頼して確かめるものです。
2つ目の準備の費用は、対象範囲を決め、求められる管理策を整えて文書にまとめる社内の作業で、外部の支援を使えばその費用も加わります。
3つ目の維持の費用は、登録後もサービスの変更に合わせて管理策や範囲を保ち続けるための作業です。
利用する側の政府機関や企業にとっては、ISMAPそのものの費用ではなく、登録サービスを選ぶことで個別の評価にかかる手間を減らせる点が意味を持ちます(参考2)。
5-2. 見積もりや相談の前に整理しておくこと
登録を検討するクラウド事業者が監査会社に相談する前に、次の項目を整理しておくと話が具体的になります。
- 対象にするサービスの名前と数
- データを置くリージョンの数と場所(例:東日本・西日本の2か所)
- ISO/IEC 27001やISO/IEC 27017など、すでに持っている認証とその適用範囲
- 社内の担当者と、変更があったときに範囲を見直す体制
2-2で見たように、ISMAPでは対象範囲がリージョンやサービス単位で示されるため、範囲をどこまで広げるかは費用と手間に直結しやすい部分です。
すでにISMSの認証を持っている場合は、その文書や記録がどこまで流用できるかを監査会社に確かめると、準備の見通しが立てやすくなります。
相談の際は、見積もりの前提(対象範囲・期間・作業の分担)を書面で確かめておくと、あとで範囲を変えたときの費用の変化を比べやすくなります。
申請の手続きや必要な書類は改定されることがあるため、最新の内容はISMAPポータルの文書で確認してください(参考6)。
5-3. 登録サービスでも利用者側の設定は利用者の責任
ISMAPに登録されたサービスを選んでも、利用者がすべき対策がなくなるわけではありません。
ISO/IEC 27017は、クラウド環境での提供者と利用者の役割と責任の分担や、利用者がクラウド内の活動を監視できるようにすることを、新しい管理策の重要な領域として挙げています。
つまり、サービスの基盤を守るのは提供者でも、アカウントの管理やデータの共有範囲の設定は利用者の手に残ります。
次の図は、説明用の設定例を使って、提供者と利用者の分担を示したものです。
図の利用者側の値は説明用の例で、実際に必要な設定は組織の方針と、使うサービスの公式ドキュメントで決めます。
例えば共有リンクを誰でも開ける設定にしてしまえば、サービスがISMAPに登録されていても情報が漏れるおそれがあります。
ISO/IEC 27017が新しい管理策の領域に「契約終了時の利用者の資産の削除と返却」を挙げているように、解約するときのデータの返却や削除の方法も、契約前に事業者へ確かめておきたい項目です(参考5)。
クラウドの設定の誤りを見つけて直す考え方は、CSPMとはで解説しています。
よくある質問とまとめ
Q1. ISMAPは何と読みますか?
「イスマップ」と読み、正式名称は「政府情報システムのためのセキュリティ評価制度」です(参考1)。
Q2. 民間企業もISMAPを参考にできますか?
公式のリストは選定の材料の一つになりますが、評価の基準は政府のセキュリティ要求なので、自社の要件を満たすかは別に確かめる必要があります。
例えば、データの保存場所や契約終了時のデータの扱いは、ISMAPの登録とは別に、契約や公式ドキュメントで確かめます。
Q3. ISMAPの登録費用はいくらですか?
本記事で確認した公的資料には金額の記載がありません。
監査の費用はISMAPが承認した監査会社との契約で決まると考えられ、制度全体でほかに費用がかかるかも確認できていないため、見積もりと公式サイトで確かめてください。
複数の見積もりを比べるときは、対象にするサービスとリージョンの範囲をそろえてから比べると、差の理由が分かりやすくなります。
Q4. ISMAPとISMSはどちらが上の基準ですか?
上下の関係ではなく、ISMAPは政府調達向けのクラウドサービスの評価・登録制度、ISMSは組織の管理の仕組みの国際規格で、目的と対象が違います。
Q5. ISMAP-LIUとは何ですか?
SaaS向けの枠組みで、デジタル庁が登録促進の特別措置を設けており、対象の条件はISMAPポータルとデジタル庁の案内で確かめます(参考3)。
ISMAPは、政府が求めるセキュリティ要求を満たすクラウドサービスを、ISMAPが承認した監査機関の評価を経てリストに登録する制度です。
次の図は、この記事の要点をまとめたものです。
登録されているかどうかは会社単位ではなく、サービス名と対象範囲まで公式のリストで照らし合わせて確かめます。
ISMSやISO 27017の認証とは別の仕組みです。
監査の費用は監査会社との契約で決まると考えられ、制度全体の金額は確認した資料にないため、見積もりと公式サイトで確かめます。
登録されたサービスを使う場合も、アカウントや共有範囲などの設定は利用者自身が確かめる必要があります。
まずは、使っている、または使う予定のクラウドサービスの名前とリージョンを書き出し、公式のリストと見比べるところから始めてみましょう。