KRACKとは?WPA2の鍵再インストール攻撃の仕組みと対策を図解
KRACK(Key Reinstallation Attacks、鍵の再インストール攻撃)とは、WPA2の4ウェイハンドシェイクなどでメッセージを再送させ、使用済みの鍵とNonceをもう一度使わせる攻撃のことで、2017年10月に公表されました。
この記事では、ハンドシェイクのどこで何が起きるか、影響を受けた範囲、今の対策と修正済みかを確かめる手順を、具体的な値の図で解説します。

この記事は以下のような人におすすめ!
- KRACKの仕組みを図で理解したい人
- 自分の機器が影響を受けるか確かめたい人
- 無線LANの管理で今やる対策を知りたい人
KRACKとは
1-1. WPA2の鍵を「もう一度設定させる」攻撃
Wi-Fiの暗号化に「WPA2」を選んでいれば通信は守られている、と考えている人は多いはずです。
KRACKは、そのWPA2の仕組みそのものに見つかった弱点で、特定の製品の不具合ではなく、WPA2を実装した製品に広く関わる問題として扱われました。
JVNはこの問題を、WPA2のハンドシェイク中にNonceおよびセッション鍵の再利用を許してしまう問題と説明し、一般に「Key Reinstallation Attacks」あるいは「KRACK」と呼ばれるとしています。
攻撃者はAPと端末の間で中間者の位置に入り、ハンドシェイクの特定のメッセージを再送することで、Nonceやリプレイカウンタを最初の値に戻させ、すでに使われたセッション鍵をもう一度使わせます(参考1)。
名前の「再インストール」は、一度設定した鍵を、もう一度設定させることを指しています。
次の図は、KRACKに登場する3者と、攻撃が成り立つ位置関係を、例示用のアドレスで示したものです。
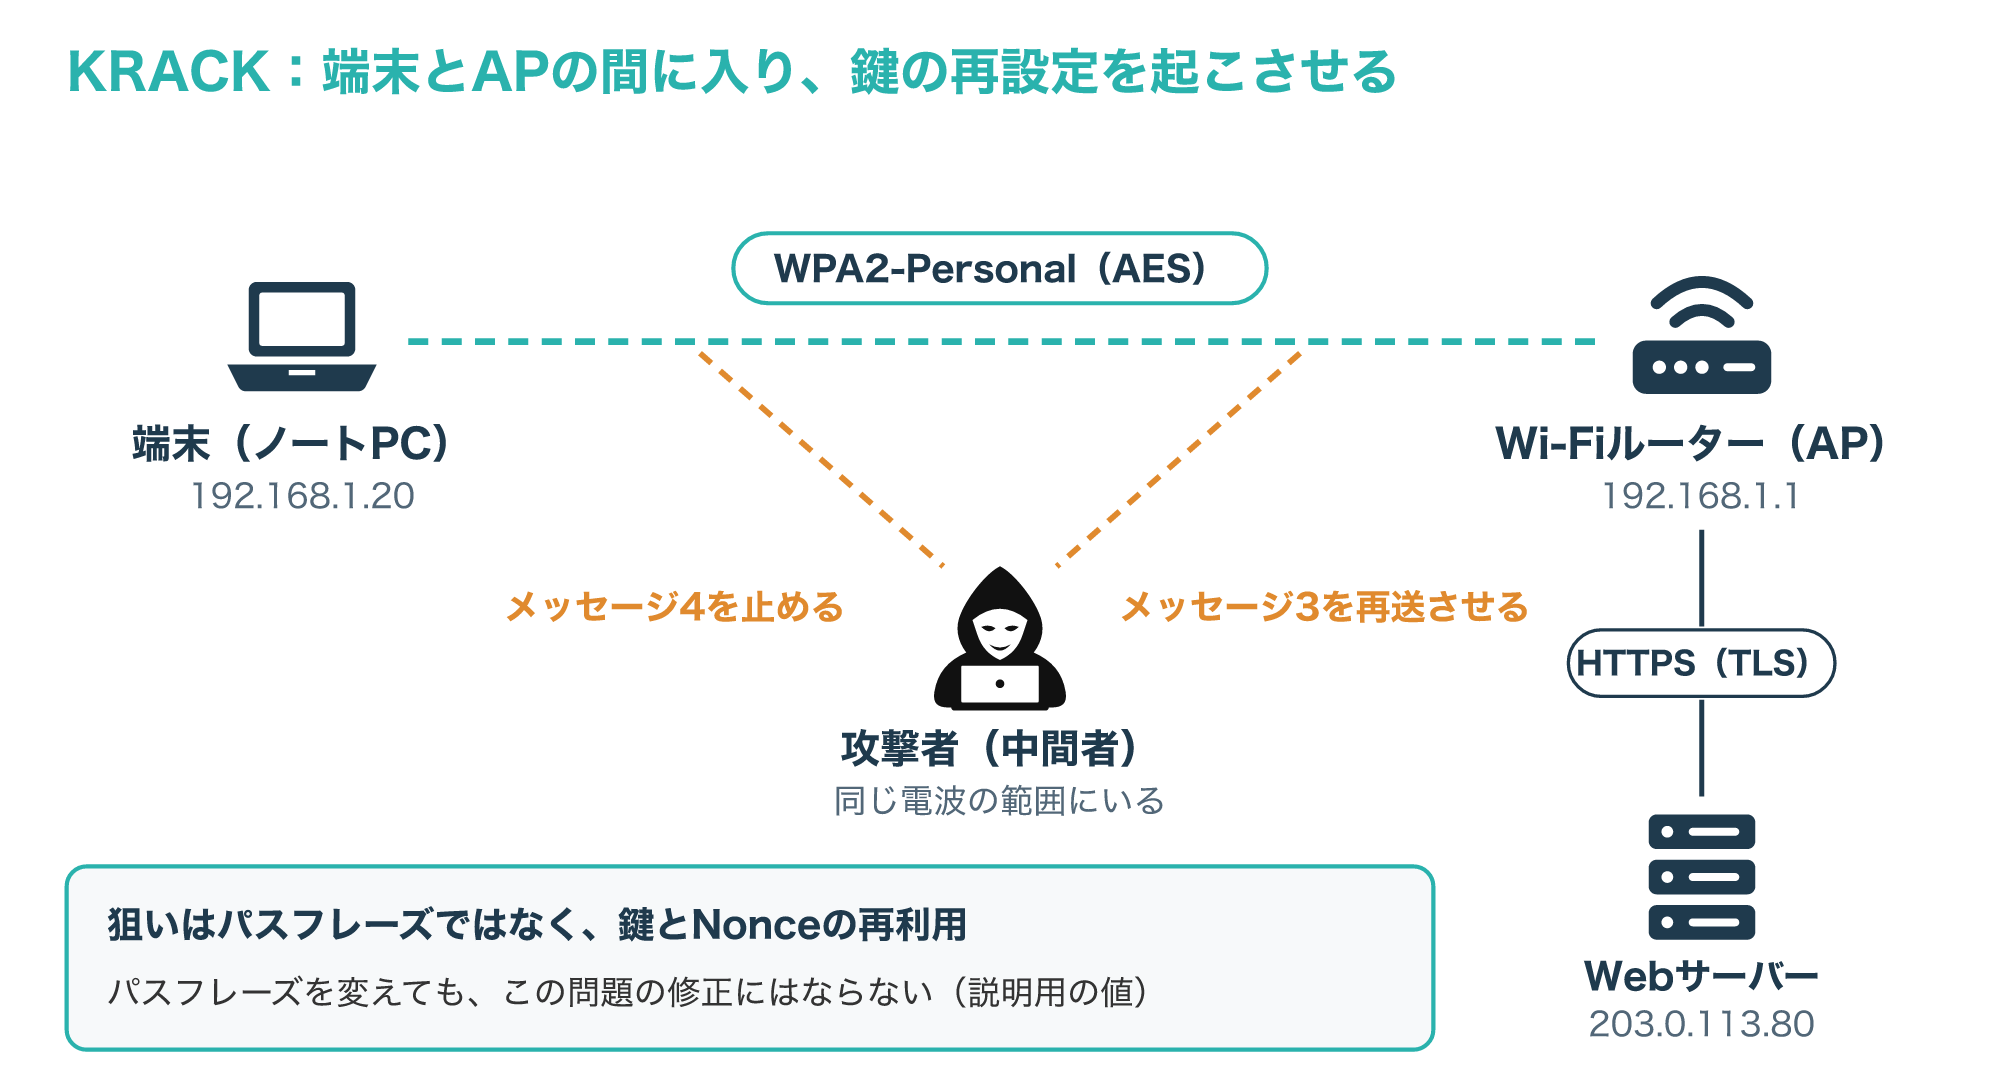
図のように、攻撃者は端末とAPが届く同じ電波の範囲にいて、両者のやり取りを中継できる位置に入る必要があります。
狙われるのはWi-Fiのパスフレーズではなく、接続のたびに作られる鍵の使い方です。
そのため、パスフレーズを長くしたり変えたりしても、この問題を直したことにはなりません。
WPA・WPA2・WPA3の全体像や4ウェイハンドシェイクの基本は、次の記事で解説しています。
1-2. 公表から現在までの流れ
KRACKは、KU LeuvenのMathy Vanhoef氏とFrank Piessens氏が発見し、修正の準備が進むように責任ある形で報告した問題です。
Wi-Fi Allianceは2017年10月16日の声明で、一部のWi-Fi機器が特定の条件で暗号鍵を再インストールし、リプレイ保護が無効になって暗号化の安全性が大きく下がるという研究が公表されたと説明しました。
同じ声明は、この問題はソフトウェアの更新で解決でき、主要なプラットフォームを含む業界がすでに修正の配布を始めていて、更新済みの機器と未更新の機器はこれまでどおりつながり合うとも伝えています。
また、悪用された証拠はないとしたうえで、世界の認定試験の検査機関でこの脆弱性の試験を必須にし、会員企業向けに検出ツールを用意したとしています(参考2)。
日本では、JVNが2017年10月17日にJVNVU#90609033として公表し、国内メーカーの対応状況を一覧にまとめていて、最終更新は2019年3月6日です(参考1)。
次の図は、公表から現在までの主な出来事を時系列で並べたものです。
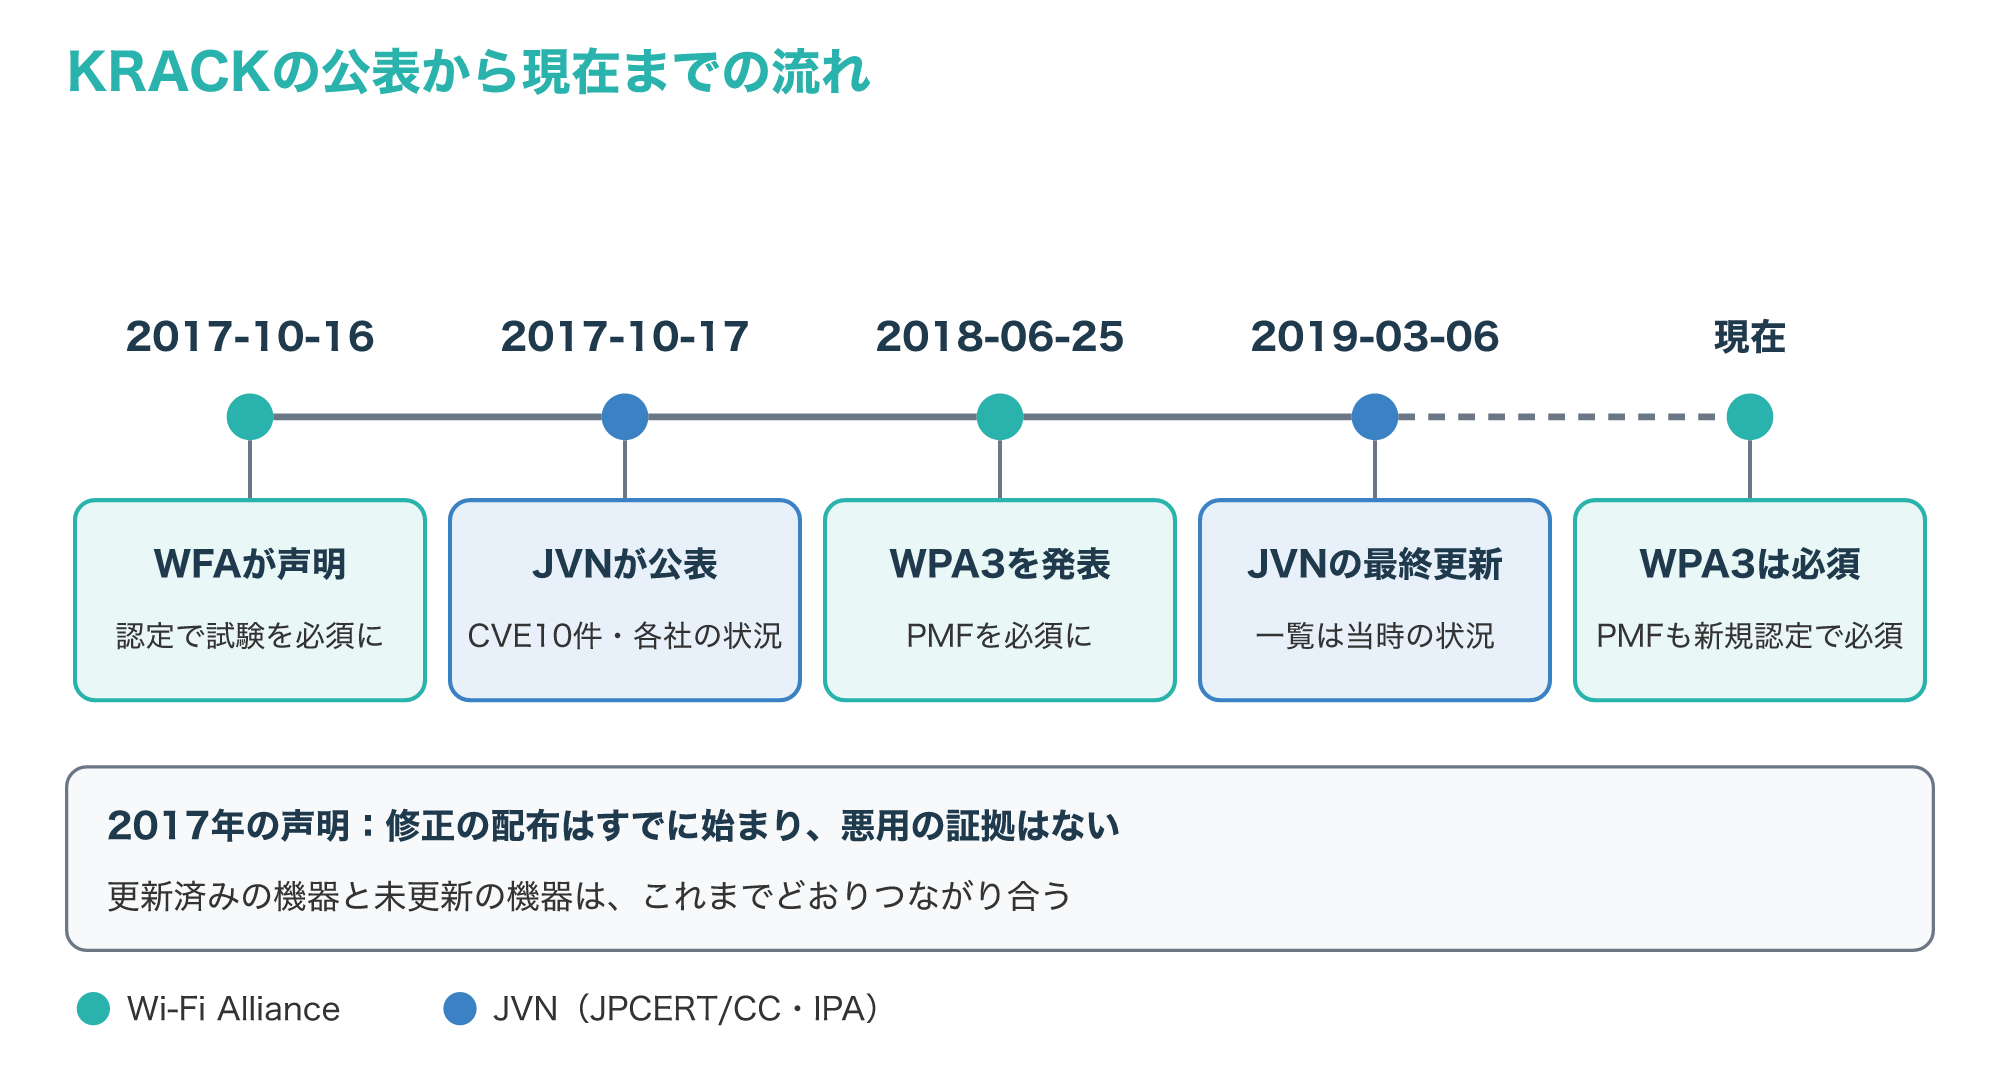
翌2018年6月25日には、Wi-Fi AllianceがWPA3を発表し、すべてのWPA3のネットワークでPMF(管理フレームの保護)を必須にしました(参考4)。
現在のWi-Fi Allianceの説明では、WPA3はWi-Fi CERTIFIEDの機器に必須で、PMFも新しく認定されるすべての機器に必須とされています(参考3)。
公表から年月がたち、多くの機器には修正が届いていますが、更新が止まった古い機器が残っていれば、その機器は今も影響を受けたままの可能性があります。
KRACKの仕組み
2-1. 4ウェイハンドシェイクのおさらい
KRACKを理解するには、まず正常な4ウェイハンドシェイクで何が行われるかを押さえておく必要があります。
4ウェイハンドシェイクは、端末とAPが接続のたびに、通信に使う鍵を作って設定するための4回のやり取りです。
RFC 5247は、IEEE 802.11では通信の鍵が4ウェイハンドシェイクで作られ、その中で乱数(Nonce)を交換するため、元になる鍵が使い回されても通信の鍵は新しくなると説明しています(参考5)。
3つ目のメッセージでは、APが全員あての通信に使うグループ鍵(GTK)と、その受信カウンタの値(KeyRSC)を端末に渡します(参考6)。
次の図は、正常なハンドシェイクで4つのメッセージが何を運び、どこで鍵が設定されるかを、例示用のMACアドレスで示したものです。
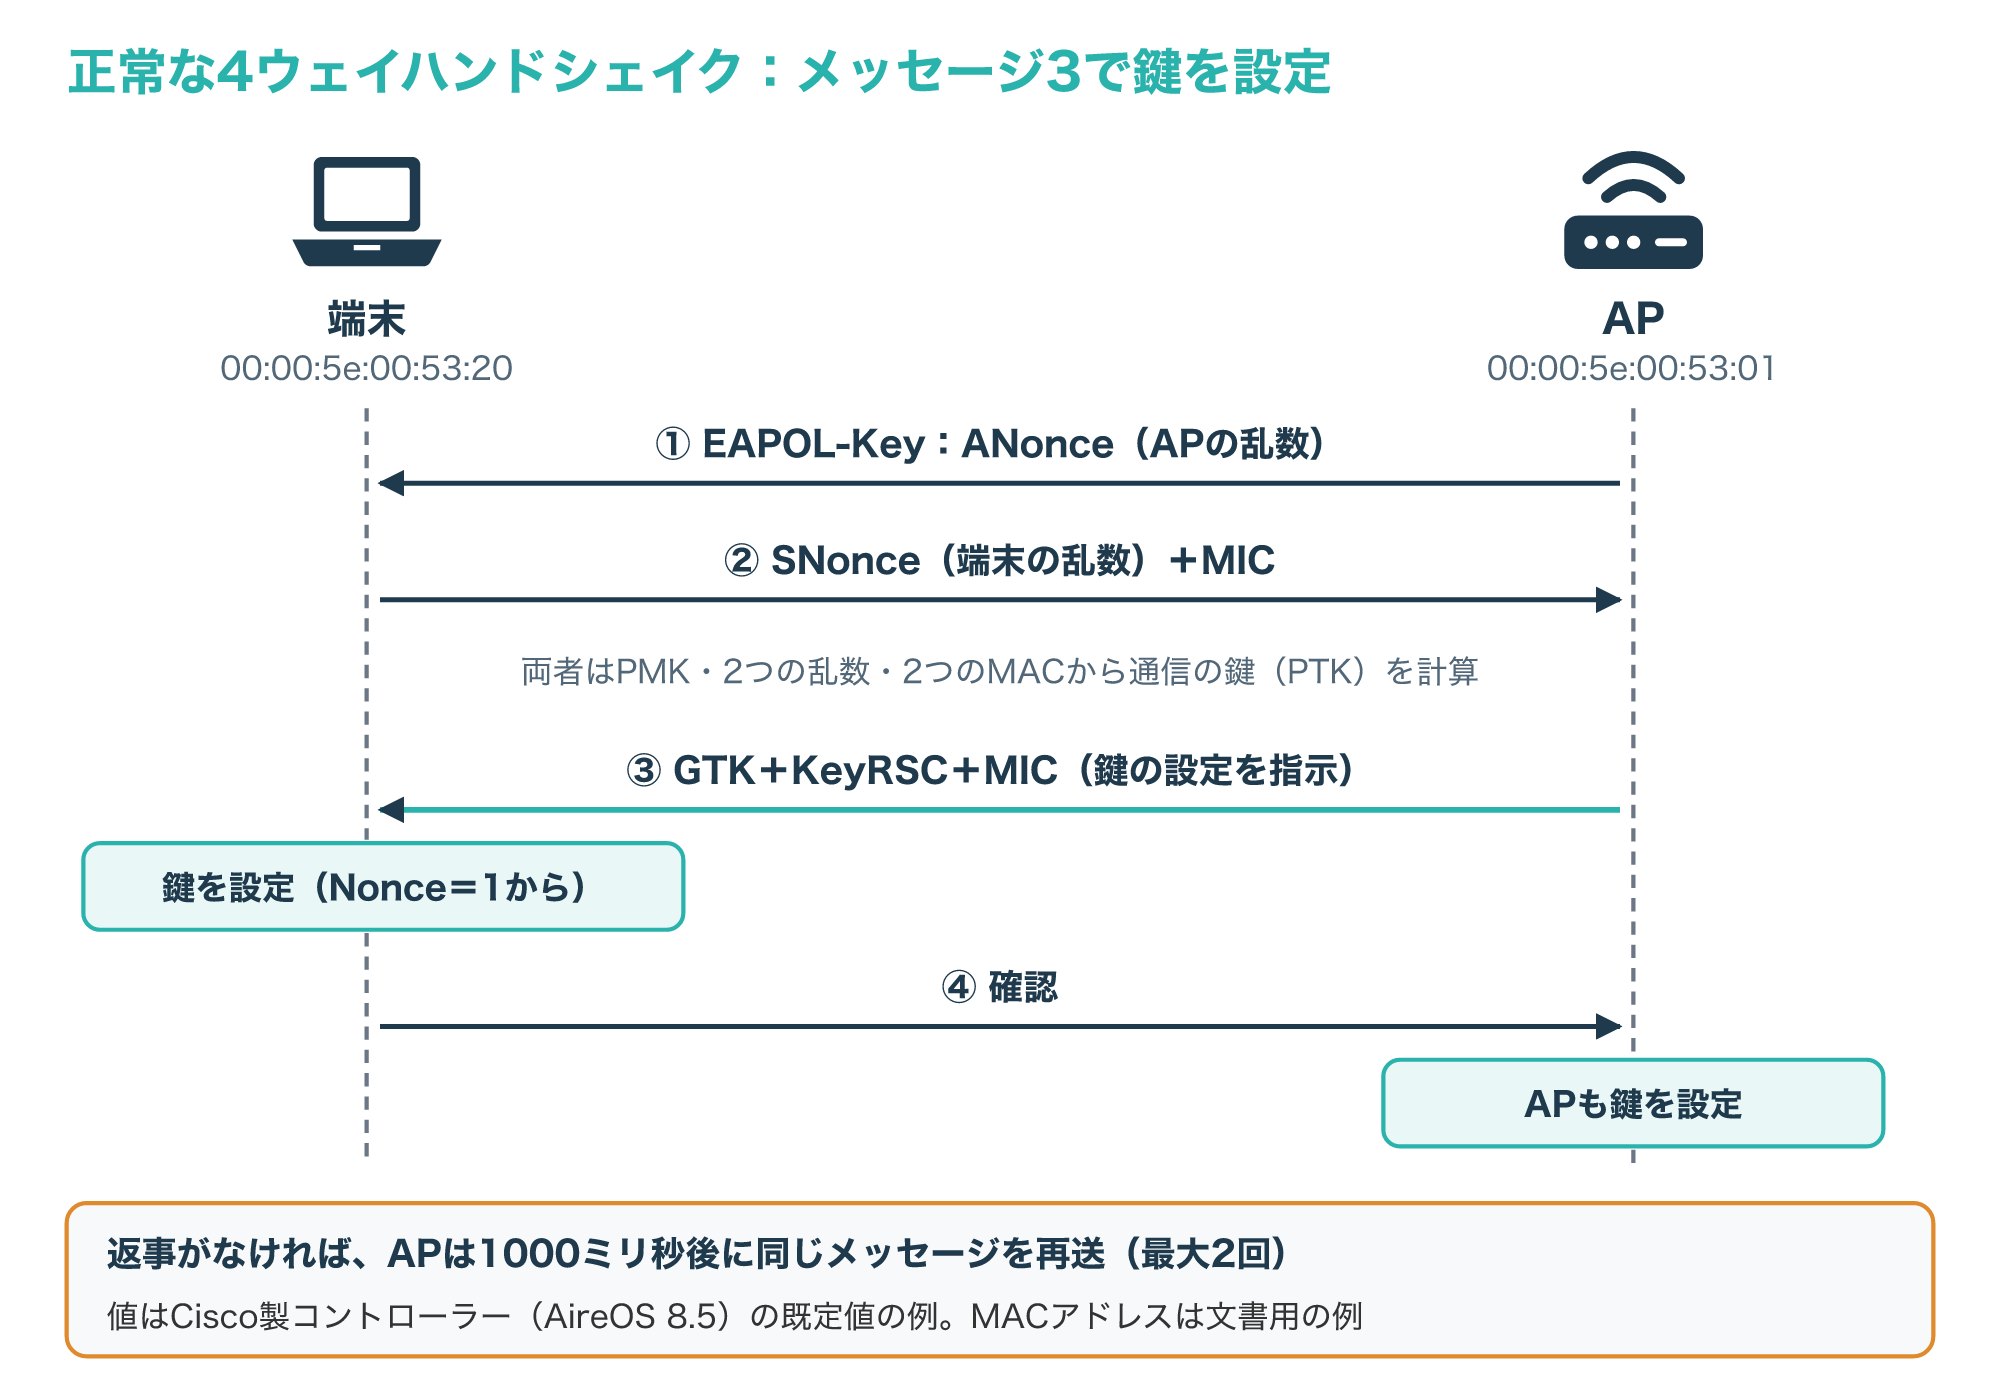
メッセージ3を受け取った端末は鍵を設定し、そこから暗号化した通信を送り始めます。
暗号化では、同じ鍵を使う間はNonceの値を1つずつ進め、同じ鍵とNonceの組み合わせを二度使わないことが前提になっています。
一方で無線では電波の状態でメッセージが失われることがあるため、APは返事がなければ同じメッセージを再送します。
Ciscoの無線LANコントローラーの資料では、EAPOL-Keyのタイムアウトの既定値は1000ミリ秒、再送の最大回数は2回と示されています(参考7)。
この「失われたら再送する」という正しい仕組みが、KRACKの入口になりました。
4ウェイハンドシェイクのメッセージを運ぶEAPOLのフレームについては、次の記事で解説しています。
2-2. メッセージ3の再送で鍵が再設定される
KRACKの代表的な流れは、4ウェイハンドシェイクのメッセージ3の再送を悪用するものです。
攻撃者は端末とAPの間に入り、端末が返したメッセージ4をAPに届かないようにします。
メッセージ4が届かないAPは、メッセージ3が失われたと判断して再送します。
修正の入っていない(脆弱な実装の)端末では、再送されたメッセージ3を受け取ると同じ鍵をもう一度設定し、そのときNonceやリプレイカウンタが最初の値に戻ってしまいます。
JVNも、ハンドシェイク中に特定のメッセージを再送することでNonceやリプレイカウンタをリセットし、すでに使われているセッション鍵を再利用させることが可能だと説明しています(参考1)。
次の図は、メッセージ3の再送の前後で、端末が使うNonceの値がどう変わるかを示したものです。
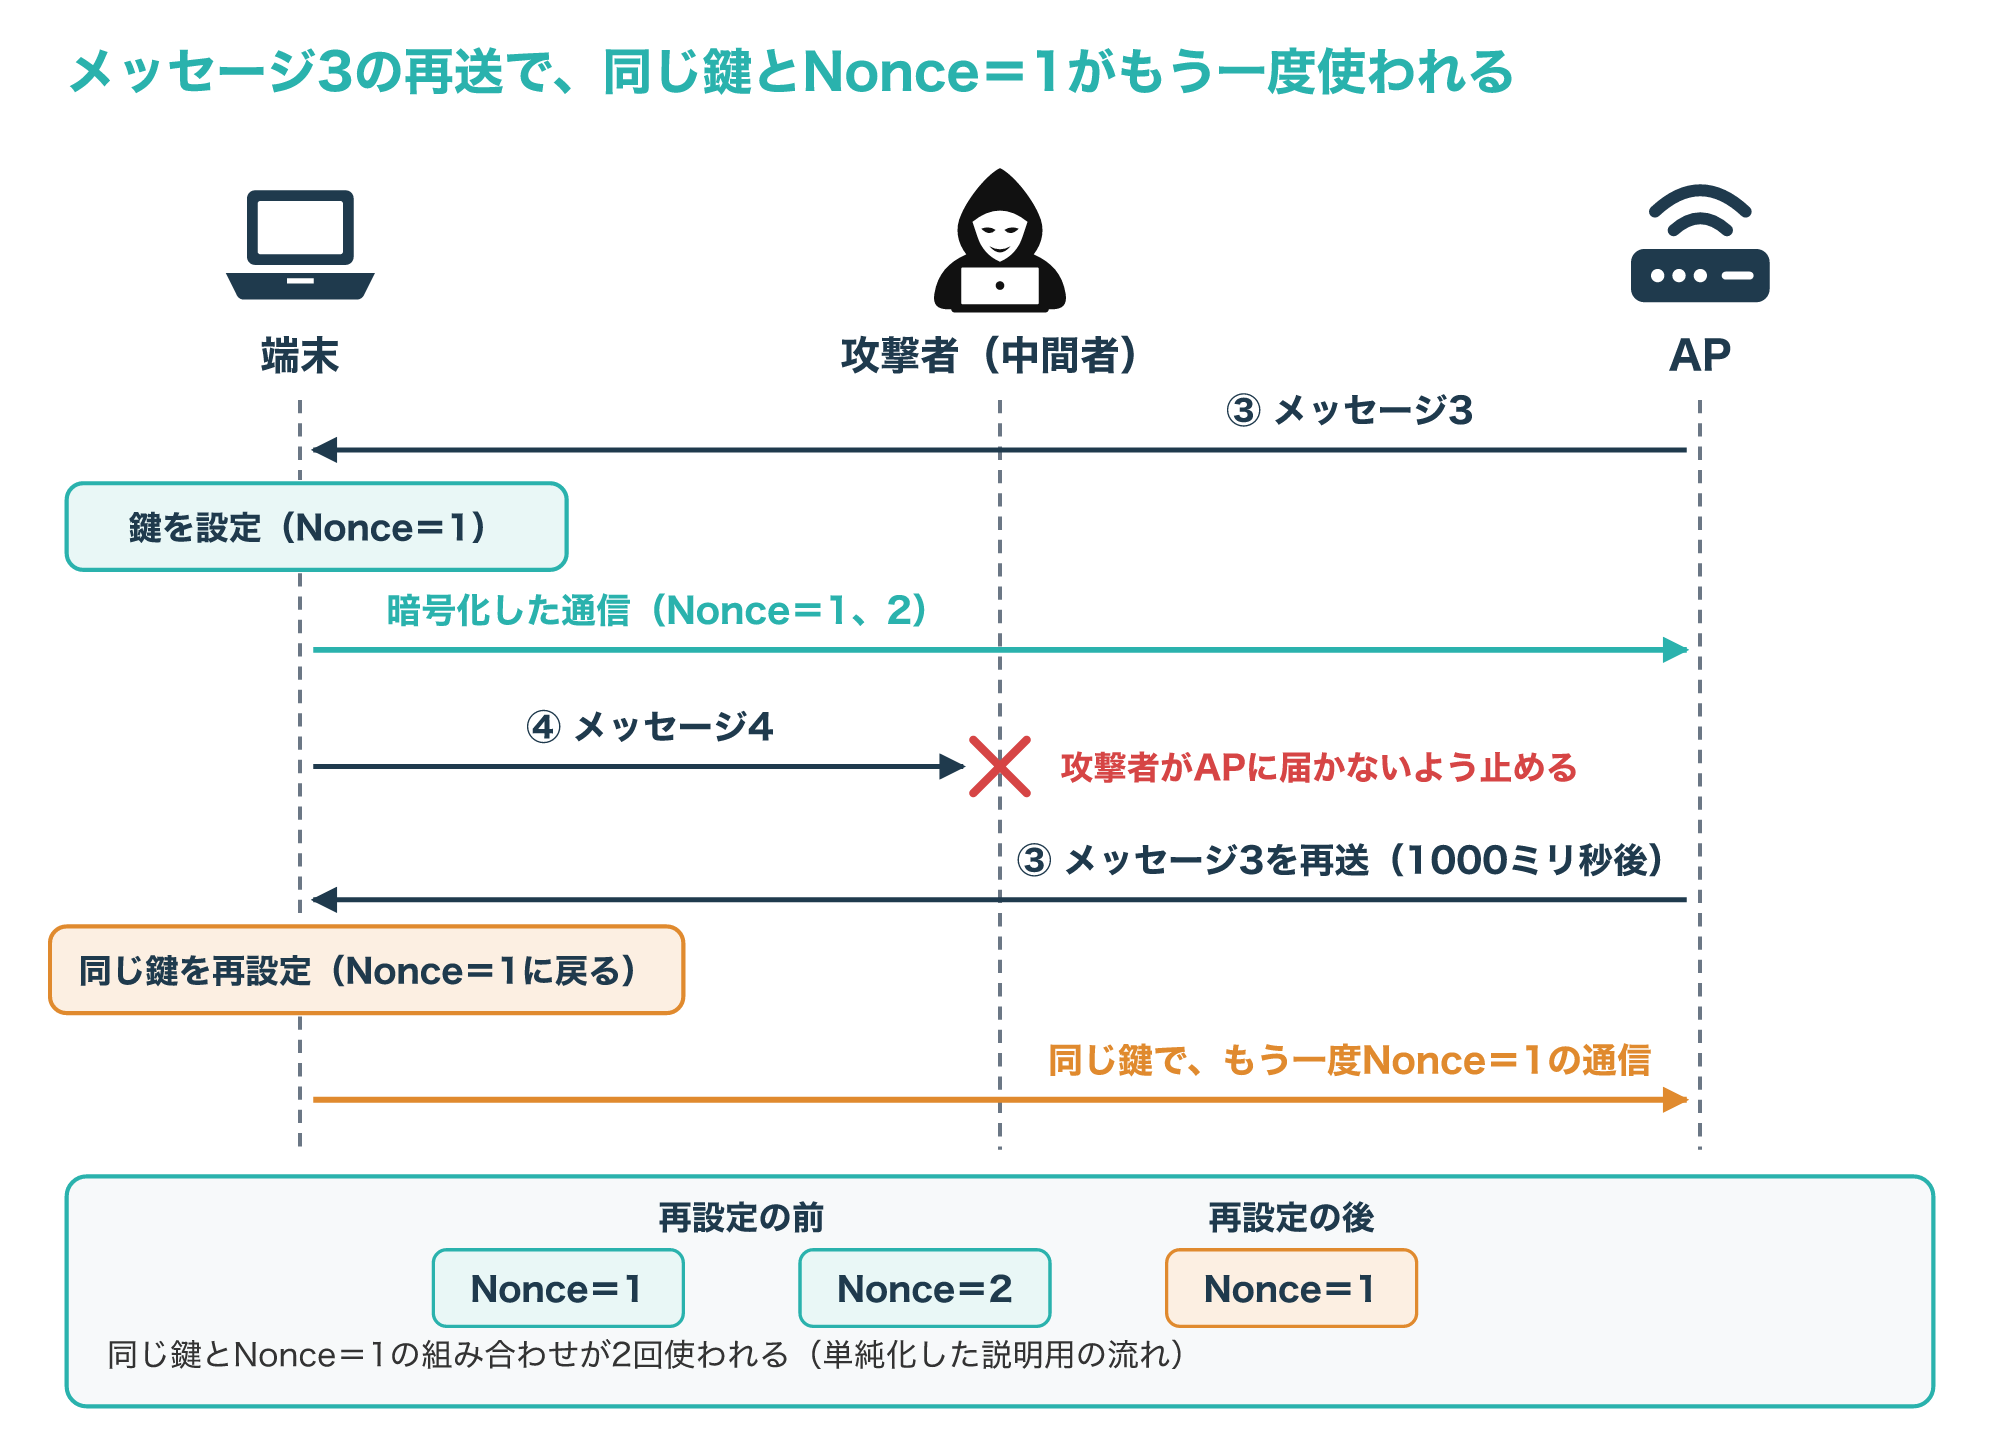
図の例では、最初の設定のあとNonceが1と2の通信が送られ、再設定のあとに再びNonceが1から数え直されています。
修正版の端末は、再送されたメッセージ3を受け取っても使用中の鍵を設定し直さないため、この流れは成り立ちません(更新の進め方は4-1)。
メッセージ3の再送はハンドシェイクを確実に終えるための正規の動作なので、APの側から見ると異常に見えにくいのが厄介な点です。
図はメッセージ3の再送を例に単純化した流れで、3-1で見る10件の脆弱性には、グループ鍵の更新や高速ローミングなど、別のやり取りで同じ鍵の再設定が起きるものも含まれます。
2-3. Nonceの再利用で起きること
JVNはこの問題を、暗号化処理におけるNonce・鍵ペアの再利用(CWE-323)に分類しています。
同じ鍵とNonceの組み合わせで暗号化した通信が2つできると、暗号化の前提が崩れ、攻撃者が中身を推測したり偽のデータを差し込んだりする手がかりになり得ます。
リプレイカウンタが戻ると、以前に受け取った通信をもう一度送り込まれても、受け取る側がそれを新しい通信として受け入れてしまうおそれがあります。
次の図は、同じNonceが2回使われるようすと、リプレイカウンタが戻って古い通信が受け入れられるようすを、説明用の値で示したものです。
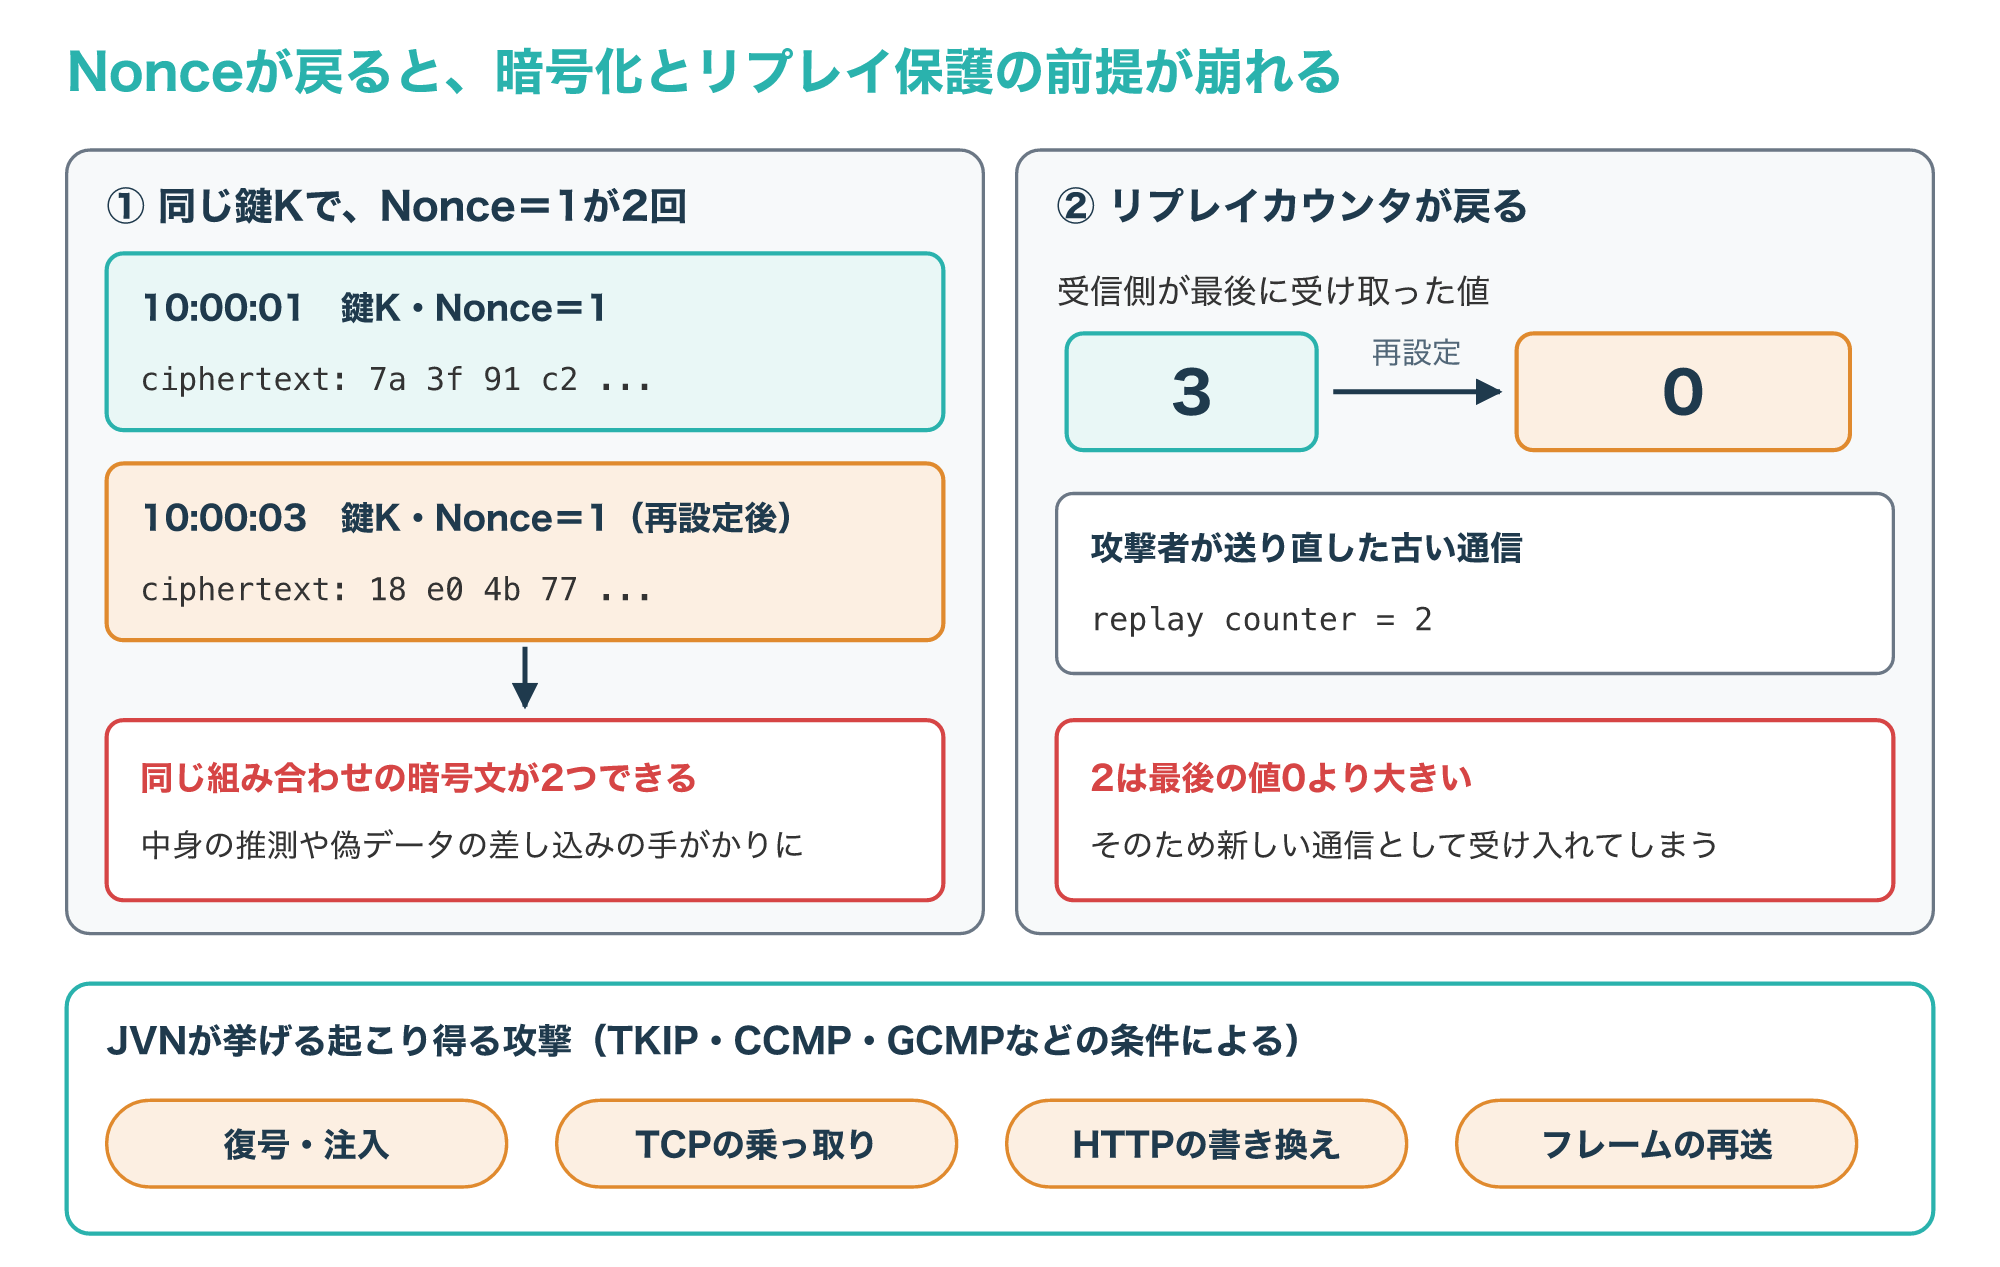
JVNは、使う暗号化プロトコル(TKIP・CCMP・GCMP)などの条件によるとしたうえで、次の攻撃が行われる可能性を挙げています(参考1)。
- パケットの復号やインジェクション(偽のパケットの注入)
- TCPのコネクションの乗っ取り
- HTTPのコンテンツの書き換え(インジェクション)
- ユニキャスト・ブロードキャスト・マルチキャストのフレームの再送
RFC 5416も、無線LANコントローラーを使う構成の説明の中で、グループ鍵の受信カウンタ(KeyRSC)が正しい値になる前は、以前のブロードキャストの通信を再送されると端末が正しいものとして受け入れてしまうと書いています(参考6)。
どの攻撃がどこまでできるかは暗号方式や機器の実装で違うため、この記事では個々の攻撃の手順には踏み込まず、影響の範囲と対策に絞って説明します。
KRACKの影響を受けた範囲
3-1. 10件のCVEの一覧
KRACKは1つの脆弱性ではなく、鍵を設定するいくつかのやり取りに共通する問題として、10件のCVEが登録されています。
次の表は、JVNが挙げる10件を、問題が起きるやり取りと再利用される鍵で整理したものです。
| CVE | 問題が起きるやり取り | 再利用される鍵 |
|---|---|---|
| CVE-2017-13077 | 4ウェイハンドシェイク | ペアワイズ鍵(Pairwise Key) |
| CVE-2017-13078 | 4ウェイハンドシェイク | グループ鍵(GTK) |
| CVE-2017-13079 | 4ウェイハンドシェイク | 完全性グループ鍵(IGTK) |
| CVE-2017-13080 | グループ鍵ハンドシェイク | グループ鍵(GTK) |
| CVE-2017-13081 | グループ鍵ハンドシェイク | 完全性グループ鍵(IGTK) |
| CVE-2017-13082 | 高速BSS遷移(802.11r)の再接続要求 | ペアワイズ鍵 |
| CVE-2017-13084 | PeerKeyハンドシェイク | STK |
| CVE-2017-13086 | TDLSハンドシェイク | TPK |
| CVE-2017-13087 | WNMスリープモードの応答 | グループ鍵(GTK) |
| CVE-2017-13088 | WNMスリープモードの応答 | 完全性グループ鍵(IGTK) |
4ウェイハンドシェイクのほかに、グループ鍵の更新、APの間を移る高速BSS遷移、端末どうしの直接通信(PeerKey・TDLS)、省電力のスリープモードと、鍵を設定する場面ごとに番号が分かれています。
次の図は、10件をやり取りの種類でまとめ、鍵を受け取る端末の側で起きるものと、APの側で起きるものに分けたものです。
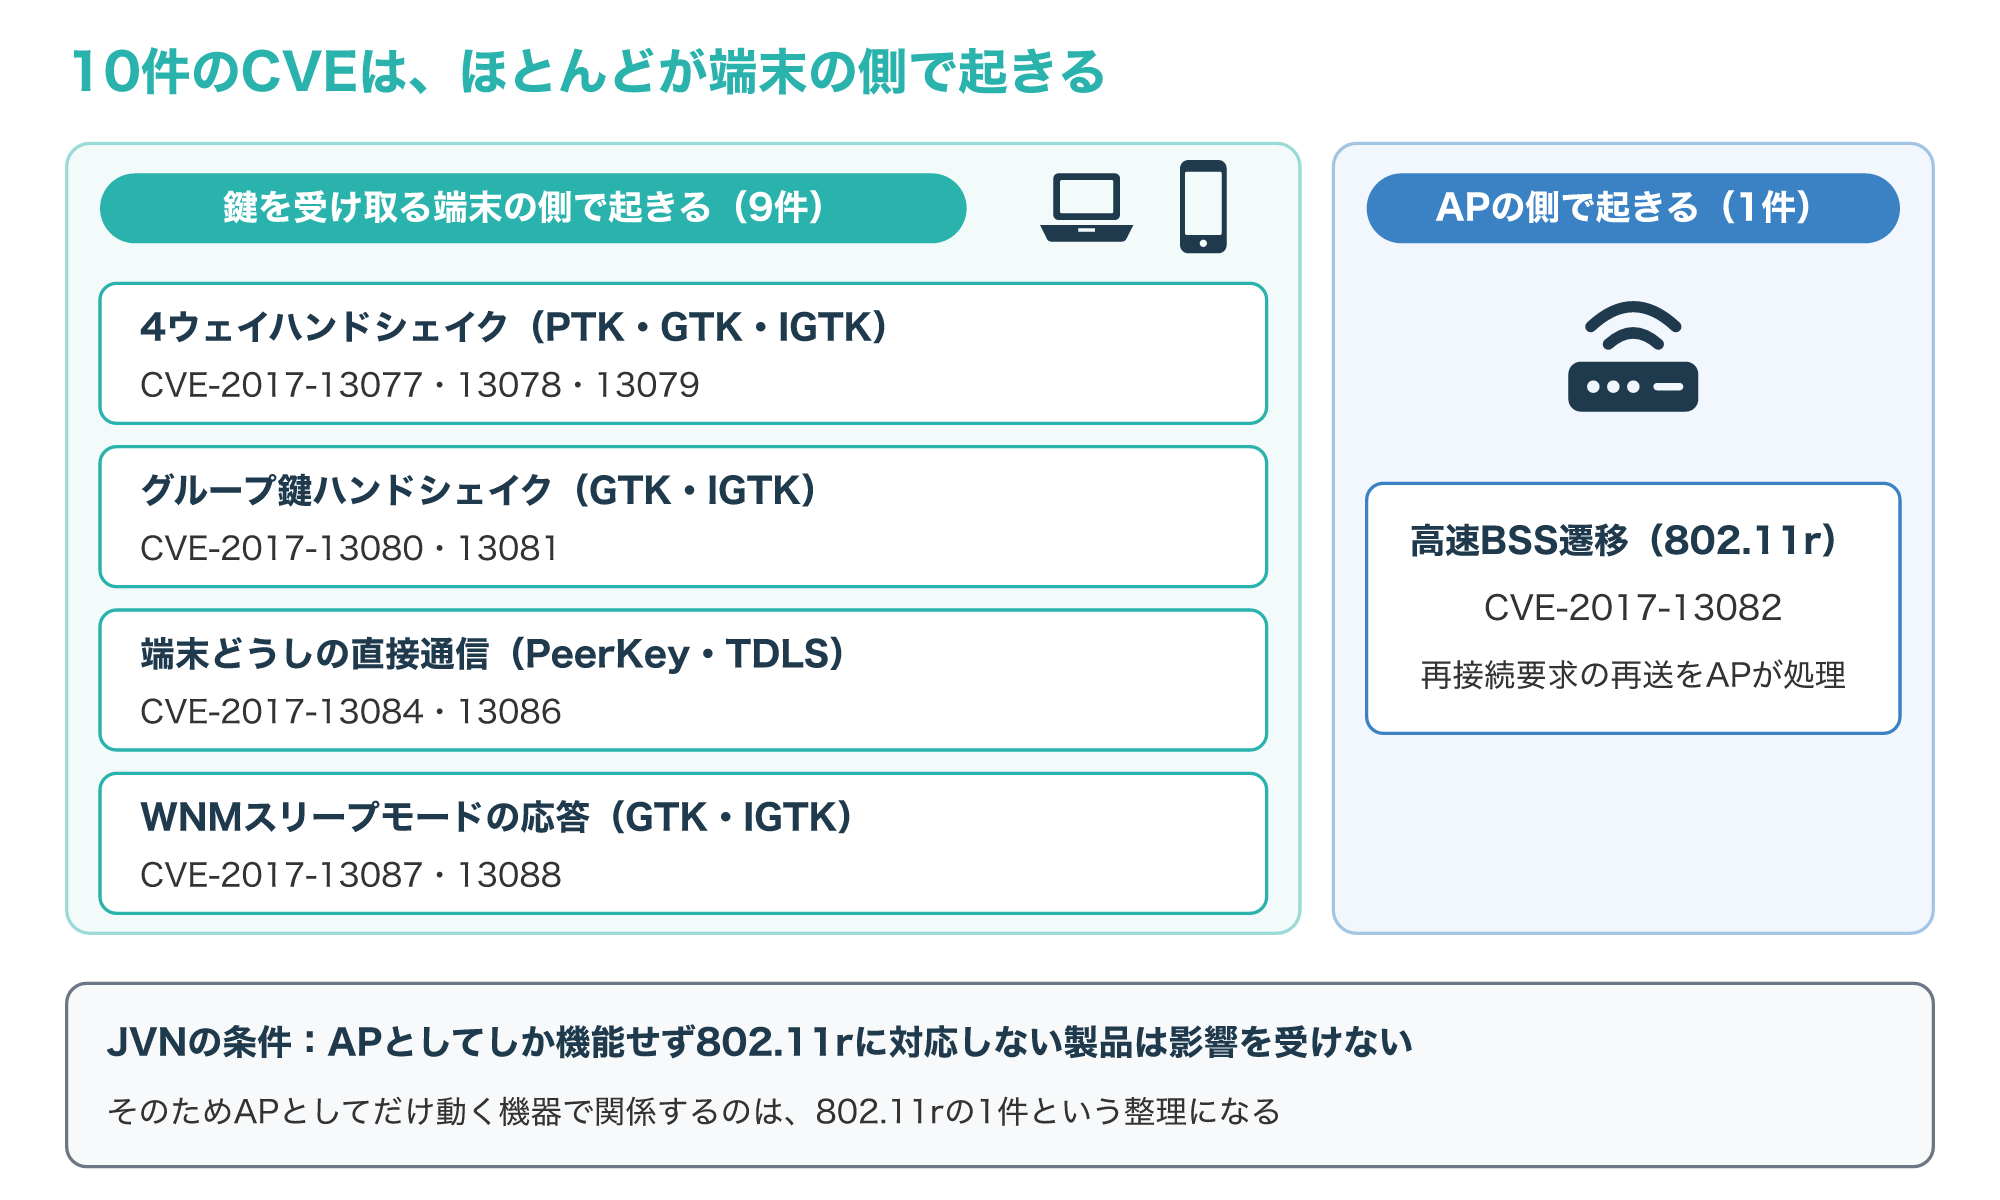
CVE-2017-13082は、端末が送る高速BSS遷移の再接続要求をAPが再送として受け付けて処理するときの問題なので、APの側で起きるものに分けています。
この整理は、APとしてしか機能せず802.11rに対応しない製品は影響を受けないというJVNの条件を、10件の説明から読み直したものです(参考1)。
3-2. 端末とAPのどちらが影響を受けるか
自分の環境で影響を受けた機器を考えるときは、WPA2を使う機器か、APとしてだけ動く機器か、802.11rを使っているかの3つで判断します。
JVNの対象はWPA2のプロトコルを実装している製品で、APとしてしか機能せず、かつIEEE 802.11rをサポートしていない製品は影響を受けないとされています(参考1)。
スマートフォンやパソコン、プリンター、IoT機器のように、端末としてAPにつながる機器は対象に含まれます。
中継機やメッシュのサテライトのように、親機に端末としてつながる機能を持つ製品は「APとしてしか機能しない」製品に当たらないため、メーカーの告知で対象かを確かめる必要があります。
次の図は、機器の役割と802.11rの使い方から、影響を受けるかを判定する流れを示したものです。
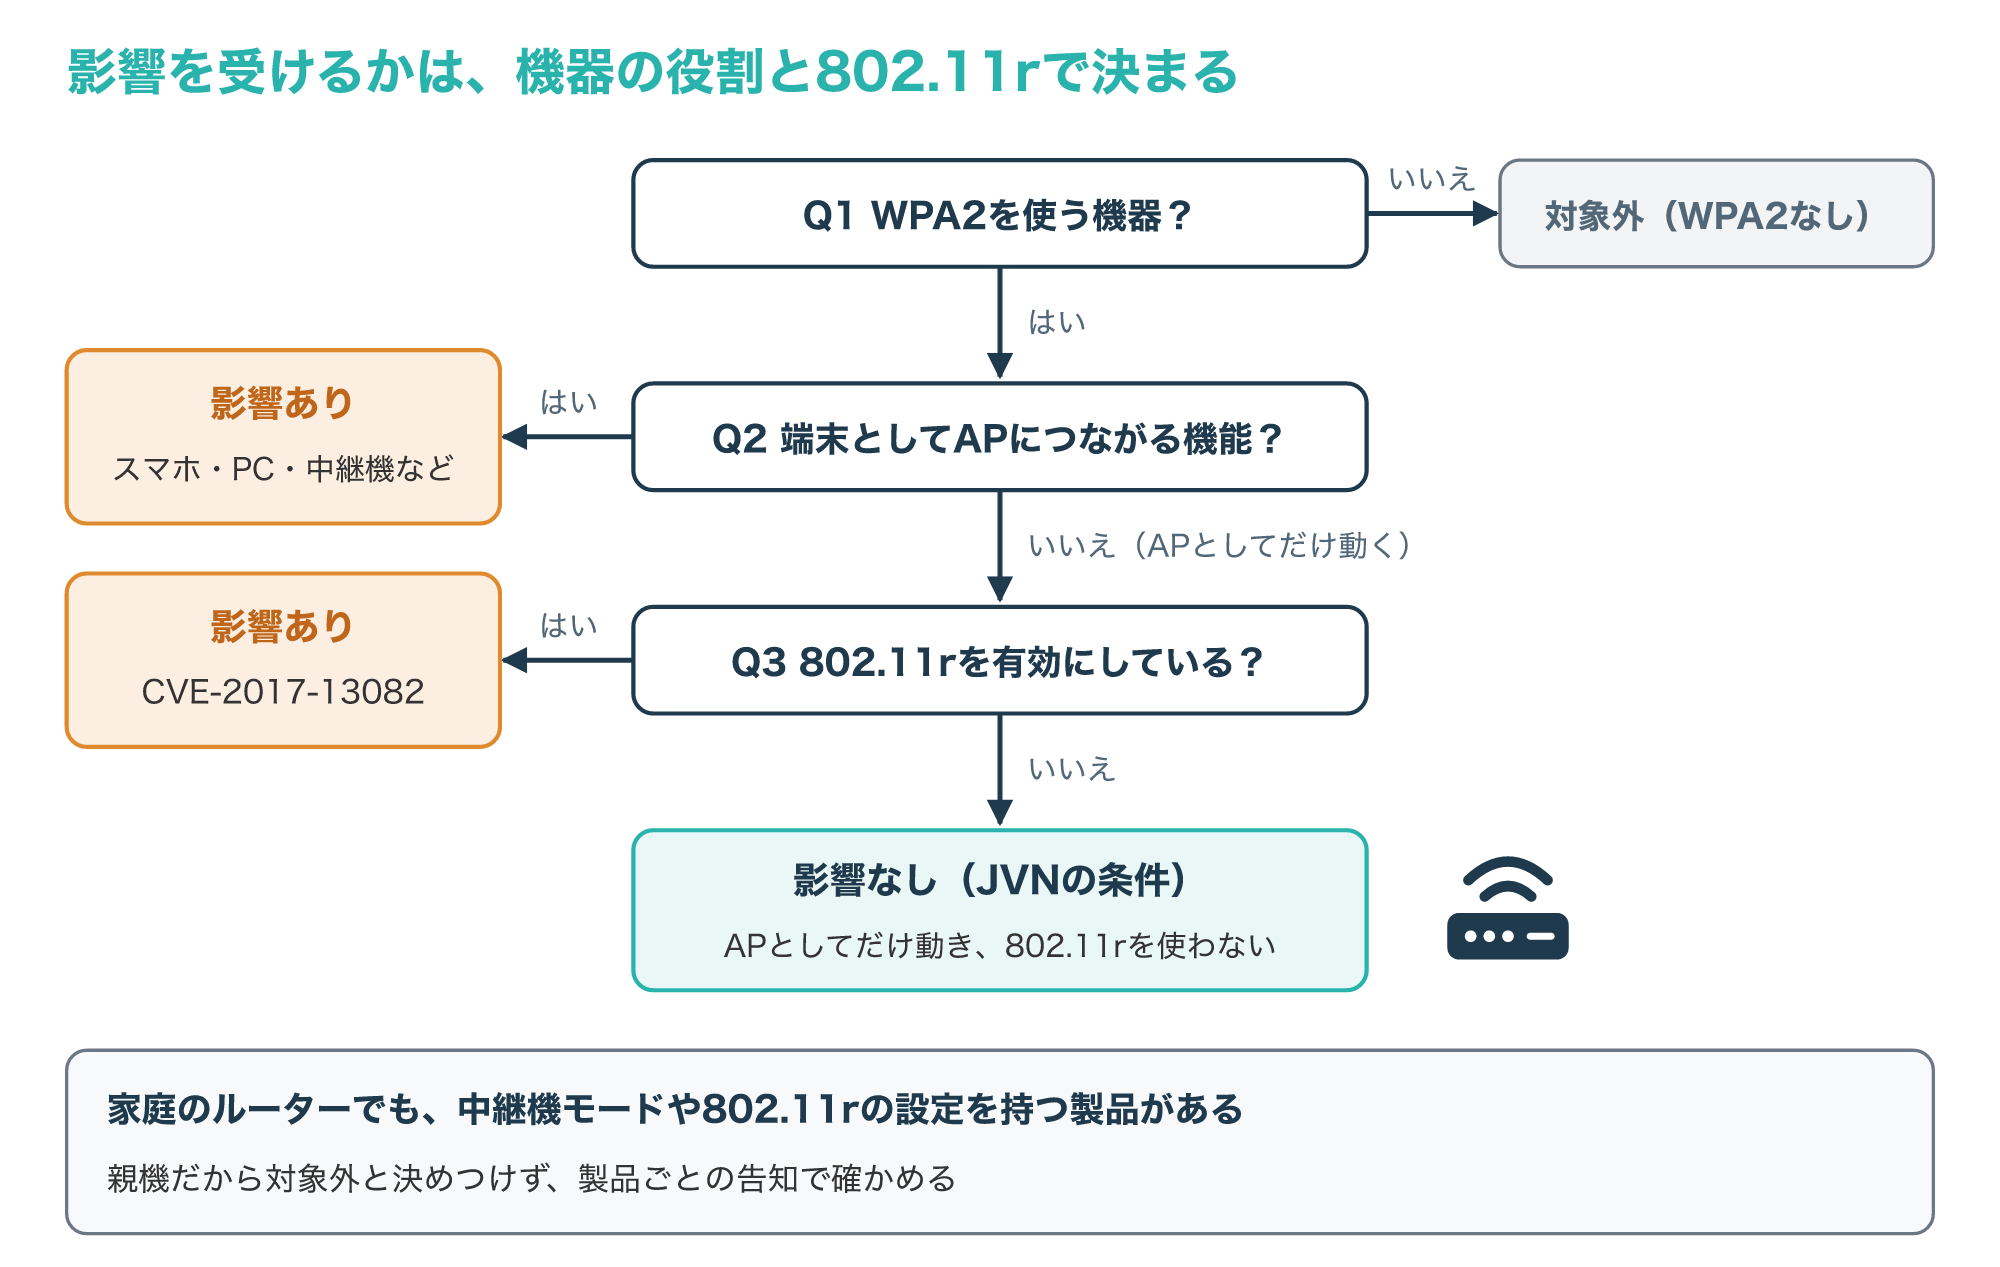
802.11rは、会社の無線LANなどで、端末がAPの間を素早く移るために使われる機能です。
たとえばMicrosoftの資料では、Windows 10が802.11rの高速BSS遷移を使えるのは認証に802.1Xを使うネットワークで、PSKやオープンのネットワークでは使えないとされています(参考8)。
家庭のWi-Fiルーターでも中継機のモードや802.11rの設定を持つ製品があるため、親機だから対象外と決めつけず、製品ごとの告知で確かめてください。
3-3. CVSSの値と攻撃が成り立つ条件
JVNは、KRACKのCVSS v3の基本値を5.0としています。
ベクトルはCVSS:3.0/AV:A/AC:H/PR:N/UI:N/S:U/C:L/I:L/A:Lで、次の表のように読めます(参考1)。
| 項目 | 値 | 読み方 |
|---|---|---|
| 攻撃元区分 | AV:A(隣接) | 同じ電波の範囲にいる必要がある |
| 攻撃条件の複雑さ | AC:H(高) | 中間者の位置に入る必要がある |
| 必要な特権レベル | PR:N(不要) | パスフレーズや管理者権限は不要 |
| 利用者の関与 | UI:N(不要) | 利用者の操作がなくても起こり得る |
| スコープ | S:U(変更なし) | 影響は対象の機器の範囲にとどまる |
| 機密性・完全性・可用性 | C:L/I:L/A:L | いずれも「低」 |
攻撃元区分が「隣接」なので、攻撃者はインターネットの向こうからではなく、Wi-Fiの電波が届く範囲にいる必要があります。
攻撃条件の複雑さが「高」なのは、JVNの説明にあるとおり、APと端末の間で中間者の位置に入ることが前提だからだと読めます。
一方で特権も利用者の操作も不要なので、条件がそろえば、利用者が気づかないうちに起こり得る点には注意が必要です。
Wi-Fi Allianceは2017年の声明で悪用の証拠はないとしていますが(参考2)、それは更新しなくてよいという意味ではなく、更新が届く機器から順に直していくことが前提です。
KRACKへの今の対策
4-1. 端末とAPを修正版に更新する
KRACKの対策の中心は、機器のソフトウェアやファームウェアを、修正の入った版に更新することです。
2-2で見た鍵の再設定は未修正の実装で起きるもので、修正版ではこの再設定を許す動きが直されています。
JVNは、開発者が提供する情報をもとに最新版にアップデートするよう案内しています(参考1)。
Wi-Fi Allianceも、利用者は機器メーカーが推奨する最新の更新をインストールしておくべきだとしています(参考2)。
3-2で見たように、影響を受けるのは主に端末の側なので、スマートフォンやパソコンを先に、次に中継機やIoT機器、そして802.11rを使うAPの順に確かめると効率よく進められます。
iPhoneの場合、Appleの利用ガイドでは、「設定」から「一般」→「ソフトウェアアップデート」で更新を確かめてインストールでき、「自動アップデート」で自動的に入れる設定もできると案内されています(参考9)。
次の図は、機器の種類ごとに、どこで何を確かめるかをまとめたものです。
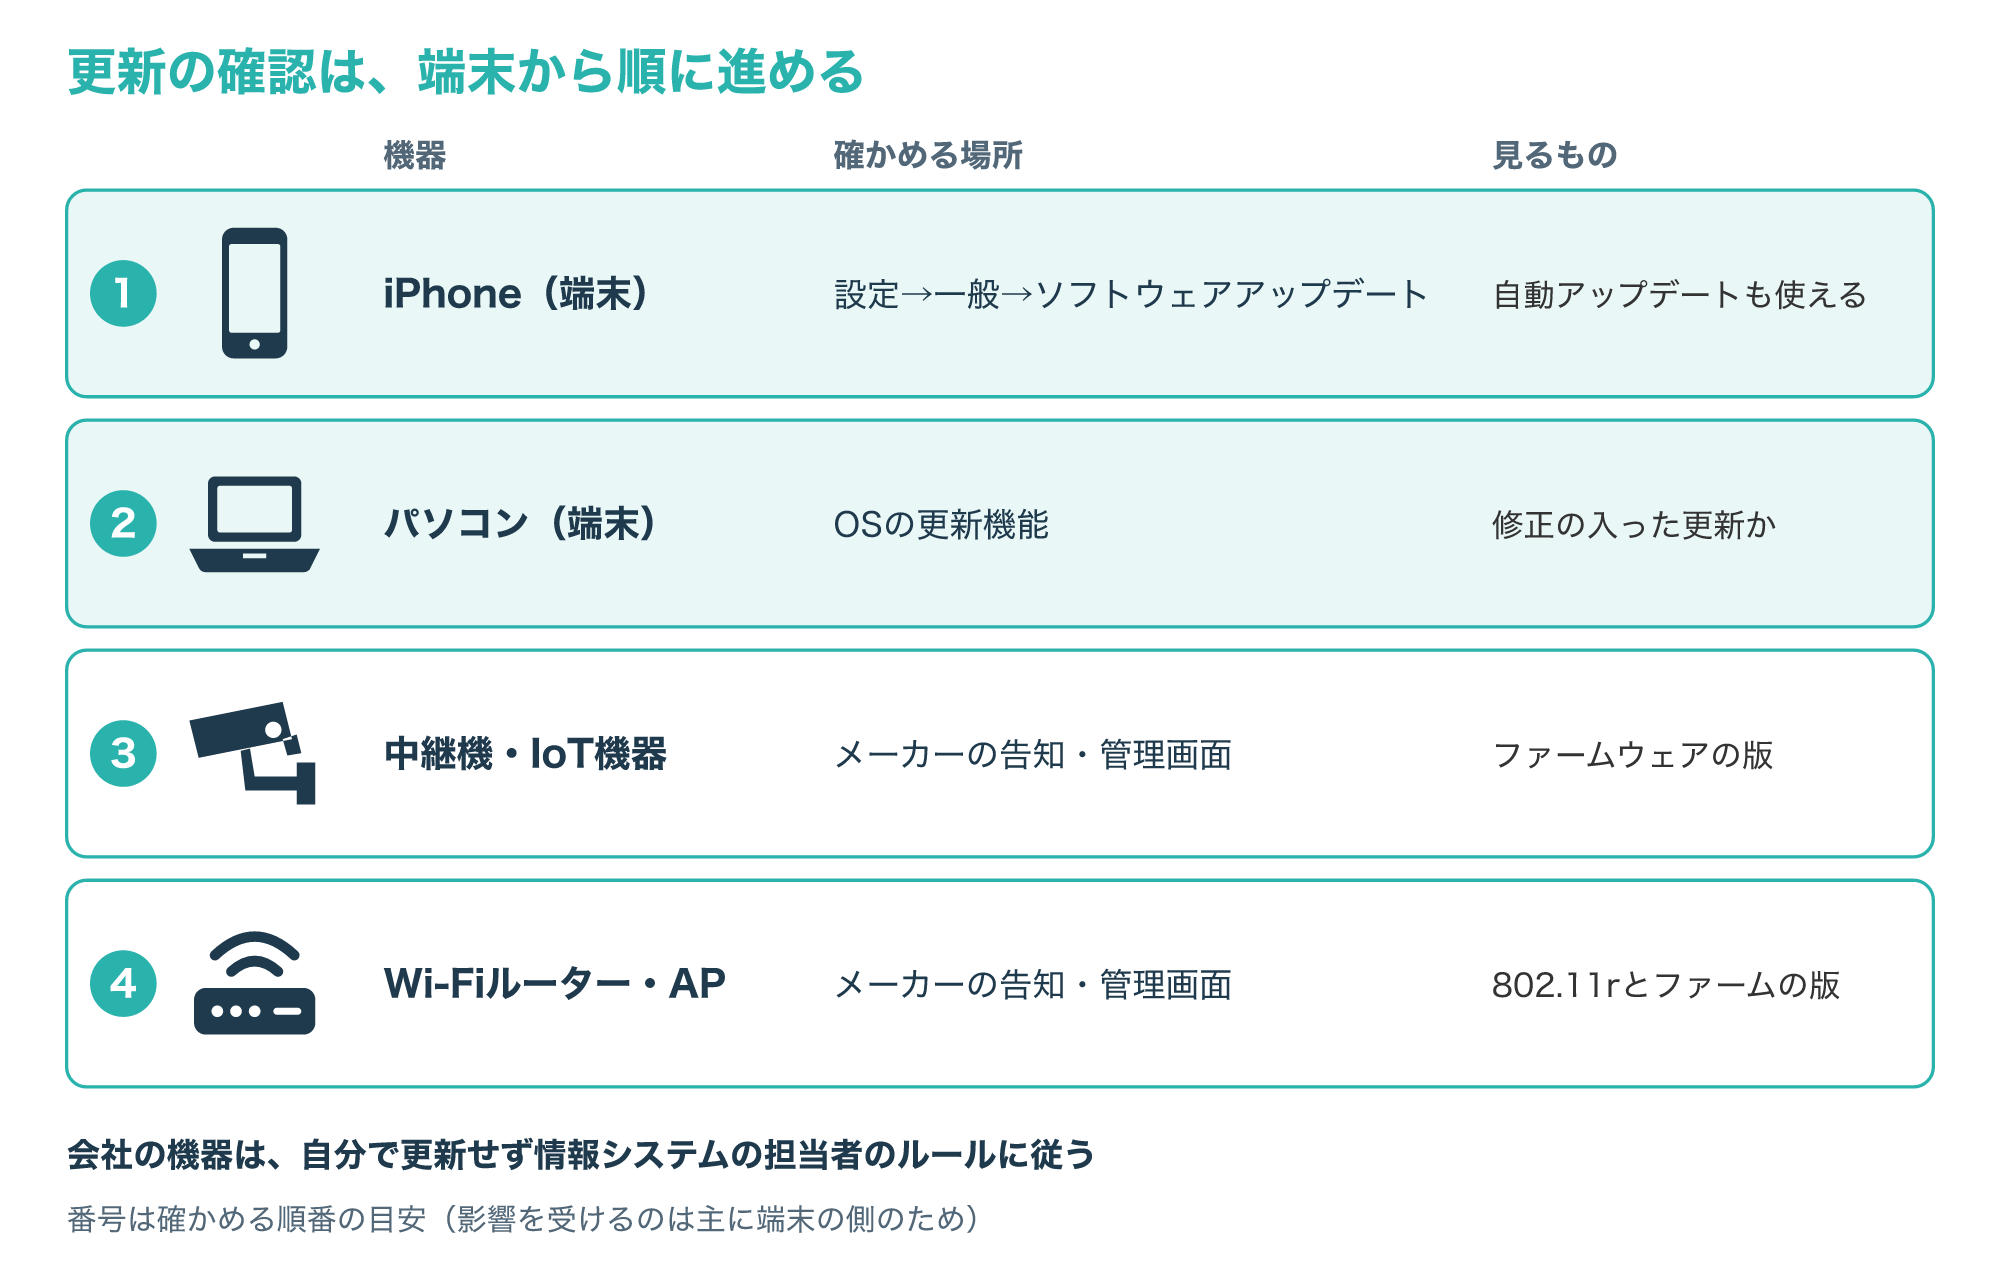
Appleは、iOSを最新の版に更新しても利用中のデータや設定はそのまま残ると説明していますが、更新の前にはバックアップを取っておくと落ち着いて作業できます。
パソコンはOSの更新機能で、Wi-Fiルーターや中継機はメーカーのサポートページや管理画面のファームウェア更新で、修正の入った版になっているかを確かめます。
会社の機器は自分で更新や設定の変更をせず、情報システムの担当者のルールに従ってください。
4-2. WPA3とPMFへ移行する
「WPA3にすればKRACKは解決する」と考えがちですが、KRACKの修正そのものは、4-1で説明した各機器の更新です。
そのうえで、機器を入れ替えるときは、WPA3とPMFに対応しているかを選ぶ基準にできます。
1-2で触れたとおり、2017年の声明以降、Wi-Fi Allianceの認定試験ではこの脆弱性の試験が必須になっています(参考2)。
現在はWPA3がWi-Fi CERTIFIEDの機器に必須で、WPA3のネットワークは最新のプロトコルを使い、古いプロトコルを許さず、PMFを必須にするとされています。
PMFは、ユニキャストの管理フレームを盗聴と偽造から、マルチキャストの管理フレームを偽造から守る仕組みです(参考3)。
次の表は、修正済みのWPA2の機器とWPA3の機器の違いを、KRACKへの備えという観点で整理したものです。
| 項目 | WPA2(修正済みの機器) | WPA3 |
|---|---|---|
| KRACKの修正 | 各機器の更新で対応 | 各機器の更新が前提 |
| 認定での試験 | 2017年10月以降の認定で必須 | 同じく必須 |
| PMF(管理フレームの保護) | 設定と機器による | 必須 |
| パーソナルの認証 | PSK | SAE |
| 古いプロトコル | TKIPを許す設定が残ることがある | 許さない |
WPA3のパーソナルでは、認証にSAEという方式を使い、第三者によるパスワードの推測に対してより強い保護になるとされています(参考4)。
WPA3に対応しない機器が残る場合は、WPA2とWPA3の両方を受け付ける移行モードを使い、古い機器を入れ替えるまでのつなぎにするのが現実的です。
SAEの仕組みとWPA3の設定は、次の記事で解説しています。
4-3. 更新できない機器が残るときの守り
修正の入っていない端末が残る間、管理者の側でできる守りの一つが、APやコントローラーのEAPOL-Keyの再送回数を見直すことです。
Ciscoの無線LANコントローラー(AireOS 8.5)の設定ガイドは、EAPOL-Keyの再送の最大回数がKRACKのいくつかの攻撃に直接関係し、0にすると、まだ修正されていない端末への攻撃の多くを防げるとしています。
ただし同じ資料は、電波の状態が悪い場所やパケットが失われやすいWAN越しの環境では、元のメッセージが失われると認証に失敗するおそれがあるため、自分の環境で確かめてから使うよう注意しています(参考7)。
次の図は、この資料に載っている設定の確認の出力と、再送回数を2から0にしたときの違いを示したものです。
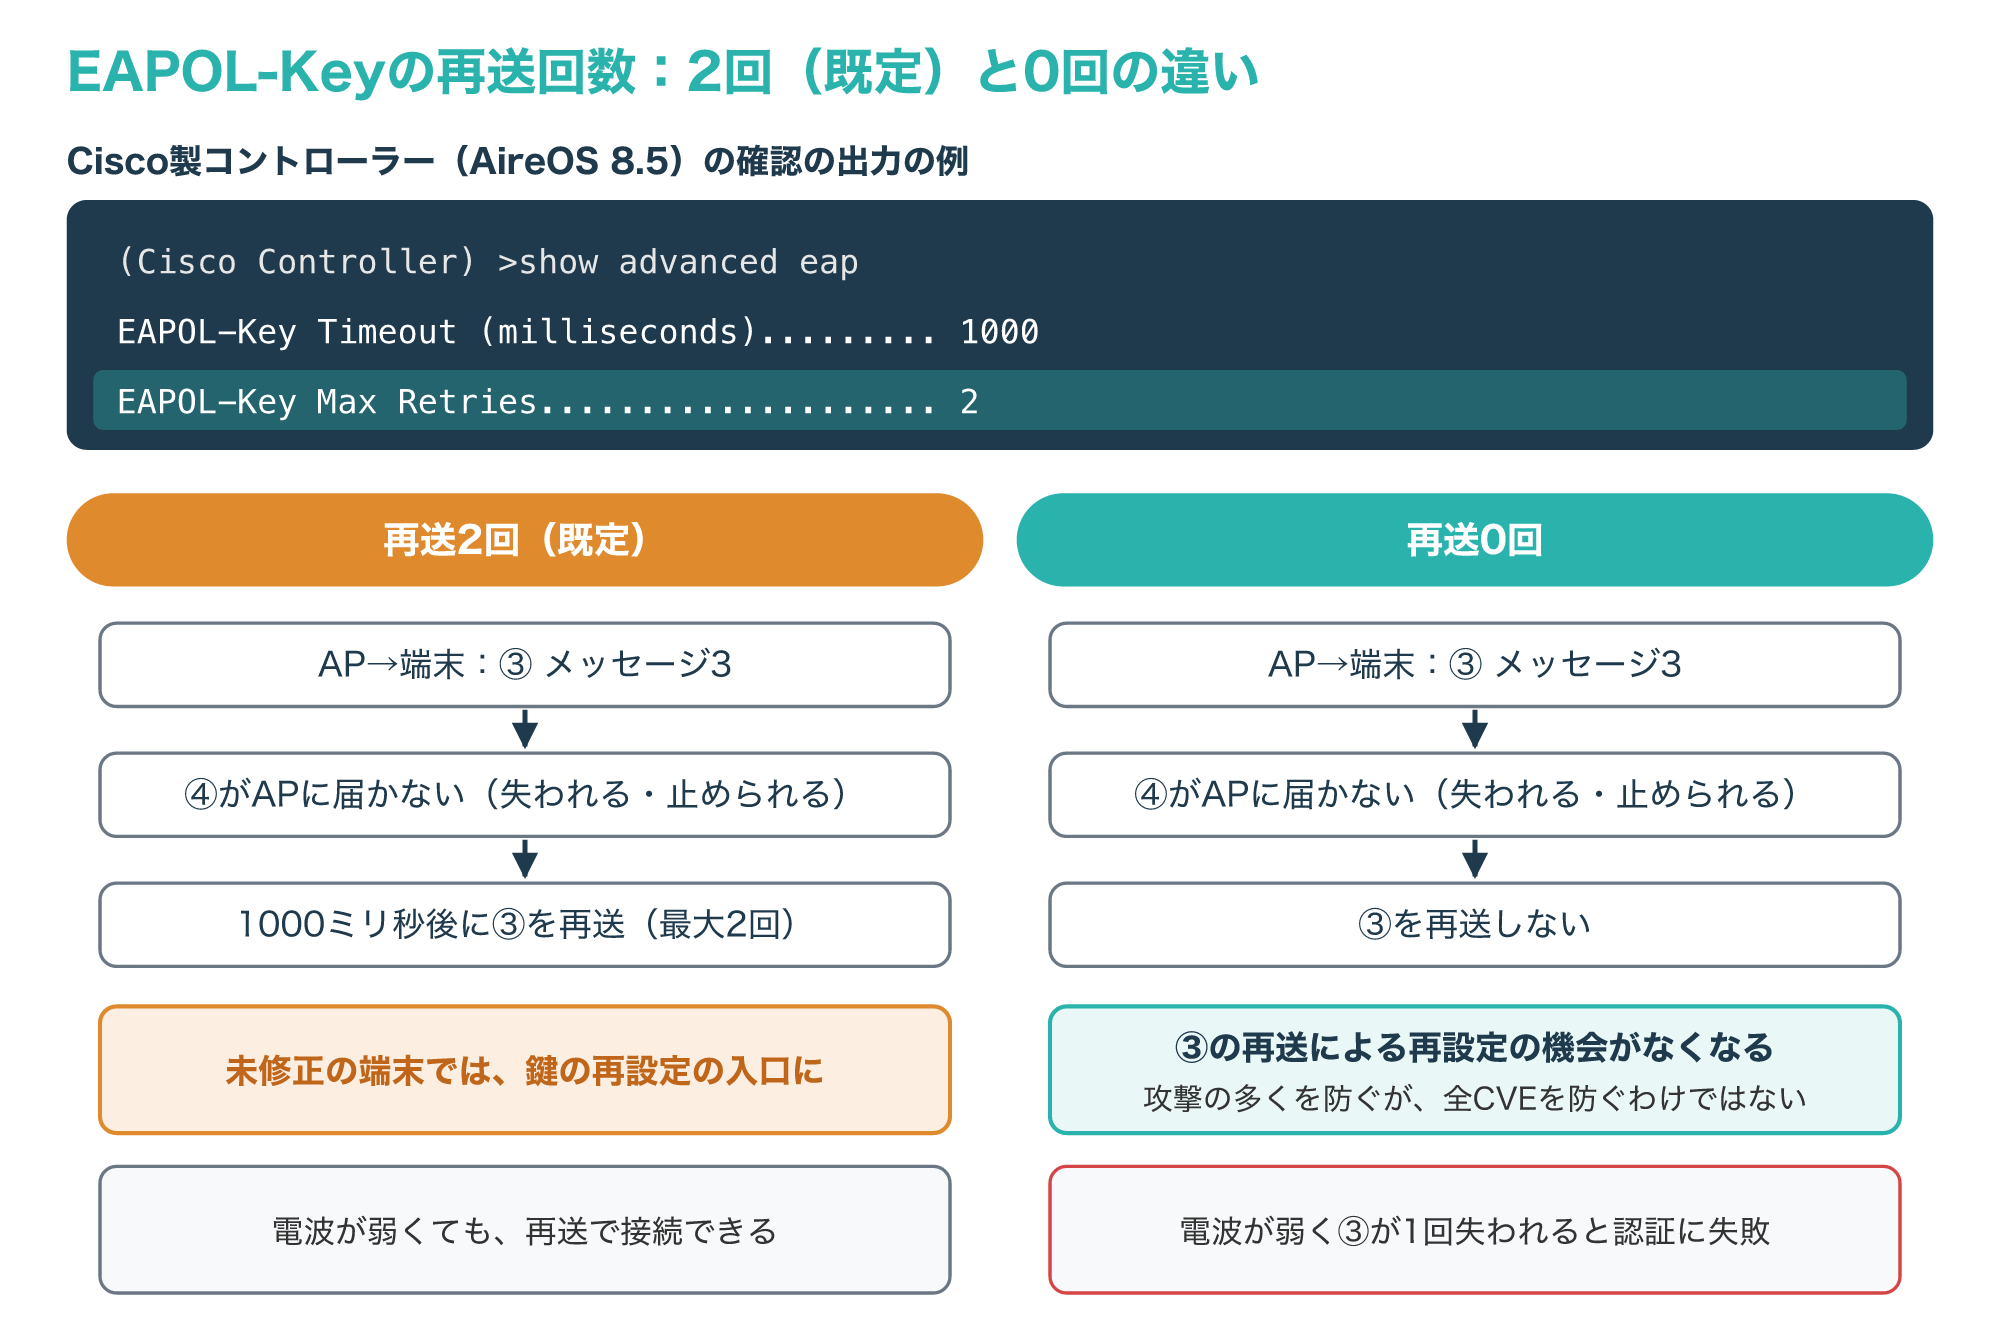
再送回数を0にするとメッセージ3が再送されなくなるため、2-2で見たメッセージ3の再送による再設定の機会がなくなります。
ただし、802.11rの高速ローミングを使う攻撃(CVE-2017-13082)のようにメッセージ3の再送を使わないCVEもあるため、すべてのCVEを防げるわけではなく、端末の更新の代わりにはなりません。
その代わり、電波が弱くてメッセージが1回失われただけでも、ハンドシェイクが失敗してやり直しになります。
この設定はCiscoの製品の例で、ほかのメーカーのAPに同じ項目があるかは製品によって違います。
更新できない機器をどうしても使い続ける場合は、重要な情報を扱う機器とは別のSSIDにつなぎ、入れ替えの計画を立てます。
Webサイトとの通信はHTTPS(TLS)によってWi-Fiとは別に暗号化されるので、HTTPSのサイトだけを使うことも被害を小さくする助けになります。
RFC 8110も、信頼できないネットワークでは利用者が常にVPNを使うのが理想だと書いていて、会社の機器なら会社が用意したVPNと社内のルールを先に確かめます(参考11)。
古い機器をWPA2のまま使うときの暗号化の選び方(AESとTKIP)は、次の記事で確認できます。
KRACKの確認とトラブルの対処
5-1. 自分の機器が修正済みかを確かめる手順
利用者の端末で、KRACKの攻撃を受けたかどうかを見分ける方法は、今回確かめた資料には示されていません。
そのため確認の軸は、自分の機器に修正が入っているかどうかになります。
次の手順で、機器ごとに確かめていきます。
- 家や職場のWi-Fiにつながる機器を書き出し、端末・AP・中継機と、802.11rの使用の有無を分ける
- JVNVU#90609033のベンダ一覧で、メーカーの状況(該当製品あり・該当製品無し・脆弱性情報提供済みなど)と告知ページを確かめる
- メーカーの告知で、修正の入った版の番号を確かめる
- 機器の設定画面で今の版を見て、古ければ更新する
- 修正版が出ない機器は、入れ替えるか、4-3の守りを当てる
次の図は、この手順を、機器の一覧(台帳)の例に当てはめたものです。
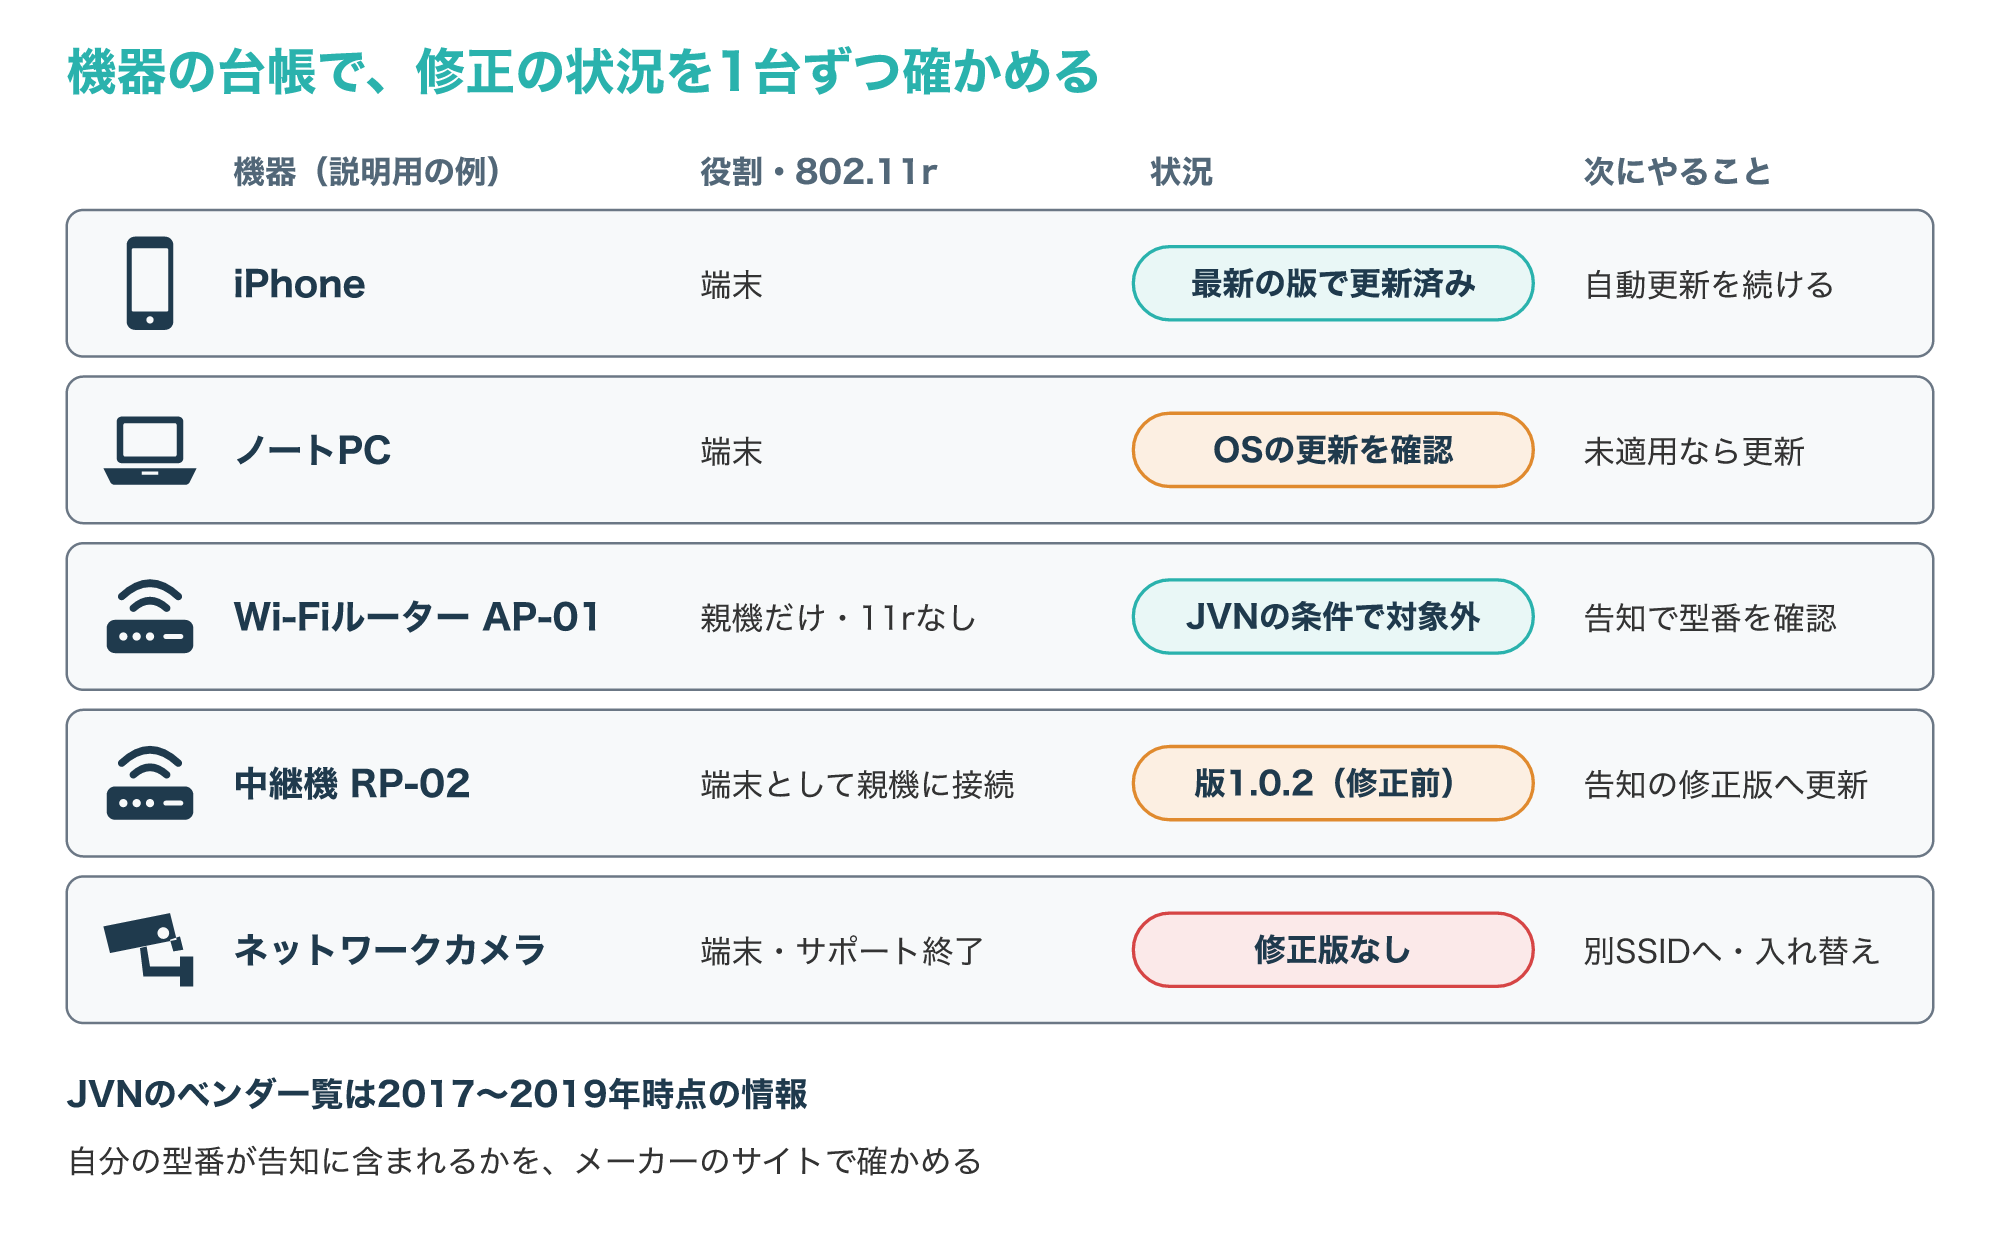
JVNのベンダ一覧の状況は2017年から2019年の時点のもので、その後の製品の情報は各メーカーのサイトで確かめます(参考1)。
「該当製品あり」となっているメーカーでもすべての製品が対象とは限らないので、自分の型番が告知に含まれるかを見ることが大切です。
サポートが終わって更新が出ない機器は、修正が届かないまま残るため、入れ替えの候補にします。
5-2. 再送回数を0にしたあとにつながらないときの切り分け
4-3の再送回数を0にする設定を入れたあとに、特定の場所や端末だけWi-Fiにつながりにくくなることがあります。
Ciscoの資料が注意しているとおり、再送がないと、メッセージが1回失われただけで認証が失敗するためです(参考7)。
Windowsの端末については、Microsoftの無線LANのトラブル対応ガイドに、接続の状態がAssociating(関連付け)、Authenticating(認証)、Connected(接続済み)と移る正常な記録と、Authenticatingから先へ進まずRoamingに移る失敗の記録の例が載っています。
同じガイドは、どの状態で失敗したかを見つけ、その直前の記録に絞って原因を探すよう案内しています(参考10)。
次の図は、ガイドの記録の例をもとに、正常な接続と失敗した接続の違いと、確かめる順番を示したものです。
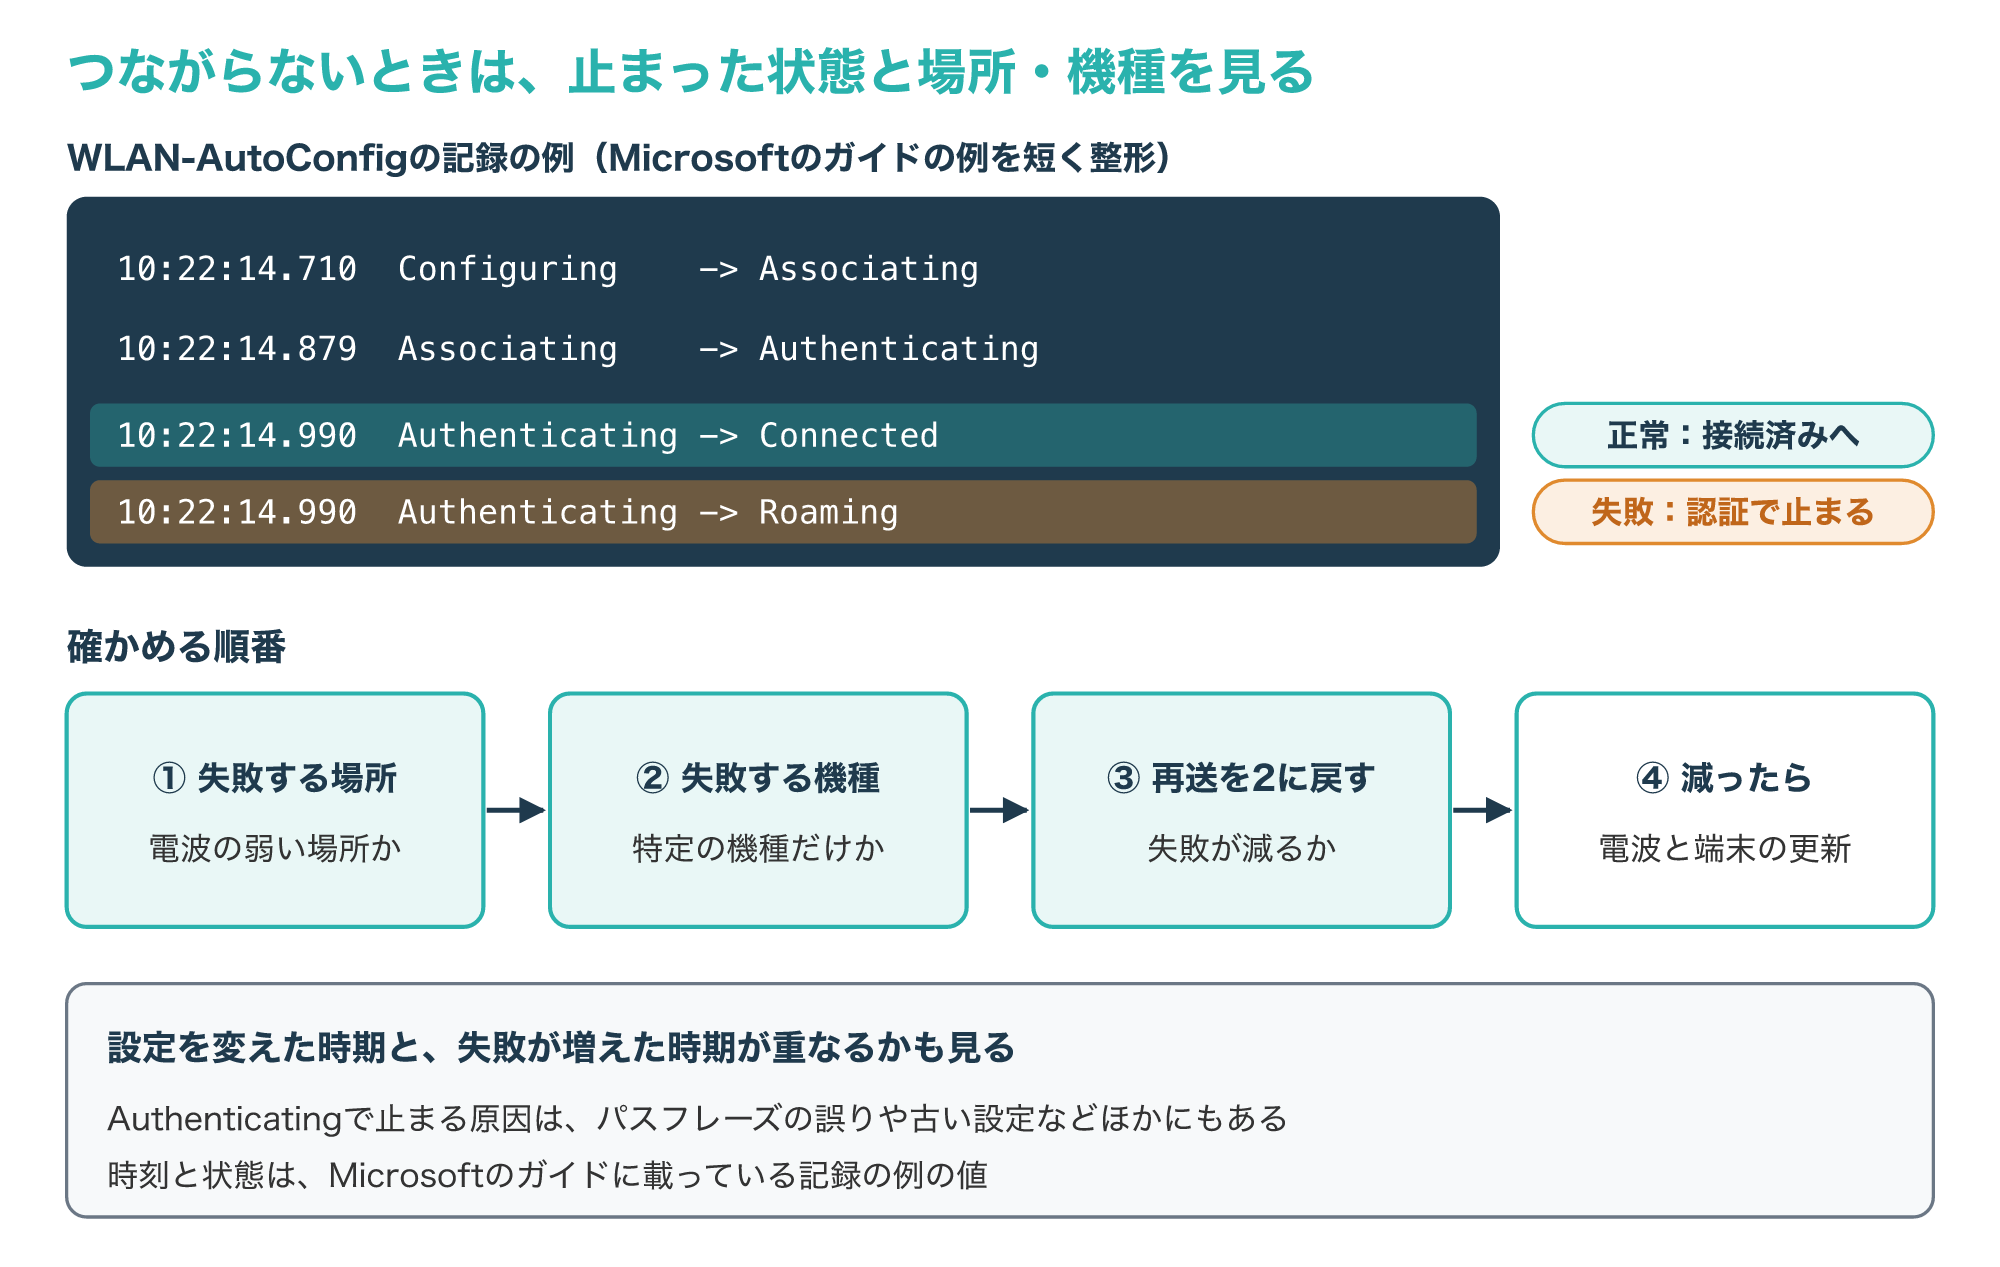
失敗の記録が電波の弱い場所の端末に集中していれば、再送回数0の影響が疑われます。
再送回数を既定の値に戻して改善するなら、APの配置を見直して電波を改善するか、端末の更新を急いで、再送回数0に頼らない状態を目指します。
ただし、Authenticatingで止まる原因はパスフレーズの誤りや端末に残った古い設定などほかにもあるため、設定を変えた時期と失敗が増えた時期が重なるかもあわせて確かめます。
よくある質問とまとめ
Q1. KRACKとは何ですか?
WPA2の4ウェイハンドシェイクなどでメッセージを再送させ、使用済みの鍵とNonceをもう一度使わせる攻撃で、2017年10月に公表され、10件のCVEが登録されています。
Q2. 今もKRACKを気にする必要はありますか?
修正版に更新済みの機器なら公表時の問題は直っていますが、更新が止まった古い端末や中継機、IoT機器が残っていれば、その機器は影響を受けたままの可能性があります。
Q3. Wi-Fiのパスフレーズを変えれば防げますか?
KRACKは鍵とNonceの再利用を起こさせる問題で、パスフレーズを推測する攻撃とは別のものなので、パスフレーズの変更は修正の代わりにならず、対策は機器の更新です。
Q4. WPA3にすればKRACKは関係ありませんか?
WPA3は修正そのものではなく、新しく認定される機器はこの脆弱性の試験を受けていてPMFも必須ですが、まず各機器を修正版に更新することが前提です。
Q5. HTTPSのサイトなら影響はありませんか?
HTTPSの中身はWi-Fiとは別にTLSで暗号化されますが、JVNはHTTPのコンテンツの書き換えも起こり得る攻撃に挙げていて、HTTPSで守られていない通信は影響を受けるおそれがあるため、機器の更新が基本です。
KRACKは、メッセージの再送という正しい仕組みを悪用して、鍵とNonceを最初の値に戻させる攻撃です。
次の図は、この記事の要点をまとめたものです。
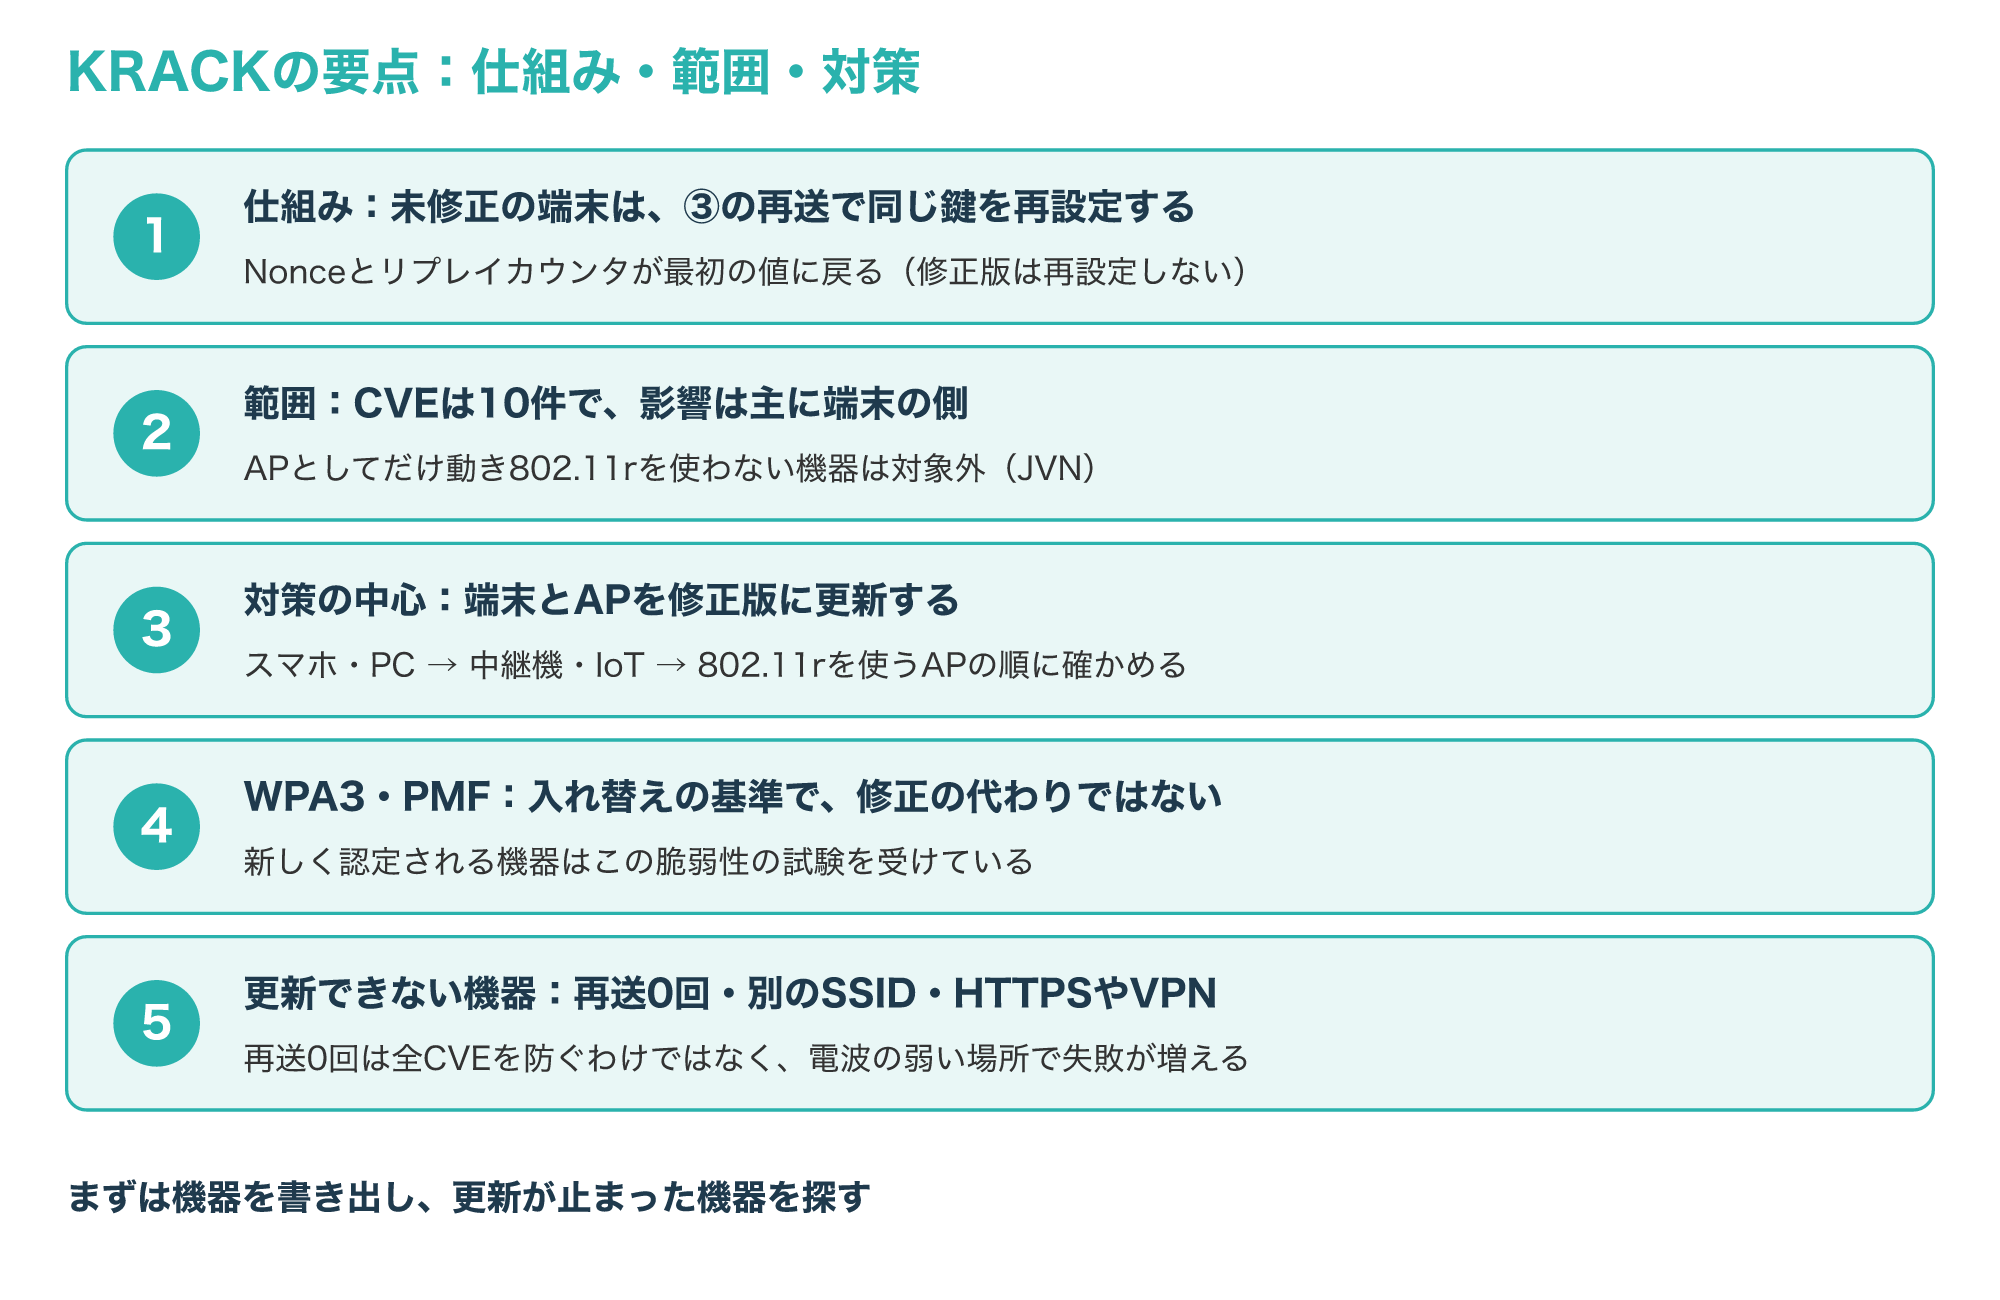
影響を受けるのは主に端末の側で、APとしてだけ動き802.11rを使わない機器は対象外とされています。
対策は機器の更新が中心で、更新できない機器が残る間は、再送回数の見直しや別のSSID、HTTPS・VPNで守りを重ねます。
まずは今日、家や職場のWi-Fiにつながる機器を書き出し、更新が止まっている機器がないかを確かめるところから始めてみてください。
参考1:JVNVU#90609033 WPA2 ハンドシェイクにおいて Nonce およびセッション鍵が再利用される問題(JVN)
参考2:Wi-Fi Alliance security update(Wi-Fi Alliance、英語)
参考3:Security(Wi-Fi Alliance、英語)
参考4:Wi-Fi Alliance introduces Wi-Fi CERTIFIED WPA3 security(Wi-Fi Alliance、英語)
参考5:RFC 5247 Extensible Authentication Protocol (EAP) Key Management Framework(IETF、英語)
参考6:RFC 5416 CAPWAP Protocol Binding for IEEE 802.11(IETF、英語)
参考7:Cisco Wireless LAN Controller (WLC) Configuration Best Practices(Cisco、英語)
参考8:Fast Roaming in Windows 10 with 802.11k, 802.11v, and 802.11r(Microsoft、英語)
参考9:Update iOS on iPhone(Apple、英語)
参考10:Wireless network connectivity issues troubleshooting(Microsoft、英語)