PPPoEとは?IPoEとの違い・遅くなる理由・設定と確認方法
PPPoE(ピーピーピーオーイー)とは、イーサネットの上でPPPの接続を作り、利用者ごとの認証とIPアドレスの割り当てを行う仕組みです。
この記事では、RFC 2516が決める接続の流れとMTUが1492になる理由、IPoEとの違い、混雑で遅くなる構造、ルーターの設定項目、つながらないときの切り分けを図解します。

この記事は以下のような人におすすめ!
- PPPoEの仕組みをパケットの値まで知りたい人
- PPPoEとIPoEの違いや遅くなる理由を整理したい人
- ルーターの設定やつながらない原因を確かめたい人
PPPoEとは
1-1. イーサネットの上にPPPの接続を作る仕組み
光回線の申し込み書類に「PPPoE接続用のユーザー名とパスワード」と書かれていて、何のための情報なのか気になった人も多いのではないでしょうか。
PPPoEはPPP over Ethernetの略で、RFC 2516で決められた方式です。
PPP(Point-to-Point Protocol)は、もともと電話回線などの1対1の回線で、認証やIPアドレスの割り当てを行うための手順です。
PPPoEは、このPPPのやり取りをイーサネットのフレームに入れて運ぶことで、家庭のルーターと事業者側の接続装置の間に、1対1の論理的な接続を作ります。
RFC 2516では、この事業者側の装置をAccess Concentrator(AC、この記事では「接続装置」)と呼んでいます。
次の図は、家庭のPCからインターネットまでの構成の中で、PPPoEのセッションがどこにあるかを説明用の値で示したものです。
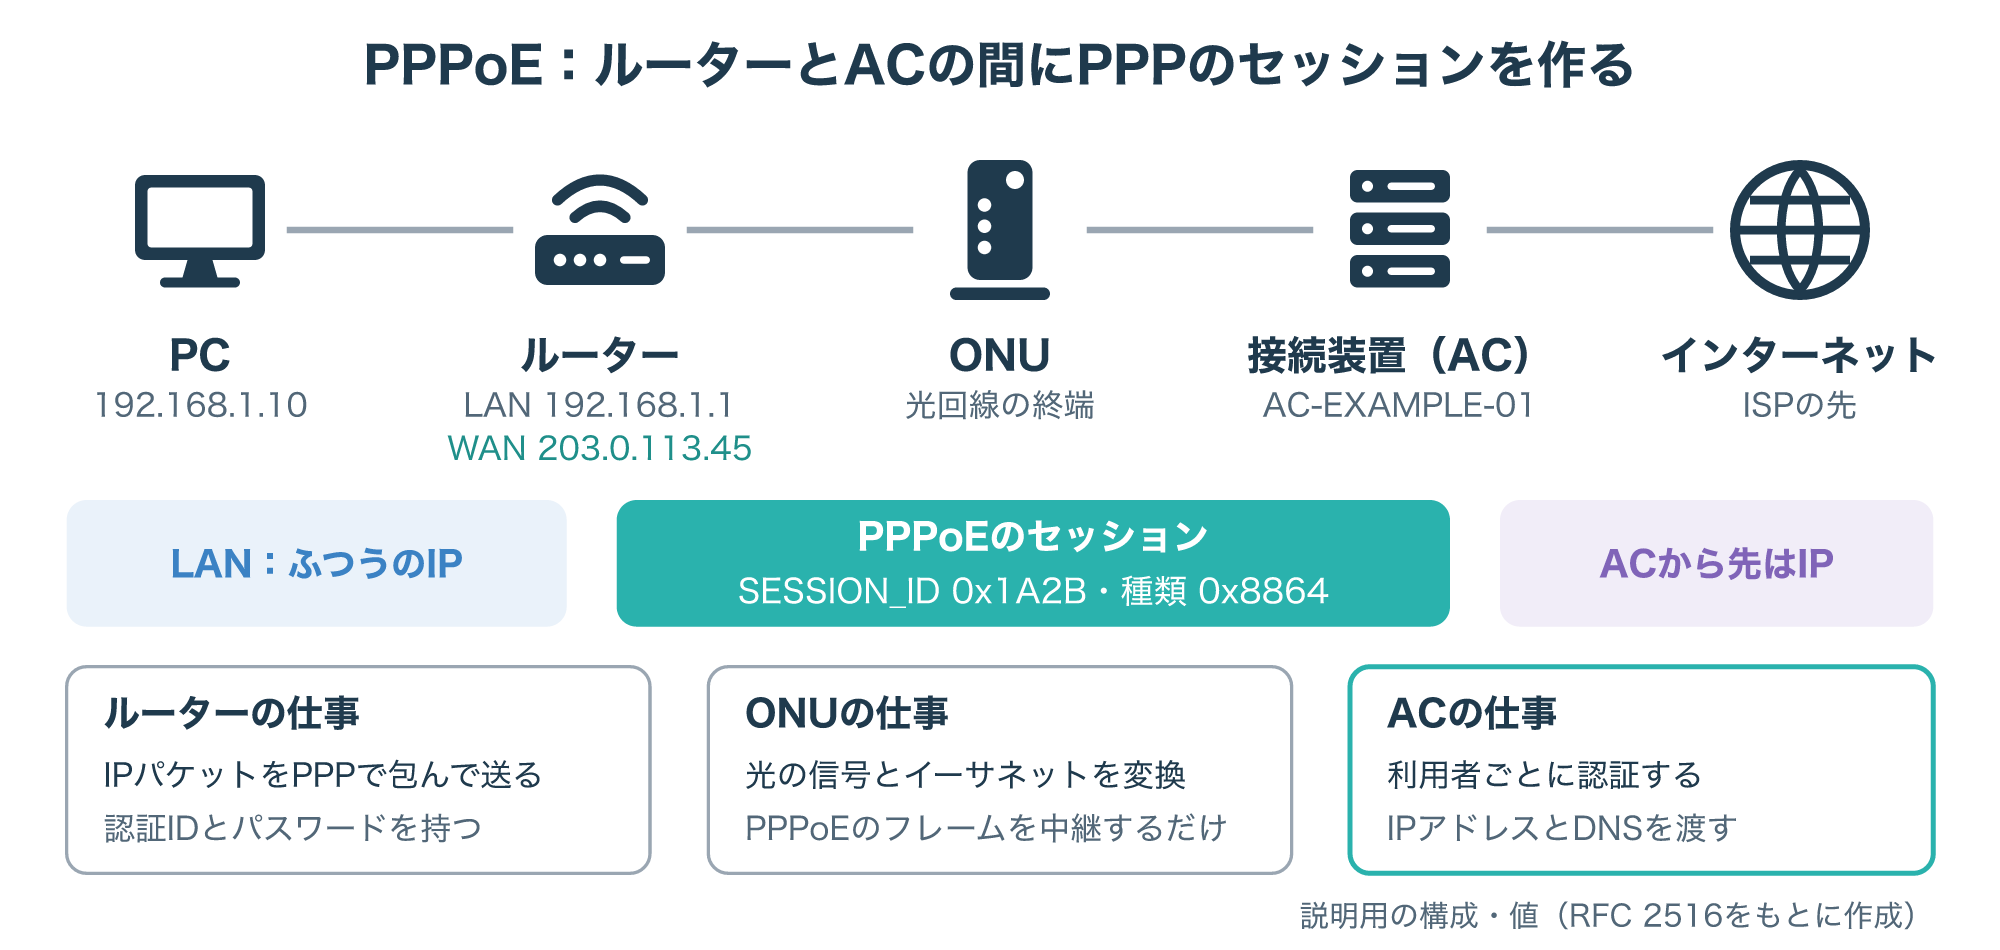
PPPoEのセッションがあるのは、ルーターとACの間だけです。
LAN側のPCは、ルーターまでふつうのIPパケットを送るだけで、PPPoEを意識しません。
ONUは光の信号とイーサネットを変換する機器で、PPPoEのフレームを中継するだけです。
RFC 2516も、利用者側の機器は簡単なブリッジ(中継)の装置を通して遠くのACにつながるという構成を前提にしています(参考1)。
1-2. なぜPPPoEが使われるのか
イーサネットは、つながった機器どうしがMACアドレスでフレームをやり取りする仕組みで、それだけでは「誰が契約者か」を確かめる手順を持っていません。
そこでPPPoEは、PPPがもともと持っていた認証とアドレス割り当ての手順を、イーサネットの上でも使えるようにしました。
RFC 2516は、アクセス制御や課金、サービスの種類を、拠点単位ではなく利用者単位で扱えることを利点に挙げています(参考1)。
PPPそのものは、リンクを確立するLCP、相手を確かめる認証、IPアドレスなどを決めるネットワーク層の設定、という段階で進みます(参考2)。
家庭のルーターにPPPoEのユーザー名とパスワードを入れるのは、この認証の段階で契約者であることを示すためです。
PPPという1対1の接続方式そのものについては、次の記事で基礎から解説しています。
PPPoEの仕組み(RFC 2516の2つの段階)
2-1. 発見段階:PADI・PADO・PADR・PADSでSESSION_IDが決まる
PPPoEの接続は、発見段階(Discovery)とPPPセッション段階の2つに分かれています。
発見段階では、ルーターが相手のACのMACアドレスを知り、セッションを見分けるための番号(SESSION_ID)を決めます。
発見段階のフレームは、イーサネットの種類(EtherType)に0x8863を使います。
次の図は、発見段階の4つのパケットを、説明用の値で順に並べたものです。
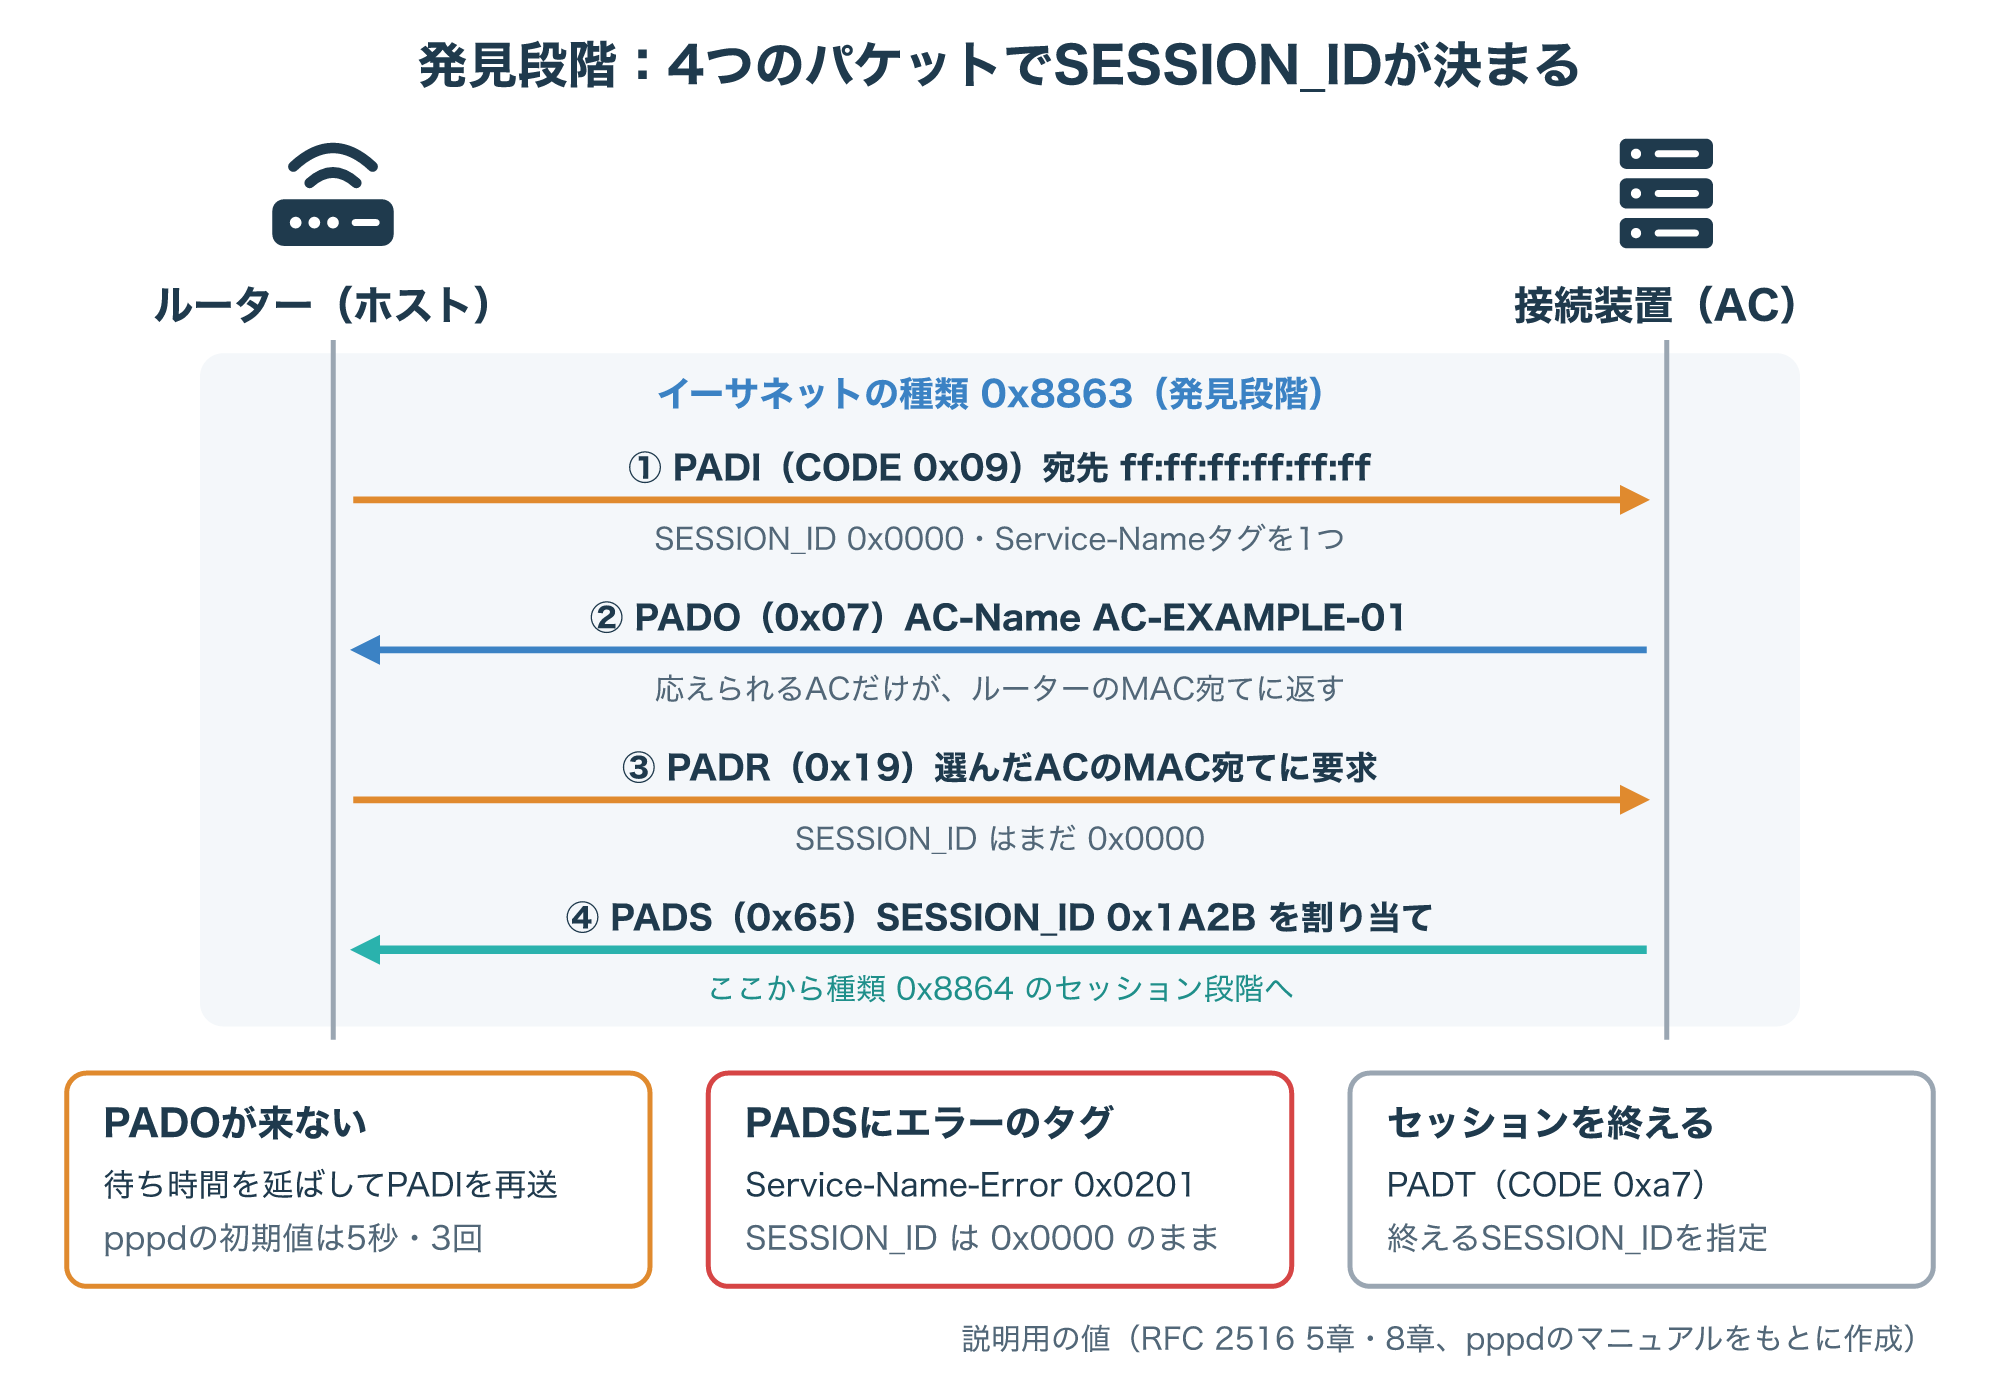
最初のPADI(CODE 0x09)は、宛先をブロードキャストにして、近くのACすべてに「接続できるACはありますか」と尋ねるパケットです。
要求に応えられるACだけが、自分の名前(AC-Name)を入れたPADO(0x07)を返します。
複数のPADOが届いた場合、ルーターは名前やサービスをもとに1つを選び、そのACだけにPADR(0x19)を送ります。
ACはPADS(0x65)でSESSION_IDを割り当て、ここで発見段階が終わります。
SESSION_IDは送信元と宛先のMACアドレスと組み合わせて1つのセッションを表す番号で、0xffffは将来のために予約されていて使えません。
ルーターはPADIやPADRにHost-Uniqというタグを入れることができ、ACは同じ値をPADOやPADSにそのまま返すので、どの要求への返事かを見分けられます。
PADOが返ってこないとき、ルーターは待ち時間を倍にしながらPADIを送り直すことが勧められています。
ACがサービス名を受け付けられない場合は、PADSにService-Name-Error(0x0201)のタグを入れて返し、SESSION_IDは0x0000のままになります。
ACはPADOにAC-Cookieというタグを入れ、PADRの送り主が実際に届く相手かを確かめて、同時に作るセッションの数を絞ることもできます。
セッションを終えるときは、どちら側からでもPADT(0xa7)に終わらせるSESSION_IDを入れて送ります(参考1)。
Linuxのpppdでは、発見段階の最初の待ち時間が5秒、試行回数が3回という初期値になっていて、Host-Uniqには初期値としてpppdのプロセス番号が入ります(参考10)。
2-2. セッション段階:LCP→認証→IPCPで接続ができる
SESSION_IDが決まると、イーサネットの種類が0x8864に変わり、その中でPPPの手順が始まります。
この段階のフレームはすべてユニキャストで、SESSION_IDはセッションが終わるまで変わりません。
次の図は、セッション段階で進むPPPの3つの手順と、それぞれで決まる値を示したものです。
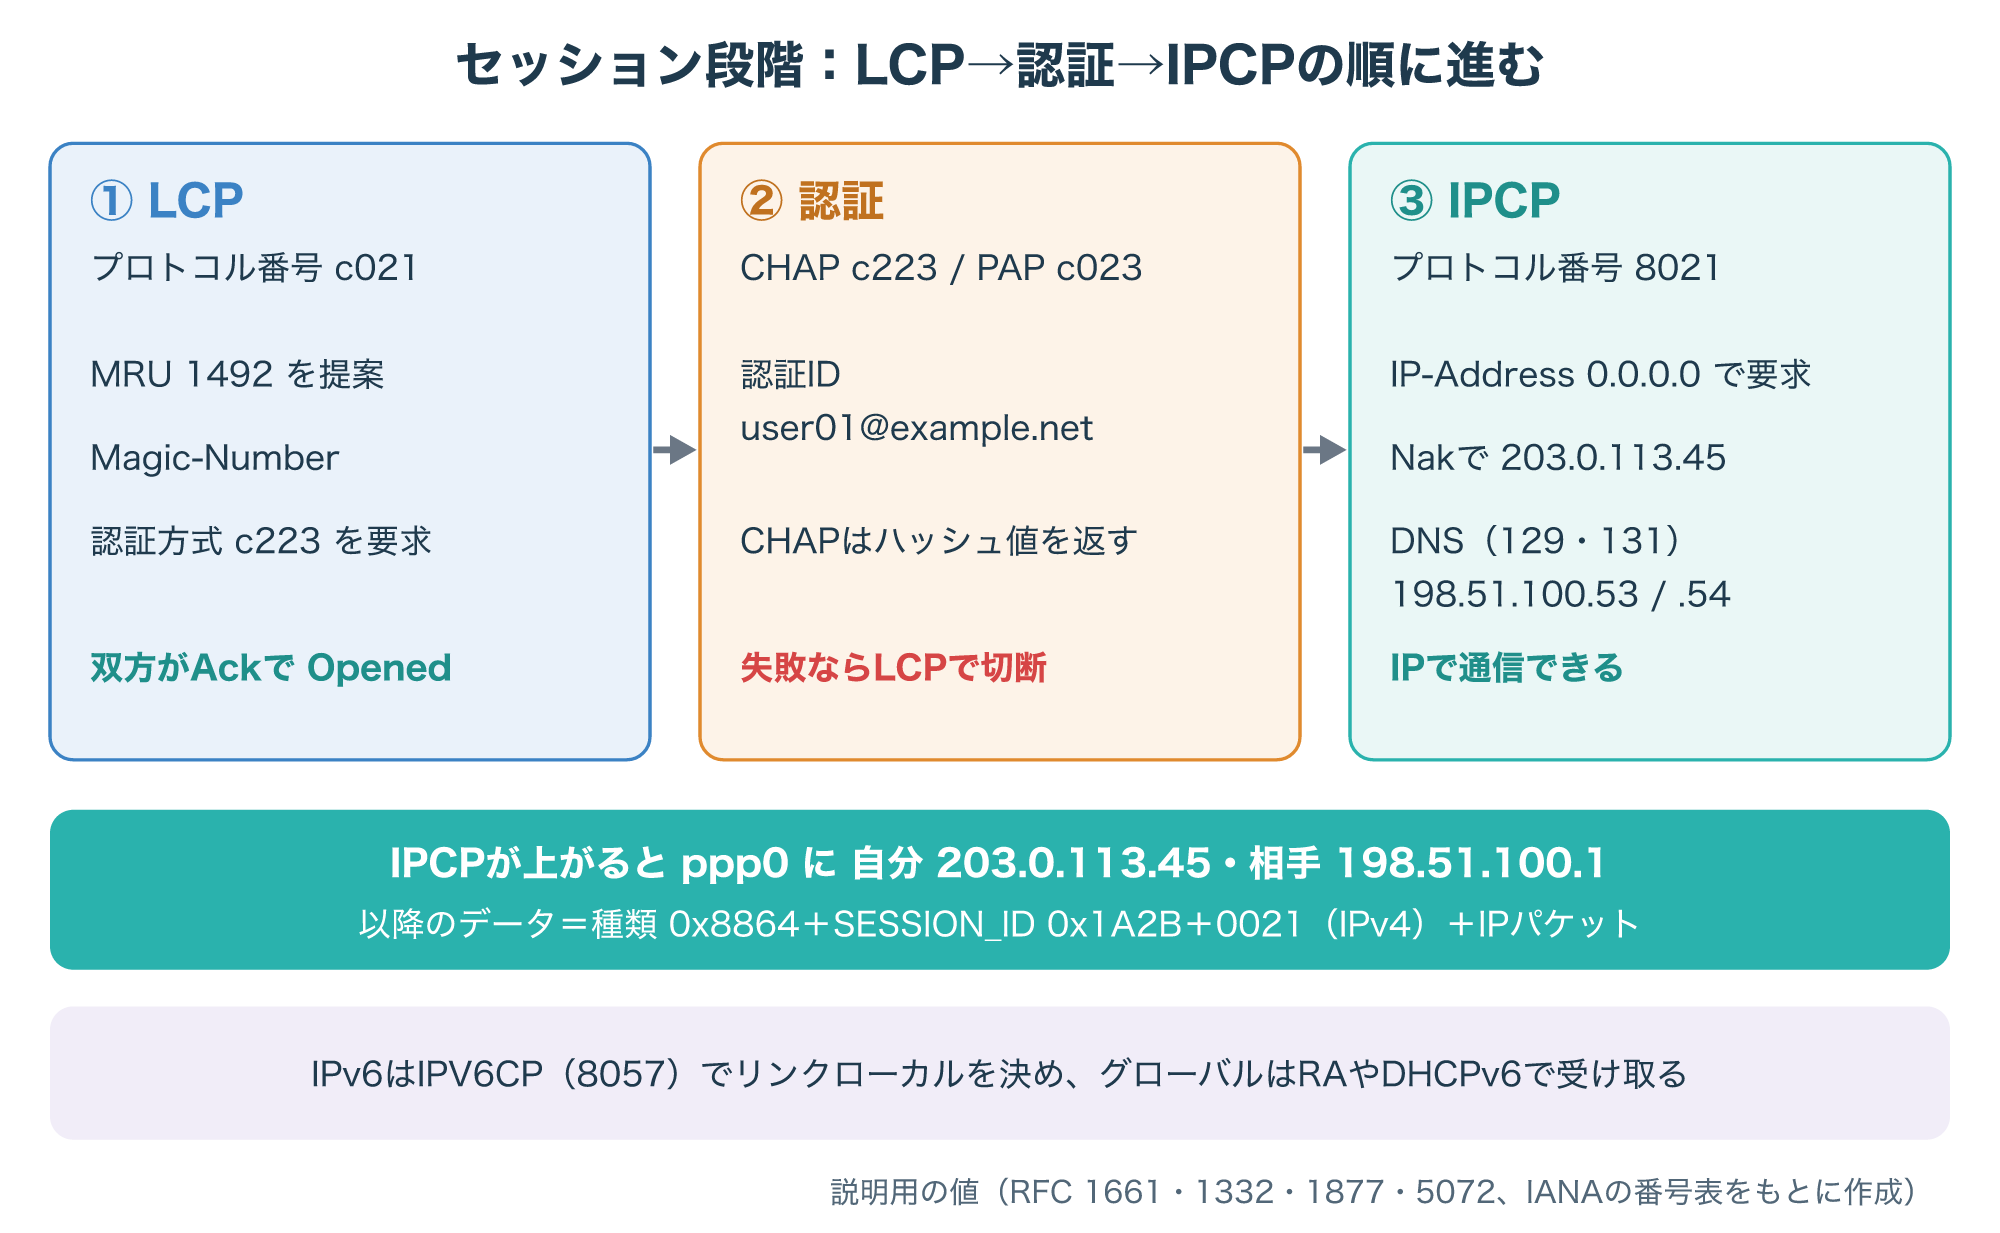
1つ目のLCP(Link Control Protocol)では、受け取れる最大の大きさ(MRU)や、どの認証方式を使うかを交渉します(参考2)。
また、PPPoEでは、FCSの代替方式、アドレスと制御フィールドの圧縮(ACFC)、非同期制御文字の対応表(ACCM)といった、もともと電話回線向けのLCPの項目を要求してはいけないことになっています。
PPPoEでは、MRUを1492より大きく交渉してはいけないと決められていて、Magic-Numberの項目を使うことが勧められています(参考1)。
2つ目の認証では、CHAP(プロトコル番号c223)かPAP(c023)で、契約者の認証IDとパスワードを確かめます(参考11)。
CHAPはパスワードそのものを送らず、乱数とパスワードから計算したハッシュ値を返して確かめる方式です(参考12)。
3つ目のIPCP(IP Control Protocol)では、ルーターがIP-Addressの項目を0.0.0.0にして要求し、ACがConfigure-Nakで使うべきアドレスを返すことで、WAN側のIPv4アドレスが決まります(参考3)。
DNSサーバーのアドレスも、IPCPの項目129と131で受け取れます(参考4)。
IPv6を使う場合は、IPV6CP(8057)でリンクローカルアドレスに使う識別子だけを決め、グローバルアドレスはルーター広告(RA)やDHCPv6など別の手順で受け取ります(参考6)。
2-3. フレームの中身とMTUが1492になる理由
セッション段階のフレームには、イーサネットのヘッダーの後ろに、PPPoEのヘッダー6オクテットとPPPのプロトコル番号2オクテットが入ります。
PPPoEのヘッダーは、VERとTYPE(どちらも1)、CODE(セッション段階では0x00)、SESSION_ID、LENGTHでできています。
LENGTHにはPPPoEのペイロードの長さが入り、イーサネットとPPPoEのヘッダーの長さは含みません。
次の図は、IPv4のパケットを運ぶフレームを先頭から並べ、IPパケットに使える大きさを計算したものです。
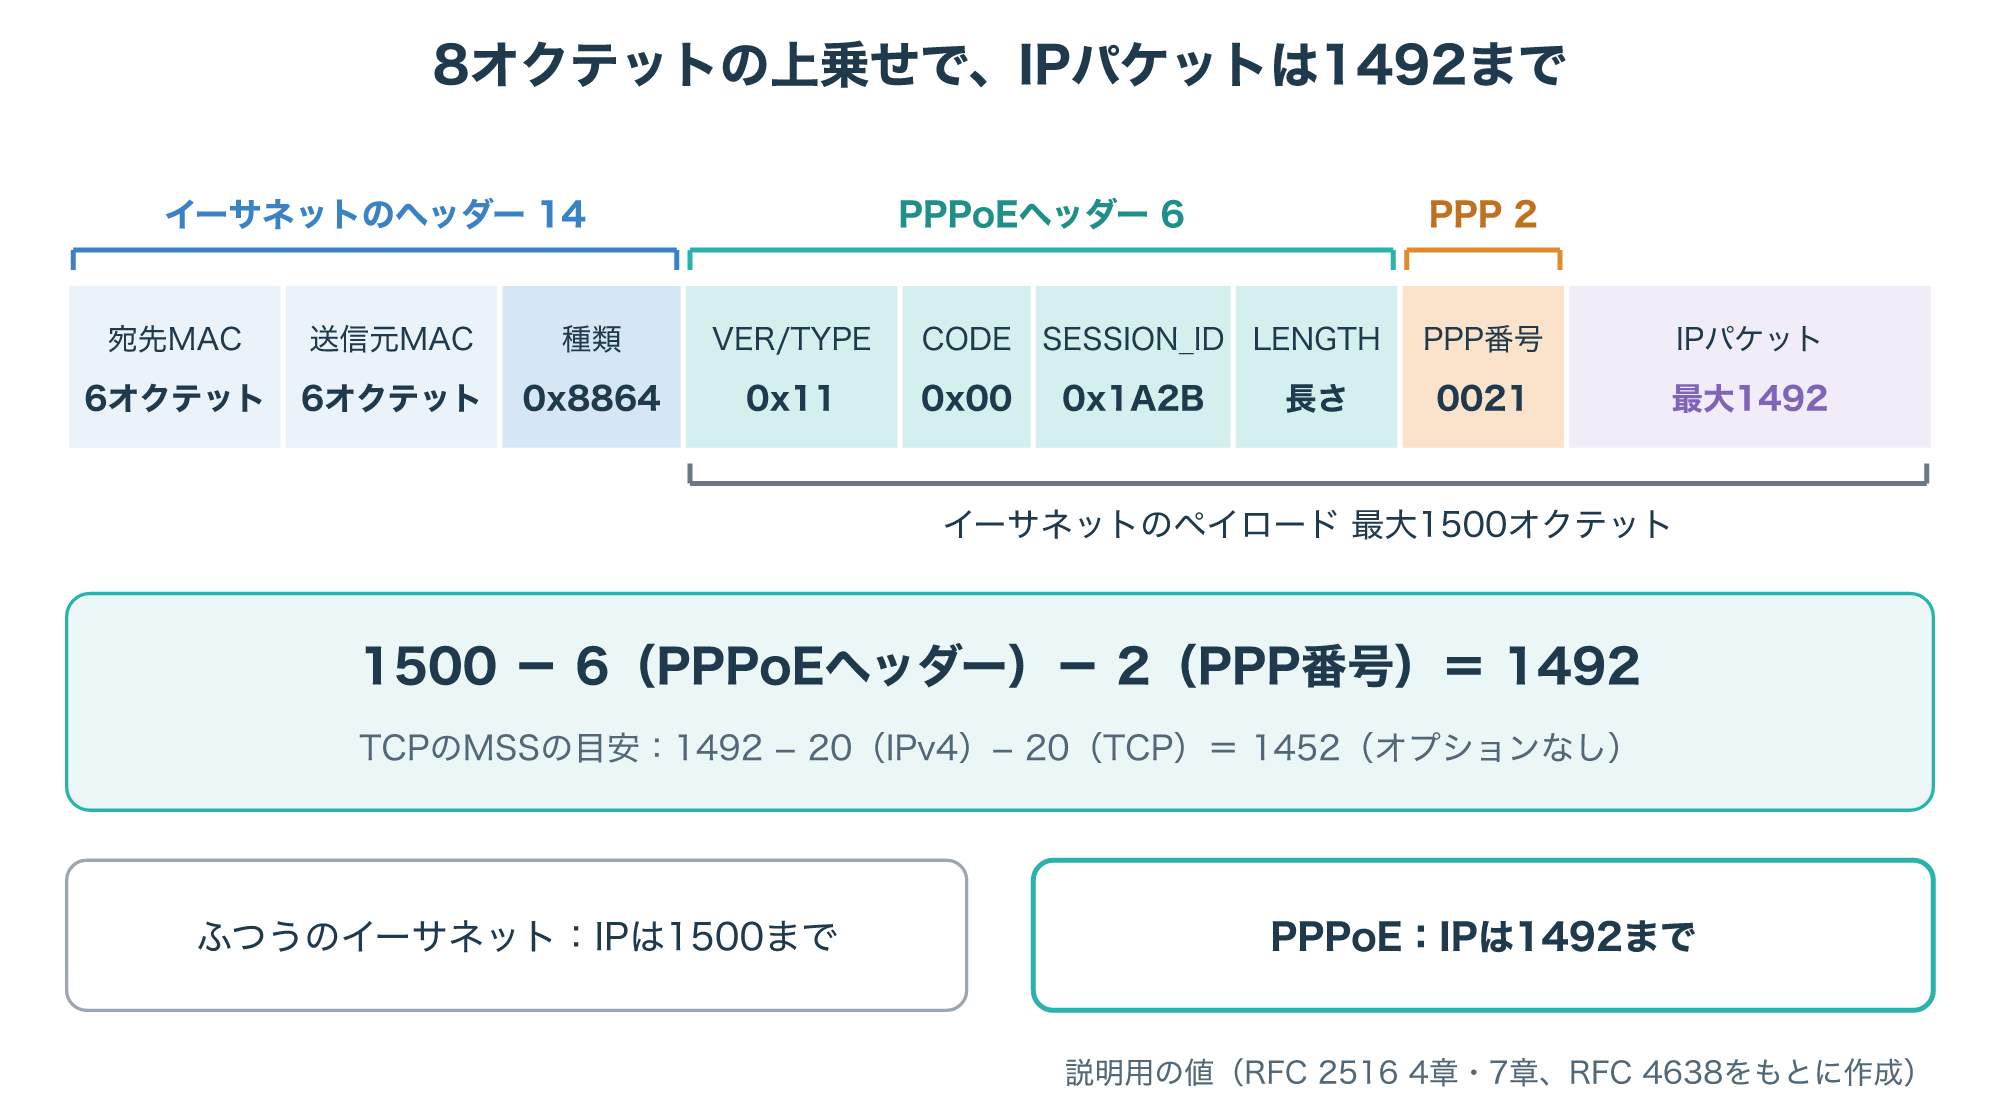
イーサネットのペイロードは最大1500オクテットなので、そこから6と2を引いた1492が、PPPoEで運べるIPパケットの最大になります。
RFC 2516も、同じ計算でPPPのMTUを1492より大きくしてはいけないとしています(参考1)。
この上限を知らずに1500のまま大きなパケットを送ると、途中で分割が必要になったり、分割できずに届かなかったりする原因になります。
なお、両側の機器と途中の網が1500より大きなフレームに対応していれば、PADIなどにPPP-Max-Payloadタグ(0x0120)を入れて合意し、1492より大きなMTUを使える拡張もあります(参考5)。
2-4. セッションの維持と切断(LCPエコーとPADT)
PPPoEのセッションは、一度つながったら自動で永久に続くわけではありません。
RFC 2516は、ACがときどきLCPのEcho-Requestを送って、相手が生きているかを確かめることを勧めています。
利用者側が終了の手順を踏まずに電源を切ると、ACはセッションが消えたことを知る方法がないためです。
LCPが終了したら、そのSESSION_IDは使えなくなり、つなぎ直すには発見段階からやり直します(参考1)。
Linuxのpppdでは、lcp-echo-intervalで送る間隔の秒数を、lcp-echo-failureで何回応答がなければ切れたとみなすかを指定できます。
persistを指定すると、接続が切れても終了せずにつなぎ直しを試みます(参考10)。
PPPoEとIPoEの違い
3-1. PPPoEとIPoE(IPv6)の比較
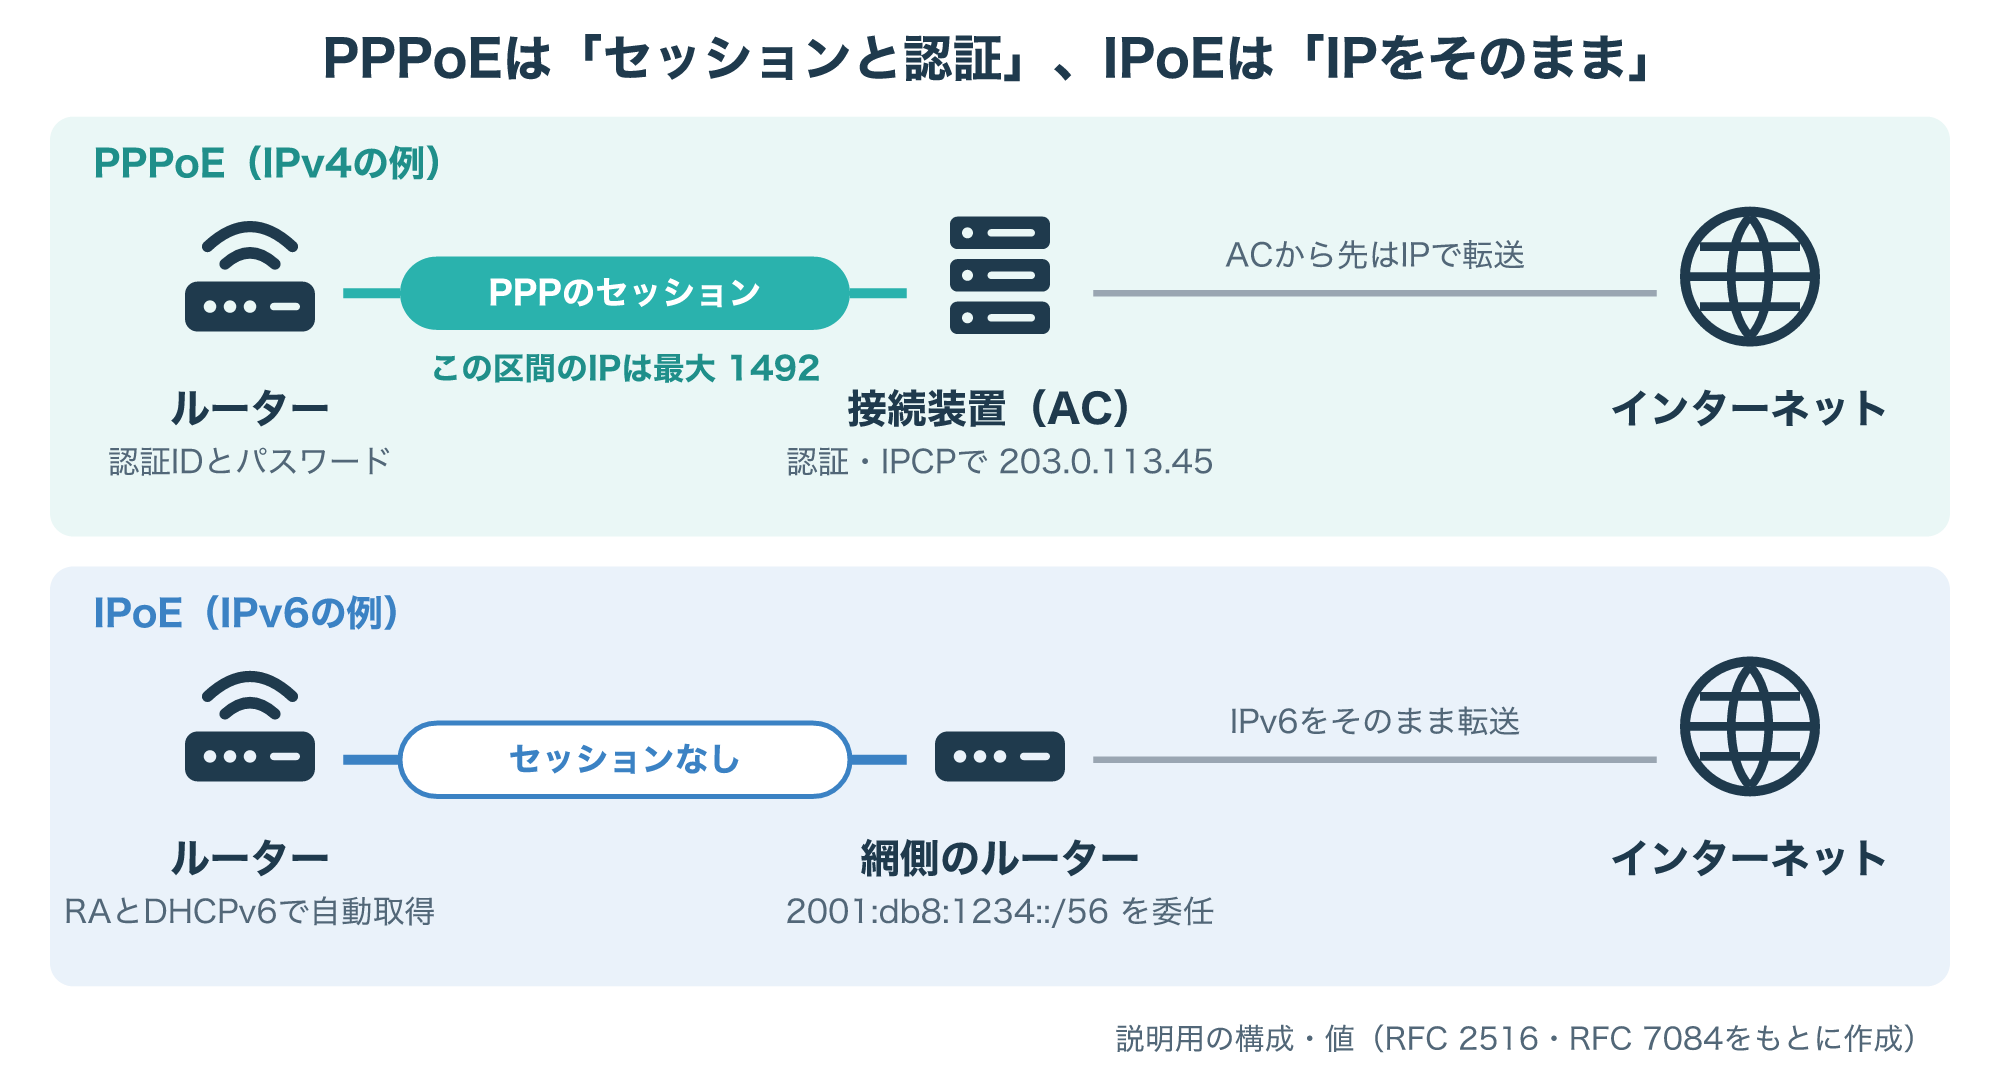
IPoEは、PPPのセッションを作らずに、イーサネットの上でIPパケットをそのまま運ぶ接続のことを指して使われる言葉です。
PPPoEのようにRFCで決められた規格名ではなく、主に国内の回線事業者が使う呼び名なので、ここではルーター側の動きを決めたRFC 7084を手がかりにします。
IPv6の家庭用ルーター(CEルーター)の要件をまとめたRFC 7084では、WAN側でルーター広告からデフォルトルートを学び、DHCPv6のプレフィックス委任を要求するルーターとして動くことが求められています(参考7)。
つまり、ユーザー名とパスワードによるPPPの認証や、SESSION_IDのようなセッションの番号を使わずに、アドレスとプレフィックスを受け取ります。
次の図は、同じ家庭のルーターから見たPPPoEとIPoEの違いを並べたものです。
| 項目 | PPPoE | IPoE(IPv6) |
|---|---|---|
| 関係する資料 | RFC 2516(PPPoEの規格) | RFC 7084など(IPv6家庭用ルーターの要件) |
| セッション | SESSION_IDで管理 | 作らない |
| 認証 | ユーザー名とパスワード | PPPの認証は使わない |
| アドレスの受け取り | IPCP(IPv4) | RAとDHCPv6のプレフィックス委任 |
| IPパケットの上限 | 1492 | PPPoEの8オクテットは不要 |
表の「PPPoEの8オクテットは不要」は、PPPoEのヘッダーが付かないという意味で、実際に使えるMTUは事業者の網によって決まります。
IPv6のアドレスの形やIPv4との違いは、次の記事で詳しく解説しています。
3-2. IPv4はどう運ばれるか(DS-Lite・MAP-E)
IPoEでIPv6を使っていても、IPv4だけのサイトへ接続するには、IPv4を運ぶ方法が別に必要です。
その方法の1つが、IPv4もこれまでどおりPPPoEで運ぶ形です。
もう1つが、IPv4のパケットをIPv6のパケットに入れて運ぶDS-LiteやMAP-Eです。
次の図は、IPv4がインターネットへ届くまでの道を、3つの方法で比べたものです。
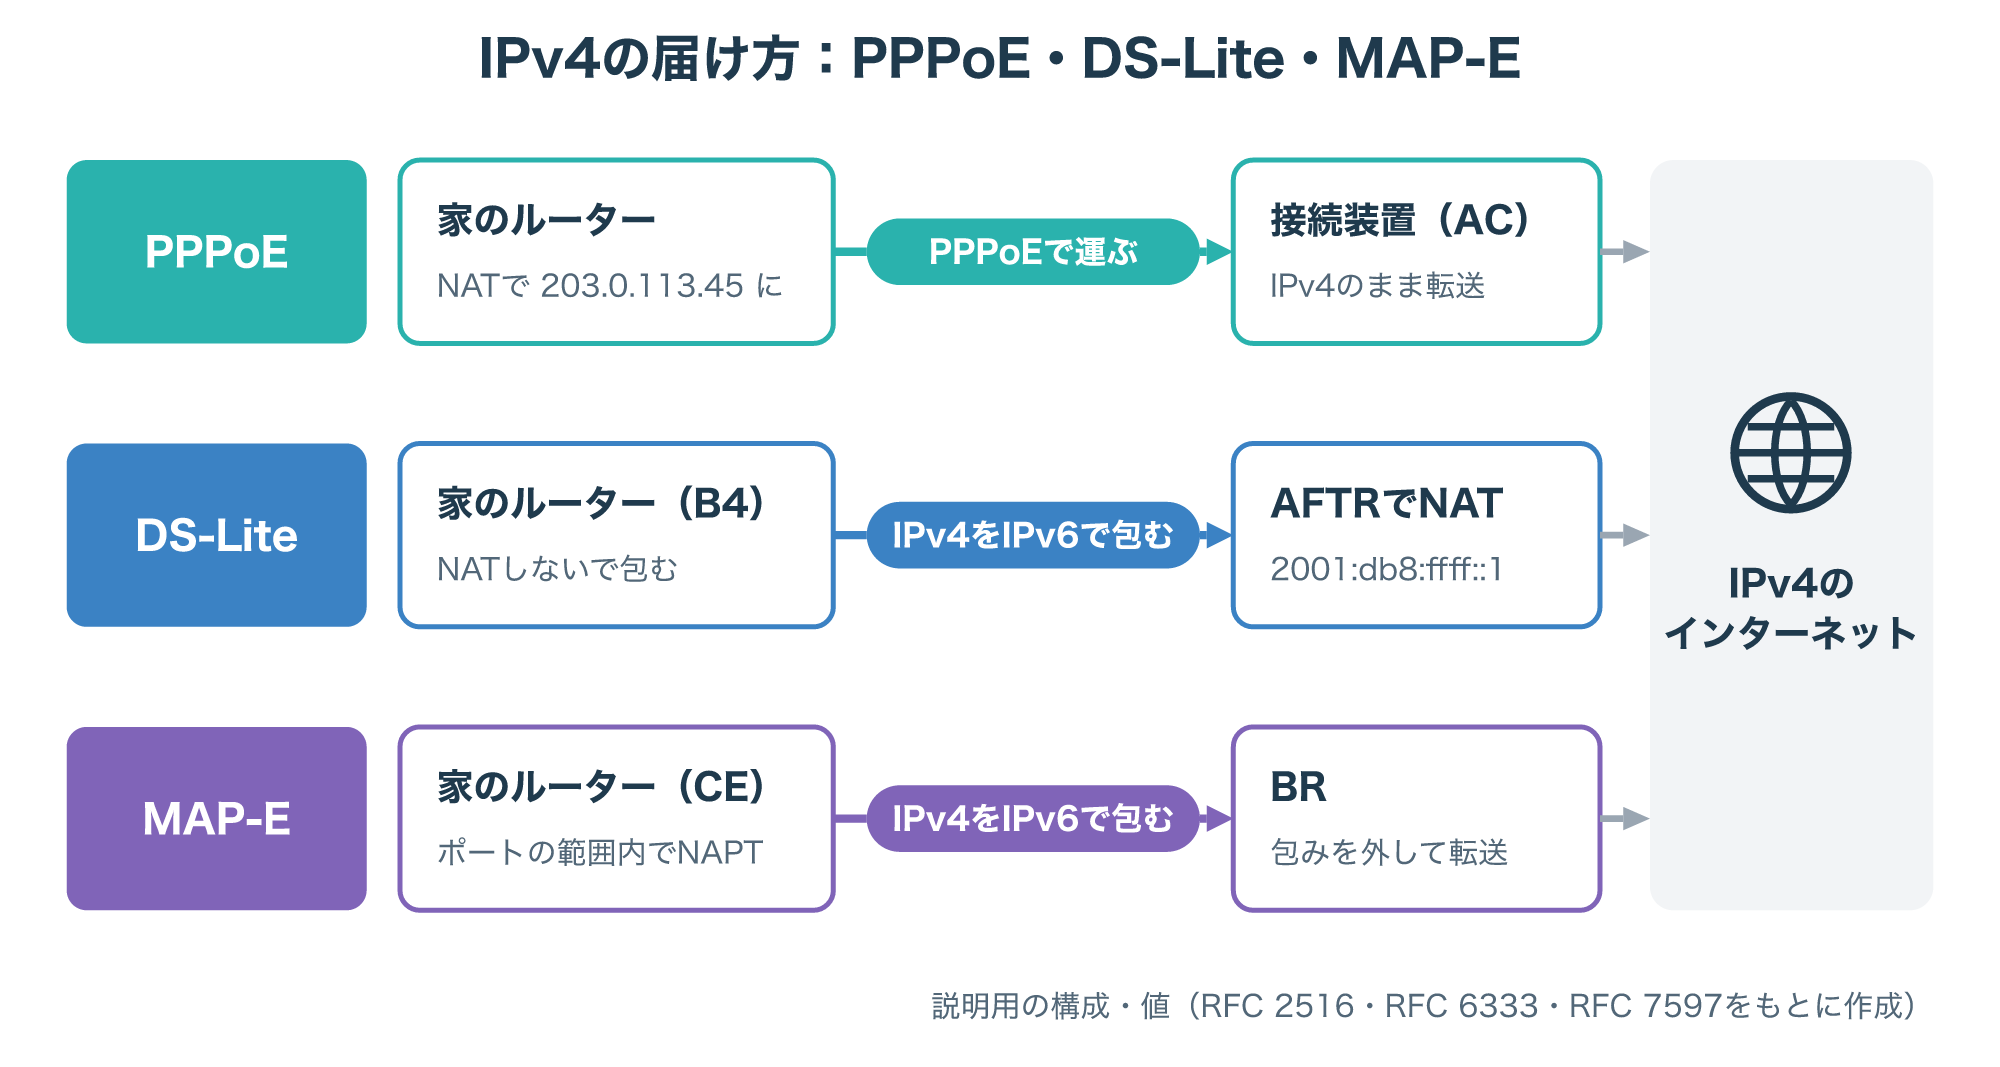
DS-Liteは、IPv4をIPv6で包むトンネルとNATを組み合わせて、事業者が利用者の間でIPv4アドレスを共有する方式です。
IPv4をIPv6で包むと40バイトのIPv6ヘッダーが増えるため、RFC 6333は、B4とAFTRの間の回線のMTUを40バイト以上大きくするか、それができない場合はB4が分割と組み立てをすることを求めています。
家のルーター(B4)はIPv6のアドレスだけを設定され、包んだIPv4を事業者側のAFTRへ送り、NATはAFTRで行われます(参考8)。
MAP-Eでは、家のルーター(CE)が自分に割り当てられたポートの範囲(ポートセット)の中でNAPTをしてから、IPv6で包んで事業者のBRへ送ります(参考9)。
どちらの方式でも、IPv4のためのPPPoEのユーザー名とパスワードは使いません。
家のルーターが行うNAT(アドレス変換)の仕組みは、次の記事で解説しています。
PPPoEが混雑で遅くなる理由
4-1. すべての通信がACを通る構造
PPPoEで遅くなる理由を考えるときは、データがどこを通るかを見るのが近道です。
PPPoEでは、ルーターから出たデータはすべてPPPoEのセッションに入り、セッションを終わらせる接続装置(AC)を通ってからISPの網へ進みます。
RFC 2516は、セッションが確立すると、利用者側とACの両方がPPPの仮想インターフェースのための資源を確保しなければならないとしています(参考1)。
次の図は、複数の家のセッションが1台のACに集まる様子を、説明用の構成で示したものです。
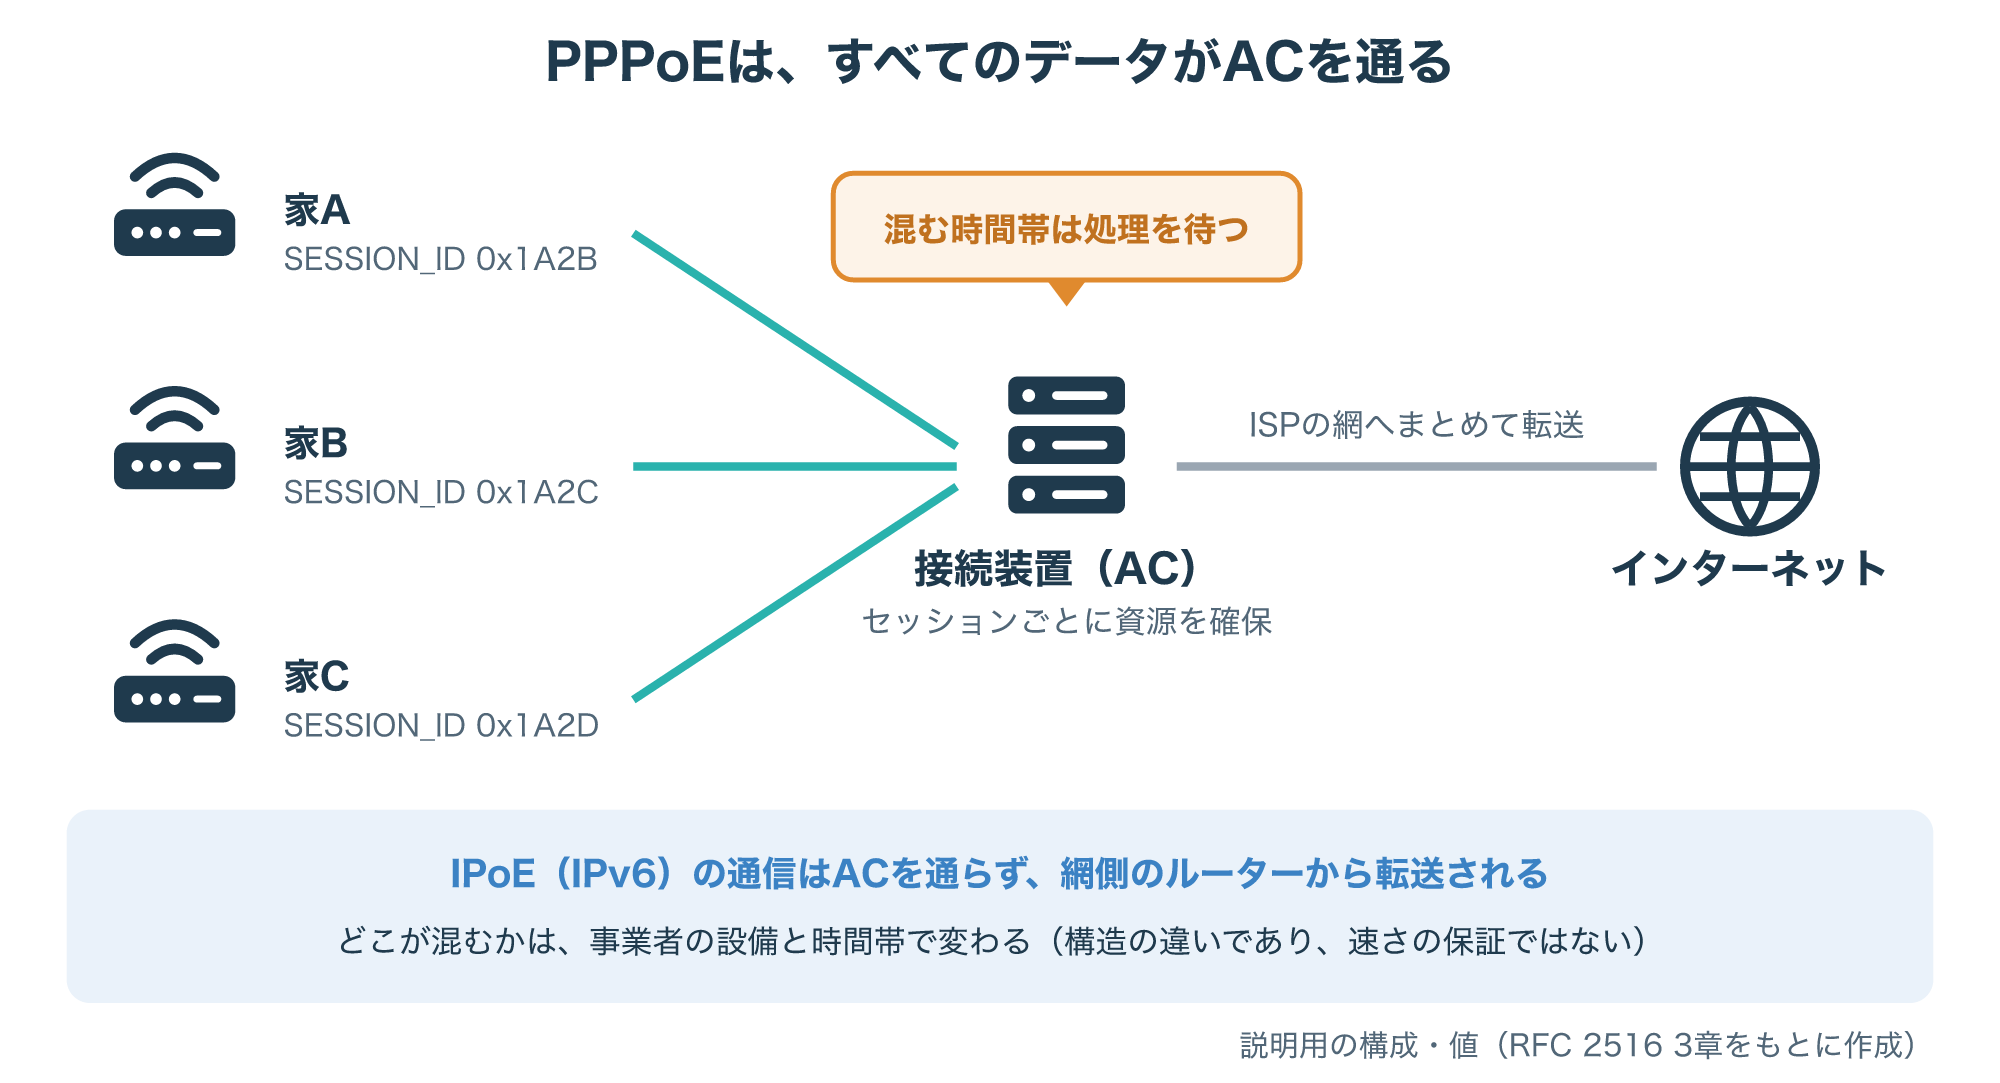
利用者が増える時間帯に、ACやその先の回線の処理能力を超えるほどデータが集まると、パケットが順番を待つことになり、速度が落ちる原因になります。
一方、IPoEのIPv6の通信は、PPPoEのセッションを終わらせるACを通りません。
そのため、「PPPoEが混む時間帯でもIPoEのほうが速い」という場面が起こりえます。
ただし、どの装置がどれだけ混むかは事業者の設備と時間帯によって変わり、方式だけで速さが決まるわけではありません。
この記事は方式の構造を説明するもので、特定の事業者の設備や混雑の状況を確かめたものではありません。
実際の混雑や切り替えの効果は、契約している事業者の案内や、時間帯を変えた自分の測定で確かめてください。
4-2. 遅いときの切り分け(症状から段階を絞る)
「遅い」と感じたときは、原因がPPPoEなのか、家の中なのかを先に分けると、むだな設定変更を避けられます。
次の表は、よくある症状と、疑う場所、確かめ方をまとめたものです。
| 症状 | 疑う場所 | 確かめ方 |
|---|---|---|
| 夜など特定の時間帯だけ遅い | 事業者側(ACやその先) | 時間帯を変えて同じ方法で測る |
| 一日中遅い | 無線・LAN・機器 | 有線で直接つないで比べる |
| 一部のサイトだけ開かない・途中で止まる | MTU・MSS | MTUが1492以下か確かめる |
| IPv6のサイトは速くIPv4だけ遅い | IPv4の運び方 | IPv4がPPPoEかを確かめる(5-3) |
時間帯によって速さが大きく変わる場合は、事業者側の混雑が疑われます。
比べるときは、同じ端末、同じつなぎ方(有線か無線か)、同じ測り方にそろえると、時間帯による違いだけを見られます。
一日中遅い場合は、Wi-Fiの電波や古いLANケーブルなど、家の中の区間を先に疑うほうが近道です。
一部のサイトだけ開かないのは、2-3で見たMTUの上限を超えたパケットが届いていない可能性があります。
IPv6の通信だけ速い場合は、IPv4がまだPPPoEで運ばれているかもしれないので、次の章の方法で確かめます。
PPPoEの設定と確認方法
5-1. ルーターで設定する項目
家庭用ルーターでPPPoEを使うときは、WAN側(インターネット側)の設定画面で接続方式にPPPoEを選び、いくつかの項目を入れます。
項目の名前は機種によって違いますが、中身はこれまで見たPPPoEとPPPの手順に対応しています。
次の図は、特定の製品ではない説明用の画面例で、よくある7つの項目と間違えやすい点を示したものです。
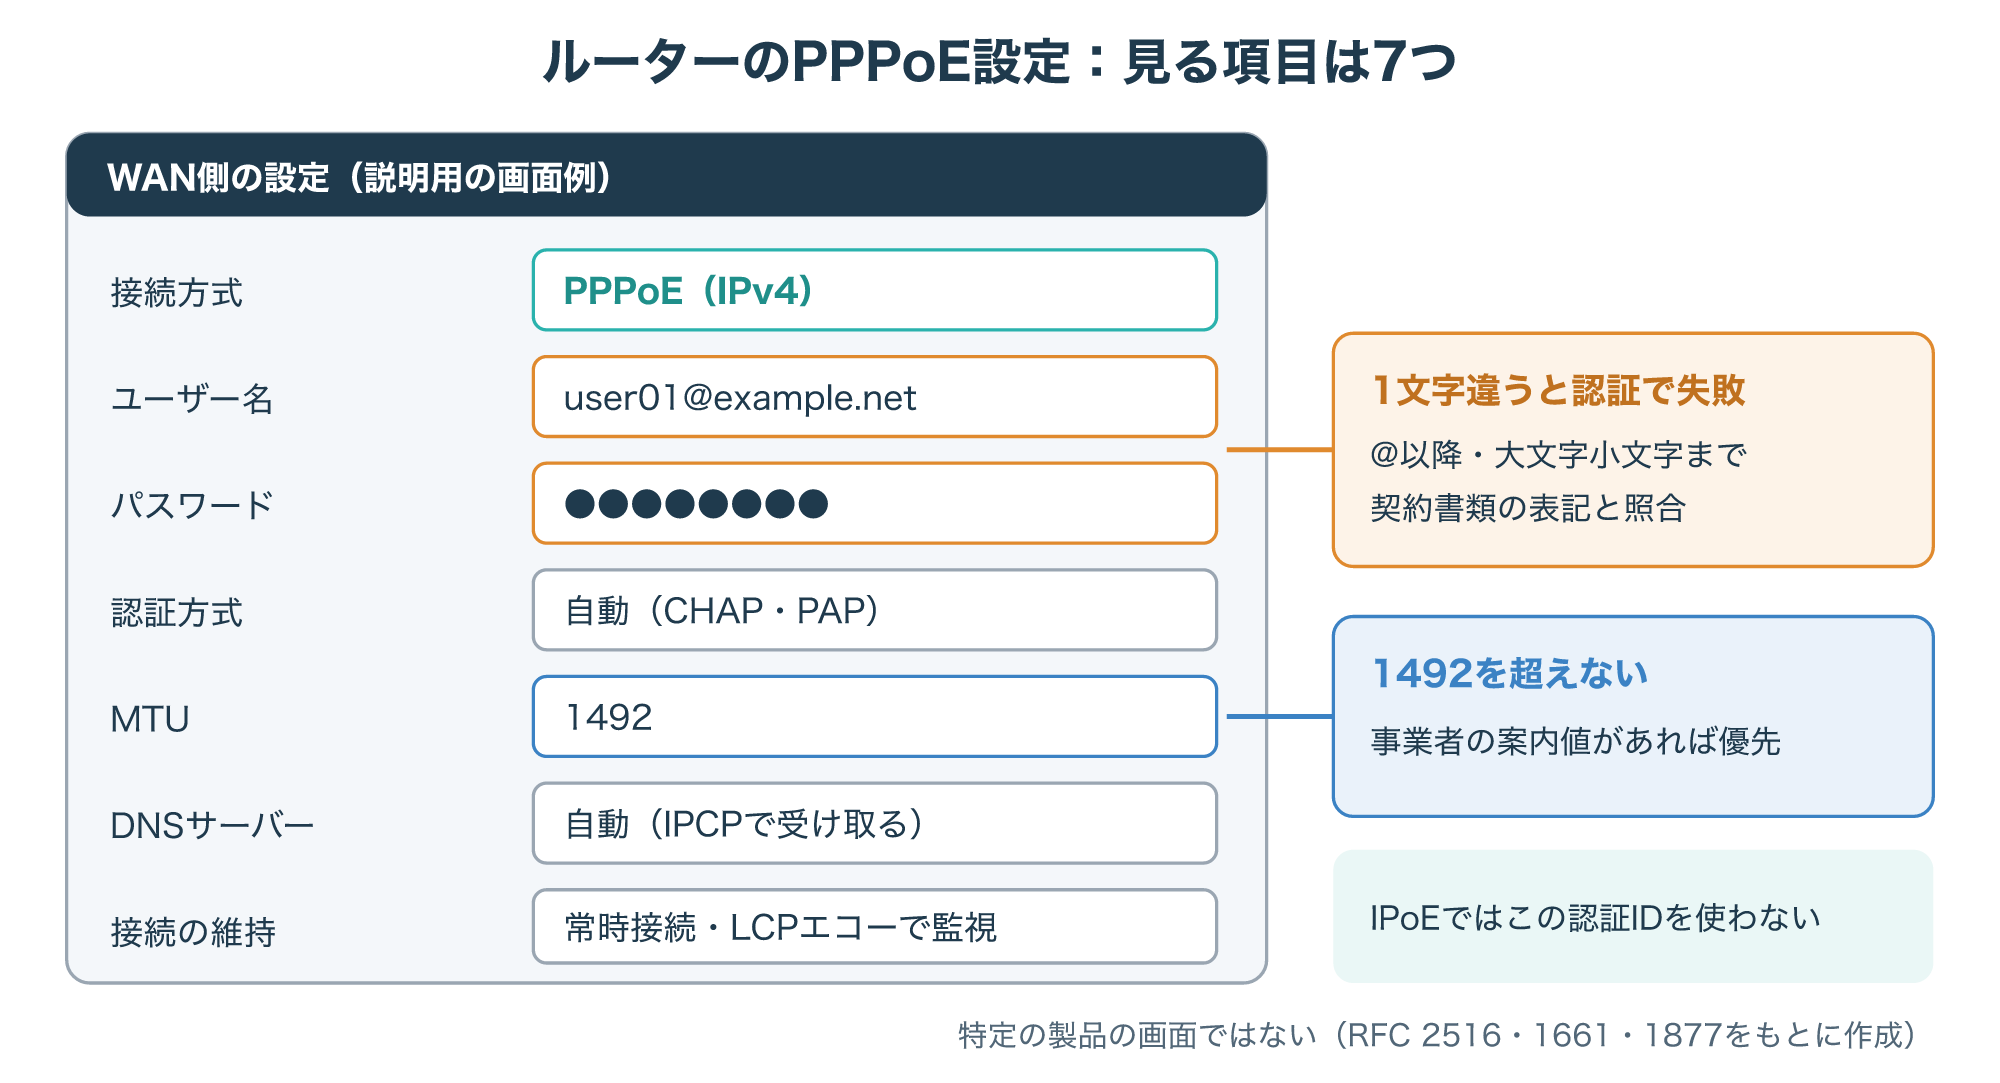
ユーザー名(認証ID)とパスワードは、2-2の認証の段階で使われるので、1文字でも違うと認証で失敗します。
認証方式は、多くの場合「自動」のままで、LCPの交渉でCHAPかPAPが決まります。
MTUは1492を超えない値にし、事業者が別の値を案内している場合はその値を使います。
DNSサーバーを「自動」にしておくと、IPCPで受け取ったアドレスが使われます(参考4)。
ルーターの役割や設定画面の全体像は、次の記事で解説しています。
5-2. Linux(pppd)で設定する例
Linuxのサーバーや自作のルーターでPPPoEを使う場合は、pppdとPPPoEのプラグインで接続する方法があります。
pppdのマニュアルでは、PPPoEで接続するときにpppoe.soというプラグインを読み込み、使うイーサネットのインターフェースをnic-eth0のように指定すると説明されています。
次の図は、pppdのマニュアルにある項目で組み立てた設定の例と、つながったあとにスクリプトへ渡される値の例です。
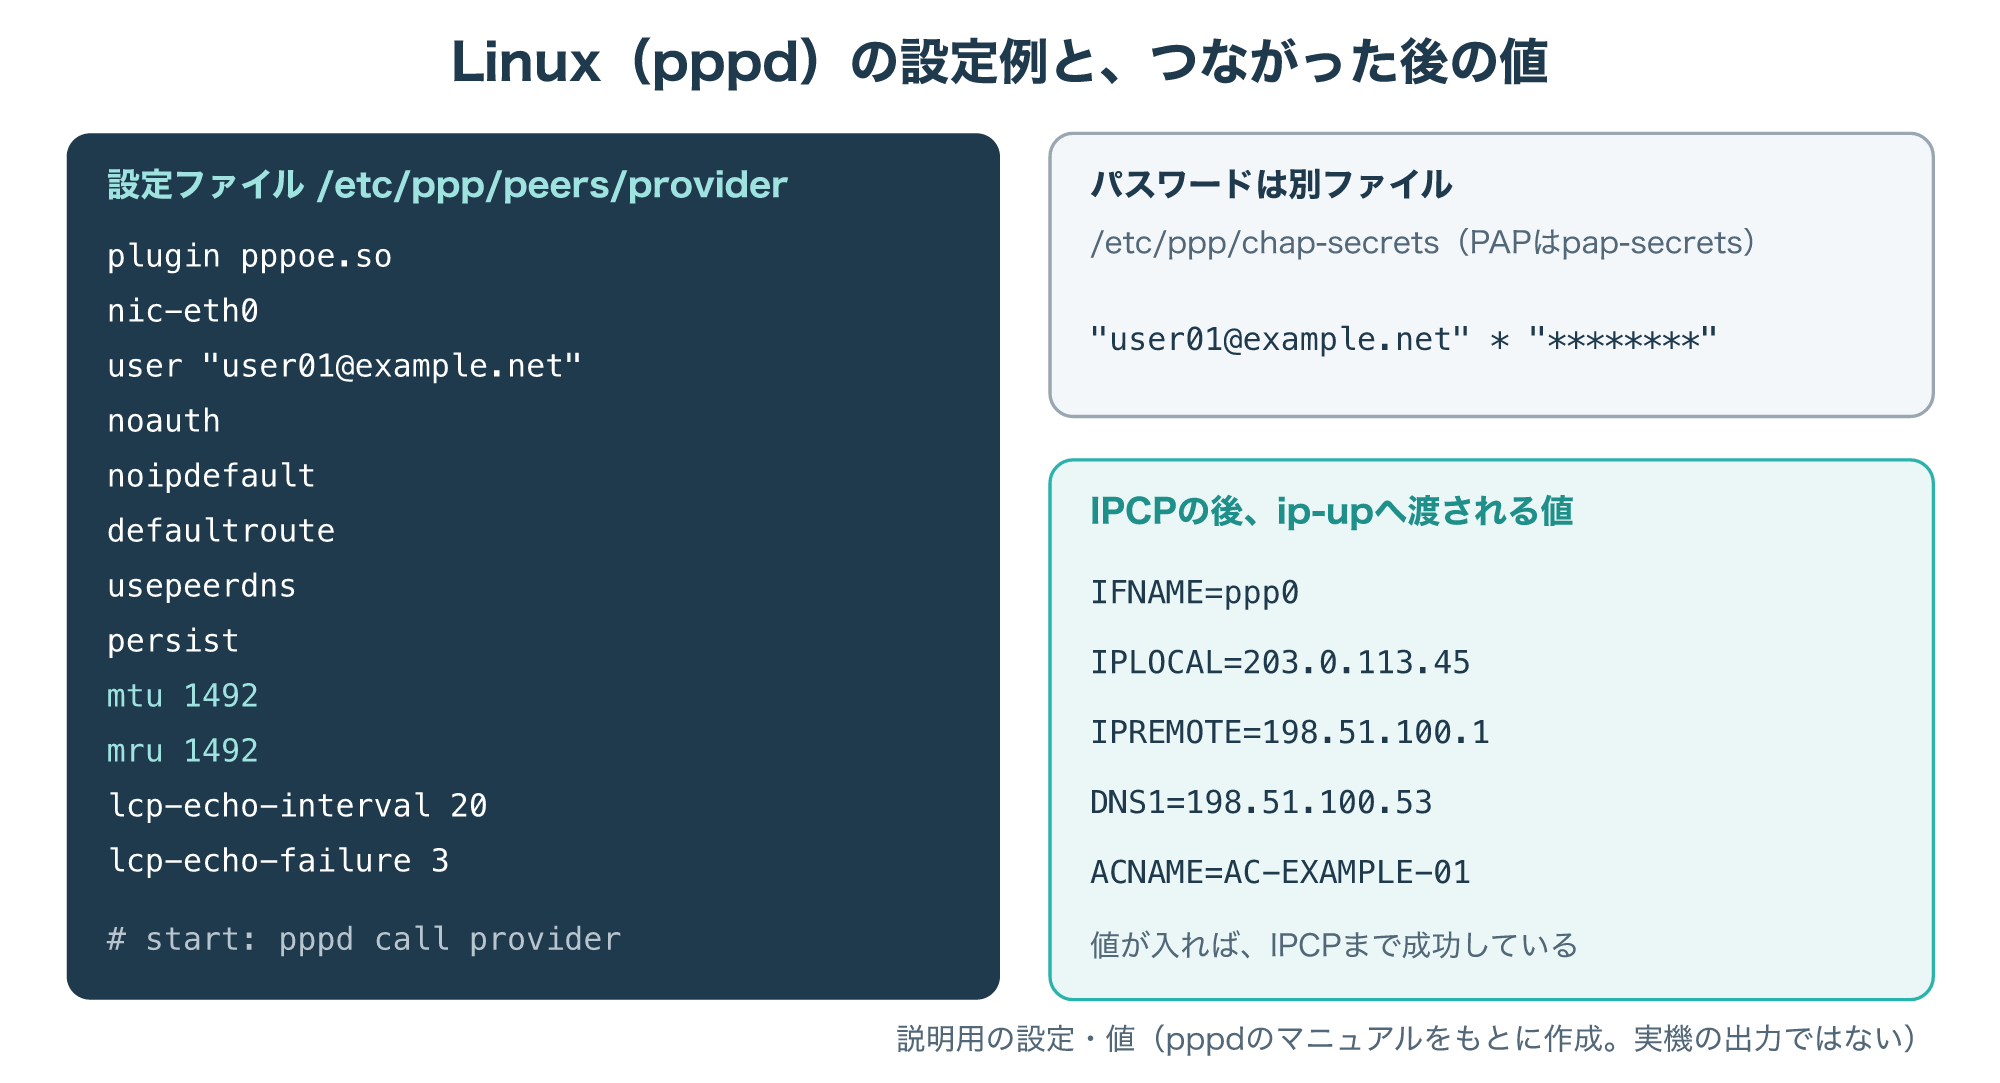
callで指定した名前の設定ファイルは/etc/ppp/peers/の下から読み込まれ、パスワードはCHAPならchap-secrets、PAPならpap-secretsという別のファイルに書きます。
usepeerdnsを付けると、相手から最大2つのDNSサーバーのアドレスを受け取り、DNS1とDNS2としてスクリプトへ渡します。
persistと一緒にholdoffを付けると、接続が切れてからつなぎ直すまでに待つ秒数を指定できます。
IPCPが上がると/etc/ppp/ip-upが実行され、自分と相手のIPアドレスがIPLOCALとIPREMOTE、ACの名前がACNAMEという値で渡されます(参考10)。
図の値は説明用の例で、実際の機器で出力を確かめたものではありません。
5-3. PPPoEかIPoEかを確かめる方法
自分の回線がPPPoEで動いているのか、IPoEに切り替わっているのかは、次の順に確かめると分かります。
- ルーターの状態画面で、WAN側の接続方式とIPv4アドレスの表示を見る
- パソコンのネットワーク設定の詳細で、fe80::以外で始まるIPv6アドレスがあるかを見る
- Linuxでpppdを使っている場合は、ppp0のインターフェースがあり、MTUが1492かを見る
- IPv4がDS-LiteやMAP-Eで運ばれていれば、ルーターの画面にその方式名が出るかを見る
fe80::で始まるアドレスは同じ回線の中だけで使うリンクローカルアドレスで、IPoEでなくても表示されるので数えません。
インターネットで使うグローバルなIPv6アドレスは、ふつう2や3で始まり、これがあればIPv6の接続が届いていると考えられます。
ルーターの状態画面に「PPPoE」と接続時間が表示され、IPv4アドレスが入っていれば、IPv4はPPPoEで運ばれていると判断できます。
IPv6のグローバルアドレスがあり、ルーターにユーザー名とパスワードの設定がなくてもつながっている場合は、IPv6はIPoEで動いていると考えられます。
表示される名前は機種によって違うため、分からないときは製品の説明書や事業者の案内と照らし合わせてください。
会社のネットワークで接続方式を調べたり変えたりする場合は、自分で設定を変える前に、社内の情報システムの担当者に相談してください。
WAN側の設定を誤ると、拠点全体がインターネットにつながらなくなることがあります。
5-4. つながらないときの切り分け
PPPoEがつながらないときは、2章で見た手順のどこで止まっているかを探すと、確認する場所が決まります。
次の図は、発見段階からサイトの表示までを5つに分け、止まった段階ごとに確かめる場所を示した判断図です。
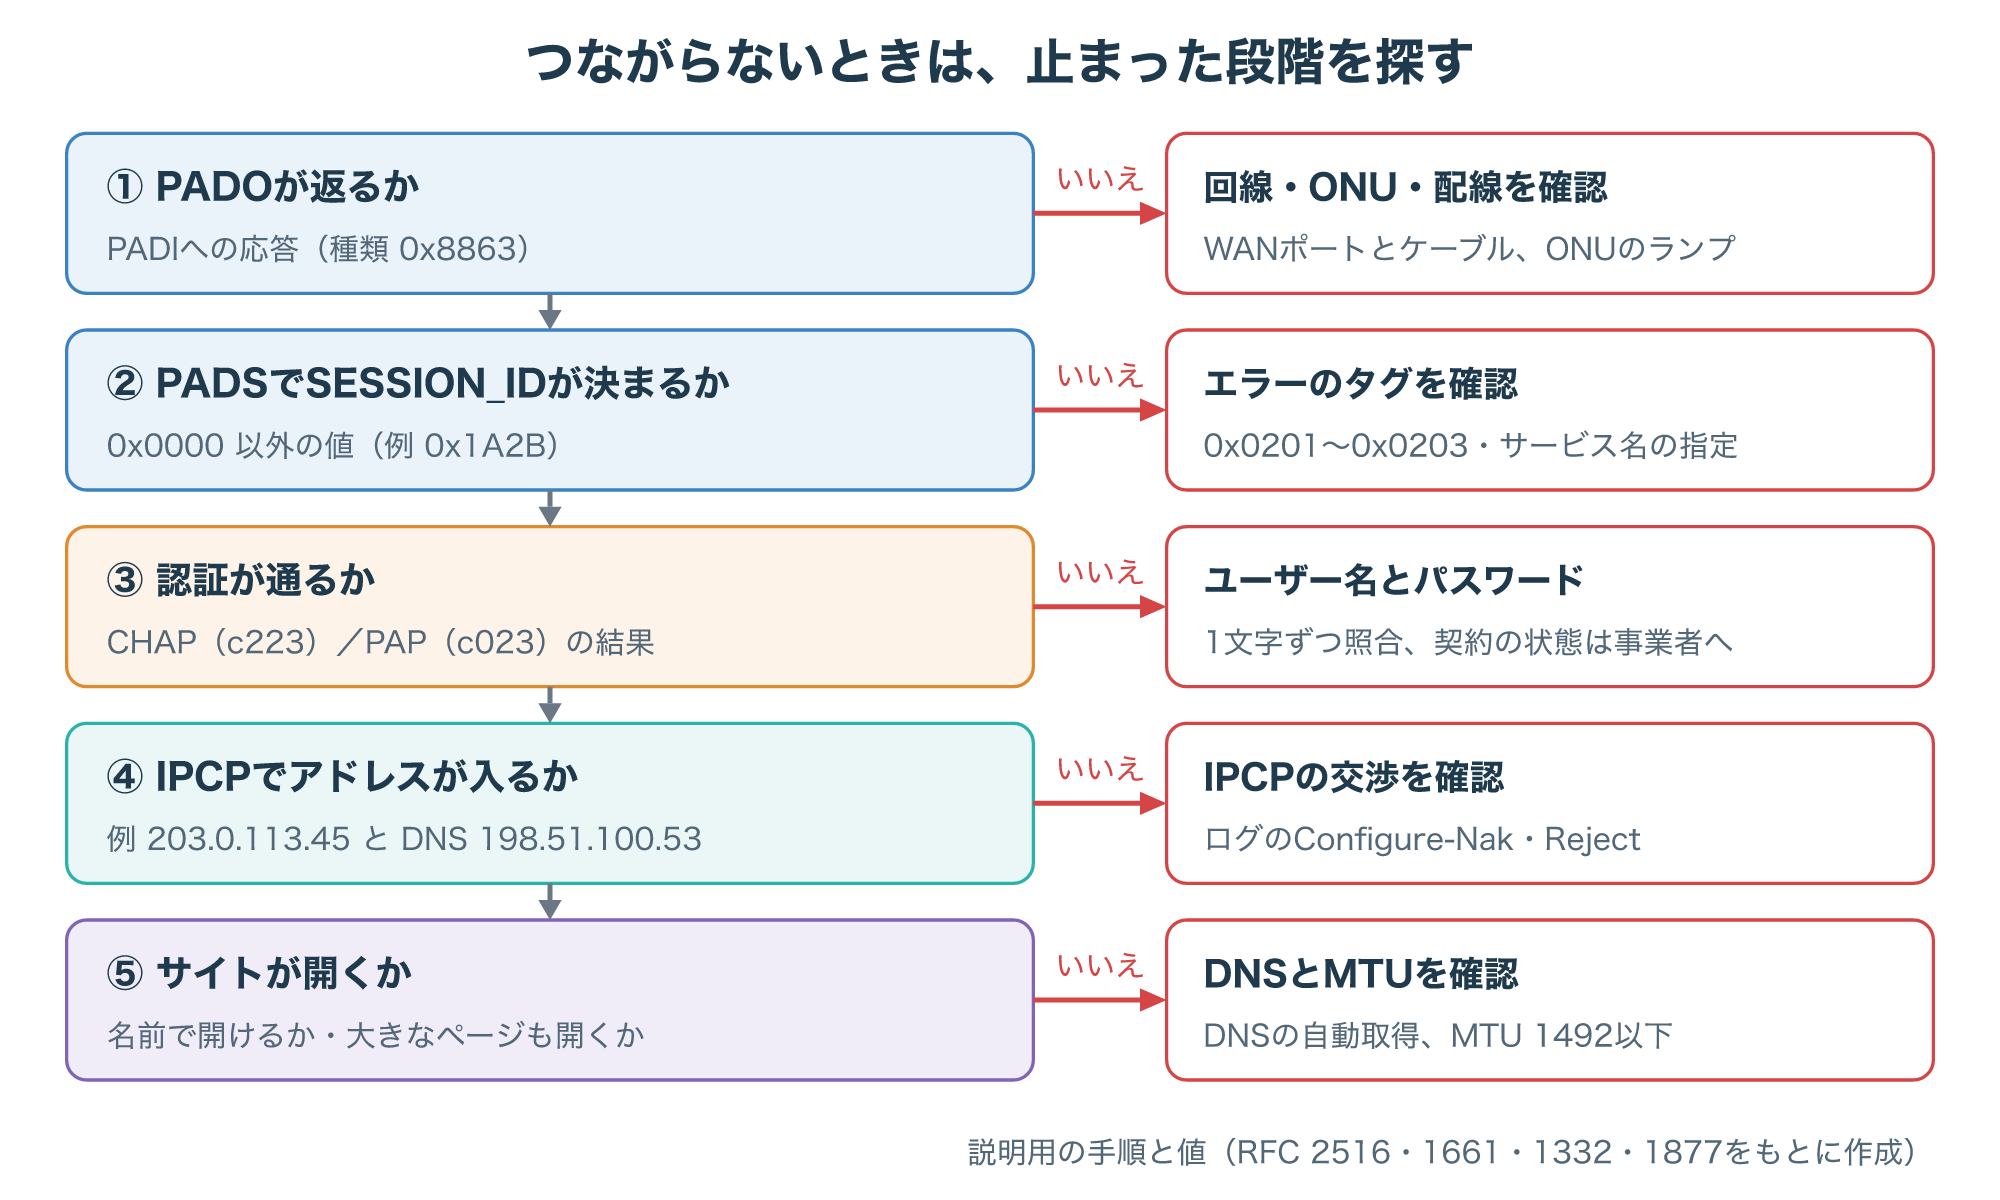
PADOが返ってこない場合は、PADIがACに届いていないか、応えられるACがない状態なので、回線やONU、ケーブル、ルーターのWANポートを確かめます。
PADSにエラーのタグが入る場合は、サービス名の要求が受け付けられていないか、AC側の問題が考えられます(参考1)。
認証で失敗する場合は、まずユーザー名とパスワードに入力の誤りがないかを、契約書類の表記と1文字ずつ照らし合わせます。
IPCPでアドレスが入らない場合は、ログのConfigure-NakやConfigure-Rejectを見て、どの項目で合意できなかったかを確かめます(参考3)。
pppdでは、debugを付けると送受信した制御パケットの中身がsyslogに記録されるため、どの段階で止まったかを追いやすくなります(参考10)。
サイトが名前で開けない場合はDNSを、大きなページだけ止まる場合はMTUを疑います。
よくある質問とまとめ
Q1. PPPoEとIPoEはどちらが速いですか?
方式だけでは決まらず、PPPoEはデータがACを通る構造のため、ACやその先が混む時間帯に遅くなることがある、というのが違いです。
Q2. PPPoEのユーザー名とパスワードはどこで分かりますか?
回線やプロバイダの契約時の書類か、事業者の会員向けページで確かめるのが基本で、ルーターの画面では伏せ字で表示されることがあります。
Q3. IPoEに切り替えたら、PPPoEの設定は消してもよいですか?
IPv4をまだPPPoEで運んでいる場合もあるため、5-3の方法でIPv4の運ばれ方を確かめてから判断してください。
Q4. MTUはいくつにすればよいですか?
RFC 2516の上限は1492なので、それを超えない値にし、事業者が別の値を案内していればその値に合わせます。
Q5. PPPoEで通信は暗号化されていますか?
RFC 2516にデータを暗号化する仕組みはなく、PPPoEが行うのはセッションの管理と、その中のPPPによる認証とアドレスの割り当てです。
PPPoEは、イーサネットの上でPPPのセッションを作り、利用者ごとに認証してIPアドレスを渡す仕組みです。
次の図は、この記事の要点をまとめたものです。
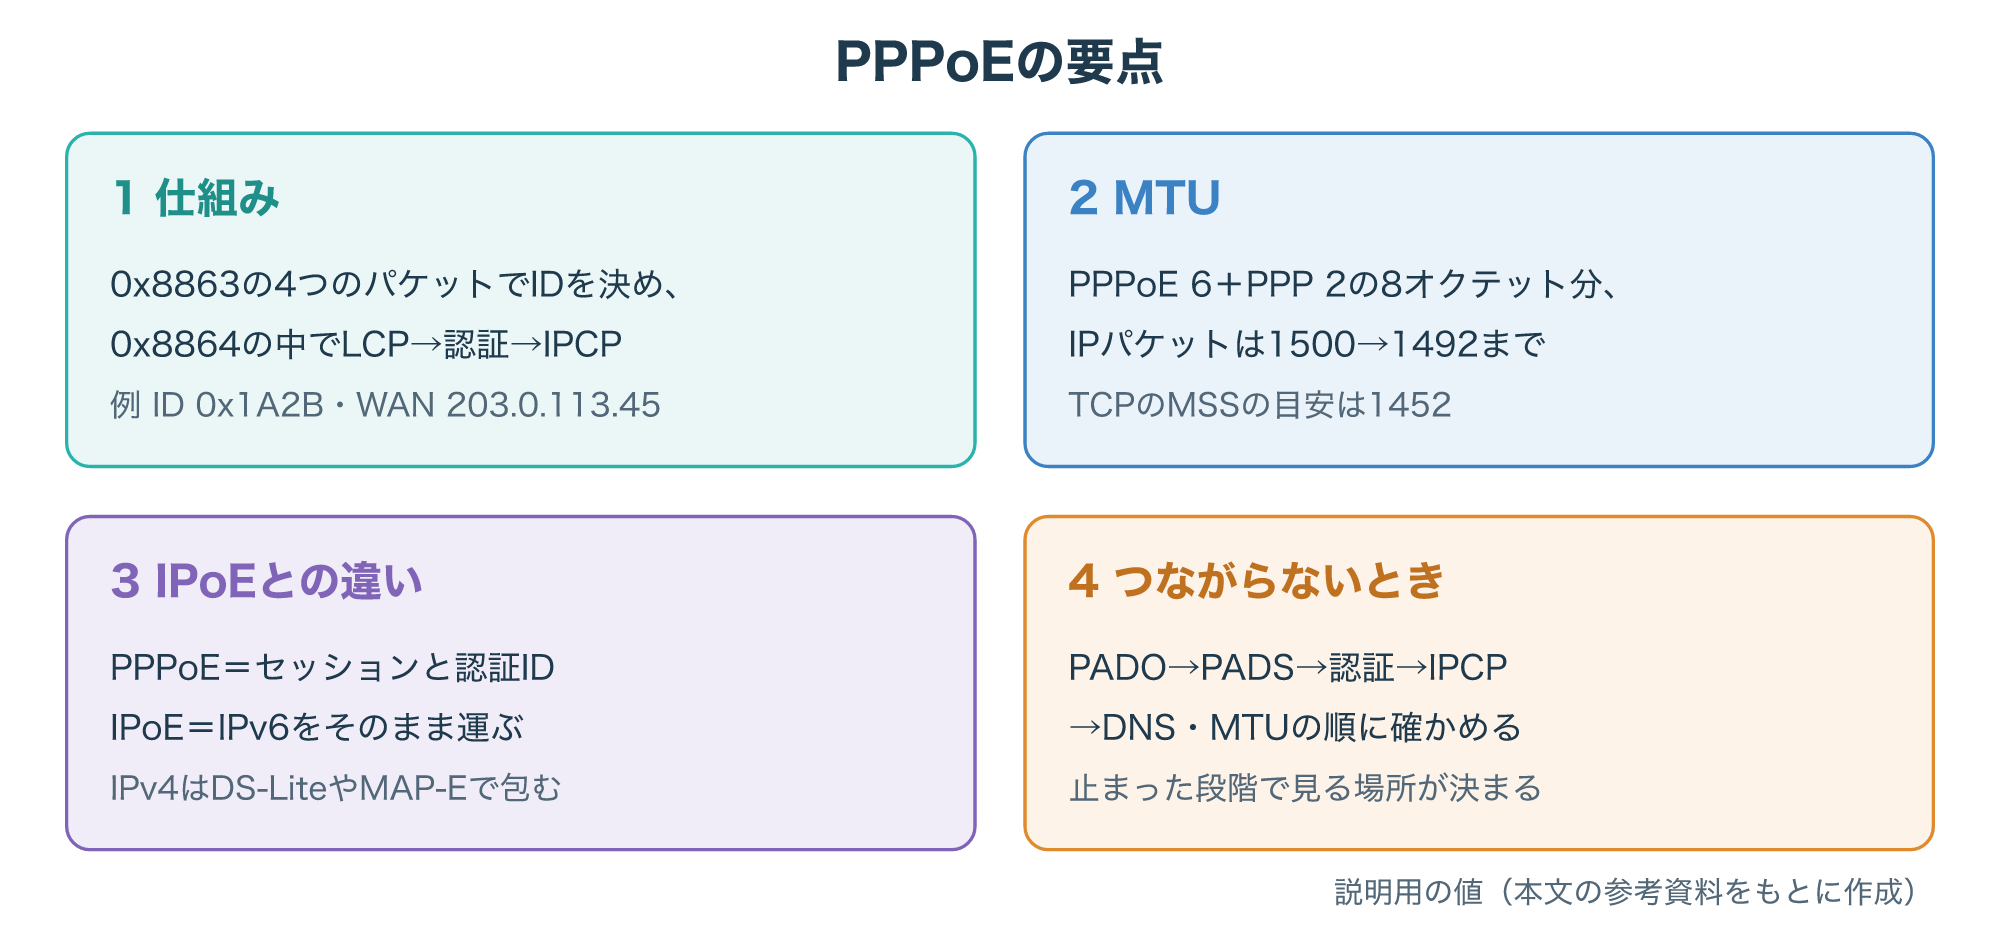
発見段階でSESSION_IDが決まったあと、LCP、認証、IPCPの順に進み、WAN側のIPアドレスとDNSサーバーが決まります。
ヘッダーが8オクテット増えるため、IPパケットの上限は1492になります。
IPoEはセッションと認証を使わずにIPv6を運ぶ方式で、IPv4はPPPoEかDS-Lite・MAP-Eで運ばれます。
つながらないときや遅いときは、止まっている段階と、遅くなる時間帯を先に確かめると、原因を絞り込みやすくなります。
まずは手元のルーターの状態画面で、WAN側がどの方式で接続しているかを確かめるところから始めてみてください。
参考1:RFC 2516 A Method for Transmitting PPP Over Ethernet (PPPoE)(IETF、英語)
参考2:RFC 1661 The Point-to-Point Protocol (PPP)(IETF、英語)
参考3:RFC 1332 The PPP Internet Protocol Control Protocol (IPCP)(IETF、英語)
参考4:RFC 1877 PPP Internet Protocol Control Protocol Extensions for Name Server Addresses(IETF、英語)
参考6:RFC 5072 IP Version 6 over PPP(IETF、英語)
参考7:RFC 7084 Basic Requirements for IPv6 Customer Edge Routers(IETF、英語)
参考8:RFC 6333 Dual-Stack Lite Broadband Deployments Following IPv4 Exhaustion(IETF、英語)
参考9:RFC 7597 Mapping of Address and Port with Encapsulation (MAP-E)(IETF、英語)
参考10:pppd(8) Linux manual page(man7.org、英語)
参考11:Point-to-Point (PPP) Protocol Field Assignments(IANA、英語)
参考12:RFC 1994 PPP Challenge Handshake Authentication Protocol (CHAP)(IETF、英語)