マルウェアとは?種類と感染経路、感染が心配なときの確認と対処
マルウェアとは、パソコンやスマホに害を与える目的で作られたソフトウェアの総称で、ウイルスやワーム、トロイの木馬、ランサムウェアなどが含まれます。
この記事では、マルウェアの種類と感染経路に加えて、感染したかもしれないときの確かめ方と初動、駆除で済むか調査を頼むかの判断を図解します。

この記事は以下のような人におすすめ!
- マルウェアとウイルスの違いを知りたい人
- パソコンやスマホの動きがおかしく不安な人
- 感染したあと何をすべきか迷っている人
本記事はプロモーション(アフィリエイト広告)を含みます。
マルウェアとは
1-1. マルウェアは悪意のあるソフトウェアの総称
マルウェアという言葉は、英語の「malicious(悪意のある)」と「software(ソフトウェア)」を組み合わせた言葉です。
パソコンだけでなく、スマホやタブレット、インターネットにつながるさまざまな機器が狙われます。
米国のNIST(国立標準技術研究所)の用語集では、システムの機密性や完全性、可用性を損なう、許可されていない処理を行うためのソフトウェアやファームウェアと定義されています。
同じ用語集は、ウイルスやワーム、トロイの木馬のほか、スパイウェアや一部のアドウェアもマルウェアの例に挙げています(参考2)。
次の図は、マルウェアという大きな呼び名の中に、どんな種類が含まれるのかを示したものです。
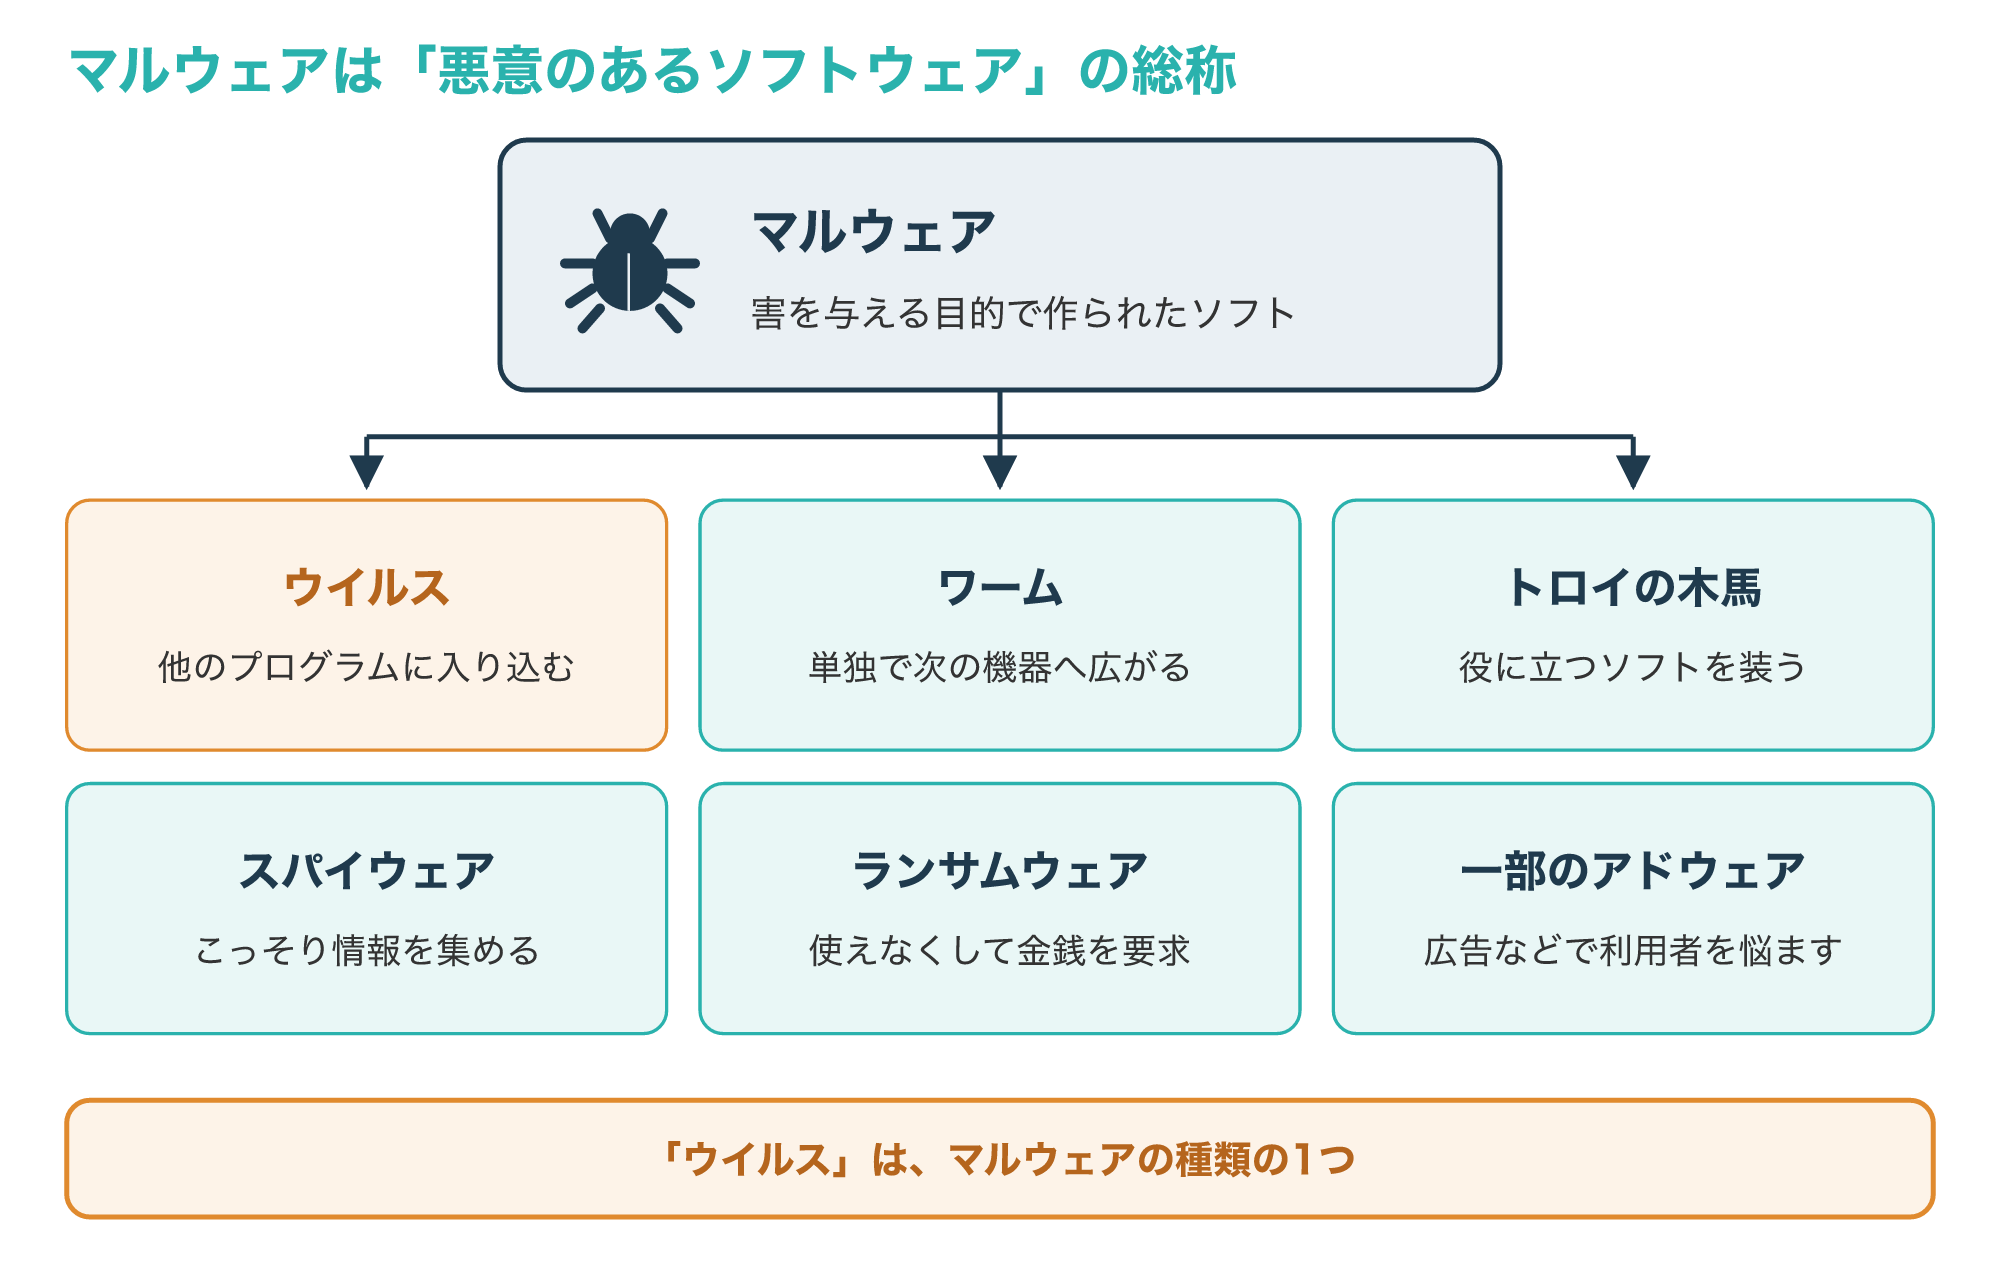
ふだんは「ウイルス」という言葉で呼ばれることが多いものの、ウイルスはマルウェアの種類の1つです。
日本では、悪意のあるソフト全体をまとめて「コンピュータウイルス」と呼ぶこともあるため、2つの言葉が同じ意味で使われる場面もあります。
この記事では、全体を指すときは「マルウェア」、他のプログラムに入り込んで広がる種類だけを「ウイルス」と呼び分けます。
呼び名の違いよりも大切なのは、どのように入り込み、入ったあとに何をするのかを知っておくことです。
1-2. マルウェアに感染すると起きること
「パソコンが急に重くなった」「知らない画面が出た」というとき、何が起きているのか分からず不安になりますよね。
英国のNCSC(国家サイバーセキュリティセンター)は、マルウェアは動き出すとさまざまな形で害を及ぼすとして、主な被害を6つ挙げています。
次の図は、その6つの被害をまとめたものです。
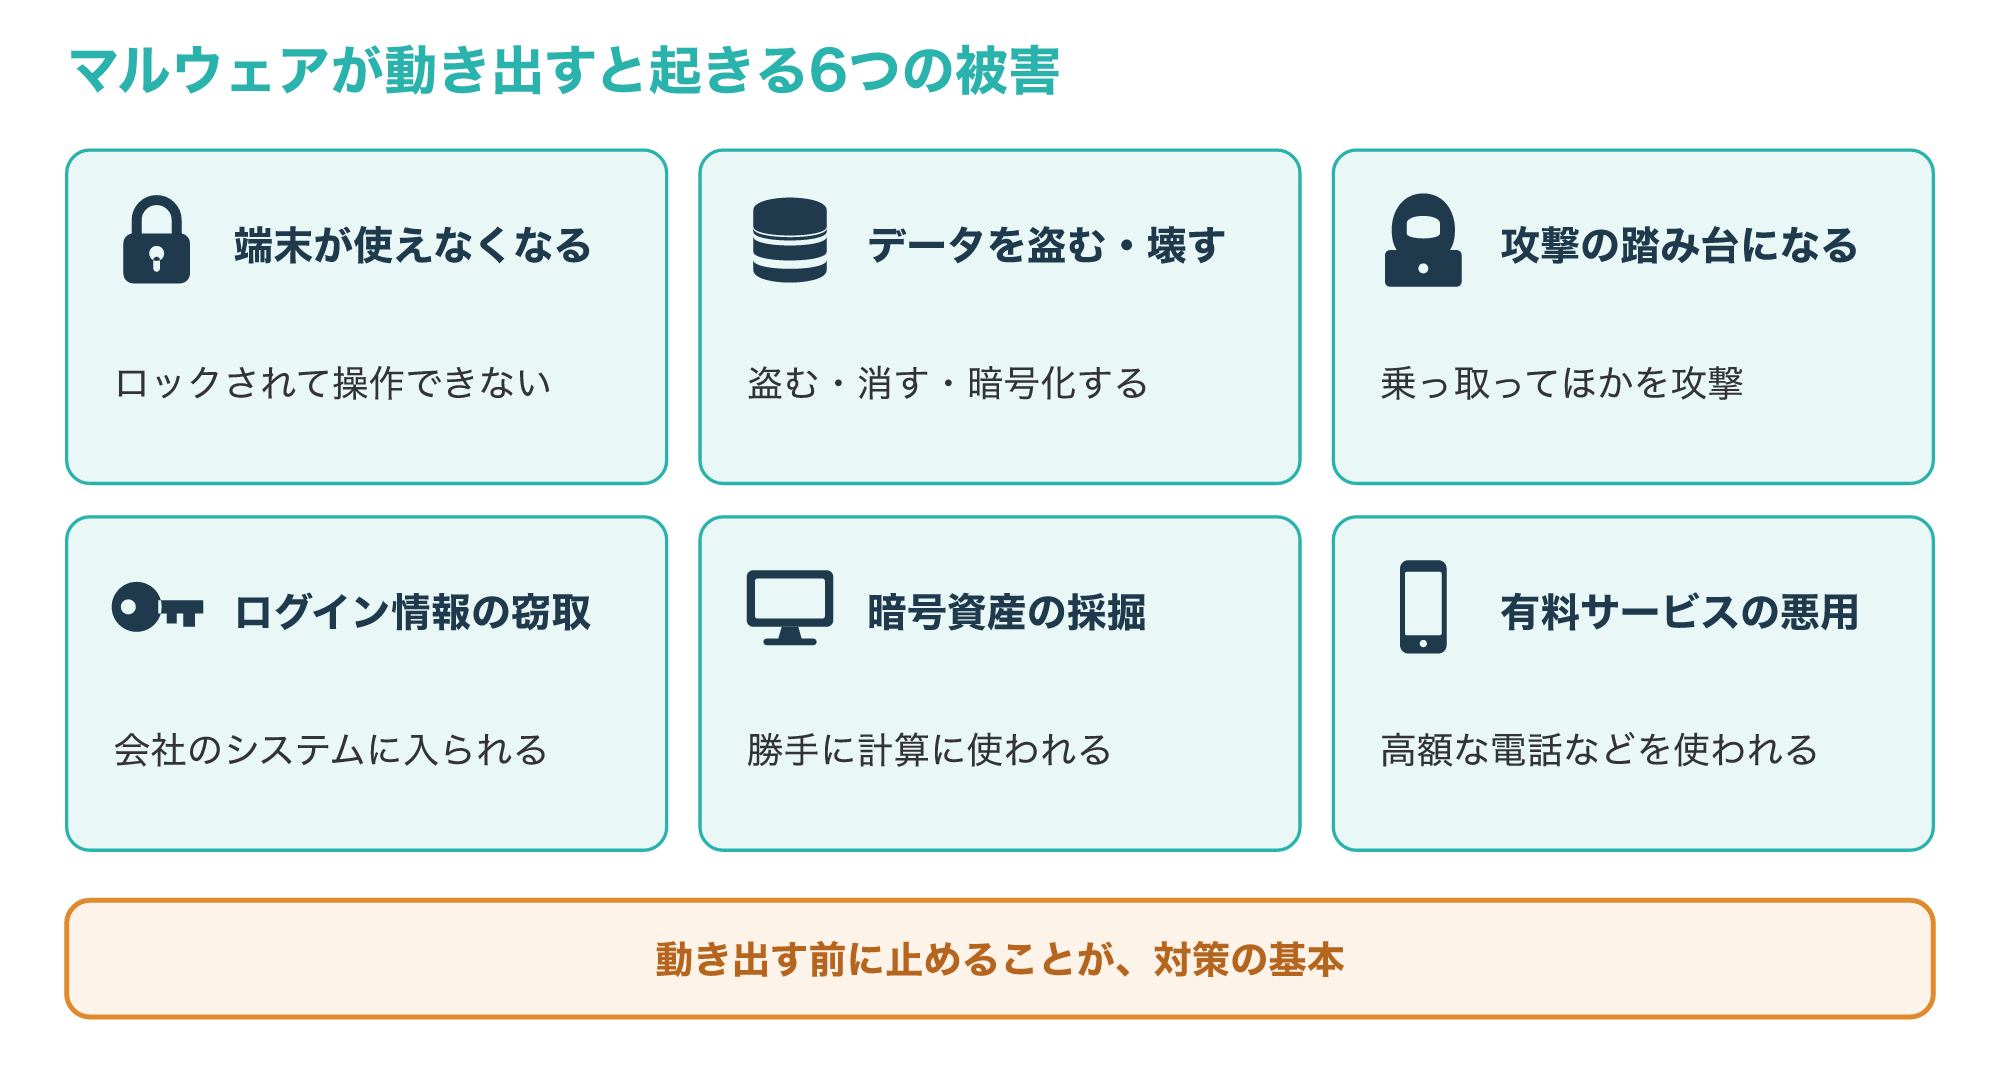
1つめは、端末がロックされて使えなくなることです。
2つめは、データを盗む、消す、暗号化して読めなくすることです。
3つめは、端末を乗っ取って、ほかの組織への攻撃に使うことです。
4つめは、会社のシステムやふだん使うサービスに入るためのログイン情報を盗むことです。
5つめと6つめは、暗号資産の採掘に端末の計算力を勝手に使うことと、高額な電話などの有料サービスを勝手に使うことです(参考1)。
被害の多くは画面に表れず、気付かないうちに情報が送られ続けることもあるのが、マルウェアの怖いところです。
だからこそ、動き出す前に止める対策と、動いてしまったときに被害の範囲を確かめる手段の両方を知っておくと安心です。
マルウェアの主な種類
2-1. ウイルス・ワーム・トロイの木馬の違い
マルウェアの種類は、どのように広がるかと、何を目的にしているかの2つの見方で整理すると分かりやすくなります。
まずは、広がり方で区別される代表的な3つを見ていきましょう。
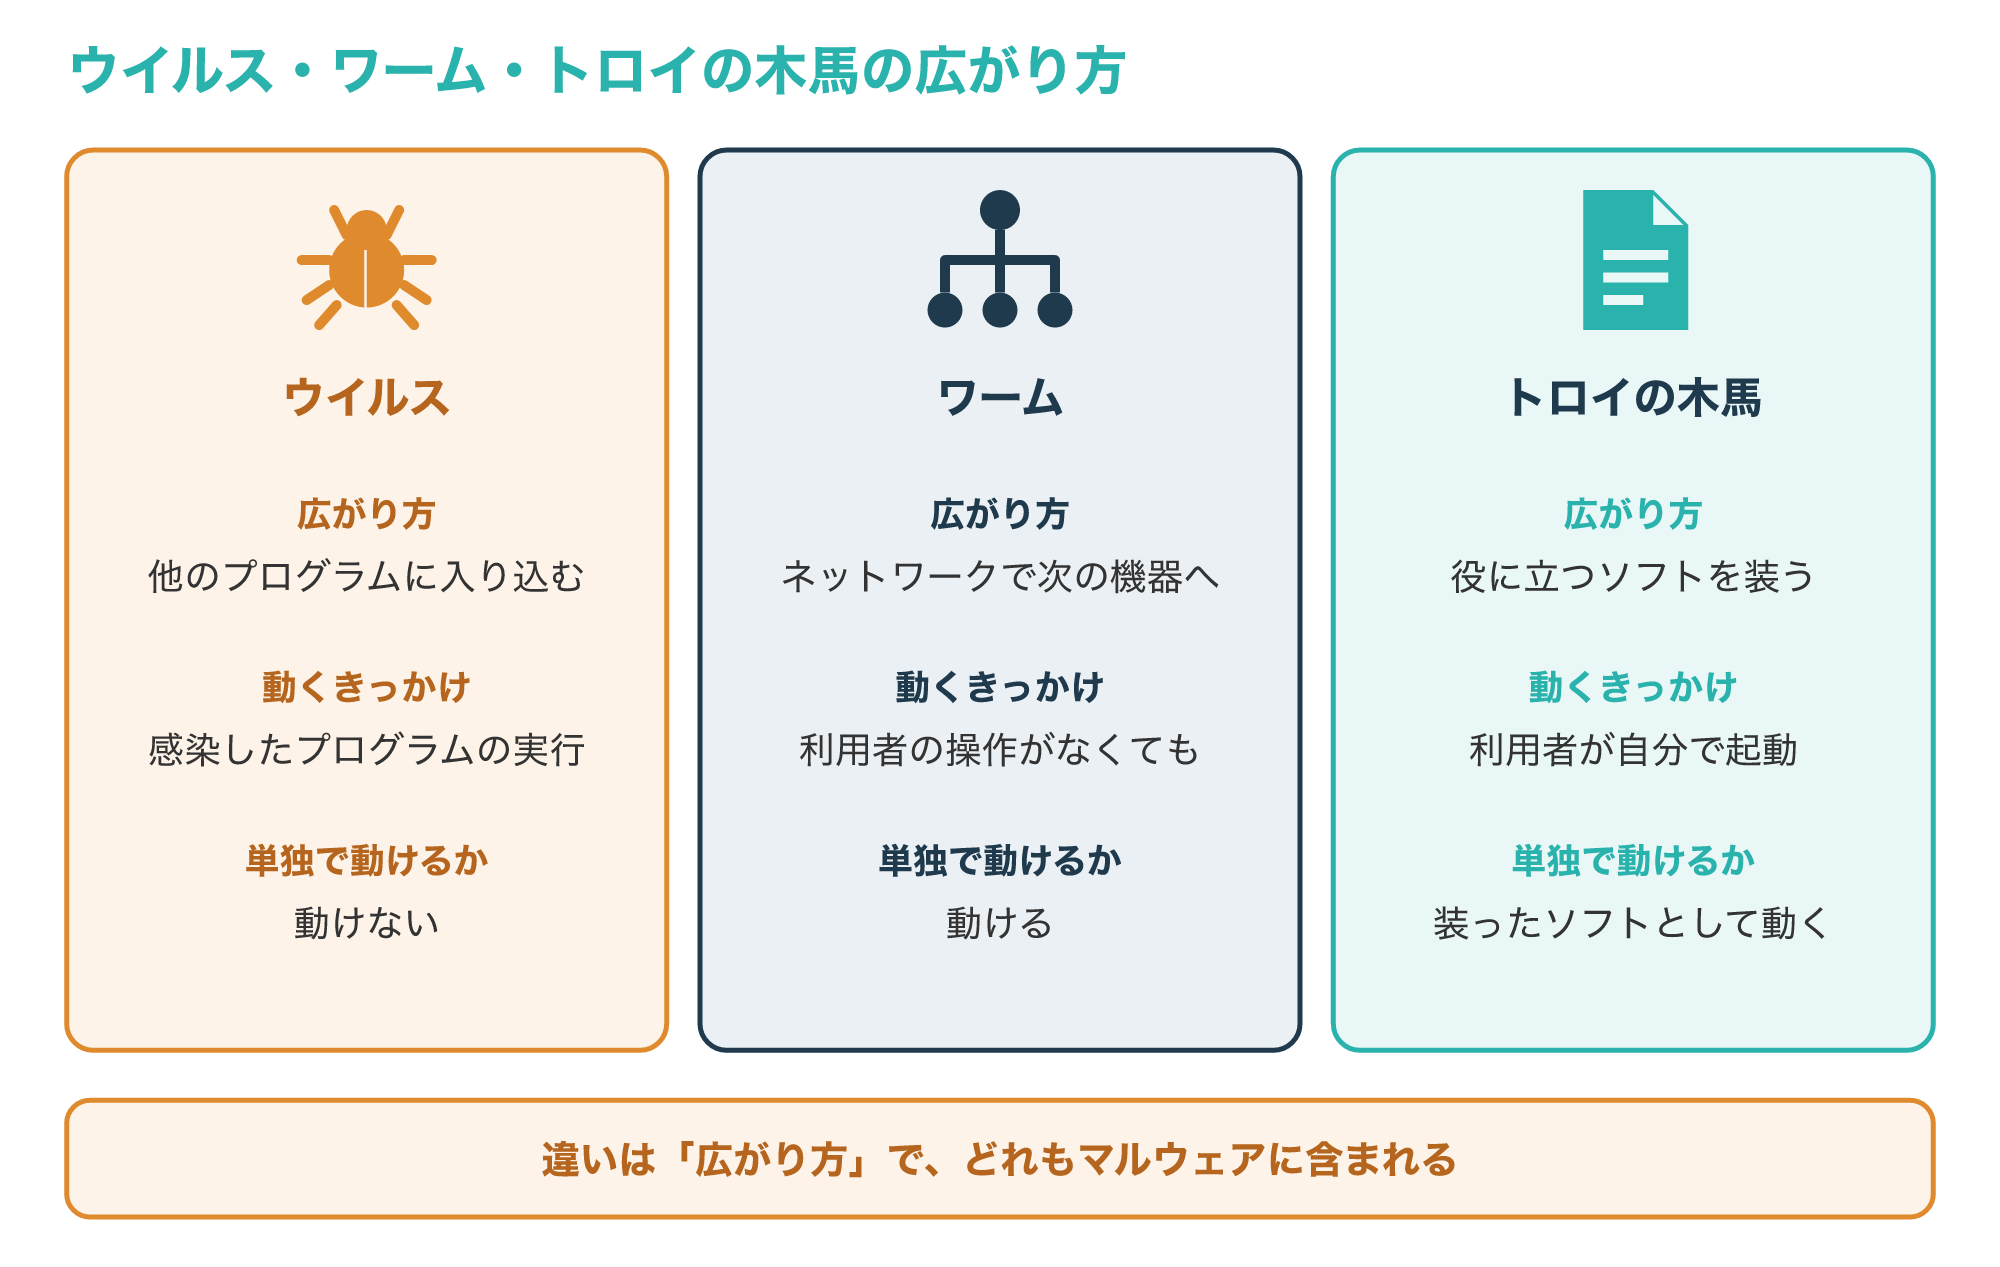
ウイルスは、他のプログラムを書き換えて自分の複製を入り込ませ、感染したプログラムが実行されたときに動き出すマルウェアです。
NISTの用語集は、ウイルスは単独では動けず、入り込んだ先のプログラムが実行されて初めて活動すると説明しています。
ワームは、単独で動くプログラムで、入り込む先のプログラムや利用者の操作がなくても、ネットワークを通じて別の機器へ自分を広げていきます。
ワームは、記憶装置の容量や処理の時間といった資源を使い果たすように作られていることも多いとされています。
トロイの木馬は、役に立つ機能を持つように見せかけて、気付かれにくい悪意のある機能を隠しているプログラムです(参考3・参考4・参考5)。
便利なツールや無料のソフトだと思って、利用者が自分でインストールして起動してしまうのが典型的な入り口です。
3つの違いを一言でいえば、「ほかに寄生する」のがウイルス、「自分で広がる」のがワーム、「正体を偽る」のがトロイの木馬です。
実際のマルウェアは、トロイの木馬として入り込んだあとにワームのように広がるなど、いくつかの性質を組み合わせていることも少なくありません。
トロイの木馬の感染経路や影響は、次の記事でも詳しく解説しています。
2-2. スパイウェアやランサムウェアなど目的で分かれる種類
広がり方とは別に、入り込んだあとに何をするかで呼び分けられる種類もあります。
次の図は、目的で分かれる主な種類と、それぞれの動きをまとめたものです。
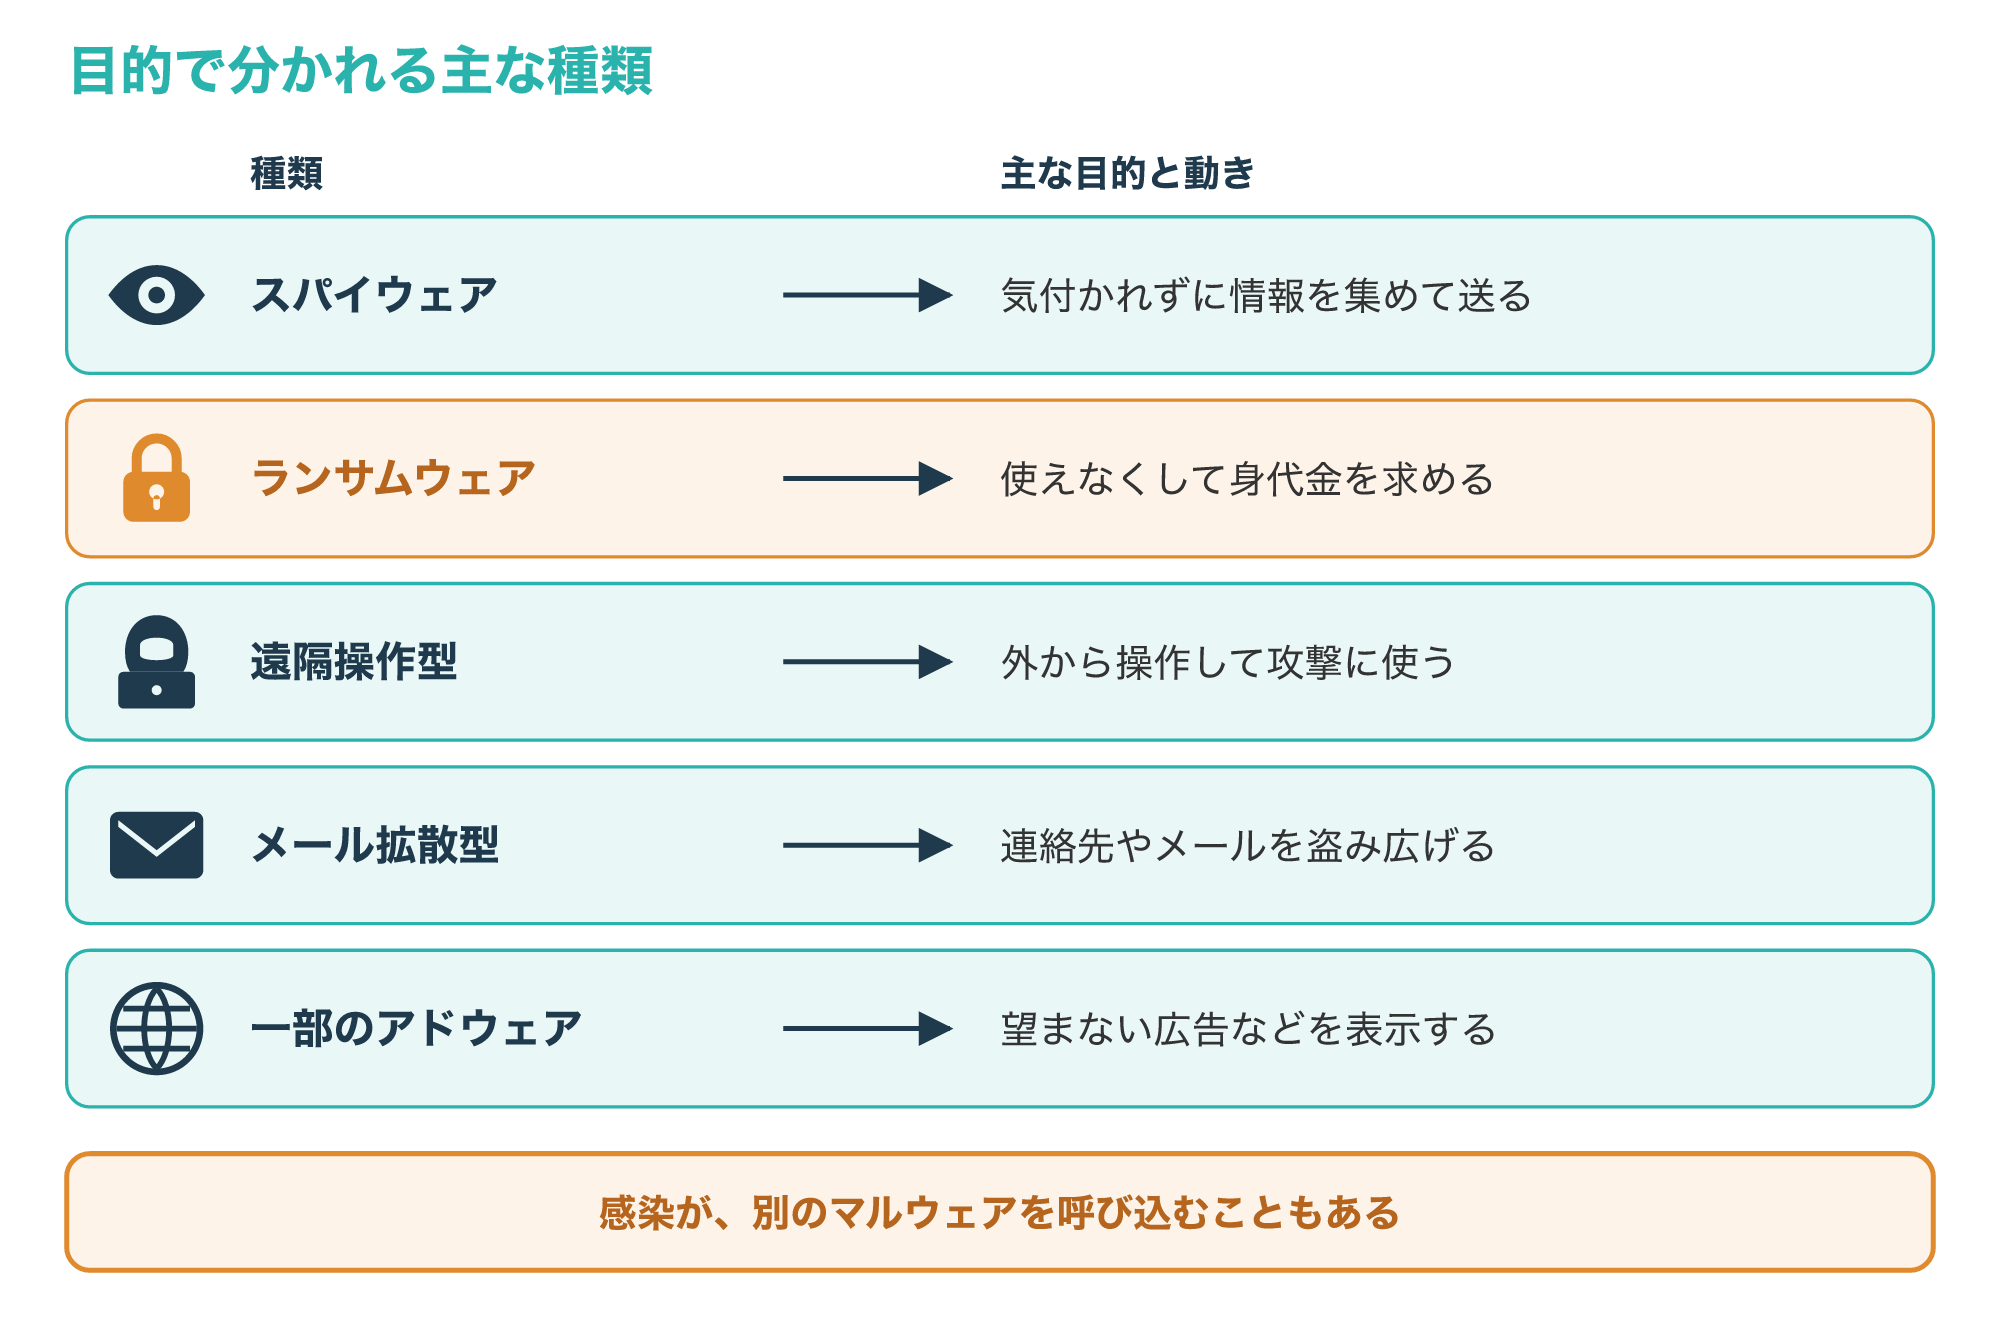
スパイウェアは、利用者や組織に気付かれないようにこっそりインストールされ、個人や組織の情報を集めるマルウェアです(参考6)。
ランサムウェアは、パソコンやデータを使えない状態にして、元に戻すことと引き換えに身代金を求めるマルウェアです。
NCSCは、身代金を払っても、端末やファイルが元に戻る保証はないと注意しています。
身代金を払ったのにファイルが元に戻らない、ランサムウェアを装った「ワイパー」と呼ばれるマルウェアもあるとされています(参考1)。
遠隔操作型は、乗っ取った端末を外から操り、ほかへの攻撃の踏み台などに使うもので、ボットと呼ばれることもあります。
メール拡散型の例として、日本でも被害が広がったEmotet(エモテット)があります。
JPCERT/CC(JPCERTコーディネーションセンター)は、Emotetに感染した端末から取引先や顧客の連絡先、メールの内容が盗まれ、それを悪用した不審なメールが送られる被害を確認しています。
さらに、別のマルウェアがダウンロードされて感染するおそれもあるとして、1つの感染が次の被害を呼び込むことに注意を呼びかけています(参考7)。
アドウェアは広告を表示するソフトで、すべてが悪意を持つわけではありませんが、NISTは一部のアドウェアをマルウェアの例に含めています(参考2)。
名前だけで危険度は決まらず、1つのマルウェアが情報を盗みながら別のマルウェアを呼び込むこともあるため、種類を見分けることよりも、感染に早く気付くことが大切です。
マルウェアの感染経路
3-1. メールの添付ファイルとリンク
マルウェアはひとりでに現れるわけではなく、多くの場合、何かの「入り口」を通って端末に入り込みます。
次の図は、代表的な4つの感染経路をまとめたものです。
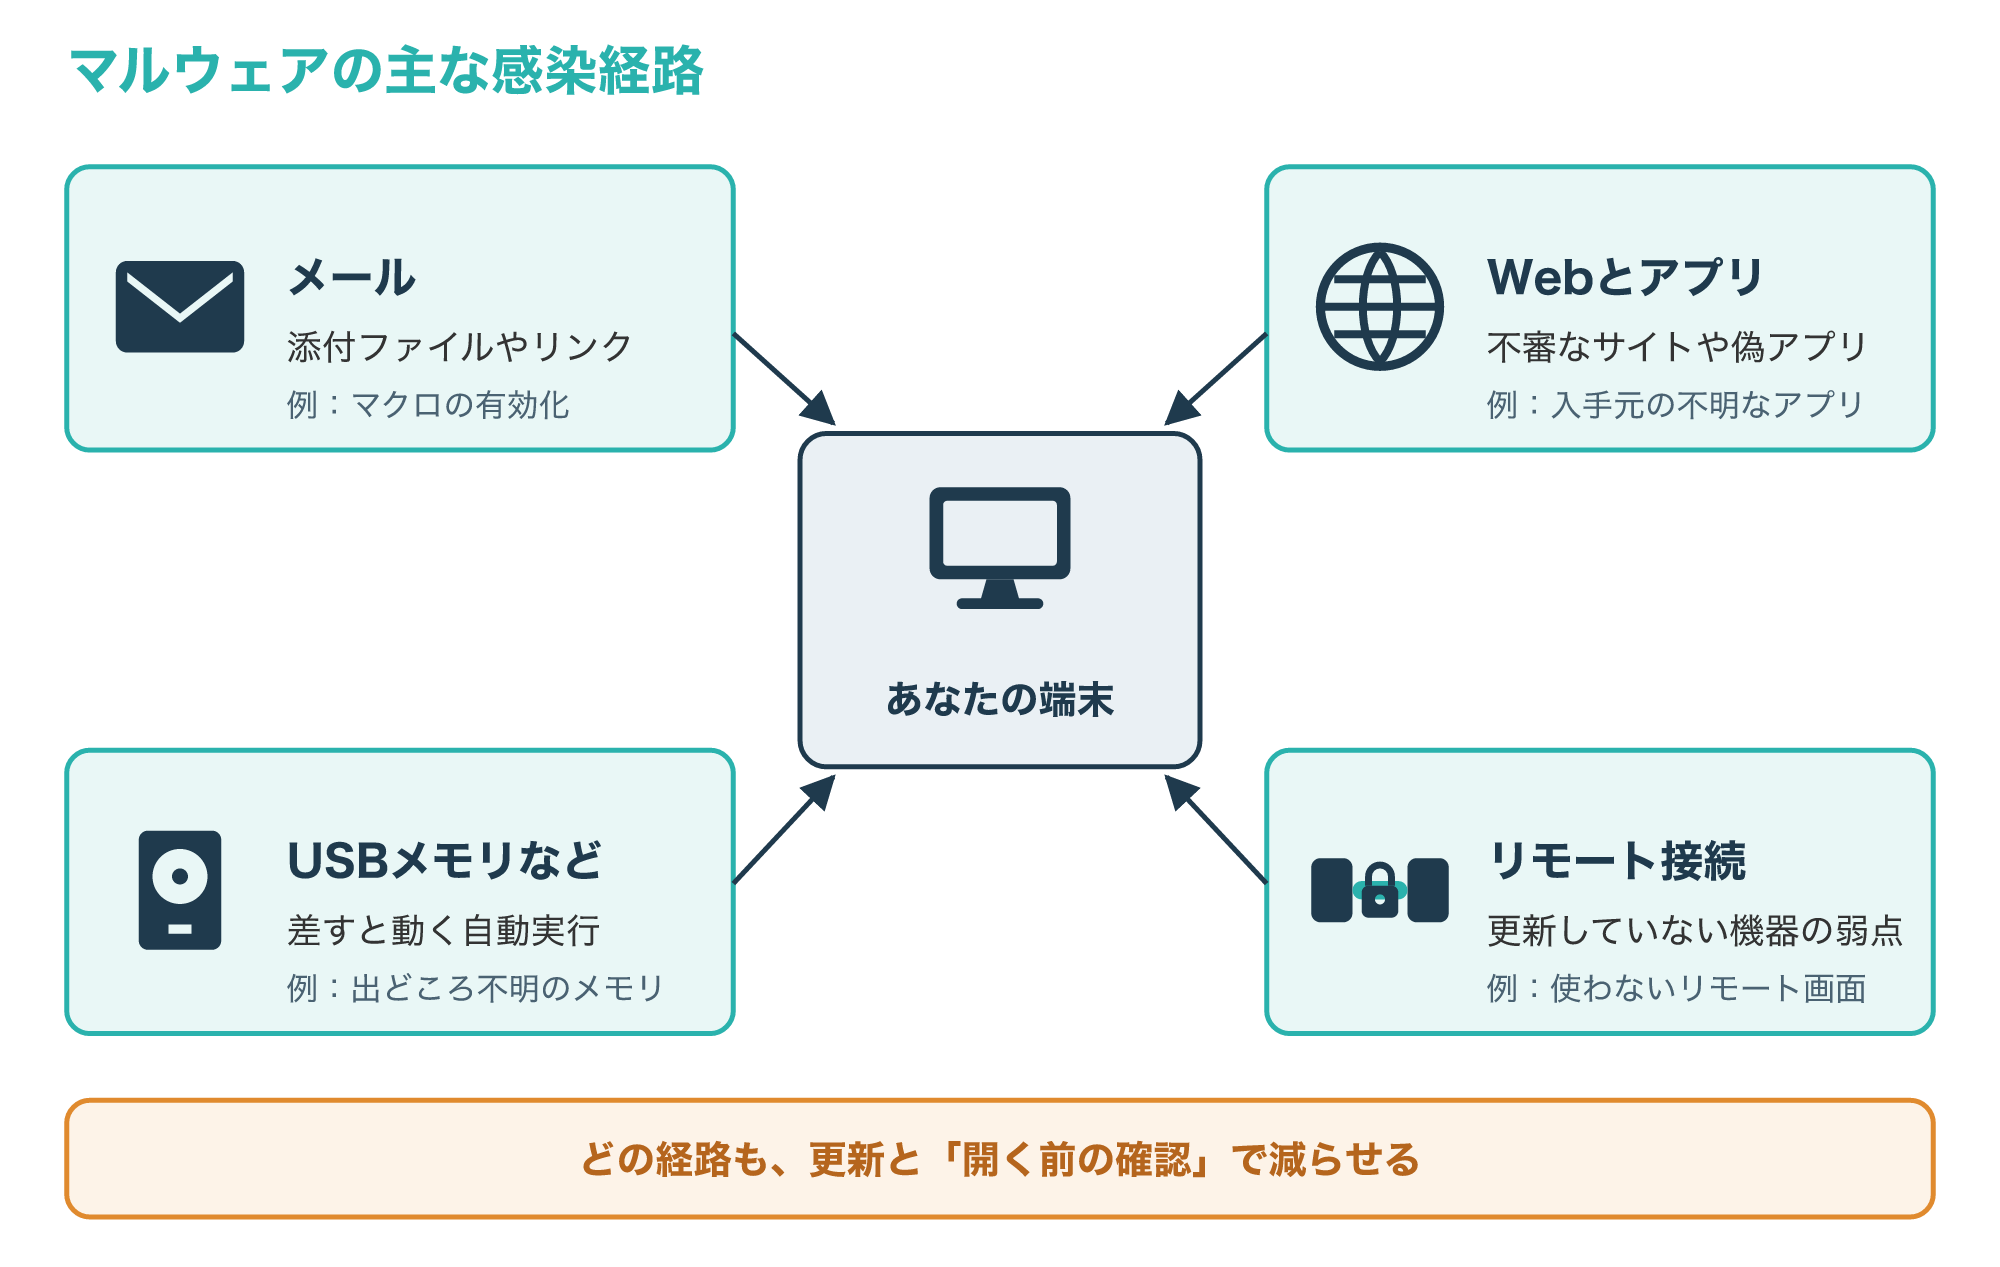
なかでも身近なのが、メールの添付ファイルや、本文に書かれたリンクです。
取引先や知り合いを名乗るメールでも、Emotetのように実際のやり取りを盗んで送られてくることがあるため、差出人の名前だけでは安全かどうか判断できません(参考7)。
NCSCは、組織の対策として、受け取る予定のある種類のファイルだけを通すメールの絞り込みや、実行ファイルの添付を取り除く仕組みを挙げています。
また、Microsoft Officeのマクロのような、文書の中で動く仕組みを止めたり制限したりすることも勧めています(参考1)。
個人でできることとしては、心当たりのない添付ファイルを開かないことと、文書を開いたときに「コンテンツの有効化」を求められても、すぐには押さないことが基本です。
気になるメールは、本文のリンクや電話番号ではなく、公式サイトや以前から知っている連絡先で送り主に確かめましょう。
Emotetの感染の仕組みや予防策は、次の記事でも詳しく解説しています。
3-2. Webサイト・USBメモリ・リモート接続の弱点
メール以外にも、Webサイトやアプリ、USBメモリ、リモート接続の機器が入り口になることがあります。
NCSCは、危険だと分かっているWebサイトをブロックすることや、信頼できるアプリストアなど決まった入手元のアプリだけを使えるようにすることを勧めています。
USBメモリなどの外部メディアについては、差し込んだときに中のプログラムが自動で動く「自動実行」を止め、必要がなければ使わないよう案内しています。
サポートが終わった古いOSやアプリは、ほかの機器とネットワークを分けて使うよう求めています。
会社では、リモートデスクトップのように外から接続できる仕組みや、更新されていないリモート接続の機器を通じて侵入され、ランサムウェアを仕掛けられる被害が増えているとされています。
そのためNCSCは、使っていないリモートデスクトップは止める、外からの入り口には多要素認証をかける、リモート接続の機器の弱点はすぐに修正する、といった対策を挙げています(参考1)。
機器やソフトの弱点は、メーカーが配る更新プログラムで修正されるため、更新を後回しにしないことが、どの経路にも効く基本の対策になります。
家庭でも、ルーターなどの機器の更新や、入手元のはっきりしないアプリを入れないことを心がけるだけで、入り口の多くを減らせます。
感染したかもしれないときの確認と初動
4-1. よくある症状と偽の警告との違い
「もしかして感染した?」と思ったとき、まず確かめたいのは、本当に感染しているのか、それとも偽の警告に驚かされているだけなのかです。
次の図は、感染の兆候と、偽のセキュリティ警告の特徴を並べたものです。
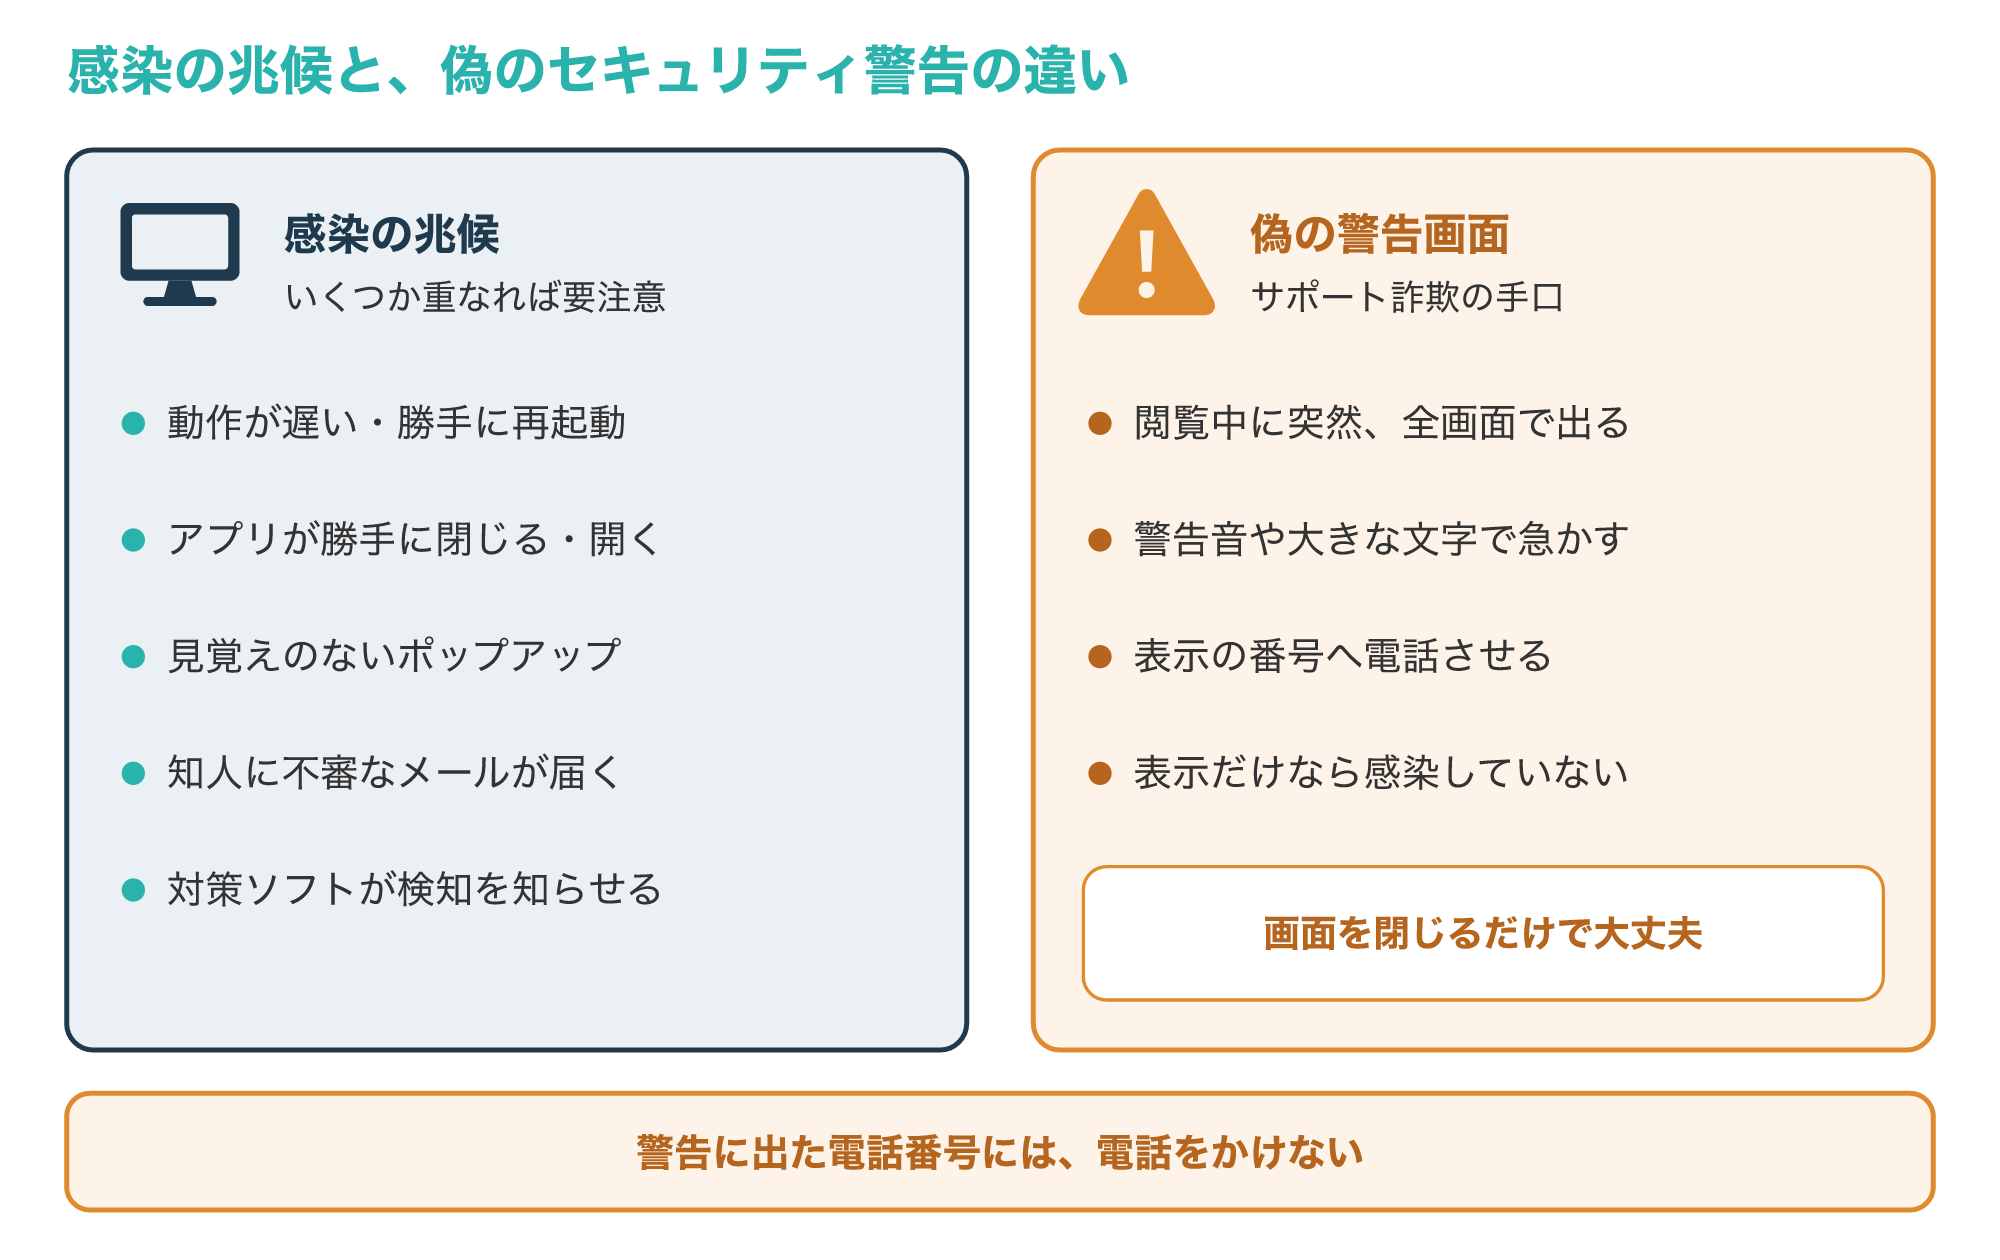
NCSCは、端末の動作が遅い、勝手に再起動する、使っているアプリが閉じたり使っていないアプリが開いたりする、といった様子を感染の兆候として挙げています。
見覚えのないアプリから予想外の操作を求めるポップアップが出る、知人から「あなたから怪しいメールが届いた」と言われる、といった場合も注意が必要です。
また、端末が感染していると電話で伝えて助けを申し出るのはよくある詐欺だとして、すぐに電話を切るよう勧めています(参考8)。
一方で、Webサイトを見ている途中で突然「ウイルスに感染しています」と大きな画面が出るのは、多くの場合、偽のセキュリティ警告です。
IPA(情報処理推進機構)は、画面が表示されただけであれば、パソコンはウイルスに感染しておらず、偽の警告画面を閉じるだけで問題ないと案内しています。
表示された番号に電話をかけてしまうと思わぬ被害に遭うとして、画面が閉じられないときは、Escキーを長押しして全画面の表示を解除してからブラウザを閉じる方法を紹介しています(参考9)。
ただし、偽の警告に従って電話をかけ、遠隔操作されてサポート料金を請求されたという相談も寄せられています(参考10)。
指示されたソフトを入れてしまった場合は、本当に乗っ取られたおそれがあるため、4-2の初動に進んでください。
偽の警告の手口と、安全な閉じ方は、次の記事でも詳しく解説しています。
4-2. ネットワークから切り離し、初期化は急がない
感染が疑われるときは、焦っていろいろな操作をする前に、被害を広げないための初動を落ち着いて進めましょう。
対応は、切り離して記録を残す初動、漏えいや被害の心配があるかの判断、更新やスキャンでの駆除、の順に進めます。
会社や組織の端末は、自分の判断で操作を進める前に、情報システムの担当者へ連絡し、社内の手順に従ってください。
次の図は、感染したかもしれないときに行う4つの初動と、してはいけないことをまとめたものです。
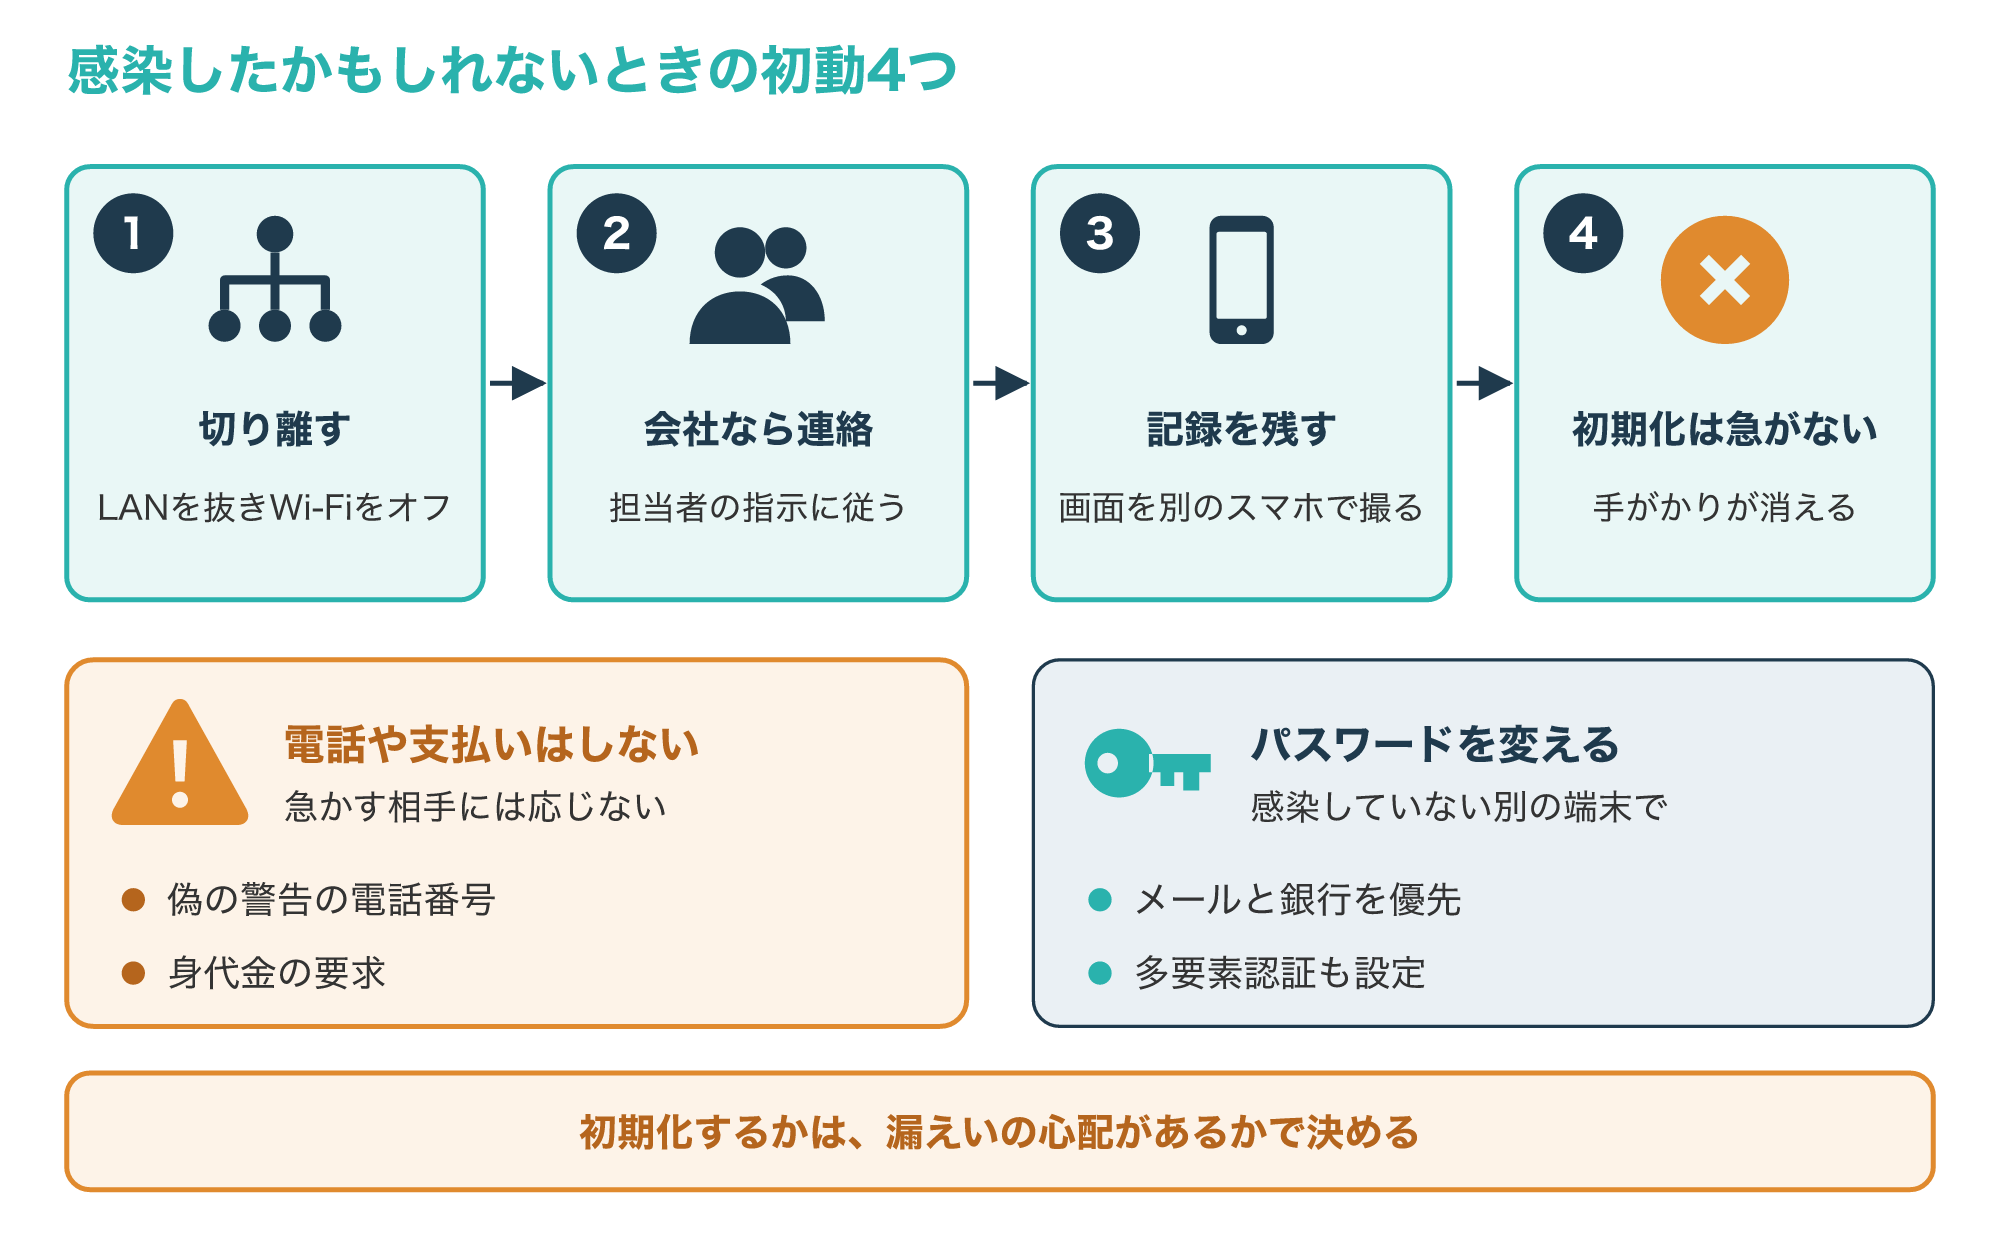
1つめは、LANケーブルを抜く、Wi-Fiをオフにするなどして、端末をネットワークから切り離すことです。
JPCERT/CCは、侵害が疑われるシステムは、調査や保全の目的に加えて、被害の拡大を防ぐためにすぐネットワークから隔離するよう勧めています(参考11)。
2つめは、会社の端末なら担当者に連絡して指示を待つことで、自分で操作を重ねるよりも社内の対応と食い違わずに済みます。
3つめは、画面の表示や気付いた日時、自分がした操作を、別のスマホで写真に撮ったりメモしたりして残すことです。
4つめは、初期化や不審なファイルの削除を急がないことで、あとで原因を調べるときの手がかりを残すためです。
切り離した端末の更新やスキャンも、すぐには始めず、5-1の4つの質問で判断してから行います。
偽の警告の電話番号に電話をかけたり、身代金の要求に応じたりするのは避けてください。
NCSCは、身代金を払っても端末は感染したままで、犯罪者にお金を渡すことになり、再び狙われやすくなると説明しています(参考1)。
ここまでの初動は誰でもできますが、マルウェアが何をしたのか、いつから入っていたのか、情報が外に送られたのかは、ウイルス対策ソフトの結果だけでは分からないことが多いです。
情報が抜かれたかどうかを確かめたい方は、PCやスマホの不正やハッキングを専門に調べる会社に相談する方法もあります。
4-3. パスワードの変更と相談先
端末を切り離したら、感染していない別の端末やスマホから、大切なアカウントのパスワードを変更します。
メールやネットバンキングなど、乗っ取られると被害が大きいアカウントから優先して変え、多要素認証も設定しておくと安心です。
NCSCも、マルウェアがログイン情報を盗んでも簡単には使い回せないよう、多要素認証を使うことを勧めています(参考1)。
次の図は、困ったときの相談先と、それぞれに頼めることをまとめたものです。
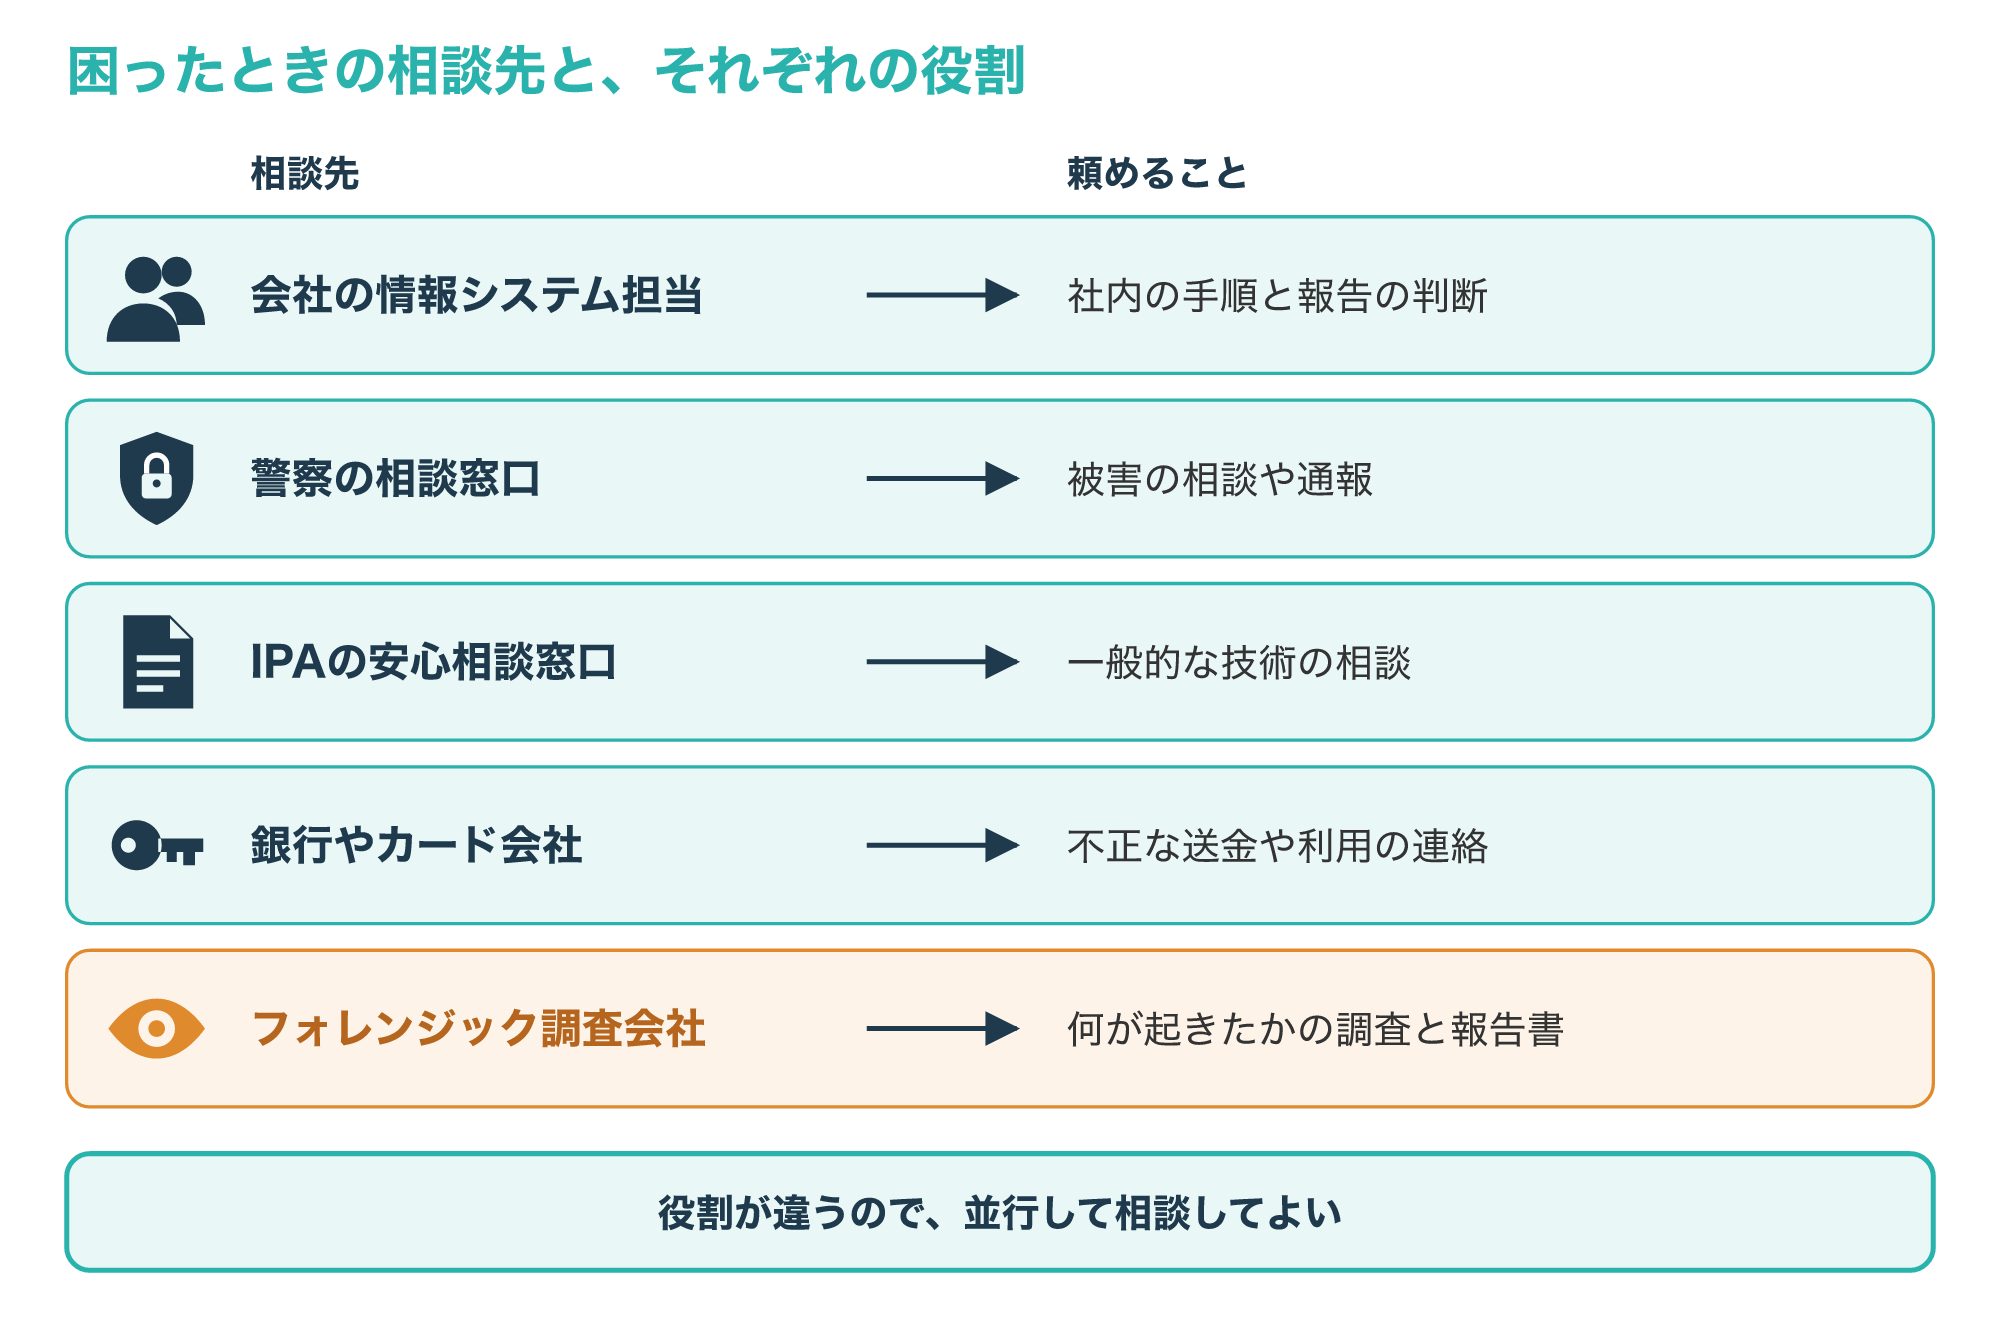
会社の端末なら、まず情報システムの担当者が、社内の手順や取引先への連絡、報告が必要かどうかを判断します。
警察庁は、サイバー事案の通報や相談、情報提供を受け付ける全国共通のオンライン窓口を設けています。
一般的な情報セキュリティの技術的な相談は、IPAが設置する情報セキュリティ安心相談窓口が受け付けていると案内されています(参考10)。
不正な送金やクレジットカードの身に覚えのない利用があれば、すぐに金融機関やカード会社にも連絡してください(参考8)。
個人情報が漏れたおそれがある会社では、一定の場合に個人情報保護委員会への報告が義務になっており、発覚したらまず速やかに報告するよう求められています(参考12)。
JPCERT/CCは、被害の相談先として、警察や専門機関の窓口に加え、緊急対応を行うセキュリティ専門企業への調査依頼も挙げています(参考11)。
相談先はそれぞれ役割が違うので、1つに絞らず、状況に合わせて並行して相談してかまいません。
自分で駆除できる場合と調査を頼む場合
5-1. 駆除で済む場合と済まない場合
マルウェアに感染したとき、多くの人が迷うのは「ウイルス対策ソフトで駆除して終わりにしてよいのか」という点です。
次の図の4つの質問に、どれか1つでも当てはまるなら、駆除や初期化の前に、調査を頼むかどうかを考えてください。
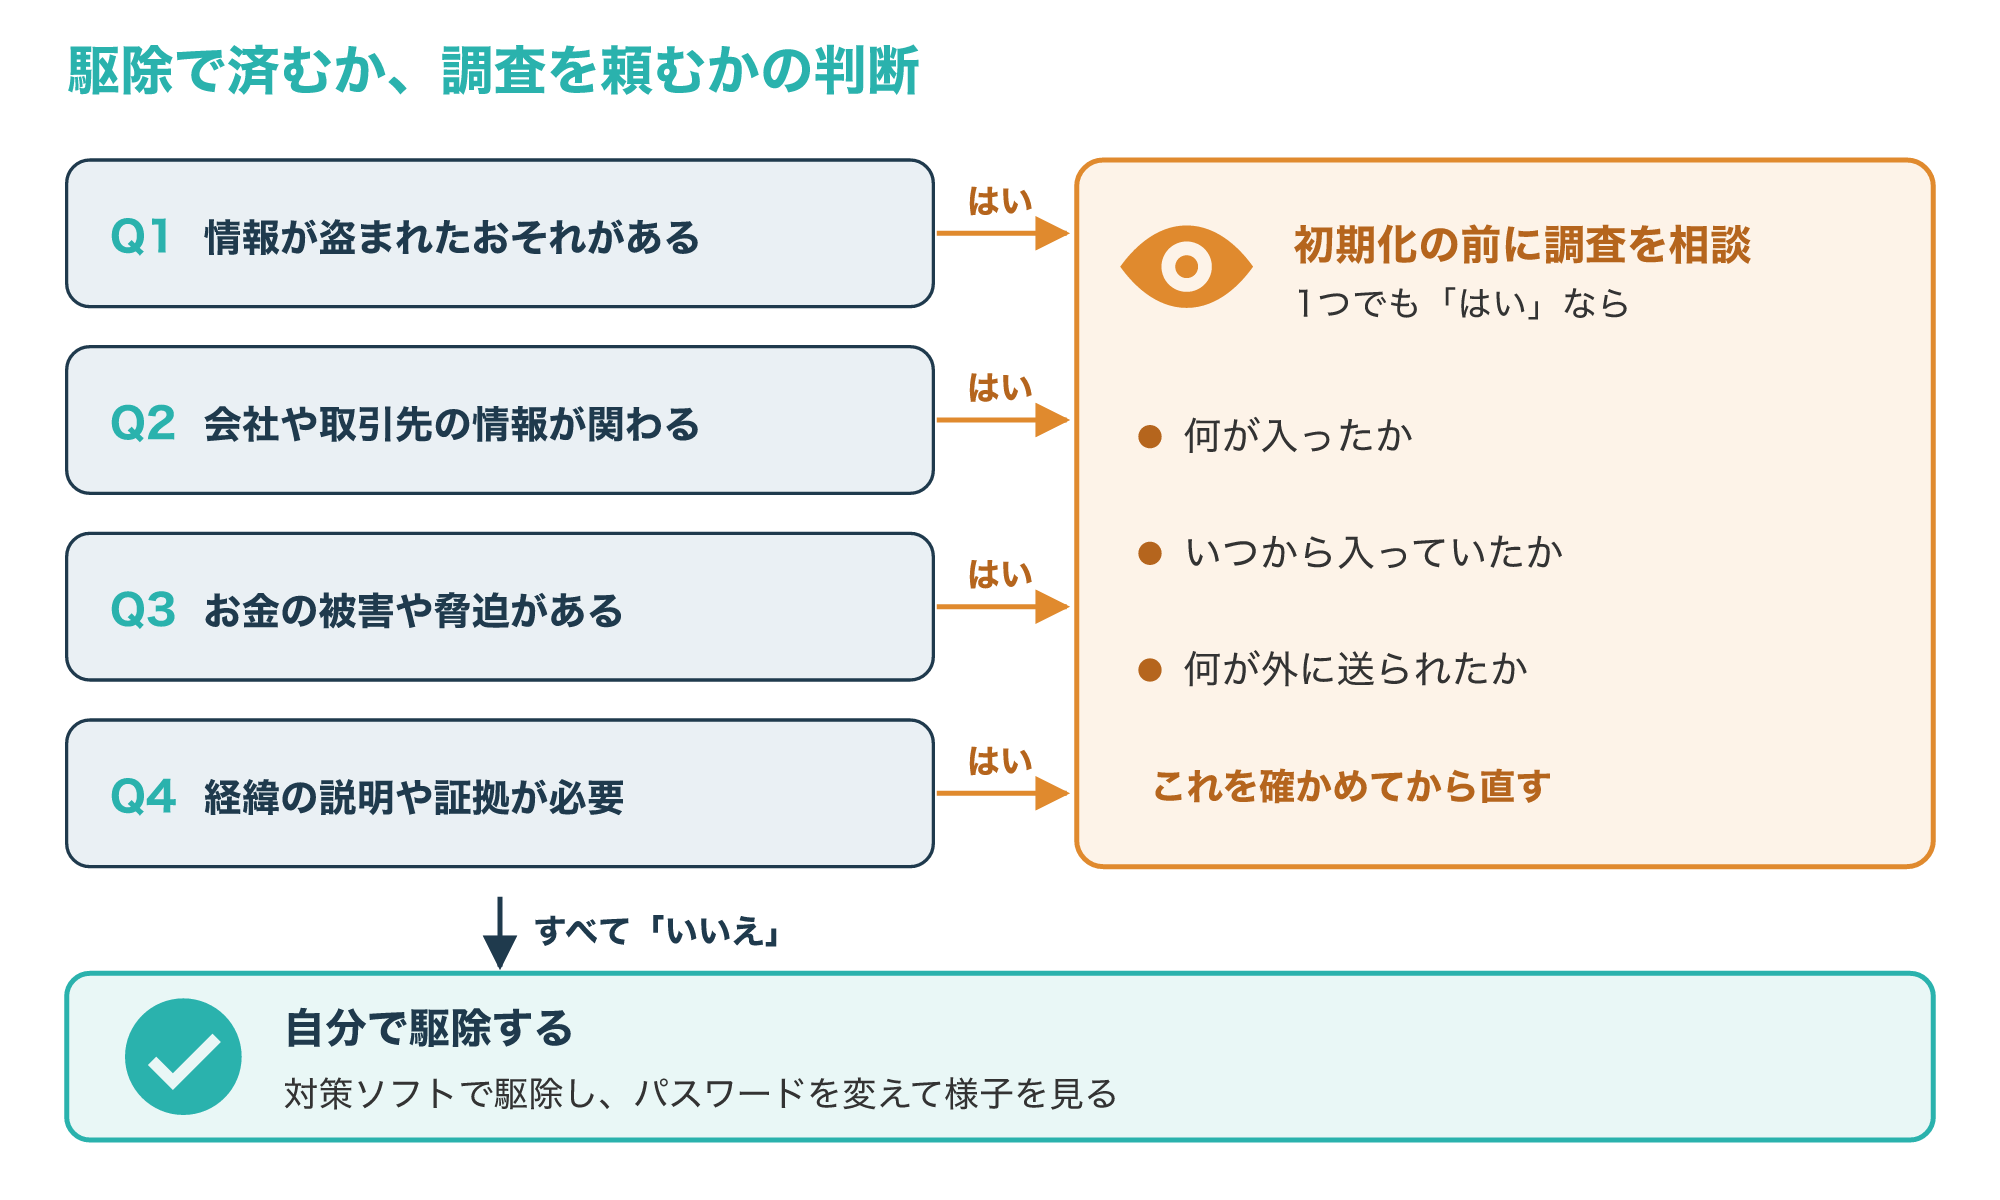
1つめは、パスワードやカード番号、顧客の情報などが盗まれたおそれがあるときです。
2つめは、会社の業務や取引先の情報が関わるときで、自分だけでなく相手の対応にも影響します。
3つめは、不正な送金や脅迫など、お金の被害や脅しを受けているときです。
4つめは、社内や取引先、警察などに経緯を説明する必要があるときや、証拠を残す必要があるときです。
JPCERT/CCは、情報が外に漏れたかどうかは、影響を受けたシステムのログの調査や分析を進めながら判断するとしています(参考11)。
次の表は、自分で駆除する場合と調査を頼む場合の違いを比べたものです。
| 項目 | 自分で駆除する | 調査を頼む |
|---|---|---|
| 向いている場面 | 個人の端末で被害の心配がない | 漏えいやお金の被害が心配 |
| 分かること | 対策ソフトが見つけたもの | 何が入り、いつから、何が送られたか |
| 端末の扱い | 駆除や初期化ですぐ使える | 記録を守ったまま調べてから直す |
| 残るもの | 使える状態に戻った端末 | 経緯をまとめた報告書 |
| 費用 | 対策ソフトの費用だけ | 調べる範囲に応じた見積もり |
表のとおり、駆除は端末を早く使える状態に戻せる一方で、何が起きたのかを説明する材料は残りません。
自分だけの端末で、原因に心当たりがあり、お金や情報の被害の心配もないなら、駆除と初期化で十分なことがほとんどです。
こんな方は調査の相談がおすすめ
感染が疑われ、次のどれかに当てはまる方
- 情報が盗まれたかもしれない
- 会社や取引先の情報が入っていた
- 不正な送金や脅迫の被害がある
- 経緯の説明や証拠が必要
5-2. 初期化の前に調査を考えたほうがよいとき
初期化をすると端末はきれいになりますが、マルウェアがどこから入り、何をしたのかを示す記録も消えてしまいます。
たとえば、取引先から「あなたの会社から怪しいメールが届いた」と連絡が来た場合は、自分の端末だけでなく、盗まれた連絡先やメールの範囲を確かめる必要があります。
個人でも、ネットバンキングで身に覚えのない送金があった、写真や個人情報をばらすと脅されている、といった場合は、何が盗まれたのかを確かめることが次の対応の出発点になります。
こうしたときに頼れるのが、端末に残った記録を、証拠として扱える状態のまま調べるフォレンジック調査です。
調査では一般に、端末の記録をそのまま複製して守ったうえで、侵入の痕跡や情報が送られた範囲を調べ、社外にも説明できる報告書にまとめます。
相談先の1つに、PCやスマホの不正やハッキングの調査を行う「デジタルデータフォレンジック」があります。
広告主の案内では、法人のサイバー攻撃の被害調査や社内不正の調査、個人のハッキング調査に対応しているとされています。
対応できる機器や事案、費用、期間は、相談の前に公式サイトで確認しておくと安心です。
フォレンジック調査で分かることや、依頼前に保全しておくこと、費用の考え方は、次の記事で詳しく解説しています。
5-3. 心配がなければ対策ソフトで確かめて駆除する
5-1の4つの質問にどれも当てはまらなければ、ウイルス対策ソフトで端末を調べて、自分で駆除に進みます。
NCSCは、パソコンで感染を確かめるいちばん簡単な方法は、ウイルス対策ソフトでスキャンして何か見つかるかを見ることだとしています。
次の図は、切り離した端末を確かめて駆除するまでの流れと、結果に応じた次の対応を示したものです。
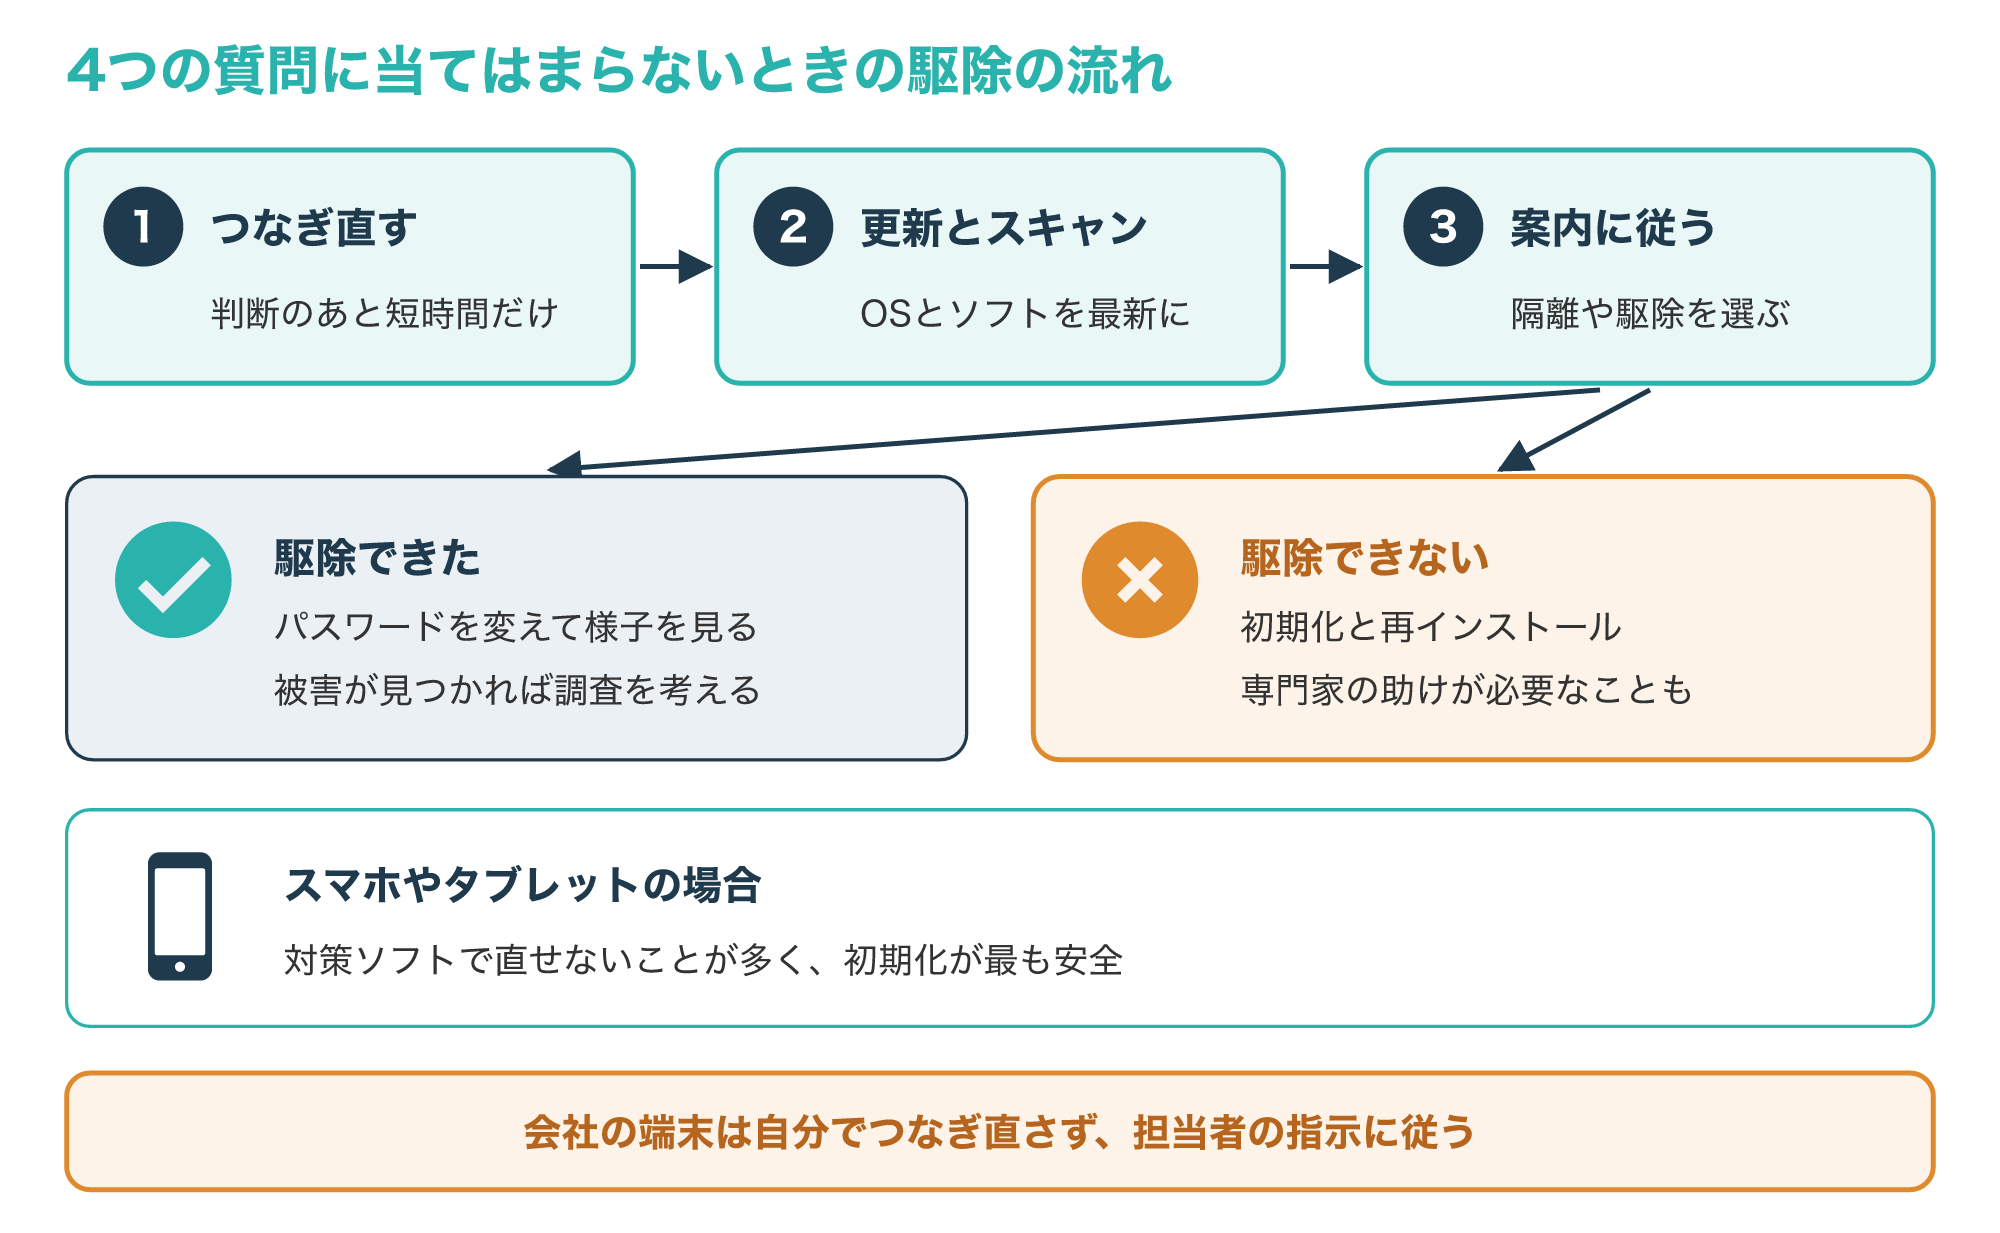
更新やスキャンにはインターネットへの接続が必要なため、4-2で切り離した端末を、このときだけ一時的につなぎ直します。
つなぎ直している間は、ネットバンキングやメールなど大切なサイトへのログインは控え、更新とスキャンだけを行います。
会社の端末は、自分でつなぎ直さず、情報システムの担当者の指示に従ってください。
OSやソフトを最新の状態に更新してから、ウイルス対策ソフトで端末全体をスキャンし、表示された隔離や駆除の案内に従います。
ウイルス対策ソフトで駆除できない場合は、端末を消去してOSから入れ直す必要があり、専門家の助けが必要になることもあるとされています。
ブラウザが乗っ取られて、ウイルス対策ソフトをダウンロードすることもできない場合も、専門家の助けが必要になる可能性が高いと説明されています。
スマホやタブレットは、パソコンと同じようにはウイルス対策ソフトで直せないことが多く、工場出荷時の状態に戻す初期化が最も安全な方法とされています(参考8)。
駆除の途中で、身に覚えのない送金や脅しなど新しい心配が見つかったら、それ以上の駆除や初期化は止めて、5-2の調査を考えてください。
マルウェアを防ぐ基本の対策
6-1. 更新とウイルス対策ソフトで入り口を減らす
感染したあとの対応を知っておくことと同じくらい、そもそも入り込ませない備えも大切です。
NCSCは、マルウェアの感染を完全に防ぐ方法はないとして、いくつもの対策を重ねる「多層防御」の考え方を勧めています。
次の図は、個人でも取り入れやすい基本の6つの対策をまとめたものです。
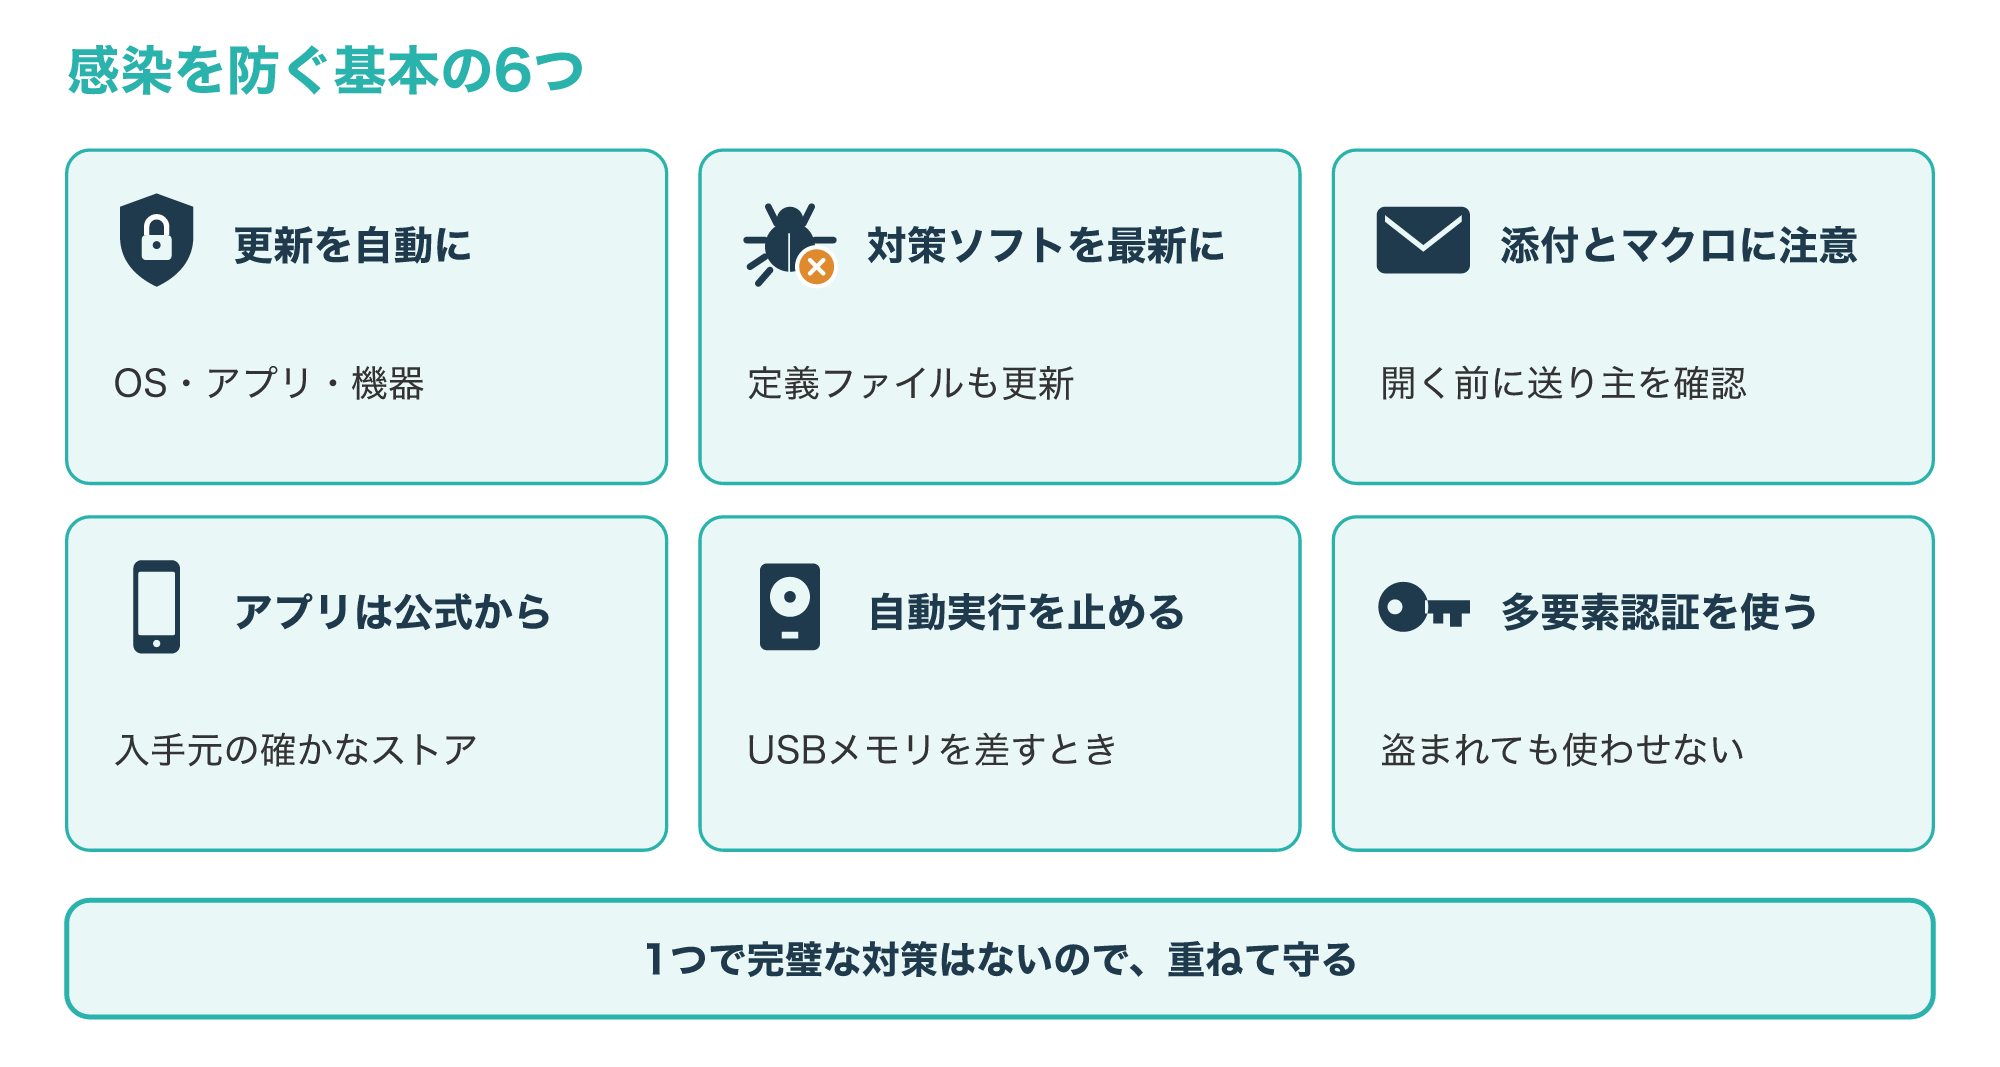
1つめは、OSやアプリ、機器のファームウェアの更新を、できるだけ自動で行うことです。
NCSCは、弱点を突かれてマルウェアを動かされないよう、更新が出たらすぐに入れ、OSやアプリは最新の版を使うよう勧めています。
2つめは、ウイルス対策ソフトを入れ、本体と定義ファイルを最新に保つことです。
3つめは添付ファイルとマクロへの注意、4つめは信頼できる入手元からアプリを入れることです。
5つめはUSBメモリなどの自動実行を止めること、6つめは盗まれたパスワードが使い回されないよう多要素認証を使うことです(参考1)。
1つひとつは小さな対策ですが、重ねるほど、どこかで止められる可能性が高くなります。
6-2. バックアップでランサムウェアに備える
もう1つ欠かせないのが、大切なデータのバックアップです。
NCSCは、最新のバックアップは、ランサムウェアの被害から立ち直る最も効果的な方法だとしています。
次の図は、ランサムウェアに備えるバックアップの4つのポイントをまとめたものです。
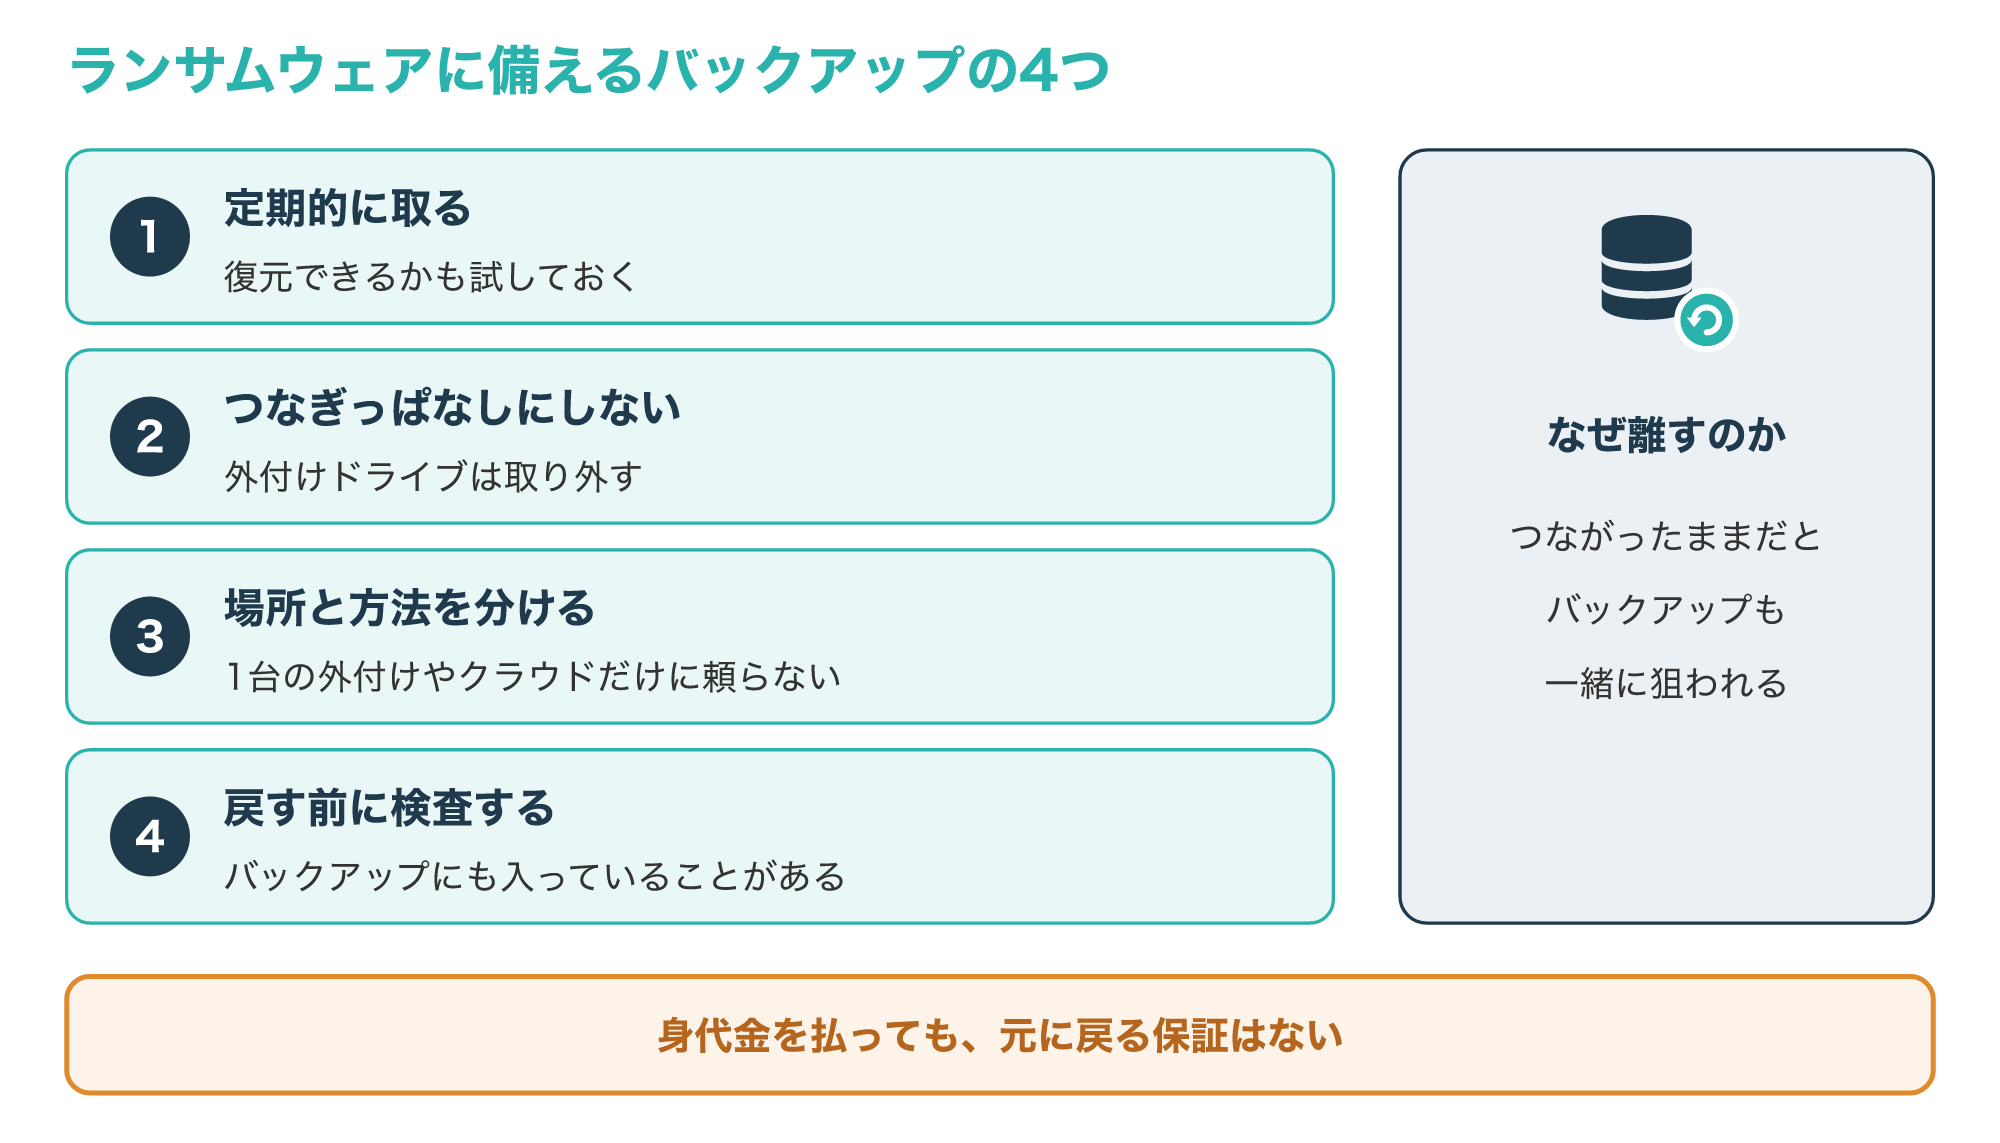
1つめは、大切なファイルを定期的にバックアップし、実際に復元できるかも試しておくことです。
2つめは、バックアップを保存した外付けドライブやUSBメモリを、ネットワークや端末につなぎっぱなしにしないことで、攻撃者はつながったバックアップも狙うとされています。
3つめは、1台の外付けドライブや1つのクラウドサービスだけに頼らず、保存場所と方法を分けて複数のコピーを持つことです。
4つめは、バックアップから戻す前にマルウェアが入っていないか検査することで、気付かないうちにバックアップにまで入り込んでいることがあるためです(参考1)。
バックアップがあれば、身代金を払うかどうかで追い詰められずに済み、落ち着いて復旧の方法を選べます。
ランサムウェアの手口や、身代金を払うべきでない理由は、次の記事でも解説しています。
よくある質問とまとめ
Q1. ウイルスとマルウェアは何が違いますか?
マルウェアは悪意のあるソフト全体の呼び名で、ウイルスは他のプログラムに入り込んで広がる種類の1つです。
ふだんの会話では同じ意味で使われることもありますが、対策を調べるときは「マルウェア」で探すと幅広い情報が見つかります。
Q2. スマホもマルウェアに感染しますか?
スマホも偽のアプリや不審なリンクなどから感染することがあり、感染が疑われるときは初期化が最も安全な方法とされています。
ただし、情報が盗まれたか確かめたい場合は、初期化の前に調査を頼むかどうかを考えましょう。
Q3. 偽の警告画面が出ましたが、感染していますか?
画面が表示されただけなら感染していないとされており、偽の警告画面を閉じれば問題ありません。
表示された番号に電話をかけたり、指示されたソフトを入れたりした場合は、4-2の初動に沿って対応してください。
Q4. ウイルス対策ソフトで駆除できたら、もう安心ですか?
駆除できればひと安心ですが、駆除の前に情報が外に送られていたかどうかまでは分かりません。
パスワードを変えて様子を見て、お金の被害や不審なログインがあれば、それ以上の初期化はせずに調査や相談を考えましょう。
Q5. 会社のパソコンが感染したかもしれません。
自分で駆除や初期化をせず、ネットワークから切り離したうえで、すぐに情報システムの担当者へ連絡してください。
取引先や顧客の情報が関わる場合は、社内の判断で調査会社への依頼や報告が必要になることがあります。
何が入ったのか、自分だけで確かめきれない方へ
情報が盗まれたかもしれない、仕事の情報が関わっている、お金の被害があるといったときは、初期化で手がかりが消える前に専門の調査会社へ相談すると、次の対応を落ち着いて決められます。
マルウェアは、ウイルスやワーム、トロイの木馬、スパイウェア、ランサムウェアなどを含む、悪意のあるソフトウェアの総称です。
次の図は、感染が心配なときの全体の流れをまとめたものです。
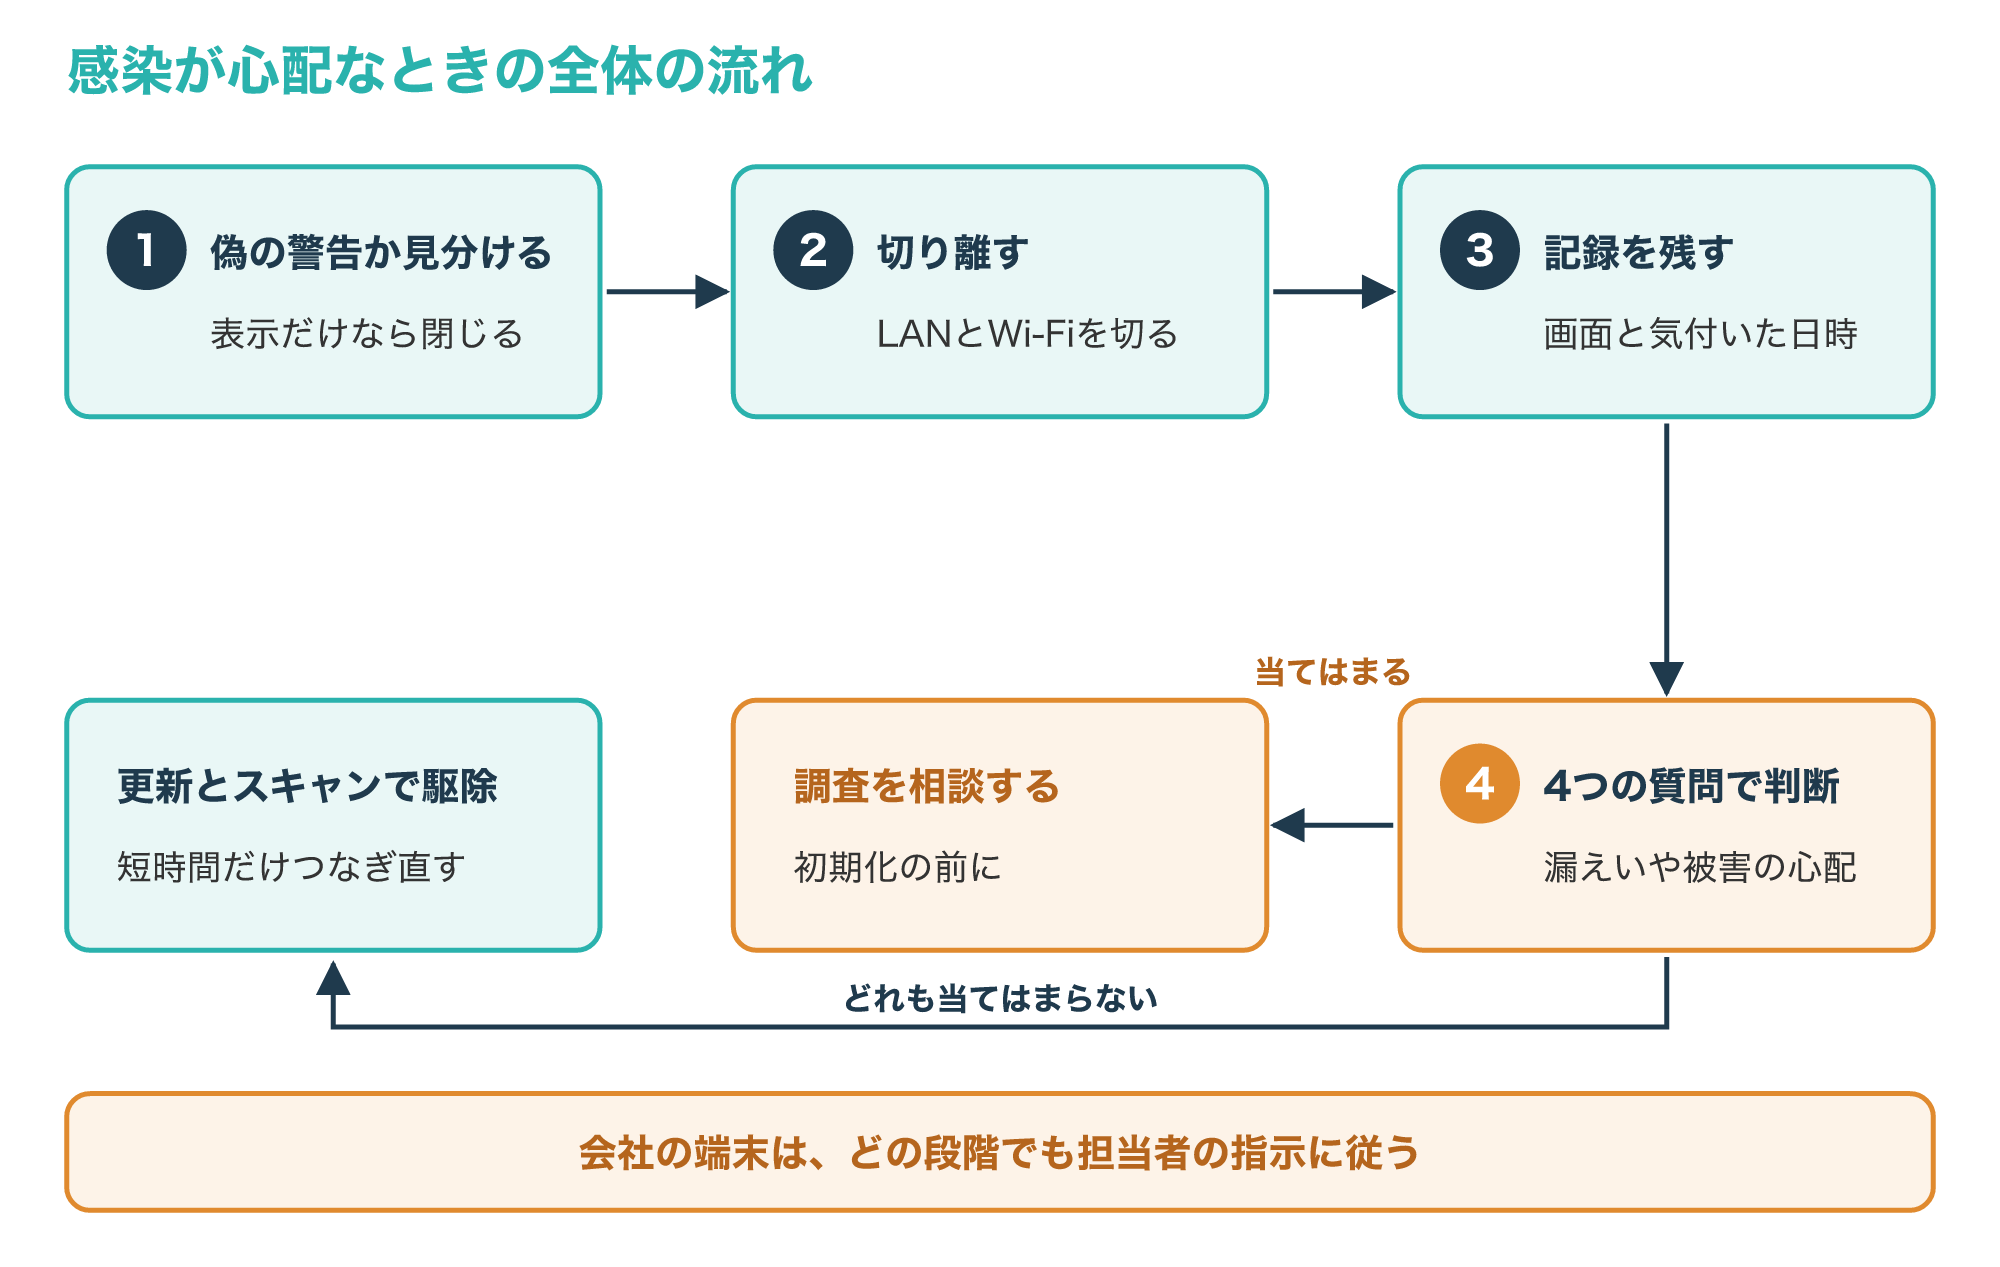
偽の警告なら画面を閉じ、本当に感染が疑われるなら、ネットワークから切り離して記録を残し、漏えいや被害の心配があるかを判断します。
情報の漏えい、会社の情報、お金の被害、説明や証拠の必要のどれかに当てはまるなら、初期化の前に調査や相談を考えましょう。
どれにも当てはまらなければ、短時間だけつなぎ直して更新とスキャンを行い、対策ソフトの案内に沿って駆除します。
日頃から、更新とウイルス対策ソフト、多要素認証、つなぎっぱなしにしないバックアップを重ねておくことが、いちばんの備えになります。
まずは今使っている端末の更新と、大切なデータのバックアップができているかを確かめるところから始めてください。
参考1:Mitigating malware and ransomware attacks(英国NCSC、英語)
参考2:Glossary: malware(NIST、英語)
参考5:Glossary: Trojan horse(NIST、英語)
参考6:Glossary: spyware(NIST、英語)
参考7:マルウエア Emotet の感染活動について(JPCERT/CC)
参考8:How to recover an infected device(英国NCSC、英語)
参考9:偽セキュリティ警告(サポート詐欺)対策特集ページ(IPA)
参考10:サイバー事案に関する相談窓口(警察庁)