Microsoft Authenticatorの機種変更手順と注意点
新しいスマホに替えたら、Microsoft Authenticatorの通知や確認コードが使えなくなった。
そんな「サインインできないかも」という不安は、順番さえ守れば落ち着いて解消できます。
この記事では職場・学校アカウントを中心に、旧スマホがある場合とない場合の移し方を図解します。

この記事は以下のような人におすすめ!
- 機種変更の前に、Authenticatorで何をすればいいか知りたい人
- 会社や学校のアカウントを、新しいスマホへ安全に移したい人
- 旧スマホをなくした・壊したせいで、サインインできず困っている人
機種変更でAuthenticatorの移し替えが必要になる理由
1-1. 確認コードは「スマホの中の秘密の鍵」から作られる
機種変更のとき、写真や連絡先と同じように、Authenticatorも自動で引っ越してくれると思いがちです。
ところが、Authenticatorの中身は、アプリを新しいスマホに入れ直しただけでは使えるようになりません。
その理由は、確認コードが作られる仕組みにあります。
Authenticatorは、サインインのときに入力する確認コードを作る「ソフトウェアトークン」として働きます。
Microsoftの資料では、Authenticatorが扱う方式の1つとして、TOTP(時刻ベースのワンタイムパスワード)が挙げられています(参考1)。
TOTPでは、登録のときにサービスとスマホが同じ「秘密の鍵」を共有し、その鍵と現在の時刻からコードを計算します。
RFC 6238では、時刻を区切る間隔として30秒を標準の値として勧めています。
確認コードが短い時間で次々に変わっていくのは、この仕組みのためです。
入力に少し時間がかかっても困らないよう、検証する側は、ネットワークの遅れとして1つ前の時間の区切りまでは受け付けることが勧められています。
一方で、スマホの時計そのものが大きくずれていると、計算の前提が崩れてしまいます。
この点は、よくある質問のQ3でもう一度触れます。
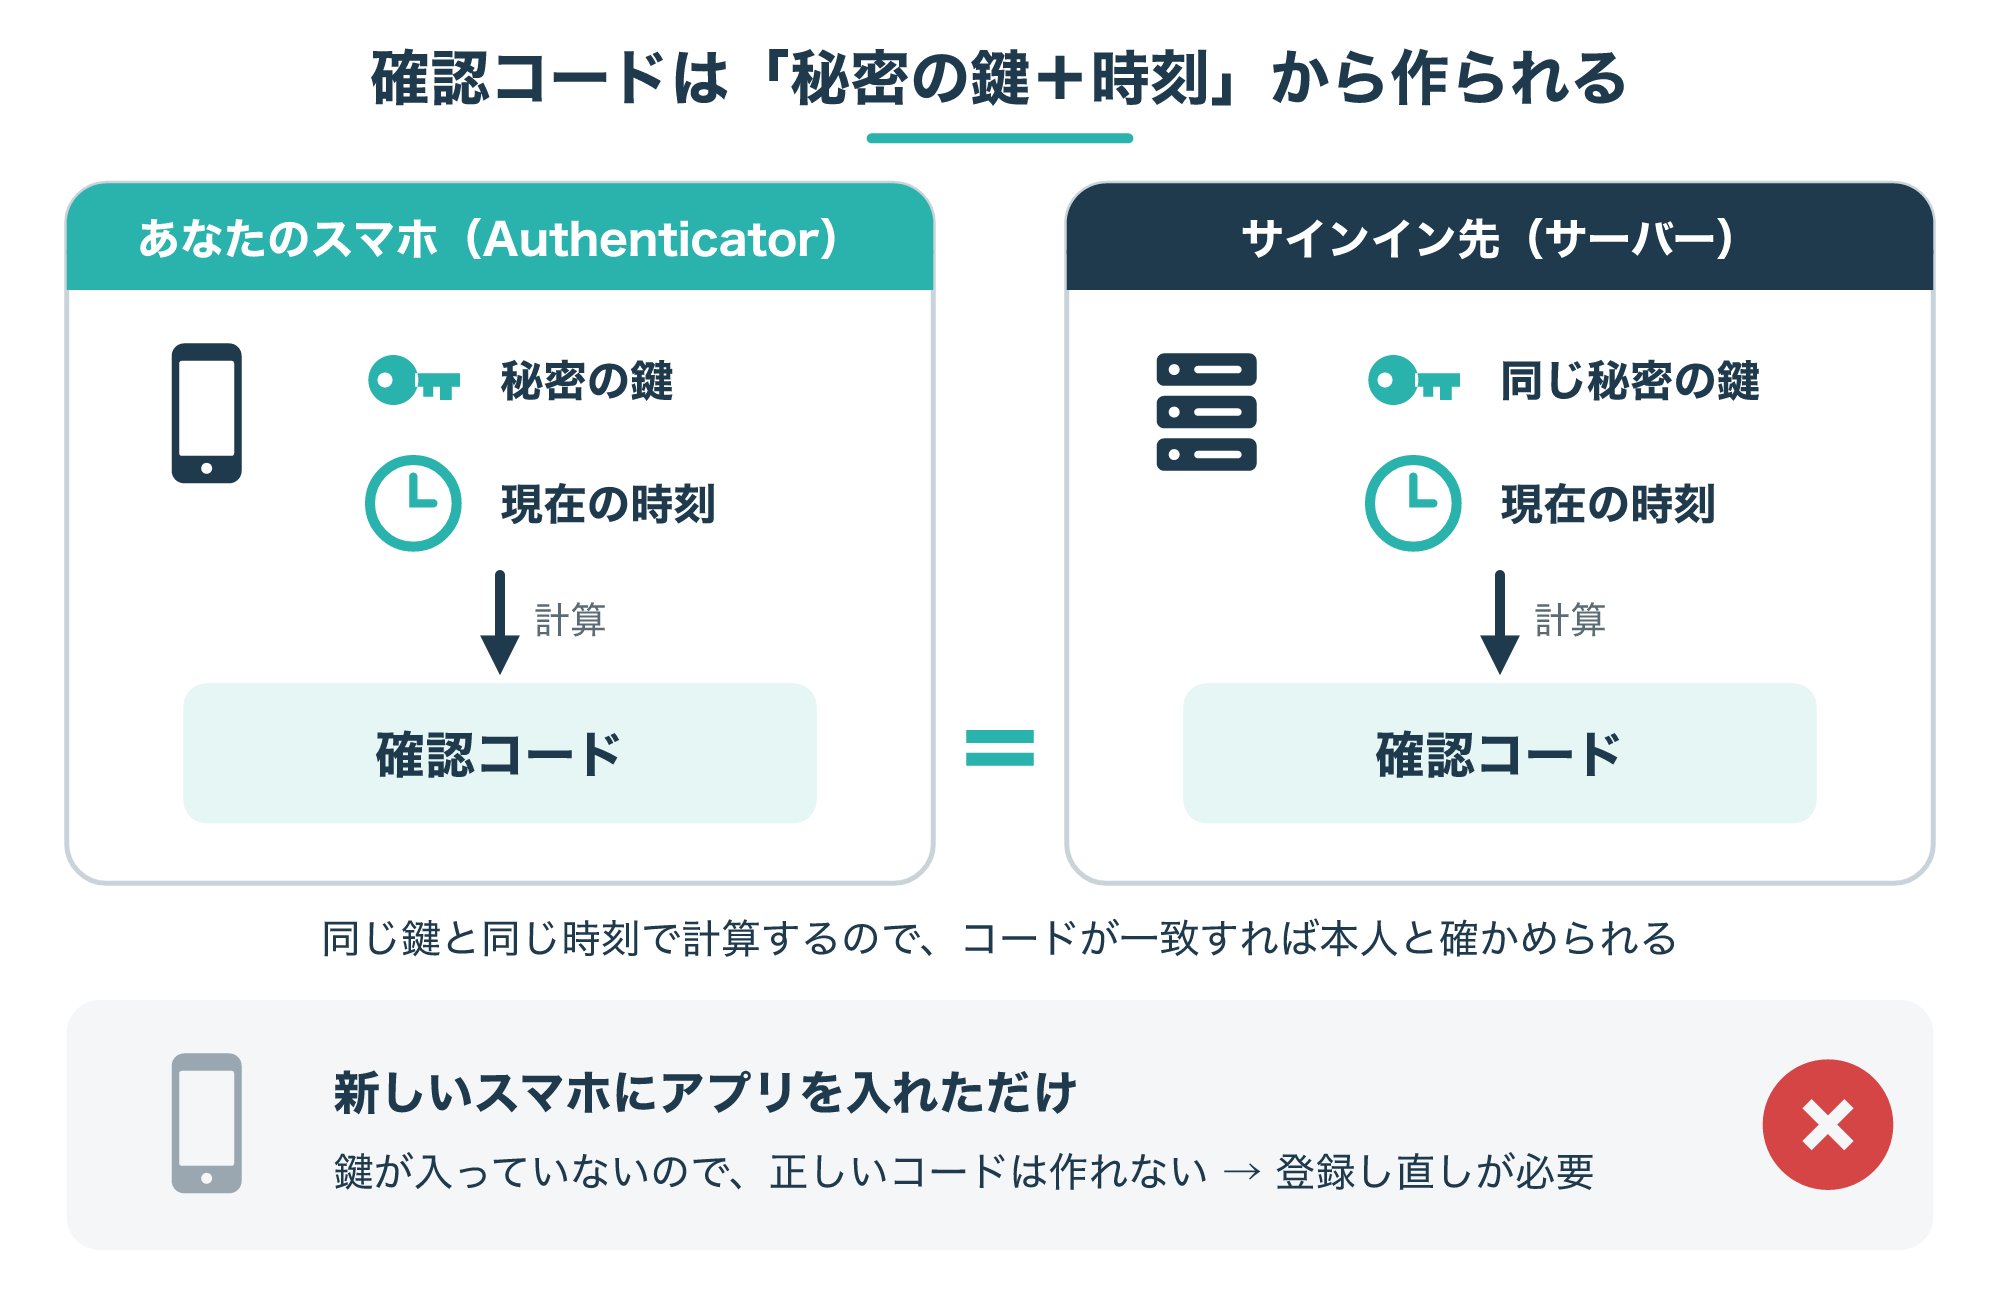
サインイン先のサーバーも同じ鍵と時刻で計算し、届いたコードと照らし合わせて本人かどうかを確かめます(参考6)。
つまり、正しい確認コードを作れるのは、この秘密の鍵を持っているスマホだけです。
新しいスマホにアプリを入れても、鍵が入っていなければ、正しいコードは作れません。
機種変更で「登録し直し」が必要になるのは、この鍵を新しいスマホに持たせるためなのです。
確認コードやワンタイムパスワードの仕組みをもう少し知りたい方は、こちらもどうぞ。
1-2. 通知やパスキーも「その端末」に結びついている
Authenticatorでできるのは、確認コードを表示することだけではありません。
サインインを承認する通知、パスワードを使わない「電話によるサインイン」、そしてパスキーにも対応しています。
電話によるサインインは、端末に結びついた鍵を使う方式で、PINや生体認証で本人を確かめます(参考5)。
パスキーはさらに厳しく、作られた端末の外へ出ないように設計されています。
そのため、Authenticatorのパスキーは、機種変更のたびに新しいスマホで作り直すことになります。
Microsoftの資料では、iPhoneではSecure Enclave、Androidでは対応端末のSecure Elementなど、端末内の守られた領域でパスキーを作ると説明されています(参考1)。
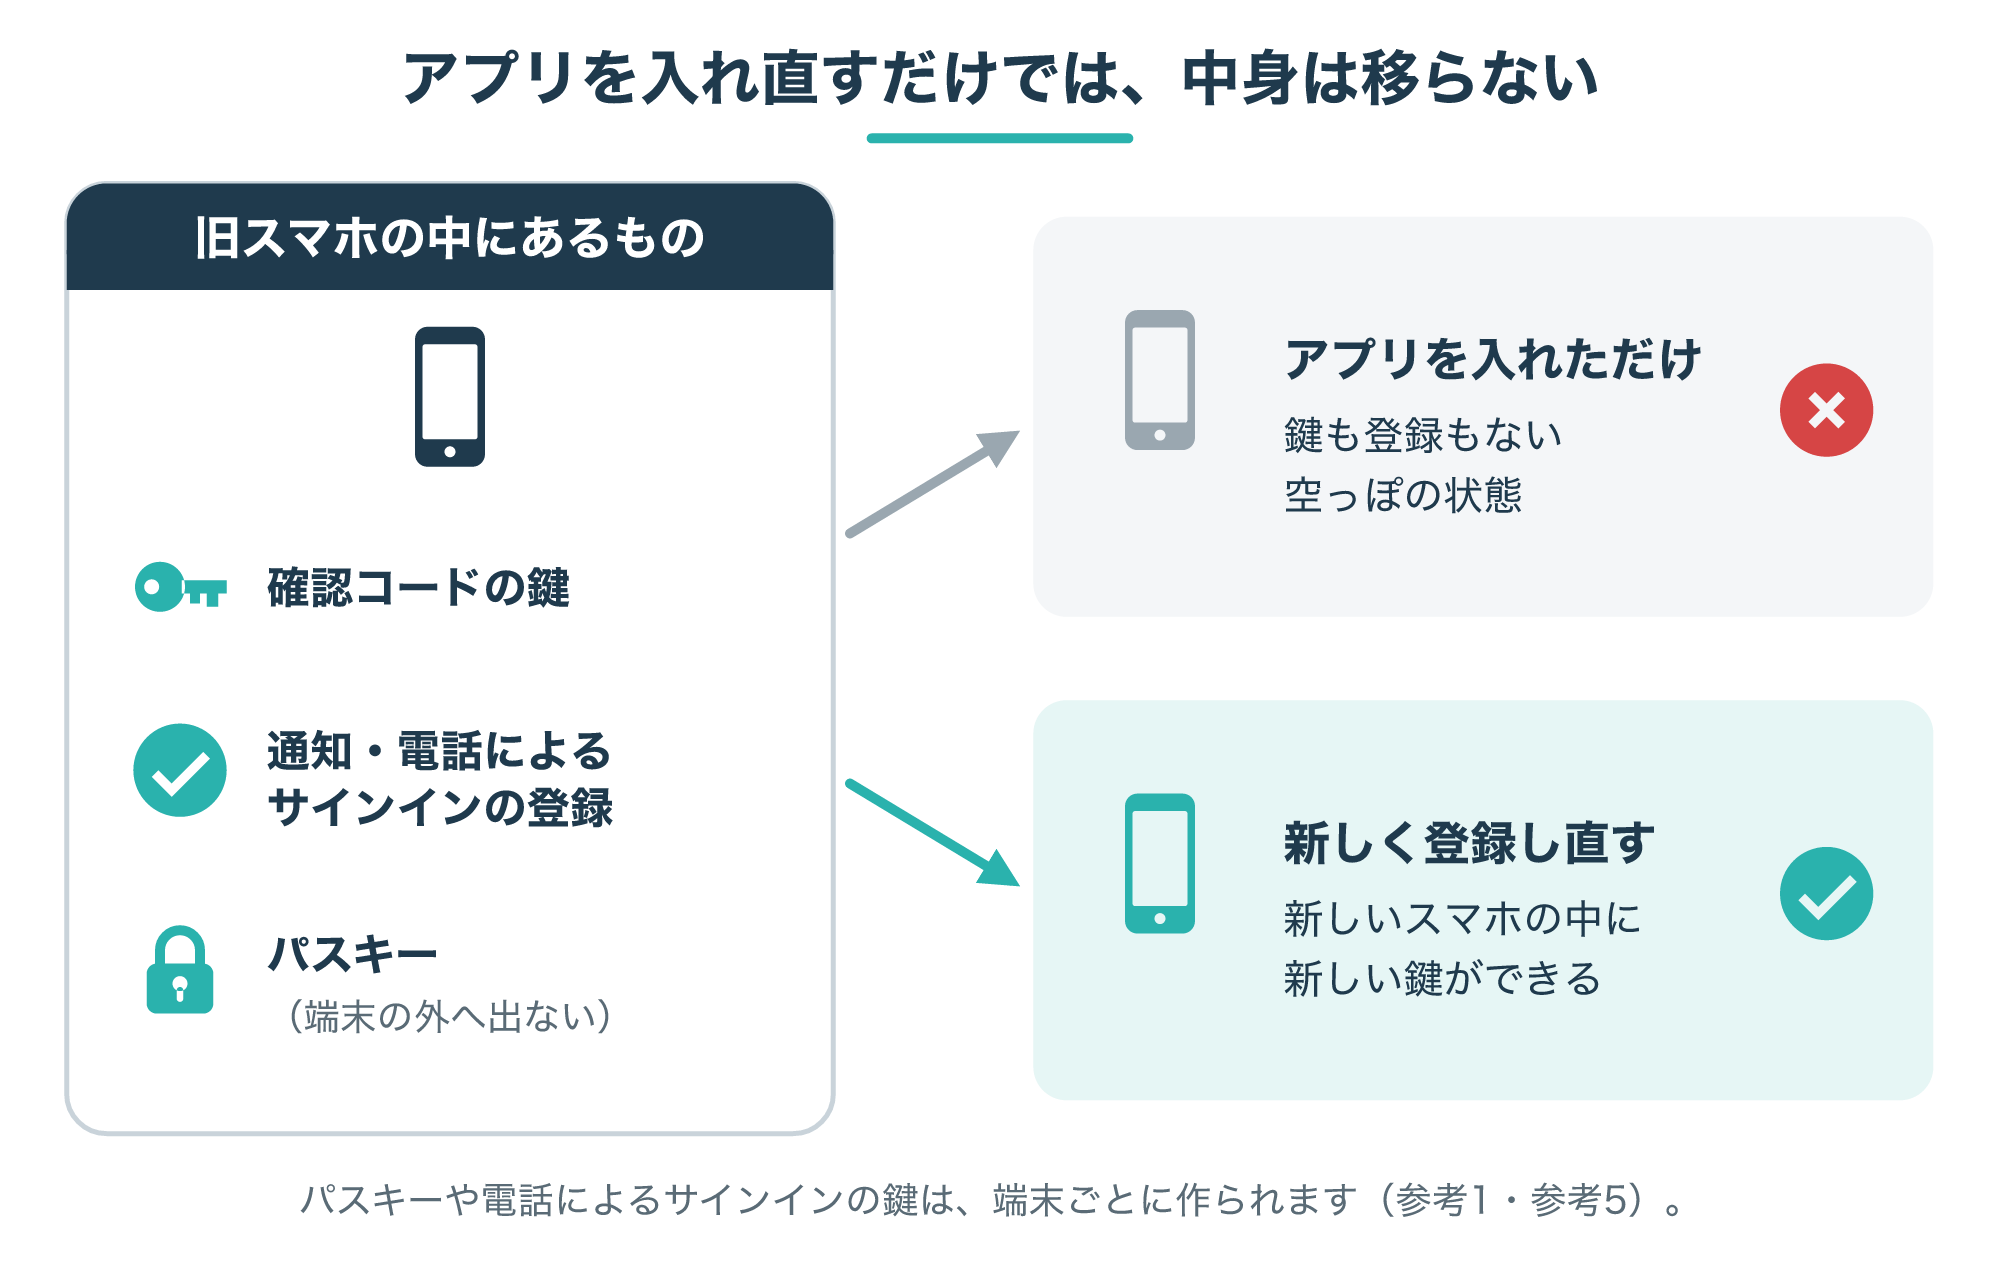
言いかえると、旧スマホの鍵をそのまま写すのではなく、新しいスマホで「新しく登録する」のが基本の考え方です。
少し手間に感じるかもしれません。
でもこれは、「鍵が勝手に別の端末へ移らない」という安全の裏返しでもあります。
あなたのアカウントを守る仕組みが、きちんと働いている証拠なのです。
パスキーそのものについて知りたい方は、こちらの記事で詳しく解説しています。
機種変更の前に確かめておきたいこと
2-1. 職場・学校アカウントか、個人のアカウントか
Authenticatorには、会社や学校から配られた「職場または学校アカウント」と、個人の「Microsoftアカウント」のどちらも追加できます(参考1)。
そして、どちらのアカウントかによって、移し方の考え方が変わります。
| アカウントの種類 | 移し方の基本 | 困ったときの相談先 |
|---|---|---|
| 職場・学校アカウント | セキュリティ情報で新しいスマホを登録し、古い登録を削除する | 社内のヘルプデスクや管理者 |
| 個人のMicrosoftアカウント | Microsoftの個人向けヘルプの最新手順に従う | Microsoftの個人向けサポート |
| Authenticatorに追加したほかのサービス | 各サービスの2段階認証の設定で登録し直す | 各サービスの窓口 |
この記事では、公式の技術資料で手順を確かめられた、職場・学校アカウントの方法を中心に解説します。
個人のアカウントの引き継ぎ方法は、この記事の参考資料の範囲外です。
Microsoftの個人向けヘルプで、最新の手順を確かめてください。
ほかのサービスのアカウントを追加している場合も、そのサービスの2段階認証の設定画面で、新しいスマホを登録し直すのが確実です。
先ほどのTOTPの仕組みのとおり、鍵は登録のたびに、そのサービスとの間で共有されるものだからです(参考6)。
どのサービスを追加していたかは、旧スマホのAuthenticatorの一覧を見れば分かります。
手放す前に、一覧を写真に撮るか、メモに書き出しておくと安心です。
一覧の写真にはアカウント名などが写るので、ほかの人に見せないようにしましょう。
2-2. 旧スマホは初期化せず、手元に残しておく
機種変更でいちばん大切なのは、旧スマホをすぐに初期化したり、下取りに出したりしないことです。
旧スマホのAuthenticatorが動くうちは、それが「本人である証明」の役目を果たしてくれます。
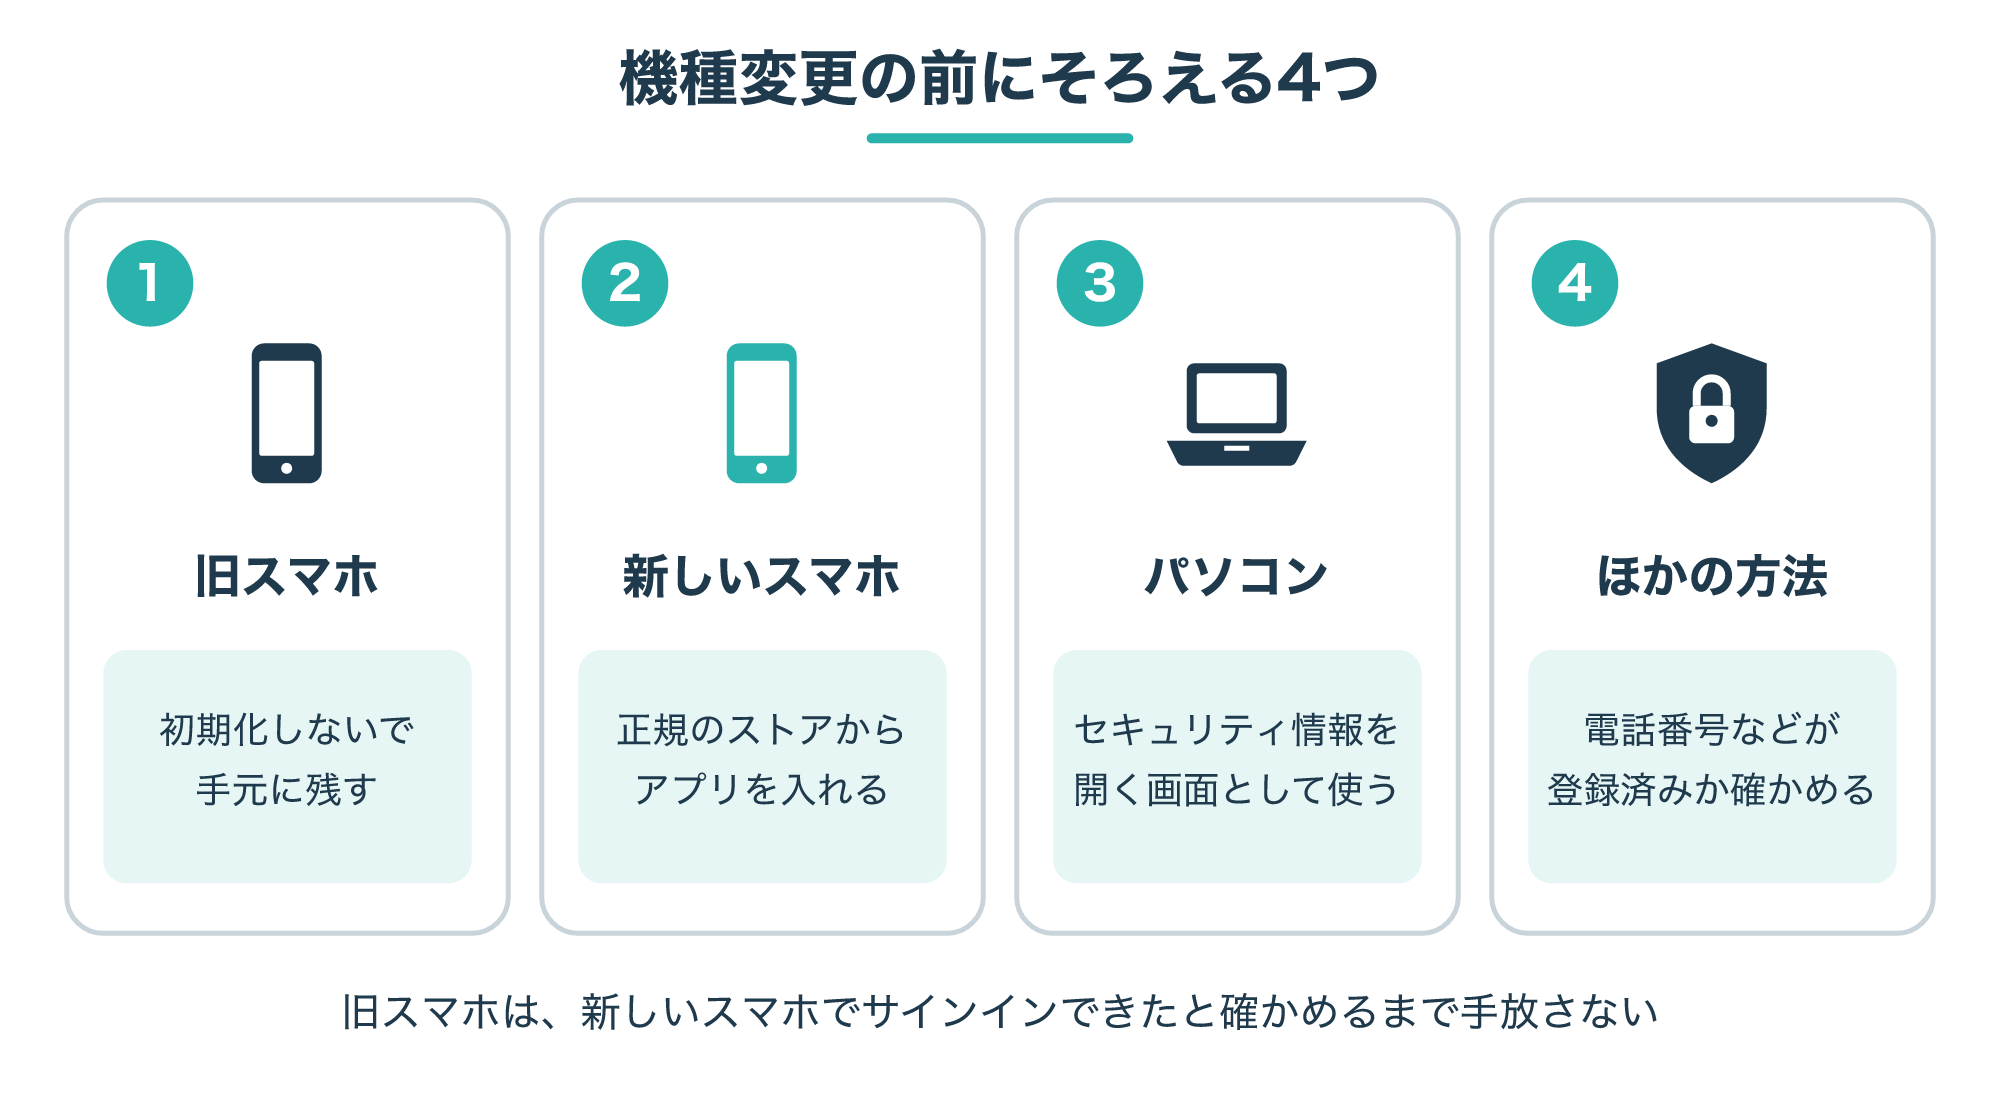
準備しておきたいのは、次の4つです。
- 旧スマホ(Authenticatorが動く状態のまま)
- 新しいスマホ(正規のアプリストアからAuthenticatorを入れておく)
- パソコンなど、ブラウザーを開ける別の端末
- 電話番号など、Authenticator以外に登録済みのサインイン方法
AuthenticatorはAndroidとiOSのどちらにも用意されているので、iPhoneからAndroidへの乗り換えでも考え方は同じです(参考1)。
パソコンで画面を開き、スマホでアプリを操作する、という分担にすると迷いにくくなります。
あわせて、登録できるサインイン方法の種類も知っておくと安心です。
Microsoftの資料によると、職場・学校アカウントでは、Authenticatorの通知やコード、電話の呼び出し、SMSなどを既定のサインイン方法として選べます。
ただし、実際に使える方法は、組織の設定によって変わります。
電話番号は最大2つまで登録でき、組織の設定によっては予備の電話番号も登録できます(参考2)。
登録した番号が今も自分で受け取れる番号かどうかも、見直しておきましょう。
電話番号などのほかの方法が登録されていれば、旧スマホが急に壊れたときの「命綱」になります。
機種変更の当日に、旧スマホを店頭で初期化・回収してもらう予定がある人は要注意です。
先にこの記事の移行手順を済ませ、新しいスマホでサインインできると確かめてから手放しましょう。
旧スマホが手元にあるときの移行手順
3-1. パソコンで「セキュリティ情報」を開く
ここからは、旧スマホがまだ使える場合の手順です。
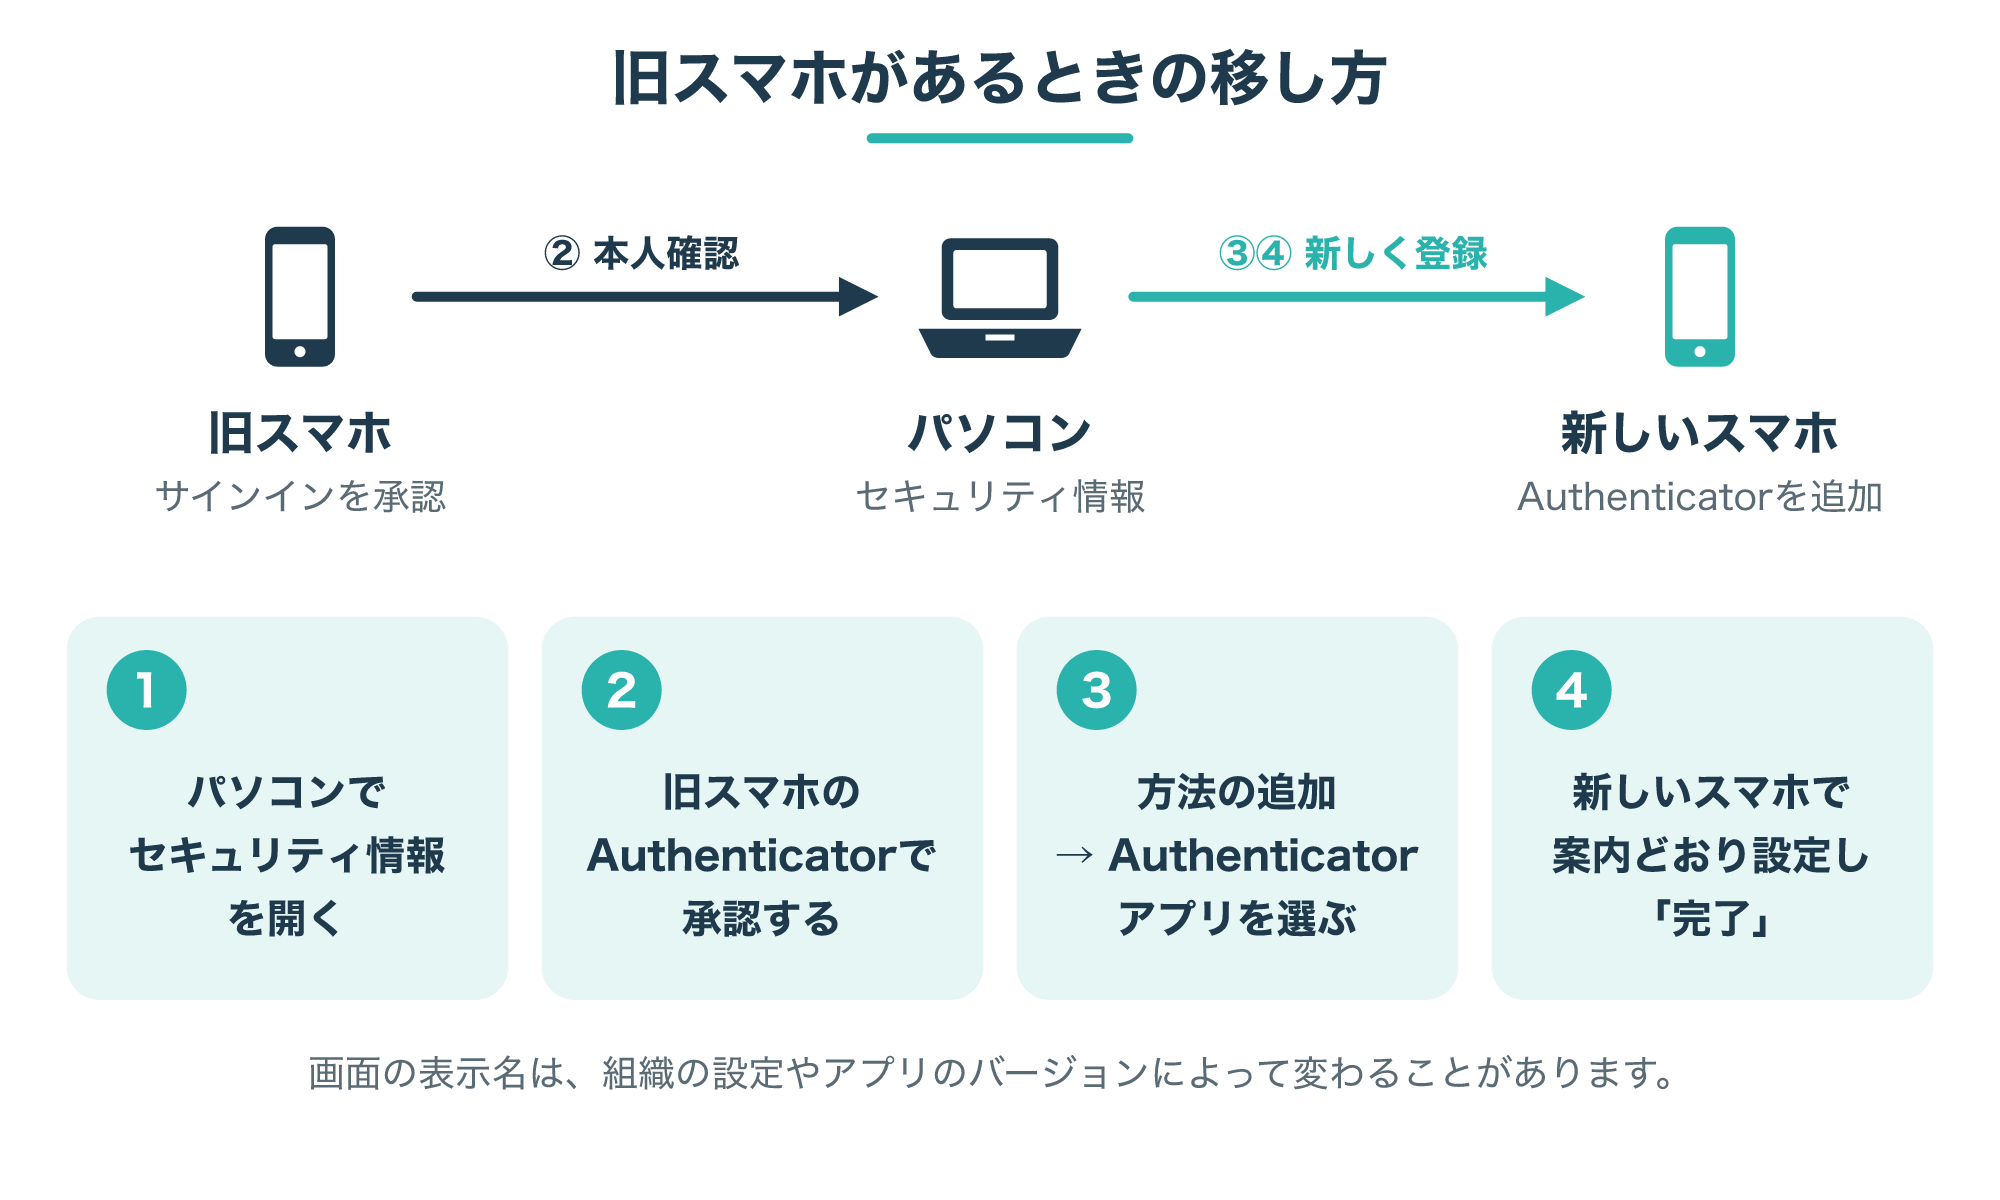
職場・学校アカウントのサインイン方法は、「セキュリティ情報」というページでまとめて管理します(参考1・参考2)。
ブラウザーで https://aka.ms/MySecurityInfo を開くか、マイアカウント(https://myaccount.microsoft.com)の左側から「セキュリティ情報」を選びます(参考1・参考2)。
米国政府向けのクラウドを使う組織などでは、URLが異なります(参考1)。
迷ったら、社内の案内に従ってください。
パソコンがない場合でも、スマホのブラウザーからセキュリティ情報を開けます(参考5)。
なお、マイアカウントのページは、使っているパソコンの言語設定に合わせた言語で表示されます。
英語で表示されてしまうときは、URLの末尾に「?lng=ja」のように言語コードを付けると、表示する言語を指定できます。
ページを開くと、サインインと多要素認証を求められます。
ここでは、まだ使える旧スマホのAuthenticatorで承認すれば大丈夫です。
2025年8月25日以降は、直近10分以内に多要素認証をしていない場合、認証方法を管理するときに改めて多要素認証が求められるようになりました(参考2)。
途中で何度か確認を求められても、異常ではないので安心してください。
3-2. 新しいスマホを追加して、きちんと動くか確かめる
セキュリティ情報のページで「方法の追加」を選び、「Authenticatorアプリ」を選んで追加します。
あとは画面の案内に従って新しいスマホのAuthenticatorを設定し、最後に「完了」を選びます(参考5)。
画面の表示名は、組織の設定やアプリのバージョンによって少し違うことがあります。
1つのアカウントに登録できるAuthenticatorは最大5つなので、旧スマホを残したまま新しいスマホを追加しても問題ありません。
登録が終わったら、すぐに旧スマホの登録を消すのではなく、新しいスマホで本当に承認できるかを確かめます。
セキュリティ情報では、既定のサインイン方法を変更することもできます(参考2)。
既定の方法がAuthenticatorの通知になっているかを確かめたうえで、ブラウザーのプライベートウィンドウなどからサインインし直してみましょう。
新しいスマホに通知が届き、承認してサインインできれば、移行はほぼ完了です。
もし通知が届かない場合は、5-2の確認も参考にしてください。
「新しいスマホで1回サインインできた」と確かめるまでは、旧スマホを保険として残しておきましょう。
この一手間が、あとで締め出されないためのいちばんの近道です。
3-3. 旧スマホの登録を削除してから初期化する
新しいスマホで問題なくサインインできたら、最後に旧スマホの登録を削除します。
セキュリティ情報の一覧から古い端末のAuthenticatorを選んで削除すれば、その方法は一覧に表示されなくなります(参考2)。
一覧では、電話によるサインイン用の登録と、通知やコード用の登録が、それぞれ別のアイコンで区別されています(参考1)。
旧スマホで両方を使っていた場合は、どちらの登録も削除の対象になります。
どちらが古い端末の登録か分かりにくいときは、無理に消さず、管理者に確かめてもらうのが安全です。
Microsoftも、端末をなくしたなどの理由で認証方法を登録し直した利用者は、古い認証方法を削除するよう案内しています(参考4)。
古い登録を残したままにすると、手放したスマホがサインインの承認に使える状態のまま残ってしまうおそれがあるからです。
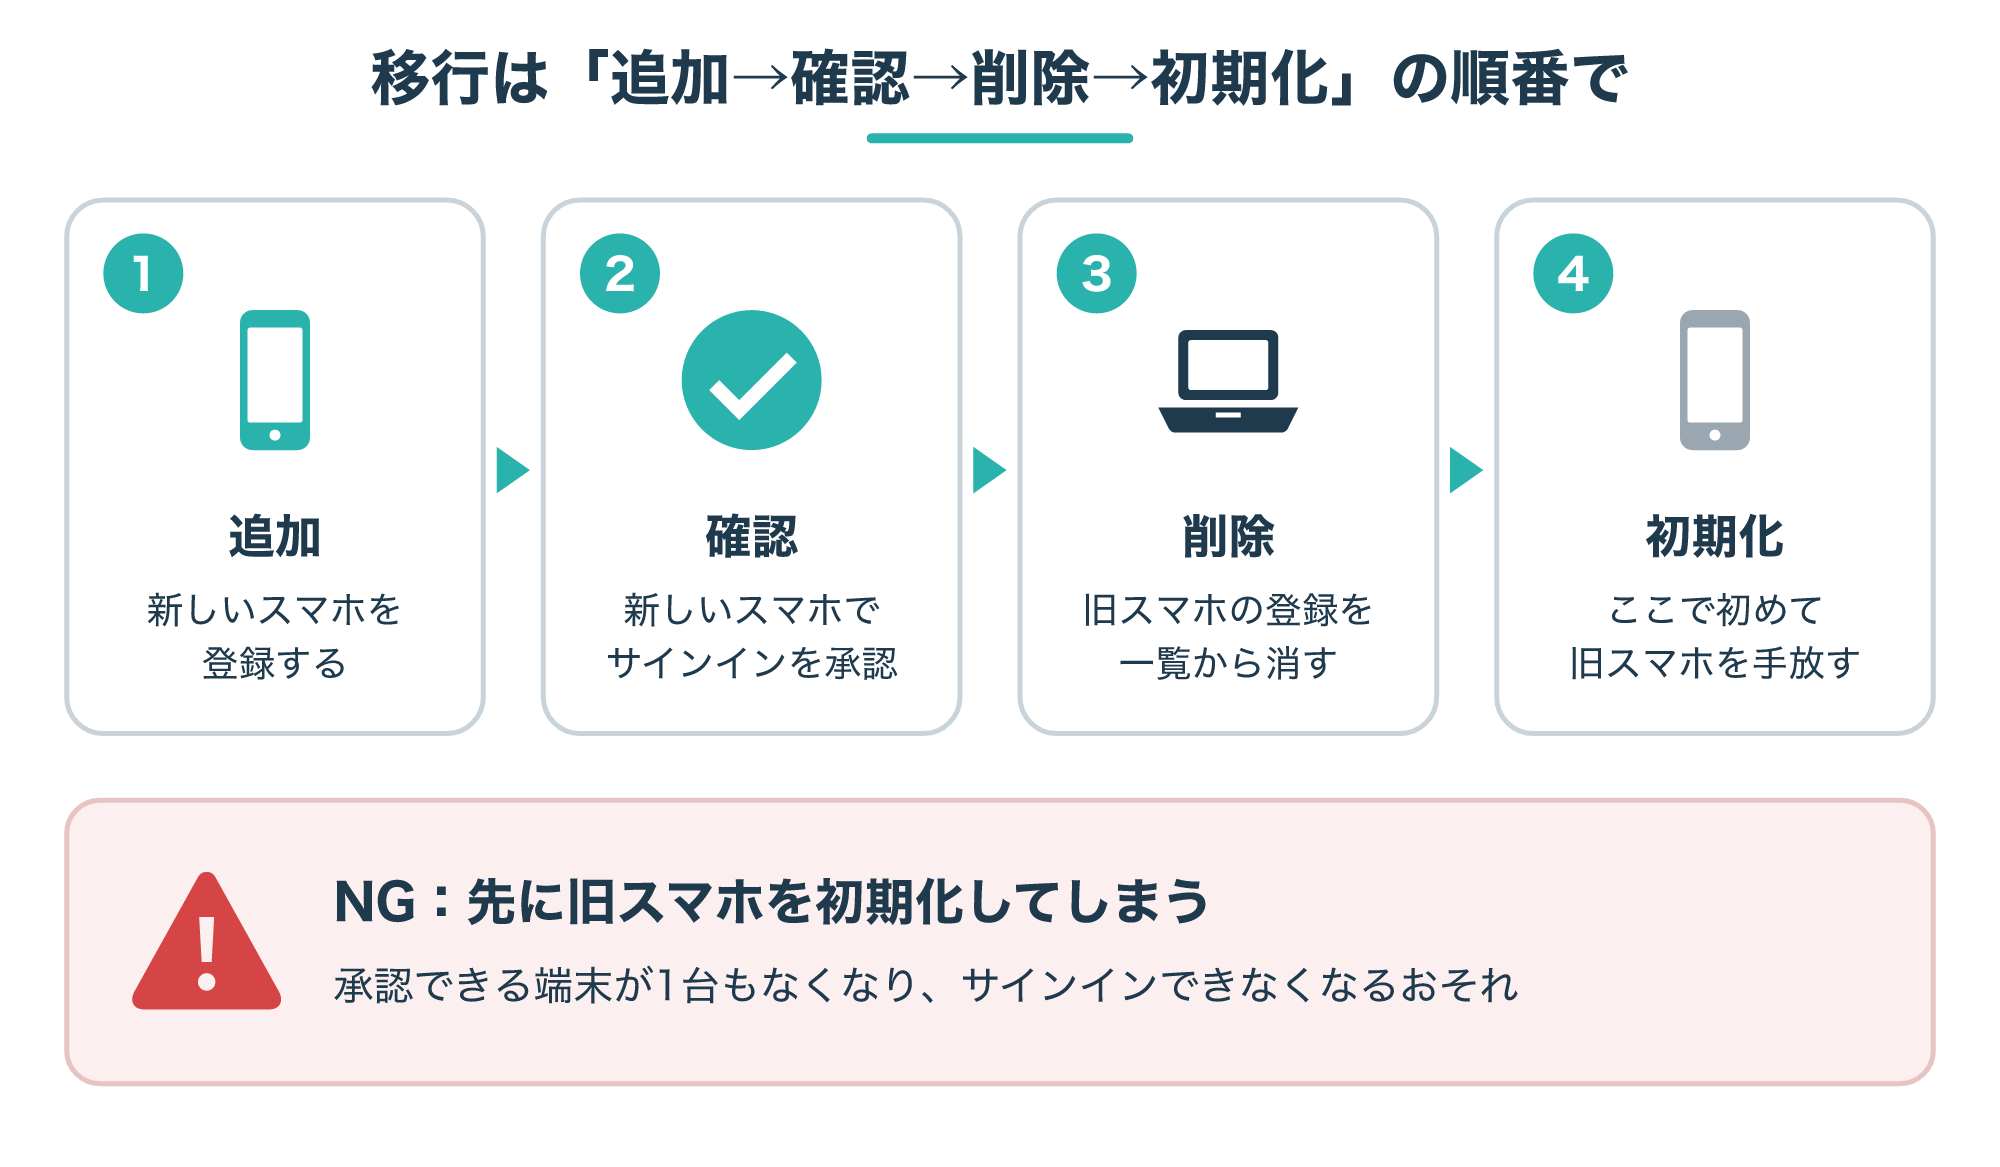
順番を逆にして先に旧スマホを初期化すると、承認できる端末が1台もない状態になりかねません。
そうなってしまったときの対処は、次の章で説明します。
「追加、確認、削除、初期化」の順番を守れば、締め出されるリスクを小さくできます。
削除と初期化は元に戻せない操作だと考えて、最後に回しましょう。
旧スマホがない・壊れたときの対処
4-1. ほかに登録した方法でサインインして登録し直す
旧スマホをなくしたり、画面が割れて操作できなくなったりしても、あわてなくて大丈夫です。
まず確かめたいのは、Authenticator以外の方法が登録されていないかどうかです。
サインインの画面で別の方法を選べる表示が出たら、電話番号へのSMSや音声通話など、登録済みのほかの方法を選びます。
ほかの方法でサインインできれば、セキュリティ情報を開いて、前の章と同じ手順で新しいスマホを追加できます。
最後に、なくした旧スマホのAuthenticatorを一覧から削除することも忘れないでください(参考4)。
ほかの方法でサインインしたときも、セキュリティ情報を開く前に、改めて多要素認証を求められることがあります(参考2)。
SMSや電話を使う場合は、新しいスマホに同じ電話番号のSIMを入れてから試すとスムーズです。
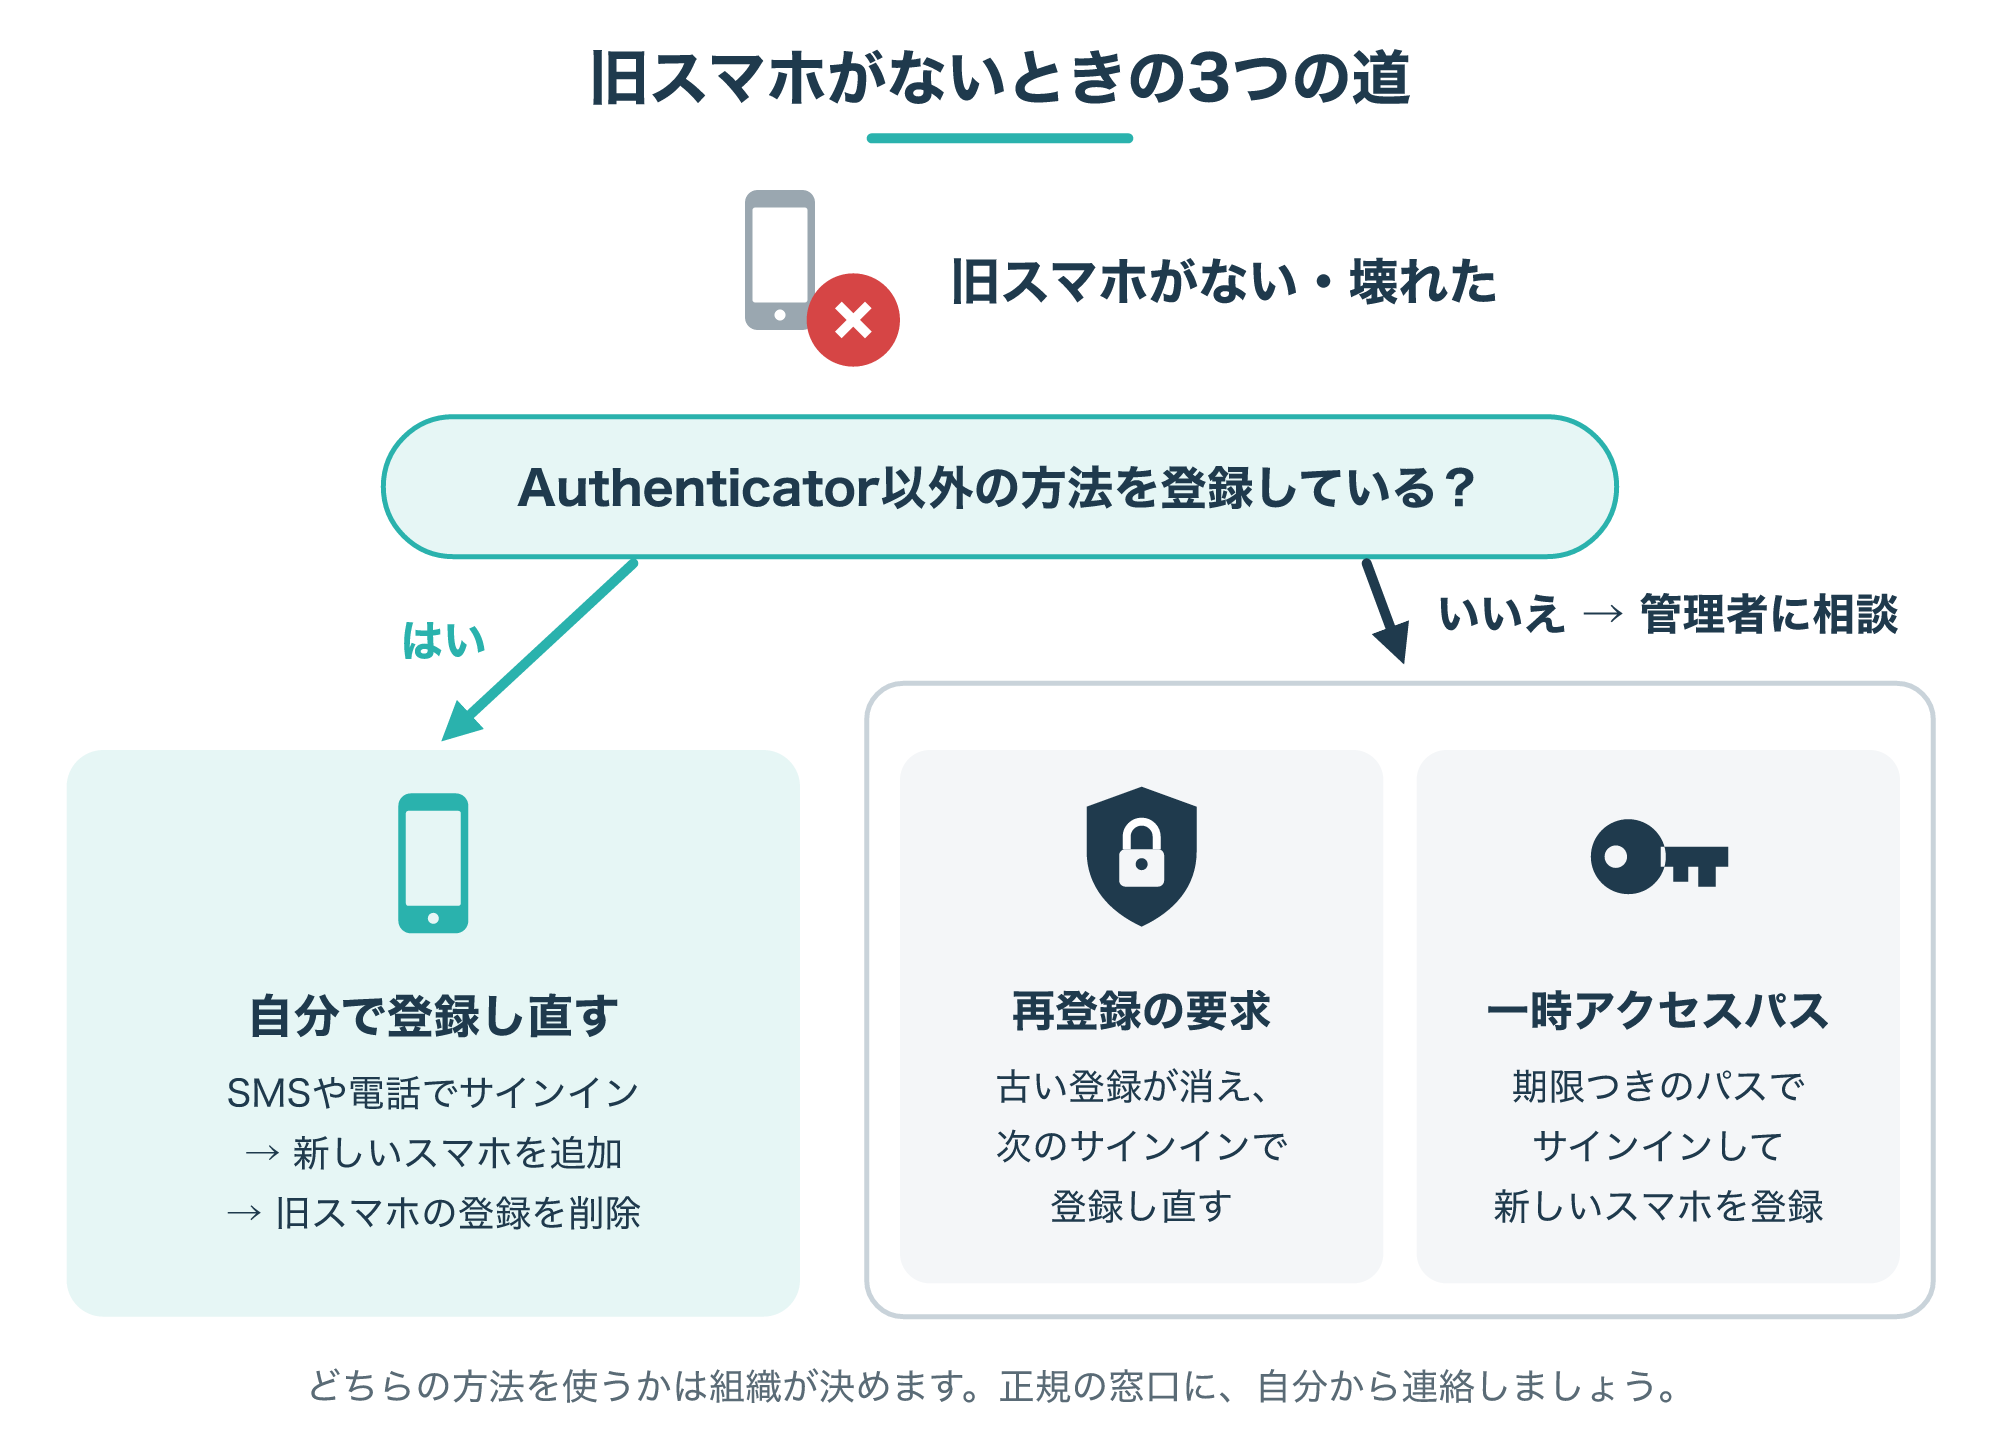
ほかの方法が何も登録されていない場合は、自分だけでは手続きを進められません。
そのときは、組織の管理者に相談する流れになります。
自分の操作が悪かったのでは、と落ち込む必要はありません。
こうした場面に備えて、管理者側にはきちんと手段が用意されています。
4-2. 管理者に「多要素認証の再登録」を依頼する
職場・学校アカウントでは、管理者が利用者の認証方法を管理できます。
Microsoft Entra管理センターには、利用者に多要素認証の登録をやり直してもらう「Require re-register MFA」という操作があります。
この操作をすると、その利用者の電話番号、Microsoft Authenticatorアプリ、ソフトウェアのOATHトークンが削除され、ハードウェアのOATHトークンは無効になります。
そして利用者は、次にサインインしたときに、新しい多要素認証の方法を登録するよう求められます。
この操作ができるのは、少なくとも「認証管理者」の役割を持つ管理者です。
管理者は必要に応じて、利用者のセッションを取り消し、サインイン中のアプリに改めて認証を求めることもできます。
スマホをなくした場合は、旧スマホでサインインしたままのアプリが気になるので、あわせて相談するとよいでしょう。
なお、利用者は自分のアカウントの情報そのものは書き換えられず、自分の認証方法を変えるときはセキュリティ情報を使います(参考3)。
相談するときは、次の情報を伝えると話が早く進みます。
- 自分のアカウント名(メールアドレスの形のもの)
- 旧スマホをなくした・壊した日時と状況
- 新しいスマホの準備ができているかどうか
- Authenticator以外に登録した方法があるかどうか
「管理者です」と名乗る電話やメールで、確認コードやパスワードを聞かれても答えないでください。
相談は、社内で案内されている正規の窓口へ自分から連絡しましょう。
4-3. 一時アクセスパス(TAP)で新しいスマホを登録する
組織によっては、管理者が「一時アクセスパス(Temporary Access Pass、TAP)」を発行してくれることがあります。
TAPは有効期限のある一時的なパスコードで、1回だけ使えるものと、期限内なら何度か使えるものを設定できます。
Microsoftは、TAPを使うと、認証方法をなくしたり忘れたりしたときの回復が簡単になると説明しています。
TAPは、認証管理者などの役割を持つ管理者が発行します。
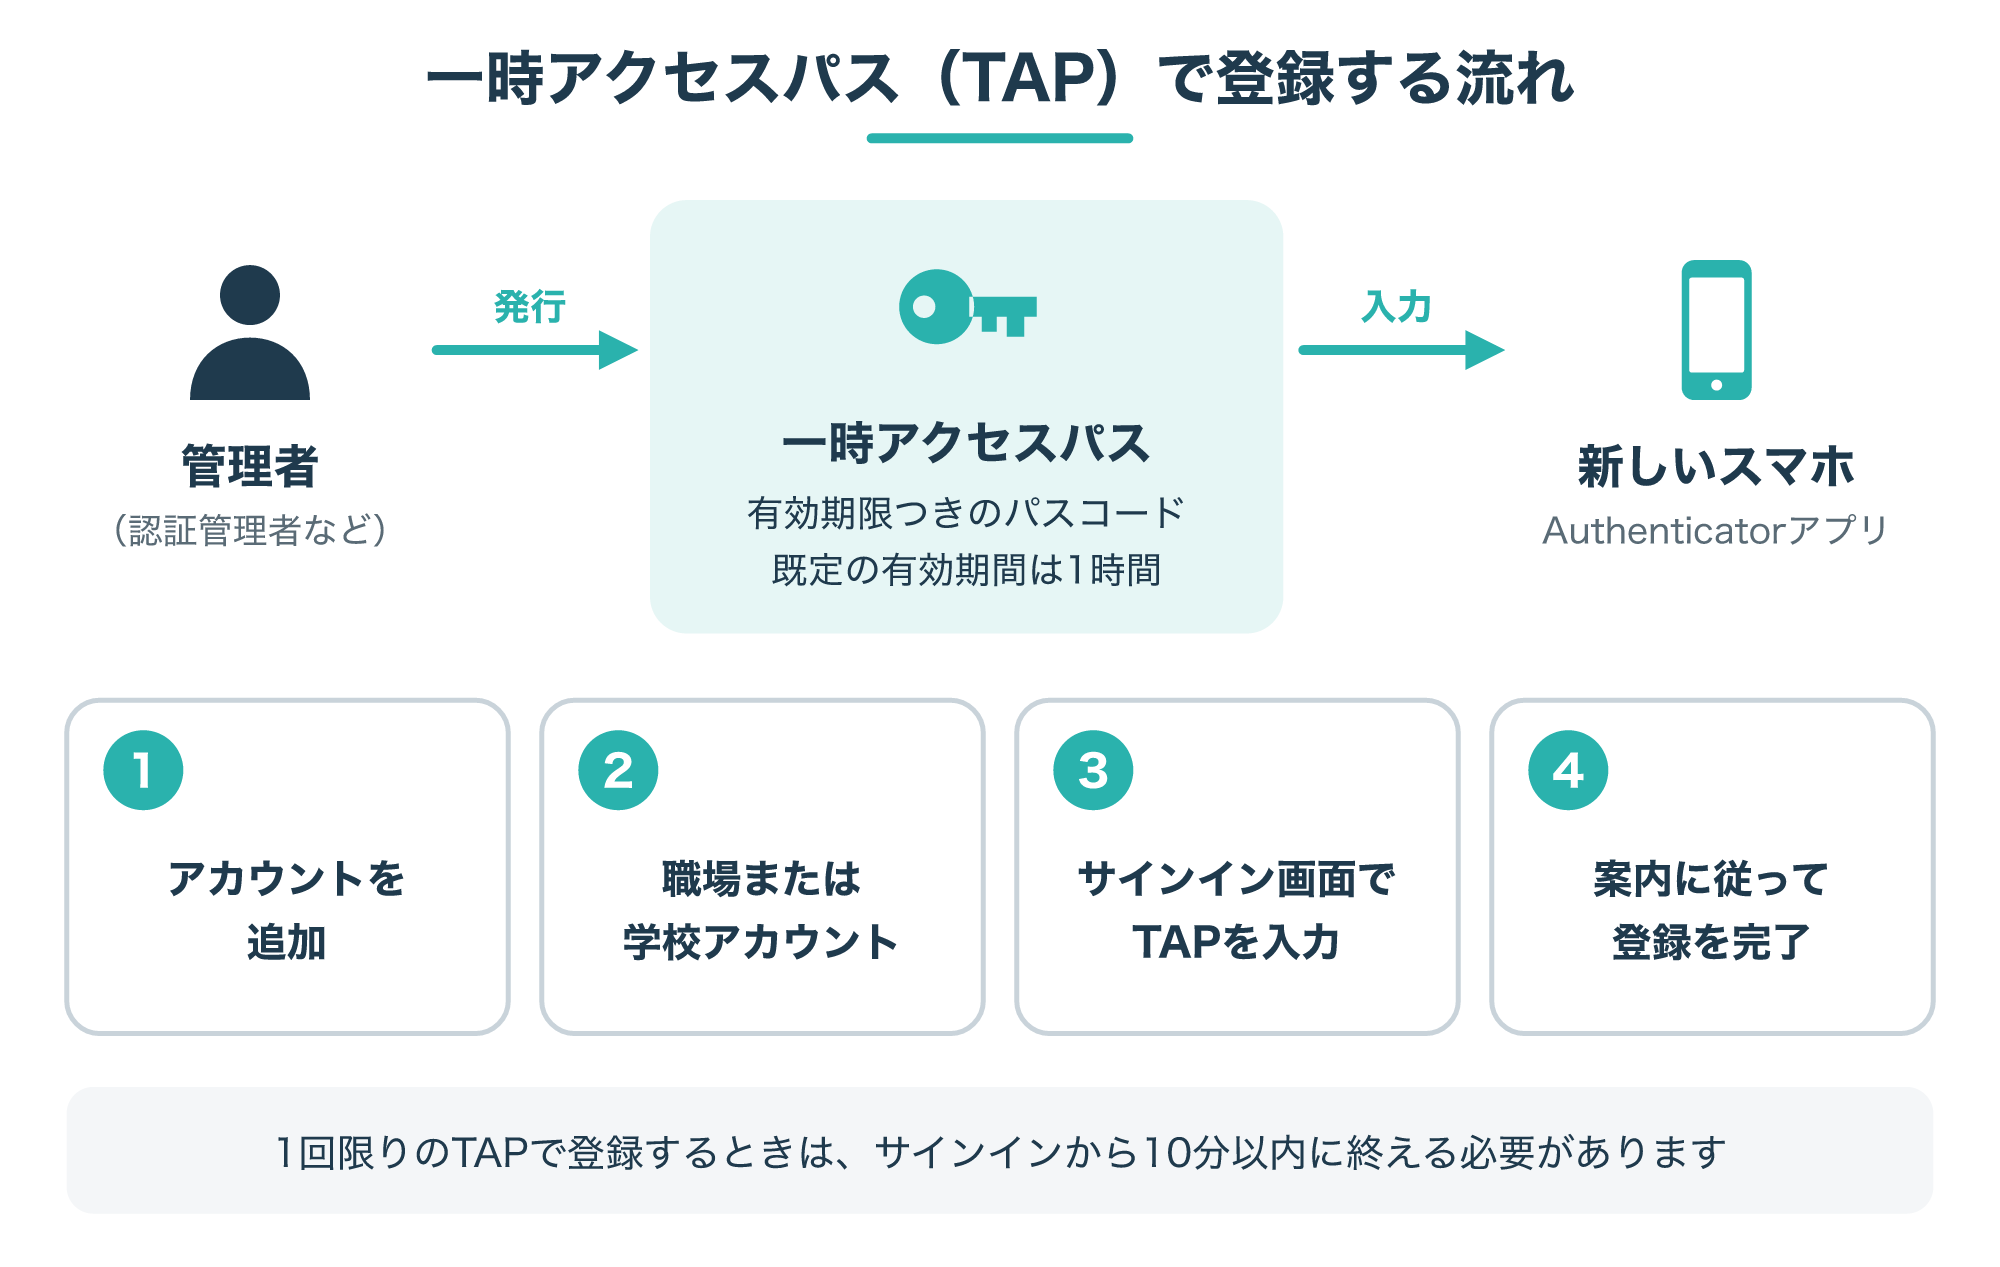
TAPを受け取ったら、新しいスマホのAuthenticatorで「アカウントを追加」から「職場または学校アカウント」を選び、サインインの画面でTAPを入力します(参考5)。
Microsoftの資料では、TAPでサインインすると、Authenticatorから直接パスキーや電話によるサインインを登録できると説明されています。
TAPの有効期間は組織の設定で決まり、既定では1時間です。
管理者の設定によって、10分から最大30日の範囲で変えられます。
1回限りのTAPでパスワードレスの方法を登録するときは、サインインから10分以内に登録を終える必要があります。
TAPを受け取る前に新しいスマホを手元に用意し、受け取ったらすぐに手続きを進めましょう。
TAPの値は、発行した直後の画面でしか管理者にも表示されません。
受け取ったTAPをなくしたり期限が切れたりしたときは、新しいTAPを発行してもらえば、古いTAPは置き換えられます。
期限が切れたTAPや削除されたTAPは、サインインに使えません。
登録が終わって不要になったTAPは、セキュリティ情報から自分で削除することもできます。
なお、TAPは、組織でこの方法が有効になっていて、自分が対象に含まれている場合にだけ使えます。
また、TAPはパスワードを置き換えるものではありません(参考4)。
TAPは、他人に知られるとアカウントに入られるおそれがある大切な情報です。
メモした場合は、登録が終わったら破棄しましょう。
移行後に忘れやすい設定と、通知が来ないとき
5-1. 電話によるサインイン(パスワードレス)を有効にし直す
旧スマホで「電話によるサインイン」を使っていた人は、新しいスマホでもう一度有効にする必要があります。
電話によるサインインの鍵は、端末に結びついているからです。
Authenticatorで登録したアカウントを選び、パスワードレスのサインイン要求を設定する項目(Set up Passwordless sign-in requests)を選んで、画面の指示に従います。
組織のポリシーで電話によるサインインが制限されている場合は、アプリ側で有効にできません。
その場合は無理に設定しようとせず、組織が決めた方法を使い続けましょう。
複数の職場・学校アカウントを持つ人は、同じスマホで、それぞれのアカウントに電話によるサインインを設定できます。
ただし、ゲストとして招待されたアカウントは、この使い方の対象外です。
電話によるサインインでは、サインイン画面に表示された数字をアプリに入力して承認し、PINや生体認証で本人確認をします(参考5)。
新しいスマホの画面ロックの設定も、あらかじめ済ませておくと安心です。
5-2. 新しいスマホに通知が届かないときの確認
移行したのに通知が来ない、というのもよくある悩みです。
まず知っておきたいのは、通知が届かないことが、必ずしも故障ではないという点です。
Microsoftによると、2023年8月以降、いつもと違うサインイン(異常なサインイン)では通知が送られなくなりました。
その場合は、Authenticatorアプリを自分で開き、画面を下に引いて更新するか「更新」をタップすると、承認の要求が表示されます。
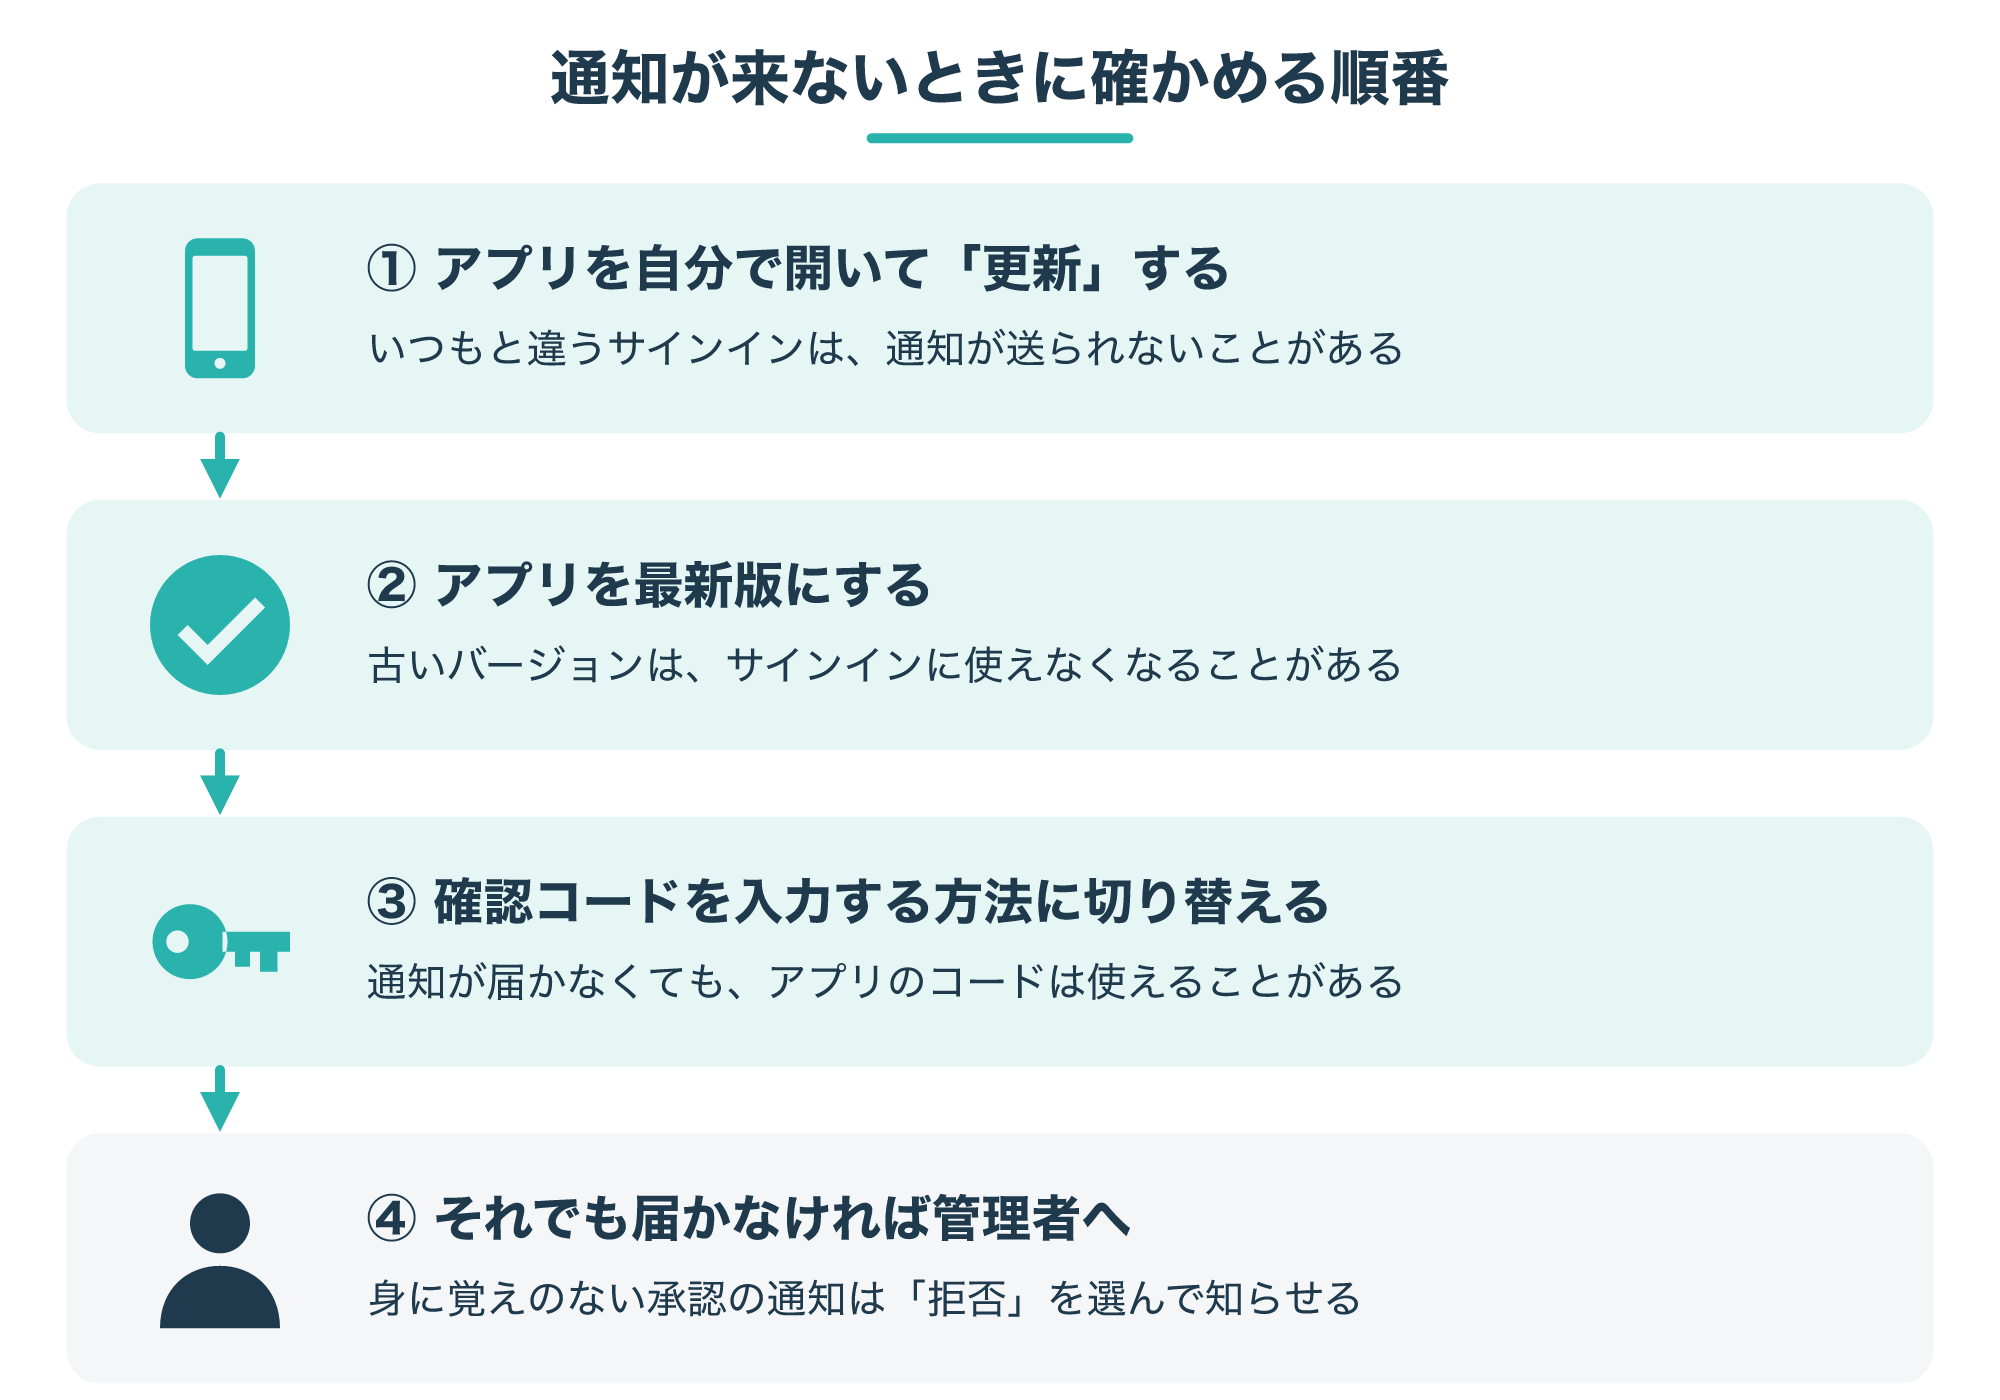
アプリが古いままだと、重要なセキュリティ更新のあとで使えなくなることがあり、サインインの前に最新版への更新を求められます。
端末が新しいバージョンに対応していない場合、Microsoftは確認コードで多要素認証をする方法を勧めています。
通知を受け取る設定にしたAuthenticatorは自動でコードも作るので、端末が通信できないときの予備の方法になります(参考5)。
Android端末で会社のポータルアプリ(Company Portal)を使っている場合、古いバージョンのままだとAuthenticatorを登録できないことがあります。
その場合は、Authenticatorより先に、会社のポータルアプリを最新版にしておきましょう。
また、中国ではAndroid端末への通知が使えないなど、地域によって事情が違うことも案内されています。
身に覚えのない承認の通知が届いたときは、承認せずに「拒否」を選び、管理者に知らせてください(参考1)。
自分がサインインしようとしていないのに届いた通知は、正当なものではありません。
よくある質問と、移行後のチェックリスト
6-1. よくある質問
Q1. 新しいスマホにAuthenticatorを入れれば、自動で引き継がれますか?
職場・学校アカウントでは、新しいスマホを「登録し直す」のが基本です。
確認コードの鍵やパスキーは端末ごとに作られるため、アプリを入れただけでは使えません(参考1・参考6)。
個人のアカウントの引き継ぎは、Microsoftの個人向けヘルプで最新の手順を確かめてください。
Q2. 旧スマホと新しいスマホの両方に登録しておいてもいいですか?
登録そのものはでき、Authenticatorは1つのアカウントに最大5つまで登録できます。
ただし、手放す予定の旧スマホの登録は、移行の確認が済んだら削除しましょう(参考4)。
両方を残しておく期間は、新しいスマホでの確認が終わるまでの短い間にとどめるのがおすすめです。
Q3. 機種変更のあと、確認コードが「正しくない」と言われます。
TOTPのコードは時刻をもとに作られるため、スマホの時刻が大きくずれていると、サーバー側の計算と合わなくなることがあります(参考6)。
スマホの日付と時刻が自動で設定されるようになっているか、確かめてみてください。
それでも合わないときは、登録が最後まで終わっていない可能性があるので、セキュリティ情報で登録の状態を確認しましょう。
Q4. 管理者に頼むとき、パスワードも伝えたほうがいいですか?
いいえ、パスワードや確認コードを伝える必要はありません。
管理者は、管理センターから再登録の要求やTAPの発行ができます(参考3・参考4)。
確認コードやパスワードを聞いてくる相手には、管理者を名乗っていても答えないでください。
Q5. 取引先など、別の組織のアカウントも追加しています。どうすればいいですか?
別の組織のアカウントは、その組織ごとに認証方法が登録されています。
自分の組織で設定を変えても相手の組織には反映されないことがあるため、それぞれのセキュリティ情報で確認しましょう(参考2)。
電話によるサインインを使う場合も、端末はアカウントがある組織ごとに登録が必要です(参考5)。
6-2. 移行後のチェックリスト
- 新しいスマホのAuthenticatorで、サインインを1回承認できた
- セキュリティ情報から、旧スマホのAuthenticatorを削除した
- 電話によるサインインを使う人は、新しいスマホで有効にし直した
- Authenticatorに追加したほかのサービスも、それぞれ登録し直した
- 電話番号など、Authenticator以外の方法も最新になっている
- 旧スマホは、上の確認が済んでから初期化した
ここまで読んでいただき、ありがとうございます。
機種変更のたびにサインインの不安を感じるのは、それだけアカウントがしっかり守られている証拠でもあります。
「追加して、確かめて、消して、初期化」の順番さえ覚えておけば、次の機種変更はきっとずっと楽になりますよ。
迷ったときは、自分だけで解決しようとせず、管理者や公式のヘルプを頼ってください。
この記事が、新しいスマホでの毎日を安心して始めるきっかけになればうれしいです。
多要素認証そのものの考え方を知りたい方は、こちらの記事もおすすめです。
- 参考1:Microsoft Learn「Authentication methods in Microsoft Entra ID – Microsoft Authenticator app」
- 参考2:Microsoft Learn「Combined security information registration for Microsoft Entra overview」
- 参考3:Microsoft Learn「Manage user authentication methods for Microsoft Entra multifactor authentication」
- 参考4:Microsoft Learn「Configure Temporary Access Pass to register passwordless authentication methods」
- 参考5:Microsoft Learn「Enable passwordless sign-in with Authenticator」
- 参考6:RFC 6238「TOTP: Time-Based One-Time Password Algorithm」