SCEPとは?証明書登録の流れ・Intune設定・ESTとの違いを図解
SCEPとは、端末やネットワーク機器が、HTTPを使って認証局(CA)から証明書を自動で受け取るためのプロトコルのことです。
この記事では、RFC 8894の登録の流れ(GetCACert→PKCSReq→CertRep)、HTTPのGETとPOST、IntuneとNDESでの配布、ESTとの違い、チャレンジパスワードの弱点と対策を、具体的なメッセージとURLの図で解説します。

この記事は以下のような人におすすめ!
- SCEPの仕組みをメッセージの単位で知りたい人
- IntuneのSCEP証明書が届かない原因を調べたい人
- SCEPとESTやACMEの違いを整理したい人
SCEPとは
1-1. 端末がCAから証明書を自動で受け取るプロトコル
社内のWi-FiやVPNで証明書による認証を使おうとすると、数百台の端末に1台ずつ証明書を入れる作業が大きな負担になります。
SCEP(Simple Certificate Enrolment Protocol)は、この作業を端末自身に任せる仕組みで、端末が鍵ペアを作り、証明書の申請から受け取りまでを自動で行います。
RFC 8894は、SCEPを「CMS(旧称PKCS #7)とPKCS #10をHTTPの上で使うPKIのプロトコル」と説明しています。
SCEPの登場人物は、証明書を申請するクライアントと、証明書に署名して発行するCAの2つです。
クライアントには、CAのFQDNかIPアドレス、CAが求める認可の情報、CAを確かめるための情報(一般にはCA証明書の指紋)の3つを事前に設定しておく必要があります。
次の図は、クライアントとCAのやり取りと、事前に設定する値を、例示用のアドレスでまとめたものです。
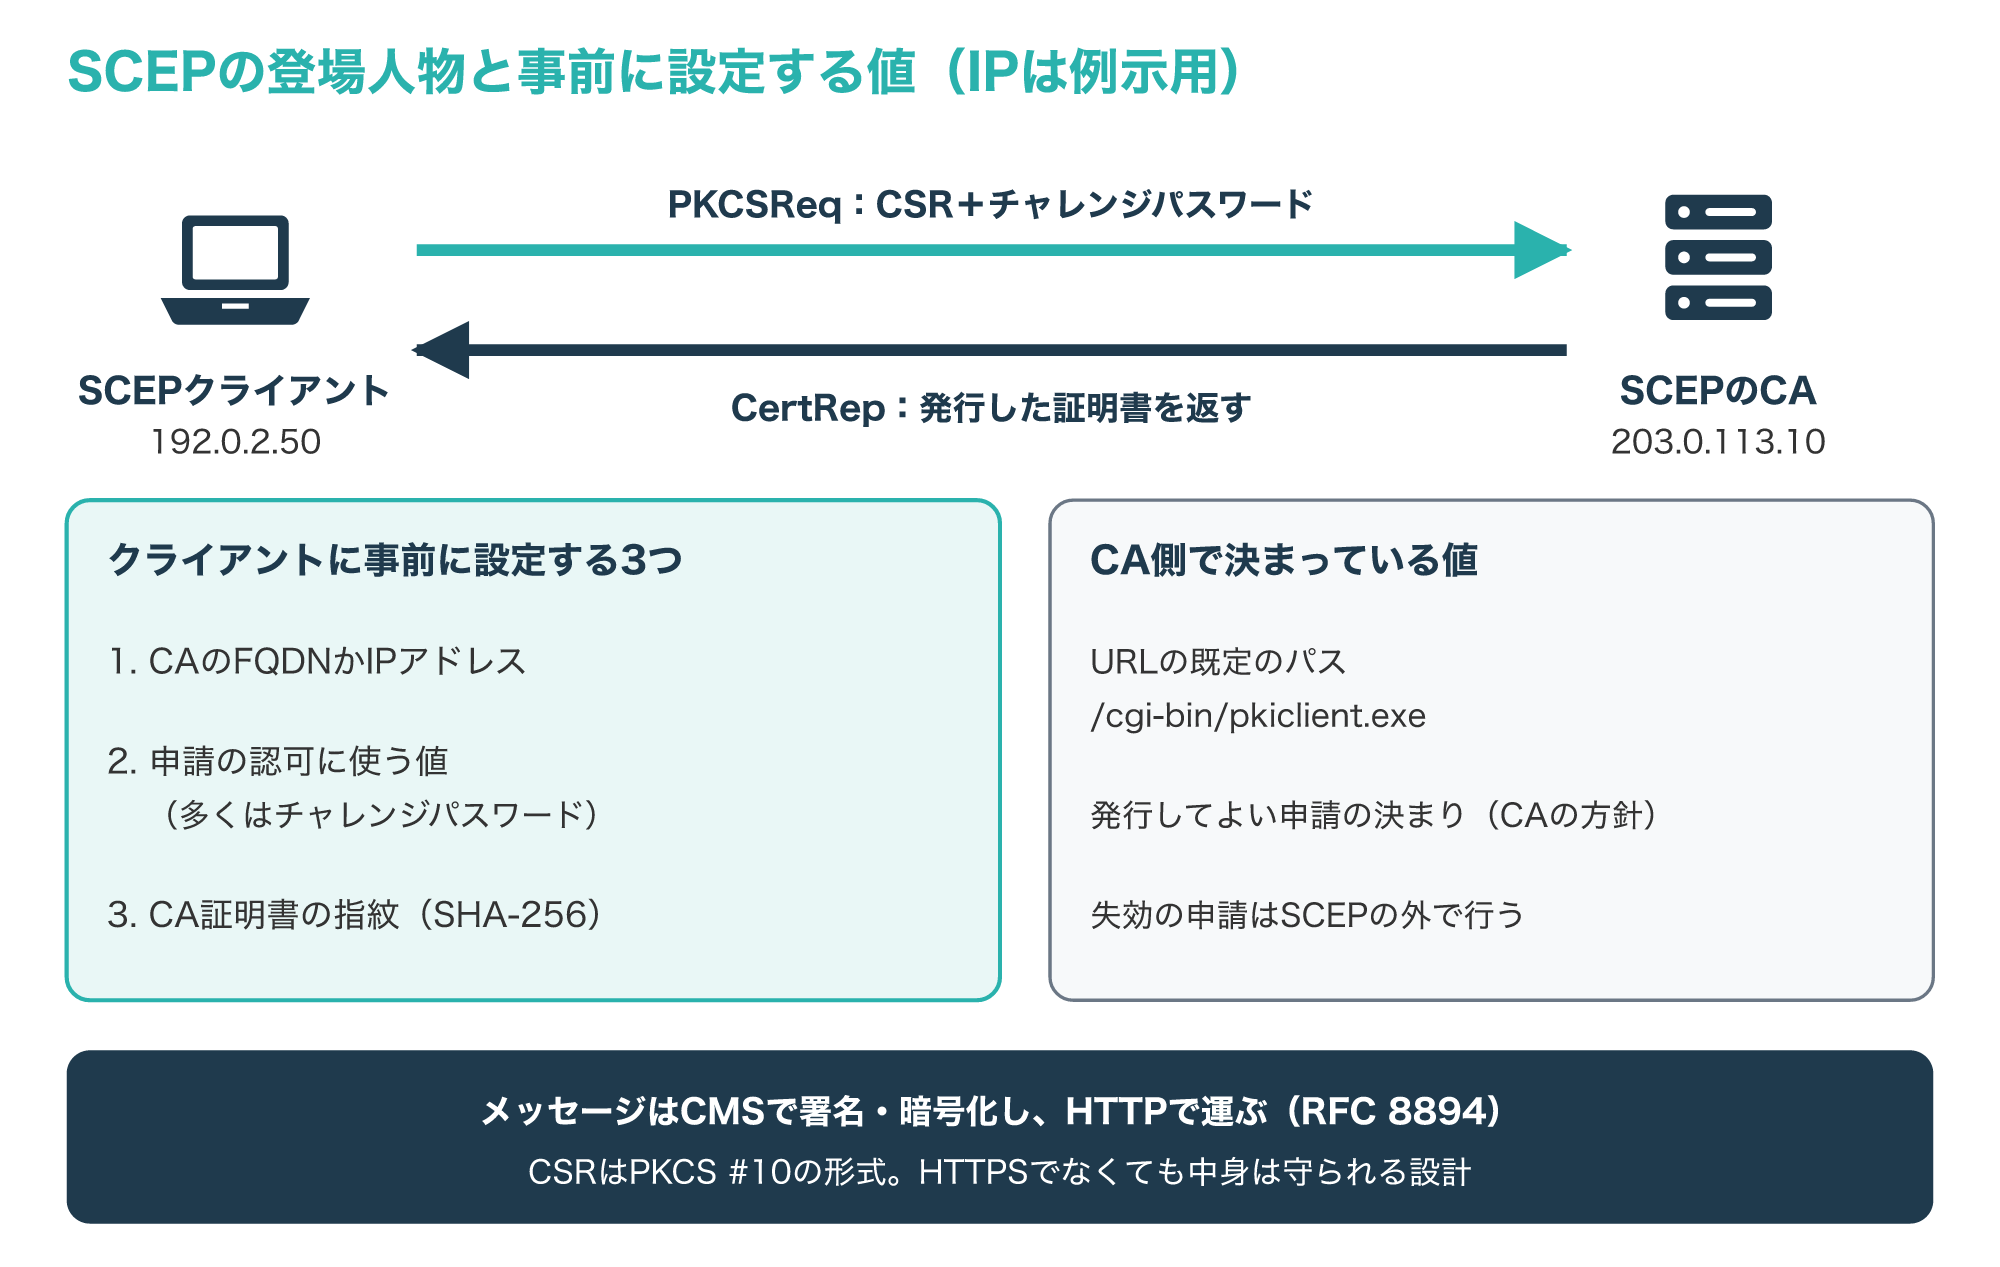
クライアントはCSR(証明書署名要求)とチャレンジパスワードをPKCSReqというメッセージで送り、CAはCertRepというメッセージで発行した証明書を返します。
どちらのメッセージもCMSで署名と暗号化をしてからHTTPで運ぶため、通信路がHTTPのままでも、申請の中身を途中で読まれたり書き換えられたりしにくい設計です。
SCEPが扱う操作は、CAの公開鍵の配布、証明書の登録と発行、更新、証明書の照会、CRL(失効リスト)の照会の5つです(参考1)。
1-2. RFC 8894の位置づけと、よくある誤解
SCEPは、Cisco Systemsが支援した登録プロトコルが発展したもので、クライアントとサーバーの両方で広く実装されています。
仕様は20年以上ドラフトのままでしたが、2020年9月にIETFからRFC 8894として公開されました。
ただしRFC 8894は「情報(Informational)」の区分で、インターネット標準を目指す標準化過程(Standards Track)の文書ではありません。
「SCEPはIETFで標準化された」と書かれた解説もありますが、正確には、IETFの合意を経て情報RFCとして公開された仕様です。
もともとの目的はIPsecのルーターに証明書を配ることでしたが、今では機器、組み込み機器、IoTなどの用途に広がっています。
RFC 8894の改訂では、単一DESやMD5といった古い暗号をやめてAESとSHA-2に移り、GetCACapsのSCEPStandardという印と、failInfoTextという属性が加わりました。
一方で、通信の形式は元の仕様と同じなので、古い実装とも基本的にやり取りできます(参考1)。
次の表は、SCEPの仕様の要点をまとめたものです。
| 項目 | SCEPでの扱い |
|---|---|
| 仕様 | RFC 8894(情報RFC、2020年9月) |
| メッセージの形式 | CMS(署名・暗号化)とPKCS #10(CSR) |
| 運び方 | HTTPのGETとPOST |
| 必須の暗号 | AES128-CBCとSHA-256 |
| 失効の申請 | 定めなし(CAの別の手段で行う) |
Ciscoの設定ガイドも、SCEPをCiscoが開発した登録プロトコルとして紹介し、HTTPでCAや登録局(RA)とやり取りすると説明しています(参考5)。
認証局の役割や、証明書が発行されて失効するまでの流れは、次の記事で詳しく解説しています。
SCEPで証明書が届くまでの流れ
2-1. GetCACapsとGetCACertでCAを確かめる
申請を始める前に、クライアントはCAが何に対応しているかと、CAの証明書そのものを手に入れます。
まだ鍵を交換していない段階なので、この2つのやり取りはCMSで守れず、平文で行われます。
次の図は、GetCACapsとGetCACertのリクエストと応答、指紋の確認までを順に示したものです。
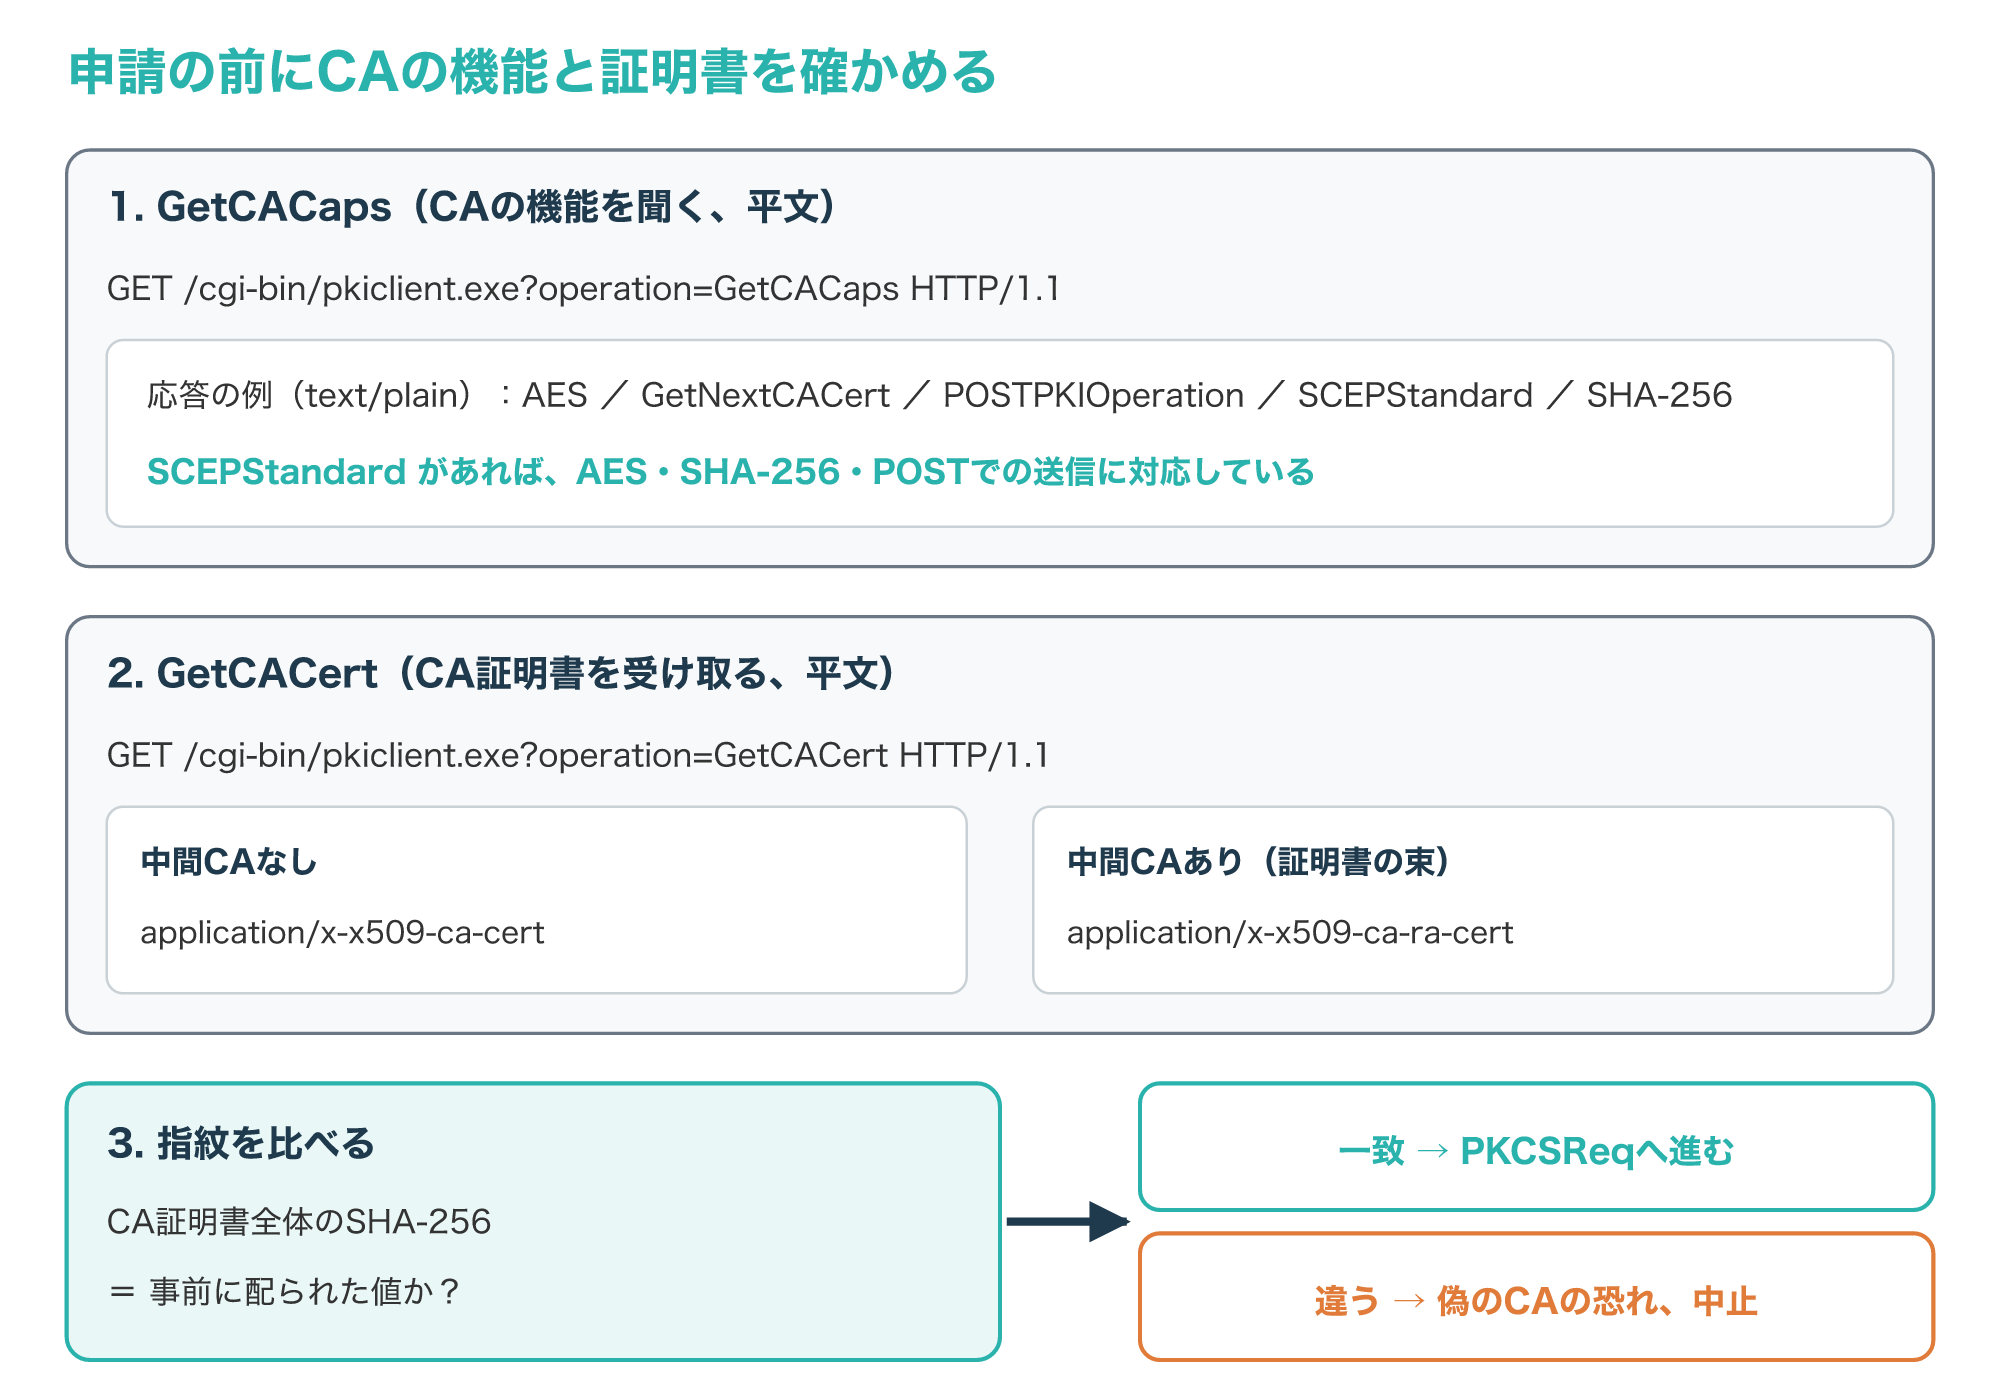
GetCACapsの応答は、AES、POSTPKIOperation、SHA-256などの対応機能を、1行に1つずつ並べたテキストです。
SCEPStandardという語が含まれていれば、CAはAES、SHA-256、POSTでの送信など、RFC 8894で必須とされる機能に対応しています。
GetCACertの応答は、中間CAがなければCA証明書1枚(application/x-x509-ca-cert)、中間CAがあれば証明書の束(application/x-x509-ca-ra-cert)です。
受け取ったCA証明書が本物かどうかは、証明書全体のSHA-256の値(指紋)を、別の経路で事前に配られた値と比べて確かめます。
古い実装ではSHA-1の指紋が使われることもあるため、比べる指紋の方式がそろっているかも見ておきましょう。
中間CAの証明書は上位のCAが署名しているので指紋で確かめる必要はありませんが、入れ替わりが早いため、使う前に有効かどうかを確かめる必要があります。
指紋を確かめずに進むと、偽のCAに申請を送ってしまうおそれがあるため、一致しないときは中止するのが安全です(参考1)。
2-2. CSRとチャレンジパスワードをPKCSReqで送る
CAを確かめたら、クライアントは鍵ペアを作り、公開鍵とサブジェクト名を入れたPKCS #10のCSRを作ります。
CAが共有の値(チャレンジパスワード)で申請を認可する方式なら、CSRにはchallengePasswordという属性も入れます。
次の図は、PKCSReqメッセージが何重に包まれているかを、例示用の値で示したものです。
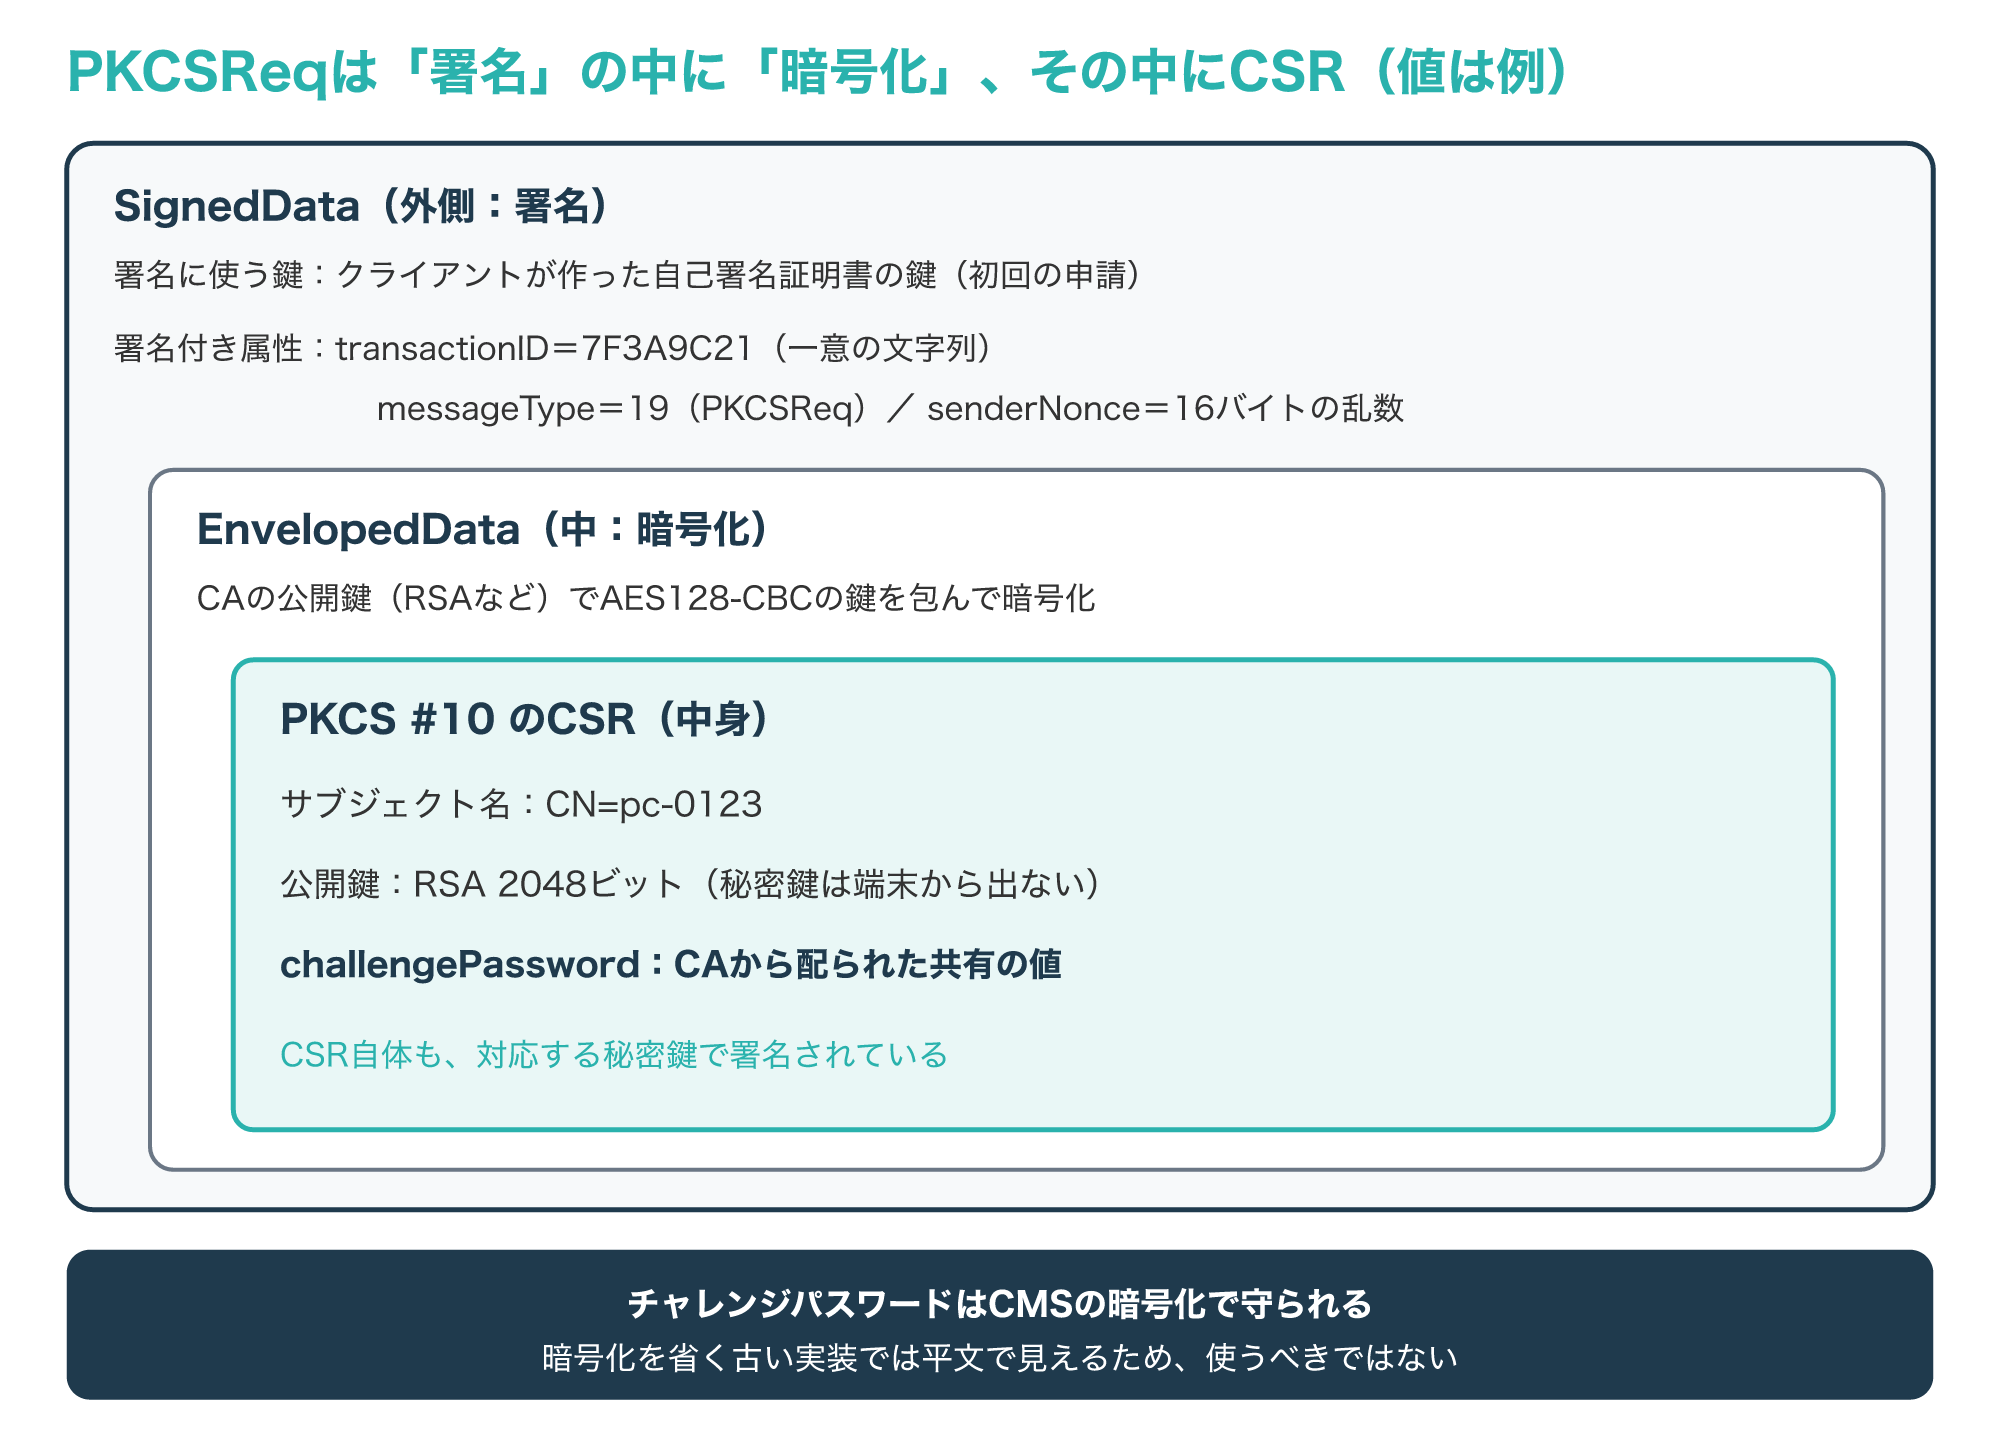
いちばん内側のCSRは、まずCAの公開鍵を使ってEnvelopedDataとして暗号化され、必須の暗号方式はAES128-CBCです。
その外側をSignedDataとして署名し、署名付き属性にはtransactionID、messageType(PKCSReqは19)、16バイトの乱数のsenderNonceを入れます。
初めての申請ではまだCAが発行した証明書がないため、クライアントはCSRと同じ鍵とサブジェクト名で作った自己署名証明書を使って署名します。
チャレンジパスワードはこの暗号化の内側に入るので、通信を盗み見されても読まれない設計です。
逆に、暗号化の段階を省く古い実装ではチャレンジパスワードが平文で流れてしまうため、RFC 8894はその処理を使うべきではないとしています。
CAの鍵がECDSAのように暗号化に使えない種類の場合は、チャレンジパスワードを鍵にしたPasswordRecipientInfoという方式で暗号化します。
この方式ではチャレンジパスワードが暗号の鍵の役割も持つため、推測しにくい十分に長い値にしておくことが特に大切です(参考1)。
2-3. CertRepのpkiStatusで結果が分かる
CAはPKCSReqを受け取ると、CertRepというメッセージ(messageTypeは3)で結果を返します。
結果はCertRepの署名付き属性pkiStatusに入っていて、値は0(SUCCESS)、2(FAILURE)、3(PENDING)の3つです。
次の図は、pkiStatusの値ごとに、クライアントが次に何をするかをまとめたものです。
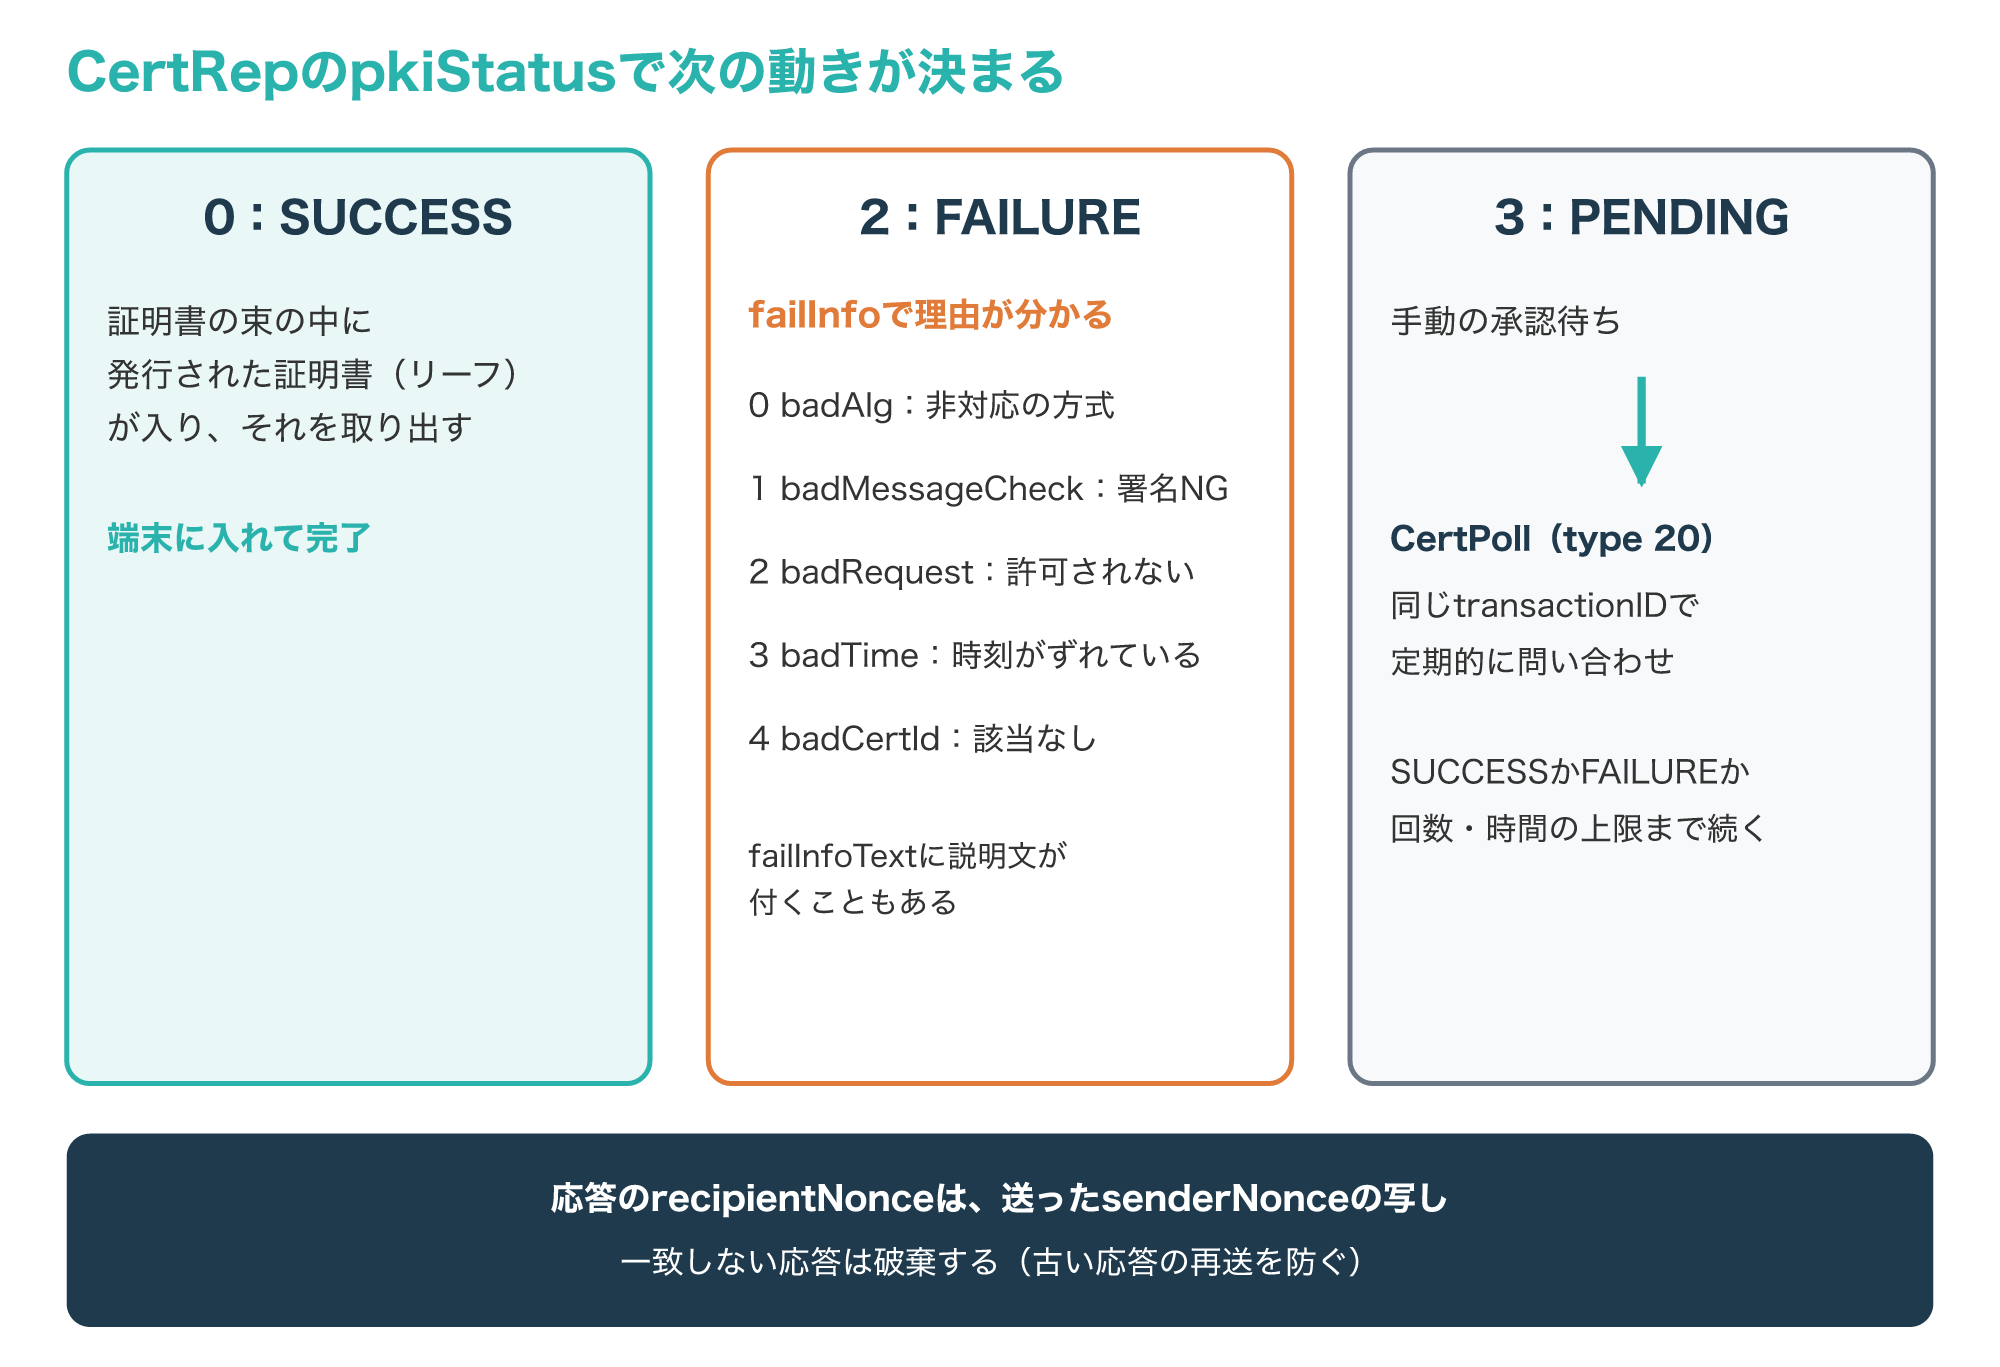
SUCCESSの場合、応答の証明書の束の中に発行された証明書(リーフ)が含まれ、クライアントはそれを取り出して使います。
FAILUREの場合はfailInfoに理由が入り、0がbadAlg、1がbadMessageCheck、2がbadRequest、3がbadTime、4がbadCertIdです。
実際にはbadRequestが広く使われるため、追加の説明を自由な文章で入れるfailInfoTextという属性も用意されています。
PENDINGはCAの担当者による手動の承認待ちで、クライアントは同じtransactionIDを付けたCertPoll(messageTypeは20)を定期的に送って結果を待ちます。
問い合わせの間隔は、自動の発行なら数秒から数分、手動の承認なら数時間から数日までと幅があり、CAとクライアントの設定で決まります。
CAは応答のrecipientNonceに要求のsenderNonceを写して返し、クライアントは値が一致しない応答を破棄して、古い応答の使い回しを防ぎます。
SCEPには、発行した証明書を端末が受け取れたかをCAに伝える仕組みがないため、CertRepが途中で失われると、CAは発行済み、端末は未取得という食い違いが起きます(参考1)。
HTTPのGETとPOST、メッセージの種類
3-1. operationとURLの書き方
SCEPのリクエストは、URLのパスの後ろに「?operation=」と操作名を付けて、何をしたいかを伝えます。
パスは、CAから別の指定がなければ「/cgi-bin/pkiclient.exe」を使うよう定められていますが、多くのCAはパスの中身を見ていません。
次の図は、操作ごとのHTTPのメソッドとContent-Typeを、例示用のアドレス203.0.113.10で示したものです。
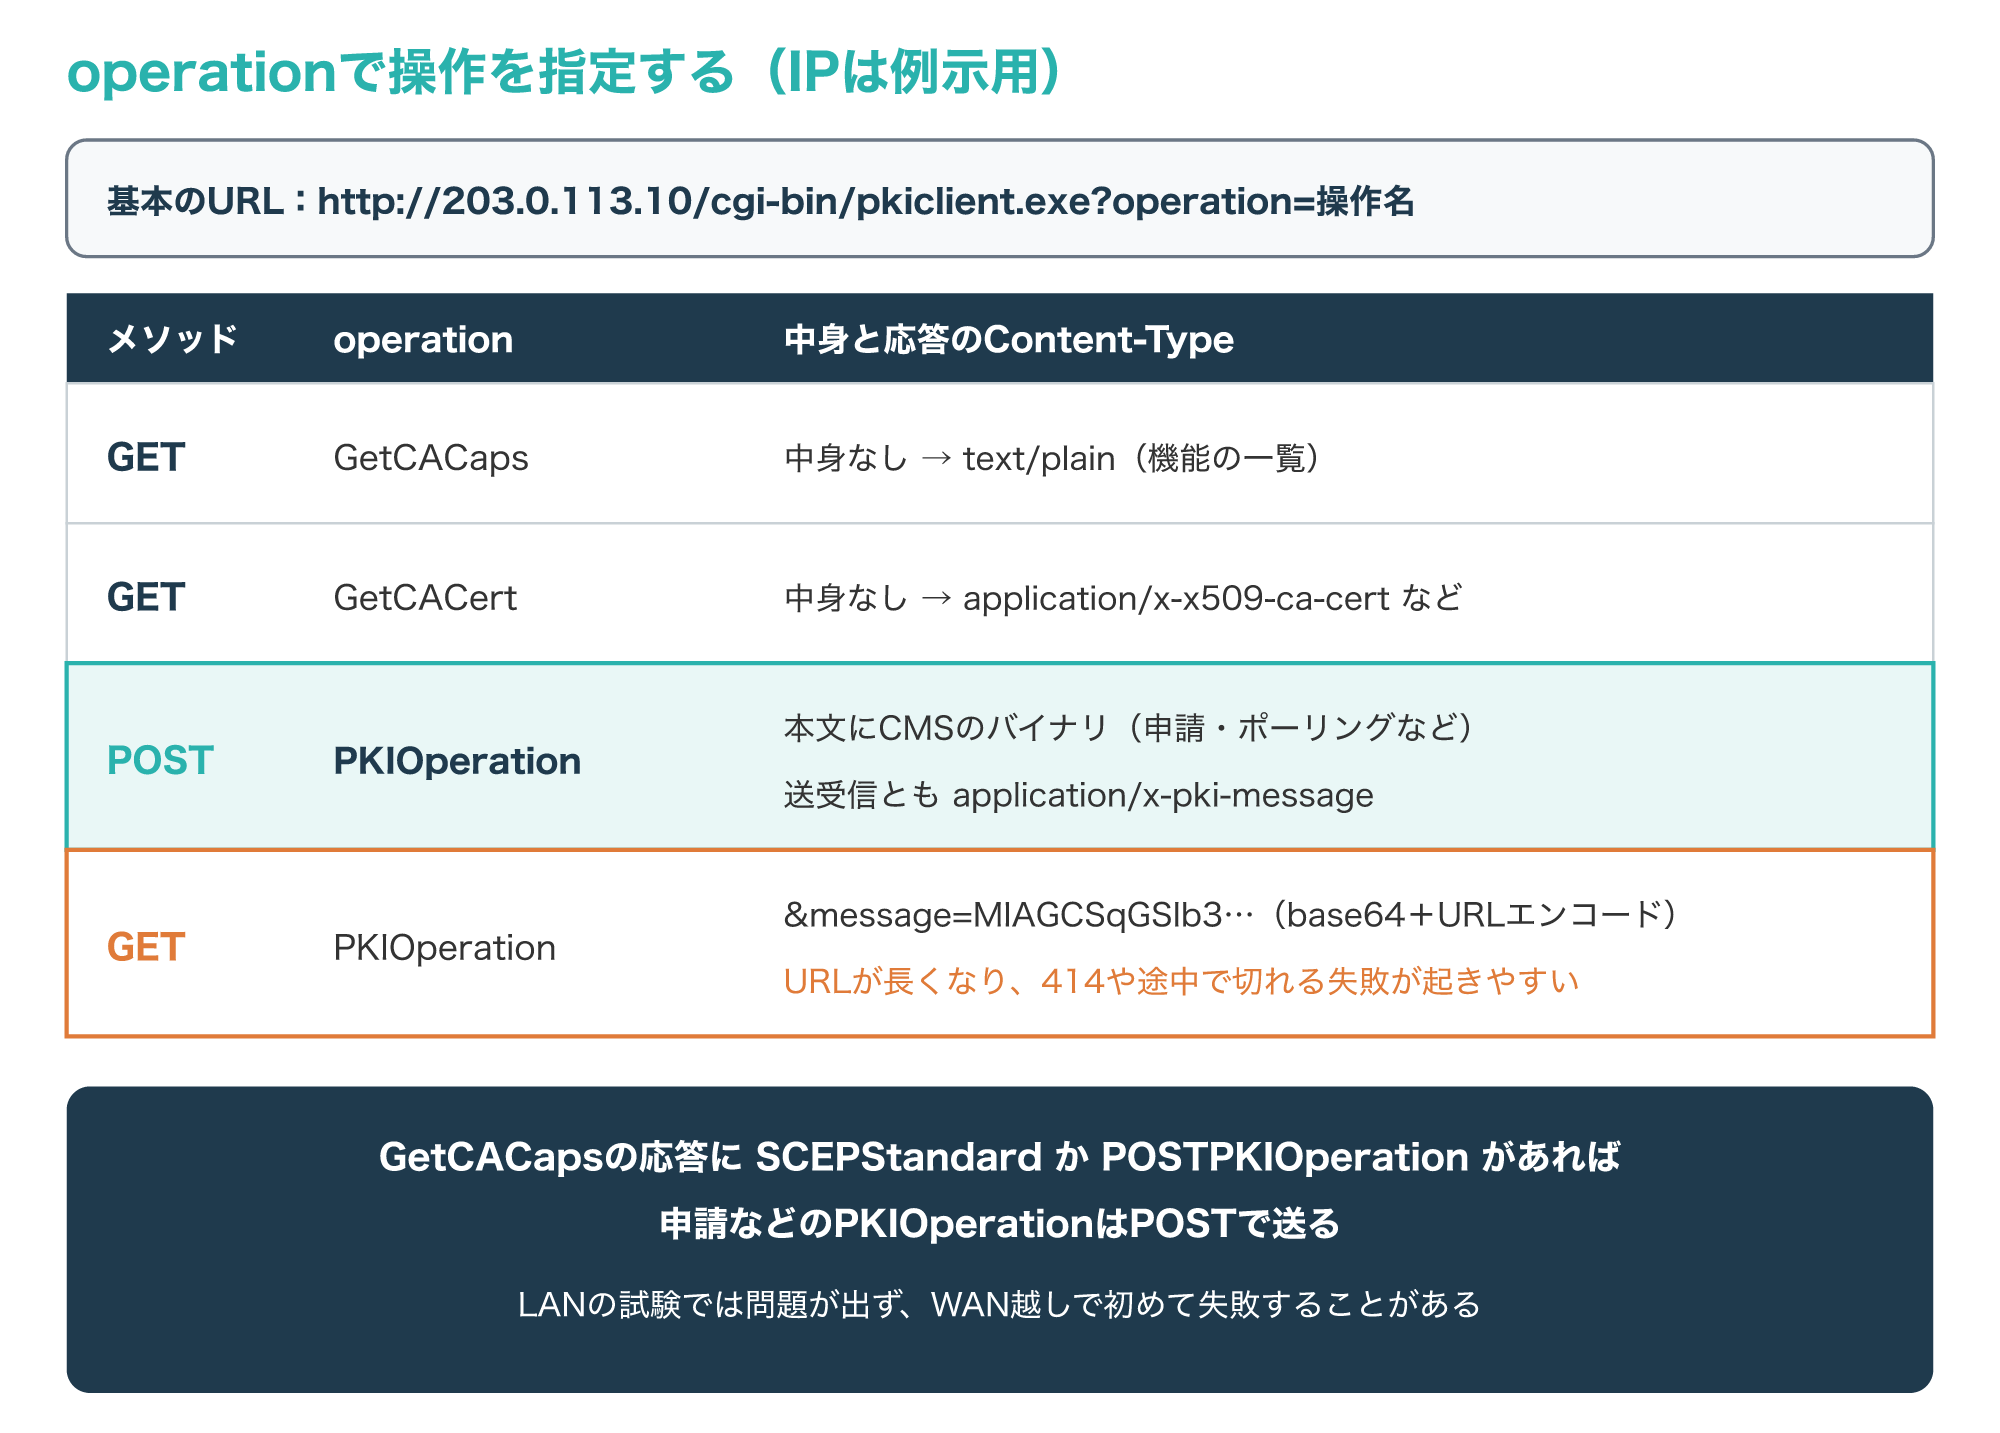
GetCACapsとGetCACertは送る中身がないため、GETで送ります。
申請、ポーリング、証明書やCRLの取得は、どれもoperationがPKIOperationで、中身の種類はCMSの中のmessageTypeで区別します。
PKIOperationをPOSTで送るときは、Content-Typeをapplication/x-pki-messageにして、本文にCMSのバイナリをそのまま入れます。
初期の仕様ではすべてをGETで送っていたため、CMSをbase64にしてURLエンコードした長い値を、message=の後ろに付ける形式が今も残っています。
GETの長いURLはプロキシやキャッシュで切られたり、HTTP 414(URIが長すぎる)になったりしやすく、LANの試験では問題が出ずに、WAN越しで初めて失敗することがあります。
このためRFC 8894は、CAがPOSTに対応していればPKIOperationをPOSTで送らなければならないとし、対応しているかはGetCACapsのSCEPStandardかPOSTPKIOperationで確かめます。
なお、SCEPのメッセージはすでに署名と暗号化がされているため、RFC 8894はHTTPSを必須とせず、HTTPSにしたからといってチャレンジパスワードを省いてよいわけではないとしています(参考1)。
3-2. 更新・証明書の取得・CRLのメッセージ
PKIOperationで運ぶメッセージには、初回の申請と応答のほかに、更新や照会のための種類があります。
次の図は、messageTypeの値と、それぞれの中身と使う場面をまとめたものです。
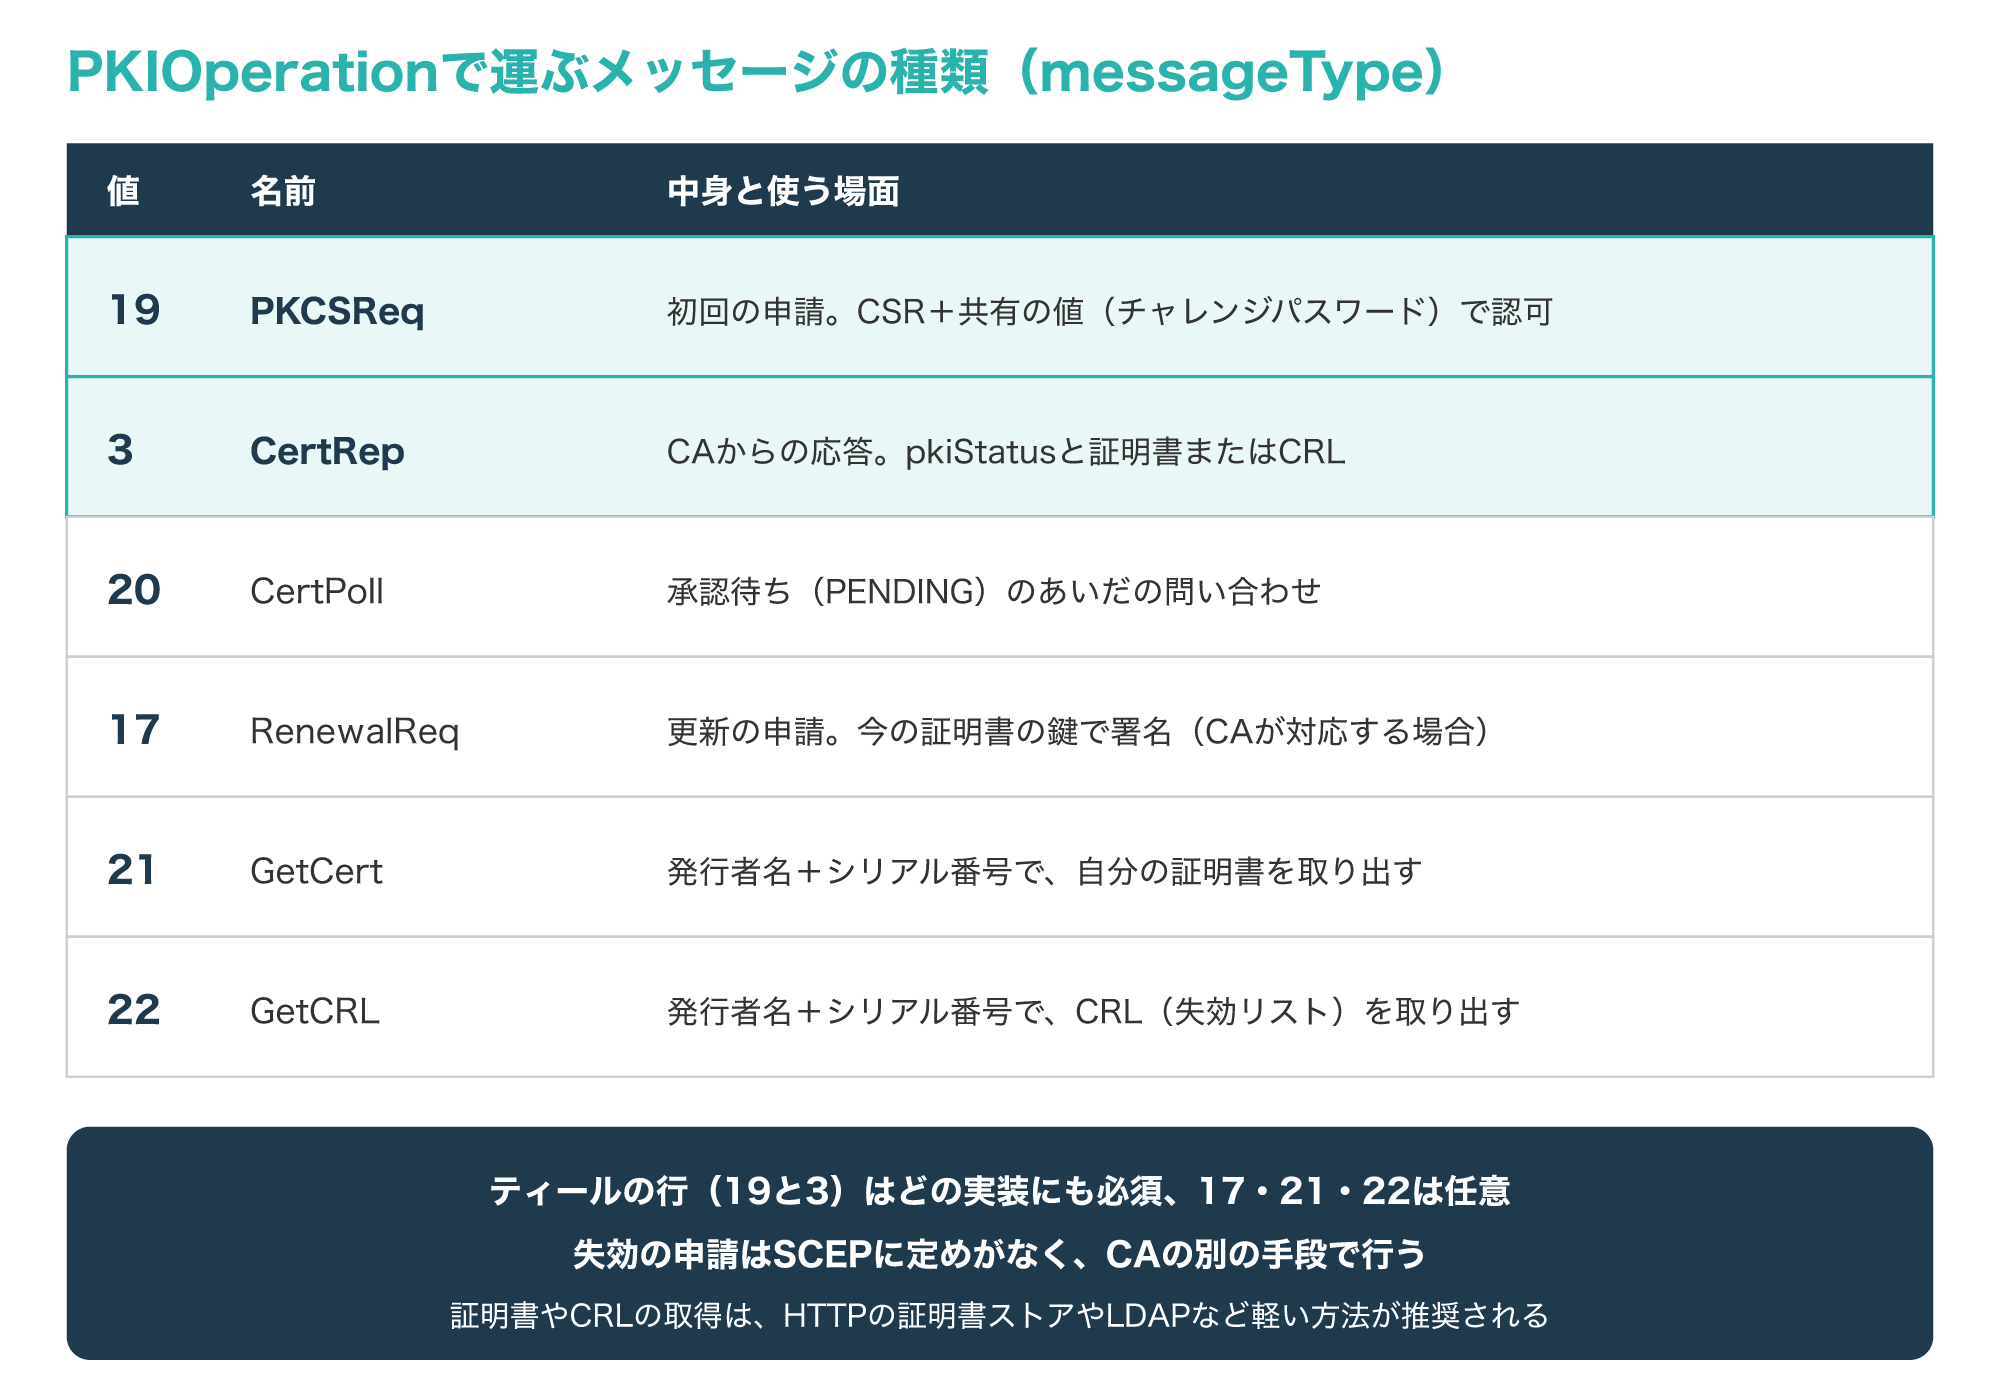
RenewalReq(17)は、今持っている証明書の鍵で署名して送る更新の申請で、CAが対応していて方針が許せば、古い証明書が有効なうちに新しい期限の証明書を受け取れます。
更新では新しい鍵ペアを作ることが推奨されていますが、古い鍵のまま申請することも認められています。
ただし、歴史的な経緯から多くの実装は更新でもPKCSReqを使っていて、RenewalReqへの対応は任意です。
GetCert(21)とGetCRL(22)は、発行者名とシリアル番号の組(IssuerAndSerialNumber)を送って、証明書やCRLを取り出します。
これらは公開の情報を取り出すのに署名と暗号化を重ねる重い方法なので、RFC 8894は、HTTPの証明書ストアやLDAPなどの軽い方法を優先するよう勧めています。
CRLについても、証明書のCRL配布ポイントやHTTPでの取得が使えない場合に限って、GetCRLを使う順番になっています。
また、SCEPには証明書の失効を申請するメッセージがないため、失効させるときはCAの管理画面など、SCEP以外の手段を使います(参考1)。
MDMとネットワーク機器での配布
4-1. IntuneはNDESとCertificate Connectorで中継する
Microsoft IntuneでSCEPの証明書を配るときは、Active Directory証明書サービス(AD CS)のCAと端末の間に、NDES(ネットワークデバイス登録サービス)という窓口を置きます。
NDESはWindows ServerでSCEPの要求を受け付ける役割で、IntuneのCertificate Connectorは、NDESの役割を入れたサーバーにインストールします。
Microsoftの資料では、CAはエンタープライズ CAである必要があり、スタンドアロンのCAには対応していません。
また、NDESとコネクタのサーバーはドメインに参加させ、発行元のCAと同じサーバーに置かず、ドメインコントローラーにもしないよう求めています。
次の図は、Intuneから端末へのプロファイルの配布から、NDESを通してCAが証明書を発行するまでの流れを示したものです。
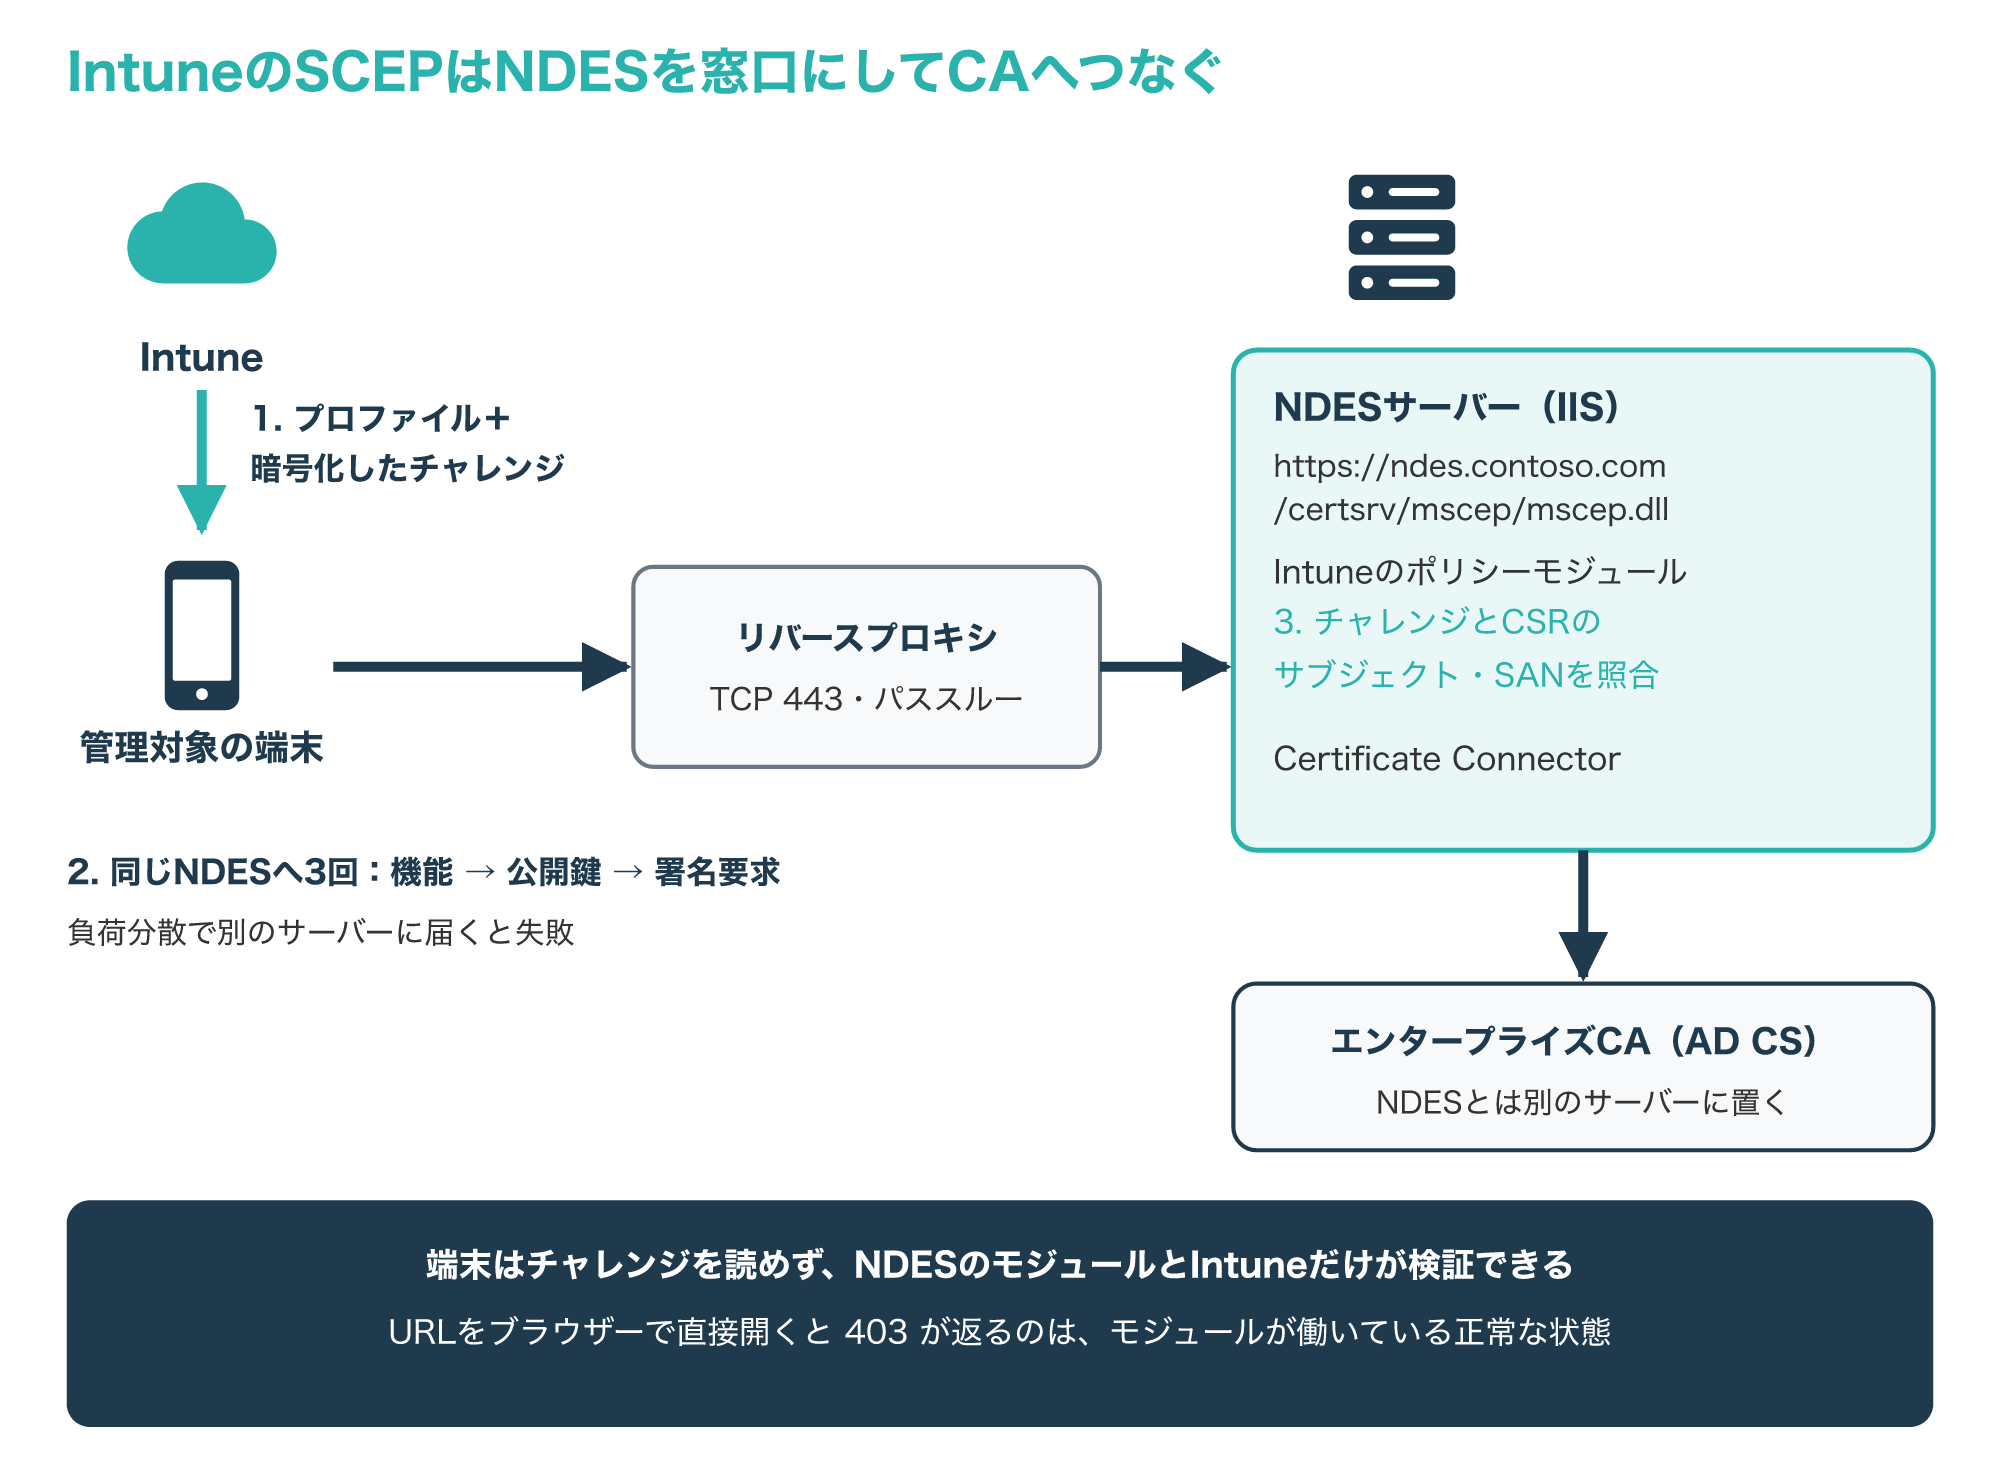
Intuneは端末にSCEP証明書プロファイルを配るとき、暗号化と署名をしたチャレンジを一緒に渡し、このチャレンジは端末には読めません。
チャレンジには、端末がCSRに入れるはずのサブジェクト名やサブジェクト代替名(SAN)が含まれていて、NDESに入るIntuneのポリシーモジュールが、CSRの値とチャレンジを照合します。
照合に失敗すれば証明書は発行されないため、Intuneに登録された端末が、決められた名前の証明書だけを受け取れる仕組みです。
社外の端末から使うにはNDESのURLを社外に公開する必要があり、Microsoft Entraのアプリケーションプロキシなどのリバースプロキシを使う方法が推奨されています。
SCEPの仕組み上、リバースプロキシでの事前認証は使えないため、事前認証はパススルーに設定し、リバースプロキシを使わない場合はTCP 443をNDESへ通します。
NDESのURLをブラウザーで直接開いて「403 – Forbidden」が返るのは、ポリシーモジュールが働いている正常な状態です(参考3)。
4-2. SCEP証明書プロファイルの主な設定項目
NDESとコネクタの準備ができたら、Intune管理センターでSCEP証明書プロファイルを作り、ユーザーや端末のグループに割り当てます。
端末がSCEPで証明書を受け取るには信頼済みルートCAを信頼している必要があるため、ルート証明書を配る信頼済み証明書プロファイルも同じグループに割り当てます。
次の図は、SCEP証明書プロファイルの主な設定項目と、設定例をまとめたものです。
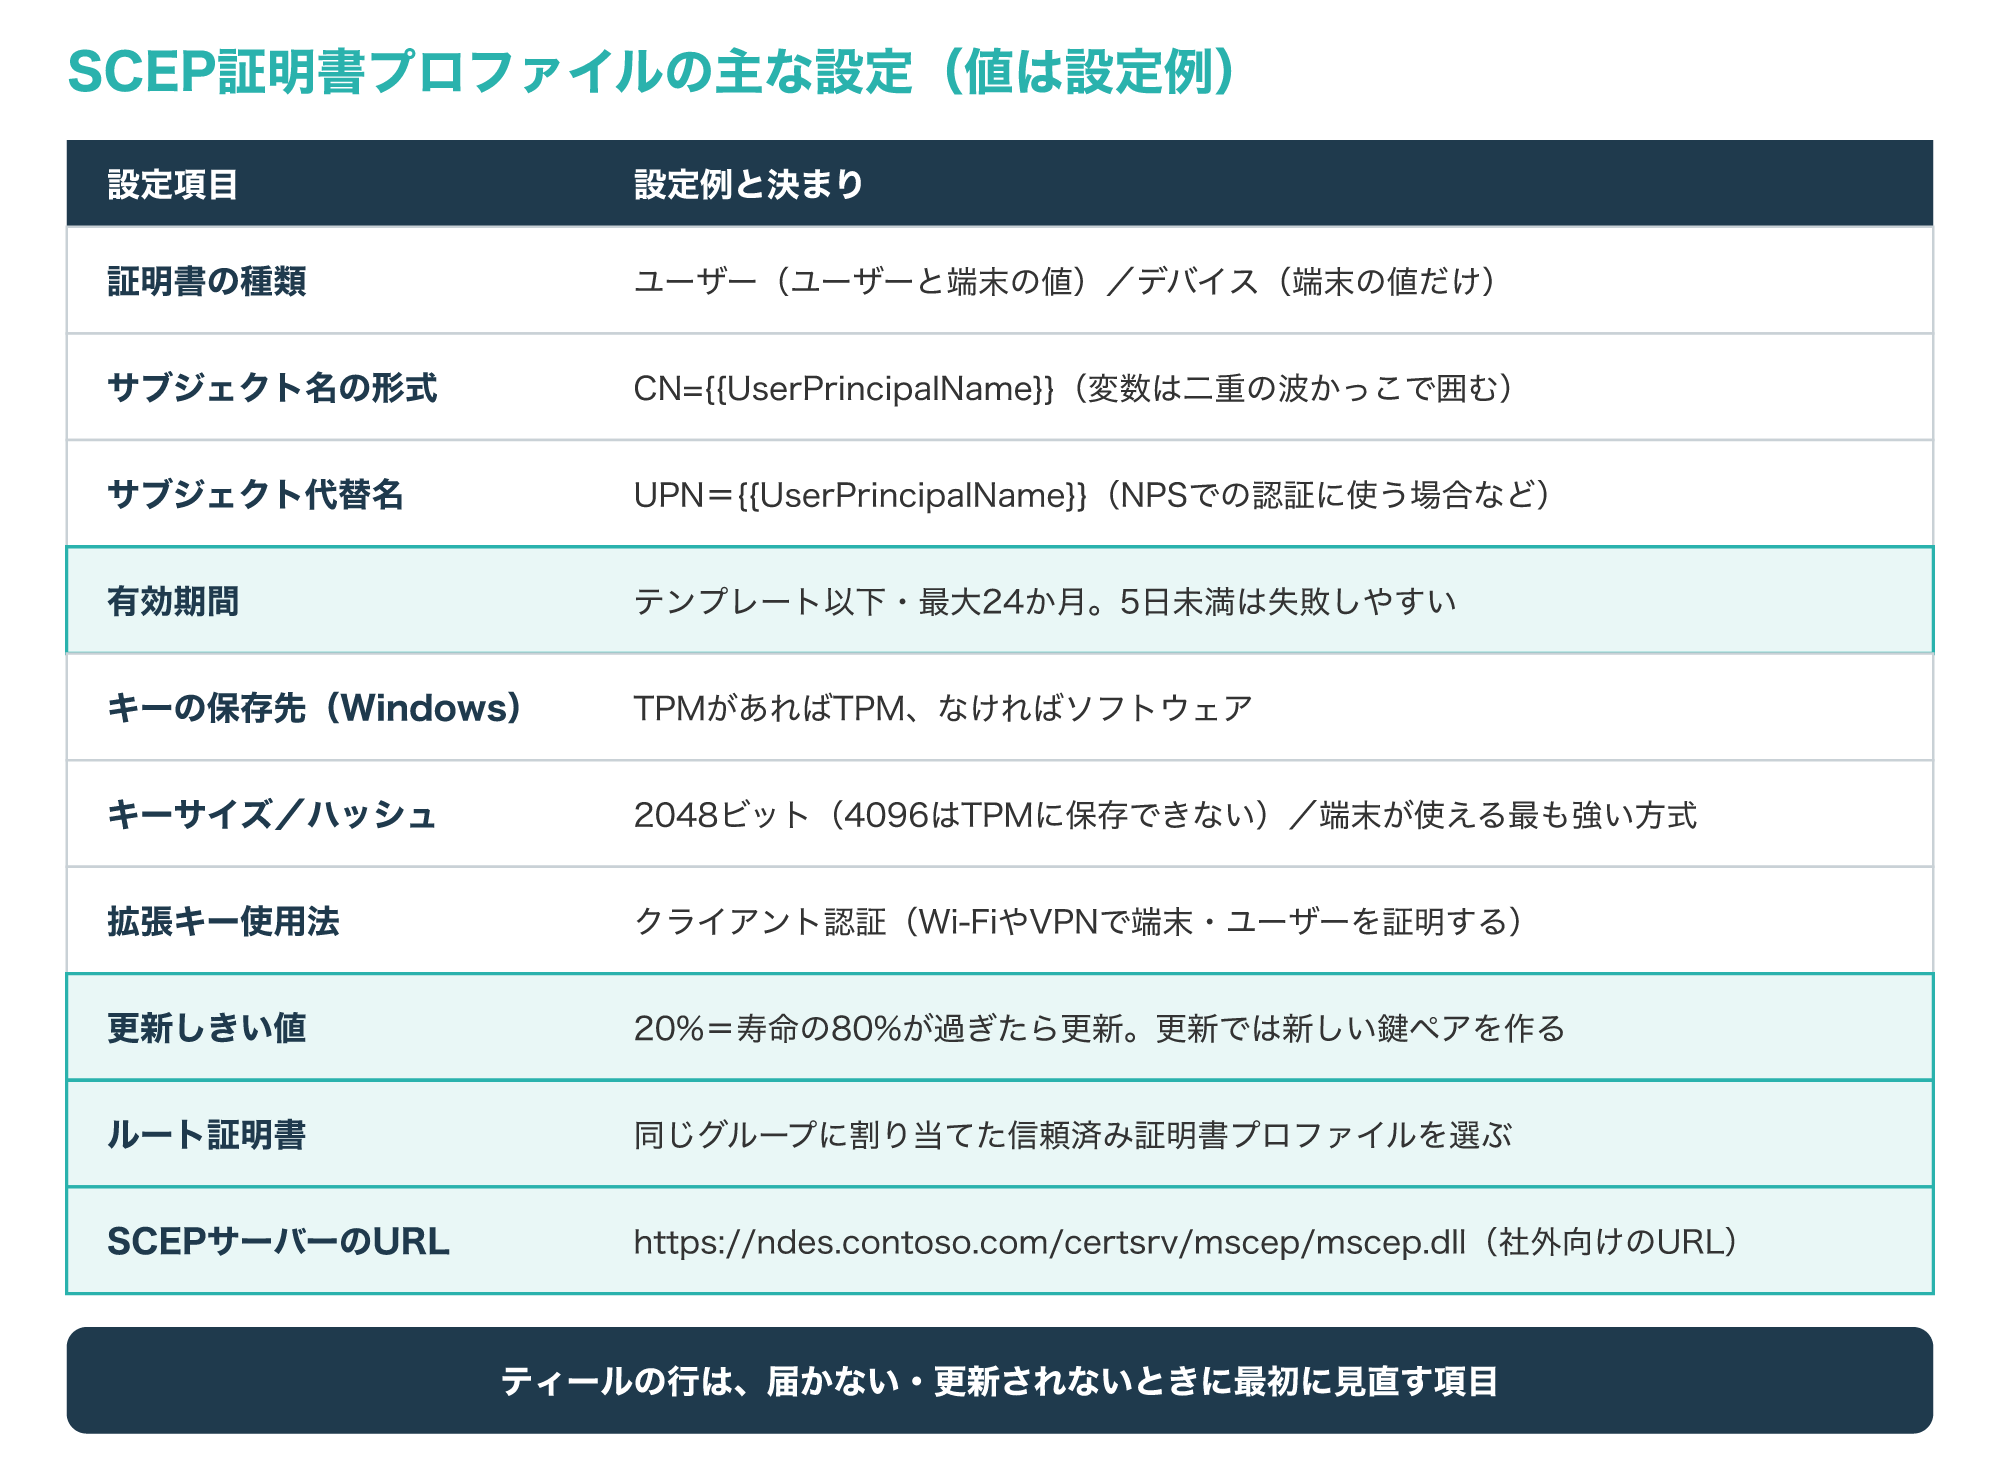
サブジェクト名は{{UserPrincipalName}}のような変数で組み立て、変数は二重の波かっこで囲みます。
有効期間は証明書テンプレートの有効期間以下(それより長くはできない)で、上限は24か月で、5日未満にすると期限切れに近い状態になり、端末に拒否されやすくなります。
更新しきい値は、残りの寿命が何%になったら更新を始めるかの値で、20%にすると寿命の80%が過ぎた時点で、新しい鍵ペアで更新します。
iOS/iPadOSとmacOSでは、更新できる期間に更新できずに期限が切れた証明書をIntuneが出し直さないため、しきい値と端末の同期の状況を見ておくことが大切です。
SCEPサーバーのURLには、https://ndes.contoso.com/certsrv/mscep/mscep.dllのようなNDESのURLを入れ、社外の端末にも配るなら社外向けのURLを指定します。
URLを複数入れて負荷分散することもできますが、端末は機能の確認、公開鍵の取得、署名要求の3回の呼び出しを同じNDESに対して行うため、途中で別のサーバーに振り分けられると失敗します。
サブジェクト名に含まれるカンマなどを「\」でエスケープすると、CSRとチャレンジのサブジェクト名が食い違って発行されないため、値を引用符で囲むか、その文字を外します(参考4)。
配布した証明書をWi-Fiの認証に使う方法は、次の記事で解説しています。
4-3. ルーターではトラストポイントに登録先を書く
ルーターやファイアウォールなどのネットワーク機器も、SCEPでCAから証明書を受け取れます。
Cisco IOS XEでは、トラストポイントという単位に、申請を送るCAのURL、鍵、失効の確認方法、自動更新の条件をまとめて設定します。
次の図は、ルーターR1がCAへSCEPで登録するときの設定の例と、それぞれの意味を、例示用の値で示したものです。
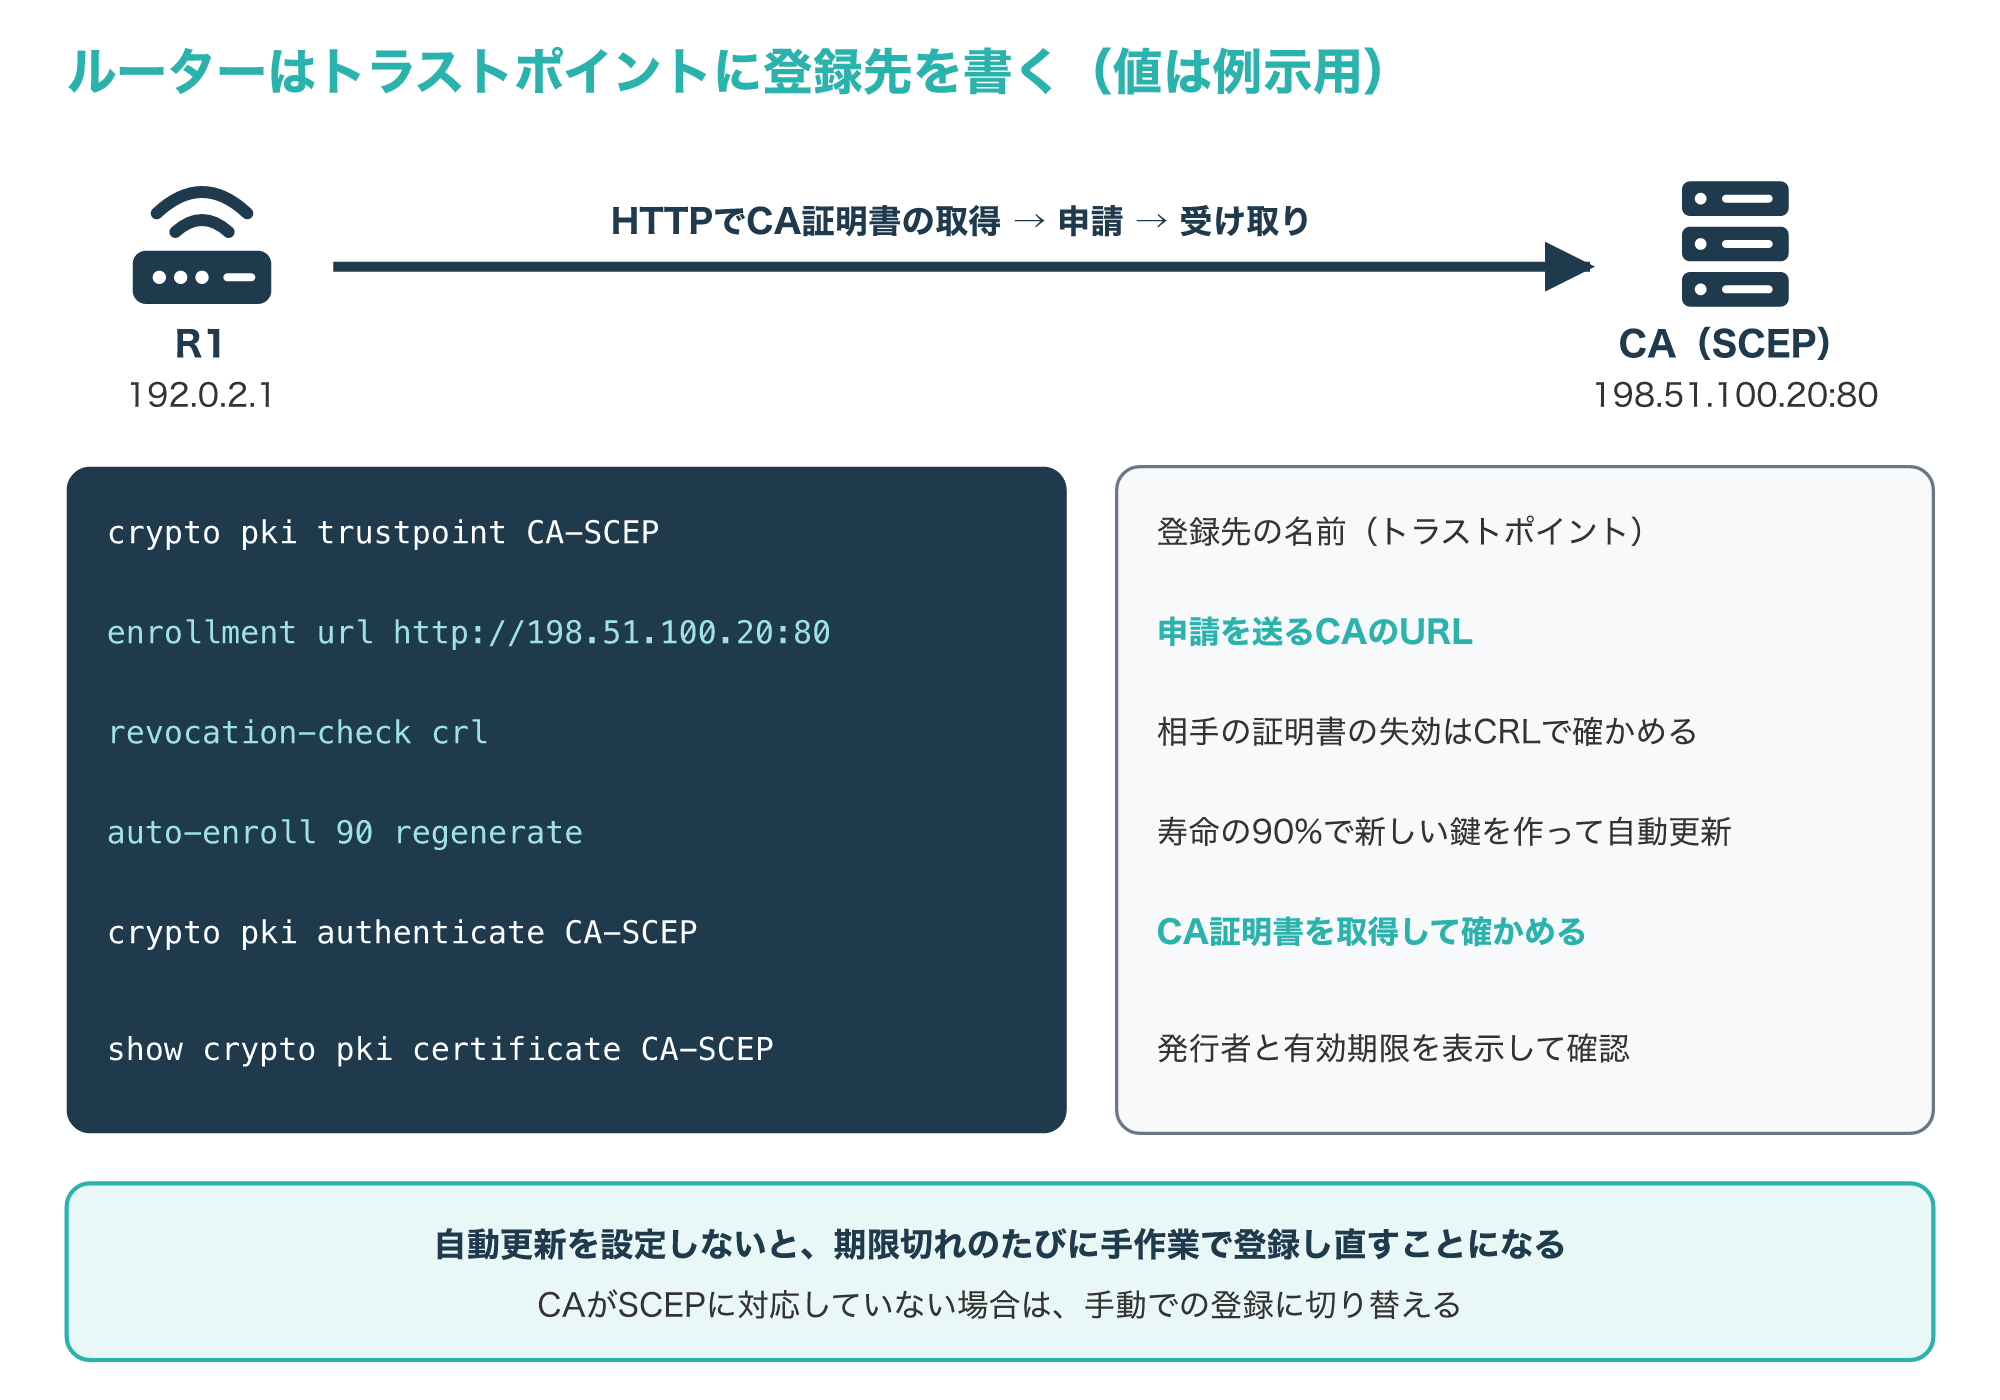
登録先のURLには、例えばhttp://198.51.100.20:80のようにCAのアドレスとポートを書き、IPv6のアドレスなら角かっこで囲みます。
相手の証明書が失効していないかを確かめる方法として、CRLを指定できます。
自動更新を有効にすると、証明書の寿命が指定した割合(例:90%)に達した時点で新しい証明書を自動で申請し、鍵も作り直す設定にできます。
自動更新を設定しないと、期限が切れるたびに手作業で登録し直す必要があり、更新のときはセキュリティのために新しい鍵ペアを作ることが推奨されています。
設定の後でCA証明書を取得して確かめる操作を行い、最後に証明書の表示で発行者や有効期限を確認します。
1-1で触れたクライアントの事前設定のうち、CAのアドレスは登録先のURLに、CAを確かめる情報はCA証明書を確かめる操作に当たります。
CAがSCEPに対応していない場合や、ルーターとCAの間で通信できない場合は、手動での登録に切り替えます(参考5)。
EST・ACMEとの違いと弱点
5-1. SCEP・EST・ACMEの違い
SCEPのほかにも証明書を自動で受け取るプロトコルがあり、代表的なのがEST(Enrollment over Secure Transport)とACMEです。
ESTはRFC 7030で定められていて、標準化過程(Standards Track)の文書である点が、情報RFCのSCEPと違います。
次の図は、SCEPとESTの違いを、仕様の区分、守り方、URL、端末の認証などの項目で比べたものです。
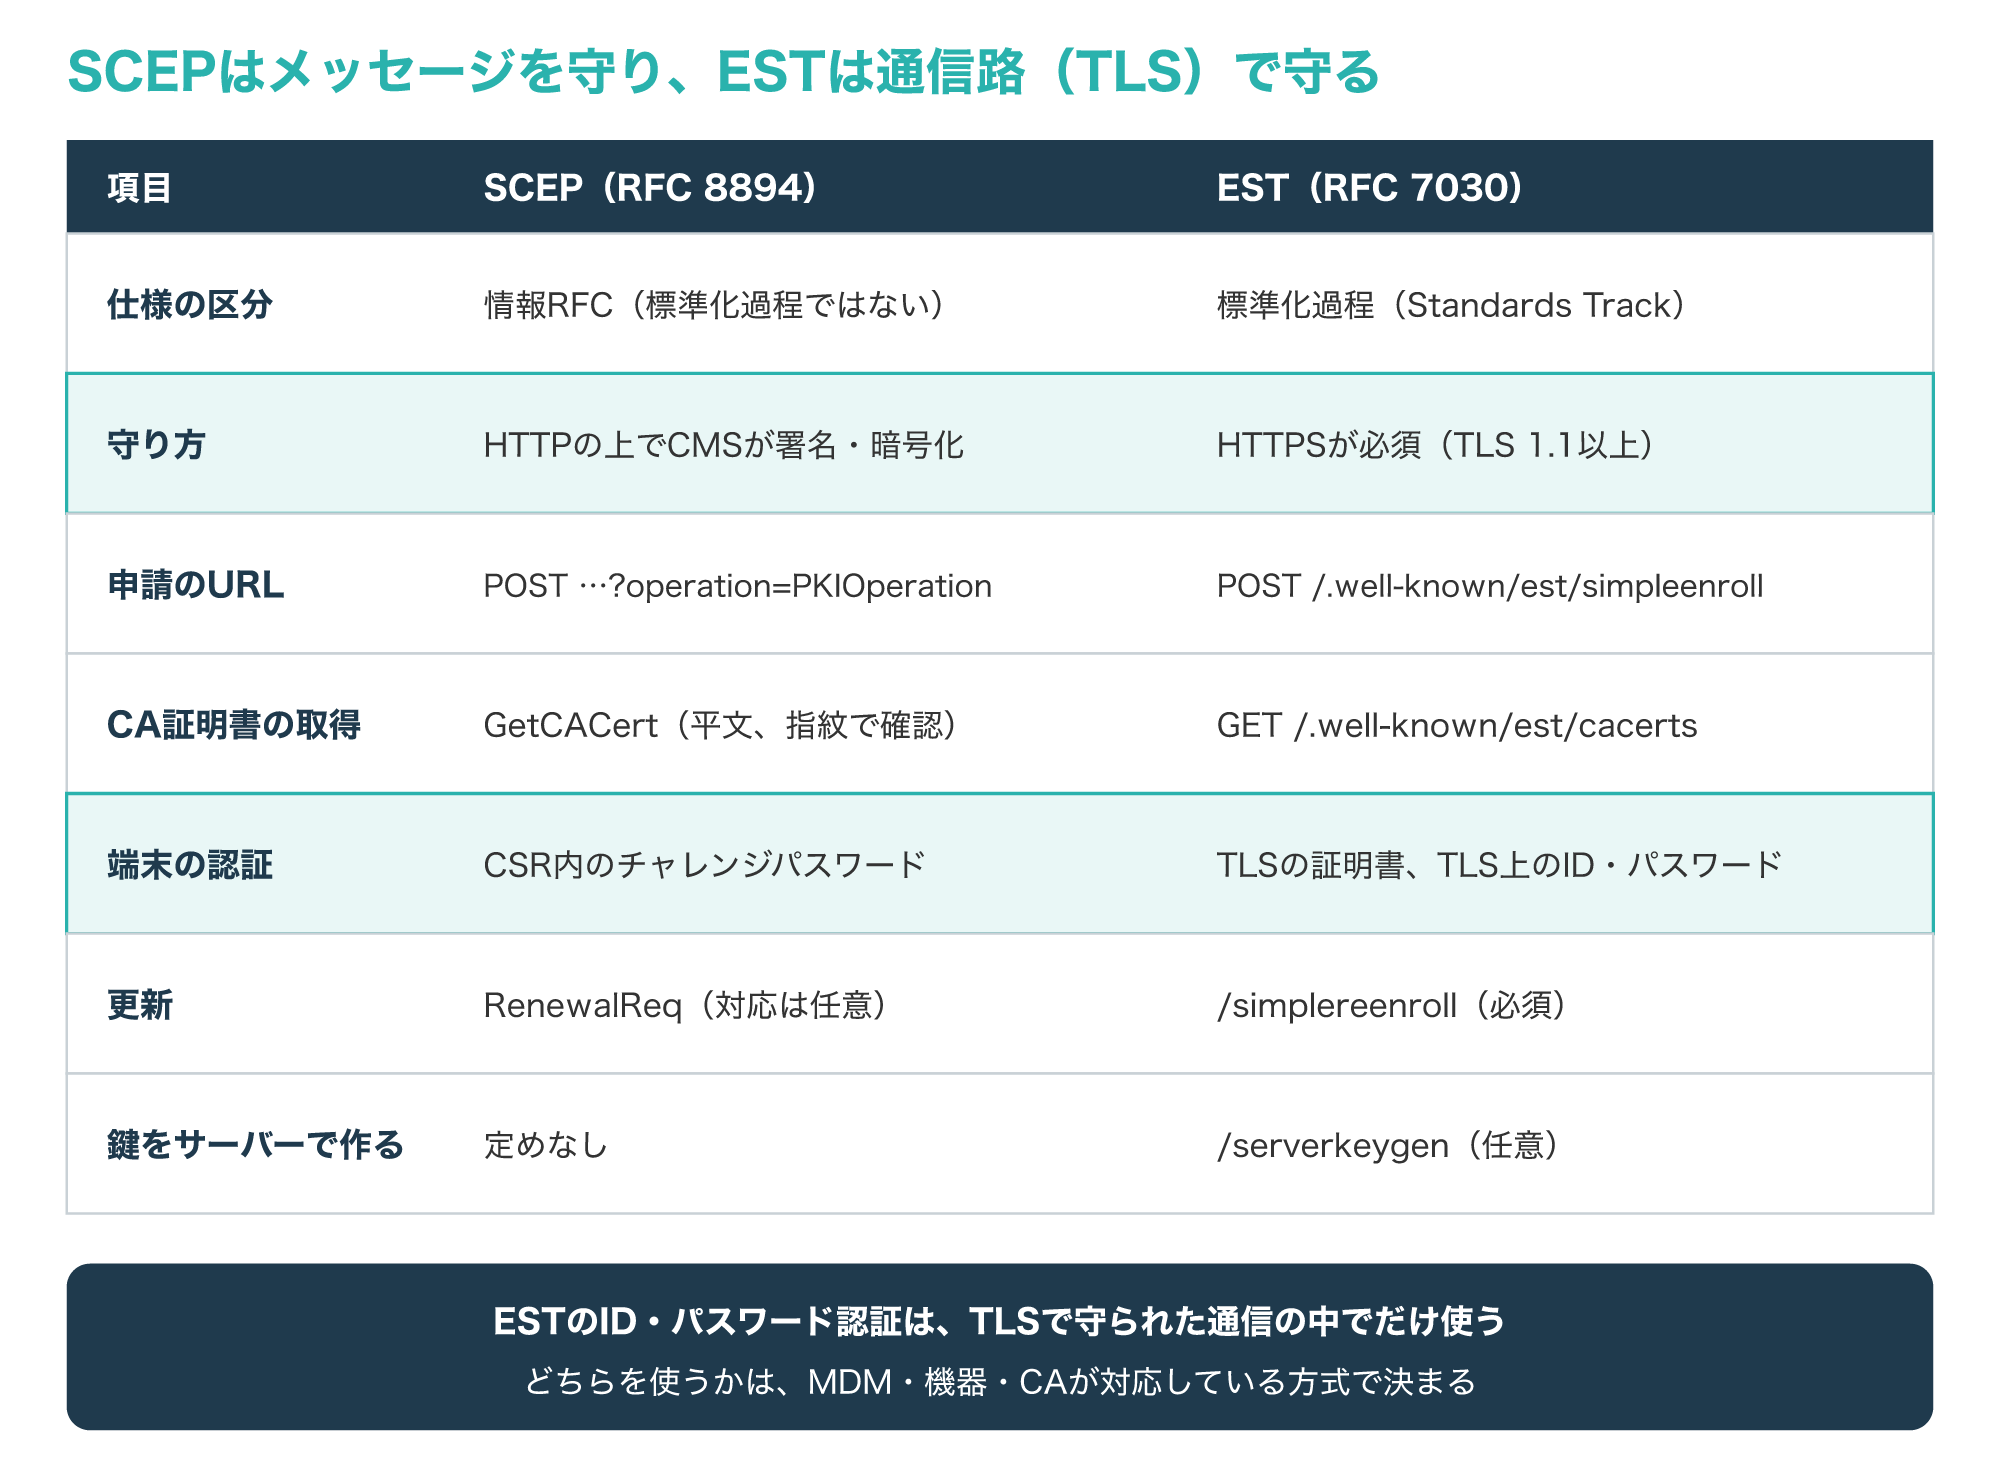
いちばん大きな違いは守り方で、SCEPはメッセージそのものをCMSで署名・暗号化するのに対し、ESTはHTTPSを必須とし、TLS 1.1以上の通信路で守ります。
ESTのURLは「/.well-known/est」で始まり、CA証明書の取得は/cacerts、申請は/simpleenroll、再登録は/simplereenrollのように、操作ごとにパスが分かれています。
端末の認証には、既存の証明書を使うTLSのクライアント認証のほか、IDとパスワードをHTTPのBasic認証やDigest認証で送る方法があり、後者はTLSで守られた通信の中だけで使います。
ESTでは再登録の/simplereenrollが必須の機能で、サーバー側で鍵を作る/serverkeygenも任意の機能として定められています(参考2)。
ACMEはRFC 8555で定められたプロトコルで、主にWebサーバーの証明書を、ドメインを管理していることの確認と合わせて自動で発行・更新する用途で広く使われています。
SCEPやESTは社内のCAから端末や機器に証明書を配る場面で、ACMEは公開サーバーのTLS証明書で使われることが多い、という使い分けが一般的です。
どれを使うかは、MDM、ネットワーク機器、CAが対応している方式で決まることが多いため、まず手元の製品の対応状況を確かめましょう。
ACMEの仕組みやメリットは、次の記事で詳しく解説しています。
5-2. チャレンジパスワードの弱点と対策
SCEPの安全性は、チャレンジパスワードという共有の値をどれだけしっかり管理できるかに大きく左右されます。
チャレンジパスワードが漏れると、別の端末がその値を使い、正規の端末になりすまして証明書を取れてしまうからです。
次の図は、SCEPの主な弱点と、RFC 8894などが示している対策を対応させたものです。
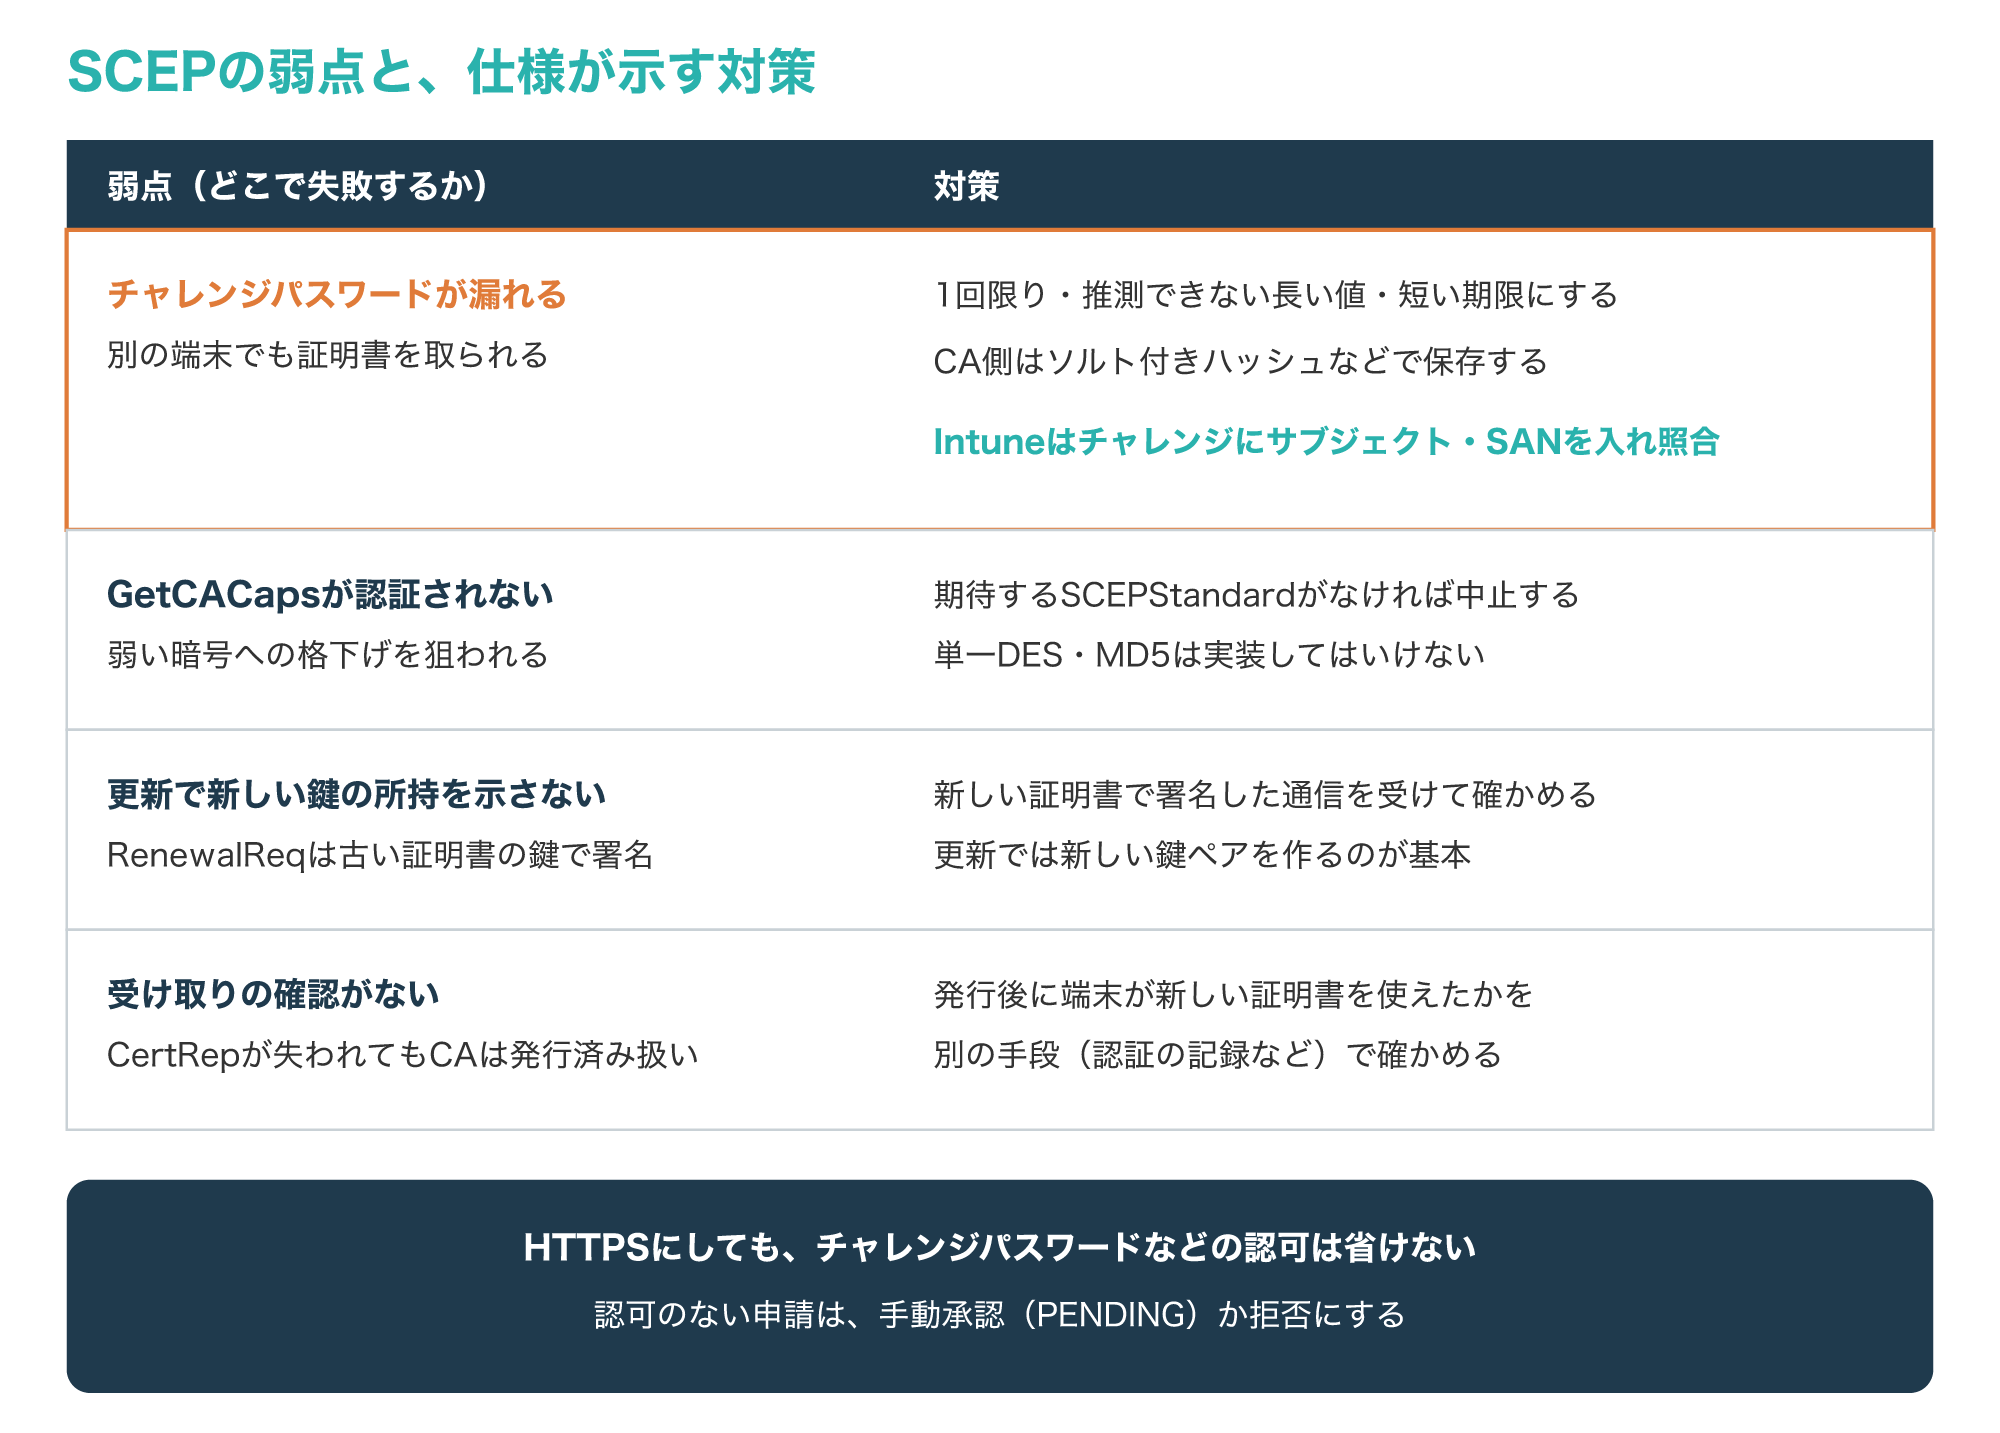
RFC 8894は、チャレンジパスワードを普通のパスワードではなく、推測できない十分に長い共有の値にするよう勧めています。
できれば1回限りの値にして1枚の証明書の発行だけに使い、同じ値で2回目の申請が来たら侵害の兆候として扱えるようにします。
値に有効期限を設けると、端末から値が盗まれても、初期設定の期間を過ぎた後は使えなくなります。
CA側では、チャレンジパスワードをソルト付きの反復ハッシュなどの形で保存し、平文のまま置かないようにします。
GetCACapsの応答は認証されないため、通信の途中で書き換えられて弱い暗号に格下げされるおそれがあり、期待しているSCEPStandardが応答にない場合は中止する対策が示されています。
更新の申請(RenewalReq)は古い証明書の鍵で署名されるので、新しい鍵を持っていることの証明にはならず、必要なら新しい証明書で署名した通信で確かめます。
チャレンジパスワードを使わない申請を受け付ける場合は、自動で発行せずに、PENDINGにして担当者が承認するか、拒否する方針にできます(参考1)。
Intuneでは、端末ごとに作られたチャレンジにサブジェクト名やSANが入っていて、ポリシーモジュールがCSRと照合するため、チャレンジを使って別の名前の証明書を受け取ることはできない仕組みです(参考3)。
5-3. 証明書が届かないときの確認順
SCEPで証明書が届かないときは、HTTPの応答、CertRepの値、申請の中身の順に確かめると、原因を絞り込みやすくなります。
次の図は、見えた値や症状ごとに、疑う原因と直し方をまとめたものです。
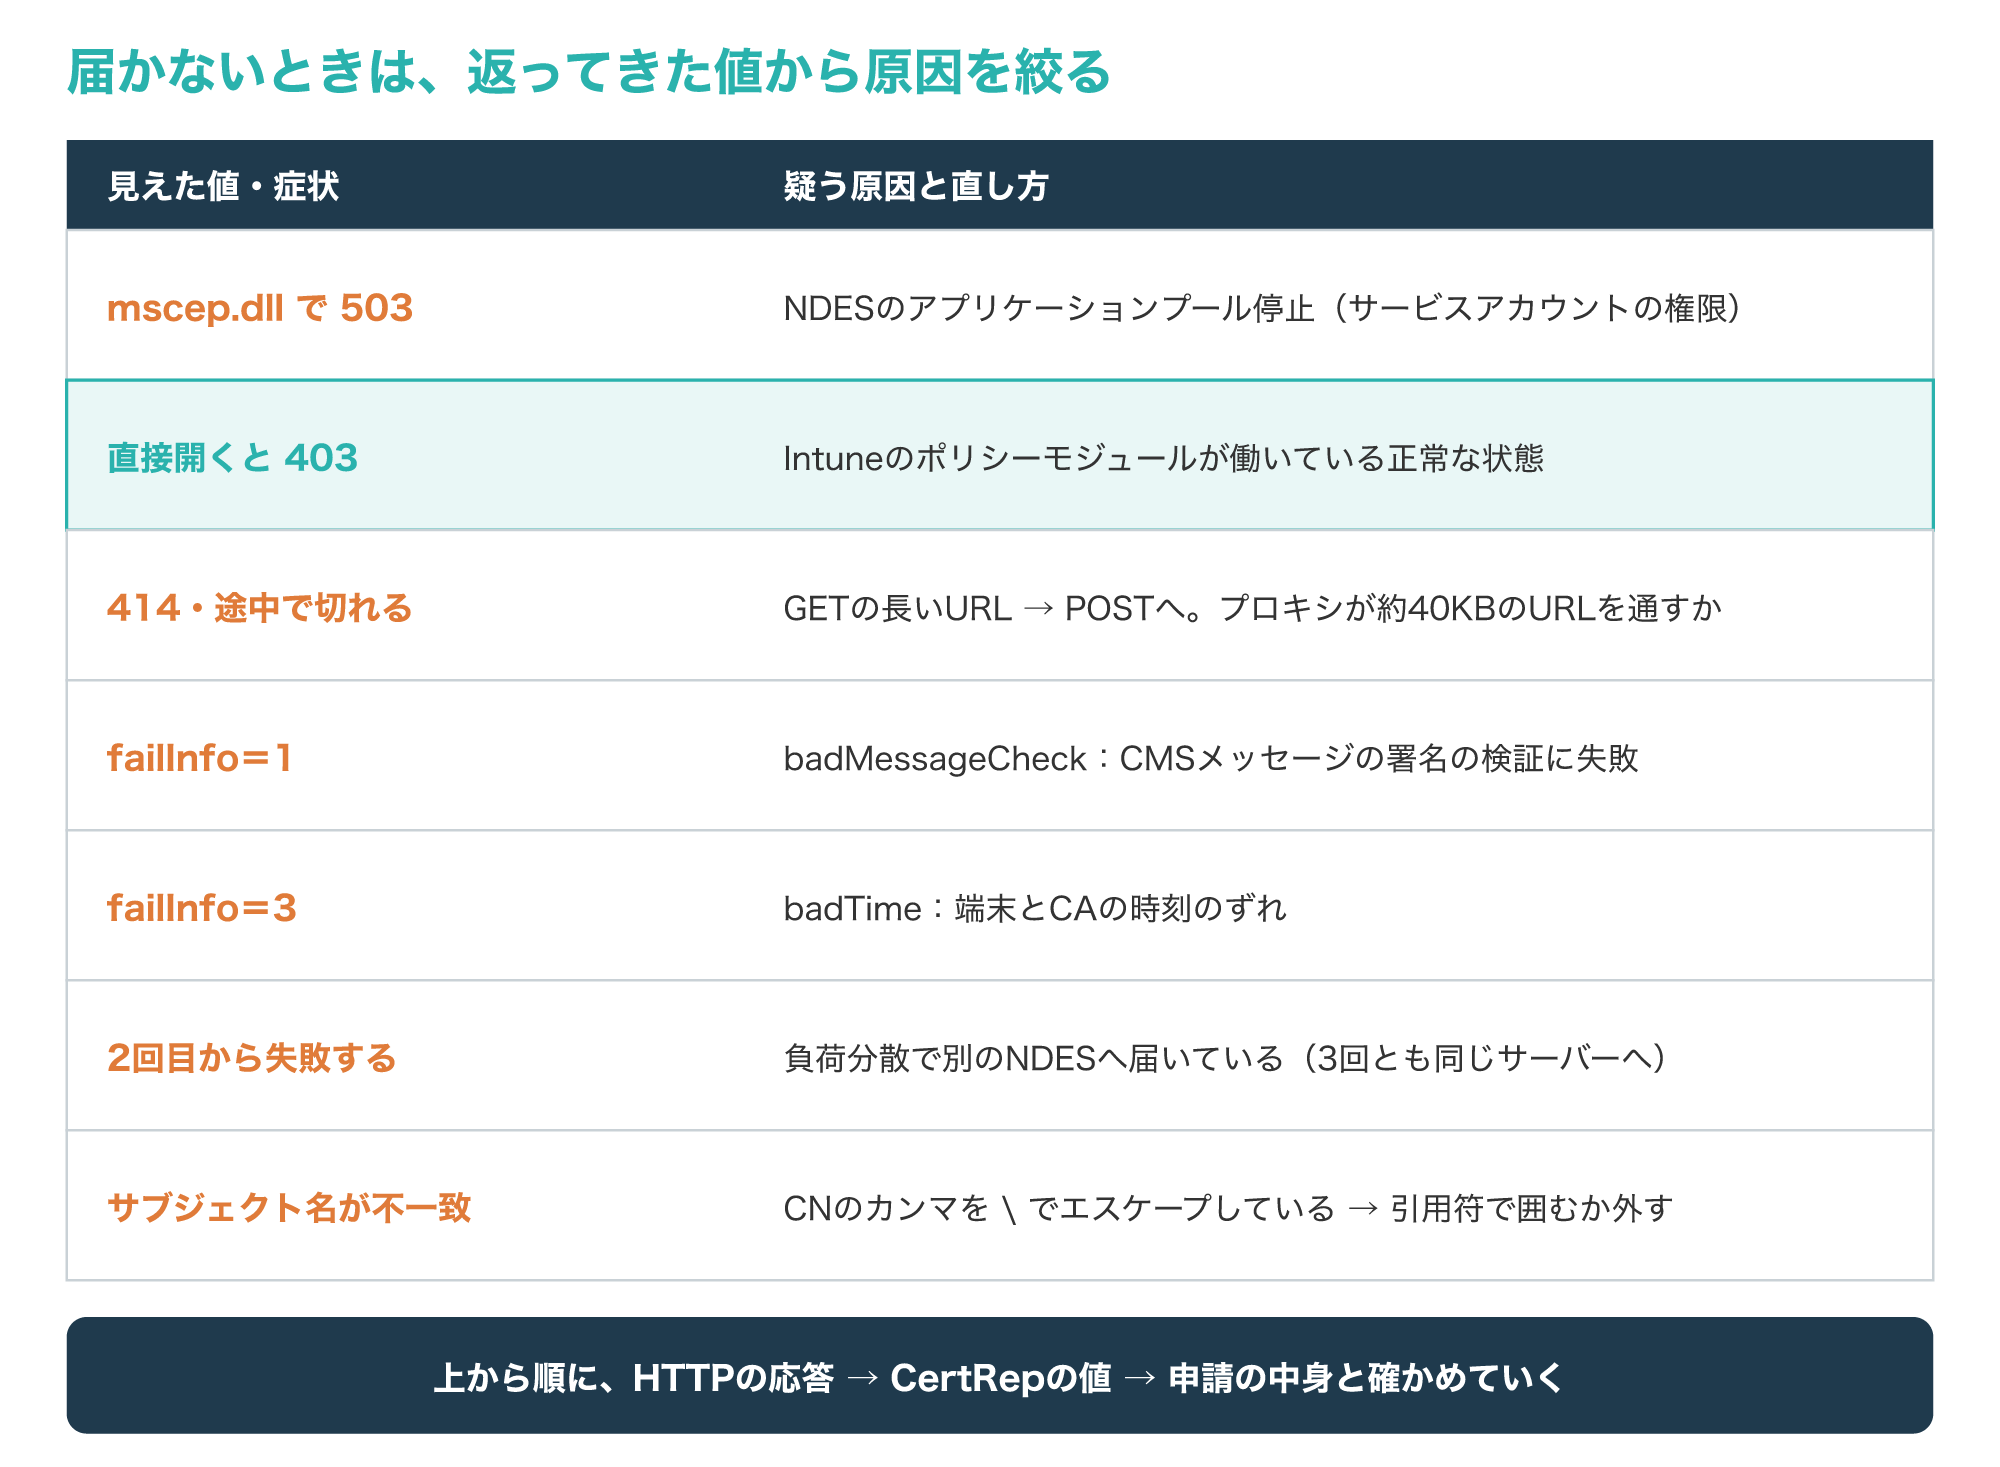
NDESのURL(/certsrv/mscep/mscep.dll)を開いて503が返るときは、NDESのサービスアカウントの権限が足りず、IISのアプリケーションプールが止まっていることがよくあります。
直接開いて403が返るのは、4-1で触れたとおりポリシーモジュールが働いている状態なので、それ自体は異常ではありません。
HTTP 414が返る、または要求が途中で切れるときは、GETの長いURLが原因なので、POSTで送れる設定か、リバースプロキシが最大40KB程度の長いURLを通すかを確かめます。
CertRepのfailInfoが1(badMessageCheck)ならCMSメッセージの署名の検証に失敗していて、3(badTime)なら署名の時刻がCAの時刻と離れすぎていると判断されています。
1回目は通るのに2回目以降で失敗するときは、負荷分散によって、3回の呼び出しが別々のNDESに届いていないかを見ます。
CSRとチャレンジのサブジェクト名が合わないというエラーが記録されているときは、サブジェクト名の中で「\」を使ったエスケープをやめ、値を引用符で囲みます。
どの段階で止まったかを値と一緒に記録しておくと、CAやMDMの担当者、製品の窓口に相談するときにも話が早く進みます(参考1・参考3・参考4)。
よくある質問とまとめ
Q1. SCEPとは何ですか?
端末やネットワーク機器が、HTTPの上でCMSとPKCS #10を使い、CAから証明書を自動で申請して受け取るためのプロトコルで、RFC 8894で定められています。
Q2. SCEPはHTTPSでなくても使えますか?
メッセージ自体がCMSで署名・暗号化されるためRFC 8894はHTTPSを必須としていませんが、IntuneのAndroid Enterpriseの端末のように、製品によってはHTTPSのURLが必要です。
Q3. SCEPとESTの違いは何ですか?
SCEPはメッセージをCMSで守る情報RFC、ESTはHTTPS(TLS 1.1以上)を必須とする標準化過程のRFCで、URLの形や端末の認証の方法も違います。
Q4. チャレンジパスワードはどう管理すればよいですか?
推測できない長い値を、できれば1回限りで短い期限にして使い、CA側ではハッシュなどの形で保存します。
Q5. IntuneでSCEPを使うには何が必要ですか?
AD CSのエンタープライズ CA、NDESの役割を入れたサーバー、Certificate Connector、社外から使う場合はNDESのURLの公開(リバースプロキシの利用を推奨)、信頼済み証明書プロファイルとSCEP証明書プロファイルが必要です。
SCEPは、CAを確かめる、申請する、結果を読む、運用するという4つの段階で整理すると理解しやすくなります。
次の図は、この記事の要点をまとめたものです。
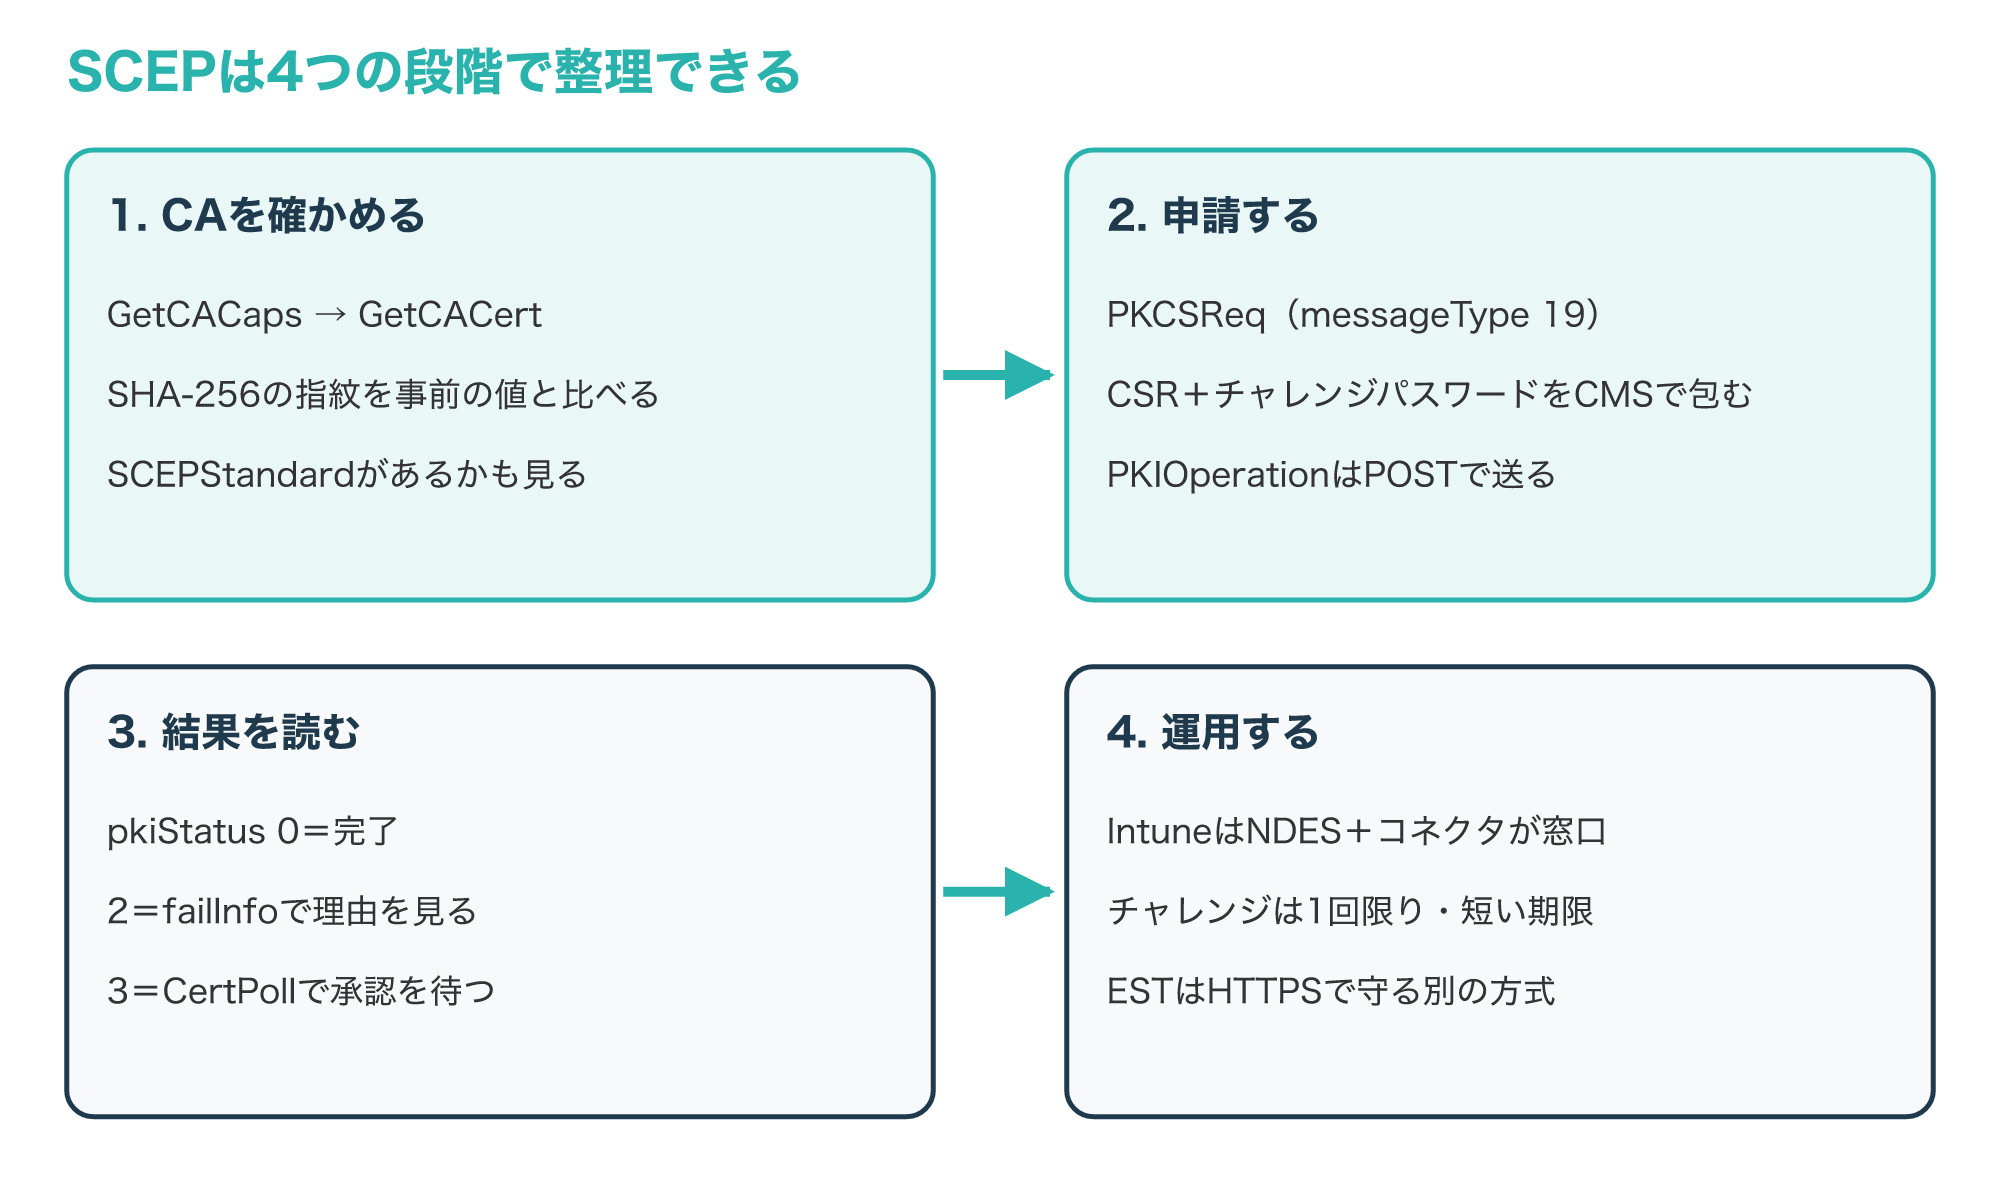
IntuneではNDESとCertificate Connectorが窓口になり、ネットワーク機器ではトラストポイントに登録先とCA証明書の確認を設定します。
届かないときは、HTTPの応答、CertRepのpkiStatusとfailInfo、CSRの中身の順に値を確かめてください。
まずは、自分の環境のCAがGetCACapsでSCEPStandardを返すか、チャレンジパスワードが1回限りで期限付きになっているかを確かめるところから始めてみてください。
参考1:RFC 8894 Simple Certificate Enrolment Protocol(IETF、英語)
参考2:RFC 7030 Enrollment over Secure Transport(IETF、英語)
参考3:Configure infrastructure to support SCEP with Intune(Microsoft Learn、英語)
参考4:Create and assign SCEP certificate profiles in Intune(Microsoft Learn、英語)
参考5:Catalyst 9300 Security Configuration Guide 16.12:Configuring Enrollment using SCEP(Cisco、英語)