SSLインスペクションとは?証明書と復号の仕組み・注意点
「通信は暗号化しているのに、なぜ会社の装置で中身を確認できるの?」。
SSLインスペクションを理解する近道は、TLSの接続を二つに分けて見ることです。
検査装置が暗号を力ずくで破る、という話ではありません。
この記事では、端末・検査装置・Webサーバーの関係から、証明書の準備、検査できない通信、接続トラブルの確認順を整理します。

この記事は以下のような人におすすめ!
- 暗号化通信を検査する仕組みを図で理解したい人
- 証明書警告や特定アプリの接続不良で確認する点を知りたい人
- 導入の条件と除外の扱いを整理したい管理者
SSLインスペクションで何を見られるのか
1-1. TLSの保護と、内容を検査する目的
HTTPSは、通信相手との間でやり取りする内容を保護する仕組みです。
そのため、通信経路上の機器が、通過するデータの中身をそのまま読めるわけではありません。
一方、組織の入口や出口では、ダウンロードするファイルなどに対して検査を行いたい場合があります。
SSLインスペクションと呼ばれる機能のうち、通信内容を復号して検査する方式は、この目的に使われます。
名前にSSLが含まれていても、古いSSLの利用を勧める意味ではありません。
この記事では、製品で使われる機能名はそのまま示し、接続の説明にはTLSを使います。
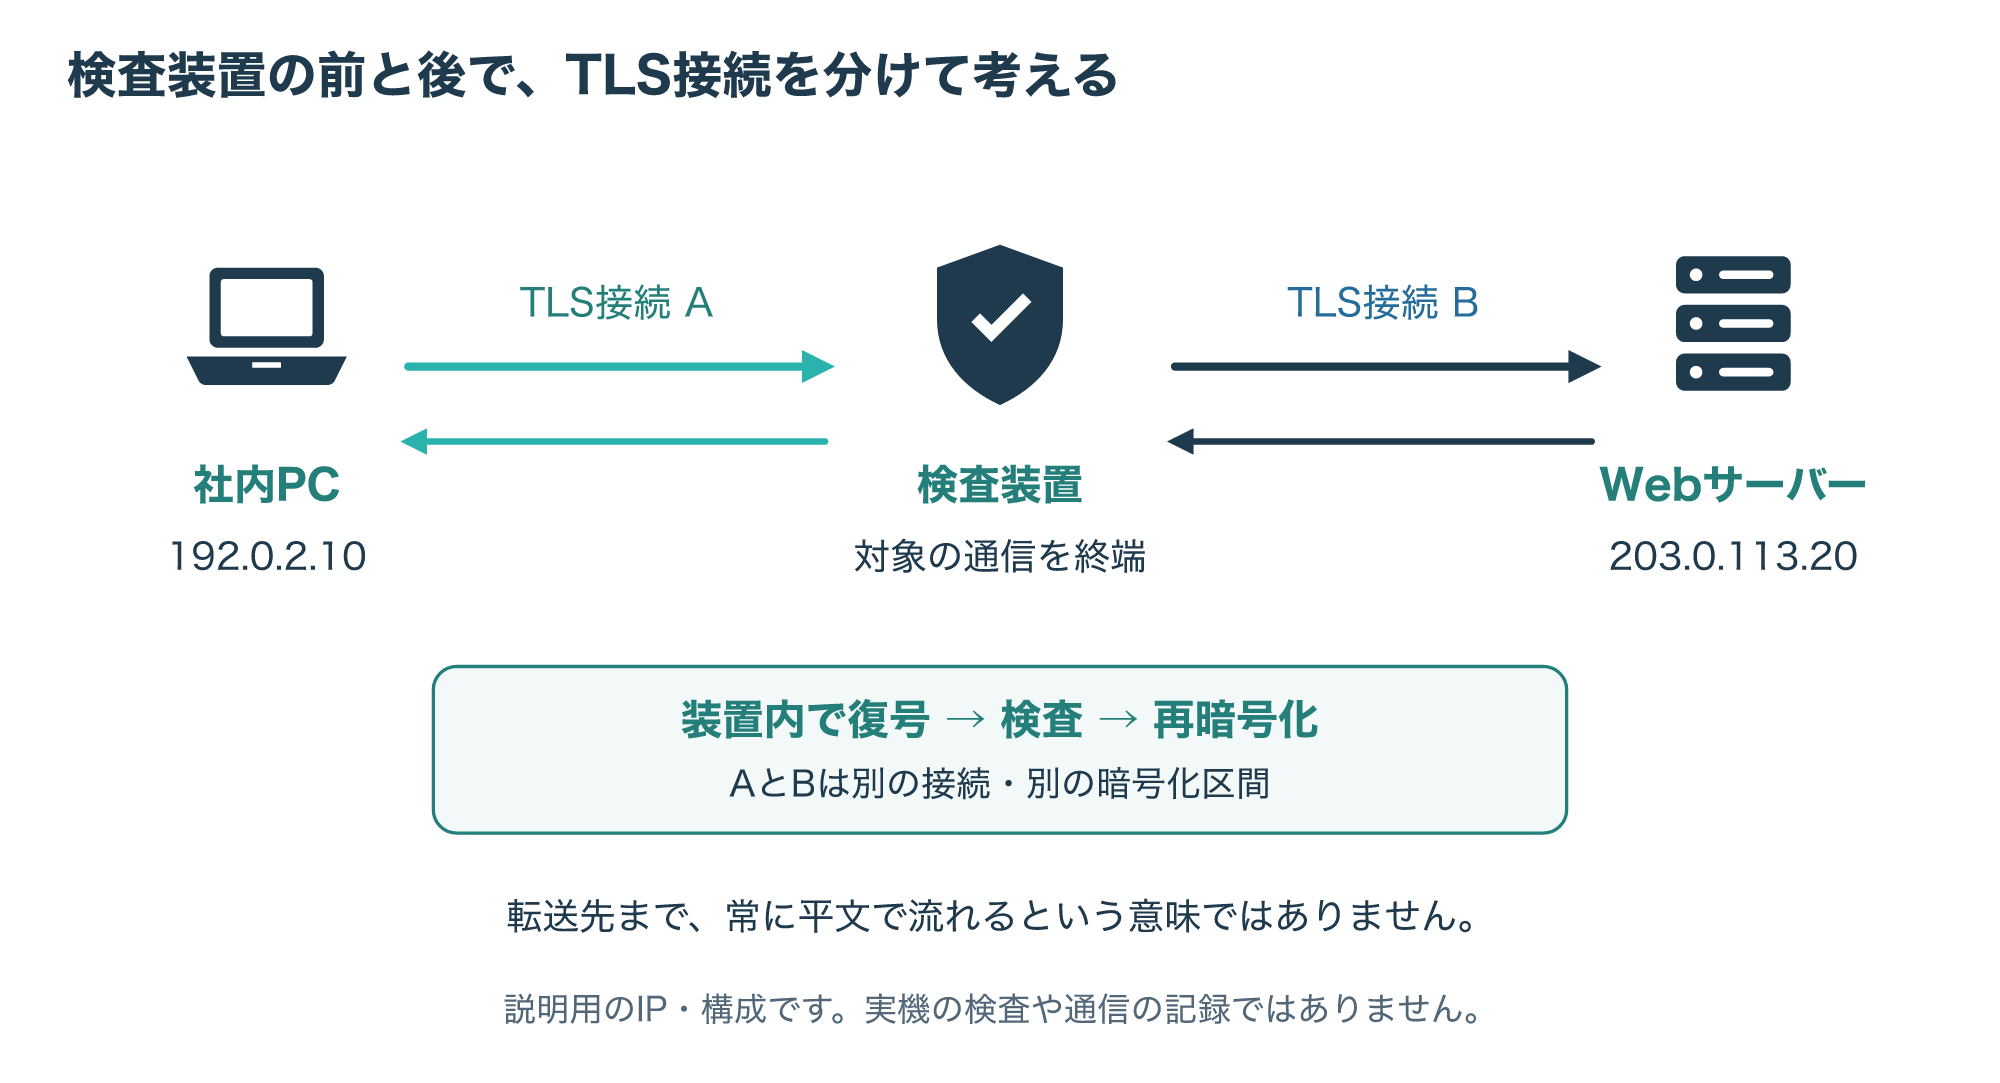
たとえば、社内PCを192.0.2.10、接続先のWebサーバーを203.0.113.20とした構成を考えます。
どちらも説明用のアドレスで、実際の端末やサイトを指していません。
間に検査装置が入る方式では、端末と装置、装置とサーバーで、それぞれのTLS接続が作られます。
装置は、必要な区間の通信を復号し、検査してから再暗号化して転送します。
(参考1)
1-2. 検査できる対象と、保証できないこと
ここで避けたいのは、「導入すれば、すべての暗号化通信が見える」という理解です。
検査の対象になるかどうかは、通信が装置を通るか、対象のルールに一致するか、アプリや暗号方式に対応しているかなどに左右されます。
組織の方針として、復号しない通信を決める場合もあります。
また、内容を確認できることと、脅威を必ず見つけられることは別です。
実際の検査機能、ルール、更新状況、負荷の条件を含めて考えます。
「暗号化されていれば検査できない」「装置があれば何でも見える」のどちらでもありません。
対象の通信と、検査の方式・条件を一緒に確認します。
証明書を使ってTLS接続を二つに分ける
2-1. 端末が見る証明書と、本当の接続先
通常の接続では、端末は接続先のサーバー証明書を検証します。
外向き通信を中継する検査方式では、端末に対して検査装置が証明書を提示する場合があります。
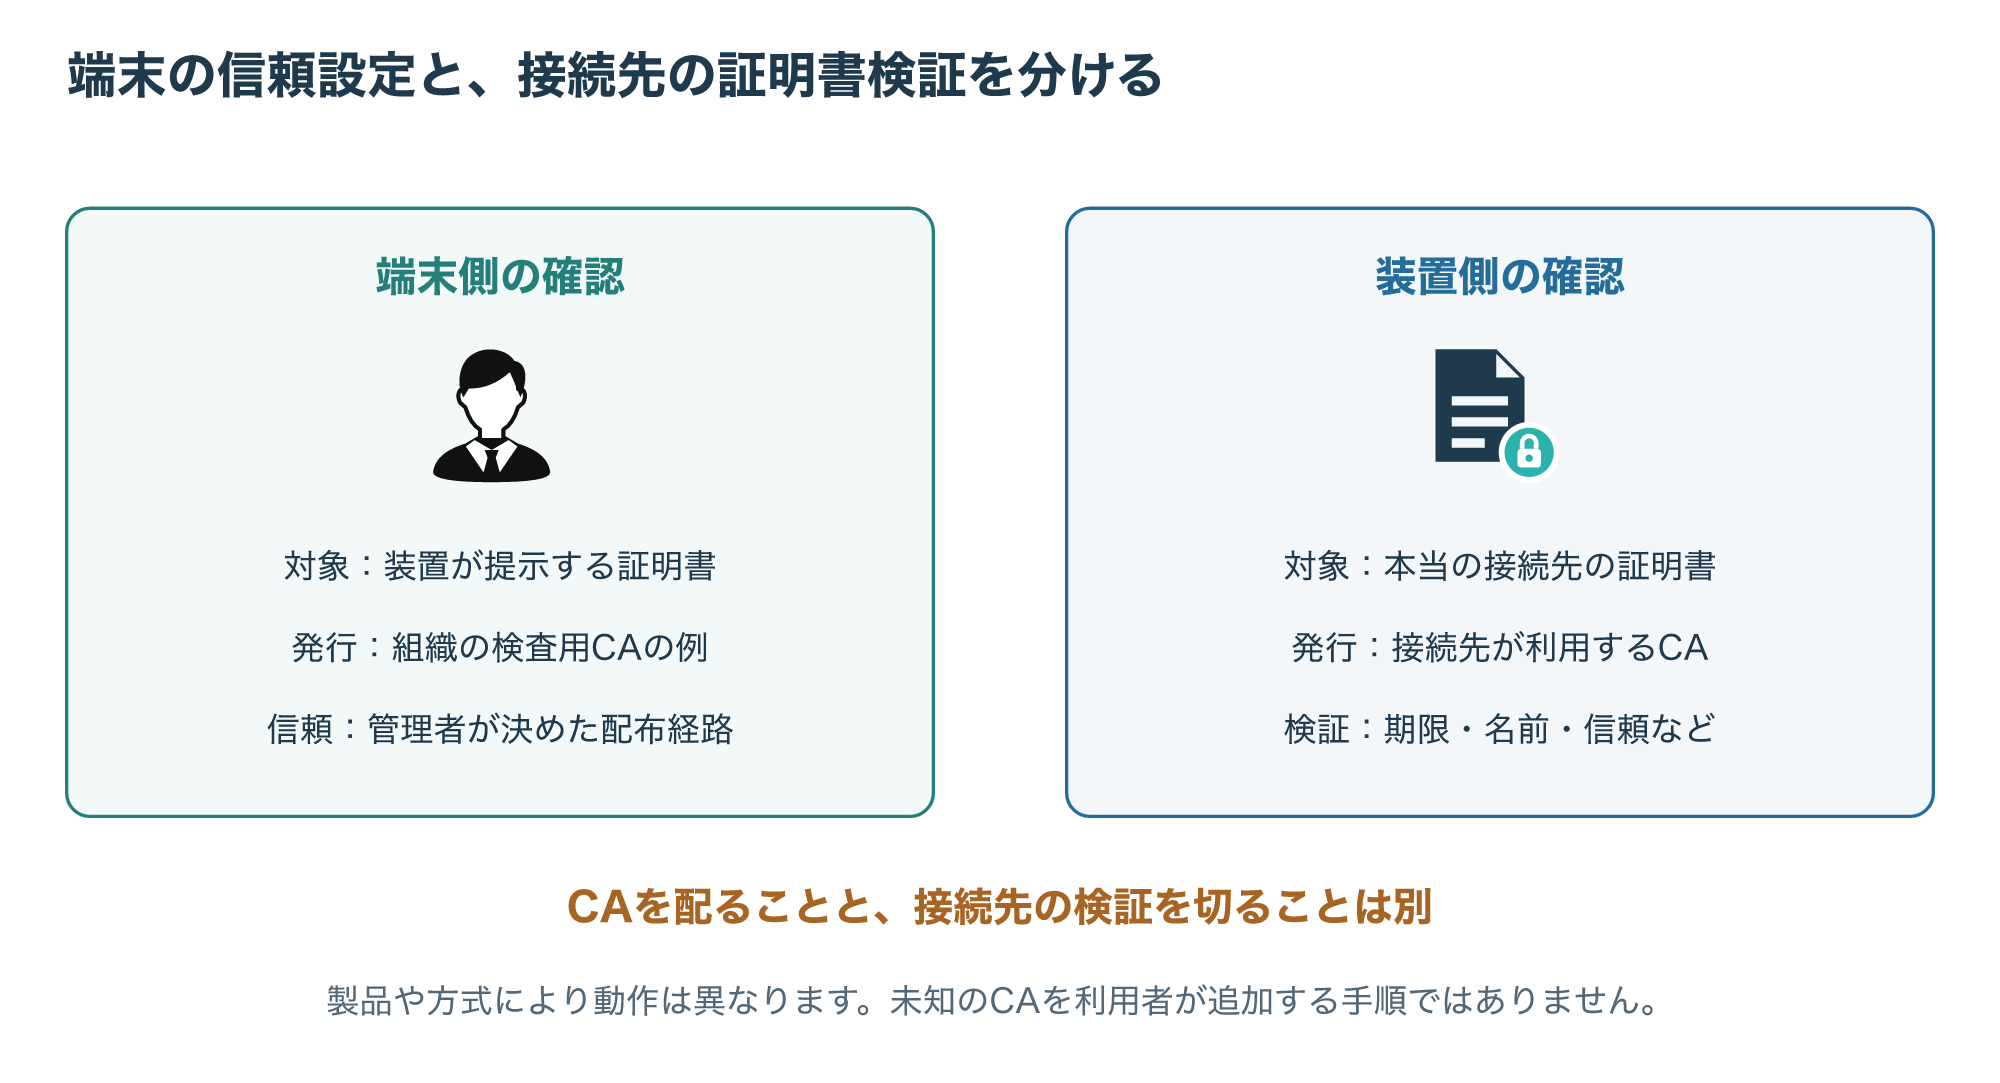
その証明書を端末が適切に検証できるよう、組織が管理する検査用CAの信頼などを準備します。
CAは、証明書を発行する認証局のことです。
ここで「証明書を入れればよい」とだけ覚えると、信頼する相手を増やす意味が抜け落ちてしまいます。
会社の端末では、管理者が決めた配布経路と対象を守り、見つけた証明書を自分の判断で追加しないようにします。
2-2. CAの信頼と、接続先の証明書検証を分ける
端末が検査装置を信頼することと、検査装置が本当の接続先を正しく検証することは、別の確認です。
たとえば端末側に必要なCAを配布しても、装置が接続先の不正な証明書まで無条件に受け入れていたら、適切な検証ができているとは言えません。
Palo Alto NetworksのForward Proxyの説明でも、装置が接続先の証明書を検証し、検証結果に応じてクライアントへ提示する証明書を扱う仕組みが説明されています。
この製品固有の動作を、すべての機器で同じ画面や設定になると読み替えないことが大切です。
(参考1)
証明書が表示されたことと、信頼できる起点まで証明書のつながりを検証できたことも、区別します。
X.509の証明書パス検証では、あらかじめ信頼する起点を含めて検証の前提を定めます。
(参考5)
証明書警告が出たとき、検証を無効にして接続できれば解決、とはしません。
発行者・対象端末・配布経路・接続先・直前の変更を管理者と確認します。
通信の方向と方式で、導入条件が変わる
3-1. 利用者の外向き通信と、公開サーバーへの着信
「SSLインスペクションを使いたい」という相談でも、誰の通信を守るのかで準備が変わります。
社内の利用者が外部のWebサイトへ接続する場合と、外部の利用者が自社の公開サーバーへ接続する場合を分けてください。
前者では、多数の利用者やアプリが外部サイトを使う場面を考えます。
後者では、自社で管理する公開サーバーへの通信が対象です。
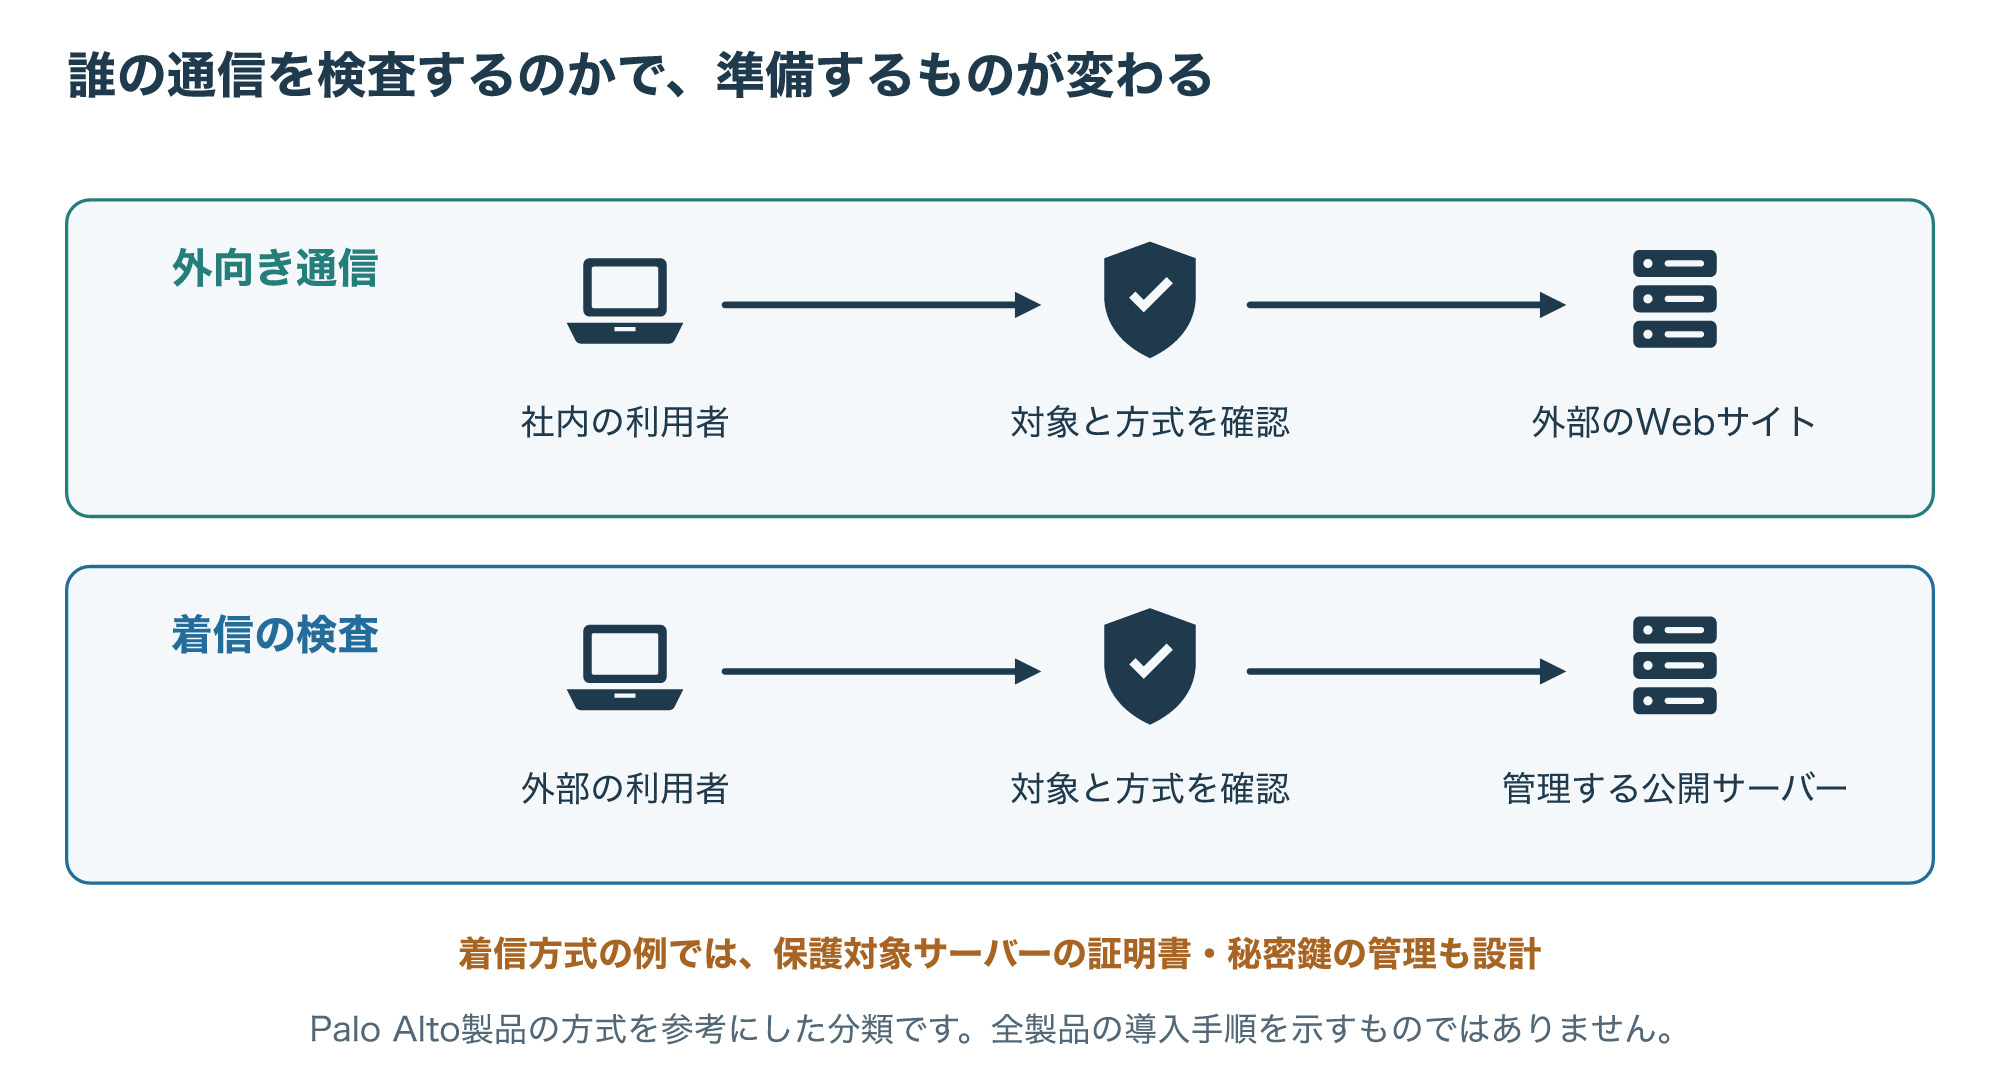
Palo Alto NetworksのSSL Inbound Inspectionでは、保護するサーバーの証明書と秘密鍵を装置などへ導入する前提が説明されています。
これは、その製品の方式を説明したものです。
すべての製品や構成で、同じ場所へ同じ鍵を入れると決めつけないでください。
秘密鍵の保管、閲覧できる担当者、交換や失効の手順も、設計の一部として扱います。
(参考2)
3-2. 復号しないときに分かる情報を確認する
通信内容を復号する検査と、復号せず確認できる情報は、同じではありません。
さらに、TLSの版や製品の対応状況によっても、見える情報が変わります。
Palo Alto NetworksのTLS 1.3の文書では、証明書情報も暗号化されることによる、復号しない通信の可視性の違いが説明されています。
そのため、「復号しなくても、証明書の期限や発行者をいつも同じように確認できる」と一般化するのは避けます。
製品の機能名だけで判断せず、対象の版と動作モードで何を確認できるのかを見てください。
(参考3)
TLS 1.3が使われているから必ず検査できない、という意味でもありません。
製品の対応と、アプリ・設定・方針の組み合わせを確認します。
見られない通信と、除外すべき通信を分ける
4-1. 証明書ピンニングやクライアント認証との相性
特定のアプリだけが接続できなくなったときは、証明書の扱いにも目を向けます。
証明書ピンニングは、アプリ側が受け入れる証明書や鍵を、決めた情報に結び付ける仕組みです。
検査装置が別の証明書を提示する方式とは相性が合わず、通信が成立しない場合があります。
クライアント認証を使う接続にも、製品が対応できない場合があります。
Palo Alto Networksの文書にも、ピンニングされた証明書やクライアント認証を使う一部のセッションを復号できない旨が記載されています。
(参考1)
つまり、SSLインスペクションの説明の中で「ピンニングを使えばよい」とだけ案内するのは不十分です。
アプリが確かめたい相手と、装置が中継する仕組みを分けて説明する必要があります。
4-2. 機密性と、限定した例外の管理
復号できない通信と、組織の方針で復号しない通信も区別します。
内容の機密性、利用目的、組織のルールなどから、対象外とすべき通信があるかを検討します。
ただし、この記事で一般的な除外候補を示しても、それだけで個別の法令や契約への適合が決まるわけではありません。
必要な担当者と、適用する方針を確認してください。
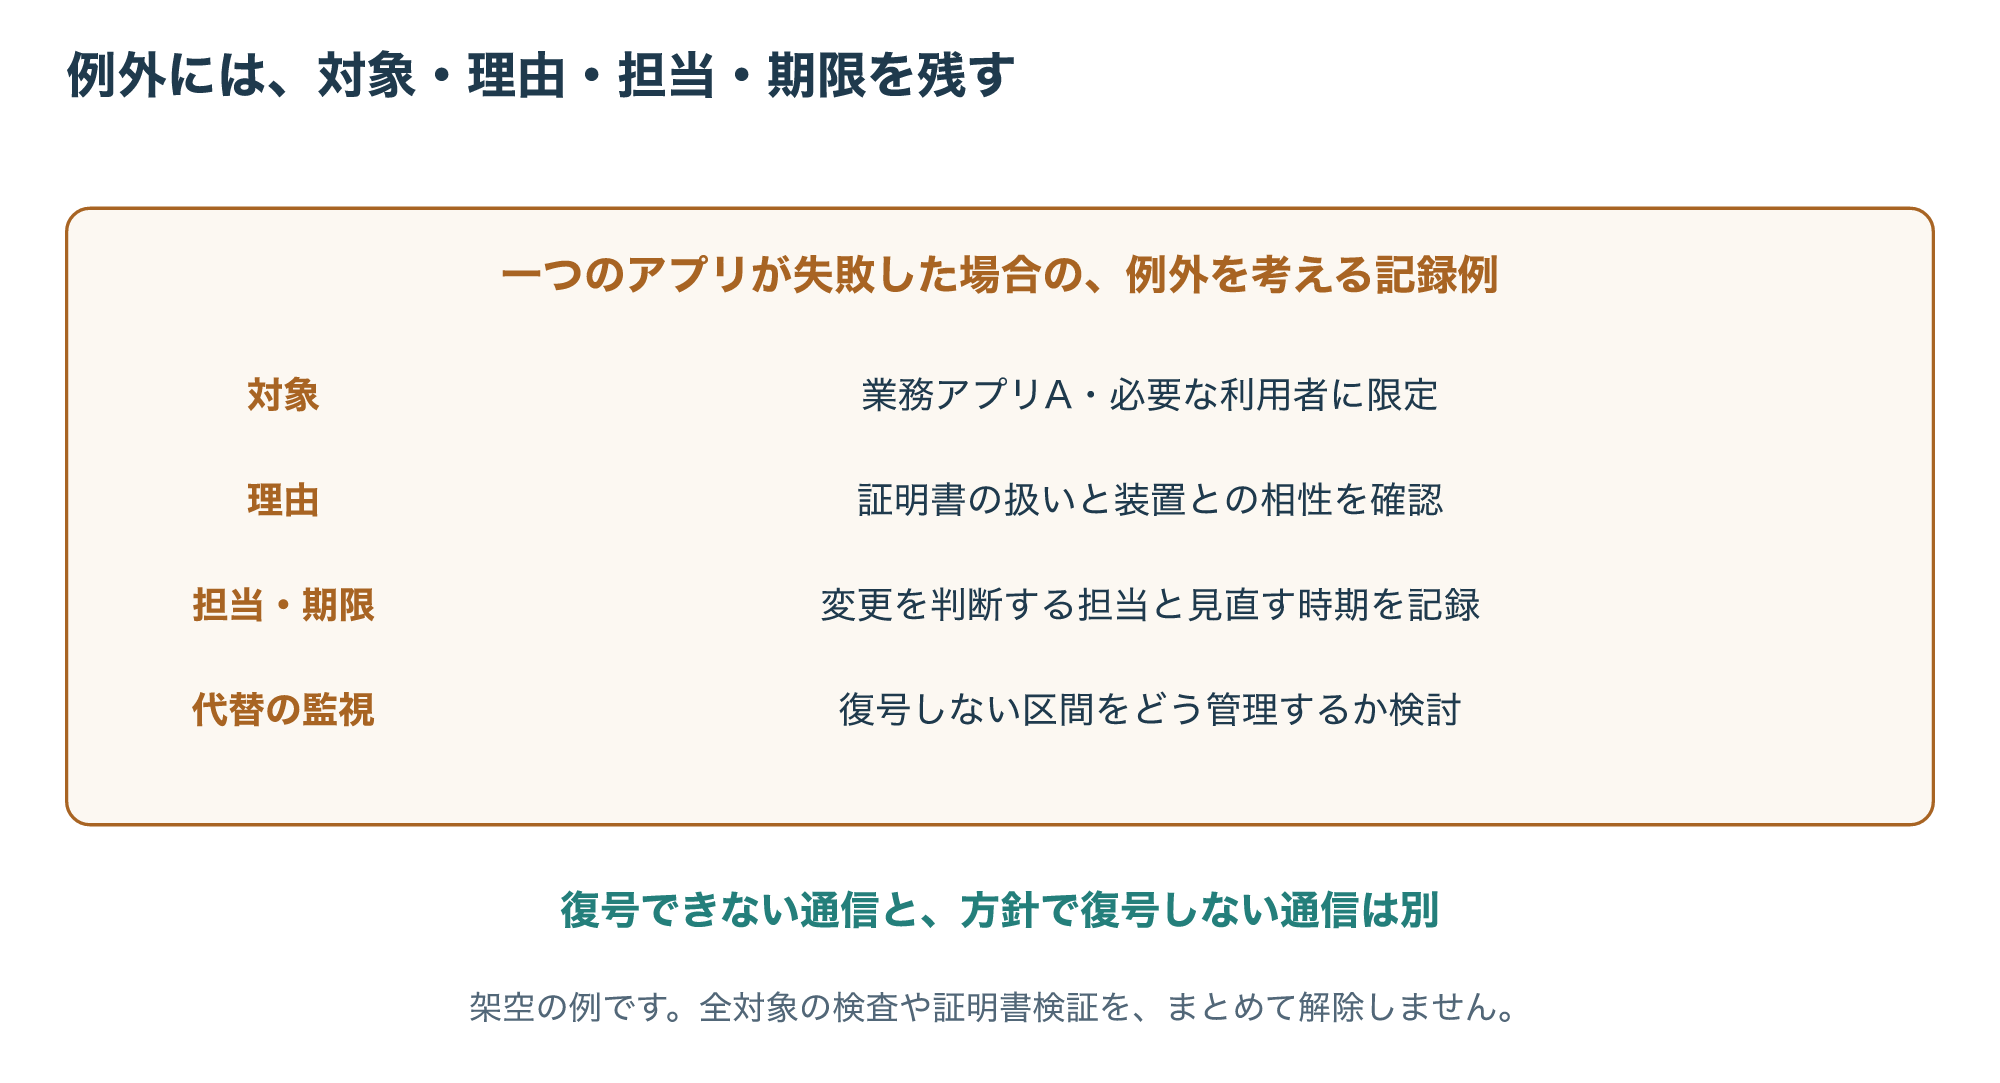
例外が必要になったら、対象のアプリや利用者、理由、担当者、期限、代わりにどう監視するかを記録します。
一つのアプリの問題を解消するため、すべての検査をまとめて解除する、といった対応を避けるためです。
(参考4)
導入とトラブル対応は、小さく試して確認する
5-1. 対象端末・CA・ポリシー・検証項目をそろえる
最初から全端末へ広げるより、対象を絞って確かめる計画を作ります。
確認するのは、Webページが開くかどうかだけではありません。
業務アプリの認証、ファイルの送受信、証明書の表示、例外にした通信の扱いなど、使い方に応じた項目をそろえます。
負荷も実測して確認します。
検査時の性能は、装置、利用する機能、通信量などで変わるため、根拠のない速度や処理件数を共通の目安として置かないでください。
Palo Alto Networksのベストプラクティスでも、復号するための資源が足りない場合に通信を遮断する設定と、利用への影響が説明されています。
(参考4)
5-2. 証明書警告や接続不良を、安全に切り分ける
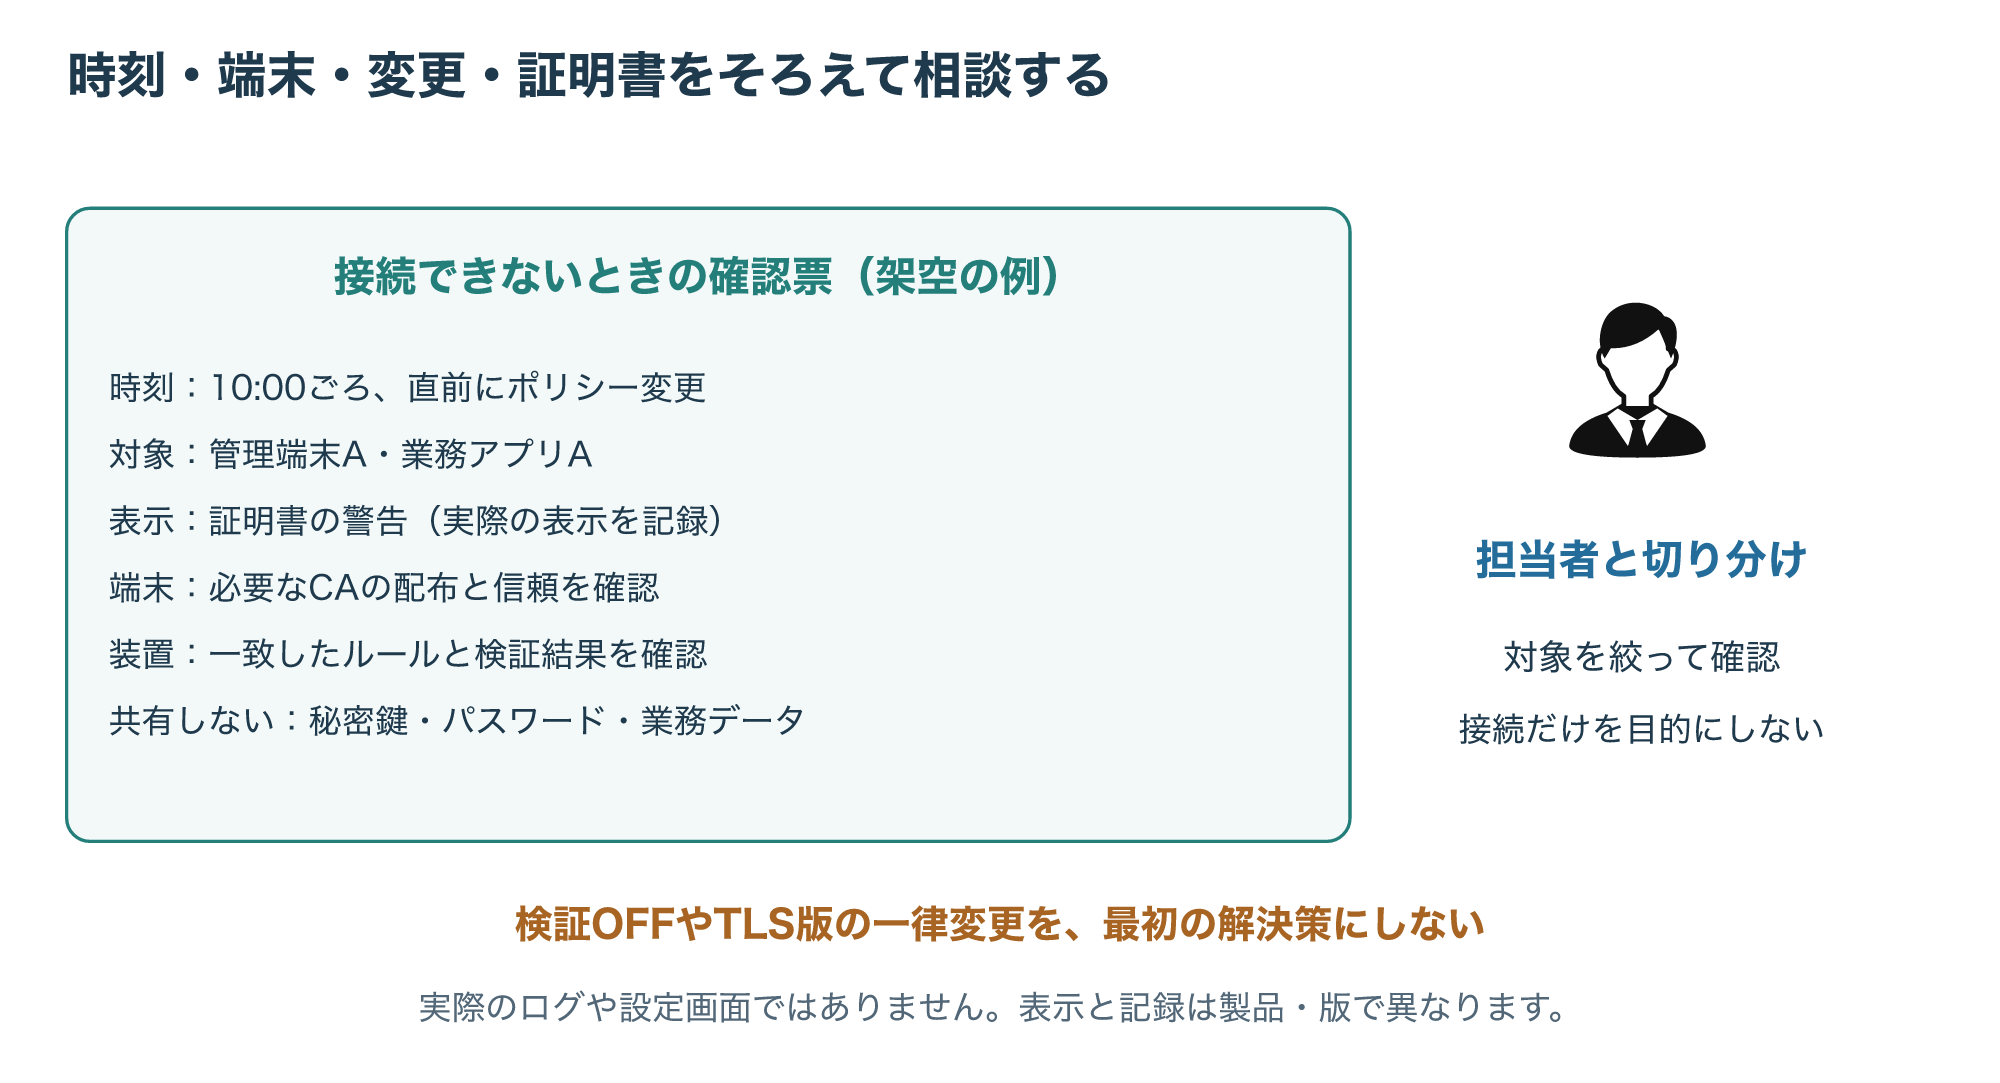
「10時ごろから、あるアプリだけ接続できない」という相談なら、時刻、対象端末、対象サイト、直前の変更を先にそろえます。
この時刻は、記録の書き方を示す架空の例です。
そのうえで、端末に配布したCA、装置で一致したポリシー、アプリの方式、表示されたエラーなどを担当者が確認します。
パスワードや秘密鍵、業務データの中身を、公開の質問欄へ貼る必要はありません。
原因が分からないまま、証明書の検証を切ったり、古いTLSへ一律に変更したりして、接続できる状態だけを目指さないことが大切です。
特定のアプリに例外が必要かどうかは、製品の正式な案内と組織の方針に沿って判断します。
(参考3)
よくある疑問と、運用で覚えておきたいこと
6-1. よくある質問5問
Q1:暗号化の鍵を破って、中身を見ているのですか?
ここで説明した中継方式は、TLS接続を二つに分け、装置がそれぞれの接続を終端して検査します。
暗号を力ずくで破る説明ではありません。
Q2:会社の端末にCAを入れれば、どのアプリでも使えますか?
いいえ。
アプリの信頼の扱い、証明書ピンニング、クライアント認証などの条件も確認します。
Q3:TLS 1.3では、SSLインスペクションは使えませんか?
対応する製品や構成があります。
反対に、復号しない通信で見える情報も変わるため、製品の版と方式を確認してください。
Q4:証明書警告が出たら、検証を無効にすればよいですか?
警告の原因を確認します。
検証を無効にして、接続できたことだけで解決としないでください。
Q5:対象外の通信を作るとき、何を残しますか?
対象、理由、担当、期限、代替の監視方法などを記録します。
必要以上に広い例外を残さないためです。
6-2. 検査の範囲と判断を記録して引き継ぐ
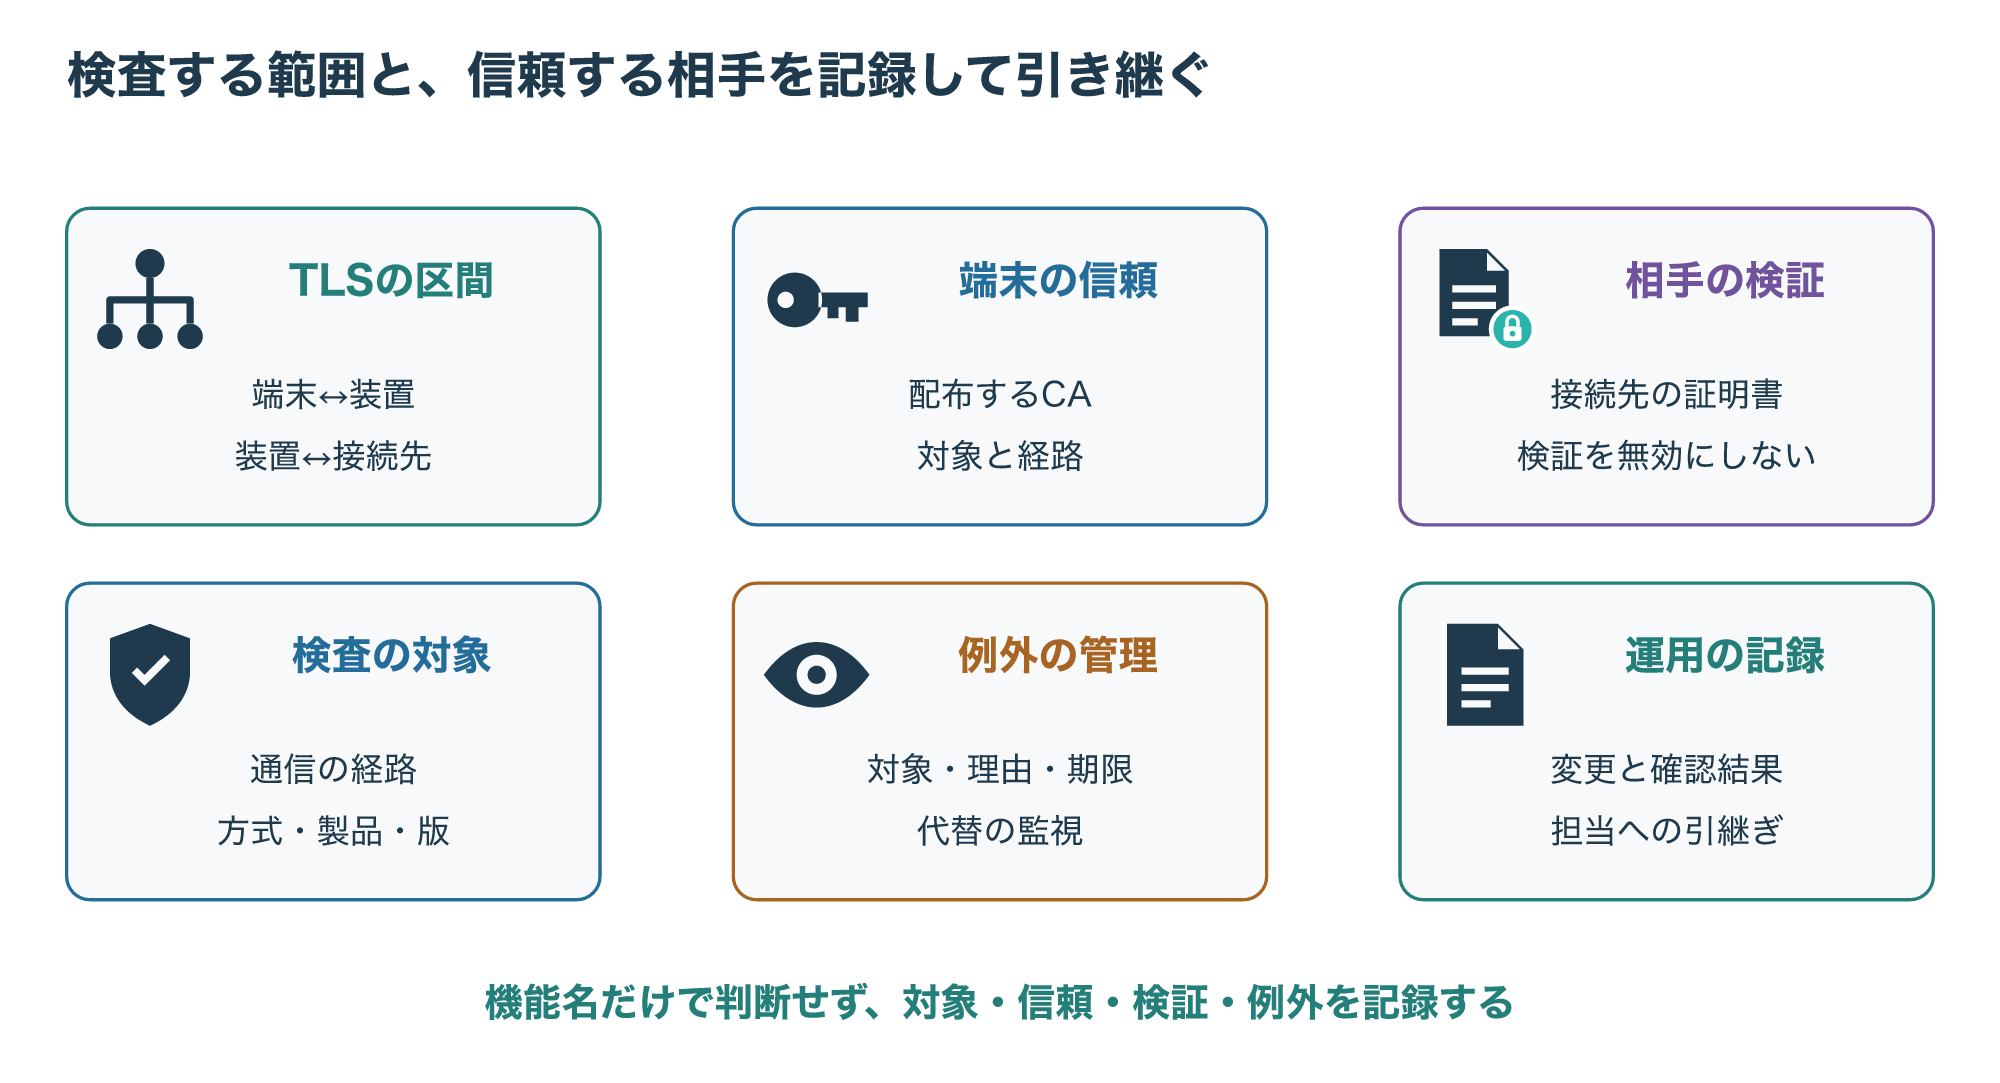
SSLインスペクションは、機能を有効にすれば終わり、というものではありません。
どの通信を対象にし、端末が何を信頼し、装置が接続先をどう検証するかを整理する必要があります。
接続できないアプリや、方針として復号しない通信についても、理由と管理方法を分けて残します。
まずは、端末から接続先までの二つのTLS区間を書いてみてください。
証明書を準備する場所と、トラブル時に確認する相手が、ずっと追いやすくなります。
参考資料
- 参考1:Palo Alto Networks — 外向き検査の2セッション、提示証明書、ピンニング/クライアント認証との相性
- 参考2:Palo Alto Networks — 着信検査と対象サーバーの証明書・秘密鍵の管理
- 参考3:Palo Alto Networks — TLS1.3の復号と、復号しない通信の可視性の違い
- 参考4:Palo Alto Networks — 対象除外、限定する例外、復号処理の資源と利用への影響
- 参考5:IETF / RFC Editor — RFC5280:X.509の証明書パス検証と信頼の起点