XAUTHとは?VPNの追加認証とxauthコマンドの違い
VPNの設定画面にある「XAUTH」と、Linuxで見かける「xauth」は、よく似た名前でも扱う対象が違います。
片方の対処法をもう片方に使うと、確認すべき設定を見失ってしまいます。
まず用途を見分け、認証のどの段階や、どの画面へのアクセスを調べるのか整理しましょう。

この記事は以下のような人におすすめ!
- VPN設定のXAUTHが何を確認するのか知りたい人
- xauthコマンドとVPN認証の違いを知りたい人
- 古いVPNやX11のエラーを安全に確認したい人
XAUTHとxauthは、用途から見分ける
1-1. VPNではIKEv1に関連する追加認証
VPNでいうXAUTHは、Extended Authenticationと呼ばれる追加認証の仕組みです。
既存のIPsec VPNで、接続相手を認証したうえで利用者の資格情報を確認する構成などに使われます。
ただし、IPsec全体がXAUTHを必須とするわけではありません。
IKEは、IPsec通信に必要な相手の認証や鍵・セキュリティ関連付けを扱うプロトコルです。
VPNのXAUTHを調べるときは、まずIKEv1の設定なのかを確認します。
IKEv2のEAP設定と、名前や利用者名の入力欄が似ているだけで同じ方式とは判断しません。
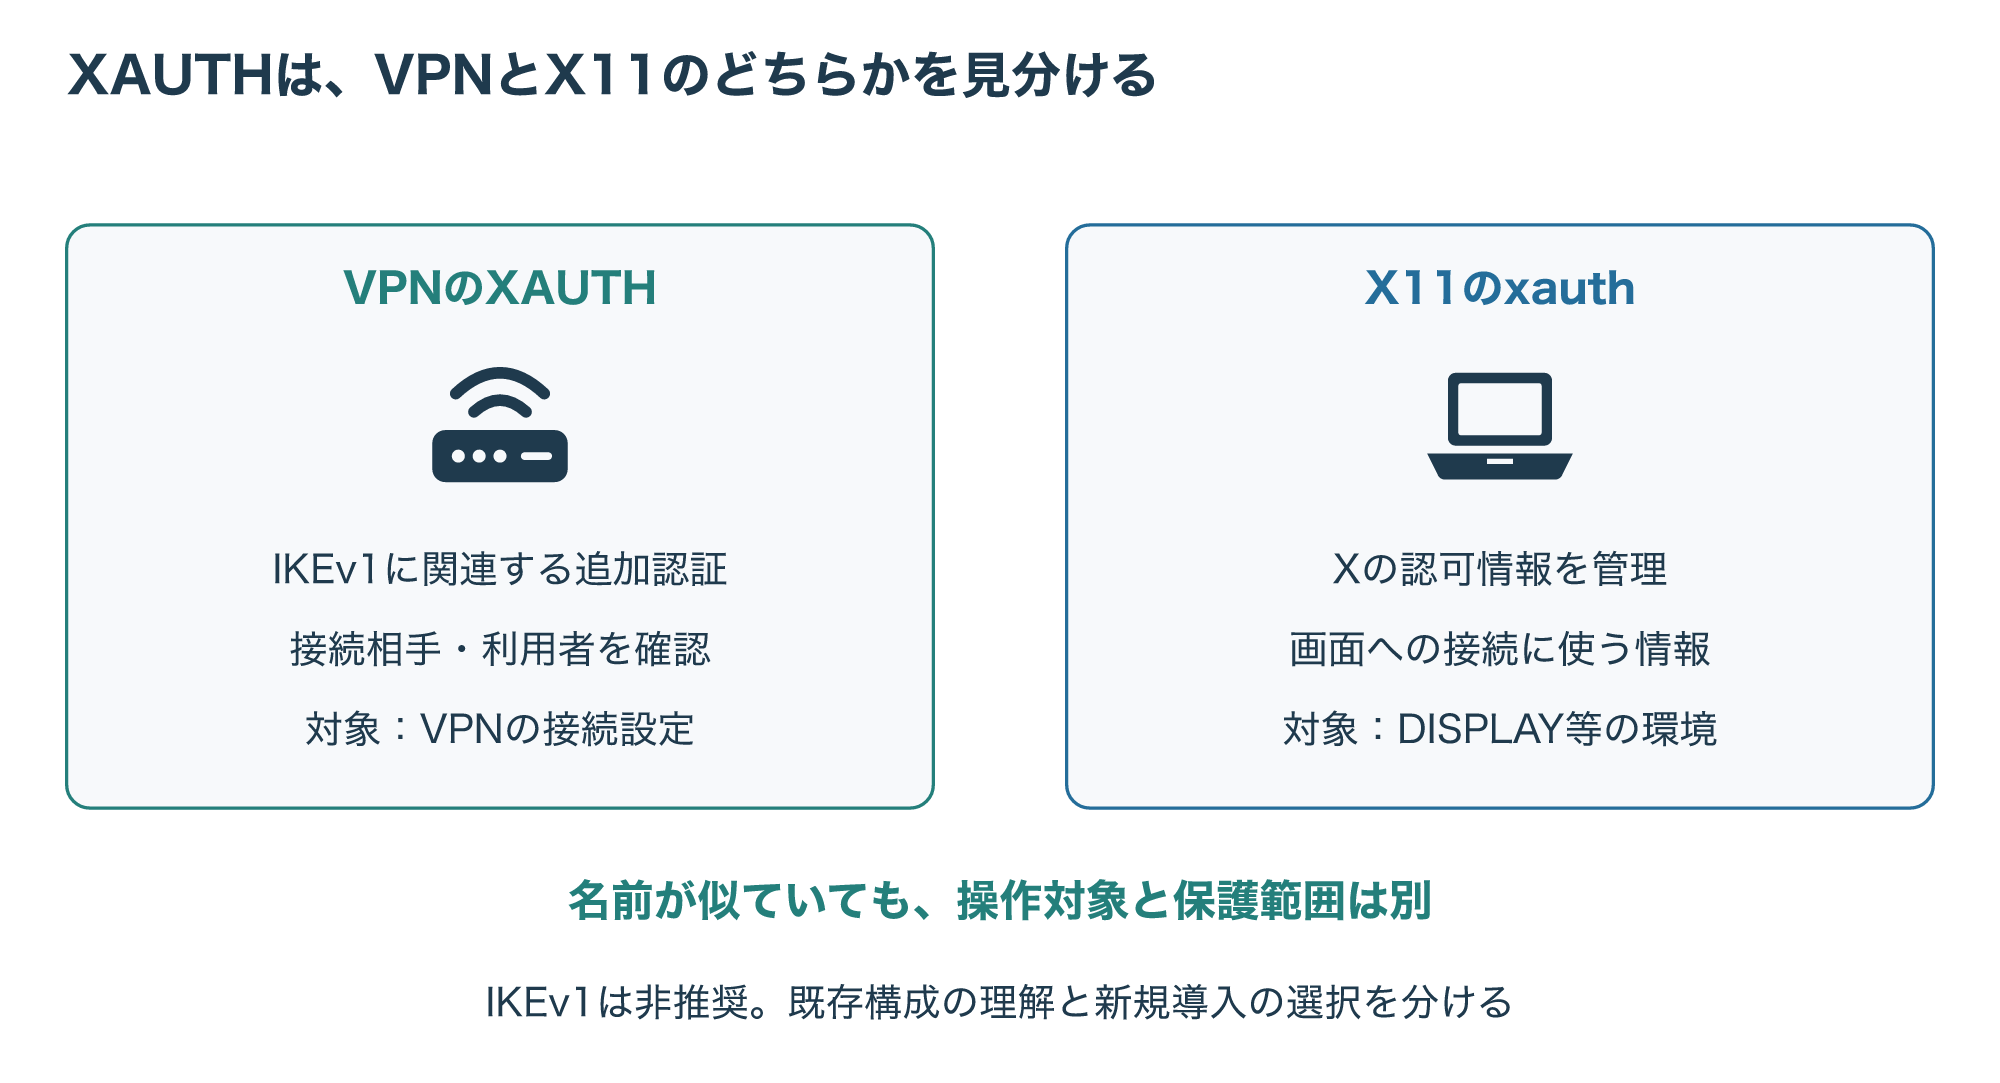
図の左はVPN接続に関連する認証、右はX11の画面への接続に使う認可情報です。
VPNサーバーに接続できない問題と、リモートでGUIが表示されない問題は、最初に調べる対象が異なります。
以降はVPNの話を先に、X11の話を後半にまとめます。
重要なのは、XAUTHを新規導入の一般的な推奨方式として覚えないことです。
IETFのRFC 9395は2023年にIKEv1を非推奨とし、IKEv2への更新を求めています。
既存環境の意味を理解することと、その方式を新たに採用することは分けて考えます。
1-2. X11では認可情報を扱うコマンド
小文字のxauthは、X Window SystemでXサーバーへの接続に使う認可情報を表示・編集するユーティリティです。
VPNの利用者名やパスワードを設定するコマンドではありません。
X.Orgのマニュアルも、Xサーバーに接続するための認可情報を扱うものとして説明しています。
X11では、画面や入力装置を管理する側をXサーバー、そこへ表示を要求するアプリケーションをXクライアントと呼びます。
リモートのコンピューターで動くアプリケーションがクライアント、手元の画面を扱う側がサーバーになる場合もあります。
「遠くの機械が必ずXサーバー」とは限りません。
文書にIKEv1、PSK、VPNゲートウェイとあればVPN側、DISPLAY、XAUTHORITY、GUIアプリケーションとあればX11側を調べる手がかりになります。
大文字・小文字だけで決めず、対象の製品やエラーが出た操作を確認してください。
VPNのXAUTHが確認すること
2-1. 接続相手と利用者の確認を分ける
たとえば、共有の事前共有鍵で接続相手を認証し、さらに利用者名とパスワードを確認する既存構成を考えます。
前者のPSKは事前に共有する秘密、後者は利用者アカウントに対応する情報です。
PSKを利用者のログインパスワードや証明書の秘密鍵と同じものとして扱わないようにします。
strongSwanのcharon-cmdには、IKEv1のPSK認証にXAuthを続けるプロファイルと、公開鍵認証にXAuthを続けるプロファイルが別々に示されています。
これは役割の違いを理解する実装例です。
すべての製品が同じ画面名・認証順序・対応プロファイルを持つという意味ではありません。
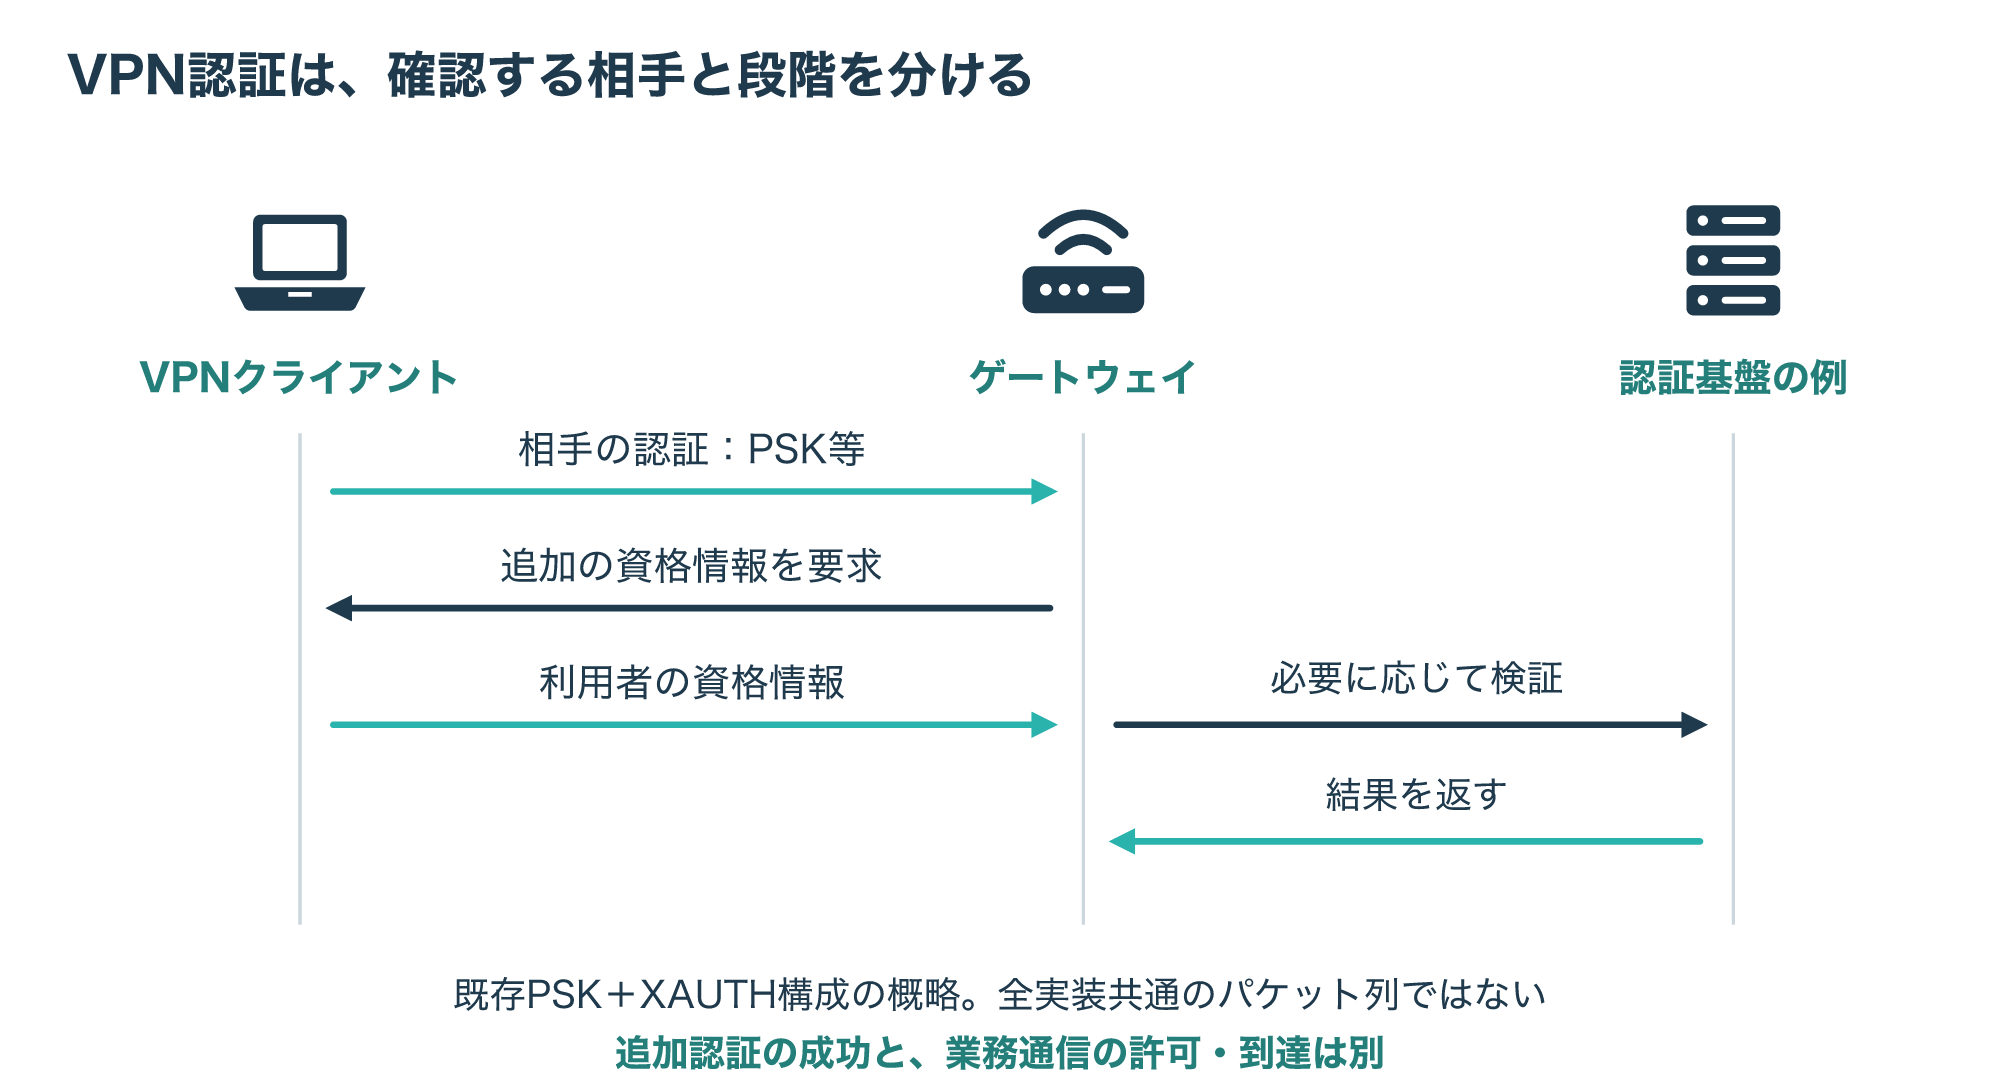
図は、クライアントとゲートウェイが接続相手を確認し、その後に追加の資格情報を確認する構成の概略です。
認証基盤が別にある場合もありますが、必ず外部のRADIUSサーバーへ問い合わせるとは限りません。
また、追加認証が成功しても、接続先のネットワークや業務システムへのアクセスがすべて許可されたことにはなりません。
接続先の正当性、利用者の認証、利用を許可する範囲は、別の確認です。
認証成功後の通信には、IPsecの設定に加えてルーティング、許可ポリシー、接続先サービスなどの条件も関係します。
ユーザー名を確認しただけで端末全体の健全性まで検証できるわけでもありません。
(参考2)
2-2. XAUTHだけでMFAやIKEv2とはいえない
認証が二段階あることと、多要素認証であることは同じではありません。
NISTの認証指針では、多要素認証は異なる認証要素の証明を組み合わせる考え方です。
共有の秘密と利用者のパスワードがあるという説明だけでは、実際にどの要素を、誰について検証しているのか判断できません。
XAUTHという名前だけから、ワンタイムパスワード、端末に保持する鍵、利用者の生体情報などが使われていると推測しないことが大切です。
MFAの有無は製品の対応方式、認証基盤、登録された認証器、実際の設定を合わせて確認します。
本記事は特定の構成がNISTの保証レベルを満たすと認定するものではありません。
(参考9)
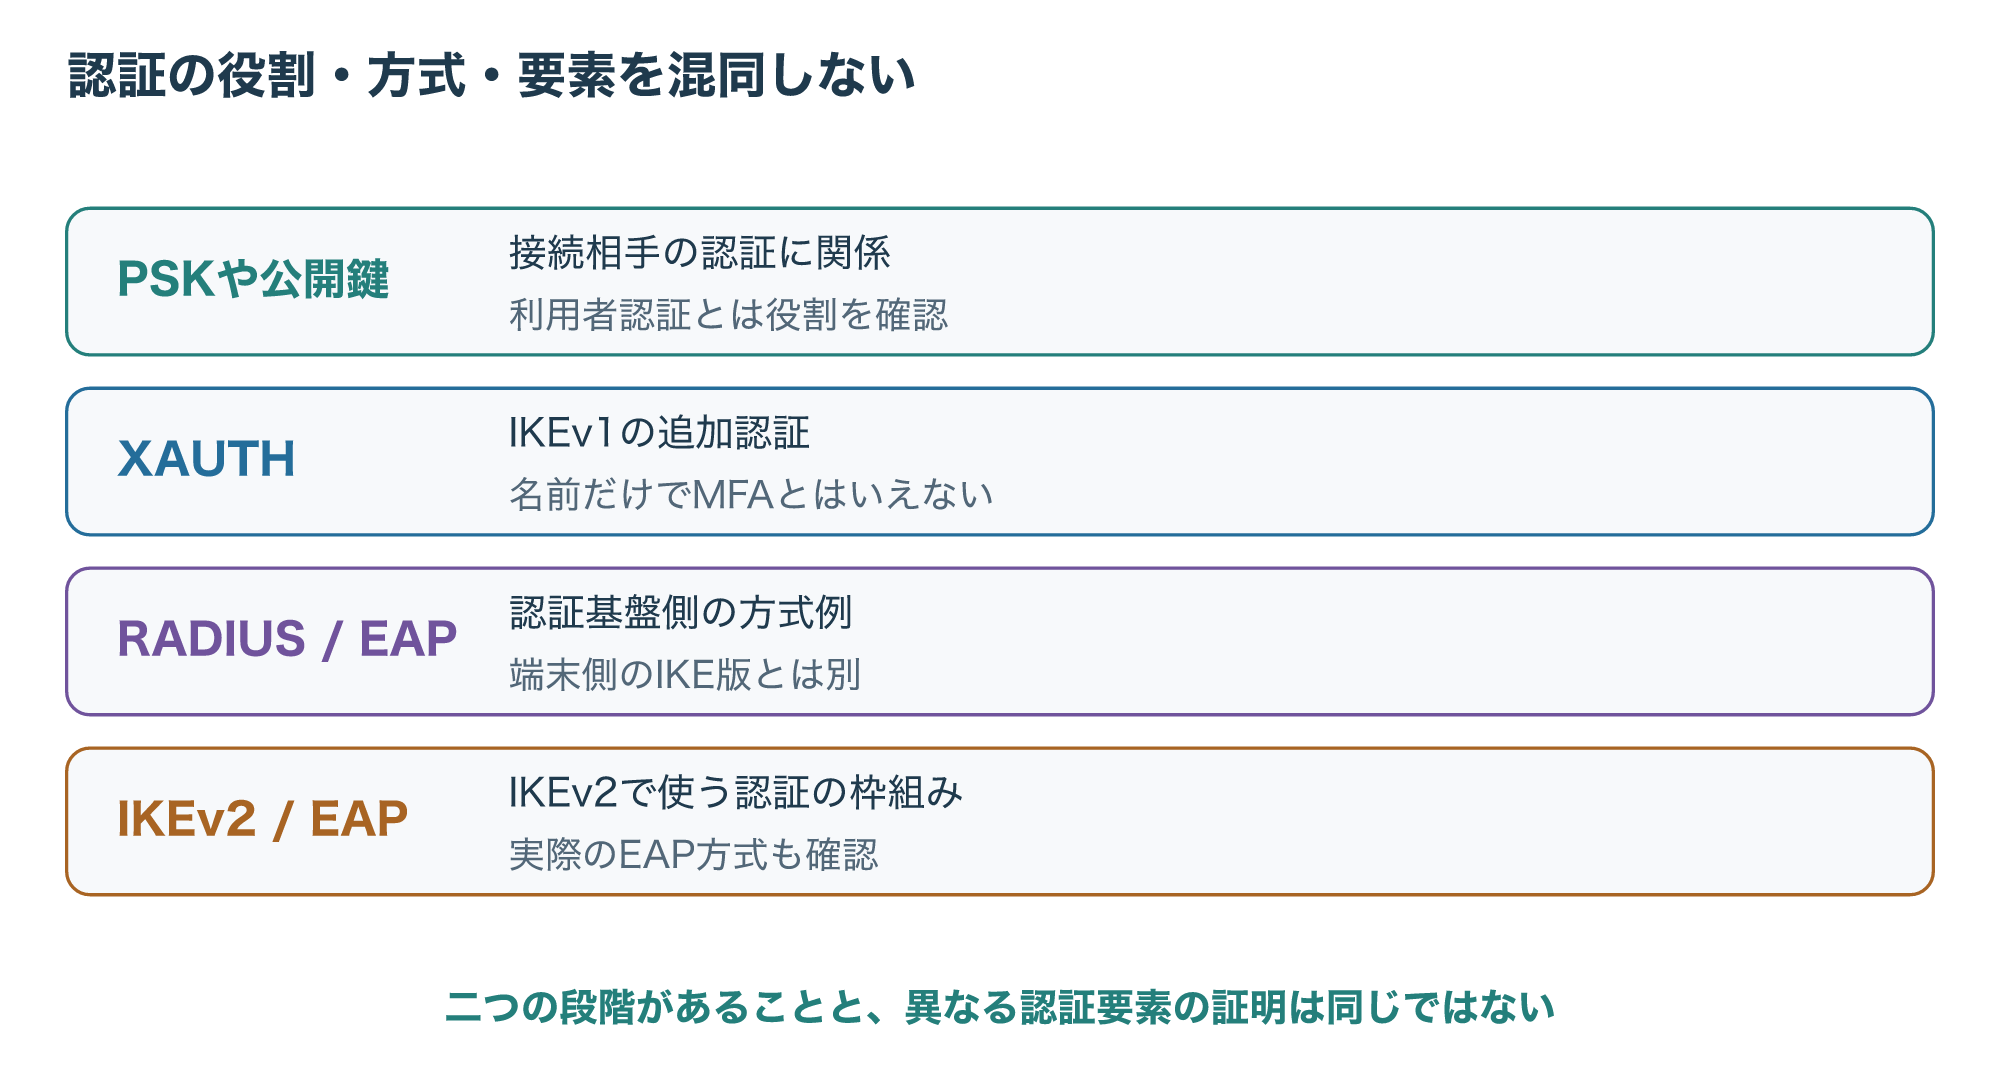
さらに、端末とゲートウェイの方式と、ゲートウェイの先にある認証基盤との方式も分けます。
strongSwanのxauth-eapプラグインでは、端末側はIKEv1/XAuth、ゲートウェイから認証基盤側はRADIUS/EAPという構成が示されています。
サーバー内部でEAPを利用する名前が出てきても、端末側の接続がIKEv2に変わったわけではありません。
(参考3)
IKEv2のEAPは、IKEv2で利用者などの認証を行うための仕組みです。
EAPは一つの固定された認証方法を表す名前ではなく、利用するEAP方式の確認が必要です。
XAUTHから移行するときも、同じ利用者名を入力できるだけでは互換性や安全性を確認できません。
(参考4)
旧VPNの確認と移行は、条件をそろえて進める
3-1. 認証失敗は、止まった段階から調べる
既存VPNでXAUTH認証の失敗が表示されたら、画面の文言、発生日時、接続先、クライアントとゲートウェイの製品・版を記録します。
そのうえで、管理者の手順に沿って、IKEの接続相手の認証まで進んだのか、追加の利用者認証で止まったのかを確認します。
利用者側の表示だけで、サーバー内部の失敗原因を一つに決めないようにします。
利用者認証の段階なら、アカウントの有効状態、指定すべき利用者名、認証基盤への問い合わせ結果などを管理者が照合する候補になります。
相手の認証で止まる場合に、利用者パスワードを何度も変更しても解決に結び付くとは限りません。
逆に、認証成功後の通信不良を、すべてXAUTHのパスワードの問題と扱うのも適切ではありません。
たとえば「相手の認証は成功、追加認証は拒否」という記録と、「利用者認証は成功、社内サービスに到達できない」という記録では、次に確認する対象が変わります。
これは確認のための架空の状態例です。
特定製品の実ログや、実際に発生した障害を示すものではありません。
共有鍵や利用者パスワードを公開の質問欄に貼り付けず、管理者へ共有するログからも秘密を除きます。
認証を外す、弱い方式へ切り替える、相手の証明書確認を無効化することを、最初の解決策にしないでください。
対応方式や設定項目は、対象製品と版に合う公式手順で確認する必要があります。
3-2. IKEv2への変更は、名称の置換ではない
RFC 9395は、IKEv1を使うシステムを更新・再設定してIKEv2を使うことを勧めています。
同時に、IKEv1の設定を暗号アルゴリズムの見直しなしでIKEv2へ直接取り込まないよう求めています。
単に設定ファイルの版番号を書き換える操作として考えないことが大切です。
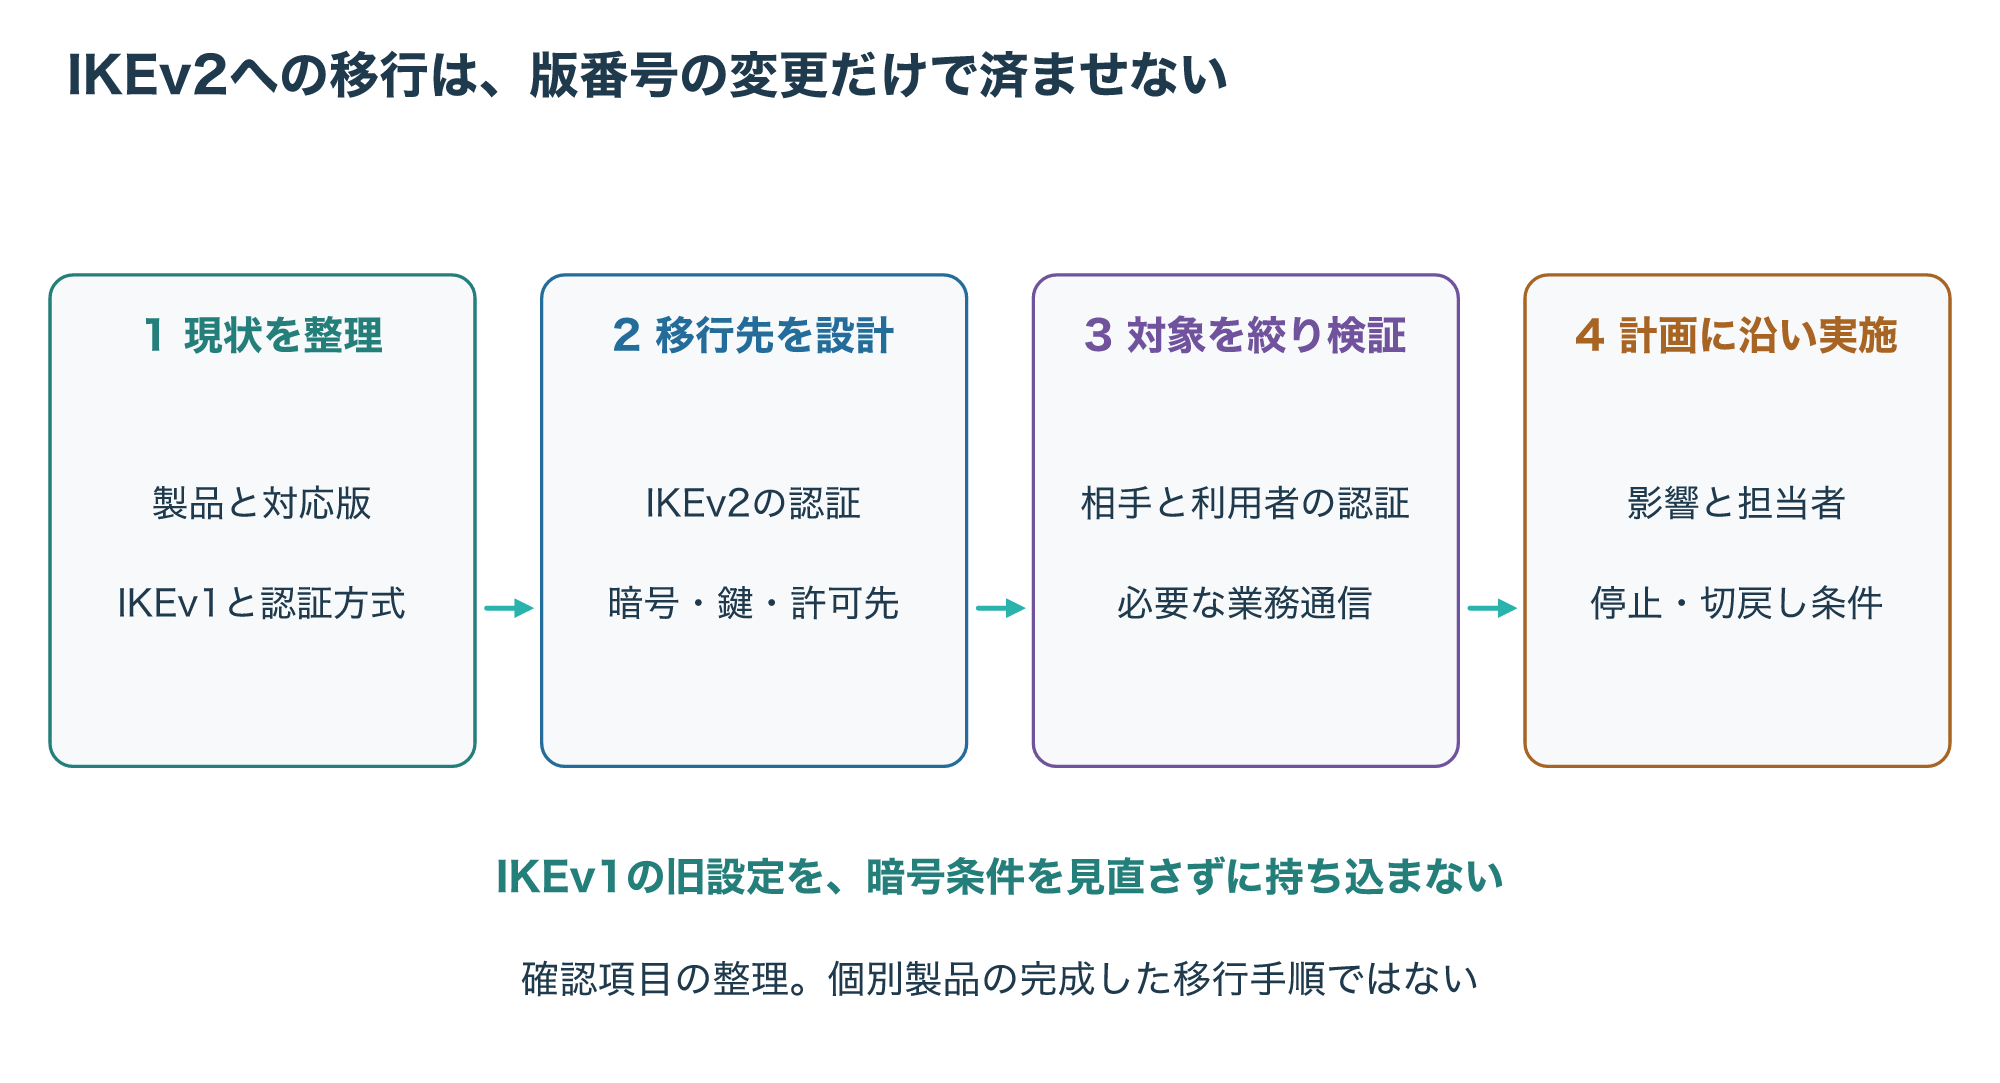
移行計画では、端末とゲートウェイの対応版、利用する認証方式、接続先の認証、鍵や証明書の管理、許可する通信先を整理します。
その後、管理された検証環境や対象を絞った試行で、認証だけでなく必要な業務通信まで確認します。
具体的な停止・切戻し条件と実施担当も事前に決めておきます。
これは移行時に確認する項目の整理であり、すべての環境に共通する完成済みの移行手順ではありません。
個別製品のサポートや組織の運用条件を確認してから、担当者が計画を具体化してください。
本番設定を変更する前に、認証基盤や既存利用者への影響も確認します。
(参考1)
IKEv2自体は、相互認証とセキュリティ関連付けの確立・維持を扱います。
採用する認証方法と接続先の確認を省略してよいわけではありません。
XAUTHの入力欄がなくなったことだけで、移行後の認証要件を満たしたとは判断しないようにしましょう。
(参考4)
IKEv2の交換と、認証・暗号の確認を詳しく知りたい場合は、次の記事が役立ちます。
X11のxauthと認可Cookieの仕組み
4-1. Cookieは、Xサーバーへの接続に使う情報
X11のxauthは、認可情報のファイルを表示・編集します。
代表例のMIT-MAGIC-COOKIE-1では、クライアントが示すCookieとXサーバーが持つCookieを照合し、一致すると接続を認める仕組みです。
Cookieを知ること自体がアクセスに関わるため、単なる公開の識別番号として扱わないでください。
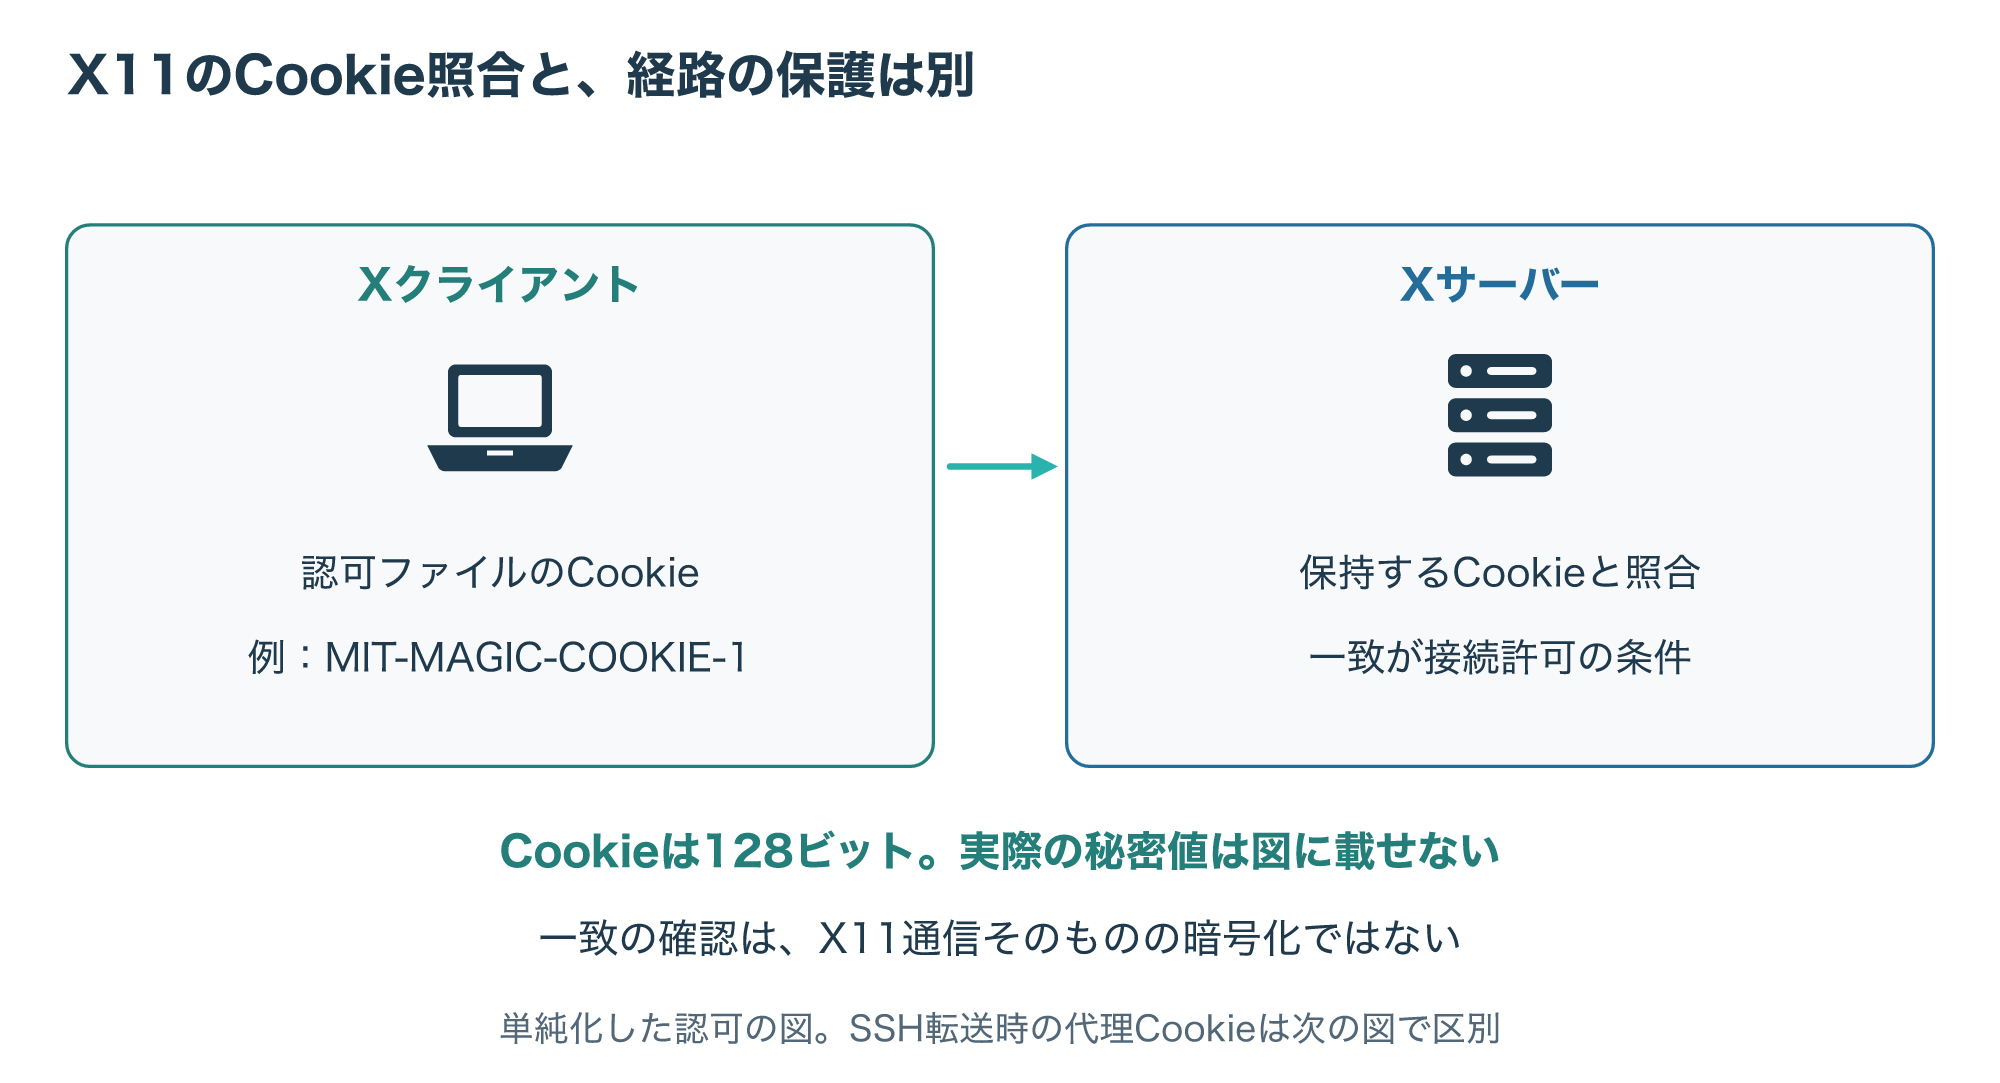
MIT-MAGIC-COOKIE-1のCookieは128ビットです。
図では実際の値を載せず、アプリケーション側とXサーバー側の一致条件だけを示しています。
Cookieの長さだけから、通信内容が暗号化されると判断することはできません。
この方式そのものは、X11通信の暗号化機能ではありません。
X.Orgは、Cookieが暗号化されないネットワーク上で送られる場合の盗聴リスクを説明しています。
xauthが存在すること、認可が通ること、通信経路が保護されることはそれぞれ別です。
ネットワーク経由の利用では、接続経路の保護も確認する必要があります。
(参考6)
4-2. ファイルの場所と、操作する利用者を確認する
xauthが扱うファイルは、明示するファイル、XAUTHORITY環境変数、利用者のホームにある.Xauthorityなどの条件で決まります。
マニュアルでは-fで対象ファイルを指定でき、既定ではXAUTHORITYに指定されたファイル、またはホームの.Xauthorityを使うと説明されています。
すべてのGUI環境で同じ固定パスになると考えないことが大切です。
端末を開いている利用者と、GUIアプリケーションを起動する利用者が異なる場合も、参照する情報が変わる可能性があります。
まず実行ユーザー、対象セッション、対象ファイルをそろえて確認します。
ファイルが見つからないというだけで、管理者権限で別のファイルを作ることから始めないようにします。
通常、初期の認可情報を用意するのはXサーバーやセッションを起動するプログラムです。
xauthのgenerateは、指定したXサーバーに接続し、SECURITY拡張を使って情報を生成する操作で、接続先や拡張の対応が必要になります。
空のファイルを作れば必ず直る、という一般的な初期化手順ではありません。
コマンドとSSH転送を安全に確認する
5-1. 表示する操作と、書き換える操作を分ける
最初は対象を理解するための確認から始めます。
xauth infoは認可ファイルや変更状態などの情報を表示し、xauth listは認可エントリを表示します。
ただし、listにはCookieの鍵データが含まれるため、画面の全出力をそのまま他人に共有するのは避けてください。
xauth infoxauth list上の二つはマニュアル上の確認コマンド例であり、本記事で実行した結果ではありません。
infoで対象ファイルなどを確認した後、必要な場合だけlistを手元で確認します。
Cookieの値を質問文や作業記録に貼り付けず、共有が必要なら秘密部分を除きます。
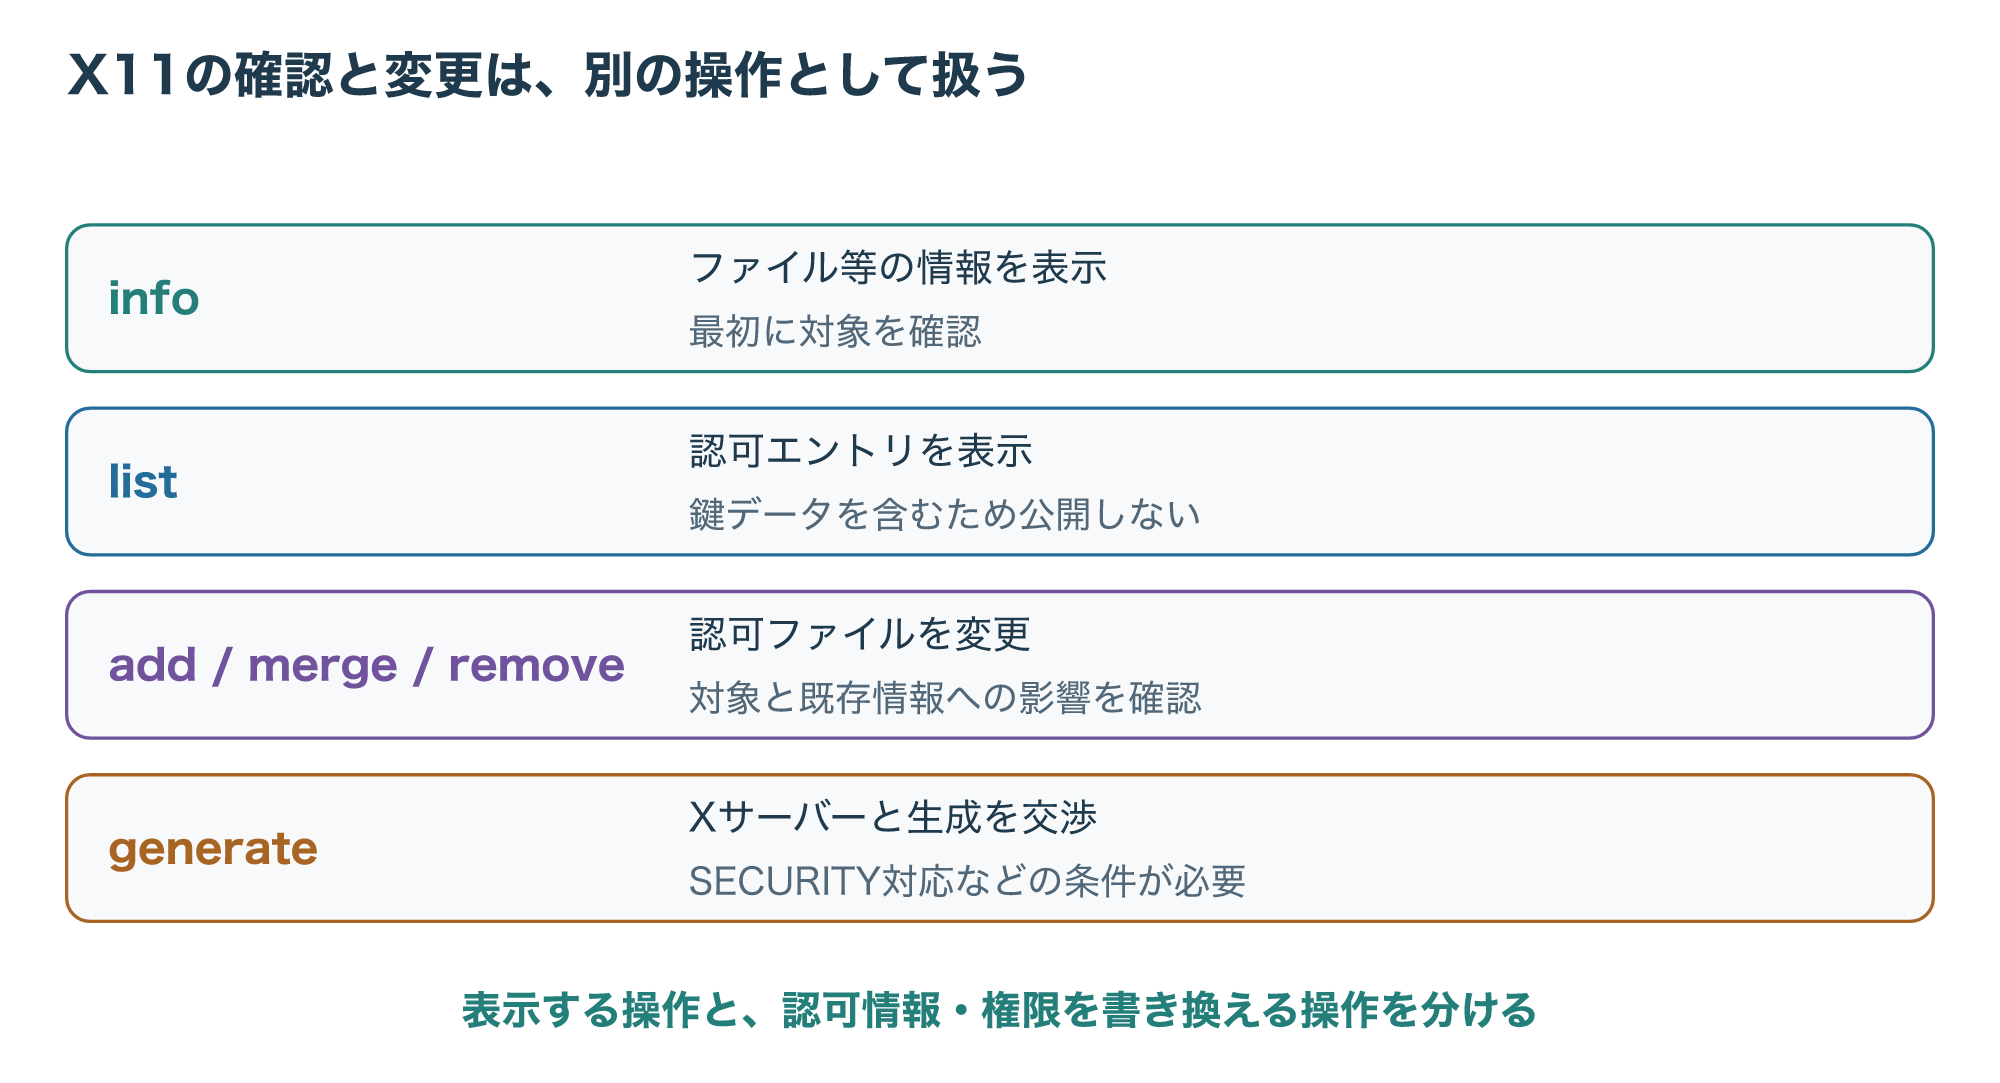
一方、add、merge、remove、generateは認可情報を追加・統合・削除・生成する操作です。
とくにmergeは一致する既存エントリを置き換える場合があるため、一覧表示と同じ感覚で実行しないようにします。
対象のディスプレイ、ファイル、セッション管理方式を確認し、必要な変更だけを管理された手順で実施します。
ロックに関するエラーが出ても、強制的にロックを無視・解除するオプションを先に使わないでください。
別のセッション管理プログラムが操作している可能性があります。
所有者や権限、処理中かどうかを調べ、競合を起こさないことが優先です。
(参考5)
5-2. SSHのX11転送は、認可情報の受け渡しも扱う
OpenSSHのX11転送では、リモートのX11アプリケーションの接続をSSHの暗号化経路で手元へ転送します。
SSHはリモート側のDISPLAYやXauthority情報も設定します。
リモート側でDISPLAYを手動で書き換えることを、標準の対処にしないようにします。
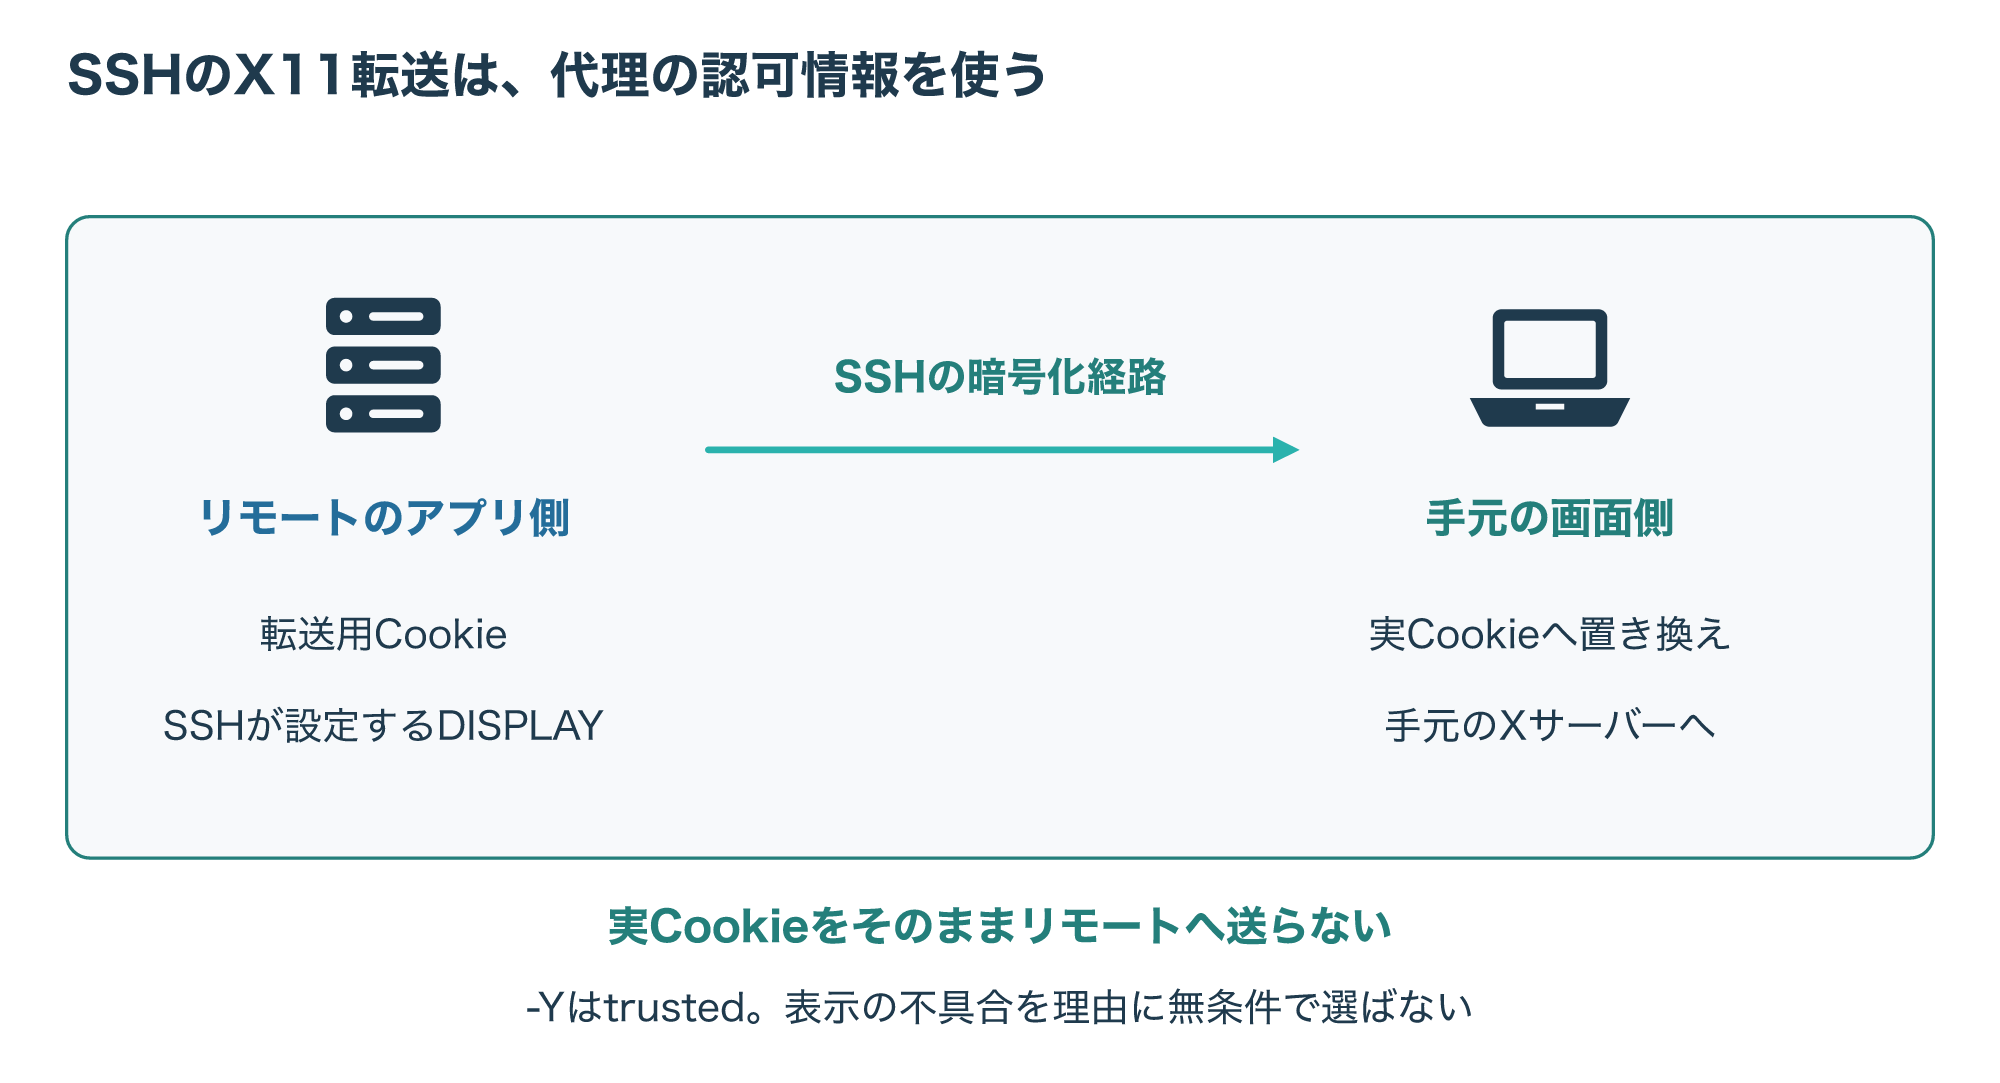
OpenSSHはリモート側に転送用のランダムなCookieを用意し、そのCookieを検証してから手元の実Cookieに置き換えます。
実Cookieをそのままリモート側へ渡す構成ではありません。
ただし、この仕組みがあれば信頼できない相手のアプリケーションも無条件に安全、ということにはなりません。
(参考7)
-XはX11転送を有効にする指定、-YはtrustedなX11転送を有効にする指定です。
-YはX11 SECURITY拡張の制限を受けないため、「表示されないなら-Yへ変更すればよい」という扱いは避けます。
実際のクライアント設定やXサーバーの対応も含め、必要な信頼と権限を確認します。
OpenSSHの資料では、untrusted転送には既定で20分という期限があります。
接続直後は動くのに時間がたつと新しいX11接続が拒否される場合には、期限の条件も確認対象です。
これは資料にある既定値であり、すべてのOSや配布設定が同じことを保証する値ではありません。
また、xhostはXサーバーのアクセス制御を変更する別の道具です。
Cookieの確認とアクセス許可の変更を混同せず、認可エラーを消すためにアクセス制御を広く緩めることから始めないようにしましょう。
よくある質問と確認のまとめ
6-1. XAUTHで混同しやすい五つの疑問
Q1:XAUTHとxauthコマンドは同じものですか?
同じものではありません。
VPNのXAUTHはIKEv1に関連する追加認証、X11のxauthは認可情報を扱うユーティリティです。
製品名、設定項目、エラーが出た操作から対象を見分けます。
Q2:XAUTHを使っていれば多要素認証ですか?
名前や認証の段階数だけでは判断できません。
実際に使う認証要素と認証器、認証基盤の設定を確認します。
XAUTHという表示だけでワンタイムパスワードや端末鍵の利用を推測しないでください。
Q3:今からIKEv1とXAUTHでVPNを新規構築すべきですか?
IKEv1は非推奨です。
新規導入や更新では、利用要件と対応製品を確認し、IKEv2などの現行方式を検討します。
旧設定をそのまま移すことも避け、暗号と認証の条件を見直します。
Q4:xauth listの出力を共有してもよいですか?
Cookieの鍵データが含まれるため、そのまま公開しないでください。
必要な表示の確認と、秘密値を除いた情報の共有を分けます。
本記事では実Cookieや実ログを掲載していません。
Q5:X11の画面が出なければtrustedを使えば直りますか?
trustedは権限の条件を変えるもので、万能な修復手順ではありません。
対象セッション、認可ファイル、転送設定、期限を確認し、必要以上に許可範囲を広げないことが大切です。
6-2. 目的・対象・確認した結果をそろえる
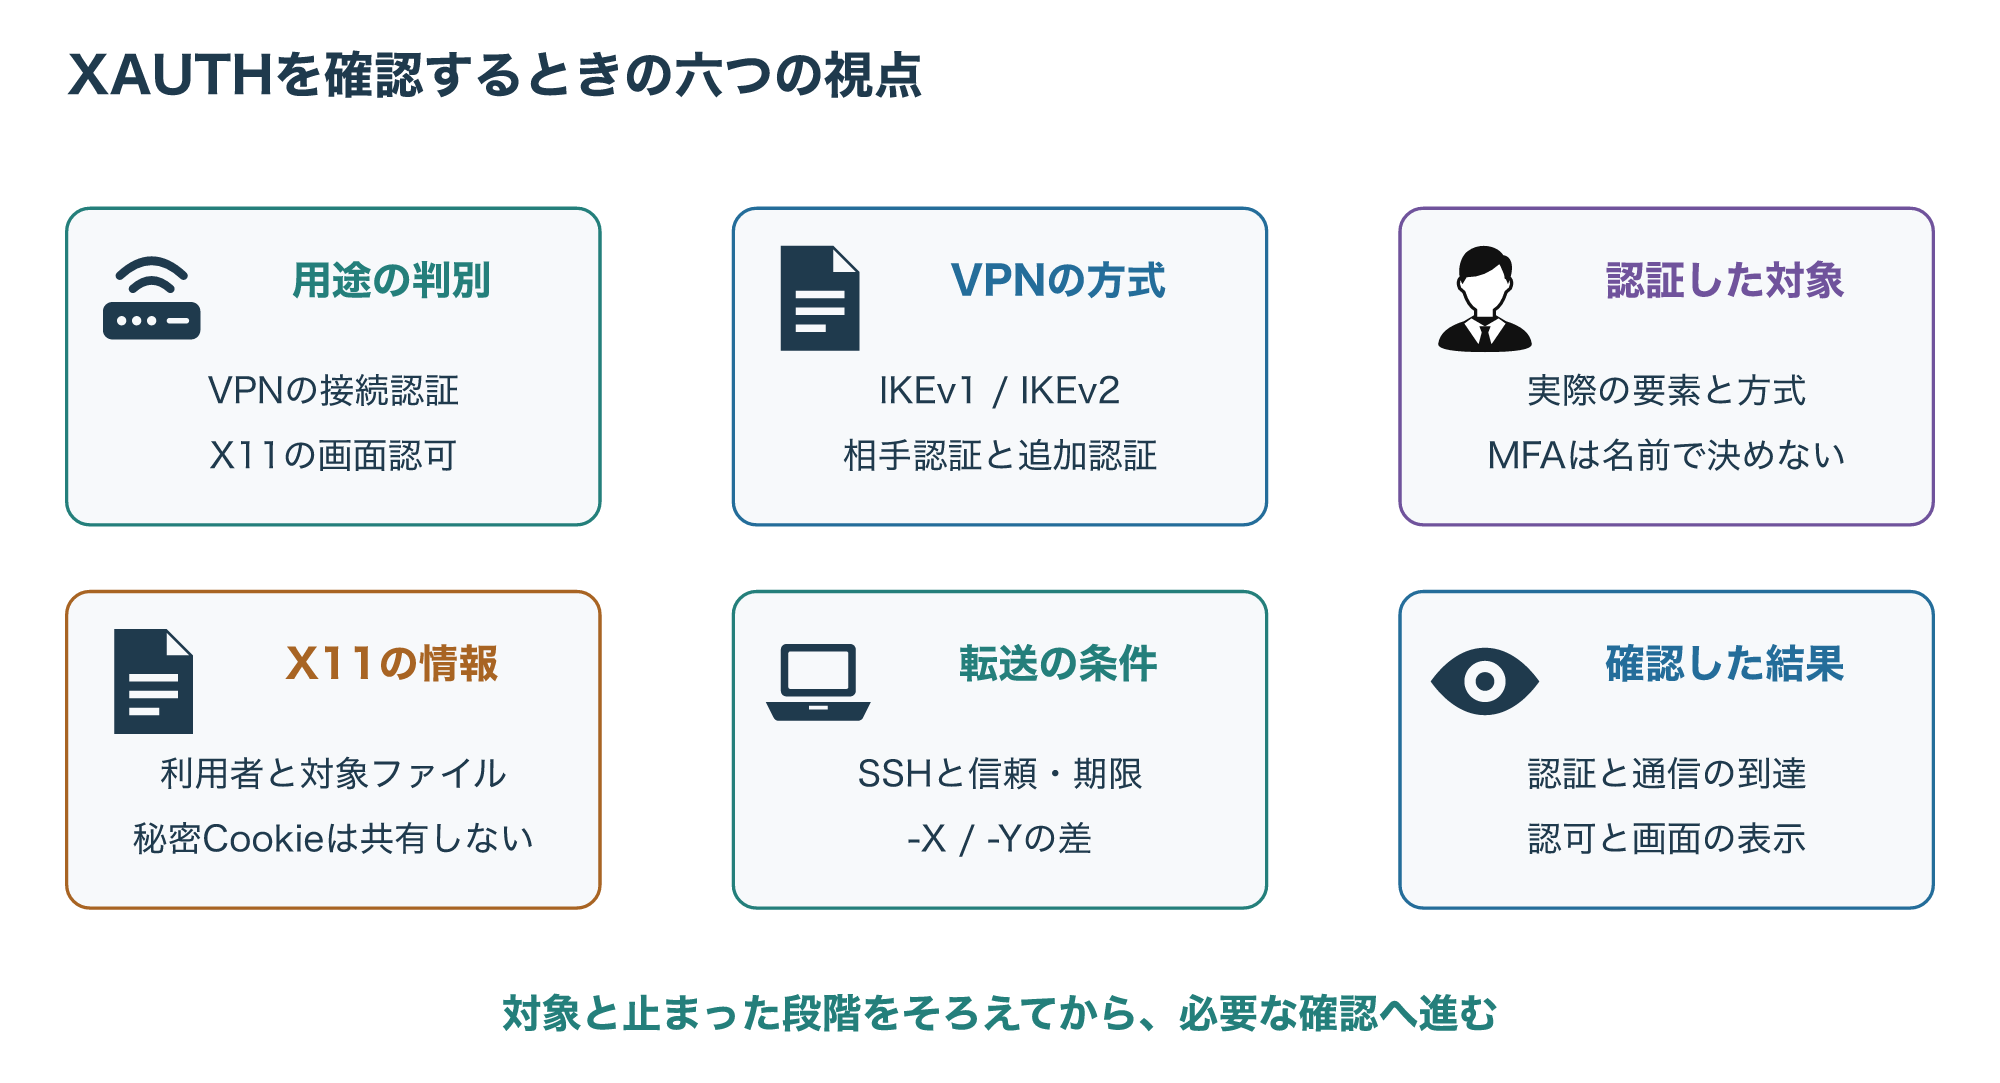
確認の入口は、VPNなのかX11なのかを見分けることです。
VPNならIKEの版、接続相手の認証、追加認証、認証後の通信を分けます。
X11なら実行する利用者、認可ファイル、Cookieを扱う操作、SSH転送と信頼の条件を確認します。
共通して大切なのは、設定があることと、処理が成功したことを区別することです。
VPNの認証成功はすべてのサービスへの到達保証ではなく、X11のCookieの存在も画面表示や経路保護の保証ではありません。
止まった段階を記録してから、対象に合う確認へ進みましょう。
参考資料
- 参考1:IETF — IKEv1の非推奨化とIKEv2への更新。暗号設定をそのまま持ち込まない。
- 参考2:strongSwan — IKEv1のPSK/公開鍵+XAuth、HybridとIKEv2の別プロファイル。製品例として認証の役割を比較。
- 参考3:strongSwan — 端末側IKEv1/XAuthと認証基盤側RADIUS/EAPを区別。バックエンドだけで端末がIKEv2になるわけではない。
- 参考4:IETF — IKEv2の相互認証/SA管理とEAPの位置付け。実際の方式とゲートウェイ認証の確認。
- 参考5:X.Org — X認可情報の管理、通常の初期生成、XAUTHORITY/-f、info/list、generate条件とtrusted。current XHTMLをTLS検証有効のcurlで取得し本文確認。
- 参考6:X.Org — Xサーバーのアクセス制御と128bit Cookie、暗号化ではないこと。current XHTML本文確認。
- 参考7:OpenBSD/OpenSSH — SSHのX11転送、DISPLAYと代理Cookie、-Xと-Yの信頼差。
- 参考8:OpenBSD/OpenSSH — X11転送と権限、untrustedの20分既定と環境差、リモート側権限に関する注意。
- 参考9:NIST — MFAは異なる要素の証明。追加段階数だけでMFAと断定しない。国内VPNすべてへの規制適用を主張しない。