BGPとは?AS番号・ピア確立・経路選択とハイジャック対策を図解
BGP(Border Gateway Protocol)とは、インターネットを構成する組織のネットワーク(AS)どうしが、どのIPアドレスの範囲へどの道順で届くかを教え合うための経路制御プロトコルです。
この記事では、AS番号、eBGPとiBGP、TCP 179でのピア確立と状態遷移、経路選択の属性、経路ハイジャックとRPKIによる対策、障害時の確認方法を、例示用の値を使った図で解説します。

この記事は以下のような人におすすめ!
- BGPやAS番号の意味を基礎から知りたい人
- ピアがActiveのまま確立しない理由を知りたい人
- 経路選択やハイジャック対策を設計に生かしたい人
BGPとは
1-1. インターネットの経路を組織どうしで交換する仕組み
Webサイトを開くとき、パケットは自宅や会社のネットワークを出て、いくつもの通信事業者のネットワークを渡って相手のサーバーへ届きます。
このとき「203.0.113.0/24へはこちらの事業者から行ける」という道案内を、組織どうしで交換しているのがBGPです。
BGP-4の仕様であるRFC 4271は、BGPを自律システム(AS)の間で使う経路制御プロトコルと位置づけ、届く先のネットワークと、そこまでに通るASの列を交換すると説明しています。
次の図は、AS 64500が持つ198.51.100.128/25という範囲の経路がASからASへ伝わる様子と、実際のパケットが逆向きに流れる様子を示したものです。
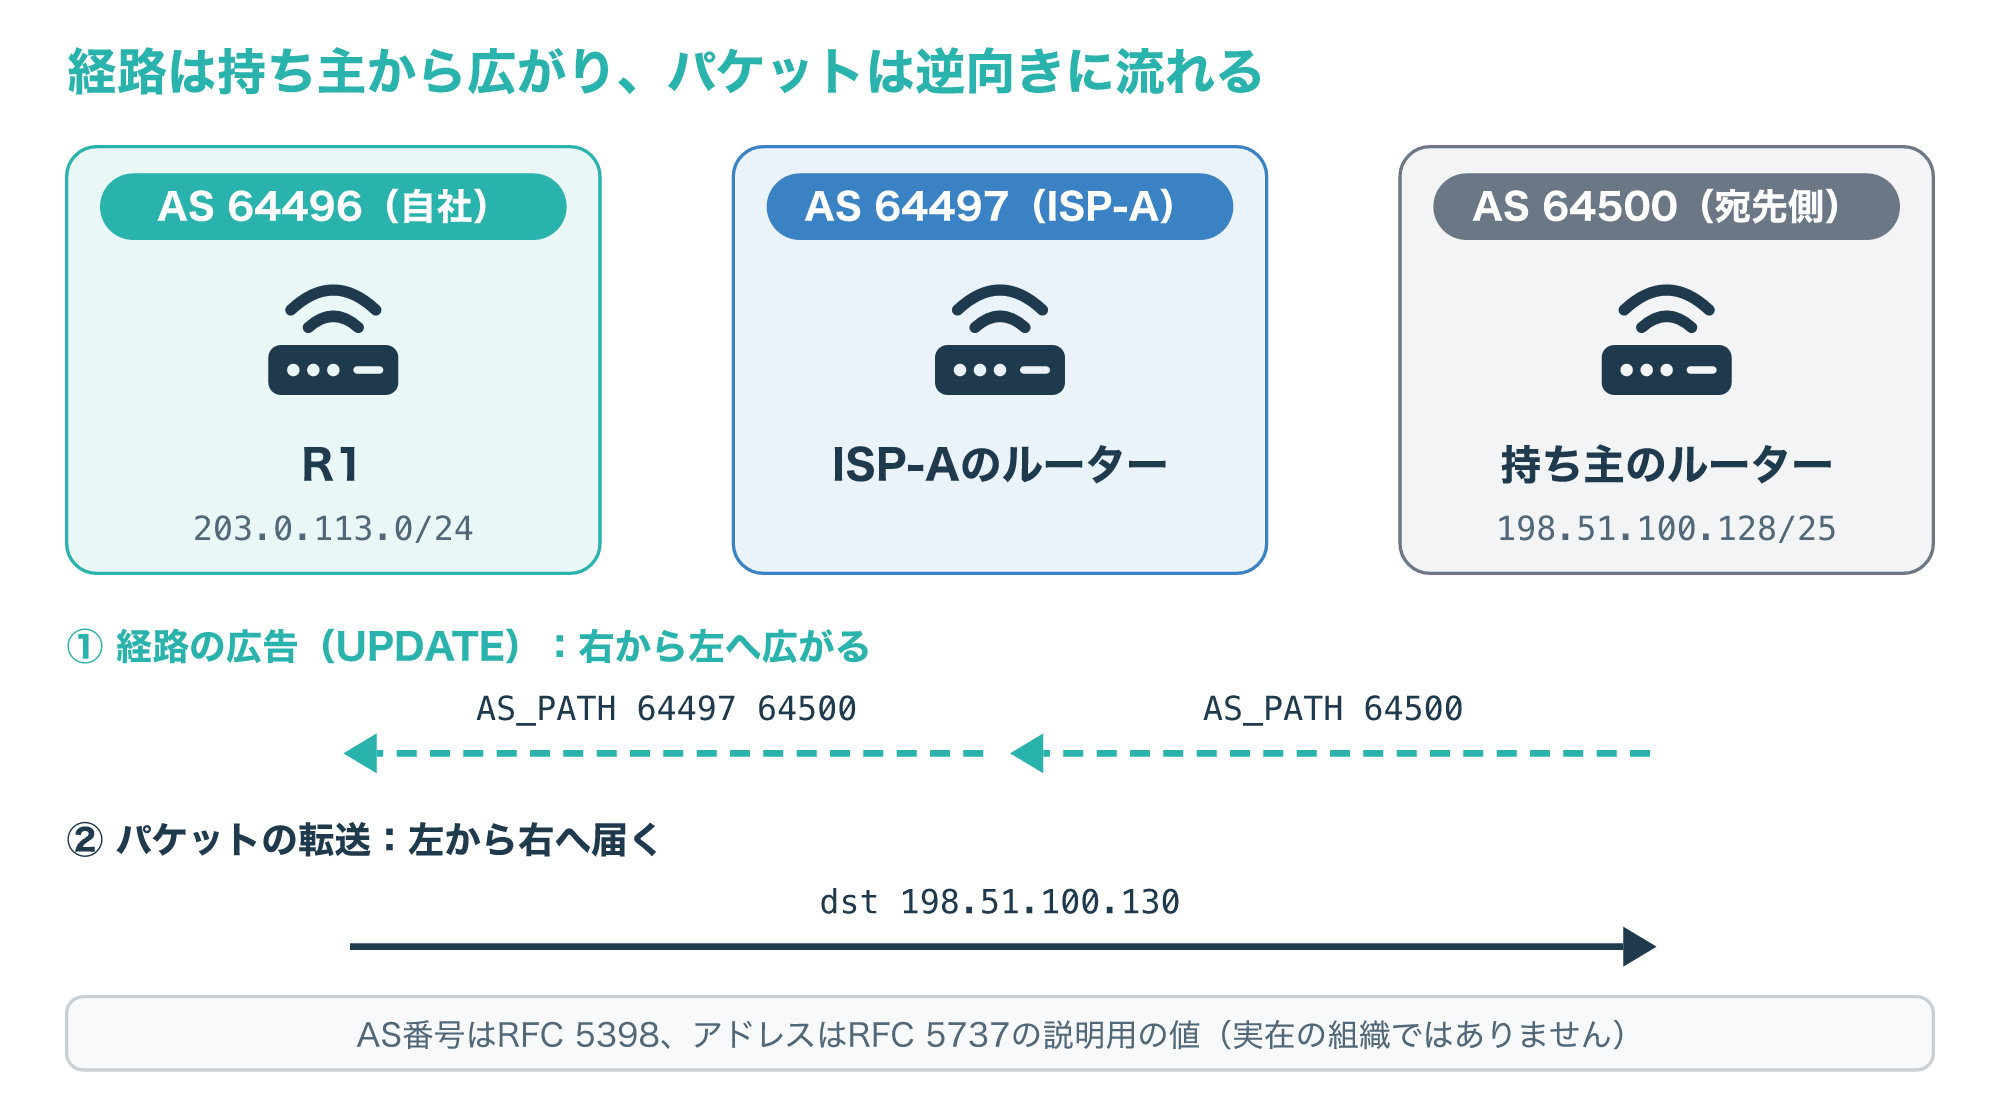
AS 64500は、自分の範囲を隣のAS 64497へ「198.51.100.128/25はAS_PATH 64500で届く」と広告します。
AS 64497はその経路をAS 64496へ渡すとき、AS_PATHの先頭に自分の番号を足して「64497 64500」にします。
AS 64496のルーターは、この経路を受け取ったことで、198.51.100.128/25宛てのパケットをAS 64497へ送ればよいと分かります。
経路の広告は宛先の持ち主から外へ広がり、パケットはその逆向きに流れる、という向きの違いを押さえておくと、この後の説明が追いやすくなります。
また、BGPは最初に送ってよい経路をまとめて送り、その後は変化した分だけを送るので、全経路を定期的に送り直すことはしません(参考1)。
なお、この記事の図のAS番号とアドレスは、説明用に予約された値です(参考2・参考9)。
1-2. ASとAS番号
AS(自律システム)は、1つの管理者の方針で運用されるルーターの集まりで、BGPではAS番号という数字で区別します。
RFC 4271は、ASを「1つの技術的な管理のもとで、内部ではIGPと共通の基準で経路を決め、他のASへはAS間の経路制御プロトコルを使うルーターの集まり」という古典的な定義で説明しています。
今では1つのASの中で複数のIGPを使うことも多いものの、外のASからは一貫した経路の方針を持つ1つのまとまりに見える点が大切だとしています。
AS番号には、16ビット(0〜65535)の範囲と、それより大きい32ビットの範囲があり、IANAの登録簿では次のように用途が決められています。
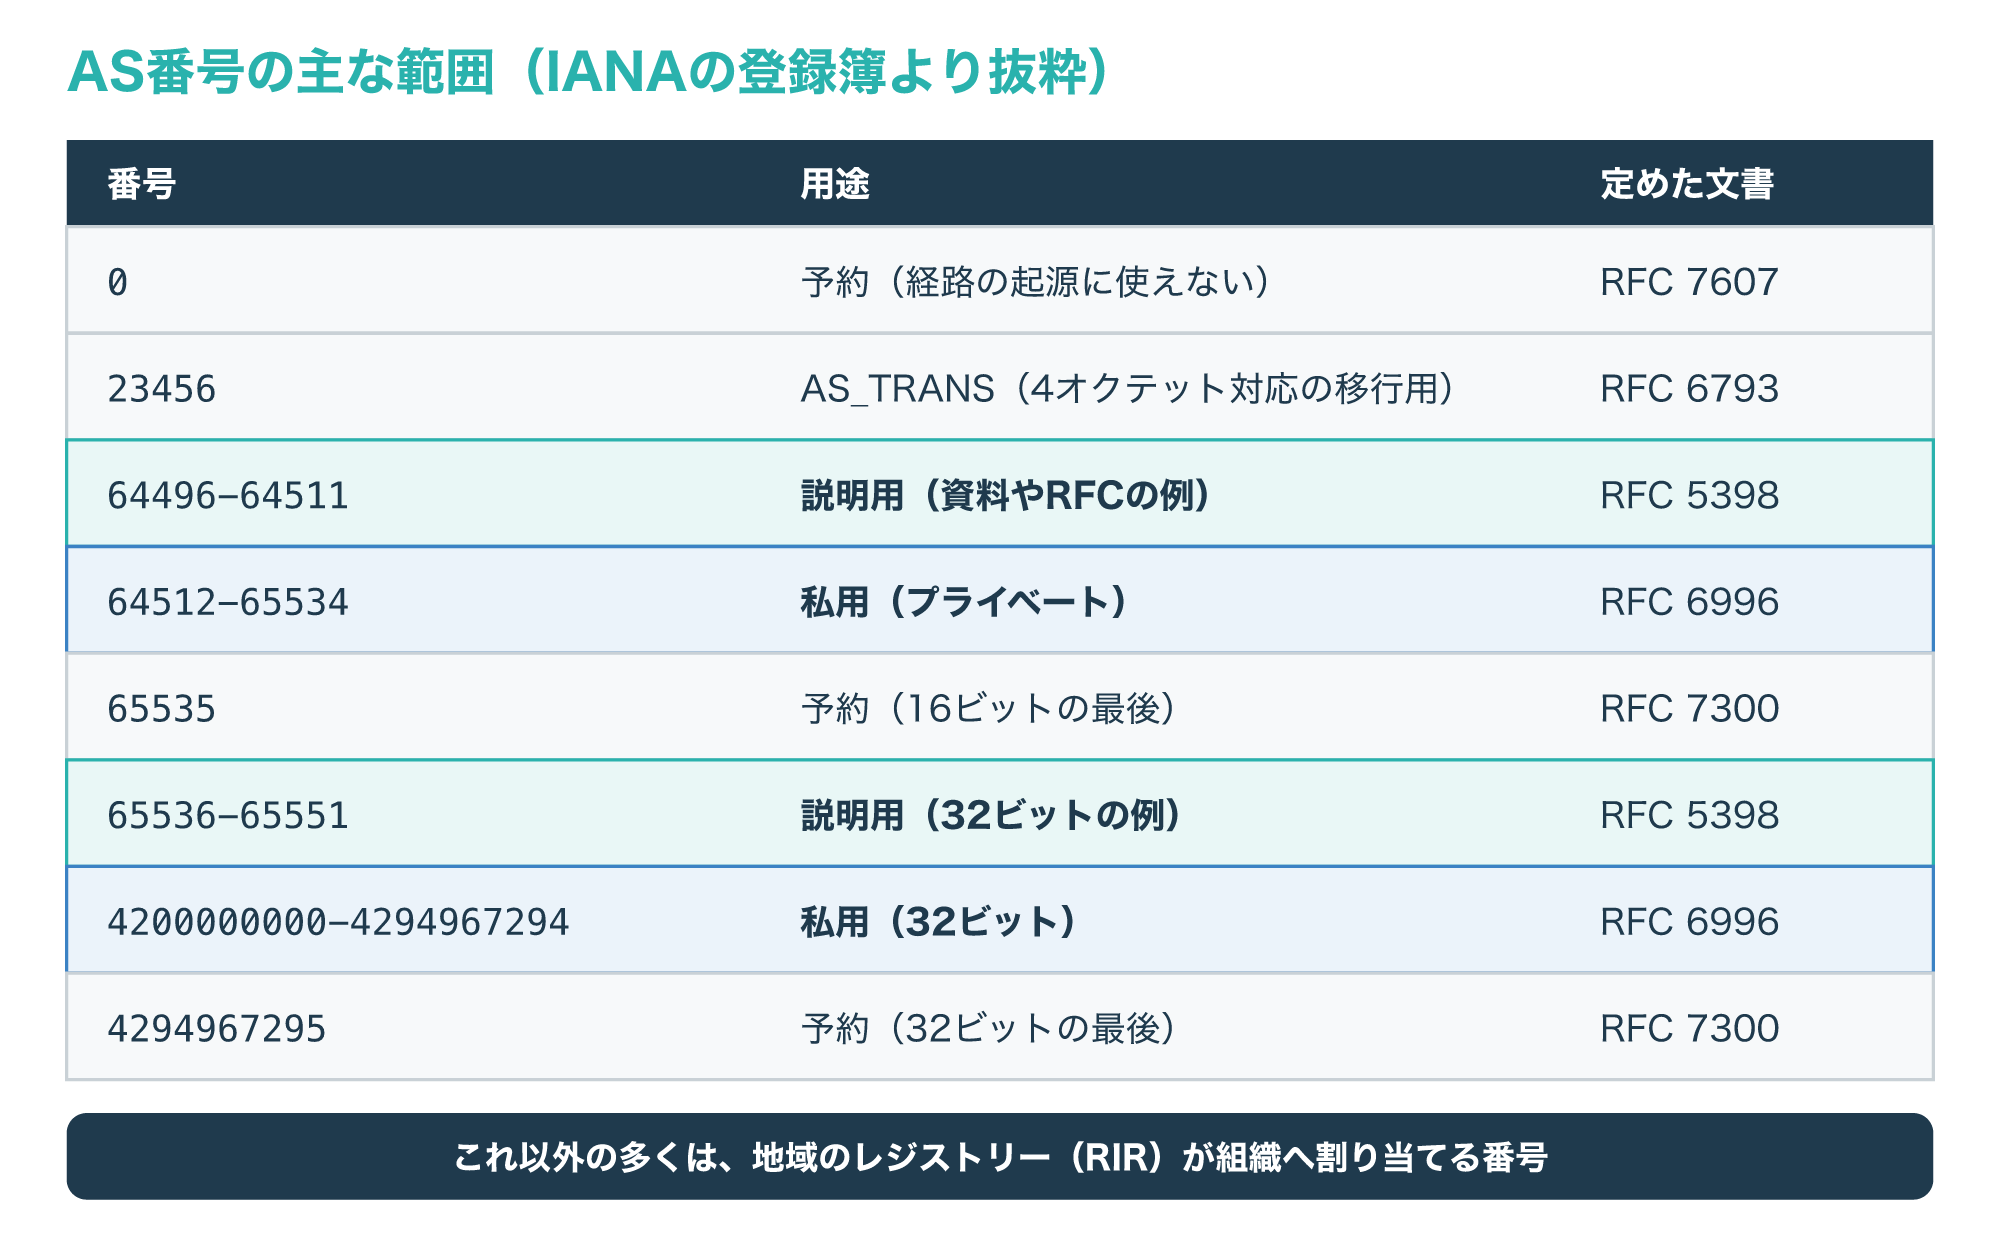
64496〜64511と65536〜65551は、RFCや本、資料の例で使うための番号です。
RFC 5398は、実在するAS番号を例に使うと、そのまま設定されたときに本物のネットワークとぶつかるおそれがあるため、この2つの範囲を予約したと説明し、この番号のASとはピアを組むべきではないとしています(参考2)。
64512〜65534と4200000000〜4294967294は、私用(プライベート)の範囲としてRFC 6996で予約されています。
そのほかの番号の多くは、地域のインターネットレジストリー(RIR)ごとに割り当てられた範囲として登録簿に載っています。
23456はAS_TRANSという特別な番号で、4オクテットのAS番号を扱うRFC 6793の仕組みのために予約されています(参考3)。
RFC 4271のOPENメッセージでは、自分のAS番号を入れる欄が2オクテット(16ビット)なので、65535より大きい番号はこの拡張を使って伝えます(参考1)。
1-3. eBGPとiBGPの違い
BGPのピア(経路を交換する相手)には、別のASの相手と組むeBGPと、同じASの中の相手と組むiBGPの2種類があります。
RFC 4271は、別のASのピアを外部ピア、同じASのピアを内部ピアと呼び、それぞれの接続をEBGP・IBGPと略すと定めています。
次の図は、AS 64496の3台のルーターが、外の2つのISPとはeBGPで、内側どうしはiBGPでつながる構成の例です。
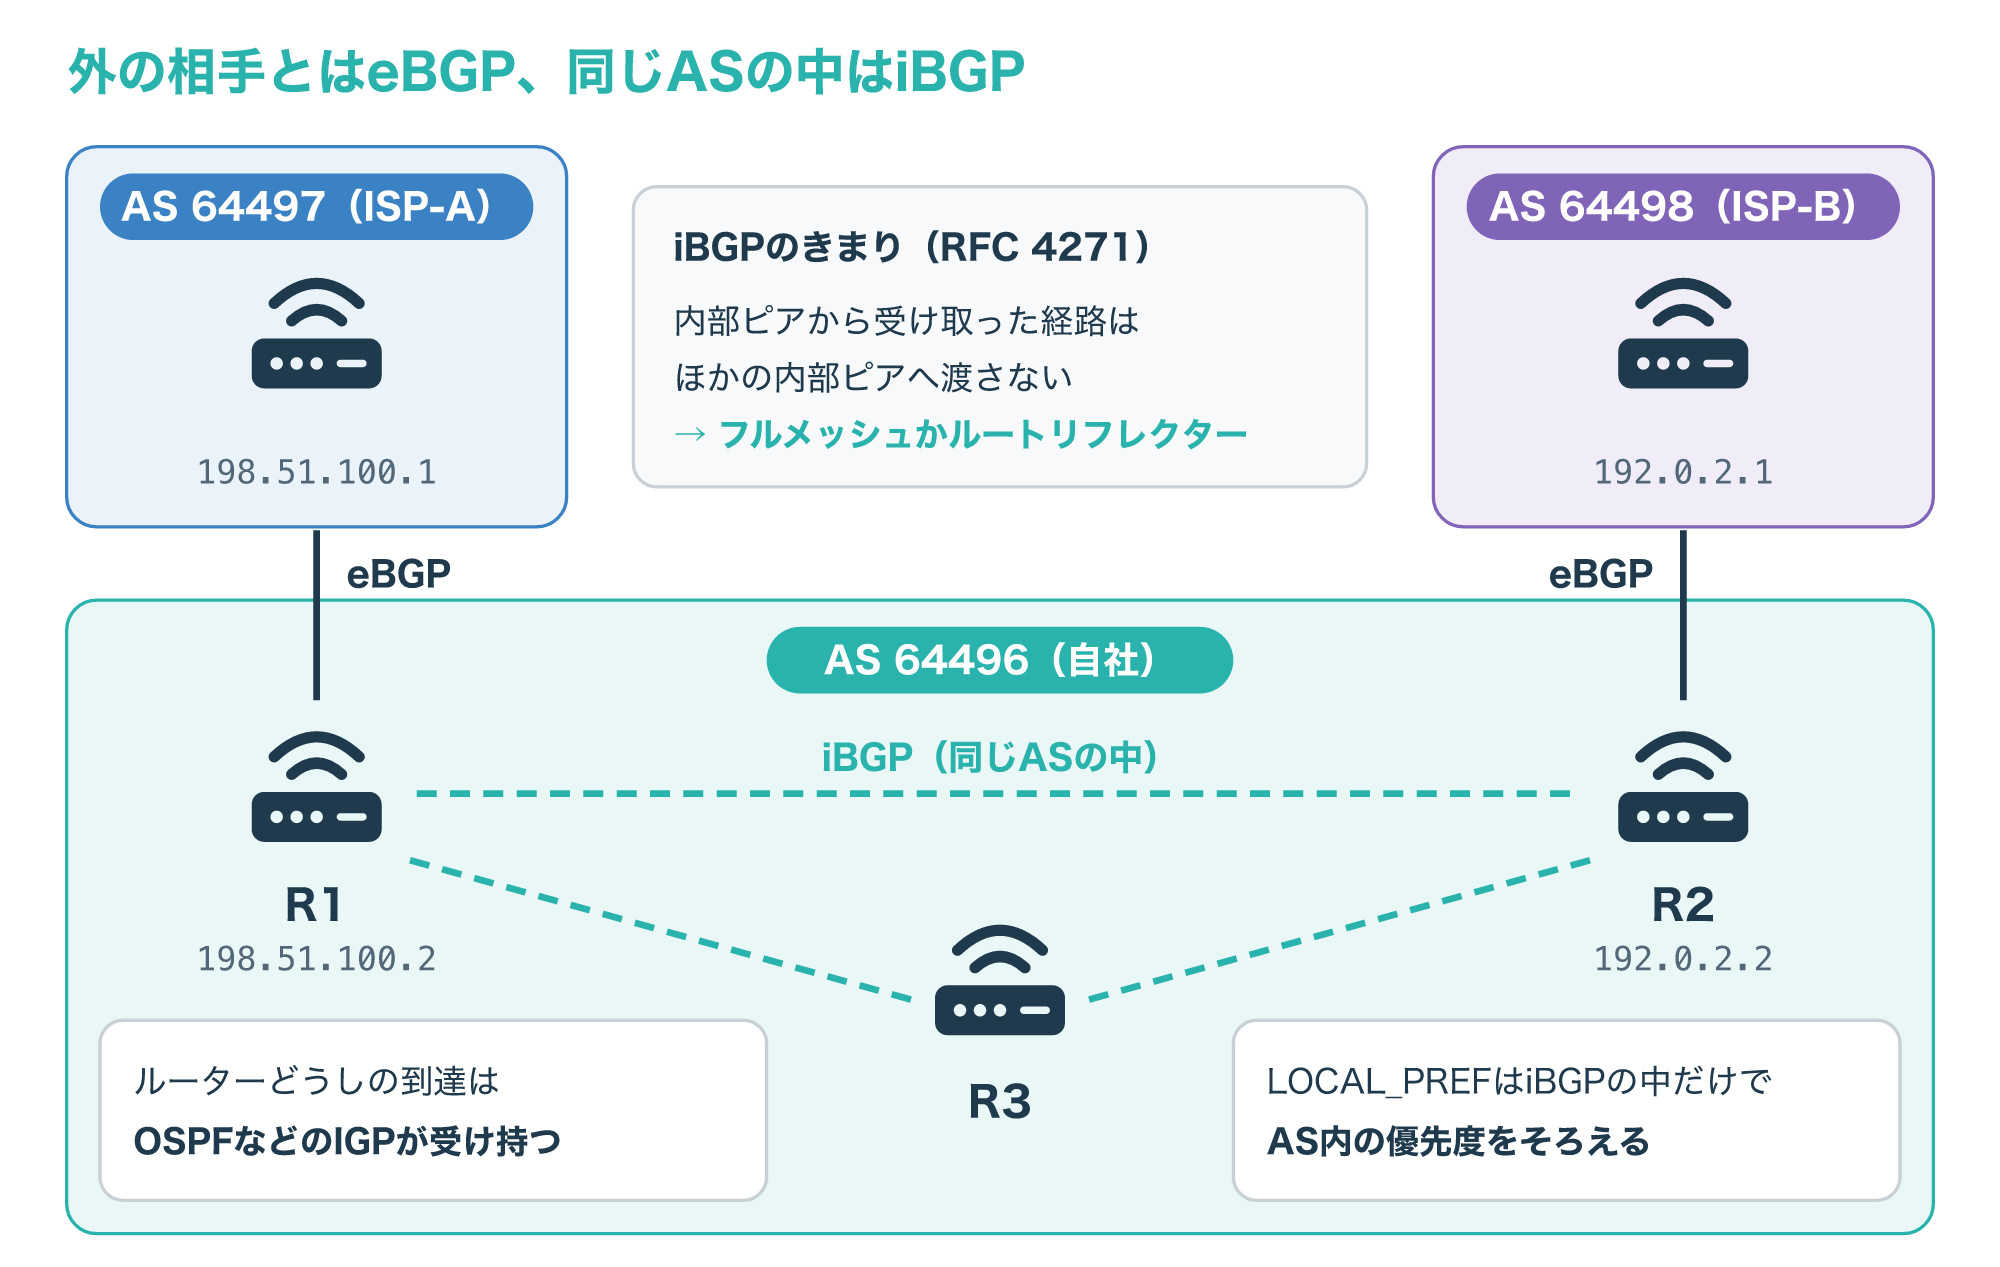
R1はISP-A(AS 64497)と、R2はISP-B(AS 64498)とeBGPを組み、それぞれ外から経路を受け取ります。
受け取った経路をAS 64496の中で共有するのがiBGPで、R1・R2・R3は互いにiBGPを組みます。
RFC 4271は、AS内の外部経路の見え方をそろえるために、AS内のBGPルーターどうしがすべてiBGPを組む形を前提にしています。
そのうえで、内部ピアから受け取った経路はほかの内部ピアへ渡さないと定めているため、iBGPは全員が直接組む「フルメッシュ」にするか、ルートリフレクターという仕組みで代わりに配る必要があります。
AS内部の経路、つまりルーターどうしの到達や外部経路のNEXT_HOPまでの道は、OSPFなどのIGPが受け持ちます(参考1)。
ルーターとL3スイッチの役割の違いは、次の記事で解説しています。
BGPのピア確立と状態遷移
2-1. TCP 179で接続し4種類のメッセージを使う
BGPはTCPの上で動くプロトコルで、RFC 4271は「BGPはTCPのポート179で待ち受ける」と定めています。
TCPを使うことで、分割・再送・確認応答・順序の管理をBGP自身で持たなくて済む、という理由も書かれています。
メッセージは、OPEN(タイプ1)、UPDATE(タイプ2)、NOTIFICATION(タイプ3)、KEEPALIVE(タイプ4)の4種類です。
次の図は、R1(198.51.100.2)とISP-A(198.51.100.1)がピアを確立するまでのやり取りを、OPENの中身と一緒に示したものです。
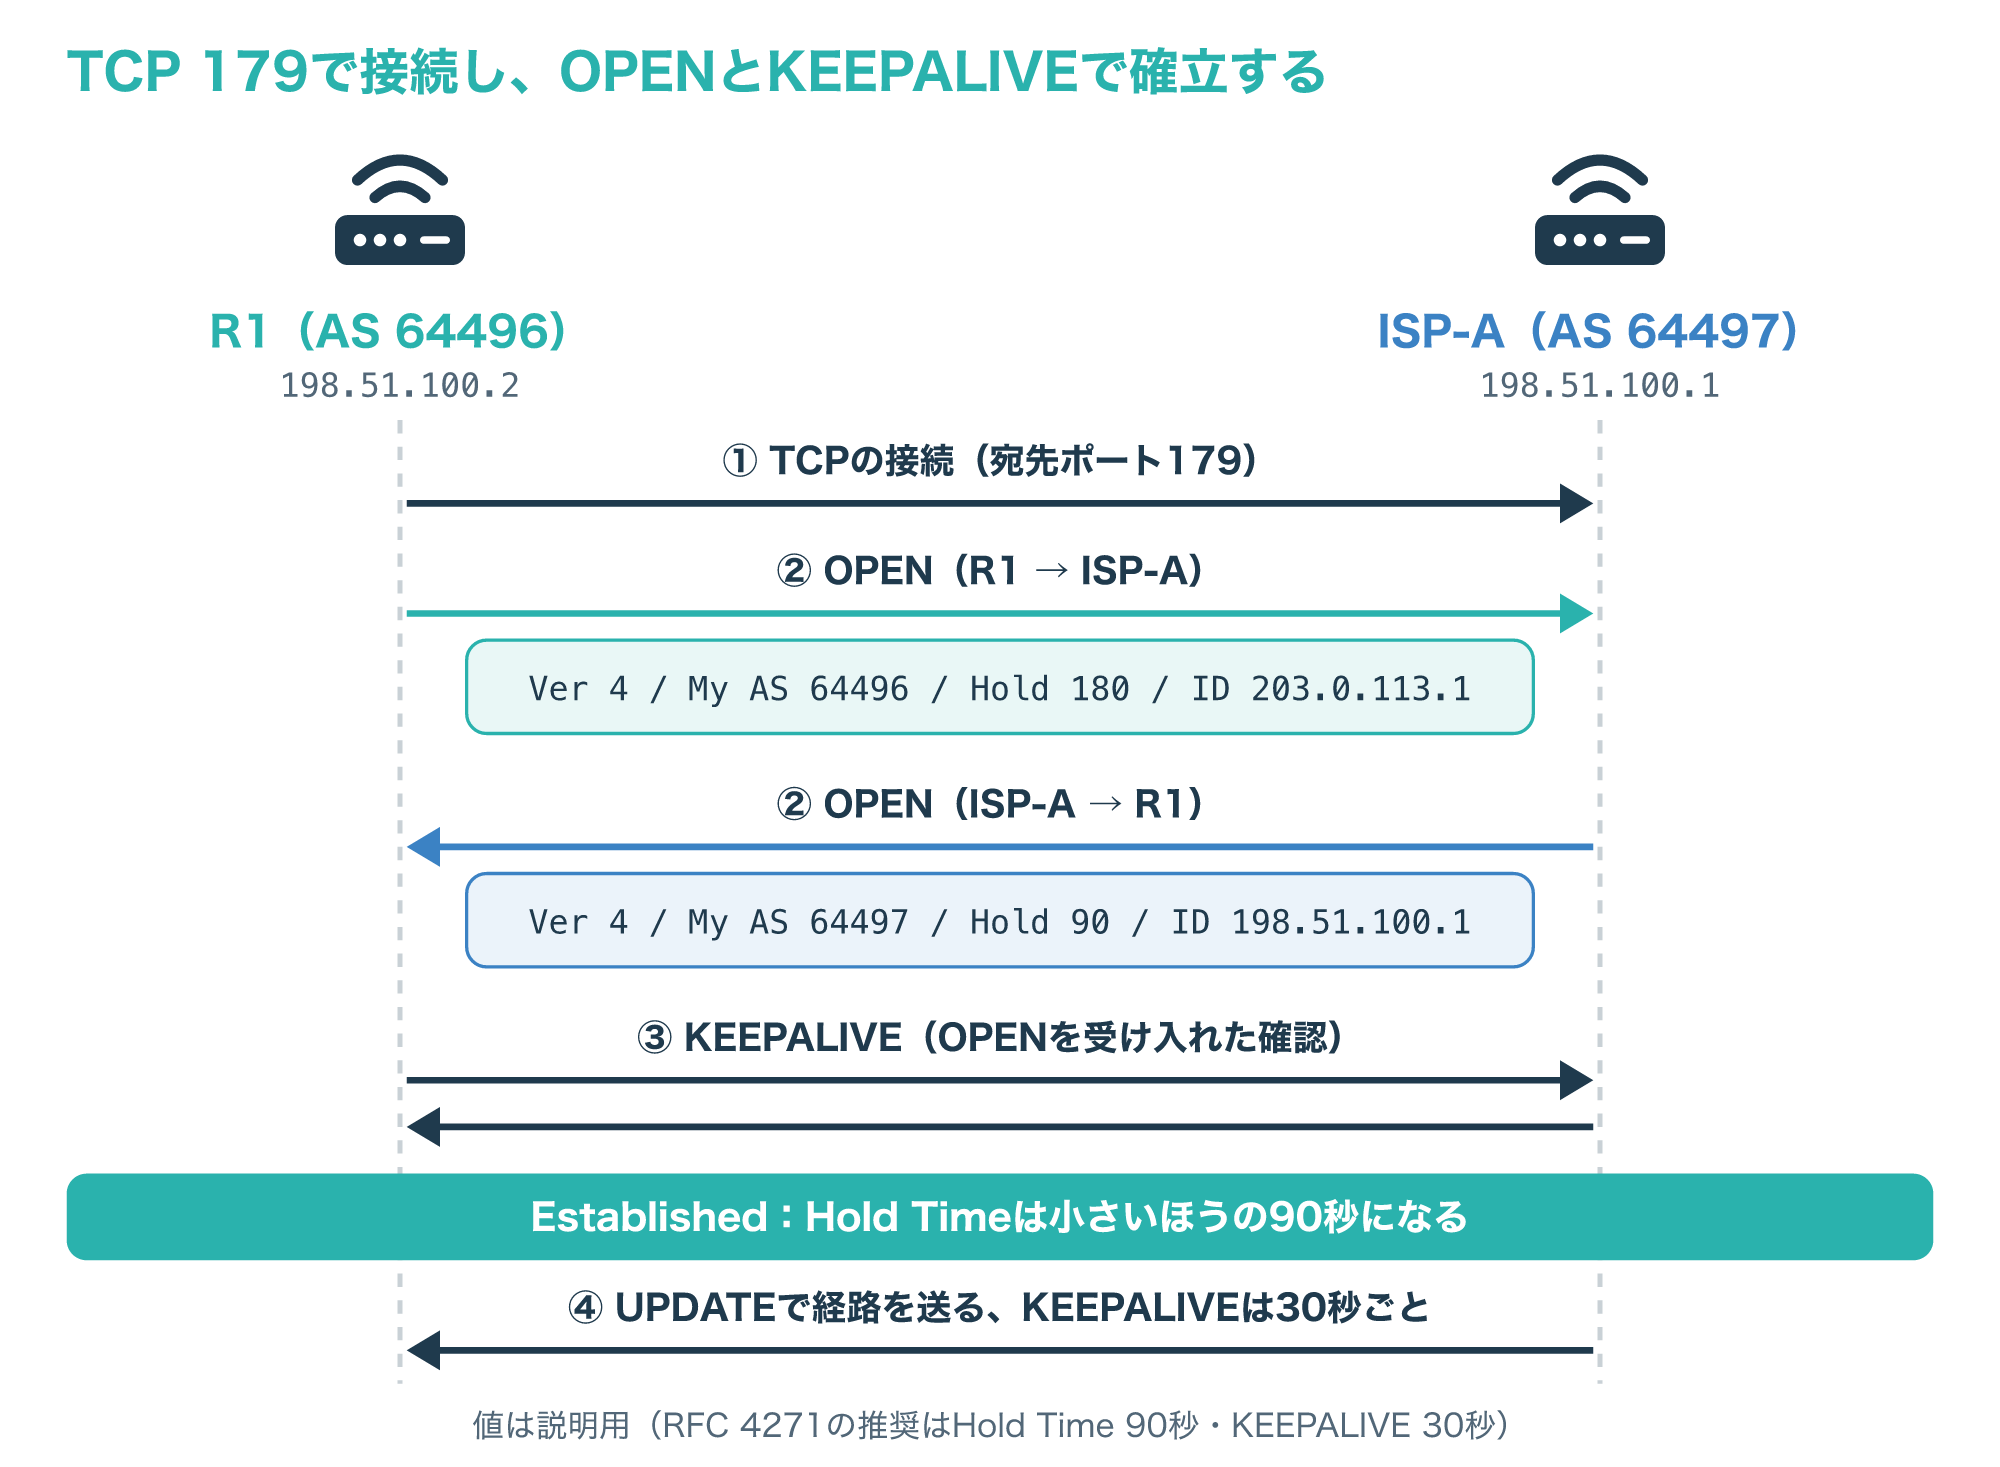
TCPの接続ができると、両側がまずOPENを送り、そこにはバージョン(4)、自分のAS番号、Hold Time、BGP識別子が入っています。
BGP識別子は、そのルーターに割り当てられたIPアドレスの1つで、すべてのピアに同じ値を使います。
相手のOPENを受け入れられると、確認としてKEEPALIVEを返し、ここから経路を載せたUPDATEのやり取りが始まります。
途中でエラーが見つかったときは、理由のコードを入れたNOTIFICATIONを送ってから接続を閉じます(参考1)。
TCPの接続のしくみやポート番号の考え方は、次の記事で解説しています。
2-2. Idle〜Establishedの6つの状態
BGPのピアは、接続の準備から経路の交換までを、6つの状態を持つ状態遷移(FSM)で管理します。
機器の表示でピアの状態として見かける「Active」や「Idle」は、この状態の名前に由来します。
次の図は、6つの状態と、それぞれで何を待っているか、どこで止まりやすいかをまとめたものです。
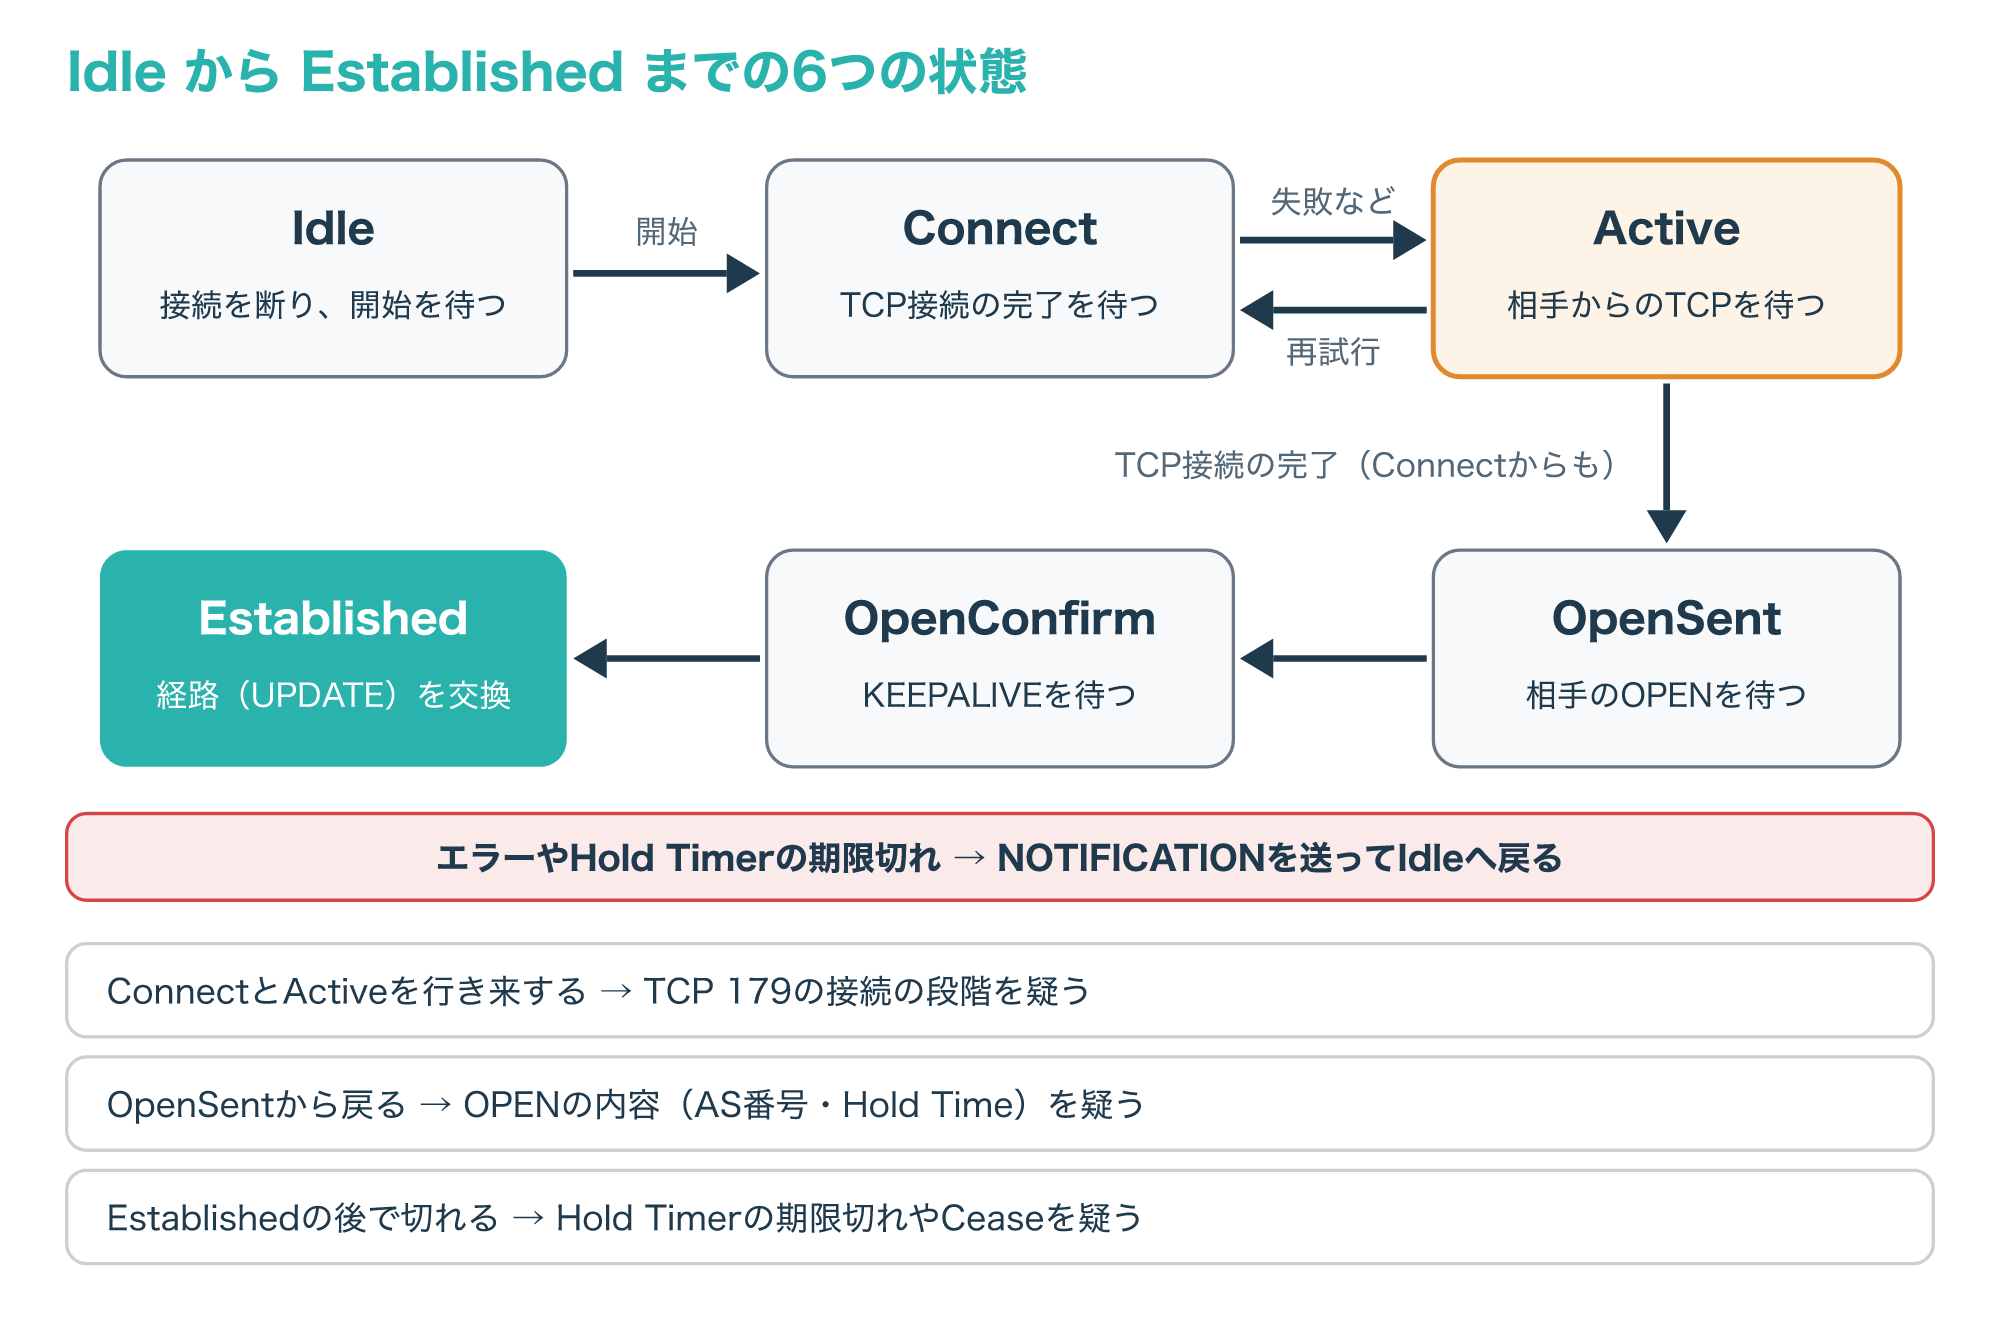
RFC 4271が定める6つの状態は、次のとおりです。
- Idle:最初の状態で、このピアからの接続をすべて断り、開始のイベントで次へ進む
- Connect:TCPの接続が完了するのを待つ
- Active:相手からのTCP接続を待ち受け、受け入れようとする
- OpenSent:自分のOPENを送り、相手のOPENを待つ
- OpenConfirm:相手のKEEPALIVEかNOTIFICATIONを待つ
- Established:UPDATE・NOTIFICATION・KEEPALIVEを交換できる
注意したいのは、「Active」という名前でも、経路を交換できる状態ではないことです。
ConnectとActiveの間を行き来しているときは、TCPの接続そのものができていない可能性が高いと考えられます。
接続をやり直す間隔を決めるConnectRetryTimerは、初期値の推奨が120秒とされています(参考1)。
2-3. Hold TimeとKEEPALIVEで相手の生存を確かめる
ピアが確立した後、相手が生きているかどうかは、Hold TimeとKEEPALIVEで確かめます。
OPENで両側がHold Timeを提案し、実際の値は自分の設定値と相手の提案値の小さいほうになります。
2-1の図では、R1が180秒、ISP-Aが90秒を提案しているので、Hold Timeは90秒です。
Hold Timeは0か3秒以上でなければならず、1秒や2秒の提案は拒否されます。
この時間内にKEEPALIVEやUPDATEが届かないと、Hold Timer Expired(エラーコード4)のNOTIFICATIONを送って接続を閉じます。
KEEPALIVEの間隔はHold Timeの3分の1が上限の目安で、RFC 4271の推奨値はHold Time 90秒、KEEPALIVE 30秒です。
NOTIFICATIONのエラーコードは、1がメッセージヘッダー、2がOPEN、3がUPDATEのエラー、4がHold Timerの期限切れ、5が状態遷移のエラー、6がCease(停止)です。
OPENのエラーにはサブコードがあり、2(Bad Peer AS)はAS番号を受け入れられないとき、6(Unacceptable Hold Time)はHold Timeを受け入れられないときに使われます(参考1)。
障害のときは、ピアの状態と、最後に送受信したNOTIFICATIONのコードを最初に見ます。
この2つで、TCPの段階・OPENの段階・確立後の段階のどこで失敗しているかを絞り込めます。
経路の属性と最適経路の選び方
3-1. UPDATEに載るパス属性
UPDATEメッセージは、届く先のプレフィックス(NLRI)と、その経路の性質を表すパス属性を運びます。
次の図は、R1がISP-Aから受け取ったUPDATEの例で、主な属性の意味と値を示したものです。
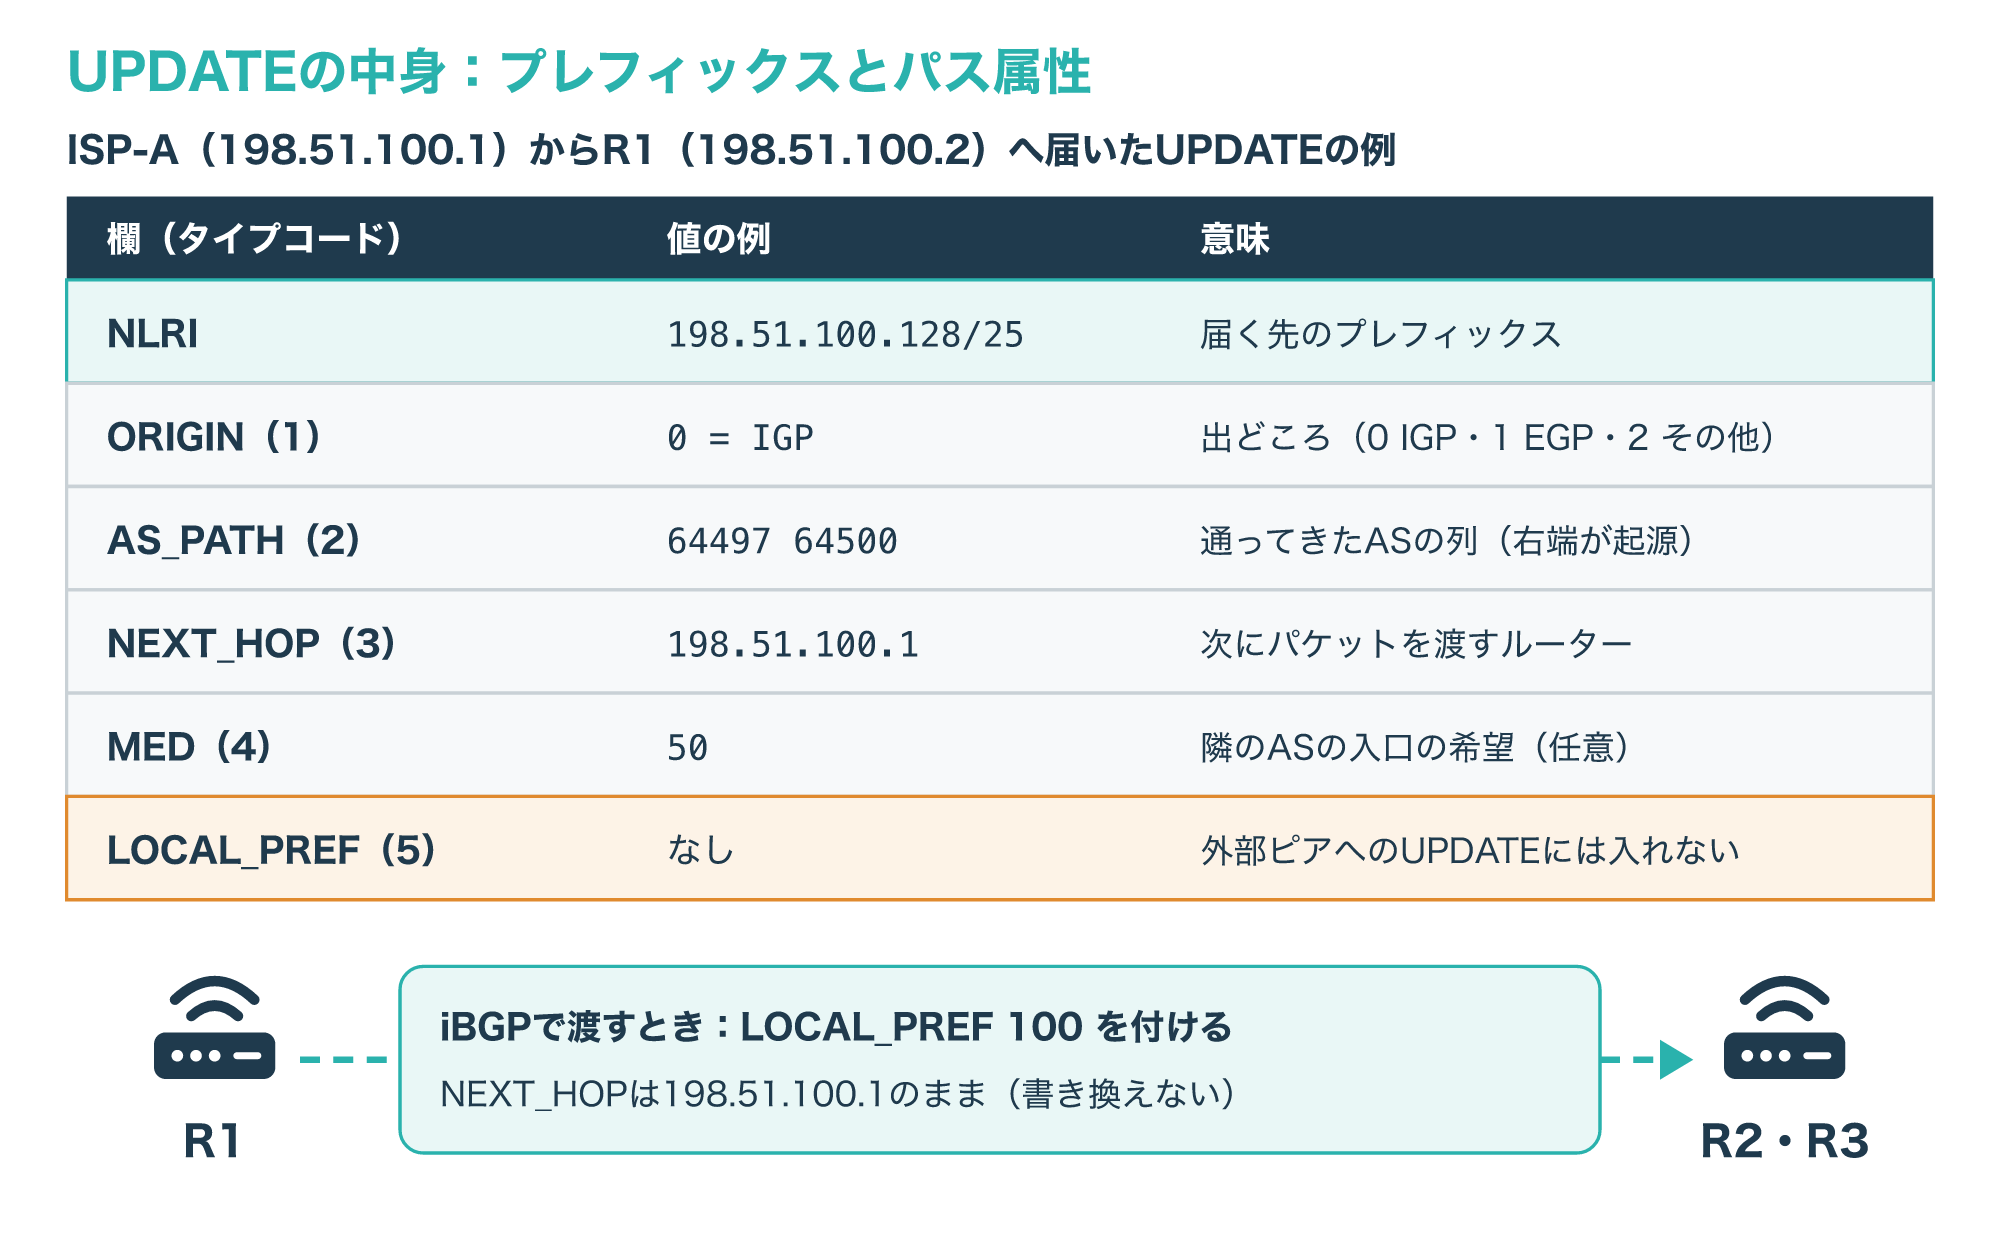
ORIGIN(タイプコード1)は経路の出どころで、0がIGP、1がEGP、2がINCOMPLETE(それ以外の方法で知った経路)を表します。
AS_PATH(タイプコード2)は経路が通ってきたASの列で、外部ピアへ広告するときに自分のAS番号を先頭へ足していきます。
NEXT_HOP(タイプコード3)は、そのプレフィックスへ向かうときに次に送るルーターのアドレスで、図では198.51.100.1です。
MULTI_EXIT_DISC(MED、タイプコード4)は、隣のASへの入口が複数あるときに、どの入口が望ましいかを伝える任意の値です。
LOCAL_PREF(タイプコード5)は、同じASの中で経路の好ましさをそろえるための値で、内部ピアへのUPDATEには入れ、外部ピアへのUPDATEには入れない決まりです。
そのため、ISP-Aから届いたUPDATEにLOCAL_PREFはなく、R1が自社の方針で値を付けてからR2・R3へiBGPで渡します。
また、自分で作った経路でなければ、iBGPで渡すときにNEXT_HOPは基本的に書き換えないので、R2・R3は198.51.100.1までの道をIGPなどで知っている必要があります(参考1)。
3-2. 最適経路を選ぶ順番
同じプレフィックスへの経路を複数受け取ると、BGPはその中から1本を最適経路として選び、ルーティングテーブルに入れて転送に使います。
RFC 4271では、まず各経路の好ましさ(内部ピアから届いた経路ならLOCAL_PREF)で比べ、同じ場合に次の順で絞り込みます。
- AS_PATHに含まれるASの数が少ない
- ORIGINの値が小さい
- 同じ隣のASから届いた経路どうしで、MEDが小さい
- eBGPで届いた経路があれば、iBGPの経路を外す
- NEXT_HOPまでの内部のコストが小さい
- BGP識別子が小さい相手の経路
- ピアのアドレスが小さい相手の経路
なお、MEDを持たない経路は、MEDが最も小さい0として扱われます(参考1)。
製品ごとの実際の順番はベンダーの資料で確かめる必要があり、たとえばCiscoは、LOCAL_PREFの前に機器の中だけで使うWEIGHTを比べ、eBGPどうしでは先に受け取った古い経路を残す手順も入れています。
次の図は、Ciscoの資料の順番をもとに、ISP-AとISP-Bから届いた198.51.100.128/25の2本の経路を比べた例です。
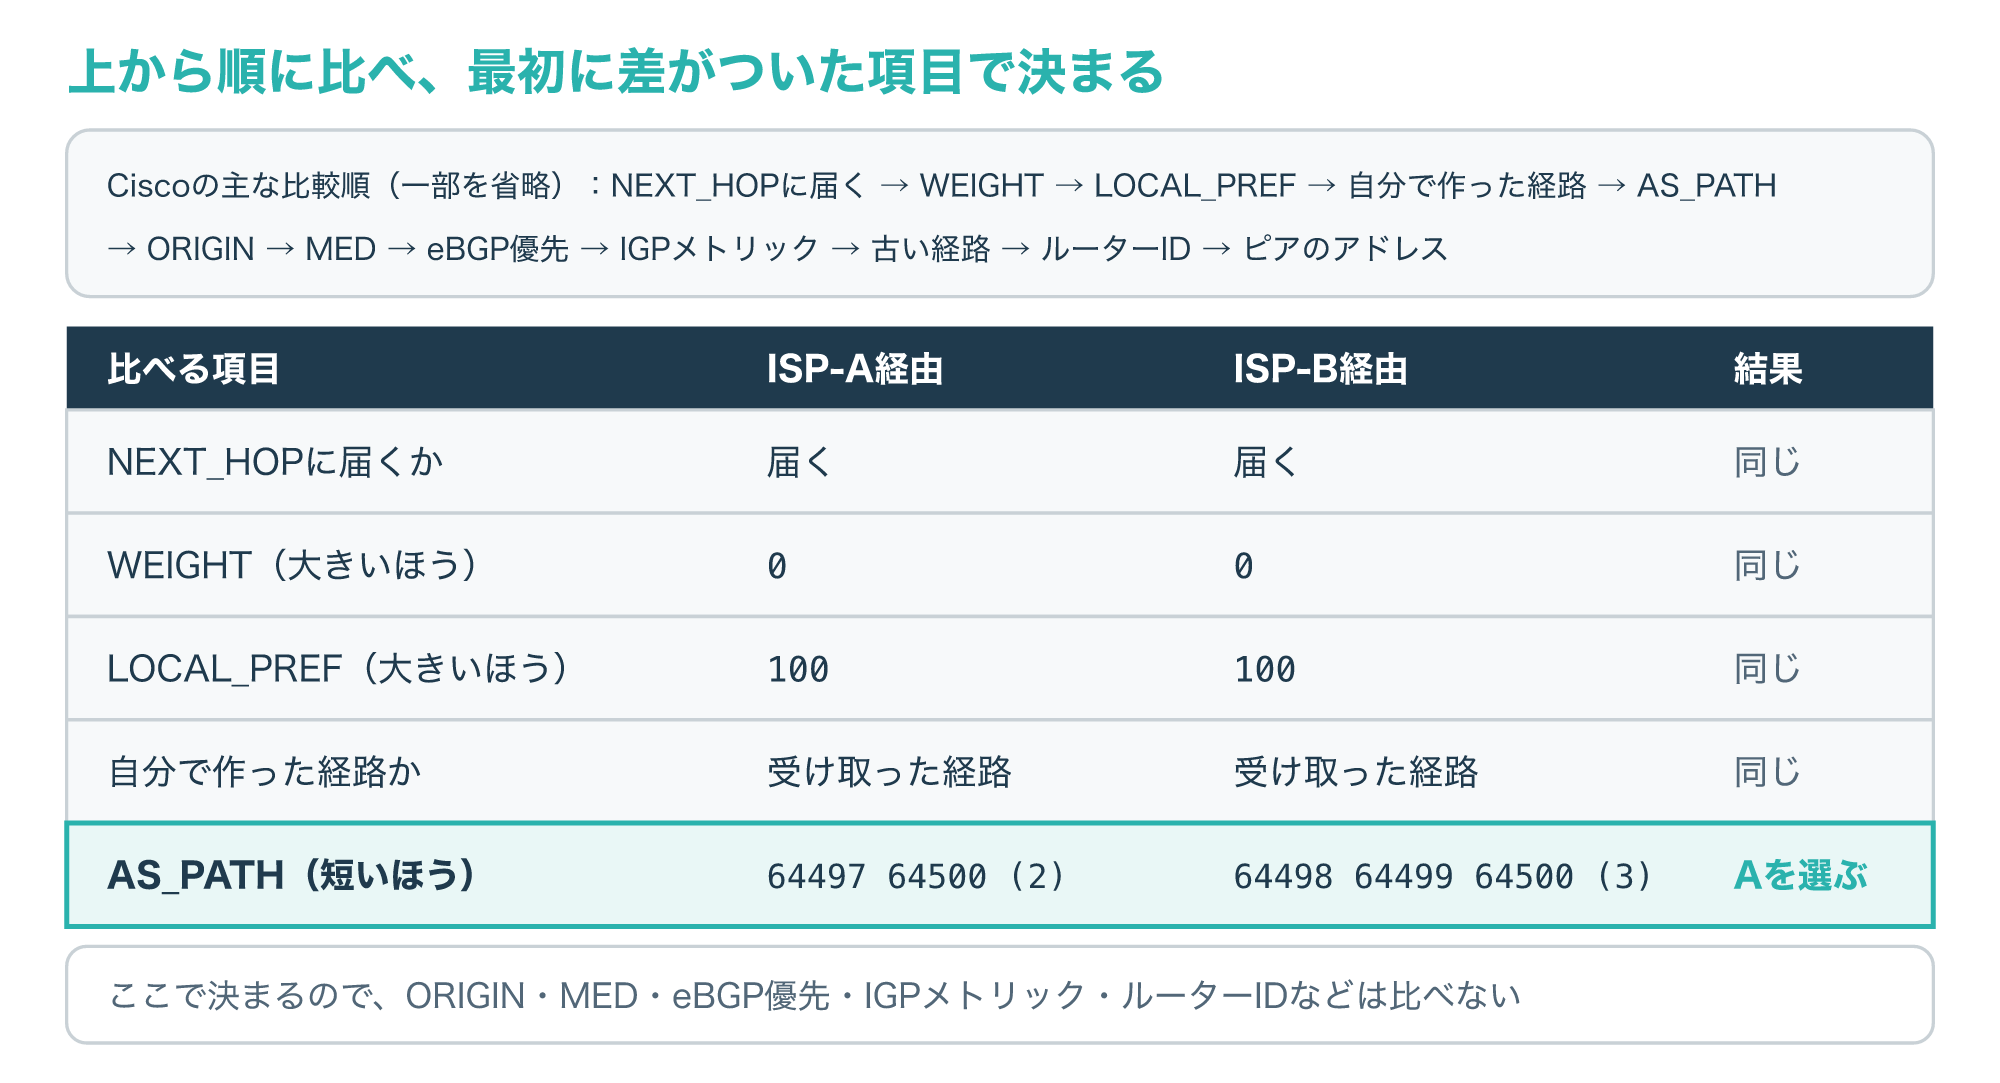
2本ともNEXT_HOPに届き、WEIGHTとLOCAL_PREFが同じ(LOCAL_PREFは設定がなければ100)で、どちらも受け取った経路なので、AS_PATHの長さで差がつきます。
ISP-A経由は「64497 64500」の2つ、ISP-B経由は「64498 64499 64500」の3つなので、ISP-A経由が選ばれます。
MEDは隣のASが同じ経路どうしでしか比べないので、隣のASが64497と64498で違うこの2本では比べません(参考4)。
「BGPはAS_PATHが最も短い経路を選ぶ」とよく言われますが、これはWEIGHTやLOCAL_PREFなど先に比べる値が同じときの話です。
LOCAL_PREFを設定すると、AS_PATHが長い経路のほうが選ばれることもあります。
3-3. LOCAL_PREFとAS_PATHプリペンドで経路を調整する
2つのISPにつないでいる組織では、「出ていく通信はISP-Aを主に使いたい」「入ってくる通信もISP-Aに寄せたい」といった調整を、BGPの属性で行います。
次の図は、出ていく方向をLOCAL_PREFで、入ってくる方向をAS_PATHのプリペンドで調整する例です。
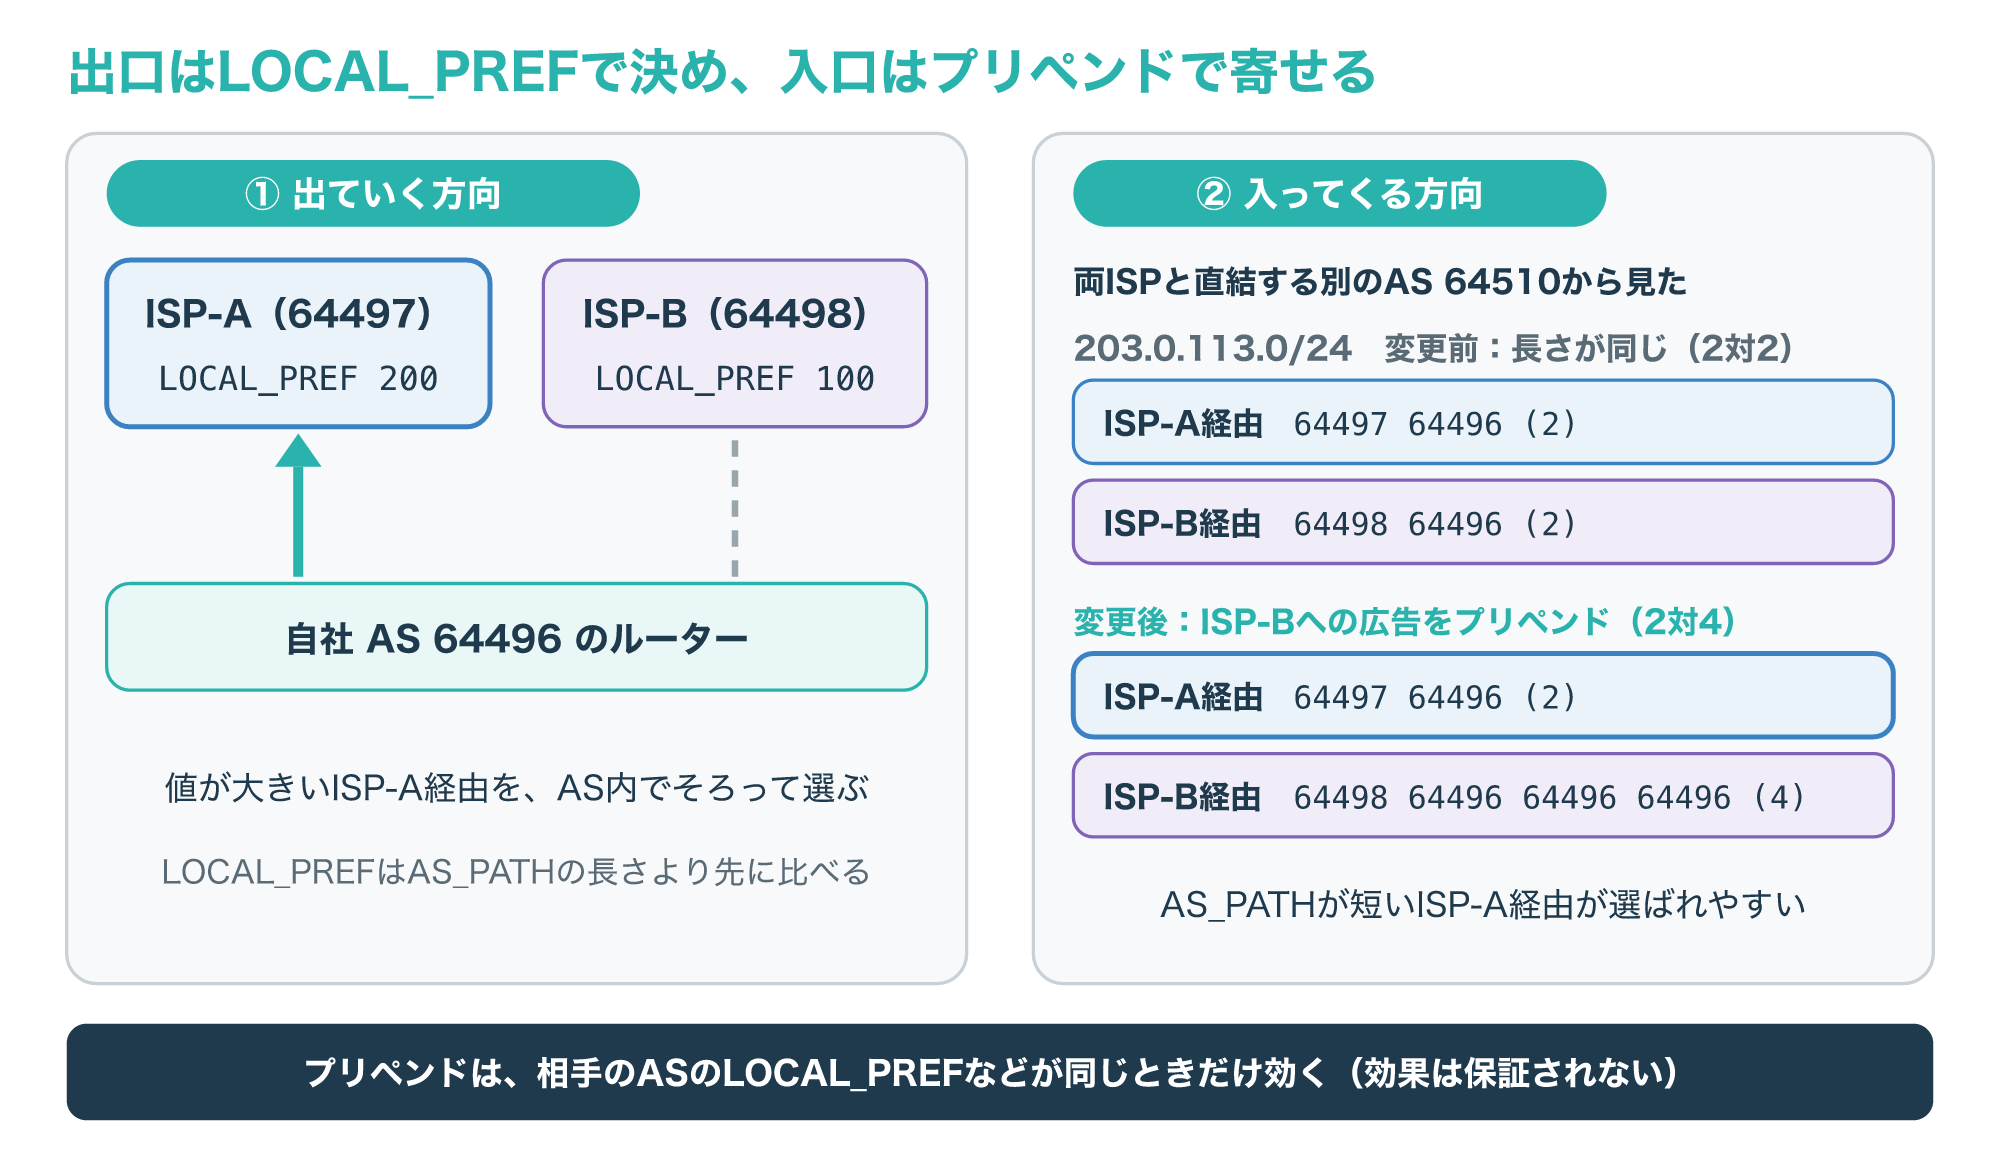
出ていく方向では、ISP-Aから受け取った経路にLOCAL_PREF 200、ISP-Bからの経路に100を付けると、AS内のルーターはそろってISP-A経由の経路を選びます。
LOCAL_PREFは値が大きいほど優先され、AS_PATHの長さより先に比べられるので、自分のASの中ではこの値で出口をそろえられます。
一方、入ってくる方向はほかのASが決めることなので、自分からは働きかけることしかできません。
その方法の1つがプリペンドで、ISP-AとISP-Bの両方と直接つながる別のAS 64510から見ると、変更前はISP-A経由「64497 64496」とISP-B経由「64498 64496」がどちらも2つで、長さでは差がつきません。
ここでISP-Bへ広告する203.0.113.0/24のAS_PATHに自分の番号を重ねて「64496 64496 64496」とすると、ISP-B経由は「64498 64496 64496 64496」の4つになり、短いISP-A経由が選ばれやすくなります。
RFC 4271も、AS_PATHに自分のAS番号を2回以上入れることを、設定で行える動作として認めています(参考1)。
ただし、相手のASがLOCAL_PREFなどで別の方針を決めていれば、AS_PATHの長さを比べる前に結果が決まるため、プリペンドは「寄せる効果が期待できる」程度の手段です。
BGPの運用の指針であるRFC 7454も、顧客から受け取るAS_PATHについて、過剰なプリペンドを控えてもらうよう勧めています(参考6)。
BGPハイジャックとRPKIによる対策
4-1. 経路ハイジャックの仕組み
BGPは、隣のASから届いた経路の内容を、基本的には信じて使う仕組みです。
そのため、本来その範囲を持っていないASが「この範囲は自分のところで届く」と広告し、それがフィルターされずに広がると、通信が別の場所へ流れてしまいます。
これを経路ハイジャック(BGPハイジャック)と呼びます。
次の図は、AS 64496が広告する203.0.113.0/24の中で、攻撃者のAS 64511がより細かい/25を広告した例です。
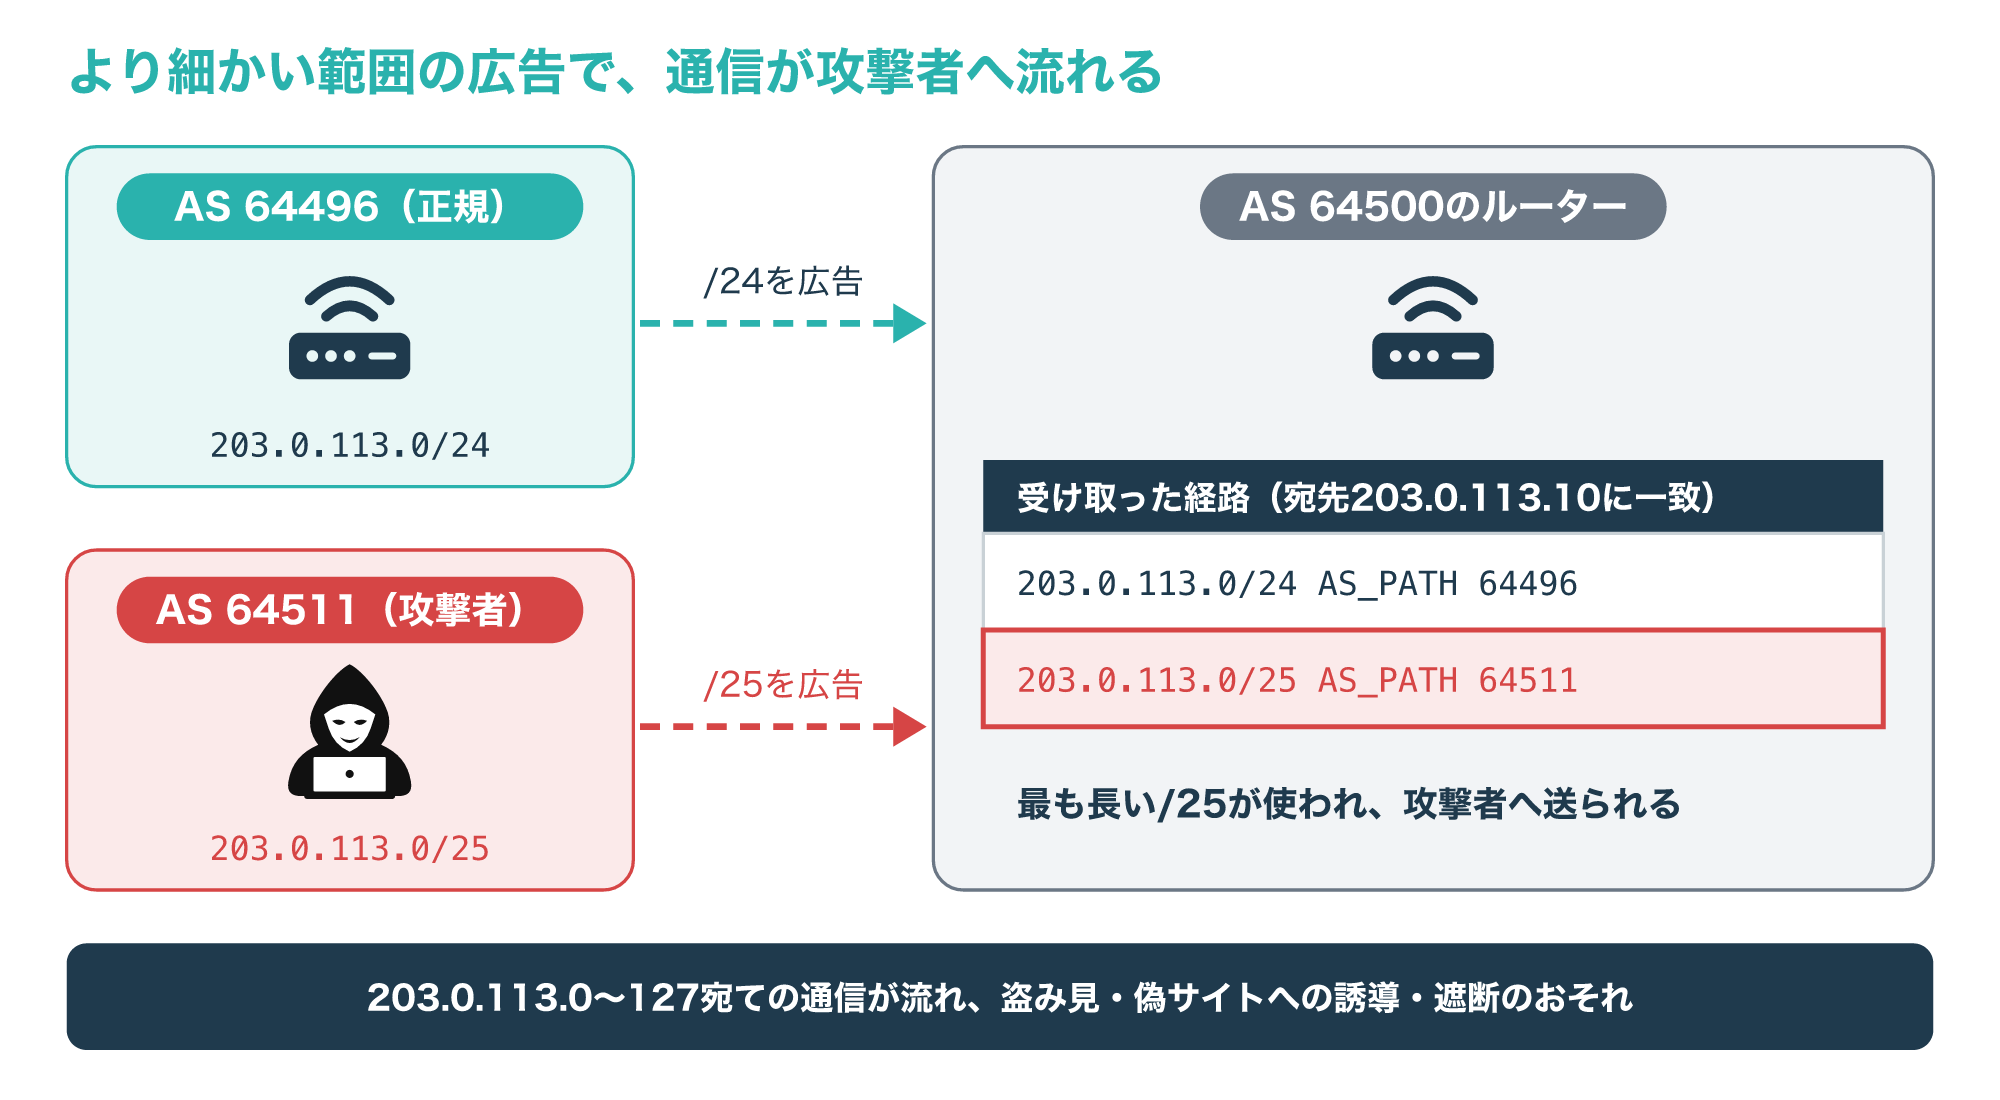
ルーターは、宛先に一致する経路のうち最も長いプレフィックスを使うので、203.0.113.10宛てのパケットは、/24ではなく攻撃者の203.0.113.0/25に従って送られます。
Cloudflareの解説では、ハイジャックを成功させるには、より細かい範囲を広告するか、より短い道順を示す必要があり、ASの運用者か、ASを乗っ取った攻撃者でなければ広告できないとしています。
結果として、通信が遠回りして遅くなるだけでなく、盗み見られたり、捨てられたり、偽のサイトへ誘導されたりするおそれがあります。
2008年には、国内で動画サイトを遮断するために作った経路が誤って上流へ広がり、世界中の多くの利用者がそのサイトに数時間つながりにくくなった例も紹介されています(参考8)。
NISTのSP 800-189も、プレフィックスのハイジャックや経路のリーク(漏れ)がサービスの停止や通信の迂回を起こしてきたとして、RPKI、経路起源の検証、プレフィックスのフィルターを勧めています(参考7)。
IPプレフィックスの表記と、最長一致で経路が選ばれる仕組みは、次の記事で詳しく解説しています。
4-2. RPKIのROAと経路起源検証
ハイジャックへの代表的な対策が、RPKI(リソース公開鍵基盤)を使った経路起源の検証(ROV)です。
アドレスを持つ組織は、「このプレフィックスは、このASが、この長さまで広告してよい」という内容に署名したROAを登録します。
ルーターは、検証済みのROAから取り出した「プレフィックス・最大長・AS番号」の組(VRP)を受け取り、届いた経路と照らし合わせます。
経路の起源AS(オリジンAS)は、AS_PATHのいちばん右、つまり最初に広告したASの番号です。
RFC 6811は、照合の結果を次の3つに分けています。
- NotFound:その経路のプレフィックスを含むVRPが1つもない
- Valid:プレフィックスを含み、長さが最大長以内で、ASも一致するVRPが1つ以上ある
- Invalid:プレフィックスを含むVRPはあるが、どれとも一致しない
次の図は、VRP「203.0.113.0/24、最大長24、AS 64496」があるときの4つの経路の判定例です。
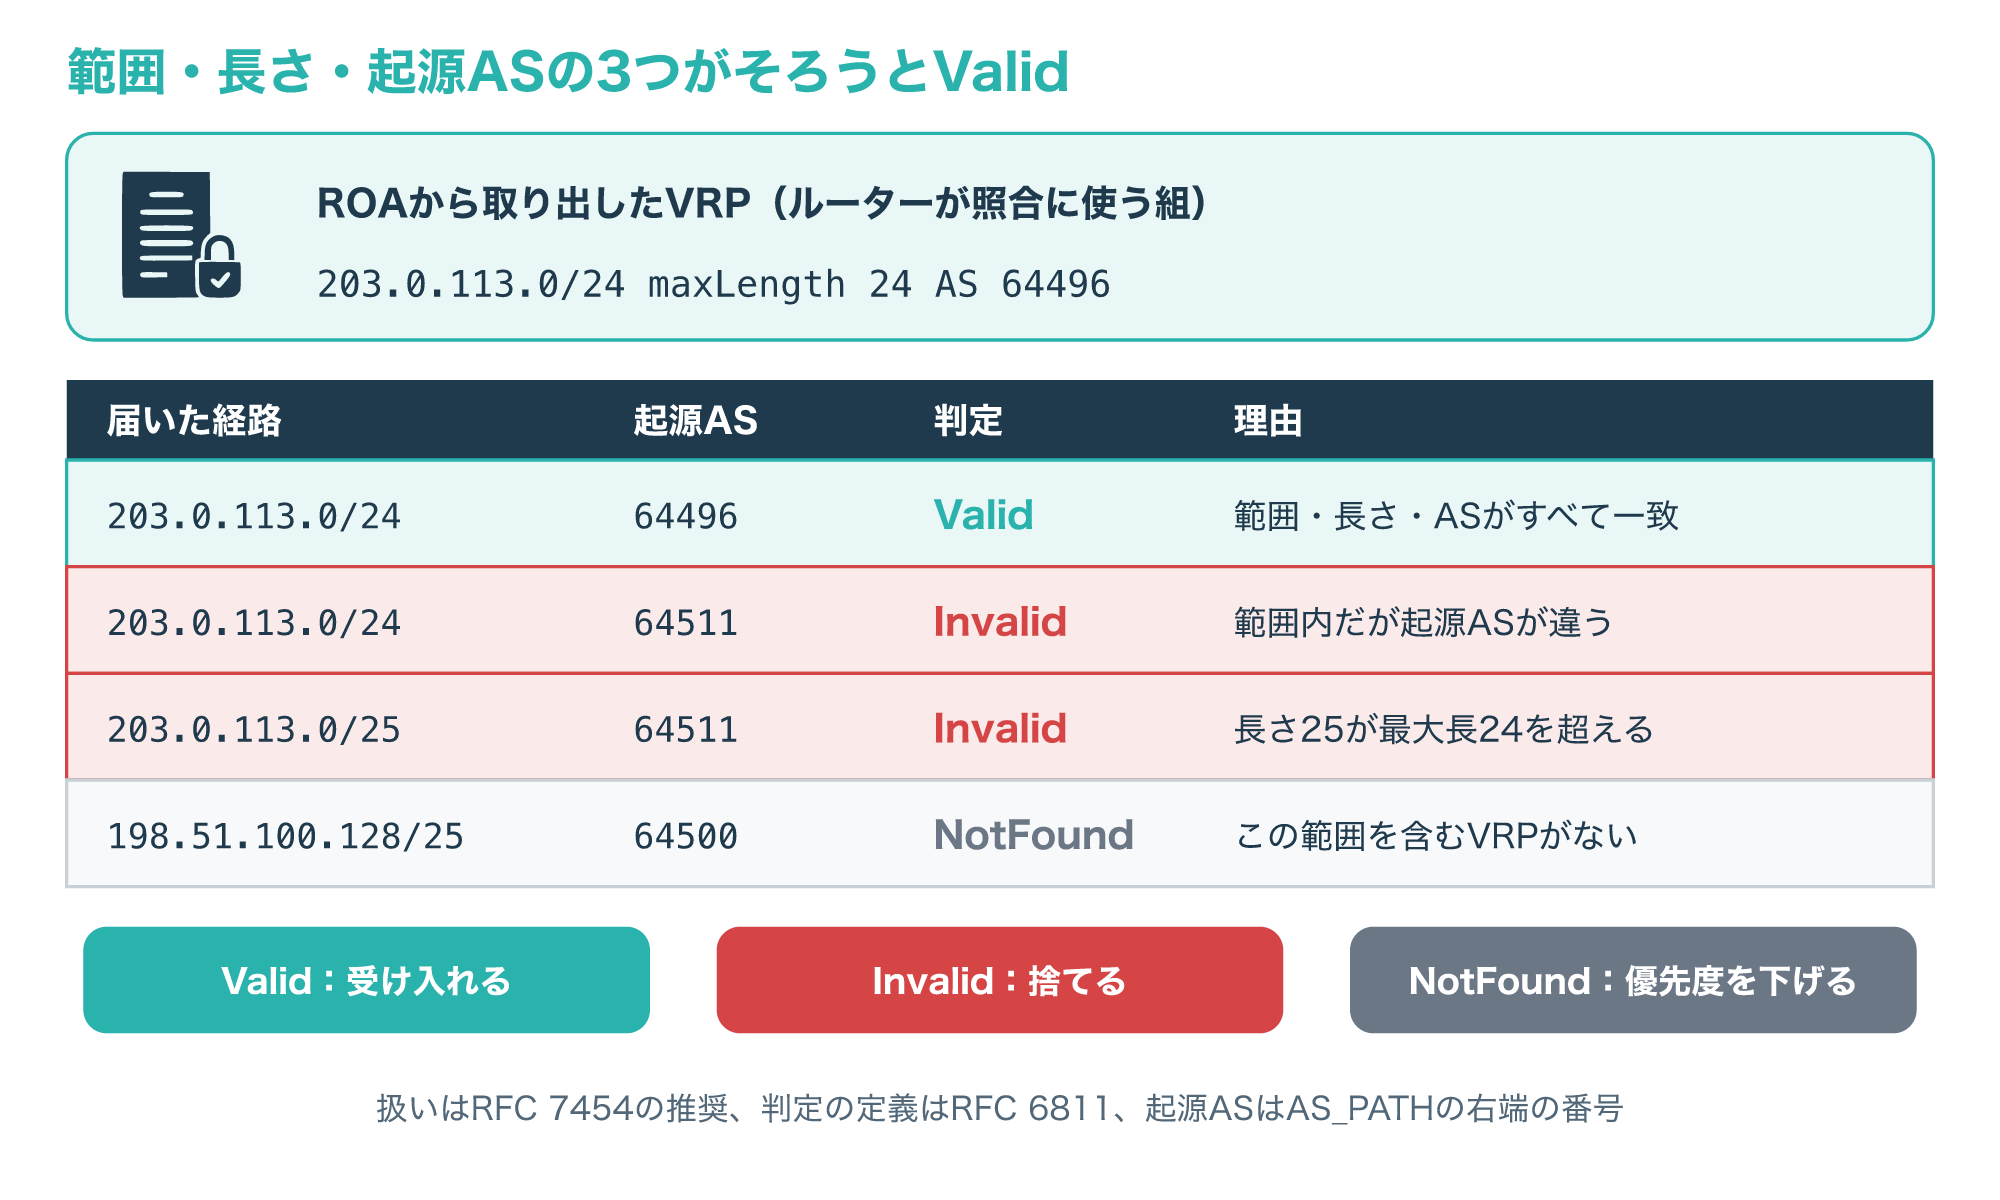
攻撃者の203.0.113.0/25は、VRPの範囲に含まれるものの、長さ25が最大長24を超え、ASも違うのでInvalidになります。
AS 64500の198.51.100.128/25は、それを含むVRPがないのでNotFoundで、ROAが登録されていない範囲はこの扱いです。
RFC 7454は、Validは受け入れ、Invalidは捨て、NotFoundは受け入れつつ優先度を下げることと、自分の経路にもROAを登録することを勧めています(参考5・参考6)。
また、ROAの最大長を広く取りすぎると、実際には広告していない細かい範囲まで正しい経路として扱われてしまうため、RFC 9319は実際に広告するプレフィックスだけを書くよう勧めています(参考10)。
4-3. BGPのセッションを守る設定
経路の中身を検証するだけでなく、BGPのセッションそのものや、受け取る量を守る設定もあります。
RFC 7454(BGPの運用とセキュリティの指針)が勧める主な対策を、値とあわせて図にまとめました。
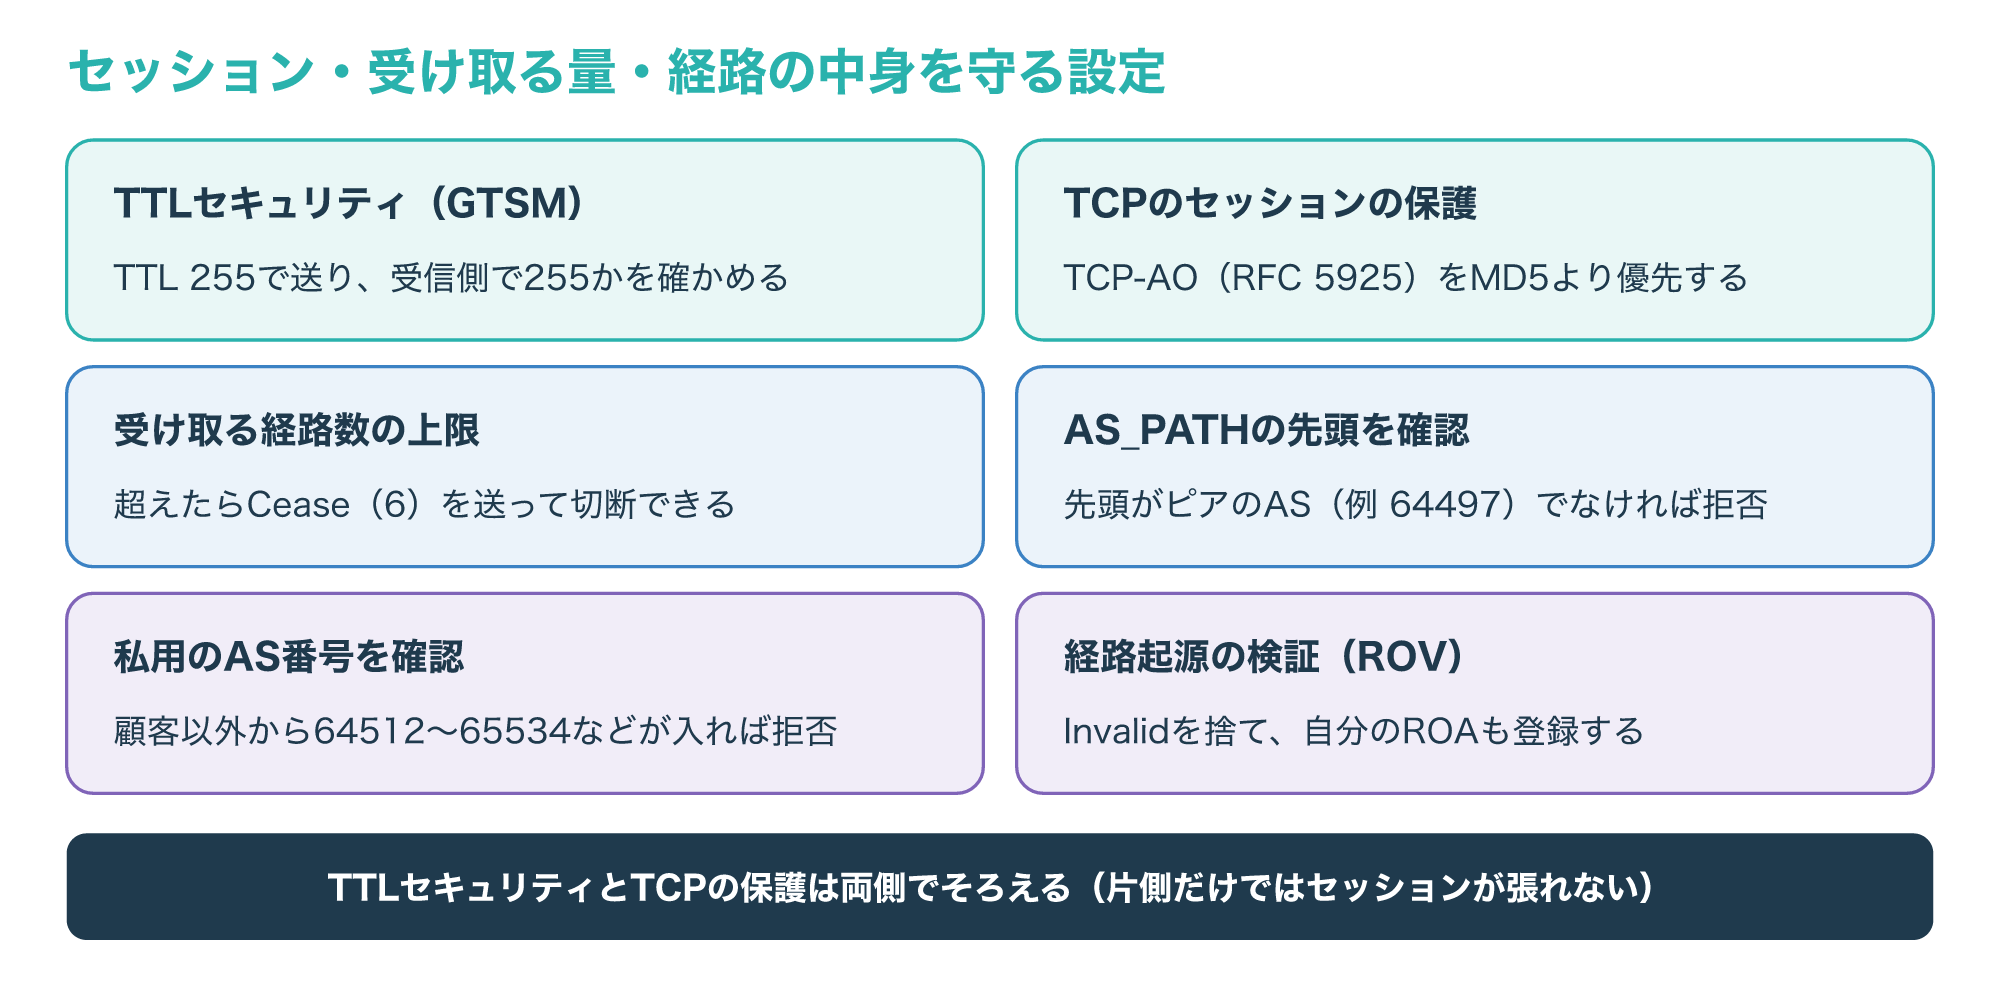
TTLセキュリティ(GTSM)は、直結のピアどうしでTTLを255にして送り、受け取る側でTTLが255かを確かめる方法で、同じセグメントにいない第三者からのなりすましを防ぎます。
TCPのセッションの保護には、古いMD5の方式より強いTCP-AO(RFC 5925)を、使えるなら優先するよう勧められています。
ピアから受け取る経路の数には上限を設け、ふつうのピアならインターネット全体の経路数より小さく、全経路をくれる上流ならそれより大きくします。
AS_PATHについては、IXPのルートサーバーとのピアなどを除き、届いた経路の先頭のASがそのピアのAS番号でなければ受け取らないことや、顧客以外から私用のAS番号を含む経路を受け取らないことが挙げられています(参考6)。
経路数の上限を超えてセッションを切るときは、Cease(エラーコード6)のNOTIFICATIONを送ると、RFC 4271は定めています(参考1)。
TTLセキュリティやTCPの認証は、両側で設定をそろえないとセッションを張れなくなります。
本番のピアで変えるときは、相手の事業者と日時と設定値を決めてから行ってください。
BGPの経路の操作は、攻撃を受けている宛先への通信を、BGPで配った特別な経路で捨てるRTBHのように、DDoS攻撃への対策にも使われます。
DDoS攻撃そのものの種類と基本対策は、次の記事で解説しています。
BGPの障害の確認手順
5-1. ピアが確立しないとき
BGPのトラブルで最初に見るのは、ピアの状態がEstablishedまで進んでいるかどうかです。
状態の表示の仕方やコマンドは機種とOSの版で違うので、手元の機器の資料で確かめてください。
次の図は、止まっている状態ごとに、疑うポイントと確認する値をまとめたものです。
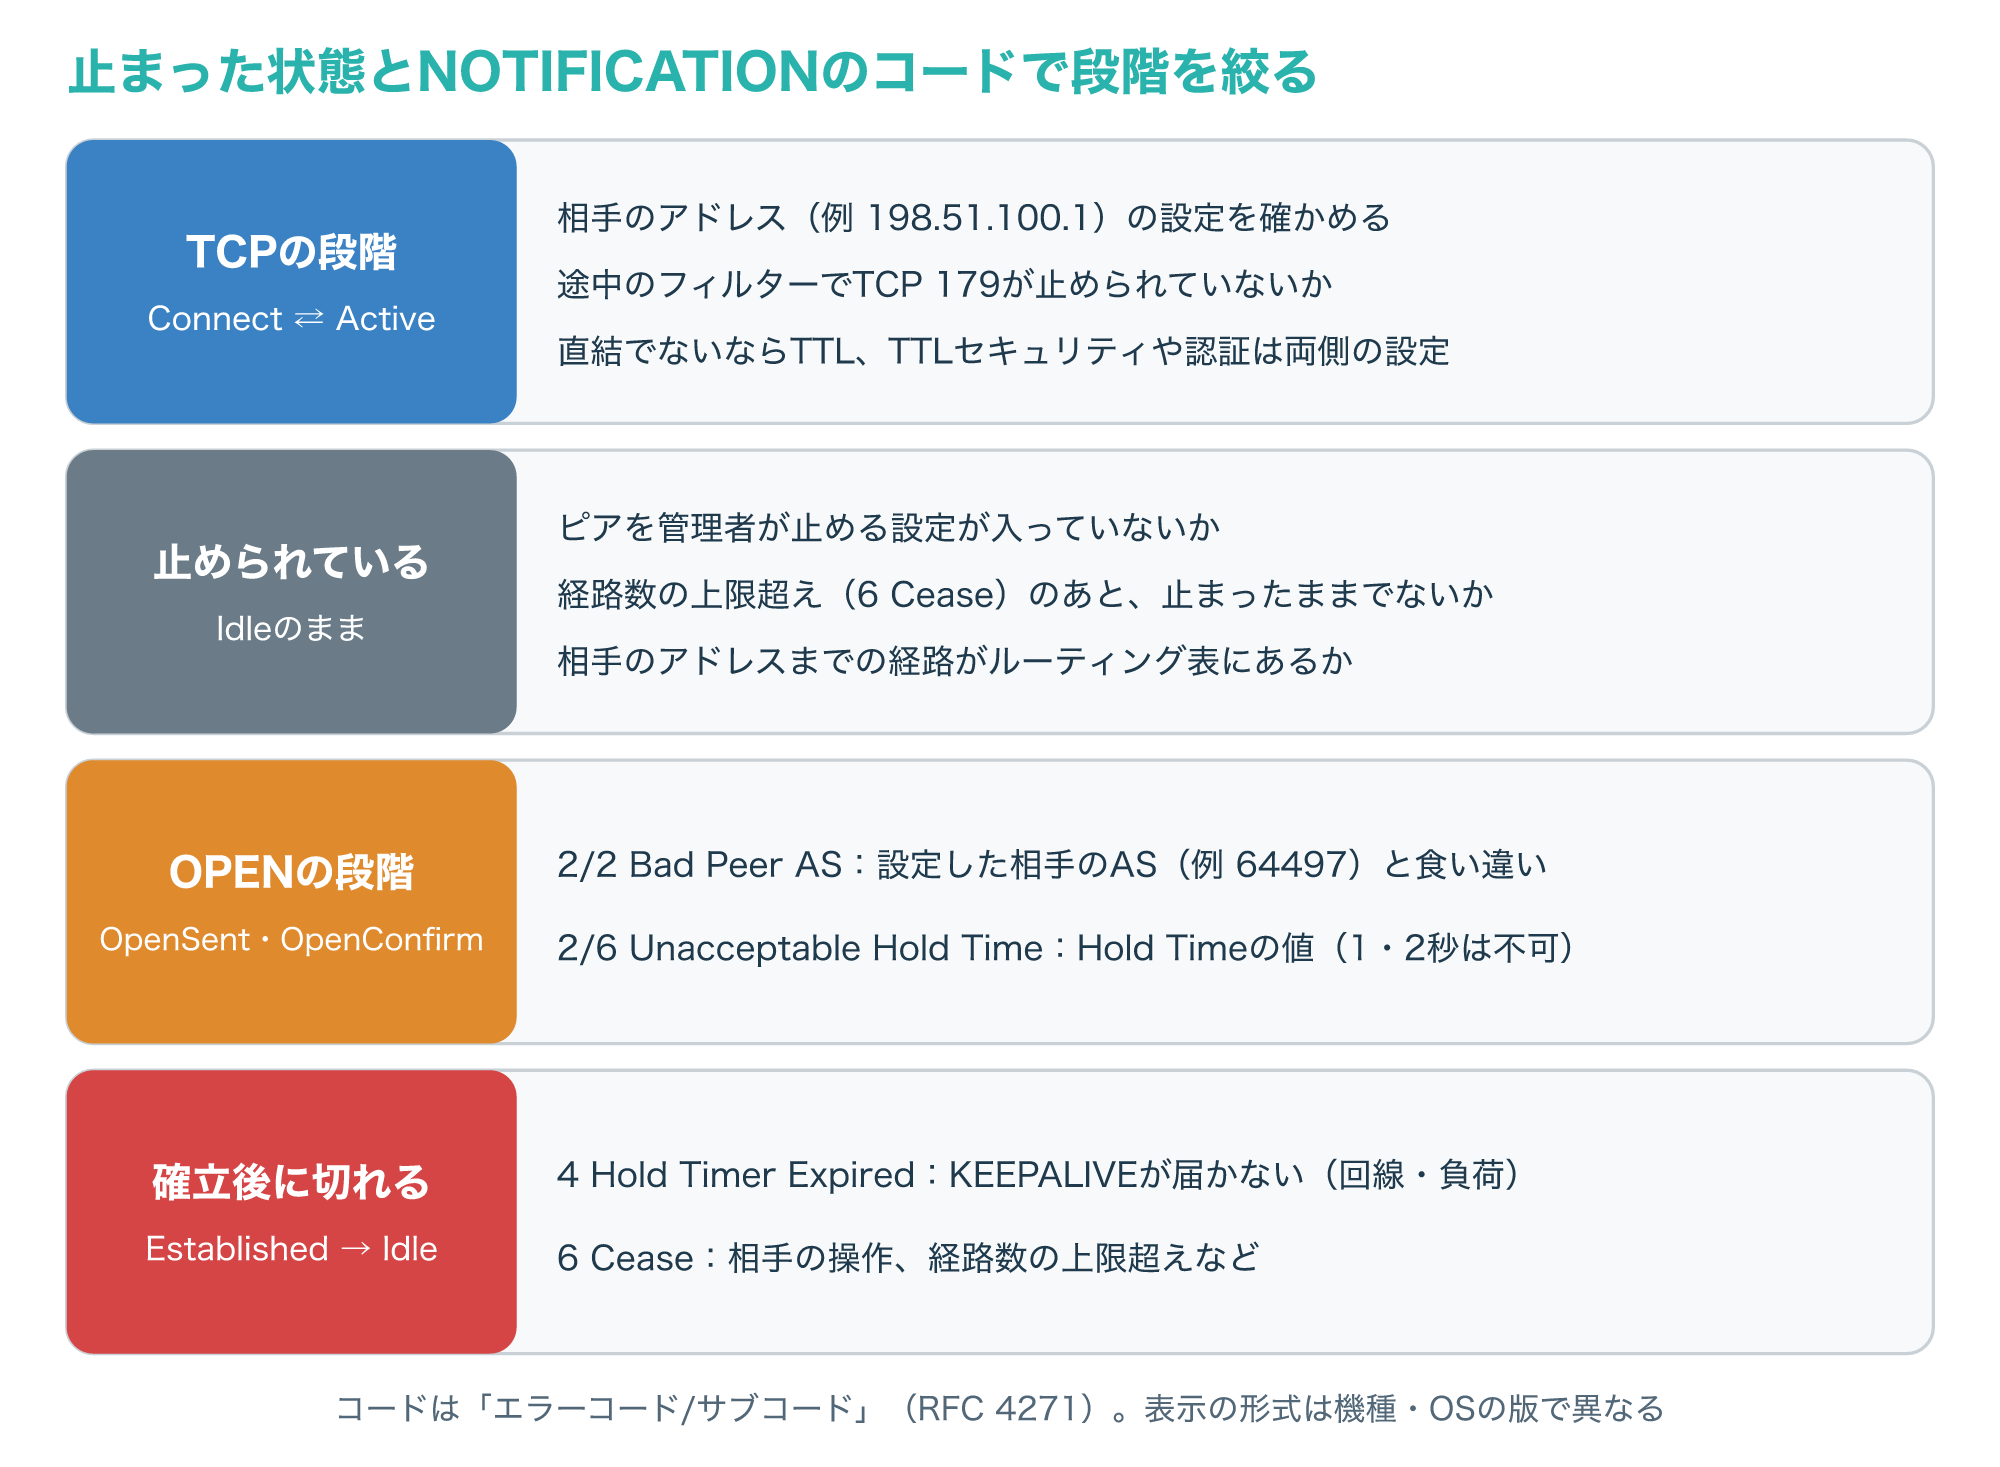
ConnectとActiveを行き来しているなら、TCP 179の接続ができていない段階です。
相手のアドレスの設定、途中のフィルターやファイアウォールでTCP 179が止められていないか、直結でないピアならTTLの設定を確かめます。
TTLセキュリティやTCPの認証を使っている場合は、両側で設定と鍵がそろっているかも確かめます(参考6)。
Idleのまま進まない場合は、ピアを管理者が止める設定、経路数の上限超えのあとの停止、相手のアドレスまでの経路を確かめます。
OpenSentやOpenConfirmで止まったり戻ったりする場合は、OPENの中身が合っていない可能性があり、NOTIFICATIONのコードが手がかりになります。
たとえば2/2(Bad Peer AS)なら、こちらで設定した相手のAS番号と、相手のOPENに入っているAS番号の食い違いを疑います。
2/6(Unacceptable Hold Time)なら、Hold Timeの設定を確かめます。
一度Establishedになってから切れる場合、4(Hold Timer Expired)ならKEEPALIVEが届かなくなった回線や負荷の問題を、6(Cease)なら相手側の操作や経路数の上限超えなどを疑います(参考1)。
5-2. 経路が届かない・使われないとき
ピアがEstablishedでも、目的のプレフィックスの経路が使われないことがあります。
次の図は、198.51.100.128/25がR2のルーティングテーブルに入らない場合を例に、確認の順番を示したものです。
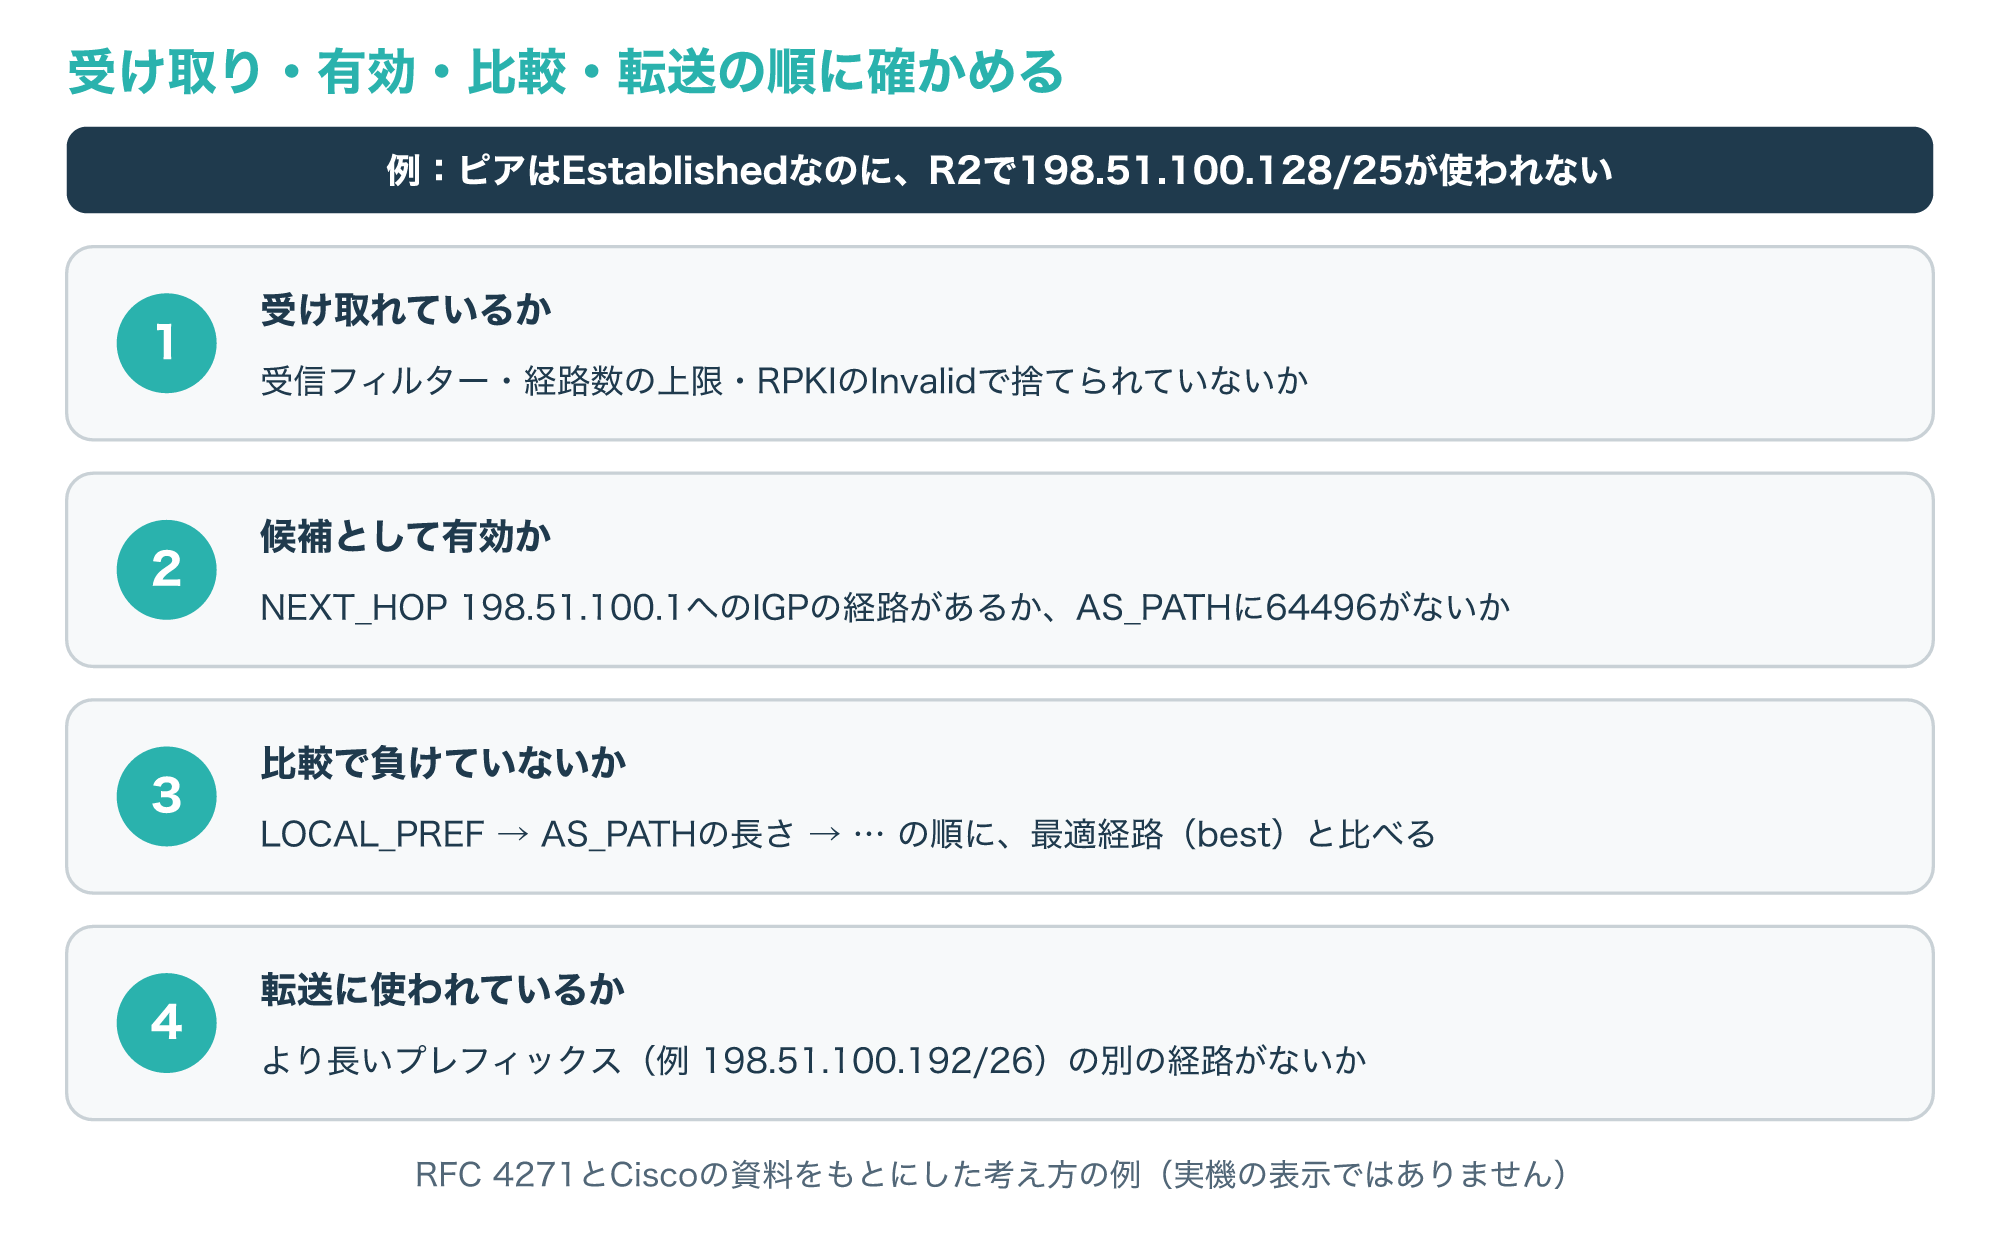
1つ目は、経路をそもそも受け取れているかで、受信のフィルターや経路数の上限、RPKIでInvalidと判定されて捨てられていないかを見ます。
Ciscoの資料では、ポリシーで拒否された経路はBGPの表に入らず、受信した経路を保持する設定(soft-reconfiguration inbound)をしたときだけ「received-only」として残ると説明されています。
2つ目は、受け取った経路が候補として有効かで、NEXT_HOPに届かない経路や、eBGPで届いたAS_PATHに自分のAS番号が入っている経路は、最適経路の候補になりません。
iBGPで受け取った経路はNEXT_HOPが書き換えられていないことが多いので、R2で198.51.100.1までのIGPの経路があるかを確かめます。
3つ目は、候補の中で負けていないかで、3-2の順番に沿ってLOCAL_PREFやAS_PATHの長さを比べます。
Ciscoの資料には、1つのプレフィックスについて候補の経路と、どれが最適経路(best)かを表示して比べる例が載っています(参考4)。
最後に、ルーティングテーブルで、より長いプレフィックスの別の経路が使われていないかも確かめます。
この章の確認手順は、RFC 4271とCiscoの資料をもとにした考え方の例で、実際の機器で表示を確かめた結果ではありません。
表示の項目名や順番は、機種とOSの版の資料で確認してください。
よくある質問とまとめ
Q1. BGPとは何ですか?
AS(組織のネットワーク)どうしが、どのプレフィックスへどのASを通って届くかを教え合う経路制御プロトコルで、RFC 4271でBGP-4として定められています。
Q2. BGPとOSPFの違いは何ですか?
OSPFはAS内部の経路を決めるIGPで、BGPはASの間で経路を交換し、属性と組織の方針で経路を選ぶ点が違います。
Q3. BGPが使うポート番号は何番ですか?
TCPの179番で、途中のフィルターなどでこのポートが止められていると、ピアは確立しません。
Q4. eBGPとiBGPは何が違いますか?
別のASのピアと組むのがeBGP、同じASの中で組むのがiBGPで、LOCAL_PREFはiBGPの中だけで使われます。
Q5. ROAを登録すればハイジャックは防げますか?
登録だけでは足りず、受け取る側のルーターがROVでInvalidを捨てる範囲で効果があるため、プレフィックスのフィルターなどと組み合わせて使います。
BGPは、AS番号で区別される組織どうしが、TCP 179のピアでプレフィックスとAS_PATHなどの属性を交換し、決まった順番で最適経路を選ぶプロトコルです。
次の図は、この記事の要点をまとめたものです。
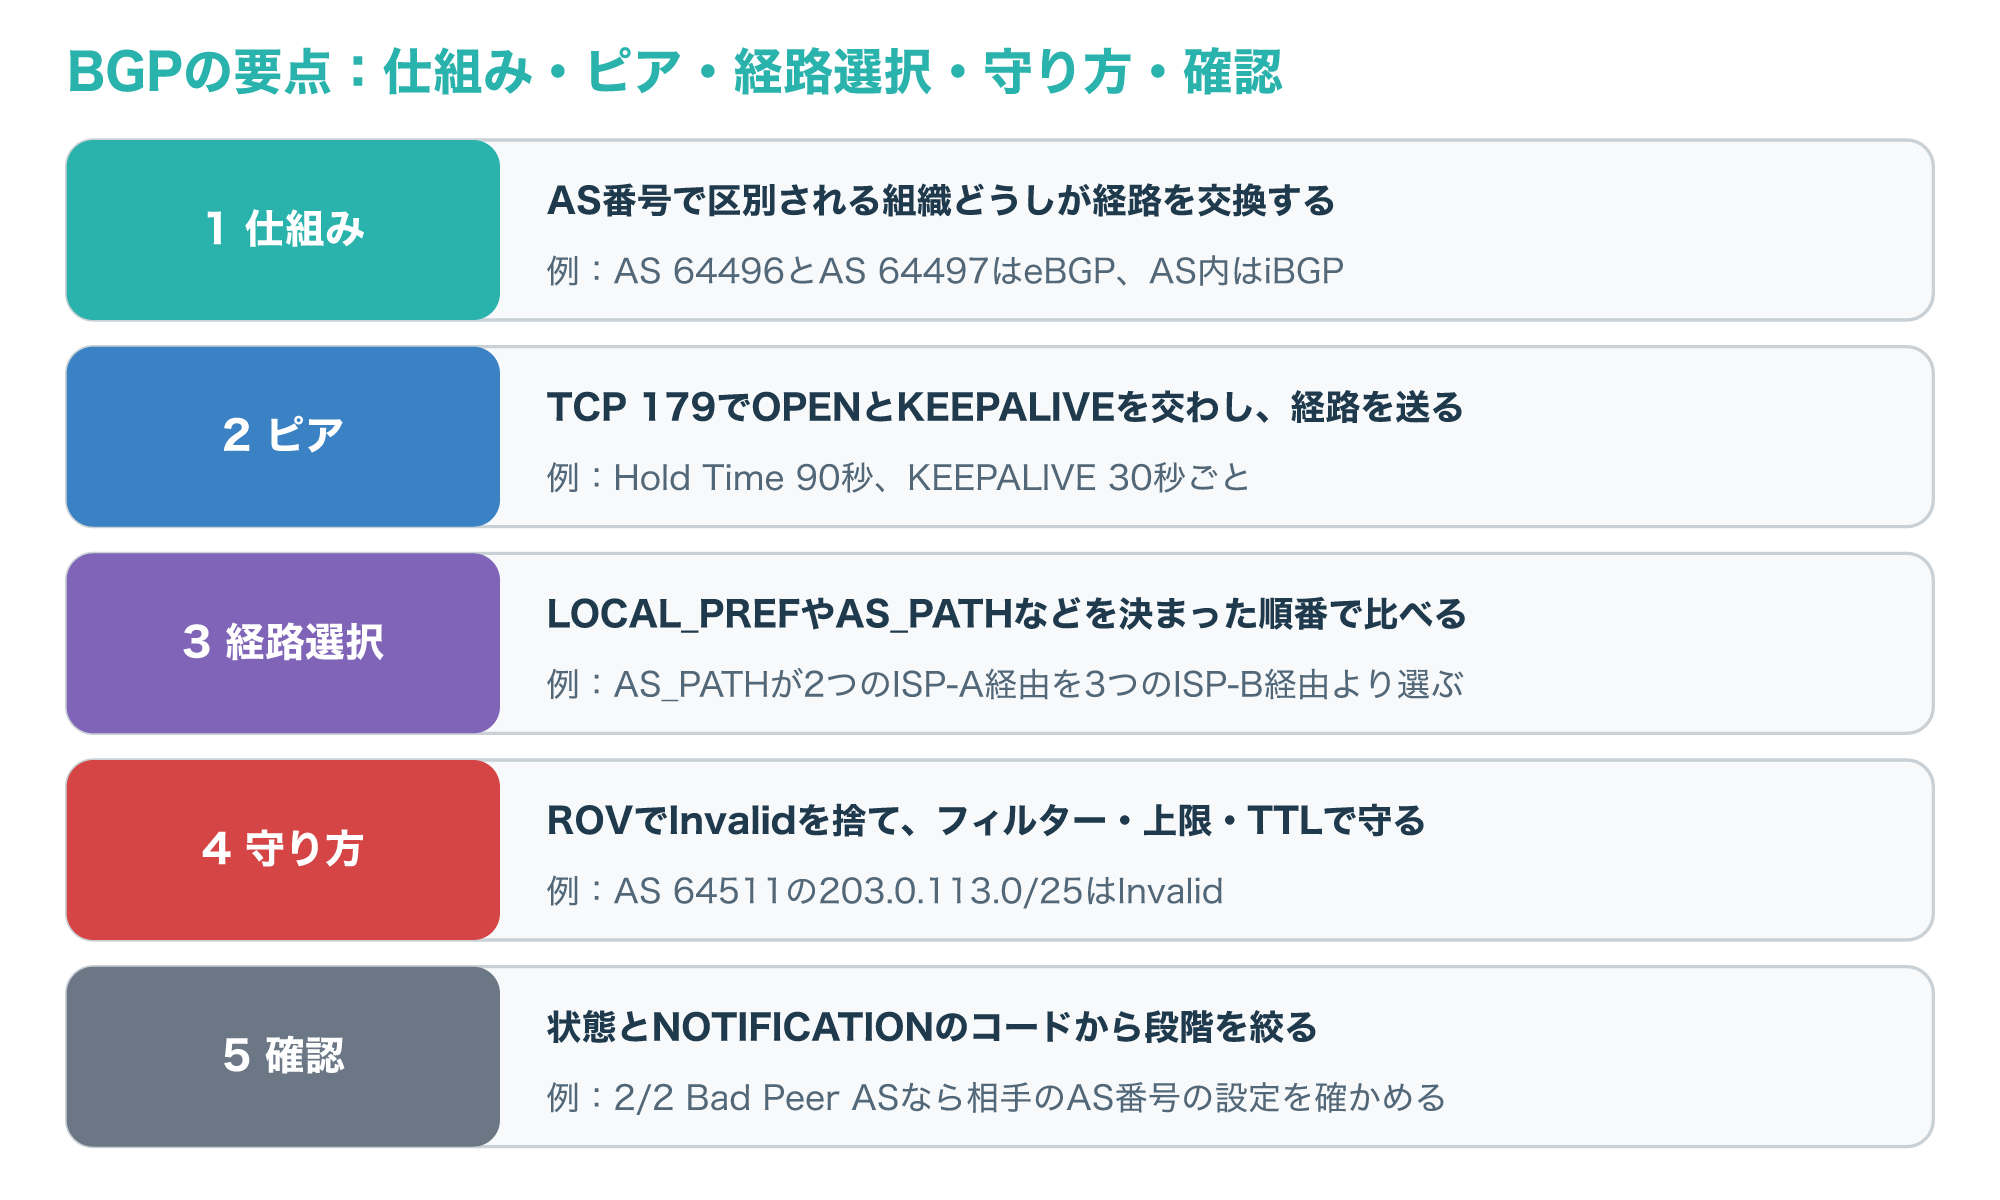
ピアが確立しないときは状態とNOTIFICATIONのコードから、経路が使われないときは受け取り・有効・比較・転送の順に確かめると、原因の段階を絞り込めます。
セキュリティの面では、ROVでInvalidを捨てることと、受信のフィルターや経路数の上限、TTLセキュリティを組み合わせることが基本です。
まずは自分の組織のAS番号と広告しているプレフィックスについて、ROAが登録されているかと、最大長が広すぎないかを確かめるところから始めてください。
参考1:RFC 4271 A Border Gateway Protocol 4 (BGP-4)(RFC Editor、英語)
参考2:RFC 5398 Autonomous System (AS) Number Reservation for Documentation Use(RFC Editor、英語)
参考3:Autonomous System (AS) Numbers(IANA、英語)
参考4:Select BGP Best-path Algorithm(Cisco、英語)
参考5:RFC 6811 BGP Prefix Origin Validation(RFC Editor、英語)
参考6:RFC 7454 BGP Operations and Security(RFC Editor、英語)
参考7:NIST SP 800-189 Resilient Interdomain Traffic Exchange: BGP Security and DDoS Mitigation(NIST、英語)
参考8:What is BGP hijacking?(Cloudflare、英語)
参考9:RFC 5737 IPv4 Address Blocks Reserved for Documentation(RFC Editor、英語)
参考10:RFC 9319 The Use of maxLength in the Resource Public Key Infrastructure (RPKI)(RFC Editor、英語)