情報処理安全確保支援士の難易度は?科目A・Bの構成と勉強の進め方
情報処理安全確保支援士試験は、IPAがレベル4に位置づける高度な国家試験で、選択式の科目Aに加えて150分の記述式の科目Bがあるため、難易度は高めです。
試験の構成、合格後の登録と講習、ほかの資格との違い、勉強の進め方をIPAの資料から図解します。

この記事は以下のような人におすすめ!
- 難易度と試験の中身を先に知りたい人
- SGやAPの次に受けるか迷っている人
- 合格後の登録や講習の負担を知りたい人
情報処理安全確保支援士の難易度は?結論と試験の位置づけ
1-1. 難易度の結論:レベル4の国家試験で、山場は記述式の科目B
結論から言うと、情報処理安全確保支援士試験(略号SC)は、IPAが実施する試験の体系で、いちばん上のレベル4にあたる試験です。
IPAのシラバスの題名では、情報セキュリティマネジメント試験と基本情報技術者試験が「レベル2」、応用情報技術者試験が「レベル3」、高度試験と情報処理安全確保支援士試験が「レベル4」と書かれています。
試験は、四肢択一の科目A-1(50分・30問)と科目A-2(40分・25問)、記述式の科目B(150分・4問から2問を選んで解答)の3つでできています。
選択式の科目Aは知識の量で対応しやすい一方、科目Bは問題文を読んで自分の言葉で答えを書くため、知識を覚えるだけでは答えにくく、準備にいちばん時間がかかる部分になりやすいです。
出題範囲も、ネットワークや暗号といった技術から、リスクアセスメント、法律、監査まで広く、技術と管理の両方が問われます。
この記事では、難易度を「試験の位置づけ」「出題範囲の広さ」「記述式の科目B」の3つに分けて見ていきます。
IPAは対象者像を、サイバーセキュリティの専門的な知識・技能で安全な情報システムの企画・設計・開発・運用を支援し、対策の調査・分析・評価にもとづいて指導・助言を行う人、と定めています。
つまり、「セキュリティに詳しい」だけでなく、組織に助言できる水準が求められていることが、難易度の高さの根っこにあります(参考1・参考2)。
1-2. SG・FE・APとの関係と、合格率の確かめ方
IPAの試験区分一覧では、試験が「ITを活用する者」「ITの安全な利活用を推進する者」「情報処理技術者」の3つの流れと、国家資格の情報処理安全確保支援士(登録セキスペ)に分けて整理されています。
ITパスポート試験は全ての社会人向けの共通的知識、情報セキュリティマネジメント試験(SG)はITの安全な利活用を推進する人の基本的知識・技能という位置づけです。
情報処理技術者の流れは、基本情報技術者試験(FE)、応用情報技術者試験(AP)、その上の高度試験へと進みます。
情報処理安全確保支援士試験は、ITストラテジスト試験やネットワークスペシャリスト試験と同じ「高度な知識・技能」の段に並んでいます。
次の図は、この並びと、合格後に登録して国家資格になる流れを1枚にまとめたものです。
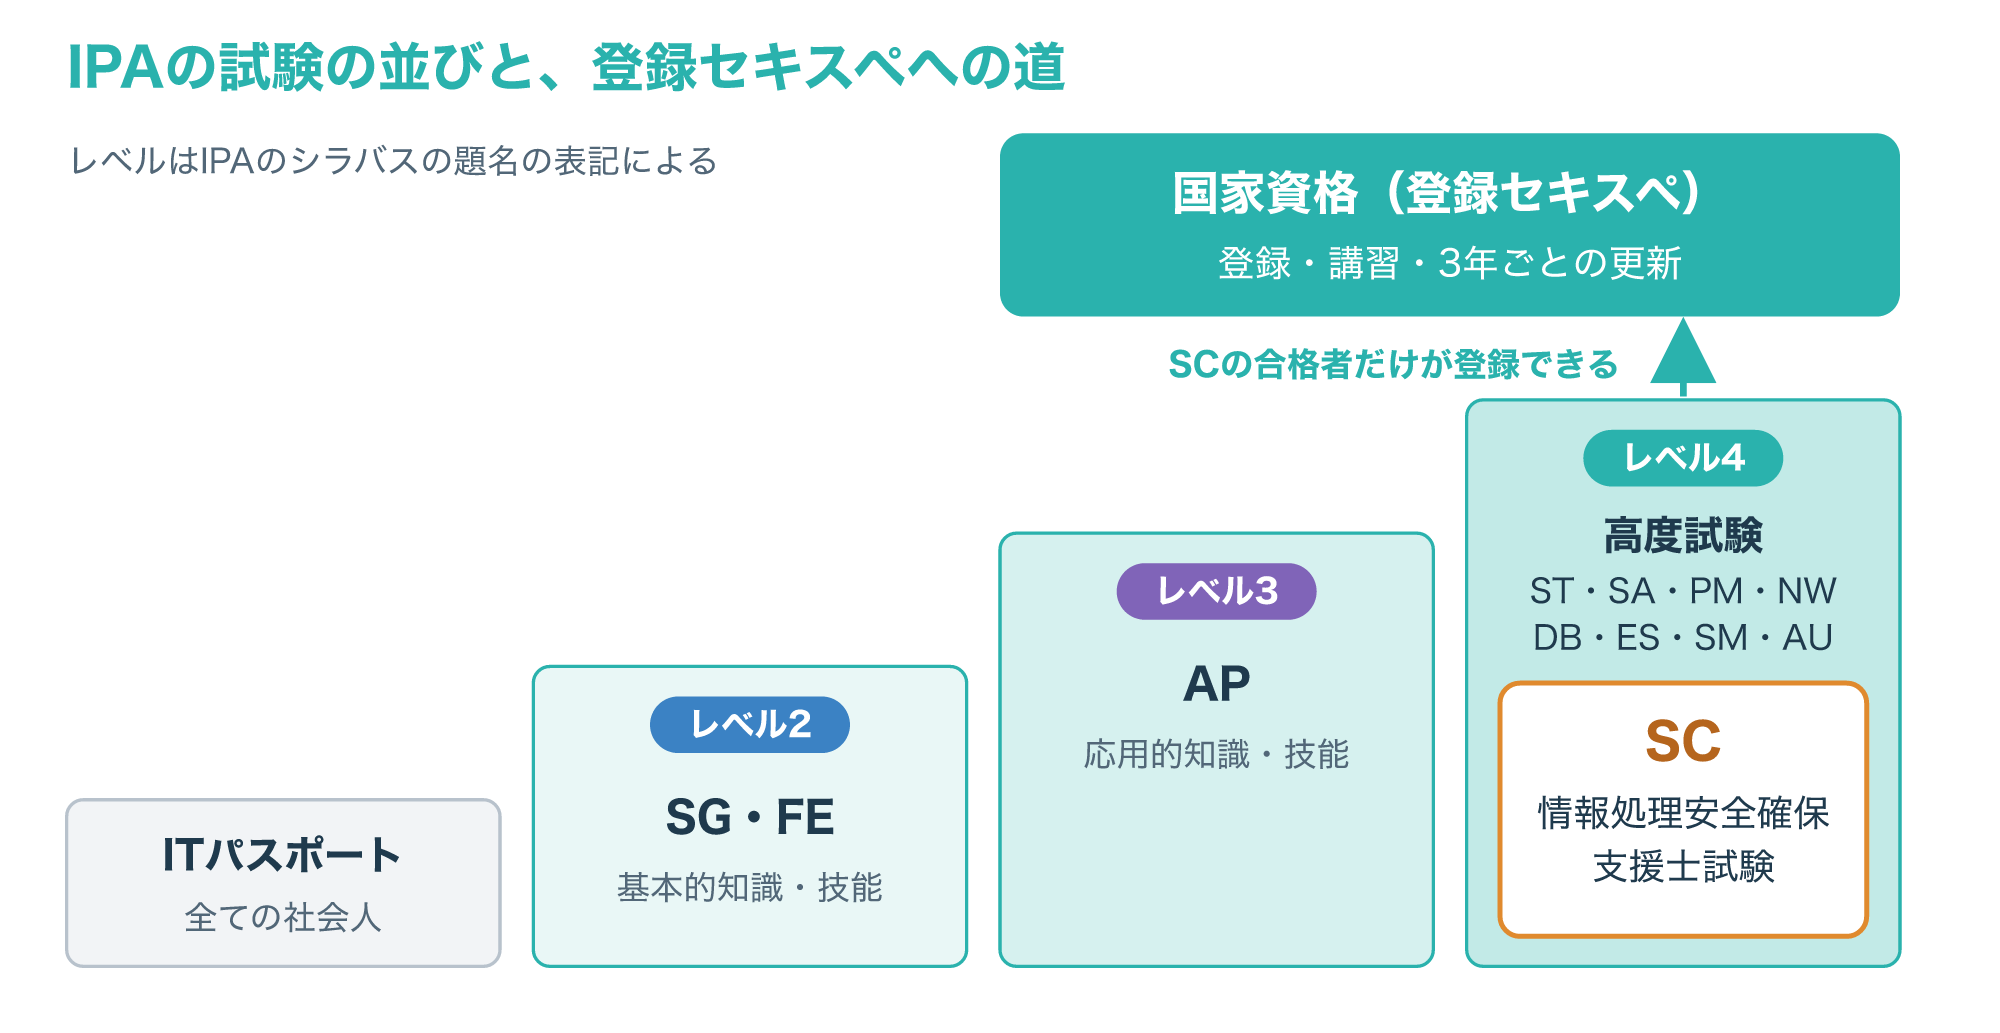
図のとおり、SGはセキュリティの名前が付いていても位置はレベル2で、SCとは2段の差があります。
SCの期待する技術水準にはネットワーク、データベース、システム開発も含まれるため、SGから進む人は、間にあるAPの範囲も一緒に固める必要があると考えておくとよいでしょう。
情報システム部門で、社内のルールづくりや利用者への注意喚起を主に担うならSG、技術と管理の両面から組織に助言する立場を目指すならSC、というように、担いたい役割から選ぶ考え方もできます。
合格率は、IPAが「統計情報(応用情報技術者試験、高度試験、情報処理安全確保支援士試験)」のページで公表しています。
合格率は回によって変わり、2026年度からは試験の方式もCBTに変わったため、この記事では数字を書かず、受験を決める前にIPAの最新の統計情報で確かめることをおすすめします(参考3・参考7)。
情報処理安全確保支援士試験の構成:科目A-1・科目A-2・科目B
2-1. 3つの科目の時間・問題数・出題形式
試験は3つの科目に分かれています。
科目A-1は50分で30問、科目A-2は40分で25問で、どちらも4つの選択肢から1つを選ぶ多肢選択式です。
科目Bは150分の記述式で、4問が出題され、そのうち2問を選んで解答します。
以前は「午前Ⅰ」「午前Ⅱ」「午後」と呼ばれていた区分で、IPAの資料では科目A-1・科目A-2・科目Bの表記に改められています。
過去問題集や少し前の解説記事で午前Ⅱや午後という言葉を見かけたら、それぞれ科目A-2、科目Bのことだと読み替えてください。
次の図は、3つの科目の時間と問題数を並べたものです。
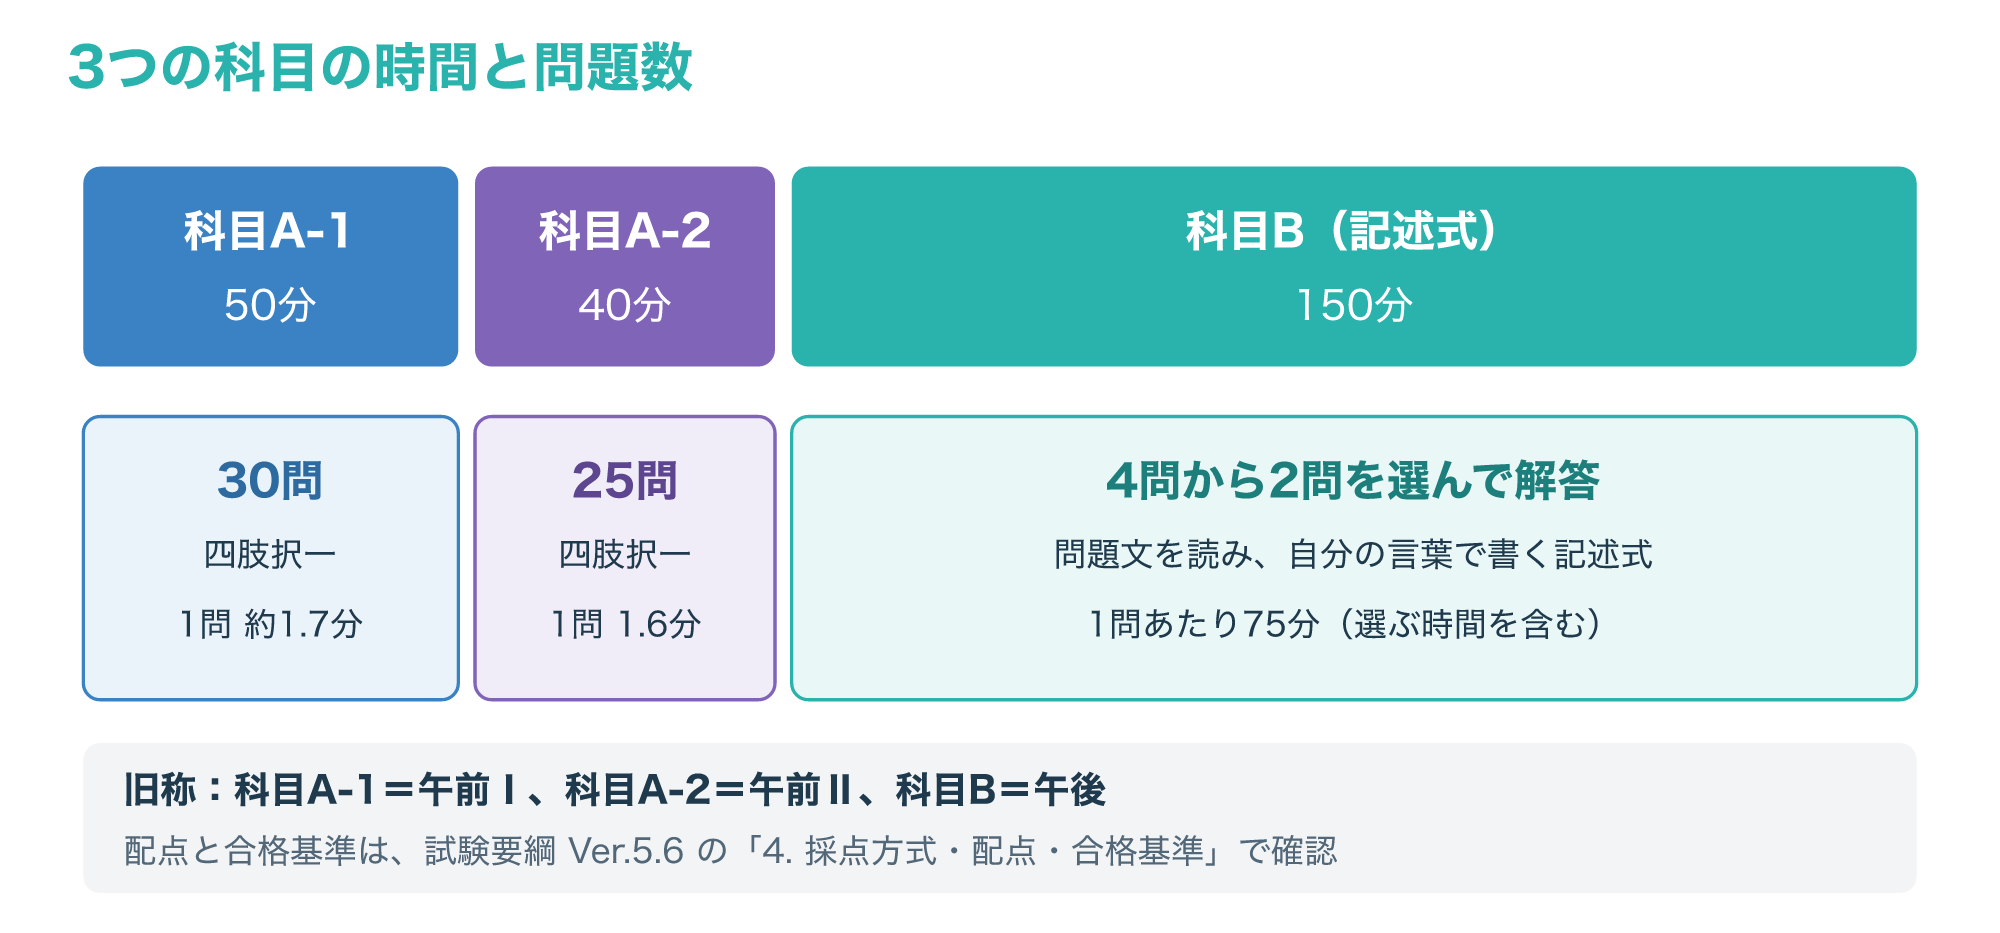
1問あたりにかけられる時間を単純に割ると、科目A-1は50分÷30問で約1.7分、科目A-2は40分÷25問で1.6分です。
科目Bは150分で2問を解くため、1問に使えるのは単純計算で75分ですが、最初に4問の中から解く問題を選ぶ時間もこの中に含まれます。
配点と合格基準は、試験要綱(Ver.5.6)の「4. 採点方式・配点・合格基準」に書かれているので、受験前に原文で確認しておきましょう(参考1・参考2)。
2-2. 2026年度はCBTで年2回、科目A-1・科目A-2には免除の制度
令和8年度(2026年度)の情報処理安全確保支援士試験は、コンピューターの画面で解答するCBT(Computer Based Testing)方式で実施されています。
実施は前期・後期の年2回で、令和7年度までは紙の試験(PBT方式)で年2回でした。
同じレベル4でも、ITストラテジスト・システムアーキテクト・ネットワークスペシャリスト・ITサービスマネージャは前期だけ、プロジェクトマネージャ・データベーススペシャリスト・エンベデッドシステムスペシャリスト・システム監査技術者は後期だけの年1回です。
年2回受けられることは、ほかの高度試験と比べたときの受けやすさの1つといえます。
身体の不自由などでCBT方式で受験できない人のために、筆記による試験も実施予定とされています。
次の図は、2026年度の実施時期と、免除の制度の関係をまとめたものです。
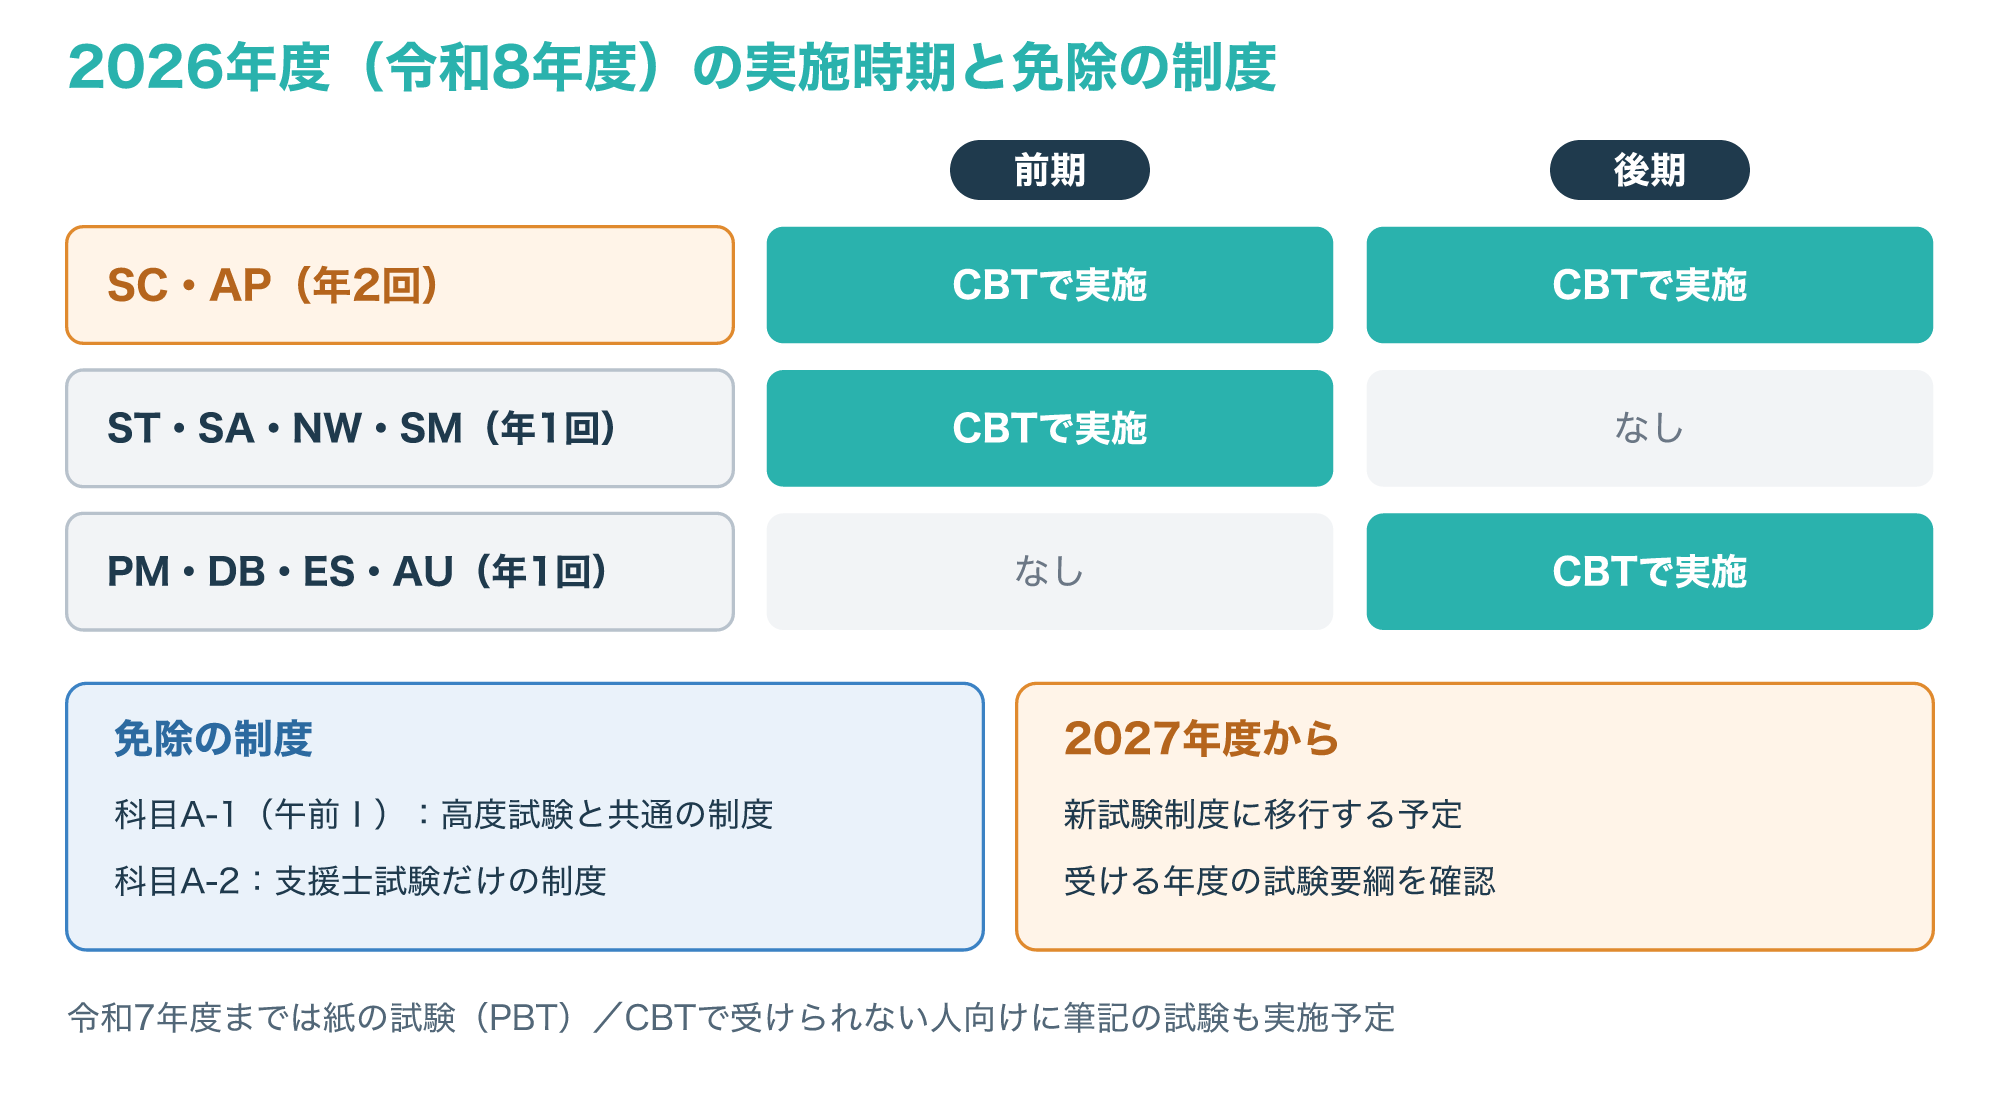
科目A-1(午前Ⅰ)には、高度試験と情報処理安全確保支援士試験に共通する免除の制度があります。
科目A-2にも、情報処理安全確保支援士試験だけの免除制度が用意されています。
免除を受けられる条件や期限は、それぞれの制度のページで決められているので、自分が当てはまるかを申込みの前に確かめてください。
また、IPAは2027年度から新しい試験制度へ移行する予定と案内しているため、2027年度以降に受ける人は、試験制度の見直しのページも合わせて確認しておきましょう(参考1・参考3)。
出題範囲と、難しく感じる理由
3-1. 期待される技術水準は7つの柱
IPAは、情報処理安全確保支援士に期待する技術水準として、7つの知識・実践能力を挙げています。
1つ目は、情報システムとその基盤の脅威を分析し、情報セキュリティ要件を抽出できることです。
2つ目は、セキュリティの動向・事例と対策の知識をもち、対策を対象システムに適用して、その効果を評価できることです。
3つ目は、情報セキュリティマネジメントシステム(ISMS)、リスクアセスメントとリスク対応について指導・助言できることです。
4つ目は、ネットワークとデータベースの知識をもち、暗号、認証、フィルタリング、ロギングといった要素技術を適用できることです。
5つ目は、システム開発や品質管理などの業務を、セキュリティの観点から指導・助言できることです。
6つ目は、情報セキュリティ方針・諸規程の策定や内部不正の防止、従業員の教育・訓練について指導・助言できることです。
7つ目は、法的要求事項、インシデント発生時の証拠の収集・分析、情報セキュリティ監査の知識をもち、ほかの専門家と協力して業務を進められることです。
次の図は、7つの柱を「技術」「管理」「法・証拠・監査」の3つのまとまりに分けて並べたものです。
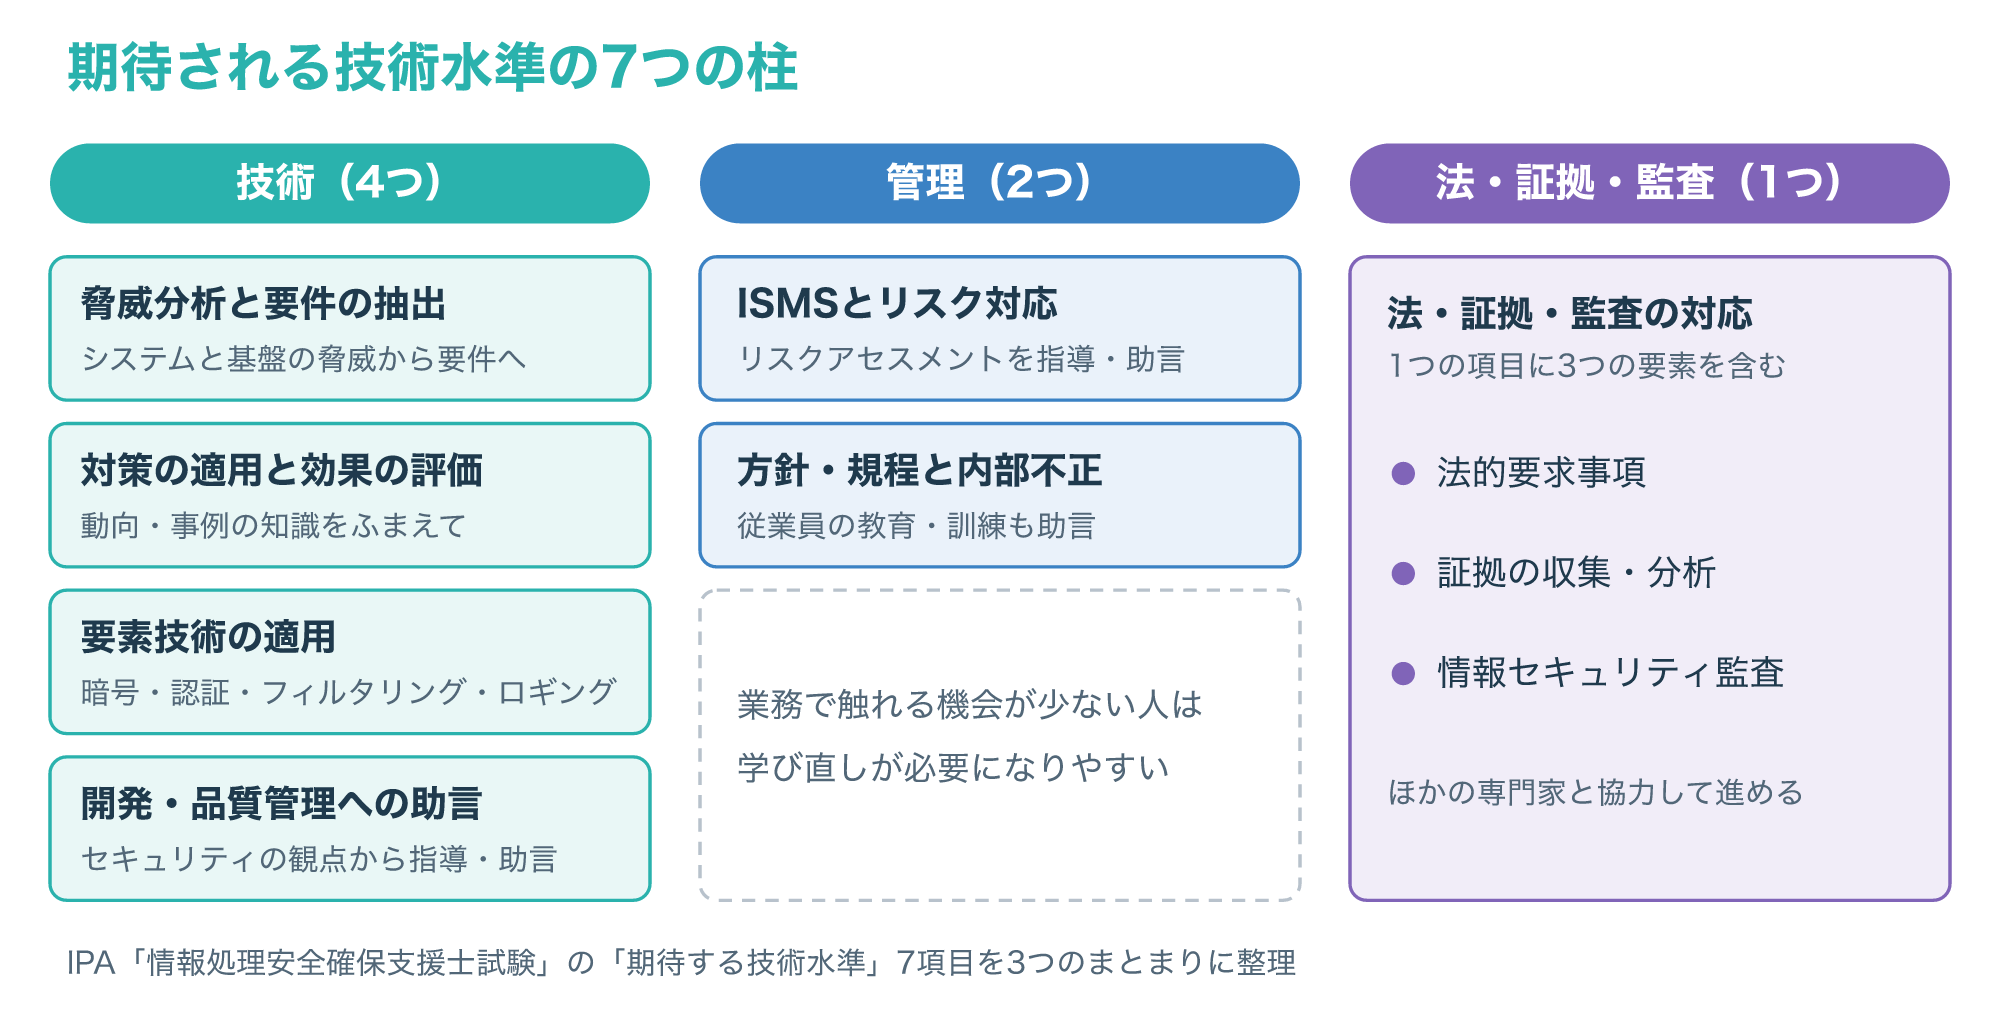
技術の柱だけを見ても、ネットワーク・データベース・開発と広く、さらにISMSや規程づくり、法律や監査まで含まれるのが、この試験の範囲の特徴です。
どの柱に時間をかけるべきかは、これまでの業務によって変わります。
ふだんサーバーやネットワークの運用をしている人は技術の柱になじみがある一方で、規程や監査は業務で触れる機会が少なく、学び直しが必要になることがあります。
逆に、ISMSの運用や監査の経験がある人は、暗号や認証の仕組み、ログの読み方が重点になるでしょう。
7つの柱と業務経験の組み合わせを目安として表にすると、次のようになります。
| これまでの業務 | なじみがありそうな柱 | 重点にしたい柱の例 |
|---|---|---|
| サーバー・ネットワークの運用 | 要素技術の適用、対策の適用 | ISMSとリスク対応、方針・規程、法・証拠・監査 |
| アプリケーション・システムの開発 | 開発・品質管理への助言 | 脅威分析、ログの読み方、インシデント時の証拠 |
| 情報システム部門・ISMSの運用や監査 | ISMS、方針・規程、監査 | 暗号・認証・フィルタリング・ロギング |
| SGに合格して次を目指す人 | 管理の基本的な考え方 | APの範囲を含む技術の柱全般 |
表は1つの目安なので、実際にはシラバスの項目と自分の経験を照らし合わせて、手薄な柱を見つけてください(参考1)。
3-2. 記述式の科目Bで問われる力
科目Bは記述式なので、用語を選ぶだけでなく、状況に合った答えを自分で組み立てて書く必要があります。
IPAは、支援士が従事する業務として、情報セキュリティマネジメント、情報システムの企画から運用までのセキュリティ確保、情報や情報システムを利用するときの対策の適用、情報セキュリティインシデントの管理の4つを挙げています。
そのうえで、方針・規程の策定とリスクアセスメント、システムの調達・開発、暗号利用やマルウェア対策・脆弱性への対応、インシデントの管理体制の構築と対応を、推進または支援する役割を果たし、下位者を指導するとしています。
この役割に照らすと、科目Bでも、こうした具体的な場面で何が起きているかを読み取り、対策を判断する力が問われると考えられます。
次の図は、そうした場面のイメージを、架空の社内ネットワークとログで示したものです。
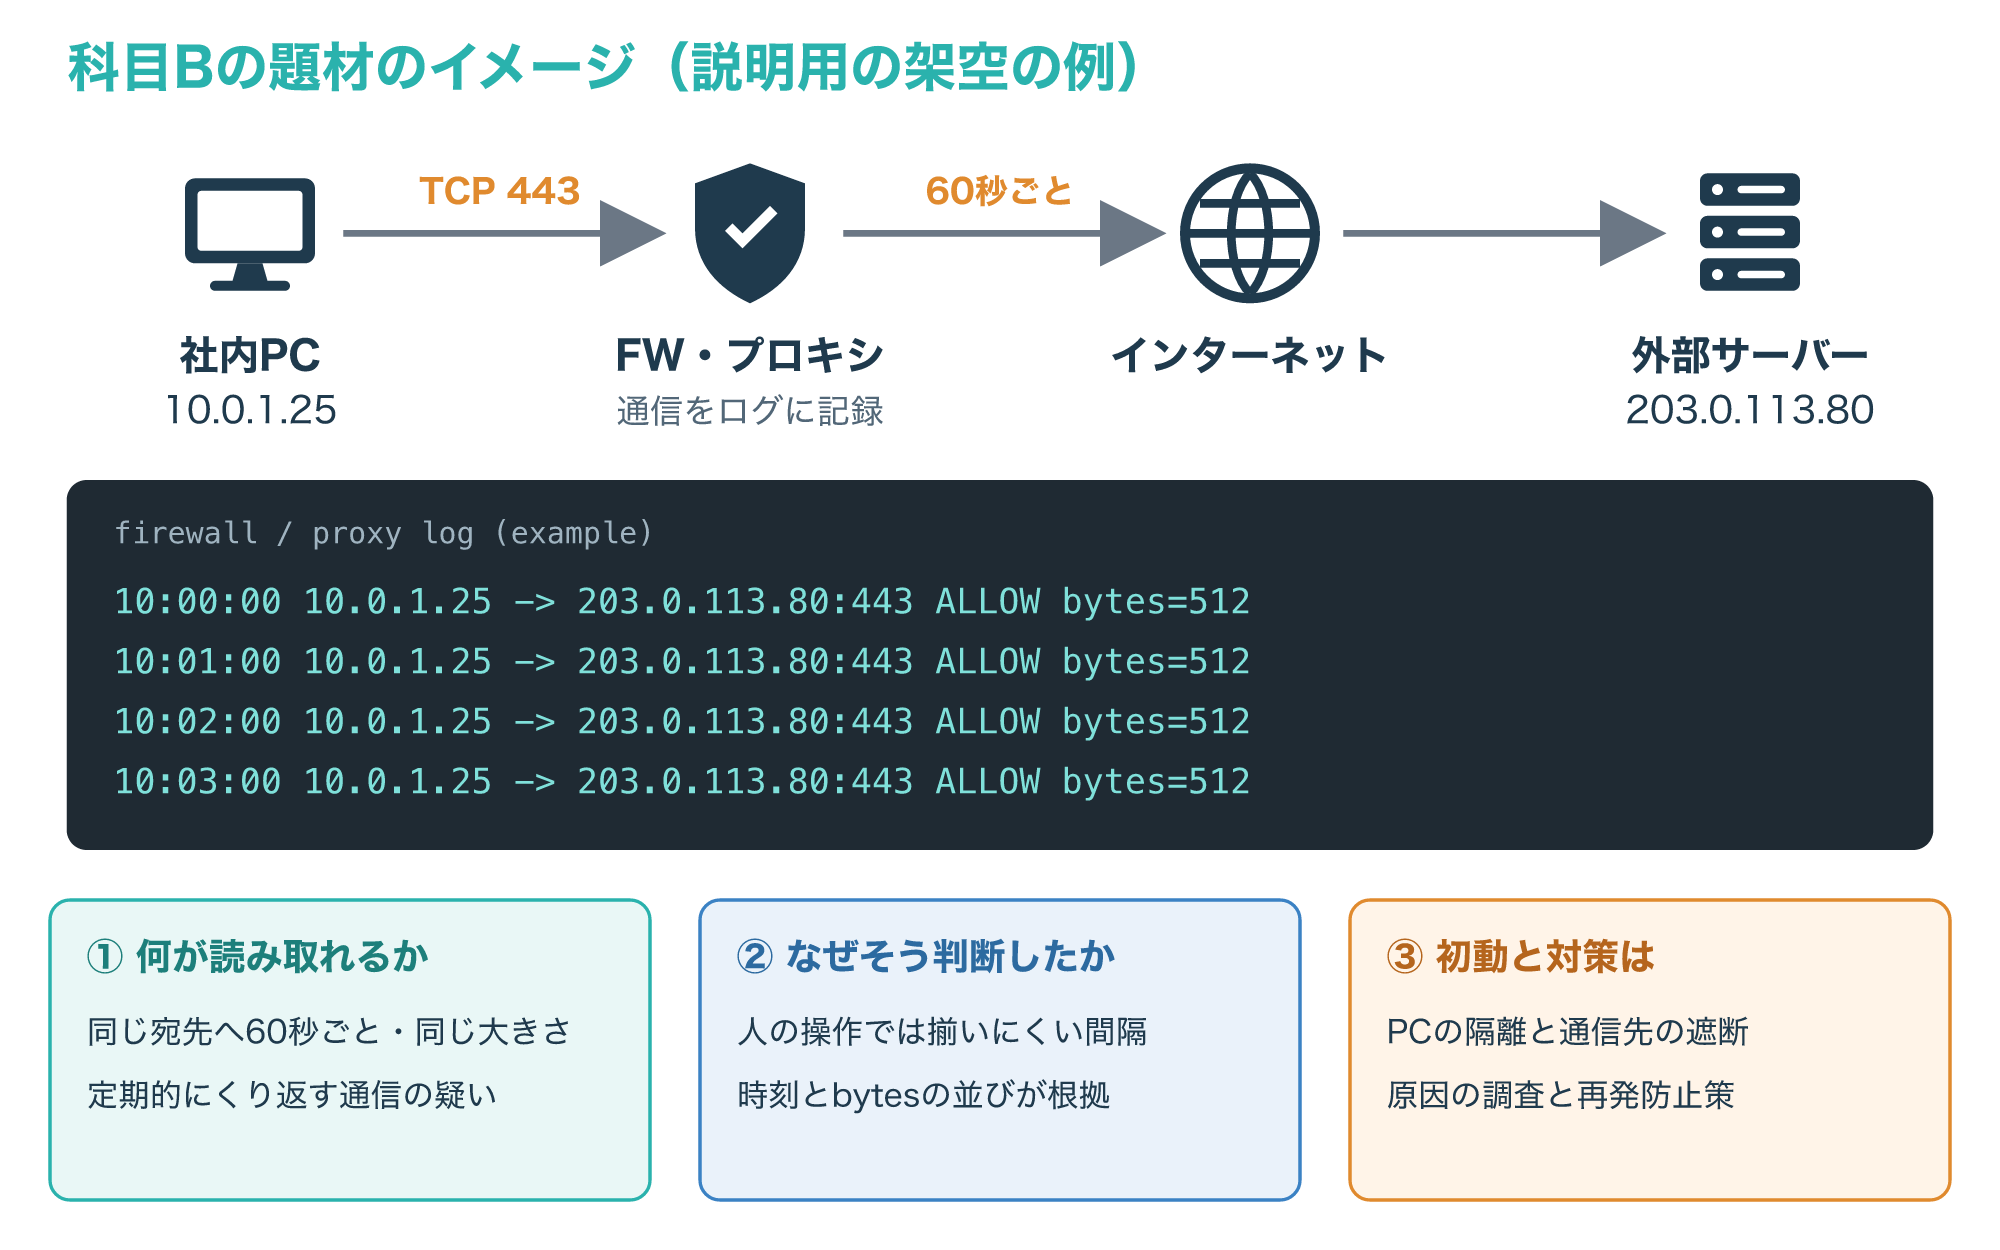
図の例では、社内のPC(10.0.1.25)が外部の203.0.113.80へ、60秒ごとに同じ大きさの通信をくり返している記録が手がかりになります。
4行とも送信元・宛先・ポート・データ量(bytes=512)が同じで、時刻だけがちょうど1分ずつ進んでいる点が、この例で目をつける値です。
ログを読むときは、送信元と宛先、時刻の間隔、データ量の3つの列を順に見ていくと、人の操作による通信か、プログラムが自動でくり返す通信かを見分ける手がかりになります。
ただし、ソフトウェアの更新確認のように正規のプログラムが定期的に通信することもあるため、宛先が業務で使う相手かどうかを確かめてから判断します。
このような題材では、「どのログから何が読み取れるか」「なぜそう判断したか」「どんな初動と対策をとるか」を、根拠を添えて説明する力が求められます。
答えは1つの用語ではなく、状況・根拠・対策をつなげた説明になるため、知識があっても書く練習をしていないと時間内にまとまりにくいことが、科目Bが難しく感じられる理由です。
なお、図のIPアドレスは説明用の範囲(RFC 5737の例示用アドレスとプライベートアドレス)を使った架空の例で、実際の出題を再現したものではありません(参考1)。
3-3. ネットワークスペシャリストなど他の高度試験との違い
同じレベル4の高度試験の中で、セキュリティと関わりが深いのは、ネットワークスペシャリスト試験(NW)とシステム監査技術者試験(AU)です。
そのうえで、情報処理安全確保支援士試験だけが、合格後に登録して国家資格の「登録セキスペ」になれる点が、ほかの試験との大きな違いです。
違いを表にまとめると、次のようになります。
| 試験 | レベル | 2026年度の実施 | 合格後 |
|---|---|---|---|
| 情報セキュリティマネジメント(SG) | レベル2 | CBTで随時 | 試験の合格 |
| 応用情報技術者(AP) | レベル3 | CBTで前期・後期 | 試験の合格 |
| ネットワークスペシャリスト(NW) | レベル4 | CBTで前期 | 試験の合格 |
| システム監査技術者(AU) | レベル4 | CBTで後期 | 試験の合格 |
| 情報処理安全確保支援士(SC) | レベル4 | CBTで前期・後期 | 登録すると国家資格(登録セキスペ) |
ネットワークの設計や構築を深めたいならNW、監査の立場を目指すならAU、技術と管理の両面からセキュリティを支える役割を目指すならSC、というように、目指す役割で選ぶのが自然です。
また、科目A-1の免除制度が高度試験と共通であることから、科目A-1はほかの高度試験とも共通の土台になっていると考えられ、別の高度試験の勉強で固めた知識も無駄になりません。
なお、IPAは試験区分の体系の見直しを検討していると公表しているので、受ける年度の区分を確認してから計画を立ててください(参考2・参考3)。
合格後の登録と、登録セキスペの講習・更新
4-1. 合格しただけでは「登録セキスペ」にはならない
情報処理安全確保支援士試験に合格すると、経済産業大臣から合格証書が交付されます。
ただし、それだけで国家資格の「情報処理安全確保支援士(登録セキスペ)」になるわけではありません。
所定の登録手続きを行うことで、はじめて登録セキスペの資格保持者になれます。
この国家資格は、サイバーセキュリティ対策を担う人材を確保するため、2016年10月に「情報処理の促進に関する法律」が改正されて生まれたものです。
次の図は、合格から登録、講習、更新までの流れを、IPAのページに載っている日付の例とあわせて示したものです。
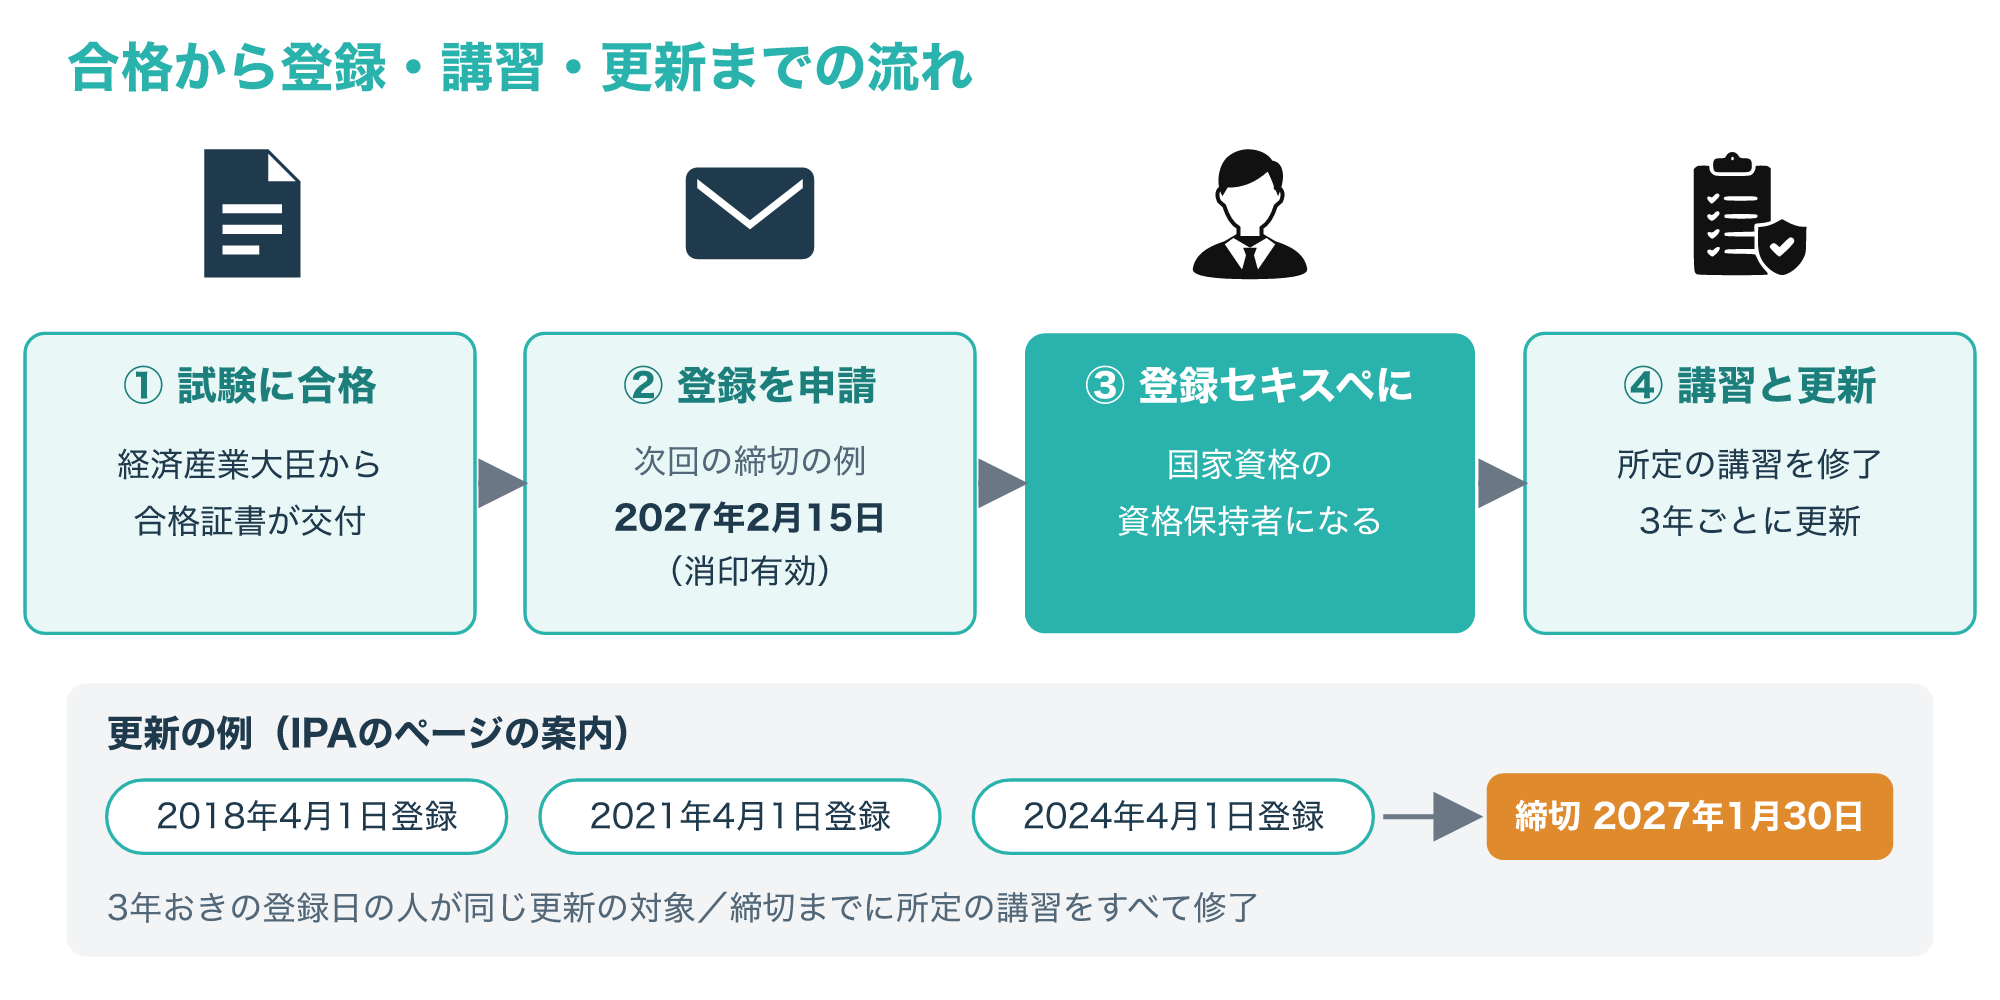
例えばIPAのページでは、次回の新規登録の申請締切が2027年2月15日(消印有効)と案内されています。
登録すると、IPAの案内に沿ってロゴマークを使ったり、徽章(バッジ)の貸与を受けたりできるほか、企業や組織が登録セキスペを探すための検索サービスも用意されています。
試験の合格は自分の知識の証明ですが、登録はその知識を仕事の場で示し、相手に見つけてもらうための仕組み、と考えると違いがつかみやすいでしょう。
登録の申請には締切があるので、合格したら登録するかどうかと、その時期を早めに決めておきましょう(参考1・参考4・参考5)。
4-2. 講習の受講と3年ごとの更新
登録セキスペになると、講習の受講と登録の更新が続きます。
IPAのページでは、2018年・2021年・2024年のそれぞれ4月1日に登録した人が、同じ更新の対象(申請締切2027年1月30日)としてまとめて案内されています。
この並びから、登録の更新は3年ごとに回ってくることがわかります。
さらに、更新の申請締切までに所定の講習をすべて修了したうえで、更新手続きをするよう求められています。
講習を修了しないと更新できないため、合格したあとも学び続けることが前提の資格だといえます。
このほか、IPAの「登録セキスペの方へ」のページには、実務経験者に対する講習制度、徽章(バッジ)の貸与、ロゴマークの利用、倫理綱領といった案内が並んでいます。
講習の内容や受講料は講習の種類によって違うため、登録を考えたら、受講する講習のページで最新の条件を確かめてください。
IPAには講習受講料を企業単位で申し込み、支払う仕組みも用意されているので、会社の費用で受けられるかを上司や人事に早めに相談しておくと進めやすくなります(参考4・参考5)。
4-3. CISSPなどほかの資格との違いと、活かし方
セキュリティの資格には、国家資格の登録セキスペのほかに、ISC2のCISSPなどの認定資格もあります。
IPAが運営するサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)では、「SCSセキュリティ専門家」の資格要件として、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISM、CISA、ISO27001主任審査員が並べて挙げられています。
これらの資格を持つ人が、IPAと研修事業者の研修を受け、制度の運営機関に登録すると、SCSセキュリティ専門家になります。
一方、IPAの「中小企業向けサイバーセキュリティ対策支援者リスト」の専門家は、登録セキスペのうち、中小企業向けのセキュリティ対策支援ができる人とされています。
支援の内容としては、規程整備、情報管理・リスク分析、クラウドの安全な利用、インシデント対応、従業員教育などが挙げられていて、試験の7つの柱とよく重なります。
次の図は、この2つの制度で、登録セキスペとCISSPなどがどう扱われているかを比べたものです。
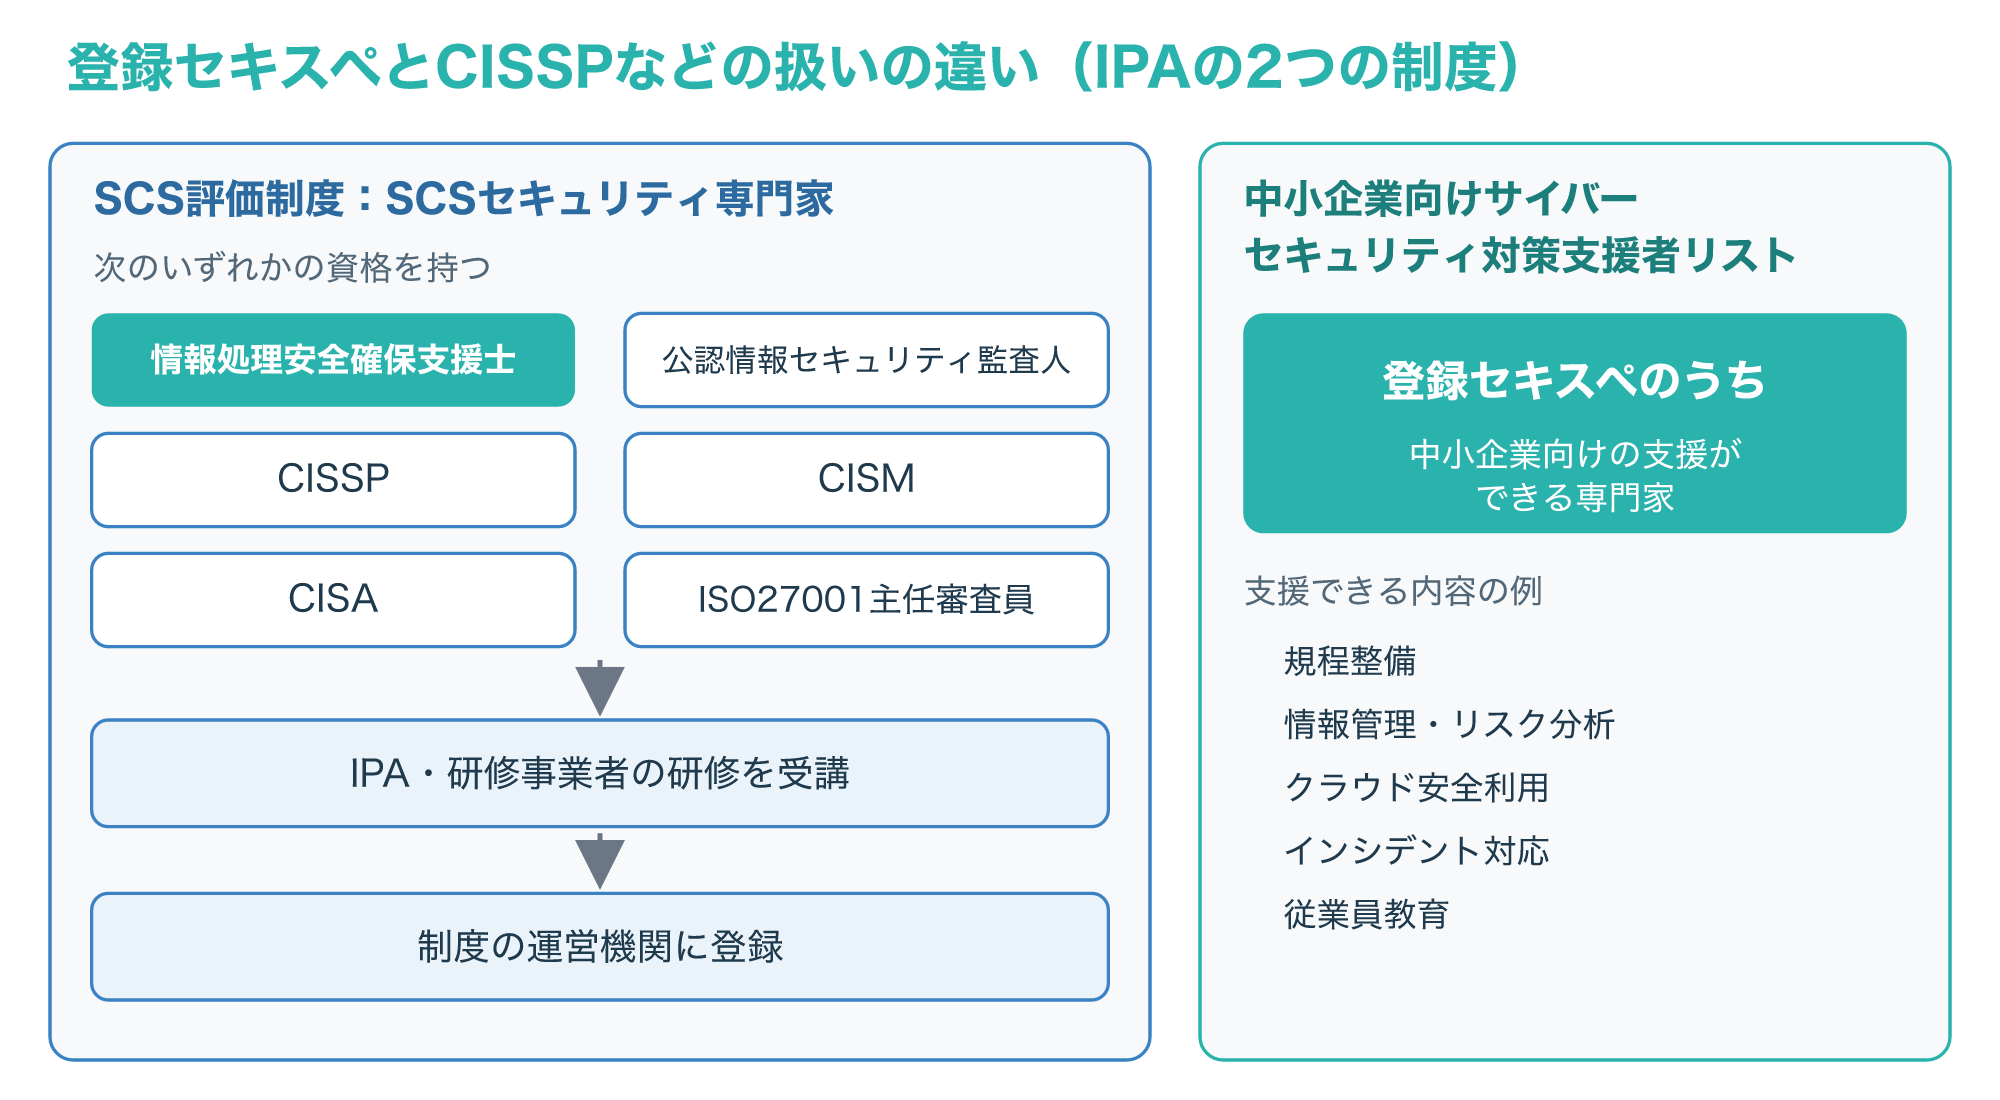
図のとおり、SCS評価制度では登録セキスペはCISSPなどと並ぶ選択肢の1つですが、中小企業向けの支援者リストは登録セキスペであることが前提になっています(参考6)。
CISSPやCompTIAの資格の中身と違いは、次の記事で詳しく説明しています。
情報処理安全確保支援士の勉強の進め方
5-1. 試験要綱・シラバス・過去問題の順に使う
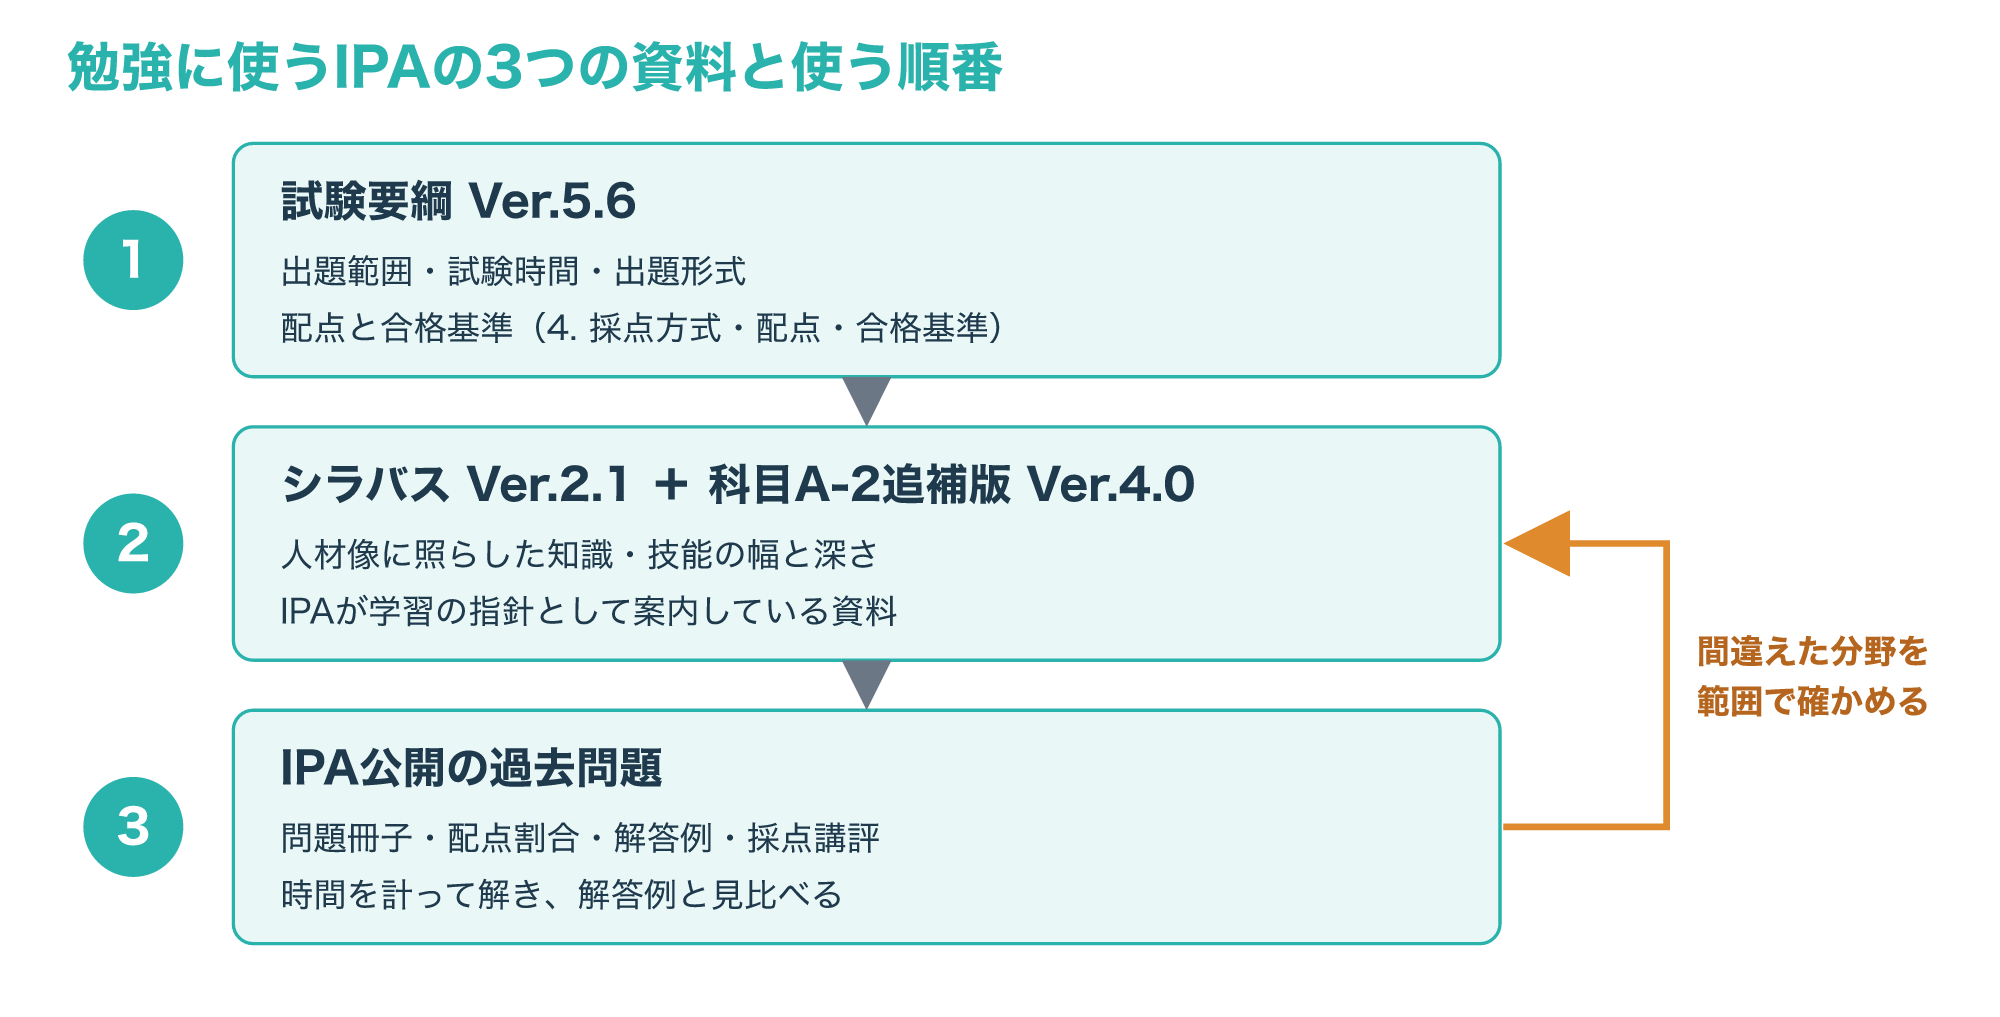
勉強を始める前に、IPAが公開している3つの資料をそろえておくと、遠回りを減らせます。
1つ目は、出題範囲・試験時間・出題形式・配点と合格基準が書かれた試験要綱(Ver.5.6)です。
2つ目は、情報処理安全確保支援士試験(レベル4)のシラバス(Ver.2.1)と、科目A-2の追補版(Ver.4.0)です。
シラバスは、試験区分の人材像に照らして必要な知識・技能の幅と深さを整理した資料で、IPAも合格を目指す際の学習指針として使うよう案内しています。
3つ目は過去問題で、IPAは過去の試験の問題冊子・配点割合・解答例・採点講評を公開しています。
次の図は、この3つの資料を使う順番と、それぞれで確かめることをまとめたものです。
シラバスは、最初に一通り目を通し、項目ごとに「説明できる」「聞いたことはある」「知らない」の3段階で印を付けておくと、手薄な分野が一目でわかります。
印を付けた結果は、3-1の表で見当を付けた重点の柱と見比べ、勉強の順番を決める材料にしましょう。
解答例と採点講評も公開されているので、自分の答えと見比べると、どこまで書けば答えとして足りるのかを考える手がかりになります。
科目A-1・科目A-2は四肢択一なので、過去問題をくり返し解き、正解だけでなく、ほかの選択肢がなぜ違うのかまで説明できるようにすると、知識の穴が埋まっていきます。
科目A-2の範囲は追補版のシラバスにまとまっているので、過去問題で間違えた分野を追補版で確かめる、という往復のやり方があります。
なお、2025年度までの過去問題は紙の試験の時期のもので、2026年度からのCBT方式とは解答の操作が違う点は意識しておきましょう(参考2)。
5-2. 科目B対策:書く練習と150分の配分
科目Bは、読んでわかることと、時間内に書けることの間に差が出やすい科目です。
過去問題を解くときは、解答例を読むだけで済ませず、制限時間を決めて実際に答えを書いてみることをおすすめします。
書くときは、状況・根拠・判断を1つの文につなげる練習が役に立ちます。
例えば3-2の図の例なら、「PC(10.0.1.25)が外部の203.0.113.80へ60秒ごとに同じ大きさの通信をくり返しているため、不審な定期通信の可能性がある」のように、どのログのどの値から何を判断したかを一文に入れます。
対策を問われたら、「まず何をするか」と「再発を防ぐために何を変えるか」を分けて書くと、答えの筋が通りやすくなります。
次の図は、150分で2問を解くときの時間の使い方を、例として分けたものです。
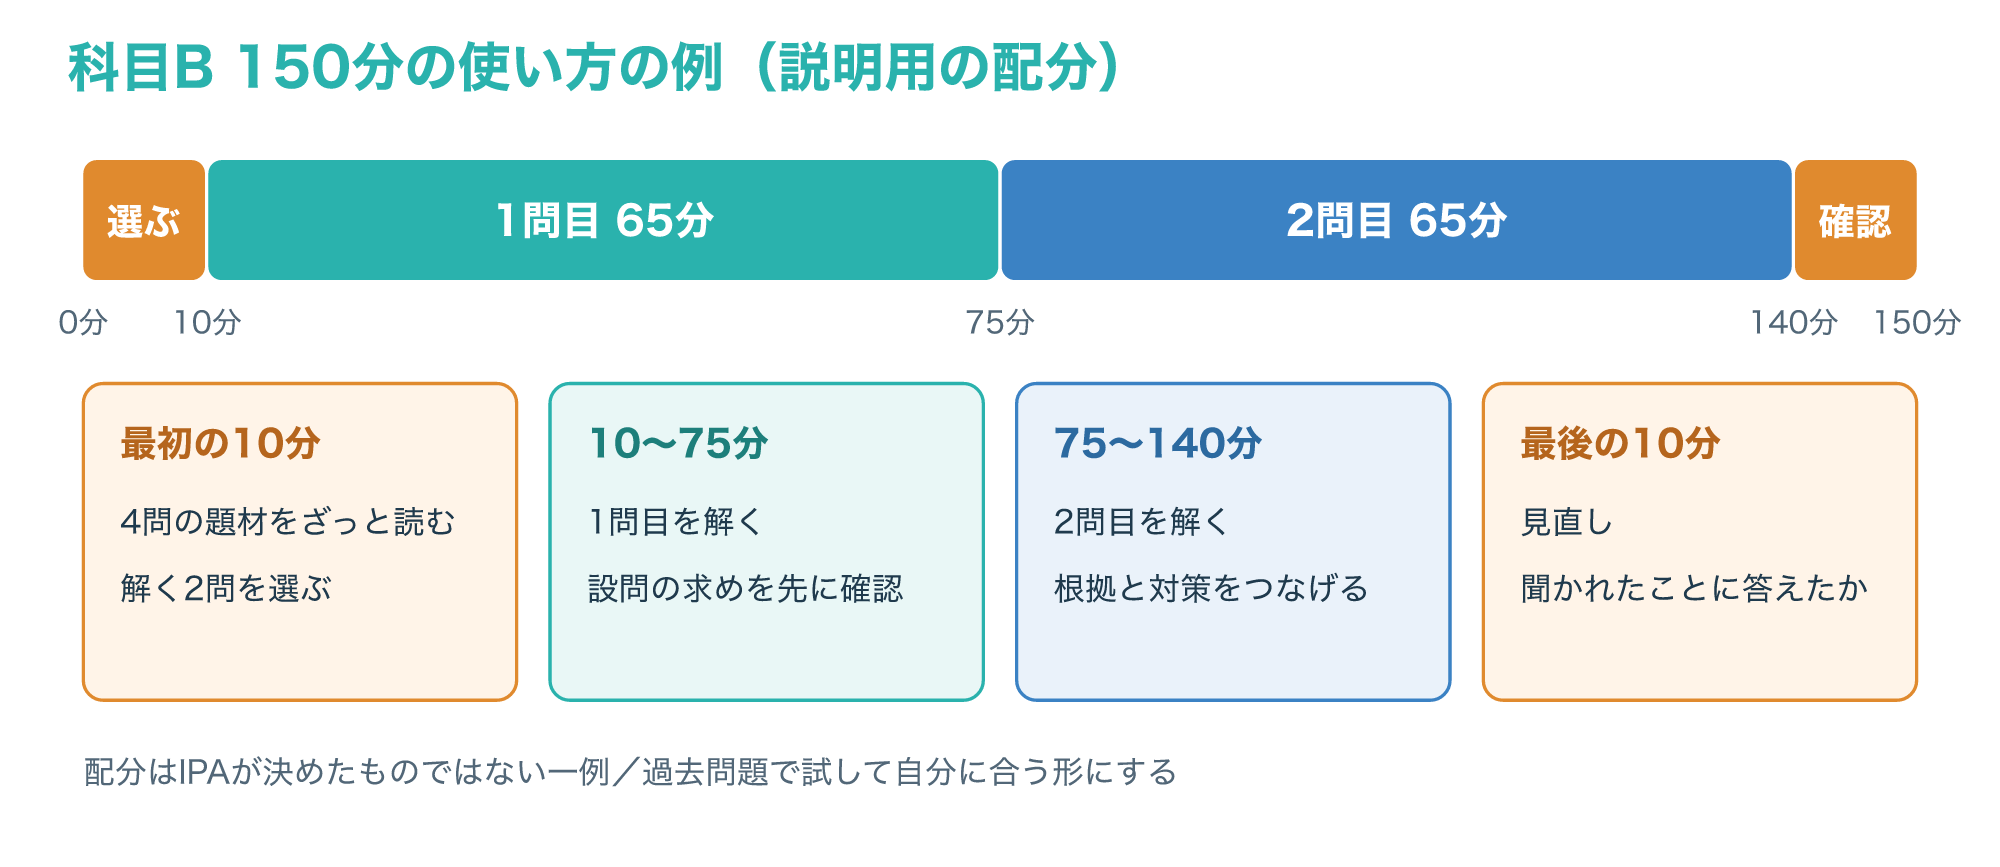
図の配分は1つの例で、IPAが決めたものではないので、過去問題で何度か試して自分に合う配分を見つけてください。
4問の中から選ぶ力も大切で、得意な分野を2つ以上作っておくと、最初の10分で迷う時間を短くできます。
答えを書くときは、設問が求めているのが理由なのか、対策なのか、具体的な設定や値なのかを最初に確かめ、聞かれたことにだけ答えるようにします。
勉強時間の目安は、すでに持っている知識や業務の経験によって大きく変わるため、この記事では決まった時間を示しません。
進み具合は、過去問題を時間を計って解いたときの出来で確かめるのが、わかりやすい方法です。
インシデント対応の体制やISMSの基礎は、Study SECの次の記事でも解説しています。
よくある質問とまとめ
6-1. よくある質問
Q1. 情報処理安全確保支援士試験は独学でも勉強できますか?
IPAは試験要綱・シラバス・過去問題・解答例・採点講評を公開しているので、独学でも必要な資料はそろえられます。
ただし科目Bの記述は自分で採点しにくいため、解答例や採点講評と見比べながら練習するとよいでしょう。
Q2. 合格率はどれくらいですか?
合格率はIPAの統計情報のページで回ごとに公表されていて、回によって変わるため、この記事では数字を載せていません。
受けるかどうかを決めるときは、合格率だけでなく、試験の構成や出題範囲と自分の経験がどのくらい重なるかも合わせて考えると現実的です。
Q3. 午前Ⅱや午後という言葉は、今の試験のどれにあたりますか?
午前Ⅰは科目A-1、午前Ⅱは科目A-2、午後は科目Bにあたり、IPAの資料では科目の表記に改められています。
Q4. 試験の合格と登録は、どう違いますか?
合格すると経済産業大臣から合格証書が交付され、そのうえで所定の登録手続きを行うと国家資格の登録セキスペになれる、というのがIPAの説明で、登録後は講習の受講と3年ごとの更新が続きます(参考1)。
Q5. 2027年度に受ける場合、気をつけることはありますか?
IPAは2027年度から新試験制度に移行する予定と案内しているので、受ける前に試験制度の見直しのページと最新の試験要綱を確認してください。
2026年度の試験要綱はVer.5.6で、CBT方式での実施に合わせて修正された版なので、年度が変わったら版の番号も確かめましょう。
6-2. まとめ
情報処理安全確保支援士試験は、レベル4の高度な試験で、技術と管理の広い範囲と記述式の科目Bが難しさの中心です。
次の図で、この記事の要点をふり返っておきましょう。
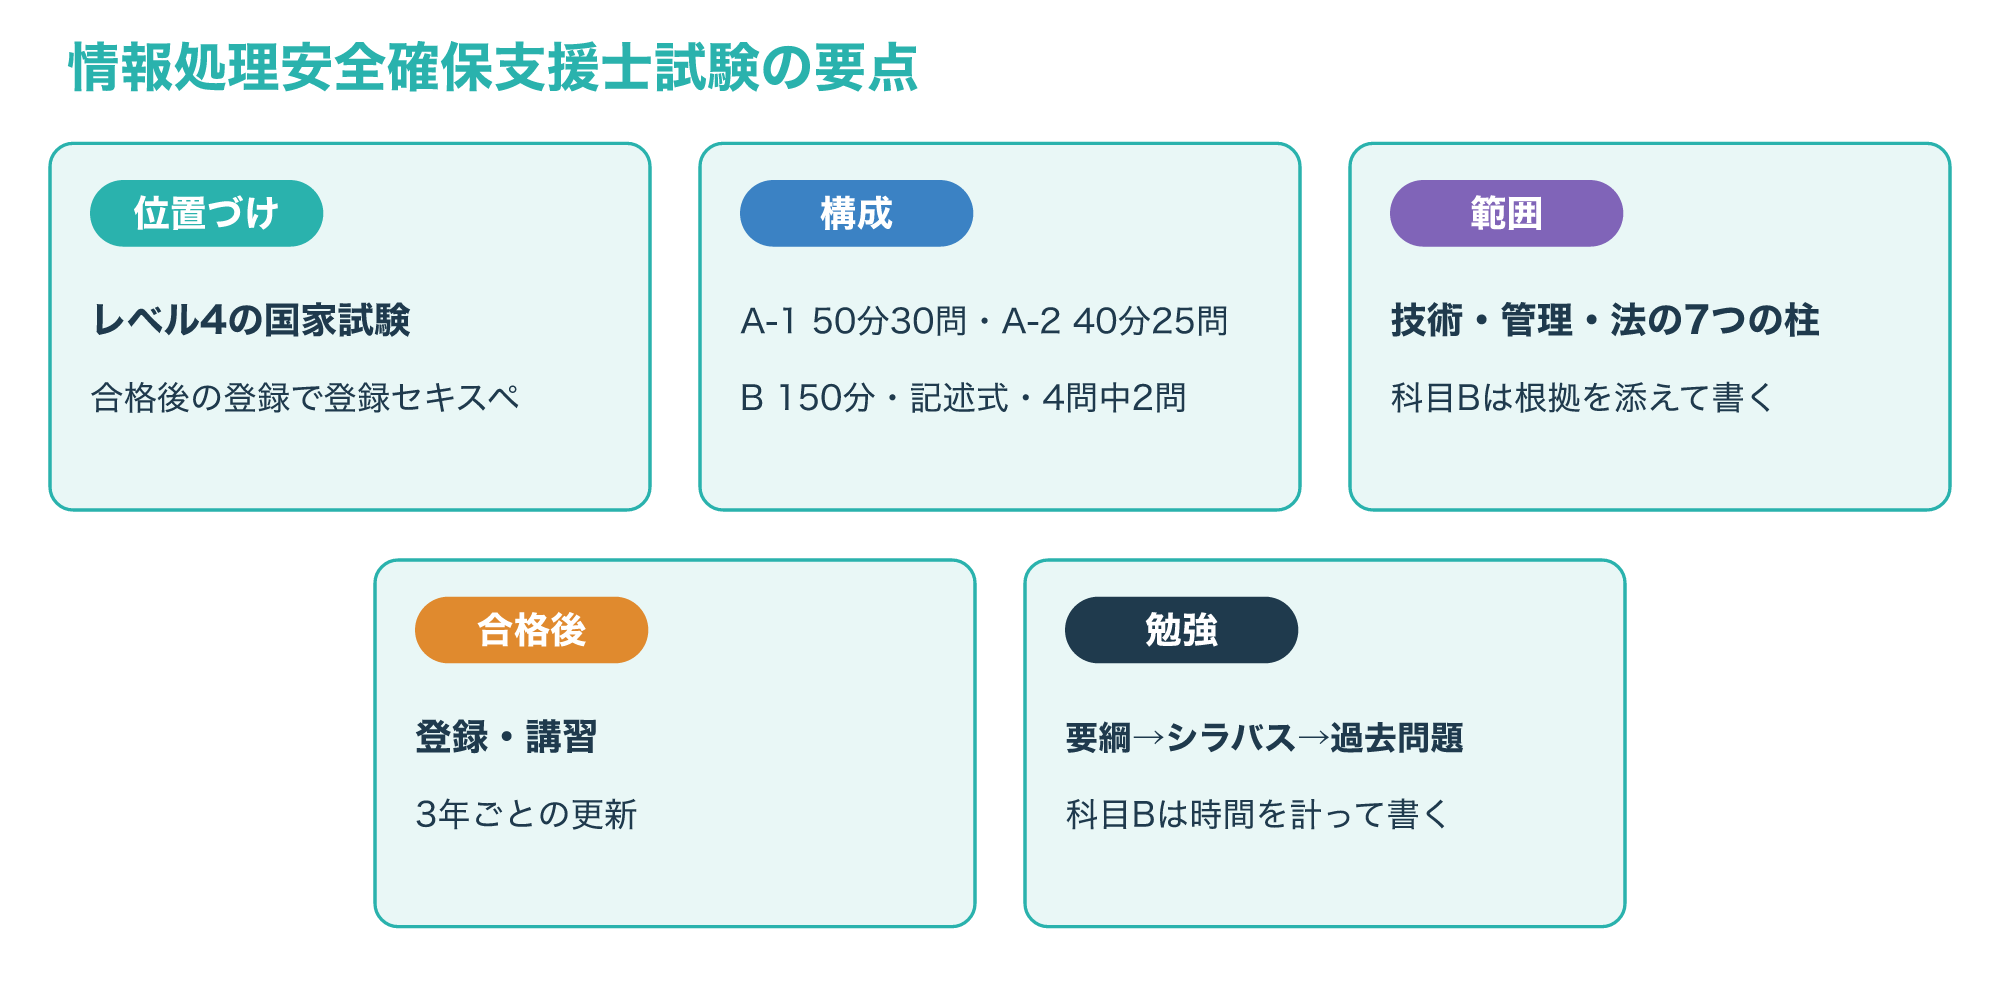
- SCはIPAのレベル4の試験で、合格後に登録すると国家資格の登録セキスペになる
- 試験は科目A-1(50分・30問)、科目A-2(40分・25問)、科目B(150分・記述式・4問から2問)
- 範囲は技術・管理・法の7つの柱にまたがり、科目Bでは根拠を添えて書く力が問われる
- 2026年度はCBT方式で前期・後期の年2回、2027年度から新試験制度に移行予定
- 勉強は試験要綱→シラバス→過去問題の順に進め、科目Bは時間を計って書く練習をする