ホワイトハッカーになるには?仕事・学ぶ順番・資格と合法な練習法
ホワイトハッカーとは、攻撃者と同じ知識を、許可を得た範囲でシステムを守るために使う技術者のことです。
なるには、ネットワークやOSなどの土台、攻撃の仕組み、法律と倫理を順に学び、合法な演習環境と資格で力を確かめていきます。
仕事の実際と学ぶ順番を、IPA・警察庁・JPCERT/CC・NISTの資料から図解します。

この記事は以下のような人におすすめ!
- ホワイトハッカーの仕事を具体的に知りたい人
- 何から学べばよいか順番を知りたい人
- 法律に触れずに練習する方法を知りたい人
ホワイトハッカーとは?なるまでの道筋を先に確認
1-1. ホワイトハッカーは「許可を得て」攻撃者の視点を守りに使う人
ホワイトハッカーは、攻撃の手口を知ったうえで、その知識を守る側の仕事に使う技術者を指す呼び名です。
公的な資格名や職種名ではなく、実際の求人や業務では「脆弱性診断」「ペネトレーションテスト」「セキュリティ監視」「インシデント対応」といった名前で呼ばれます。
同じ技術を使う攻撃者との違いは、技術の高さではなく、対象の持ち主から許可を得ているかどうかと、その結果を守りに役立てているかどうかです。
例えば、Webサイトの弱点を探す作業そのものは、依頼を受けた診断でも攻撃でも、手元で行う操作はよく似ています。
違いを生むのは、事前に持ち主と取り決めた許可と範囲があるかどうかと、見つけた弱点を直してもらうために報告するかどうかです。
警察庁は不正アクセスを、他人のIDやパスワードを使ってサービスを悪用したり、不正にコンピュータに侵入したりする犯罪と説明しています。
つまり、どれほど善意の目的でも、許可のないシステムに侵入を試せば、ホワイトハッカーではなく不正アクセスの加害者になってしまうおそれがあります。
IPAの情報処理安全確保支援士試験のページでも、目指す人物像として、リスクを分析・評価して組織の安全を確保するセキュリティエンジニアや、対策を助言するセキュリティコンサルタントが挙げられています。
ホワイトハッカーを目指すことは、こうした「守るための専門家」を目指すことだと考えると、学ぶ内容と順番が見えやすくなります(参考1・参考5)。
1-2. なるまでの道筋は5つの段階
ホワイトハッカーになる道は1本ではありませんが、学ぶ順番には共通の流れがあります。
まず、ネットワーク・OS・Web・暗号といった、攻撃も防御もその上で起きる土台を固めます。
次に、よく知られた攻撃の仕組みを、「なぜ防げなかったのか」という守る側の目線で学びます。
3段目は法律と倫理で、ここを飛ばして手を動かすと、学習そのものが違法行為になりかねません。
4段目で、IPAの脆弱性体験学習ツールAppGoatや自分だけの仮想環境、CTFなど、試してよい場所で練習します。
最後に、情報処理安全確保支援士などの資格や、運用・開発の実務で、身につけた力を確かめていきます。
どの段階でも、学んだ内容を自分の言葉で説明できるかを確かめながら進めると、次の段階へ移る目安になります。
次の図は、この5つの段階と、各段階で扱う具体的な中身を並べたものです。
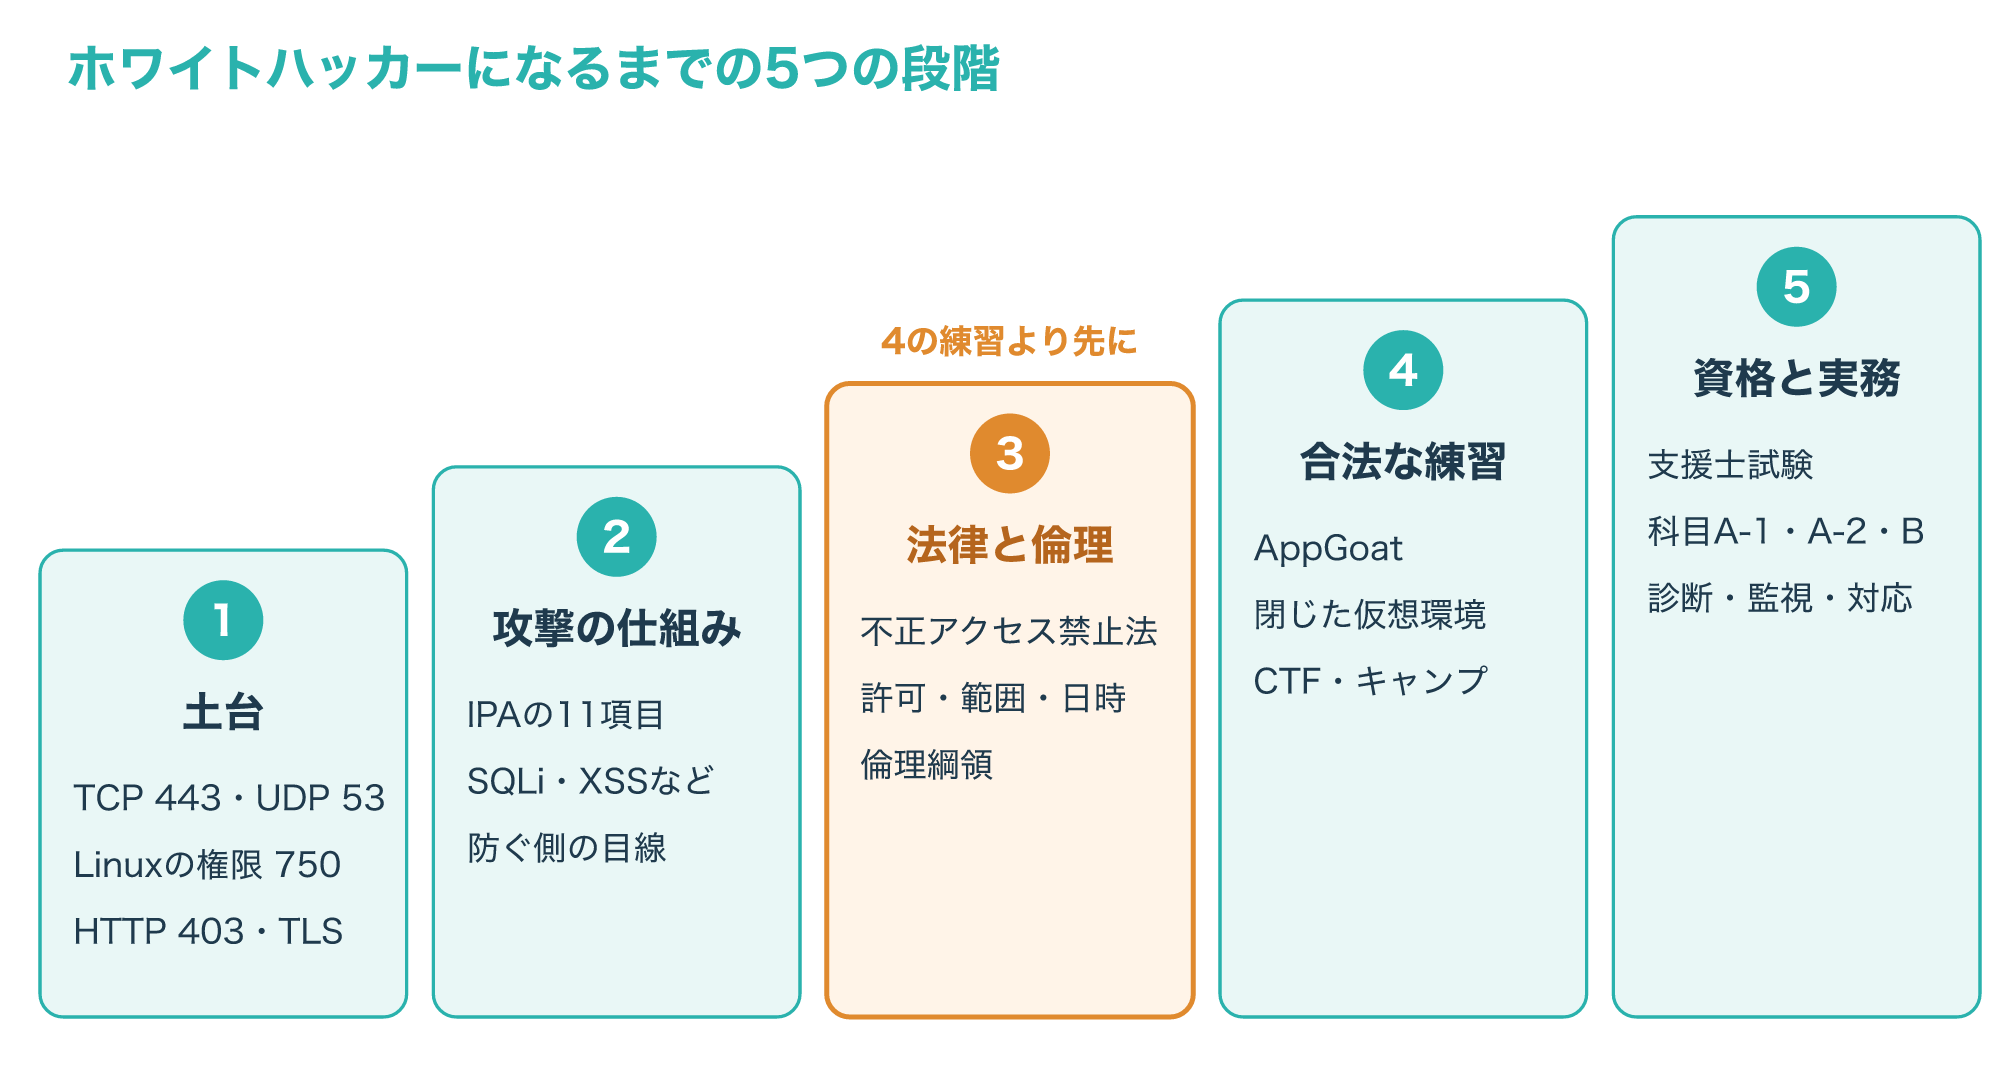
図の段階は目安で、実際には仕事をしながら土台と攻撃の知識を行き来することも多いです。
大切なのは3段目を4段目より前に置くことで、どこまでなら試してよいかを知ってから手を動かします。
NISTのNICE Frameworkは、サイバーセキュリティの仕事と、それに必要な知識やスキルを表す共通の言葉として作られていて、学ぶ順番を仕事から逆算する考え方に役立ちます(参考9)。
ホワイトハッカーの仕事内容:職種ごとの実際
2-1. 脆弱性診断とペネトレーションテスト
ホワイトハッカーと聞いて多くの人が思い浮かべるのが、依頼を受けてシステムの弱点を探す脆弱性診断です。
IPAが公開している「情報セキュリティサービス基準適合サービスリスト」では、情報セキュリティサービスが、情報セキュリティ監査、脆弱性診断、デジタルフォレンジック、セキュリティ監視・運用の区分で掲載されています。
このリストでは、ペネトレーションテスト(侵入試験)サービスは、脆弱性診断サービスのオプションという位置づけです。
脆弱性診断が弱点を幅広く洗い出す作業だとすると、ペネトレーションテストは、見つかった弱点を使って実際にどこまで入り込めるかを確かめる作業だと考えるとわかりやすいでしょう。
どちらの作業も、始める前に依頼元と対象・期間・手法を文書で決めておくことが前提になります。
取り決めには、対象のURLやIPアドレス、作業してよい日時、使ってよい手法、問題が起きたときの連絡先などが入ります。
診断が終わると、見つかった弱点と危険度、直し方をまとめた報告書を依頼元に渡し、修正の後に確認し直すこともあります。
次の図は、診断の合意内容(説明用の例)と、それを使って「この対象を試してよいか」を判定する流れを示したものです。
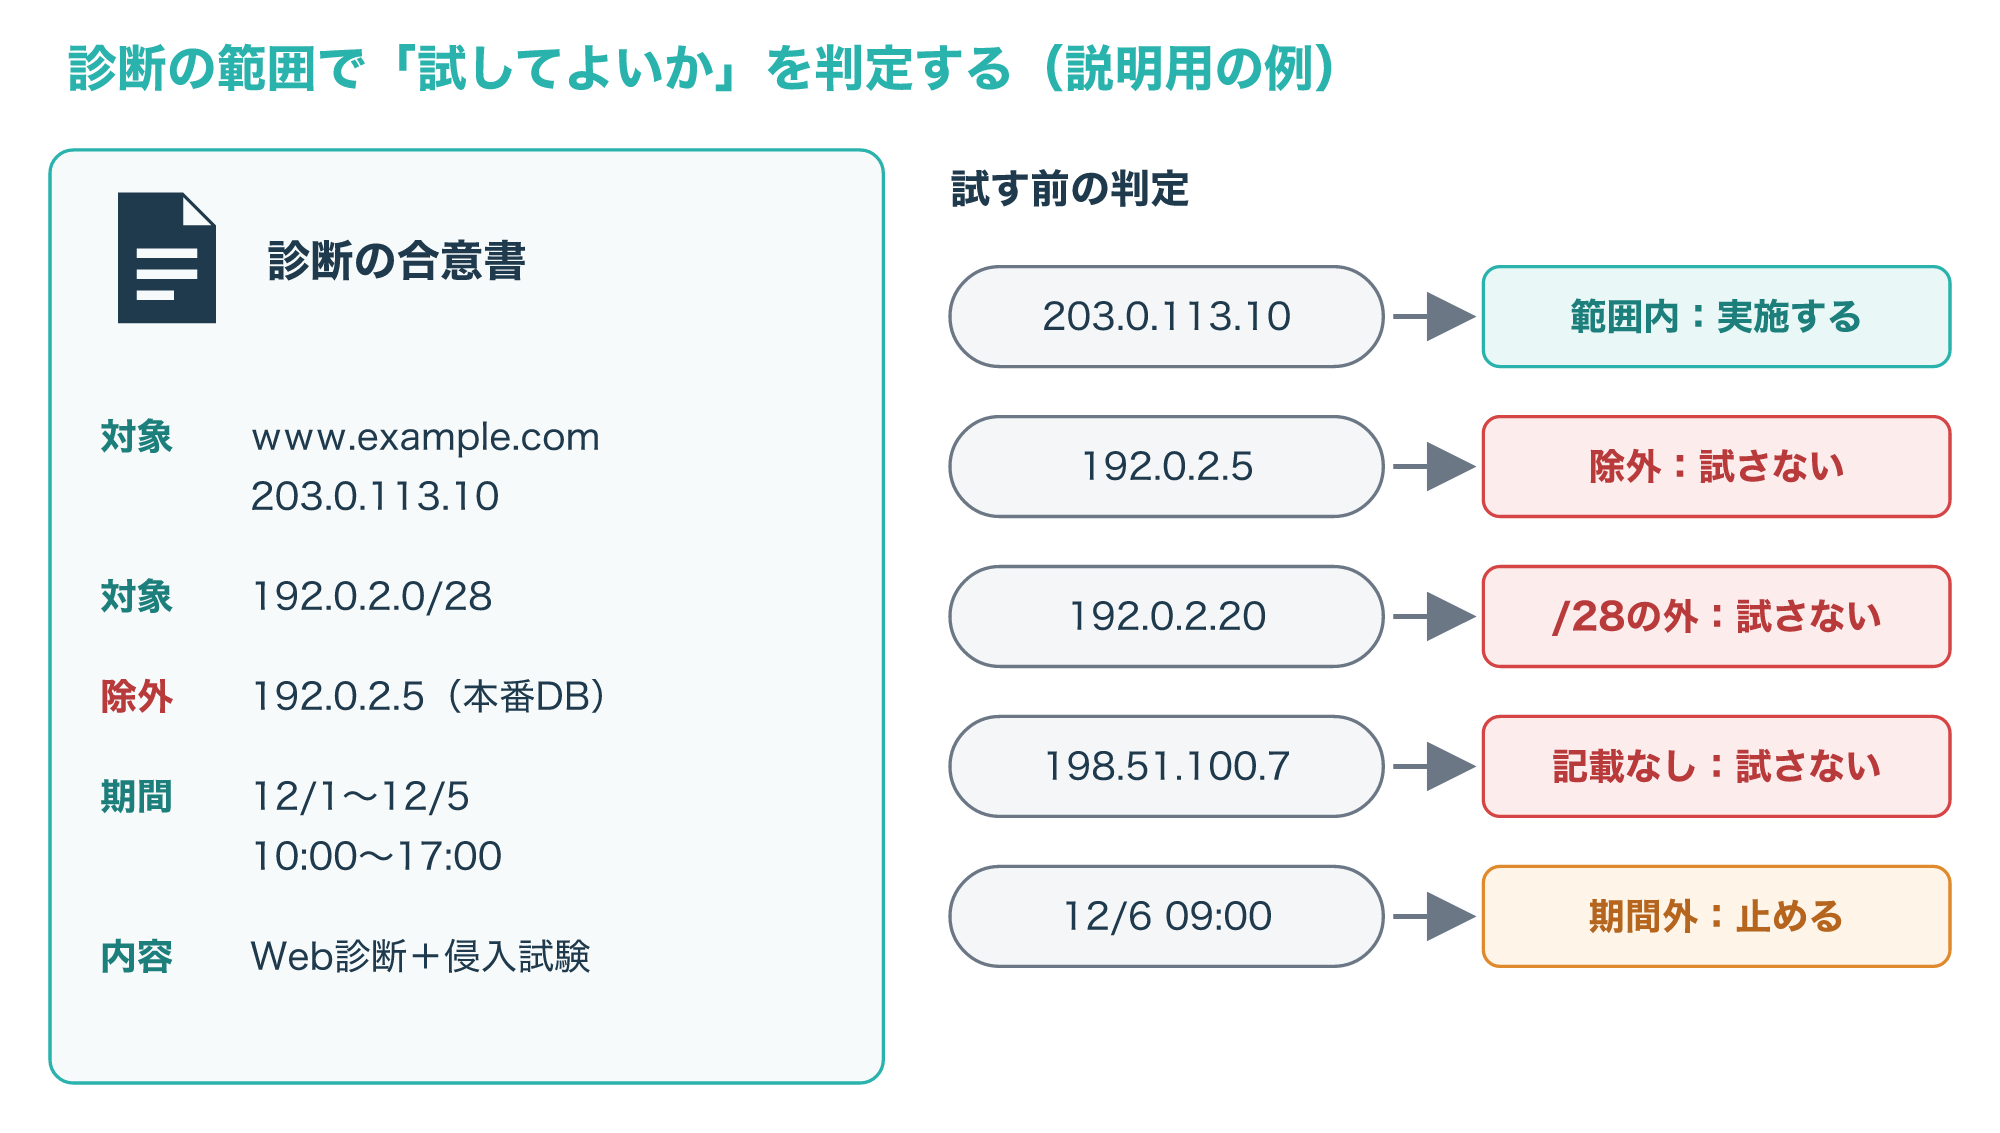
図の例では、203.0.113.10は対象に書かれているので試せますが、192.0.2.5は除外と書かれているので試しません。
192.0.2.20は、192.0.2.0/28(192.0.2.0〜192.0.2.15)の外にあるため対象外で、198.51.100.7のように合意書に書かれていないアドレスも対象外です。
期間を過ぎた12月6日の作業も止めて、続ける必要があれば依頼元と合意し直します。
このように、診断の仕事は攻撃の技術と同じくらい、決められた範囲を守る几帳面さが求められます(参考8)。
診断の費用の決まり方や進め方は、次の記事で詳しく解説しています。
2-2. SOC(セキュリティ監視)とCSIRT(インシデント対応)
攻撃の手口を知っている人が力を発揮するもう1つの場所が、日々の監視とインシデント対応です。
IPAのサービスリストにある「セキュリティ監視・運用」は、企業ではSOC(セキュリティオペレーションセンター)と呼ばれる部署や外部のサービスが担うことが多い仕事です。
JPCERT/CCは、CSIRTを「組織内の情報セキュリティ問題を専門に扱う、インシデント対応チーム」と説明しています。
監視で見つけた異常をSOCがまず判断し、組織として対応が必要ならCSIRTが封じ込めや調査、報告を進める、というのがよくある分担の一例です。
SOCでは、ファイアウォールやサーバー、端末から集まるログやアラートを、決められた手順で見ていく仕事が中心になります。
アラートには誤検知も含まれるため、攻撃の手口を知っている人ほど、本当に対応が必要なものを早く見分けられます。
次の図は、説明用の架空のログで、どの値に気づけば次へ引き継ぐかを示したものです。
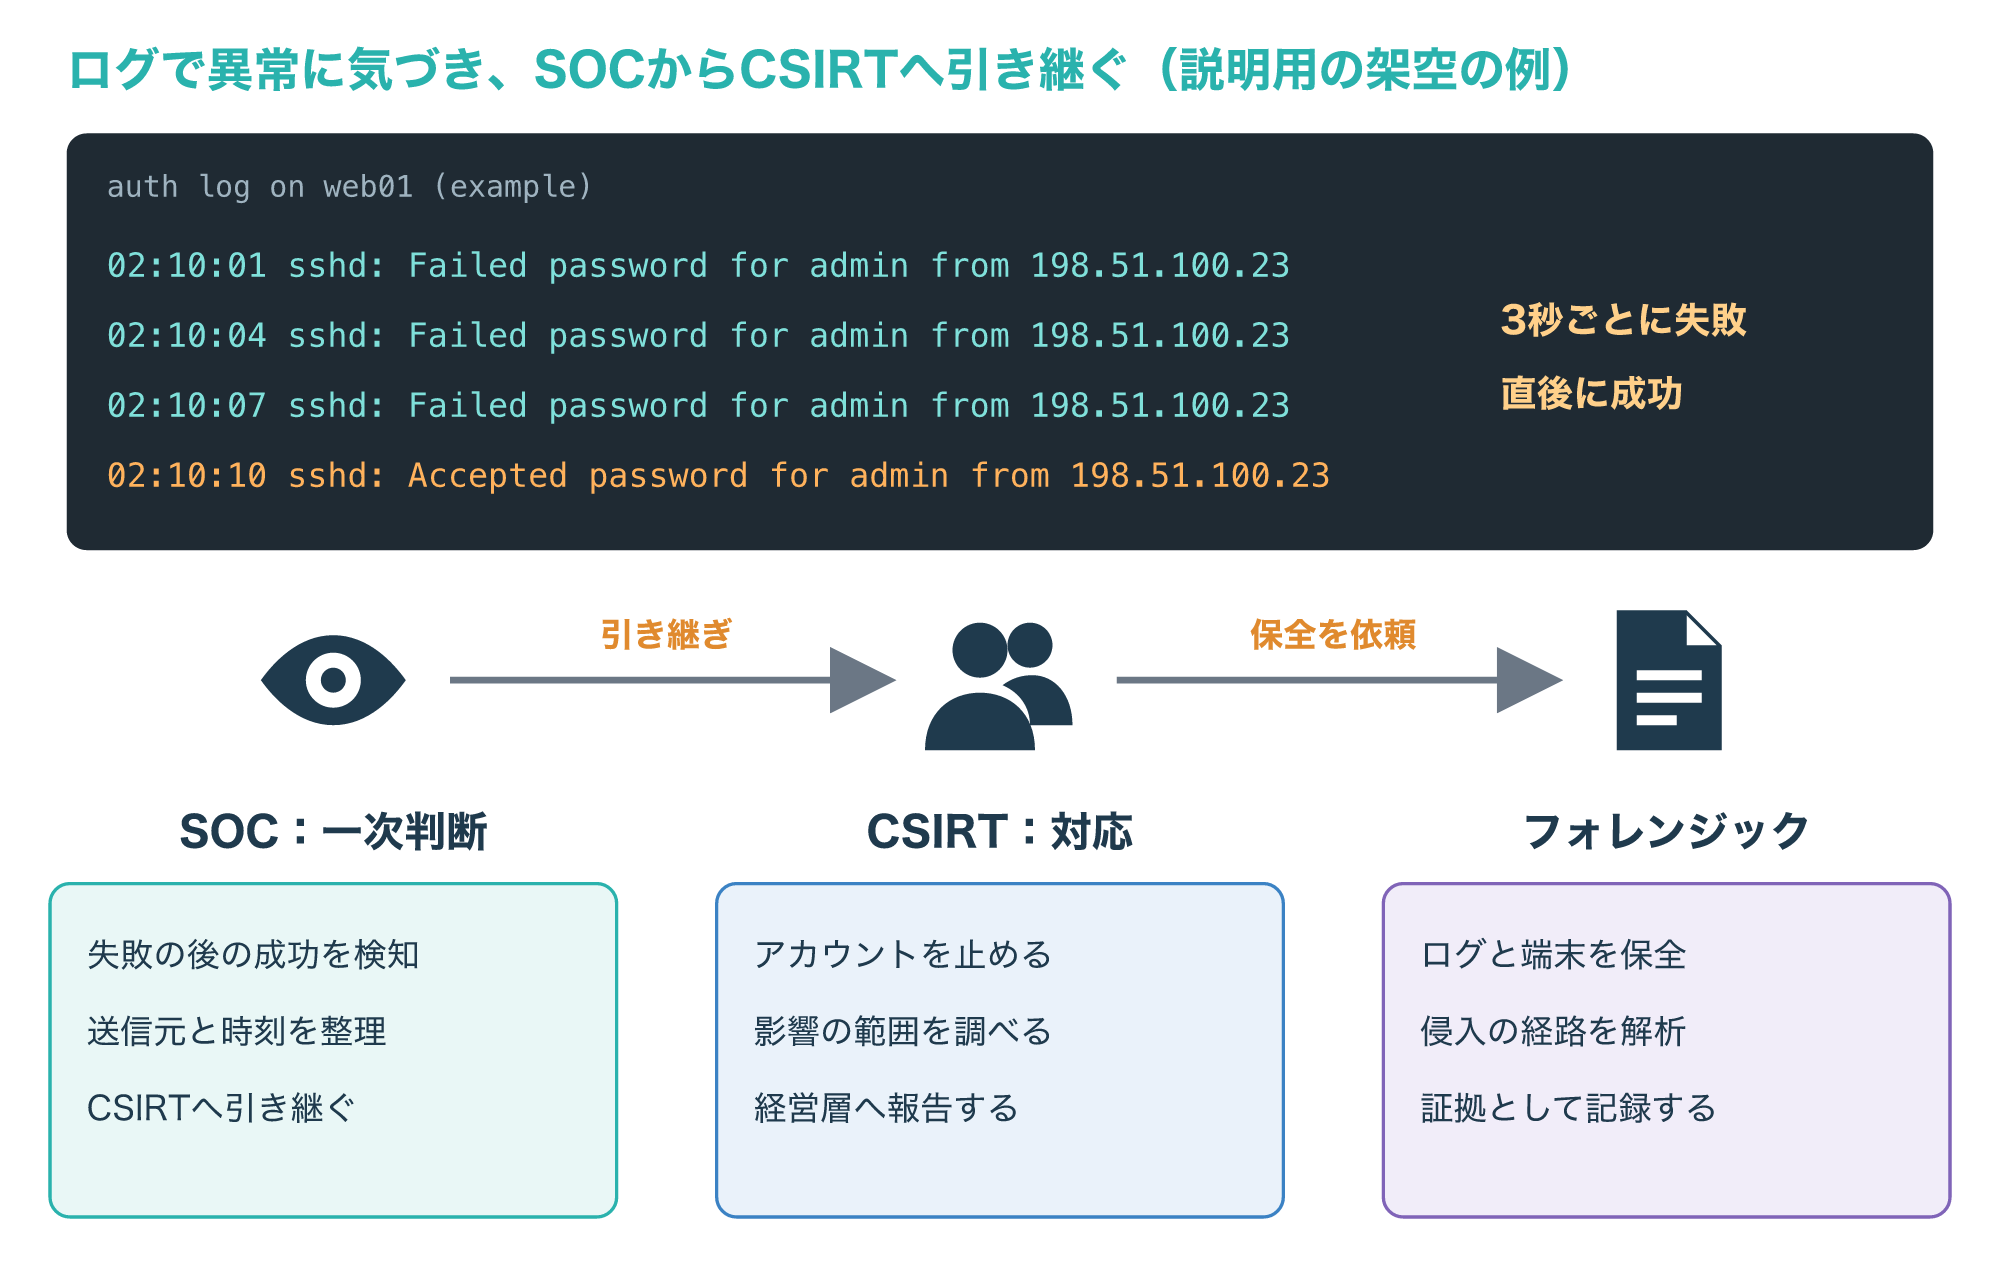
図の例では、同じ送信元198.51.100.23から管理者アカウントへのログイン失敗が続いた直後に、成功の記録が出ています。
パスワードを次々に試す攻撃を知っていれば、この並びを「たまたまの入力ミス」ではなく、侵入された可能性として扱えます。
JPCERT/CCは、情報セキュリティの問題はシステム管理者だけでなく、経営層が積極的に関与しなければならない問題になっていると述べています。
そのためCSIRTでは、技術だけでなく、何が起きてどう対応するかを組織に説明する力も求められます(参考7・参考8)。
監視の仕事とCSIRTの役割は、それぞれ次の記事で詳しく解説しています。
2-3. 脅威分析・フォレンジック・脆弱性の届出
攻撃の後に何が起きたかを調べるのが、IPAのサービスリストにもあるデジタルフォレンジックの仕事です。
端末やログに残った記録を証拠として扱える形で保全し、侵入の経路や影響の範囲を明らかにしていきます。
調べる途中で元の記録を書き換えてしまうと証拠としての価値が下がるため、元のデータを複製してから解析するのが基本的な考え方です。
情報処理安全確保支援士の期待する技術水準にも、インシデント発生時の証拠の収集と分析が含まれています。
脅威分析は、情報システムとその基盤にどんな脅威があるかを分析し、必要なセキュリティ要件を引き出す仕事で、これも同じ試験の技術水準に挙げられています。
守る対象にどんな入口があり、どんな手口で狙われそうかを洗い出すには、攻撃者の考え方を知っていることがそのまま役に立ちます。
また、見つかった脆弱性の情報を伝えるための公的な窓口として、IPAは「脆弱性関連情報についての届出」を受け付け、その取扱いのプロセスを公開しています。
次の図は、ここまでの仕事を、被害が出る前・平常時・異常が起きた後という時間の流れに並べたものです。
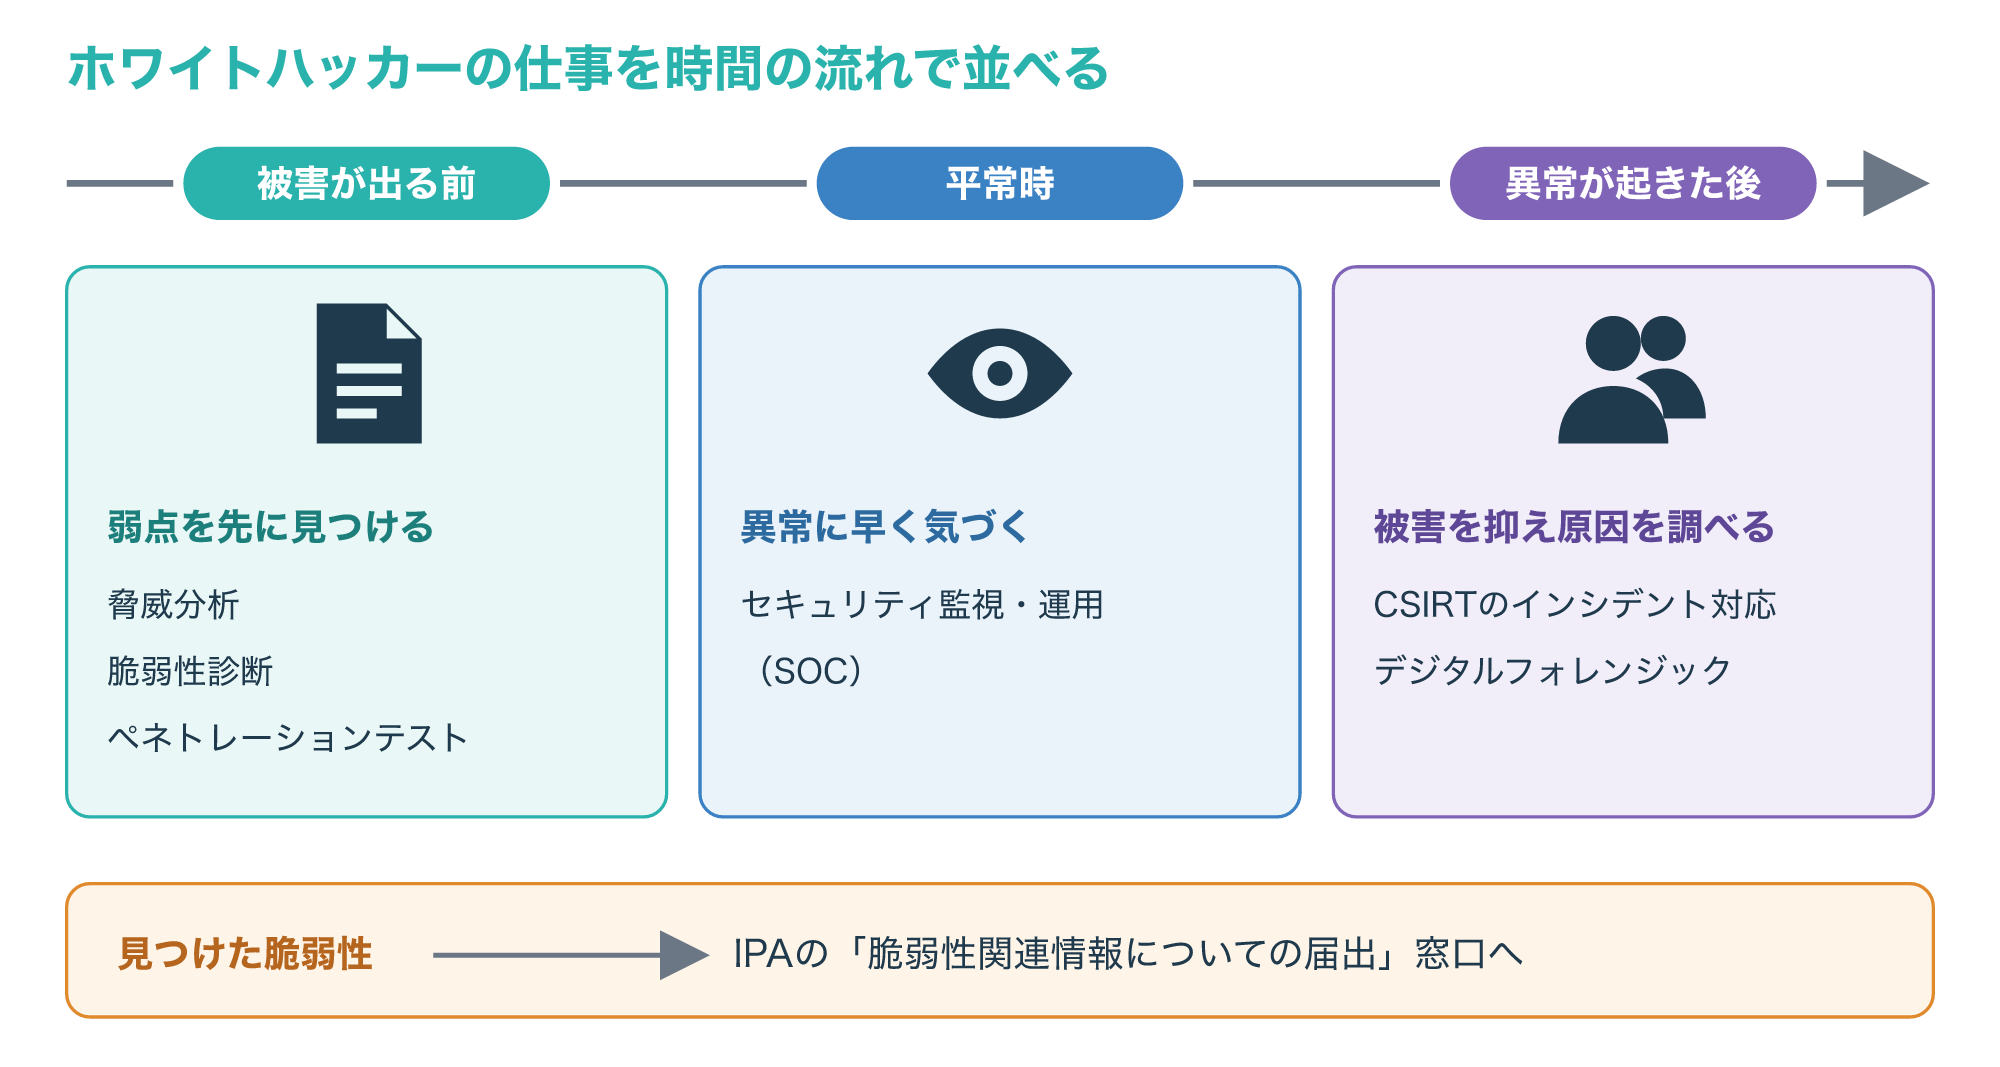
診断やペネトレーションテストは被害が出る前、監視は平常時、CSIRTとフォレンジックは異常が起きた後の仕事です。
どの仕事から入っても、攻撃の手口を知っていることが判断の質を上げる点は共通しています(参考1・参考6・参考8)。
ホワイトハッカーに必要な知識:学ぶ順番
3-1. 土台はネットワーク・OS・Web・暗号
攻撃も防御も、ネットワーク・OS・Web・暗号という土台の上で起きるため、ここが学習の出発点になります。
IPAは情報処理安全確保支援士に、ネットワークとデータベースの知識をもち、暗号・認証・フィルタリング・ロギングといった要素技術を適用できることを求めています。
ネットワークでは、IPアドレスとポート番号、TCPとUDPの違い、名前をIPアドレスに変えるDNSの流れを、通信の記録を見て説明できるようにします。
OSでは、Linuxのファイルの権限やユーザー、プロセス、ログの残り方を、実際の画面で確かめながら覚えます。
Webでは、ブラウザとサーバーのリクエストとレスポンス、ステータスコード、Cookieによるセッションの仕組みが、多くの攻撃の舞台になります。
暗号では、TLSが通信の何を守るのか、ハッシュと暗号化の違い、公開鍵と証明書の役割を押さえます。
4つの分野は別々に見えますが、Webサイトへの1回のアクセスでも、DNSで名前を調べ、TCP 443で接続し、TLSで暗号化してHTTPでやり取りするというように、すべてが関わっています。
次の図は、4つの土台と、それぞれで最初に読めるようにしたい具体的な値の例です。
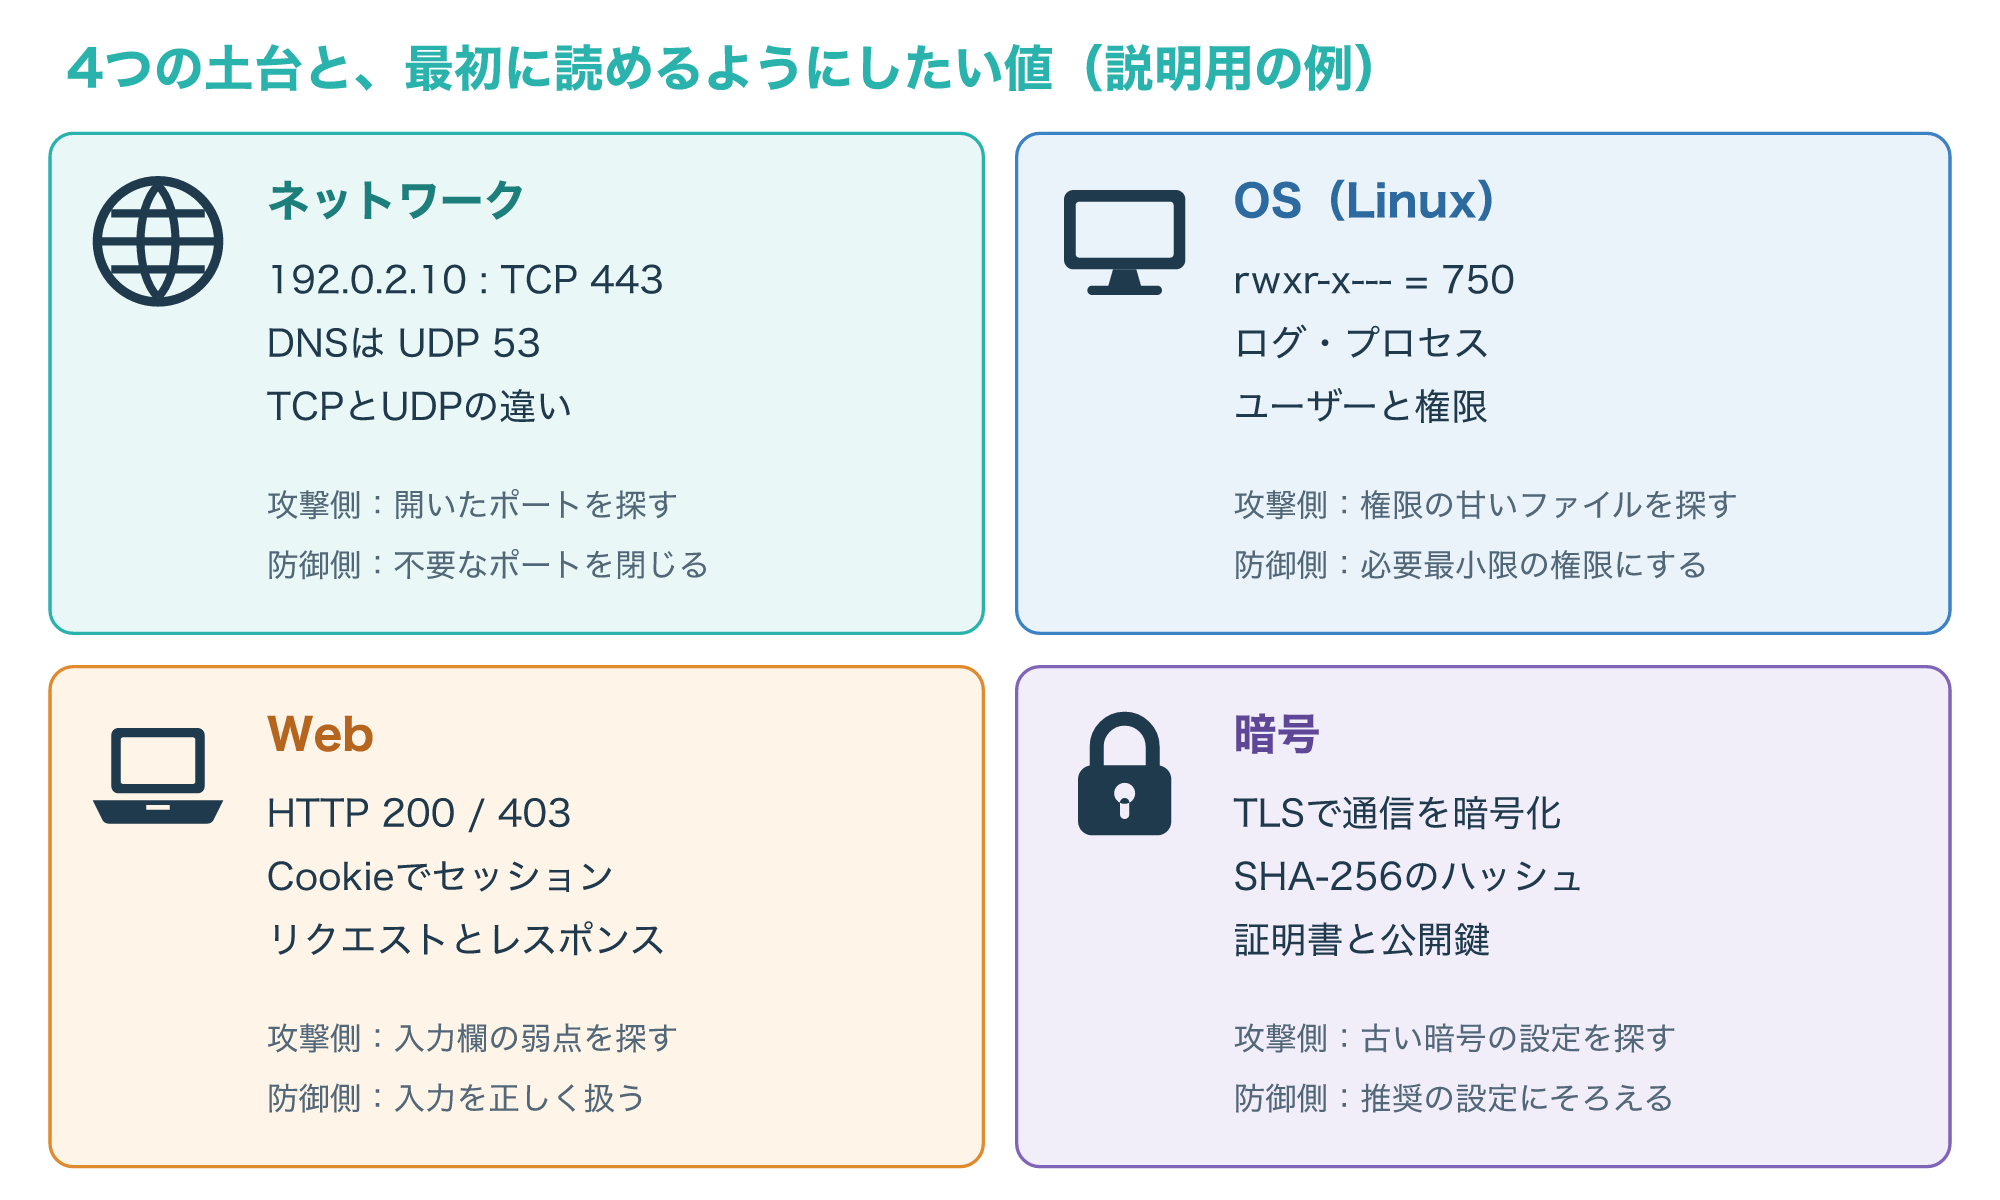
例えば、HTTPのステータス403はアクセスが拒否されたことを示し、権限の設定が効いているかを確かめる手がかりになります。
Linuxの権限750は、持ち主が読み書きと実行、グループが読み取りと実行、ほかの利用者は何もできない設定で、設定ミスを見つける練習の入口になります。
土台が弱いまま攻撃の手順だけを覚えても結果の意味を読めないため、ここに時間をかけることが、遠回りに見えて近道です(参考1)。
3-2. 攻撃の手口は「防ぐ側」の目線で学ぶ
土台ができたら、よく知られた攻撃の仕組みを学びます。
IPAの「安全なウェブサイトの作り方」は、SQLインジェクションやクロスサイト・スクリプティングなど、ウェブサイトの11の脆弱性を項目ごとに取り上げています。
1つの攻撃を学ぶときは、何を入力すると何が起きるかだけでなく、なぜ作る側が防げなかったのか、どう直せば起きないのかまでを1組で理解します。
この「防ぐ側」の目線があると、診断で見つけた弱点を、開発者に伝わる改善の提案にまで落とし込めます。
反対に、攻撃の手順を覚えること自体が目的になると、学んだことを試したくなり、許可のない対象に手を出してしまう危険も高まります。
「なぜ起きるか」と「どう防ぐか」を中心に学ぶほうが、仕事で求められる力にもそのままつながります。
次の図は、IPAの11項目を、起き方の近いものどうしで3つのまとまりに分けたものです。
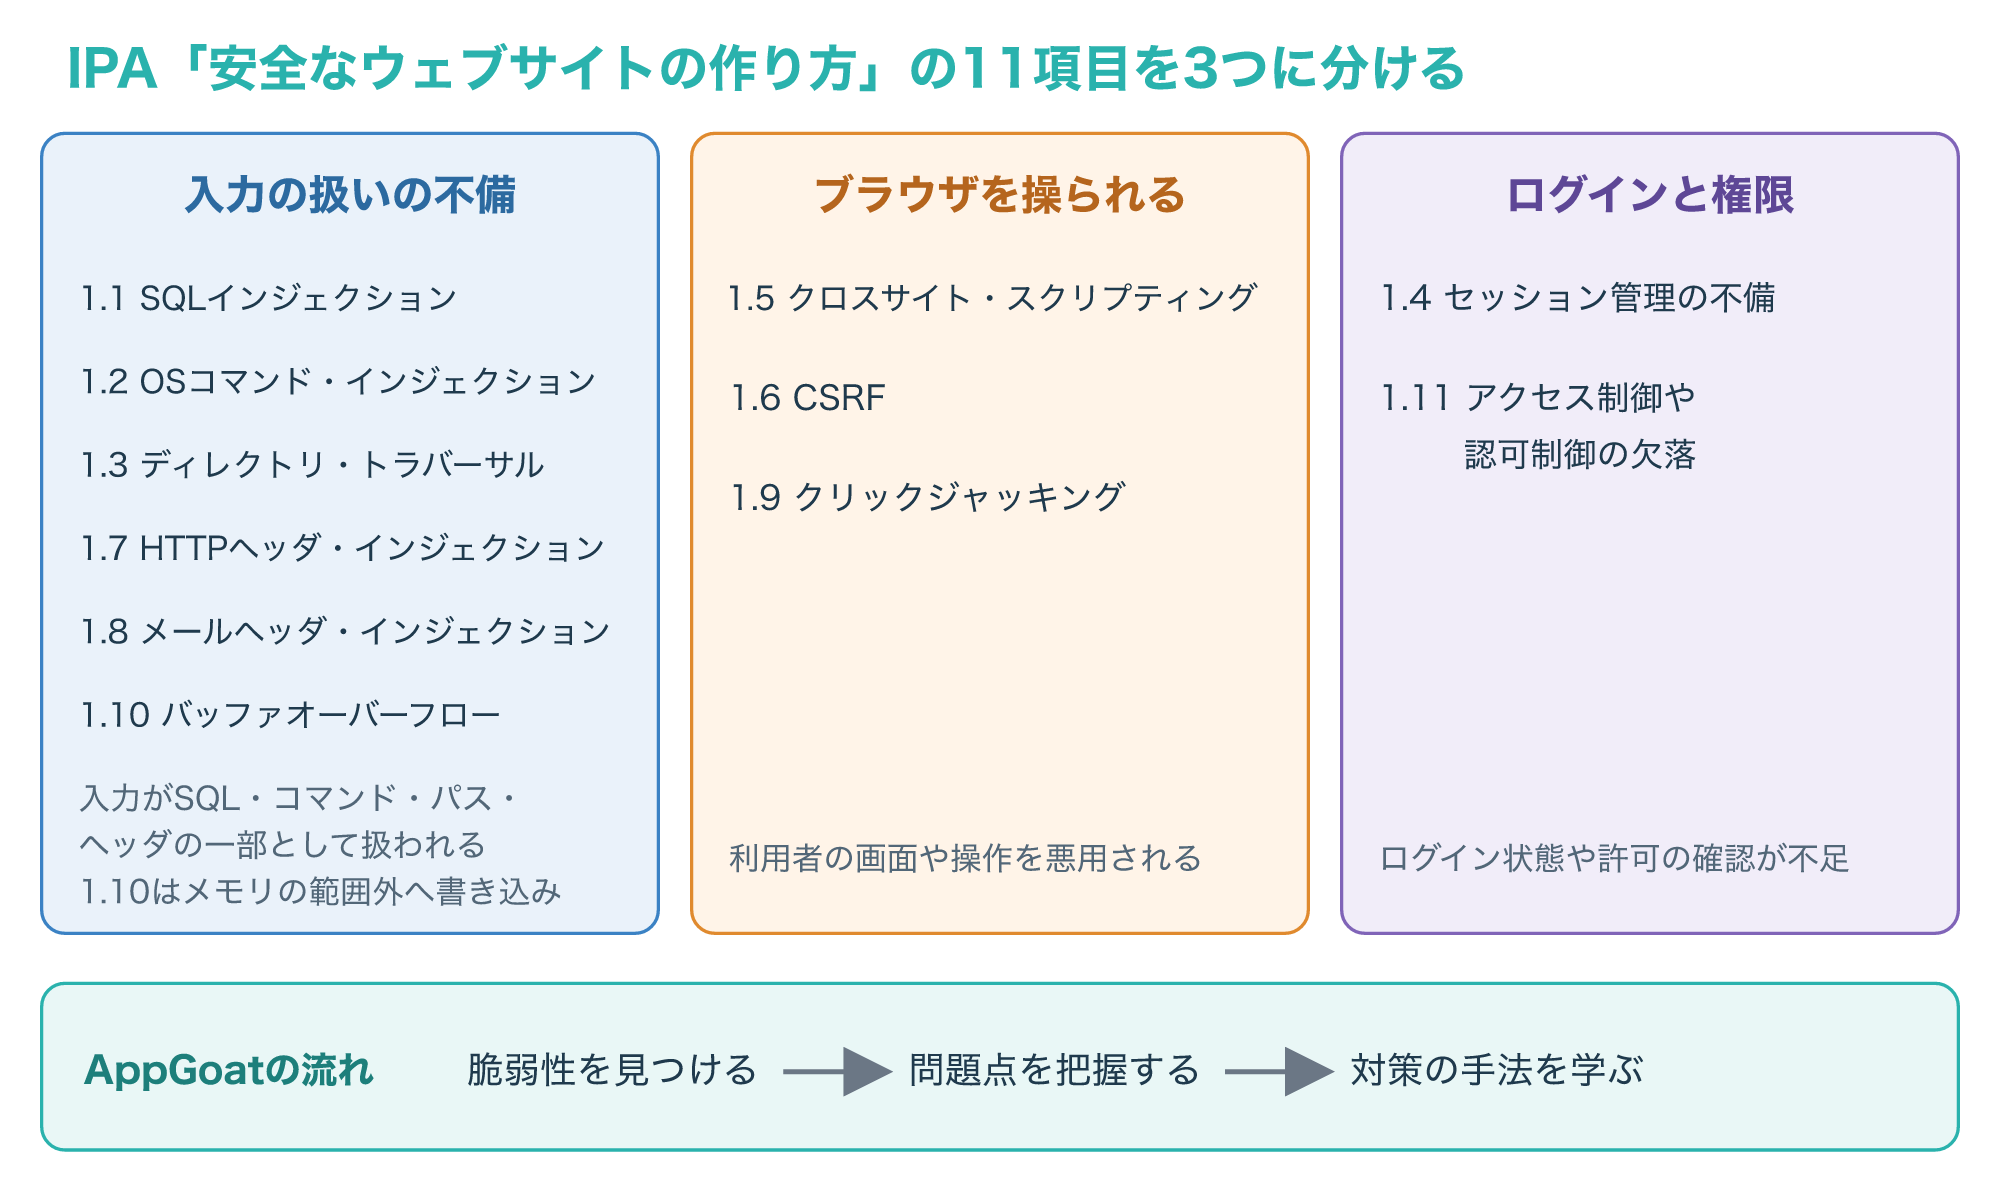
1つ目のまとまりは、利用者からの入力が、プログラムの組み立てるSQL・コマンド・ファイルのパス・ヘッダなどの一部として扱われてしまう種類です。
このうちバッファオーバーフローだけは、入力がメモリの決められた領域を超えて書き込まれる種類で、図では入力の扱いの不備として同じまとまりに入れています。
2つ目は、ブラウザの画面やリクエストが利用者の意図と違う動きをさせられる種類です。
3つ目は、ログインの状態や、その人に許された操作かどうかの確認が足りない種類です。
IPAの脆弱性体験学習ツールAppGoatは、演習問題に埋め込まれた脆弱性を見つけ、プログラミング上の問題点を把握し、対策手法を学ぶ流れで作られていて、この学び方にそのまま使えます(参考3・参考6)。
3-3. 法律と倫理:不正アクセス禁止法を先に知る
練習を始める前に学んでおきたいのが、法律と倫理です。
日本には「不正アクセス行為の禁止等に関する法律」(不正アクセス禁止法)があり、警察庁は不正アクセス対策のページから、その条文と解説を案内しています。
警察庁の説明では、不正アクセスは、他人のIDやパスワードを使用してサービスを悪用したり、不正にコンピュータに侵入したりする犯罪とされています。
学習のためであっても、所有者の許可がないシステムへの侵入を試すことは、この犯罪にあたるおそれがあります。
具体的にどの行為が禁止され、どんな罰則があるかは、警察庁のページから案内されている法律の解説と条文で確かめてください。
次の図は、手を動かす前に毎回確かめたい3つの質問を、判定の流れにしたものです。
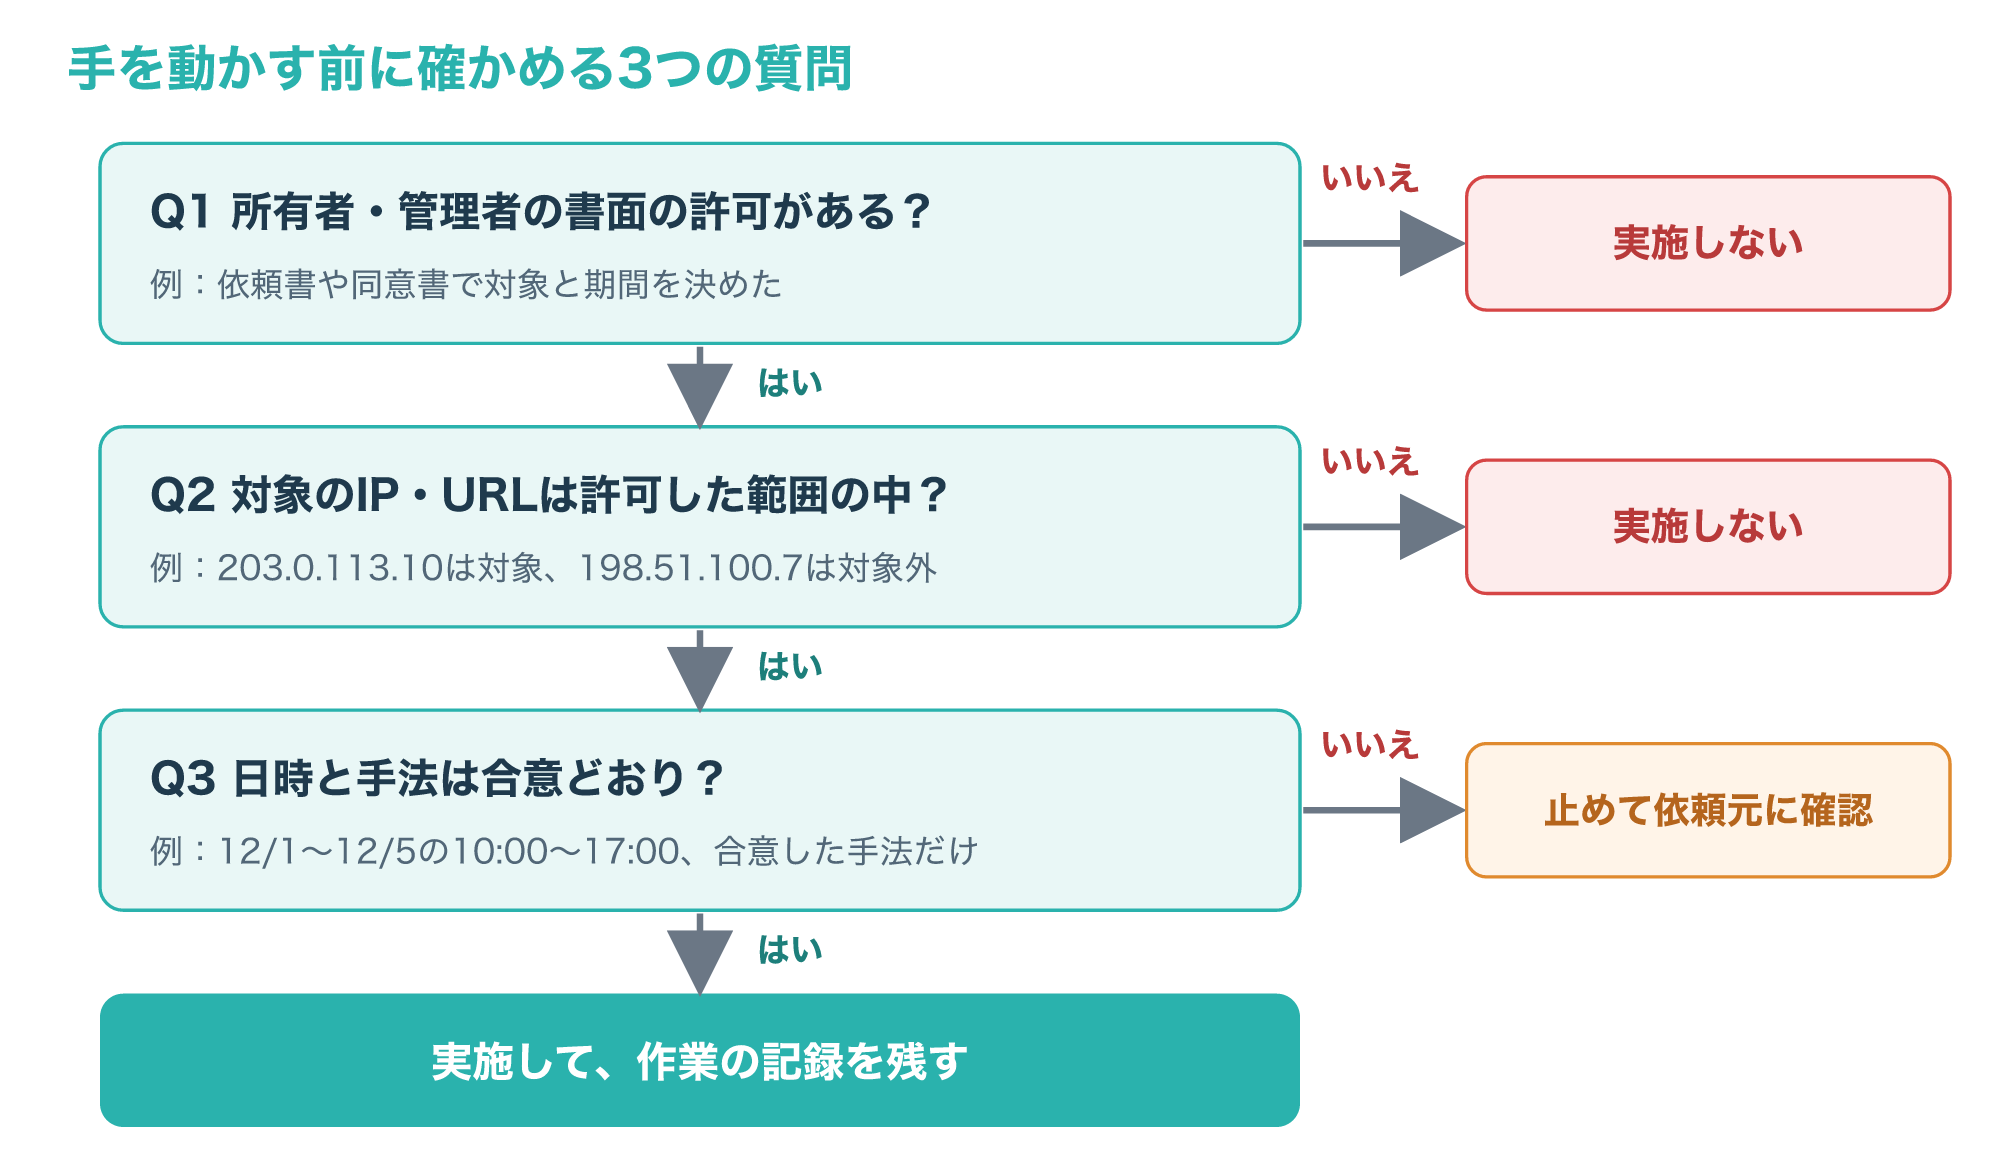
自分が契約しているサーバーやクラウドでも、提供会社の利用規約で検査が認められているかを確かめる必要があります。
許可は口頭ではなく書面で残し、作業の記録もとっておくと、何をどこまで行ったかを後から説明できます。
迷ったときは「試さない」を選び、許可を出せる人に確認してから進めるのが、ホワイトハッカーとしての基本の姿勢です。
また、IPAは登録セキスペ向けに倫理綱領を示しており、技術を持つ人ほど使い方の線引きが問われることがわかります(参考2・参考5)。
ホワイトハッカーの合法な練習環境と学び方
練習は、自分が管理する環境か、運営者が練習用に公開して許可している環境だけで行います。
他人のWebサイトや会社のネットワーク、公共のWi-Fiで、学んだ手口を「少しだけ」試すこともしません。
会社の端末やネットワークで演習したいときは、先に社内のセキュリティ担当者や上司の許可を取ります。
4-1. 自分のPCの中に閉じた演習環境をつくる
いちばん自由に練習できるのは、自分のPCの中に作った、外とつながらない演習環境です。
仮想化ソフトで仮想マシンを2台用意し、片方を調べる役、もう片方を弱点を含んだやられ役にして、2台だけがつながる内部ネットワークに置きます。
次の図はその構成の例で、インターネットや自宅のLANに通信が出ていかないことが、いちばん大切な点です。
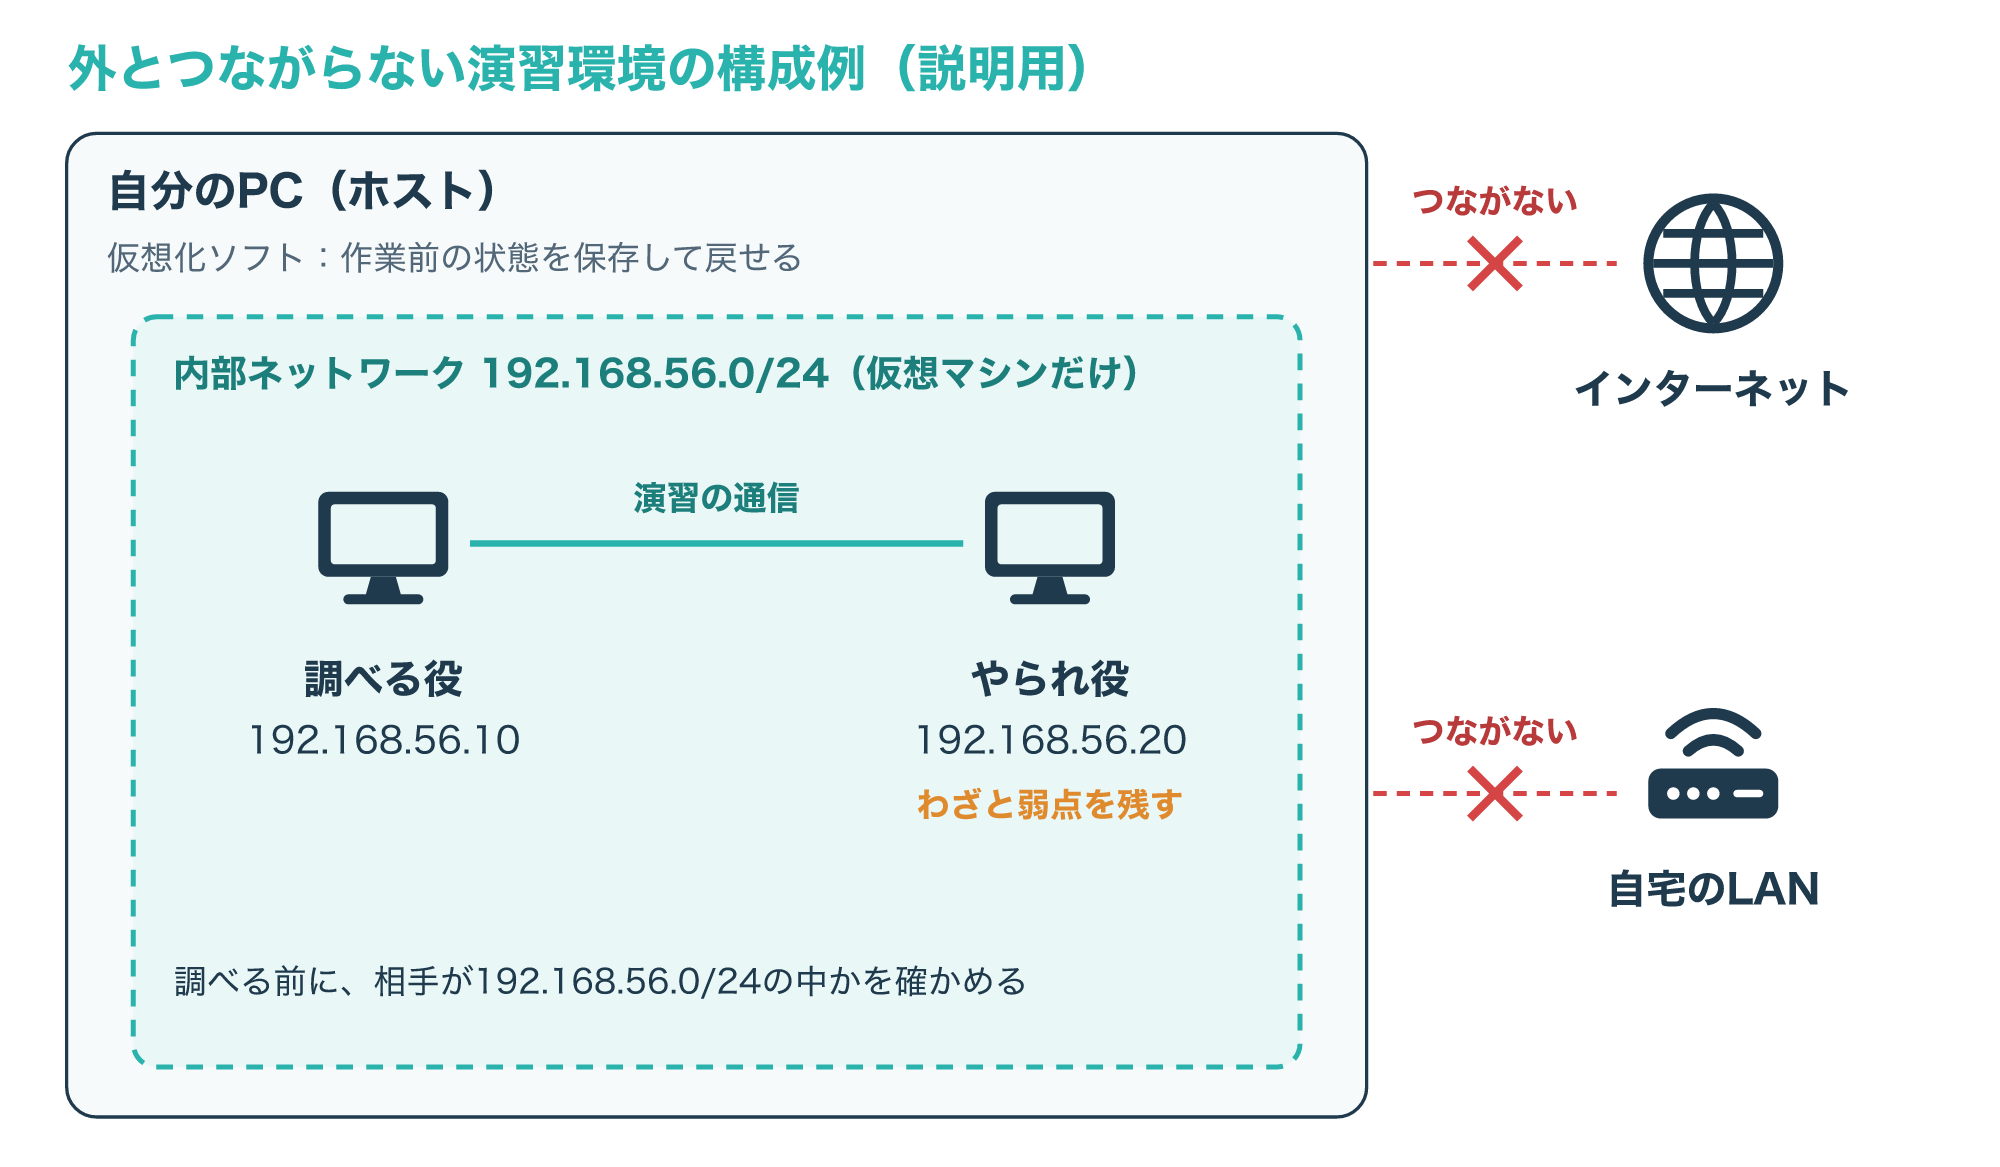
図の例では、内部ネットワークを192.168.56.0/24とし、調べる役を192.168.56.10、やられ役を192.168.56.20にしています。
調べる対象のアドレスが192.168.56.0/24の中にあるかを毎回確かめれば、打ち間違いで外のアドレスを調べてしまう事故を防げます。
やられ役にはわざと弱点を残したソフトを入れるため、外から触れられる場所に置くと、自分のPCが攻撃の入口になってしまいます。
仮想マシンは作業前の状態を保存しておくと、壊してもすぐに元へ戻せるので、同じ演習を何度でもくり返せます。
演習を終えたら、どの入力で何が起き、どう直せば防げたかをメモに残しておくと、3-2で触れた「防ぐ側」の目線が身につきます。
Webアプリの弱点を基礎から学ぶなら、IPAのAppGoatも選択肢で、個人学習向けと集合学習向けがあり、開発者やウェブサイトの管理者におすすめのツールと案内されています(参考3)。
4-2. CTFとセキュリティ・キャンプで腕を試す
1人での練習に慣れたら、ルールの中で腕を競うCTFに参加する方法もあります。
CTF(Capture The Flag)は、出題者が用意した問題やサーバーを解いて、隠された文字列(フラグ)を見つける競技形式で、攻撃してよい範囲は大会のルールで決められています。
問題はWebの脆弱性、暗号、ファイルの解析、通信の記録の読み取りといった分野に分かれていることが多く、3章の土台がそのまま問われます。
参加する前に大会のルールを読み、攻撃してよいのは用意された問題のサーバーだけであることを確かめておきましょう。
NISTのNICE Frameworkも、その使い道の1つとして、競技会や実務を通じた学びを支えることを挙げています。
学生なら、IPAが2004年から続けているセキュリティ・キャンプという人材育成事業もあります。
全国大会やミニへの参加には、応募課題を提出して審査に通る必要があります。
次の図は、主なプログラムの対象を、年齢の目盛りに並べたものです。
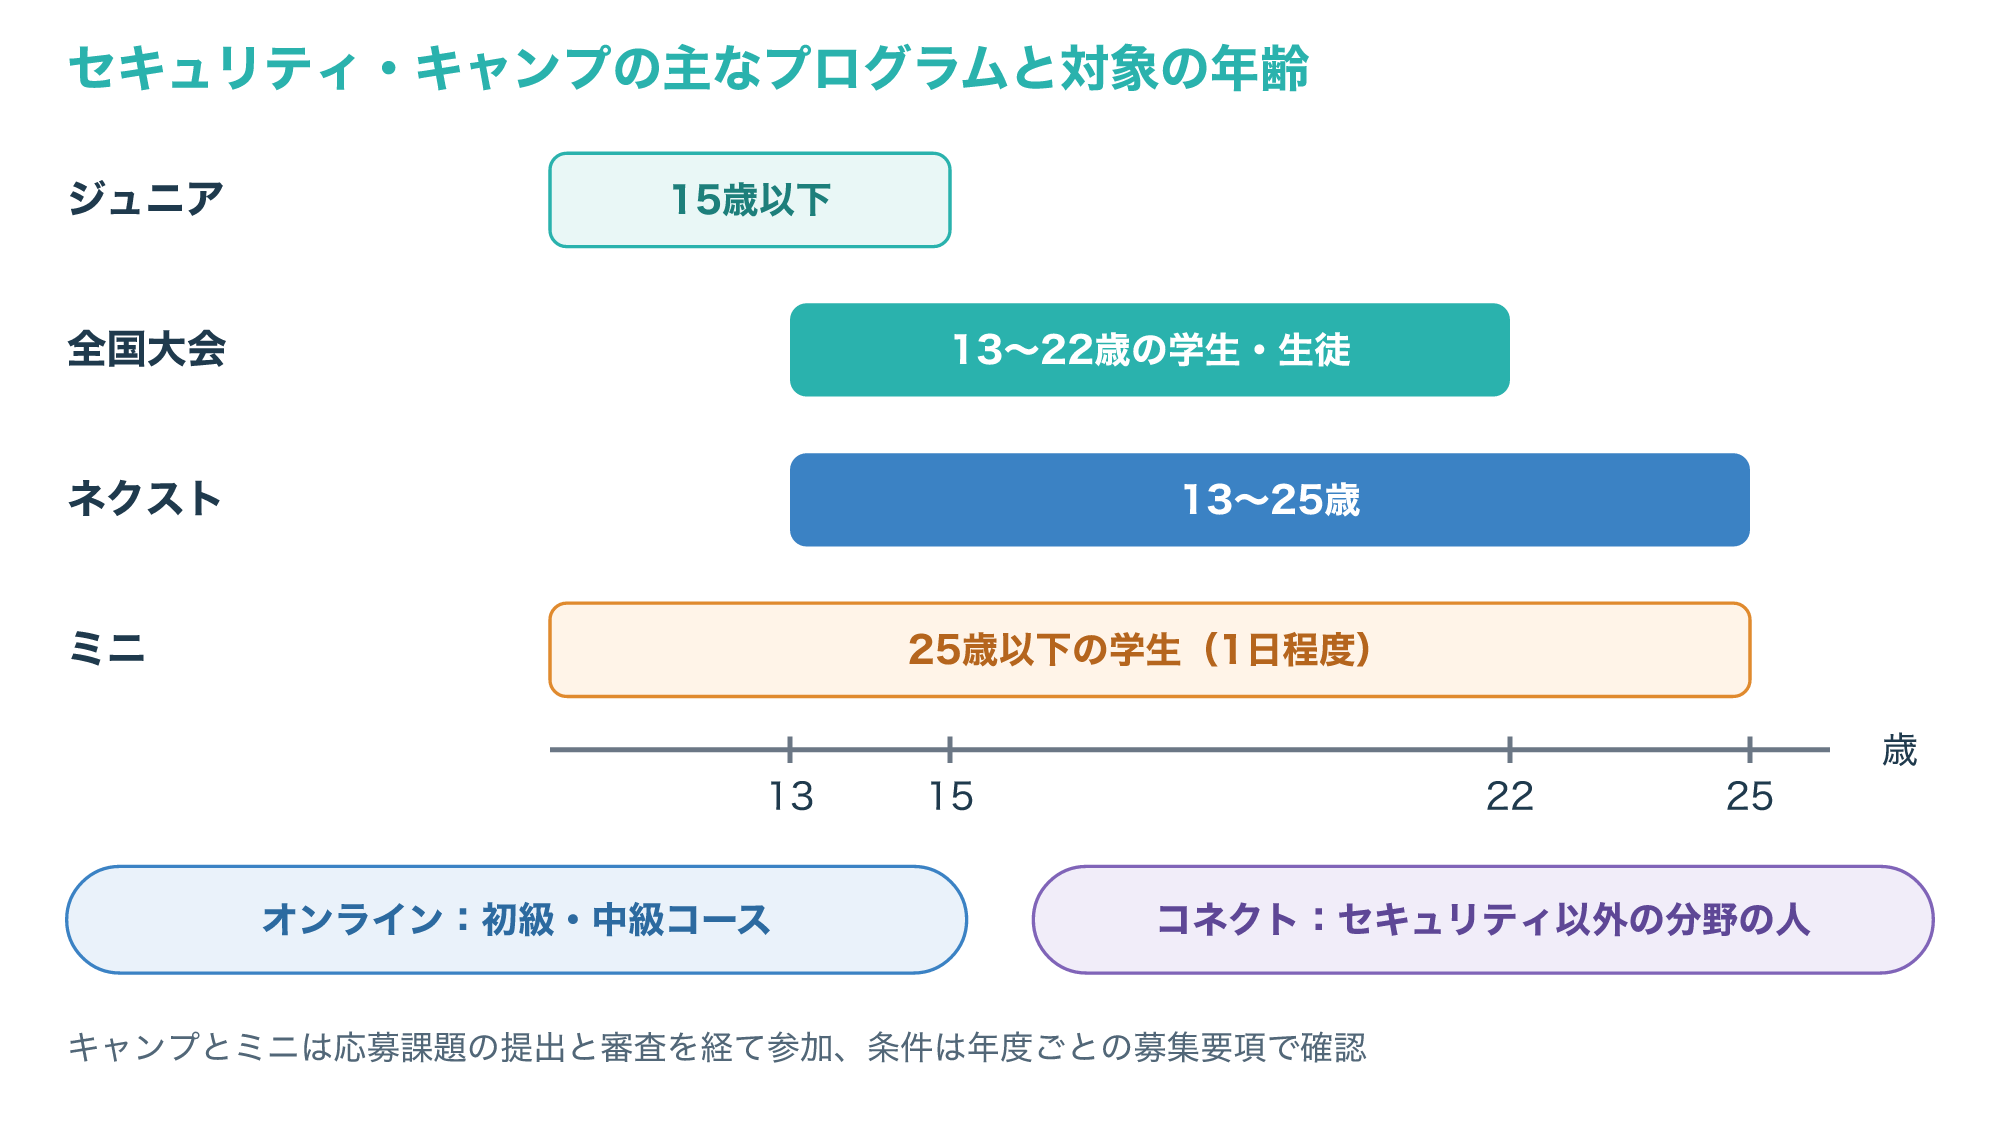
全国大会は審査に通った13歳以上22歳以下の学生・生徒が対象で、高度な技術教育と倫理教育が合宿形式で行われます。
ネクストは13歳以上25歳以下、ジュニアは15歳以下、1日程度で開かれるミニは25歳以下の学生が対象です。
初学者とミニ、ミニと全国大会の間の差を埋めるオンラインの初級・中級コースや、セキュリティ以外の分野の人に向けたコネクトもあります。
全国大会では技術と合わせて倫理教育も行われるため、技術の使い方の線引きを学ぶ場にもなります。
地域によっては、学生以外の人も参加できる公開講座も開かれています(参考4・参考9)。
ホワイトハッカーの資格とキャリアの選び方
5-1. 情報処理安全確保支援士で知識を確かめる
身につけた知識を形にする方法として、IPAの情報処理安全確保支援士試験があります。
IPAはこの試験を、リスクを分析・評価して組織の安全を確保するセキュリティエンジニアや、技術と管理の両面から助言するセキュリティコンサルタントを目指す人に最適な試験と紹介しています。
試験は、四肢択一の科目A-1(50分・30問)と科目A-2(40分・25問)、記述式の科目B(150分・4問から2問を選んで解答)の3つでできています。
1問あたりにかけられる時間を単純に割ると、科目A-1は約1.7分、科目A-2は1.6分、科目Bは75分になります。
2026年度はCBT方式で前期・後期に実施され、2027年度からは新しい試験制度に移行する予定と案内されています。
合格すると経済産業大臣から合格証書が交付され、所定の登録手続きをすると、国家資格「情報処理安全確保支援士(登録セキスペ)」の資格保持者になれます。
登録セキスペは、2016年10月の「情報処理の促進に関する法律」の改正で生まれた国家資格で、登録後は所定の講習を修了して更新していく仕組みです。
次の図は、3つの科目の時間と問題数を並べたものです。
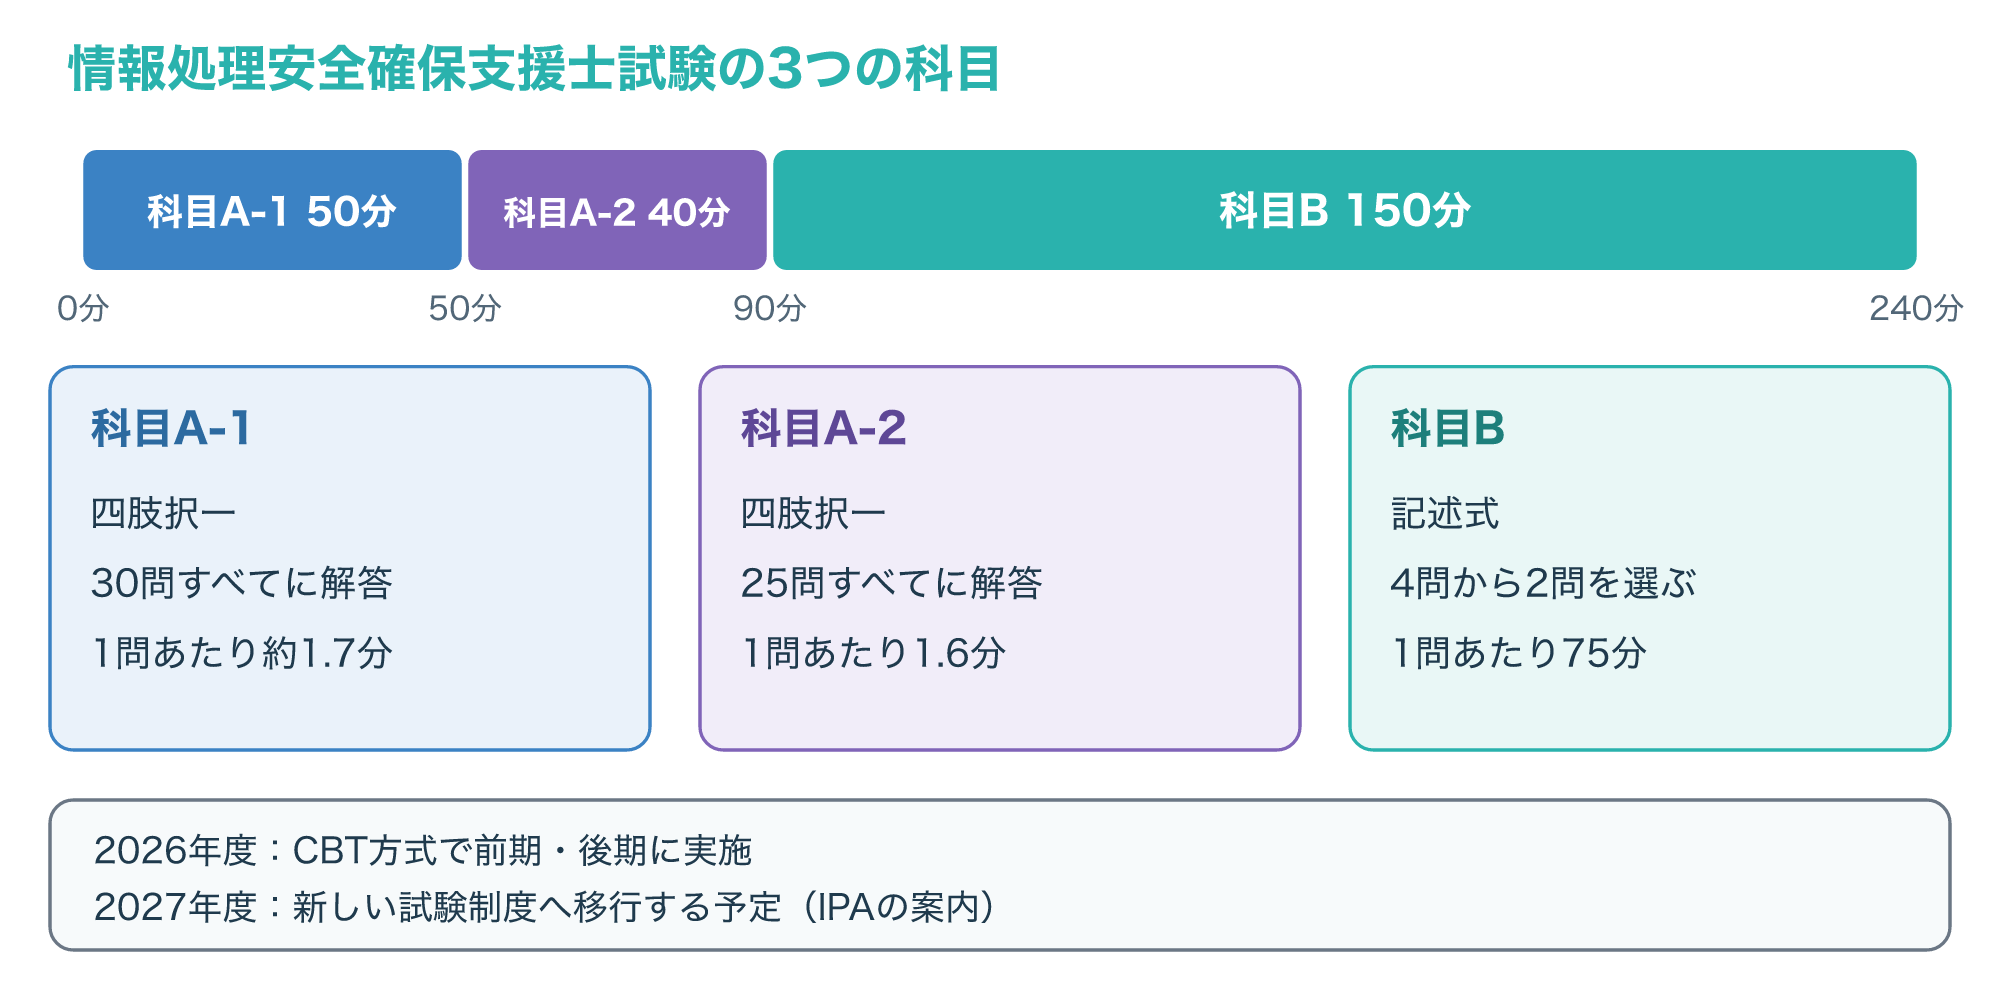
期待される技術水準には、ネットワークや暗号のほか、法的要求事項、証拠の収集と分析、監査まで含まれます。
そのため、ホワイトハッカーが担う守る側の仕事と、重なる範囲の広い試験だといえます(参考1・参考2)。
5-2. 目指す職種のタスクから逆算して学ぶ
資格の次に考えたいのは、目指す仕事から逆算して、足りない知識とスキルを見つけることです。
NISTのSP 800-181 Rev.1は、サイバーセキュリティの仕事をタスクの記述で表し、それに必要な知識とスキルの記述を、学生や求職者を含む学ぶ人の土台として示しています。
この考え方を借りると、目指す職種ごとに「どんなタスクをするか」「何を知っているべきか」「何ができるべきか」を書き出して、今の自分と比べられます(参考10)。
次の表は、この記事で取り上げた職種を、タスク・知識・スキルで書き出した例です。
| 職種 | タスクの例 | 知識の例 | スキルの例 |
|---|---|---|---|
| 脆弱性診断・ペネトレーションテスト | 合意した範囲で弱点を探して報告する | Webの脆弱性の種類、HTTPの仕組み | 結果を再現できる手順で記録する |
| SOC(監視・運用) | ログやアラートを見て一次判断する | ログの形式、よくある攻撃の手口 | 異常の並びに気づいて引き継ぐ |
| CSIRT・フォレンジック | 封じ込め・調査・報告を進める | 証拠の保全、組織の連絡体制 | 影響の範囲を整理して説明する |
表は説明のための例で、実際の職務の範囲は会社や組織によって違います。
未経験から目指す場合は、インフラの運用や開発の仕事で土台を固め、社内のセキュリティ対応に関わりながら専門へ進む道も考えられます。
運用や開発の現場は、ログの読み方やコードの読み方といった、表の「知識」と「スキル」を毎日使う場所でもあります。
海外の資格も視野に入れるなら、CISSPなどを扱う次の記事が参考になります。
よくある質問とまとめ
6-1. よくある質問
Q1. ホワイトハッカーになるのに資格は必要ですか?
ホワイトハッカーは資格の名前ではないため、特定の資格がないと名乗れないわけではありません。
ただ、情報処理安全確保支援士のような国家試験は、身につけた知識を第三者に示す手段の1つになります。
Q2. 独学でもなれますか?
AppGoatやCTF、自分で作った仮想環境など、独学で使える練習の場はあります。
一方で、診断や監視の実務は職場で経験を積む部分も大きいため、独学で土台を作りつつ、関連する仕事に就くことも考えておくと現実的です。
Q3. プログラミングはどのくらい必要ですか?
Webアプリの脆弱性を理解するには、入力がどのようにデータベースやOSへ渡るかを読める程度のプログラミングの知識が役立ちます。
AppGoatもプログラミング上の問題点を把握する流れで作られているので、コードを読む練習と並行して進められます。
Q4. 自分のWebサイトなら自由に試してよいですか?
自分が管理するサイトでも、サーバーやクラウドの提供会社の規約で検査が制限されていることがあるので、先に規約を確認します。
同じサーバーにほかの人のサイトが同居している場合は、その人たちに影響しない方法かどうかも考える必要があります。
Q5. 脆弱性を見つけたらどうすればよいですか?
許可された診断の中で見つけたものは依頼元へ報告し、それ以外で見つけたものは、IPAの脆弱性関連情報の届出の窓口を使う方法があります。
ただし届出の窓口があっても、弱点を探すために許可のない対象を試してよいことにはならず、3-3の3つの質問はここでも同じです。
見つけた弱点をSNSなどの公開の場に書き込んだり、確かめるためにさらに深く入り込んだりすることは避けてください(参考6)。
6-2. まとめ
ホワイトハッカーは、攻撃の知識を、許可を得た範囲で守りに使う技術者です。
次の図で、この記事の要点をふり返っておきましょう。
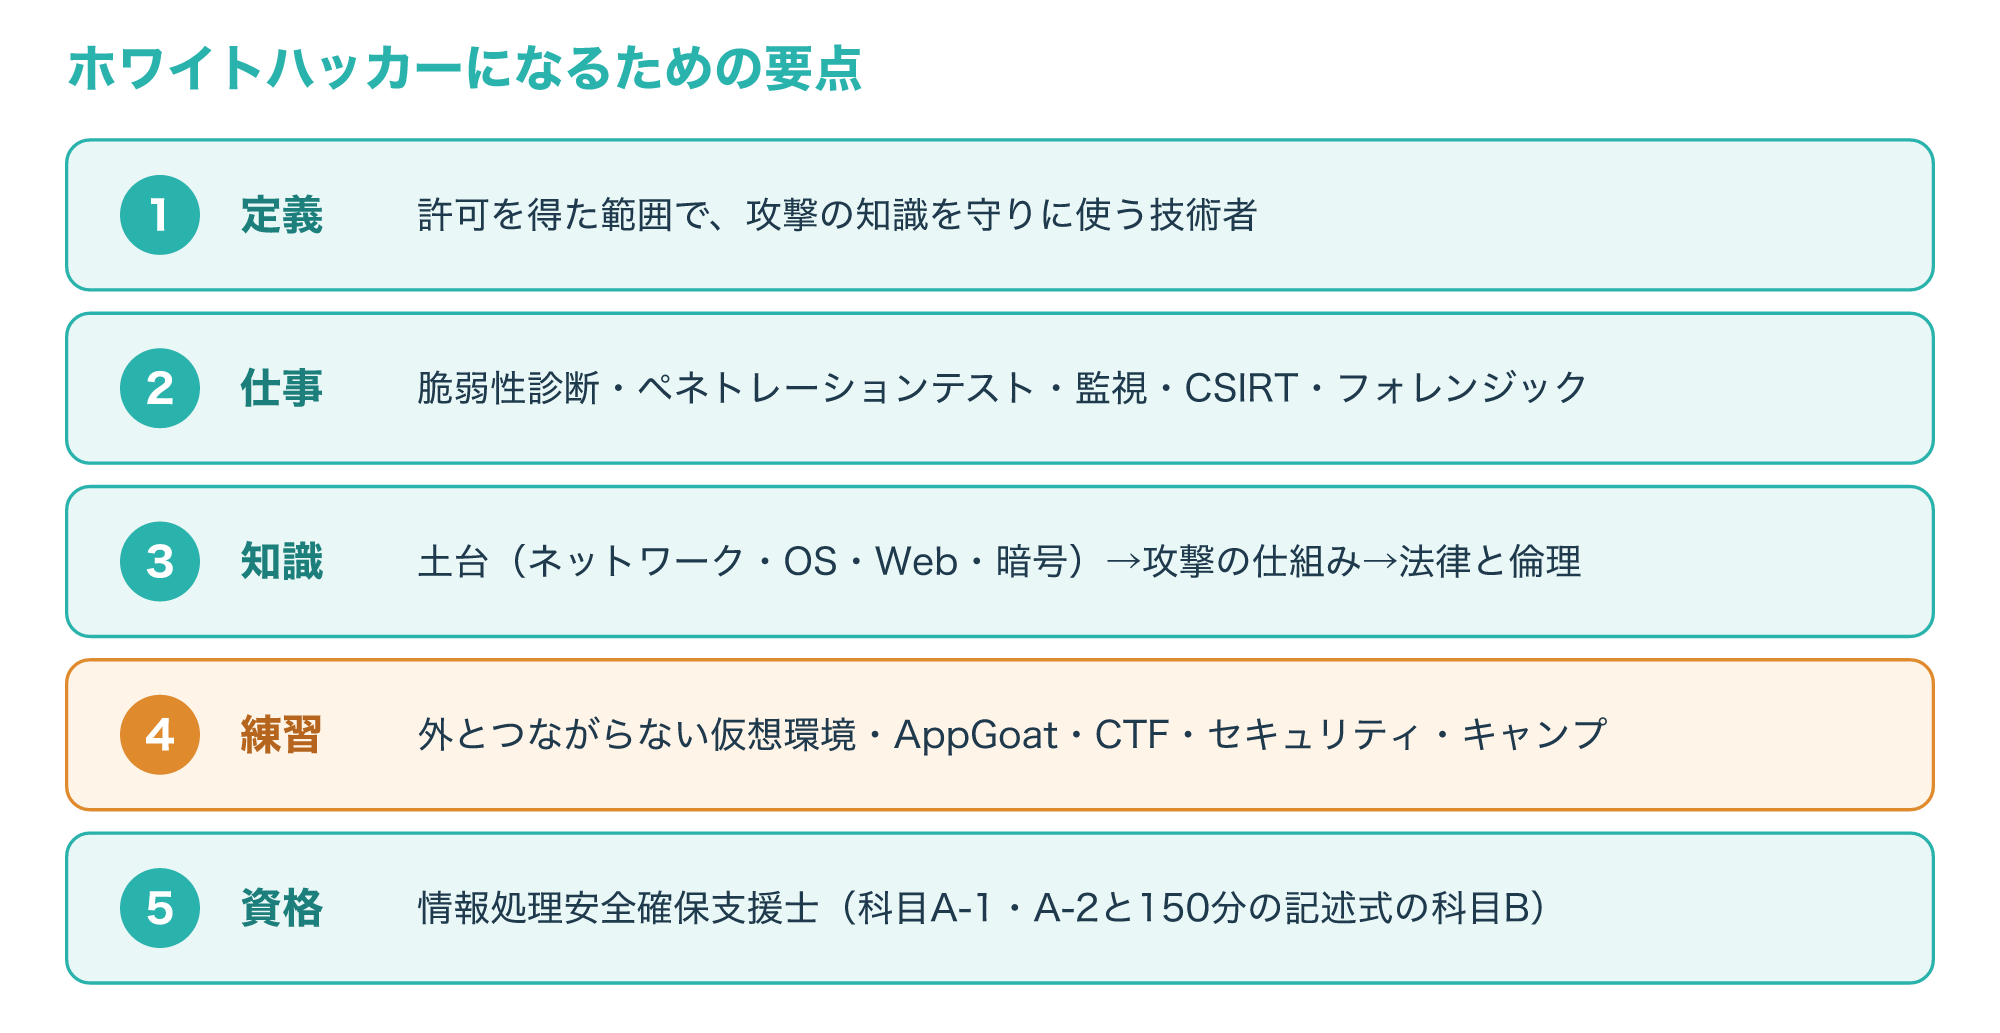
- ホワイトハッカーは資格名ではなく、診断・監視・インシデント対応などの仕事で攻撃の知識を守りに使う人
- 学ぶ順番は、土台(ネットワーク・OS・Web・暗号)→攻撃の仕組み→法律と倫理→合法な練習→資格と実務
- 許可のない対象を試すと不正アクセスにあたるおそれがあり、対象・範囲・日時を毎回確かめる
- 練習は外とつながらない自分の仮想環境、AppGoat、CTF、セキュリティ・キャンプで行う
- 情報処理安全確保支援士は、科目A-1・A-2と150分の記述式の科目Bで、守る側の知識を確かめられる