MD5とは?仕組み・危険な理由・SHA-256での確認方法を図解
MD5とは、どんな長さのデータからも128ビット(16進数で32文字)の値を計算するハッシュ関数で、1992年にRFC 1321として公開されました。
違うデータが同じ値になる「衝突」を短時間で作れるようになったため、今は偶然の破損の確認にとどめ、署名・パスワード・改ざんの確認にはSHA-256などを使います。
この記事では、仕組みをバイト列で追い、危険な理由、使ってよい場面の判断表、WindowsとLinuxでの確認方法を図で解説します。

この記事は以下のような人におすすめ!
- MD5の値が何を表すのか知りたい人
- MD5が危険な理由を知りたい人
- ファイルのハッシュ値を確かめたい人
MD5とは:データの「指紋」を作るハッシュ関数
1-1. MD5の定義と、ハッシュ値の見た目
RFC 1321は、MD5を、任意の長さの入力から128ビットの「指紋(fingerprint)」、つまりメッセージダイジェストを作るアルゴリズムと説明しています。
128ビットは16バイトで、1バイトを16進数の2文字で書くため、MD5の値は0〜9とa〜fを使った32文字の文字列になります。
次の図は、RFC 1321の付録に載っているテスト値を使って、入力とMD5の値の関係を示したものです。
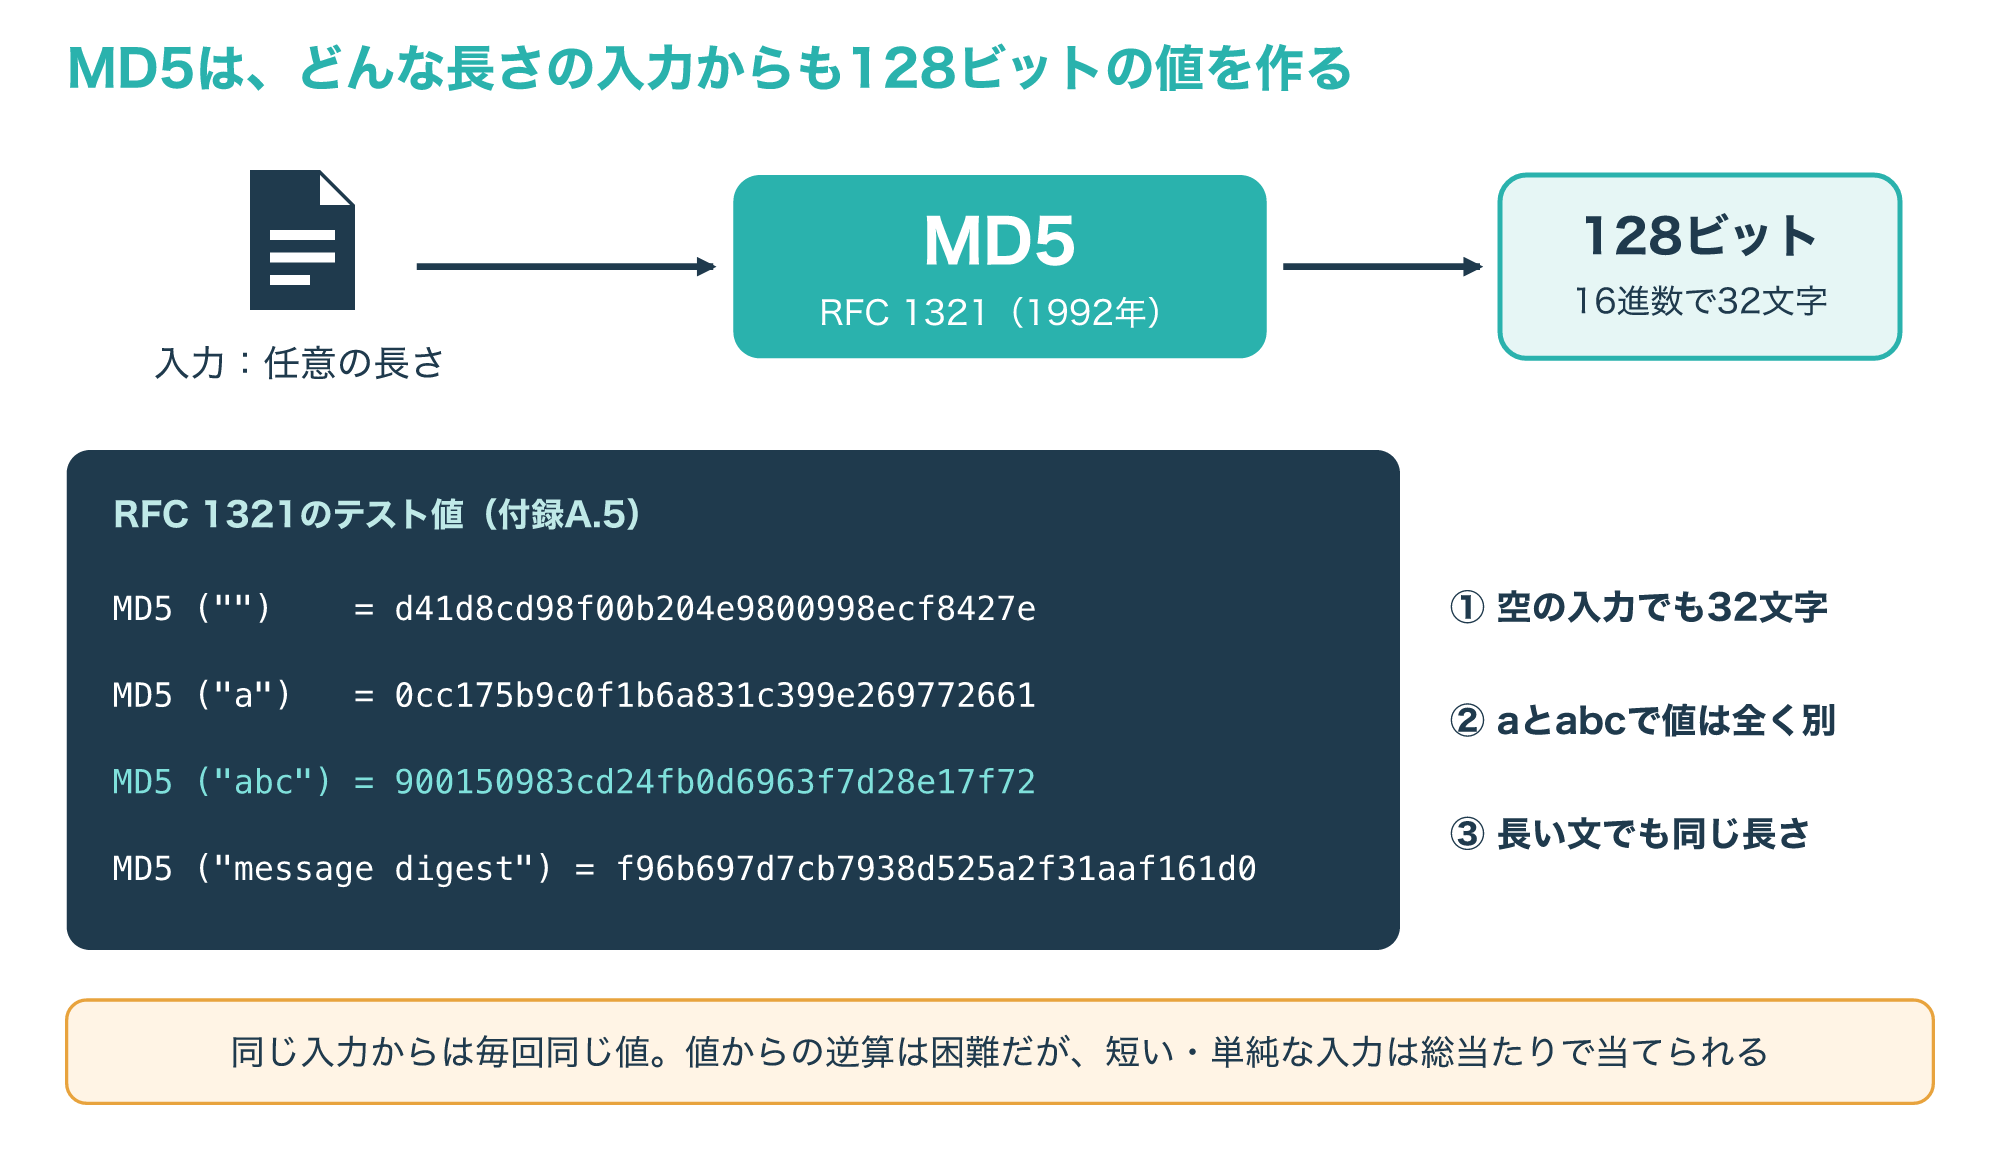
①入力が空でも、MD5の値は32文字になります。
②「a」と「abc」のように入力が少し違うだけで、値は似ても似つかないものになります。
③「message digest」のような長い入力でも、出力の長さは変わりません。
RFC 1321は、証明書などのX.509の形式でMD5を示すためのアルゴリズムの識別子(OID)も定めていて、さまざまな仕組みの部品として使われてきました。
この性質を使うと、ファイルの中身を短い値に置き換えて比べられます。
Microsoftの説明でも、ファイル名や拡張子を変えてもハッシュ値は変わらず、中身を1文字でも変えるとハッシュ値が変わるとされています(参考1・参考6)。
1-2. ハッシュ関数に求められる3つの性質
RFC 1321の作者は、同じ値になる2つのメッセージを作ることも、決められた値になるメッセージを作ることも、計算上は現実的でないだろうと予想していました。
これは、NISTが承認済みのハッシュ関数に求める次の3つの性質にあたります。
| 性質 | 意味 | MD5の今の状態 |
|---|---|---|
| 衝突耐性 | 同じ値になる2つの入力を見つけられない | 破られている(当時のPCで数秒〜1分) |
| 原像耐性 | 値から、その値になる入力を見つけられない | 最良の攻撃でも約2の123.4乗回で、まだ重い |
| 第二原像耐性 | ある入力と同じ値になる別の入力を見つけられない | RFC 6151は原像と同じ節で扱い、計算量はまだ大きいと評価 |
RFC 6151は、公開された攻撃の結果から、衝突耐性が必要な場面でMD5を使うのは賢明でないとまとめています。
つまりMD5は、3つのうち衝突耐性が崩れた状態で、その用途に衝突耐性が要るかどうかが使い分けの鍵になります(参考1・参考2・参考3)。
MD5の仕組み:512ビットずつ混ぜて128ビットにする
2-1. パディング:データを512ビットの倍数にそろえる
MD5は、入力をそのまま計算するのではなく、まず長さを512ビットの倍数にそろえます。
RFC 1321の手順1では、データの後ろに「1」のビットを1つ付け、続けて「0」を付けて、長さを「512で割ると448余る」状態にします。
手順2では、元の長さ(ビット数)を64ビットで表した値を、下位のバイトから順に付け足します。
448+64=512なので、この時点でデータはちょうど512ビットの倍数になります。
次の図は、3文字の「abc」がパディングされて1ブロックになる様子を、16進数のバイト列で示したものです。
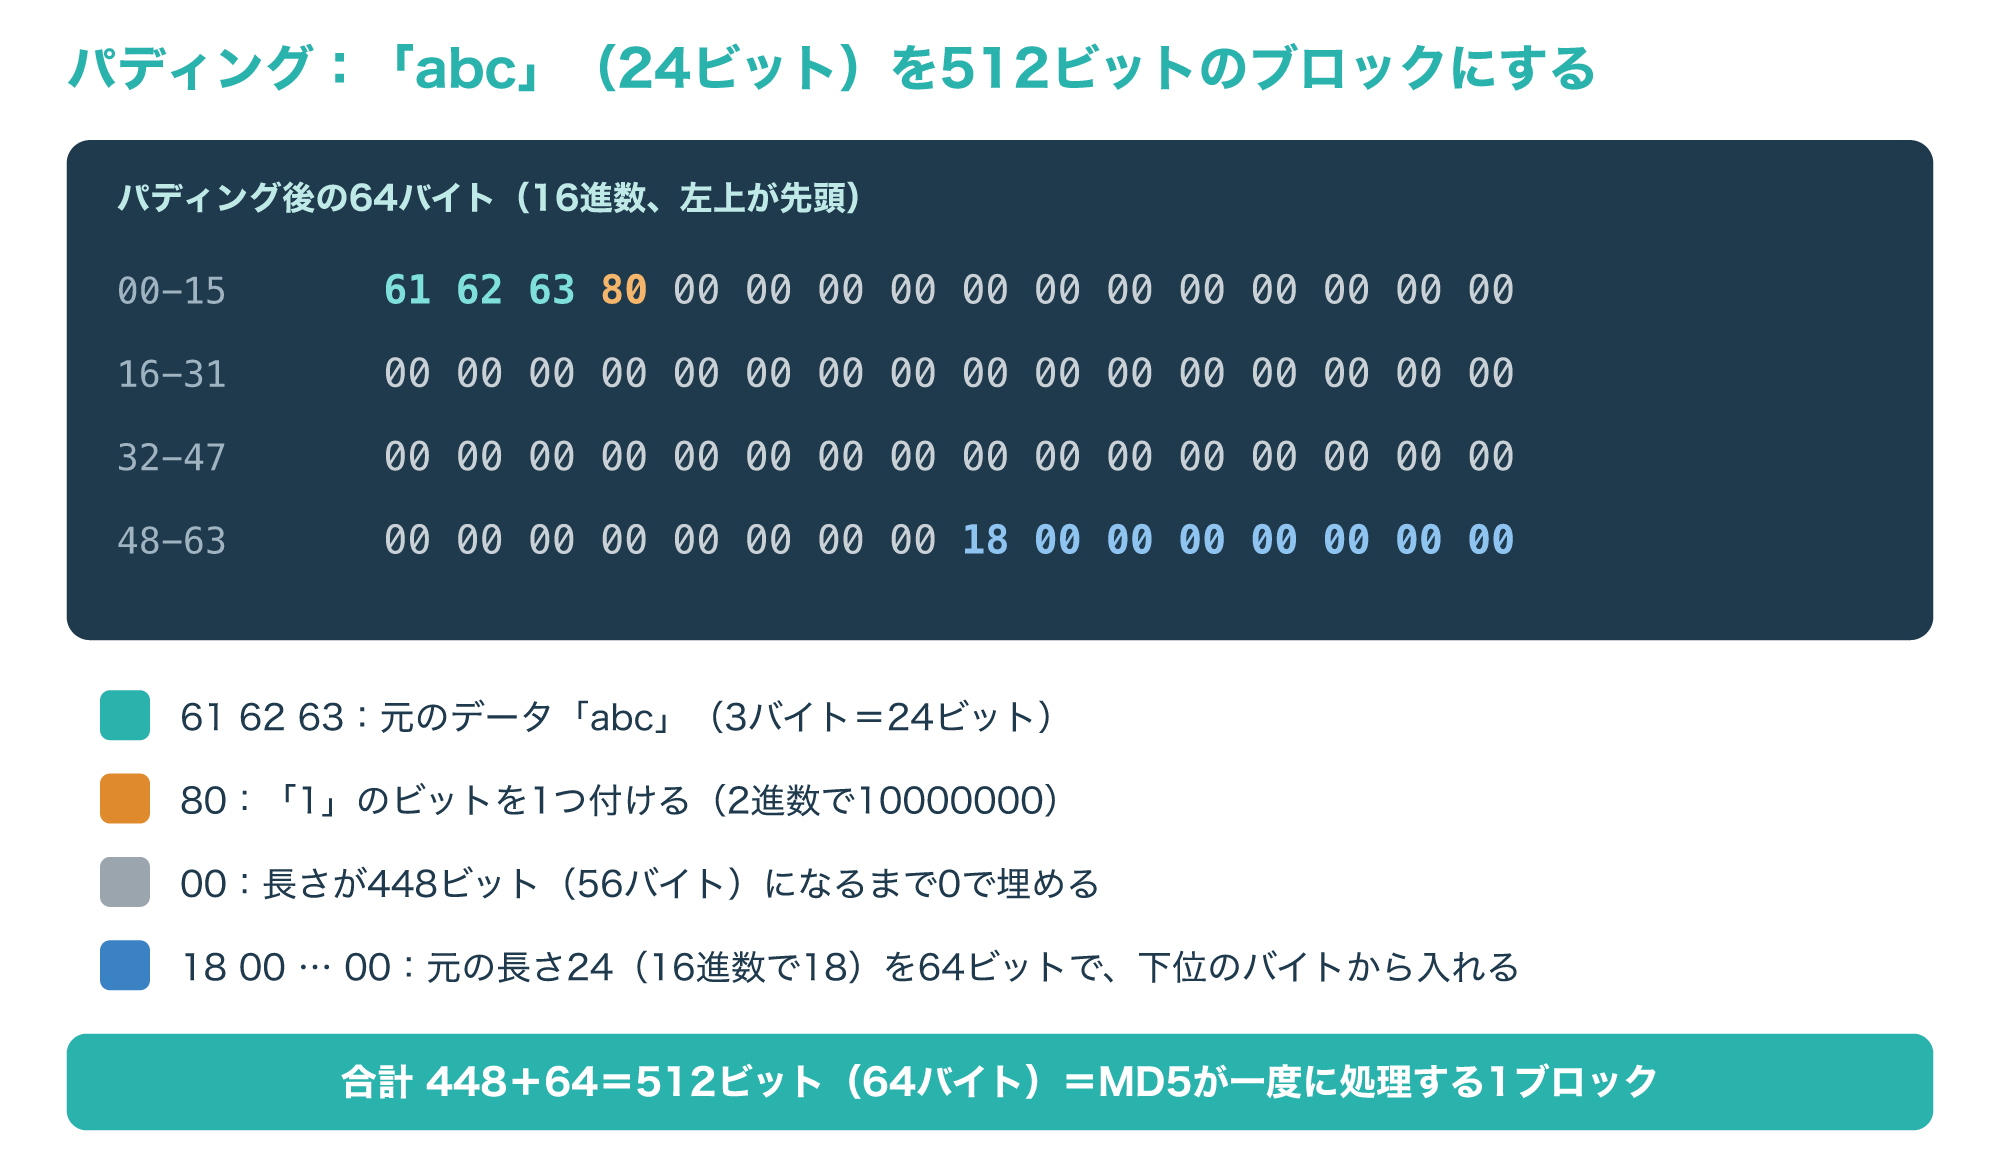
「abc」はASCIIで61・62・63の3バイト、つまり24ビットです。
「1」のビットを付けると、バイト単位では80(2進数で10000000)が1つ付きます。
そのあと56バイト目まで00が続き、最後の8バイトに24を16進数で表した18が入ります。
パディングは、もともと448ビット余る長さのデータでも省略されず、少なくとも1ビット、多くて512ビットが付け足されます。
元の長さが2の64乗ビットを超えるような極端に大きなデータでは、長さの下位64ビットだけが使われます(参考1)。
2-2. 4つのレジスターと64回の操作
パディングが終わったら、A・B・C・Dという32ビットのレジスター(作業用の箱)4つに、決められた初期値を入れます。
初期値は、Aが0x67452301、Bが0xefcdab89、Cが0x98badcfe、Dが0x10325476で、RFCでは下位のバイトから「01 23 45 67」のように書かれています。
次に、512ビットのブロックを32ビットずつ16語に分け、ブロックごとに4つのラウンドを16回ずつ、合わせて64回の操作を行います。
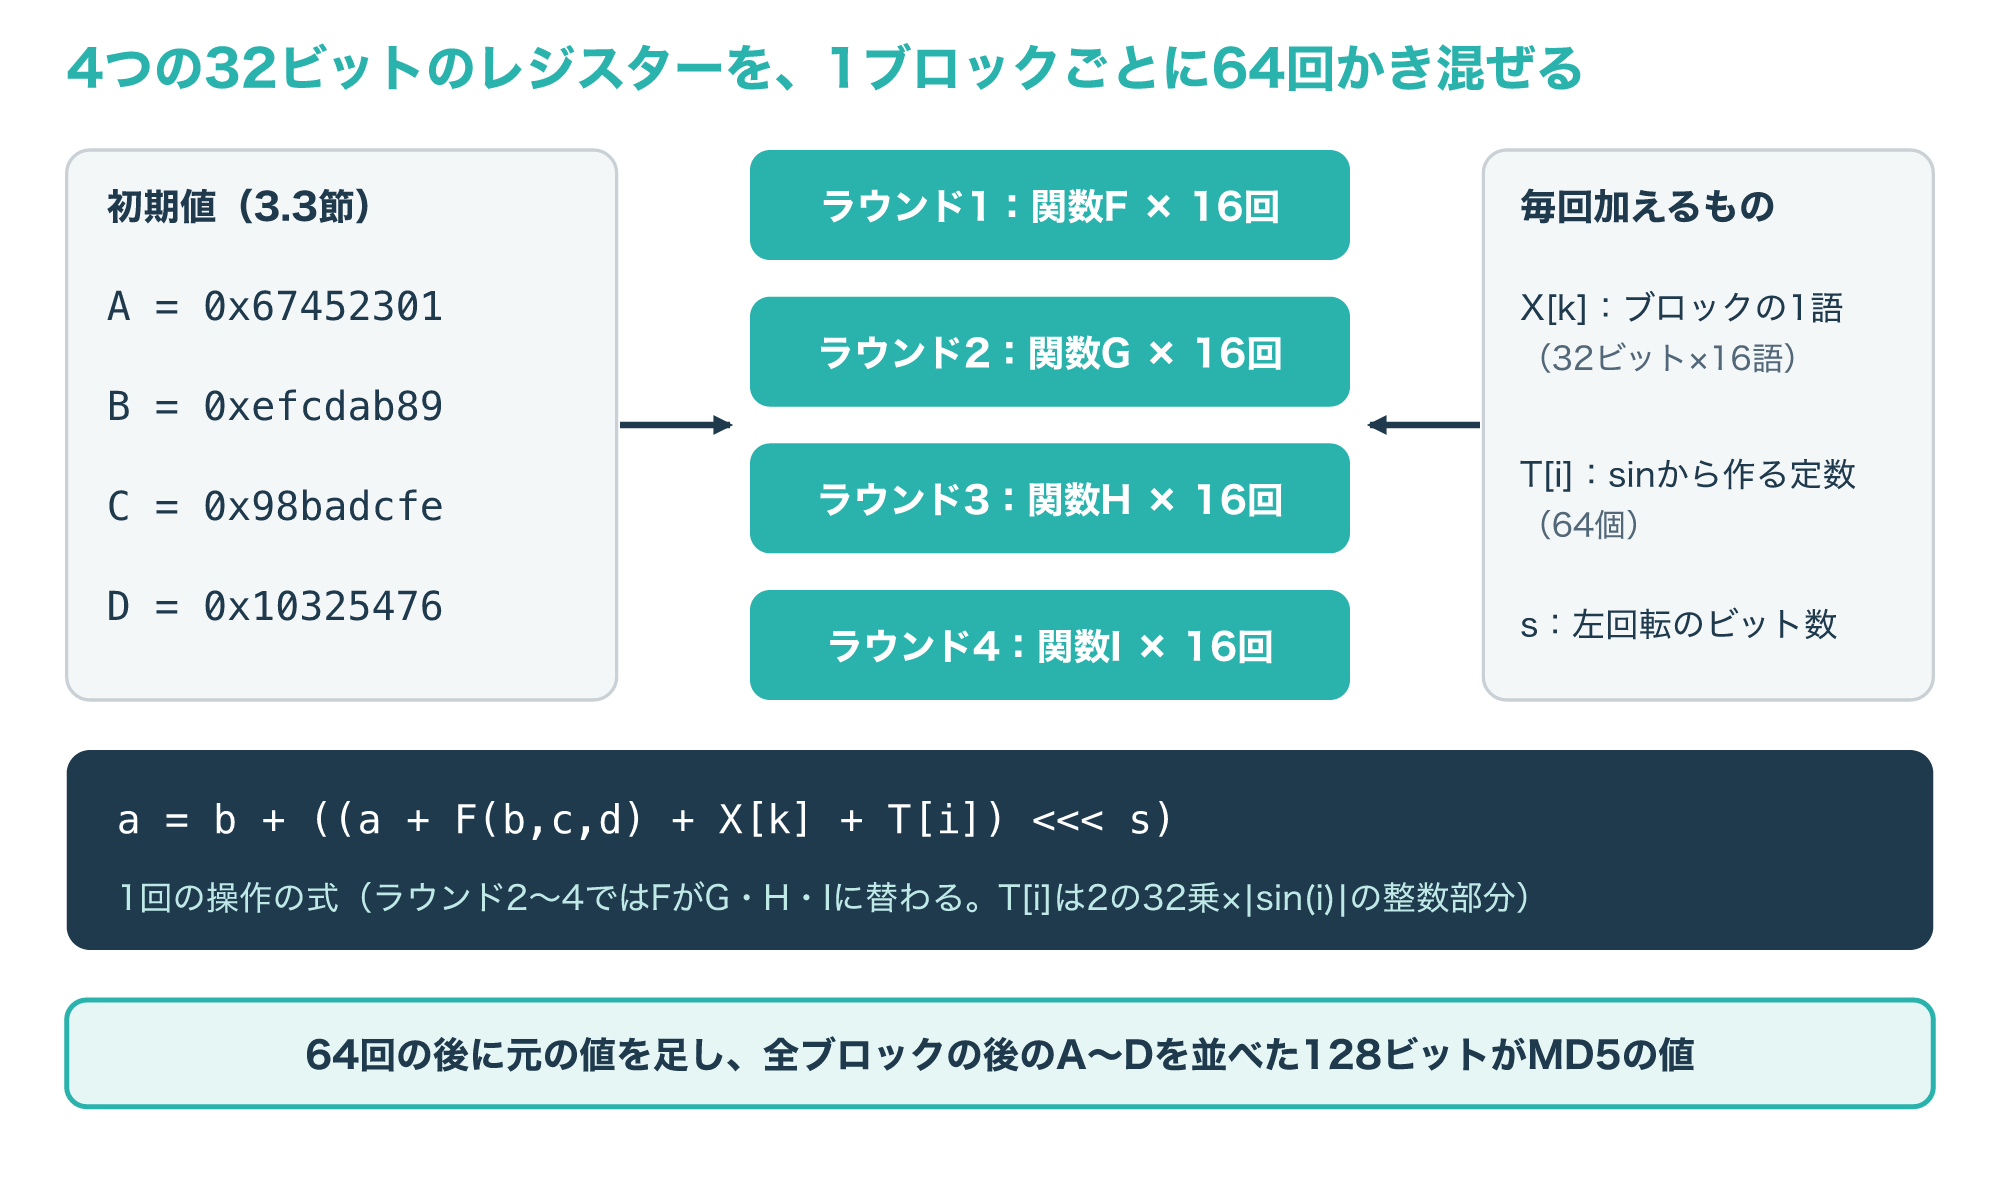
4つのラウンドでは、F・G・H・Iという関数が順に使われ、3つの32ビット値をビットごとに混ぜ合わせます。
たとえばFは、ビットごとに「Xが1ならYを、0ならZを選ぶ」という条件分岐の働きをし、Hは3つの値の排他的論理和(XOR)です。
1回の操作では、レジスターの値に、関数の結果、ブロックの1語、定数を足して決められたビット数だけ左に回転させ、最後に隣のレジスター(b)の値を足します。
定数は64個あり、それぞれ2の32乗にiの正弦(sin)の絶対値を掛けた値の整数部分です。
1ブロック分の64回が終わると、処理を始める前の値を各レジスターに足し、次のブロックへ進みます。
すべてのブロックを処理したあと、Aの下位バイトからDの上位バイトまでを並べた128ビットが、MD5の値になります。
MD5は、同じ作者のMD4を拡張したアルゴリズムです。
RFC 1321は、MD4が速さを重視しすぎて攻撃を受ける危険の「瀬戸際」にあったため、MD5では4つ目のラウンドを加え、各ステップに固有の定数を足すなど、少し速さを譲って慎重な設計にしたと説明しています。
それでもRFC 1321によると、MD5は32ビットのコンピューターで速く動くように設計され、大きな変換表も必要とせず、付録にはC言語の参照実装も載っています。
この「速さ」は、後で説明するパスワードの保存では弱点になります(参考1)。
2-3. MD5とSHA-256の違い
MD5の代わりとしてよく使われるのが、NISTのFIPS 180-4で定められたSHA-256です。
次の図は、同じ「abc」から計算したMD5とSHA-256の値と、主な違いを並べたものです。
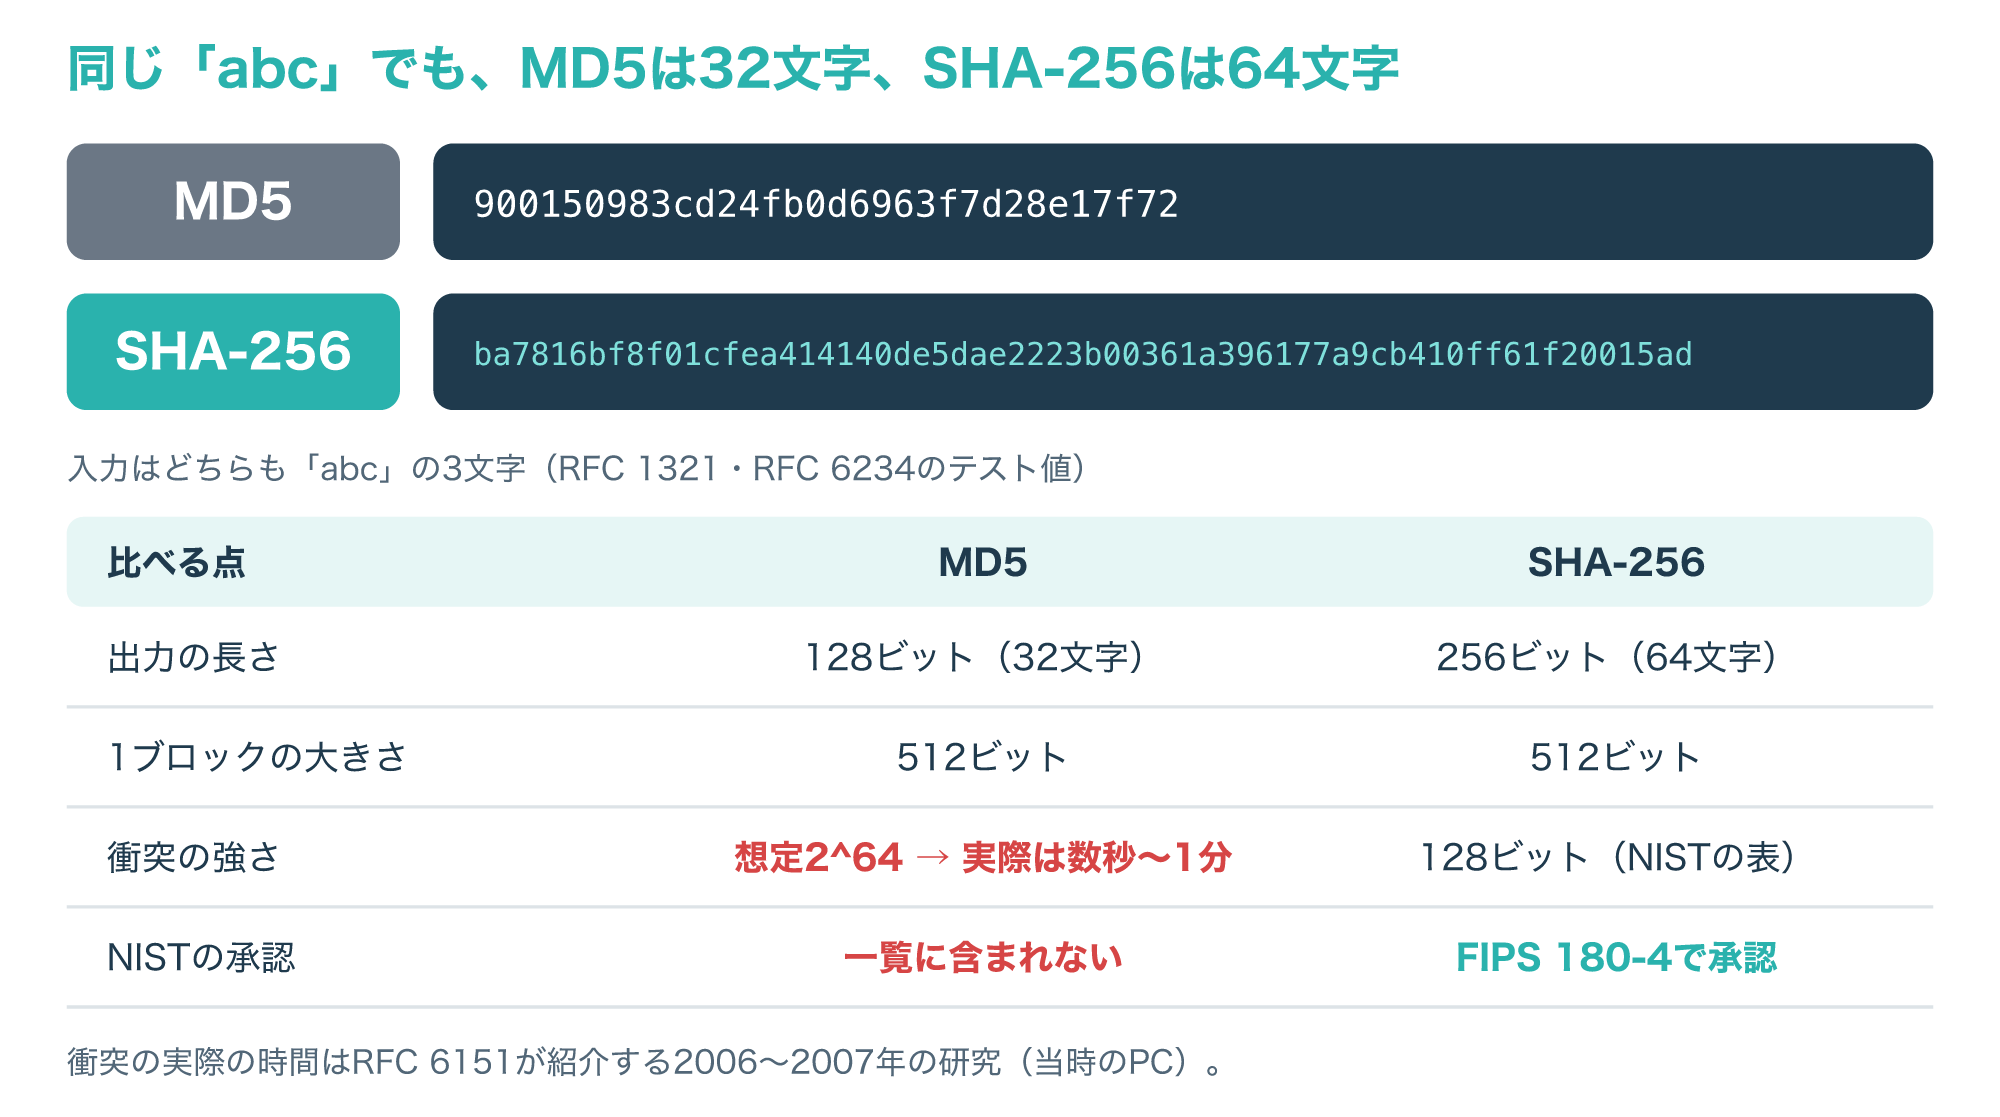
図のSHA-256の値は、RFC 6234のテストで「abc」に対する期待値として載っているものです。
いちばん目に見える違いは長さで、MD5は128ビット(32文字)、SHA-256は256ビット(64文字)です。
NISTは、衝突への強さを出力の長さの半分のビット数で表していて、SHA-256の衝突耐性は128ビットです。
MD5も設計上は約2の64乗回の計算が必要と見込まれていましたが、実際には次の章で説明する攻撃で、ずっと短い時間で衝突が見つかります。
NISTが承認しているハッシュ関数は、FIPS 180-4のSHA-1とSHA-2系、FIPS 202のSHA-3系で、MD5は含まれていません。
より長い出力が必要な場面では、同じSHA-2系のSHA-384・SHA-512や、SHA-3系のSHA3-256なども承認の一覧に入っています。
なお、SHA-1もNISTが2011年に非推奨とし、2013年末にデジタル署名での使用を認めなくなったので、MD5の代わりにSHA-1を選ぶのは避けます(参考3・参考8)。
MD5が安全でなくなった理由:衝突攻撃
3-1. 衝突とは:違うデータが同じ値になること
衝突とは、中身の違う2つのデータから、同じハッシュ値が計算されることです。
MD5の出力は2の128乗通りに限られ、入力の種類には限りがないので、衝突そのものは理屈の上では存在します。
問題になるのは、衝突するデータの組を、攻撃者が狙って短時間で作れるかどうかです。
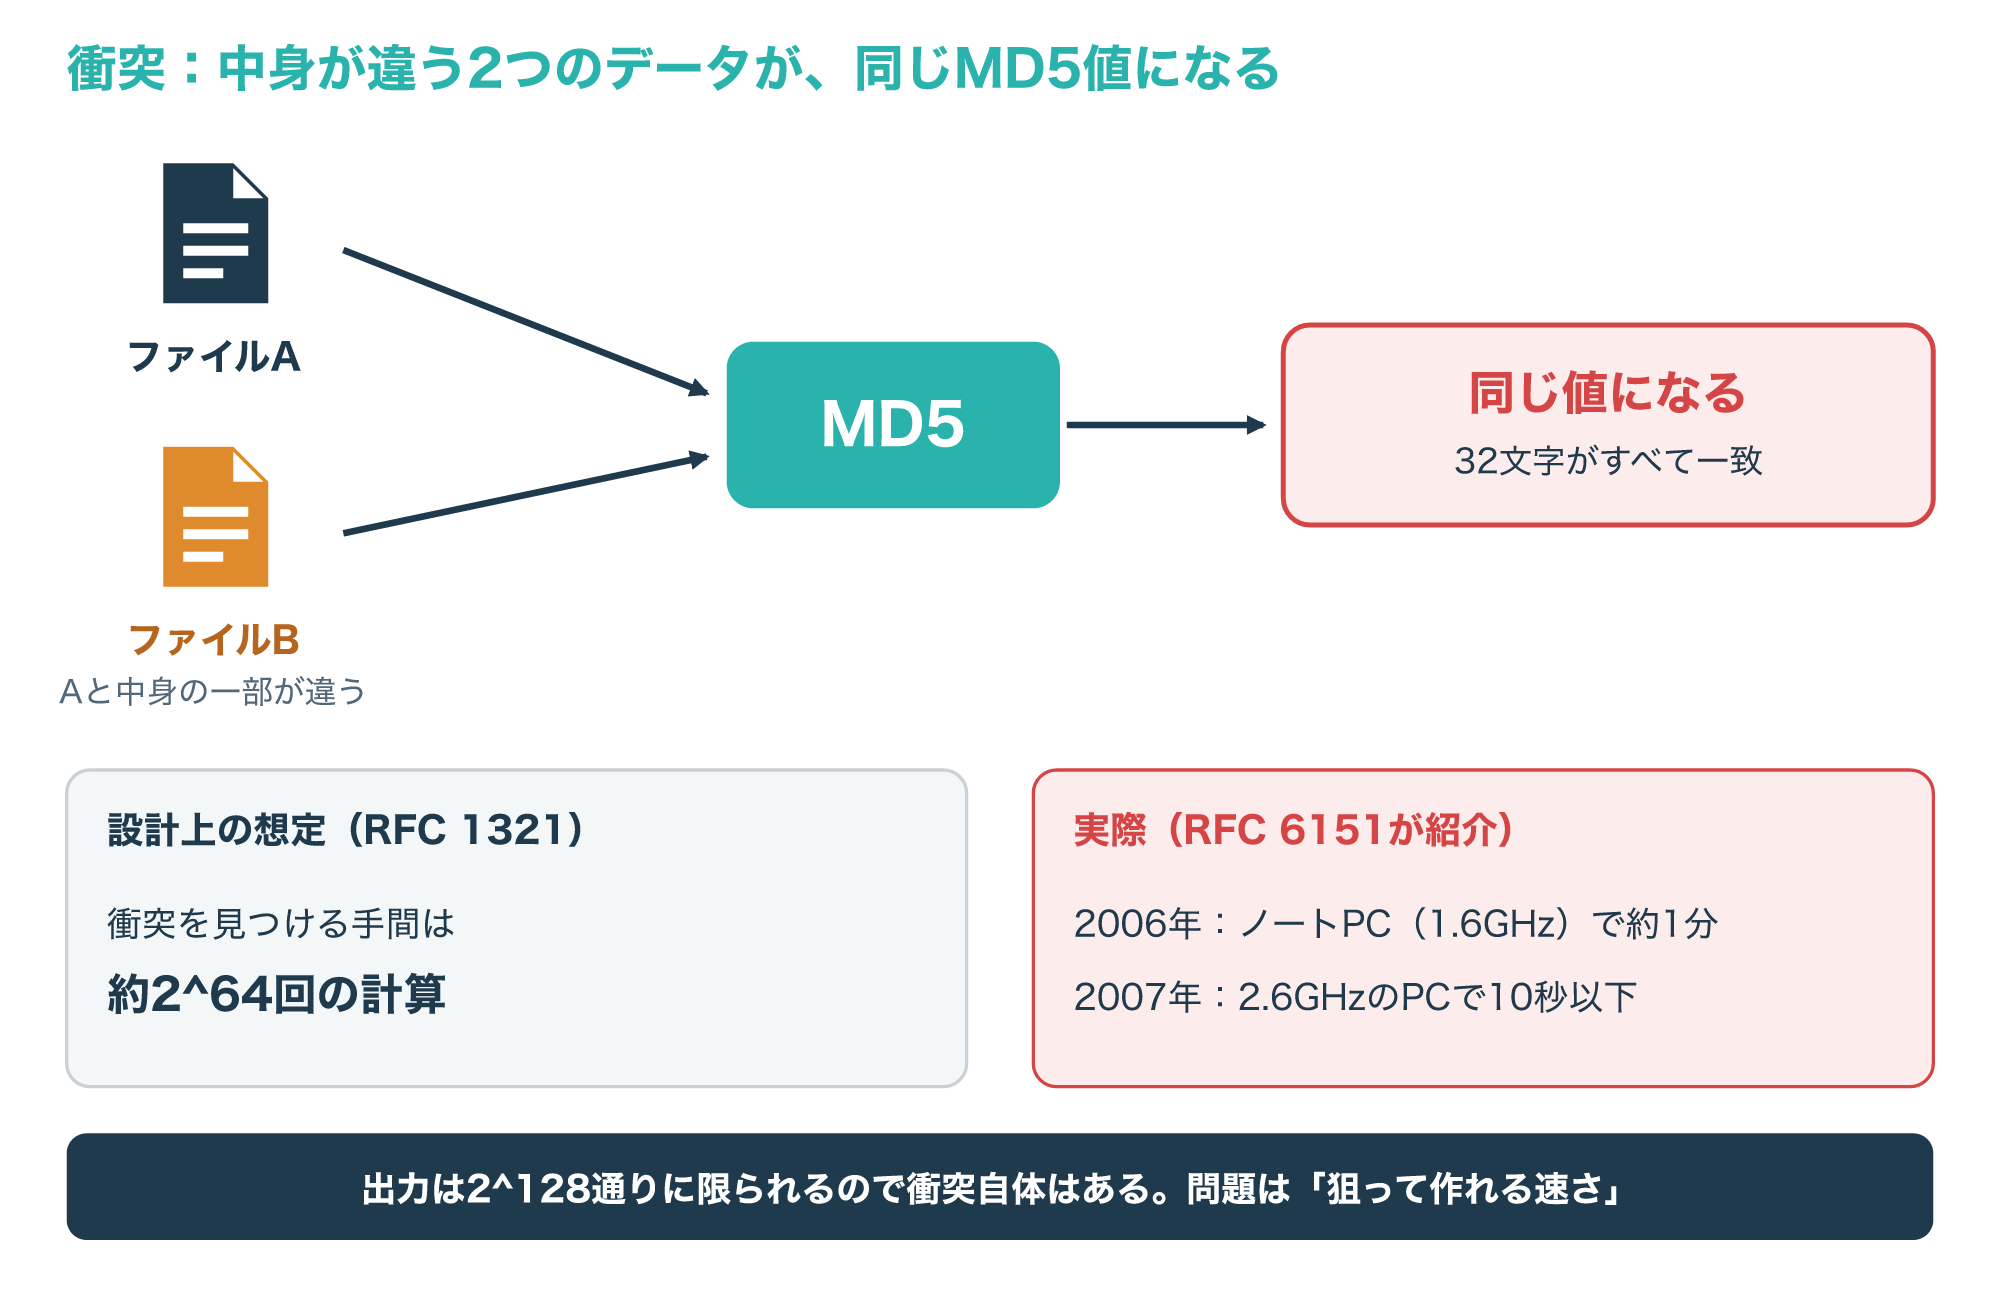
RFC 1321は、衝突を見つける難しさを約2の64乗回の計算と見込んでいました。
ところがRFC 6151によると、2006年の研究では一般的なノートPC(1.6GHz)で約1分、2007年の研究では2.6GHzのPCで10秒以下で衝突が見つかると報告されています。
図のファイルAとファイルBのように、中身の違う2つのデータが同じMD5の値を持つと、「値が同じなら中身も同じ」という前提が崩れます(参考1・参考2)。
3-2. 研究の年表:1993年から証明書の偽造まで
MD5の弱点は一度に見つかったわけではなく、20年ほどかけて段階的に明らかになりました。
次の図は、RFC 6151が紹介している研究を、年ごとに並べたものです。
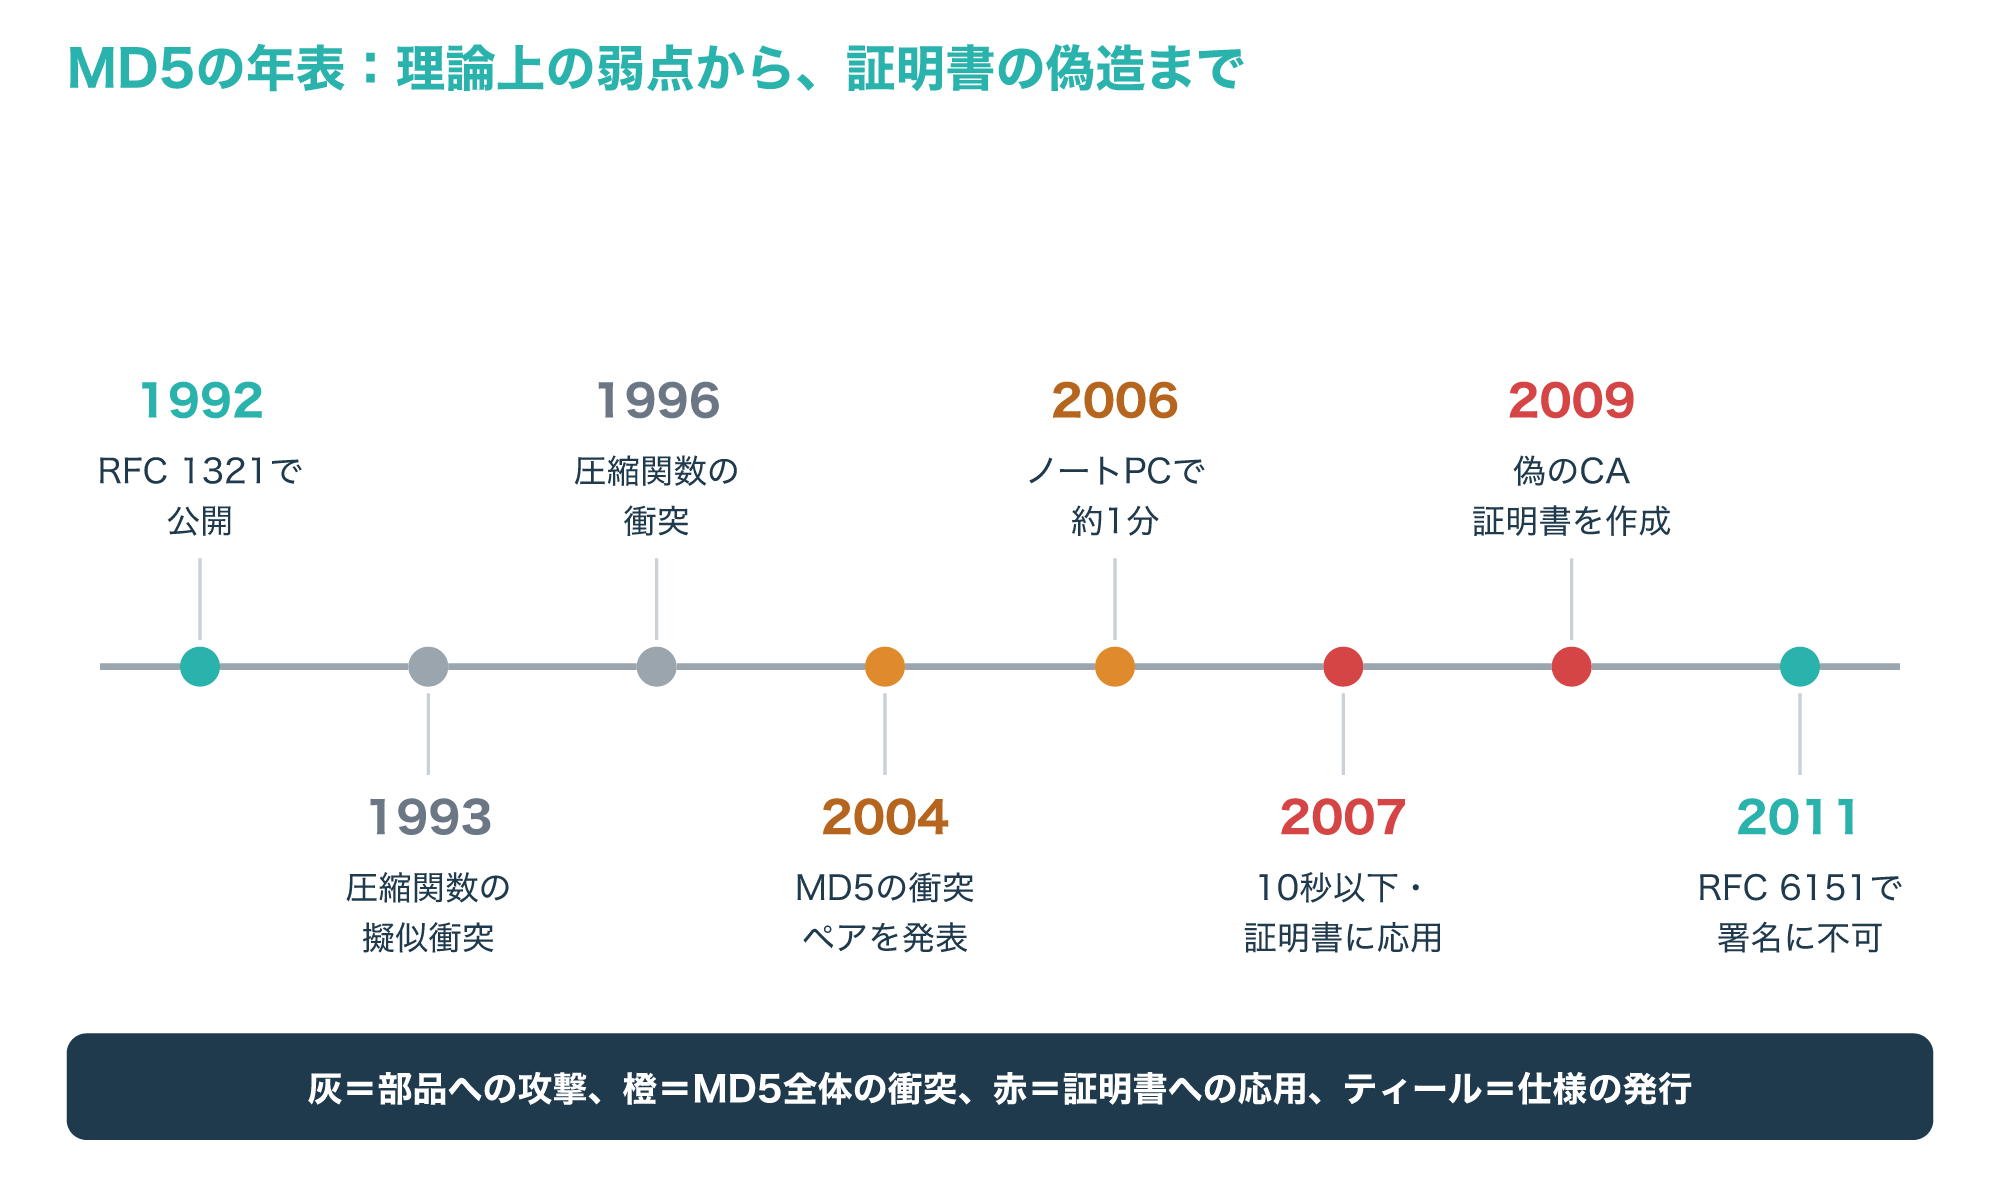
1993年と1996年の結果は、MD5の部品である圧縮関数への攻撃で、MD5全体の衝突ではありませんでした。
2004年に初めてMD5そのものの衝突ペアが発表され、2005年のEUROCRYPTで詳しい手法が公開されました。
その後も改良が続き、2007年から2009年にかけて、衝突の手法がX.509証明書に応用されました。
2009年には、衝突を使って偽の認証局(CA)の証明書を作る研究も発表されています。
RFC 6151は、衝突を見つける速さをさらに上げる研究もその後に出ているものの、ここまでの結果だけで、デジタル署名のように衝突耐性が要る用途からMD5を外す十分な理由になるとしています。
RFC 6151は、メールの受信に使うPOPのAPOPのような、パスワードを使うチャレンジ・レスポンス認証にも衝突攻撃が応用できると指摘しています(参考2)。
3-3. 衝突がデジタル署名や証明書で問題になる理由
デジタル署名では、大きな文書をそのまま扱うのではなく、まずハッシュ値に縮めてから秘密鍵で署名します。
RFC 1321も、もともとMD5を、大きなファイルをRSAなどの公開鍵暗号で署名する前に安全に「圧縮」するためのものと説明していました。
次の図は、衝突があると署名が別の文書に流用されてしまう流れを、記号で示したものです。
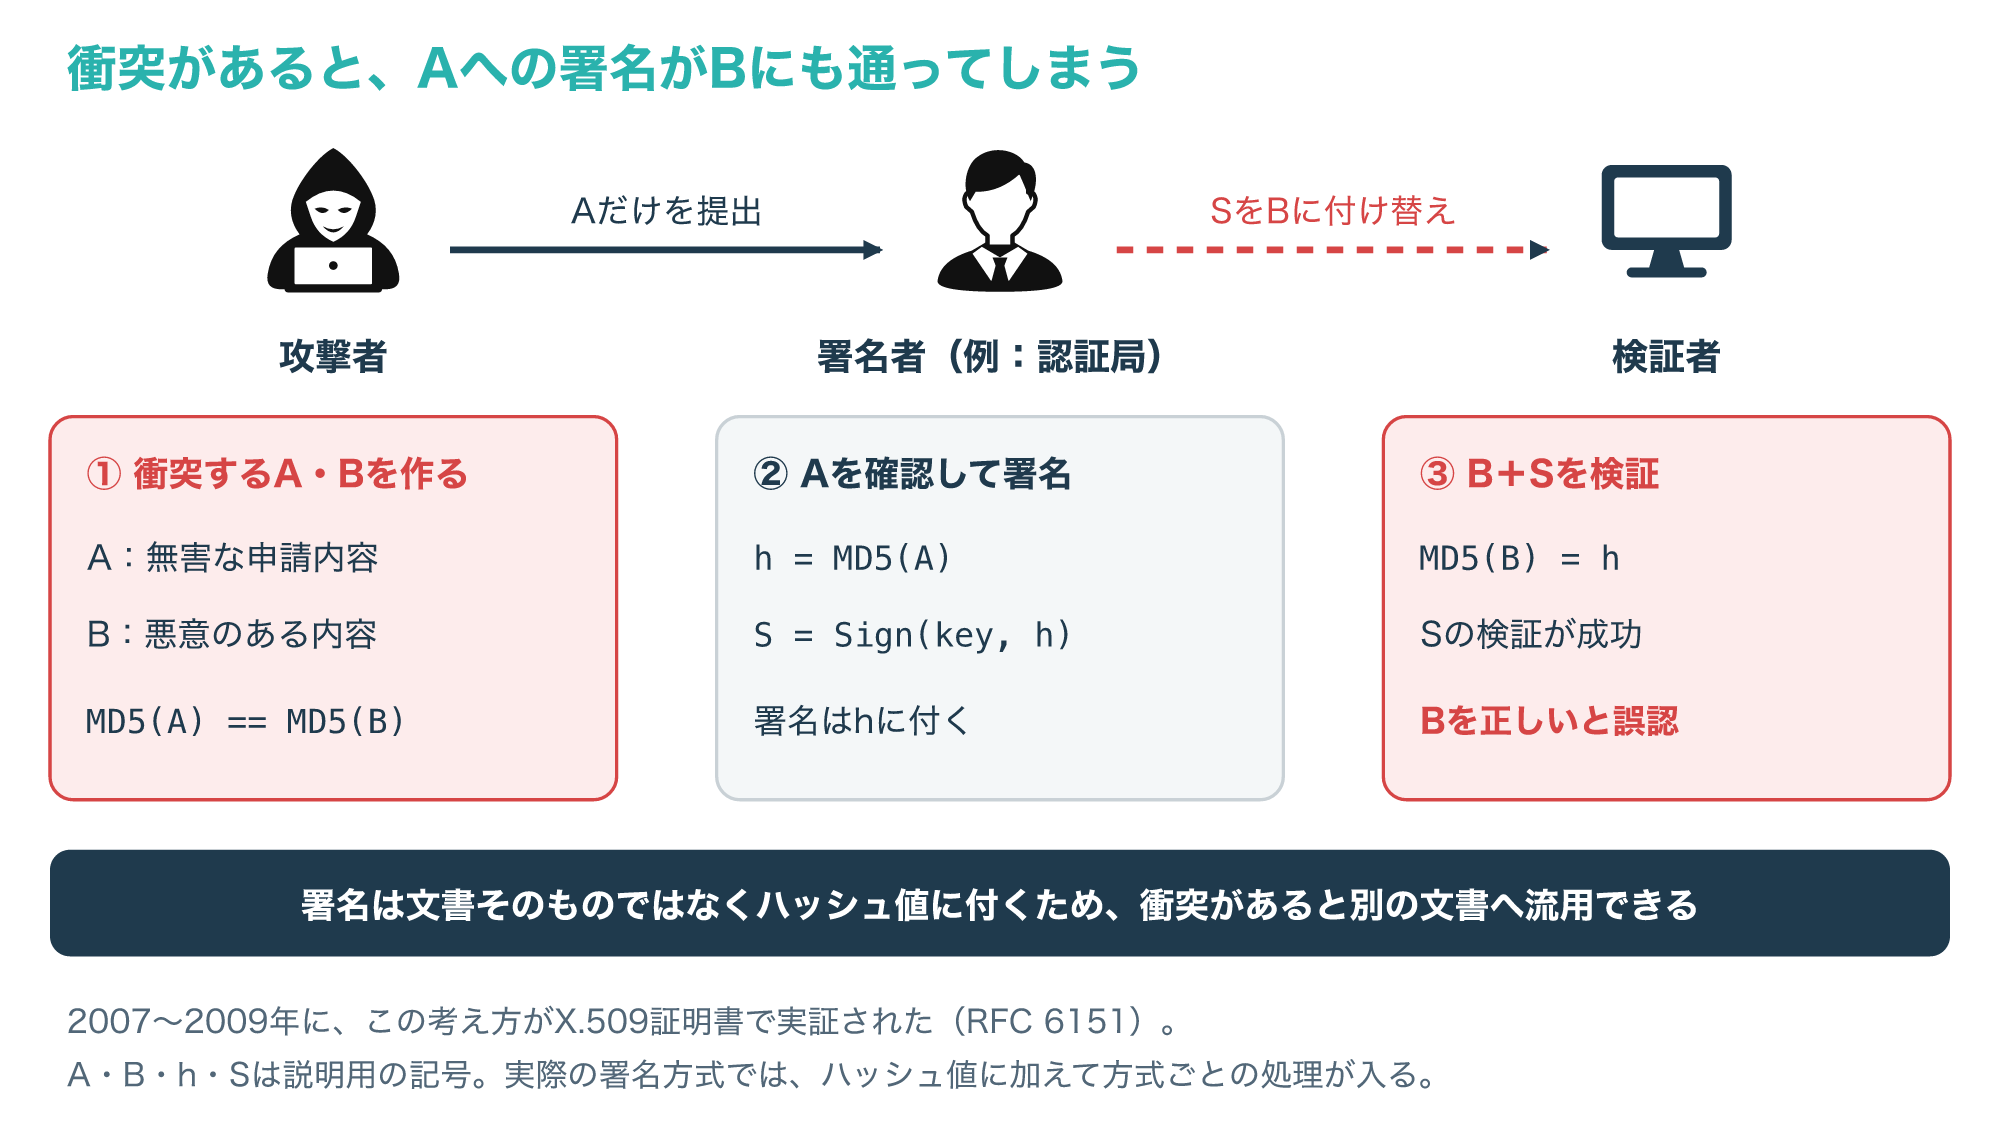
①攻撃者は、無害な文書Aと悪意のある文書Bを、MD5の値が同じになるように作ります。
②署名者はAの中身を確かめ、問題がないのでAのMD5値hに署名Sを付けます。
③攻撃者がSをBに付け替えると、検証者が計算するBのMD5値も同じhなので、署名の検証が成功してしまいます。
この理由から、RFC 6151は、デジタル署名のように衝突耐性が必要な場面では、MD5はもう受け入れられないとしています(参考1・参考2)。
署名と検証の仕組みそのものは、次の記事で詳しく解説しています。
証明書に書かれた署名アルゴリズムなどの項目の見方は、X.509の記事が参考になります。
MD5を使ってよい場面・使ってはいけない場面
4-1. 偶然の破損を見つける用途なら使える
RFC 6151は、MD5のチェックサムを誤りを見つける目的だけで使う場合は、今でも受け入れられる使い方だとしています。
そのうえで、MD5を使うアプリケーションやプロトコルには、MD5にどんなセキュリティを期待しているのかを明記するよう求めています。
次の図は、目的ごとにMD5を使ってよいかと、代わりに使うものをまとめた判断表です。
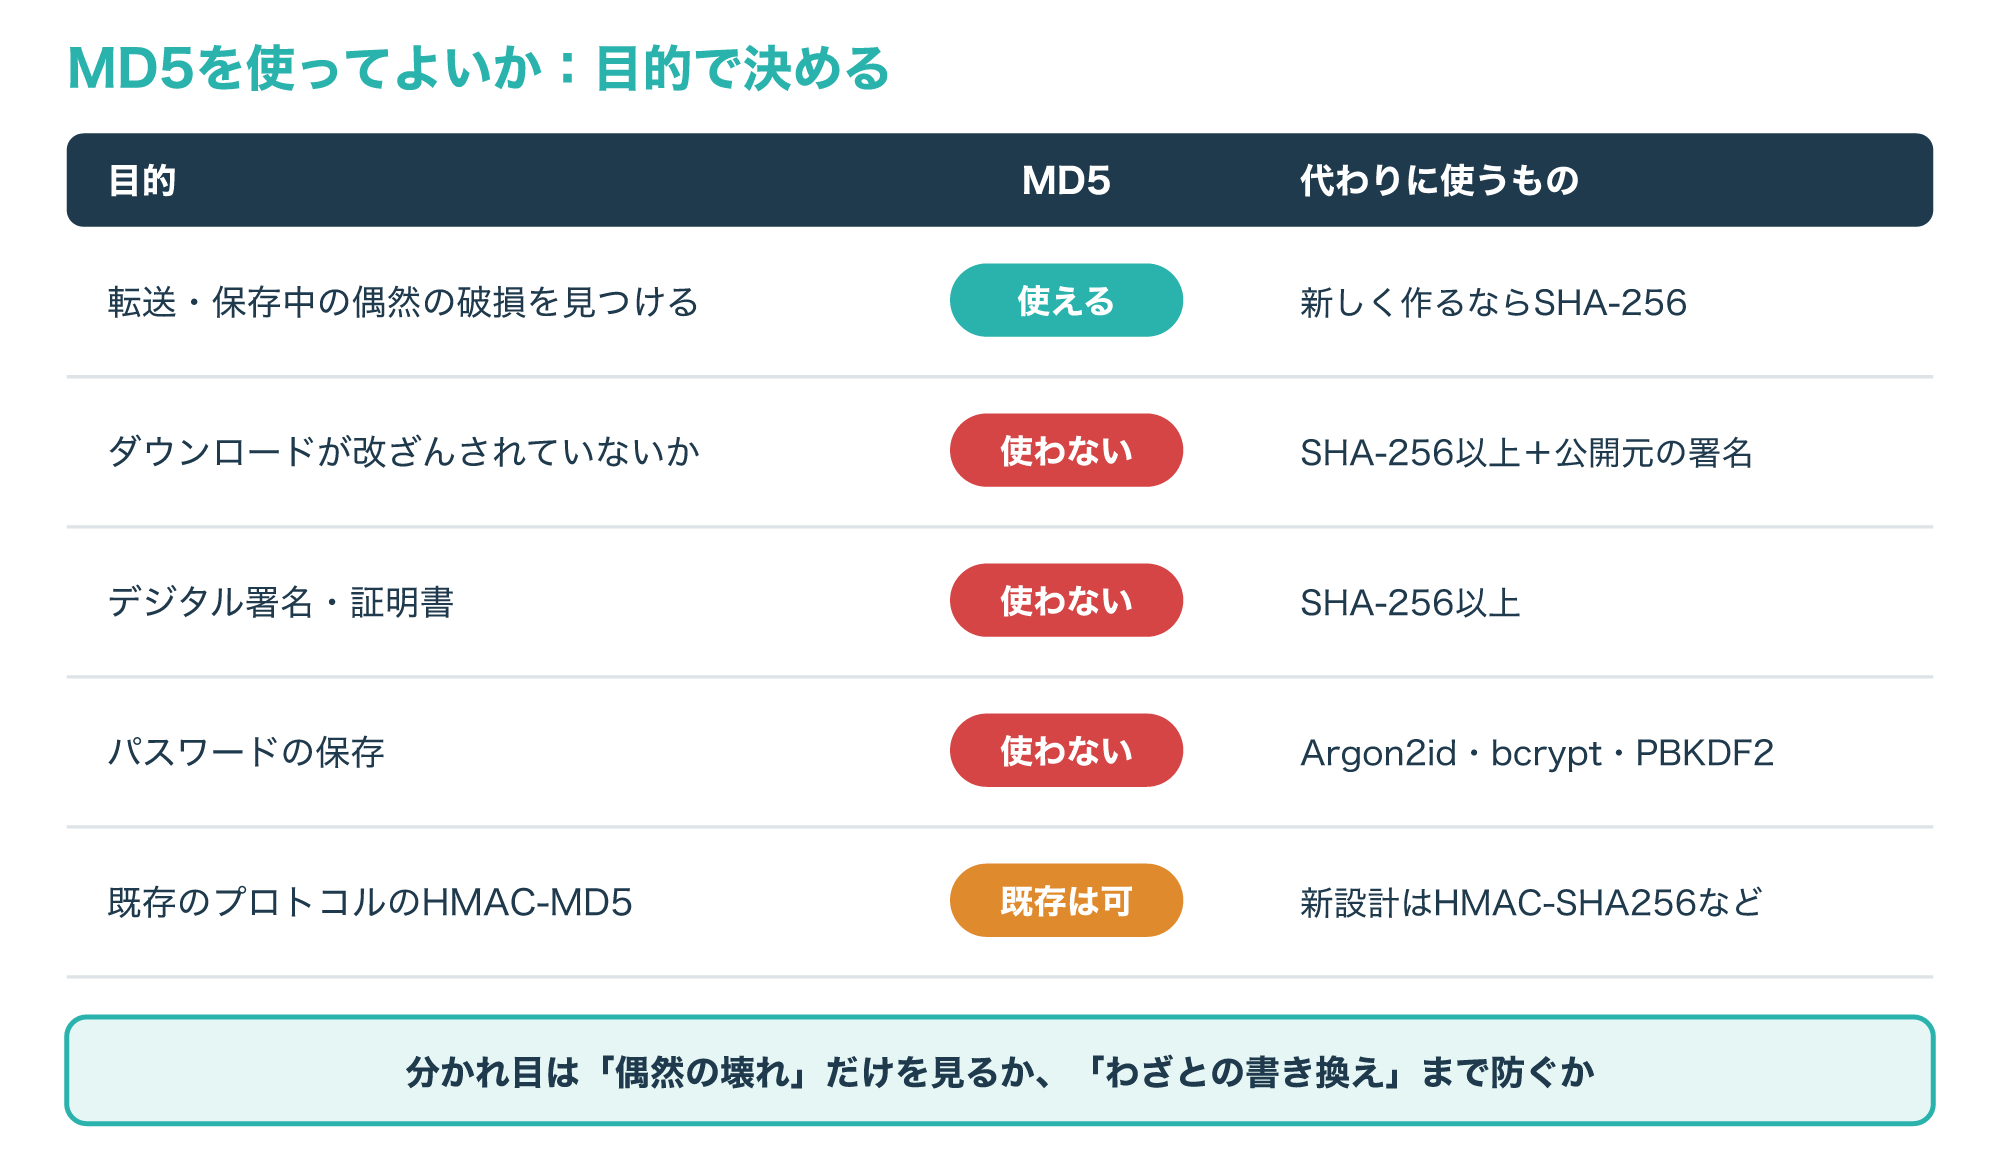
分かれ目は、転送の途中の欠けや読み書きの誤りのような偶然の壊れだけを見つけたいのか、誰かがわざと書き換えることまで防ぎたいのかです。
ダウンロードの改ざん確認は、攻撃者がファイルを用意できる場面なので、衝突の弱さがそのまま効いてきます。
Microsoftも、MD5とSHA1は簡単な変更の確認にだけ使い、攻撃や改ざんから守る必要があるファイルのハッシュ値には使わないよう書いています。
GNU coreutilsのマニュアルも、セキュリティに関わる目的にはMD5を使わず、SHA-2・SHA-3・BLAKE2を使うよう案内しています。
また、ハッシュ値がファイルと同じ場所に置かれている場合、その場所が書き換えられると両方を差し替えられるので、値の一致だけでは配布元の確認にはなりません(参考2・参考4・参考6)。
4-2. パスワードの保存に使ってはいけない理由
パスワードをMD5の値にして保存していると、データベースが漏れたときに、攻撃者が候補を次々に計算して照合できてしまいます。
OWASPは、パスワードはArgon2id・bcrypt・PBKDF2のような強く遅いハッシュで守るべきで、SHA-256のような速いハッシュは大量の推測を素早く試せるので保存に向かないとしています。
ハッシュは一方向の関数で、暗号化と違って元に戻す鍵がないため、パスワードの照合にはハッシュが向いている、というのがOWASPの考え方です。
次の図は、MD5でそのまま保存した場合と、OWASPが勧める方法を比べたものです。
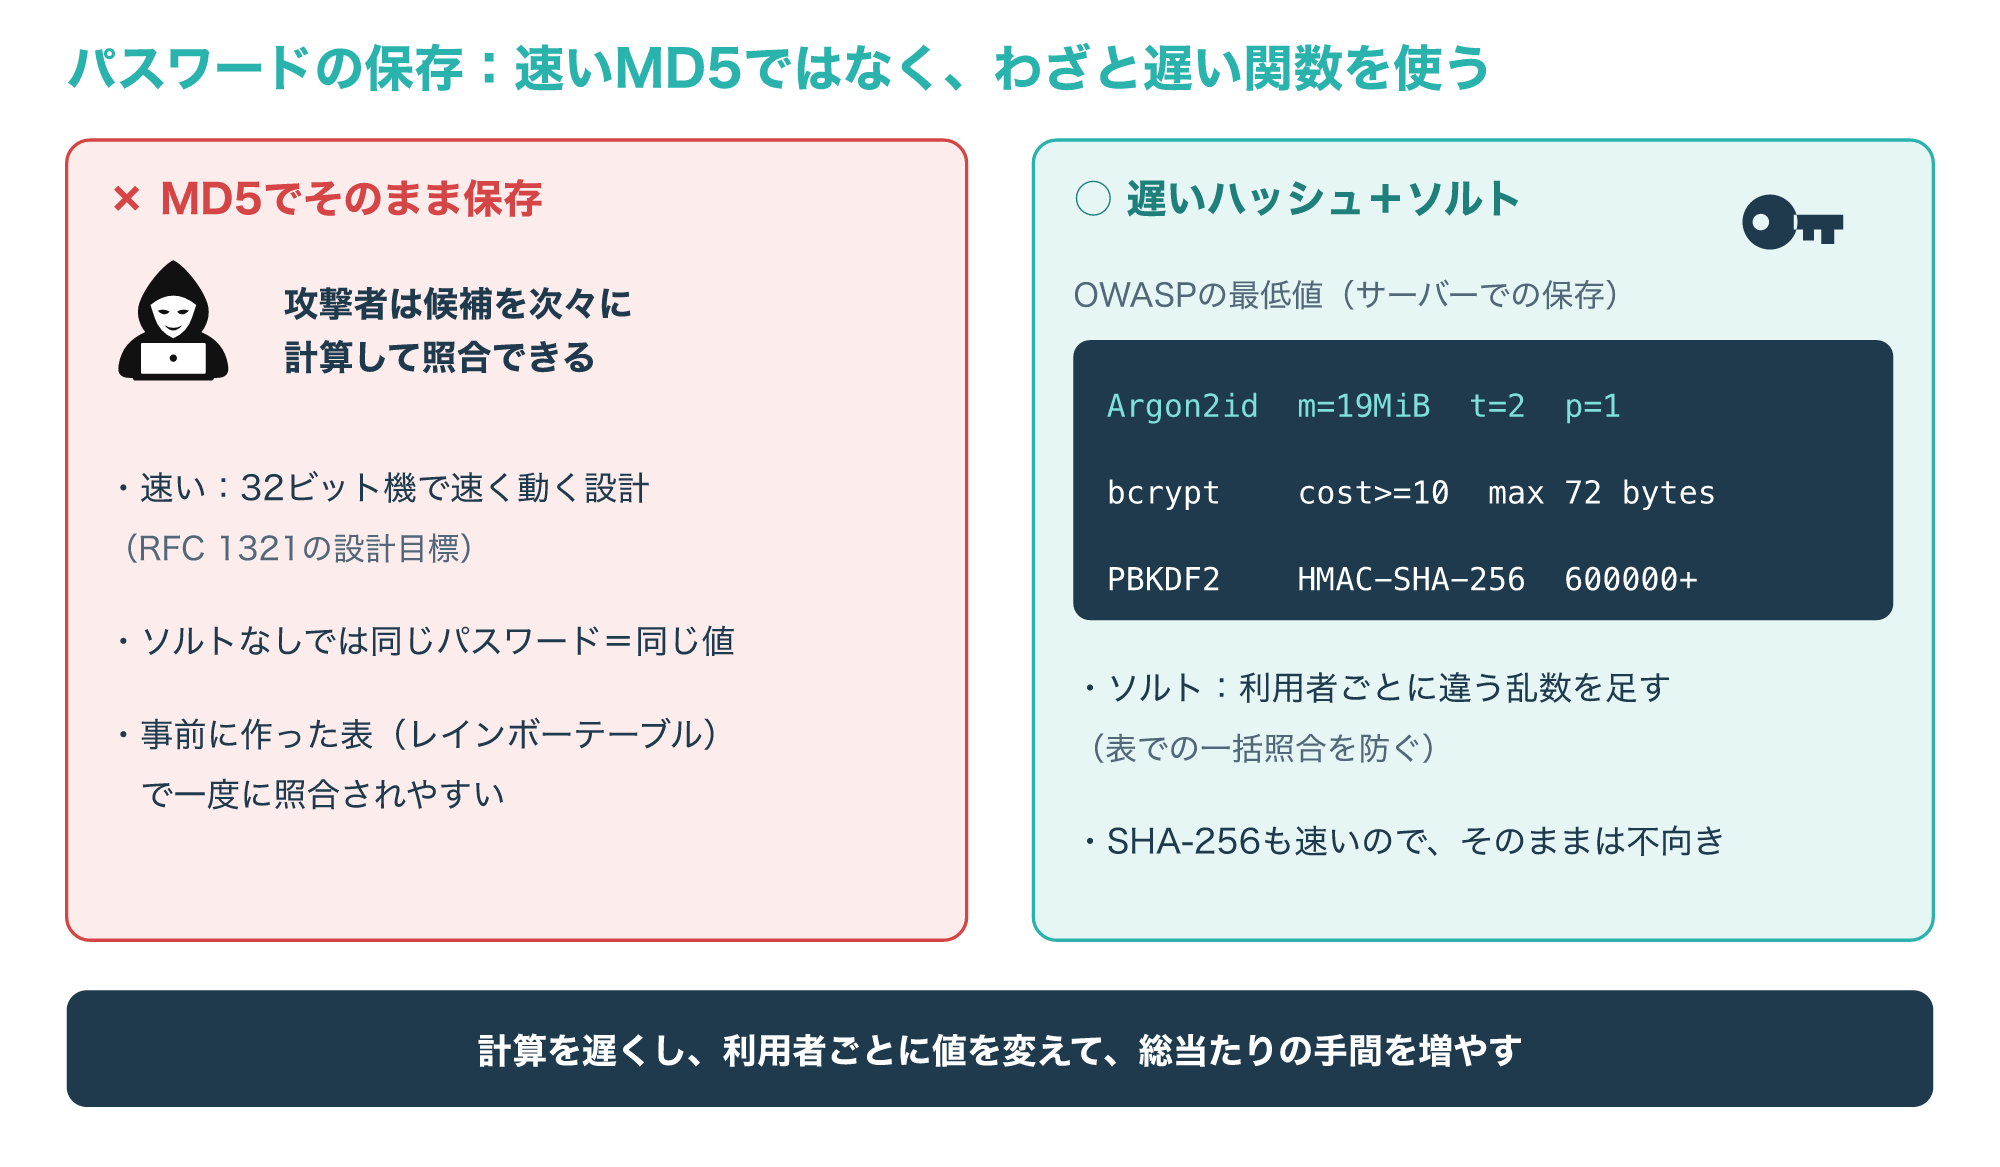
左側のようにソルトなしで保存すると、同じパスワードの利用者は同じ値になり、事前に計算した表(レインボーテーブル)で一度に照合されやすくなります。
OWASPは、利用者ごとに違う乱数のソルトを加えると、攻撃者はハッシュを1つずつ解く必要があり、事前計算の表も使えなくなると説明しています。
右側の値はOWASPが示す最低限の設定で、Argon2idはメモリー19MiB・反復2・並列度1、bcryptは作業係数10以上(パスワードは72バイトまで)、PBKDF2はHMAC-SHA-256で60万回以上です。
Argon2idが使えない環境ではscryptも選択肢に挙げられ、FIPS 140への準拠が必要な場合はPBKDF2を使う、という使い分けも示されています。
作業係数を上げるほど攻撃者の手間は増えますが、ログインの処理も遅くなるため、OWASPは1回の計算を1秒未満に収めることを一般的な目安にしています。
MD5やSHA-1で保存している古いシステムは、利用者がログインして入力したパスワードを新しい方式でハッシュし直し、古い値は無効にしていく、というのがOWASPの示す移行の方法です(参考1・参考7)。
候補を次々に試す総当たりの攻撃そのものは、次の記事で詳しく解説しています。
4-3. HMAC-MD5と、既存の仕組みから移行するときの考え方
HMACは、ハッシュ関数と共有の秘密鍵を組み合わせて、メッセージの改ざんを確かめる仕組みです。
RFC 6151は、HMAC-MD5への既知の攻撃はメッセージ認証コードとしての実用的な脆弱性を示していないとして、既存のプロトコルから急いで外す必要はないとしています。
たとえば2009年の研究は、HMAC-MD5をランダムな関数と見分ける攻撃を示しましたが、必要な問い合わせは2の97乗回で、秘密鍵の復元や偽造に使える道筋は示されていません。
ただし、MD5はデジタル署名に使ってはいけないため、新しいプロトコルの設計ではHMAC-MD5を含めず、HMAC-SHA256や、AESが使いやすい環境ではAES-CMACを選ぶよう勧めています。
社内のシステムでMD5を見つけたときは、何を守るためのMD5かを先に確かめると、直す順番を決めやすくなります。
機器やソフトウェアのハッシュ方式を変えるときは、通信や連携の相手が新しい方式に対応しているかを先に確かめてください。
片側だけを変えると、認証や照合が通らなくなることがあります。
- そのMD5が守っているものを確かめる(偶然の破損の検出か、改ざんやなりすましの対策か)
- 署名・証明書・パスワードの保存に使っていれば、SHA-256以上や遅いハッシュへの移行を優先する
- HMAC-MD5なら、製品やプロトコルが対応する別の方式を調べて、更新の計画に入れる
- 破損の検出だけに使うなら、設計書などに「改ざん対策ではない」と書いておく
4番目は、RFC 6151が求める「期待するセキュリティを明記する」ことを、社内の文書で行うものです(参考2)。
MD5・SHA-256のハッシュ値の確認方法(Windows・Linux)
5-1. Windows:PowerShellでハッシュ値を計算する
Windowsでは、PowerShellのGet-FileHashというコマンドレットで、ファイルのハッシュ値を計算できます。
アルゴリズムを指定しないと既定はSHA256で、ほかにSHA1・SHA384・SHA512・MD5を指定できます。
次の図は、表示の形と、公開されている値と比べる方法を、Microsoft Learnの例の値で示したものです。
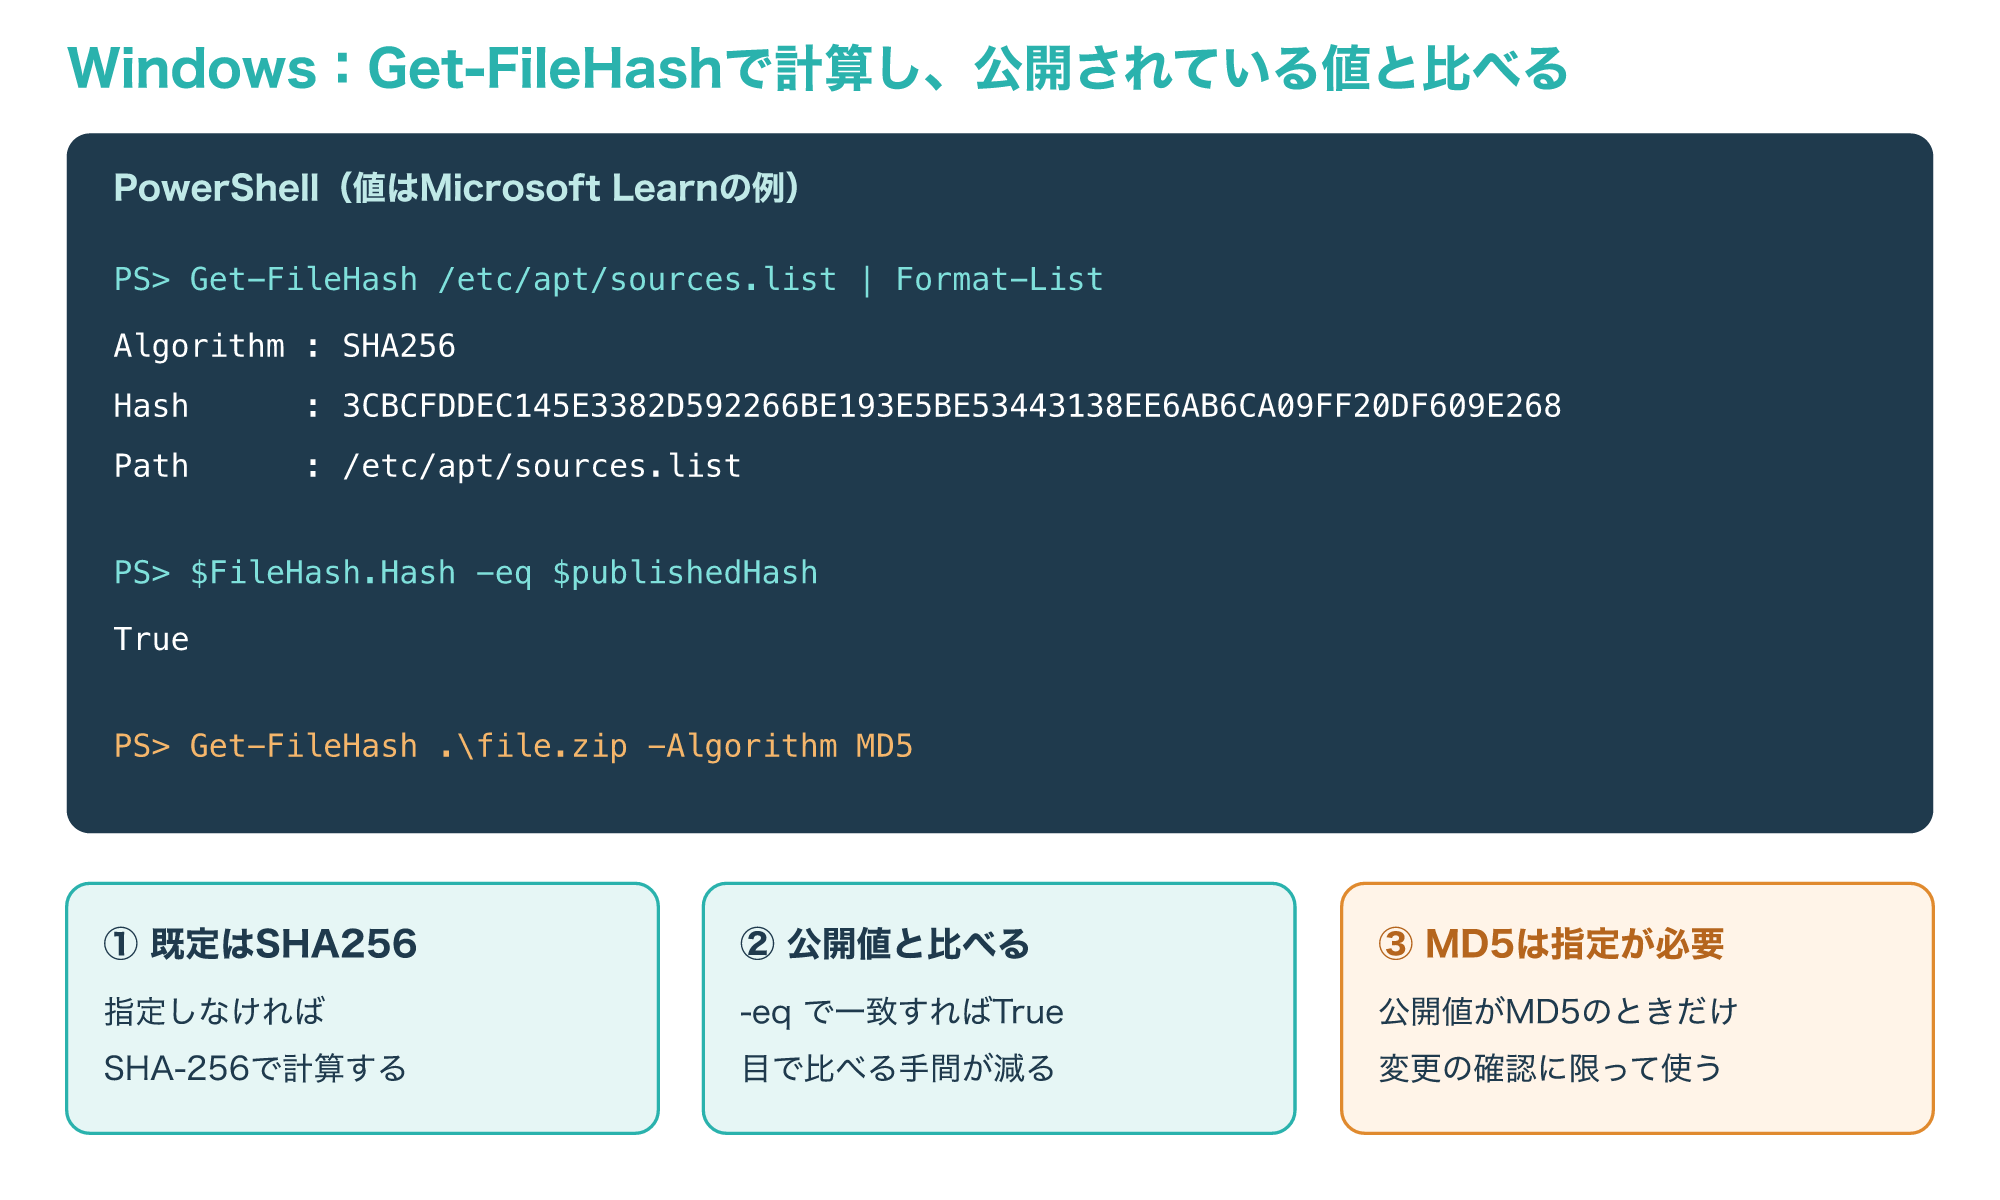
図のような表示を自分のファイルで出すには、次の3つの手順で進めます。
手順1:PowerShellを開き、cdの後ろに空白を入れてフォルダーの場所を入力し、確かめたいファイルがあるフォルダーへ移動します(例はダウンロードフォルダー)。
cd $HOME/Downloads移動しない場合は、手順2以降のファイル名の代わりに、ファイルの場所を含めたフルパスを書いても計算できます。
手順2:次の1行を入力してSHA-256の値を表示します(file.zipは例なので、確かめたいファイルの名前に置き換えてください)。
Get-FileHash file.zip | Format-List手順3:配布元が公開している値がMD5(32文字)のときだけ、手順2の代わりに次の1行でアルゴリズムにMD5を指定します。
Get-FileHash file.zip -Algorithm MD5表示はAlgorithm・Hash・Pathの3つで、PowerShellのHashは英字が大文字です。
Microsoftの例1はLinux上のパスですが、例2ではダウンロードしたISOファイルのWindowsのパスをSHA384で計算していて、表示の形は同じです。
ファイル名に角かっこなどの記号が含まれていてうまく指定できないときは、ワイルドカードとして解釈しない-LiteralPathでパスを渡します。
長い値を目で比べると見落としやすいので、Microsoftの例のように、計算した値と公開値を比べてTrueかどうかで判断すると確かめやすくなります。
$FileHash = Get-FileHash file.zip
$FileHash.Hash -eq 'ここに公開されているSHA-256の値'Microsoftは、MD5とSHA1はもう安全とはみなされないため、簡単な変更の確認だけに使うよう注意しています(参考6)。
5-2. Linux:sha256sumで計算し、まとめて照合する
Linuxでは、GNU coreutilsのmd5sumとsha256sumで、それぞれMD5とSHA-256の値を計算できます。
マニュアルによると、どちらも「値、空白、入力モードを示す文字、ファイル名」の形で1行ずつ表示し、-cを付けると、ファイルに書かれた値と照合します。
次の図は、「abc」の3文字だけのファイルを作り、RFCのテスト値と同じ値になることを確かめる流れです。
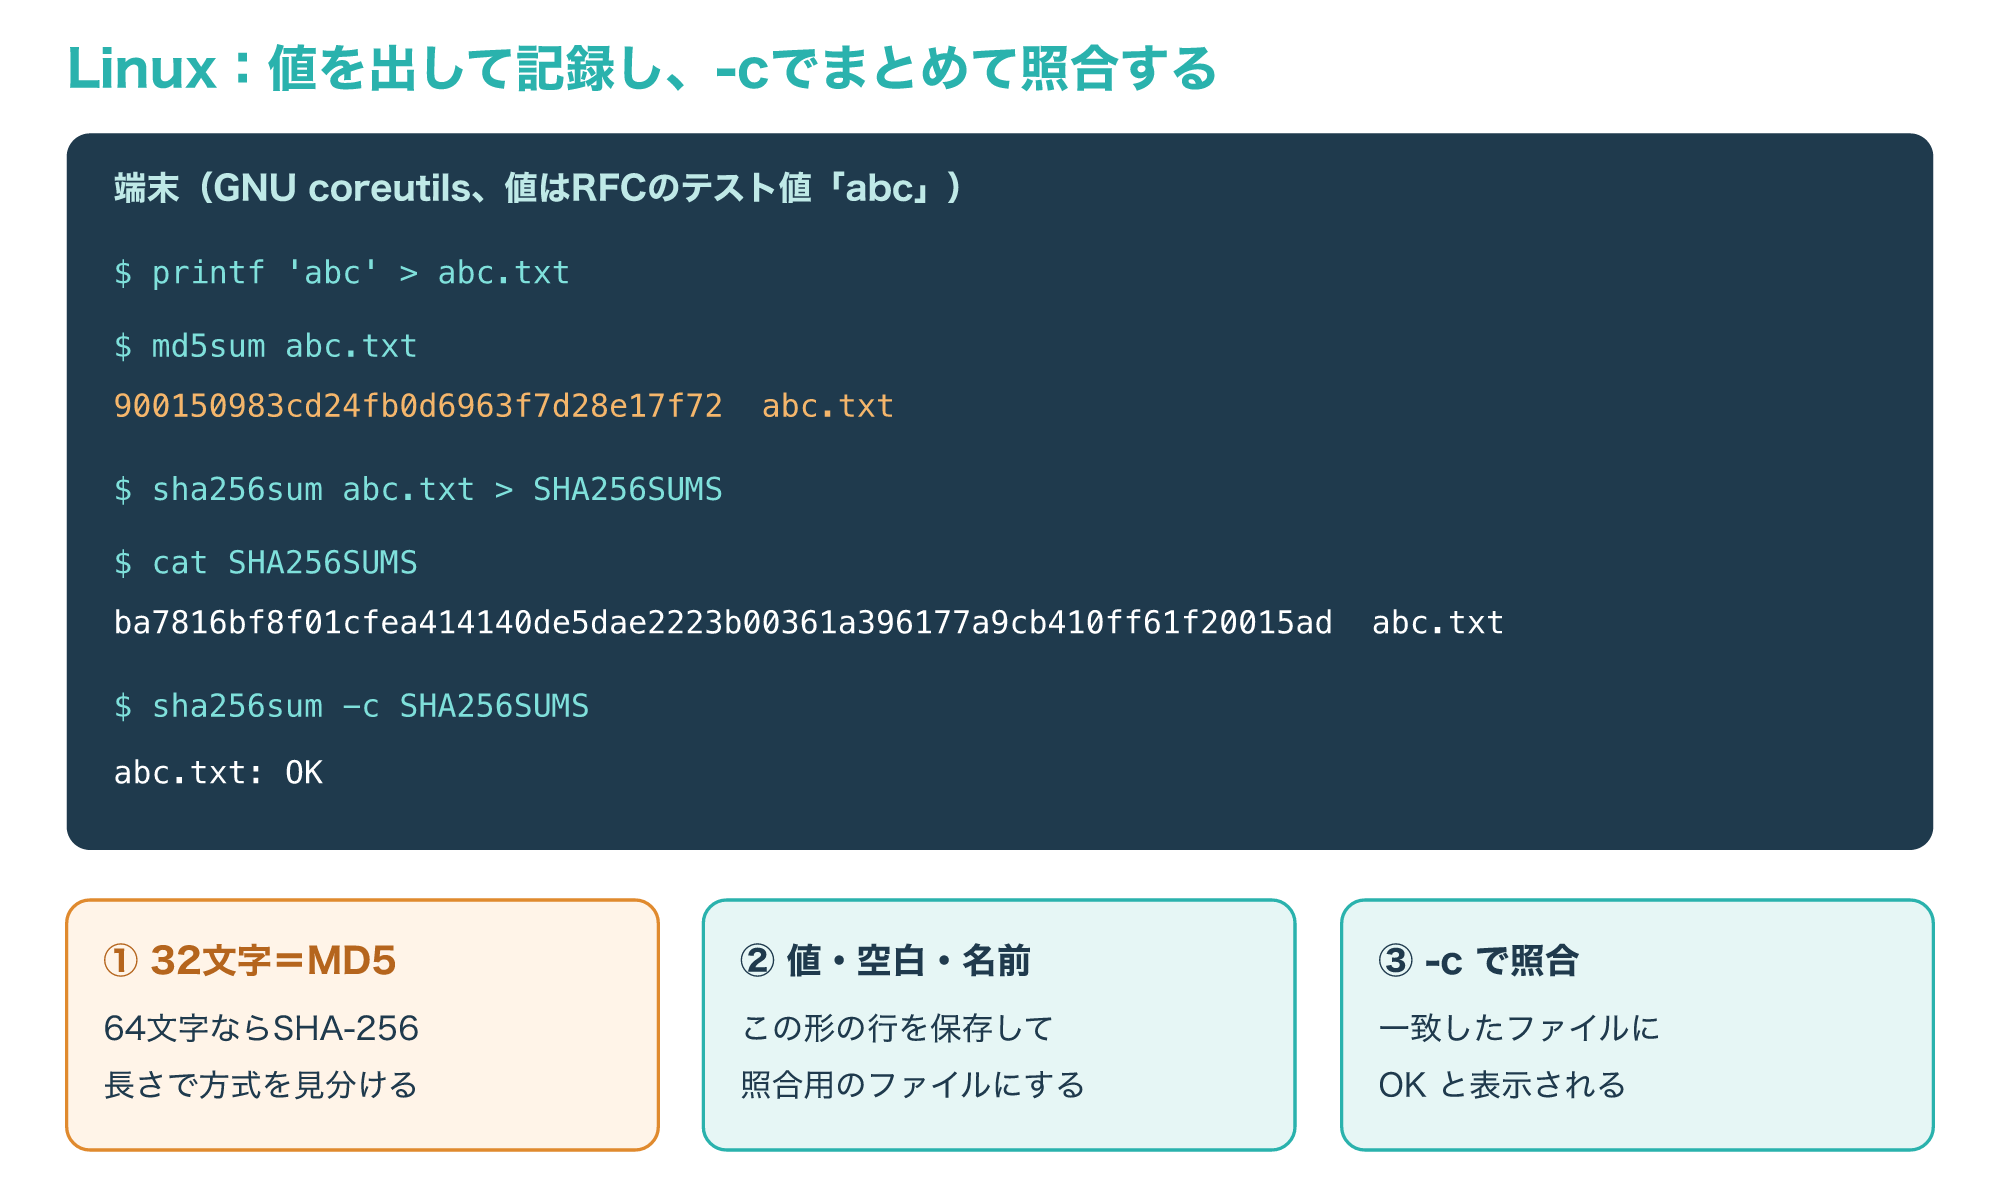
①値の長さが32文字ならMD5、64文字ならSHA-256です。
②値と名前の行をそのまま保存すると、照合用の一覧ファイルになります。
③-cで照合すると、一致したファイルにOKと表示されます。
試すときは、まず改行を付けずに文字を出力するprintfで、「abc」の3文字だけのファイルabc.txtを作ります。
printf 'abc' | tee abc.txtechoやテキストエディターで作ると末尾に改行が付くことが多く、4バイトのファイルになってRFCのテスト値と一致しなくなるので注意してください。
次の1行目で値を計算して一覧ファイルSHA256SUMSに保存し、2行目でその一覧と照合します。
sha256sum abc.txt | tee SHA256SUMS
sha256sum -c SHA256SUMS
配布元が一覧ファイルを公開している場合は、ダウンロードしたファイルと同じフォルダーに置いて、-cで照合します。
–ignore-missingを付けると、一覧にあって手元にないファイルを報告しなくなり、–statusを付けると何も表示せずに終了ステータスだけで結果を返します。
ファイルが多いときは、–quietで成功したファイルのOK表示を省き、一致しなかったものだけを目立たせると確認しやすくなります。
一覧ファイルの書式が崩れた行は、-wで警告を出し、–strictで終了ステータスを失敗にできるので、自動の確認に組み込むときに役立ちます。
マニュアルでは、md5sumとsha256sumはcksumというコマンドの従来からの入口と位置づけられていて、SHA-2・SHA-3・BLAKE2はcksumでも計算できると案内されています。
sha256sumはFIPS-180-2に従って値を計算し、GNUのシステムではバイナリーモードとテキストモードに違いはありません(参考4・参考5)。
macOSの標準のコマンドは、この記事で確認した資料の範囲外のため扱っていません。
5-3. ハッシュ値が一致しないときの切り分け
公開されている値と一致しないときは、ファイルが壊れていると決めつける前に、次の順で確かめます。
| 症状 | 考えられる原因 | 確かめること |
|---|---|---|
| 自分の値は64文字、公開値は32文字 | 方式が違う(SHA-256とMD5) | 公開値の方式に合わせて計算し直す |
| 同じに見えるのに一致しない | 公開値をコピーしたときに前後の空白や改行まで写している | 貼り付けた公開値の前後の空白・改行を取り除いてから比べる(大文字と小文字だけの違いなら同じ値) |
| -cで一部のファイルを確かめられない | ファイル名が違う、別のフォルダーにある | 一覧ファイルと同じ名前・同じ場所に置く |
| 値がまったく違う | ダウンロードが途中で切れた、別の版のファイル | ファイルの大きさと版を確かめ、配布元から取り直す |
| 取り直しても一致しない | 公開値と版の組み合わせの誤り、配布元の問題 | 使わずに、配布元の案内を確かめる |
PowerShellは英字を大文字、sha256sumは小文字で表示するので、2つの結果を見比べるときは大文字と小文字の違いを気にしないでください。
会社の端末で、取り直しても値が一致しないファイルがあるときは、開かずに社内の情報システムの担当者に報告してください。
よくある質問とまとめ
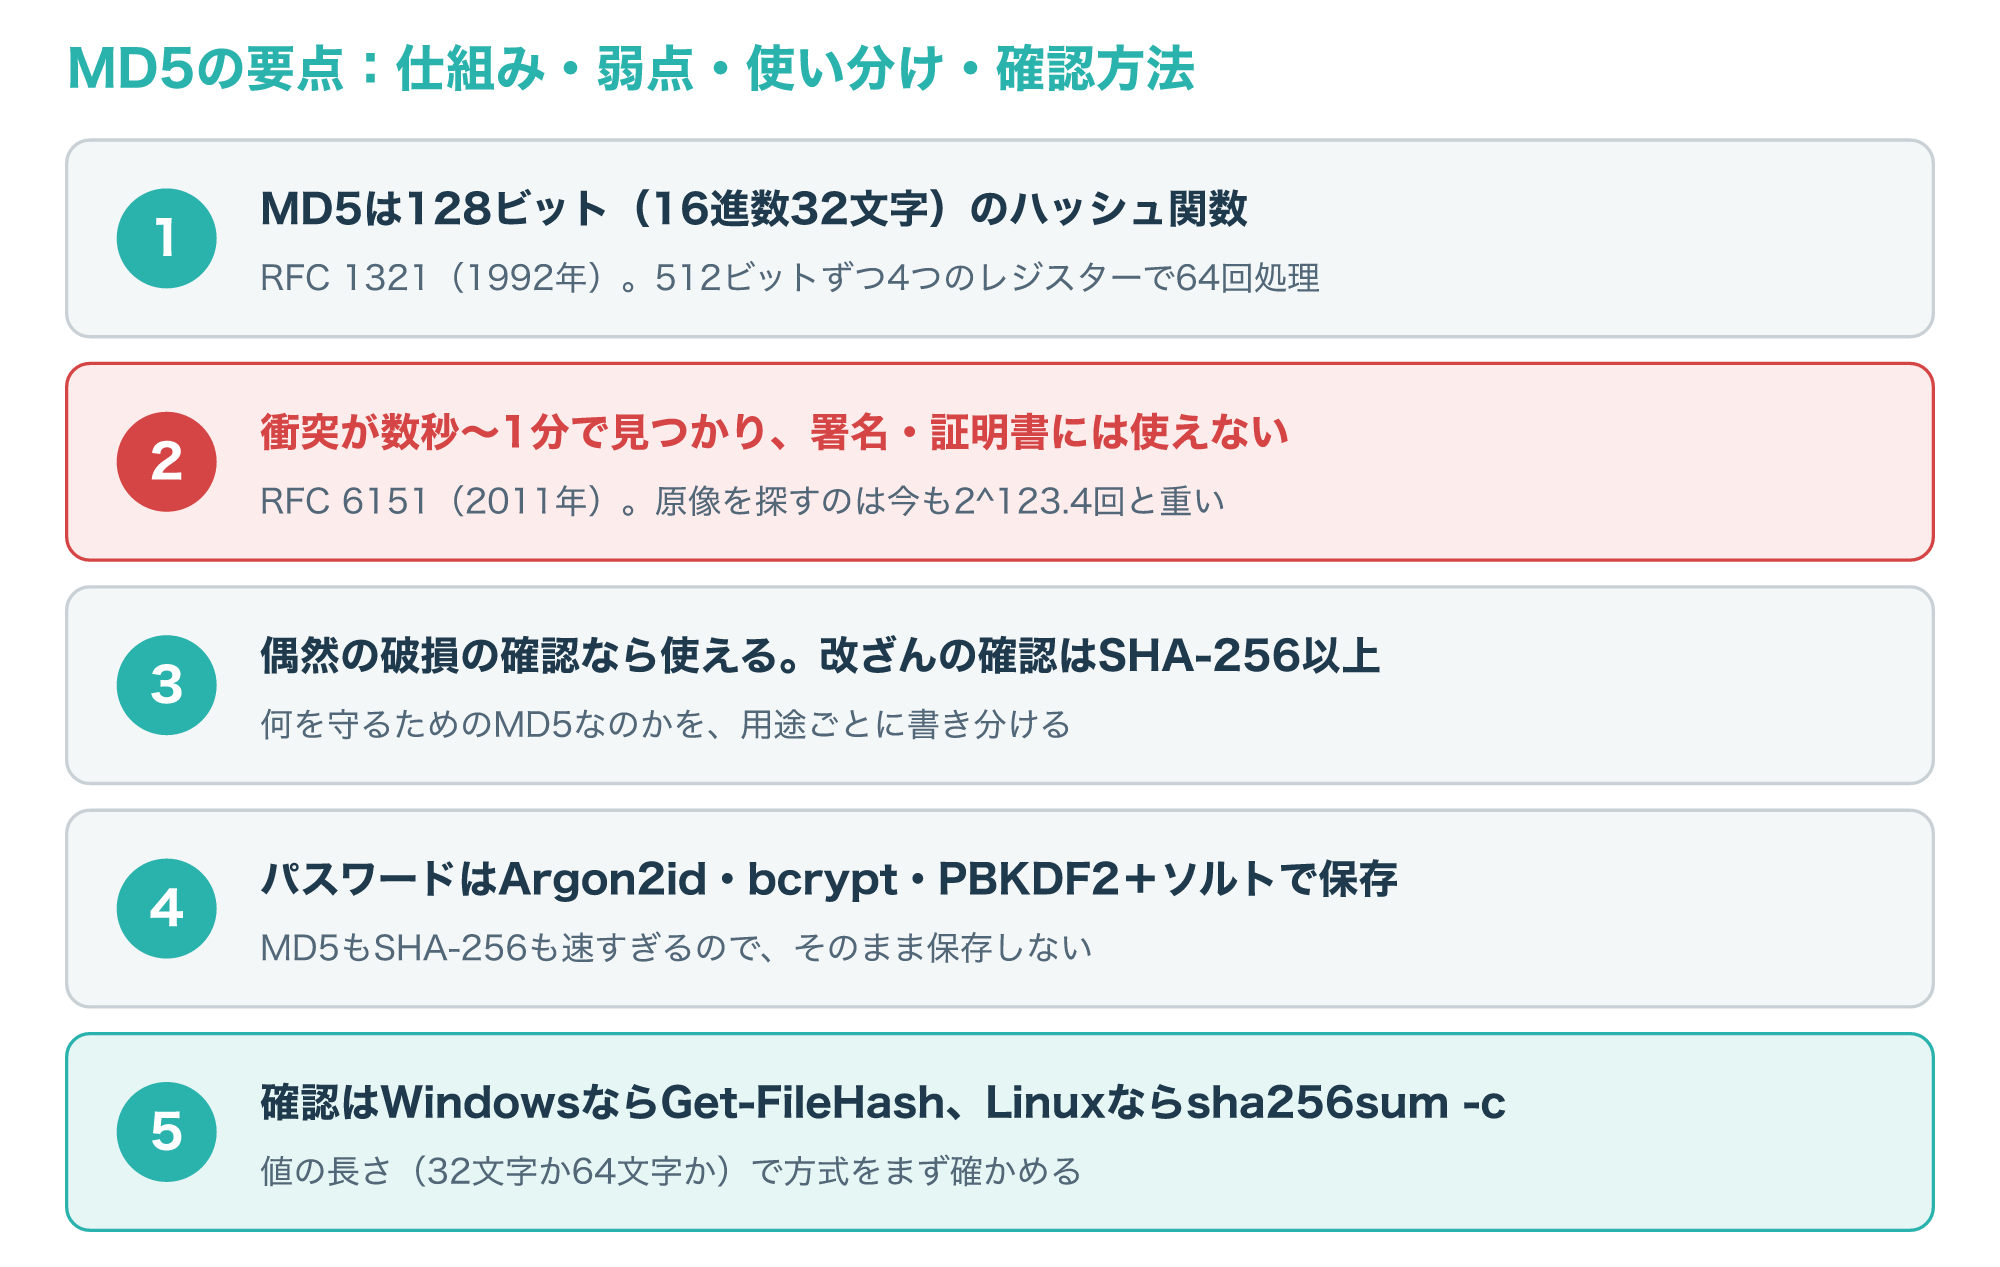
MD5は128ビットの値を作るハッシュ関数で、衝突の弱さが分かった今は、偶然の破損の確認に用途を限って使います。
次の図は、この記事の要点をまとめたものです。
ここからは、よくある質問に答えます。
Q1. MD5とは何ですか?
任意の長さのデータから128ビット(16進数32文字)の値を作るハッシュ関数で、1992年にRFC 1321として公開されました。
Q2. MD5の値から元のデータに戻せますか?
ハッシュは暗号化ではないので復号はできず、値から入力を探す攻撃も、最良の結果で約2の123.4乗回の計算が必要とRFC 6151は評価しています。
ただし、短く単純なパスワードは候補を計算して照合されてしまうので、パスワードの保存には使いません。
Q3. MD5とSHA-256はどちらを使えばよいですか?
新しく使うならSHA-256で、MD5は公開値がMD5しかない場合の破損の確認に限ります。
Q4. MD5はもうまったく使えないのですか?
偶然の誤りを見つける目的ならRFC 6151も受け入れられる使い方としていますが、署名・証明書・パスワード・改ざんの確認には使いません。
Q5. SHA-1ならMD5の代わりになりますか?
NISTはSHA-1を2011年に非推奨とし、2013年末にデジタル署名での使用を認めなくなったので、代わりにはSHA-256以上を選びます。
最後に、この記事の内容を振り返ります。
MD5は、データを512ビットずつ4つのレジスターで混ぜ、128ビットの値にするハッシュ関数です。
衝突を狙って作れるようになったことで、署名や証明書、パスワードの保存といった守りの用途からは外れました。
手元でMD5を見つけたら、それが偶然の破損を見るためのものか、改ざんを防ぐためのものかを確かめ、後者ならSHA-256以上への置き換えを計画してみてください。