PIIとは?個人情報との違い・見分け方・仮名化と漏えい時の対応を図解
PII(Personally Identifiable Information)とは、氏名のようにそれだけで、または生年月日などと組み合わせることで、特定の個人を見分けたりたどったりできる情報のことです。
この記事では、NISTの定義と日本の「個人情報」との違い、データの列ごとの見分け方、仮名加工・匿名加工の例、漏えいしたときの報告の期限を図で説明します。

この記事は以下のような人におすすめ!
- PIIと個人情報の違いを知りたい人
- 社内データのどこがPIIか判断したい情シス担当者
- 仮名化や漏えい時の流れを学びたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
PIIとは
1-1. 個人を「見分けられる・たどれる」情報
PIIは英語のPersonally Identifiable Informationの略で、日本語では「個人を特定できる情報」「個人識別情報」などと訳されます。
米国のNISTが公開している用語集では、PIIを「それだけで、または特定の個人に結び付いている・結び付けられる他の情報と組み合わせて、個人の身元を見分けたりたどったりするために使える情報」と定義しています。
この定義は米国の行政管理予算局の通達(OMB Circular A-130)から来ていて、NIST SP 800-53などのセキュリティ文書が同じ文を引用しています。
次の図は、定義に出てくる2つの言葉と、単独で見分けられる項目・組み合わせで見分けられる項目を、架空の値で並べたものです。
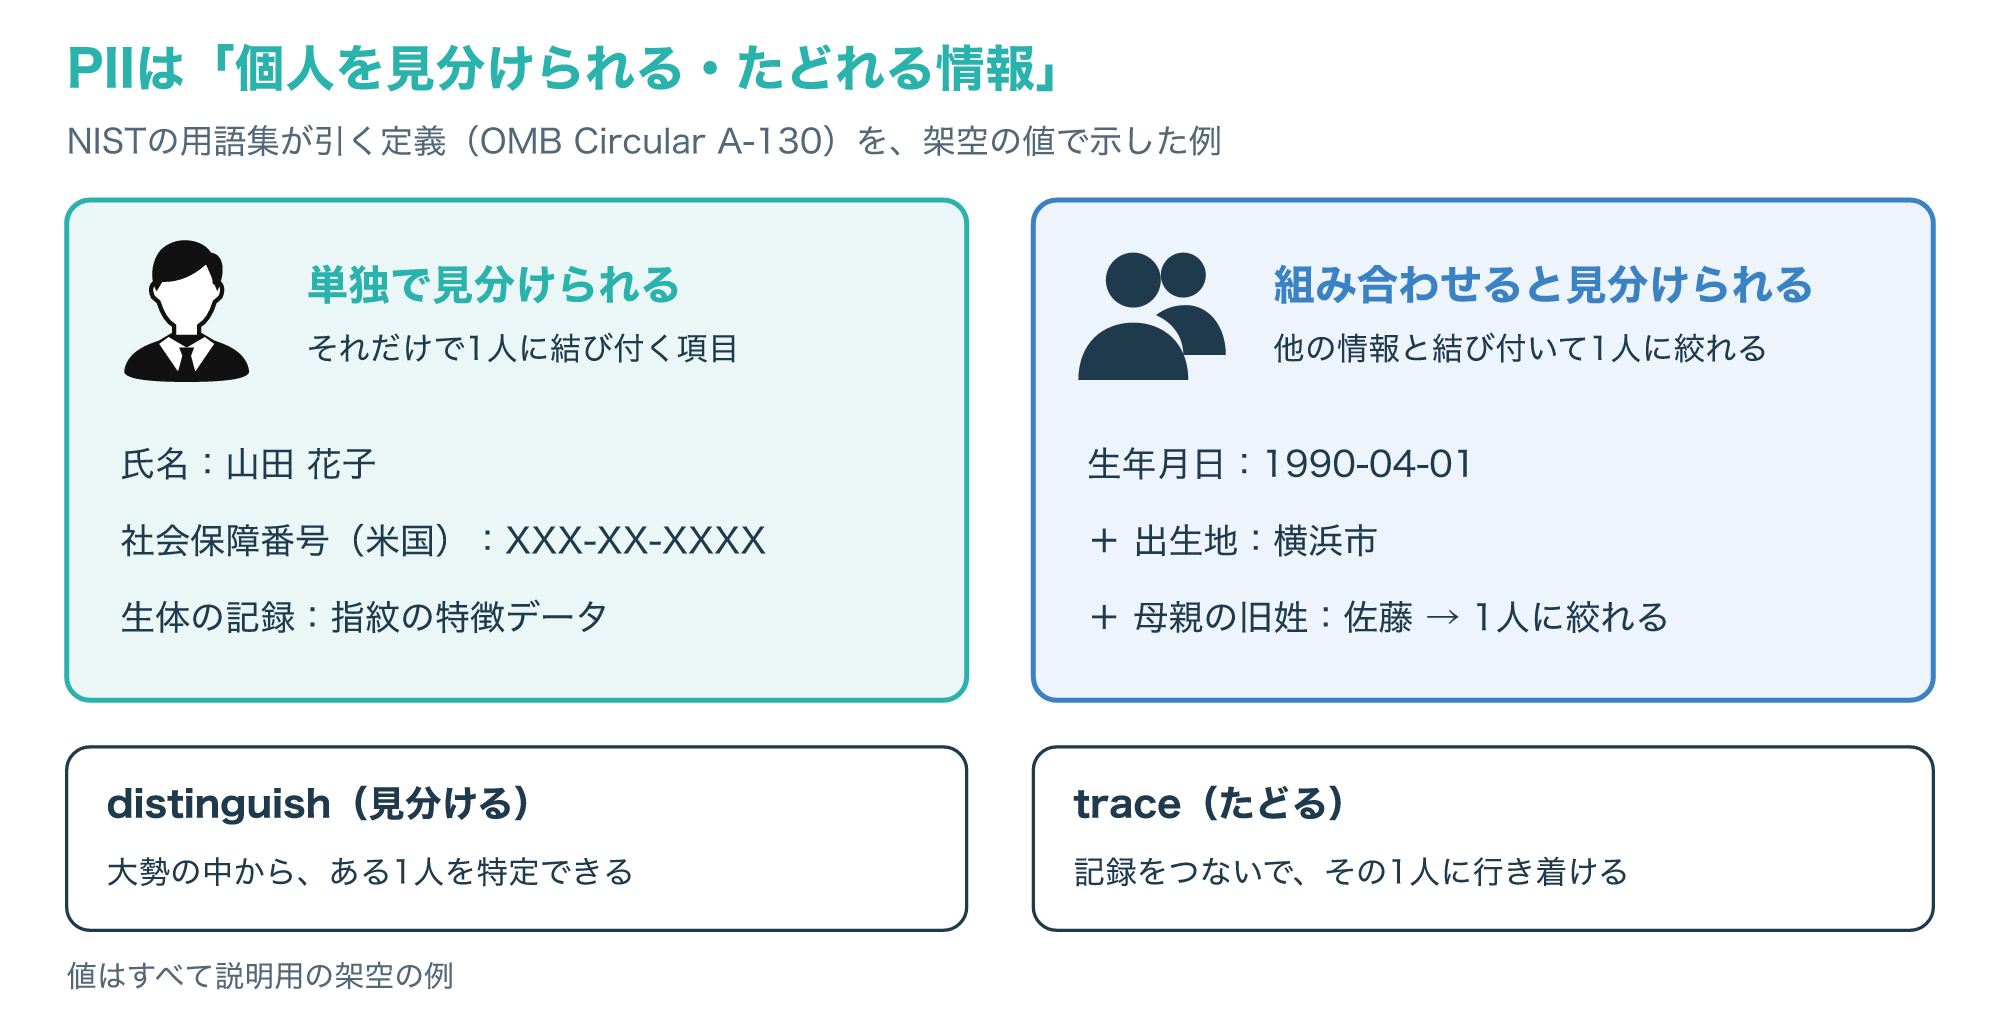
左のカードは、氏名や社会保障番号のように、その値だけで誰のことか分かる項目です。
右のカードは、生年月日だけなら同じ日に生まれた人が大勢いるものの、出生地や母親の旧姓を足していくと1人に絞れてしまう項目です。
「見分ける」は大勢の中から1人を特定できること、「たどる」は記録をつないでその人に行き着けることを指していて、どちらかができればPIIに当たります(参考1)。
1-2. 名前がない記録もPIIになる理由
PIIの保護を扱うNIST SP 800-122は、PIIを2種類に分けて例を挙げています。
1つ目は、氏名・社会保障番号・生年月日と出生地・母親の旧姓・生体の記録のように、個人の身元を見分けたりたどったりできる情報です。
2つ目は、医療・教育・金融・雇用の情報のように、個人に結び付いている(linked)か、結び付けられる(linkable)情報です(参考1)。
実務で迷いやすいのは2つ目で、ログや履歴のように名前が書かれていない記録でも、ほかのデータと結び付けば特定の個人の情報になります。
次の図は、社員番号でつながる3つの記録を例に、linkedとlinkableの違いを示したものです。
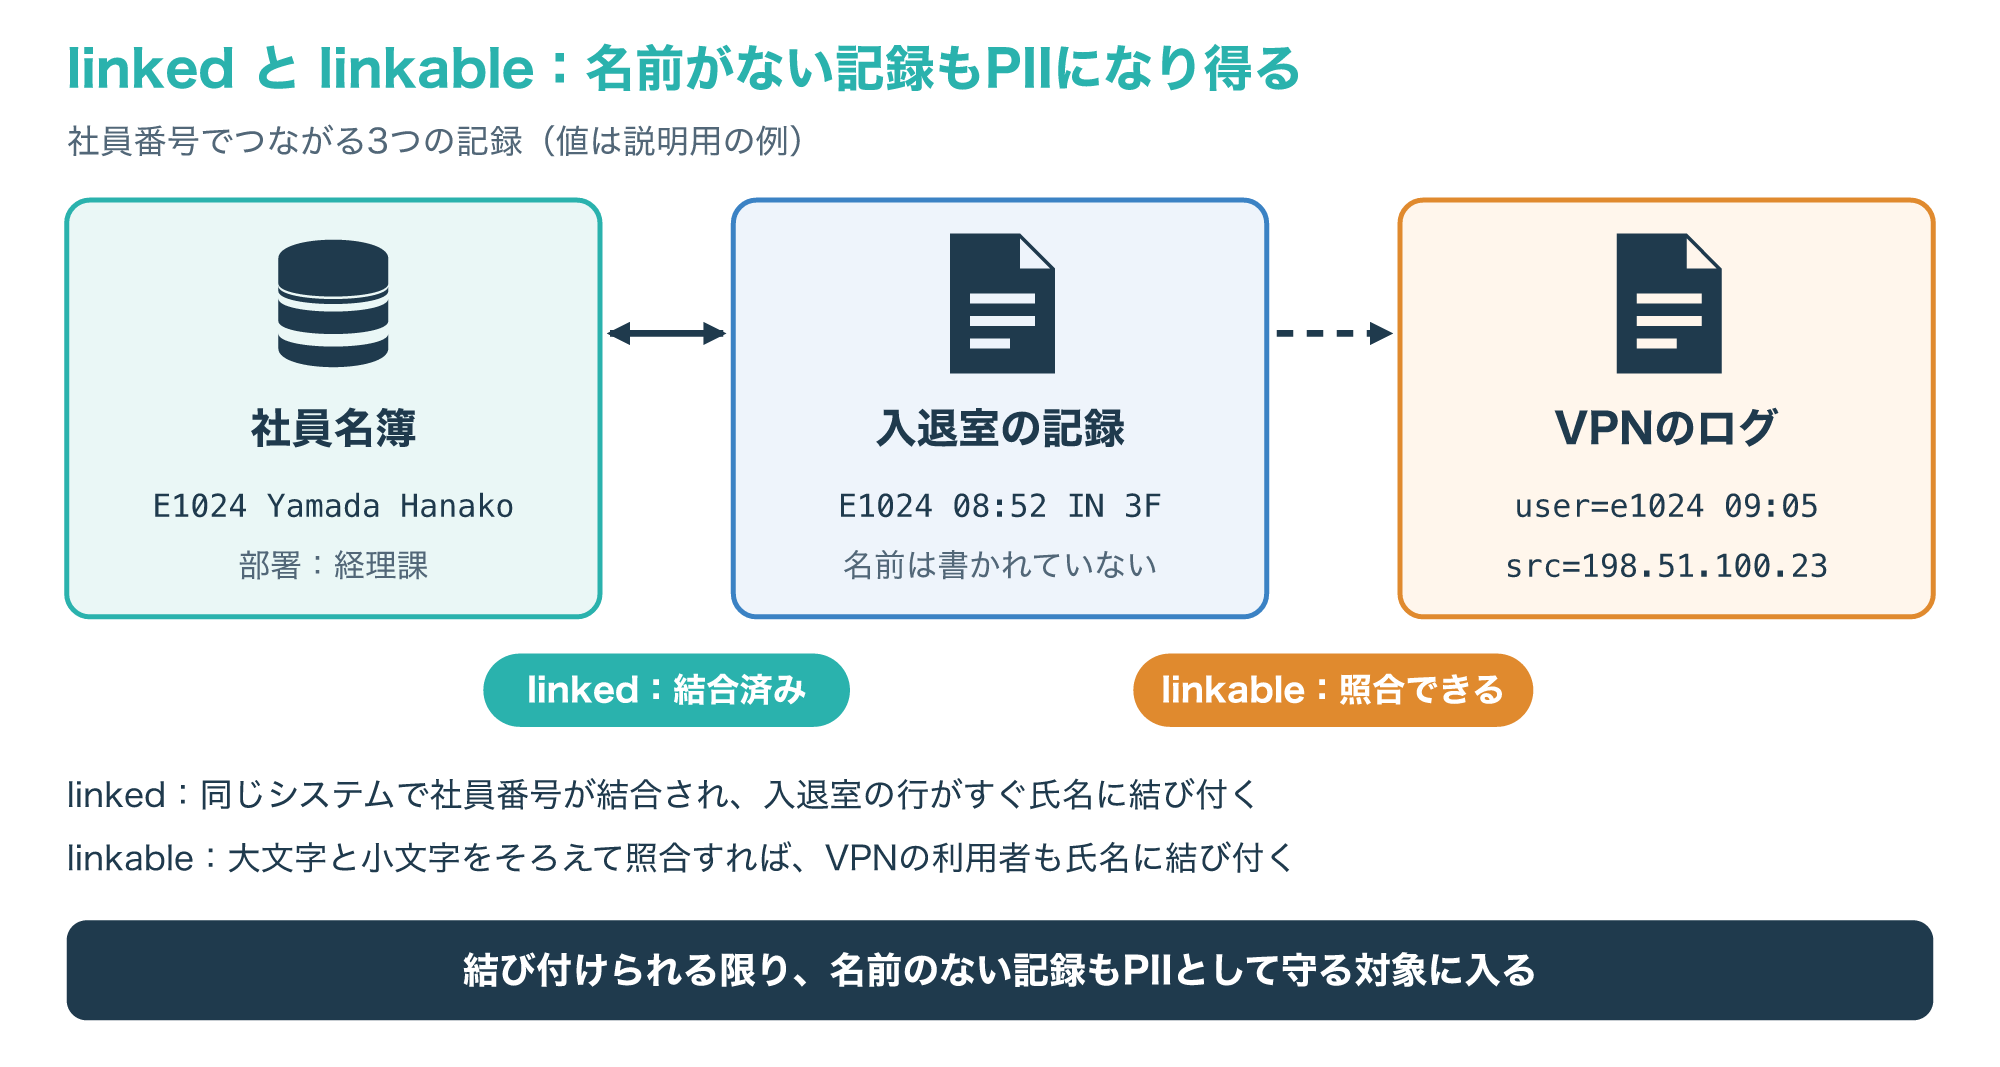
入退室の記録には名前がありませんが、同じシステムの社員名簿と社員番号で結合されているので、すぐに誰の行動か分かります。
VPNのログは別のシステムで、利用者名が小文字のe1024になっていますが、大文字と小文字をそろえて照合すれば同じ人に結び付けられます。
SP 800-122は、PIIを不適切なアクセス・利用・開示から守ること、PIIを見分けて場面ごとに必要な保護の程度を決めること、PIIが関わる事故への対応計画を作ることを勧めています(参考2)。
そのため、ログの保存先やアクセス権を決めるときも「名前がないから対象外」と考えず、結び付けられるかどうかで判断するのが安全です。
日本の個人情報保護法の「個人情報」との違い
2-1. 個人情報は2つの入口で判定する
日本の個人情報保護法では、PIIという言葉ではなく「個人情報」という言葉で、守る対象を決めています。
法第2条第1項の「個人情報」は、生存する個人に関する情報のうち、氏名や生年月日などで特定の個人を識別できるものか、個人識別符号が含まれるもののどちらかです。
次の図は、この2つの入口と、それぞれに当たる例を並べたものです。
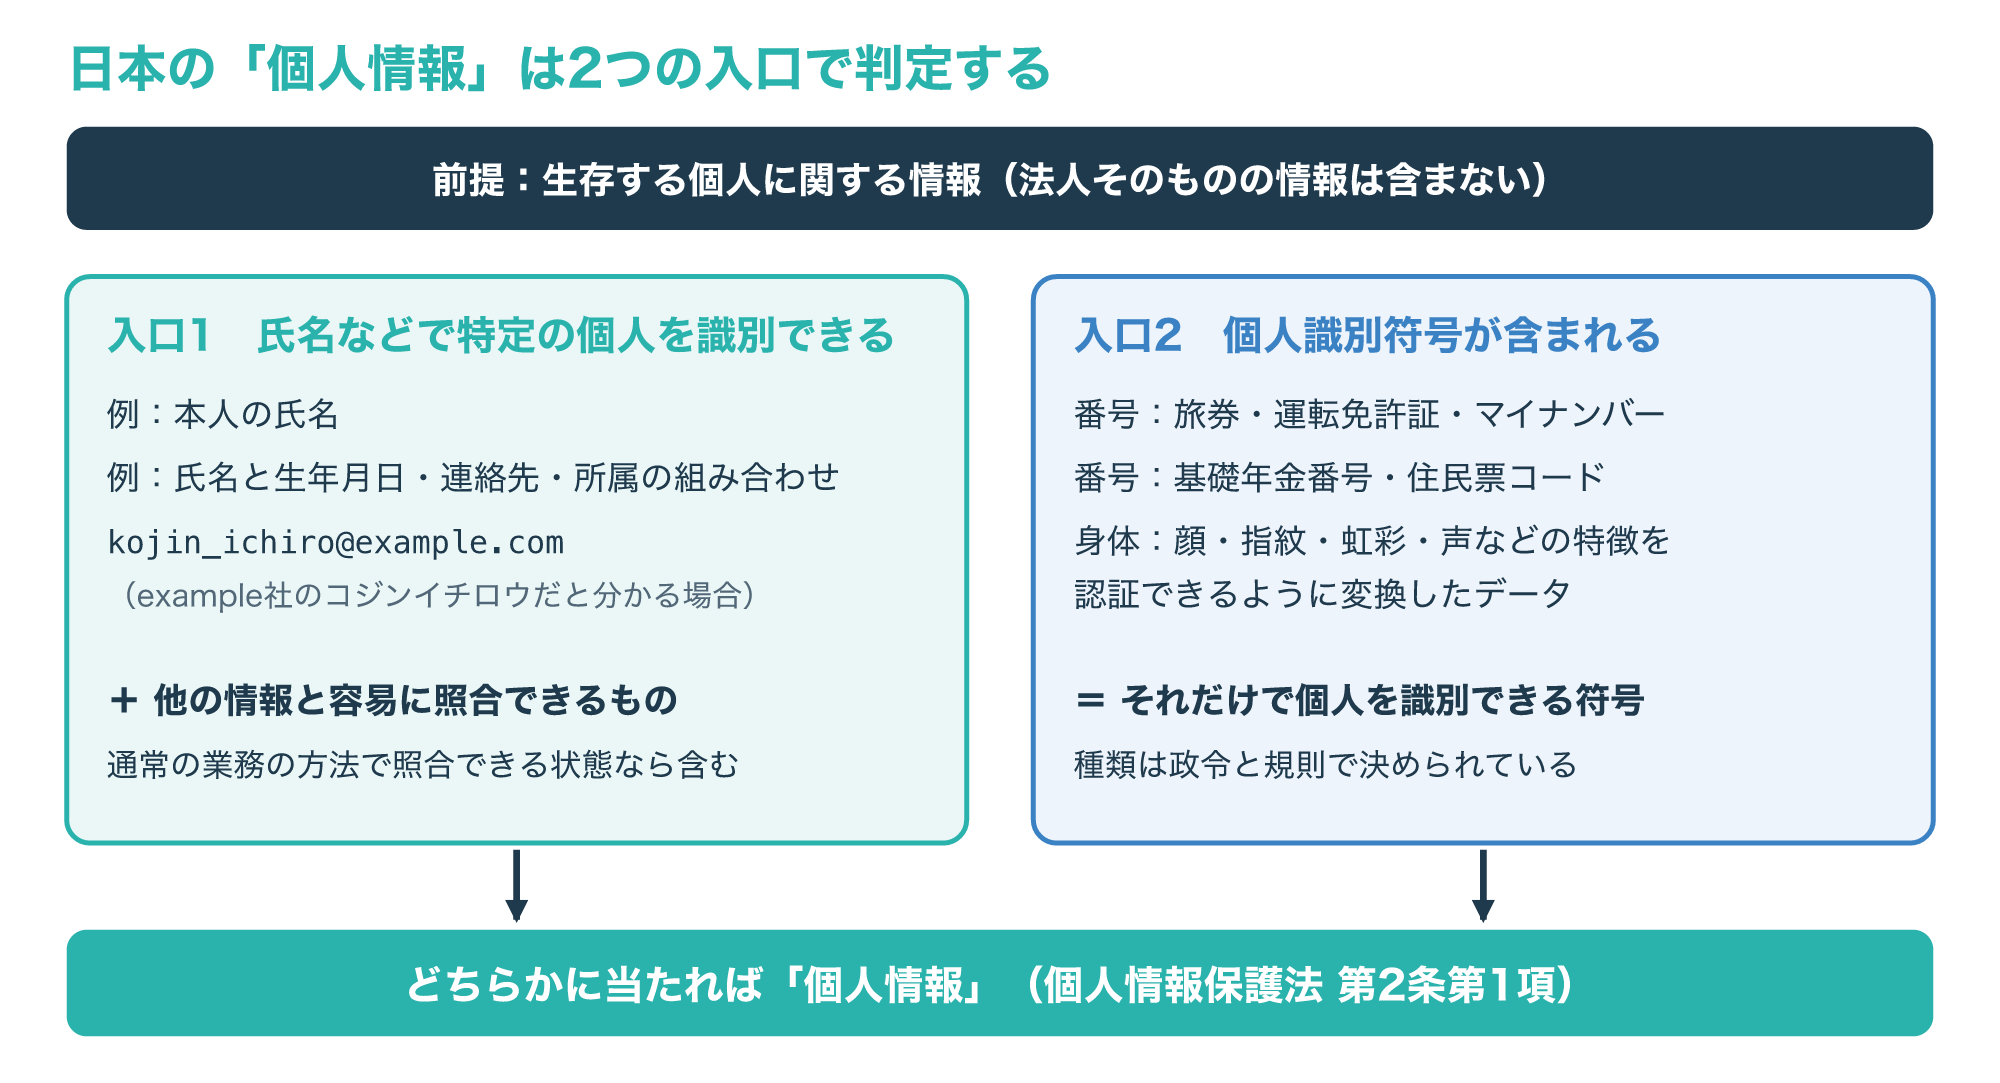
入口1には、本人の氏名だけでなく、氏名と生年月日・連絡先・所属を組み合わせた情報や、所属と氏名が分かるメールアドレスも入ります。
さらに「他の情報と容易に照合でき、それにより特定の個人を識別できるもの」も含まれ、これは通常の業務で使う方法で照合できる状態を指し、他の事業者に問い合わせないと照合できないような場合は一般に当たらないとされています。
亡くなった人の情報は原則として対象外ですが、同時に遺族など生存する人の情報でもある場合は、その人の個人情報として扱われます。
なお、法人そのものの情報は個人情報ではありませんが、役員や従業員の情報は個人情報に当たり、外国人の情報も対象です(参考3)。
2-2. 個人識別符号・要配慮個人情報・個人関連情報
入口2の個人識別符号は、それだけで特定の個人を識別できる符号として、政令と規則で種類が決められています。
1つは、DNA・顔・虹彩・声・歩き方・静脈・指紋や掌紋の特徴を、本人を認証できるようにデジタルデータへ変換したものです。
もう1つは、旅券番号・基礎年金番号・運転免許証番号・住民票コード・マイナンバー・健康保険の被保険者番号・在留カードの番号のように、人ごとに異なるよう割り当てられる番号です。
一方、防犯カメラに記録された、本人が判別できる映像は、個人識別符号ではなく入口1の「特定の個人を識別できる情報」として個人情報に当たる例に挙げられています。
法律はこのほかにも言葉を使い分けていて、次の図はそれぞれの関係をまとめたものです。
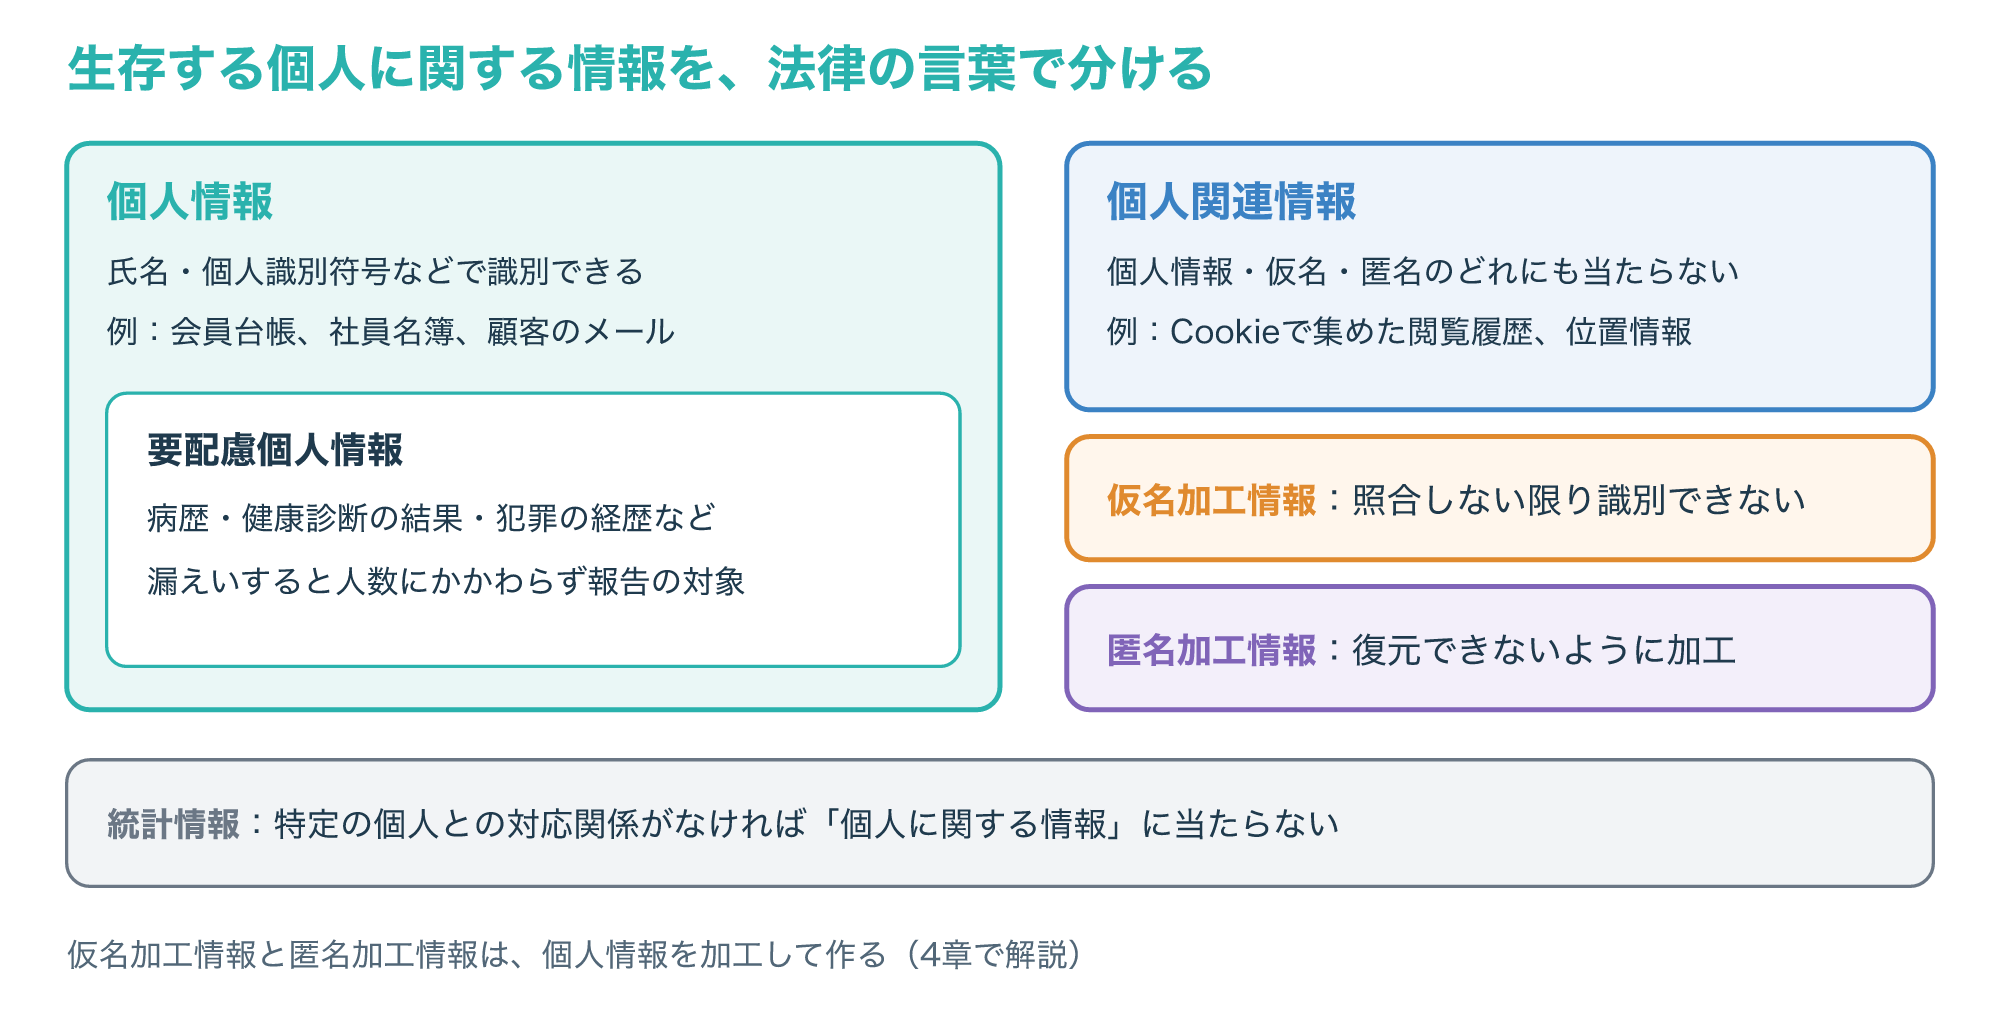
要配慮個人情報は、人種・信条・病歴・犯罪の経歴・健康診断の結果など、不当な差別や偏見につながらないよう特に配慮が必要な記述が含まれる個人情報です。
個人関連情報は、生存する個人に関する情報のうち、個人情報・仮名加工情報・匿名加工情報のどれにも当たらないもので、Cookieなどの端末識別子で集めた閲覧履歴、購買履歴、位置情報、興味・関心を示す情報が例に挙がっています。
一方、特定の個人との対応関係がない統計情報は「個人に関する情報」に当たらないため、個人関連情報にも当たりません(参考3)。
2-3. PIIと個人情報の違いを比べる
PIIを「個人情報」と訳すことはよくありますが、出どころも書き方も違うため、範囲がぴったり重なるわけではありません。
次の図は、NISTのPIIと日本の個人情報を5つの観点で比べたものです。
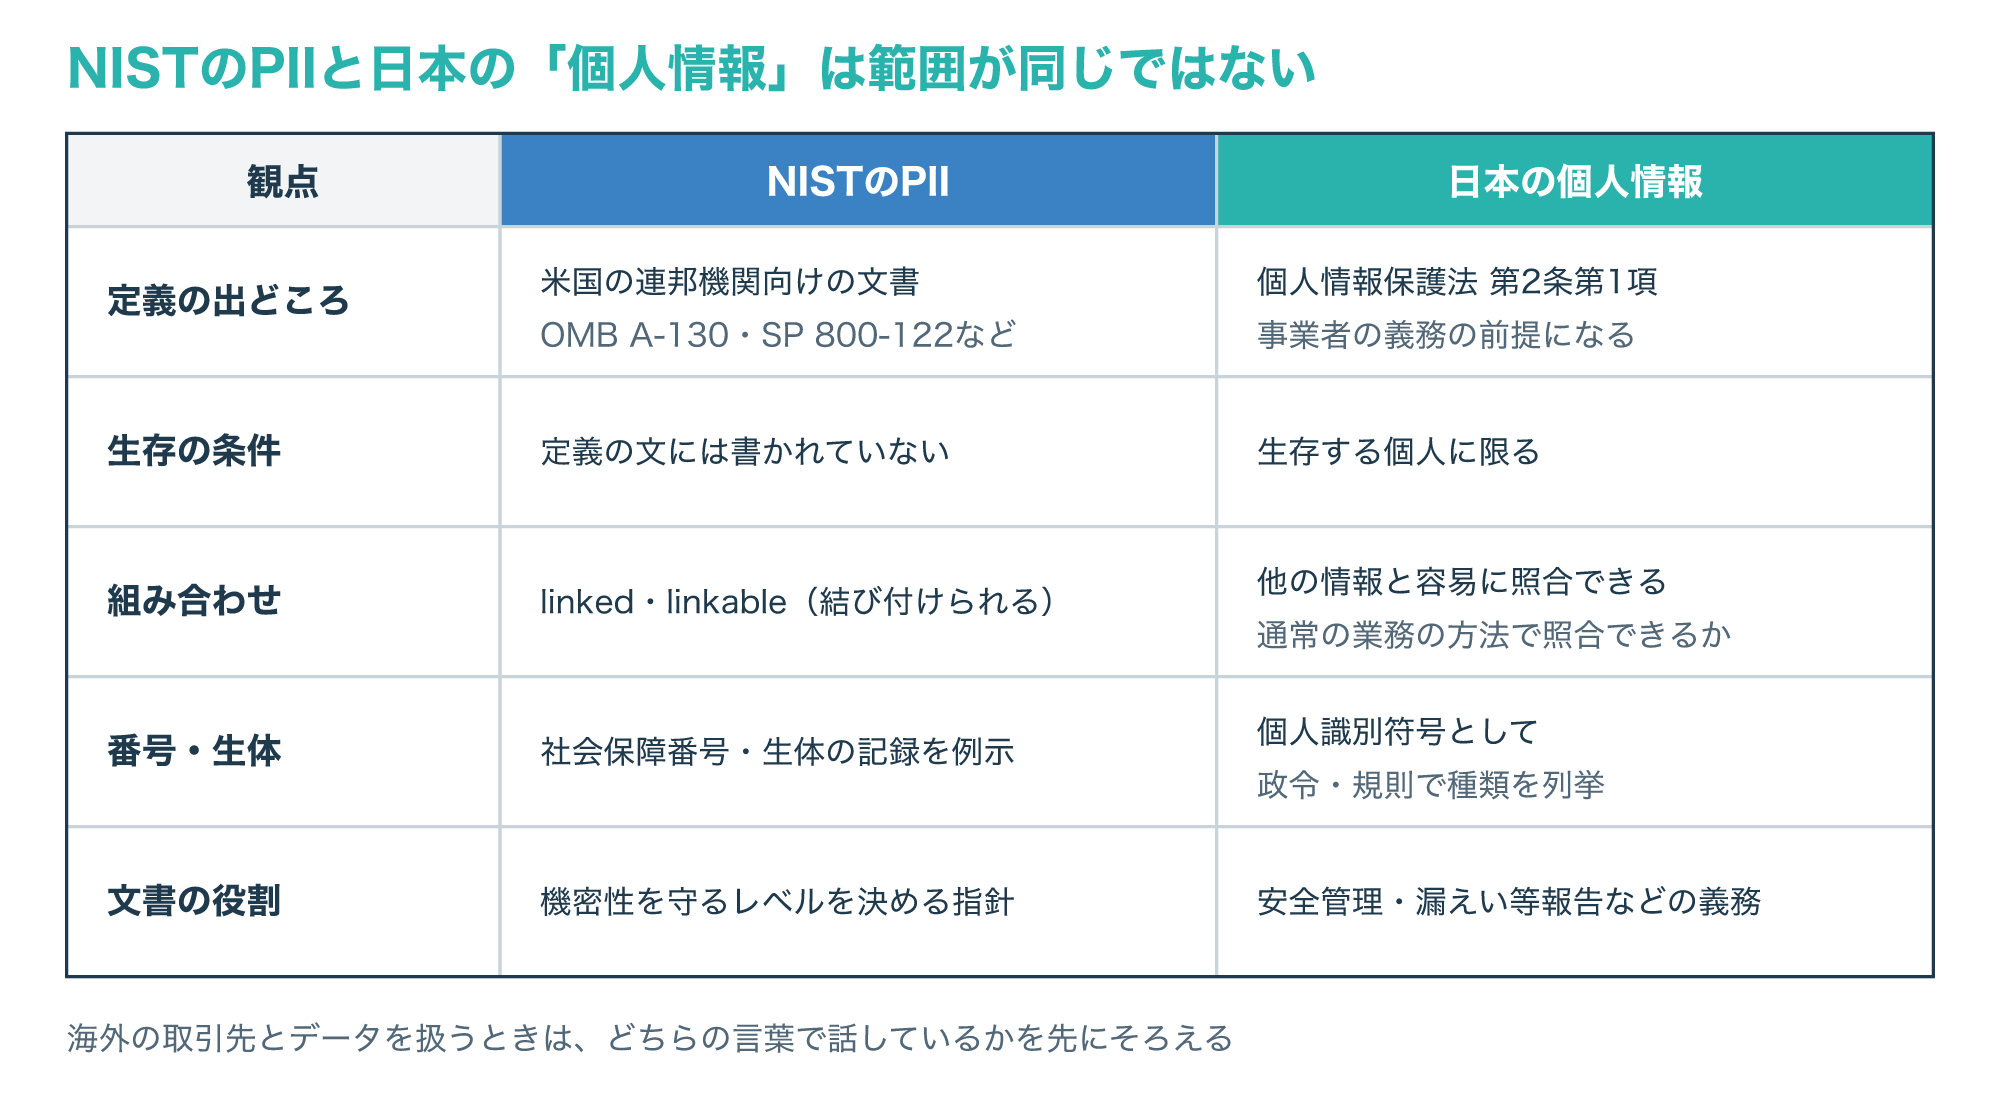
大きな違いの1つは生存の条件で、日本の個人情報は生存する個人に限られる一方、NISTの用語集の定義文には生存の条件が書かれていません。
組み合わせの考え方も、NISTは「結び付けられる(linkable)か」、日本は「容易に照合できるか」で書かれていて、照合のしやすさをどう見るかの言い方が違います。
また、NISTのSP 800-122は連邦機関がPIIの機密性を守るための指針で、日本の法律のように事業者へ報告などの義務を課す文書ではありません(参考1・参考2・参考3)。
海外の取引先や外資系の製品の資料でPIIと書かれていたら、国内の義務は個人情報保護法の言葉で確かめ直し、どちらの言葉で話しているかを先にそろえておくと誤解を防げます。
データのどこがPIIかを見分ける方法
3-1. 列ごとに3つの質問で判定する
社内のデータベースやCSVのどこに個人情報があるかを洗い出すときは、1行ずつではなく列(項目)ごとに判定すると漏れが少なくなります。
次の図は、会員データの1行を例に、個人情報保護法の定義に沿った3つの質問で各列を判定する流れを示したものです。
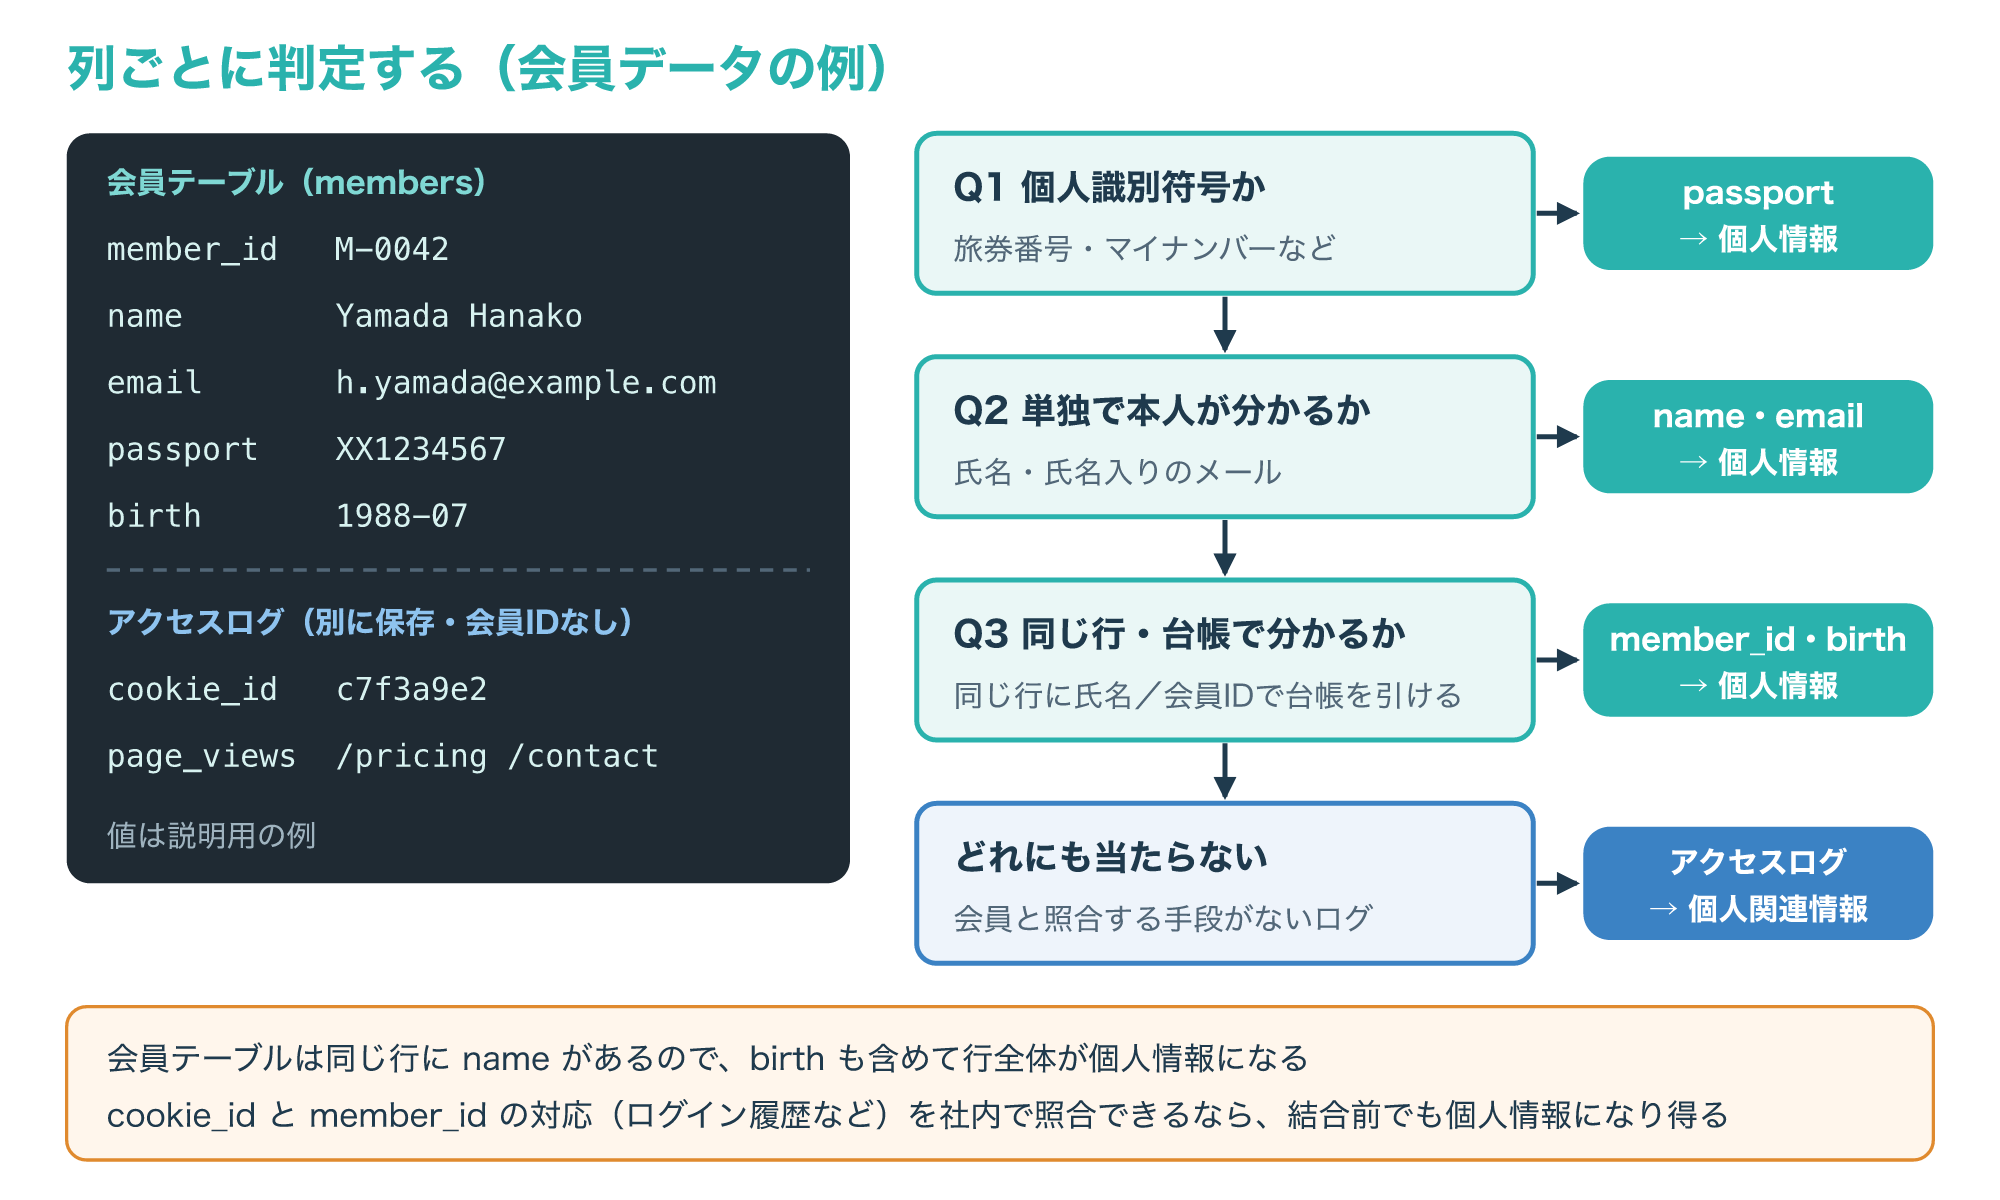
Q1では、旅券番号やマイナンバーのような個人識別符号かを見て、当たればその列だけで個人情報になります。
Q2では、氏名や、所属と氏名が分かるメールアドレスのように、その値だけで本人が分かるかを見ます。
Q3では、単独では誰か分からない列について、同じ行に氏名があるか、社内の会員台帳と通常の業務の方法で照合できるかを見ます。
会員テーブルの生年月や会員IDは、同じ行に氏名があるので、行全体が個人情報になります。
一方、会員IDを含めずに別に保存したアクセスログ(cookie_idと閲覧したページ)は、cookie_idと会員IDの対応を社内に持たず、会員と照合する手段がなければ個人関連情報です。
ただし、ログイン履歴などでcookie_idと会員IDの対応を社内に持ち、通常の業務の方法で照合できる状態なら、まだ結合していなくても個人情報に当たり得ます。
実際にログインなどで会員IDと結び付けたあとは、個人情報として扱います(参考3)。
洗い出しの結果は、あとで保存場所やアクセス権を決めるときに使えるよう、次のような項目で一覧にしておくと便利です。
- システム名とテーブル名、列名、値の例(実際の値ではなく形だけ)
- Q1〜Q3のどれで個人情報と判定したか、または個人関連情報か
- 結び付けられる台帳やシステム(会員IDで引ける顧客台帳など)
- 要配慮個人情報やカード番号のように、漏えいすると報告の対象になる列か
3-2. メールアドレス・Cookie・位置情報の扱い
判断に迷いやすいのが、メールアドレス、Cookie、位置情報の3つです。
メールアドレスは、所属する会社と氏名が読み取れる形なら、アドレスだけでも個人情報に当たる例として挙げられています。
Cookieなどで集めた閲覧履歴は、会員と照合する手段が社内になければ個人関連情報ですが、次の図のように会員IDと結び付くと扱いが変わります。
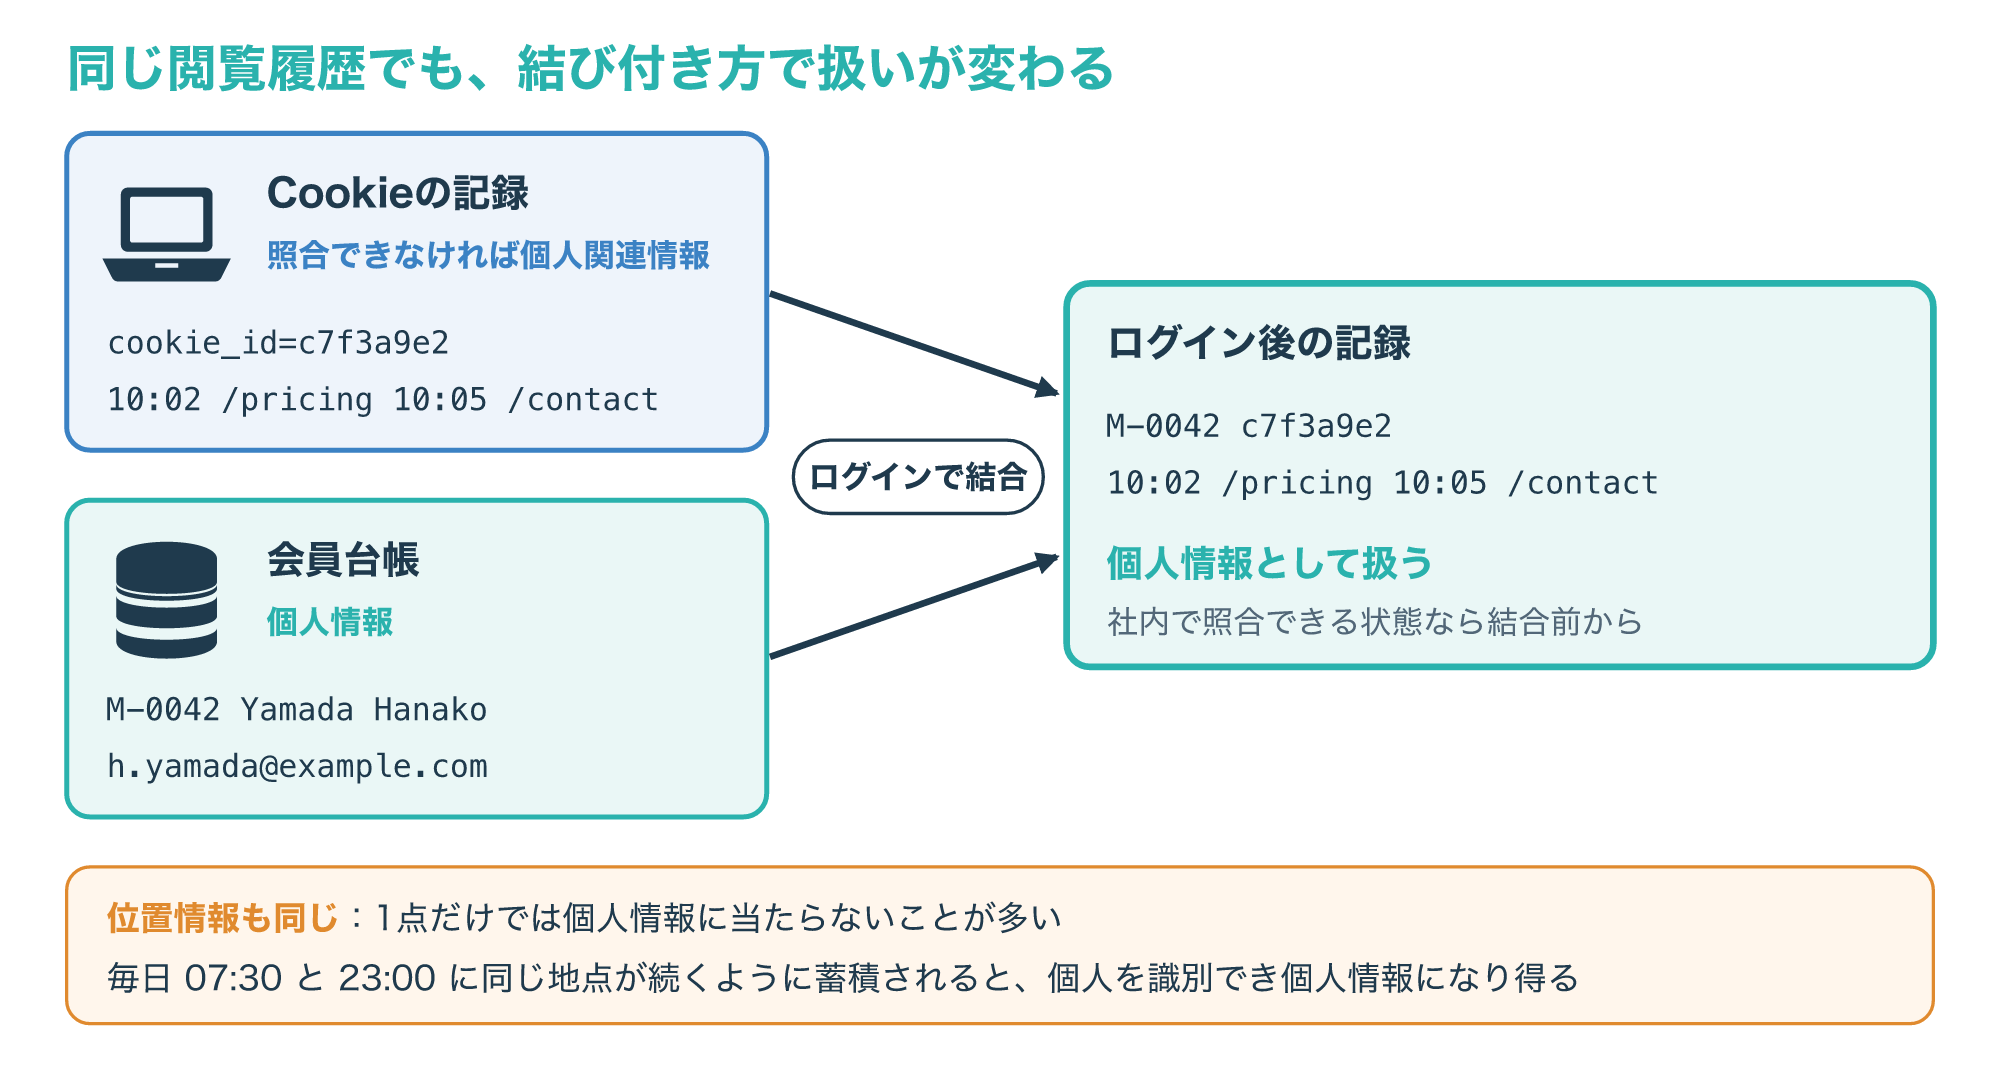
通則編のガイドラインは、取得したときには個人を識別できなかった情報でも、あとから情報が加わったり照合されたりして識別できるようになれば、その時点で個人情報に当たるとしています。
位置情報も、一般に1点だけでは個人情報に当たりませんが、連続して蓄積されるなどして特定の個人を識別できるようになると個人情報に当たります(参考3)。
分析用のデータを作るときは、「いまは名前がない」だけで判断せず、ほかのテーブルとの結合や蓄積の仕方まで含めて扱いを決めておきましょう。
3-3. Microsoft Purviewの機密情報の種類で探す
ファイルやメールの中身からPIIを機械的に探すには、DLP製品の検出ルールを使う方法があり、ここではMicrosoft Purviewの機密情報の種類(SIT)を例に仕組みを見ます。
SITはパターンで機密情報を見分ける分類の仕組みで、探す本体の「プライマリ要素」、裏付けになる「サポート要素」、どれだけ確からしいかの「信頼度」、両者の距離の「近接性」で定義されます。
次の図は、組み込みのSIT「日本のマイナンバー個人」が番号を見分ける条件を示したものです。
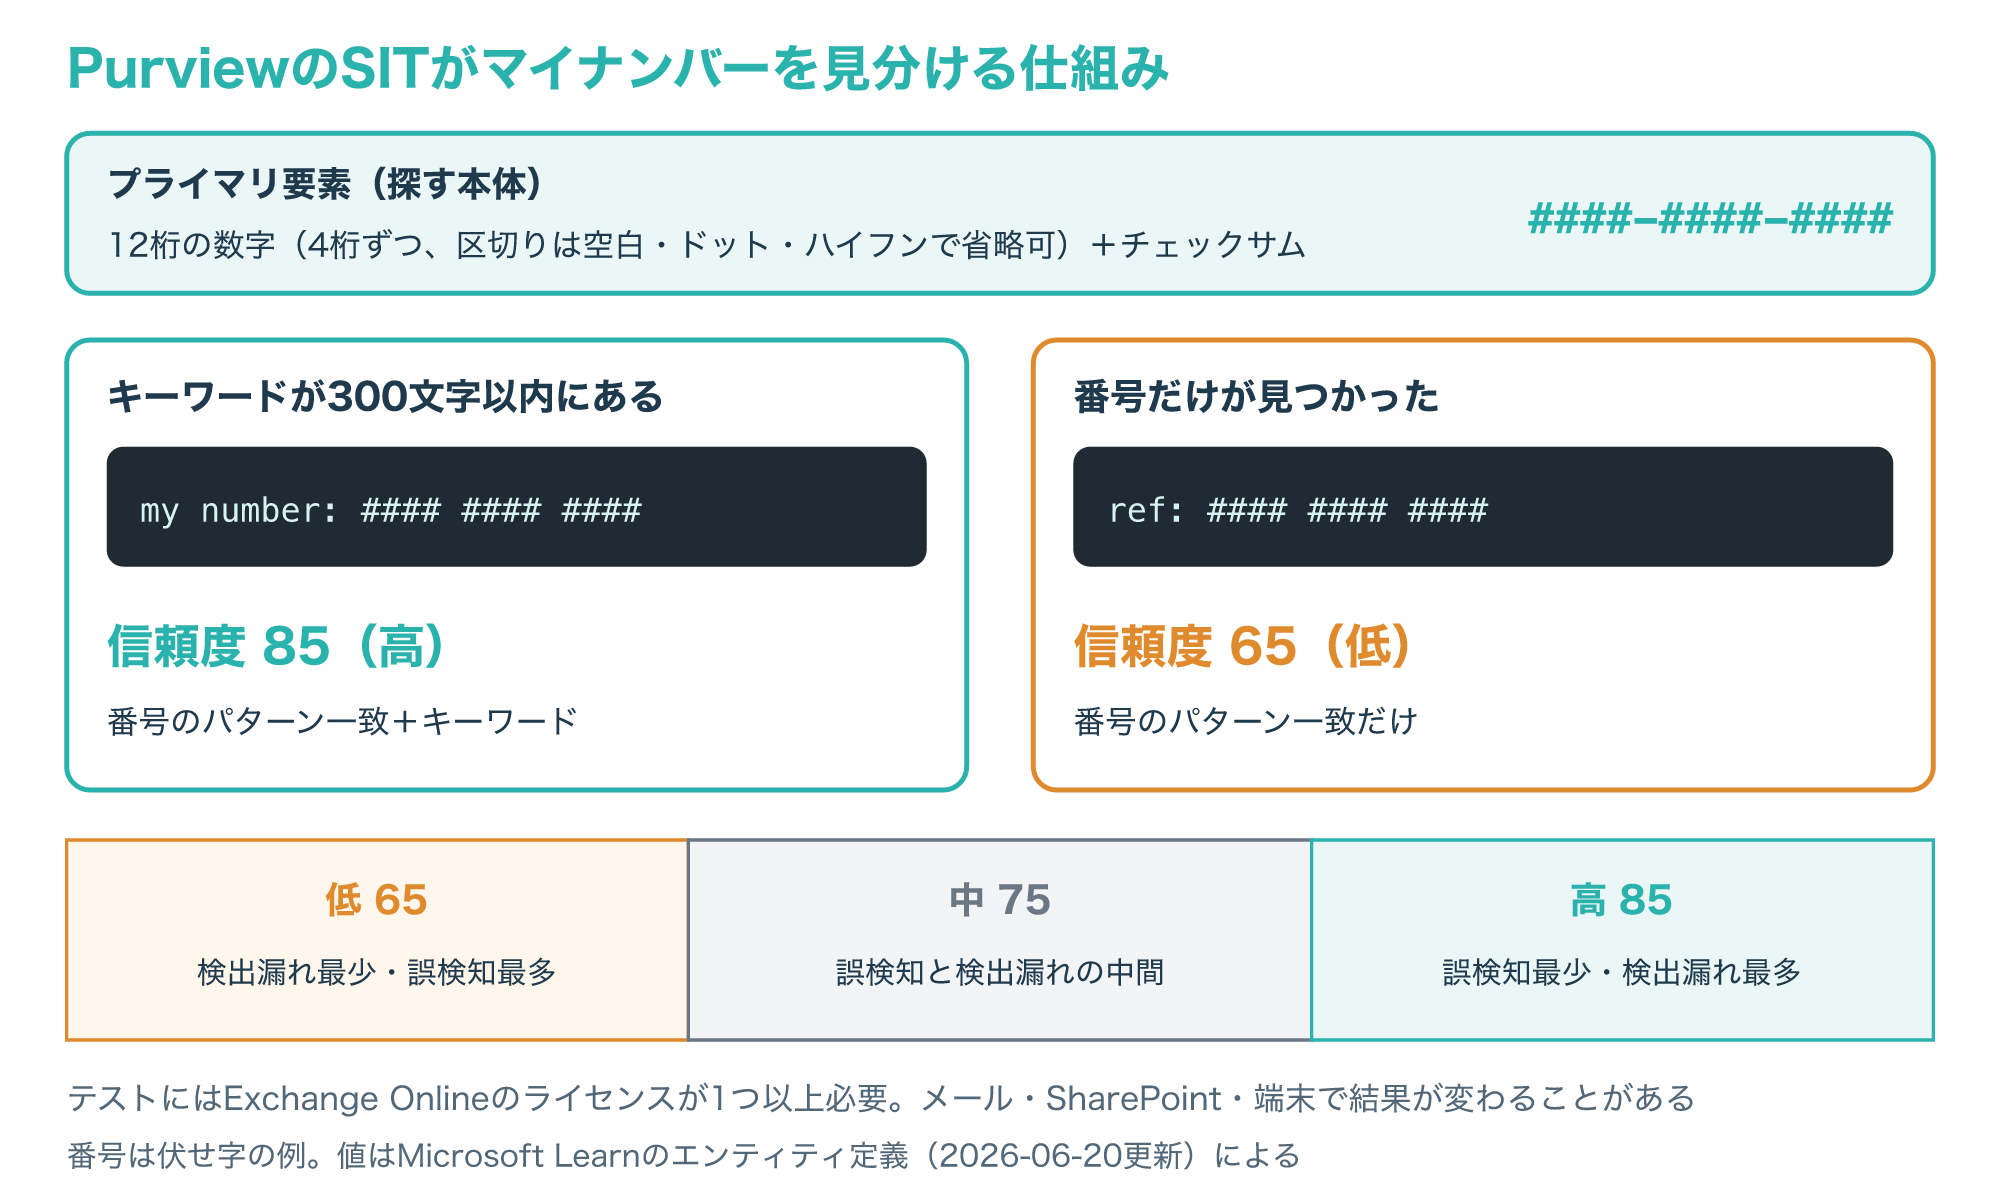
このSITは、12桁の数字(4桁ずつ空白・ドット・ハイフンで区切ってもよい)とチェックサムをプライマリ要素にしています。
番号から300文字以内に「マイナンバー」「個人番号」「my number」などのキーワードがあれば信頼度85、番号だけなら65で検出されます(参考5)。
信頼度は低65・中75・高85の3段階で、高を選ぶと誤検知は最も少なくなる代わりに検出漏れが最も多くなり、低を選ぶとその逆になります。
自社で作るカスタムのSITでは、最小の信頼度を76〜100にすると高、66〜75にすると中、65以下にすると低として扱われます。
組み込みのSITは編集できませんが、コピーしてカスタムのSITのひな形にでき、社員番号のような自社独自の値を正確に探したいときは、登録したデータベースの値と完全に一致するものを探す方式(EDM)も用意されています。
うまく検出できないときは、次の点を確かめます(参考4)。
- サンプルファイルでSITをテストする画面が灰色のときは、テナントにExchange Onlineのライセンスが1つ以上あるかを確かめる
- 同じSITでもメール・SharePointやOneDrive・端末で結果が変わることがあるため、使う場所ごとにテストする
- 日本語と英数字が混ざるキーワードは、間に空白がある形とない形の2通りを登録する
DLPで社外への持ち出しを見張る仕組みと、検出したときの動きは、次の記事で解説しています。
仮名化と匿名化(仮名加工情報・匿名加工情報)
4-1. 仮名加工:照合しない限り本人が分からない形
PIIを分析や開発に使うとき、氏名などをそのまま使わずに済むよう加工する方法として、個人情報保護法には仮名加工情報と匿名加工情報の2つの仕組みがあります。
仮名加工情報は、他の情報と照合しない限り特定の個人を識別できないように、規則第31条の3つの基準に従って個人情報を加工したものです。
次の図は、会員データ1行を仮名加工する例です。
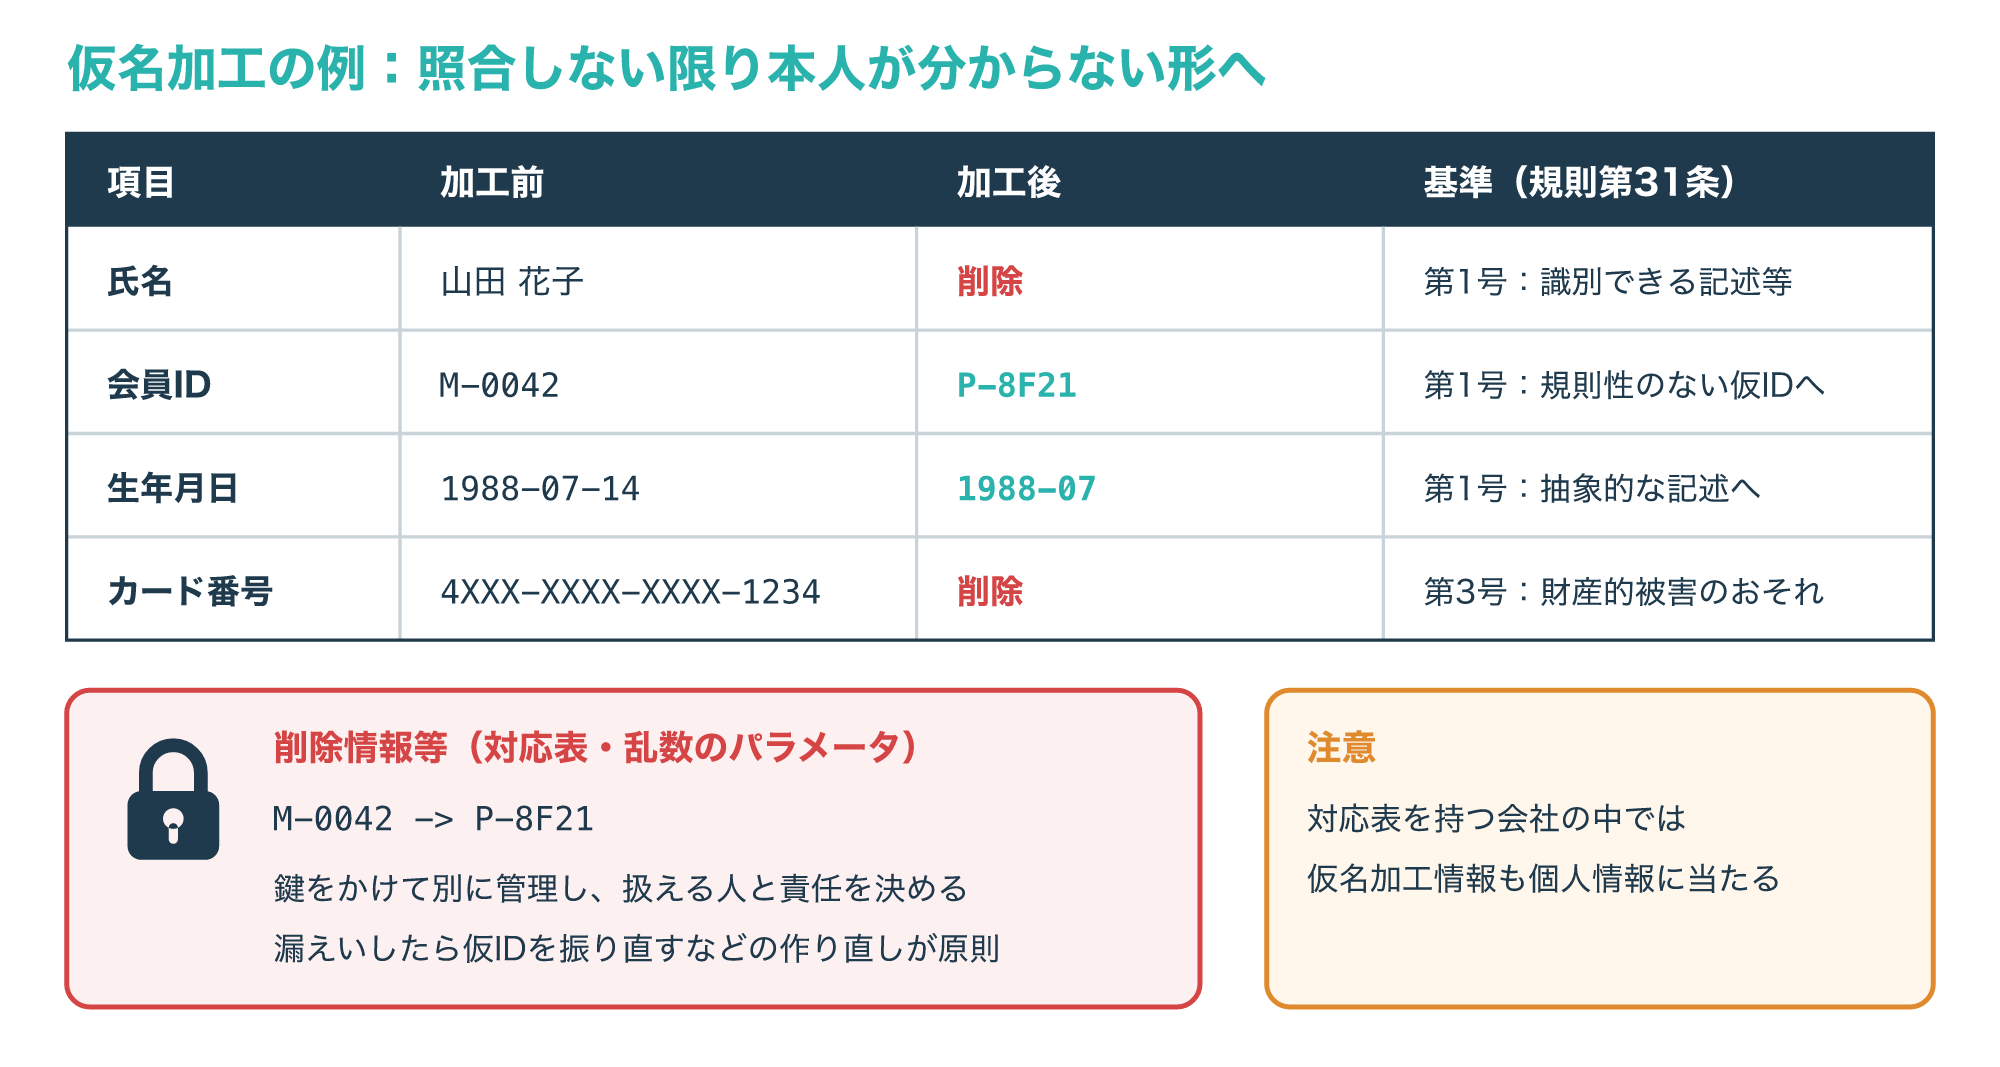
3つの基準は、識別できる記述の全部か一部を削除すること、個人識別符号を全部削除すること、クレジットカード番号や決済できるサービスのIDとパスワードのように不正に使われると財産的被害が出るおそれのある記述を削除することです。
削除には「復元できる規則性を持たない方法で別の記述に置き換える」ことも含まれ、生年月日を年月だけにするように抽象的な記述へ置き換える方法も挙げられています。
氏名と仮IDの対応表や、置き換えに使った乱数などのパラメータは「削除情報等」と呼ばれ、扱う人の権限と責任を決め、規程を整え、権限のない人が扱えないようにする安全管理が求められます。
また、安全管理のために氏名を消したデータを引き続き個人情報として扱う場合は、仮名加工情報を「作成する」ことには当たらないとされていて、どちらの扱いにするかを先に決めておく必要があります。
なお、対応表や元のデータを持っている会社の中では、仮名加工情報は容易に照合できる状態にあるため、個人情報にも当たります(参考6)。
4-2. 匿名加工:元に戻せないように加工する
匿名加工情報は、特定の個人を識別できないように、かつ元の個人情報に復元できないように加工した情報です。
加工の基準は規則第34条で決められていて、次の図のように5つの措置をとります。
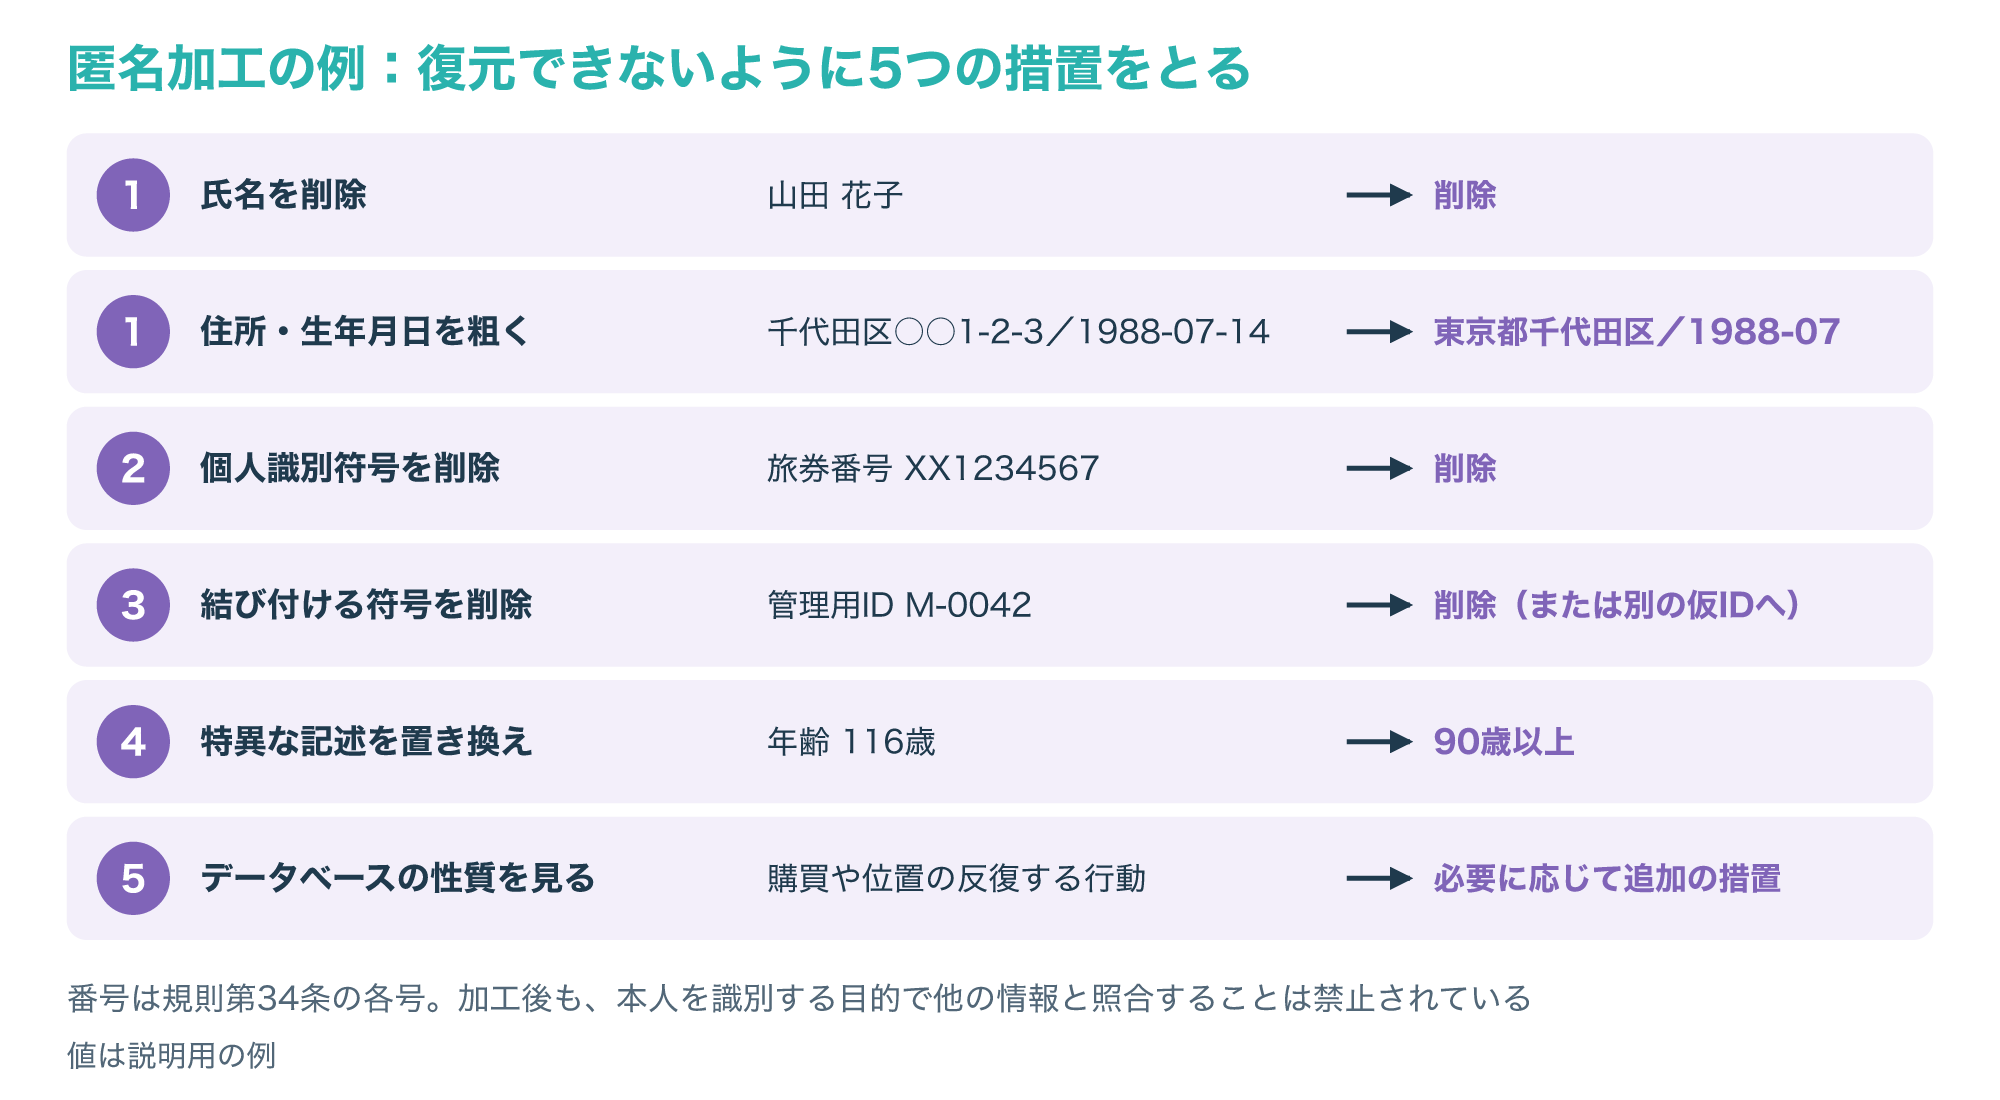
仮名加工の基準との違いは、措置3の「元の情報と結び付ける符号の削除」、措置4の「特異な記述の削除」、措置5の「データベースの性質に応じた措置」が加わることです。
ガイドラインは、症例数がきわめて少ない病歴を削除する、年齢116歳を90歳以上に置き換えるといった例を挙げています。
措置5では、購買履歴や位置情報のように繰り返される行動が蓄積されると個人の行動習慣が分かる場合があるため、データベース全体の性質を見て追加の加工を考えます。
ハッシュ関数で仮IDを作る場合、氏名や連絡先に同じ関数を単純に使うと元の値を推測できる規則性が残ることがあるため、乱数などを加えてからハッシュ化する方法が考えられるとされています。
ただし匿名加工情報では、作成したあとに、置き換えに使ったハッシュ関数と乱数の組み合わせを持ち続けることは認められていません(参考6)。
4-3. 2つの規律の違いとNISTの匿名化の考え方
仮名加工情報と匿名加工情報は、加工の深さだけでなく、作ったあとにできることも違います。
次の図は、ガイドラインの比較表をもとに主な違いを5つの観点でまとめたものです。
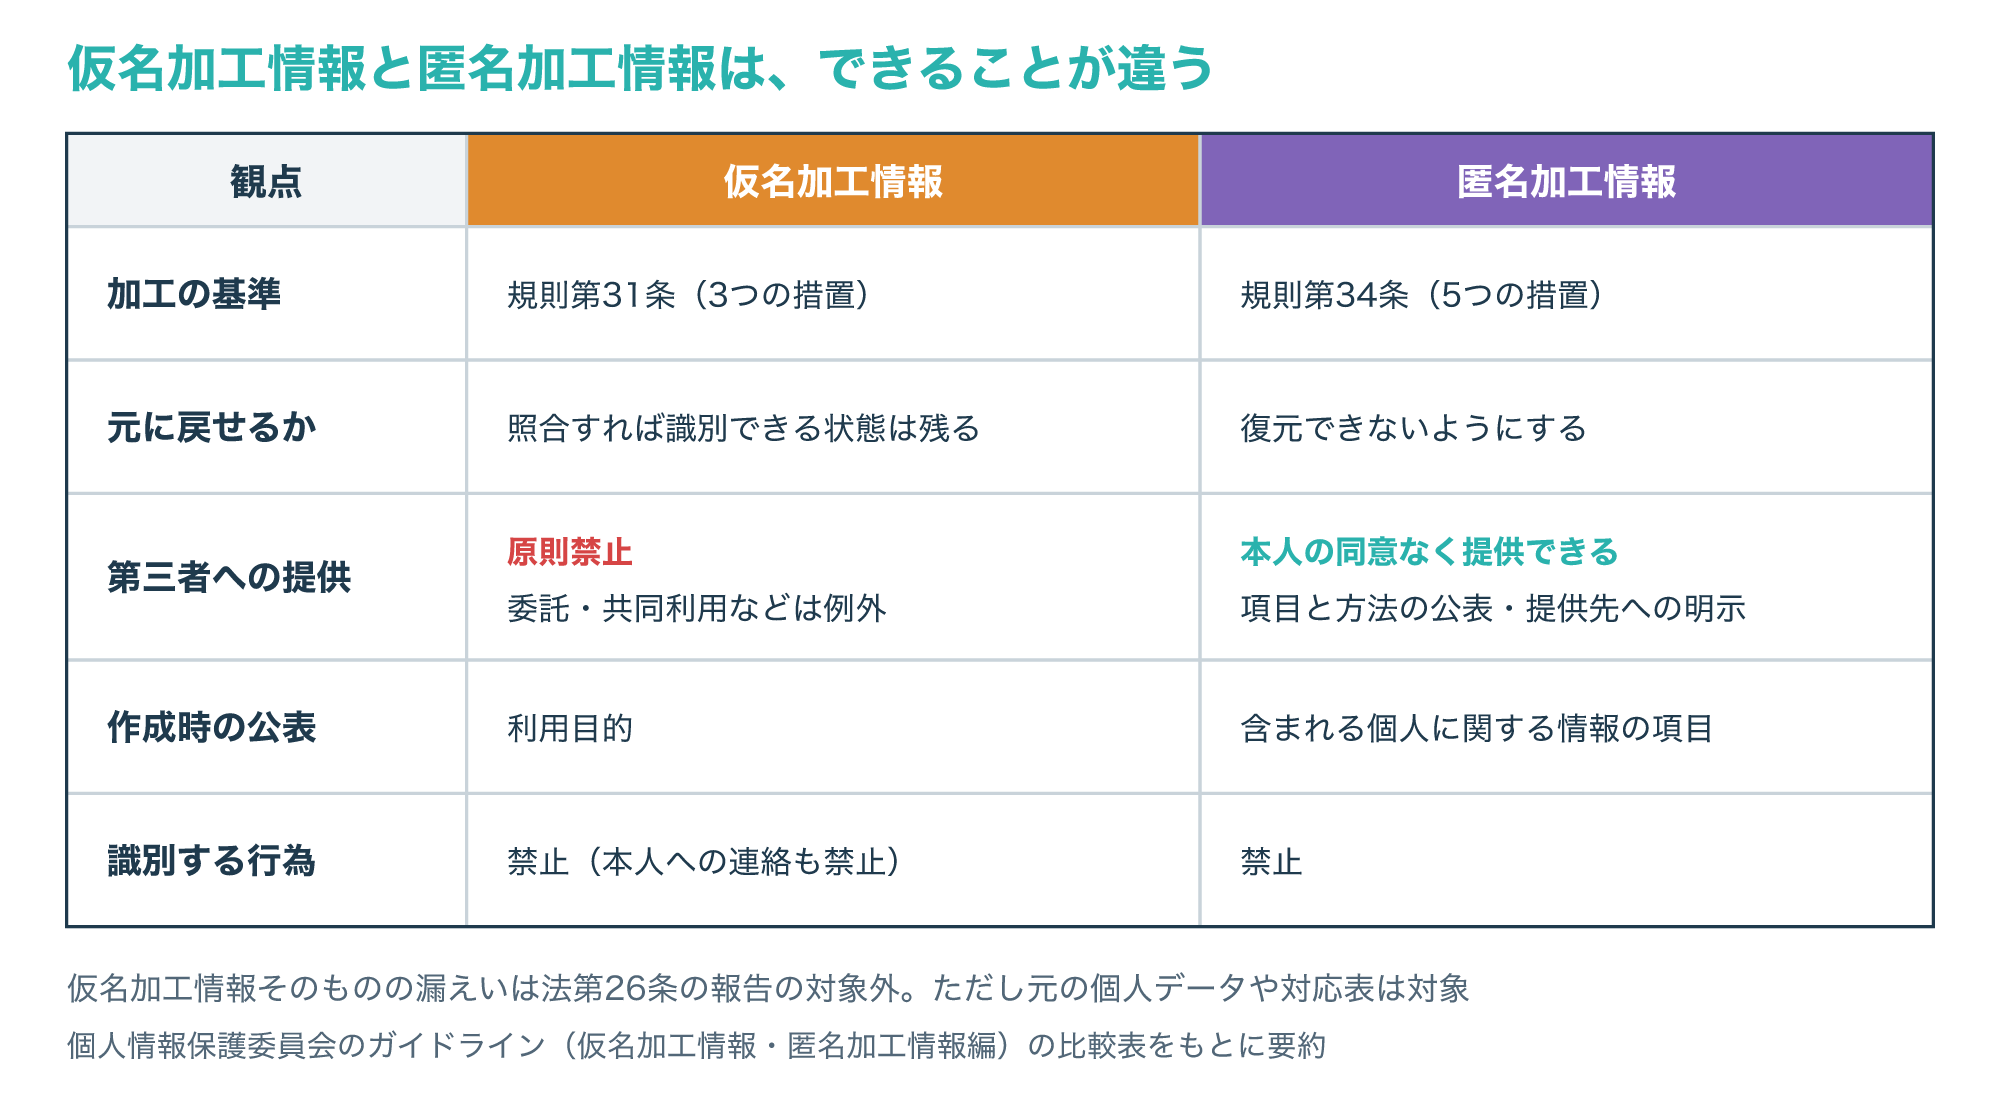
仮名加工情報は第三者への提供が原則禁止で、利用目的の公表や、本人を識別する行為・本人への連絡の禁止が課されます。
匿名加工情報は、含まれる項目と提供の方法を公表し、提供先に匿名加工情報であることを明示すれば、本人の同意なく第三者に提供できます。
仮名加工情報そのものが漏えいしても法第26条の報告と本人通知は不要ですが、元の個人データや氏名と仮IDの対応表が漏えいした場合は対象になり得ます(参考6)。
NISTのSP 800-188は、識別子を取り除く、準識別子(組み合わせると個人が分かる項目)を変換する、モデルから合成データを作るといった匿名化の手法を挙げ、個人情報を伏せ字にするだけのツールでは匿名化として十分な機能がない場合もあると注意しています。
同じ文書は、匿名化の前に目的と公開したときのリスクを評価し、匿名化したデータの公開・合成データ・問い合わせの窓口・保護された環境での共有といった共有のしかたを選び、再識別の試験などで確かめることを勧めています(参考7)。
社内の情報セキュリティの規程に加工の手順や対応表の管理を組み込む考え方は、次の記事も参考になります。
PIIが漏えいしたときの対応の流れ
5-1. 発覚したら最初に行う5つの措置
個人データの漏えいや、そのおそれに気づいたとき、事業者が講じる措置は通則編のガイドラインに5つ挙げられています。
- 責任ある立場の人へ直ちに報告し、被害が広がらないようにする
- 事実関係を調べ、原因を究明する
- 調べた事実から影響の範囲を特定する
- 再発防止策を検討して実施する
- 必要に応じて個人情報保護委員会へ報告し、本人へ通知する
このほか、二次被害や類似事案を防ぐ観点から、事実関係や再発防止策を速やかに公表することが望ましいとされています。
個人データの扱いを外部に委託している場合は、原則として委託元と委託先の両方に報告の義務があり、委託先が委託元へ速やかに通知すれば、委託先の報告と本人通知の義務は免除されます(参考3)。
会社のパソコンやサーバーで漏えいに気づいたら、自分だけで調べたり消したりせず、まず社内の責任者やシステム担当へ報告してください。
法人では、いずれかの部署が事態を知った時点が報告期限の起点になるため、担当者の手元で止めないことが大切です。
5-2. 報告が必要になる4つの事態
個人情報保護委員会への報告と本人への通知が義務になるのは、規則第7条に定められた4つの事態のどれかに当たる場合です。
次の図は、4つの事態と、それぞれでガイドラインが挙げている例を並べたものです。
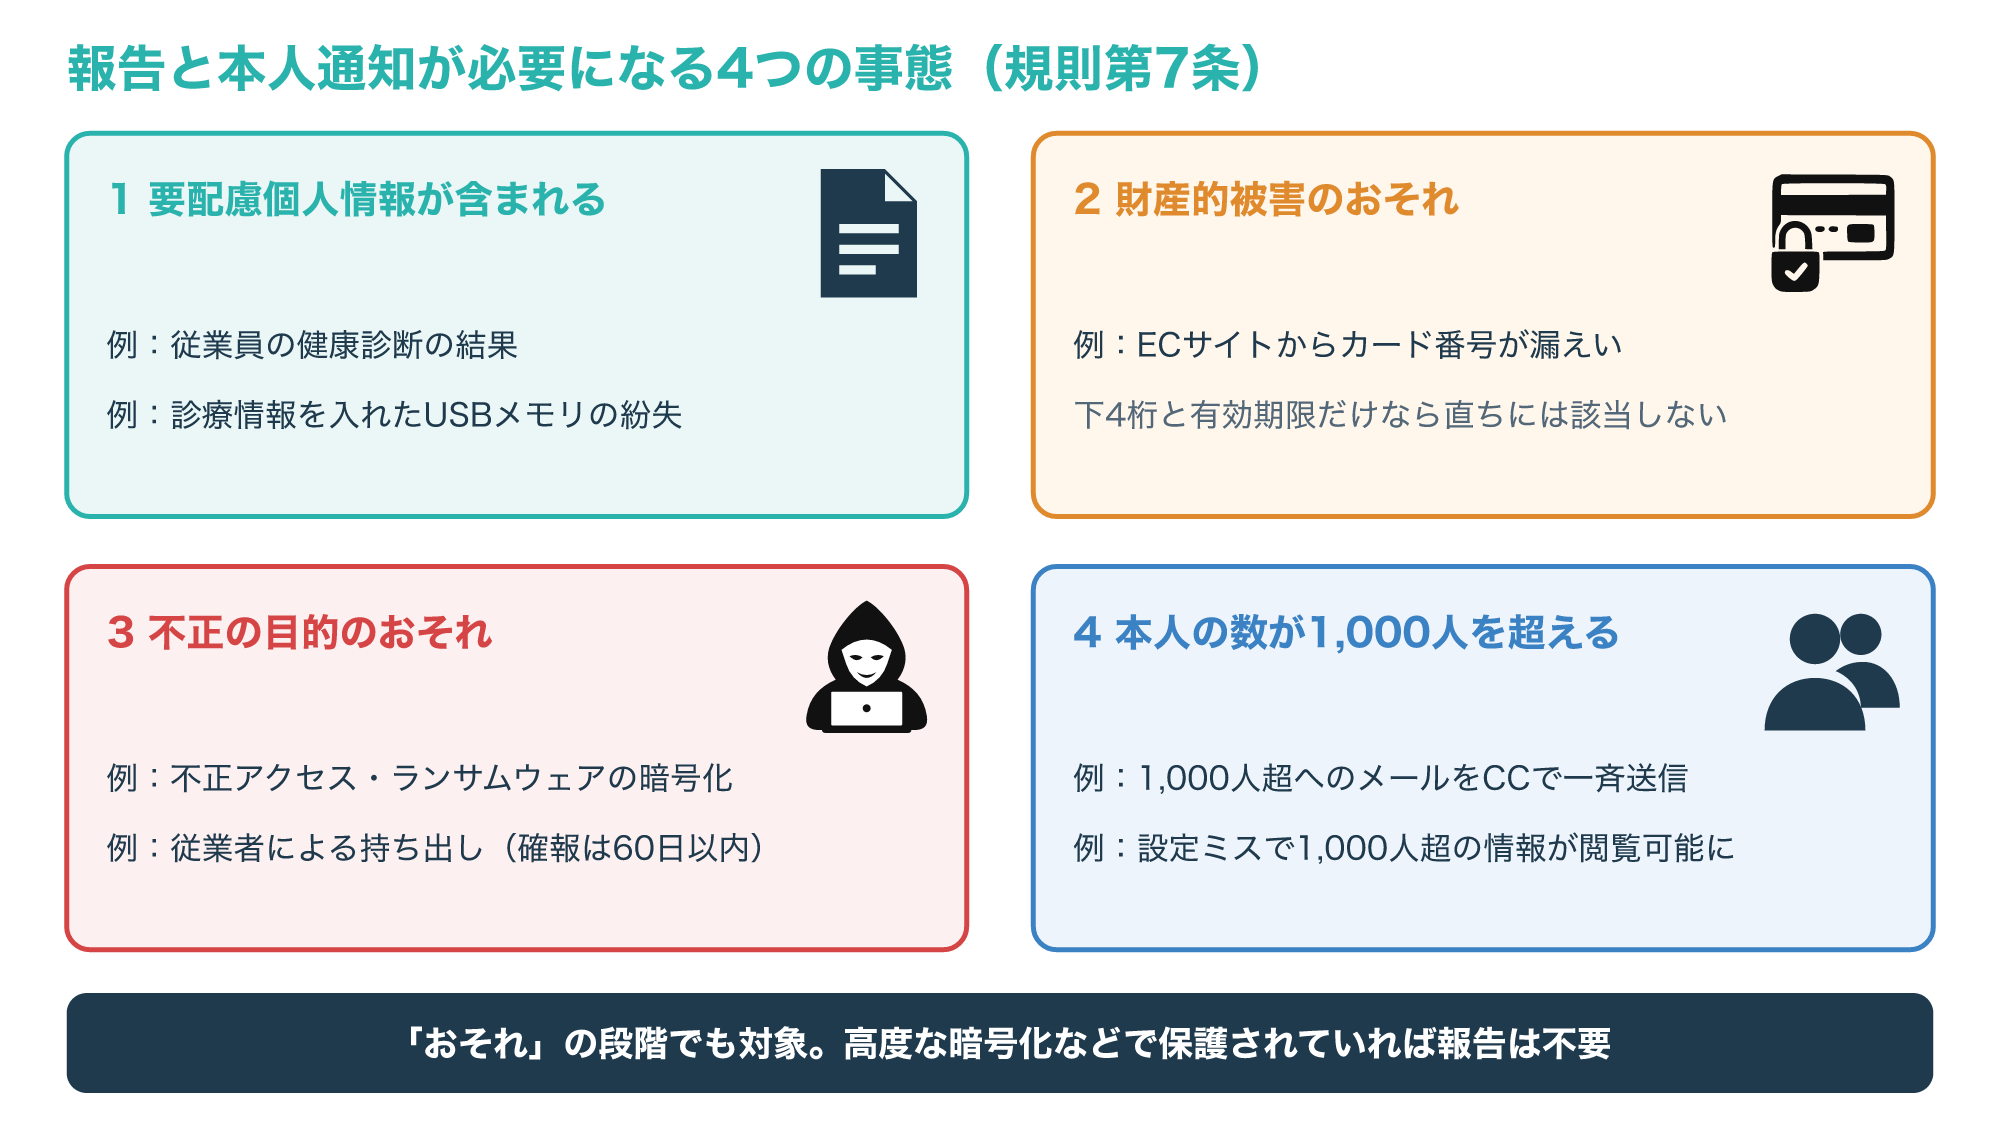
1つ目は要配慮個人情報が含まれる場合で、人数にかかわらず対象になります。
2つ目は財産的被害のおそれがある場合で、クレジットカード番号や、送金・決済ができるサービスのログインIDとパスワードの組み合わせが例に挙がっています。
3つ目は不正アクセスやランサムウェア、従業者の不正な持ち出しのように不正の目的のおそれがある場合、4つ目は本人の数が1,000人を超える場合です。
4つ目は、発覚したときに1,000人以下でも、その後1,000人を超えた時点で当たることになります(参考3)。
個人情報保護委員会の案内では、1,000人を超える会員へのメールマガジンでアドレスをBCCではなくCCに入れて一斉送信した例も、4つ目に当たる例として紹介されています(参考8)。
漏えいが確定していなくても「おそれ」の段階で対象になる一方、高度な暗号化などで個人の権利利益を守る措置がとられていれば報告は不要です。
5-3. 速報・確報・本人通知の期限と中身
報告は、速やかに出す「速報」と、期限までにすべての項目を出す「確報」の2段階です。
次の図は、11月2日に事態を知った場合を例に、期限の数え方を示したものです。
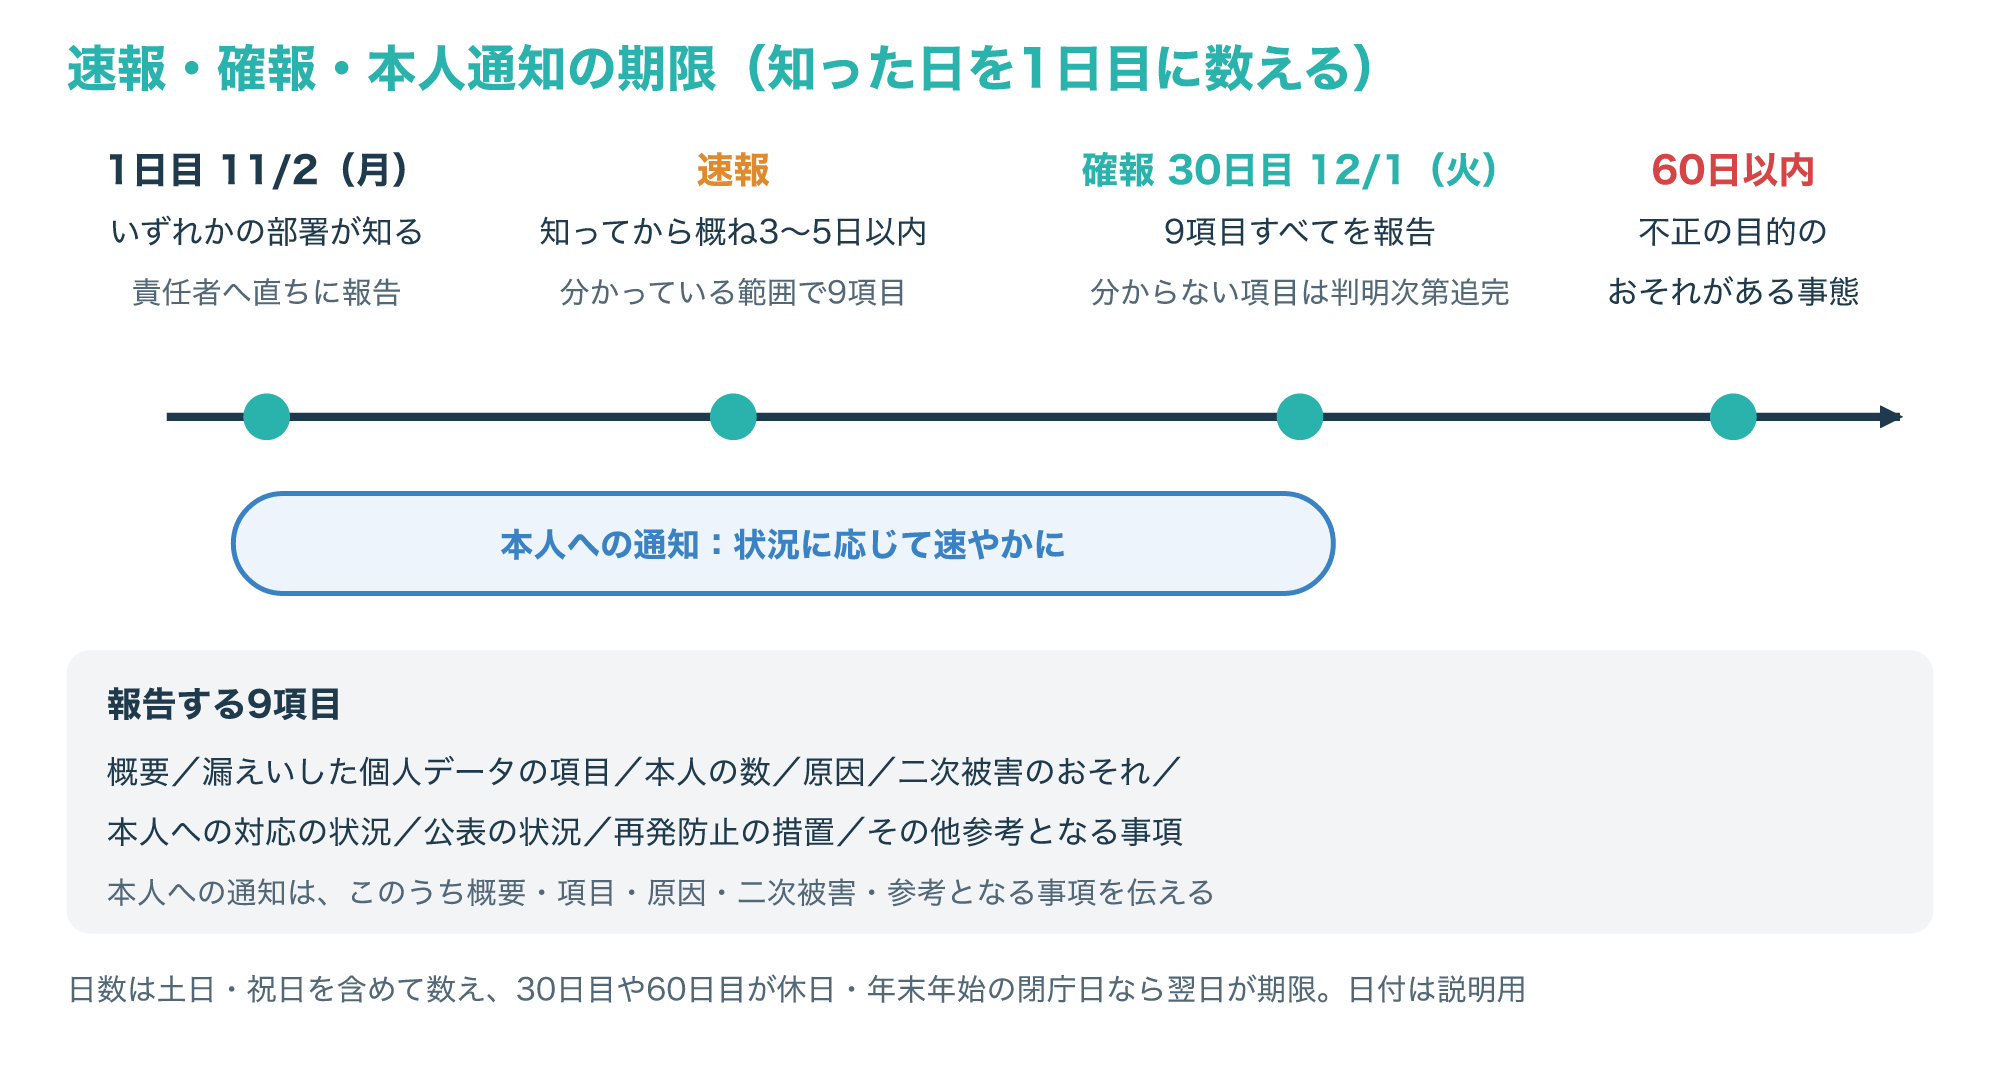
速報は、事態を知ってから概ね3〜5日以内を目安に、その時点で分かっている範囲で報告します。
確報は、知った日を1日目として30日以内、不正の目的のおそれがある事態では60日以内に、概要・項目・本人の数・原因・二次被害・本人への対応・公表・再発防止策・その他の9項目をすべて報告します。
日数は土日・祝日も含めて数え、30日目や60日目が休日や年末年始の閉庁日に当たるときは、その翌日が期限になります。
本人への通知は、状況に応じて速やかに、概要・項目・原因・二次被害・参考となる事項を、郵便やメールなど本人に伝わる方法で行います(参考3)。
報告は原則として個人情報保護委員会のホームページの報告フォームから行い、業種によっては権限を委任された省庁が報告先になるため、報告前に最新の報告先を確かめます。
ランサムウェアやそのほかのサイバー攻撃による事案では、関係省庁で統一した共通様式を使って報告することもできると案内されています(参考8)。
不正アクセスが疑われる事態では、確報に必要な原因や影響の範囲を自社のログだけで確定できないこともあり、その場合は外部の調査会社に痕跡の調査を相談するのも選択肢です。
こんなときは調査の相談も検討を
会社のサーバーや端末で、次のどれかに当てはまる場合
- 不正アクセスの跡はあるが、どの個人データが持ち出されたか分からない
- 確報に書く本人の数や原因を、自社の記録だけでは確定できない
- ランサムウェアで暗号化され、ほかの端末への広がりも心配
相談の前に、社内の責任者やCSIRTへの報告と、ログを消さずに残すことを済ませてください。
社内で事故対応を担うチームの役割は、次の記事で解説しています。
調査会社が端末やログの痕跡から何を調べるのかは、次の記事が参考になります。
よくある質問とまとめ
Q1. PIIと個人情報は同じ意味ですか?
似ていますが同じではなく、日本の個人情報は生存する個人に限られ、「容易に照合できるか」で判断する点などが、NISTのPIIの定義とは書き方が違います。
Q2. IDだけで名前のないログはPIIに当たりますか?
社内の台帳などと結び付けられるならPIIとして扱うのが基本で、日本の法律でも通常の業務の方法で照合できれば個人情報に当たります。
Q3. 氏名を消してIDに置き換えれば、自由に社外へ渡せますか?
渡せるとは限らず、氏名をIDに置き換えただけのデータは、仮名加工情報として作成していない限り個人データのままで、第三者へ渡すには本人の同意や法律上の例外(委託・共同利用など)の確認が必要です。
仮名加工情報として作成した場合は第三者への提供が原則禁止で、本人の同意なく第三者へ提供したいときは、匿名加工情報の基準で加工し項目を公表するなどの手続きをとります(参考3・参考6)。
Q4. 暗号化したファイルが漏れたときも報告が必要ですか?
高度な暗号化などで個人の権利利益を守る措置がとられていれば報告は不要とされていますが、鍵も一緒に漏れていないかなど、保護が保たれているかを確かめて判断します。
Q5. 漏えいの件数がまだ分からないときは、報告を待つべきですか?
待たずに、分かっている範囲で速報を出し、確報で追完するのが基本で、本人の数が確定できなくても最大で1,000人を超えるおそれがあれば4つ目の事態に当たります。
次の図は、この記事で説明した流れをまとめたものです。
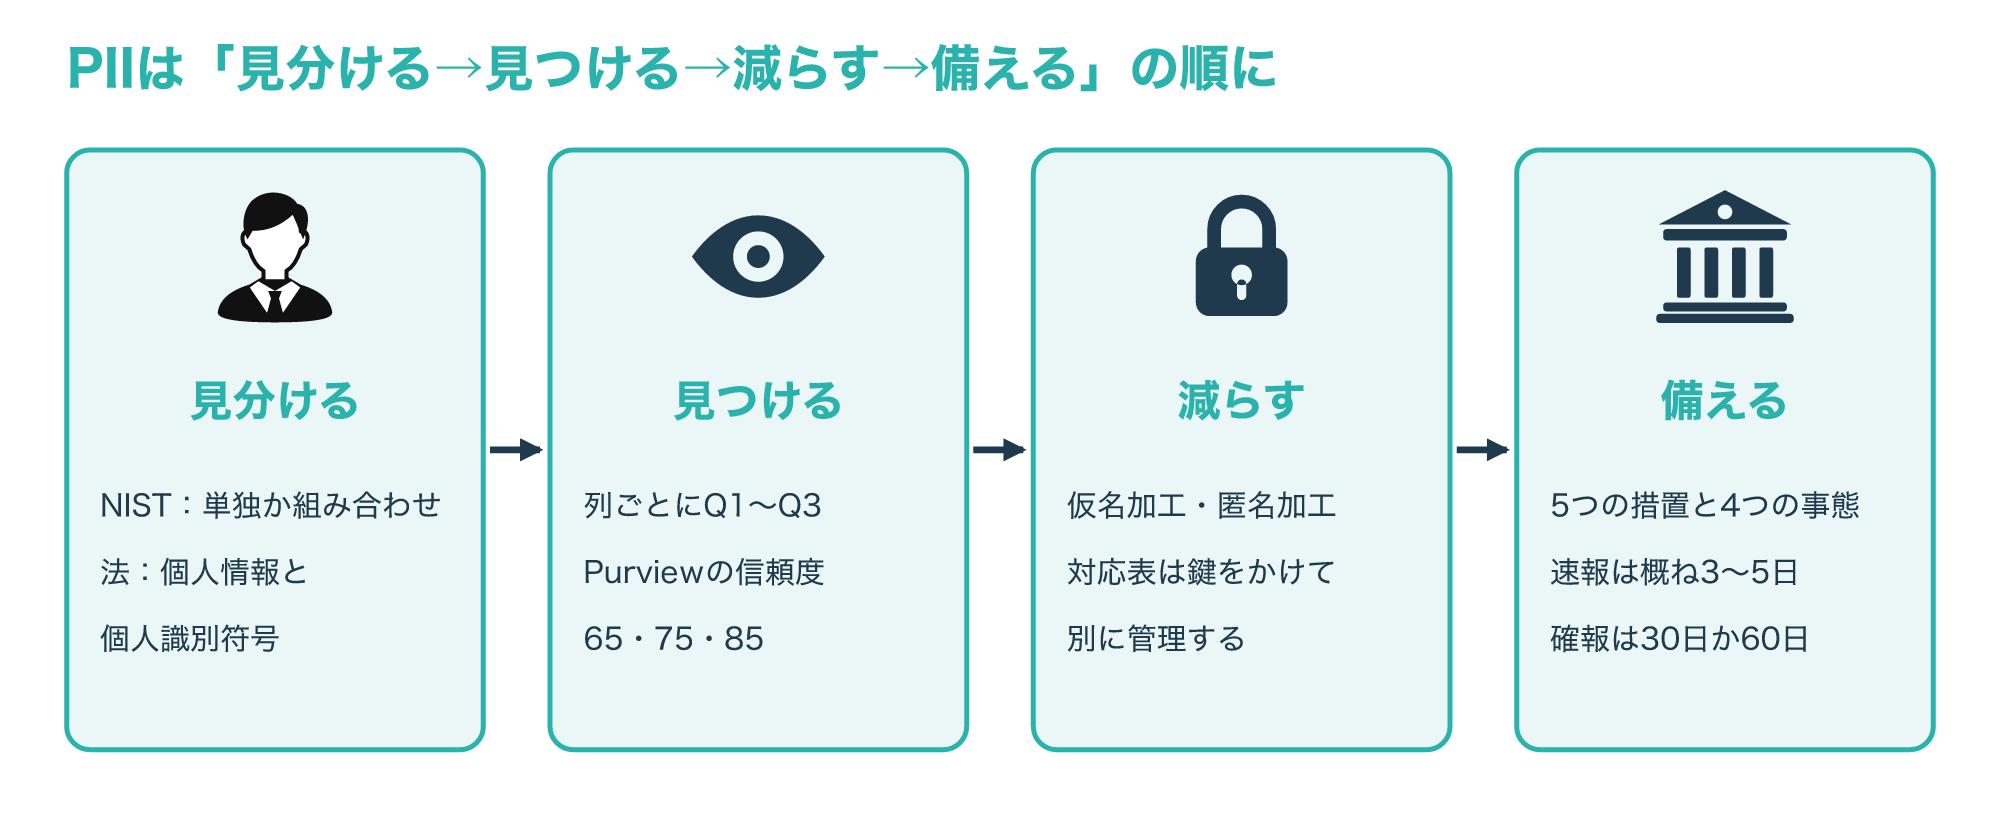
PIIは、単独で、または他の情報と結び付いて個人を見分けたりたどったりできる情報で、日本では個人情報保護法の「個人情報」の言葉で義務を確かめます。
データは列ごとに、個人識別符号か、単独で分かるか、台帳と照合できるかを見て判定し、DLPのような検出ルールで見落としを補います。
分析に使うなら仮名加工か匿名加工で持つ情報を減らし、漏えいに気づいたら社内報告と4つの事態の判断を急ぎ、速報と確報の期限を守ります。
まずは、自社で扱っている会員データや社員データの列を書き出し、3つの質問でどこが個人情報かを確かめるところから始めましょう。
参考1:personally identifiable information – Glossary(NIST CSRC、英語)
参考3:個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)
参考4:機密情報の種類に関する詳細情報(Microsoft Learn)
参考5:日本語マイナンバー個人エンティティ定義(Microsoft Learn)
参考6:個人情報の保護に関する法律についてのガイドライン(仮名加工情報・匿名加工情報編)(個人情報保護委員会)
参考7:SP 800-188, De-Identifying Government Datasets: Techniques and Governance(NIST、英語)