エンドツーエンド暗号化とは?TLSとの違い・鍵の場所・確認方法
エンドツーエンド暗号化(E2EE)とは、送信者と受信者の端末だけが復号の鍵を持ち、途中で中継するサーバーの運営者でも中身を読めないようにする暗号化です。
この記事では、TLSとの違い、iMessage・iCloud・Teamsでの仕組みと設定、守れないもの、確認とトラブルの切り分けを具体値の図で解説します。

この記事は以下のような人におすすめ!
- E2EEとTLSの違いを説明できるようにしたい人
- iCloudやTeamsのE2EEの条件を知りたい人
- E2EEでも漏れる情報を確かめたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
エンドツーエンド暗号化とは
1-1. 送信者と受信者の端末だけが読める暗号化
メッセージアプリを開くと、「エンドツーエンドで暗号化されています」という表示を見かけることがあります。
エンドツーエンド(end-to-end)は「端から端まで」という意味で、ここでの端は、メッセージを送る人の端末と受け取る人の端末です。
送信側の端末で暗号化したデータは、受信側の端末で復号されるまで、途中のどこでも読める形に戻りません。
そのため、メッセージを中継したり保存したりするサービスのサーバーにも、読める形の中身は届きません。
IETFのMLSアーキテクチャ(RFC 9750)は、エンドツーエンドを「メッセージングシステムの運営者が悪意のある行動をとった場合でも、利用者が一定の安全性を得られる」という考え方だと説明しています。
どの程度の安全性になるかはシステムの設計によって変わる、とも書かれています。
具体例として、AppleはiMessageについて、メッセージの内容と添付ファイルはエンドツーエンドの暗号化で保護され、送信者と受信者以外は誰もアクセスできず、Appleも復号できないと説明しています。
次の図は、1通のメッセージについて、送信者の端末・中継サーバー・受信者の端末のそれぞれで中身が読めるかどうかを示したものです。
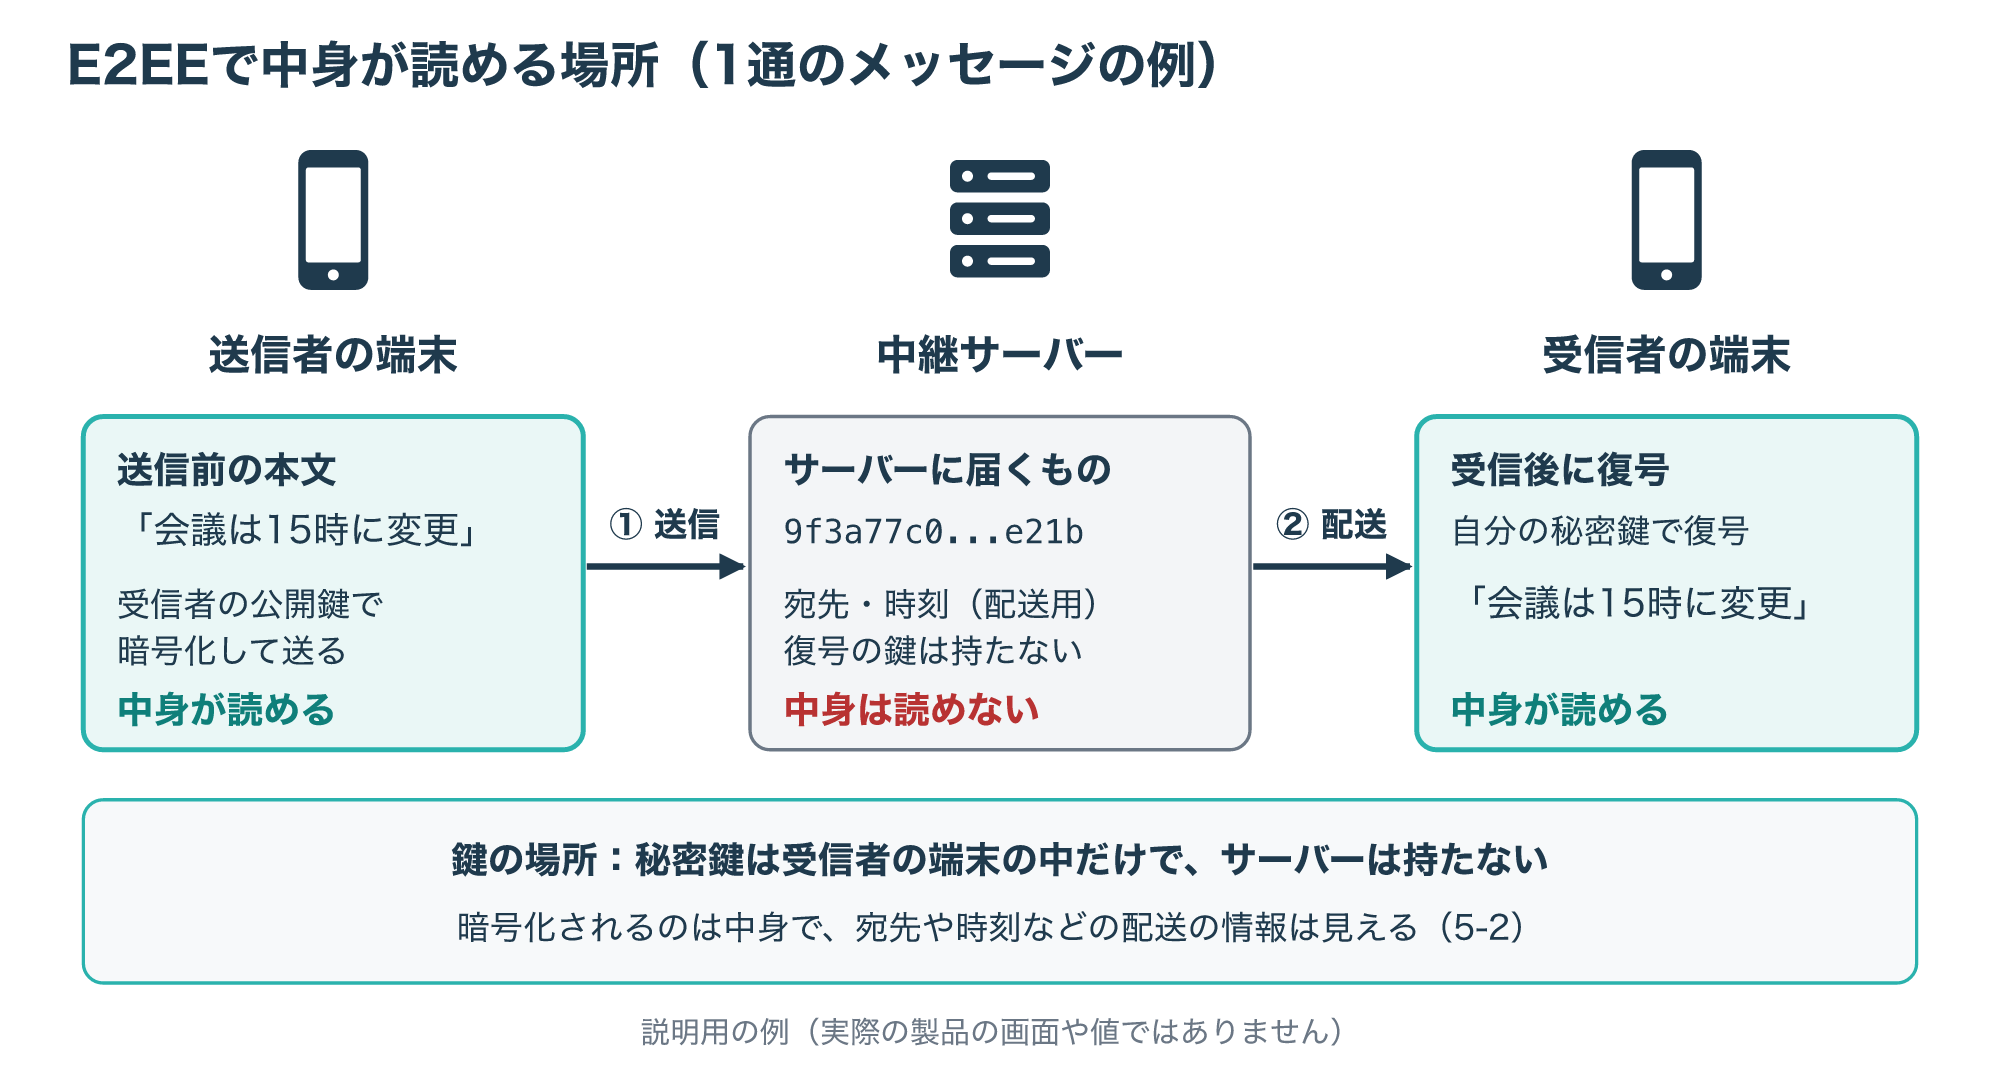
図のとおり、サーバーが受け取るのは暗号文と、配送に必要な宛先などの情報だけです。
逆に言えば、両端の端末の中では中身が読める形で存在するので、端末そのものを守ることが前提になります(参考1・参考5)。
1-2. 「端」はどこを指すか:用語の2つの使われ方
「エンドツーエンド暗号化」という言葉は、資料によって指す範囲が少し違います。
NISTの用語集(SP 800-12 Rev. 1による定義)では、ネットワークを通る間はデータを暗号化し、経路の情報(ルーティング情報)は見えたままにする通信の暗号化、と定義しています。
この定義は、経路の情報が暗号化されずに残ることまで含めているのが特徴です。
一方、メッセージアプリやクラウドの説明でいうE2EEは、「サービスの運営者も復号の鍵を持たない」ことに重点があります。
IETFでは、一般の利用者と実装者の両方の視点からE2EEを定義する文書(draft-knodel-e2ee-definition)が検討されましたが、RFCにはならずに期限切れになっています。
つまり、すべての製品に共通する厳密な定義があるわけではないので、「E2EE対応」という言葉だけで判断せず、鍵がどこにあり誰が復号できるかを確かめることが大切です。
確かめるときは、次の3つを問いにすると整理しやすくなります。
- 復号の鍵を持っているのは誰か(利用者の端末だけか、サービスも持っているか)
- 中継や保存をするサーバーで、中身が読める形に戻る場所がないか
- 暗号化されずに残る情報(宛先・時刻・経路など)は何か
この記事では、この3つの問いを軸に、TLSとの違いや製品ごとの例を見ていきます(参考7・参考8)。
TLS(通信路の暗号化)との違い
2-1. TLSは端末とサーバーの間を守る
Webサイトの「https」でおなじみのTLSも暗号化ですが、守る区間がE2EEとは異なります。
TLS 1.3の仕様(RFC 8446)は、TLSの主な目的を「通信する2者の間に安全な通信路を作ること」とし、確立後に送ったデータはその通信路の端点だけに見えると説明しています。
メッセージアプリで言えば、TLSの端点は利用者の端末とサービスのサーバーです。
TLSだけで守る仕組みでは、サーバーはTLSを復号して中身を受け取り、必要なら保存してから、受信者への別のTLS接続で送り直します。
次の図は、説明用のアドレスを使って、TLSだけの場合とE2EEの場合に、サーバー203.0.113.20で何が見えるかを比べたものです。
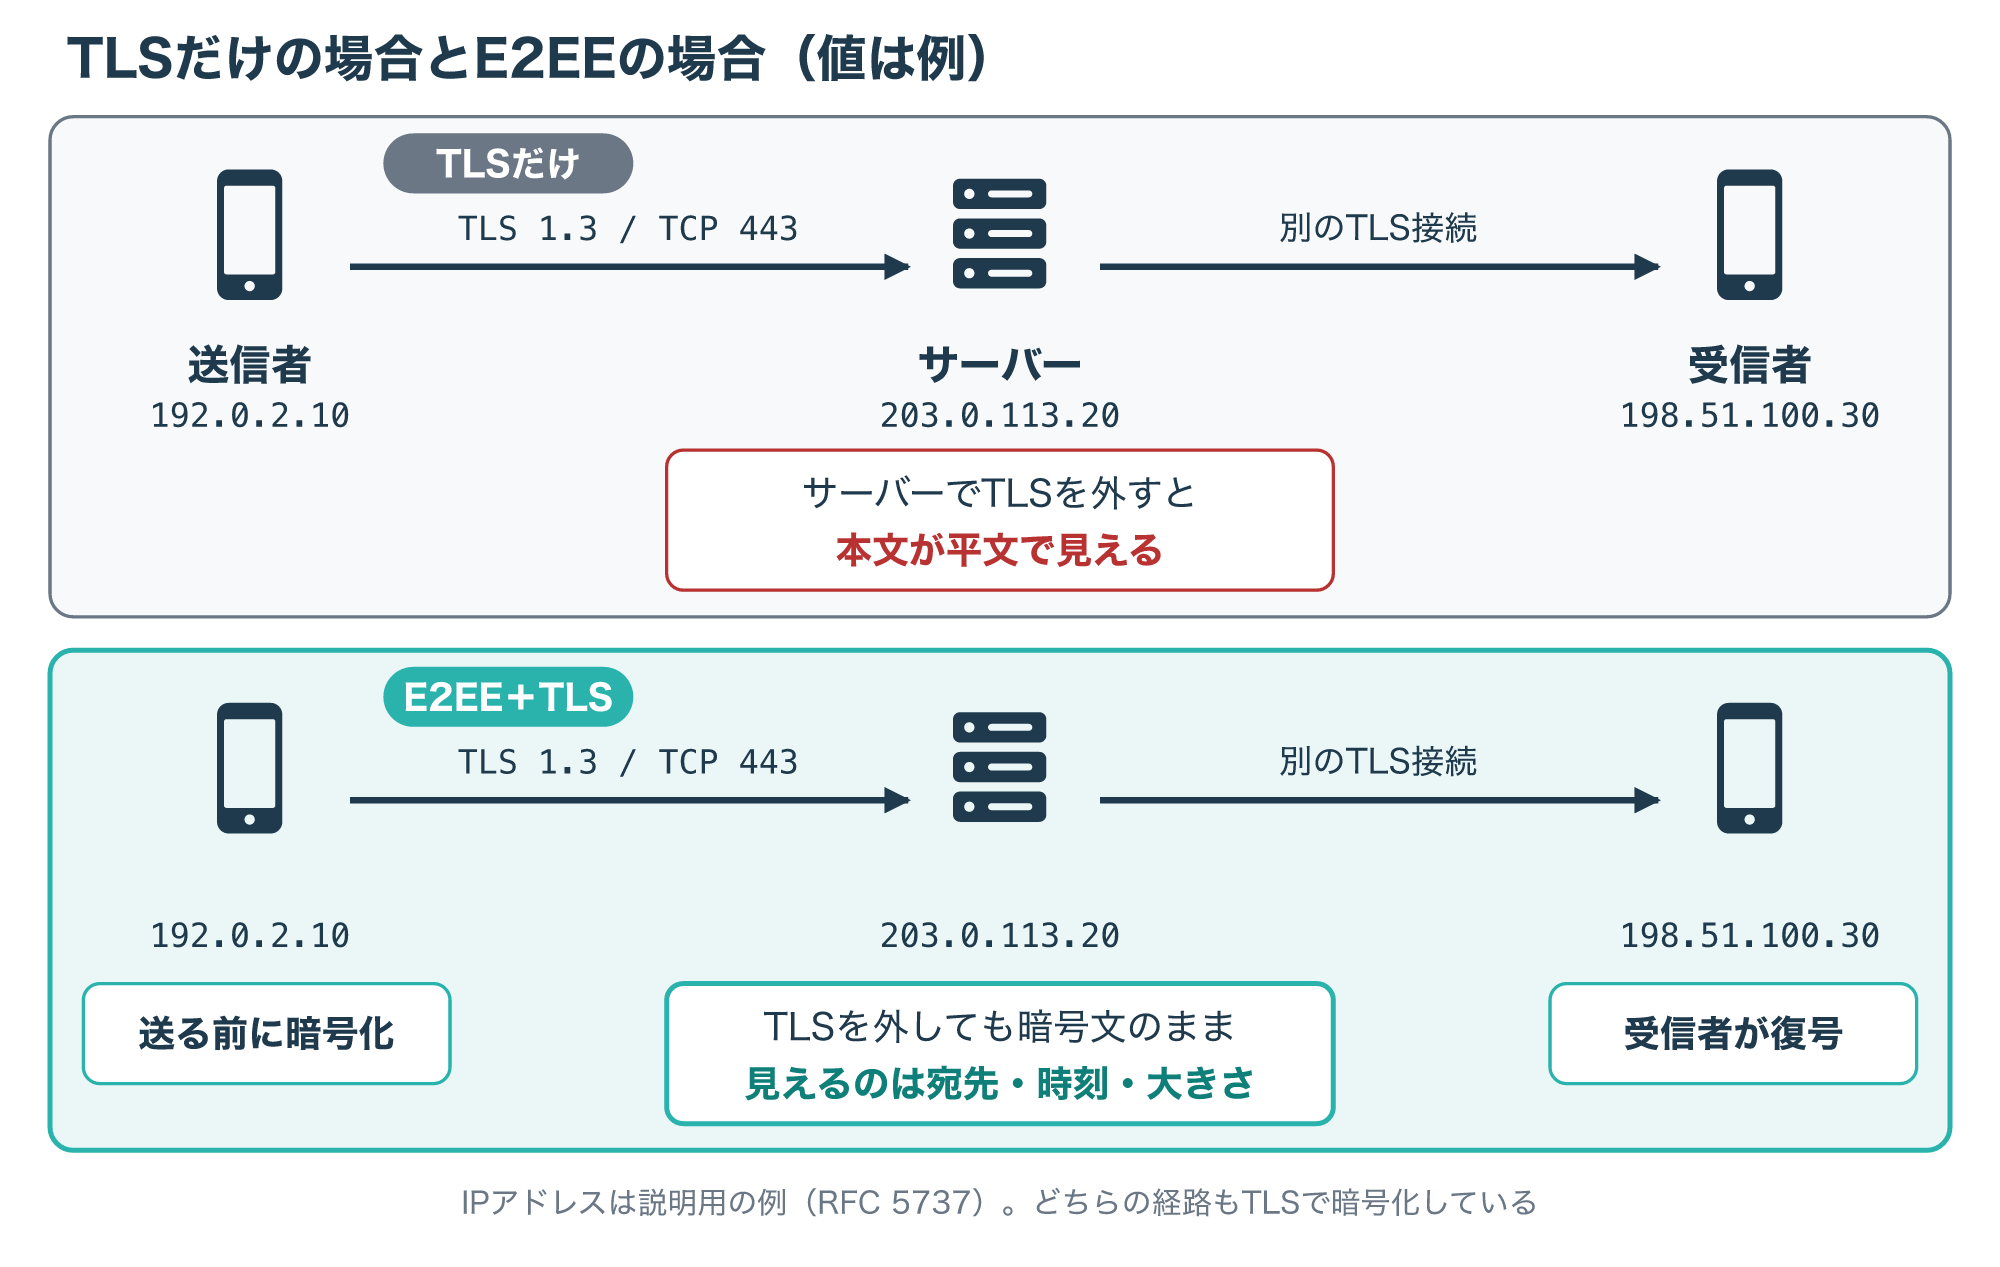
TLSだけの場合、192.0.2.10からTCP 443で届いたメッセージは、サーバーの中でいったん平文に戻ります。
E2EEの場合もTLSの接続は使いますが、TLSを外した中身がさらに受信者の鍵で暗号化されているため、サーバーで見えるのは暗号文と配送用の情報だけです。
実際、Appleは、iMessageの暗号化したメッセージを配送するプッシュ通知サービス(APNs)との通信を、前方秘匿性のあるTLSで暗号化していると説明しています。
RFC 9750も、MLSのメッセージはTLSやQUICのように信頼性とメタデータの秘匿を備えた通信路で運ぶよう推奨しています。
E2EEとTLSはどちらかを選ぶものではなく、TLSが通信路と配送の情報を守り、E2EEが中身をサーバーからも守るという二重の構造になっています。
TLSそのものの仕組みは、次の記事で詳しく解説しています(参考2・参考4・参考5)。
2-2. 鍵がどこにあるかで見分ける
E2EEかどうかを見分けるいちばん確かな手がかりは、データを復号できる鍵がどこにあるかです。
「暗号化されています」という説明には、通信路の暗号化、サーバーに保存するときの暗号化、E2EEが混ざっていることがあります。
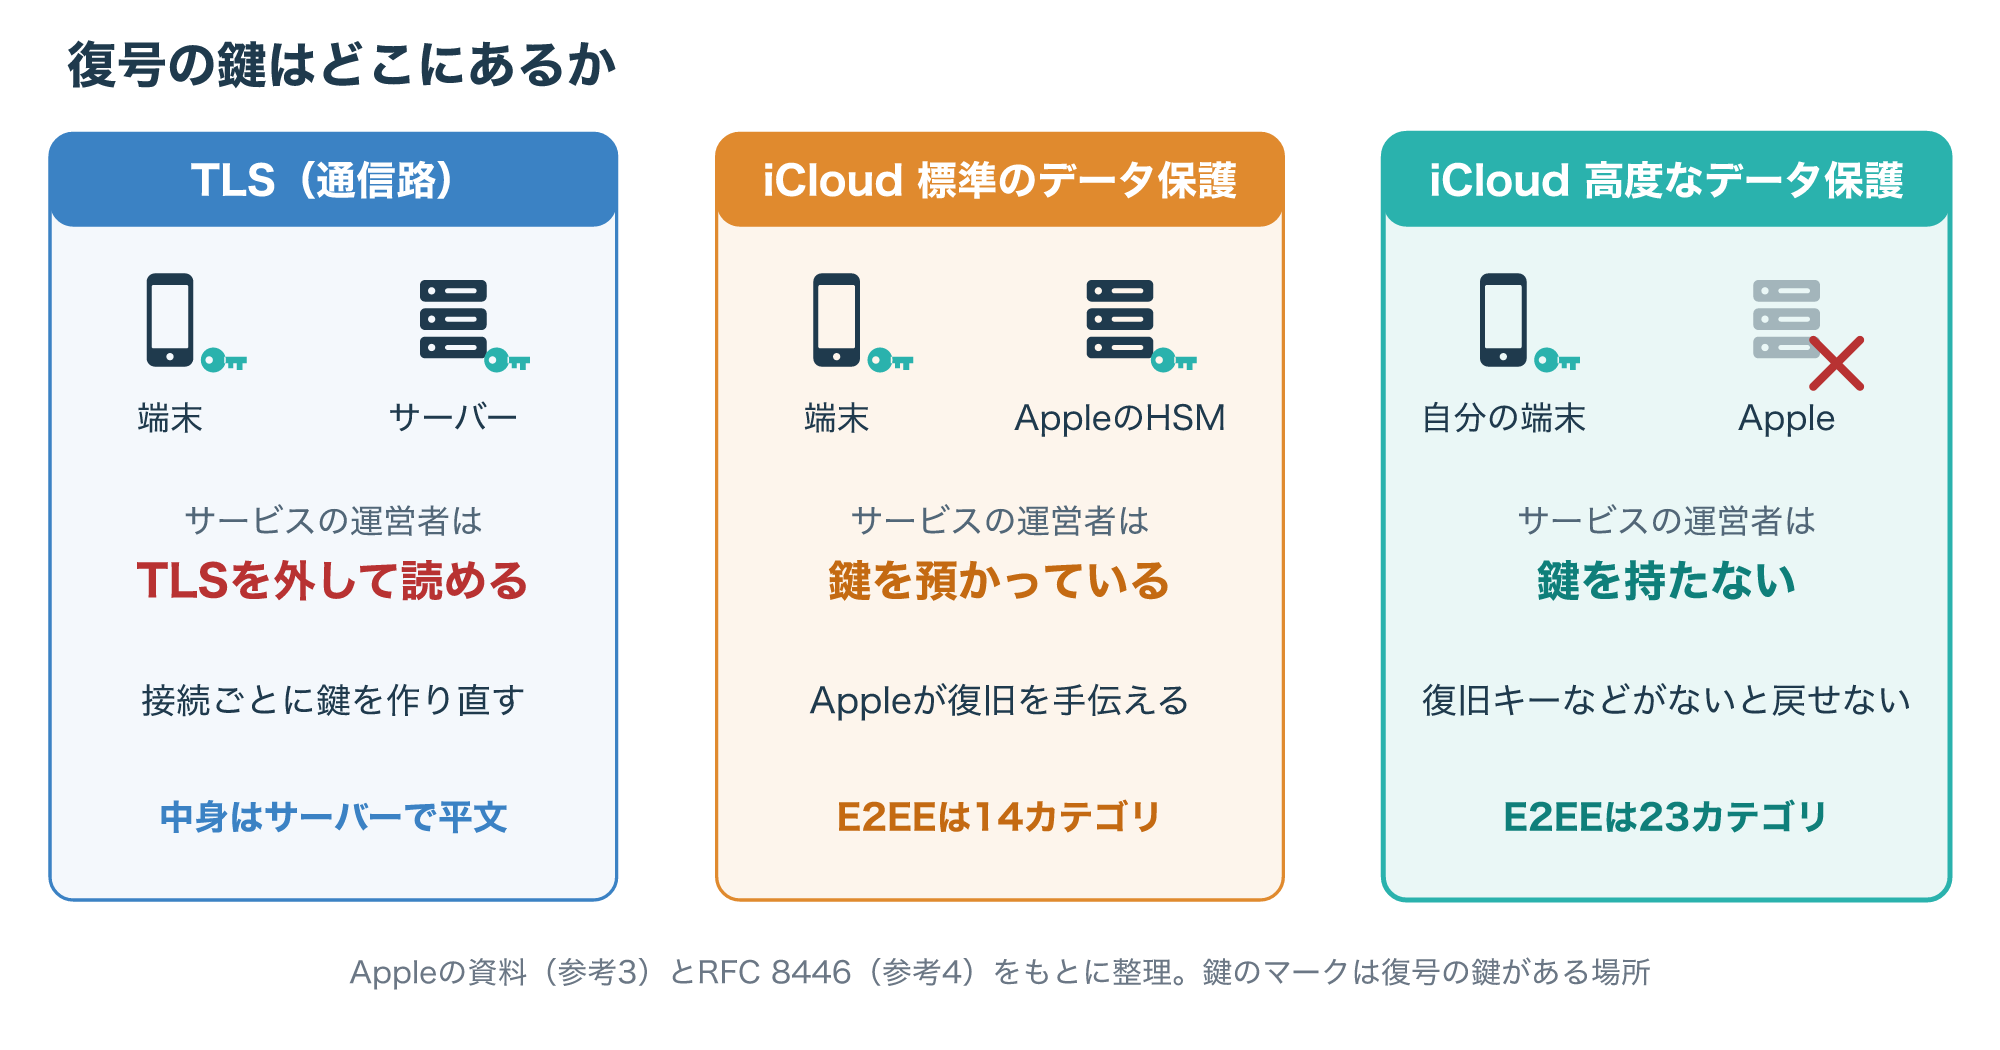
AppleのiCloudの標準のデータ保護では、多くのデータの鍵がAppleのデータセンターのハードウェアセキュリティモジュール(HSM)に預けられていて、アカウントに入れなくなったときにAppleが復旧を手伝える状態です。
標準のデータ保護でも、iCloudキーチェーンやヘルスケアなど14のデータカテゴリはエンドツーエンドで暗号化されています。
高度なデータ保護をオンにすると、HSMにあった鍵が削除されて鍵は利用者の信頼できるデバイスの中だけになり、E2EEのカテゴリは23に増えます。
次の図は、TLS・標準のデータ保護・高度なデータ保護で、復号の鍵がどこにあり、誰が中身を読めるかを並べたものです。
違いを表にすると次のとおりです。
| 方式 | 復号の鍵の場所 | 運営者が中身を読めるか | 鍵をなくしたとき |
|---|---|---|---|
| TLS(通信路の暗号化) | 端末とサーバー(接続ごとに作る) | 読める(サーバーで復号する) | 接続し直すと新しい鍵になる |
| iCloudの標準のデータ保護 | 多くのデータはAppleのHSMにも鍵がある | 鍵を預かっていて、その鍵で守るデータにアクセスできる | Appleが復旧を手伝える |
| E2EE(高度なデータ保護など) | 利用者の端末だけ | 読めない | 復旧用連絡先や復旧キーがないと戻せない |
E2EEでは運営者が鍵を持たないため、鍵をなくすとデータを取り戻せない場合があります。
Appleも、高度なデータ保護では復旧方法が失敗すると、エンドツーエンドで暗号化されたiCloudデータを復元できないと説明しています(参考3・参考4)。
E2EEの仕組み:iMessageで1通を送るまで
3-1. 公開鍵を登録し、相手の鍵を取り出す
E2EEでは、相手の端末だけが復号できるようにするため、公開鍵暗号で鍵を受け渡す仕組みがよく使われます。
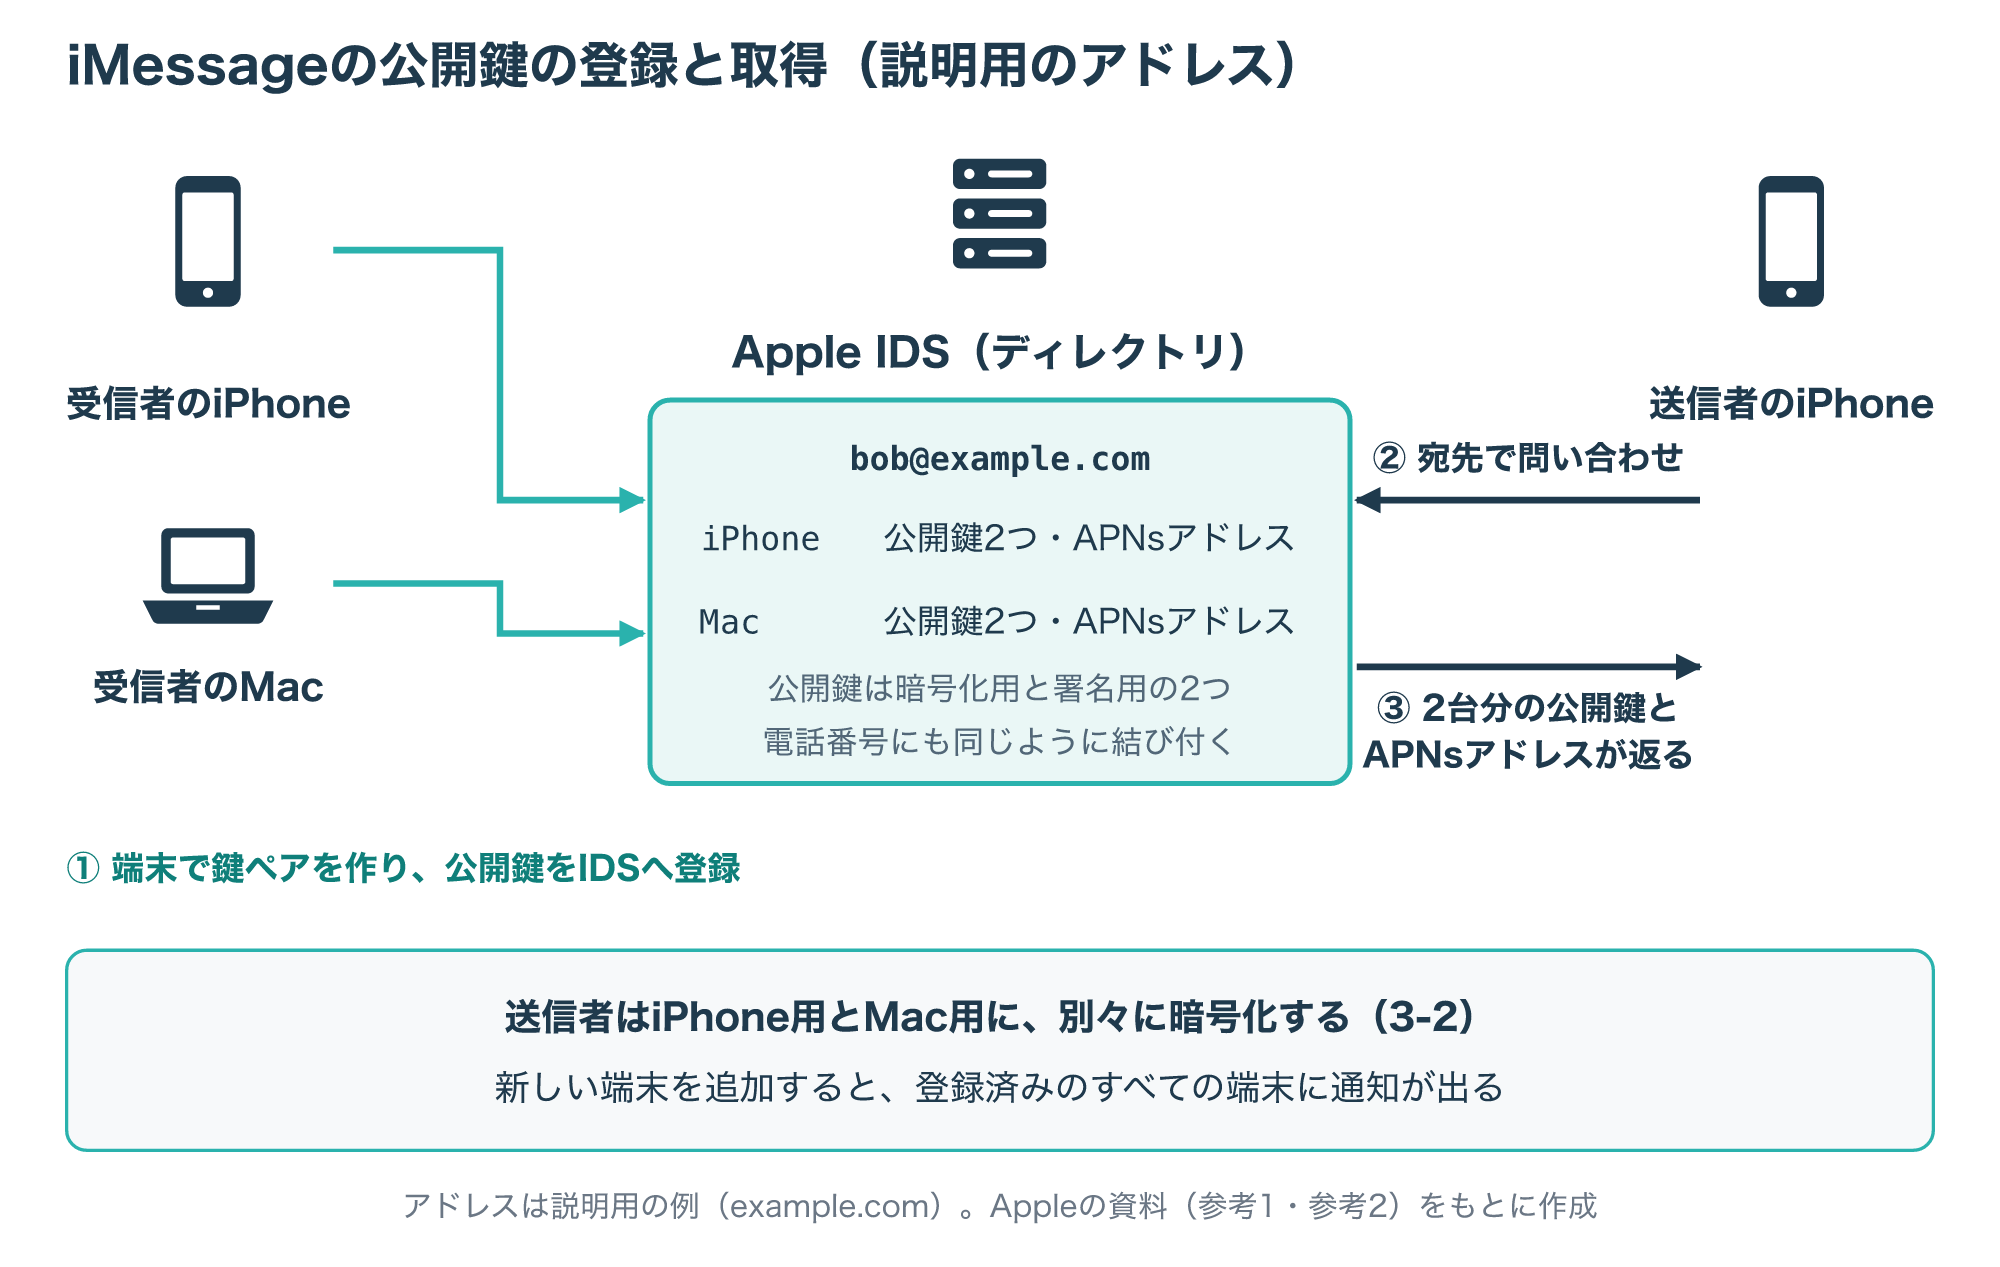
iMessageでは、利用者が端末でiMessageをオンにすると、暗号化用と署名用の2組の鍵ペアが作られます。
公開鍵はAppleのディレクトリサービス(Apple Identity Service、IDS)に送られ、電話番号やメールアドレス、端末の通知用アドレス(APNsアドレス)と結び付けられます。
同じアカウントで別の端末をiMessageに追加すると、その端末の公開鍵もディレクトリに加わり、登録済みのすべての端末に通知が表示されます。
送る側が相手の電話番号やメールアドレスを入力すると、端末はIDSから、相手に結び付いたすべての端末の公開鍵とAPNsアドレスを取得します。
次の図は、この登録と取得の流れを、説明用のメールアドレスと端末で示したものです。
この仕組みは、ディレクトリが正しい公開鍵を返すことが前提になっていて、そこが崩れたときの問題は5-3で説明します。
公開鍵暗号の基本は、次の記事で詳しく解説しています(参考1・参考2)。
3-2. 1通のメッセージを暗号化して届ける手順
この節の暗号化の手順と図は、Appleのプラットフォームセキュリティのうち2022年5月13日公開のページに書かれた方式です。
同じガイドの目次には「Appleデバイスでの耐量子暗号」の項目もあり、新しいOSでは方式が変わっている場合があるので、最新の細部は公式ガイドで確かめてください。
そのページによると、送るメッセージは受信者の端末ごとに別々に暗号化されます。
Appleの説明では、送信側の端末はまず、受信端末ごとにランダムな88ビットの値を作ります。
その値を鍵にして、送信者と受信者の公開鍵と本文からHMAC-SHA-256で40ビットの値を作り、2つをつないだ128ビットをAESのカウンター(CTR)モードの鍵にして本文を暗号化します。
このメッセージごとのAES鍵は、受信端末の公開鍵を使ってRSA-OAEPで暗号化されます。
iOS 13以降のiPhoneとiPadOS 13.1以降のiPadでは、RSAの代わりに楕円曲線統合暗号化スキーム(ECIES)が使われる場合もあります。
暗号化した本文と暗号化した鍵の組み合わせはSHA-1でハッシュ化され、送信端末の署名用の秘密鍵でECDSAの署名が付けられます。
次の図は、この手順をビット数と処理の順に並べたものです。
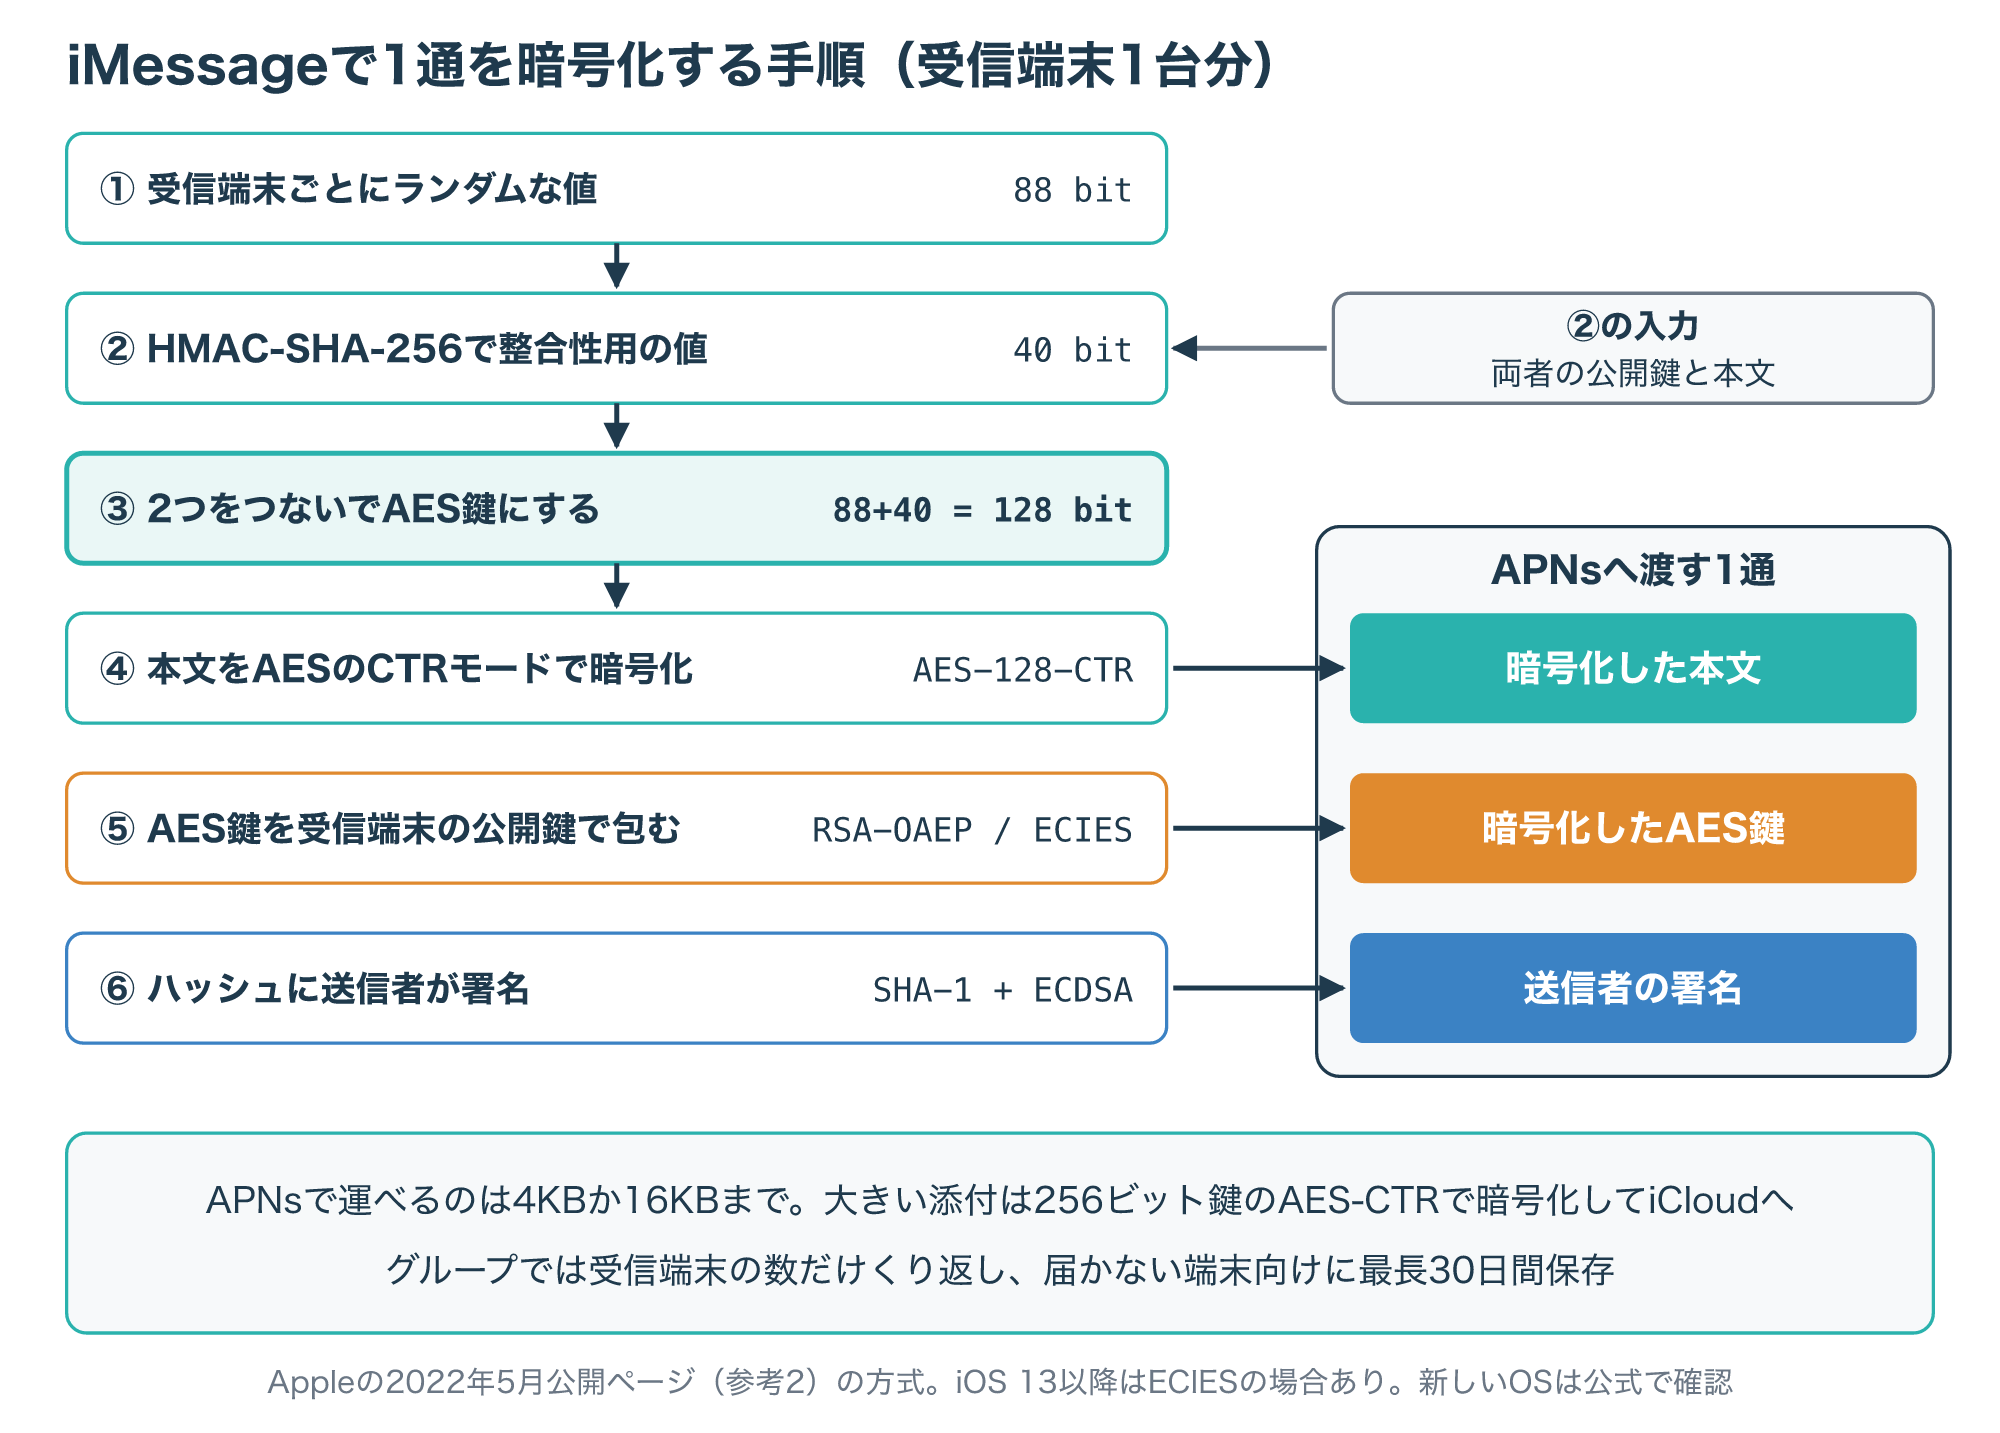
できあがったメッセージは、暗号化した本文、暗号化した鍵、送信者の署名の3つからなり、APNsに渡されて配送されます。
APNsが運べる大きさはOSの版によって4KBか16KBまでです。
長い本文や写真などの添付ファイルは、ランダムな256ビット鍵のAES-CTRで暗号化してiCloudに置き、その鍵と場所(URI)とハッシュだけをメッセージに入れて送ります。
グループ会話では、この処理が受信者の端末の数だけくり返されます。
配送された時点でメッセージはAPNsから削除されますが、電源が切れているなどで届けられない端末のために、Appleのサーバーに最長30日間保存されます。
保存されている間も中身は暗号化されたままですが、タイムスタンプやAPNsの経路情報は暗号化されないという点が、5-2で見るメタデータの話につながります(参考2)。
iCloudとTeamsで使うE2EEの設定と条件
4-1. iCloudの高度なデータ保護
iCloudの高度なデータ保護は、iCloudのデータの大部分を、利用者の信頼できるデバイスだけが鍵を持つE2EEにするオプションの設定です。
オンにすると、E2EEで保護されるデータカテゴリは14から23に増え、iCloudバックアップ・写真・メモなどが加わります。
オンにするには、Apple Accountの2ファクタ認証と、信頼できるデバイスのパスコードかパスワードが必要です。
サインインしているすべての端末を、iOS 16.2、iPadOS 16.2、macOS 13.1、tvOS 16.2、watchOS 9.2以降と、最新のiCloud for Windowsにしておく必要もあります。
さらに、アカウントに入れなくなったときのために、復旧用連絡先か復旧キーを少なくとも1つ設定します。
次の図は、オンにしたときに変わることと、対象外のデータや利用の条件をまとめたものです。
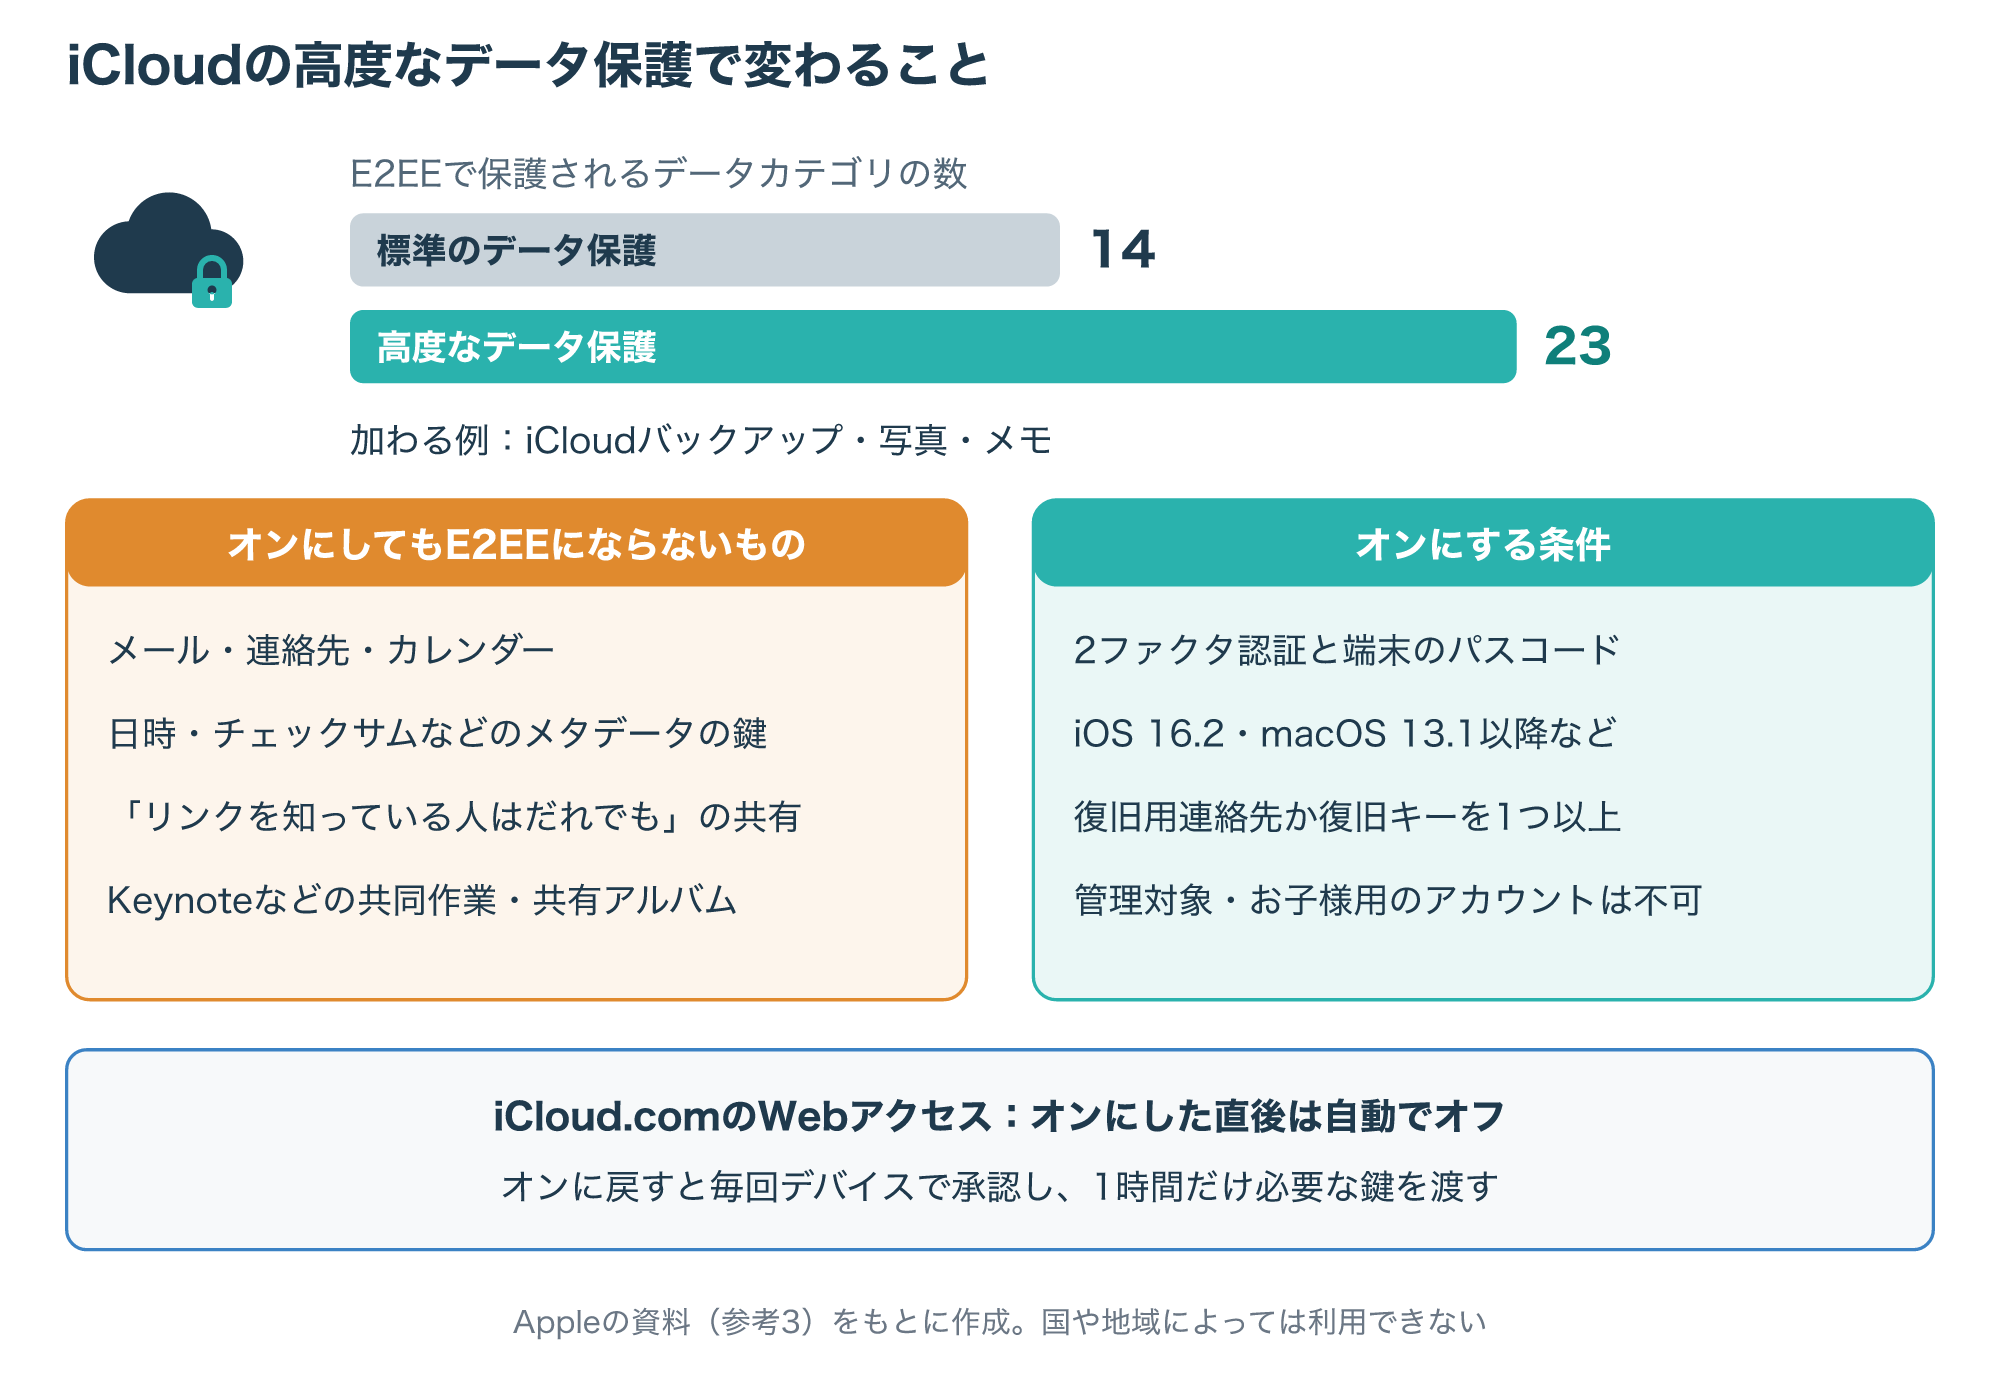
iCloudのメール・連絡先・カレンダーは、世界中のメールや予定のシステムとやり取りする必要があるため、高度なデータ保護をオンにしてもE2EEになりません。
ファイルの更新日時や、重複をなくすためのチェックサムなどのメタデータは暗号化されますが、その鍵は標準のデータ保護でAppleが保持しています。
オンにした直後はiCloud.comでのWebアクセスが自動でオフになり、オンに戻した場合は、アクセスのたびに信頼できるデバイスでの承認が必要です。
承認したデバイスは、その後1時間、iCloud.comで表示できるサービスに限って、必要な鍵をAppleのサーバーへ一時的に渡します。
共同作業で「リンクを知っている人はだれでも」を選んだ内容、Keynote・Numbers・Pagesの共同作業、写真の共有アルバムは、標準のデータ保護で扱われます。
管理対象Apple Accountとお子様用アカウント(国や地域による)では使えず、国や地域によっては機能そのものを利用できない場合もあります。
設定画面の開き方はOSの版で変わるため、Appleのサポートで最新の手順を確かめてから操作してください(参考3)。
4-2. Microsoft Teamsの会議と1対1通話
会社で使うMicrosoft Teamsでは、会議と1対1の通話にE2EEを使えます。
管理者は、Teams管理センターの「Enhanced encryption policies」(強化された暗号化のポリシー)で、通話と会議のE2EEを別々の項目として設定します。
1対1の通話では、組織全体の既定のポリシー(Global)でE2EEは無効になっています。
「End-to-end call encryption」を「Not enabled, but users can enable」にすると、利用者が自分で有効にできるようになります。
会議では既定のポリシーでE2EEが有効になっていて、Teams Premiumのライセンスを持つ開催者がE2EEの会議を予定できます。
PowerShellで組織全体の既定を変える例として、Microsoftは次のコマンドを示しています。
Set-CsTeamsEnhancedEncryptionPolicy -Identity Global -CallingEndtoEndEncryptionEnabledType DisabledUserOverrideDisabledUserOverrideは「既定では無効だが、利用者がTeamsの設定で有効にできる」という意味で、だれにも使わせない場合はDisabledを指定します。
次の図は、管理者の設定から利用者の操作、通話中の確認までを、設定の値とともに示したものです。
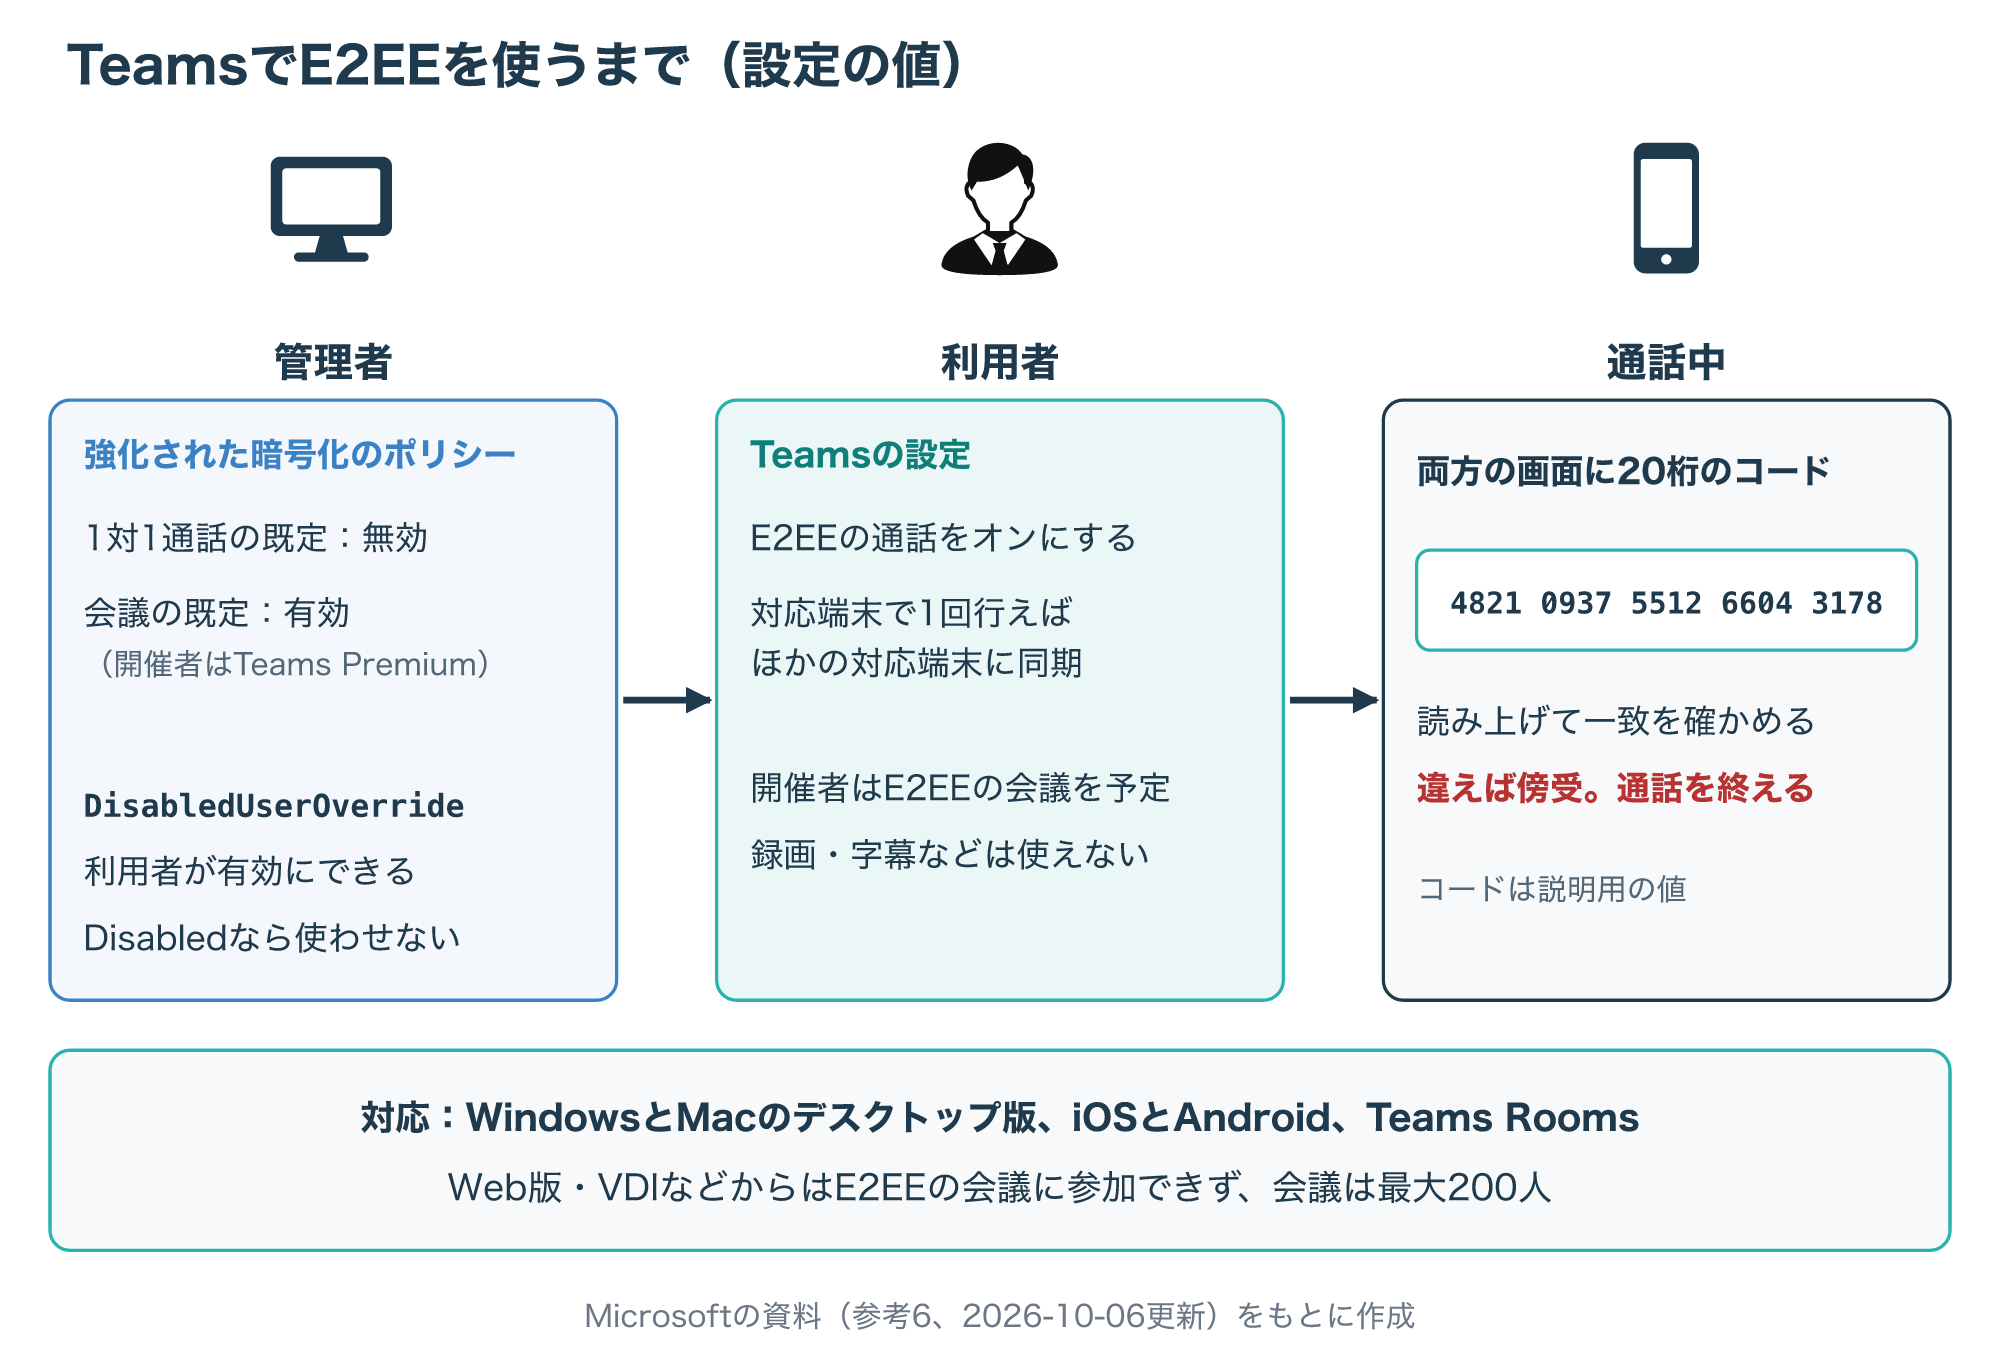
利用者は、E2EEの通話をする前に、Teamsの設定でエンドツーエンド暗号化の通話をオンにします。
この操作は対応する端末で1回行えば、ほかの対応端末にも同期されます。
対応するのは、WindowsとMacのデスクトップアプリ、iOSとAndroid、WindowsとAndroidのTeams Roomsの最新版です。
Web版や仮想デスクトップ(VDI)などからは、E2EEの会議に参加しようとしてもブロックされます。
E2EEの会議に参加できるのは最大200人です(参考6)。
4-3. ほかのアプリやサービスで確かめる3つのこと
ほかのメッセージアプリやWeb会議サービスを選ぶときも、「暗号化」という言葉だけでなく、仕組みの説明を確かめることが大切です。
次の図は、これまでの例をもとに、確かめておきたい3つの点を整理したものです。
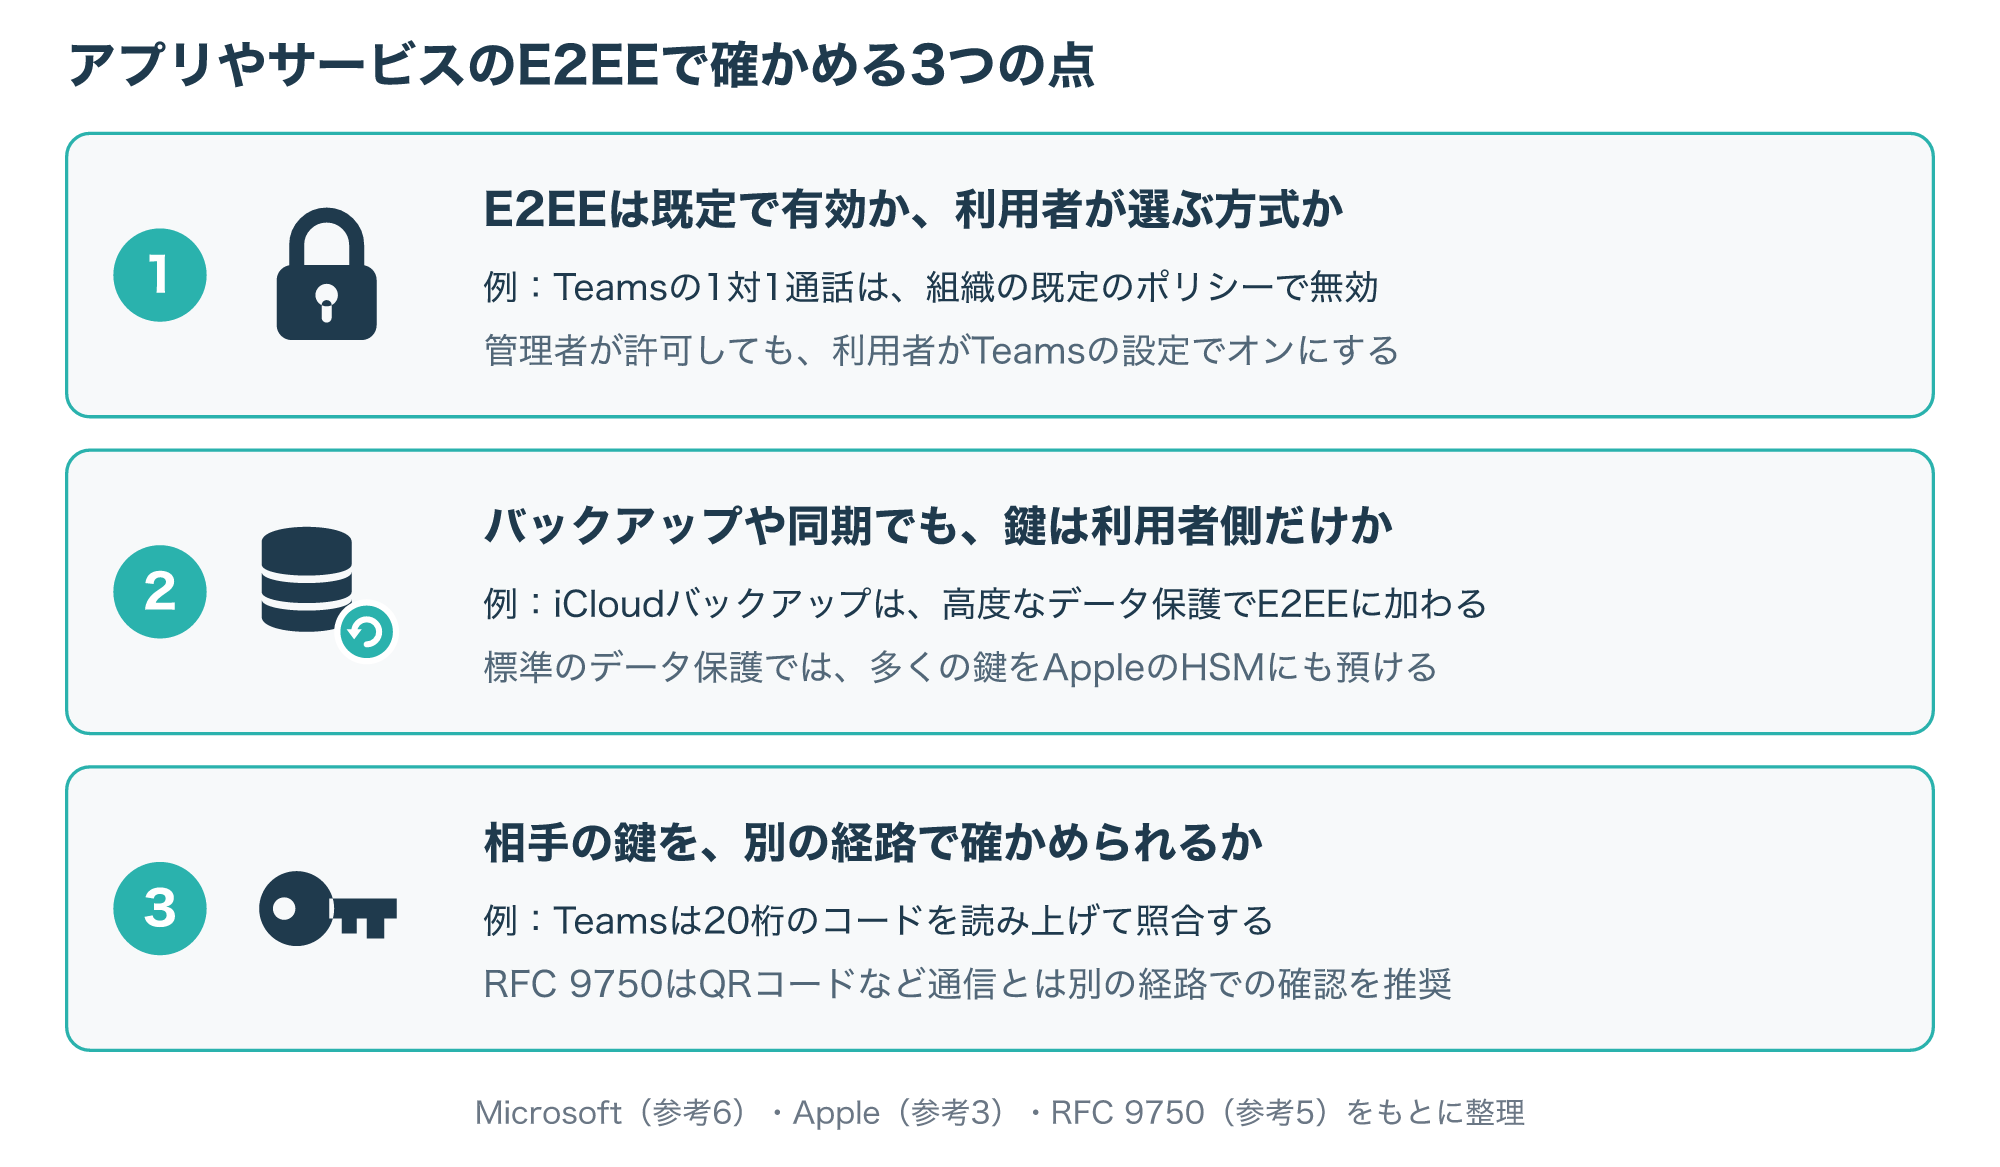
1つ目は、Teamsの1対1通話のように、E2EEが既定でオフになっている製品があるためです。
2つ目は、iCloudバックアップが高度なデータ保護をオンにしたときにE2EEの対象に加わるように、通信と保存で扱いが違うことがあるためです。
3つ目は、RFC 9750が、ディレクトリなどの認証サービスが乗っ取られた場合に備えて、QRコードの読み取りなど通信とは別の経路で相手を確かめる手段を用意するよう推奨しているためです。
これらは各サービスの公式のヘルプやセキュリティの資料で確かめられるので、3つの点が書かれているかを見てから使い始めてください(参考3・参考5・参考6)。
E2EEでも守れないもの
5-1. 端末が乗っ取られると中身は読まれる
E2EEが守るのは、両端の端末の間を移動している間や、途中のサーバーに保存されている間のデータです。
端末の中で復号されたあとの中身は、E2EEの守る範囲の外にあります。
RFC 9750も、端末(クライアント)が侵害された場合、攻撃者は強い立場にあると認めています。
たとえば、不正なアプリに乗っ取られた端末や、ロックを外したまま他人に渡した端末では、アプリの画面に表示されたメッセージをそのまま読まれるおそれがあります。
MLSは、鍵を更新すればそれ以降のメッセージに安全性を取り戻す「侵害後の安全性(PCS)」を備えていますが、乗っ取られている間のメッセージを守るものではありません。
つまり、E2EEの効果は、端末のロック、OSとアプリの更新、出どころの分からないアプリを入れないといった端末側の対策とセットで考える必要があります(参考5)。
会社から貸与された端末や仕事用のアカウントの場合は、自分で調べたり初期化したりする前に、まず社内の情報システム部門やセキュリティ担当へ報告し、指示を受けてください。
個人のApple製品で身に覚えのない端末の追加の通知が届いたら、まずは無料でできる確認から始めます。
iPhoneユーザガイドには「Apple Accountにサインインして管理する」「Apple Accountのセキュリティを維持する」の項目があるので、その案内に沿って、サインイン中の端末を確かめ、心当たりのない端末を外し、パスワードを変えます。
画面の名前や順番はiOSの版で変わるので、公式の案内を見ながら進めてください(参考9)。
それでも話していない内容を他人に知られているなど、自分では原因を追えない場合は、専門の調査会社に相談する方法もあります。
個人の端末の乗っ取りが心配な方へ
広告主の案内では、PCやスマホの不正・ハッキングの調査に対応しているとされ、対応の範囲や費用は公式サイトで確かめられます。
会社の端末は、社内の担当者への報告が先です。
5-2. 宛先や時刻などのメタデータは残る
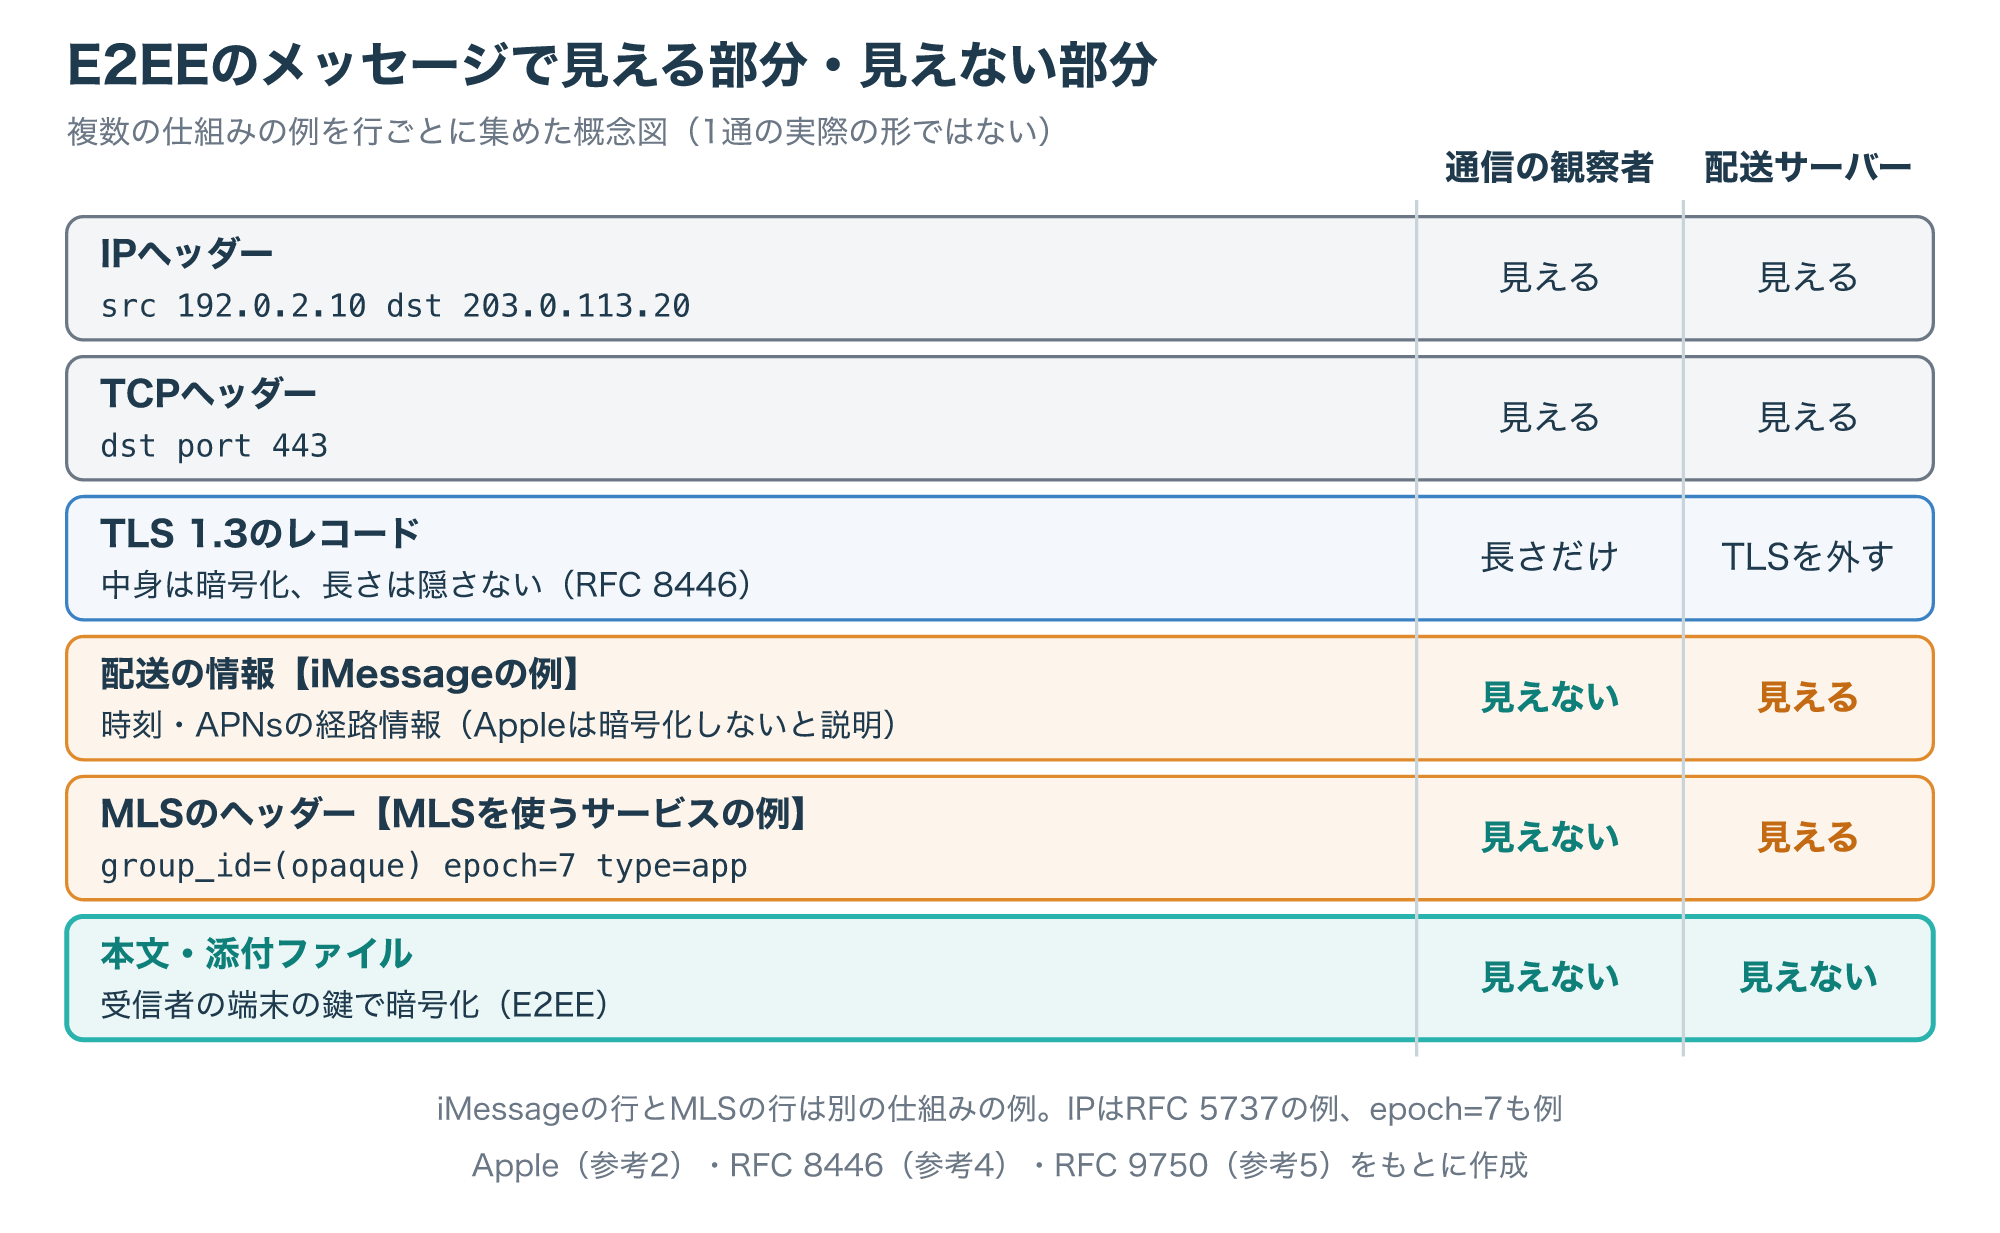
E2EEで暗号化されるのは中身で、誰がいつ誰に送ったかといったメタデータは、配送のためにサーバーから見える場合があります。
Appleは、iMessageのタイムスタンプやAPNsの経路情報などのメタデータは暗号化されないと明記しています。
RFC 9750によると、MLSのメッセージのヘッダーには、中身の分からないグループID(group_id)、グループが何回変更されたかを表すエポック、メッセージの種類が載ります。
それぞれは機密でなくても、ほかのデータと突き合わせると、通信を観察する人が機密にあたる情報を組み立てられる可能性があるとも書かれています。
次の図は、iMessageの例とMLSを使うサービスの例を行ごとに集め、観察者とサーバーから見える部分を分けた概念図で、1通の実際の形ではありません。
iCloudの高度なデータ保護でも、ファイルの日時やチェックサムといったメタデータの鍵はAppleが持っています。
TLSで通信路を暗号化すれば、ネットワークの途中の観察者からはMLSのヘッダーを隠せますが、配送を担うサーバーは配送のためにこうした情報を扱います。
TLS 1.3の仕様にも、TLSは送るデータの長さを隠さないと書かれています。
「誰とやり取りしているか」そのものを知られたくない場面では、E2EEだけでは足りないことを覚えておきましょう(参考2・参考3・参考4・参考5・参考7)。
5-3. 鍵のすり替えとバックアップの抜け道
E2EEは、送る側が受け取った公開鍵が本当に相手のものであることを前提にしています。
RFC 9750は、利用者の身元と鍵を結び付ける認証サービスが乗っ取られると、攻撃者の鍵を利用者の別の端末であるかのように承認させ、グループに参加できてしまうと指摘しています。
次の図は、ディレクトリが偽の端末の鍵を返した場合に、メッセージがどこへ届いてしまうかと、それに気づく手がかりを示したものです。
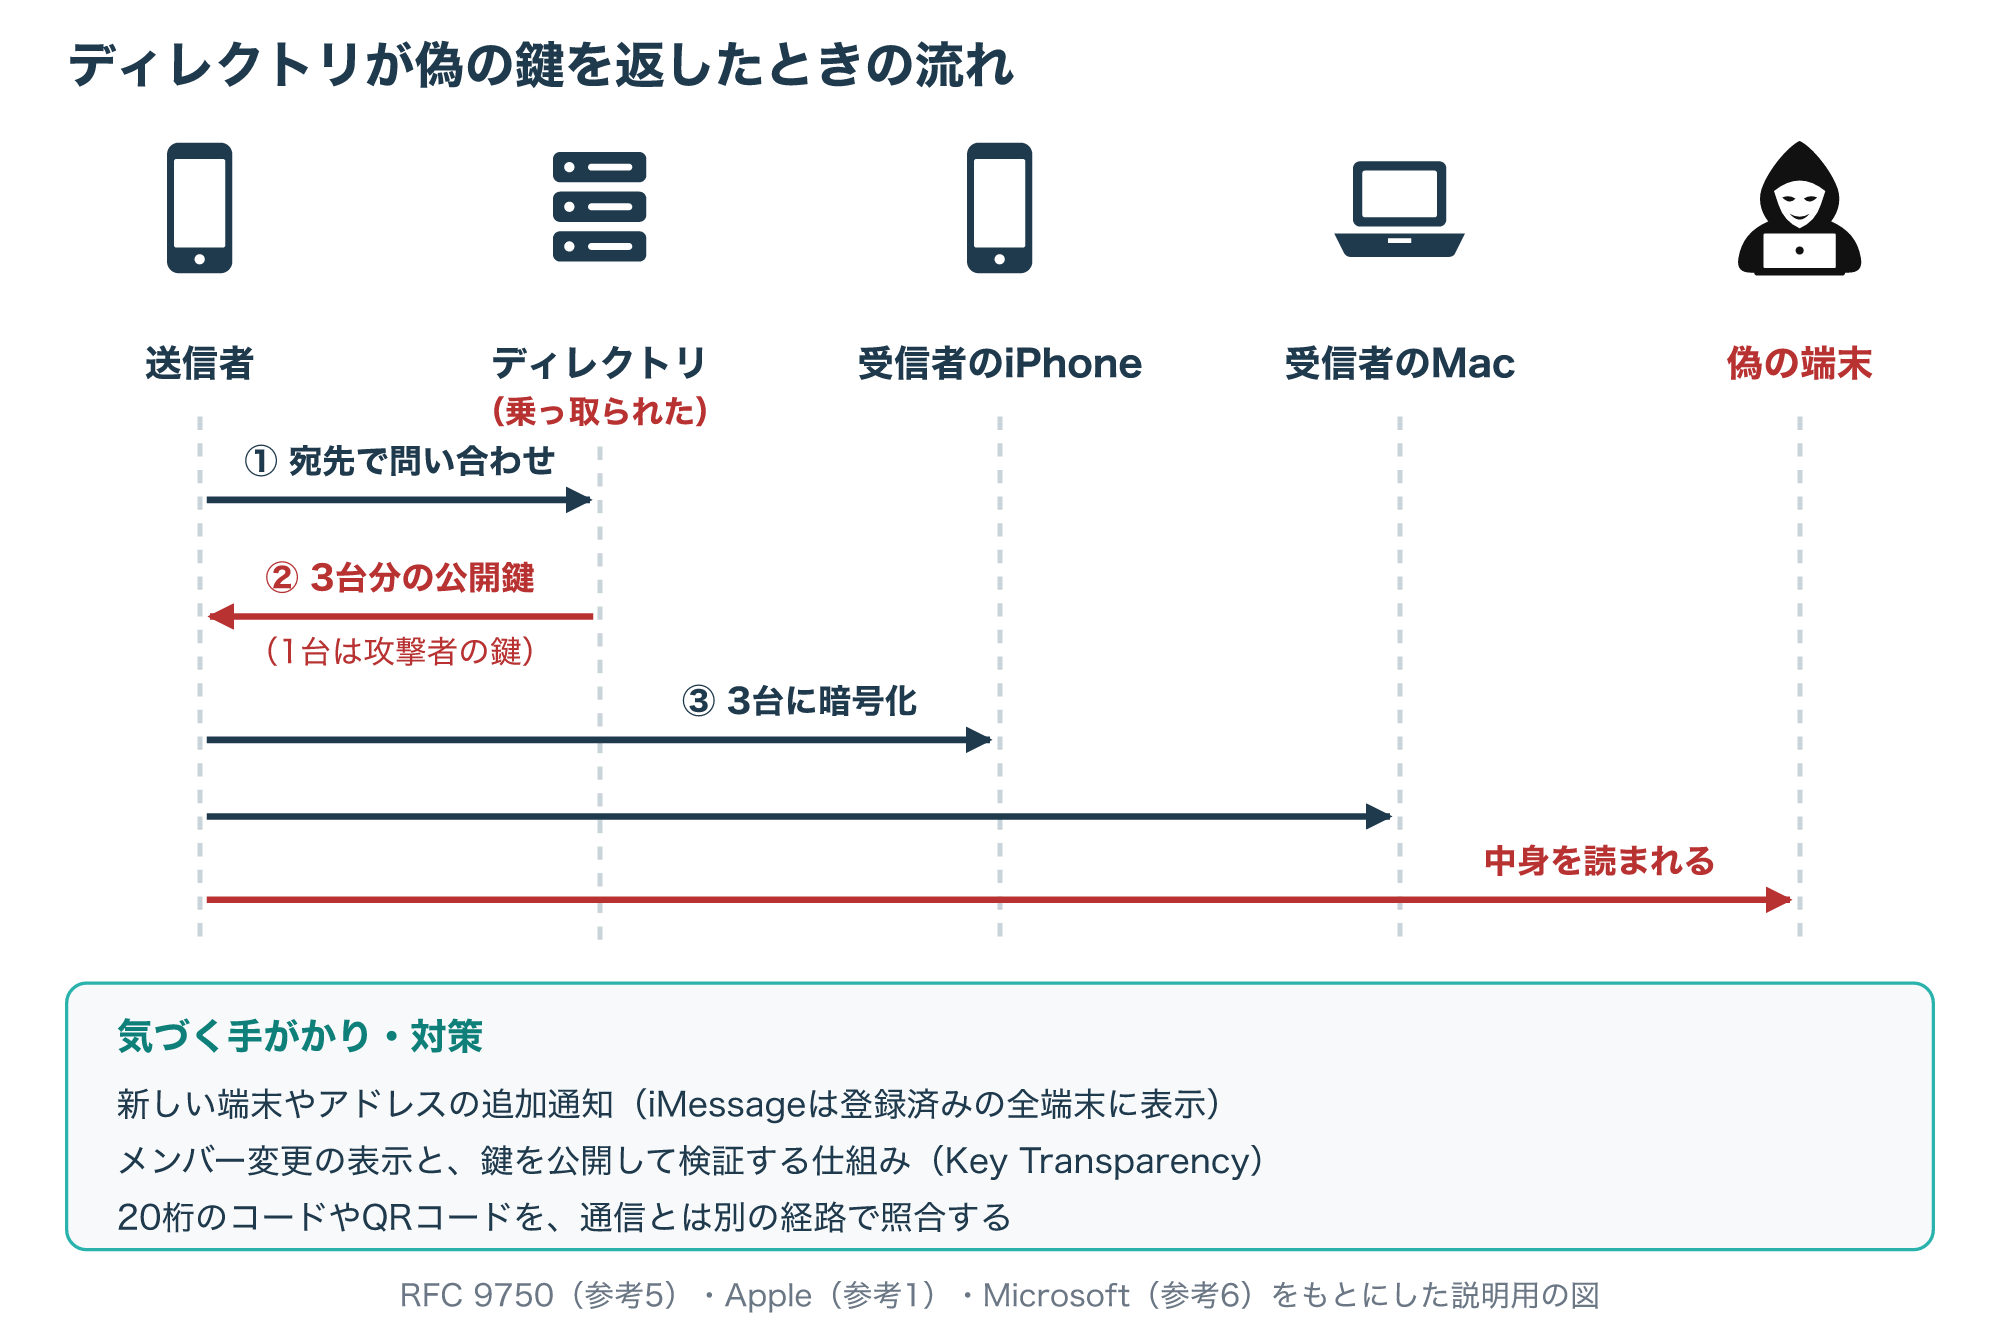
対策としてRFC 9750は、メンバーの変更を利用者にすぐ表示すること、鍵を公開して検証できる仕組み(Key Transparency)を用意すること、通信とは別の経路で相手を確かめる手段を用意することを推奨しています。
iMessageでは新しい端末やアドレスの追加が登録済みの全端末に通知されるので、心当たりがなければ5-1の確認に進みます。
もう1つの抜け道がバックアップで、通信がE2EEでも、バックアップの鍵をサービスが持っていれば、そこから中身を取り出せる状態が残ります。
iCloudでは、iCloudバックアップは高度なデータ保護をオンにしたときにE2EEの対象に加わります。
通信の途中に割り込んでなりすます中間者攻撃の考え方は、次の記事で解説しています(参考1・参考3・参考5)。
E2EEの確認方法とトラブルの切り分け
6-1. E2EEになっているかを確かめる
E2EEが働いているかを利用者が通信の中身から確かめるのは難しいので、製品が用意している確認の手段を使います。
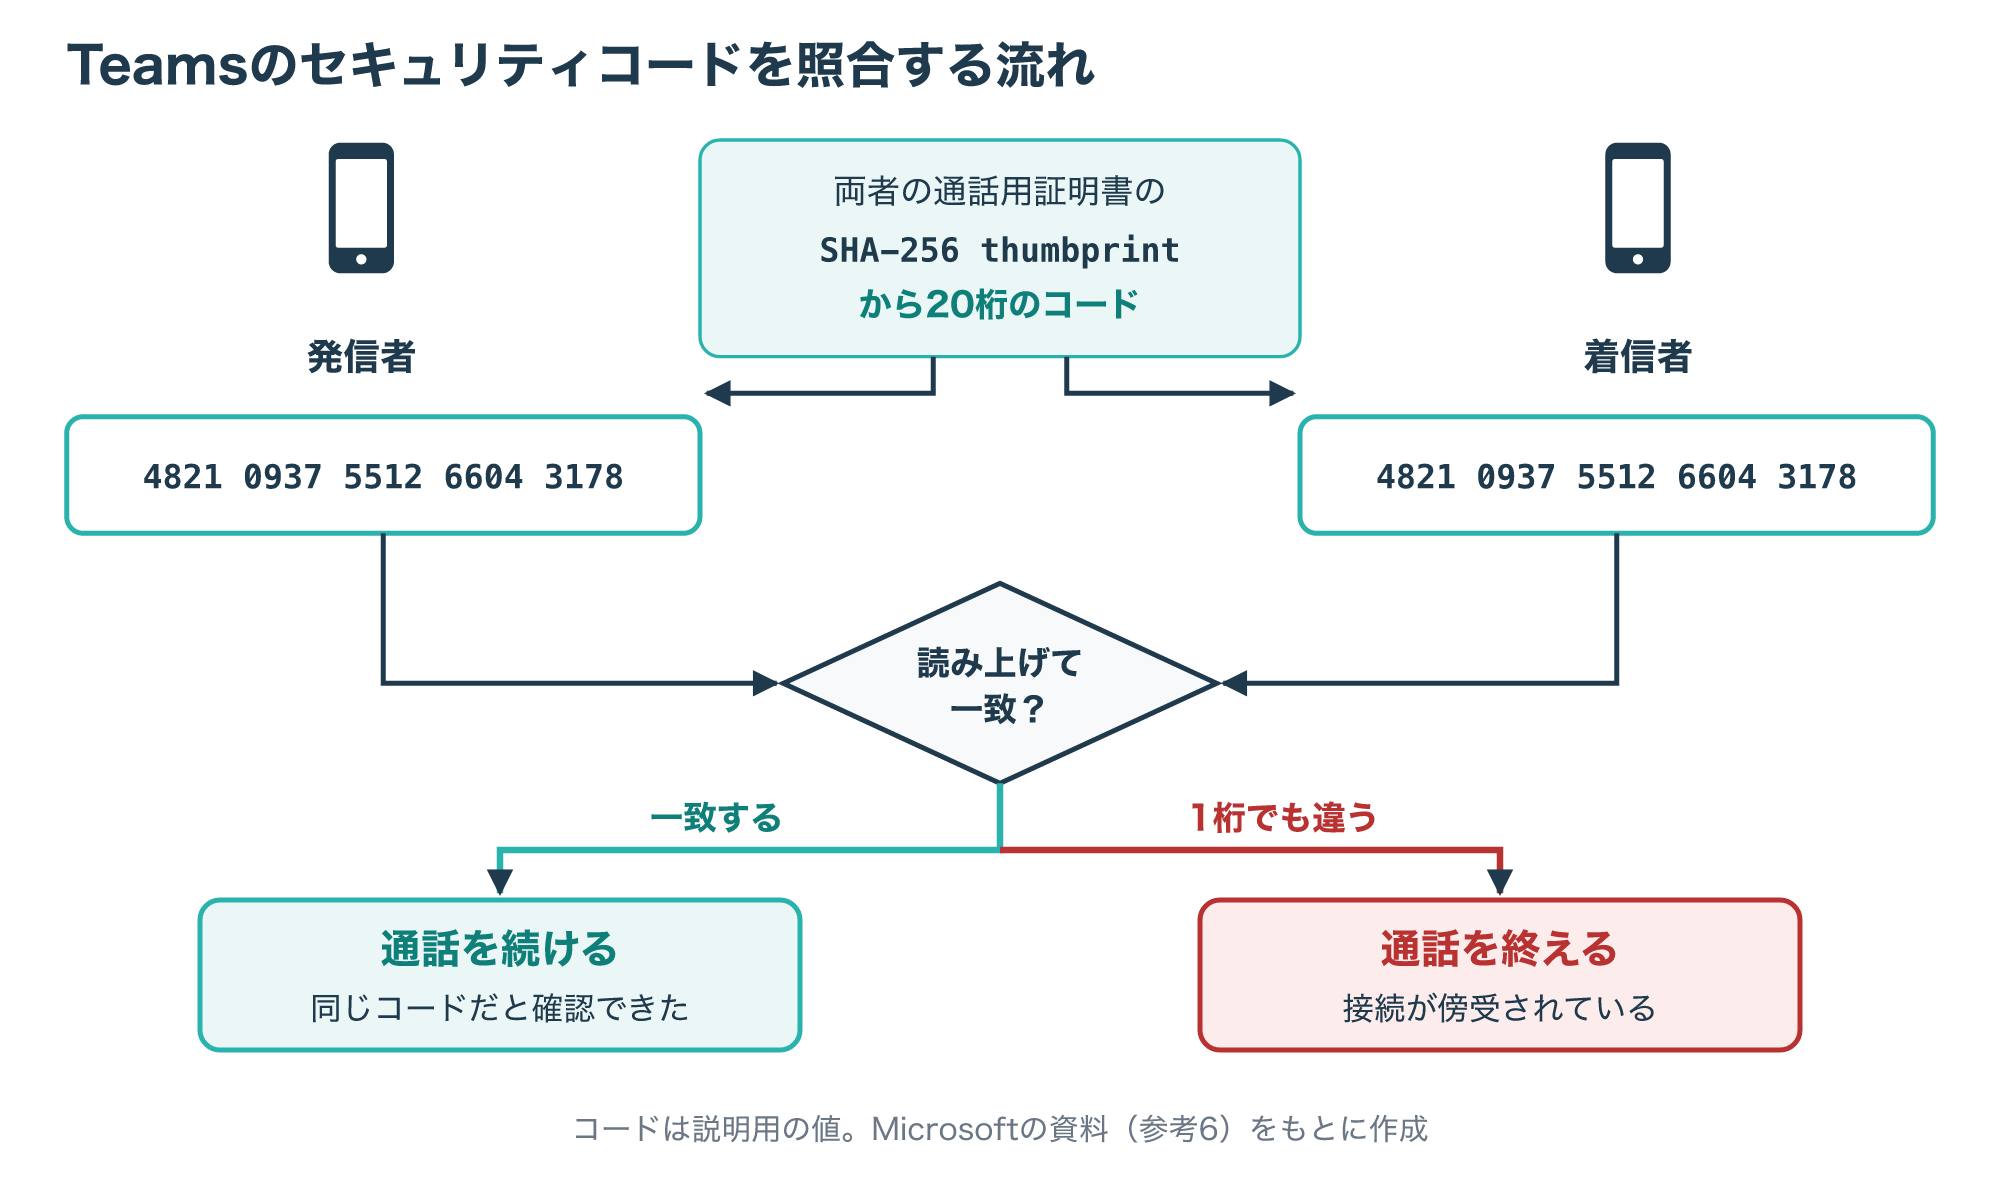
Teamsでは、E2EEの通話中に20桁のセキュリティコードが両方の参加者に表示されます。
このコードは、発信者と着信者それぞれの端末の通話用証明書の、SHA-256の拇印(サムプリント)から作られます。
2人がコードを読み上げて一致を確かめ、一致しなければ接続が傍受されているので通話を終えるよう、Microsoftは案内しています。
次の図は、コードを照合するときの流れと、一致しない場合の対応を示したものです。
iCloudでは、高度なデータ保護がオンになっているかを、Appleのサポートの手順に沿って設定画面で確かめます。
iMessageでは、身に覚えのない端末やアドレスの追加の通知がないかを見て、あれば5-1のとおり公式の案内でサインイン中の端末を確かめます。
iPhoneユーザガイドには「連絡先キー確認を使用する」の項目もあるので、相手の鍵を確かめたいときは、使える版かどうかも含めて公式の案内で確かめます。
ほかのアプリでも安全コードやQRコードを照合する機能があれば、大切な相手とは一度、対面などの別の経路で照合しておくと、すり替えに気づきやすくなります(参考1・参考5・参考6・参考9)。
6-2. 使えない機能・つながらないときの切り分け
Teamsでは、サービスがメディアを復号できないため、E2EEの会議や通話ではライブキャプションと文字起こし、録音・録画、リアルタイムテキストが使えません。
会議では、ブレイクアウトルーム、PowerPoint Live、電話(PSTN)からの参加、会議でのMicrosoft 365 Copilotも使えなくなります。
通話では、転送、保留(パーク)、参加者の追加ができません。
コンプライアンス録音の対象になっている利用者は、録音に中身が必要なため、E2EEそのものを使えません。
症状ごとの確かめる場所は、次の表のとおりです。
| 症状 | 考えられる原因 | 確かめる場所 |
|---|---|---|
| TeamsでE2EEの通話をオンにする項目がない | ポリシーがNot enabled | 管理者に強化された暗号化のポリシーを確認してもらう |
| TeamsでE2EEの通話にならない | 利用者がTeamsの設定でオンにしていない | Teamsの設定のエンドツーエンド暗号化の通話 |
| TeamsのE2EEの会議に入れない | Web版・VDIなど対応外の環境、200人を超えた | 参加に使ったアプリと参加人数 |
| Teamsで録画やキャプションが使えない | E2EEでは使えない機能 | その会議にE2EEが必要かを見直す |
| iCloud.comでデータが表示されない | 高度なデータ保護でWebアクセスがオフ | Webアクセスの設定と信頼できるデバイスでの承認 |
| 高度なデータ保護をオンにできない | 古いOSの端末、2ファクタ認証や復旧方法が未設定、管理対象のアカウント | サインイン中の端末の版とアカウントの種類 |
会社のアカウントでは、ポリシーを変えられるのは管理者なので、まず情報システム部門へ確認します(参考3・参考6)。
よくある質問とまとめ
次の図は、この記事で見てきたE2EEの要点を、定義・違い・仕組み・限界・確認の順にまとめたものです。
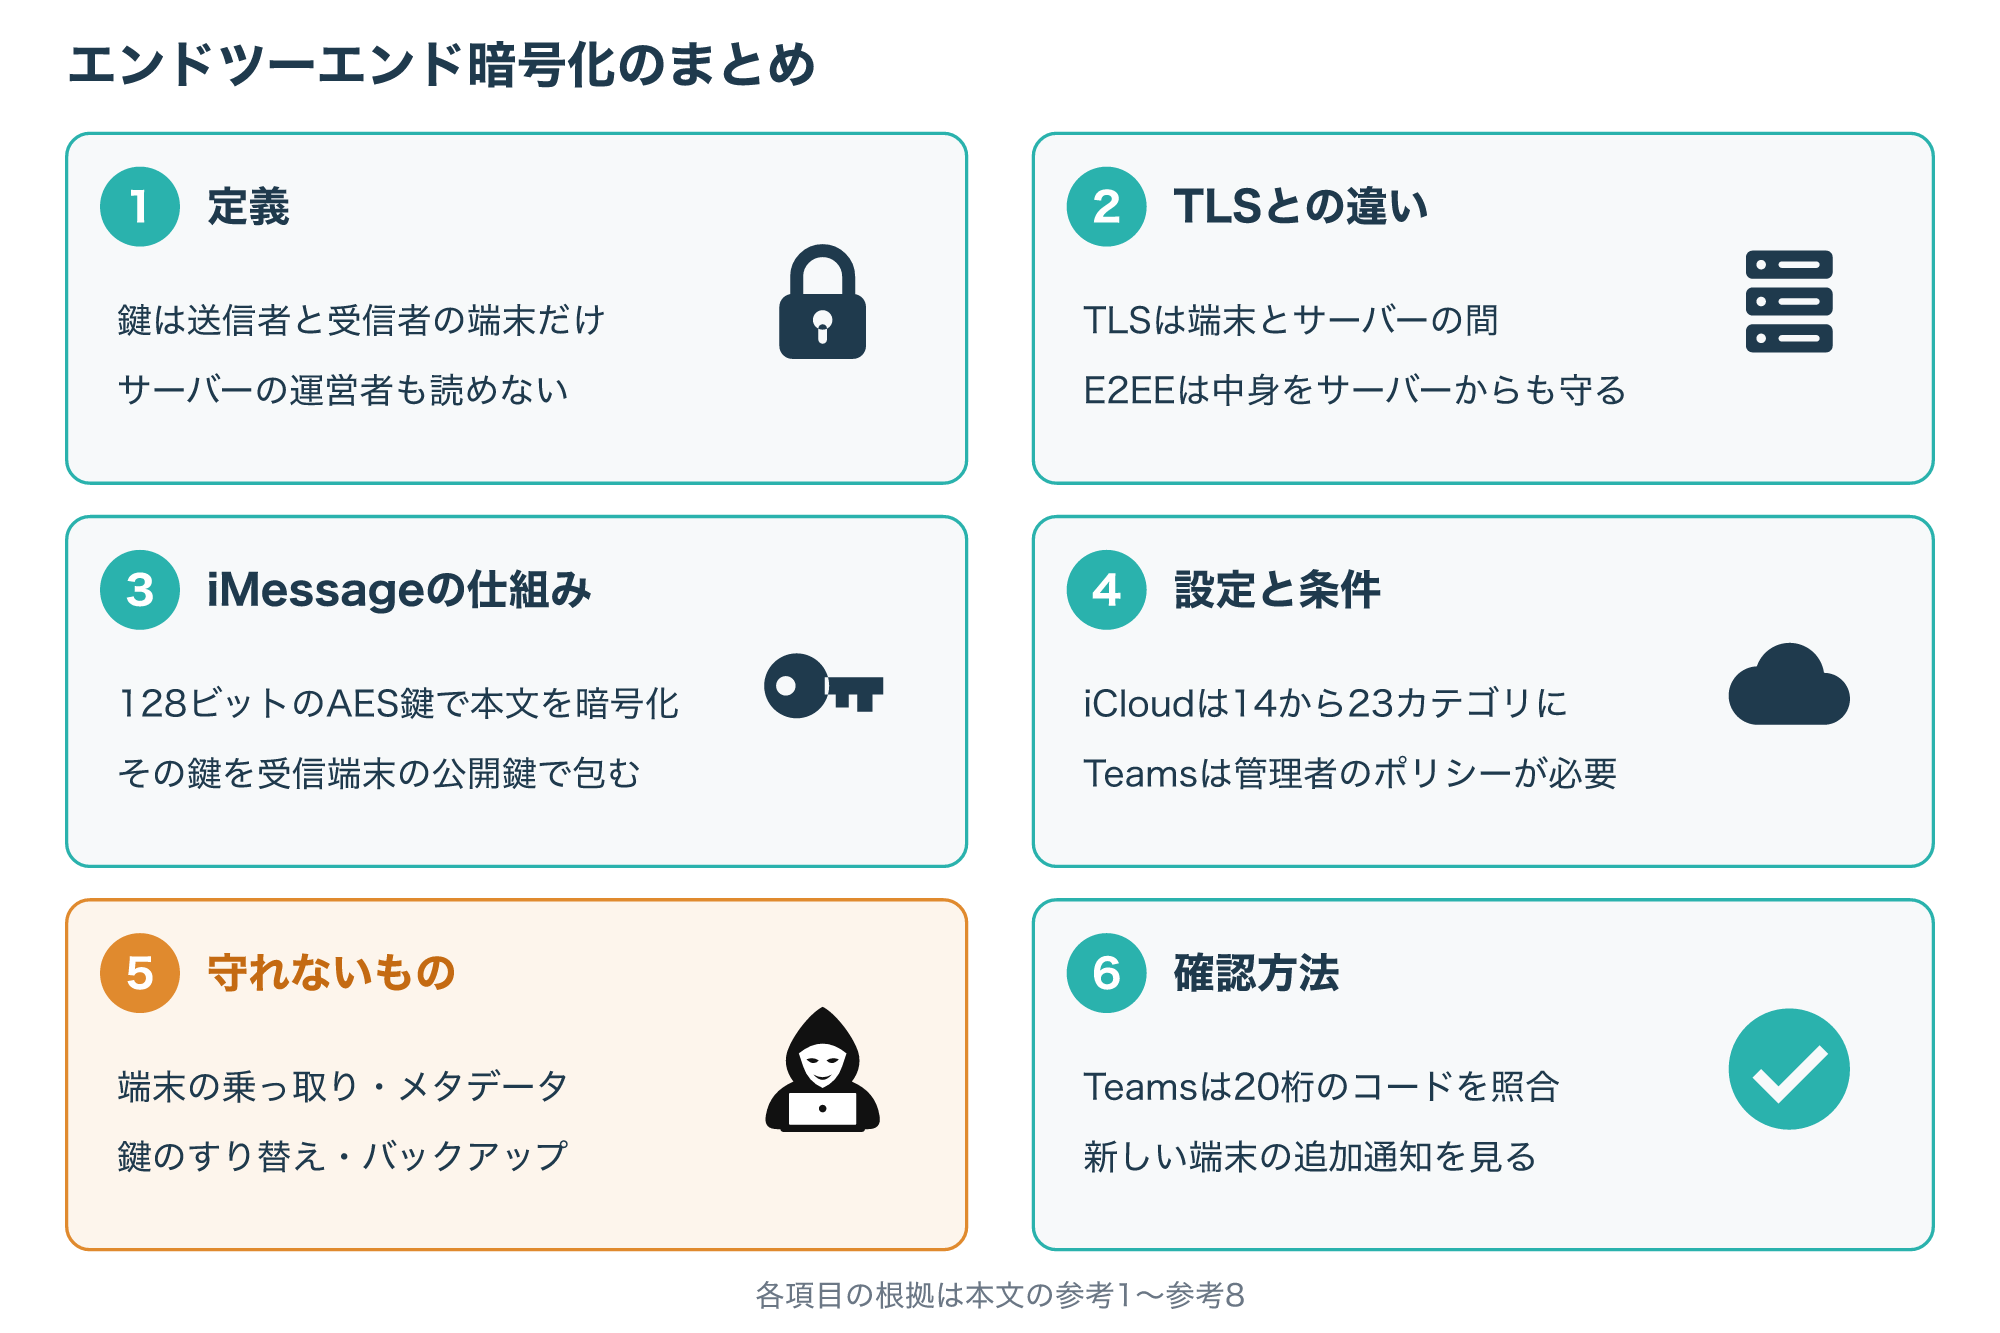
Q1. E2EEとTLSは何が違いますか?
TLSは端末とサーバーの間の通信路を守り、E2EEは送信者と受信者の端末の間で中身を守るので、E2EEではサーバーの運営者も中身を読めません。
Q2. E2EEならサービスの会社に何も知られませんか?
中身は鍵がなければ読めませんが、宛先や時刻などのメタデータや、E2EEの対象外のバックアップやデータは扱われる場合があります。
Q3. TeamsでE2EEにしたら録画や文字起こしができなくなったのはなぜですか?
サービスがメディアを復号できないため、録画・ライブキャプション・文字起こしなど中身を使う機能はE2EEの会議や通話では使えません。
Q4. 高度なデータ保護で復旧キーをなくすとどうなりますか?
復旧用連絡先などほかの復旧方法も使えないと、Appleはエンドツーエンドで暗号化されたiCloudデータを復元できないので、復旧キーは安全な場所に保管しておきます。
Q5. グループ会話でもE2EEは使えますか?
使えて、iMessageは受信者の端末ごとに暗号化をくり返し、MLSはグループの大きさにかかわらず同じ安全性を目指して設計されています。
エンドツーエンド暗号化は、復号の鍵を両端の端末だけに置き、途中のサーバーからも中身を守る仕組みです。
ただし、端末そのものの乗っ取り、メタデータ、鍵のすり替え、バックアップの扱いはE2EEだけでは防げません。
まずは自分が使うサービスで、鍵が誰の手元にあるか、既定でE2EEになっているか、相手の鍵を確かめる手段があるかの3点を確かめてみてください(参考1・参考5)。
参考1:iMessageのセキュリティの概要(Appleプラットフォームのセキュリティ)
参考2:iMessageでのメッセージの安全な送受信方法(Appleプラットフォームのセキュリティ)
参考3:iCloudの高度なデータ保護(Appleプラットフォームのセキュリティ)
参考4:RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3(RFC Editor、英語)
参考5:RFC 9750 The Messaging Layer Security (MLS) Architecture(RFC Editor、英語)
参考6:Manage end-to-end encryption for Microsoft Teams meetings and one-to-one calls(Microsoft Learn、英語)