DMZ(非武装地帯)とは?仕組み・ルール例・家庭用ルーターとの違い
DMZ(非武装地帯)とは、インターネットと社内LANの間に置く、ファイアウォールで区切った中間のネットワークのことです。
この記事では、3つのゾーンと通信の向き、ファイアウォール1台と2台の構成、ルール表とNATの設定例、家庭用ルーターの「DMZ機能」との違い、つながらないときの確かめ方を、具体的な値の図で解説します。
本記事はプロモーション(アフィリエイト広告)を含みます。

この記事は以下のような人におすすめ!
- DMZの仕組みを図で理解したい人
- 公開サーバーのファイアウォールのルールを考える人
- 家庭用ルーターのDMZ機能を使ってよいか迷う人
DMZ(非武装地帯)とは
1-1. インターネットと社内LANの間に置く緩衝地帯
会社のWebサイトやメールのサーバーは、インターネットの誰からでもアクセスできなければ役に立ちません。
一方で、社員のパソコンや顧客のデータベースがある社内LANには、外から直接入ってこられては困ります。
この「外に見せたいもの」と「外に見せたくないもの」を同じネットワークに置かないために作るのが、DMZです。
NISTの用語集は、DMZを「内部と外部のネットワークの論理的な間にある境界のネットワーク」と定義しています。
その目的は、信頼できない外部の相手には公開してよい情報だけに限ってアクセスさせ、内部のネットワークを外からの攻撃から守ることだと説明されています(参考1)。
次の図は、この記事で使う説明用の構成です。
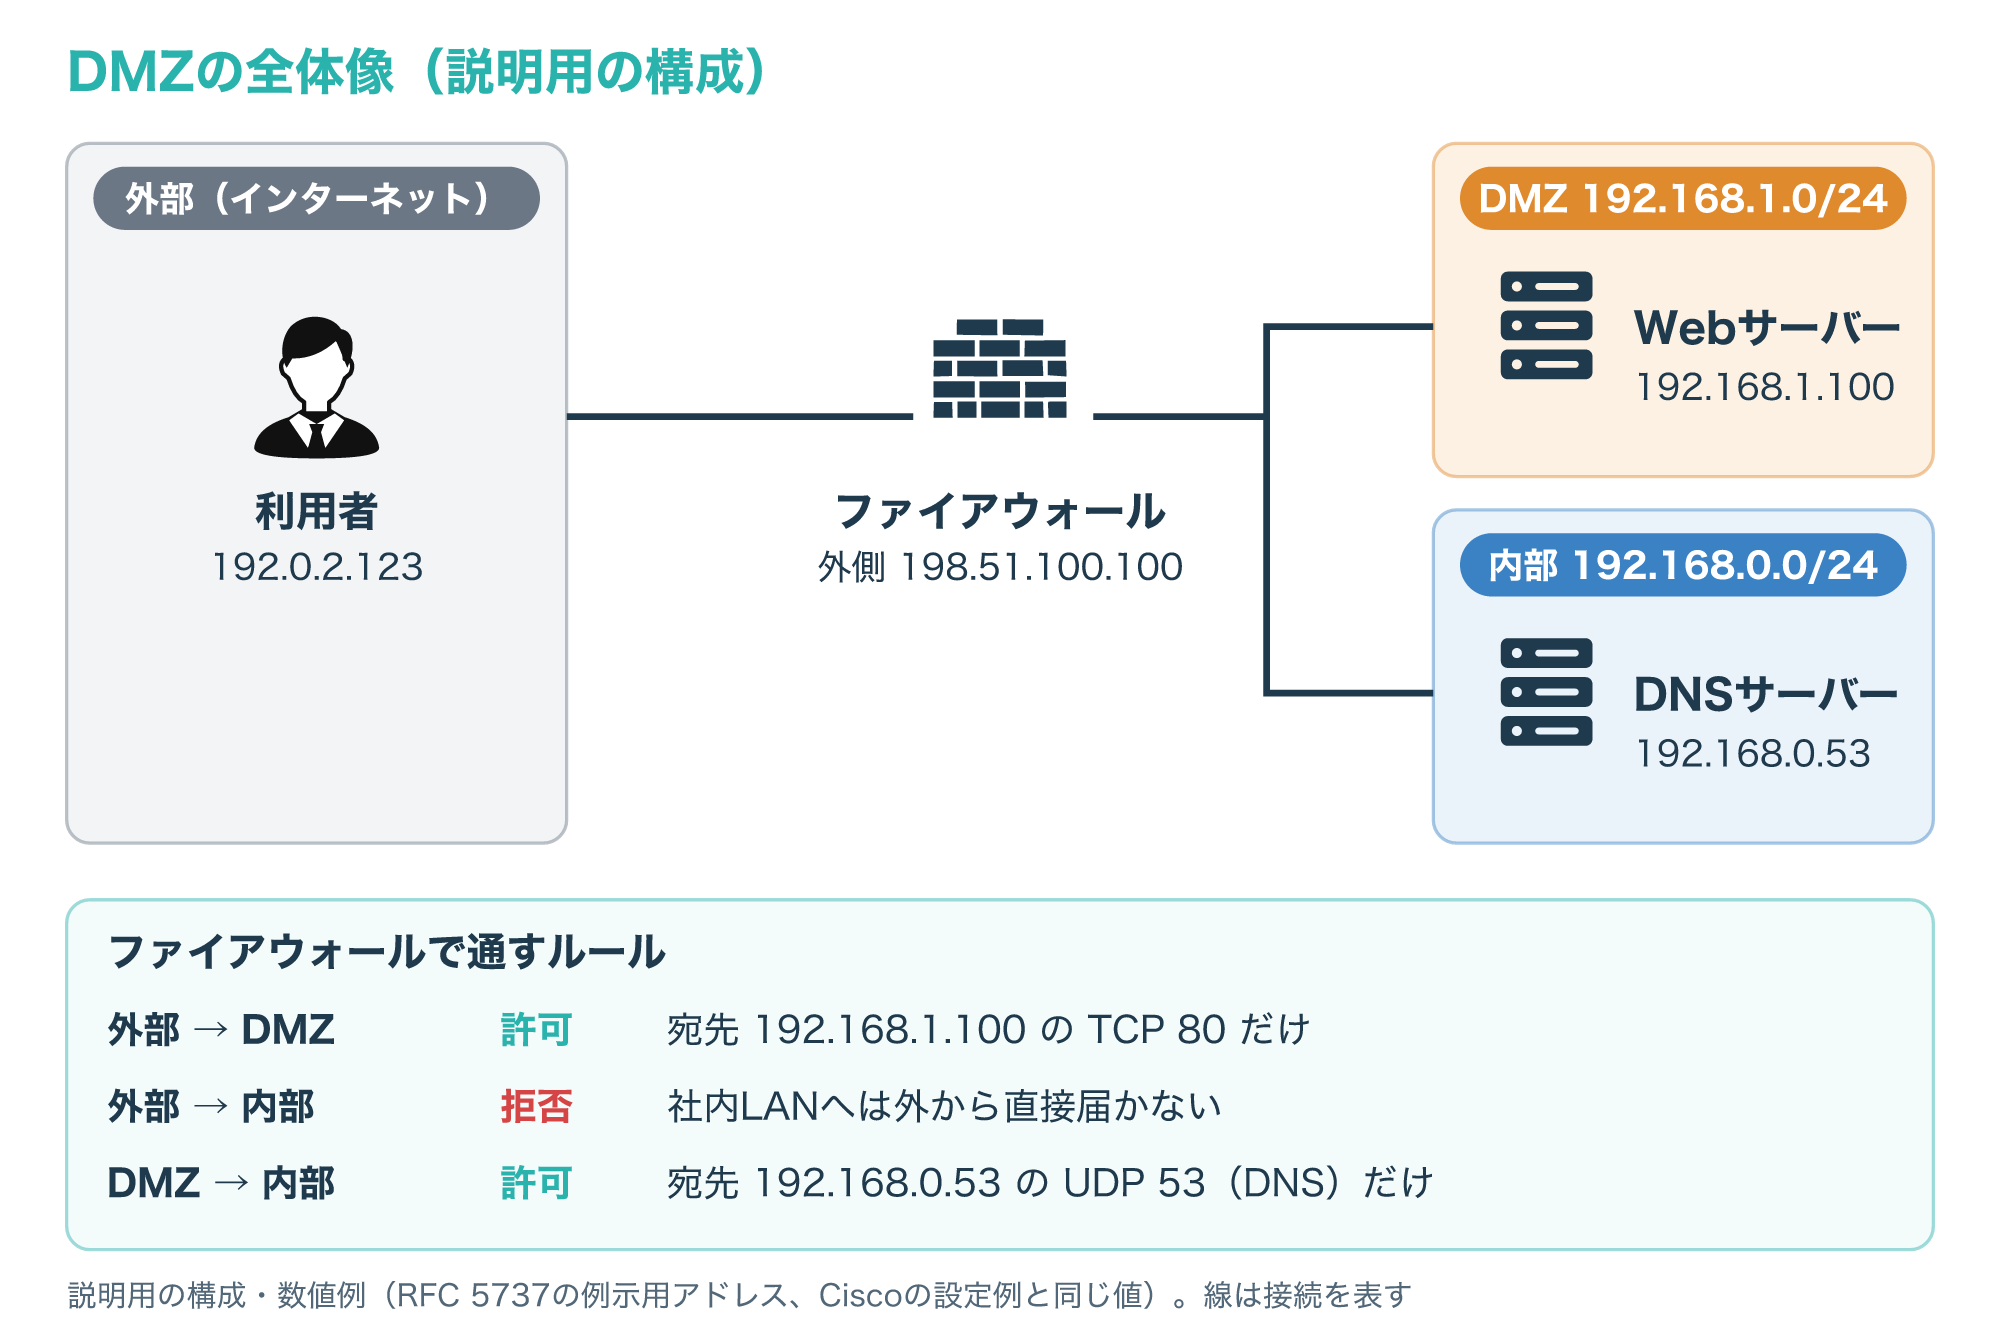
図のアドレスは、Ciscoの設定例と同じ値を使っています(参考4)。
198.51.100.0/24と192.0.2.0/24は、RFC 5737が説明用に予約しているアドレスで、実在のネットワークを指しません(参考6)。
1-2. 「非武装地帯」という名前と別の呼び名
DMZは英語のDemilitarized Zoneの略で、もともとは対立する2つの勢力の間に置く、軍隊を置かない地域を指す言葉です。
ネットワークでは、信頼できるLANと信頼できないインターネットの間にある「どちらでもない場所」という意味で使われています。
NISTの用語集には、組織のネットワークとインターネットの間に差し込む「中立地帯」という説明もあります。
同じものを別の名前で呼ぶこともあるので、資料を読むときに迷わないよう、代表的な呼び名を表にまとめます。
| 呼び名 | 意味 | 使われる場面の例 |
|---|---|---|
| DMZ(非武装地帯) | 内部と外部の間のネットワーク | ファイアウォールの設定画面、一般的な解説 |
| 境界ネットワーク(perimeter network) | 境界に置くネットワーク | NISTの用語集、Microsoftのクラウドの設計資料 |
| スクリーンドサブネット(screened subnet) | ファイアウォールで選別されたサブネット | NISTの用語集、Microsoftの設計資料 |
NISTの用語集は、DMZを「より信頼できる内部と、より信頼できない外部を分ける境界ネットワーク、またはスクリーンドサブネット」とも説明しています(参考1)。
MicrosoftのAzureの設計資料でも、境界ネットワークはDMZやスクリーンドサブネットとも呼ばれると書かれています(参考5)。
名前は違っても、外と内の間にファイアウォールで区切った場所を作るという考え方は同じです。
DMZの仕組み:3つのゾーンと通信の向き
2-1. 外部・DMZ・内部の3ゾーンとセキュリティレベル
DMZを作ると、ネットワークは「外部(インターネット)」「DMZ」「内部(社内LAN)」の3つのゾーンに分かれます。
ファイアウォールは、もともと安全の考え方が違うネットワークどうしの間で、通信の流れを制御する機器やプログラムです(参考2)。
Ciscoのファイアウォール(ASA)の設定例では、3つのゾーンのインターフェースに、外部=0、DMZ=50、内部=100という「セキュリティレベル」を付けています。
ASAは何も設定しなければ、数字の大きいほうから小さいほうへの通信を通し、小さいほうから大きいほうへの通信を止めます。
つまり、内部からDMZと外部へ、DMZから外部へは通れますが、外部からDMZと内部へ、DMZから内部へは止まります(参考4)。
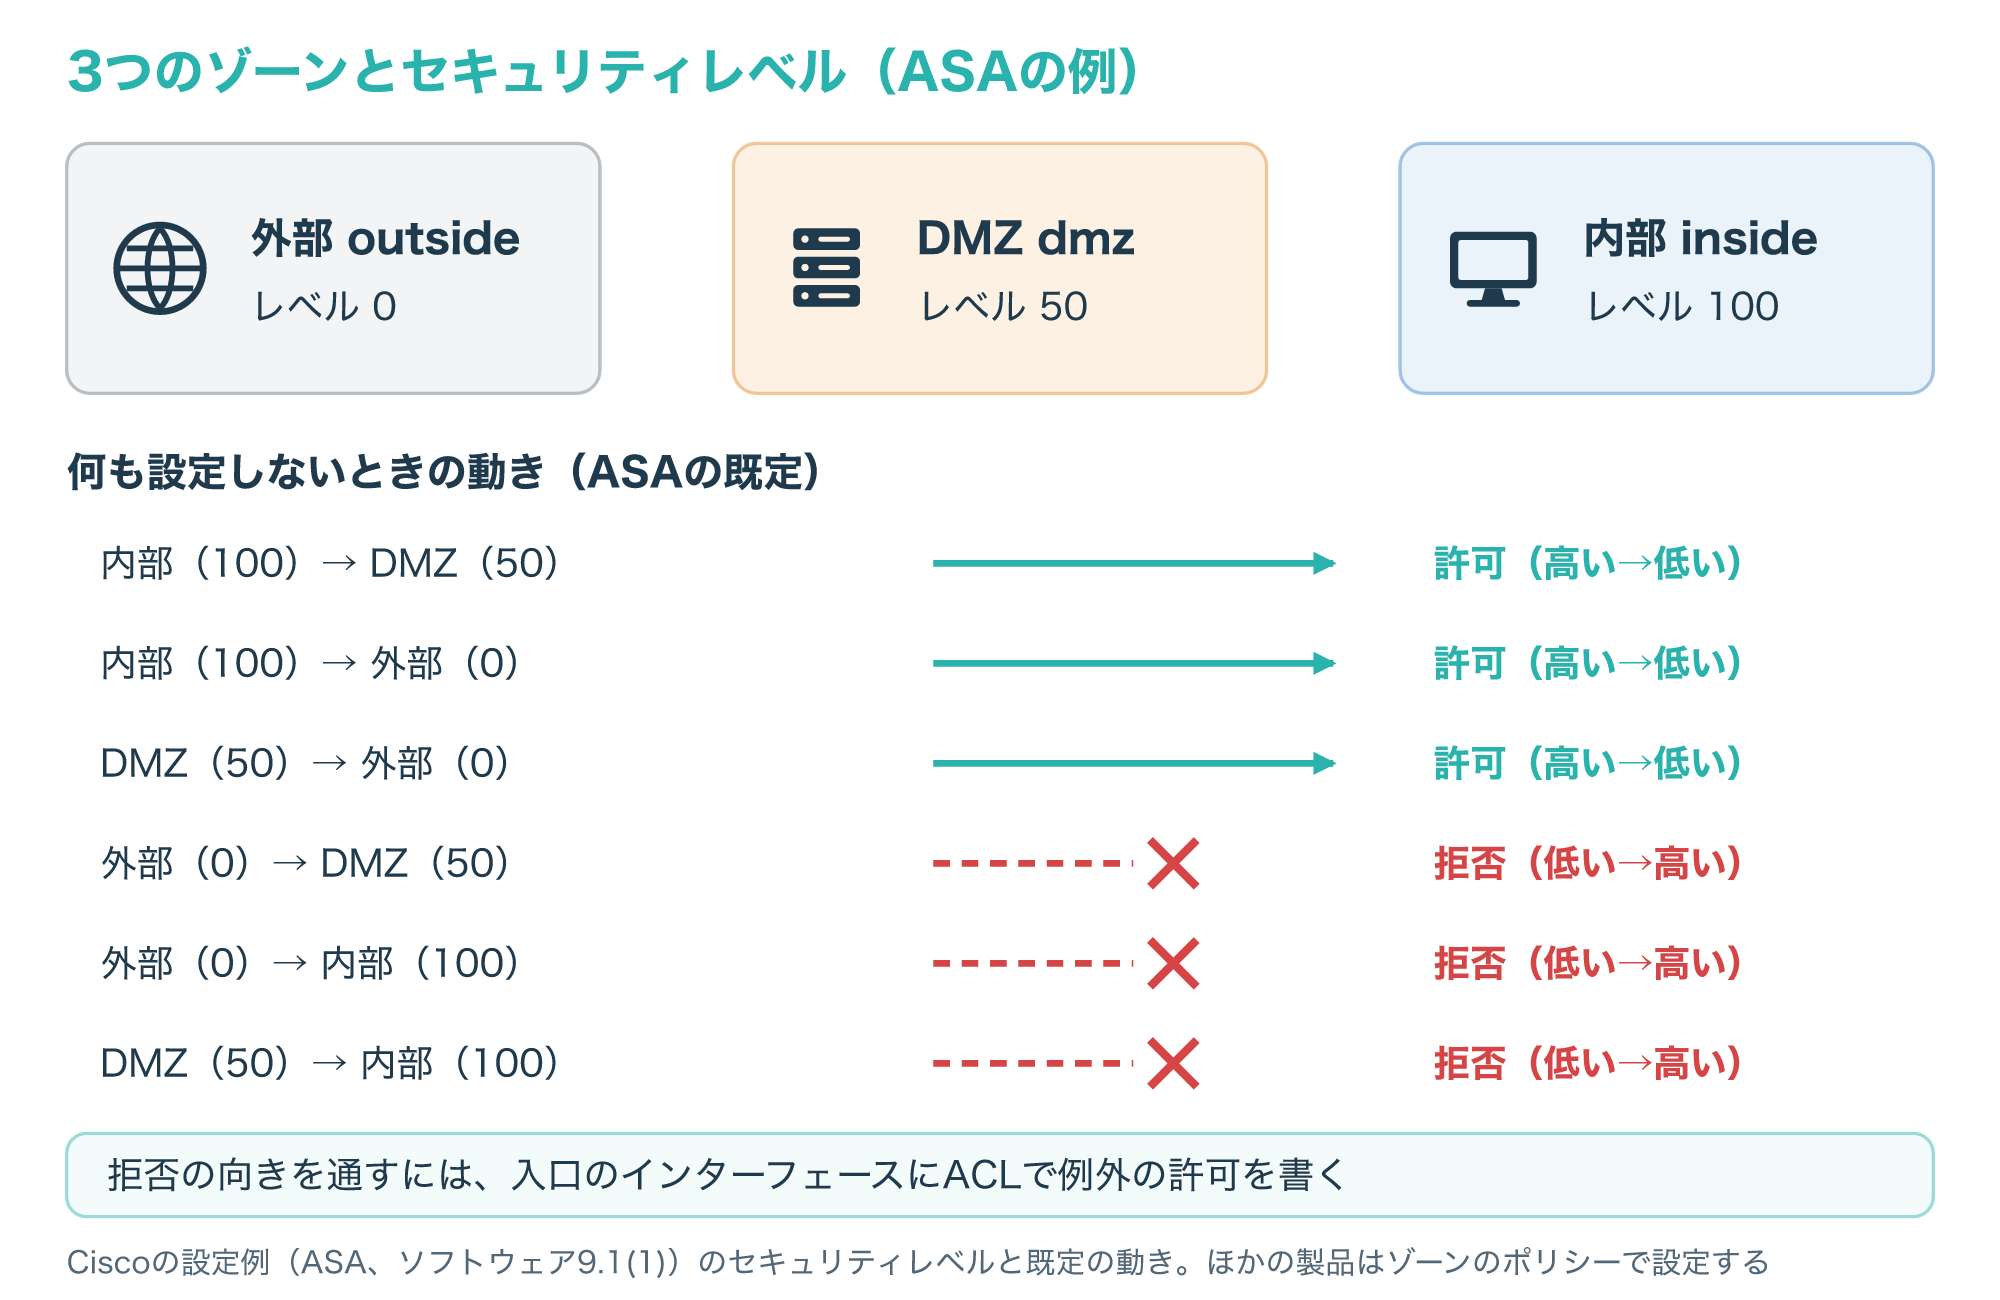
この既定の動きのままでは、外からDMZのWebサーバーにも届きません。
そこで、公開するサーバーとポートだけを、ACL(アクセスコントロールリスト)で例外として許可します。
セキュリティレベルは、ASAに特有の仕組みです。
ほかの製品ではゾーンごとのポリシーとして設定することが多いですが、「外→DMZは公開するものだけ、DMZ→内部は必要なものだけ」という考え方は共通です。
2-2. DMZに置くサーバーと、侵入されても社内へ広げない理由
Fortinetは、DMZに置く代表的なものとして、DNS・FTP・メール・プロキシ・VoIP・Webのサーバーを挙げています。
どれも、外の相手と直接やり取りする必要があるサーバーです。
反対に、顧客情報のデータベースや社員のパソコンのように、外から直接触る必要のないものは内部に置きます。
Webサーバーが内部のデータベースを使う場合も、DMZから内部へ通すのは、そのデータベースの決まったポートだけに絞ります。
DMZのサーバーは外に見えているので、狙われやすい場所でもあります。
Fortinetも、DMZのネットワーク自体は安全ではないと説明しています。
それでもDMZを作る理由は、DMZのサーバーが乗っ取られても、攻撃者は内部との間にあるファイアウォールをもう一度越えなければ社内のデータに届かないからです(参考3)。
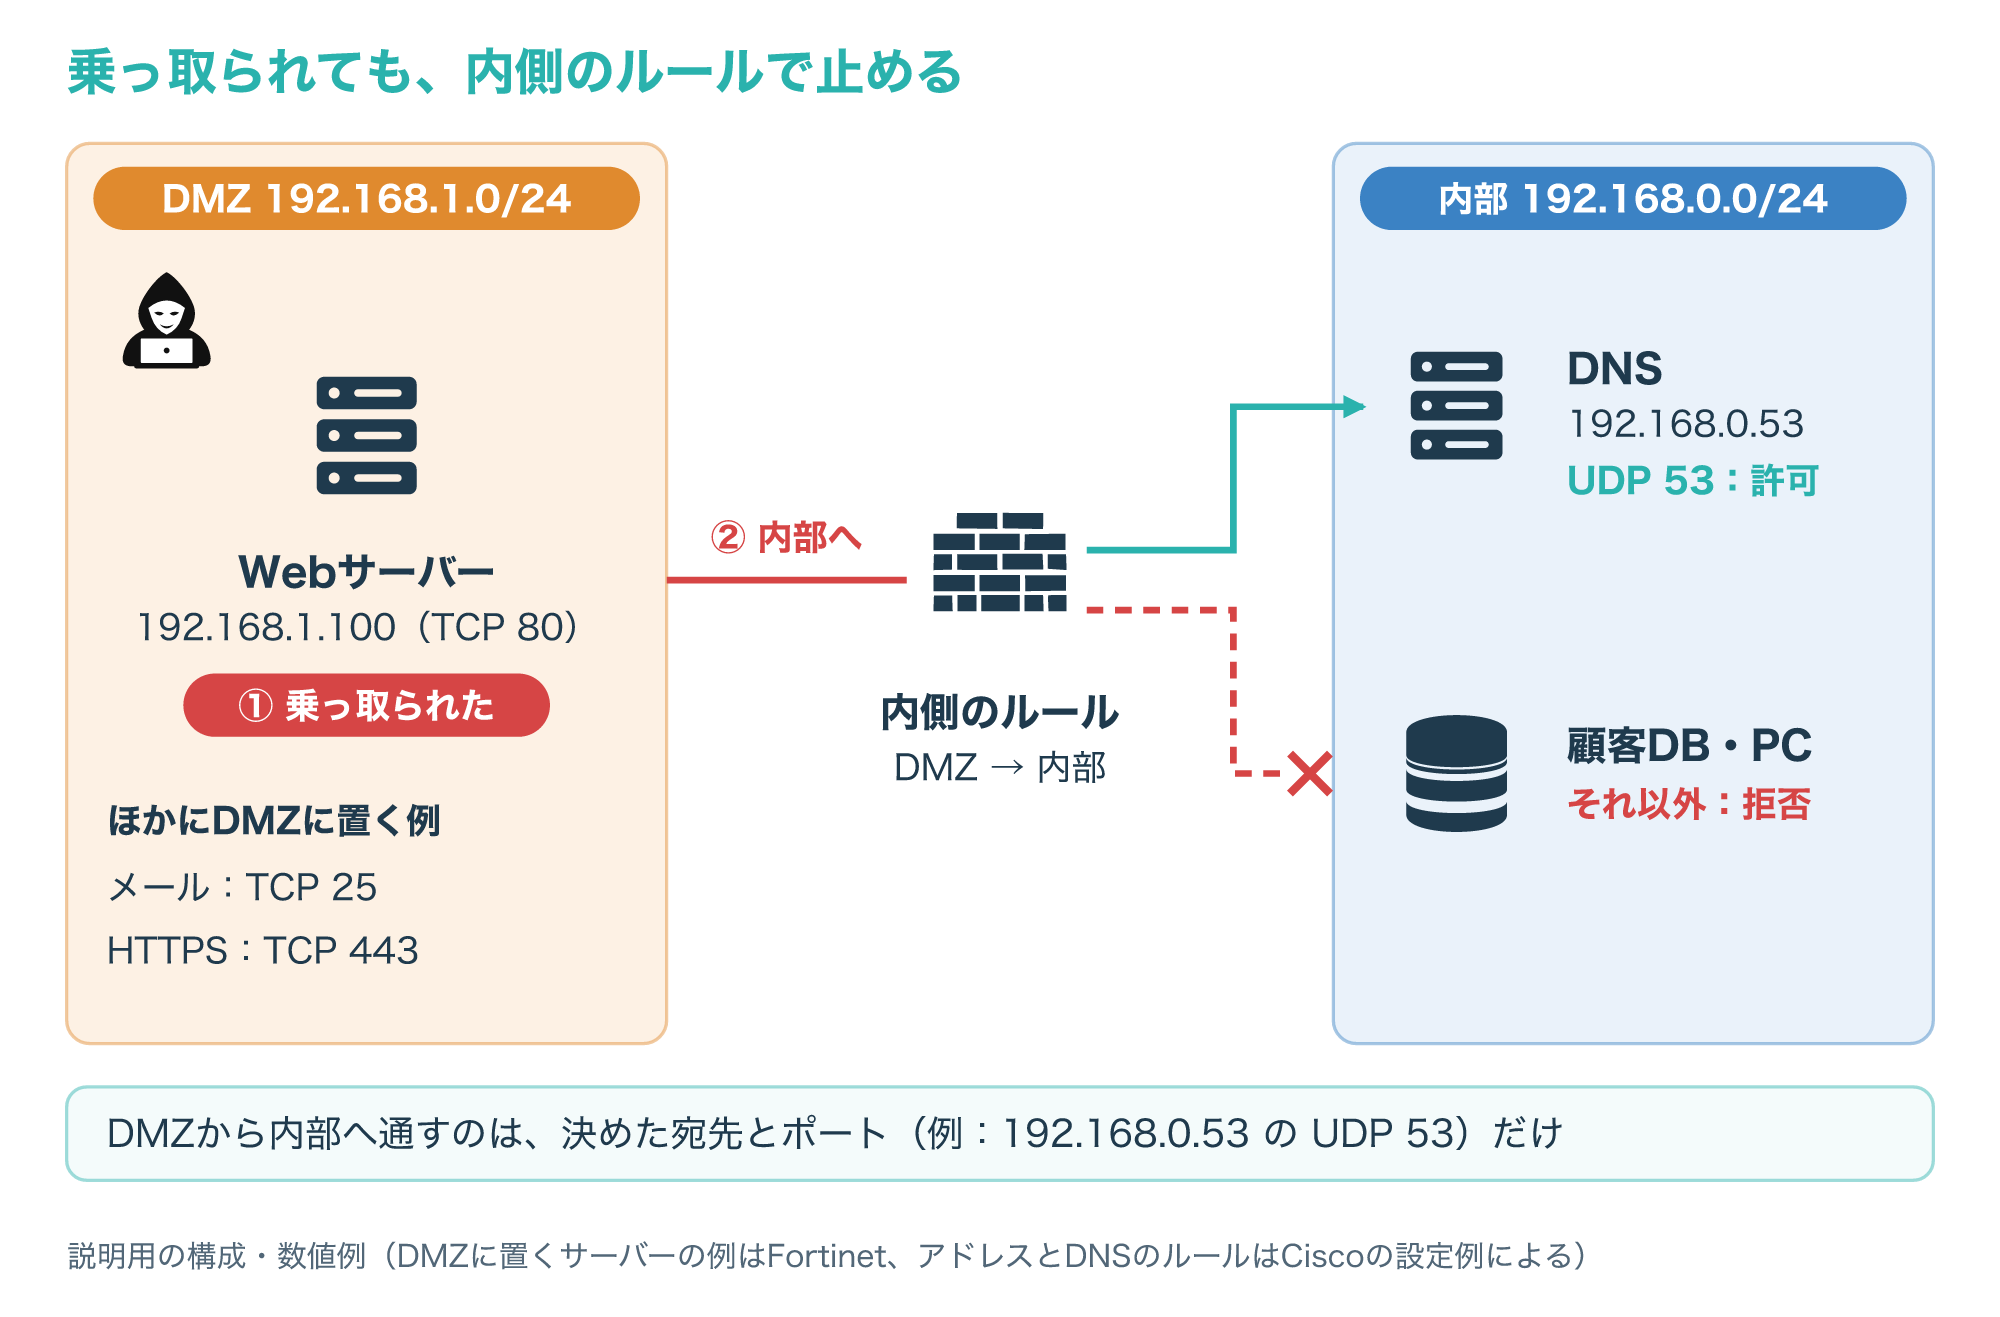
図のTCP 25(メール)やTCP 443(HTTPS)は、公開するサービスの例として載せたポートです。
実際にどのポートを開けるかは、そのサーバーで動かすサービスだけに絞って決めます。
DMZは「安全な場所」ではなく、「乗っ取られる前提で、被害を社内へ広げないための場所」です。
DMZのサーバーにも、更新の適用や不要なサービスの停止などの対策が必要です。
DMZの構成:ファイアウォール1台と2台
3-1. 1台構成と2台構成の違い
DMZの作り方には、大きく分けてファイアウォール1台で作る方法と、2台で作る方法があります。
1台で作る場合は、ファイアウォールに3つ以上のインターフェースが必要です。
1つ目をインターネット、2つ目を内部、3つ目をDMZにつなぎ、どのインターフェースからどこへの通信を通すかをルールで決めます。
2台で作る場合は、外側と内側のファイアウォールの間にDMZを挟みます。
Fortinetの説明を単純化すると、外側のファイアウォールは外からDMZへの通信を受け持ち、内側のファイアウォールはDMZから内部への通信を受け持ちます。
内側でもDMZから内部へは決めた宛先とポートだけを通し、社内LANからインターネットへ出る通信は別のルールで扱います。
攻撃者が社内LANに届くには2台とも突破しなければならないため、一般にこちらのほうが安全な選択だとされています(参考3)。
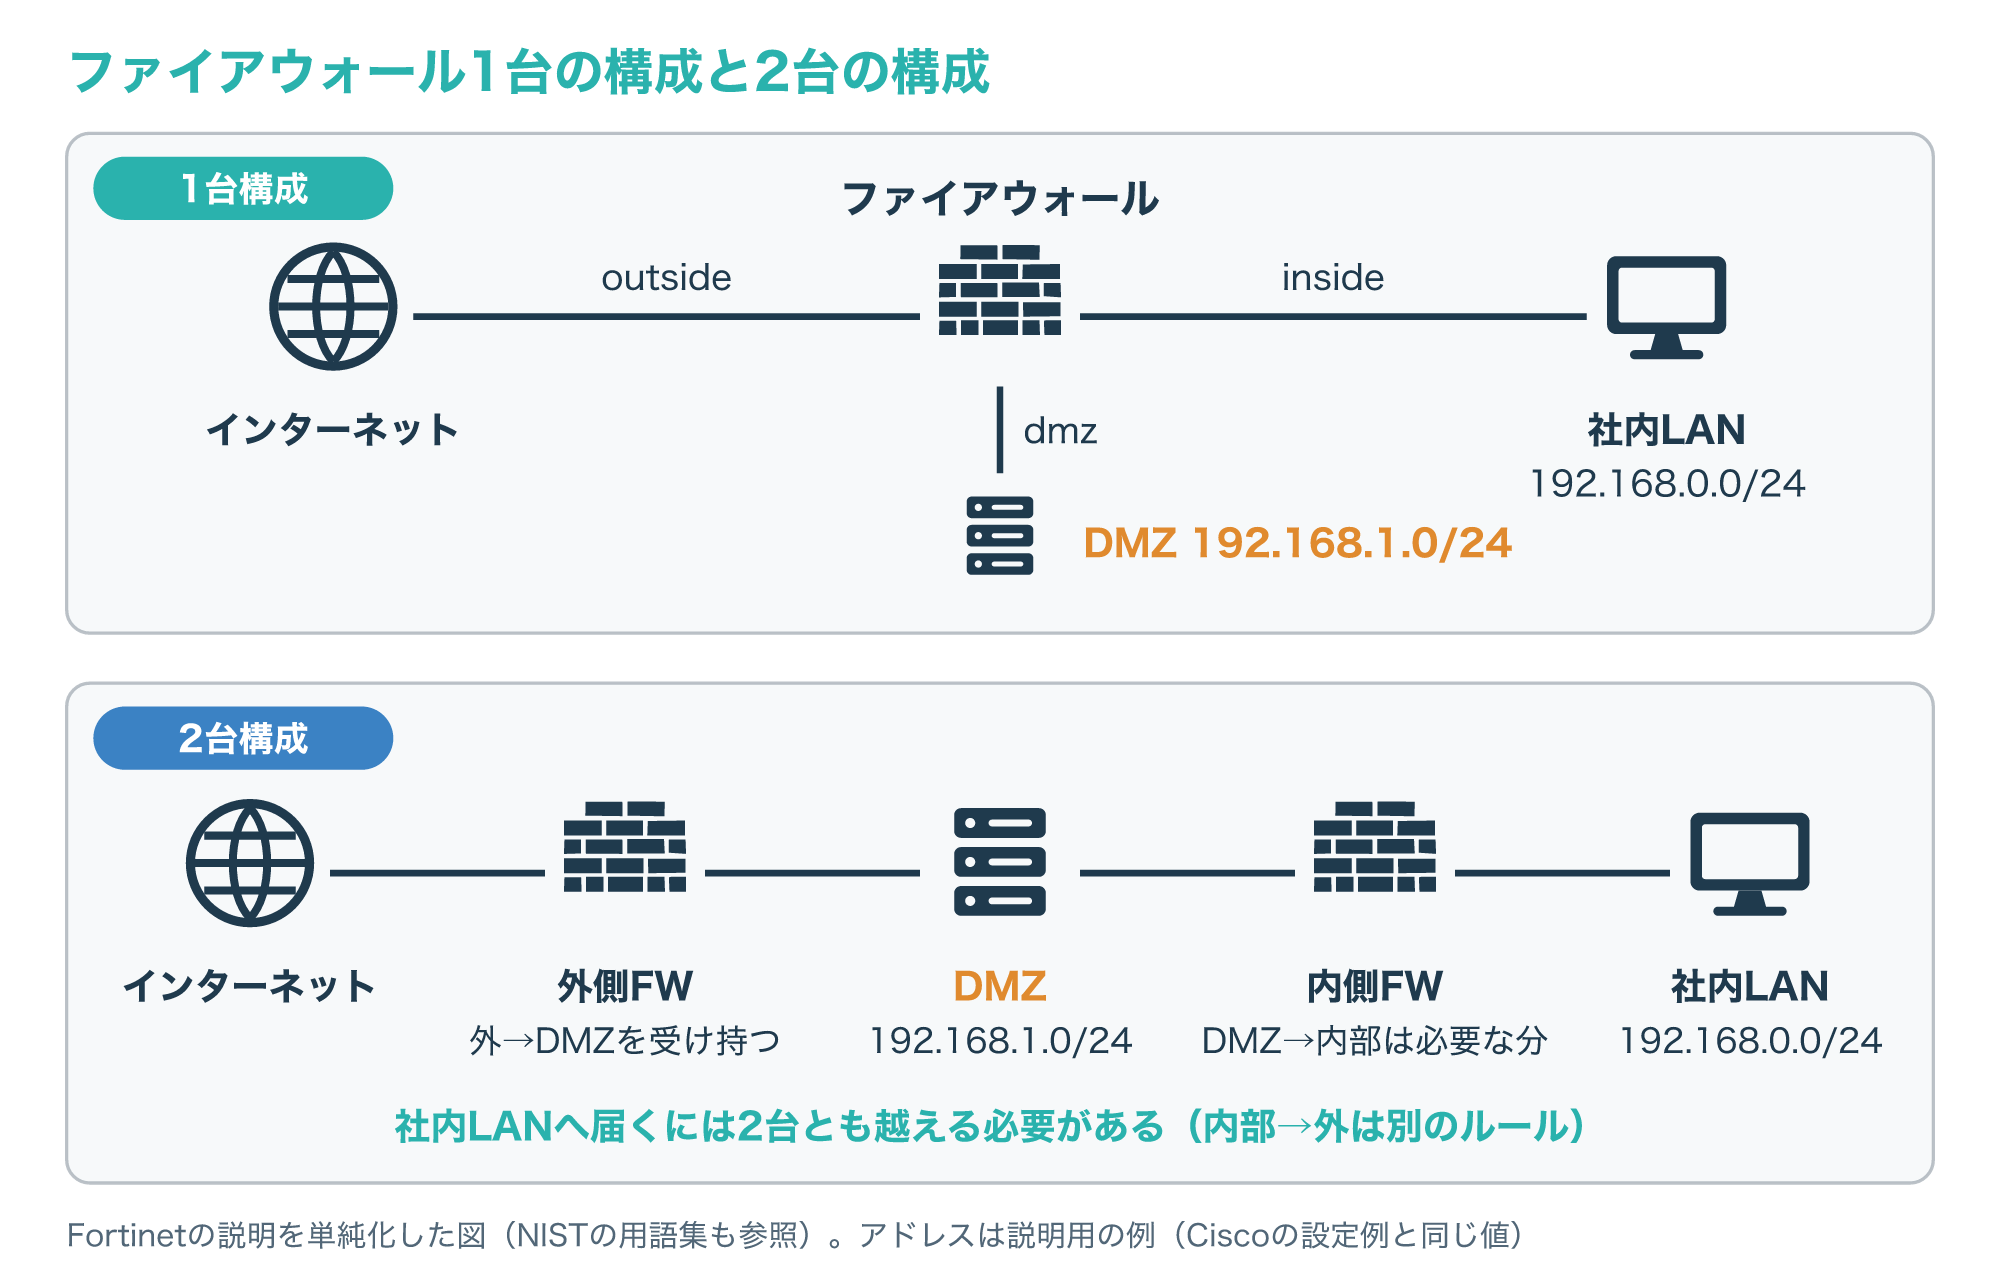
NISTの用語集にも、2台のファイアウォールをつないで作るネットワークとしてのDMZの説明と、ファイアウォールのインターフェースの1つとしてのDMZの説明の両方があります(参考1)。
1台構成でも、DMZと内部の間の通信は同じファイアウォールを通るので、ルールを当てられます。
2台構成は機器と設定が2倍になり、運用の手間も増えます。
守るものの大きさと、運用できる人や予算を比べて選ぶのが現実的です。
3-2. クラウドのDMZ:ハブのファイアウォールとDNAT
クラウドでも、DMZの考え方はそのまま使われています。
MicrosoftのAzureのハブ&スポーク構成では、共通のネットワーク(ハブ)に境界ネットワークのファイアウォールを置き、業務ごとのネットワーク(スポーク)を分けます。
外へ公開するサーバーは、DNAT(宛先NAT)のルールで出します。
DNATは、ファイアウォールの公開アドレスとポートに届いた通信の宛先を、サーバーの非公開アドレスとポートへ書き換える仕組みです。
Azure Firewallは、DNATに当てはまった通信に送信元NAT(SNAT)もかけるため、サーバーからは利用者のアドレスではなく、ファイアウォールのアドレスが送信元に見えます(参考5)。
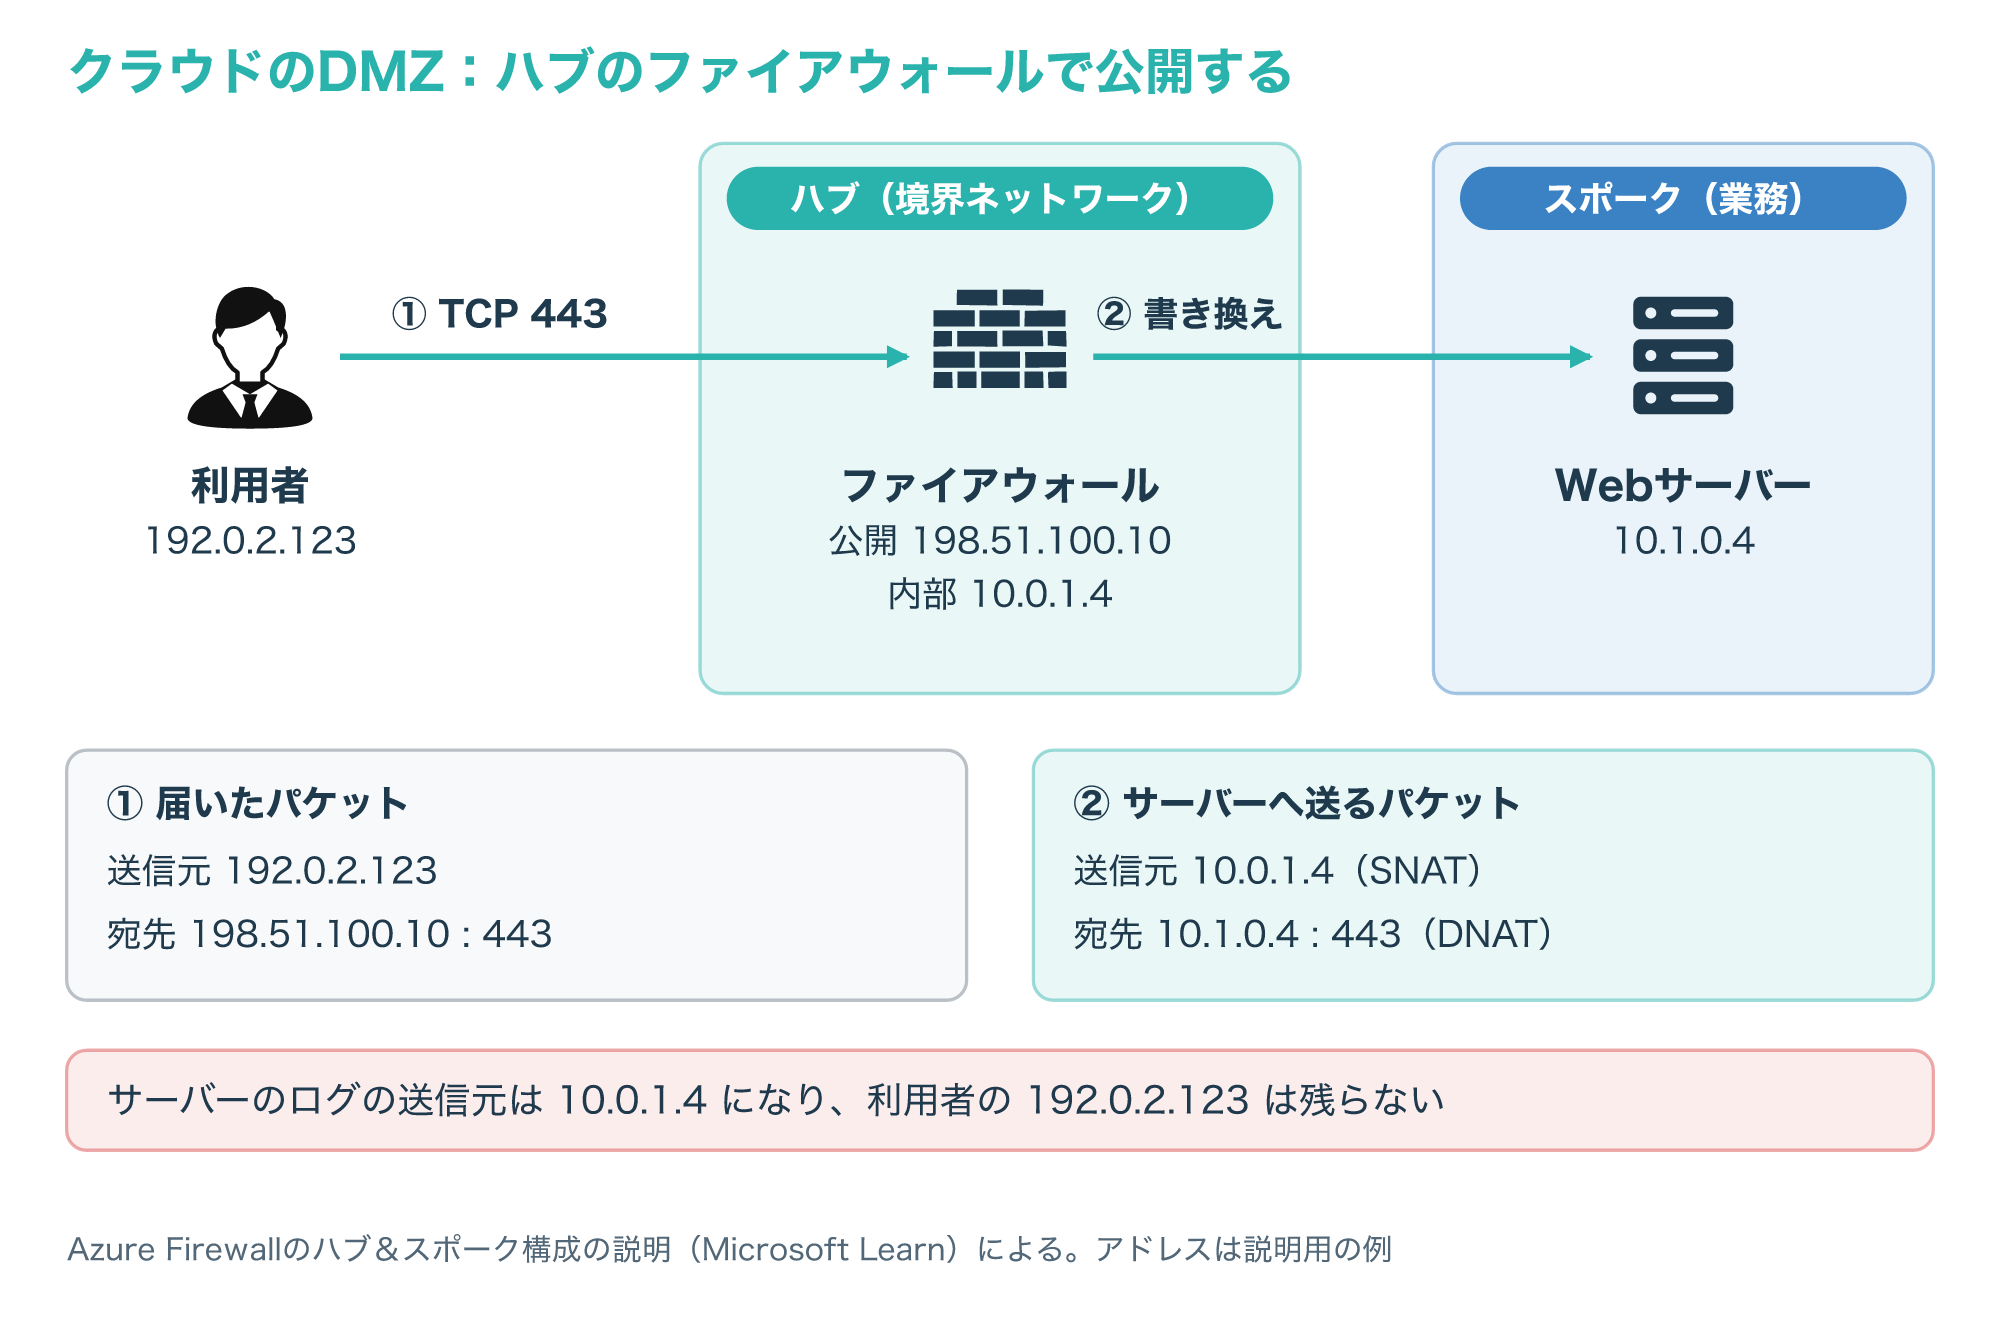
図の10.0.1.4や10.1.0.4は、説明用に選んだ非公開アドレスです。
利用者のアドレスをサーバーで記録したい場合は、ファイアウォールのログを見るか、Webの通信を中継する仕組みで元の情報を渡す設計が必要になります。
DMZの通信ルールの例(Cisco ASAの設定で見る)
4-1. ルール表:外からDMZはTCP 80だけ、DMZから内部はDNSだけ
ここからは、CiscoがASAの設定例として公開している構成を使って、DMZのルールを具体的に見ていきます。
この例の目標は2つです。
1つは、内部とDMZのホストからインターネットへ出られるようにすることです。
もう1つは、インターネットからDMZのWebサーバー(192.168.1.100)のTCP 80へアクセスできるようにすることです。
さらに、DMZのホストが内部のDNSサーバー(192.168.0.53)で名前を引けるように、そのUDP 53だけを許可しています(参考4)。
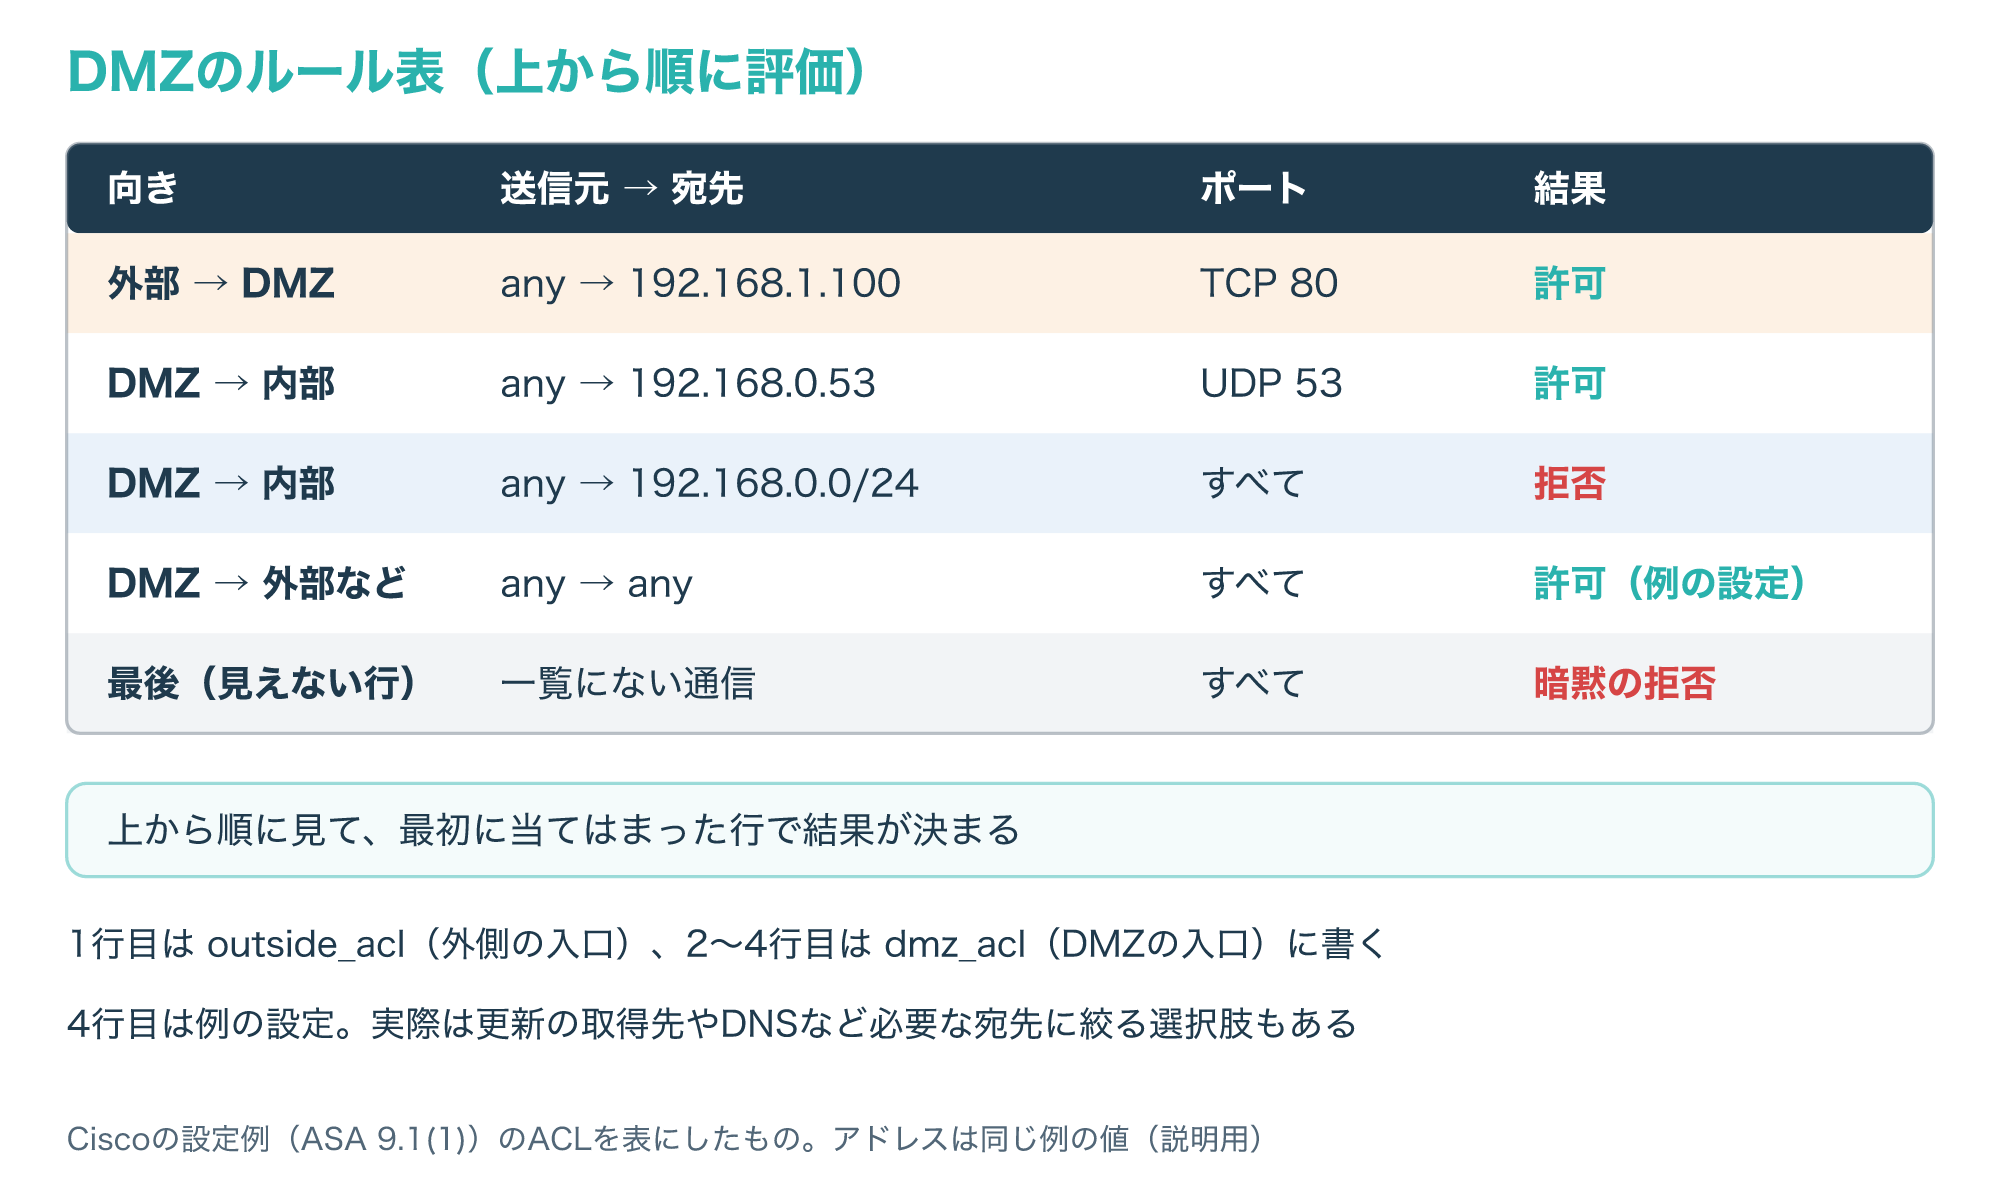
外からの通信の送信元を「any(どこからでも)」にしているのは、Webサイトを見に来る人のアドレスは事前に分からないからです。
反対に、宛先とポートは、公開するWebサーバーの1台とTCP 80に絞っています。
DMZから内部へのルールも、DNSサーバーの1台とUDP 53だけを通し、ほかの内部あては拒否しています。
4-2. 静的NATで公開用アドレスをDMZのサーバーへ結び付ける
DMZのWebサーバーのアドレス192.168.1.100はプライベートアドレスなので、インターネットからはそのままでは届きません。
Ciscoの例では、ISPから追加でもらった公開アドレス198.51.100.101のTCP 80を、Webサーバーの192.168.1.100のTCP 80へ結び付ける静的NATを設定しています。
外の人が198.51.100.101のTCP 80へつなぐと、ASAが宛先を192.168.1.100のTCP 80へ書き換えてDMZへ送ります。
NATのルールは両方向に働くので、サーバーからの返事は逆に198.51.100.101から出たように見えます。
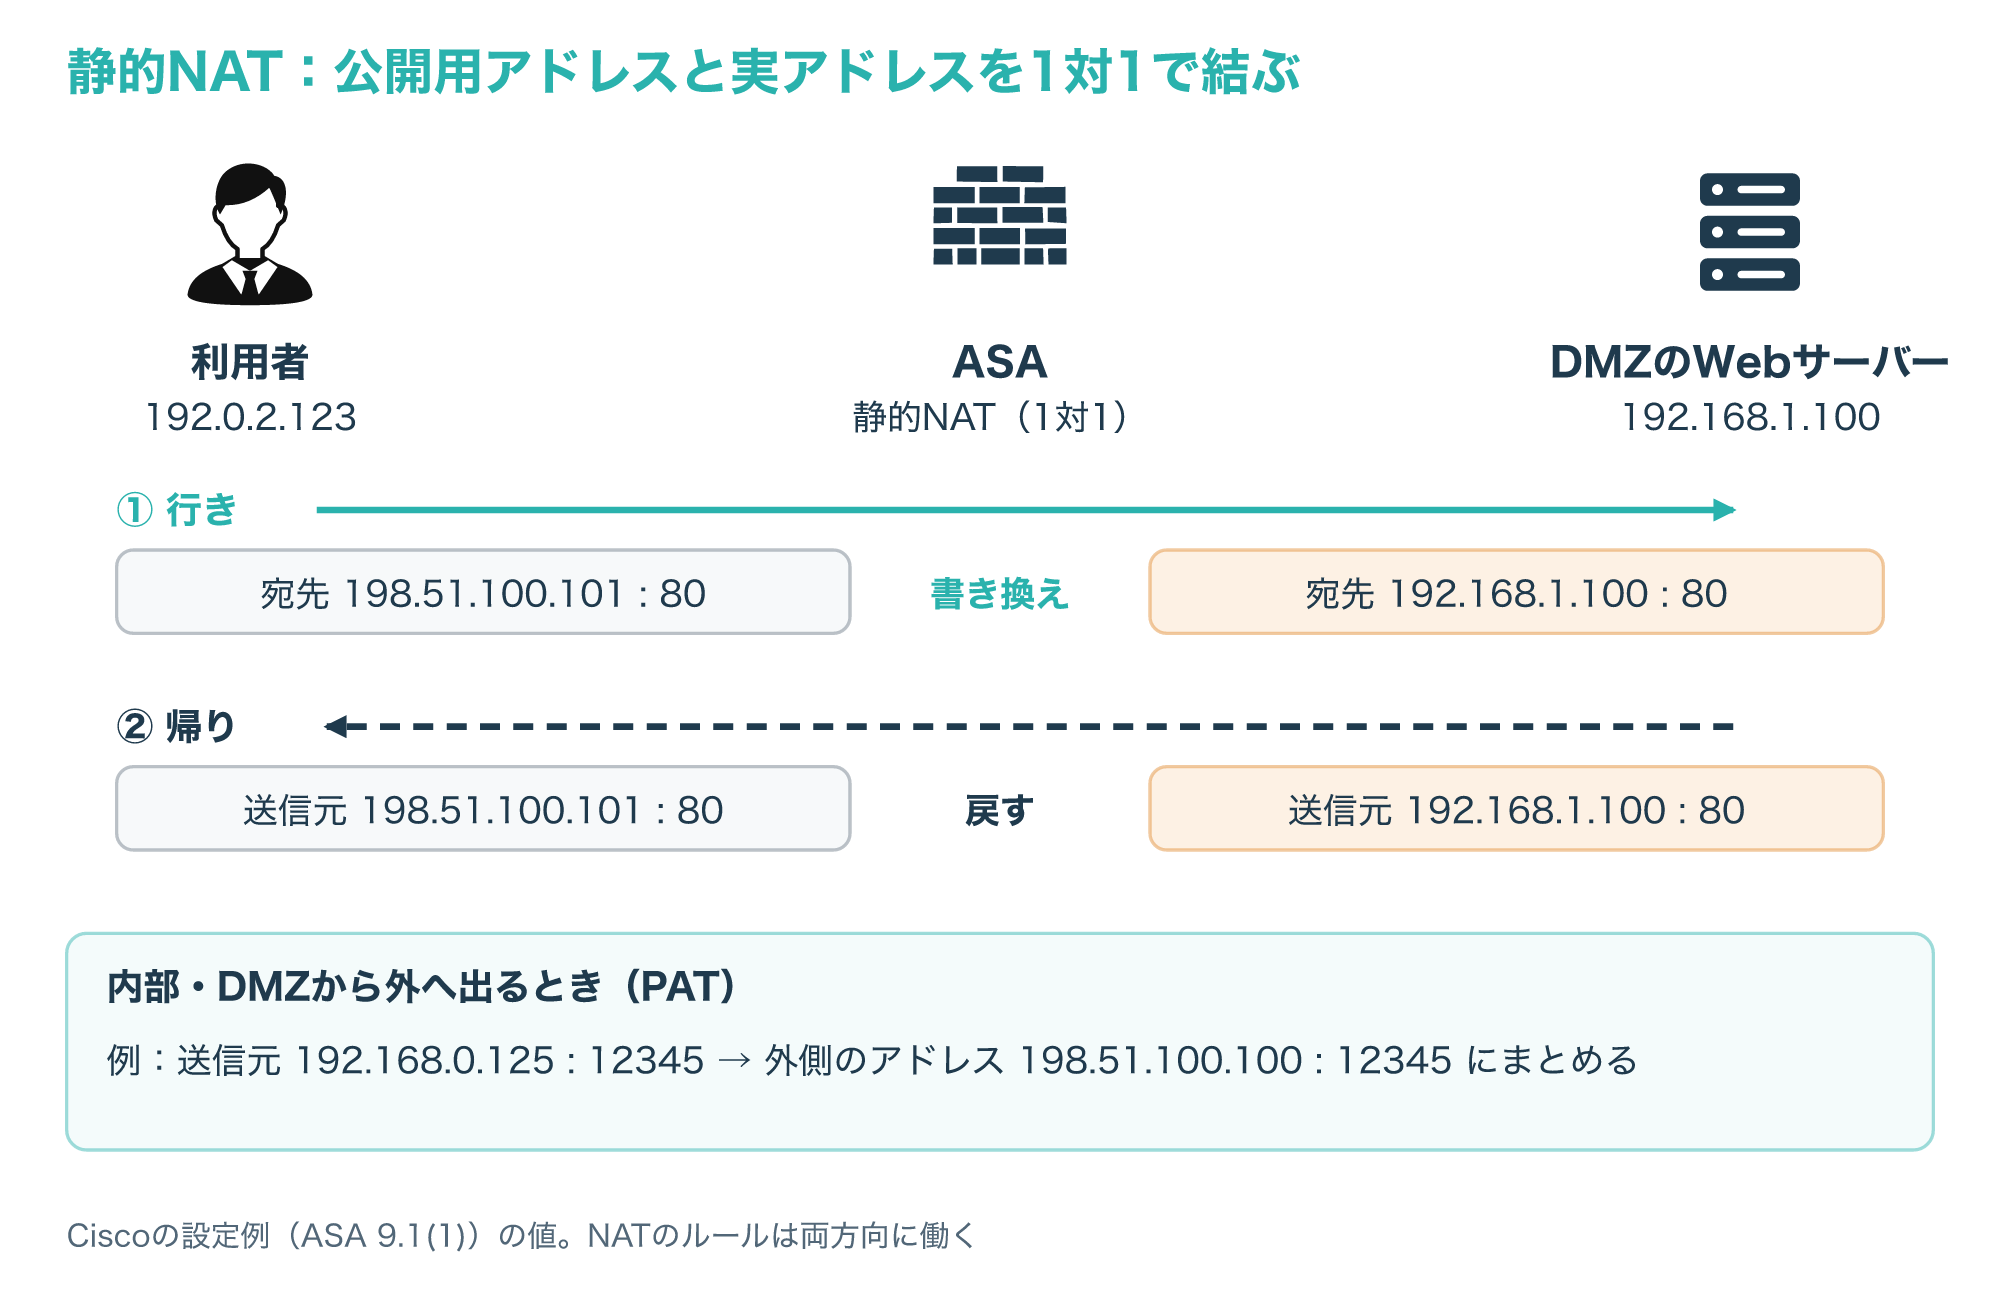
内部とDMZのホストがインターネットへ出るときは、外側のインターフェースのアドレス198.51.100.100にまとめて変換するPAT(ポート番号も使うNAT)を使っています。
実際の設定は、次のような形です(Ciscoの設定例から、公開に関わる行を抜き出しています)。
object network webserver
 host 192.168.1.100
 nat (dmz,outside) static webserver-external-ip service tcp www www
access-list outside_acl extended permit tcp any object webserver eq www
access-group outside_acl in interface outside
この例はASA 5510のソフトウェア9.1(1)で作られたもので、機種や版が違えば書き方が変わることがあります(参考4)。
NATの基本的な仕組みは、次の記事で詳しく説明しています。
4-3. ACLは実アドレスで書き、最後の暗黙の拒否に気をつける
設定でつまずきやすいのが、ACLに書く宛先のアドレスです。
ASAのソフトウェア8.3以降では、届いたパケットのNATを元に戻してからACLを調べるので、ACLには公開用の198.51.100.101ではなく、サーバーの実アドレス192.168.1.100を書きます。
8.2以前は逆で、公開用のアドレス(198.51.100.101)で書く必要がありました。
もう1つの落とし穴は、ACLの最後にある「暗黙の拒否」です。
ACLの最後には、どの行にも当てはまらない通信をすべて止める見えない行があります。
また、DMZのインターフェースにACLを当てると、DMZから外部へ通していた既定の動きもなくなります。
そのため、DMZのACLにDNSを許可する1行だけを書くと、DMZのサーバーはインターネットへも出られなくなります。
Ciscoの例では、DNSを許可する行、内部あてを拒否する行、残りを許可する行の3行を、この順番で並べています(参考4)。
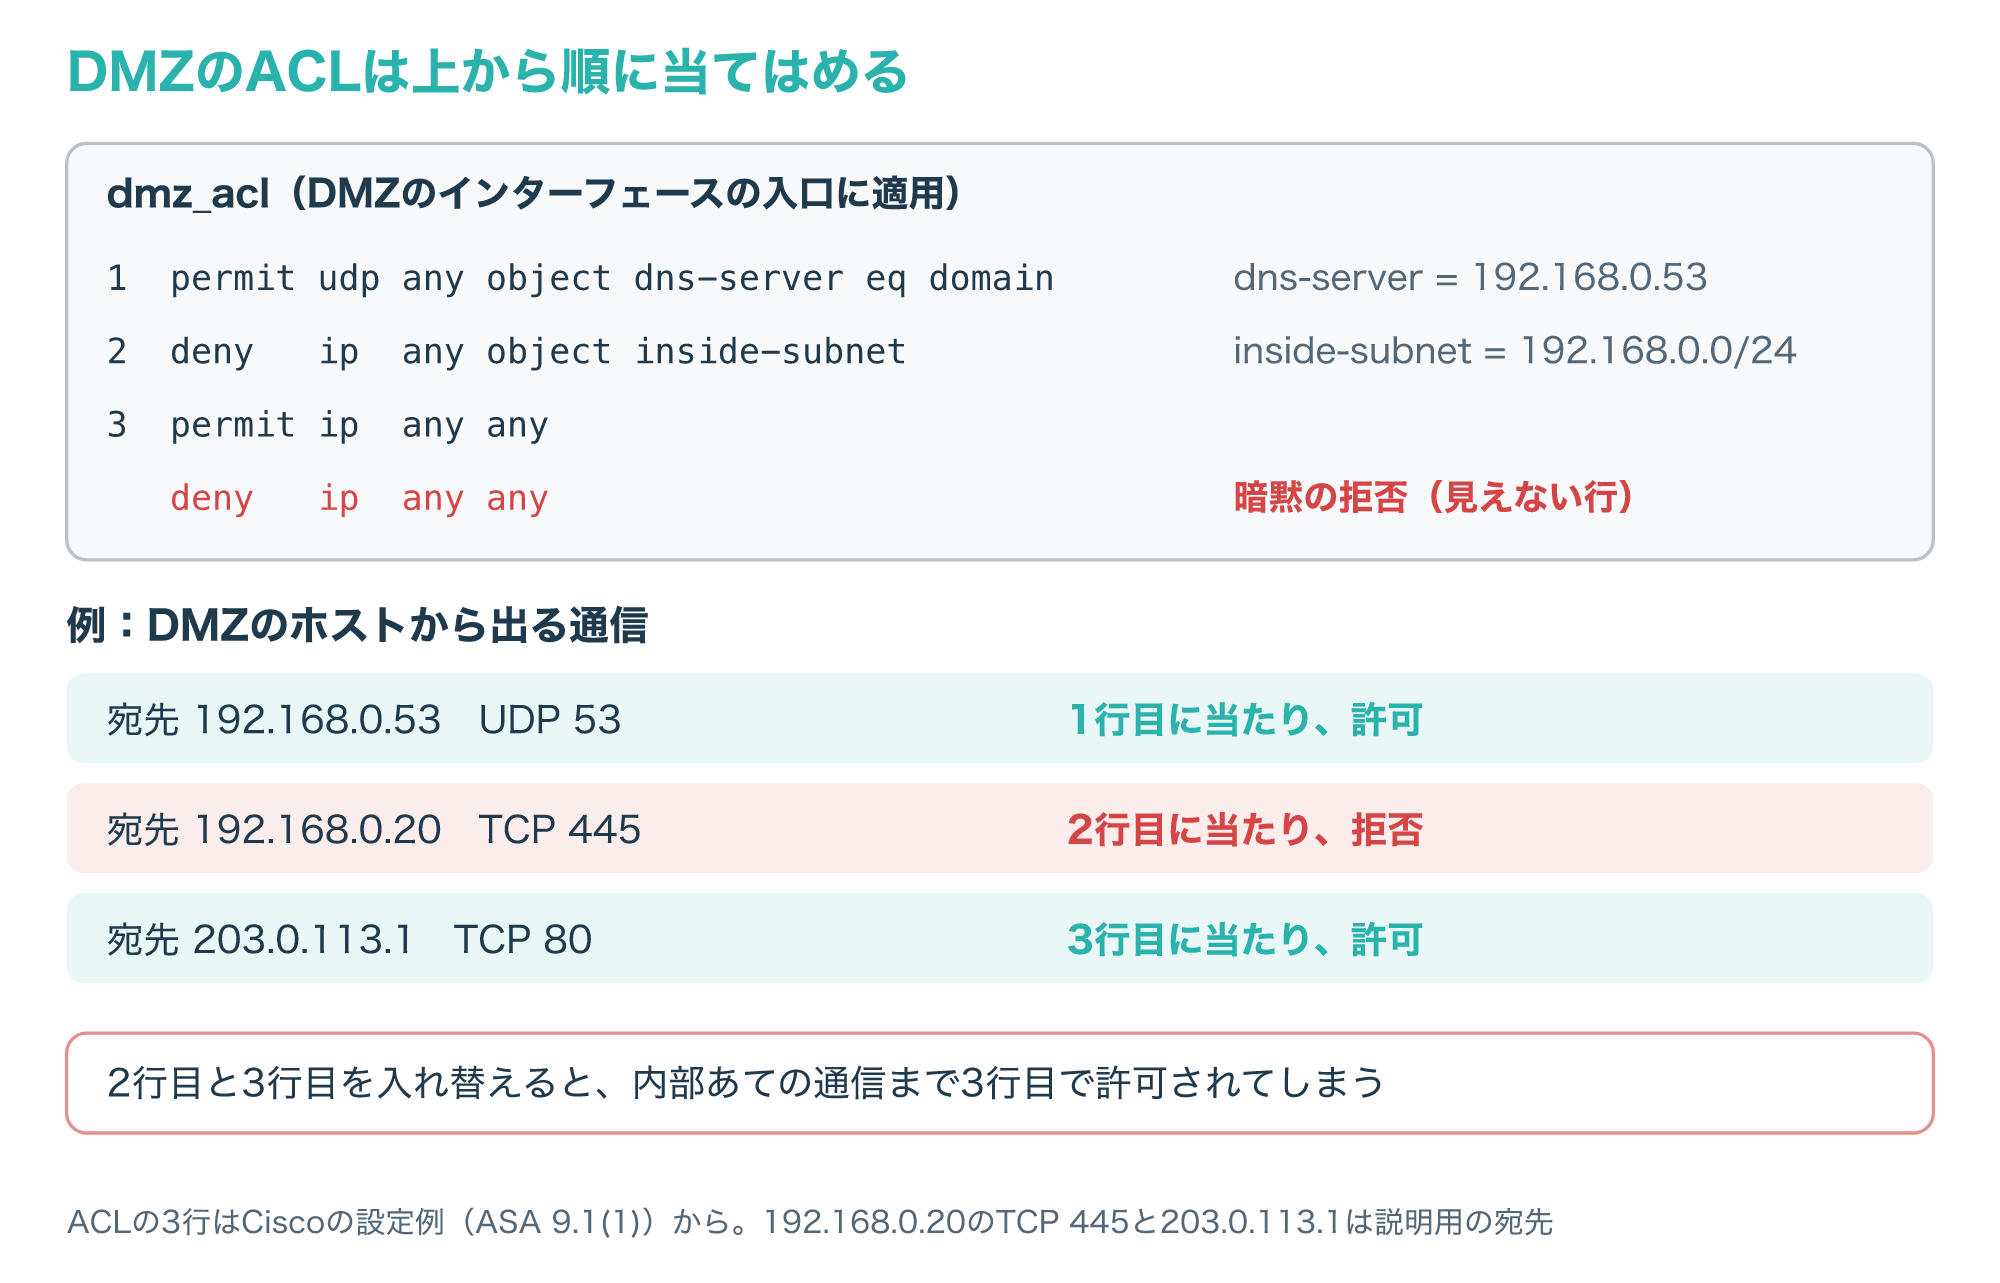
図の192.168.0.20のTCP 445は、内部のファイルサーバーを想定した説明用の値です。
2行目と3行目を入れ替えると、3行目の「残りを許可」が先に当てはまり、内部あての通信まで通ってしまいます。
家庭用ルーターの「DMZ機能」との違いと危険
5-1. 家庭用ルーターのDMZホストは、ファイアウォールの外に1台を出す機能
家庭用のルーターの設定画面にも「DMZ」という項目があることがあります。
名前は同じですが、ここまで説明してきた会社のDMZとは中身が大きく違います。
Fortinetは、家庭用ルーターの「DMZホスト」機能を、1台の機器をファイアウォールの外側で動かすように割り当てる機能と説明しています。
そのため一般には、外から届いた通信のうち、ほかの転送の設定に当てはまらないものを、ポート番号を絞らずにその1台へ通す動きになります。
細かい動きはルーターの機種ごとに違うので、使う前に取扱説明書で確認してください。
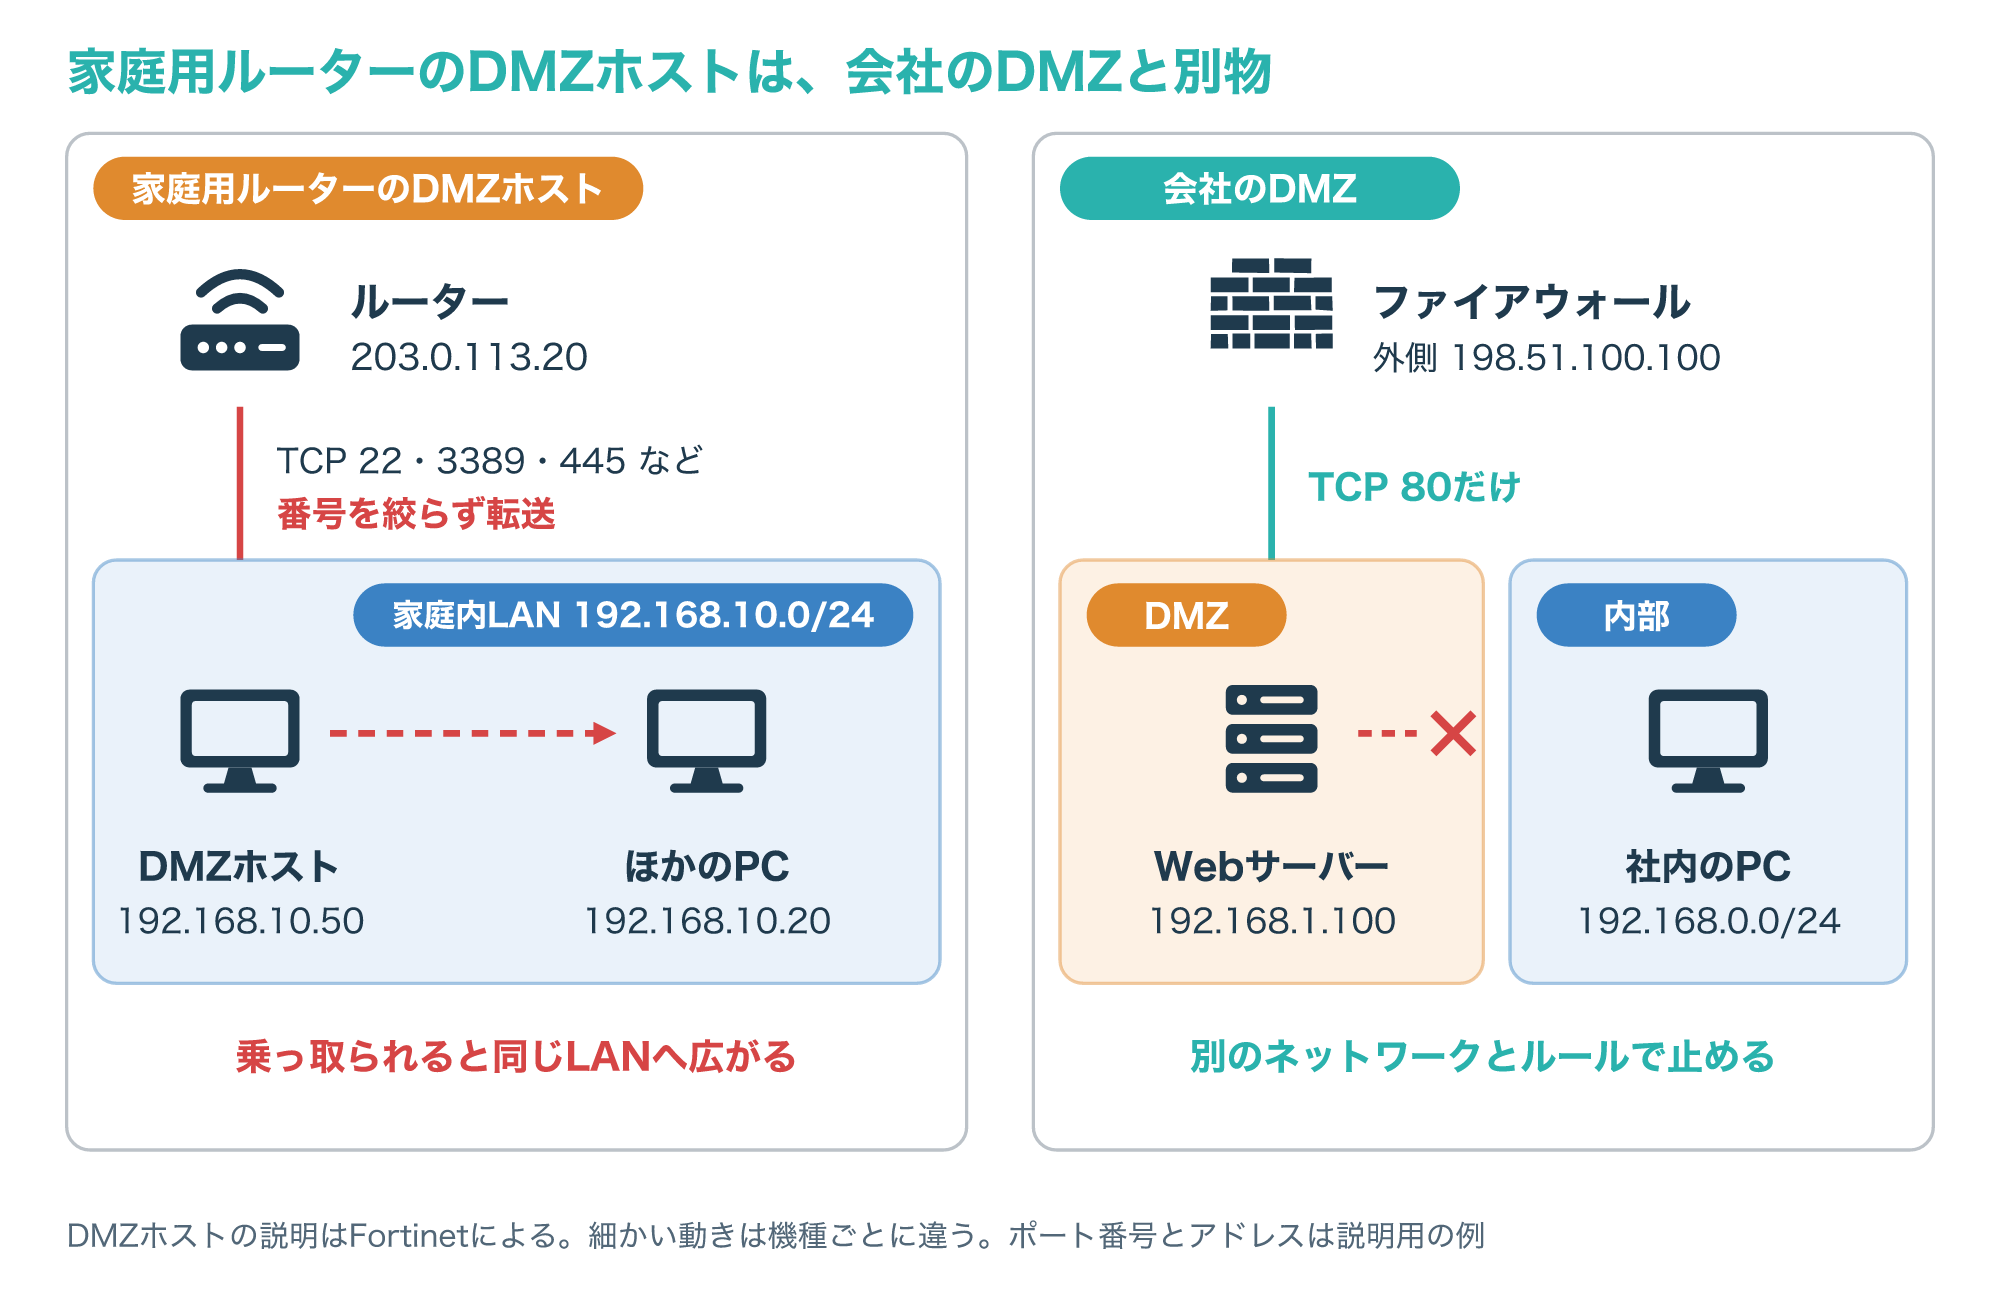
会社のDMZとの一番の違いは、DMZホストに指定した機器が、ほかのパソコンと同じ家庭内のLANにいることです。
ファイアウォールで守られないその1台が乗っ取られると、同じLANのほかの機器へ攻撃が広がるおそれがあります。
Fortinetは、DMZホストの例として、ノートパソコンやPCより大事なデータが少ないゲーム機を挙げています(参考3)。
大事なデータが入ったパソコンや、ネットワークカメラ、NASをDMZホストに指定しないでください。
ゲームやアプリの通信に必要なポートが分かっている場合は、DMZホストではなく、次に説明するポート転送で必要な番号だけを開けるほうが、外にさらす範囲を小さくできます。
5-2. ポート転送との違いと選び方
家庭用ルーターで外からの通信を中の機器に届ける方法には、DMZホストのほかにポート転送(ポートフォワーディング)があります。
2つの違いを表にまとめます。
| 項目 | DMZホスト(家庭用ルーター) | ポート転送 | 会社のDMZ |
|---|---|---|---|
| 外から届く通信 | 番号を絞らず1台へ | 指定した番号だけ | ルールで許可した番号だけ |
| 置かれる場所 | 家庭内LANと同じ | 家庭内LANと同じ | 社内LANとは別のネットワーク |
| 乗っ取られたとき | 同じLANの機器へ広がりやすい | 同じLANの機器へ広がりうる | 内部との間のルールで止める |
| 向いている場面 | 原則おすすめしない(使うなら大事なデータのない機器だけ) | 必要な番号が分かっているとき | 会社の公開サーバー |
表のとおり、家庭用ルーターのDMZホストもポート転送も、社内LANから切り離した場所を作るものではありません。
外にサーバーを公開したいなら、必要な番号だけのポート転送を選び、公開する機器の更新を続けることが基本になります。
ポート転送の設定の考え方は、次の記事で解説しています。
DMZの確認方法とつながらないときの切り分け
6-1. パケットトレーサーで、どの段階で通るかを確かめる
ルールを書き終えたら、実際に通るかを確かめます。
実機があれば本物の通信で試すのが一番分かりやすいですが、ASAには、通信を作らずに判定だけを試す「パケットトレーサー」という機能があります。
この機能は、指定した条件のパケットを入口のインターフェースに入れたことにして、NATやACLなどの検査を1段階ずつたどり、それぞれの結果を表示します。
Ciscoの例では、インターネットの192.0.2.123の送信元ポート12345から、198.51.100.101のTCP 80へつなぐ通信を、外側のインターフェースから入れて試しています。
結果は、1段階目(UN-NAT)で198.51.100.101の80番が192.168.1.100の80番に戻され、2段階目(ACCESS-LIST)でoutside_aclに許可され、最後に「Action: allow」となり、出口はDMZのインターフェースでした(参考4)。
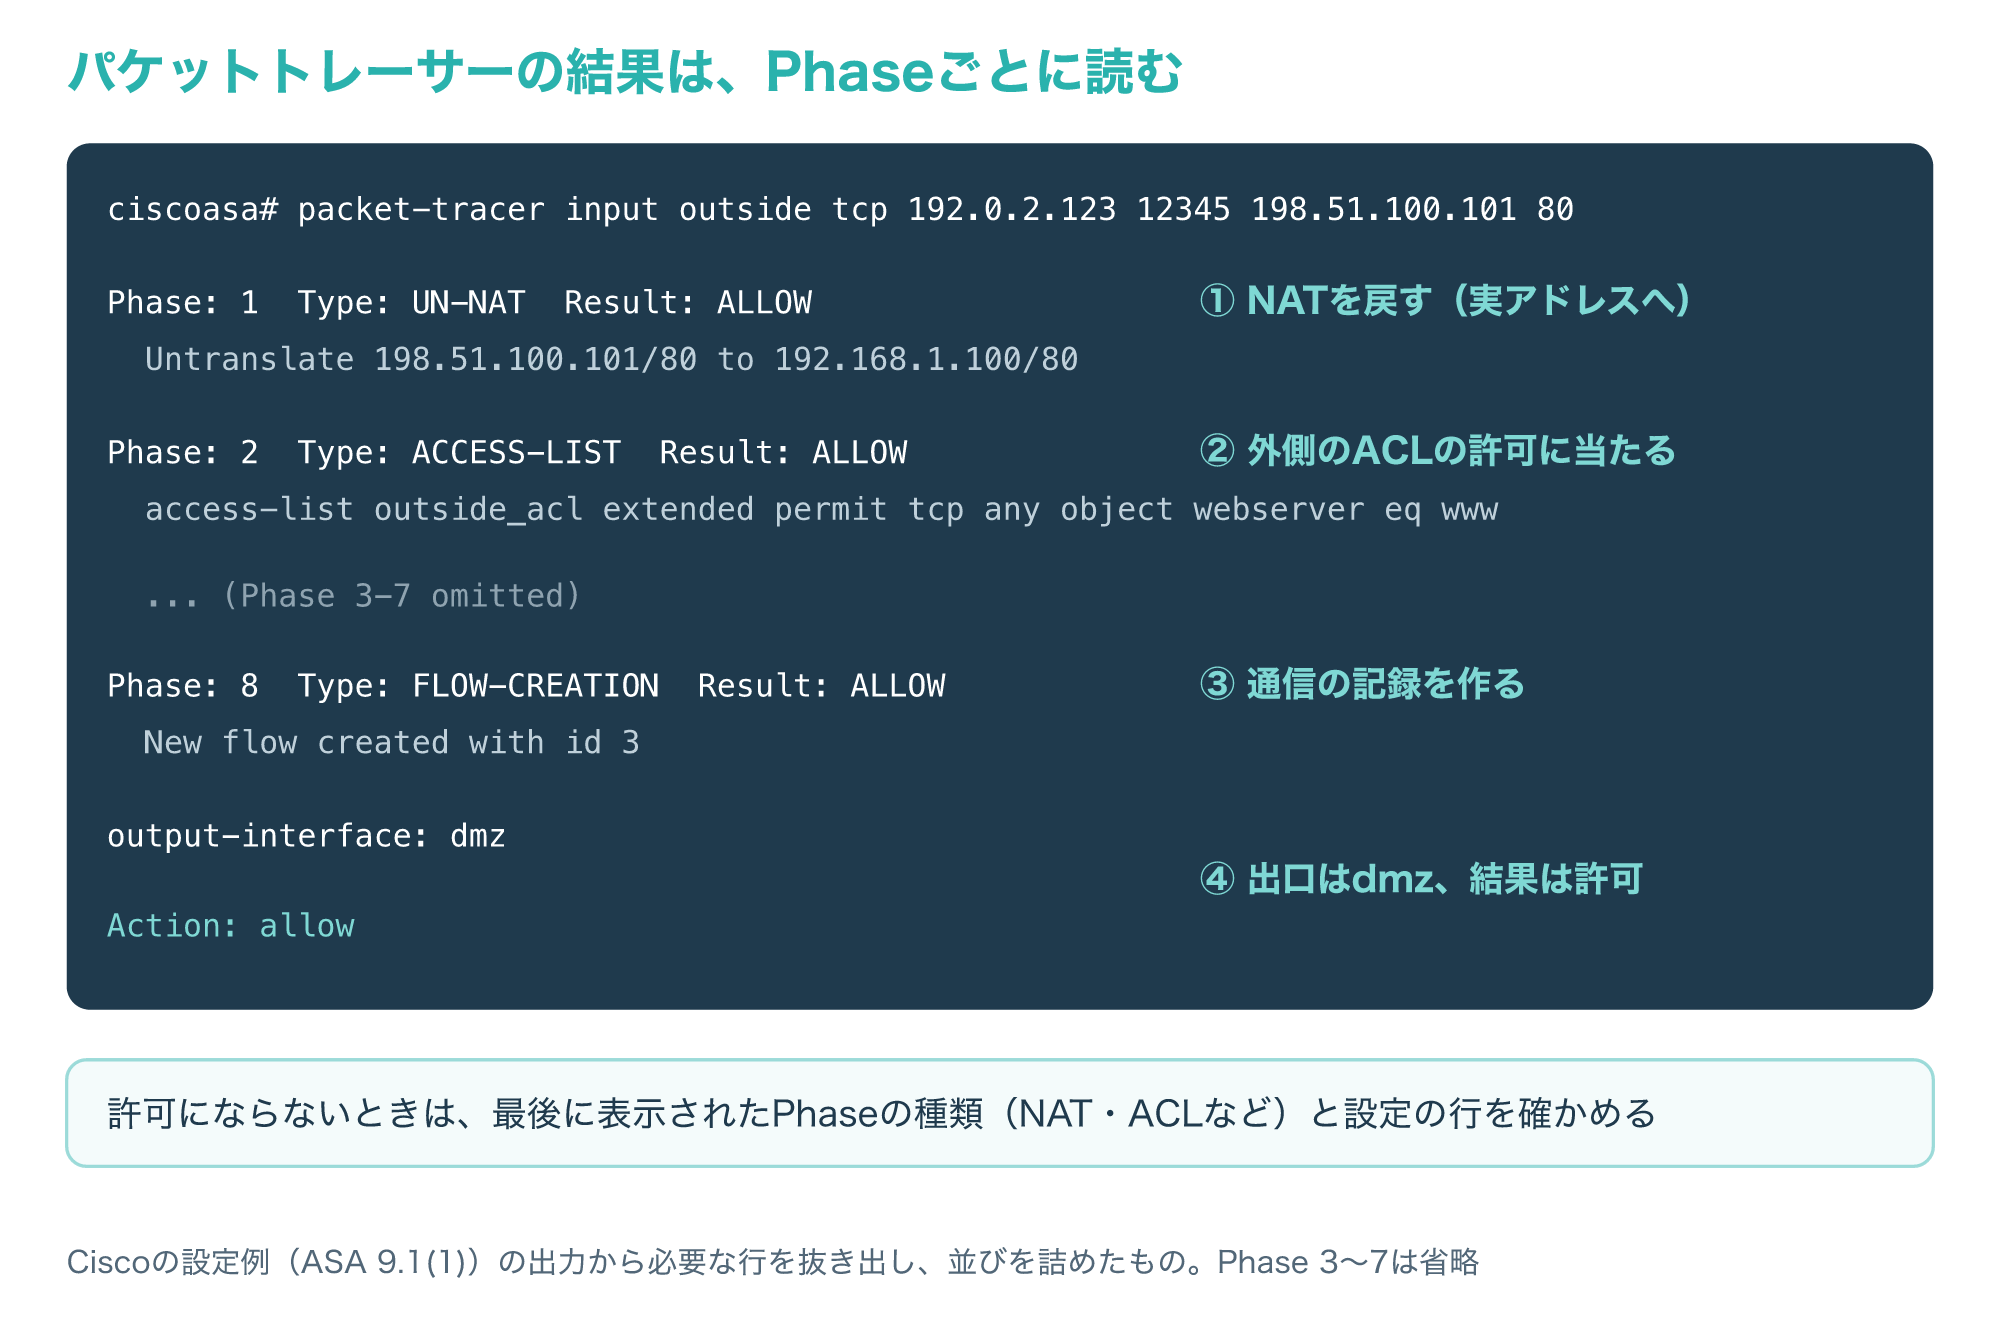
各段階には、種類(NATかACLかなど)と、当てはまった設定の行が表示されます。
結果が許可にならなかった場合は、最後に表示された段階の種類と設定の行を見れば、どのルールを直せばよいかが絞り込めます。
外から入る通信だけでなく、反対向きの通信も試しておくと、設定の抜けに気づきやすくなります。
Ciscoの例では、内部のPC 192.168.0.125の送信元ポート12345から、インターネットの203.0.113.1のTCP 80へ出る通信も試しています。
このときの結果は、1段階目のACCESS-LISTが暗黙のルールで許可、2段階目のROUTE-LOOKUPで出口が外側のインターフェースに決まり、3段階目のNATで192.168.0.125の12345番が198.51.100.100の12345番に変換され、最後に「Action: allow」でした。
外向きの試験では、NATの段階に変換後のアドレスとポートが表示されるので、PATの設定が考えたとおりに効いているかも同時に確かめられます。
試す組み合わせは、少なくとも「外からDMZの公開サービス」「内部から外」「DMZから内部の許可した通信(例:192.168.0.53のUDP 53)」「DMZから内部の許可していない通信」の4つにすると、ルール表の行をひととおり確かめられます。
ほかの製品にも、ポリシーの照合や通信の追跡を試す機能があることが多いので、自分の機器の資料で名前を確かめてください。
6-2. 外から公開サーバーに届かないときの切り分けの順番
外からDMZのサーバーに届かないときは、通信が通る順番に沿って、手前から確かめると迷いません。
Ciscoの例の構成に当てはめると、確かめる順番は次のとおりです(参考4)。
- 静的NATで、公開用のアドレス198.51.100.101の80番が、192.168.1.100の80番に結び付いているか
- 外側のACLの宛先が、公開用ではなく実アドレス192.168.1.100になっているか(8.3以降)
- ACLのポートが、サーバーで動いているサービスの番号(例:TCP 80)と同じか
- DMZのサーバーのデフォルトゲートウェイが、DMZのインターフェース192.168.1.1になっているか
- パケットトレーサーで同じ条件を試し、どの段階で止まるかを確かめる
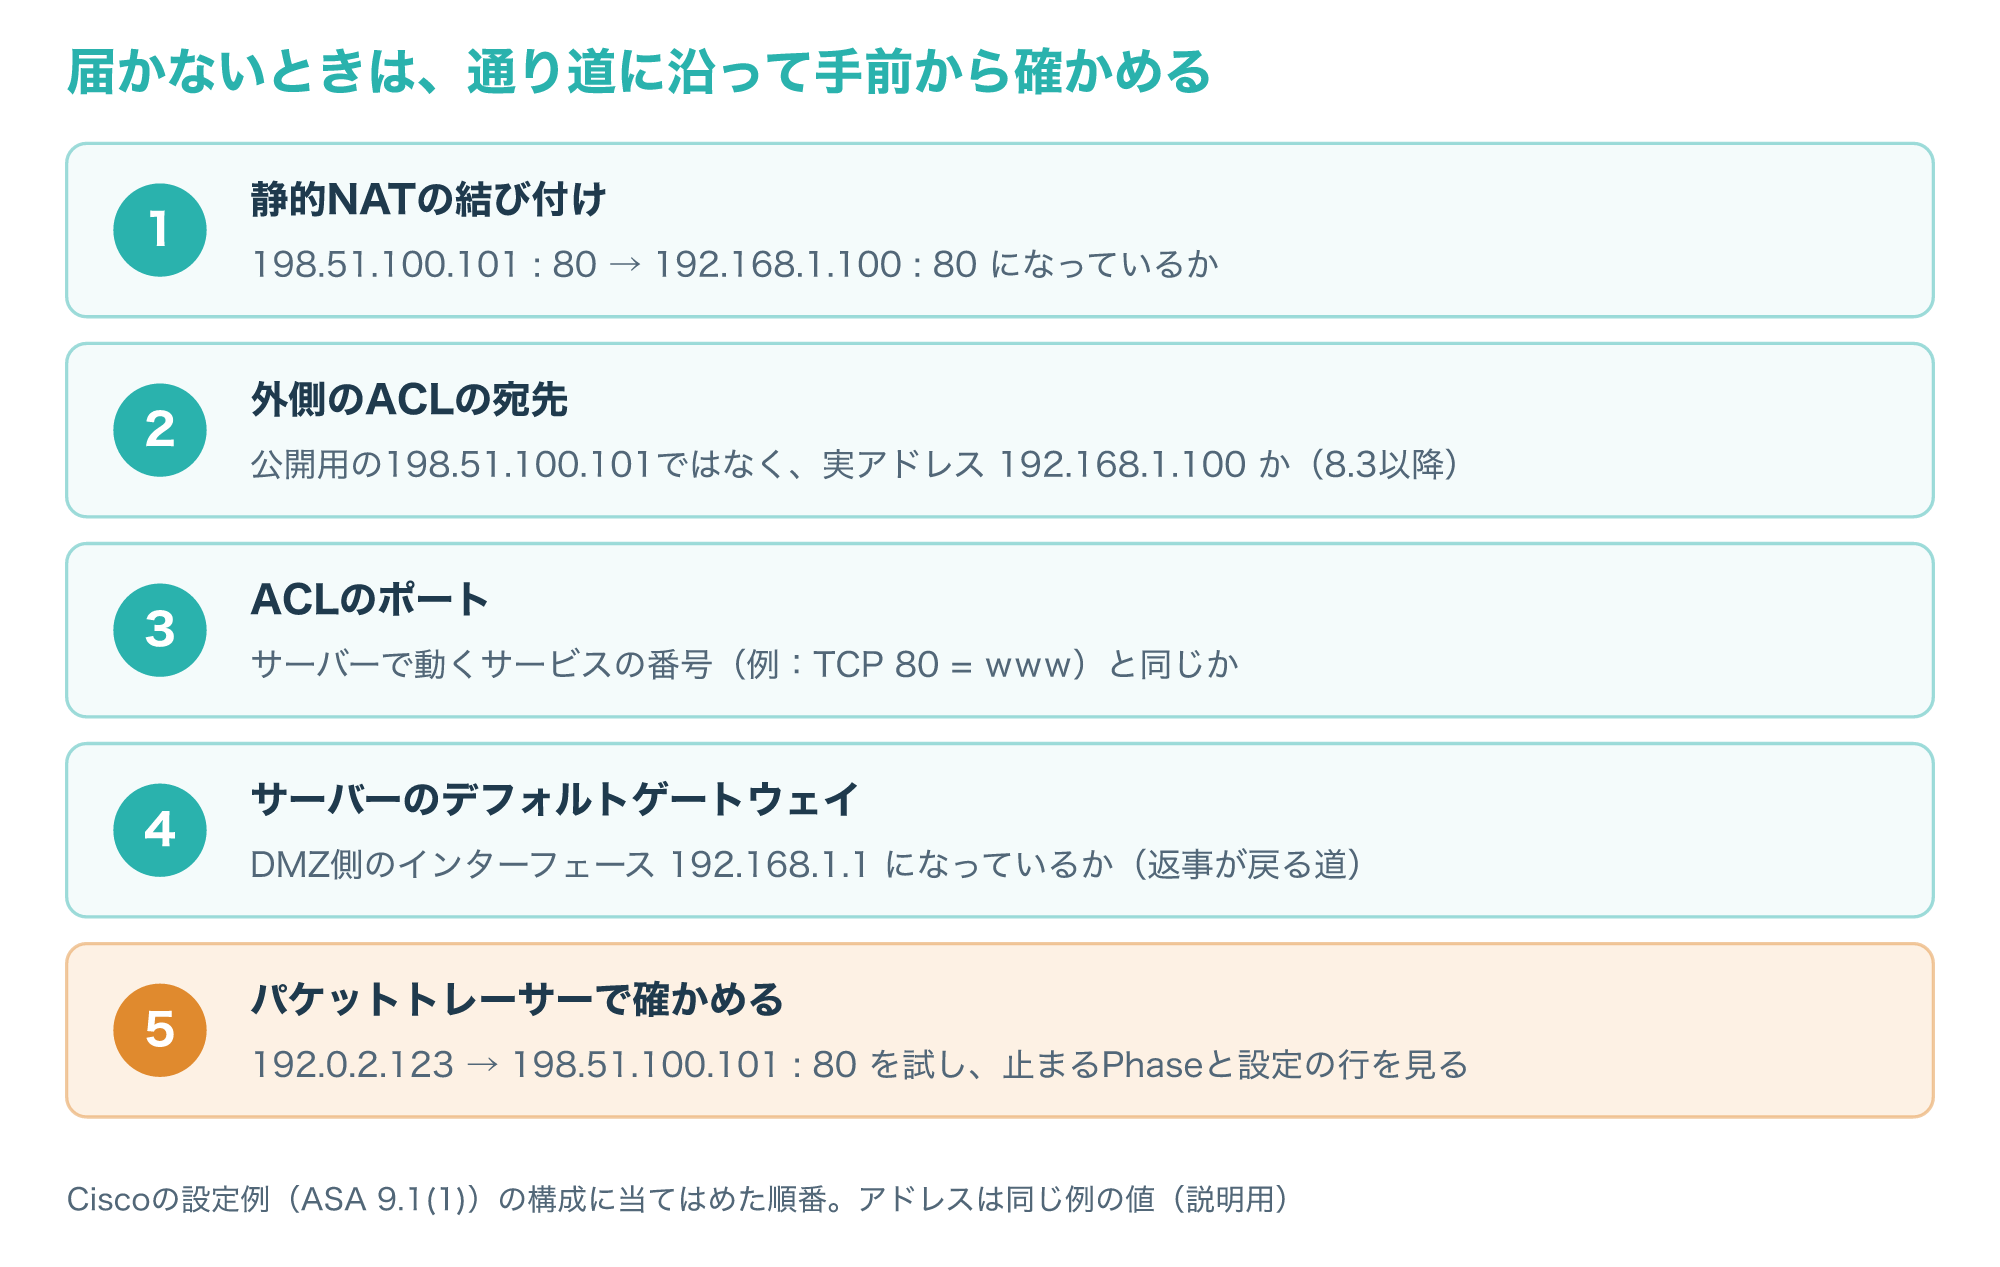
4番目は、サーバーの返事がファイアウォールに戻ってこないと通信が成り立たないために確かめる項目です。
もう1つつまずきやすいのが、DMZのインターフェースにACLを付けたあと、DMZのサーバーからインターネットへ出られなくなる症状です。
ASAでは、インターフェースにACLを付けると、それまでのセキュリティレベルによる既定の許可が効かなくなり、ACLの最後には暗黙の拒否があります。
Ciscoの例ではDMZのACLの最後に「残りの通信をすべて許可する行」があり、DMZのサーバーがソフトの更新を取りに行けないときは、この行が消えていないかを確かめます。
実際の運用では外への通信を更新の取得先やDNSなど必要な宛先だけに絞る選択肢もあり、その場合は取得先あての許可の行があるかを確かめてください。
反対に、この行を内部あての拒否より上に移すと、先に当てはまってしまい、DMZから内部へも通ってしまうので、行の順番も合わせて見直します。
会社のファイアウォールの設定は、自分で変えずに管理者へ相談してください。
試した時刻、送信元と宛先のアドレス、ポート番号を伝えると、管理者がログと照らし合わせやすくなります。
次世代ファイアウォール(NGFW)では、ポート番号だけでなくアプリケーションの種類でも判定するため、ルールの確かめ方が増えます。
6-3. DMZを自分で作らない選択肢
Fortinetは、クラウドの広がりによって、社内にWebサーバーを置く必要がなくなった会社も多く、外向けの仕組みの多くをSaaSなどのクラウドへ移していると説明しています(参考3)。
公開したいものが会社のWebサイトだけで、社内のシステムとつなぐ必要がない場合は、自社でDMZとファイアウォールを用意せず、外部のサーバーに置く方法も考えられます。
その場合、サーバーそのものの保守の一部を事業者に任せられる一方で、設定できる範囲は事業者のサービスの範囲に限られます。
社内のデータベースとつなぐ業務システムや、自社で通信を細かく管理したいサーバーは、これまでどおりDMZの設計が必要です。
Webサイトだけを公開したい方へ
社内のシステムとつながないWebサイトであれば、レンタルサーバーに置くと、自社でDMZやファイアウォールのルールを管理しなくても公開できます。
会社で使う場合は、社内の管理者や情報システムの担当者に相談してから選んでください。
料金や使える機能は、公式サイトで確かめてください。
よくある質問とまとめ
Q1. DMZとは何ですか?
インターネットと社内LANの間に置く、ファイアウォールで区切った中間のネットワークで、外に公開するサーバーだけを置き、社内LANとは別にして守ります。
Q2. DMZに置いたサーバーは安全ですか?
DMZのネットワーク自体は外から見えているため、安全な場所ではなく、乗っ取られても社内へ広げないための場所なので、サーバー自体の更新や不要なサービスの停止も必要です。
Q3. ファイアウォールは1台と2台のどちらがよいですか?
2台構成は突破しなければならない壁が増えるため一般に安全とされますが、機器と設定が増えるので、守るものの大きさと運用できる体制で選びます。
Q4. 家庭用ルーターのDMZ機能を使ってもよいですか?
指定した1台がファイアウォールの外に出て家庭内LANと同じ場所にいるので、大事なデータのある機器には使わず、必要なポートが分かるならポート転送を選びます。
Q5. 外からDMZのサーバーに届きません。どこから確かめますか?
公開用のアドレスとサーバーの実アドレスのNAT、ACLの宛先とポート、サーバーのデフォルトゲートウェイの順に手前から確かめ、ASAならパケットトレーサーで止まる段階を見ます。
最後に、この記事の要点を1枚の図にまとめます。
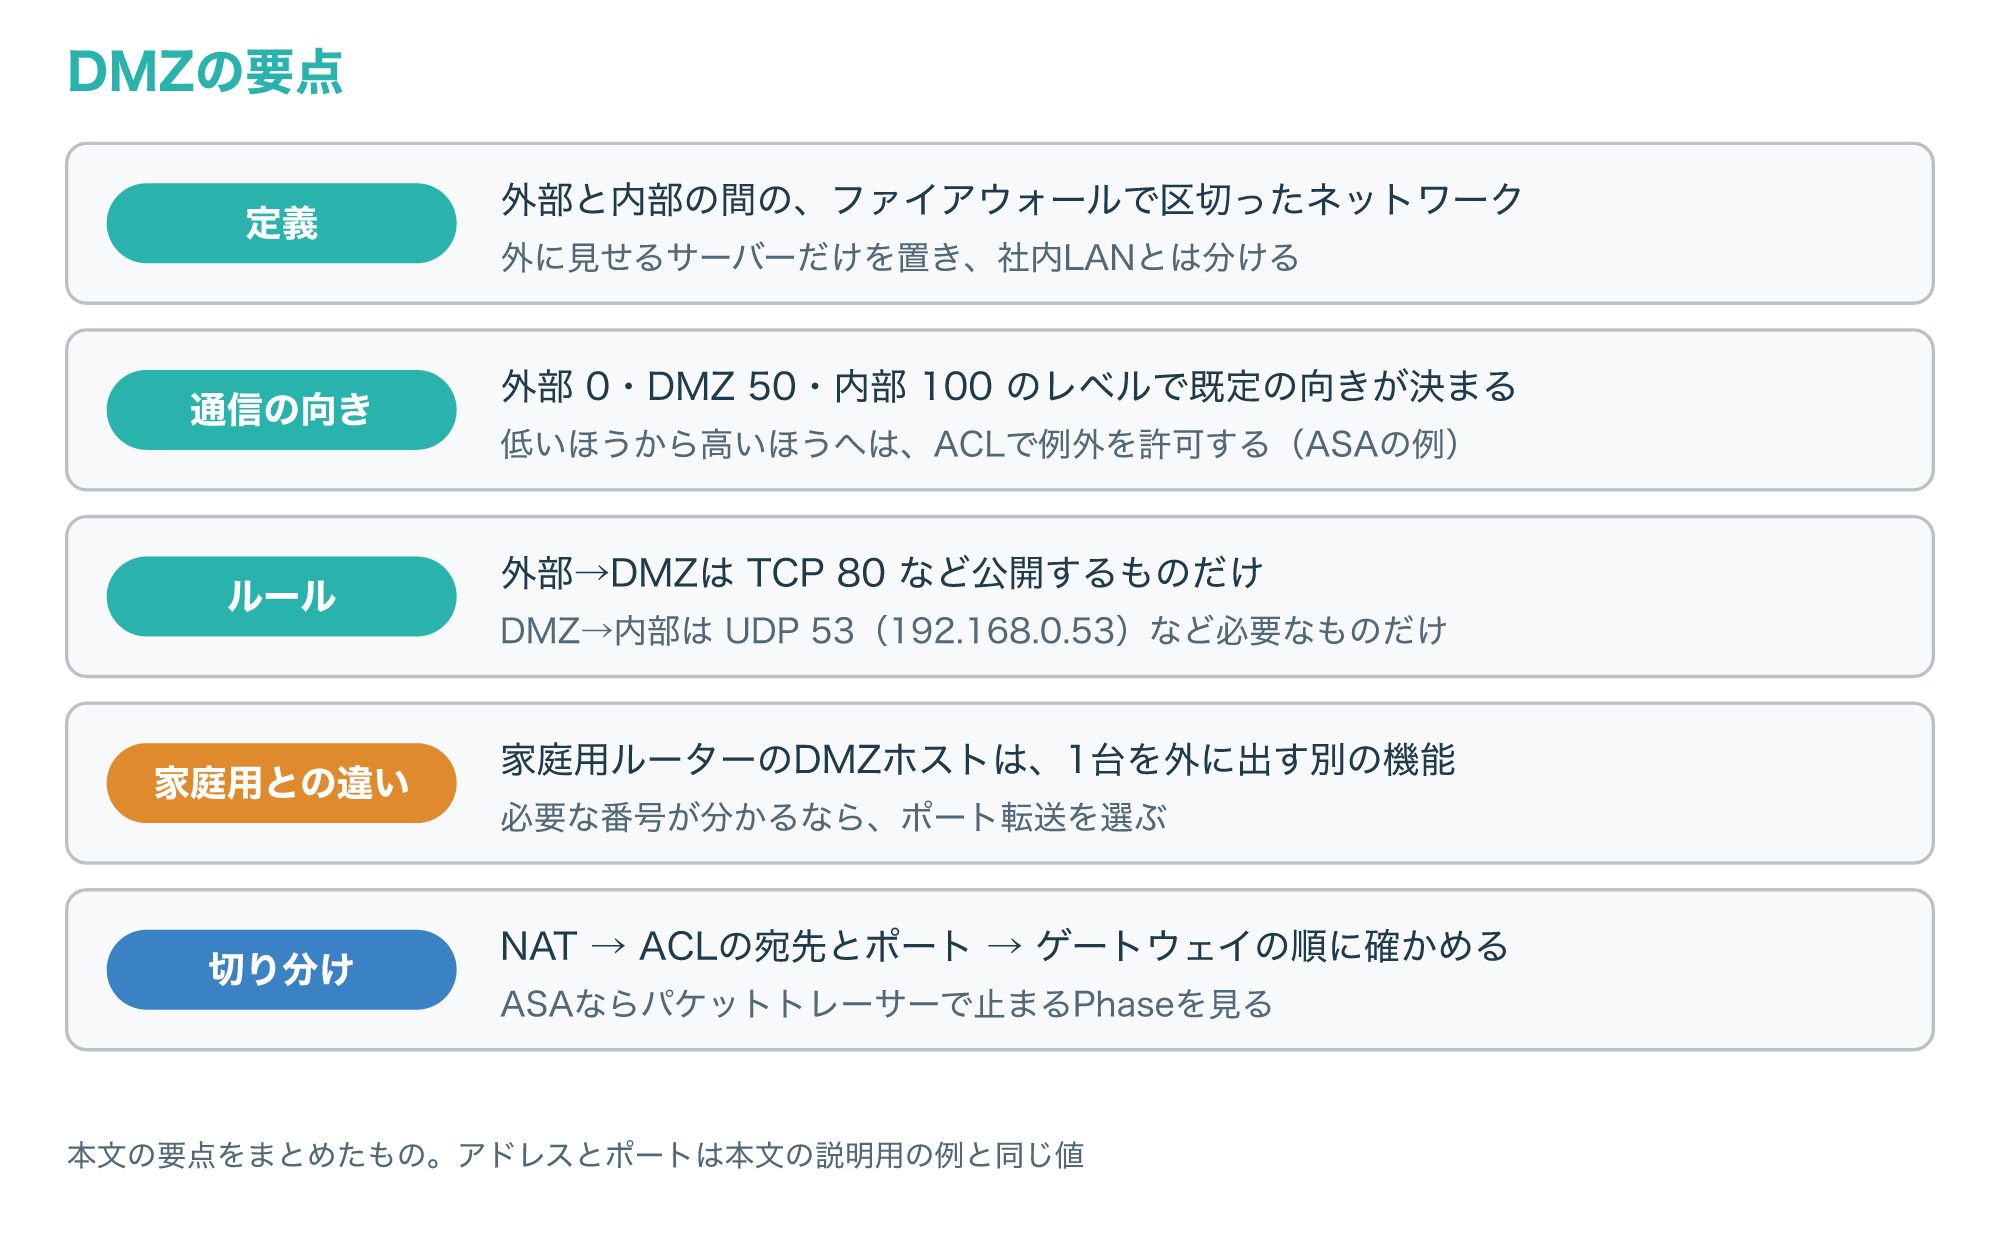
DMZは、外に見せるものと見せないものを分け、外に見せたものが破られても社内まで届かないようにする仕組みです。
まずは公開しているサーバーと、そこへ通しているポートを一覧にし、「外→DMZ」「DMZ→内部」のルールが必要なものだけになっているかを確かめてみてください。
参考1:demilitarized zone (DMZ) – Glossary(NIST CSRC、英語)
参考2:SP 800-41 Rev. 1, Guidelines on Firewalls and Firewall Policy(NIST CSRC、英語)
参考3:What Is a DMZ Network and Why Would You Use It?(Fortinet、英語)
参考4:Configure Network Address Translation and ACLs on an ASA Firewall(Cisco、英語)
参考5:Hub-spoke network topology in Azure(Microsoft Learn、英語)
参考6:RFC 5737: IPv4 Address Blocks Reserved for Documentation(RFC Editor、英語)