GCPとは?主要サービス・料金の仕組み・始め方とAWSとの違い
GCP(Google Cloud Platform)とは、Googleが提供するクラウドサービスの集まりで、今は「Google Cloud」という名前になっています(参考1)。
この記事では、主要サービス、料金の仕組み、始め方、AWS・Azureとの違いを、公式資料をもとに図解します。

この記事は以下のような人におすすめ!
- GCPとは何か、何ができるのかを知りたい人
- GCPの料金のかかり方や始め方を知りたい人
- AWSやAzureとGCPの違いを比べたい人
GCP(Google Cloud)とは?Googleのクラウドサービス
1-1. GCPの意味と「Google Cloud」への名前の変更
GCPは「Google Cloud Platform」の略で、Googleが自社のデータセンターの設備を使って提供している、クラウドサービスの集まりです。
Microsoftの資料でも、Google Cloudは以前「Google Cloud Platform(GCP)」と呼ばれていたと説明されています(参考1)。
今の正式な名前はGoogle Cloudですが、検索や会話では今もGCPという呼び方がよく使われるため、この記事でも両方を同じ意味で使います。
クラウドサービスとは、サーバーやストレージ、データベースといったITの設備を、自分で買わずにインターネット越しに借りて使うサービスのことです。
自分で機器を買って設置する場合と比べて、必要なときにすぐ使い始められ、要らなくなったら返せるのが大きな特徴です。
クラウドそのものの仕組みやオンプレミスとの違いから知りたい人は、先にクラウドとはの記事を読むと理解しやすくなります。
GCPのように、申し込めば多くの会社や個人が共通の設備を使えるクラウドを「パブリッククラウド」と呼び、AWS(Amazon Web Services)やMicrosoft Azureも同じ仲間です。
パブリッククラウドの考え方やメリットは、パブリッククラウドとはの記事で解説しています。
GCPは「Googleの設備を、必要なときに必要な分だけ借りられるサービスの集まり」で、今の正式な名前はGoogle Cloudです。
1-2. GCPでできること(全体像)
GCPにはとても多くのサービスがあり、Microsoftの比較資料でも、データベース・分析・AI・コンピューティング・ネットワーク・セキュリティ・ストレージといった分野ごとに整理されています(参考2)。
初めての人は、細かなサービス名を覚えるよりも、「何をするためのサービスか」で大きく4つに分けて考えると、全体をつかみやすくなります。
次の図は、利用者がインターネット越しにGCPを使うときの全体像と、主なサービスの分類を示したものです。
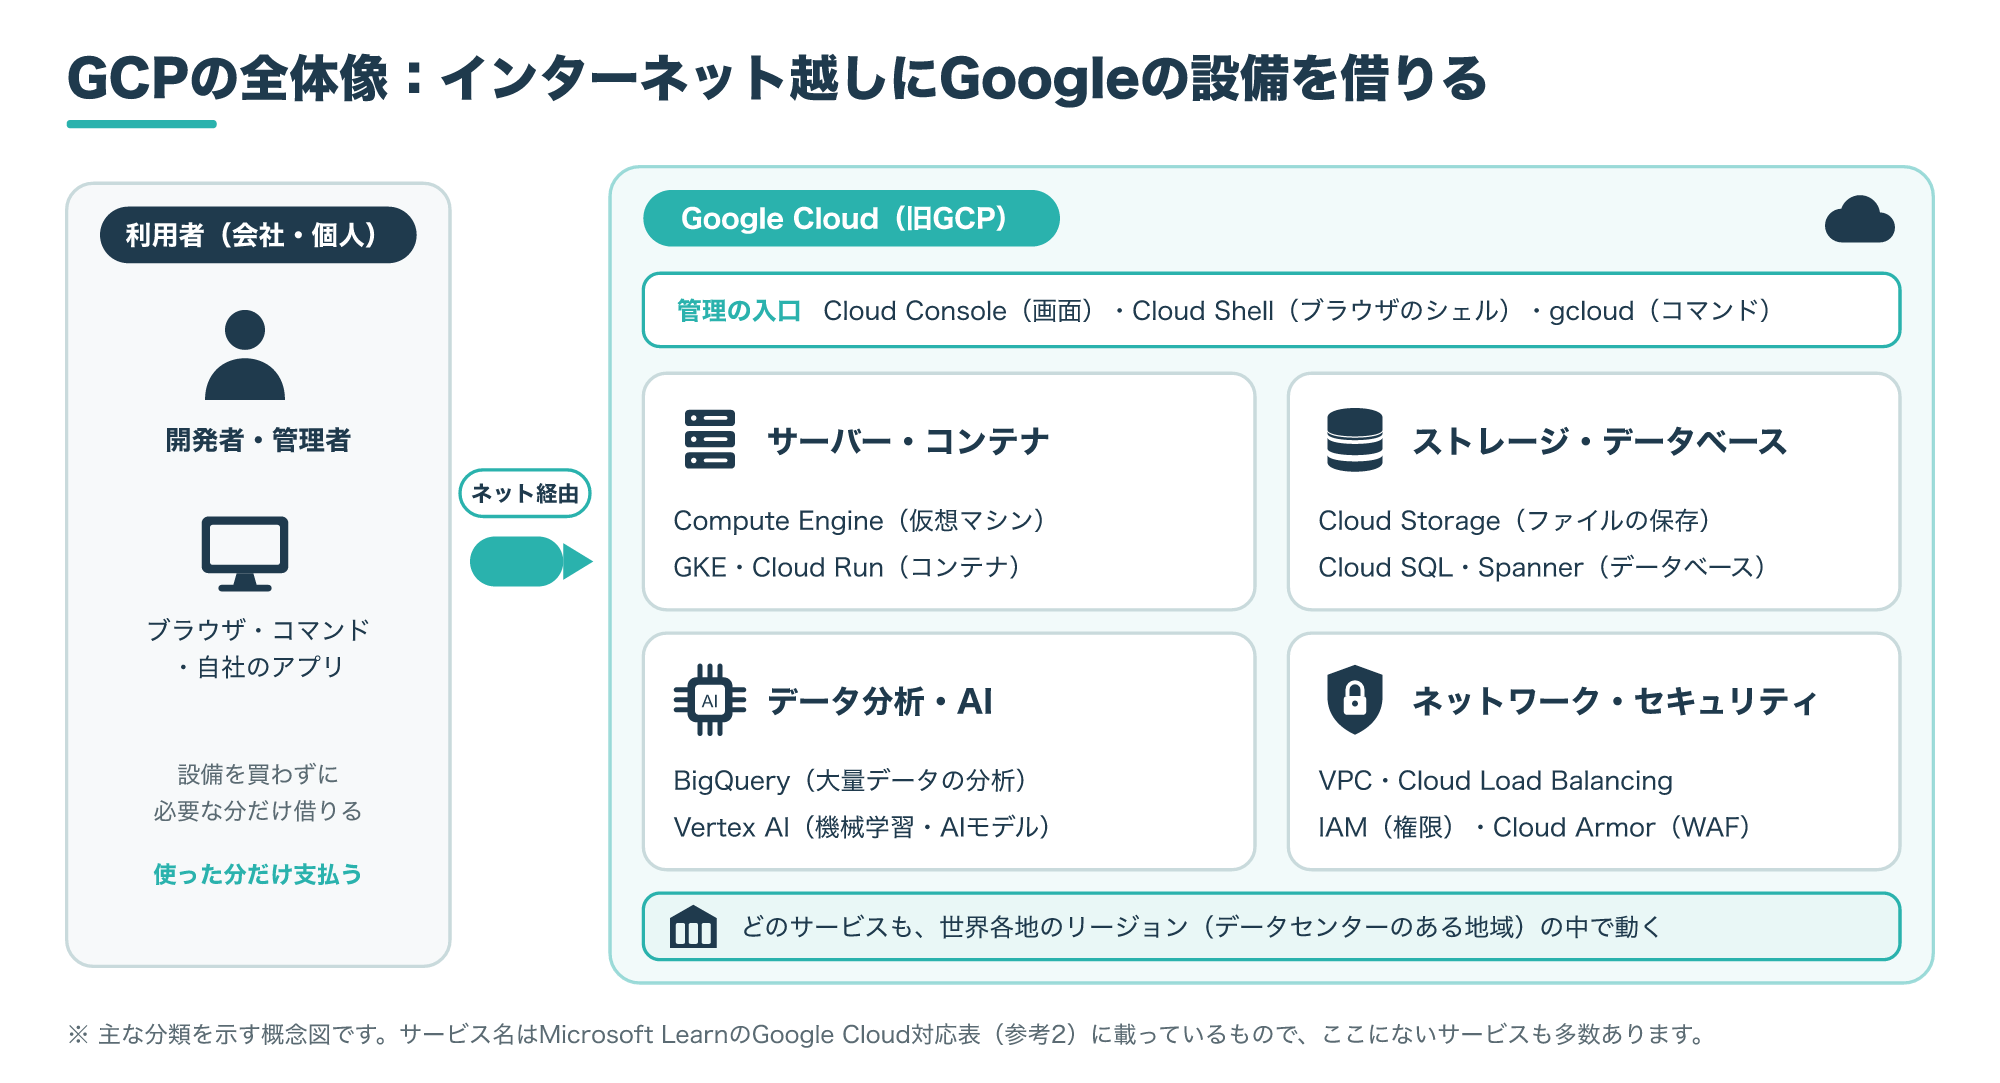
- サーバー・コンテナ:アプリやシステムを動かす土台(Compute Engine、GKE、Cloud Runなど)
- ストレージ・データベース:ファイルやデータをためる場所(Cloud Storage、Cloud SQLなど)
- データ分析・AI:ためたデータを分析したり、AIに活用したりする(BigQuery、Vertex AIなど)
- ネットワーク・セキュリティ:つなぐ・守る・権限を管理する(VPC、IAMなど)
これらのサービスは、ブラウザで操作する管理画面のCloud Console、ブラウザから使えるコマンド環境のCloud Shell、コマンドラインツールのgcloudなどから操作します(参考2)。
たとえば、社内向けのWebシステムをGCPで作るなら、Compute EngineやCloud Runでアプリを動かし、Cloud SQLにデータを保存し、VPCとIAMで通信と権限を守る、という組み合わせになります。
サービスの多くは使った分に応じて料金がかかる仕組みで、仮想マシンについても「使った分だけ支払い、あとからサイズを変えられる」と説明されています(参考2)。
1-3. リージョンとゾーン:GCPのデータセンターのしくみ
GCPのサービスは、世界各地にあるGoogleのデータセンターで動いていて、その地域の単位を「リージョン」と呼びます。
Microsoftの資料によると、Google Cloudのリージョンには2つ以上のゾーンがあり、ゾーンは地域の中で物理的に分かれたデータセンターに対応します(参考1)。
次の図は、1つのリージョンの中の3つのゾーンに仮想マシンを置き、1つのゾーンが止まっても動き続けるようにした例です。
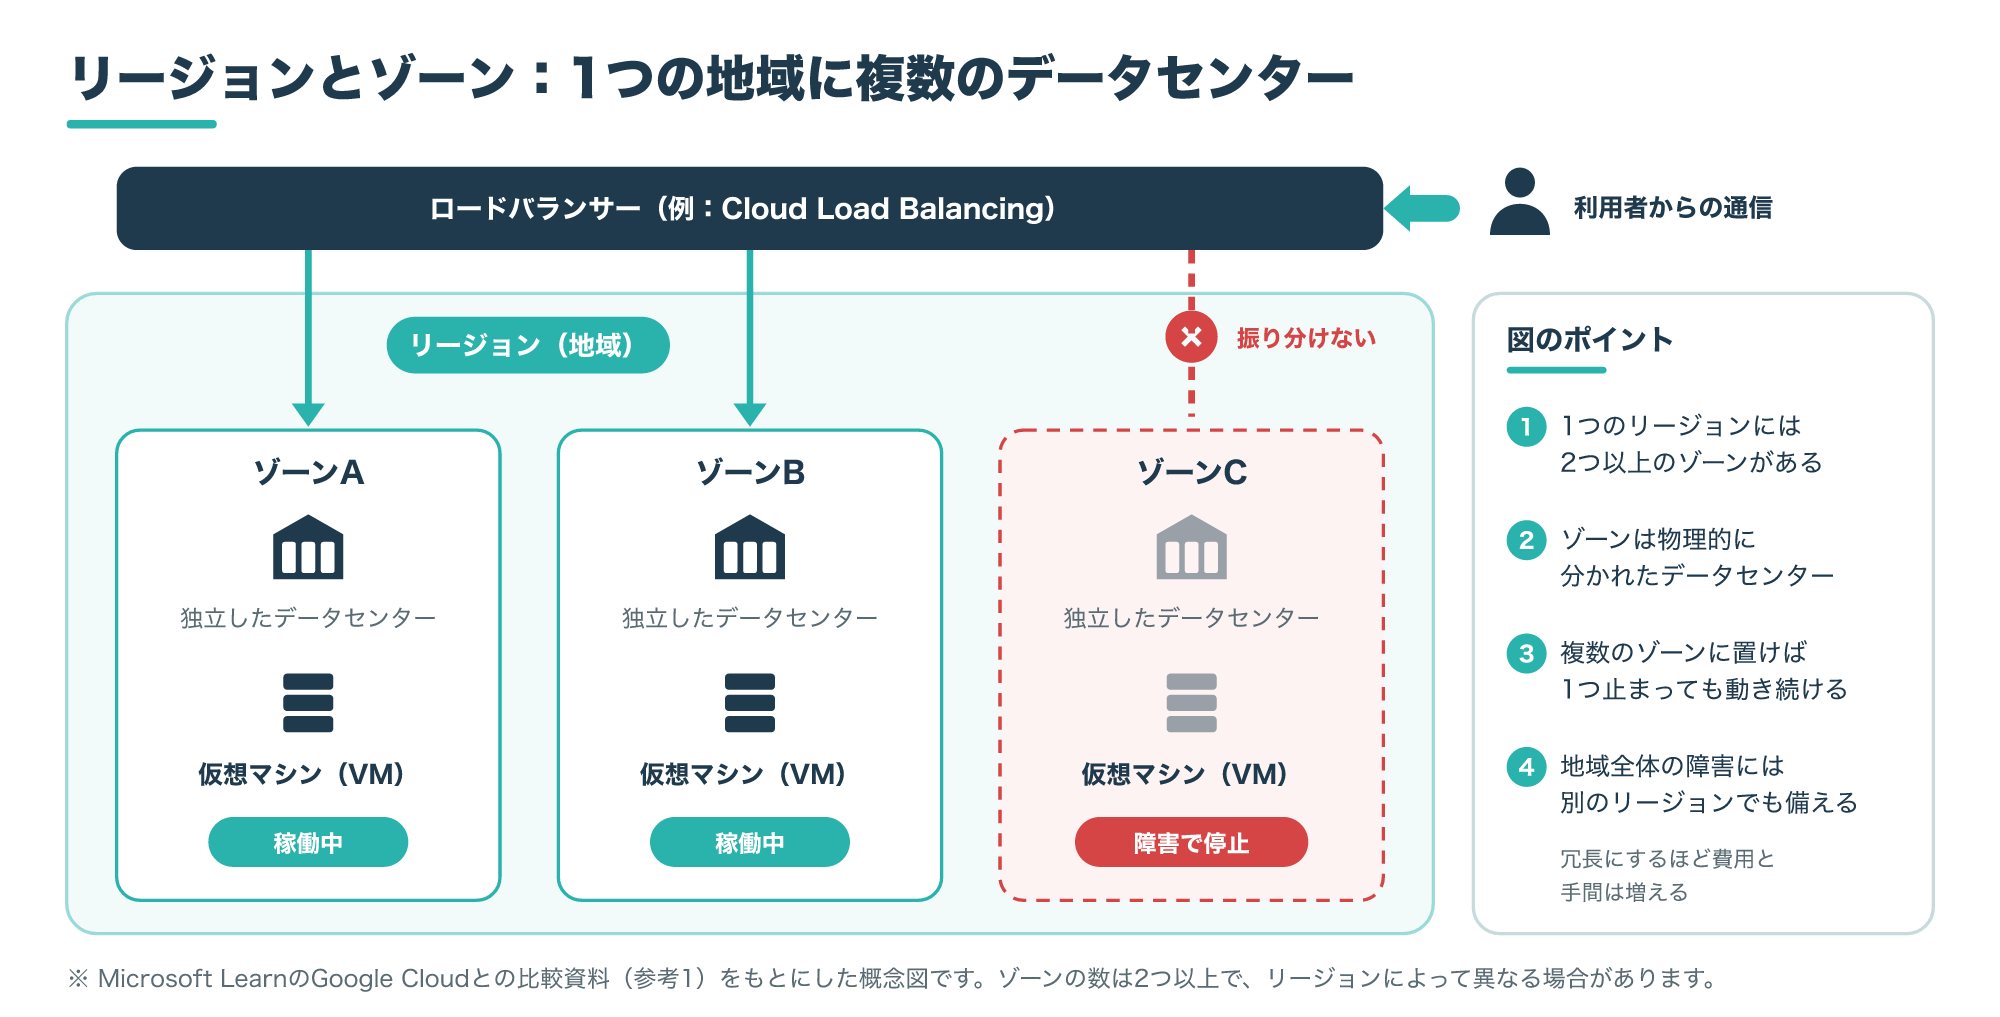
1つのデータセンターだけで動かしていると、停電や設備の故障でそのデータセンターが止まったときに、サービスも一緒に止まってしまいます。
そこで、複数のゾーンに同じ仮想マシンを置き、ロードバランサーで通信を振り分けておけば、1つのゾーンに障害が起きても残りのゾーンで動き続けられます。
さらに、地域全体が使えなくなるような大きな障害に備えるには、別のリージョンにもシステムを置く方法があります(参考1)。
ただし、冗長にするほど費用と仕組みの複雑さは増えるため、すべてのシステムに複数のリージョンが必要なわけではないと、Microsoftの資料も説明しています(参考1)。
利用者の近くのリージョンを選ぶと通信の遅れを抑えやすく、データを国内に置く必要がある場合にも、リージョンの選び方が重要になります。
リージョンの選び方の考え方は、リージョンとはの記事で詳しく解説しています。
GCPの主要サービス
2-1. サーバーとコンテナ:Compute Engine・GKE・Cloud Run
この章のサービスの説明は、Microsoftの対応表で同じ役割として並べられている内容をもとにしています(参考2)。
アプリやシステムを動かす土台となるのが、コンピューティングと呼ばれる分野のサービスです。
Compute Engineは、GCPの中に仮想のサーバー(仮想マシン)を作れるサービスで、OSやサーバーのソフトは利用者が入れて管理します(参考2)。
CPUとメモリーの組み合わせが決まったインスタンスの種類から選び、使った分だけ支払い、あとからサイズを変えることもできます(参考2)。
同じ構成の仮想マシンをまとめて増減させるマネージドインスタンスグループや、AIの計算などに向いたGPU付きの仮想マシンも用意されています(参考2)。
GKE(Google Kubernetes Engine)は、コンテナをKubernetesでまとめて動かすサービスで、クラスターの管理や監視、自動のアップグレードなどを任せられます(参考2)。
Cloud Runは、クラスターを自分で管理せずにコンテナを動かせるサーバーレスのサービスで、AzureではAzure Container Appsが対応します(参考2)。
Cloud Functionsは、イベントや決まった時刻をきっかけに、サーバーを用意したり管理したりせずに処理を実行できるサービスです(参考2)。
ここでのサービス名はMicrosoftの対応表に載っている名前で、Google側では名前の変更や提供の終了が起きている可能性があるため、使う前にGoogle Cloudの公式ドキュメントで今の名前を確認してください。
App Engineは、Webアプリやサービスの配置と規模の調整を任せられる、マネージドのホスティングサービスです(参考2)。
自分で細かく設定したいなら仮想マシン、管理を減らしてアプリ作りに集中したいならCloud RunやApp Engine、というように、任せたい範囲で選ぶのが基本です。
仮想マシン・コンテナ・サーバーレスのどれを選ぶかの考え方は、クラウドサービスプロバイダーの記事で詳しく比べています。
2-2. ストレージとデータベース:Cloud Storage・Cloud SQLなど
データやファイルをためておく場所として、GCPには用途ごとに複数のストレージとデータベースがあります(参考2)。
| サービス | 種類 | 主な用途 |
|---|---|---|
| Cloud Storage | オブジェクトストレージ | アプリのデータ、配信用のファイル、バックアップ、アーカイブ |
| Persistent Disk | ブロックストレージ | 仮想マシンのディスク |
| Filestore | ファイルストレージ | ファイル単位で共有して使う保存場所 |
| Cloud SQL | リレーショナルデータベース | MySQL・PostgreSQL・SQL Serverを管理を任せて使う |
| Cloud Spanner | リレーショナルデータベース | 横に規模を広げられる大規模なデータベース |
| Cloud Bigtable・Firestore | NoSQLデータベース | 大量のデータや形の決まっていないデータ |
| Memorystore | インメモリ | 速く読み書きしたいデータの一時保存(キャッシュ) |
Cloud Storageは、クラウドのアプリ、コンテンツの配信、バックアップ、アーカイブ、災害対策、ビッグデータの分析などに使えるオブジェクトストレージです(参考2)。
Cloud SQLは、MySQL・PostgreSQL・SQL Serverを使えるデータベースのサービスで、障害への備えやセキュリティ、規模の調整、保守の多くをサービス側に任せられます(参考2)。
仮想マシンに自分でデータベースを入れて運用する方法もありますが、管理の手間を減らしたい初心者には、こうしたマネージドのサービスから始めるのがおすすめです。
大量のデータを、決まった形にこだわらずに保存したい場合は、Cloud BigtableやFirestoreといったNoSQLのデータベースが候補になります(参考2)。
2-3. データ分析とAI:BigQuery・Vertex AI
GCPを選ぶ理由としてよく挙がる分野の1つが、データ分析とAIです。
BigQueryは、分散処理で大量のデータにSQLの問い合わせを実行できる、クラウドのデータウェアハウスです(参考2)。
ログや時系列のような大量のデータを分析する用途でも、BigQueryが対応するサービスとして挙げられています(参考2)。
データを集めて加工する部分には、メッセージを受け渡すCloud Pub/Sub、ストリーミングとバッチの処理を行うCloud Dataflow、Apache Sparkを使うDataprocなどがあります(参考2)。
集計した結果をグラフや表で見える形にするBIツールとしては、LookerやLooker Studioがあります(参考2)。
Vertex AIは、機械学習のモデルや基盤モデルの学習・デプロイ・管理をまとめて行えるサービスです(参考2)。
Geminiのモデルファミリーは、APIから使える大規模言語モデル(LLM)として、AzureのAzure OpenAIと対応づけられています(参考2)。
AIや機械学習の処理に向けた仕組みとして、Cloud TPUも対応表に挙げられています(参考2)。
「データをためる(Cloud Storage)、分析する(BigQuery)、AIに使う(Vertex AI)」の流れを1つのクラウドの中で組み立てられるのが、GCPを使う代表的な場面です。
2-4. ネットワークとセキュリティ:VPC・IAMなど
クラウドの中にも、社内ネットワークと同じように、通信の通り道と守りの仕組みが必要です。
VPC(Virtual Private Cloud)は、クラウドの中に分離された自分専用のネットワークを作り、IPアドレスの範囲やサブネット、経路を自分で決められるサービスです(参考2)。
外部との接続には、負荷分散のCloud Load Balancing、コンテンツ配信のCloud CDN、名前解決のCloud DNS、社内とつなぐCloud VPNなどを使います(参考2)。
Cloud Interconnectは、インターネットを通らない専用の接続で、自社の拠点とクラウドをつなぐためのサービスです(参考2)。
守りの面では、Webアプリへの攻撃を防ぐWAFとしてCloud Armorがあり、通信の許可と拒否はファイアウォールルールで決めます(参考2)。
誰がどのリソースに何をしてよいかはIAM(Identity and Access Management)で管理し、役割(ロール)や属性にもとづいてアクセスを制御できます(参考2)。
暗号鍵や秘密情報の管理にはCloud KMSやSecret Manager、クラウド全体のセキュリティを見る仕組みとしてはSecurity Command Centerがあります(参考2)。
IAMの権限を広く与えすぎると、1つのアカウントが乗っ取られたときの被害が大きくなるため、必要な人に必要な分だけ与えましょう。
GCPの料金の仕組み
3-1. 使った分だけ払う従量課金とプロジェクト単位の請求
GCPの料金は、毎月決まった額を払う定額制ではなく、使ったサービスの量に応じて支払う「従量課金」が基本です。
たとえば仮想マシンのCompute Engineでは、CPUとメモリーの組み合わせで選んだインスタンスを、使った分だけ支払う形です(参考2)。
何に対して料金がかかるかはサービスごとに違い、一般的には、仮想マシンなら動かした時間と性能、ストレージなら保存する量、というように課金の対象が変わります。
料金は「プロジェクト」という単位でまとめて管理され、Microsoftの資料でも、GCPのプロジェクトは料金・クォータ(割り当て)・上限の点でAzureのサブスクリプションに近いと説明されています(参考1)。
Cloud Billingを使うと、リソースの使用量にもとづく請求データを、期間・組織・サービスなどの単位で確認したり、予測したり、共有したりできます(参考2)。
具体的な単価や、無料で試せる範囲の有無と条件は、サービスや時期によって変わることがあるため、Google Cloudの公式の料金ページで最新の内容を確認してください。
この記事では、変わりやすい金額そのものではなく、料金が決まる仕組みと使いすぎを防ぐ考え方に絞って解説します。
3-2. 料金を抑えて使いすぎを防ぐコツ
従量課金は、少しだけ使うなら小さな費用で始められる一方、止め忘れや設定ミスがあると、気づかないうちに費用がふくらむことがあります。
- 本番用と検証用でプロジェクトを分け、どこでいくらかかっているかを見えるようにする
- Cloud Billingの請求データとCost Managementで、使用量と費用の動きを定期的に確認する
- 使い終わった仮想マシンやディスク、テスト用のデータは、停止だけでなく不要なら削除する
- 仮想マシンは必要な性能に合ったインスタンスの種類を選び、余っていれば小さいサイズに変える
- 複数のゾーンやリージョンへの冗長化は、止まったときの影響と費用を比べて必要な範囲に絞る
GCPには、AzureのMicrosoft Cost Managementに対応する、費用の把握や支出の管理に使えるCost Managementの機能があります(参考2)。
仮想マシンは使った分だけの支払いで、あとからサイズを変えられるため、最初は小さめのサイズで始めて、足りなければ大きくするのが無駄の少ない進め方です(参考2)。
特に、学習用に作った仮想マシンを動かしたままにしてしまうのは、初心者がつまずきやすい点です。
仮想マシンを止めても、ディスクなどほかのリソースが残っていれば料金がかかり続ける場合があるため、不要になったリソースは一覧で確認して削除しましょう。
GCPの始め方
4-1. リソースの整理:まずはプロジェクトから
GCPを始める前に、リソースがどのように整理されるのかを知っておくと、あとで権限や費用を管理しやすくなります。
GCPでは、仮想マシンやデータベースなどのリソースを「プロジェクト」の中に作るので、初めての人はまずプロジェクトを1つ作るところから始めます。
次の図は、Microsoftの比較資料をもとに、GCPのリソースの整理とAzureの管理の単位との対応を示したものです(参考1)。
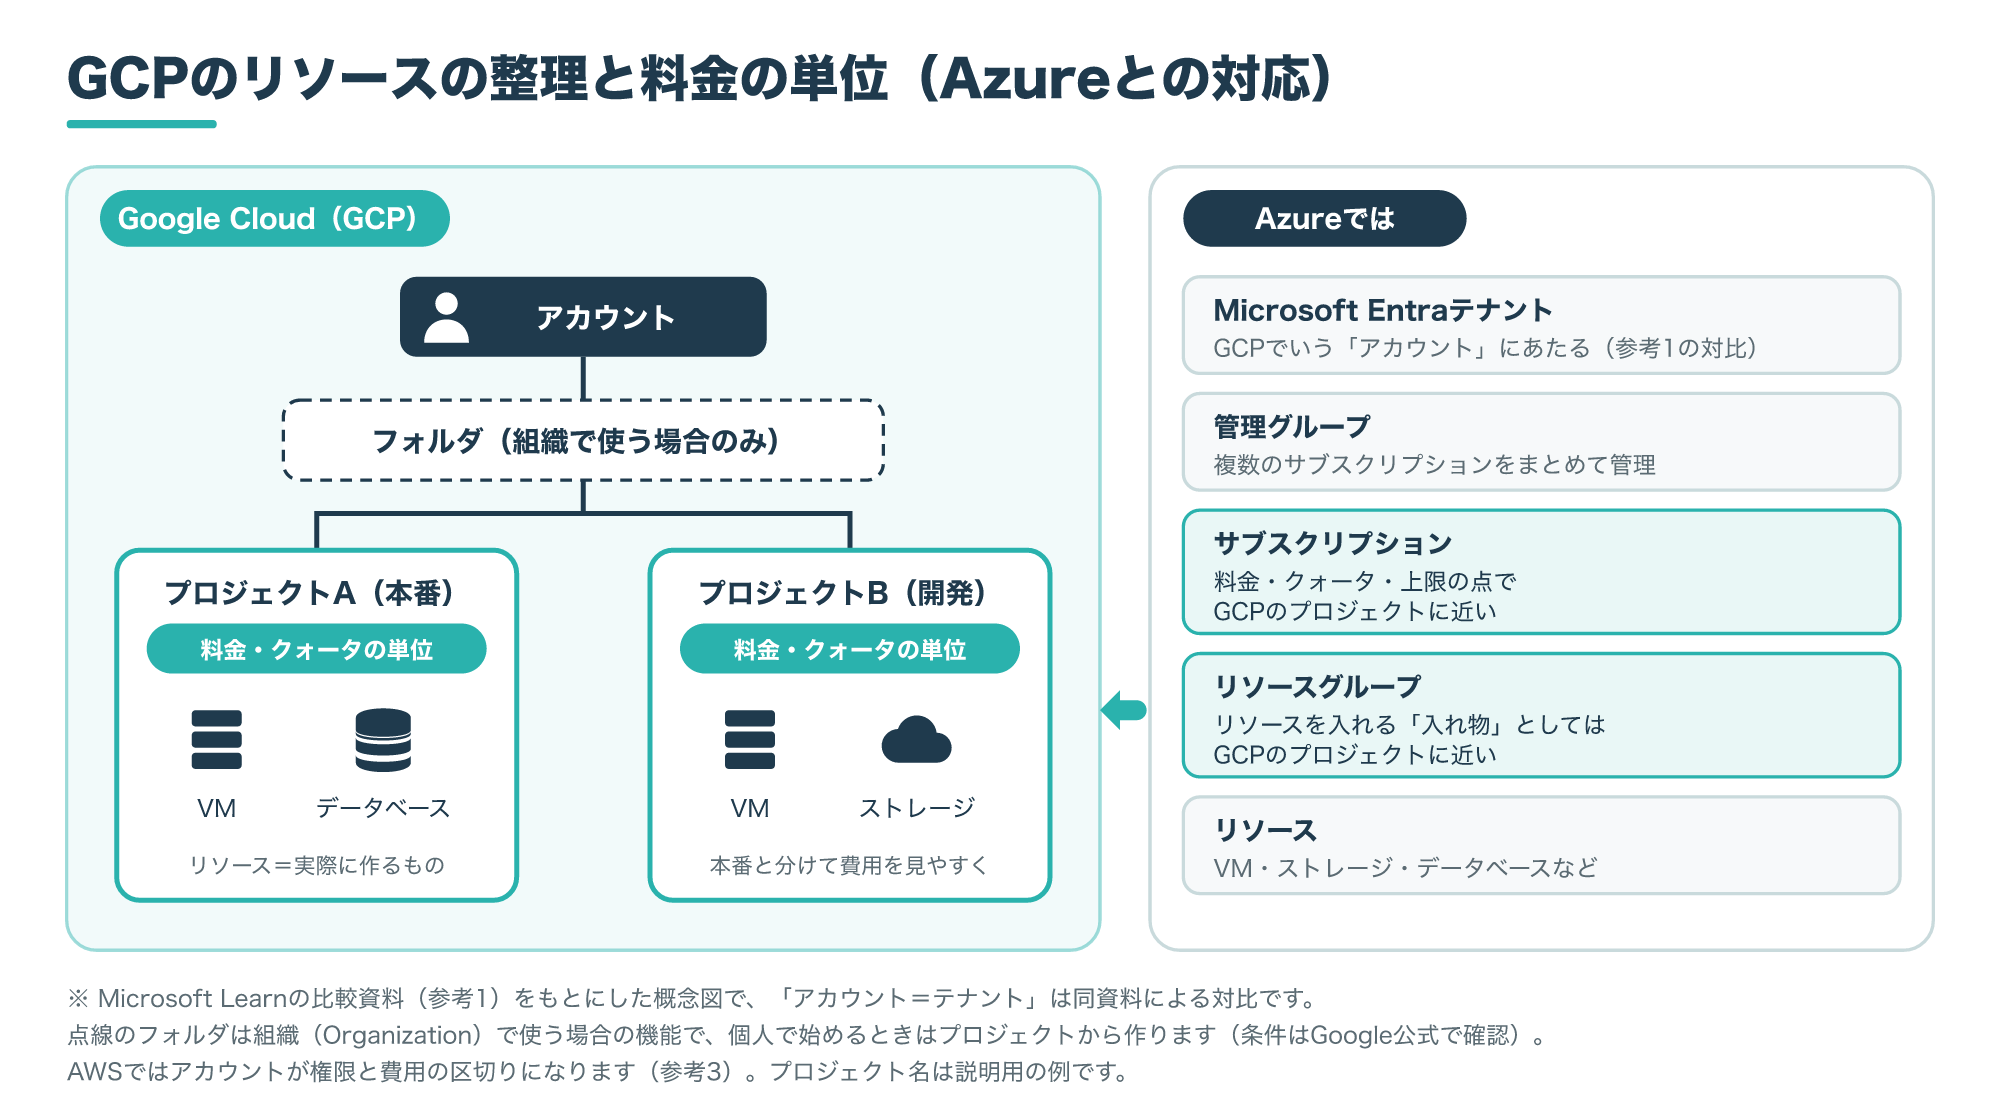
Microsoftの資料によると、GCPのプロジェクトは料金やクォータ、上限の点ではAzureのサブスクリプションに近く、働きとしてはリソースを入れる「入れ物」であるAzureのリソースグループに近いとされています(参考1)。
また同じ資料では、Azureのテナントに当たるものをGCPでいうアカウントと対比しており、これはGoogle Cloudの正式な階層の名前ではなく、Microsoftによる比べ方です(参考1)。
作れるプロジェクトの数には、アカウントごとに異なる既定の上限(ソフトリミット)があり、申請によって増やせると説明されています(参考1)。
フォルダは、会社などで組織(Organization)のリソースを使う場合に、部署や用途ごとにプロジェクトをまとめるための機能で、個人で始める場合は作れないことがあります。
組織やフォルダを使う条件は、Google Cloudの公式ドキュメントで確認し、個人で学ぶうちは「本番」「開発」などプロジェクトを分けるだけで十分です。
4-2. 最初のプロジェクトを作るまでの流れ
GCPを使い始めるまでの大まかな流れは、次のとおりです。
- Google Cloudの管理画面(Cloud Console)にサインインする
- 新しいプロジェクトを作り、用途の分かる名前を付ける
- Cloud Billingで支払い方法(請求先)を設定し、プロジェクトに結び付ける
- IAMで、作業する人に必要な分だけの権限を与える
- 使うサービスを選び、利用者に近いリージョンを指定してリソースを作る
- Cloud Billingの請求データで、使用量と費用を確認する
画面の名前や手順、無料で試せる範囲は変わることがあるため、実際に操作するときはGoogle Cloudの公式ドキュメントで最新の手順を確かめてください。
画面での操作に慣れてきたら、ブラウザから使えるCloud Shellや、コマンドラインのgcloudを使うと、同じ作業を記録したり繰り返したりしやすくなります(参考2)。
はじめは学習用のプロジェクトを1つ作り、小さな仮想マシンやストレージで試してから、本番のプロジェクトを分けて作ると安心です。
4-3. 責任共有モデル:利用者が守る範囲を知る
クラウドを使うときに必ず押さえておきたいのが、どこまでをクラウド事業者が守り、どこからを利用者が守るのか、という責任共有モデルの考え方です。
Microsoftの資料では、IaaS・PaaS・SaaSのどれを使うかによって、利用者とクラウド事業者の担当範囲が変わると説明されています(参考4)。
次の図は、その分担表を、GCPのサービスを例に当てはめたものです。
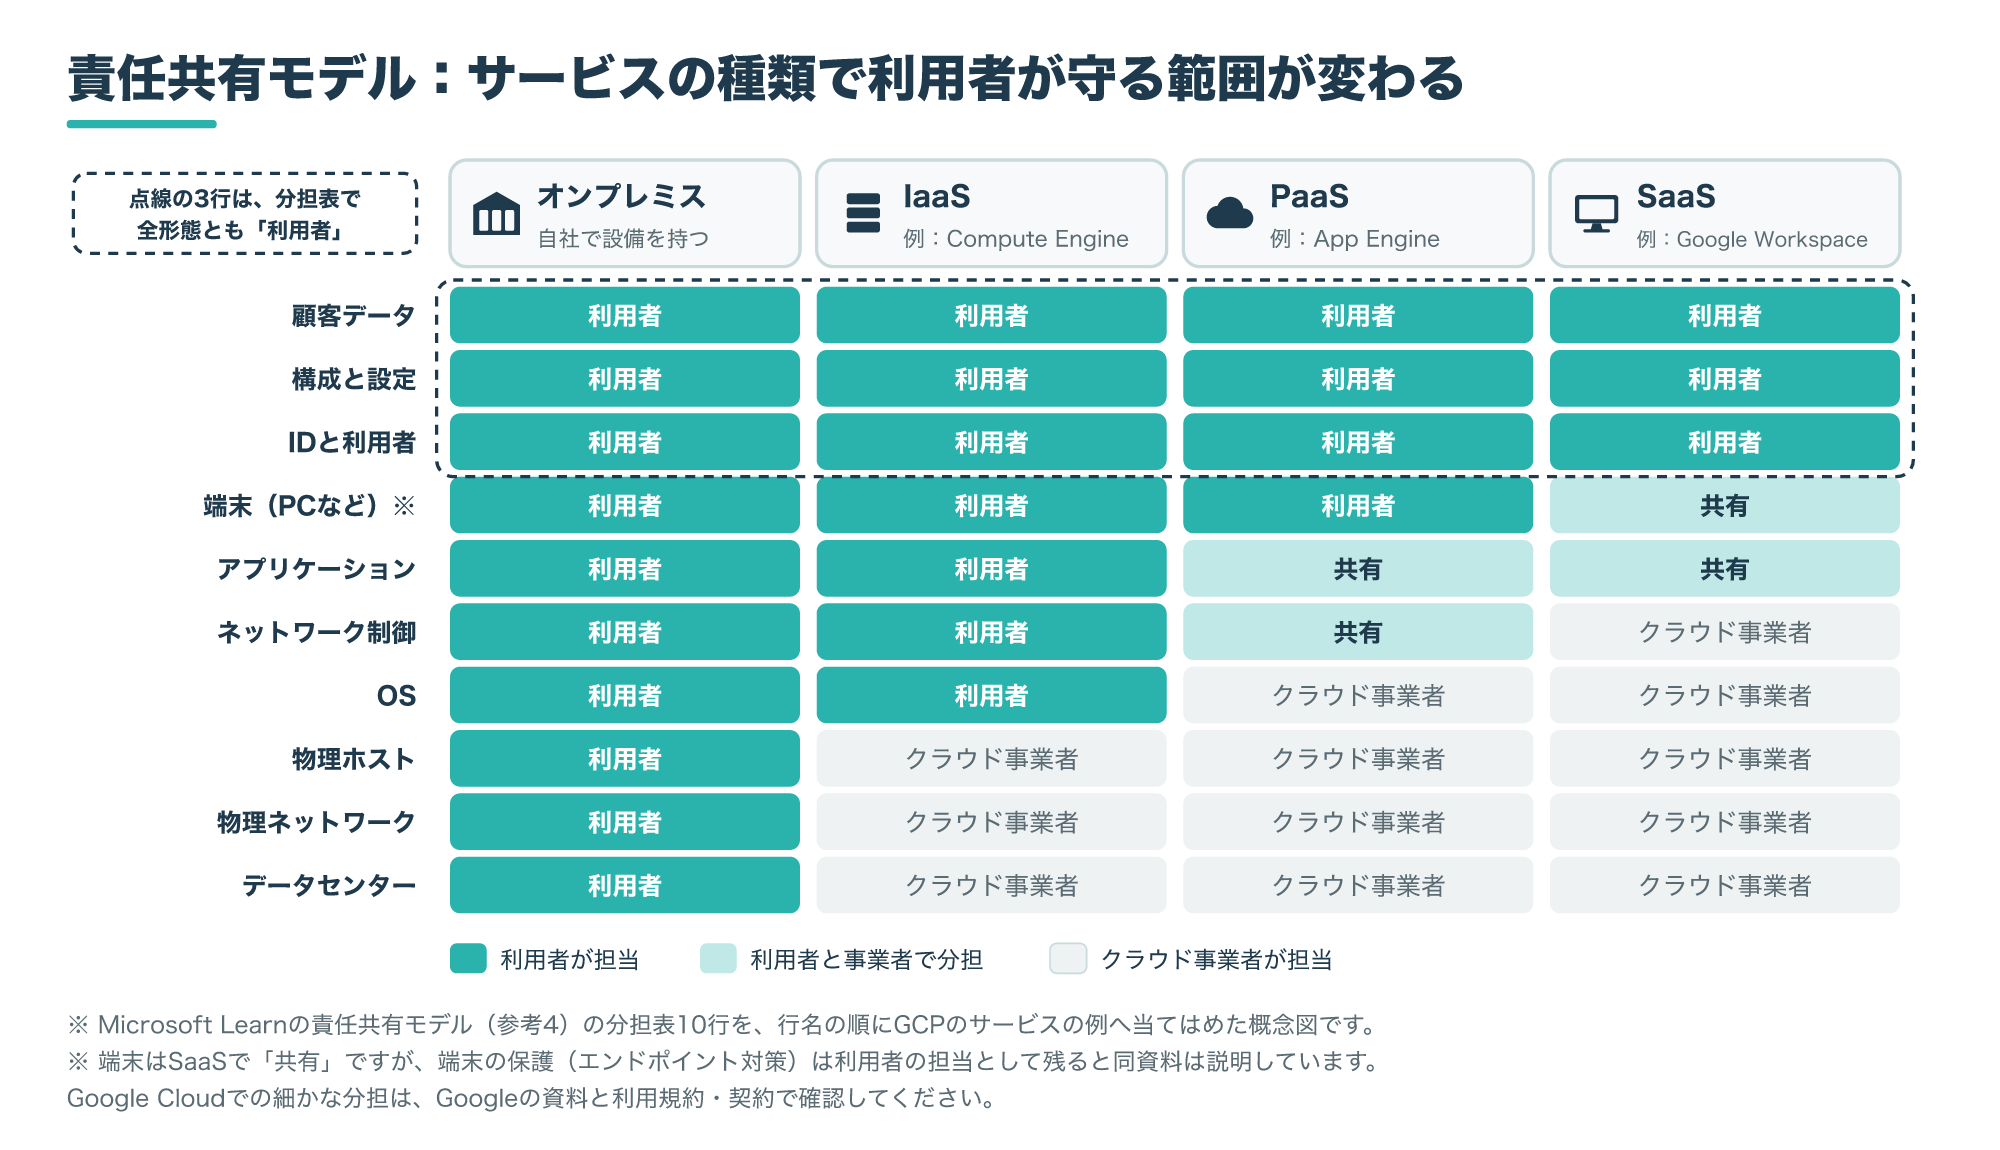
IaaSでは利用者が仮想マシン・OS・アプリケーションを管理し、PaaSでは仮想マシンやOSを管理せずにアプリケーションを動かし、SaaSではできあがったアプリケーションをそのまま使います(参考4)。
GCPでいえば、Compute EngineはIaaS、App EngineはPaaS、Google WorkspaceはSaaSの例と考えると分かりやすいでしょう。
分担表では、顧客データ、構成と設定、IDと利用者の3つが、どの形態でも利用者の担当になっています(参考4)。
端末(PCやスマートフォン)は、SaaSでは事業者と分担する「共有」ですが、端末の保護やルールを守らせることは利用者の責任として残ると説明されています(参考4)。
同じ資料は、データ、端末、アカウント、アクセス管理の4つを、どの形態でも利用者が持ち続ける責任として挙げています(参考4)。
これはMicrosoftがAzureについて説明した考え方ですが、クラウドの種類ごとの分担の目安として役立ち、Google Cloudでの細かな分担はGoogleの資料と契約で確認しましょう。
GCPを使っても、データの扱いとアカウントの管理は利用者の仕事なので、多要素認証と最小限の権限の設定を最初に済ませておきましょう。
GCPとAWS・Azureの違い
5-1. 共通点と、いちばん大きな違い
GCP・AWS・Azureは、どれもコンピューティング・ストレージ・データベース・ネットワークを中心にしたサービスをそろえていて、できることの多くは共通しています(参考1・参考3)。
LinuxやオープンソースのソフトウェアはGCP・AWS・Azureのどれでも使え、WindowsやLinuxで可用性の高いシステムを作れる点も同じです(参考1・参考3)。
一方で、各社はそれぞれ別々にサービスを作ってきたため、同じことをするサービスでも、作りや設計には大きな違いがあります(参考1・参考3)。
特に違いが大きいのが、権限や費用、リソースを整理する単位です。
| 比べる点 | GCP | AWS | Azure |
|---|---|---|---|
| 権限や費用を区切る主な単位 | プロジェクト | アカウント | サブスクリプション |
| 複数をまとめて管理する仕組み | フォルダ(組織で使う場合) | AWS Organizations | 管理グループ |
| リソースのまとめ方 | プロジェクトの中に作る | Resource GroupsとTag Editor | リソースグループとタグ |
AWSでは、権限の設定や費用の把握の区切りとしてアカウントを強く使い、Azureではこれに近いものとしてサブスクリプションを使うと、Microsoftの資料は説明しています(参考3)。
そのため、ほかのクラウドからGCPへ移るときは、サービス名の置き換えだけでなく、プロジェクトの分け方や権限の設計から考え直す必要があります。
また、あるサービスが片方のクラウドにしかない場合や、対応関係がはっきりしない場合もあると、Microsoftの資料は注意しています(参考1・参考3)。
どのクラウドを選ぶか迷ったら、使いたいサービスがそろっているか、社内で使っているツールとつなぎやすいか、担当者が慣れているか、の3点から比べるのが現実的です。
5-2. 主なサービスの対応表(GCP・AWS・Azure)
次の表は、同じ役割のサービスを3社で並べたものです。
GCPとAzureの対応は参考2、AWSとAzureの対応は参考3の対応表をもとに、Azureを間に置いて並べています。
| 役割 | GCP | AWS | Azure |
|---|---|---|---|
| 管理画面 | Cloud Console | AWS Management Console | Azure portal |
| ブラウザで使うシェル | Cloud Shell | AWS CloudShell | Azure Cloud Shell |
| 権限の管理 | IAM | AWS IAM | Azure RBAC |
| 監視 | Google Cloud operations suite(対応表での名前) | Amazon CloudWatch | Azure Monitor |
| Webアプリの実行基盤 | App Engine | AWS Elastic Beanstalk | Azure App Service |
| APIの公開と管理 | Apigee | Amazon API Gateway | Azure API Management |
| WAF | Cloud Armor | AWS WAF | Azure Web Application Firewall |
| 暗号鍵の管理 | Cloud KMS | AWS KMS | Azure Key Vault |
| 費用の管理 | Cloud Billing・Cost Management | AWS Billing and Cost Management | Microsoft Cost Management |
| マーケットプレイス | Google Cloud Marketplace | AWS Marketplace | Microsoft Marketplace |
対応表に並んでいても、機能がまったく同じとは限らないと、どちらの資料も注意しています(参考2・参考3)。
また、GCP列はMicrosoftの対応表に載っている名前で、Google側では名前の変更や提供の終了が起きている可能性があるため、Google Cloudの公式ドキュメントで今の名前を確認してください。
たとえば、IoT機器を管理するGCPのCloud IoT Coreは、2023年8月16日に提供が終わったサービスとして記載されています(参考2)。
このようにサービスは入れ替わることがあるため、実際に選ぶときは、使いたいサービスの今の機能と料金を、各社の公式資料で確認しましょう。
よくある質問
Q1. GCPとGoogle Cloudは違うものですか?
同じもので、GCP(Google Cloud Platform)は以前の名前、今の正式な名前はGoogle Cloudです。
Q2. GCPの料金はどのように決まりますか?
使ったサービスと量に応じて支払う従量課金が基本で、具体的な単価や無料で試せる範囲は、Google Cloudの公式の料金ページで最新の内容を確認してください。
Q3. GCPを始めるには何から設定すればいいですか?
Cloud Consoleでプロジェクトを作り、Cloud Billingで支払い方法を結び付け、IAMで最小限の権限を設定してから、リソースを作り始めます。
Q4. GCPとAWSのいちばんの違いは何ですか?
主要なサービスの多くは共通していますが、GCPはプロジェクト、AWSはアカウントを権限や費用の区切りにするなど、リソースの整理の仕方が違います。
Q5. GCPのセキュリティは誰が守るのですか?
データセンターなどの物理的な設備はクラウド事業者が守り、データ・端末の保護・アカウントと権限の管理は、どの形態でも利用者の責任として残ります。
まとめ
GCPとは、Googleが提供するクラウドサービスの集まりで、今の正式な名前はGoogle Cloudです。
仮想マシンのCompute Engine、データ分析のBigQuery、AIのVertex AIなど目的別に多くのサービスがあり、世界各地のリージョンとゾーンの中で動いています。
料金は使った分だけ払う従量課金が基本で、プロジェクトごとに管理し、Cloud Billingで使用量を確かめることが使いすぎを防ぐ近道です。
AWSやAzureとは主要なサービスの多くが共通する一方、プロジェクトやアカウントといった整理の単位に違いがあります。
まずは学習用のプロジェクトを1つ作り、権限と費用の確認方法を整えてから、小さなリソースで試してみてください。