VRFとは?仕組み・VLANとの違い・Mgmt-vrf・設定例
VRF(Virtual Routing and Forwarding)とは、1台のルーターやL3スイッチの中にルーティングテーブルを複数持たせ、同じIPアドレス範囲でも別々に扱えるようにする仕組みです。
この記事では、VRFの仕組みとVLANとの違い、VRF-LiteとMPLS L3VPN(RD・RT)の違い、管理用VRF(Mgmt-vrf)、ルート漏洩、設定例と確認で見る値を図解します。

この記事は以下のような人におすすめ!
- VRFの仕組みとVLANとの違いを知りたい人
- Mgmt-vrfやRD・RTの意味を知りたい人
- VRF-Liteの設定と確認の手順を知りたい人
VRFとは:ルーティングテーブルを分ける仕組み
1-1. VRFの定義:1台の中に複数のルーティングテーブル
VRFは、1台のルーターやL3スイッチの中に、互いに独立したルーティングテーブル(経路表)を複数持たせる仕組みです。
BGP/MPLS IP VPNを定めたRFC 4364では、ルーターが持つ複数の転送表のうち、既定の転送表以外のものを「VRF(VPN Routing and Forwarding table)」と呼んでいます。
VRFを1つも作っていない機器では、すべてのインターフェースが既定の1つの表を使い、この表はグローバルのルーティングテーブルと呼ばれます。
VRFを作ると、インターフェースごとにどの表を使うかを割り当てられ、割り当てたインターフェースで受け取ったパケットは、その表を引いて転送されます。
次の図は、1台のL3スイッチにグローバルの表とVRF 2つの、合わせて3つのルーティングテーブルがある例です。
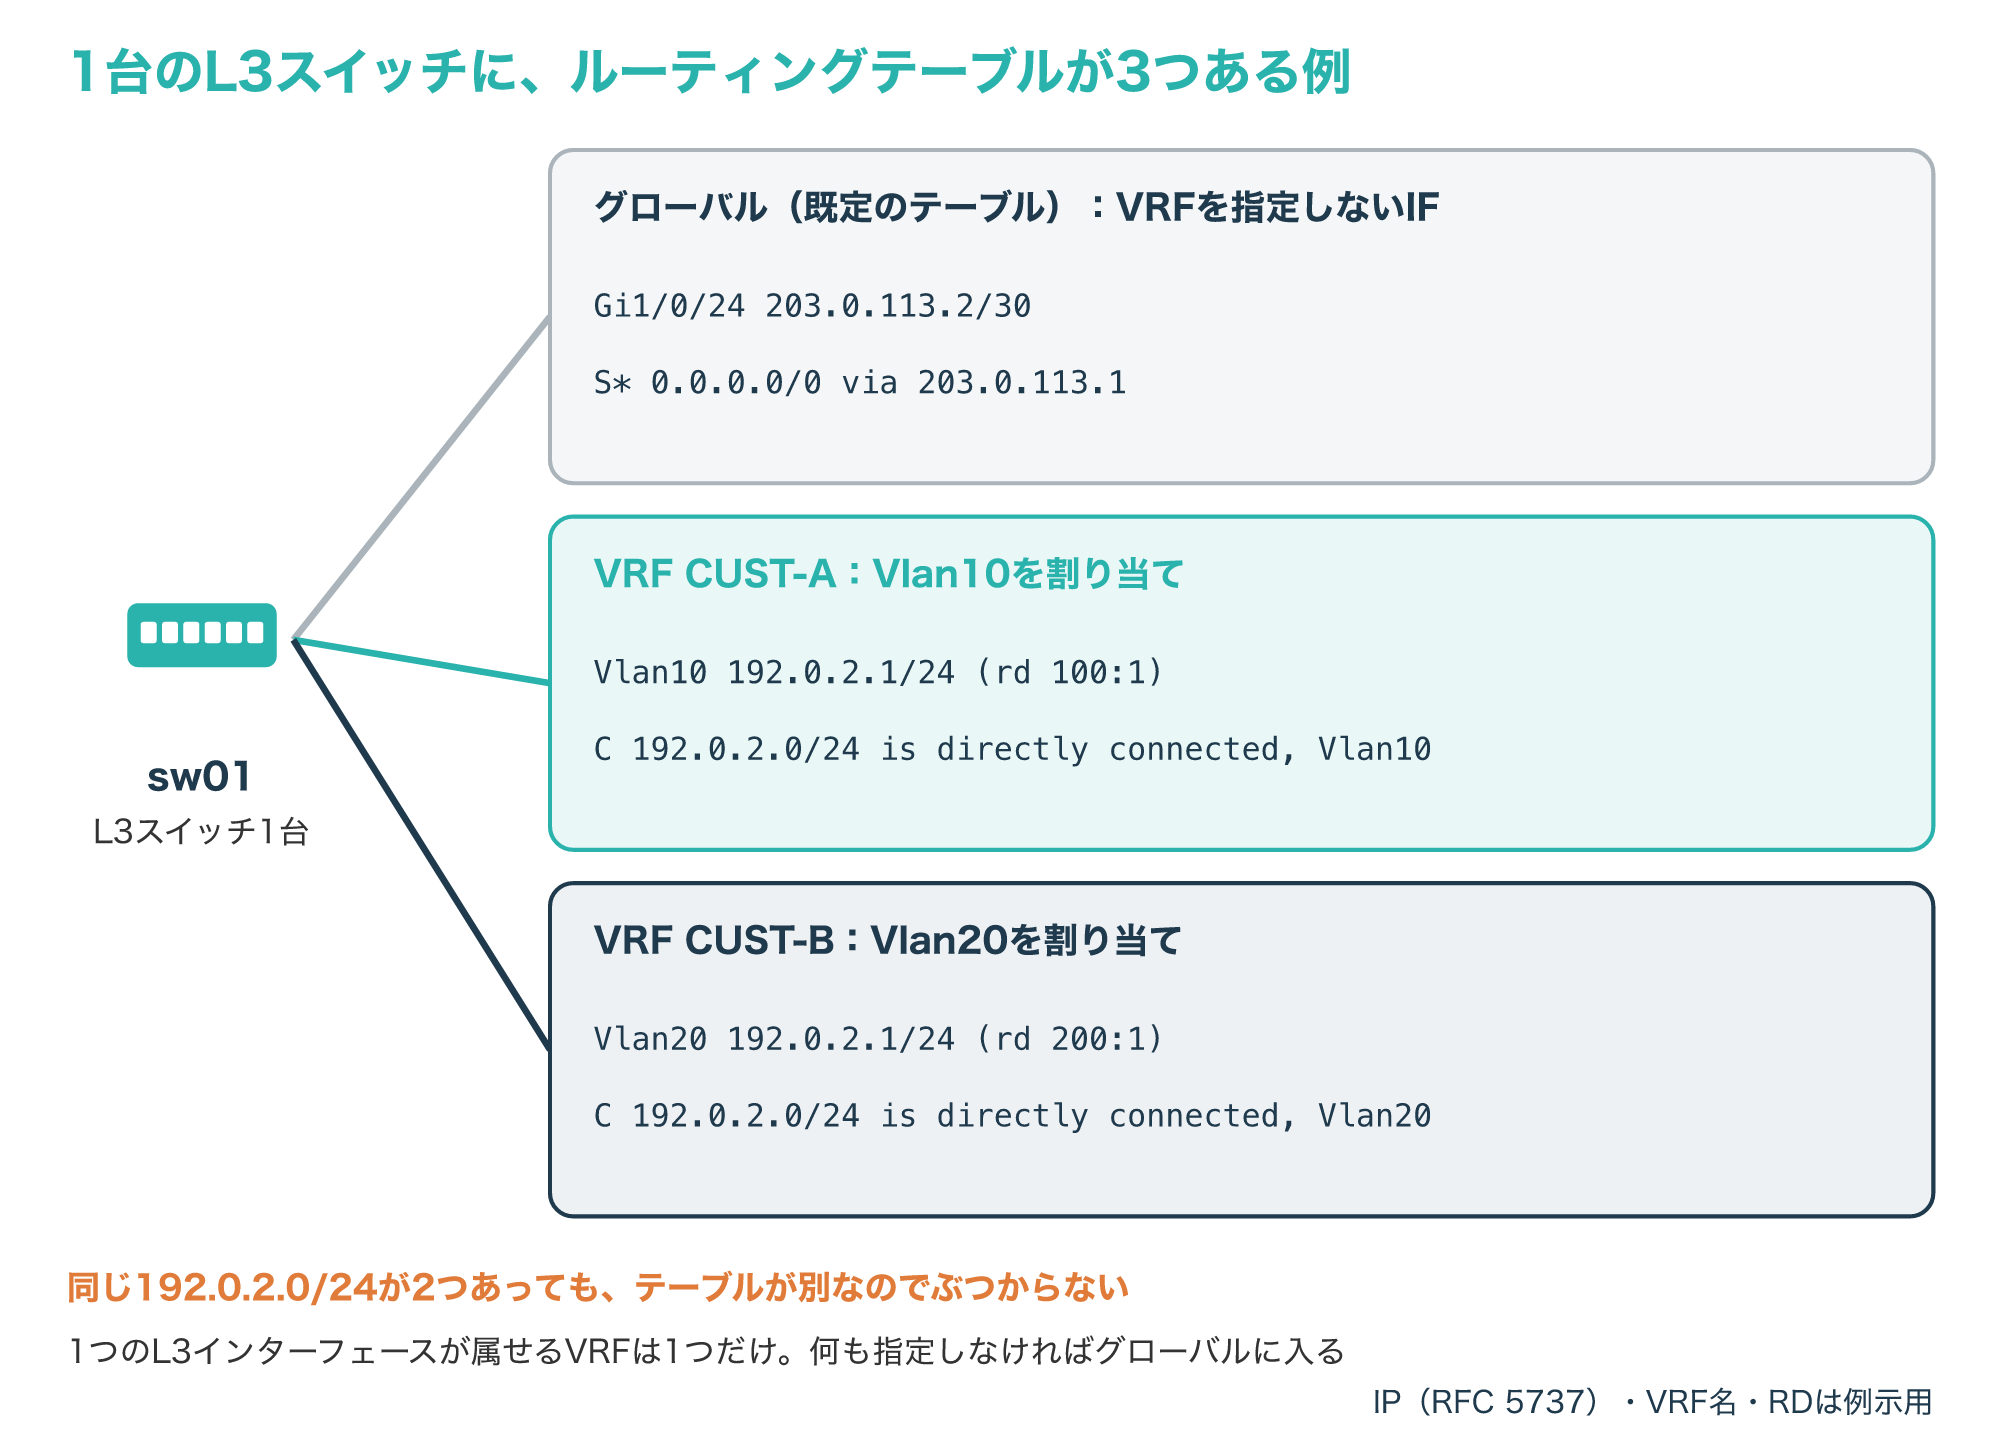
図では、Vlan10をVRF CUST-A、Vlan20をVRF CUST-Bに割り当て、どちらにも同じ192.0.2.1/24を設定しています。
表が別なので、同じ192.0.2.0/24の経路が2つあっても衝突せず、CUST-Aの端末とCUST-Bの端末は互いに相手の経路を持ちません。
Ciscoの設定ガイドも、顧客ごとに別のVRFの表を使うので同じIPアドレスを再利用でき、VPNが違えば重なったアドレスを使えると説明しています。
なお、Ciscoの機器では1つのL3インターフェースが同時に属せるVRFは1つだけで、VRFに入れられるのは物理ポートやVLANのSVIなどのL3インターフェースに限られます(参考1・参考2・参考3)。
1-2. VLANとの違い:L2を分けるか、L3を分けるか
VRFとよく比べられるVLANは、スイッチの中でL2(データリンク層)のネットワークを分ける仕組みです。
同じVLANの機器はスイッチを通じて直接通信でき、VLANが違う機器どうしは、ルーティングする機器を通さないとデータをやり取りできません。
VLANはVLAN IDという1〜4094の番号で区別され、トランクではIEEE 802.1QのVLANタグ(タイプ値0x8100)を付けて流れます。
次の図は、VLANとVRFを6つの項目で比べたものです。
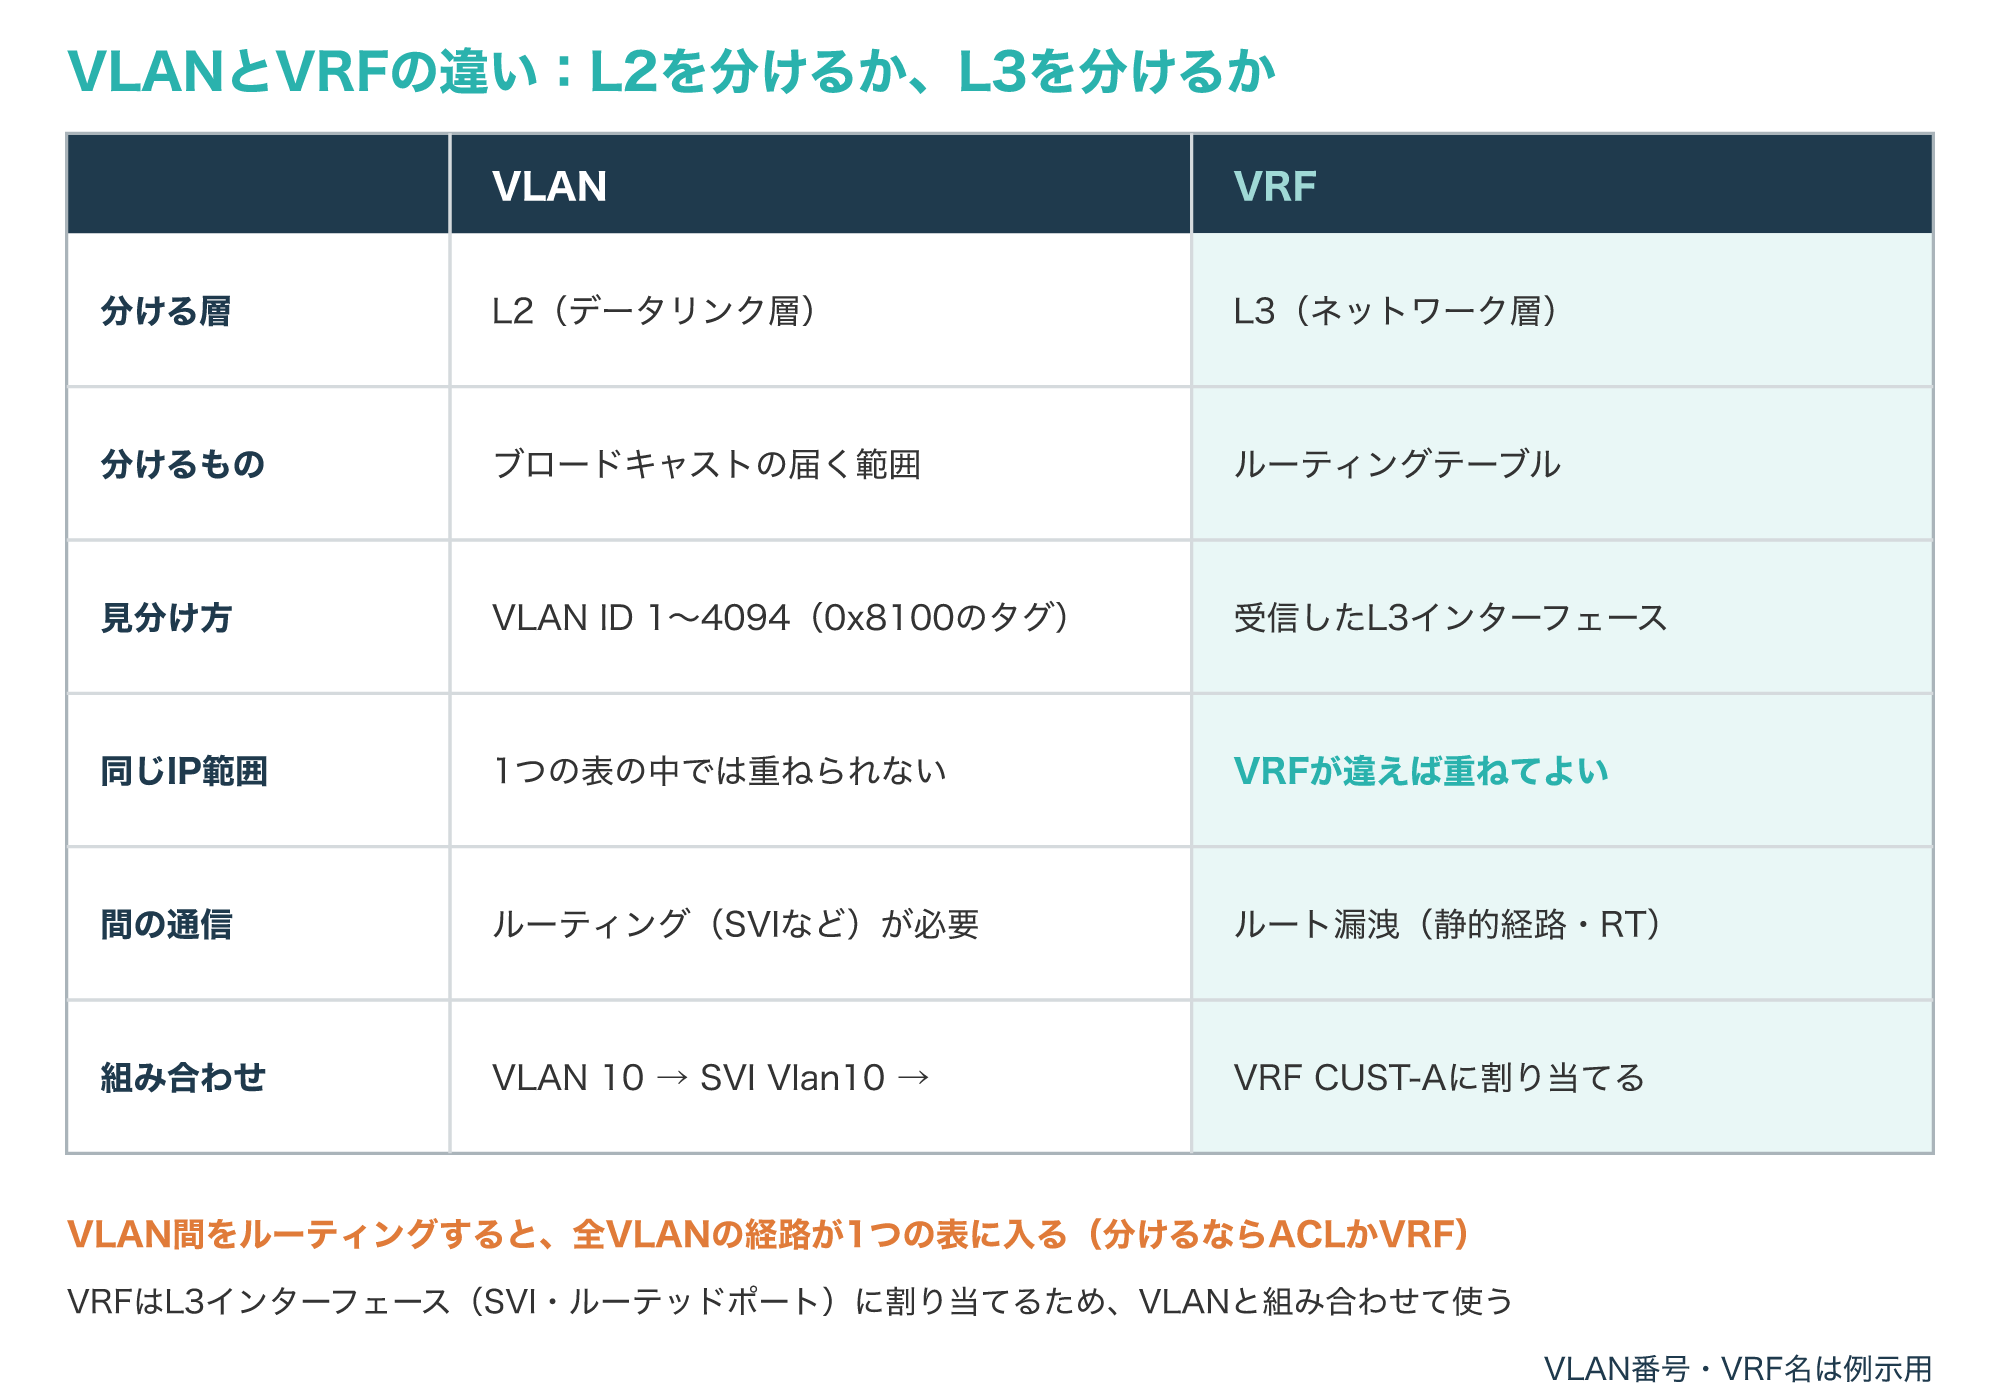
VLANを分けても、L3スイッチでVLANの間をルーティングすれば、すべてのVLANの経路は同じ1つのルーティングテーブルに入ります。
そのため、VLAN 10とVLAN 20を互いに通信させたくない場合は、ACLで通信を止めるか、VRFで表そのものを分ける必要があります。
VRFはSVIやルーテッドポートといったL3インターフェースに割り当てるので、実際にはVLANで分けたセグメントを、SVIを通じてVRFに入れる組み合わせで使います。
Ciscoの設定ガイドでも、顧客ごとのVLANを、スイッチの中のどのルーティングテーブルを使うかを示すIDに対応付けると説明されています(参考3・参考4・参考5・参考6)。
VLANの仕組みとタグの付け方は、次の記事で解説しています。
VLANは「同じL2の範囲」を分け、VRFは「経路表」を分けると覚えると、2つの違いを整理しやすくなります。
VRFの仕組み:受信したインターフェースで表を選ぶ
2-1. パケットの転送:どの表を引くかはインターフェースで決まる
VRFを使う機器は、パケットを受け取ると、まず受信したインターフェースからどのVRFの表を引くかを決めます。
RFC 4364では、VRFに割り当てた回線で受け取ったパケットの宛先IPアドレスは、その回線に対応するVRFの表で検索されると定めています。
一方、どのVRFにも割り当てていない回線から届いたパケットは、既定の転送表で検索されます。
次の図は、受け取ったインターフェースと宛先によって、引く表と結果がどう変わるかを示した3つの例です。
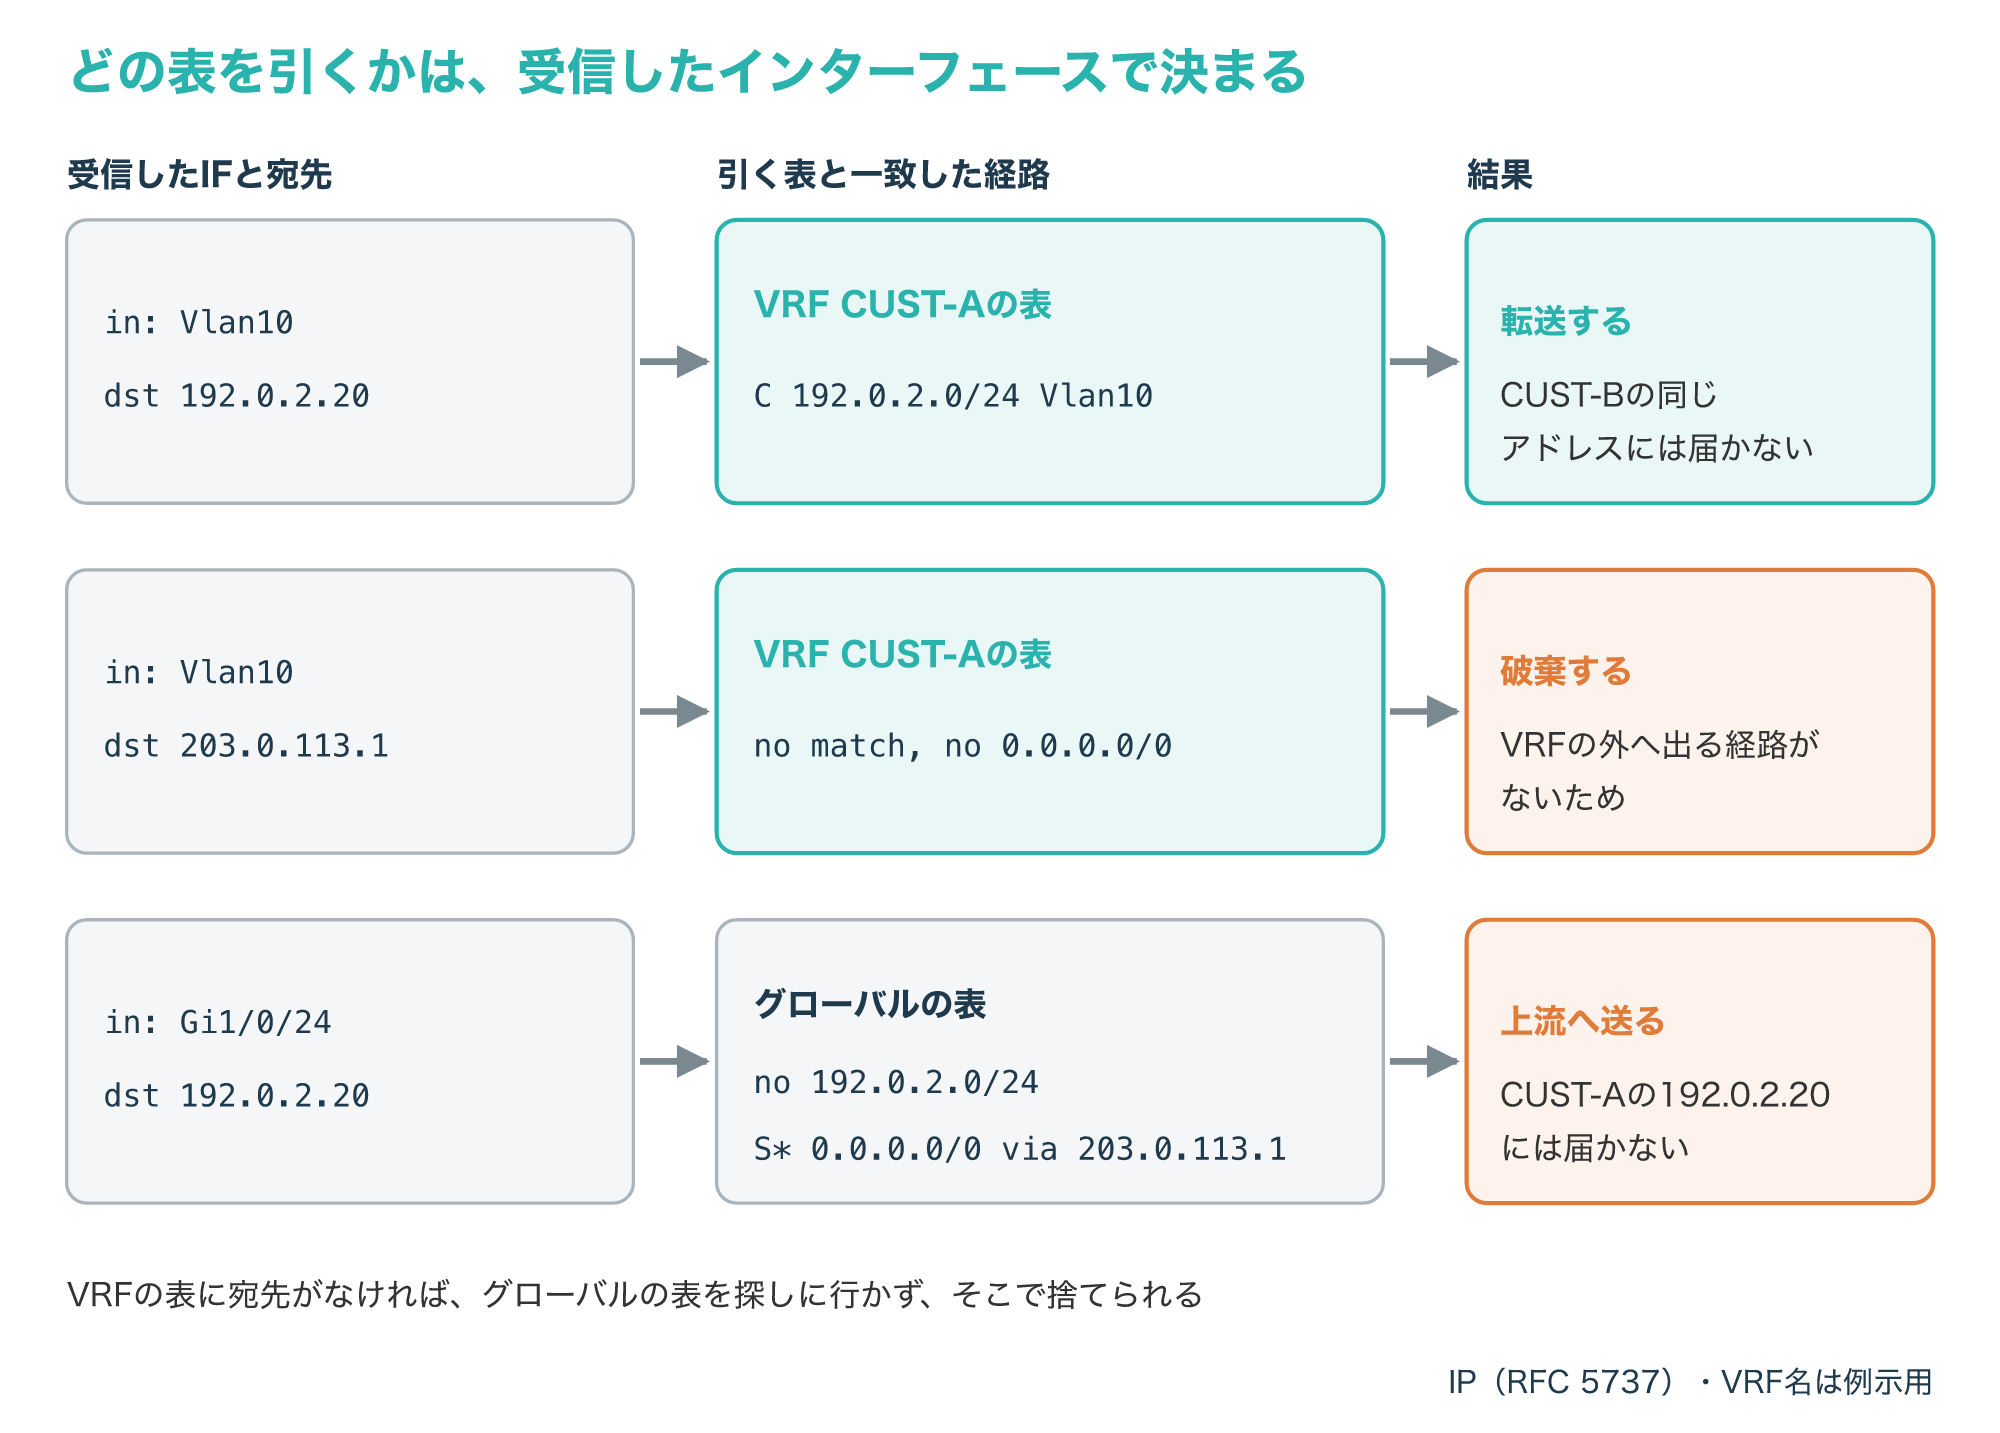
1つ目の例では、Vlan10で受け取った宛先192.0.2.20のパケットは、CUST-Aの表の192.0.2.0/24に一致して転送され、CUST-Bの同じアドレスの機器には届きません。
2つ目の例では、CUST-Aの表に203.0.113.1への経路も既定経路もないため、パケットは捨てられます。
Catalyst 9300の設定ガイドも、宛先がVRFの表に見つからないパケットは破棄されると書いています。
3つ目の例では、グローバルのGi1/0/24で受け取った宛先192.0.2.20のパケットは、グローバルの表に192.0.2.0/24がないため既定経路0.0.0.0/0で上流の203.0.113.1へ送られ、CUST-Aの192.0.2.20には届きません。
RFC 4364は、VPNの拠点への経路を既定の転送表に入れないことで、VPNの拠点とそれ以外との通信を防ぐと説明しています。
VRFの外へ通信を出したいときは、5章で説明するルート漏洩のように、意図して経路を入れる必要があります(参考1・参考2)。
2-2. VRF対応サービス:pingやARPもVRFごとに動く
VRFの表が分かれると、機器自身が送るpingやtraceroute、syslogなどの通信も、どの表を使うかを指定する必要が出てきます。
Ciscoの設定ガイドは、IPのサービスを複数のルーティングのインスタンスで動くようにしたものを「VRF対応(VRF-aware)サービス」と呼んでいます。
次の図は、VRFを指定しない場合と指定した場合のpingの違いと、機種ごとのVRF対応サービスの例です。
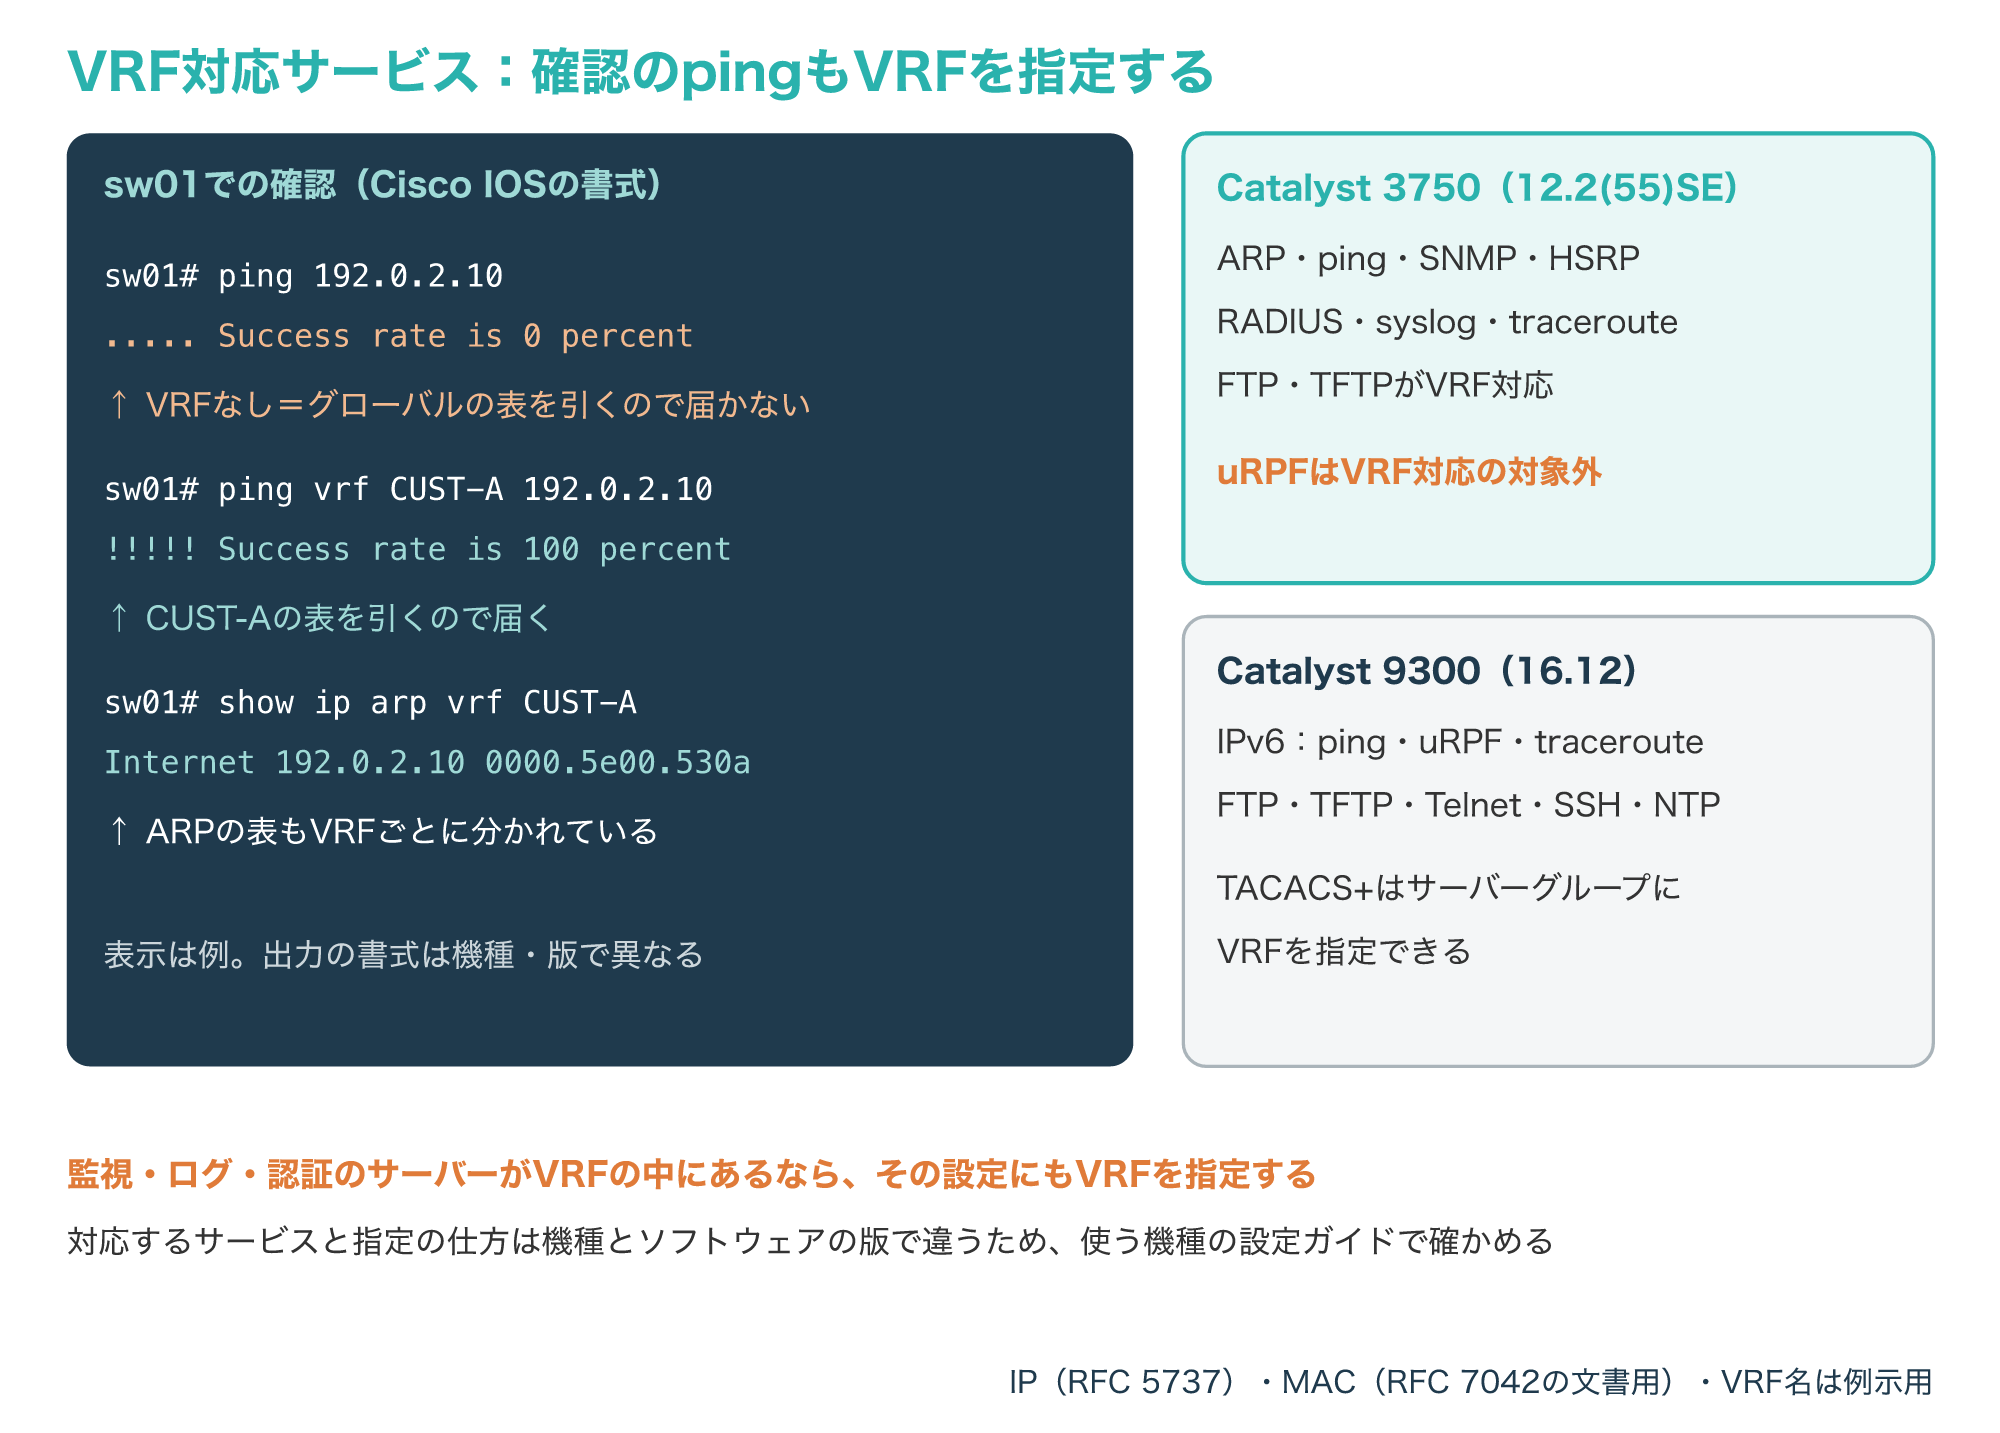
VRFを指定しないpingは、グローバルの表を引くため、CUST-Aの中にある192.0.2.10には届きません。
VRF名を指定すれば、CUST-Aの表を引いて送るので、応答が返ります。
ARPの表もVRFごとに分かれて学習されるため、内容を表示するときはVRF名を指定します。
Catalyst 3750(12.2(55)SE)では、ARP、ping、SNMP、HSRP、RADIUS、syslog、traceroute、FTPとTFTPがVRF対応で、uRPFは対象外とされています。
Catalyst 9300(16.12)のIPv6では、ping、uRPF、traceroute、FTPとTFTP、TelnetとSSH、NTPがVRF対応として挙げられ、TACACS+のサーバーグループにもVRFを指定できます。
設定ガイドは、機種ごとに扱えるVRFの数にも独自の上限があるとしています。
監視やログ、認証のサーバーをVRFの中に置く場合は、そのサービスの設定にもVRFを指定しないと、グローバルの表で送られて届かない点に注意します(参考1・参考3)。
VRF-LiteとMPLS L3VPNの違い
3-1. VRF-Lite:MPLSを使わずにVRFだけを使う
VRF-Liteは、MPLSのラベルを使わずに、VRFで経路表を分ける機能だけを使う方式です。
Ciscoの設定ガイドでは、VRF-Lite(旧版ではmulti-VRF CE)を、入力インターフェースでVPNごとの経路を区別し、VRFごとに仮想の転送表を作る機能と説明しています。
次の図は、顧客側の機器(CE)が2つのVRFを持ち、通信事業者側の機器(PE)と1本のトランクでつなぐ例です。
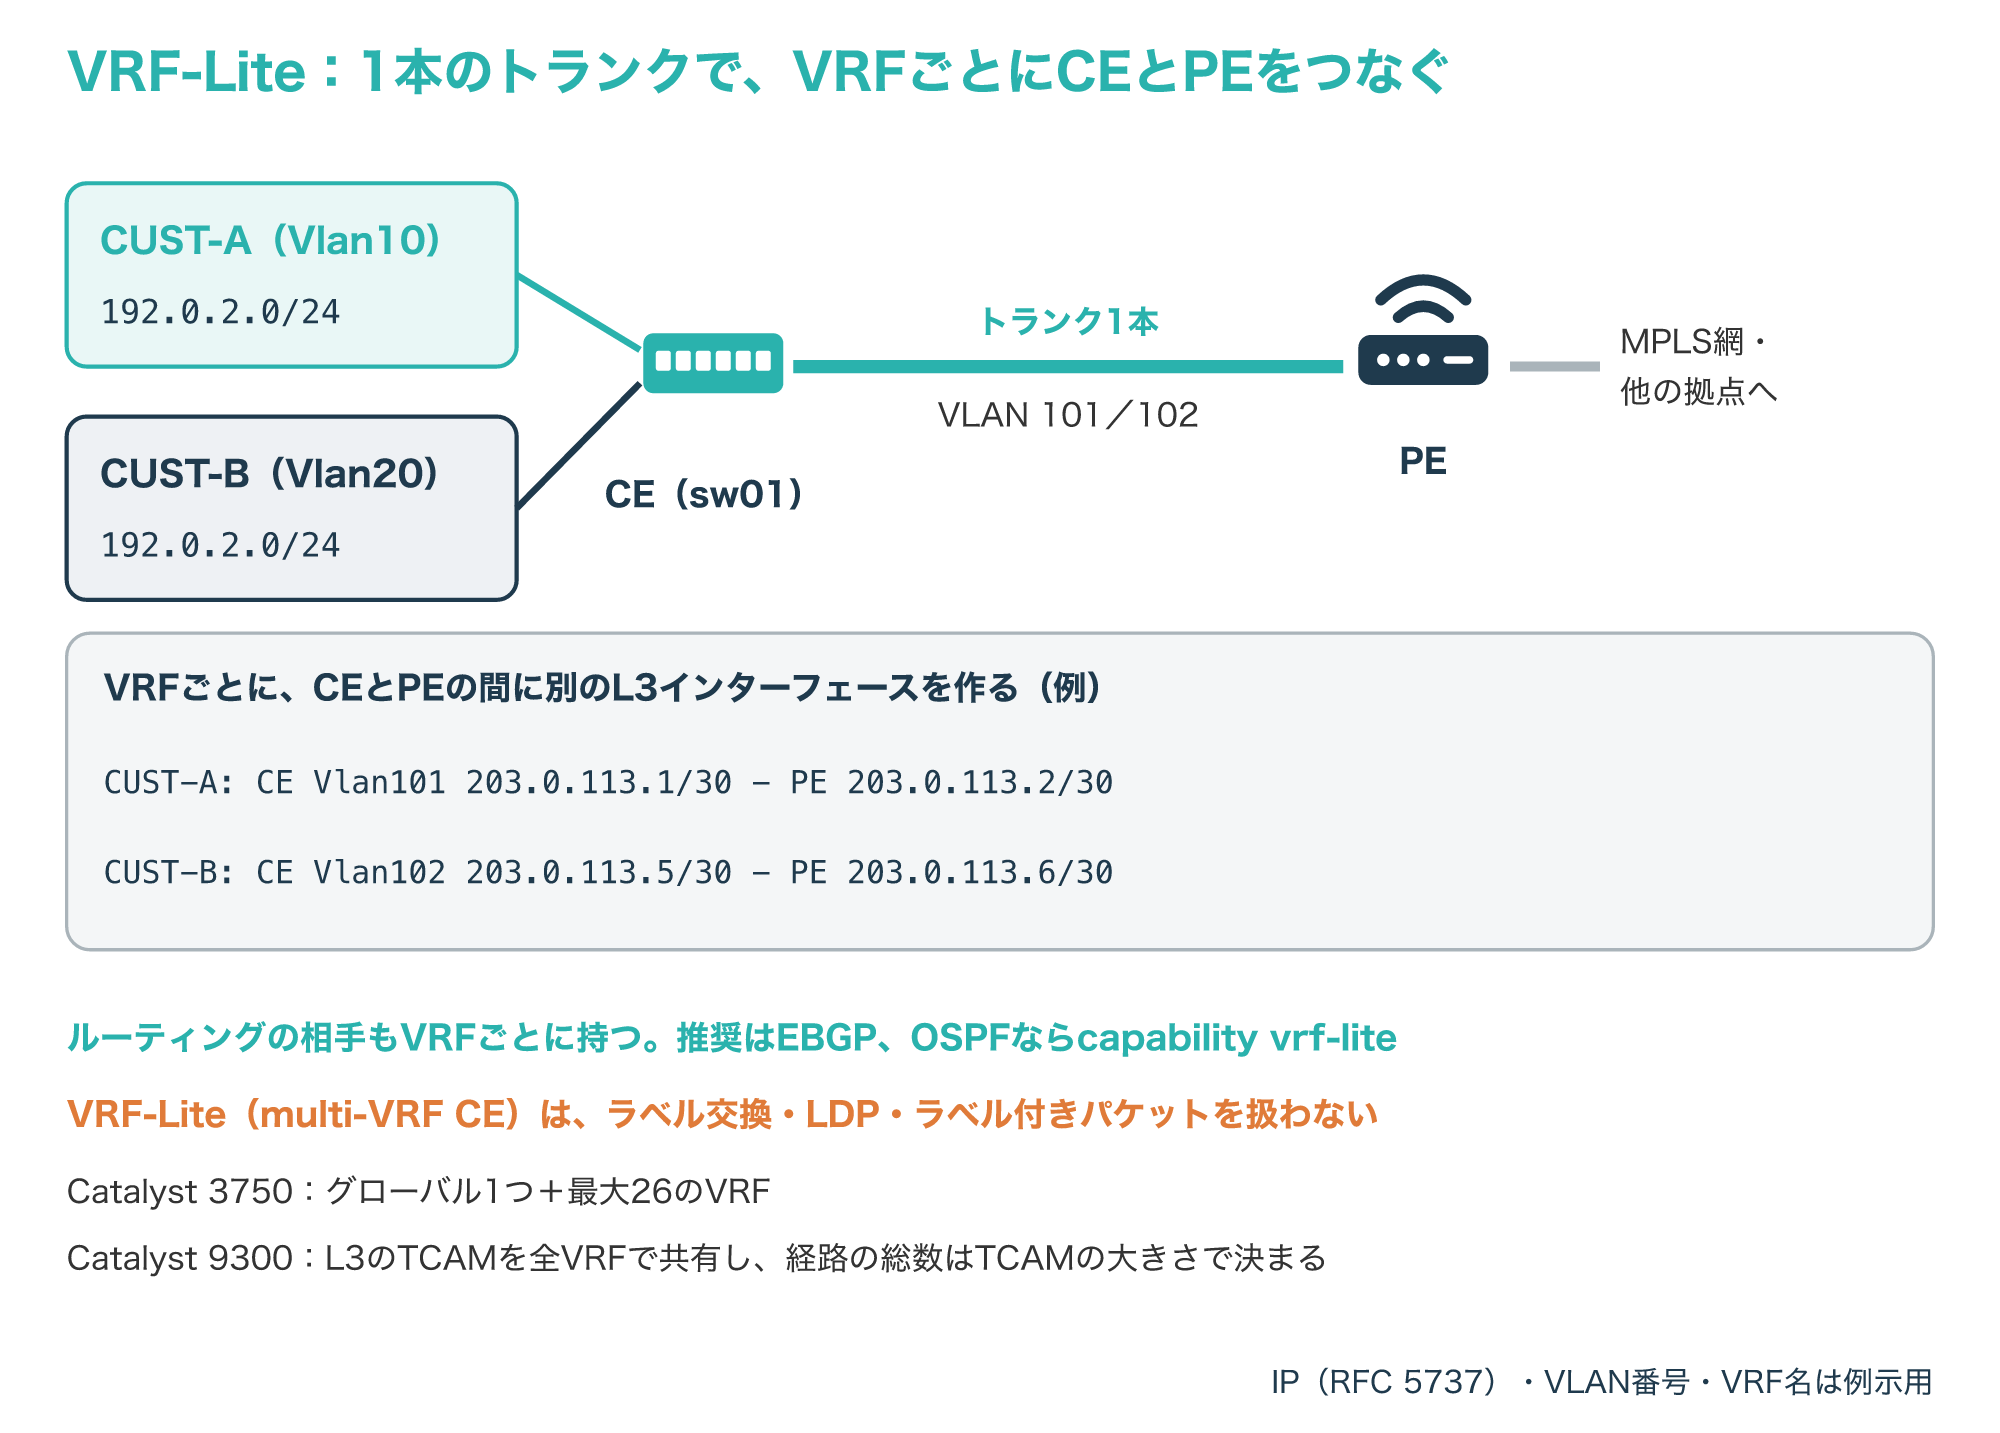
1本のトランクの中でVLANを分け、VRFごとにCEとPEの間のL3インターフェースを作ることで、複数の顧客が1つのCEと1本の物理回線を共有できます。
VRFごとに経路を交換する相手も分かれ、CEとPEの間ではBGP、OSPF、EIGRP、RIP、静的経路などを使えますが、設定ガイドは外部BGP(EBGP)を推奨しています。
OSPFをCEとPEの間で使う場合は、OSPFの設定にVRF-Lite用の指定(capability vrf-lite)を入れるよう案内されています。
一方、Catalyst 3750の設定ガイドは、multi-VRF CEはMPLSのVRFの機能をすべては持たず、ラベルの交換、LDPの隣接、ラベル付きのパケットには対応しないとしています。
扱えるVRFの数は、Catalyst 3750では1つのグローバルのネットワークと最大26のVRFです。
Catalyst 9300では、経路を引くハードウェアのメモリ(L3のTCAM)を全VRFで共有し、経路の総数はTCAMの大きさで決まります。
TCAMが足りないVRFはハードウェアでの転送が止まってソフトウェアでの処理に回るため、1つのVRFが領域を使い切らないよう、VRFごとに経路数の上限を設定する方法が示されています(参考1・参考3)。
L3スイッチの仕組みと選び方は、次の記事で解説しています。
3-2. MPLS L3VPN:VRFの経路をBGPで拠点間に配る
MPLS L3VPN(BGP/MPLS IP VPN)は、VRFの経路をBGPで拠点間に配り、パケットをMPLSのラベルで運ぶ方式で、RFC 4364で定められています。
VRF-Liteが1台の中で表を分けるのに対し、MPLS L3VPNは離れた拠点のVRFどうしを通信事業者の網を通じてつなぐ点が大きな違いです。
次の図は、拠点1の経路が拠点2へ届く流れと、パケットが逆向きに運ばれる流れを示したものです。
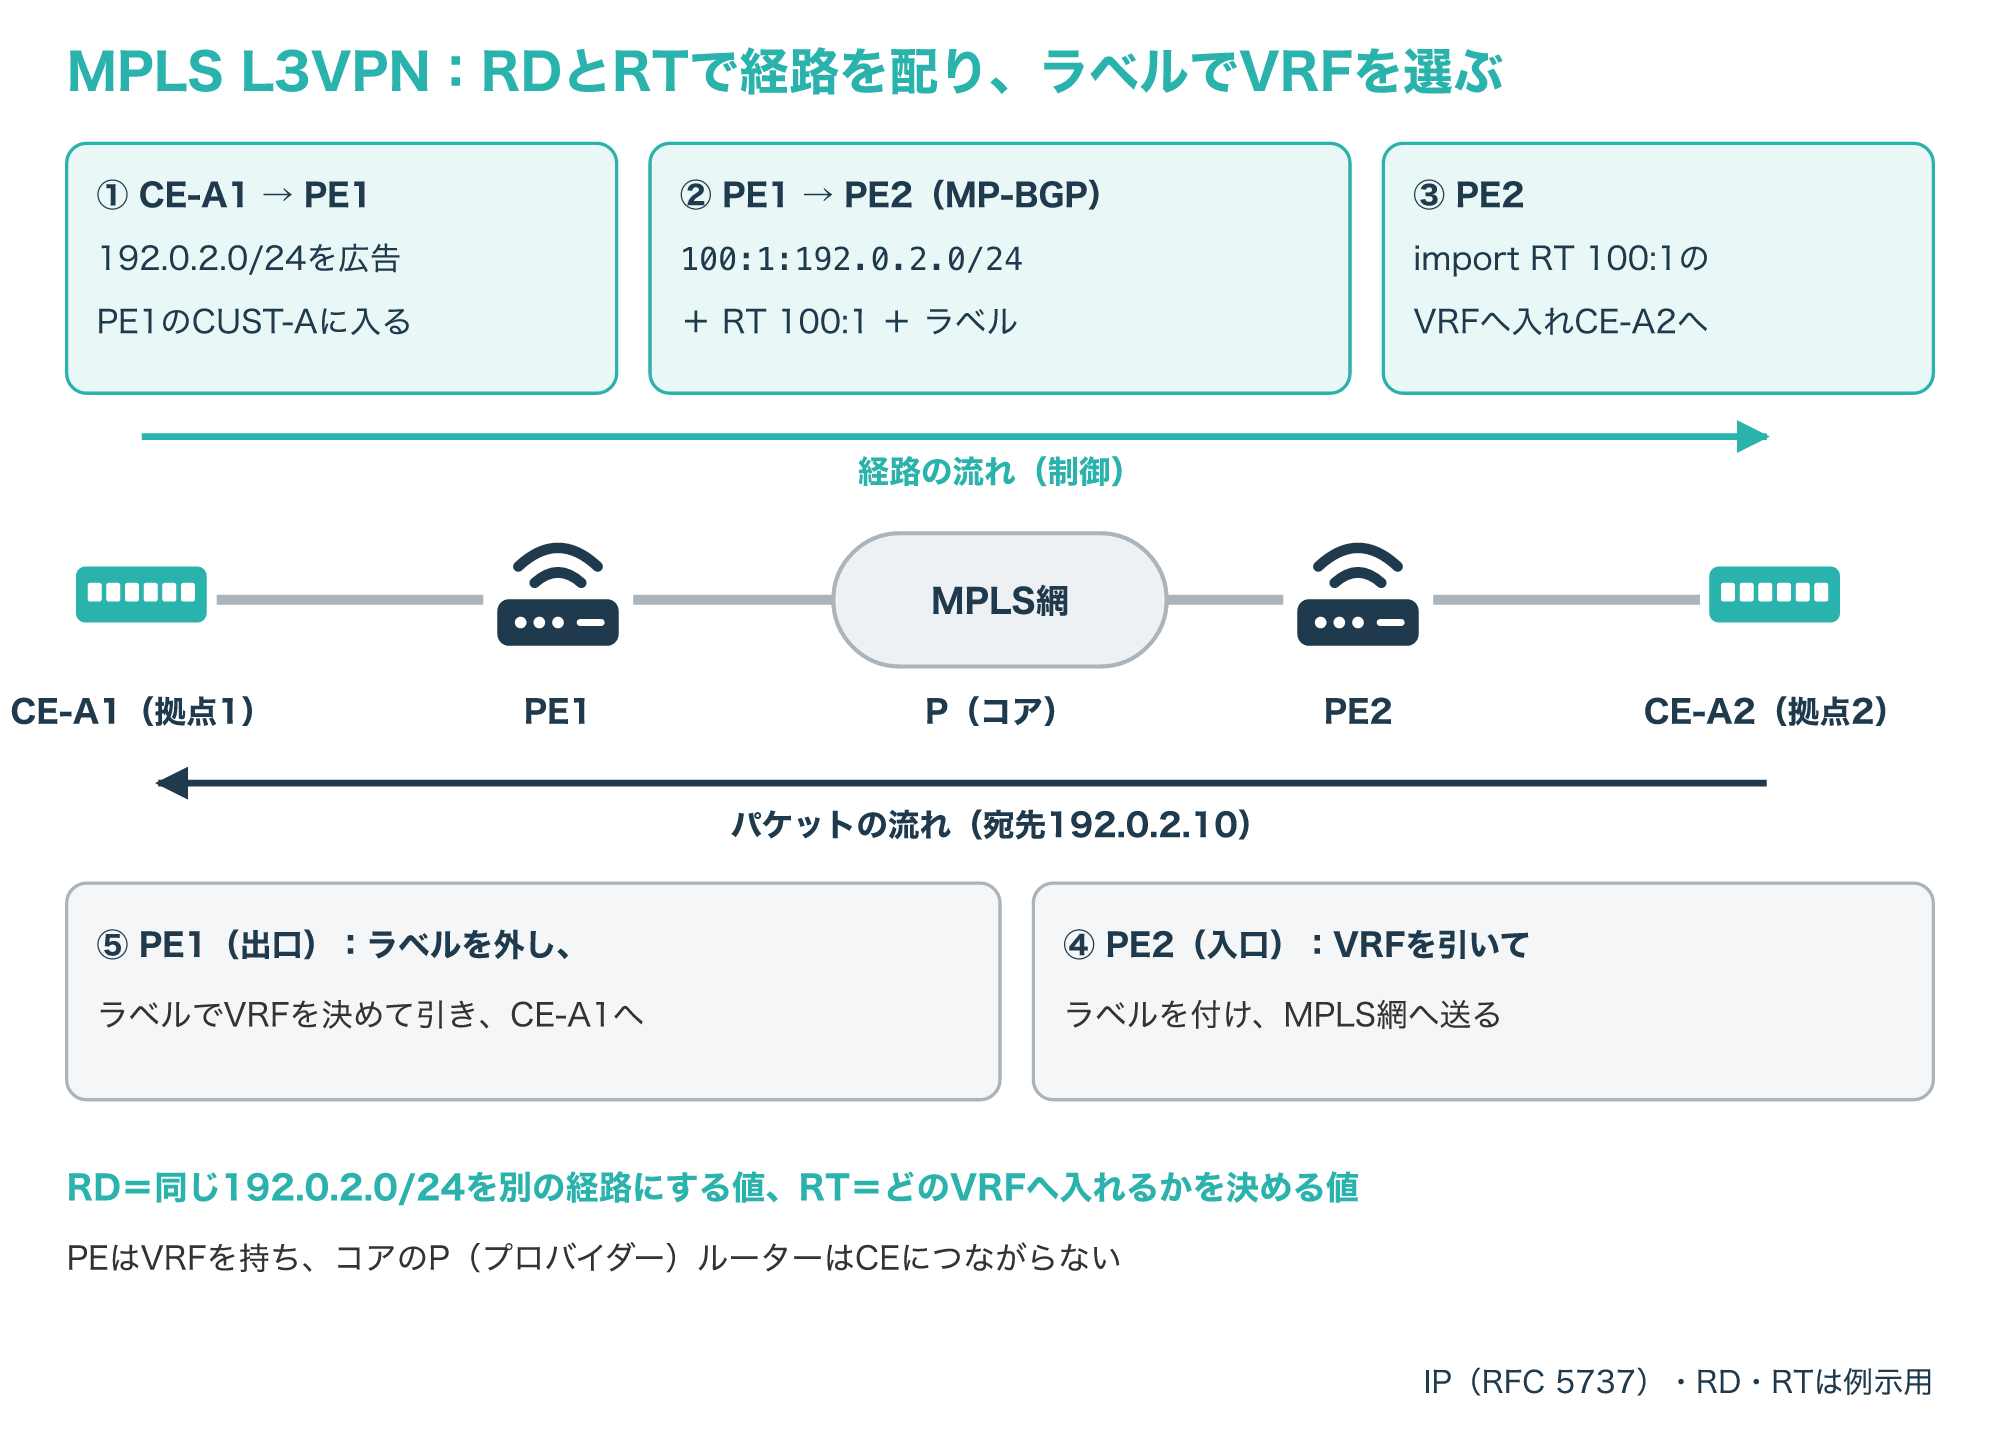
PE1は、CE-A1から学んだ192.0.2.0/24をVRFに入れた後、RD(経路識別子)を付けたVPN-IPv4の経路に変え、RT(ルートターゲット)とラベルを付けてBGPで他のPEへ配ります。
受け取ったPE2は、経路に付いたRTが自分のVRFのimport(取り込み)用のRTと一致すれば、その経路をVRFに入れます。
パケットを送るときは、入口のPEがVRFを引いてMPLSのラベルを付けて網へ送り、出口のPEがラベルを外し、そのラベルから使うVRFを決めて転送します。
コアのP(プロバイダー)ルーターはCEにつながらない機器で、VRFを持つのは顧客とつながるPEです。
このため、MPLS L3VPNを使うにはMPLSに対応したPEとコアの網が必要で、ラベルを扱わないVRF-Liteの機器だけでは、拠点の間をラベルで運ぶVPNは作れません(参考1・参考2・参考3)。
MPLSの仕組みは、次の記事で解説しています。
3-3. RDとRTの違いと書式
MPLS L3VPNで混同しやすいのが、RD(Route Distinguisher)とRT(Route Target)です。
RDは、別々のVPNで同じアドレスが使われていても、BGPで別の経路として運べるようにするための値です。
RFC 4364では、8バイトのRDと4バイトのIPv4アドレスを合わせた12バイトのVPN-IPv4アドレスを使い、RDそのものには経路の出どころや配り先の情報は含まれないとしています。
RTは、経路をどのVRFに入れるかを決めるための値で、BGPの拡張コミュニティという属性で運ばれます。
次の図は、RDとRTの書式を、バイトの並びと例で示したものです。
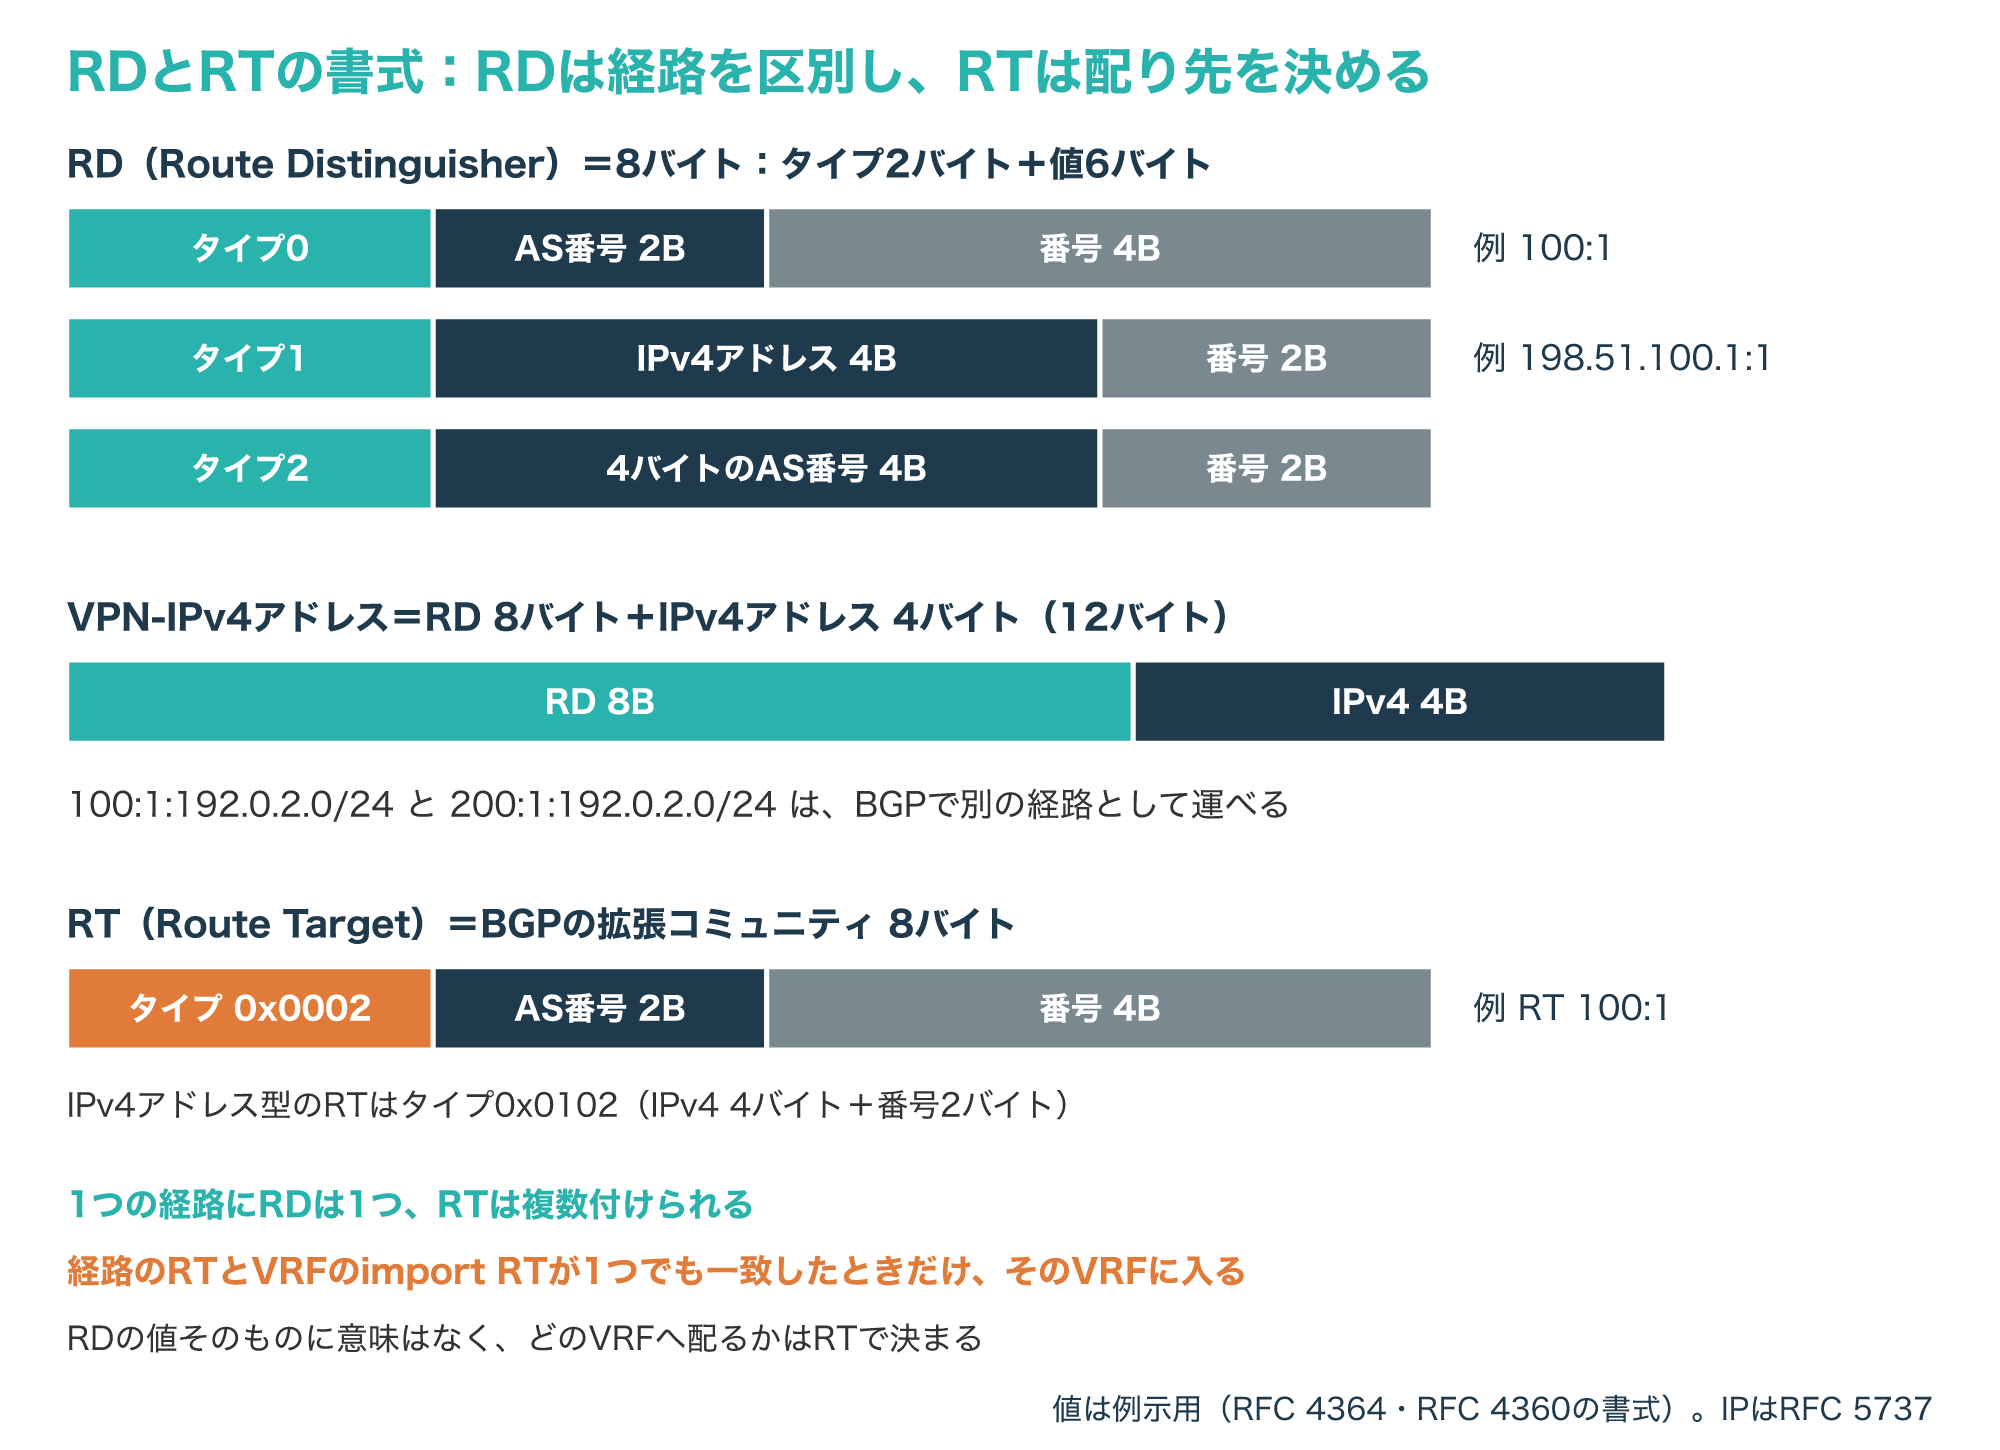
RDの先頭2バイトはタイプで、タイプ0はAS番号2バイトと番号4バイト、タイプ1はIPv4アドレス4バイトと番号2バイト、タイプ2は4バイトのAS番号と番号2バイトです。
Ciscoの設定では、RDを「AS番号:番号」(例:100:1)か「IPv4アドレス:番号」(例:198.51.100.1:1)の形で入力します。
RTは8バイトの拡張コミュニティで、RFC 4360では、2オクテットのAS番号型のRTはタイプ0x0002、IPv4アドレス型のRTは0x0102と登録されています。
1つの経路が持てるRDは1つだけですが、RTは複数付けられ、経路のRTのどれかがVRFのimport用のRTと一致したときだけ、そのVRFに入れられます。
RFC 4364は、経路に付けるexport用のRTと、受け取る経路を選ぶimport用のRTは別の集合で、同じである必要はないとしています。
Ciscoの設定手順ではRTにRDと同じ値を使う例が示されていますが、役割は別で、VRFの間で経路を共有するときはimport用のRTを足します(参考1・参考2・参考3・参考7)。
管理用VRF(Mgmt-vrf)とは
4-1. Mgmt-vrf:管理ポートを別の表に入れる
Ciscoのスイッチの設定で見かける「vrf definition Mgmt-vrf」は、Mgmt-vrfという名前のVRFを定義する行です。
Mgmt-vrfは、機器を管理するための通信を、データを運ぶネットワークのルーティングテーブルから分ける管理用のVRFです。
Catalyst 9300の設定ガイドでは、イーサネット管理ポート(Gi0/0、GigabitEthernet0/0)はPCをつなげるVRFのインターフェースで、コンソールポートの代わりにネットワーク管理に使えると説明されています。
設定例でも、管理ポートにIPアドレスを付ける前に、管理ポートをMgmt-vrfに入れる行が書かれています。
次の図は、管理ポートをMgmt-vrfに入れ、管理用PCからスイッチを管理する例です。
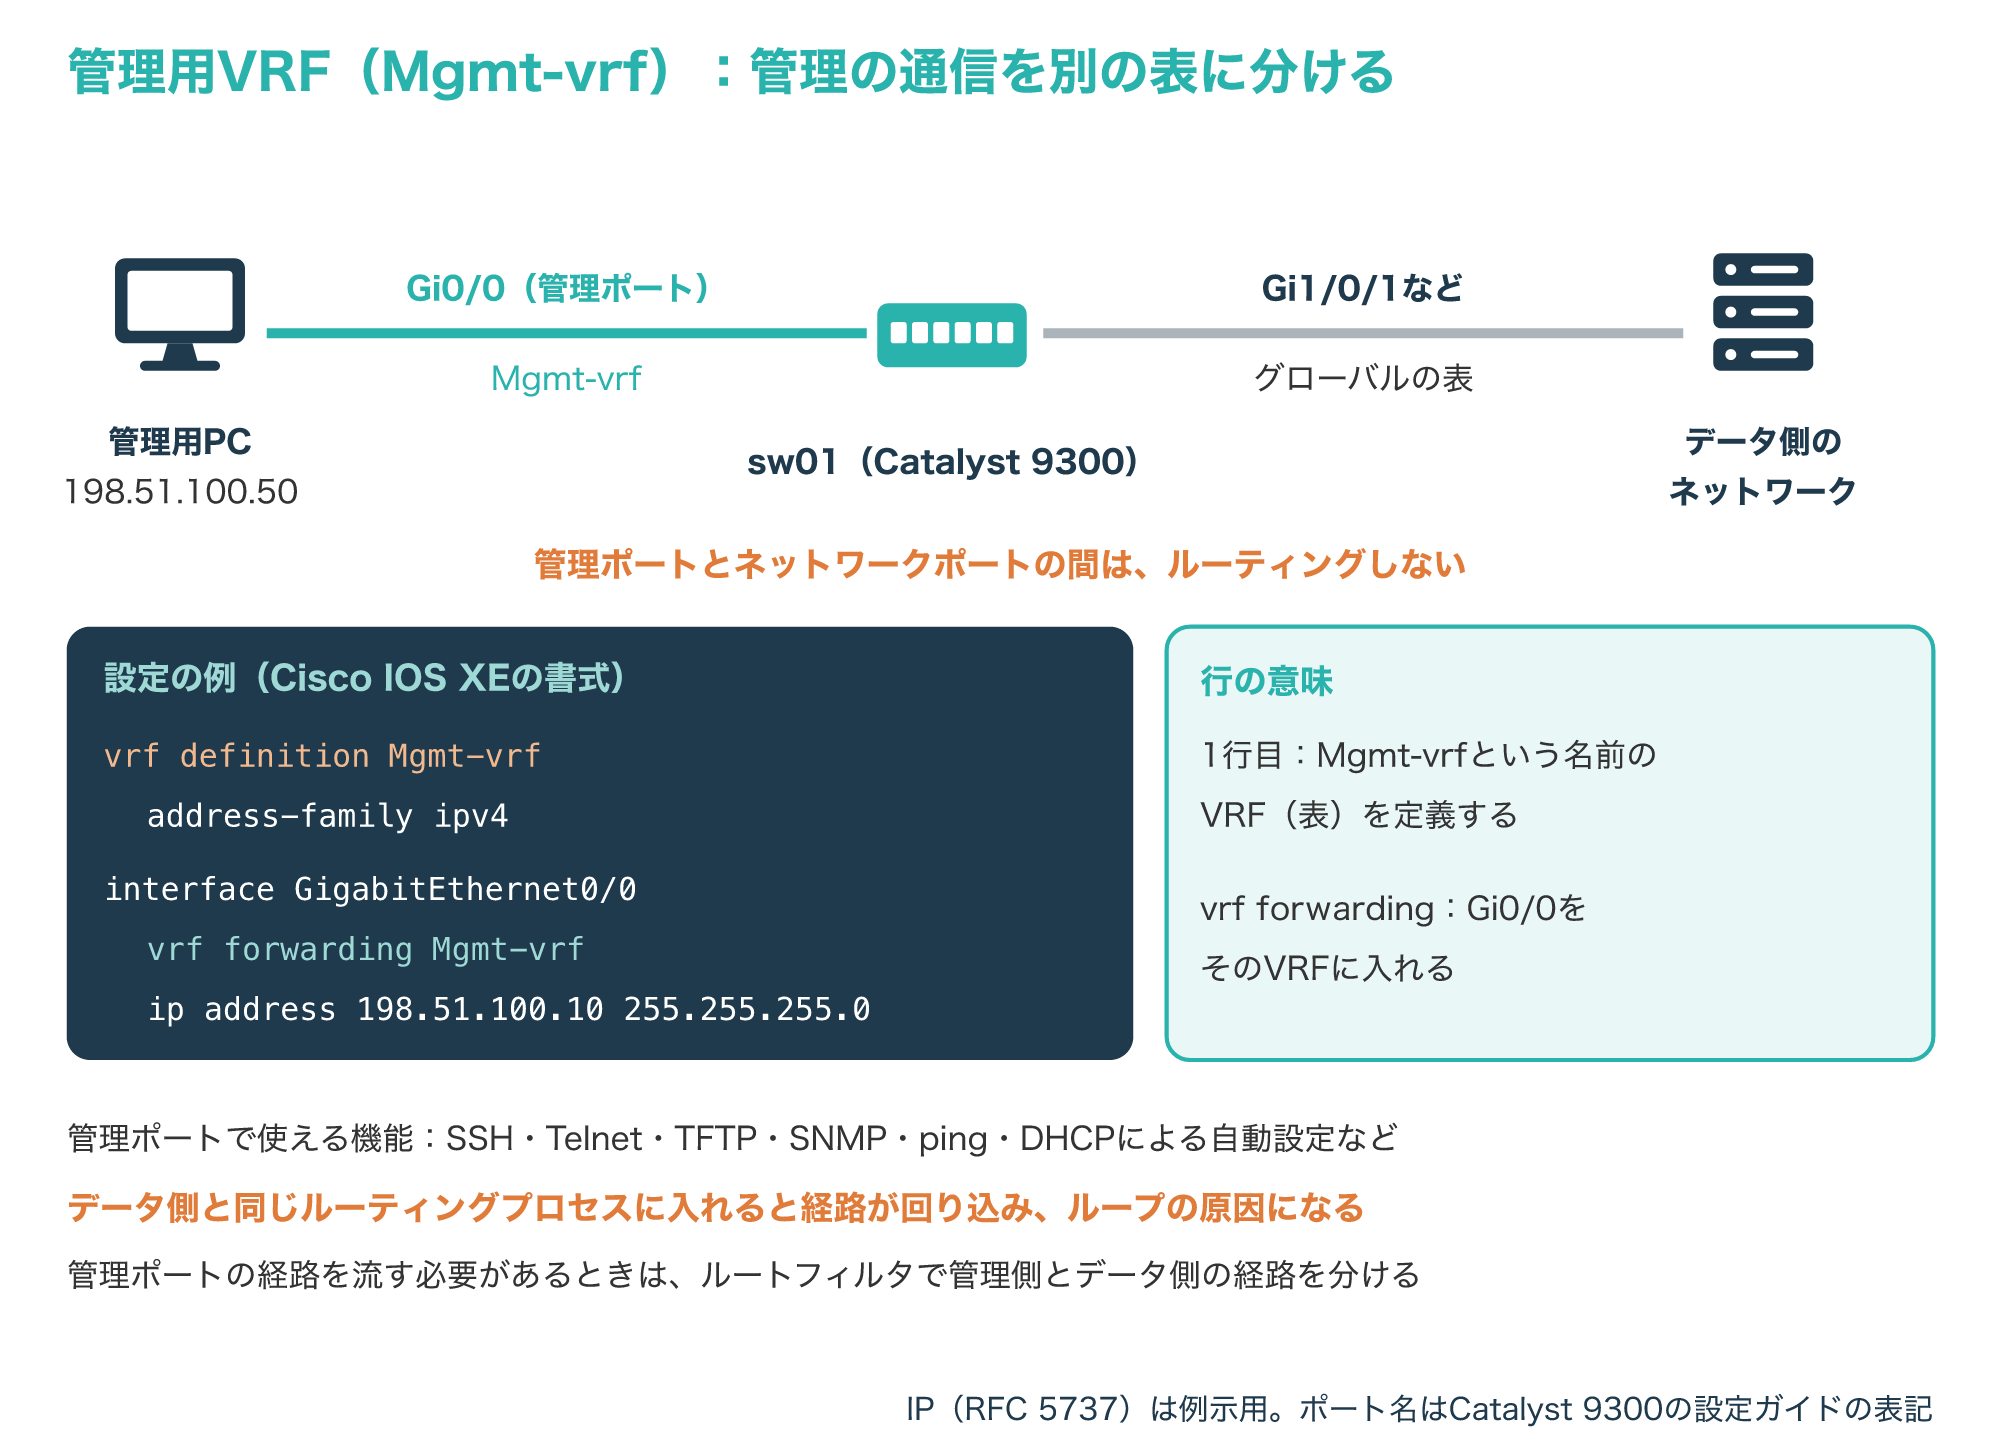
図のように、管理用PC(198.51.100.50)は管理ポートの198.51.100.10を通じてスイッチを管理し、データ側のポートはグローバルの表を使います。
設定ガイドは、管理ポートとネットワークポートの間ではパケットをルーティングできないとしており、管理の通信とデータの通信は機器の中で行き来しません。
経路が別の表にあるので、データ側の経路を追加したり変えたりしても、管理ポート側の表の中身は変わりません。
スタック構成では、各メンバーの管理ポートをハブにつなぎ、アクティブのスイッチの管理ポートからPCへの経路が使われ、アクティブが替わると新しいアクティブの管理ポートが使われます(参考8)。
4-2. 管理用VRFを使うときの注意点
管理ポートで使える機能は限られ、Catalyst 9300の設定ガイドではSSH、Telnet、TFTP、SNMP、ping、DHCPによる自動設定、CDPなどが挙げられています。
設定ガイドは、管理ポートで対応していない機能を設定すると正しく動かず、機器が故障するおそれもあるとして、事前に対応を確かめるよう注意しています。
管理用PCが複数のL3機器の先にあるときは、管理ポートでルーティングプロトコルを動かす必要があります。
このとき管理ポートとネットワークポートを同じルーティングプロセスに入れると、互いの経路が相手側へ広告されますが、両者の間は転送できないため、パケットのループが起きて機器やネットワークの動作を乱します。
管理ポートとデータ側のポートの経路を同じルーティングプロセスで広告するとループの原因になるため、ルートフィルタで両者の間の経路を分けてください。
また、機器からVRFの中の宛先へpingやSSHで確かめるときは、2-2で見たようにVRF名を指定するのが基本です。
管理用PCや監視サーバーを置くネットワークのアドレスと、NTPやsyslogの送り先を決め、どのサービスをMgmt-vrfで送るかを機種ごとに確かめておくと、管理の通信が届かないトラブルを減らせます(参考1・参考8)。
VRF間のルート漏洩
5-1. グローバルとVRFの間:静的経路を2本書く
VRFで分けた表の間で、意図して一部の経路だけを共有することをルート漏洩(route leaking)と呼びます。
Ciscoの文書は、VRFの中にある監視サーバー(NMS)へグローバルの表からアクセスする例で、グローバルとVRFの間の漏洩を説明しています。
次の図は、この例をRFC 5737の例示アドレスに置き換え、グローバルのrt01とVRF NMSのnms01をつなぐ設定にしたものです。
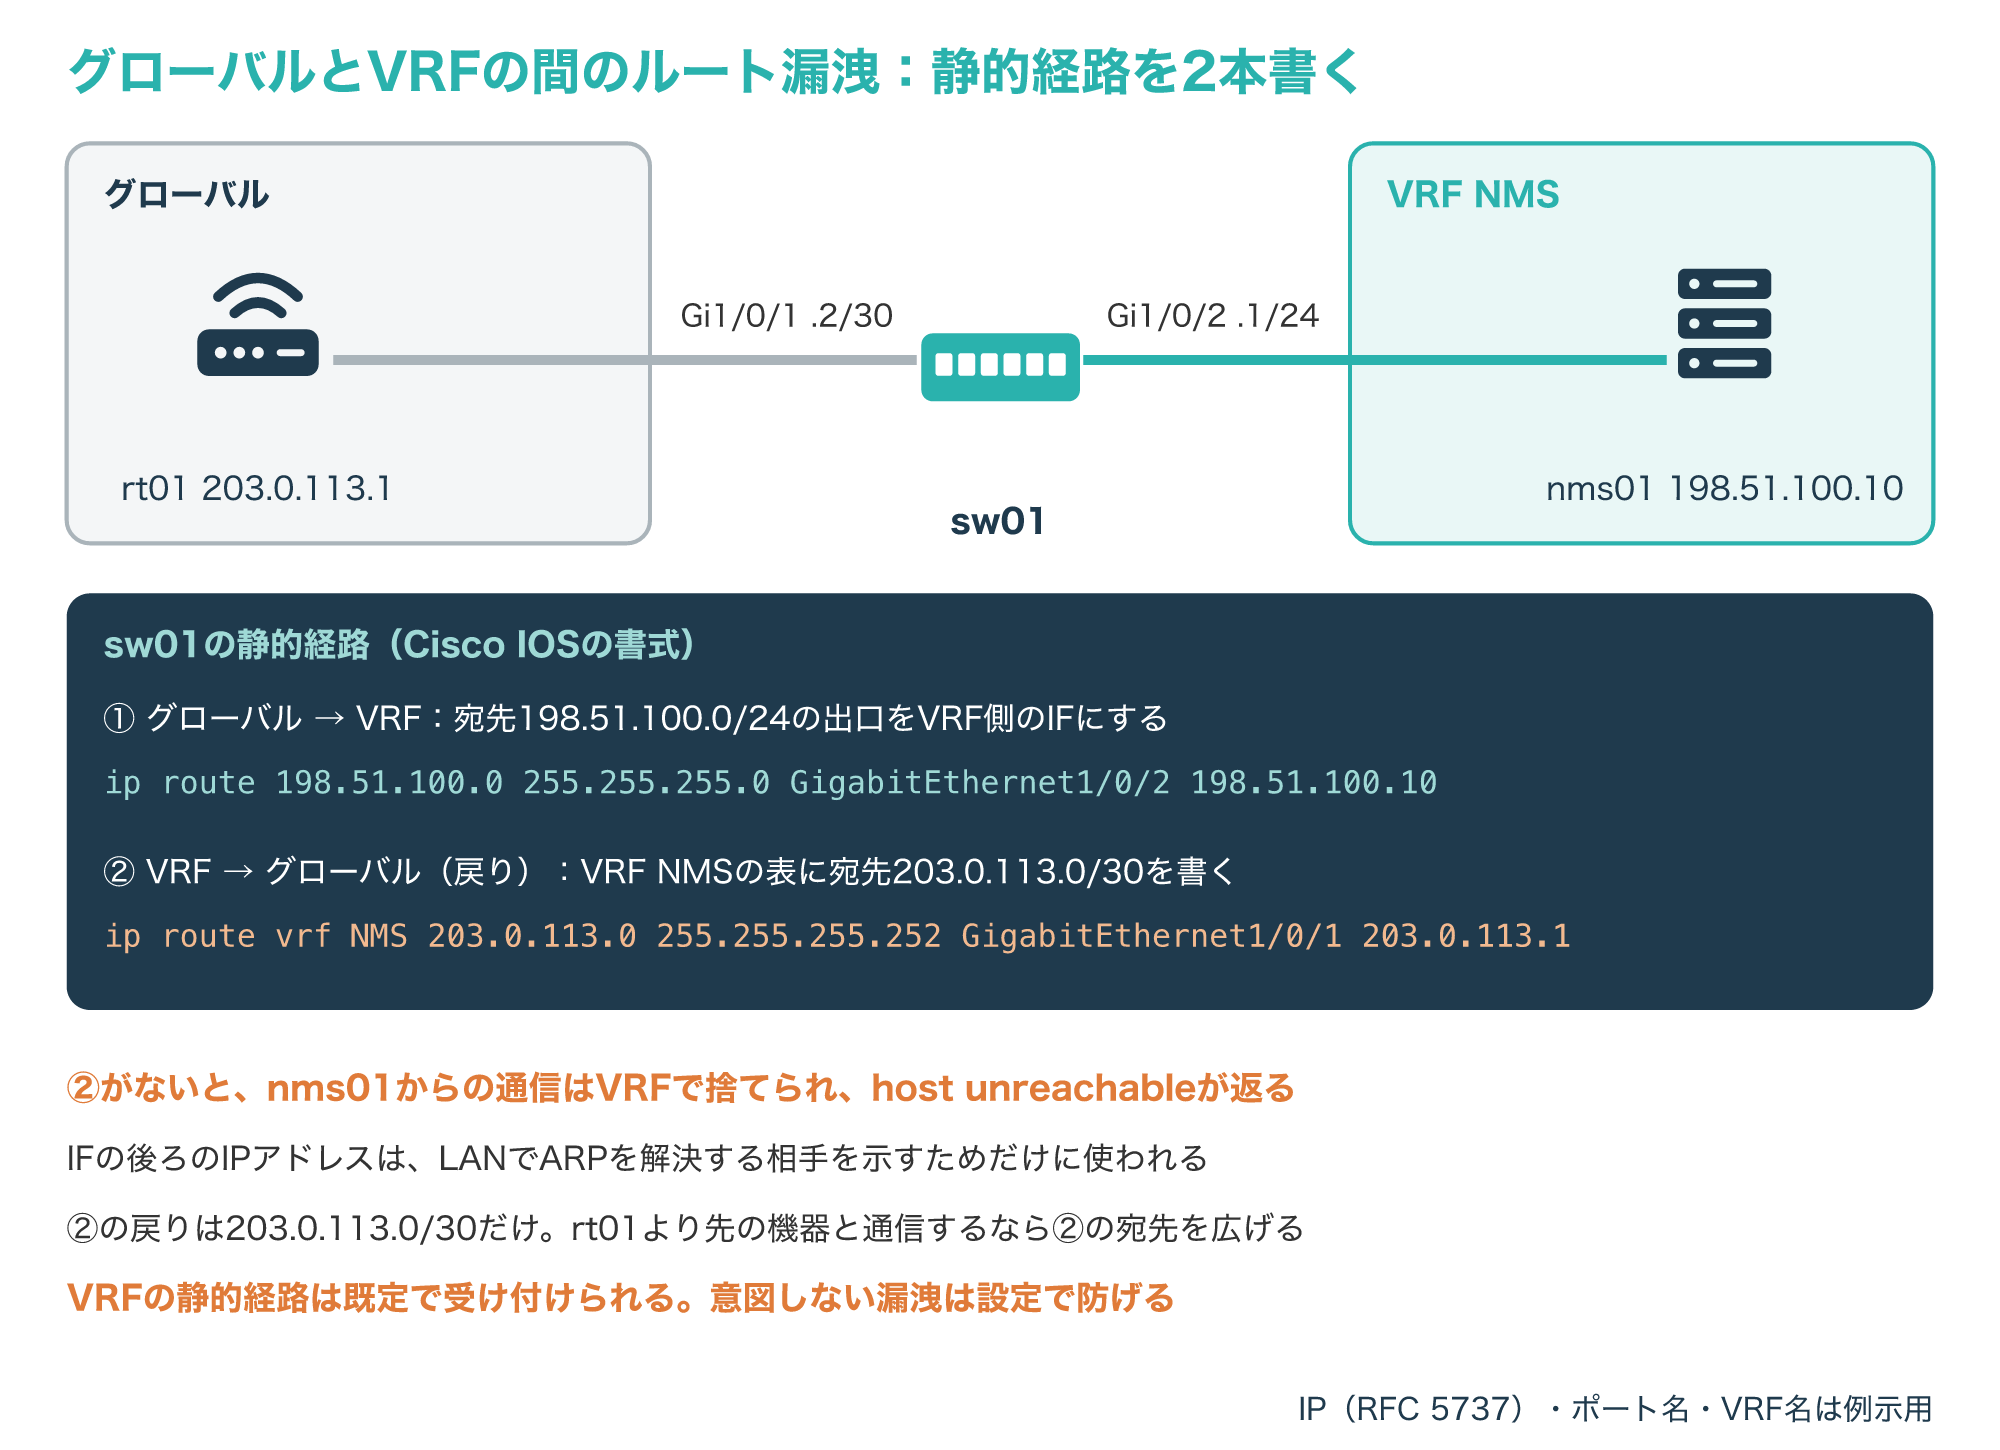
1本目は、グローバルの表に、宛先198.51.100.0/24の出口をVRF側のインターフェースにする静的経路を書く設定です。
この経路をIGP(組織の中で使うルーティングプロトコル)に再配布すれば、グローバル側の他のルーターにも198.51.100.0/24への経路が伝わります。
LANのインターフェースを出口にするときは、インターフェース名の後ろに相手のIPアドレスを書き、このアドレスはARPで解決する相手を示すためだけに使われます。
2本目は、VRF NMSの表に、グローバル側の宛先203.0.113.0/30へ戻る静的経路を書く設定です。
ただし、この例でVRF NMSの表にある戻りの経路は203.0.113.0/30だけなので、nms01が応答を返せる相手はこの範囲に限られます。
rt01より先の機器と通信させるには、戻りの経路の宛先を監視対象の範囲や既定経路まで広げる必要があります。
Ciscoの文書は、この戻りの経路がないと、VRFのインターフェースで受け取った監視サーバーからの通信は捨てられ、ICMPの到達不能(host unreachable)が返されるとしています。
また、Cisco IOSはVRFの静的経路を既定で受け付けるため、意図しないVRF間の漏洩が起きるおそれがあり、そうした静的経路を入れさせない設定もあると注意しています(参考9)。
5-2. VRF同士:RTのimportとBGPで共有する
VRF同士で経路を共有するときは、静的経路を2本書く方法は使えません。
Ciscoの文書は、VRFの間で各プレフィックスを静的経路で広告する方法はサポートされておらず、パケットがルーティングされないとしています。
代わりにRTのimportの機能を使い、機器でBGPを動かしますが、BGPのネイバー(経路を交換する相手)は不要とされています。
次の図は、vpn1とvpn2の2つのVRFで、互いの経路をimportする設定と結果の表示例です。
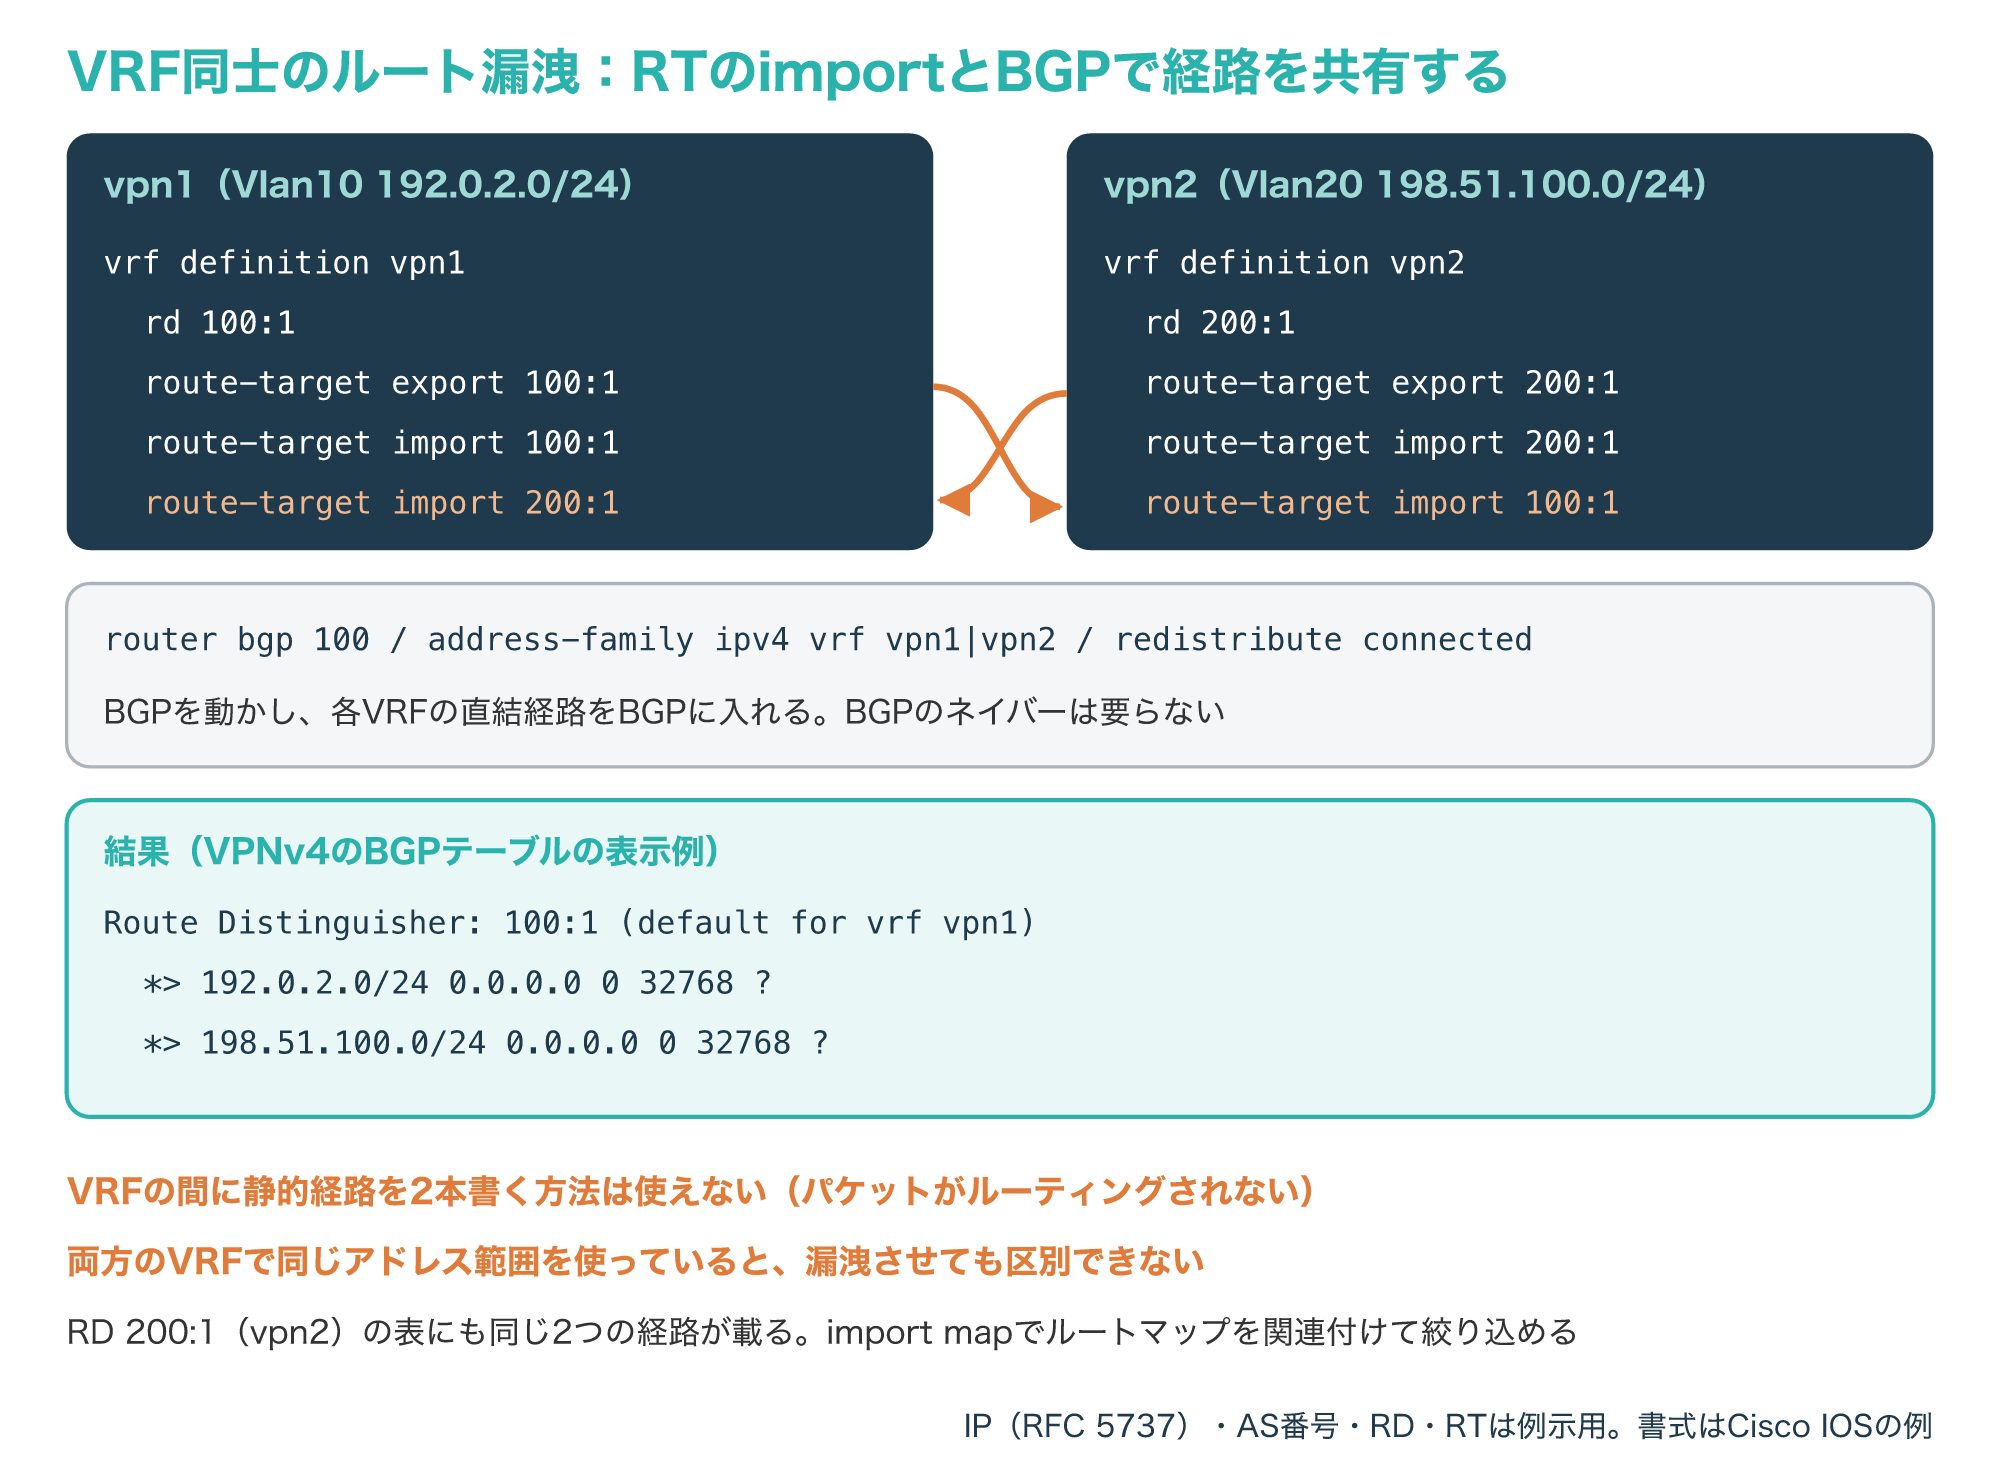
vpn1はRD 100:1、vpn2はRD 200:1で、それぞれ自分のRTをexportしたうえで、相手のRTもimportします。
さらにBGPの各VRFのアドレスファミリーで直結の経路をBGPに入れると、両方のVRFの表に192.0.2.0/24と198.51.100.0/24が載ります。
Catalyst 9300の設定ガイドも、RTの設定はBGPが動いているときだけ有効になると注記しています。
注意したいのは、漏洩させる経路のアドレスが2つのVRFで重なっていると、どちらのVRFの機器か区別できない点で、共有する範囲は重ならないアドレスにしておく必要があります。
すべての経路を共有したくない場合は、VRFにimport mapでルートマップを関連付けて、取り込む経路を絞り込む方法があります。
Ciscoの文書は、機器の2つのイーサネットポートをつないで別々のVRFに入れる方法にも触れていますが、推奨はBGPを使う方法としています(参考1・参考2・参考9)。
VRFの設定例と確認の手順
6-1. VRF-Liteの設定例
ここでは、1-1の図と同じ構成を、Catalyst 9300の設定ガイドの書式で設定する例を見ていきます。
次の図は、CUST-AとCUST-Bの2つのVRFを作り、SVIに同じ192.0.2.1/24を設定する例です。
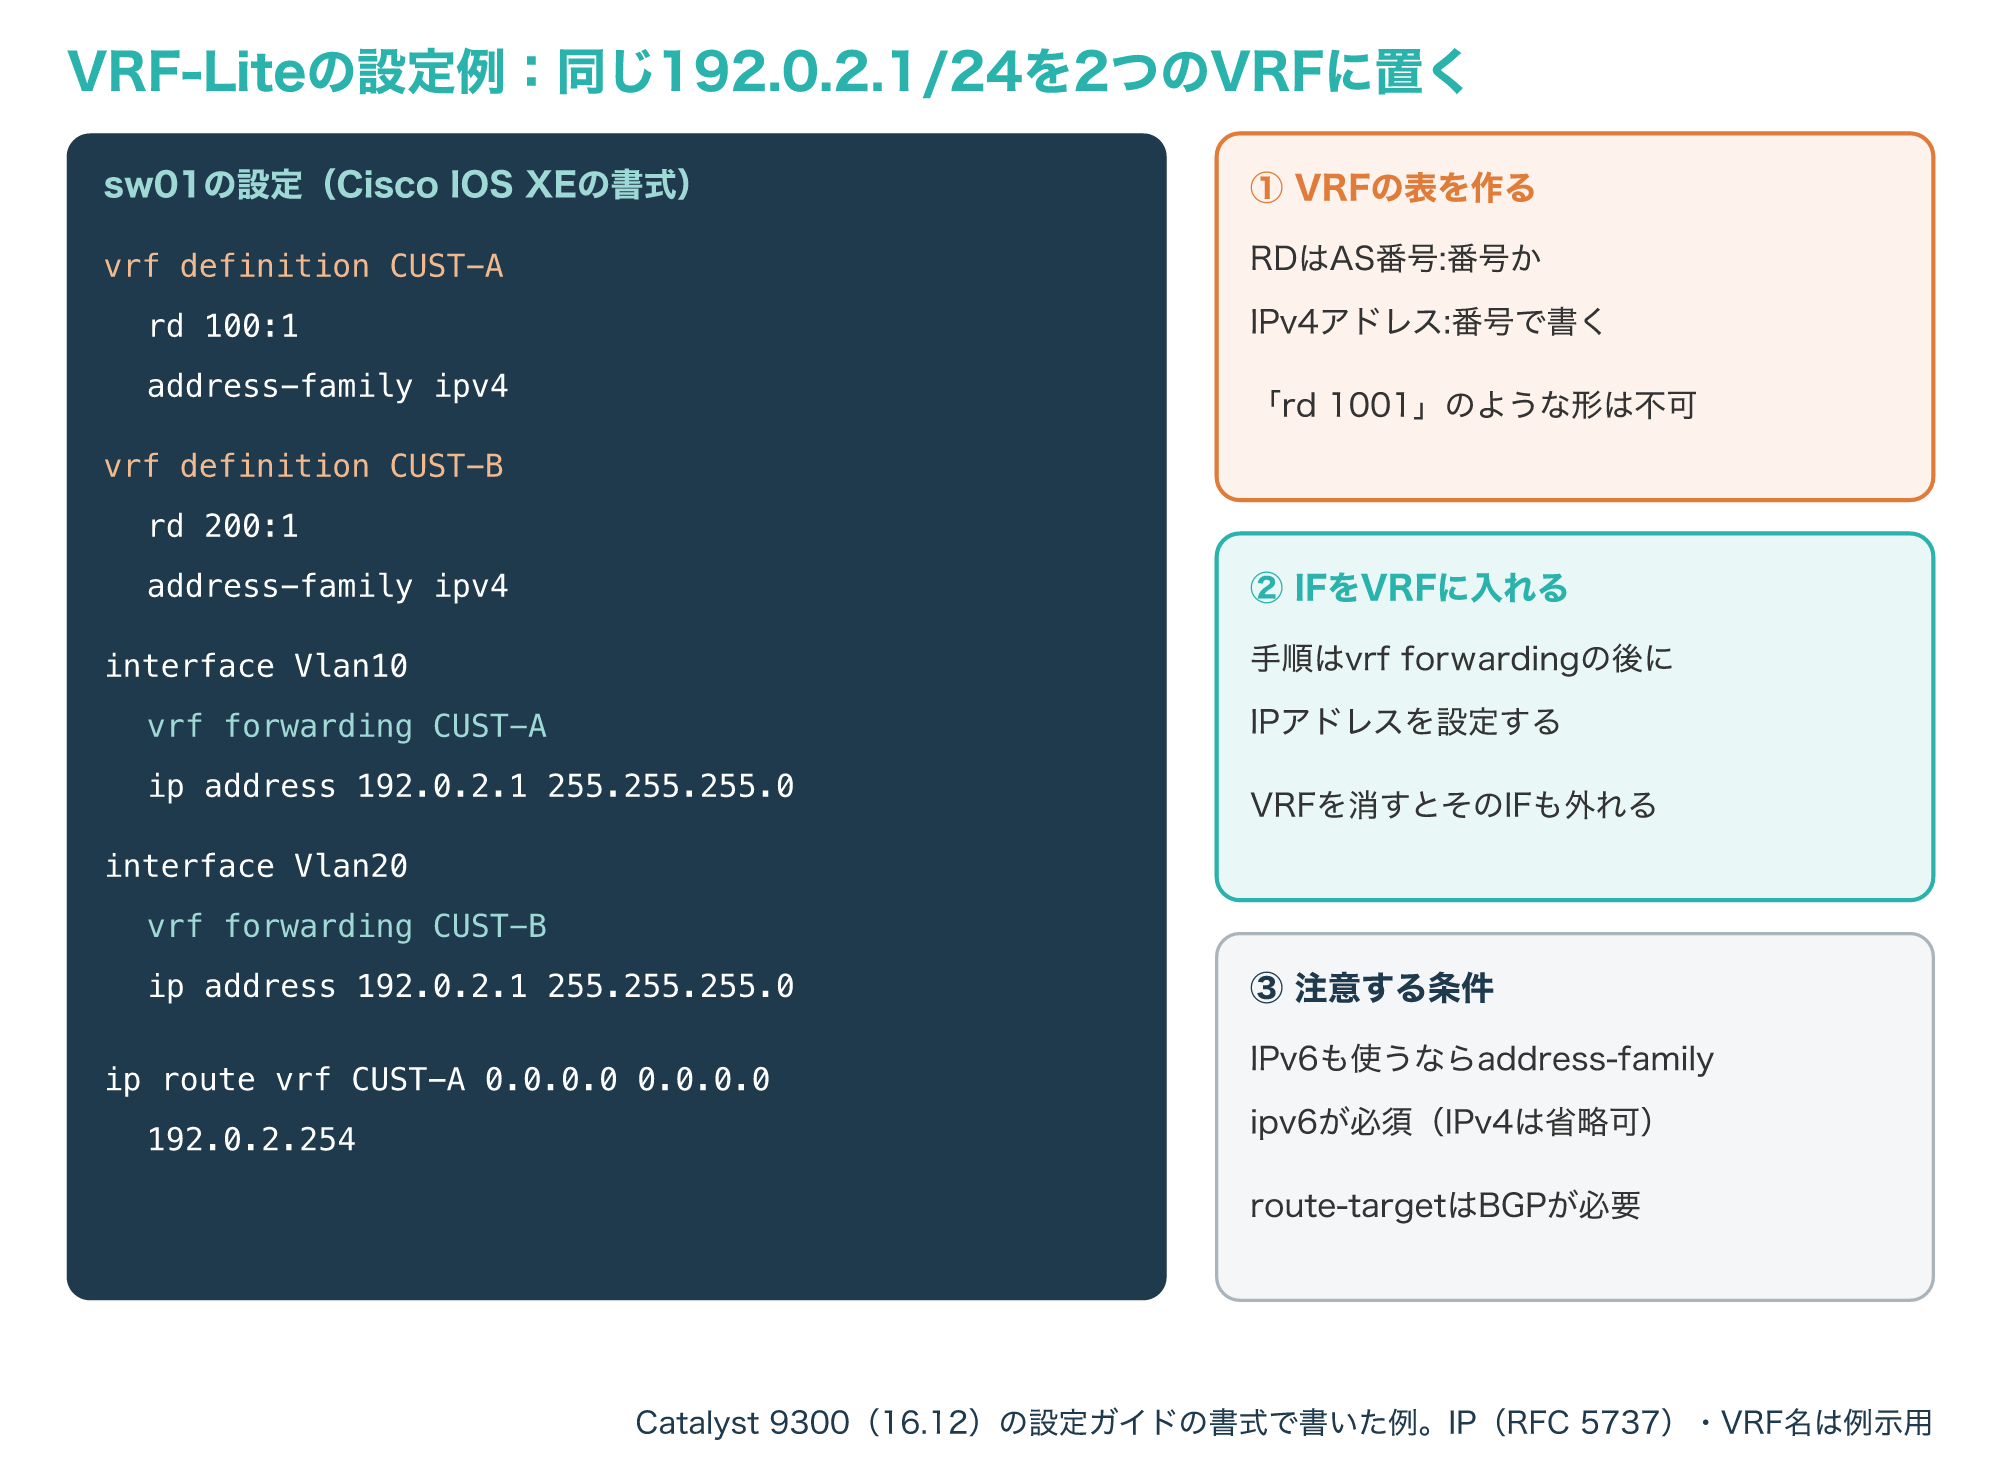
最初にVRFの名前を決めてVRFの表を作り、RDを設定します。
設定ガイドでは、RDは「AS番号:番号」か「IPv4アドレス:番号」のどちらかで入力するとされているため、「1001」のような数字だけの形は使えません。
IPv4だけを使う場合、VRFのアドレスファミリーの指定は省略できますが、IPv6も使う場合は指定が必須です。
次に、VRFに入れるインターフェース(ルーテッドポートかSVI)でVRFを割り当て、その後にIPアドレスを設定します。
図では、VRF CUST-Aの中の既定経路を、CUST-Aの出口の機器である192.0.2.254へ向ける静的経路も設定しています。
VRFを消す設定を入れると、そのVRFが削除され、属していたインターフェースもすべてVRFから外れます。
変更の前に、どのインターフェースがそのVRFに属しているかを一覧で確かめておくと、意図しない通信の停止を防げます(参考1)。
6-2. 確認コマンドで見る値と、つながらないときの切り分け
VRFを設定した後は、VRFの一覧、VRFのルーティングテーブル、ARPの表、ping、BGPの表の順に確かめると、どこで止まっているかを絞り込みやすくなります。
次の図は、確認のコマンドの例と、見る値、値がないときのよくある原因を5段階で並べたものです。
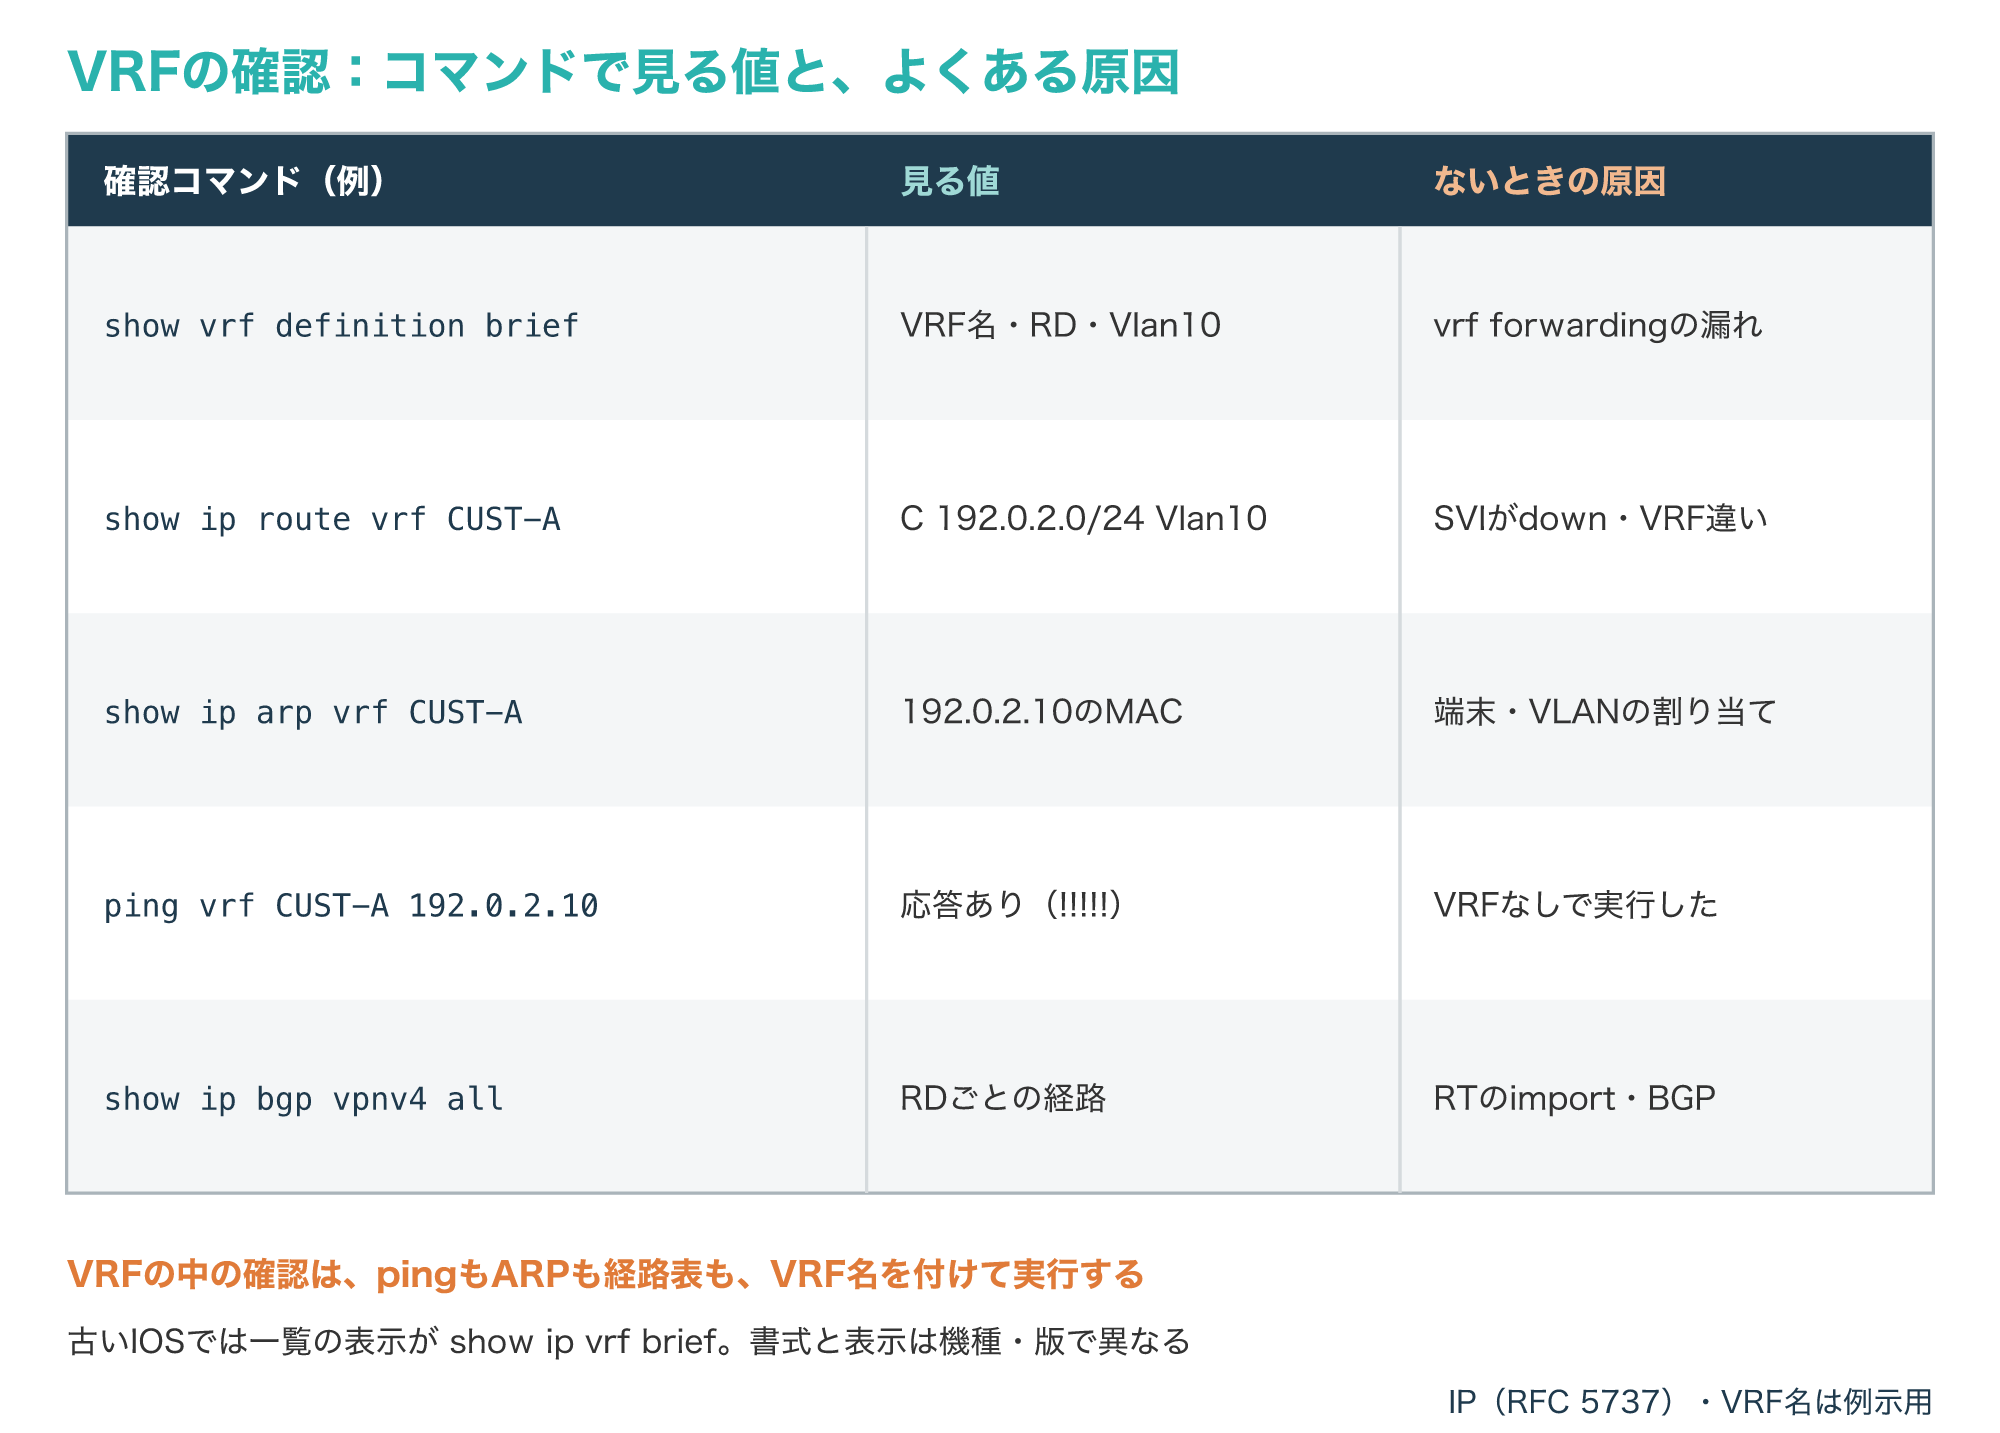
VRFの一覧では、VRF名とRDに加えて、割り当てたインターフェースが表示されるかを見ます。
VRFのルーティングテーブルに直結の経路が出ていなければ、SVIが有効になっていないか、別のVRFに割り当てている可能性があります。
ARPの表に相手のMACアドレスがなければ、端末の電源やケーブル、ポートのVLANの割り当てを確かめます。
pingはVRF名を付けて実行しないとグローバルの表が使われるため、VRFの中の端末に届かない原因が、設定ではなく確かめ方の誤りという場合もあります。
ルート漏洩を設定したのに経路が見えないときは、BGPのVPNv4の表でRDごとの経路を見て、RTのimportとBGPの設定を見直します。
古いCisco IOSでは、VRFの定義に別の書式が使われ、一覧の表示も別のコマンドになるため、使っている機種の設定ガイドの書式を確かめてください(参考1・参考3・参考9)。
よくある質問とまとめ
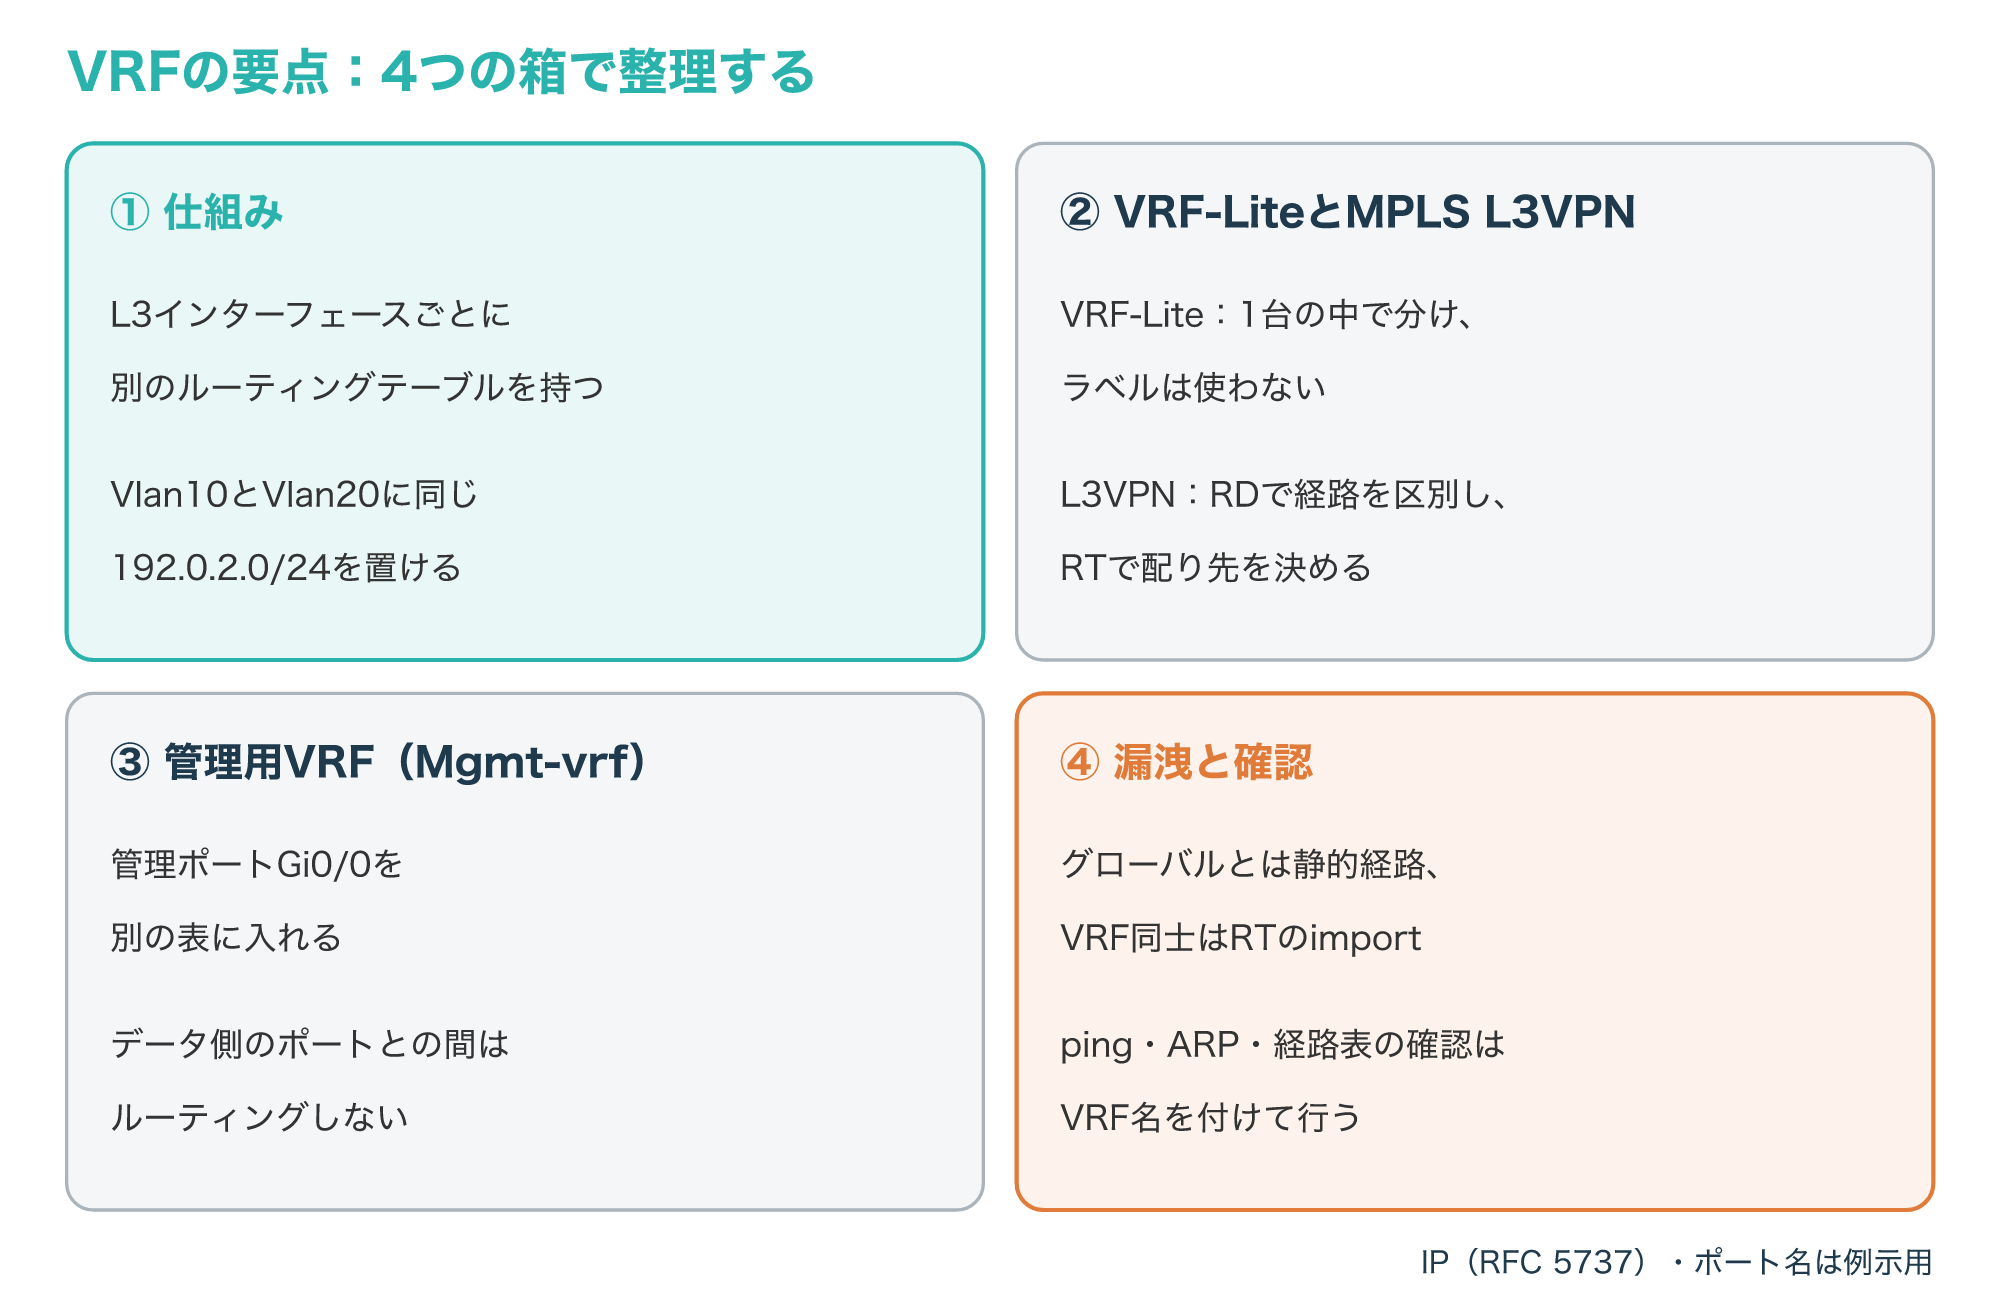
VRFは、仕組み、VRF-LiteとMPLS L3VPN、管理用VRF、漏洩と確認の4つを押さえると全体を整理できます。
次の図は、この記事の要点をまとめたものです。
Q1. VRFとは何ですか?
1台のルーターやL3スイッチの中に独立したルーティングテーブルを複数持たせ、インターフェースごとにどの表を使うかを割り当てる仕組みです。
Q2. VRFとVLANの違いは何ですか?
VLANはL2のネットワーク(ブロードキャストの届く範囲)を分け、VRFはL3のルーティングテーブルを分けるもので、SVIを通じて組み合わせて使います。
Q3. vrf definition Mgmt-vrfとは何ですか?
Mgmt-vrfという名前の管理用VRFを定義する設定の行で、管理ポート(Gi0/0)をこのVRFに入れ、管理の通信をデータ側の表から分けます。
Q4. VRF-LiteとMPLS L3VPNの違いは何ですか?
VRF-Liteはラベルを使わずに機器の中で表を分ける方式で、MPLS L3VPNはRDとRTを付けた経路をBGPで配り、ラベルで拠点間に運ぶ方式です。
Q5. RDとRTの違いは何ですか?
RDは同じアドレスの経路をBGPで区別するための値、RTは経路をどのVRFに入れるかを決めるための値で、1つの経路にRDは1つ、RTは複数付けられます。
まずは、自分のネットワークで分けたい通信の単位(顧客、部署、管理用など)と、その間で共有したい経路を書き出してから、VRFを使う範囲と漏洩させる経路を決めてみてください。
参考2:RFC 4364: BGP/MPLS IP Virtual Private Networks (VPNs)(RFC Editor、英語)
参考3:Catalyst 3750 Software Configuration Guide 12.2(55)SE: Configuring IP Unicast Routing(Cisco、英語)
参考5:Catalyst 2960 and 2960-S Software Configuration Guide 12.2(55)SE: Configuring VLANs(Cisco、英語)
参考7:RFC 4360: BGP Extended Communities Attribute(RFC Editor、英語)