CTRモードとは?仕組み・カウンターブロックと実装の注意点
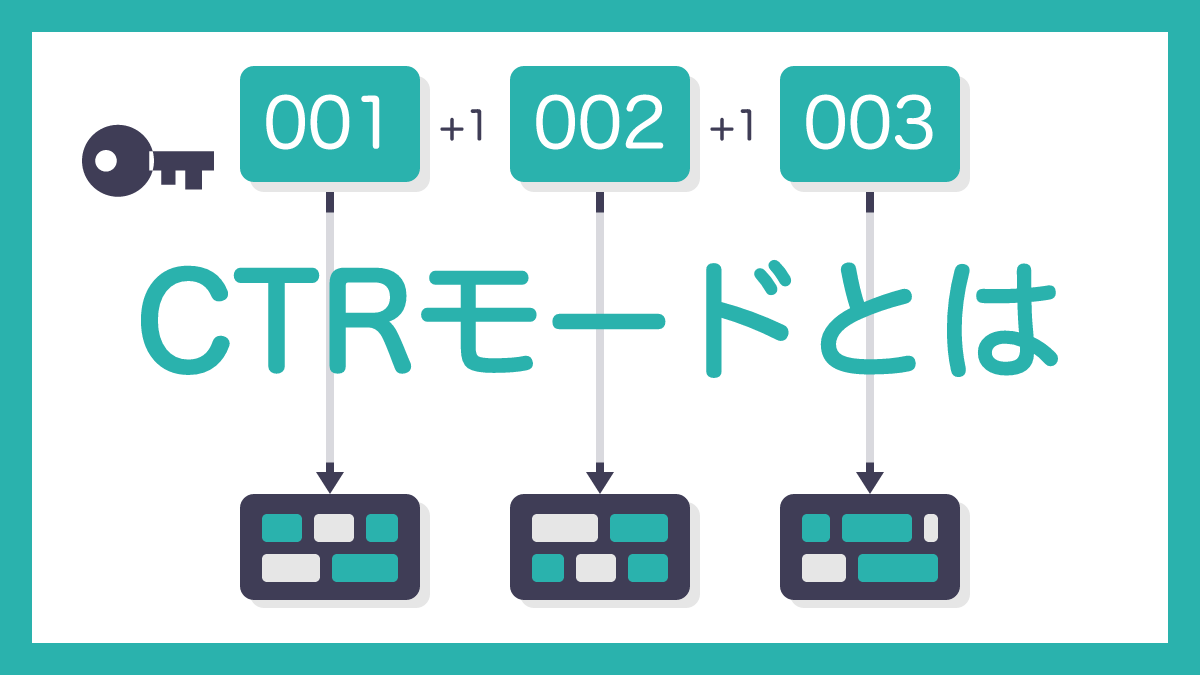
CTRモード(Counter)とは、カウンターの値をブロック暗号で暗号化して「鍵ストリーム」を作り、それを平文とXORして暗号化する暗号利用モードです。
この記事では、カウンターブロックの組み立て方、並列処理などの特徴、同じカウンターを使い回したときの危険、認証との組み合わせ方を、RFCのテスト値を使って図解します。

この記事は以下のような人におすすめ!
- CTRモードの仕組みを実際の値で知りたい人
- ナンスとカウンターの決め方を正しく知りたい人
- CTRを使うコードや設定を見直したい人
CTRモードとは:カウンターを暗号化して平文とXORする方式
1-1. ブロック暗号をストリーム暗号のように使うモード
AESのようなブロック暗号は、16バイト(128ビット)単位でしか暗号化できないため、長いデータを扱うには「暗号利用モード」でブロックの扱い方を決めます。
米国のNISTが定めたSP 800-38Aは、ECB、CBC、CFB、OFB、CTRの5つのモードを定めており、CTRはその1つです。
CTRでは、平文そのものをAESにかけるのではなく、「カウンターブロック」と呼ぶ16バイトの値をAESで暗号化します。
出てきた16バイトが鍵ストリームで、これを平文と1ビットずつXOR(排他的論理和)したものが暗号文になります。
カウンターブロックは1ブロック進むごとに1ずつ増やすので、鍵ストリームも16バイトごとに別の値になります。
IPsecでのAES-CTRの使い方を定めたRFC 3686は、この動きを「AESというブロック暗号を使ってストリーム暗号を作る」と説明しています。
平文と鍵ストリームをXORするという点では、CTRはストリーム暗号と同じ形で動き、ブロック暗号は鍵ストリームを作る部品として使われます(参考1・参考2)。
ブロック暗号そのものの仕組みは、次の記事で解説しています。
1-2. 暗号化と復号の流れを実際の値で見る
ここでは、RFC 3686に載っているテストベクター#1の値を使って、1ブロック分の暗号化をたどります。
鍵はAE6852F8で始まる128ビット、カウンターブロックは「00000030」「0000000000000000」「00000001」をつないだ16バイトです。
このカウンターブロックをAESで暗号化すると、鍵ストリームB7603328…が出てきます。
平文の「Single block msg」(16進数で53696E67…)とこの鍵ストリームをXORすると、暗号文E4095D4F…ができます。
例えば先頭の1バイトなら、平文の0x53と鍵ストリームの0xB7をXORして0xE4になります。
復号するときも、受信側は同じカウンターブロックをAESで「暗号化」して同じ鍵ストリームを作り、暗号文とXORするだけで平文に戻せます。
XORには同じ値を2回かけると元に戻る性質があるので、暗号化と復号がまったく同じ手順になるのです。
そのため、CTRの実装にはAESの暗号化の処理だけがあればよく、AESの復号の処理は使いません。
なお、鍵の長さは128ビット、192ビット、256ビットの3種類があり、RFC 3686では128ビットへの対応が必須で、ラウンド数はそれぞれ10、12、14回と決められています。
どの鍵の長さでも、1回のAESの暗号化から得られる鍵ストリームは16バイトで、CTRの流れそのものは変わりません。
RFC 3686も、暗号化と復号の両方にAESの暗号化だけを使うため、ほかの多くのモードより実装を小さくできると説明しています(参考1)。
鍵ストリームを作って平文とXORするという考え方は、ストリーム暗号の記事でも詳しく扱っています。
1-3. パディングが要らない理由と最後の端数ブロック
ECBやCBCでは平文を16バイトの倍数にそろえるパディングが必要ですが、CTRでは必要ありません。
平文の最後のブロックが16バイトに満たないときは、鍵ストリームの先頭から同じ長さだけを使い、残りは捨てるからです。
RFC 3686のテストベクター#3は36バイトの平文で、16バイト、16バイト、4バイトの3ブロックに分かれます。
3つ目のカウンターブロック(末尾が00000003)から作った鍵ストリーム05 93 25 0C…のうち、先頭の4バイトだけを平文20 21 22 23とXORし、暗号文25 B2 07 2Fを得ます。
残りの12バイトの鍵ストリームは使わないので、暗号文は平文と同じ36バイトになります。
裏を返すと、暗号文の長さから平文の長さがそのまま分かるということでもあります。
また、通信の形式の側で、別の理由から埋め草を求める場合はあります。
RFC 3686によると、IPsecのESP(VPNなどでIPパケットの中身を暗号化して運ぶ形式)では認証データの位置を4バイト単位にそろえるためのパディングが必要で、これはCTRのためではなくESPの決まりです。
さらにESPでは、通信量の傾向を読まれにくくする目的で、任意のパディングを加えてもよいとされています(参考1)。
カウンターブロックの組み立て方:ナンスとカウンター
2-1. 同じ鍵では、同じカウンターブロックを二度使わない
CTRで最も大切な決まりは、同じ鍵のもとで、同じカウンターブロックの値を二度使わないことです。
MDNのWeb Crypto APIの説明では、1つのメッセージの中ではブロックごとに違うカウンターブロックを使い、同じ鍵で複数のメッセージを暗号化するなら、すべてのメッセージのすべてのブロックで違う値を使う必要があるとしています。
これを満たす一般的な方法が、16バイトのカウンターブロックを「ナンス」と「カウンター」の2つに分けることです。
ナンスは「一度だけ使う数」という意味で、メッセージごとに新しい値を選び、そのメッセージの中では変えません。
カウンターは、ブロックを1つ暗号化するたびに1ずつ増える部分です。
つまり、ナンスがメッセージどうしの重複を防ぎ、カウンターが1つのメッセージの中の重複を防ぐという役割分担になっています。
ナンスは秘密にする必要はありませんが、同じ鍵で再利用してはいけません。
MDNによると、CTRを定めるSP 800-38Aの付録B.2は、カウンターにカウンターブロックの半分を割り当てる形を挙げており、AESならカウンターは64ビットになります(参考2)。
CTRの安全性は「同じ鍵で同じカウンターブロックを使わない」という1つの約束に支えられているので、ナンスとカウンターをどう割り当てるかを最初に決めておくと、後の実装や運用で迷いにくくなります。
2-2. IPsec ESP(RFC 3686)のカウンターブロック
実際のプロトコルの例として、RFC 3686はESPのカウンターブロックを、32ビットのナンス、64ビットのIV、32ビットのブロックカウンターの3つで組み立てています。
ナンスはSA(セキュリティアソシエーション、2台の間の暗号化の取り決め)ごとに新しく決め、SAの開始前に予測できない値でなければなりませんが、秘密である必要はありません。
RFC 3686は、このナンスを入れる理由を、あらかじめ計算しておいた値を使う攻撃(事前計算攻撃)への追加の守りだと説明しています。
IKE(IPsecの2台が鍵などの取り決めを自動で交わす手順)で鍵を決める場合、128ビットの鍵なら20バイトの鍵素材を取り出し、先頭の16バイトをAESの鍵、残りの4バイトをナンスにします。
IVは8バイトで、同じ鍵で同じ値を二度使わない方法であれば、パケットごとにカウンターで増やすなど、どのように作ってもよいとされています。
IVはパケットごとにESPのペイロードの先頭に入るので、受信側は一部のパケットが失われたり順番が入れ替わったりしても、そのパケットの鍵ストリームを作れます。
ブロックカウンターは1から始まるビッグエンディアン(上位のバイトを先に並べる順序)の32ビットの整数で、テストベクター#2では00000001、00000002と増えています。
IKEでAES-CTRを取り決めるときは、IANAが割り当てたESPの変換IDの13を使い、鍵長の属性には128、192、256のどれかを指定します。
VPN装置の設定やログで暗号方式を確かめるときは、この変換IDや鍵長が、相手側と食い違っていないかを見る手がかりになります。
旧版のこの記事では「初期値はランダムで128ビット以上が望ましい」と書いていましたが、RFC 3686がIVに求めているのは同じ鍵で値が重ならないことで、乱数であることは求めていません(参考1)。
2-3. カウンターの桁あふれとメッセージの長さの上限
カウンター部分のビット数が決まっていると、1つのメッセージで暗号化できるブロック数にも上限があります。
MDNの説明では、メッセージがnブロック、カウンターがmビットなら、n ≦ 2^mを満たす必要があり、超えるとカウンターが一周して同じ値に戻ってしまいます。
RFC 3686のESPでは、ブロックカウンターが1から始まる32ビットなので、1パケットは最大で2^32−1=4,294,967,295ブロック、68,719,476,720バイトまで扱えます。
RFC 3686はこれをIPv6のジャンボグラムにも足りる長さだとしており、ふつうのパケットでこの上限が問題になることはありません。
一方で、カウンターに多くのビットを割り当てるとナンスに使えるビットが減るので、メッセージの長さとメッセージの数のどちらに余裕を持たせるかは、用途に合わせて決めます。
MDNは、実装がはみ出したメッセージを拒否するかどうかにかかわらず、この上限を守ることが安全に使うための条件だとしています(参考1・参考2・参考3)。
CTRモードの特徴:並列処理・事前計算・誤りの範囲
3-1. 並列処理と鍵ストリームの事前計算
CTRでは、各ブロックの鍵ストリームがカウンターブロックの値だけで決まり、前のブロックの暗号文を待つ必要がありません。
そのため、2つ目や3つ目のブロックの鍵ストリームを1つ目と同時に計算でき、AESの処理を複数並べれば処理量を増やせます。
RFC 3686は、AESの暗号化を2つ並列に使えば実効の処理量を2倍にできる例や、AESのラウンドの構造を使ったパイプライン処理を挙げています。
また、送信側はナンスとIVが決まった時点で、パケットの中身が届く前に鍵ストリームを計算しておけるので、遅延を減らせます。
ただし受信側は、パケットが届いてIVが分かるまで鍵ストリームを作れないため、同じ事前計算はできません。
読みたい位置のカウンターブロックを計算すれば、暗号文の途中のブロックだけを取り出して復号することもできます。
並列に計算しても順番に計算しても、同じカウンターブロックからは同じ鍵ストリームができるので、できあがる暗号文は変わりません。
IPsecでのGCMを定めたRFC 4106も、CBCなどと違ってパイプライン化できるため、CTRが高速な実装で好まれてきたと説明しています(参考1・参考6)。
3-2. ビット誤りは同じ位置の1ビットだけに出る
CTRの暗号文は「平文 XOR 鍵ストリーム」なので、暗号文の1ビットが反転すると、復号した平文も同じ位置の1ビットだけが反転します。
.NETの説明によると、CBCでは暗号文の1ビットが壊れると、そのブロック全体と、次のブロックの同じ位置のビットが崩れるので、誤りの広がり方が違います。
テストベクター#1の暗号文の14バイト目は0x13で、ここを0x33に変える(0x20のビットを反転させる)と、復号結果は小文字のm(0x6D)ではなく大文字のM(0x4D)になります。
平文は「Single block Msg」に変わり、ほかの15バイトはまったく影響を受けません。
誤りが広がらないことは、通信の途中でビットが化けたときには、壊れる範囲が小さいという利点になります。
.NETの説明では、同じように鍵ストリームを作って使うOFBでも、暗号文の1ビットの誤りは平文の対応する1ビットだけに出るとされており、この性質はCTRに限ったものではありません。
しかし裏を返せば、暗号文のどのビットを変えれば平文のどのビットが変わるかが、鍵を知らなくても分かるということです。
この性質が、次の章で説明する「書き換えに気づけない」という問題につながります(参考1・参考7)。
CTRモードの注意点:カウンターの重複と改ざん
4-1. 同じカウンターブロックを再利用すると平文のXORが漏れる
同じ鍵と同じカウンターブロックで2つの平文を暗号化すると、2つの暗号文には同じ鍵ストリームがXORされます。
このとき2つの暗号文どうしをXORすると鍵ストリームが打ち消し合い、「平文1 XOR 平文2」が鍵を知らなくても求まります。
図では、テストベクター#1の鍵ストリームの先頭4バイト(B7 60 33 28)を、「Sing」と「Pay 」という2つの平文に使っています。
2つの暗号文をXORすると03 08 17 47になり、これは2つの平文どうしをXORした値と同じです。
片方の平文が推測できれば、このXORの値から、もう片方の平文もそのまま計算できてしまいます。
通信やファイルには、決まった形のヘッダーや定型文のように推測しやすい部分が多いため、この計算は机上の話にとどまりません。
RFC 3686は、同じナンスと鍵でIVを再利用することを「破滅的」と表現し、IVが衝突すると両方のパケットの平文の情報がすぐに漏れるとしています。
同じ理由で、固定の鍵をCTRで使い続けるのは不適切だとされ、電源の入れ直しをまたいでIVの重複を防ぐのは難しいため、実装は新しい鍵を使わなければならないと定められています。
実際に重複が起きやすいのは、例えば次のような場面です。
- コードの中でナンスやcounterを固定値のまま書いている
- 装置を再起動するとカウンターが0に戻るのに、鍵は前と同じものを使い続けている
- 同じ鍵を複数の装置やプロセスで共有し、それぞれが独自にカウンターを数えている
どれも暗号の計算そのものは正しく動くので、エラーにならず、暗号文を見ただけでは気づきにくい点に注意が必要です。
IPsecでは、IKEがその新しい鍵とナンスを用意する役割を担います(参考1)。
4-2. CTRだけでは暗号文の書き換えに気づけない
CTRは機密性(中身を読まれないこと)を守るモードで、データが書き換えられていないかを確かめる仕組みは持っていません。
3-2で見たように、暗号文のビットを反転させると平文の同じビットが反転するので、平文の形式を知っている攻撃者は、狙った位置の値を書き換えられます。
例えば、平文の金額の欄が「1」(0x31)だと知っていれば、暗号文の同じ位置に0x08をXORするだけで、復号結果を「9」(0x39)に変えられます。
攻撃者は鍵も平文全体も知る必要はなく、決まった位置に決まった項目が入るという形式さえ分かれば、その項目だけを狙えます。
RFC 3686は、正しい暗号文から別の有効な暗号文を作るのはたやすいとして、認証なしでCTRを使うのはIVの再利用と同じくらい破滅的だとしています。
そのため、ESPでCTRを使う実装は、HMAC-SHA-1-96などのNULLではない認証方式を組み合わせなければならないと定められています。
HMACは、共有した鍵とハッシュ関数(この例ではSHA-1)から改ざん検出用の値を作る方法で、HMAC-SHA-1-96はその値を96ビットに切り詰めて使います。
図のICV(Integrity Check Value、完全性チェック値)は、ESPのパケットの後ろに付くこの認証値の呼び名です。
図の下側のように認証値を確かめる受信側なら、書き換えられたパケットは認証値が合わないので、受け入れずに捨てられます(参考1)。
4-3. 認証を組み合わせる:Encrypt-then-MACとGCM
CTRを使うときの現実的な選び方は、認証付き暗号(AEAD)を最初から使うか、CTRに別の認証を組み合わせるかの2つです。
OWASPの暗号保存のチートシートは、使えるならGCMやCCMなどの認証付きのモードを第一に選び、CTRやCBCを使う場合はEncrypt-then-MACなどで別に認証を実装するよう勧めています。
Encrypt-then-MACは、CTRで暗号化した暗号文に対してHMACなどの認証値を計算して付け、受信側は先に認証値を確かめてから復号する方法です。
RFC 3686のESPも同じ形で、IVと暗号化されたペイロードの後ろに認証データを付けて送ります。
GCMは、内部でCTRを使って暗号化し、そこに並列化できる効率のよい認証の仕組みを組み合わせたモードです。
RFC 4106によると、ESPのCTRは別の認証アルゴリズムを必要とし、その認証を高速にしにくい点が課題でしたが、GCMはこの問題を解決します。
ESPのGCMでは、4バイトのソルトと8バイトのIVを合わせた12バイトをナンスとして使い、RFC 3686のナンスとIVに近い組み立て方をしています。
GCMも内部はCTRなので、同じ鍵でナンスを重複させてはいけないという注意はそのまま残ります(参考5・参考6)。
認証付き暗号の考え方と使い方は、次の記事で詳しく解説しています。
ECB・CBCとの違いと、実装での確認方法
5-1. ECB・CBC・GCMとの違い
同じAESを使っていても、暗号利用モードによって、AESに何を入れるか、パディングが要るか、並列にできるか、改ざんを検出できるかが変わります。
ECBは各ブロックをそのままAESにかけるので、同じ鍵の同じ平文ブロックがいつも同じ暗号文になります。
CBCは1つ前の暗号文ブロック(先頭はIV)とXORしてからAESにかけるため、同じ平文ブロックでも別の暗号文になりますが、暗号化は前のブロックを待つので並列にできません。
CTRは、同じ平文ブロックでもカウンターブロックが違えば別の暗号文になり、暗号化も復号も並列にできて、パディングも要りません。
ただし、ECB・CBC・CTRはどれも改ざんを検出できない「機密性だけ」のモードで、改ざんを検出できるのはGCMのような認証付きのモードです。
NISTは2023年にSP 800-38Aの改訂を決め、目的の1つにIVとカウンターブロックの要件を明確にすることを挙げたうえで、機密性だけのモードには脆弱性があると述べています(参考4・参考5・参考7)。
CBCの仕組みと弱点は、次の記事で詳しく解説しています。
5-2. Web Crypto APIのAES-CTRで指定する値
ブラウザのWeb Crypto APIでは、encrypt()のアルゴリズムに「AES-CTR」を指定し、counterとlengthの2つの値を渡します。
counterはカウンターブロックの初期値で、AESのブロックと同じ16バイトでなければなりません。
lengthはそのうちカウンターに使う右側のビット数で、例えば64なら、前半の8バイトがナンス、後半の8バイトがカウンターになります。
MDNのencrypt()の例では、16バイトのcounterを乱数で作り、復号のときに同じ値を使えるよう保存しています。
復号する側も同じcounterとlengthを指定しないと、同じ鍵ストリームを作れません。
同じ鍵で次のメッセージを暗号化するときは、前のメッセージで使ったカウンターブロックと重ならない新しいcounterを用意します。
メッセージのブロック数が2のlength乗を超えないようにするのも、呼び出す側の責任です。
例えばlengthを32にすると、1つのメッセージは2^32ブロック、つまり16バイト×4,294,967,296=68,719,476,736バイト(64GiB)までになり、その分ナンスに使える部分は12バイトに増えます(参考2・参考3)。
5-3. .NETなどのライブラリとコードの確認ポイント
旧版のこの記事では「C#のSystem.Security.CryptographyでCTRを簡単に利用できる」としていましたが、.NETのCipherMode列挙体の値はCBC、ECB、OFB、CFB、CTSの5つで、CTRはありません。
そのため、CipherModeでモードを指定する方法ではCTRを選べず、.NETで認証付きの暗号を使うなら、GCMの鍵を表すAesGcmクラスが用意されています。
すでに動いている暗号化の方式を変えると、保存済みの暗号文が読めなくなったり、相手の機器と通信できなくなったりするため、確認の結果を受けて直す前に、相手側の対応と既存データの扱いを確かめてください。
ライブラリにCTRがある場合も、コードを見直すときは次の点を確かめます。
- 同じ鍵で、ナンスやcounterが固定値や使い回しになっていないか
- カウンター部分のビット数に対して、メッセージが長すぎないか
- 暗号文に認証値(HMACなど)を付け、復号の前に確かめているか
- 同じ鍵を長期間や複数の装置で共有し、重複の管理ができなくなっていないか
コードを読むときは、まず暗号化の関数にcounterやナンスをどこから渡しているかをたどり、乱数や送信ごとに増える値から作られているか、毎回同じ値になっていないかを確かめます。
あわせて、復号する側がそのcounterを受け取れるように、ESPのIVのように暗号文と一緒に保存または送信しているかも確認します。
OWASPは、IVなどの生成はライブラリが自動で扱うのが望ましいとしています。
自分でCTRとHMACを組み合わせるより、ライブラリが用意するAES-GCMなどの認証付き暗号を使うほうが、ナンスと認証の扱いを間違えにくくなります(参考5・参考7・参考8)。
よくある質問とまとめ
CTRモードは、仕組み、カウンターブロックの組み立て方、特徴、注意点の4つを押さえると全体を整理できます。
次の図は、この記事の要点をまとめたものです。
Q1. CTRモードとは何ですか?
カウンターブロックをブロック暗号で暗号化して鍵ストリームを作り、平文とXORして暗号化する暗号利用モードで、NIST SP 800-38Aが定める5つのモードの1つです。
Q2. CTRモードの初期値(IV)は乱数でないといけませんか?
必要なのは同じ鍵でカウンターブロックが重ならないことで、RFC 3686のESPでは、IVをパケットごとのカウンターで作ってもよいとされています。
Q3. CTRモードにパディングは必要ですか?
CTRモード自体には不要で、最後のブロックでは鍵ストリームの先頭から必要な長さだけを使い、残りは捨てます。
Q4. CTRモードとGCMの違いは何ですか?
GCMは内部でCTRを使って暗号化し、認証の仕組みを加えて改ざんを検出できるようにしたモードで、CTRだけでは改ざんを検出できません。
Q5. CTRモードで一番気をつけることは何ですか?
同じ鍵で同じカウンターブロックを二度使わないことと、暗号文の書き換えを検出できるように認証を組み合わせることの2つです。
まずは、自分のコードや設定でCTRのナンスやカウンターがどう作られているか、認証が組み合わされているかを確かめてみてください。