EDRとは?仕組み・EPPやXDRとの違い・検知後の初動を図解
EDRとは、パソコンやサーバーの中で起きた動きを記録し続け、侵入した攻撃を見つけて端末の隔離などの対応につなげる仕組みです。
この記事では、EDRが端末の何を記録して「おかしい」と判断するのか、アンチウイルスやEPP・XDRとどう違うのか、検知や隔離のあとに何から動けばよいのかを、具体的な値とともに図解します。

この記事は以下のような人におすすめ!
- EDRの意味と仕組みを知りたい人
- EPP・XDR・NDRとの違いを整理したい人
- EDRが端末を隔離したあと、次の動きに迷う人
本記事はプロモーション(アフィリエイト広告)を含みます。
EDRとは
1-1. 端末の動きを記録し、侵入後の攻撃を見つけて止める仕組み
EDRは「Endpoint Detection and Response」の略で、日本語ではエンドポイントでの検知と対応と訳されます。
エンドポイントとは、社員が使うパソコン、サーバー、スマートフォンなど、ネットワークの端につながる機器のことです。
次の図は、EDRが端末のどこで動き、集めた記録をどこで分析するかを、例示用のアドレスで示したものです。
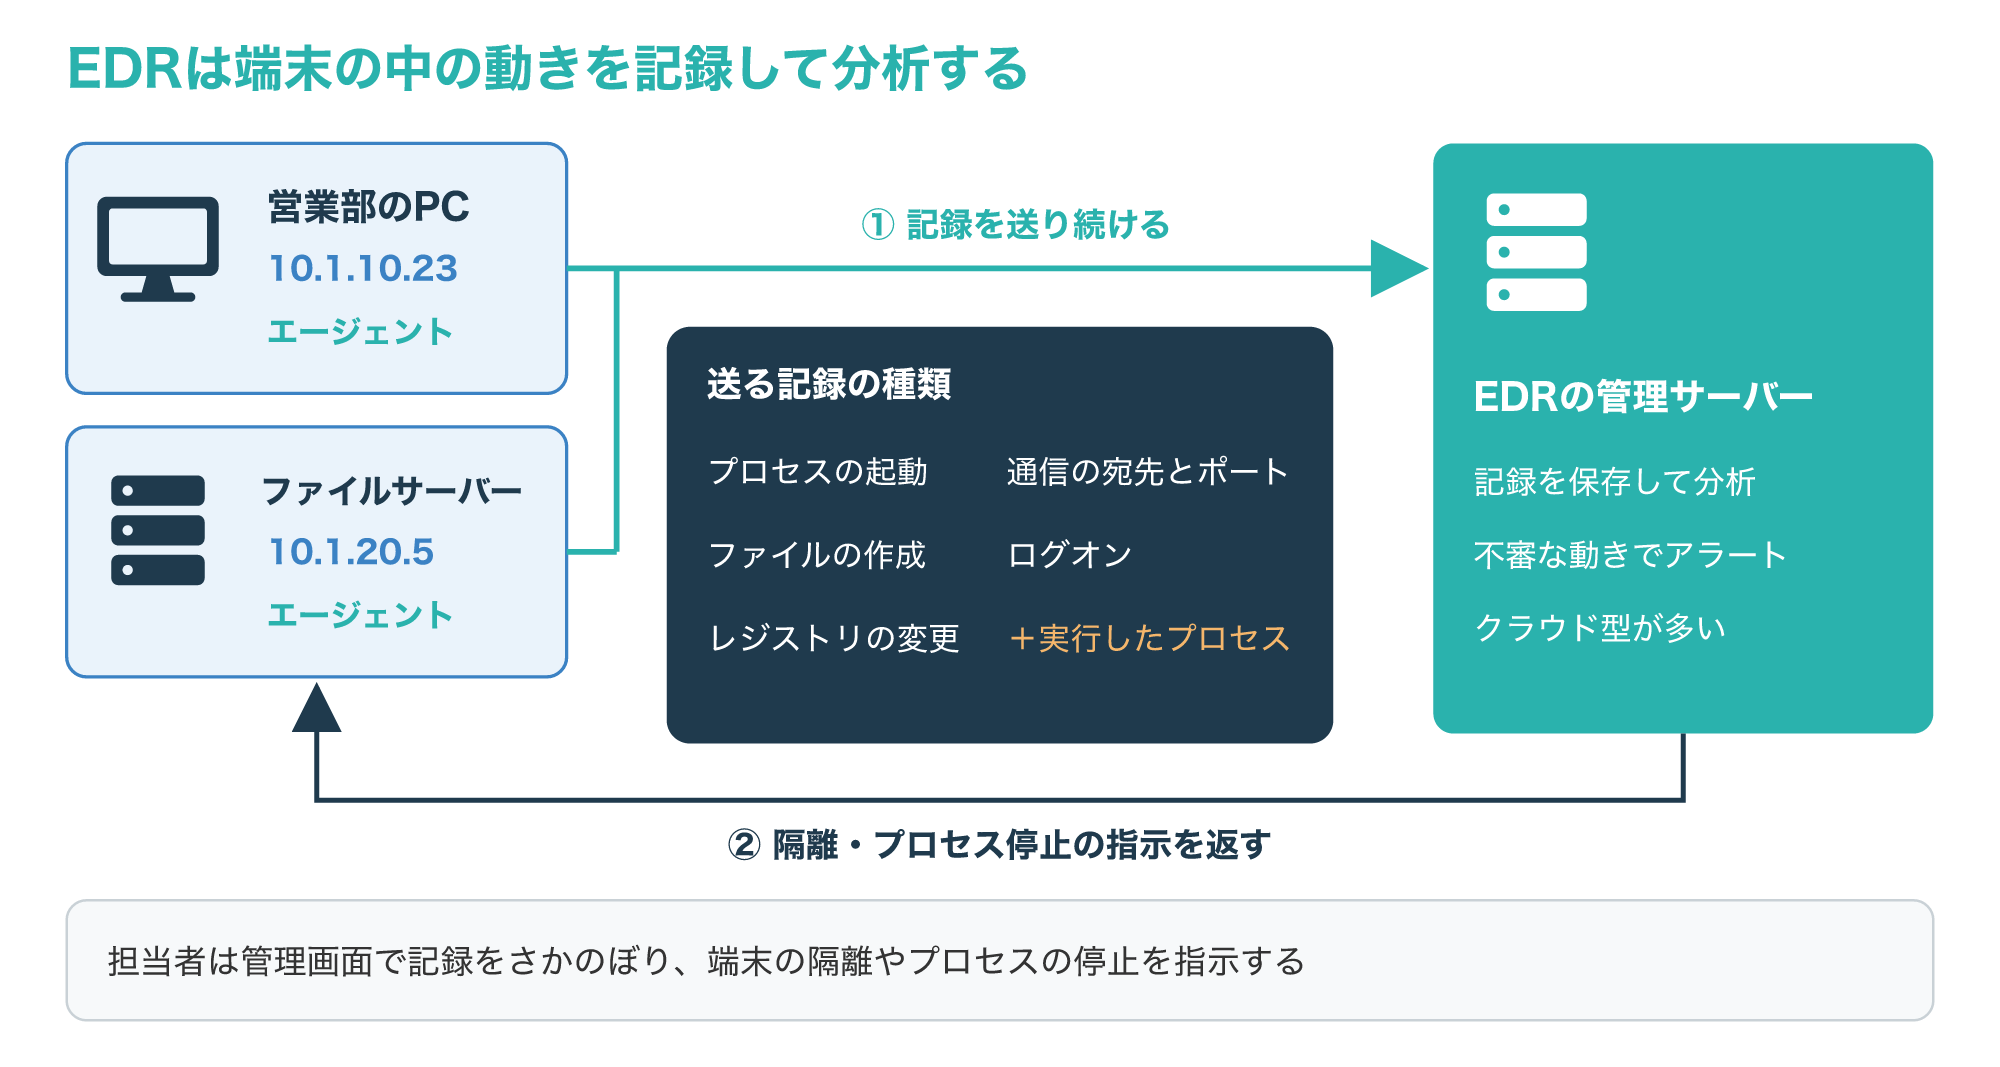
Palo Alto Networksは、EDRを、ノートPC・デスクトップ・サーバー・モバイル機器などの端末の動きを継続して監視・記録し、検知・調査・自動の対応につなげる仕組みと説明しています(参考1)。
Fortinetは、この言葉を作ったとされるAnton Chuvakin氏の定義として、端末の振る舞いを記録・保存し、分析で不審な動きを見つけ、状況の情報を示し、悪い動きを止め、復旧の提案を行うものだと紹介しています(参考2)。
IBMは、EDRが2013年にGartnerによって初めて認識された分野で、アンチウイルスなど従来の対策をすり抜けた攻撃から端末を守るものだとしています(参考3)。
ポイントは、「入ってくる前に止める」だけでなく、「入り込まれた後に何が起きたか」を記録から追える点にあります。
侵入を完全には防げない前提に立つと、端末の中で起きた出来事の記録が、気付くためにも、範囲を調べるためにも欠かせなくなります。
1-2. アンチウイルス・EPPとの違い
EDRとよく比べられるのが、アンチウイルスとEPP(Endpoint Protection Platform)です。
違いをひとことで言うと、アンチウイルスとEPPは「防ぐ」ことが中心で、EDRは「見つけて対応する」ことが中心です。
Palo Alto Networksは、従来のアンチウイルスを既知のマルウェアをシグネチャ(特徴の一覧)と経験則で防ぐもの、EPPをアンチウイルス・ファイアウォール・デバイス制御などをまとめた予防の仕組みとし、EDRはそれをすり抜けた攻撃を見つけて対応する役割だと整理しています(参考1)。
IBMも、EPPは主に既知の脅威を防ぐもので、EDRは従来の対策をすり抜けた未知の脅威を見つけて封じ込められるとしつつ、EDRの機能を取り込んだEPPも増えていると説明しています(参考3)。
次の表に、3つの違いをまとめます。
| 仕組み | 主な役割 | 得意なこと | 苦手なこと |
|---|---|---|---|
| アンチウイルス | 既知のマルウェアを防ぐ | シグネチャに一致するファイルの検出と隔離 | 未知のマルウェア、ファイルを使わない攻撃 |
| EPP | 端末の予防の対策をまとめる | アンチウイルス・端末のファイアウォール・デバイス制御などの一元管理 | すり抜けた後の追跡と調査 |
| EDR | 侵入後の動きを見つけて対応する | 記録をさかのぼった調査、端末の隔離、プロセスの停止 | エージェントを入れていない機器、ネットワーク全体の流れ |
Fortinetは、EDRがアンチウイルスなどの予防の対策と並べて使うことを前提にしていると答えています(参考2)。
そのため「EDRを入れたらアンチウイルスは要らない」と考えるより、予防の層と検知・対応の層を重ねると考えるのが自然です。
1-3. XDR・NDR・MDRとの違い
EDRの周りには、名前の似た仕組みがいくつもあります。
違いは「どこから集めた情報で判断するか」と「誰が運用するか」で整理すると分かりやすくなります。
次の図は、EDR・NDR・XDR・MDRの見る範囲の違いを並べたものです。
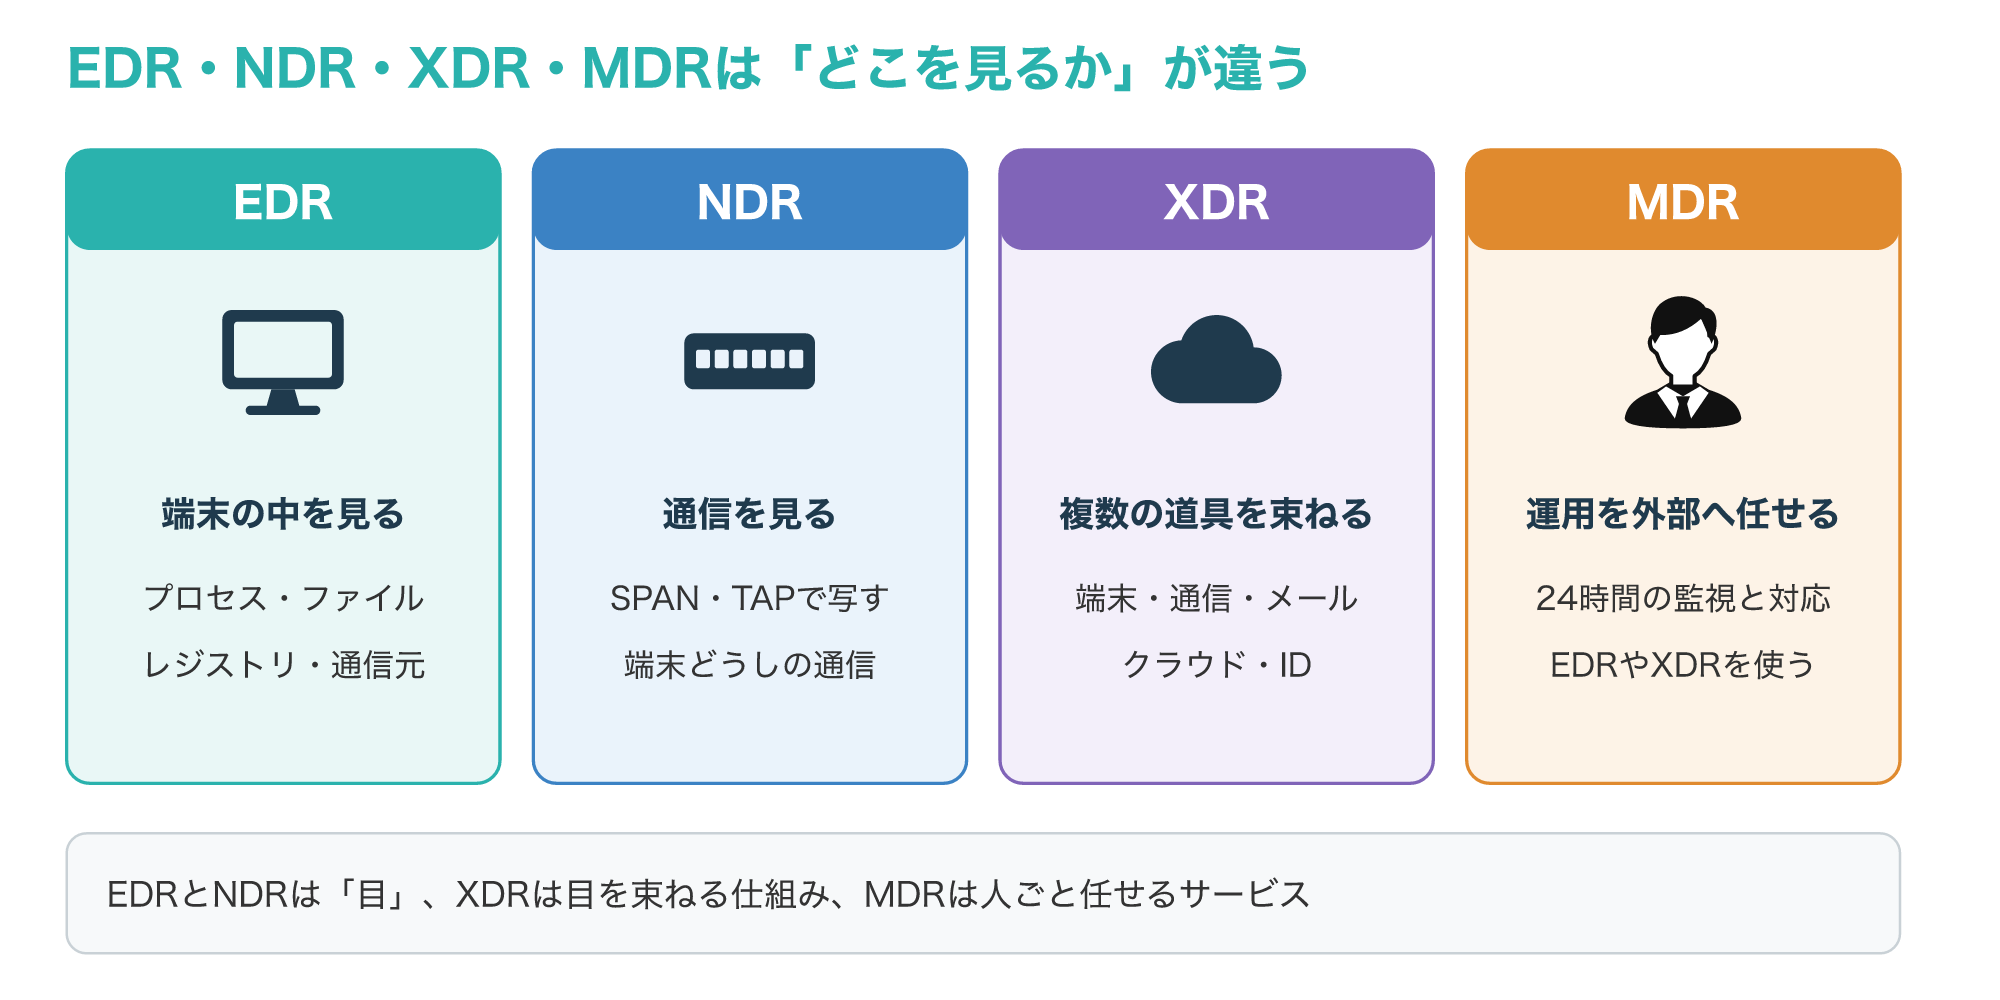
IBMは、XDRを端末だけでなく、ネットワーク・メール・アプリ・クラウドなどの道具をまとめて連携させる仕組みとし、XDRがまとめる道具の1つとしてEDRやEPP、NDRを挙げています(参考4)。
MDRについては、社外の専門チームが、クラウド型のEDRやXDRを使って24時間体制の監視・検知・対応を提供するサービスだと説明しています(参考3)。
Fortinetも、EDRは端末を守り、XDRは複数の道具をまとめ、MDRは外部の専門家と技術で監視と対応を提供するものだと整理しています(参考2)。
つまり、EDRは「端末の中を見る目」で、XDRはその目を含む複数の目を束ねるもの、MDRはそれを人ごと任せる形と考えると覚えやすくなります。
ネットワークの通信の側から見張るNDRの仕組みは、次の記事で解説しています。
EDRの仕組み
2-1. エージェントが集める記録(プロセス・ファイル・レジストリ・通信)
EDRの土台は、端末に入れる小さなプログラム(エージェント)が集める記録です。
IBMは、多くのEDRが各端末に軽いエージェントを入れて記録を集め、一部はOSの機能を使うと説明しています(参考3)。
次の図は、エージェントが集める記録の種類と、それぞれの記録が1行でどう残るかを、例示用の値で示したものです。
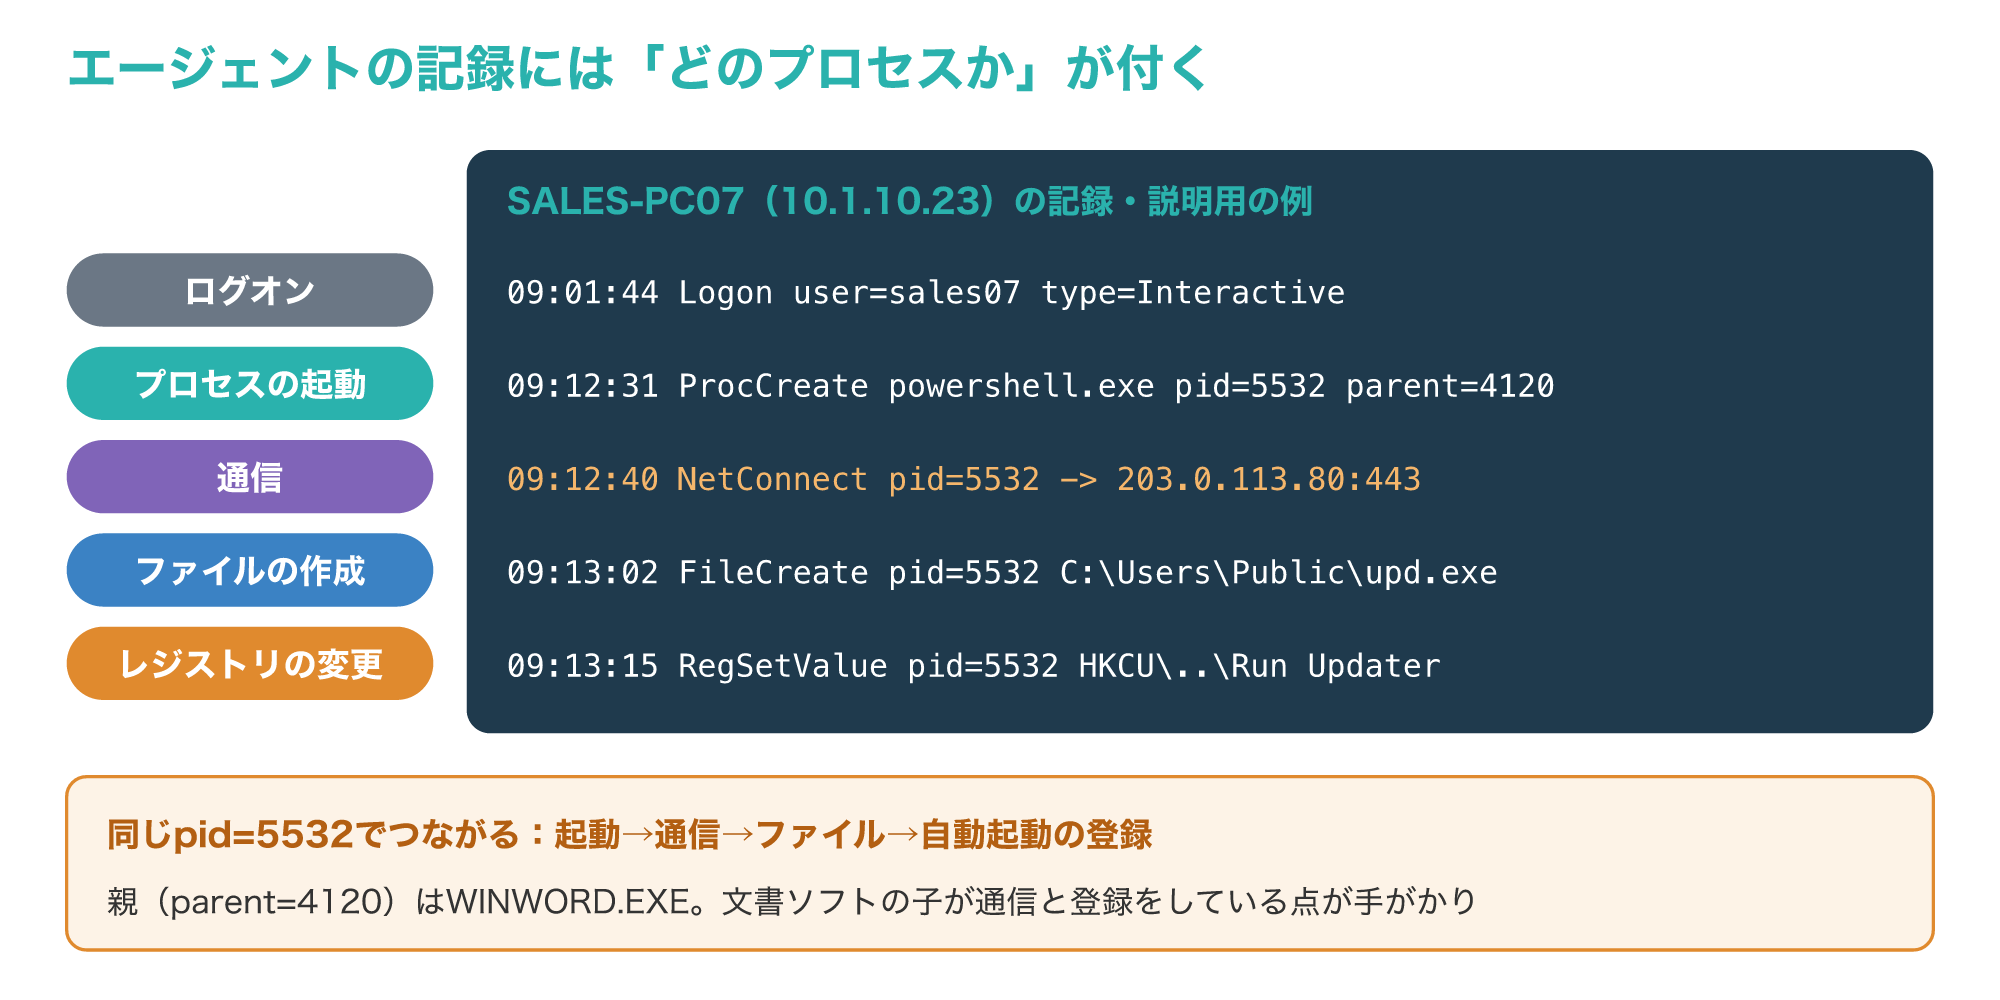
Palo Alto Networksは、エージェントが集める記録として、プロセスの動き、ファイルの変更、通信、レジストリの変更、利用者の操作を挙げています(参考1)。
Microsoft Defender for Endpointの説明でも、プロセスの情報、通信、カーネルやメモリの動き、ログオン、レジストリやファイルの変更などを継続して集めるとしています(参考5)。
MITRE ATT&CKは、こうした記録の土台になる「プロセス」を、1つ以上のスレッドで実行中のプログラムで、読み込んだモジュールやメモリ領域を持つものと定義しています(参考6)。
大切なのは、それぞれの記録に「どのプロセスがやったか」が付いている点です。
ファイルが作られた、通信が出た、という事実だけでなく、それをWINWORD.EXEがやったのか、ふだん使わないプログラムがやったのかが分かるため、あとで動きを1本の流れにつなげられます。
2-2. 振る舞いとIOC・IOAで「おかしい」を判断する
集めた記録から攻撃を見つける方法は、大きく分けて3つあります。
次の図は、3つの判断の方法を、同じ端末の記録を使って並べたものです。
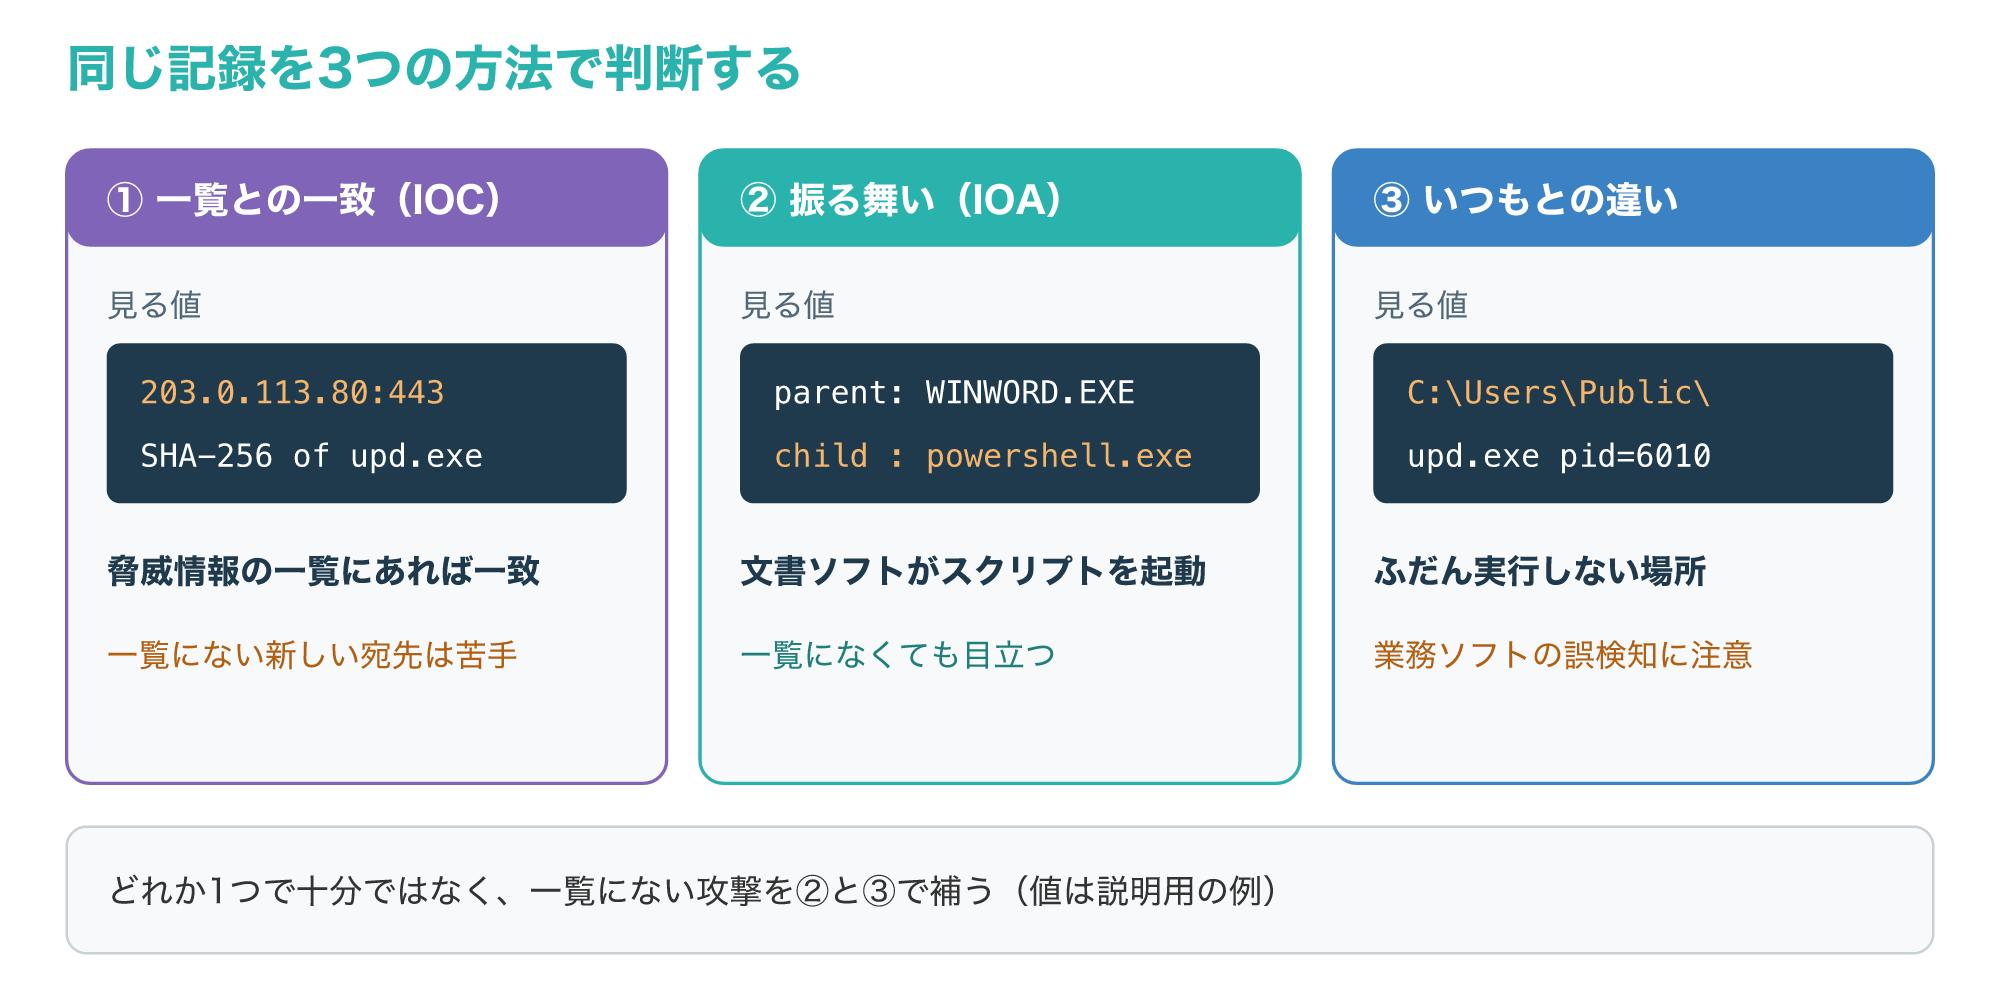
IBMは、EDRが見る手がかりを、攻撃や侵害と整合する出来事であるIOC(侵害の痕跡)と、既知の攻撃者や手口に結び付く出来事であるIOA(攻撃の兆候)の2つに分けています。
そのうえで、脅威情報のサービスと突き合わせるほか、過去の記録やいつもの状態と比べて不審な動きを見つけ、誤検知の「雑音」と本物の「信号」を分けると説明しています(参考3)。
Palo Alto Networksは、ふだんと違う場所からプログラムが実行されたり、重要なシステムファイルを書き換えようとしたりすると、アラートの対象になる例を挙げています(参考1)。
図の例でいえば、通信先の203.0.113.80が脅威情報の一覧にあれば、1つ目の方法ですぐに見つかります。
一覧にない新しい宛先でも、文書を開いただけのWord(WINWORD.EXE)がスクリプトの実行環境を起動した、という振る舞いは2つ目の方法で目立ちます。
3つの方法は、どれか1つで十分というより、一覧にない攻撃を振る舞いといつもとの違いで補う関係にあります。
2-3. 対応の機能(隔離・プロセスの停止・調査の材料集め)
EDRの「R(Response)」に当たるのが、見つけた後の対応の機能です。
次の図は、管理画面から行える主な対応と、その対象の例を示したものです。
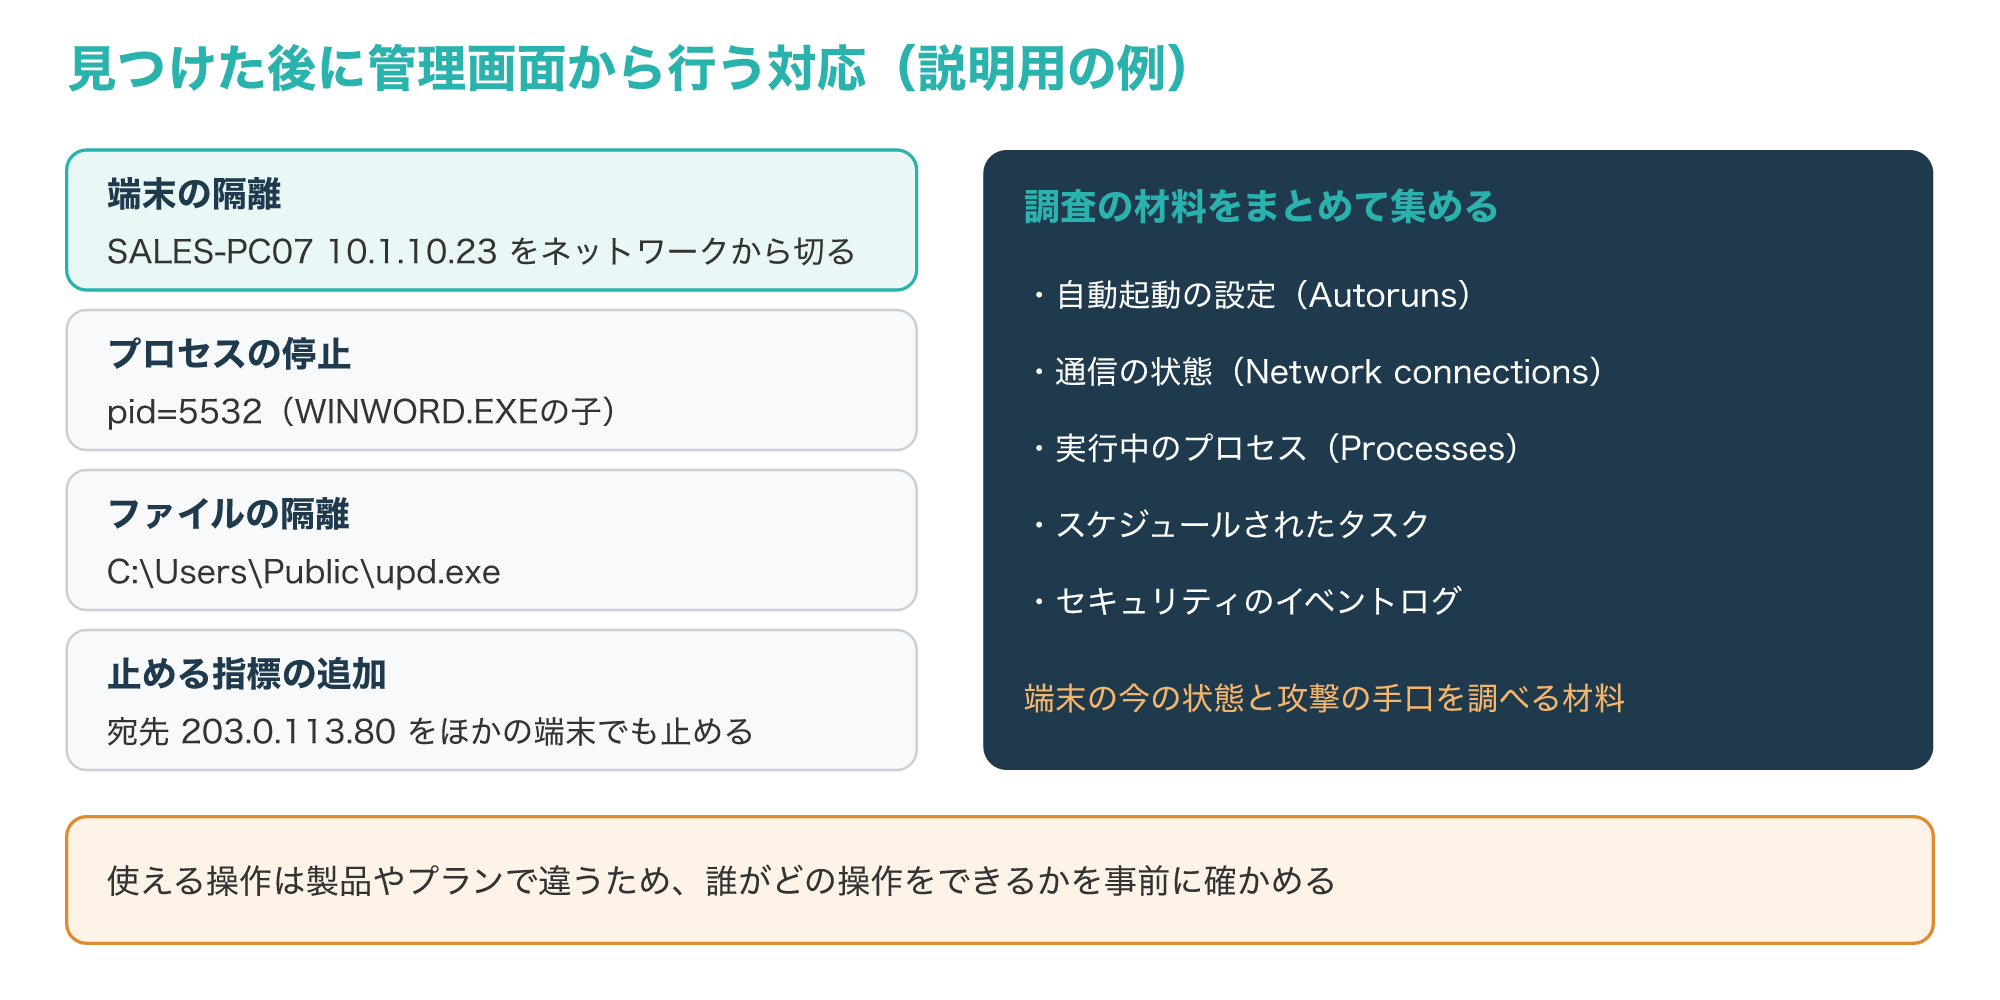
IBMは、EDRが自動で行える対応として、担当者へのアラート、重大度による優先順位付け、原因までさかのぼる報告の作成、端末の切り離し、プロセスの停止、不審なファイルの実行の阻止、ほかの端末のスキャンなどを挙げています(参考3)。
Microsoftは、Defender for EndpointのPlan 1とDefender for Businessで行える手動の対応を、アンチウイルスのスキャン、端末の隔離、ファイルの停止と隔離、ファイルを止める・許す指標の追加に限ると明記しています(参考5)。
MicrosoftはDefender for Endpointについて、端末の隔離は攻撃者がデータを持ち出したり横に広がったりするのを防ぐのに役立ち、隔離中も同製品のサービスとの通信は保たれて監視が続くと説明しています。
また、同じ製品で調査の材料をまとめて集める機能では、自動起動の設定、通信の状態、実行中のプロセス、スケジュールされたタスク、セキュリティのイベントログなどが1つにまとめられます(参考10)。
どの対応が使えるかは製品やプランで違うため、自社のEDRで「誰が、どの操作をできるか」を事前に確かめておきましょう。
EDRが見つける攻撃の流れ
3-1. メールの添付ファイルから社内のサーバーへ広がるまで
ここからは、1つの例を通して、攻撃がEDRの記録にどう現れるかを追っていきます。
例は、営業部のPC(SALES-PC07、10.1.10.23)で、メールに添付されたマクロ付きの文書が開かれた場面です。
次の図は、文書が開かれてから社内のファイルサーバーへの接続が始まるまでを、時刻とMITRE ATT&CKの手口の番号とともに並べたものです。
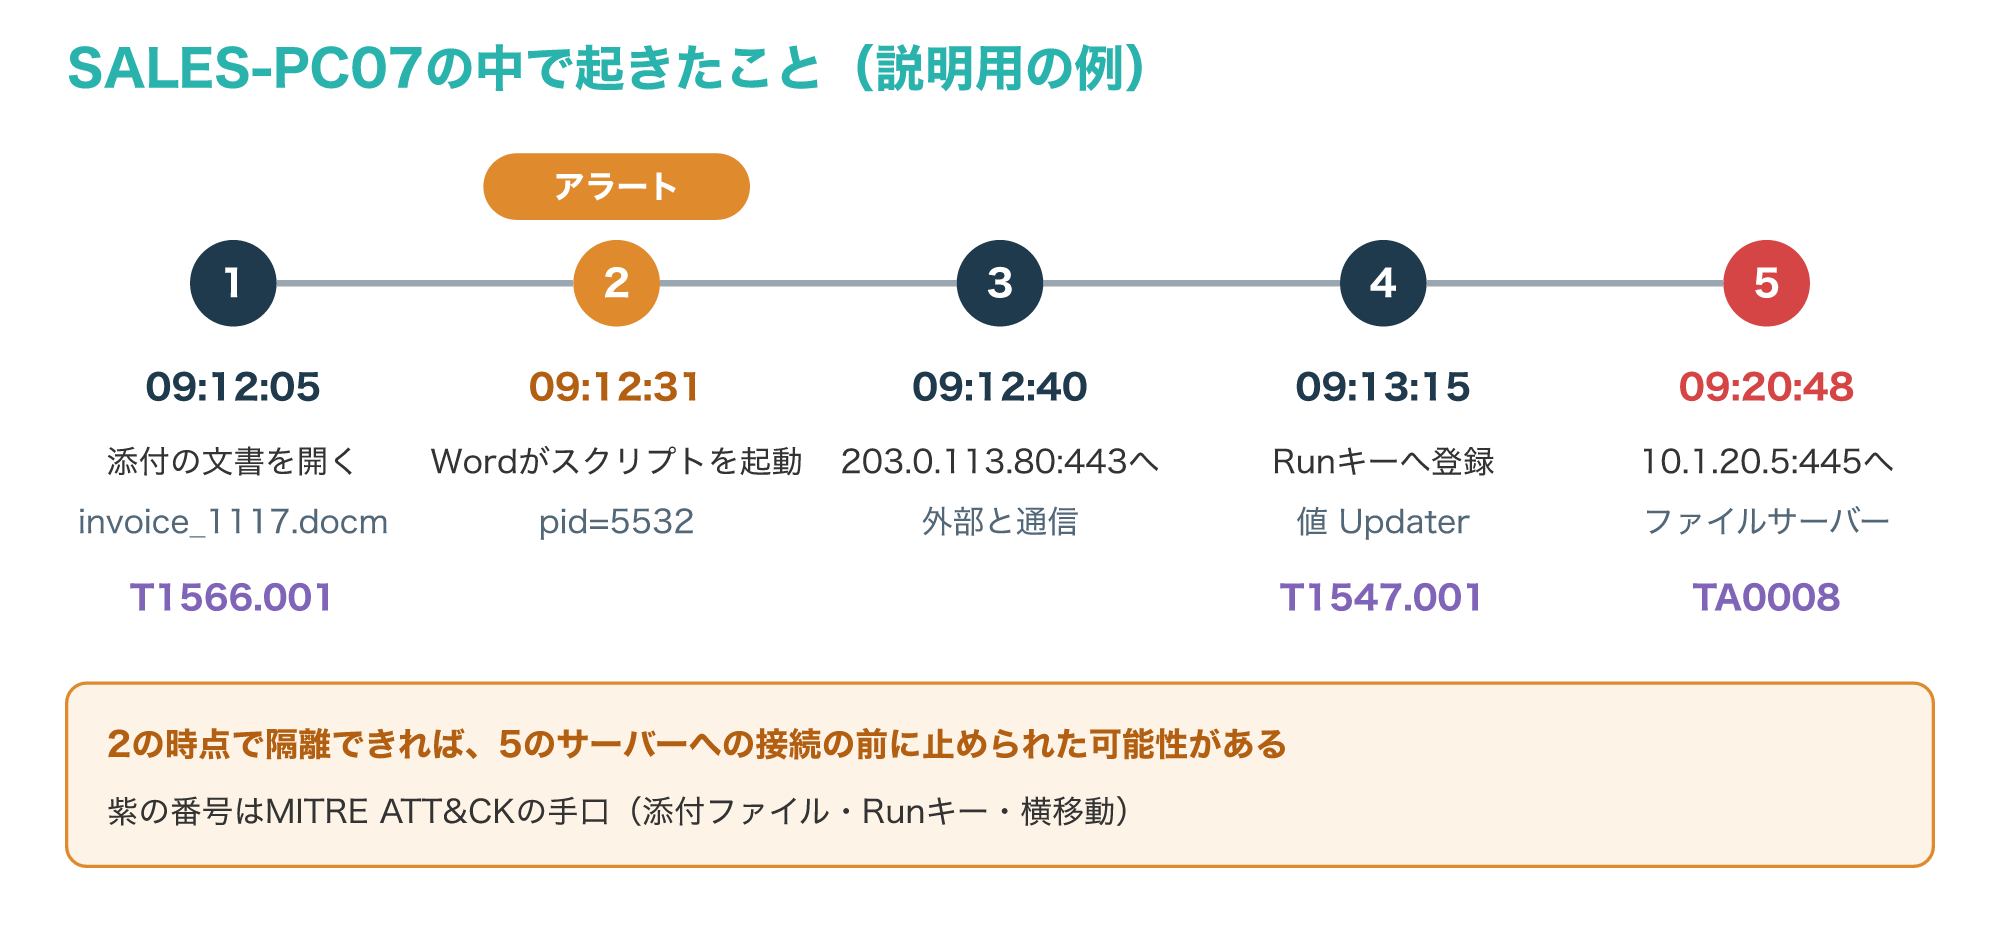
MITRE ATT&CKは、フィッシングメールで届いたMicrosoft Officeの添付ファイルを足がかりに侵入した例を、添付ファイルによるスピアフィッシング(T1566.001)として多数挙げています(参考7)。
侵入した後の居座りの手口として、ログオンのたびにプログラムを動かすレジストリのRunキー(ユーザーごとのものはHKEY_CURRENT_USERの下にある)への登録を、T1547.001として説明しています(参考8)。
さらに、ほかの端末やサーバーへ広がる横移動(TA0008)では、正規の認証情報とリモート接続の機能が使われるとしています(参考9)。
図の例で、EDRが最初にアラートを出せるのは、Wordがスクリプトの実行環境を起動した9時12分31秒です。
ここで気付いて隔離できれば、9時20分48秒のファイルサーバーへの接続の前に止められた可能性があります。
逆に、アラートを見るのが翌朝になると、記録には同じ流れが残っていても、被害はすでに広がっているかもしれません。
3-2. アラートのプロセスツリーを読む
EDRのアラートを開くと、多くの製品で、親子関係でつながったプロセスの図(プロセスツリー)が表示されます。
次の図は、3-1の例をプロセスツリーとして描いたものです。
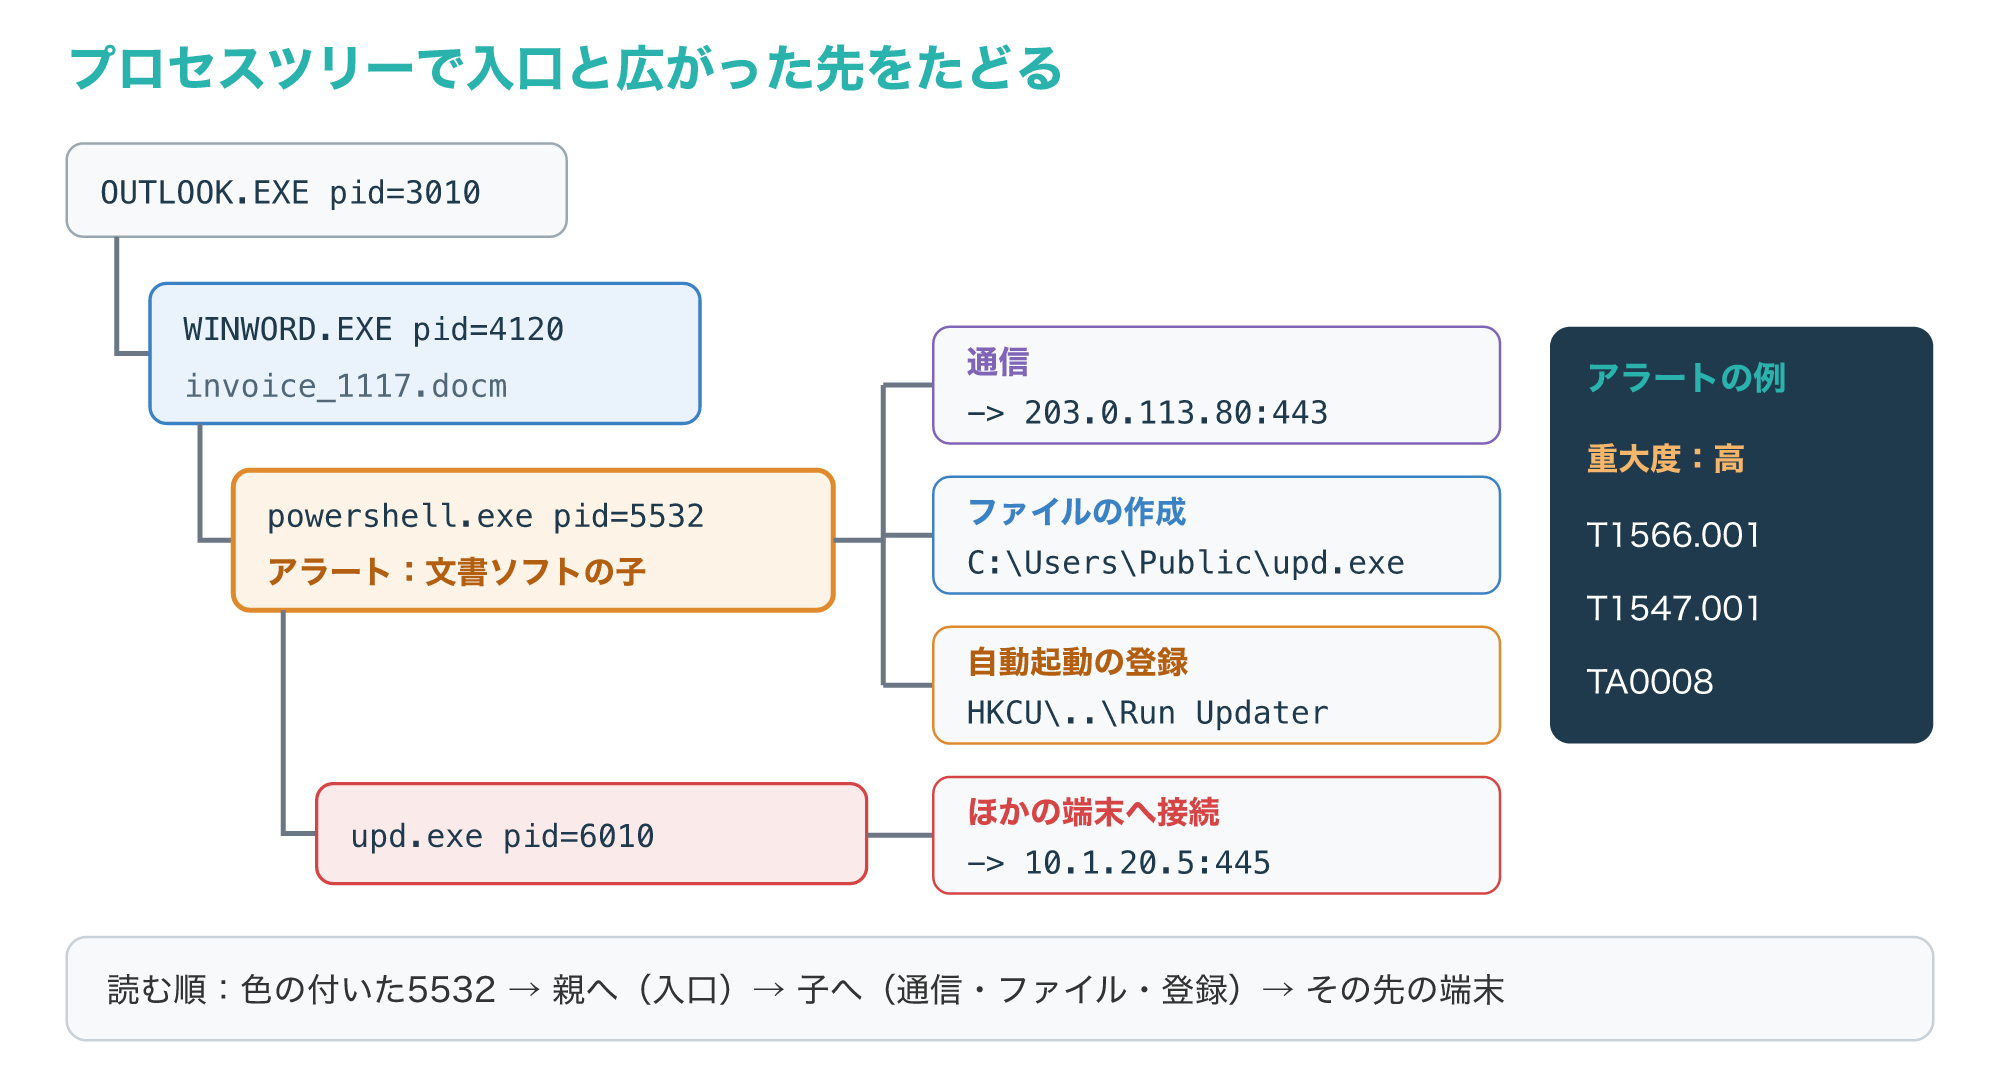
Palo Alto Networksは、EDRの調査の機能として、個々の出来事を掘り下げ、実行の連なりを見て、アラートの範囲と影響を理解できると説明しています(参考1)。
IBMも、EDRが原因までさかのぼり、影響を受けたファイルや、攻撃者が使った弱点を特定する分析を助けるとしています(参考3)。
読むときは、まず色や印の付いたアラートのプロセス(図では5532)から始め、親へさかのぼって「最初に何が開かれたか」を確かめます。
次に子をたどって、「どこへ通信したか」「何を作ったか」「何を自動起動に登録したか」を確かめると、隔離のほかに消すべきファイルや、止めるべき宛先が見えてきます。
最後に、upd.exeのようにさらに別の端末へつないだ子があれば、その接続先(図では10.1.20.5)も調べる対象に加えます。
EDRが検知・隔離したあとの初動
4-1. 社内へ報告し、隔離と記録の保全を進める
EDRのアラートは、多くの場合、侵入の確定ではなく「調べるべき兆し」です。
とはいえ、本物の侵入だった場合は時間とともに被害が広がり、端末の中の手がかりも上書きされていくため、最初の動きを決めておくことが大切です。
次の図は、アラートを受けてからの初動の順番と、避けたい操作をまとめたものです。
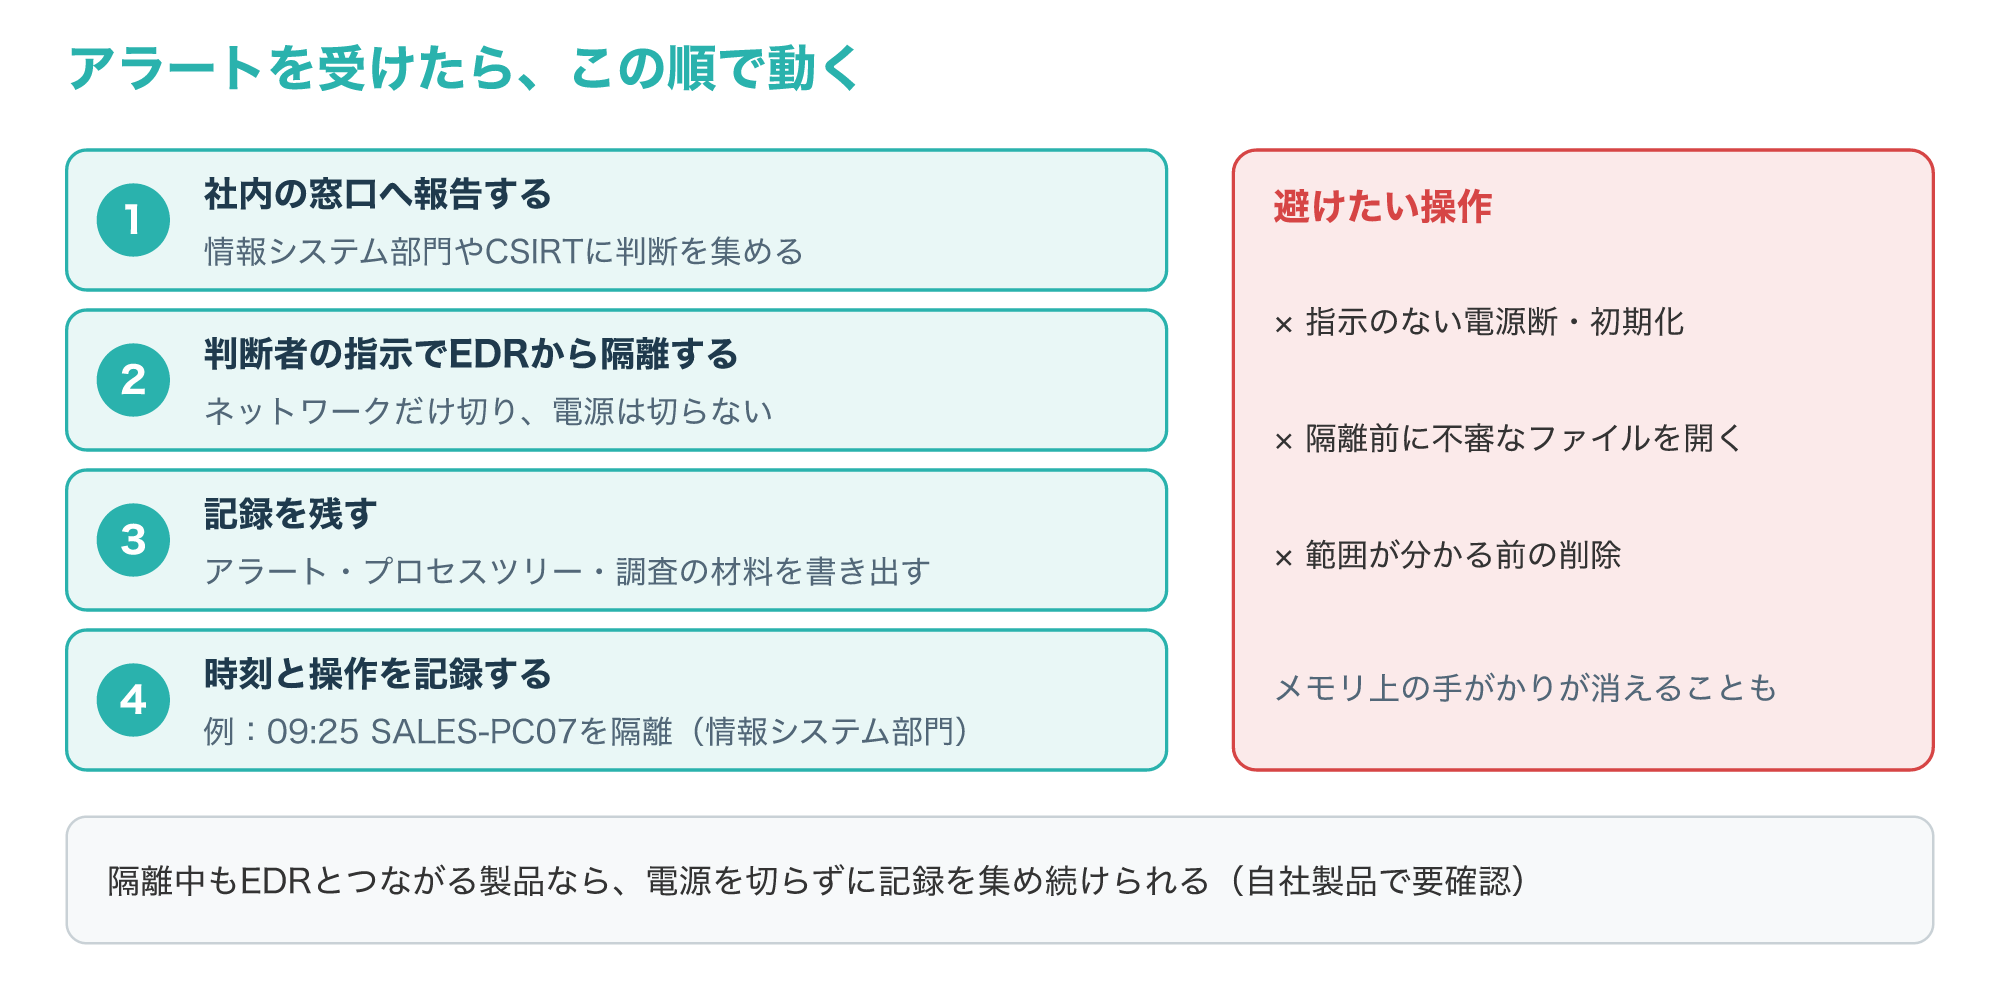
会社の端末であれば、最初に社内の窓口(情報システム部門やCSIRT)へ報告し、対応の判断をそこへ集めます。
Defender for Endpointのように隔離中も管理側との通信を保つ製品なら、電源を切らずに被害の広がりを止め、記録を集め続けられます(参考10)。
自社の製品で隔離中も管理サーバーとつながるかは、事前に確かめておきましょう。
そのうえで、アラートの画面、プロセスツリー、タイムラインを書き出し、使える製品なら調査の材料の収集も行っておきます。
NISTのSP 800-86は、組織が事故を調べるときのフォレンジックの手引きで、ファイル、OS、ネットワークの通信、アプリを調べる材料に挙げています(参考11)。
判断者の指示なしに電源を切ったり初期化したりすると、メモリ上の情報など調べるための手がかりまで消えてしまうことがあります。
NISTのSP 800-61r3は、こうした事故対応を、ふだんのリスク管理の一部として準備しておくことを勧めています(参考12)。
社内での報告と初動の流れは、次の記事で解説しています。
4-2. EDRの記録で分かること・分からないこと
EDRの記録は、端末の中で起きたことを調べる強い手がかりですが、それだけで全部が分かるわけではありません。
次の図は、EDRの記録から分かることと、ほかの記録や調査が必要なことを分けたものです。
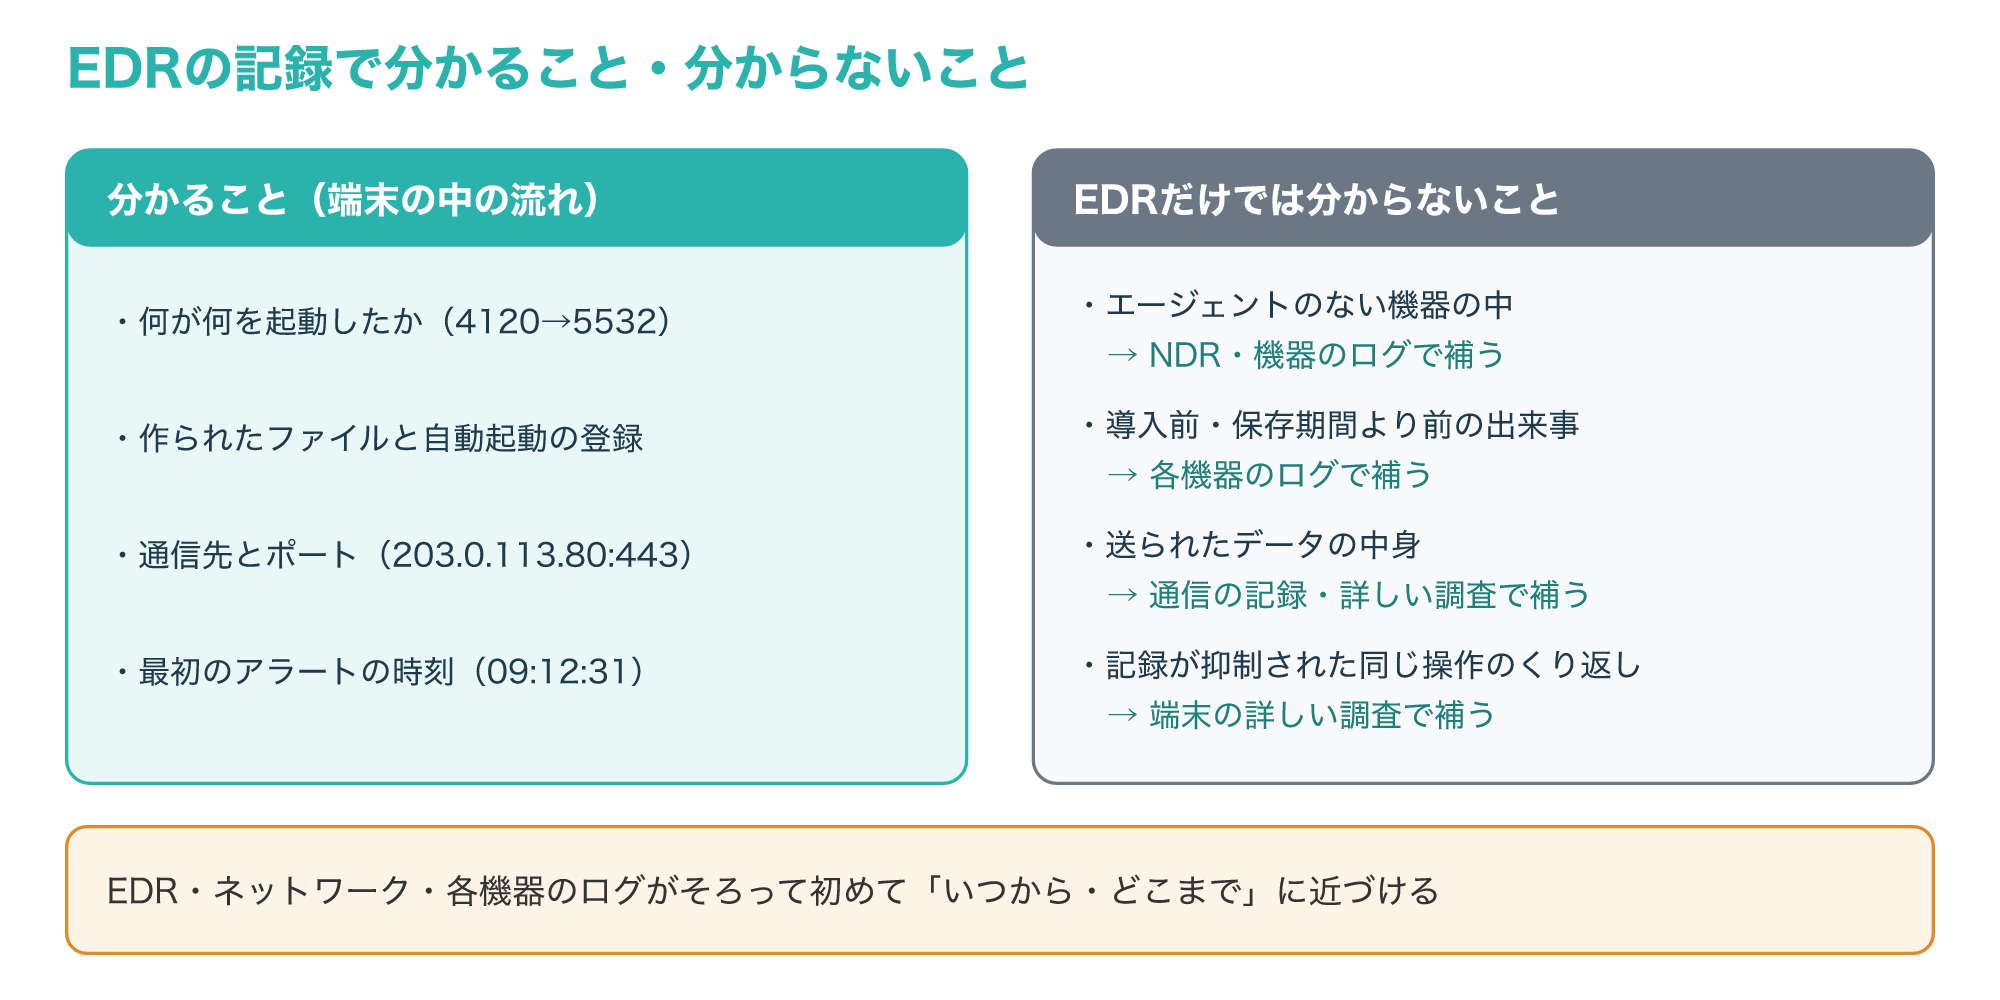
EDRで分かるのは、エージェントを入れた端末の中で、どのプロセスが、いつ、何をしたかという流れです。
一方で、エージェントのない機器の中の動きや、導入前・保存期間より前の出来事は、EDRには残りません。
Microsoftは、Defender for Endpointの記録を6か月保存して攻撃の始まりまでさかのぼれるとしつつ、すべての操作を記録する監査やログの仕組みではなく、同じ出来事のくり返しは抑制されると注意しています(参考5)。
JPCERT/CCは、専門家が調査に入っても、必要な機器のログがない、あっても十分な期間が残っていないために全容の解明に至らなかった例が少なくないとしています(参考13)。
つまり、EDRの記録・ネットワークの記録・各機器のログがそろって初めて、「いつから・どこまで・何が持ち出されたか」に近づけるということです。
4-3. 自社で対応するか、外部の調査を頼むか
EDRで端末を隔離し、不審なファイルを消せても、「本当にデータが持ち出されたのか」「ほかの端末にも広がっていたのか」は、隔離しただけでは分かりません。
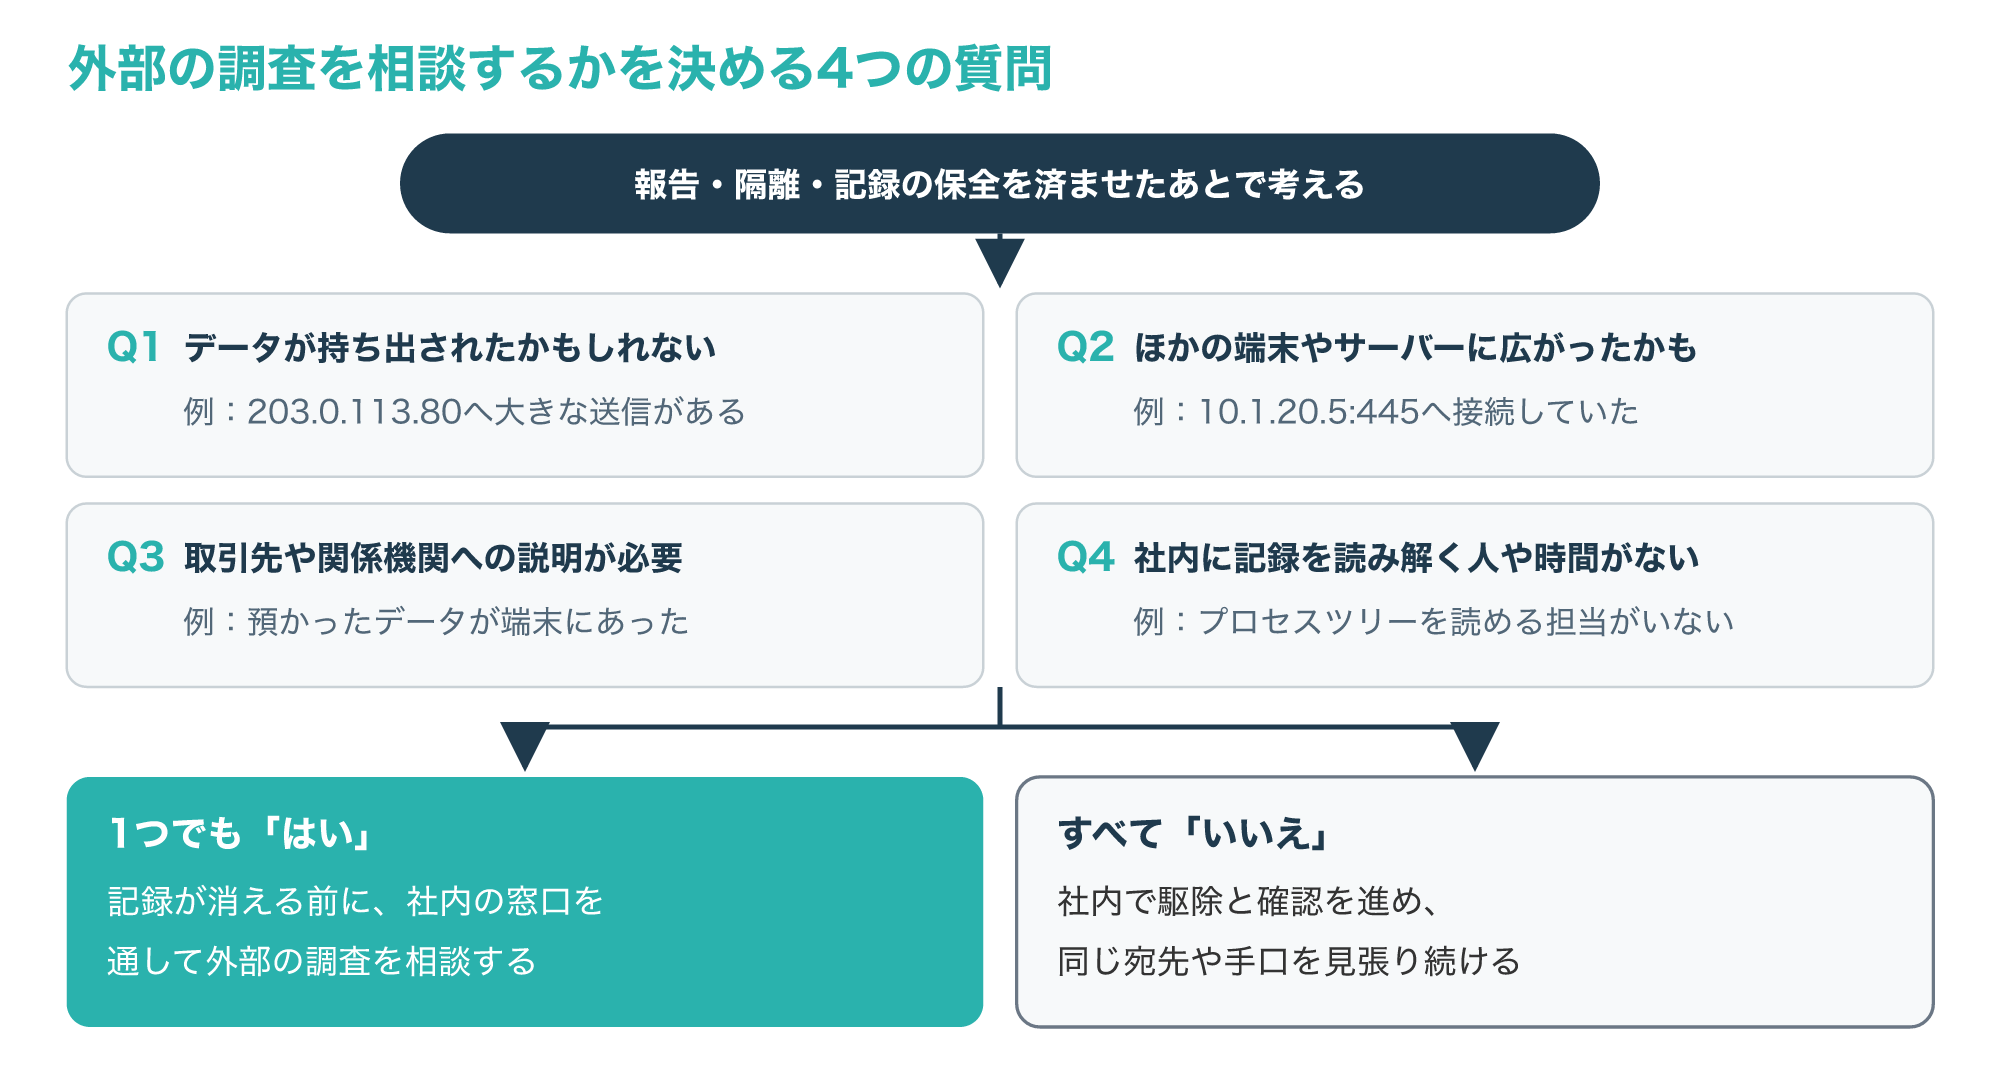
次の図は、外部の調査を相談するかどうかを決める4つの質問です。
次の表は、社内で対応する場合と、外部の調査を頼む場合の違いをまとめたものです。
| 項目 | 社内で対応する | 外部の調査を頼む |
|---|---|---|
| 向いている場面 | 1台で止まり、通信先や広がりの跡がない | 持ち出しやほかの端末への広がりが疑われる |
| 主に使う記録 | EDRのアラートとプロセスツリー | EDRの記録に加え、ネットワークの記録、各機器のログ、保全した端末 |
| 分かること | この端末で何が動いたか | 記録が残っていれば、侵入の時期・経路・持ち出しの有無 |
| 残るもの | 社内の対応記録 | 報告や説明に使える調査の結果 |
個人データの漏えい等(そのおそれを含む)が定められた要件に当たる場合は、個人情報保護委員会への報告と、本人への通知が求められます。
報告は、知ってから速やかに出す速報(おおむね3〜5日以内)と、原則30日以内、不正な目的によるおそれがある場合は60日以内に出す確報の2段階です(参考14)。
会社の端末であれば、こうした報告や外部への相談は社内の窓口に集約し、担当者の独断で進めないことが大切です。
こんなときは調査の相談がおすすめ
EDRのアラートで侵入が疑われ、次のどれかに当てはまる場合
- データが持ち出されたかもしれない
- ほかの端末やサーバーに広がったかもしれない
- 取引先や関係機関への説明が必要
- 社内に記録を読み解く技術や時間が足りない
会社の端末の場合は、まず社内の窓口へ報告したうえで相談してください。
記録が残っていれば侵入の時期や持ち出しの有無まで調べられる専門の調査は、次の記事で解説しています。
EDRを導入・運用するときの注意点
5-1. 対象の端末を洗い出し、段階的に展開する
EDRは、エージェントを入れた端末しか見られません。
そのため、導入の最初の仕事は、守るべき端末を漏れなく洗い出すことです。
次の図は、端末の洗い出しから全台への展開までの流れと、エージェントを入れにくい機器の扱いを示したものです。
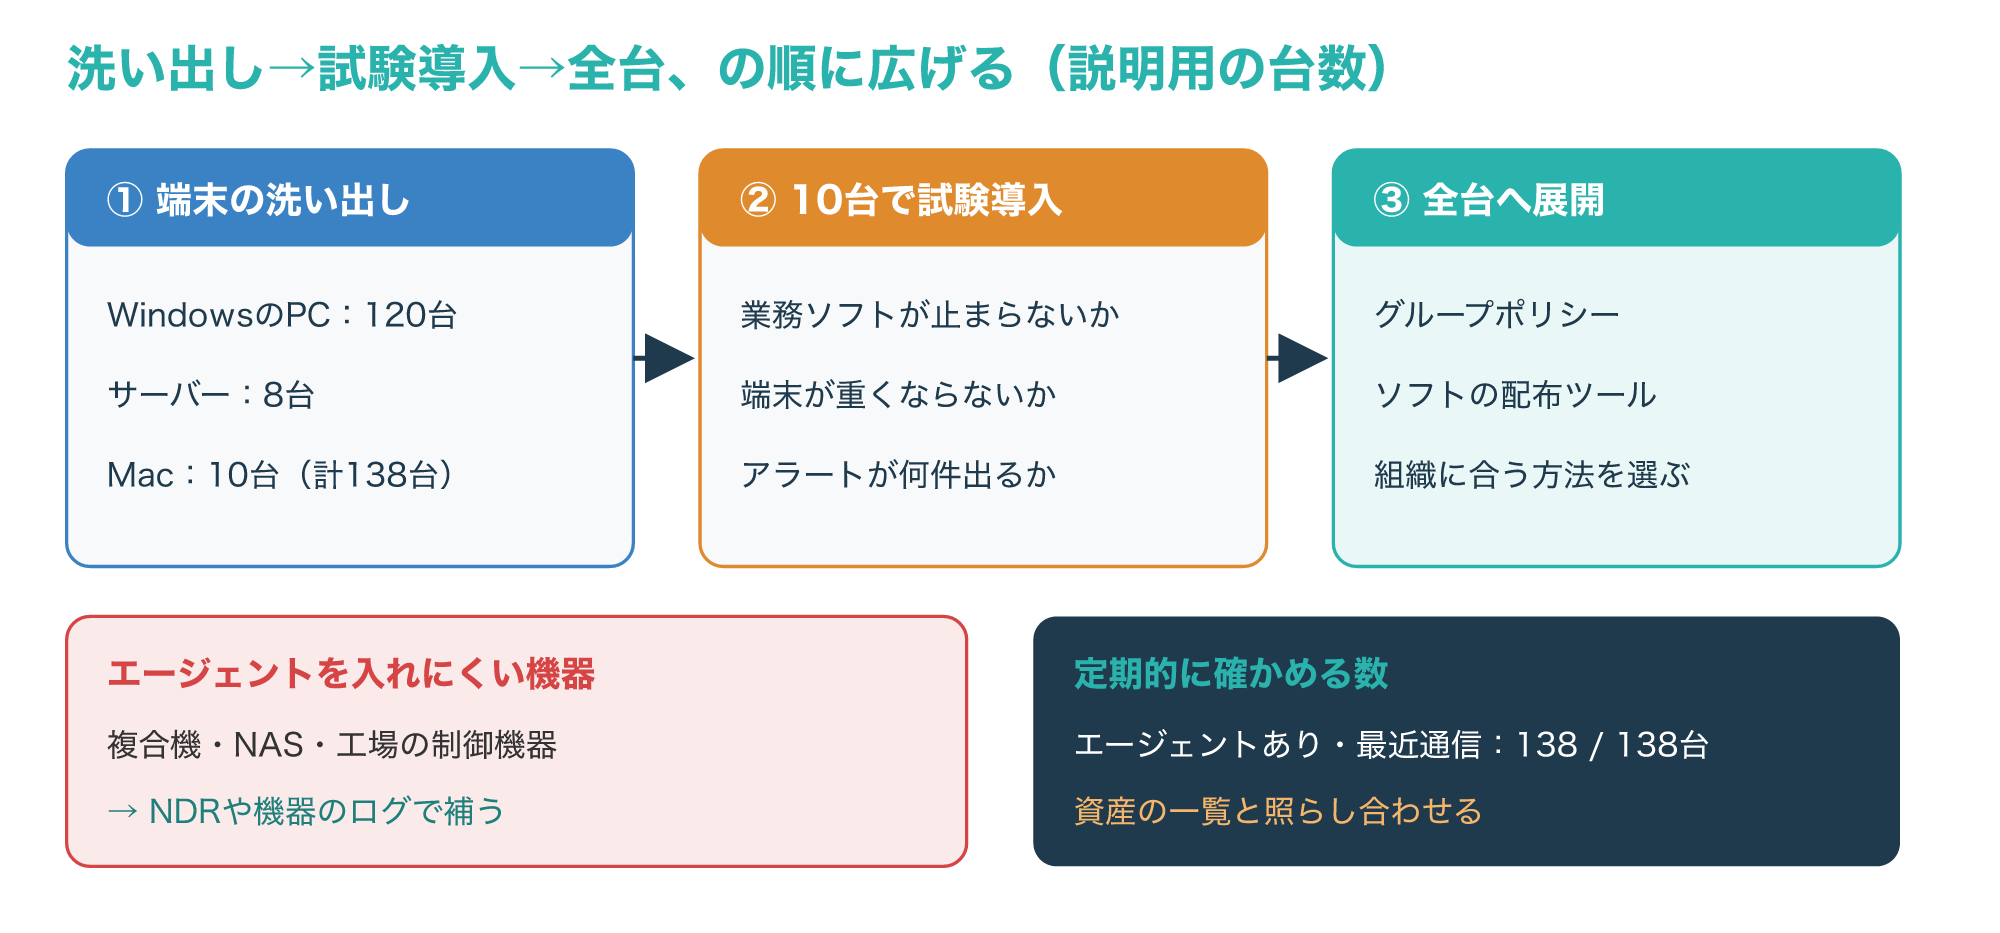
Palo Alto Networksは、導入の前に、セキュリティの目的、端末の全体像、OSの種類、ネットワークの構成を確かめ、担当者の役割を決めておくことを挙げています。
展開の方法はグループポリシーや配布ツール、手作業などから組織に合わせて選び、全台の前に段階的に広げて性能や問題を確かめる進め方を勧めています(参考1)。
試験導入では、業務で使うソフトが誤って止められないか、端末が重くならないか、アラートがどれくらい出るかを確かめます。
複合機、NAS、工場の制御機器のようにエージェントを入れられない機器は、ネットワークの通信を見るNDRや、機器のログで補う計画を立てておきます。
また、エージェントが止まっていたり、管理サーバーと通信できていなかったりする端末は、見えていないのと同じです。
管理画面で「エージェントが入っていて、最近通信している端末の数」を定期的に確かめ、資産の一覧と照らし合わせておきましょう。
5-2. アラート疲れとチューニング、人手が足りないとき
導入した後に悩みやすいのが、アラートの多さです。
Palo Alto Networksは、大量のアラートで担当者が疲れ、本当に重要な脅威を見逃す「アラート疲れ」を、EDRの導入で最も大きい課題の1つに挙げています。
対策として、ポリシーの調整、重大度と状況による優先順位付け、確からしさの低い出来事の自動処理、SIEMとの連携による関連付けを挙げ、人手が足りない組織にはMDRへの委託も選択肢としています(参考1)。
次の図は、運用で決めておきたい3つの項目です。
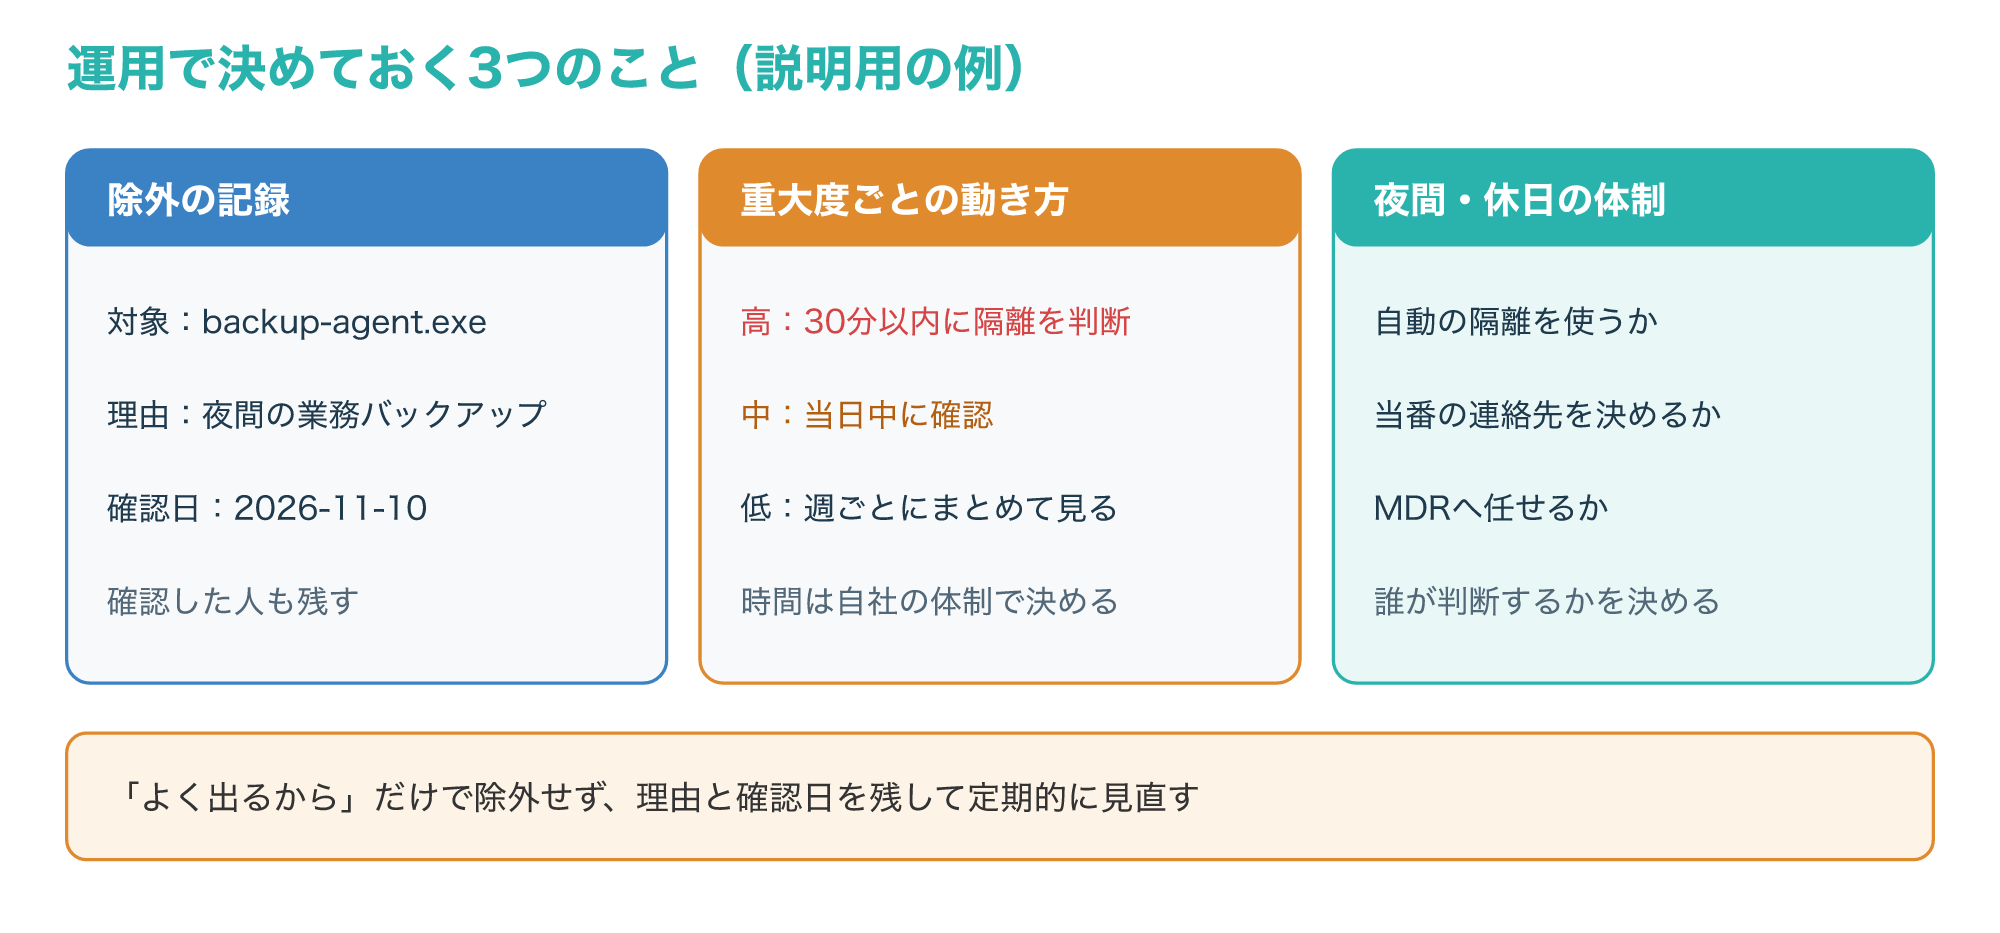
除外は便利ですが、「よく出るから」という理由だけで外すと、攻撃者に同じ道具を使われたときに見逃します。
除外したプロセスや宛先は、理由・確認した人・確認日を残し、定期的に見直せるようにしておきます。
夜間や休日に重大なアラートが出たときに誰が判断するかも、事前に決めておかないと、3-1の例のように翌朝まで広がりを許してしまいます。
外部の専門チームが24時間体制で監視と対応を行うMDRの仕組みは、次の記事で解説しています。
よくある質問とまとめ
Q1. EDRを入れればアンチウイルスは要りませんか?
EDRは予防の対策と並べて使うことが前提で、EDRの機能を取り込んだEPP製品も増えているため、入れる製品が予防と検知・対応のどこまでを担うかを確かめ、両方がそろっているかで判断するのが安全です(参考3)。
Q2. EDRとXDRは、どちらを先に入れるべきですか?
端末の守りが手薄ならEDRで端末の中を見えるようにするのが先になりやすく、メール・クラウド・ネットワークの道具がすでにそろっていて関連付けに困っている場合は、XDRでまとめることを考えます。
Q3. EDRが端末を隔離したら、もう安全ですか?
隔離で広がりは止められますが、ほかの端末への広がりや持ち出しの有無は分からないため、社内の窓口へ報告し、プロセスツリーで入口と広がった先を確かめることが大切です。
Q4. EDRのアラートが出たら、すぐに電源を切るべきですか?
電源を切るとメモリ上の手がかりが消えることがあるため、まず社内の窓口へ報告し、判断者の指示でEDRの隔離を使うのが基本です。
Q5. 中小企業でもEDRは必要ですか?
担当者が少ない組織ほど、侵入に気付けないまま広がる危険があるため、EDRの機能を含む製品や、運用を外部に任せるMDRの利用を、端末の台数と夜間の体制に合わせて検討する価値があります。
侵入の範囲や持ち出しの有無を、社内だけで確かめきれない方へ
EDRで隔離したものの、データが持ち出されたかもしれない、ほかの端末に広がったかもしれない、取引先への説明が必要といったときは、記録が消える前に専門の調査会社へ相談すると、報告や連絡の準備を進めやすくなります。
EDRは、端末の中で起きたプロセス・ファイル・レジストリ・通信の動きを記録し、侵入した攻撃を見つけて隔離などの対応につなげる仕組みです。
次の図は、この記事の流れをまとめたものです。
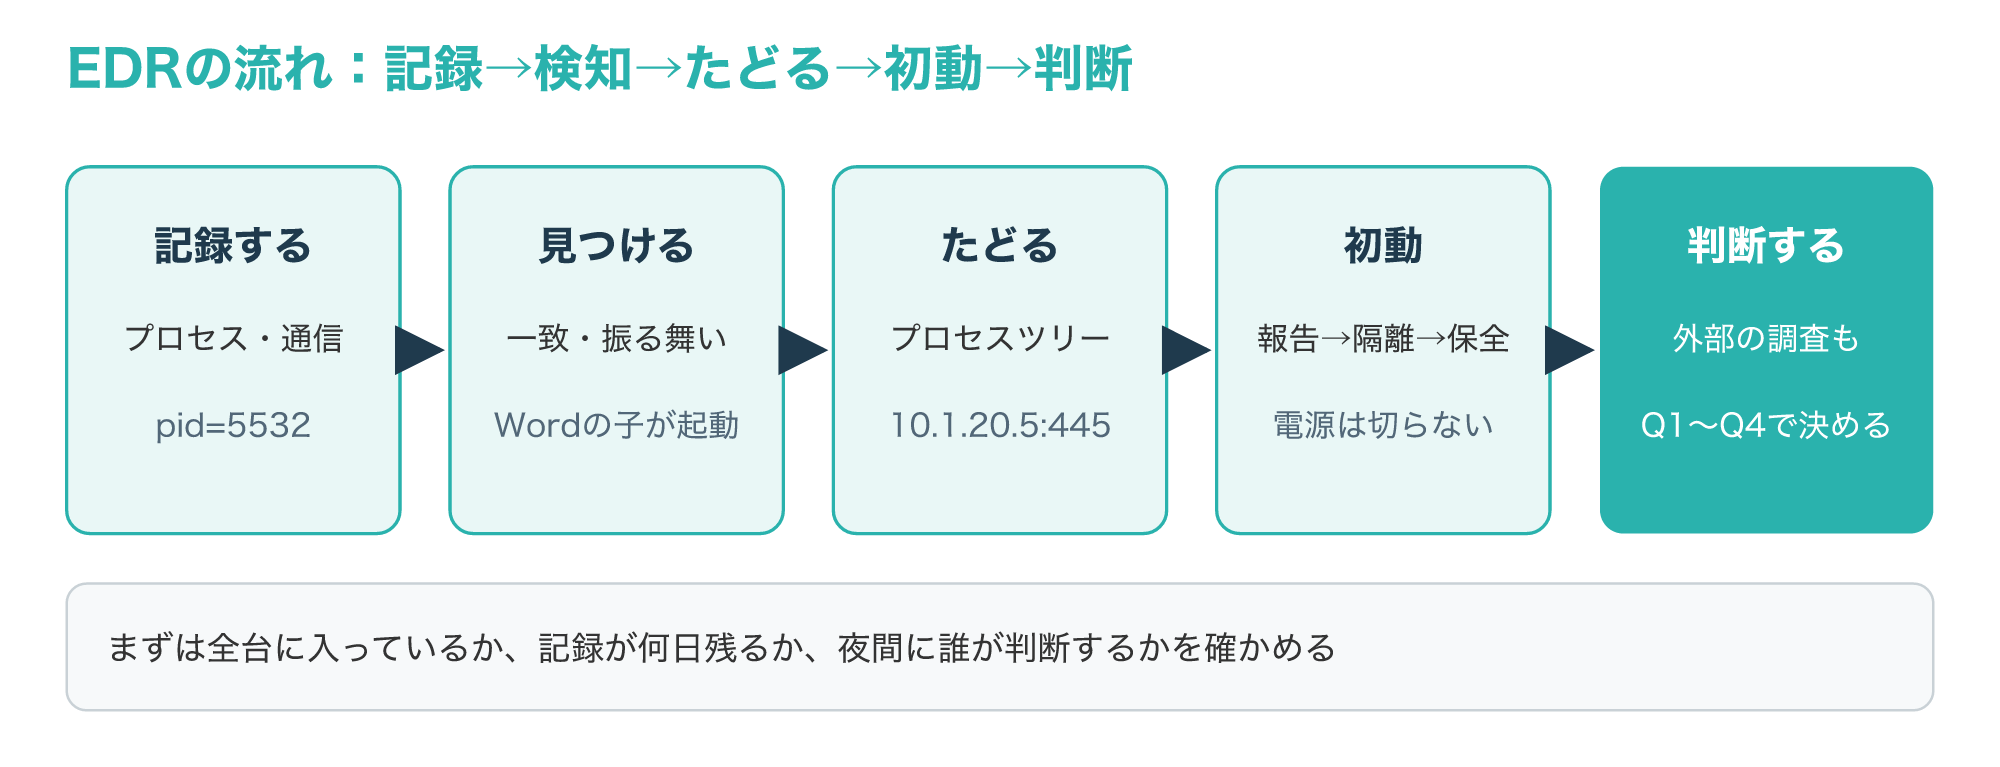
アンチウイルスやEPPが入口で防ぐのに対し、EDRはすり抜けた後の動きを追える点が強みで、NDRやXDRと組み合わせると見えない部分を補えます。
アラートが出たら、社内の窓口へ報告し、電源を切らずにEDRで隔離して記録を残し、持ち出しや広がりが疑われるときは記録が消える前に外部の調査を相談してください。
まずは、自社のEDRが全台に入っていて通信できているか、記録が何日残るか、夜間に誰が判断するかを確かめるところから始めましょう。
参考1:What Is Endpoint Detection and Response (EDR)?(Palo Alto Networks、英語)
参考2:What Is EDR? Endpoint Detection and Response(Fortinet、英語)
参考3:What is endpoint detection and response (EDR)?(IBM、英語)
参考4:What is XDR (extended detection and response)?(IBM、英語)
参考5:Overview of endpoint detection and response(Microsoft、英語)
参考6:Process, Data Source DS0009(MITRE ATT&CK、英語)
参考7:Phishing: Spearphishing Attachment(MITRE ATT&CK、英語)
参考8:Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder(MITRE ATT&CK、英語)
参考9:Lateral Movement(MITRE ATT&CK、英語)
参考10:Take response actions on a device(Microsoft、英語)
参考11:SP 800-86, Guide to Integrating Forensic Techniques into Incident Response(NIST、英語)