PSK認証とは?WPA2-PSKの仕組みとEAP・SAEとの違い
Wi-Fiの設定画面で「WPA2-PSK」を見かけて、PSKとは何だろうと思ったことはありませんか。
PSK認証は、接続する端末と受け入れる機器が同じ秘密(事前共有鍵)をあらかじめ持ち、その秘密を知っていることで相手を確かめる方式です。
この記事では、暗号鍵が作られる流れ、EAPやWPA3-SAEとの違い、VPNでの使い方、安全な運用を図で整理します。

この記事は以下のような人におすすめ!
- WPA2-PSKやPSK認証の意味と仕組みを知りたい人
- PSKとEAP(IEEE 802.1X)、WPA3-SAEの違いを整理したい人
- Wi-FiやVPNの事前共有鍵を安全に設定・運用したい人
PSK認証とは何か
1-1. 事前に共有した「合言葉」で相手を確かめる方式
PSKはPre-Shared Keyの略で、日本語では「事前共有鍵」と呼ばれます。
通信を始める前に、接続する側と受け入れる側へ同じ秘密を設定しておき、その秘密を知っていることを「正しい相手である」根拠にする方式です。
家庭のWi-Fiでいえば、ルーターに設定した「Wi-Fiのパスワード」を、スマホやPCにも同じように入力するあの仕組みがPSK認証にあたります。
大切なのは、秘密そのものを電波に乗せて相手へ見せるわけではない、という点です。
同じ秘密を持っていなければ正しく計算できない値をやり取りして、お互いが同じ秘密を持っているかを確かめます。
図の例では、同じパスフレーズを設定したPC・スマホ・プリンターは接続でき、パスフレーズを知らない端末は確認の段階で失敗するため接続できません。
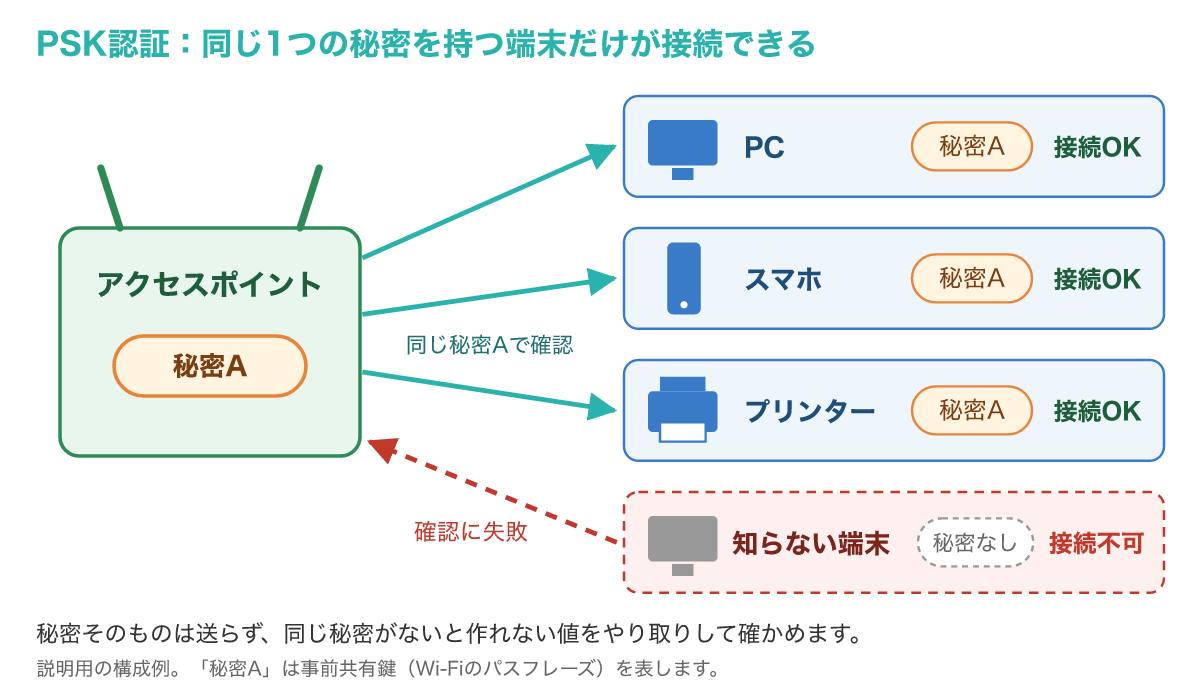
この仕組みは、認証サーバーなどの追加設備がいらず、アクセスポイントと端末に同じ値を入れるだけで始められるのが長所です。
その一方で、全員が同じ秘密を共有するため、「いま接続しているのは誰か」を個人単位で区別したり、特定の1人だけを締め出したりすることは苦手です。
この「1つの秘密を全員で使う」という性質が、PSKのメリットとデメリットの両方につながっていきます。
PSK認証は「同じ秘密を持っているか」で相手を確かめる方式で、秘密そのものは送らずに確認します。
1-2. 「WPA2-PSK」「WPA2-Personal」「AES」の関係
ルーターの設定画面には「WPA2-PSK(AES)」「WPA2-Personal」「WPA3-Personal」など、よく似た表記が並んでいて迷いやすいところです。
整理のコツは、「どうやって相手を確かめ、暗号化の鍵を用意するか」と「その鍵でどの方式を使ってデータを暗号化するか」を分けて考えることです。
PSKは前者にあたり、事前共有鍵を使って接続を認め、暗号化に使う鍵を用意する方式を指します(参考1)。
AESは後者にあたり、用意された鍵を使って実際のデータを暗号化する方式の名前です。
Windowsの無線LANの仕組みでも、事前共有鍵から鍵を作る方式と、IEEE 802.1Xの認証で鍵を作る方式は、別の認証方式として区別されています(参考1)。
| 設定画面の表記の例 | 相手の確かめ方 | 主な利用場面 |
|---|---|---|
| WPA2-Personal(WPA2-PSK) | 事前共有鍵(パスフレーズ) | 家庭・少人数のオフィス |
| WPA3-Personal | SAE(パスワードを使う鍵交換) | 対応機器がそろった家庭・オフィス |
| WPA2-Enterprise / WPA3-Enterprise | IEEE 802.1X(EAP)で利用者ごとに認証 | 企業・学校 |
表記の細かな違いは製品によって異なるため、手元の機器の説明書で、どの項目がどの方式にあたるかを確認してください。
「WPA2-AESとWPA2-PSKのどちらを選ぶか」という疑問をよく見かけますが、この2つは比べる軸が違います。
家庭向けの一般的な設定は、PSKで認証し、AESで暗号化する「WPA2-PSK(AES)」という組み合わせです。
WPA・WPA2・WPA3の世代ごとの違いはWPAの記事で整理しています。
ルーターの設定画面で実際にどれを選べばよいかは、次の記事で比較しています。
WPA2-PSKの仕組み(パスフレーズから暗号鍵まで)
2-1. パスフレーズは8〜63文字、または64桁の16進数
Wi-Fiに入力する「パスワード」は、仕様の上ではパスフレーズと呼ばれます。
Windowsの無線LANプロファイルの仕様では、WPA2-PSKの鍵は、8〜63文字のASCII文字(半角の英数字と記号)のパスフレーズか、64桁の16進数のネットワークキーとして設定します(参考2)。
64桁の16進数は、1桁が4ビットなので4×64=256ビットになり、鍵の値そのものを直接入力する形式といえます。
どちらの形式で入力しても、端末とアクセスポイントの両方に同じ事前共有鍵を持たせ、そこから暗号化に使う鍵を作る点は変わりません(参考1)。
Wi-FiのAES(CCMP)では、接続ごとの暗号鍵は「PMK(Pairwise Master Key)」という元の鍵を唯一の秘密の材料にして、交換した乱数などと組み合わせて作られます(参考3)。
PSK方式は認証サーバーを使わず事前共有鍵から暗号鍵を作る方式なので(参考1)、2つの資料を合わせると、PSK方式ではこの事前共有鍵がPMKの出発点になっていると読み取れます。
PMKは通信を直接暗号化する鍵ではなく、次に説明する4ウェイハンドシェイクで、その接続だけに使う暗号鍵を作るための「元の鍵」です。
言い換えると、パスフレーズは「接続してよいか」の確認だけでなく、暗号化の鍵の出発点にもなっているということです。
この関係を知っておくと、後で説明する「パスフレーズが漏れると暗号化の安全性にも影響する」理由が分かりやすくなります。
家庭用ルーターの設定画面では、事前共有鍵の入力欄が「パスワード」「暗号化キー」「ネットワークキー」などと表示されることもあります。
2-2. 4ウェイハンドシェイクで接続ごとの暗号鍵を作る
端末がアクセスポイントに接続すると、両者は「4ウェイハンドシェイク」と呼ばれるやり取りで、お互いが同じPMKを持っていることを確かめ合い、グループ用の鍵を配ります(参考3)。
このやり取りには乱数(ナンス)の交換が含まれ、接続ごとの暗号鍵が毎回新しいものになるようにしています(参考3)。
双方は、共通のPMKと交換した乱数などを材料にして、その接続で使う同じ暗号鍵(図ではPTK:Pairwise Transient Keyと表記)を計算します。
図のように、途中のメッセージには計算した鍵を使った改ざん検知用の値(MIC)が付き、相手が同じ鍵を計算できたかを確かめる手がかりになります。
PSK方式では、相手が同じPMKを持っていると確かめられることが、同じ事前共有鍵(同じパスフレーズ)を知っていることの確認になります。
やり取りの最後に、アクセスポイントは同報通信などに使うグループ用の鍵を端末へ配り、接続の準備が整います(参考3)。
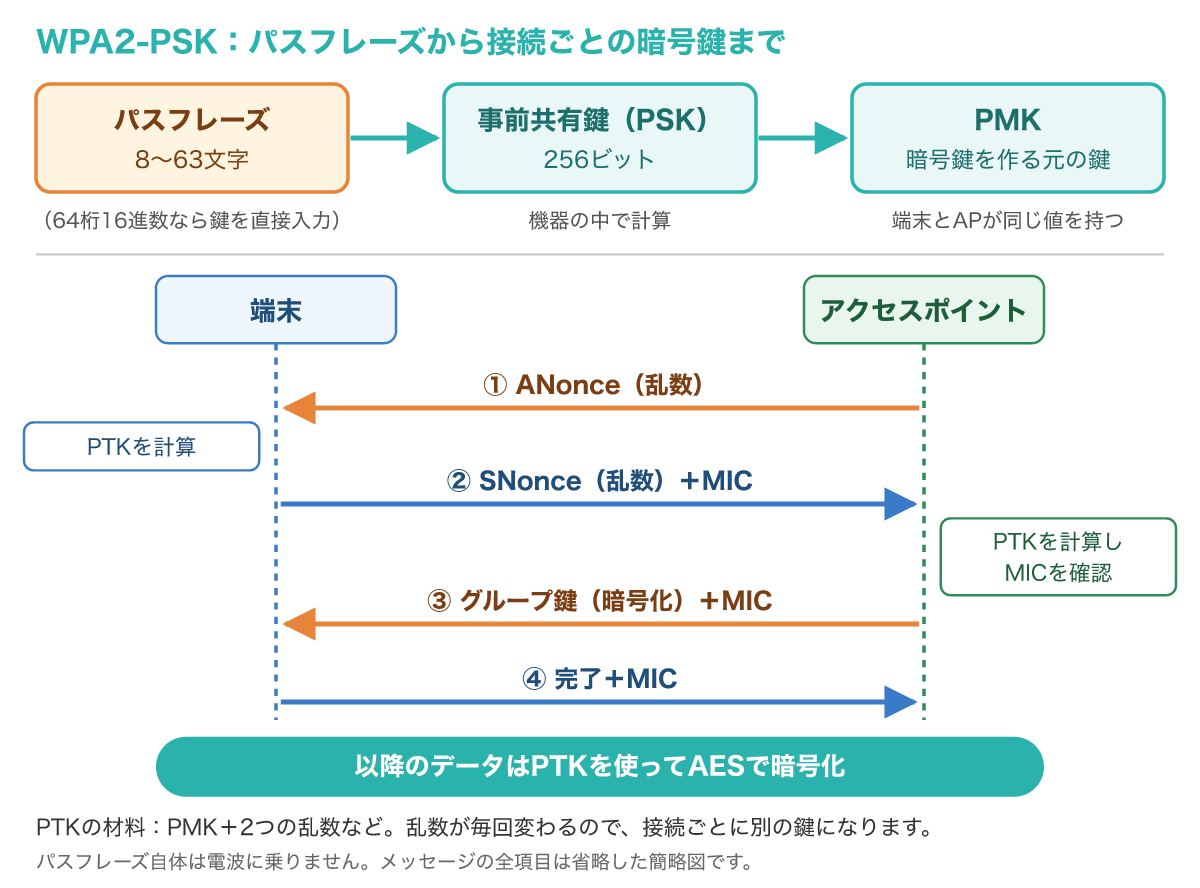
こうして作られたPTKを使い、以降のデータはAESで暗号化されて送られます。
乱数は接続のたびに変わるため、同じパスフレーズを使っていても、接続ごと・端末ごとに別の暗号鍵になります。
また、パスフレーズ自体は電波に乗らないため、やり取りを傍受されただけで、パスフレーズがそのまま読み取られることはありません。
このやり取りを運ぶ仕組みはEAPOLと呼ばれ、EAPOLの記事でフレームの役割を説明しています。
2-3. パスフレーズが弱い・漏れると何が起きるか
PSK方式の安全性は、パスフレーズの推測しにくさと、秘密が守られているかどうかに大きく左右されます。
1つ目のリスクは推測です。
短い単語や誕生日のように推測しやすいパスフレーズは、辞書にある候補を次々に試す「辞書攻撃」で当てられるおそれがあります。
VPNで使われるIKEv2の仕様でも、利用者が選んだパスワードだけから作った共有鍵は、辞書攻撃に耐えるだけの予測困難さを持ちにくく、一般に安全ではないと注意されています(参考7・第2.15節)。
2-2で見たとおり、WPA2-PSKのハンドシェイクは「同じパスフレーズなら同じ計算結果になる」ことで相手を確かめています。
一般に、パスワードから作った値をやり取りする方式は、やり取りを記録した第三者が手元で候補を次々に試して照合する「オフライン辞書攻撃」を受け得るとされています(参考6)。
WPA2-PSKのハンドシェイクもこの形にあたるため、推測しやすいパスフレーズほど危険だと考えられます。
2つ目のリスクは漏えいです。
パスフレーズを知っている人は、正規の利用者とまったく同じように接続できます。
全端末で同じ秘密を使うため、退職した人や、パスフレーズを書いたメモを見た来客がいても、その人だけを締め出すことはできません。
その場合は、パスフレーズ自体を変えて、使い続ける全端末で入れ直す必要があります。
さらに、2-2で見たとおり、接続ごとの暗号鍵はPMKと、ハンドシェイクで交換される乱数などから計算されます(参考3)。
このため、パスフレーズを知る人が同じネットワークにいる他人の接続時のやり取りを記録できれば、仕組み上はその人の暗号鍵も計算できてしまうおそれがあります。
WPA2-PSKでは事前共有鍵が暗号鍵の元になるため、パスフレーズの漏えいは「勝手に接続される」だけでなく、暗号化の安全性にも影響します。
「暗号化はAESだから安心」と考えず、パスフレーズを推測されにくく、漏らさないことを優先しましょう。
PSK・EAP(IEEE 802.1X)・SAEの違い
3-1. EAP(IEEE 802.1X):利用者ごとに認証サーバーが確かめる
PSKとよく比較されるのが、企業のWi-Fiで使われるIEEE 802.1XとEAPによる認証です。
EAP(Extensible Authentication Protocol)は、パスワードや証明書など、さまざまな認証方式を載せて運ぶための枠組みです(参考4)。
IEEE 802.1Xは、このEAPをLANや無線LANで使い、認証が済むまで端末の通信をネットワークへ通さないようにする仕組みです(参考5)。
無線LANでは、端末(サプリカント)、アクセスポイント(オーセンティケーター)、RADIUSサーバー(認証サーバー)の3者が登場します(参考5)。
IEEE 802.1X自体はRADIUSを必須としていませんが、多くのアクセスポイントはRADIUSクライアントとして動き、端末とのEAPのやり取りをRADIUSサーバーへ中継して、その判断に従って接続を認めます(参考5)。
利用者ごとにIDとパスワードや証明書を持つため、退職した人のアカウントを無効にすれば、ほかの人の設定を変えずにその人だけを接続できなくできます。
鍵の作り方にも違いがあります。
鍵を生成するEAPの方式では、認証の結果として64バイト以上の鍵の材料(MSK)が作られ、Wi-Fiではその先頭32バイトがPMKとして使われます(参考3)。
つまりPMKは利用者の認証ごとに作られ、全員が同じ鍵の元を共有するPSKとは性質が大きく異なります。
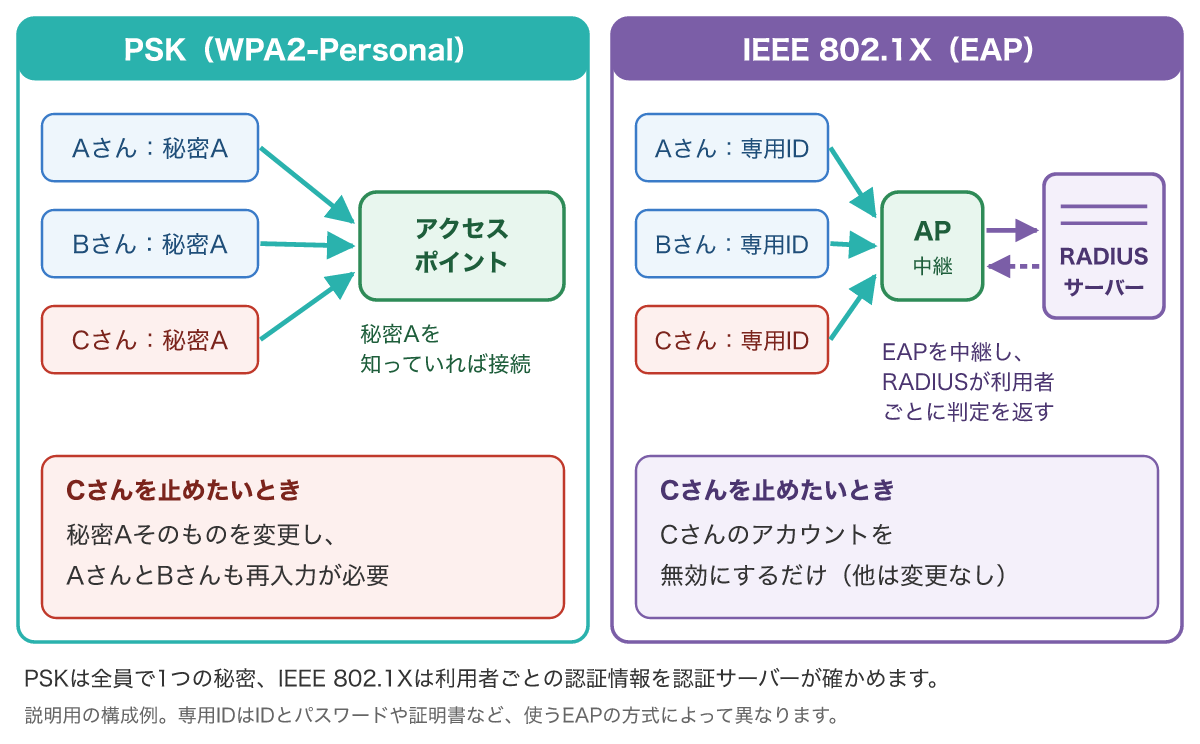
EAPそのものの仕組みはEAPの記事、認証サーバーの役割はRADIUSの記事で詳しく説明しています。
IEEE 802.1Xの導入手順まで知りたい場合は、次の記事が参考になります。
3-2. WPA3-SAE:パスワードを使う新しい鍵交換
WPA3のパーソナル向けの設定で使われる鍵交換の方式が、SAE(Simultaneous Authentication of Equals)です。
SAEでも、利用者が入力するのはWPA2-PSKと同じようなパスワードです。
違いは鍵を交換する方式にあり、SAEは、やり取りを記録されただけでは手元でパスワードの推測を確かめにくくすることを狙った方式だと一般に説明されています。
ただし、この記事ではSAEの仕様書(IEEE 802.11)そのものは確認できていないため、ここからのSAEの説明は一般的な解説として読んでください。
パスワードで認証する鍵交換をこの弱点に強く作れること自体は、IRTFが情報文書として公開した「Dragonfly」という鍵交換の文書で、受動的な攻撃、能動的な攻撃、オフライン辞書攻撃に耐える設計として示されています(参考6)。
参考6はSAEやWi-Fiについて書いた文書ではなく、Dragonflyという鍵交換の説明です。
オフライン辞書攻撃とは、やり取りを記録した攻撃者が、自分の手元で候補のパスワードを大量に試す攻撃のことです。
参考6によると、Dragonflyでは、記録したやり取りだけから候補を照合することはできず、1回の推測を確かめるには相手と実際にやり取りする必要があります(参考6)。
SAEにも同じような性質があれば、機器の側で試行の回数を制限しやすくなり、WPA2-PSKよりも推測に強くなると考えられます。
これは参考6の性質をSAEに当てはめた筆者の推論で、SAEの仕様書で確かめた内容ではありません。
Windowsの無線LANの仕組みでも、WPA3のSAEは事前共有鍵の方式とは別の認証方式として定義されています(参考1)。
ただし、推測しやすいパスワードを使ってよいわけではありません。
パスワードを知っている人が接続できる点や、全員で同じパスワードを共有する点はPSKと同じです。
WPA3-SAEの設定方法や対応機器の確認は次の記事で、公開鍵を組み合わせた拡張はSAE-PKの記事で説明しています。
3-3. 3つの方式をどう使い分けるか
ここまでの違いを、運用の場面で比べやすいように表にまとめます。
| 観点 | PSK(WPA2-Personal) | SAE(WPA3-Personal) | IEEE 802.1X(Enterprise) |
|---|---|---|---|
| 秘密の単位 | 全員で1つのパスフレーズ | 全員で1つのパスワード | 利用者・端末ごと |
| 必要な設備 | アクセスポイントのみ | 対応したアクセスポイントと端末 | RADIUSサーバーなど |
| 推測への強さ | パスフレーズの長さと推測しにくさ次第 | 記録からの推測を難しくする狙いとされる(仕様書は未確認) | 使うEAPの方式による |
| 1人を締め出す方法 | 全員のパスフレーズを変更 | 全員のパスワードを変更 | その人のアカウントや証明書を無効化 |
| 向く場面 | 家庭・少人数 | 対応機器がそろった家庭・小規模 | 企業・学校 |
家庭であれば、使う端末がすべて対応しているならWPA3(SAE)を選びます。
古い端末が残っている間は、WPA2-PSK(AES)を、長く推測されにくいパスフレーズで使うのが現実的です。
社員の入れ替わりがある組織では、PSKを全員で共有するだけの運用より、IEEE 802.1Xで利用者ごとに認証する方法を検討する価値があります。
来客用のゲストWi-Fiのように、どうしてもPSKを広く共有する場面では、社内の機器があるネットワークと分けておくことが大切です。
迷ったら「1人だけ締め出す必要があるか」を考えます。
必要ならIEEE 802.1X、不要で端末が対応していればWPA3(SAE)、古い端末があればWPA2-PSK(AES)と長いパスフレーズ、という順で検討すると整理しやすくなります。
VPNで使われるPSK(事前共有鍵)
4-1. IPsec(IKEv2)やL2TPでの事前共有鍵
PSKはWi-Fiだけの言葉ではなく、拠点間やリモートアクセスのVPNでも使われます。
IPsecのVPNで鍵交換を行うIKEv2では、相手を確かめる方法として、証明書を使った署名のほかに、共有鍵(事前共有鍵)を使えます(参考7・第2.15節)。
事前共有鍵を使う場合、双方は共有鍵とそれまでのやり取りの内容から認証用の値を計算し、同じ秘密を持っていることを確かめます(参考7・第2.15節)。
ここでも、鍵そのものを相手へ送るのではなく、同じ鍵を持っていなければ作れない値で確認している点はWi-Fiと共通です。
仕様では、共有鍵を入力する管理画面は、少なくとも64オクテットのASCII文字列と16進数での入力を受け付けなければならないとされています(参考7・第2.15節)。
WindowsのVPNクライアントでも、L2TPでは事前共有鍵による認証を構成できます(参考8)。
たとえば本社と支社のVPNルーターに同じ事前共有鍵を設定しておき、その鍵を知っているルーター同士だけがトンネルを作れるようにする、という使い方が代表的です。
リモートアクセスでも、利用者のPCに同じ事前共有鍵を配って接続を許可する構成があります。
ただし、多くの人に同じ鍵を配る使い方では、Wi-Fiと同じく「1人だけ締め出せない」「漏れたら全員分を変える」という弱点を抱えます。
IPsec VPN全体の仕組みはIPsec VPNの記事、IKEv2の流れは次の記事で詳しく説明しています。
4-2. 事前共有鍵が合わないときに確認すること
VPNで事前共有鍵が一致しないと、相手を確かめる段階で失敗するため、トンネルを作れず接続できません。
Windowsのリモートアクセスのエラーコード一覧では、811(ERROR_VPN_BAD_PSK)について、リモートサーバーが応答しない場合の典型的な原因として、クライアントとサーバーの間の事前共有鍵の問題が挙げられています(参考9)。
この番号が表示されたときは、まず入力した事前共有鍵が、管理者から伝えられた値と一致しているかを確かめましょう。
- 全角と半角、大文字と小文字の違いや、前後の空白が入っていないか
- 0とO、1とlのような似た文字を取り違えていないか
- 接続先のサーバーのアドレスとVPNの種類が、案内どおりになっているか
- サーバー側で事前共有鍵が変更されていないか(管理者に確認)
ただし、エラーの説明には「リモートサーバーが応答しない」という状況も含まれているため、811が出たからといって必ず鍵の入力ミスとは限りません。
入力を確かめても解決しない場合は、ネットワークの経路やサーバー側の状態を含めて、管理者に相談するのが確実です。
原因を調べる途中でも、事前共有鍵をメールやチャットへそのまま貼り付けると漏れる経路が増えるため、受け渡しは組織で決められた方法に従いましょう。
IKEv1を使う古い構成のVPNについては、IKEv1の記事も参考になります。
PSKを安全に運用するポイント
5-1. 推測されにくいパスフレーズを作る
Wi-Fiのパスフレーズは8文字から設定できますが(参考2)、短いパスフレーズほど推測に弱くなります。
IKEv2の仕様では、事前共有鍵には、交渉する鍵のうち最も強いものと同じくらいのランダム性を持たせるのが最も強い方法だとしています(参考7・第5節)。
同じ箇所では、パスワードや名前のように予測しやすいものから共有鍵を作ることは安全ではなく、辞書攻撃やソーシャルエンジニアリングの対象になると述べられています(参考7・第5節)。
Wi-Fiのパスフレーズも考え方は同じで、単語や名前、電話番号、住所などから作らないことが基本です。
上限の63文字まで使えるので、入力の手間と相談しながら、できるだけ長いランダムな文字列にしましょう。
ランダムな文字列は、パスワードマネージャーの生成機能を使うと手軽に作れて、安全に保管もできます。
一度設定した端末では入力し直す機会が少ないため、長いパスフレーズにしても、日常の手間はそれほど増えません。
ルーター本体のラベルに印刷された初期のパスフレーズは、本体を見られる人には知られてしまいます。
来客や従業員が出入りする場所に置いている場合は、自分で作ったパスフレーズへの変更を検討しましょう。
総当たりで推測する攻撃の考え方は、ブルートフォースアタックの記事で説明しています。
5-2. 変更が必要な場面と、影響範囲を小さくする工夫
PSKは、決まった周期で機械的に変えるより、変えるべききっかけがあったときに確実に変えることが大切です。
主なきっかけは、パスフレーズを知る人の退職や異動、端末の紛失や盗難、パスフレーズを書いたメモや画面の流出、そして見覚えのない端末の接続に気づいたときです。
変更するときは、次の図の順番で進めると、つながらない端末を残したり、古い鍵が使われ続けたりする失敗を防げます。
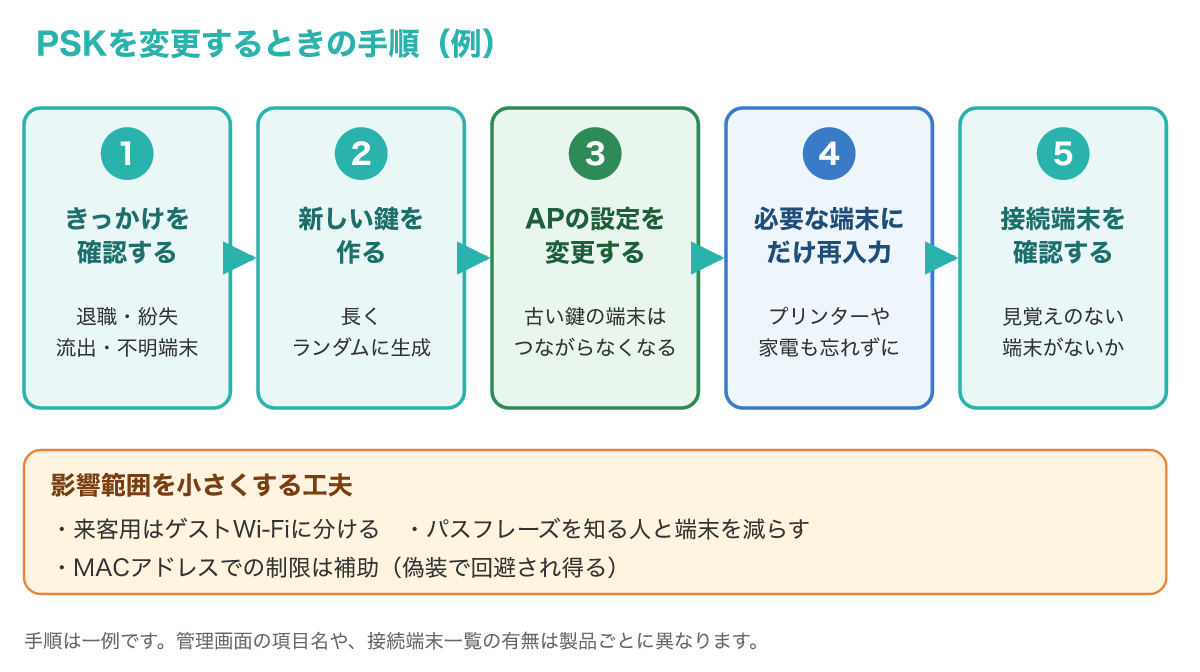
アクセスポイントの設定を変えると、古いパスフレーズのままの端末は、次に接続し直すときにつながらなくなります。
プリンターや家電のように再設定に手間がかかる機器は、変更の前に一覧にしておくと、作業の漏れを減らせます。
変更の後は、ルーターの管理画面にある接続中の端末一覧などで、見覚えのない端末が残っていないかを確認しましょう。
影響範囲を小さくするには、パスフレーズを知る人と端末をそもそも少なくする工夫が効果的です。
来客用にはゲストWi-Fiを用意し、家族や社員が使うネットワークとはパスフレーズも通信の範囲も分けておきます。
MACアドレスで接続を制限する機能は、MACアドレスを偽装されると回避されるため、PSKの代わりではなく補助として考えましょう。
この機能の注意点はMACアドレスフィルタリングの記事で解説しています。
使っているルーターがWPA3に対応していない、あるいはファームウェアの更新が止まっている場合は、買い替えを検討するきっかけにもなります。
ルーターを選ぶときの確認項目は、次の記事でまとめています。
パスフレーズを変えたら、変更前の値を書いたメモや共有した画面も忘れずに処分し、新しい値を必要な人だけに伝えましょう。
よくある質問とまとめ
6-1. よくある質問
Q1. PSKとWi-Fiのパスワードは同じものですか?
日常的には同じ意味で使われることが多いですが、正確には入力欄に8〜63文字のパスフレーズか64桁の16進数のネットワークキーを設定でき、機器はその値を事前共有鍵として暗号鍵づくりに使います(参考1・参考2)。
Q2. WPA2-PSKとWPA2-AESはどちらを選べばよいですか?
PSKは相手の確かめ方、AESはデータの暗号化方式で比べる軸が違うため、家庭では両方を組み合わせた「WPA2-PSK(AES)」が一般的な設定です。
Q3. PSKとEAPの違いを一言でいうと何ですか?
PSKは全員で1つの秘密を共有して確かめる方式、EAP(IEEE 802.1X)は利用者ごとの認証情報を認証サーバーが確かめる方式です。
Q4. WPA3にすればパスワードの心配はなくなりますか?
なくなりません。
WPA3のSAEは記録されたやり取りからの推測を難しくする狙いの方式だと一般に説明されていますが、パスワードを知っている人が接続できる点は変わらないため、推測されにくいパスワードと、漏れたときの変更は引き続き必要です。
Q5. PSKはどのくらいの頻度で変えればよいですか?
決まった周期よりも、知る人の退職、端末の紛失、メモの流出、見覚えのない接続など、変えるべききっかけがあったときに確実に変えることを優先しましょう。
6-2. まとめ
PSK認証は、接続する側と受け入れる側があらかじめ同じ秘密を持ち、それを知っていることで相手を確かめる方式です。
WPA2-PSKでは、端末とアクセスポイントが持つ同じ事前共有鍵をもとに、4ウェイハンドシェイクで接続ごとの暗号鍵が作られます。
そのため、パスフレーズの推測しにくさと秘密の管理が、接続の許可と暗号化の両方の安全性を左右します。
利用者ごとに認証したい組織ではIEEE 802.1X(EAP)が選択肢になり、対応機器がそろった家庭ではWPA3のSAEがPSKに代わる方式として一般に紹介されています(SAEの効果はこの記事では仕様書で確かめていません)。
VPNの事前共有鍵も考え方は同じで、ランダムで長い鍵を使い、受け渡しと変更のルールを決めておくことが大切です。
- 参考1:Microsoft Learn「DOT11_AUTH_ALGORITHM enumeration」
- 参考2:Microsoft Learn「sharedKey (security) element」
- 参考3:RFC 5247 Extensible Authentication Protocol (EAP) Key Management Framework
- 参考4:RFC 3748 Extensible Authentication Protocol (EAP)
- 参考5:RFC 3580 IEEE 802.1X Remote Authentication Dial In User Service (RADIUS) Usage Guidelines
- 参考6:RFC 7664 Dragonfly Key Exchange
- 参考7:RFC 7296 Internet Key Exchange Protocol Version 2 (IKEv2)
- 参考8:Microsoft Learn「VPN connection types」
- 参考9:Microsoft Learn「Routing and Remote Access Error Codes」