アクセスログとは?1行の見方と不審な行の見分け方・残し方を図解
アクセスログとは、Webサーバーが受け取ったリクエストを1件ごとに1行ずつ記録したファイルのことです。
この記事では、1行の読み方、保存場所、不審な行の見分け方、正しい残し方、不審な行を見つけた後の初動を、実際の形式に沿った例の行と図で説明します。

この記事は以下のような人におすすめ!
- アクセスログの1行の意味を知りたい人
- 自社サイトのログに不審な行がないか確かめたい人
- 不審な行を見つけて次の対応に迷っている人
本記事はプロモーション(アフィリエイト広告)を含みます。
アクセスログとは
1-1. アクセスログの意味:リクエスト1件が1行になる
ブラウザでWebページを開くと、ブラウザはWebサーバーへ「このページをください」というリクエストを送ります。
Webサーバーはページを返すと同時に、そのリクエストの送信元、時刻、要求した場所、結果をアクセスログへ1行追記します。
Apache HTTP Serverの公式文書は、アクセスログを「サーバーが処理したすべてのリクエストを記録するもの」と説明しています。
記録する場所と内容は、CustomLogとLogFormatという設定で決まります。
一方、サーバーの起動の失敗や処理中のエラーは、別のエラーログに書かれ、問題が起きたときに最初に見る場所とされています(参考1)。
次の図は、1回のページ表示でアクセスログに1行が増える様子を、説明用の値で示したものです。
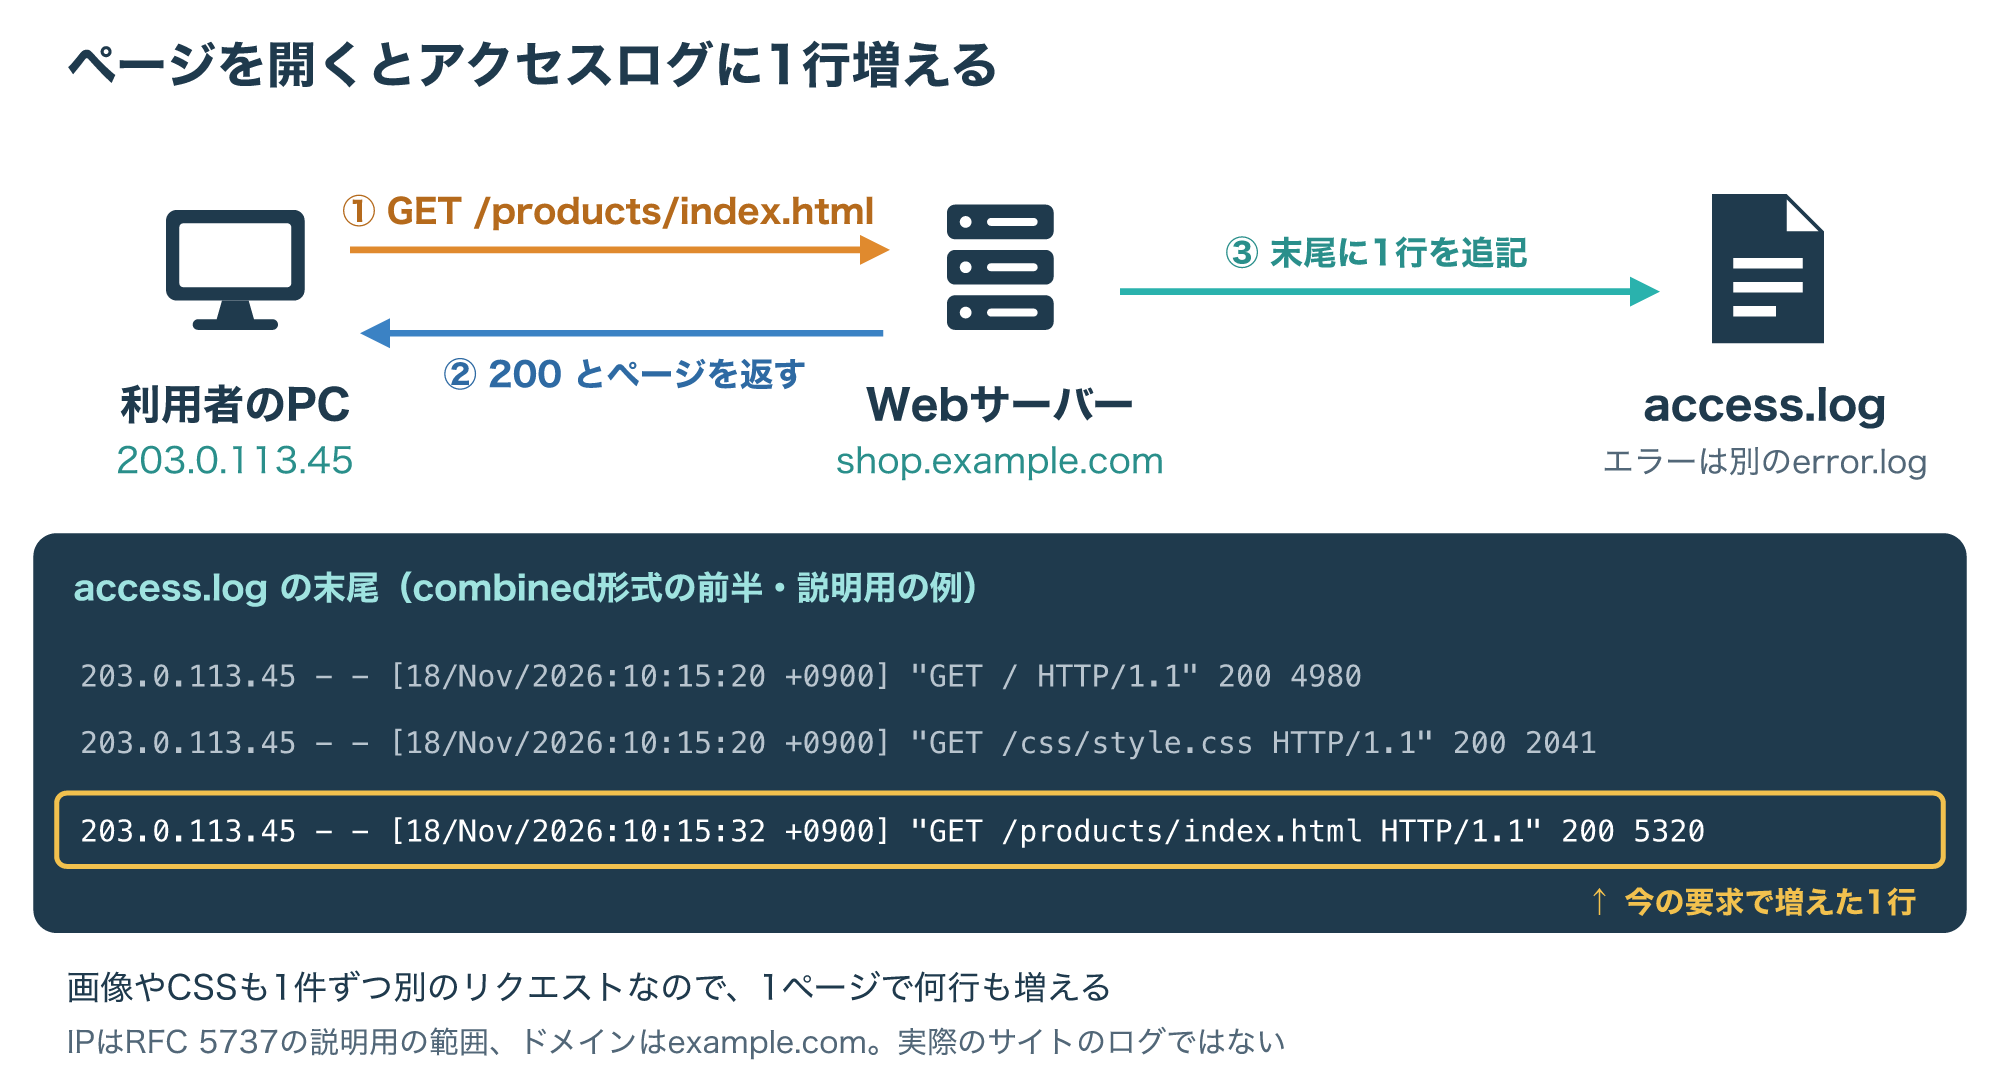
画像やCSSも別々のリクエストなので、1ページを開くだけで何行も増えることがあります。
つまりアクセスログは、サイトに「誰が・いつ・何を求め・どうなったか」を時刻順に並べた台帳です。
1-2. エラーログ・アプリのログ・セキュリティログとの違い
アクセスログと混同しやすいログが、エラーログ、アプリケーションのログ、OSのセキュリティログです。
どれもサーバーに残る記録ですが、書く主体と記録する出来事が違います。
| ログ | 書く主体 | 主な中身 |
|---|---|---|
| アクセスログ | Webサーバー | リクエスト1件ごとの送信元・時刻・要求・結果 |
| エラーログ | Webサーバー | 起動の失敗、処理中のエラー、設定の問題 |
| アプリのログ | Webアプリ | ログインの成功と失敗、権限の変更、入力の検証の失敗 |
| セキュリティログ | OS | OSへのサインイン、権限の使用、監査の記録 |
OWASPのログの手引きは、アプリケーションのログに残すべき出来事として、入力の検証の失敗、認証の成功と失敗、アクセス制御の失敗、管理者の操作などを挙げています(参考6)。
アクセスログには「ログインの画面へ要求が来た」ことは残りますが、そのログインが成功したかどうかは、アプリのログを見ないと分からない場合があります。
WindowsのサインインやOSの監査の記録から不審な操作を調べる方法は、次の記事で解説しています。
アクセスログ1行の読み方
2-1. combined形式の9つの項目
アクセスログの形式は設定で変えられますが、ApacheとNginxでよく使われるのがcombined(コンバインド)形式です。
Apacheの文書では、common形式の7項目にリファラー(Referer)とユーザーエージェント(User-Agent)の2項目を足したものがcombined形式です。
Nginxでは、access_logの既定値がcombined形式で、同じ並びの項目を記録します(参考2)。
次の図は、combined形式の1行を9つの項目に分けたものです。
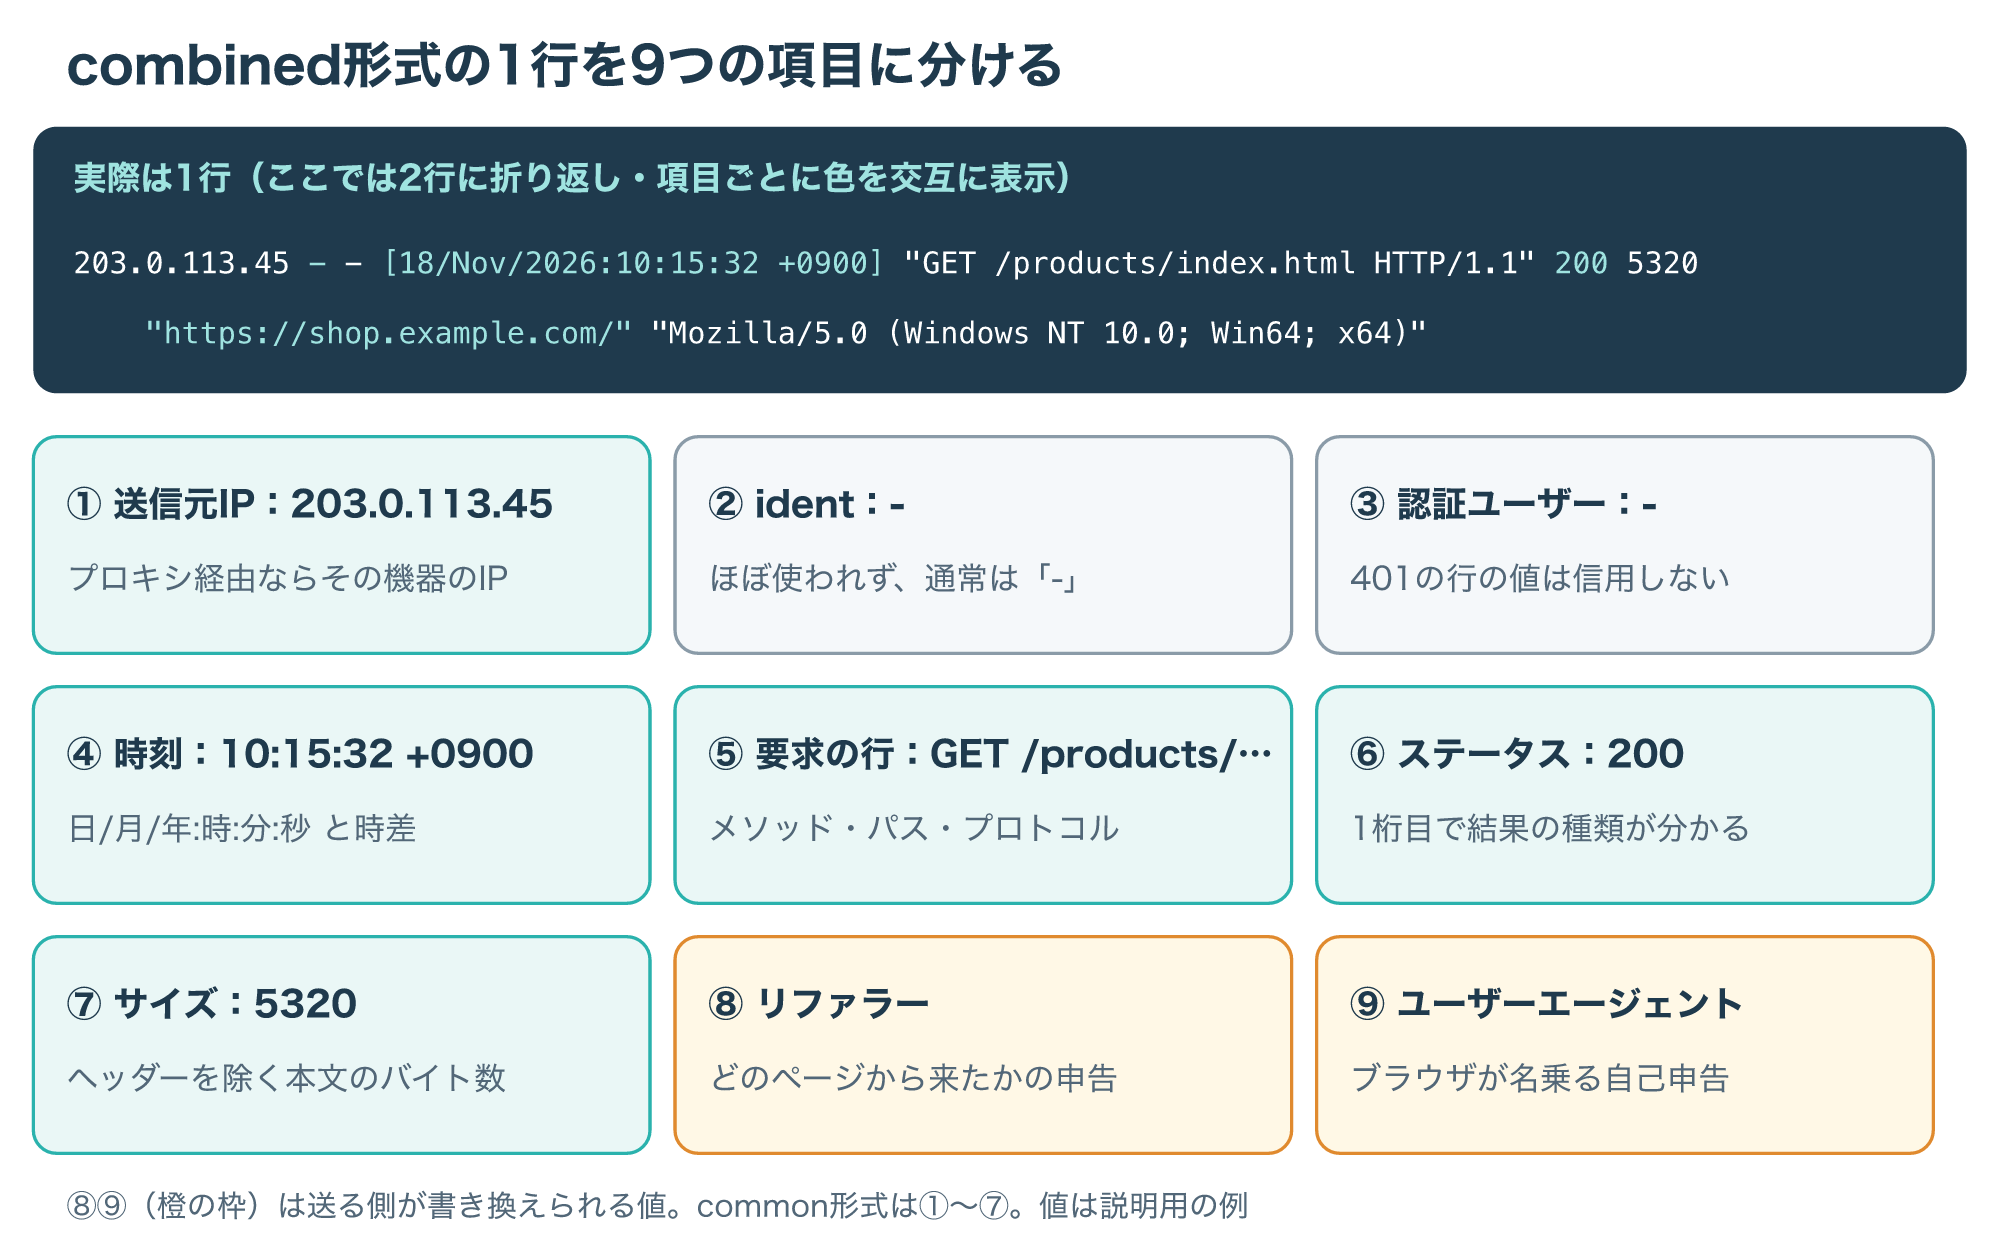
図の1番目の送信元IPは、リクエストを送ってきた相手のIPアドレスです。
2番目のidentはほとんど使われず、通常は「-」になります。
3番目の認証ユーザーは、HTTP認証でログインした利用者の名前で、ステータスが401のときは認証前なので信用してはいけないとされています。
4番目の時刻は「日/月/年:時:分:秒 時差」の形で、5番目の要求の行にはメソッド、パス、プロトコルが入ります。
6番目のステータスは結果を表す3桁の数字で、7番目のサイズはヘッダーを除いた応答の大きさ、本文がなければ「-」です。
8番目のリファラーはどのページから来たかの申告、9番目のユーザーエージェントはブラウザが名乗る自己申告の値です(参考1)。
ステータスの1桁目は、2xxが成功、3xxがリダイレクト、4xxがクライアント側の誤り、5xxがサーバー側の誤りを表します(参考5)。
リファラーとユーザーエージェントは送る側が自由に書き換えられるため、それだけで相手を判断しないようにしましょう。
2-2. 時刻とタイムゾーン:IISはUTCで記録する
アクセスログの時刻は、サーバーの種類と設定によって、日本時間で書かれる場合とUTC(協定世界時)で書かれる場合があります。
Apacheの時刻には「+0900」のような時差が付くので、図の「10:15:32 +0900」はUTCの1時15分32秒と同じ時刻です(参考1)。
WindowsのIISが既定で使うW3C形式では、1行ごとの日時は常にUTCで記録されます。
localTimeRolloverという設定は、ログファイルを日本時間とUTCのどちらの区切りで新しくするかを決めるだけで、行の時刻はUTCのままです。
そのため、IISのログで「日本時間の朝10時ごろ」を探すときは、UTCの1時ごろの行を見る必要があります。
IISの公式の設定リファレンス(logFile要素)に載っている既定の記録項目は、日付、時刻、送信元IP、ユーザー名、サーバーのIP、メソッド、パス、クエリ、処理時間、ステータス、Win32のステータス、ポート、ユーザーエージェント、サブステータスです(参考4)。
ただし記録される項目はIISの版や設定で変わるため、自分のログファイルの冒頭にある「#Fields:」の行で、実際にどの項目が並んでいるかを確かめましょう。
英国のNCSCのログの手引きも、ログはUTCの時刻で記録し、正確な時刻源と同期させることを勧めています(参考7)。
複数のサーバーのログを並べて調べるときは、最初にどのログがどの時刻で書かれているかを確かめておくと、9時間ずれた比較を防げます。
2-3. プロキシやロードバランサー経由だと送信元IPが変わる
送信元IPの項目には、利用者のPCではなく、途中にある機器のIPアドレスが記録されることがあります。
Apacheの文書は、利用者とサーバーの間にプロキシがある場合、記録されるのはプロキシのアドレスになると説明しています(参考1)。
ロードバランサーやCDNを前に置いたサイトでは、アクセスログの送信元IPが全部同じ社内のアドレスになる、という状態が起こり得ます。
次の図は、ロードバランサー(10.0.0.5)を経由したときに、Webサーバーのログに何が残るかを示したものです。
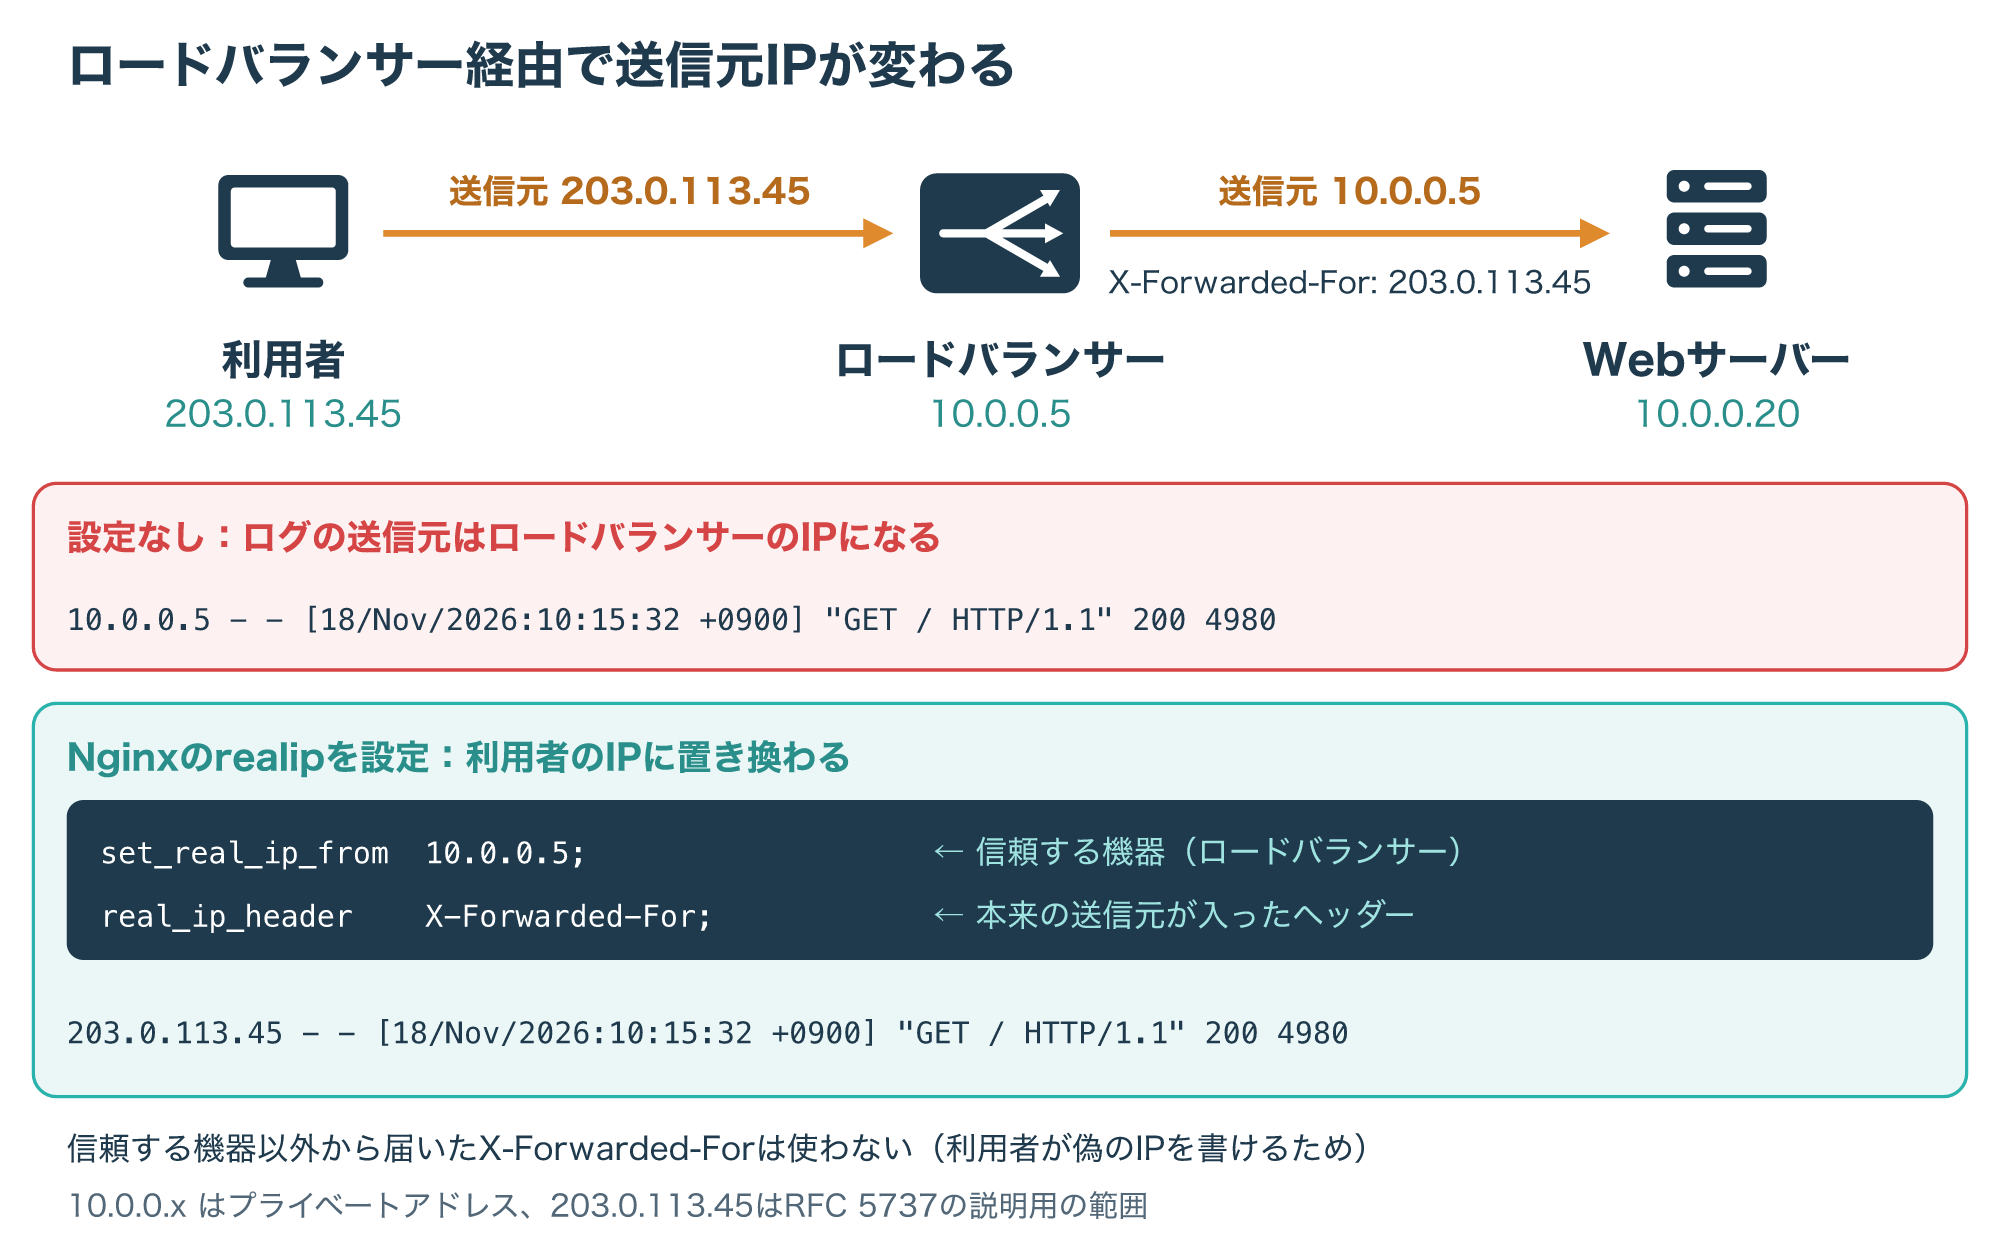
Nginxでは、realipモジュールのset_real_ip_fromに信頼する機器のアドレスを書き、real_ip_headerでX-Forwarded-Forなどのヘッダーを指定すると、送信元IPを本来の利用者のアドレスに置き換えられます。
信頼する機器を限定するのは、利用者が自分でX-Forwarded-Forを書いて送れば、偽のアドレスを記録させられてしまうためです(参考3)。
NCSCの手引きも、ファイアウォールやプロキシのログには中継機器のIPだけでなく元の送信元IPが残るようにすることを挙げています(参考7)。
自社のログの送信元IPが1種類しかないときは、この設定が入っているかを最初に確かめましょう。
アクセスログはどこにある?見る方法
3-1. Apache・Nginx・IISの既定の保存場所
アクセスログの保存場所は、Webサーバーの種類と設定ファイルの書き方で決まります。
Apacheの文書の例では「CustomLog “logs/access_log” common」と書き、ファイル名がスラッシュで始まらなければServerRootからの相対パスになります(参考1)。
Nginxのaccess_logの既定値は「logs/access.log combined」です(参考2)。
IISのログは既定で有効になっていて、保存先の既定値は「%SystemDrive%」の下のinetpub、logs、LogFilesの順にたどったフォルダです。
なお、IISのログにはASPとODBCのエラーは記録されないと公式文書に書かれています(参考4)。
次の図は、3つのWebサーバーの既定の保存場所と、最初に開く設定の項目を並べたものです。
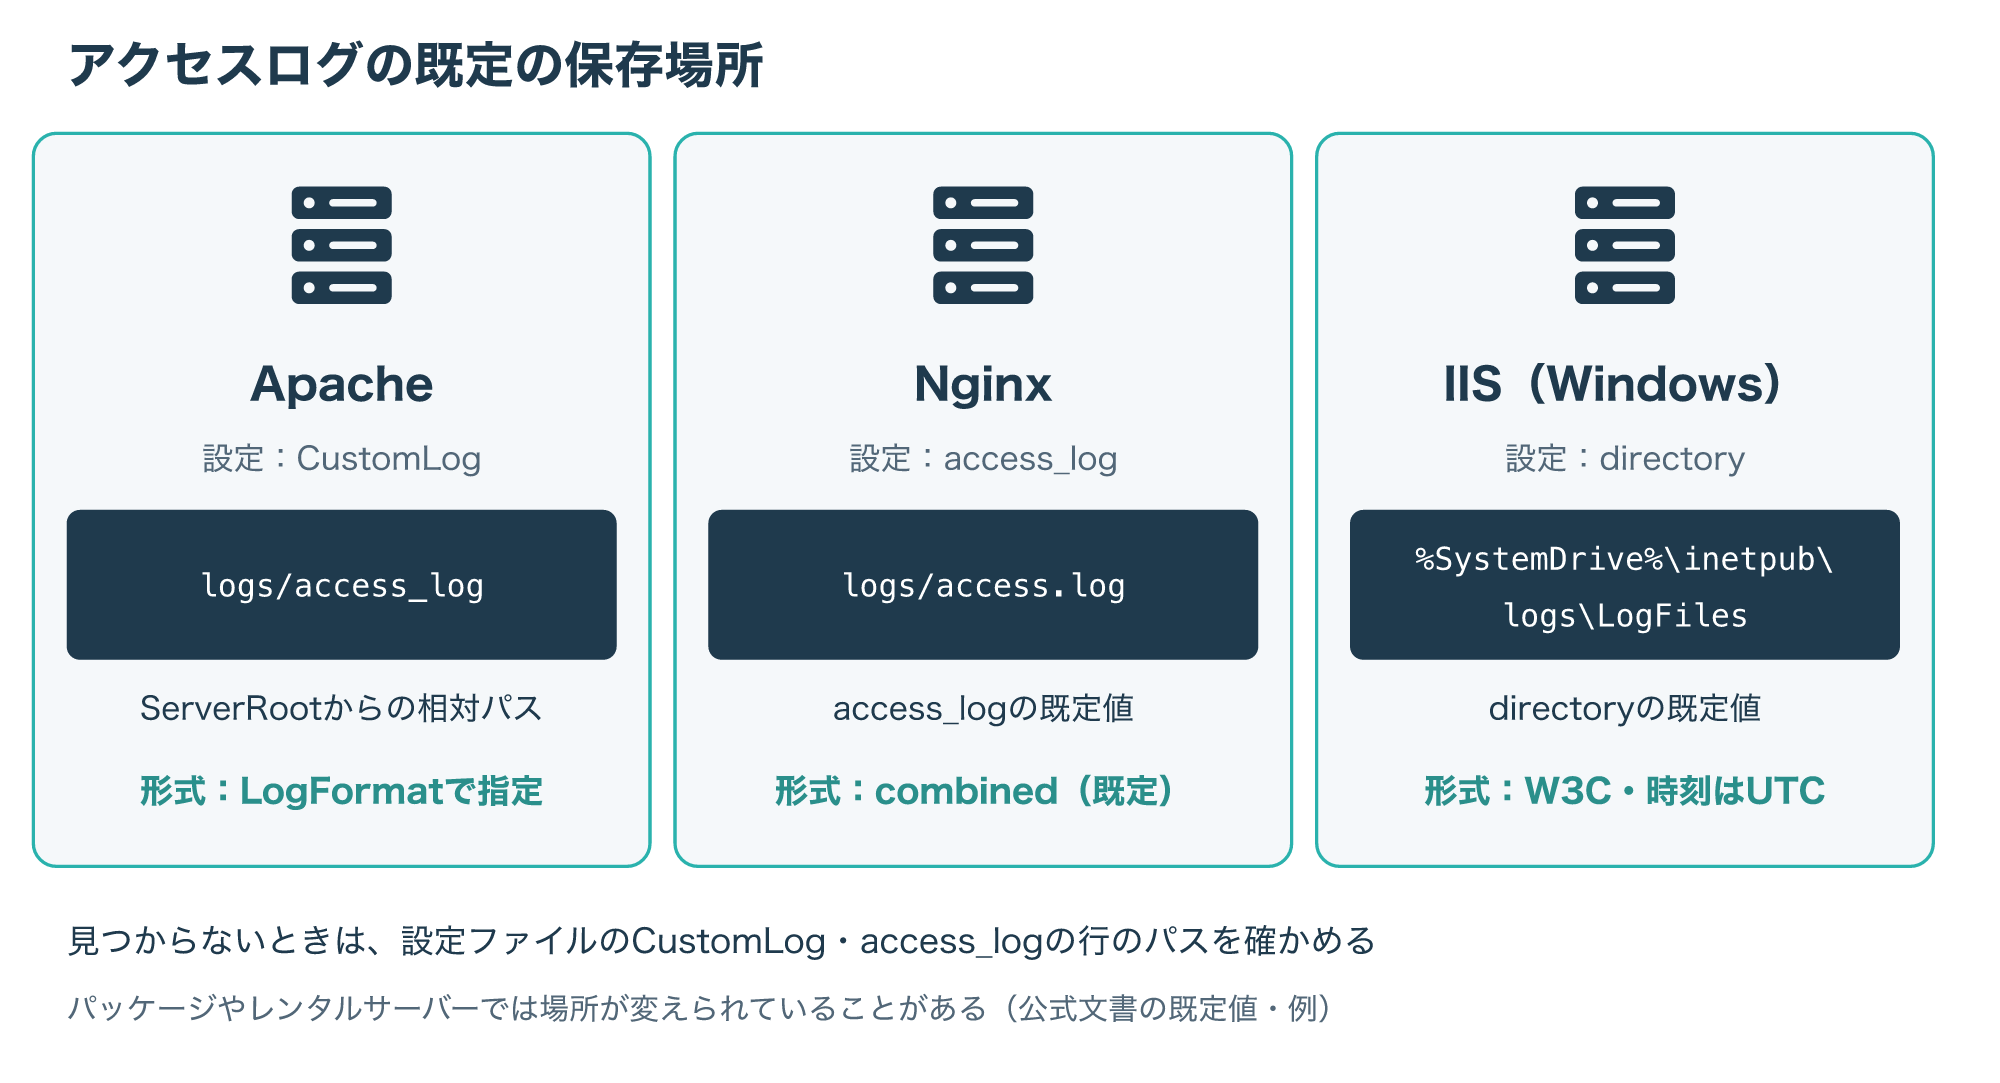
LinuxのディストリビューションやWebサーバーのパッケージによっては、既定の場所が別のフォルダに変えられていることがあります。
図の場所で見つからないときは、設定ファイルのCustomLogやaccess_logの行に書かれたパスを確かめるのが確実です。
レンタルサーバーでは、管理画面からログを表示またはダウンロードする方法や、保存される日数が会社ごとに違うため、契約しているサービスのヘルプで確かめてください。
3-2. 絞り込みの順番とログのローテーション
アクセスログは行数が多いので、最初から1行ずつ読むのではなく、条件で絞り込んでから読みます。
おすすめの順番は、気になる時間帯、送信元IP、ステータス、パスの順に、1つずつ条件を足していく方法です。
テキストエディターの検索や表計算ソフトのフィルターでも、空白で区切られた項目を手がかりに絞り込めます。
ただし、ログには利用者が送った文字がそのまま書かれるため、悪意のある相手が制御文字を混ぜている可能性があり、生のログを扱うときは注意が必要です。
Apacheの文書は、ホスト名の逆引き(HostnameLookups)をオンにするとサーバーが遅くなるため勧めず、後から別の道具で処理するよう説明しています。
ログは放っておくと大きくなり続け、Apacheの文書では、アクセスログはおおむね1万リクエストごとに1MB以上増えるとされています。
そのため、一定の時間やサイズで新しいファイルに切り替える「ローテーション」を最初から設定します。
Apacheのrotatelogsでは、86400秒(24時間)ごと、または100MBごとに切り替える設定例が示されています(参考1)。
IISは既定で1日ごとに新しいログファイルを作り、サイズで切り替える場合の最小は1,048,576バイトです(参考4)。
ローテーションで古いファイルを自動で消す設定にしていると、調べたい日のログがすでに無いことがあるため、残す日数も合わせて確かめておきましょう。
ログを別のサーバーへ集めるときに使われるsyslogの仕組みは、次の記事で解説しています。
不審な行の見分け方
4-1. 短時間に続く404:存在しないページの総当たり
アクセスログで最初に目立ちやすい不審な行が、同じ送信元IPから短い時間に続く404です。
404は、サーバーが要求された場所のページを見つけられなかった、または存在を明かさないことを示すステータスです(参考5)。
普通の利用者がリンクの切れたページを開いても、404は数回で止まります。
ところが、管理画面の場所、設定ファイルの名前、バックアップファイルの名前などを一覧から次々に試すと、数秒の間に数十件の404が並びます。
MITRE ATT&CKは、こうした名前の一覧を使った探索を、偵察の段階の「アクティブスキャン」のうちワードリストスキャン(T1595.003)として整理しています(参考8)。
次の図は、198.51.100.77から4秒間に続いた要求の例です。
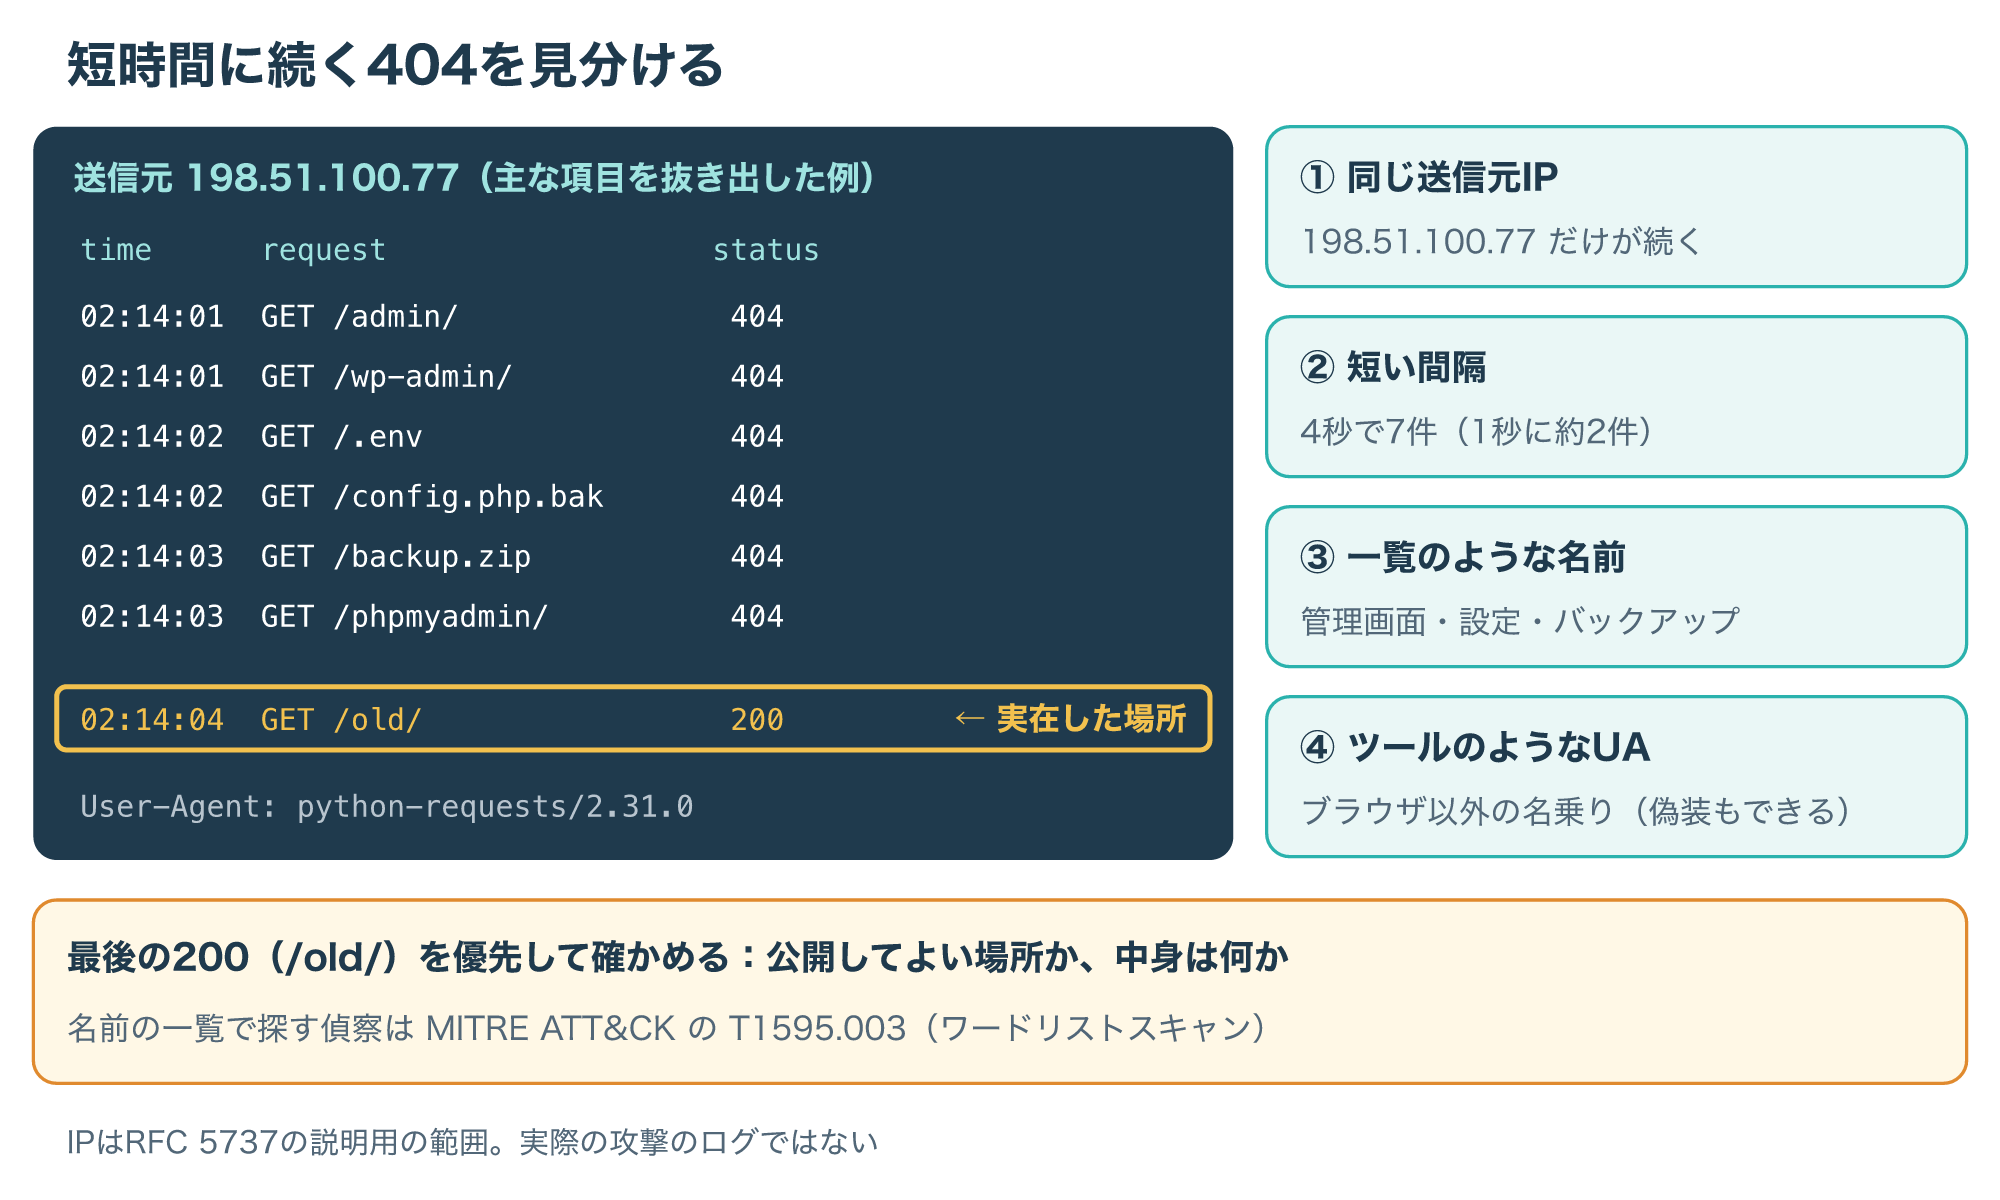
図でいちばん大事なのは、404の列の最後にある200の行です。
総当たりの中で実際に存在した場所が見つかったことを意味するため、その場所が公開してよいものかを確かめます。
ログイン画面への短い間隔の要求が同じIPや多くのIPから続く場合は、パスワードの総当たりや使い回しのパスワードを試す攻撃の可能性があります。
OWASPの手引きは、同じアカウントへの失敗の繰り返しや、複数のIPからの失敗、短時間の集中を監視することが乗っ取りの早期発見に役立つとしています。
一方で、想定外の入力は利用者の操作ミスや端末の不具合でも起こるので、1件で攻撃の証拠とは扱わず、繰り返しや他の記録との重なりで判断するよう勧めています(参考6)。
パスワードの総当たりの仕組みと対策は、次の記事で詳しく解説しています。
4-2. 攻撃の文字列が入ったリクエスト
次に見るのは、要求の行(パスやクエリ)に、普通の利用では入らない文字列が含まれている行です。
代表的なのは、上の階層のフォルダを指す記号を何回も並べてサーバー内のファイルを読もうとするパストラバーサルと、SQL文の一部に見える文字列を入力欄へ送るSQLインジェクションの試みです。
MITRE ATT&CKは、インターネットに公開されたアプリの弱点を突く侵入(T1190)の例として、SQLインジェクションやディレクトリトラバーサルの悪用を挙げています(参考9)。
攻撃の文字列は、記号をそのまま送るとは限らず、「%2e」や「%27」のようなURLエンコードの形で記録されることが多い点に注意が必要です。
次の図は、こうした行の例と、それぞれのステータスとサイズを並べたものです。
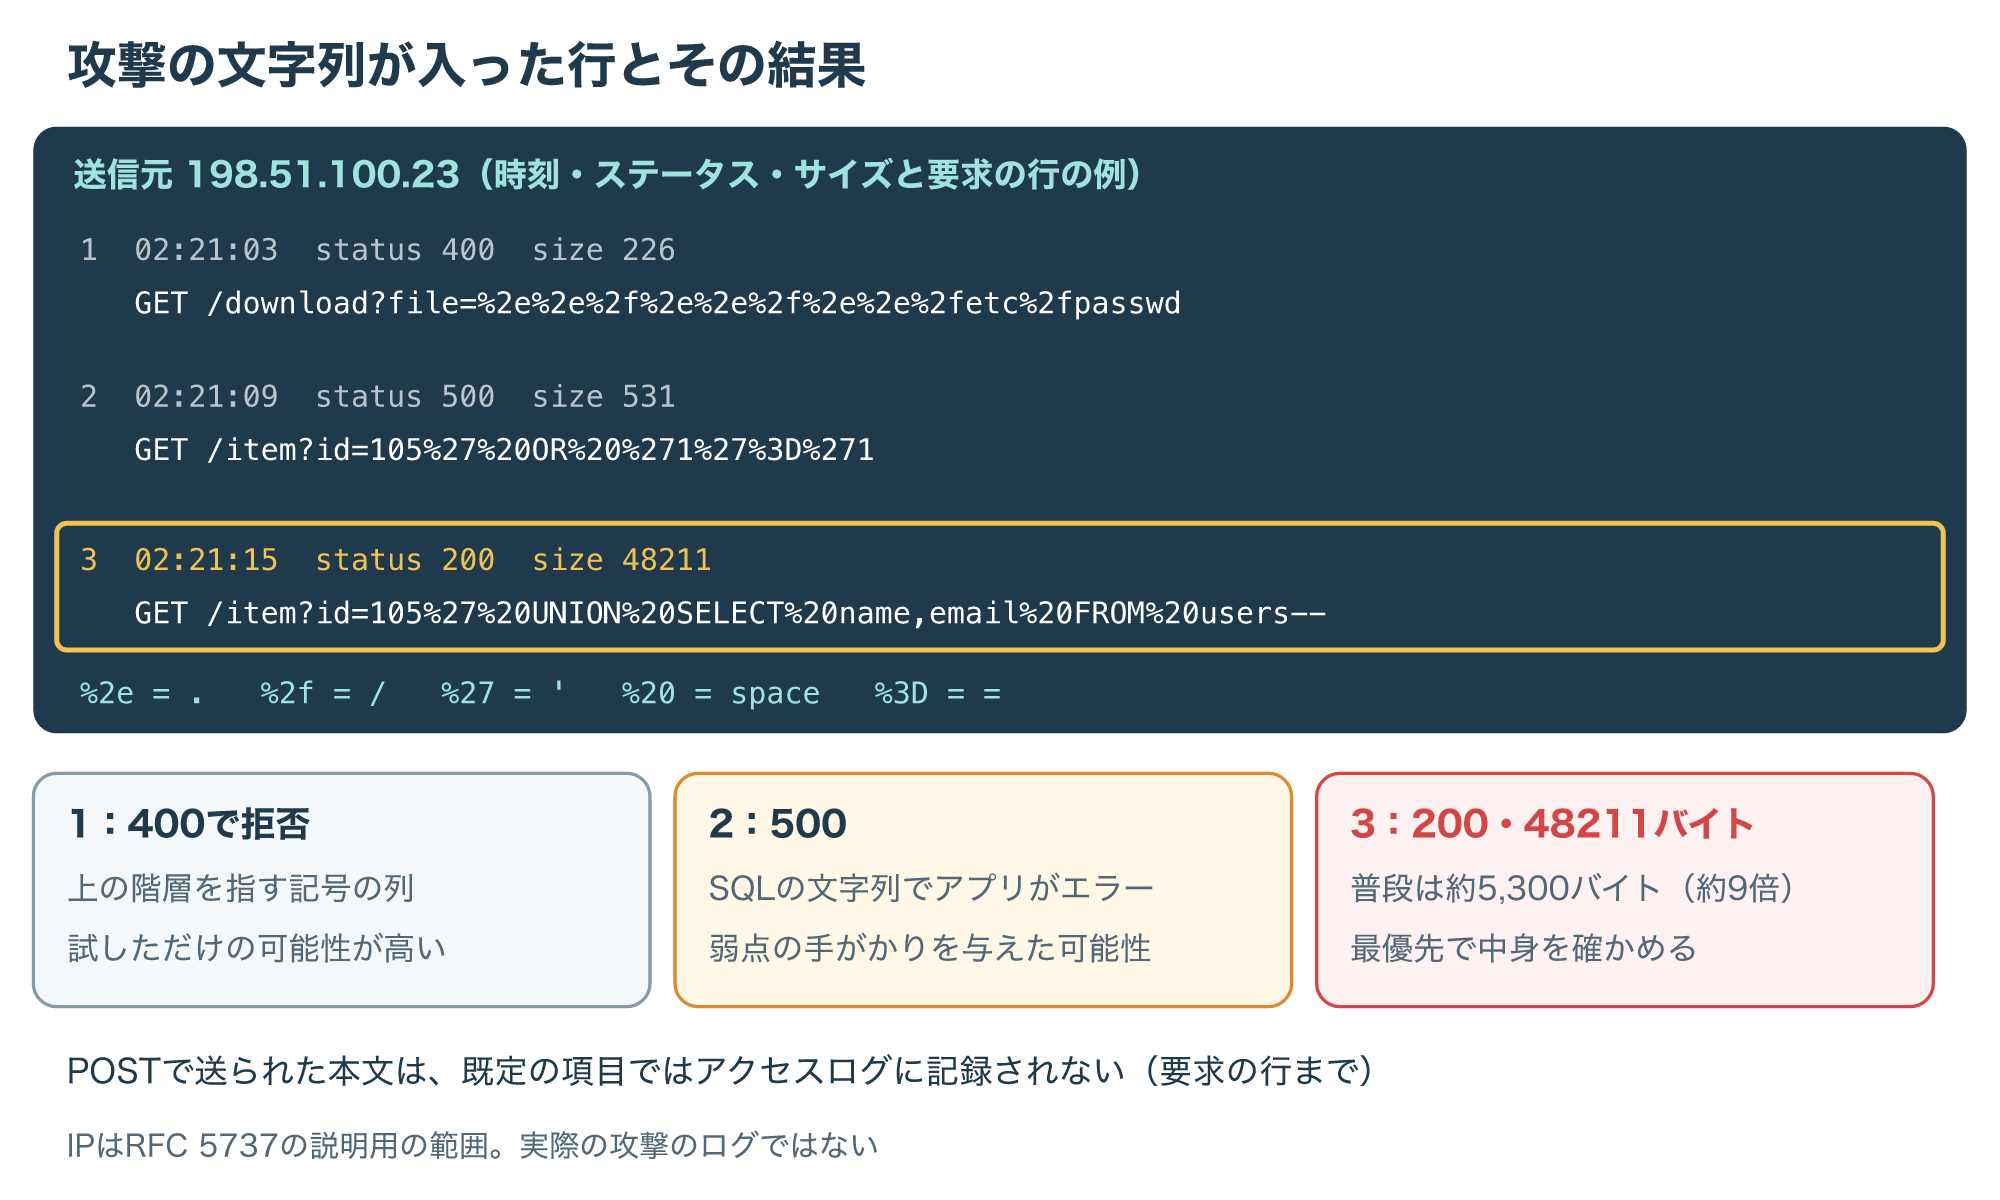
図の1行目は400で拒否されており、この行だけなら試しただけで終わった可能性が高い行です。
2行目の500は、送られた文字列でアプリが予期しないエラーを起こしたことを示し、弱点の手がかりを与えた可能性があります。
3行目は200で、同じページの普段の応答(約5,300バイト)の約9倍の大きさがあるため、本来見せないデータが返った可能性を疑って優先して確かめます。
なお、アクセスログに残るのはリクエスト行(メソッド・パス・クエリ)までで、POSTで送られた本文の中身は既定の項目に含まれません(参考1)。
そのため、ログインフォームなどへのPOSTの攻撃は、アクセスログだけでは文字列そのものを確かめられないことを覚えておきましょう。
SQLインジェクションの仕組みと、アプリ側での防ぎ方は次の記事で解説しています。
4-3. ステータスとサイズから「成功したかもしれない」行を見分ける
不審な行を見つけたら、次に「その試みが成功したかもしれないか」を、ステータスとサイズから見積もります。
401は有効な認証情報がないため処理しなかったこと、403はサーバーが要求を理解したうえで拒否したことを示します(参考5)。
これらは拒否の記録なので、同じ相手から200が返った行がないかを続けて確かめます。
サイズの項目はヘッダーを除いた応答の大きさなので、同じページへの普段の応答と比べることで、返った中身の違いの手がかりになります(参考1)。
MITRE ATT&CKは、ApacheやNginxへの攻撃の検知の例として、アクセスログの不審な要求、5xxやWAFの拒否の急増、Webサーバーのプロセスによるシェルの起動やWebシェルの書き込み、外部への通信という手がかりが現れる順を挙げています(参考9)。
ただし、これは検知の例であり、すべての手がかりが必ず記録に残るとは限りません。
4-2の例のように、5xxがほとんど増えないまま200の行で成功している場合もあるので、エラーが少ないことを安心の理由にしないでください。
次の図は、この検知の例に出てくる手がかりと、それぞれがどのログに残るかを示したものです。
図のとおり、アクセスログで追えるのは1と2の段階までです。
3のシェルの起動や4の外部への通信が起きたかどうかは、OSのプロセスやファイルの記録、ファイアウォールの通信の記録を合わせないと判断できません。
アクセスログで5xxが急に増えた時間帯を見つけたら、その時間帯の他のログも残っているかをすぐに確かめましょう。
アクセスログを正しく残す
5-1. 保存期間の目安と時刻合わせ
アクセスログは、事故の後で調べたい日のログが残っていなければ役に立ちません。
NCSCの手引きは、事故の調査に必要な問いに答えられるログを最低6か月保存することを勧めています。
理由として、攻撃に気づくまでの平均が101日という調査を挙げ、予算が許せばさらに長く残すことも勧めています。
次の図は、保存期間30日と6か月で、101日後に気づいたときに残っているログがどう違うかを示したものです。
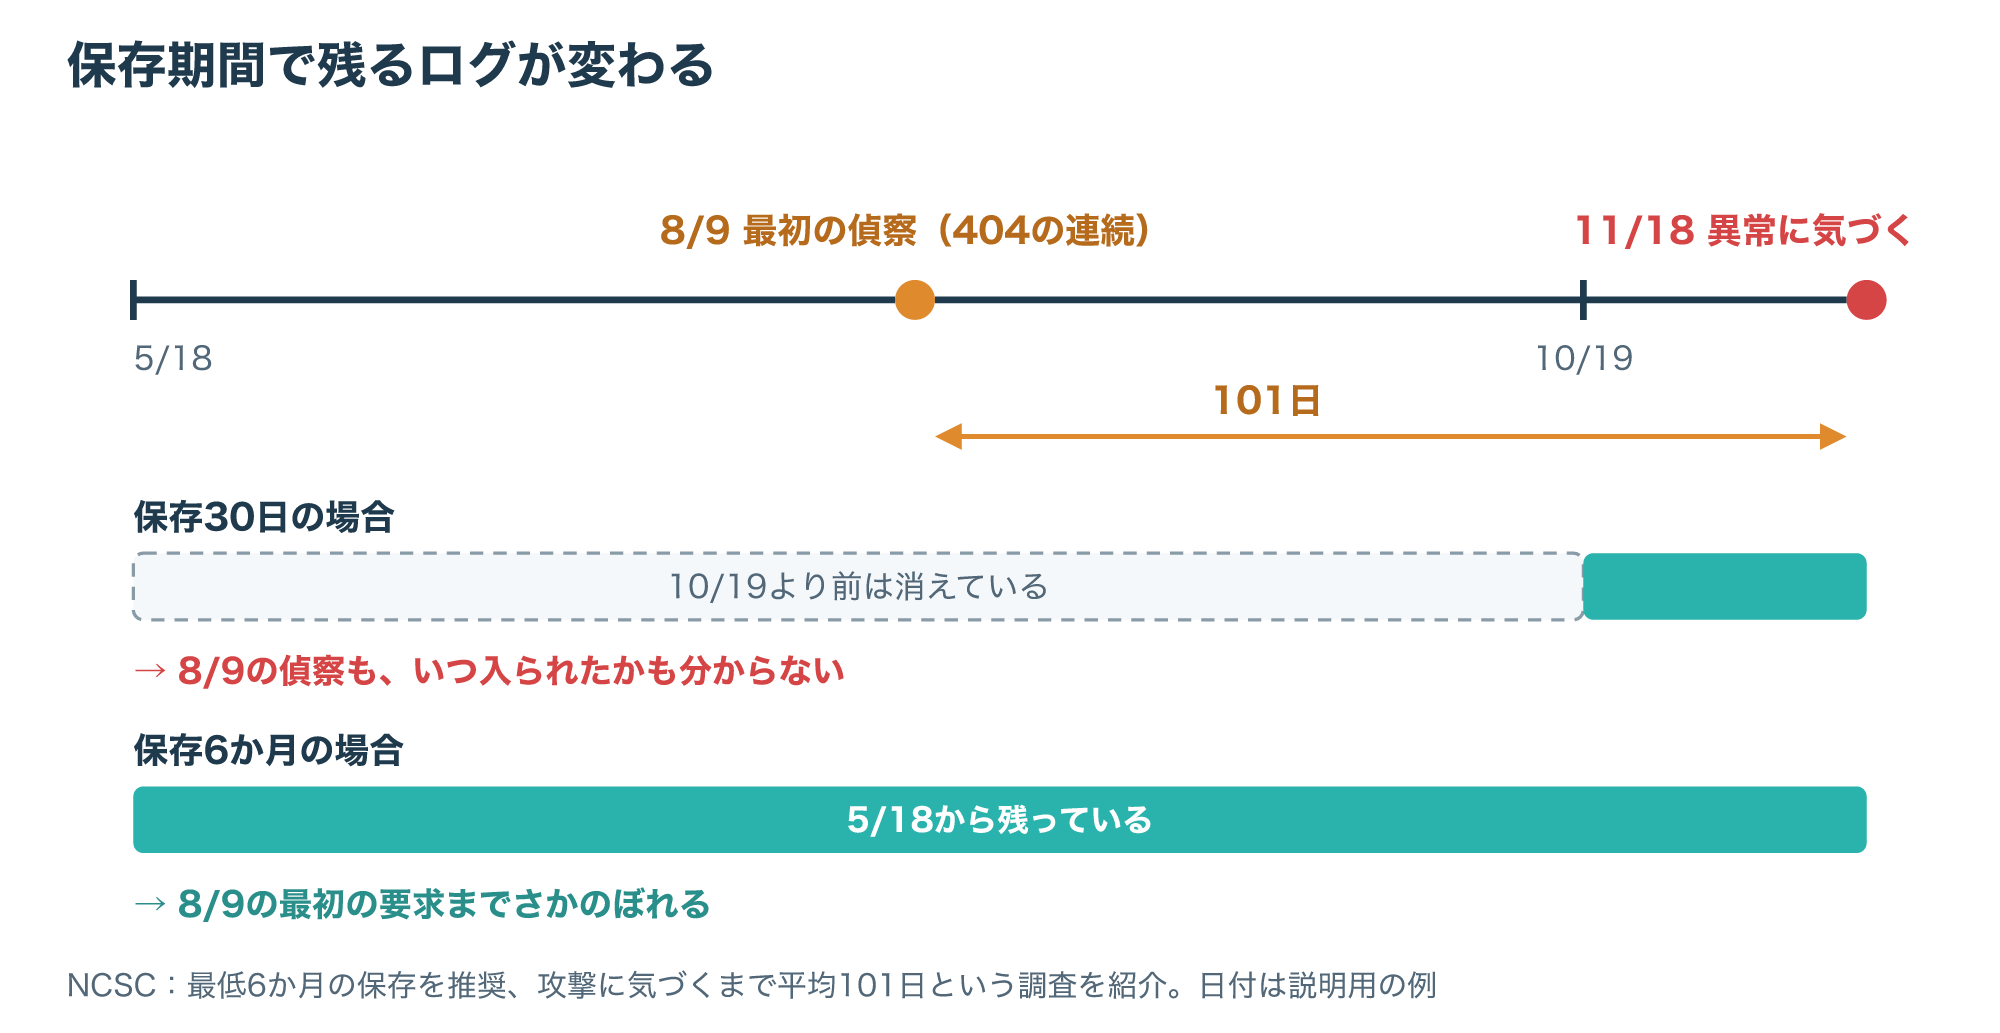
JPCERT/CCの報告書も、専門家が調査に入っても、必要な機器のログが無い、あっても十分な期間が無いなどの理由で全容の解明に至らなかった例が少なくないと述べています(参考10)。
保存期間と同じくらい大切なのが、サーバーの時刻を正確な時刻源に合わせておくことです。
時刻がずれていると、アクセスログとファイアウォールのログを並べたときに、どの行が同じ出来事かを判断できなくなります(参考7)。
5-2. 改ざんを防ぐ保管と、記録してはいけない情報
攻撃者は自分の痕跡を消すために、ログそのものを狙うことがあります(参考7)。
Apacheの文書は、ログを書き込むフォルダへの書き込み権限を持つ人は、サーバーを起動したユーザー(多くはroot)の権限を得られる可能性が高いとして、むやみに権限を与えないよう注意しています(参考1)。
OWASPの手引きは、保管中のログについて、改ざんや削除を検知できるようにすること、できるだけ早く読み取り専用の媒体へ保存またはコピーすること、ログへのアクセスを記録すること、読む権限を限定して定期的に見直すことを挙げています。
また、ログに書いてはいけない情報として、セッションID、アクセストークン、パスワード、データベースの接続文字列、暗号鍵、カード情報などを示しています。
アクセスログは要求の行をそのまま記録するので、URLのクエリにトークンやメールアドレスを入れて送る作りのアプリでは、それらがログに残ってしまう点に注意が必要です。
ログに改行の文字を混ぜて偽の行を作るログインジェクションへの対策として、記録する前に改行や区切りの文字を無害化することも求められています。
さらに、必要な保存期間より前に消してはいけない一方で、期間を過ぎて持ち続けてもいけないとしています(参考6)。
複数のサーバーのログを1か所に集めて、検索や警告に使う仕組みがSIEMです。
不審な行を見つけたら
6-1. 最初にすること:報告とログの保全
会社のWebサーバーで不審な行を見つけたときは、自分だけで調べ続けたりサーバーを初期化したりせず、まず社内の情報システム部門やセキュリティの担当、サーバーの委託先へ報告してください。
不審な行を見つけたら、慌てて設定を変えたりファイルを消したりする前に、記録を残すことを優先します。
ローテーションで古いファイルが消える設定なら、調べたい日のファイルが消える前に、別の場所へコピーしておく必要があります。
OWASPの手引きの「できるだけ早く読み取り専用の媒体へ保存またはコピーする」という考え方(参考6)は、このときにも役立ちます。
次の図は、不審な行に気づいてからの最初の流れを、時刻の例とともに示したものです。
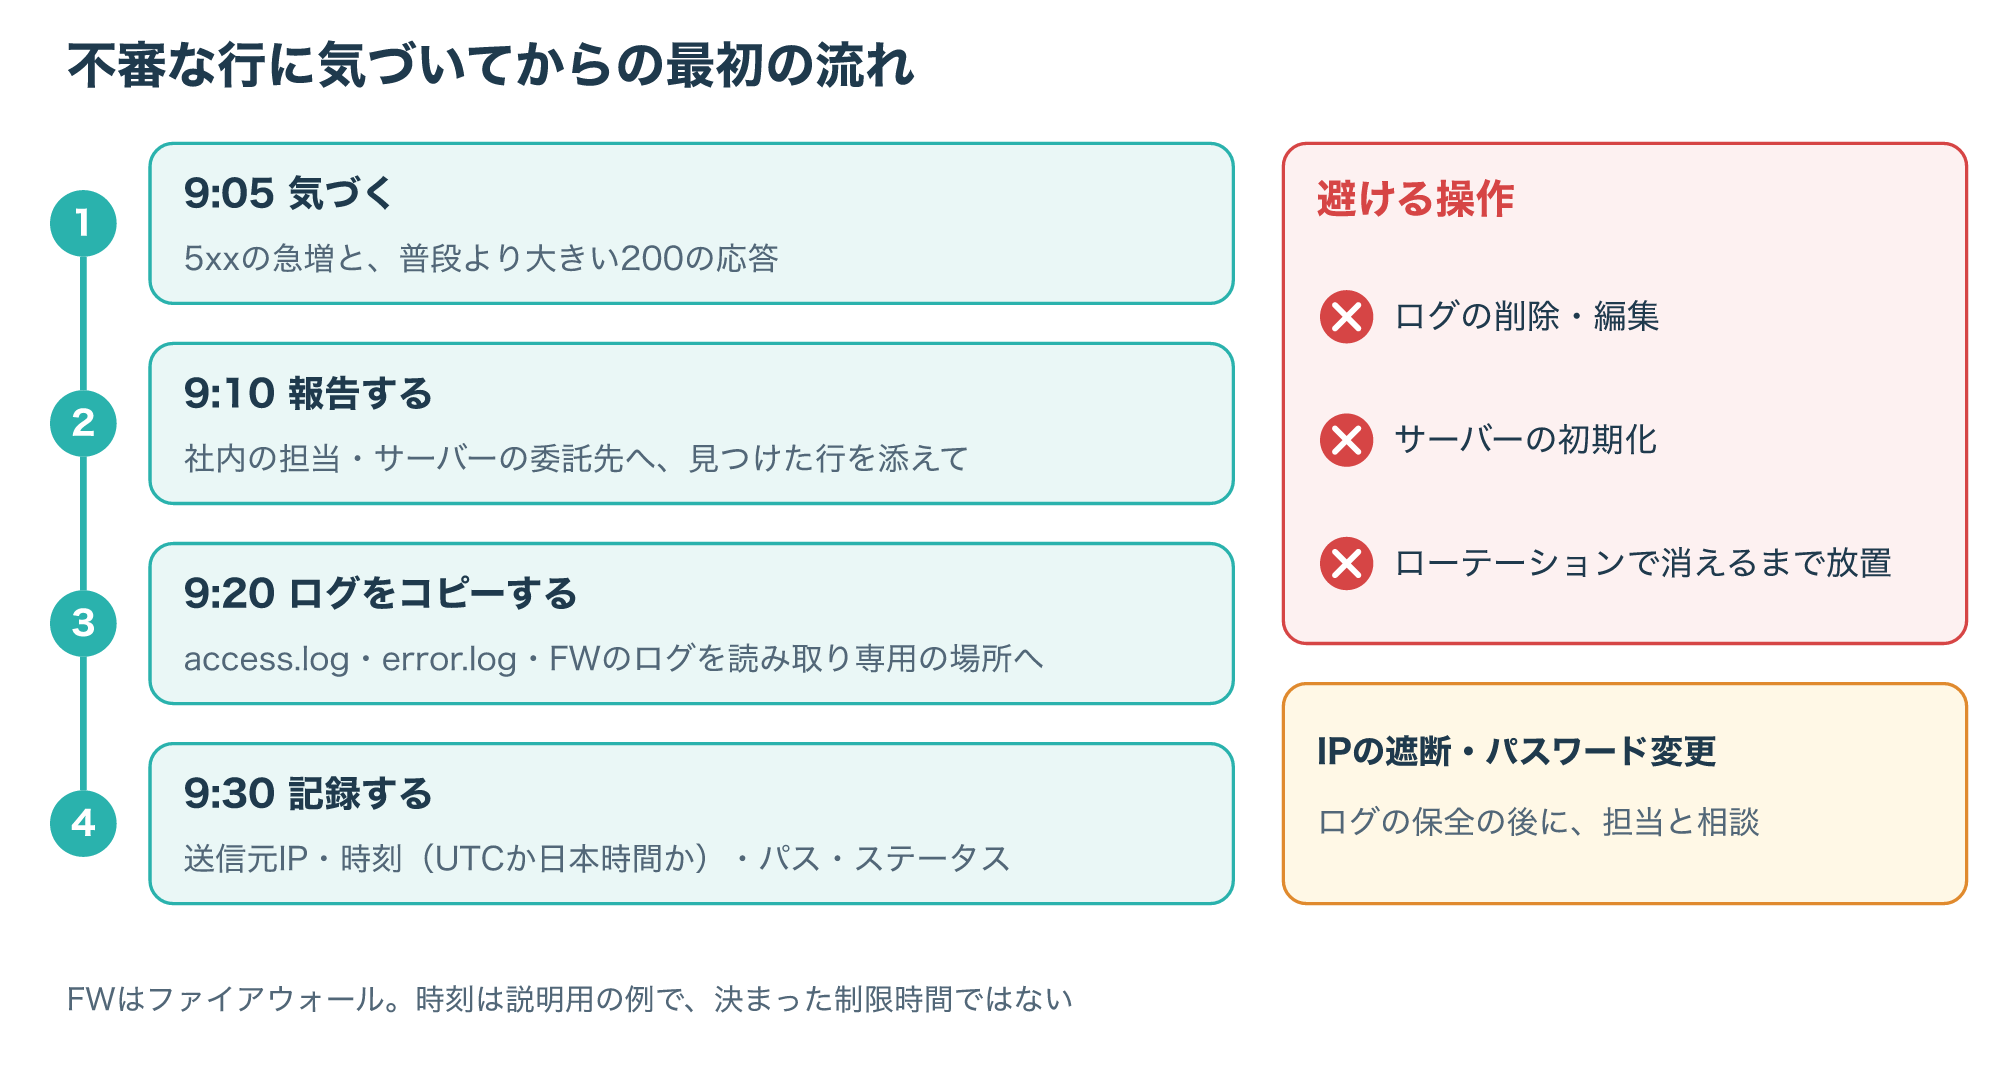
記録するときは、送信元IP、行の時刻とそれがUTCか日本時間か、要求のパス、ステータスとサイズをメモしておくと、後の調査で同じ行を探しやすくなります。
攻撃元のIPを遮断する、パスワードを変えるといった対処は、社内の担当と相談しながら、ログの保全の後に進めましょう。
社内で事故に対応するチーム(CSIRT)の役割は、次の記事で解説しています。
6-2. アクセスログだけでは分からないこと
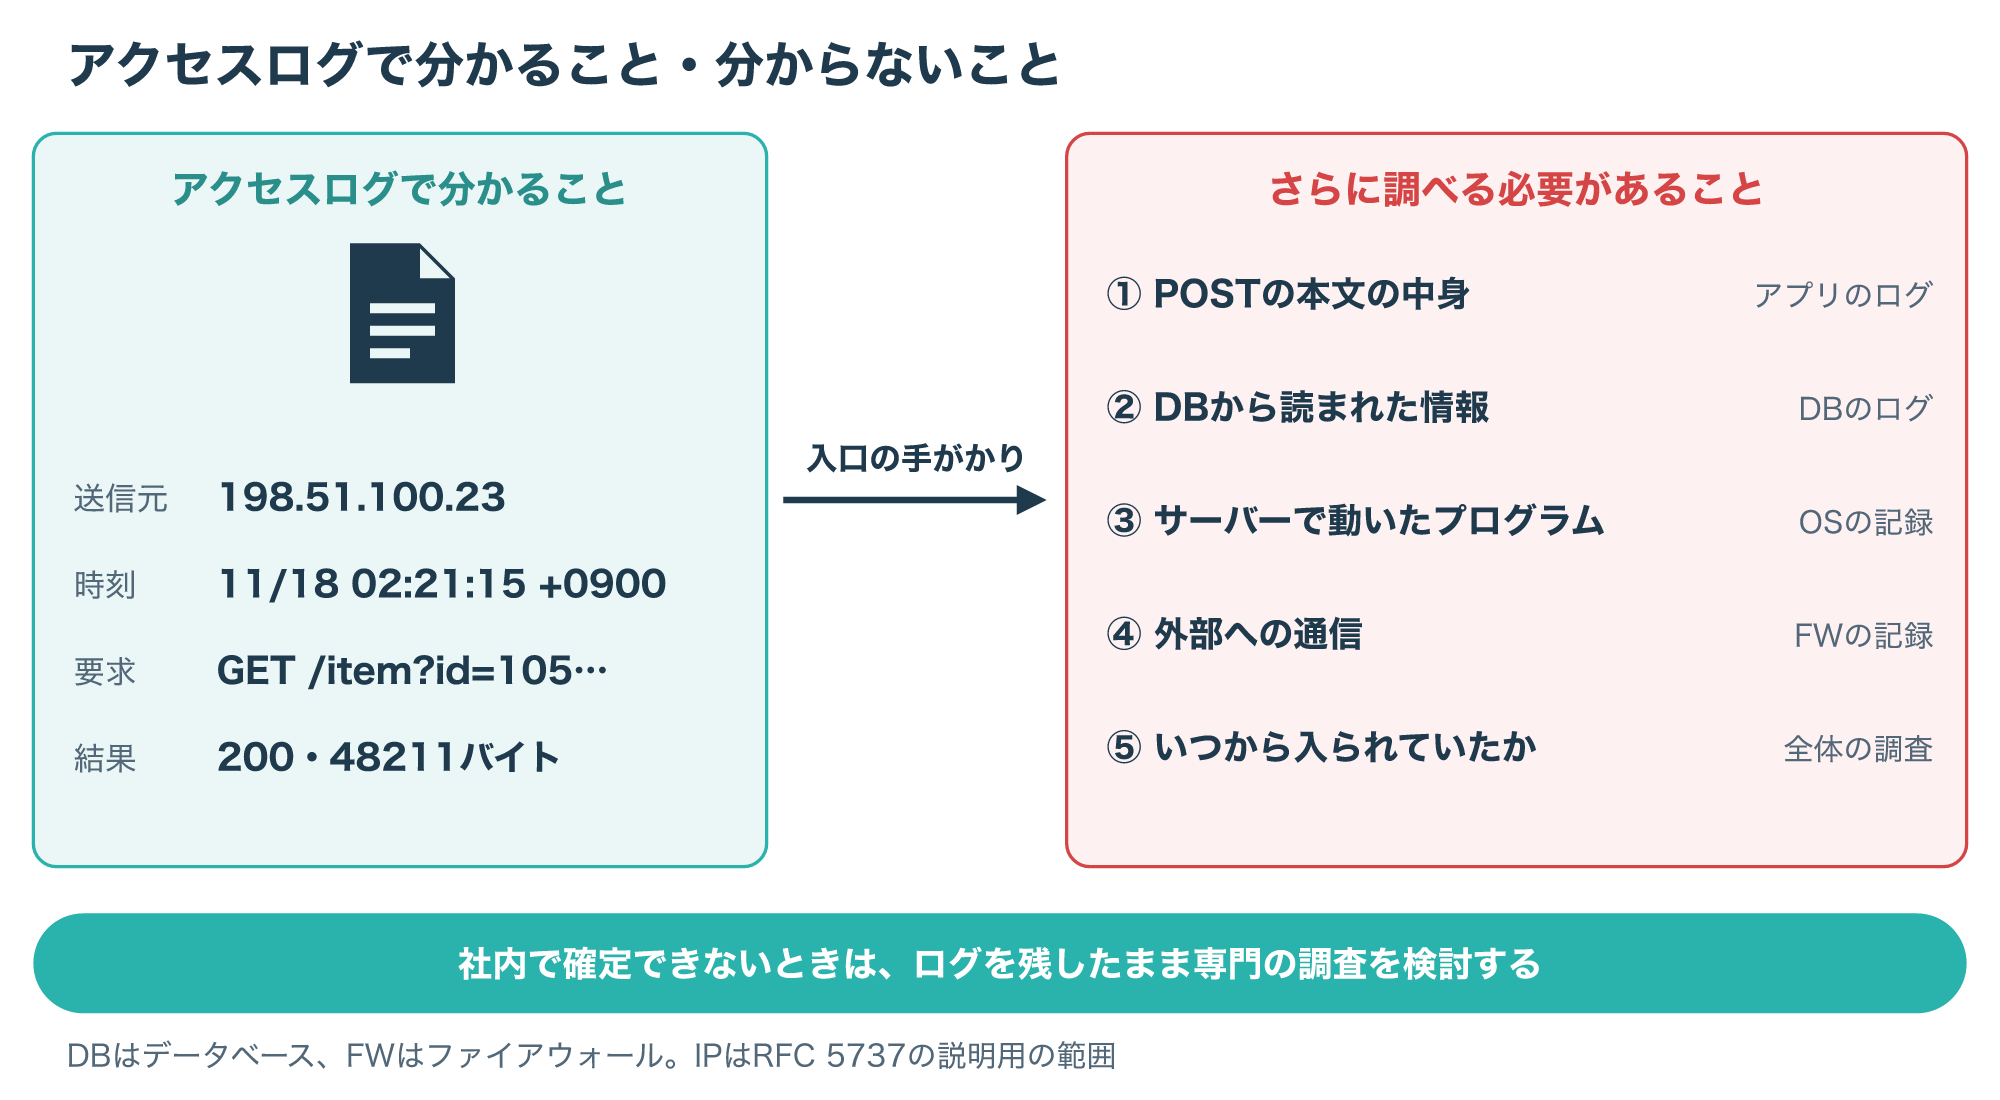
アクセスログで分かるのは、どの送信元から、いつ、どのパスへ要求が来て、どんな結果を返したかまでです。
4-3で見たように、Webサーバーの上でシェルが動いたか、外部へ通信したか、データベースから何が読まれたかは、アクセスログの外にあります(参考9)。
次の図は、アクセスログで分かることと、他の記録や専門的な調査が必要なことを分けたものです。
個人情報を扱うサイトで、不正な目的の行為によって個人データが漏れたおそれがある場合は、個人情報保護委員会への報告が必要になります。
個人情報保護委員会の通則編では、知った時点から速やかに(おおむね3〜5日以内に)速報し、不正な目的による事態は60日以内に確報することとされ、本人への通知も原則として速やかに行う必要があります(参考11)。
報告には「何が漏れたおそれがあるか」の説明が要るため、アクセスログだけで判断できないときは、早めに調査の手段を決める必要があります。
社内で次のどれかを確定できないときは、外部の専門家の力を借りることも考えます。
- 200で大きな応答を返した要求で、どの情報が読まれたか
- サーバーにWebシェルなどが置かれていないか
- 最初の侵入がいつで、どの範囲に広がったか
こんなときは調査の相談も検討を
上のどれかが社内で確定できない場合は、専門の調査会社に、サーバーやログに残った痕跡の調べ方を相談する方法もあります。
相談の前に、社内の担当や委託先への報告と、ログのコピーを済ませてください。
調査会社がログや端末に残った痕跡から何を調べるのかは、フォレンジックの解説で詳しく紹介しています。
よくある質問とまとめ
最初に、この記事の内容を1枚の図で振り返ります。
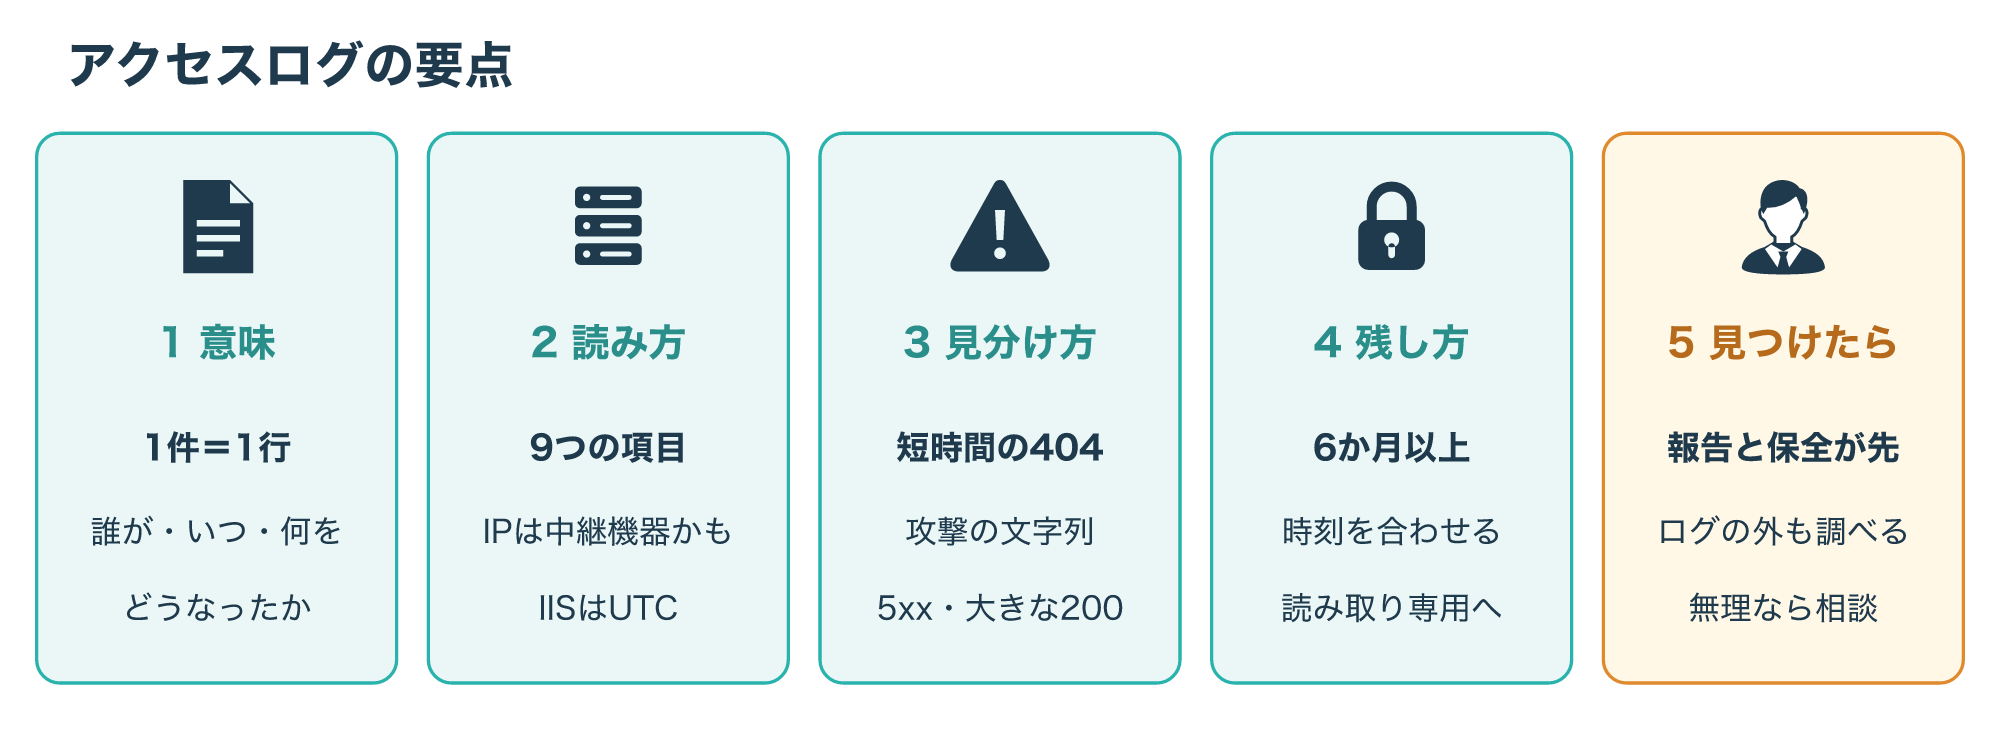
アクセスログは、Webサーバーが受けたリクエストを1件1行で記録した台帳です。
1行を読むときは、送信元IP、時刻とタイムゾーン、要求の行、ステータス、サイズの順に見ると、何が起きたかを追えます。
不審な行は、短い間隔の404、攻撃の文字列、5xxの急増、普段より大きい200の応答に注目して探します。
見つけたときは報告とログのコピーを先に行い、アクセスログでは分からない部分は他の記録と合わせて調べましょう。
Q1. アクセスログとエラーログはどちらを見ればよいですか?
不審なアクセスを探すならアクセスログ、サーバーが動かない・エラーが出るといった問題ならエラーログが先で、攻撃で500が増えた時間帯は両方を同じ時刻で見比べると原因を絞り込めます。
Q2. アクセスログにパスワードは記録されますか?
標準のcombined形式に残るのは要求の行までなので、POSTで送られるログインフォームのパスワードは残りませんが、URLのクエリに入れて送る作りの場合は記録されてしまうため、アプリの作りを確かめてください。
Q3. 送信元IPが分かれば、攻撃した人を特定できますか?
送信元IPはプロキシや乗っ取られた機器のアドレスであることも多く、それだけで人は特定できないため、被害がある場合は社内の担当と相談したうえで警察などの窓口へ相談してください。
Q4. アクセスログは何日分残せばよいですか?
NCSCは最低6か月を勧めており、攻撃に気づくまで平均101日かかるという調査もあるため、契約や法令の決まりがない場合は6か月以上を目安に、保存先の容量と合わせて決めるとよいでしょう。
Q5. 不審な行が1件だけあった場合も報告すべきですか?
404が1件だけなら誤操作のことも多いですが、200の大きな応答や5xxの急増を伴う場合、会社のサーバーであれば判断を自分だけで抱えず、見つけた行を添えて社内の担当へ共有してください。
不審な行の後、侵入の有無や範囲を社内だけで確定できない方へ
社内への報告とログのコピーは済んだものの、何が読まれたか、いつから入られていたかが分からないときは、ログが残っているうちに専門の調査会社へ相談する方法もあります。
まずは、自社のアクセスログがどこに保存され、何日分残り、送信元IPが利用者のアドレスになっているかを確かめるところから始めましょう。
参考1:Log Files – Apache HTTP Server Version 2.4(Apache Software Foundation、英語)
参考2:Module ngx_http_log_module(nginx、英語)
参考3:Module ngx_http_realip_module(nginx、英語)
参考4:Log Files for a Web Site logFile(Microsoft Learn、英語)
参考5:RFC 9110 HTTP Semantics(IETF、英語)
参考6:Logging Cheat Sheet(OWASP、英語)
参考7:Introduction to logging for security purposes(NCSC、英語)
参考8:Active Scanning, Technique T1595(MITRE ATT&CK、英語)
参考9:Exploit Public-Facing Application, Technique T1190(MITRE ATT&CK、英語)