MACアドレスフィルタリングとは?効果・デメリット・偽装の限界と設定
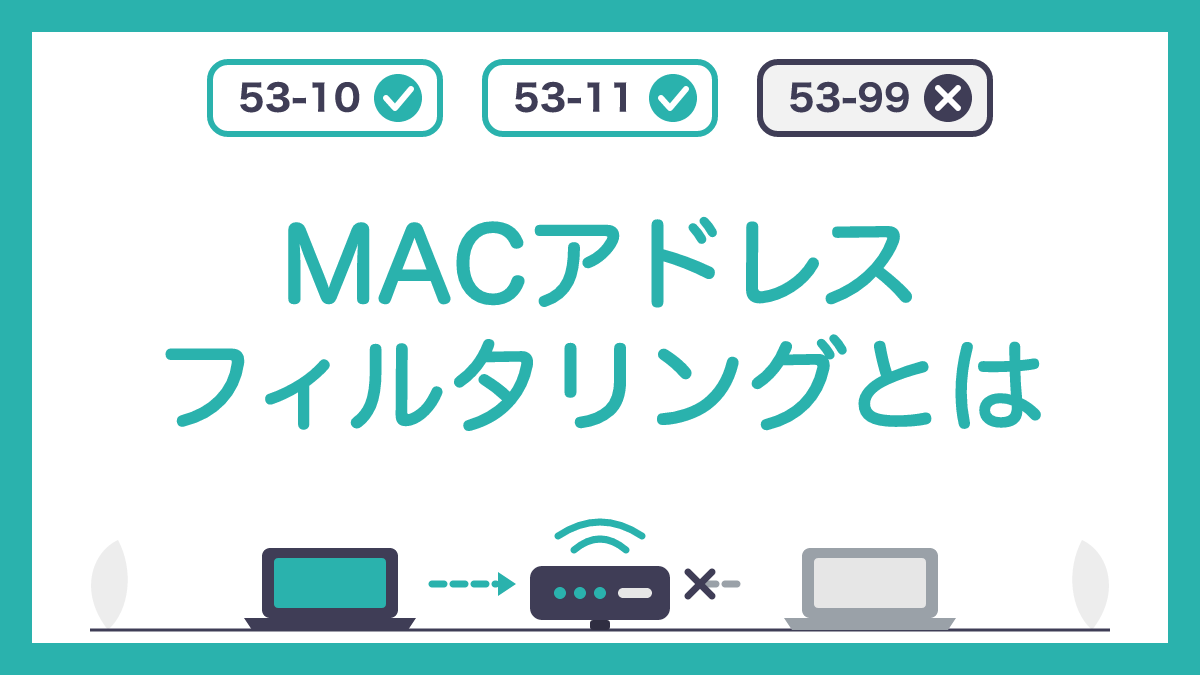
MACアドレスフィルタリングとは、Wi-Fiのアクセスポイントやルーターが、端末のMACアドレスを登録したリストと照らし合わせて、接続を許可または拒否する機能です。
この記事では、判定の仕組みと効果、「意味ない」と言われる理由(偽装とランダムなアドレス)、暗号化や802.1Xとの違い、設定・確認・解除の方法を具体値の図で解説します。

この記事は以下のような人におすすめ!
- ルーターのMACアドレス制限を有効にするか迷っている人
- 登録したスマホがWi-Fiにつながらなくなった人
- 会社のWi-Fiで端末を制限する方法を比べたい人
MACアドレスフィルタリングとは
1-1. MACアドレスフィルタリングの意味と2つの方式
ルーターの設定画面で「MACアドレスフィルタリング」や「MACアドレス制限」という項目を見て、有効にすべきか迷ったことはありませんか。
MACアドレスフィルタリングは、ネットワークにつなごうとする端末のMACアドレスを、あらかじめ登録したリストと照らし合わせて、通すか止めるかを決める機能です。
家庭用のWi-Fiルーターでは「MACアドレス制限」「接続制限」などの名前で、企業向けの無線LANコントローラーではWLAN(SSID)ごとの設定項目として用意されています。
リストの使い方には、登録した端末だけを通す「許可リスト方式」と、登録した端末だけを止める「拒否リスト方式」の2つがあります。
次の図は、説明用のアドレスで、許可リスト方式のアクセスポイントがどの端末を通し、どの端末を止めるかを示したものです。
図のアドレスは、RFC 9542で説明用に割り当てられた00-00-5E-00-53-00〜FFの範囲から選んだもので、実在の機器のものではありません。
接続できる端末を限定したいときは許可リスト方式、特定の端末だけを締め出したいときは拒否リスト方式を使います。
Ciscoの無線LANコントローラーの設定確認の例でも、WLANの設定一覧に「MAC Filtering」の行があり、SSIDごとに有効・無効を切り替える項目であることがわかります(参考2・参考5)。
1-2. MACアドレスの構造と「変わるアドレス」
MACアドレスは、イーサネットやWi-Fiで同じネットワークの中の相手を見分けるための48ビットの番号で、00-00-5E-00-53-10のように8ビットずつ6つに区切って書きます。
「機器ごとに決まっていて変わらない番号」と説明されることもありますが、現在はこの説明だけでは不十分です。
RFC 9724によると、MACアドレスには、製造元が機器に割り当てる「全体管理アドレス」と、管理者や端末のOSが設定する「ローカル管理アドレス」があります。
全体管理アドレスは、先頭の3オクテットが発行した組織を表すOUI、残りの3オクテットが製造元の割り当てる番号です。
ローカル管理アドレスは製造時のアドレスを上書きして使うもので、2つの種類は先頭オクテットの下から2番目のビット(U/Lビット)で区別されます。
16進数で書いたとき、先頭の2文字目が2・6・A・Eのどれかなら、U/Lビットが1のローカル管理アドレスです(マルチキャスト用の一番下のビットが0の場合)。
スマホやパソコンがWi-Fiで使う「ランダムなMACアドレス」は、このローカル管理アドレスの仕組みを使って、端末自身が作ったアドレスです。
RFC 9724は、同じアドレスを使い続けると無線を観測するだけで端末を追跡しやすくなるため、プライバシーを守る目的でアドレスをランダムにする動きが広がったと説明しています(参考1)。
MACアドレスフィルタリングの仕組み
2-1. 判定の流れと、どこでアドレスを見ているか
MACアドレスフィルタリングが判定に使うのは、端末が送るフレームに入っている送信元のMACアドレスです。
Wi-Fiの場合、端末は接続先を探すときのProbe Requestや、接続後にやり取りするフレームのアドレス欄に、自分のMACアドレスを入れて送ります。
アクセスポイントは、このアドレスを登録リストと比べ、許可リスト方式なら「リストにあれば通す」、拒否リスト方式なら「リストにあれば止める」と判定します。
次の図は、2つの方式で同じ3台の端末を判定したときの結果を比べたものです。
拒否リスト方式ではリストにない端末がすべて通るため、知らない端末を入れないという目的には向きません。
どの段階で断るか(接続の手続きの途中で断るのか、接続後のフレームを捨てるのか)は機器の実装によって違うため、ログや画面の表示も機種ごとに異なります。
ここで注意したいのは、MACアドレスが使われるのは同じネットワーク(同じL2の区間)の中だけだという点です。
ルーターがインターネットの向こうへ通信を届けるときは、宛先のIPアドレスで経路を決め、ルーターを越えるたびにフレームのMACアドレスは付け替えられます。
そのため、MACアドレスフィルタリングで判定できるのは、そのアクセスポイントやスイッチに直接つながる端末だけで、インターネット側から来る通信を見分ける機能ではありません。
「ルーターはMACアドレスで届け先を決めている」という説明を見かけることがありますが、正確には、MACアドレスは同じ区間の中で次の機器へ渡すための宛先です(参考1)。
2-2. 無線と有線の違い:スイッチのポートセキュリティ
MACアドレスで端末を制限する機能は、Wi-Fiだけでなく有線のスイッチにもあります。
代表的なのが、スイッチのポートごとに使ってよいMACアドレスを決める「ポートセキュリティ」です。
Ciscoのスイッチの設定ガイドでは、ポートごとに許可するアドレスの最大数を決めたうえで、手で登録する方法、自動で覚える方法、自動で覚えたアドレスを設定に残す「スティッキー」の3種類が説明されています。
次の図は、説明用のスイッチのポートで、登録済みのPCと、あとから同じポートにつないだ別の端末がどう扱われるかを示したものです。
このガイドによると、最大数の初期値は1で、違反したときの動作の初期値はポートを止める「shutdown」です。
ほかに、不明なアドレスのフレームだけを捨ててログや通知を出す「restrict」と、通知せずに捨てる「protect」を選べます。
なお、自動で覚えたアドレスはスイッチの再起動で消え、スティッキーで覚えたアドレスも設定ファイルに保存しなければ再起動で失われます。
Wi-Fiのフィルターが接続を受け付けるかどうかを決めるのに対し、ポートセキュリティは、決めた数より多い端末や、別のポートで覚えたアドレスが現れたことを違反として扱う点が違います(参考4)。
スイッチ側の設定や、違反で止まったポートの戻し方は、次の記事で詳しく解説しています。
2-3. 企業の無線LANでは認証サーバーにアドレスが届く
企業の無線LANでは、アクセスポイントだけでリストを持つのではなく、RADIUSサーバーなどの認証サーバーで端末と利用者を確認する構成もあります。
IEEE 802.1XでのRADIUSの使い方をまとめたRFC 3580では、アクセスポイントが認証サーバーへ送る要求に、端末のMACアドレスを「Calling-Station-Id」として入れると定めています。
書き方は大文字の16進数をハイフンで区切る形式で、RFC 3580の例では「00-10-A4-23-19-C0」のように書かれています。
アクセスポイント側のMACアドレスは「Called-Station-Id」に入り、Wi-FiではSSIDをコロンの後ろに付けることが推奨されています。
次の図は、説明用の値で、802.1Xの認証要求にどのアドレスが入るかを示したものです。
このように、企業の無線LANでは、MACアドレスは利用者の認証と組み合わせて記録や確認に使える情報の一つで、アドレスだけで接続の可否を決める仕組みとは役割が違います。
RFC 9724も、アドレスが変わる環境で事業者が端末を認証して接続を認める方法を、今後の検討課題に挙げています(参考1・参考3)。
MACアドレスフィルタリングの効果と「意味ない」と言われる理由
3-1. 期待できる効果
MACアドレスフィルタリングに、効果がまったくないわけではありません。
登録していない端末は、Wi-Fiのパスワードを知っていてもそのアクセスポイントにはつなげないため、次のような場面では役に立ちます。
- 家族や来客がパスワードを知っていても、登録していない端末を自宅のWi-Fiにつなげないようにしたい場面
- 店舗やオフィスで、プリンターや業務端末など決まった機器以外が同じSSIDにつながらないようにしたい場面
- 接続してよい端末の一覧を作り、どの機器がつながっているかを管理者が把握したい場面
一方で、この効果は「アドレスを偽らない端末」と「アドレスが変わらない端末」を前提にしたものです。
次の3-2から3-4で、限界を3つの面から見ていきます。
3-2. MACアドレスは偽装(なりすまし)できる
「MACアドレスフィルタリングは意味ない」と言われる大きな理由は、MACアドレスが簡単に観測でき、しかも上書きできるからです。
RFC 9724は、MACアドレスは同じネットワークで通信を聞いている第三者から簡単に観測でき、Wi-FiではProbe Requestや、接続後のフレームのアドレス欄に現れると説明しています。
つまり、電波の届く範囲で受信すれば、許可されている端末のアドレスを知ることができます。
そして1-2で見たように、ローカル管理アドレスは管理者やOSが設定できるため、観測した許可済みのアドレスを自分の端末に設定すると、アドレスだけを見るフィルターでは区別できません。
ただし、MACアドレスを同じにしても、WPA2やWPA3のパスフレーズや802.1Xの認証情報を知らなければ、暗号化されたネットワークに参加することはできません。
MACアドレスフィルタリングは侵入を止める鍵ではなく、正しい鍵(暗号化と認証)に足す「入口の名簿」と考えるのが現実的です(参考1)。
3-3. ランダムなMACアドレスで許可した端末が弾かれる
もう一つのデメリットは、最近のスマホやパソコンが使う「ランダムなMACアドレス」との相性です。
RFC 9724が2021年時点の動作をまとめた表では、Android 10以降とiOS 14以降は、新しく登録したWi-Fiに対して、初期設定でランダムなアドレスを使うとされています。
Androidは同じSSIDに、iOSは同じBSSID(アクセスポイントの識別子)に同じランダムなアドレスを使い続け、iOSはネットワークの登録を削除するとアドレスを作り直すと書かれています。
この表のとおりアクセスポイントごとにアドレスを分ける場合、メッシュWi-Fiや会社の複数台のAPのようにAPが複数ある環境では、つながるAPによってアドレスが変わり、1台分だけ登録すると別のAPに切り替わったときに弾かれる可能性があります。
Windows 10も、ネットワークごとのランダムなアドレスと、1日ごとに作り直す動作に対応していました。
なお、Androidは、以前に製造時のアドレスでつないだことのあるネットワークには、手動で有効にしない限りランダムなアドレスを使わないとされています。
また、Android 12以降は、アプリが指定した場合などに限って、接続のたびにアドレスを変える動作も使われると説明されています。
次の図は、説明用の値で、製造時のアドレスを許可リストに登録したスマホが、ランダムなアドレスでつなごうとして断られる流れを示したものです。
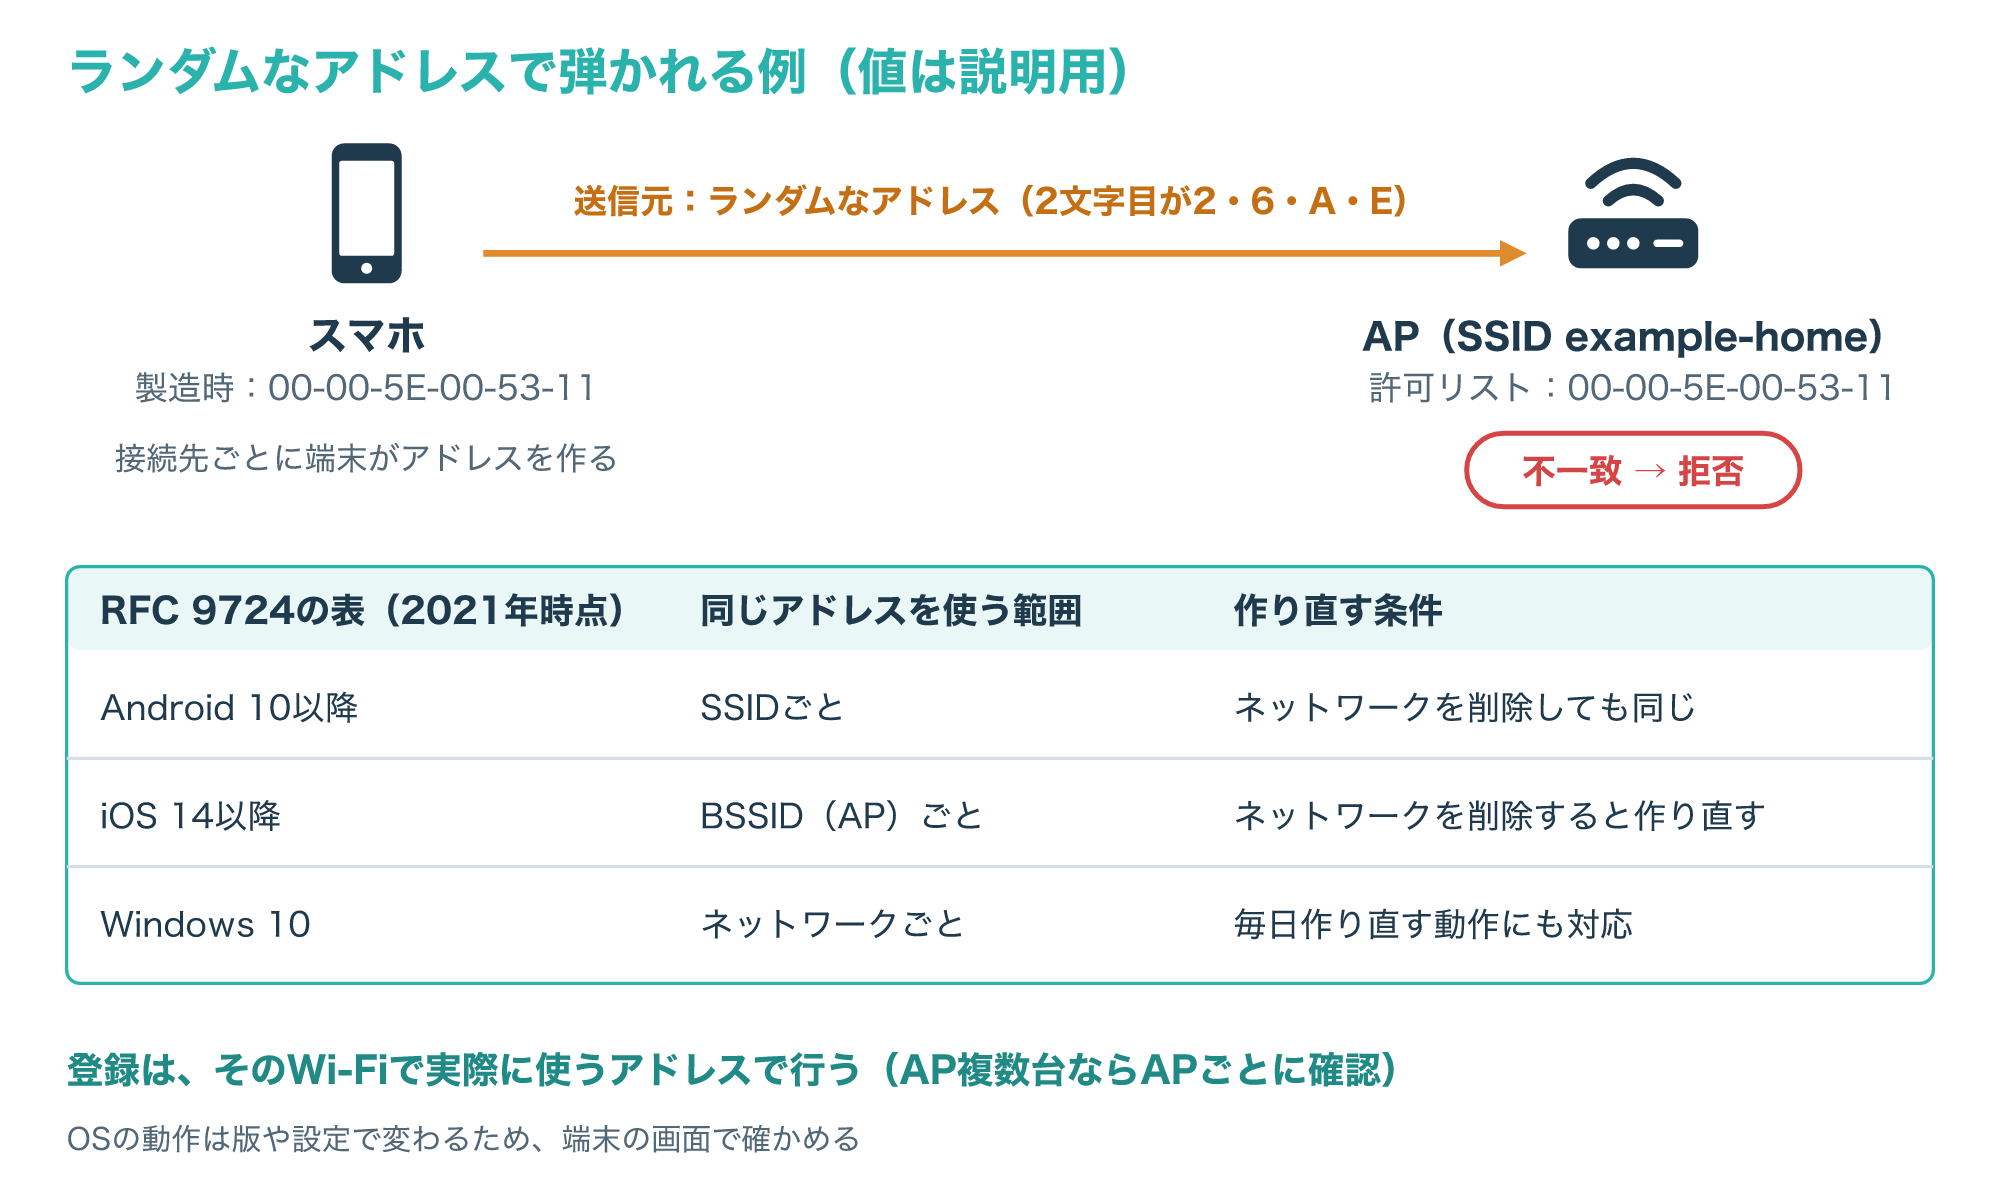
アドレスが変わるのはプライバシーを守るための動作なので、端末の故障ではありません。
Appleも、Wi-Fiにつながっていないときのスキャンにはランダムなアドレスを使い、受け身で通信を観測する人が端末を追い続けられないようにしていると説明しています。
許可リストに登録するときは、製造時のアドレスではなく、そのWi-Fiで実際に使うアドレスを登録する必要があります。
また、ネットワークの登録を削除して設定し直したり、OSの更新で動作が変わったりすると、使うアドレスが変わる場合があるため、つながらなくなったら最初にアドレスを確かめます(参考1・参考6)。
3-4. 暗号化の代わりにはならない
MACアドレスフィルタリングでよくある誤解が、「端末を制限しているから、暗号化は弱くてもよい」という考え方です。
フィルターは接続の入口で端末のアドレスを確かめるだけで、通信の中身を守る機能はありません。
中身を守るのは、WPA2やWPA3の暗号化と認証です。
NISTのSP 800-97は、最初の暗号方式だったWEPを本質的に欠陥がある方式と位置づけており、Ciscoも企業の無線LANでは、オープン・WEP・WPA/TKIPを避けて、WPA2のAESと802.1X認証を使うことを勧めています。
Wi-Fi Allianceは、WPA3がWi-Fi CERTIFIEDの機器で必須であり、WPA3-Personalではパスワードを推測する攻撃への保護が強化されたと説明しています。
次の図は、MACアドレスフィルタリング、暗号化、802.1X認証が、それぞれ何を確かめて何を守るのかを並べたものです。
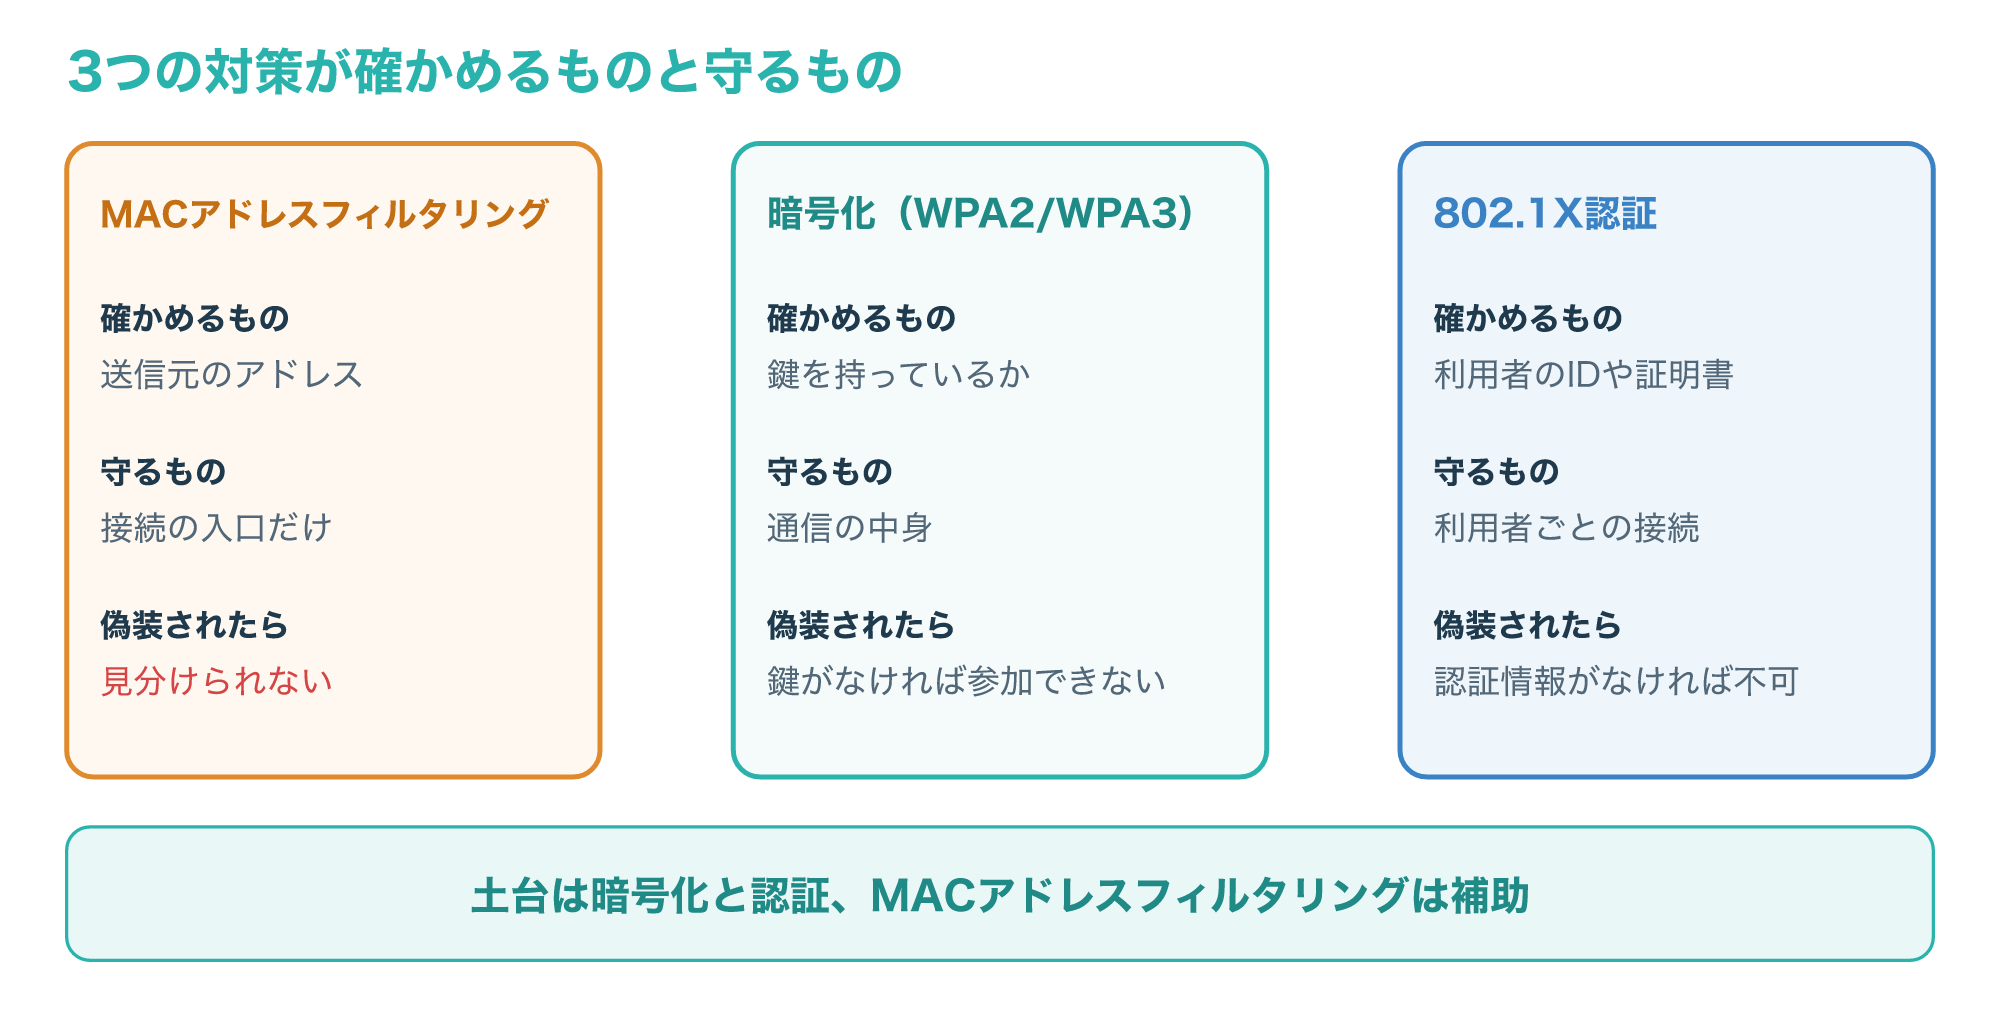
このほかにも、MACアドレスフィルタリングについてよく見かける説明には、次のような誤解があります。
| よくある説明 | 確かめた内容 |
|---|---|
| MACアドレスは機器ごとに固定で変わらない | 製造時のアドレスのほかに、OSや管理者が設定するローカル管理アドレスがあり、ランダムに変わることもある |
| ルーターはMACアドレスで届け先を決める | ルーターはIPアドレスで経路を決め、MACアドレスは同じ区間の中の宛先として使われる |
| MACアドレスフィルタリングがあれば暗号化は弱くてもよい | アドレスは観測と上書きができるため、中身を守るのは暗号化と認証の役割 |
| 拒否リストで知らない端末を防げる | 拒否リスト方式は、リストにない端末をすべて通す |
同じように「見えにくくする」対策にSSIDステルスがありますが、これもネットワーク名を通知しない設定で、暗号化の代わりにはなりません(参考5・参考9・参考10)。
SSIDステルスの仕組みと注意点は、次の記事で解説しています。
MACアドレスフィルタリングと他の対策との違い
4-1. 対策ごとの比較
Wi-Fiの不正な接続を防ぐ対策は、確かめる対象と、偽られたときの強さがそれぞれ違います。
次の表は、この記事で扱った対策を、確かめるもの・守れるもの・主な注意点で比べたものです。
| 対策 | 確かめるもの | 守れるもの | 主な注意点 |
|---|---|---|---|
| MACアドレスフィルタリング | 送信元のMACアドレス | 登録外の端末のうっかり接続 | 偽装とランダムなアドレスに弱い |
| WPA2/WPA3-Personal | 共有のパスフレーズ | 通信の中身と参加の可否 | パスフレーズの長さと共有する範囲 |
| WPA2/WPA3-Enterprise(802.1X) | 利用者ごとのIDや証明書 | 通信の中身と利用者ごとの接続 | 認証サーバーの準備が必要 |
| SSIDステルス | なし(名前を通知しない) | 一覧に表示されにくくなる | 暗号化の代わりにならない |
| ポートセキュリティ(有線) | ポートごとのMACアドレスと数 | ポートへの機器の追加 | 違反時にポートが止まる |
表のうち、通信の中身を守れるのはWPA2・WPA3の暗号化だけで、MACアドレスフィルタリングとSSIDステルスは、暗号化と組み合わせて使う補助の対策です。
802.1Xは利用者ごとのIDや証明書で認証するため、共有のパスフレーズを全員で変えなくても、特定の利用者だけを止める運用ができます(参考3・参考4・参考5)。
4-2. 家庭と会社での組み合わせ方
どの対策を組み合わせるかは、端末の数と、管理する人の体制で考えると決めやすくなります。
次の図は、家庭と会社それぞれで、まず設定するものと、必要に応じて足すものを整理したものです。
家庭では、ルーターの暗号化をWPA3-PersonalかWPA2のAESにし、推測されにくい長いパスフレーズを設定することが土台になります。
そのうえで、来客の端末を勝手につながせたくないなど、端末を限定したい理由があればMACアドレスフィルタリングを足し、ゲスト用のSSIDがある機種なら来客はそちらに分けます。
会社では、Ciscoが勧めるWPA2のAESと802.1X認証を土台にし、MACアドレスは認証の記録や資産管理の台帳と照らし合わせる情報として使うのが基本です。
Ciscoは、企業でやむを得ずPSK(共有パスフレーズ)を使う場合には、18文字以上の共有鍵を勧めています(参考5・参考10)。
802.1Xの仕組みと導入の流れは、次の記事で詳しく解説しています。
MACアドレスフィルタリングの設定・確認・解除の方法
5-1. 端末のMACアドレスを確かめる
設定の前に、登録する端末が「そのWi-Fiで実際に使うMACアドレス」を確かめます。
Windowsでは、コマンドプロンプトでgetmacを実行すると、各ネットワークアダプターのMACアドレスを一覧で表示でき、表示形式は表・一覧・CSVから選べます。
ランダムなアドレスを使っている場合は、そのWi-Fiに接続した状態で確かめると、実際に使っているアドレスを確認しやすくなります。
Windowsの無線プロファイルの定義には、MACアドレスのランダム化を設定する「MacRandomization」という要素があります。
この要素では、ランダム化の有効・無効(enableRandomization)、毎日新しいアドレスにするか(randomizeEveryday)、同じプロファイルの版を区別する値(randomizationSeed)が定められています。
enableRandomizationの既定値はポリシーで決まると説明されているため、会社の端末では、管理者の設定でランダム化の扱いが決まっている場合があります。
スマホでは、Wi-Fiの接続先ごとの詳細画面に、そのネットワークで使うアドレスが表示されることが多いものの、項目名や場所はOSや版で違います(参考7・参考8)。
5-2. ルーターやアクセスポイントで登録する手順
家庭用ルーターの画面の名前はメーカーや機種で違いますが、許可リスト方式の登録はおおむね次の流れです。
許可リストを有効にすると、登録していない端末はすぐにつながらなくなるため、設定に使っている端末を先に登録するか、有線LANでつないだ状態で設定してください。
- ルーターの管理画面に、有線LANか登録する予定の端末からログインする
- 無線LANの設定で、MACアドレスフィルタリング(MACアドレス制限)の項目と対象のSSIDを開く
- 5-1で確かめたアドレスを、つなぐ端末の分だけ登録する
- 方式を「登録した端末だけ許可」にして有効にし、設定を保存する
- 登録した端末と登録していない端末で、つながるかどうかを確かめる
次の図は、説明用の設定画面で、登録する項目の例を示したものです。
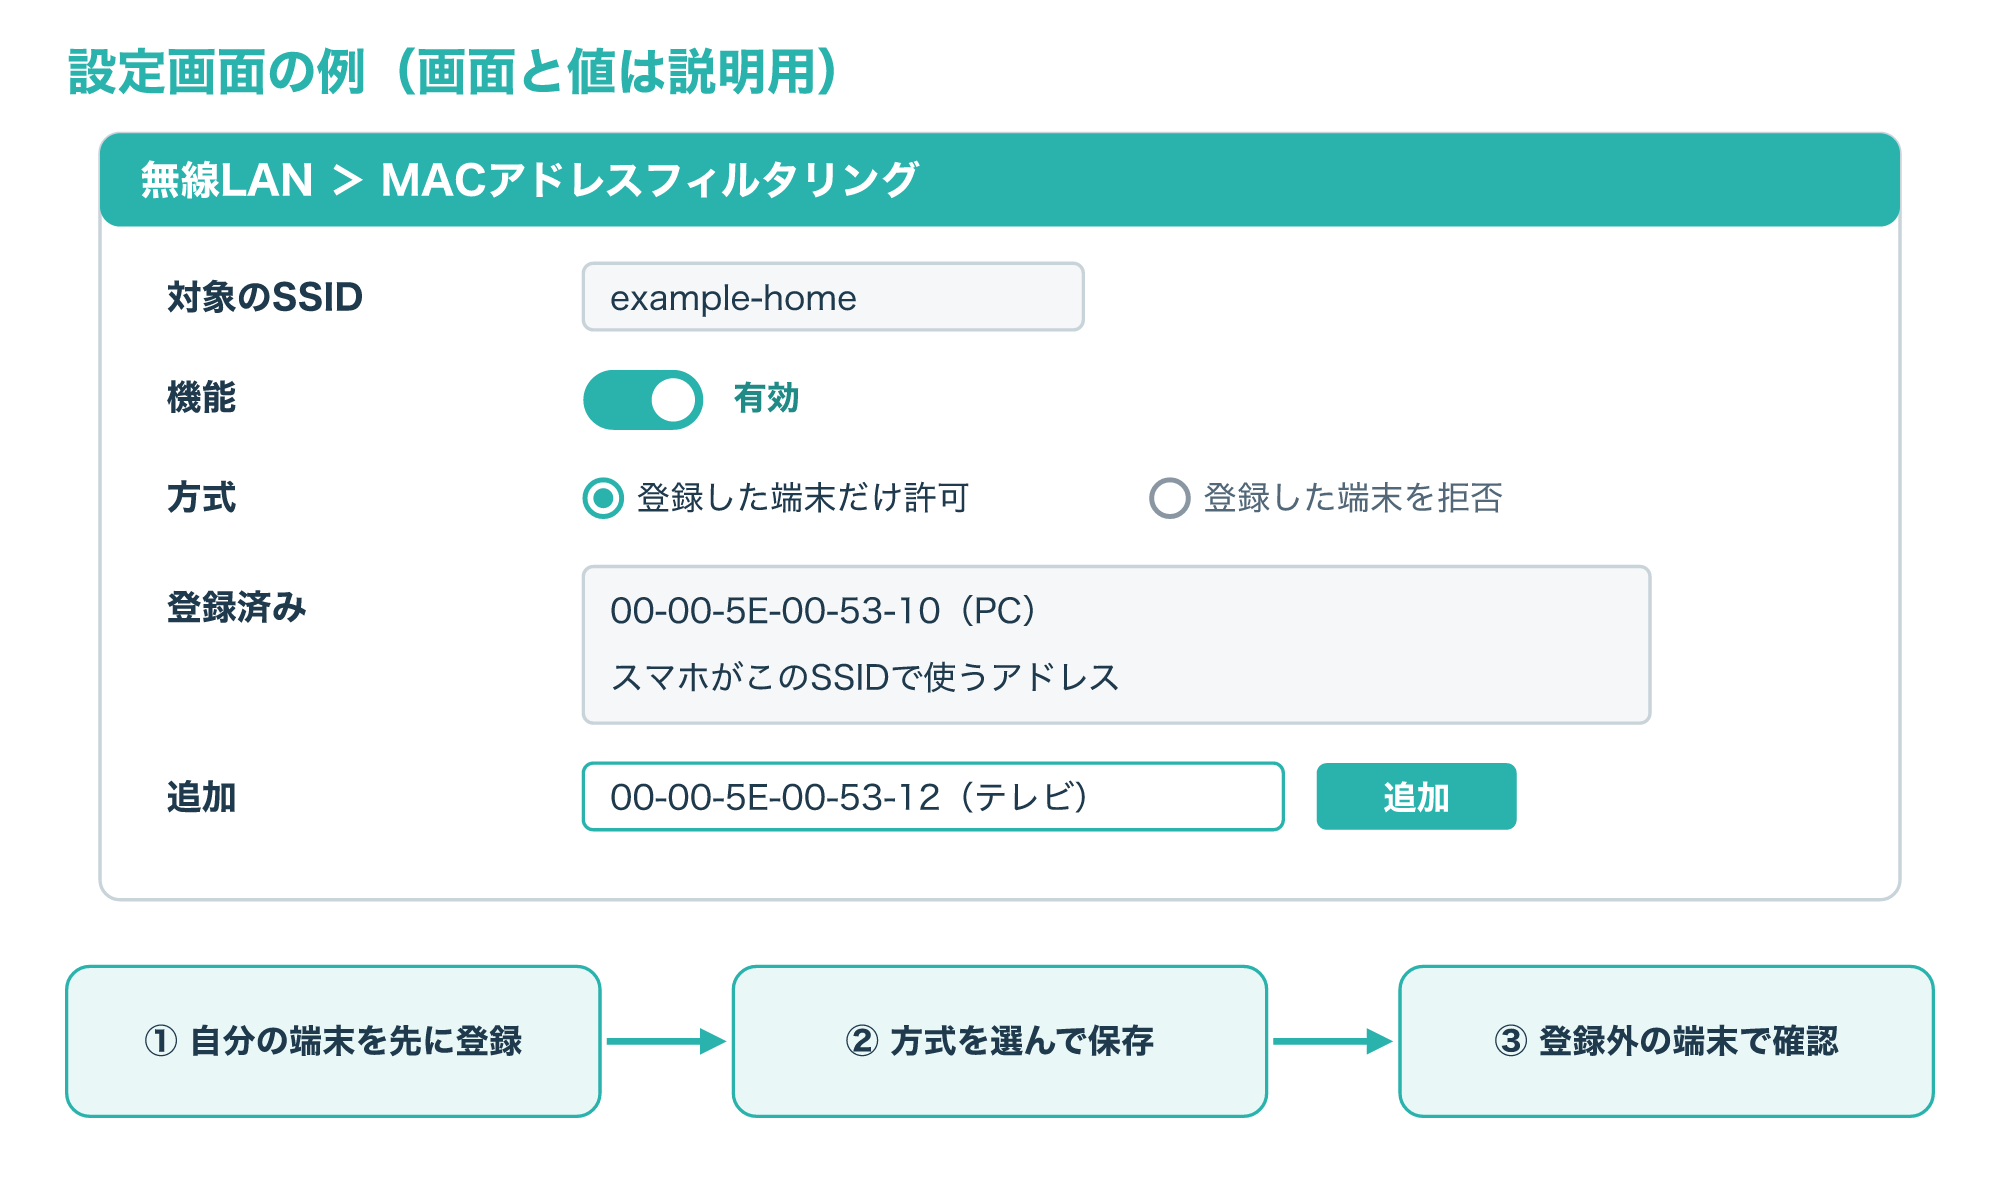
入力の形式も機種で違い、00-00-5E-00-53-10のようにハイフンで区切るもの、コロンで区切るもの、区切りなしで入力するものがあります。
設定を反映するために再起動が必要かどうかも機種によって違うため、取扱説明書の手順に従ってください。
ここでの登録は暗号化の設定とは別なので、暗号化方式がWPA2のAESかWPA3になっていることも、同じ機会に確かめておきます(参考5)。
5-3. つながらないときの確認と解除
MACアドレスフィルタリングを設定したあとに端末がつながらないときは、まず、登録したアドレスと実際に使うアドレスが一致しているかを疑います。
次の図は、つながらないときに確かめる順番をまとめたものです。
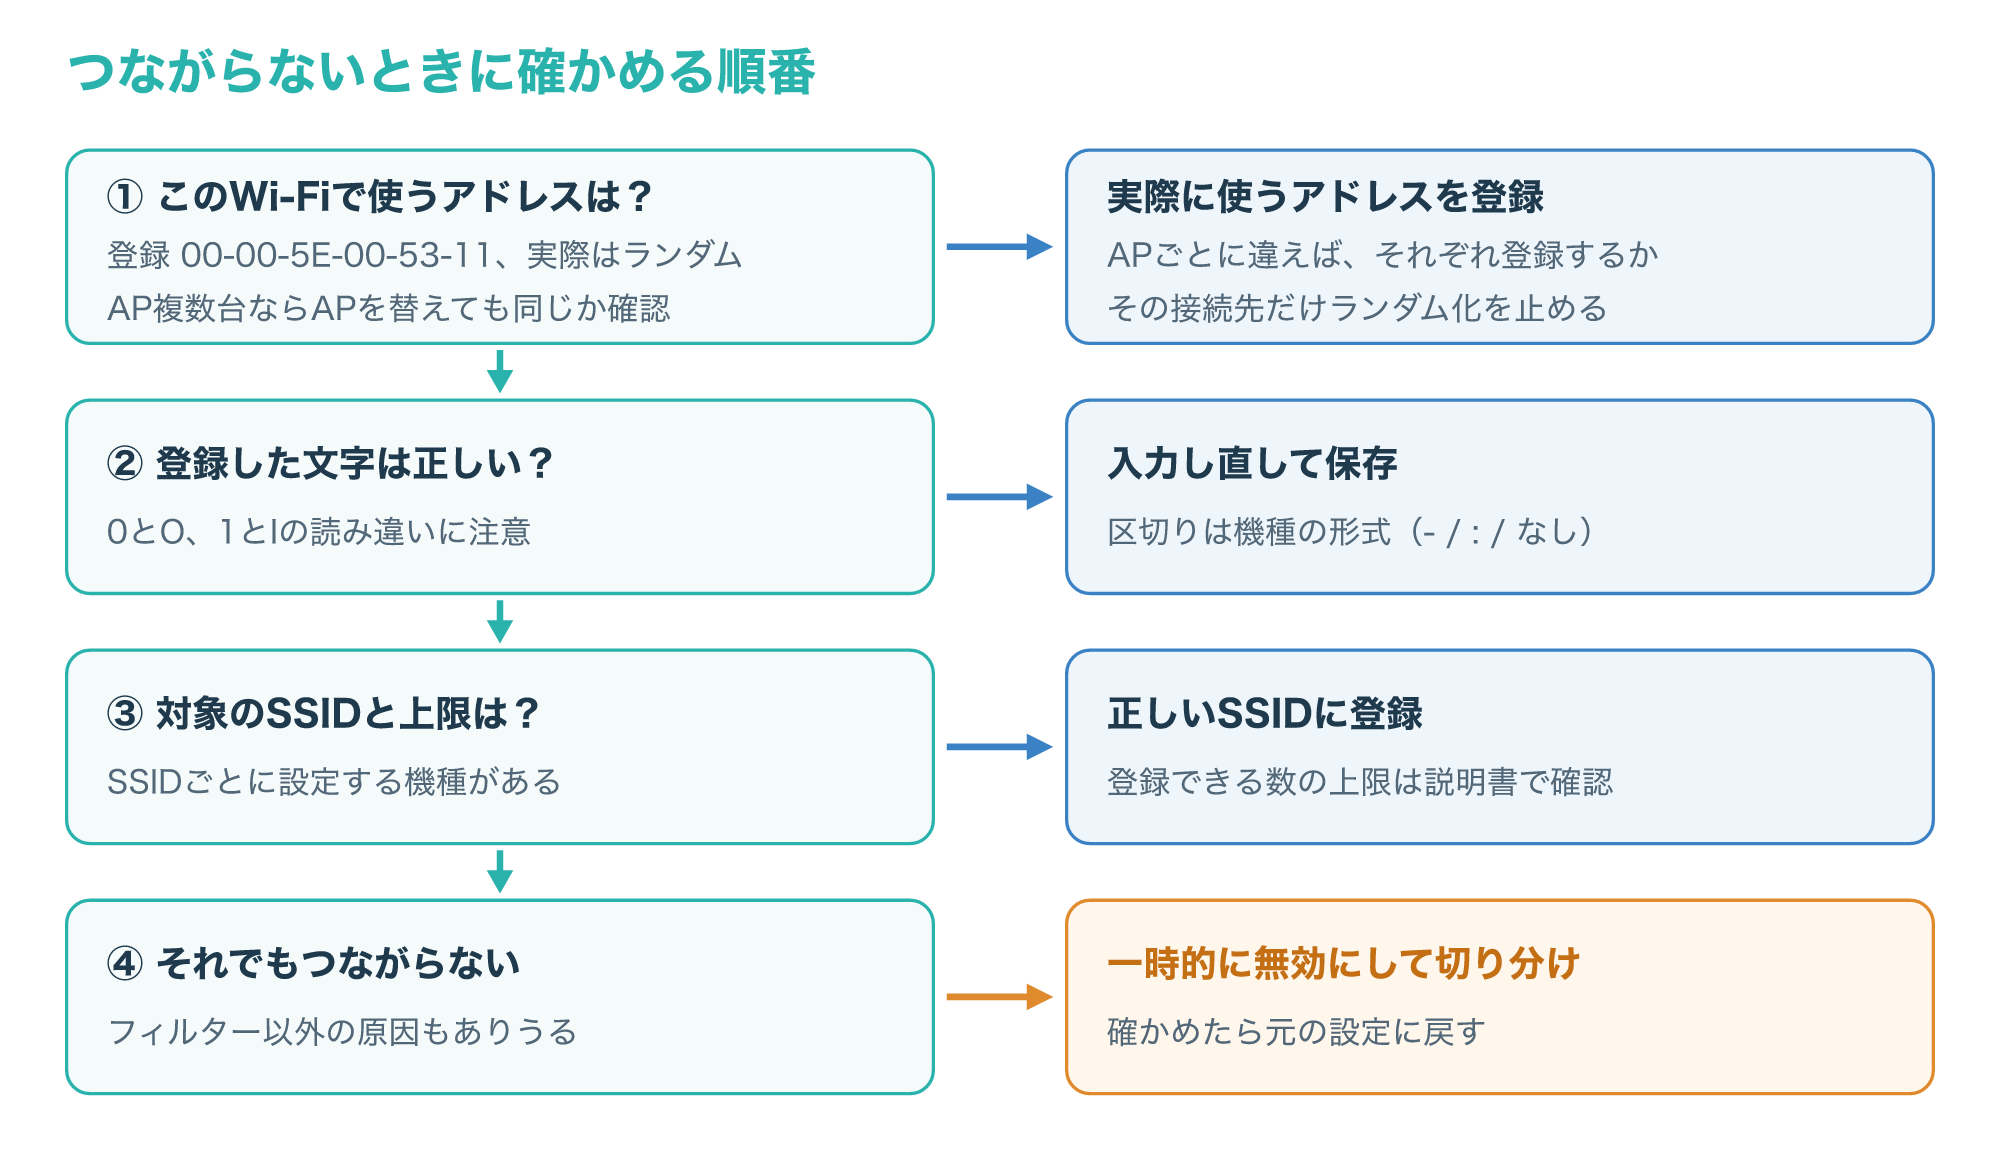
端末がランダムなアドレスを使っている場合は、そのアドレスを登録し直すか、端末の設定でランダム化を止める方法がありますが、切り替えられる単位(接続先ごとか端末全体か)は端末やOSの版で違います。
アクセスポイントが複数ある環境では、別のAPの近くでつなぎ直したときにアドレスが変わらないかも確かめ、APごとに違う場合は、それぞれのアドレスを登録するか、その接続先だけランダム化を止めます。
ランダム化を止めると、そのネットワークではアドレスによる追跡を防ぐ効果がなくなるため、止めるのは登録が必要なネットワークに限るのが無難です。
機能そのものを解除したいときは、管理画面のMACアドレスフィルタリングの項目を無効にして保存すると、アドレスによる制限はかからなくなり、暗号化と認証だけで接続を判断する状態になります。
会社のWi-Fiでつながらない場合は、自分で端末の設定を変える前に、情報システムの担当者へ端末のアドレスと接続しようとしたSSIDを伝えて確認してもらいましょう(参考1・参考7)。
よくある質問とまとめ
Q1. MACアドレスフィルタリングは意味ないのですか?
偽装やランダムなアドレスで回避や誤判定が起こるため単独では不十分ですが、暗号化と組み合わせて、接続する端末を限定する補助としては使えます。
Q2. MACアドレスフィルタリングのデメリットは何ですか?
新しい端末を追加するたびに登録が必要になり、ランダムなアドレスやネットワークの登録し直しでアドレスが変わると、許可した端末もつながらなくなることがあります。
Q3. MACアドレスを偽装されたら、ネットワークに入られてしまいますか?
アドレスのフィルターは通過されますが、WPA2やWPA3のパスフレーズ、802.1Xの認証情報を知らなければ、暗号化されたネットワークには参加できません。
Q4. スマホのランダムなMACアドレスはオフにしたほうがよいですか?
ランダムなアドレスはプライバシーを守るための機能なので、オフにするなら許可リストに登録したいネットワークに限るのが無難で、切り替えの単位は端末やOSの版で違います(参考1)。
Q5. 有線LANでもMACアドレスで制限できますか?
スイッチのポートセキュリティでポートごとに許可するアドレスと数を決められ、Ciscoのスイッチでは最大数の初期値が1、違反時の動作の初期値がポートの停止です(参考4)。
MACアドレスフィルタリングは、端末のMACアドレスを登録リストと照らし合わせて、接続を許可または拒否する機能です。
アドレスは観測でき上書きもできるため偽装に弱く、ランダムなアドレスを使う端末では、許可した端末が弾かれることもあります。
通信の中身を守る土台はWPA2のAESかWPA3の暗号化と認証で、MACアドレスフィルタリングは、そのうえで接続する端末を限定したいときに足す対策と考えてください。
ルーターの暗号化方式とパスフレーズの見直しは、次の記事で詳しく解説しています。
参考4:Catalyst 3750 Switch Software Configuration Guide: Configuring Port-Based Traffic Control(Cisco、英語)
参考5:Cisco Wireless LAN Controller Configuration Best Practices(Cisco、英語)
参考6:Privacy features when connecting to wireless networks(Apple Platform Security、英語)