WLCとは?仕組み・CAPWAP・APが参加する流れと確認方法を図解
WLC(ワイヤレスLANコントローラー)とは、社内に設置した多数の無線アクセスポイント(AP)を、1か所でまとめて設定・制御する装置です。
この記事では、APとWLCをつなぐCAPWAPの仕組み、APがWLCに参加する流れ、ローカルモードとFlexConnectの違い、参加しないときの切り分けを、例示用のIPアドレスとポートを使った図で解説します。

この記事は以下のような人におすすめ!
- WLCとAPの関係を基礎から知りたい人
- CAPWAPのポートやAPが参加する流れを確かめたい人
- APがWLCに参加しない原因を切り分けたい人
WLCとは
1-1. 多数のAPをまとめて制御する装置
会社や学校の無線LANでは、フロアごとに何台ものAPを天井や壁に取り付けます。
APごとにSSIDや暗号化の設定を入れていると、台数が増えるほど手間がかかり、AP同士で設定がずれる原因にもなります。
そこで、APの設定と制御を1台の装置へ集めるのがWLC(Wireless LAN Controller)です。
CAPWAPの構成を分類したRFC 4118は、無線LANの構成を3つの系統に分け、そのうちの1つを、中央の制御装置が多数のAPを管理・制御・設定する「集中型(Centralized)」としています。
RFC 4118ではこの制御装置をAC(Access Controller)と呼び、WLCはCiscoなどの製品で使われている呼び名です。
集中型のAPは無線の機能をすべて自分では持たないため、軽量(lightweight)APやシンAPと呼ばれることもあります(参考3)。
次の図は、この記事で使う例の構成です。
APは198.51.100.0/24のAP用ネットワークにあり、別のネットワークにあるWLCの管理アドレス192.0.2.10へ、CAPWAPのトンネルを張ります。
WLCは、このトンネルを通じてSSID・暗号化方式・無線の設定をAPへ配り、APの状態や統計を集めます。
利用者の端末はAPに無線でつながり、その通信をWLCまで運ぶか、APの近くのスイッチへ直接出すかは、4章で説明する動作モードで決まります。
なお、この記事の図と例のIPアドレスは、説明用に予約された範囲の値で、実在の構成ではありません(参考8)。
APそのものの役割や、安全に設置するための注意点は、次の記事で解説しています。
1-2. 自律型APとの違い
WLCを使わず、1台ずつが独立して動くAPを自律型(Autonomous)APと呼びます。
RFC 4118は、自律型ではAPが無線の機能をすべて自分で実装し、1台ずつ個別に設定・制御され、SNMPなどで監視されると説明しています。
家庭用のWi-Fiルーターや、台数の少ない事務所のAPの多くはこの形です。
集中型では、無線の機能がAPとACに分かれて実装され、大規模なネットワークを管理しやすくなる点が特徴とされています。
冗長化や負荷分散のために、複数のACを置く構成も想定されています(参考3)。
| 項目 | 自律型AP | WLC+AP(集中型) |
|---|---|---|
| 設定する場所 | APごとに1台ずつ | WLCで設定してAPへ配る |
| APの呼び名 | スタンドアロンAP | 軽量AP・制御されるAP |
| 無線の機能 | AP1台ですべて持つ | APとWLCで分担する |
| 利用者の通信の出口 | APからそのまま有線へ | 動作モードによりWLC経由かAPから直接 |
何台からWLCが必要という決まりはなく、台数・拠点の数・管理の手間を比べて選びます。
クラウドの管理画面からAPを管理する製品もありますが、この記事では標準のCAPWAPと、資料で確かめられるCisco製WLCの例に絞って説明します。
CAPWAPの仕組み
2-1. 制御はUDP 5246、データはUDP 5247
WLCとAPのやり取りには、IETFが標準化したCAPWAP(Control And Provisioning of Wireless Access Points)が使われます。
RFC 5415によると、CAPWAPはACが多数のAP(RFCではWTPと呼びます)を管理するためのプロトコルで、無線の方式に依存しないよう作られ、IEEE 802.11向けの決まりはRFC 5416で定められています。
CAPWAPには、設定や状態をやり取りする制御チャネルと、利用者の無線フレームを運ぶデータチャネルの2つがあります。
AC側の待ち受けポートは、制御がUDP 5246、データがUDP 5247と決められており、AP側のポートはAPが任意に選びます。
管理者が制御のポートを変えられる製品では、データのポートは制御の次の番号にする決まりです。
セッションはAPからACへ向けて始めるため、APがNATやファイアウォールの内側にあっても使いやすいように、UDPが選ばれています。
次の図は、AP1とWLCの間で使われる2本の通信を、送信元と宛先のポートつきで示したものです。
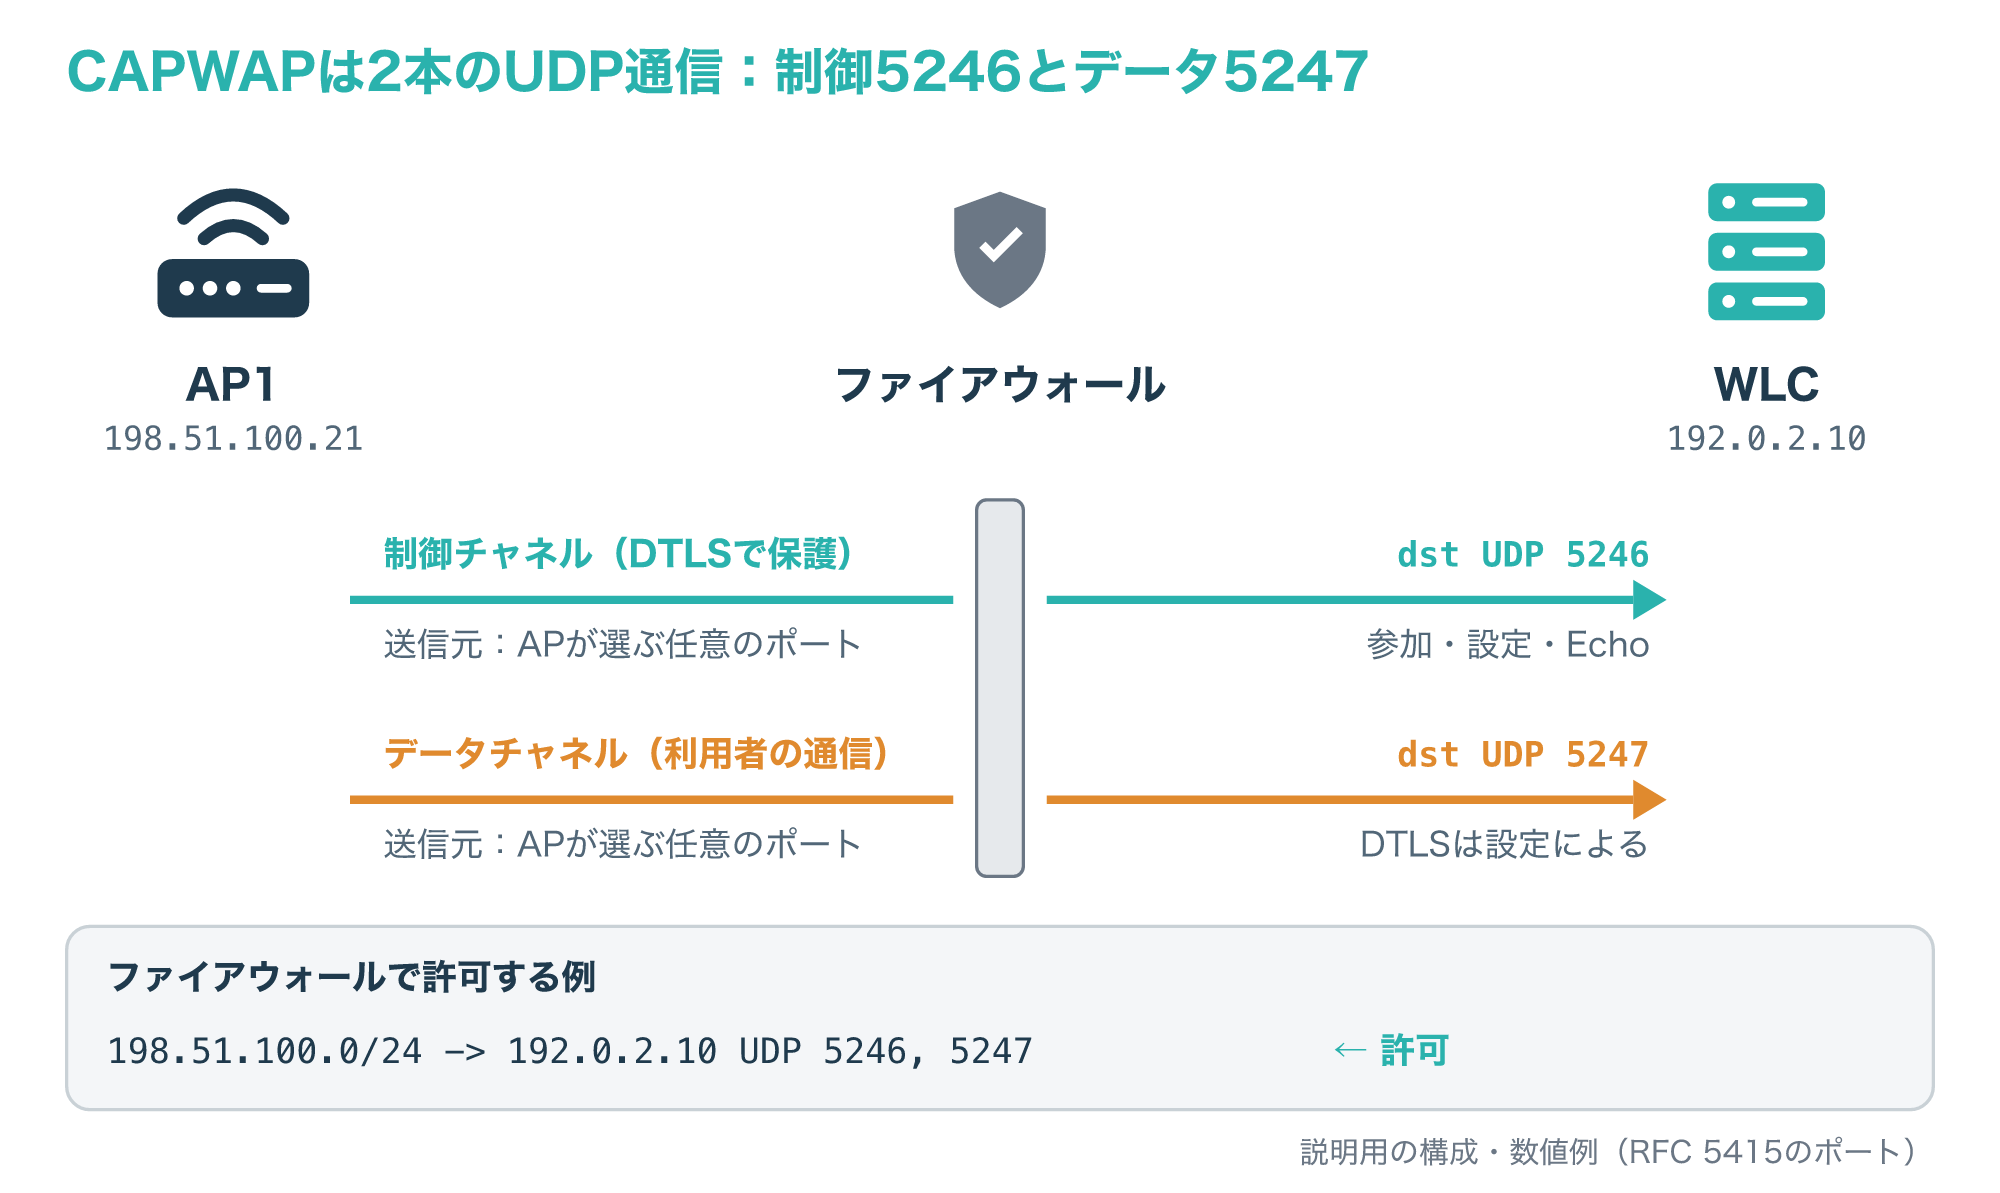
制御チャネルでは、APとWLCがDTLS(UDP向けのTLS)のセッションを確立してから、参加や設定のメッセージを交換します。
データチャネルは、設定によってDTLSで暗号化する方式で、暗号化しない構成もありえます。
APとWLCの間にファイアウォールがあるときは、AP側のネットワークからWLC(例では192.0.2.10)のUDP 5246と5247への通信を許可しておく必要があります(参考1・参考5)。
2-2. CAPWAPヘッダーで中身の種類を示す
データチャネルのパケットは、IPとUDPの後ろにCAPWAPヘッダーが付き、その後ろに利用者のフレームが入る形です。
CAPWAPヘッダーには、ヘッダーの長さを4バイト単位で表すHLEN、APの中のどの無線機かを表すRID(1〜31)、無線の方式を表すWBIDなどの欄があります。
WBIDの値が1ならIEEE 802.11、つまり無線LANのフレームであることを表します。
T(Type)ビットが1なら中身はWBIDが示す形式のまま(802.11のフレーム)、0なら中身はIEEE 802.3(イーサネット)のフレームです。
次の図は、AP1が利用者のフレームをWLCへ運ぶときの、パケットの重なり方を示したものです。
図の上の段は、802.11のフレームをそのまま入れる場合(T=1)、下の段は802.3のフレームに変換してから入れる場合(T=0)です。
どちらで運ぶかは、次の節で説明するSplit MACとLocal MACの違いに関係します。
なお、IPv4で動くCAPWAPのパケットでは、UDPのチェックサム欄を0にする決まりがあります(参考1)。
2-3. Split MACとLocal MACの役割分担
CAPWAPには、無線LANの処理をAPとWLCでどう分けるかによって、Split MACとLocal MACの2つの動き方があります。
Split MACでは、ビーコンやプローブ応答のように即時性が必要な処理はAPが行い、接続(アソシエーション)の受け付けや利用者のデータの中継はACが担います。
そのため、Split MACでは利用者のデータがすべてAPとACの間のトンネルで運ばれます。
Local MACでは、無線のMACの処理の大部分をAPが行い、データはAPから直接有線へ流すか、802.3のフレームとしてACへ運びます。
どちらの方式でも、IEEE 802.1X/EAPによる利用者の認証と鍵の管理はACが担い、AAA(認証・認可・課金)のクライアントもACに置かれます。
次の図は、RFC 5416の表から主な処理を抜き出し、どちらが担当するかを比べたものです。
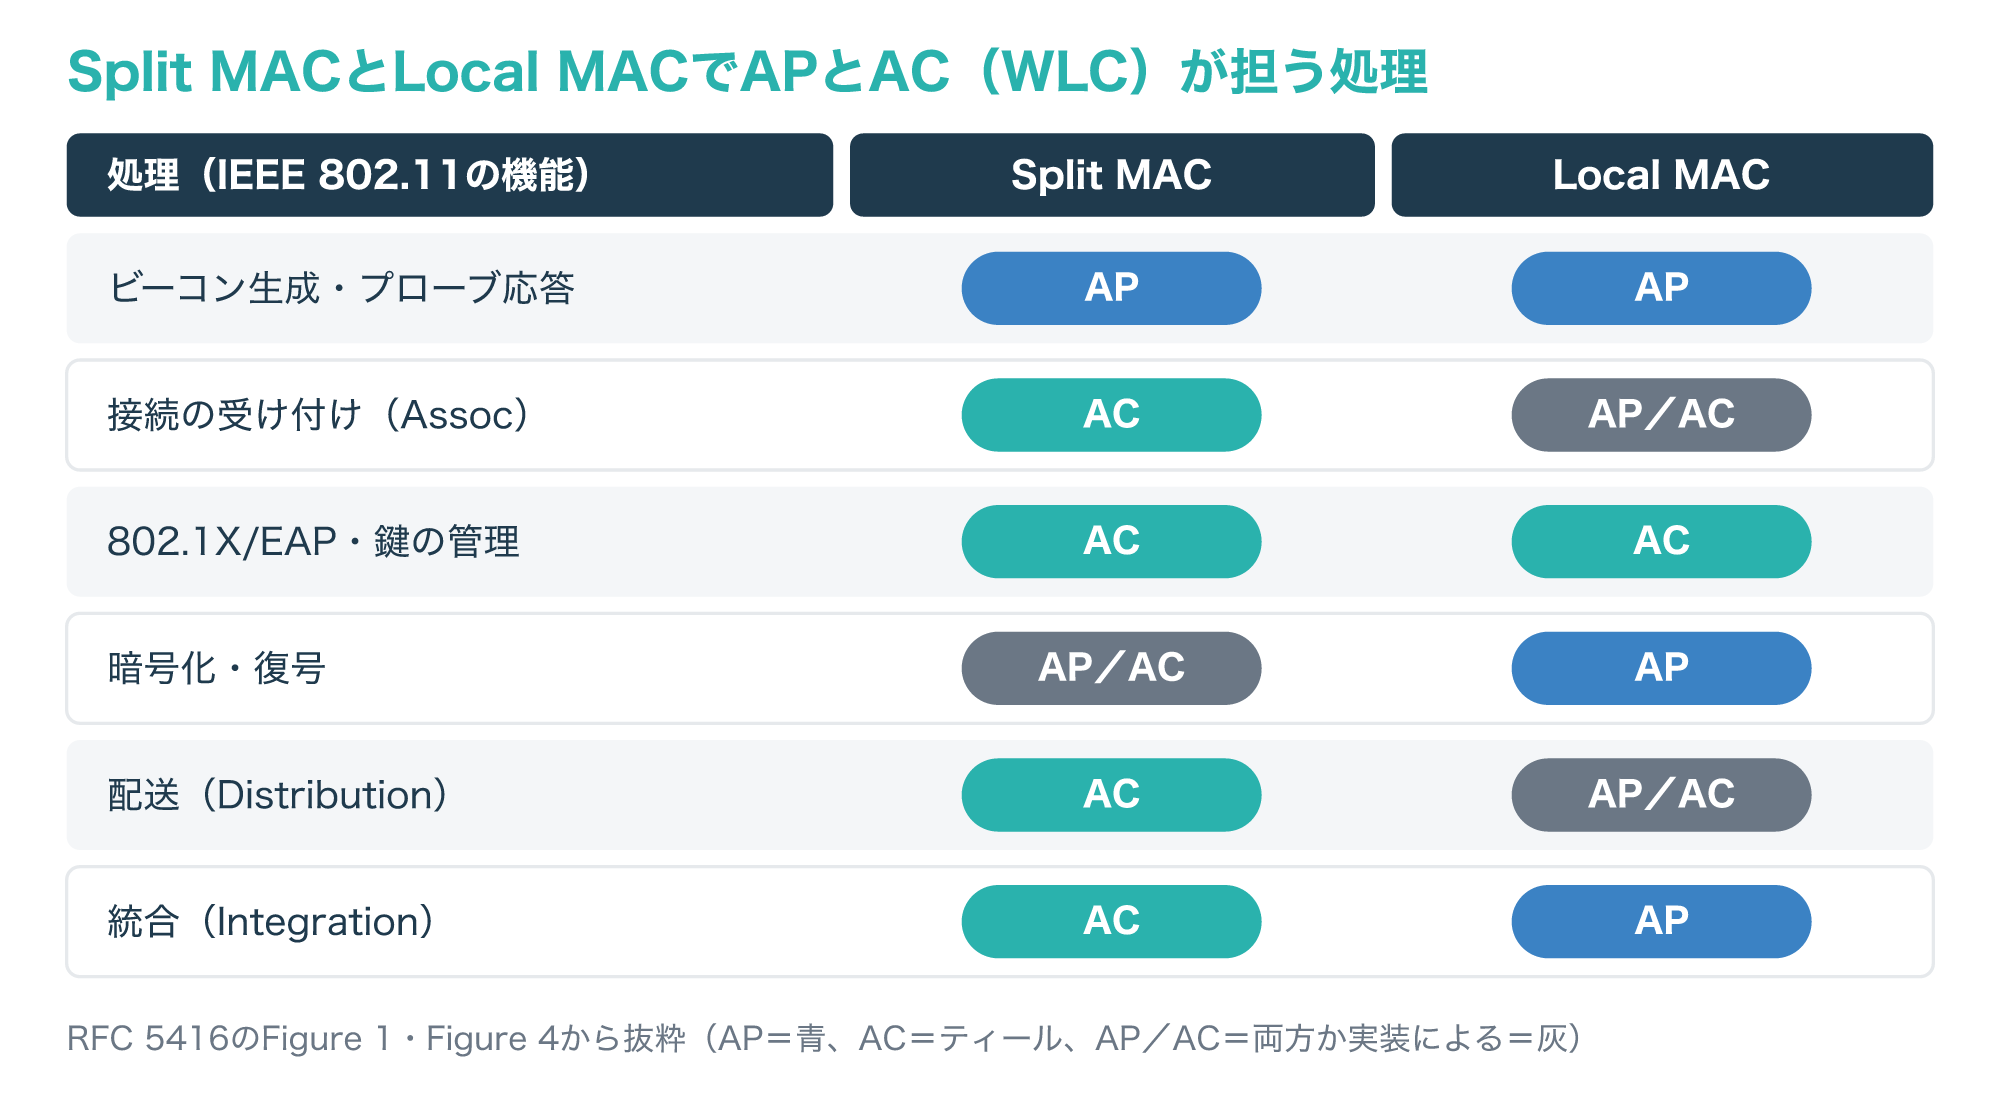
暗号化と復号は、相互接続のためにAP側での対応が必須とされ、AC側で行う実装も認められています。
Local MACでも、APは接続要求のフレームをACへ転送する決まりで、ACが拒否の応答を返すと、APは端末との接続を切ります(参考2)。
APがWLCに参加するまで
3-1. APがWLCを見つける方法
電源を入れたAPは、まずDHCPなどでIPアドレスを得てから、参加先のWLCを探します。
RFC 5415ではこの段階を発見(Discovery)と呼び、APはDiscovery Requestを、ブロードキャスト(255.255.255.255)、CAPWAP用のマルチキャスト(224.0.1.140)、ACのユニキャストアドレスのいずれかへ送ります。
ACは、要求がどの形で届いても、APのユニキャストアドレスへDiscovery Responseを返します。
APとACは同じサブネットにないことが多いため、RFCはDHCPやDNSのSRVレコード(_capwap-control._udp.example.com など)でACのアドレスを知る方法を例に挙げています。
CiscoのAireOS向けの資料では、APは次のような方法で参加候補のWLCの一覧を作ります。
- DHCPのオプション43で受け取ったWLCの管理アドレス
- DNSで「cisco-capwap-controller」に自社のドメインを付けた名前を引いて得たアドレス
- 以前に参加したWLCとして覚えているアドレス
- 同じサブネットへのブロードキャスト
- APに直接設定したアドレス
- 前回参加したWLCのモビリティグループのメンバー
次の図は、AP1(198.51.100.21)がこれらの方法でWLCの候補を集める様子です。
同じサブネットに置いてアドレスを覚えさせる方法(プライミング)は、あとでAPを交換すると使えないため、Ciscoはオプション43かDNSを使う方法を勧めています。
WLCとAPを別のサブネットに置くときは、どれか1つ以上の方法でWLCのアドレスを届けられるようにしておく必要があります(参考1・参考5)。
3-2. DHCPオプション43の書き方(Ciscoの例)
オプション43は、DHCPでベンダー独自の情報を渡すための欄で、中身の形式は機器のベンダーが決めます。
CiscoのAPの場合、中身はタイプ・長さ・値を並べたTLVの形で、タイプは0xf1(10進数で241)、長さはWLCの台数×4、値はWLCの管理アドレスを16進数で並べたものです。
例として、WLCが192.0.2.10と192.0.2.11の2台なら、長さは2×4=8で、16進数の08になります。
16進数では192がc0、0が00、2が02、10が0a、11が0bなので、つなげると f108c000020ac000020b になります。
次の図は、この値の組み立てと、DHCPサーバーに設定する例を並べたものです。
Cisco IOSのDHCPサーバーなら、APのネットワーク用のプールに、次のようにオプション43を加えます。
ip dhcp pool AP-NET
 network 198.51.100.0 255.255.255.0
 default-router 198.51.100.1
 option 43 hex f108c000020ac000020b
プール名と値は説明用の例なので、実際の環境では自社のWLCのアドレスから組み立て直してください。
APはDHCPの要求にオプション60(ベンダークラス識別子)として「Cisco AP C9120AX」のような機種の文字列を入れるため、DHCPサーバーによっては機種ごとに返す値を分けることもできます。
他社のAPでは形式が違うことがあるので、使う製品の資料を確かめてください(参考4)。
DHCPサーバーがアドレスやオプションを配る流れは、次の記事で解説しています。
3-3. DTLS→Join→設定→RUNの流れ
WLCの候補が決まると、APは選んだWLCとの間でDTLSのハンドシェイクを行います。
RFC 5415のシーケンスでは、DTLSの確立後にJoin Request/Responseで参加し、Configuration Status Request/Responseで設定を受け取り、Change State Eventを経て運用状態(RUN)に入ります。
APのソフトウェアがWLCと合わないときは、途中でImage Dataのやり取りによってイメージを受け取ります。
次の図は、AP1とWLC(192.0.2.10)の間のやり取りを順に並べたものです。
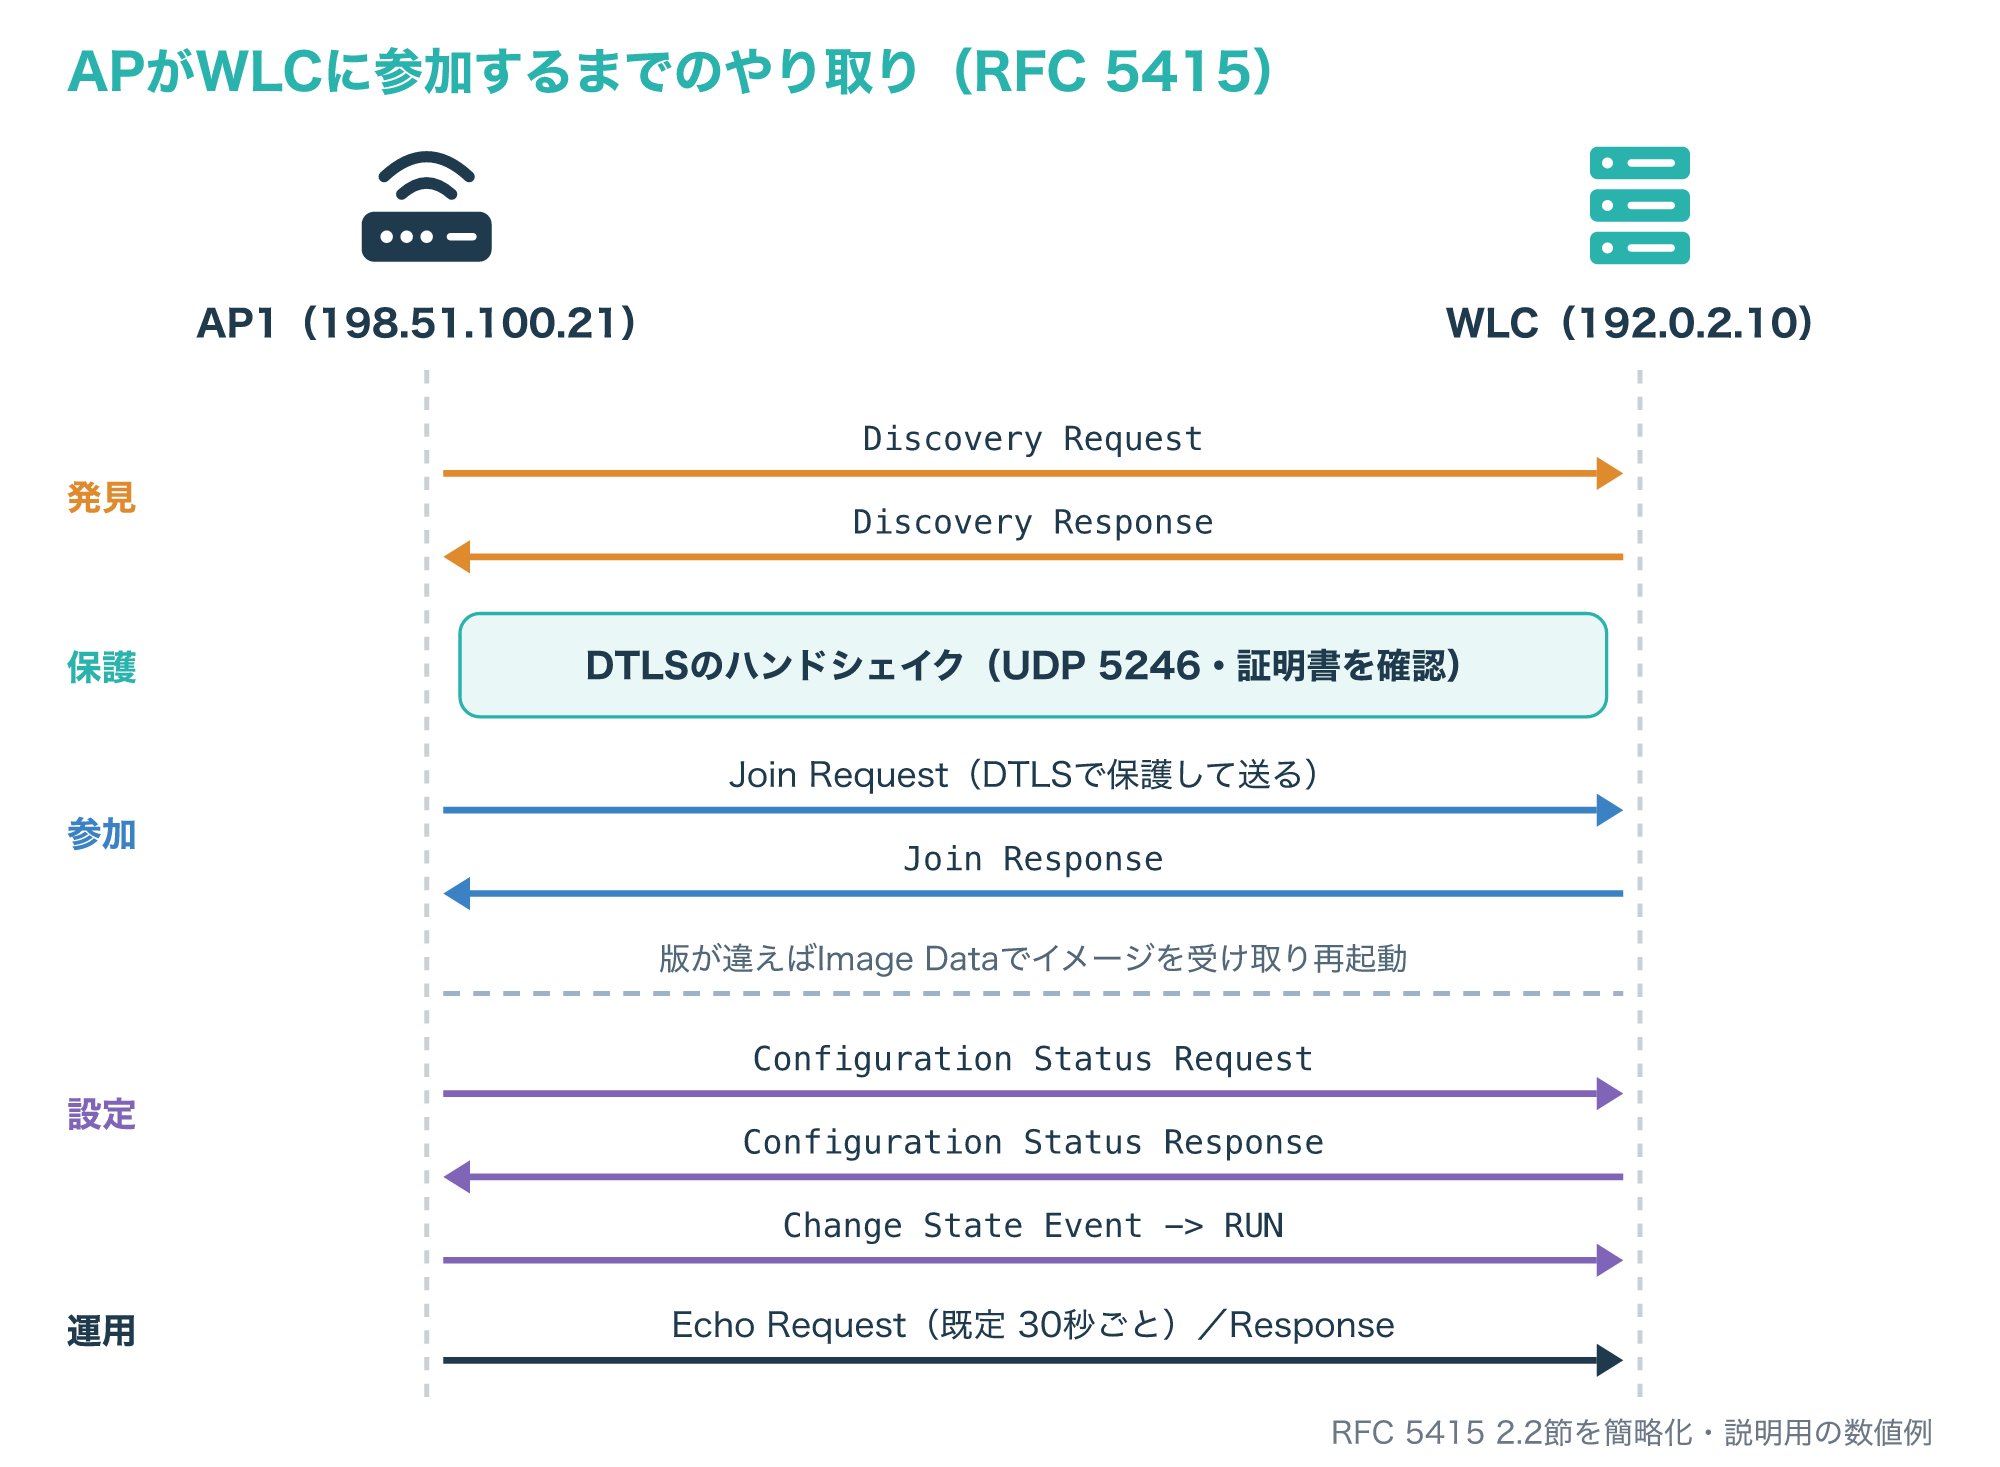
Ciscoの資料では、WLCは発見の要求には証明書を確かめずに応答しますが、参加の要求(Join Request)には有効な証明書が必要だと説明しています。
証明書のやり取りはJoinの前のDTLSのハンドシェイクで行われ、APとWLCが互いのX.509証明書を確かめ、WLCはAPの証明書が信頼する認証局から発行されたものかを確認します。
APのソフトウェアがWLCと違えば、APはWLCからイメージを受け取って再起動し、最初からやり直します。
設定を受け取った後にも再起動が1回入ることがあり、資料ではこれも正常な動きとされています。
運用状態に入った後は、APが定期的にEcho Requestを送ってWLCとのつながりを確かめ、RFC 5415の既定値ではその間隔(EchoInterval)は30秒です。
WLCの応答がなくなると、APは新しいWLCを探し直します(参考1・参考5)。
ローカルモードとFlexConnectの違い
4-1. 利用者の通信をWLCで出すか、APで出すか
CiscoのWLCでは、利用者の通信の流し方がAPの動作モードやSSIDの設定で変わります。
ローカルモードのAPでは、利用者の通信はCAPWAPのデータチャネル(UDP 5247)でWLCまで運ばれ、WLCから有線のネットワークへ出ます。
Catalyst 9800の資料は、FlexConnectを、利用者の通信をAPのところで直接ネットワークへ出す(ローカルスイッチング)か、WLCへ集める(セントラルスイッチング)かをAPが決められる機能と説明しています。
次の図は、同じAP1でも、SSIDごとに通信の出口が変わる様子を示したものです。
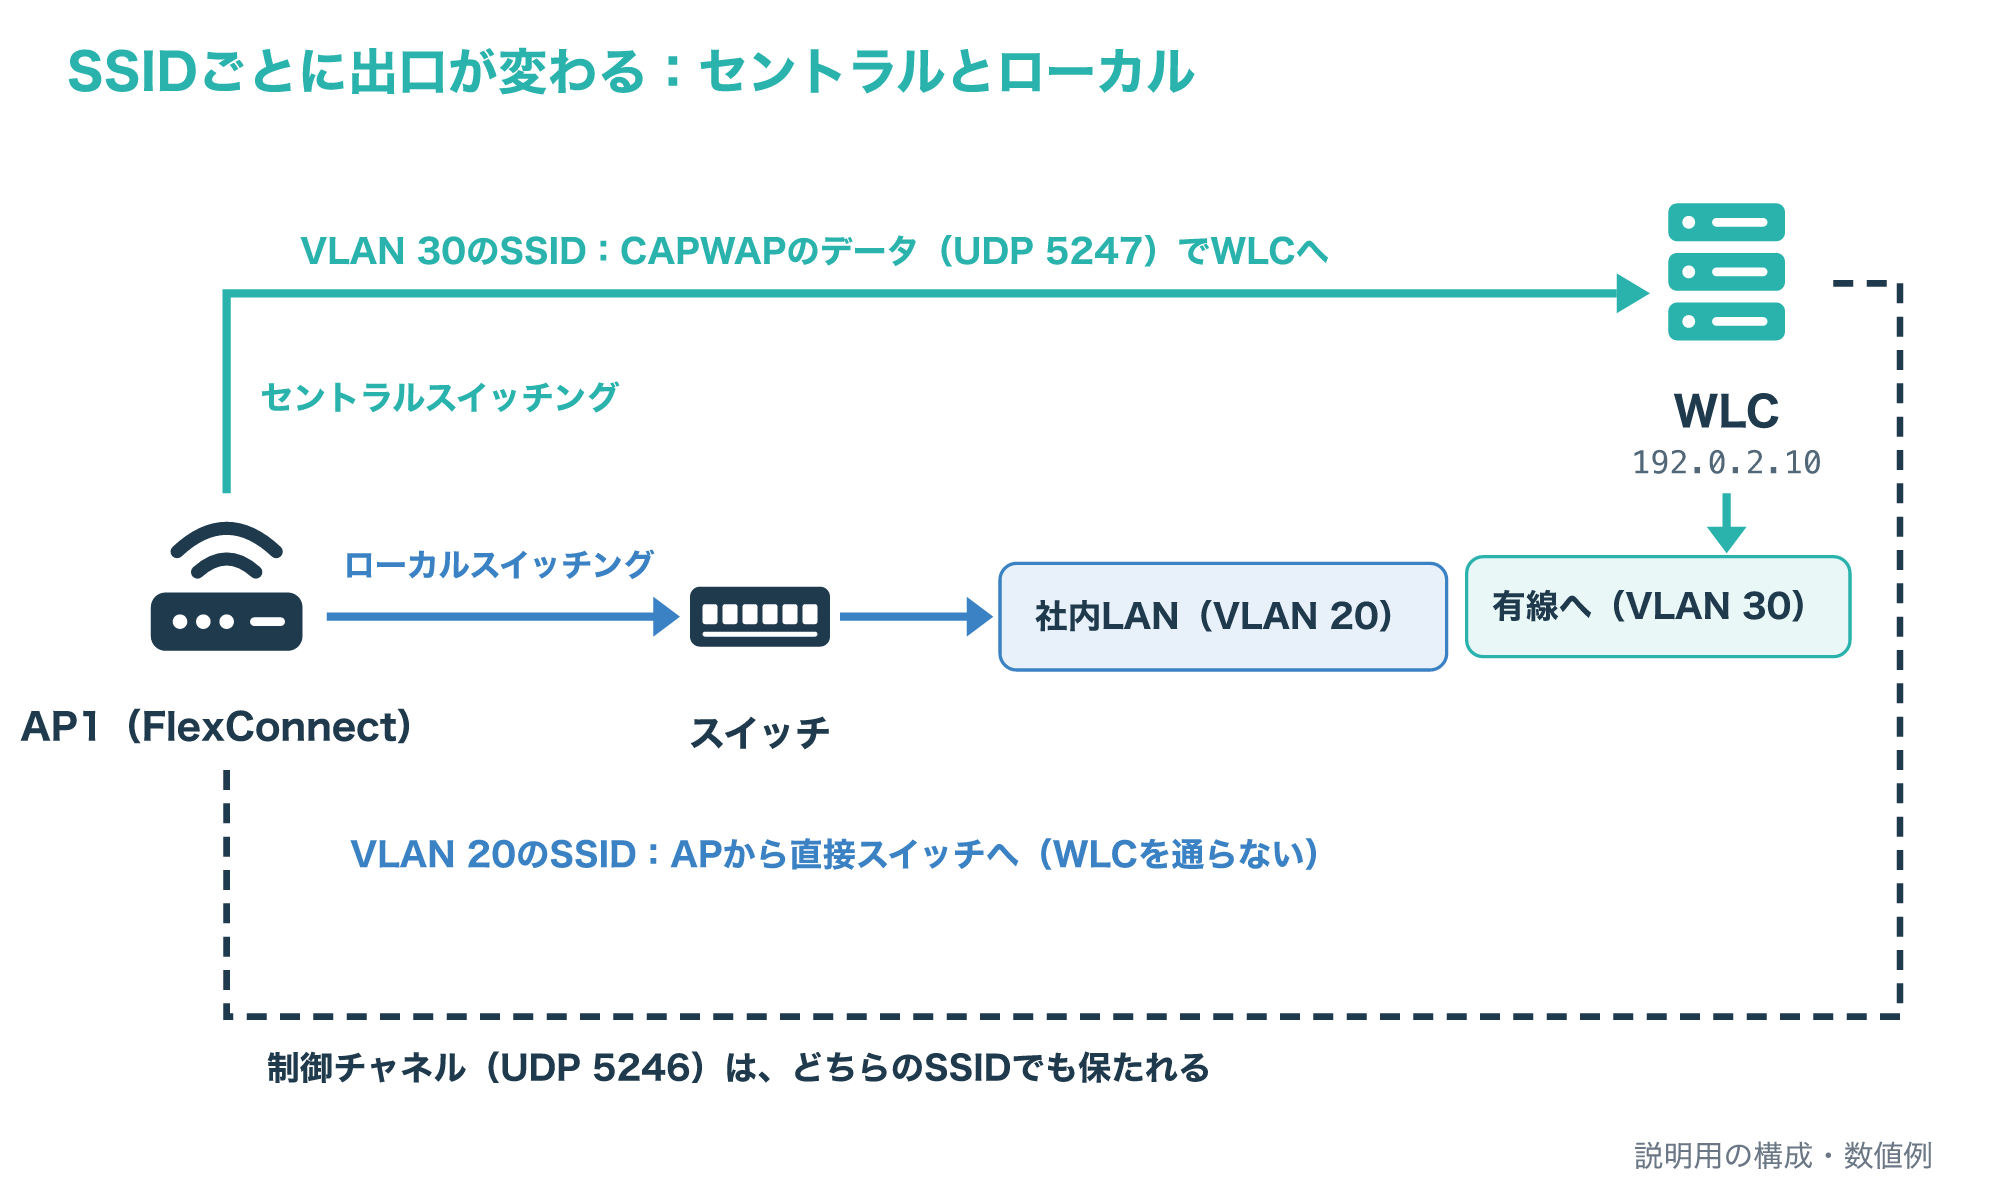
図の上の経路はセントラルスイッチングで、VLAN 30のSSIDの通信はWLCを通ってから有線へ出ます。
下の経路はローカルスイッチングで、VLAN 20のSSIDの通信はAPがつながるスイッチへ直接出て、WLCを通りません。
どちらの場合も、APとWLCの制御チャネル(UDP 5246)は保たれ、設定はWLCから配られます。
「無線の通信はすべてWLCを通る」と説明されることがありますが、ローカルスイッチングのSSIDではデータがWLCを通らない点に注意してください(参考6)。
4-2. Catalyst 9800でFlexConnectを設定する要素
Catalyst 9800(資料の版はIOS-XE 17.9.x)では、FlexConnectのSSIDを、プロファイルとタグを組み合わせて設定します。
資料の手順は、WLANプロファイル、ポリシープロファイル、ポリシータグ、Flexプロファイル、サイトタグを作り、最後にAPへタグを割り当てる順です。
ポリシープロファイルで「Central Switching」を無効にして利用者のVLANを指定すると、そのSSIDはローカルスイッチングになります。
Flexプロファイルには、APのネイティブVLANと、ローカルスイッチングで使うVLANを登録します。
セントラルスイッチングだけで使うVLANは、APが知る必要がないのでFlexプロファイルには入れません。
次の図は、VLAN 20をローカルスイッチング、VLAN 30をセントラルスイッチングにする場合の、要素のつながりと設定の例です。
サイトタグで「Enable Local Site」を無効にすると、そのタグを受け取ったAPはFlexConnectモードになり、ここでFlexプロファイルを選べます。
稼働中のAPにタグを割り当て直すと、APはいったんWLCとの関係を失い、資料では約1分で参加し直すとされています。
ローカルモードのAPに「Enable Local Site」を無効にしたサイトタグを割り当てると、APは再起動してFlexConnectモードで戻ります。
どちらも利用者の通信が途切れるので、作業する時間帯を決めてから行ってください。
最後に、APの設定画面のタグの欄で、サイトタグとポリシータグを割り当てます(参考6)。
APをつなぐスイッチのポートでのネイティブVLANの考え方は、次の記事が参考になります。
4-3. ローカルスイッチングで気を付けるACLとDHCP
ローカルスイッチングでは、利用者の通信がAPのところで有線へ出るため、WLCで定義したACLをAPへ配る必要があります。
9800の資料では、ポリシープロファイルに加えて、FlexプロファイルにもACLを追加する手順になっています。
FlexConnectのACLは送信と受信の両方向にかかるため、許可の書き方が足りないと、利用者が自分のデフォルトゲートウェイに届かなくなる間違いがよく起きると注意されています。
DHCPについては、ローカルスイッチングのSSIDでは、端末のDHCPの要求がAPの有線インターフェイスからそのまま出ます。
APは利用者のサブネットにアドレスを持たないため、ポリシープロファイルのDHCPリレーの設定は意味を持ちません。
DHCPサーバーが別のVLANにあるなら、利用者のVLANのゲートウェイ(SVI)でIPヘルパーを設定し、スイッチのポートでも利用者のVLAN(例ではVLAN 20)を通します(参考6)。
APがWLCに参加しないときの切り分け
5-1. 通信・発見・ポートの順に確かめる
APがWLCの一覧に現れないときは、いきなりWLCの細かい設定を疑うより、手前から順に確かめると原因を絞り込めます。
Ciscoの資料は、まずAPがDHCPでアドレスを得ているか、WLCからAPへpingが届くか、スイッチのSTPの設定でVLANの通信が止められていないかを確かめるよう勧めています。
APのアドレスは、DHCPサーバーのリースの一覧でAPのMACアドレスを探すと確かめられます。
通信ができていれば、APがWLCを見つける方法が少なくとも1つ用意されているかを確認し、その次にファイアウォールでCAPWAPのポートが通っているかを見ます。
次の図は、例の構成でこの順番をたどる流れです。
CiscoのAireOS向けの資料では、CAPWAPのデータ用にUDP 5247、制御用にUDP 5246を、モビリティの通信用にUDP 16666と16667を開けるよう挙げています。
ほかに、TFTP(UDP 69)、管理画面のHTTP・HTTPS(TCP 80・443)、CLIのTelnet・SSH(TCP 23・22)は、要件に応じて開けるポートとして挙げられています。
APは再起動のたびに発見からやり直すので、設定を直したらAPを再起動して、WLCに参加するかを確かめます(参考5)。
5-2. ログでわかる典型的な原因
通信やポートに問題がないのに参加しないときは、WLCのデバッグの出力やログに理由が出ていることがあります。
次の図は、Ciscoの資料に載っている主な例を、ログの文言と原因の組み合わせで整理したものです。
WLCの時刻がAPの証明書の有効期間の外にあると、DTLSで証明書の検証に失敗し、APは参加できません。
資料では、機器に組み込まれた証明書は製造から10年有効で、それより古いAPやWLCでは期限切れが参加の失敗につながると説明されています。
規制ドメイン(国や地域ごとの電波の決まり)がWLCとAPで合わないと、「Regulatory Domain Mismatch」で参加を拒否されます。
WLCでAPの認可リストを有効にしているのに、そのAPが登録されていないと、「AP Authorization failure」になります。
WLCに設定のないサブネットからのブロードキャストとして発見の要求を受け取ったときは、WLCが要求を捨てるので応答が返りません。
この場合は、スイッチのトランクで許可するVLANを無線用のVLANに絞ることが対処として挙げられています。
ほかに、AP-Managerのアドレスと同じIPアドレスを持つ機器がネットワーク内にある場合も、参加できない原因になります(参考5)。
5-3. 設計で押さえておきたい点
参加の失敗やトラブルを減らすには、設計の段階で次の点を決めておくと進めやすくなります。
1つ目は、WLCを見つける方法を、DHCPのオプション43とDNSのどちらで用意するかです。
2つ目は時刻で、WLCの時刻がずれると証明書の検証に失敗するため、時刻を正しく保つ運用を決めておきます。
3つ目は、APを購入するときに、WLCと同じ規制ドメインの機種を選ぶことです。
4つ目は冗長化で、Ciscoの手順では、APに設定したプライマリ・セカンダリ・ターシャリのWLCの名前の順に参加先を選び、設定がなければ空き容量の多いWLCへ分散します。
AP-Managerインターフェイスは旧来のAireOS系のWLCで使われるもので、管理インターフェイスが兼ねる既定もあり、今回確認したCatalyst 9800の資料には出てこないため、機種の世代に合わせて読み分けてください。
5つ目は利用者の認証で、RFC 5416では、802.1X/EAPの処理と鍵の管理はAC(WLC)が担うとされています。
Wi-Fi Allianceは、WPA3を認定機器で必須とし、企業向けのWPA3-Enterpriseではより高い水準のセキュリティのプロトコルを使えると説明しています(参考2・参考5・参考7)。
社内のSSIDで使う802.1X認証の仕組みは、次の記事で解説しています。
よくある質問とまとめ
次の図は、この記事の要点をまとめたものです。
Q1. WLCとは何ですか?
多数のAPの設定と制御を1か所に集める装置で、APとはCAPWAPでつながり、SSIDや暗号化の設定をAPへ配ります。
Q2. WLCとアクセスポイントの違いは何ですか?
APは端末と電波でつながる機器で、WLCはそのAPをまとめて管理・制御する側の装置です。
Q3. CAPWAPで許可するポートはどれですか?
WLC側のUDP 5246(制御)とUDP 5247(データ)で、AP側の送信元ポートはAPが任意に選びます。
Q4. 無線の通信はすべてWLCを通りますか?
ローカルモードやセントラルスイッチングのSSIDでは通りますが、FlexConnectのローカルスイッチングのSSIDではAPのところで有線へ出るため、データはWLCを通りません。
Q5. APがWLCに参加しないときは何から確かめますか?
APのIPアドレス、WLCへの到達、発見の方法、UDP 5246と5247の許可、WLCのログの順に確かめます。
WLCは、多数のAPをCAPWAPでまとめて制御する装置で、APはWLCを見つけてからDTLSで保護した参加の手続きを経て動き始めます。
設計では、WLCの見つけ方、時刻、規制ドメイン、冗長化、利用者の通信をWLCとAPのどちらで出すかを、最初に決めておくのがポイントです。
まずは自分の環境で、APがどの方法でWLCのアドレスを受け取り、どのSSIDがローカルスイッチングになっているかを確かめるところから始めてください。
参考2:RFC 5416 CAPWAP Protocol Binding for IEEE 802.11(RFC Editor、英語)
参考4:Configure DHCP OPTION 43 for Lightweight Access Points(Cisco、英語)
参考5:Troubleshoot a Lightweight AP that Fails to Join a WLC(Cisco、英語)
参考6:Understand FlexConnect on Catalyst 9800 Wireless Controller(Cisco、英語)
参考7:Security(Wi-Fi Alliance、英語)
参考8:RFC 5737 IPv4 Address Blocks Reserved for Documentation(RFC Editor、英語)