RPCとは?仕組み・135番と動的ポート・RESTとの違いを図解
RPC(リモートプロシージャコール、Remote Procedure Call)とは、ネットワークの先にある別のコンピューターのプログラムの処理(手続き)を、手元の関数を呼ぶのと同じ感覚で呼び出す仕組みのことです。
この記事では、スタブの仕組み、ONC RPC・WindowsのRPC・gRPCの違い、135番ポートと動的ポート、ファイアウォールでつながらないときの切り分け、RESTとの違いを、具体値の図で解説します。

この記事は以下のような人におすすめ!
- RPCの仕組みを図で理解したい人
- 135番ポートと動的ポートの関係を知りたい人
- ファイアウォール越しのRPCがつながらず困っている人
RPC(リモートプロシージャコール)とは
1-1. 離れたプログラムの手続きを呼び出す仕組み
プログラムの中で「残高を調べる」「ファイルを読む」といった処理は、関数や手続き(プロシージャ)としてまとめられています。
普通は、呼び出す側と呼び出される側が同じコンピューターの同じプログラムの中にあり、引数を渡して結果を受け取るだけで済みます。
RPCは、この呼び出される側の手続きが、ネットワークの先の別のコンピューターにある場合に使う仕組みです。
RPCの仕様であるRFC 5531は、呼び出す側がまずサーバーのプロセスへ呼び出しのメッセージ(CALL)を送り、返事のメッセージ(REPLY)が届くまで待つという流れを説明しています。
呼び出しのメッセージには手続きの引数が、返事のメッセージには手続きの結果が入り、返事が届くと呼び出した側は処理を続けます。
サーバーの側は、呼び出しのメッセージが届くのを待ち、届いたら引数を取り出して計算し、返事を送って次の呼び出しを待ちます(参考1)。
Microsoftも、RPCの道具は、利用者から見るとクライアントが離れたサーバーのプログラムにある手続きを直接呼んでいるように見せるものだと説明しています(参考2)。
次の図は、PC(192.0.2.10)のプログラムが、サーバー(198.51.100.20)にある手続きを呼び出す流れを、説明用の値で示したものです。
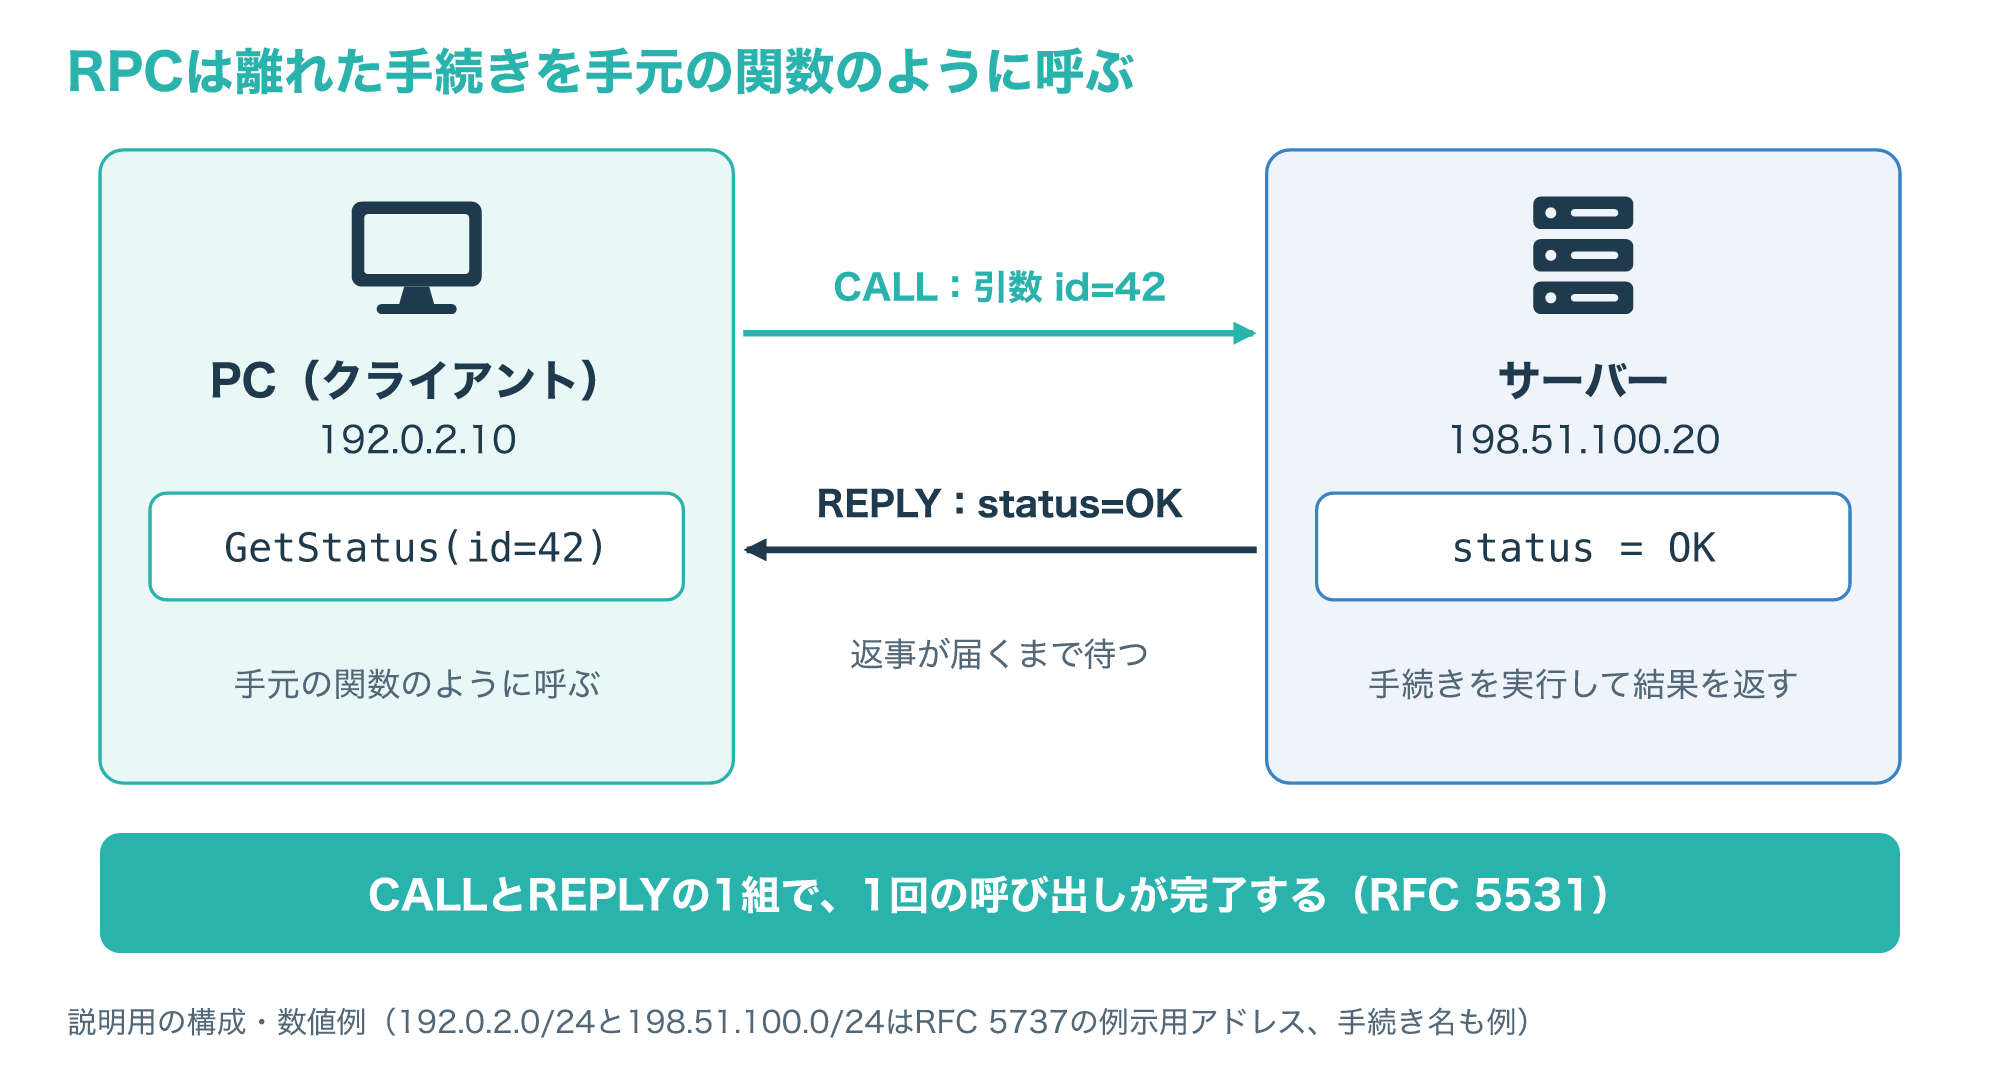
図の「GetStatus」は説明用の名前で、実際の手続きの名前や引数は、使う製品やサービスの仕様で決まります。
大事なのは、呼び出す側のプログラムが、相手が別のコンピューターにあることをほとんど意識せずに書けるという点です。
1-2. ローカルの呼び出しと違う4つの点
RPCは手元の関数呼び出しに似せた仕組みですが、まったく同じではありません。
RFC 5531は、RPCがローカルの呼び出しと違う重要な点として、次の4つを挙げています。
| 違い | RFC 5531の説明 | 読み手が気をつけること |
|---|---|---|
| エラーの扱い | サーバーやネットワークの故障を扱う必要がある | 返事が来ない場合の処理を決めておく |
| グローバル変数と副作用 | サーバーはクライアントのアドレス空間を見られない | 必要な値はすべて引数で渡す |
| 性能 | ローカルより1桁以上遅いことが多い | 細かい呼び出しを何度も繰り返さない |
| 認証 | 安全でないネットワークを通るため認証が必要なことがある | 誰が呼んだかを確かめる仕組みを選ぶ |
2つ目の「アドレス空間」は、プログラムが使うメモリの範囲のことです。
Microsoftも、クライアントとサーバーはそれぞれ自分のアドレス空間を持ち、手続きが使うデータのためのメモリを別々に割り当てられていると説明しています(参考2)。
そのため、手元のプログラムのメモリにある変数を、サーバーの手続きがそのまま読むことはできません。
引数として渡した値だけがネットワークを通って相手に届く、と考えると、次の章で説明するスタブとシリアライズの役割が分かりやすくなります。
また、1つの機器がいつも「クライアント」や「サーバー」だとは限りません。
RFC 5531は、クライアントとサーバーという呼び名は1回のやり取りの中での役割であり、同じホストやプログラムが別の場面では逆の役割になることもあると説明しています(参考1)。
RPCの仕組み:スタブとシリアライズ
2-1. スタブとランタイムが呼び出しを運ぶ流れ
RPCで手元の関数のように呼べるのは、間に「スタブ」という代理の手続きが入るからです。
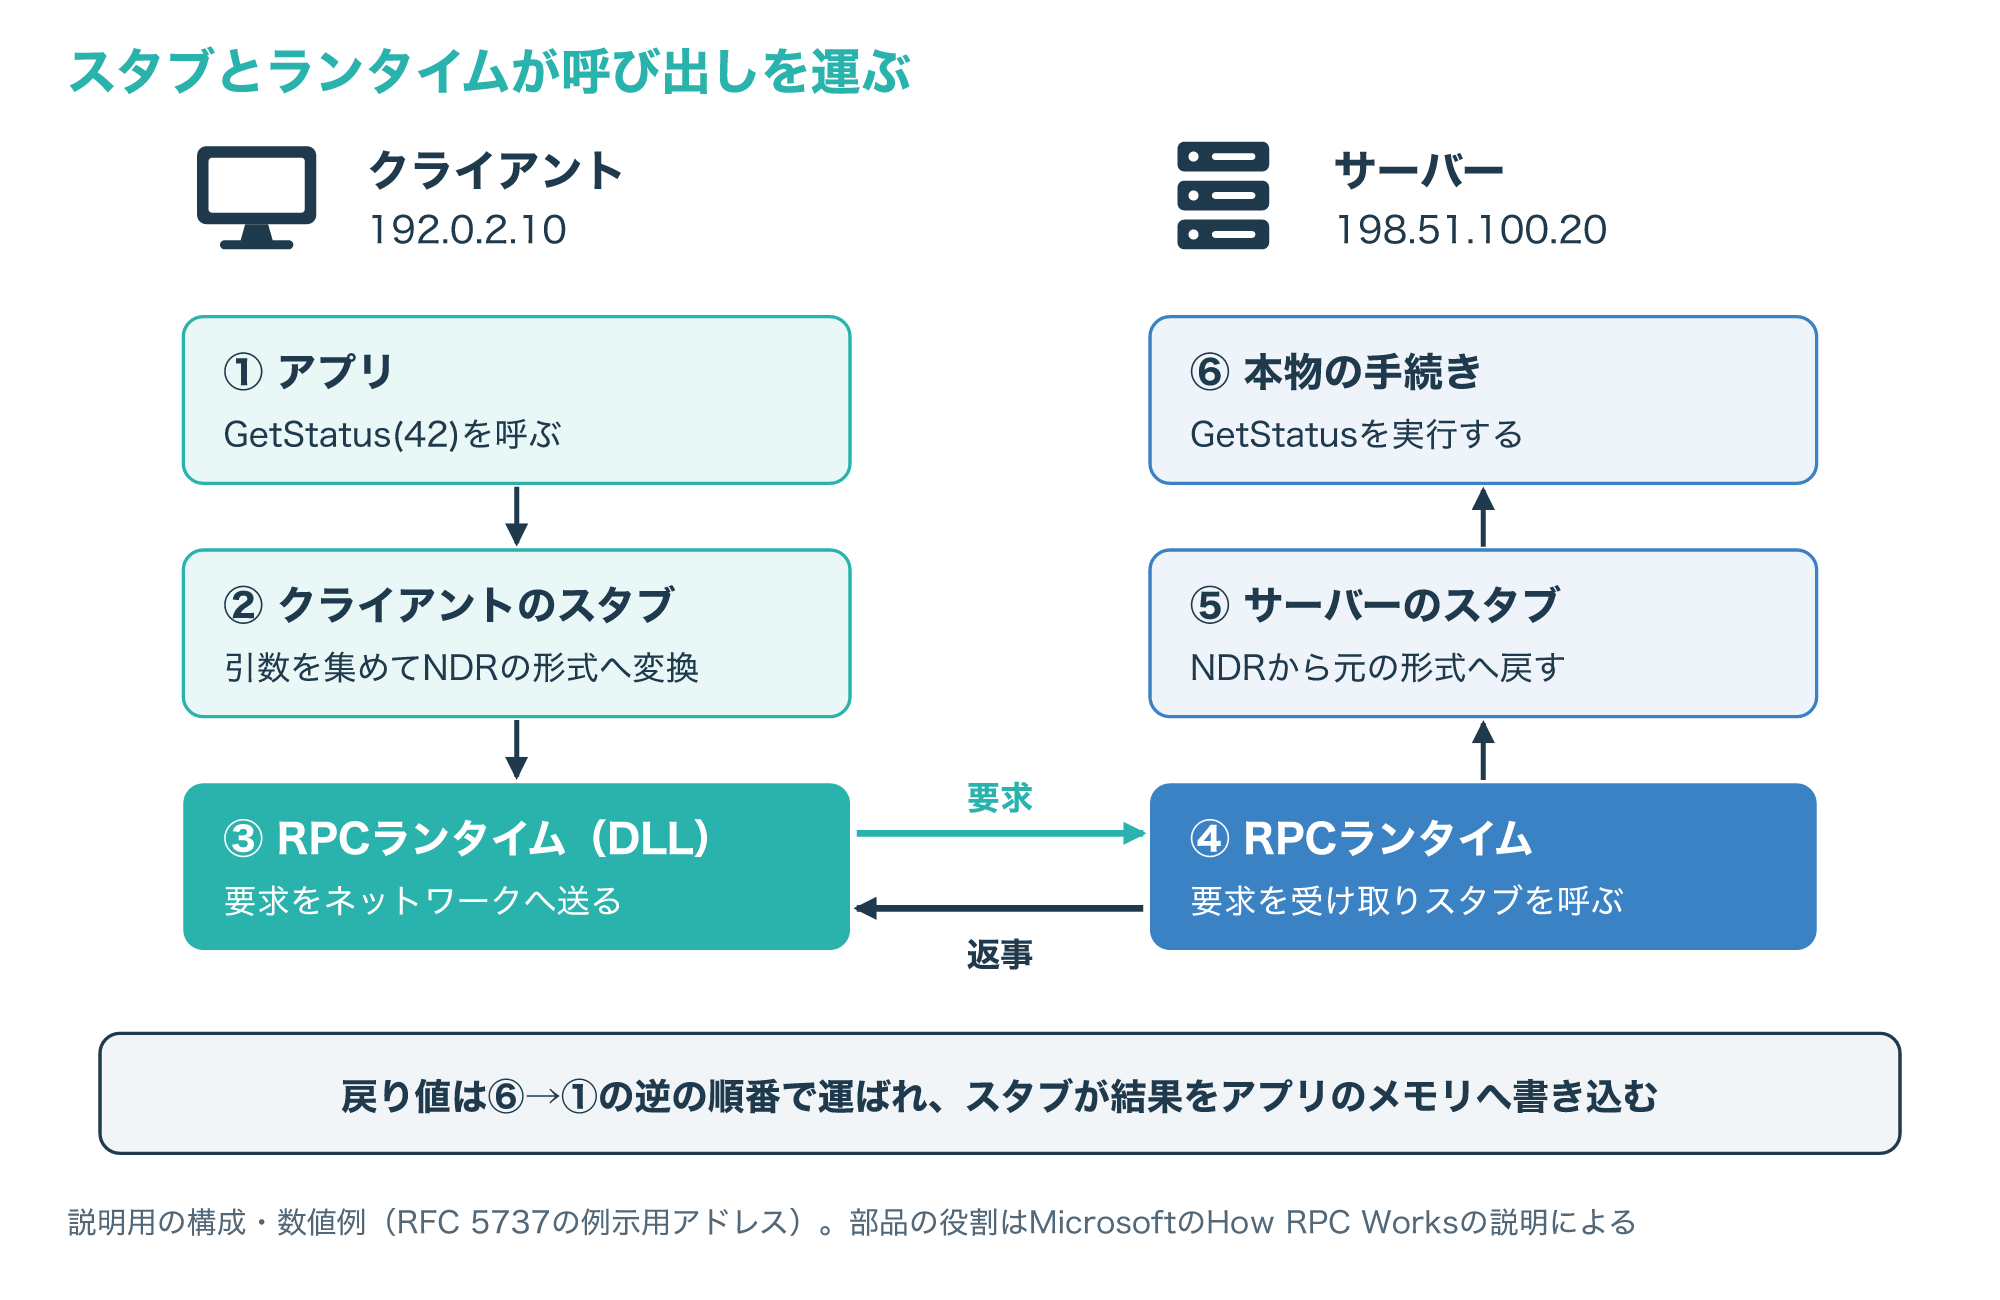
Microsoftの説明では、クライアントのアプリは、本物の手続きの代わりに手元のスタブの手続きを呼び出し、スタブはクライアントのアプリと一緒にコンパイル・リンクされます。
クライアントのスタブは、本物の処理を持たない代わりに、引数を集め、ネットワークで送るための標準の形式(NDR)へ変換し、RPCのランタイムライブラリの関数を呼んで要求をサーバーへ送ります。
サーバーでは、ランタイムが要求を受け取ってサーバーのスタブを呼び、スタブが引数をサーバーの形式に戻してから本物の手続きを呼び出します。
手続きが終わると、出力の引数と戻り値が逆の順番で運ばれ、クライアントのスタブが値をクライアントのメモリへ書き込み、呼び出した側は同じコンピューターで呼んだかのように処理を続けます。
次の図は、この往復を、クライアントとサーバーの部品ごとに番号で示したものです。
このように、引数をネットワークで送れる形に並べ直すことをシリアライズ(マーシャリング)と呼び、受け取った側で元に戻すことをデシリアライズ(アンマーシャリング)と呼びます。
Windowsのランタイムは、アプリにリンクする取り込み用のライブラリと、DLLとして実装されたRPCのランタイムライブラリの2つに分かれています。
サーバーのアプリは、ランタイムの関数を呼んで自分のインターフェイスを登録し、遠隔からの呼び出しを受け付けられるようにします(参考2)。
シリアライズの形式はRPCの種類ごとに違い、WindowsのRPCではNDR、ONC RPCではXDR、gRPCではProtobufが使われます。
2-2. ONC RPCのメッセージの中身:xid・prog・vers・proc
RPCのメッセージに何が入っているかは、RFC 5531がXDRという記述言語で定めているONC RPCで見ると具体的に分かります。
すべてのメッセージは、取引ID(xid)から始まり、次にメッセージの種類(CALL=0、REPLY=1)が続きます。
REPLYのxidは、もとのCALLのxidと常に同じ値になり、クライアントはこの値で返事と呼び出しを対応づけます。
CALLの本体には、RPCの版(rpcvers)、呼び出すプログラムの番号(prog)、その版(vers)、手続きの番号(proc)が入り、rpcversは2でなければなりません。
その後ろに、認証の資格情報(cred)と検証子(verf)が続き、最後に手続きごとの引数が並びます。
プログラムの番号はIANAが管理していて、たとえばNFSは100003、ポートマッパー(rpcbind)は100000が割り当てられています。
次の図は、CALLとREPLYの項目を、説明用の値で並べたものです。
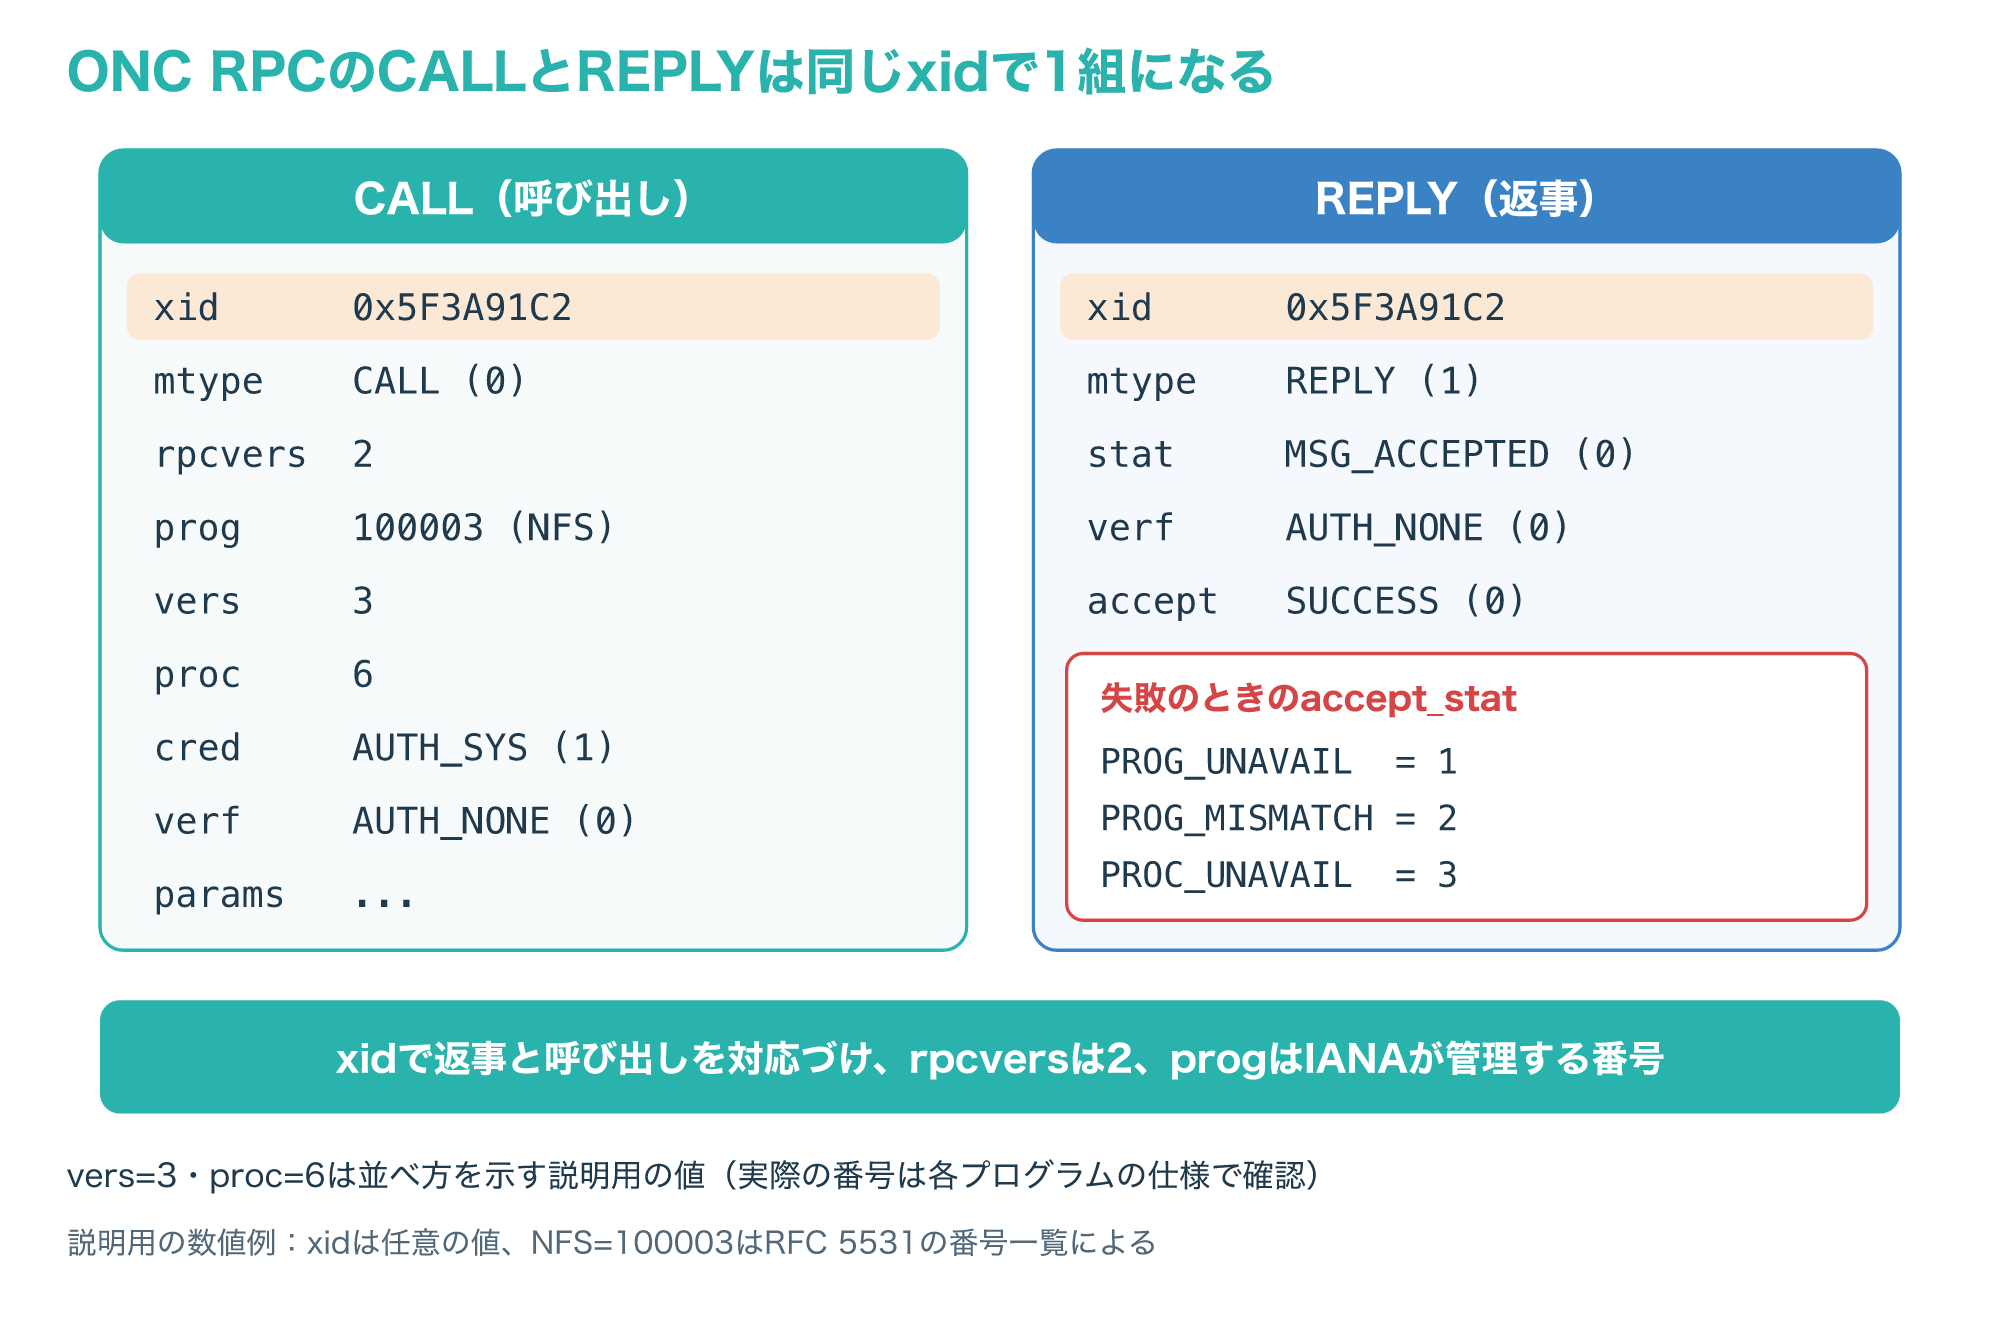
図のvers=3とproc=6は並べ方を示すための説明用の値で、NFSの実際の版や手続きの番号は、NFSの仕様で確かめてください。
返事を受け付けたときの結果(accept_stat)は、成功のSUCCESS(0)のほか、プログラムがないPROG_UNAVAIL(1)、版が合わないPROG_MISMATCH(2)、手続きがないPROC_UNAVAIL(3)、引数を解釈できないGARBAGE_ARGS(4)、メモリ不足などのSYSTEM_ERR(5)に分かれます。
受け付けなかった場合は、RPCの版が2でないRPC_MISMATCHか、呼び出し元を認証できないAUTH_ERRORが返ります(参考1)。
代表的なRPC:ONC RPC・Windows RPC・gRPC
3-1. ONC RPC(RFC 5531):TCPとUDPの上で動く
ONC RPCは、前の章で見たRFC 5531が定めるRPCのプロトコルのバージョン2のことで、NFSなどのプログラムがこの仕組みの上で動いています。
RFC 5531は、RPCのプロトコルはいろいろな転送プロトコルの上で実装でき、ONC RPCは今のところTCPとUDPの両方を使うと説明しています。
ここで大事なのは、RPC自体は信頼性を作る仕組みを持たないという点です。
UDPの上で動かす場合、アプリは時間切れ・再送・重複の検出を自分で用意する必要があり、再送しても返事がなければ、手続きが何回実行されたかは分かりません。
TCPの上なら、返事が届けば手続きは1回だけ実行されたと考えられますが、返事が届かなかったからといって実行されなかったとは言えません。
TCPのようなバイトの流れで送るときは、メッセージの区切りを示す「レコードマーキング」を使い、4バイトのヘッダーの最上位ビットで最後の断片かどうか、残りの31ビットで長さを表します。
認証の方式(フレーバー)には、AUTH_NONE(0)、AUTH_SYS(1)、RPCSEC_GSS(6)などがあります。
RFC 5531は、AUTH_SYSは資格情報を確かめる検証子がないため安全でないとし、クライアントがデータを変更できるサービスには使うべきでないとしています(参考1)。
3-2. WindowsのRPC:管理機能やActive Directoryを支える
Windowsにも、Microsoftが提供するRPCの仕組みがあり、前の章のスタブとランタイムの説明はこのWindowsのRPCのものです(参考2)。
Microsoftのポートの資料は、多くのサービスがRPCやDCOMの機能を使って動的なTCPポートを割り当ててもらっており、Remote Procedure Callサービスがその要求を取りまとめていると説明しています。
ここで出てくるDCOMは、Windowsでプログラムの部品(オブジェクト)を別のコンピューターから使うための仕組みで、その通信にRPCを使っています。
同じ資料では、証明書サービスがクライアントとのやり取りに、グループポリシーの管理ツールが結果のレポートを作るときに、それぞれRPCとDCOMを使うと書かれています。
同じ資料のポートの表には、Active Directoryや証明書サービスなど、RPCのTCP 135番と、49152〜65535の動的なポートの両方を必要とするサービスが並んでいます(参考3)。
動的ポートの仕組みを使うものとして、DHCPマネージャーやWINSマネージャーのような遠隔管理のツールも挙げられています(参考4)。
次の図は、この記事で扱う3種類のRPCを、転送・データの形式・待ち受けるポート・よく使われる場面で比べたものです。
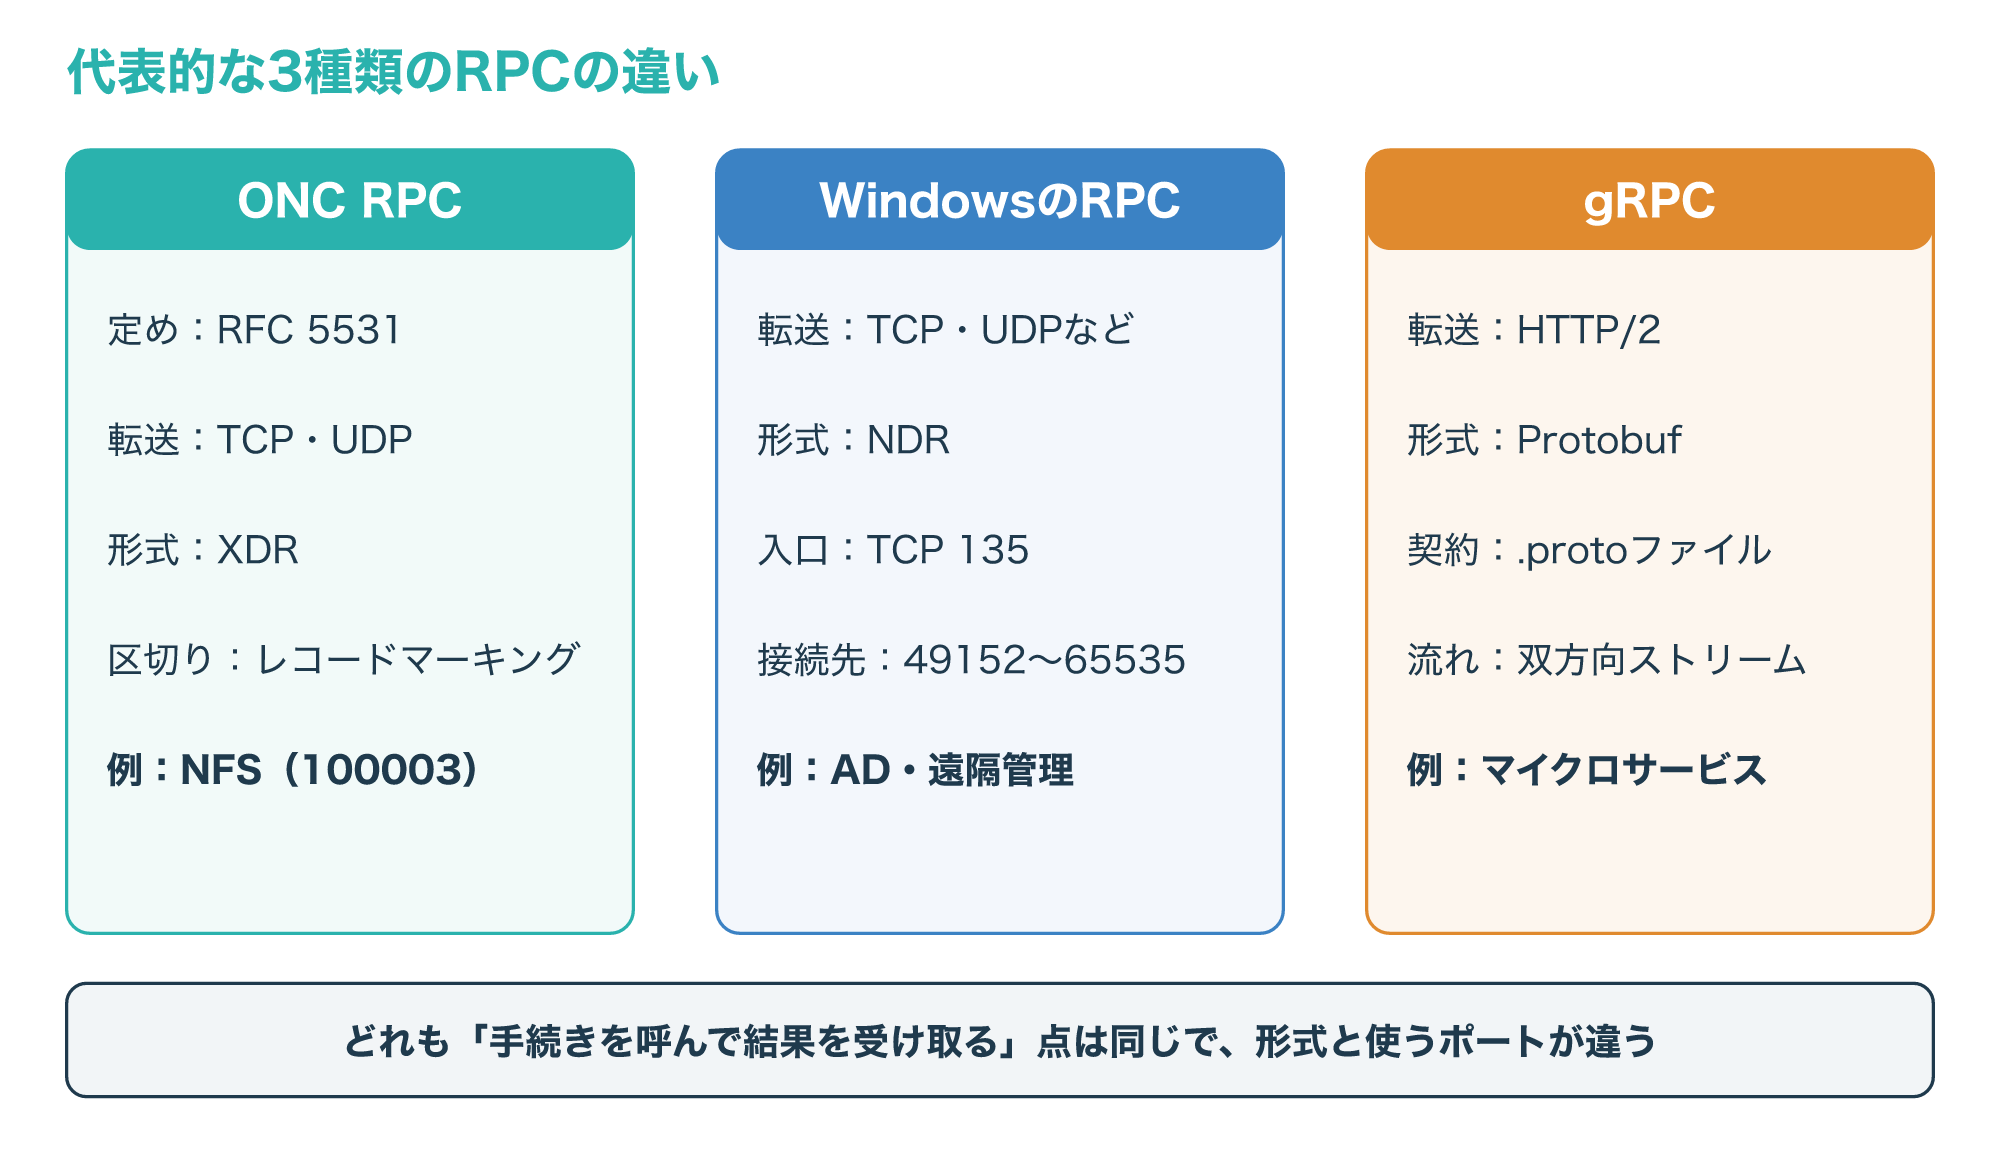
WindowsのRPCで特に覚えておきたいのは、最初に135番へつなぎ、そこで教わった別のポートへつなぎ直すという2段階の流れです。
この流れは4章で、ファイアウォールでの注意は5章で詳しく見ていきます。
3-3. gRPC:HTTP/2とProtobufで動く新しいRPC
gRPCは、Webの技術の上で動く新しい世代のRPCのフレームワークです。
Microsoftの比較の資料によると、gRPCは.protoファイルで呼び出しの約束(契約)を定めることが必須で、HTTP/2の上で、Protobufという小さいバイナリの形式でメッセージを送ります。
.protoファイルをサーバーとクライアントで共有すると、サービスの土台のクラスやメッセージ、クライアントのコードが自動で作られ、型の決まったクライアントを手で書かずに済みます。
これは、2章で見たスタブを道具が作ってくれるのと同じ考え方です。
HTTP/2は1本のTCP接続の上で複数の呼び出しを同時に流せ、gRPCは一方向のストリーミングと双方向のストリーミングにも対応しています。
また、クライアントが待てる時間(デッドライン)をサーバーへ伝え、時間を超えた処理をサーバーが取りやめられるようにする機能もあります。
一方で、ブラウザーから直接gRPCのサービスを呼ぶことはできず、gRPC-Webなどの仕組みが必要になります。
Protobufはバイナリのため人がそのまま読めず、通信の中身を調べるには.protoファイルや専用の道具が必要になる点も、運用で知っておきたい違いです(参考5)。
Windowsの135番ポートと動的ポート
4-1. エンドポイントマッパー(135番)が接続先のポートを教える
WindowsのRPCでは、サーバーのサービスが待ち受けるポートは、多くの場合あらかじめ決まっていません。
Microsoftは、RPCがTCPやUDPの上で動くとき、受け付け側のポートは必要に応じて動的に割り当てられ、1024より大きいポートが使われると説明しています。
これらのポートは非公式に「ランダムなRPCポート」とも呼ばれます。
そこでクライアントは、まずRPCのエンドポイントマッパーに問い合わせ、サーバーに割り当てられた動的ポートを教えてもらいます。
エンドポイントマッパーは、TCPの135番で待ち受けています。
次の図は、PC(192.0.2.10)が、サーバー(198.51.100.20)のサービスへ2段階でつながる流れを、説明用の値で示したものです。
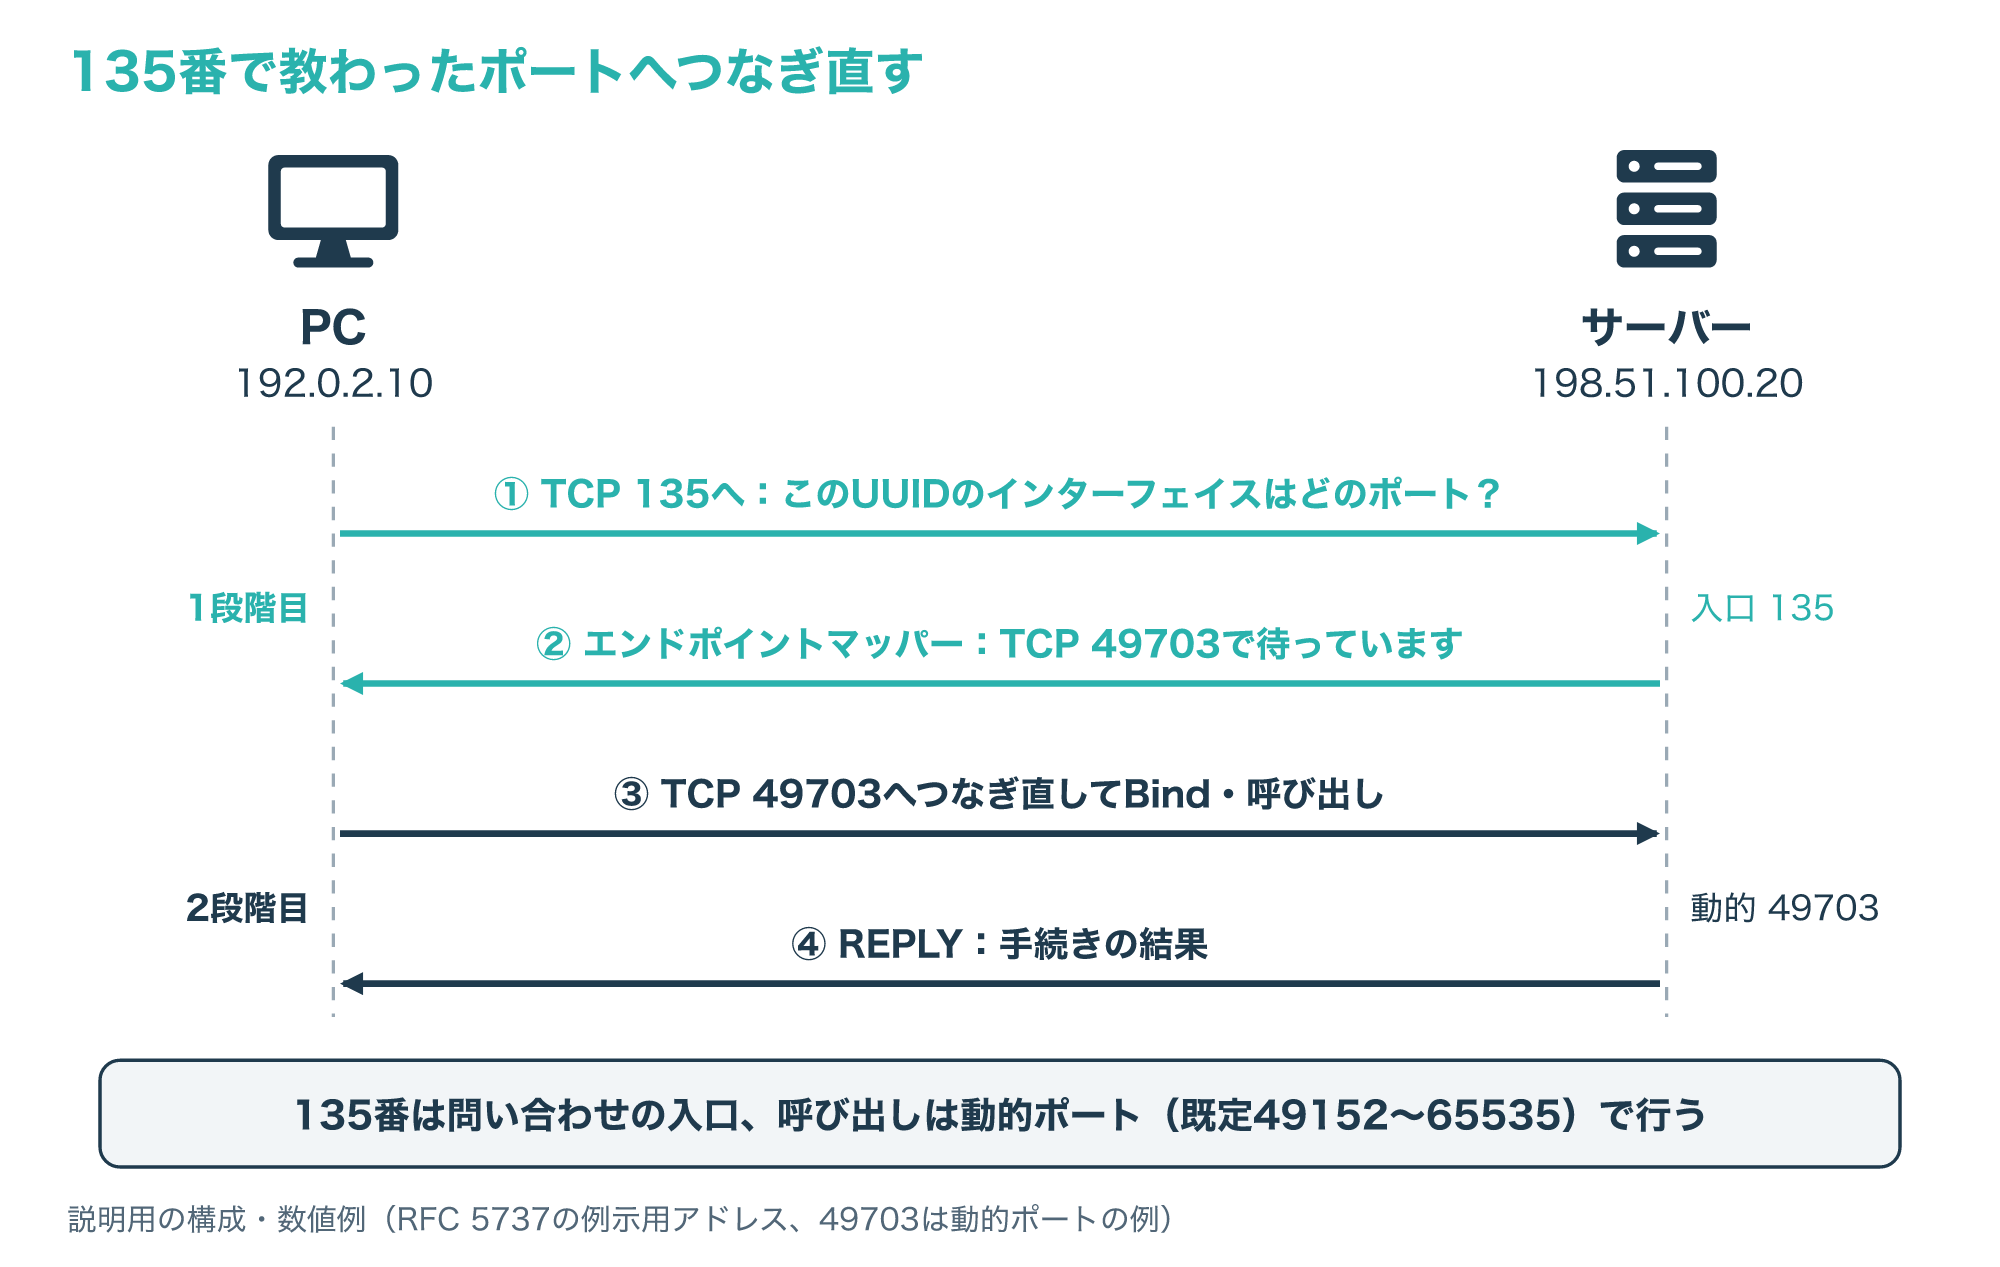
図の49703は説明用の値で、実際にどのポートになるかは、サーバーの設定とその時の割り当てで変わります。
Microsoftのファイアウォールの資料も、エンドポイントマッパーへの問い合わせで使いたいインターフェイスのUUID(サービスの窓口であるインターフェイスを見分けるための識別番号)を伝えると、返事にサーバーのポート番号が入り、続けてそのポートでRPCの接続(Bind)が行われると説明しています(参考4)。
つまり、135番だけが通っても、2段階目の動的ポートが通らなければRPCの呼び出しは完了しません。
反対に、サービスによっては動的ではなく決まったポートを設定できるものもあり、その場合は2段階目のポートが分かっているので、通信の許可を絞りやすくなります(参考3)。
4-2. 動的ポートの範囲:49152〜65535と1025〜5000
動的ポートがどの範囲から選ばれるかは、Windowsの版で違います。
Microsoftの資料によると、Windows Server 2008とWindows Vista以降の既定の動的ポートの範囲は、49152〜65535です。
一方、Windows 2000・Windows XP・Windows Server 2003は、1025〜5000を使っていました。
そのため、Windows Server 2012以降の版だけの環境では49152〜65535の範囲で通信できるようにし、Windows 2000・XP・Server 2003(1025〜5000を使う版)が混ざる環境では両方の範囲が必要になります。
次の図は、版の組み合わせごとに、通信を許可する必要がある範囲を並べたものです。
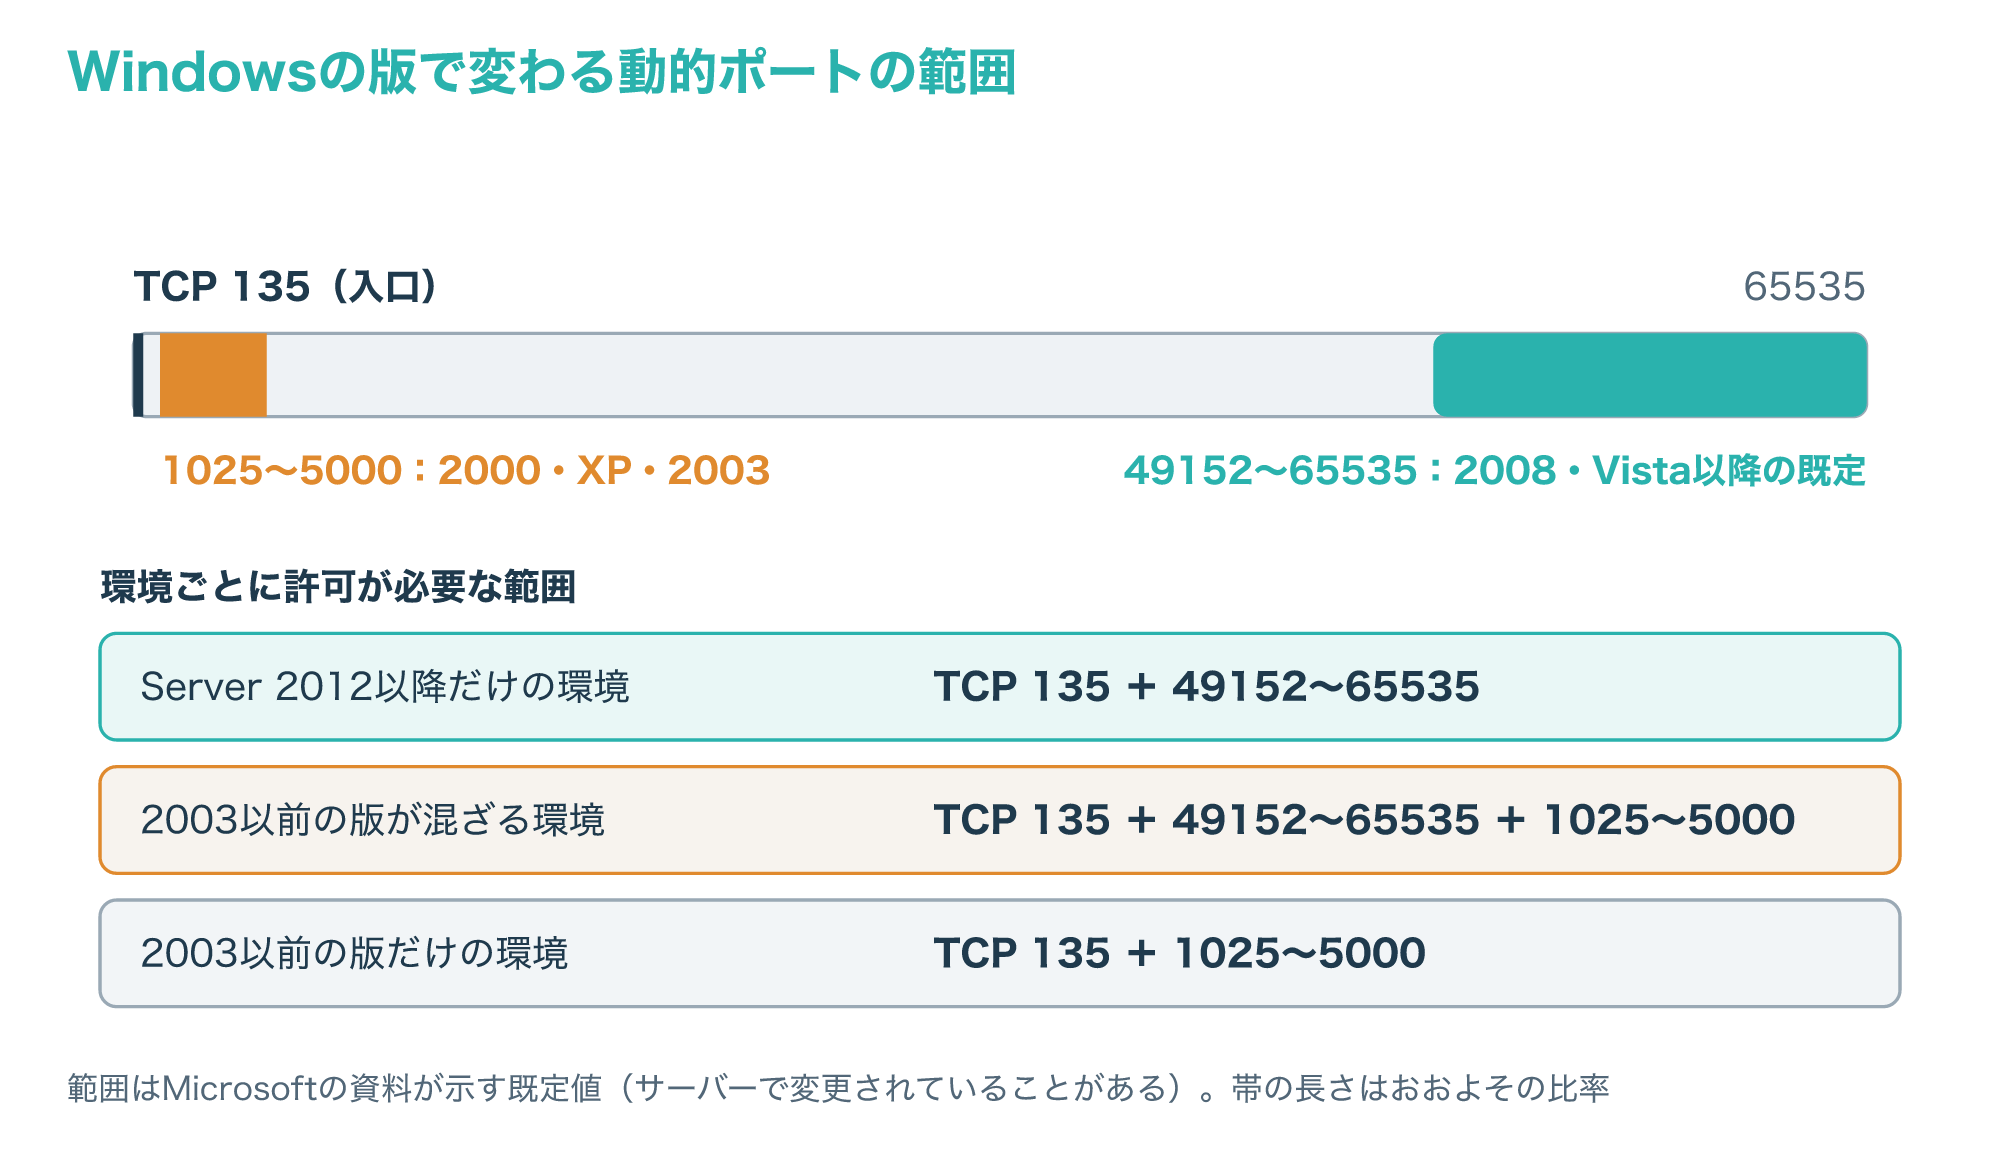
図の範囲は、Microsoftの資料が示す既定の値です。
サーバーで動的ポートの範囲が変更されていることもあるため、実際の範囲は、そのサーバーの管理者や設定の記録で確かめてください。
なお、同じ資料は、資料内のポートの情報をWindowsファイアウォールの設定に使わないよう注意し、Windowsファイアウォールの設定は専用の資料を見るよう案内しています(参考3)。
この記事のポートの表も、ネットワークの経路上のファイアウォールで何を許可する必要があるかを考えるための目安として読んでください。
4-3. 動的ポートの範囲を絞る設定(Internetキー)
49152〜65535の範囲をそのまま許可すると、ファイアウォールで開ける範囲がとても広くなります。
Microsoftは、RPCのサーバーが自分のポートを決める方法を持っていない場合に限り、レジストリでRPCの動的ポートの範囲を決める方法を案内しています。
レジストリを誤って変更すると、重大な問題が起きるおそれがあります。
変更する前にレジストリをバックアップし、会社のサーバーでは管理者の手順と承認に従ってください。
設定する場所は、次のキーです。
HKEY_LOCAL_MACHINE\Software\Microsoft\Rpc\InternetこのInternetキーと値は最初はないため、レジストリエディターで手動で追加します。
Microsoftの例では、Portsに5000-6000(REG_MULTI_SZ)、PortsInternetAvailableにY(REG_SZ)、UseInternetPortsにY(REG_SZ)を入れ、サーバーを再起動すると、動的ポートを使うアプリが5000〜6000の範囲のポートを使うようになります。
次の図は、この3つの値の意味と、範囲を決めるときの目安をまとめたものです。
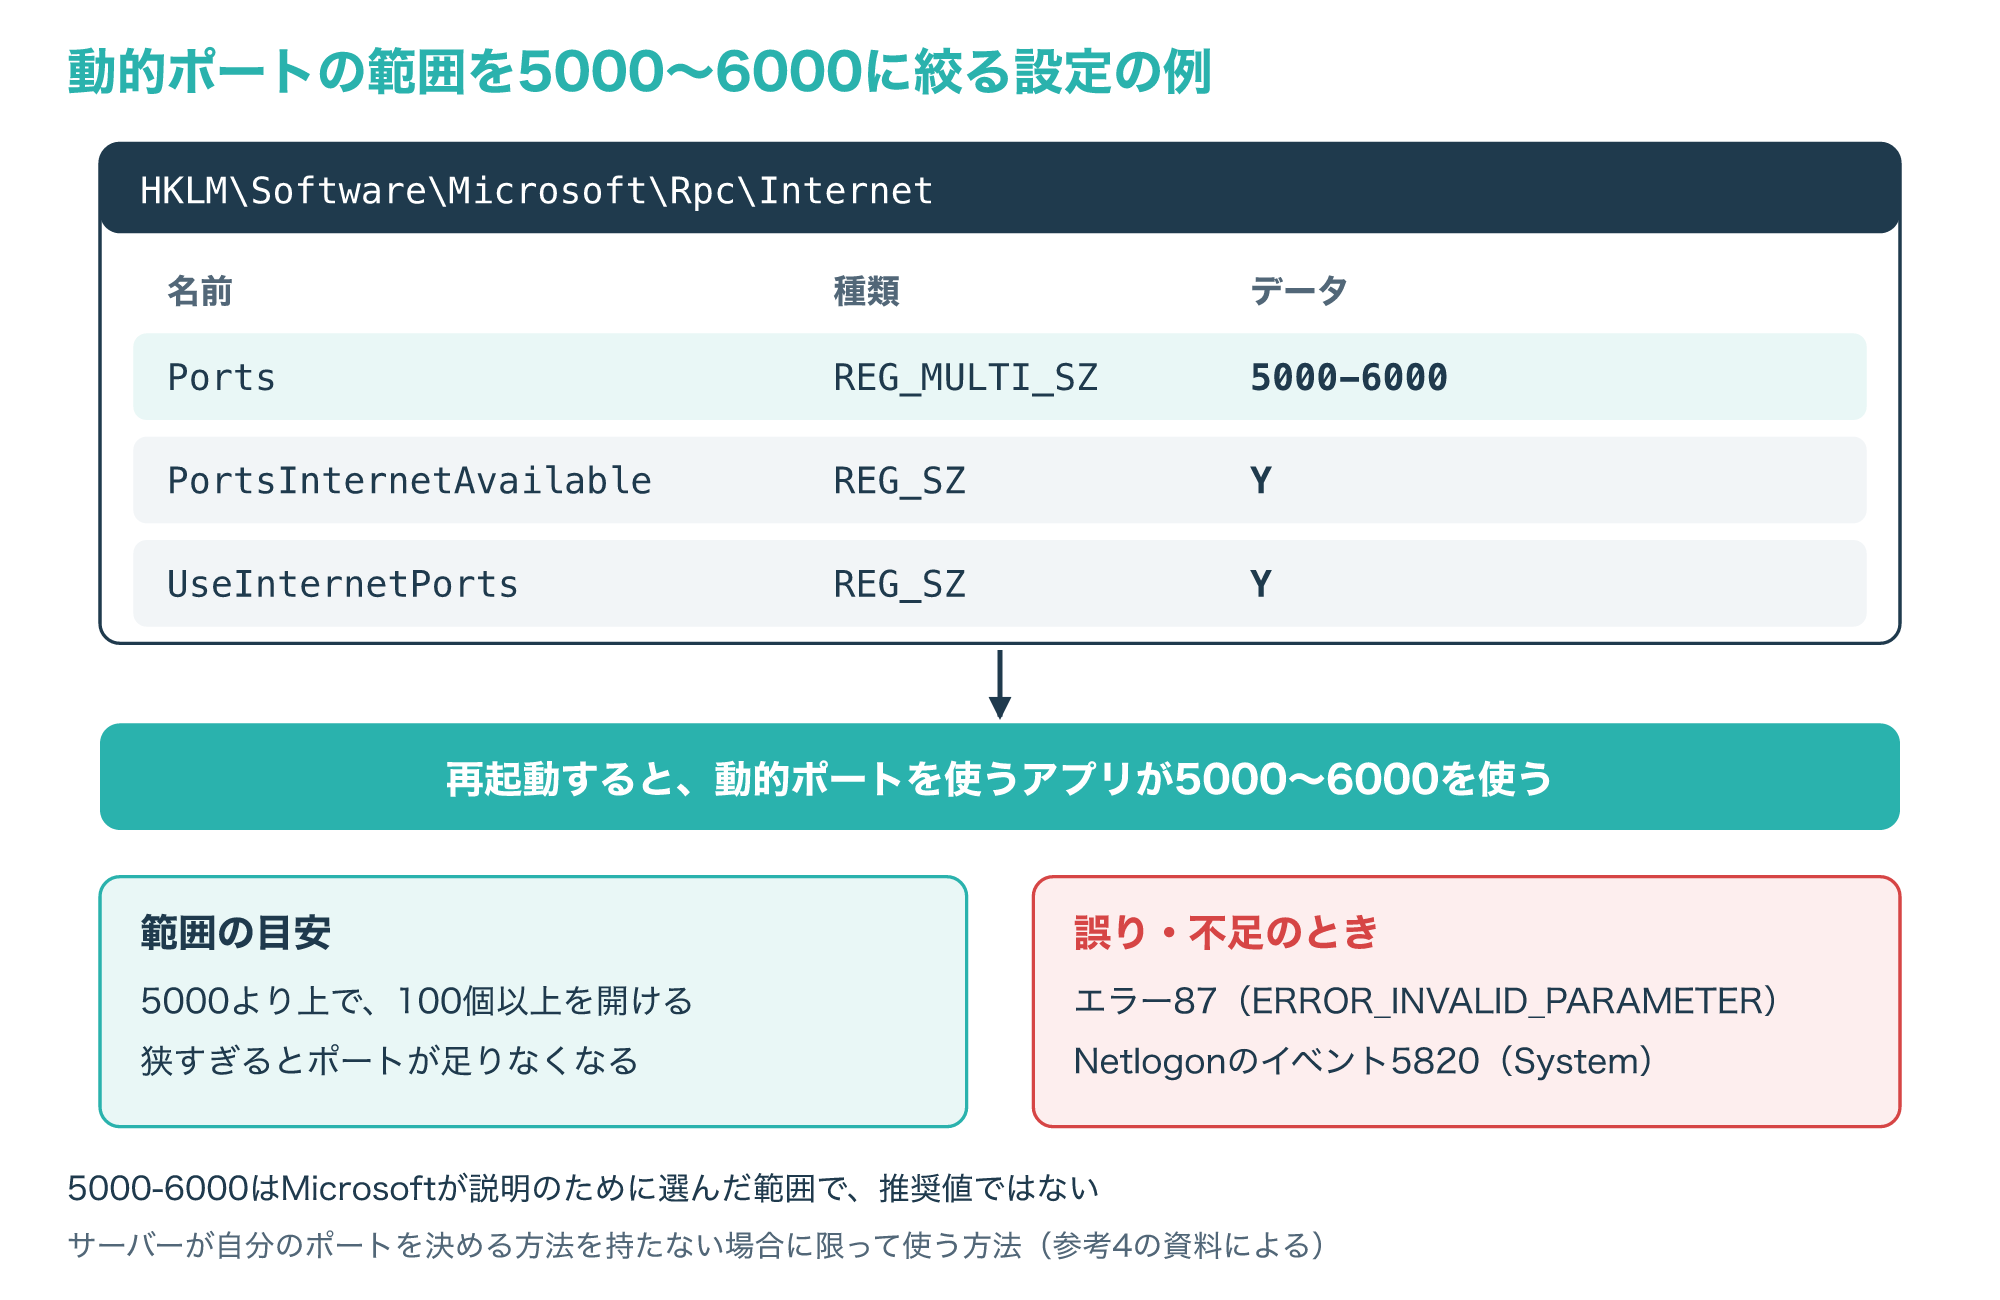
Microsoftは、5000〜6000は説明のために選んだ範囲で推奨値ではないとしたうえで、5000より上の範囲を開け、少なくとも100個のポートを用意するのがよいとしています。
範囲を狭くしすぎると、通信の多いコンピューターでポートが足りなくなることがあります。
設定に誤りがあったりポートが足りなかったりすると、エンドポイントマッパーが動的ポートを使うRPCのサーバーを登録できず、エラーコード87(ERROR_INVALID_PARAMETER)となり、Netlogonではシステムログにイベント5820が記録されることがあります(参考4)。
ファイアウォールでの注意とつながらないときの切り分け
5-1. ファイアウォールで許可する範囲とNATの落とし穴
RPCをファイアウォール越しに使うときは、4章の2段階の流れを両方とも通す必要があります。
1段階目のTCP 135番と、2段階目の動的ポートの範囲(既定なら49152〜65535、絞ったならその範囲)の両方を、クライアントからサーバーへの向きで許可するのが基本の考え方です。
Microsoftは、RPCのサーバーの多くはレジストリなどでサーバーのポートを決められ、決まったポートを使えばファイアウォールを通る通信が分かり、許可をより絞り込めると説明しています。
また、ファイアウォールの中には、エンドポイントマッパーへの問い合わせからインターフェイスのUUID(どのサービスの窓口かを示す識別番号)を学び、返事に入っていたポートへの接続だけを通す「UUIDフィルタリング」ができるものもあります。
もう1つの落とし穴が、アドレスを変換するNATです。
Microsoftは、アドレス変換をするファイアウォールの向こうではDCOMを使えないとしていて、その理由は、DCOMがインターフェイスのマーシャリングのパケットの中に、サーバーの生のIPアドレスを書き込むためです。
次の図は、ファイアウォールで許可する範囲と、NATで失敗する場所を、説明用の値で示したものです。
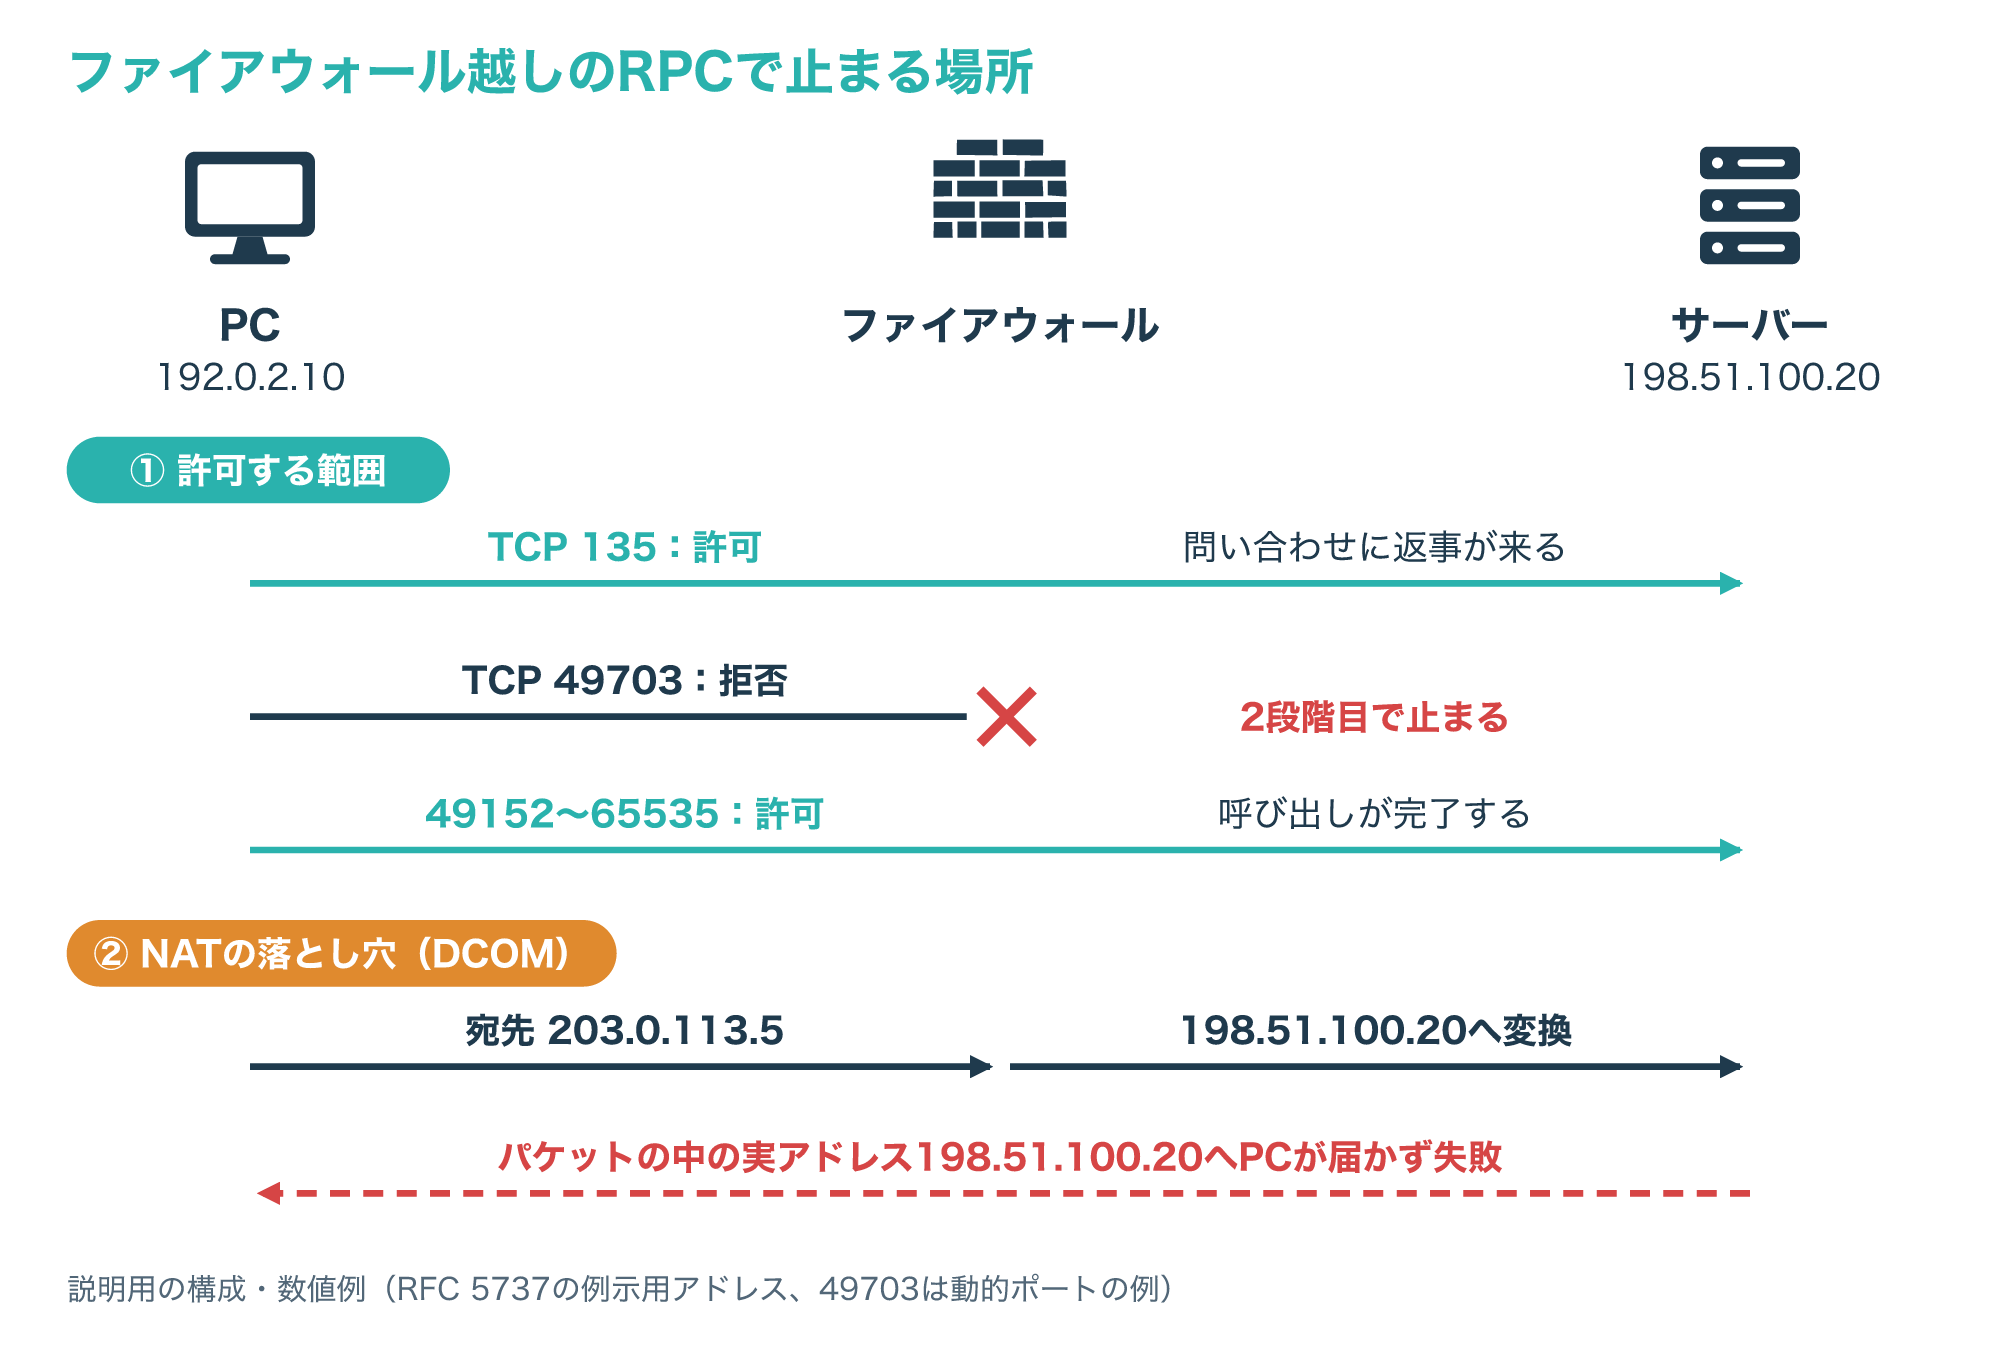
図のように、クライアントが仮想のアドレス(203.0.113.5)につなぎ、ファイアウォールがそれを実際のアドレス(198.51.100.20)へ変換する構成では、パケットに書かれた実際のアドレスへクライアントが届かず、通信が成り立ちません(参考4)。
ファイアウォールそのものの仕組みや種類は、次の記事で解説しています。
5-2. RPCがつながらないときの切り分けの順番
RPCを使う管理ツールやサービスがつながらないときは、2段階の流れのどこで止まっているかを、手前から順に確かめると原因を絞り込みやすくなります。
会社のサーバーやファイアウォールの設定は、自分で変えずに管理者へ相談してください。
起きた時刻、つなぎに行った相手のアドレス、使ったツールの名前を伝えると、管理者が記録と照らし合わせやすくなります。
- 名前とアドレスを確かめる:つなぎに行く相手の名前が、正しいサーバーのアドレスになっているかを見ます。
- 135番に届くかを確かめる:クライアントからサーバーのTCP 135番へつながるかを、経路上のファイアウォールの許可やログで見ます。
- 動的ポートに届くかを確かめる:既定なら49152〜65535、範囲を絞ったならその範囲が、同じ向きで許可されているかを見ます。
- DCOMを使うツール・サービス(3-2で挙げた証明書サービスやグループポリシーの結果レポートなど、分からなければ管理者に確認)の場合は、NATを挟んでいないかを確かめる:DCOMはNAT越しでは使えないため、クライアントがつなぐアドレスと、サーバーの実際のアドレスが同じかを見ます。
- サーバー側の記録を確かめる:範囲を絞る設定をした後なら、システムログにNetlogonのイベント5820などが出ていないかを見ます。
次の図は、この5つの確認を、どこで止まると何が分かるかと合わせて流れにしたものです。
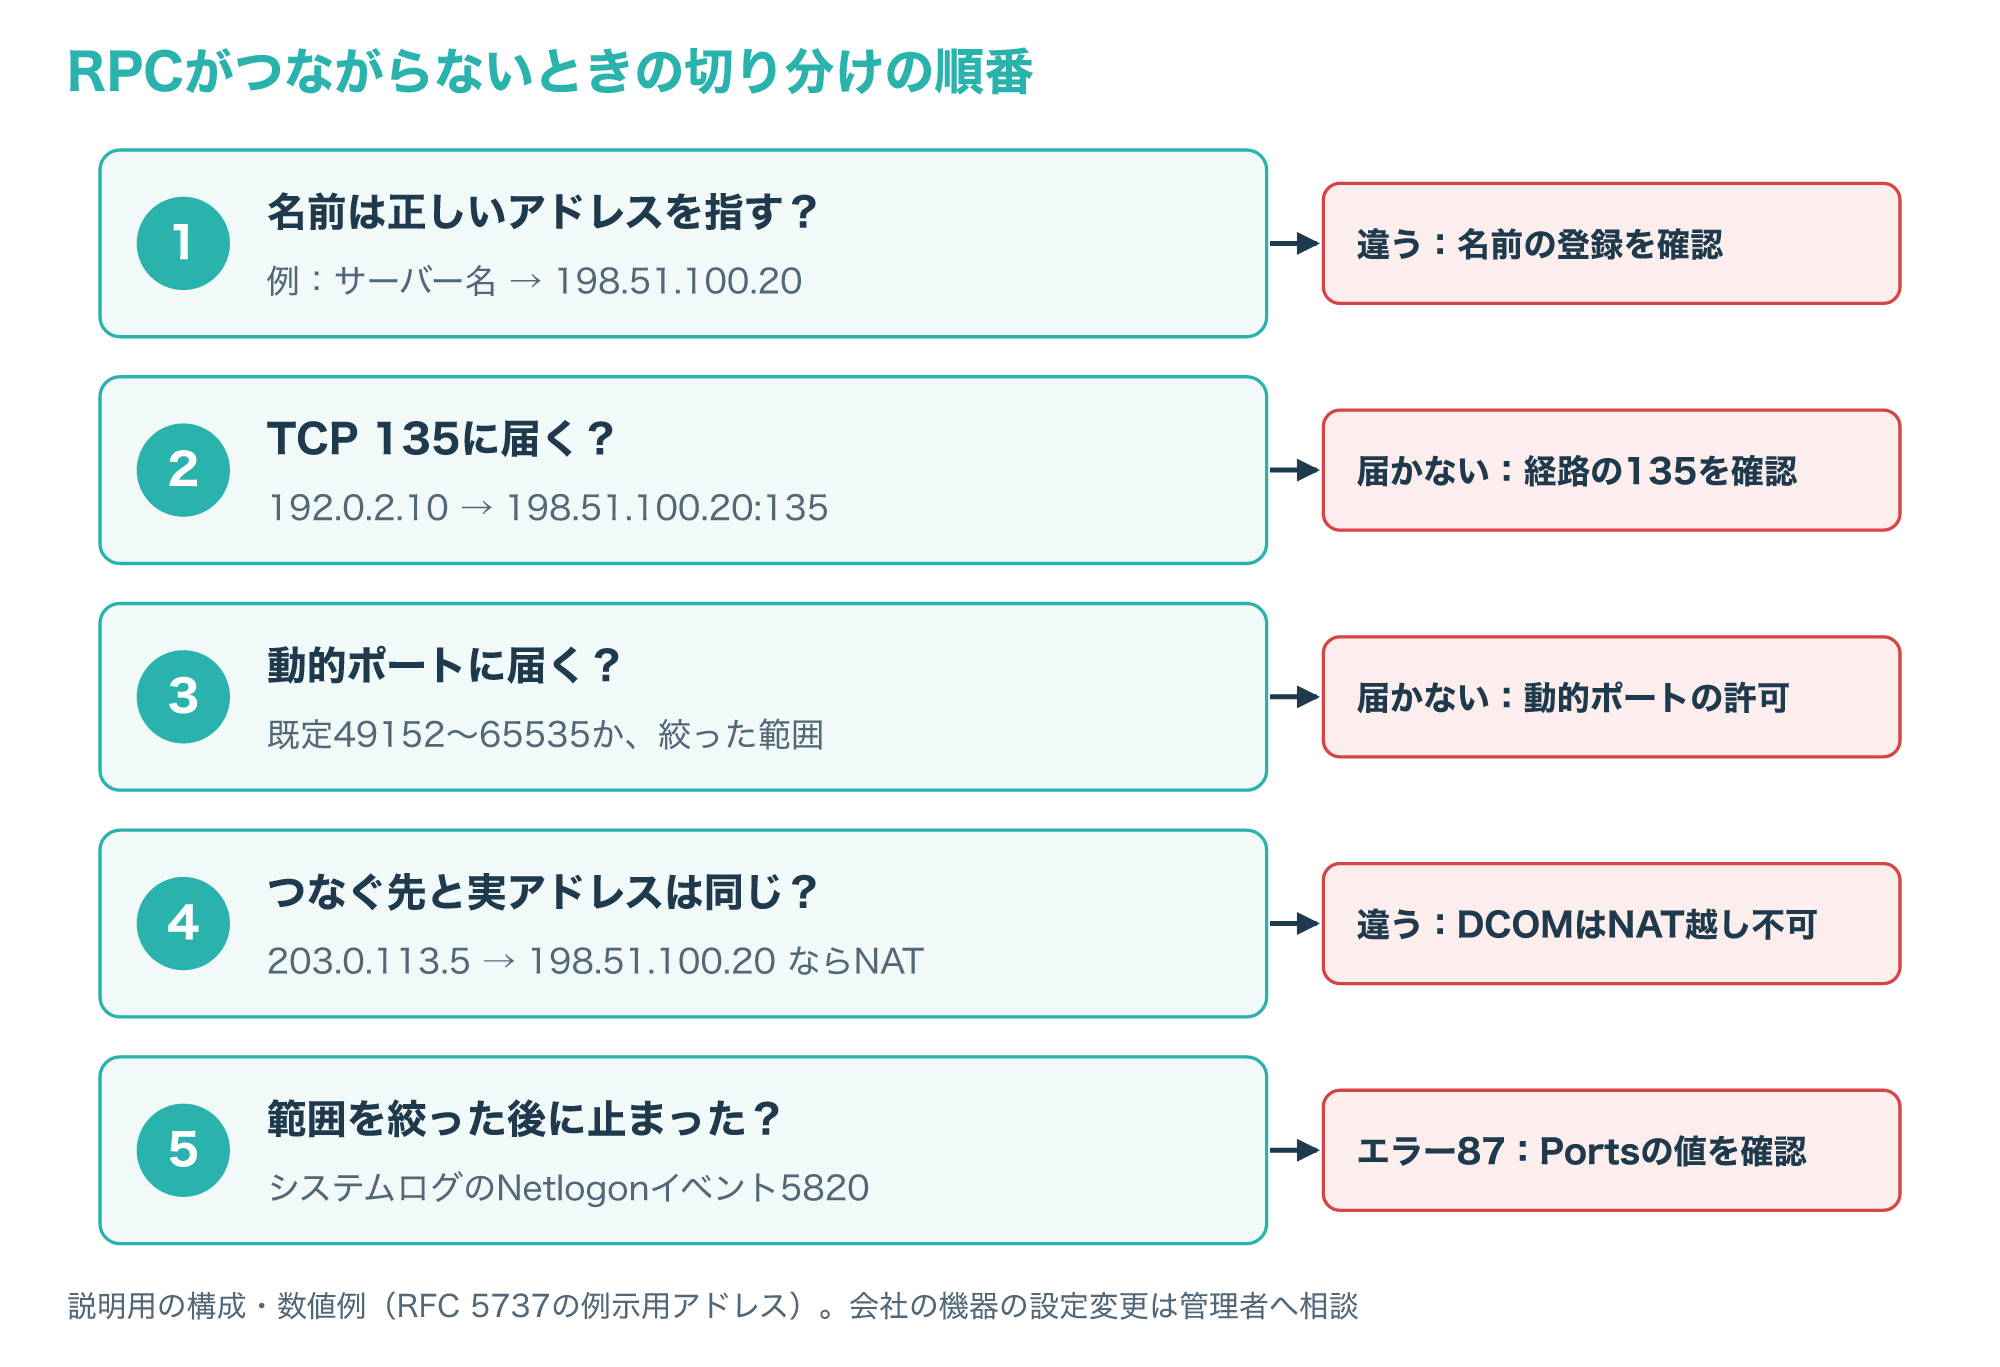
2番目と3番目を分けて確かめるのが、RPCの切り分けで一番大事な点です。
135番だけを許可したファイアウォールでは、問い合わせには返事が来るのに、教わったポートへのつなぎ直しで止まるため、一見すると「つながるのに使えない」状態に見えます。
範囲を絞る設定をした直後に止まった場合は、Portsの値に0〜65535の外の数や解釈できない文字があると、RPCのランタイムが設定全体を無効として扱うことも思い出してください(参考4)。
ONC RPCのプログラムなら、返事に入るaccept_statの値(PROG_UNAVAILやPROG_MISMATCHなど)が、どの段階で失敗したかの手がかりになります(参考1)。
RESTとの違いと使い分け
6-1. 手続きを呼ぶRPCと、リソースを扱うREST
RPCとよく比べられるのが、Web APIでよく使われるRESTです。
Red Hatは、RESTはプロトコルや規格ではなく、APIを作るための設計上の制約の集まりで、REST APIはその原則に従うAPIだと説明しています。
RESTでは、クライアントの要求に対して、リソースの状態の表現(多くはJSON)がHTTPで返されます。
REST APIと呼ぶための条件として、クライアントとサーバーの構成、要求ごとに独立して状態を持たないステートレスな通信、キャッシュできること、統一されたインターフェイス、階層化されたシステムが挙げられています(参考6)。
これに対してRPCは、2章で見たように「どの手続きを、どの引数で呼ぶか」を中心に考える仕組みです。
次の図は、同じ「ID 42の利用者の情報を取る」という処理を、RPCとRESTで書いた場合の違いを、説明用の値で比べたものです。
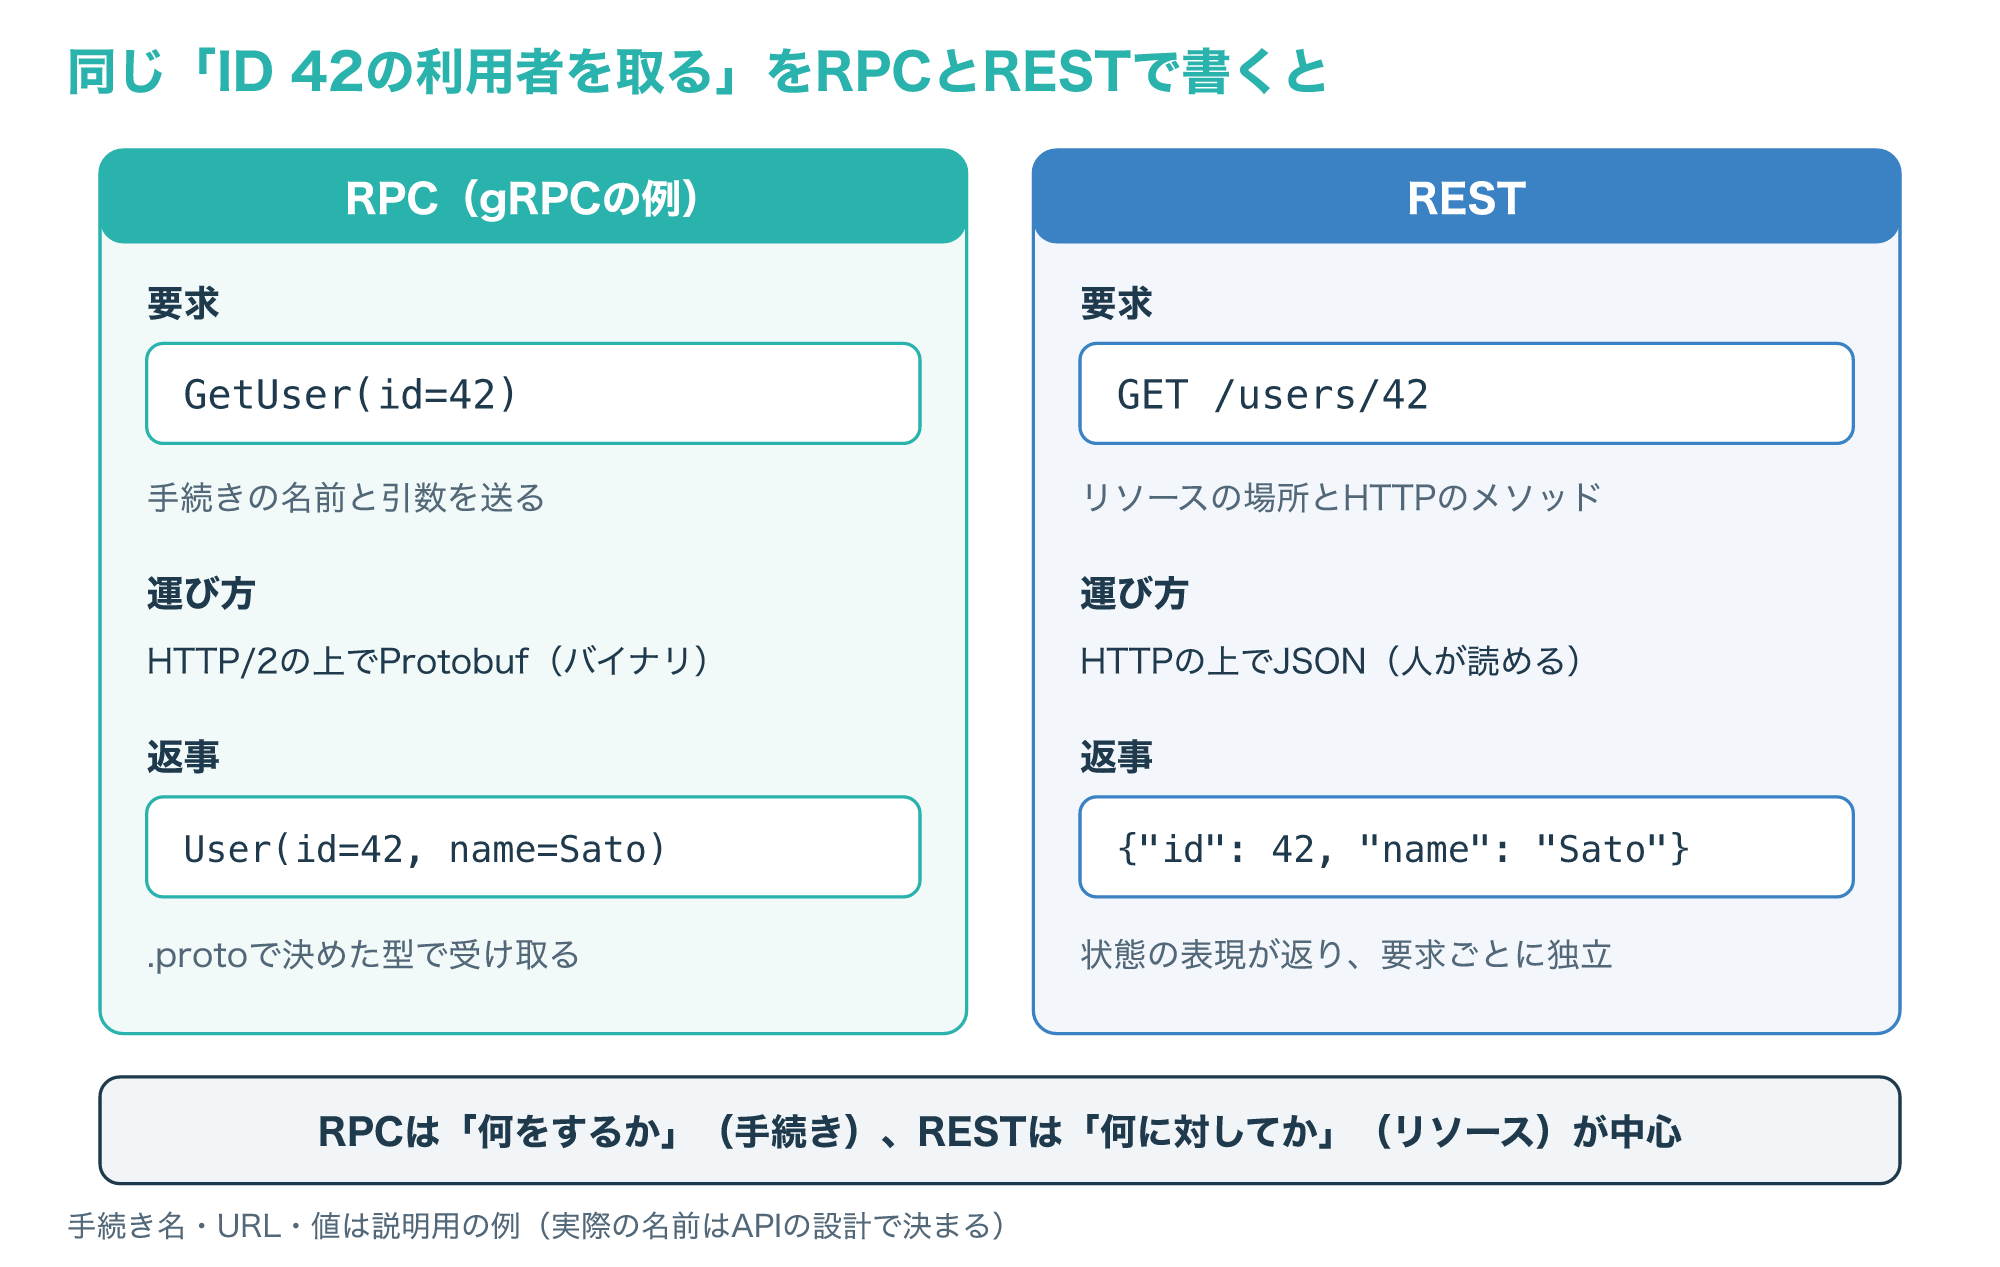
図の手続き名やURLは説明用の例で、実際の名前はAPIの設計で決まります。
RPCでは手続きの名前が増えていき、RESTではリソースの場所(URL)とHTTPのメソッドの組み合わせで操作を表す、と考えると違いをつかみやすいでしょう。
REST APIの基本や設計の考え方は、次の記事で詳しく解説しています。

6-2. gRPCとHTTP API(JSON)の使い分けの判断表
今からAPIを作る場面で比べられるのは、gRPCとJSONを使うHTTP APIです。
Microsoftの比較の資料をもとに、主な違いを表にまとめます。
| 観点 | gRPC | HTTP API(JSON) |
|---|---|---|
| 契約 | 必須(.protoファイル) | 任意(OpenAPI) |
| プロトコル | HTTP/2 | HTTP |
| データの形式 | Protobuf(小さいバイナリ) | JSON(大きめで人が読める) |
| ストリーミング | クライアント・サーバー・双方向 | クライアント・サーバー |
| ブラウザーから | 不可(gRPC-Webが必要) | 可 |
| 通信の保護 | 転送路(TLS) | 転送路(TLS) |
| クライアントのコード生成 | あり | OpenAPIと他社の道具 |
資料は、gRPCが向く場面として、効率が大事なマイクロサービスどうしの通信、双方向の即時の通信、複数の言語が混ざる環境、帯域の限られた環境、同じマシンの中のプロセス間通信を挙げています。
反対に、ブラウザーから呼ぶAPIや、登録した全員へ同じメッセージを配る用途には、別の仕組みのほうが向くとしています。
次の図は、この判断を、最初に聞く問いから順にたどれるようにしたものです。
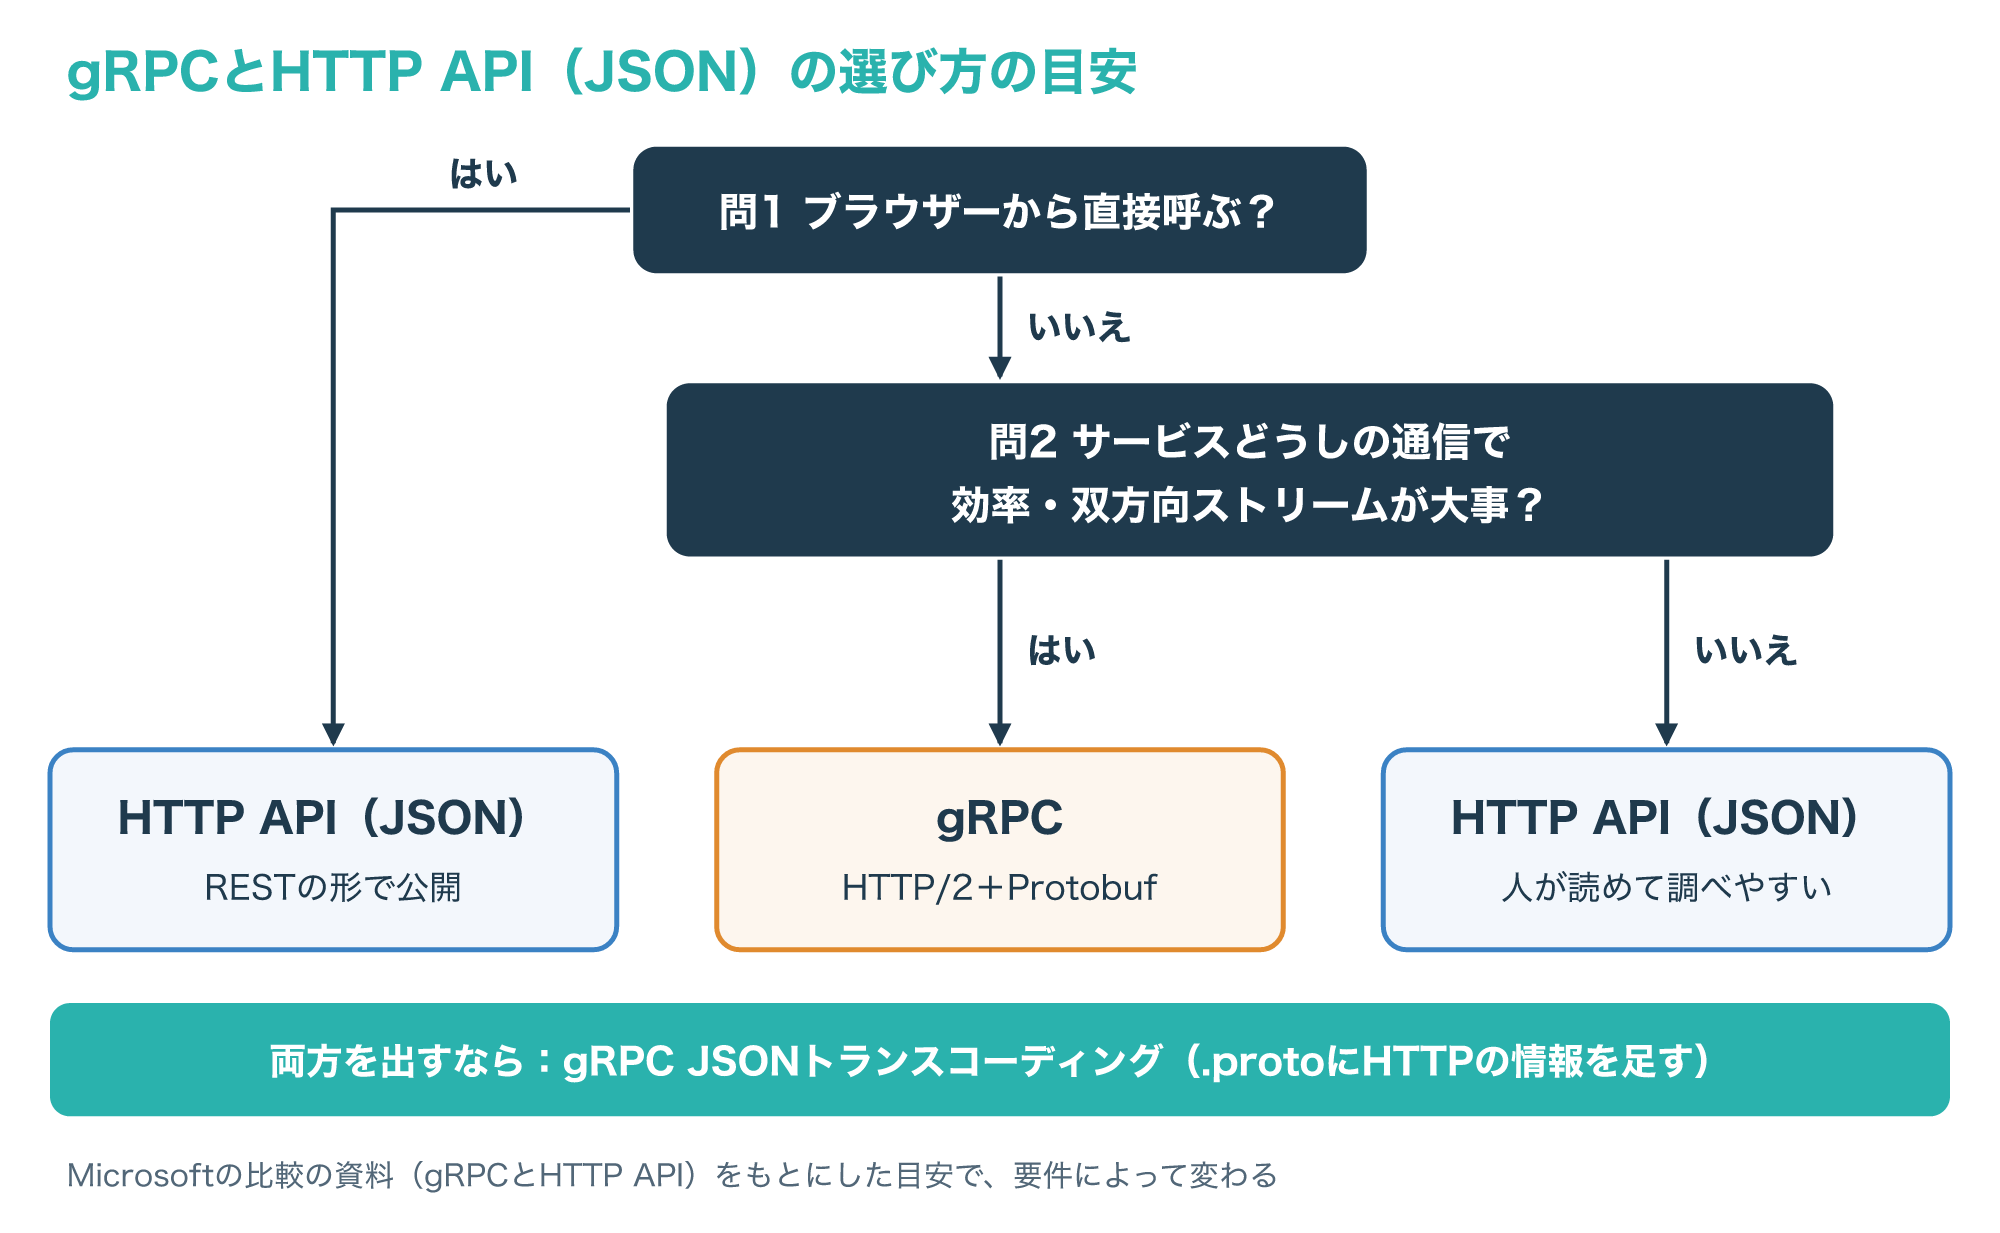
どちらか一方だけを選ぶ必要がない場合もあり、gRPC JSONトランスコーディングを使うと、.protoファイルにHTTPの情報を書き足して、同じサービスをJSONのAPIとしても公開できます(参考5)。
XMLでメッセージを送る古い方式のSOAPとの違いが気になる場合は、次の記事が参考になります。
よくある質問とまとめ
Q1. RPCとは何ですか?
ネットワークの先の別のコンピューターにある手続きを、手元の関数のように呼び出す仕組みで、呼び出しはCALL、結果はREPLYというメッセージで運ばれます。
Q2. 135番ポートだけ開ければRPCは使えますか?
使えないことが多く、WindowsのRPCは135番のエンドポイントマッパーで教わった動的ポートへつなぎ直すため、既定の49152〜65535か、絞った範囲も許可する必要があります。
Q3. 135番ポートを閉じても大丈夫ですか?
RPCやDCOMを使うサービスや遠隔管理のツールが使えなくなるおそれがあるため、そのコンピューターで何がRPCを使っているかを管理者と確かめてから判断します。
Q4. gRPCとRESTはどちらを選べばよいですか?
ブラウザーから直接呼ぶならJSONのHTTP API、サービスどうしの通信で効率や双方向のストリーミングが大事ならgRPCが目安で、トランスコーディングで両方を出す方法もあります。
Q5. スタブとは何ですか?
本物の手続きの代わりに呼ばれる代理の手続きで、引数をネットワークで送れる形に変換してランタイムへ渡し、返ってきた結果を元の形に戻して呼び出し元へ返します。
最後に、この記事の要点を1枚の図にまとめます。
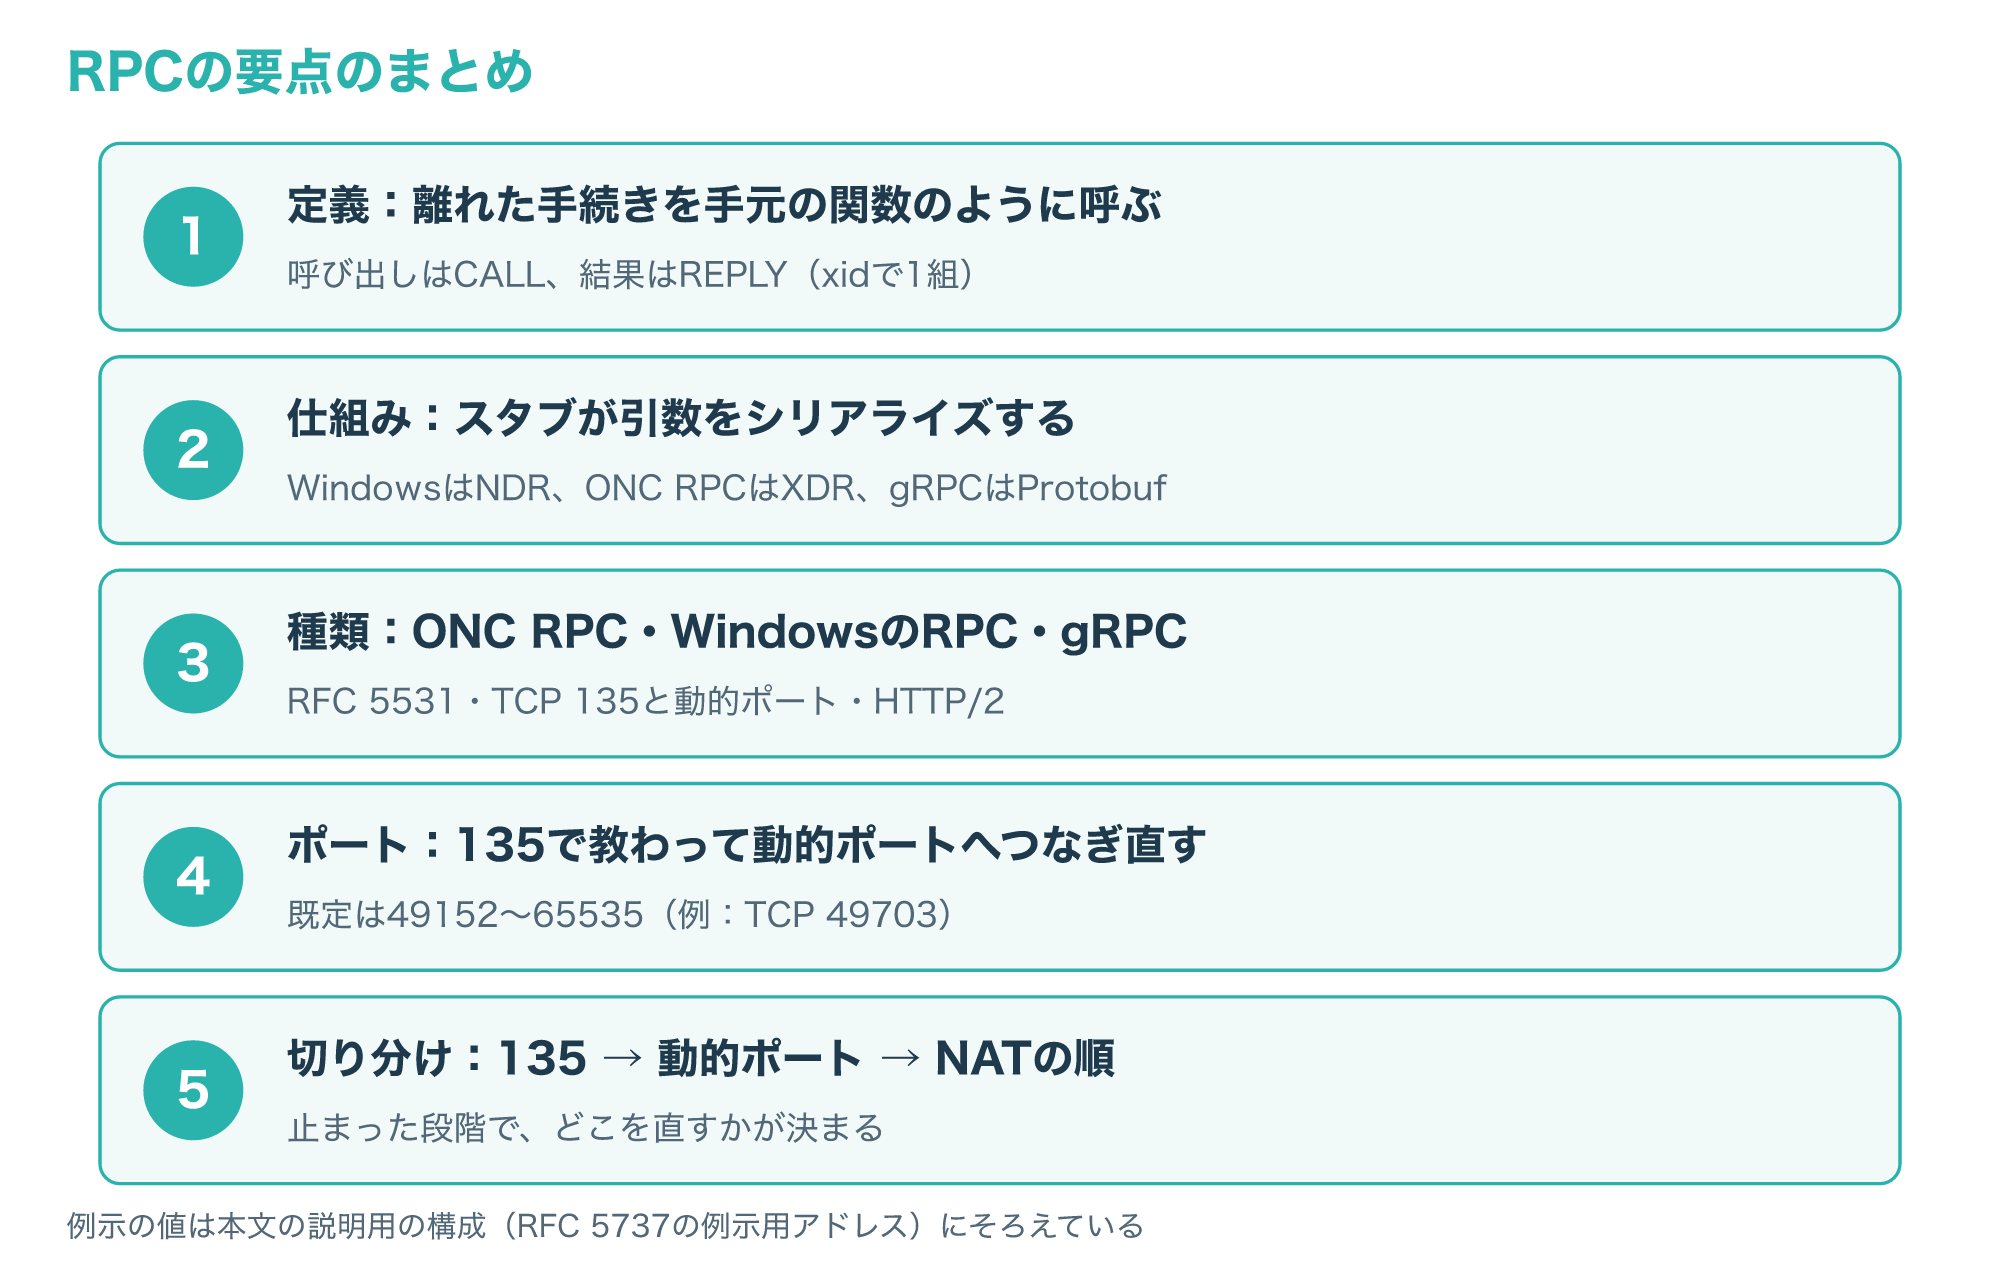
RPCは、離れたコンピューターの手続きを、スタブとランタイムの助けで手元の関数のように呼び出す仕組みです。
WindowsのRPCでは、135番で教わった動的ポートへつなぎ直す2段階の流れを押さえておくと、ファイアウォールでつながらないときの原因を絞り込みやすくなります。
まずは、自分の環境でRPCを使っているサービスと、経路上のファイアウォールで許可している範囲を確かめるところから始めてみてください。
参考1:RFC 5531: RPC: Remote Procedure Call Protocol Specification Version 2(RFC Editor、英語)
参考2:How RPC Works(Microsoft Learn、英語)
参考3:Service overview and network port requirements for Windows(Microsoft Learn、英語)
参考4:How to configure RPC dynamic port allocation to work with firewalls(Microsoft Learn、英語)
参考5:Compare gRPC services with HTTP APIs(Microsoft Learn、英語)