RAT(遠隔操作ウイルス)とは?仕組みと感染経路、乗っ取り時の対処
RAT(遠隔操作ウイルス)とは、パソコンなどに気付かれないように入り込み、攻撃者が離れた場所から画面をのぞいたり操作したりできるようにするマルウェアです。
この記事では、正規の遠隔操作ソフトとの違いや感染経路に加えて、乗っ取りを疑う兆候と確かめ方、初動、駆除で済むか調査を頼むかの判断を図解します。

この記事は以下のような人におすすめ!
- RATの仕組みと危険性を知りたい人
- パソコンを勝手に操作されている気がする人
- 電話の指示で遠隔操作ソフトを入れてしまった人
本記事はプロモーション(アフィリエイト広告)を含みます。
RAT(遠隔操作ウイルス)とは
1-1. RATの意味と遠隔操作の仕組み
RATは「Remote Access Trojan」の略で、日本語では遠隔操作ウイルスや、遠隔操作型のトロイの木馬と呼ばれます。
米国のNIST(国立標準技術研究所)の用語集は、トロイの木馬を、役に立つように見えるプログラムに悪意のある隠れた機能が含まれているものと定義しています。
RATはその一種で、入り込んだ端末を、攻撃者が離れた場所から思いどおりに操作できるようにすることを目的にしています。
次の図は、RATに感染したパソコンが、攻撃者の指示を受けて動く仕組みを示したものです。
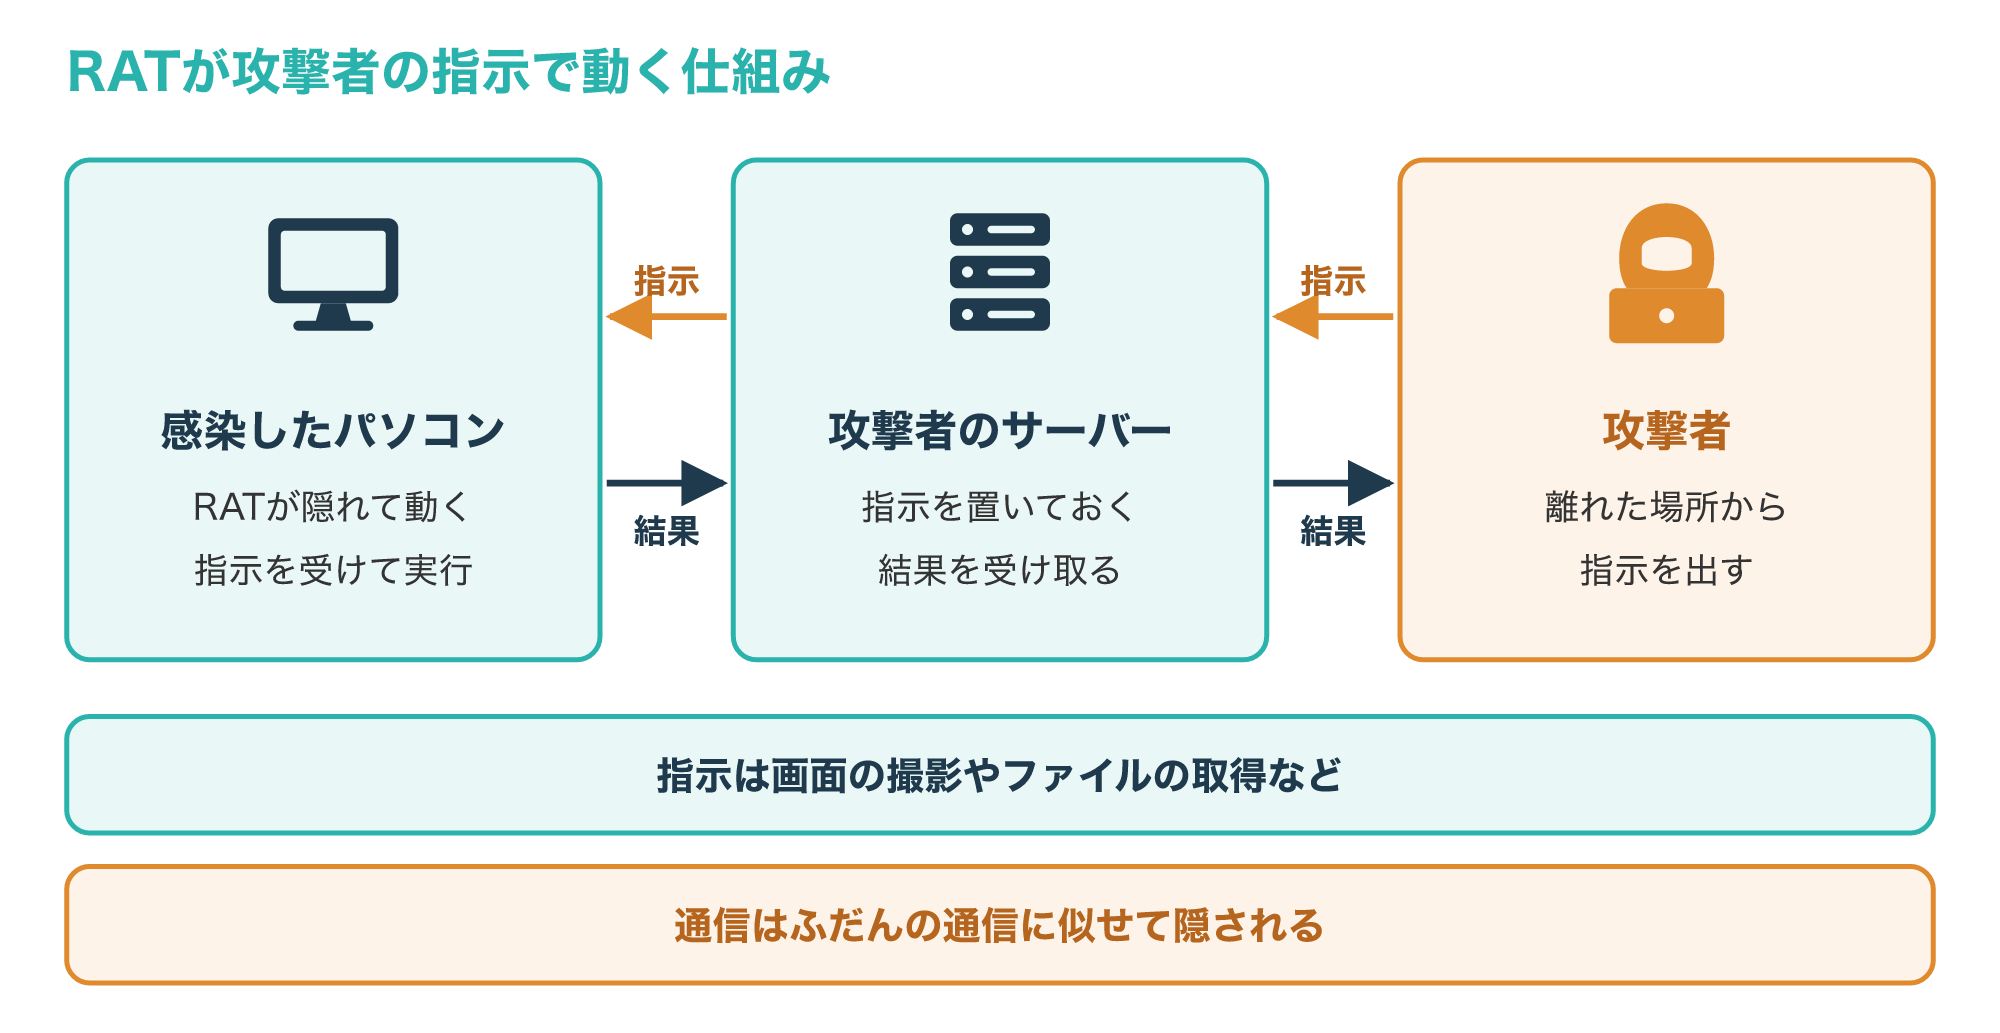
感染したパソコンのRATは、攻撃者が用意したサーバーと通信し、そこから届く指示を受け取って実行します。
実行した結果や集めた情報は、同じ通信を使って攻撃者の側へ送り返されます。
攻撃の手口をまとめたMITRE ATT&CKでは、乗っ取った端末と通信して操るこの仕組みを「Command and Control(C2)」と呼んでいます。
同じ資料は、攻撃者が見つからないように、ふだんの通信に似せて指示をやり取りすることが多いと説明しています。
セキュリティ企業のFortinetも、RATは正規のプロセスの中に隠れ、暗号化した通信を使うため見つけにくいとしています(参考1・参考2・参考3)。
画面に何も表示されないまま動き続けることがあるため、気付いたときには長い間のぞかれていた、ということも起こり得ます。
1-2. 正規の遠隔操作ソフトとの違い
「遠隔操作」と聞くと怖く感じますが、遠隔操作の仕組みそのものは、メーカーのサポートや在宅勤務でも広く使われています。
次の図は、正規の遠隔操作ソフトとRATの違いを比べたものです。
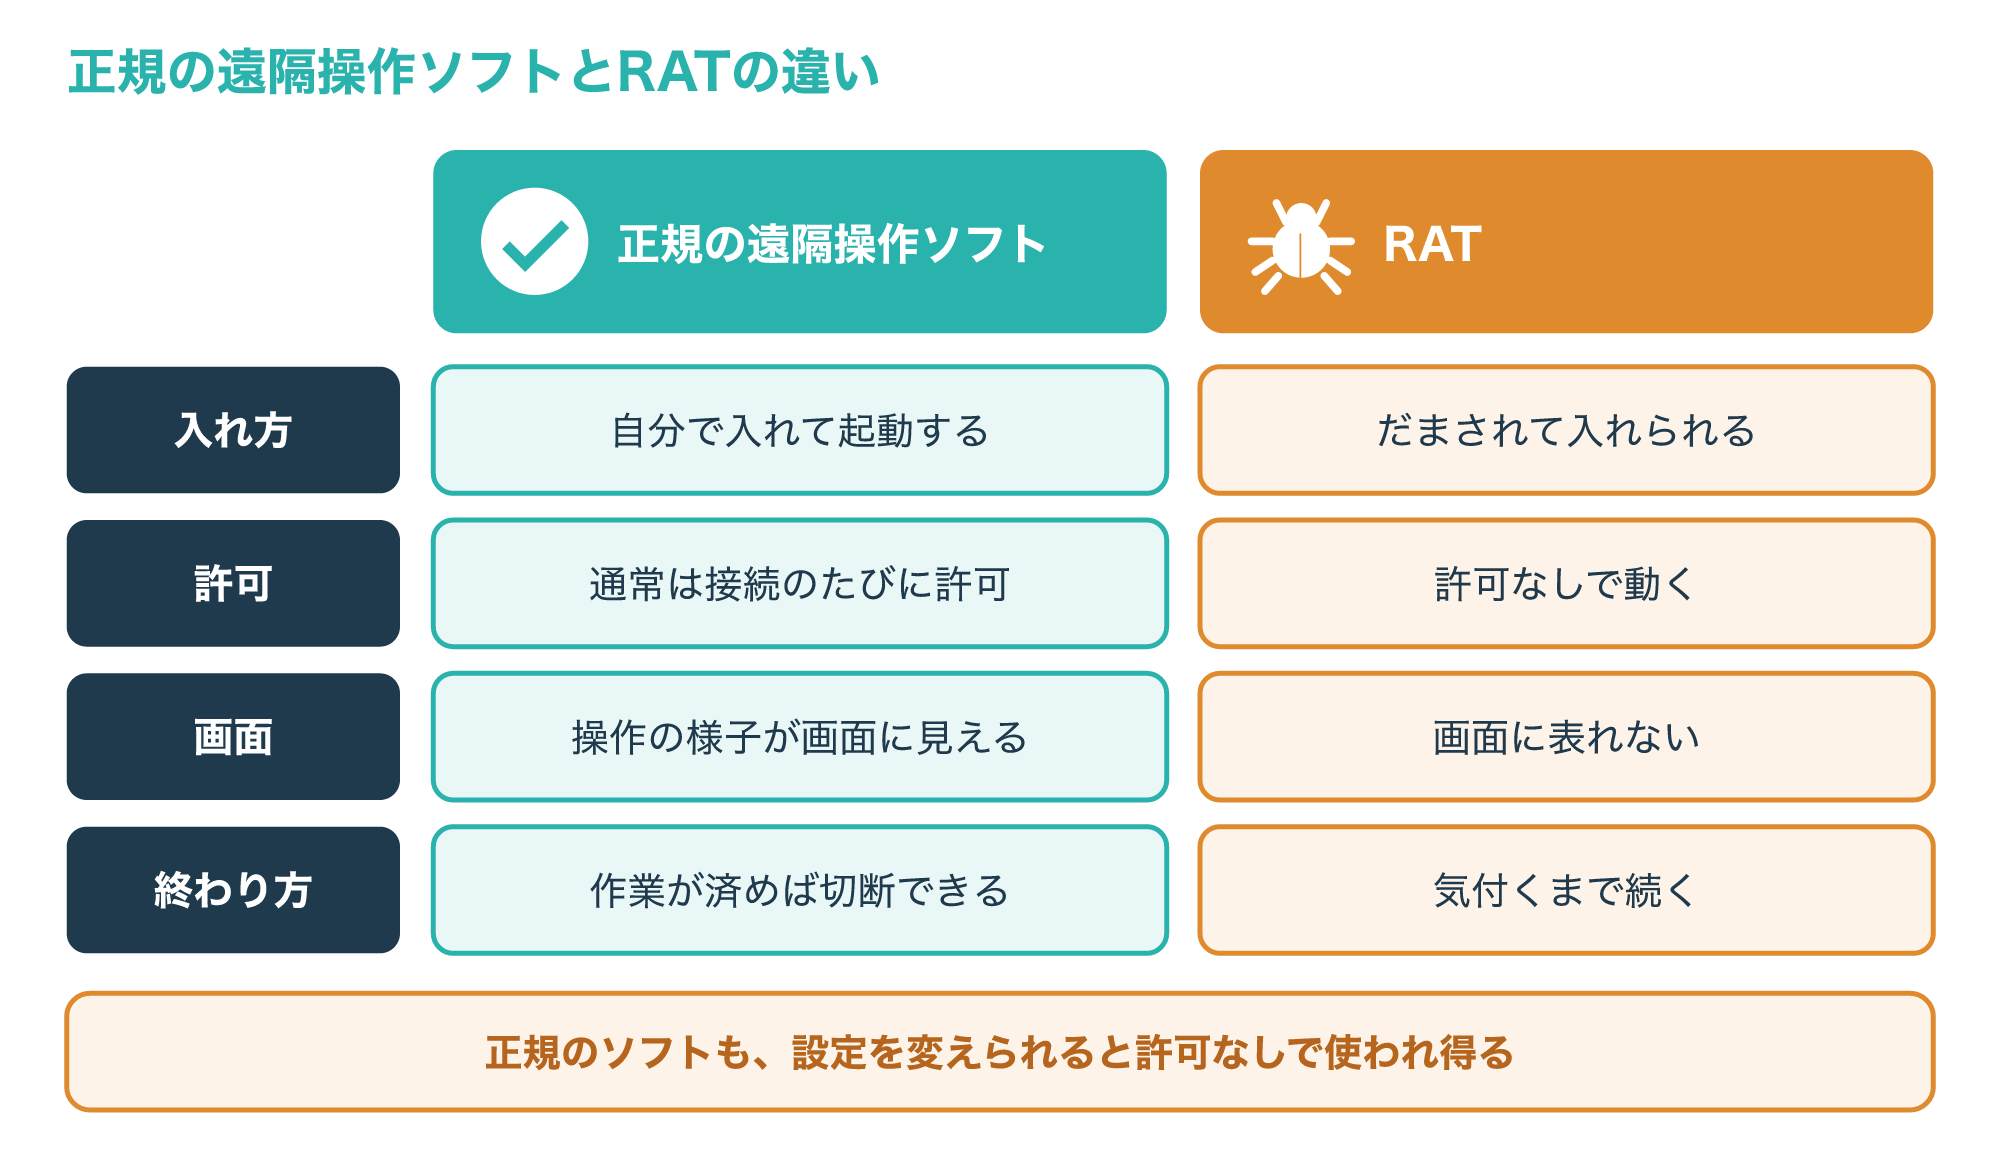
Fortinetは、RATは正規の遠隔操作ツールと同じように動き、違いは持ち主の同意や認識なしに隠れて作業する点にあると説明しています。
正規の遠隔操作ソフトは、通常の使い方では、利用者が自分で入れて起動し、接続を許可したときに操作され、操作の様子も画面に表示されます。
IPA(情報処理推進機構)も、遠隔操作の内容はマウスの動きやファイルのクリックなど、目の前のパソコンにリアルタイムで表示されると説明しています。
一方で、正規の遠隔操作ソフトでも、だまされて入れたり攻撃者に入れられたりすれば、攻撃の道具になります。
MITRE ATT&CKは、攻撃者が正規の遠隔操作ツールを使って操作用の通信を確立したり、入れると常に起動する仕組みも作られるツールを予備の侵入経路にしたりすることがあると整理しています(参考3・参考4・参考5)。
相手に設定を変えられていると、毎回の許可の操作なしで接続される場合もあるため、「許可しなければ大丈夫」とは言い切れません。
つまり、ソフトの名前よりも「誰が入れて、誰が許可して、誰が操作しているか」で、危険かどうかが決まります。
RATに感染すると何をされるのか
2-1. 画面やカメラ、入力をのぞかれる
RATが入り込んだ端末では、攻撃者がまるでその場に座っているかのように、さまざまな操作ができてしまいます。
次の図は、RATで攻撃者にできてしまう主なことをまとめたものです。
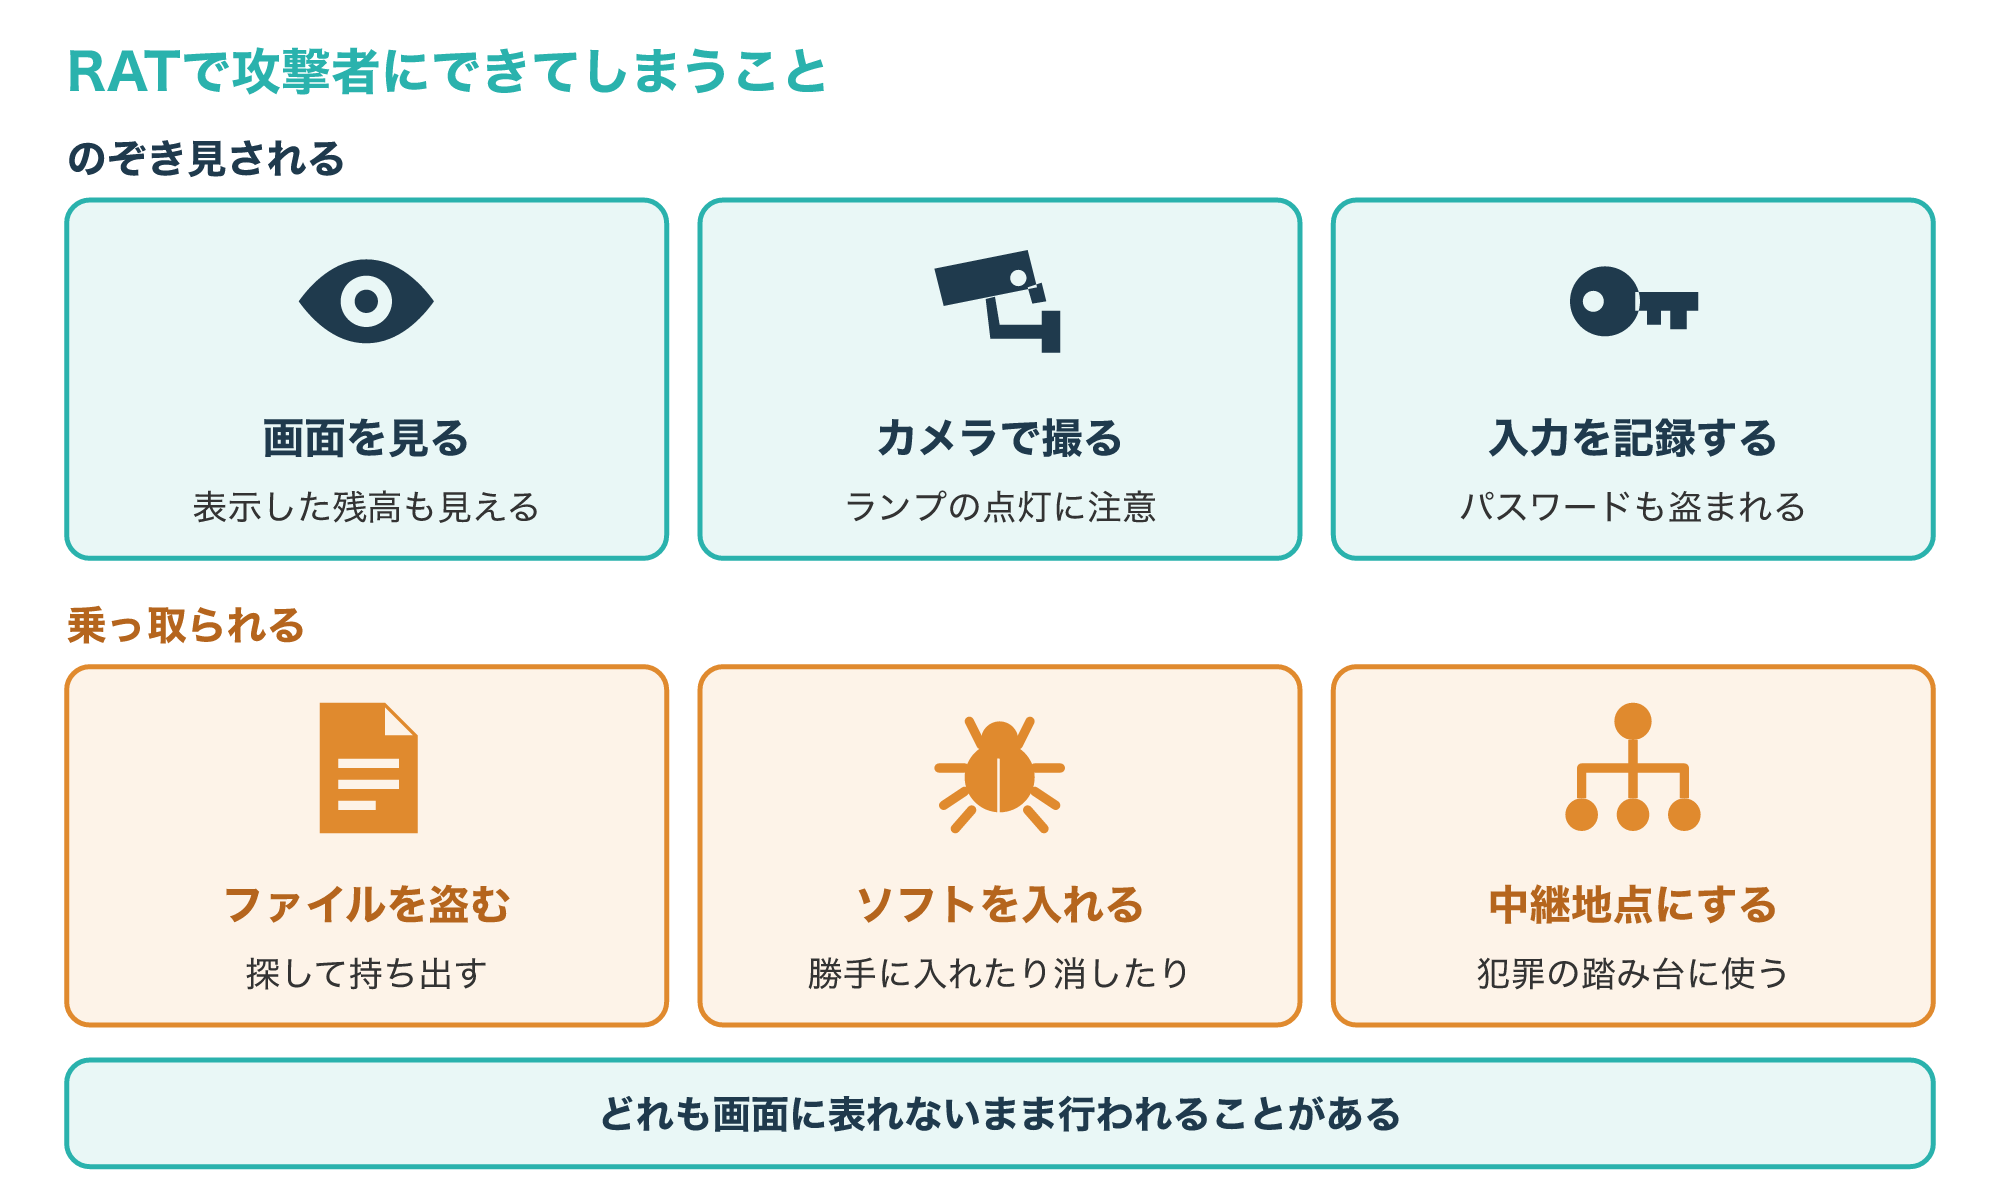
Fortinetは、RATで攻撃者ができることとして、キーボードやクリップボードからの認証情報の収集、ソフトのインストールや削除、ファイルの窃取、Webカメラの乗っ取りを挙げています。
RATはキーロガーと組み合わせて使われることもあり、カメラやマイクにも手が届くため、プライバシーが丸ごと失われるとしています。
MITRE ATT&CKでも、画面を撮影する機能は、遠隔操作ツールの機能の1つとして含まれることがあると整理されています。
内蔵カメラやWebカメラなどの周辺機器を使って、映像や画像を記録する手口もまとめられています(参考3・参考6・参考7)。
画面に表示したネットバンキングの残高や、入力したパスワード、カメラの前の様子までが、気付かないうちに見られるおそれがあるということです。
キー入力を記録して盗む仕組みや見つけ方は、次の記事でも詳しく解説しています。
2-2. ファイルを盗まれ、ほかの攻撃の足場にされる
RATの被害は、のぞき見だけにとどまりません。
次の図は、RATに乗っ取られた端末から、被害が広がっていく様子を示したものです。
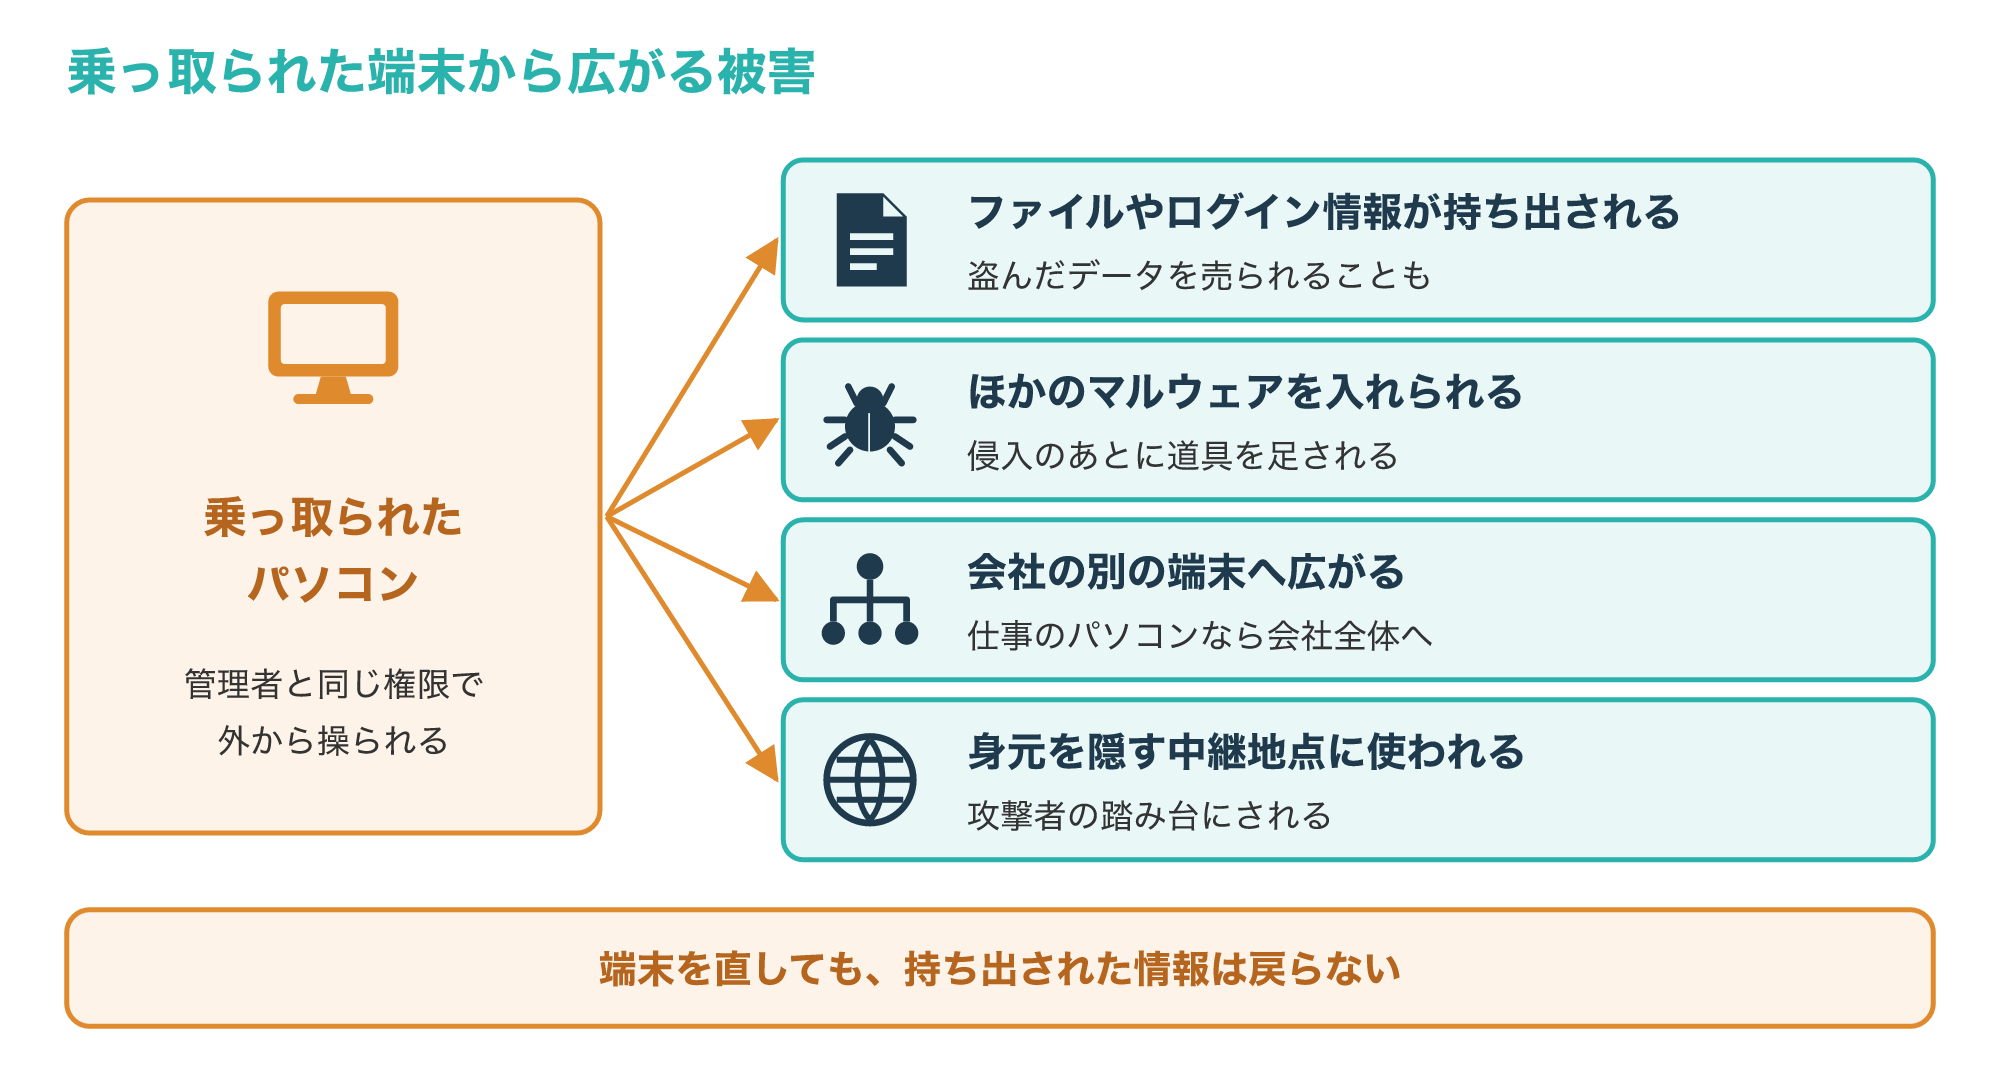
Fortinetは、RATは攻撃者に管理者としての完全な操作権を与えるため、感染した端末やネットワークを、身元を隠して犯罪を行うための中継地点に使われることがあるとしています。
盗んだ情報を使うだけでなく、ファイルを消したり、大切なデータを売ったりすることもあると説明しています。
MITRE ATT&CKには、攻撃者が遠隔操作ツールを使って、ほかのマルウェアを入れたり、組織の中の別の端末へ広がったり、データを持ち出したりした事例が多数まとめられています(参考3・参考4)。
この広がりはRATが勝手に増えるのではなく、攻撃者が乗っ取った端末を足場に操作して起きるもので、仕事で使うパソコンなら会社のネットワークや取引先にまで被害が及ぶおそれがあります。
端末が使える状態に戻っても、それまでに何が持ち出されたかは別の問題として残る点に注意が必要です。
RATはどこから入り込むのか
3-1. トロイの木馬として入る主な経路
Fortinetの説明では、RATはウイルスのようにファイルに取り付いたり、ワームのように自分で広がったりするものではなく、基本的には利用者に入れさせる形で入り込みます。
正規のソフトを装い、利用者自身にインストールさせるのが典型的な手口だとされています。
次の図は、RATが入り込む主な経路をまとめたものです。
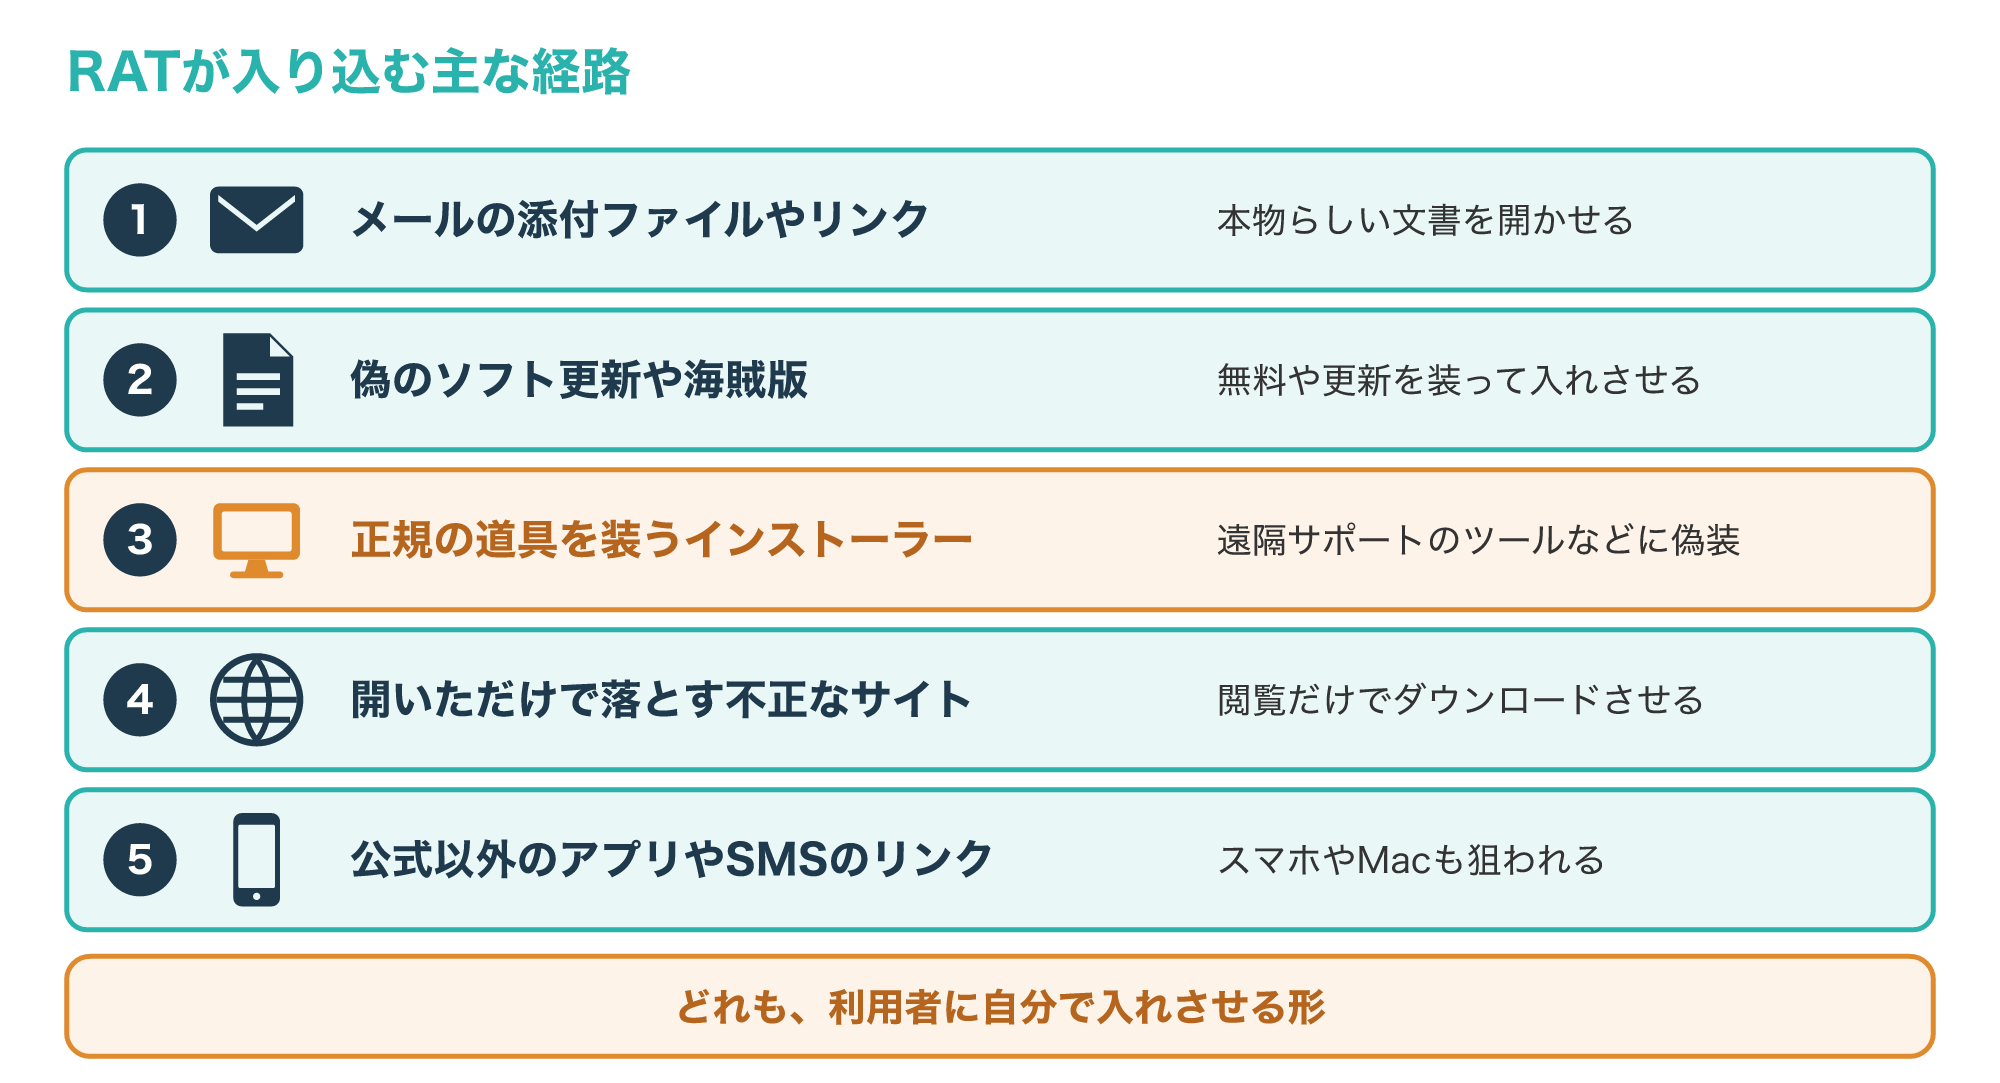
主な経路として、フィッシングメールや悪意のある添付ファイル、偽のソフト更新、海賊版のソフト、開いただけでダウンロードさせる不正なWebサイトが挙げられています。
遠隔サポートのツールなど、正規の道具を装ったインストーラーに仕込まれていることもあるとしています。
会社あての攻撃では、本物らしいメールにPDFやWordの文書を添付し、開いたりリンクを押したりするとRATが入る手口が紹介されています。
RATはWindowsだけでなくAndroidやiOS、macOS、Linuxも狙い、スマホでは公式以外から入れたアプリや、SMSのフィッシングのリンクが入り口になるとされています(参考3)。
「役に立ちそう」「無料で使える」と感じるソフトほど、入手元を確かめてから入れることが大切です。
トロイの木馬全体の特徴や種類は、次の記事で詳しく解説しています。
3-2. サポート詐欺で遠隔操作ソフトを入れさせる手口
個人の被害で特に注意したいのが、偽の警告で不安をあおり、電話をかけさせて遠隔操作ソフトを入れさせる「サポート詐欺」です。
次の図は、サポート詐欺で遠隔操作されるまでの流れを示したものです。
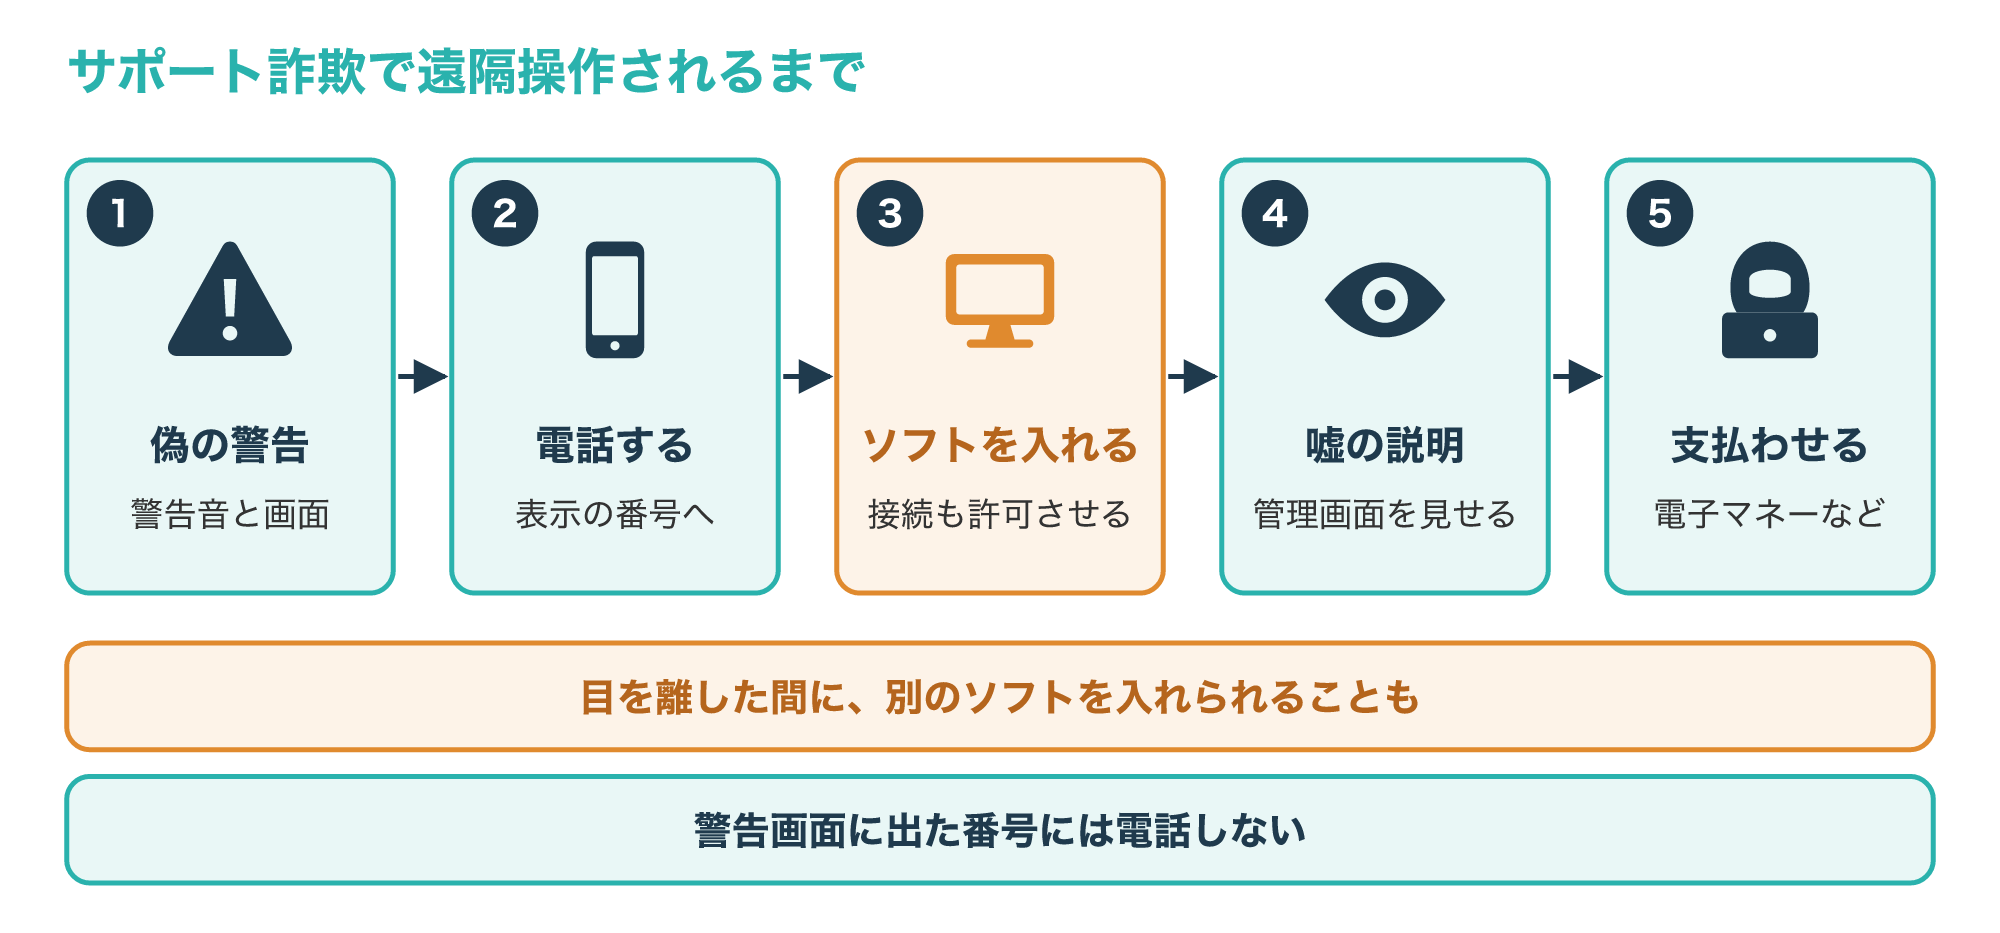
警察庁は、ネットの閲覧中にウイルスに感染したかのような嘘の画面や警告音で不安をあおり、表示した窓口に電話をかけさせる手口だと説明しています。
電話をかけると有料のサポート契約を勧められ、セキュリティソフトを装った遠隔操作ソフトなどを入れるよう促されます。
警察庁は、このソフトを入れてしまうと、アカウントを乗っ取られて不正送金などの被害に遭うおそれがあるとしています。
IPAによると、偽のサポートは既製の遠隔操作ソフトを入れさせ、口頭で伝えたIDなどを入力させて、遠隔操作の開始にも同意させます。
そのうえで、システムの管理画面を表示して「エラーが多発している」などと嘘の説明をし、電子マネーでの支払いを求めるとされています。
電子マネーを買いに行かせている間に、出所の分からないソフトを入れられたり、設定を変えられたりすることもあると紹介されています。
Microsoftも、同社のエラーや警告の画面に電話番号が載ることはなく、同社から突然電話してパソコンを直そうとすることもないと案内しています(参考5・参考8・参考9)。
偽の警告画面の特徴や閉じ方は、次の記事でも解説しています。
遠隔操作を疑う兆候と確かめ方
4-1. 疑う兆候とほかの原因
マウスが勝手に動いた気がしたり、カメラのランプが急に点いたりすると、誰かに見られているのではと怖くなりますよね。
次の図は、RATを疑う兆候と、ほかの原因でも起きることを並べたものです。
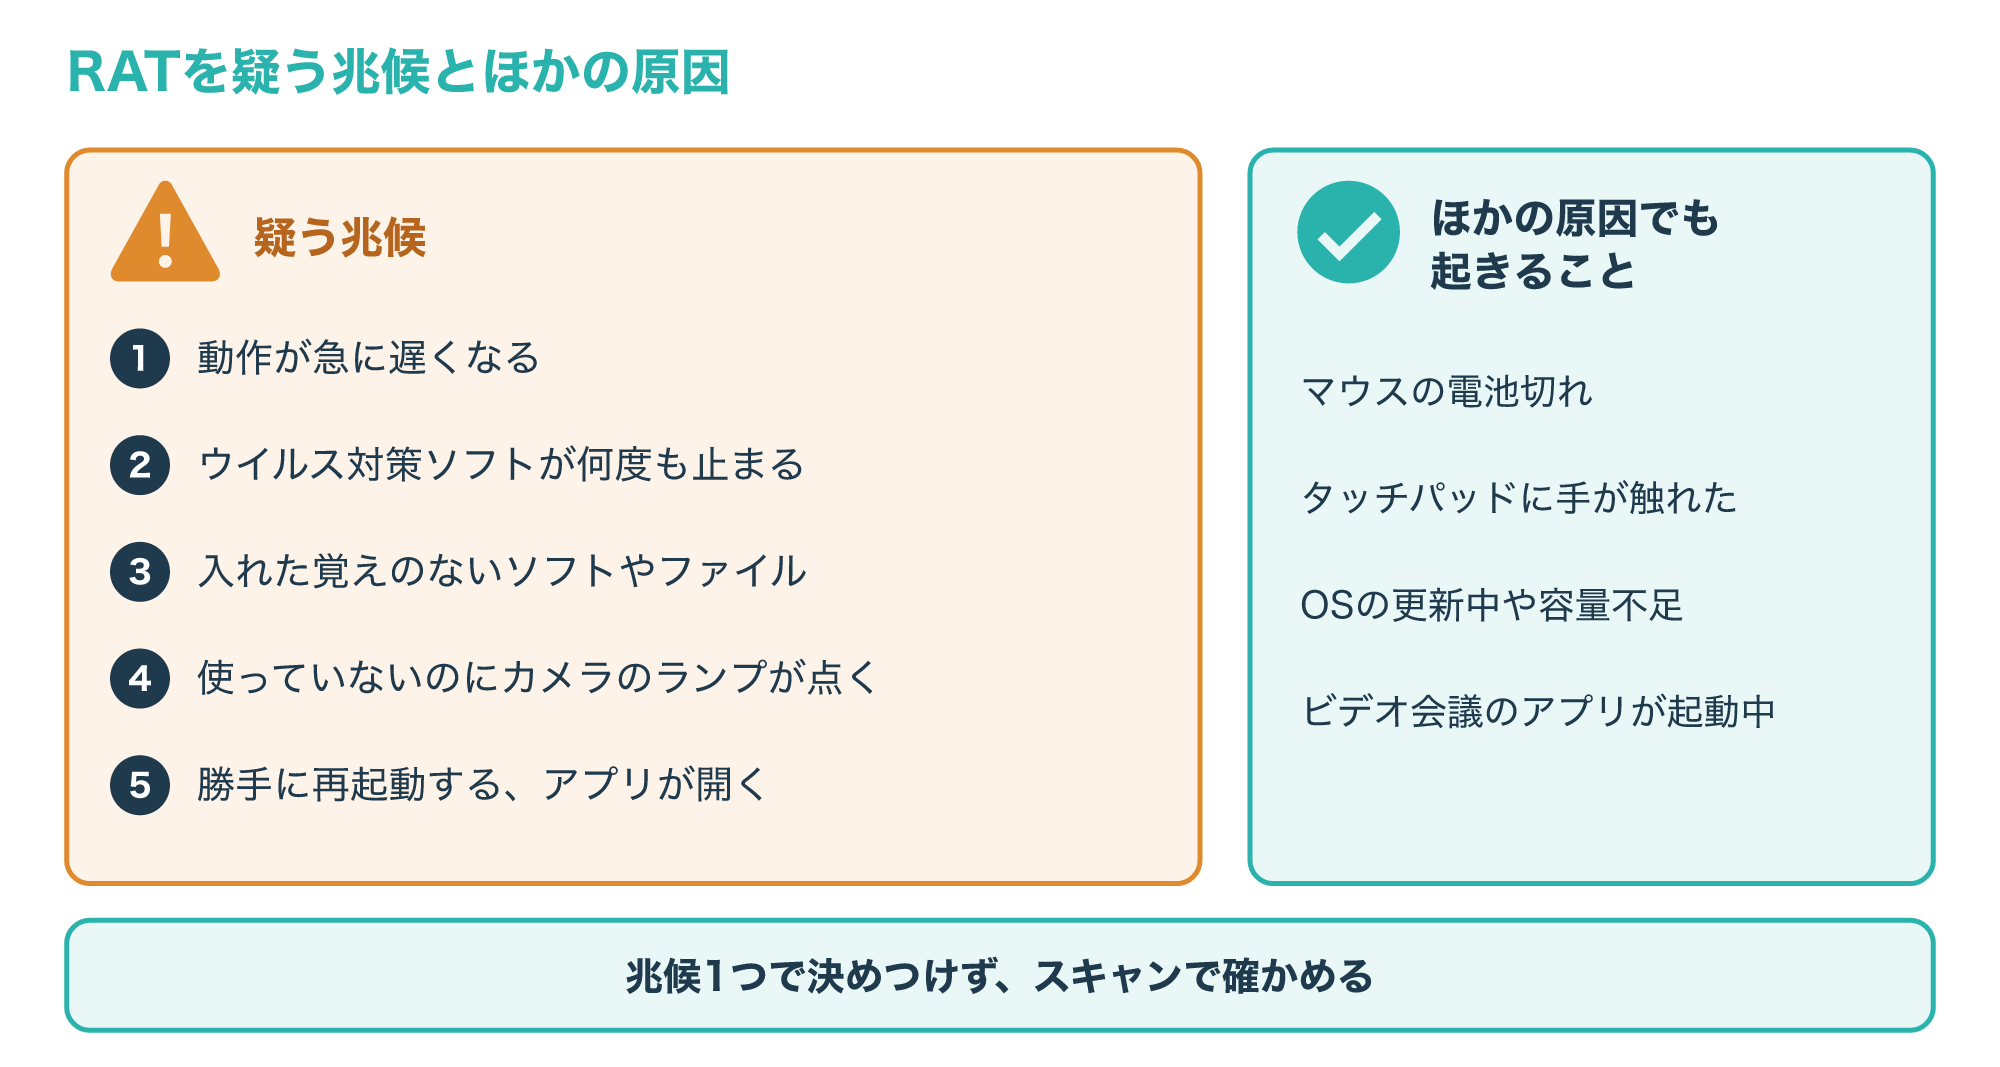
Fortinetは、RATを疑う兆候として、動作が異常に遅い、ウイルス対策ソフトが何度も落ちる、身に覚えのないファイルやソフトがある、といった変化を挙げています。
Webページが何度も別のページへ飛ばされる、使っていないのにWebカメラのランプが点く、といったことも手がかりになるとしています。
ただし、これらの症状はRATだけのものではなく、RATがあっても何も起きないこともあるため、詳しいスキャンでしか見つからない場合もあると説明しています。
英国のNCSC(国家サイバーセキュリティセンター)は、端末が勝手に再起動する、使っているアプリが閉じる、使っていないアプリが開くといった様子も、感染の兆候に挙げています。
一方で、「パソコンが感染している」と電話してきて助けを申し出るのはよくある詐欺だとして、すぐに切るよう勧めています(参考3・参考10)。
マウスが勝手に動くのは、ワイヤレスマウスの電池切れや、タッチパッドに手が触れていることでも起こるため、1つの兆候だけで決めつけないようにしましょう。
4-2. パソコンでの確かめ方
兆候が気になったときは、次の3つを順に確かめると、状況を整理しやすくなります。
お金の被害や情報を見られた心配が強いときは、スキャンや削除の前に、5章の初動と判断を先に確かめてください。
1つめは、インストール済みのアプリの一覧に、入れた覚えのない遠隔操作ソフトや、名前の分かりにくいソフトがないかです。
サポート詐欺の被害では、TeamViewerやAnyDeskなど、既製の遠隔操作ソフトを入れさせられた例が紹介されています。
2つめは、ウイルス対策ソフトのスキャンで、何か見つかるかどうかです。
NCSCは、パソコンで感染を確かめるいちばん簡単な方法は、ウイルス対策ソフトでスキャンして何か見つかるかを見ることだとしています。
3つめは、メールやネットバンキング、ショッピングのアカウントに、身に覚えのないログインや注文、送金がないかです。
IPAの説明では、正規の遠隔操作ソフトで外から操作されるのは、ソフトが起動して操作できる状態にあり、ネットにつながり、操作される側が許可した、という3つの条件がそろったときです(参考5・参考10)。
ただし、詐欺の相手に設定を変えられていると、毎回の許可なしで接続できる状態にされている可能性もあるため、入れさせられたソフトが残っている間は安心しないでください。
RATはこうした許可なしに動くように作られているため、正規のソフトが見当たらないのに兆候が続くときは、より注意が必要です。
怪しいソフトを見つけても、すぐに消さず、画面を撮って記録してから5-1の初動に進みましょう。
遠隔操作が疑われるときの対処
5-1. まず行う初動
遠隔操作が疑われるときは、慌てて初期化する前に、これ以上操作されないための初動を落ち着いて進めましょう。
会社や組織の端末は、自分で操作を進める前に情報システムの担当者へ連絡し、社内の手順に従ってください。
次の図は、遠隔操作が疑われるときに行う4つの初動をまとめたものです。
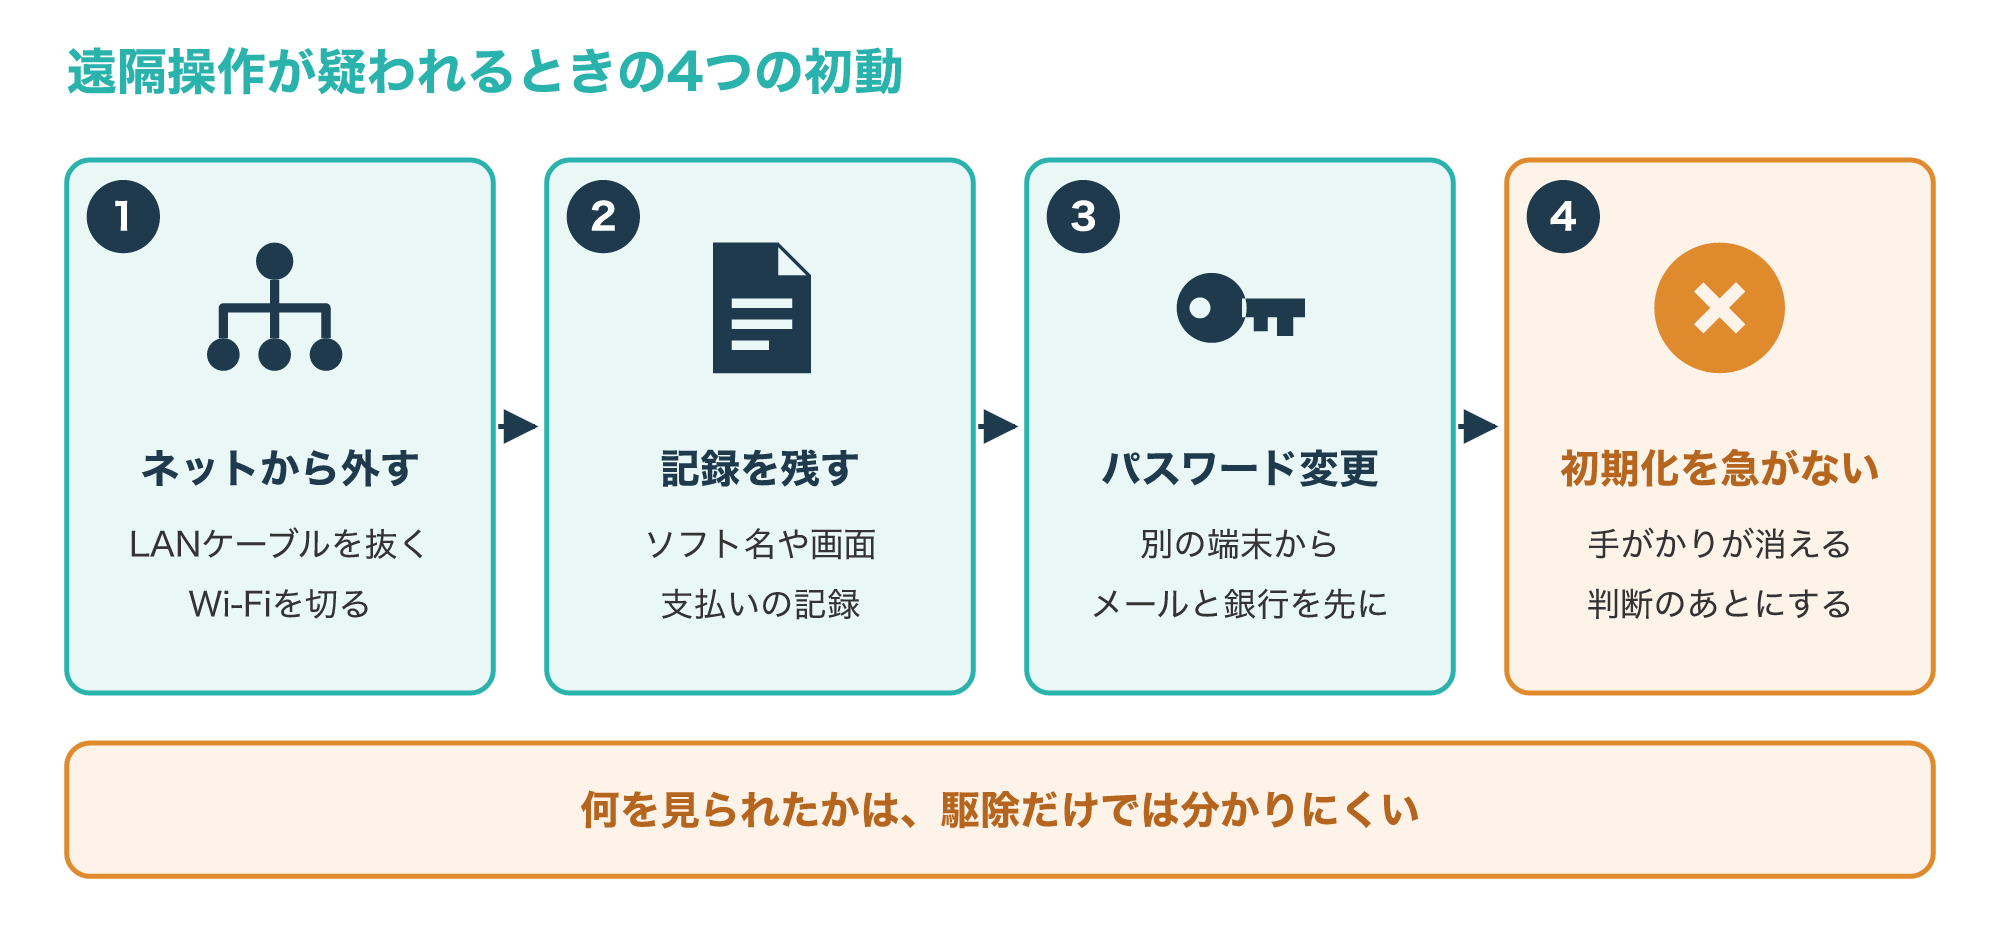
1つめは、LANケーブルを抜いたりWi-Fiを切ったりして、パソコンをネットから切り離すことです。
警察庁も、偽の警告で指示されたソフトを入れてしまった場合は、ネットワークから切断してウイルスチェックを行うよう案内しています。
2つめは、入れさせられたソフトの名前や、表示された画面、電話番号、支払いの記録を、写真やメモで残すことです。
警察庁は、偽の警告画面や入れたソフトが分かる資料、クレジットカードの履歴、購入した電子マネーのカードを保存するよう勧めています。
3つめは、感染していない別の端末から、メールやネットバンキングなど大切なアカウントのパスワードを変えることです。
疑わしいパソコンで入力すると、新しいパスワードも見られるおそれがあるためです。
Microsoftも、パスワードを変え、不審なサインインがないか見張り、支払ってしまった場合は銀行などに連絡するよう案内しています(参考8・参考9)。
4つめは、初期化や大掛かりな削除を急がないことで、あとで何が起きたかを調べるための手がかりを残すためです。
ここまでの初動は誰でもできますが、攻撃者がいつから入り、どのファイルや入力を見て、何を持ち出したかは、駆除の結果だけでは分かりにくいものです。
何を見られたのかを確かめたい方は、PCやスマホの不正やハッキングを専門に調べる会社に相談する方法もあります。
5-2. 自分で駆除するか調査を頼むかの判断
遠隔操作ソフトやRATを見つけたとき、多くの人が迷うのは「消して終わりにしてよいのか」という点です。
次の図の4つの質問に1つでも当てはまるなら、削除や初期化の前に、調査を頼むかどうかを考えてください。
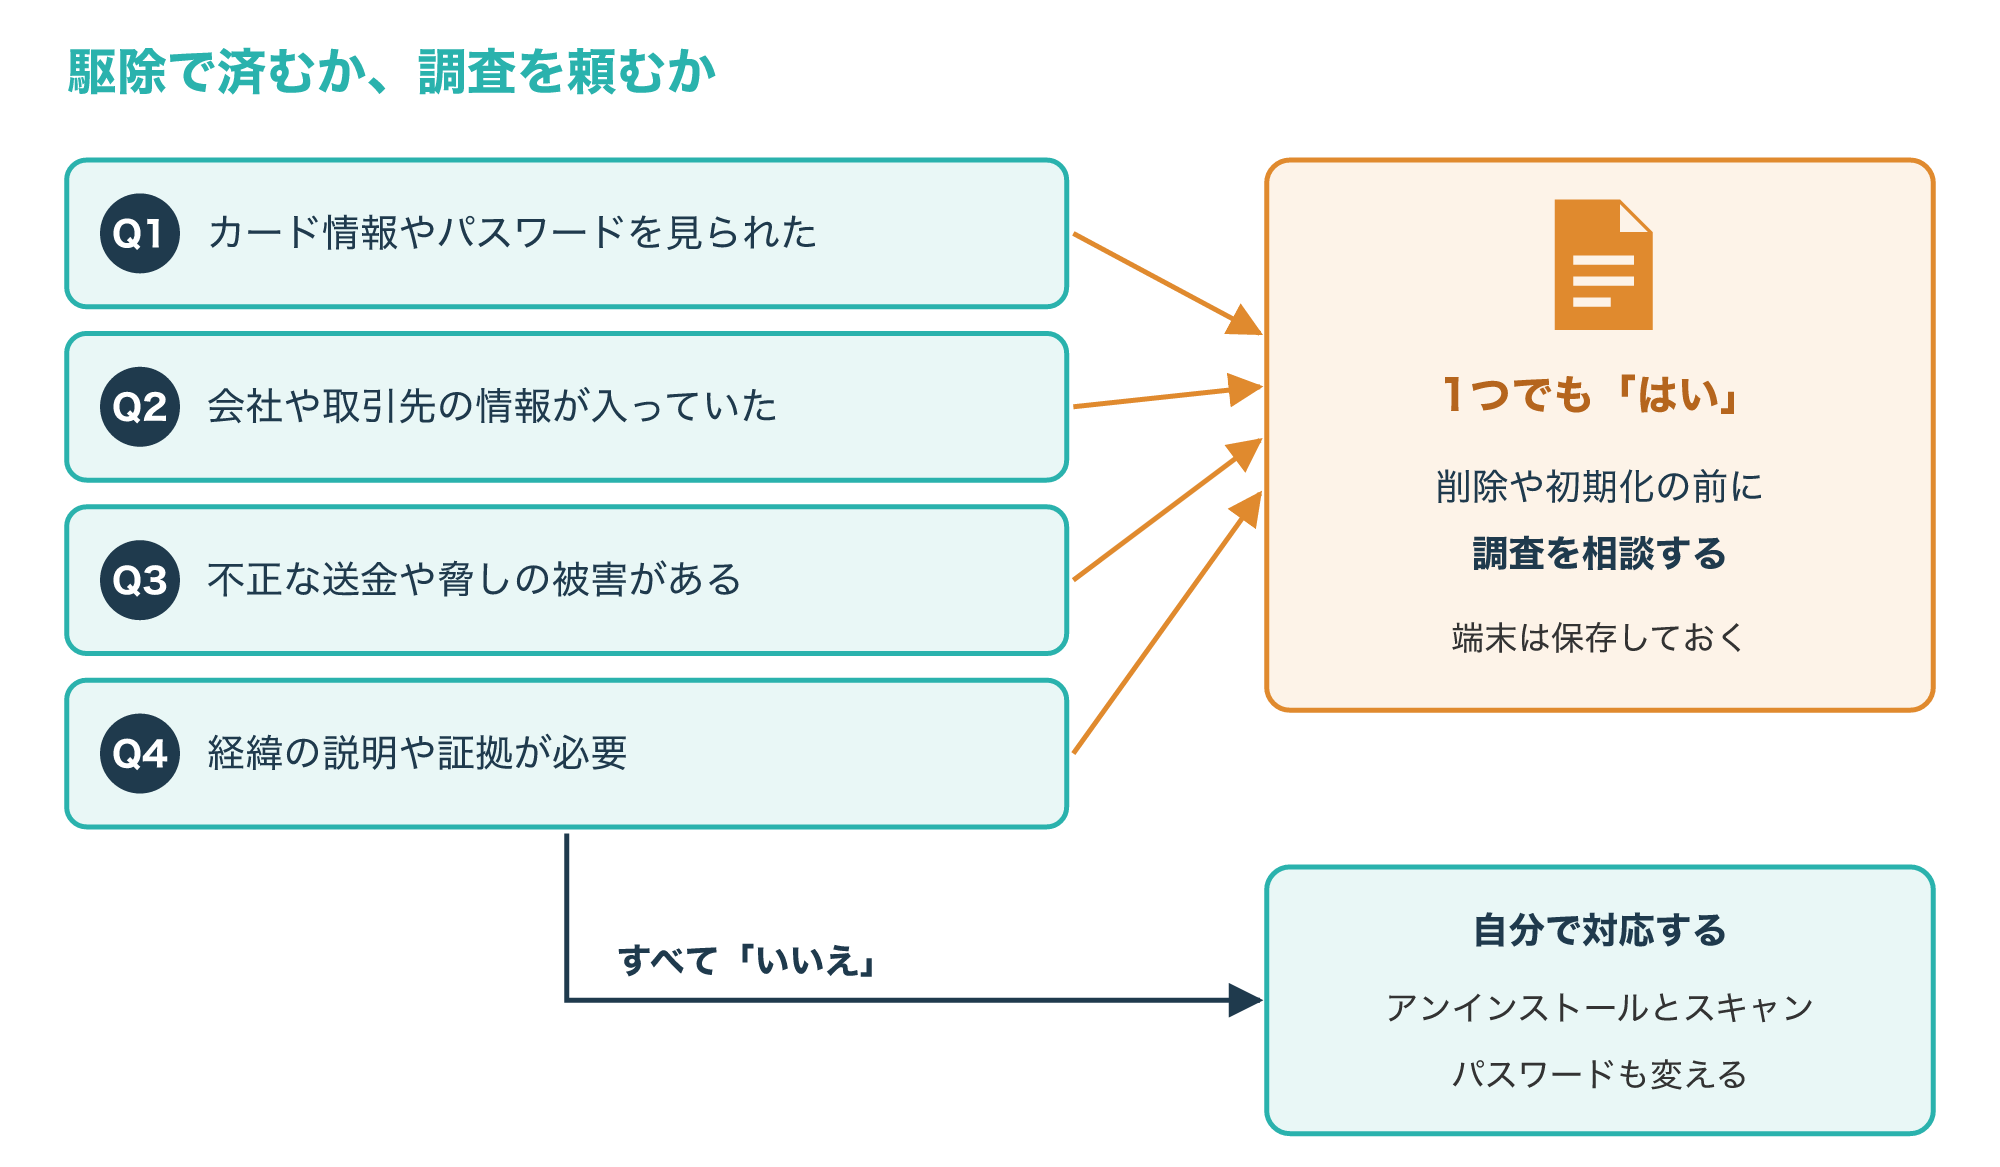
1つめは、ネットバンキングやカードの情報、パスワードを見られたおそれがあるときです。
2つめは、仕事で使うパソコンで、会社や取引先の情報が入っていたときです。
3つめは、身に覚えのない送金や注文、脅しなど、実際の被害が出ているときです。
4つめは、警察や会社、取引先に経緯を説明する必要があるときや、証拠を残したいときです。
IPAは、デジタルフォレンジックで情報漏えいを調べる場合は、調査が終わるまで端末を保存し、システムの復元や初期化は調査のあとに行うよう勧めています。
次の表は、自分で駆除する場合と調査を頼む場合の違いを比べたものです。
| 項目 | 自分で駆除する | 調査を頼む |
|---|---|---|
| 向いている場面 | 操作を見届けていて被害の心配がない | 漏えいやお金の被害が心配 |
| 分かること | 対策ソフトが見つけたもの | いつから入り、何を見て、何を持ち出したか |
| 端末の扱い | 削除や初期化ですぐ使える | 記録を守ったまま調べてから直す |
| 残るもの | 使える状態に戻った端末 | 経緯をまとめた報告書 |
| 費用 | 対策ソフトの費用だけ | 調べる範囲に応じた見積もり |
表のとおり、駆除は端末を早く使える状態に戻せる一方で、いつから入り何を見られたかを調べる手がかりが失われやすくなります。
IPAは、遠隔操作の間の動きが目に見えて特に不審でなければ問題はないとする一方、目を離していた場合はパソコンの中を見られた可能性があるとしています。
操作を見届けていて、お金や情報の被害の心配もないなら、まずは遠隔操作ソフトのアンインストールやスキャンで対応する方法が考えられます。
ただし、不審なソフトまで入れられた場合は、アンインストールしても悪影響が残る可能性があるとして、IPAはシステムの復元や初期化を勧めています。
NCSCも、ウイルス対策ソフトで駆除できないときはOSから入れ直す必要があり、専門家の助けが要ることもあるとしています(参考5・参考10)。
こんな方は調査の相談がおすすめ
遠隔操作が疑われ、次のどれかに当てはまる方
- カード情報やパスワードを見られたかもしれない
- 会社や取引先の情報が入っていた
- 不正な送金や脅しの被害がある
- 経緯の説明や証拠が必要
調査では一般に、端末の記録をそのまま複製して守ったうえで、遠隔操作の痕跡や持ち出された範囲を調べ、説明に使える報告書にまとめます。
相談先の1つに、PCやスマホの不正やハッキングの調査を行う「デジタルデータフォレンジック」があります。
広告主の案内では、個人のハッキング調査や、法人のサイバー攻撃の被害調査、社内不正の調査に対応しているとされています。
対応できる機器や事案、費用、期間は、相談の前に公式サイトで確認しておくと安心です。
フォレンジック調査で分かることや、依頼前に残しておくことは、次の記事で詳しく解説しています。
5-3. お金の被害や契約が絡むときの相談先
遠隔操作の被害では、端末の対処と並行して、お金や契約の手続きを早めに進めることが大切です。
次の図は、困りごとごとの主な相談先をまとめたものです。
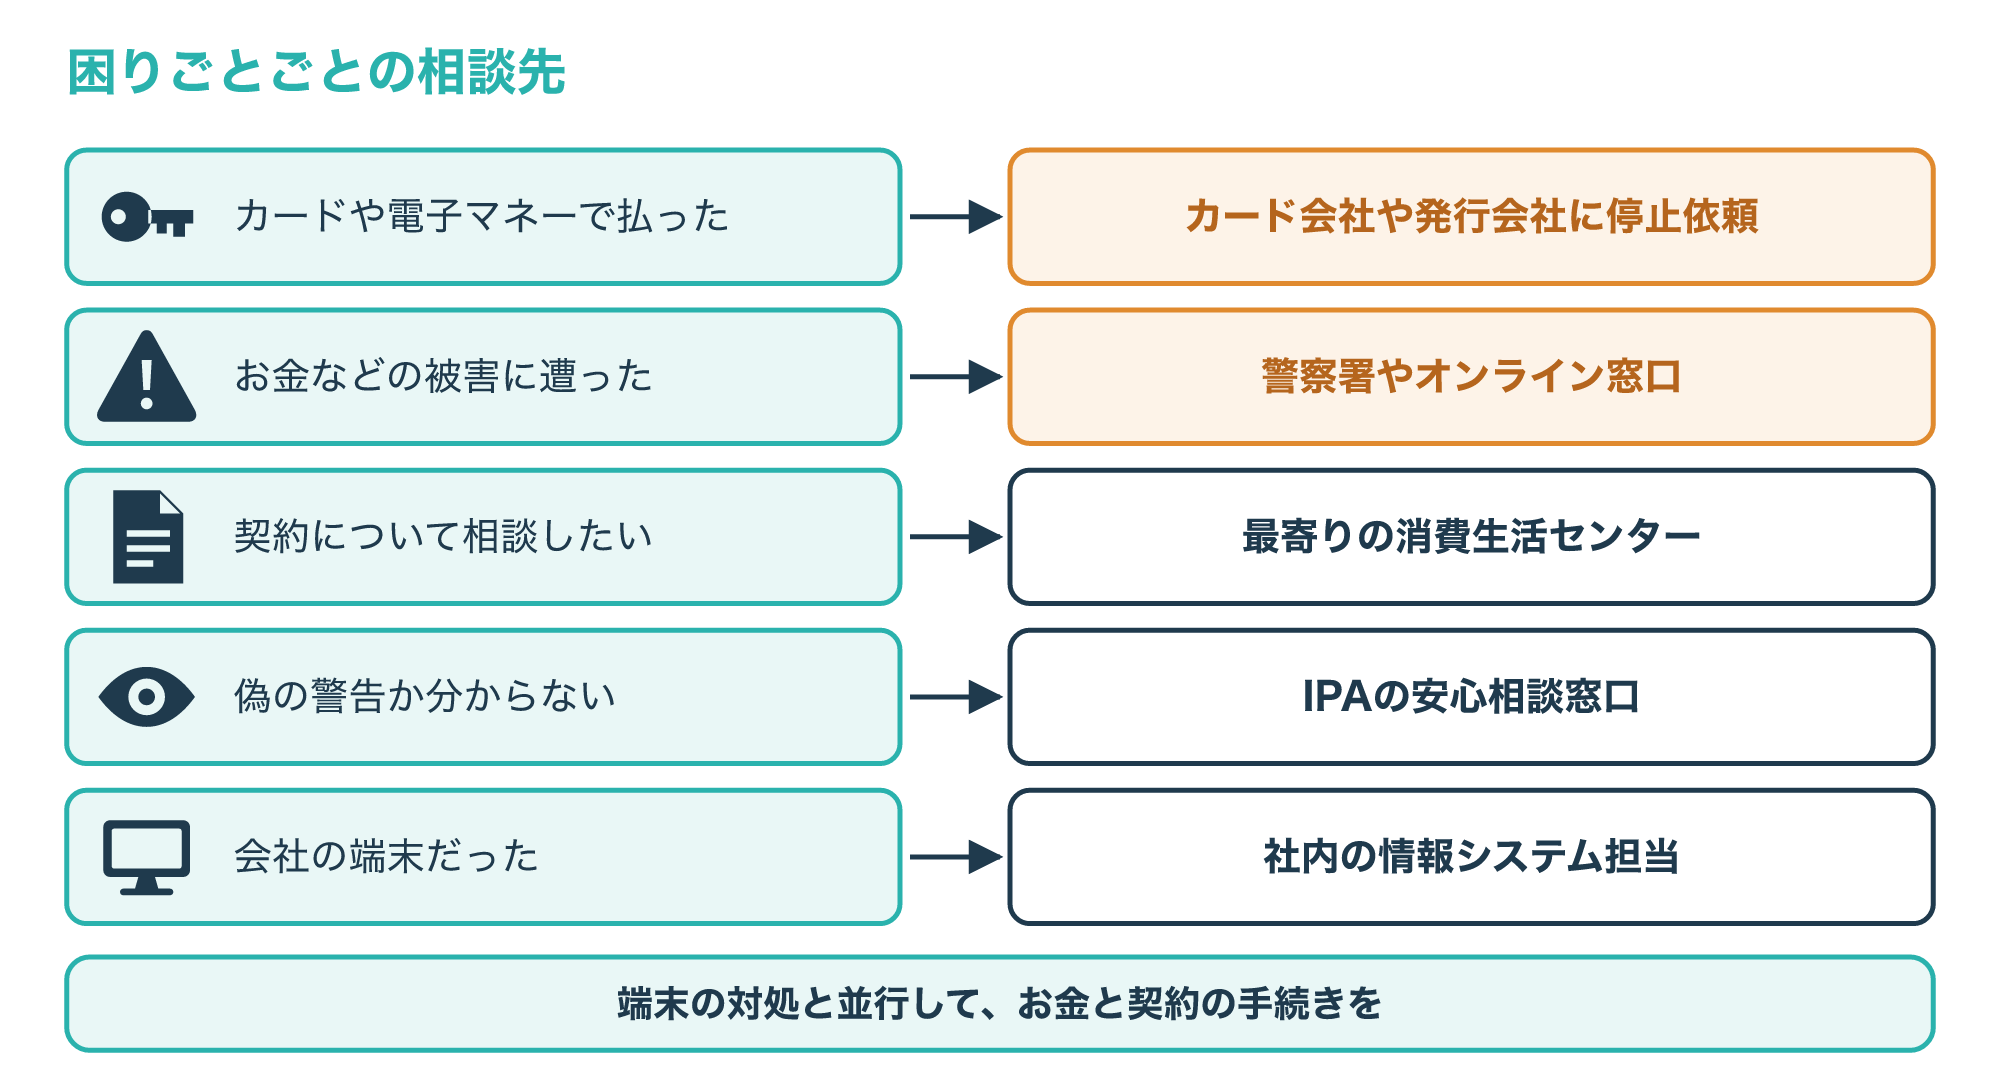
警察庁は、クレジットカードで支払った場合はカード会社に支払いの停止を、電子マネーで支払った場合は発行会社に被害を伝えて決済の停止を依頼するよう案内しています。
被害に遭った場合は、偽の警告画面や入れたソフトが分かる資料を持って、最寄りの警察署に通報や相談をするよう勧めています。
被害届を出す場合は最寄りの警察署などに連絡し、サイバー事案の相談は全国共通のオンライン窓口からもできます。
ソフトの購入やサポート契約について分からないことがあるときは、最寄りの消費生活センターへの相談がIPAから案内されています。
偽の警告かどうか判断が難しいときは、画面をそのままにしてIPAの安心相談窓口に相談する方法もあります(参考5・参考8・参考11)。
会社の端末なら、社内の担当者への報告が先になり、取引先や顧客の情報が関わる場合は、会社として調査や報告を判断することになります。
RATを防ぐ基本の対策
6-1. 更新・入手元・対策ソフト・多要素認証で守る
感染したあとの対応と同じくらい、そもそも入り込ませない備えも大切です。
英国のNCSCは、マルウェアの感染を完全に防ぐ方法はないとして、対策を何層にも重ねる「多層防御」を勧めています。
次の図は、個人でも取り入れやすい6つの基本の対策をまとめたものです。
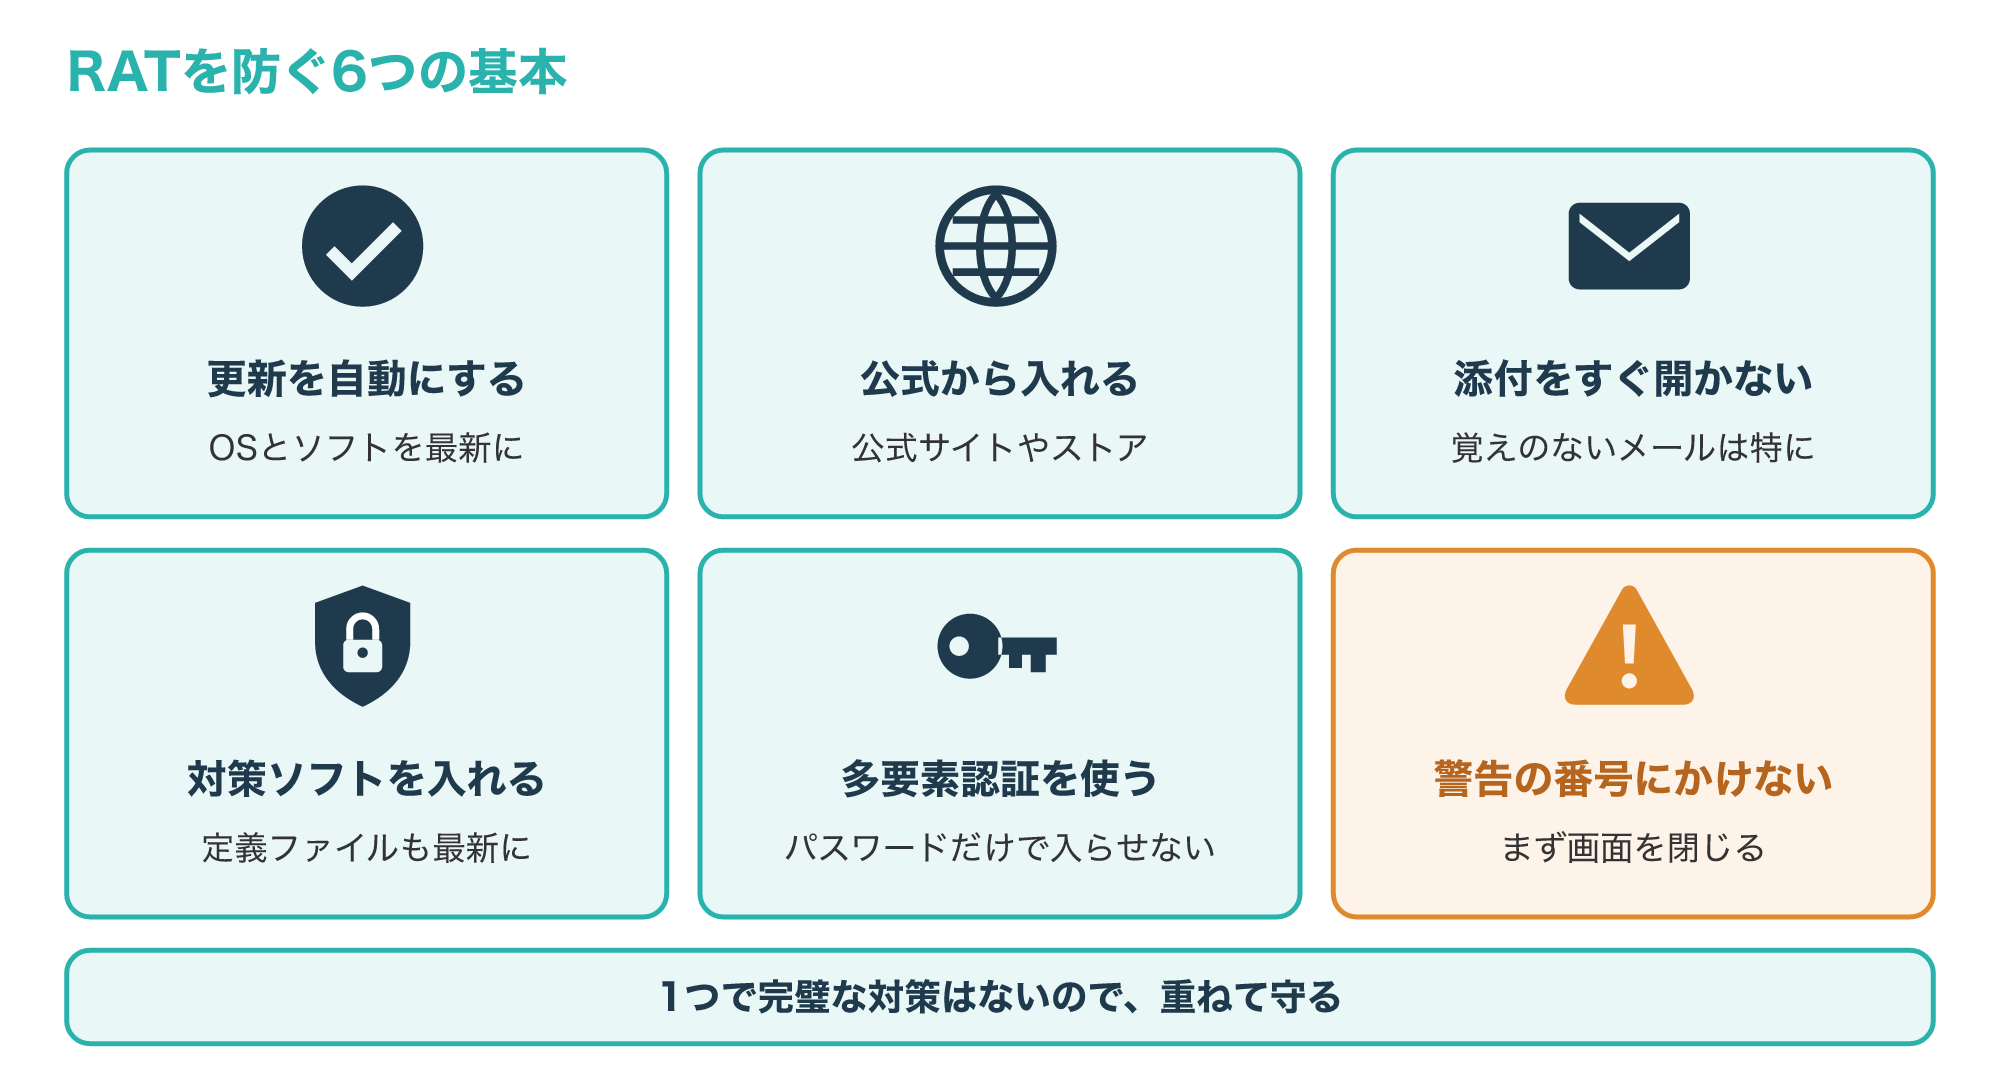
1つめはOSやソフトの更新をすぐに入れ、できれば自動更新にすること、2つめはソフトを公式サイトや公式ストアなど信頼できる入手元から入れることです。
3つめは、身に覚えのないメールの添付ファイルやリンクを、すぐに開かないことです。
4つめはウイルス対策ソフトを入れて最新に保つこと、5つめは盗まれたパスワードだけではログインされないよう多要素認証を設定することです。
6つめは、警告画面に表示された電話番号に電話をかけないことです。
Fortinetも、ウイルス対策ソフトを最新に保つこと、信頼できない入手元からソフトを落とさないこと、メールのフィルタリング、クリックの前に考えることを挙げています。
Microsoftは、ソフトは公式の配布元から入れ、ほかのサイトのソフトにはサポート詐欺のマルウェアが同梱されていることもあると注意しています(参考3・参考9・参考12)。
1つひとつは小さな対策ですが、重ねるほど、どこかで止められる可能性が高くなります。
RATを含むマルウェア全体の種類や感染経路は、次の記事でまとめて解説しています。
6-2. 遠隔操作ソフトを安全に使うための約束
遠隔操作ソフトそのものは便利な道具なので、正しく使えば必要以上に怖がることはありません。
次の図は、遠隔操作ソフトを安全に使うための4つの約束をまとめたものです。
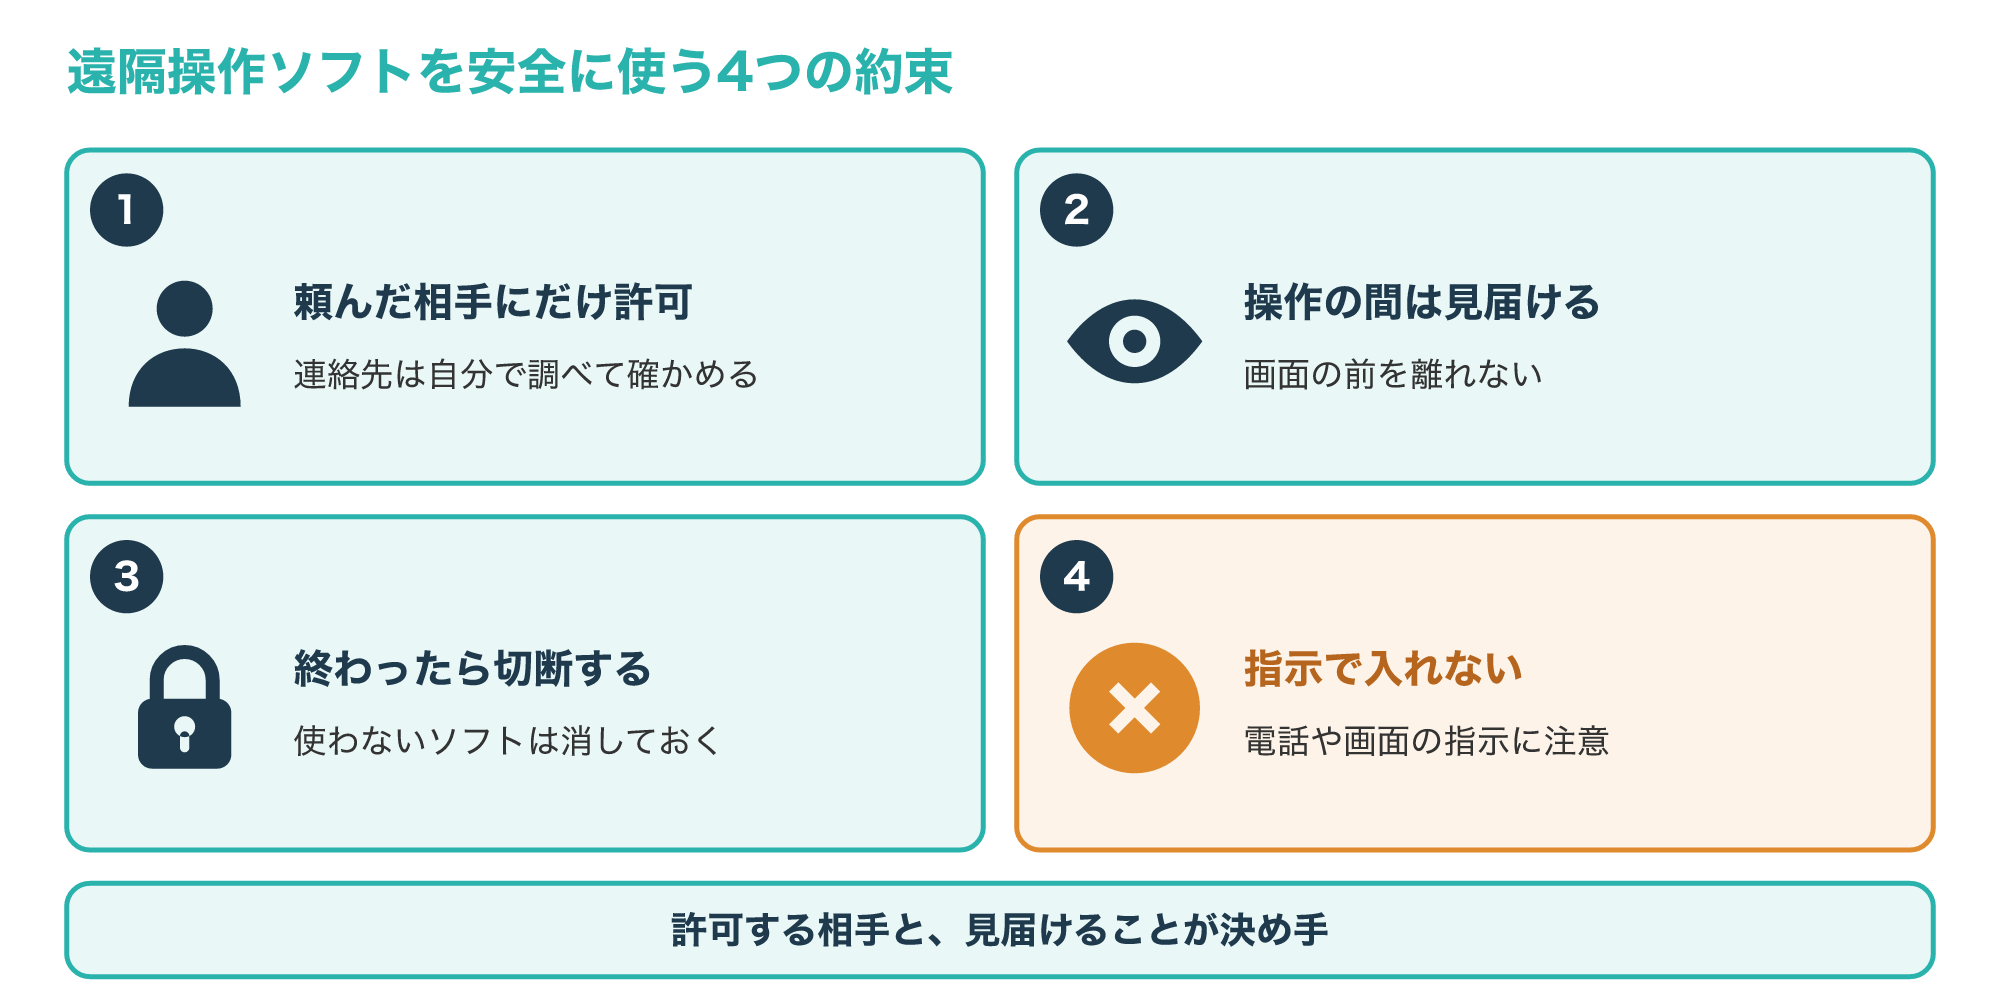
1つめは、自分から依頼した相手で、正規の連絡先を自分で調べて確かめたサポートにだけ接続を許可することです。
2つめは、操作されている間は画面の前を離れず、何をしているかを見届けることです。
3つめは、作業が終わったら接続を切り、使わなくなった遠隔操作ソフトはアンインストールしておくことです。
4つめは電話や画面の指示で知らないソフトを入れないことで、IPAも、遠隔操作ソフトやセキュリティソフトはダウンロードもインストールもしないよう呼びかけています。
MITRE ATT&CKも、組織の対策として、不要な遠隔接続の機能を無効にすることや、承認していないソフトの導入をアプリの制御で防ぐことを挙げています(参考4・参考5)。
会社で遠隔操作ソフトを使うときは、決められたソフトと手順だけを使い、個人の判断で新しいソフトを入れないようにしましょう。
端末の情報をこっそり集めて送るタイプのマルウェアについては、次の記事で解説しています。
よくある質問とまとめ
Q1. RATとウイルスは何が違いますか?
Fortinetの説明では、ウイルスはほかのファイルに取り付いて広がるのに対し、RATは基本的に正規のソフトを装って利用者に入れさせ、攻撃者が外から操作できるようにする点が違います。
どちらもマルウェアの一種で、RATはトロイの木馬の一種として扱われます。
Q2. スマホやMacもRATに感染しますか?
AndroidやiOS、macOSも狙われることがあり、スマホでは公式ストア以外から入れたアプリやSMSのリンクが入り口になるとされています。
OSを最新に保ち、公式ストア以外からアプリを入れないことが基本の対策です。
Q3. 遠隔操作ソフトをアンインストールすれば安心ですか?
正規の遠隔操作ソフトは、アンインストールすれば、そのソフトを使って外から操作されることはなくなります。
ただし、操作の間に別のソフトを入れられたおそれがあるときはシステムの復元や初期化も考え、被害が心配なら先に5-2の判断をしてください。
Q4. ウイルス対策ソフトで何も見つからなければ安心ですか?
見つからなければひと安心ですが、RATは見つかりにくく作られているため、対策ソフトがすべてを見つけられるとは限りません。
不審なログインや身に覚えのない送金が続くときは、別の端末でパスワードを変えたうえで、調査や相談を考えましょう。
Q5. 会社のパソコンを遠隔操作されたかもしれません。
自分で削除や初期化をせず、まず情報システムの担当者へ連絡し、指示に従ってください。
ネットワークからの切り離しも、自己判断ではなく社内の手順に沿って行いましょう。
何を見られたのか、自分だけで確かめきれない方へ
お金の被害が心配、仕事の情報が入っていた、証拠を残したいといったときは、削除や初期化で手がかりが消える前に専門の調査会社へ相談すると、次の対応を落ち着いて決められます。
RATは、正規のソフトを装って入り込み、攻撃者が外から画面をのぞいたり操作したりできるようにするマルウェアです。
次の図は、遠隔操作が疑われるときの全体の流れをまとめたものです。
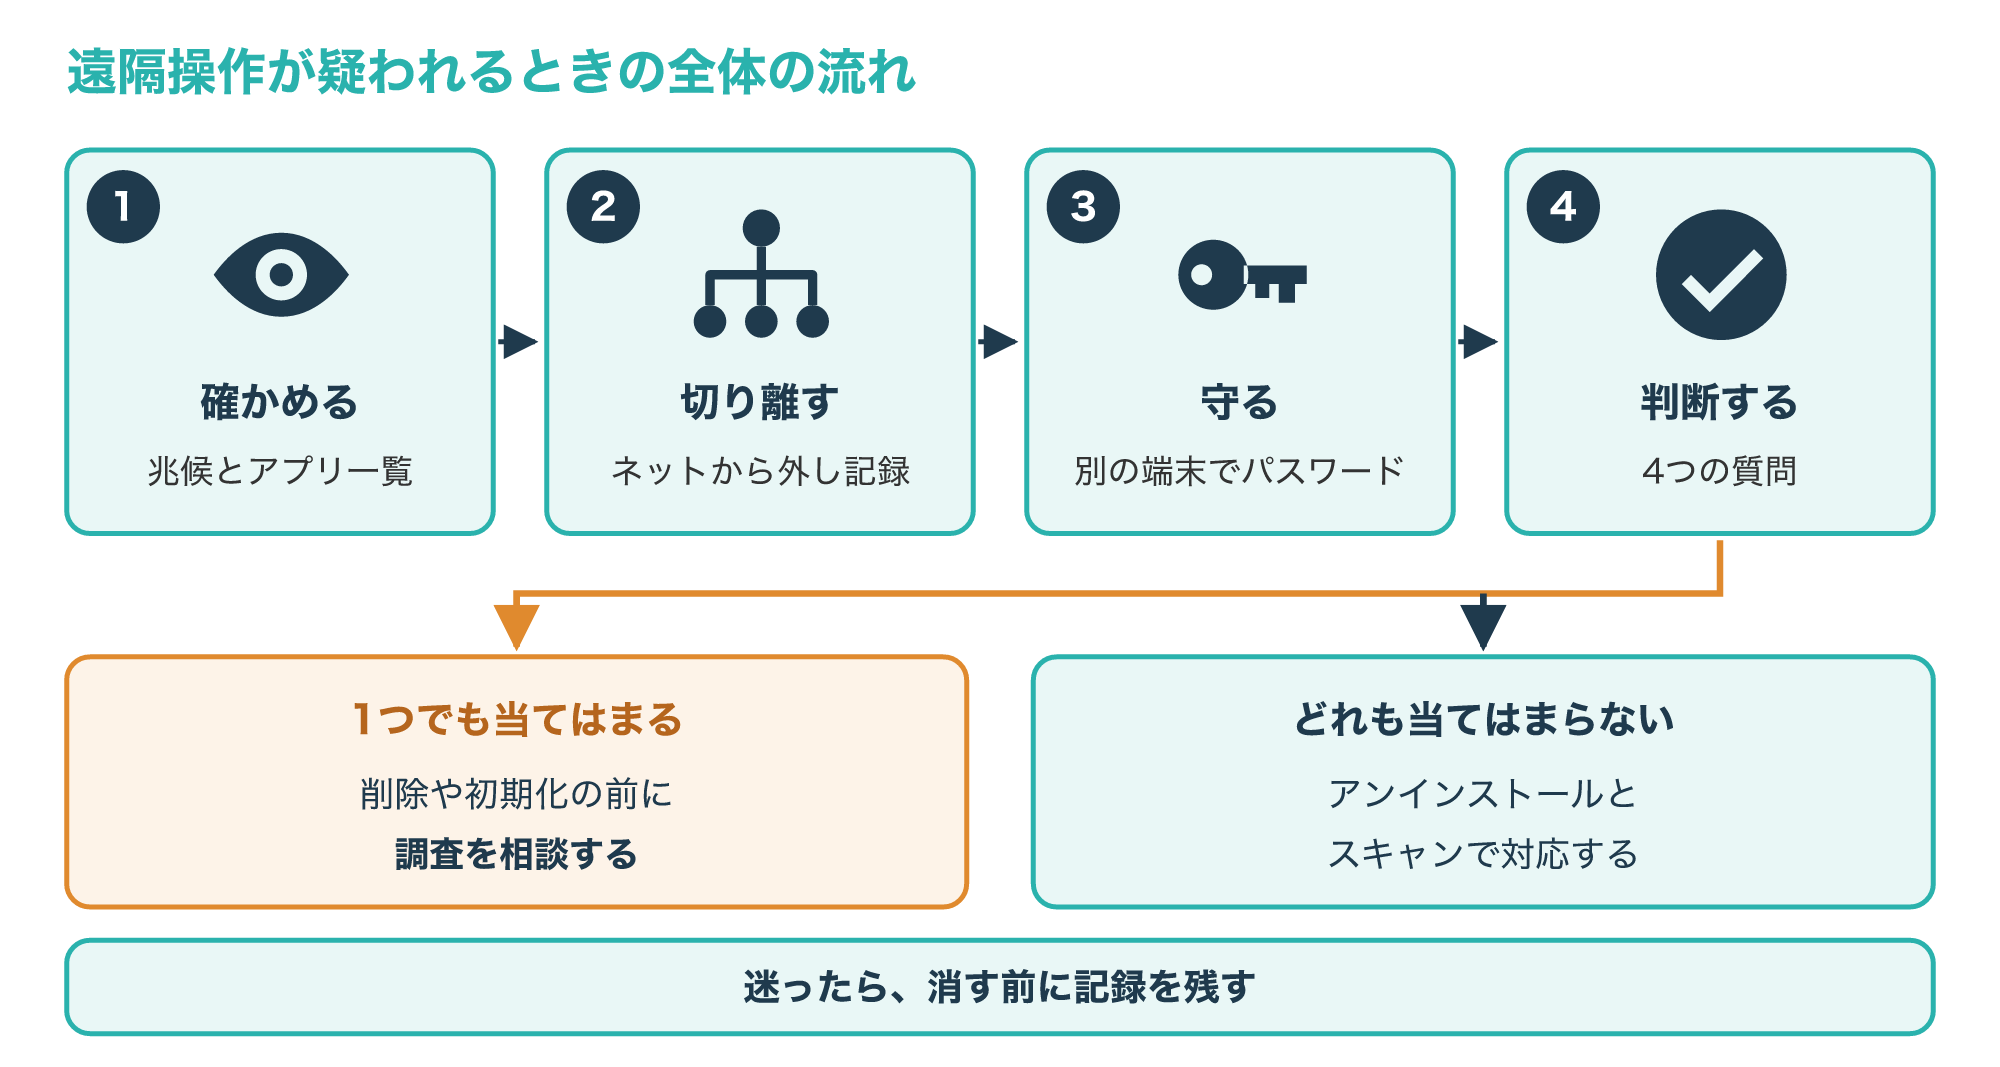
兆候とアプリの一覧で怪しいところを確かめたら、ネットから切り離して記録を残し、別の端末から大切なアカウントのパスワードを変えます。
お金や情報の被害、仕事の情報、説明や証拠の必要のどれかに当てはまるなら、削除や初期化の前に調査や相談を考えましょう。
どれにも当てはまらなければ、遠隔操作ソフトのアンインストールやスキャン、必要に応じたシステムの復元や初期化で対応できることが多いと考えられます。
まずは今使っているパソコンのアプリの一覧を開き、入れた覚えのない遠隔操作ソフトがないかを確かめるところから始めてください。
参考1:Glossary: Trojan horse(NIST、英語)
参考2:Command and Control(MITRE ATT&CK、英語)
参考3:What Is a Remote Access Trojan (RAT)?(Fortinet、英語)
参考4:Remote Access Tools(MITRE ATT&CK、英語)
参考5:パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意(IPA)
参考6:Screen Capture(MITRE ATT&CK、英語)
参考7:Video Capture(MITRE ATT&CK、英語)
参考8:サポート詐欺対策(警察庁)
参考9:Tech support scams(Microsoft、英語)
参考10:How to recover an infected device(英国NCSC、英語)
参考11:サイバー事案に関する相談窓口(警察庁)