ホワイトリスト(許可リスト)とは?ブラックリストとの違いと設定例
ホワイトリスト(許可リスト)とは、使ってよいアプリ・受け取ってよい送信元・接続してよいIPアドレスなどを先に一覧にしておき、一覧にあるものだけを通して、それ以外はすべて拒否する方式です。
この記事では、ブラックリスト(拒否リスト)との違い、アプリ・メール・IP制限での設定例と評価の順番、つながらないときの確かめ方を、具体的な値の図で解説します。

この記事は以下のような人におすすめ!
- ホワイトリストとブラックリストの違いを知りたい人
- アプリ・メール・IP制限で許可リストを設定する人
- IP制限で在宅からつながらず原因を調べたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
ホワイトリスト(許可リスト)とは:決めたものだけを通す方式
1-1. ホワイトリストの意味と「一覧にないものは拒否」の考え方
NISTの用語集は、allowlist(許可リスト)を「方針に基づいて許可すると決めた特定の要素を記録した一覧」と定義し、これまでホワイトリストと呼ばれてきた考え方だと補足しています(参考1)。
一覧に載せる「要素」は場面ごとに変わり、アプリなら実行してよいプログラム、メールなら受け取ってよい送信元、ネットワークなら接続してよいIPアドレスです。
共通しているのは、判定の基準が「一覧に載っているかどうか」だけで、載っていないものは中身を調べる前に拒否される点です。
この「最後は拒否する」という決まりを、既定の拒否(デフォルト拒否)と呼ぶこともあります。
アプリの許可リストについて、NISTのSP 800-167は、組織で使用を認めたアプリとその構成要素の一覧を使って、端末で実行できるアプリを制御する技術だと説明しています。
そのうえで、マルウェア、ライセンスのないソフトウェア、その他の認められていないソフトウェアの実行を止めるのに役立つとしています(参考2)。
次の図は、説明用の社内システム(203.0.113.20、HTTPS 443番)がIPアドレスの許可リストで接続元を判定する例です。
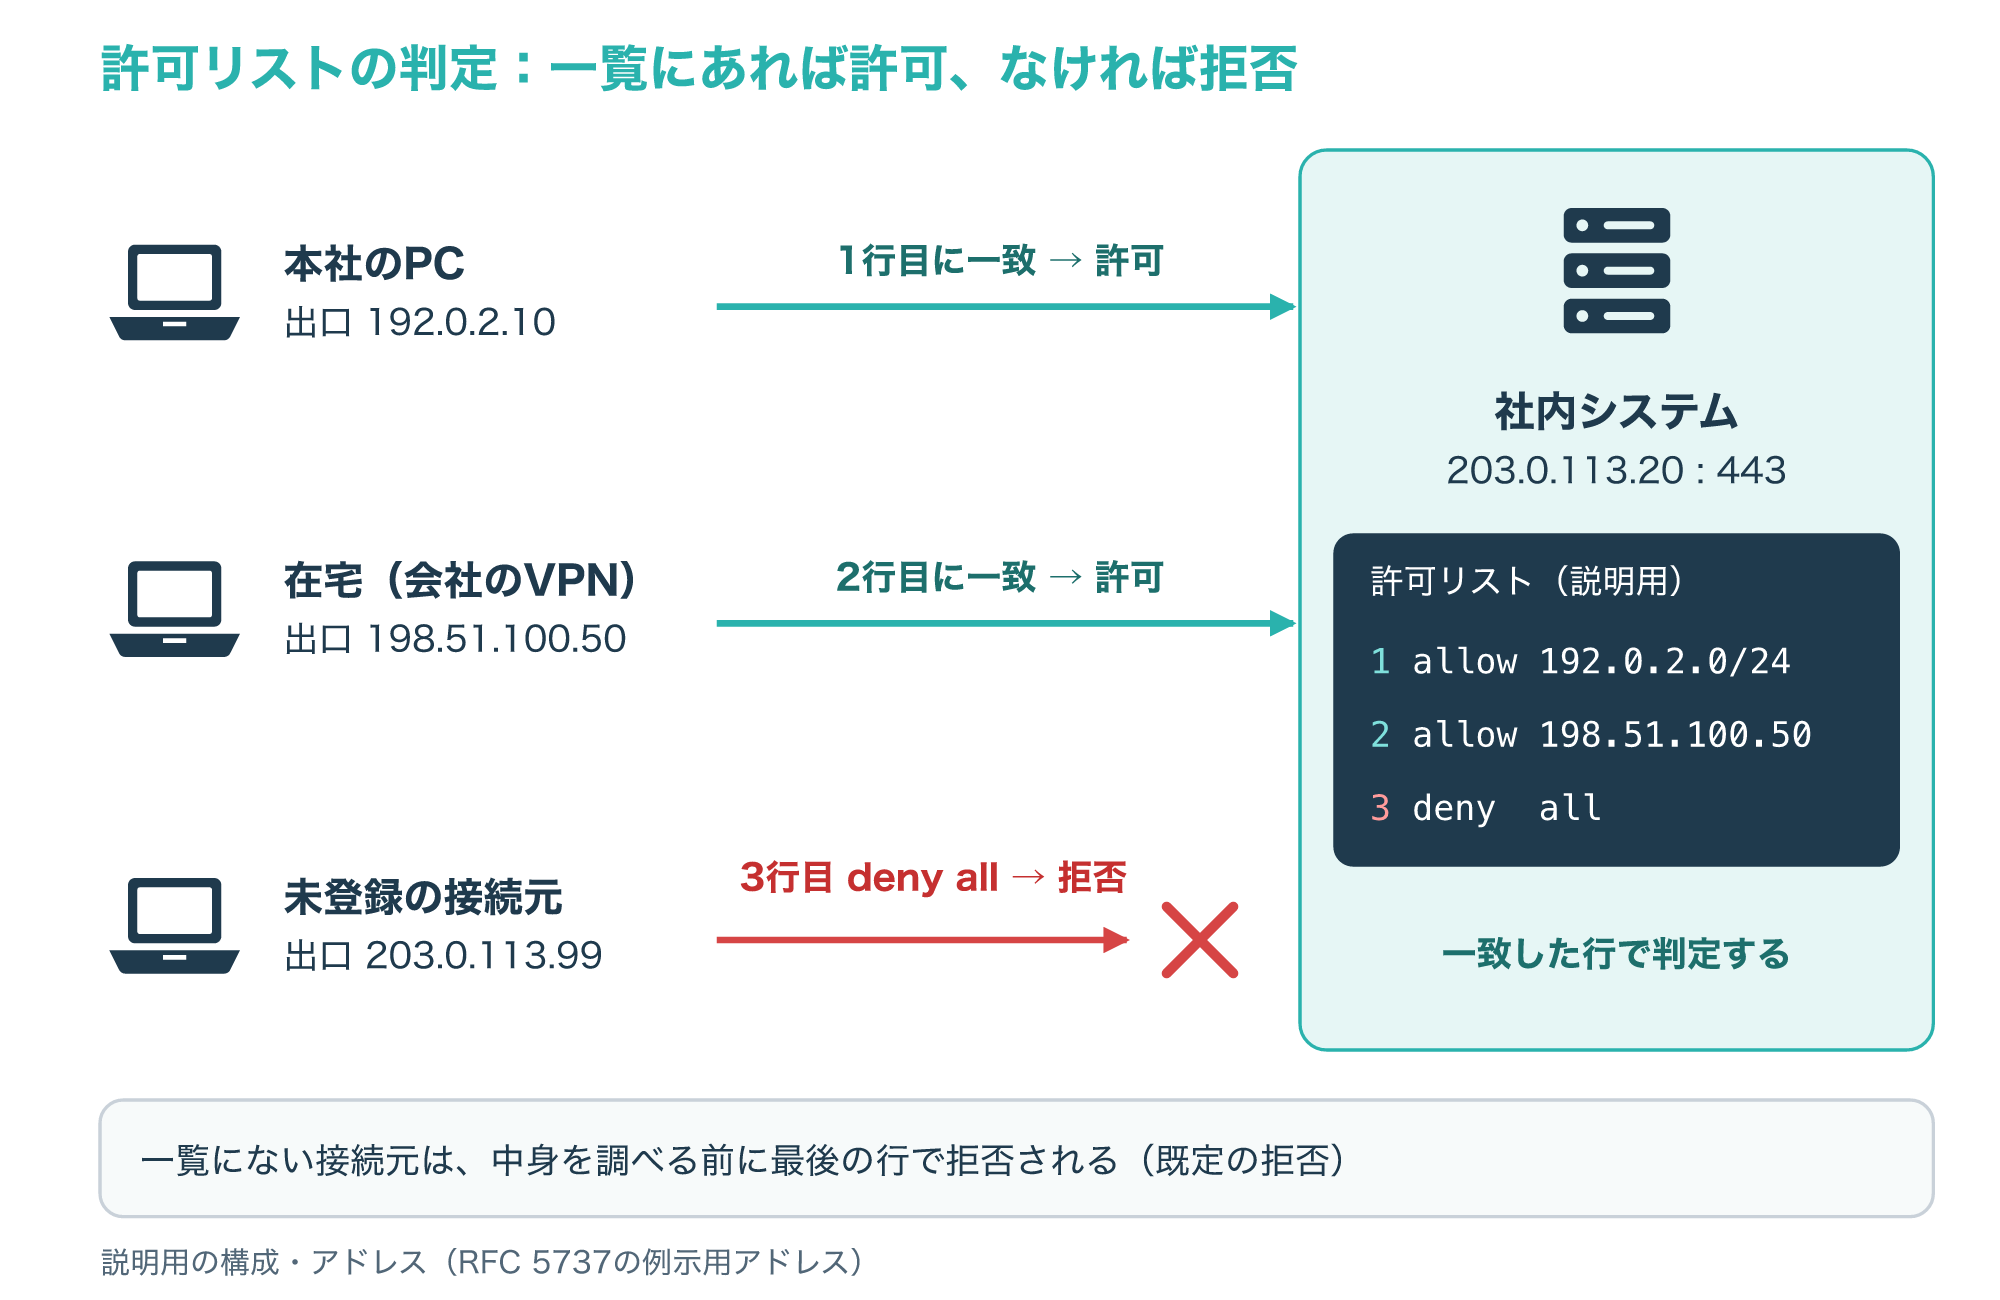
図の3つ目の接続元は、攻撃かどうかを調べた結果ではなく、「一覧にない」という理由だけで拒否されています。
これが許可リストの強みであり、同時に弱みでもあります。
まだ知られていない攻撃でも一覧になければ通さない一方で、正規の利用者でも出口のアドレスが変われば止まってしまうからです。
1-2. 「許可リスト」「拒否リスト」と呼ばれるようになった理由
英国のNCSC(国家サイバーセキュリティセンター)は、2020年4月30日のブログで、whitelistとblacklistの代わりにallow listとdeny listを使うと発表しました。
理由として、白を「良い・安全」、黒を「悪い・危険」と結びつける前提の言葉であることを挙げ、新しい言葉のほうが意味がはっきりしてあいまいさが少ないとも書いています(参考3)。
NISTの用語集が「これまでホワイトリストと呼ばれてきた」と書いているのも、同じ流れの言い換えです(参考1)。
製品の画面でも、Microsoft 365は「Tenant Allow/Block List(テナントの許可/ブロック一覧)」、nginxは「allow」「deny」という言葉を使っています。
一方で、国内の資料や検索では「ホワイトリスト」「ホワイトリスト方式」もよく使われているので、この記事では「ホワイトリスト(許可リスト)」のように併記します。
どちらの言葉でも指している仕組みは同じで、「許可リスト方式」と「ホワイトリスト方式」の間に技術的な違いはありません。
ブラックリスト(拒否リスト)との違い
2-1. いちばんの違いは「一覧にないもの」の扱い
ブラックリスト(拒否リスト)は、悪いと分かっているものを一覧にして止め、それ以外はすべて通す方式です。
許可リストとは考え方が正反対で、その差がいちばん大きく出るのが「どちらの一覧にも載っていないもの」が来たときです。
次の図は、アプリの実行を例に、3種類のファイルが来たときの結果を2つの方式で比べたものです。
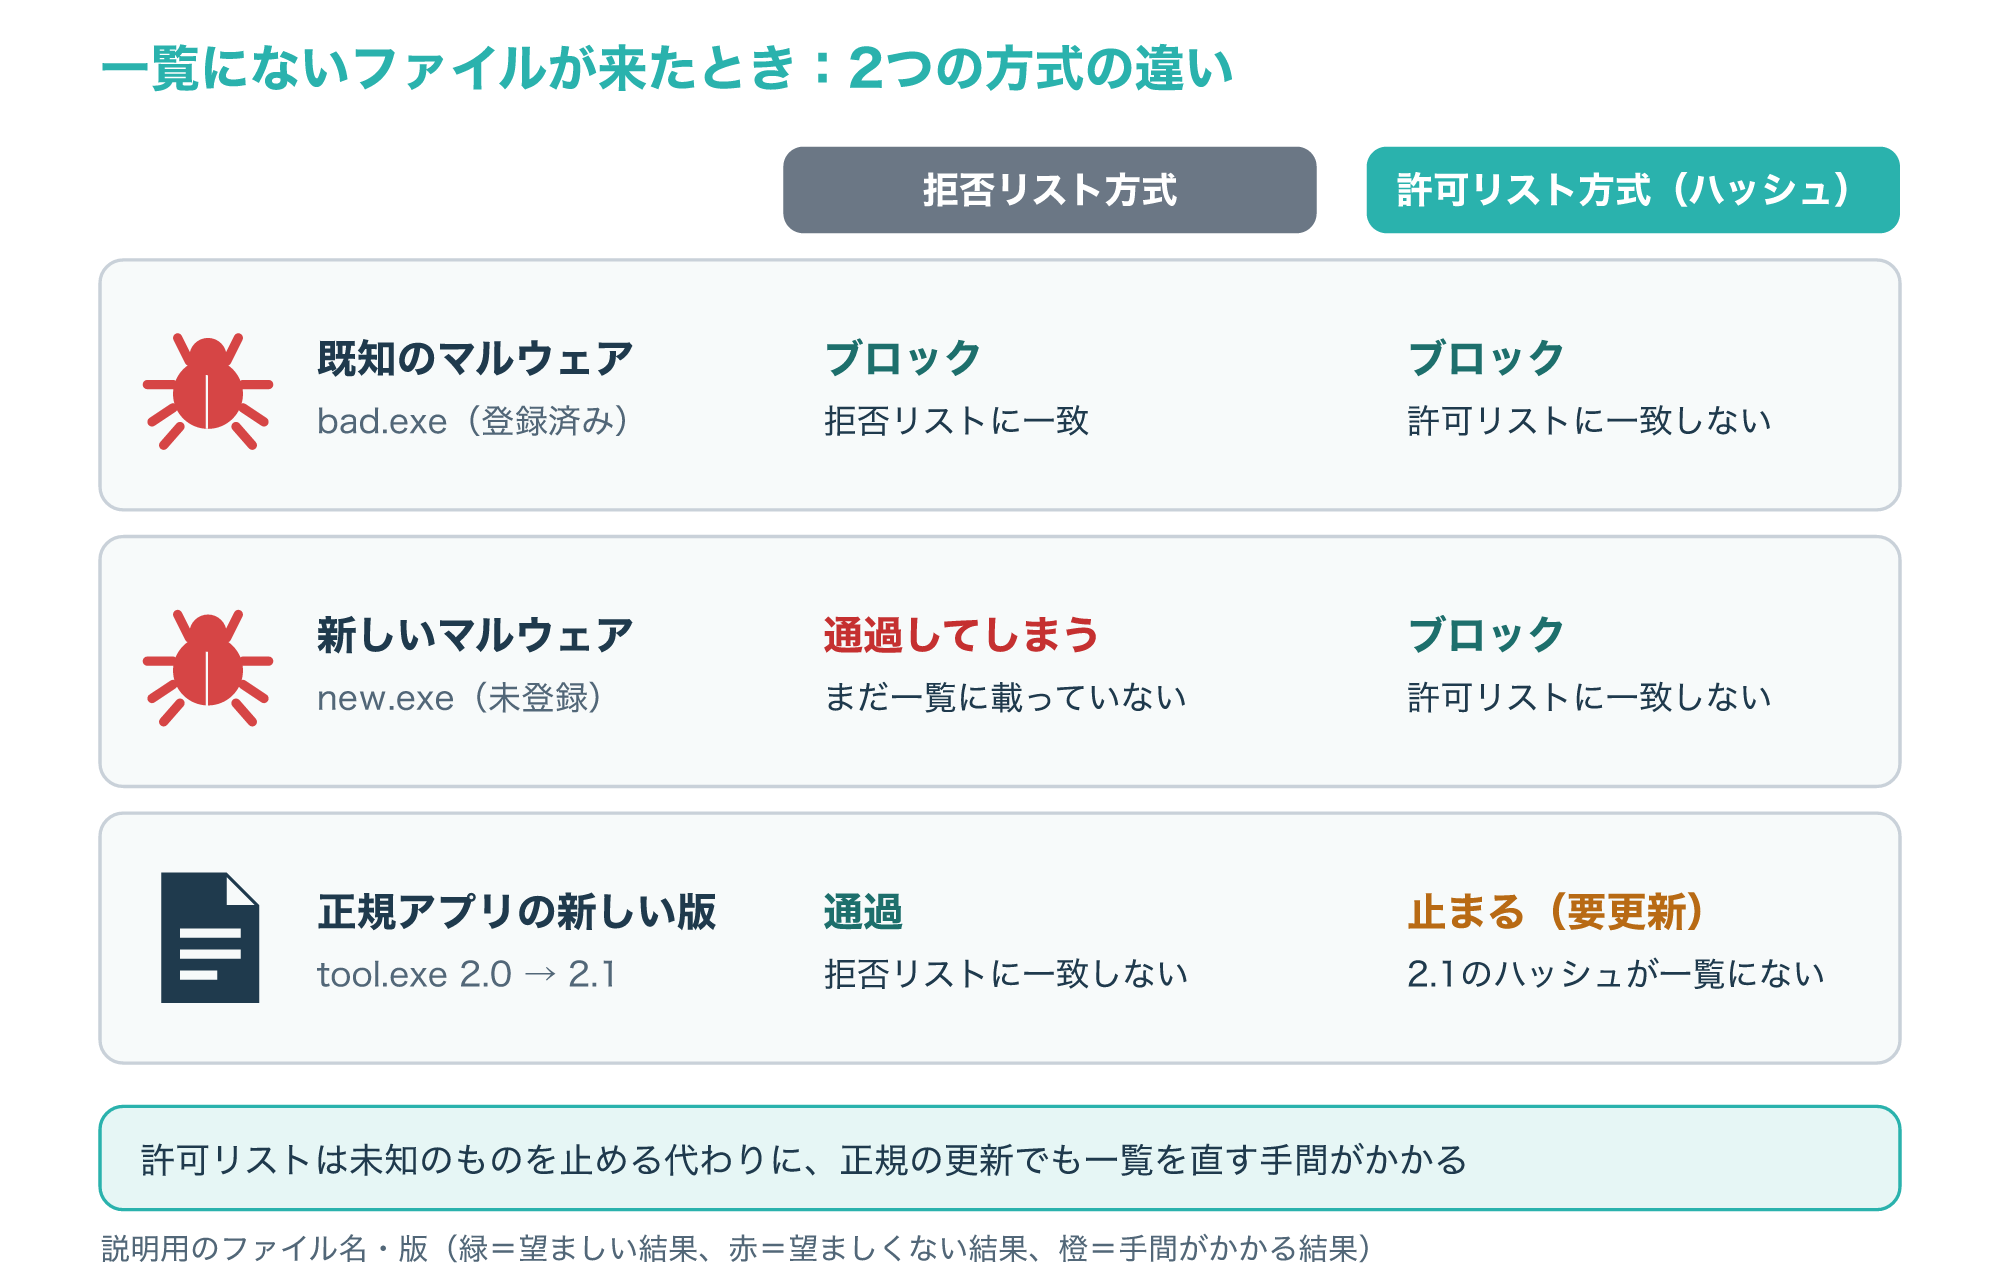
拒否リスト方式では、一覧に載る前の新しいマルウェアは「一覧にない」ので通ってしまいます。
許可リスト方式では同じファイルが止まりますが、ファイルのハッシュ値で許可していた場合は、正規アプリを更新しただけでもハッシュが変わり、新しい版も止まります。
Microsoft Learnも、ハッシュで許可するルールはもっとも細かく指定できる反面、バイナリを更新するたびにハッシュ値が変わり、ポリシーの更新が必要になると説明しています(参考4)。
つまり許可リストは「守りが強い代わりに、一覧を正しく保つ手間がかかる方式」だと考えるとつかみやすくなります。
2-2. 比較表:守りの強さ・運用の手間・向く場面
2つの方式の違いを、運用の目線で表にまとめます。
| 項目 | 許可リスト(ホワイトリスト) | 拒否リスト(ブラックリスト) |
|---|---|---|
| 一覧に載せるもの | 使ってよいもの | 止めたいもの |
| 一覧にないもの | 拒否する | 通す |
| 新しい脅威 | 一覧になければ止まる | 一覧に載るまで通る |
| 主な手間 | 正規の追加・更新のたびに一覧を直す | 新しい脅威が見つかるたびに一覧を足す |
| 起きやすい失敗 | 正規のものまで止める | 悪いものを通す |
| 向く場面 | 使うアプリや接続元が決まっている | 利用者や送信元が不特定多数 |
許可リストが向くのは、用途が決まったサーバーや端末、接続元が限られる管理画面、取引先が決まっている社内システムのように、「通すべきもの」を書き出せる場面です。
拒否リストが向くのは、公開Webサイトや一般のメール受信のように、相手を事前に決められず、分かっている悪いものだけを止めたい場面です。
実際の製品では両方を組み合わせることが多く、そのときに大事になるのが次の「評価の順番」です。
2-3. 両方を組み合わせるときは「評価の順番」を確かめる
許可と拒否の両方のルールがあるとき、どちらを先に見るかは製品によって違います。
nginxのアクセス制御では、ルールを上から順に照合し、最初に一致した行で結果が決まります(参考7)。
WindowsのApp Control for Businessでは、まず明示的な拒否のルールをすべて処理し、次に明示的な許可のルール、その後にマネージドインストーラー、最後にMicrosoftの評価(ISG)の順で判定します(参考4)。
Microsoft 365のテナントの許可/ブロック一覧では、ブロックのエントリが許可のエントリより優先されます(参考5)。
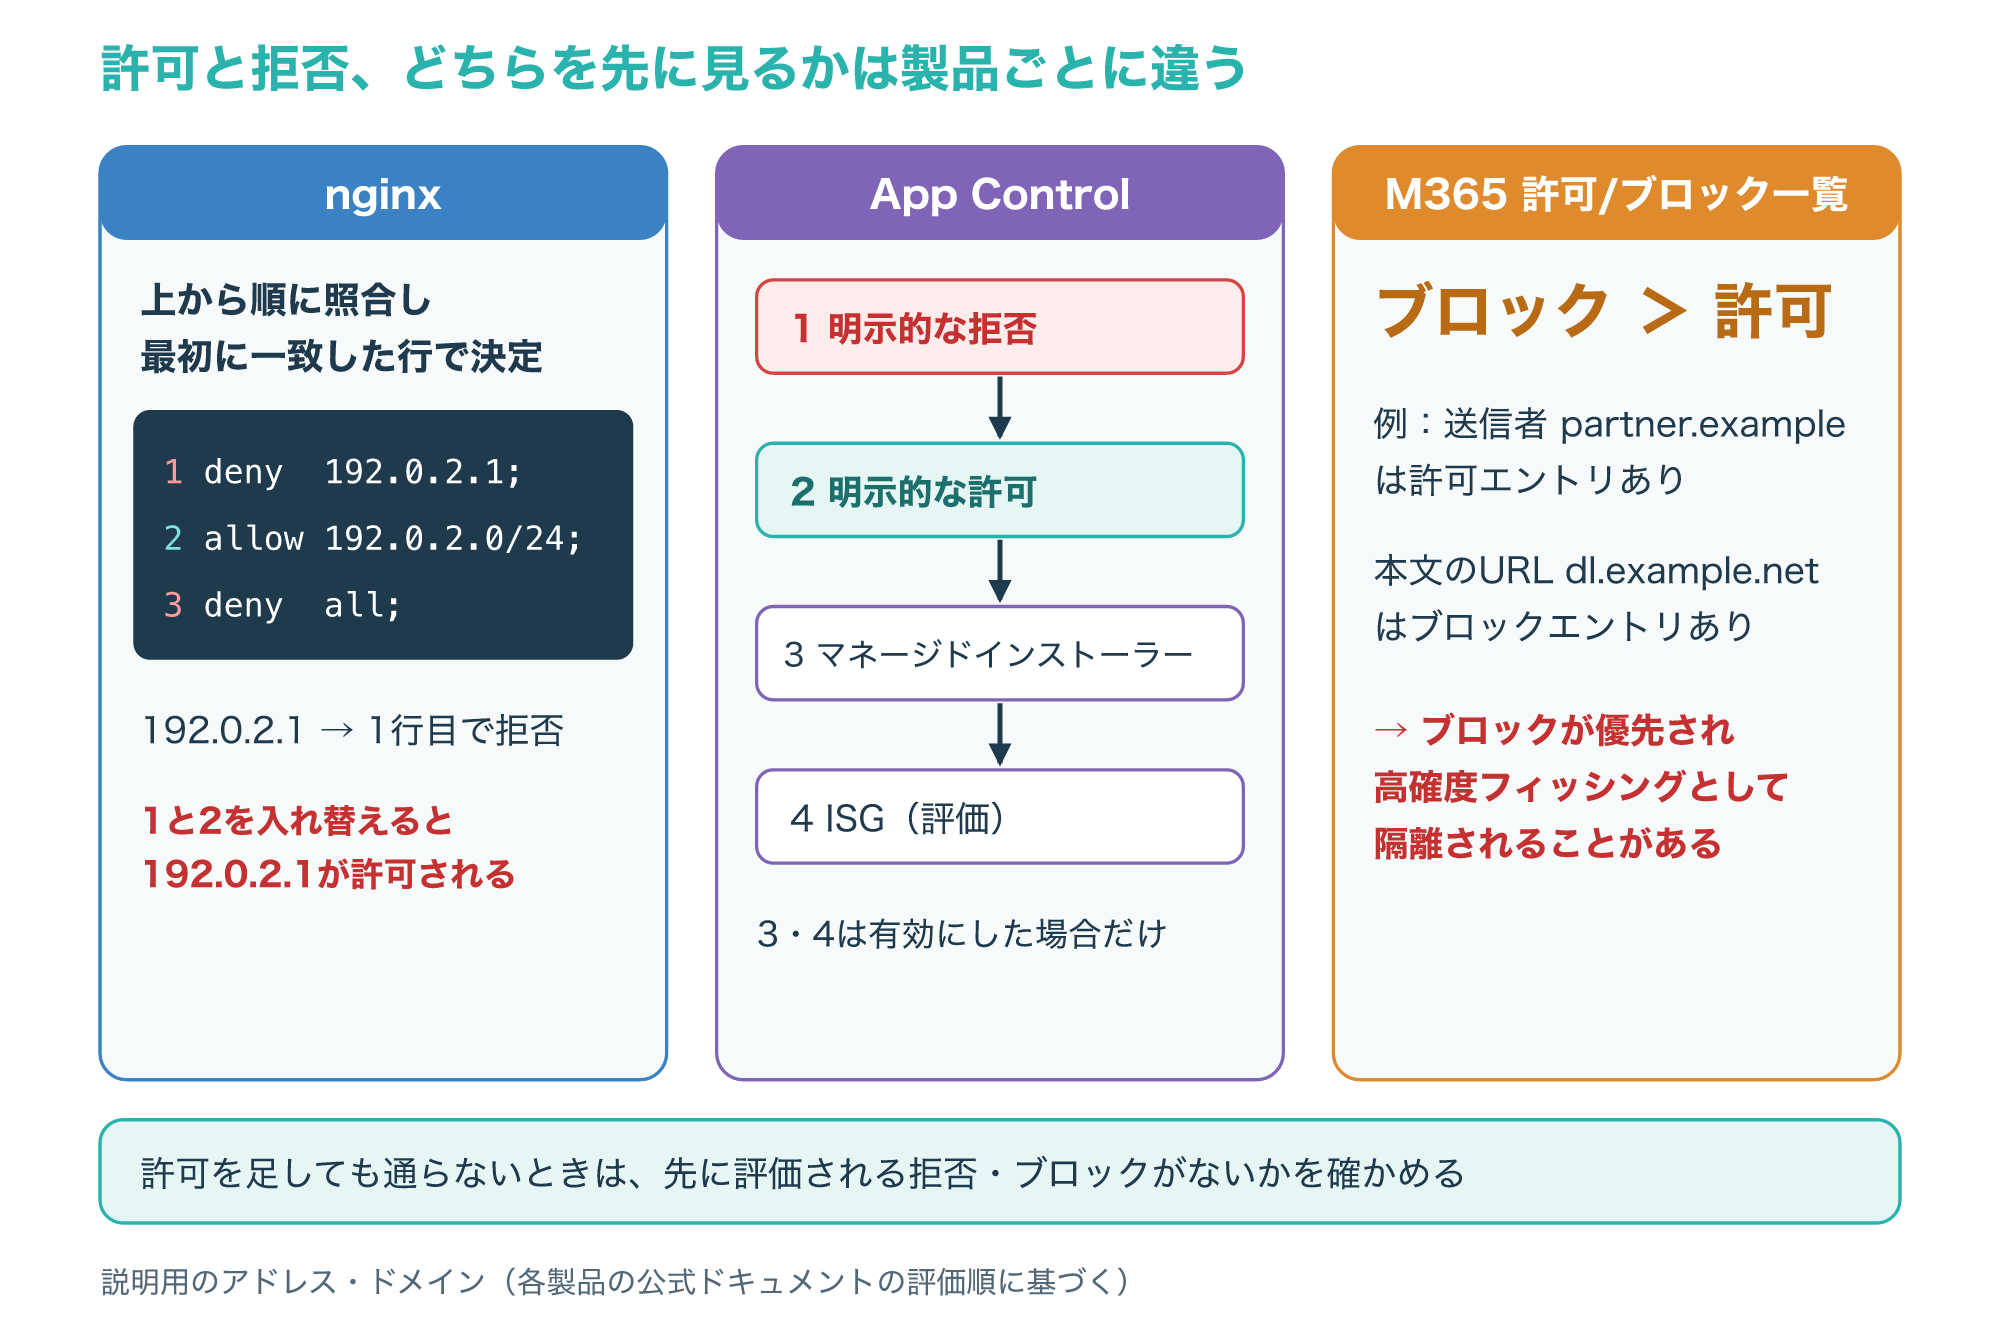
nginxのように上から順に見る製品では、行の並びを入れ替えるだけで結果が変わります。
図の例で「allow 192.0.2.0/24」を「deny 192.0.2.1」より上に書くと、192.0.2.1は先に許可の行に一致するので、拒否したかったアドレスが通ってしまいます。
一方、App ControlやMicrosoft 365のように拒否が優先される製品では、許可を足しても、同じ対象に拒否があれば止まったままです。
ルーターやファイアウォールのACL(アクセス制御リスト)も、上から順に照合する代表的な仕組みで、次の記事でくわしく解説しています。
アプリの許可リスト:App Control for Businessの例
3-1. 何を「許可するアプリ」の条件にするか(ファイルルールのレベル)
App Control for Businessは、ドライバーやアプリが信頼できるかをポリシーで指定し、Windows端末で何を実行できるかを制御する機能です。
Microsoft Learnでは、Windows 11・Windows 10と、Windows Server 2016から2025が対象として示されています。
ポリシーは、監査モードなどの動きを決める「ポリシールール」と、信頼するアプリをどう見分けるかを決める「ファイルルール」でできています。
ファイルルールには「レベル」があり、ハッシュ値のように細かいものから、署名した会社(発行元)のようにまとめて許可するものまで選べます。
次の図は、説明用のアプリ tool.exe を版2.0から2.1へ更新したときに、レベルごとに結果がどう変わるかを比べたものです。
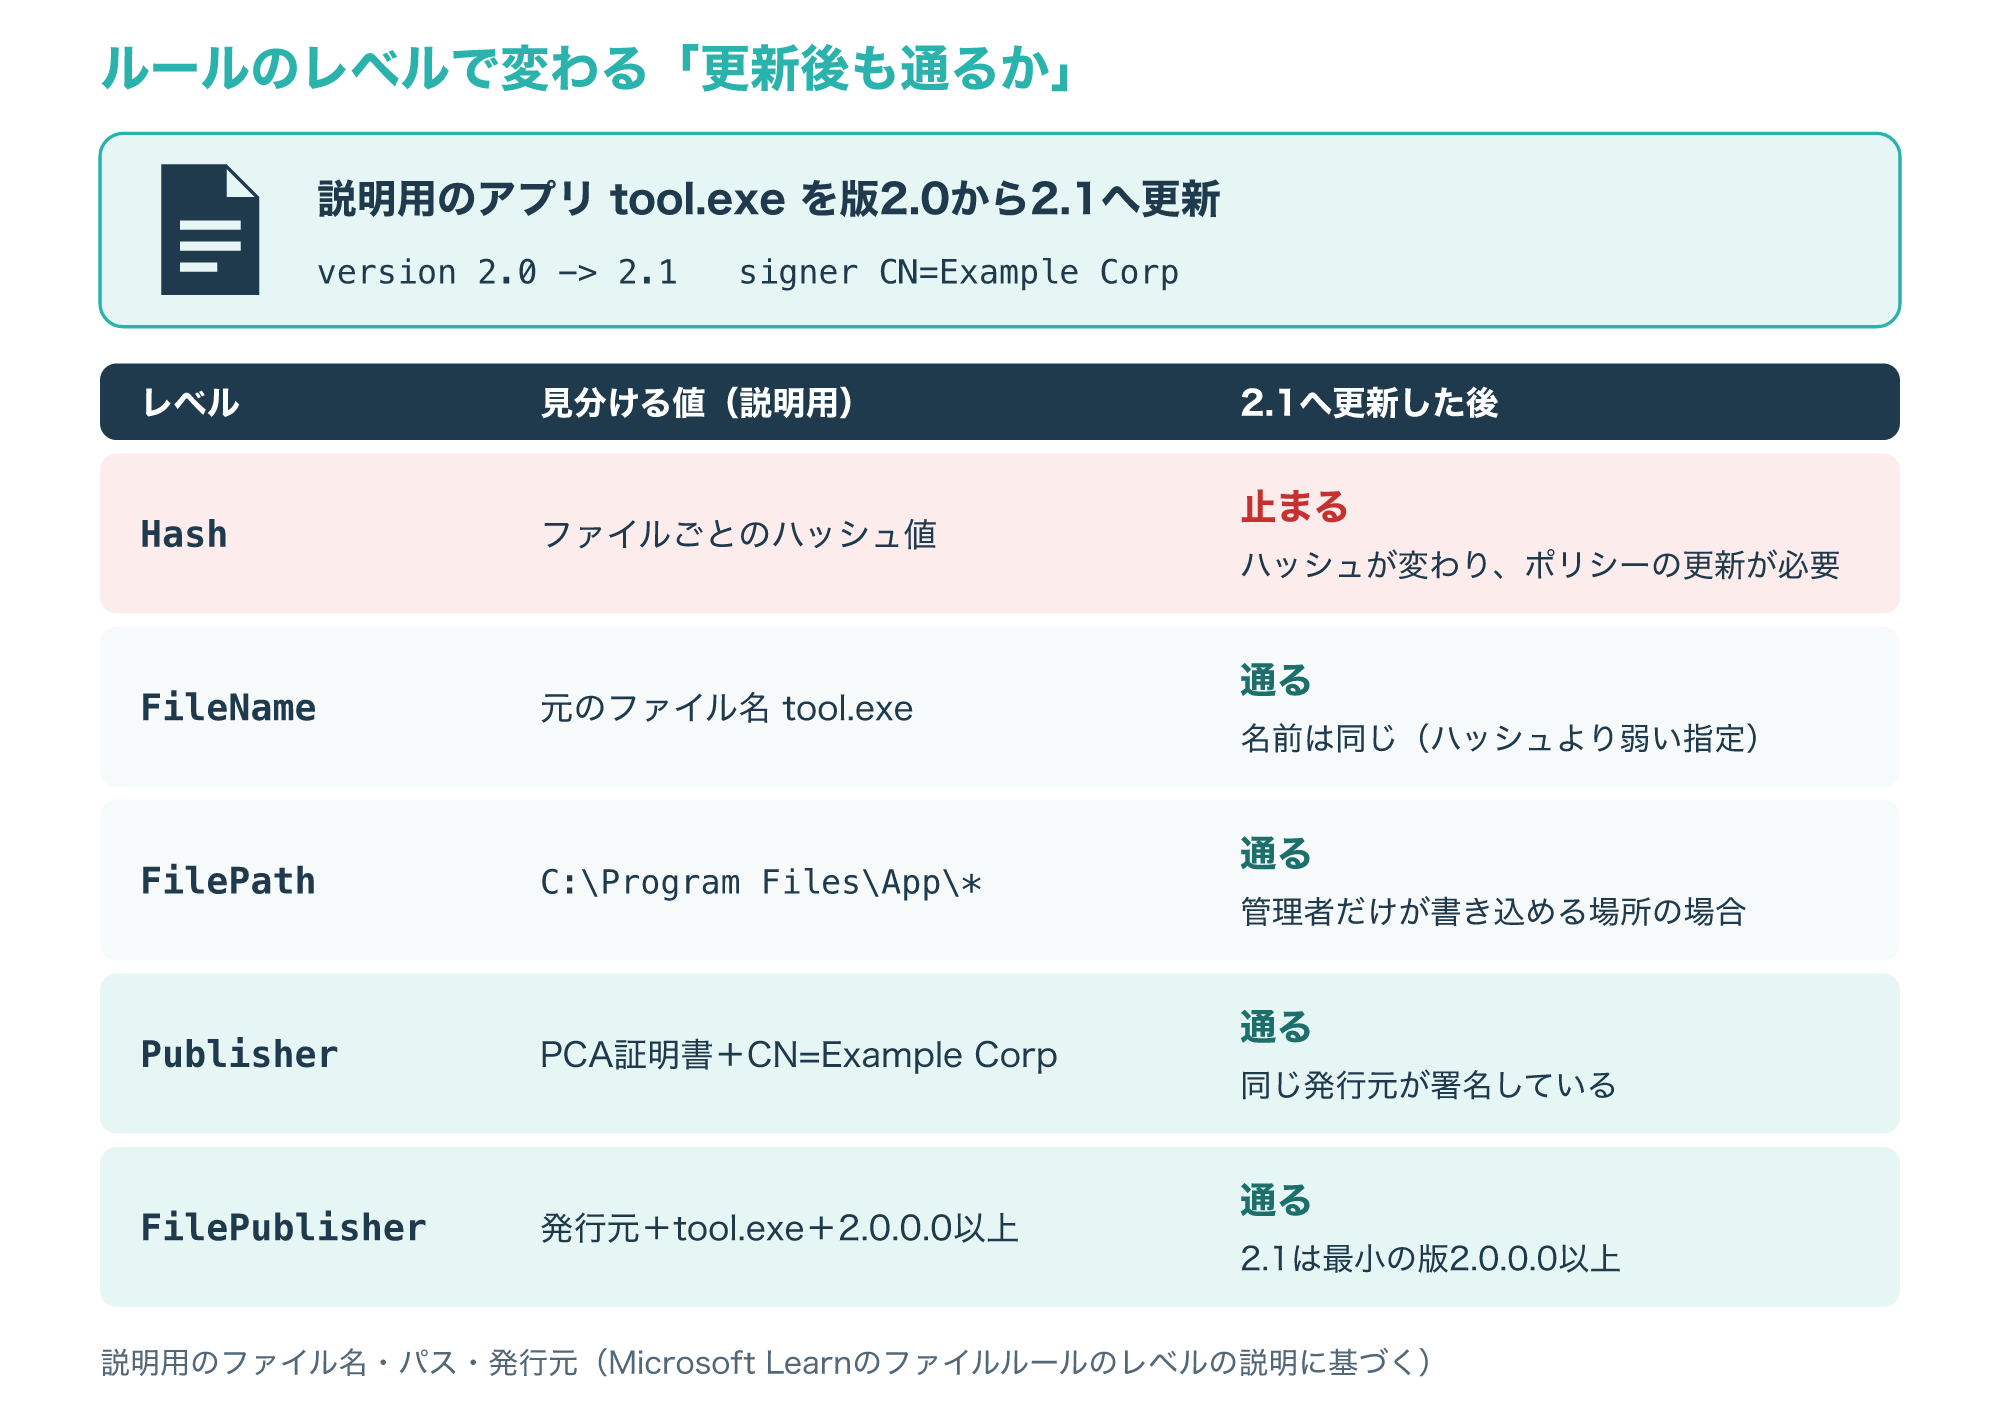
Hashは、ファイルごとのAuthenticode(署名の仕組み)のハッシュ値を指定する、もっとも細かいレベルです。
FileNameは元のファイル名で見分けるため、更新してもルールを変えずに済むことが多い一方で、ハッシュより弱い指定になります。
Publisherは、ルートの1つ下にあることが多いPCA証明書と、署名した会社の名前(CN)を組み合わせ、その会社が署名したものをまとめて信頼します。
FilePublisherは、発行元にファイル名と最小の版を加え、「この会社のこのファイルで、この版以上」に絞って信頼します。
Microsoft Learnは、署名のある市販ソフトをPublisherで許可し、署名のない社内アプリだけをHashで補う例を紹介しています。
この例では、同じ発行元の更新ならポリシーを直さずに済みますが、署名のない社内アプリを更新したときは、新しい版を許可するためにポリシーの更新が必要です。
FilePathは、Windows 10 バージョン1903以降で使える、特定のフォルダーから実行されるファイルを許可するレベルで、ユーザーモードのファイルだけが対象です。
パスのルールはフォルダーの書き込み権限に頼るため、App Controlは実行時に「そのパスに管理者だけが書き込めるか」を確かめ、管理者以外も書き込めるパスは許可の対象にしません。
標準ユーザーがフォルダーの権限を変えられる場所には、パスのルールを使わないよう勧められています。
また、署名者で許可するルールはRSAの署名だけに対応し、ECDSAなどの楕円曲線の署名には対応していません。
ECCの署名だけのファイルを署名者のルールで許可しようとすると、3089の署名情報のイベントにVerificationError = 23が記録されるので、ハッシュかファイルの属性で許可します(参考4)。
3-2. 監査モードで試してから強制に切り替える
許可リストをいきなり強制すると、一覧に入れ忘れた業務アプリまで止まってしまいます。
そこでMicrosoft Learnは、最初はポリシールールのオプション3「Enabled:Audit Mode」(監査モード)を使うよう勧めています。
監査モードではアプリは通常どおり動き、ポリシーで許可されていないファイルが実行されたときにイベントが記録されます。
記録されたイベントから必要なアプリの情報を取り出してポリシーに加え、最後に監査モードのオプションを削除すると、強制モードに切り替わります。
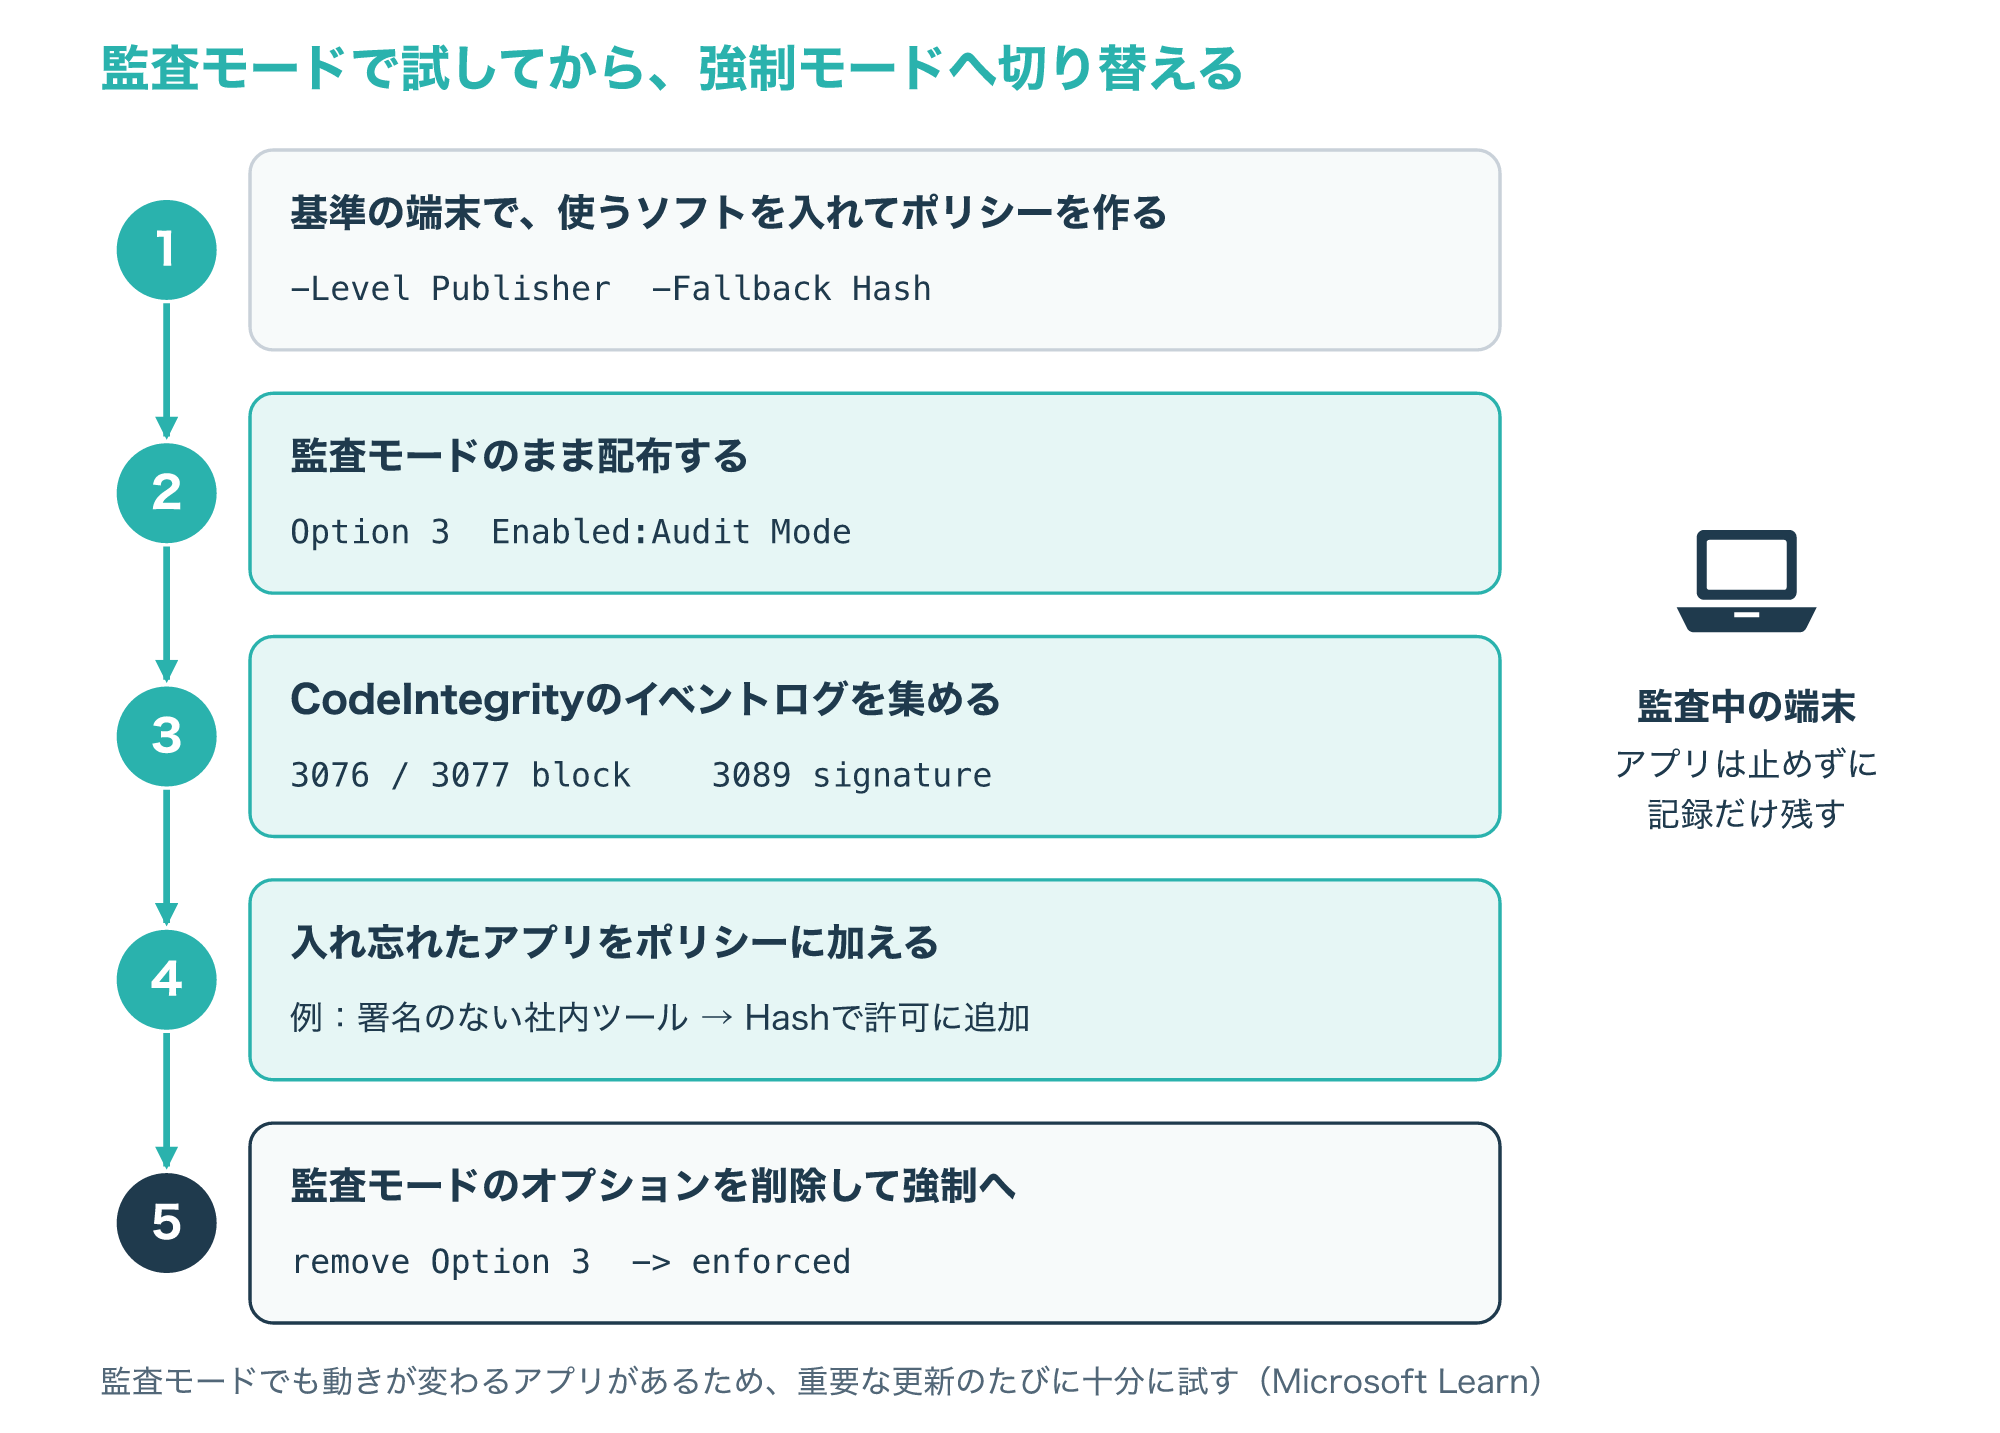
イベントは、イベントビューアーのCodeIntegrityのログに記録されます。
Microsoft Learnでは、ブロックのイベントとして3076・3077、署名の情報を示すイベントとして3089が登場します。
ただし、監査モードでも動きが変わるアプリがあるとされているので、重要な更新のたびにアプリを十分に試すよう案内されています。
強制モードで起動に必要なドライバーが失敗したときに備えて、オプション10「Enabled:Boot Audit on Failure」を使うと、そのときだけポリシーが監査モードになり、Windowsを起動できます。
ポリシーを更新するたびに再起動したくない場合は、オプション16「Enabled:Update Policy No Reboot」があり、Windows 10 バージョン1709以降で使えます(参考4)。
アプリの許可リストは「何を実行してよいか」を決める仕組みで、ウイルス対策のように「悪いものを見つける」仕組みとは役割が違うため、置き換えるのではなく組み合わせて考えます。
メールの許可リスト:Microsoft 365の許可/ブロック一覧
4-1. 許可のエントリが効く範囲と、許可できないもの
Microsoft Defender for Office 365のテナントの許可/ブロック一覧(Tenant Allow/Block List)は、Microsoftのフィルターの判定を管理者が手動で上書きするための一覧です。
1-1の「一覧にないものはすべて拒否」とは違って例外の一覧なので、ここに載っていないメールが拒否されるわけではなく、通常どおりMicrosoftのフィルターで判定されます。
メールの配信時やURLをクリックした時点で使われ、Microsoft Defenderポータルの「Email & collaboration」から「Policies & rules」「Threat policies」とたどった先の「Tenant Allow/Block Lists」にあります。
ドメインとメールアドレスのエントリは、本文の差出人として表示されるFromのアドレス(5322.From)に効き、配送に使うMAIL FROMのアドレス(5321.MailFrom)には効きません。
許可のエントリを直接作れるのは、ドメイン・メールアドレス・URLで、バルク・スパム・高確度スパム・フィッシング(高確度フィッシングを除く)の判定を上書きする場合に限られます。
マルウェアと高確度フィッシングの判定は一覧で直接許可できず、「Submissions」(申請)のページからMicrosoftへ送って、問題がないと確認したうえで許可します。
IPアドレスのタブで扱えるのはIPv6のアドレスで、許可のエントリは接続フィルターやIPの評価といったIPベースのチェックを飛ばしますが、送信量の制限(スロットリング)は変えません。
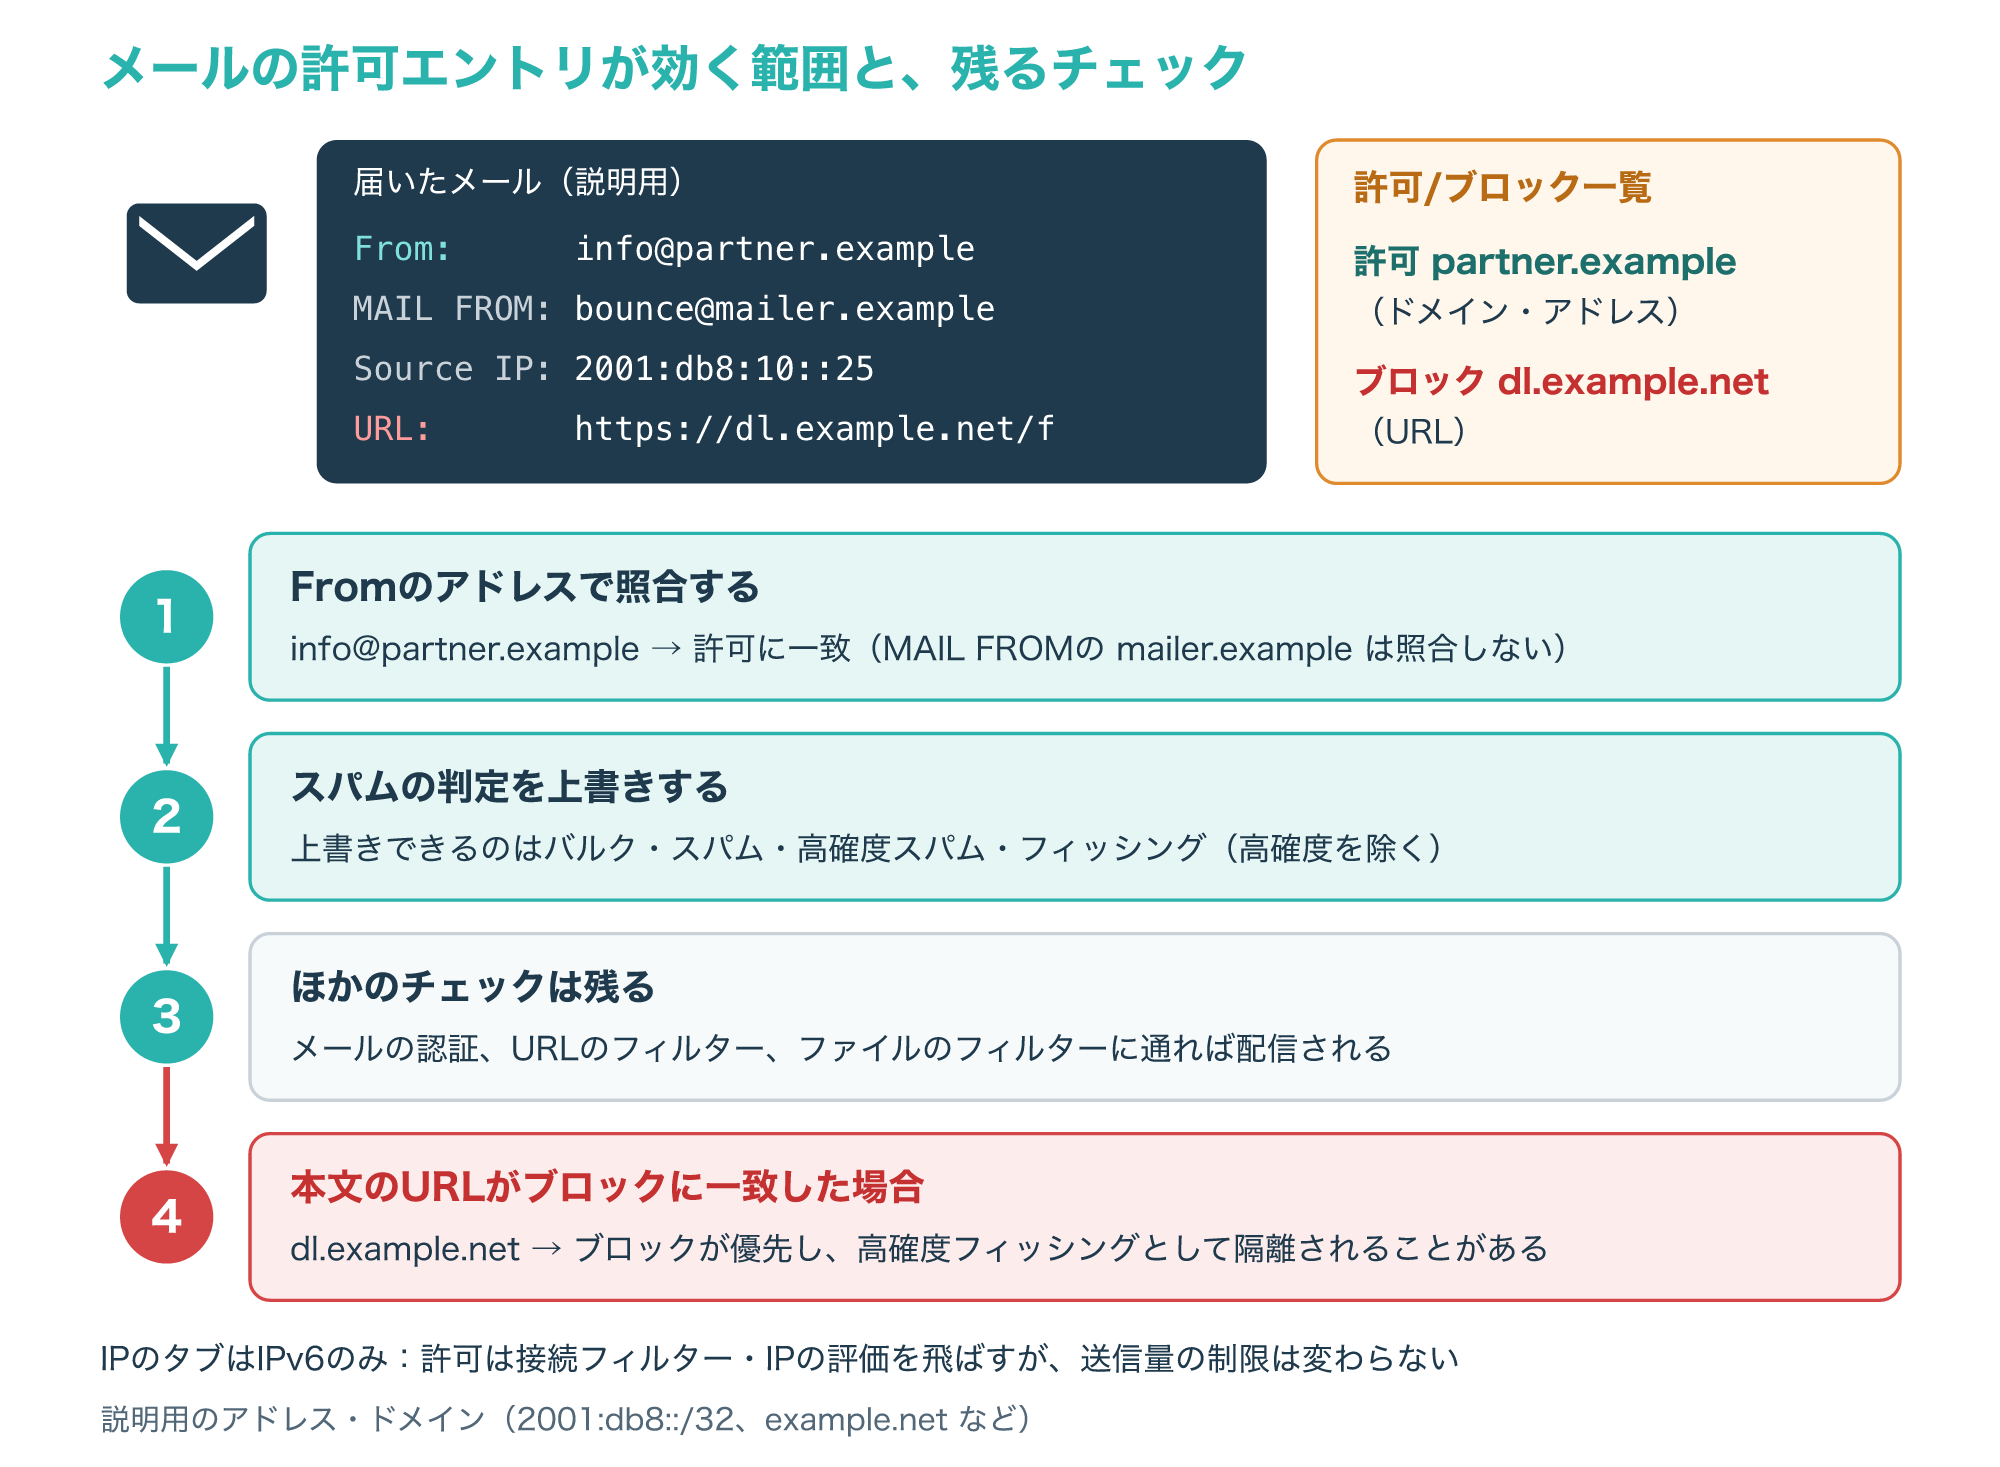
許可したエンティティを含むメールでも、メールの認証、URLのフィルター、ファイルのフィルターなど、ほかのチェックに通ったときに配信されます。
そして、同じメールに含まれるURLやドメインにブロックのエントリがあれば、送信元が正規でも高確度フィッシングとして隔離されることがあります(参考5)。
4-2. エントリの期限と、許可を足す前に確かめること
テナントの許可/ブロック一覧のエントリには、種類ごとに期限があります。
| エントリ | 既定の扱い | 変更できる範囲 |
|---|---|---|
| 許可:ドメイン・アドレス・ファイル・URL | 問題がないと判定されてから45日で削除 | 作成から最大30日の期限も設定できる |
| 許可:なりすまし送信者 | 期限なし | なし |
| ブロック:ドメイン・アドレス・ファイル・URL | 30日で期限切れ | 最大90日か期限なし |
| ブロック:なりすまし送信者・IPアドレス・Teams | 期限なし | なし |
エントリを追加すると5分以内に効き始め、Microsoftが不要と判断した許可のエントリは自動で削除されて、「Removed an entry in Tenant Allow/Block List」という通知が作られます。
Microsoftは、不要な許可のエントリは本来止められるはずの悪意あるメールに組織をさらすと注意しています。
取引先のメールが迷惑メールに入るときは、許可を足す前に、相手のドメインのメール認証(SPFなど)が正しく設定されているかを確かめるのが先です。
外部の訓練サービスが使う模擬フィッシングのURLは、URLの許可ではなく「高度な配信ポリシー」で指定するよう案内されています(参考5)。
送信元のサーバーを確かめる仕組みは、SPFの解説記事で説明しています。
IPアドレスの許可リスト(IP制限)の設定と確認
5-1. Webサーバー(nginx)での書き方と、上から順に照合する仕組み
nginxでは、ngx_http_access_moduleのallowとdenyで、接続元のアドレスによるアクセス制限を書きます。
指定できるのは、1つのアドレス、CIDR表記の範囲、UNIXドメインソケットを表す「unix:」、すべてを表す「all」です。
次の図は、説明用の管理画面 /admin/ を本社とVPNの出口だけに絞り、来客用Wi-Fiの出口192.0.2.1だけは本社の範囲から外す設定です。
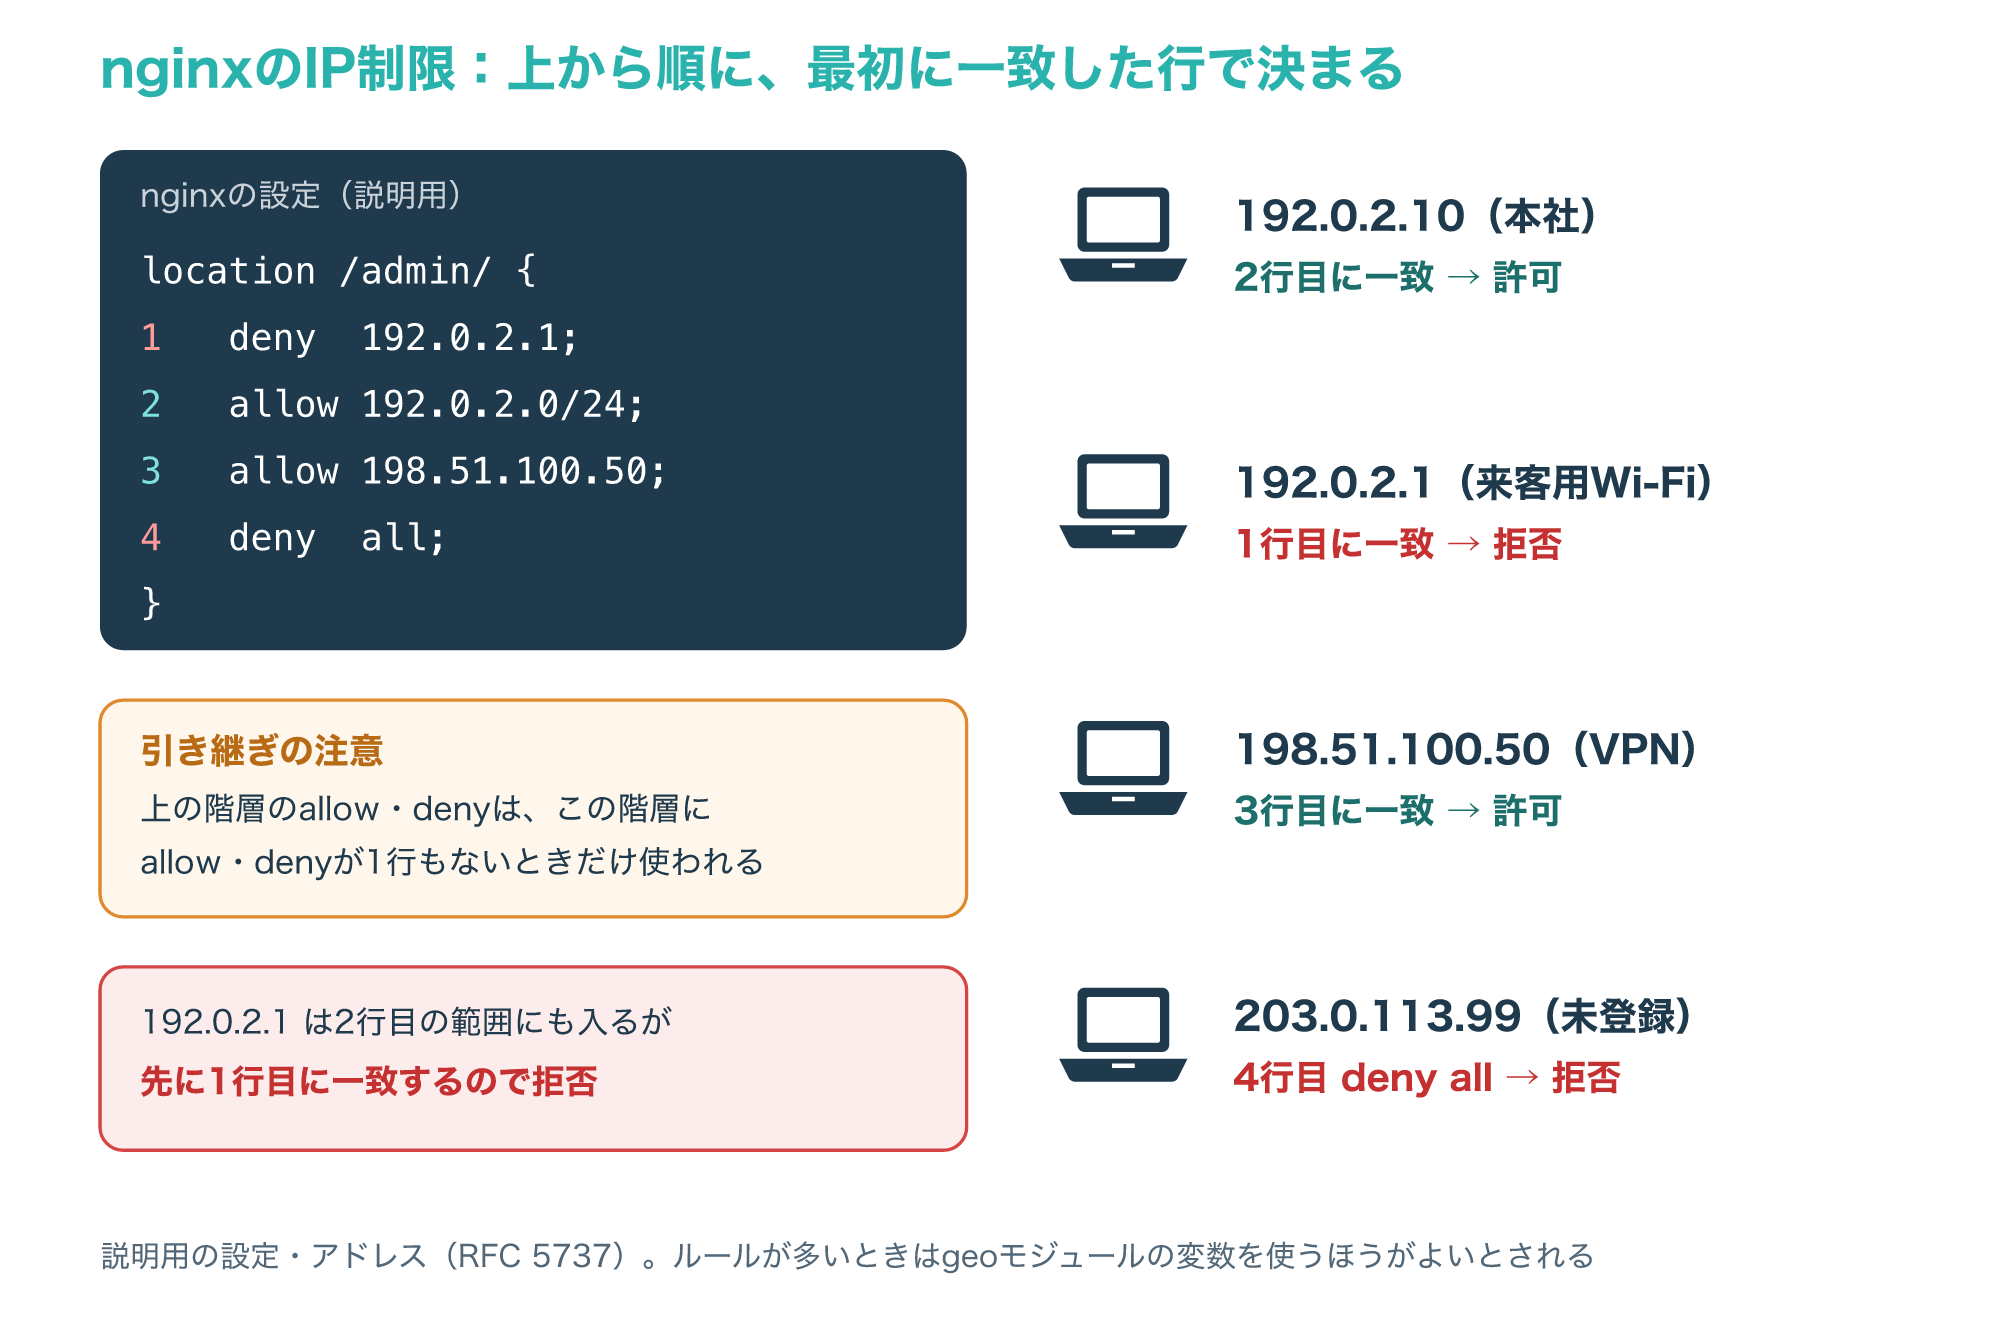
図のように、192.0.2.1は2行目の範囲にも含まれますが、先に1行目の拒否に一致するので拒否されます。
最後の「deny all」は、一覧にないものを拒否する許可リストの「最後の行」にあたります。
allowとdenyは、http・server・location・limit_exceptのどこにでも書けます。
ここで注意したいのが引き継ぎの決まりで、上の階層のallowとdenyが引き継がれるのは、今の階層にallowもdenyも1行もないときだけです。
たとえばserverに本社とVPNの許可を書き、location /api/ に別の許可を1行足すと、/api/ ではserver側の行は使われないので、必要な行をすべてlocation側にも書く必要があります。
ルールが多い場合はgeoモジュールの変数を使うほうがよいとされ、アドレスとパスワードの両方で制限するときの組み合わせ方はsatisfyで決めます(参考7)。
Webサーバーより手前のネットワークの入口で、IPアドレスやポートで通信を絞るファイアウォールの仕組みは、次の記事で解説しています。
5-2. クラウドのIP制限(Entra IDの名前付き場所)は「出口のIP」で判定される
Microsoft Entra IDの条件付きアクセスでは、「名前付き場所」に本社やVPNのIPアドレスの範囲を登録し、ポリシーの条件として使えます。
ただし名前付き場所を登録しただけでは制限にならず、「名前付き場所以外からのアクセスをブロックする」条件付きアクセスのポリシーを作って初めて許可リストとして働きます。
名前付き場所にはIPv4・IPv6の範囲か国・地域を登録でき、IPの範囲で作る場合は、名前付き場所が195個まで、1つあたり2000個の範囲まで、CIDRのマスクは/8より長いものだけという制限があります。
ここでつまずきやすいのが、判定に使われるアドレスです。
Microsoft Learnは、社内ネットワークの端末の場合、使われるのは10.55.99.3のような社内のアドレスではなく、インターネットへ出るときの198.51.100.3のようなアドレスだと説明しています。
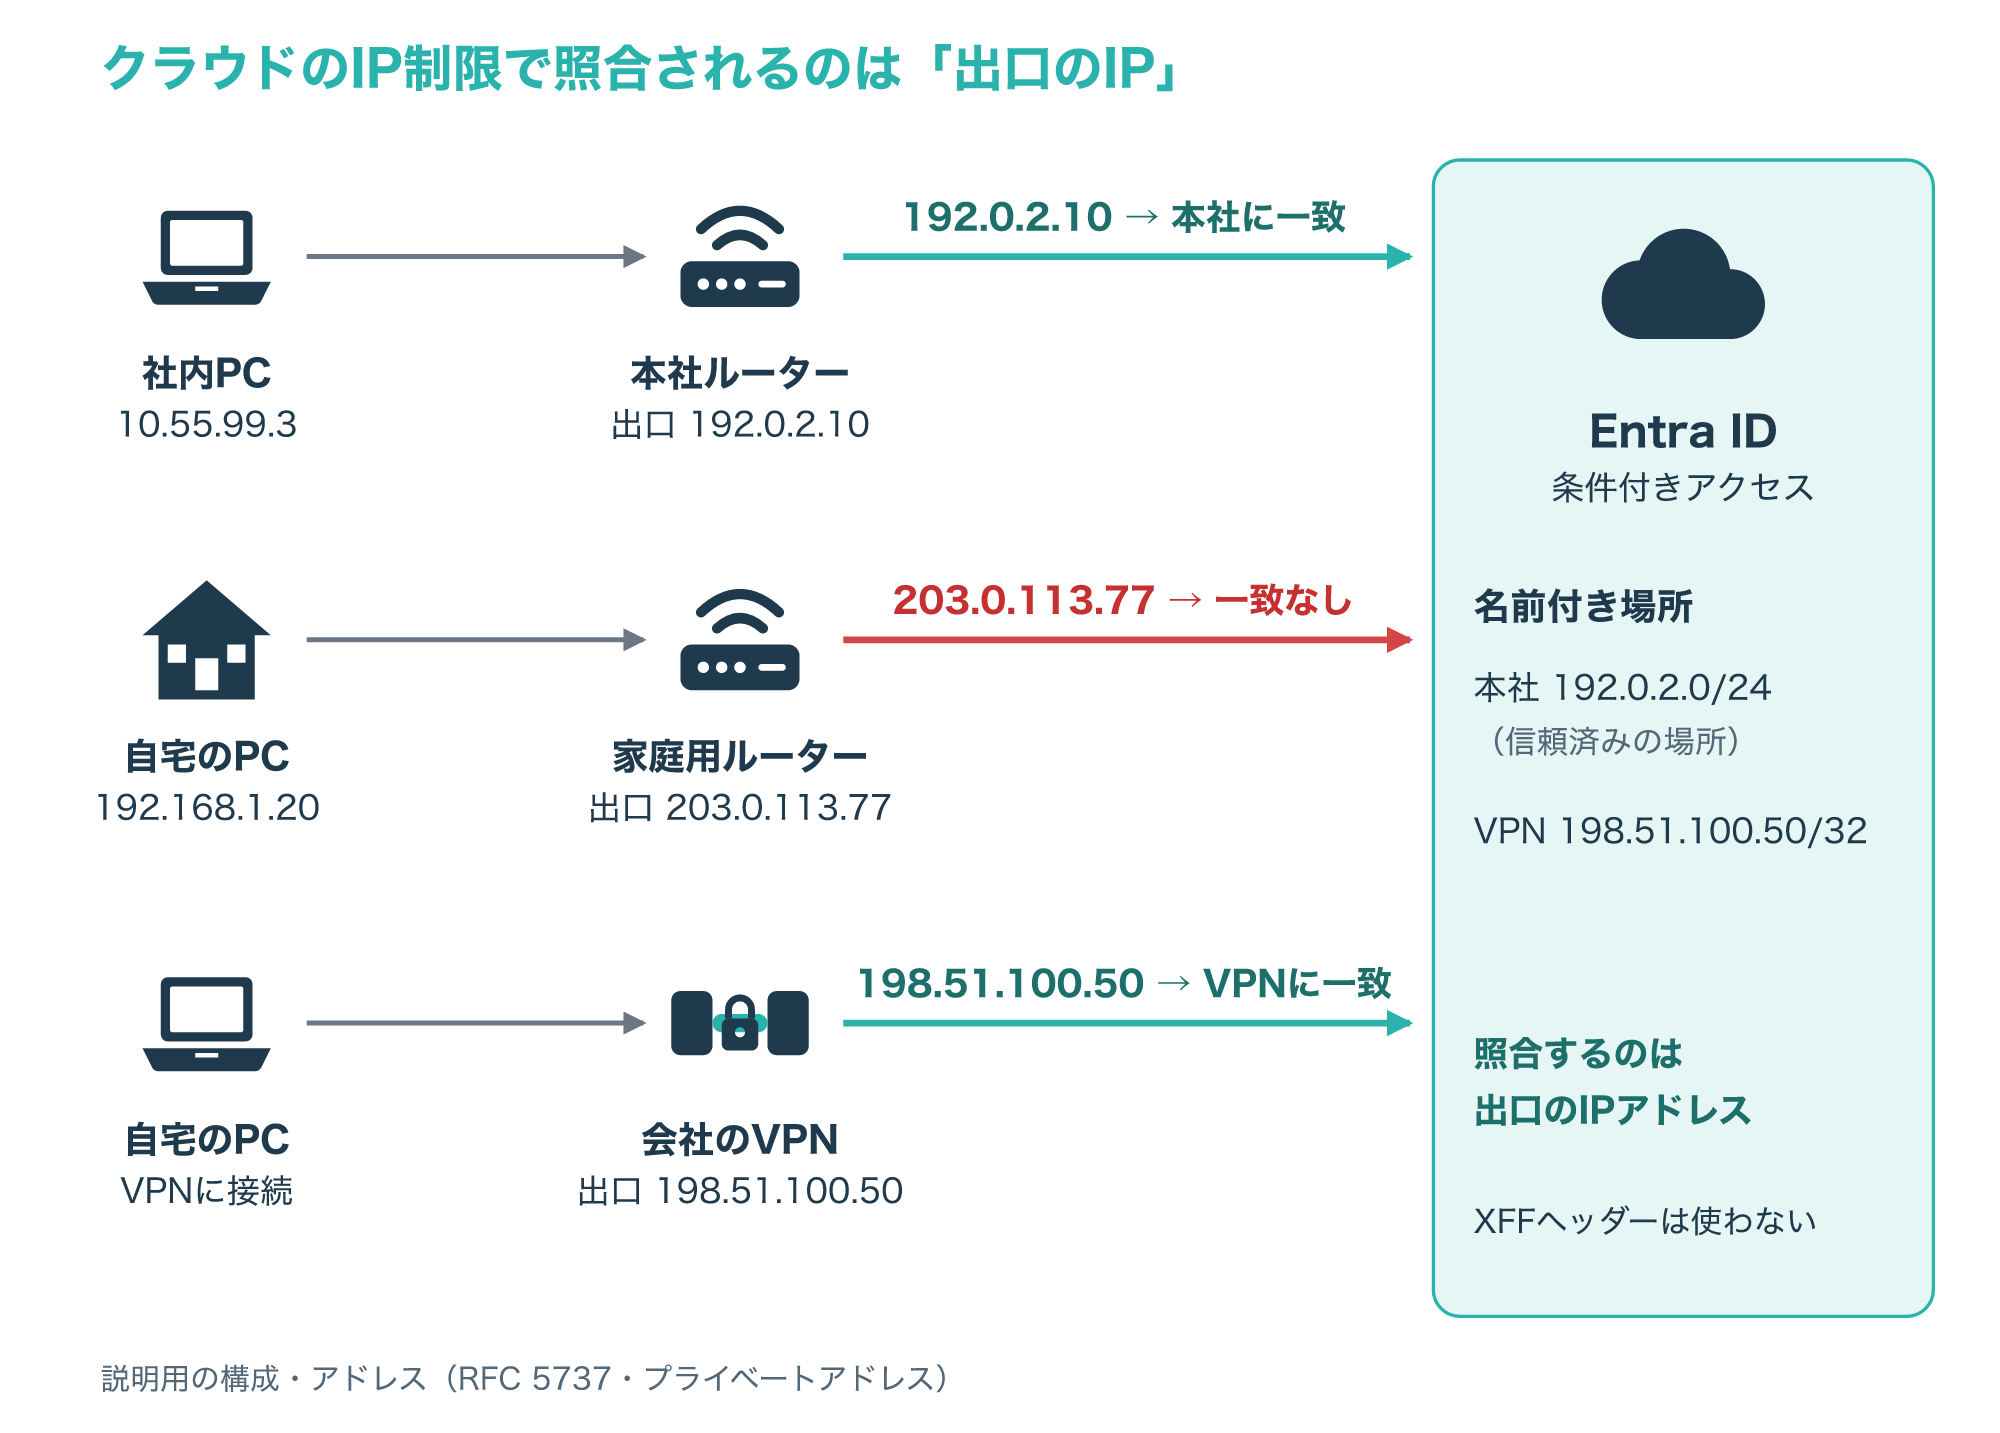
図の例でも、照合されるのは端末の10.55.99.3ではなく、ルーターの出口の192.0.2.10です。
クラウドのプロキシやVPNを使うと、判定に使われるのはプロキシの出口のアドレスで、利用者の元のアドレスが入ったX-Forwarded-Forヘッダーは使われません。
このヘッダーは信頼できる送り元から来たと確かめられず、アドレスを偽れるためです。
また、条件付きアクセスは1要素目の認証が終わった後に適用され、サインイン時と、アクセストークンの更新時(既定では1時間ごと)に評価されます。
そのため、モダン認証のアプリでは、ネットワークを移動してから1時間以内に場所の変化が反映されます(参考6)。
5-3. 在宅・外出先からつながらないときの切り分け
会社のシステムの許可リストは、管理者が決めて管理しているものです。
つながらないときに自分で回り道を探さず、まず社内の管理者やヘルプデスクに、つながらない時刻と自分の出口のアドレスを伝えて相談してください。
IP制限のあるシステムに在宅や外出先からつながらないときは、次の順で確かめると原因を絞れます。
- 今の出口のIPアドレス(インターネット側から見たグローバルIPアドレス)を確かめる。会社が確認方法を案内していればそれに従い、なければアクセス元のアドレスを表示するページで確かめる。
- そのアドレスが許可リストの範囲に入っているかを、CIDRの範囲で確かめる。
- 会社のVPNやプロキシを使う決まりなら、接続した後の出口が許可された値になっているかを確かめる。
- 許可より先に拒否の行に一致していないか、上の階層の設定が引き継がれていないかを確かめる。
- 変更したばかりなら、反映を待つ時間(Entraのモダン認証のアプリでは最大1時間ほど)を考える。
パソコンの設定画面に出る192.168.x.xや10.x.x.xは社内や家庭の中だけのアドレスなので、許可リストとの照合には使えません。
グローバルIPアドレスの仕組みや使い道は、次の記事で解説しています。
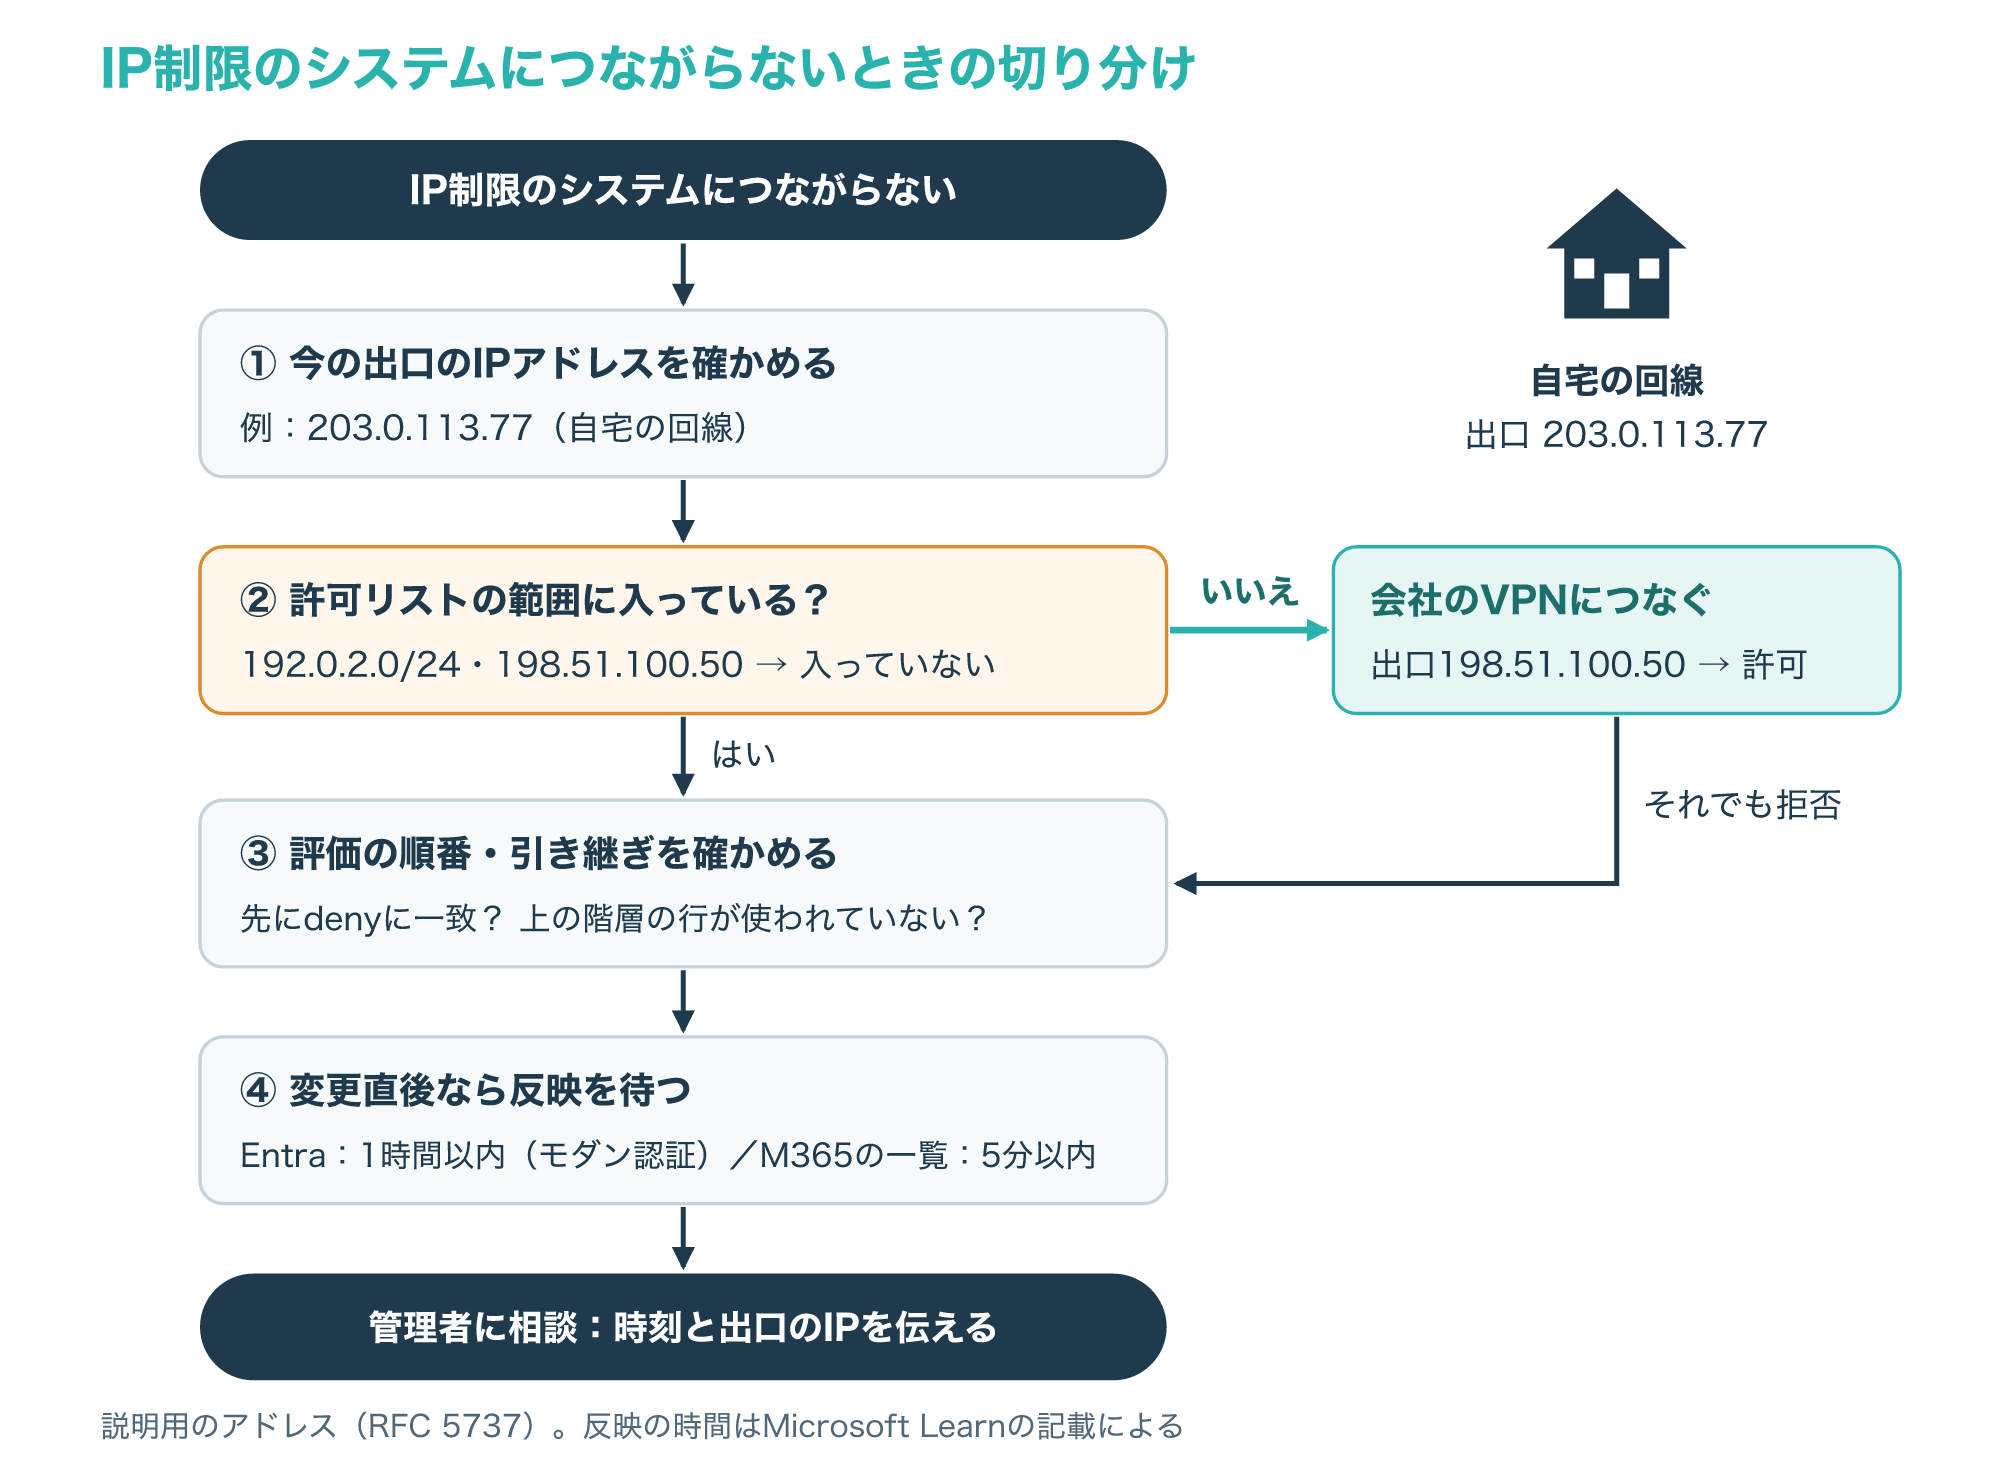
いちばん多いつまずきは、自宅の回線の出口が許可リストにないことで、図のように会社のVPNにつないで出口を許可された値にそろえると通るようになります。
VPNにつないでも拒否される場合は、その出口のアドレスが許可リストに入っているか、管理者に確かめてもらいましょう。
許可リストを管理する側にとっては、在宅や出張先の利用者に「決まった出口」を用意できるかが、運用の手間を左右します。
許可リストに載せる固定の出口がない方へ
会社に決まった出口のVPNがある場合は、まずそれを使い、その出口のアドレスだけを許可してください。
決まった出口がなく、在宅や出張先から管理画面やIP制限のある外部サービスへ入るたびにアドレスが変わる管理者や小規模な事業者は、固定IPのVPNで接続元のアドレスを1つにそろえる方法があります。
固定IPを契約しただけでは通れず、そのアドレスを社内システムや外部サービスの許可リストに登録して初めて通ります。
会社のシステムに入れない利用者の方は、自分で契約する前に社内の管理者へ相談し、会社のVPNを使うべきか、登録してもらえるアドレスかを確かめてください。
広告主も、すべての制限を通れることは保証していないと案内しているので、使いたい環境で使えるかは公式サイトで確かめてください。
固定IPと変わるIPの違いや、IP制限で固定IPが必要になる場面は、次の記事でくわしく説明しています。
よくある質問とまとめ
6-1. よくある質問
Q1. ホワイトリストとブラックリストは、どちらが安全ですか?
一覧にない未知のものを通さない点では許可リストが強いですが、一覧が正しく保たれていることが前提なので、使うものを書き出せる場面で選び、不特定多数が相手の場面では拒否リストと組み合わせます。
Q2. 「ホワイトリスト」という言葉は使わないほうがよいですか?
NCSCやNISTは許可リスト・拒否リストへ言い換えていて、意味もはっきりするので、新しく書く資料では「許可リスト」を使い、検索などで必要なときに「ホワイトリスト」を併記する方法がおすすめです。
Q3. 取引先のメールが迷惑メールに入ります。許可リストに入れてよいですか?
まず相手のメール認証の設定を確かめ、必要なときだけ期限付きで許可し、マルウェアや高確度フィッシングと判定されたものは申請のページからMicrosoftの確認を受けてください。
Q4. IP制限をしているシステムに、自宅から入れません。
照合されるのは自宅の回線の出口のアドレスなので、会社のVPNを使う決まりがあれば接続してから試し、それでも入れないときは出口のアドレスを添えて管理者に相談してください。
Q5. App Controlのポリシーは、最初から強制モードで配ってよいですか?
Microsoft Learnは最初に監査モードで試すことを勧めているので、記録されたイベントで入れ忘れを確かめてから強制モードに切り替えてください。
6-2. まとめ
ホワイトリスト(許可リスト)は、使ってよいものだけを一覧にして、それ以外を最後に拒否する方式です。
未知の脅威を通さない強さがある一方で、正規の更新や出口の変化でも止まるため、一覧を正しく保つ運用が欠かせません。
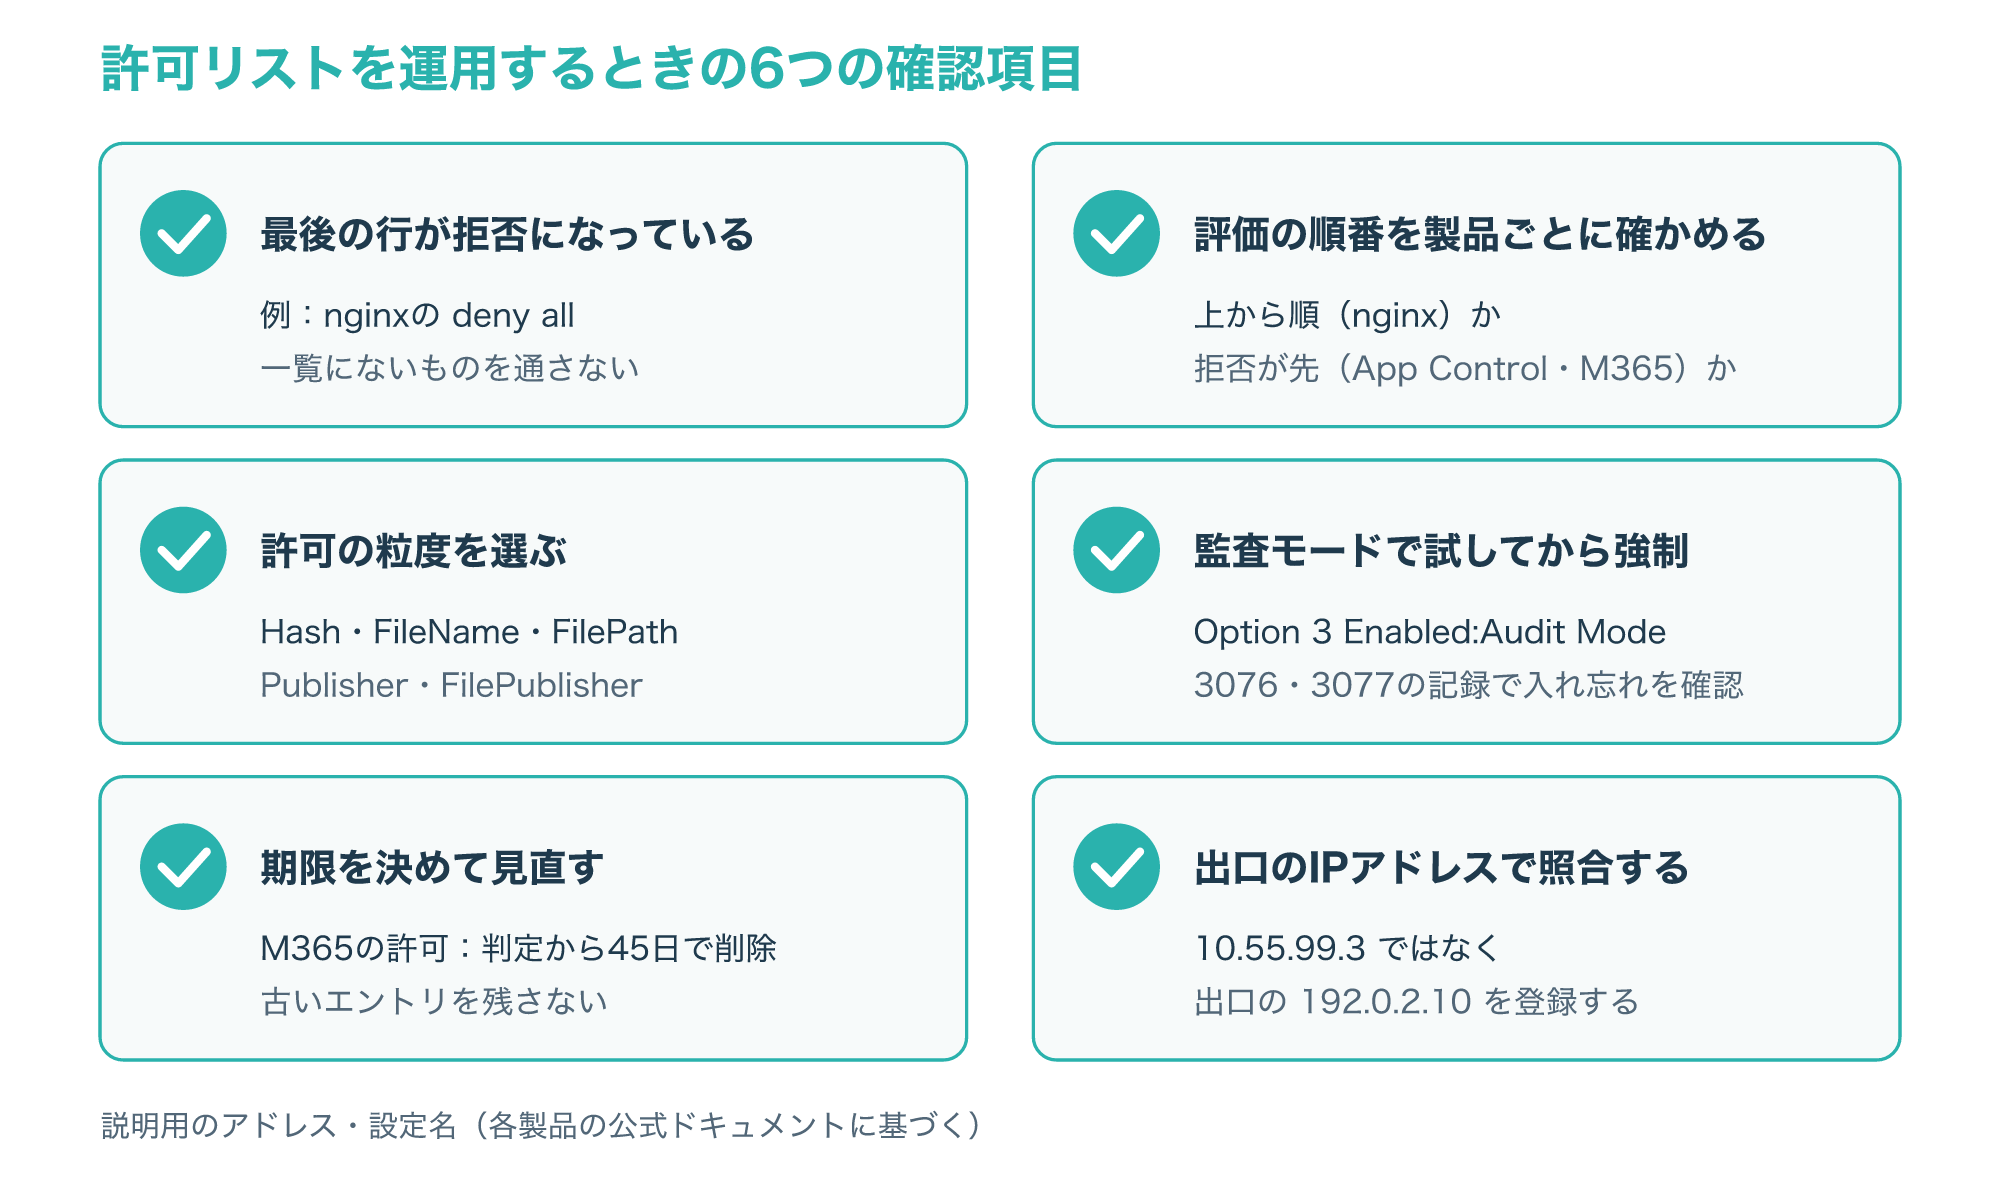
導入や見直しのときは、図の6項目を順に確かめてみてください。
特に、評価の順番は製品ごとに違い、IP制限で照合されるのは出口のアドレスだという2点は、つまずきやすいところです。
まずは、自分の環境の許可リストで「最後の行が拒否になっているか」と「一覧に古いエントリが残っていないか」を確かめるところから始めてみてください。
参考1:allowlist – Glossary(NIST CSRC)
参考2:SP 800-167, Guide to Application Whitelisting(NIST)
参考3:Terminology: it’s not black and white(NCSC)
参考4:Understand App Control for Business policy rules and file rules(Microsoft Learn)
参考5:Manage allows and blocks in the Tenant Allow/Block List(Microsoft Learn)