UDPとは?TCPとの違い・仕組み・ポート番号・用途を図解
UDPとは、届いたかどうかの確認を省いて、データをすぐに送るための通信のルール(プロトコル)です。
この記事では、TCPとの違い、ヘッダとポート番号の仕組み、使われる場面、セキュリティ上の注意点を、図を使ってやさしく解説します。

この記事は以下のような人におすすめ!
- TCPとUDPの違いがいまひとつわからない人
- 資格の勉強や仕事でUDPのヘッダやポート番号を学んでいる人
- DNSや通話アプリ、HTTP/3でUDPが使われる理由を知りたい人
UDPとは
1-1. 確認を省いてすぐに送る通信のルール
UDPはUser Datagram Protocolの略で、「ユーザー・データグラム・プロトコル」と読みます。
データグラムとは、1回ごとに独立して送られるデータのかたまりのことです。
インターネットの通信は役割ごとに分かれた層の組み合わせで動いていて、UDPはTCPと並んで「トランスポート層」と呼ばれる層を受け持ちます。
次の図は、UDPが通信のしくみ全体のどこにいるかを示しています。
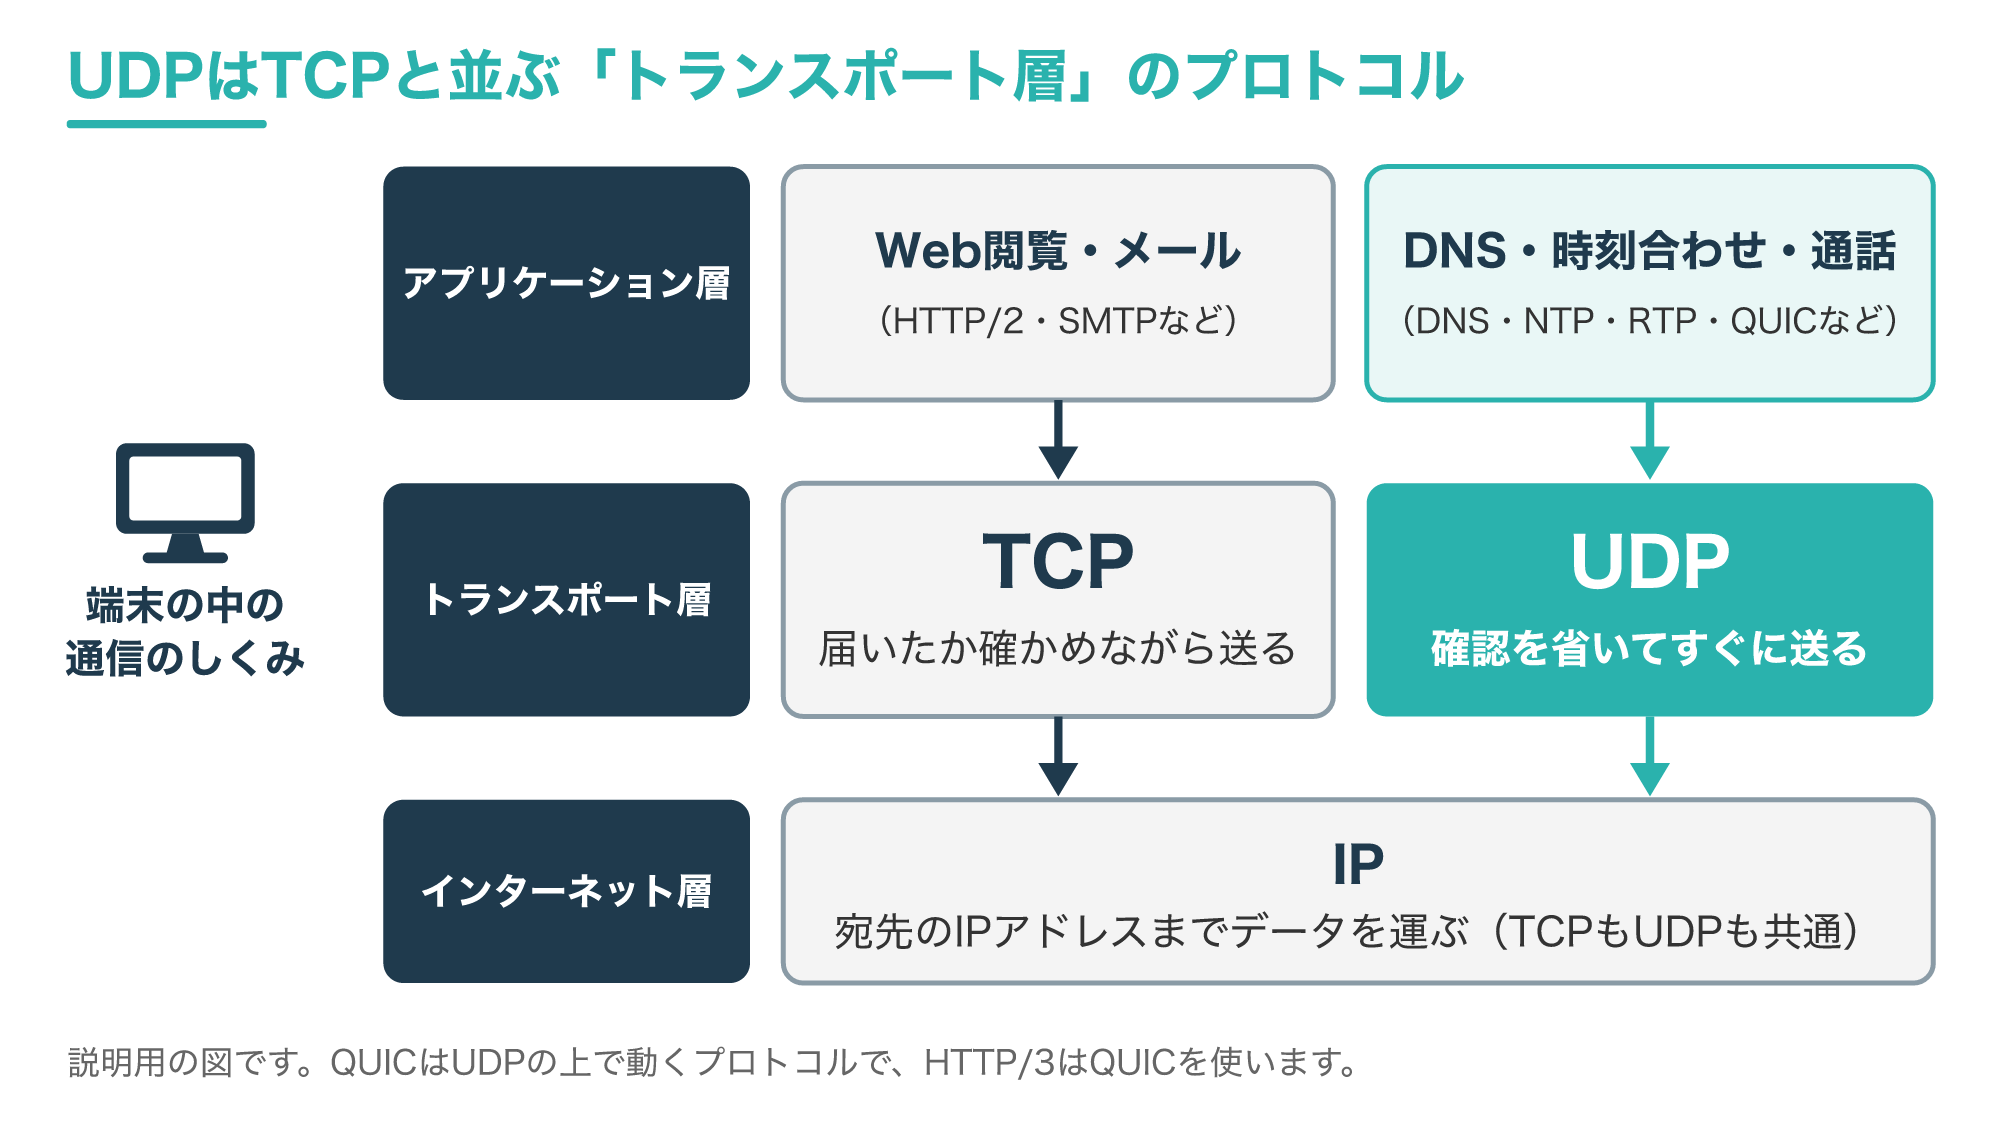
図のとおり、宛先の機器までデータを運ぶのは、いちばん下にあるIP(インターネット・プロトコル)の役目です。
UDPはIPの上に乗り、「どのプログラム宛てのデータか」を区別するという、最小限の仕事だけを足します。
UDPの仕様書であるRFC 768は1980年に公開された短い文書で、UDPは最小限のしくみでプログラムどうしがメッセージを送るための手順で、届くことや重複しないことは保証しないと説明しています。
そのうえで、データを順番どおりに確実に届ける必要があるアプリはTCPを使うべきだと書かれています。
また、IPのヘッダの中でUDPを表す番号は17で、主な用途として名前の問い合わせ(ネームサーバー)と簡単なファイル転送のTFTPが挙げられています(参考1)。
TCPとUDPのどちらを使うかは、アプリを作る人が、そのアプリに必要な性質を考えて選びます。
つまりUDPは「速さと身軽さ」を、TCPは「確実さ」を受け持つ、役割の違う兄弟のようなプロトコルです。
通信の層の考え方から整理したい人は、OSI参照モデルの記事もあわせて読むと理解が深まります。
1-2. TCPとの一番の違いは「接続の準備」と「届いたかの確認」
UDPとTCPの違いをひと言でいうと、送る前に準備をするかどうか、送ったあとに確認をするかどうかです。
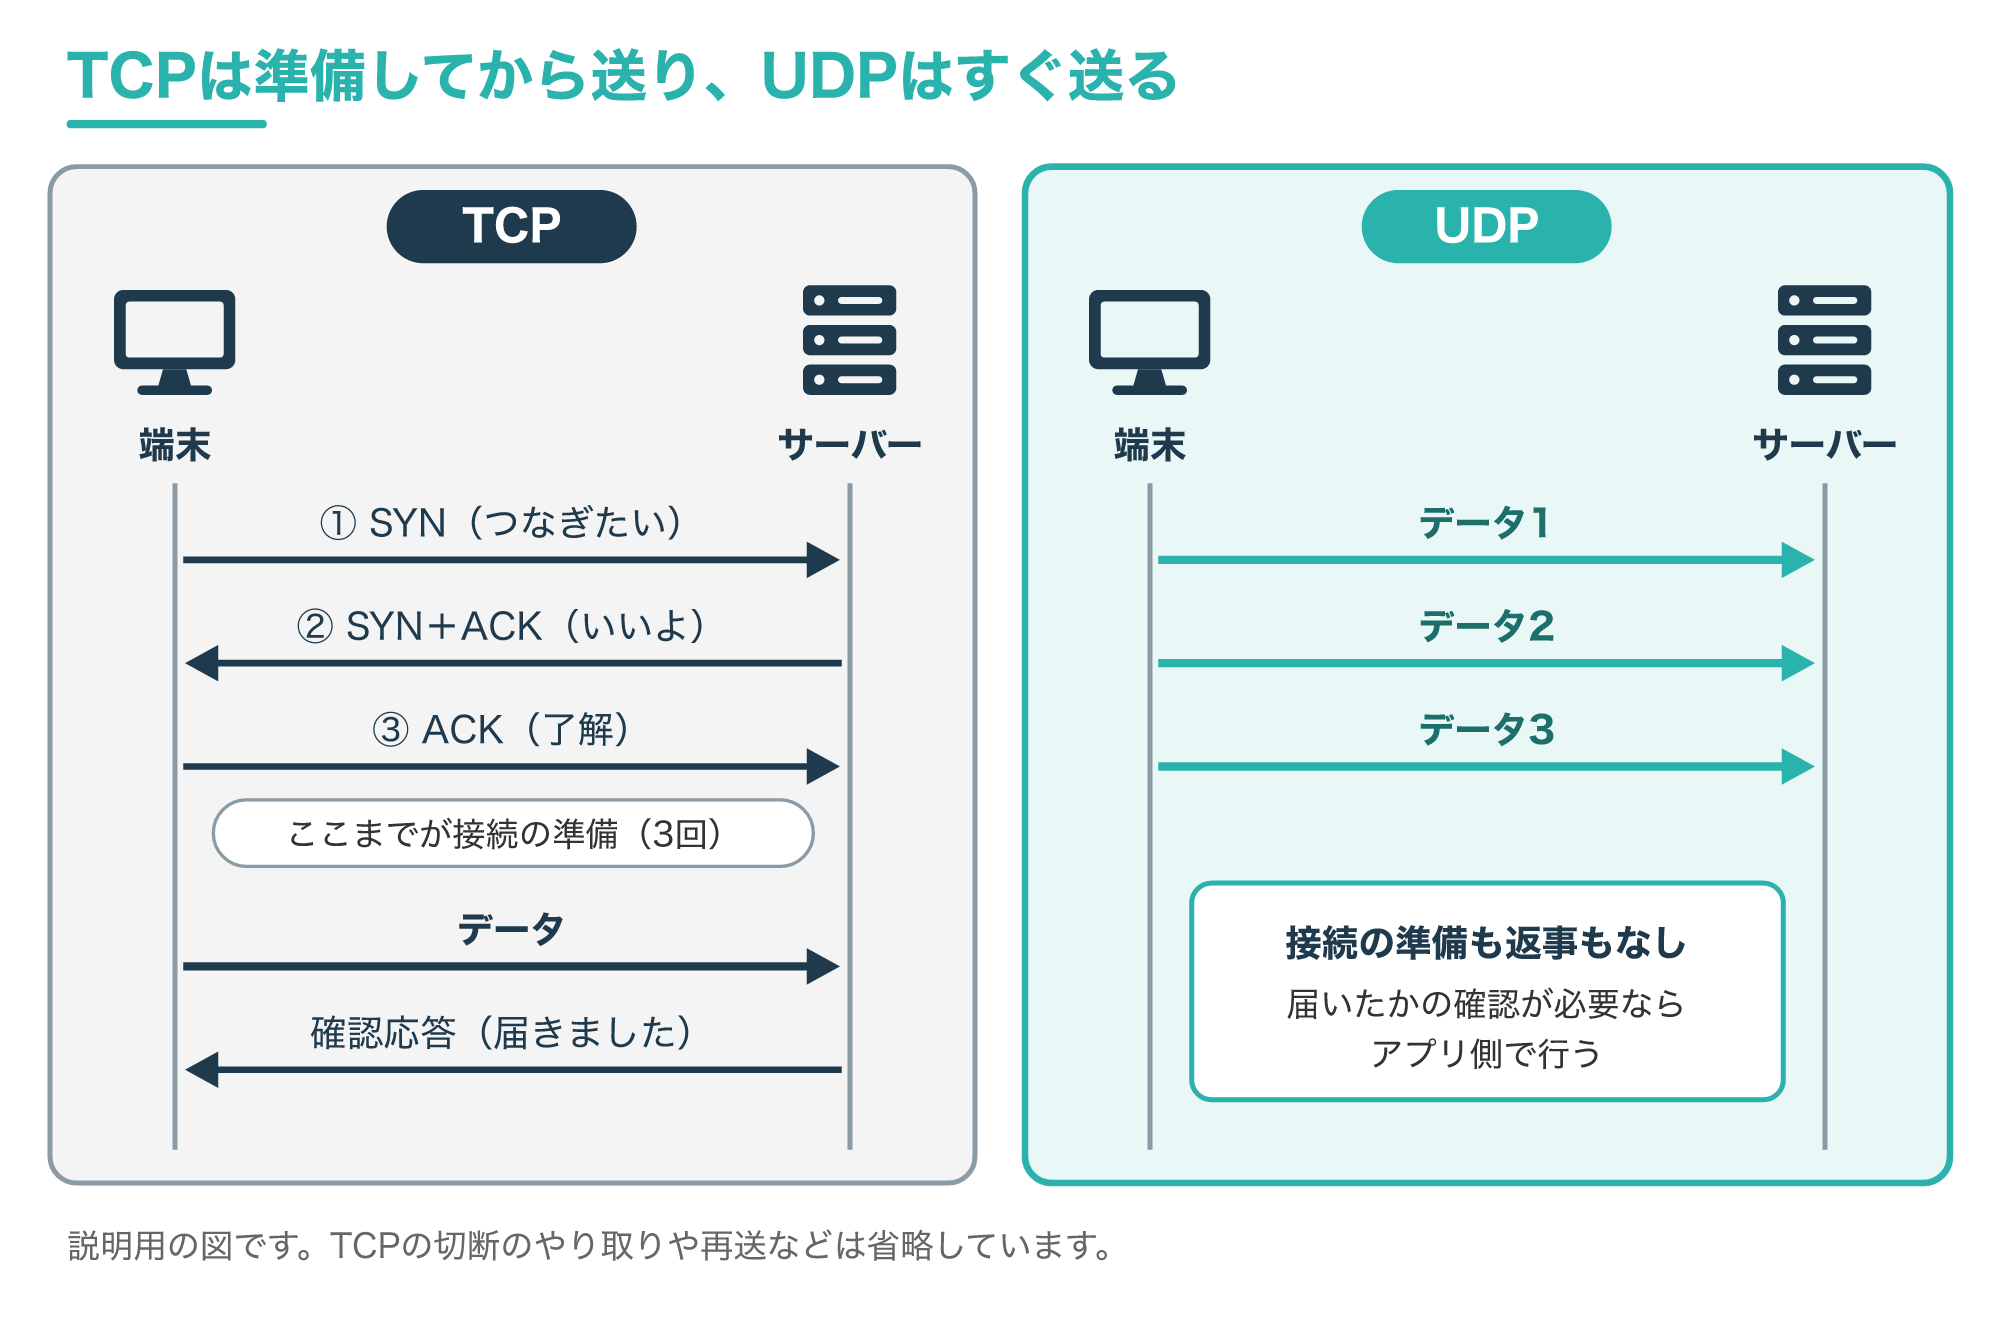
図の左のように、TCPはデータを送る前に、3回のやり取りで接続を準備します。
この手順は「3ウェイハンドシェイク」と呼ばれ、TCPの仕様書でも接続を始めるための手順として定められています。
TCPは、届かなかったデータに気づいて送り直し、受け取った側で順番どおりに並べ直すことで、信頼できる通信をアプリに提供します(参考2)。
一方、図の右のUDPには、接続の準備も、届いたことを知らせる返事もありません。
送りたいデータがあれば、そのまま相手に向けて送り出します。
準備や返事を待たない分だけ最初のデータが早く届き、やり取りの手間も小さくなります。
そのかわり、届いたかどうかを確かめたいときは、UDPを使うアプリの側で工夫する必要があります。
たとえるなら、TCPは相手が出たのを確かめてから話し始める電話、UDPは相手の都合を確かめずに投函するはがきのようなものです。
はがきは手軽に出せますが、ちゃんと届いたかどうかは差出人にはわかりません。
「UDPは信頼性が低い」と言われるのは、壊れやすいという意味ではなく、届いたかの確認や送り直しをUDP自身がしないという意味です。
TCPの3ウェイハンドシェイクや再送のしくみは、次の記事でくわしく解説しています。
UDPの仕組み
2-1. UDPヘッダは4つの欄だけで8バイト
UDPで送るデータには、先頭に「UDPヘッダ」という荷札のような短い情報が付きます。
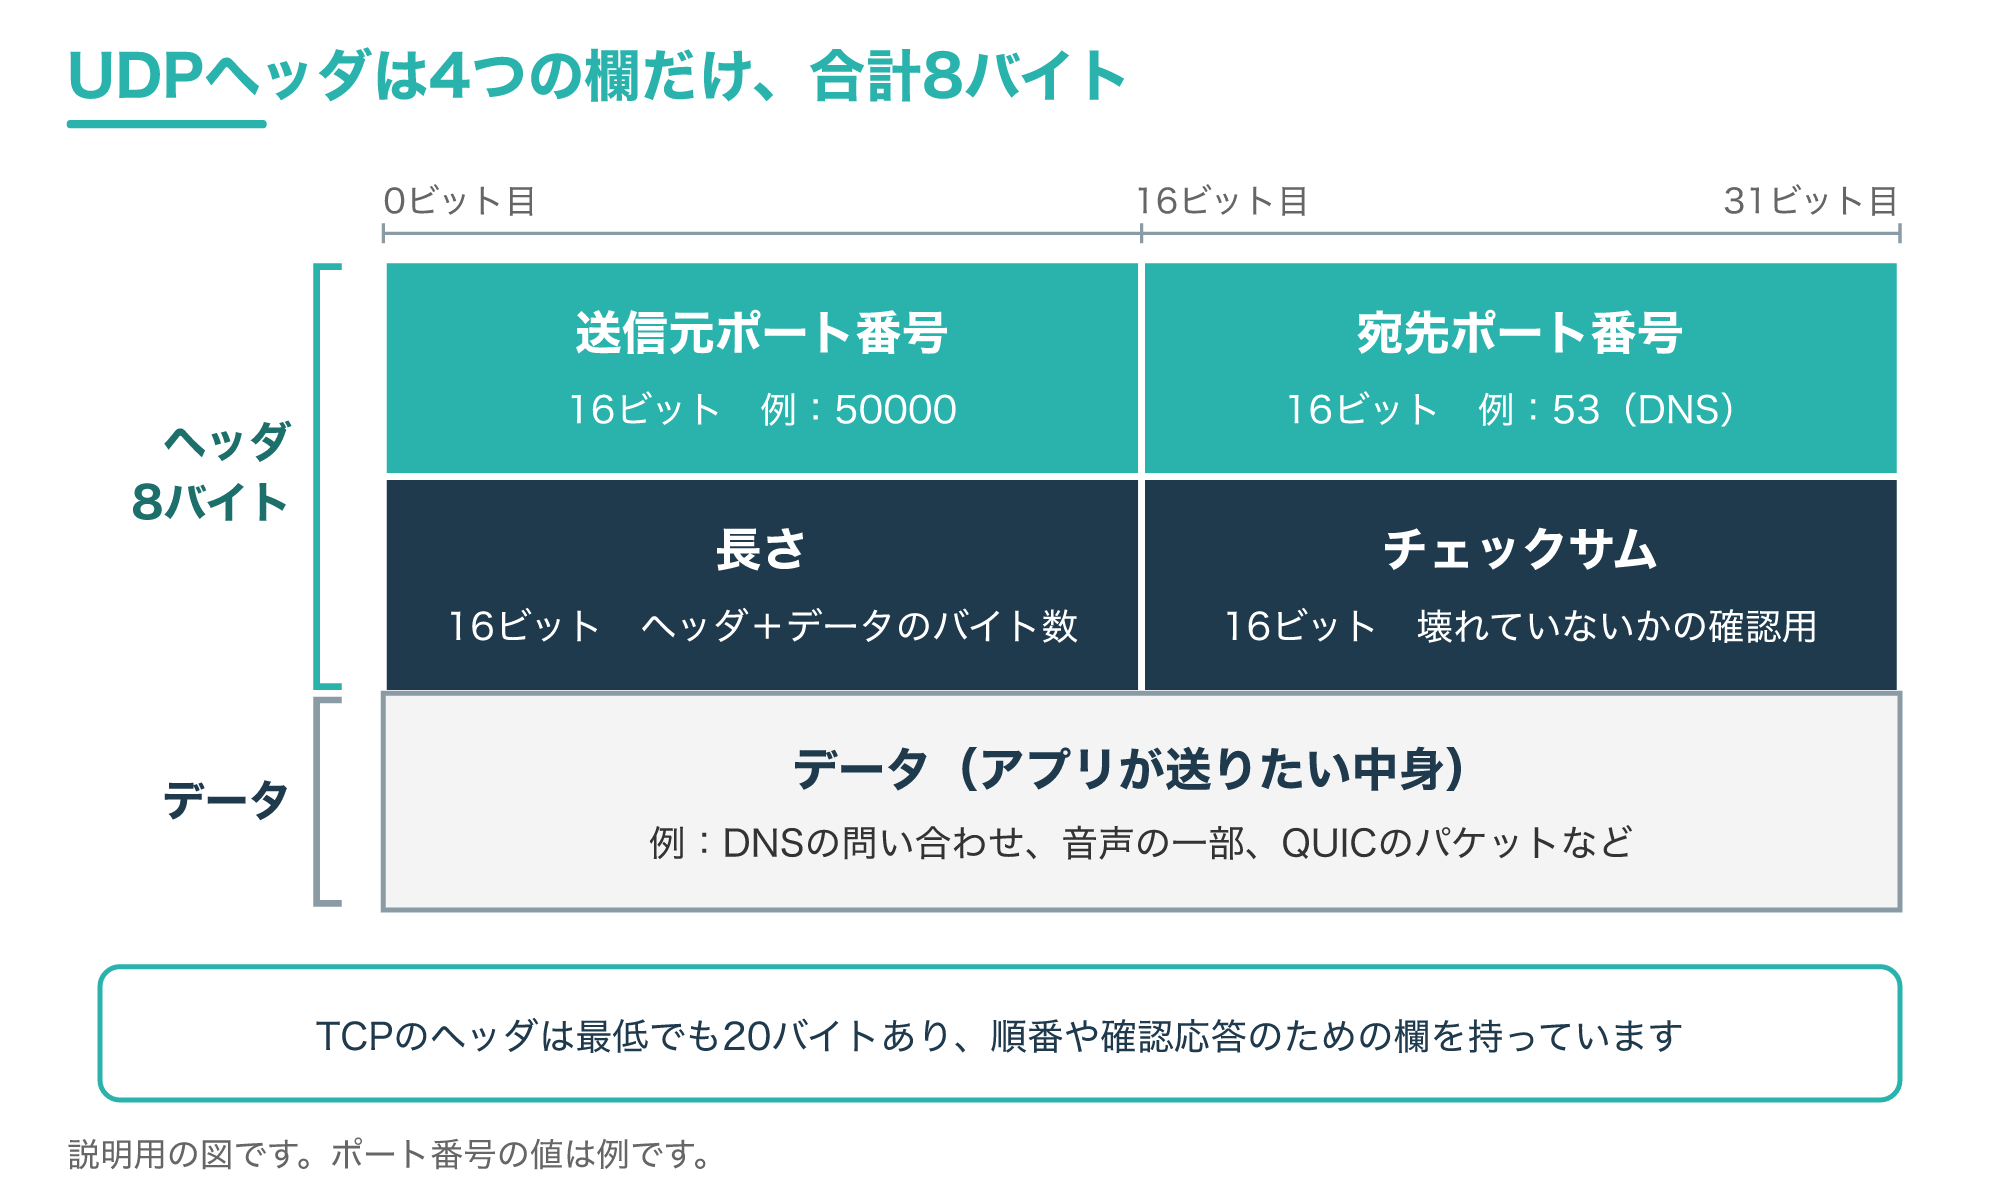
図のとおり、UDPヘッダは送信元ポート番号、宛先ポート番号、長さ、チェックサムの4つの欄だけでできています。
4つの欄はどれも16ビット(2バイト)なので、ヘッダ全体はいつも8バイトです。
送信元ポート番号は送った側のプログラムを表し、返事を送るときの宛先として使われますが、使わない場合は0を入れてよいことになっています。
宛先ポート番号は、受け取った側の機器が、どのプログラムにデータを渡すかを決めるための番号です。
長さの欄にはヘッダとデータを合わせたバイト数が入るため、いちばん小さい値はヘッダだけの8です(参考1)。
最後のチェックサムは、データが壊れていないかを確かめるための値で、くわしくは2-3で説明します。
TCPのヘッダはオプションがない場合でも20バイトあり、順番を表す番号や確認応答のための欄を持っています(参考2)。
UDPのヘッダが小さいのは、順番の管理や再送をしないので、そのための欄がいらないからです。
なお、UDPのデータグラムは1つのIPパケットに入れて運ばれるため、一度に運べるデータの大きさには上限があります。
UDPの使い方の指針をまとめたRFC 8085によると、データ部分の上限はIPv4で65,507バイト、IPv6で65,527バイトです。
ただし、大きなパケットは分割(フラグメント)が必要になることが多く、分割は通信の信頼性と効率を下げるので避けるべきだとされています。
そのためアプリは、宛先までの経路で一度に運べる大きさ(パスMTU)を超えないように、送るデータの大きさを調整することが求められています(参考3)。
2-2. ポート番号で届け先のプログラムを決める
1台のパソコンやサーバーの中では、たくさんのプログラムが同時に通信しています。
そこで使われるのが、どのプログラム宛てのデータかを表すポート番号です。
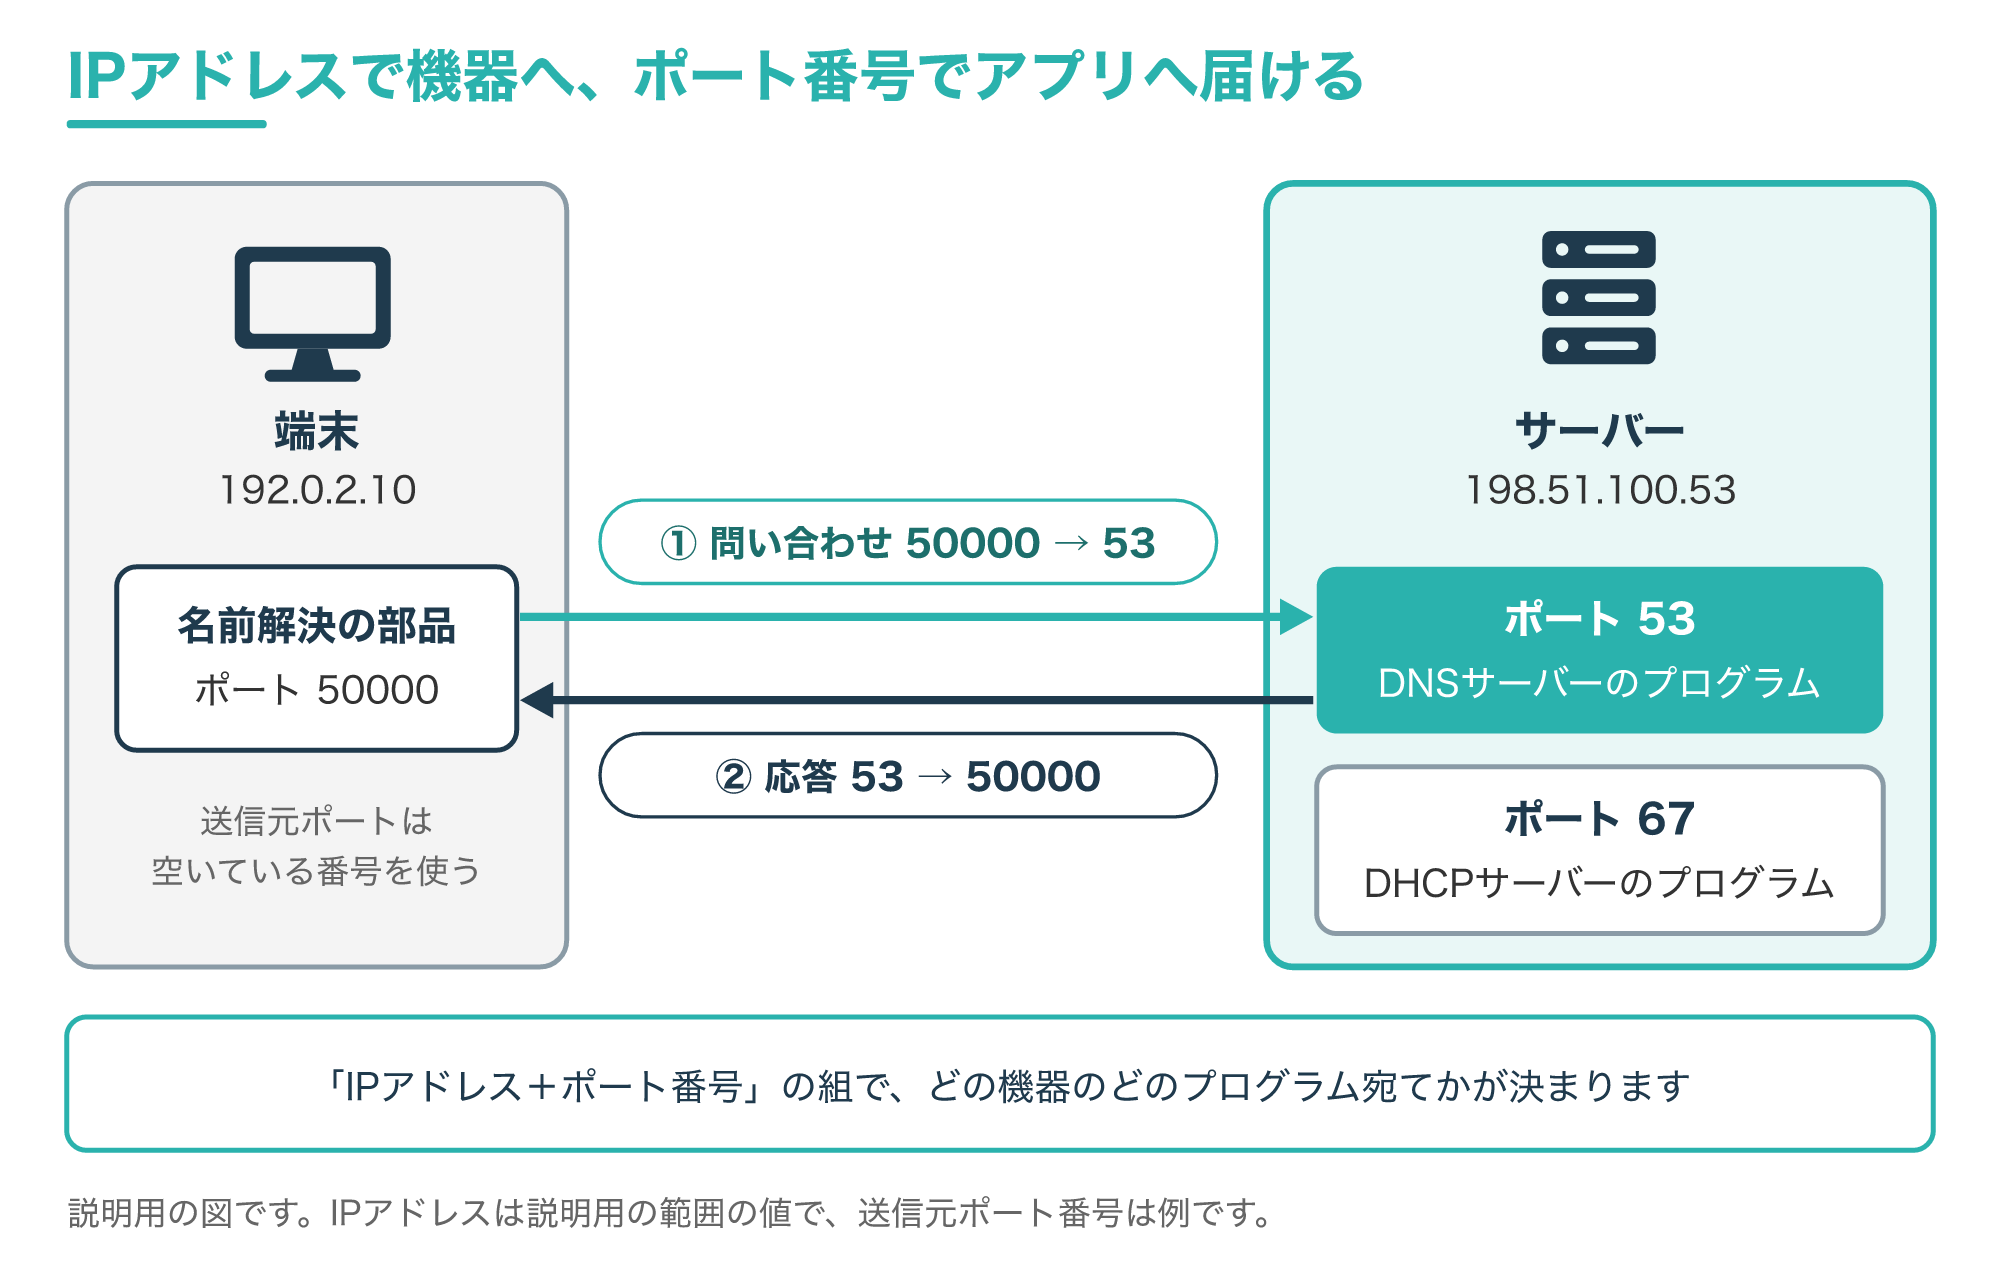
図の例では、端末がDNSサーバーに名前を問い合わせるとき、宛先ポート番号を53にして送っています。
DNSの仕様書RFC 1035では、DNSサーバーはUDPのポート53で問い合わせを受け付けると定められています(参考4)。
送信元ポート番号には端末の側で選んだ番号が入り、応答はその番号に向けて返ってきます。
サーバーの側では、DNSのプログラムが決まった番号で待ち受けていて、届いたUDPのデータは宛先ポート番号を見てそのプログラムに渡されます。
同じように、IPアドレスを自動で配るDHCPでは、端末からサーバーへのメッセージはポート67へ、サーバーから端末へのメッセージはポート68へ送ると決められています(参考5)。
「IPアドレス+ポート番号」の組み合わせで、どの機器のどのプログラム宛てかが決まると覚えておくとよいでしょう。
1台のサーバーでDNSとDHCPのように複数のサービスを同時に動かせるのも、このポート番号のおかげです。
IPアドレスのしくみそのものは、IPアドレスの記事で解説しています。
2-3. チェックサムはIPv4では省略でき、IPv6では原則必須
UDPヘッダの最後の欄であるチェックサムは、届いたデータが途中で壊れていないかを確かめるための値です。
送る側は、UDPヘッダとデータに加えて、IPヘッダにある送信元と宛先のアドレスなども使って計算します。
アドレスまで計算に入れるのは、間違った宛先に届いたデータを見分けられるようにするためです。
計算した結果がたまたま0になったときは、すべてのビットを1にして送るので、「計算していない」を表す0とは区別できます。
IPv4でUDPを使う場合、チェックサムの欄が0なら「送信側はチェックサムを計算していない」という意味になります(参考1)。
古い解説で「UDPのチェックサムはオプション」と書かれているのは、このIPv4での決まりを指しています。
一方、IPv6の仕様書RFC 8200では、IPv4と違ってUDPのチェックサムは省略できないと定められています。
IPv6の機器はUDPパケットを送るたびにチェックサムを計算し、受け取った側はチェックサムが0のUDPパケットを捨てることになっています。
例外は、トンネルのためにUDPを使う一部のプロトコルが、決められたポートに限って0を使う場合だけです(参考6)。
「UDPのチェックサムは省略できる」は、IPv4に限った話だと覚えておきましょう。
なお、チェックサムは偶然の誤りに気づくための簡単なしくみで、悪意のある書き換えを見抜くようには作られていません(参考3)。
チェックサムは壊れたデータに気づくためのしくみで、届かなかったデータを送り直すしくみではありません。
TCPとUDPの違いと使い分け
3-1. データがなくなったり順番が変わったりしたとき
インターネットでは、混雑や経路の変化によって、送ったデータが途中でなくなったり、届く順番が入れ替わったりすることがあります。
そのとき、TCPとUDPでは「だれが直すか」が違います。
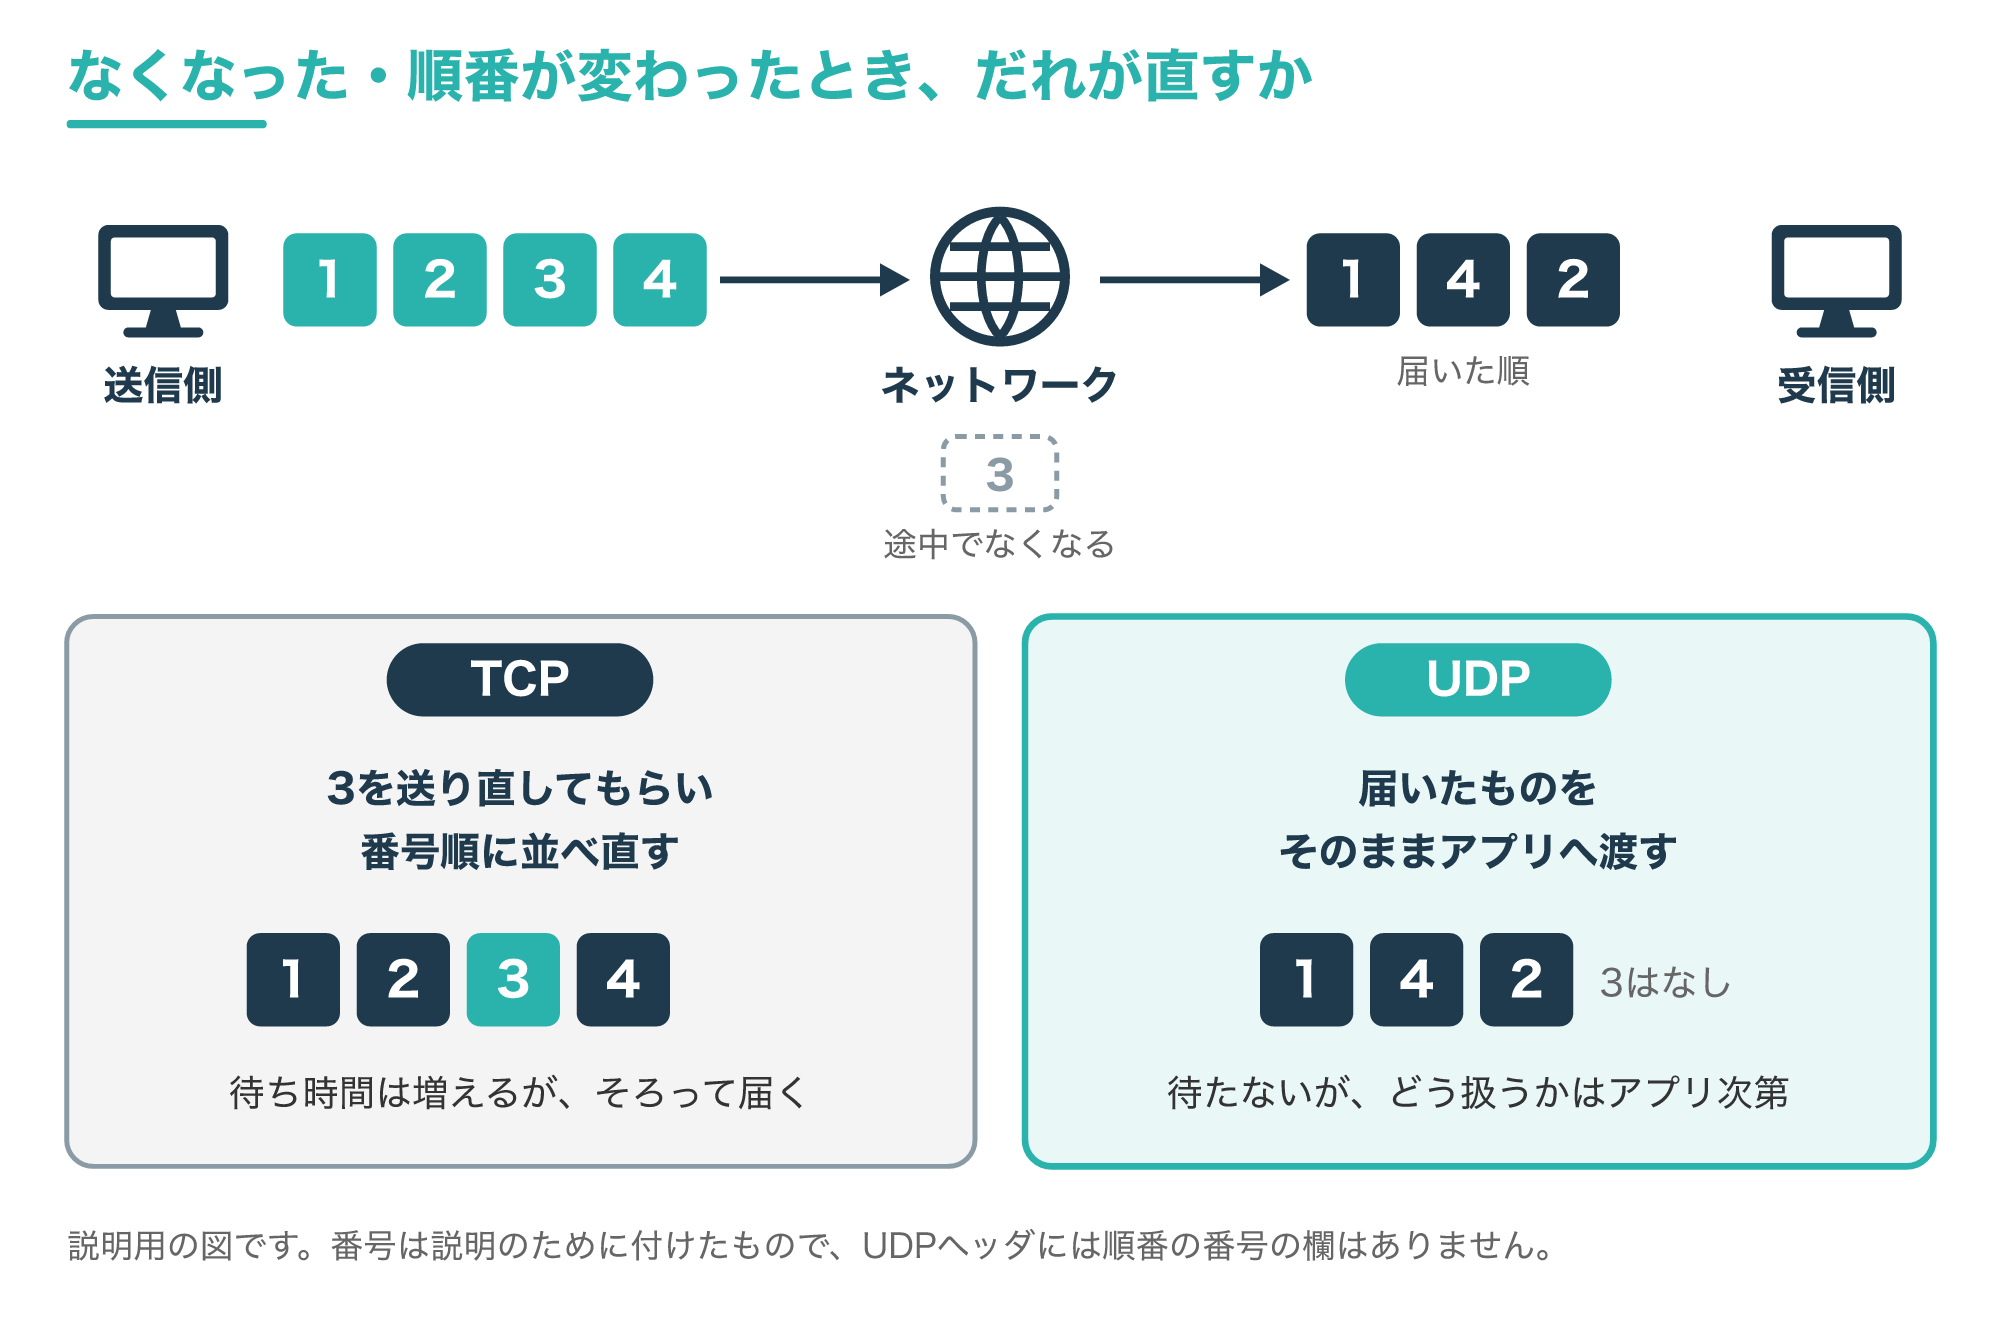
図の左のTCPは、なくなった3を送り直してもらい、番号順に並べ直してからアプリに渡します。
そのぶん待ち時間は増えますが、アプリは欠けのないデータを受け取れます。
図の右のUDPは、届いたものを届いた順にそのままアプリへ渡し、3がなくなったことも知らせません。
RFC 8085も、UDPはなくなったパケットを送り直さず、同じデータが重複して届くことも防がないと説明しています。
重複や順番の入れ替わりは経路の切り替わりや端末の移動などで起こり、最初のデータよりかなり遅れて重複が届くこともあるとされています。
そのため、確実に届けたいアプリは自分で再送のしくみを持ち、順番が必要なアプリは自分で並べ直し、遅れて届いた重複にも耐えられるように作る必要があります(参考3)。
なお、UDPのヘッダには順番を表す番号の欄がないので、図の番号は説明のために付けたものです。
宛先のポートで待ち受けているプログラムがない場合など、届けられなかった一部の場合には、ICMPという別のプロトコルでエラーが返されることがあります。
ただし、混雑などで途中でパケットがなくなったときは、ふつうはだれからも知らされません。
3-2. 比べてわかるTCPとUDPの選び方
ここまでの違いを表にまとめます。
| 比べる点 | TCP | UDP |
|---|---|---|
| 送る前の準備 | 3ウェイハンドシェイクで接続する | なし(すぐ送る) |
| 届いたかの確認と再送 | あり | なし(必要ならアプリが行う) |
| 順番の並べ直し | あり | なし(必要ならアプリが行う) |
| ヘッダの大きさ | 20バイト以上 | 8バイト |
| 接続の始まりと終わり | やり取りで決まる | なし(途中の機器は通信を見て判断する) |
| 混雑への配慮 | TCPが行う | アプリが行う |
| 向いている通信 | Web閲覧、メール、ファイルの転送 | DNSの問い合わせ、音声や映像の通話、QUIC |
選び方の目安は、「少し遅れても全部そろって届いてほしいか」「多少欠けても今のデータを早く届けたいか」です。
Webページやファイルのように、1文字でも欠けると困るデータはTCPが向いています。
通話のように、遅れて届いた古い音より今の音が大事な通信や、DNSのように小さな問い合わせと応答で終わる通信は、UDPが向いています。
ただし、UDPを選んだアプリは、ネットワークの混雑への配慮も自分で行わなければなりません。
RFC 8085は、UDP自体には混雑を抑えるしくみ(輻輳制御)がないので、UDPを使うアプリの側で適切なしくみを用意するよう求めています。
たとえば、1500バイトのUDPデータグラムを1秒に5つ送るだけでも、56kbpsの細い回線なら容量を超えてしまうという例が挙げられています。
また、なくなったデータを送り直すしくみを自分で作るアプリは、再送が混雑をさらに悪化させないよう、再送の分も含めて混雑に配慮する責任があります。
確実で順番どおりの配送が必要なら、複雑なしくみを自分で作るより、それを備えた標準のプロトコルを選ぶべきだともされています(参考3)。
「UDPは速いから何でもUDPにすればよい」というわけではないので、注意しましょう。
UDPが使われる場面
4-1. 音声やビデオの通話はUDPの上のRTPで運ぶ
音声やビデオの通話アプリでは、UDPの上にRTPというプロトコルを重ねて使うのが一般的です。
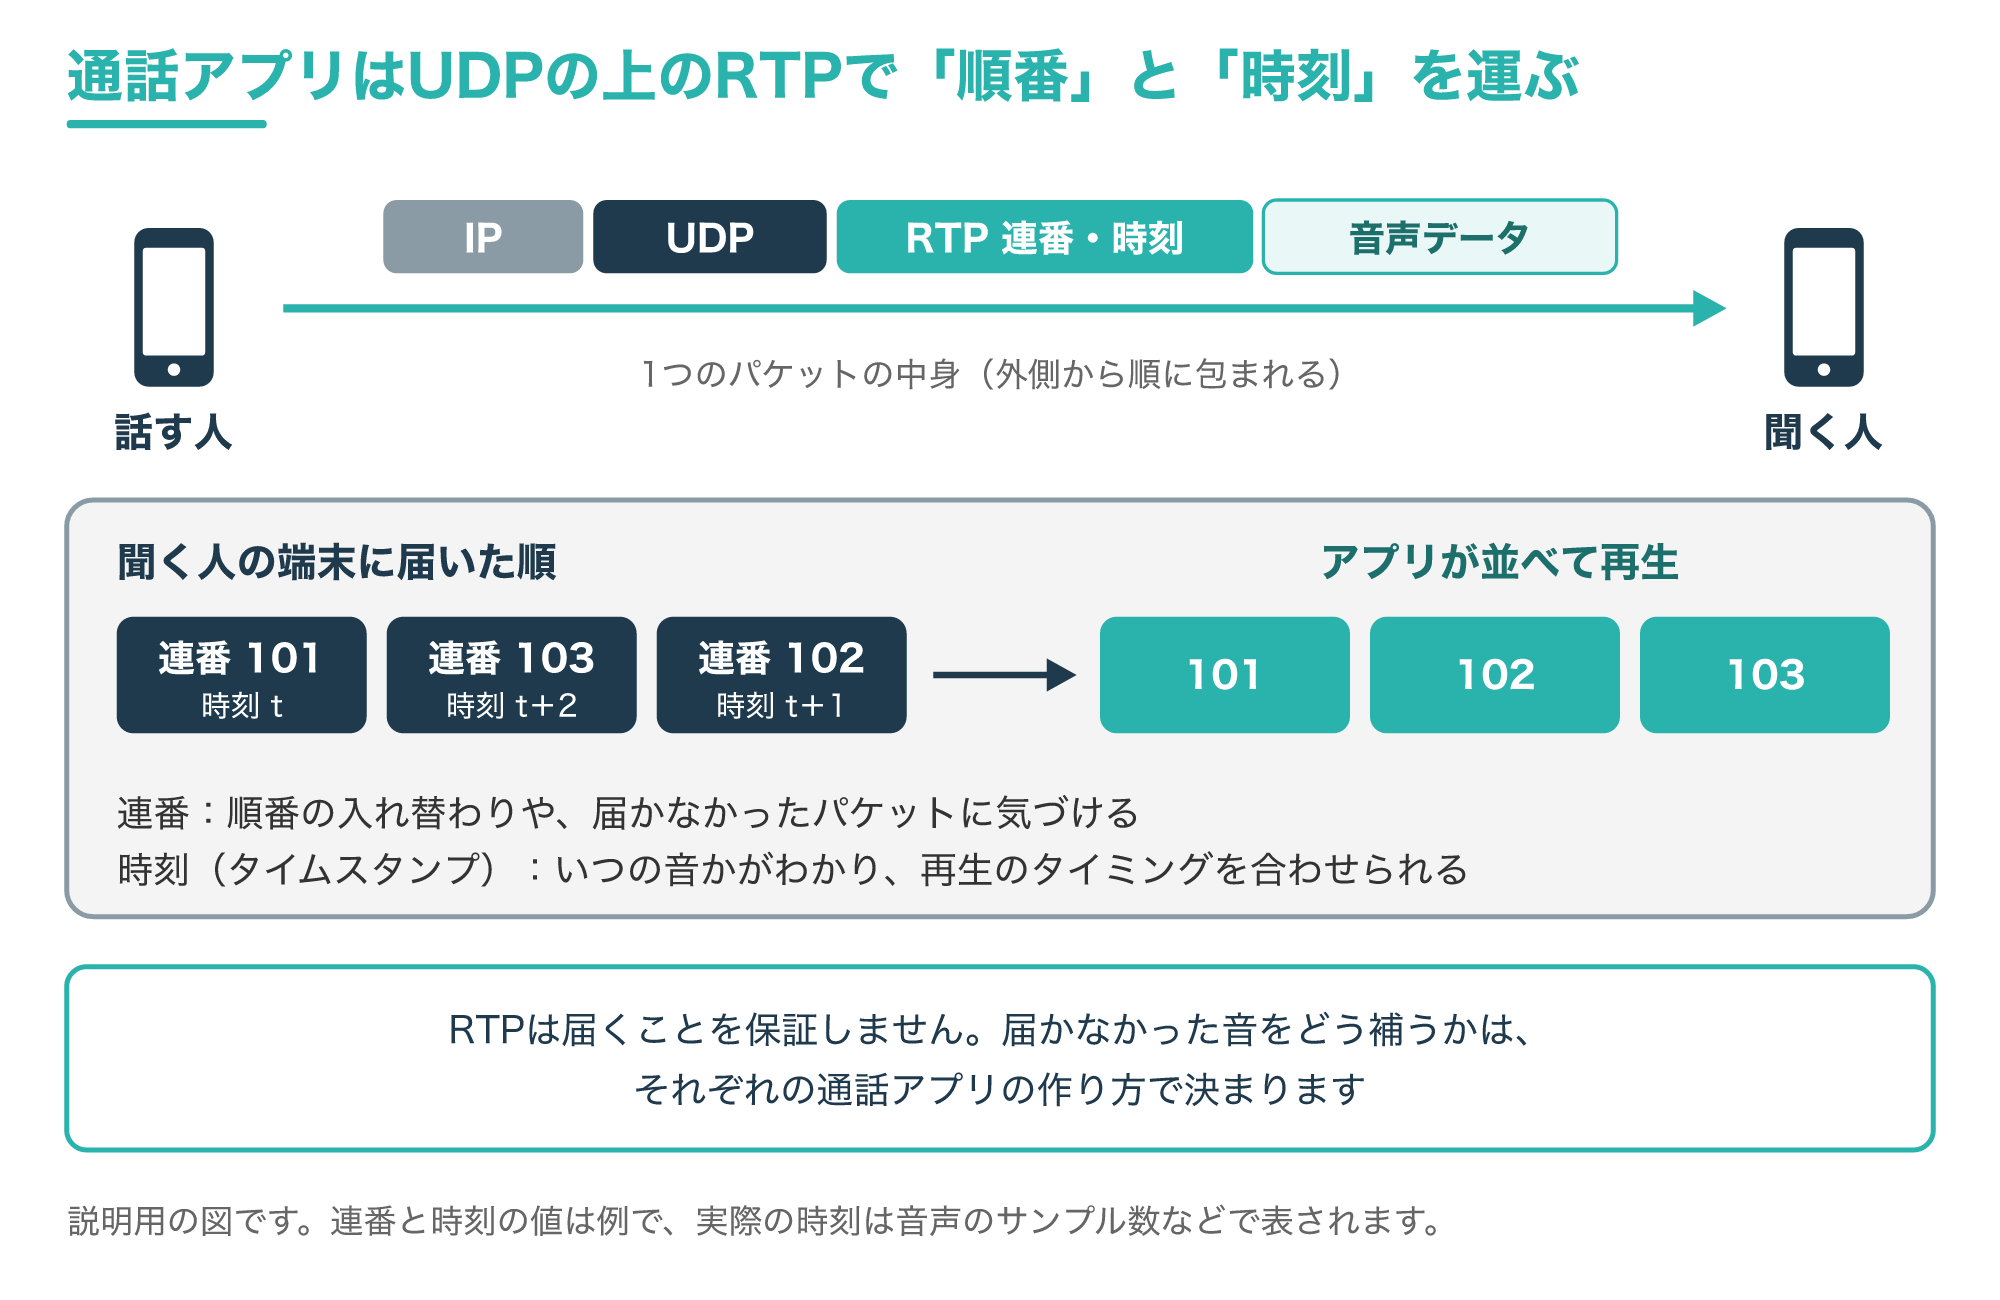
図の上のように、1つのパケットの中では、音声データをRTP、UDP、IPの順に包んで送ります。
RTPは、音声や映像のようなリアルタイムのデータを運ぶためのプロトコルで、連番(シーケンス番号)と時刻(タイムスタンプ)を持っています。
RTPの仕様書RFC 3550では、アプリは通常、UDPのポート番号による振り分けとチェックサムを利用するために、RTPをUDPの上で動かすと説明されています。
また、RTP自体も届くことを保証せず、順番の入れ替わりも防がないものの、連番を使えば受け取った側で送った順に組み立て直せると書かれています。
連番はパケットを1つ送るごとに1ずつ増えるので、番号が飛んでいればパケットがなくなったことにも気づけます。
時刻のほうは、そのパケットの最初の音がいつ記録されたかを表し、届く間隔のばらつきを測って再生のタイミングを合わせるのに使われます。
ネットワークが対応していれば、マルチキャストという方式で、同じデータを複数の宛先へまとめて届けることもできます(参考7)。
図の下の例では、連番101、103、102の順に届いても、アプリが連番を見て101、102、103の順に並べて再生しています。
届かなかった音を待たずに先へ進めるので、会話の遅れを小さくできます。
欠けた部分をどう補うかは、通話アプリの作り方によって違います。
オンラインゲームでも、少し前の位置情報より最新の情報が大事な場面では、同じ考え方でUDPが使われることがあります。
4-2. DNSとDHCPは短いやり取りでUDPを使う
身近なところでは、ドメイン名からIPアドレスを調べるDNSも、UDPを使う代表例です。
RFC 1035では、DNSはTCPとUDPのどちらのポート53でも使えますが、通常の問い合わせにはUDPを使うのがすすめられた方法だとされています。
一方で、1987年のRFC 1035の決まりでは、UDPで運ぶDNSのメッセージは512バイトまでとされ、それより長い応答は切り詰めて、そのことを示す印(TCビット)を付けるとされています。
その後、2013年のRFC 6891で決められたEDNS(0)という拡張では、自分が受け取れるUDPの大きさを相手に伝えることで、512バイトを超える応答もTCPに切り替えずにUDPで受け取れるようにしています(参考11)。
また、ゾーン転送と呼ばれる、DNSサーバーどうしで情報をまとめてコピーする通信にはUDPは使えないとされています。
UDPで送った問い合わせはなくなることがあるので、問い合わせる側には送り直しの作戦が必要だとも書かれています。
送り直すときは、同じサーバーに繰り返す前に、ほかのサーバーやアドレスを試すことがすすめられています(参考4)。
UDPが持たない確実さを、DNSというアプリの側で補っているわかりやすい例です。
小さな問い合わせにはUDP、大きなデータや確実さが必要な場面にはTCPと、1つのサービスの中でも使い分けているわけです。
DNSのしくみは、DNSサーバーの記事でくわしく解説しています。
パソコンやスマホにIPアドレスを自動で配るDHCPも、UDPを使っています(参考5)。
DHCPは、まだIPアドレスを持っていない端末とのやり取りから始まるので、接続の準備がいらないUDPと相性がよいと考えられます。
DHCPのしくみは、DHCPサーバーの記事で紹介しています。
4-3. HTTP/3を支えるQUICもUDPの上で動く
最近のWebでは、UDPの上で動くQUIC(クイック)というプロトコルの利用も広がっています。
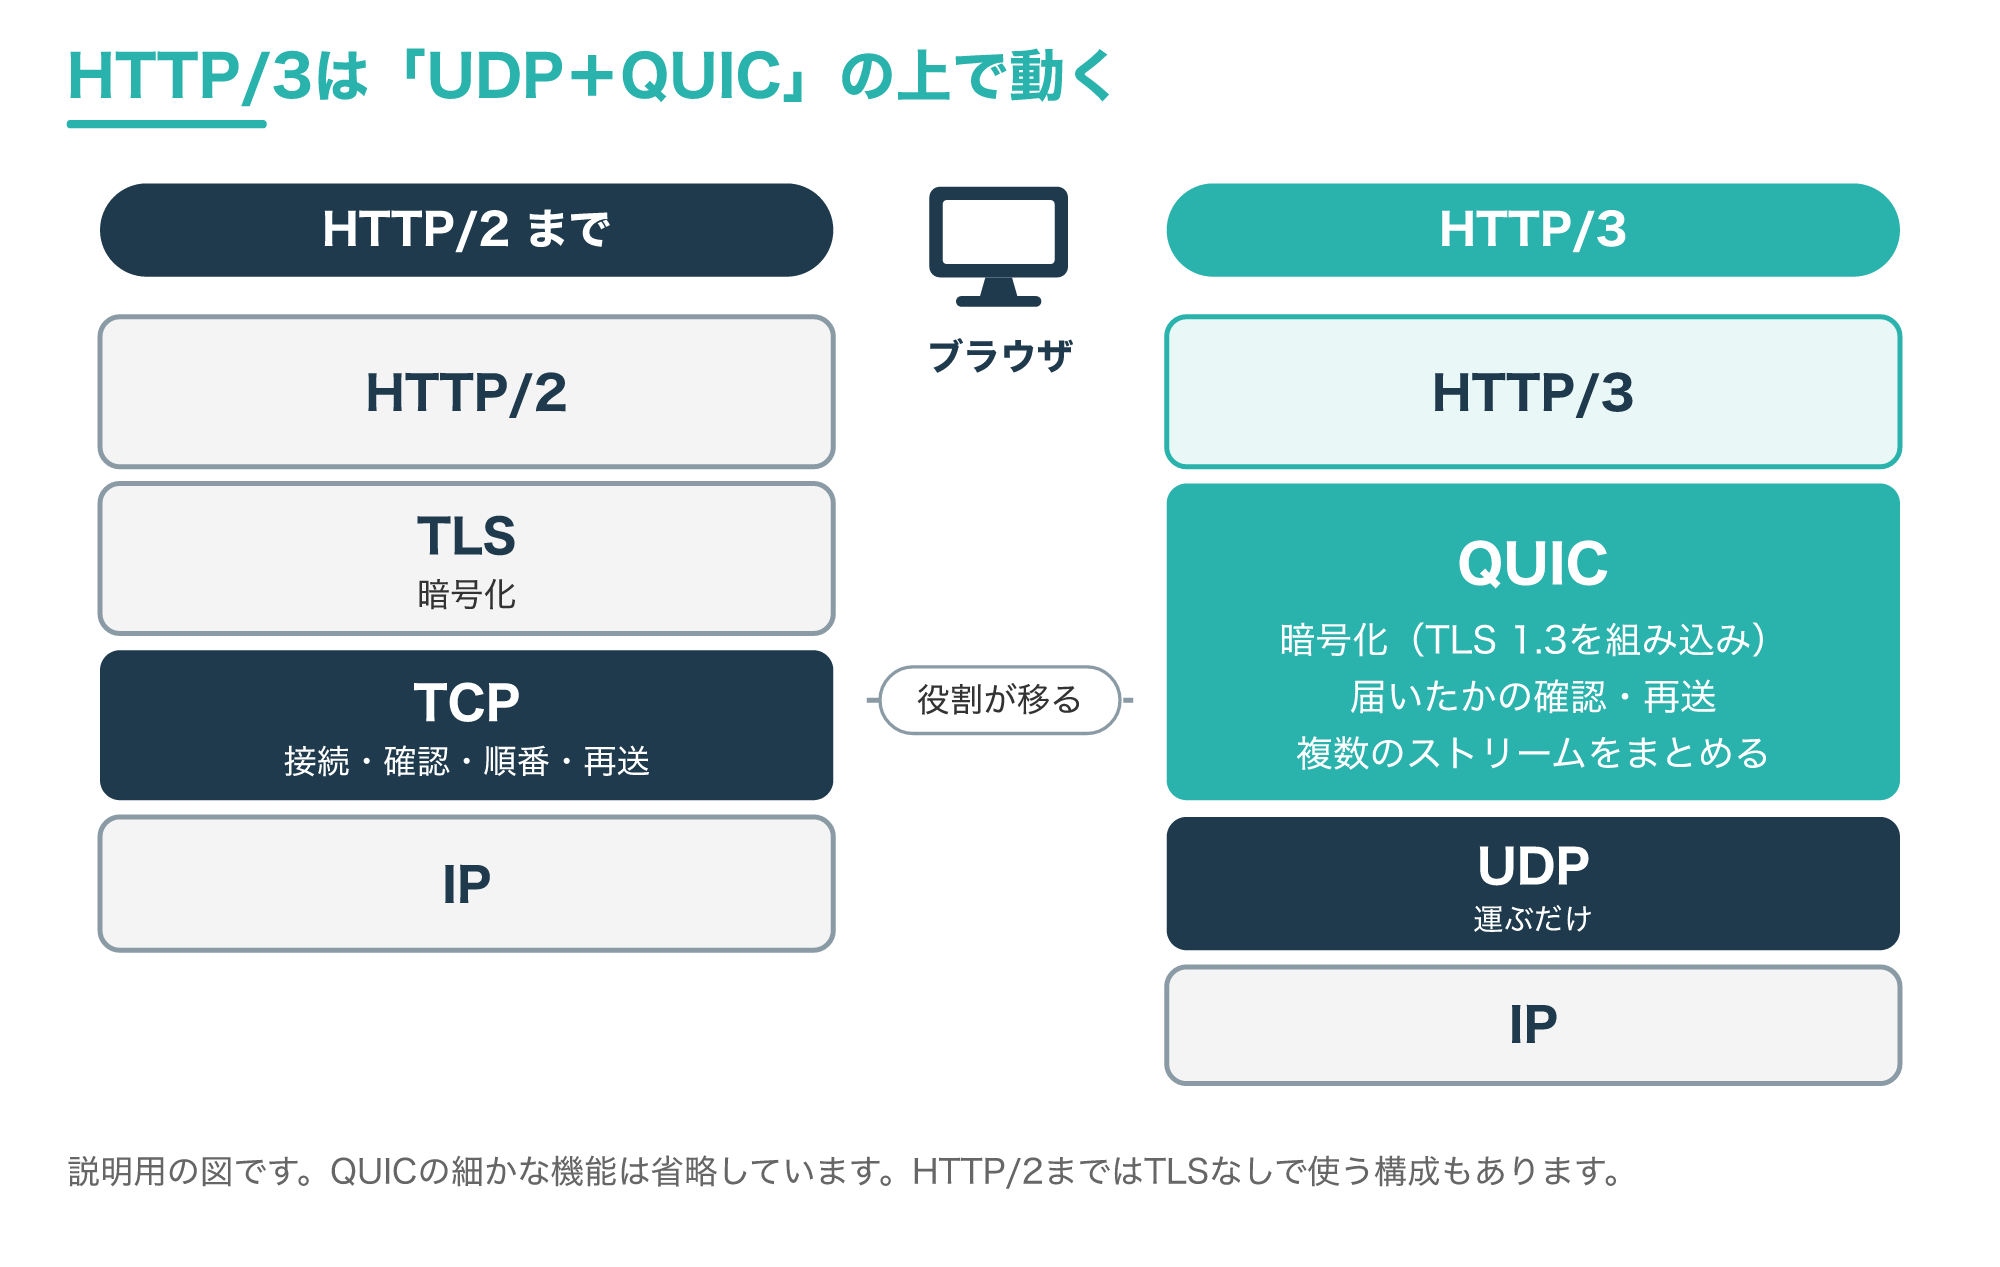
図の右のように、HTTP/3はQUICを使って動くHTTPの新しい版で、QUICの下ではUDPがデータを運びます。
QUICの仕様書RFC 9000によると、QUICのパケットは、今あるシステムやネットワークで使いやすくするためにUDPのデータグラムに入れて運ばれます。
QUICは接続を持つプロトコルで、TLSの暗号化の手順を組み込み、パケットのほぼ全体を暗号化します。
さらに、届いたかどうかの確認と再送、複数のデータの流れ(ストリーム)をまとめて送るしくみも、QUICが自分で持っています。
以前にやり取りしたことのある相手なら、最初の手順と同時にデータを送り始められる0-RTTという方式も用意されています(参考8)。
HTTP/3の仕様書RFC 9114でも、HTTP/3はHTTPのやり取りをQUICの上で行うための決まりで、暗号化や、ストリームごとに順番どおり確実に届けることはQUICに任せると説明されています(参考10)。
つまり、UDPは「運ぶだけ」に徹し、確実さや暗号化はその上のQUICが受け持つという分担です。
UDPそのものが確実になったわけではなく、UDPの身軽さを土台にして、必要な機能を上に積んでいると考えるとわかりやすいでしょう。
暗号化のしくみであるTLSについては、TLSの記事で解説しています。
UDPのセキュリティ上の注意点
5-1. 送信元を偽った反射・増幅攻撃に注意する
UDPには接続の準備がないため、悪用されやすい点があります。
代表的なのが、送信元のIPアドレスを偽った問い合わせを使う「反射・増幅攻撃」です。
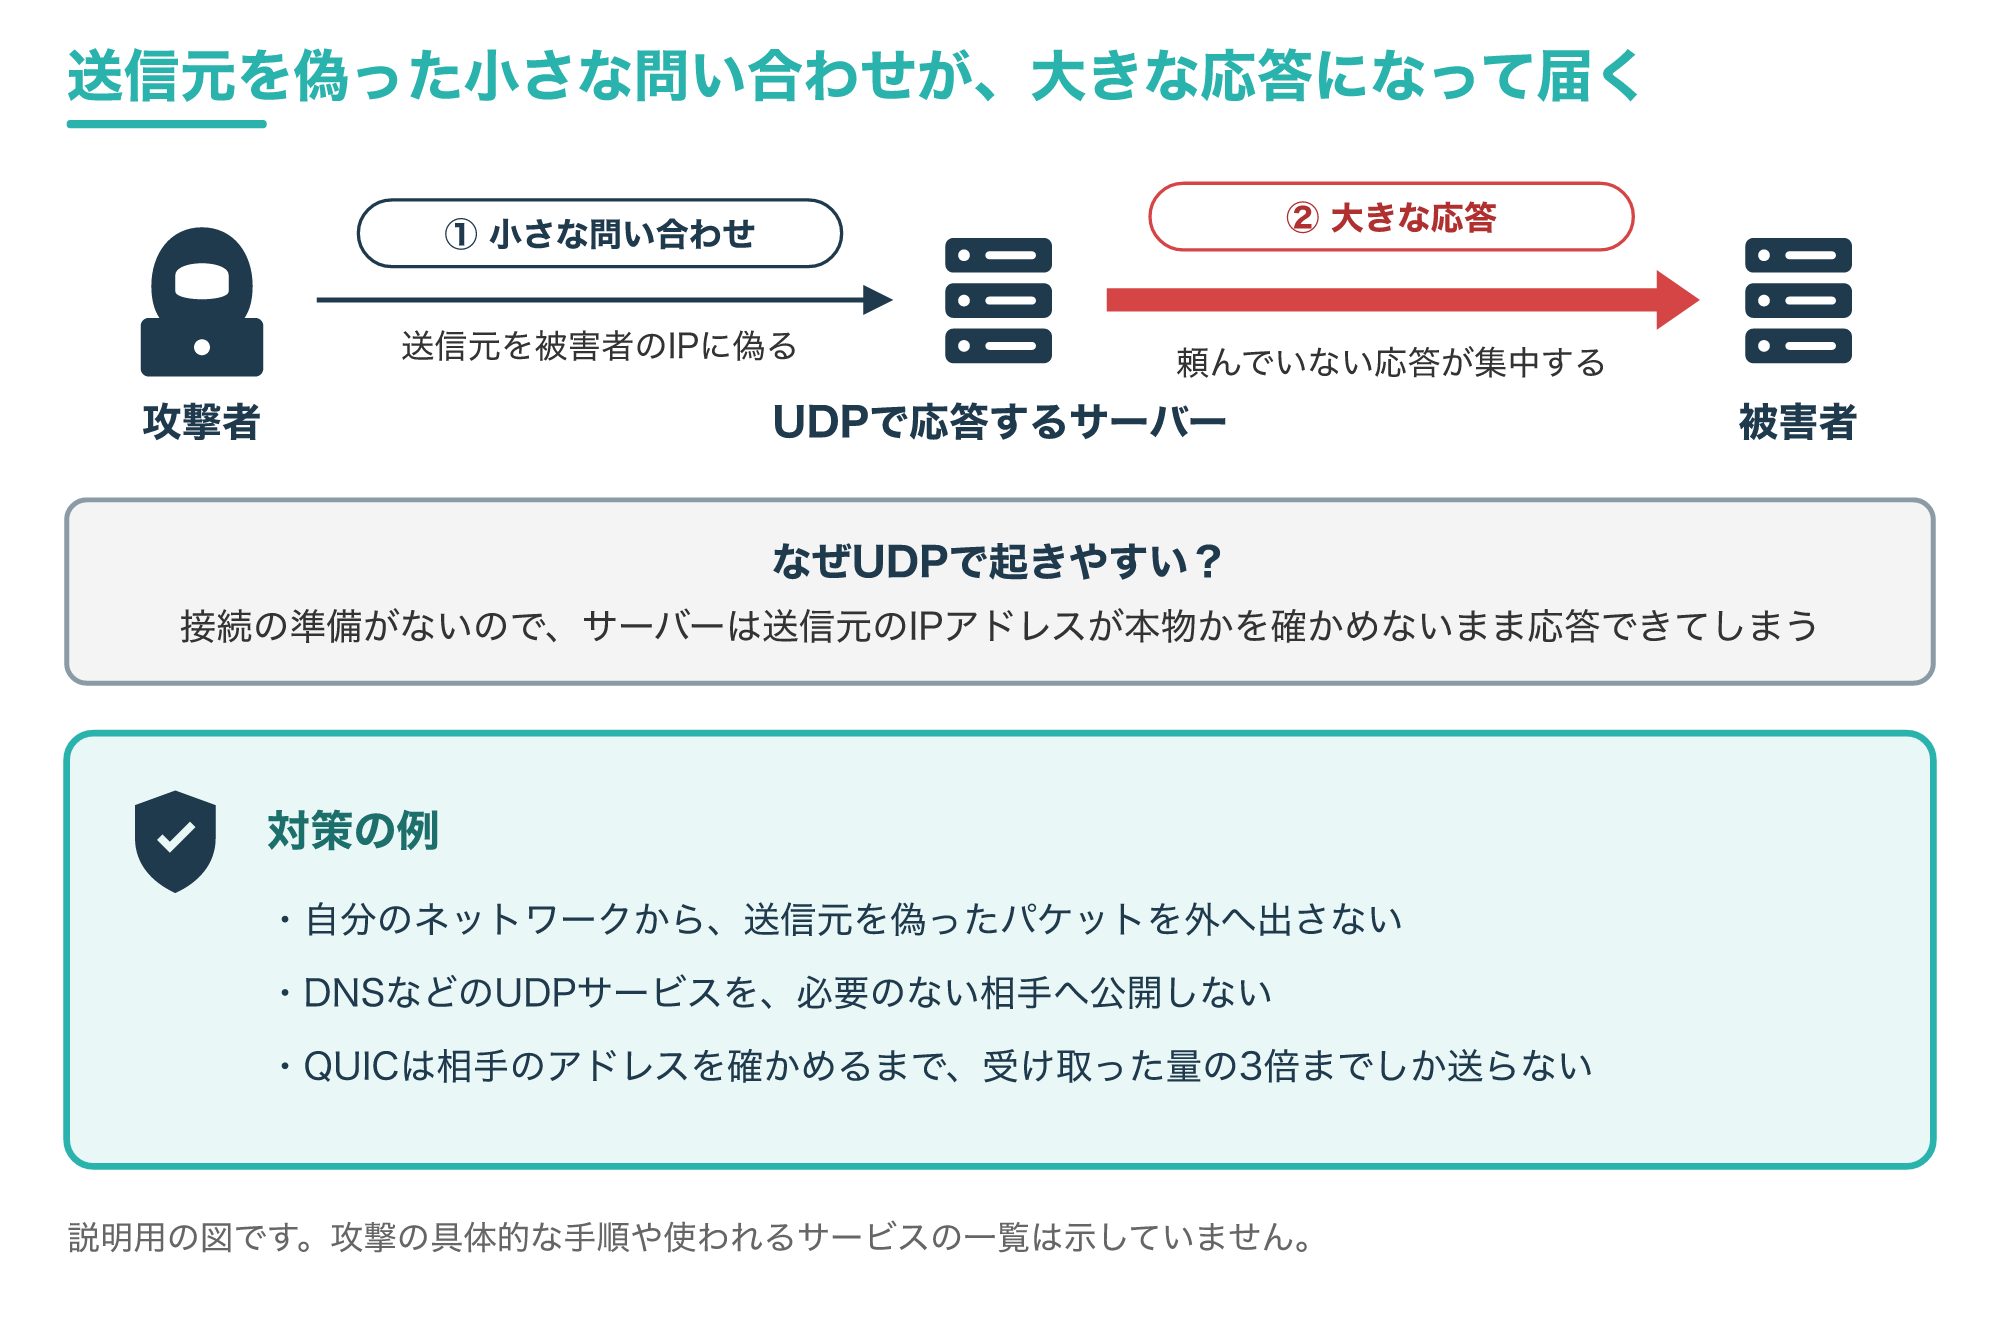
図のように、攻撃者は送信元を被害者のIPアドレスに書き換えた小さな問い合わせを、UDPで応答するサーバーへ送ります。
サーバーは問い合わせの送信元を信じて大きな応答を返すため、頼んでもいない大量のデータが被害者に集中します。
TCPなら、データを送る前の3回のやり取りで相手から返事が届かないと接続が始まらないので、送信元を偽った相手とは通信が成り立ちにくいと考えられます。
UDPにはその準備がないため、問い合わせ1つで応答を引き出せてしまうのです。
RFC 8085も、短い問い合わせに大きな応答を返すアプリは増幅攻撃に使われるおそれがあると注意しています。
そのうえで、問い合わせの送信元IPアドレスは簡単に偽れるので、相手を確かめる手段にはならないと説明しています。
対策としては、応答する前に相手を確かめることや、確かめていない短い問い合わせに大きな応答を返す場面を減らすこと、一定時間に応答する数を制限することが挙げられています(参考3)。
サーバーを運用する側では、DNSなどのUDPのサービスを必要のない相手に公開しないことが基本になります。
あわせて、自分のネットワークから送信元を偽ったパケットが外へ出ないようにすることも、攻撃の踏み台にされないための対策として知られています。
新しいプロトコルでは、こうした悪用を防ぐしくみが仕様に組み込まれています。
たとえばQUICのサーバーは、相手のアドレスを確かめる前は、受け取ったバイト数の3倍までしか送ってはいけないと決められています(参考8)。
大量の通信でサービスを止める攻撃全体については、DDoS攻撃の記事で解説しています。
5-2. ファイアウォールでは使うUDPのポートだけを開ける
UDPを使うサービスを守る基本は、必要なポートだけを開けて、それ以外を閉じておくことです。
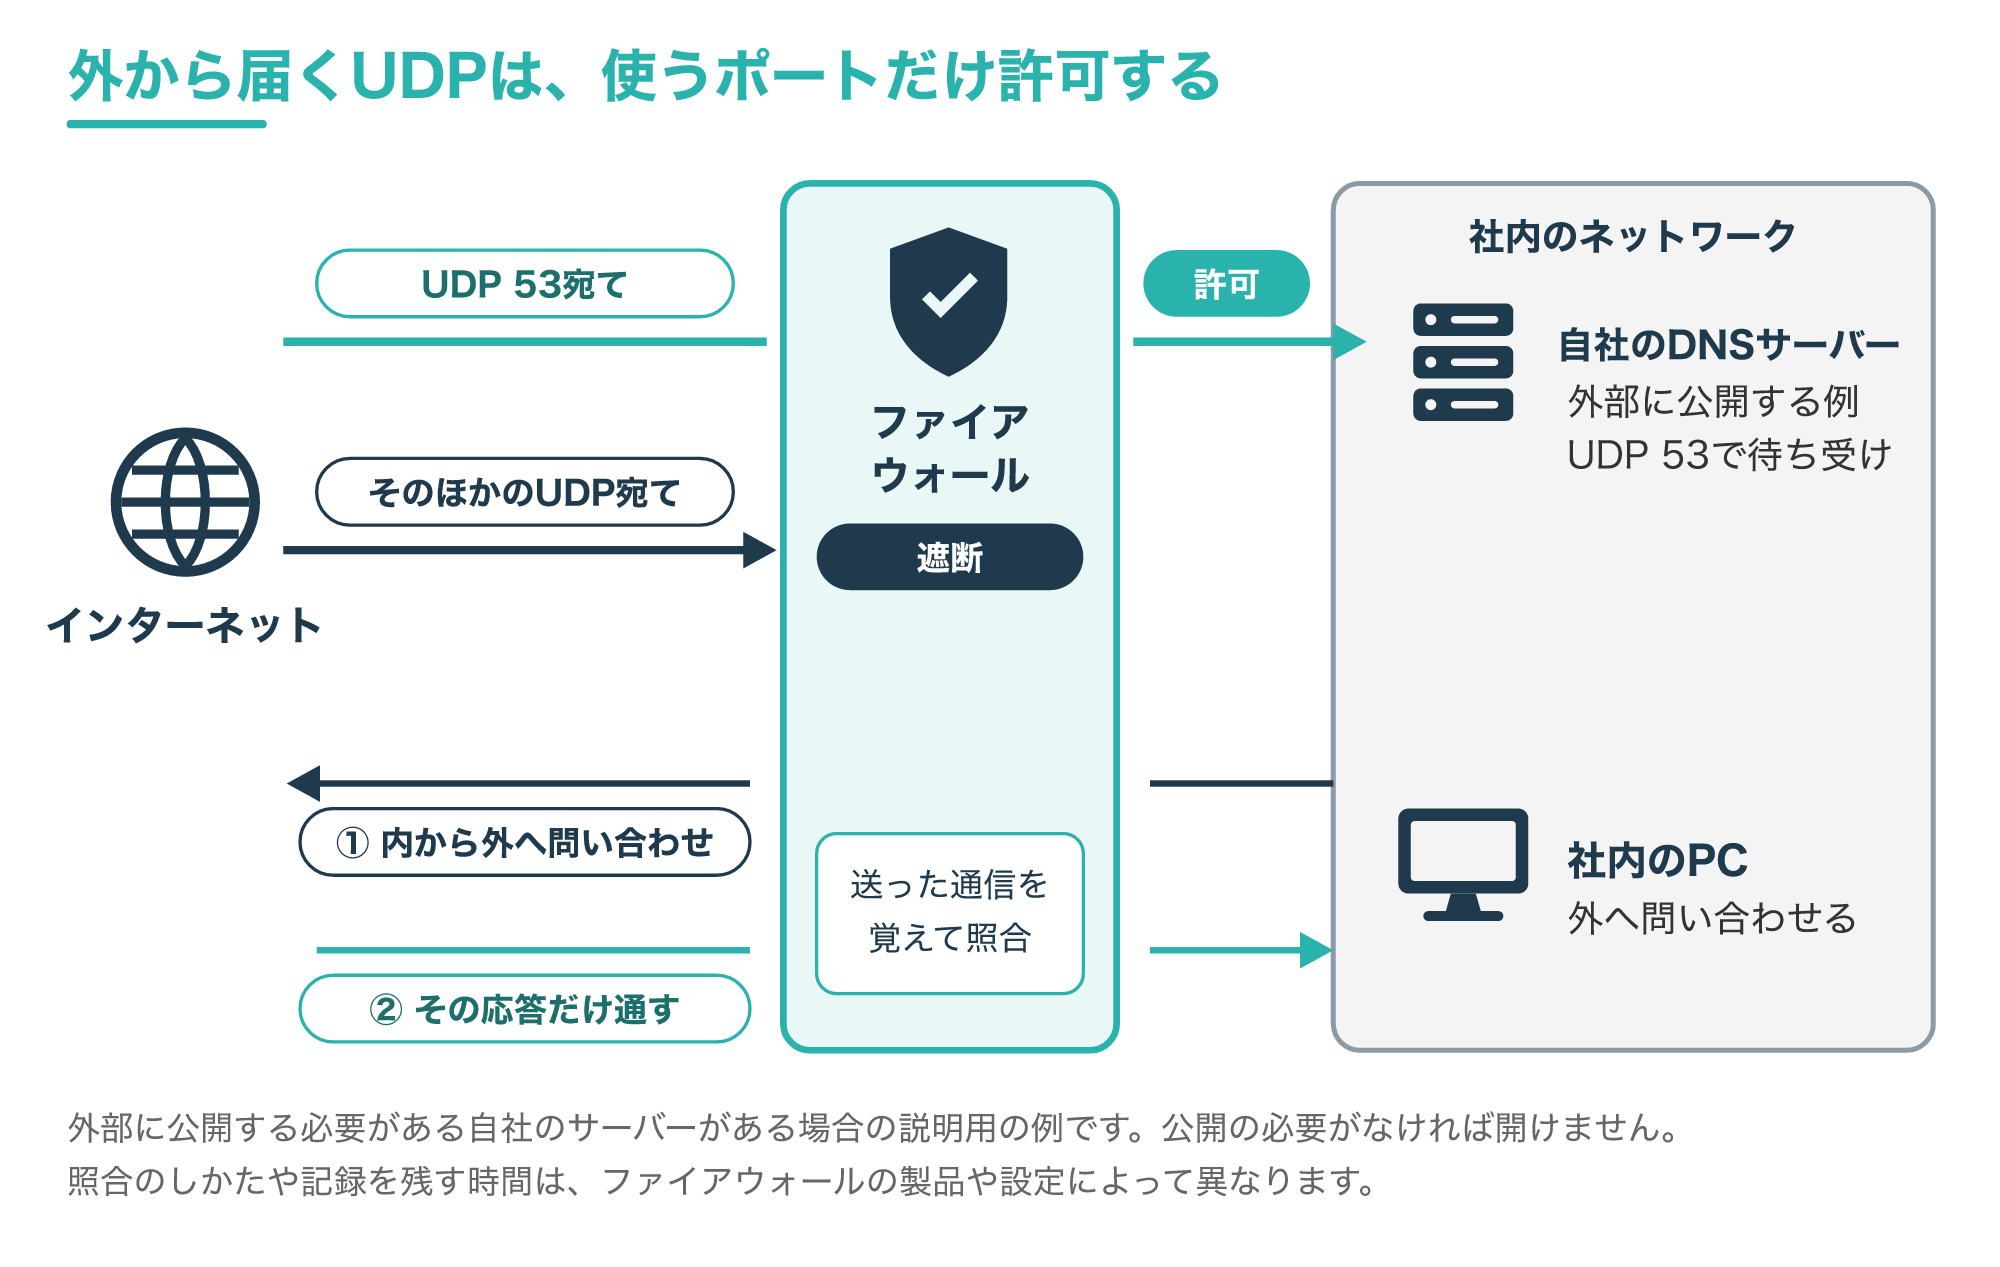
図の上は、外部に公開する必要がある自社のDNSサーバーがある場合の例で、公開する必要がなければUDP 53も開けません。
たとえばWindowsのファイアウォールは、規則に当てはまらない受信の通信をすべてブロックするのが既定の動作です。
一方、送信の通信は、規則に当てはまらない限り許可するのが既定です。
規則では、TCPやUDPの種類を選んで、ポート番号やポートの範囲を指定できます(参考9)。
図の下のように、内側の端末が外へ送ったUDPの応答を通すしくみも、ファイアウォールやNAT(アドレス変換)でよく使われます。
RFC 8085によると、UDPには接続の始まりと終わりを示す情報がないため、こうした機器は内側から外側へ出た最初のパケットを見て記録を作り、記録がある間だけ戻りの通信を通します。
しばらく通信がないと記録は消え、そのあとに届いた戻りの通信は捨てられます。
NATはこの記録を2分以上保つよう求められていますが、もっと短い時間で消す機器も少なくないとされています。
「しばらく何もしないとUDPの通信が切れる」という現象は、この記録の時間切れが原因のことがあります。
記録が消えないよう定期的に小さなデータを送る方法もありますが、多くのアプリには不要で、使う場合も15秒より短い間隔では送らないよう求められています。
また、経路の外にいる攻撃者が偽のデータを紛れ込ませにくくするため、UDPを使うアプリは送信元ポート番号を予測しにくい値にすることも求められています。
内と外のアドレスを変換するしくみは、NATの記事で、通信を許可・遮断するしくみはファイアウォールの記事で解説しています。
UDP自体には暗号化や改ざん防止のしくみがないので、盗み見や改ざんを防ぎたいときは、DTLS(UDP向けのTLS)やIPsecといった標準の暗号化のしくみと組み合わせるか、暗号化を組み込んだQUICを使いましょう(参考3)。
よくある質問とまとめ
6-1. よくある質問
Q1. UDPとは簡単にいうと何ですか?
届いたかどうかの確認や順番の並べ直しを省いて、データをすぐに送るトランスポート層の通信プロトコルで、接続の準備がいらないぶん身軽に送れます。
Q2. TCPとUDPの違いは何ですか?
TCPは接続を準備して届いたかを確かめながら順番どおりに届け、UDPは準備も確認もせずに送るので、速さと確実さのどちらを重視するかで使い分けます。
Q3. UDPのヘッダは何バイトですか?
送信元ポート番号、宛先ポート番号、長さ、チェックサムの4つの欄がそれぞれ16ビットで合計8バイトなので、オプションがなくても20バイトあるTCPのヘッダより小さくなっています。
Q4. UDPのチェックサムは省略できますか?
IPv4では0にして省略できますが、IPv6では原則として必ず計算し、0のパケットは受け取った側で捨てられます(参考6)。
Q5. UDPは危険なプロトコルですか?
UDPそのものが危険なわけではありませんが、送信元を偽った反射・増幅攻撃に使われやすいので、不要なポートを閉じ、サービスを必要な相手だけに公開することが大切です。
6-2. まとめ
UDPは、接続の準備や届いたかの確認を省いて、データをすぐに送るトランスポート層のプロトコルです。
ヘッダはポート番号、長さ、チェックサムの4つの欄だけの8バイトで、チェックサムはIPv6では原則必須です。
なくなったデータの再送や順番の並べ直し、混雑への配慮は、UDPを使うアプリの側で行います。
DNSや通話のRTP、HTTP/3を支えるQUICなど、身軽さを生かした場面で広く使われています。
反射・増幅攻撃に悪用されないよう、使うポートだけを開け、暗号化が必要な通信はDTLSやIPsecと組み合わせるか、暗号化を組み込んだQUICを使いましょう。
TCPとUDPは優劣ではなく役割の違いなので、「確実さ」と「身軽さ」のどちらが必要かで選ぶと覚えておくと迷いません。
まずは、自分のネットワークで外から届くUDPのうち、本当に必要なポートがどれかを確かめるところから始めてみてください。
参考1:RFC 768 User Datagram Protocol(RFC Editor)
参考2:RFC 9293 Transmission Control Protocol(RFC Editor)
参考3:RFC 8085 UDP Usage Guidelines(RFC Editor)
参考4:RFC 1035 Domain Names – Implementation and Specification(RFC Editor)
参考5:RFC 2131 Dynamic Host Configuration Protocol(RFC Editor)
参考6:RFC 8200 Internet Protocol, Version 6 (IPv6) Specification(RFC Editor)
参考7:RFC 3550 RTP: A Transport Protocol for Real-Time Applications(RFC Editor)
参考8:RFC 9000 QUIC: A UDP-Based Multiplexed and Secure Transport(RFC Editor)
参考9:Windows ファイアウォールの概要(Microsoft Learn)
参考10:RFC 9114 HTTP/3(RFC Editor)
参考11:RFC 6891 Extension Mechanisms for DNS (EDNS(0))(RFC Editor)