改ざんとは?Webサイトやファイルの手口と気づき方・初動を図解
改ざんとは、権限のない者が、データ・ファイル・Webページなどの内容を不正に書き換えることです。
この記事では、改ざんの種類と手口、ハッシュ値やログで気づく方法、痕跡を隠す時刻の偽装、気づいたときの初動と再発防止を、具体的な値の図で説明します。

この記事は以下のような人におすすめ!
- 改ざんの意味と種類を知りたい人
- 自社のWebサイトやファイルが書き換えられていないか確かめたい人
- 改ざんに気づき、何から手を付けるべきか知りたい担当者
本記事はプロモーション(アフィリエイト広告)を含みます。
改ざんとは
1-1. 改ざんの意味と「完全性」
改ざんは、情報セキュリティの3要素(機密性・完全性・可用性)のうち、「完全性」を壊す行為です。
完全性について、米国のNISTは「作成・送信・保存されてから、権限のない方法で変更されていない性質」と定義しています。
同じ用語集には、情報の不適切な変更や破壊から守ること、という説明も載っています(参考1)。
大事なのは「権限のない」という部分で、管理者が正しい手順でページを更新するのは改ざんではありません。
同じ書き換えでも、誰が・どの権限で・何のために行ったかで、改ざんかどうかが決まります。
MITRE ATT&CKは、攻撃者がデータを挿入・削除・操作して、外部の結果に影響を与えたり活動を隠したりする手口を「データの操作(T1565)」としてまとめ、保存されたデータ・送信中のデータ・実行中のデータの3つに分けています(参考2)。
次の図は、この3つの対象に、Webページの改ざんを加えて例示用の値で並べたものです。
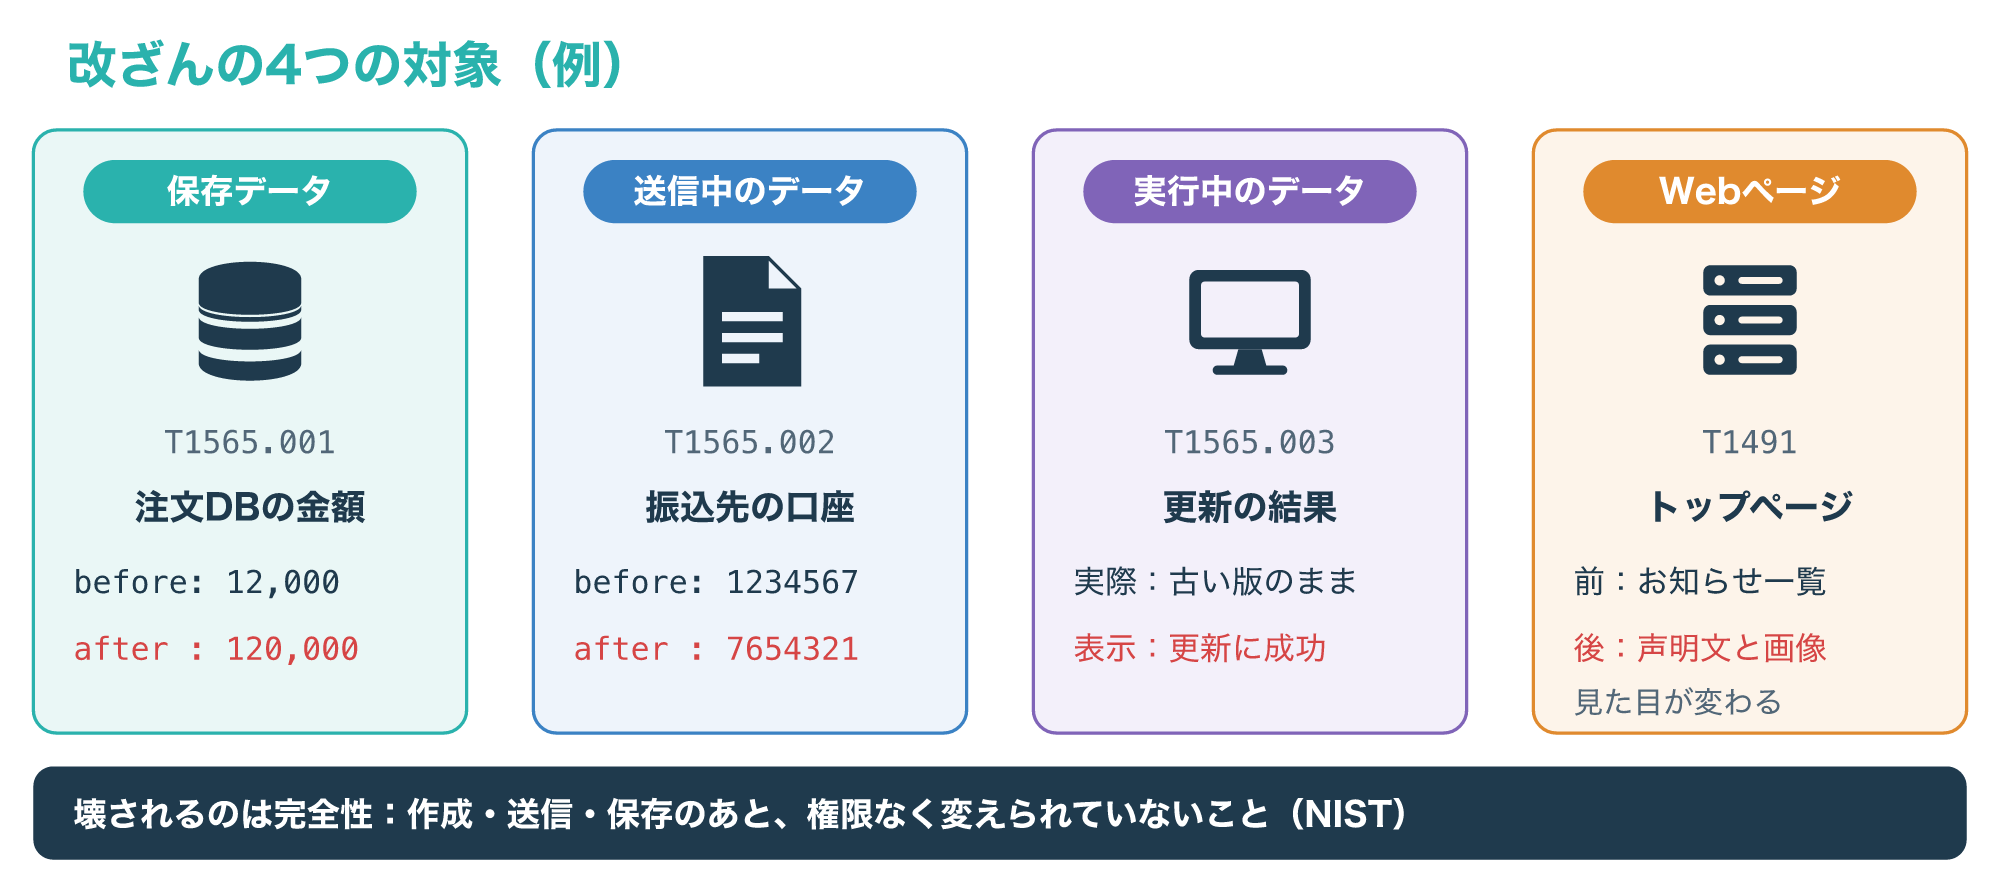
左の保存データは、データベースやファイルに書かれた値そのものを書き換える改ざんです。
送信中のデータは、送り手から受け手へ届くまでの途中で内容を変える改ざんです。
実行中のデータは、動いているプログラムが扱う値や表示を変えるもので、利用者には正常に見えるのが特徴です。
右端のWebページの改ざんは、MITRE ATT&CKでは別の手法「Defacement(T1491)」として扱われ、社内外に見せている内容を書き換えることを指します(参考3)。
1-2. 改ざんで起きる被害
改ざんの被害は、書き換えられた対象によって大きく変わります。
MITRE ATT&CKは、データの操作によって業務の流れや組織の理解、意思決定に影響を与えようとする場合があると説明しています。
複雑なシステムで狙いどおりの影響を出すには、そのシステムに関する専門知識が必要で、長い時間をかけた情報収集のあとに行われることが多いとも書かれています。
実際の例として、正規の取引に似せた不正な取引を紛れ込ませ、少しずつ金銭を抜き取ったグループが挙げられています。
装置の正規の更新を妨げながら、更新が成功したように偽って古い版のまま動かし続けたマルウェアの例も載っています(参考2)。
Webページの改ざんは、メッセージを伝える、脅す、侵入したと(ときには偽って)主張する、といった目的で行われることがあります(参考3)。
一方で、見た目が変わらない改ざんにも注意が必要です。
JPCERT/CCは2013年の注意喚起で、改ざんされた多くのWebサイトに、攻撃サイトへ誘導するiframeや難読化されたJavaScriptが埋め込まれていたと報告しています。
この場合、ページの見た目はほとんど変わらないまま、閲覧した利用者のPCがマルウェアに感染するおそれがあります(参考4)。
つまり改ざんは、自社のデータが壊れるだけでなく、訪れた人を攻撃の入口に巻き込む形でも被害を広げます。
改ざんされたサイトから感染するマルウェアの種類と特徴は、次の記事で解説しています。
改ざんの種類と手口
2-1. Webサイトの改ざん
Webサイトの改ざんは、ページのファイルやCMSの内容を書き換えられる被害です。
JPCERT/CCの注意喚起では、改ざんに使われたマルウェアの一部が、FTP/SSHのクライアントやWebブラウザに保存されたアカウント情報を盗む機能を持ち、Webサイトの更新に使うアカウント情報が盗まれている可能性が指摘されています(参考4)。
MITRE ATT&CKも、Webサーバーの悪用やCMSへのアクセスによるファイルの無断変更・スクリプトの挿入を、Webページの改ざんの典型として挙げ、クラウドのストレージ(Amazon S3やAzure Blob Storageなど)に置いたコンテンツが、盗まれた認証情報で書き換えられる例も示しています(参考3)。
次の図は、盗まれた更新用のアカウントでWebサイトが改ざんされ、閲覧者が攻撃サイトへ誘導されるまでを、例示用のIPアドレスで示したものです。
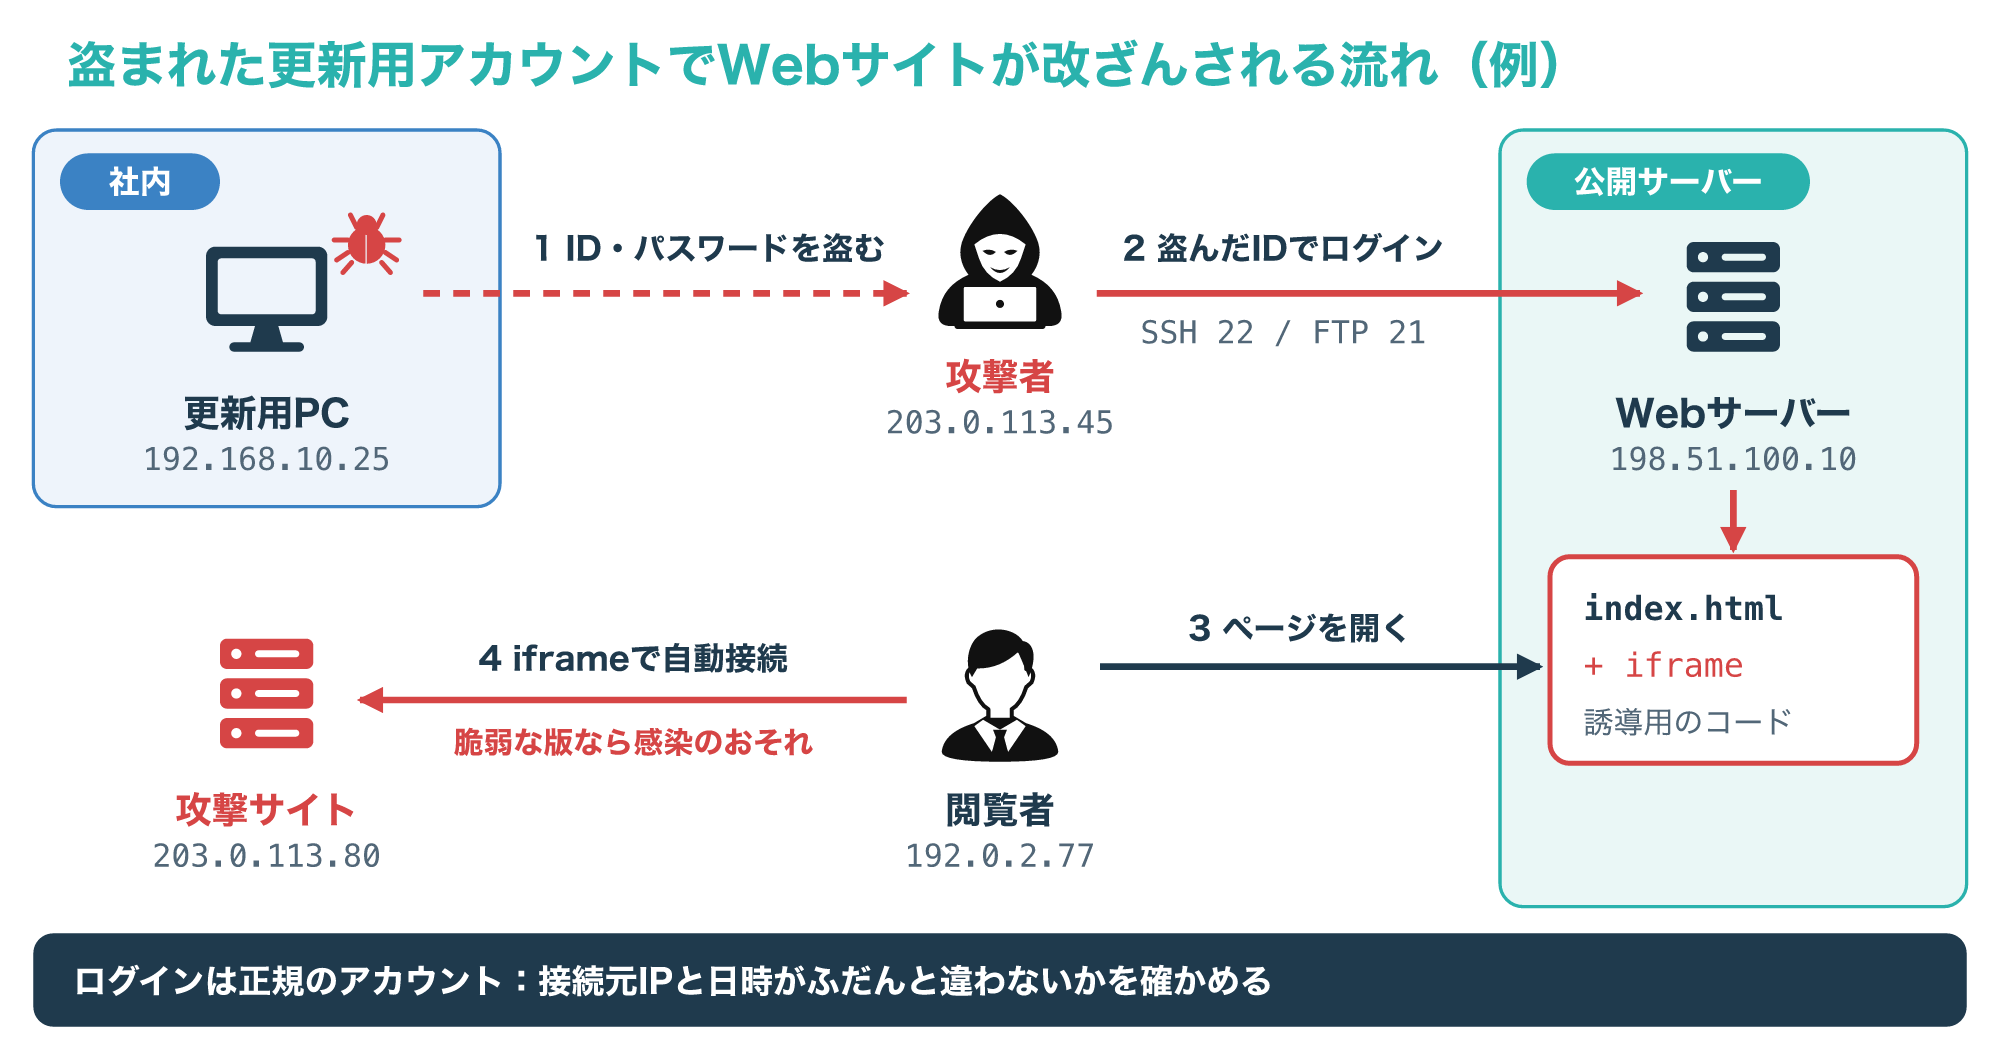
1では、Webサイトを更新するPCがマルウェアに感染し、保存されていたアカウント情報が盗まれます。
2で攻撃者は、そのアカウントでWebサーバーへログインし、トップページに誘導用のコードを書き足します。
3で閲覧者がページを開くと、ブラウザが見えない枠を通じて攻撃サイトへ接続します。
4では、閲覧者のPCのOSやソフトウェアに既知の脆弱性が残っていると、マルウェアに感染するおそれがあります。
サーバーから見ればログインは正規のアカウントで行われているので、ログインした接続元のIPアドレスや日時がふだんと違わないかを確かめることが、気づくきっかけになります。
2-2. データベースやファイルの改ざん
Webサイトの見た目ではなく、裏側のデータベースが書き換えられることもあります。
IPAは、SQLインジェクションの脆弱性を突かれたときに起こりうる被害として、データベースに蓄積された情報の改ざんや消去、Webページの改ざんを挙げています(参考5)。
商品の価格や在庫、会員のメールアドレス、振込先の口座番号など、業務の判断に使う値が書き換えられると、気づかないまま誤った処理が続いてしまいます。
ファイルサーバーの見積書や設定ファイルも、書き込みの権限を持つアカウントが乗っ取られれば、同じように書き換えられます。
データベースやファイルの改ざんは画面の変化として現れにくいため、3章で説明するハッシュ値の比較や、変更を記録するログが欠かせません。
重要なテーブルは、いつ・誰が・どの値からどの値へ変えたかという変更の履歴を残しておくと、改ざんに気づいたあとの確認がずっと楽になります。
SQLインジェクションの仕組みと対策は、次の記事で詳しく解説しています。
2-3. 通信中のデータの改ざん
送信中のデータの改ざんは、送り手と受け手の間を流れるデータを、途中で書き換える手口です。
たとえば、取引先へ送る請求データの振込先口座が届くまでに別の口座へ変えられれば、受け手は正しい請求だと思って支払ってしまいます。
次の図は、送り手の値と受け手に届いた値が食い違う様子と、受け手の検証で見つける考え方を示したものです。
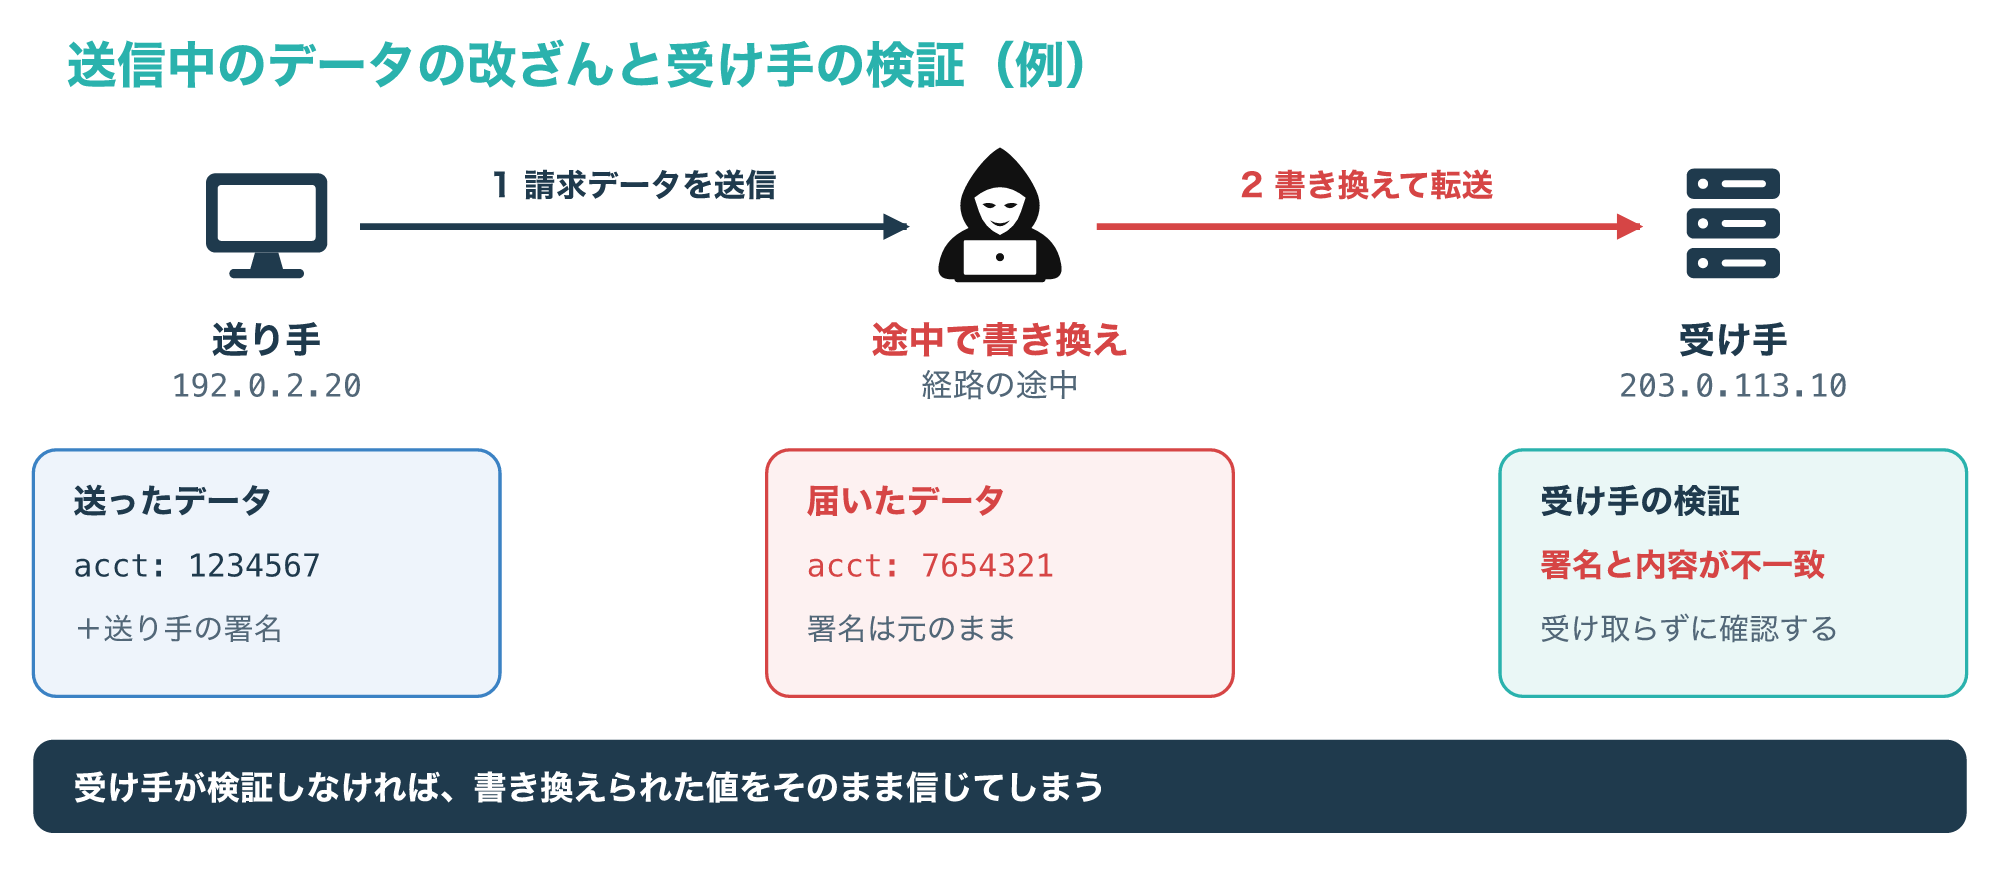
受け手が内容を確かめる仕組みを持っていなければ、書き換えに気づくことはできません。
そのため、TLSのように暗号化と改ざんの検出を組み合わせた方式で通信を守ることや、送り手がデジタル署名を付けて受け手が検証することが行われます。
MITRE ATT&CKも、データの操作への対策の1つに、重要な情報を暗号化して、狙いを定めた書き換えをしにくくすることを挙げています(参考2)。
デジタル署名で改ざんを見つける仕組みは、次の記事で解説しています。
改ざんに気づく方法
この章の例は、2-1の更新用アカウント(SSHやFTP)の悪用とは別の経路として、Webアプリの管理画面を悪用してページが書き換えられた場合を想定しています。
3-1. ハッシュ値を比べてファイルの変化を見つける
ファイルが書き換えられていないかを確かめる基本は、ハッシュ値の比較です。
ハッシュ値は、ファイルの中身から計算される決まった長さの値で、SHA-256なら256ビット(16進数で64文字)になります。
NISTは、承認されたハッシュ関数に、同じハッシュ値になる別の入力を見つけることが計算上きわめて難しいという性質を求めています(参考6)。
そのため、正しい状態のときのハッシュ値を記録しておけば、あとで計算し直した値と比べるだけで、中身が少しでも変わったかどうかが分かります。
ハッシュ値はファイル名や更新日時ではなく中身だけから計算されるので、4章で説明する時刻の偽装にもだまされません。
Linuxには、SHA-256のハッシュ値を計算し、記録しておいた値と照合できる標準のコマンドがあります(参考7)。
Linuxのサーバーなら、次の順番で記録と照合ができます。
- 正しい状態のときに、公開フォルダーへ移動して
find . -type f -exec sha256sum {} + | tee ~/baseline.sha256を実行する(サブフォルダーを含むすべてのファイルの「ハッシュ値とファイル名」が表示され、同じ内容がホームフォルダーのbaseline.sha256に保存される) - 続けて
find . -type f | sort | tee ~/baseline-files.txtを実行し、その時点のファイルの一覧も保存する - 2つのファイルを、USBメモリや別のサーバーなど公開サーバーの外へ移して保管する
- 確かめるときは、保管先の2つのファイルをホームフォルダーに戻し、公開フォルダーで
sha256sum -c ~/baseline.sha256を実行する(-cは記録した値と照合する指定) - 一致したファイルにはOKと表示されるので、OKにならなかったファイルを作業記録やログと突き合わせる
- 記録したあとに増えたファイルは-cの照合では見つからないため、
find . -type f | sort | diff ~/baseline-files.txt -で今の一覧と比べ、保存した一覧になかったファイルを確かめる
-cで照合できるのは記録したファイルだけなので、4-2で触れるような後から置かれたスクリプトを見逃さないよう、ファイルの一覧の比較も必ず組み合わせます。
アップロード先やキャッシュのように、ふだんから中身が変わるフォルダーも差として表示されるので、作業記録と合わせて見分けます。
ここで示したのはLinuxの例で、Windowsのサーバーでは、使う道具の公式の説明に沿って同じ「記録・別の場所に保管・照合」の流れで確かめます。
次の図は、公開しているファイルを、記録しておいた値と比べた例です。
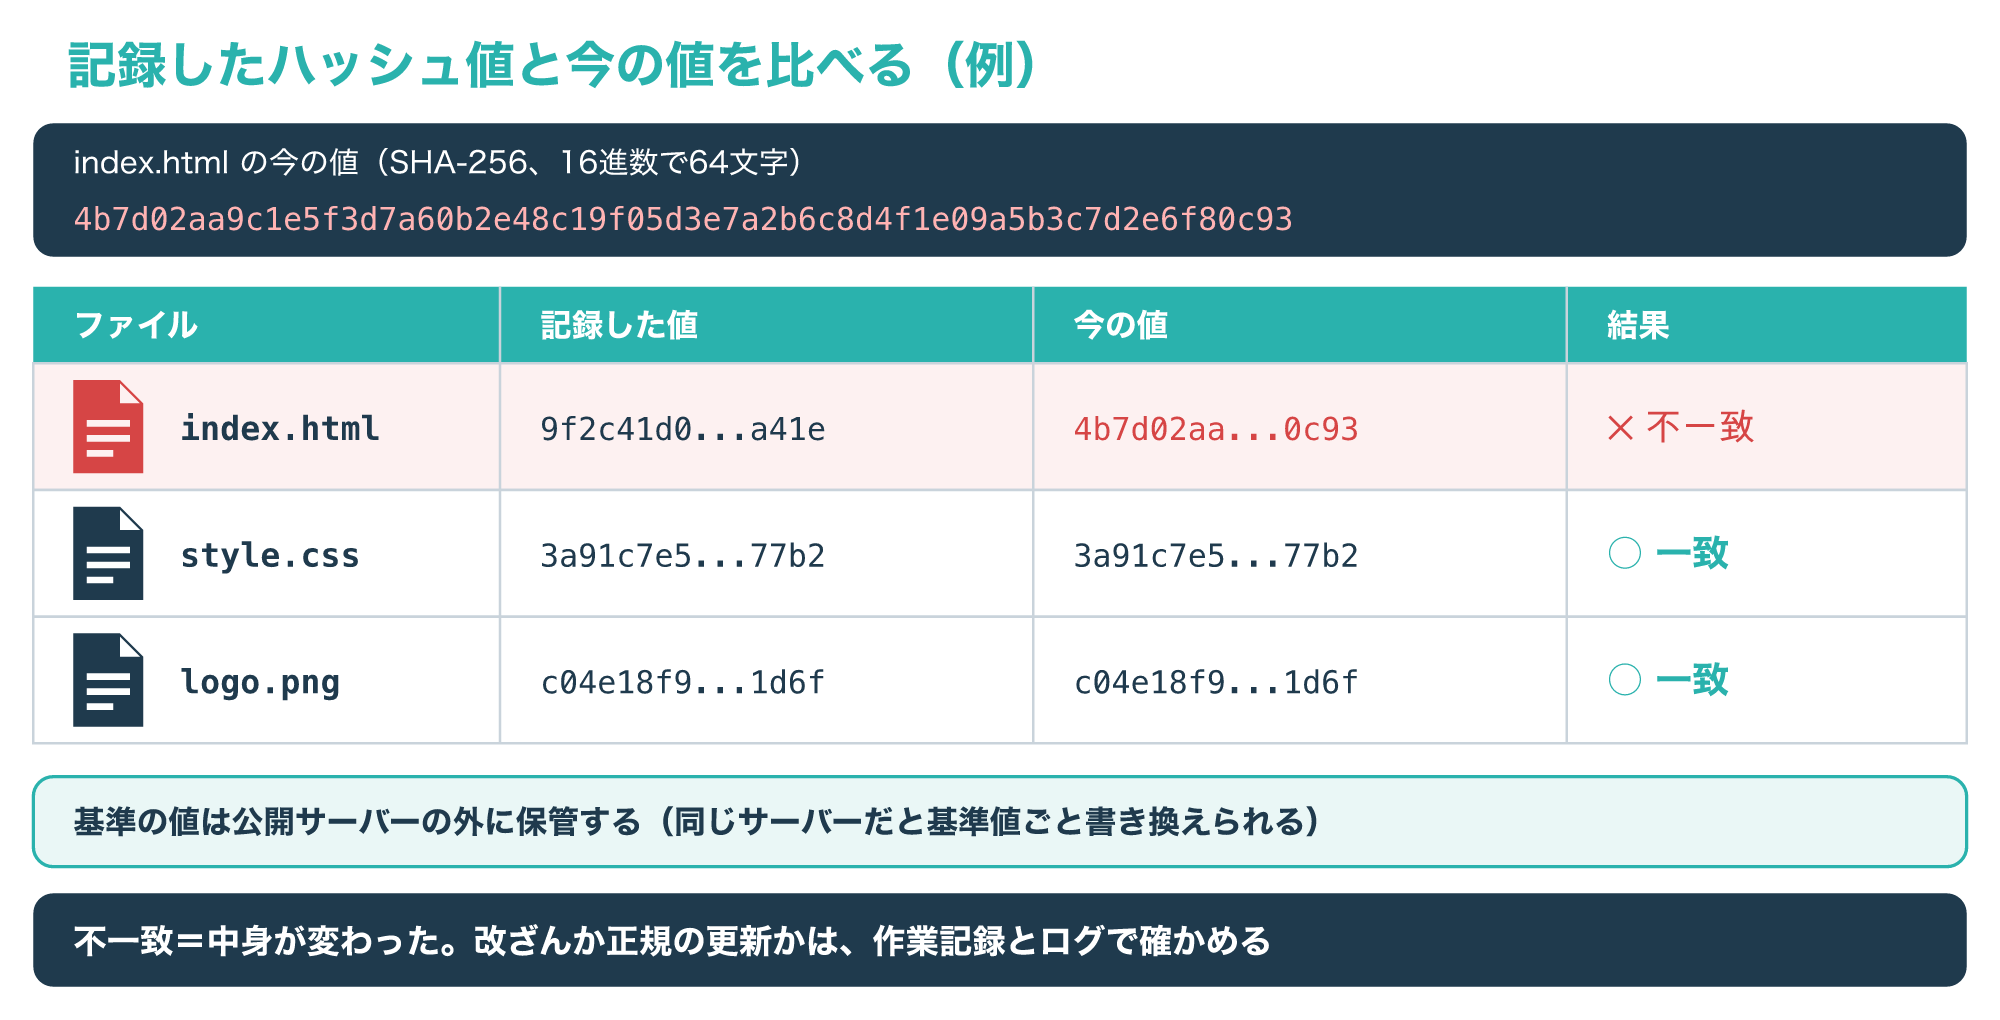
図では、style.cssとlogo.pngは記録した値と一致していますが、index.htmlだけが一致しません。
不一致が示すのは「中身が変わった」ことだけで、それが改ざんか正規の更新かは、ハッシュ値だけでは分かりません。
更新の作業記録や、次に説明するログと突き合わせて、誰がいつ変えたのかを確かめます。
なお、基準のハッシュ値は公開サーバーとは別の場所に保管しておきましょう。
同じサーバーに置いていると、ファイルと一緒に基準の値まで書き換えられるおそれがあるためです。
3-2. Windowsの監査ログで書き込みを確かめる
Windowsでは、ファイルへの書き込みをセキュリティログに記録させることができます。
ただし、初期状態では記録されません。
Microsoftの説明では、「ファイルシステムの監査」のポリシーで成功の監査を有効にし、さらに対象のファイルやフォルダーにSACL(システムアクセス制御リスト)を設定したものだけが記録の対象になります(参考9)。
記録されると、イベントID 4663「オブジェクトへのアクセスが試行されました」が残ります。
このイベントには、対象のファイルのパス(Object Name)、アクセスしたプロセスの実行ファイル(Process Name)、使われたアクセス権(Accesses)などが含まれ、アクセス権がWriteData(0x2)ならファイルにデータを書き込む権限が使われたことを意味します。
アクセス権には読み取りのReadData(0x1)や末尾への追記のAppendData(0x4)もあるため、改ざんを確かめるときはWriteDataとAppendDataに絞って探すと、目当ての記録を見つけやすくなります(参考8)。
次の図は、公開フォルダーのindex.htmlに書き込んだ記録を、例示用の値で示したものです。
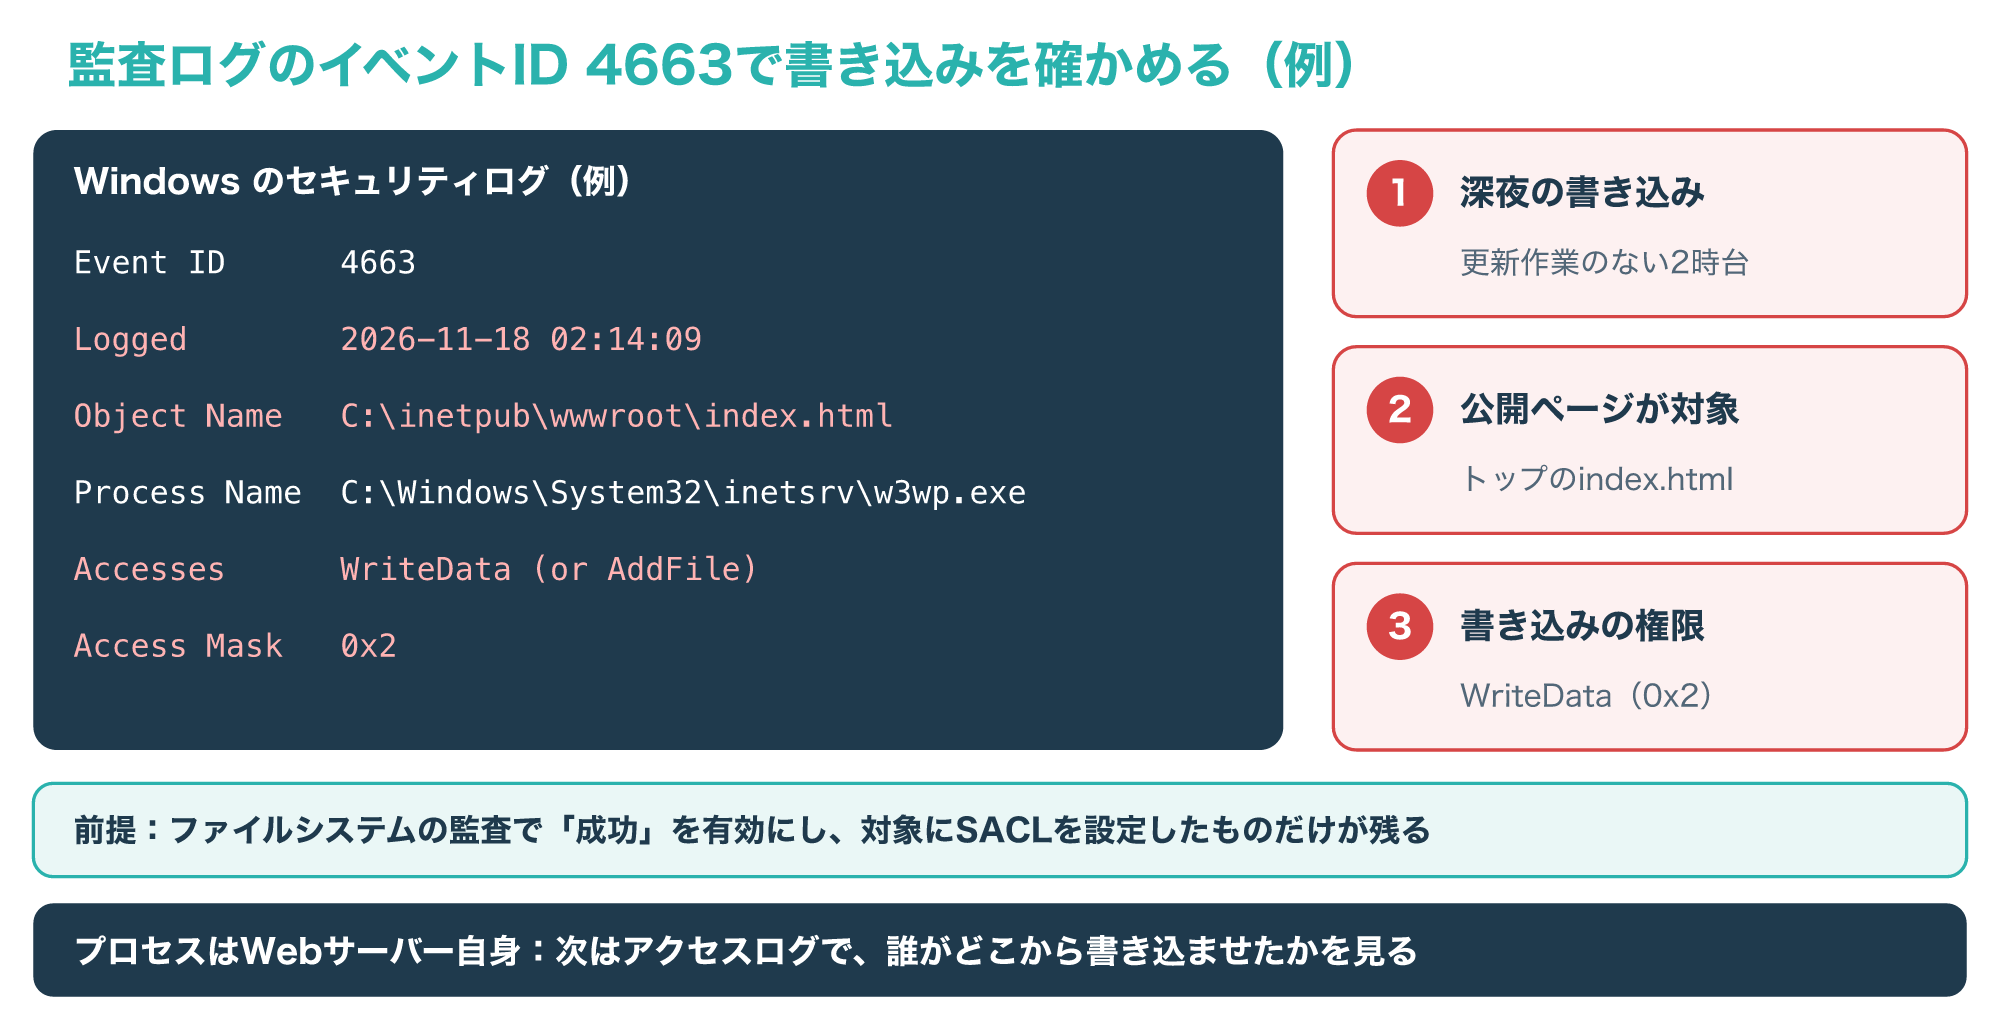
図で注目したいのは、時刻・対象・アクセス権の3点で、この例では日時をサーバーの現地時刻(日本時間)で表示しているものとします。
更新作業をしていない深夜2時台に、トップページへ書き込みの権限が使われていれば、正規の更新ではない可能性を疑えます。
プロセスがWebサーバー自身なので、Webアプリの管理画面や脆弱性を経由して書き込まれたと考えられ、次に見るべきはWebのアクセスログです。
監査の対象を広げすぎるとログが大量になるため、公開フォルダーや重要な設定ファイルなど、改ざんされると困る場所に絞って設定するのが現実的です。
改ざんに気づいてから設定しても過去の書き込みは残っていないので、平時のうちに設定しておく必要があります。
3-3. アクセスログで更新の経路をたどる
Webサーバーのアクセスログも、改ざんの経路をたどる手がかりになります。
JPCERT/CCは、WebサーバーのFTP/SSHのログを確認し、アクセス元のIPアドレスやアクセス日時に不審な点がないかを確かめるよう呼びかけています(参考4)。
WindowsのHTTP Server APIが出力するW3C形式のログには、日付、時刻、接続元IP(c-ip)、メソッド(cs-method)、要求したパス(cs-uri-stem)、応答の状態コード(sc-status)などを1行ずつ記録でき、時刻はUTC(協定世界時)で書かれます(参考10)。
次の図は、例示用のログを時刻順に並べ、ふだんと違う行を見つける考え方を示したものです。
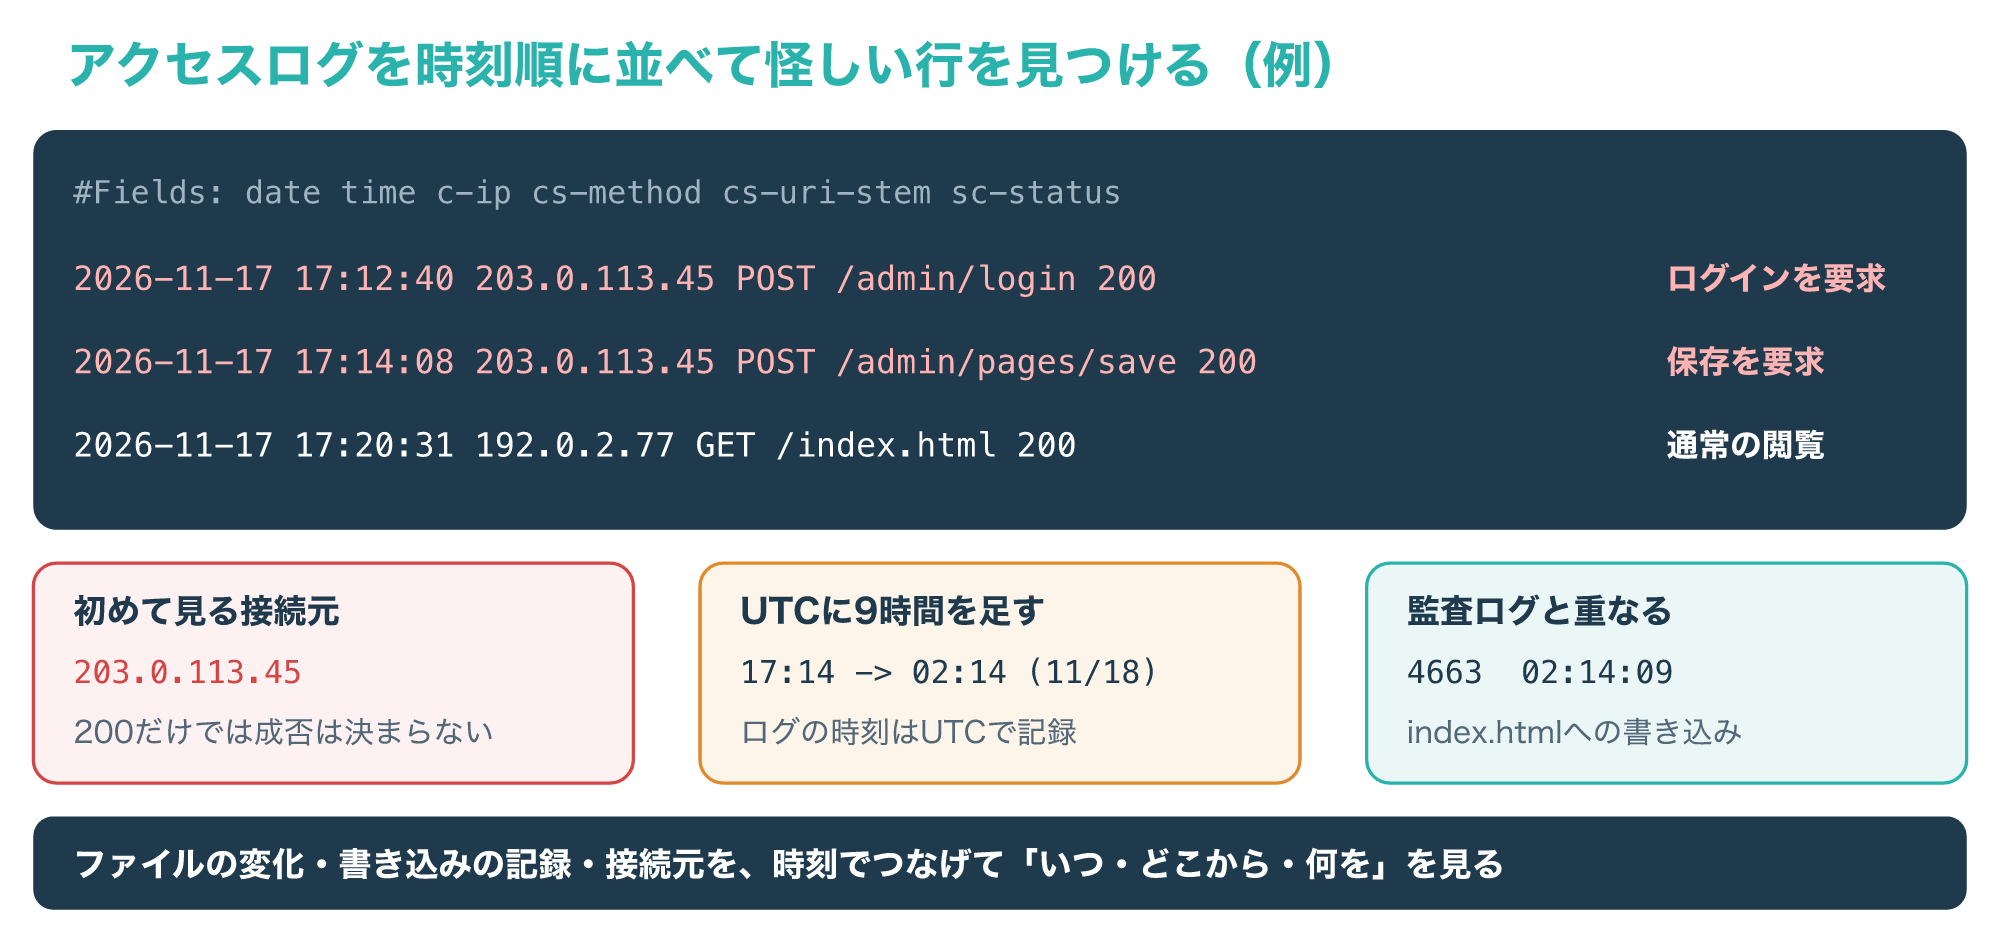
図では、初めて見る接続元203.0.113.45が管理画面のログインを要求し、約1分半後にページの保存を要求しています。
このログの200は要求に応答が返ったことを示すだけで、ログインの成否までは表さないため、ログインできたかどうかはWebアプリ自身のログや、続く保存で実際にファイルが変わったかと合わせて判断します。
UTCの17時14分は日本時間の翌日2時14分で、3-2の監査ログでindex.htmlへ書き込みがあった時刻と重なります。
このように、ハッシュ値でファイルの変化を、監査ログで書き込みを、アクセスログで接続元を確かめて時刻でつなげると、「いつ・どこから・何を」変えられたかが見えてきます。
ログは保存容量の設定によって古いものから消えていくため、改ざんに気づいたら早めに別の場所へ保存しておきましょう。
改ざんの痕跡を隠す手口
4-1. ファイルの4つの時刻と偽装
改ざんした攻撃者は、自分の痕跡を目立たなくするために、ファイルの時刻まで書き換えることがあります。
Linuxのファイルには、作成(Birth)、最終アクセス(Access)、データの最終更新(Modify)、状態の最終変更(Change)の時刻があり、ファイルの状態を表示するコマンドで確かめられます(参考11)。
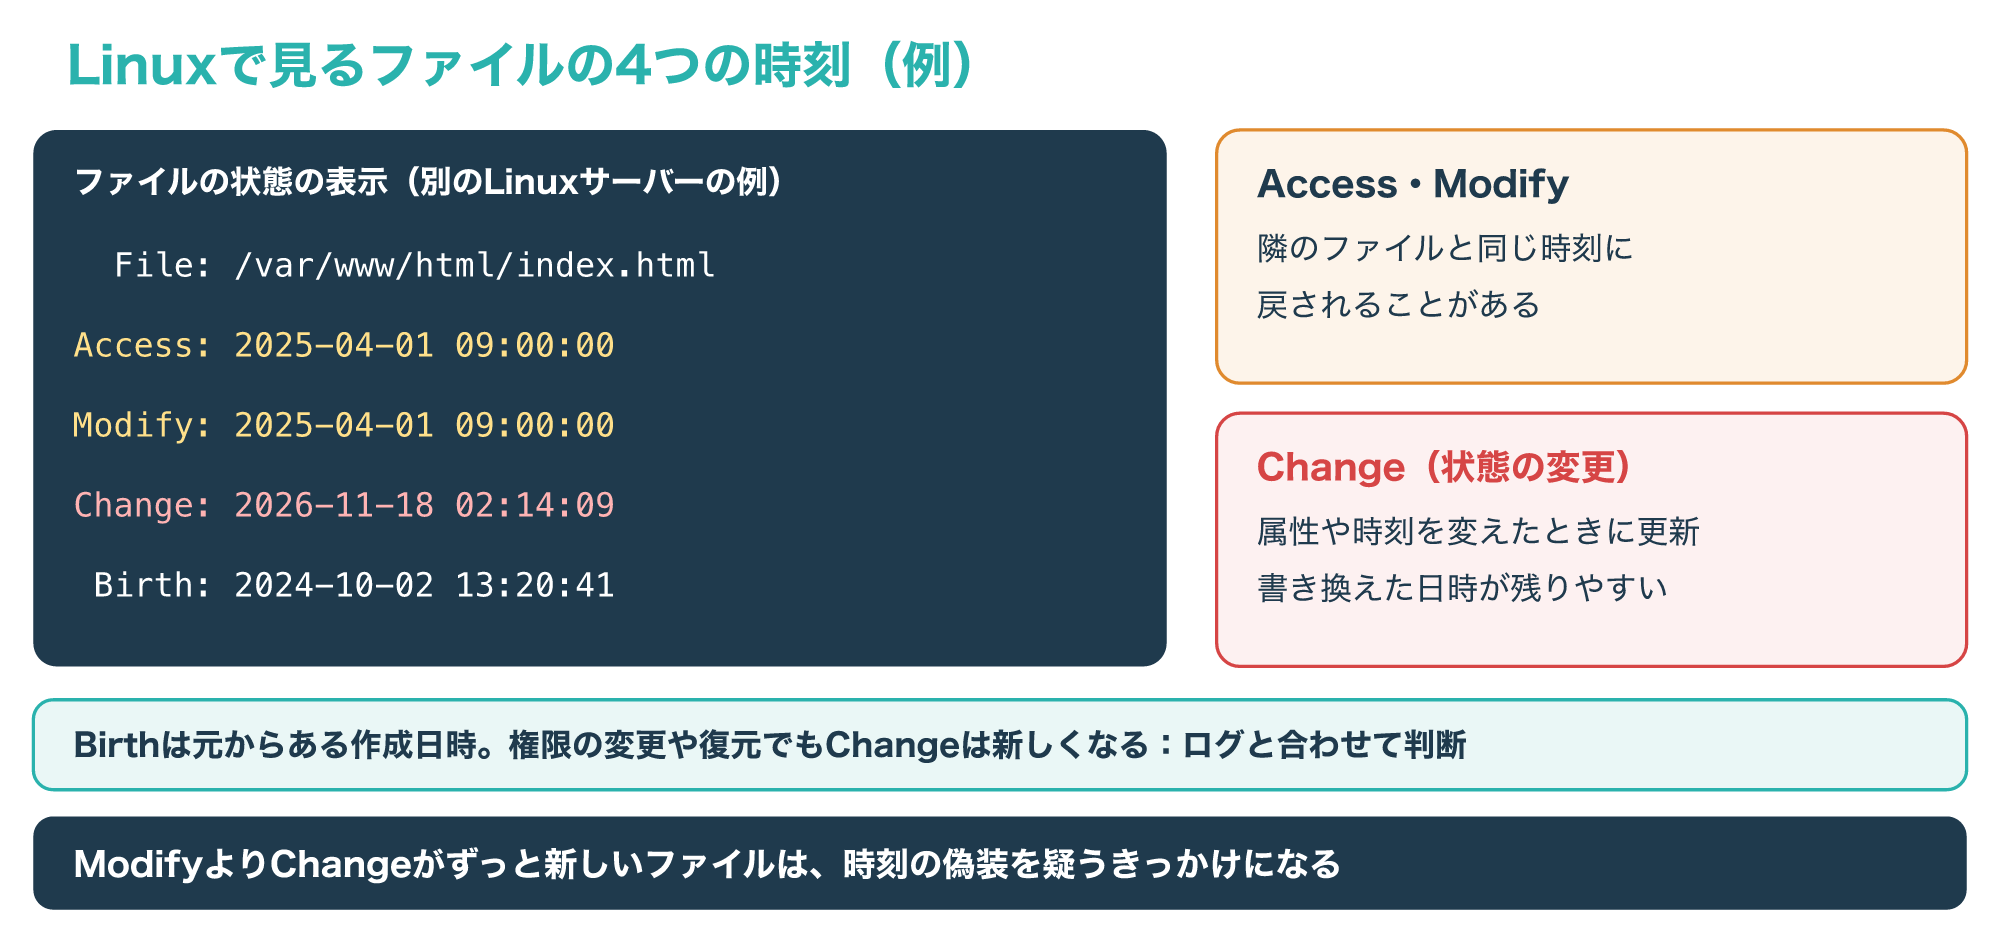
3章のWindows(IIS)とは別に、Linuxで動く別のWebサーバーでindex.htmlが改ざんされた例として、4つの時刻を例示用の値で並べたのが次の図です。
MITRE ATT&CKはこの手口を「Timestomp(T1070.006)」と呼び、同じフォルダーにある正規のファイルの時刻に似せて、新しいファイルや変更を紛れ込ませると説明しています。
Linuxでは、アクセスと更新の時刻を指定した値にしたり、別のファイルと同じ値に合わせたりするコマンドが使われることがあり、ファイル名の偽装と組み合わせてマルウェアや道具を隠す場合もあるとされています(参考12)。
図では、AccessとModifyが2025年4月1日に戻されているため、更新日時だけを見ると1年以上前から変わっていないように見えます。
一方のChangeは、ファイルの属性や時刻を変えたときにも更新される時刻で、利用者向けの通常の操作では指定の値に設定できないため、偽装した日時が残りやすくなります。
ModifyよりChangeがずっと新しいファイルは、時刻が後から書き換えられた可能性を疑うきっかけになります。
ただし、権限の変更やバックアップからの復元でもChangeは新しくなるため、それだけで改ざんと決めつけず、3章のログと合わせて判断します。
4-2. WindowsのMFTに残る2組の時刻
Windowsの標準的なファイルシステムであるNTFSでは、ファイルの時刻がMFT(マスターファイルテーブル)の中の2つの属性に記録されます。
1つは$STANDARD_INFORMATION($SI)で、エクスプローラーなどで利用者に表示される時刻です。
もう1つは$FILE_NAME($FN)で、カーネル(OSの中心部)が扱う時刻です。
$SIはAPIを使って利用者の権限で書き換えられるため最もよく狙われ、$FNの書き換えには通常、カーネルとのやり取りや、ファイルの移動・名前の変更が必要です。
そのため調査では$SIと$FNの食い違いが手がかりになりますが、両方を同時に書き換える「二重のタイムスタンプ改ざん」もあると説明されています(参考12)。
次の図は、同じファイルの$SIと$FNの時刻が食い違う例です。
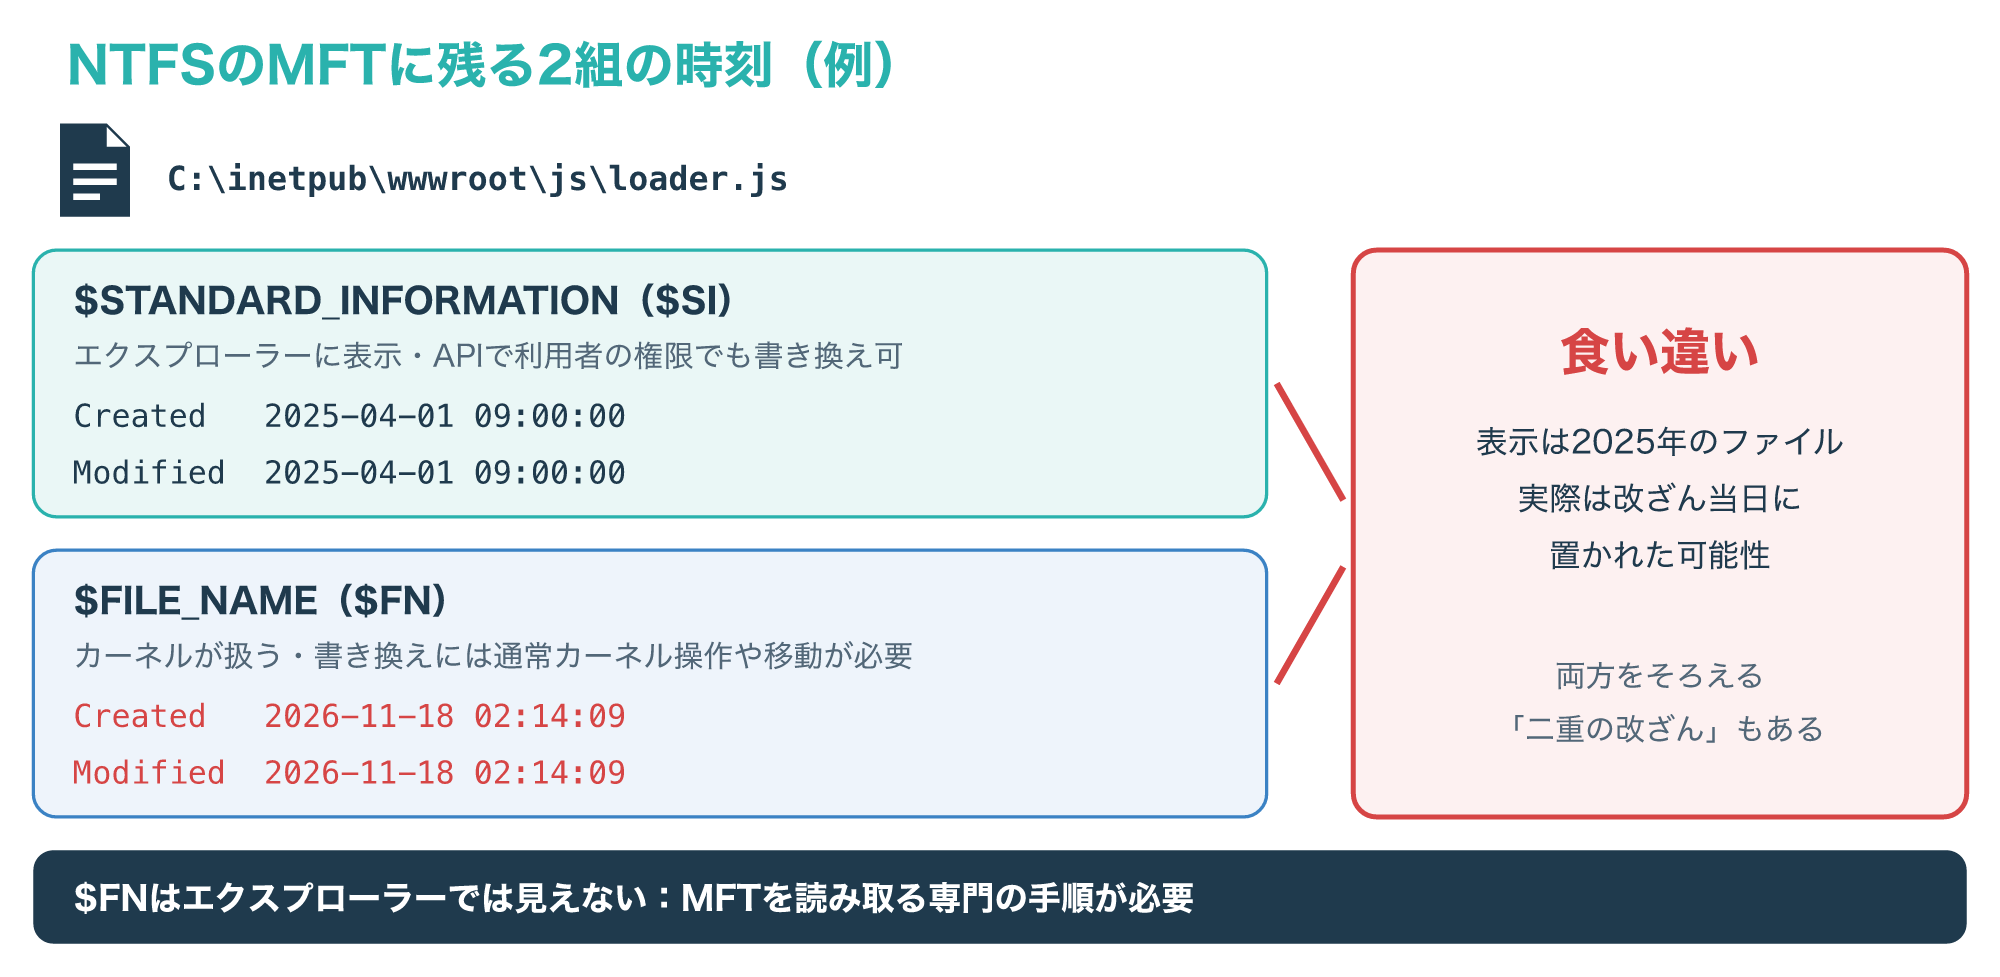
図では、エクスプローラーに表示される$SIの作成時刻は2025年4月1日ですが、$FNには2026年11月18日の値が残っています。
表示上は古いファイルに見えても、実際には改ざんの当日に置かれた可能性がある、ということです。
$FNの値はエクスプローラーでは見えず、MFTを読み取る専門のツールと手順が必要になります。
時刻の偽装が疑われる段階では、自社だけで判断を急がず、5章で説明する保全を優先し、専門家による調査も視野に入れましょう。
改ざんに気づいたときの初動と再発防止
5-1. 最初にすること(報告・保全・公開の停止)
改ざんに気づくとすぐにファイルを元に戻したくなりますが、先に記録を守ることが大切です。
正しいファイルで上書きすると、改ざんされたファイルの中身や時刻といった、原因を調べる手がかりが消えてしまうためです。
会社のWebサーバーやPCの場合は、自分で操作を始める前に、社内の窓口(情報システム部門やCSIRT)へ報告し、指示に従ってください。
独断での削除・上書き・初期化は、調査や報告に必要な記録を失う原因になります。
次の図は、改ざんに気づいてから復旧までの流れを示したものです。
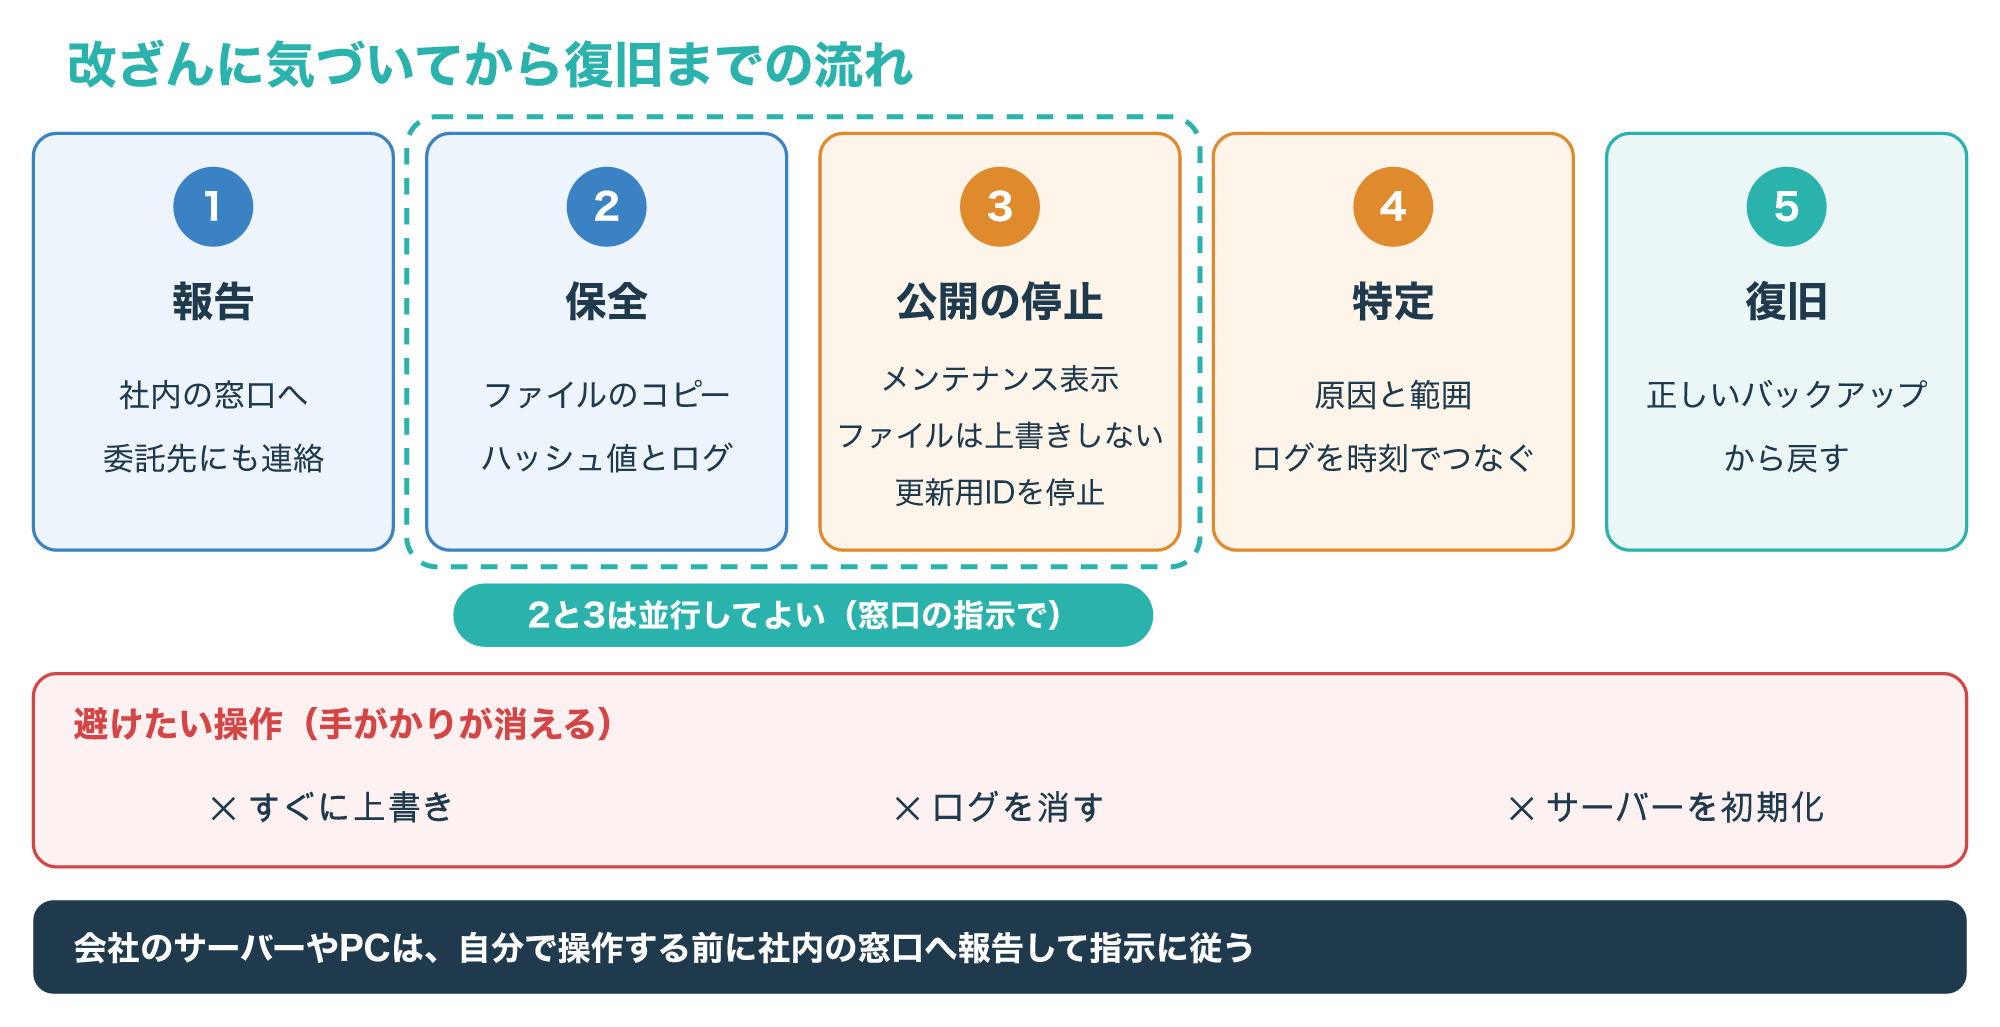
1の報告では、Webサイトの管理を外部に委託している場合、委託先にも連絡します。
JPCERT/CCは、Webサイトの更新に使うPCそのものがマルウェアに感染していないかの確認も求めており、委託している場合は委託先のPCについても確認を依頼するよう呼びかけています(参考4)。
2の保全では、改ざんされたファイルを別の媒体へコピーしてハッシュ値を記録し、FTP・SSH・Webのログと監査ログを保存します。
あわせて、気づいた日時ときっかけ、確かめたファイルのパスや画面をメモしておくと、あとで出来事を時系列に並べるときに役立ちます。
3では、閲覧者への被害を広げないよう、ページの公開を止めるか、メンテナンスの表示へ切り替えます。
閲覧者が感染するおそれがあるときは、保全が終わるのを待たずに、改ざんされたファイルを上書きしない方法(メンテナンス表示への切り替えなど)で、保全と並行して、またはすぐに止めてかまいません。
どの順で進めるかは、社内の窓口の指示に従ってください。
盗まれた可能性のある更新用アカウントは停止し、パスワードの変更は感染していない別のPCから行います。
個人情報を入力するフォームのページが改ざんされた場合は、入力された情報が外へ送られていないかの確認が必要になり、報告の要否も含めて社内の法務担当と相談します。
5-2. 復旧と再発防止
原因と範囲が分かったら、改ざんされる前の正しいバックアップから復旧します。
MITRE ATT&CKは、データの操作への対策として、定期的なバックアップの手順を含む災害復旧計画を用意し、バックアップをシステムの外に置いて攻撃者が触れられないように守ることを挙げています。
あわせて、重要な情報への最小権限の適用と、重要なシステムのネットワーク分離も示されています(参考2)。
JPCERT/CCの注意喚起では、Webサイトの管理者向けの対策として、次の3つが示されています。
- WebサイトのOSやソフトウェアを、必要に応じて最新版に更新する
- コンテンツの更新を、特定のPCや場所(IPアドレスなど)に限定する
- 更新用のFTP/SSHアカウントのパスワードを、総当たりや辞書攻撃で突破されにくい強度のものに変える
この3つは2013年の注意喚起の内容ですが、盗まれたアカウントと古いソフトウェアが入口になる構図は、図で見てきた手口と同じです(参考4)。
次の図は、これらの対策を、例示用の値で1つのWebサイトに当てはめたものです。
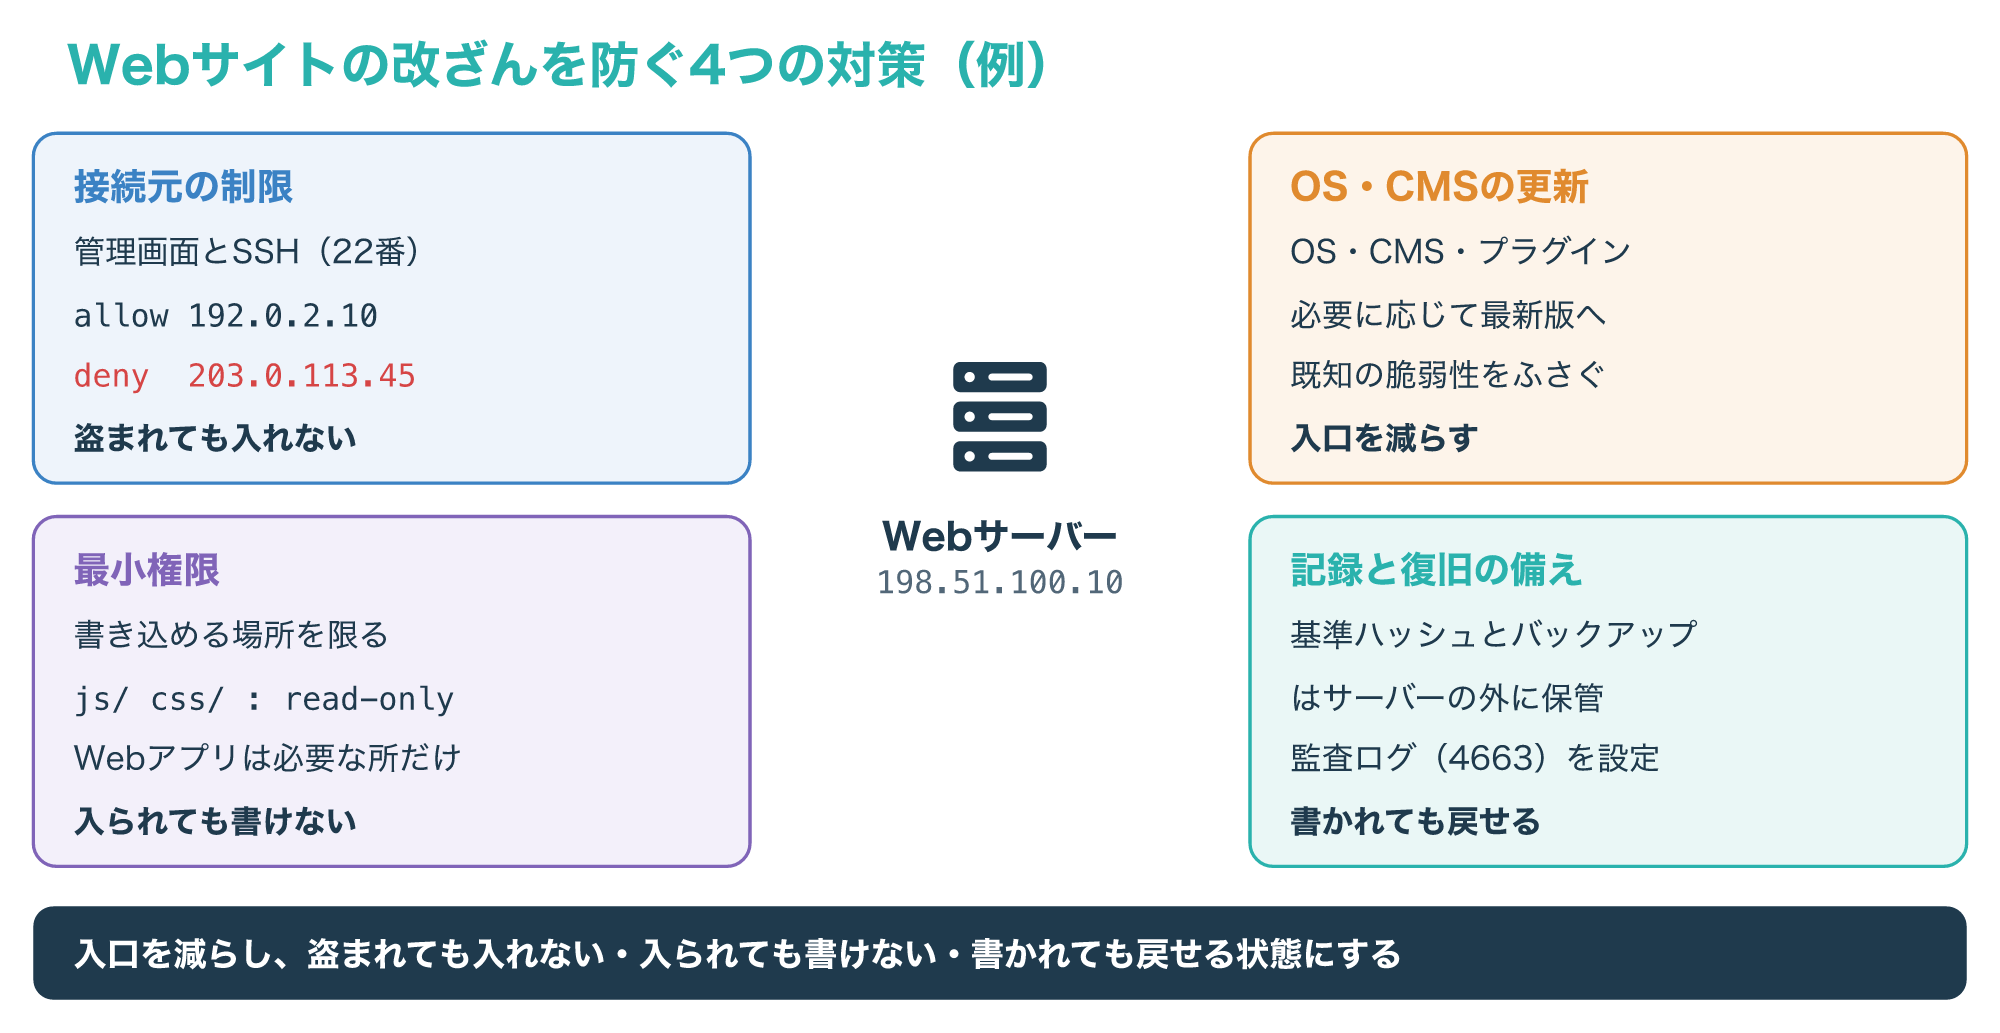
図の左上のように、管理画面やSSHへの接続を更新用PCのIPアドレスだけに絞れば、アカウント情報が盗まれても、ほかの場所からはログインできなくなります。
2-1の更新用アカウント(SSHやFTP)の悪用と、3章の例の管理画面の悪用は別の経路ですが、どちらも接続元を絞ることで入口を減らせます。
図の192.0.2.10は、2-1の図で社内のアドレス192.168.10.25だった更新用PCが、社内のルーターでアドレス変換(NAT)されたあとの、Webサーバーから見える接続元のアドレスという想定です。
そのため許可する値は社内のアドレスではなく変換後のアドレスにし、更新用PCそのものが乗っ取られた場合はこの制限では防げない点も覚えておきましょう。
スクリプトやスタイルのフォルダーなど、Webアプリが書き込む必要のない場所を読み取り専用にしておくと、Webアプリが乗っ取られたときに書き換えられる範囲を狭められます。
バックアップと基準のハッシュ値はサーバーの外に置き、改ざんの確認と復旧の両方に使えるようにしておきます。
5-3. 自社で原因を特定できないとき
ここまで確認しても、改ざんの経路や範囲を自社だけでは特定できないことがあります。
次のような場合は、社内で抱え込まず、外部の専門家の力を借りることを考える段階です。
- ログが残っていない、または保存期間を過ぎていて、いつ・どこから入られたか分からない
- 時刻の偽装が疑われ、どのファイルがいつ変えられたかを確定できない
- 個人情報や取引データが外へ送られたかどうかを、取引先や当局へ説明できる形で確かめる必要がある
デジタルフォレンジックの調査では、保全したディスクやログから、削除や偽装の痕跡も含めて出来事を時系列に並べ直すことを目指します。
相談するときは、保全したファイルとログ、気づいた日時のメモ、ここまでに確かめた内容をまとめておくと、状況を正確に伝えられます。
こんなときは調査の相談も検討を
会社のサーバーやPCで上のどれかに当てはまる場合は、専門の調査会社に痕跡の調査を相談する方法もあります。
相談の前に、社内の窓口への報告と、ファイル・ログの保全を済ませてください。
フォレンジックの調査で何を調べるのか、どのように進むのかは、次の記事で解説しています。
よくある質問とまとめ
最初に、この記事の内容を1枚の図で振り返ります。
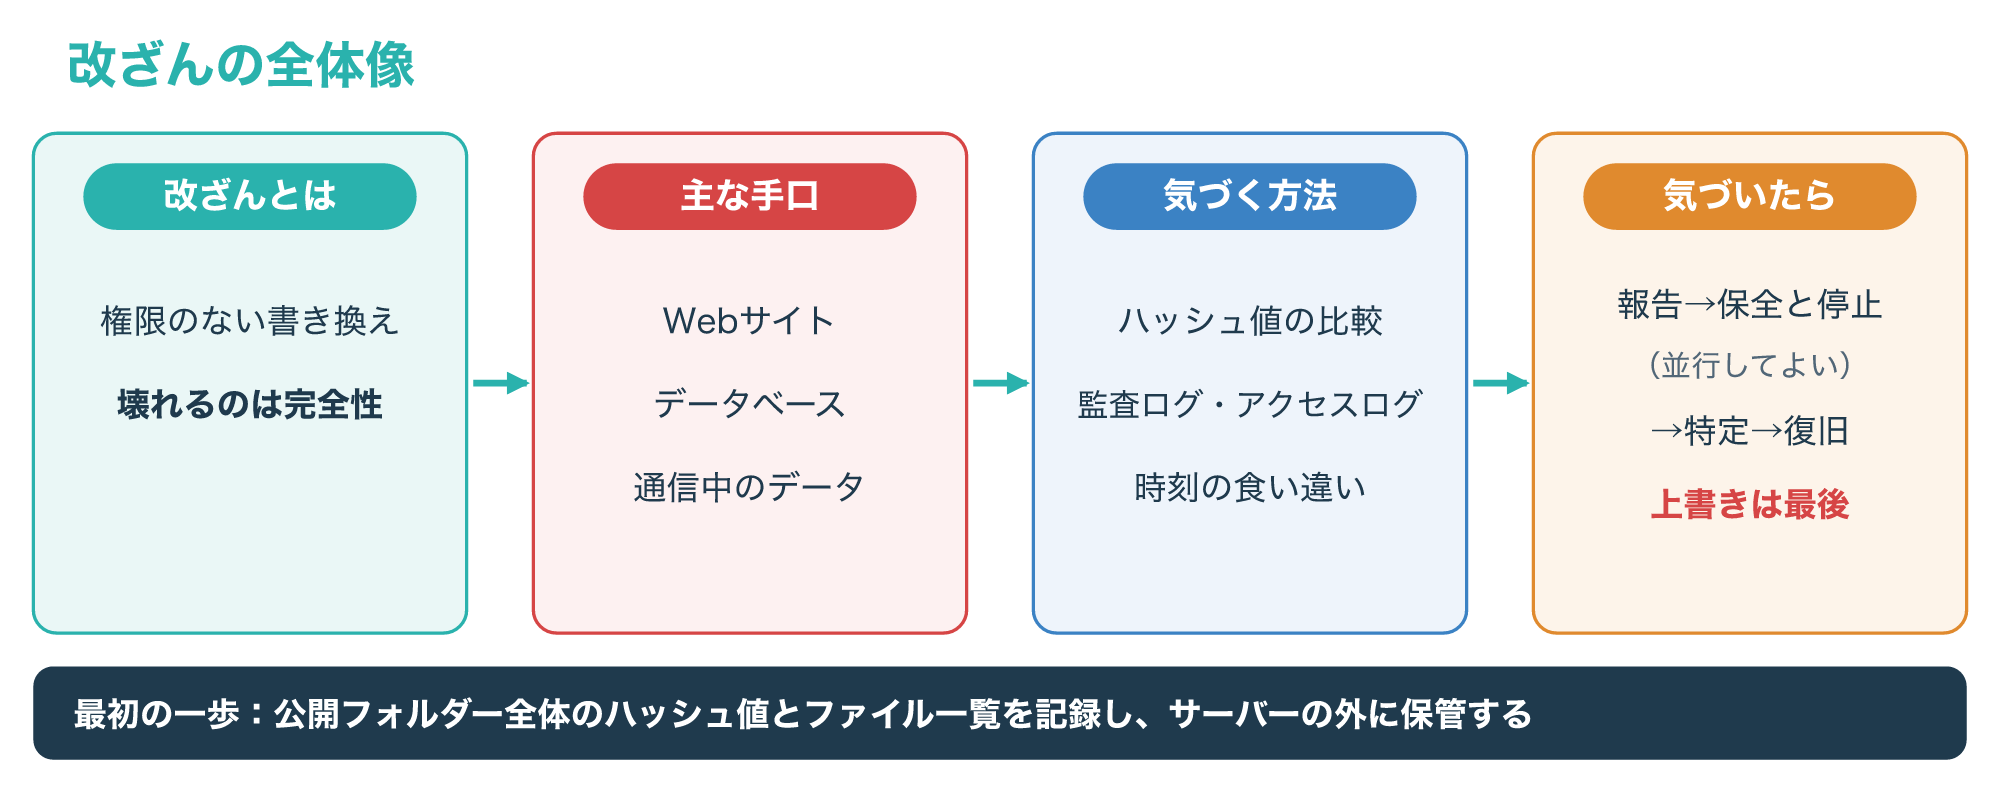
改ざんは、権限のない者がデータやWebページを書き換えて、情報の完全性を壊す行為です。
Webサイト・データベース・通信中のデータが狙われ、見た目が変わらないまま閲覧者を攻撃サイトへ誘導する改ざんもあります。
気づくには、ハッシュ値の比較、Windowsの監査ログ、アクセスログを時刻でつなげ、ファイルの時刻の偽装にも注意します。
気づいたら上書きせずに報告し、保全と上書きしない方法での公開の停止を窓口の指示で進めてから原因を特定し、正しいバックアップで復旧してください。
Q1. 「改ざん」と「改竄」は違う意味ですか?
同じ意味の言葉で、「竄」が常用漢字に含まれないため、ひらがなを交ぜて「改ざん」と書くのが一般的です。
Q2. 改ざんと情報漏えいの違いは何ですか?
情報漏えいは情報が外へ出て機密性が損なわれること、改ざんは内容を書き換えられて完全性が損なわれることで、改ざんされたフォームから情報が漏れるように両方が同時に起きることもあります。
Q3. HTTPSのサイトなら改ざんされませんか?
HTTPSが守るのは通信の途中のデータで、サーバーに保存されたファイルが書き換えられる改ざんは防げません。
Q4. 自分のサイトが改ざんされていないか、確かめる方法はありますか?
3-1の手順で、サブフォルダーを含む公開フォルダー全体のハッシュ値とファイルの一覧を記録し、定期的に両方を比べる方法があり、変化が正規の更新かどうかは作業記録やログと合わせて確かめます。
Q5. 改ざんされたファイルは、すぐ削除したほうがよいですか?
削除や上書きをすると原因を調べる手がかりが消えるため、先にコピーとハッシュ値、ログを保存し、会社のサーバーなら社内の窓口の指示に従ってください。
改ざんの経路や範囲を社内だけで確定できない方へ
ファイルとログを保全したうえで専門の調査会社へ相談すると、侵入の経路や書き換えられた範囲を確かめられる場合があります。
まずは3-1の手順で、公開しているファイルのハッシュ値を記録し、サーバーとは別の場所に保管するところから始めましょう。
参考1:integrity – Glossary(NIST CSRC、英語)
参考2:Data Manipulation, Technique T1565(MITRE ATT&CK、英語)
参考3:Defacement, Technique T1491(MITRE ATT&CK、英語)
参考4:Web サイト改ざんに関する注意喚起(JPCERT/CC、2013年)
参考5:安全なウェブサイトの作り方 1.1 SQLインジェクション(IPA)
参考6:Hash Functions(NIST CSRC、英語)
参考7:sha256sum(1)(Linux man-pages、英語)
参考8:4663(S) An attempt was made to access an object(Microsoft Learn、英語)
参考9:Audit File System(Microsoft Learn、英語)
参考10:W3C Logging(Microsoft Learn、英語)
参考11:stat(1)(Linux man-pages、英語)
参考12:Indicator Removal: Timestomp, Sub-technique T1070.006(MITRE ATT&CK、英語)