DNSSECとは?署名検証の仕組みとDS・暗号化との違いを図解
ドメイン名からIPアドレスを調べるとき、返ってきたDNSの情報が途中で書き換えられていたら、別の宛先へ進んでしまうおそれがあります。
DNSSECは、DNSデータに付けたデジタル署名を検証し、出所と改ざんの有無を確かめるための仕組みです。
ただし、DNSSECを有効にすればDNS通信が暗号化されるわけではありません。
署名を付ける側、検証する側、親ゾーンとのつながりにも条件があります。
本記事では、レコードと信頼の連鎖を図で追い、導入前や名前解決の失敗時に何を確認するかを整理します。

この記事は以下のような人におすすめ!
- DNSSECの仕組みを図で理解したい方
- DS・DNSKEY・RRSIGの違いを知りたい方
- DNS管理の担当や変更前の確認点を整理したい方
DNSSECとは何か:DNSデータの署名を検証する仕組み
1-1. 名前解決で受け取る情報を確かめる
DNSSECはDomain Name System Security Extensionsの略で、DNSへデータの出所の認証と完全性の検証を加える拡張です。
完全性とは、データが改ざんされていないことを確かめる性質を指します。
ドメイン名とIPアドレスの対応などに署名を付け、受け取った側が検証に使います。
例として、www.example.comのAレコードが192.0.2.80を示す、架空の署名済みデータを考えます。
この値が途中で203.0.113.66へ差し替えられ、元の署名と一致しなくなった場合、適切に検証するリゾルバーは、そのデータを正当な検証済み情報として受け入れません。
リゾルバーは、利用者に代わってDNS情報を調べる役割です。
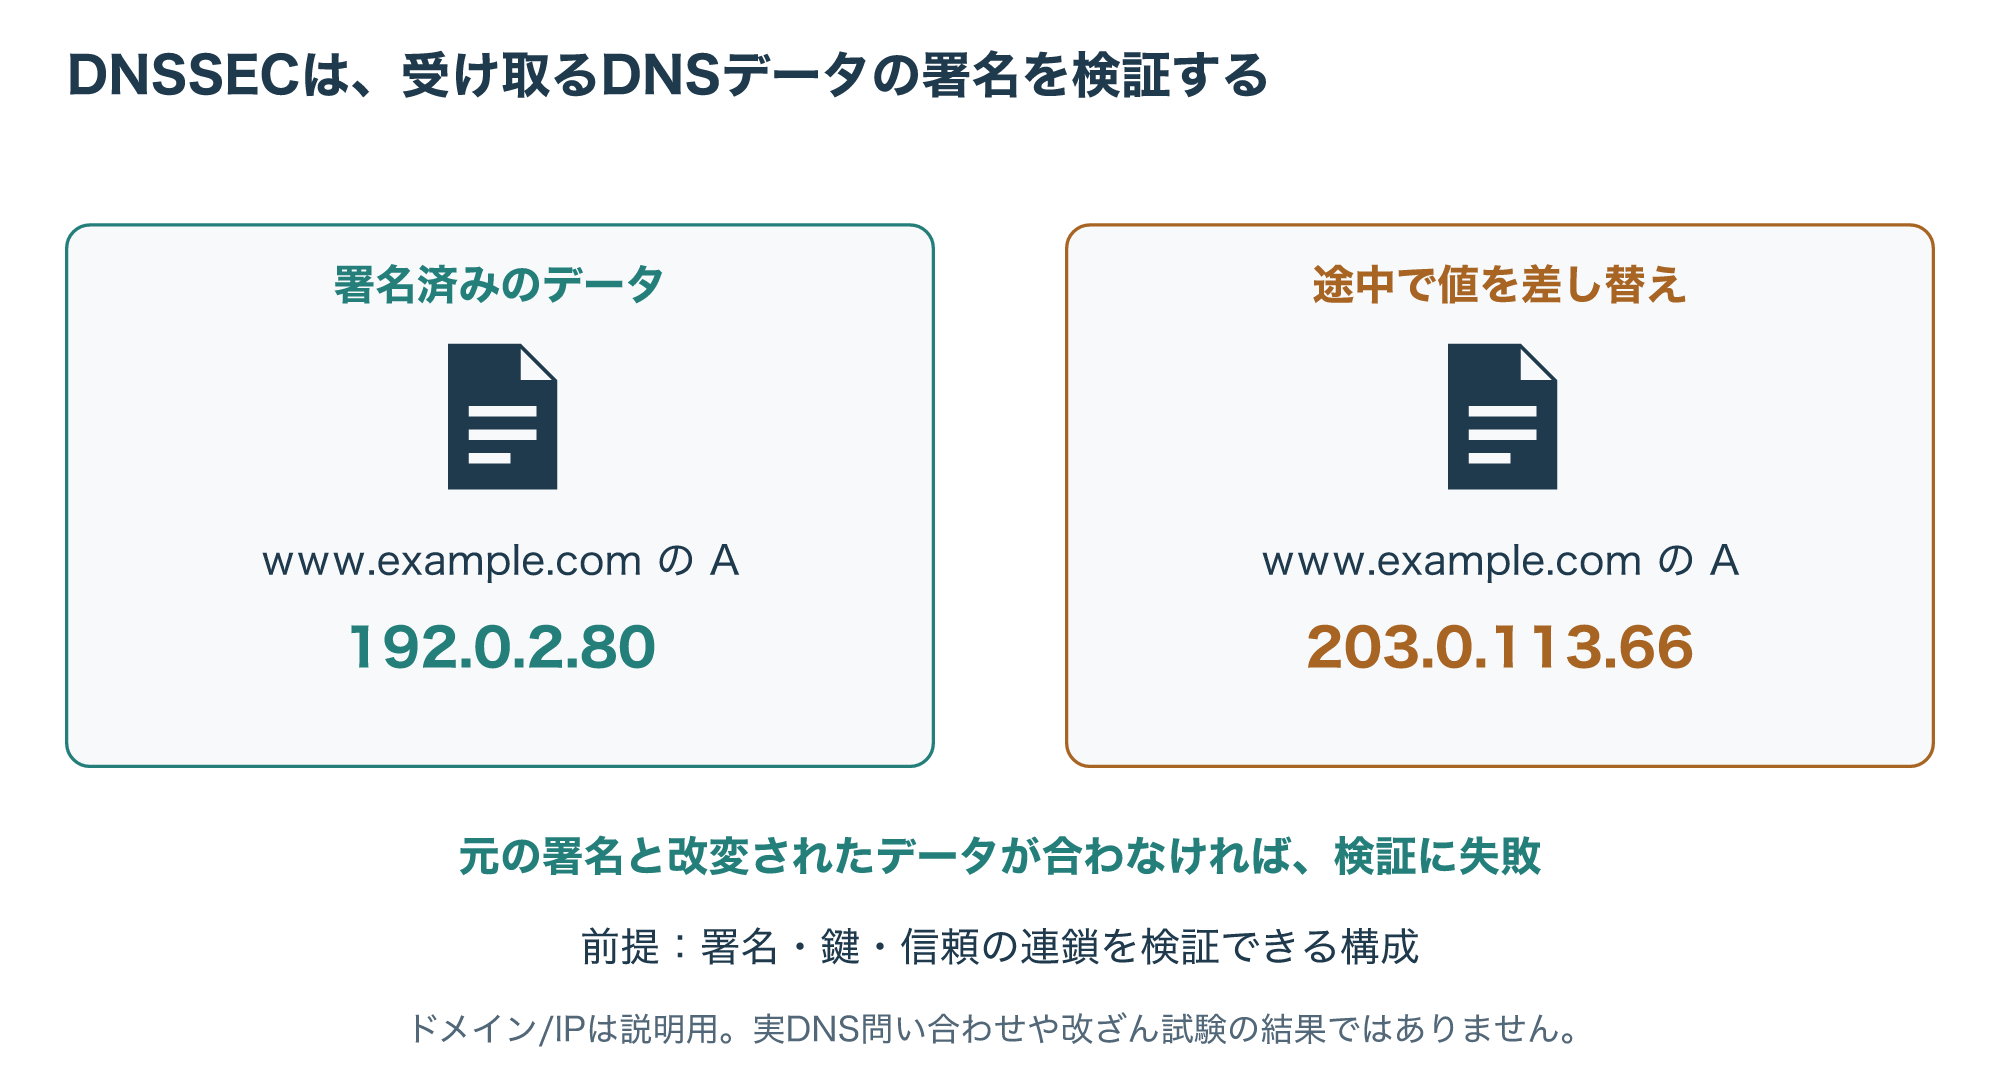
図のドメインとIPアドレスは説明用で、実在サイトへの問い合わせや攻撃試験を行った結果ではありません。
また、検証できるのは署名のあるデータと信頼関係に基づく範囲です。
すべてのドメインの情報や、Webページの内容自体が正しいと保証する技術ではありません。
1-2. ゾーンへ署名する側と、応答を検証する側は別
DNSSECを理解するときは、権威DNSサーバー側の「署名」と、利用者側で使う再帰リゾルバーなどの「検証」を分けて見ます。
ゾーンは、DNSの情報を管理する単位です。
ゾーンの管理側は秘密鍵を使って署名を作り、公開鍵や署名とともにDNSデータを提供します。
検証側は、信頼できる鍵とのつながりを確認して署名を検証します。
DNSホスティングの設定画面で署名を有効にしたことと、利用者が経由するリゾルバーで検証が行われたことは、同じ確認ではありません。
ICANNの解説も、権威側の署名と再帰リゾルバー側の検証を、別の運用上の役割として説明しています。
利用者がすべての端末で自分のドメインの鍵を作る、という仕組みでもありません。
自分のゾーンを管理したいのか、組織の利用者が使うリゾルバーを管理したいのかで、担当する設定や監視の範囲が変わります。
最初に「署名するDNSの管理」と「署名を検証する名前解決の管理」のどちらを扱うか決めましょう。
対応しているという表示と、実際の経路で検証できたという結果も分けて確認します。
RRSIG・DNSKEY・DSの役割と信頼の連鎖
2-1. 署名・公開鍵・親からの参照を区別する
DNSSECには、用途の異なるレコードがあります。
RRSIGは、同じ名前・クラス・種類のレコードをまとめたRRsetに対する署名を格納します。
たとえば同じ名前に複数のAレコードがあれば、個々のIPアドレスへ独立して付ける名札ではなく、Aレコードの集合を対象として考えます。
DNSKEYは公開鍵を格納するレコードです。
一方、DSは子ゾーンのDNSKEYを認証するため、親ゾーン側に置く参照情報です。
DSにはキータグ、アルゴリズム番号、ダイジェストなどが含まれます。
ダイジェストは、対象の情報から計算した要約値です。
DSを「親側に置いた子の署名そのもの」と覚えると、RRSIGとの違いが分からなくなります。
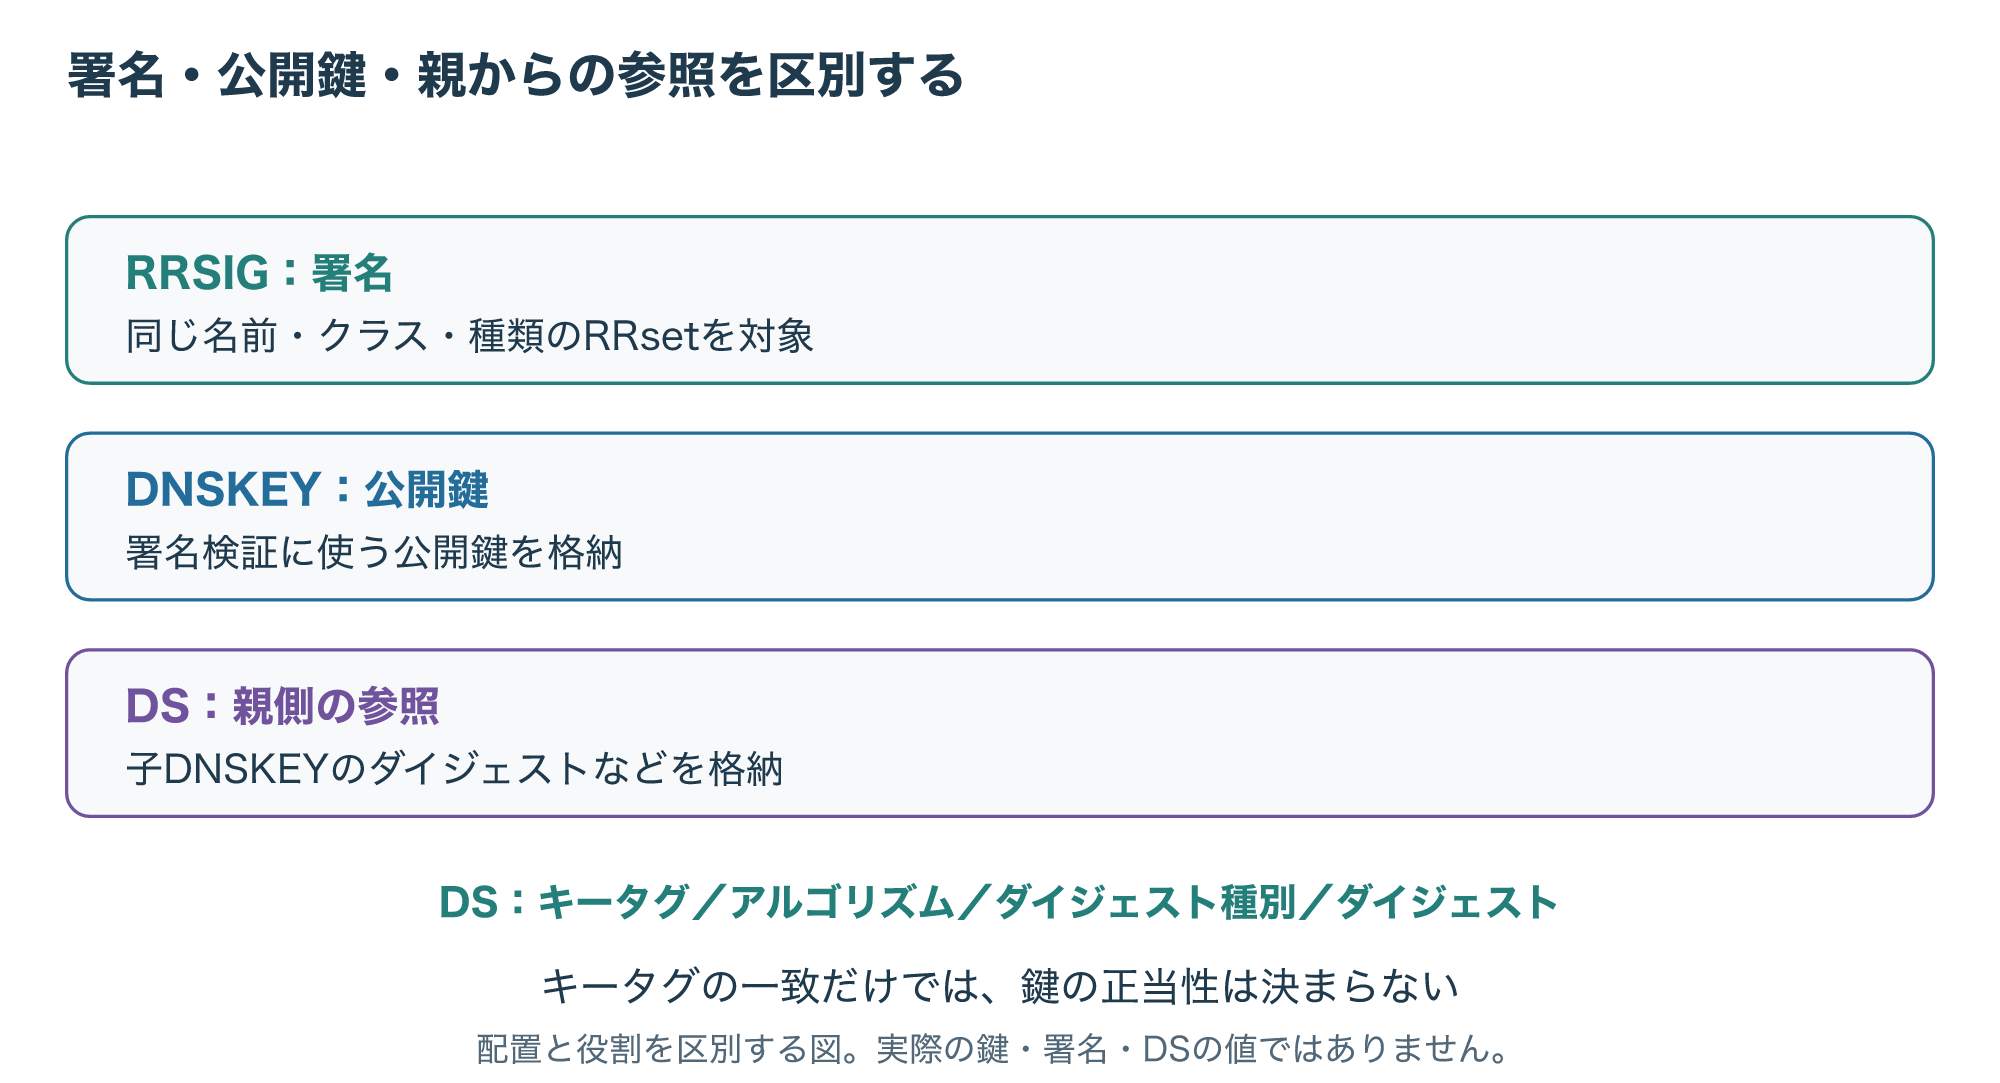
図は三種類の役割と配置を示します。
公開鍵を受け取るだけでは、その鍵を信頼してよいとは決められません。
親からの認証や信頼の起点との関係をたどる必要があります。
また、キータグは鍵の候補を選ぶ助けになる値であり、それだけで鍵を一意に識別したり、正当性を証明したりするものではありません。
2-2. トラストアンカーから親子の鍵をたどる
検証を始めるには、あらかじめ信頼する起点が必要です。
この起点をトラストアンカーと呼びます。
ルートの鍵を起点にする構成では、ルートから上位ドメイン、対象ゾーンへと、親子の関係をたどって認証の連鎖を組み立てます。
このつながりが「信頼の連鎖」です。
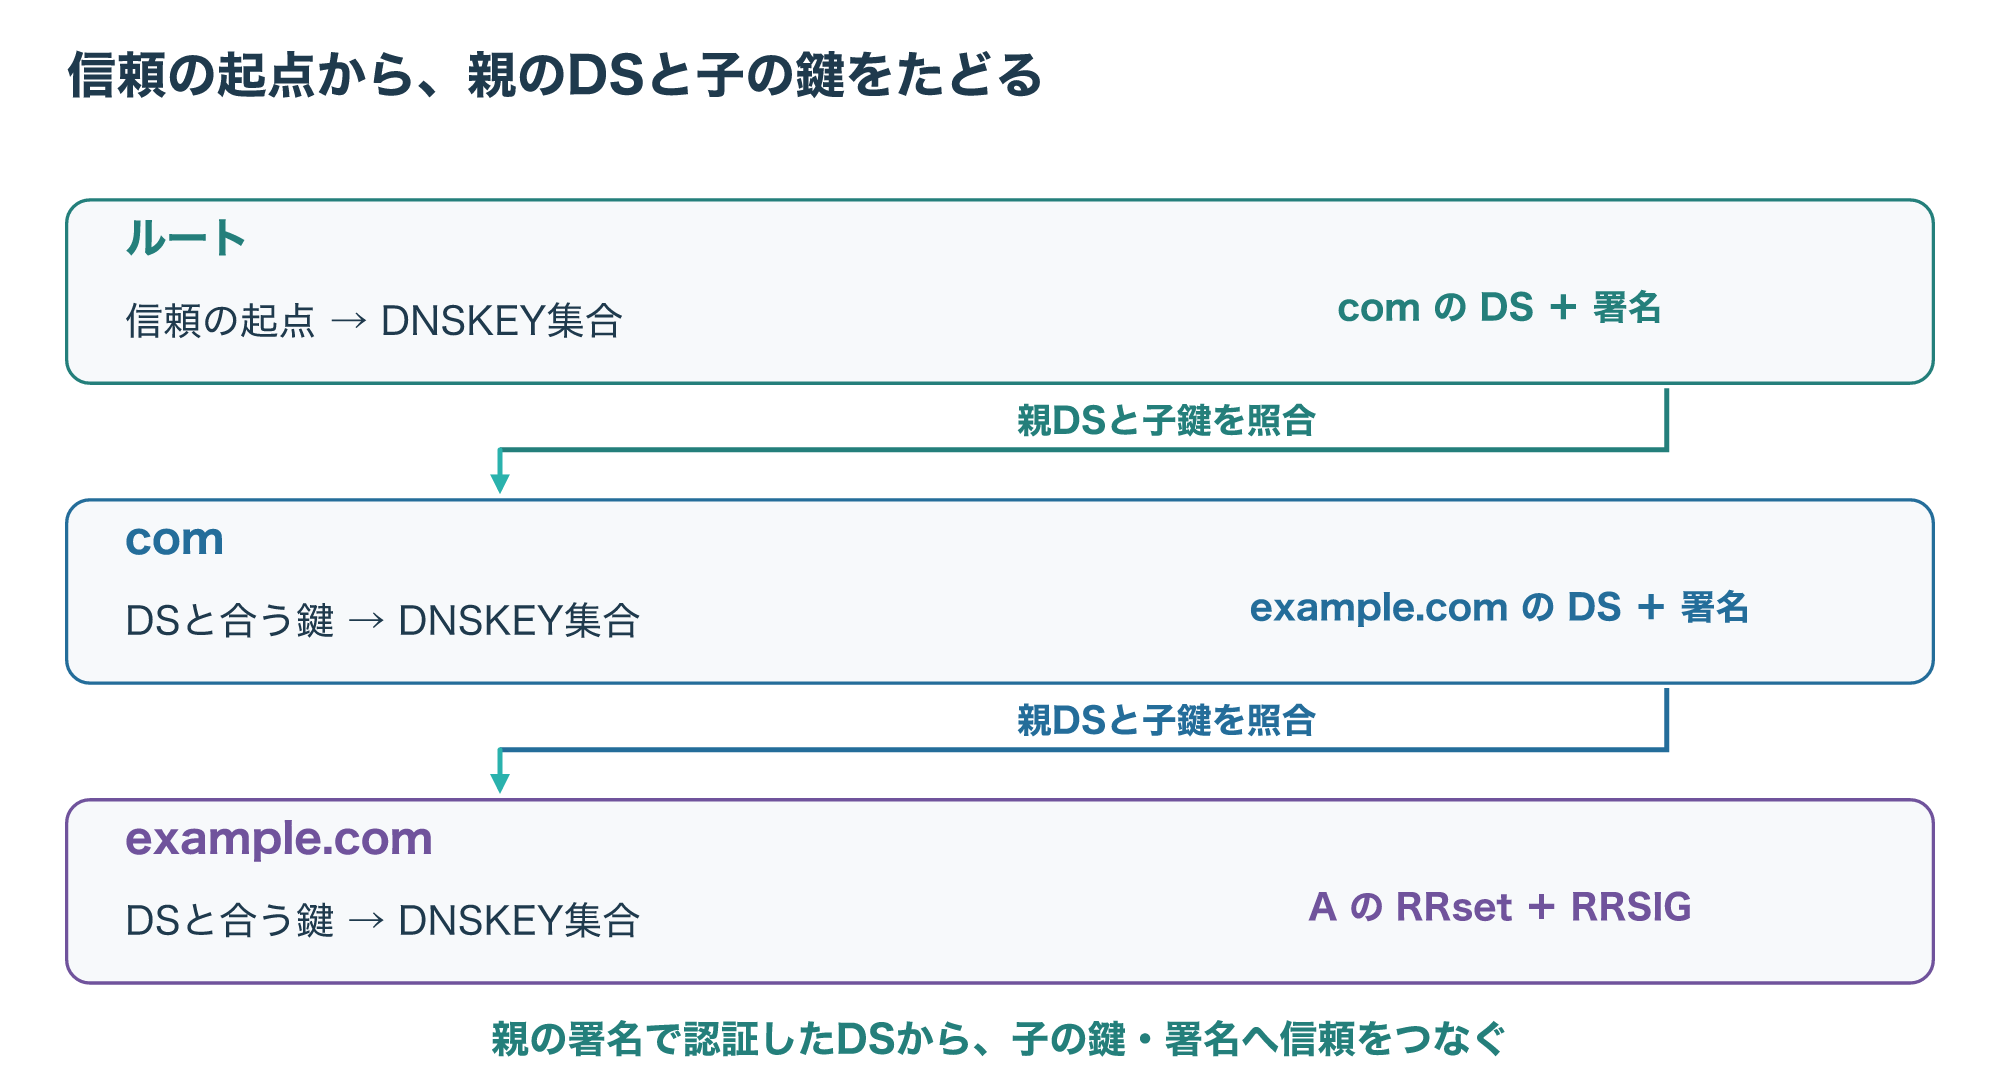
図では、ルート、com、example.comを段に分けています。
親の署名を検証してDSを信頼できれば、そのDSと対応する子のDNSKEYを確認し、子のDNSKEYの集合を認証する材料にできます。
その後、子の鍵で対象のRRsetの署名を検証します。
親がすべての子孫のAレコードへ直接署名する図ではありません。
鍵をKSKとZSKに分けて運用する構成では、KSKはDNSKEYのRRsetへの署名、ZSKは通常のゾーンデータのRRsetへの署名を担当する形が一般的です。
「KSKがZSKという鍵だけに直接署名する」と説明するより、署名の対象がDNSKEYの集合だと捉えると、レコードの対応が整理できます。
鍵の分離は運用上の構成で、すべてのサービスで二つの役割を別鍵に分けるとは限りません。
検証結果と期限:署名があるだけでは十分ではない
3-1. Secure・Insecure・Bogusを混同しない
DNSSECの検証では、信頼の連鎖をたどって署名を検証できた状態と、署名を検証できない状態を区別します。
RFC4033では、Secure、Insecure、Bogus、Indeterminateという状態が説明されています。
これらは、サイトの評判を点数にした分類ではありません。
Secureは、信頼の起点から対象データまで認証できた状態です。
Insecureは、たとえば親側でDSが存在しないことを認証でき、そこから先が署名による認証の対象外だと分かる状態です。
Insecureを、改ざんを検出した状態と同じに扱わないことが大切です。
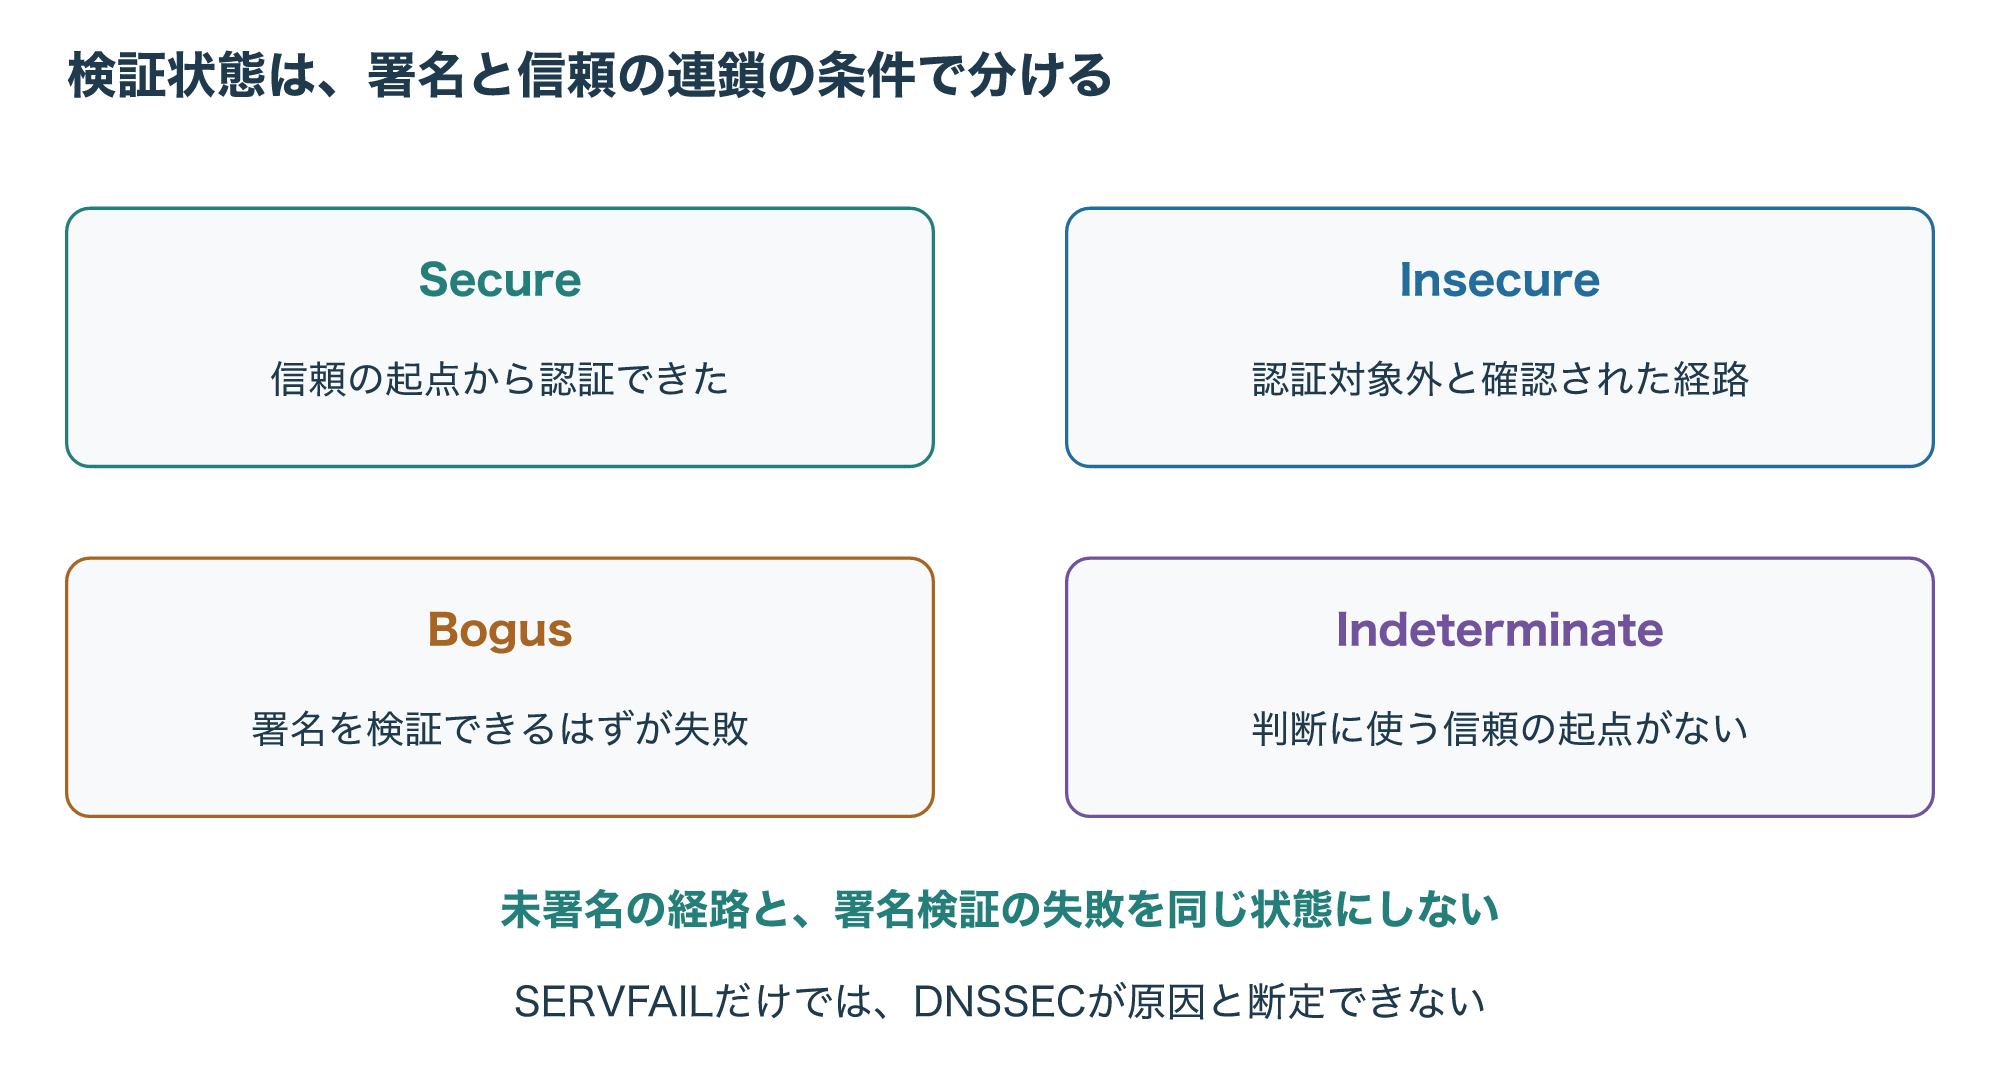
Bogusは、署名によって認証できるはずの経路で、期限切れや署名の欠落などにより検証に失敗した状態です。
Indeterminateは、対象を判断する信頼の起点がない場合などを表します。
署名が見つからなかったとき、前提を確認せずすべてをBogusや攻撃と決め付けることはできません。
検証エラーでは、利用者へSERVFAILが返ることがあります。
ただし、SERVFAILにはDNSSEC以外の原因もあります。
エラーの文字列一つで原因を断定せず、署名、親子の対応、時刻、接続など、どこで失敗したかを調べます。
3-2. TTLと署名の有効期限は別に確認する
TTLは、DNSデータをキャッシュして使う時間に関する値です。
RRSIGにはこれとは別に、署名が有効になる時刻と、期限が切れる時刻があります。
TTLが長く残っていれば、署名の期限もその分延びる、という関係ではありません。
たとえば、12:00 UTCに受け取ったRRsetのTTLが3600秒でも、署名の期限が12:30 UTCなら、署名期限までの残りは1800秒です。
この条件で、TTLだけを根拠に13:00 UTCまで有効な検証済みデータとして扱うことはできません。
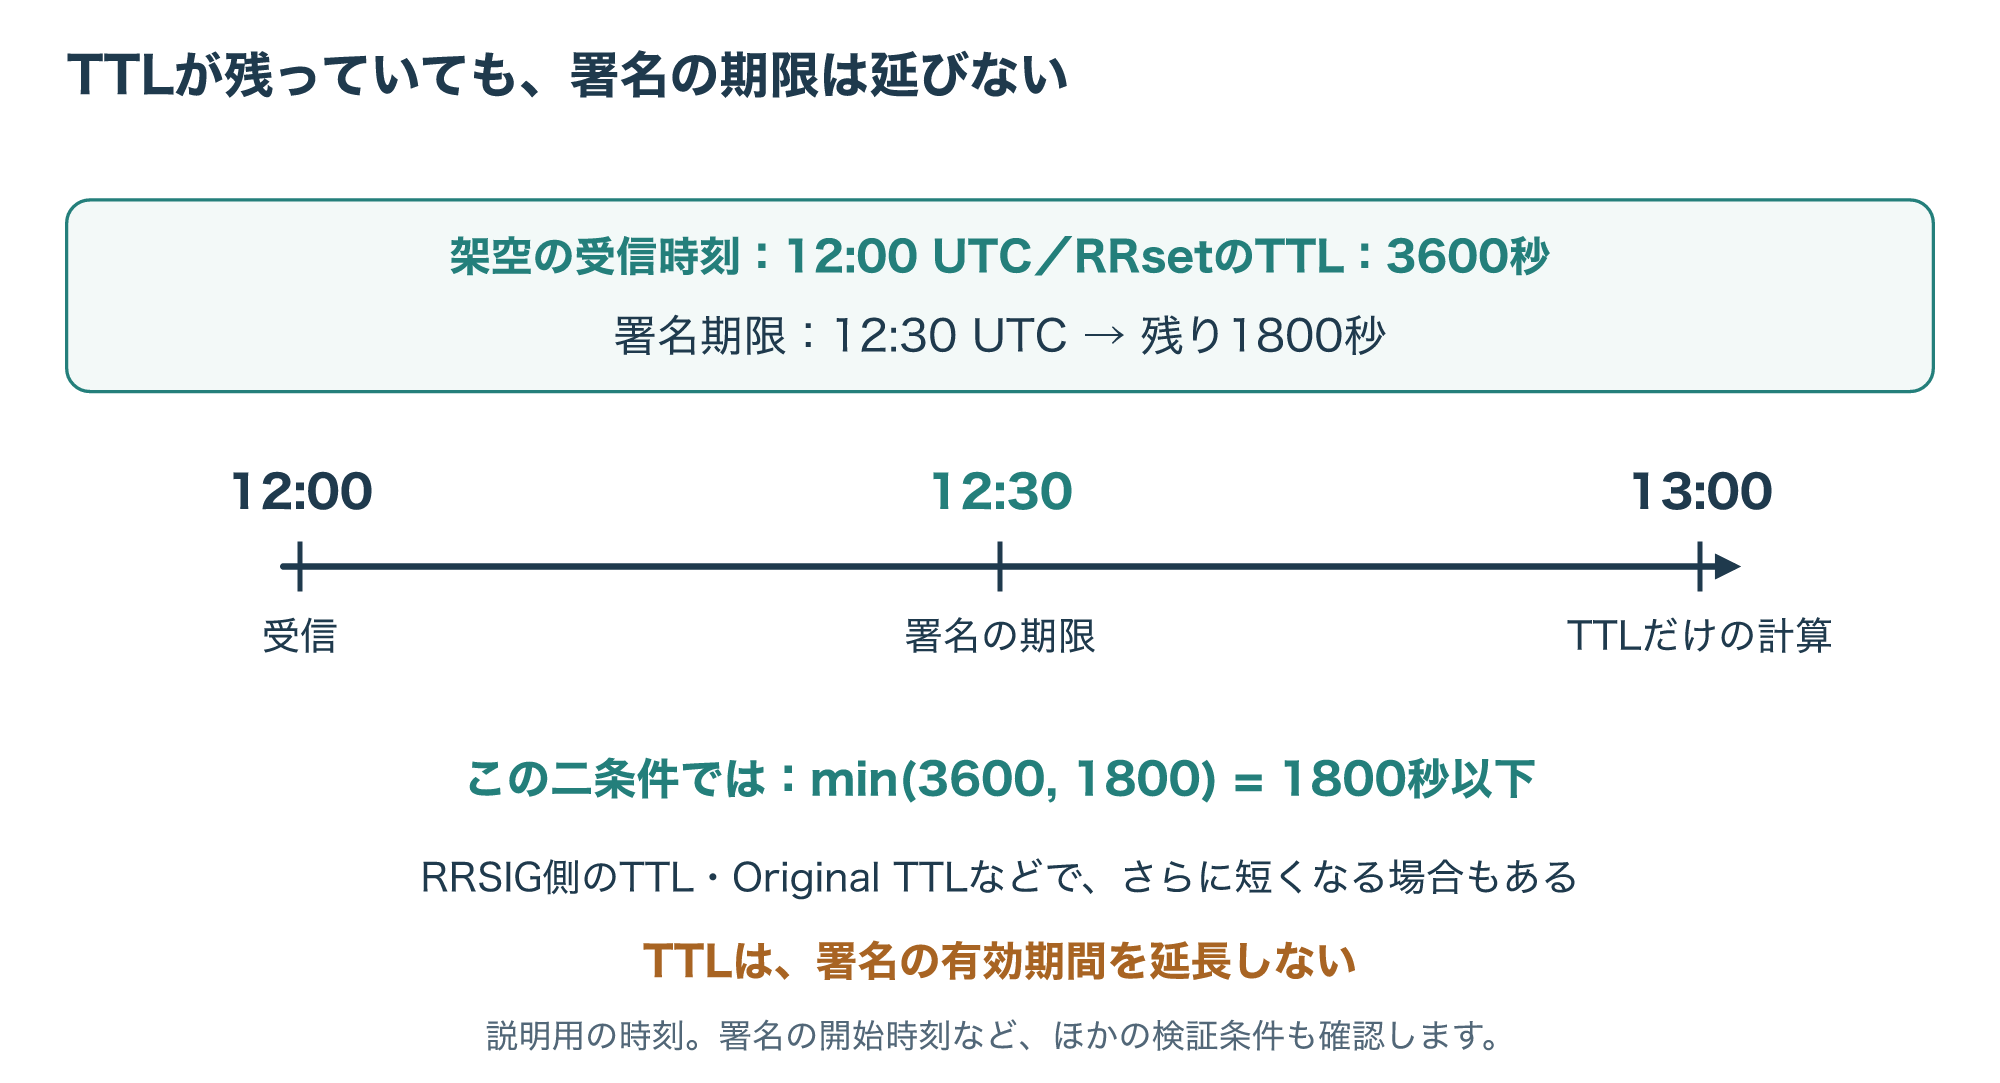
この例の時刻と数値は架空です。
実際に検証後のキャッシュ時間を決めるときには、受信したRRsetのTTL、RRSIG側のTTL、Original TTL、署名期限までの残り時間などの制約を合わせます。
したがって、図の1800秒は、この二条件だけを比べた上限の例です。
ほかの制約でさらに短くなる場合があります。
運用では、署名の期限だけでなく、検証側が使う時刻の状態も確認対象になります。
正しいデータと鍵がそろっていても、時刻の前提がずれていれば、有効期間の判断に影響するためです。
期限の監視を、TTLの監視だけで済ませないようにしましょう。
DNSSECで守る範囲とDoH・DoTとの違い
4-1. DNSSECは問い合わせ内容を暗号化する方式ではない
DNSSECが提供する中心的な機能は、DNSデータの署名検証です。
問い合わせた名前や応答の内容を、通信の途中から見えなくする機密性は提供しません。
また、通信を妨害する攻撃や、正当な管理権限を使って登録された誤ったデータまで、まとめて防げるわけではありません。
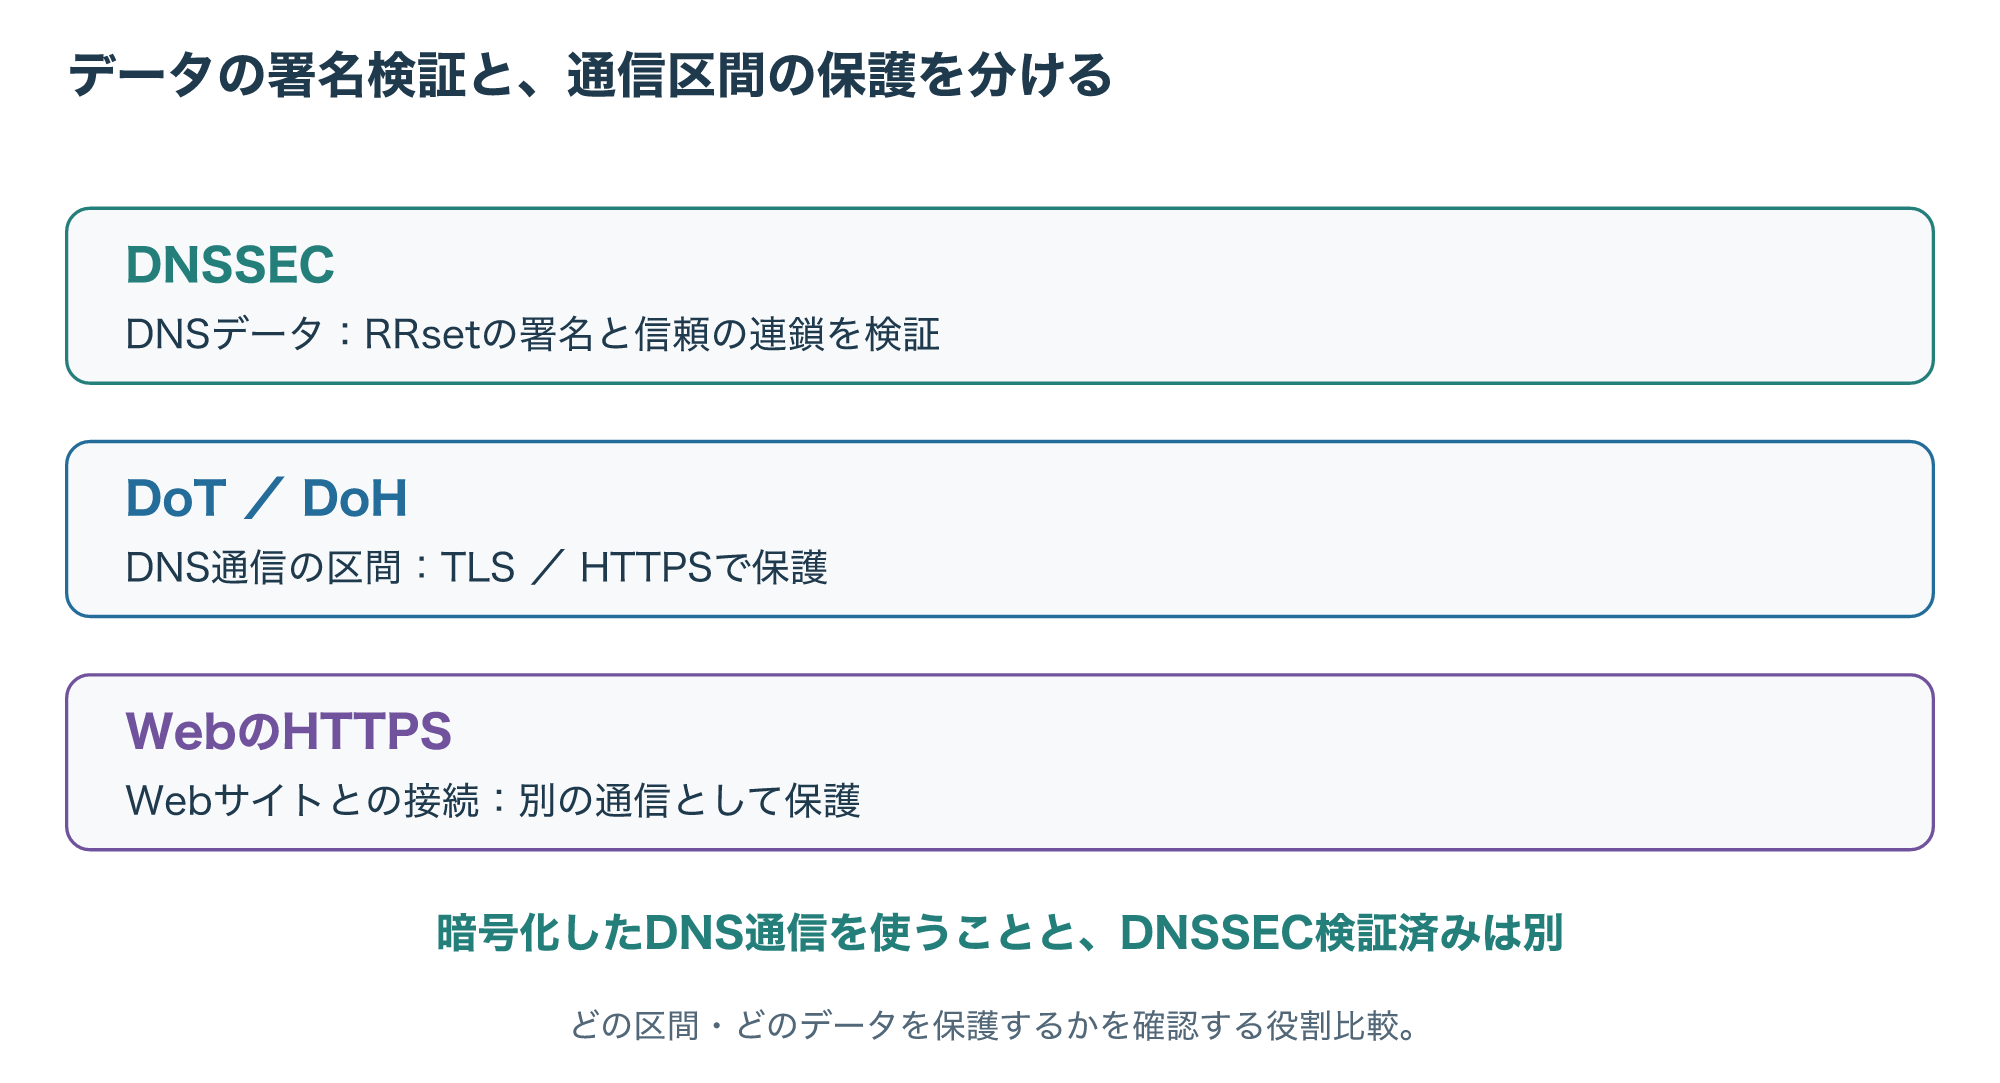
DoTはTLS、DoHはHTTPSを使ってDNSのやり取りを保護します。
端末と再帰リゾルバーの間など、どの通信区間を保護するかが重要です。
これは、ゾーンデータを署名で検証するDNSSECとは別の役割です。
暗号化されたDNSの接続を使うことだけで、DNSSECの検証まで実施されると判断しないようにしましょう。
DoHやDoTを利用するときも、接続先のリゾルバーの方針や、組織で決めた名前解決の経路を確認します。
DNSSEC、暗号化されたDNS通信、WebサイトとのHTTPS接続を、すべて同じ「安全なDNS」という一項目へまとめると、確認すべき範囲を見落としやすくなります。
4-2. 「存在しない」という応答にも認証の仕組みがある
Aレコードが存在する場合だけでなく、名前や種類が存在しないという応答も、偽造されれば影響があります。
DNSSECは、NSECなどを使って不存在の応答を認証する仕組みを持ちます。
単に「署名が付いたAレコードが返らなかったから存在しない」と判断するわけではありません。
NSEC3は、ハッシュ化した名前を使う不存在証明の方式です。
NSECの名前の並びをたどることによる情報の列挙を抑える狙いがありますが、DNS内の名前がすべて秘密になる、推測や列挙が不可能になるという意味ではありません。
具体的な方式や設定値の選択は、提供元や現行の運用指針を確認する必要があります。
また、存在しないという応答と、検証に失敗したという応答も別です。
「名前がないので接続できない」のか、「名前解決でエラーになった」のかを、利用画面の見え方だけで一緒にしないようにしましょう。
ブラウザーにNXDOMAINのエラーが出ている場合の確認は、名前が見つからない場合の関連記事で整理しています。
DNSSECの検証失敗とは区別して確認してください。
導入・移行前の確認と、名前解決が失敗したときの調べ方
5-1. DNS事業者とレジストラの担当をそろえる
導入前には、ゾーンを署名するDNS事業者、ドメインを登録するレジストラ、親側のDSの扱い、利用者側の検証を整理します。
同じ会社でまとめて管理する場合と、別会社で管理する場合では、操作の担当や自動化の範囲が変わります。
Cloudflareの案内では、DNSSECを有効にすると、ゾーンへの署名、公開鍵の公開、DSの生成を行います。
そのうえで、レジストラ側へDSを登録する手順が示されています。
一部の条件ではDSの追加が自動化されるため、すべての利用者が同じ画面で手入力するわけではありません。
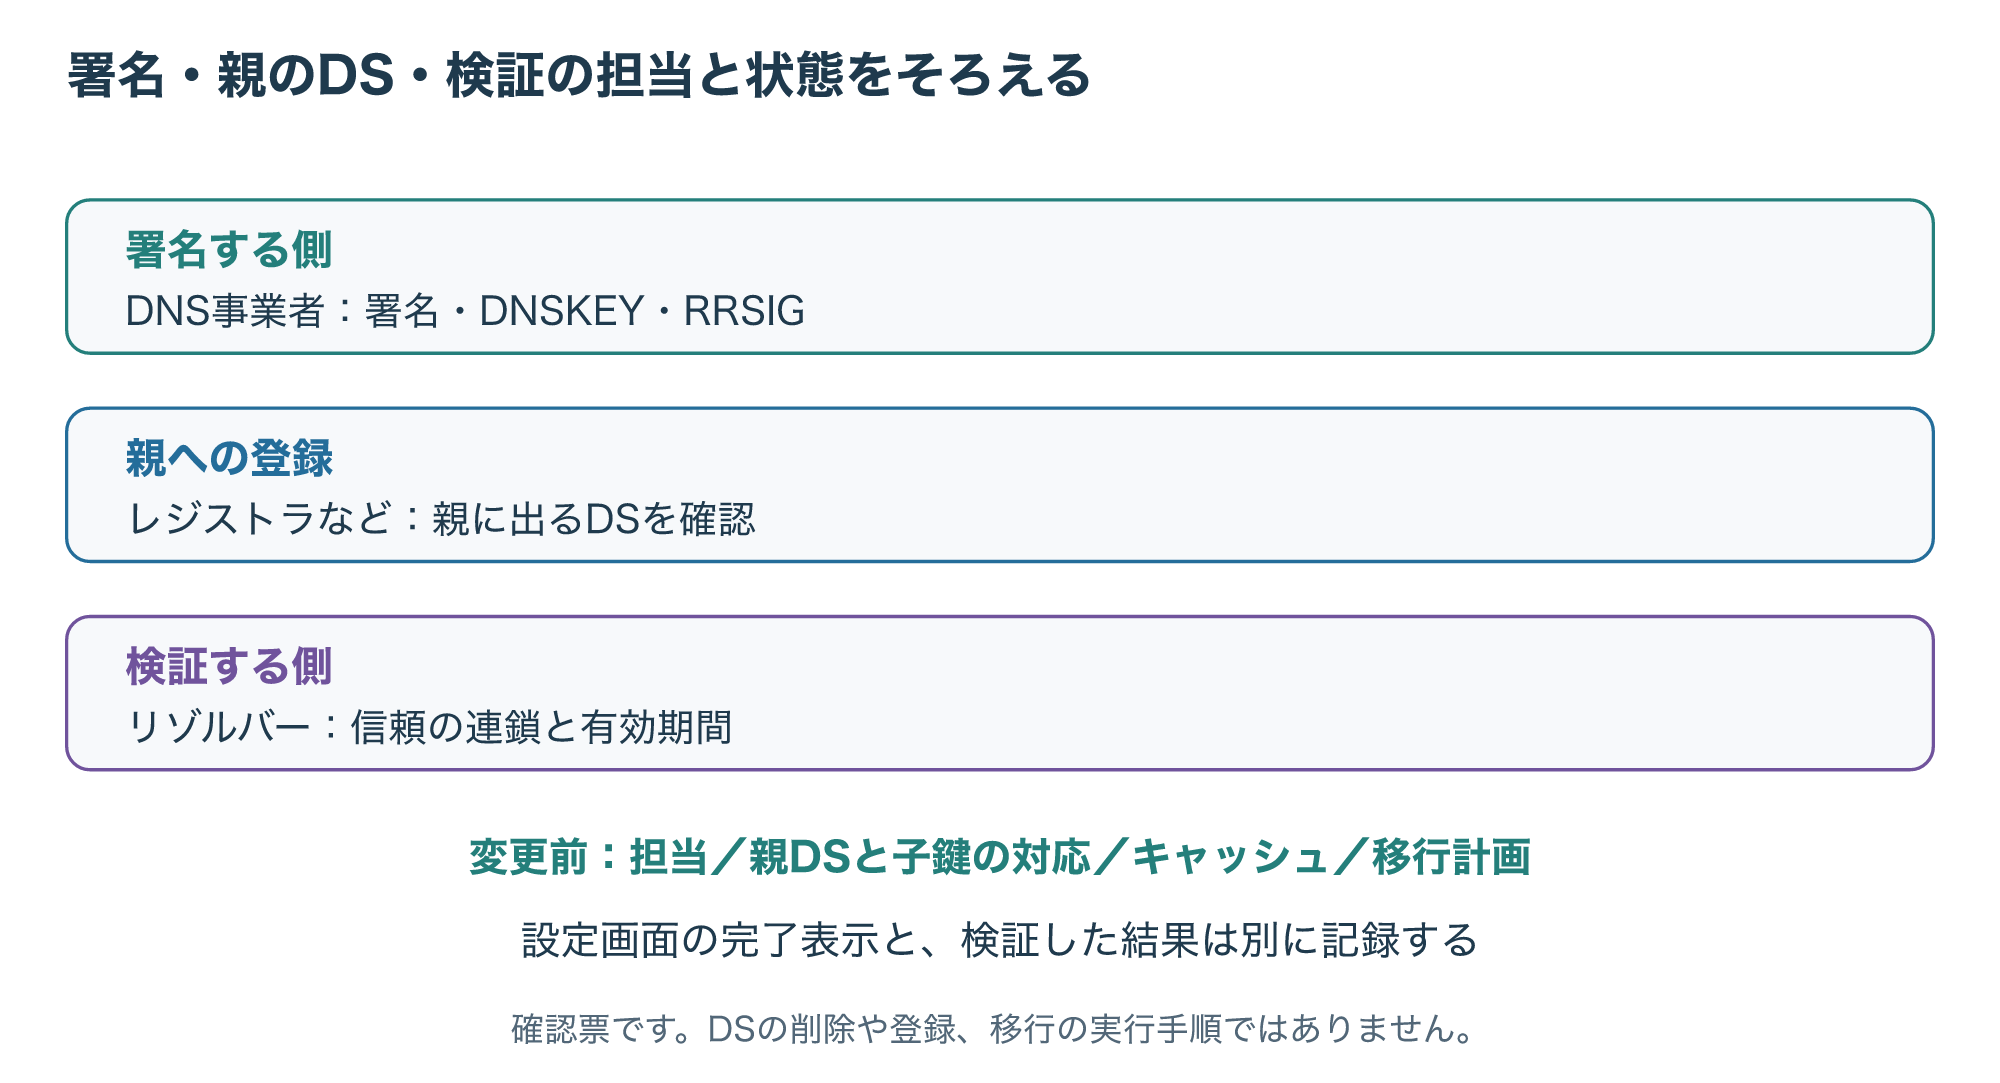
図は、作業を始める前の確認票です。
実環境で値を変更する手順ではありません。
署名を有効にした画面の表示、親ゾーンに出ているDS、子側のDNSKEY、検証した結果を別々に確認します。
DSに表示されたキータグだけが一致していれば完了、と判断することも避けましょう。
5-2. DSと鍵の不一致、期限、変更履歴を分けて調べる
DNS事業者やネームサーバーを変更する場合は、古いDSと新しい鍵の組み合わせに注意が必要です。
Cloudflareの移行資料にも、旧DSがキャッシュに残り、新しいDNSKEYと一致しないと、検証するリゾルバーがSERVFAILを返す場合があると説明されています。
ただし、移行方式は事業者の対応により違うため、一律の削除順や待機時間をここで指定することはできません。
障害時には、対象ドメイン、問い合わせの種類、発生時刻、使ったリゾルバー、直前のDNSやレジストラの変更を整理します。
署名期限、親DSと子DNSKEYの対応、権威側の応答、検証側の時刻などを調べると、どこで認証のつながりが切れているかを考えやすくなります。
検証を無効にすれば名前が引けるという結果だけでは、どの設定が正しいかまでは分かりません。
原因の確認前に署名やDSを繰り返し削除するのではなく、管理者や提供元の手順に沿って、現在の状態とキャッシュの条件を確認してください。
鍵の更新も、一律に「ZSKは何か月、KSKは年一回」と決める説明は避けます。
署名方式、事業者の自動化、親側の更新方法などをそろえて、現行の運用手順に従う必要があります。
秘密鍵や管理用の認証情報を、外部の診断サイトや相談用の画像へ載せないことも大切です。
本記事の図は仕組みと確認範囲の整理です。
DSの削除・再登録やネームサーバー移行を、そのまま実行する手順ではありません。
対象の提供元、親側の状態、キャッシュ、変更計画をそろえて判断してください。
DNSSECを理解するための要点とよくある質問
6-1. データ・鍵・連鎖・検証側を一組で見る
DNSSECの理解には、署名だけ、鍵だけを取り出して考えないことが役立ちます。
対象のRRset、RRSIG、DNSKEY、親側のDS、信頼の起点、検証する側の条件がつながって、認証の結果になります。
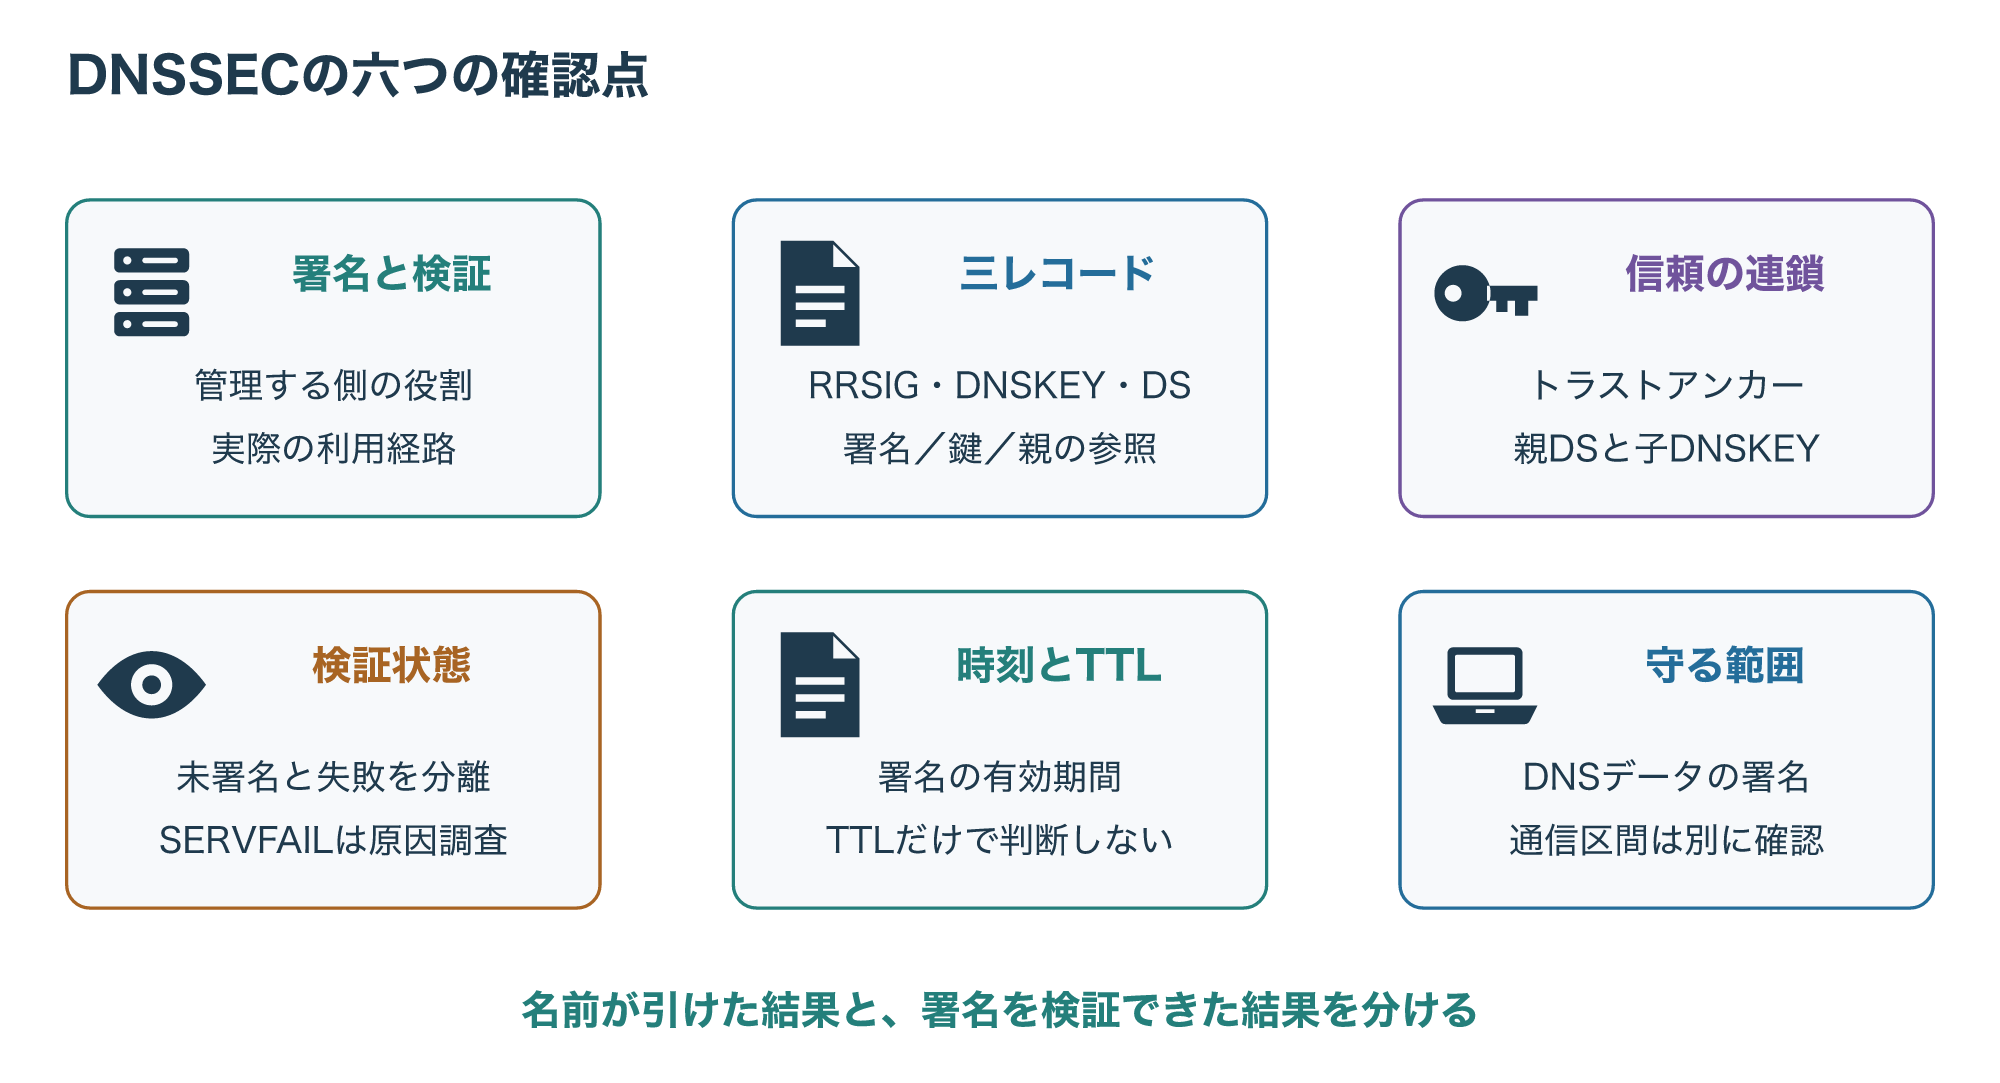
導入や調査では、次の六点を確認しましょう。
- 署名する側と、検証する側のどちらを管理しているか。
- RRSIG・DNSKEY・DSの役割と配置を区別できているか。
- 信頼の起点から対象までの親子関係が認証できるか。
- 未署名の状態と、認証できるはずなのに失敗した状態を分けているか。
- TTLと署名の有効期間、検証側の時刻を確認したか。
- DNS通信の暗号化や、Web接続の保護と役割を分けているか。
有効化や移行を行ったら、画面で設定できたことと、検証経路で期待した結果を確認できたことを分けて記録します。
本記事では、実ドメインのDNSSEC設定や問い合わせ、移行、障害復旧の試験を行っていません。
6-2. よくある質問
Q1:DNSSECを使えば、DNSの通信内容は見えなくなりますか?
DNSSECは機密性を提供しません。
DNSデータの署名を検証する仕組みです。
通信区間の暗号化にはDoHやDoTなどの別の方式があり、接続先や保護される区間も確認します。
Q2:DSレコードとRRSIGは同じ署名情報ですか?
役割が違います。
RRSIGはRRsetに対する署名を格納します。
DSは、親側から子のDNSKEYを認証するためのダイジェストなどを含む参照情報です。
DSがあるだけで、対象データの検証が完了したことにはなりません。
Q3:DNSSEC対応のDNS事業者なら、利用者全員が保護されますか?
署名側だけでなく、親との連鎖や利用者の使う検証側の条件も必要です。
事業者が対応していること、有効に設定したこと、実際に検証できたことを分けて確認してください。
Q4:SERVFAILが出たらDNSSECの設定ミスですか?
DNSSECの検証エラーで出る場合もありますが、ほかの原因もあります。
対象・時刻・リゾルバー・直前の変更をそろえ、署名期限やDSと鍵の対応などを確認します。
エラーだけを根拠にDSを削除しないようにしましょう。
Q5:TTLが残っていれば、署名が期限切れでも使えますか?
TTLは署名の有効期間を延長しません。
検証後に使える時間は、受信TTLや署名期限までの残りなどの制約を合わせて決まります。
署名の期限と検証側の時刻を、TTLとは別に確認してください。
参考資料
- 参考1:IETF RFC Editor — データ出自と完全性、非暗号化、検証側とlast hop、secure/insecure/bogus/indeterminate。実装の現在のエラー拡張を2005版だけで否定しない。
- 参考2:IETF RFC Editor — RRSIGはRRsetの署名。DSは子DNSKEYへのdigest/keytag/algorithmを含む参照で親側に置く。KSKはDNSKEY RRset署名の一般運用役割。古いSHA1だけの記述を現行の全アルゴリズムへ転用しない。
- 参考3:IETF RFC Editor — 署名の検証と検証後TTL上限は受信TTL/署名側TTL/OriginalTTL/署名期限残り時間の最小値。TTL3600/期限残り1800の図は他値も制約し得る仮想例。
- 参考4:ICANN — trust anchorと親子の連鎖、ゾーン署名側とrecursive検証側の別役割。2019解説の普及統計や全現在製品の操作数を引用しない。
- 参考5:Cloudflare — 署名/鍵公開/DS生成とレジストラへの登録、条件付き自動DS、旧DSと新鍵不一致時SERVFAIL。製品固有手順・待機時間を全提供元へ広げず、この記事では実変更操作を案内しない。
- 参考6:IETF RFC Editor — DNS over TLSは通信経路をTLSで保護する方式。DNSデータの署名検証と別の層。
- 参考7:IETF RFC Editor — DNS over HTTPSはHTTPS上のDNS交換。DNSSECの自動代替ではない。
- 参考8:IETF RFC Editor — NSEC3はハッシュ名を用いた認証付き不存在証明。全名前を秘密化/列挙不可能としない。