情報漏洩が起きたら企業がやること|初動72時間と報告義務を図解
情報漏洩が起きたら、企業はまず被害の拡大を止めて証拠を残し、個人情報保護委員会への報告と本人への通知が必要かを判断します。
この記事では、最初の72時間の動き方、報告の期限の数え方、ログでの原因の追い方、公表と再発防止までを、具体的な例とともに図解します。

この記事は以下のような人におすすめ!
- 社内で情報漏洩が起きた、または疑いがある人
- 委員会への報告が必要か知りたい人
- 原因調査を専門家に頼むか迷っている人
本記事はプロモーション(アフィリエイト広告)を含みます。
情報漏洩が起きたら最初にやること
1-1. 情報漏洩とは何が起きた状態か
情報漏洩は、会社が持つ顧客や従業員の情報が、外部に出たり、失われたり、使えなくなったりすることを指す言葉です。
個人情報保護法では、個人データの「漏えい」「滅失」「毀損」をまとめて「漏えい等」と呼び、それぞれに例が示されています。
次の図は、個人情報保護委員会のガイドラインの整理をもとに、3つの違いと例をまとめたものです。
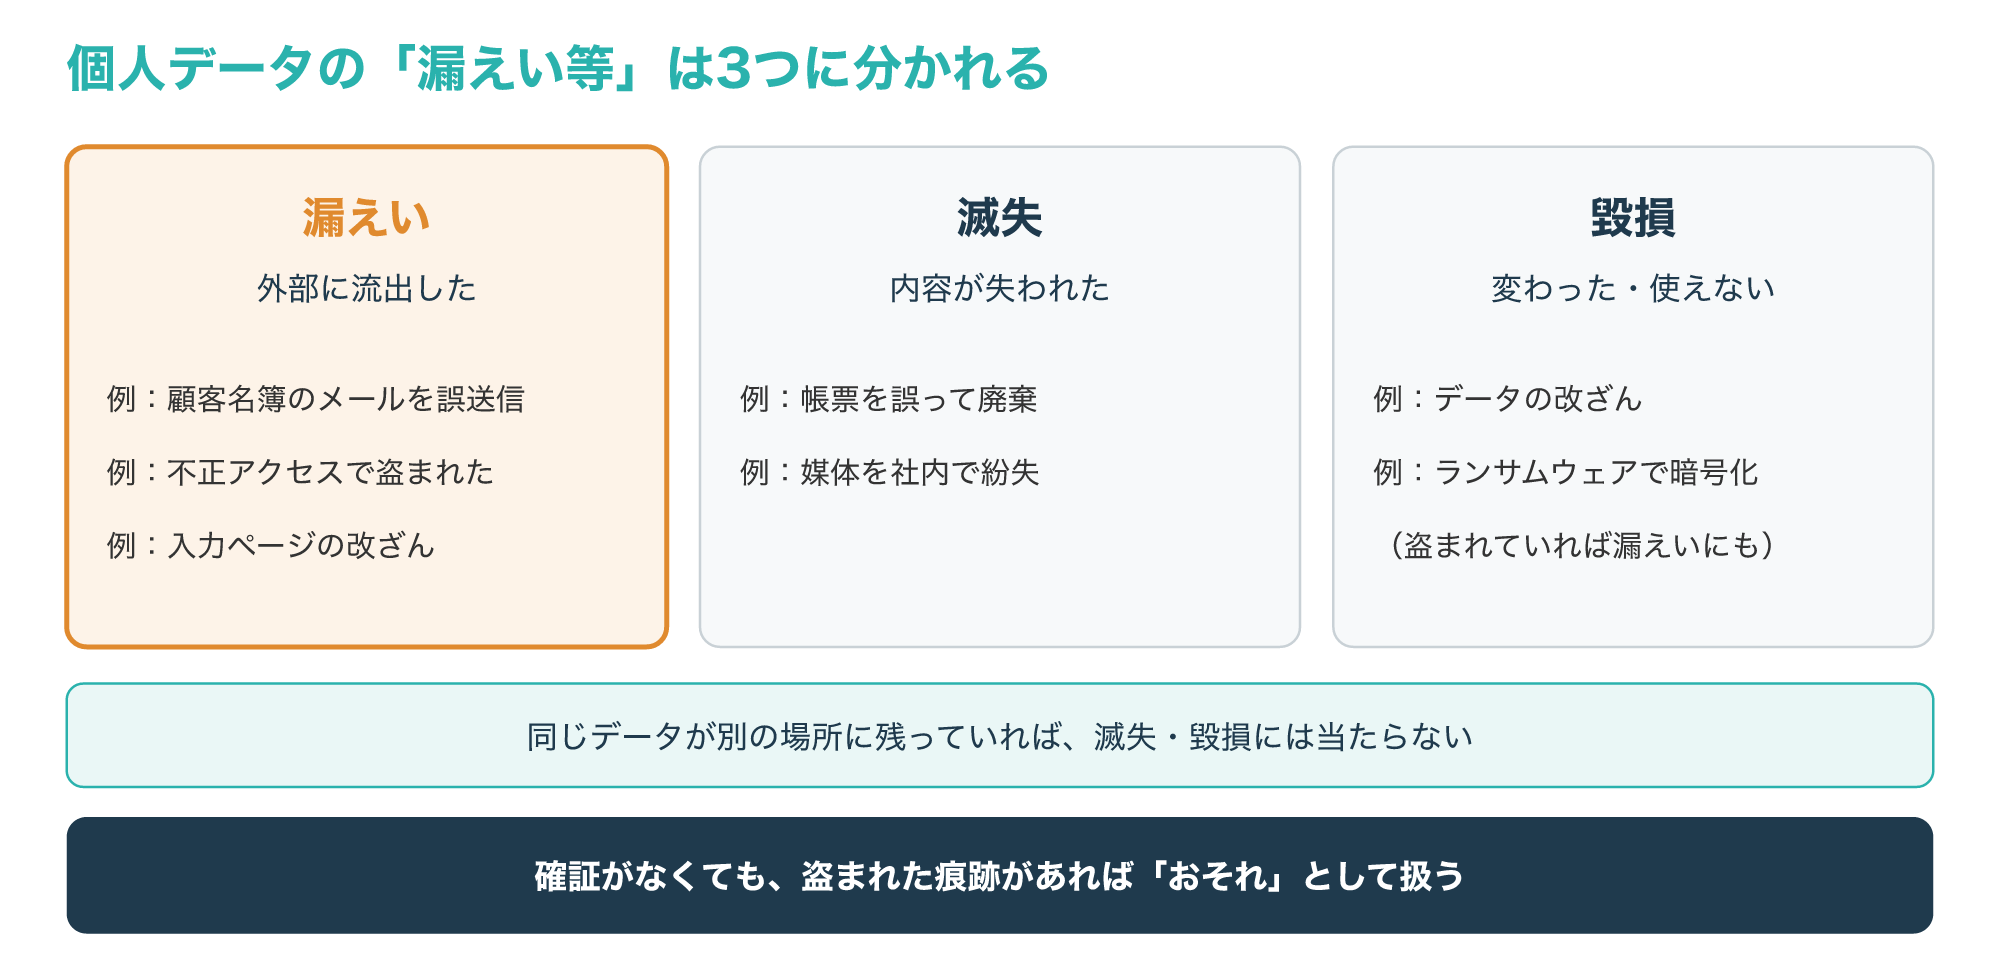
漏えいは外部に流出した状態で、メールの誤送信や、不正アクセスで盗まれた場合、入力ページを改ざんされて入力内容が第三者に送られた場合などが当たります。
滅失は内容が失われた状態で、帳票の誤廃棄や媒体の社内での紛失が例に挙がっていますが、同じデータが別の場所に残っていれば当たりません。
毀損は内容が意図せず変わったり使えなくなったりした状態で、ランサムウェアで暗号化されて戻せない場合も含まれ、同時に盗まれていれば漏えいにも当たります。
大切なのは、「本当に漏れたと確定してから動く」のではなく、盗まれた痕跡がある段階で「おそれ」として動き始めることです。
ガイドラインでも、確証がなくても漏えいが疑われる場合は「おそれ」に当たるとされ、サーバーで窃取の痕跡が見つかった場合や、外部の専門家から根拠のある連絡を受けた場合が例に挙がっています(参考1)。
IPAの「情報セキュリティ10大脅威 2025」の組織編では、内部不正による情報漏えい等が4位、不注意による情報漏えい等が10位に選ばれており、攻撃だけでなく社内の持ち出しや誤操作も原因になります(参考6)。
1-2. 発覚から72時間の動き方
情報漏洩は、取引先からの「貴社を名乗る不審なメールが届いた」という連絡や、外部の専門機関からの通知など、社外からの知らせで気付くこともあります。
次の図は、発覚から72時間と、その先の数日でやることを、時間の目安ごとに並べた例です。
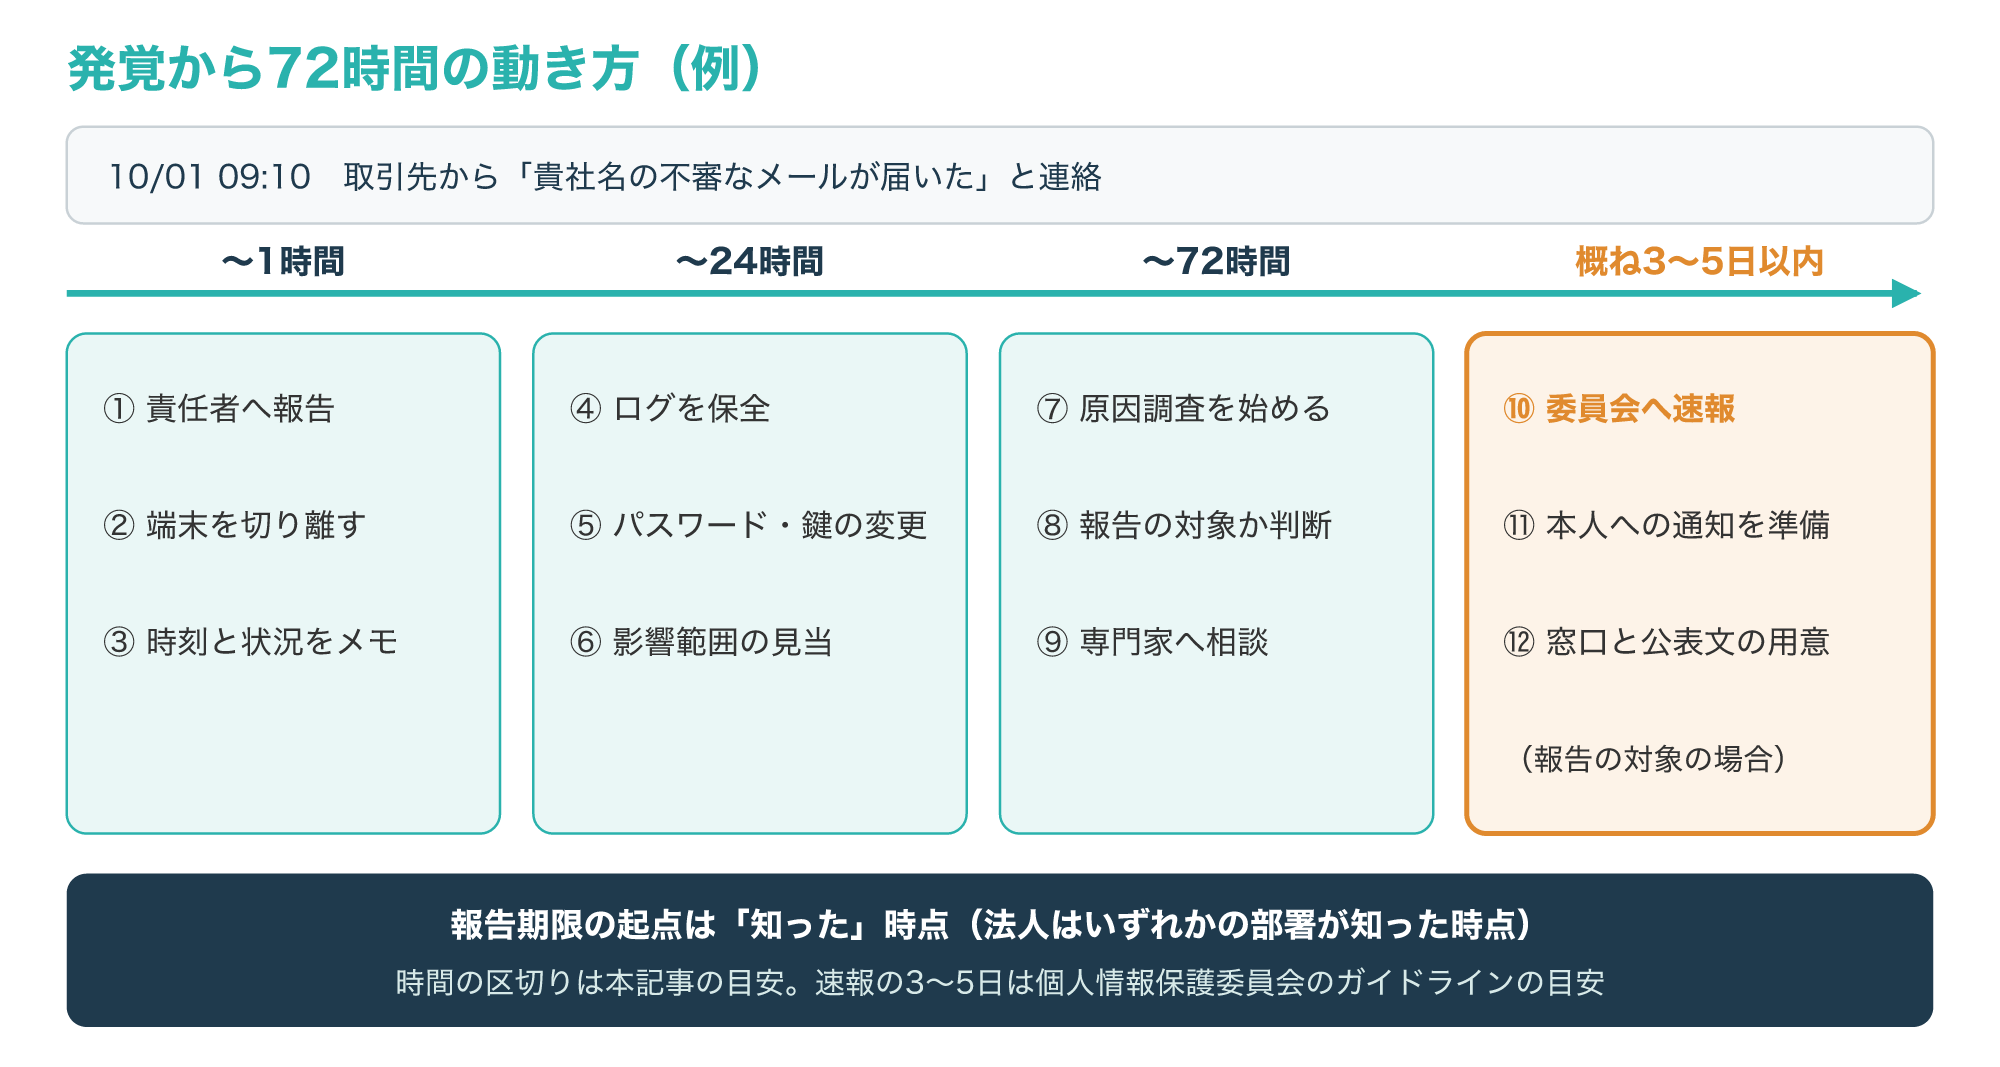
個人情報保護委員会のガイドラインは、漏えい等が発覚したら、責任ある立場の者に直ちに報告し、被害が広がらないよう必要な措置をとることを最初に挙げています。
続いて、事実関係の調査と原因の究明、影響範囲の特定、再発防止策の検討と実施、委員会への報告と本人への通知が求められています。
報告の期限の起点となる「知った」時点は、法人では、いずれかの部署が事態を知った時点とされています(参考1)。
つまり、現場の担当者が気付いた時刻が起点になり得るため、「経営層に上がった日」から数えると遅れるおそれがあります。
図の時間の区切りは本記事の目安ですが、最初の1時間で「報告・切り離し・記録」までを済ませておくと、その後の判断を落ち着いて進められます。
JPCERT/CCも、被害に対応する体制と社内の連絡体制を確保し、社外からの問い合わせに一元的に答える窓口や広報の体制も検討するよう勧めています(参考3)。
誰が窓口になり、誰が経営層へ上げるかを決めておくだけでも、発覚直後の混乱はかなり減らせます。
社内の報告と初動の体制づくりは、次の記事で解説しています。
被害を広げない封じ込めと証拠保全
2-1. 該当端末をネットワークから切り離す
不審な通信や操作が見つかった端末は、まずネットワークから切り離し、攻撃者がそれ以上動けないようにします。
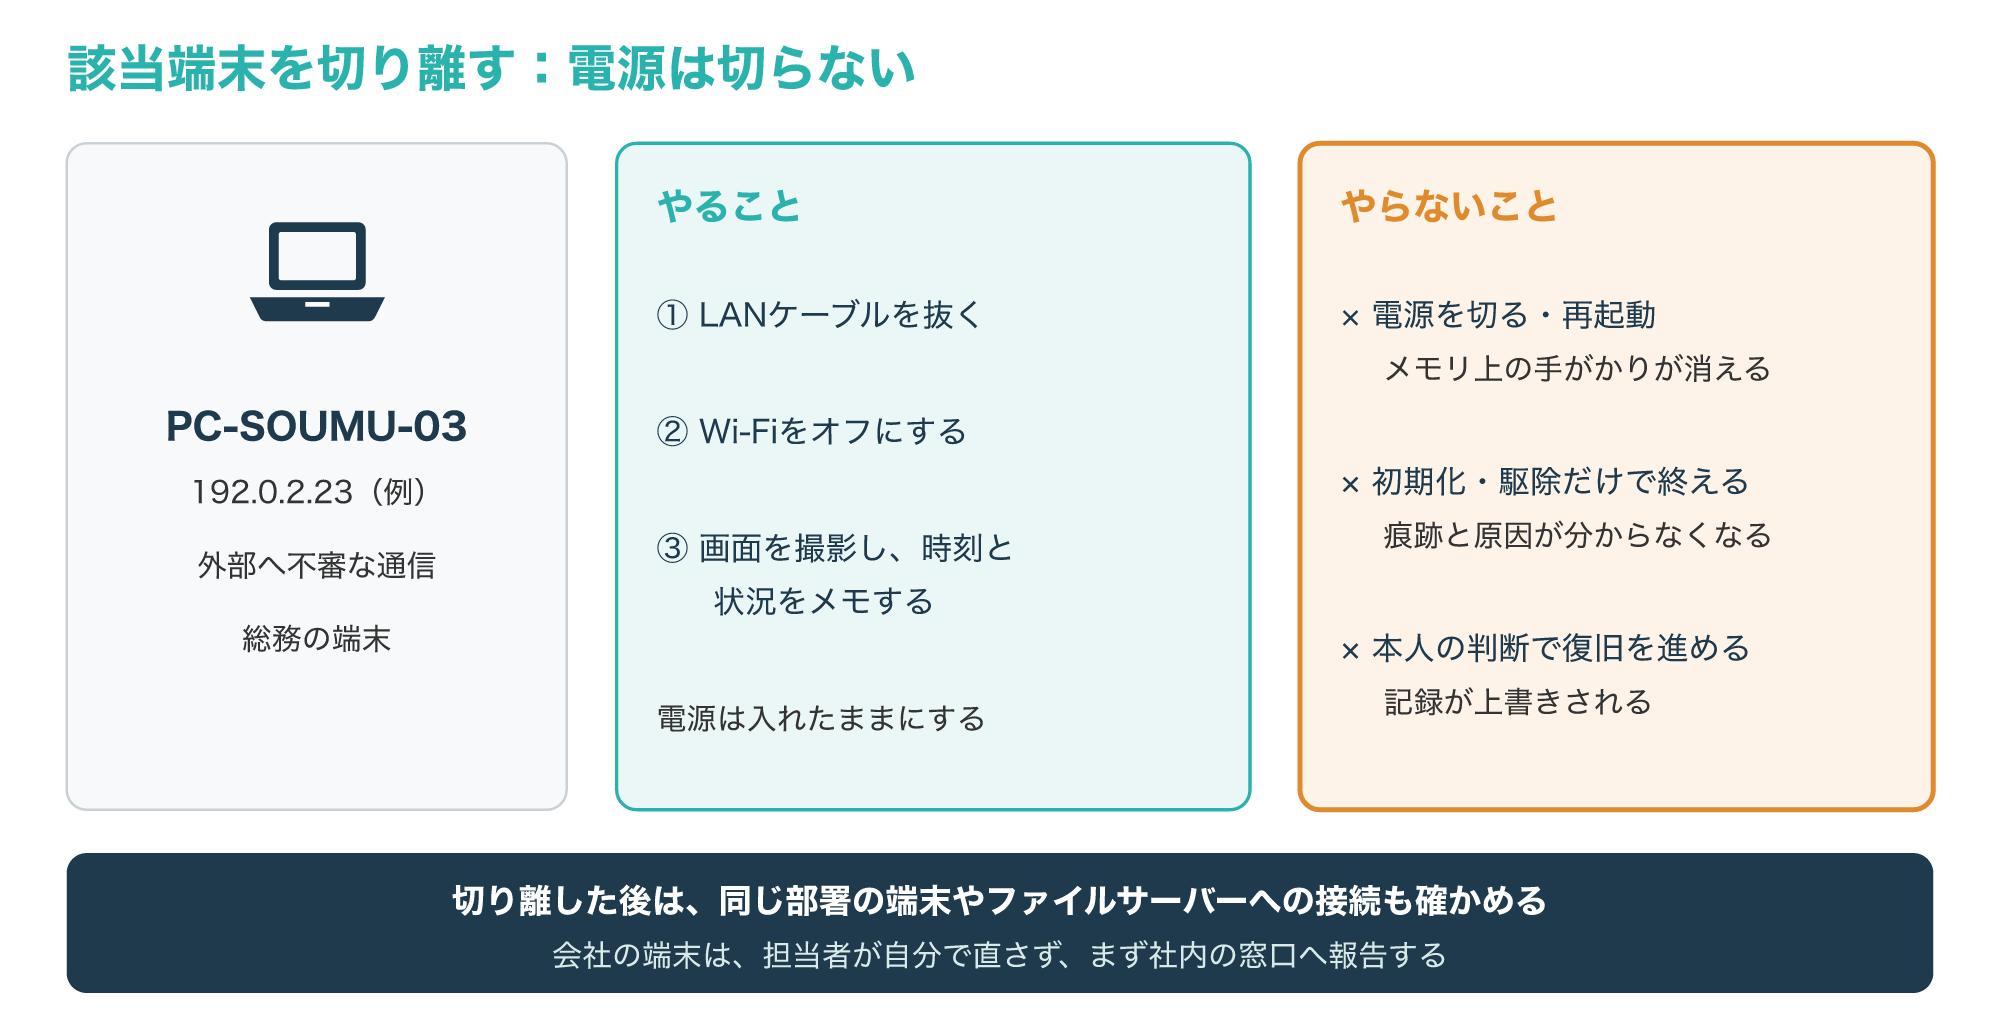
次の図は、切り離すときにやることと、やってはいけないことを示したものです。
JPCERT/CCは、侵害の可能性が確認されたシステムは、調査や保全の目的に加え、攻撃が続いている場合の被害拡大を防ぐため、切り離せるものはすぐにネットワークから隔離するよう勧めています。
また、まだ被害を受けていないバックアップは、自動で上書きされて失われるおそれがあるため、安全が確認できるまで切り離しや退避を検討するよう示しています(参考3)。
切り離しは、一般には電源を切らずにLANケーブルを抜くかWi-Fiをオフにし、画面を撮影して時刻と状況を残す方法が勧められます。
電源を切ったり再起動したりすると、メモリ上にしか残っていない通信先や動いていたプログラムの手がかりが消えることがあるためです。
同じ理由で、初期化やウイルスの駆除だけで終わらせると、どこから入られ何を持ち出されたかが分からなくなります。
会社の端末では、担当者が自分で直そうとせず、まず社内の窓口へ報告し、指示を受けてから動くようにしましょう。
ランサムウェアでファイルが暗号化された場合の初動は、次の記事で詳しく解説しています。
2-2. ログを消さずに保存する
原因を調べるための手がかりは、端末やサーバー、ネットワーク機器のログに残っています。
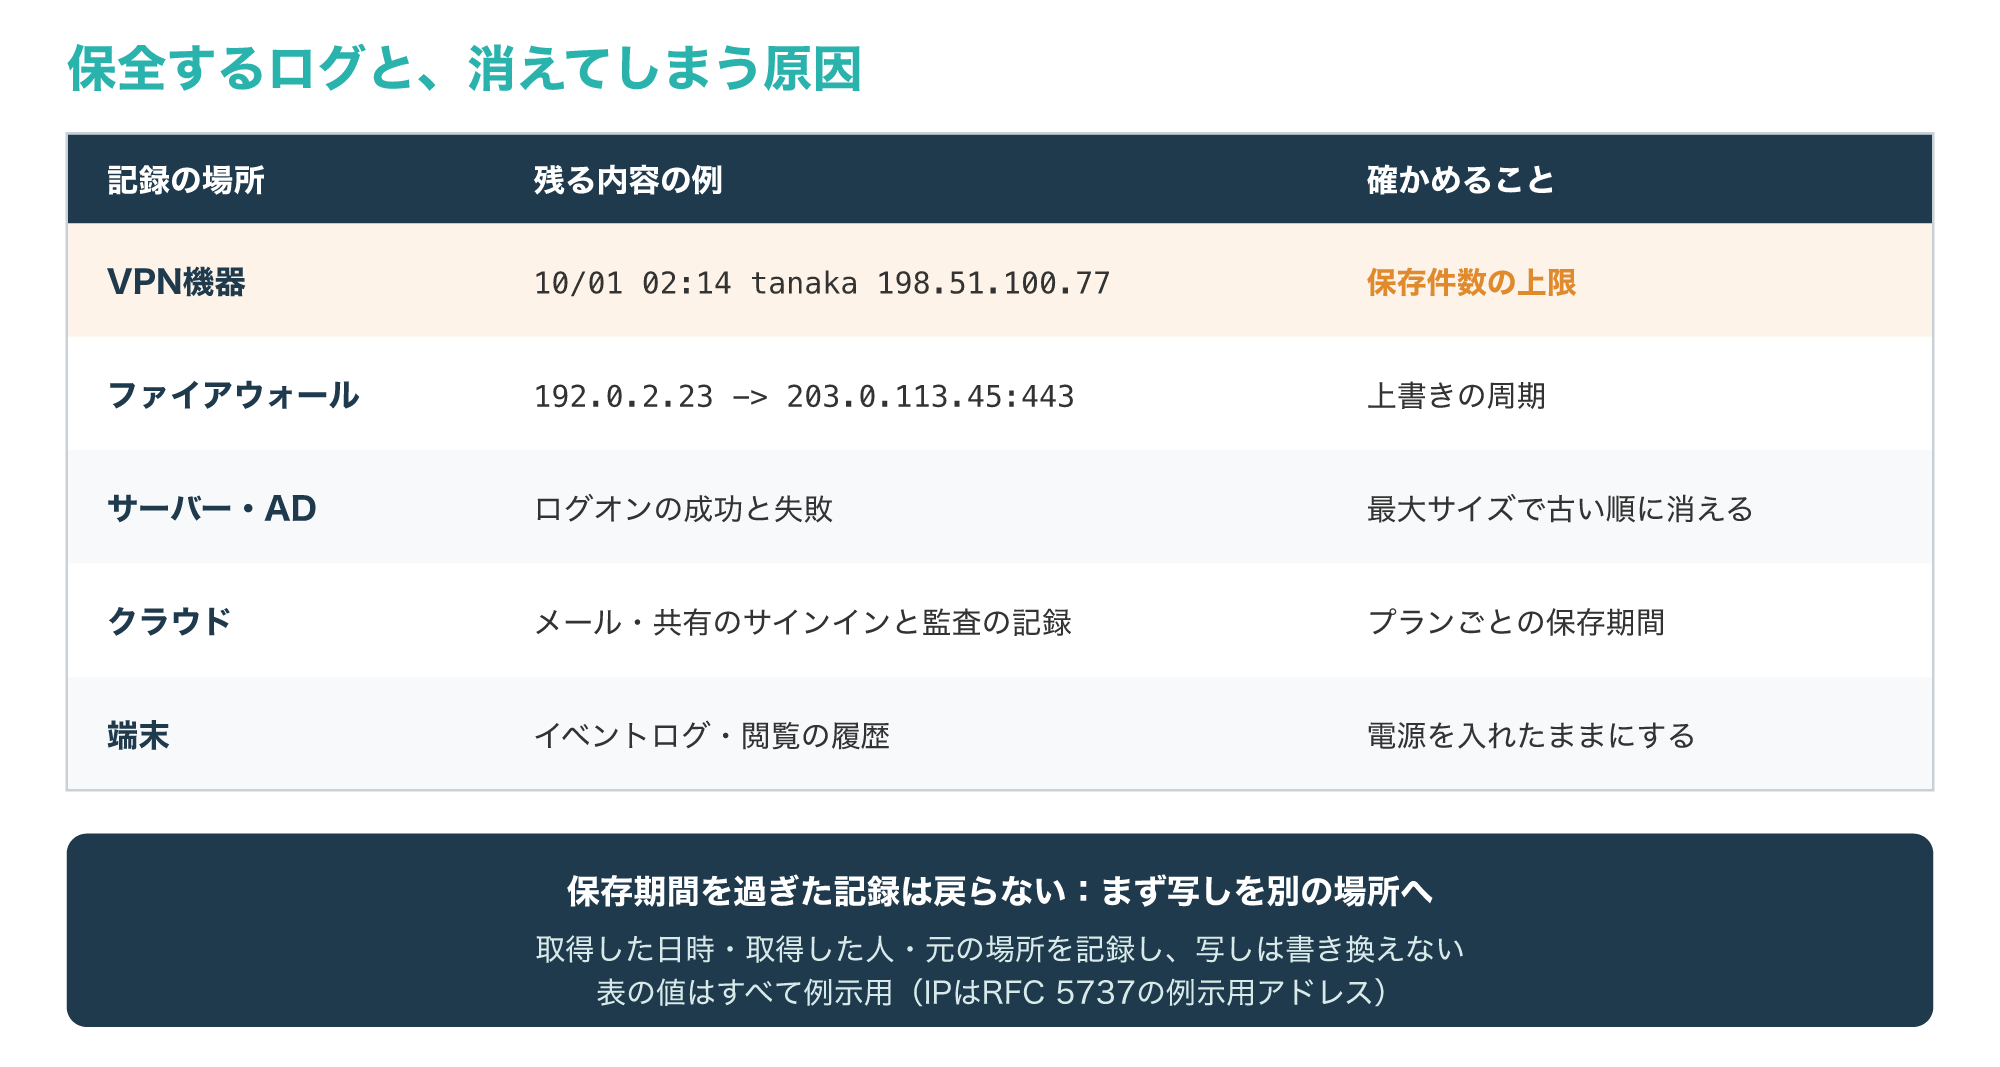
次の図は、保全するログの場所と、残る内容の例、消えてしまう原因をまとめたものです。
JPCERT/CCは、専門家が調査に入っても、必要な機器のログが無い、あっても十分な期間が残っていないなどの理由で、全容の解明に至らなかった例が少なくないと指摘しています(参考4)。
VPN機器やファイアウォールは保存できる件数や容量に上限があることが多く、古い記録から自動で上書きされていきます。
そのため、最初の24時間のうちに、図の5か所の記録の写しを別の場所へ取り、取得した日時と取得した人を残しておきます。
警察庁も、不正アクセスの被害に遭ったら、ログイン履歴の画面を保存や印字して証拠を保全し、サービスの提供会社とのやりとりも記録するよう呼びかけています。
警察に相談するときは、保存したログイン履歴などを持参し、事前に電話で日時や持参する資料を調整すると対応がスムーズに進むとされています(参考5)。
ログの写しを取るだけなら社内でもできますが、端末のディスクやメモリを、後で証拠として説明できる形で保全するには専門の知識と道具が必要です。
次の表は、社内でできる保全と、専門の調査会社に頼む保全の違いをまとめたものです。
| 項目 | 社内でできる保全 | 専門の調査会社に頼む保全 |
|---|---|---|
| 主な対象 | ログの写し、画面の撮影、時刻の記録 | 端末のディスクやメモリの複製、削除された記録の確認 |
| 向いている場面 | 被害が1台で、外部への送信が見られない | 個人データの持ち出しが疑われる、報告や説明に根拠が必要 |
| 残るもの | 社内の対応の記録 | 取得の手順を記録した調査の結果 |
広告主の案内では、デジタルデータフォレンジックは法人のサイバー攻撃の被害調査や社内不正の調査に対応しているとされており、対応の範囲や費用は公式サイトで確かめられます。
2-3. パスワード・鍵・セッションを無効化する
攻撃者が使った可能性のあるパスワードや鍵は、端末の切り離しが済んだら、感染していない別の端末からできるだけ早く無効にしていきます。
次の図は、無効にする順番の例と、変えるときの注意を示したものです。
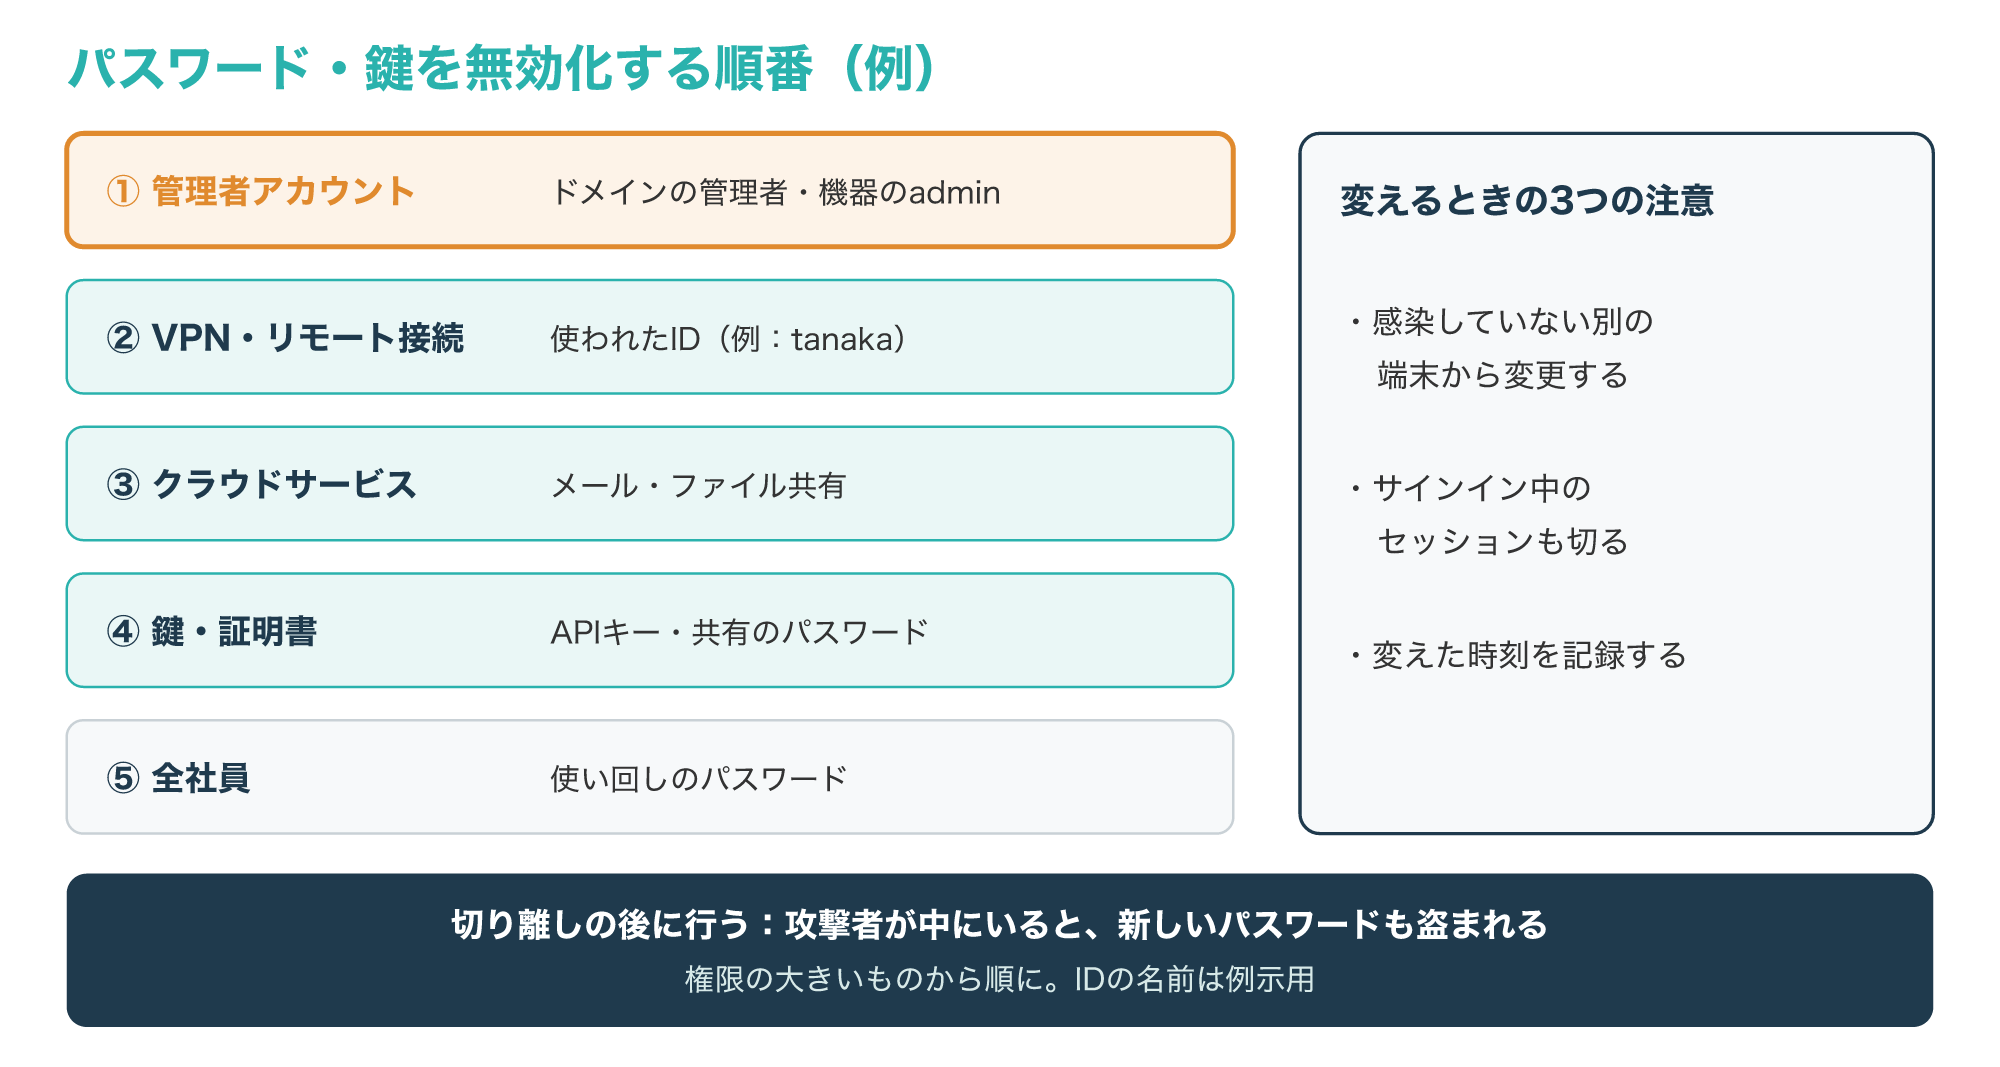
JPCERT/CCは、管理者アカウントが掌握された疑いがあれば、侵害の有無の調査とパスワードの変更、変更された設定やポリシーの無効化を行うよう示しています。
侵害を受けたシステムで不審なアカウントやセッションがないかも調べ、状況に応じてパスワードの変更やセッションのリセットを検討するとしています(参考3)。
図のように権限の大きいものから変えるのは、管理者の権限が残っていると、ほかのパスワードを変えても攻撃者が設定を戻せてしまうためです。
変更は、感染していない別の端末から行い、サインインしたままの状態(セッション)も切っておきます。
APIキーや証明書、部署で共有しているパスワードは見落としやすいため、どこで使っているかを一覧にしてから無効にしましょう。
警察庁は、ほかのサービスで同じパスワードを使っている場合は、そのパスワードも早急に変更するよう呼びかけています(参考5)。
変えた時刻は、後で「いつまで攻撃者が使えたか」を確かめる手がかりになるため、必ず記録に残します。
個人情報保護委員会への報告と本人への通知
3-1. 報告が必要になる4つの事態
個人データの漏えい等のうち、個人の権利利益を害するおそれが大きいものは、個人情報保護委員会への報告と本人への通知が法律で義務付けられています。
次の図は、報告が必要になる4つの事態と、それぞれの例をまとめたものです。
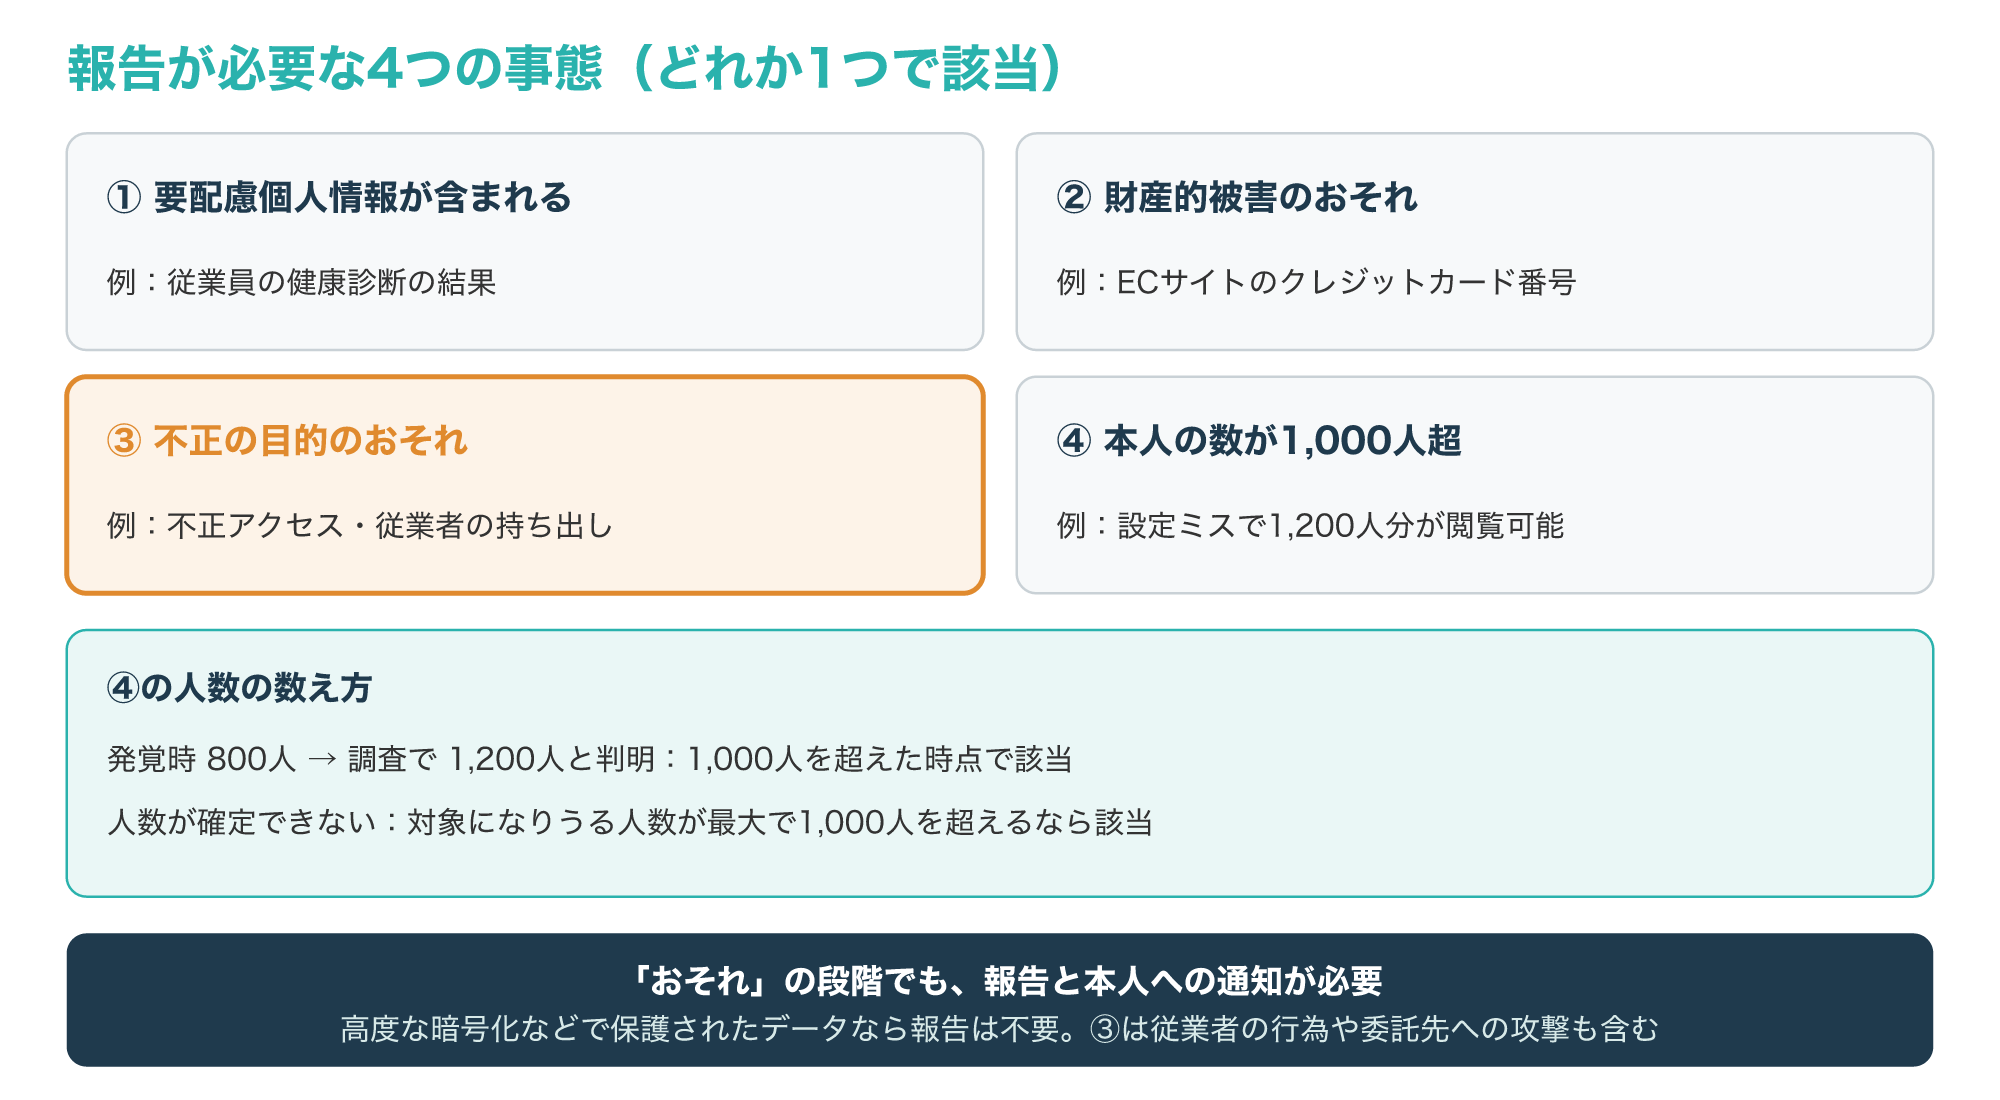
1つめは要配慮個人情報が含まれる場合で、従業員の健康診断の結果などが当たります。
2つめは不正に使われて財産的被害が生じるおそれがある場合で、ECサイトのクレジットカード番号や、送金や決済ができるサービスのIDとパスワードの組み合わせが例です。
3つめは不正の目的をもって行われたおそれがある場合で、不正アクセスやランサムウェア、従業者による持ち出しなどが当たり、行為の主体には従業者も含まれます。
4つめは本人の数が1,000人を超える場合で、発覚時は1,000人以下でも後で超えれば超えた時点で当たり、人数が確定できなくても最大で1,000人を超えるなら当たるとされています。
報告が義務になる事態に当たらない場合でも、任意で委員会に報告することはできます。
一方、高度な暗号化などで保護されたデータであれば、報告は必要ありません(参考1)。
委員会のページでは、クレジットカード番号の下4桁と有効期限の組み合わせだけの漏えいなら、ただちに報告の対象にはならないことも示されています(参考2)。
1つでも当てはまれば報告の対象になるため、「何人分か分からないから待つ」のではなく、当てはまりそうな事態から先に確かめていきます。
特に不正アクセスが原因なら3つめに当たる可能性が高いため、人数の確定を待たずに報告の準備を始めましょう。
3-2. 速報と確報の期限の数え方
報告は、すぐに出す「速報」と、内容をそろえて出す「確報」の2段階です。
次の図は、10月1日に知った場合を例に、期限の数え方と報告する9つの項目を示したものです。
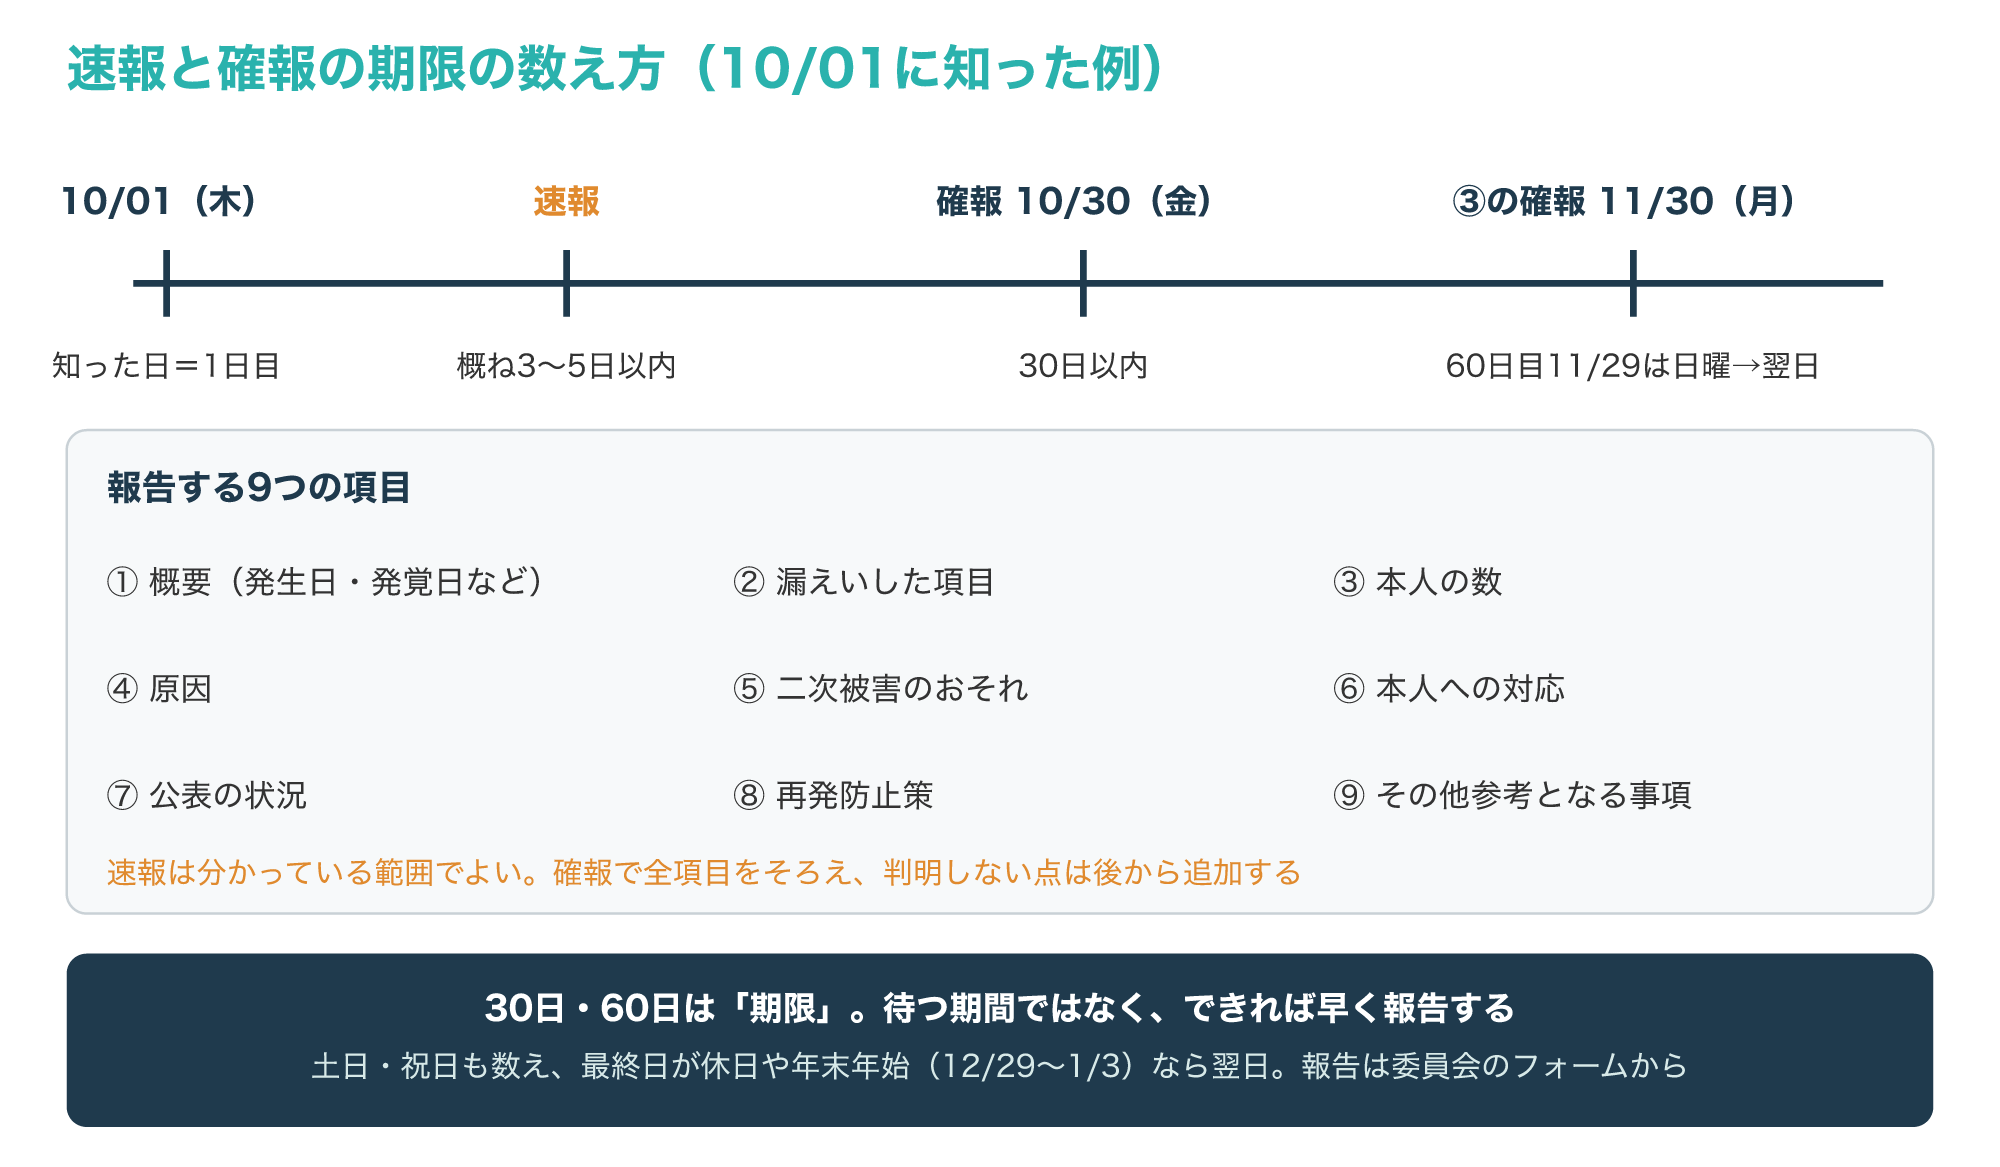
ガイドラインでは、速報は事態を知った後「速やか」に行うとされ、その日数の目安は、個別の事案によるものの、知った時点から概ね3〜5日以内とされています。
速報では、報告しようとする時点で分かっている内容を報告すれば足ります。
確報は、知った日から30日以内、不正の目的のおそれがある事態(図の③)では60日以内に、9つの項目をすべて報告します。
期限は知った日を1日目として土日・祝日も含めて数え、最終日が土日・祝日や年末年始(12月29日〜1月3日)に当たる場合はその翌日が期限です。
確報の時点でも分からない項目は、その時点の内容を報告し、判明しだい追加するものとされているため、「全部分かるまで出さない」のは避けましょう。
30日や60日はあくまで期限であり、できる場合はより早く報告することが望ましいとされています(参考1)。
委員会のページでも、発覚したらまず速やかに報告するよう求めており、報告は委員会のホームページの報告フォームから行います。
2026年10月1日以降は、ランサムウェアなどのサイバー攻撃による漏えい等について、共通の様式で報告することもできます(参考2)。
9つの項目のうち、原因や再発防止策は調査が進まないと書けないため、速報を出した直後から原因調査を並行して進めることが、確報の期限を守るうえで欠かせません。
3-3. 本人への通知と公表の準備
報告の対象となる事態では、本人への通知も必要です。
次の図は、本人への通知メールに書く項目の例と、書くときの注意を示したものです。
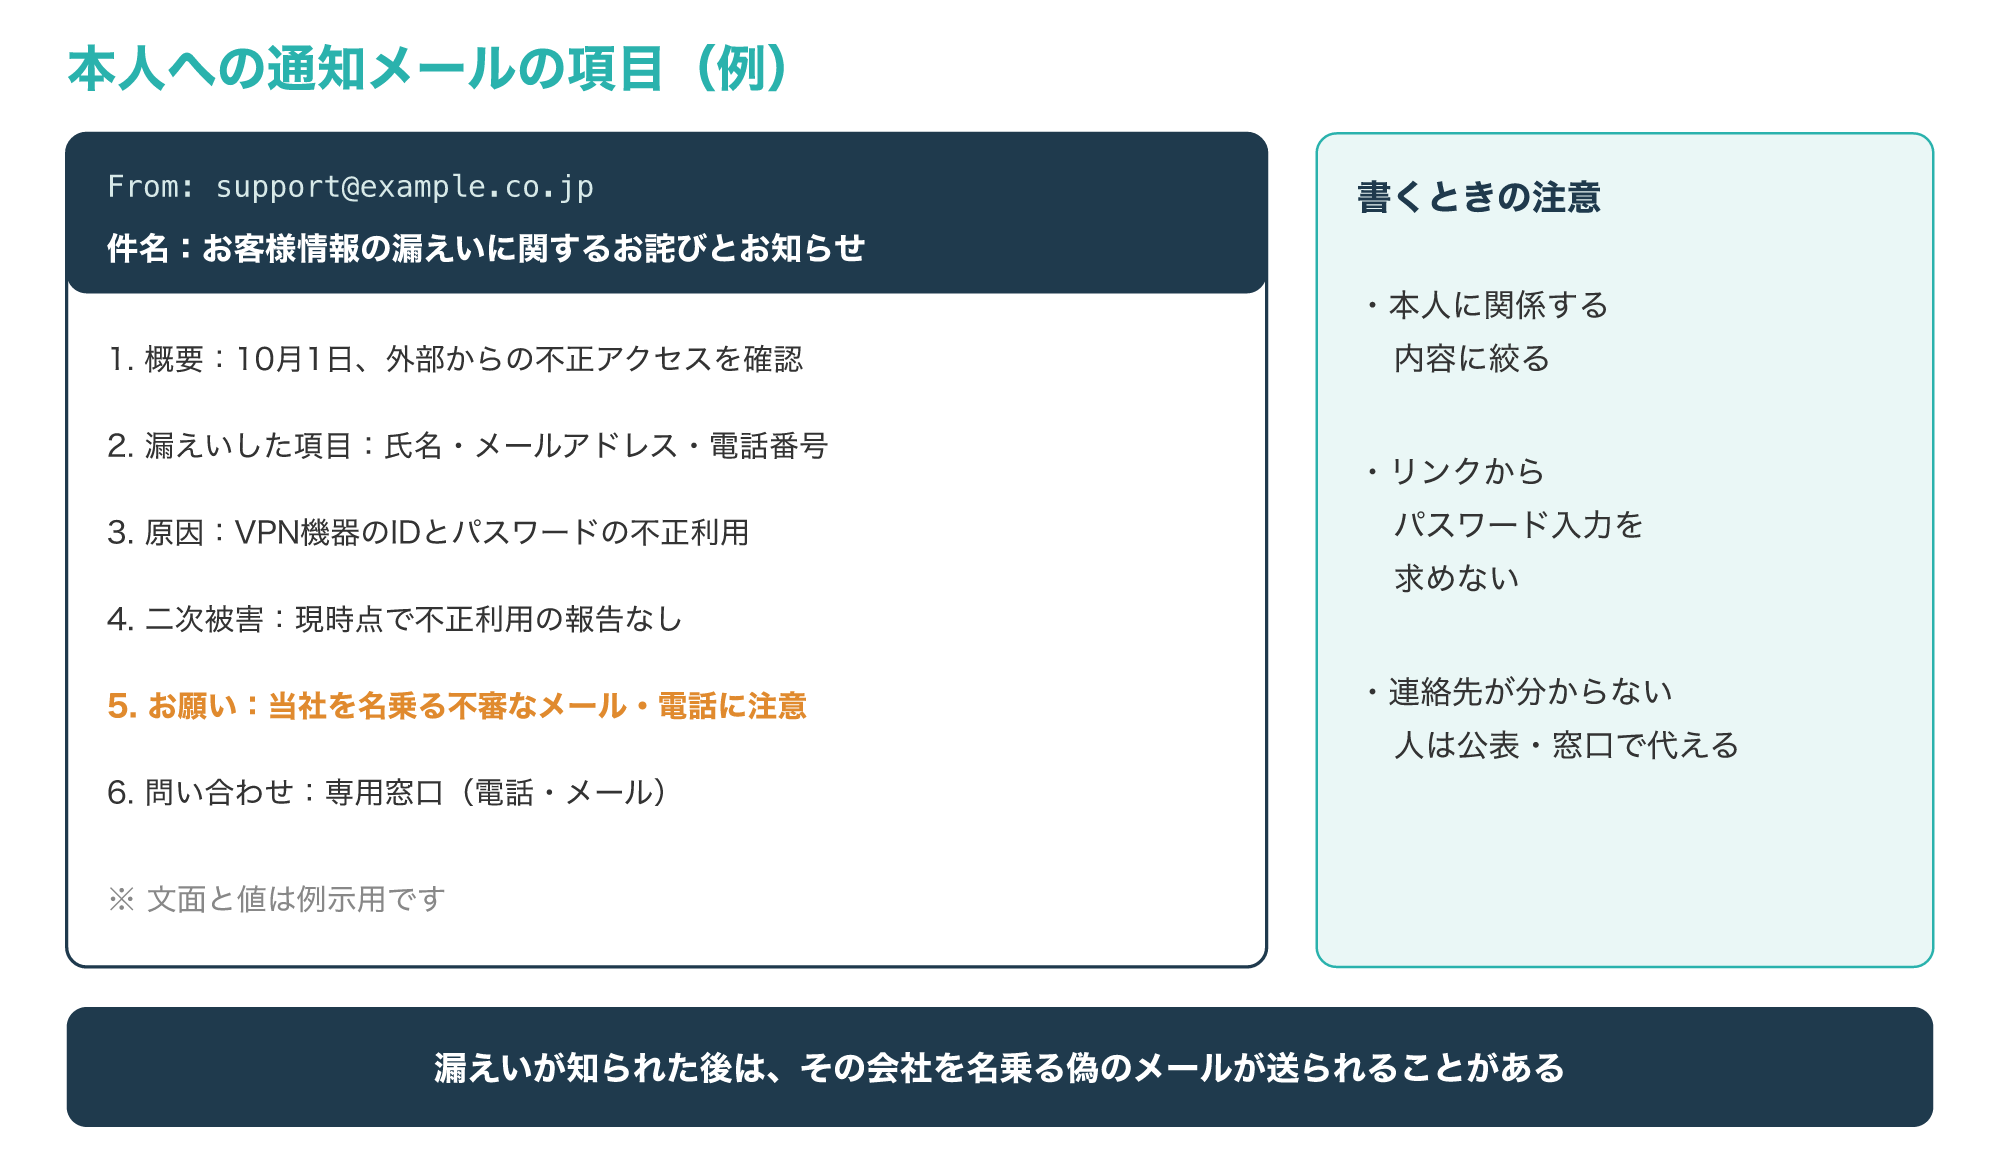
通知に書く内容は、概要、漏えいした項目、原因、二次被害のおそれ、その他参考となる事項の5つで、本人が自分を守るために取れる措置などを添えます。
通知は事態の状況に応じて速やかに行うものとされ、すべてが分かるまで待つ必要はありませんが、通知でかえって被害が広がるおそれがある場合などは、その時点では通知が必要とはいえないとされる例もあります。
方法は郵便やメールなどで、本人にとって分かりやすい形で知らせることが望ましいとされています。
連絡先が分からない人がいる場合は、事案の公表や問い合わせ窓口の設置といった代わりの措置で対応できます(参考1)。
英国のNCSCは、漏えいが知られた後に、その組織を名乗って「アカウントを確認して」などと誘う偽のメールが送られることがあると注意を呼びかけています。
本人には、組織の公式サイトなどで確かめ、届いたメッセージのリンクや連絡先は使わないよう勧めています(参考8)。
自社の通知メールにリンクを入れてパスワードの入力を求めると、偽のメールと見分けがつかなくなるため、問い合わせ先は公式サイトで案内する形にしておきます。
原因調査でどこから・いつから・何が漏れたかを確かめる
4-1. ログの時系列で入口と持ち出しを追う
原因調査では、保全したログを時刻順に並べ、どこから入られ、いつから、何が持ち出されたかを確かめます。
次の図は、VPN、端末、ファイルサーバー、ファイアウォールの記録を時刻順に並べた例です。
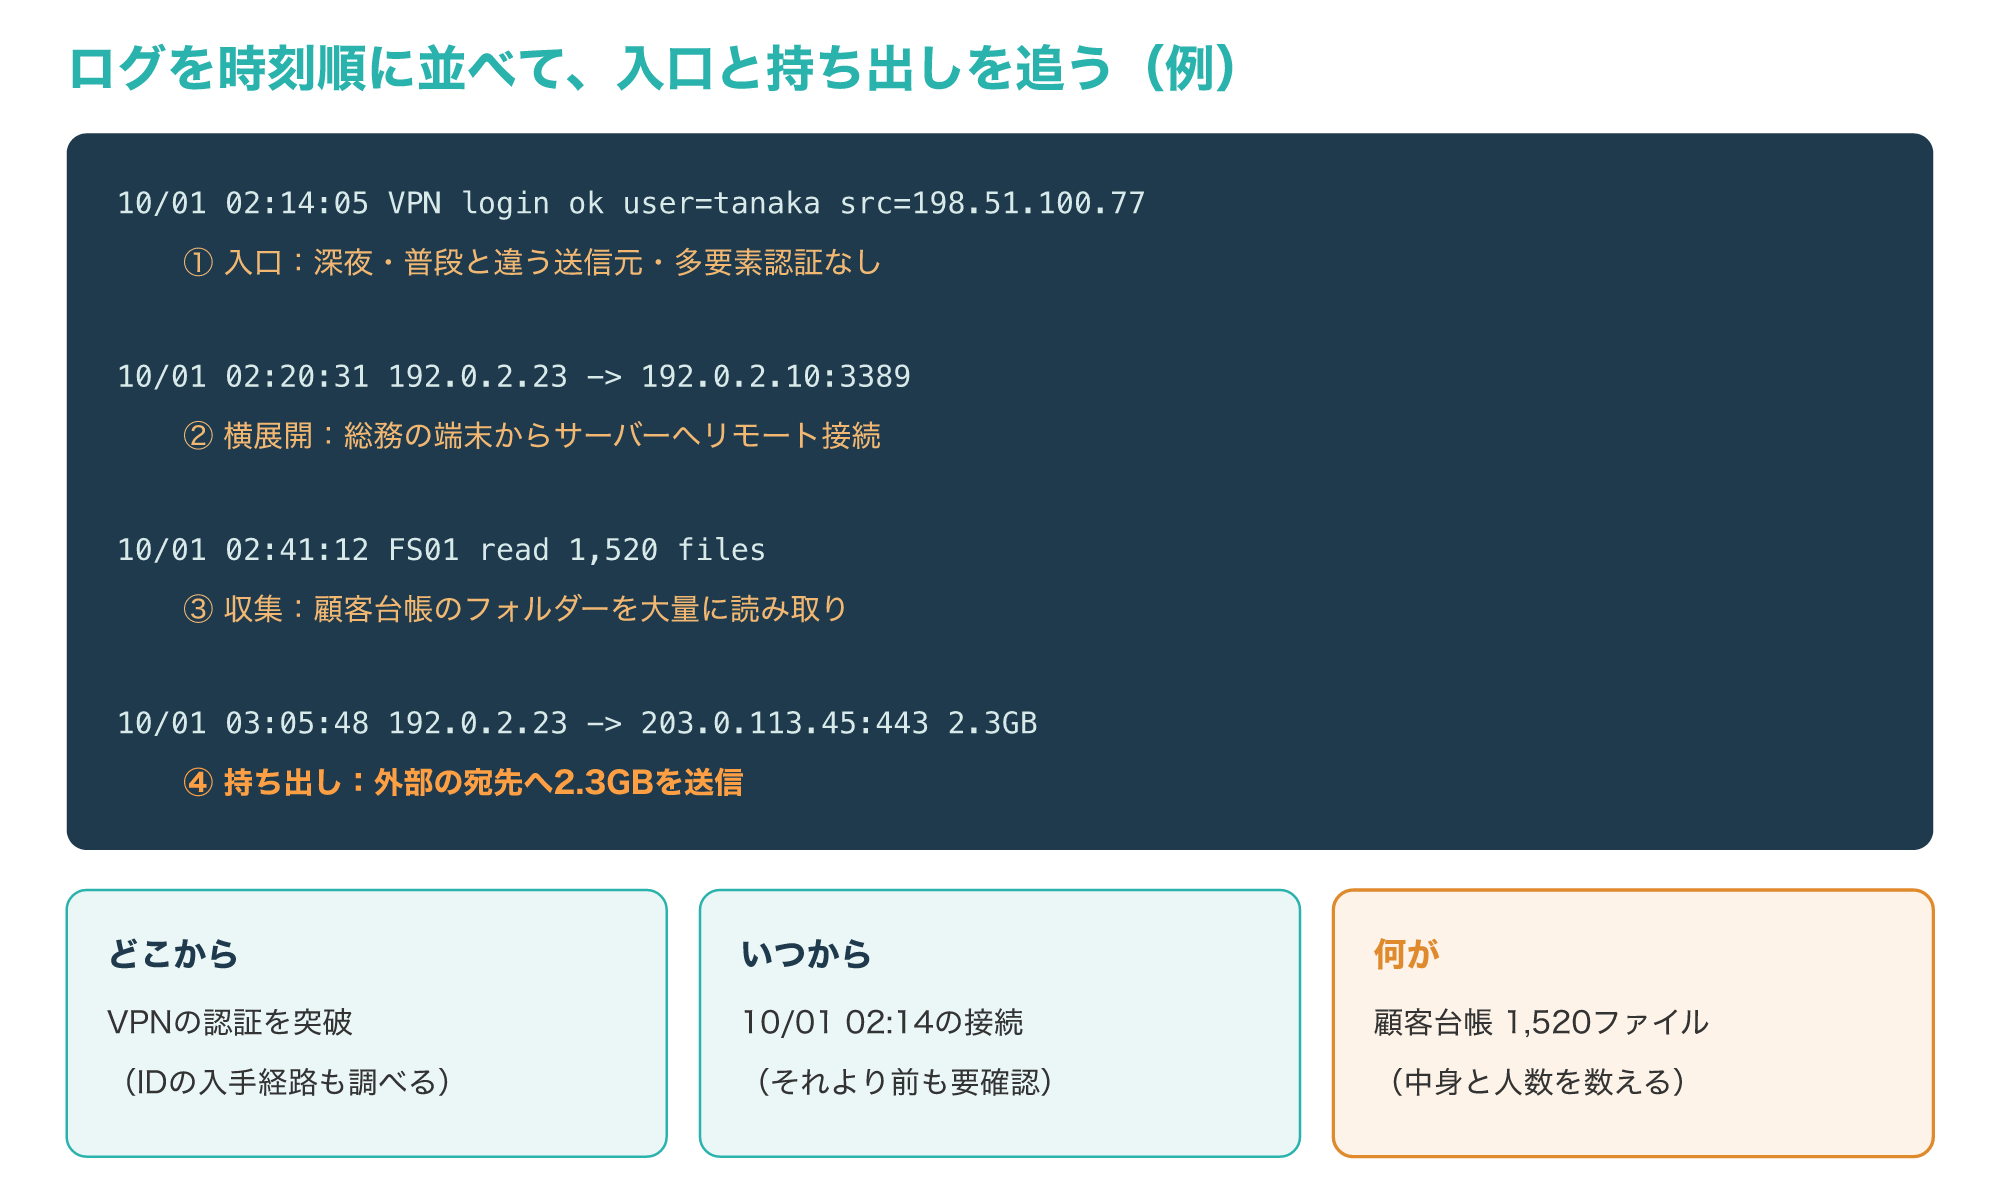
図の例では、深夜2時14分に、普段と違う送信元(198.51.100.77)からtanakaのIDでVPNに接続し、多要素認証は使われていません。
攻撃者はVPNで入った後に総務の端末(192.0.2.23)を遠隔操作で乗っ取ったと考えられ、その乗っ取りのログは図では省いています。
このため以降の192.0.2.23からの通信は、総務の社員ではなく攻撃者の操作によるものとして読みます。
VPN接続の6分後(2時20分)には、乗っ取った総務の端末からサーバーへリモート接続し、2時41分には顧客台帳のフォルダーで1,520件のファイルを読み取っています。
さらに3時5分には、外部の203.0.113.45へ2.3GBを送信しており、持ち出しが疑われます(IPはいずれもRFC 5737の例示用です)。
JPCERT/CCは、侵入経路を特定するには、侵害の影響範囲を絞り込んだうえで、侵害を受けたシステムや周辺の機器のログを調べると説明しています。
代表的な侵入の手口として、リモートアクセスの出入口の認証の突破、外部から接続できる機器の脆弱性の悪用、運用保守の事業者の回線の悪用、メールなどによるマルウェア感染が挙げられています(参考3)。
入口を特定しないまま復旧すると、同じ経路から再び入られるおそれがあるため、図の「どこから」は必ず確かめます。
「いつから」は最初に見つかった時刻より前にさかのぼって確かめ、「何が」は件数だけでなく、含まれる項目と本人の数まで数えておくと、報告の項目にそのまま使えます。
4-2. 社内調査の限界と専門の調査を頼む判断
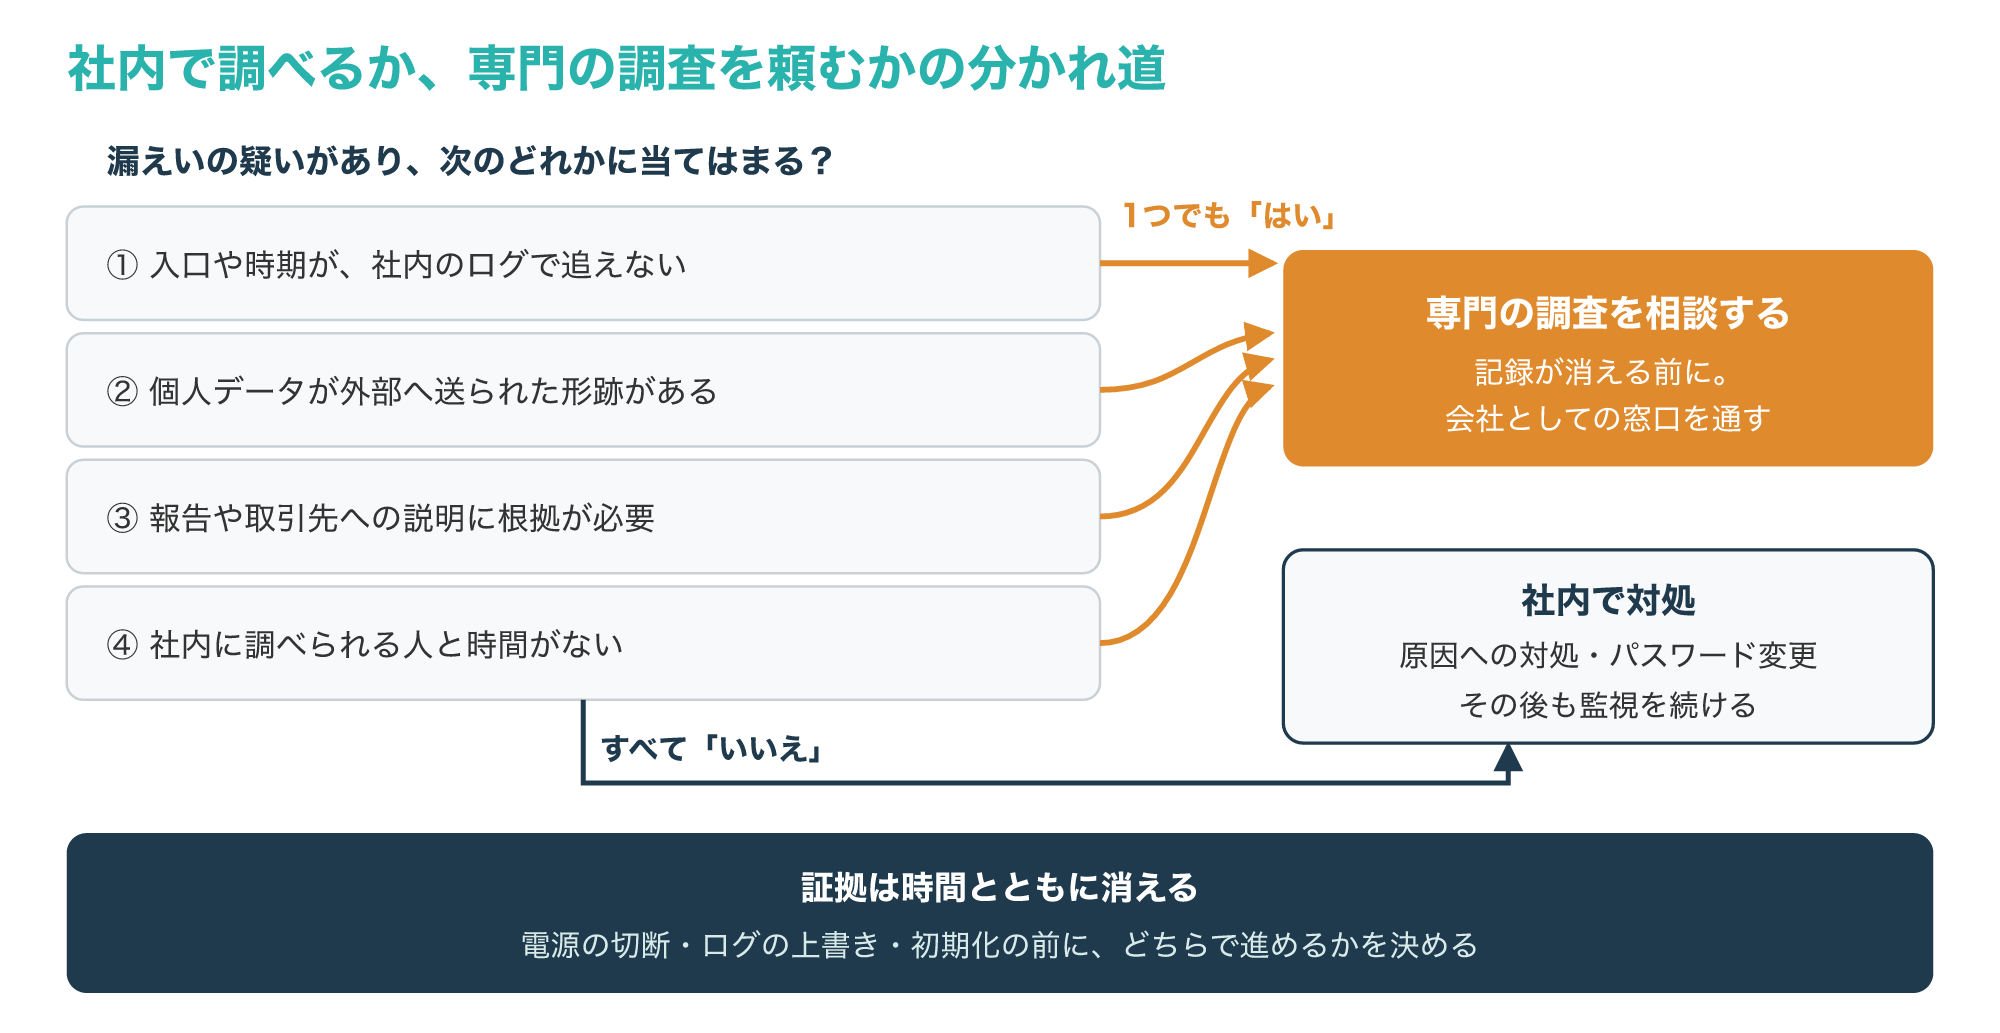
社内のログだけで、入口から持ち出しまでがすべて追えるとは限りません。
次の図は、社内で調べるか、専門の調査を頼むかを決める4つの質問です。
NISTのフォレンジックの指針は、ファイル、OS、ネットワークの通信、アプリケーションといった情報源からデータを集めて調べる方法を示しています。
一方で、この指針は法的な助言ではなく、法令への対応は経営層や法務と相談したうえで進めるよう勧めています(参考10)。
削除された記録の確認や、外部へ送られた内容の推定、報告書として説明できる形での記録は、専門の調査会社が得意とする分野です。
委員会への確報や取引先への説明では、「どこから・いつから・何が」を根拠とともに示す必要があるため、図の③に当てはまるなら早めに相談を考えます。
反対に、入口と範囲がログではっきりしていて、外部への送信も見られない場合は、社内の対応で足りることもあります。
相談する前に、次の情報をまとめておくと話が早く進みます。
- 気付いた日時と、きっかけになった連絡や警告
- 対象の端末名とIPアドレス、切り離した時刻
- 保全したログの種類と、残っている期間
- 漏れた可能性のある情報の種類と件数
こんな方は調査の相談がおすすめ
漏えいの疑いがあり、次のどれかに当てはまる場合
- 入口や時期が社内のログで追えない
- 外部へ送信した形跡がある
- 委員会への報告や取引先への説明に根拠が必要
- 社内に調べられる人や時間がない
会社の端末は、まず社内の窓口へ報告したうえで相談してください。
専門の調査で分かることや、依頼の前に保全しておくことは、次の記事で解説しています。
損害賠償・信用への影響と公表の判断
5-1. 損害賠償と取引先への説明で問われること
情報漏洩が起きると、報告や通知のほかにも、会社にはさまざまな負担が生じます。
次の図は、会社に生じる負担を4つに分けて整理したものです。
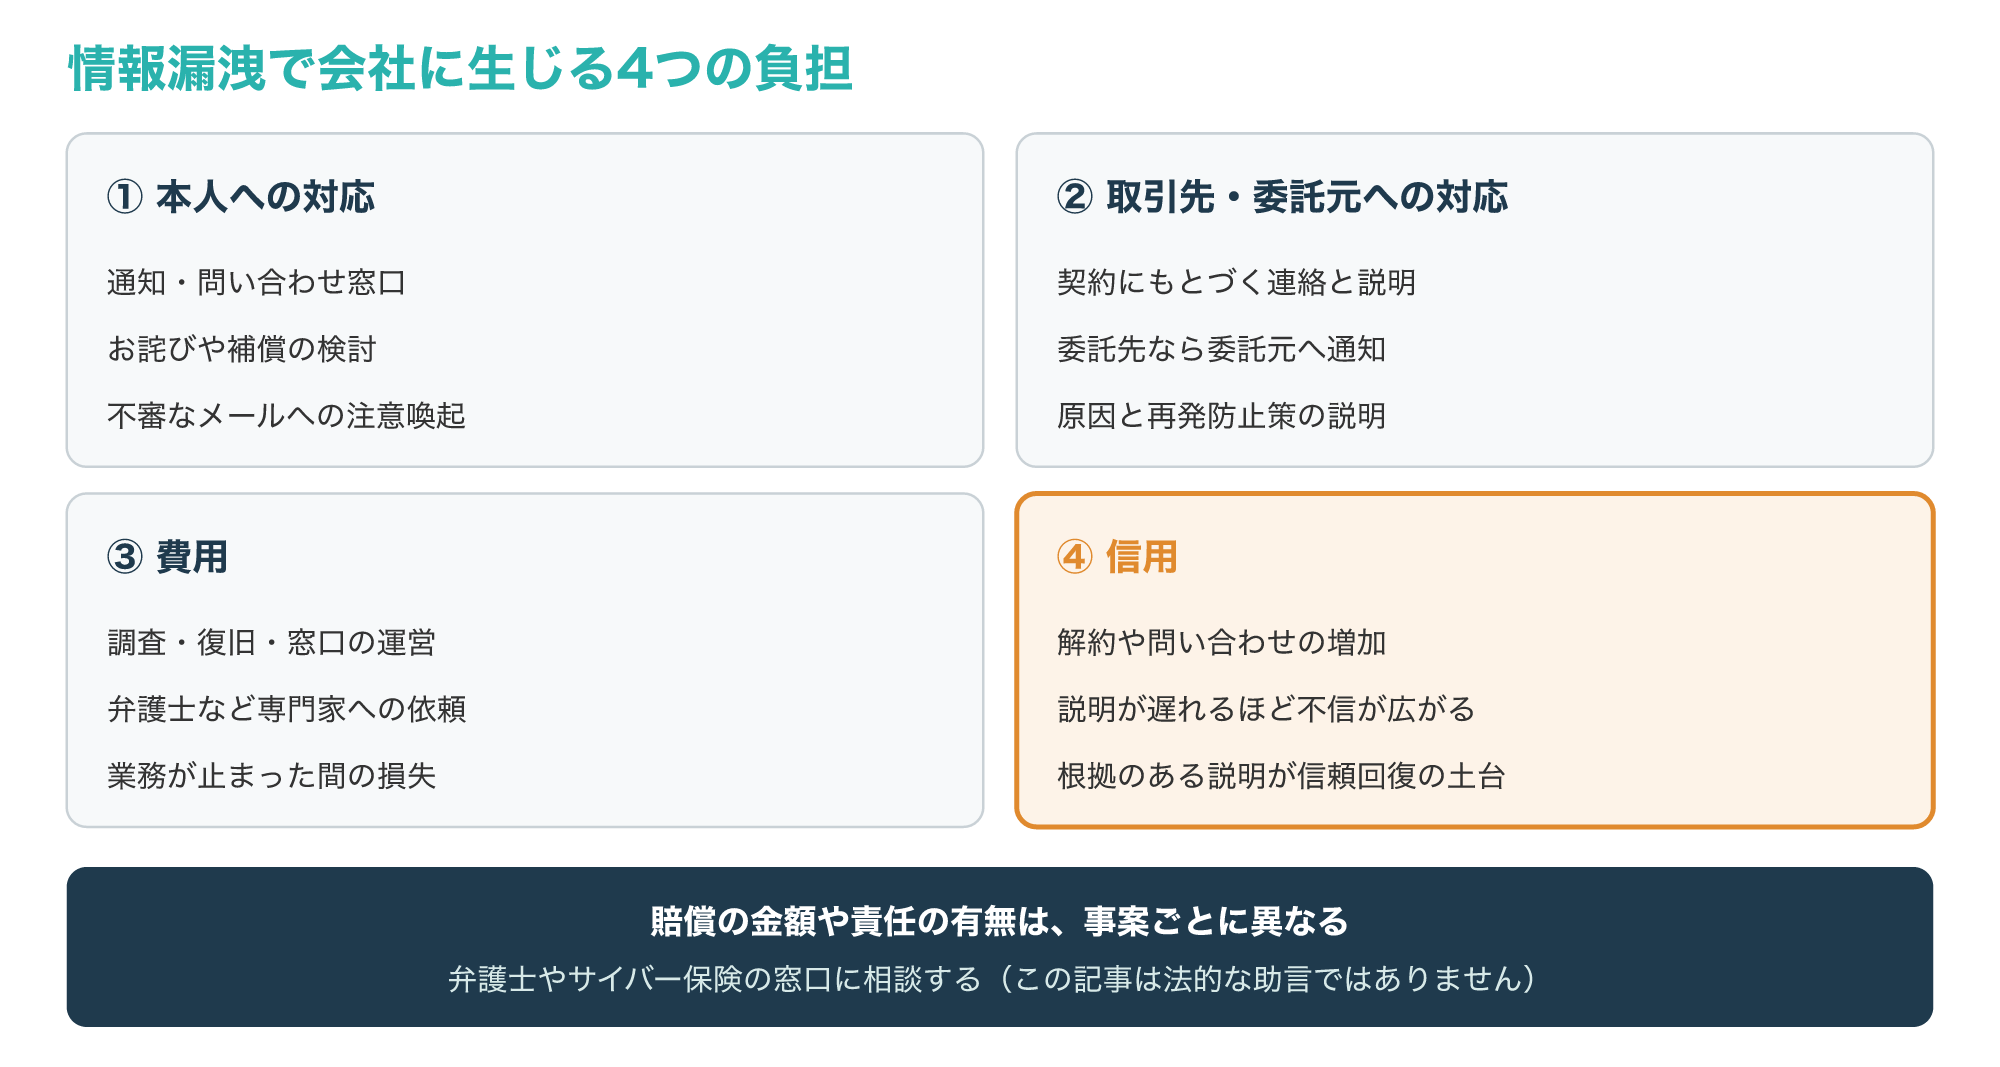
本人への対応では、通知や問い合わせ窓口の運営に加え、お詫びや補償をどうするかの検討が必要になります。
取引先から個人データの扱いを任されている場合、委託元と委託先の双方に報告の義務がありますが、委託先が委託元に通知すれば委託先の報告と本人への通知の義務は免除されるとされています(参考1)。
損害賠償を求められるかどうかや金額は、漏れた情報の種類や件数、会社の安全管理の状況、二次被害の有無などによって、事案ごとに異なります。
そのため、他社の事例の金額を、そのまま自社に当てはめて考えるのは避けたほうが安全です。
この記事は法的な助言ではないため、賠償や契約上の責任については早い段階で弁護士に相談し、サイバー保険に入っている場合は保険会社の窓口にも連絡しましょう。
保険で補償される範囲は契約によって異なるため、調査会社に依頼する前に確かめておくと、費用の見通しが立てやすくなります。
信用への影響は、漏れた事実そのものだけでなく、説明が遅れたり、内容が後から何度も変わったりすることでも大きくなりがちです。
調査で根拠を固めながら、分かったことを順に説明していく姿勢が、取引先や顧客の信頼を取り戻す土台になります。
5-2. 公表するかどうかと、公表文に書くこと
公表は、本人への通知とは別に、事案の内容を広く知らせるものです。
次の図は、公表文に書く項目と記入例をまとめたものです。
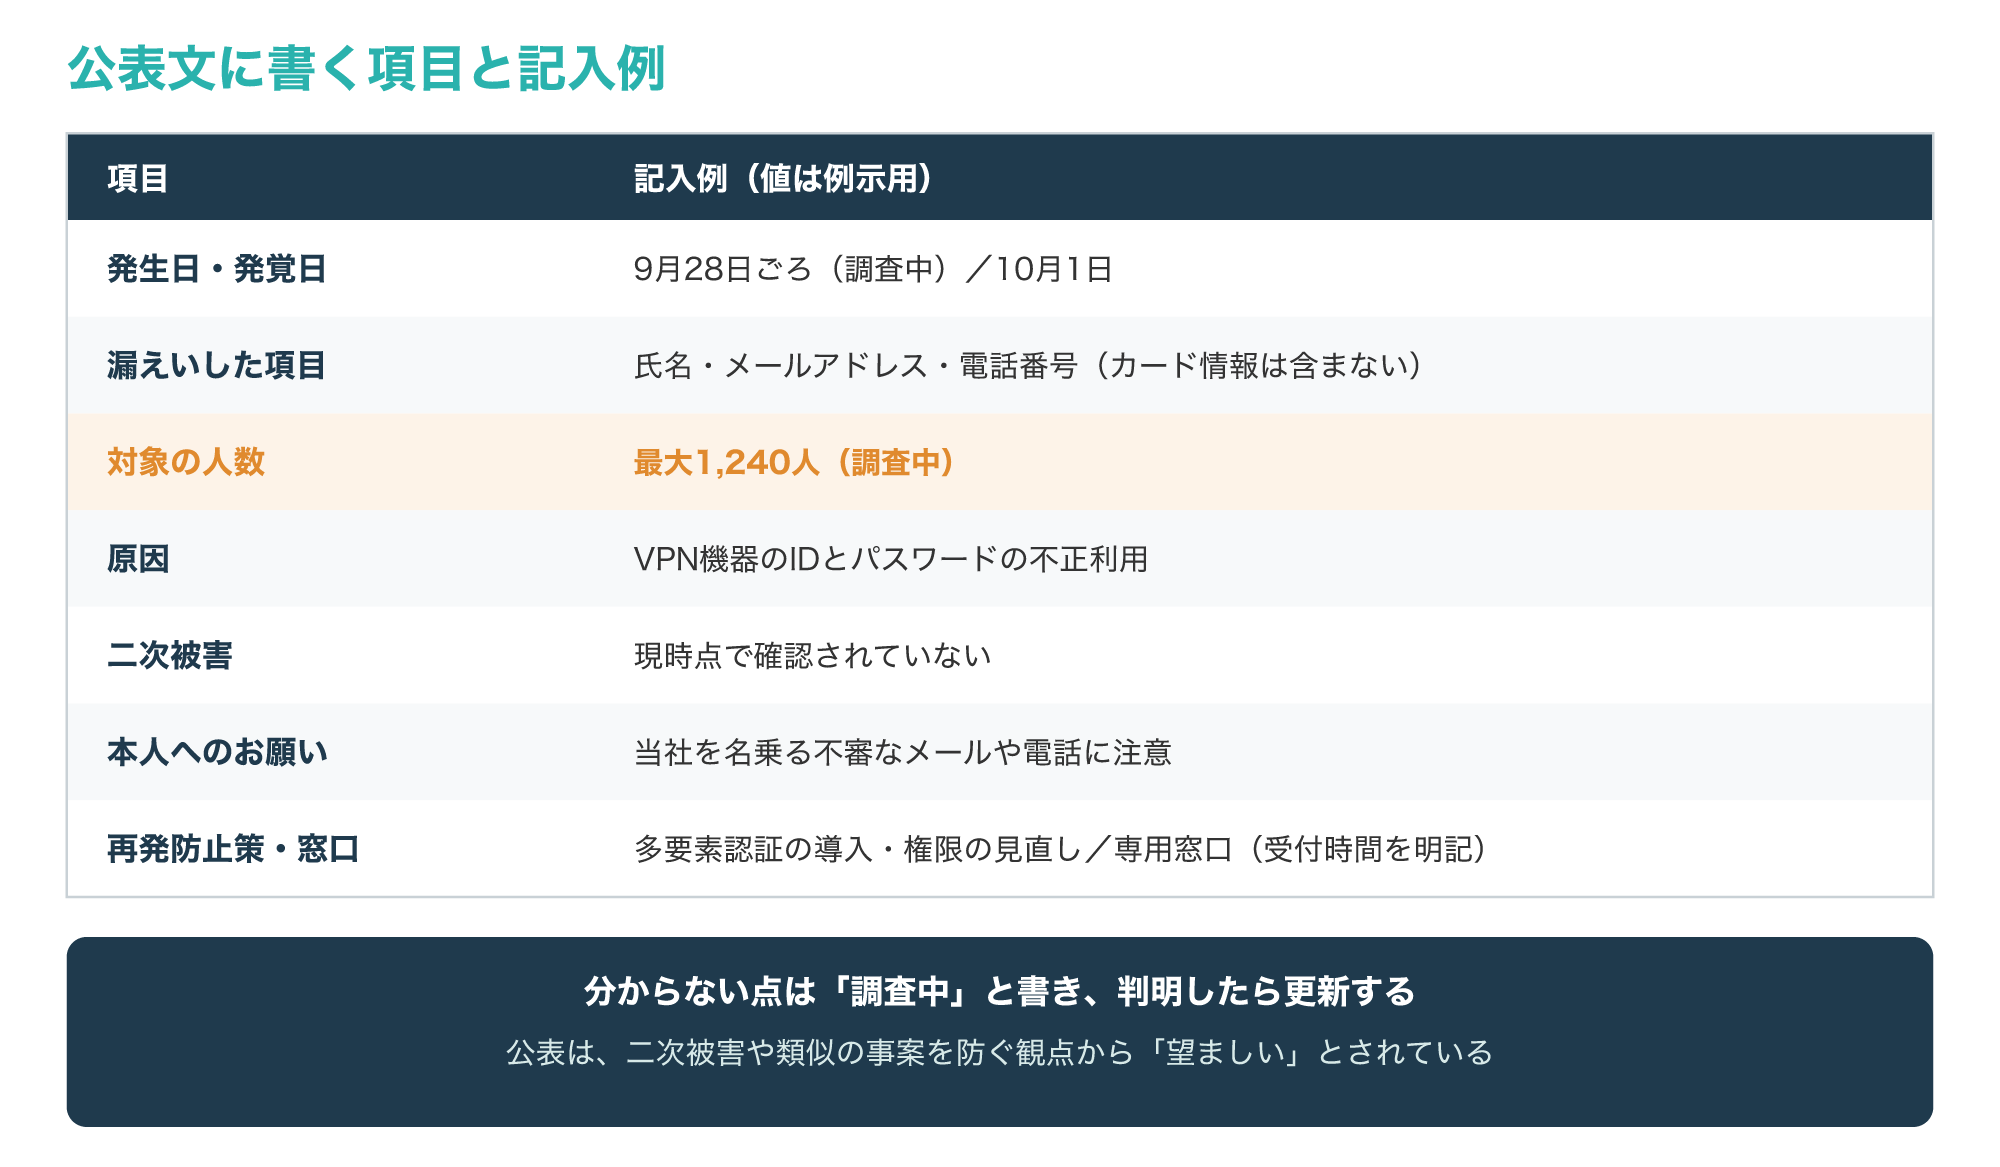
ガイドラインは、漏えい等事案の内容に応じて、二次被害の防止や類似事案の発生防止の観点から、事実関係や再発防止策などを速やかに公表することが望ましいとしています。
本人への通知の代わりに公表する場合、公表する内容は本人へ通知すべき内容を基本とするとされています(参考1)。
図のように、分からない点は「調査中」と書き、判明したら更新すると、後で内容が変わっても不信につながりにくくなります。
対象の人数は、確定していなければ「最大で何人」と書き、漏れていない情報(例:クレジットカード情報は含まない)も明記すると、問い合わせを減らせます。
公表の前には、委員会への速報や本人への通知の内容と食い違いがないかを確かめ、社外の窓口を1つにまとめておきます。
本人へのお願いとして、当社を名乗る不審なメールや電話に注意するよう添えておくと、二次被害を防ぐ助けになります。
再発防止(多要素認証・DLP・権限の見直し)
6-1. 侵入経路をふさぐ設定の見直し
再発防止の第一歩は、調査で分かった入口をふさぐことです。
次の図は、侵入経路をふさぐための設定の見直しの例です。
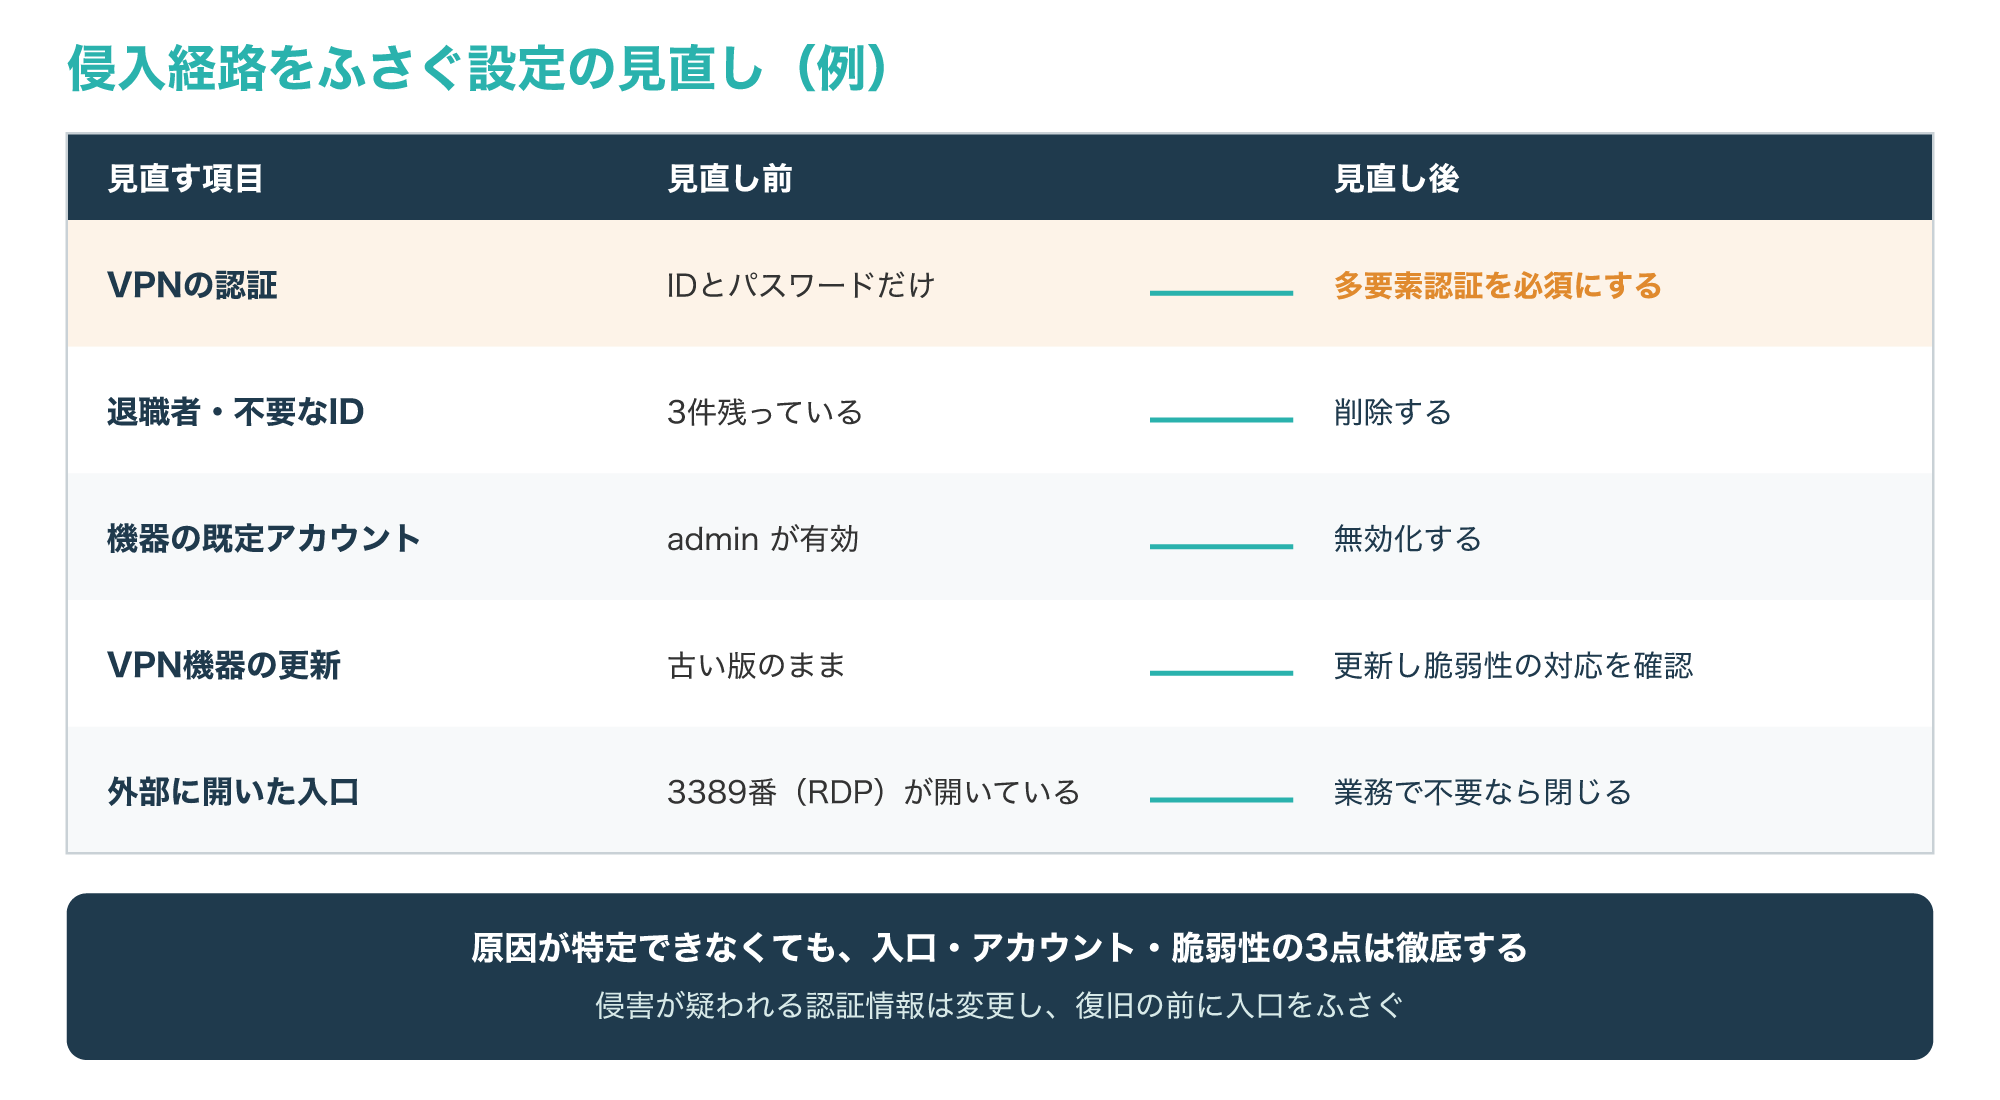
JPCERT/CCは、外部から接続できるシステムや機器を洗い出して業務上不要なものは止め、開けるポートやアカウントも最小限にし、機器の既定のアカウント(adminなど)の無効化も検討するよう勧めています。
また、侵害が疑われる認証情報は変更し、認証には多要素認証などの強い方式を使い、深刻な脆弱性には速やかに対応するよう示しています。
原因の特定に至らなかった場合もこれらの対策を徹底し、切り離したシステムをネットワークに戻す前には、マルウェアや不正な設定が残っていないことを確かめるとしています(参考3)。
図の例では、VPNがIDとパスワードだけで使える状態だったため、多要素認証を必須にし、退職者のアカウントを削除しています。
VPN機器の更新は、ファームウェアの版を確かめ、公開されている脆弱性への対応が済んでいるかまで確認します。
外部に開いているリモートデスクトップの3389番は、業務で必要がなければ閉じ、必要な場合もVPNの内側からだけ使えるようにします。
6-2. 持ち出しを見張るDLPとアクセス権の見直し
入口をふさいでも、社内の人による持ち出しや、うっかりの誤送信は防げません。
次の図は、持ち出しを止めるDLPのルールと、触れる人を減らすアクセス権の見直しの例です。
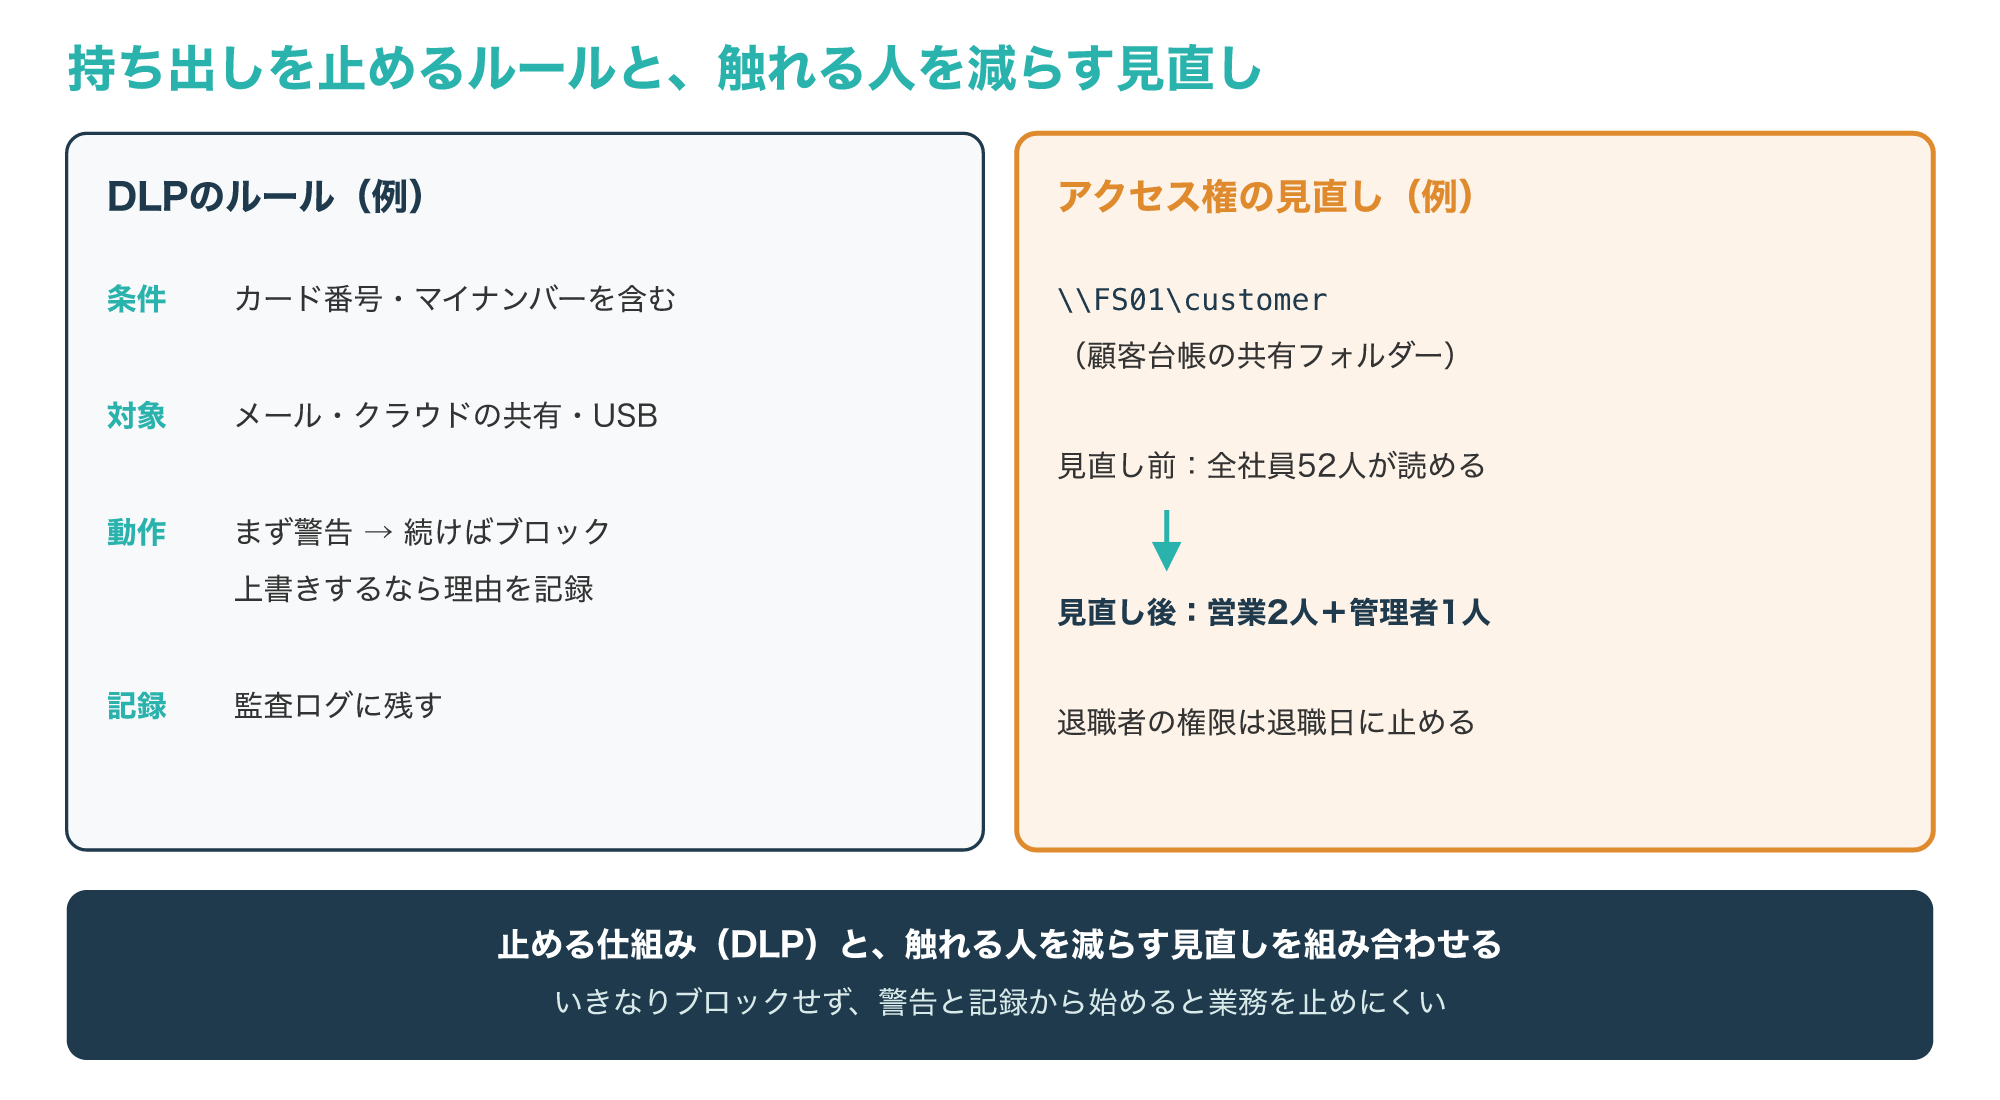
MicrosoftはDLP(データ損失防止)を、機密データを持つべきでない人と不適切に共有するのを防ぐ仕組みと説明しています。
たとえば機密の項目を許可されていない場所へコピーしようとすると、警告を表示したり、理由を記録したうえで上書きを認めたり、共有をブロックしたりでき、監視した操作は監査ログに記録されます(参考9)。
図の例のように、いきなりブロックせず、警告と記録から始めると、業務を止めずにどこで機密情報が使われているかを把握できます。
あわせて、顧客台帳のような共有フォルダーは、全社員が読める状態から、業務で必要な人だけに絞ります。
IPAの「組織における内部不正防止ガイドライン」は、基本方針、資産管理、技術的管理、職場環境、事後対策などの10の観点から33項目の対策を示し、第5版では退職者の増加に伴うリスクへの対策も加えています(参考7)。
退職者の権限は退職日に止め、権限の棚卸しを定期的に行うと、使われないアカウントからの漏えいを減らせます。
DLPの仕組みやDSPM・CASBとの違いは、次の記事で詳しく解説しています。
よくある質問とまとめ
Q1. 情報漏洩が起きたら、まず何をすればいいですか?
責任者へすぐに報告し、該当端末を電源を切らずにネットワークから切り離し、時刻と状況を記録したうえで、ログの写しを取ります。
Q2. 個人情報保護委員会への報告はいつまでに必要ですか?
報告の対象となる事態を知ったら、速報を概ね3〜5日以内に、確報を30日以内(不正の目的のおそれがある場合は60日以内)に出します。
Q3. 漏れた人数が1,000人以下なら報告しなくてよいですか?
要配慮個人情報が含まれる、財産的被害のおそれがある、不正アクセスなど不正の目的のおそれがある、のどれかに当てはまれば、人数にかかわらず報告が必要です。
Q4. 原因調査は自社でもできますか?
ログの写しや時系列の整理は社内でもできますが、入口や持ち出しの範囲が追えない場合や、報告や説明に根拠が必要な場合は、専門の調査会社への相談を考えます。
Q5. 公表は必ずしなければいけませんか?
公表は義務ではなく望ましいとされるものですが、連絡先が分からない本人がいる場合は、通知の代わりに公表や問い合わせ窓口で対応することになります。
社内のログだけでは、どこから・何が漏れたか確かめきれない方へ
入口や時期が追えない、外部へ送信した形跡がある、報告や取引先への説明に根拠が必要といったときは、記録が消える前に専門の調査会社へ相談すると、報告の期限に向けて落ち着いて対応を進められます。
情報漏洩が起きたら、止める・残す・報告する・調べる・防ぐの順に、記録を取りながら進めます。
次の図は、この記事で紹介した対応の流れをまとめたものです。
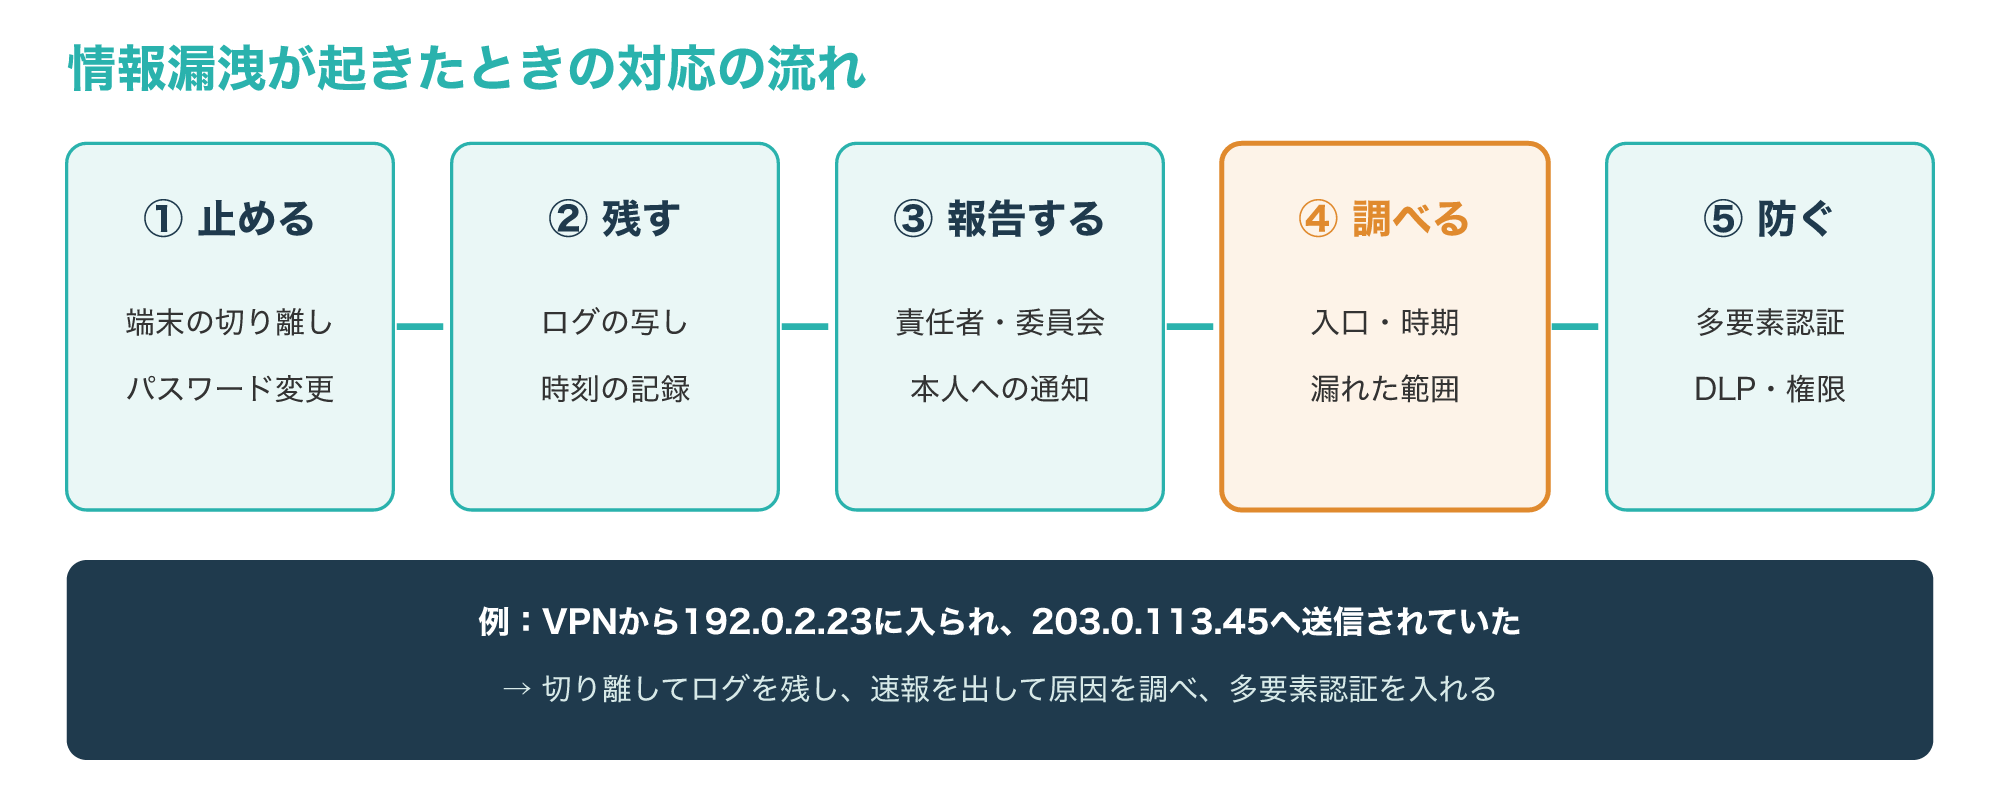
最初の1時間で責任者への報告と端末の切り離しを済ませ、24時間以内にログの写しとパスワードの変更、72時間以内に原因調査と報告の判断を進めます。
報告の対象なら、速報は概ね3〜5日以内、確報は30日以内(不正の目的のおそれがあれば60日以内)が期限で、本人への通知も必要です。
まずは今日のうちに、ログの保存期間と、漏えいが起きたときの社内の連絡先が決まっているかを確かめておきましょう。