ランサムウェア対策とは?予防・バックアップと感染したら行う初動
「ランサムウェア対策として、まず何から手を付ければいいのか」「もし感染したら、最初に何をすればいいのか」と悩んでいませんか。
ランサムウェア対策の基本は、侵入口をふさぐ予防、暗号化の前に気づく検知、被害を広げない初動、攻撃者に消されないバックアップの4つを組み合わせることです。
この記事では、VPN機器やリモートデスクトップの守り方も含めて、企業のIT担当者が確認したい手順を図で整理します。

この記事は以下のような人におすすめ!
- ランサムウェア対策で何を優先すべきか知りたいIT担当者
- 感染したときの初動の手順を確認しておきたい人
- VPNやリモートデスクトップの守り方を見直したい人
ランサムウェアとは?対策の前に知りたい攻撃の流れ
1-1. データを人質に取る攻撃と、侵入から暗号化までの流れ
ランサムウェアとは、パソコンやサーバーのファイルを暗号化して使えなくし、元に戻すことと引き換えに身代金を要求する不正なプログラムです。
「身代金(ransom)」と「ソフトウェア(software)」を組み合わせた言葉で、日本語では「身代金要求型ウイルス」とも呼ばれます。
ウイルスやワームなど、マルウェア全体の種類と特徴は次の記事で整理しています。

企業を狙う最近の攻撃では、1台のパソコンが偶然感染するだけでなく、攻撃者が社内のネットワークに侵入し、手作業で被害を広げる形が問題になっています(参考1)。
Microsoftはこれを「人が操作するランサムウェア(human-operated ransomware)」と呼び、自動で広がるタイプと区別して説明しています(参考1)。
攻撃者は侵入したあと、管理者の権限を奪い、ほかのサーバーへ移動しながら重要なデータの場所を探します(参考1)。
そのうえでデータを外部へ持ち出し、暗号化に加えて「支払わなければデータを公開する」と脅す例もあります(参考1、参考3)。
下の図は、侵入から暗号化までの代表的な流れと、それぞれの段階で効く対策を並べたものです。
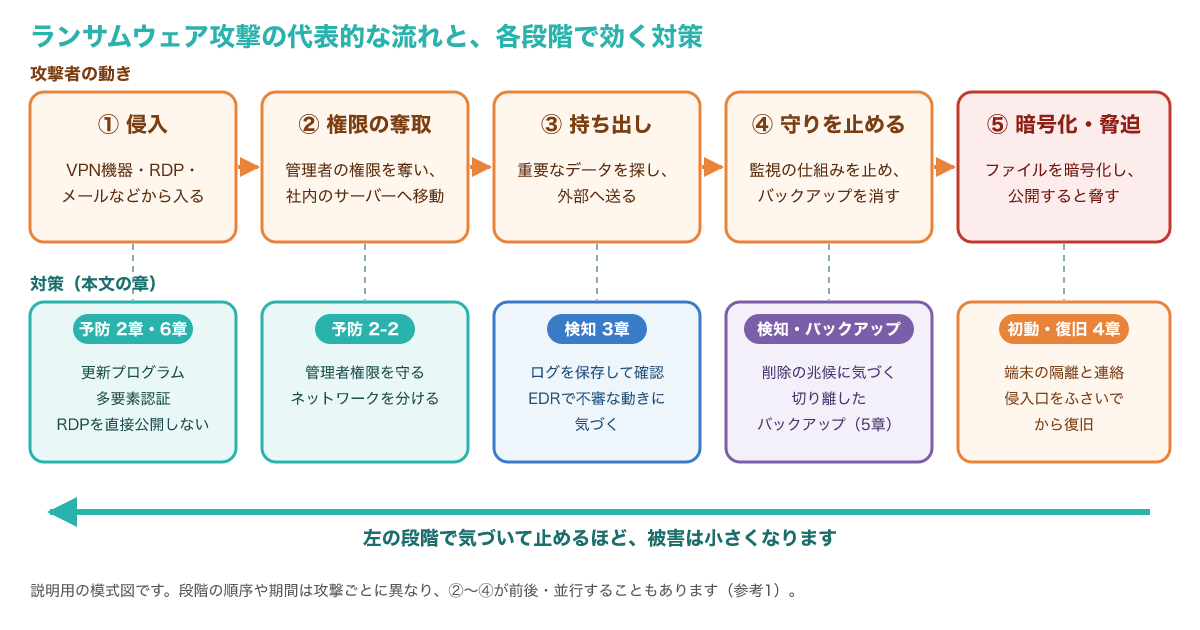
図のとおり、暗号化は攻撃の最後の段階です。
侵入から暗号化までの途中で異変に気づいて止められれば、被害を小さくできます。
また、ランサムウェアを用意する側と、それを使って攻撃する側が分かれた形は「RaaS(Ransomware as a Service)」と呼ばれ、Microsoftは代表例としてLockBitを挙げています(参考1)。
Microsoftは、他者が用意した道具を使う、比較的経験の浅い攻撃者もいると指摘しています(参考3)。
だからこそ、個別の名前を追いかけるよりも、侵入・権限の奪取・持ち出し・暗号化という流れのどこで止めるかを考えることが、対策の近道になります。
ランサムウェア対策は「入らせない・広げない・早く気づく・元に戻せる」の組み合わせです。
Microsoftの対策ガイドも、復旧の準備、被害の範囲の限定、侵入を難しくすることの3段階を、優先順位をつけて進めるよう示しています(参考2)。
1-2. ランサムウェアの名前で調べた方へ
Study SECでは、これまで個別のランサムウェアや攻撃グループを、名前ごとの記事で解説してきました。
名前や活動の状況は短い期間で入れ替わるため、各記事に共通していた対策の考え方を、この記事にまとめ直しました。
| 名前・テーマ | どんなものか | この記事で確認できること |
|---|---|---|
| 身代金要求型ウイルス | ランサムウェアの日本語での呼び方 | 1-1の定義と攻撃の流れ |
| ランサムウェアグループ | ランサムウェアを使って攻撃を行う集団 | 1-1のRaaSと、2章以降の対策 |
| WannaCry(ワナクライ) | 以前に個別記事で取り上げたランサムウェアの名前 | 2-1の更新プログラムと古い仕組み(SMBv1など)の扱い |
| RansomHub | Microsoftの観測で2024年第4四半期に広く見られたランサムウェアの1つ(参考1) | 侵入口・検知・初動・バックアップの共通の対策 |
| Trigona・CatB・Reynolds | 以前に個別記事で取り上げたランサムウェアの名前 | 侵入口・検知・初動・バックアップの共通の対策 |
名前が違っても、侵入口をふさぎ、権限を守り、暗号化の前に気づき、戻せるバックアップを持つという対策の柱は変わりません。
QilinとLockBitについては、個別の記事で攻撃の特徴を解説しています。
Qilinによる攻撃の特徴と守り方を知りたい場合は、こちらを参考にしてください。
LockBitの攻撃手法と、企業がとるべき対策は次の記事で解説しています。
予防:ランサムウェアの侵入口をふさぐ対策
予防の目的は、攻撃者を社内に入れないことと、入られても管理者の権限を簡単に渡さないことです。
Microsoftの対策ガイドでも、侵入を難しくすることと、侵入されたときの被害の範囲を限定することが、復旧の準備と並ぶ柱として挙げられています(参考2)。
特に狙われやすいVPN機器とリモートデスクトップの対策は、6章でまとめて説明します。
2-1. 更新プログラムを適用し、脆弱性を残さない
攻撃者は、広く知られているのにまだ修正されていない脆弱性を足がかりに、社内のネットワークへ入り込みます(参考4)。
特に、VPN機器やファイアウォール、公開しているWebサーバーは、インターネットから誰でも接続を試せるため、更新の遅れが侵入に直結しやすい機器です。
対策の基本は、OS、ソフトウェア、ネットワーク機器の更新プログラムを、優先度をつけて速やかに適用することです(参考4)。
どれから直すかは、インターネットに公開されているか、悪用が確認されている脆弱性かを手がかりに判断します。
脆弱性の識別番号であるCVEの調べ方は、CVEの記事で説明しています。
更新プログラムの種類と適用するときの注意点は、修正プログラムの記事も参考になります。
古い仕組みを使い続けないことも大切です。
たとえば、Windowsのファイル共有で使われる古いSMBv1には、遠隔から任意のプログラムを実行されるおそれのある脆弱性が見つかり、2017年3月公開の更新プログラムMS17-010で修正されました(参考6)。
Microsoftは、サポートが終わったOSや古い通信方式は既知の脆弱性を狙われる入口になるとして、隔離・無効化・廃止を勧めています(参考4)。
使っていない古い機能やサービスを止めておけば、攻撃に使われる入口そのものを減らせます。
2-2. 多要素認証と管理者権限の保護
攻撃者は、盗んだIDとパスワードを使い、正規の利用者になりすまして侵入することもあります(参考1)。
パスワードだけに頼らず、スマートフォンのアプリなどを組み合わせる多要素認証(MFA)を使えば、パスワードが漏れても不正なログインを防ぎやすくなります。
Microsoftは、管理者から順にすべての利用者へ多要素認証を求め、VPNを含む社外から使うアプリのログインも多要素認証で守るよう勧めています(参考4、参考5)。
多要素認証の仕組みと導入のメリットは、次の記事で解説しています。
次に守りたいのが、管理者の権限を持つアカウントです。
人が操作するランサムウェアでは、攻撃者が管理者の権限を手に入れてから、業務への影響が大きいサーバーを選んでランサムウェアを送り込みます(参考1、参考5)。
そのため、強い権限を持つアカウントを特に厳しく守ることが、被害の範囲を限定する対策として挙げられています(参考2)。
具体的には、管理者アカウントを普段の業務用アカウントと分け、必要な作業のときだけ使うようにします。
管理者の権限を持つ人を必要な人数に絞り、いつ誰が使ったかを記録しておくことも、異変に気づく助けになります。
ネットワークを部署やシステムごとに区切っておくと、1台が乗っ取られても、ほかのサーバーへ移動されにくくなります。
区切り方の考え方は、ネットワークセグメンテーションの記事で紹介しています。
2-3. メールと端末の対策
メールの添付ファイルやリンクから不正なプログラムを実行させ、最初の足がかりにする手口も使われます(参考1)。
身に覚えのない請求書や配送の連絡などを装ったメールは、添付ファイルを開く前に、送信元や内容を落ち着いて確かめましょう。
怪しいメールの見分け方は、次の記事で具体例とともに紹介しています。
端末の側では、ウイルス対策ソフトを最新の状態に保ち、不審なふるまいを見つけて止められる仕組みを使います(参考4)。
社員への訓練も役に立ちますが、人の目では見抜けない巧妙なメールもあるため、技術的な対策と組み合わせて考えます。
予防の対策は、次の表のように確認する内容と頻度を決めておくと、抜けや漏れを見つけやすくなります。
| 対策 | 確認すること | 頻度の目安 |
|---|---|---|
| 更新プログラム | OS・VPN機器・公開サーバーへの適用状況 | 毎月と、緊急の更新が出たとき |
| 多要素認証 | VPN・メール・クラウドで有効になっているか | 新しいサービスを導入したとき |
| 管理者アカウント | 人数・用途・最後に使われた日 | 四半期ごと |
| メール | 添付ファイルの検査、不審なメールの報告手順 | 半年ごと |
| 端末の保護 | ウイルス対策の更新、監視の仕組みの稼働 | 毎日(自動の確認) |
頻度は一般的な目安なので、会社の規模やシステムの重要度に合わせて決めてください。
検知:暗号化の前に異変に気づく
ランサムウェアの被害を小さくするには、暗号化が始まる前の段階で攻撃に気づくことが大切です。
人が操作する攻撃では、侵入してから暗号化するまでの間に、攻撃者が社内を調べたり権限を奪ったりする操作が行われます(参考1)。
その操作の跡に気づけるかどうかが、検知の分かれ目になります。
3-1. 注意したい兆候とログ
次のような動きは、攻撃者が社内で準備を進めているサインかもしれません。
- 深夜や休日など、普段は使わない時間帯の管理者のログイン
- ふだんと違う国や地域からのVPN接続
- ウイルス対策ソフトや監視の仕組みが止められている
- バックアップの削除や、バックアップの設定の変更
- 大量のファイルの名前の変更や、外部への大きなデータの送信
Microsoftのインシデント対応チームによると、攻撃者は暗号化の前にウイルス対策ソフトやログの記録を止め、バックアップを探して壊したり削除したりします(参考5)。
こうした動きは暗号化が近い合図になり得るため、特に注意して見ます。
Microsoftのインシデント対応チームは、削除されたバックアップやウイルス対策・EDRの警告に早く気づけた場合、インターネットとの送受信をいったん止めるといった素早い対応で攻撃を防げることが多いと説明しています(参考5)。
業務には一時的な影響が出ますが、ランサムウェアが展開されてしまった場合に比べれば、通常はずっと小さな影響で済むとされています(参考5)。
こうした兆候に気づくには、VPN機器、サーバー、端末のログを保存し、あとから確認できるようにしておくことが前提です。
ログの種類と見方の基本は、セキュリティログの記事で説明しています。
ログは攻撃者に消されることもあるため、別のサーバーへ転送して保管しておくと安心です。
3-2. EDRと監視体制で早く気づく
端末やサーバーの動きを記録し、不審なふるまいを見つけて知らせる仕組みがEDR(Endpoint Detection and Response)です。
EDRを使うと、ファイルを次々に書き換えるような動きを見つけて、端末をネットワークから切り離すといった対応を素早く取りやすくなります。
EDRの仕組みと活用のしかたは、次の記事で解説しています。
ただし、道具を入れても、通知を見て判断する人がいなければ攻撃は止まりません。
自社で常に監視するのが難しい場合は、監視を専門に行うSOCのサービスを利用する方法もあります。
SOCの役割はSOCの記事、ログをまとめて分析するSIEMはSIEMの記事で紹介しています。
夜間や休日に通知が届いたとき、誰が判断して誰に連絡するかを決めておくことも、検知の仕組みの一部です。
検知の仕組みは、入れただけでは働きません。
通知が誰に届き、どの条件で端末を切り離すかを、あらかじめ決めて試しておきましょう。
ランサムウェアに感染したら:被害を広げない初動の手順
画面に身代金を求めるメッセージが表示されたり、ファイルが急に開けなくなったりしたら、慌てずに次の順番で対応します。
最初の動き方しだいで、被害の大きさと復旧までの時間が変わります。
4-1. 隔離・連絡・記録の順に動く
感染に気づいた直後の流れを、下の図にまとめました。
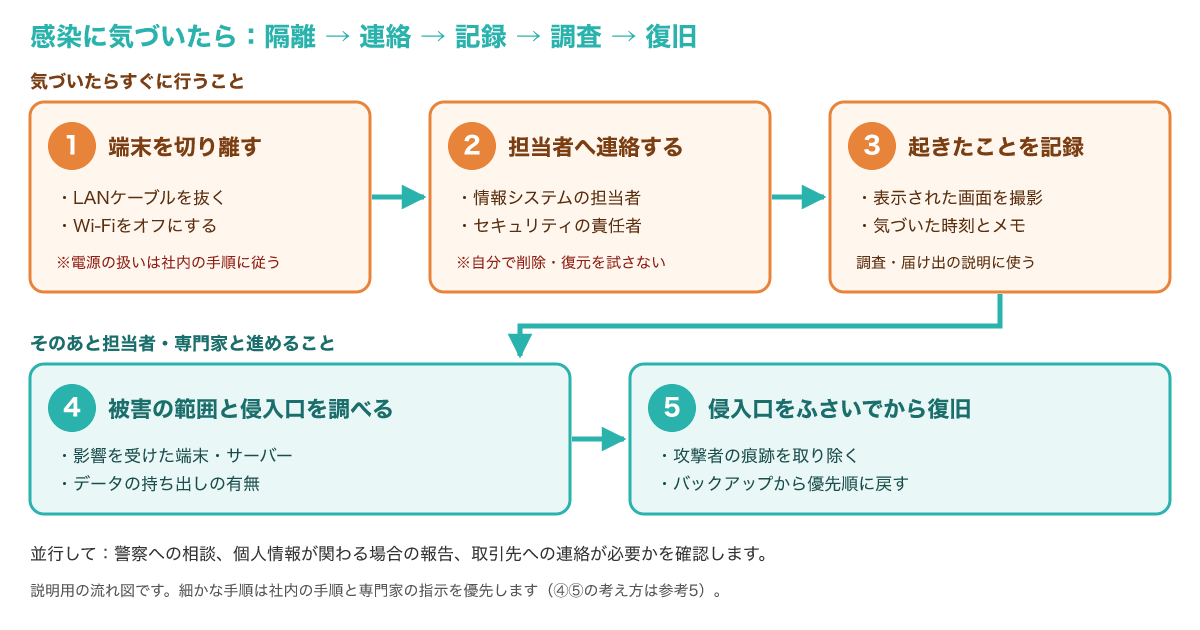
1つ目は、感染した疑いのある端末をネットワークから切り離すことです。
LANケーブルを抜く、Wi-Fiをオフにするといった方法で、ほかの端末やサーバーへの広がりを止めます。
Microsoftのインシデント対応チームは、侵害されたシステムをネットワークから隔離し、電源は切らないよう勧めています(参考5)。
電源を切ると調査に必要な情報が失われる場合があるため、社内の手順がある場合はそれと専門家の指示に合わせて判断します。
2つ目は、情報システムの担当者やセキュリティの責任者に、すぐに連絡することです。
自分の判断でファイルを消したり、復元を試したりすると、原因の調査が難しくなることがあります。
3つ目は、表示された画面をスマートフォンで撮影するなど、起きたことを時刻とともに記録することです。
この記録は、被害の範囲の調査や、警察・取引先への説明に使います。
社内で事故対応を担うチームの役割は、次の記事で説明しています。
対応の手順を前もって文書にしておく方法は、インシデント対応プレイブックの記事が参考になります。
4-2. 被害範囲の調査と、身代金への考え方
初動のあとは、どの端末やサーバーが影響を受けたか、データが持ち出されていないかを調べます。
Microsoftのインシデント対応チームも、まず状況と被害の範囲を確かめ、攻撃者を環境から取り除く手順を決めたうえで、システムを元に戻す流れを示しています(参考5)。
人が操作するランサムウェアは、攻撃者を完全に追い出さない限り最初の被害のあとも業務を脅かし続けるため、追い出す前に復旧を急ぐと再び被害を受けるおそれがあります(参考1)。
侵入口がふさがれ、攻撃者のアカウントや不正なプログラムが取り除かれたことを確かめてから、復旧に進みましょう。
犯罪の被害として、警察のサイバー犯罪の相談窓口に相談することもできます。
個人情報が漏えいした可能性がある場合は、個人情報保護委員会への報告や本人への通知が必要になることがあるため、法務の担当者とあわせて確認します。
身代金については、支払ってもデータが元に戻る保証はありません(参考3)。
支払ったあとも、盗まれたデータが公開されない保証はなく、同じ攻撃者に再び狙われるおそれもあります。
また、支払ったお金が攻撃者の資金になり、次の攻撃を支えることにもつながります。
支払いを迫られる状況を避けるためにも、バックアップから戻せる状態を日ごろから保っておくことが、最も現実的な備えです。
バックアップ:ランサムウェアから復旧できる状態を保つ
予防と検知を尽くしても、攻撃を完全に防げるとは限りません。
最後に会社の業務を守るのは、暗号化されても元に戻せるバックアップです(参考3)。
5-1. 攻撃者に消されないバックアップを用意する
ランサムウェアの攻撃者は、復旧を妨げるために、バックアップを探して削除したり暗号化したりします(参考3)。
社内のネットワークにつながったままのバックアップは、本番のデータと一緒に暗号化されてしまうおそれがあります。
そこで、バックアップの一部を本番の環境から切り離したり、決めた期間は書き換えや削除ができない形で保存したりします(参考3)。
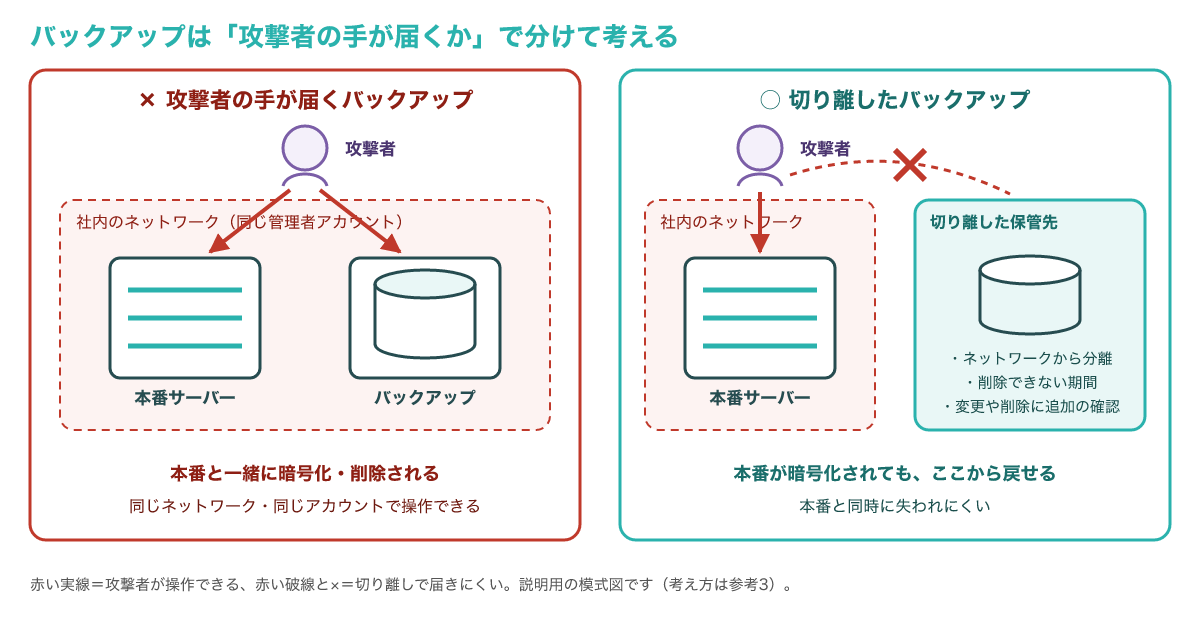
図の左のように、本番と同じネットワークにあり、同じ管理者アカウントで操作できるバックアップは、攻撃者にとっても手の届く場所にあります。
右のように、ネットワークから切り離した保管や、削除できない期間を決めた保管があれば、本番とバックアップが同時に失われる事態を防ぎやすくなります。
オンラインのバックアップを変更・削除する操作には、多要素認証やPINなど通常とは別の確認手順を求めます(参考3)。
あわせて、共有フォルダーなどで多くの人が重要なデータを書き換え・削除できる広い権限を見直し、必要な範囲に減らすことも、被害を抑える対策として挙げられています(参考3)。
複数のコピーを種類の違う保存先に分け、そのうち1つを別の場所に置く「3-2-1」の考え方も、計画づくりの目安としてよく使われます。
なお、ディスクの故障に備えるRAIDは、暗号化されたデータもそのまま書き込んでしまうため、バックアップの代わりにはなりません。
RAIDの仕組みは、RAIDの記事で説明しています。
5-2. 復元テストと復旧の優先順位を決める
バックアップは、実際に元に戻せることを確かめて初めて役に立ちます。
定期的に復元を試し、どのくらいの時間で戻せるかを確かめておきましょう(参考3)。
復旧の手順書、構成管理の情報、ネットワーク図など、復旧に必要な資料も、攻撃で読めなくならない場所に保管しておきます(参考3)。
すべてのシステムを一度に戻すことは難しいため、業務に欠かせないシステムから順に戻す優先順位を決めておきます。
| 確認項目 | 確認する内容 |
|---|---|
| 対象 | 業務に欠かせないシステムとデータが含まれているか |
| 分離 | 本番から切り離した、または削除できないコピーがあるか |
| アカウント | バックアップの管理者に多要素認証を設定しているか |
| 復元テスト | 最後に復元を試した日と、かかった時間 |
| 優先順位 | どのシステムから戻すかが決まっているか |
災害も含めた復旧計画の立て方は、次の記事も参考になります。
VPN・リモートデスクトップ(RDP)のランサムウェア対策
VPN機器やリモートデスクトップのように社外から社内のネットワークへ入る接続は、ランサムウェアの攻撃者の侵入口になります(参考4)。
インターネットから誰でも接続を試せるため、脆弱性や弱いパスワードが残っていると、そこから直接社内へ入られてしまいます。
6-1. VPN機器を最新に保ち、多要素認証を必須にする
下の図は、社外から社内へ入る経路と、それぞれの場所で行う対策をまとめたものです。
VPN機器の対策で最も大切なのは、メーカーが公開する更新プログラムを速やかに適用することです(参考4)。
VPN機器の脆弱性は修正の公開後に悪用が広がることもあるため、メーカーの注意喚起を定期的に確認する担当を決めておきます。
修正を適用する前に認証情報が盗まれていた可能性もあるため、脆弱性を修正したあとにVPNのパスワードを変更することも検討します。
VPNへのログインには、多要素認証を必須にします(参考5)。
使っていないVPNのアカウントや、退職した人のアカウントは、すぐに無効にしましょう。
VPN機器のログを保存し、ふだんと違う場所や時間からの接続がないかを確認することも、侵入に早く気づく手がかりになります。
SSL-VPNの仕組みと注意点は、次の記事で解説しています。
6-2. リモートデスクトップをインターネットに直接公開しない
リモートデスクトップ(RDP)は、離れた場所からWindowsのパソコンやサーバーを操作できる便利な機能です。
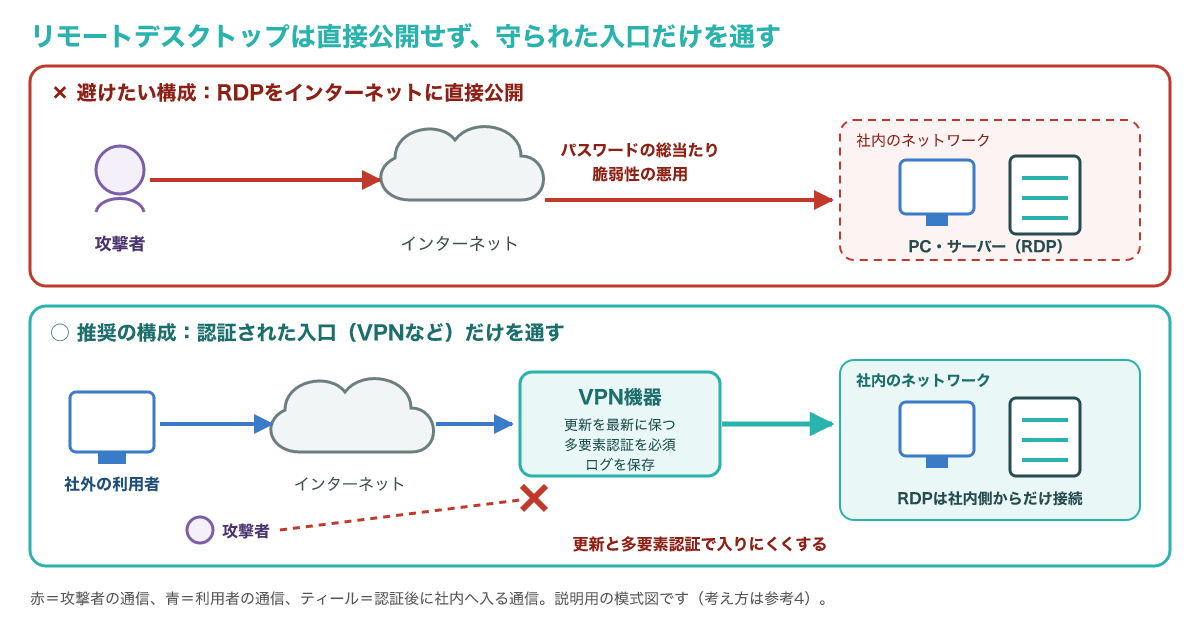
一方で、RDPの接続口をインターネットへ直接公開していると、パスワードを次々に試される攻撃を受けやすくなります。
Microsoftも、インターネットから直接届く端末は侵入口になりやすいとして優先して対策し、想定外の受信通信をファイアウォールなどで遮断するよう勧めています(参考4)。
図の下段のように、インターネットからはVPNなど認証された入口だけを通し、RDPは社内側からだけ接続できるようにします。
RDPを使える利用者を必要な人だけに絞り、ログインの失敗が続いたらアカウントを一時的にロックする設定も有効です。
社外からの接続を「社内に入ったから安全」とみなさず、接続のたびに確認する考え方は、ゼロトラストと呼ばれます。
VPNだけに頼らない接続の考え方は、次の記事で紹介しています。
自社のVPN機器やRDPがインターネットから見えているかは、まず機器の一覧と公開の設定で確認しましょう。
外部から確かめる診断サービスもありますが、自社が管理していない機器には実施しないでください。
よくある質問とまとめ
7-1. よくある質問
Q1. ランサムウェア対策で、最初にやるべきことは何ですか?
まず、VPN機器や公開サーバーへの更新プログラムの適用状況と、多要素認証が有効になっているかを確認します。
次に、本番から切り離したバックアップがあり、実際に復元できるかを確かめます。
Q2. ランサムウェアに感染したら、パソコンの電源を切るべきですか?
まずネットワークから切り離して、被害の広がりを止めることを優先します。
Microsoftのインシデント対応チームは、隔離したうえで電源は切らないよう勧めているため、社内の手順や専門家の指示と合わせて判断してください(参考5)。
Q3. ウイルス対策ソフトを入れていれば防げますか?
ウイルス対策ソフトは大切ですが、それだけでは防ぎきれません。
人が操作する攻撃では正規のアカウントが悪用されるため、多要素認証、権限の管理、ログの監視、バックアップを組み合わせます(参考1)。
Q4. 身代金を払えばデータは戻りますか?
支払ってもデータが元に戻る保証はありません(参考3)。
盗まれたデータが公開されない保証もないため、バックアップからの復旧を前提に備えましょう。
Q5. クラウドに保存したデータなら安全ですか?
パソコンと同期しているクラウドのフォルダーは、暗号化されたファイルで上書きされることがあります。
以前の版に戻せる機能や、削除できない期間を決められる機能があるかを確認しておきましょう。
7-2. まとめ
ランサムウェアは、ファイルを暗号化して身代金を要求し、盗んだデータの公開もほのめかして脅す攻撃です。
対策の基本は、侵入口をふさぐ予防、暗号化の前に気づく検知、被害を広げない初動、攻撃者に消されないバックアップの組み合わせです。
特にVPN機器とリモートデスクトップは狙われやすいため、更新プログラムの適用、多要素認証、インターネットに直接公開しない設定を優先して確認しましょう。
感染したら、端末をネットワークから切り離し、担当者へ連絡し、起きたことを記録してから、範囲の調査と復旧へ進みます。
今日できる一歩として、自社のVPN機器の更新状況と、最後にバックアップを復元できた日を確かめてみてください。
- 参考1:Microsoft Learn: What is ransomware?
- 参考2:Microsoft Learn: Quickly protect your organization against ransomware attacks
- 参考3:Microsoft Learn: Ransomware attack recovery plan
- 参考4:Microsoft Learn: Defend against ransomware attacks
- 参考5:Microsoft Learn: Microsoft Incident Response team ransomware approach and best practices
- 参考6:Microsoft Learn: Security Bulletin MS17-010