個人情報が漏洩したらやること|通知の確認方法と相談先を図解
個人情報が漏洩したら、まず届いたお知らせが本物かを確かめ、漏れた情報に合わせてパスワードの変更やカード会社への連絡を進めます。
この記事では、お知らせの見分け方、漏れた情報ごとの対処、自分の情報が漏れていないかの調べ方、乗っ取りが疑われるときの初動と相談先を、具体例とともに図解します。

この記事は以下のような人におすすめ!
- 個人情報が流出したという通知を受けた人
- ニュースを見て自分の情報が心配な人
- どこに相談すればいいか知りたい人
本記事はプロモーション(アフィリエイト広告)を含みます。
個人情報が漏洩したかもしれないときに最初に確かめること
1-1. 「漏えいのお知らせ」が本物かを確かめる
「お客様の個人情報が流出した可能性があります」というメールやSMSが届くと、驚いてすぐにリンクを開きたくなるかもしれません。
ただ、漏えいが報道された後には、その会社を名乗る偽のお知らせが届くこともあるため、最初に本物かどうかを確かめることが大切です。
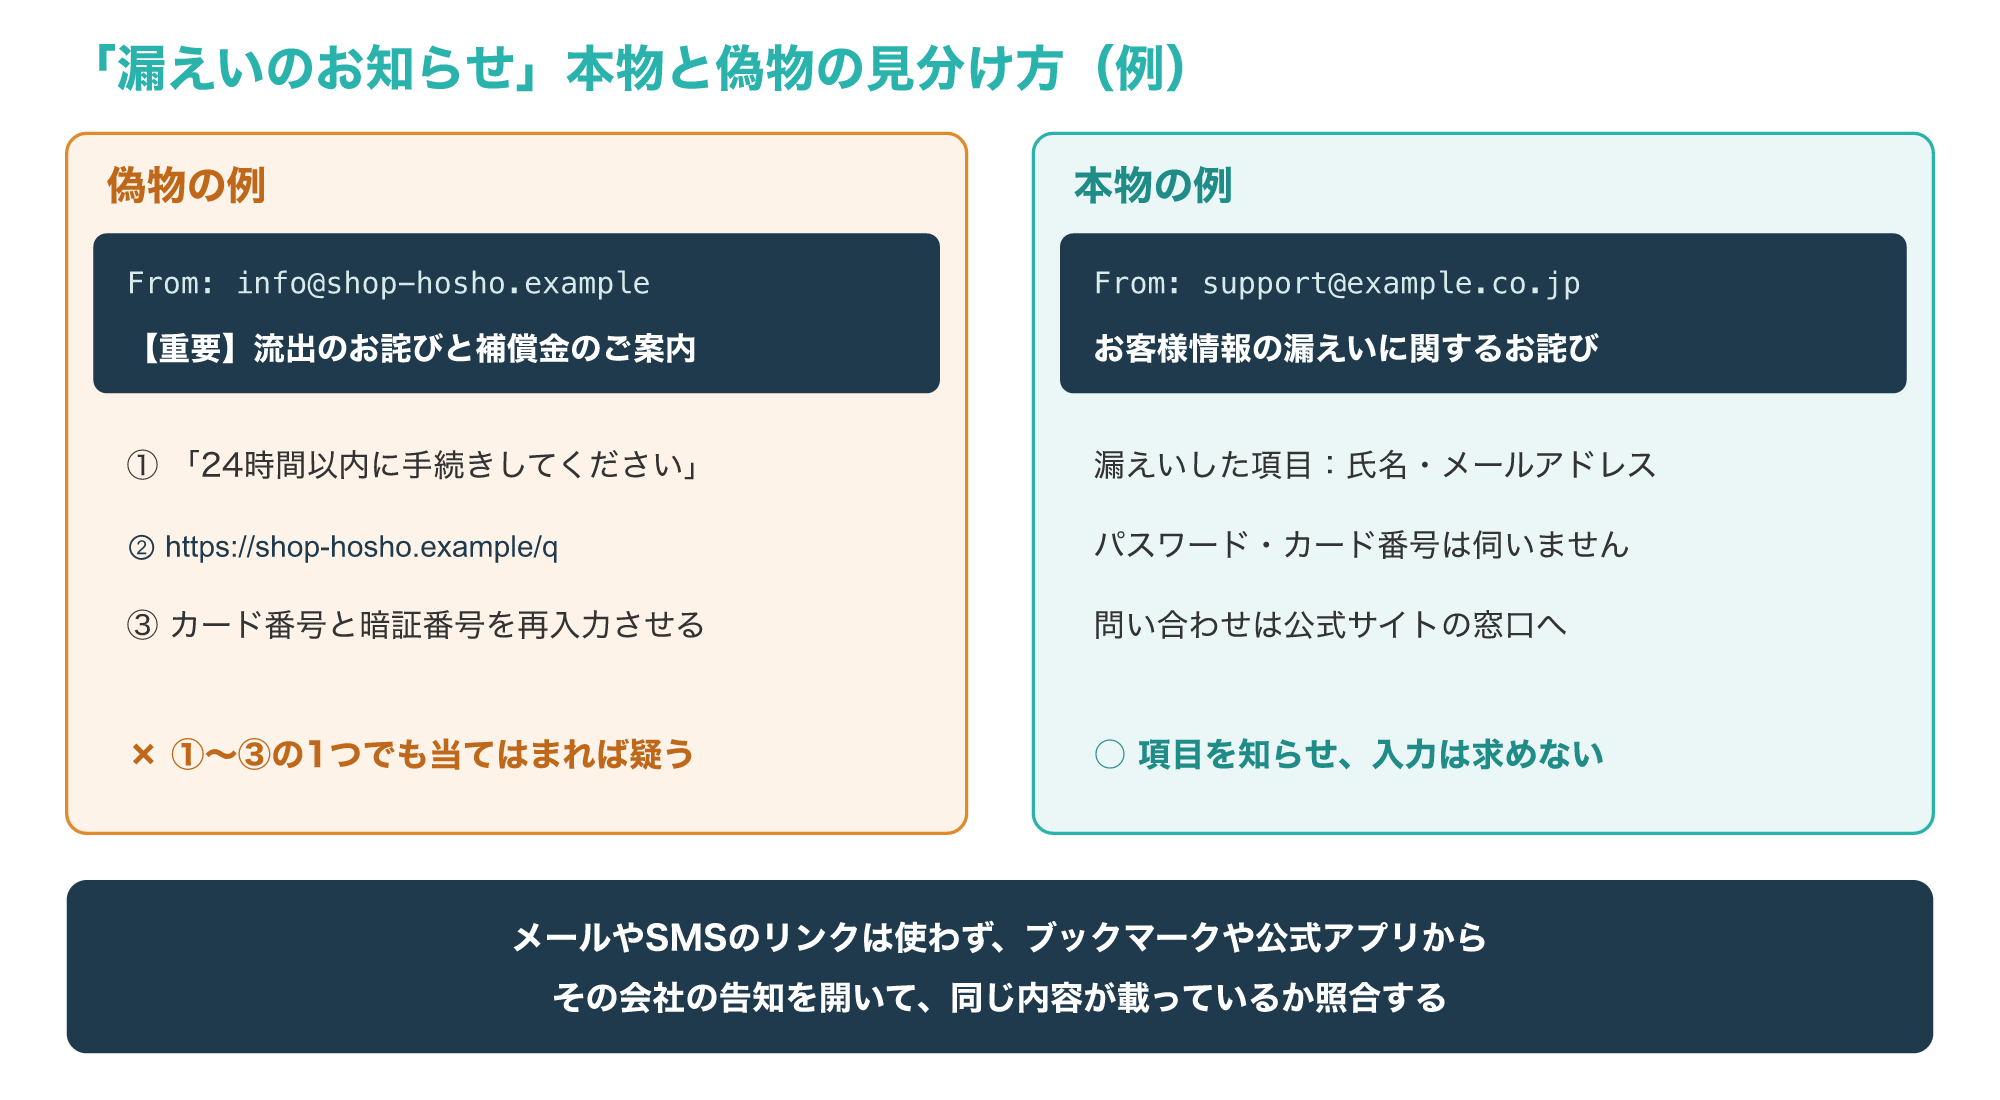
次の図は、本物と偽物のお知らせの違いを、差出人・件名・本文の例で比べたものです。
英国のNCSC(国家サイバーセキュリティセンター)は、犯罪者が漏えいの起きた組織を名乗ってメッセージを送ることがあり、自分の情報が盗まれていなくても、話題の漏えいに便乗して誘ってくると注意しています。
典型的なのは、「不正な利用があったのでログインしてアカウントを確認してください」と誘い、本物そっくりのサイトで入力させる手口です。
NCSCは、自分が影響を受けたかを確かめるときは、その組織の公式サイトや公式のSNSを使い、届いたメッセージのリンクや連絡先は使わないよう勧めています(参考3)。
警察庁が紹介する被害の例にも、大手通販サイトを名乗って「不正なログインが確認されたためアカウントをロックしました」と知らせるSMSが届き、慌ててIDとパスワードを入力してしまったものがあります。
警察庁は、メールやSMSのリンクを安易に開かず、公式サイトをブックマークに登録しておくか、公式アプリを使って正しいサイトに接続するよう呼びかけています(参考4)。
図の偽物の例のように、①「24時間以内に」と急がせる、②リンクを開かせる、③カード番号や暗証番号を入力させる、のどれか1つでも当てはまれば、補償金などの魅力的な話があっても、まず偽物を疑いましょう。
反対に本物のお知らせは、漏れた項目やお詫び、問い合わせ窓口を伝える内容が中心で、図の本物の例のように、パスワードやカード番号の入力をメールで求めることは通常ありません。
偽のメールやSMSの手口と見分け方は、次の記事で詳しく解説しています。
1-2. 何が漏れたかを公式の告知で確かめる
本物と確かめられたら、次は自分のどの情報が漏れたのかを確かめます。
次の図は、会社の公式サイトに載る告知の例と、漏れた項目ごとにやることを示したものです。
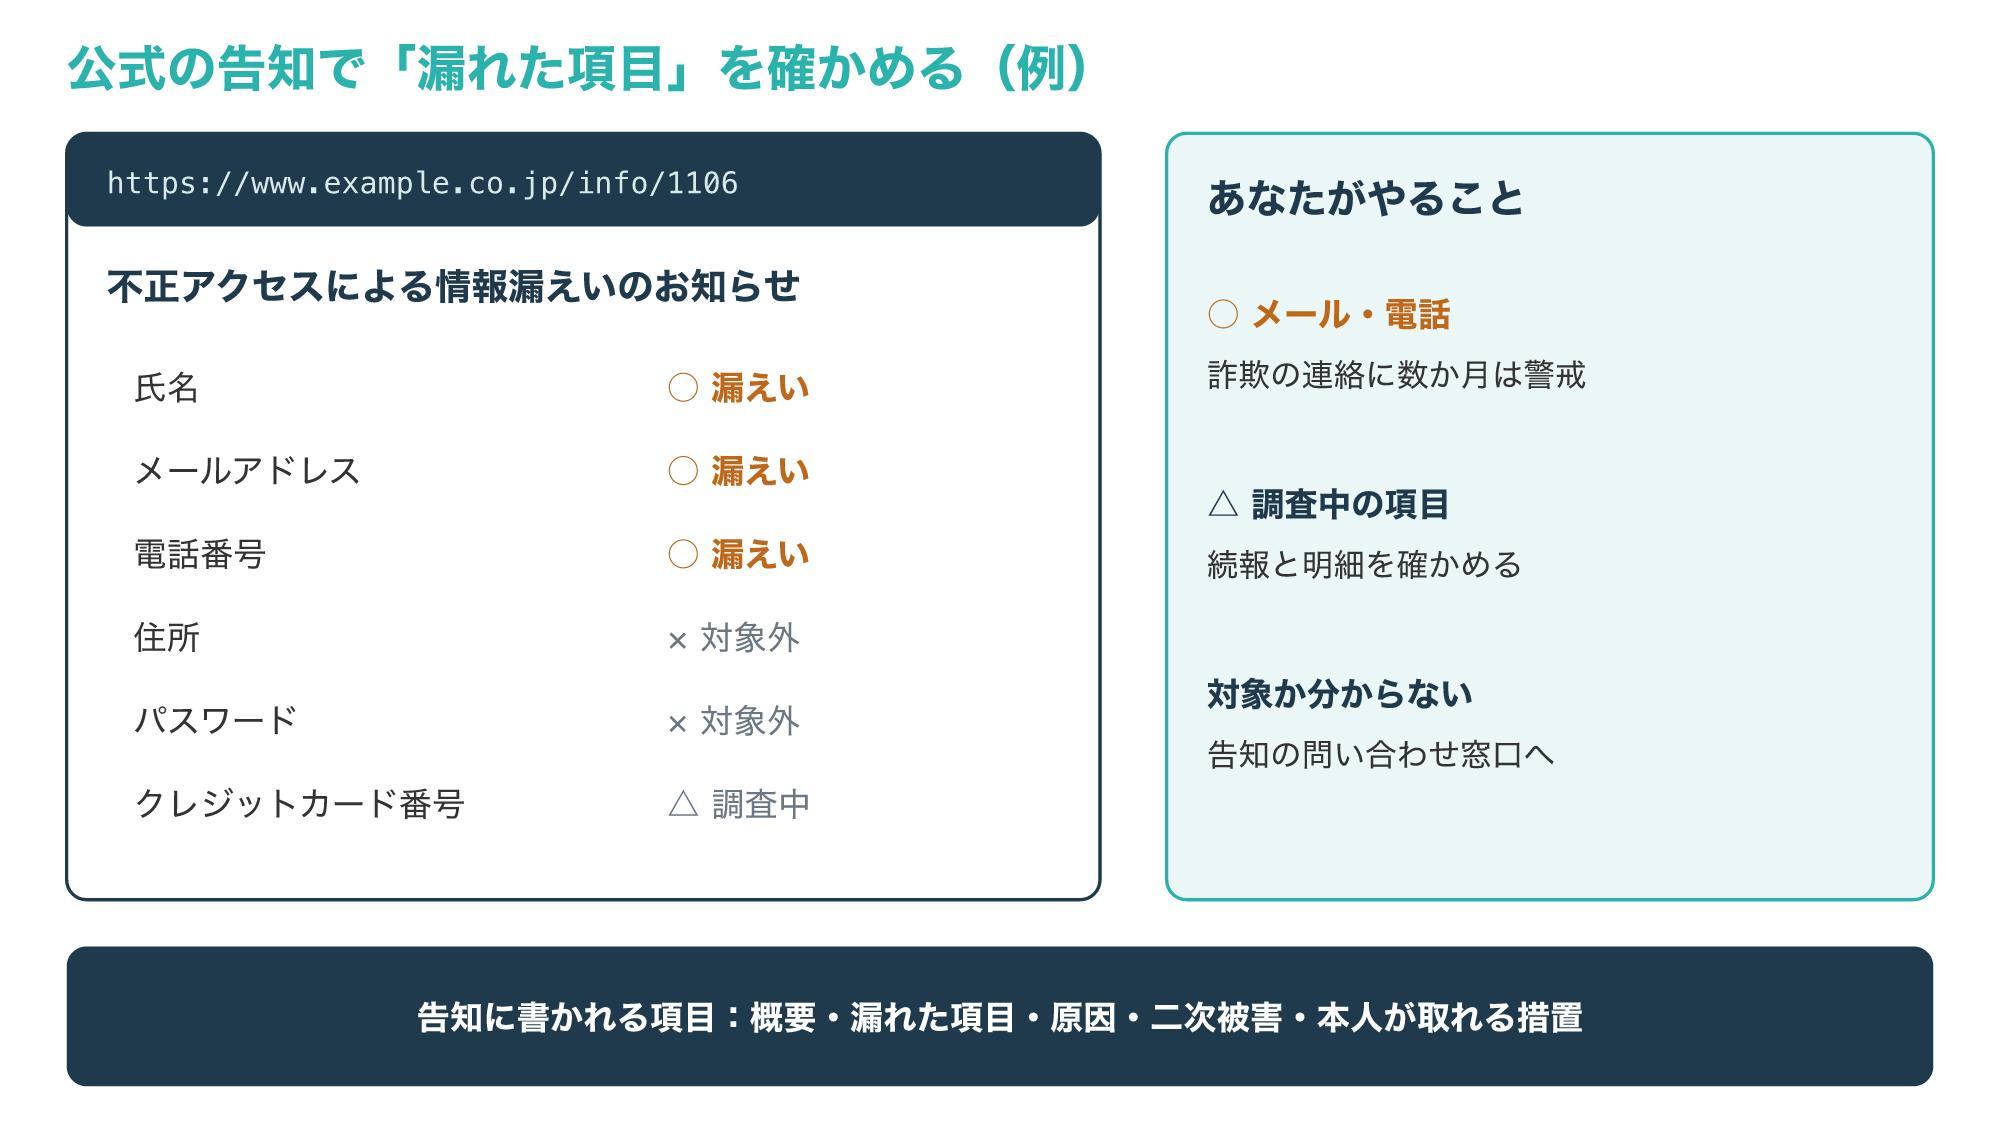
個人情報保護委員会のガイドラインでは、報告の対象となる漏えいが起きた会社は、本人に、概要、漏えいした項目、原因、二次被害のおそれ、その他参考となる事項を知らせることになっています。
「その他参考となる事項」には、本人が自分を守るために取れる措置が含まれると説明されているため、告知に書かれたお願いは必ず読んでおきましょう。
通知の時期は「事態の状況に応じて速やかに」とされ、すべてが分かるまで待つ必要はない一方、通知でかえって被害が広がるおそれがある場合などは、その時点での通知が求められない例も示されています。
このため、報道が先に出て、本人へのお知らせが後から届くこともあります。
知らせ方は郵便やメールなどで、連絡先が分からない人がいる場合は、事案の公表や、自分が対象かを確かめられる問い合わせ窓口の用意で代えることも認められています(参考1)。
つまり、お知らせが届いていなくても、公式サイトの告知や問い合わせ窓口で、自分が対象かを確かめられることがあります。
図の例のように「調査中」の項目がある場合は、続報が出るまで、その項目も漏れたものとして備えておくと慌てずに済みます。
IPAの「情報セキュリティ10大脅威 2025」の個人向けにも、「インターネット上のサービスからの個人情報の窃取」や「インターネット上のサービスへの不正ログイン」が選ばれており、誰にでも起こりうる脅威です(参考9)。
漏れた情報ごとにやること
2-1. 漏れた情報別の対処を一覧で確かめる
漏れた情報によって、狙われ方とやることは変わります。
次の表は、情報の種類ごとに、起こりうることとやることをまとめたものです。
| 漏れた情報 | 起こりうること | やること |
|---|---|---|
| パスワード・ID | 同じパスワードの別のサービスにログインされる | すぐに変更し、使い回しをやめて2段階認証をオンにする |
| クレジットカード番号 | 身に覚えのない請求が届く | 明細を確かめ、カード会社へ連絡する |
| メールアドレス・電話番号 | 漏えいに便乗した詐欺のメール・SMS・電話が届く | リンクを開かず、公式の窓口で確かめる |
| 住所・氏名・生年月日 | 本人になりすました連絡や郵便が届く | 心当たりのない郵便や請求に注意する |
パスワードとカード番号は、お金や乗っ取りに直接つながるため、その日のうちに対処します。
メールアドレスや電話番号、住所は変えにくい情報なので、すぐに何かを変えるより、しばらくのあいだ届く連絡に注意を続けることが中心になります。
マイナンバーや口座番号など表にない情報が含まれていた場合は、告知に書かれた会社の案内に従い、必要に応じて発行元の窓口に相談してください。
個人情報保護委員会も、送金や決済ができるサービスのIDとパスワードの組み合わせや、クレジットカード番号の漏えいを、財産的な被害が生じるおそれがある例として挙げています(参考2)。
2-2. パスワード・ID:変更と使い回しの解消
パスワードが漏れた場合に最も怖いのは、同じパスワードを使っている別のサービスまで乗っ取られることです。
次の図は、通販サイトで漏れたIDとパスワードが、メールやSNSで試される流れの例です。
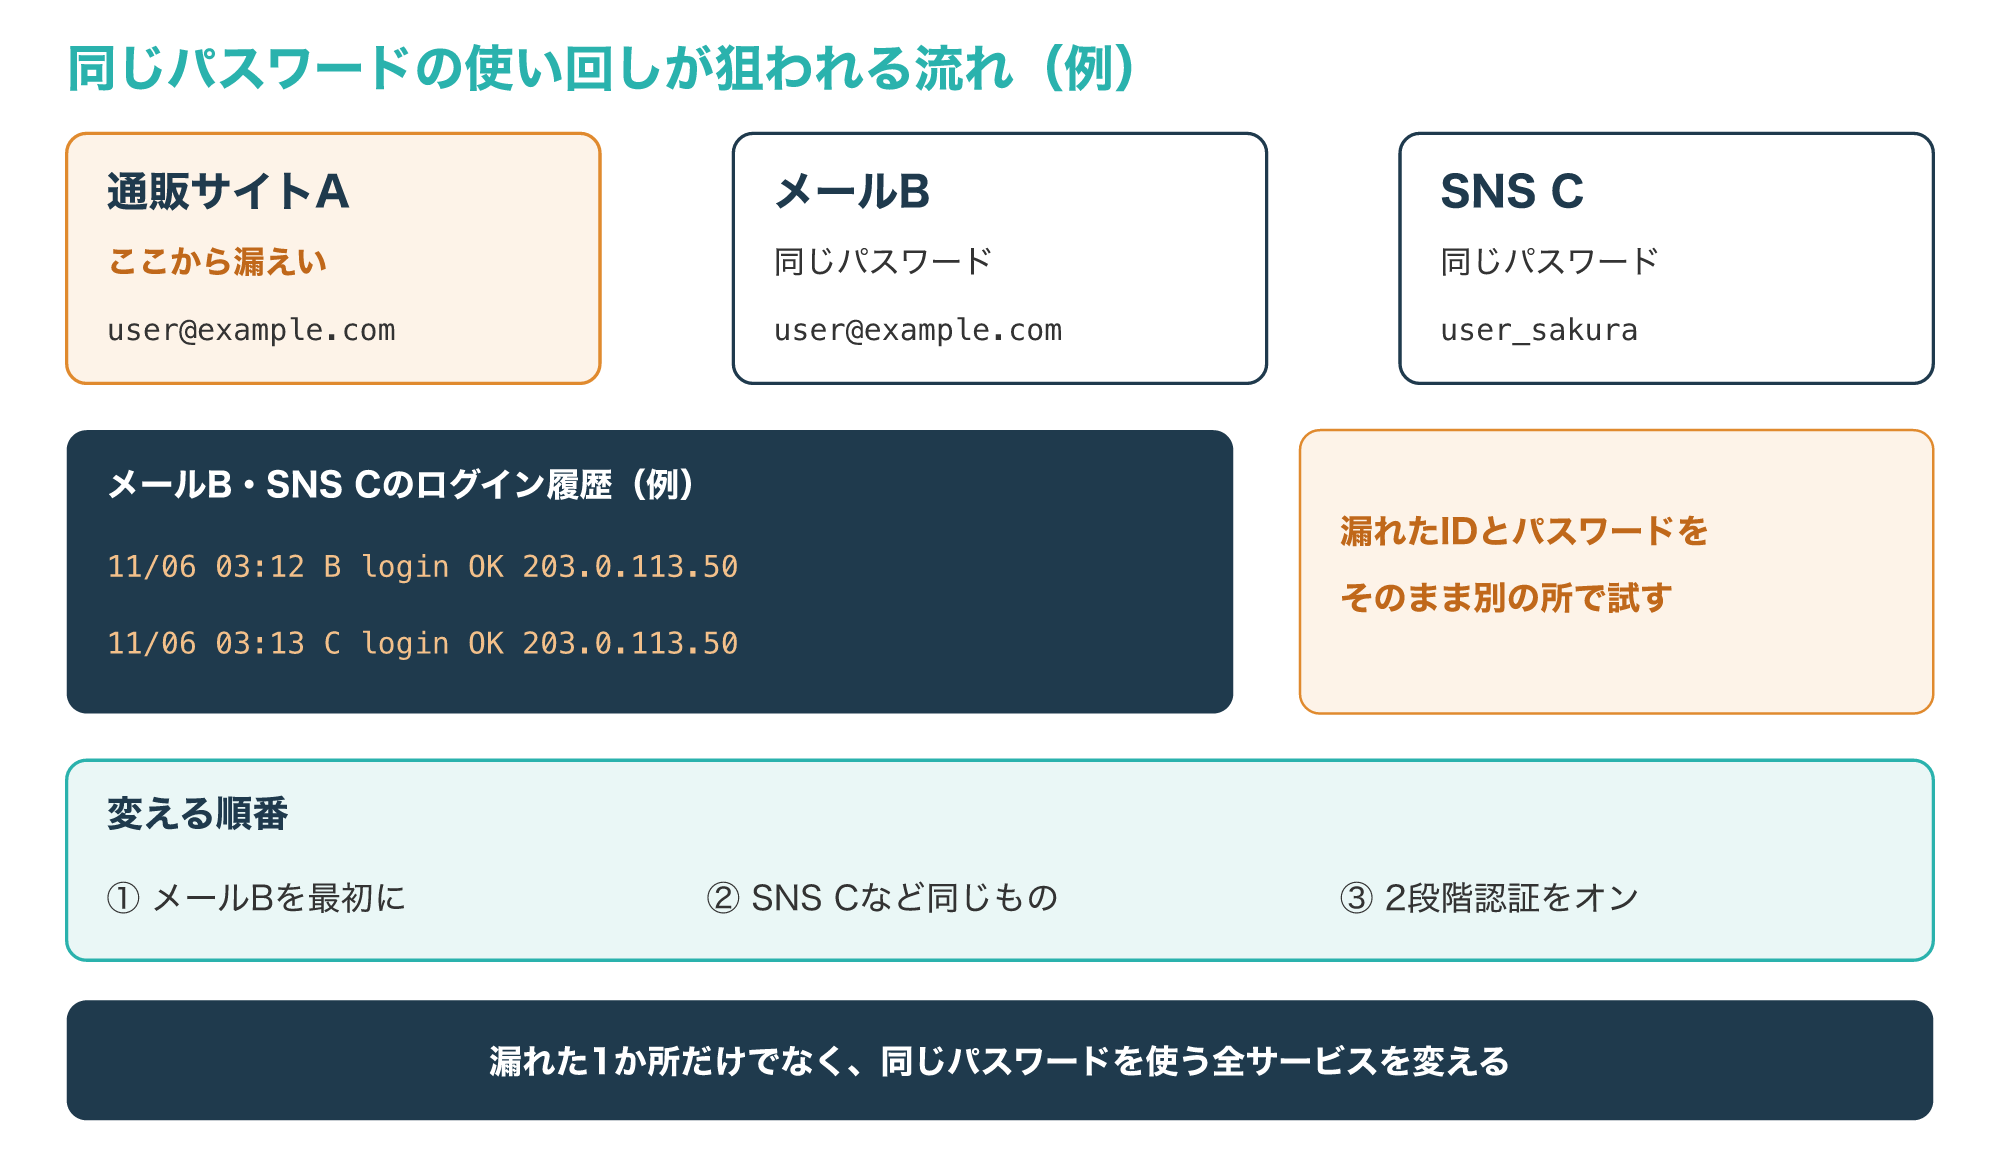
図の例では、通販サイトAから漏れた組み合わせで、11月6日の深夜に同じ送信元(203.0.113.50、例示用のIPアドレス)からメールBとSNS Cへのログインが成功しています。
警察庁は、不正アクセスされたサービスにログインできるなら早急にパスワードを変え、ほかのサービスで同じパスワードを使っていれば、そちらも早急に変えるよう呼びかけています(参考5)。
NCSCも、今も使っているパスワードなら変え、同じパスワードの別のアカウントも変えるよう勧め、使えるならパスキーへの切り替えも挙げています(参考3)。
変える順番は、図のようにメールのアカウントを最初にするのがおすすめです。
ほかのサービスのパスワードの再設定は多くの場合メールで届くため、メールを先に守っておかないと、変えても再設定の案内を読まれてしまうおそれがあるからです。
新しいパスワードはサービスごとに別のものにし、覚えきれない場合はパスワードマネージャーを使うと続けやすくなります。
あわせて2段階認証をオンにしておくと、パスワードが知られても、それだけではログインされにくくなります。
パスキーは、パスワードの代わりに端末の指紋認証や顔認証などでログインする方式で、対応しているサービスなら、パスワードそのものが漏れる心配を減らせます。
2-3. クレジットカード:カード会社へ連絡し明細を確かめる
カード番号が漏れた、または調査中と告知されたら、まずは利用明細を確かめます。
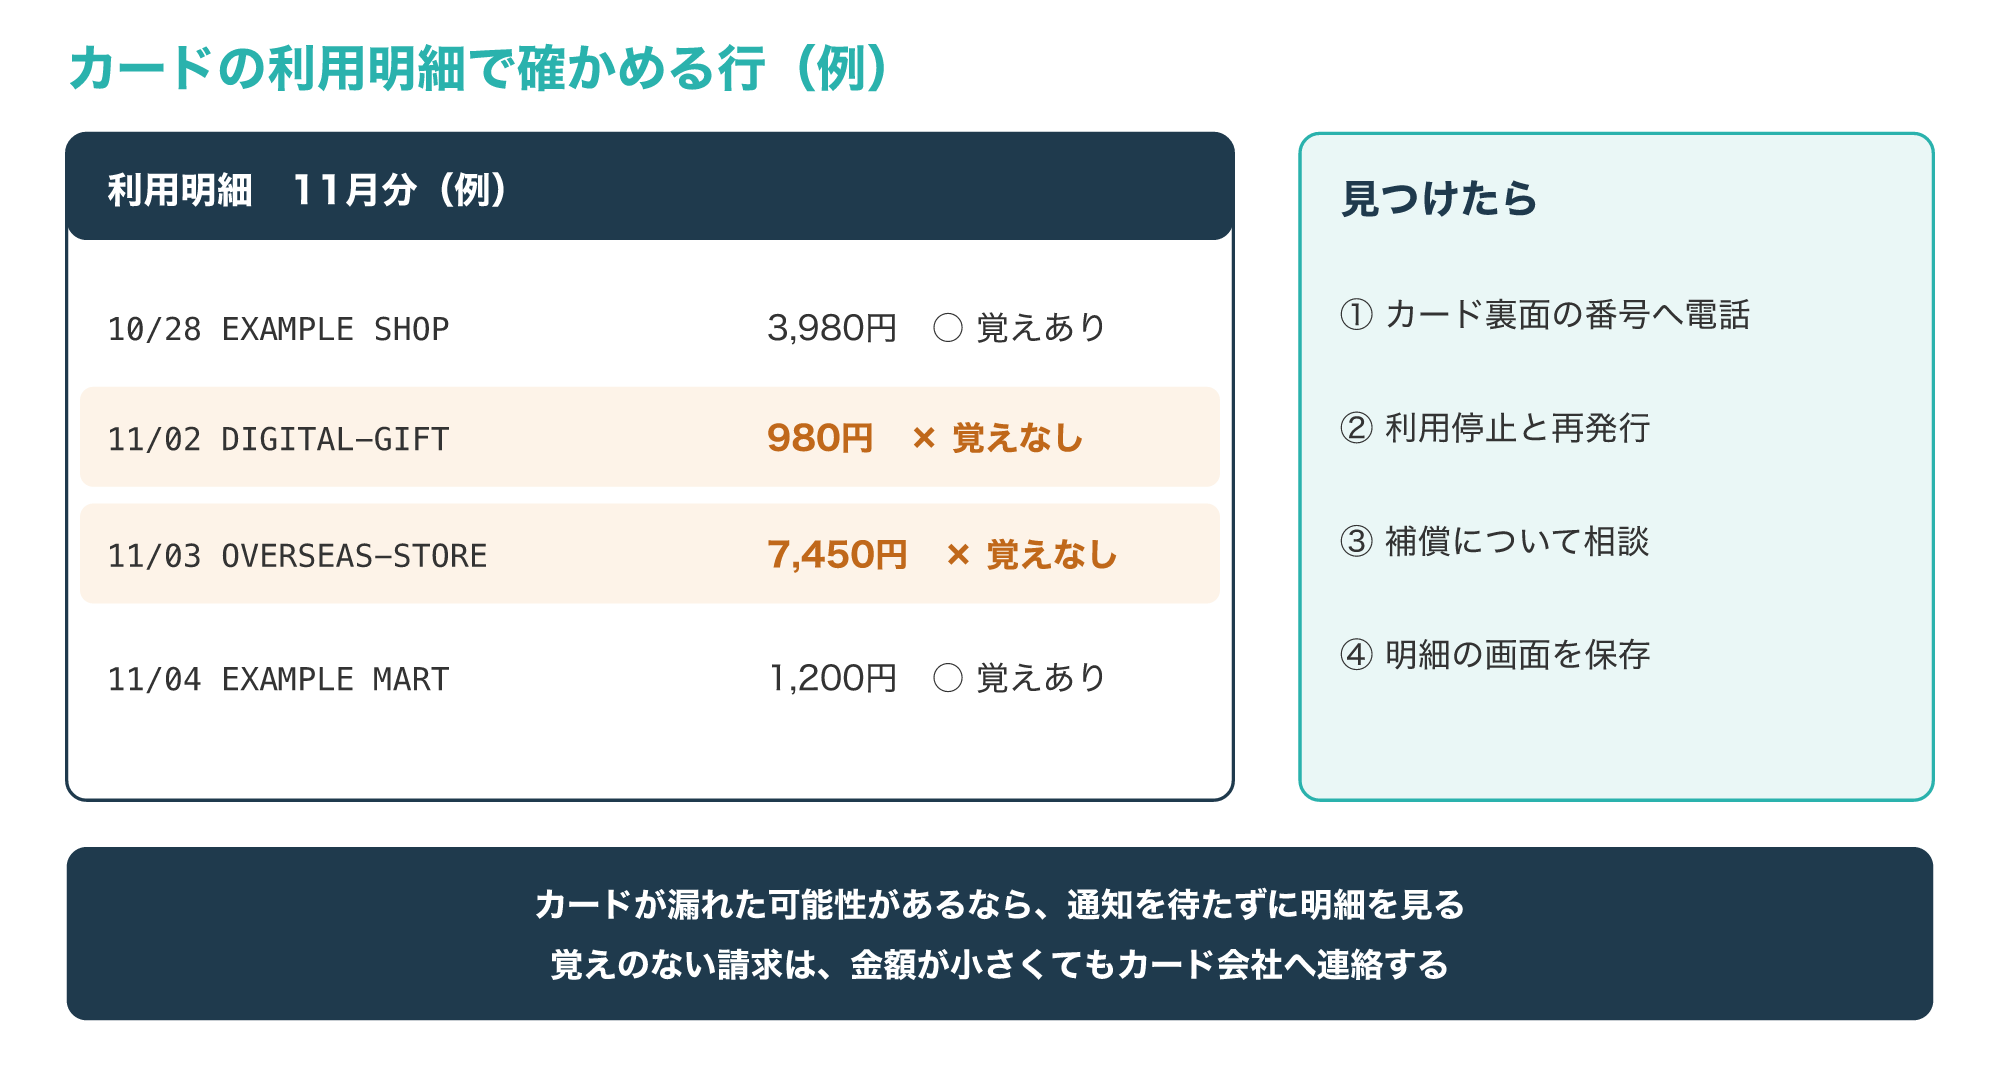
次の図は、明細のどの行に注意するかと、見つけたときの流れを示した例です。
警察庁は、不正アクセスされたサービスにカード情報を登録していた場合はカード会社へ、インターネットバンキングを使っていれば不正送金の有無を確かめて金融機関へ、速やかに連絡するよう呼びかけています(参考5)。
フィッシングの被害についても、カード会社や金融機関が補償制度や相談窓口を設けている場合があるとされているため、まずは被害に遭ったサービスの会社に相談しましょう(参考4)。
デビットカードやスマホ決済のサービスにカードを登録していた場合も、同じように利用履歴を確かめておきます。
連絡先は、届いたメールやSMSの番号ではなく、カードの裏面やカード会社の公式アプリに書かれた番号を使います。
図の「DIGITAL-GIFT」や「OVERSEAS-STORE」のように、覚えのない店名や海外での利用があれば、金額が小さくても伝えておきます。
利用停止と再発行を頼んだら、明細の画面を保存しておくと、補償の相談や警察への相談のときに役立ちます。
なお、個人情報保護委員会のページでは、カード番号の下4桁と有効期限の組み合わせだけの漏えいは、ただちに報告の対象にはならないとされており、全桁が漏れた場合とは扱いが違います(参考2)。
2-4. メール・電話番号・住所:詐欺の連絡に備える
メールアドレスや電話番号、住所は、変えるのが難しい情報です。
次の図は、漏えいの後に来るかもしれない連絡の例と、その対処を示したものです。
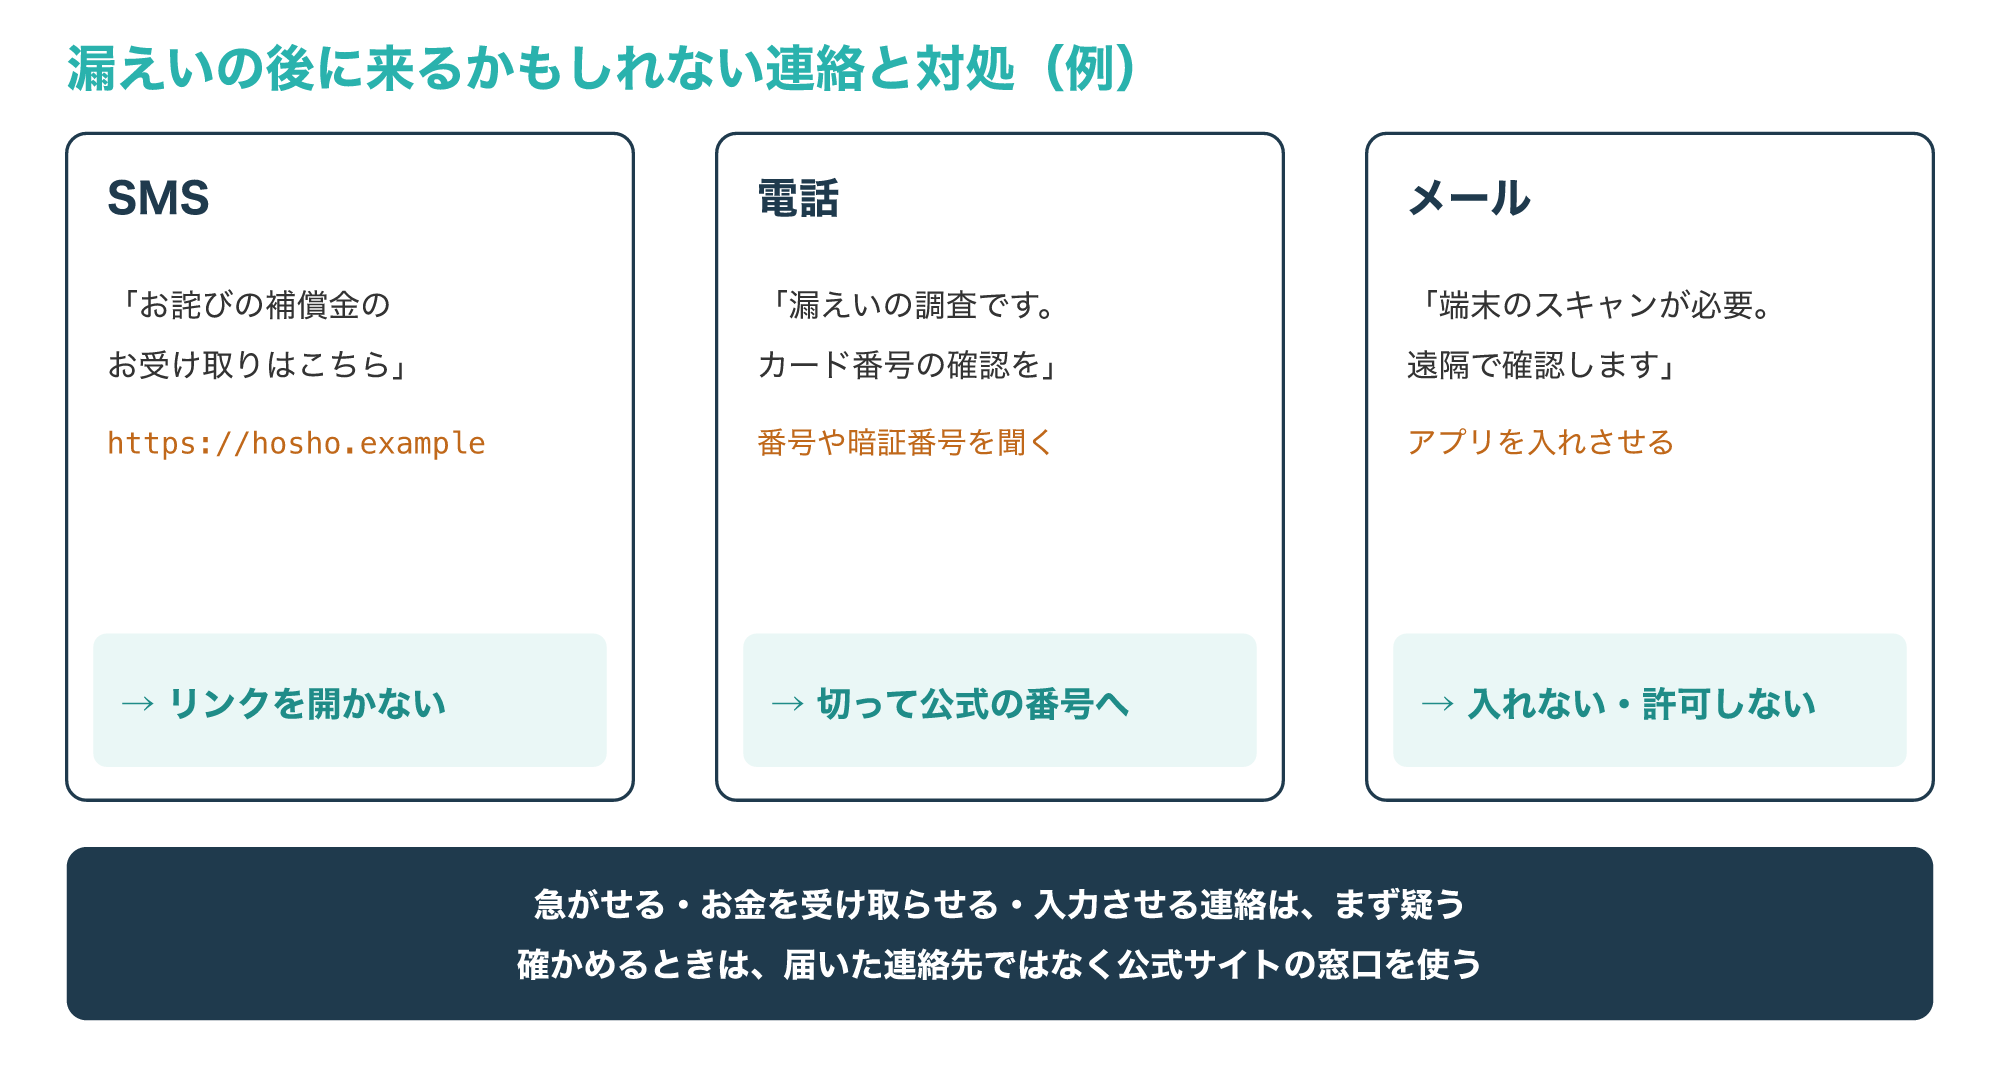
NCSCは、漏れた情報に電話番号が含まれていれば不審な電話がかかってくることがあり、銀行の情報やパスワードを聞いたり、パソコンへの接続を求めたりすることがあると説明しています。
あわせて、銀行などの公式な組織が、メッセージで個人情報を求めることはないと念を押しています。
注意すべき連絡として、「パスワードの再設定」「補償金の受け取り」「端末のスキャン」「不在配達」などをうたう公式風のメッセージや、すぐに行動するよう急がせるものを挙げ、こうした連絡は漏えいが公表されてからしばらく後に届くこともあるとしています(参考3)。
図の電話の例のように「漏えいの調査です」と名乗られても、その場で番号を伝えず、いったん切って公式サイトに載っている番号にかけ直しましょう。
知らない番号からの電話は、すぐに出ずに留守番電話で用件を聞いてから判断するのも一つの方法です。
遠隔操作のアプリを入れるよう求められても、入れたり、画面の操作を許可したりしてはいけません。
住所や生年月日が漏れた場合は、本人になりすました郵便や、身に覚えのない請求が届かないか、しばらく気にかけておきます。
SMSで届く偽のお知らせの見分け方は、次の記事で詳しく解説しています。
自分の情報が漏えいしていないか調べる方法
3-1. ブラウザやパスワード管理ツールで確かめる
会社からの通知がなくても、自分のパスワードが過去の漏えいに含まれていないかは調べられます。
次の図は、Google Chromeのパスワードマネージャーで漏えいしたパスワードを確かめる画面と、警告を出す設定の例です。
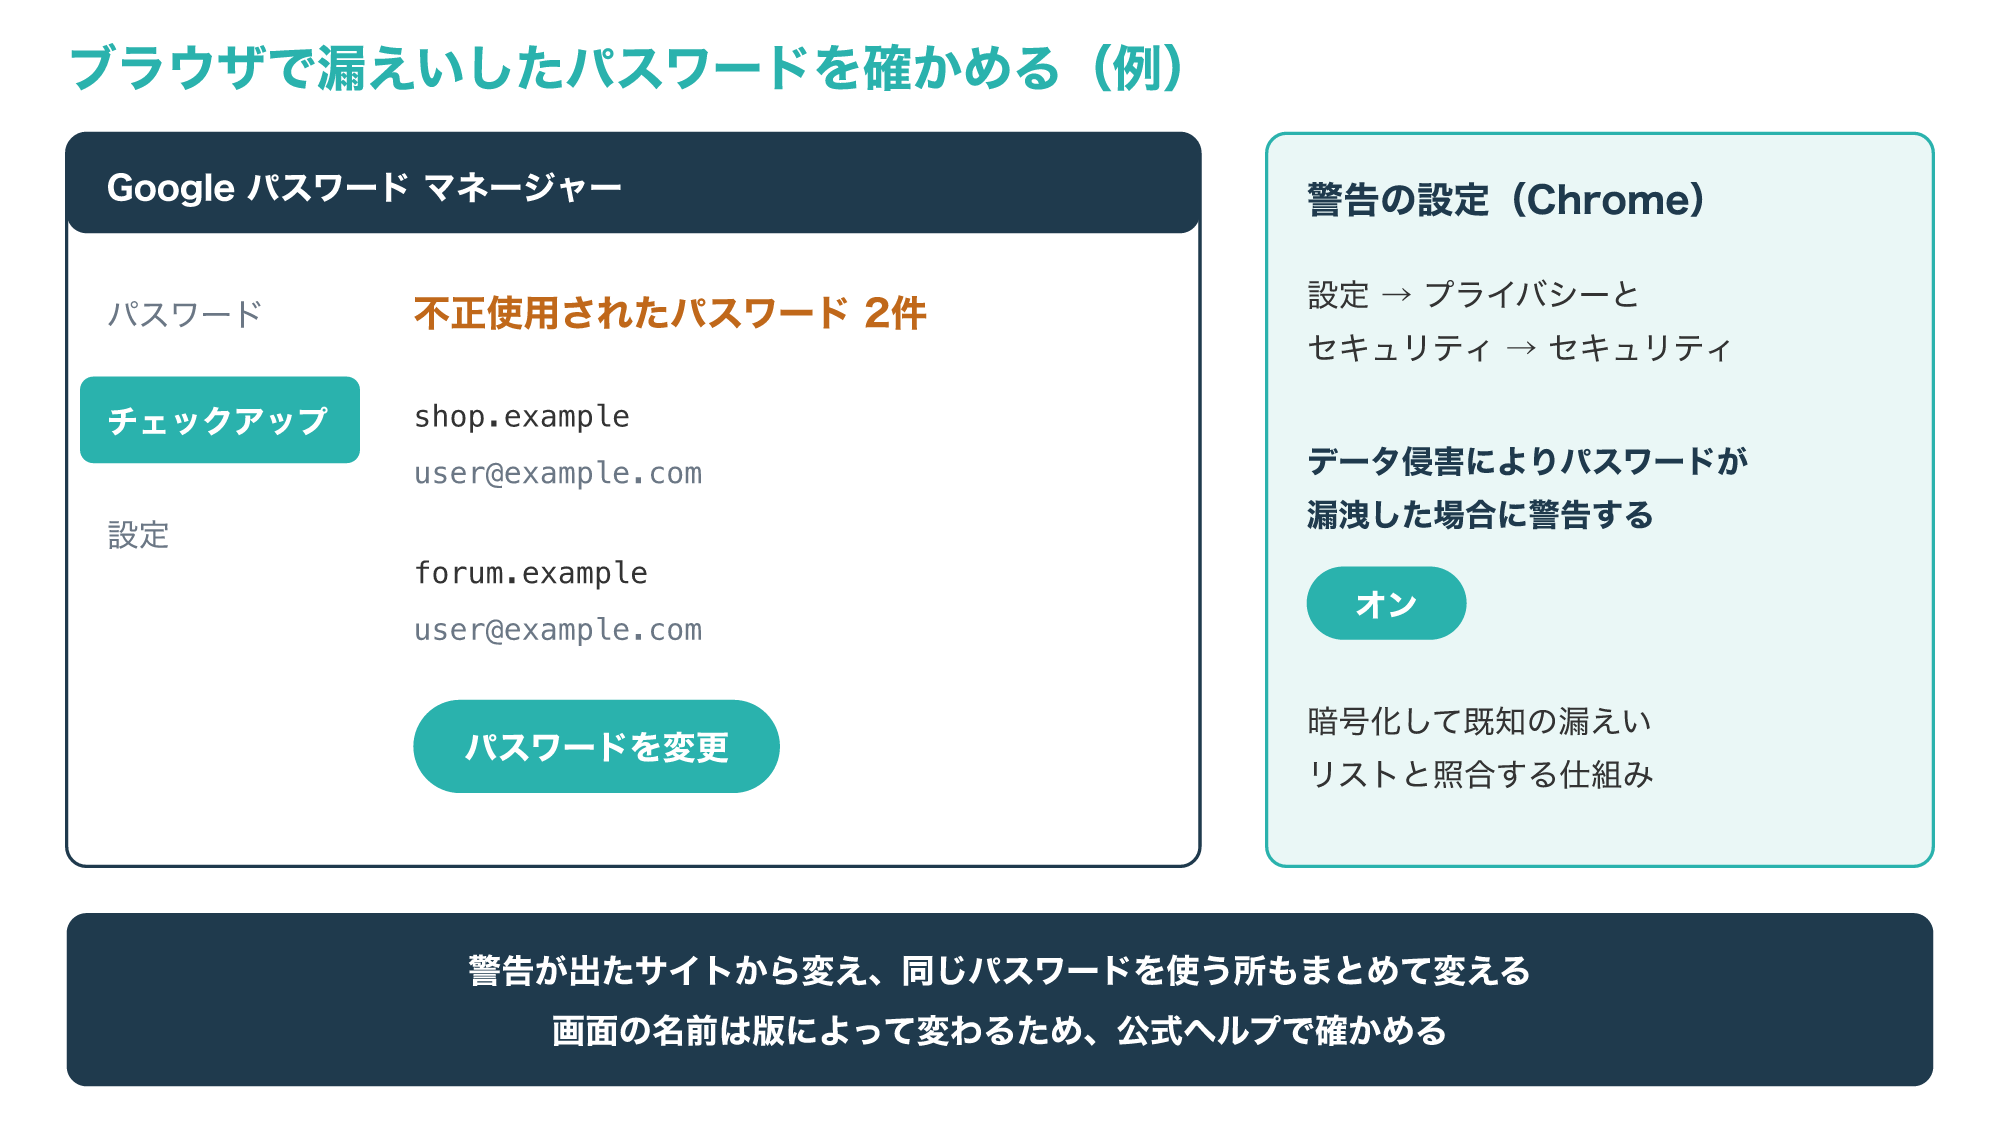
Googleのヘルプによると、Chromeでは保存したパスワードがデータ侵害で漏洩していないかをまとめて確かめられ、パソコンではパスワードマネージャーの「チェックアップ」から確認できます。
また、設定の「プライバシーとセキュリティ」の「セキュリティ」で、「データ侵害によりパスワードが漏洩した場合に警告する」をオンにすると、漏えいが見つかったサイトにログインするときに警告が出ます。
スマホのChromeでも、保存したパスワードの確認と、警告を自動で出す設定ができると案内されています。
確認の際は、ユーザー名とパスワードを暗号化してから既知の漏えいのリストと照合し、その過程でユーザー名やパスワードがGoogleに記録されることはないと説明されています(参考7)。
NCSCも、ウイルス対策ソフトやパスワード管理ツールに、同じような確認の機能が入っていることがあると紹介しています(参考3)。
警告が出たら、図のように該当のサイトから変え、同じパスワードを使っているほかのサービスもまとめて変えましょう。
画面の名前や場所はブラウザの版によって変わることがあるため、迷ったら公式ヘルプで確かめてください。
3-2. メールアドレスの確認サービスを使うときの注意
メールアドレスが過去の漏えいに含まれていないかを調べるサービスもあります。
NCSCは、自分の情報がほかの公開された漏えいに含まれていないかを調べるオンラインのツールの例として、「Have I Been Pwned」(haveibeenpwned.com)を挙げています(参考3)。
このようなサービスで「見つからない」と出ても、すべての漏えいが登録されているわけではないため、安全が保証されたわけではありません。
反対に「見つかった」と出たら、そのとき使っていたパスワードを今も使っていないかを確かめ、使っていれば変えます。
注意したいのは、「漏えいを確認します」とうたって、メールアドレスのほかにパスワードやカード番号まで入力させるサイトや、メールのリンクから確認を促すものです。
確認のためにパスワードを入力させるサービスは使わず、ブラウザやパスワード管理ツールの機能か、公的機関が紹介するサービスを選びましょう。
家族のメールアドレスも同じように確かめておくと、家族あてに届く偽のお知らせにも気付きやすくなります。
二次被害(乗っ取り・不正ログイン)が疑われるとき
4-1. ログイン履歴で乗っ取りを見分ける
漏えいの後に「ログインできない」「送った覚えのないメッセージがある」といった異変があれば、アカウントの乗っ取りを疑います。
次の図は、アカウントの最近のアクティビティ(ログイン履歴)で、自分の操作と覚えのない操作を見分ける例です。
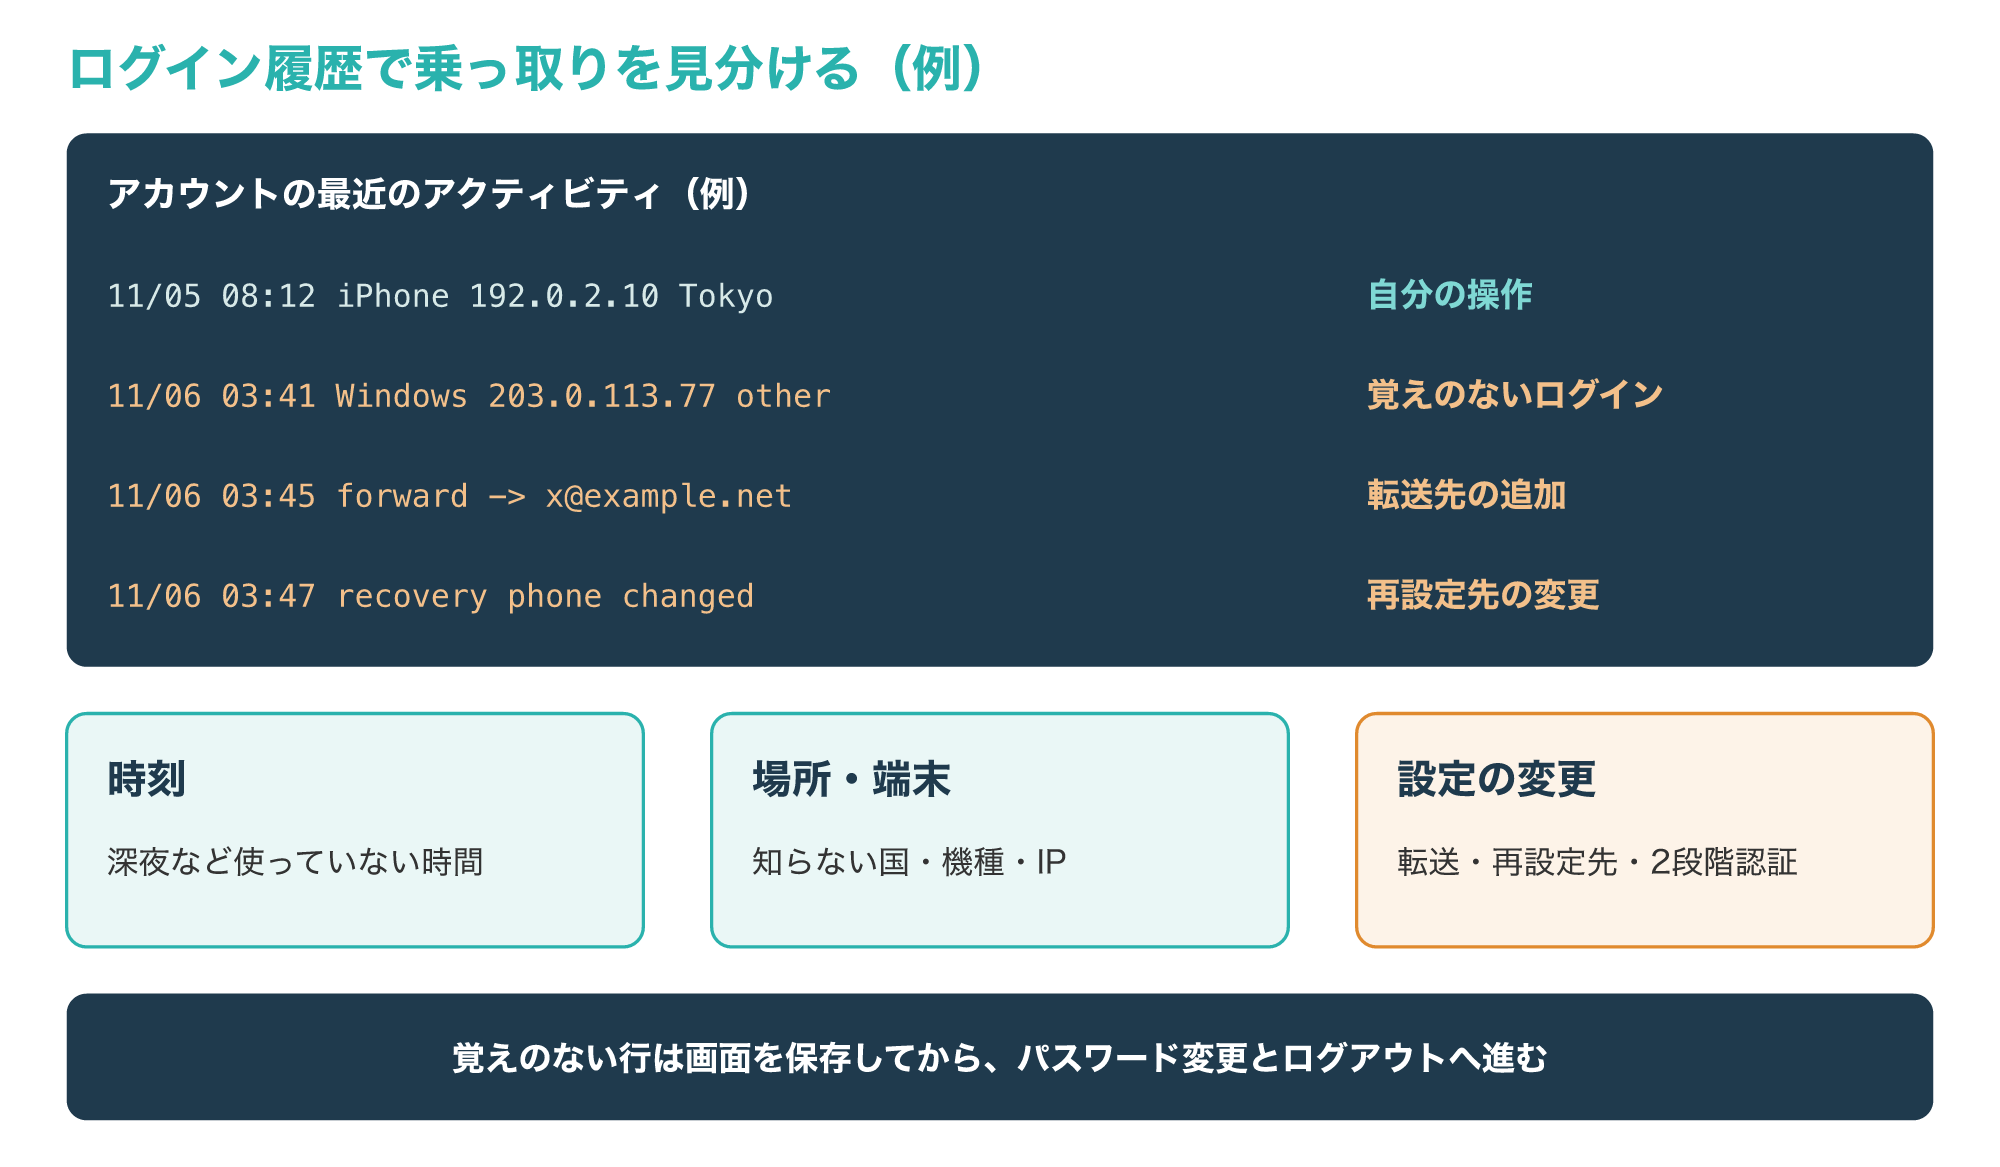
NCSCは、漏えいの後にオンラインのアカウントを確かめるときの目安として、ログインできない、セキュリティの設定が変わっている、覚えのないメッセージや通知が送られている、見慣れない場所や普段と違う時間のログインやその試みがある、の4つを挙げています(参考3)。
図の例では、11月6日の3時41分に覚えのないWindowsの端末(203.0.113.77、例示用)からログインされ、その直後にメールの転送先と再設定用の電話番号が変えられています。
転送先や再設定先を変えられると、パスワードを変えても再設定の案内が攻撃者に届いてしまうため、ログインそのものより先に、設定の変更の行を探すのがコツです。
ログイン履歴の場所はサービスごとに違い、多くはアカウントの設定の「セキュリティ」や「ログイン中の端末」などにまとめられているため、各サービスの公式ヘルプで確かめてください。
警察庁は、ログイン履歴を確認できる場合は、画面を保存したり印刷したりして証拠を残すよう勧めています(参考5)。
スマホそのものが乗っ取られていないかの確かめ方は、スマホがハッキングされたか確認する方法でまとめています。
ログイン中の情報を盗んでなりすます手口(セッションハイジャック)の仕組みは、次の記事で解説しています。
4-2. 乗っ取られていたときの初動
覚えのない操作が見つかったら、慌てずに順番どおりに対処を進めます。
次の図は、アカウントが乗っ取られていたときの初動の順番を示したものです。
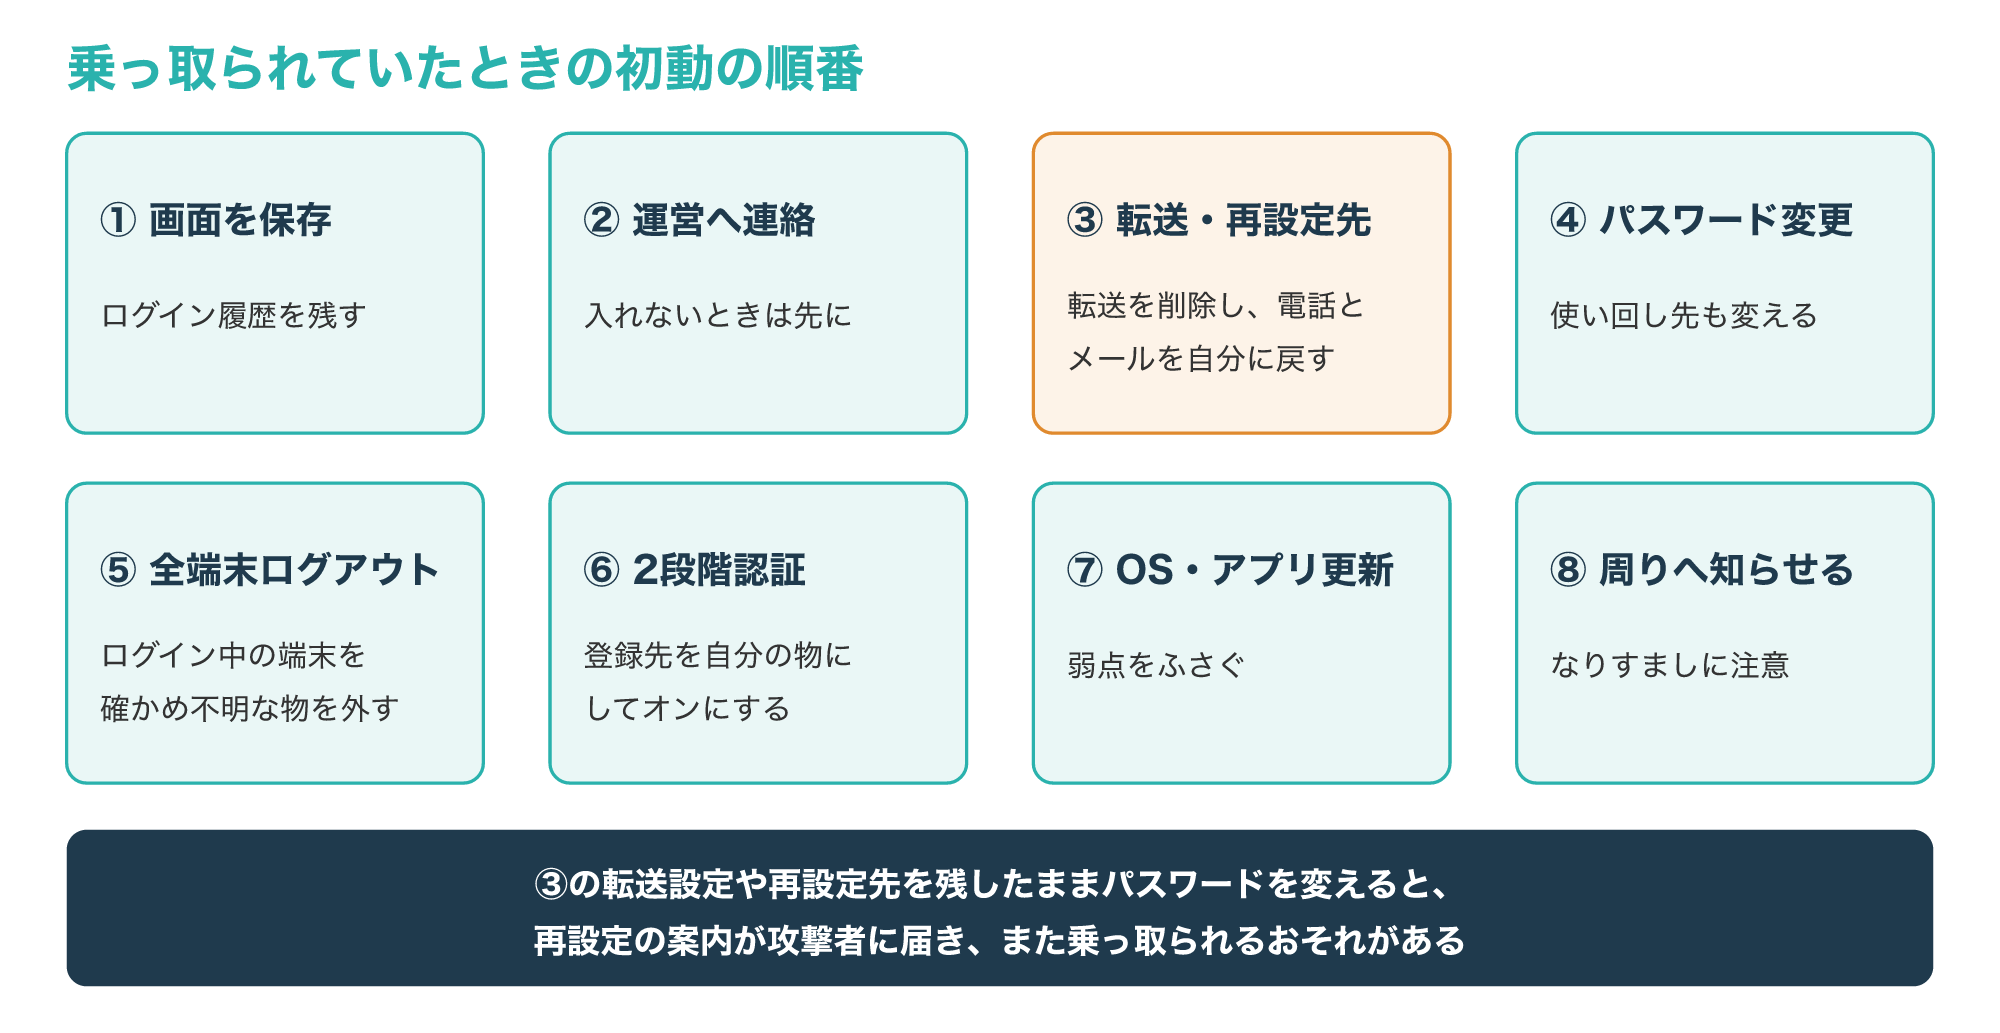
NCSCは、乗っ取られたアカウントを取り戻す手順として、サービスの提供元への連絡、メールの転送ルールの確認、パスワードの変更、すべての端末やアプリのログアウト、2段階認証の設定、端末の更新、知り合いへの連絡を挙げています。
乗っ取られたメールのアカウントからほかのサービスも狙われやすいため、覚えのない買い物や銀行の取引がないかも確かめるよう勧めています。
取り戻せない場合は新しいアカウントを作り、知り合いや銀行、買い物のサイトに新しい連絡先を伝え、古いアカウントを使わなくなったことを知らせるとしています。
特に、攻撃者が転送ルールを設定してメールの写しを受け取り、パスワードの再設定に使うのはよくある手口とされ、パスワードを変える前に不要な転送ルールがないことを確かめるよう示しています(参考8)。
4-1の例のように再設定用の電話番号やメールアドレスを書き換えられていた場合は、パスワードを変える前に自分のものに戻し、2段階認証の登録先やログイン中の端末の一覧に覚えのないものがないかも確かめます。
再設定先を攻撃者のままにしておくと、パスワードを変えても、攻撃者がまた再設定して入り直せてしまうからです。
ログインできなくなっている場合は、サービスの提供会社のヘルプから連絡し、やりとりのメールも保存しておくよう警察庁も勧めています(参考5)。
自分でできる対処と、専門の調査で分かることの違いは、次の表のとおりです。
| 項目 | 自分でできる対処 | 専門の調査 |
|---|---|---|
| 主な内容 | パスワードの変更、ログアウト、2段階認証、履歴の保存 | 端末に残った痕跡の解析、遠隔操作アプリや不正な設定の確認 |
| 分かること | どのアカウントに覚えのないログインがあったか | どこから入られ、何が見られた可能性があるか(端末の状態による) |
| 向いている場面 | 1回きりの不正ログインで、変更後は止まった | 変えても続く、端末が怪しい、説明に根拠が必要 |
広告主の案内では、デジタルデータフォレンジックは個人のハッキング調査にも対応しているとされており、対応の範囲や費用は公式サイトで確かめられます。
4-3. 自分で調べきれないときの判断
パスワードを変えても乗っ取りが続く場合や、端末そのものに不審な点がある場合は、自分での対処だけでは原因までたどり着けないことがあります。
次の図は、自分で対処を続けるか、専門の調査を相談するかを決める4つの質問です。
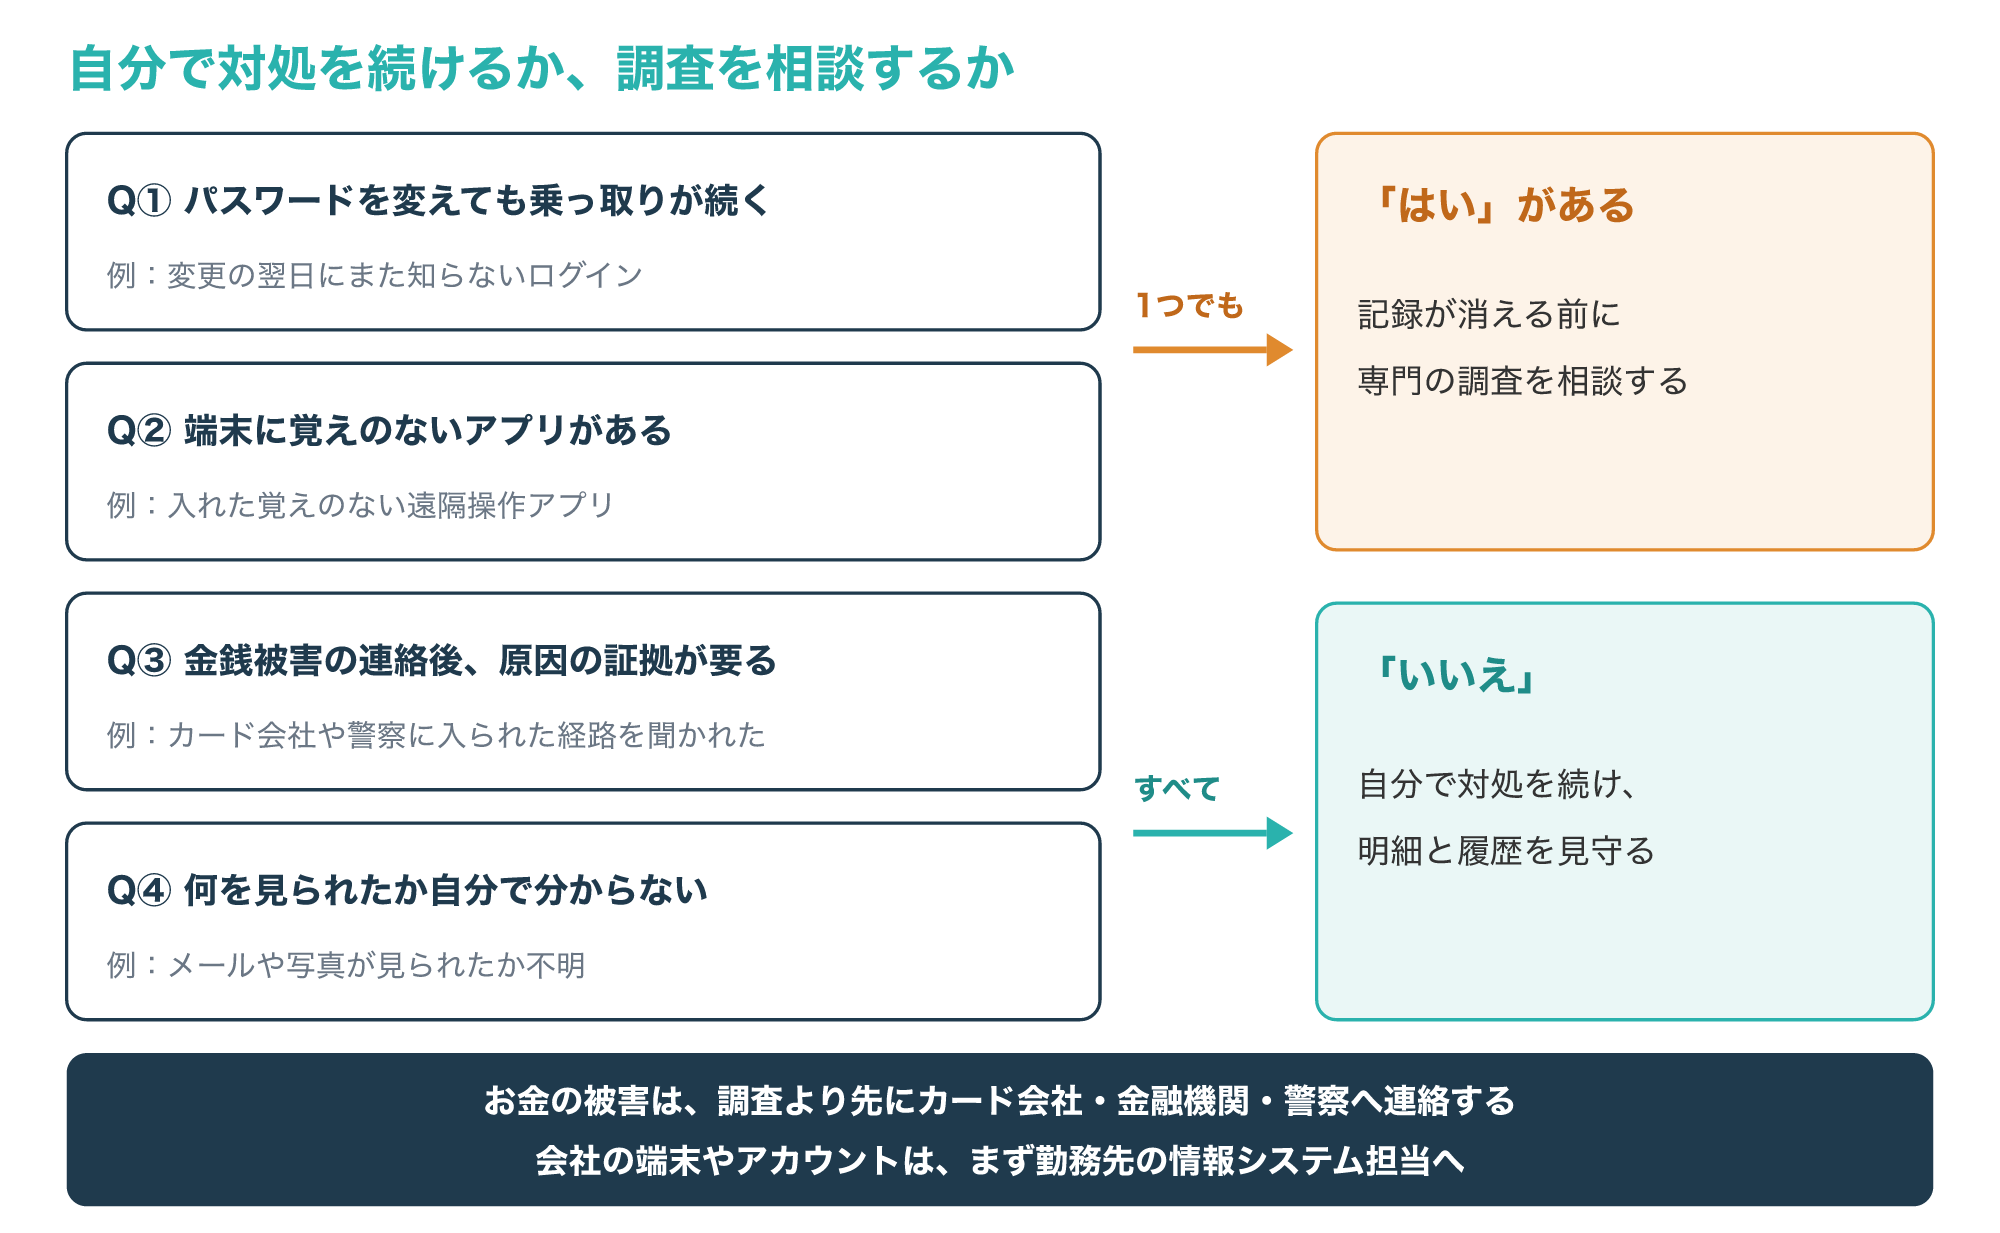
原因が分からないまま使い続けると、同じ経路から再び入られるおそれがあります。
また、端末を初期化すると、どこから入られたかの手がかりも消えてしまうため、調べる必要がありそうなら、初期化の前に相談を考えるのが一般的です。
一方、不正なログインが1回きりで、パスワードの変更とログアウトの後は止まっている場合は、自分での対処を続けながら履歴と明細を見守るだけで足りることも多くあります。
不正送金やカードの不正利用などお金の被害がある場合は、調査より先に、2-3や5章で紹介したカード会社や金融機関、警察へ連絡してください。
専門の調査は、それらの窓口へ連絡したうえで、入られた経路や原因を示す証拠が必要になった場合に考える選択肢です。
会社のパソコンや仕事のアカウントの場合は、自分で直そうとせず、まず勤務先の情報システムの担当者に報告してください。
調査を頼むときは、端末の設定をなるべく今のまま残し、いつ何をしたかのメモと一緒に相談すると、状況を正確に伝えられます。
こんな方は調査の相談がおすすめ
漏えいの後、次のどれかに当てはまる場合
- パスワードを変えても乗っ取りが続く
- 端末に覚えのない遠隔操作アプリがある
- 金銭被害をカード会社や警察へ連絡した後、原因の証拠が必要
- 何を見られたか自分では分からない
お金の被害は、まずカード会社・金融機関・警察へ連絡してください。
会社の端末やアカウントは、まず勤務先の窓口へ報告してください。
専門の調査で分かることや、依頼の前に残しておくことは、次の記事で解説しています。
個人情報が漏洩したらどこに相談すればいいか
5-1. 困りごと別の相談先
個人情報の漏えいで困ったときの相談先は、困りごとの内容によって分かれます。
次の図は、困りごとごとの相談先と電話番号をまとめたものです。
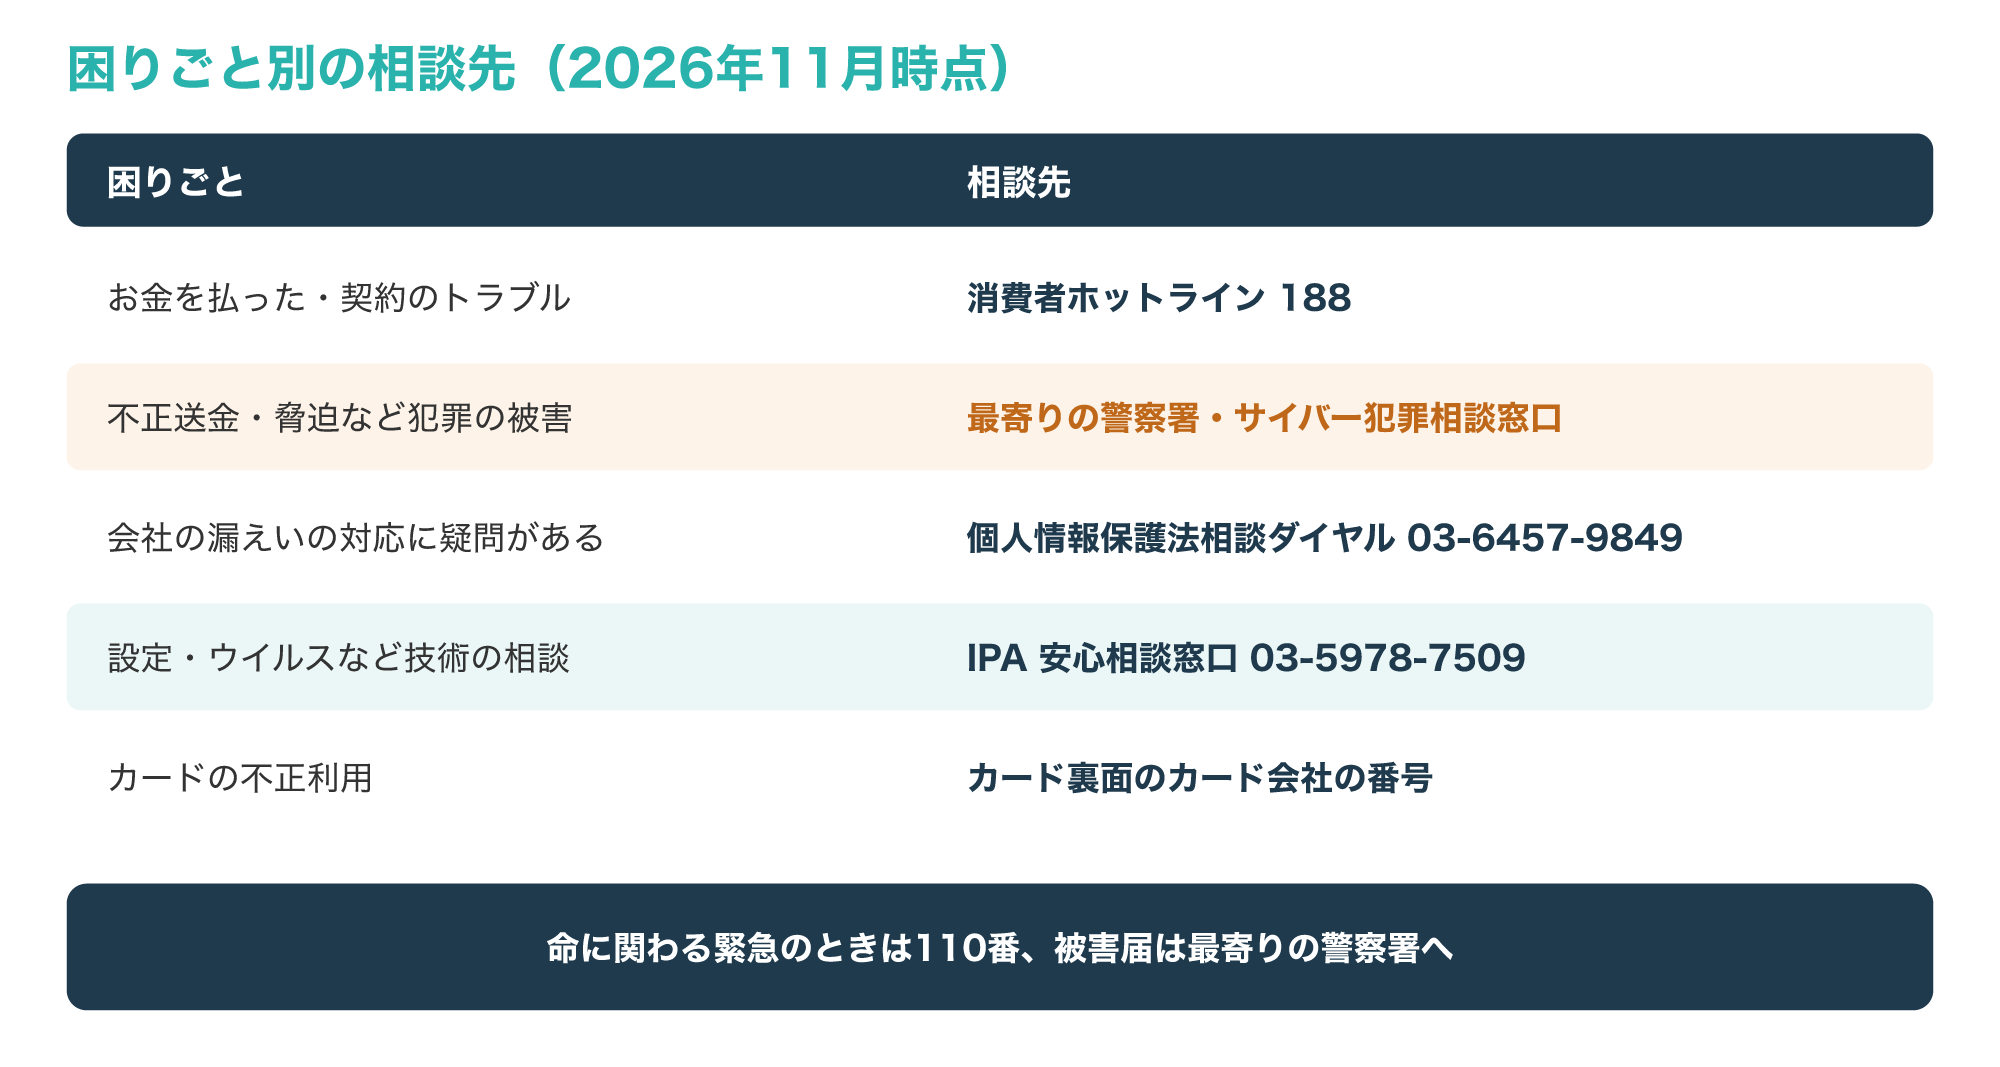
警察庁は、命に関わる事案は最寄りの警察署へ、緊急のものは110番へ通報し、被害届を出す場合も最寄りの警察署などに連絡するよう案内しています。
サイバー事案の通報や相談は、全国共通のオンライン受付窓口からもでき、選んだ都道府県警察に内容が届けられます。
この窓口はデジタル庁が運営するe-Gov電子申請から使え、保存した画面などのファイルを添付することもできます。
また、一般的な情報セキュリティの技術的な相談はIPAの情報セキュリティ安心相談窓口(03-5978-7509)、商品やサービスなど消費生活全般の相談は消費生活センターか消費者ホットライン188が窓口として紹介されています(参考6)。
漏えいを起こした会社の対応に疑問がある場合、個人情報保護委員会は、個人の方による、事業者の個人情報保護法の義務に反する行為についての通報などを、個人情報保護法相談ダイヤル(03-6457-9849)で受け付けています(参考2)。
電話番号や受付時間は変わることがあるため、かける前に各機関の公式サイトで確かめてください。
5-2. 相談の前にまとめておくこと
どの窓口に相談するときも、何が起きたかを日時とともに伝えられると、話が早く進みます。
次の図は、相談の前にまとめておくメモの例です。
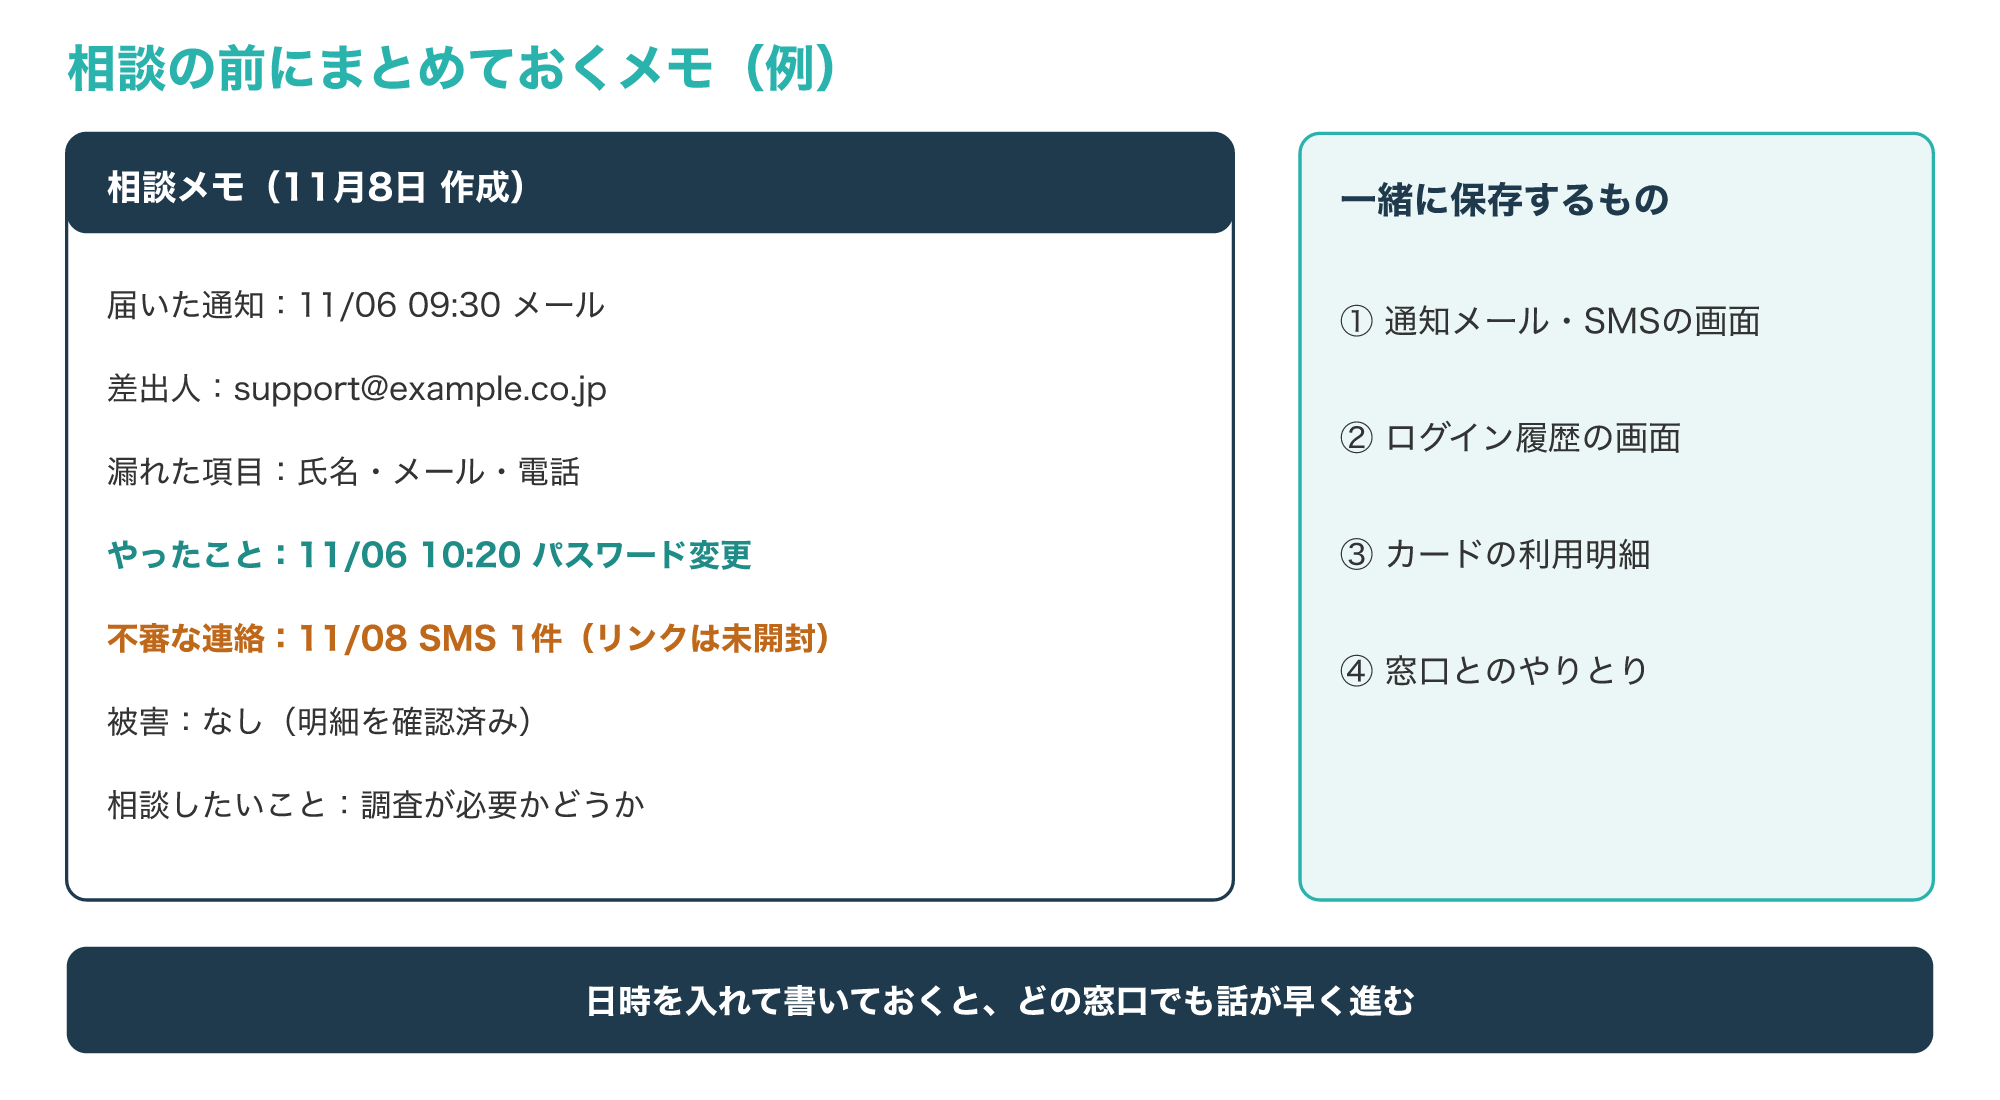
警察庁は、不正アクセスの被害に遭ったら、保存したログイン履歴などを持参して最寄りの警察署かサイバー犯罪相談窓口に相談し、事前に電話で日時や持参する資料を調整すると対応がスムーズに進むとしています(参考5)。
図のように、届いた通知、漏れた項目、自分がやったこと、不審な連絡、被害の有無を時刻つきで書いておくと、窓口が変わっても同じ説明を繰り返さずに済みます。
通知のメールやSMS、ログイン履歴、カードの明細は、消さずに画面を保存しておきましょう。
不審なSMSが届いても、リンクは開かずに画面だけを保存しておくと、相談のときの手がかりになります。
メモのほかに、使っているスマホやパソコンの機種とOSの版も分かると、窓口や調査会社への説明が短く済みます。
よくある質問とまとめ
Q1. 個人情報が漏洩したら、まず何をすればいいですか?
届いたお知らせのリンクは開かず、会社の公式サイトの告知で本物かと漏れた項目を確かめ、パスワードが含まれていればすぐに変えます。
Q2. 自分の情報が漏れたか確認する方法はありますか?
会社の告知や問い合わせ窓口で対象かを確かめられるほか、ブラウザのパスワードチェックや、公的機関が紹介する確認サービスで過去の漏えいを調べられます。
Q3. 個人情報が漏洩したら、どこに相談すればいいですか?
お金や契約のトラブルは消費者ホットライン188、犯罪の被害は最寄りの警察署やサイバー犯罪相談窓口、会社の対応への疑問は個人情報保護法相談ダイヤルが窓口です。
Q4. 漏れたメールアドレスや電話番号は変えたほうがいいですか?
すぐに変える必要はないことが多く、漏えいに便乗した詐欺のメールや電話に、しばらく注意を続けることが中心になります。
Q5. 乗っ取りが止まらないときはどうすればいいですか?
転送設定の削除と再設定先の確認、パスワードの変更、全端末のログアウト、2段階認証を行っても続く場合は、端末に原因が残っている可能性があるため、初期化の前に専門の調査の相談を考えます。
パスワードを変えても乗っ取りが続く方へ
覚えのないログインが続く、端末に不審なアプリがある、カード会社や警察へ連絡した後に原因の証拠が必要といったときは、端末を初期化する前に専門の調査会社へ相談すると、原因を確かめてから落ち着いて次の手を打てます。
個人情報が漏洩したら、確かめる・変える・止める・備える・相談するの順に進めます。
次の図は、この記事で紹介した対応の流れをまとめたものです。
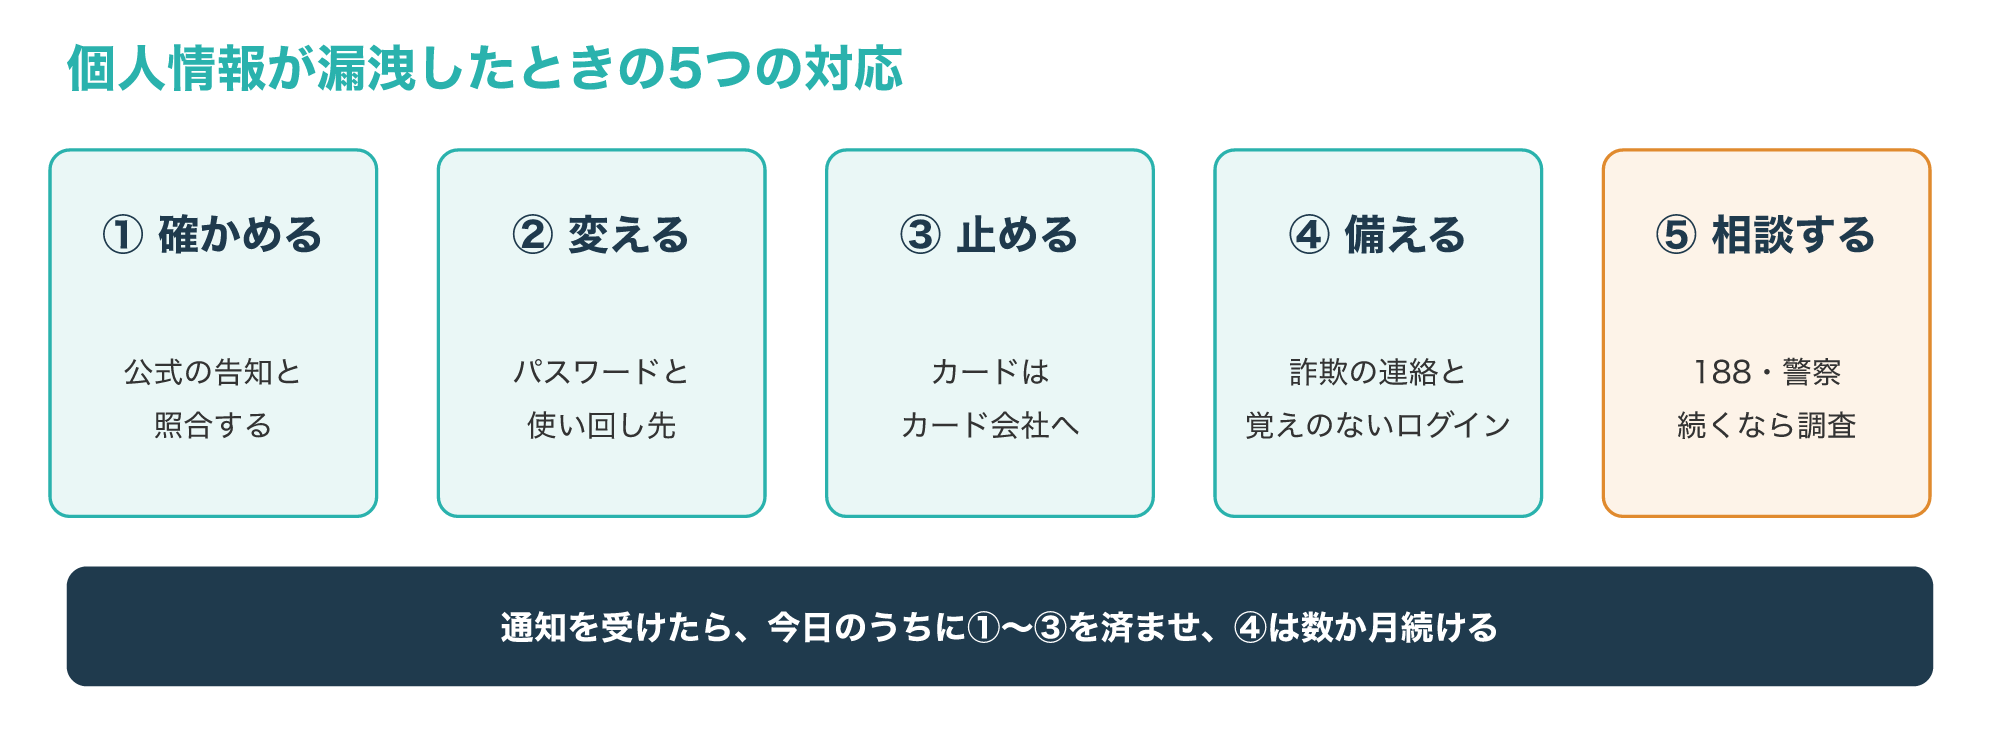
お知らせを受けたら、今日のうちに公式の告知での照合、パスワードの変更、カード会社への連絡までを済ませます。
メールや電話、住所の情報は変えにくいため、漏えいに便乗した連絡への注意を数か月は続けましょう。
まずは今日、同じパスワードを使い回しているサービスがないかを、ブラウザのパスワードチェックで確かめてみてください。