ハイパーバイザーとは?Type1/2の違いとHyper-Vの有効化手順
ハイパーバイザーとは、1台の物理マシンのCPU・メモリ・ストレージをまとめて複数の仮想マシン(VM)に割り当て、それぞれで別のOSを同時に動かせるようにするソフトウェアのことです。
この記事では、Type 1とType 2の違い、Hyper-VとKVMの仕組み、コンテナとの違い、Hyper-Vを有効にして確かめる手順とVMが起動しないときの切り分けを、具体的な値の図で解説します。

この記事は以下のような人におすすめ!
- ハイパーバイザーの仕組みを図で理解したい人
- Type 1とType 2、コンテナとの違いを整理したい人
- Hyper-Vを有効にしたのにVMが動かず困っている人
ハイパーバイザーとは
1-1. 物理マシンの資源を仮想マシンへ配るソフトウェア
パソコンやサーバーは、仮想化を使わなければ1台で1つのOSしか動かせません。
ハイパーバイザーは、その1台の物理マシンが持つCPU・メモリ・ストレージなどの資源をまとめ、複数の仮想マシン(VM)に分けて渡すソフトウェアです。
Red Hatは、ハイパーバイザーを、処理能力・メモリ・ストレージといった計算資源をプールしてVMに配り直すソフトウェアと説明し、これによって1台の物理マシンから多くのVMを作って動かせると述べています。
各VMには割り当てられた分の資源が渡され、ハイパーバイザーは、VMが使う資源と物理的な資源の対応をスケジュールとして管理します。
ただし、命令を実際に実行するのは物理的なハードウェアのほうで、実際の計算は物理CPUが行い、ハイパーバイザーは資源の割り当てと実行の順番を管理する役割を担います。
次の図は、1台の物理サーバーの資源を3台のVMに割り当てる例を、説明用の値で示したものです。
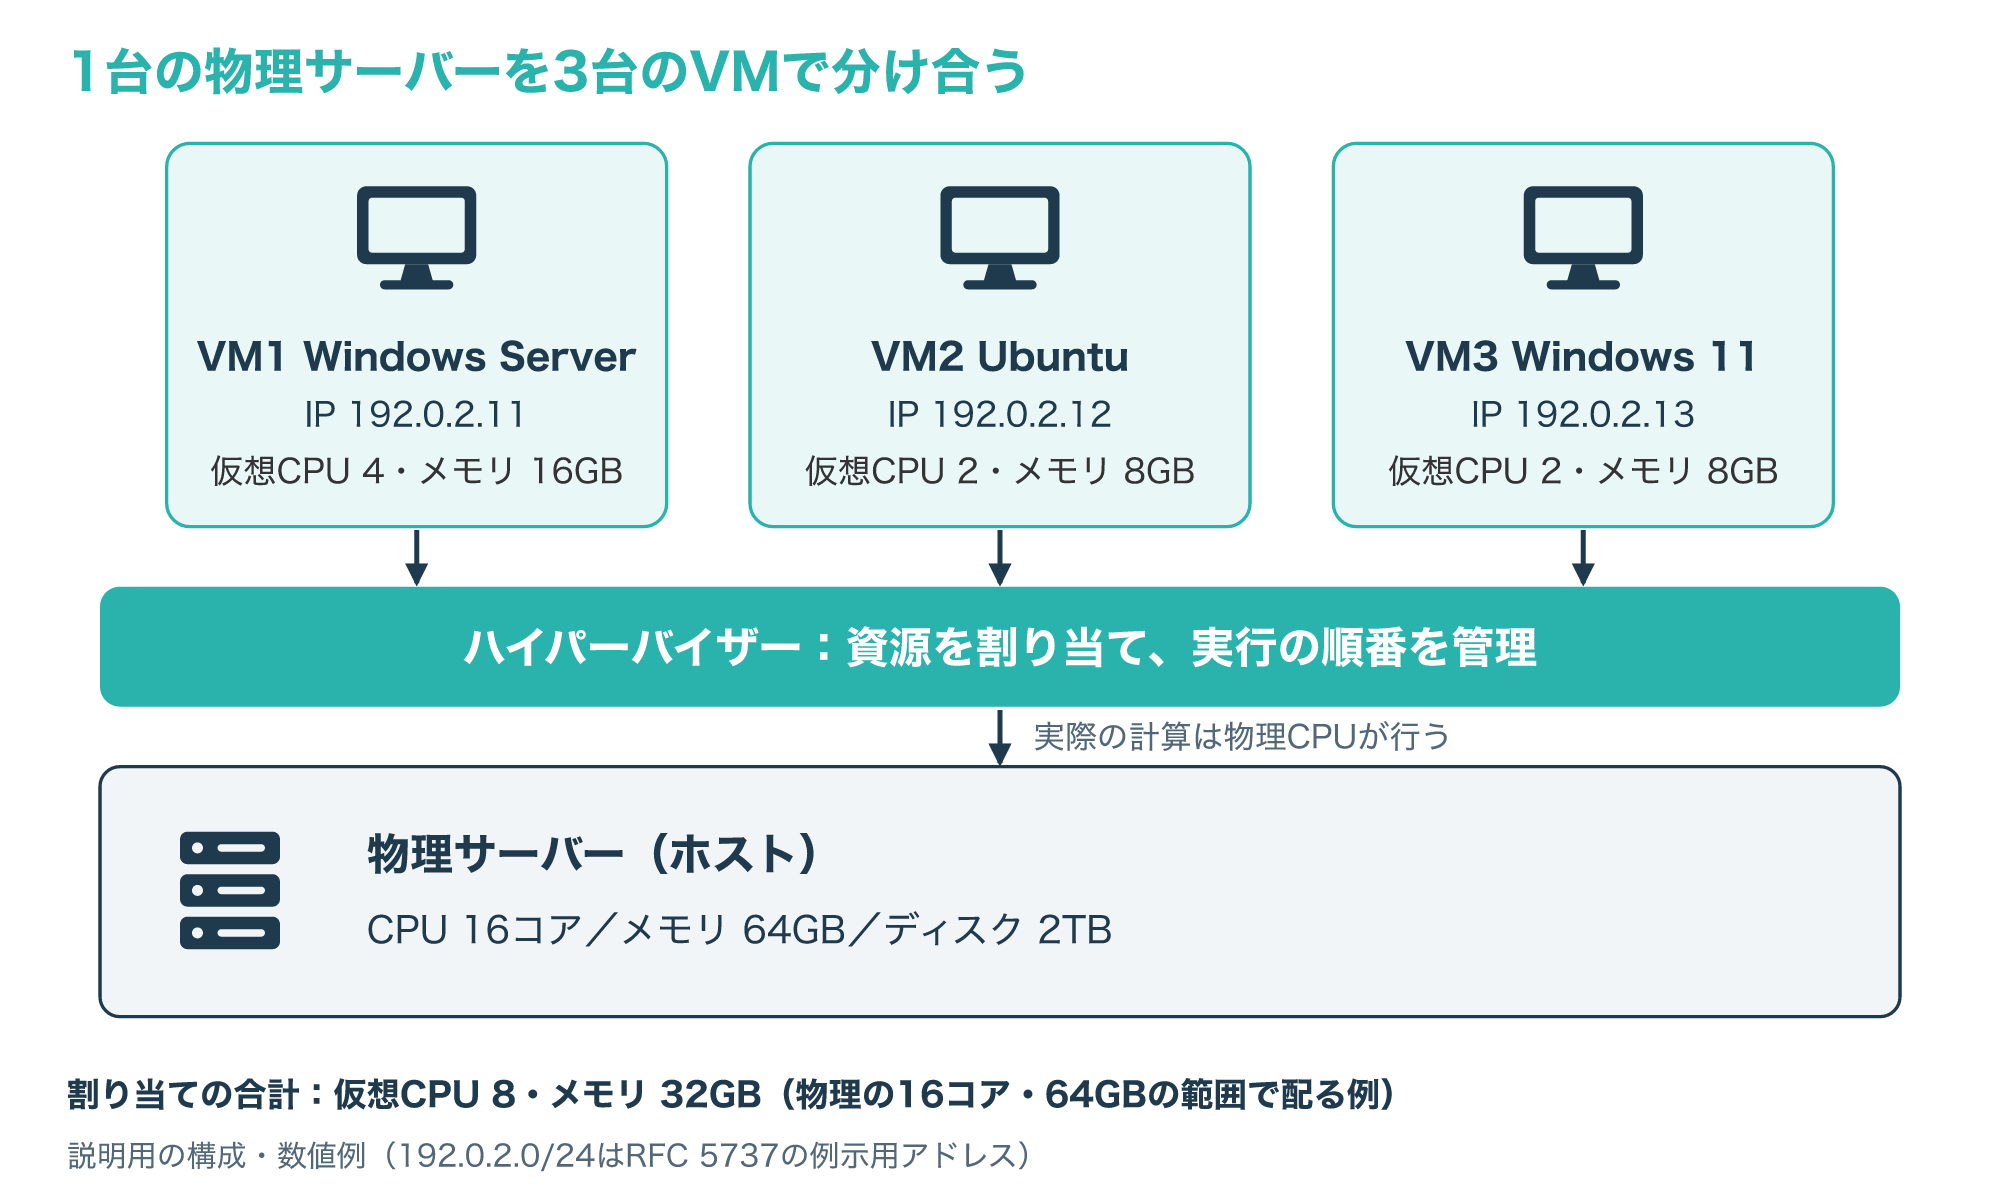
図のように、VMごとに違うOSを動かしてもかまいません。
複数の異なるOSが並んで動き、同じ仮想化されたハードウェア資源を分け合えることが仮想化の大きな利点で、仮想化がなければ1台のハードウェアでは1つのOSしか動かせません(参考1)。
IBMも、ハイパーバイザーはVMどうしを論理的に分けてそれぞれに計算能力・メモリ・ストレージの取り分を割り当てるため、1つのOSがクラッシュしたり侵害されたりしても、ほかのVMは動き続けると説明しています(参考6)。
サーバーそのものの役割や種類を先に押さえたい場合は、次の記事が参考になります。
1-2. ホスト・ゲスト・VMMと、CPUの仮想化支援
ハイパーバイザーの資料を読むと、いくつかの呼び名が出てきます。
ハイパーバイザーを動かす物理マシンをホスト、その資源を使う各VMをゲストと呼び、ハイパーバイザー自体は仮想マシンモニター(VMM)とも呼ばれます(参考1)。
Microsoftは、ハイパーバイザーを、ハードウェアと1つ以上のOSの間に置かれるソフトウェアの層と定義しています。
その主な仕事は、パーティションと呼ぶ分離された実行環境を用意し、下にあるハードウェアへのアクセスを制御して振り分けることです。
また、Hyper-Vは、Intel VTやAMD Virtualization(AMD-V)のような、ハードウェアによる仮想化支援を備えたプロセッサーを必要とします(参考3)。
KVMも、IntelとAMDがプロセッサーに組み込んだ仮想化の拡張機能(Intel VT・AMD-V)を使います。
この機能がない環境ではKVMは使えず、代わりにプロセッサーをソフトウェアで丸ごとエミュレートするQEMUで動きます(参考6)。
つまり、今のハイパーバイザーは、CPUに組み込まれた仮想化の機能を土台にして動いていると考えると分かりやすいでしょう。
次の表は、この記事で使う言葉をまとめたものです。
| 言葉 | 意味 | この記事での例 |
|---|---|---|
| ホスト | ハイパーバイザーを動かす物理マシン | CPU 16コアの物理サーバー |
| ゲスト | ホストの資源を使って動くVM | Windows Server・Ubuntu |
| VMM | ハイパーバイザーの別名 | Hyper-V・KVM |
| パーティション | Hyper-Vでの分離の単位 | ルート・子パーティション |
| 仮想化支援 | CPUに組み込まれた仮想化の機能 | Intel VT・AMD-V |
Type 1とType 2の違い
2-1. Type 1(ベアメタル型)はハードウェアの上で直接動く
ハイパーバイザーには、Type 1とType 2の2つの種類があります。
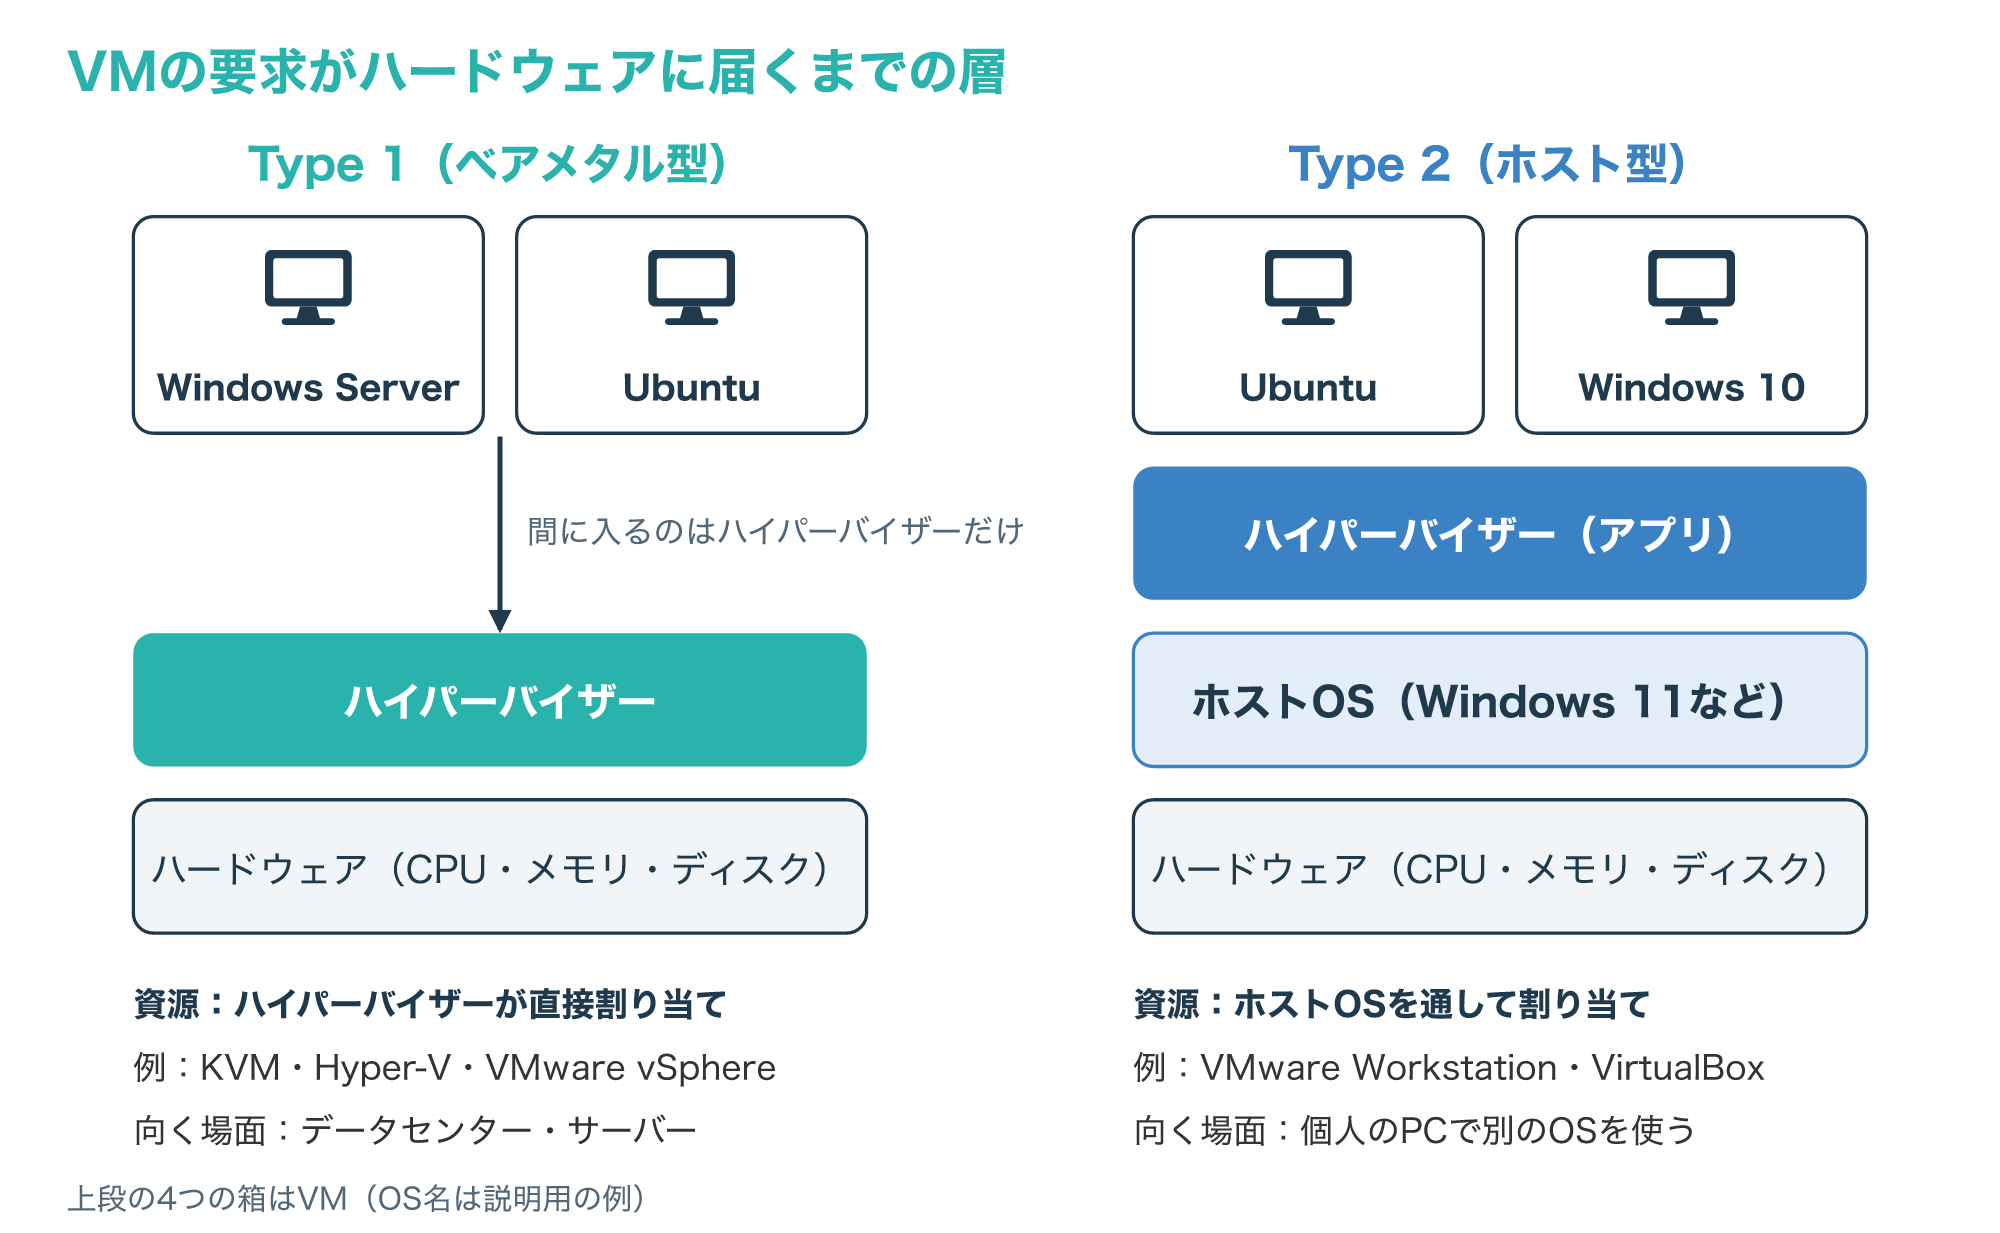
Type 1は、ネイティブ型やベアメタル型とも呼ばれ、ホストのハードウェアの上で直接動いてゲストOSを管理します。
ホストOSの代わりになる存在で、VMの資源はハイパーバイザーが直接ハードウェアに割り当てます。
企業のデータセンターなど、サーバーを中心とした環境で最もよく使われる種類で、KVM・Microsoft Hyper-V・VMware vSphereが例に挙げられています(参考1)。
次の図は、Type 1とType 2で、VMの要求がハードウェアに届くまでに通る層を比べたものです。
IBMは、Type 1は物理ハードウェアに直接アクセスするので効率が高い一方、VMやホストのハードウェアを管理するために別の管理用マシンが必要になることが多いと説明しています。
また、Type 1はサーバーのOSだけでなくデスクトップのOSも仮想化でき、利用者の端末環境をまとめて管理する仮想デスクトップ(VDI)の土台にも使われます(参考6)。
VDIの構成や向いている業種は、次の記事で解説しています。

2-2. Type 2(ホスト型)は普段使いのOSの上で動く
Type 2はホスト型とも呼ばれ、普段使っているOSの上で、ソフトウェアの層やアプリとして動きます。
ゲストOSはホストOSから切り離され、VMの資源はまずホストOSに対して割り当てられ、ホストOSがそれをハードウェアで実行するという2段階の流れになります。
1台のパソコンで複数のOSを使いたい個人に向いていて、VMware WorkstationやOracle VirtualBoxが例です(参考1)。
IBMは、Type 2はサーバーの環境ではあまり見かけず、別のOSを使いたいエンジニアや、マルウェアを解析するセキュリティの担当者などのPC利用者に向くとしています。
ゲストOSに追加のツールを入れると、ホストとの間でコピーと貼り付けをしたり、ゲストからホストのファイルを開いたりできる製品が多いのも特徴です。
一方で、CPU・メモリ・ストレージにホストOSを通してアクセスするため性能に影響が出ることがあり、ホストOSが攻撃者に乗っ取られると、その上のゲストOSも操作されるおそれがあります(参考6)。
2-3. どちらを選ぶかの判断表
Type 1とType 2は、どちらが優れているかではなく、使う場面が違うと考えると選びやすくなります。
次の表は、ここまでの資料の説明を、選ぶときの観点ごとに整理したものです。
| 観点 | Type 1(ベアメタル型) | Type 2(ホスト型) |
|---|---|---|
| 動く場所 | ハードウェアの上で直接 | 普段のOSの上でアプリとして |
| 資源の割り当て | ハイパーバイザーが直接 | ホストOSを通して |
| 向く場面 | データセンター・サーバー | 個人のPCで別のOSを使う |
| 代表例 | KVM・Hyper-V・VMware vSphere | VMware Workstation・VirtualBox |
| 管理 | 別の管理用マシンを使うことが多い | 同じPCの画面で操作する |
| 注意点 | ハイパーバイザーが侵害されると全VMに影響する | ハイパーバイザーの侵害に加え、ホストOSの侵害もゲストに及ぶ |
迷ったときは、VMを動かすこと自体が目的の専用機なのか、普段使いのPCでついでに別のOSを使いたいのかを、最初に考えると判断しやすくなります。
次の図は、その問いから選び方をたどる流れを、よくある3つの場面で示したものです。
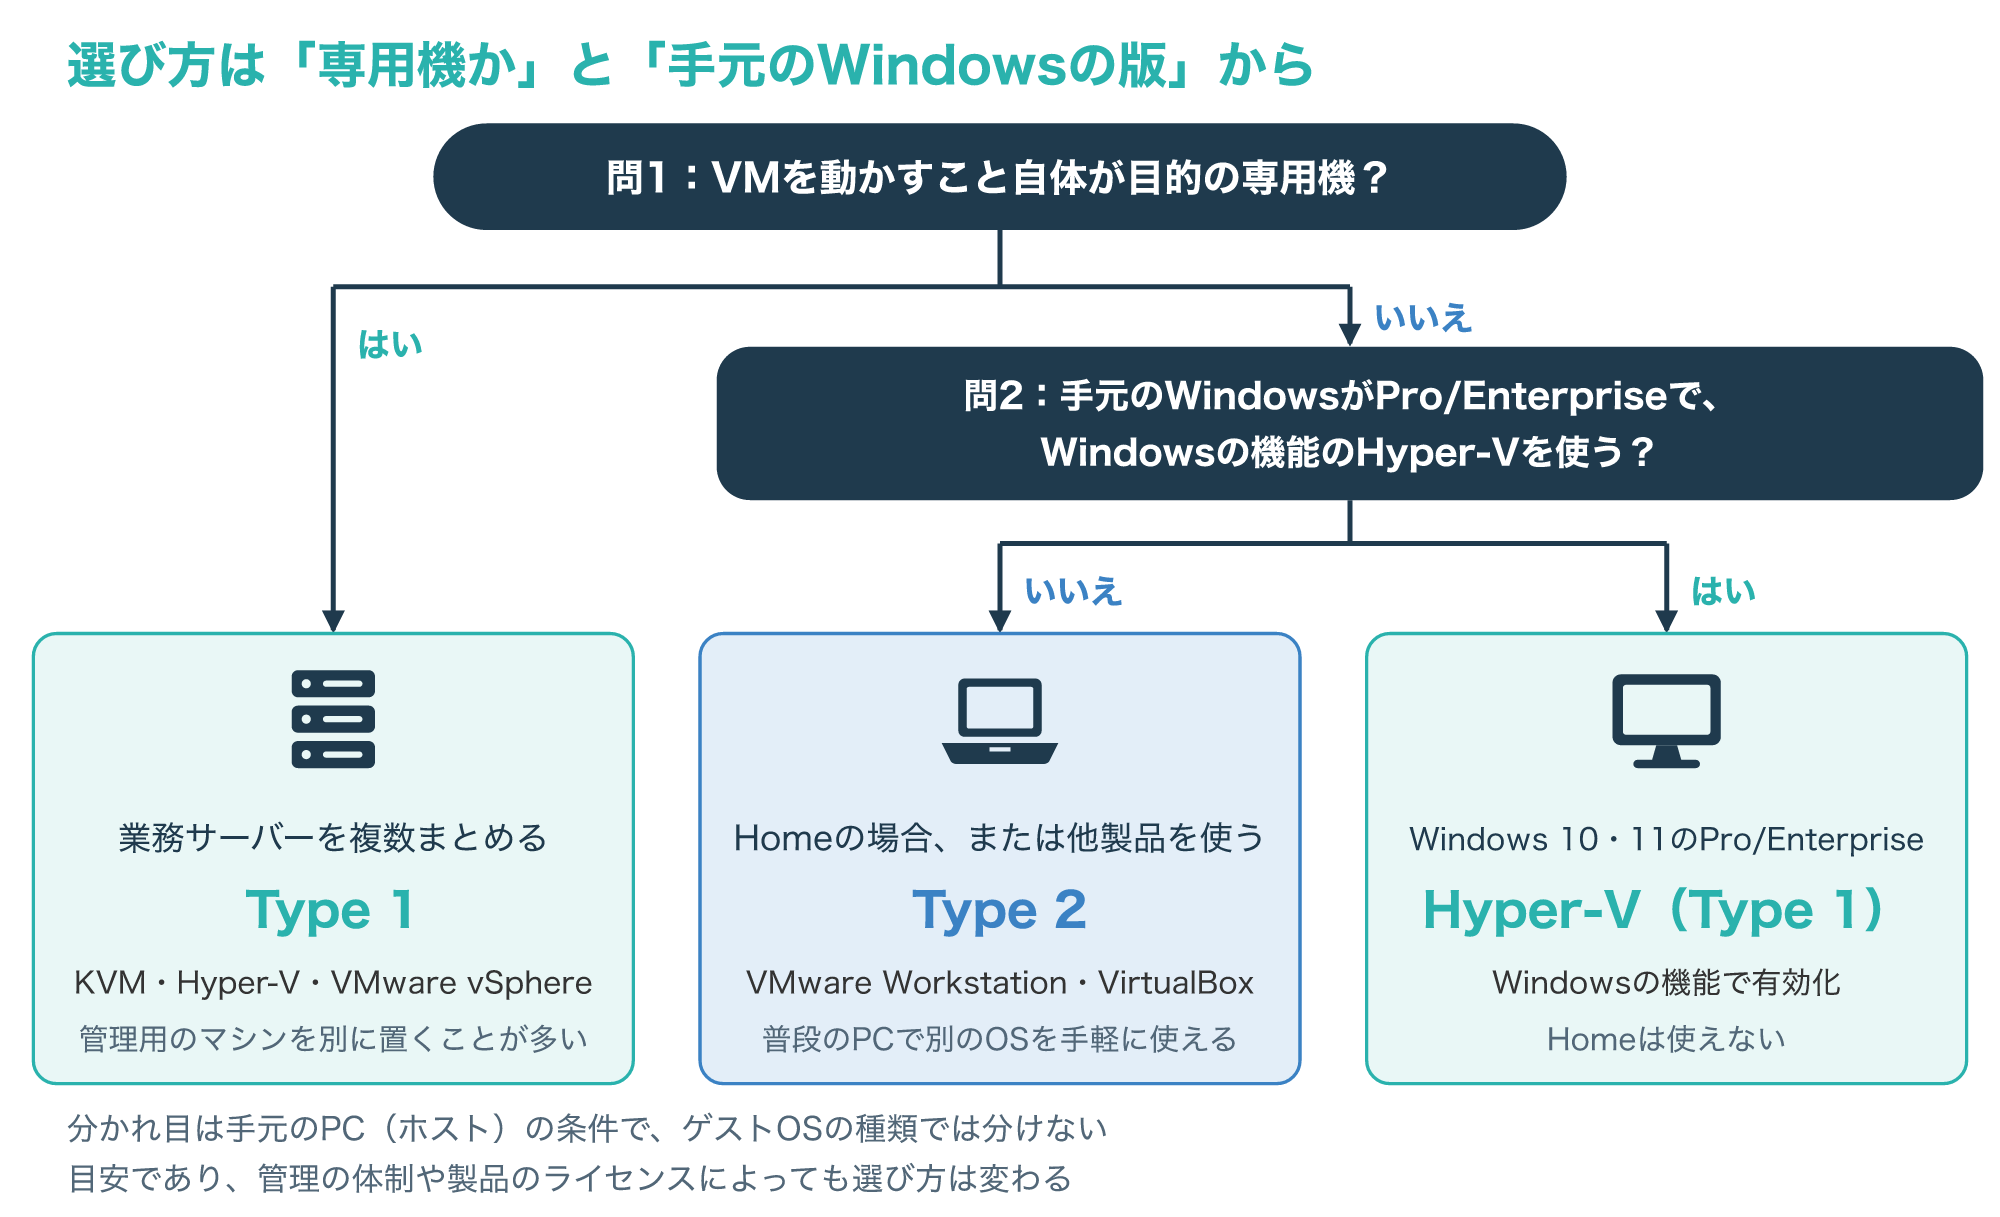
手元のPCで別のOSを試すならType 2、複数の業務サーバーをまとめて動かすならType 1というのが、資料から読み取れる大まかな目安です(参考1・参考6)。
なお、Windows 10・11のProやEnterpriseでは、Type 1のHyper-VをWindowsの機能として有効にでき、その手順は6章で説明します。
代表例:Hyper-VとKVMの仕組み
3-1. Hyper-Vはルートパーティションと子パーティションで分ける
Hyper-Vは、x64版のWindowsの一部で使える、ハイパーバイザーを使った仮想化技術です。
Hyper-Vは分離の単位を「パーティション」と呼び、各OSはハイパーバイザーが用意したパーティションの中で動きます。
Windowsが動く親(ルート)パーティションが少なくとも1つ必要で、そこで仮想化を管理する仕組みが動き、ハードウェアのデバイスに直接アクセスします。
ルートパーティションは、ハイパーコールと呼ぶAPIを使って、ゲストOSが動く子パーティションを作ります。
子パーティションはハードウェアに直接触れず、仮想デバイスとして見せられた資源を使い、その要求はVMBusかハイパーバイザーを通じて親パーティションのデバイスに渡されます。
VMBusの上では、親パーティションの仮想化サービスプロバイダー(VSP)と、子パーティションの仮想化サービスクライアント(VSC)がやり取りし、この流れはゲストOSからは見えません。
VMごとに動く管理用のワーカープロセス(VMWP)や、すべてのVMの状態を管理するサービス(VMMS)も、親パーティションの側にあります(参考3)。
次の図は、子パーティションのVMがディスクやネットワークを使うとき、要求がVMBusを通って親パーティションのデバイスに届くまでの流れを示したものです。
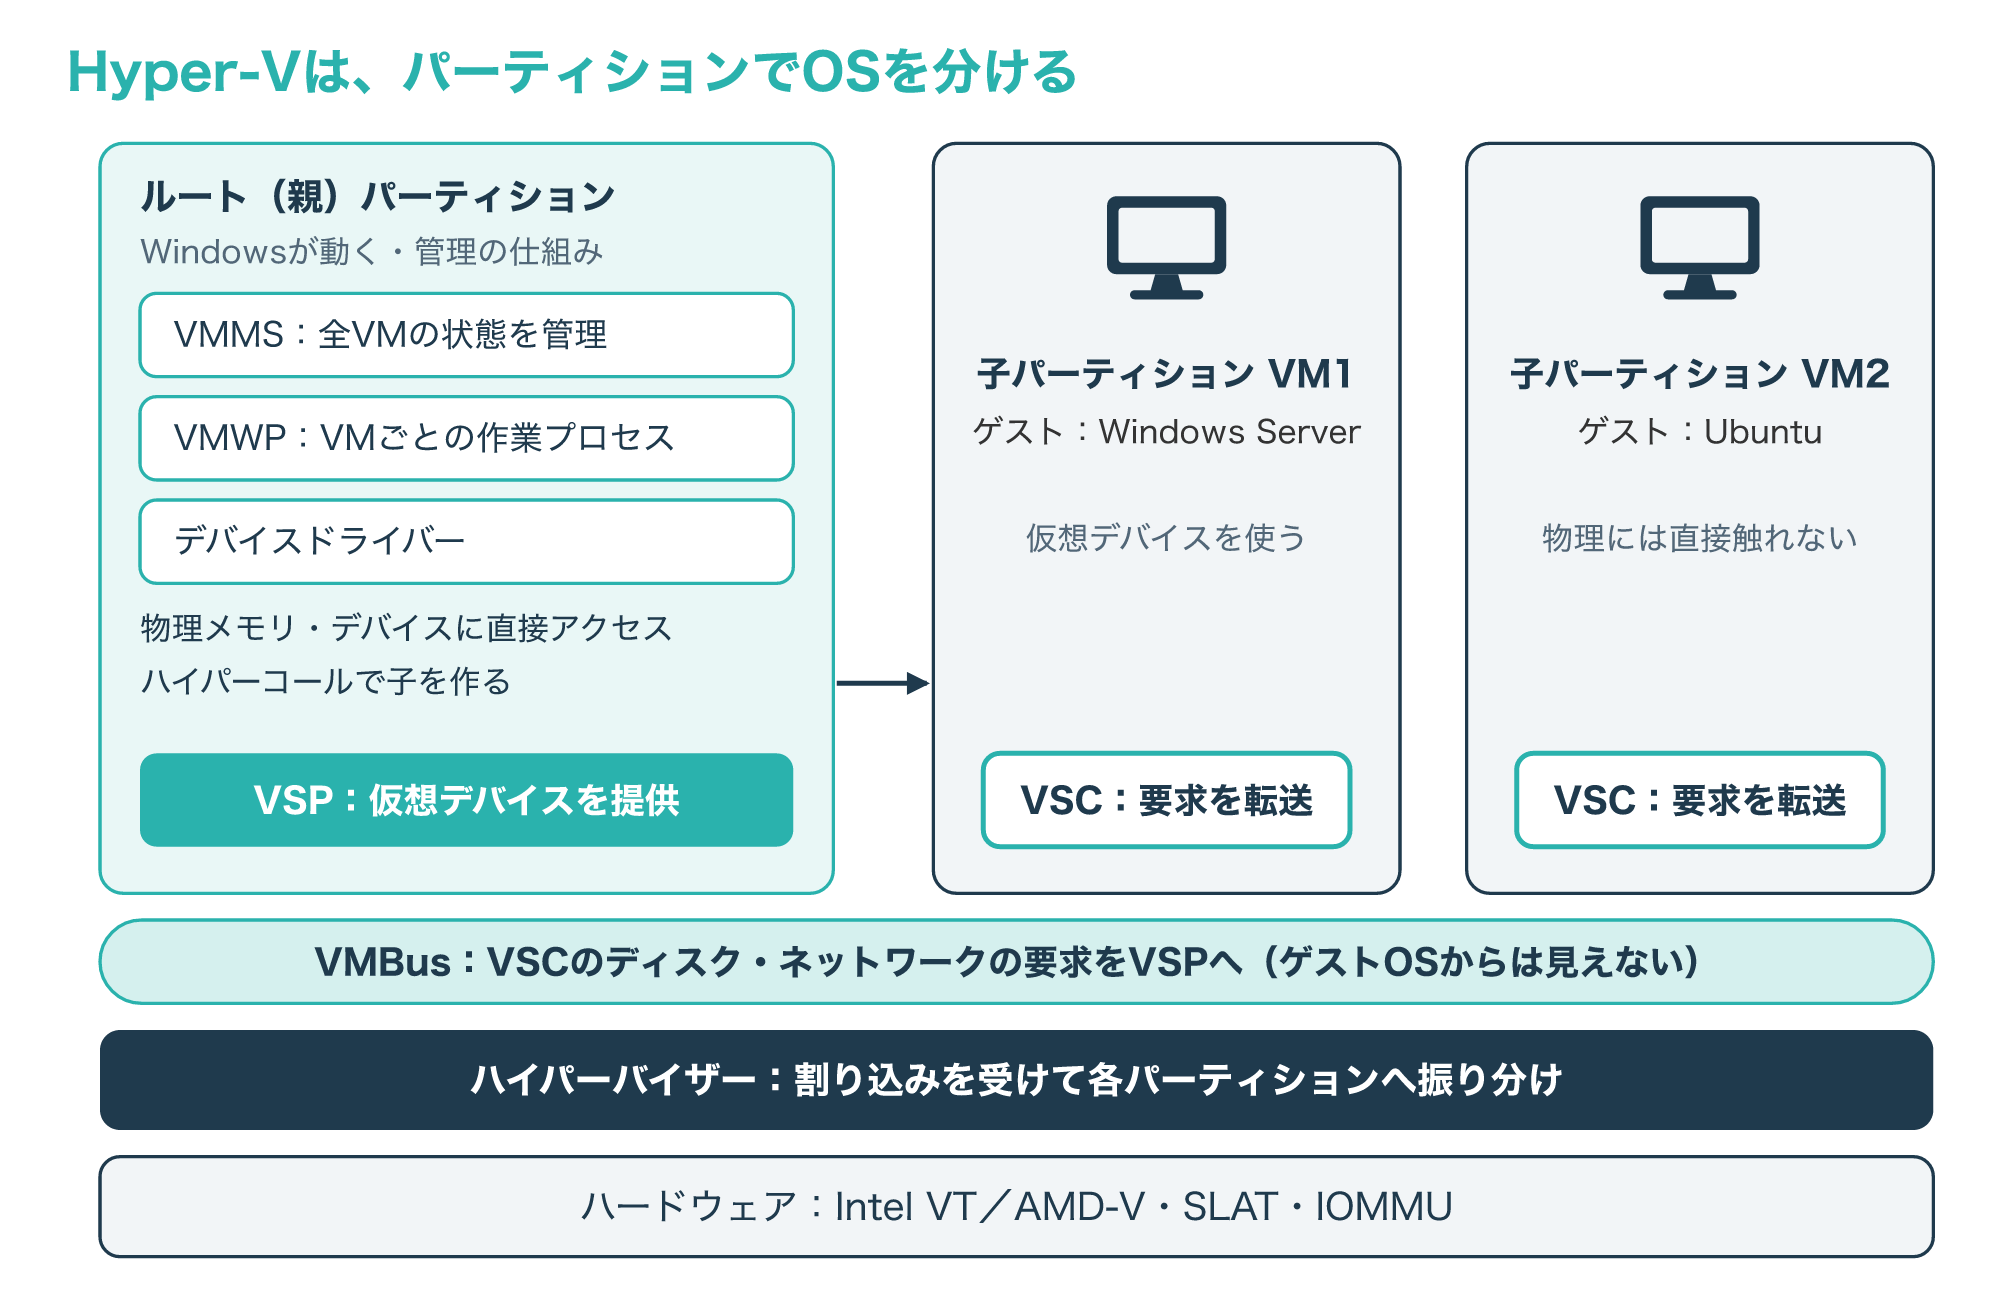
IBMは、Hyper-VはWindowsにインストールするものの、ホストOSの下に入り込んでハードウェアの上で直接動くため、Microsoftはこれをタイプ1としていると説明しています(参考6)。
「Windowsの機能として有効にするのにType 1なのか」と迷いやすい点ですが、有効にしたあとのWindows自体がルートパーティションとしてハイパーバイザーの上で動く、と考えると図とつながります。
3-2. KVMはLinuxカーネルをハイパーバイザーにする
KVM(Kernel-based Virtual Machine)は、Linuxをハイパーバイザーとして動かし、複数の分離されたVMを動かせるようにするオープンソースの仮想化技術です。
2006年に発表されて翌年にLinuxカーネルへ取り込まれたため、新しいLinuxであれば、カーネルにKVMが含まれています(実際に使うには、1-2のCPUの仮想化支援が必要です)。
ハイパーバイザーには、メモリの管理・プロセスのスケジューラー・入出力の仕組み・デバイスドライバー・セキュリティの管理・ネットワークの仕組みといったOSの部品が必要です。
KVMはLinuxカーネルの一部なのでそれらをすでに持っていて、各VMは通常のLinuxのプロセスとして作られ、標準のLinuxのスケジューラーで動かされます。
VMごとに、ネットワークカード・グラフィック・CPU・メモリ・ディスクといった専用の仮想ハードウェアが用意されます。
次の図は、KVMのホストで2台のVMがLinuxのプロセスとして動き、管理ツールとSELinuxがどう関わるかを示したものです。
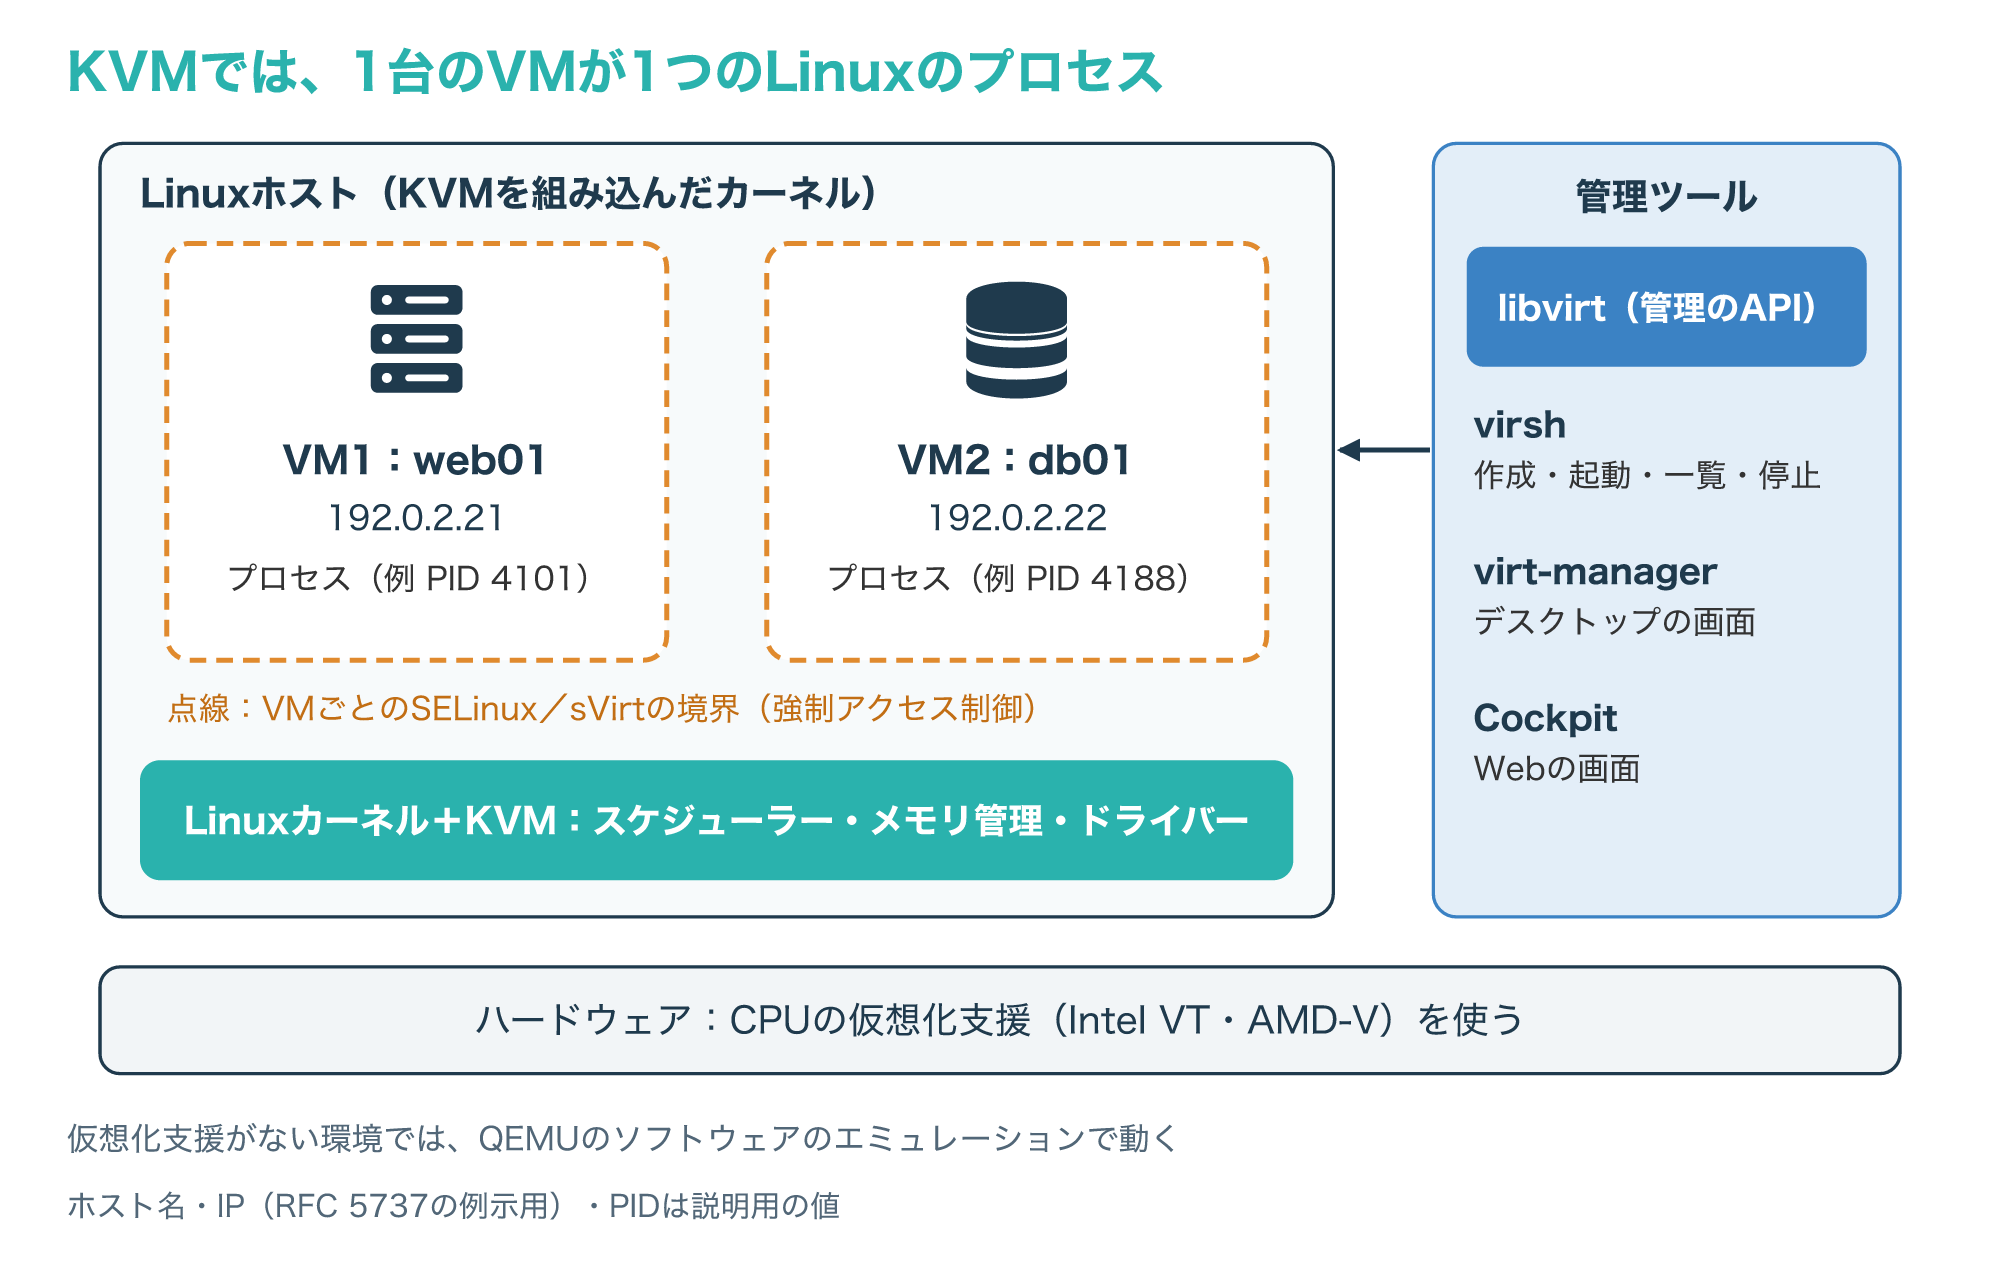
KVMのVMの管理には、libvirtのAPIとコマンドラインのvirsh(VMの作成・起動・一覧表示・停止)、デスクトップ画面のVirtual Machine Manager(virt-manager)、Webの画面のCockpitなどが使われます。
セキュリティの面では、SELinuxがVMの周りに境界を作り、sVirtがそれを広げてゲストのVMに強制アクセス制御(MAC)を適用し、手作業のラベル付けの誤りを防ぐと説明されています(参考2)。
コンテナとの違いと分離の強さ
4-1. VMはカーネルごと動かし、コンテナはカーネルを共有する
ハイパーバイザーを調べると、よく比べられるのがコンテナです。
Microsoftは、コンテナを、ホストOSの上でアプリを動かすための分離された軽量な区画と説明しています。
コンテナはホストOSのカーネルの上に組み立てられ、ユーザーモードで動くアプリと、軽量なOSのAPIやサービスだけを含みます。
これに対してVMは、自分専用のカーネルを含む完全なOSを動かします。
次の図は、同じ物理サーバーの上で、VMとコンテナがどの層を共有しているかを比べたものです。
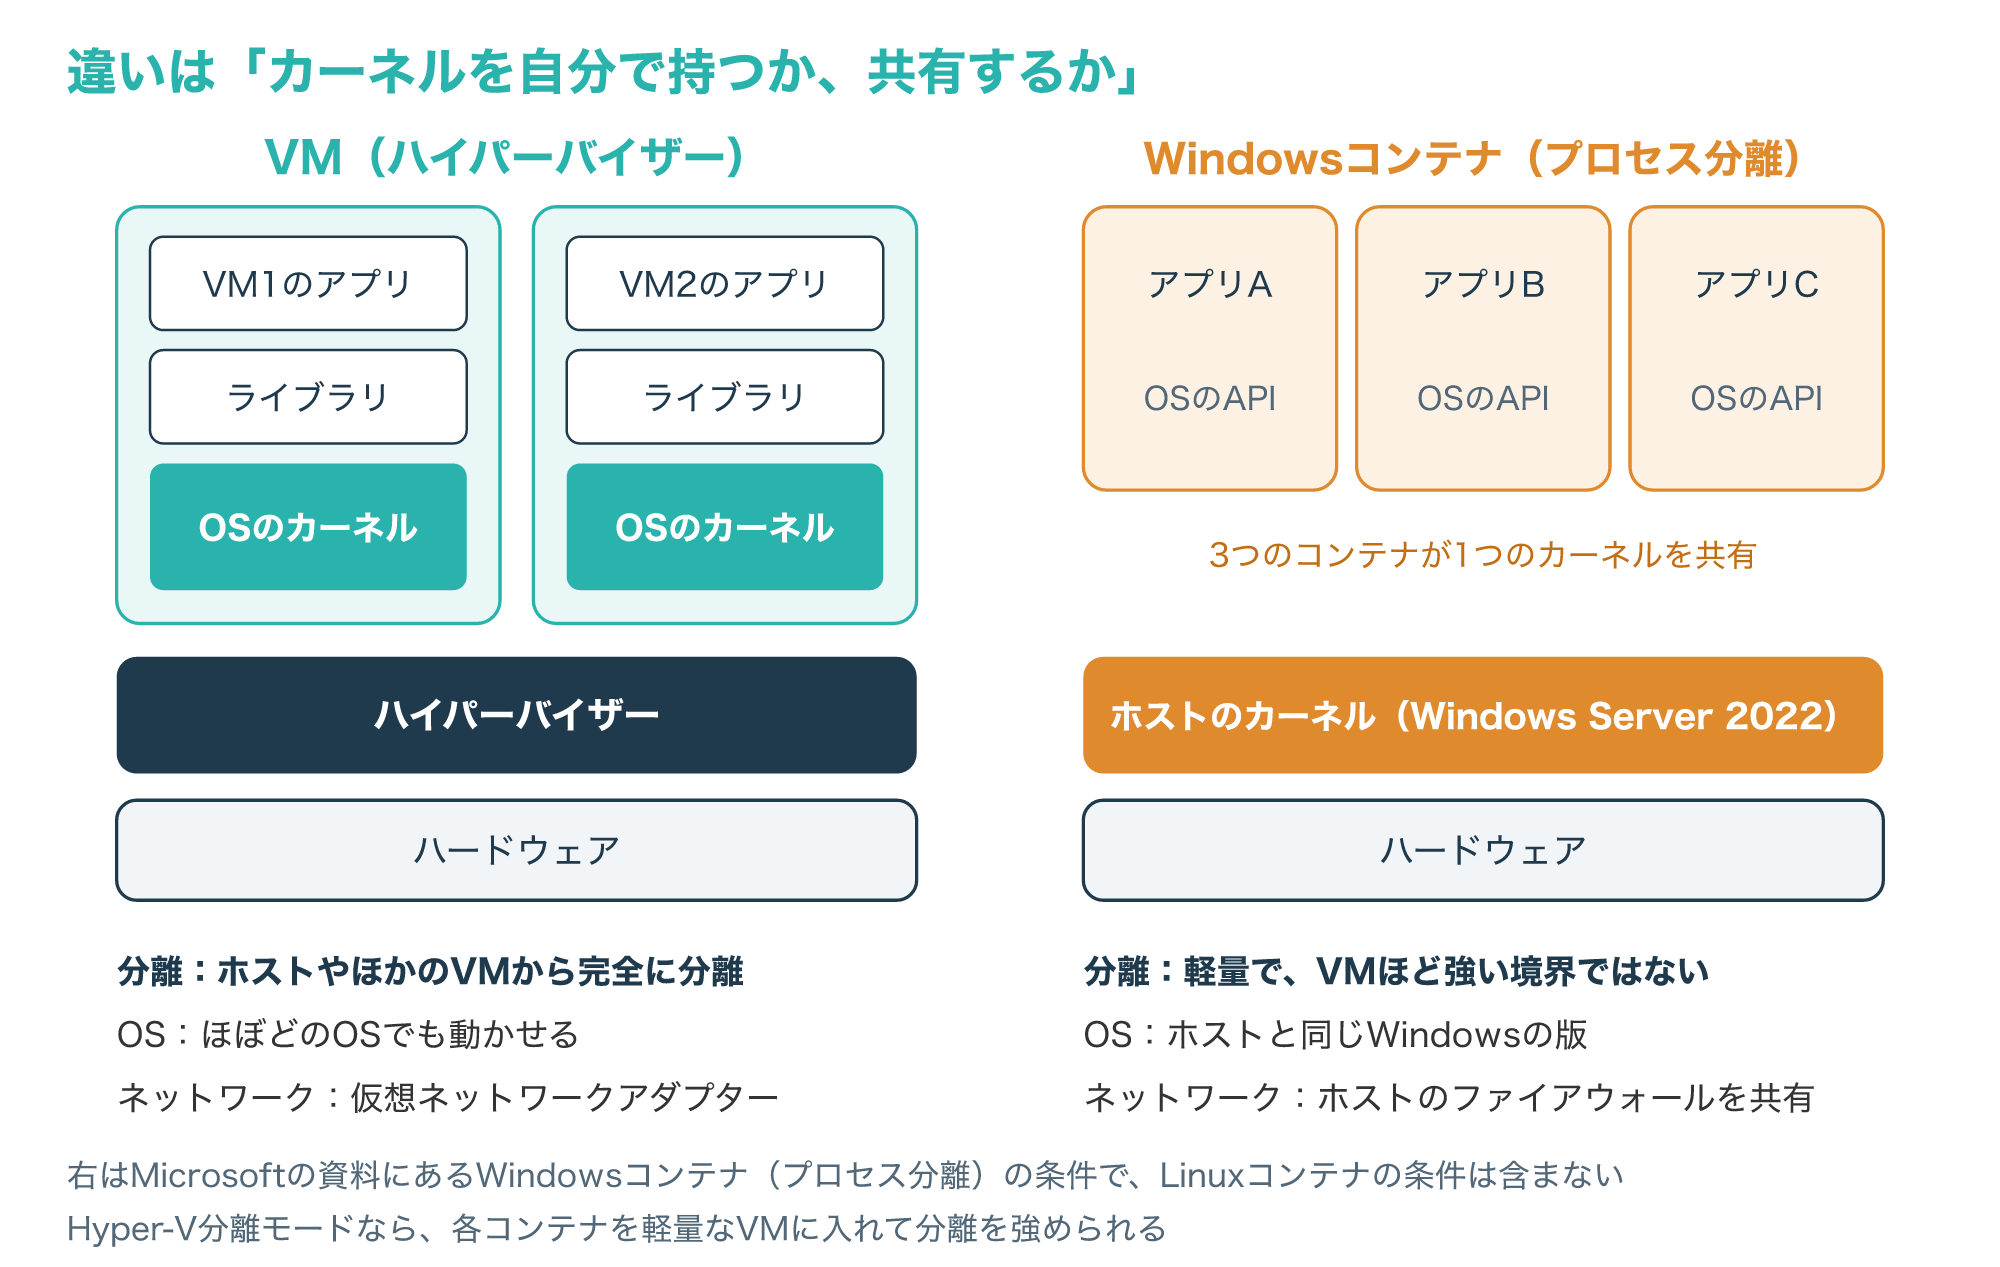
Red Hatは、ハイパーバイザーならVMの中で複数の種類のOSを動かせる一方、コンテナは1種類のOSしか動かせず、たとえばLinuxのサーバーで動くコンテナはLinuxのOSだけを動かせると説明しています。
また、コンテナがハイパーバイザーの代わりと考えられることもあるものの、両者は別の要求を満たすものなので、その見方は正確ではないとしています(参考1)。
実際に、クラウドではコンテナのホストOSとして、物理マシンではなくVMを使う構成も多く、両者は組み合わせて使われます(参考5)。
コンテナの使い分けや費用対効果は、次の記事で詳しく解説しています。
4-2. 分離・OS・更新・ネットワークの比較表
Microsoftの比較から、選ぶときによく見る観点を表にまとめました。
コンテナの列はWindowsコンテナ(プロセス分離)の場合で、OSの版やファイアウォールの条件はLinuxコンテナにそのまま当てはまるわけではありません。
| 観点 | VM | Windowsコンテナ(プロセス分離) |
|---|---|---|
| 分離 | ホストOSやほかのVMから完全に分離する | 軽量な分離で、VMほど強い境界ではない |
| OS | カーネルを含む完全なOSで、資源を多く使う | OSのユーザーモードの部分だけで、資源が少ない |
| 動かせるOS | ほぼどのOSでも動かせる | ホストと同じWindowsの版 |
| OSの更新 | VMごとに更新を入れる | 元のイメージを新しい版で作り直して配り直す |
| ネットワーク | 仮想ネットワークアダプターを使う | ホストのファイアウォールをコンテナと共有する |
表の「分離」の行が、セキュリティの面で最も大きな違いです。
Microsoftは、競合する会社のアプリを同じサーバーやクラスターに置くような、強いセキュリティの境界が欠かせない場面でVMの完全な分離が役立つとしています。
コンテナでも、Hyper-V分離モードを使えば各コンテナを軽量なVMに入れて分離を強められ、同じOSの古い版を動かすこともできます(参考5)。
境界をはっきり分けたいならVM、同じアプリを素早く増やしたり入れ替えたりしたいならコンテナ、というのが基本の使い分けです。
コンテナを動かす代表的なツールであるDockerの仕組みは、次の記事で解説しています。
仮想マシンの分離とセキュリティ
5-1. VMの侵害とハイパーバイザーの侵害は影響の範囲が違う
VMはシステムのほかの部分から分離された環境なので、VMの中で動くものが、ホストのハードウェアで動くほかのものに干渉しないようになっています。
そのため、1台のVMが侵害されてもシステム全体は影響を受けないはずだ、とRed Hatは説明しています。
ただし、ハイパーバイザーそのものが攻撃されると、そのハイパーバイザーが管理するすべてのVMに問題が及び、各VMのデータが危険にさらされます(参考1)。
Hyper-Vの仕組みで見ると、子パーティションは物理メモリやデバイスに直接触れず、すべてVMBusかハイパーバイザーを通じて使います。
ハイパーバイザーはプロセッサーへの割り込みを受けて各パーティションへ振り分け、IOMMUを使って物理メモリのアドレスを子パーティション用のアドレスへ付け替えることで、デバイスの分離も行います(参考3)。
次の図は、VMが1台侵害された場合、Type 2のホストOSが侵害された場合、ハイパーバイザーが侵害された場合で、影響が及ぶ範囲を比べたものです。
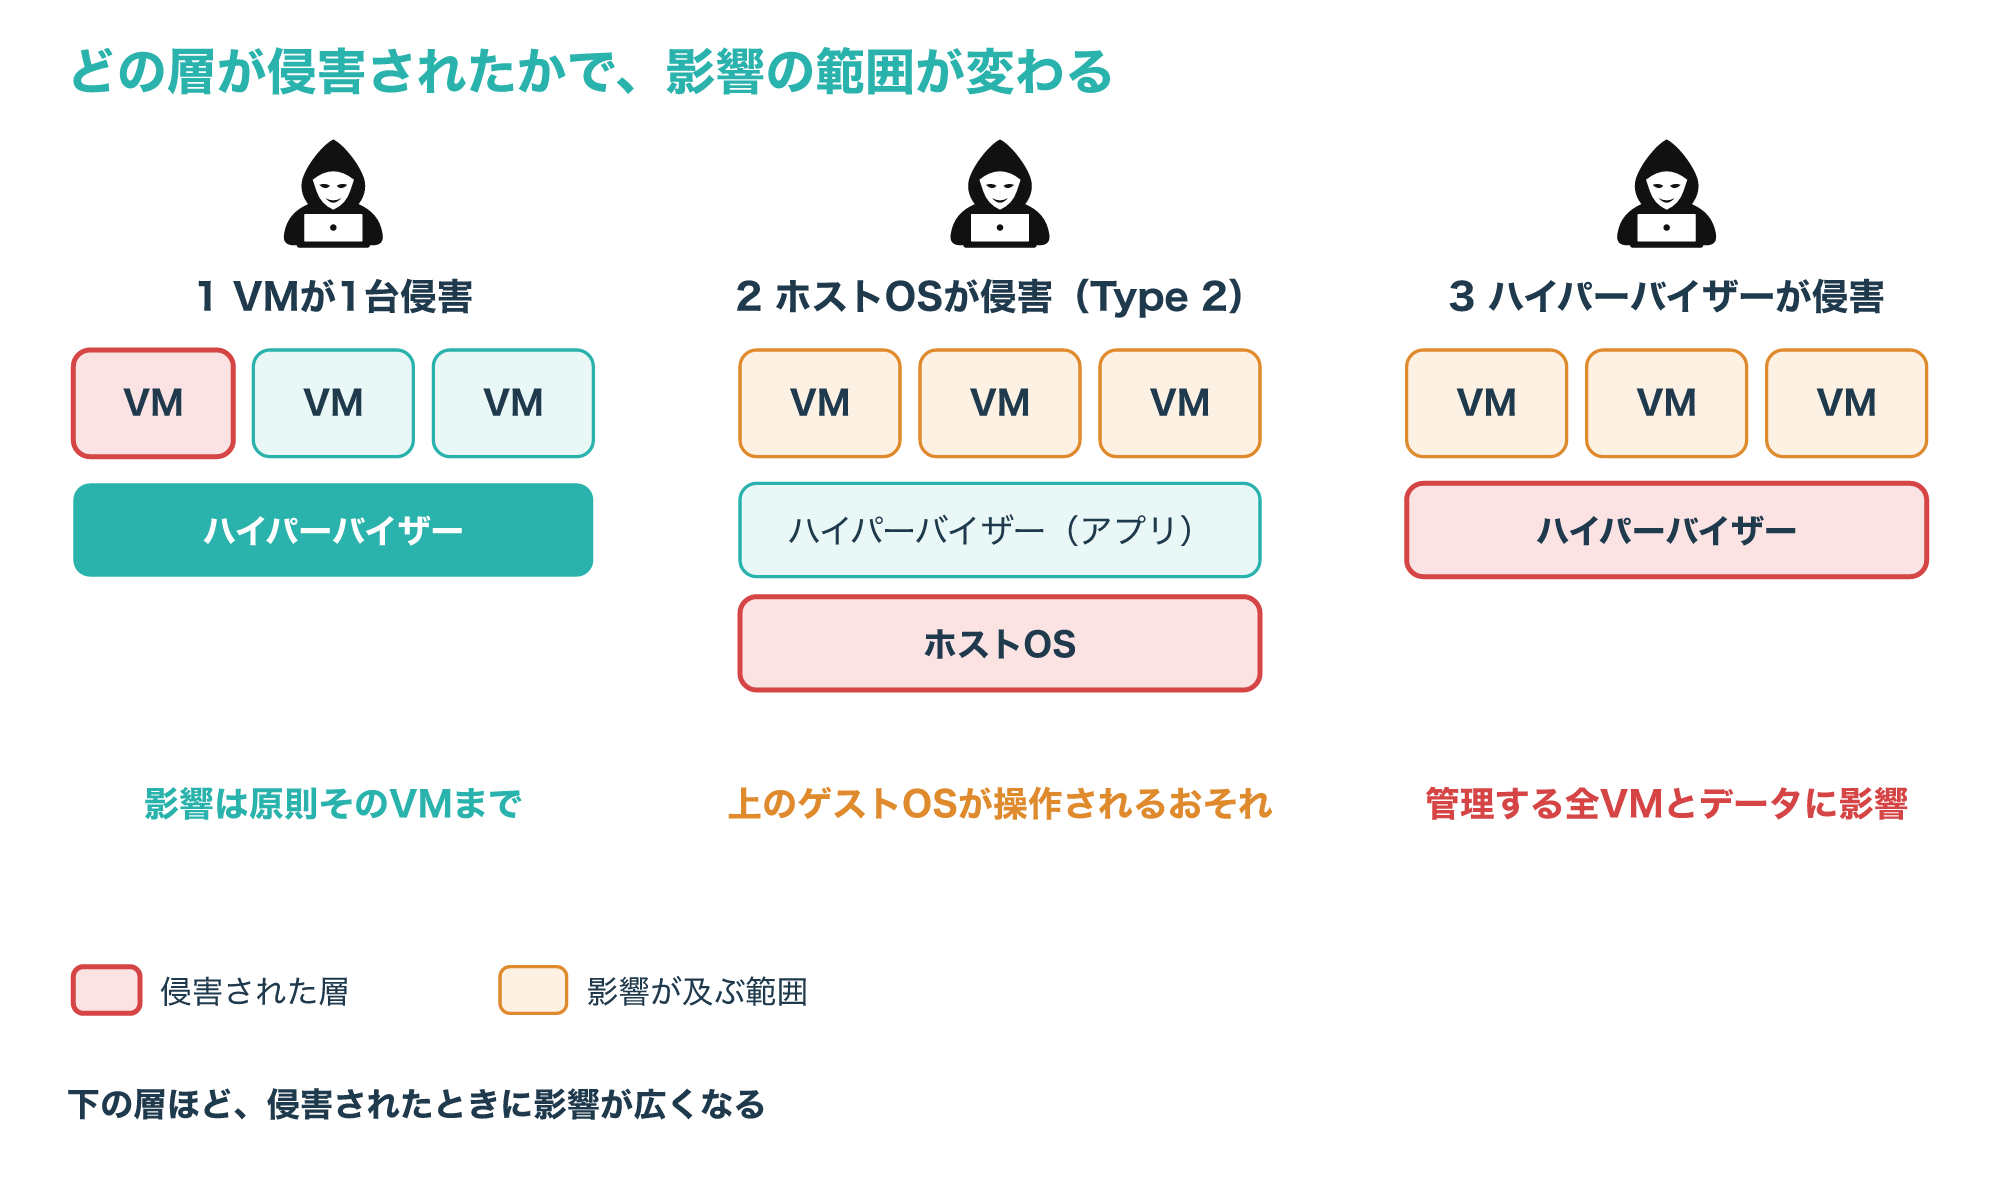
IBMも、Type 2ではホストOSが侵害されると、その上で動くゲストOSが操作されるおそれがあると指摘しています(参考6)。
5-2. 守るときに押さえる点
影響の範囲の違いから、守るときの考え方が見えてきます。
次の4点は、ここまでの資料の説明を、守る順番の考え方として整理したものです。
- ハイパーバイザーと管理の仕組みを最優先で守る:侵害されると、管理するすべてのVMに影響が及ぶためです。
- Hyper-Vのルートパーティションへの入り方を絞る:物理メモリとデバイスに直接アクセスできる唯一のパーティションで、VMの管理もここで動くためです。
- 分離の強さを用途で選ぶ:強い境界が必要ならVMか、Hyper-V分離モードのコンテナを選びます。
- OSの境界の仕組みを残す:KVMでは、SELinuxとsVirtがVMごとの境界を作っています。
ハイパーバイザーはVMの状態のスナップショットを取れるため、VMを元に戻したり、バックアップを作ったり、別のホストへ移したりするのにも使えます(参考6)。
4点の元になったのは、ハイパーバイザーの侵害の影響(Red Hat)、ルートパーティションの役割(MicrosoftのHyper-Vの用語集)、Hyper-V分離モード(MicrosoftのコンテナとVMの比較)、SELinuxとsVirt(Red HatのKVMの説明)です(参考1・参考2・参考3・参考5)。
会社の仮想化基盤(Hyper-VやKVMのホスト)の設定は、自分の判断で変えず、管理者のルールに従ってください。
ホストの設定変更は、その上で動くすべてのVMに影響することがあります。
Hyper-Vを有効にして確かめる手順とトラブル
6-1. Windows 10・11でHyper-Vを有効にする
ここからは、手元のWindowsでハイパーバイザー(Hyper-V)を使う手順です。
会社のPCでは、Windowsの機能の追加が管理者の許可制になっていることがあります。
自分で有効にする前に、社内の情報システムの担当者に確認してください。
Hyper-VはWindowsに組み込まれたオプション機能で、別にダウンロードするものではありません。
Microsoftが示すWindows 10・11の要件は、次のとおりです。
- Windows 10またはWindows 11のProかEnterprise
- SLAT(第2レベルのアドレス変換)に対応した64ビットのプロセッサー
- CPUの仮想化支援(資料ではVM Monitor Mode Extensionと表記)
- 4GB以上のメモリ
HomeエディションのWindows 10・11には、Hyper-Vの役割をインストールできません。
次の図は、要件の確認から、3通りの有効化の方法、再起動までの流れをまとめたものです。
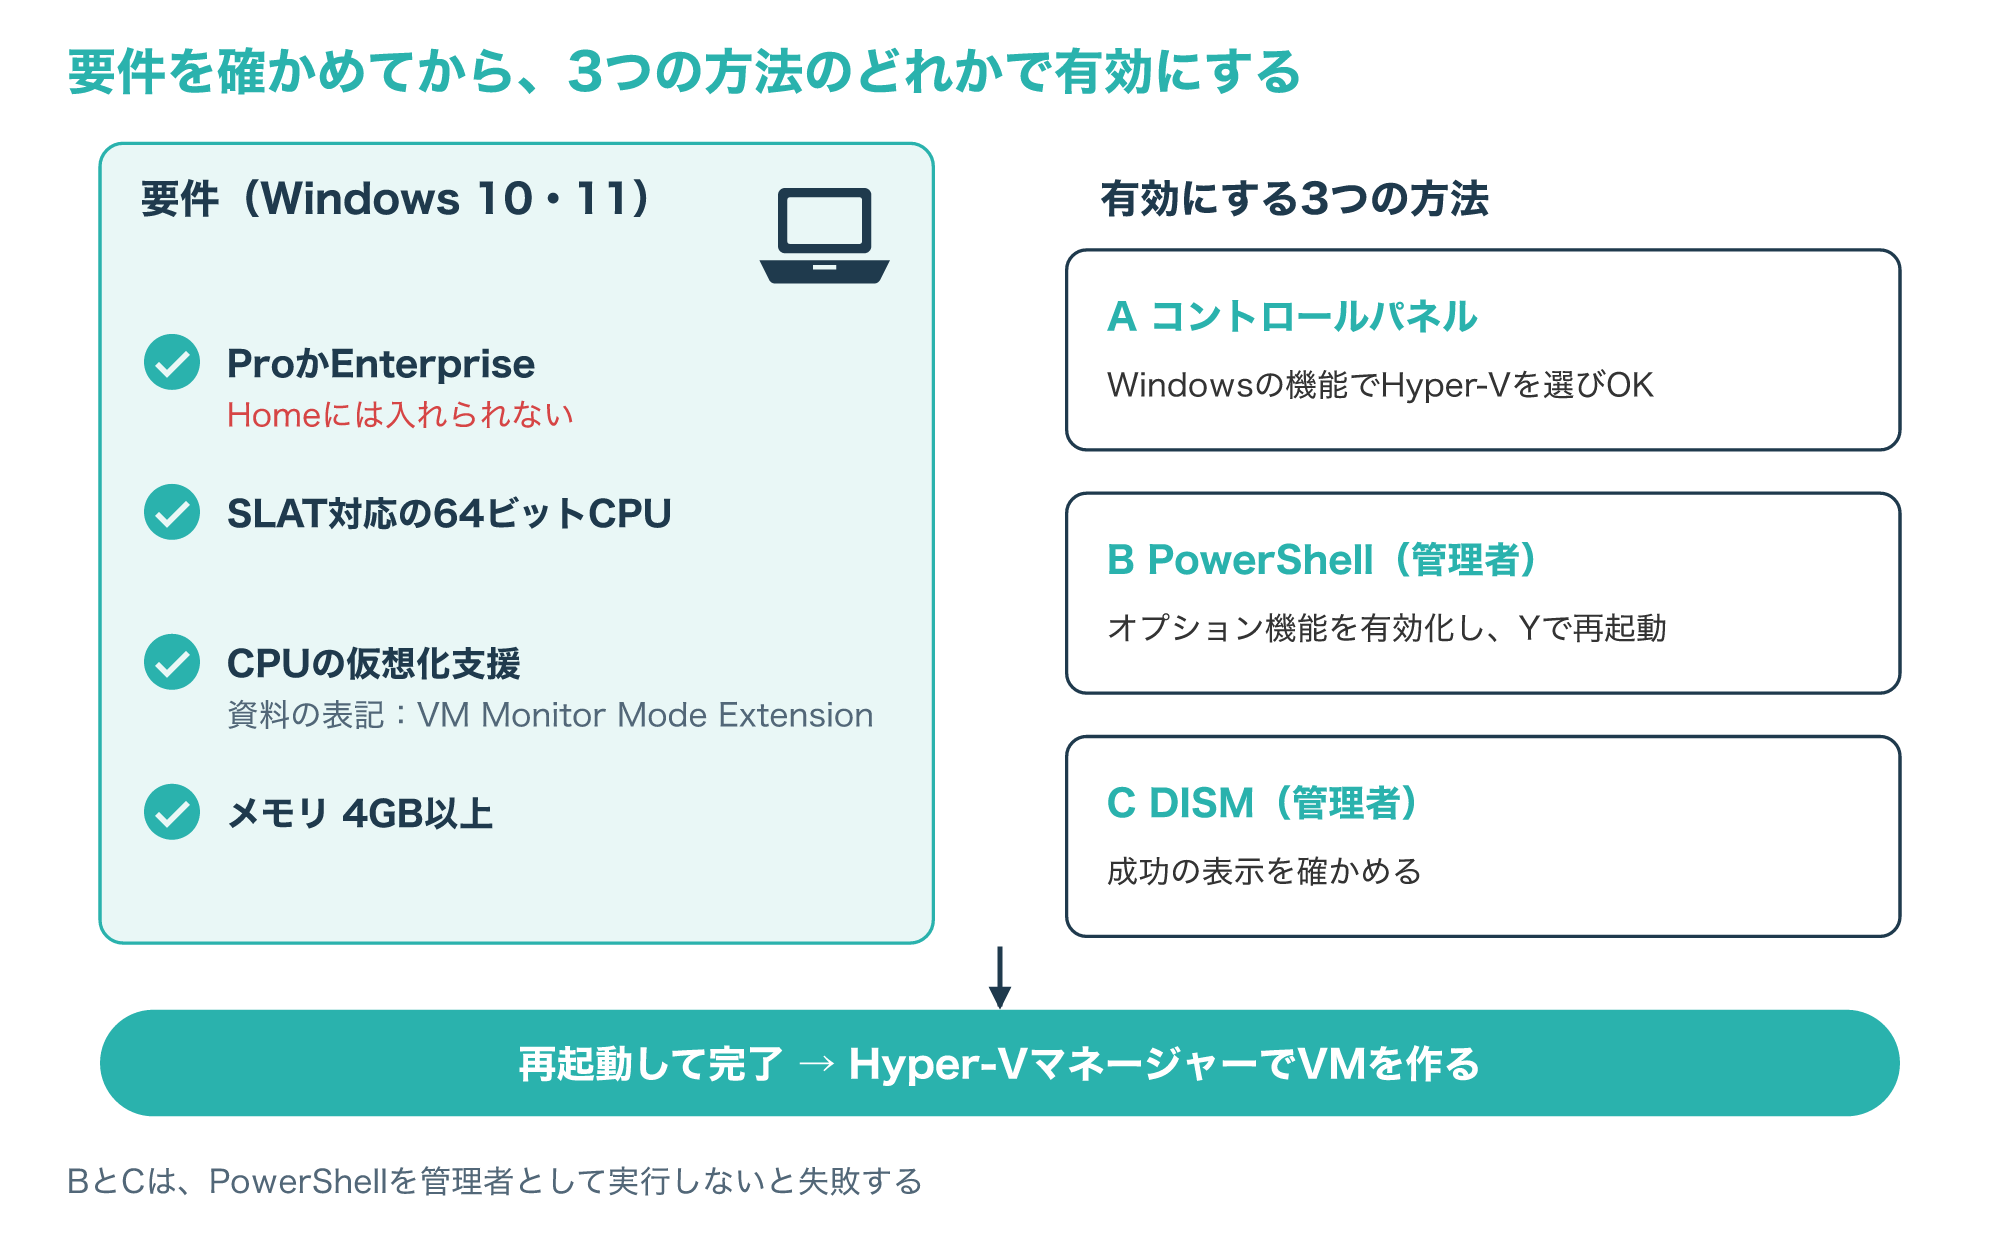
Windows 11では、コントロールパネルの「Programs」→「Programs and Features」→「Turn Windows Features on or off」で「Hyper-V」を選んで「OK」を押し、完了後に再起動します。
画面の名前は英語版の資料のもので、日本語版では「プログラムと機能」「Windowsの機能の有効化または無効化」にあたります。
PowerShellを使う場合は、PowerShellを管理者として開き、次のコマンドを実行して、再起動を求められたらYを入力します。
Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Hyper-V -AllDISMを使う場合は、同じく管理者のPowerShellで次のコマンドを実行します。
DISM /Online /Enable-Feature /All /FeatureName:Microsoft-Hyper-V英語版の資料では、機能が有効になると「The operation completed successfully.」と表示されると書かれています。
PowerShellを管理者として実行しないと、どちらのコマンドも失敗する点に注意してください(参考4)。
画面で有効にした場合は、再起動のあとに同じ「Windowsの機能の有効化または無効化」の画面を開き、Hyper-Vの項目にチェックが入ったままかを見ます。
なお、参照した資料にはWindows 10・11向けの確認コマンドや、CPUがSLATに対応しているかを調べる方法は載っていないため、この記事ではそこまでは扱いません。
6-2. Windows Serverで役割を追加して確かめる
Windows Serverでは、Hyper-Vを「役割」として追加します。
追加の前に、ハードウェアが要件に合うかと、同じプロセッサーの機能を使うほかの仮想化アプリ(VMware WorkstationやVirtualBox)を使う予定がないかを確認します。
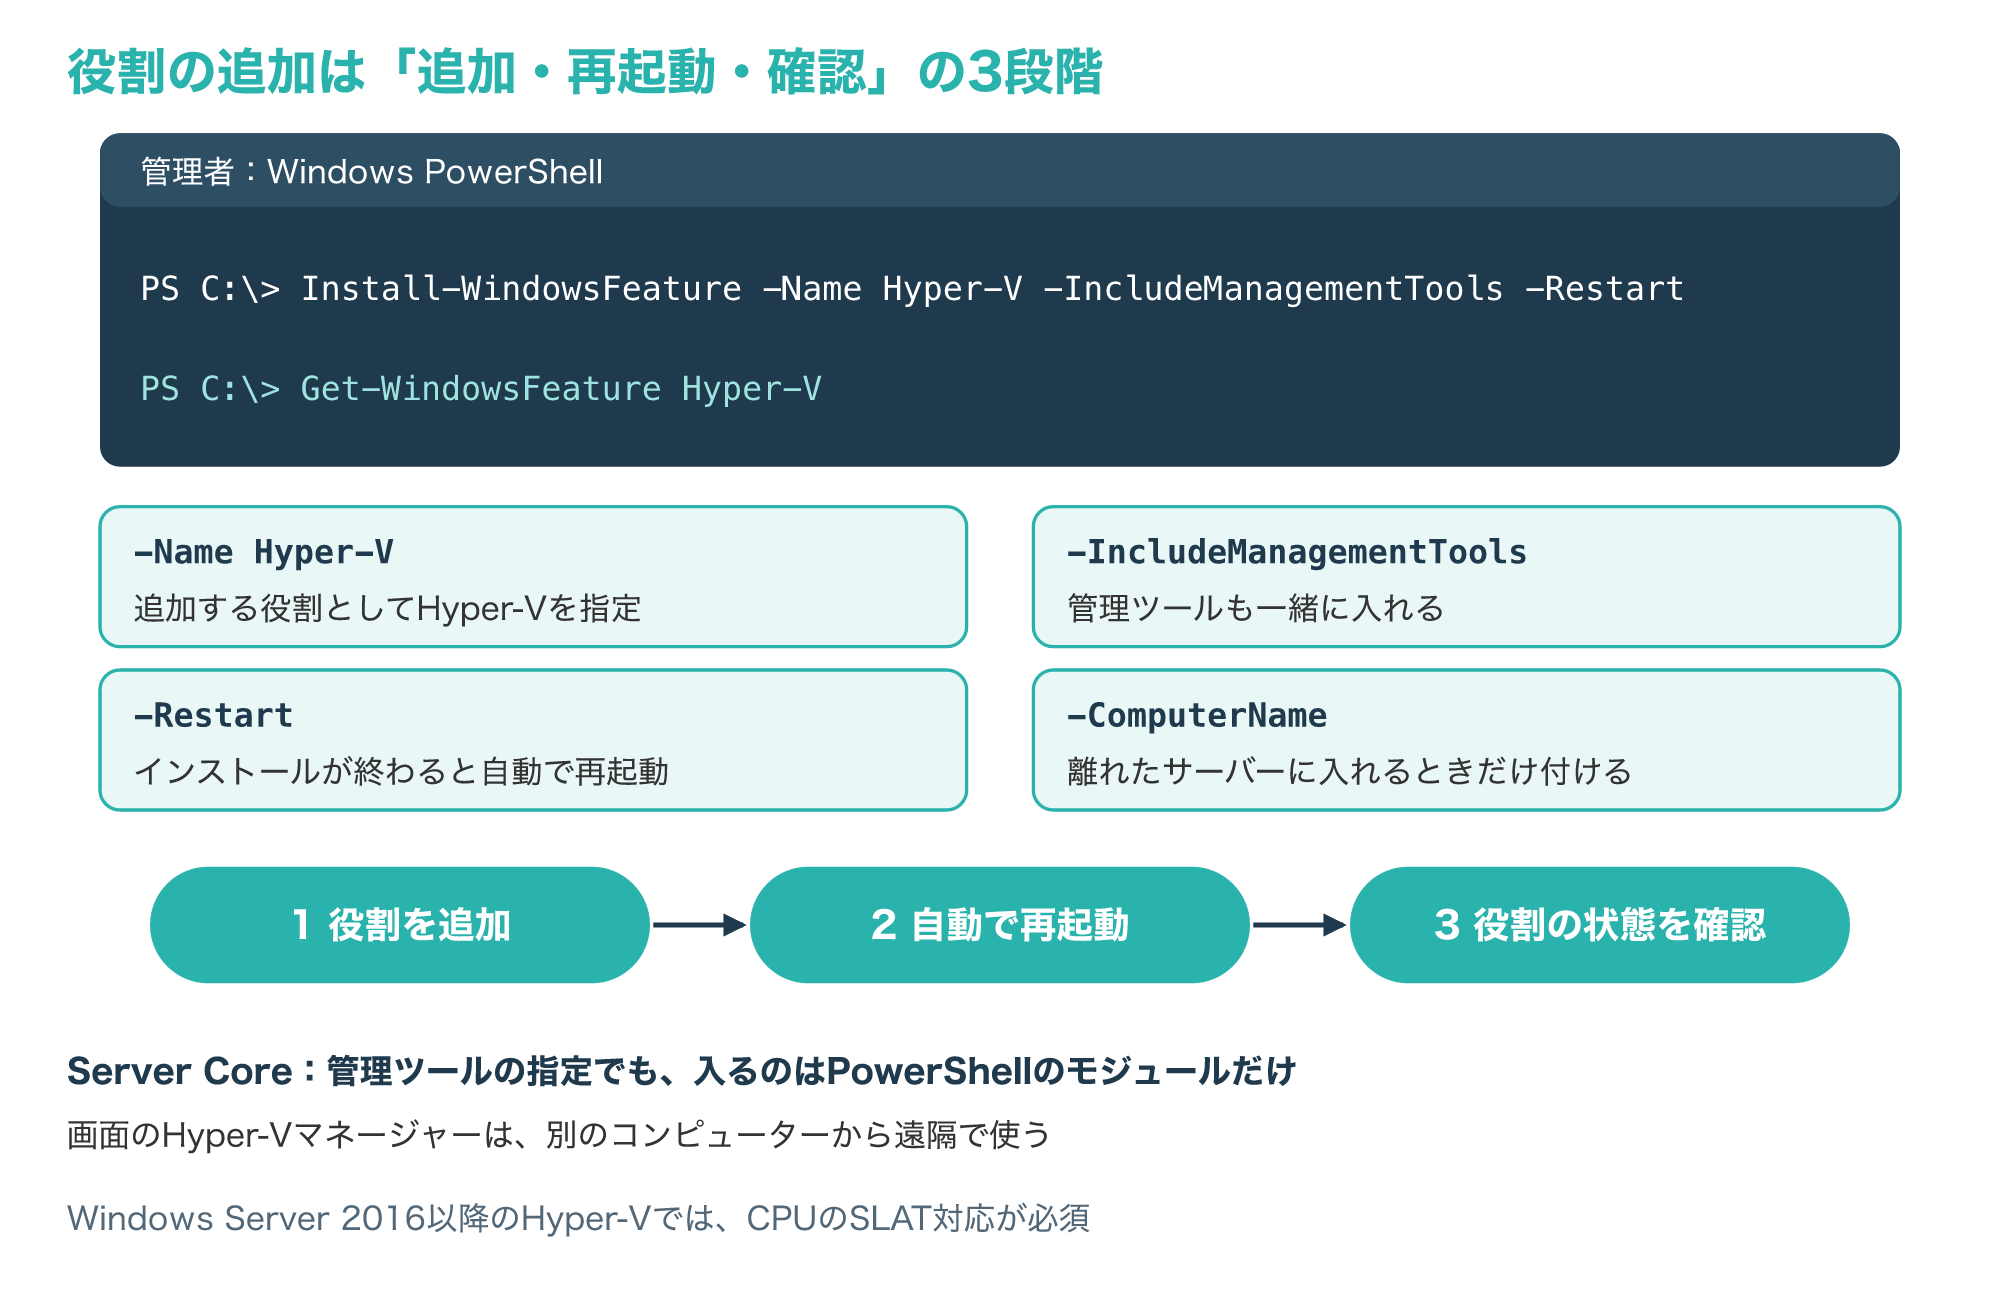
PowerShellを管理者として開き、次のコマンドを実行すると、インストールが始まり、終わると自動で再起動します。
Install-WindowsFeature -Name Hyper-V -IncludeManagementTools -Restart離れた場所のサーバーに入れる場合は、-ComputerName のあとにサーバーの名前を付けます。
再起動のあと、次のコマンドでHyper-Vの役割がインストールされたかを確かめます。
Get-WindowsFeature Hyper-V次の図は、コマンドの各部分の意味と、インストールのあとに確かめる点をまとめたものです。
サーバーマネージャーを使う場合は、「Manage」→「Add Roles and Features」で「Role-based or feature-based installation」を選び、「Hyper-V」の役割を選んで進めます。
終わったら「All Servers」でサーバーを選び、「Roles and Features」のタイルでHyper-Vが入ったかを確かめます。
Server Coreで管理ツールの指定を付けた場合に入るのはPowerShellのHyper-Vモジュールだけで、画面で操作するHyper-Vマネージャーは、別のコンピューターから遠隔で使います(参考4)。
また、Windows Server 2016以降のHyper-Vでは、SLATへの対応が必須です(参考3)。
6-3. VMが起動しない・不安定なときの切り分け
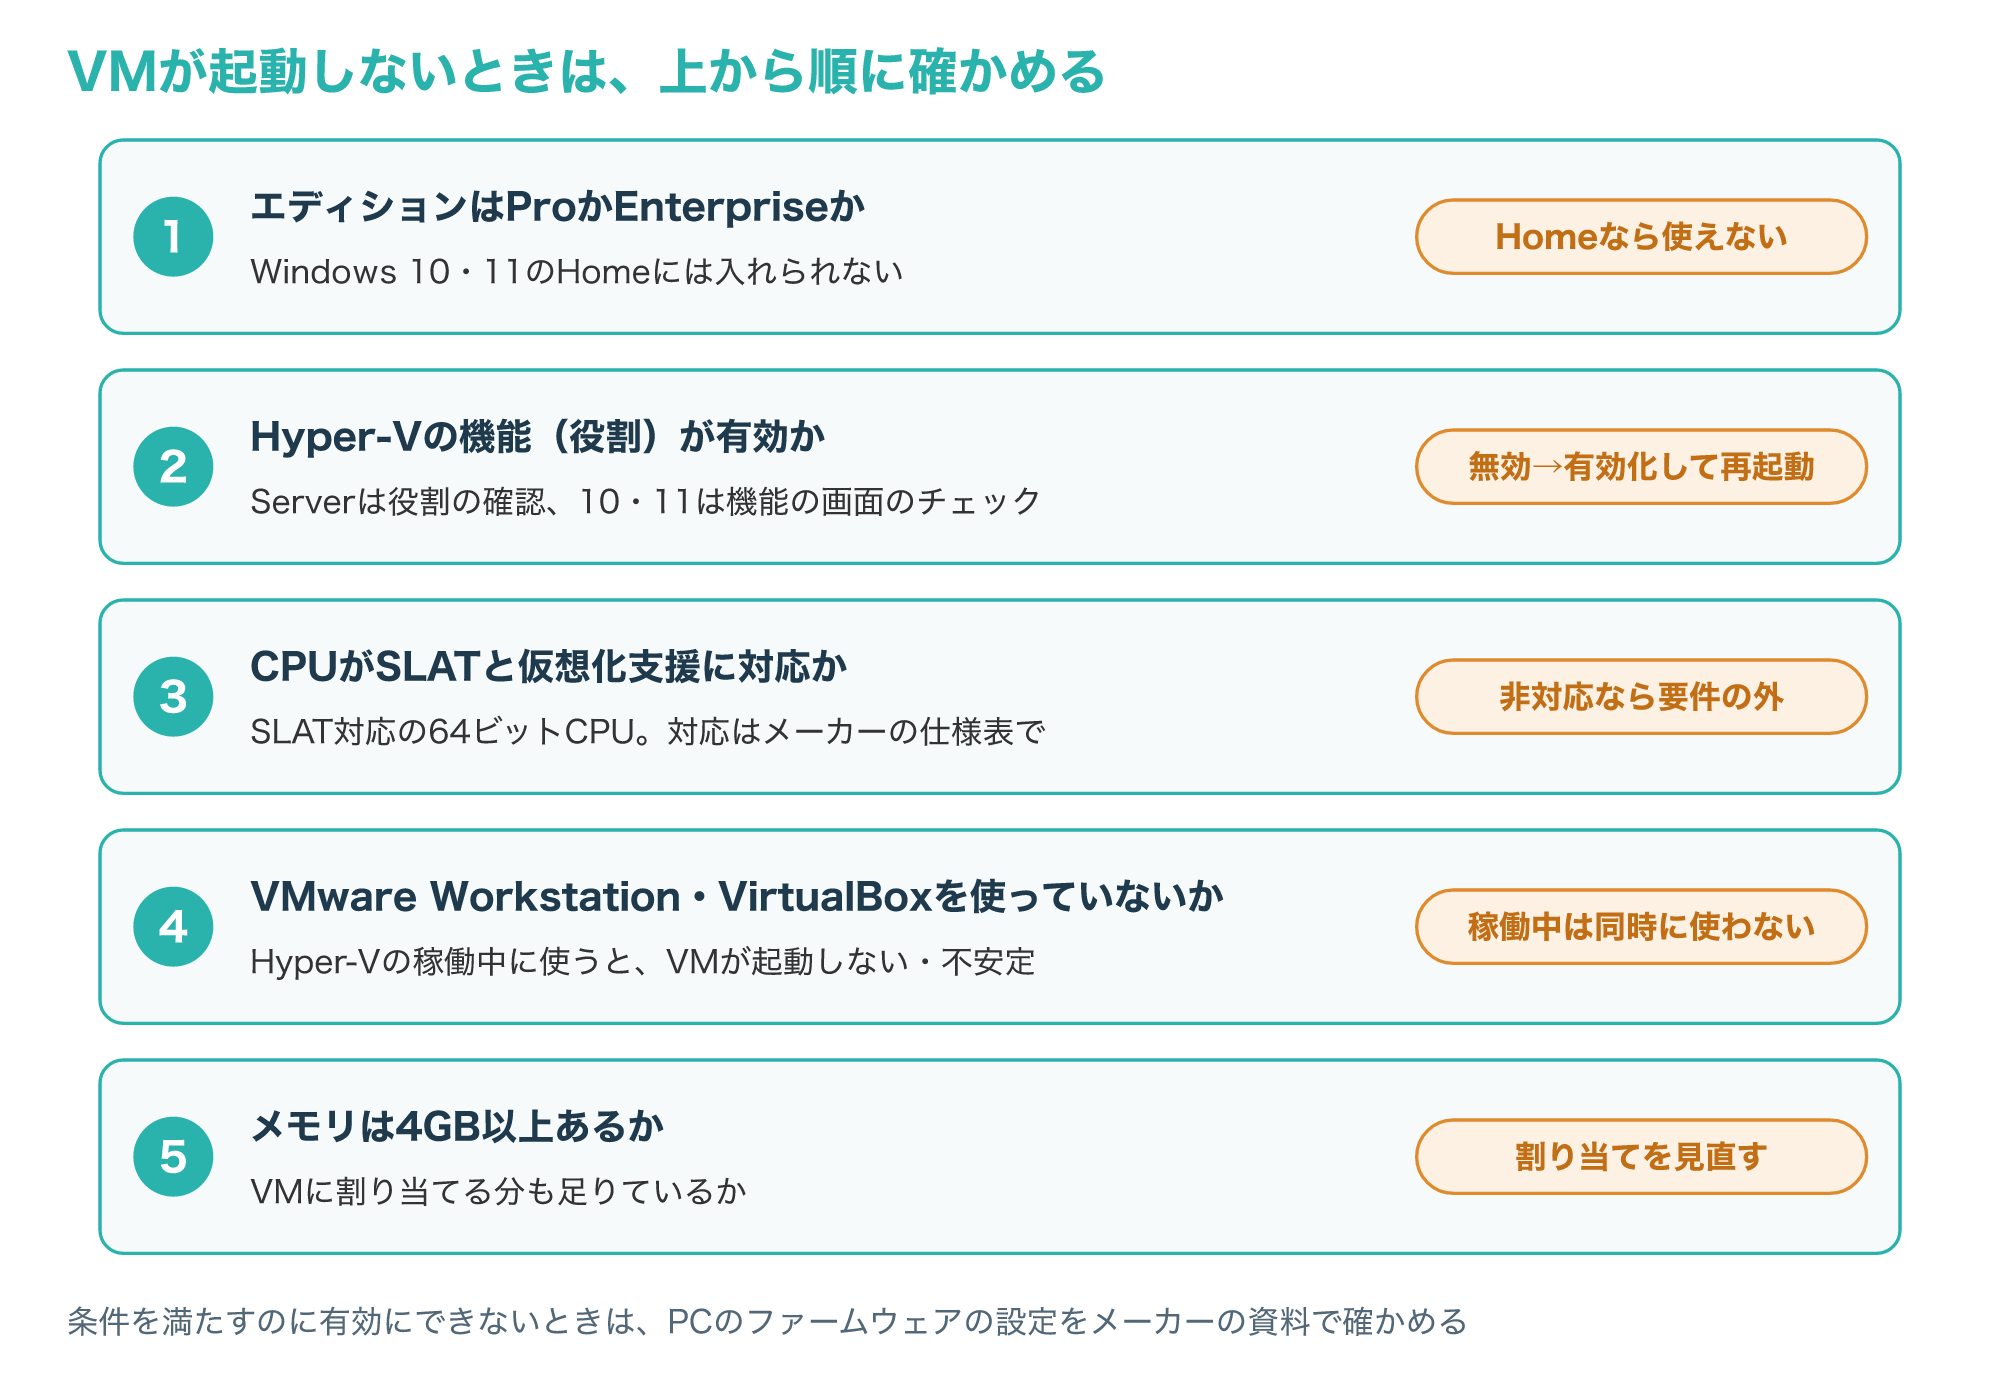
Hyper-Vを有効にしたのにVMが起動しない、または動きが不安定なときは、次の順番で原因を絞り込みます。
- Windowsのエディションを確かめる:Homeでは入れられないため、ProかEnterpriseかを見ます。
- 機能が有効かを確かめる:Windows Serverなら6-2の役割の確認コマンド、Windows 10・11なら6-1の画面で、Hyper-Vにチェックが入っているかを見ます。
- CPUの要件を確かめる:SLATに対応した64ビットのCPUと、仮想化支援が必要です。対応しているかは、PCやCPUのメーカーの仕様表で確かめます。
- ほかの仮想化アプリと同時に使っていないかを確かめる:VMware WorkstationやVirtualBoxを使っていないか見ます。
- メモリを確かめる:最低4GBで、VMに割り当てる分も足りているかを見ます。
次の図は、この5つの確認を、どこで何が分かるかと合わせて流れにしたものです。
4つ目は、Hyper-Vを入れたあとで手持ちのType 2の製品が動かなくなった、という形で表に出やすい原因です。
Microsoftは、Hyper-Vを入れてもこれらのアプリをアンインストールする必要はないものの、Hyper-Vのハイパーバイザーが動いている間にこれらのアプリでVMを管理しようとすると、VMが起動しないか、不安定に動くことがあるとしています。
そのため、Type 2の製品でVMが動かないときは、Hyper-Vのハイパーバイザーが同じPCで動いていないかを疑い、同時に使わない形を考えます。
Hyper-Vのハイパーバイザーを止める詳しい手順は、Microsoftが別の記事で案内しており、この記事ではその手順を確かめていないため、具体的な操作は書きません(参考4)。
CPUが要件を満たしているはずなのに有効にできない場合は、PCのファームウェアの設定で仮想化支援が無効になっていることもあり得るため、機種ごとのメーカーの資料で確かめてください。
会社の仮想化基盤で起きた場合は、自分で設定を変えず、起きた時刻と症状を管理者に伝えましょう。
よくある質問とまとめ
Q1. ハイパーバイザーとは何ですか?
1台の物理マシンのCPU・メモリ・ストレージを複数のVMに割り当て、複数のOSを同時に動かせるようにするソフトウェアで、仮想マシンモニター(VMM)とも呼ばれます。
Q2. Type 1とType 2はどちらが安全ですか?
一概には言えず、どちらの型でもハイパーバイザーが侵害されると全VMに影響し、Type 2ではそれに加えてホストOSの侵害もゲストに及ぶおそれがあるので、用途と管理の体制で選びます。
Q3. Hyper-VはType 1ですか?
Microsoftはタイプ1としていて、Windowsに入れてもハイパーバイザーはハードウェアの上で動き、Windows自体はルートパーティションとして動きます。
Q4. KVMとQEMUは何が違いますか?
KVMはLinuxカーネルに組み込まれたハイパーバイザーの機能でCPUの仮想化支援を使い、QEMUはプロセッサーをソフトウェアで丸ごとエミュレートするハイパーバイザーで、取得した資料の範囲ではKVMはQEMUを補う関係と説明され、仮想化支援が使えない環境ではKVMの代わりにQEMUのエミュレーションで動きます。
Q5. コンテナがあればハイパーバイザーは不要ですか?
不要にはならず、コンテナはホストのカーネルを共有して分離がVMより弱めなので、強い境界が必要な場面ではVMを使い、クラウドではVMの上でコンテナを動かす構成もよく使われます。
最後に、この記事の要点を1枚の図にまとめます。
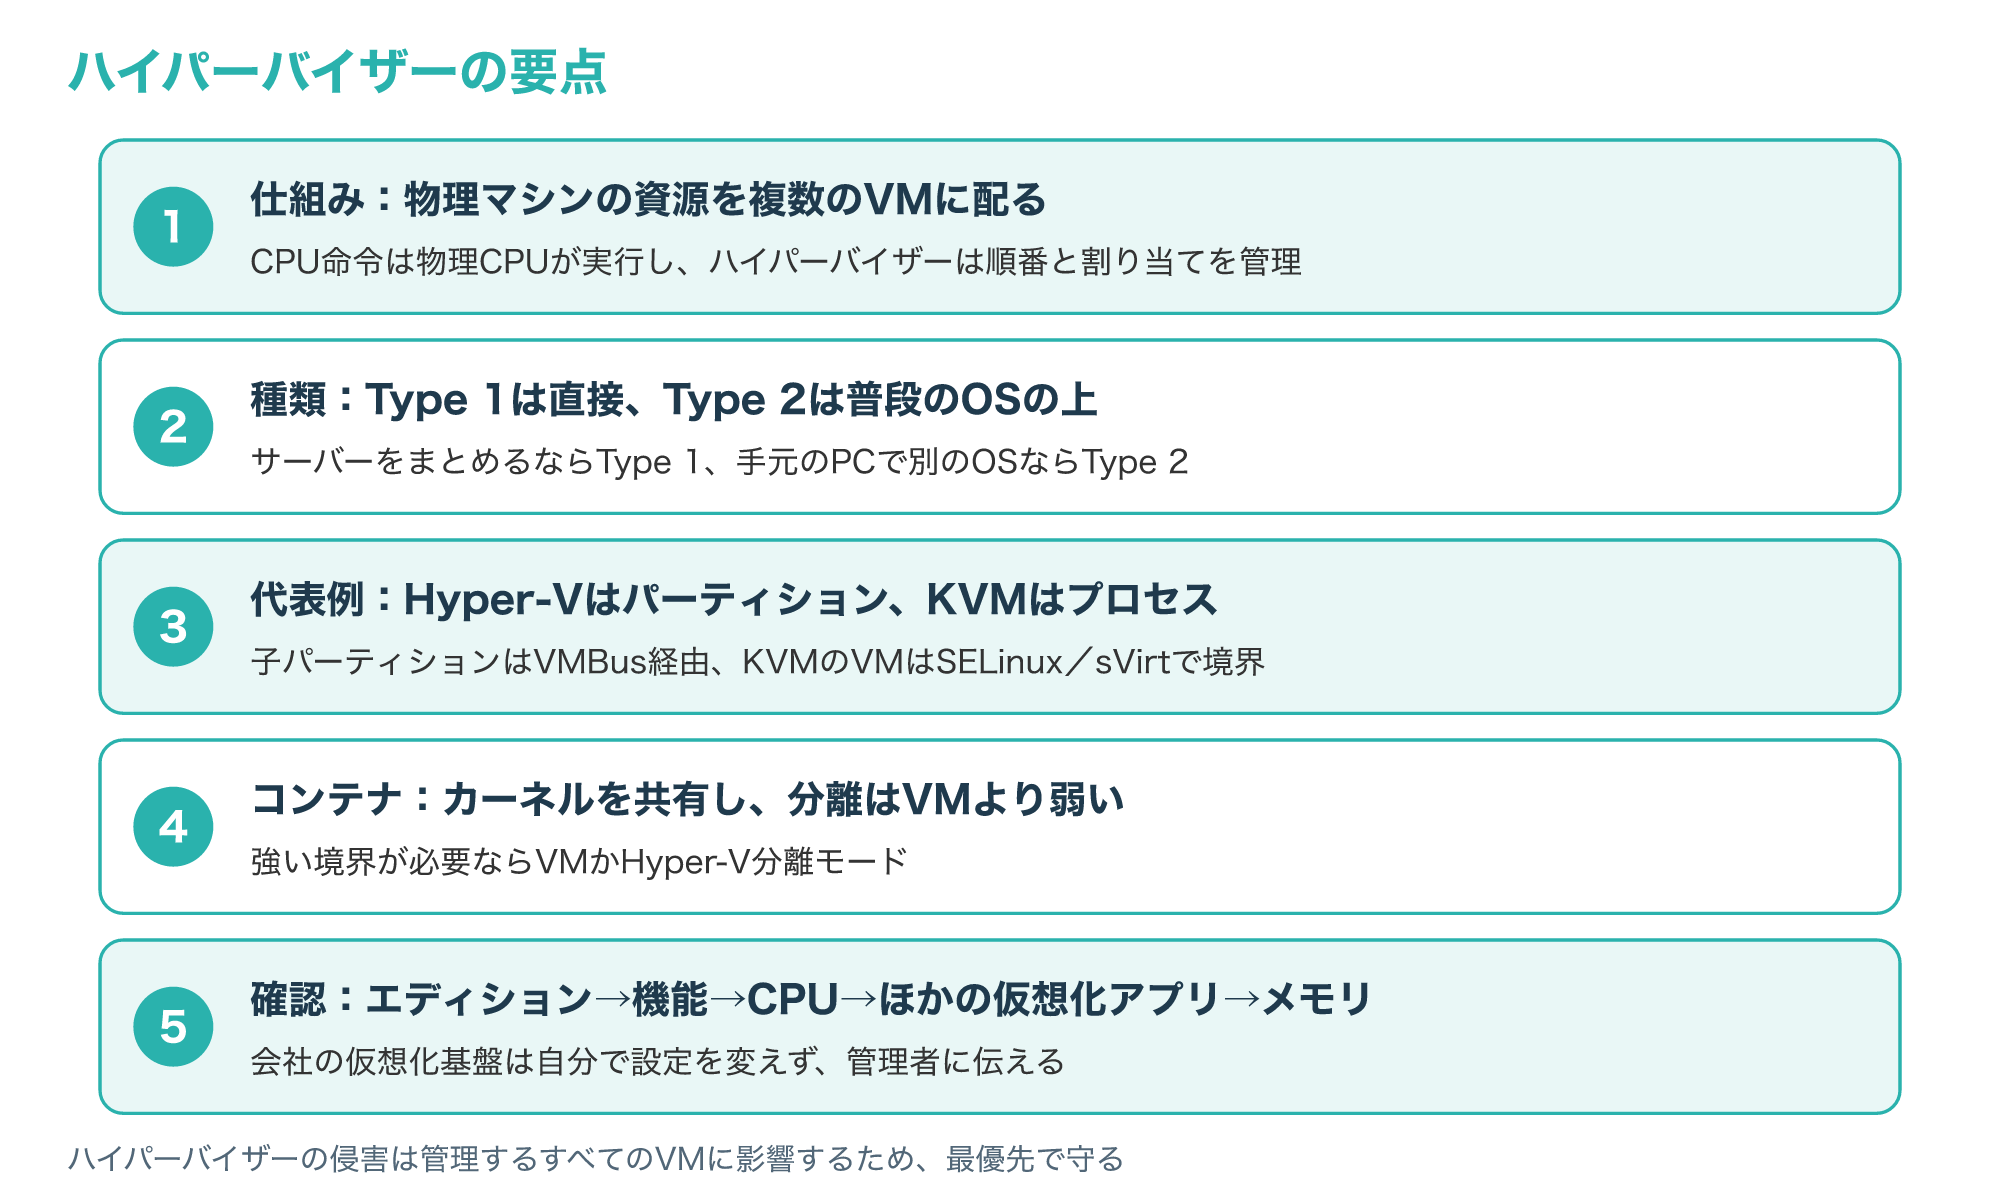
ハイパーバイザーは、物理マシンの資源を複数のVMに配り、VMどうしを分けて動かすための土台です。
Type 1とType 2は動く場所が違い、Hyper-VとKVMはどちらもType 1として、パーティションやLinuxのプロセスという形でVMを分けています。
まずは手元のWindowsのエディションとCPUの要件を確かめ、Hyper-Vを有効にしてVMを1台作るところから試してみてください。