セキュリティコンサルタントとは?仕事内容・エンジニアとの違い・資格
セキュリティコンサルタントとは、組織のセキュリティリスクを分析・評価し、技術と管理の両面から対策を助言・提案して、経営層の判断を支える専門職です。
仕事内容、セキュリティエンジニアとの違い、必要な知識と資格、成果物の例を、IPAとNISTの資料をもとに図解します。

この記事は以下のような人におすすめ!
- コンサルタントの仕事の中身を具体的に知りたい人
- エンジニアからコンサルへ進むか迷っている人
- 社外のコンサルに何を頼めるか知りたい情シスの人
セキュリティコンサルタントとは?定義と役割
1-1. 定義:分析・評価の結果をもとに、組織へ助言する人
セキュリティコンサルタントは、組織のどこにどんな危険があるかを調べ、その結果をもとに「何を、どの順番で、どこまで対策するか」を提案する人です。
IPAは情報処理安全確保支援士試験の案内で、この試験が向く人として「サイバーセキュリティリスクを分析・評価し、組織の事業、サービス及び情報システムの安全を確保するセキュリティエンジニア」と並べて、「技術・管理の両面から有効な対策を助言・提案して経営層を支援するセキュリティコンサルタント」を挙げています。
この一文に、コンサルタントの特徴が3つ入っています。
1つ目は「技術・管理の両面」で、ファイアウォールの設定のような技術の話と、社内規程や教育のような管理の話をつなげて考えることです。
2つ目は「助言・提案」で、自分で機器を設定するよりも、相手が決めて動けるように材料をそろえることが中心になります。
3つ目は「経営層を支援」で、提案の相手には、技術に詳しくない経営者も含まれます。
次の図は、コンサルタントが組織の中の誰と、何をやり取りするかをまとめたものです。
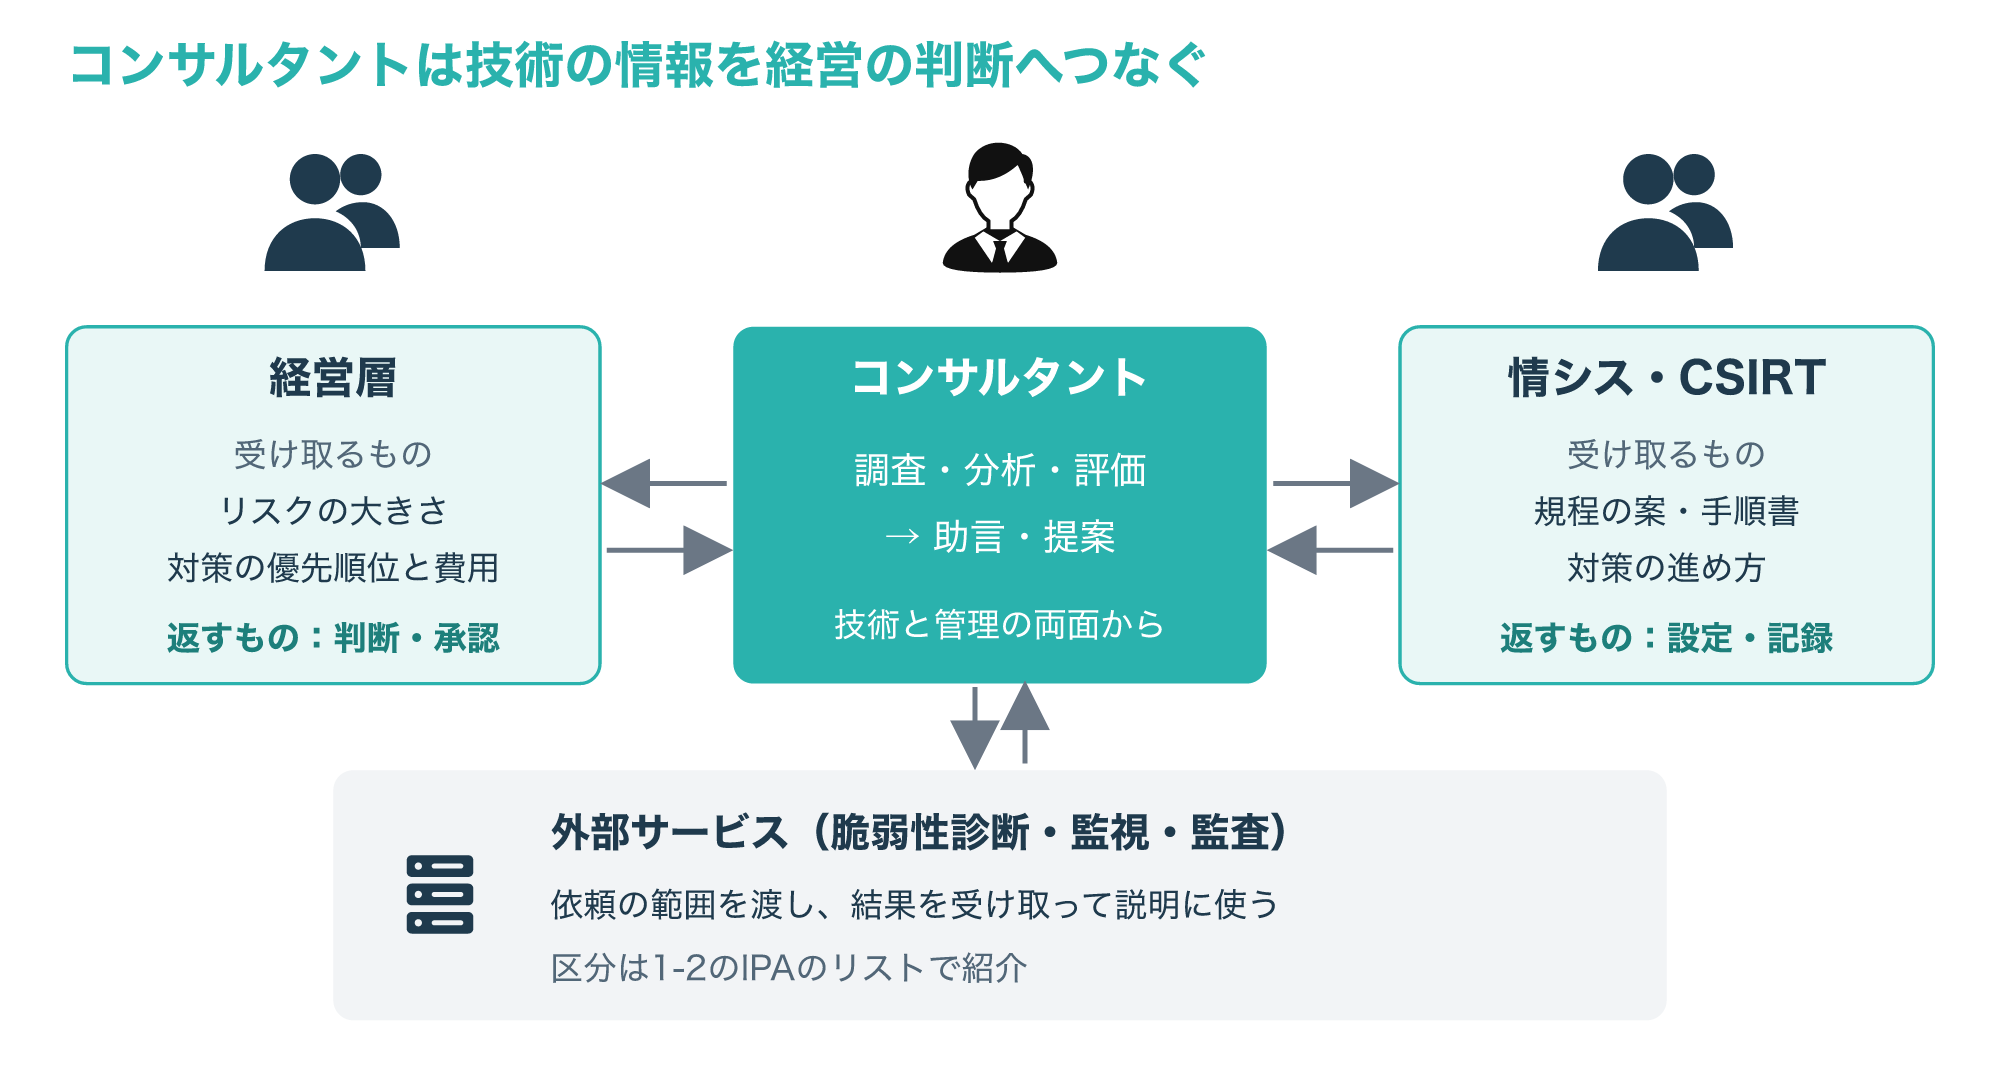
図のように、コンサルタントは技術の現場から集めた情報を、経営層が判断できる形に直して渡す「通訳」のような役割を持ちます。
IPAが情報処理安全確保支援士の対象者像として示す「サイバーセキュリティ対策の調査・分析・評価を行い、その結果に基づき必要な指導・助言を行う者」という説明も、この流れと重なります(参考1)。
コンサルタントの成果は、設定した機器の台数ではなく、組織が判断して動けるようになったかで決まります。
そのため、調べた事実と、そこから導いた提案を分けて書く力が求められます。
1-2. コンサルタントが関わる場面:診断・監視・監査の前と後
セキュリティの専門サービスには、コンサルタント以外にも多くの種類があります。
IPAは、経済産業省が策定した「情報セキュリティサービス基準」に適合すると審査登録機関に認められたサービスを、「情報セキュリティサービス基準適合サービスリスト」として公開しています。
このリストは、情報セキュリティ監査、脆弱性診断、デジタルフォレンジック、セキュリティ監視・運用、機器検証の区分に分かれていて、ペネトレーションテスト(侵入試験)は脆弱性診断のオプションとして扱われています。
コンサルティングという区分はこのリストにはなく、コンサルタントは、これらのサービスの「前」と「後」に入ることが多い仕事です。
たとえば情報セキュリティ監査は、決めたルールどおりに運用できているかを確かめて評価する仕事で、改善の案を一緒に作るコンサルタントとは立ち位置が違います。
次の図は、サービスの区分と、コンサルタントが前後で担う作業を並べたものです。
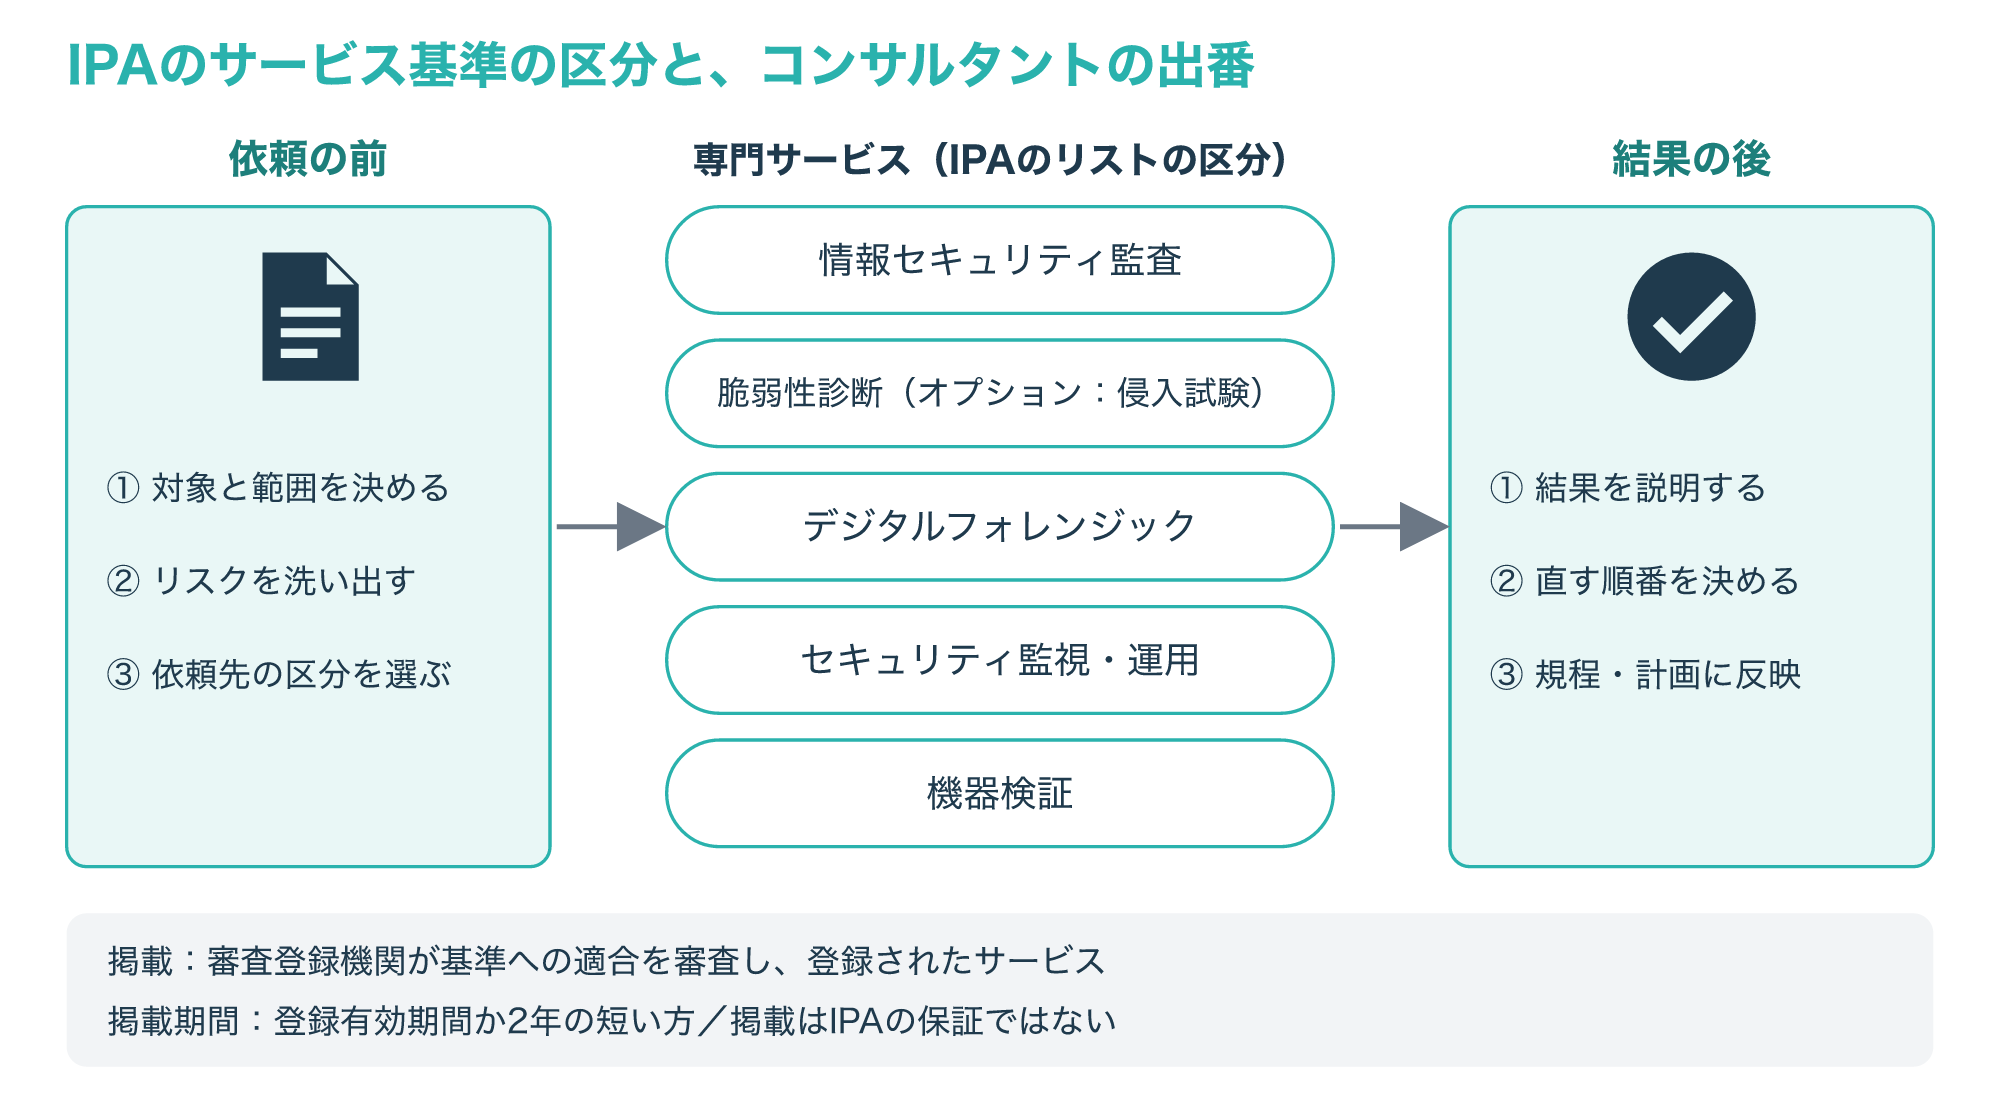
たとえば脆弱性診断の前には「どのシステムを、どこまで調べるか」を決め、診断の後には見つかった問題を「どれから直すか」に並べ替えます。
リストの掲載期間は、審査登録機関が定める登録有効期間と2年のうち短い方とされていて、外部のサービスを選ぶときの参考の1つになります(参考4)。
セキュリティコンサルタントの仕事内容
2-1. リスクアセスメント:資産・脅威・弱点から優先順位をつける
リスクアセスメントは、守るべき資産ごとに「何が起きうるか」「起きたらどのくらい困るか」を見積もり、対策の優先順位を決める作業です。
NISTのSP 800-30 Rev. 1は、リスクアセスメントの進め方をまとめたガイドで、その目的を、特定したリスクへの対応方針を決めるために必要な情報を上級の意思決定者へ提供することと説明しています。
つまり、リスクアセスメントの最終的な受け手は経営層であり、コンサルタントの仕事の中心にある作業だといえます。
実際の作業は、おおまかに次の順番で進みます。
- 守るべき資産(顧客データ、業務システム、Webサイトなど)を台帳に書き出す
- 資産ごとに、起こりうる脅威と、それを許してしまう弱点を挙げる
- 起こりやすさと影響の大きさを段階で見積もり、リスクの大きさを比べる
- 大きいリスクから、対応の方法と期限を決めて経営層に提案する
1つ目の資産の書き出しには、2-2で紹介するIPAの資産管理台帳のサンプルが使えます。
次の図は、1つの資産について、リスクの大きさを見積もる流れを説明用の例で示したものです。
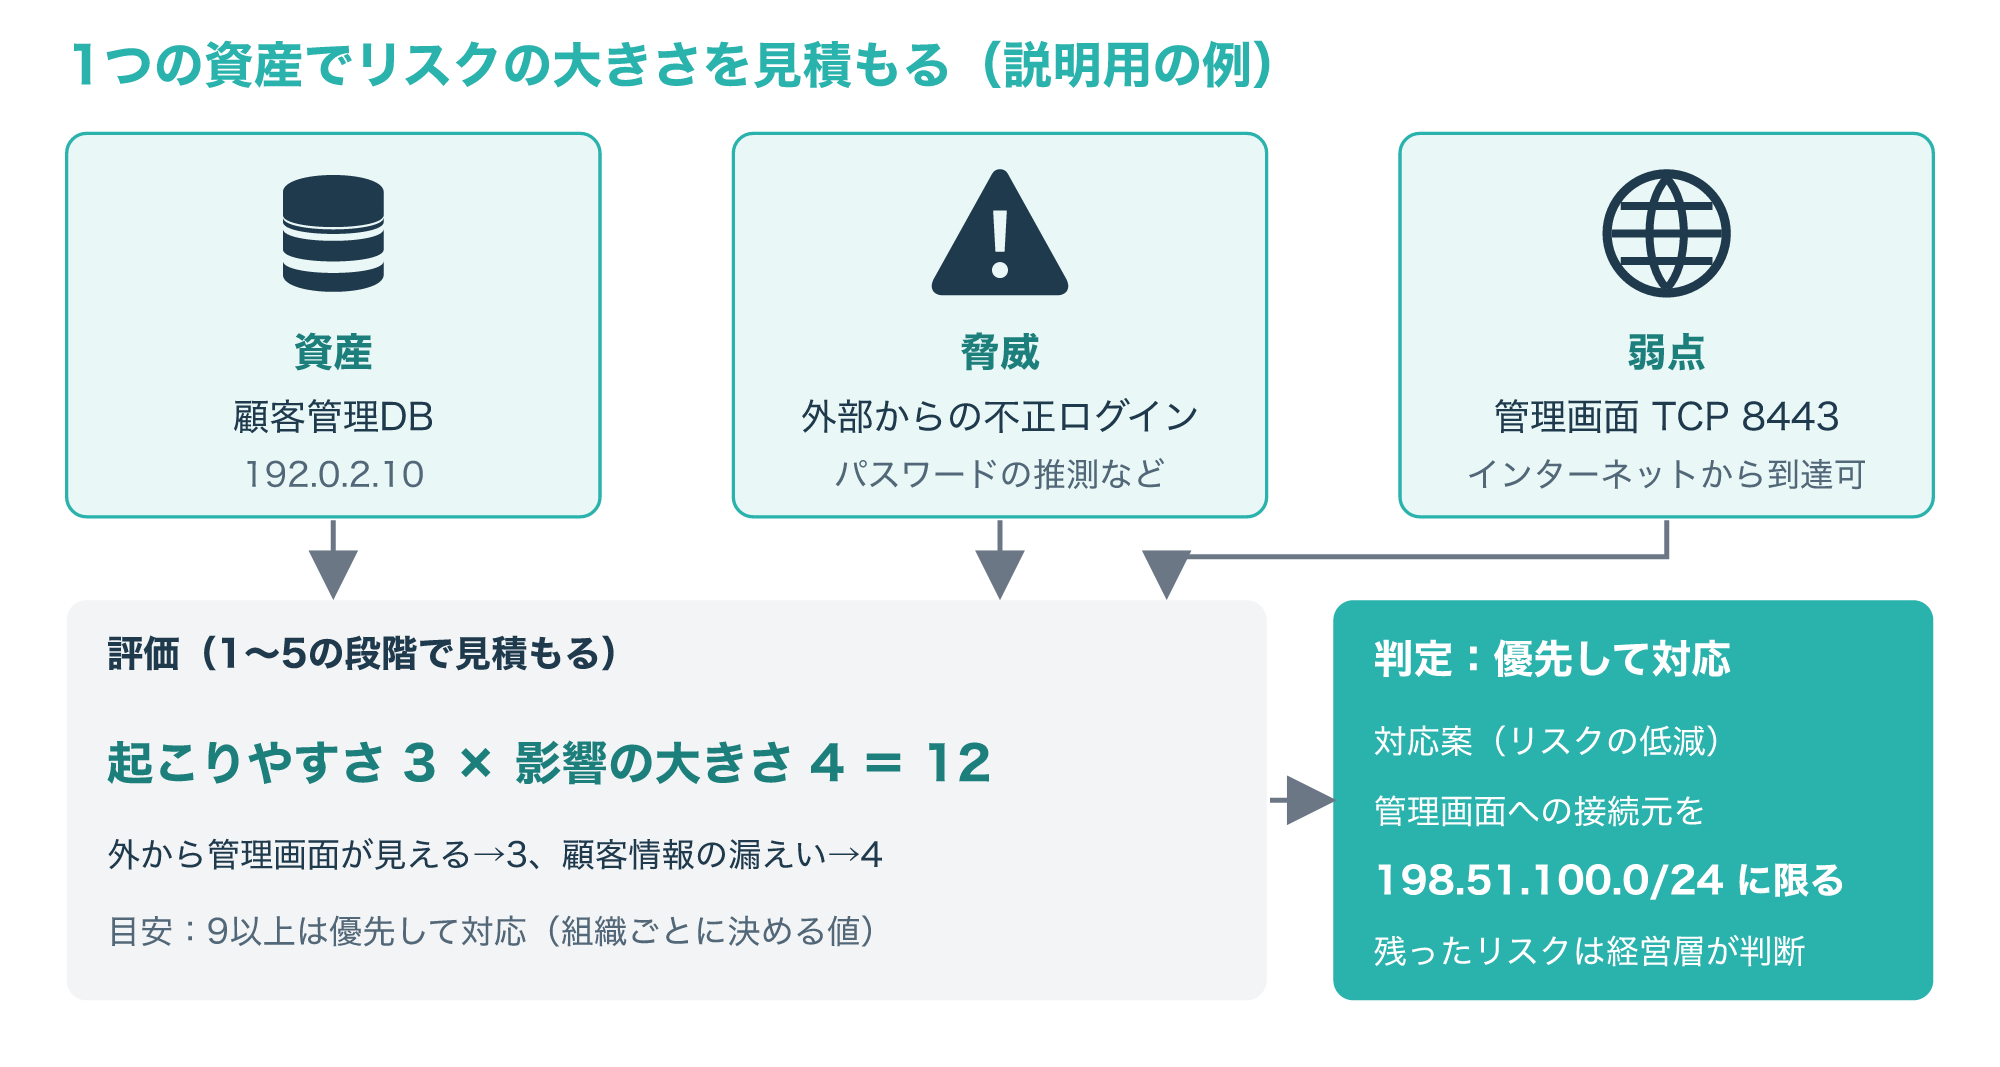
図の例では、起こりやすさと影響の大きさをそれぞれ1〜5の段階で評価し、掛け合わせた値で優先度を決めています。
大事なのは数値そのものより、「なぜ起こりやすさを3としたのか」という根拠を、管理画面が外から見えるといった事実で説明できることです。
対応の方法は、図のように弱点を減らす「低減」だけではありません。
そのサービス自体をやめる、保険や外部の専門業者に任せて負担を移す、影響が小さいと判断して受け入れる、といった選択肢も並べて、費用と効果を比べられるようにするのがコンサルタントの役目です。
対策を入れた後に残るリスク(残留リスク)の扱いも含めて、対応の方針を決めるのは経営層なので、コンサルタントは判断に必要な材料をそろえる役に徹します(参考6)。
2-2. 方針・規程の整備とISMSの支援
リスクの優先順位が決まったら、それを社内のルールとして文書にする段階に進みます。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、経営者が認識し実施すべき指針と、社内で対策を実践する手順や手法をまとめた資料で、経営者編と実践編からできています。
付録には、情報セキュリティ基本方針のサンプル(1ページ)、情報セキュリティ関連規程のサンプル(59ページ)、資産管理台帳のサンプル(9シート)、情報セキュリティハンドブックのひな形(17ページ)などが用意されています。
次の図は、これらの文書が上から下へどうつながるかを、付録の分量と合わせて示したものです(参考3)。
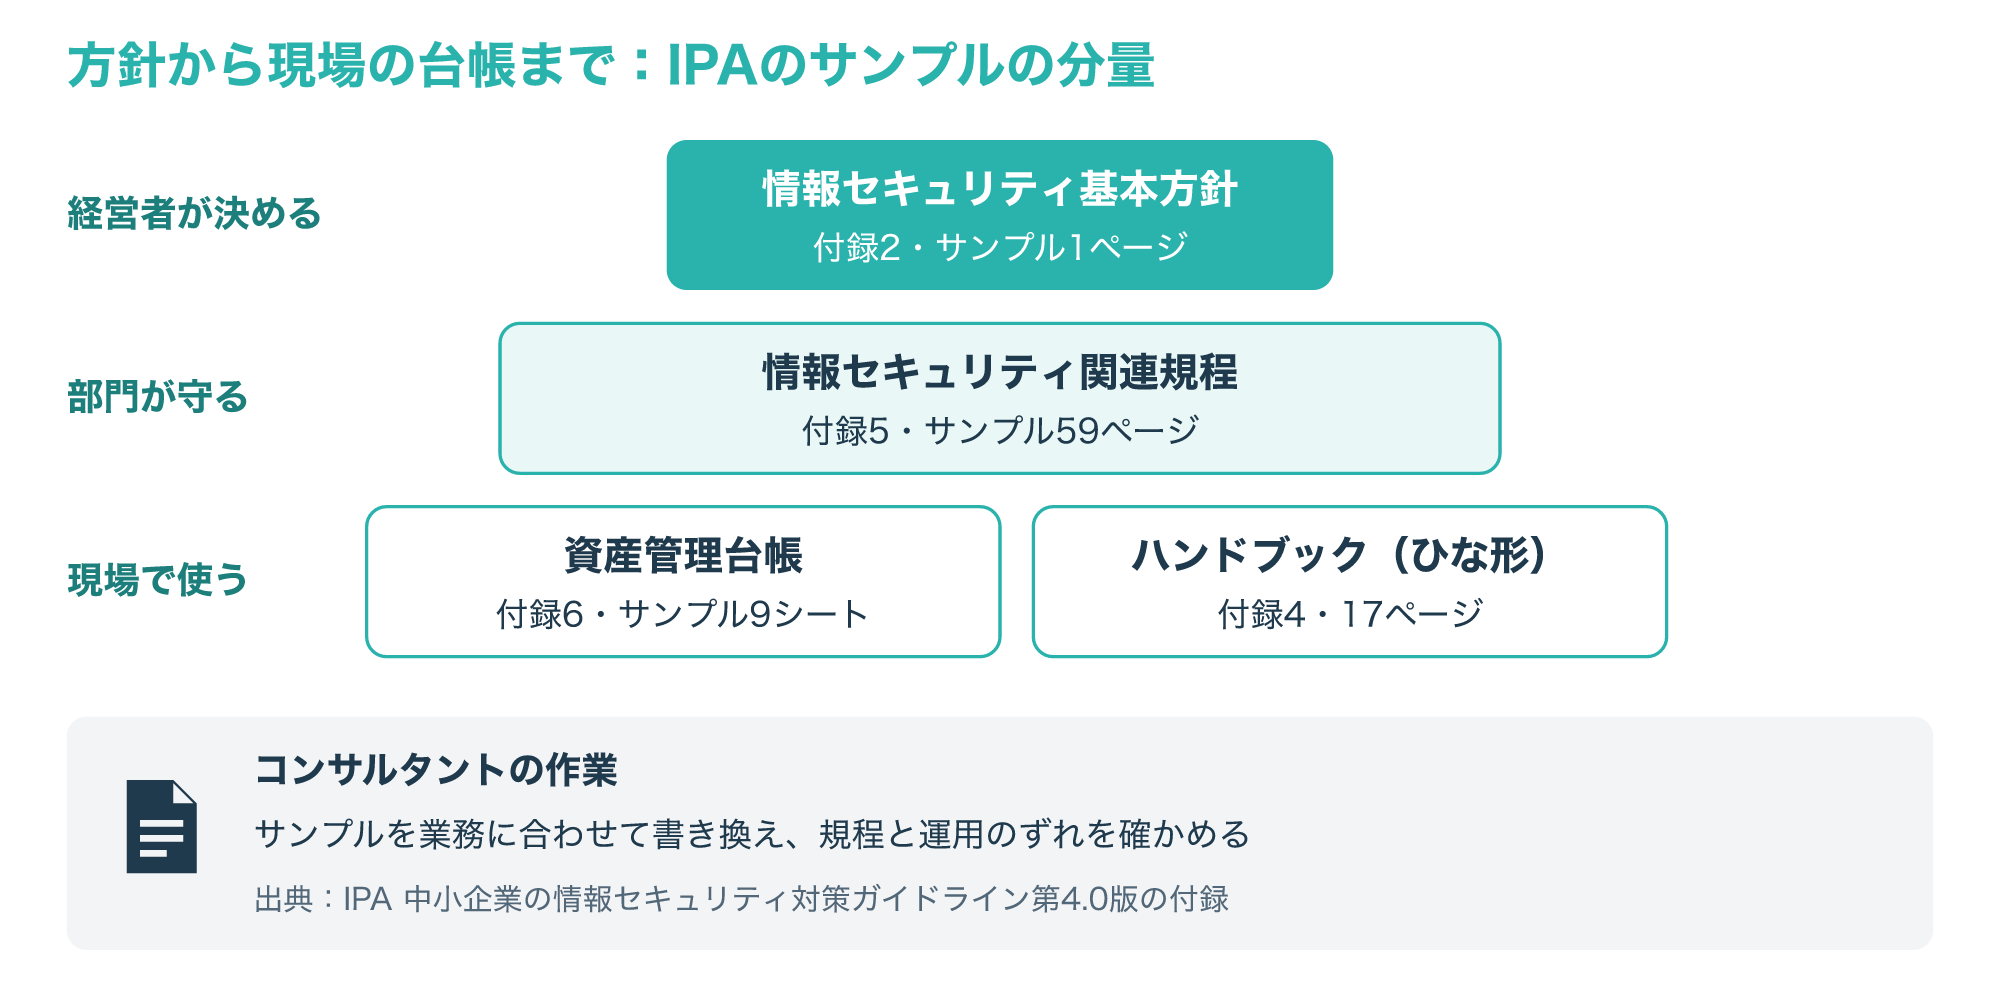
コンサルタントは、こうしたサンプルを組織の業務に合わせて書き換え、規程と実際の運用がずれていないかを確かめます。
IPAが情報処理安全確保支援士の業務と役割に挙げる「情報セキュリティ方針及び情報セキュリティ諸規程の策定、情報セキュリティリスクアセスメント及びリスク対応などを推進又は支援する」は、まさにこの仕事です(参考1)。
筆者の整理では、ISMS認証の取得を目指す会社の支援でも、方針・規程をそろえて決めたとおりに運用した記録を残す作業が中心になりやすいと考えています。
ISMS認証そのものの考え方は、次の記事で解説しています。
2-3. 脆弱性診断の結果を説明し、直す順番を決める
脆弱性診断は、システムやネットワークに弱点がないかを専門のツールや手作業で調べるサービスです。
NISTのSP 800-115は、技術的なセキュリティテストの計画と実施、見つかった結果の分析、緩和策の立案を助けるためのガイドで、テストの目的として、弱点を見つけることと、方針などの要件に合っているかを確かめることを挙げています。
診断の報告書には専門用語が多く、そのままでは経営層や業務の担当者に伝わりにくいことがあります。
コンサルタントは、診断結果の1行1行を「業務にどう響くか」「いつまでに直すか」へ言い換えて説明します。
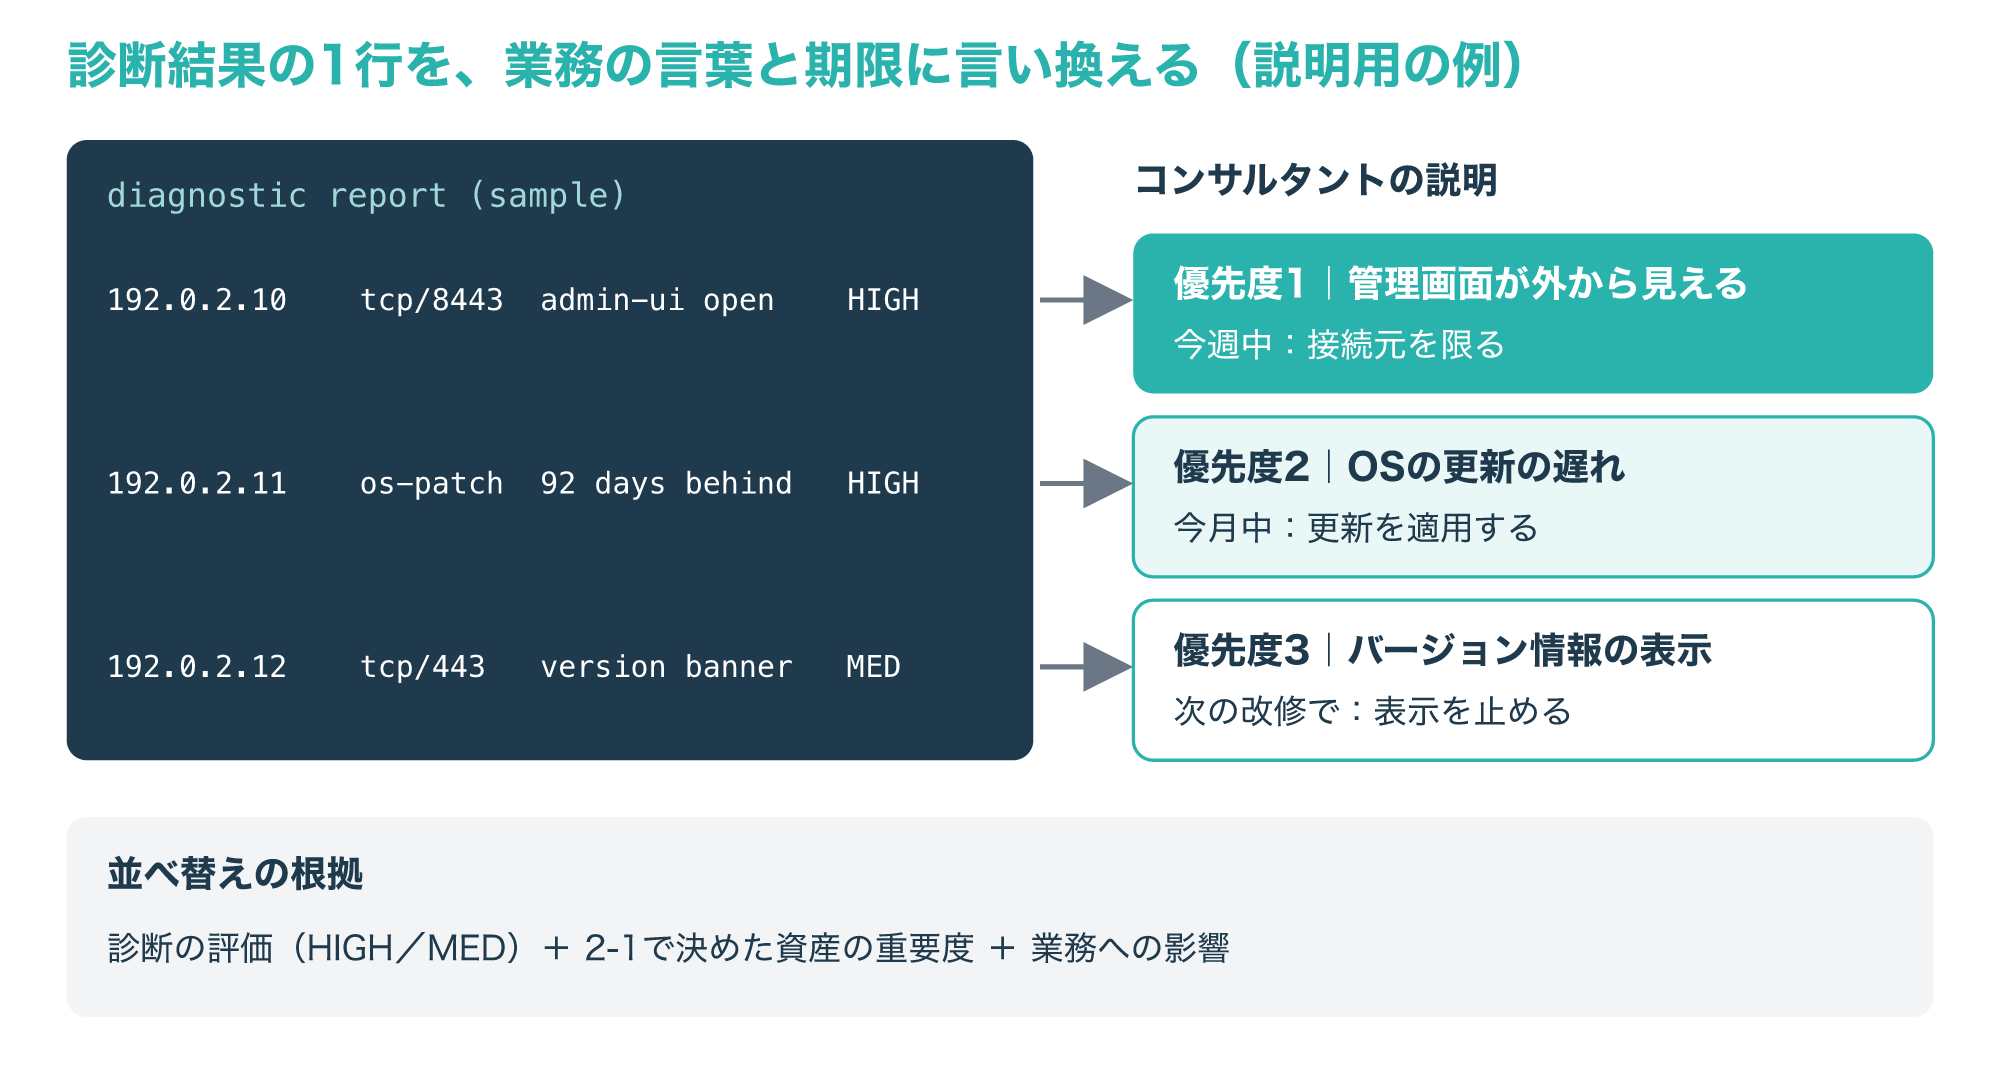
図の例では、同じHIGHの2行のうち、2-1で優先と判定した顧客管理DBの管理画面を最優先にし、更新の遅れを次に、MEDのバージョン情報の表示を次の改修に回しています。
この並べ替えは、2-1のリスクアセスメントで決めた資産の重要度と組み合わせて行うので、診断と評価は別々の作業ではなく、1つの流れとしてつながっています。
直した後にもう一度確かめる「再診断」までを計画に入れておくと、対策が終わったかどうかを事実で示せます。
SP 800-115がテストの計画から結果の分析、緩和策の立案までを1つの流れとして扱っているように、診断は報告書を受け取って終わりではありません(参考7)。
弱点の見つけ方と優先度の決め方は、次の記事でくわしく解説しています。
2-4. インシデント対応とガイドライン準拠の支援
インシデント(セキュリティ上の事故)への備えも、コンサルタントがよく関わる仕事です。
NISTが2025年4月に公開したSP 800-61 Rev. 3は、インシデント対応をサイバーセキュリティのリスク管理の活動全体に組み込むためのガイドで、NIST CSF 2.0のコミュニティプロファイルとして書かれています。
そのねらいは、インシデントへの準備を整え、起きる件数と影響を減らし、検知・対応・復旧の効率と効果を高めることとされています。
次の図は、事故の前・最中・後で、コンサルタントが支援する内容を説明用のログの例と合わせて並べたものです。
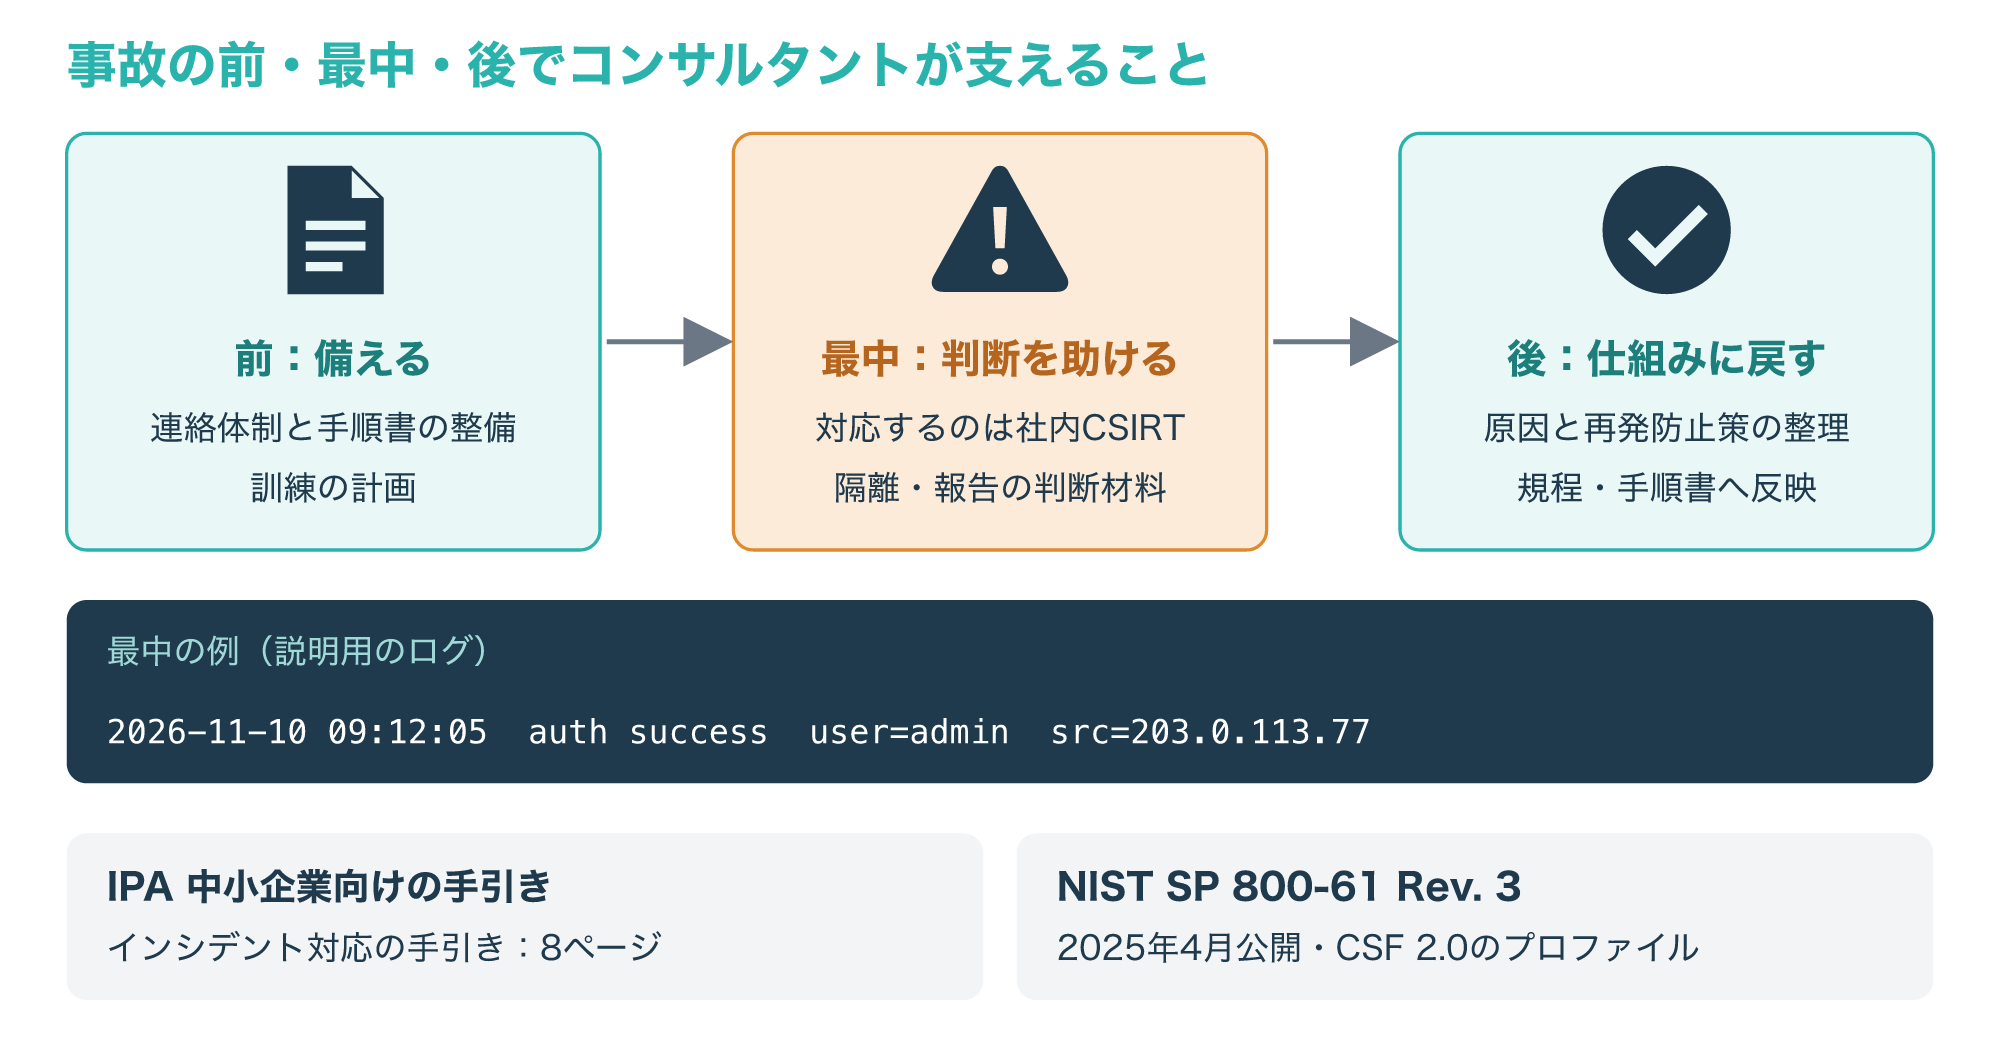
中小企業向けには、IPAのガイドラインの付録に「中小企業のためのセキュリティインシデント対応の手引き」(8ページ)があり、手順書を作るときの出発点になります。
ガイドラインやフレームワークへの準拠を手伝うのも、同じく大事な仕事です。
NIST CSF 2.0は2024年2月に公開された枠組みで、規模や業種、成熟度を問わずどの組織でも使える、サイバーセキュリティの成果(アウトカム)の分類を示しています。
CSFは成果をどう達成するかを定めておらず、具体的な方法は関連する資料へのリンクで補う形をとっているため、「自社ではこの成果をどう実現するか」を決める作業にコンサルタントの出番があります。
NISTのCSFのサイトでは、組織の状況を整理するプロファイル(Profiles)を作るためのテンプレートや、目的別のクイックスタートガイドも公開されていて、準拠の支援ではこうした資料を出発点に使えます(参考3・参考5・参考8・参考11)。
社内でインシデントに対応するチームのつくり方は、次の記事が参考になります。
セキュリティエンジニアとの違い
3-1. 違いは「誰に、何を渡すか」
セキュリティエンジニアとセキュリティコンサルタントは、どちらもセキュリティのリスクと対策を扱う点では同じです。
違いが出るのは、その結果を誰に渡し、何を成果物にするかです。
IPAの説明でも、エンジニアは「組織の事業、サービス及び情報システムの安全を確保する」人、コンサルタントは「助言・提案して経営層を支援する」人として書き分けられています(参考1)。
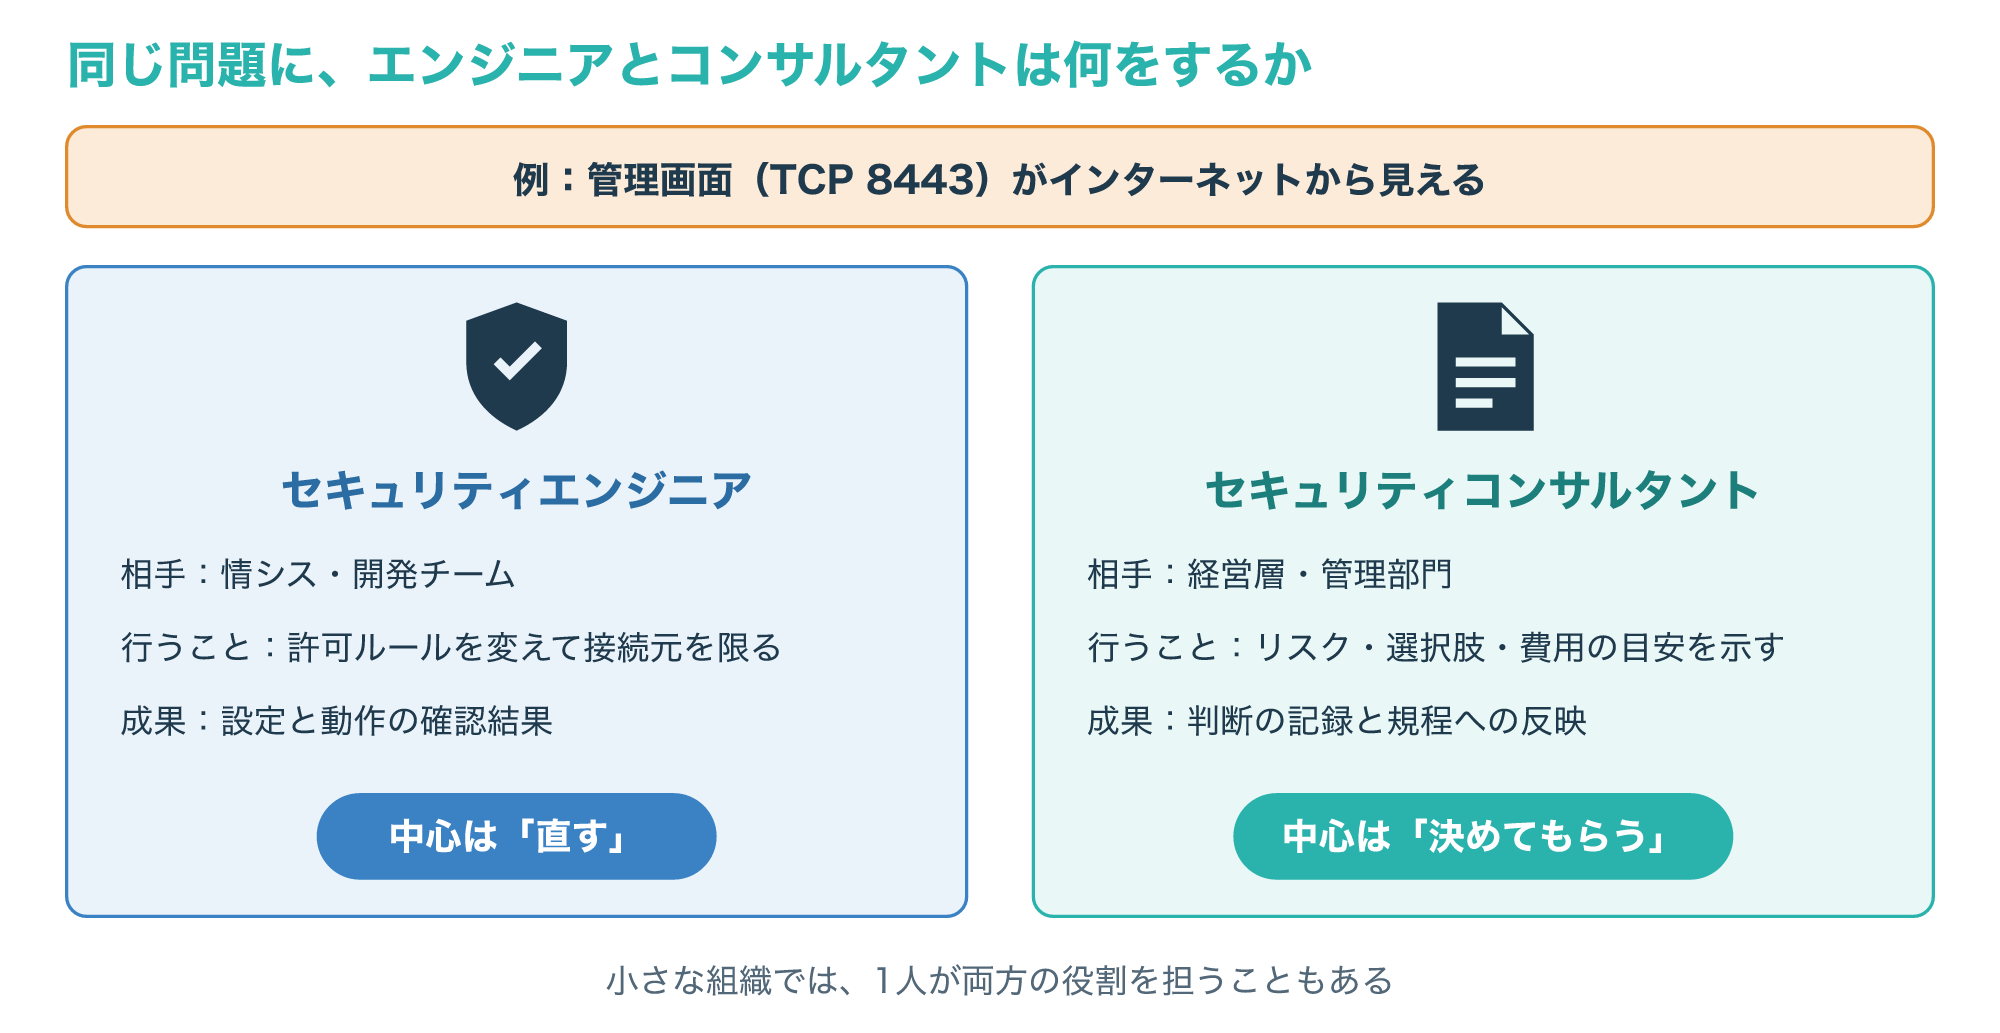
次の図は、同じ「管理画面が外から見える」という問題に対して、2つの職種がそれぞれ何をするかを比べたものです。
実際の職場では、この2つがはっきり分かれているとは限りません。
小さな組織では1人が両方を担うこともあり、コンサルタントにも、提案が技術的に実現できるかを判断するためのエンジニアの知識が欠かせません。
反対に、エンジニアも、対策の理由を経営層に説明する場面では、コンサルタントと同じ考え方を使います。
コンサルタントの仕事は、1回の依頼の中で、おおむね次のように進みます。
- ヒアリング:依頼の目的、対象の範囲、守りたい業務を聞き取る
- 現状の調査:規程、設定、記録、診断の結果を集めて読む
- 評価:2-1の手順でリスクを見積もり、優先順位をつける
- 報告:経営層向けの要約と、担当者向けの対策の一覧に分けて渡す
- 改善の支援:規程の改訂や対策の進み具合を、期限を決めて確かめる
流れで見ると、エンジニアは設定の変更や対策の実装が中心になりやすく、コンサルタントは「報告」と「改善の支援」まで受け持つことが多い、というのが筆者の整理です。
3-2. NICEフレームワークで役割を「タスク・知識・スキル」に分ける
職種の違いをもう少し細かく見るときに役立つのが、NISTのNICEフレームワーク(SP 800-181 Rev. 1、2020年11月公開)です。
NICEフレームワークは、サイバーセキュリティの仕事を「タスク(Task)」の記述で表し、それを支える「知識(Knowledge)」と「スキル(Skill)」の記述を組み合わせて整理する、共通の言葉づかいの枠組みです。
NISTは、この記述を使うことで、学生はスキルを伸ばし、求職者は能力を示し、働く人はタスクをこなしやすくなると説明しています。
次の図は、コンサルタントの仕事の1つを、タスク・知識・スキルの3つに分けてみた例です。
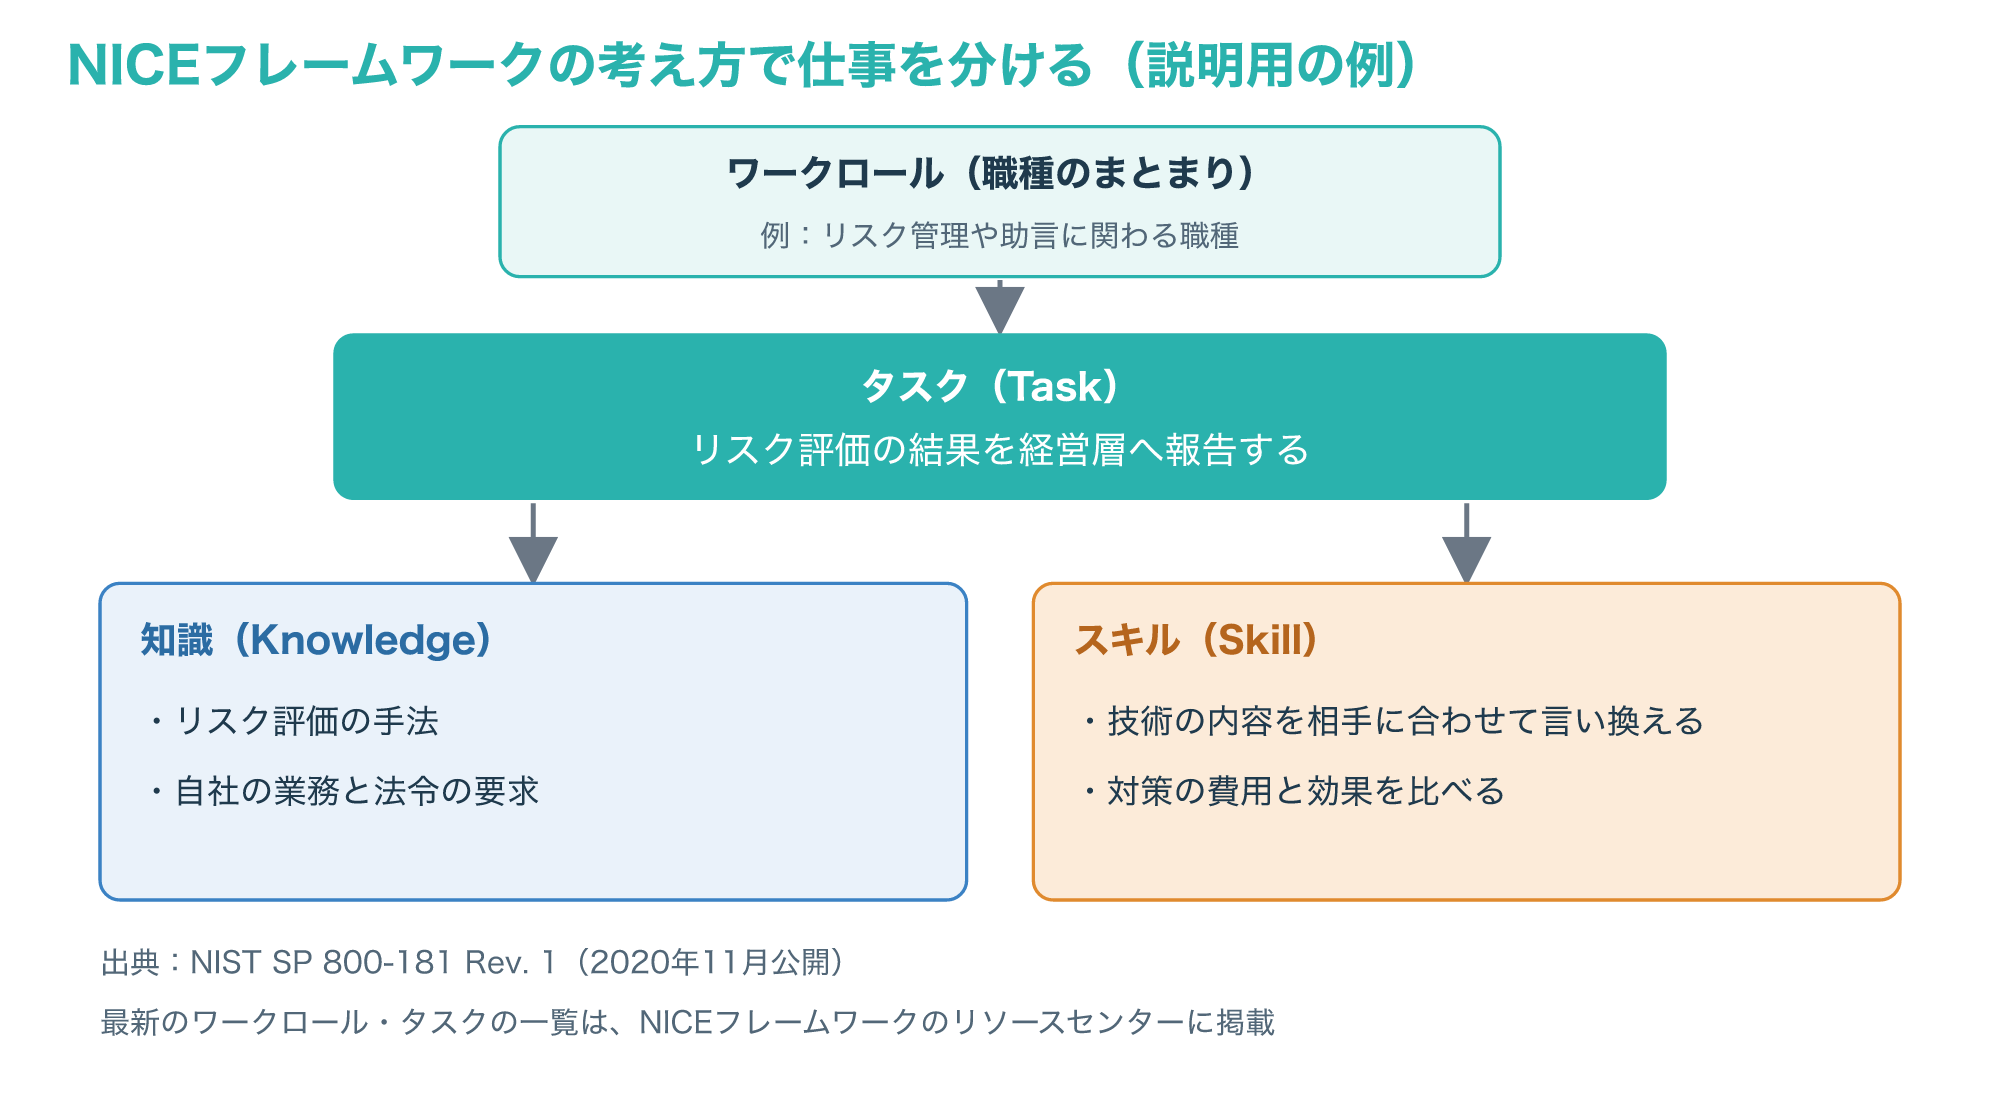
このように分けると、エンジニアからコンサルタントへ進むときに「知識はすでにあるが、説明のスキルが足りない」といった差が見えやすくなります。
NICEフレームワークの職種(ワークロール)やタスクの最新の一覧は、NISTのNICEフレームワーク・リソースセンターで公開されています。
日本では、JNSA(日本ネットワークセキュリティ協会)が「セキュリティ知識分野(SecBoK2019)」を公開していて、NIST SP 800-181のスキル項目との対応づけや、NIST CSFとの関係を示した資料も添えています(参考9・参考10)。
セキュリティコンサルタントに必要な知識と資格
4-1. 必要な知識:技術・管理・法の3つを仕事に結びつける
コンサルタントに必要な知識の目安として、IPAが情報処理安全確保支援士に期待する技術水準が参考になります。
そこでは、脅威分析とセキュリティ要件の抽出、ISMSとリスクアセスメント・リスク対応の指導・助言、ネットワークや暗号・認証・ロギングなどの要素技術、方針・規程の策定と教育、法的要求事項・証拠の収集・監査の知識などが挙げられています。
次の表は、これらの知識が、この記事で紹介したどの仕事で使われるかを対応させたものです。
| 知識の分野 | 主に使う仕事 | 仕事の中での使い方の例 |
|---|---|---|
| 脅威分析・要件の抽出 | リスクアセスメント(2-1) | 資産ごとに起こりうる被害を洗い出す |
| ISMS・リスク対応 | 方針・規程の整備(2-2) | 評価の結果を規程と台帳へ落とし込む |
| ネットワーク・暗号・認証 | 脆弱性診断の結果説明(2-3) | 指摘の意味と直し方の実現性を判断する |
| 証拠の収集・法的要求事項 | インシデント対応の支援(2-4) | 記録を残す範囲と報告の要否を助言する |
| 方針・規程・教育 | ガイドライン準拠の支援(2-4) | 社員向けのルールと研修の内容を決める |
表のとおり、どれか1つの分野だけに詳しくても、コンサルタントの仕事は回りません。
IPAの水準の中に「他の専門家と協力しながら遂行できる」という言葉があるように、法律の判断は弁護士、証拠の解析はフォレンジックの専門家など、得意な人へつなぐ判断も知識の一部です(参考1)。
4-2. 資格:情報処理安全確保支援士とCISSPなど
コンサルタントの知識を示す国内の代表的な資格が、情報処理安全確保支援士(略称:登録セキスペ)です。
登録セキスペは、2016年10月の「情報処理の促進に関する法律」の改正で生まれた国家資格で、試験に合格すると経済産業大臣から合格証書が交付され、所定の登録手続きを行うと資格保持者になります。
IPAは、この試験を「セキュリティコンサルタントを目指す方に最適」と案内しています。
次の図は、試験の構成と、合格から登録・更新までの流れをまとめたものです。
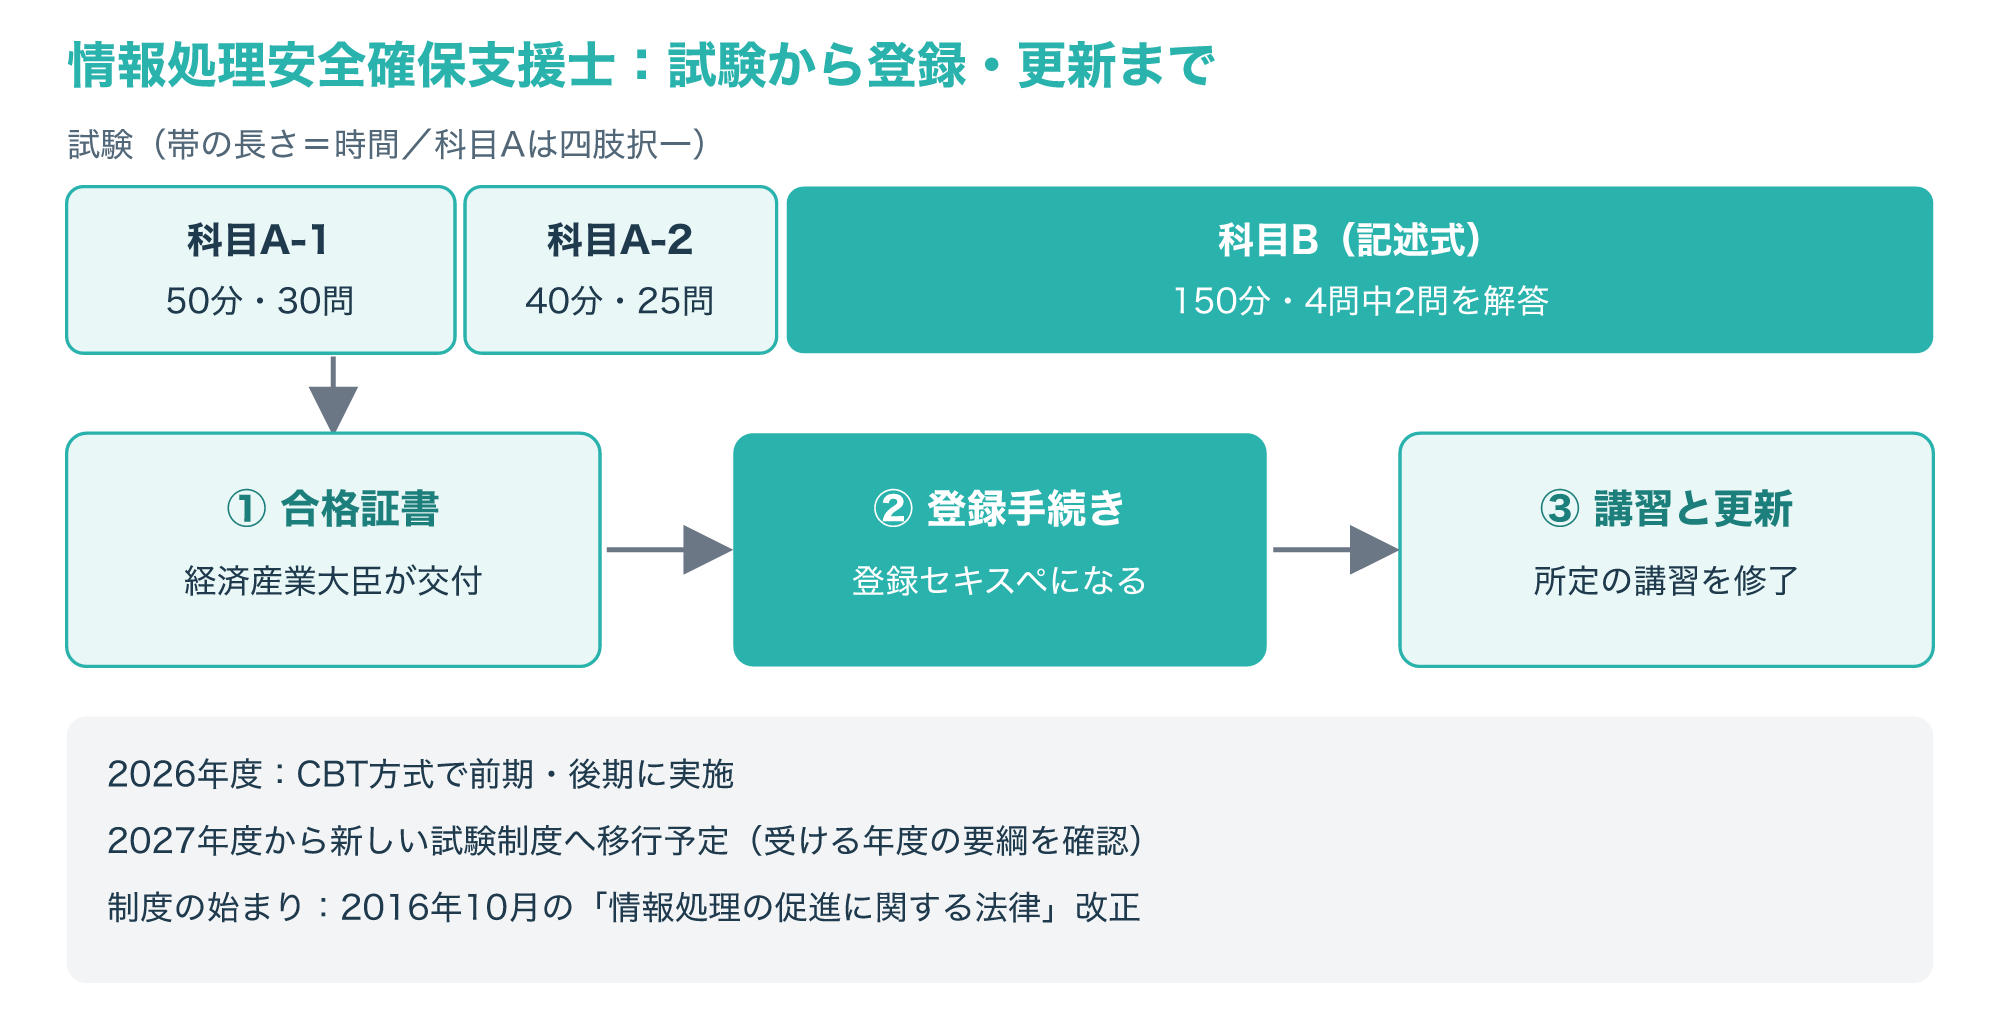
2026年度の試験はCBT方式で前期・後期に実施されていて、IPAは2027年度から新しい試験制度へ移行する予定と案内しているので、受ける年度の要綱を確かめてください。
登録した後も、更新の期限までに所定の講習をすべて修了する必要があり、資格を持ち続けるには学び続けることが前提になります(参考1・参考2)。
海外の資格としては、ISC2が認定するCISSPなどもあります。
CISSPの受験要件や出題分野はISC2の公式情報で確かめる必要があるため、この記事では扱わず、次の記事に譲ります。
成果物の例と、目指すとき・依頼するときの考え方
5-1. 成果物の例:リスク評価表と管理策の対応表
コンサルタントの仕事は形に残りにくいと思われがちですが、実際には文書として成果物を残します。
代表的なものが、2-1の評価をまとめた「リスク評価表」と、規程やガイドラインの項目に自社の対策を対応させた「管理策の対応表」です。
次の図は、この2つの表を、説明用の値で並べたものです。
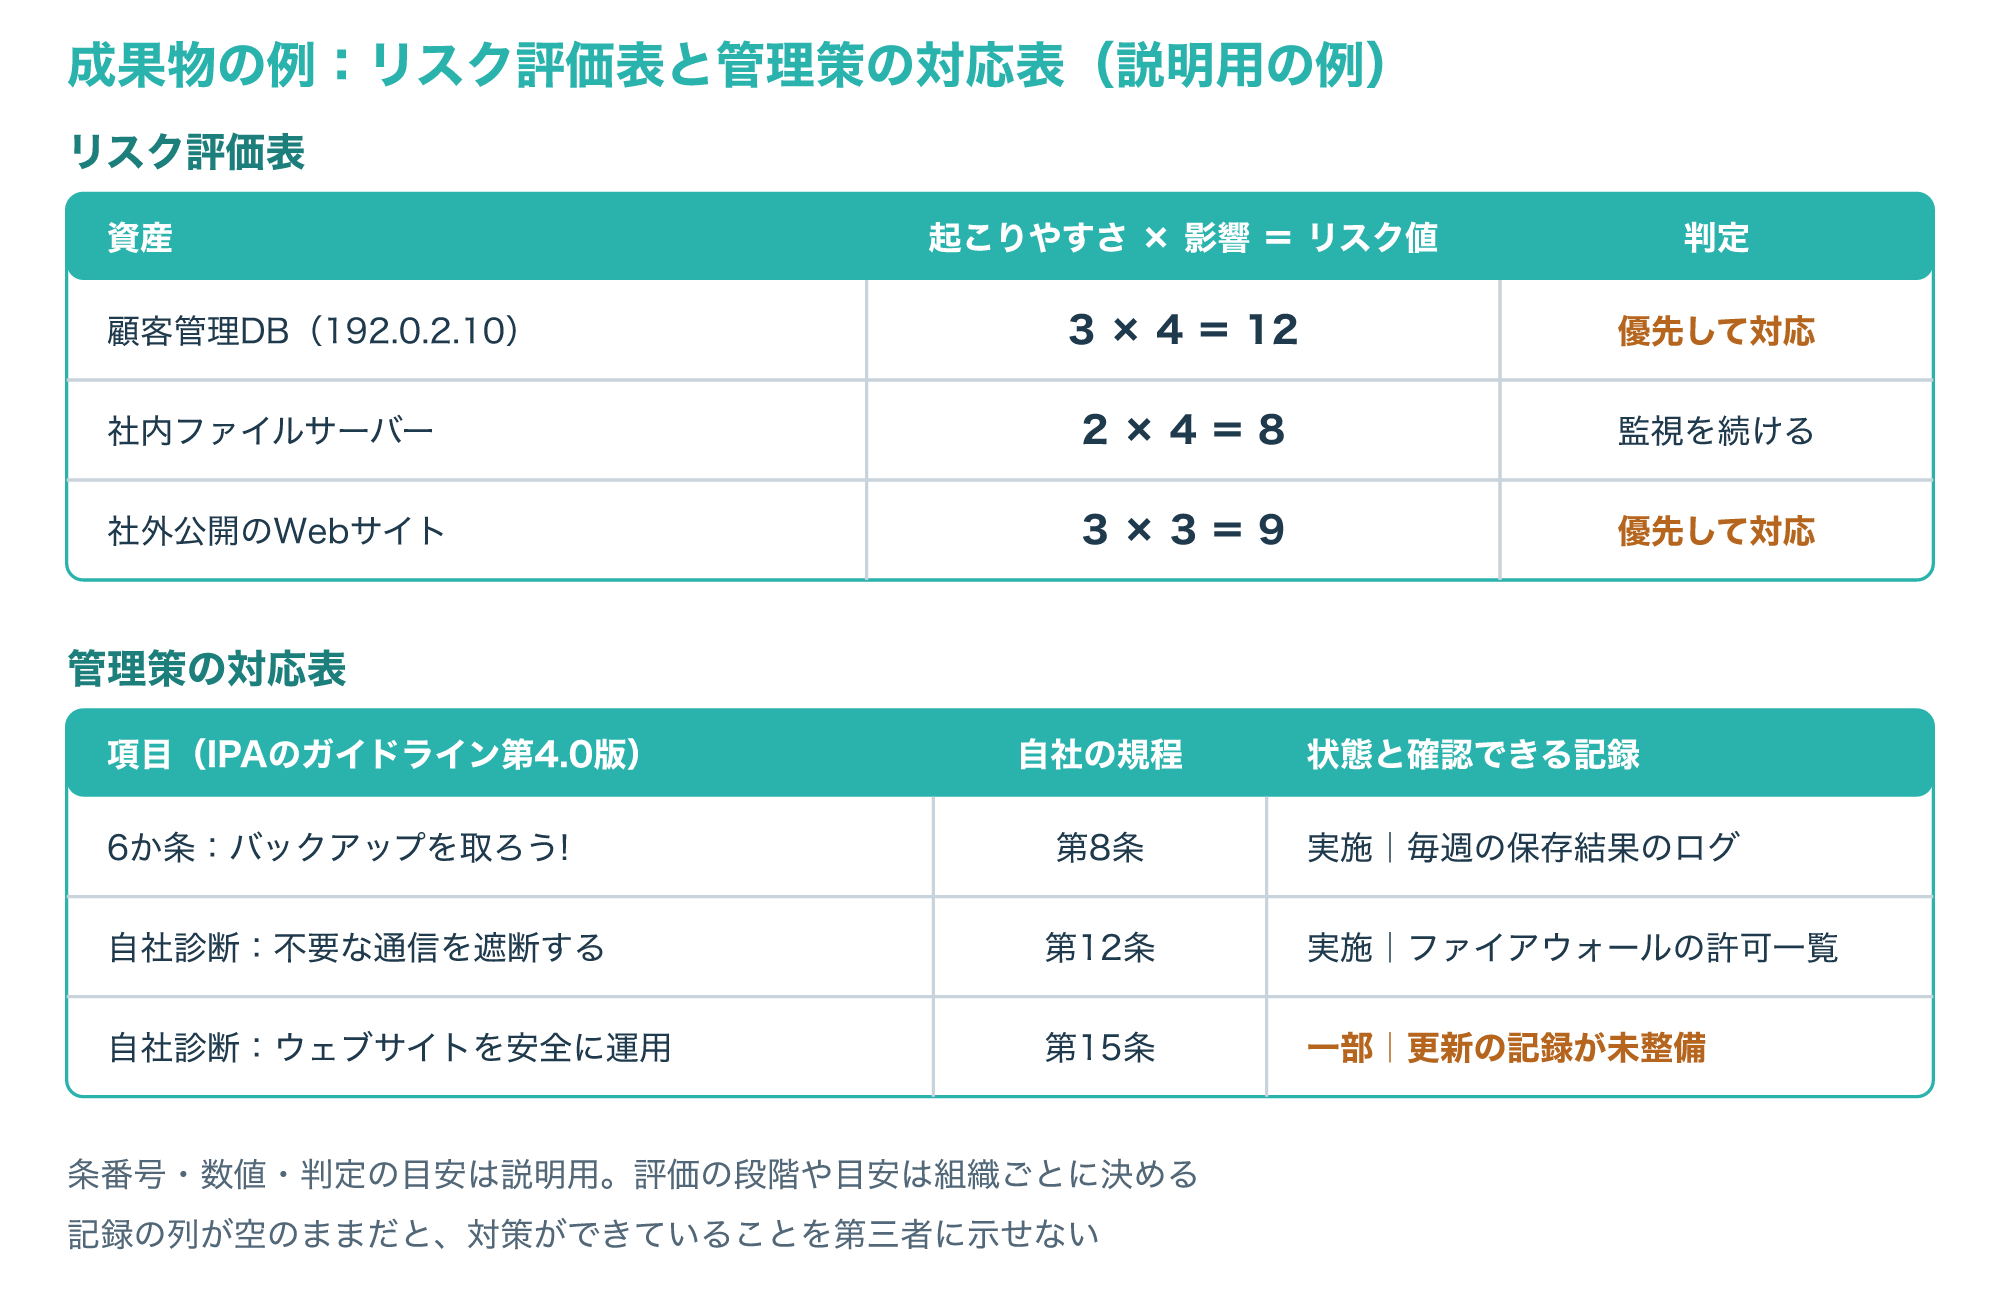
対応表の項目には、IPAのガイドライン第4.0版で情報セキュリティ6か条に加わった「バックアップを取ろう!」や、自社診断に加わった「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」を例として使っています。
「確認できる記録」の列を空けないことが大切で、ここに設定の画面やログの保存先を書けると、対策ができていることを第三者に示せます。
この2つの表は、次の年に見直すときの出発点にもなります(参考3)。
5-2. コンサルタントを目指す道筋と、外部に依頼するときの確認点
コンサルタントを目指す道筋として、IPAの説明に沿って考えると、まずエンジニアとして分析・評価の経験を積み、そのうえで助言・提案の経験を増やしていく流れが自然です。
脆弱性診断、監視・運用、CSIRTでのインシデント対応、ISMSの運用など、1-2で見たサービスのどれかで実務を経験すると、提案に現場の裏付けを持たせやすくなります。
具体的には、次のような順番で経験を広げていく方法が考えられます。
- 技術の実務:設定、診断、監視のどれかで、弱点がどこに生まれるかを体で覚える
- 報告書を書く:自分の作業の結果を、担当者と上司の両方に向けて文書にする
- 規程とガイドラインを読む:IPAのガイドラインやNIST CSFを、自社の規程と見比べる
- 知識を示す:情報処理安全確保支援士などで、技術と管理の両方の知識を形にする
次の図は、この4つの段階と、それぞれの段階で手元に残るものをまとめたものです。
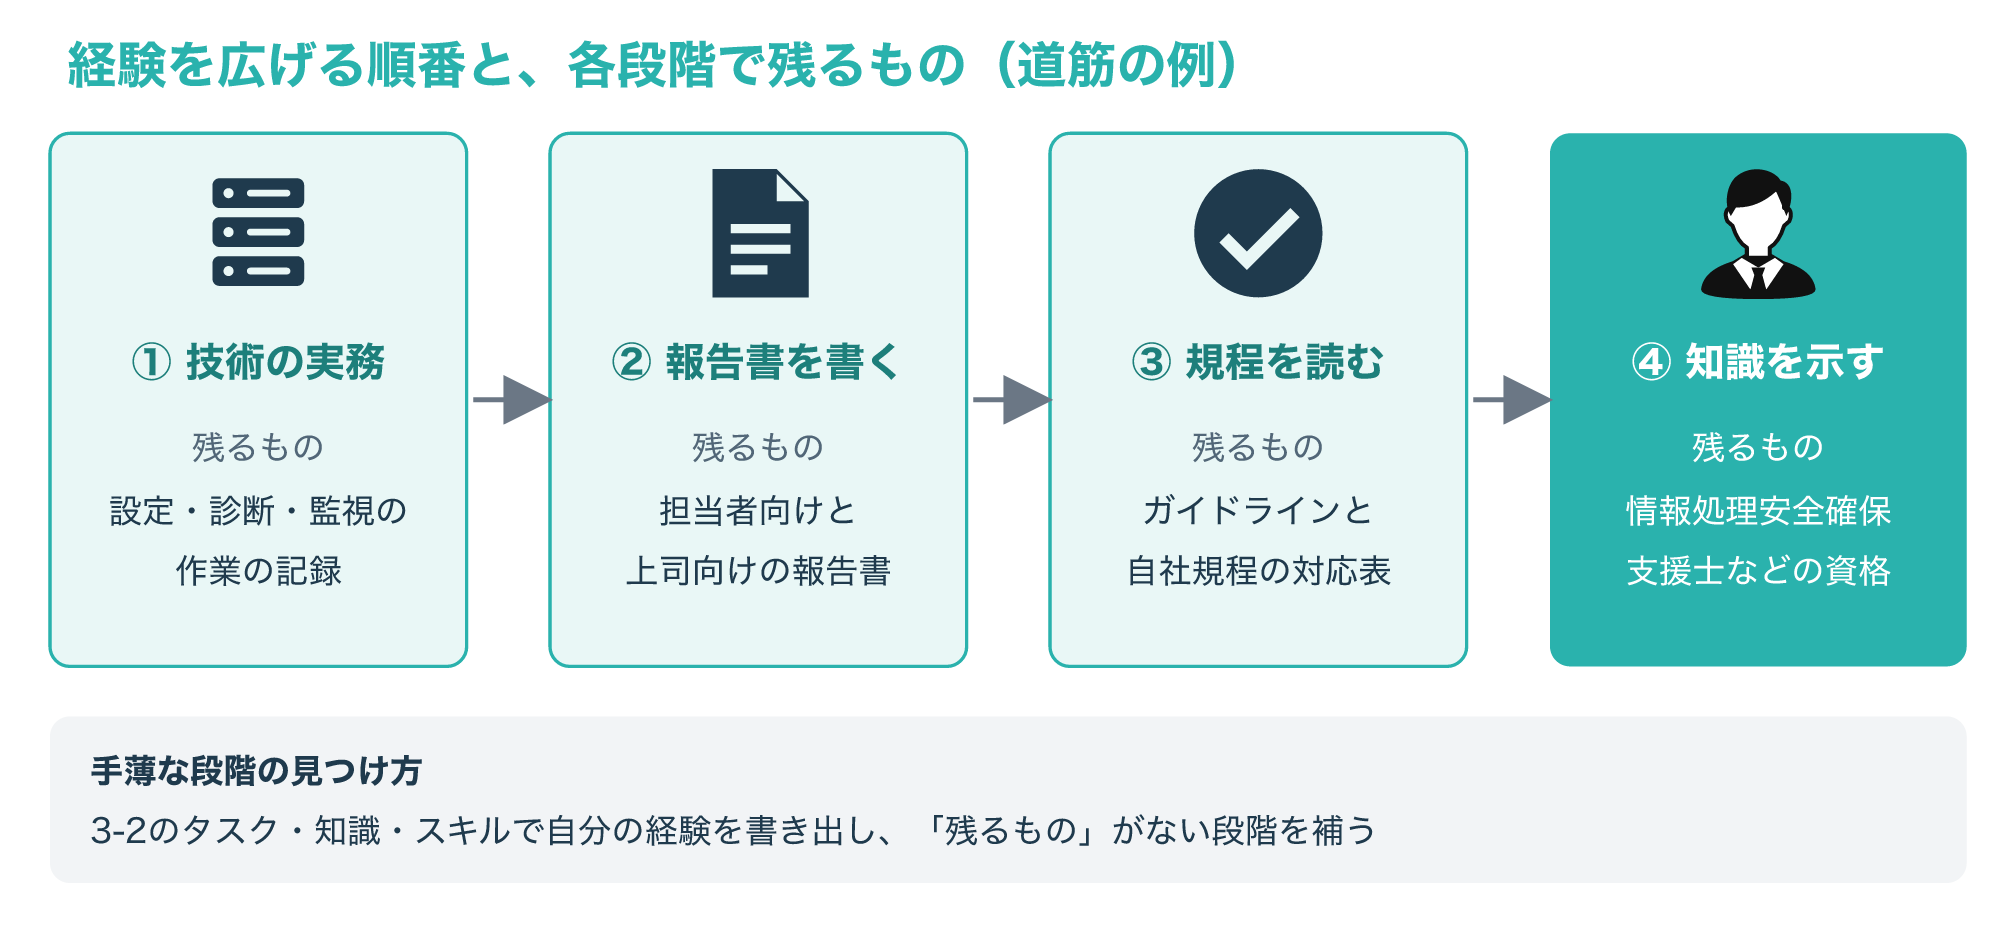
3-2のタスク・知識・スキルの分け方で自分の経験を書き出すと、どの段階が手薄かを確かめやすくなります。
年収や求人の数については、比べられる公的な一次資料を確認できなかったため、この記事では数字を書いていません。
反対に、社外のコンサルタントや専門サービスに依頼する側は、次の点を確かめておくと、頼む範囲がはっきりします。
| 確認すること | 確かめる理由 |
|---|---|
| 依頼の範囲(評価・規程・診断の説明など) | 成果物と終わりの条件を先に決めるため |
| 成果物の形(評価表・対応表・報告書) | 次の年に社内で見直せる形で受け取るため |
| 診断や監視を別の会社に頼むかどうか | サービス基準の区分ごとに選び方が違うため |
| 担当者の資格や経験の示し方 | 資格の名前だけでなく、担当した仕事の範囲を知るため |
IPAのサービス基準適合サービスリストに載っていることは、IPAによる保証ではないとIPA自身が明記しています。
リストは選ぶときの手がかりの1つとして使い、依頼の範囲や成果物は契約の前に自社で確かめてください。
リストの審査・判定は各審査登録機関が責任をもって行い、IPAはその審査に関与していないとされています(参考4)。
よくある質問とまとめ
6-1. よくある質問
Q1. 情報処理安全確保支援士を持っていないと、コンサルタントになれませんか?
IPAはこの試験を「セキュリティコンサルタントを目指す方に最適」と案内していますが、応募に必要な条件は募集する会社ごとに違うので、求人の条件で確かめてください(参考1)。
Q2. セキュリティコンサルタントの年収はどのくらいですか?
比べられる公的な一次資料を確認できなかったため、この記事では数字を載せていません。
年収は勤め先や担当する範囲で大きく変わるので、公的な統計や募集の条件を直接確かめるのが確実です。
Q3. セキュリティエンジニアからコンサルタントへ移れますか?
セキュリティのリスクと対策を扱う点は共通しているので、技術の経験はそのまま土台になります。
3-2のようにタスク・知識・スキルに分けて、説明や提案の経験など足りない部分を補う進め方が考えられます。
Q4. 中小企業でもコンサルタントに頼むべきですか?
IPAのガイドラインは個人事業主や小規模事業者を含む中小企業向けに作られていて、自社診断や規程のサンプルもそろっているので、まずは自社で試し、手に余る部分を社外に頼む進め方もあります(参考3)。
Q5. NIST CSF 2.0は日本の会社でも使えますか?
NISTはCSF 2.0を、規模や業種、成熟度を問わずどの組織でも使える成果の分類と説明していて、翻訳版の案内もあります(参考5)。
国内の中小企業であれば、まずIPAのガイドラインで基本を整え、取引先から求められたときなどにCSFとの対応を考える、という順番でも進められます。
6-2. まとめ
セキュリティコンサルタントは、分析・評価の結果をもとに、技術と管理の両面から組織へ助言する専門職です。
次の図で、この記事の要点をふり返っておきましょう。
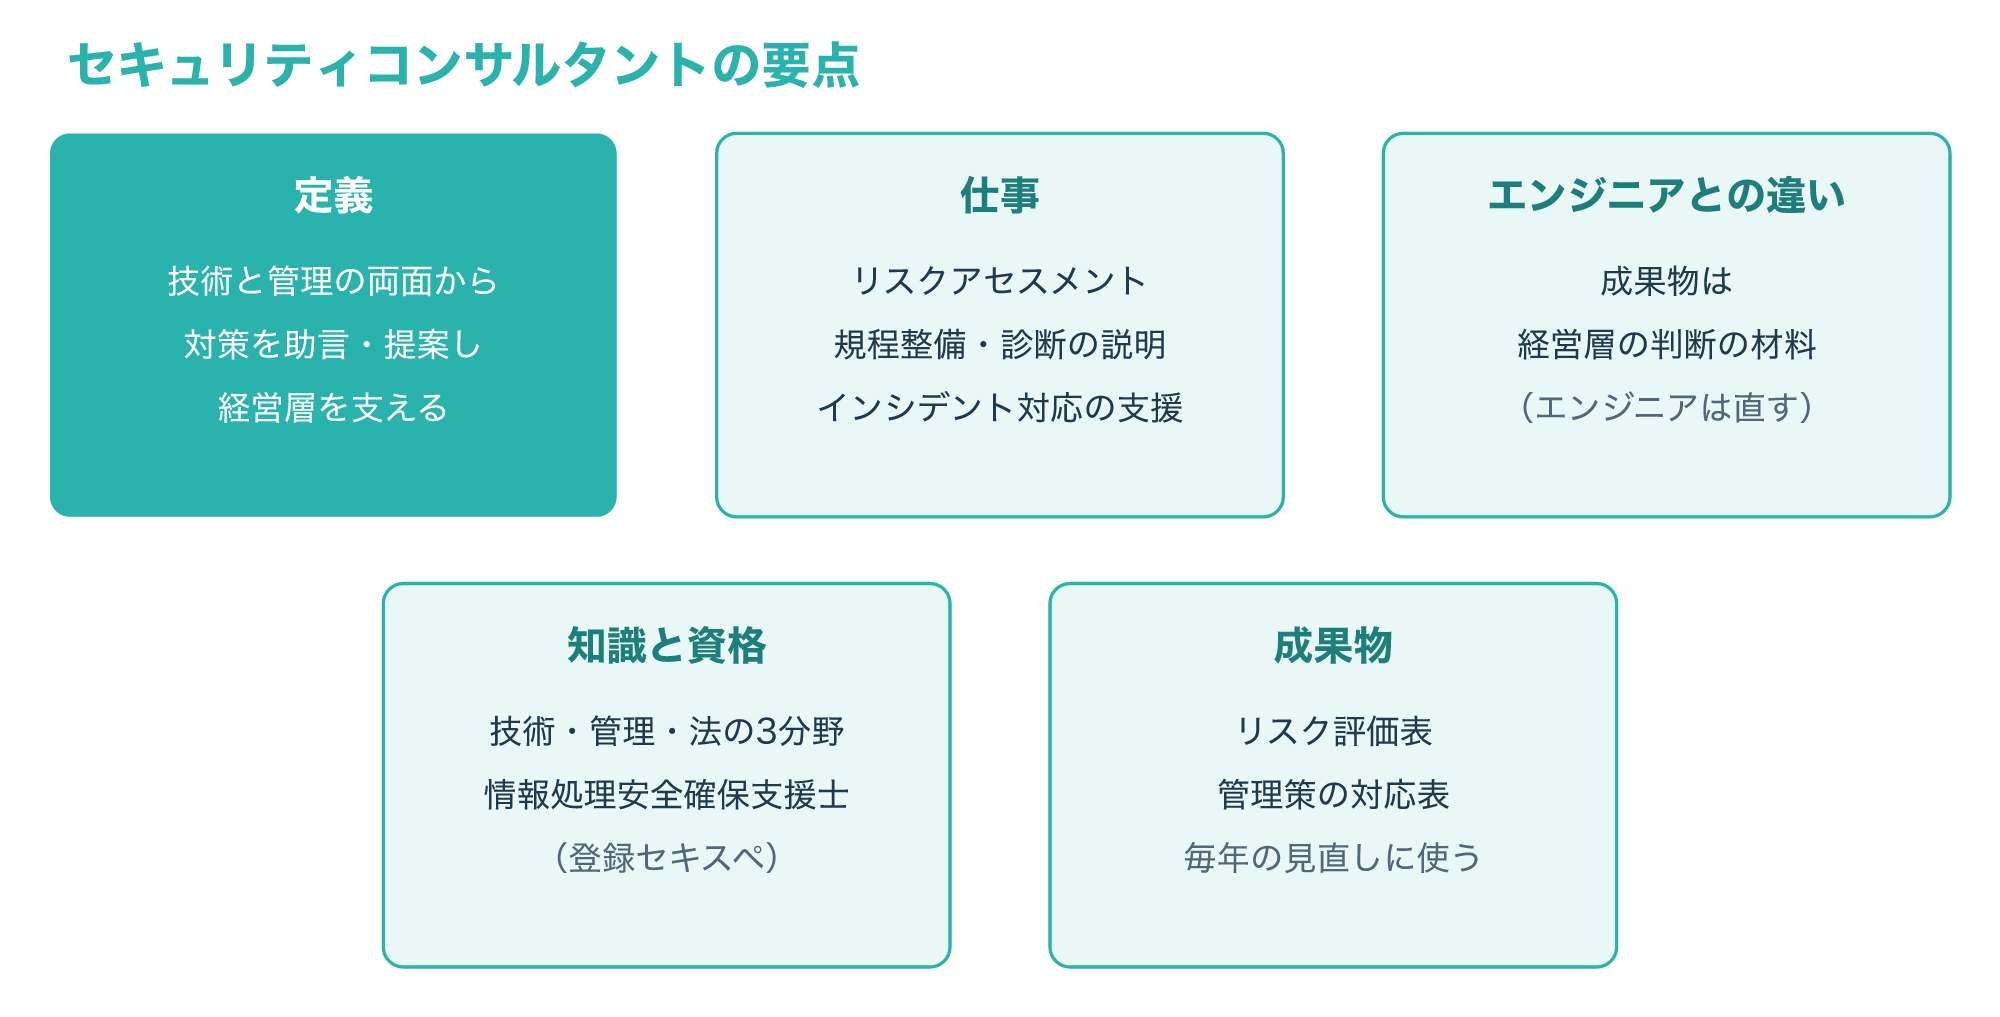
- コンサルタントは、リスクを分析・評価し、技術と管理の両面から対策を助言・提案する
- 主な仕事は、リスクアセスメント、方針・規程の整備、診断結果の説明、インシデント対応とガイドライン準拠の支援
- エンジニアとの違いは、成果物が経営層の判断の材料になる点にある
- 知識は技術・管理・法の3分野にまたがり、国内では情報処理安全確保支援士が代表的な資格
- リスク評価表と管理策の対応表が、仕事の成果を形に残す代表的な文書
参考1:情報処理安全確保支援士試験(IPA 独立行政法人 情報処理推進機構)
参考3:中小企業の情報セキュリティ対策ガイドライン(IPA)
参考4:情報セキュリティサービス基準適合サービスリスト(IPA)
参考5:CSWP 29, The NIST Cybersecurity Framework (CSF) 2.0(NIST)
参考6:SP 800-30 Rev. 1, Guide for Conducting Risk Assessments(NIST)
参考7:SP 800-115, Technical Guide to Information Security Testing and Assessment(NIST)
参考9:SP 800-181 Rev. 1, Workforce Framework for Cybersecurity (NICE Framework)(NIST)