TCP/IPとは?4階層の仕組みと通信の流れ・確認方法を図解
TCP/IPとは、インターネットや社内LANで使われている通信のルール(プロトコル)の集まりで、中心となるTCPとIPの名前から呼ばれています。
この記事では、4つの階層とOSI参照モデルとの対応、ヘッダーが付く順番、IP・TCP・UDP・ICMPの役割、3ウェイハンドシェイク、つながらないときの確かめ方を、例示の値を使った図で解説します。

この記事は以下のような人におすすめ!
- TCP/IPの4階層とOSI参照モデルの関係を整理したい人
- ヘッダーや3ウェイハンドシェイクを具体的な値で理解したい人
- 通信がつながらないとき、どの層から確かめるか知りたい人
TCP/IPとは
1-1. インターネットで使われる通信ルールの集まり
TCP/IPは、1つのプロトコルの名前ではなく、インターネットで通信するために組み合わせて使うプロトコル群(インターネットプロトコルスイート)の呼び名です。
名前は、その中心にあるTCP(Transmission Control Protocol)とIP(Internet Protocol)の2つから来ています。
実際には、名前からIPアドレスを調べるDNS、Webで使うHTTP、エラーを知らせるICMP、短いやり取りに向くUDPなども、このプロトコル群に含まれます。
RFCは、インターネットの技術を標準化するIETFなどが発行する文書で、TCP/IPの各プロトコルの仕様もRFCとして公開されています。
インターネットにつながるホスト(パソコンやサーバー)の要件をまとめたRFC 1122は、インターネットで通信するには階層に分かれたこのプロトコル群を実装する必要があり、ふつうは各層から少なくとも1つずつ実装すると説明しています。
階層に分けておくと、下の層がイーサネットでもWi-Fiでも、上の層のTCPやHTTPは同じ仕組みのまま使えます。
たとえばブラウザでWebページを開くとき、HTTP/1.1やHTTP/2のデータはTCPに渡され、TCPはIPに、IPはLANのイーサネットやWi-Fiに渡して送り出します(参考1・参考8)。
1-2. 4つの階層と、それぞれの役割
RFC 1122は、インターネットのプロトコルを上からアプリケーション層・トランスポート層・インターネット層・リンク層の4つに分けています。
アプリケーション層は、利用者に直接サービスを提供するプロトコルの層で、メールのSMTPやファイル転送のFTP、名前を調べるDNSなどが入ります。
トランスポート層は、アプリケーションどうしの端から端までの通信を受け持つ層で、主なプロトコルはTCPとUDPです。
インターネット層は、送信元のホストから宛先のホストまでデータを運ぶ層で、IPが中心となり、ICMPもこの層に含まれます。
リンク層は、直接つながっているネットワークの中で通信するための層で、イーサネットのようにネットワークの種類ごとに異なるプロトコルを使います。
次の図は、4つの階層と代表的なプロトコル、各層で扱うデータの呼び方を、上から順に並べたものです。
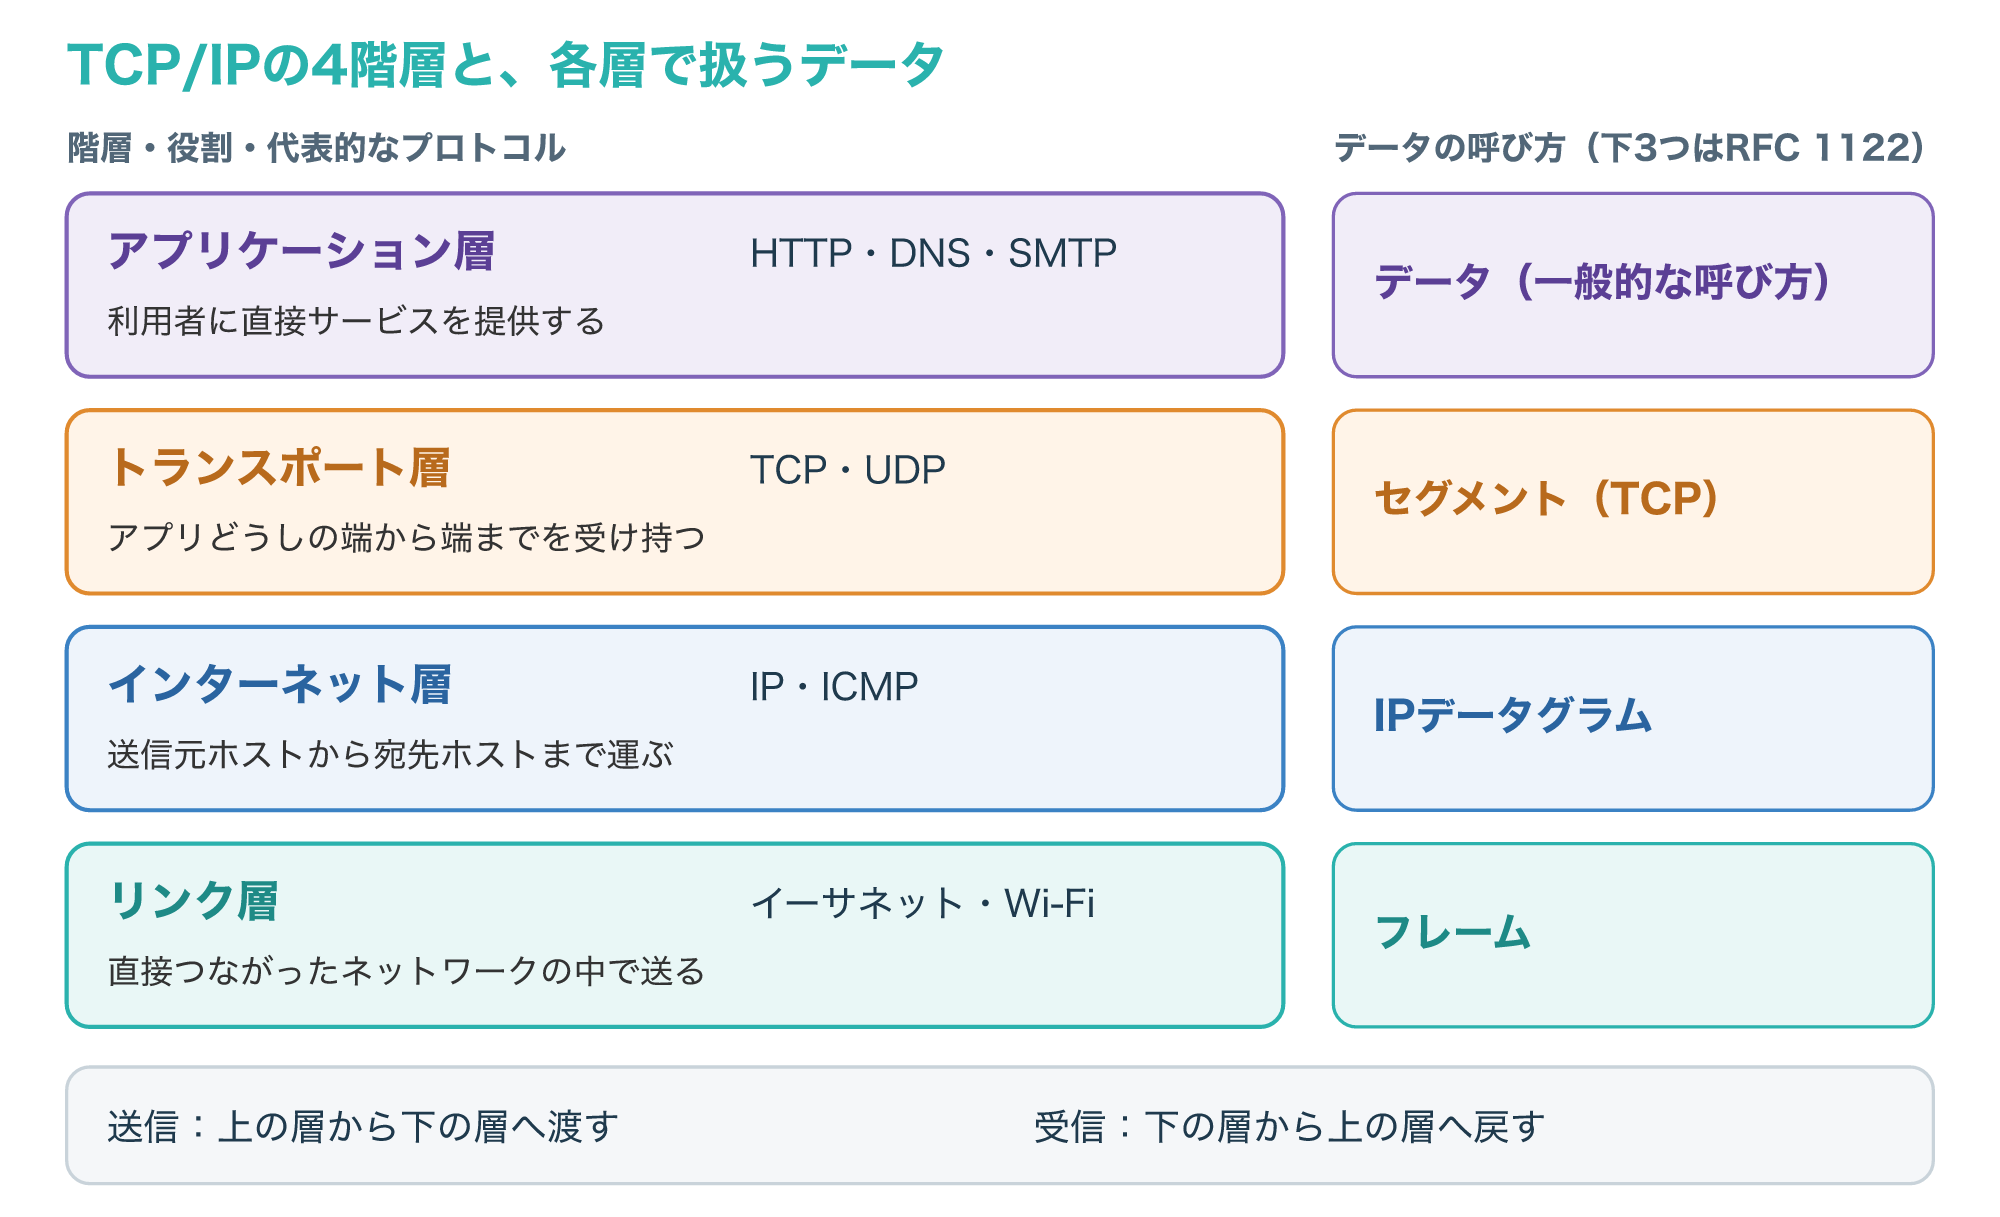
RFC 1122では、TCPで送る単位を「セグメント」、IPで送る単位を「IPデータグラム」、リンク層で送る単位を「フレーム」と呼び分けています。
呼び方が変わるのは、それぞれの層が自分のヘッダーを付けて、中身を包み直しているからで、この動きは2章で詳しく見ます。
層ごとのデータの名前を覚えておくと、ログや資料に「セグメント」「パケット」と書かれているときに、どの層の話かを判断しやすくなります(参考1)。
1-3. OSI参照モデルとの対応
TCP/IPの4階層とよく比べられるのが、通信の機能を7つの階層に分けたOSI参照モデルです。
OSI参照モデルは機能を細かく分けて考えるためのモデルで、TCP/IPは実際にインターネットで使われてきたプロトコルの階層です。
対応の目安は、次の表のとおりです。
| OSI参照モデル | TCP/IPの階層 | 代表的なプロトコル |
|---|---|---|
| 7 アプリケーション層、6 プレゼンテーション層、5 セッション層 | アプリケーション層 | HTTP、DNS、SMTP |
| 4 トランスポート層 | トランスポート層 | TCP、UDP |
| 3 ネットワーク層 | インターネット層 | IP、ICMP |
| 2 データリンク層、1 物理層 | リンク層 | イーサネット、Wi-Fi |
RFC 1122は、TCP/IPのアプリケーション層が、OSIの上位2層(プレゼンテーション層とアプリケーション層)の機能をまとめたものだと説明しています。
セッション層や物理層をどちらに含めるかは資料によって書き方が違うため、この表は1対1の対応ではなく、目安として見てください。
7つの階層それぞれの役割は、次の記事で詳しく解説しています(参考1)。
カプセル化とヘッダーの中身
2-1. ヘッダーが付く順番(カプセル化)
データを送るときは、上の層から下の層へ渡されるたびに、その層のヘッダーが先頭に付け足されていきます。
この包み込む動きをカプセル化と呼び、RFC 1122も、TCPのセグメントはIPデータグラムの中にカプセル化して送ると説明しています。
次の図は、PC(192.0.2.10)がWebサーバー(203.0.113.80)のTCP 443番へ1,460バイトのデータを送るときに、ヘッダーが付く順番を示したものです。
図のIPアドレスは、RFC 5737で文書や説明用に予約された範囲から選んだ例です。
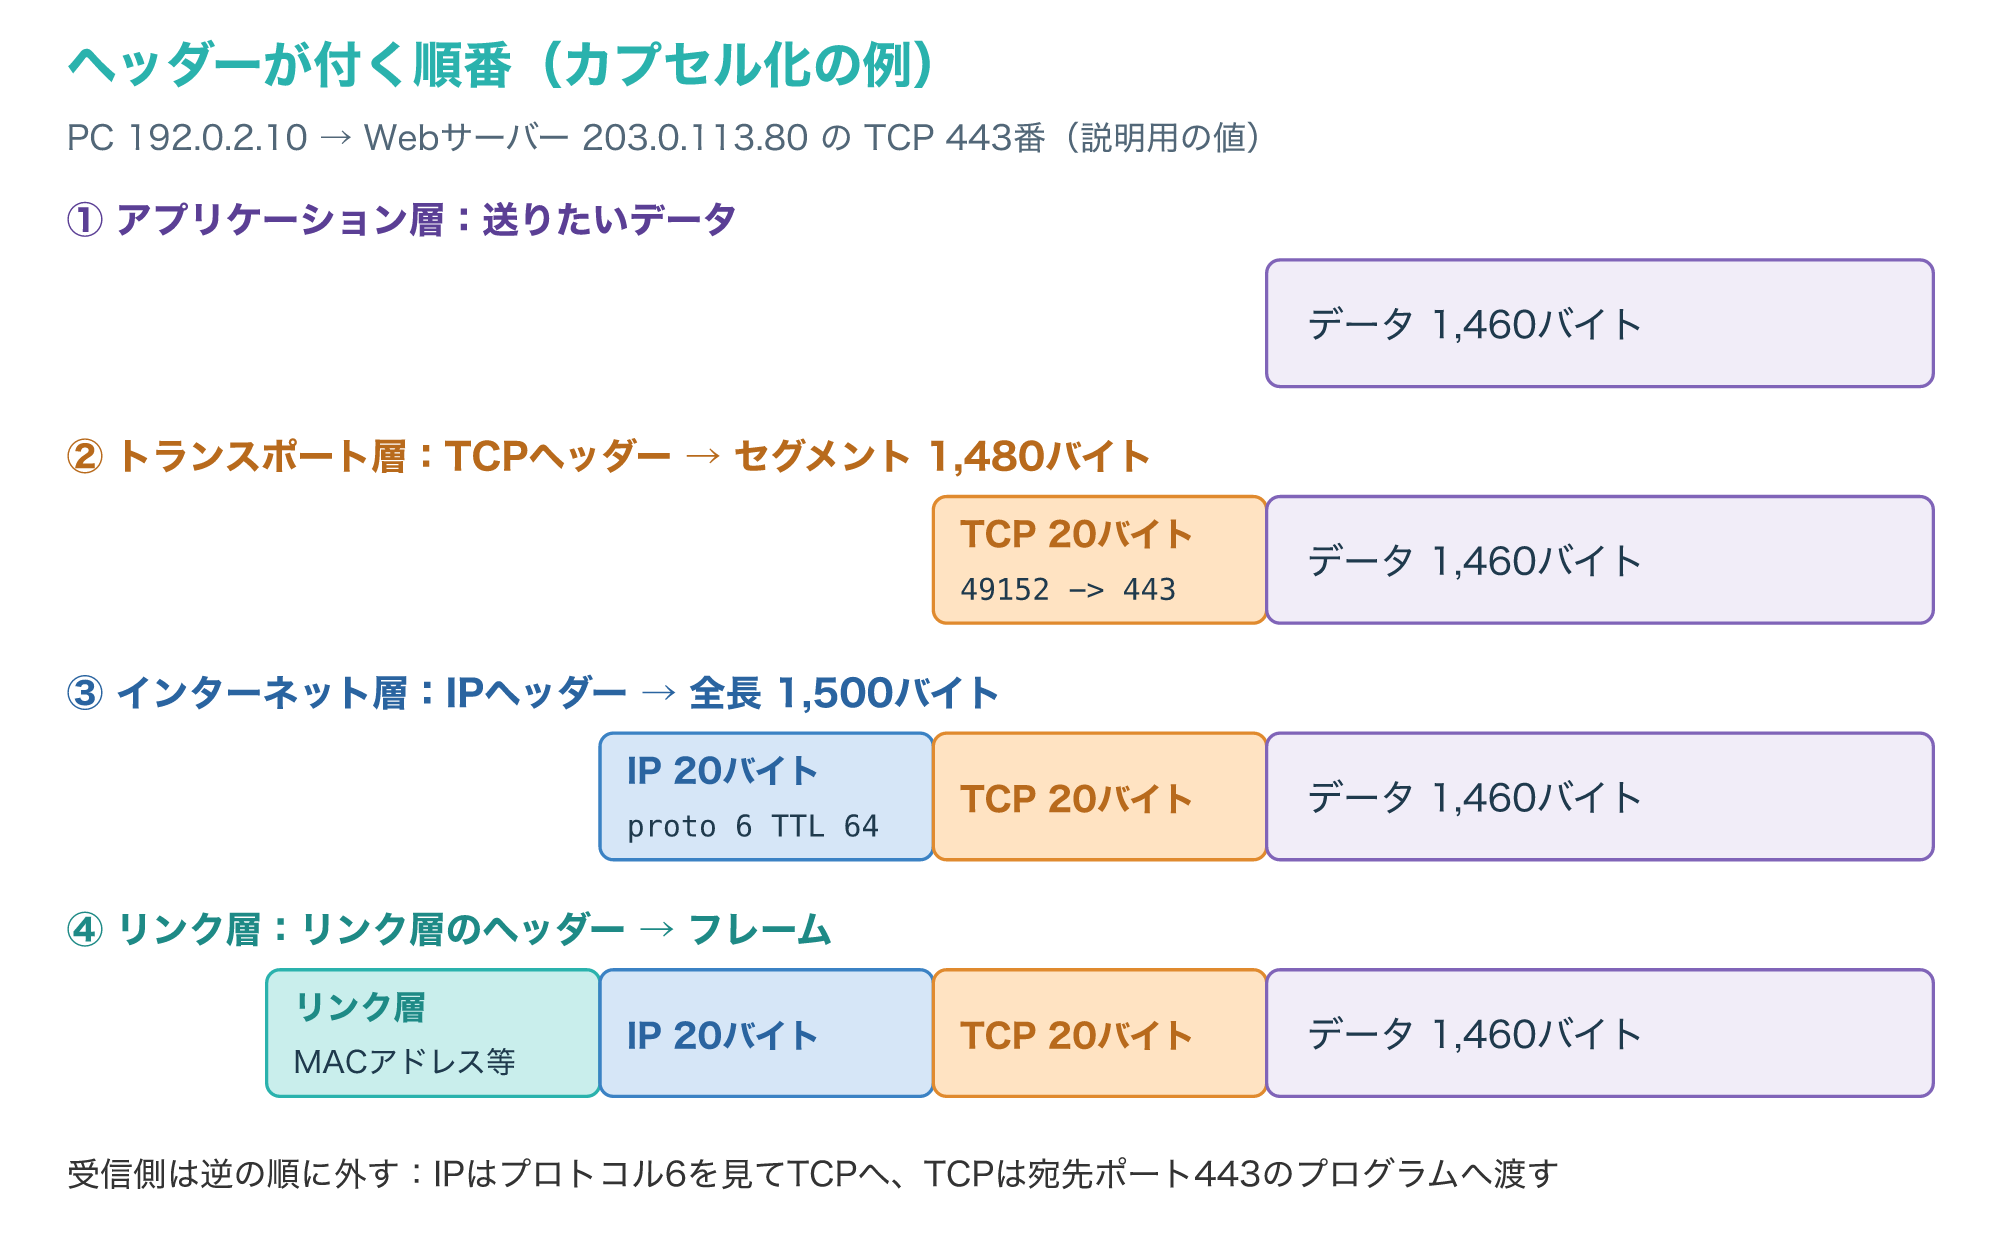
まずTCPが、送信元ポート49152と宛先ポート443などを書いた20バイトのTCPヘッダーを付け、1,480バイトのセグメントにします。
次にIPが、送信元192.0.2.10と宛先203.0.113.80、中身がTCPであることを示すプロトコル番号6などを書いた20バイトのIPヘッダーを付けます。
このIPデータグラムの長さはヘッダーとデータを合わせた1,500バイトで、IPヘッダーの全長(Total Length)の欄にもこの値が入ります。
最後にリンク層が、イーサネットならMACアドレスなどを書いたヘッダーを付けたフレームにして、ケーブルや電波へ送り出します。
受け取った側では逆の順番でヘッダーを外し、IPはプロトコル番号を見てTCPへ、TCPは宛先ポートを見て443番で待つプログラムへ中身を渡します(参考1・参考2・参考3・参考13)。
2-2. IPヘッダーで見る値(宛先・TTL・プロトコル番号)
IPヘッダーには、データを宛先まで運ぶために、ルーターや受信側が読む値が並んでいます。
RFC 791で定められたIPv4のヘッダーは、オプションがなければ20バイトです。
次の図は、2-1の例のIPヘッダーに入る値を、欄ごとに書き出したものです。
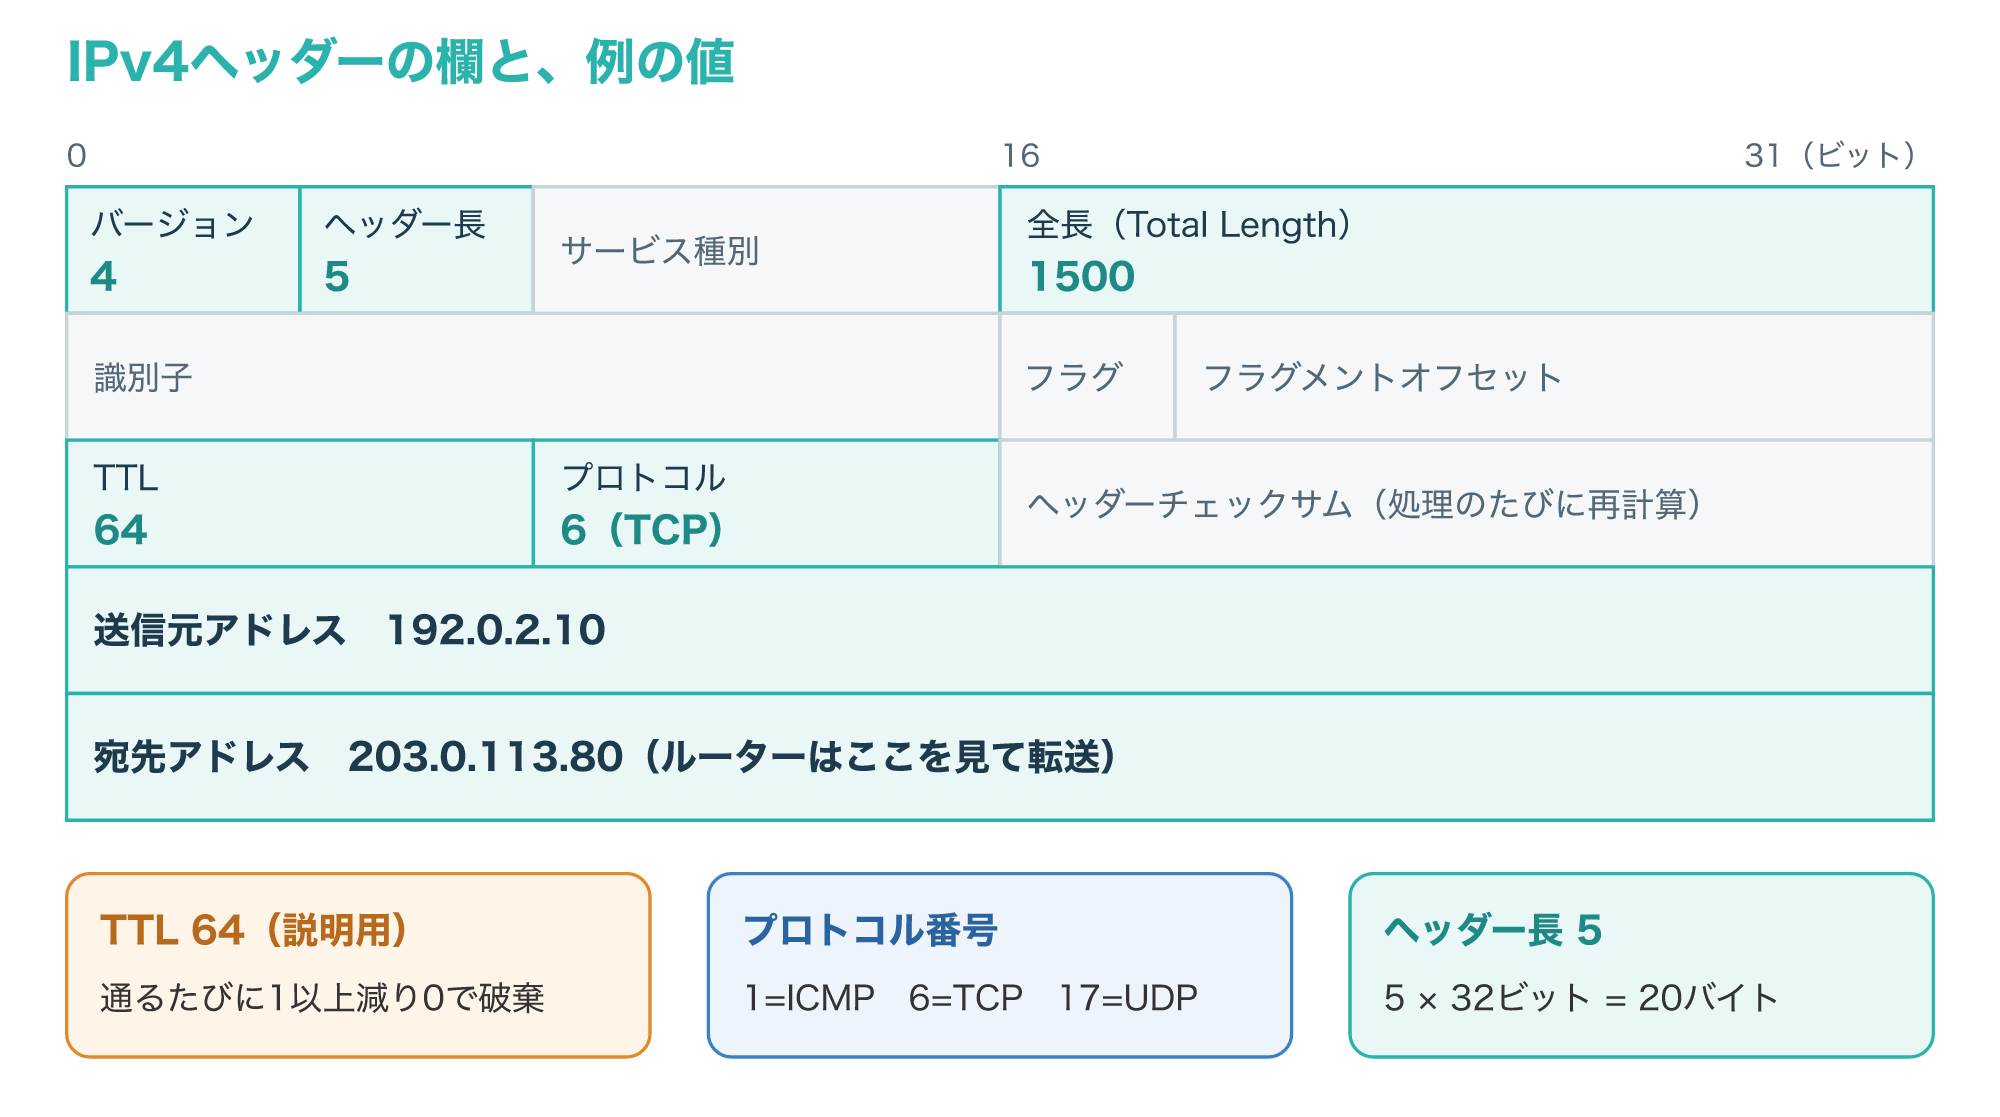
バージョン(Version)は4で、IPv4のヘッダーであることを示します。
ヘッダー長(IHL)は32ビット単位の長さで、正しいヘッダーの最小値の5は20バイトを意味します。
TTL(Time to Live)はデータグラムがネットワークにとどまれる上限で、処理する機器ごとに少なくとも1ずつ減らし、0になったら破棄します。
RFC 1122によると、TTLにはTCPのセグメントの寿命を限ることと、ルーティングのループを断ち切ることの2つの役割があります。
図のTTL 64は説明用の値で、送信時に入る値はOSや設定によって違い、RFC 1122も固定値を使う場合は設定で変えられるようにすることを求めています。
プロトコル(Protocol)は中身のプロトコルを示す番号で、IANAの一覧ではICMPが1、TCPが6、UDPが17です。
ヘッダーチェックサムはヘッダー部分だけを検査する値で、TTLのように途中で変わる欄があるため、ヘッダーを処理するたびに計算し直されます。
送信元アドレスと宛先アドレスは32ビットずつで、ルーターは宛先アドレスを見て次の転送先を決めます(参考1・参考2・参考7)。
2-3. TCPヘッダーとUDPヘッダーの違い
トランスポート層のヘッダーは、TCPとUDPで中身が大きく違います。
UDPのヘッダーは、送信元ポート・宛先ポート・長さ・チェックサムの4つの欄だけで、全部で8バイトです。
RFC 768では、長さはヘッダーを含むデータグラム全体のバイト数なので、最小値は8になると説明されています。
TCPのヘッダーには、ポート番号に加えて、シーケンス番号・確認応答番号・制御ビット(フラグ)・ウィンドウ・チェックサムなどがあります。
シーケンス番号はデータの先頭が何番目のバイトかを表し、確認応答番号は次に受け取りたいシーケンス番号を表します。
制御ビットには、SYN(接続の開始)、ACK(確認応答番号が有効)、FIN(送るデータの終わり)、RST(接続のリセット)などがあります。
次の図は、2つのヘッダーを同じ32ビット幅で並べて、TCPにだけある欄を示したものです。
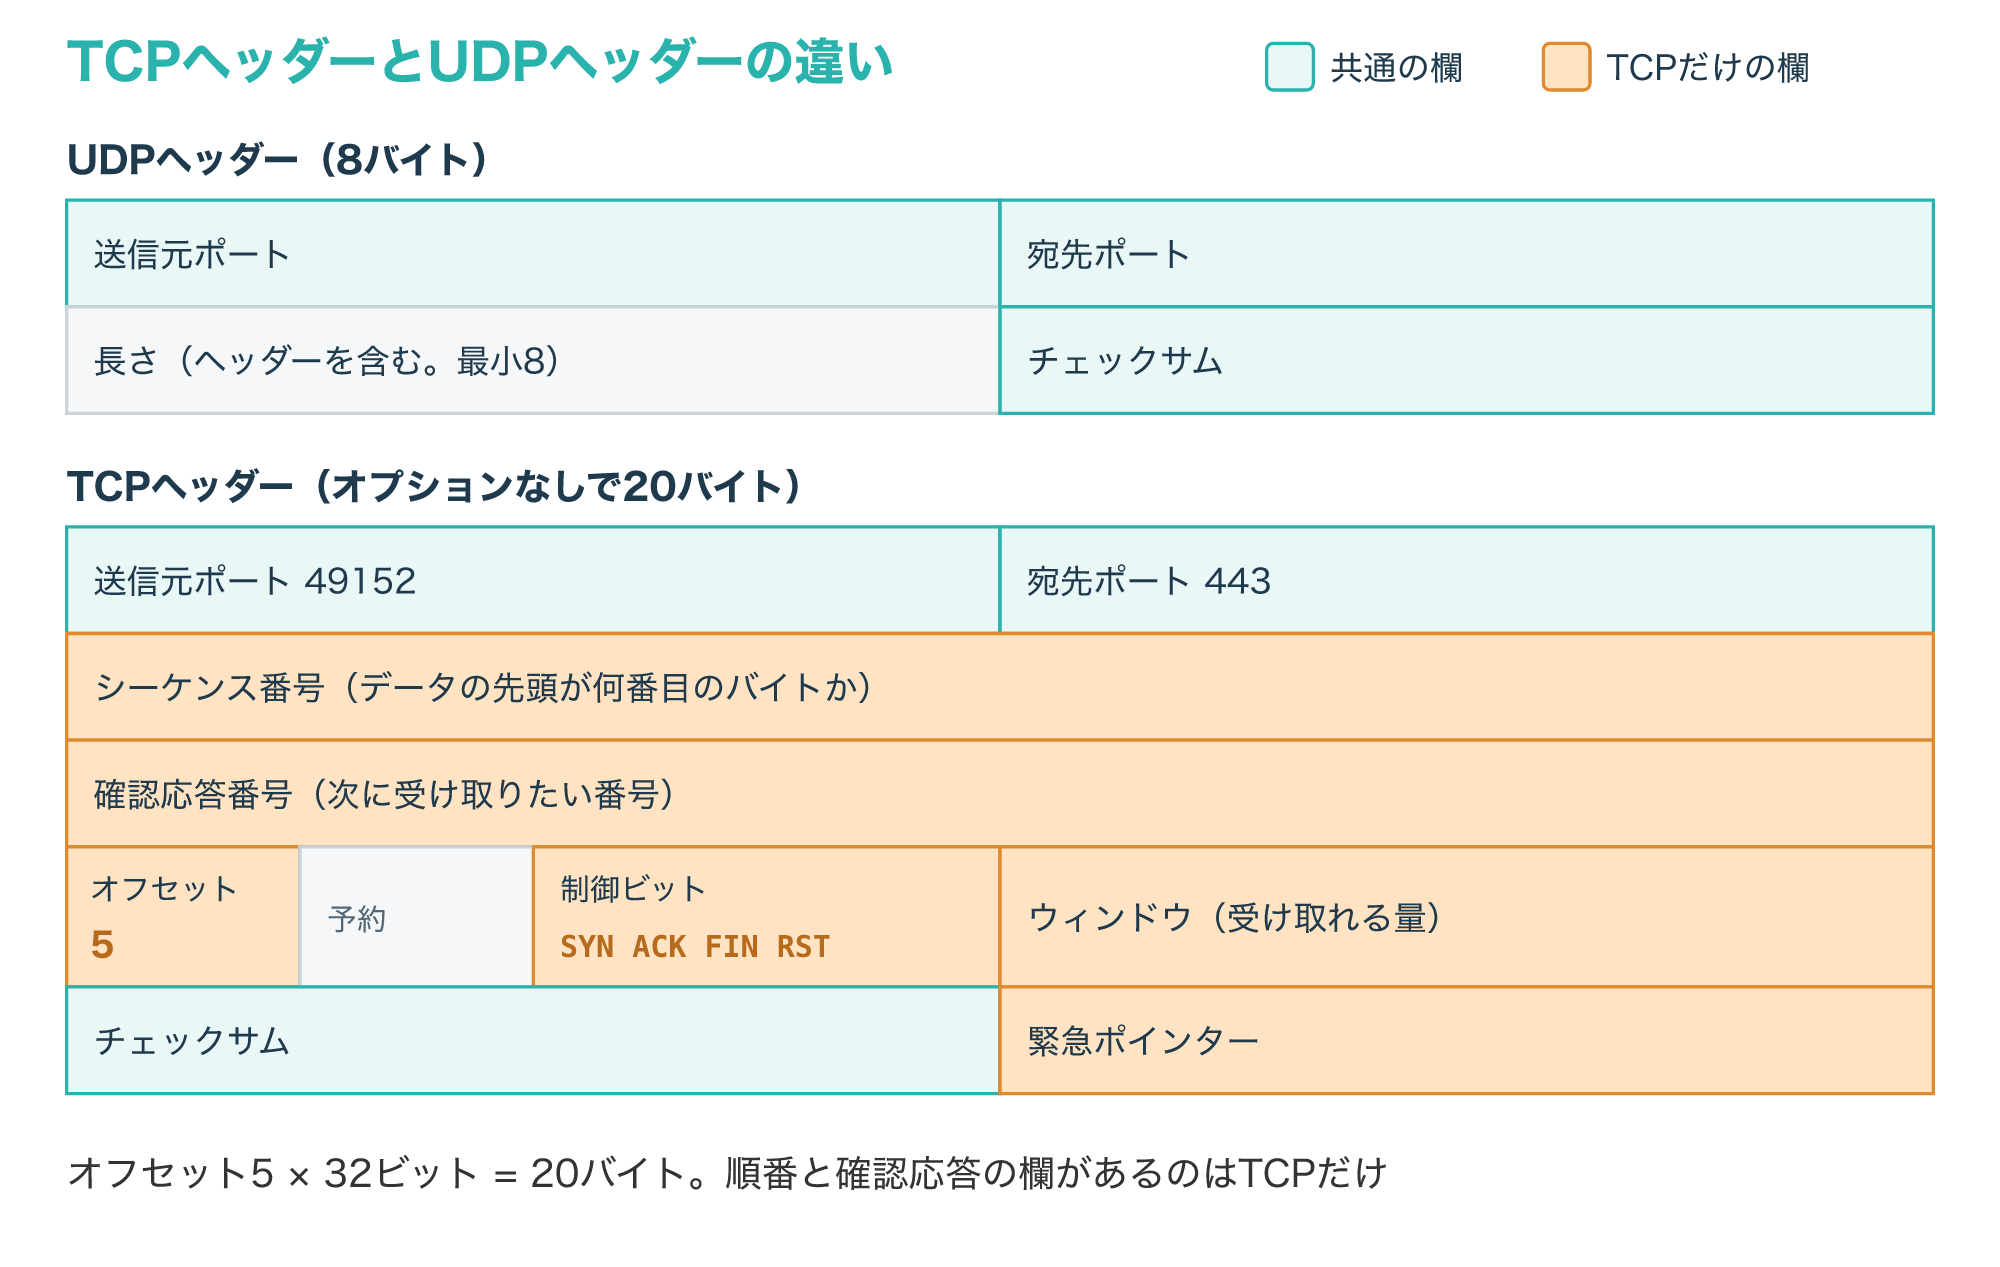
TCPはシーケンス番号で抜けを、チェックサムで誤りを見つけ、再送して直すことで信頼性を保ちます。
データオフセットはTCPヘッダーの長さを32ビット単位で表し、オプションがないときの5は20バイトです。
UDPには順番や確認応答のための欄がなく、RFC 768は、データを順番どおり確実に届ける必要があるアプリケーションにはTCPを勧めています(参考3・参考4)。
IP・TCP・UDP・ICMPの役割
3-1. IPは宛先まで運ぶが、届くことは保証しない
IPは、送信元のホストから宛先のホストまでデータグラムを運ぶプロトコルです。
RFC 1122は、IPを端から端までの配達を保証しないコネクションレス(データグラム)型のサービスとしています。
そのため、IPデータグラムは壊れたり、重複したり、順番が入れ替わったり、まったく届かなかったりすることがあります。
確実に届ける必要があるときは、IPより上の層が責任を持つという役割分担になっています。
IPが宛先を見分けるために使うのがIPアドレスで、IPv4では32ビットの値を192.0.2.10のように8ビットずつ区切って書きます。
IPアドレスの種類や確認方法は、次の記事で解説しています(参考1・参考2)。
3-2. TCPとUDPの使い分け
TCPとUDPは、どちらもIPの上でアプリケーションのデータを運ぶトランスポート層のプロトコルです。
RFC 9293によると、TCPはアプリケーションに、信頼でき、順番どおりに並んだバイトの流れ(バイトストリーム)を提供します。
UDPは最小限の仕組みでメッセージを送るプロトコルで、配達や重複の防止は保証しません。
| 観点 | TCP | UDP |
|---|---|---|
| 接続 | 3ウェイハンドシェイクで接続してから送る | 接続せずにそのまま送る |
| 届いたかの確認 | 確認応答と再送で補う | 仕組みとしては持たない |
| 順番 | シーケンス番号で並べ直す | 保証しない |
| ヘッダーの長さ | 20バイト以上 | 8バイト |
| IPのプロトコル番号 | 6 | 17 |
| 使われ方の例 | HTTP/1.1・HTTP/2(80番・443番) | DNSの問い合わせ(53番)、HTTP/3(QUIC) |
HTTP/1.1やHTTP/2でWebページを取得するときはTCPを使い、URLでポートを省略したときのHTTPSの既定はTCPの443番です。
一方、HTTP/3はTCPの代わりに、UDPの上で動くQUICという暗号化された多重化の仕組みを使うので、Webの通信がいつもTCPとは限りません。
DNSは、UDPの53番での問い合わせと、TCPの53番での接続の両方で名前の問い合わせを受け付けるよう定められています。
TCPとUDPそれぞれの仕組みは、次の2つの記事で詳しく解説しています(参考3・参考4・参考7・参考8・参考9)。
3-3. ICMPはエラーと到達確認を知らせる
ICMPは、IPで通信するときに起きた問題を送信元へ知らせるための、制御用のプロトコルです。
ICMPはIPの上に載って運ばれますが、RFC 792はICMPをIPに欠かせない一部で、すべてのIPの実装が備えるべきものとしています。
目的は通信環境の問題を知らせることで、IPを確実にするためのものではないため、ICMPのメッセージも届く保証はありません。
次の図は、トラブルの確認でよく目にするICMPのタイプとコードを、どの機器が返すかと合わせてまとめたものです。
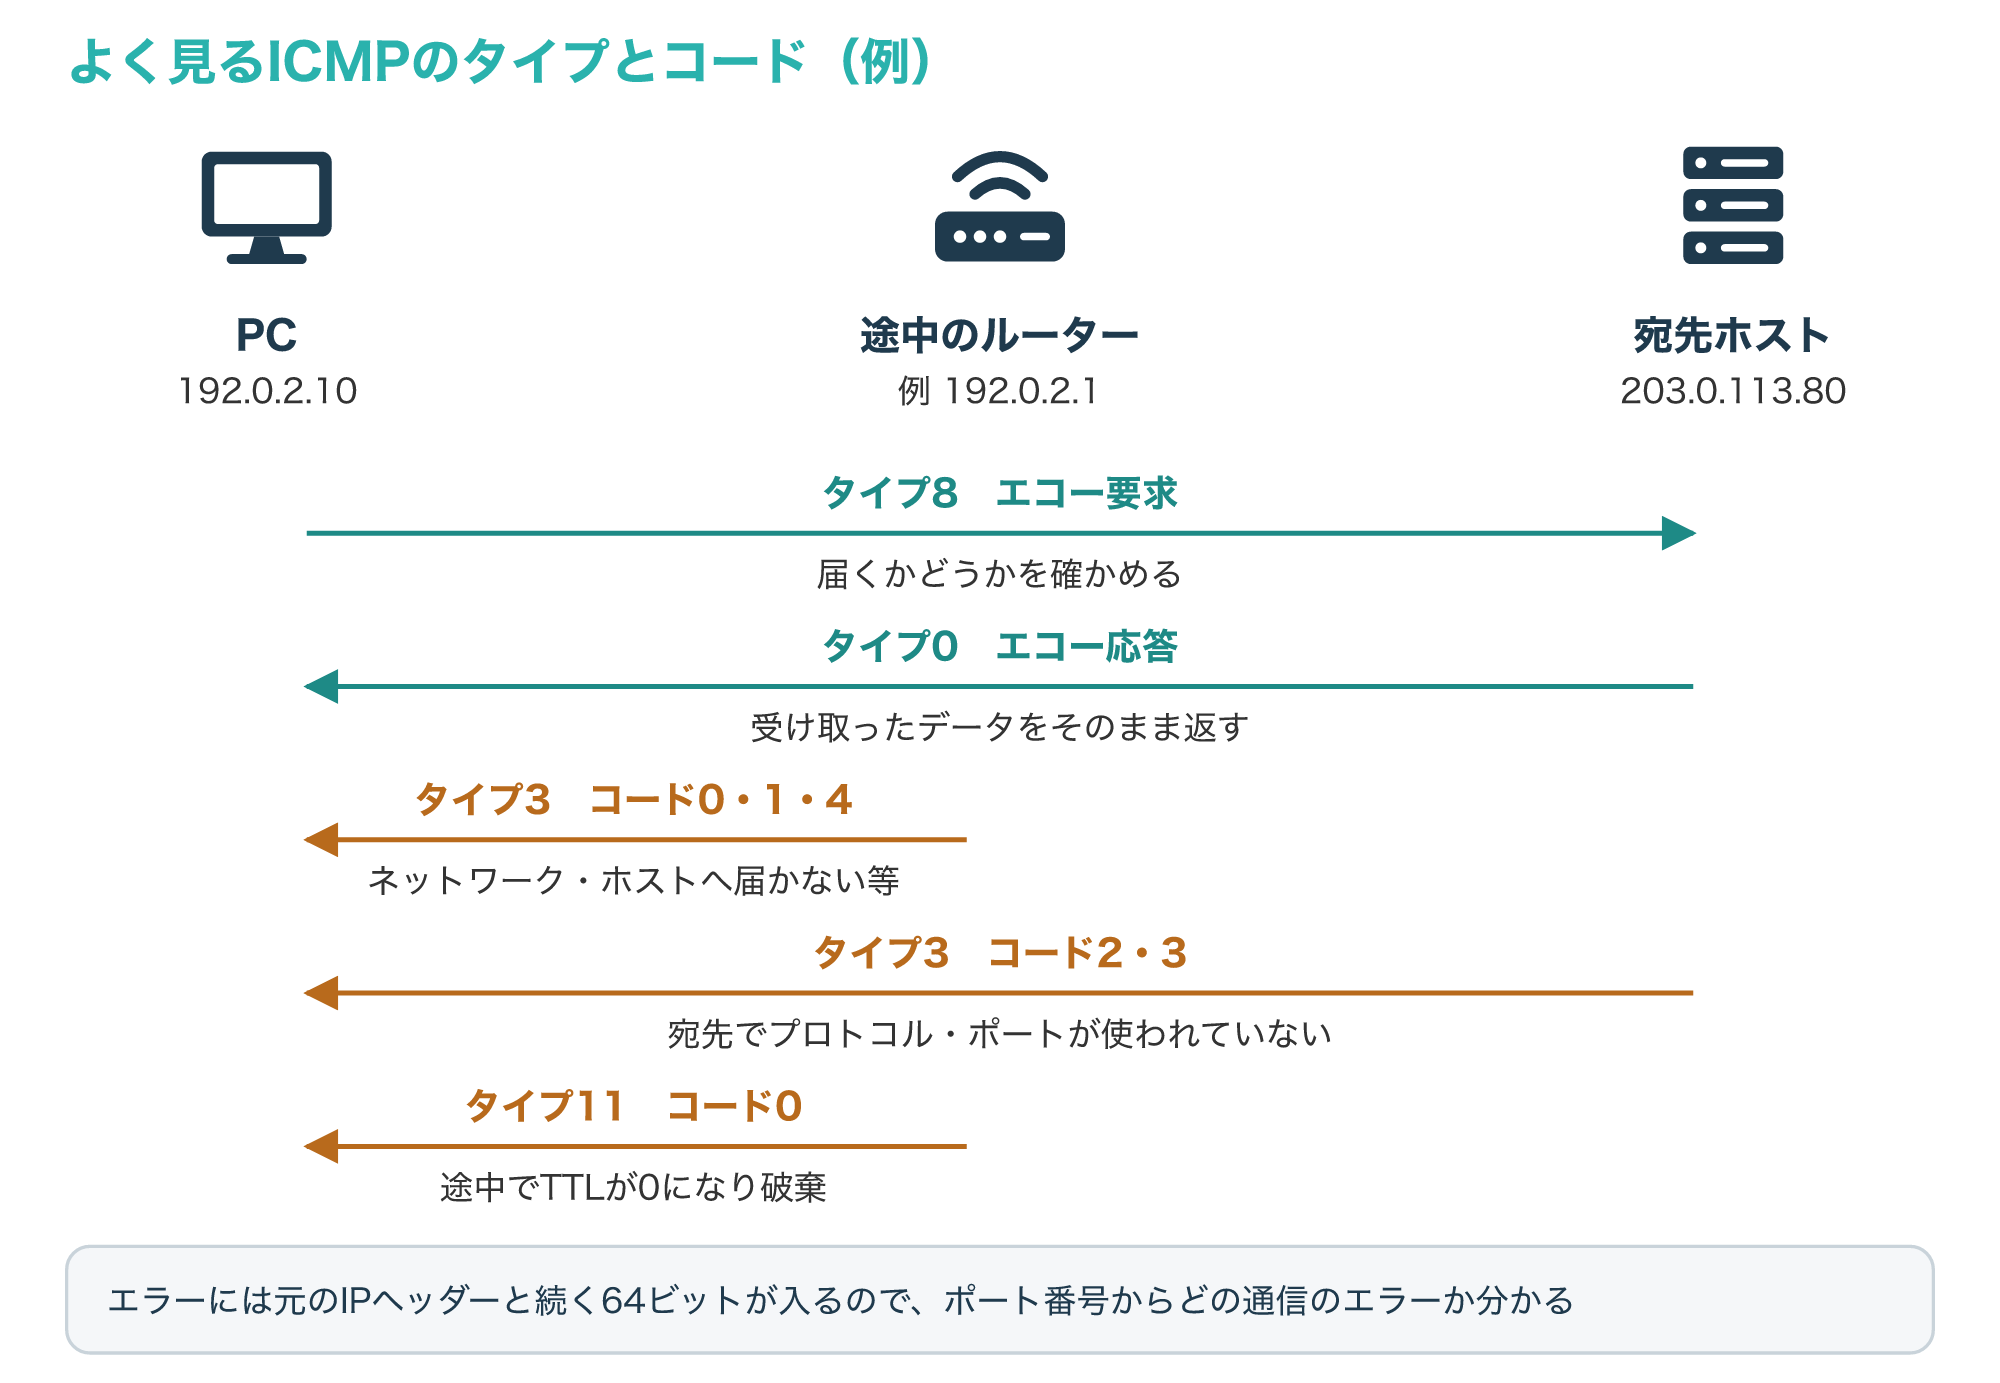
タイプ8のエコー要求を受け取った機器は、受け取ったデータをそのまま入れたタイプ0のエコー応答を返し、これが到達の確認に使われます。
タイプ3は宛先へ届けられないことを表し、コード0(ネットワーク到達不能)・1(ホスト到達不能)・4(分割が必要だがDFが設定されている)はルーターから、コード2(プロトコル到達不能)・3(ポート到達不能)は宛先のホストから返されることがあります。
タイプ11コード0は転送の途中でTTLが0になって破棄されたことを表し、RFC 1122は、ルーティングのループか、最初のTTLが小さすぎることを示すと説明しています。
ICMPのエラーには元のIPヘッダーとその後ろの64ビットが入っているので、受け取った側は中のポート番号から、どの通信のエラーかを判断できます(参考1・参考5)。
TCPの3ウェイハンドシェイクとポート番号
4-1. 3ウェイハンドシェイクの流れ
TCPは、データを送る前に3回のやり取りで接続を確立し、この手順を3ウェイハンドシェイクと呼びます。
3回のやり取りで、お互いが使い始めるシーケンス番号を伝え合い、相手がそれを受け取ったことを確かめます。
次の図は、RFC 9293の基本の例の値(SEQ=100と300)を使い、PC(192.0.2.10:49152)がWebサーバー(203.0.113.80:443)へ接続する流れを示したものです。
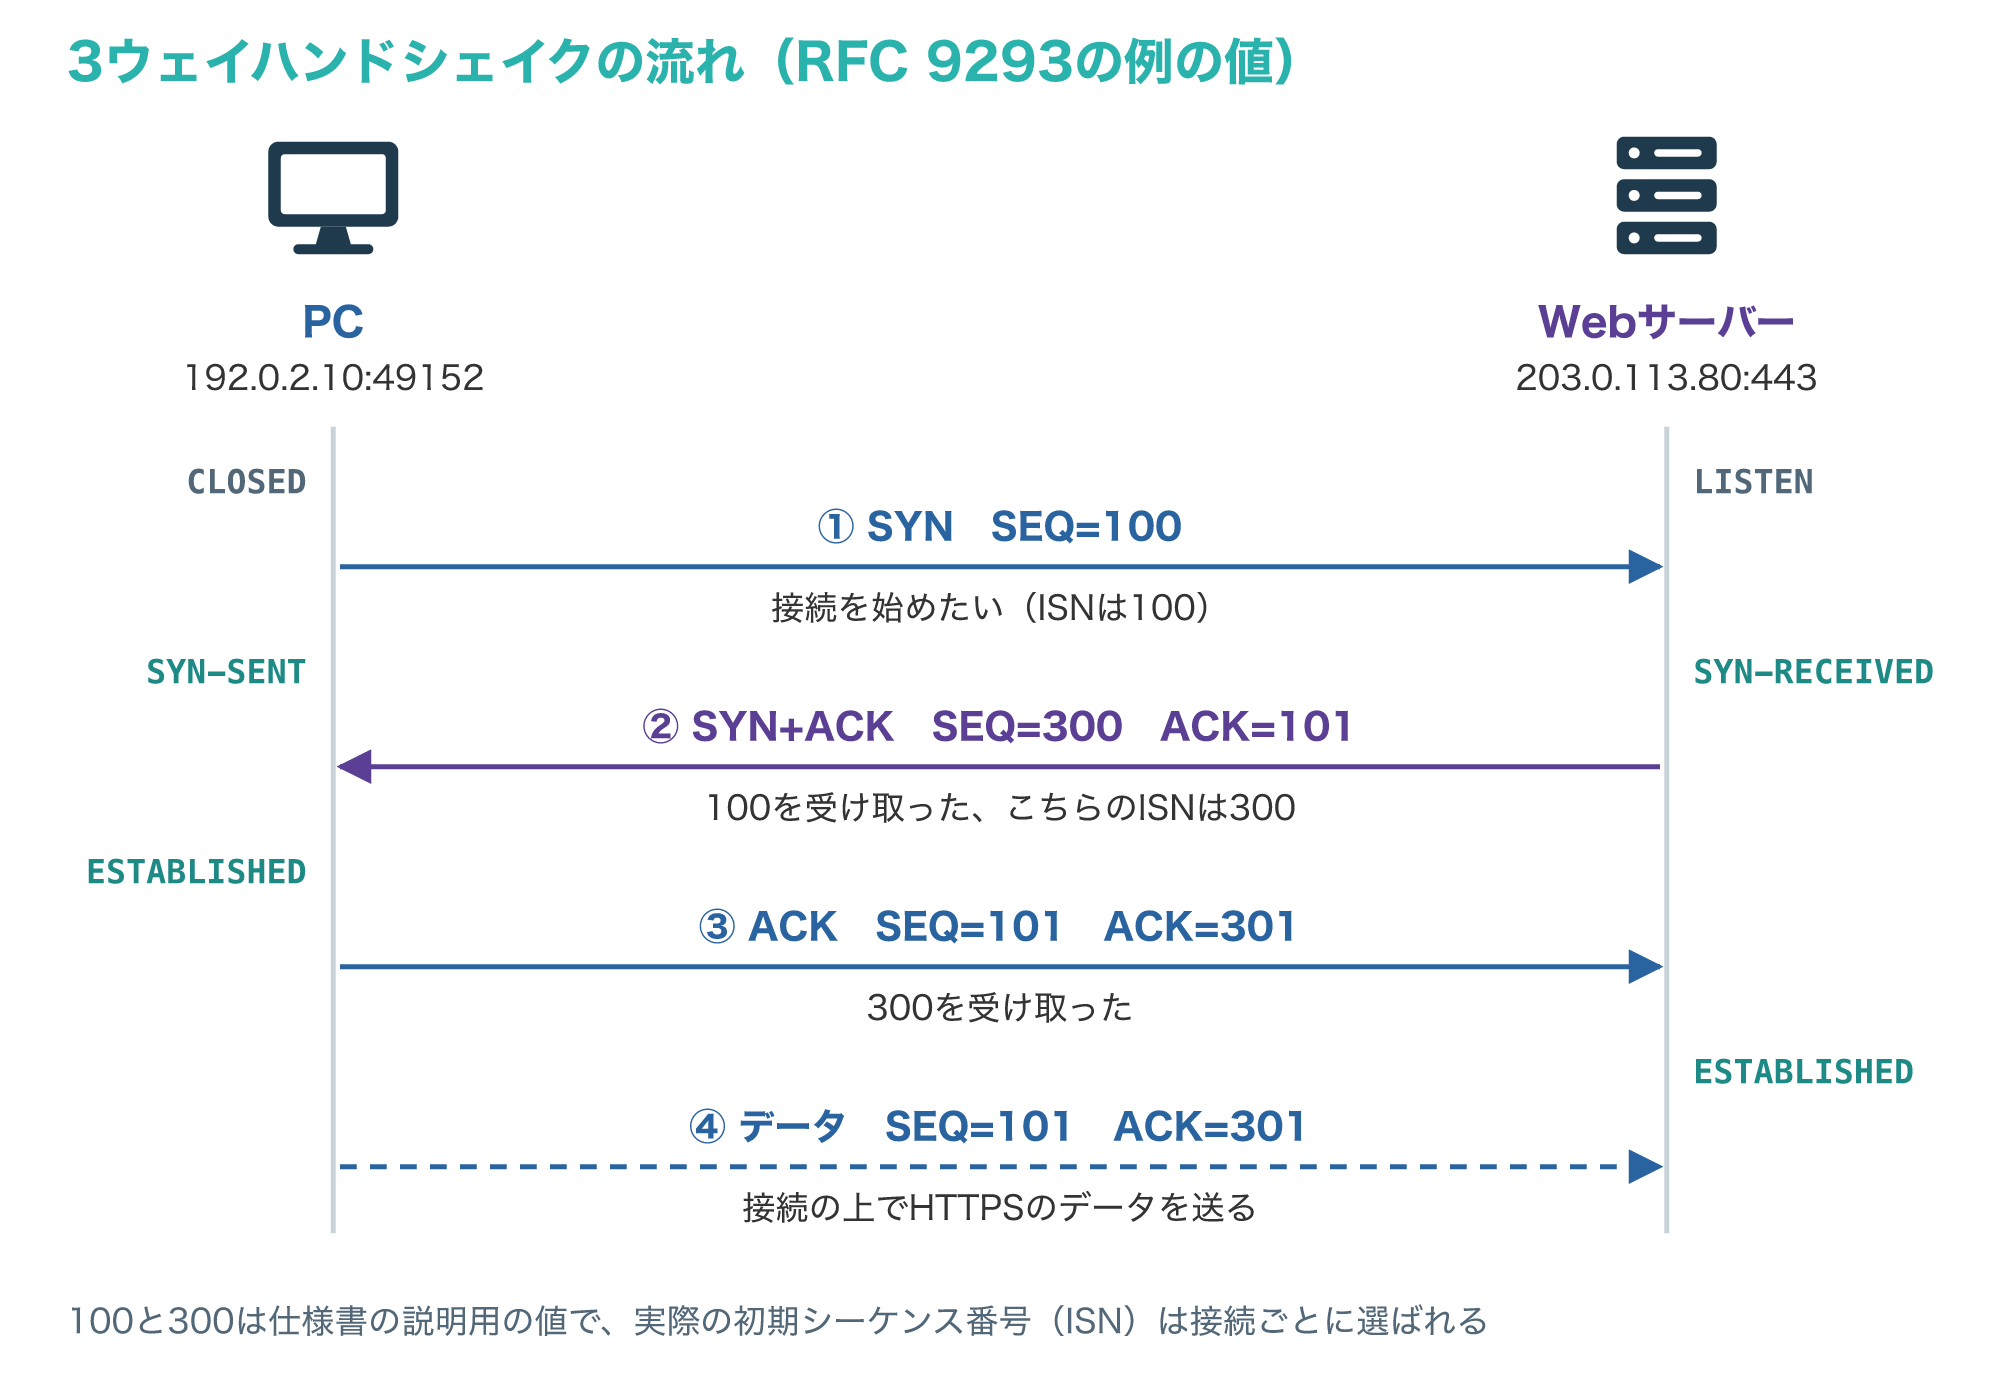
①PCはSYNビットを立て、シーケンス番号100を入れたセグメントを送り、状態はSYN-SENTになります。
②LISTENで待っていたサーバーはSYN-RECEIVEDになり、自分のシーケンス番号300と、次に受け取りたい番号101を確認応答番号に入れ、SYNとACKを立てて返します。
③SYNとACKを受け取ったPCはESTABLISHEDになって確認応答番号301を入れたACKを返し、これを受け取ったサーバーもESTABLISHEDになります。
SYNを立てたセグメントのシーケンス番号は初期シーケンス番号(ISN)で、最初のデータはISN+1から始まるため、確認応答は101や301になります。
図の100と300は仕様書の説明用の値で、実際には新しい接続ごとに32ビットのISNが選ばれ、ISNを推測されるとセキュリティの問題になるとRFC 9293は注意しています。
RFC 9293は、3ウェイハンドシェイクのおもな理由を、古い重複した接続要求による混乱を防ぐためとしています。
接続が存在しない(CLOSED)ポートにSYNが届いた場合は、RSTを返して拒否すると定められています(参考3)。
4-2. ポート番号の範囲と、通信を見分ける組み合わせ
ポート番号は、1台のホストの中で、どのプログラム宛ての通信かを見分けるための16ビットの番号です。
RFC 6335は、TCPやUDPのポート番号(0〜65535)を3つの範囲に分けています。
0〜1023はシステムポート(ウェルノウンポート)、1024〜49151はユーザーポート(登録済みポート)で、どちらもIANAが割り当てます。
49152〜65535はダイナミックポート(プライベートポート、エフェメラルポート)で、割り当てはされません。
次の図は、3つの範囲と例の番号、そして1つのTCP接続を見分ける値の組み合わせを示したものです。
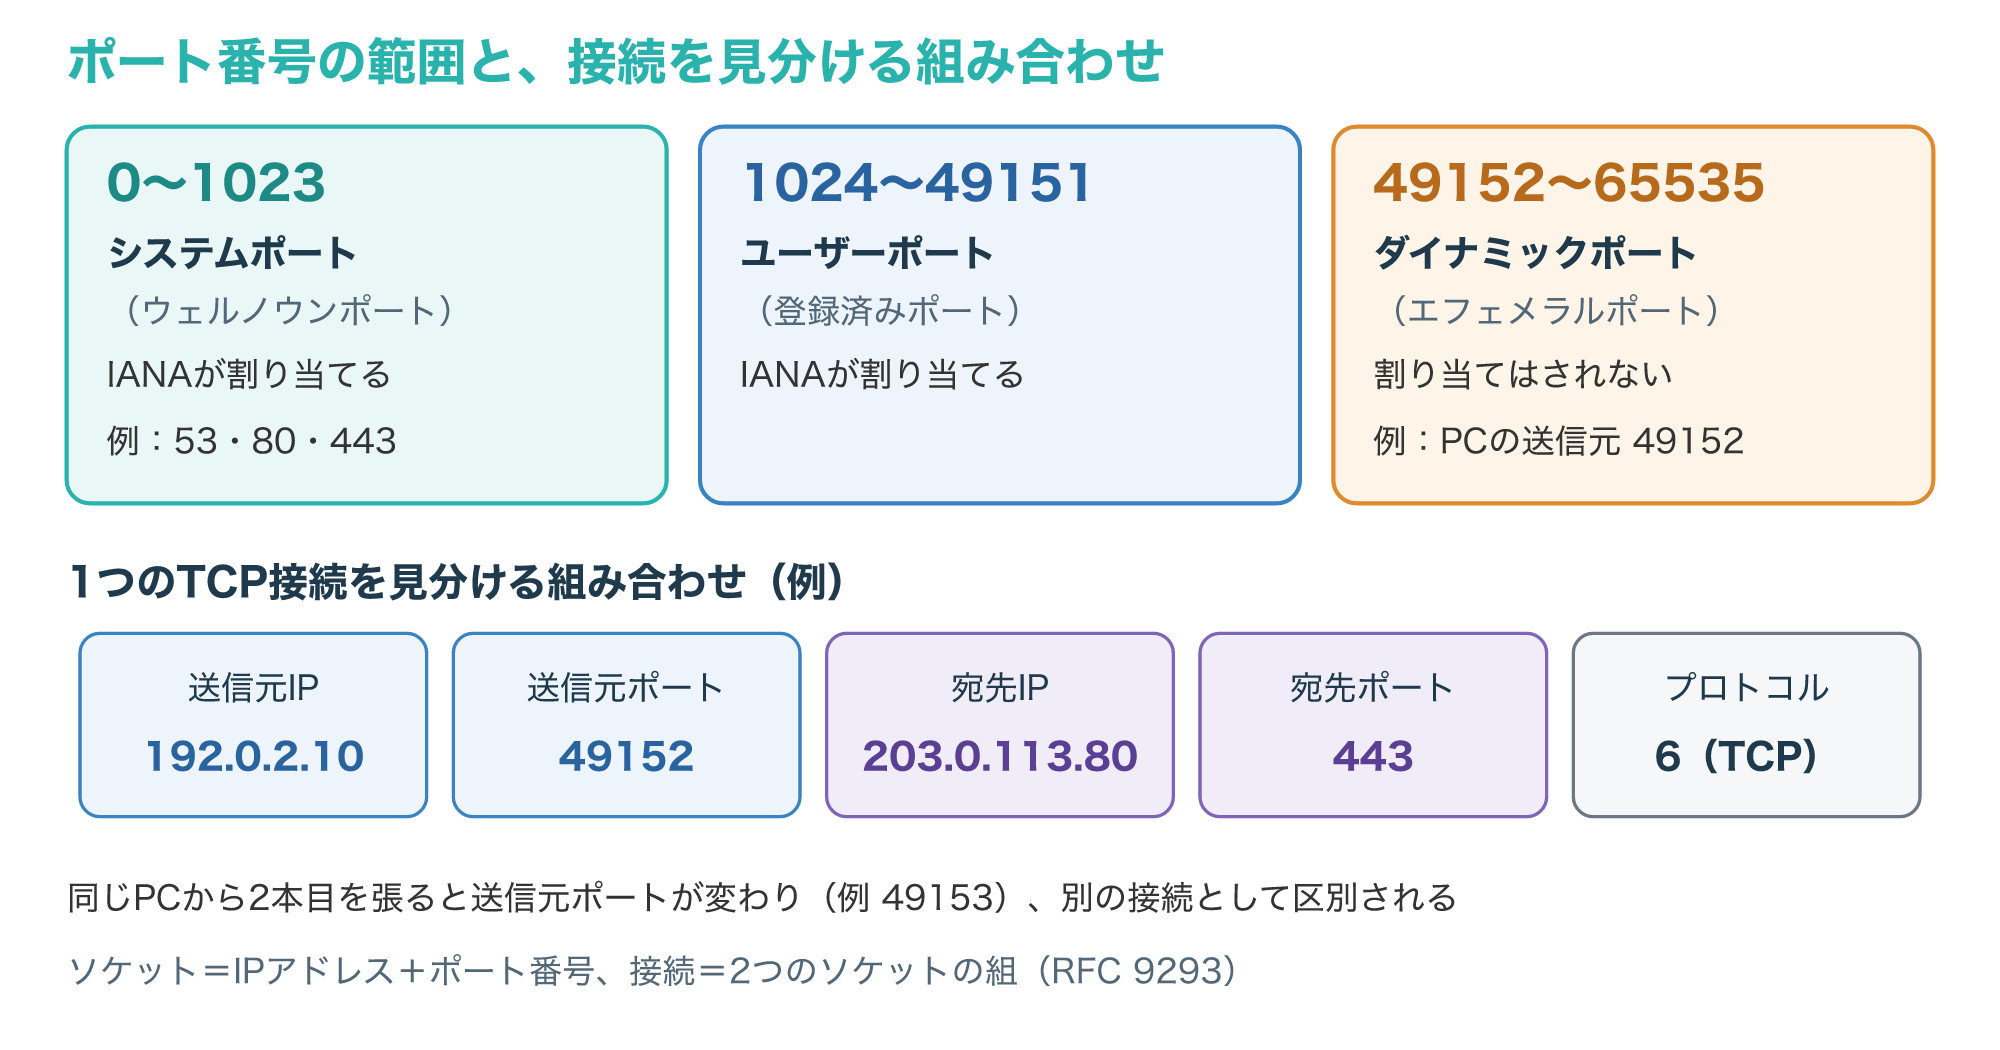
Webサーバーは443番で待ち受け、PCの側は一時的なポート(例では49152)を送信元にして接続します。
実際にどの番号を送信元に使うかはOSや設定によって違うため、例の49152は説明用の値です。
RFC 9293では、IPアドレスとポートを組み合わせたものをソケットと呼び、接続は2つのソケットの組で見分けると定めています。
そのため、同じPCから同じサーバーの443番へ2本の接続を張っても、送信元ポートが違えば別の接続として扱われます。
ファイアウォールのルールや通信のログも、送信元と宛先のIPアドレス、ポート番号、プロトコルの組み合わせで書かれることが多いので、この見方に慣れておくと読みやすくなります(参考3・参考6)。
TCP/IPの通信の流れと確認方法
5-1. Webページを開くときの通信の流れ
ここまでの仕組みを、ブラウザでwww.example.comのページを開く例でつなげてみます。
次の図は、PCがDNSでIPアドレスを調べ、TCPで接続し、ルーターを通るたびにTTLが減っていく流れを、番号順に示したものです。
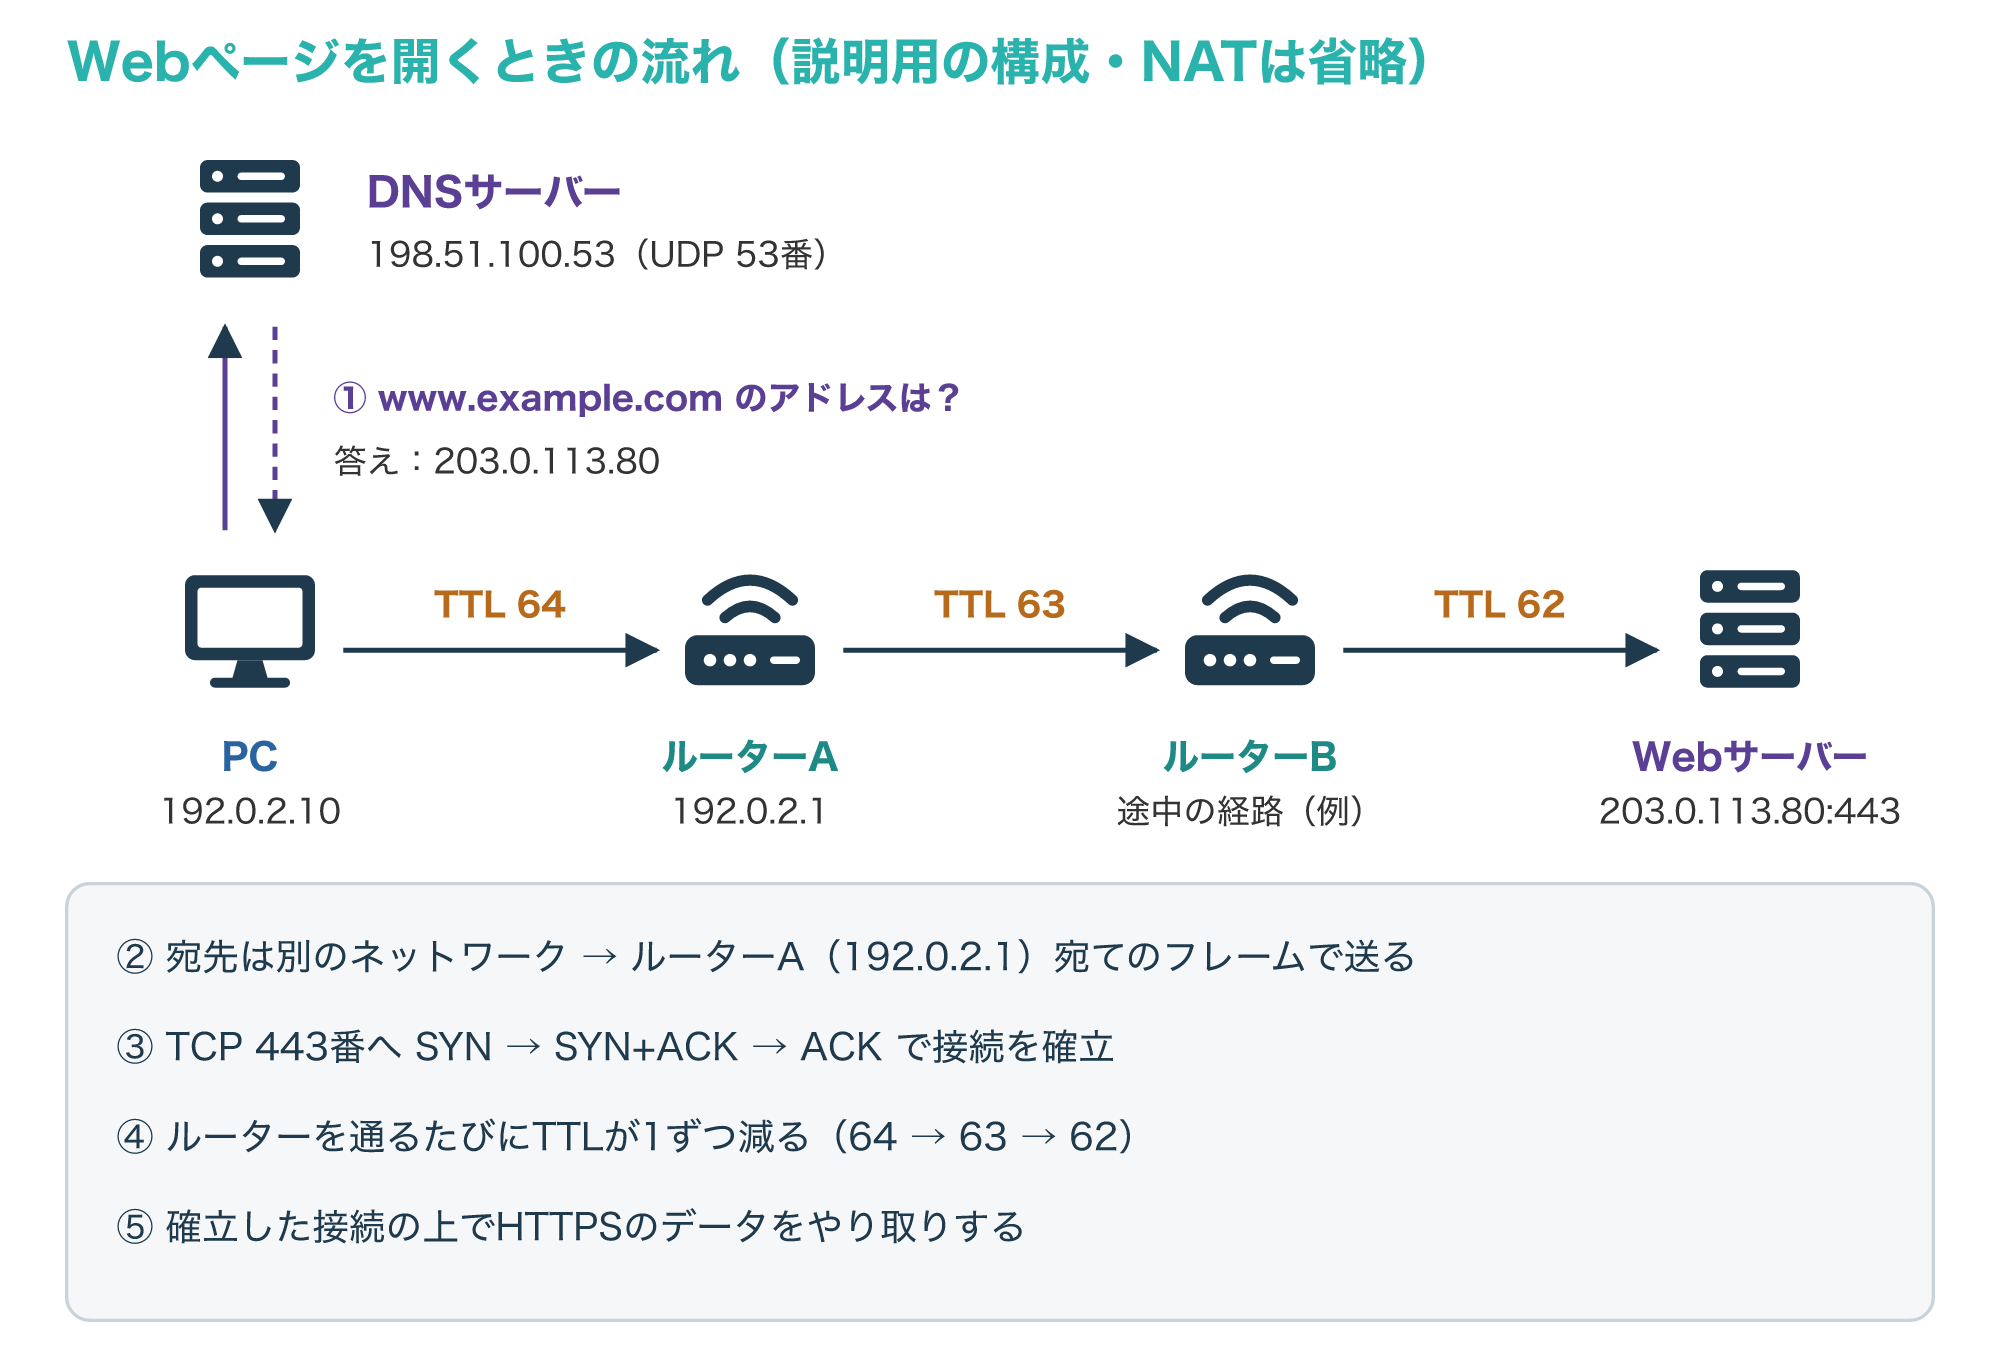
①PCは名前をIPアドレスに変えるため、DNSサーバー(198.51.100.53)のUDP 53番へ問い合わせを送り、203.0.113.80という答えを受け取ります。
②宛先が自分と同じネットワークにないので、PCはデフォルトゲートウェイのルーター(192.0.2.1)宛てのフレームにして送り出します。
③PCとサーバーの間で3ウェイハンドシェイクを行い、TCP 443番の接続を確立します。
④途中のルーターは宛先アドレスを見て転送し、そのたびにTTLを少なくとも1減らすので、この例では64で送り出したデータグラムがルーターを2台通って62で届きます。
⑤接続ができたら、その上でHTTPSのデータがやり取りされます。
フレームのヘッダーは区間ごとに付け直されますが、IPヘッダーの送信元と宛先のアドレスは、NATなどの変換がなければ変わりません。
家庭や会社のLANではルーターのNATでアドレスを変換することが多いものの、この図では流れを追いやすくするため変換を省いています(参考1・参考9・参考11)。
5-2. 層ごとに下から確かめる手順
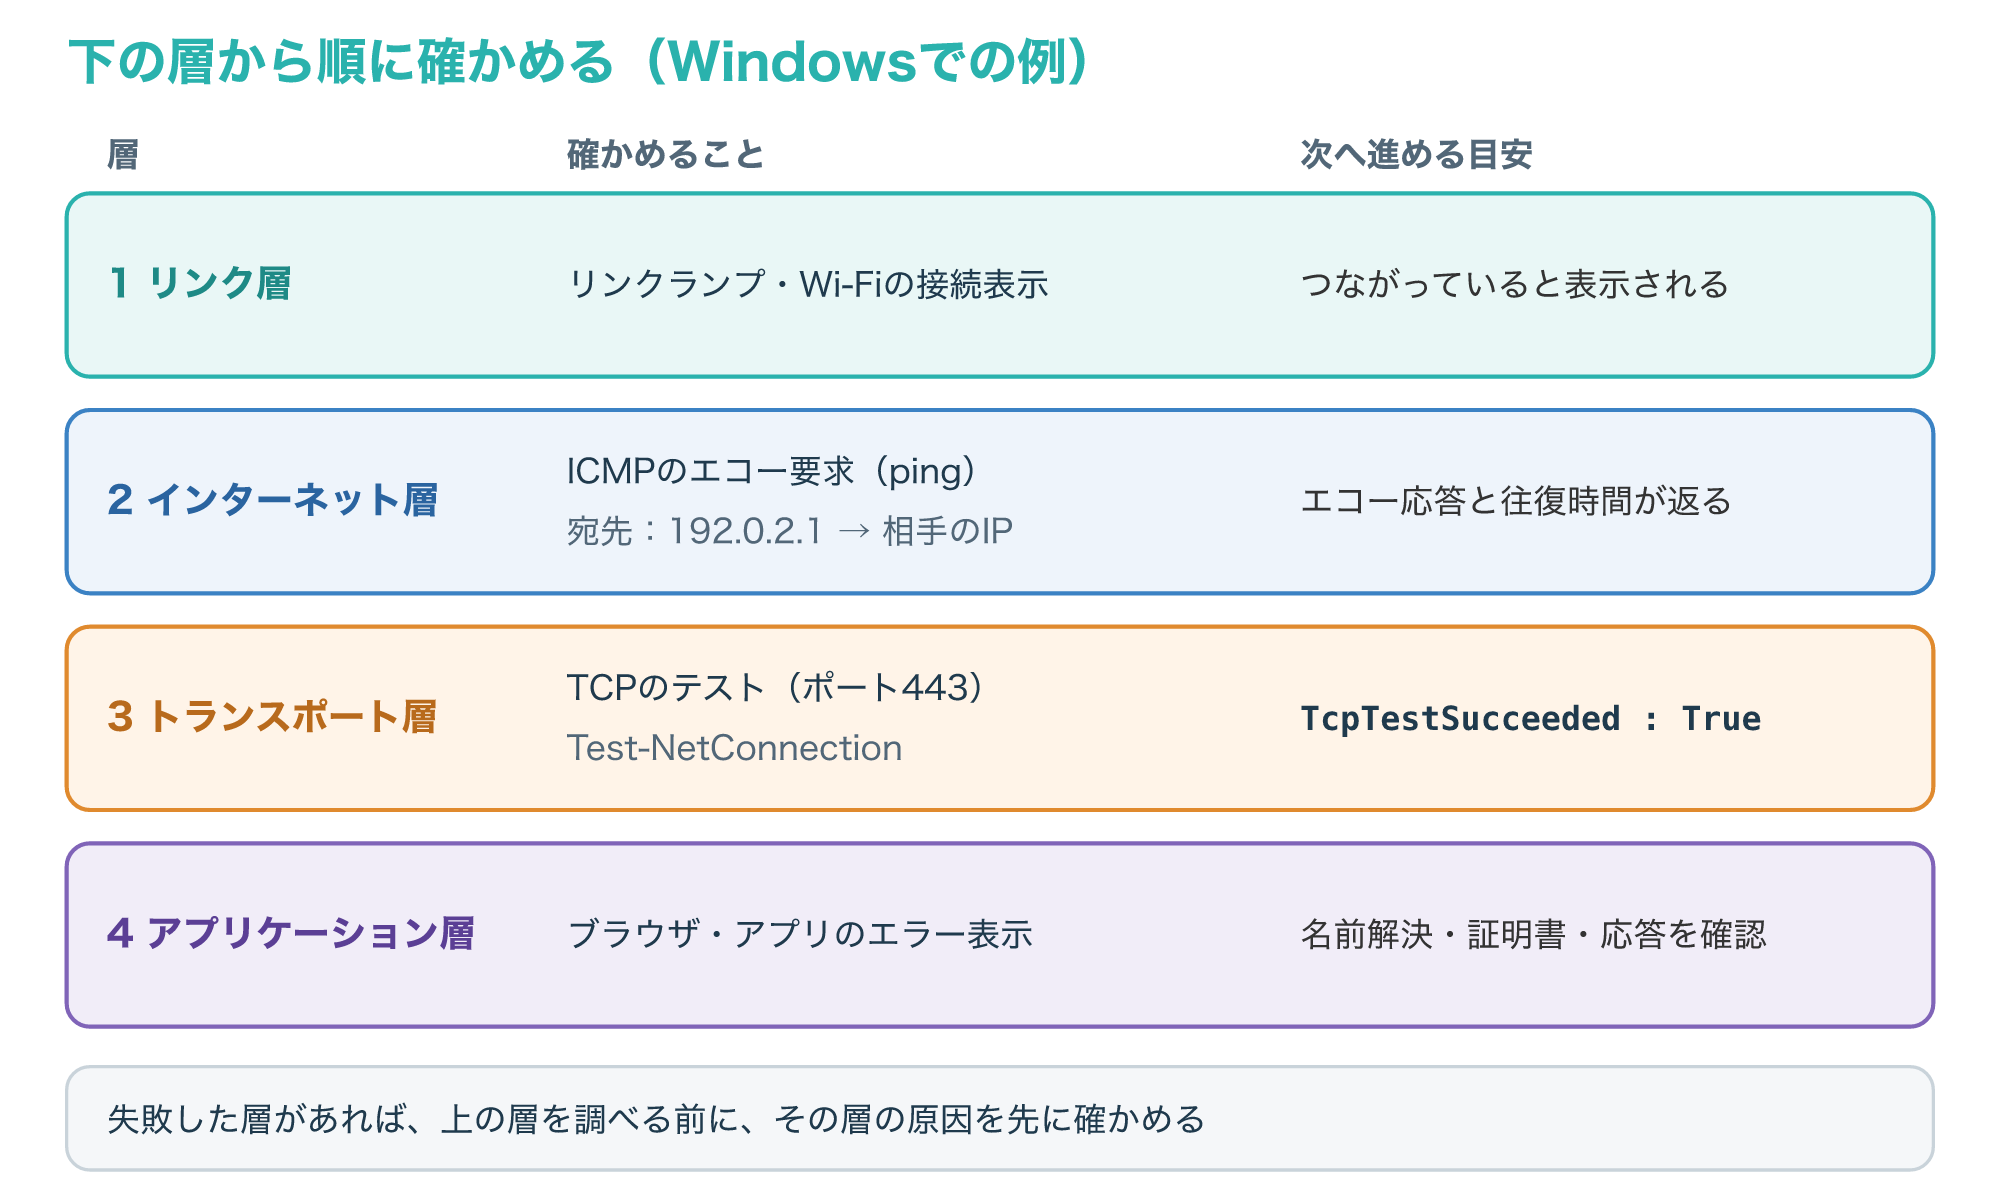
通信がつながらないときは、下の層から順に確かめると、どこで止まっているかを絞り込みやすくなります。
次の図は、Windowsで使える確認の方法を層ごとに並べ、どの値が出れば次の層へ進めるかを示したものです。
会社のネットワークで確かめるときは、管理者に断りなく、多くのポートやホストへ接続を試すのは避けてください。
ポートを順番に試す動きは攻撃の下調べと見分けがつかず監視で検知されることがあるため、試すのは自分が管理するか、許可を得た宛先とポートだけにしましょう。
- リンク層:LANケーブルのリンクランプやWi-Fiの接続表示で、つながっているかを確かめる
- インターネット層:pingで、ルーター(192.0.2.1)や相手のIPアドレスから応答が返るかを確かめる
- トランスポート層:PowerShellでTest-NetConnectionに宛先と-Port 443を指定して実行し、TcpTestSucceededがTrueになるかを確かめる
- アプリケーション層:ブラウザやアプリのエラー表示で、名前解決や証明書、サーバーの応答を確かめる
実行例は次のとおりで、上の2行はコマンドプロンプトかPowerShell、3行目はPowerShellで実行します。
ping 192.0.2.1tracert 203.0.113.80Test-NetConnection -ComputerName 203.0.113.80 -Port 443例の宛先の192.0.2.1と203.0.113.80は説明用のアドレスなので、自分の環境のルーターや接続したいサーバーのアドレスに置き換えてください。
この記事で触れるTcpTestSucceededなどの表示はMicrosoftの資料にある項目名で、実機で実行した結果ではありません。
Microsoftのドキュメントによると、Windowsのpingは既定で4回のエコー要求を送り、エコー応答と往復時間を表示します。
IPアドレスへのpingは成功するのに名前でのpingが失敗するときは、名前解決の問題の可能性があるとも説明されています。
Test-NetConnectionはpingのテスト、TCPのテスト、経路の追跡などを行えるコマンドレットで、-Portを指定するとTCPで接続できるかを確かめ、結果をTcpTestSucceededに表示します。
経路のどこで止まるかを見るにはtracertが使え、TTLを1から1ずつ増やしながら送り、途中のルーターが返すICMPの時間超過から経路を表示します(参考10・参考11・参考12)。
5-3. 失敗の返り方で原因を見分ける
接続に失敗したときは、何が返ってきたかで、止まっている場所の見当を付けられます。
RFC 9293は、TCPの接続の開始が失敗する形として、SYNの再送の繰り返し、RSTの受信、ICMPのポート到達不能の受信を挙げています。
次の図は、PCから203.0.113.80へ接続を試したときの返り方の例と、そこから考えられる原因をまとめたものです。
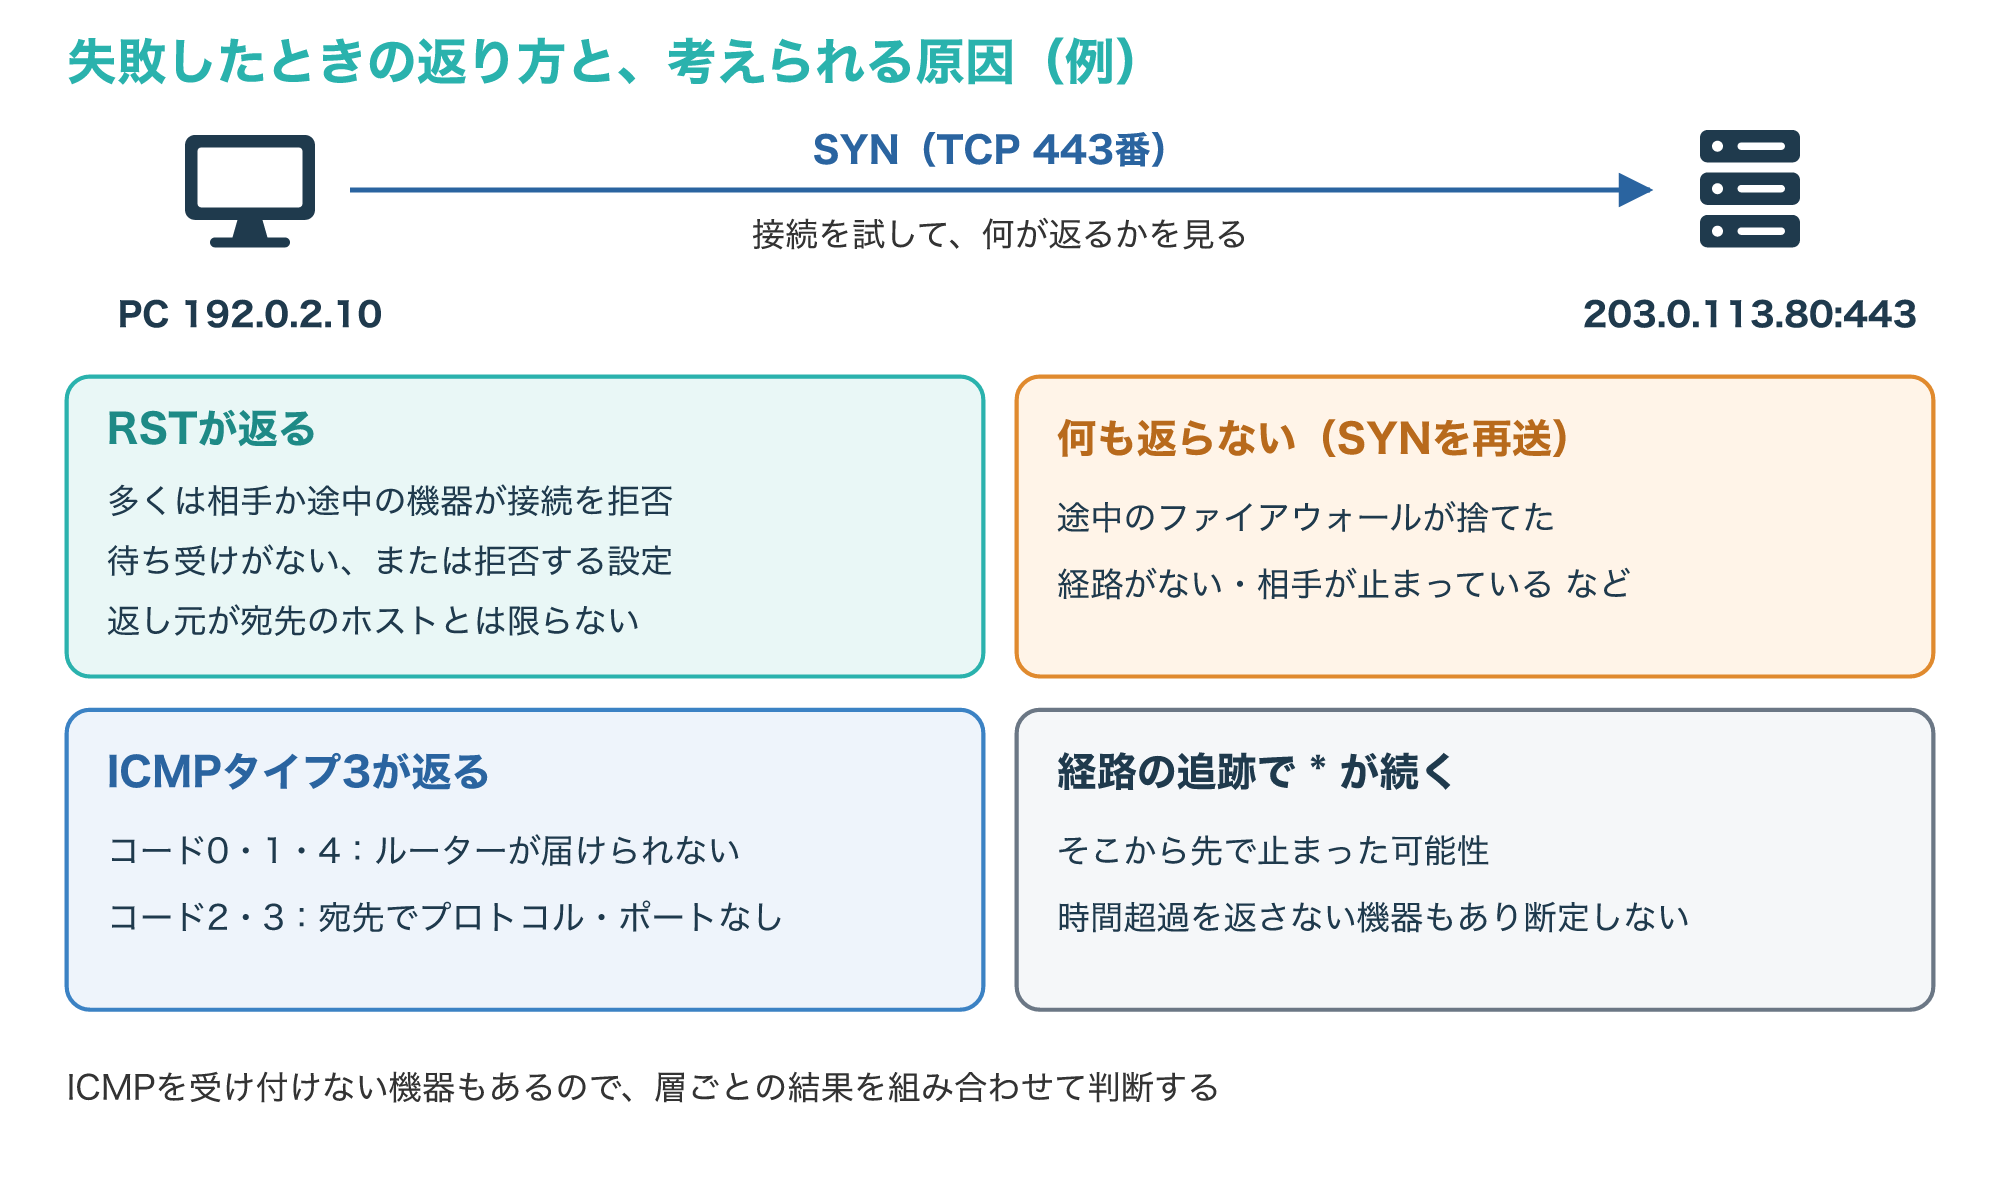
RSTが返ってくる場合は、多くの場合、相手のホストか途中の機器が接続を拒否しています(そのポートで待ち受けがない、または拒否する設定)。
途中のファイアウォールやロードバランサーが代わりにRSTを返すこともあるため、RSTの返し元が宛先のホストとは限りません。
何も返らずに時間切れになる場合は、途中のファイアウォールが黙って捨てている、経路がない、相手が止まっているなど、いくつかの原因がありえます。
ICMPのタイプ3が返る場合は、コードを見て、ルーターがネットワークやホストへ届けられないのか、宛先のホストでプロトコルやポートが使われていないのかを分けます。
tracertで途中から「*」が続く場合はそこから先で止まっている可能性がありますが、時間超過を返さないルーターもあるため、それだけでは断定できません。
pingに応答がなくても、ICMPを受け付けない設定なだけでTCPの443番にはつながることもあるので、層ごとの結果を組み合わせて判断します(参考3・参考5・参考11)。
よくある質問とまとめ
Q1. TCP/IPとTCPは何が違いますか?
TCPはトランスポート層のプロトコルの1つで、TCP/IPはTCPやIP、UDP、ICMPなどを含むプロトコル群全体の呼び名です。
Q2. TCP/IPは4階層と5階層のどちらが正しいですか?
RFC 1122はリンク・インターネット・トランスポート・アプリケーションの4階層で説明していて、リンク層を物理層とデータリンク層に分けた5階層で説明する資料もあります。
Q3. IPv6でもTCP/IPの考え方は同じですか?
インターネット層のIPがIPv6に替わっても、TCPやUDP、アプリケーション層の役割分担は同じで、エラーの通知にはICMPv6を使います。
Q4. 3ウェイハンドシェイクはUDPでも行いますか?
行いません、UDPは接続を確立せずにデータグラムを送るプロトコルで、3ウェイハンドシェイクはTCPの接続の手順です。
Q5. pingが通らなければ通信できないということですか?
ICMPを受け付けない設定の機器もあるため、pingに応答がなくてもTCPの特定のポートにはつながる場合があり、ポートを指定したテストも合わせて確かめます。
TCP/IPは、IP・TCP・UDP・ICMPなどを4つの階層に分けて組み合わせた、インターネットの通信ルールの集まりです。
次の図は、この記事の要点をまとめたものです。
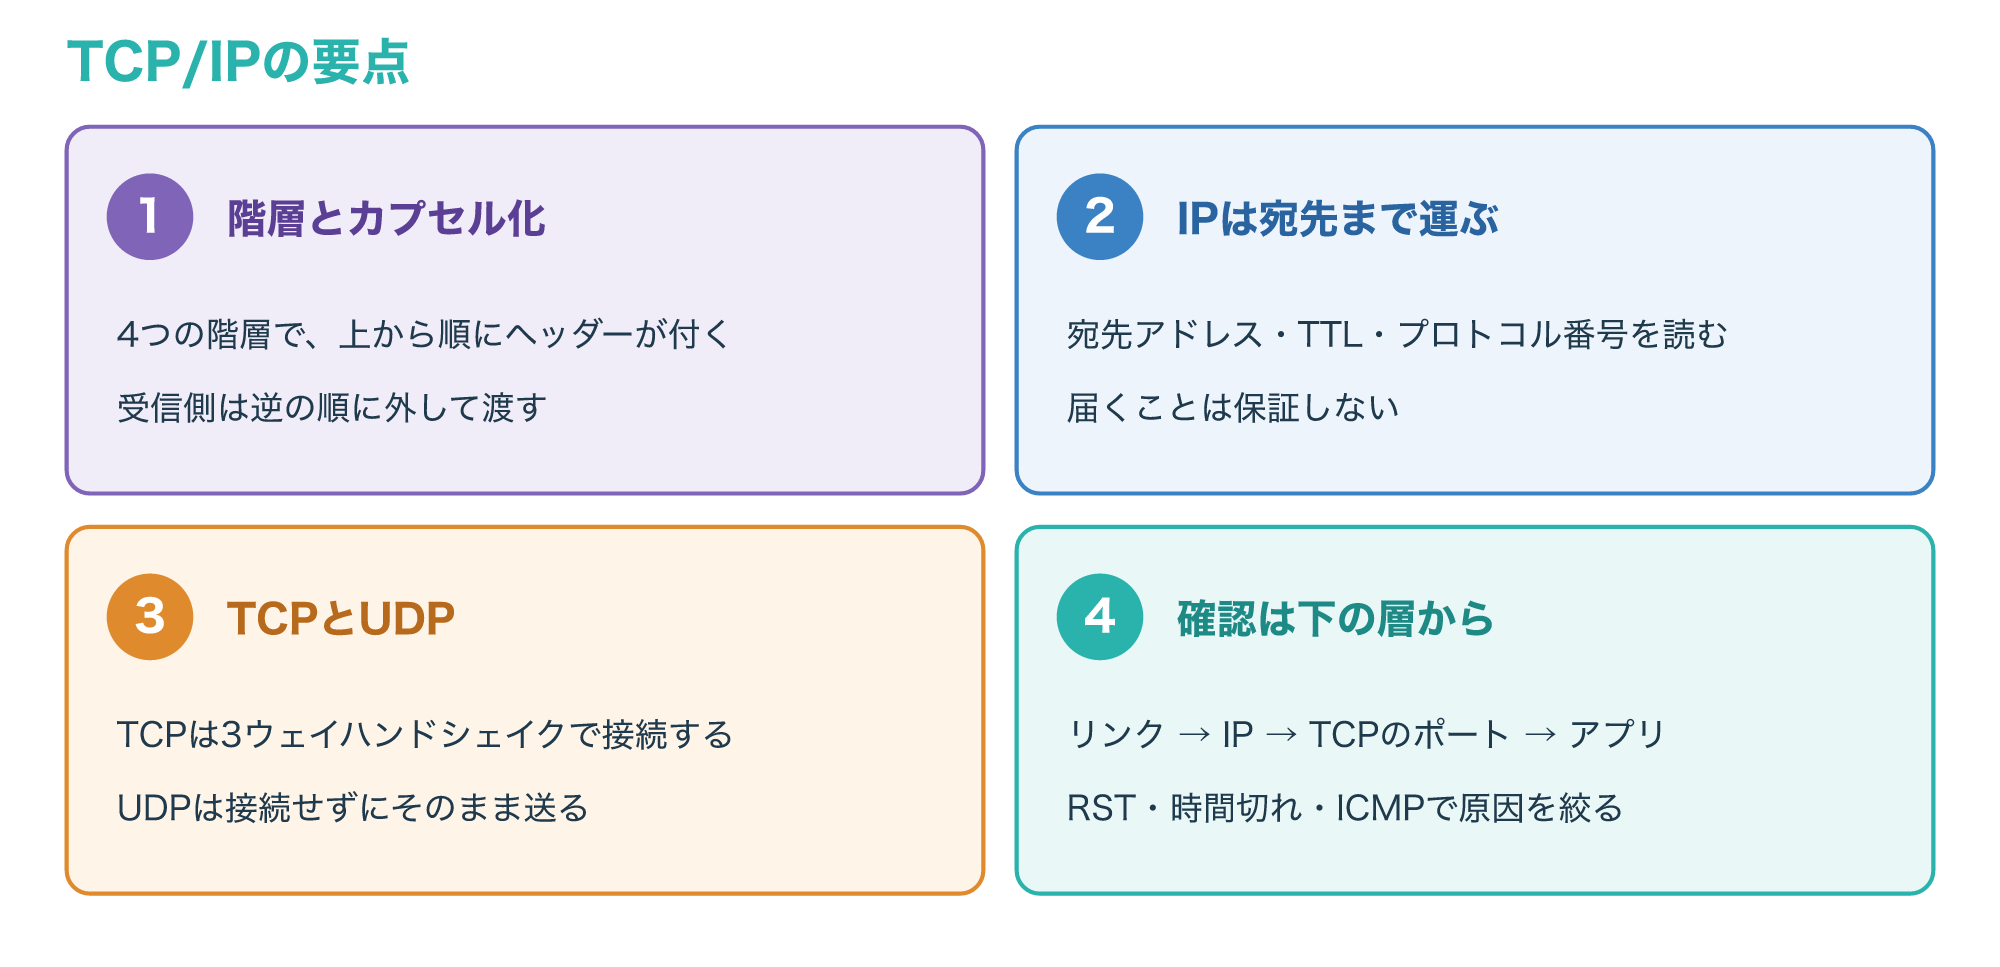
送るときは上の層から順にヘッダーが付き、IPは宛先とTTLとプロトコル番号で運び、TCPはポート番号で相手のプログラムを見分け、シーケンス番号と確認応答で抜けを補いながら届けます。
TCPは3ウェイハンドシェイクで接続してからデータを送り、UDPは接続せずに送ります。
つながらないときは、リンク、IP、TCPのポート、アプリケーションの順に確かめ、RST・時間切れ・ICMPのどれが返るかで原因を絞り込みましょう。
参考1:RFC 1122: Requirements for Internet Hosts — Communication Layers(IETF、英語)
参考2:RFC 791: Internet Protocol(IETF、英語)
参考3:RFC 9293: Transmission Control Protocol (TCP)(IETF、英語)
参考4:RFC 768: User Datagram Protocol(IETF、英語)
参考5:RFC 792: Internet Control Message Protocol(IETF、英語)
参考6:RFC 6335: Service Name and Transport Protocol Port Number Registry Procedures(IETF、英語)
参考7:Assigned Internet Protocol Numbers(IANA、英語)
参考8:RFC 9110: HTTP Semantics(IETF、英語)
参考9:RFC 1035: Domain Names – Implementation and Specification(IETF、英語)
参考10:ping(Microsoft、英語)
参考12:Test-NetConnection(Microsoft、英語)
参考13:RFC 5737: IPv4 Address Blocks Reserved for Documentation(IETF、英語)